


Οι εφαρμογές σάρωσης Google Play για ιούς?
Περίληψη του άρθρου: Το Android παίρνει έναν σαρωτή κακόβουλου λογισμικού για εφαρμογές Google Play Store
Το Play Protect της Google έχει συμβάλει στην ανίχνευση και την κατάργηση των κακόβουλων εφαρμογών από το Google Play Store. Ωστόσο, τα πρόσφατα περιστατικά της ολίσθησης κακόβουλου λογισμικού μέσω των αμυντικών του έχουν προκαλέσει ανησυχίες σχετικά με την αποτελεσματικότητα των μέτρων ασφαλείας της Google. Παρά τις προσπάθειες της Google να βελτιώσει την ασφάλεια του Android, το κακόβουλο λογισμικό εξακολουθεί να αποτελεί επίμονο πρόβλημα.
Το Google Play Store θεωρείται συχνά ασφαλής πηγή για τη λήψη εφαρμογών, καθώς διαθέτει ενσωματωμένους μηχανισμούς για την προβολή του κακόβουλου λογισμικού και του ransomware. Ωστόσο, πρόσφατα, έχουν αναφερθεί αρκετές περιπτώσεις παράκαμψης κακόβουλου λογισμικού αυτών των μηχανισμών. Για παράδειγμα, το Check Point ανακάλυψε ένα νέο στέλεχος κακόβουλου λογισμικού Android που ονομάζεται “FareWall” στο Play Store, το οποίο είχε ληφθεί εκατομμύρια φορές. Ομοίως, η ESET βρήκε κακόβουλες εφαρμογές από την οικογένεια κακόβουλου λογισμικού Bankbot στο Google Play. Αυτά τα περιστατικά υπογραμμίζουν την ευπάθεια των άμυνων του Play Store.
Η Google Play Protect, η οποία εμπίπτει στη σουίτα ασφαλείας του Play Store, στοχεύει στην ενίσχυση της άμυνας σάρωσης. Ωστόσο, οι επιτιθέμενοι προσπαθούν συνεχώς να διεισδύουν σε αυτά τα συστήματα ασφαλείας, καθιστώντας πρόκληση για την Google να διατηρεί κακόβουλες εφαρμογές στον κόλπο. Οι χρήστες Android κινδυνεύουν να πέσουν στις παγίδες που καθορίζονται από αυτές τις κακές εφαρμογές, οι οποίες συχνά μεταμφιέζονται ως δημοφιλές λογισμικό ή κρύβονται μέσα σε φαινομενικά αβλαβείς εφαρμογές.
Ενώ οι χάκερ χρησιμοποιούν διάφορες τεχνικές για να παρακάμψουν τη σάρωση του Play Protect, συχνά βασίζονται σε απλά κόλπα αντί να εκμεταλλευτούν σύνθετα ευπάθεια. Για παράδειγμα, οι εφαρμογές ενδέχεται να καθυστερήσουν την εκτέλεση του κακόβουλου κώδικα τους μέχρι να γίνουν αποδεκτές στο Play Store. Εναλλακτικά, τα κακόβουλα συστατικά μπορούν να κρυπτογραφηθούν και να κρυφτούν από την προβολή του Play Protect. Ορισμένες εφαρμογές εξαπατούν τους χρήστες στη λήψη πρόσθετου κακόβουλου λογισμικού απευθείας από τους διακομιστές των επιτιθέμενων, καθιστώντας δύσκολη την επισήμανση τους ως επιβλαβείς.
Η Google αναγνωρίζει ότι έχει σημειώσει πρόοδο στην αποτροπή κακόβουλων εφαρμογών, αλλά με πάνω από δύο δισεκατομμύρια μηνιαίες ενεργές συσκευές Android, ακόμη και ένα μικρό ποσοστό κακόβουλων εφαρμογών μπορεί να επηρεάσει εκατομμύρια χρήστες. Η Google αναφέρει την εσωτερική σάρωση εναντίον άλλων προϊόντων Android Anti-Malware και συνεργάζεται ενεργά με εταιρείες τρίτων για την ενίσχυση της κατανομής των απειλών-νοημοσύνης.
Ερώτηση 1: Πόσο αποτελεσματική είναι η Play Play Protect για την ανίχνευση και την κατάργηση των κακόβουλων εφαρμογών?
Το Play Play Protect έχει αποδείξει την αξία της με την πάροδο των ετών, με λιγότερες κακόβουλες εφαρμογές που διαχειρίζονται να παρακάμψουν τις άμυνες της. Ωστόσο, τα πρόσφατα περιστατικά έθεσαν ερωτήσεις σχετικά με την αποτελεσματικότητά του.
Ερώτηση 2: Γιατί μερικές εφαρμογές που έχουν μολυνθεί από κακόβουλο λογισμικό γλιστρούν μέσω των μηχανισμών προβολής του Play Store?
Παρά τις προσπάθειες της Google να βελτιώσει την ασφάλεια του Android, ορισμένες κακόβουλες εφαρμογές καταφέρνουν να γλιστρήσουν μέσω των μηχανισμών προβολής του Play Store. Αυτές οι εφαρμογές χρησιμοποιούν συχνά κόλπα και τεχνικές για τη σάρωση του Dupe Play Protect, συμπεριλαμβανομένων των χρονικών καθυστερήσεων, των κρυπτογραφημένων εξαρτημάτων και της εξάτμισης των χρηστών στη λήψη πρόσθετου κακόβουλου λογισμικού.
Ερώτηση 3: Πώς έχουν τα πρόσφατα περιστατικά κακόβουλου λογισμικού στο Play Store επηρέασαν τους χρήστες Android?
Τα πρόσφατα περιστατικά κακόβουλου λογισμικού στο Play Store έβαλαν τους χρήστες Android σε κίνδυνο να πέσουν στις παγίδες που έθεσαν οι κακές εφαρμογές. Η δημοτικότητα του Android και το άνοιγμα της πλατφόρμας καθιστούν το κατάστημα παιχνιδιού ένα διαφορετικό χώρο για την Google στην αστυνομία.
Ερώτηση 4: Τι κάνει η Google για να βελτιώσει τα μέτρα ασφαλείας της?
Η Google έχει εισαγάγει το Play Protect ως μέρος της σουίτας ασφαλείας για το Play Store. Συνεχίζει να επενδύει πόρους στην άμυνα και να αναφέρει την εσωτερική σάρωση του έναντι άλλων προϊόντων Android Anti-Malware. Επιπλέον, η Google συνεργάζεται με επιχειρήσεις τρίτων για την ενίσχυση της κατανομής των απειλών-νοημοσύνης.
Ερώτηση 5: Πώς οι χάκερ bypass play protect’s scanning?
Οι χάκερ χρησιμοποιούν διάφορες τεχνικές για να παρακάμψουν τη σάρωση του Play Protect, συμπεριλαμβανομένης της χρήσης των χρονικών βόμβων, της κακομεταχείρισης και της απόκρυψης του κώδικα τους. Προσαρμόζονται συνεχώς για να εκμεταλλευτούν τα τρωτά σημεία στους μηχανισμούς ανίχνευσης της Google.
Ερώτηση 6: Τι μπορούν να κάνουν οι χρήστες για να προστατευθούν από κακόβουλες εφαρμογές στο Play Store?
Οι χρήστες ενημερώνονται μόνο για λήψη εφαρμογών από το επίσημο κατάστημα Google Play. Τα καταστήματα εφαρμογών τρίτων είναι γενικά πιο δύσκολο να κτηνιατρικά και να επικυρωθούν. Οι ενσωματωμένοι μηχανισμοί της Google Play παρέχουν ένα πρόσθετο επίπεδο ασφάλειας έναντι κακόβουλων εφαρμογών.
Ερώτηση 7: Πώς συμβάλλει το άνοιγμα της πλατφόρμας Android στην πρόκληση της εξασφάλισης του Play Store?
Το άνοιγμα της πλατφόρμας Android, ενώ ένα από τα δυνατά του, παρουσιάζει επίσης προκλήσεις για την εξασφάλιση του Play Store. Η μεγάλη κλίμακα του οικοσυστήματος Android καθιστά δύσκολο για την Google να αστυνομεύσει κάθε εφαρμογή αποτελεσματικά.
Ερώτηση 8: Ποια μέτρα λαμβάνουν η Google για να συνεργαστεί με επιχειρήσεις τρίτων για τη βελτίωση της ασφάλειας?
Η Google συνεργάζεται ενεργά με εταιρείες τρίτων μερών για την αύξηση της κατανομής και της συνεργασίας απειλής-νοημοσύνης. Συνεργαζόμενοι με αυτές τις επιχειρήσεις, η Google στοχεύει στην ενίσχυση των μέτρων ασφαλείας της και στον εντοπισμό κακόβουλων εφαρμογών που μπορεί να έχουν γλιστρήσει μέσω των δικών της συστημάτων σάρωσης.
Ερώτηση 9: Πώς βελτιώθηκε το Play Play Play με την πάροδο του χρόνου?
Η Google αναφέρει σταθερή πρόοδο στην αποτροπή κακόβουλων εφαρμογών, με μείωση του ποσοστού δυνητικά επιβλαβών εφαρμογών (PHAs) σε συσκευές που κατεβάζουν αποκλειστικά από το Play Store. Ωστόσο, ο μεγάλος αριθμός συσκευών Android σημαίνει ακόμη και ένα μικρό ποσοστό PHAs μπορεί να επηρεάσει εκατομμύρια χρήστες.
Ερώτηση 10: Πώς μπορούν οι χάκερ να προφίλψουν τους μηχανισμούς ανίχνευσης της Google?
Οι χάκερ μελετούν και αναλύουν τους μηχανισμούς ανίχνευσης της Google για να εντοπίσουν τα τρωτά σημεία και να σχεδιάσουν τρόπους για να τους παρακάμψουν. Χρησιμοποιούν γνωστές τεχνικές, όπως καθυστερήσεις χρόνου, αντιπαράθεση και κρύβουν τον κώδικα τους για να αποφύγουν την ανίχνευση.
Ερώτηση 11: Ποιες προκλήσεις αντιμετωπίζει η Google για την εξασφάλιση του καταστήματος Play?
Η εξασφάλιση του Play Store είναι προκλητική για το Google λόγω του ανοίγματος της πλατφόρμας Android και της κλίμακας του οικοσυστήματος. Αυτό δημιουργεί ένα διαφορετικό περιβάλλον όπου οι κακόβουλες εφαρμογές μπορούν να παρακάμψουν τις άμυνες και να αποτελούν απειλή για τους χρήστες Android.
Ερώτηση 12: Ποιες προφυλάξεις πρέπει να λάβουν οι χρήστες Android στη λήψη εφαρμογών?
Οι χρήστες Android καλούνται να κατεβάσουν τις εφαρμογές αποκλειστικά από το επίσημο κατάστημα Google Play, καθώς διαθέτουν ενσωματωμένους μηχανισμούς για την προβολή των κακόβουλων εφαρμογών. Τα καταστήματα εφαρμογών τρίτου μέρους δεν διαθέτουν το ίδιο επίπεδο επικύρωσης και ελέγχου.
Ερώτηση 13: Πώς οι χάκερ εξαπατούν τους χρήστες στη λήψη πρόσθετου κακόβουλου λογισμικού?
Ορισμένες εφαρμογές δεν χρησιμοποιούν ειδικό κωδικό για να πραγματοποιήσουν κακόβουλες δραστηριότητες. Αντ ‘αυτού, εξαπατούν τους χρήστες να κατεβάζουν επιπλέον κακόβουλο λογισμικό απευθείας από τους διακομιστές των επιτιθέμενων. Αυτό καθιστά δύσκολη την επισήμανση τέτοιων εφαρμογών ως επιβλαβείς.
Ερώτηση 14: Πώς συνεργάζεται η Google με επιχειρήσεις τρίτων για την ενίσχυση των μέτρων ασφαλείας?
Η Google συνεργάζεται ενεργά με εταιρείες τρίτων μερών για την αύξηση της κατανομής και της συνεργασίας απειλής-νοημοσύνης. Συνεργαζόμενοι, η Google στοχεύει στη βελτίωση των μέτρων ασφαλείας της και στην ανίχνευση κακόβουλων εφαρμογών που μπορεί να έχουν παρακάμψει τα δικά της συστήματα σάρωσης.
Ερώτηση 15: Πώς αυξάνει η δημοτικότητα του Android τον αριθμό των επιθέσεων στην πλατφόρμα?
Η δημοτικότητα του Android δημιουργεί έναν μεγαλύτερο στόχο για τους χάκερ, καθώς οι κακόβουλοι ηθοποιοί μπορούν να εκμεταλλευτούν την ευρεία χρήση της πλατφόρμας για να πραγματοποιήσουν επιθέσεις. Καθώς αυξάνεται ο αριθμός των συσκευών Android, το ίδιο συμβαίνει και με την ευκαιρία για τους χάκερς να στοχεύουν ανυποψίαστους χρήστες.
Το Android παίρνει έναν σαρωτή κακόβουλου λογισμικού για εφαρμογές Google Play Store
Κάποιοι θα υποστήριζαν ότι η εισαγωγή του Play Protect είναι ένα σκόπιμο πράγμα από το Google με βάση το Mountain View. Ωστόσο, σίγουρα έχει αποδείξει την αξία της τα τελευταία χρόνια, λαμβάνοντας υπόψη ότι λιγότερες κακόβουλες εφαρμογές καταφέρνουν να συμπιέσουν από τις άμυνες της. Αυτός είναι ο λόγος για τον οποίο το Play Protect’S Abysmal απόδοση ενάντια σε μερικές από τις άλλες διάσημες εφαρμογές υπηρεσίας ασφαλείας θέτει το ερώτημα: Είναι το Google Slipping?
Πώς το κακόβουλο λογισμικό συνεχίζει να περνάει από το Google Play’άμυνες
Ένα εξάνθημα κακόβουλου λογισμικού χτύπησε το Google Play Store αυτό το καλοκαίρι. Και ενώ η Google έχει λάβει μεγάλα βήματα για τη βελτίωση της ασφάλειας του Android, δεν υπάρχει σαφές τέλος στο θέαμα.
Αποθηκεύστε την ιστορία
Αποθηκεύστε την ιστορία
Οι τυπικές συμβουλές για τους χρήστες Android για να αποφύγουν τη λήψη κακόβουλων εφαρμογών είναι απλή: Λάβετε μόνο εφαρμογές από το επίσημο κατάστημα Google Play. Σε αντίθεση με τα καταστήματα εφαρμογών τρίτου μέρους που είναι γενικά δύσκολο να κτηνιατρικά και να επικυρωθούν, το Google Play διαθέτει ενσωματωμένους μηχανισμούς για την προβολή κάθε εφαρμογής για κακόβουλο λογισμικό, ransomware και ανάμεικτη σκίτσο. Γιατί, λοιπόν, έχει τόσο πολλά κακόβουλα λογισμικά που γλίστρησε πρόσφατα?
Πάρτε μόλις την περασμένη εβδομάδα, όταν το σημείο ελέγχου της εταιρείας ασφαλείας ανακάλυψε ένα νέο στέλεχος κακόβουλου λογισμικού Android που ονομάζεται “Ακριβά” Κρατώντας σε περίπου 50 εφαρμογές στο Play Store. Είχαν μεταφορτωθεί σωρευτικά μεταξύ 1 εκατομμυρίου και 4.2 εκατομμύρια φορές. Ακόμη και μετά την απομάκρυνση των παραβατών, το σημείο ελέγχου ανακάλυψε ένα νέο δείγμα του κακόβουλου λογισμικού στο Google Play (το οποίο αφαιρέθηκε επίσης) που είχε φτάσει γρήγορα πάνω από 5.000 μοναδικές λήψεις. Εν τω μεταξύ, οι ερευνητές της εταιρείας ασφαλείας ESET ανακοίνωσαν στις αρχές Σεπτεμβρίου ότι βρήκαν κακόβουλες εφαρμογές από την οικογένεια κακόβουλου λογισμικού Bankbot στο Google Play. Οι εφαρμογές, οι οποίες είχαν ονόματα όπως “Κερδίστε Κάρτες δώρων για πραγματικά χρήματα” και “Bubble Shooter Wild Life”, είχαν κακόβουλο λογισμικό απευθείας σε αυτά και κατασκευάστηκαν επίσης για να κατεβάσουν ήσυχα επιπλέον κακές εφαρμογές μόλις εγκατασταθούν. Η λίστα συνεχίζεται.
Ενώ η Google έχει οχυρωμένο παιχνίδι’Η άμυνα σάρωσης για χρόνια για χρόνια – τώρα εμπίπτουν στην ομπρέλα της σουίτας ασφαλείας Play Play Protect Protect – οι ελαφριές εφαρμογές συχνά εισέρχονται και μερικές προσελκύουν εκατομμύρια λήψεις πριν το Google μπορεί να τα βρει και να τα αφαιρέσει. Η διαφάνεια είναι το χαρακτηριστικό του Android και η τεράστια κλίμακα της πλατφόρμας είναι ένα από τα βασικά του πλεονεκτήματα. Αλλά αυτοί οι παράγοντες καθιστούν επίσης το κατάστημα παιχνιδιού ένα διαφορετικό morass για την Google στην αστυνομία. Οι κακόβουλες εφαρμογές εξακολουθούν να είναι το Play Store’S άμυνες και απειλούν τους χρήστες Android.
“Η Google έπρεπε να εισέλθει και να αυξήσει τα συστήματα ασφαλείας τους σαν bouncer και δημιούργησε το Google Play Protect,” λέει ο Lukas Stefanko, ερευνητής κακόβουλου λογισμικού στο ESET. “Οι επιτιθέμενοι προσπαθούν συνεχώς να διεισδύουν [Google’S] Συστήματα ασφαλείας.«
Για μερικούς ερευνητές κακόβουλου λογισμικού, η ανακάλυψη κακόβουλων εφαρμογών στο Google Play είναι σαν ένα σήμα τιμής. Αλλά προειδοποιούν ότι το παιχνίδι Cat-and-Mouse έχει πραγματικά πονταρίσματα για χρήστες Android που θα μπορούσαν να πέσουν στις παγίδες που τοποθετούνται από κακές εφαρμογές. Κάποια μεταμφίεση ως πιο δημοφιλές λογισμικό, σας προσελκύει να κατεβάσετε το λάθος πράγμα. Μερικοί κρύβουν μέσα σε φανταχτερά παιχνίδια ή ελκυστικές εφαρμογές προσαρμογής (χρειάζεστε μια νέα ταπετσαρία για το τηλέφωνό σας?) Αυτό φαίνεται σοβαρό και έξυπνο.
App intruders
Η ύπαρξη κακών εφαρμογών μέσω τυπικά δεν απαιτεί εκμετάλλευση περίπλοκων τρωτών σημείων στην αρχιτεκτονική του Google Play. Οι χάκερ, αντ ‘αυτού, χρησιμοποιούν αρκετά απλά κόλπα και τεχνικές για τη σάρωση του Dupe Play Protect, συμπεριλαμβανομένων των προσαρμοστικών μηχανισμών που βασίζονται στη μηχανική μάθηση. Οι εφαρμογές μπορούν να ρυθμιστούν για να εκτελέσουν τον κακόβουλο κώδικα τους σε χρονική καθυστέρηση, έτσι ώστε η σκιερή συμπεριφορά τους να μην ξεκινά παρά μόνο μετά την αποδοχή τους. Οι εφαρμογές μπορούν να συσκευαστούν έτσι ώστε τα κακόβουλα συστατικά τους να κρυπτογραφούνται και να μην προβάλλουν την εξέταση του Play Protect. Και ορισμένες εφαρμογές δεν χρησιμοποιούν καθόλου ειδικό κωδικό, αλλά προσπαθούν να εξαπατήσουν τους χρήστες στη λήψη πρόσθετος (κακό) Λογισμικό απευθείας από τους διακομιστές των επιτιθέμενων, καθιστώντας τους δύσκολο να σηματοδοτήσουν ως κακόβουλο.
“Η Google επενδύει πολλούς πόρους στην άμυνα, αλλά η δημοτικότητα του Android και η μετατόπιση σε κινητές συσκευές αυξάνουν απλώς το ποσό των επιθέσεων στην πλατφόρμα”, λέει ο Michael Shaulov, επικεφαλής των προϊόντων, κινητής τηλεφωνίας και cloud security στο Point Check, μια εταιρεία που συχνά ανακαλύπτει και αναφέρει προβληματικές εφαρμογές. “Οι χάκερ μπορούν να προφίλψουν ακριβώς πώς λειτουργούν οι μηχανισμοί ανίχνευσης της Google και στη συνέχεια να χρησιμοποιούν πράγματα όπως χρονικές βόμβες, abfuscation και κρύβουν τον κώδικα τους για να γλιστρήσουν μέσα. Δεν είναι νέα κόλπα, αλλά εξακολουθούν να είναι αποτελεσματικά.«
Η Google λέει ότι έχει σημειώσει σταθερή πρόοδο για την απόλαυση κακόβουλων εφαρμογών, τις οποίες ονομάζει “δυνητικά επιβλαβείς εφαρμογές.”Η εταιρεία αναφέρει ότι το 2016, για χρήστες που έλαβαν εφαρμογές αποκλειστικά από το Play Store, υπήρχαν PHAs στο 0.05 τοις εκατό των συσκευών, σε σύγκριση με 0.15 % το 2015. Αλλά με περισσότερα από δύο δισεκατομμύρια μηνιαίες ενεργές συσκευές Android εκεί έξω, η Google γνωρίζει ότι αυτά τα μικροσκοπικά ποσοστά μπορούν ακόμα να επηρεάσουν εκατομμύρια χρήστες.
Δημοφιλέστερος
Το Google δεν’Δεν σε χρειάζομαι να αγοράσεις το πτυσσόμενο τηλέφωνο
Boone Ashworth
Εσείς’Πιθανότατα υποτιμάται το AI chatbots
Steven Levy
Τα 13 καλύτερα ηλεκτρικά ποδήλατα για κάθε είδους βόλτα
Adrienne έτσι
Οι 34 καλύτερες ιδέες δώρων για το νέο Grad στη ζωή σας
Ο Adrian Ludwig, ο επικεφαλής της ασφάλειας Android, λέει ότι η Google αναφέρει την εσωτερική σάρωση και τον έλεγχο εναντίον όλων των άλλων προϊόντων Android Anti-Malware που μπορεί να βρει. “Κάνουμε το καλύτερο antivirus που’είναι διαθέσιμα για το Android “, λέει. Αλλά ο Ludwig τονίζει ότι η Google γνωρίζει ότι δεν πιάνει τα πάντα και έχει φτάσει όλο και περισσότερο για να αυξήσει την ανταλλαγή απειλών-νοημοσύνης και τη συνεργασία με τις εταιρείες τρίτων που βρίσκουν τα πράγματα Google Misses.
“Εμείς’Έχω αγωνιστεί να καταλάβουμε πώς παίρνετε αυτό το τελευταίο τοις εκατό, και ενθαρρύνουμε την κοινότητα ασφαλείας να φτάσει σε μας “, λέει ο Ludwig. “Εμείς’είναι πολύ προσανατολισμένοι με δεδομένα, αλλά ανησυχούμε περισσότερο για να βεβαιωθούμε ότι εμείς’Κάντε το σωστό από το παιχνίδι των αριθμών. Εμείς’Έχουν πάντα αναφερθεί για τις αποτυχίες.«
Οι ερευνητές του Android συμφωνούν επίσης ότι η συμβατική σοφία για τη λήψη εφαρμογών από το κατάστημα παιχνιδιού εξακολουθεί να ισχύει πολύ. Από εκεί, οι χρήστες μπορούν να κάνουν κάποια επιπλέον βήματα όπως να ελέγχουν τις κριτικές εφαρμογών πριν από τη λήψη κάτι καινούργι. “Συμβουλεύουμε πάντα τους χρήστες να περνούν επιπλέον χρόνο πριν εγκαταστήσουν εφαρμογές για να ελέγξουν τα δικαιώματα εφαρμογών και τα σχόλια των χρηστών, ιδιαίτερα εστιάζοντας σε αρνητικές”, λέει ο Stefanko του Eset. “Πιστεύω επίσης ότι υπάρχει ανάγκη για ένα άλλο στρώμα ασφάλειας για τους χρήστες, όπως μια εφαρμογή ασφαλείας για κινητά, ειδικά όταν τόσες πολλές επιβλαβείς εφαρμογές το κάνουν μέσω των συστημάτων ασφαλείας Google στο Play Store.«
Ναι, οι εταιρείες που προσφέρουν προϊόντα αντι-κακόβουλο λογισμικό για το Android έχουν ένα οικονομικό κίνητρο για να βρουν κακόβουλες εφαρμογές στο παιχνίδι, να διαφημίσουν το πρόβλημα και στη συνέχεια να χρησιμοποιήσουν το προϊόν τους ως λύση. Αλλά αυτός ο τύπος έρευνας εξακολουθεί να ωφελεί συνολικά τους χρήστες της Google και του Android, οπότε ο Ludwig της Google επιλέγει να επικεντρωθεί στη μακροπρόθεσμη ανταλλαγή πληροφοριών στον κλάδο. “Εμείς’Προσπαθώντας να σκεφτούμε πώς μπορούμε να συνεργαστούμε με μερικούς από αυτούς τους άλλους ανθρώπους για να απαλλαγούμε από τις εμπορικές πτυχές εδώ και να βεβαιωθούμε ότι όλοι εργάζονται σε συνεργασία γύρω από τα δείγματα και τα μοντέλα.«
Μια ανοιχτή ερώτηση
Το ερώτημα τώρα είναι πώς να αποσυναρμολογήσετε το επιχειρηματικό μοντέλο του εισβολέα που εξακολουθεί να οδηγεί κακόβουλη καινοτομία για να γλιστρήσει στο Google Play. Ο Shaulov του Check Point σημειώνει ότι οι επιτιθέμενοι μπορούν να καθαρίσουν εκατοντάδες χιλιάδες δολάρια το μήνα, λαμβάνοντας μια εφαρμογή στο Google Play, μέσω τεχνικών όπως η Slamming χρήστες με εκμεταλλευτικές αγορές εντός εφαρμογής και η δημιουργία δόλια έσοδα από διαφημίσεις σε μολυσμένες εφαρμογές.
Επιπλέον, ανεξάρτητα από το πόσο το Android κλείνει το χάσμα, η αντίληψη ότι το iOS της Apple παρουσιάζει ένα πιο ασφαλές λειτουργικό σύστημα κινητής τηλεφωνίας που το σκάει ακόμα. Το κακόβουλο λογισμικό κάνει το δρόμο του στο App Store της Apple από καιρό σε καιρό, αλλά οι επιτιθέμενοι και οι ερευνητές φαίνονται πιο επικεντρωμένοι στο Android. “Είναι πάντα ενδιαφέρον να βλέπουμε αυτά τα προβλήματα να εμφανίζονται ως επί το πλείστον για το Android, και όχι για το iOS”, λέει ο Yanick Fratantonio, ερευνητής κινητής τηλεφωνίας στο Γαλλικό Μεταπτυχιακό Σχολείο EureCom. “Θα μπορούσε να είναι ότι η Apple είναι αυστηρότερη, ή θα μπορούσε να είναι ότι οι κακοί τύποι επιλέγουν να επιτεθούν στο Android επειδή έχει μεγαλύτερη βάση χρηστών.«
Και αυτό είναι το πραγματικό αλιευμάτων. Τελικά, η ασφάλεια στο Play Store – ανεξάρτητα από το πόσο ισχυρή και προχωρημένη γίνεται – έρχεται σε αντίθεση με τον ευρύτερο σχεδιασμό και τη φιλοσοφική προσέγγιση του Android. “Η Google βρίσκεται σε δύσκολη θέση, για λίγο, προσπαθούσαν βασικά να φτάσουν στο ίδιο επίπεδο με την Apple”, λέει ο Shaulov του Check Point Shaulov. “Αλλά δυστυχώς ο τρόπος με τον οποίο η πλατφόρμα τους είναι αρχιτεκτονική που δεν θα φτάσουν ποτέ σε αυτό το σημείο επειδή το Android έχει διαφορετικό πλεονέκτημα. Το λειτουργικό τους σύστημα είναι ανοιχτό. Τους κάνει τους ηγέτες της αγοράς, αλλά δίνει επίσης στους χάκερς χώρο για να παίξουν.«
Το Android παίρνει έναν σαρωτή κακόβουλου λογισμικού για εφαρμογές Google Play Store
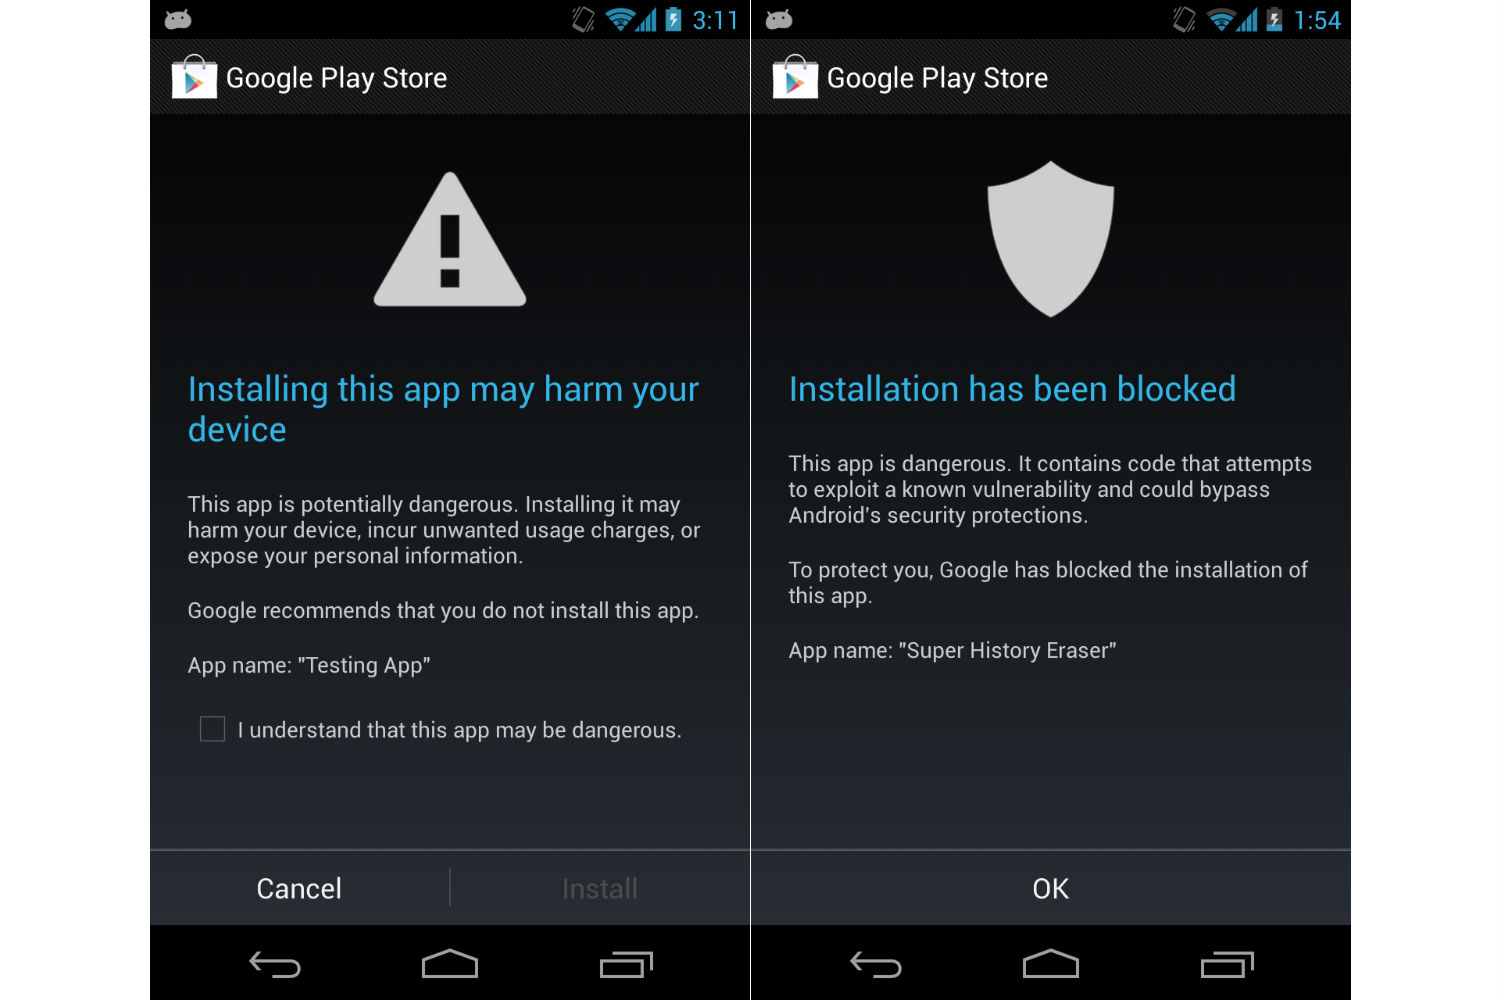
Το G oogle προσθέτει ένα άλλο στρώμα ασφάλειας στο Android με περιοδικό έλεγχο των χρηστών’ Εφαρμογές Google Play Store για κακόβουλο λογισμικό.
Ο νέος σαρωτής κακόβουλου λογισμικού στο Android είναι μια επέκταση της Google’μικρό “Επαλήθευση εφαρμογών” Το εργαλείο, το οποίο στο παρελθόν έχει μόνο σαρωμένες εφαρμογές εκτός του Google Play, και μόνο μετά την εγκατάσταση. Η ενημερωμένη έκδοση θα εκτελέσει ρουτίνα ελέγχους ακόμη και μετά την εγκατάσταση μιας εφαρμογής, ανεξάρτητα από το πού προέρχεται από. Εάν ο σαρωτής ανιχνεύσει μια εφαρμογή που’S Ενδεχομένως επιβλαβείς, οι χρήστες θα δουν μια προειδοποίηση και μια επιλογή για την κατάργηση της προσβολής της εφαρμογής.
Η Google ήδη σαρώνει τις εφαρμογές πριν τις αφήσει στο Google Play Store, χρησιμοποιώντας ένα εργαλείο που ονομάζεται “Ευταξίας ποτοπολείου.” Αλλά ο Bouncer δεν’υπάρχουν στους χρήστες’ συσκευές, και δεν’Οι εφαρμογές σάρωσης που έχουν ήδη εγκαταστήσει οι χρήστες. Το’Επίσης, δεν είναι αλάνθαστο, για διάφορους λόγους. Με το νέο σαρωτή κακόβουλου λογισμικού, η Google μπορεί να παρακολουθεί πιο προσεκτικά τις εφαρμογές που οι χρήστες εκτελούνται πραγματικά στα τηλέφωνά τους και τα δισκία τους.
Σε συνέντευξή του, ο επικεφαλής ασφαλείας Android, Adrian Ludwig. Ο σαρωτής θα ενεργοποιηθεί από συμπεριφορές που είναι δυνητικά επιβλαβείς, όπως τα μηνύματα κειμένου Premium και η πρόσβαση ριζών, αλλά διαφορετικά θα ελέγχουν κάθε δύο ημέρες περίπου. “Το’είναι πολύ, πολύ ελαφρύ, και όχι κάτι εμείς’Δ περιμένετε ποτέ έναν χρήστη να αλληλεπιδράσει με,” Είπε ο Ludwig.
Ludwig θα’T να πούμε πόσοι χρήστες έχουν μολυνθεί από κακόβουλο λογισμικό μέσω των εφαρμογών Google Play Store στο παρελθόν και δήλωσαν ότι τυχόν δεδομένα από το Malware Scanner Rollout είναι ακόμα πολύ προκαταρκτικά για να μοιραστούν. Αλλά το είπε αυτό για εφαρμογές εκτός του Google Play, οι χρήστες τους εγκατέστησαν μόνο 0.18 τοις εκατό του χρόνου μετά την προειδοποίησή του για δυνητικά κακόβουλη συμπεριφορά. Η Google αναμένει ότι οι περισσότεροι χρήστες δεν θα συναντήσουν ποτέ μια προειδοποίηση.
Το’Αξίζει να σημειωθεί ότι πολλές από τις αμφισβητήσιμες εφαρμογές Android που έχουν κάνει πρωτοσέλιδα πρόσφατα δεν θα εμπίπτουν στον σαρωτή κακόβουλου λογισμικού’s purview, επειδή το google δεν’t να βλέπετε αυτές τις εφαρμογές ως επιβλαβείς για τους χρήστες.
Για παράδειγμα, η ασπίδα του ιού, μια εφαρμογή $ 4 που υποτίθεται ότι θα εξαλείψει τις απειλές ασφαλείας, αλλά στην πραγματικότητα δεν έκανε τίποτα, δεν θα ανιχνεύθηκε από την Google’S Επαναλαμβάνει εργαλείο εφαρμογών. Αν και η ασπίδα του ιού ήταν απάτη, η ίδια η εφαρμογή δεν έκανε’να προκαλέσει περαιτέρω βλάβη μόλις το αγόραζαν οι χρήστες. (Η Google έχει αφαιρέσει την ασπίδα του ιού από το Play Store και οι χρήστες μπορούν να ζητήσουν επιστροφές σε αυτές τις καταστάσεις.·
Επαληθεύστε επίσης τις εφαρμογές’t έχουν πάρει στις εφαρμογές Google Play Store που είναι κρυφά εξόρυξη litecoins και dogecoins στους χρήστες’ συσκευές. Δύο τέτοιες εφαρμογές ανακαλύφθηκαν αυτήν την εβδομάδα από την εταιρεία ασφαλείας Trendmicro, και αυτοί’Από τότε αφαιρέθηκε από το Google Play Store.
Το ζήτημα στην περίπτωση αυτή φαίνεται να είναι ότι οι εφαρμογές ήταν’Η αποκάλυψη της συμπεριφοράς τους, αλλά ο Ludwig υπερασπίστηκε την εξόρυξη κρυπτογράφησης γενικά ως δυνητικό επιχειρηματικό μοντέλο για προγραμματιστές. “Νομίζω ότι η κρυπτογράφηση είναι ένα εξαιρετικά καλό παράδειγμα της καινοτομίας που δεν θα μπορούσε να συμβεί σε μια πλατφόρμα που αποκλείει πρώτα και επιτρέπει αργότερα,” Είπε ο Ludwig. Πρόσθεσε ότι η βιομηχανία θα πρέπει να σκεφτεί πώς να αποκαλύψει και να εφαρμόσει την εξόρυξη κρυπτογράφησης και ορισμένες από αυτές τις πρακτικές μπορεί να μην είναι κατάλληλες για το Google Play, αλλά υπερασπίστηκε το Android’η ικανότητα να αφήσει τους προγραμματιστές πειραματισμό.
Google’Η στάση απέναντι σε αυτό που συνιστά κακόβουλο λογισμικό υπογραμμίζει το χάσμα μεταξύ της εταιρείας και των εταιρειών ασφαλείας τρίτων, οι οποίες πωλούν τις δικές τους εφαρμογές για την καταπολέμηση των απειλών στο Android. Ως άλλο παράδειγμα, μια δημοφιλής εφαρμογή φακού που παρακολούθησε κρυφά χρήστες’ Οι τοποθεσίες και η πώληση των πληροφοριών στα δίκτυα διαφημίσεων πιθανότατα δεν θα επισημανθούν με επαλήθευση εφαρμογών, αλλά πολλά εργαλεία τρίτων θα ανιχνεύσουν μια τέτοια συμπεριφορά και θα στείλουν μια προειδοποίηση στους χρήστες.
Ενώ οι εταιρείες ασφαλείας τείνουν να υπερεκτιμούν τους κινδύνους ασφαλείας του Android – ιδίως επισημαίνοντας τις ασαφείς εφαρμογές ή εφαρμογές από το εξωτερικό του Google Play – προσφέρουν επίσης ένα επίπεδο προστασίας που το Android από μόνο του. (Google, για αυτό’S Worth, βλέπει τη διαθεσιμότητα αυτών των εργαλείων ως όφελος του Android.·
Η επαλήθευση των εφαρμογών αποτελεί μέρος των υπηρεσιών Google Play, που σημαίνει ότι οι χρήστες don’δεν πρέπει να κάνουμε οτιδήποτε για να το προσθέσουμε στις συσκευές τους. Το’S Ενεργοποιημένο από προεπιλογή, αλλά οι χρήστες μπορούν να το απενεργοποιήσουν πηγαίνοντας στις Ρυθμίσεις Google> Επαλήθευση εφαρμογών ή ρυθμίσεων> Ασφάλεια> Επαλήθευση εφαρμογών, ανάλογα με την έκδοση Android. Ο νέος σαρωτής κακόβουλου λογισμικού κυκλοφορεί σταδιακά και θα είναι διαθέσιμη σε συσκευές που εκτελούν το Android 2.2 ή ψηλότερα.
Περισσότερα πρέπει να διαβάζουν από το χρόνο
- Η Deepika Padukone φέρνει τον κόσμο στο Bollywood
- Πορτρέτα Μητέρες πολέμου της Ουκρανίας
- Αποκλειστικός: Fumio Kishida για το μέλλον της Ιαπωνίας
- Οι μουσουλμανικοί φεμινίστριες στρέφονται εναντίον του Ερντογάν
- Ο τρόμος της ανύψωσης των παιδιών στην Αμερική: Στήλη
- 8 νέα βιβλία για να διαβάσετε ή να δώσετε αυτήν την Ημέρα της Μητέρας
- Οι επιστήμονες χρησιμοποιούν ήχο Ξεκλειδώστε τον πλανήτη μας’μυστικά
Επικοινωνήστε μαζί μας σε γράμματα@Ώρα.com.
Κινητό κινητό
Το Virustotal Mobile ελέγχει τις εφαρμογές που είναι εγκατεστημένες στο τηλέφωνό σας Android έναντι του Virustotal (http: // www.θορυβώδης.com). Θα σας ενημερώσει για το κακόβουλο λογισμικό (ιός, trojans, σκουλήκια) στο τηλέφωνό σας και σας επιτρέπει να ανεβάσετε οποιεσδήποτε άγνωστες εφαρμογές στο Virustotal. Με άλλα λόγια, το Virustotal για το Android θα πάρει τις εφαρμογές σας σαρωμένες από περισσότερους από 50 antivirus, επισημαίνοντας οποιοδήποτε ανεπιθύμητο περιεχόμενο.
Λάβετε υπόψη ότι το Virustotal για το Android δεν παρέχει προστασία σε πραγματικό χρόνο και, επομένως, δεν υποκαθιστά κανένα προϊόν προστασίας από ιούς, μόνο μια δεύτερη γνώμη σχετικά με τις εφαρμογές σας.
Σε αυτή τη νέα έκδοση, εκτός από την ανάλυση όλων των εγκατεστημένων εφαρμογών και τη μεταφόρτωση τους εάν δεν βρίσκονται σε virustotal, οποιοδήποτε αρχείο ή διεύθυνση URL μπορεί να αναλυθεί είτε από την ίδια την εφαρμογή είτε από άλλη εφαρμογή.
Επίσης, έχει μια ενότητα στατιστικών στοιχείων όπου μπορείτε να δείτε μια μέτρηση όλων των σαρωμένων αρχείων και εκείνων των μολυσμένων εφαρμογών, αρχείων ή διευθύνσεων URL που έχει εντοπίσει το Virustotal μέσω των μεταφορτωμένων σας.
Θα θέλατε να είστε Betatester?, Στείλτε μας ένα email.
Σημείωση: Θέλουμε να παραδώσουμε την εφαρμογή στα Πορτογαλικά, αν σας ενδιαφέρει να βοηθήσετε με αυτό να μας στείλετε ένα email, θα ήταν χρήσιμο.
Ενημερώθηκε στις
27 Δεκεμβρίου 2022
Ασφάλεια δεδομένων
arrow_forward
Η ασφάλεια ξεκινά με την κατανόηση του τρόπου με τον οποίο οι προγραμματιστές συλλέγουν και μοιράζονται τα δεδομένα σας. Οι πρακτικές απορρήτου και ασφάλειας δεδομένων ενδέχεται να διαφέρουν ανάλογα με τη χρήση, την περιοχή και την ηλικία σας, ο προγραμματιστής παρείχε αυτές τις πληροφορίες και μπορεί να το ενημερώσει με την πάροδο του χρόνου.
Google’Το ενσωματωμένο εργαλείο άμυνας για το Android είναι πραγματικά άσκοπο: αναφορά δοκιμής AV
Το Google Play Protect είναι κατώτερο από τουλάχιστον 14 άλλες εφαρμογές προστασίας από ιούς για Android.
Sumeet Wadhwani Asst. Εκδότης, Spiceworks Ziff Davis
29 Ιουλίου 2021

Το AV-Test ανακάλυψε μετά από μια δοκιμή έξι μηνών ότι το Google Play Protect είναι κατώτερο από τουλάχιστον 14 άλλες εφαρμογές προστασίας από ιούς για Android. Το ενσωματωμένο εργαλείο άμυνας καταγράφει μόνο τα δύο τρίτα των κακόβουλων εφαρμογών, απαιτώντας την ανάγκη για εφαρμογές ασφαλείας τρίτων μερών.
Μία από τις πιο κεντρικές προστασίες ασφαλείας Android που είναι διαθέσιμες σήμερα, το Google Play Protect ανοίγει ένα νέο παράθυρο που είναι ριζωμένο σε όλες τις συσκευές, είναι συγκλονιστικά αναποτελεσματικό έναντι πολλών απειλών. Τα ευρήματα αποκαλύφθηκαν όταν το Magdeburg, το Independent Research Institute της Γερμανίας, ανοίγει ένα νέο παράθυρο που μοιράστηκε τα αποτελέσματα μιας δοκιμής αντοχής σε έξι μηνών που πραγματοποιήθηκαν σε 15 εφαρμογές ασφαλείας.
Όλες αυτές οι 15 εφαρμογές προέρχονται από φημισμένους προμηθευτές και έχουν σχεδιαστεί για να ματαιώνουν κακόβουλο λογισμικό, spyware ή οποιοδήποτε είδος εφαρμογής ή προγράμματος που ασχολείται με δραστηριότητες επιζήμιες για τον χρήστη. Το AV-Test πραγματοποίησε τη δοκιμή από τον Ιανουάριο έως τον Ιούνιο του 2021, όπου οι ερευνητές ανακάλυψαν, σε χρήστες Android’ απογοητευτείτε ότι το Google Play Protect σημείωσε το χαμηλότερο μεταξύ όλων, και έτσι ήρθε το τελευταίο.
Αυτό δεν είναι καλό σημάδι για το Google’S δική της προσφορά ασφαλείας, η οποία είναι διαθέσιμη δωρεάν σε όλες τις συσκευές Android. Να πούμε ότι οι χρήστες Android, και οι 2.8 δισεκατομμύρια ανοίγουν ένα νέο παράθυρο από αυτά που αντιπροσωπεύουν το 75% των συνολικών χρηστών smartphone παγκοσμίως, και ειδικά εκείνοι που βασίζονται μόνο στο Google Play Protect θα απογοητεύονται από τα ευρήματα θα ήταν μια υποτίμηση.
Google Play Protect
Το Play Protect κυκλοφόρησε το 2017 με την ανάπτυξη που χρονολογείται ακριβώς πριν από τέσσερα χρόνια τον Ιούλιο του 2017. Πρόκειται για έναν ενσωματωμένο αμυντικό μηχανισμό που μεταφέρθηκε ειδικά για την προτομή παράνομων δραστηριοτήτων απειλών ηθοποιών σε συσκευές Android μέσω αυτού που η Google ονομάζει δυνητικά επιβλαβείς εφαρμογές (PHA). Σύμφωνα με την Google, επαληθεύστε την υπηρεσία εφαρμογών σε συσκευές Play Protect Scans μία φορά την ημέρα, η οποία ανέρχεται σε 100 δισεκατομμύρια ανοίγει ένα νέο παράθυρο συνολικά σαρώσεις εφαρμογών που εκτελούνται σε μία ημέρα.
Το Play Protect είναι ουσιαστικά ένας σαρωτής ιού και είναι η κύρια ασπίδα όταν πρόκειται για τη διασφάλιση των επιθέσεων ή των κακόβουλων εισβολών στο Android. Όχι μόνο το Play Protect Scan Apps από το Play Store, αλλά επίσης σαρώνει εφαρμογές τρίτων στο παρασκήνιο.
Κάποιοι θα υποστήριζαν ότι η εισαγωγή του Play Protect είναι ένα σκόπιμο πράγμα από το Google με βάση το Mountain View. Ωστόσο, σίγουρα έχει αποδείξει την αξία της τα τελευταία χρόνια, λαμβάνοντας υπόψη ότι λιγότερες κακόβουλες εφαρμογές καταφέρνουν να συμπιέσουν από τις άμυνες της. Αυτός είναι ο λόγος για τον οποίο το Play Protect’S Abysmal απόδοση ενάντια σε μερικές από τις άλλες διάσημες εφαρμογές υπηρεσίας ασφαλείας θέτει το ερώτημα: Είναι το Google Slipping?
Η δοκιμή εφαρμογών ασφαλείας Android
Εκτός από την υπηρεσία Play Protect, οι 14 άλλες εφαρμογές ασφαλείας περιελάμβαναν εκείνες από το Ahnlab, το Avast, το AVG ανοίγει ένα νέο παράθυρο, Avira, Bitdefender ανοίγει ένα νέο παράθυρο, F-Secure, G Data, Google, Ikarus, Kaspersky ανοίγει ένα νέο παράθυρο, McAfee, Nortonlifelock, Protected, Protect.Το Net ανοίγει ένα νέο παράθυρο, Securion και Trend Micro ανοίγει ένα νέο παράθυρο .
Το AV-Test διεξήγαγε τρεις γύρους δοκιμών σε πραγματικό χρόνο. Κάθε γύρος περιελάμβανε 3.000 εφαρμογές κακόβουλου λογισμικού που ήταν φρέσκες από την αγορά. Οι εφαρμογές δοκιμάστηκαν επίσης με ένα σύνολο αναφοράς 3.000 διαφορετικών μολυσμένων εφαρμογών που είχαν κυκλοφορήσει για σχεδόν τέσσερις εβδομάδες. Συνολικά, χρησιμοποιήθηκαν 20.000 νέες κακόβουλες εφαρμογές, οι μισές από τις οποίες ανακαλύφθηκαν πρόσφατα, ενώ το άλλο μισό σε διανομή για περίπου τέσσερις εβδομάδες.
Οι παράμετροι δοκιμής εφαρμογής περιελάμβαναν προστασία, δηλαδή., Η ικανότητα ανίχνευσης κακίας, απόδοσης, που είναι το φορτίο του επεξεργαστή λόγω της εφαρμογής, η ποσότητα των δεδομένων που φορτώθηκαν στο παρασκήνιο, η επίδρασή της στην μπαταρία. Και τελικά η εφαρμογή’ΕΠΙΠΤΩΣΗ. Κάθε παράμετρος έχει μέγιστη βαθμολογία 6 βαθμών.
Εκτός από τις κακόβουλες εφαρμογές, η δοκιμή AV περιλάμβανε επίσης 10.000 καθαρές εφαρμογές από το Google Play Store και άλλες πηγές για να ελέγξει εάν κάποια από τις εφαρμογές έθεσε ψευδείς συναγερμούς.
Δοκιμή AV’S Android Αποτελέσματα Δοκιμών Ασφαλείας Ασφαλείας
Λοιπόν, δώσαμε το μεγαλύτερο σπόιλερ νωρίτερα, οπότε ας ρίξουμε μια ματιά στον τρόπο με τον οποίο οι άλλες εφαρμογές έφτασαν.
Εννέα από τις 15 εφαρμογές σημείωσαν τα υψηλότερα δυνατά σημεία, δηλαδή., 18. Αυτά περιλαμβάνουν αυτά που ανοίγει ένα νέο παράθυρο, AVG, Bitdefender, F-Secure ανοίγει ένα νέο παράθυρο, δεδομένα G, Kaspersky, McAfee ανοίγει ένα νέο παράθυρο, Nortonlifelock und Trend Micro.
Εφαρμογές από την Avira, προστατεύονται.Το Net, το Securion και το Ahnlab ανοίγουν ένα νέο παράθυρο που βαθμολογείται μεταξύ 17.8 έως 17.1 βαθμοί. Ακόμα και ο ΙΚΑΡΟΣ’ 16 πόντοι, το χαμηλότερο από τις 14 εφαρμογές που αποκλείουν το Play Protect, έβαλαν το σκορ από την Google’Υποστήριξη ασφαλείας με το Android, η οποία είναι έξι σημεία.
Αξίζει να σημειωθεί ότι τα έξι σημεία που το Play Protect σκόραζαν προέρχονταν από την αποτελεσματικότητα της απόδοσής του, μια περιοχή όπου καμία από τις άλλες εφαρμογές δεν έχασε κανένα σημείο.
Δοκιμή αντοχής ασφαλείας Android Πηγή: δοκιμή AV
Όταν ήρθε η αύξηση ψευδών συναγερμών, 11 εφαρμογές από Avast, Avg, Avira, Bitdefender, F-Secure, G Data ανοίγουν ένα νέο παράθυρο, Kaspersky, McAfee, Nortonlifelock ανοίγει ένα νέο παράθυρο, προστατευμένο, προστατευμένο, προστατευμένο.καθαρό, και η Trend Micro διέσχισε με πτητικά χρώματα, για να μην αναφέρουμε πλήρεις έξι πόντους. Η Securion ανοίγει ένα νέο παράθυρο και το Ahnlab ονομάζεται ανακριβώς μερικά από αυτά κακόβουλα, εξ ου και η αφαίρεση ενός κλάσματος ενός σημείου. Ο Ikarus παρουσίασε άσχημα σε σύγκριση με αυτά που αναφέρθηκαν παραπάνω, αλλά έκανε εξαιρετικά και έναντι Google Play Protect, το οποίο ορίστηκε καθαρές εφαρμογές ως κακόβουλο 70 φορές.
Πέντε (Bitdefender, G Data, McAfee, Nortonlifelock και Trend Micro) των 15 εφαρμογών που δοκιμάστηκαν κατάφεραν να επιτύχουν ποσοστό απεργίας 100% έναντι κακόβουλων εφαρμογών, τόσο σε πραγματικό χρόνο όσο και στο σύνολο αναφοράς. Οι εφαρμογές από το Avast, το AVG και το Kaspersky κατάφεραν επίσης να πιάσουν όλες τις κακόβουλες εφαρμογές από το σύνολο αναφοράς, αλλά έκαναν ένα μικρό λάθος το καθένα σε δοκιμές σε πραγματικό χρόνο.
Εν τω μεταξύ, η Avira, η F-Secure και η Ahnlab έκαναν επίσης σφάλματα, αλλά τόσο σε δοκιμές σε πραγματικό χρόνο όσο και σε δοκιμές αναφοράς. Ταυτόχρονα, οι προστασίες από τον Ikarus ανοίγουν ένα νέο παράθυρο, προστατευμένο.Το Net ανοίγει ένα νέο παράθυρο και το Securion ήταν αρκετά χαμηλότερο από άλλους, αλλά σημαντικά υψηλότερο από το Google Play Protect, το οποίο ανίχνευσε μόνο 68.8 % στη δοκιμή σε πραγματικό χρόνο και 76.6 % στη δοκιμή με το σύνολο αναφοράς.
Ποσοστό ανίχνευσης κακόβουλου λογισμικού των εφαρμογών ασφαλείας Android | Πηγή: δοκιμή AV
Αυτό σημαίνει ότι το Play Protect ανιχνεύθηκε μόνο περίπου 13.000 έως 13.500 κακόβουλες εφαρμογές των 20.000 Fed σε αυτό. Βασικά, το Play Protect είναι άχρηστο για όλο ή το ένα τρίτο όλων των προθέσεων και των σκοπών.
Σκέψεις κλεισίματος
Σημείο επιχειρήματος: Το Play Protect είναι δωρεάν.
Counterpoint: Έτσι είναι τα περισσότερα από τα άλλα και όμως’κατάφερε να ξεπεράσει ή να επιπλέει με κάθε άλλη εφαρμογή ασφαλείας. Ωστόσο, αυτές οι εφαρμογές έχουν αγορές εντός εφαρμογής για εκτεταμένη προστασία που προσφέρουν.
Ανεξάρτητα, αυτές οι εφαρμογές δεν είναι’Τοπτίζονται ως η ενσωματωμένη προστασία για δισεκατομμύρια συσκευές Android. Ένας ανυποψίαστος χρήστης θα αναλάβει ακόμη και την αποτελεσματικότητα του Play Protect, το πιο ευρέως χρησιμοποιούμενο εργαλείο ασφαλείας, να είναι στο ίδιο επίπεδο με τις επιλογές εκεί έξω.
Ευτυχώς, οι χρήστες πρέπει μόνο να εξετάσουν το υπόλοιπο των εφαρμογών σε αυτόν τον κατάλογο για να προστατευθούν μέχρι να προστασία αναβαθμιστών Google Play με ένα ευρύτερο δίχτυ προστασίας.


