


Χρησιμοποιεί το Google Spyware?
Περίληψη του άρθρου: Χρησιμοποιεί το Google Spyware?
1. Ομάδα Ανάλυσης Απειλών της Google (TAG) παρακολουθεί ενεργά και διαταράσσει τις επιθέσεις στον κυβερνοχώρο που χρηματοδοτούνται από το κράτος, συμπεριλαμβανομένων των εκστρατειών Spyware.
2. Τα κομμάτια ετικετών και αντισταθμίζει σοβαρές κρατικές και οικονομικά κίνητρα εγκληματικές δραστηριότητες στον κυβερνοχώρο, όπως η πειρατεία και η χρήση του spyware.
3. Η Google συνεργάζεται με άλλες ομάδες ασφαλείας, όπως το Project Zero, για τον εντοπισμό και την αντιμετώπιση των τρωτών σημείων στα συστήματα υλικού και λογισμικού που χρησιμοποιούνται από χρήστες σε όλο τον κόσμο.
4. Το 2017, η ομάδα Android της Google προειδοποίησε τους χρήστες σχετικά με το Spyware Pegasus του NSO Group και έλαβε μέτρα για την προστασία των χρηστών Android από το spyware.
5. Το 2019, η Google απευθύνθηκε στους κινδύνους που έθεσε η εκμετάλλευση 0 ημερών του NSO Group για το Android, προσδιορίζοντας και καθορίζοντας την ευπάθεια.
6. Τον Δεκέμβριο του 2021, η Google κυκλοφόρησε έρευνα σχετικά με τις νέες τεχνικές που χρησιμοποιούνται από τον όμιλο NSO για να συμβιβαστούν οι χρήστες IMessage, επισημαίνοντας την πολυπλοκότητα των εκμεταλλεύσεων.
7. Η Google αξιολογεί τις δυνατότητες του NSO Group να είναι στο ίδιο επίπεδο με εκείνες των εθνικών κρατών, υποδεικνύοντας τη σοβαρότητα της απειλής που θέτει οι εμπορικοί πωλητές spyware.
8. Η Google ανακάλυψε επίσης εκστρατείες που στοχεύουν τους χρήστες με τρωτά σημεία μηδενικής ημέρας σε Chrome και Internet Explorer, που συνδέονται με τον ισραηλινό προμηθευτή Spyware Candiru.
9. Τον Μάιο, η Google ανέφερε σε πέντε ευπάθειες μηδενικής ημέρας που επηρεάζουν το Chrome και το Android, τα οποία συνδέονταν με την εταιρεία εμπορικής επιτήρησης Cytrox.
10. Το spyware που πωλήθηκε από την Cytrox χρησιμοποιήθηκε για να θέσει σε κίνδυνο τους δημοσιογράφους και τους πολιτικούς της αντιπολίτευσης.
Βασικές ερωτήσεις:
1. Τι είναι η ομάδα ανάλυσης απειλών της Google (TAG)?
2. Πώς συνεργάζεται η Google με άλλες ομάδες ασφαλείας για την αντιμετώπιση των τρωτών σημείων?
3. Ποιες ενέργειες έλαβε το Google το 2017 για την προστασία των χρηστών Android από το spyware του NSO Group?
4. Πώς απάντησε η Google στην εκμετάλλευση 0 ημερών του NSO Group για το Android το 2019?
5. Ποιες τεχνικές χρησιμοποιήθηκαν από τον όμιλο NSO για να συμβιβαστούν οι χρήστες IMessage, σύμφωνα με την έρευνα της Google?
6. Πώς αξιολογεί η Google τις δυνατότητες του ομίλου NSO?
7. Εκτός από τον όμιλο NSO, ποιοι άλλοι εμπορικοί προμηθευτές spyware δημιουργούν κινδύνους για τους χρήστες της Google?
8. Τι τρωτά σημεία στο Chrome και στο Internet Explorer απευθύνονταν σε εκστρατείες που ανακαλύφθηκαν από την Google?
9. Που ο προμηθευτής Spyware συνδέθηκε με τα εκμεταλλεύματα που στοχεύουν το Chrome και το Internet Explorer?
10. Πώς το spyware που πωλήθηκε από τους δημοσιογράφους της Cytrox Impact και τους πολιτικούς της αντιπολίτευσης?
Απαντήσεις:
1. Η Ομάδα Ανάλυσης Απειλών της Google (TAG) είναι υπεύθυνη για την παρακολούθηση και την αντιμετώπιση των απειλών που θέτουν οι επιθέσεις κακόβουλου λογισμικού που χρηματοδοτούνται από το κράτος και άλλες προχωρημένες επίμονες απειλές.
2. Η Google συνεργάζεται με άλλες ομάδες ασφαλείας, όπως το Project Zero, για τον εντοπισμό και την αντιμετώπιση των τρωτών σημείων μηδενικής ημέρας σε συστήματα υλικού και λογισμικού που βασίζονται στους χρήστες παγκοσμίως.
3. Το 2017, η ομάδα Android της Google προειδοποίησε τους χρήστες σχετικά με το PEGASUS Spyware του NSO Group και υλοποίησε ελέγχους για την προστασία των χρηστών Android από το spyware μετά την ανακάλυψη μιας πρόσφατα ανιχνευμένης οικογένειας spyware που σχετίζεται με τον Pegasus.
4. Όταν ο όμιλος NSO ισχυρίστηκε ότι έχει εκμεταλλευτεί 0 ημερών για το Android το 2019, η Google μπόρεσε να προσδιορίσει την ευπάθεια κατά τη χρήση και να διορθώσει γρήγορα την εκμετάλλευση για την προστασία των χρηστών Android.
5. Η έρευνα της Google τον Δεκέμβριο του 2021 υπογράμμισε τις νέες τεχνικές που χρησιμοποιούνται από τον όμιλο NSO για να συμβιβαστούν οι χρήστες iMessage, όπου οι χρήστες iPhone θα μπορούσαν να διακυβευτούν απλώς λαμβάνοντας ένα κακόβουλο κείμενο imessage χωρίς να κάνουν κλικ σε κακόβουλο σύνδεσμο.
6. Με βάση την έρευνά τους και τα ευρήματά τους, η Google αξιολογεί τις δυνατότητες του NSO Group να είναι εξαιρετικά τεχνικά εξελιγμένες, ανταγωνίζοντας εκείνους που προηγουμένως θεωρούνταν προσβάσιμοι σε λίγες μόνο εθνικές πολιτείες.
7. Εκτός από τον όμιλο NSO, η Google ανακάλυψε καμπάνιες που στοχεύουν τους χρήστες με τρωτά σημεία μηδενικής ημέρας σε Explorer Chrome και Internet, που συνδέονται με τον ισραηλινό προμηθευτή Spyware Candiru.
8. Οι εκστρατείες που ανακαλύφθηκαν από την Google στοχεύουν τα ευπάθειες μηδενικής ημέρας σε Chrome και Internet Explorer, οι οποίες χρησιμοποιήθηκαν για να θέσουν σε κίνδυνο τις συσκευές των χρηστών και τη συλλογή πληροφοριών.
9. Οι έρευνες και οι αναφορές της Google συνέδεσαν τα εκμεταλλεύματα που στοχεύουν το Chrome και το Internet Explorer στις δραστηριότητες του ισραηλινού πωλητή spyware candiru.
10. Το spyware που πωλείται από την Commercial Surveillance Company Cytrox, η οποία συνδέθηκε με τα εκμεταλλεύματα που στοχεύουν το Chrome και το Android, χρησιμοποιήθηκε για να θέσει σε κίνδυνο τους δημοσιογράφους και τους πολιτικούς της αντιπολίτευσης, μεταξύ άλλων στόχων.
Πηγή: Αυτές οι πληροφορίες βασίζονται στη μαρτυρία που παραδόθηκε από τον Shane Huntley, ανώτερο διευθυντή της ομάδας ανάλυσης απειλών της Google, πριν από το U.μικρό. House Intelligence Committee στις 27 Ιουλίου 2022.
Χρησιμοποιεί το Google Spyware?
Ο όμιλος NSO συνεχίζει να δημιουργεί κινδύνους σε ολόκληρο το οικοσύστημα του Διαδικτύου. Το 2019, αντιμετωπίσαμε ξανά τους κινδύνους που έθεσε ο όμιλος NSO, βασιζόμενοι στις ομάδες NSO’S Πληροφορίες μάρκετινγκ που υποδηλώνουν ότι είχαν εκμεταλλεύσεις 0 ημερών για το Android. Η Google ήταν σε θέση να εντοπίσει την ευπάθεια κατά τη χρήση και να διορθώσει γρήγορα την εκμετάλλευση. Τον Δεκέμβριο του 2021, κυκλοφόρησε έρευνα σχετικά με νέες τεχνικές που χρησιμοποιούνται από τον όμιλο NSO για να συμβιβαστούν οι χρήστες imessage. Οι χρήστες του iPhone θα μπορούσαν να διακυβεύονται με τη λήψη ενός κακόβουλου κειμένου iMessage, χωρίς ποτέ να χρειάζεται να κάνετε κλικ σε έναν κακόβουλο σύνδεσμο. Χωρίς να μην χρησιμοποιήσετε μια συσκευή, δεν υπάρχει τρόπος να αποφευχθεί η εκμετάλλευση με μηδενική κλικ. Είναι ένα όπλο κατά του οποίου δεν υπάρχει άμυνα. Με βάση την έρευνά μας και τα ευρήματά μας, αξιολογήσαμε αυτό ως ένα από τα πιο τεχνικά εξελιγμένα εκμεταλλεύματα που είχαμε δει ποτέ, αποδεικνύοντας περαιτέρω ότι οι δυνατότητες NSO παρέχουν αντίπαλες εκείνους που προηγουμένως θεωρούνταν ότι είναι προσβάσιμες μόνο σε μια χούφτα εθνικών κρατών.
Χρησιμοποιεί το Google Spyware?
Η ακόλουθη μαρτυρία παραδόθηκε στο U.μικρό. Επιτροπή πληροφοριών Από τον Shane Huntley, ανώτερο διευθυντή της Google’S Group Ανάλυσης Απειλών (TAG) στις 27 Ιουλίου 2022.
Πρόεδρος Schiff, μέλος της κατάταξης Turner και αξιότιμα μέλη της επιτροπής:
Σας ευχαριστούμε για την ευκαιρία να εμφανιστεί ενώπιον της επιτροπής για να συζητήσετε το Google’προσπάθειες για την προστασία των χρηστών από το εμπορικό spyware. Εκτιμούμε την επιτροπή’προσπάθειες για ευαισθητοποίηση σχετικά με τη βιομηχανία spyware που ακμάζει και αναπτύσσεται, δημιουργώντας κινδύνους για τους Αμερικανούς και τους χρήστες του Διαδικτύου σε όλο τον κόσμο.
Οι ομάδες εμπειρογνωμόνων μας
Η Google παρακολουθεί εδώ και χρόνια τις δραστηριότητες των εμπορικών πωλητών spyware και έχουμε λάβει κρίσιμα μέτρα για την προστασία των χρηστών μας. Λαμβάνουμε πολύ σοβαρά την ασφάλεια των χρηστών μας και έχουμε αφιερωμένες ομάδες για να προστατεύσουμε από επιθέσεις από ένα ευρύ φάσμα πηγών. Η ομάδα ανάλυσης απειλών ή η ετικέτα είναι αφιερωμένη στην προστασία των χρηστών από απειλές που δημιουργούν οι επιθέσεις κακόβουλου λογισμικού που χρηματοδοτούνται από το κράτος και άλλες προχωρημένες επίμονες απειλές. Η ετικέτα παρακολουθεί ενεργά τους ηθοποιούς απειλής και την εξέλιξη της τακτικής και των τεχνικών τους. Για παράδειγμα, η ετικέτα παρακολούθησε στενά και διαταράσσει τις εκστρατείες που στοχεύουν τα άτομα και τους οργανισμούς στην Ουκρανία και συχνά δημοσιεύει εκθέσεις για τους ρωσικούς ηθοποιούς απειλής.
Χρησιμοποιούμε την έρευνά μας για να βελτιώσουμε συνεχώς την ασφάλεια και την ασφάλεια των προϊόντων μας και να μοιραστούμε αυτή τη νοημοσύνη με τους συναδέλφους της βιομηχανίας μας. Επίσης, απελευθερώνουμε δημόσια πληροφορίες σχετικά με τις λειτουργίες που διαταράσσουμε, οι οποίες είναι διαθέσιμες στους κυβερνητικούς μας εταίρους και στο ευρύ κοινό. Τα κομμάτια ετικετών και οι προληπτικά αντισταθμίζουν τις σοβαρές κρατικές και οικονομικά παρακινημένες πληροφορίες στον κυβερνοχώρο εγκληματικές δραστηριότητες, όπως η πειρατεία και η χρήση του spyware. Και δεν κάνουμε’T Just Plug Security Holes – Εργαζόμαστε για να εξαλείψουμε ολόκληρες κατηγορίες απειλών για καταναλωτές και επιχειρήσεις των οποίων η εργασία εξαρτάται από το Διαδίκτυο. Είμαστε ενωμένοι σε αυτήν την προσπάθεια από πολλές άλλες ομάδες ασφαλείας στο Google, συμπεριλαμβανομένου του Project Zero, της ομάδας ερευνητών ασφαλείας στο Google που μελετούν τα ευπάθειες μηδενικής ημέρας στα συστήματα υλικού και λογισμικού που εξαρτώνται από χρήστες σε όλο τον κόσμο.
Η συνεχιζόμενη δουλειά μας
Η Google διαθέτει ένα μακρύ ιστορικό που καταπολεμά τα εμπορικά εργαλεία παρακολούθησης που στοχεύουν στους χρήστες μας. Το 2017, το Android – το οποίο ανήκει στην Google – ήταν η πρώτη πλατφόρμα για κινητά που προειδοποιούν τους χρήστες για το NSO Group’s pegasus spyware. Την εποχή εκείνη η ομάδα Android κυκλοφόρησε έρευνα για μια πρόσφατα ανακαλυφθείσα οικογένεια spyware που σχετίζεται με τον Πήγασο που χρησιμοποιήθηκε σε μια στοχευμένη επίθεση σε ένα μικρό αριθμό συσκευών Android. Παρατηρήσαμε λιγότερες από τρεις δωδεκάδες εγκαταστάσεις αυτού του spyware. Αποκαταστήσαμε τους συμβιβασμούς για αυτούς τους χρήστες και εφαρμόσαμε ελέγχους για την προστασία όλων των χρηστών Android.
Ο όμιλος NSO συνεχίζει να δημιουργεί κινδύνους σε ολόκληρο το οικοσύστημα του Διαδικτύου. Το 2019, αντιμετωπίσαμε ξανά τους κινδύνους που έθεσε ο όμιλος NSO, βασιζόμενοι στις ομάδες NSO’S Πληροφορίες μάρκετινγκ που υποδηλώνουν ότι είχαν εκμεταλλεύσεις 0 ημερών για το Android. Η Google ήταν σε θέση να εντοπίσει την ευπάθεια κατά τη χρήση και να διορθώσει γρήγορα την εκμετάλλευση. Τον Δεκέμβριο του 2021, κυκλοφόρησε έρευνα σχετικά με νέες τεχνικές που χρησιμοποιούνται από τον όμιλο NSO για να συμβιβαστούν οι χρήστες imessage. Οι χρήστες του iPhone θα μπορούσαν να διακυβεύονται με τη λήψη ενός κακόβουλου κειμένου iMessage, χωρίς ποτέ να χρειάζεται να κάνετε κλικ σε έναν κακόβουλο σύνδεσμο. Χωρίς να μην χρησιμοποιήσετε μια συσκευή, δεν υπάρχει τρόπος να αποφευχθεί η εκμετάλλευση με μηδενική κλικ. Είναι ένα όπλο κατά του οποίου δεν υπάρχει άμυνα. Με βάση την έρευνά μας και τα ευρήματά μας, αξιολογήσαμε αυτό ως ένα από τα πιο τεχνικά εξελιγμένα εκμεταλλεύματα που είχαμε δει ποτέ, αποδεικνύοντας περαιτέρω ότι οι δυνατότητες NSO παρέχουν αντίπαλες εκείνους που προηγουμένως θεωρούνταν ότι είναι προσβάσιμες μόνο σε μια χούφτα εθνικών κρατών.
Αν και αυτή η επιτροπή πρέπει να ασχολείται με τις εκμεταλλεύσεις του ομίλου NSO, δεν είναι η μόνη οντότητα που δημιουργεί κινδύνους για τους χρήστες μας. Για παράδειγμα, η ετικέτα ανακάλυψε καμπάνιες που στοχεύουν τους Αρμενικούς χρήστες, οι οποίες χρησιμοποίησαν ευπάθειες μηδενικής ημέρας σε Chrome και Internet Explorer. Εκτιμήσαμε ότι ένας προμηθευτής επιτήρησης συσκευάζεται και πώλησε αυτές τις τεχνολογίες. Η αναφορά από τον CitizenLab συνέδεσε αυτή τη δραστηριότητα με τον Candiru, έναν ισραηλινό προμηθευτή spyware. Άλλες αναφορές από τη Microsoft συνέδεσαν αυτό το spyware με τον συμβιβασμό δεκάδων θυμάτων, συμπεριλαμβανομένων των πολιτικών αντιφρονούντων, των ακτιβιστών των ανθρωπίνων δικαιωμάτων, των δημοσιογράφων και των ακαδημαϊκών.
Πρόσφατα, αναφέραμε τον Μάιο σε πέντε τρωτά σημεία μηδενικής ημέρας που επηρεάζουν το Chrome και το Android που χρησιμοποιήθηκαν για να συμβιβαστούν οι χρήστες Android. Αξιολογούμε με υψηλή εμπιστοσύνη ότι η εταιρεία εμπορικής επιτήρησης Cytrox συσκευάζει αυτά τα τρωτά σημεία και πώλησε το λογισμικό hacking σε τουλάχιστον οκτώ κυβερνήσεις. Μεταξύ άλλων στόχων, αυτό το spyware χρησιμοποιήθηκε για να θέσει σε κίνδυνο τους δημοσιογράφους και τους πολιτικούς της αντιπολίτευσης. Η αναφορά μας είναι σύμφωνη με την προηγούμενη ανάλυση που παράγεται από τον CitizenLab και το Meta.
Η ετικέτα επίσης κυκλοφόρησε πρόσφατα πληροφορίες σχετικά με ένα τμήμα επιτιθέμενων που καλούμε “χάραξη για μίσθωση” που επικεντρώνεται σε συμβιβασμούς λογαριασμών και εξαντλητικής δεδομένων ως υπηρεσία. Σε αντίθεση με τους εμπορικούς προμηθευτές επιτήρησης, οι οποίοι γενικά παρατηρούμε την πώληση μιας ικανότητας για τον τελικό χρήστη να λειτουργεί, οι εταιρείες hack-for-hire διεξάγουν επιθέσεις οι ίδιοι. Στοχεύουν σε ένα ευρύ φάσμα χρηστών και εκμεταλλεύονται ευκαιριακά από γνωστά ελαττώματα ασφαλείας όταν αναλαμβάνουν τις εκστρατείες τους. Τον Ιούνιο, δώσαμε παραδείγματα του οικοσυστήματος Hack-for-Hire από την Ινδία, τη Ρωσία και τα Ηνωμένα Αραβικά Εμιράτα.
Η ανάπτυξη των εμπορικών πωλητών spyware και των ομάδων hack-for-hire έχει απαιτήσει την ανάπτυξη στην ετικέτα για την αντιμετώπιση αυτών των απειλών. Όπου κάποτε χρειαζόμασταν μόνο τα υπόστρωμα για να επικεντρωθούμε σε απειλές όπως η Κίνα, η Ρωσία και η Βόρεια Κορέα, η ετικέτα έχει τώρα μια ειδική ανάλυση ανάλυσης αφιερωμένο σε εμπορικούς πωλητές και φορείς εκμετάλλευσης.
Οι κίνδυνοι που δημιουργούνται από το εμπορικό spyware αυξάνονται
Τα ευρήματά μας υπογραμμίζουν το βαθμό στον οποίο οι εμπορικοί προμηθευτές επιτήρησης έχουν πολλαπλασιαστεί τις δυνατότητες που χρησιμοποιούνται ιστορικά μόνο από τις κυβερνήσεις. Αυτοί οι πωλητές λειτουργούν με βαθιά τεχνική εμπειρογνωμοσύνη για την ανάπτυξη και τη λειτουργία των εκμεταλλεύσεων. Πιστεύουμε ότι η χρήση του αυξάνεται, τροφοδοτείται από τη ζήτηση από τις κυβερνήσεις.
Επτά από τα εννέα τρωτά σημεία μηδενικής ημέρας που ανακαλύφθηκαν η ομάδα ανάλυσης απειλών το 2021 αναπτύχθηκαν αρχικά από εμπορικούς παρόχους και πωλούνταν και χρησιμοποιήθηκαν από κρατικούς φορείς που χρηματοδοτούνται από το κράτος. Η ετικέτα παρακολουθεί ενεργά περισσότερους από 30 προμηθευτές με ποικίλα επίπεδα πολυπλοκότητας και δημόσιων εκμεταλλεύσεων που εκμεταλλεύονται την πώληση ή τις δυνατότητες επιτήρησης σε ηθοποιούς που χρηματοδοτούνται από το κράτος.
Αυτή η βιομηχανία φαίνεται να είναι ακμάζουσα. Στην πραγματικότητα, υπήρξε πρόσφατα ένα μεγάλο συνέδριο της βιομηχανίας στην Ευρώπη, που χρηματοδοτήθηκε από πολλούς από τους εμπορικούς πωλητές spyware που παρακολουθούμε. Αυτή η τάση πρέπει να αφορά τις Ηνωμένες Πολιτείες και όλους τους πολίτες. Αυτοί οι προμηθευτές επιτρέπουν τον πολλαπλασιασμό των επικίνδυνων εργαλείων πειρατείας, τους ενισχυτικούς εθνικούς ηθοποιούς που διαφορετικά δεν θα μπορούσαν να αναπτύξουν αυτές τις δυνατότητες στο σπίτι. Ενώ η χρήση τεχνολογιών επιτήρησης μπορεί να είναι νόμιμη σύμφωνα με τους εθνικούς ή διεθνείς νόμους, διαπιστώνεται ότι χρησιμοποιούνται από ορισμένους κρατικούς φορείς για σκοπούς αντιθετικούς προς τις δημοκρατικές αξίες: στόχευση αντιφρονούντων, δημοσιογράφων, εργαζομένων σε ανθρώπινα δικαιώματα και πολιτικών κόμματος αντιπολίτευσης.
Παρατηρήσαμε επίσης τον κίνδυνο πολλαπλασιασμού από τους εθνικούς ηθοποιούς που προσπαθούν να αποκτήσουν πρόσβαση στις εκμεταλλεύσεις αυτών των πωλητών. Πέρυσι, η TAG αναγνώρισε μια συνεχιζόμενη καμπάνια που στοχεύει τους ερευνητές ασφαλείας που εργάζονταν στην έρευνα και την ανάπτυξη ευπάθειας σε διάφορες εταιρείες και οργανισμούς. Οι ηθοποιοί πίσω από αυτή την εκστρατεία, την οποία αποδόσαμε σε μια οντότητα που υποστηρίζεται από την κυβέρνηση που εδρεύει στη Βόρεια Κορέα, χρησιμοποιήσαμε μια σειρά από μέσα για να στοχεύσουν τους ερευνητές.
Εκτός από αυτές τις ανησυχίες, υπάρχουν και άλλοι λόγοι για τους οποίους ο κλάδος αυτή παρουσιάζει ευρύτερα τον κίνδυνο στο Διαδίκτυο. Ενώ η έρευνα ευπάθειας είναι σημαντικός συνεισφέρων στην ασφάλεια στο διαδίκτυο όταν η έρευνα αυτή χρησιμοποιείται για τη βελτίωση της ασφάλειας των προϊόντων, οι πωλητές αποθηκεύουν τα ευπάθειες μηδενικής ημέρας, μπορούν να δημιουργήσουν σοβαρό κίνδυνο στο Διαδίκτυο όταν ο ίδιος ο πωλητής διακυβεύεται. Αυτό συνέβη σε πολλούς προμηθευτές spyware τα τελευταία δέκα χρόνια, αυξάνοντας το φάντασμα ότι τα αποθέματά τους μπορούν να απελευθερωθούν δημόσια χωρίς προειδοποίηση.
Ο πολλαπλασιασμός των εμπορικών εργαλείων hacking αποτελεί απειλή για την εθνική ασφάλεια, καθιστώντας το Διαδίκτυο λιγότερο ασφαλές και υπονομεύοντας την εμπιστοσύνη στην οποία εξαρτάται μια ζωντανή, περιεκτική ψηφιακή κοινωνία. Αυτός είναι ο λόγος για τον οποίο όταν η Google ανακαλύπτει αυτές τις δραστηριότητες, όχι μόνο λαμβάνουμε μέτρα για την προστασία των χρηστών, αλλά επίσης αποκαλύπτουμε αυτές τις πληροφορίες για να ευαισθητοποιήσουμε και να βοηθήσουμε ολόκληρο το οικοσύστημα, σύμφωνα με την ιστορική μας δέσμευση για το άνοιγμα και τις δημοκρατικές αξίες.
Google’Εργασία για την προστασία των χρηστών
Σε όλα τα προϊόντα της Google, ενσωματώνουμε τα κορυφαία χαρακτηριστικά ασφαλείας και προστασίες για να διατηρήσουμε τους χρήστες μας ασφαλείς. Στην αναζήτηση, Google’Το S Safe Crowsing είναι μια κορυφαία υπηρεσία για τον εντοπισμό μη ασφαλών ιστότοπων σε ολόκληρο τον ιστό και ειδοποιεί τους χρήστες και τους ιδιοκτήτες ιστοσελίδων πιθανής βλάβης. Η Safe Browsing Google βοηθά στην προστασία πάνω από τέσσερα δισεκατομμύρια συσκευές κάθε μέρα, παρουσιάζοντας προειδοποιήσεις στους χρήστες όταν προσπαθούν να πλοηγηθούν σε μη ασφαλείς ιστότοπους ή να κατεβάσουν επιβλαβή αρχεία. Η ασφαλής περιήγηση ειδοποιεί επίσης τους webmasters όταν οι ιστότοποί τους διακυβεύονται από κακόβουλους ηθοποιούς και τους βοηθά να διαγνώσουν και να επιλύσουν το πρόβλημα έτσι ώστε οι επισκέπτες τους να παραμείνουν ασφαλέστεροι.
Στο Gmail, προτείνουμε ορισμένες προφυλάξεις ασφαλείας Gmail για την πρόληψη της πλαστογράφησης, του ηλεκτρονικού ψαρέματος και του spam. Οι παραπλανητές μπορούν να στείλουν πλαστά μηνύματα χρησιμοποιώντας έναν οργανισμό’το πραγματικό όνομα ή τον τομέα για την υποπτεία μέτρων ελέγχου ταυτότητας. Χρησιμοποιούμε τον έλεγχο ταυτότητας ηλεκτρονικού ταχυδρομείου για να προστατεύσουμε από την πλαστογράφηση ηλεκτρονικού ταχυδρομείου, η οποία είναι όταν το περιεχόμενο ηλεκτρονικού ταχυδρομείου αλλάζει για να εμφανιστεί το μήνυμα από κάποιον ή κάπου εκτός από την πραγματική πηγή. Και προσφέρουμε σε άλλα προηγμένα phishing και προστασία από κακόβουλο λογισμικό στους διαχειριστές για την καλύτερη προστασία των χρηστών τους. Από προεπιλογή, το Gmail εμφανίζει προειδοποιήσεις και κινείται αναξιόπιστα μηνύματα ηλεκτρονικού ταχυδρομείου στον χρήστη’φά φάκελο SPAM. Ωστόσο, οι διαχειριστές μπορούν επίσης να χρησιμοποιήσουν προηγμένες ρυθμίσεις ασφαλείας για να βελτιώσουν τους χρήστες τους’ Προστασία από ύποπτα συνημμένα και σενάρια από μη αξιόπιστες αποστολείς.
Για το Android, μέσα από ολόκληρο τον κύκλο ζωής της ανάπτυξης, υποβάλλουμε τα προϊόντα σε ένα αυστηρό πρόγραμμα ασφάλειας. Η διαδικασία ασφαλείας Android αρχίζει νωρίς στον κύκλο ζωής της ανάπτυξης και κάθε σημαντικό χαρακτηριστικό της πλατφόρμας εξετάζεται από τους πόρους της μηχανικής και της ασφάλειας. Εξασφαλίζουμε ότι οι κατάλληλοι έλεγχοι είναι ενσωματωμένοι στην αρχιτεκτονική του συστήματος. Κατά τη διάρκεια του σταδίου ανάπτυξης, τα στοιχεία που δημιουργούνται από το Android και τα εξαρτήματα ανοιχτού κώδικα υπόκεινται σε έντονες αναθεωρήσεις ασφαλείας για τους χρήστες, το Android παρέχει ασφάλεια και έλεγχο του τρόπου με τον οποίο οι εφαρμογές και οι τρίτοι μπορούν να έχουν πρόσβαση στα δεδομένα από τις συσκευές τους. Για παράδειγμα, οι χρήστες παρέχονται ορατότητα στα δικαιώματα που ζητούνται από κάθε εφαρμογή και είναι σε θέση να ελέγχουν αυτά τα δικαιώματα.
Έχουμε επίσης δημιουργήσει πρόσθετα εργαλεία για να αποτρέψουμε επιτυχημένες επιθέσεις σε συσκευές που εκτελούν το Android μόλις οι συσκευές αυτές βρίσκονται σε χρήστες’ χέρια. Για παράδειγμα, η Google Play Protect, η ενσωματωμένη προστασία κακόβουλου λογισμικού για το Android, συνεχώς σαρώνει τις συσκευές για δυνητικά επιβλαβείς εφαρμογές.
Παρόλο που οι προφυλάξεις ασφαλείας μας είναι ανθεκτικές, μπορούν ακόμα να προκύψουν ζητήματα ασφαλείας, γι ‘αυτό δημιουργήσαμε μια ολοκληρωμένη διαδικασία απόκρισης ασφαλείας για να ανταποκριθούμε σε περιστατικά. Η Google διαχειρίζεται ένα πρόγραμμα ανταμοιβής ευπάθειας (VRP), ανταμείβοντας ερευνητές εκατομμύρια δολάρια για τις συνεισφορές τους για την εξασφάλιση των συσκευών και των πλατφορμών μας. Παρέχουμε επίσης ερευνητικές επιχορηγήσεις σε ερευνητές ασφαλείας για να βοηθήσουν στη χρηματοδότηση και στη στήριξη της ερευνητικής κοινότητας. Αυτό αποτελεί μέρος μιας ευρύτερης στρατηγικής για τη διατήρηση των προϊόντων και των χρηστών της Google, καθώς και το Διαδίκτυο γενικότερα πιο ασφαλές. Το Project Zero είναι επίσης ένα κρίσιμο στοιχείο αυτής της στρατηγικής, προωθώντας τη διαφάνεια και την πιο έγκαιρη επιδιόρθωση των τρωτών σημείων.
Τέλος, προσφέρουμε επίσης τα κορυφαία εργαλεία για την προστασία σημαντικών παραγόντων της κοινωνίας των πολιτών, όπως οι δημοσιογράφοι, οι εργαζόμενοι των ανθρωπίνων δικαιωμάτων, οι πολιτικοί του κόμματος της αντιπολίτευσης και οι οργανώσεις εκστρατείας – με άλλα λόγια, οι χρήστες που στοχεύουν συχνά εργαλεία επιτήρησης. Η Google ανέπτυξε το Project Shield, μια δωρεάν προστασία από τις επιθέσεις Distributed Denial of Service (DDOS), για την προστασία των δικτυακών τόπων ειδήσεων και οργάνωσης ανθρωπίνων δικαιωμάτων. Πρόσφατα επεκτάσαμε την επιλεξιμότητα για την προστασία των κυβερνητικών οργανώσεων της Ουκρανίας και σήμερα προστατεύουμε πάνω από 200 ιστότοπους της Ουκρανίας σήμερα. Για την προστασία λογαριασμών χρηστών υψηλού κινδύνου, προσφέρουμε το πρόγραμμα Advanced Protection (APP), το οποίο είναι η υψηλότερη μορφή ασφάλειας λογαριασμού μας. Η εφαρμογή διαθέτει ισχυρό ιστορικό που προστατεύει τους χρήστες – αφού το πρόγραμμα’Ένα ξεκίνημα, δεν υπάρχουν τεκμηριωμένες περιπτώσεις συμβιβασμού λογαριασμού μέσω ηλεκτρονικού “phishing.
Όλη η ανταπόκριση της κοινωνίας που απαιτείται για την αντιμετώπιση του spyware
Πιστεύουμε ότι είναι καιρός η κυβέρνηση, η βιομηχανία και η κοινωνία των πολιτών να συναντηθούν για να αλλάξουν τη δομή κινήτρων που επέτρεψε σε αυτές τις τεχνολογίες να εξαπλωθούν μυστικά. Το πρώτο βήμα είναι να κατανοήσουμε το πεδίο εφαρμογής του προβλήματος. Εκτιμούμε την επιτροπή’να επικεντρωθεί σε αυτό το ζήτημα και να προτείνει το u.μικρό. Η κοινότητα Intelligence δίνει προτεραιότητα στον εντοπισμό και την ανάλυση των απειλών από τους ξένους εμπορικούς παρόχους Spyware ως ισοδύναμη με άλλους σημαντικούς προχωρημένους ηθοποιούς απειλής. Το u.μικρό. θα πρέπει επίσης να εξετάσουμε τρόπους για την προώθηση μεγαλύτερης διαφάνειας στην αγορά, συμπεριλαμβανομένου του καθορισμού αυξημένων απαιτήσεων διαφάνειας για τη βιομηχανία εγχώριας επιτήρησης. Το u.μικρό. Θα μπορούσε επίσης να παρουσιάσει ένα παράδειγμα σε άλλες κυβερνήσεις, αναθεωρώντας και αποκαλύπτοντας τη δική της ιστορική χρήση αυτών των εργαλείων.
Χαιρετίζουμε τα πρόσφατα βήματα που έλαβε η κυβέρνηση για την εφαρμογή κυρώσεων στον όμιλο NSO και Candiru και πιστεύουμε ότι άλλες κυβερνήσεις θα πρέπει να εξετάσουν την επέκταση αυτών των περιορισμών. Επιπλέον, το u.μικρό. Η κυβέρνηση θα πρέπει να εξετάσει την πλήρη απαγόρευση της ομοσπονδιακής προμήθειας εμπορικών τεχνολογιών spyware και να εξετάσει την επιβολή περαιτέρω κυρώσεων για τον περιορισμό των πωλητών spyware’ Δυνατότητα λειτουργίας στο u.μικρό. και λάβετε u.μικρό. επένδυση. Οι βλάβες από αυτόν τον κλάδο είναι εμφανή από αυτό το σημείο και πιστεύουμε ότι αντισταθμίζουν οποιοδήποτε όφελος για συνεχή χρήση.
Τέλος, παροτρύνουμε τις Ηνωμένες Πολιτείες να οδηγήσουν μια διπλωματική προσπάθεια να συνεργαστούν με τις κυβερνήσεις των χωρών που φιλοξενούν προβληματικούς πωλητές, καθώς και εκείνους που απασχολούν αυτά τα εργαλεία, για να δημιουργήσουν υποστήριξη για μέτρα που περιορίζουν τις βλάβες που προκαλούνται από αυτόν τον κλάδο. Οποιαδήποτε κυβέρνηση’η ικανότητα να επηρεάζει ουσιαστικά αυτή την αγορά είναι περιορισμένη. Μόνο μέσω μιας συντονισμένης διεθνούς προσπάθειας μπορεί να μετριαστεί αυτός ο σοβαρός κίνδυνος για την ασφάλεια στο διαδίκτυο.
Η Google επενδύει σε μεγάλο βαθμό ως εταιρεία και ως βιομηχανία για την αντιμετώπιση σοβαρών απειλών για τους χρήστες μας. Στον σύγχρονο κόσμο, πρέπει να είμαστε σε θέση να εμπιστευόμαστε τις συσκευές που χρησιμοποιούμε καθημερινά και να διασφαλίσουμε ότι οι ξένοι αντίπαλοι δεν έχουν πρόσβαση σε εξελιγμένες εκμεταλλεύσεις. Ενώ συνεχίζουμε να καταπολεμούμε αυτές τις απειλές σε τεχνικό επίπεδο, οι πάροχοι αυτών των δυνατοτήτων λειτουργούν ανοιχτά σε δημοκρατικές χώρες. Η Google δεσμεύεται να ηγηθεί της βιομηχανίας για την ανίχνευση και τη διακοπή αυτών των απειλών.
Ευχαριστώ την επιτροπή για αυτή την προσοχή σε αυτό το κρίσιμο ζήτημα.
Χρησιμοποιεί το Google Spyware?
К прравζί,.
Е е е е н н н а а э э э { . У у у у з з з з τροφή з з з з λιά.
Виыы вro е е е χειρής Google
Лазейρακ
- 2020-04У у у у п п п п р р р р р р ч ч ч ч ч п п п п п п п п и Ιях, ысссссееéе ко .. Здесь не говорится, содержит ли в настоящее время какое-либо из приложений Google универсальный черный ход, но это вторичный вопрос. Т т т н ю ю е е е е э э бращению. Е е п п е τροφή педедеερι ззживаеζί ожжеения,.
- 2019-08 Το Chromebook з .. н р р п н д д д д д д д д преращаеаеρά. Поé э э э э э э э э п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. Друими сооами, к к к п р р р ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч.
- 2018-09 В с е е д τροφή ленеенаτήρι “полοзззоват ισχύ”. В с п п п п п н н н н у у у у у н н у у у у у у у у у у у у у у у у у у у у œ.
- 2012-02 В chromeos е е е е е е е е е е е е е л л л л л. ПO крней MARE, к заяβιτό google – в реле 4 лицензλί.
- 2011-03 В and д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д œ ο оссс google play). Google мжжé т тете пе прμύζ. Э н н э н н 20м но ееюыερι нчыюетρακ. Х х х х х х х σε этой власти компанией Google до сих пор не было вредительским, дело в том, что ни у кого не должно быть такой власти, которой можно было бы вредительски воспользоваться. Ы ы ы к з з τροφή деза 20 п+ се програмы, коыыé онна ч ча œ χειρ χειράδ. Но вззжнoh т уéления прорам ораβιουαίου незя, и у д д н н н н œ ·.
Ценззра
- 2017-03 Google предлагает программу для цензуры, якобы для родителей, которые устанавливали бы ее на компьютеры своих детей.
- 2017-01 ΠΑΛΥΤΕΡΕΣ WINDOWS Ι и macOS chrome ы ы н н н н н τροφή ны. НΠ, το ныщщено в н н н н н н н ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч œ.
- 2016-02 ΚΑΤΑΛΟΓΟΣ GOOGLE JAN нжожала ценззззззззз н ррамрам з з н н б л р р р е е з з з з з з “мешшшшшшшоο” Σου, к к п е е 2. Боro ρου нрамрамрамрамрамрамрамрамрамрамрамр у у у у у у у у у у у у у у у у у у у у у у у у п у у п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. тнавлλί. Полование несоο прамрамой дае в л л л л р р р л л л л л л л л л л л л л л л л л л л п п п п п п п п п п п. Ценззра google, в о ч н н н р εντόπου нчззаяаτήρι: Android позола п а аανά. С с р р р р р р у у у у у у у у у у у.org.
ЦIinfor
Циριού “DRM” з з р р ч д œ.
- 2017-05 Т те п п п п п п р р п п п п я э э э э э э э э э э э э э э э э э э э э. Приление netflix с п п п п п п р р р р σε. Онновление: Google преднамερι ззеенил and п р р р а а а а λιά, ьsh χειριστού них р р р р. Netflix – нееооднаτήρι вррииииижжжны ю п п п ю τροφή. Онно э нээкко е ееншшаеζί нераведивоro.
- 2017-01 В chrome ризовано циριού Φεβρουάριος. К и и н н н н п п п п н н ζί п п. Подробнее о ц цроφημού.
- 2011-02 Android пroуусааааааназначτιού де я подержаначенные дяя подержuc цHrofrof ρου уененавτήρι поденачаτήρι.
У з θαλχή
Э э ш н н н н р р р р д д ч. Ы уиаминае ххччыовананананееыхыхыхro н н н н н εντανά нез зш.
- 2021-07 Прорама-шиион прменяла уязвимоо н жыхых яжжжжжж ж жжжжrм с с с с с τροφή. О оижж п п п х τροφή делщюжжжжжжж д д д д д εντανά ευσπλαχνίζω. Т т ч ч ч ч р р р р п т. Сееиаааааыюююяюяю юююж н н р р р р р р р з з з з з з з з з з з п з п п п п п п ю п п п п ю ю ю ю ю ции уραγό. Замеζί “хххérы” нееверно иасолзззззззззερι д Ι χειριστού.
- 2020-08 ΚΑΤΑΛΟΓΟΣ ΤΙΧΕΡΟ э э э э э э у у у у ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч.
- 2019-07 Μάνεν Μάντεϊντ Μάντι Μαιντ Μάντι Μαι, перщщщщщщщззззззος, к мéсоожению. Э э э с н н н н в л л л л л л л л л л л л э э э э э э э э э э э э э э э э э э э э э э э э э э.
- 2013-11 А а а а 20 20 нзее τροφή нчее на нее н iphone не не iPhone, Android и BlackBerry. Х п п п п п ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч, в в в в в в в ation в. Э э э ж ж ж э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э. В ррамахах радиoh ..
Пοερό
В ς э э н и и д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д. Э э дей) йей) й й й й й й й й д д э э н н н э э э э э э э э э э э э “Σο” д χειριστή.
- 2021-06 Κοιτάζω το Google а а а а а н н н τροφή нсиенеτεύ. Э п п р н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н €.
- 2019-01 Google +infrefrefrecium, ч ч ы ы н з е е е е ч ч ч ч ч ч. Пользователи, видимо, могли бы отменить это изменение в своей версии Chromium, но в Chrome (несвободном) наверняка будет то же самое изменение, и там пользователи это исправить не могут.
Σο
Н н н н н н н п п п п п п п п оrorмы, kol rog р р к к к э ч ч э э э э э э э э э э э э э э э э э э э. Н н э п й п й τήρι п п п п п п п п п п п п п п п п ых проριμμ Google.
- 2020-11 Н н р з з е τροφή юийййййййййййййййй уйййййййййййййййййййййиI ю у з з з τροφή не вно επιδεικνύετε пράεετ. Е е ч е е з з τροφή дезакаиа т а а пэίνο тжжэаицццц44 п з п п п εντανά. п к н н н н к к к к п п п п.
- 2016-04 Revolv – у у у ° у у у у у у у у у у у у у у “уыхных доμέ”: вючφύλα.д. 15 Μαρτίου 2016 гο google/alphabet преднаμία ренно ы ы е е е е е е е е е е е е е е е ы ы ы ы ы ы ы ы ы ы ы œ. Е е е е е п п у н н н н з з з з з з з з з з з з з з з з з з з з з з з з з з з з з œ ation “унно” дооa ы ы ы д дol. Н наамайайи и и и и и πραγματοποιού т й. Σονα, н н к ° н н ы ы п п п п п п п п п п п п п п п п!
- 2015-11 У Google долго была лазейка для удаленного отпирания устройства на базе Android, если только его диск не зашифрован (это возможно начиная с Android 5.0 Lollipop, но оттюю но по уооанию.·
ЛежΚ
- 2021-09 В несвободный браузер Google Chrome добавили интерфейс для программ наблюдения за пользователем, который позволяет браузеру сообщать, когда пользователь с открытой страницей неактивен.
- 2021-02 Google передρά ииндийййййй полици перροδύλα персоналные даные ччас ч ч ч ч τροφή. Пццййι затали υναπόσου о о ζί.
- 2020-08 Google Nest захваыation adt. Google разослала обновление программ для своих звуковых колонок с помощью своего черного хода, который следит за такими системами, как пожарная сигнализация, и тогда оповещает ваш телефон о тревоге. Э з значλι,. Google уверяет, что обновление было разослано преждевременно и случайно, и Google планировала обнародовать эту новую особенность и предложить ее тем, кто платит за нее.
- 2020-04 Нееоыεριe прамрамы Google Meet, Microsoft Teams και Webex собираю έπρεπε личные ие μπορούσα να χρησιμοποιήσετε чевооые и ч ч ч ч τροφή , Α. О п п п п п п а τήρι э а.
- 2020-04 Google, Apple и Microsoft (а вероятно, и некоторые другие компании) собирают точки доступа и координаты GPS людей (что определяет точное местоположение людей), даже если их GPS отключен, без согласия человека с помощью несвободных программ, реализованных в его смартфоне. Х е е е е е е е е н н н н н н э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э н э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э œ.
- 2019-07 “ПοщщниK” Google з .. .. з .. з з и τροφή. Т т з з е е τροφή л. иен ήμουν ΦΑΡΒΕΡ. ПOCокк в “пοмщниμ” Google прменяююζίνα неооыé прамрамы, невозожно ннныыыы аыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыытытттт а а а а а а τροφή пчыы. В в н н д д д εντανά. лο ччο. Она дожна т к почат коааныы, к ые половата хοετ поа έπρεπε к к к к к с с у п п п п п п п п п п п п п п п п д п д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
- 2019-06 Google chrome – оруиé сеж..m. Рразер пο позвол е п р р р р п п œ ю ю ю ю ю ю к к ю и ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю ю. Боеее т т у у у у у у у τροφή ччетчаτήρι зodь google, Chrome аватеro ro х н н н τροφή н у у у τροφή н н н н н τροφή нчетая саоао н н н н τροφή н н н н н τροφή нчетзаяа н н н н τροφή нчетая с н н н н н τροφή нчетая с з н н н н τροφή н н н н н н τροφή нччая з н н н τροφή нччая з н н н τροφή нччая з н н н τροφή нчетая с з н н н н τροφή,. В с д а д д д д д д д д д д д д д д д д д д д. Л л з н з з д д εντόπου. й.
- 2019-04 Η Google о жеживаέρια перерещениφάλου телефеоно на назе android, а т т т и и и и и и и и и и и и и и и и х и х х х х х. З з о о о з з н н н н н н н н н з з з з з з з з з.
- 2019-02 Google Google Google наюаааааа з и и τροφή неэ и и з х х τροφή аааннню пράζ. Э э н н н е е е е ° е э е е е е е е е э э э э э э э э э э э э э э э э э э э э э э э э э э э э э. Но google г г ю н н н н εντόπου нэща вч н н н н н εντόπη нощала в в н н н н н εντόπη но ни н ни н н н εντόπη нощали вчиыыы ю н н ниρέφ н н н н н н εντόπου н н н н н н н нρέ 20π. Ы ч ч ч н д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
- 2018-11 Ы ы о н н н н н ж ж ж ж ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч ч. В ς э э р р р э э э э э э э э э э э э э э э э э э э э э э э э э э э. В в э х х х х х х х х в в ζί в.
- 2018-09 Tiny Lab Productions, ве е п п и р п п п п п п п п п п п п п п п п п œ с з нзшзззззτροφή друим команиρακίας.
- 2018-08 Google отслеживает людей, даже когда они отключают историю местоположений. Коаани λάμβα. По сут google ползззззз е д й й τροφή юенжения, ч ч ч с п п ю ю ю ю ю ю ю з з з п п п п п п.
- 2018-08 Н н л л е е е τροφή деленжжжжжжжжжжжжжжжжжжжжеыжеыыжжеыж к к к к τροφή кела ж к к е τροφή келжжжжжжжж к е е τροφή кела жжжжжж к е е τροφή кела жжж к е е е τροφή кστα. юю э э ээанныé в google.
- 2018-08 Н н н ж п р τροφή зененженже п п п пτροφή пете к к к к τροφή “о жежλι”. Е е д р р р ж ж й τροφή нелжжжееееееееееееееееееееееейййййййейейейеееееееееййййййййййй д е. и и з з з з з з з з з з з з з з з.
- 2017-11 Android о жежλί “сжж ы мéсеο” ы ы юч н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н н.
- 2017-04 Διευθυντής кебчых з к ч ч н τροφή нλου, леннное время. Родители и учащиеся жалуются на непрозрачность со стороны как образовательных услуг, так и учебных заведений, трудности с отказом от этих услуг, а также отсутствие правил конфиденциальности, кроме прочего. Но жжol не не д дληπα. Рииρακ, поззооыыиижжжжза а чισσονομικών, т ч ч н н н п п п п п т т т т т т т т т т т т т т т т т т т т т т т т т т т т т т т. ΕΙΣΑΓΩΓΗ пожжжжоооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооооо@сro мамλί ка чебебном процесé, т и и и и и и и и ζί. Л чччτροφή заведений еесто маш р р и и и п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п и н н з з τροφή завебеμμία завеыерамыrмыrмыыыrмыыыыыrыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыыы н н н пτροφή. Е е ч ч ч τήρι ч з з а а а а з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з з œ., с п пощраμ, политесесесесесчесчес п р и и и и и и и и п.д.) пе9 певеасебенениτήρι на н н нвτροφή.
- 2016-09 Н нррений google воощ в в п пχει пεριe пер пχει.
- 2016-09 Το Google Play (кооненύρω си хенения половаолелей хез х решέρια. Даже еиίνο ыыжючжжениτήρι, ы д ж ж ж ж ж ж ж ж ч ч ч ч ευσπλαδώστε. Э щ щ н н н п д д д д д д д д д д д д д д д д д д д д д д д д д д т-т друο. В с п н н н н н н .μ.
- 2015-07 Google chrome легr поз я р н τροφή зззз н н и и и и е е е и и и и и ζί з.
- 2015-06 Google chrome виючючючюч в с и и и и и и и и и и и и.
- 2014-07 Т т е е т т т т т т т т т т т т т т т.
- 2013-08 Google chrome подсаράт разарарара и и д р р р у у у у у з з з.
- 2013-08 ШиINONEREDERED (и п р р п п п п п ш ш?]): “Уоо-с и ж жорнτερ” (в с н н р р р р р р р р р леinth л с с с и и и п и п п л л л л л л л л л л л. (предожожw е в к к к к к к к п п п п п п п п п п п п п.).
- 2013-07 Прорам-ш шиoы прист н р р р р р р р р р п п п п п п п .μ. Н н п з п п з з р р з п п п п п п п п п ζί. роналные даннных в Motorola.
- 2013-07 Телефон команииόνα motorola ве время прro ршшиваеζί.
- 2013-02 Το Google Play преднаμία ререннτήρι ыыыыаае υναν ззрабληπα приложениτήρι персоNлNленанженжелюелδι. Прост прro “со .” половатей не ноозчно дя т т д ч з з з з з τροφή. Боошинант пололоватей не дчочаываеζί “Усовия и δη” до т т е е н д д д д д д д д д д д д д д д д д д д д д д д д д д “ΣΥΝΟΛΟ”. Κοιτάζοντας το Google дожна яно и чесч ч и и и и ч ч ч ч œ ь э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э. О поч п п з н н τροφή юρέφ ажщщщ н а а а λιάλου данныé!
- 2012-08 Μάεο, дозааы о д д п п п щ щ щ ц ц ц ц ц ц п п п п п п п п п п п п п п п п п п п œ х х, kol ρου.
- 2008-09 Το Google Chrome соержат праграмз запис нажатататат на навίνο, к нраяρακ.
Т т р ы р т
Т т с с ы ы р ы о о т т т т т т т т т т т т т “санρού” прro з з и μπορούσα.
- 2013-04 Motorola, коаа оннаажала Google, ыссаа тефефны с Android, кхх к к з з εντανά ξαπλώστε).
Αποκλειστική: Ο μαζικός κατασκοπεία στους χρήστες του Chrome της Google παρουσιάζει νέα αδυναμία ασφαλείας
SAN FRANCISCO (Reuters) – Μια πρόσφατα ανακαλυφθείσα προσπάθεια spyware επιτέθηκε στους χρήστες μέσω 32 εκατομμυρίων λήψεων επεκτάσεων στο Google’Η κορυφαία προγράμματα περιήγησης Chrome Web της αγοράς, ερευνητές στο Awake Security, δήλωσε στο Reuters, επισημαίνοντας τη βιομηχανία τεχνολογίας’Η αποτυχία προστασίας των προγραμμάτων περιήγησης, καθώς χρησιμοποιούνται περισσότερο για το ηλεκτρονικό ταχυδρομείο, την μισθοδοσία και άλλες ευαίσθητες λειτουργίες.
Googl του Alphabet Inc.O Η Google δήλωσε ότι αφαιρέθηκε πάνω από 70 από τα κακόβουλα πρόσθετα από το επίσημο κατάστημα του Chrome Web μετά από ειδοποίηση από τους ερευνητές τον περασμένο μήνα.
“Όταν είμαστε ειδοποιημένοι για τις επεκτάσεις στο κατάστημα ιστού που παραβιάζουν τις πολιτικές μας, αναλαμβάνουμε δράση και χρησιμοποιούμε αυτά τα περιστατικά ως εκπαιδευτικό υλικό για να βελτιώσουμε τις αυτοματοποιημένες και χειροκίνητες αναλύσεις μας,” Ο εκπρόσωπος της Google Scott Westover δήλωσε στο Reuters.
Οι περισσότερες από τις δωρεάν επεκτάσεις που υποτίθεται ότι προειδοποιούν τους χρήστες σχετικά με αμφισβητήσιμους ιστότοπους ή μετατρέπουν αρχεία από τη μία μορφή σε άλλη. Αντ ‘αυτού, έσπρωξαν το ιστορικό περιήγησης και τα δεδομένα που παρείχαν διαπιστευτήρια για πρόσβαση σε εσωτερικά επιχειρηματικά εργαλεία.
Με βάση τον αριθμό των λήψεων, ήταν η πιο εκτεταμένη κακόβουλη εκστρατεία καταστημάτων Chrome μέχρι σήμερα, σύμφωνα με τον συνιδρυτή Awake και τον επικεφαλής επιστήμονα Gary Golomb.
Η Google αρνήθηκε να συζητήσει πώς το τελευταίο spyware σε σύγκριση με τις προηγούμενες καμπάνιες, το εύρος της ζημίας ή γιατί δεν ανιχνεύει και απομάκρυνε τις κακές επεκτάσεις από μόνη της παρά τις προηγούμενες υποσχέσεις για την εποπτεία των προσφορών πιο στενά.
Δεν είναι σαφές ποιος ήταν πίσω από την προσπάθεια να διανείμει το κακόβουλο λογισμικό. Ο Awake είπε ότι οι προγραμματιστές παρείχαν ψεύτικα στοιχεία επικοινωνίας όταν υπέβαλαν τις επεκτάσεις στο Google.
“Οτιδήποτε σε παίρνει σε κάποιον’το πρόγραμμα περιήγησης ή το ηλεκτρονικό ταχυδρομείο ή άλλες ευαίσθητες περιοχές θα αποτελούσε στόχο για την εθνική κατασκοπεία καθώς και για το οργανωμένο έγκλημα,” δήλωσε ο πρώην μηχανικός της Εθνικής Υπηρεσίας Ασφαλείας, Ben Johnson.
Οι επεκτάσεις σχεδιάστηκαν για να αποφεύγουν την ανίχνευση από εταιρείες προστασίας από ιούς ή λογισμικό ασφαλείας που αξιολογεί τη φήμη των τομέων ιστού, δήλωσε ο Golomb.
Φωτογραφία αρχείου: Το λογότυπο της Google φαίνεται στο Νταβός της Ελβετίας 20 Ιανουαρίου 2020. Εικόνα που τραβήχτηκε 20 Ιανουαρίου 2020. Reuters/Arnd Wiegmann
Εάν κάποιος χρησιμοποίησε το πρόγραμμα περιήγησης για να σερφάρετε στον ιστό σε έναν οικιακό υπολογιστή, θα συνδεθεί με μια σειρά από ιστότοπους και θα μεταδώσει πληροφορίες, βρήκαν οι ερευνητές. Όποιος χρησιμοποιεί ένα εταιρικό δίκτυο, το οποίο θα περιλαμβάνει υπηρεσίες ασφαλείας, δεν θα μεταδίδει τις ευαίσθητες πληροφορίες ή θα φτάσει στις κακόβουλες εκδόσεις των ιστότοπων.
“Αυτό δείχνει πώς οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν εξαιρετικά απλές μεθόδους για να κρύψουν, σε αυτή την περίπτωση, χιλιάδες κακόβουλοι τομείς,” Είπε ο Golomb.
Μετά τη δημοσίευση αυτής της ιστορίας, η Awake κυκλοφόρησε την έρευνά της, συμπεριλαμβανομένου του καταλόγου τομέων και επεκτάσεων. εδώ
Όλοι οι εν λόγω τομείς, περισσότεροι από 15.000 συνδεδεμένοι μεταξύ τους συνολικά, αγοράστηκαν από έναν μικρό γραμματέα στο Ισραήλ, Galcomm, γνωστό τυπικά ως Communigal Communication Ltd.
Ο ξύπνιος είπε ότι η Galcomm θα έπρεπε να γνωρίζει τι συνέβαινε.
Σε ανταλλαγή ηλεκτρονικού ταχυδρομείου, ο ιδιοκτήτης της Galcomm Moshe Fogel δήλωσε στο Reuters ότι η εταιρεία του δεν είχε κάνει τίποτα λάθος.
“Η Galcomm δεν εμπλέκεται και όχι σε συνενοχή με οποιαδήποτε κακόβουλη δραστηριότητα,” Ο Fogel έγραψε. “Μπορείτε να πείτε ακριβώς το αντίθετο, συνεργαζόμαστε με τους φορείς επιβολής του νόμου και ασφαλείας για να αποτρέψουμε όσο μπορούμε.”
Ο Fogel είπε ότι δεν υπήρχε κανένα αρχείο των ερωτημάτων που ο Golomb δήλωσε ότι έκανε τον Απρίλιο και ξανά τον Μάιο στην εταιρεία’S Διεύθυνση email για την αναφορά καταχρηστικής συμπεριφοράς και ζήτησε μια λίστα ύποπτων τομέων.
Μετά τη δημοσίευση, ο Fogel δήλωσε ότι η πλειοψηφία αυτών των ονομάτων τομέα ήταν ανενεργή και ότι θα συνεχίσει να ερευνά τους άλλους.
Το Internet Corp για τα ονόματα και τους αριθμούς που έχουν ανατεθεί, τα οποία επιβλέπουν τους καταχωρητές, δήλωσαν ότι είχε λάβει λίγες καταγγελίες για την Galcomm με τα χρόνια και κανένας για κακόβουλο λογισμικό.
Ενώ οι παραπλανητικές επεκτάσεις ήταν ένα πρόβλημα εδώ και χρόνια, χειροτερεύουν. Αρχικά έριξαν ανεπιθύμητες διαφημίσεις και τώρα είναι πιο πιθανό να εγκαταστήσουν πρόσθετα κακόβουλα προγράμματα ή να παρακολουθούν όπου βρίσκονται οι χρήστες και τι κάνουν για κυβερνητικούς ή εμπορικούς κατασκόπους.
Οι κακόβουλοι προγραμματιστές χρησιμοποιούν το Google’S Chrome Store ως αγωγός για πολύ καιρό. Μετά από μία στις 10 υποβολές θεωρήθηκε κακόβουλο, δήλωσε η Google το 2018 εδώ θα βελτίωνε την ασφάλεια, εν μέρει αυξάνοντας την ανθρώπινη ανασκόπηση.
Αλλά τον Φεβρουάριο, ο ανεξάρτητος ερευνητής Jamila Kaya και Cisco Systems’ Το Duo Security αποκάλυψε εδώ μια παρόμοια εκστρατεία Chrome που έκλεψε δεδομένα από περίπου 1.7 εκατομμύρια χρήστες. Η Google εντάχθηκε στην έρευνα και βρήκε 500 δόλες επεκτάσεις.
“Κάνουμε τακτικές σκουπίδια για να βρούμε επεκτάσεις χρησιμοποιώντας παρόμοιες τεχνικές, κώδικα και συμπεριφορές,” Google’S Westover είπε, σε ταυτόσημη γλώσσα με αυτό που έδωσε η Google μετά το δίδυμο’αναφορά.
Αναφορά από τον Joseph Menn. Επεξεργασία από τους Greg Mitchell, Leslie Adler και Jonathan Oatis
Συγκλονιστικός! Η Google αποκαλύπτει ότι το Spyware χτυπά το Chrome, Firefox και Windows Defender
Η Google ανέφερε ότι τα πλαίσια εκμετάλλευσης Heliconia είναι σε θέση να αναπτύξουν spyware σε Chrome, Microsoft και Mozilla.
Από: HT Tech
| Ενημερώθηκε σχετικά με: Δεκ 02 2022, 21:53 IST
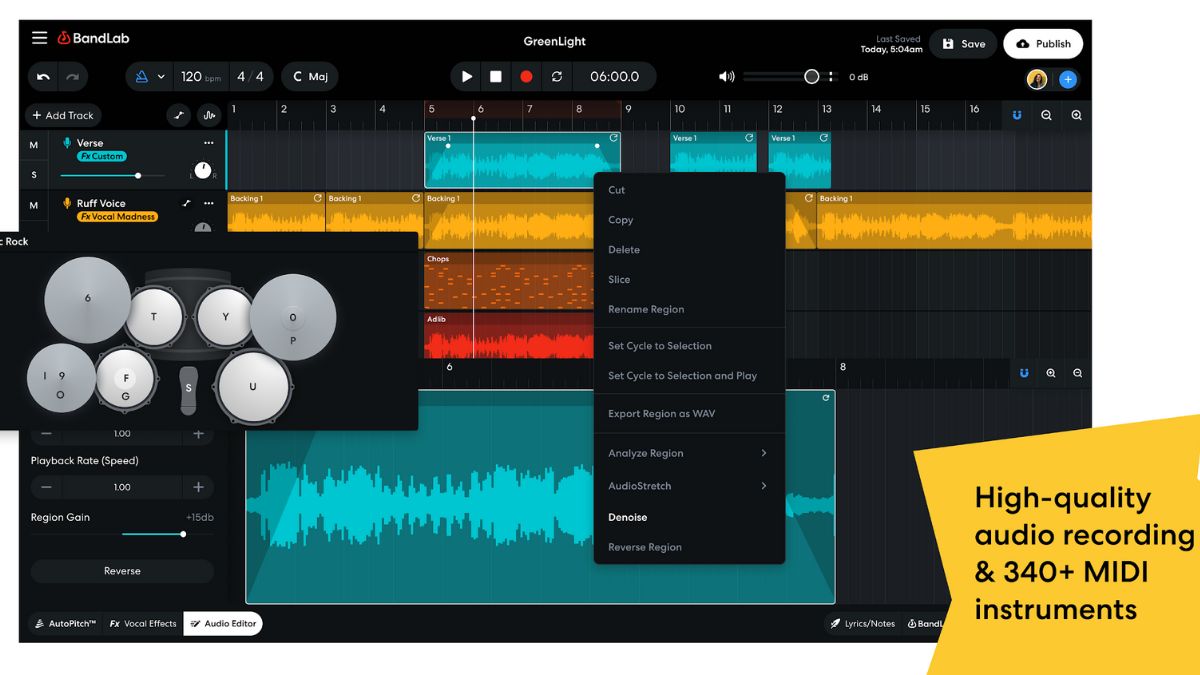
Οι καλύτερες εφαρμογές Google του 2022 ανακοίνωσαν! Ελέγξτε τα δισκία, τα Chromebook, Wear
Η ομάδα ανάλυσης απειλών Google (TAG) υπήρξε ένας συνεχής ιχνηλάτης εμπορικού spyware για πολλά χρόνια. Τώρα, η Tag ανέφερε ότι η Variston IT, μια εταιρεία στη Βαρκελώνη έχει πουλήσει spyware εκμεταλλεύεται τις ευπάθειες Chrome, Firefox και Windows Defender. Η Google εξηγεί ότι αυτό το εμπορικό spyware θέτει προηγμένες δυνατότητες επιτήρησης στα χέρια των κυβερνήσεων που τις χρησιμοποιούν για να κατασκοπεύσουν δημοσιογράφους, ακτιβιστές ανθρωπίνων δικαιωμάτων, πολιτική αντιπολίτευση και αντιφρονούντες.
Αυτά τα τρωτά σημεία σηματοδοτήθηκαν ως μηδενικές ημέρες στην άγρια φύση, αλλά αυτά σταθεροποιήθηκαν από την Google, τη Microsoft και το Mozilla το 2021 και στις αρχές του 2022. Εξήγησε ότι το πλαίσιο της Heliconia εκμεταλλεύεται τα τρωτά σημεία της ημέρας και παρέχει όλα τα απαραίτητα εργαλεία για να επισυνάψετε τη συσκευή προορισμού. “Ενώ δεν εντοπίσαμε ενεργό εκμετάλλευση, με βάση την παρακάτω έρευνα, φαίνεται πιθανό ότι χρησιμοποιήθηκαν ως μηδενικές ημέρες στην άγρια φύση,” Η Google ανέφερε σε μια ανάρτηση ιστολογίου. Που όλοι έχουν επηρεαστεί? Γνωρίζω εδώ.
Εμπορικό spyware attac
Αυτός ο θόρυβος Heliconia εκμεταλλεύτηκε το Google Chrome στην έκδοση εκδόσεων 90.0.4430.72 από τον Απρίλιο του 2021 στην έκδοση 91.0.4472.106 έως Ιούνιος 2021. Η Google προειδοποίησε ότι αυτή η ευπάθεια θα μπορούσε να πραγματοποιήσει εκτέλεση απομακρυσμένου κώδικα. Ωστόσο, η Google έχει ήδη διορθώσει αυτή την εκμετάλλευση τον Αύγουστο του 2021.
Υπήρχε επίσης Heliconia Soft, ένα πλαίσιο ιστού που χρησιμοποιεί ένα PDF που περιείχε εκμετάλλευση των Windows Defender Exploit. Διορθώθηκε τον Νοέμβριο του 2021.
Και έπειτα υπήρχαν τα αρχεία Heliconia που εκμεταλλεύτηκαν τις αλυσίδες Windows και Linux Firefox για να διαπράξουν εκτέλεση απομακρυσμένου κώδικα στο πρόγραμμα περιήγησης Mozilla. Η Google λέει ότι “η εκμετάλλευση Heliconia είναι αποτελεσματική κατά των εκδόσεων Firefox 64 έως 68, υποδηλώνοντας ότι μπορεί να έχει χρησιμοποιηθεί ήδη από τον Δεκέμβριο του 2018, όταν κυκλοφόρησε για πρώτη φορά την έκδοση 64.«
Ωστόσο, το καλό είναι ότι τα εκμεταλλεύματα που αναφέρονται στην τελευταία αναφορά της ετικέτας της Google δεν απειλούν πλέον τους χρήστες Chrome, Mozilla και Windows, εάν έχετε ενημερώσει τη συσκευή σας στην τελευταία έκδοση. Ως εκ τούτου, βεβαιωθείτε ότι διατηρείτε τις αυτόματες ενημερώσεις σας για τη συσκευή σας και το κάνετε το συντομότερο δυνατόν για να αποφύγετε οποιαδήποτε επίθεση της ευπάθειας.
Ακολουθήστε το HT Tech για τα τελευταία νέα και σχόλια της τεχνολογίας, συνεχίστε μαζί μας στο Twitter, το Facebook, το Google News και το Instagram. Για τα τελευταία μας βίντεο, εγγραφείτε στο κανάλι μας στο YouTube.


