


Το Handbrake έχει ιό
Το Handbrake έχει ιό?
Περίληψη:
Πρόσφατα, έχουν αναφερθεί αναφορές για το χειρόφρενο που επισημαίνεται ως ιός από τον Defender Windows. Ωστόσο, αυτό είναι ψευδώς θετικό και η ομάδα χειρόφρενων επιβεβαίωσε ότι δεν είναι ιός. Φαίνεται να είναι μια περίπτωση του λογισμικού προστασίας από ιούς που εσφαλμένα ταυτοποίηση του χειρόφρενου ως adware αντ ‘αυτού. Το ζήτημα διερευνάται επί του παρόντος και εν τω μεταξύ, οι χρήστες μπορούν να υποβάλουν το αρχείο στο Windows Defender για να βοηθήσουν στην επίλυση του προβλήματος νωρίτερα.
Βασικά σημεία:
- Ο Win10 Defender ανιχνεύει λανθασμένα το Handbrake ως ιός στην τελευταία νυχτερινή κατασκευή.
- Το εντοπισμένο στοιχείο χαρακτηρίζεται ως Trojan: Win32/Zpevdo.Β στο χειρόφρενο.Εργάτης.exe αρχείο.
- Η τρέχουσα έκδοση επηρεάστηκε: δεν καθορίζεται.
- Λειτουργικό σύστημα: Win10, πλήρως patched.
- Δεν παρέχεται κείμενο μηνύματος σφάλματος ή οθόνης.
- Χειροποίητο αρχείο καταγραφής δραστηριότητας που απαιτείται για περαιτέρω υποστήριξη.
Ερωτήσεις και απαντήσεις:
- Ε: Είναι το Handbrake πραγματικά μολυσμένο με ιό?
- Ε: Ποιος είναι ο συγκεκριμένος ιός που ανιχνεύεται το Handbrake ως?
- Ε: Ποια είναι η τρέχουσα έκδοση του Handbrake που επηρεάζεται από αυτό το ζήτημα?
- Ε: Ποιο λειτουργικό σύστημα αντιμετωπίζει την ανίχνευση ιού?
- Ε: Μπορείτε να δώσετε το ακριβές μήνυμα σφάλματος ή ένα στιγμιότυπο οθόνης της ανίχνευσης?
- Ε: Τι πρέπει να κάνω εάν ο αμυντικός των Windows ανιχνεύει το Handbrake ως ιός?
- Ε: Υπάρχουν εναλλακτικές λύσεις προστασίας από ιούς που δεν ανιχνεύουν το Handbrake ως ιό?
- Ε: Υπάρχει οποιαδήποτε επίσημη δήλωση από το Handbrake σχετικά με αυτήν την ανίχνευση ιού?
- Ε: Πόσος χρόνος θα χρειαστεί για τους πωλητές προστασίας από ιούς για να διορθώσουν αυτήν την εσφαλμένη ταυτοποίηση?
- Ε: Πρέπει να ανησυχώ για την ανίχνευση ιού εάν έχω ήδη κατεβάσει το Handbrake?
Α: Όχι, το ίδιο το Handbrake δεν περιέχει ιούς. Οι αναφορές των ιών είναι ψευδώς θετικά που προκαλούνται από την εσφαλμένη ταυτοποίηση των Windows Defender.
Α: Ο Defender Windows το επισημαίνει ως Trojan: Win32/Zpevdo.σι.
Α: Η συγκεκριμένη έκδοση δεν αναφέρεται στις παρεχόμενες πληροφορίες.
Α: Το ζήτημα ανίχνευσης συμβαίνει στα Windows 10, πλήρως επιδιορθωμένο.
Α: Δυστυχώς, δεν περιλαμβάνεται στο άρθρο κανένα κείμενο μηνύματος σφαλμάτων ή οθόνης.
Α: Εάν είναι δυνατόν, μπορείτε να υποβάλετε το αρχείο στο Windows Defender για να τους βοηθήσετε να επιλύσουν το ζήτημα ταχύτερα. Αυτό μπορεί να γίνει μέσω του ίδιου του λογισμικού προστασίας από ιούς.
Α: Δεν αναφέρεται στο άρθρο εάν άλλο λογισμικό προστασίας ανιχνεύει επίσης το Handbrake ως ιός. Ωστόσο, συνιστάται να διατηρήσετε το λογισμικό Antivirus σας ενημερωμένο ανεξάρτητα.
Α: Δεν αναφέρεται επίσημη δήλωση στο άρθρο. Ωστόσο, είναι πιθανό ότι η ομάδα Handbrake γνωρίζει το θέμα και εργάζεται για την επίλυσή της.
Α: Χρειάζονται συνήθως λίγες μέρες για τους πωλητές προστασίας από ιούς να ενημερώσουν τους κανόνες τους και να αναγνωρίσουν τη φήμη του αρχείου.
Α: Η ανίχνευση ιού είναι ψευδώς θετική, οπότε δεν χρειάζεται να ανησυχείτε αν έχετε ήδη κατεβάσει το Handbrake. Ωστόσο, συνιστάται πάντα να εγκατασταθεί το ενημερωμένο λογισμικό προστασίας από ιούς.
Συμπέρασμα:
Παρά τις αναφορές του χειρόφρενου που επισημαίνεται ως ιός, επιβεβαιώνεται ότι είναι ψευδώς θετικό. Ο Defender Windows προσδιορίζει λανθασμένα το Handbrake ως Trojan: Win32/Zpevdo.Β, αλλά δεν είναι ιός. Συνιστάται να υποβάλετε το αρχείο στον Defender Windows και να διατηρήσετε το λογισμικό Antivirus μέχρι σήμερα. Η ομάδα Handbrake έχει επίγνωση του θέματος και εργάζεται για την επίλυση της.
Το Handbrake έχει ιό
Για να καθαρίσετε τη μόλυνση από το Mac σας, περιηγηθείτε στους ακόλουθους φακέλους και σκουπίστε τα ακόλουθα αρχεία:
Ο αμυντικός FYI Win10 ανιχνεύει τον ιό στην τελευταία νυχτερινή κατασκευή. #3574
FYI: Το Win10 Defender ανιχνεύει τον ιό στην τελευταία νυχτερινή κατασκευή.
Ανίχνευση: Trojan: Win32/Zpevdo.σι
Πληροφορίες: Handbrake-20210504-2FD9617D7_X86_64-WIN_GUI.MSI-> προϊόν.καμπίνα-> χειρόφρενο.Εργάτης.exe
Χειρουργική έκδοση (e.σολ., 1.3.0):
Λειτουργικό σύστημα και έκδοση (e.σολ., Ubuntu 19.10, MacOS 10.15 Catalina, Windows 10 1909):
Win10 πλήρως patched.
Κείμενο μηνύματος σφάλματος ή/και οθόνης:
Παρέχετε τυχόν μηνύματα σφάλματος ή στιγμιότυπα οθόνης που μπορεί να βοηθήσουν.
Χειροποίητο αρχείο καταγραφής δραστηριότητας:
Απαιτείται ένα αρχείο καταγραφής δραστηριότητας για υποστήριξη. Διαβάστε το https: // Handbrake.fr/docs/en/thresoud/help/activity-log.HTML για περισσότερες πληροφορίες.
Αντικαταστήστε αυτό το κείμενο με το αρχείο καταγραφής δραστηριότητας ή μεταφορτώστε το αρχείο καταγραφής στο GitHub, σύροντας και ρίχνοντας το αρχείο σε αυτήν την ανάρτηση. Αφήστε τα ~ σημάδια πάνω και κάτω. Το κείμενο ενημερώθηκε με επιτυχία, αλλά τα σφάλματα αυτά συναντήθηκαν:
Συνεισφέρων
SR55 σχολίασε στις 8 Μαΐου 2021 •
Είναι πράγματι ψευδώς θετικό. Όχι πολλά μπορούμε να κάνουμε γι ‘αυτό. Κάθε φορά που εμφανίζεται μια νέα δημιουργία, θα χρειαστεί κάθε πωλητής που έχει τέτοιους κανόνες λίγες μέρες για να δημιουργήσει φήμη για το αρχείο.
Είναι ενδιαφέρον ότι το ανιχνεύει ως adware, παρά ως πραγματικό ιό. Αυτό θα πρότεινε ότι ο κανόνας adware τους είναι πραγματικά σπασμένος με κάποιο τρόπο.
Εάν ο αμυντικός έχει την επιλογή να υποβάλει το αρχείο, μπορείτε να το κάνετε, καθώς μπορεί να τους βοηθήσει να διορθώσουν το πρόβλημα νωρίτερα.
Το Handbrake έχει ιό
Η Reddit και οι συνεργάτες του χρησιμοποιούν cookies και παρόμοιες τεχνολογίες για να σας προσφέρουν καλύτερη εμπειρία.
Με την αποδοχή όλων των cookies, συμφωνείτε με τη χρήση των cookies για να παραδώσετε και να διατηρήσετε τις υπηρεσίες και τον ιστότοπό μας, να βελτιώσετε την ποιότητα του Reddit, να εξατομικεύσετε το περιεχόμενο και τη διαφήμιση Reddit και να μετρήσετε την αποτελεσματικότητα της διαφήμισης.
Απορρίπτοντας τα μη βασικά cookies, το Reddit ενδέχεται να εξακολουθεί να χρησιμοποιεί ορισμένα cookies για να εξασφαλίσει τη σωστή λειτουργικότητα της πλατφόρμας μας.
Για περισσότερες πληροφορίες, ανατρέξτε στην ειδοποίηση cookie και στην πολιτική απορρήτου μας .
Χειρόφρενο’S Server Commromised, η λήψη εγκαθιστά σύνθετο Trojan
Το Handbrake, ένας δημοφιλής κωδικοποιητής βίντεο ανοιχτού κώδικα, δημοσιεύτηκε στα φόρουμ του αυτό το Σαββατοκύριακο λέγοντας ότι ο διακομιστής λήψης καθρέφτη τους διακυβεύεται. Όποιος κατέλαβε το Handbrake από τις 2 Μαΐου και τις 6 Μαΐου ενδεχομένως άρπαξε μια έκδοση που μολύνθηκε με κακόβουλο λογισμικό. Το Intego Virusbarrier Anti-Virus προσδιορίζει και εξαλείφει αυτό το κακόβουλο λογισμικό ως OSX/πρωτόνιο.σι.
Ποιο είναι το διάνυσμα λοίμωξης?
Μόνο εκείνοι που κατέλαβαν το Handbrake από το Mirror Server τους (λήψη.χειρόφρενο.fr) έλαβε την κακόβουλη εφαρμογή. Δεν διανεμήθηκε σε άλλους ιστότοπους.
Πώς εγκαθιστά το πρωτόνιο?
Η εφαρμογή Handbrake φτάνει σε ένα .αρχείο dmg όπως αναμενόταν, και με το άνοιγμα του αρχείου, τίποτα δεν μπορεί να δει κανείς ύποπτος. Ο χρήστης θα σύρετε το Handbrake στο φάκελο εφαρμογών του και θα το ξεκινήσει.
Σε αυτό το σημείο, η εφαρμογή κάνει κάτι ασυνήθιστο, το οποίο θα παραμείνει αμέσως σε πολύ καιρό χρήστες χειρός: ζητά προνόμια διαχειριστή. Κάτω από το πρόσχημα της ανάγκης εγκατάστασης πρόσθετων κωδικοποιητών, είναι εγκατεστημένο ένα κακόβουλο ωφέλιμο φορτίο.
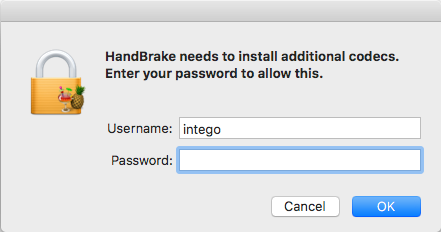
Μόλις εισαχθεί ο κωδικός πρόσβασης, θα ξεκινήσει το Handbrake και φαίνεται να είναι συνηθισμένη επιχείρηση. Στο παρασκήνιο, ωστόσο, εγκαταστάθηκε ένα backdoor, ονομάστηκε “Δραστηριότητα_agent.” Το backdoor παρατηρήθηκε σε επαφή με το 85.17.25.66, που είναι η διεύθυνση IP που φιλοξενεί τον ιστότοπο Handbrake. Ο διακομιστής που συμβιβάζεται θα μπορούσε επίσης να χρησιμοποιηθεί ως διακομιστής εντολών και ελέγχου (C & C).
Το backdoor Application Activity_agents τοποθετείται Χρήστες > *Ο χρήστης σας* > Βιβλιοθήκη > Παραστάσεις, και διατηρείται ζωντανός μέσω επανεκκίνησης με ένα απλό εκκίνηση.
Τα δεδομένα του κλειδιού, τα αποθηκευμένα δεδομένα από το σαφάρι και τα cookies σαφάρι συλλέγονται, συμπιέζονται και αποθηκεύονται στο σύστημα για μεταγενέστερη μεταφόρτωση. Το Activity_agent δεν φαίνεται να ανεβάζει ή να κατεβάζει δεδομένα κατά τη διάρκεια των δοκιμών μας. Το Google Chrome, ο Firefox, η όπερα και πιθανώς άλλα προγράμματα περιήγησης εισέρχονται για ευαίσθητες πληροφορίες.
Σε περίπτωση που οι χρήστες MAC ανησυχούν για το πρωτόνιο?
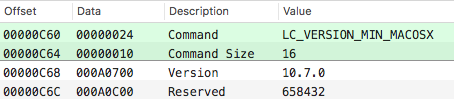
Το κακόβουλο ωφέλιμο φορτίο τρέχει σε οποιοδήποτε Mac με OS X 10.7 ή νεότερο.
Κατά τη στιγμή της γραφής, το κακόβουλο λογισμικό δεν φαίνεται να είναι ικανός να μεταφορτώνει τα ευαίσθητα δεδομένα χρήστη στο διακομιστή του, αλλά πρέπει να υποθέσουμε ότι το έκανε με επιτυχία στο χρονικό πλαίσιο της 2-6 Μαΐου. Το Handbrake προσφέρει τις ακόλουθες συμβουλές στη δημοσίευση του φόρουμ:
Με βάση τις πληροφορίες που έχουμε, πρέπει επίσης να αλλάξετε όλους τους κωδικούς πρόσβασης που μπορεί να διαμένουν στο OSX Keychain ή σε οποιαδήποτε αποθέματα κωδικών περιήγησης.
Καλές συμβουλές βλέποντας όλα τα αποθηκευμένα ονόματα, τους κωδικούς πρόσβασης, τη μορφή δεδομένων και πολλά άλλα, θα μπορούσαν τώρα να βρίσκονται στα χέρια των κακών παιδιών.
Το Handbrake ενημέρωσε την Apple την οποία αργά το απόγευμα πρόσθεσε την υπογραφή στη βάση δεδομένων Xprotect ως OSX.Πρωτόνιο.σι. Δυστυχώς, ακόμη και με την τελευταία ενημέρωση του XProtect στη θέση του, η Proton εξακολουθεί να εγκαταστάθηκε και έτρεξε καλά, αν και κάποιοι άλλοι ερευνητές ανέφεραν ότι το XProtect σταμάτησε στην πραγματικότητα το DMG να ανοίξει. Ωστόσο, χωρίς έναν διακομιστή να εκφορτώσει τα δεδομένα που συλλέγονται, δεν αποτελεί επί του παρόντος σημαντική απειλή.
Αυτό που ανησυχεί, ωστόσο, είναι ο τρόπος με τον οποίο οι επιτιθέμενοι πήγαν για αυτό. Όπως και με τη μετάδοση, όχι μία φορά, αλλά δύο φορές, ο διακομιστής λήψης διακυβεύτηκε και η διαθέσιμη εφαρμογή για λήψη αντικαταστάθηκε με κακόβουλο. Η μετάβαση σε διακομιστές, οι οποίοι συνήθως δεν ενημερώνονται ή έχουν επιδιορθωθεί όσο συχνά θα έπρεπε, θα οδηγήσουν σε λιγότερους χρήστες να κατεβάζουν το κακόβουλο λογισμικό σας, αλλά το γεγονός ότι προέρχεται από μια αξιόπιστη πηγή θα κάνει τους χρήστες να μην είναι ύποπτοι καθόλου. Εάν ένας χρήστης δεν είναι ύποπτος, κέρδισαν’να ψάχνω για κακόβουλο λογισμικό και το κακόβουλο λογισμικό που ανιχνεύεται περισσότερο είναι συνήθως πιο επιτυχημένο.
Εάν αυτό γίνει μια τάση, και ακόμη και οι διακομιστές της αξιόπιστης πηγής δεν μπορούν πλέον να εμπιστευτούν, ίσως να έχουμε πρόβλημα.
Ένας τρόπος για να επαληθεύσετε εάν το αρχείο που κατεβάσατε είναι η πραγματική συμφωνία, είναι με τη σύγκριση των checksums. Στο χειρόφρενο’S Case, διατηρούν μια σελίδα που απαριθμεί όλα τα ελέγχου για τις διαθέσιμες λήψεις, οπότε ο καθένας μπορεί να επαληθεύσει τη λήψη διακυβεύεται. Στην πραγματικότητα, πολύ λίγοι άνθρωποι το κάνουν πραγματικά, και πολλοί ιστότοποι που διανέμουν λογισμικό Don’να προσφέρουμε ακόμη και αυτά τα checksums για να επαληθεύσετε. Η Apple χρησιμοποίησε για να προσφέρει αυτά τα checksums στη σελίδα λήψης τους, αλλά από τότε έχει σταματήσει να το κάνει επίσης.
Για ιστοσελίδες που προσφέρουν αυτά τα checksums, η επαλήθευση είναι εύκολη. Ανοίξτε την εφαρμογή Terminal (Applications> Utilities) και πληκτρολογήστε τα ακόλουθα (συμπεριλάβετε ένα χώρο στο τέλος):
OpenSSL Sha1
Τώρα, απλά σύρετε και αποθέστε το αρχείο που κατεβάστε στο παράθυρο τερματικού και πατήστε Enter. Στην περίπτωση της κακόβουλης λήψης χειρός, αυτό είναι το αποτέλεσμα:
intego $ openssl sha1/χρήστες/intego/desktop/handbrake-1.0.7.DMG SHA1 (/χρήστες/Intego/Desktop/Handbrake-1.0.7.DMG) = 0935A43CA90C6C419A49E4F8F1D75E68CD70B274
Σύμφωνα με την ιστοσελίδα του Handbrake, το sha1 checksum για αυτή τη λήψη θα πρέπει να είναι “75C6204D7BD7D9C6E5B1FEDB56697AE2F3857789,” σαφώς δεν ταιριάζουν. Εάν κάποιος χρήστης έχει μολυνθεί με πρωτόνιο μέσω του Handbrake, δεν έτρεξαν αυτόν τον απλό έλεγχο ασφαλείας.
Πώς να πείτε εάν το MAC σας έχει μολυνθεί (και οδηγίες απομάκρυνσης)
Ανοίξτε την παρακολούθηση της δραστηριότητας και αναζητήστε μια διαδικασία που ονομάζεται “Δραστηριότητα_agent.” Εάν εκτελείται αυτή η διαδικασία, το Mac σας μολύνεται.
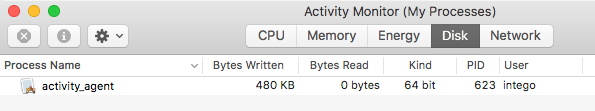
Κάντε κλικ στη διαδικασία και, στη συνέχεια, κλείστε την με το κουμπί X στη γραμμή μενού.
Για να καθαρίσετε τη μόλυνση από το Mac σας, περιηγηθείτε στους ακόλουθους φακέλους και σκουπίστε τα ακόλουθα αρχεία:
- Αιτήσεις – Διαγράψτε την εφαρμογή Handbrake.
- Χρήστες >*εσείς* >Βιβλιοθήκη >VideOframeworks – Διαγράψτε αυτόν τον φάκελο και όλα σε αυτό
- Χρήστες >*εσείς* >Βιβλιοθήκη >Παραστάσεις – Διαγράψτε την εφαρμογή Activity_Agent
- Χρήστες >*εσείς* >Βιβλιοθήκη >Εκτοξευτήρα – Διαγραφή “fr.χειρόφρενο.Δραστηριότητα_agent.πλανώλι” και “fr.χειρόφρενο.Δραστηριότητα_agent.πλέγμα“
- Χρήστες >*εσείς* >Βιβλιοθήκη >Προσωρινές αποθήκες >fr.χειρόφρενο.Δραστηριότητα_agent – Διαγράψτε το φάκελο
Με αυτά τα αρχεία διαγράφονται, αδειάστε τα σκουπίδια και επανεκκινήστε το Mac σας. Διπλασιάστε τις ίδιες θέσεις μετά την επανεκκίνηση για να εξασφαλίσετε ότι η μόλυνση είναι πράγματι εκκαθαρισμένη. Εάν μια προειδοποίηση δείχνει ότι ορισμένα στοιχεία δεν μπορούν να διαγραφούν, επειδή χρησιμοποιούνται, εσείς’Θα μπορέσω να αδειάσω τα σκουπίδια μετά την επανεκκίνηση.
Για intego’S MAC claints anti-virus, η προστασία έρχεται με τη μορφή ενημερωμένων ορισμών κακόβουλου λογισμικού, οι οποίοι θα ανιχνεύσουν και θα αφαιρέσουν όλα τα αρχεία πρωτονίων. Τα συστατικά πρωτονίων ανιχνεύονται από το Intego Virusbarrier ως OSX/πρωτόνιο.σι.
Πώς να προστατεύσετε τον εαυτό σας από το πρωτόνιο
Όταν ο επίσημος διακομιστής της αξιόπιστης πηγής έχει παραβιαστεί και το κακόβουλο λογισμικό είναι κωδικοποιημένο για να ενεργήσει πολύ όπως η πραγματική εφαρμογή, υπάρχει πολύ λίγα για να σας προειδοποιήσει κάτι είναι κακό. Η επαλήθευση των λήψεων σας θα είναι ο μόνος τρόπος που μπορείτε να είστε βέβαιοι ότι η λήψη δεν διακυβεύεται. Η χρήση του ενσωματωμένου updater, εάν μια εφαρμογή παρέχει μία, είναι συνήθως ο καλύτερος τρόπος για να λαμβάνετε ενημερώσεις για μια εφαρμογή.
Πρέπει να ανακαλυφθούν πολλά για το πρωτόνιο.Β καθώς είναι πολύ πιο περίπλοκο από ό, τι φαίνεται. Αυτό το κακόβουλο λογισμικό εξακολουθεί να βρίσκεται υπό διερεύνηση και καθώς εμφανίζονται νέες λεπτομέρειες, θα ενημερώσουμε αυτήν την ιστορία.
Μοιραστείτε αυτό:
Για τον Jay Vrijenhoek
Ο Jay Vrijenhoek είναι σύμβουλος πληροφορικής με πάθος για έρευνα ασφαλείας Mac. Δείτε όλες τις δημοσιεύσεις από τον Jay Vrijenhoek → Αυτή η καταχώρηση δημοσιεύτηκε σε κακόβουλο λογισμικό και με ετικέτα Handbrake, OSX/ProTon.Β, πρωτόνιο. Σελιδοδείκτη του Permalink.
Το Handbrake για το Mac είχε ένα σύντομο αλλά σοβαρό πρόβλημα κακόβουλου λογισμικού


Το πρόγραμμα Transcoder Handbrake της ανοιχτού κώδικα, και πιο συγκεκριμένα η έκδοση MAC, είχε σοβαρό ελάττωμα ασφαλείας την περασμένη εβδομάδα. Παρόλο που έχει πλέον καθοριστεί, όποιος κατέλαβε και εγκατέστησε το λογισμικό μεταξύ 2 Μαΐου και 6 Μαΐου θα πρέπει να επιβεβαιώσει ότι το σύστημά τους δεν έχει μολυνθεί με δυσάρεστο Τρωικό.
Αν και μήλο’μικρό ’Το μάρκετινγκ εποχής 00S πρότεινε ότι η πλατφόρμα της ήταν ουσιαστικά χωρίς ιούς, σήμερα’δεν είναι πραγματικά η περίπτωση. Το Handbrake είναι το τελευταίο παράδειγμα αυτού, αν και φαίνεται ότι οι προγραμματιστές ανταποκρίθηκαν γρήγορα και από τότε έχουν εκκαθαρίσει το πρόβλημα. Αυτοί’Το VE αντιστοιχούσε επίσης στην Apple για να δείτε αυτό το OSX’Το χαρακτηριστικό S XProtect γνωρίζει το κακόβουλο λογισμικό και θα διατηρήσει τα αυτοματοποιημένα μάτια του ανοιχτά για αυτό.
Συνιστώμενα βίντεο
Ο Τρώος έπεσε στη νόμιμη έκδοση του Handbrake μέσω ενός μολυσμένου διακομιστή καθρέφτη λήψης. Από εκεί προσαρτήθηκε στο Handbrake 1.0.7 και λήφθηκε από διάφορους χρήστες. Σύμφωνα με την ομάδα Handbrake, περίπου το 50 % των χρηστών που κατέλαβαν το λογισμικό μεταξύ 2 Μαΐου και 6 Μαΐου κατευθύνθηκαν στον μολυσμένο διακομιστή.
- Είναι το macOS πιο ασφαλές από τα Windows? Αυτή η αναφορά κακόβουλου λογισμικού έχει την απάντηση
- Αυτό το κακόβουλο λογισμικό MAC μπορεί να κλέψει τα δεδομένα της πιστωτικής σας κάρτας σε δευτερόλεπτα
- Η Apple μόλις έκανε μια τεράστια κίνηση για να τροφοδοτήσει το επόμενο MacBook σας
Με αυτό κατά νου, η Apple προτρέπει τώρα όλους εκείνους που έκαναν το λογισμικό κατά τη διάρκεια αυτής της περιόδου για να εκτελέσουν κάποιους ελέγχους για να δουν αν έχουν επηρεαστεί. Το πρώτο βήμα είναι να προσέξετε τη διαδικασία “Δραστηριότητα_agent.” Αν αυτο’S που βρέθηκε να τρέχει, τότε το σύστημά σας έχει μολυνθεί. Ένας άλλος τρόπος είναι να συγκρίνετε τη λήψη σας’S HaThum Hash με αυτό που αναφέρεται στην επίσημη ανάρτηση του φόρουμ.
Αν αποδειχθεί ότι μολύνετε με το Δούρειο, υπάρχουν μερικά βήματα που πρέπει να κάνετε για να το αφαιρέσετε. Περιλαμβάνουν εντολές τερματικού, ακολουθούμενες από την απομάκρυνση οποιουδήποτε χειρόφρενου.Εγκαταστάσεις εφαρμογής που έχετε. Μπορείτε να βρείτε την πλήρη λίστα εντολών στο φόρουμ χειρός που συνδέεται παραπάνω.
Δυστυχώς, όμως, πρέπει να’να σταματήσω εκεί. Μόλις επιβεβαιώσετε την απομάκρυνση του κακόβουλου λογισμικού, τότε πρέπει να αλλάξετε τους κωδικούς σας. Ένα από τα καθήκοντα που εκτελεί ο Τρωικός είναι η κλοπή κωδικού πρόσβασης, έτσι ώστε οι κωδικοί πρόσβασης που μπορεί να έχετε χρησιμοποιήσει από τότε που εγκαταστήσατε το Handbrake πρέπει να αλλάξει, καθώς και όποιον κατοικεί στην osx keychain σας και οποιοδήποτε αποθηκευμένο στο πρόγραμμα περιήγησης.
Μπορεί να είναι ένας πόνος στο λαιμό, αλλά αυτό’είναι ένα σημαντικό βήμα για την άμβλυνση κάθε ζημιάς που μπορεί να κάνει το κακόβουλο λογισμικό εμπνευσμένο από πρωτόνια.
Συστάσεις των συντάκτη
- μήλο’S Next MacBooks και iPads θα μπορούσαν να έχουν σοβαρό πρόβλημα
- Το Chatgpt μόλις δημιούργησε κακόβουλο λογισμικό και αυτό’είναι σοβαρά τρομακτικό
- Αυτή η εφαρμογή απάτη απάτη αποδεικνύει ότι ο Macs aren’b bulletproof
- Το Mac Pro μόλις είχε απολύσει απολύτως από το Mac Mini
- Εγώ’Άρρωστος αναμονή για την Apple να διορθώσει αυτό το φαινομενικό πρόβλημα με το Mac Gaming


