


Εμποδίζει το HTTPS?
Πώς να προστατεύσετε το οικιακό σας δίκτυο από sniffers πακέτων
Είναι το δεύτερο μέρος που είναι σημαντικό και φαινομενικά σπασμένο, εδώ: κάθεστε στο πρόγραμμα περιήγησής σας και έκπληκτος ότι το πρόγραμμα περιήγησής σας συνδέεται με τον πληρεξούσιο, ενώ αναμένετε να συνδεθεί στο Facebook. Τεχνικά, ο πληρεξούσιος δεν εισπράττει την κυκλοφορία HTTPS, το αναμεταδίδει.
Περίληψη
– Τα αιτήματα HTTPS και SSL μπορούν να εισπραχθούν από πληρεξούσια SSL όπως ο Charles.
– Ο Charles εγκαθιστά το πιστοποιητικό του στο πρόγραμμα περιήγησης, επιτρέποντάς του να παρεμποδίζει τις συνδέσεις SSL.
– Ο χρήστης πρέπει να εμπιστευτεί τον διακομιστή μεσολάβησης για να λειτουργήσει.
– Το SSL εξασφαλίζει την εμπιστευτικότητα, την ακεραιότητα και την επαλήθευση της σύνδεσης.
– Το πιστοποιητικό που παρουσιάζεται από το πληρεξούσιο πρέπει να εμπιστευτεί το πρόγραμμα περιήγησης.
Βασικά σημεία
1. SSL πληρεξούσια όπως ο Charles μπορεί να παρεμποδίσει την κυκλοφορία HTTPS. Ο Charles εγκαθιστά το πιστοποιητικό του στο πρόγραμμα περιήγησης, επιτρέποντάς του να παρακολουθεί και να αναμεταδίδει τις συνδέσεις SSL. Ωστόσο, ο χρήστης πρέπει να εμπιστευτεί τον πληρεξούσιο για να λειτουργήσει.
2. Η κρυπτογράφηση SSL εξασφαλίζει την εμπιστευτικότητα και την ακεραιότητα της σύνδεσης. Το HTTPS και το SSL έχουν σχεδιαστεί για να κρυπτογραφούν τα αιτήματα και τις απαντήσεις μεταξύ του πελάτη και του διακομιστή. Ο σκοπός είναι να αποφευχθεί η μη εξουσιοδοτημένη πρόσβαση σε ευαίσθητες πληροφορίες.
3. Η επαλήθευση SSL βασίζεται σε πιστοποιητικά. Ο διακομιστής παρουσιάζει ένα πιστοποιητικό που επαληθεύει την ταυτότητά του. Το πρόγραμμα περιήγησης ελέγχει εάν το πιστοποιητικό είναι αξιόπιστο, είτε μέσω αξιόπιστης αρχής πιστοποιητικών (CA) είτε με χειροκίνητη αποδοχή από τον χρήστη.
4. Η εμπιστοσύνη στον πληρεξούσιο συμβιβάζει την ασφάλεια του SSL. Όταν ο χρήστης εγκαθιστά το πιστοποιητικό πληρεξούσιου ή παρακάμπτει τις προειδοποιήσεις SSL, ουσιαστικά λένε στο πρόγραμμα περιήγησης να εμπιστευτεί τον πληρεξούσιο. Αυτό επιτρέπει στον πληρεξούσιο να παρακολουθεί και να αναμεταδίδει την κυκλοφορία HTTPS.
5. Η προστασία από την ρύθμιση απαιτεί προσοχή και ευαισθητοποίηση. Οι χρήστες θα πρέπει να εμπιστεύονται μόνο πληρεξούσια που εγκαθίστανται ρητά και να είναι προσεκτικοί όταν παρακάμπτουν τις προειδοποιήσεις SSL. Ο τακτικός έλεγχος της λίστας αξιόπιστων CAS και η επίγνωση των πιθανών κινδύνων ασφαλείας είναι απαραίτητοι.
6. Πρόσθετη συνιστώμενη ανάγνωση για περισσότερες πληροφορίες:
- Πότε είναι ασφαλές να κάνετε κλικ μέσω ενός προειδοποιητικού μηνύματος SSL?
- Μήπως μια καθιερωμένη σύνδεση SSL σημαίνει ότι μια γραμμή είναι πραγματικά ασφαλής?
- SSL με Get and Post
- Πώς μπορώ να ελέγξω ότι έχω μια άμεση σύνδεση SSL με έναν ιστότοπο?
- Οι HTTPs εμποδίζουν τις επιθέσεις Man-in-the-Middle από διακομιστή μεσολάβησης?
- Πώς είναι πιθανό οι άνθρωποι που παρατηρούν μια σύνδεση HTTPS?
- Πώς μπορούν οι τελικοί χρήστες να ανιχνεύσουν κακόβουλες προσπάθειες για την πλαστογράφηση SSL όταν το δίκτυο διαθέτει ήδη εξουσιοδοτημένο πληρεξούσιο SSL?
Ερωτήσεις και απαντήσεις
1. Μπορούν να εισπράξουν αιτήματα HTTPS?
Ναι, οι πληρεξούσιοι SSL όπως ο Charles μπορούν να παρεμποδίσουν και να εισπνοούν αιτήματα HTTPS εάν ο χρήστης εμπιστεύεται τον πληρεξούσιο και εγκαθιστά το πιστοποιητικό του.
2. Ποιος είναι ο σκοπός των HTTP και SSL?
Το HTTPS και το SSL χρησιμοποιούνται για την κρυπτογράφηση των αιτήσεων και των απαντήσεων μεταξύ του πελάτη και του διακομιστή, εξασφαλίζοντας την εμπιστευτικότητα και την ακεραιότητα.
3. Πώς λειτουργεί ένας πληρεξούσιος SSL όπως ο Charles?
Ένας πληρεξούσιος SSL, όπως ο Charles, εγκαθιστά το πιστοποιητικό του στο πρόγραμμα περιήγησης, επιτρέποντάς του να παρεμποδίζει και να αναμεταδίδει τις συνδέσεις SSL.
4. Τι συμβαίνει όταν το πρόγραμμα περιήγησης συνδέεται με έναν πληρεξούσιο αντί του προβλεπόμενου ιστότοπου?
Το πρόγραμμα περιήγησης συνδέεται με τον πληρεξούσιο επειδή ο χρήστης έχει εγκαταστήσει το πιστοποιητικό πληρεξούσιου ή παρακάμπτεται προειδοποιήσεις SSL, εμπιστεύοντας το πληρεξούσιο.
5. Ποιος είναι ο ρόλος των πιστοποιητικών στην επαλήθευση SSL?
Τα πιστοποιητικά επαληθεύουν την ταυτότητα του διακομιστή. Το πρόγραμμα περιήγησης ελέγχει εάν το πιστοποιητικό είναι αξιόπιστο, είτε μέσω αξιόπιστης CA είτε μέσω χειροκίνητης αποδοχής από τον χρήστη.
6. Πώς μπορούν οι χρήστες να προστατεύσουν το οικιακό τους δίκτυο από sniffers πακέτων?
Η χρήση ενός VPN για κρυπτογράφηση δεδομένων είναι ένας τρόπος για να αποφευχθεί η παρεμπόδιση των ευαίσθητων πληροφοριών πακέτων.
7. Τι είναι μερικά συνιστώμενα VPNs για την πρόληψη της ρουφλέπας πακέτων?
Το NORDVPN είναι μια δημοφιλής επιλογή για το ευρύ δίκτυο διακομιστή και προσιτή τιμολόγηση.
8. Μπορούν να χρησιμοποιηθούν πακέτα sniffers για την παρακολούθηση των δραστηριοτήτων στο διαδίκτυο?
Ναι, τα sniffers πακέτων μπορούν να χρησιμοποιηθούν από κακόβουλους χρήστες για την παρακολούθηση και τη λήψη δεδομένων που μεταδίδονται μέσω δικτύου.
9. Πώς η κρυπτογράφηση δεδομένων με ένα VPN προστατεύει από το Sniffing Packet?
Ένα VPN κρυπτογραφεί τα δεδομένα μεταξύ της συσκευής του χρήστη και του διακομιστή VPN, καθιστώντας δύσκολη την παρακολούθηση των πακέτων και κατανοεί τις πληροφορίες.
10. Ποια άλλα μέτρα μπορούν να ληφθούν για την ενίσχυση της ασφάλειας του δικτύου στο σπίτι?
Άλλα μέτρα περιλαμβάνουν τακτικά ενημέρωση υλικολογισμικού δρομολογητή, χρησιμοποιώντας ισχυρούς κωδικούς πρόσβασης, ενεργοποιώντας την κρυπτογράφηση δικτύου και την επιφυλακτικότητα των ύποπτων συνδέσμων και των λήψεων.
Πώς να προστατεύσετε το οικιακό σας δίκτυο από sniffers πακέτων
Είναι το δεύτερο μέρος που είναι σημαντικό και φαινομενικά σπασμένο, εδώ: κάθεστε στο πρόγραμμα περιήγησής σας και έκπληκτος ότι το πρόγραμμα περιήγησής σας συνδέεται με τον πληρεξούσιο, ενώ αναμένετε να συνδεθεί στο Facebook. Τεχνικά, ο πληρεξούσιος δεν εισπράττει την κυκλοφορία HTTPS, το αναμεταδίδει.
Γιατί είναι δυνατόν να εισπράττουμε ένα αίτημα HTTPS / SSL?
Είμαι νέος στη σφαίρα των αιτήσεων και της ασφάλειας HTTP και όλα αυτά τα καλά πράγματα, αλλά από αυτά που έχω διαβάσει, αν θέλετε τα αιτήματά σας και τις απαντήσεις σας κρυπτογραφημένες, χρησιμοποιήστε HTTPS και SSL και θα είστε καλοί. Κάποιος σε μια προηγούμενη ερώτηση δημοσίευσε έναν σύνδεσμο σε αυτήν την εφαρμογή http: // www.CharlesProxy.com/ που δείχνει ότι είναι πραγματικά δυνατό να εισπράττουμε τα αιτήματα HTTPS και να δείτε το αίτημα και την απάντηση σε απλό κείμενο. Δοκίμασα αυτό με το Facebook.com login, και ήμουν πράγματι σε θέση να δω το όνομα χρήστη και τον κωδικό πρόσβασής μου σε απλό κείμενο. Ήταν πολύ Ανετα. Τι συμβαίνει? Νόμιζα ότι ήταν το όλο θέμα του HTTPS – για να κρυπτογραφήσει αιτήματα και απαντήσεις?
103 7 7 χάλκινα κονκάρδες
ρώτησε 1 Σεπτεμβρίου 2012 στις 12:58
611 1 1 χρυσό σήμα 6 6 ασημένια κονκάρδες 3 3 χάλκινα κονκάρδες
Το SSL πληρεξούσιο όπως ο Charles λειτουργεί μόνο επειδή το πρόγραμμα περιήγησης συνεργάζεται με το πληρεξούσιο. Όταν εγκαταστήσατε τον Charles, ο Charles εγκαθιστά το πιστοποιητικό του στο πρόγραμμα περιήγησής σας, το οποίο του επιτρέπει να παρεμποδίζει τη σύνδεση SSL. Ένας εισβολέας θα πρέπει να φορτωθεί τη χρήση για να εγκαταστήσει το πιστοποιητικό του και αυτό δεν μπορεί να γίνει χωρίς τη γνώση του χρήστη. Με άλλα λόγια, αφού λέτε στο πρόγραμμα περιήγησής σας να εμπιστευτεί τον διακομιστή μεσολάβησης, οπότε κάνει ακριβώς αυτό που το λέτε να κάνετε. Αυτό δεν είναι “σπάσιμο” SSL, αλλά μάλλον από το σχεδιασμό.
25 Φεβρουαρίου 2015 στις 11:00
Εννοείς “εξαπατώντας τον χρήστη”, όχι “φορτηγό η χρήση”, ναι, ψέμα?
27 Ιουνίου 2015 στις 21:51
2 απαντήσεις 2
Αυτό εξηγείται στη σελίδα τους σχετικά με το SSL Proxying, ίσως όχι με αρκετές εξηγήσεις.
Ένας πληρεξούσιος είναι, εξ ορισμού, ένας άνδρας στο μεσαίο: ο πελάτης συνδέεται με τον πληρεξούσιο και ο πληρεξούσιος συνδέεται με τον διακομιστή.
Το SSL κάνει δύο πράγματα:
- Εξασφαλίζει την εμπιστευτικότητα και την ακεραιότητα της καθιερωμένης σύνδεσης.
- Εκτελεί κάποια επαλήθευση για το σε ποιον συνδέεστε.
Είναι το δεύτερο μέρος που είναι σημαντικό και φαινομενικά σπασμένο, εδώ: κάθεστε στο πρόγραμμα περιήγησής σας και έκπληκτος ότι το πρόγραμμα περιήγησής σας συνδέεται με τον πληρεξούσιο, ενώ αναμένετε να συνδεθεί στο Facebook. Τεχνικά, ο πληρεξούσιος δεν εισπράττει την κυκλοφορία HTTPS, το αναμεταδίδει.
Το πρόγραμμα περιήγησής σας γνωρίζει ότι είναι συνδεδεμένο με το Facebook επειδή ο ιστότοπος διαθέτει πιστοποιητικό που λέει “Είμαι πραγματικά www.Facebook.com ”. Η κρυπτογραφία του δημόσιου κλειδιού, με σημαίνει ότι δεν θα μπω εδώ, εξασφαλίζει ότι μόνο ο κάτοχος του ιδιωτικού κλειδιού μπορεί να ξεκινήσει μια έγκυρη σύνδεση με αυτό το πιστοποιητικό. Αυτό είναι μόνο το ήμισυ της μάχης: έχετε μόνο τον ισχυρισμό του διακομιστή ότι είναι πραγματικά www.Facebook.com και όχι τυχαία.com . Αυτό που κάνει το πρόγραμμα περιήγησής σας είναι επιπλέον ελέγξτε ότι το πιστοποιητικό έχει επικυρωθεί από μια αρχή πιστοποιητικών. Το πρόγραμμα περιήγησής σας ή το λειτουργικό σας σύστημα έρχεται με μια λίστα με αρχές πιστοποιητικών που εμπιστεύεται. Και πάλι, η κρυπτογραφία του δημόσιου κλειδιού εξασφαλίζει ότι μόνο η CA μπορεί να εκπέμπει πιστοποιητικά που θα δεχτεί το πρόγραμμα περιήγησής σας.
Όταν συνδέεστε με τον πληρεξούσιο, το πρόγραμμα περιήγησής σας λαμβάνει ένα πιστοποιητικό που λέει “Είμαι πραγματικά www.Facebook.com ”. Αλλά αυτό το πιστοποιητικό δεν έχει υπογραφεί από μια CA που το πρόγραμμα περιήγησής σας εμπιστεύεται από προεπιλογή. Ετσι:
- Είτε λάβατε μια προειδοποίηση σχετικά με μια ανασφαλής σύνδεση HTTPS, την οποία κάνατε κλικ για να δείτε το Concent στο https: // www.Facebook.com/;
- ή προσθέσατε την ΑΠ που υπέγραψε το πιστοποιητικό πληρεξούσιου (“Πιστοποιητικό CA του Charles”) στη λίστα των CAS που εμπιστεύεται το πρόγραμμα περιήγησής σας.
Είτε έτσι είτε αλλιώς, είπατε στο πρόγραμμα περιήγησής σας να εμπιστευτεί το πληρεξούσιο. Έτσι το κάνει. Μια σύνδεση SSL δεν είναι ασφαλής αν αρχίσετε να εμπιστεύεστε τυχαίους ξένους.
Συνιστώμενη ανάγνωση για περισσότερες πληροφορίες:
- Πότε είναι ασφαλές να κάνετε κλικ μέσω ενός προειδοποιητικού μηνύματος SSL?
- Μήπως μια καθιερωμένη σύνδεση SSL σημαίνει ότι μια γραμμή είναι πραγματικά ασφαλής
- SSL με Get and Post
- Πώς μπορώ να ελέγξω ότι έχω μια άμεση σύνδεση SSL με έναν ιστότοπο?
- Οι HTTPs εμποδίζουν τον άνθρωπο στις μεσαίες επιθέσεις του διακομιστή μεσολάβησης?
- Πώς είναι πιθανό οι άνθρωποι που παρατηρούν μια σύνδεση HTTPS?
- Πώς μπορούν οι τελικοί χρήστες να ανιχνεύσουν κακόβουλες προσπάθειες για την πλαστογράφηση SSL όταν το δίκτυο διαθέτει ήδη εξουσιοδοτημένο πληρεξούσιο SSL?
Πώς να προστατεύσετε το οικιακό σας δίκτυο από sniffers πακέτων

Ανησυχείτε για κάποιον που σας παρακολουθεί online με ένα πακέτο sniffer? Κύριος’t fret, έχουμε λύσεις για να σας κρατήσουμε ασφαλείς! Μάθετε πώς μπορείτε να αποτρέψετε το πακέτο να εισπράττεται από κακόβουλους χρήστες σε απευθείας σύνδεση που θέλουν να κλέψουν τα ιδιωτικά σας δεδομένα.

γρήγορη επισκόπηση
Αν εσύ’Προσπαθώντας να προστατεύσετε το δίκτυό σας από sniffers πακέτων, μπορείτε να χρησιμοποιήσετε ένα VPN για να κρυπτογραφήσετε τα δεδομένα σας!
Τα καλύτερα VPNs για την πρόληψη του πακέτου sniffing

2 $.99 ανά μήνα
Πρόσβαση σε διακομιστές 5000+ παγκοσμίως
Τα καλύτερα flashrouters για streaming
Και εάν εσύ’Αναζητήστε τον ευκολότερο τρόπο για να ρυθμίσετε το VPN σας σε όλες τις συσκευές σας, ένα FlashRouter θα δημιουργήσει ένα δίκτυο Wi-Fi με δυνατότητα VPN που προστατεύει όλα όσα συνδέετε!.

ASUS RT-AX68U MERLIN FLASHROUTER-Εξαιρετικό για μεγάλα σπίτια / ιδανικά για 10-15 συσκευές / διατηρεί + χτίζεται στα περισσότερα χαρακτηριστικά Premium Asus Router / Blazing-Fast Wi-Fi 6 (Wireless-Ax) ταχύτητες αυξημένες επιλογές ρύθμισης VPN + ΤΙΜΗ ΠΩΛΗΣΗΣ: 329 $.99 $ 374.99 | ΑΓΟΡΑΣΕ ΤΩΡΑ
Τι είναι τα πακέτα?
Όταν χρησιμοποιείτε το Διαδίκτυο, είτε πρόκειται για αποστολή μηνυμάτων ηλεκτρονικού ταχυδρομείου, πρόσβασης σε τραπεζικούς λογαριασμούς ή ακόμη και πληκτρολογήστε σε μια διεύθυνση URL, τα δεδομένα που αποστέλλονται χωρίζονται σε κομμάτια. Αυτά τα κομμάτια ή τα πακέτα αποστέλλονται από τον υπολογιστή σας στο τέλος λήψης, το οποίο θα μπορούσε να είναι ένας άλλος υπολογιστής ή ένας διακομιστής.
Αυτά τα πακέτα πρέπει να ταξιδεύουν μέσω του Διαδικτύου στον προορισμό τους, το οποίο θα μπορούσε να αφήσει τα πακέτα ευάλωτα σε πακέτα sniffers.
Τι είναι ένα πακέτο sniffer?
Ένα πακέτο Sniffer, επίσης γνωστό ως πακέτο ή αναλυτής πρωτοκόλλου, παρεμβολές και κούτσουρα κυκλοφορίας μεταξύ δύο υπολογιστών σε ένα δίκτυο. Ένα πακέτο Sniffer μπορεί να αγοραστεί και να χρησιμοποιηθεί ως ανεξάρτητο φυσικό κομμάτι υλικού ή να χρησιμοποιηθεί ως λογισμικό σε έναν υπολογιστή.
Το λογισμικό χρησιμοποιεί τη συσκευή’S Card Network για την παρακολούθηση της κυκλοφορίας δικτύου. Ένα δημοφιλές και ανοιχτό πακέτο Sniffer είναι το Wireshark, το οποίο χρησιμοποιείται συνήθως από τους ερευνητές ασφαλείας ως πρόγραμμα δοκιμών διείσδυσης. Ωστόσο, τα sniffers πακέτων μπορούν επίσης να χρησιμοποιηθούν από άτομα που επιθυμούν να κλέψουν τις πληροφορίες σας.
Προστατέψτε το δίκτυό σας από sniffers πακέτων με VPN!

6 $.67 ανά μήνα
3.000+ διακομιστές VPN σε 90+ χώρες
Πώς λειτουργεί ένα πακέτο Sniffer?
Σε ενσύρματα δίκτυα, ένα πακέτο sniffer μπορεί να έχει πρόσβαση σε όλα ή ένα τμήμα της κυκλοφορίας που μεταδίδεται ανάλογα με τη διαμόρφωση των διακόπτη δικτύου. Ωστόσο, σε ασύρματα δίκτυα, ένα πακέτο Sniffer είναι σε θέση να σαρώσει μόνο ένα κανάλι κάθε φορά. Μια συσκευή κεντρικού υπολογιστή θα χρειαζόταν πολλαπλές διεπαφές ασύρματου δικτύου για ένα πακέτο Sniffer για να είναι σε θέση να σαρώσει πολλαπλά κανάλια.

Ποιος χρησιμοποιεί sniffers πακέτων?
Ο αρχικός σκοπός ενός πακέτου Sniffer ήταν για διοικητικές χρήσεις, όπως η δοκιμή διείσδυσης και η παρακολούθηση της κυκλοφορίας σε ένα δίκτυο. Οι διαχειριστές δικτύου εξακολουθούν να χρησιμοποιούν sniffers πακέτων σε εταιρικά δίκτυα για να εκτελούν διαγνωστικά και προβλήματα αντιμετώπισης προβλημάτων.
Δυστυχώς, οι χάκερ τώρα χρησιμοποιούν επίσης sniffers πακέτων για να κλέψουν πληροφορίες και δεδομένα. Οποιαδήποτε κυκλοφορία που αποστέλλεται σε ένα μη κρυπτογραφημένο δίκτυο είναι πιο επιρρεπής στο να δει και να κλαπεί. Επιπλέον, τα sniffers πακέτων μπορούν επίσης να χρησιμοποιηθούν με άλλα εργαλεία και προγράμματα για την παρακολούθηση και το χειρισμό πακέτων. Με τη σειρά τους, αυτά τα χειραγωγημένα πακέτα μπορούν να χρησιμοποιηθούν για την παροχή κακόβουλου λογισμικού και κακόβουλου περιεχομένου.
Τα δημόσια ασύρματα δίκτυα είναι ιδιαίτερα ευαίσθητα σε επιθέσεις ρευστοποίησης πακέτων, καθώς είναι συνήθως απροστάτευτοι και μπορούν να έχουν πρόσβαση από οποιονδήποτε.
Ασφαλίστε ολόκληρο το δίκτυό σας σε ένα VPN για να αποφύγετε το πακέτο να εισπραχθεί με ένα flashrouter!

NetGear R6400 DD-WRT FlashRouter-Εξαιρετικό για μικρά σπίτια / ιδανικά για 2-6 συσκευές / DD-WRT αναβαθμισμένο / λειτουργεί με όλα τα ISPs & υποστηριζόμενα VPNs ΤΙΜΗ ΠΩΛΗΣΗΣ: 229 $.99 $ 259.99 | ΑΓΟΡΑΣΕ ΤΩΡΑ
Προστατεύοντας τον εαυτό σας από sniffers πακέτων
Εκτός από την αποφυγή της χρήσης δημόσιων δικτύων, η κρυπτογράφηση είναι το καλύτερο στοίχημά σας για την προστασία του εαυτού σας από δυνητικά πακέτα sniffers. Χρησιμοποιώντας το HTTPS, κατά την περιήγηση στον ιστό θα εμποδίσει τα sniffers πακέτων να δουν την κυκλοφορία στους ιστότοπους που επισκέπτεστε. Μπορείτε να είστε βέβαιοι ότι χρησιμοποιείτε HTTPS ελέγχοντας τη διεύθυνση URL στο πρόγραμμα περιήγησής σας για το εικονίδιο κλειδώματος.
Ένας άλλος αποτελεσματικός τρόπος για να προστατεύσετε τον εαυτό σας από τα sniffers πακέτων είναι να σηλογγάρι τη σύνδεσή σας μέσω ενός εικονικού ιδιωτικού δικτύου (VPN). Ένα VPN κρυπτογραφεί την κυκλοφορία που αποστέλλεται μεταξύ του υπολογιστή σας και του προορισμού. Αυτό περιλαμβάνει πληροφορίες που’S που χρησιμοποιούνται σε ιστότοπους, υπηρεσίες και εφαρμογές. Ένα πακέτο Sniffer θα έβλεπε μόνο ότι τα κρυπτογραφημένα δεδομένα αποστέλλονται στον παροχέα υπηρεσιών VPN και δεν θα ήταν σε θέση να γνωρίζουν ποιες πληροφορίες περιέχονται πραγματικά!
Τα καλύτερα VPNs για να κρυφτούν από πακέτα sniffers
Μερικοί από τους πελάτες μας’ Οι προτιμώμενοι πάροχοι VPN περιλαμβάνουν:

2 $.99
ΚΑΘΕ ΜΗΝΑ
- Πρόσβαση σε διακομιστές 5000+ παγκοσμίως
- Χωρίς πολιτική καταγραφής

6 $.67
ΚΑΘΕ ΜΗΝΑ
- 3.000+ διακομιστές VPN σε 90+ χώρες
- Υποστήριξη πελατών 5 αστέρων

1 $.99
ΚΑΘΕ ΜΗΝΑ
- Διακομιστές σε 140+ χώρες
- Η προώθηση των θυρών, η προστασία DDOS και η αφοσιωμένη IP είναι διαθέσιμα ως πρόσθετα
Πώς να αποτρέψετε το Sniffing Packet χρησιμοποιώντας έναν δρομολογητή
Η ενσωμάτωση ενός VPN σε ολόκληρο το οικιακό σας δίκτυο είναι ένα καλό πρώτο βήμα στην υπεράσπιση του οικιακού σας δικτύου’S Δεδομένα κυκλοφορίας από sniffers πακέτων. Οι δρομολογητές μας έρχονται με προσαρμοσμένο υλικολογισμικό ανοιχτού κώδικα που σας επιτρέπει να εφαρμόσετε ένα δίκτυο Wi-Fi με δυνατότητα VPN σε όλο το σπίτι ή την επιχείρησή σας. Επιπλέον, οι δρομολογητές μας προσφέρουν χαρακτηριστικά state-of-the-art που βοηθούν να διατηρήσουν τους κακόβουλους επιτιθέμενους και να βοηθήσουν στην προστασία των δεδομένων σας. Σταματήστε τους sniffers πακέτων να κλέβουν τα στοιχεία σας σήμερα!
Asus rt-ax68u merlin flashrouter
329 $.99
374 $.99
- Ιδανικό για μεγάλα σπίτια
- Ιδανικό για 10-15 συσκευές
Τι είναι το πακέτο sniffing? Σημασία, μέθοδοι, παραδείγματα και βέλτιστες πρακτικές πρόληψης για το 2022
Σε μια επίθεση πακέτων, οι χάκερ καταγράφουν πακέτα δικτύων για να παρακωλύουν ή να κλέβουν δεδομένα που μπορεί να μην κρυπτογραφηθούν.
Τεχνικός συγγραφέας Chiradeep Basumallick
Τελευταία ενημέρωση: 10 Μαΐου 2022

Μια επίθεση πακέτων (ή απλά μια επίθεση που προκαλεί το δίκτυο) είναι μια απειλή που δημιουργείται από το δίκτυο. Μια κακόβουλη οντότητα συλλαμβάνει πακέτα δικτύων που σκοπεύουν να παρακρατήσουν ή να κλέψουν την κυκλοφορία δεδομένων που μπορεί να έχουν αφεθεί μη κρυπτογραφημένα. Αυτό το άρθρο εξηγεί πώς λειτουργεί το πακέτο sniffing, τους τύπους, τα τυπικά παραδείγματα και τις βέλτιστες πρακτικές για την αντιμετώπιση αυτού.
Πίνακας περιεχομένων
- Τι είναι μια επίθεση πακέτων?
- Μέθοδοι που χρησιμοποιούνται για επιθέσεις sniffing πακέτων
- Πακετώτα παραδείγματα επίθεσης
- Πακέτα in sniffing βέλτιστες πρακτικές πρόληψης επίθεσης για το 2022
Τι είναι μια επίθεση πακέτων?
Μια επίθεση πακέτων (ή απλά μια επίθεση που προκαλεί το δίκτυο) είναι μια απειλή που δημιουργείται από το δίκτυο, όπου μια κακόβουλη οντότητα συλλαμβάνει πακέτα δικτύων που σκοπεύουν να παρακρατήσουν ή να κλέψουν την κυκλοφορία δεδομένων που μπορεί να έχουν μείνει μη κρυπτογραφημένα.

Οι επιθέσεις sniffing είναι κλοπές δεδομένων που διαπράττονται με τη λήψη της κυκλοφορίας δικτύου με sniffers πακέτων, τα οποία μπορούν να έχουν παράνομη πρόσβαση και να διαβάσουν μη κρυπτογραφημένα δεδομένα. Τα πακέτα δεδομένων συλλέγονται όταν περνούν από ένα δίκτυο υπολογιστή. Οι συσκευές ή τα μέσα που χρησιμοποιούνται για την εκτέλεση αυτής της επίθεσης και η συλλογή πακέτων δεδομένων δικτύου είναι γνωστά ως sniffers πακέτων.
Σε γενικές γραμμές, ένα πακέτο Sniffer αναφέρεται σε υλικό ή λογισμικό που παρακολουθεί την κυκλοφορία δικτύου, καταγράφοντας πακέτα. Είναι επίσης γνωστό ως αναλυτής πακέτων, αναλυτής πρωτοκόλλων ή αναλυτής δικτύου. Οι sniffers αναλύουν ροές πακέτων δεδομένων που περνούν μεταξύ των υπολογιστών σε ένα δίκτυο καθώς και μεταξύ δικτυωμένων συστημάτων και του Διαδικτύου. Αυτά τα πακέτα έχουν σχεδιαστεί για συγκεκριμένα μηχανήματα, αλλά χρησιμοποιώντας ένα πακέτο Sniffer “μηδενική λειτουργία,” Οι επαγγελματίες πληροφορικής, οι τελικοί χρήστες ή οι κακοί εισβολείς μπορούν να επιθεωρήσουν οποιοδήποτε πακέτο, ανεξάρτητα από τον προορισμό.
Τα sniffers μπορούν να ρυθμιστούν με δύο τρόπους. Το πρώτο είναι “άπτων,” που θα καταγράψει όλα τα πιθανά πακέτα και θα τα αποθηκεύσει σε έναν τοπικό σκληρό δίσκο για επακόλουθη επιθεώρηση. Η επόμενη επιλογή είναι “φιλτραρισμένος,” Αυτό σημαίνει ότι οι αναλυτές θα συλλέγουν μόνο πακέτα που περιέχουν συγκεκριμένα στοιχεία δεδομένων. Οι διαχειριστές του συστήματος χρησιμοποιούν συχνά το Sniffing για την αντιμετώπιση ή τη διερεύνηση του δικτύου. Ωστόσο, οι χάκερ μπορούν να επωφεληθούν από αυτήν την τεχνολογία για να σπάσουν σε ένα δίκτυο, το οποίο οδηγεί σε μια επίθεση που προκαλεί το πακέτο.
Πώς λειτουργεί το πακέτο sniffing?
Μια κάρτα διεπαφής δικτύου (NIC) είναι ένα στοιχείο υλικού που περιέχει μια πλακέτα κυκλώματος σε κάθε δίκτυο υπολογιστών. Από προεπιλογή, το NICS αγνοεί την μη επισήμανση της κυκλοφορίας. Οι επιθέσεις sniffing απαιτούν από το NICS να ρυθμιστεί σε ασυμβίβαστη λειτουργία, η οποία επιτρέπει στο NIC να λαμβάνει όλη την επισκεψιμότητα του δικτύου. Οι sniffers μπορούν να ακούσουν σε όλη την κυκλοφορία που διέρχεται από το NICS με αποκωδικοποίηση των κωδικοποιημένων πληροφοριών στα πακέτα δεδομένων. Οι επιθέσεις sniffing γίνονται πιο προσιτές από ασθενώς κρυπτογραφημένα πακέτα δεδομένων.
Η πράξη της ρύθμισης μπορεί να ταξινομηθεί σε δύο τύπους: ενεργό και παθητικό.
- Ενεργό sniffing: Είναι η τεχνική εισαγωγής πρωτοκόλλων ανάλυσης διευθύνσεων (ARPs) σε ένα δίκτυο για την υπερφόρτωση του πίνακα μνήμης διευθύνσεων περιεχομένου (CAM) του διακόπτη (CAM). Ως αποτέλεσμα, η νόμιμη κυκλοφορία ανακατευθύνεται σε άλλα λιμάνια, επιτρέποντας στον εισβολέα να εισπνέει την κυκλοφορία από τον διακόπτη. Οι ενεργές μεθοδολογίες ρύθμισης χρησιμοποιούνται για επιθέσεις πλαστογραφίας, επιθέσεις πρωτοκόλλου διαμόρφωσης δυναμικού κεντρικού υπολογιστή (DHCP) και δηλητηριώδεις δηλητηριάσεις ονόματος τομέα (DNS).
- Παθητικό sniffing: Αποτελείται αποκλειστικά από την ακρόαση και χρησιμοποιείται συνήθως σε δίκτυα που συνδέονται με κόμβους. Η κυκλοφορία είναι ορατή σε όλους τους κεντρικούς υπολογιστές σε αυτή τη μορφή δικτύου. Για να παρακολουθείτε διακριτικά μια εταιρεία’Δίκτυο S, οι χάκερ συχνά θα χρησιμοποιούν μία από τις δύο προσεγγίσεις για παθητική ρύθμιση.
- Στην περίπτωση οργανισμών που χρησιμοποιούν κόμβους για να συνδέσουν διάφορες συσκευές σε ένα μόνο δίκτυο, οι χάκερ μπορούν να χρησιμοποιήσουν ένα sniffer για παθητικά “κατάσκοπος” σε όλη την κυκλοφορία που ρέει μέσω του συστήματος. Αυτό το είδος παθητικής ρύθμισης είναι απίστευτα δύσκολο να ανιχνευθεί.
- Ωστόσο, η παθητική παρακολούθηση δεν παρέχει πρόσβαση σε όλες τις επισκεψιμότητες του δικτύου όταν εμπλέκεται ένα πιο εκτεταμένο δίκτυο, αξιοποιώντας αρκετούς συνδεδεμένους υπολογιστές και διακόπτες δικτύου για να κατευθύνουν την κυκλοφορία αποκλειστικά σε συγκεκριμένες συσκευές. Είτε για νόμιμους είτε για παράνομους στόχους, η ριψοκίνδυνη θα ήταν άχρηστη σε αυτή την περίπτωση – έτσι, επιτακτικοί χάκερ να εργάζονται γύρω από τα όρια που επιβάλλονται από τους διακόπτες δικτύου, γεγονός που απαιτεί ενεργό sniffing.
Μέθοδοι που χρησιμοποιούνται για επιθέσεις sniffing πακέτων
Κατά τη διεξαγωγή μιας παθητικής επίθεσης, οι ηθοποιοί απειλών μπορούν να χρησιμοποιήσουν διάφορες μεθόδους:

1. Κωδικός πρόσβασης
Ο κωδικός πρόσβασης είναι ένας τύπος επιθέσεων στον κυβερνοχώρο που περιλαμβάνει την παρακολούθηση ενός θύματος’σύνδεση S σε μια απομακρυσμένη βάση δεδομένων που προσπαθούν να έχουν πρόσβαση. Αυτό είναι κοινό στα δημόσια δίκτυα Wi-Fi, όπου είναι σχετικά εύκολο να χτυπήσετε σε μη κρυπτογραφημένες ή αδύναμες επικοινωνίες. Όπως υποδηλώνει το όνομα, ο σκοπός του είναι να αποκτήσει το θύμα’κωδικός πρόσβασης. Ο κωδικός πρόσβασης είναι ένα cyberattack man-in-the-middle (MITM) στο οποίο ένας χάκερ παραβιάζει τη σύνδεση και στη συνέχεια κλέβει τον χρήστη’κωδικός πρόσβασης.
2. Επεξεργασία συνεδρίας TCP
Η αεροπειρατεία της περιόδου σύνδεσης, επίσης γνωστή ως Πρωτόκολλο Ελέγχου Μεταφοράς (TCP), αναλαμβάνει μια συνεδρία χρήστη ιστού, συλλέγοντας κρυφά το αναγνωριστικό περιόδου σύνδεσης και μεταμφιέζοντας ως εξουσιοδοτημένο χρήστη. Μόλις ο εισβολέας έχει κερδίσει τον χρήστη’S Session ID, μπορεί να μεταμφιεσθεί ως χρήστης και να κάνει οτιδήποτε επιτρέπεται να κάνει ο χρήστης στο δίκτυο.
Το Sniffing Session είναι μια από τις πιο θεμελιώδεις τεχνικές που χρησιμοποιούνται στην αεροπειρατεία της περιόδου λειτουργίας εφαρμογής-στρώματος. Ο εισβολέας καταγράφει πληροφορίες δικτύου που περιέχουν το αναγνωριστικό περιόδου σύνδεσης μεταξύ ενός ιστότοπου και ενός πελάτη που χρησιμοποιεί ένα sniffer, όπως το Wireshark, ή ένα πληρεξούσιο όπως το OWASP ZED. Μόλις ο εισβολέας έχει αυτή την αξία, μπορούν να το εκμεταλλευτούν για να αποκτήσουν παράνομη πρόσβαση.
3. Δηλητηρίαση DNS
Η δηλητηρίαση DNS, που μερικές φορές αναφέρεται ως δηλητηρίαση από DNS Cache ή DNS, είναι ένα παραπλανητικό κυβερνοχώρο στο οποίο οι χάκερ ανακατεύουν την κυκλοφορία στο Διαδίκτυο σε ιστότοπους ηλεκτρονικού “ψαρέματος” ή σε διακομιστές ιστού. Η δηλητηρίαση DNS αποτελεί απειλή τόσο για τα άτομα όσο και για τις εταιρείες. Ένα από τα πιο σημαντικά προβλήματα της δηλητηρίασης DNS (πιο συγκεκριμένα, η δηλητηρίαση από την προσωρινή μνήμη DNS) είναι ότι μόλις επηρεαστεί μια συσκευή, η αντιμετώπιση του ζητήματος μπορεί να είναι δύσκολη, καθώς η συσκευή θα προεπιλεγεί στον παράνομο ιστότοπο.
Επιπλέον, η δηλητηρίαση DNS μπορεί να είναι δύσκολη για τους καταναλωτές να ανιχνεύσουν, ιδιαίτερα όταν οι χάκερ δημιουργούν έναν ψεύτικο ιστότοπο που φαίνεται να είναι αυθεντικός. Ως εκ τούτου, σε πολλές περιπτώσεις, οι επισκέπτες είναι απίθανο να συνειδητοποιήσουν ότι ο ιστότοπος είναι μια φάρσα και προχωράει να εισάγει ευαίσθητες πληροφορίες, αγνοώντας ότι θέτουν τον εαυτό τους ή/και τις εταιρείες τους σε κίνδυνο.
4. Κάρτα JavaScript Sniffing Attacks
Σε μια επίθεση javascript sniffing, ο εισβολέας εισάγει γραμμές κώδικα (i.μι., ένα σενάριο) σε έναν ιστότοπο, ο οποίος στη συνέχεια συγκομίζει προσωπικά στοιχεία που εισήχθησαν από τους χρήστες σε ηλεκτρονικές φόρμες: Γενικά, έντυπα πληρωμής ηλεκτρονικών καταστημάτων. Οι αριθμοί πιστωτικών καρτών, τα ονόματα, οι διευθύνσεις, οι κωδικοί πρόσβασης και οι αριθμοί τηλεφώνου είναι τα πιο συχνά στοχοθετημένα δεδομένα χρήστη.
Το jacking αφρού είναι ένα είδος επίθεσης που είναι παρόμοιο με το javascript sniffing επειδή βασίζεται επίσης σε κακόβουλο javascript – ωστόσο, είναι λιγότερο εστιασμένη. Οι επιθέσεις αφρού στοχεύουν σε κάθε τύπο πληροφοριών σε οποιαδήποτε ηλεκτρονική φόρμα, ενώ οι επιθέσεις javaScript Sniffing έχουν σχεδιαστεί ειδικά για συστήματα πληρωμών στο διαδίκτυο.
5. Πρωτόκολλο επίλυσης διευθύνσεων (ARP)
Το ARP είναι ένα πρωτόκολλο χωρίς απάθυρο που μετατρέπει τις διευθύνσεις IP σε διευθύνσεις ελέγχου πρόσβασης στα μέσα ενημέρωσης (MAC). Χρησιμοποιείται για τη μετατροπή διευθύνσεων μεταξύ διαφορετικών δικτύων. Για να ανακαλύψετε τις διευθύνσεις MAC άλλων υπολογιστών στο δίκτυο, οποιεσδήποτε συσκευές που χρειάζονται επικοινωνία θα μεταδώσουν τα ερωτήματα ARP.
Δηλητηρίαση του ARP (επίσης γνωστή ως “Πλαστογράφηση ARP,” “Δρομολόγηση δηλητηριάσεων ARP,” και “Δηλητηρίαση ARP cache”) αναφέρεται στην τεχνική της παράδοσης ψευδών μηνυμάτων ARP σε ένα τοπικό δίκτυο (LAN) . Αυτές οι επιθέσεις έχουν σχεδιαστεί για να επαναπροσδιορίσουν την κυκλοφορία μακριά από τον προορισμό τους και προς έναν εισβολέα. Επιτιθέμενος’Η διεύθυνση S MAC συνδέεται με τον στόχο’S IP Διεύθυνση, η οποία λειτουργεί μόνο έναντι δικτύων που είναι ενεργοποιημένα με ARP.
6. Επίθεση DHCP
Μια ενεργή τεχνική sniffing επιτιθέμενοι χρησιμοποιούν για να αποκτήσουν και να χειριστούν ευαίσθητα δεδομένα ονομάζεται επίθεση DHCP. Το DHCP είναι ένα πρωτόκολλο πελάτη/διακομιστή που κατανέμει μια διεύθυνση IP σε ένα μηχάνημα. Ο διακομιστής DHCP παρέχει δεδομένα διαμόρφωσης όπως η προεπιλεγμένη πύλη και η μάσκα υποδικτύου μαζί με τη διεύθυνση IP. Όταν ξεκινά μια συσκευή πελάτη DHCP, ξεκινά την κυκλοφορία εκπομπής, η οποία μπορεί να παρακρατηθεί και να χειριστεί χρησιμοποιώντας μια επίθεση πακέτων ρύθμισης πακέτων.
Πακετώτα παραδείγματα επίθεσης
Ας δούμε πέντε παραδείγματα για το πώς οι χάκερ μπορούν να πραγματοποιήσουν μια επίθεση πακέτων:

1. BioPass Rat και Cobalt Strike
Το 2021, οι ερευνητές στον κυβερνοχώρο ανίχνευσαν μια καταστροφική επιχείρηση που στοχεύει σε απευθείας σύνδεση οργανώσεις τυχερών παιχνιδιών στην Κίνα χρησιμοποιώντας μια επίθεση με τρύπα ποτίσματος. Θα μπορούσε να αναπτύξει είτε το Cobalt Strike Beacons είτε ένα backdoor που βασίζεται στο Python γνωστό ως BioPass Rat, ο οποίος είχε προηγουμένως παραληφθεί. Αυτό έκανε χρήση της λειτουργίας ζωντανής ροής που παρέχεται από το Open Broadcaster Software (OBS) στούντιο για να αρπάξει τα θύματά του’ Εμφάνιση τροφοδοσιών.
Η επίθεση BioPass και Cobalt Strike ξεκίνησε με μια τεχνική κοινωνικής μηχανικής με στόχο να εξαπατήσει τους χρήστες του ιστότοπου για την εγκατάσταση ενός φορτωτή για παρωχημένο λογισμικό. Ενώ το πρόγραμμα εγκατάστασης κατεβάζει την πραγματική εφαρμογή, δημιουργεί επίσης προγραμματισμένες εργασίες για να μολύνει το μηχάνημα με κακόβουλο λογισμικό αρουραίων BioPass .
2. Πακέτο-sniff ως τεχνική για τα δίκτυα hacking wi-fi
Το συμβιβασμό των πρωτοκόλλων κρυπτογράφησης WPA/WPA2 ήταν χρονοβόρα. Περιλάμβανε την αναμονή ενός νόμιμου χρήστη να συνδεθεί στο ασφαλές δίκτυο και να τοποθετηθεί φυσικά τον εαυτό του για να χρησιμοποιήσει ένα εργαλείο over-the-air για να παρακολουθεί τις πληροφορίες που αποστέλλονται μεταξύ του δρομολογητή-server και του Wi-Fi κατά τη διάρκεια της διαδικασίας χειραψίας τεσσάρων κατευθύνσεων που χρησιμοποιείται για εξουσιοδότηση. Όταν ένας χρήστης συνδέεται με ένα σημείο πρόσβασης χρησιμοποιώντας έναν δρομολογημένο δρομολογημένο WPA/WPA2, αυτή η χειραψία επιβεβαιώνει το αναγνωριστικό βασικού κλειδιού ζεύγους (PMKID).
Μια νέα προσέγγιση πακέτων, από την άλλη πλευρά, επιτρέπει σε έναν εισβολέα να ανακτήσει το PMKID από το δρομολογητή στιγμιαία. Αυτό συμβαίνει χωρίς την ανάγκη να περιμένετε για έναν χρήστη να συνδεθεί ή να κερδίσει ο χρήστης στη χειραψία τεσσάρων δρόμων για να ολοκληρωθεί. Αυτή η νέα τεχνική ρωγμών λειτουργεί μόνο σε δρομολογητές WPA και WPA2 που χρησιμοποιούν 802.11i/p/q/r πρωτόκολλα και έχουν χαρακτηριστικά περιαγωγής που βασίζονται στο PMKID. Το Kismet και το Commview είναι παραδείγματα sniffers πακέτων που μπορούν να χρησιμοποιήσουν οι ηθοποιοί απειλών για τέτοιες επιθέσεις.
3. Η επίθεση που προκαλεί ιστορία
Σε ένα έγγραφο του 2018 με τίτλο “ Ιστορία του προγράμματος περιήγησης RE: Επισκεπτόμενη ,” Οι ερευνητές κατέδειξαν δύο αδέσμευτες ατέλειες που μπορούν να χρησιμοποιήσουν οι ιδιοκτήτες ιστότοπων για την παρακολούθηση εκατομμυρίων επισκεπτών. Τα τρωτά σημεία επιτρέπουν στους ιστότοπους να κατασκευάσουν μια λίστα με προηγουμένως επισκέπτες τομείς ακόμη και αφού οι χρήστες έχουν εκκαθαρίσει το ιστορικό περιήγησής τους και τους επισκέπτες με ετικέτες με ένα μπισκότο παρακολούθησης που θα επιβιώσει ακόμη και αφού οι χρήστες έχουν διαγράψει όλα τα τυποποιημένα cookies. Κατά ειρωνικό τρόπο, οι τακτικές εκμεταλλεύτηκαν τις πρόσφατα εφαρμοσμένες λειτουργίες ασφαλείας στο Google Chrome και το Mozilla Firefox. Ενώ αυτές οι επιθέσεις περιορίστηκαν σε αυτά τα δύο προγράμματα περιήγησης, μπορεί τελικά να φτάσουν σε άλλα προγράμματα περιήγησης.
4. Κωδικός πρόσβασης που εισπνέει το cyberattack
Το 2017, η FireEye, μια συμβουλευτική εταιρεία ασφαλείας, ανακάλυψε μια εκστρατεία στον κυβερνοχώρο με βάση το ψάρεμα από τους ρωσικούς χάκερ APT28 που στοχεύουν τους επισκέπτες του ξενοδοχείου στην Ευρώπη και τη Μέση Ανατολή. Η επίθεση περιλαμβάνει τη χρήση ενός μολυσμένου εγγράφου, Wi-Fi Sniffing και The EternalBlue Exploit-μια ευπάθεια υπολογιστών που αναπτύχθηκε από την Υπηρεσία Εθνικής Ασφάλειας των Ηνωμένων Πολιτειών που αναφέρεται σε ποικίλες ευπάθειες λογισμικού της Microsoft.
Αυτή η εκμετάλλευση χρησιμοποιήθηκε επίσης στην επίθεση Ransomware WannaCry την ίδια χρονιά. Όταν ένας χρήστης ανοίγει το μολυσμένο έγγραφο, ξεκινά μια μακροεντολή, απελευθερώνοντας κωδικό που διεισδύει στο ξενοδοχείο’δίκτυο. Στη συνέχεια, χρησιμοποιεί το EternalBlue για να διασχίσει δίκτυα, υπομονή ιστότοπων που επισκέπτονται το θύμα για να συλλάβουν ονόματα χρήστη και κωδικούς πρόσβασης.
5. Heartland Pays Systems Security Breach
Μια άλλη αξιοσημείωτη επίθεση που εισήχθη το 2009, όταν τα συστήματα πληρωμών Heartland παρουσίασαν παραβίαση ασφαλείας, επιτρέποντας στους sniffers πρόσβαση σε δεδομένα κατόχου πιστωτικών καρτών. Η ηλεκτρονική εταιρεία επεξεργασίας πληρωμών επιβλήθηκε πρόστιμο 12 $.6 εκατομμύρια για την αποτυχία να προστατεύσουν τους πελάτες από την επίθεση που προκαλεί επαρκώς.
Πακέτα in sniffing βέλτιστες πρακτικές πρόληψης επίθεσης για το 2022
Δυστυχώς, οι επιθέσεις sniffing πακέτων είναι σχετικά συχνές, καθώς οι χάκερ μπορούν να χρησιμοποιήσουν ευρέως διαθέσιμους αναλυτές πακέτων δικτύων για να σχεδιάσουν αυτές τις επιθέσεις. Ωστόσο, υπάρχουν ορισμένες προφυλάξεις που μπορείτε να λάβετε το 2022 για να προστατεύσετε από αυτό το είδος απειλής:

1. Αποφύγετε τη χρήση μη εξασφαλισμένων δικτύων
Δεδομένου ότι ένα μη εξασφαλισμένο δίκτυο δεν διαθέτει προστασία τείχους προστασίας και λογισμικό αντι-ιού, οι πληροφορίες που μεταφέρονται σε ολόκληρο το δίκτυο είναι μη κρυπτογραφημένες και εύκολες πρόσβαση. Οι επιθέσεις sniffing μπορούν να ξεκινήσουν όταν οι χρήστες εκθέτουν τις συσκευές τους σε μη εξασφαλισμένα δίκτυα Wi-Fi. Οι επιτιθέμενοι χρησιμοποιούν τέτοια ανασφαλή δίκτυα για να εγκαταστήσουν sniffers πακέτων, τα οποία παρακολούθησαν και διαβάζουν τυχόν δεδομένα που μεταφέρονται σε αυτό το δίκτυο. Επιπλέον, ένας εισβολέας μπορεί να παρακολουθεί την κυκλοφορία δικτύου με την οικοδόμηση ενός ψεύτικου “Ελεύθερος” δημόσιο δίκτυο Wi-Fi.
2. Εκμεταλλευτείτε ένα VPN για να κρυπτογραφήσετε την επικοινωνία σας
Η κρυπτογράφηση βελτιώνει την ασφάλεια καθιστώντας πιο δύσκολη για τους χάκερ να αποκρυπτογραφούν δεδομένα πακέτων. Κρυπτογράφηση όλων των εισερχόμενων και εξερχόμενων επικοινωνίας πριν την μοιραστείτε μέσω ενός εικονικού ιδιωτικού δικτύου (VP είναι μια αποτελεσματική προσέγγιση για την πρόληψη των προσπαθειών SNIFFER. Ένα VPN είναι ένας τύπος τεχνολογίας που κρυπτογραφεί όλη την κυκλοφορία δικτύου. Όποιος κατασκοπεύει ή εισπνέει σε άτομα δεν θα είναι σε θέση να δει τους ιστότοπους που επισκέπτονται ή τις πληροφορίες που μεταδίδουν και λαμβάνουν.
3. Παρακολούθηση και σάρωση των επιχειρηματικών δικτύων
Οι διαχειριστές δικτύων θα πρέπει να εξασφαλίζουν τα δίκτυά τους με σάρωση και παρακολούθησή τους χρησιμοποιώντας παρακολούθηση εύρους ζώνης ή έλεγχο συσκευών για τη βελτιστοποίηση του περιβάλλοντος δικτύου και την ανίχνευση επιθέσεων ρύθμισης. Μπορούν να αξιοποιήσουν τα εργαλεία χαρτογράφησης δικτύου, τα εργαλεία ανίχνευσης ανωμαλίας συμπεριφοράς δικτύου, τα εργαλεία ανάλυσης κυκλοφορίας και άλλα βοηθήματα.
Παράλληλα με την παρακολούθηση του δικτύου, θα πρέπει επίσης να χρησιμοποιήσετε ένα ισχυρό τείχος προστασίας . Για να βελτιστοποιήσετε την ασφάλεια των συσκευών και του δικτύου, αυτό’είναι καλύτερο να τρέχει ένα τείχος προστασίας ανά πάσα στιγμή. Η εγκατάσταση ενός τείχους προστασίας έχει αποδειχθεί ότι αποτρέπει τις μεγάλες κυβερνοεπιχειρήσεις, καθώς συνήθως εμποδίζουν τις προσπάθειες ρύθμισης που απευθύνονται στο σύστημα υπολογιστών από την πρόσβαση στο δίκτυο ή τα αρχεία.
4. Υιοθετήστε μια εφαρμογή ανίχνευσης SNIFFER
Μια αίτηση ανίχνευσης SNIFFER είναι σχεδιασμένη με σκοπό την ανίχνευση και την προμήθεια μιας επίθεσης που μπορεί να προκαλέσει ζημιά. Ορισμένες από τις δημοφιλείς εφαρμογές που μπορείτε να εξερευνήσετε περιλαμβάνουν:
- Anti-sniff: Το Anti Sniff είναι ένα πρόγραμμα από την L0PHT Heavy Industries. Μπορεί να παρακολουθεί ένα δίκτυο και να ανιχνεύσει εάν ένας υπολογιστής βρίσκεται σε λειτουργία ή όχι.
- Neped: Ανακαλύπτει τις ατρόμητες κάρτες δικτύου στο δίκτυο, εκμεταλλευόμενοι μια αδυναμία στο πρωτόκολλο ARP όπως εφαρμόζεται στο Linux PCS.
- Ρολόι ARP: Το Arpwatch παρακολουθεί τα ζεύγη διευθύνσεων Ethernet/IP. Αυτό είναι σημαντικό αν οι χρήστες υποψιάζονται ότι παίρνουν ARP-spoofed.
- Φύσημα: Το Snort είναι ένα φανταστικό σύστημα ανίχνευσης εισβολής και κάποιος μπορεί να χρησιμοποιήσει την-spoof έκδοση του ARP για να ανιχνεύσει περιστατικά spoofing ARP.
5. Πριν από την περιήγηση στο διαδίκτυο, αναζητήστε ασφαλή πρωτόκολλα HTTPS
Οι κρυπτογραφημένες ιστοσελίδες ξεκινούν με “Https” (το οποίο σημαίνει Ασφαλές Πρωτόκολλο Μεταφοράς HyperText), υποδεικνύοντας ότι η δραστηριότητα των χρηστών σε αυτούς τους ιστότοπους είναι ασφαλής. Ιστοσελίδες που ξεκινούν με “HTTP”,μπορώ’να προσφέρουμε το ίδιο επίπεδο προστασίας. ο “μικρό” σε “Https” σημαίνει ασφαλή και υποδεικνύει ότι αυτό’χρησιμοποιώντας μια σύνδεση Secure Sockets Layer (SSL). Αυτό εξασφαλίζει ότι τα δεδομένα είναι κρυπτογραφημένα πριν σταλούν σε διακομιστή. Έτσι, είναι καλύτερο να περιηγηθείτε σε ιστότοπους που ξεκινούν “Https” Για να αποφύγετε το Sniffing Packet.
6. Ενισχύστε τις άμυνες σας στο επίπεδο τελικού σημείου
Οι φορητοί υπολογιστές, οι υπολογιστές και οι κινητές συσκευές συνδέονται με τα εταιρικά δίκτυα και αυτά τα τελικά σημεία θα μπορούσαν να επιτρέψουν να διεισδύσουν απειλές ασφαλείας, όπως οι sniffers πακέτων. Τέτοιες προσεγγίσεις απαιτούν τη χρήση λογισμικού ασφαλείας τελικού σημείου . Επίσης, ένα ισχυρό πρόγραμμα προστασίας από ιούς μπορεί να κρατήσει το κακόβουλο λογισμικό από τη διείσδυση μιας μηχανής ανιχνεύοντας οτιδήποτε πρέπει να’να είμαι σε ένα’S υπολογιστή, όπως ένα sniffer. Εκτός από αυτό, μπορεί επίσης να βοηθήσει τον χρήστη να το αφαιρέσει.
Οι σουίτες ασφαλείας στο Διαδίκτυο είναι μια άλλη λύση που παρέχει βασική προστασία από ιούς στις συσκευές σας. Επιπλέον, οι καλύτερες σουίτες περιλαμβάνουν επιπλέον εργαλεία και χαρακτηριστικά που δεν είναι διαθέσιμα σε βασικά εργαλεία, όπως ένα ολοκληρωμένο VPN, διαχειριστή κωδικού πρόσβασης, δίσκους διάσωσης, ασφαλείς θησαυροφυλάκους για τα κρίσιμα δεδομένα σας και ασφαλές πρόγραμμα περιήγησης για ηλεκτρονικές τραπεζικές και αγορές.
7. Εφαρμόστε ένα σύστημα ανίχνευσης εισβολών
Ένα σύστημα ανίχνευσης εισβολής (IDS) είναι λογισμικό που αξιολογεί την κυκλοφορία δικτύου για όλες τις απροσδόκητες δραστηριότητες, με μηχανισμό ειδοποίησης για πιθανούς εισβολείς. Πρόκειται για ένα πρόγραμμα λογισμικού που αναλύει ένα δίκτυο ή ένα σύστημα για κακόβουλες δραστηριότητες ή παραβιάσεις πολιτικής. Οποιαδήποτε δυνητικά επιβλαβή δραστηριότητα ή παραβίαση συνήθως αναφέρεται σε έναν διαχειριστή ή συγκεντρωμένο μέσω συστήματος διαχείρισης πληροφοριών και συμβάντων (SIEM) (SIEM) (SIEM). Το IDS σαρώνει το δίκτυο για την απομάκρυνση ARP και καταγράφει πακέτα σε δίκτυα που χρησιμοποιούν παραπλανητικές διευθύνσεις ARP.
Διαδρομές
Σε έναν κόσμο όπου γινόμαστε περισσότερο εξαρτημένοι από τη δικτυακή τεχνολογία για την εκτέλεση προσωπικών και επαγγελματικών δραστηριοτήτων, η ρύθμιση αντιπροσωπεύει έναν σοβαρό κίνδυνο. Επιτρέπει στους χάκερ να αποκτήσουν πρόσβαση στην κυκλοφορία δεδομένων που διέρχεται από ένα δίκτυο – και με τόσες εμπιστευτικές πληροφορίες που μοιράζονται μέσω του Διαδικτύου, είναι ζωτικής. Οι εκλεπτυσμένοι sniffers μπορούν ακόμη και να εισέλθουν στο Διαδίκτυο των πραγμάτων (IoT), οι οποίες μπορούν να συμβιβαστούν μεγάλες και συνδεδεμένες επιχειρήσεις.
Η καλύτερη υπεράσπιση ενάντια στο Sniffing Packet παρακολουθεί τακτικά το τοπίο του δικτύου, παρακολουθώντας την ασυνήθιστη συμπεριφορά ή τις ανωμαλίες. Η προηγμένη τεχνητή νοημοσύνη μπορεί να ανιχνεύσει ακόμη και την παραμικρή αλλαγή στη συμπεριφορά του δικτύου, την οποία οι διαχειριστές πληροφορικής μπορούν να απευθύνονται αμέσως.
Περισσότερα για την ασφάλεια
- 10 εργαλεία για την πρόληψη απώλειας δεδομένων (DLP) για το 2021 για το 2021
- Top 10 εργαλεία ανοικτού κώδικα Cybersecurity για επιχειρήσεις το 2022
- Κορυφαία 11 σαρωτές κακόβουλου λογισμικού και αφαίρεσης το 202 1
- Top 10 Εργαλεία ανίχνευσης και απόκρισης τελικού σημείου το 2022
- 10 καλύτεροι διαχειριστές κωδικών πρόσβασης για το 2021
Πώς να αποτρέψετε την επίθεση του πακέτου | Λόγοι και διαδικασία πρόληψης
Καθώς περνούν οι μέρες, ο κόσμος των πληροφοριών και της τεχνολογίας επεκτείνεται. Το σύστημα ασφαλείας και η εφαρμογή τεχνολογικών συσκευών γίνονται επίσης πιο έξυπνα με τη μέρα. Με αυτό, οι χάκερ γίνονται επίσης πιο έξυπνοι, ανακαλύπτουν νέες δύσκολες τεχνικές για να χαράξουν ένα σύστημα, συσκευή ή διακομιστή. Το Sniffing Packet είναι μια από τις τελευταίες δύσκολες τεχνικές που θα μπορούσαν να αποτελούν συνεχή απειλή για οποιαδήποτε συσκευή, διακομιστή και σύστημα. Αν και το πακέτο sniffing μπορεί να χρησιμοποιηθεί τόσο για καλούς όσο και για κακούς σκοπούς, οι εγκληματίες του κυβερνοχώρου το χρησιμοποιούν μόνο για κακόβουλους σκοπούς.
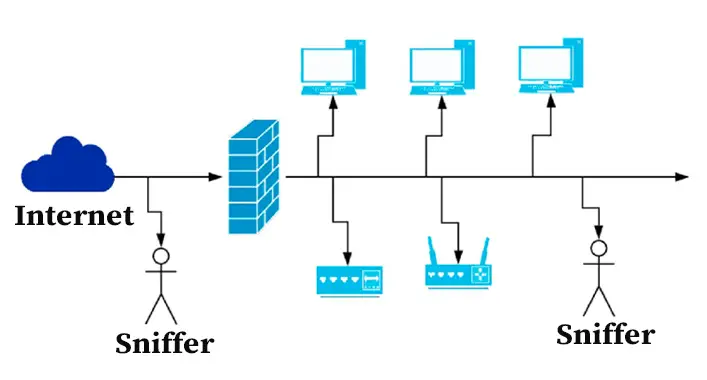
Τι είναι το πακέτο sniffing?
Απενεργοποιήστε το Microsoft Windows Defender .
Ενεργοποιήστε το JavaScript
Το Sniffing Packet είναι μια διαδικασία με την οποία επιθεωρείται η ηλεκτρονική κυκλοφορία χρησιμοποιώντας ένα Sniffer (αναλυτής πακέτων). Οι sniffers μπορούν να έρθουν τόσο σε λογισμικό όσο και σε φόρμα υλικού. Το Sniffing Packet είναι ένας τρόπος παρακολούθησης των πακέτων δεδομένων. Μέσω του πακέτου Sniffing, το σύστημα δικτύου παρακολουθείται και χρησιμοποιείται για να βρει τα παραμικρά σφάλματα ενός συστήματος. Για μια υγιή και εξασφαλισμένη σύνδεση δικτύου, το Sniffing Packet είναι απαραίτητο.
Πώς λειτουργεί το πακέτο sniffing?
Όλα τα δεδομένα μας χωρίστηκαν σε μικρότερα πακέτα ενώ ταξιδεύουν μέσω των συστημάτων δικτύου. Αυτά τα πακέτα περιέχουν πολλά δεδομένα σχετικά με τον αποστολέα που περιλαμβάνει διευθύνσεις IP, τύπο αίτησης, διαδικασία και άλλα περιεχόμενα που παραδίδονται στους προορισμούς που προορίζονται. Αυτό επιτρέπει στον δέκτη να τα εντοπίσει και να τα συναρμολογήσει με τη σειρά.
Οι εγκληματίες και οι εισβολείς μπορούν να κρατήσουν και να επιθεωρήσουν τα πακέτα δεδομένων κατά τη διάρκεια του ταξιδιού τους σε προβλεπόμενους προορισμούς. Χρησιμοποιώντας το λογισμικό Sniffing, οι εγκληματίες και οι εισβολείς μετατρέπουν τα πακέτα δεδομένων σε μια αναγνώσιμη μορφή. Με αυτόν τον τρόπο είναι σχεδόν παρόμοιος με τον τηλεφωνητή, όπου ένα μικροτσίπ ακρόασης φυτεύεται στο τηλέφωνό σας ή στη συσκευή επικοινωνίας από τους Stalkers ή τους πράκτορες για να ακούσετε ομόφωνα τις συνομιλίες. Η διαδικασία φύτευσης τσιπ εκτελείται στο πακέτο Sniffing με την εγκατάσταση του λογισμικού και την επιθεώρηση των δεδομένων πριν μετατρέψετε τα πακέτα δεδομένων σε μια ευανάγνωστη μορφή. Μετά τη διαδικασία μετατροπής, είναι εύκολο να αναλύσετε το κομμάτι δεδομένων ανά κομμάτι.
Κατηγοριοποίηση του πακέτου
Με βάση το φιλτράρισμα, οι επιθέσεις sniffing πακέτων χωρίζονται σε δύο τύπους, φιλτραρισμένα και μη φιλτραρισμένα πακέτα sniffing. Η συλλογή ή η καταγραφή ορισμένων πακέτων δεδομένων για επιθεώρηση ονομάζεται φιλτραρισμένο ρουφούν. Το φιλτραρισμένο πακέτο Sniffing εφαρμόζεται όταν οι αναλυτές αναζητούν συγκεκριμένα δεδομένα, επιθεωρούνται μόνο τα περιεχόμενα τμήματα του πακέτου δεδομένων. Όσον αφορά το μη φιλτραρισμένο πακέτο, αναλύονται όλα τα πακέτα δεδομένων. Ο συγκράτηση των δεδομένων δεν έχει’t ακόμη και σε μη φιλτραρισμένο πακέτο sniffing.
Το φιλτραρισμένο πακέτο Sniffing εφαρμόζεται σε μεγάλο βαθμό από τους εμπειρογνώμονες ασφάλειας και δεδομένων, κοινωνικούς χώρους και εμπορικούς χρήστες, όταν το μη φιλτραρισμένο πακέτο δεν εφαρμόζεται σε μεγάλο βαθμό. Μερικές φορές, οι διακομιστές και οι ιστότοποι πωλούν συλλογικά δεδομένα σε τρίτο μέρος χωρίς την άδεια του ιδιοκτήτη.
Τι χρησιμοποιείται για το πακέτο Sniffing?
Όπως είπε προηγουμένως, το πακέτο sniffing θα μπορούσε να χρησιμοποιηθεί τόσο για καλούς όσο και για κακούς σκοπούς. Οι εγκληματίες του κυβερνοχώρου και οι χάκερ το χρησιμοποιούν για κακούς σκοπούς, ενώ οι εμπειρογνώμονες ασφαλείας, οι τεχνικοί δικτύων ή οι διαχειριστές χρησιμοποιούν το πακέτο για καλούς σκοπούς.
Οι εγκληματίες και οι χάκερς του κυβερνοχώρου ασκούν κυρίως το πακέτο που εισπνέουν για να ολοκληρώσουν κάποιες κακόβουλες διαδικασίες, οι οποίες περιλαμβάνουν
– Απαγόρευση ή κλοπή ευαίσθητων και προσωπικών πληροφοριών και δεδομένων, όπως τα διαπιστευτήρια σύνδεσης, το ιστορικό περιήγησης, τα στοιχεία χρεωστικής/πιστωτικής κάρτας.
– να κατασκοπεύει μια επιχείρηση ή ένα άτομο για να αρπάξει εμπιστευτικές πληροφορίες που δεν επιτρέπεται να μοιράζονται με τρίτους.
– Χρησιμοποιώντας το Sniffing Packet, ένας εγκληματίας στον κυβερνοχώρο ή ο χάκερ θα μπορούσαν να εισάγουν κακόβουλους κώδικες ή ιούς σε διακομιστή, σύστημα ή συσκευή.
– Μέσα από το Sniffing Packet, οι εγκληματίες στον κυβερνοχώρο και οι χάκερ θα μπορούσαν να έχουν παράνομη πρόσβαση σε δίκτυο, σύστημα, διακομιστή ή συσκευή για να προκαλέσουν ζημιά.
– Χρησιμοποιώντας το Sniffing Packet, οι εγκληματίες του κυβερνοχώρου θα μπορούσαν να πραγματοποιήσουν αεροπειρατεία TCP, η οποία θα μπορούσε να χρησιμοποιηθεί για την παρακολούθηση των πακέτων μεταξύ της διεύθυνσης IP και της πηγής.
Εκτός από την παραπάνω περιγραφόμενη παράνομη και ανήθικη χρήση, το Sniffing Packet χρησιμοποιείται και για καλούς σκοπούς. Οι τεχνικοί δικτύων, οι διαχειριστές και οι εμπειρογνώμονες στον κυβερνοχώρο χρησιμοποιούν το Sniffing Packet για να επιτύχουν θετικά καθήκοντα, τα οποία περιλαμβάνουν
– Ο διαχειριστής του δικτύου χρησιμοποιεί το πακέτο που ρέει έντονα για να ελέγξει την υγεία και την ασφάλεια ενός συστήματος δικτύου. Παρακολουθώντας την απόκριση του δικτύου, οι εμπειρογνώμονες ασφαλείας και ο διαχειριστής δικτύου ελέγχουν την κατάσταση κρυπτογράφησης της σύνδεσης HTTPS.
– Μέσα από το Sniffing Packet, οι εμπειρογνώμονες στον κυβερνοχώρο εξετάζουν τις κυκλοφορίες των κωδικών πρόσβασης, των ονόματος χρήστη και άλλων αναγνώσιμων δεδομένων για την εφαρμογή κρυπτογράφησης σε αυτά.
– Το Sniffing Packet είναι ένα εξαιρετικό εργαλείο για την αντιμετώπιση προβλημάτων ή τη διάγνωση των προβλημάτων δικτύου και της χρήσης εφαρμογών, το οποίο είναι απαραίτητο για να διατηρηθεί το σύστημα δικτύου υγιές και ασφαλές.
– Για να ανιχνεύσουμε ζητήματα δικτύου και να επιλύσουμε το πακέτο, το Sniffing είναι ένα από τα πιο σημαντικά εργαλεία για εμπειρογνώμονες ασφαλείας.
– Το Sniffing Packet χρησιμοποιείται για την επίλυση των παρανοήσεων ενός συστήματος δικτύου, καθώς και για την εξασφάλιση της πιο τέλειας διαδρομής δικτύου για αιτήματα DNS.
– Οι διαφημιζόμενοι εφαρμόζουν αυτήν τη μέθοδο για να φτάσουν στους στοχευόμενους χρήστες. Το Sniffing Packet χρησιμοποιείται από τον διαφημιζόμενο για την παρακολούθηση των συμφερόντων των στοχευμένων χρηστών.
– Το Sniffing Packet θα μπορούσε να χρησιμοποιηθεί για την παρακολούθηση των υπαλλήλων μιας εταιρείας και των ανταγωνιστικών εταιρειών.
Έτσι, το Sniffing Packet είναι απαραίτητο για σκοπούς ασφάλειας δικτύου όπως η αντιμετώπιση προβλημάτων, εξασφαλίζοντας την πιο αποτελεσματική διαδρομή δικτύου για την επεξεργασία του αιτήματος DNS. Παρόλο που το πακέτο που χρησιμοποιείται για καλούς και κακούς σκοπούς, η κακή πλευρά του είναι αποφευχθείσα να αποφευχθεί.
Ποια είναι τα εργαλεία ρύθμισης?
Τα εργαλεία sniffing είναι το λογισμικό/ εφαρμογή/ πρόγραμμα/ υλικό που χρησιμοποιείται για την εκτέλεση sniffing πακέτων. Χωρίς εργαλείο ριπής πακέτων, είναι σχεδόν αδύνατο να παρακολουθείτε τα πακέτα δεδομένων ενός συστήματος δικτύου ή ενός διακομιστή. Ένα εργαλείο ρύθμισης έχει όλα τα χαρακτηριστικά για την αποτελεσματική παρακολούθηση των πακέτων δεδομένων. Ακολουθούν μερικά εργαλεία που χρησιμοποιούνται σε μεγάλο βαθμό
1. Ζαχαρωτό
Το πιο ευρέως χρησιμοποιούμενο εργαλείο sniffing πακέτου χρησιμοποιείται από sniffers πακέτων σε όλο τον κόσμο. Προσφέρει πολλά χαρακτηριστικά που έχουν σχεδιαστεί για βοήθεια και παρακολούθηση της διαδικασίας ρύθμισης πακέτων. Το Wireshark είναι κυρίως δημοφιλές για τα χαρακτηριστικά του.
2. Tcpdump
Το TCPDUMP είναι ένας αναλυτής πακέτων που βασίζεται σε γραμμές εντολών που παρέχει τη δυνατότητα παρακολούθησης και παρατήρησης διευθύνσεων TCP/IP και άλλων πακέτων κατά τη διάρκεια της μετάδοσης πακέτων μέσω του συστήματος δικτύου ή του διακομιστή. Χρησιμοποιείται σε μεγάλο βαθμό από τους εμπειρογνώμονες δικτύου και ασφάλειας για να εντοπίσει το σφάλμα ενός συστήματος δικτύου για να τα διορθώσει.
3. Netwitness nextgen
Μαζί με τα άλλα χαρακτηριστικά, το NetWitness NextGen περιλαμβάνει ένα εργαλείο ρύθμισης που βασίζεται σε υλικό που έχει σχεδιαστεί για να επιθεωρεί και να παρακολουθεί όλη την κυκλοφορία ενός συστήματος δικτύου. Αυτό χρησιμοποιείται σε μεγάλο βαθμό από τις υπηρεσίες επιβολής του νόμου σε όλο τον κόσμο.
4. dsniff
Πρόκειται για ένα συνδυασμό εργαλείων ρύθμισης που έχουν σχεδιαστεί για να εκτελούν πακέτα που εισπνέουν μέσω των διαφορετικών πρωτοκόλλων. Μερικές φορές, χρησιμοποιείται για την ανάληψη προσωπικών πληροφοριών.
Το Sniffing Packet γίνεται εύκολη και αποτελεσματική με αυτά τα εργαλεία ρουλενίας πακέτων. Αυτά τα εργαλεία βοηθούν τους εμπειρογνώμονες ασφαλείας να παρακολουθούν την κυκλοφορία και να αναλύσουν τη ροή δεδομένων σε ένα δίκτυο ή ένα σύστημα διακομιστή.
Τι είναι οι επιθέσεις πακέτων?
Όπως είπε προηγουμένως, τα δεδομένα περνούν μέσω ενός συστήματος δικτύου ως πακέτα δεδομένων. Με τη βοήθεια εξειδικευμένων εργαλείων, οι εγκληματίες στον κυβερνοχώρο και οι παράνομοι εισβολείς παρακολουθούν και παρεμποδίζουν τα πακέτα δεδομένων για να διευκολυνθούν. Τα πακέτα δεδομένων μεταφέρουν πληροφορίες του αποστολέα (χρήστη) στον δέκτη. Η επίθεση unffing σημαίνει τις παράνομες εκχυλίσεις μη κρυπτογραφημένων δεδομένων μέσω της καταγραφής της κυκλοφορίας δικτύου. Οι επιθέσεις ρύθμισης εκτελούνται για κακόβουλες προσεγγίσεις από χάκερ ή εγκληματίες στον κυβερνοχώρο.
Υπάρχει τόσο νόμιμη όσο και παράνομη χρήση του πακέτου. Όταν το πακέτο sniffing χρησιμοποιείται για παράνομους σκοπούς (e.σολ. hacking, διαρροή δεδομένων, κλοπή, ένεση κακόβουλων κωδικών) ονομάζεται πακέτο επιθέσεις ρύθμισης πακέτων. Μπορεί να προκαλέσει ζημιά με διάφορους τρόπους. Περιγράφεται η παράνομη και νομική χρήση του πακέτου πακέτων.
Πώς να ανιχνεύσετε ένα sniffer?
Η ανίχνευση του sniffer εξαρτάται από το επίπεδο εκλέπτυνσης της επίθεσης ρύθμισης. Το Sniffer μπορεί να μην ανιχνευθεί και να κρύψει για μεγάλο χρονικό διάστημα σε ένα σύστημα δικτύου και διακομιστή. Υπάρχει κάποιο λογισμικό διαθέσιμο στην αγορά που μπορεί να πιάσει τον παράνομο εισβολέα σε ένα δίκτυο ή ένα σύστημα διακομιστή. Είναι επίσης δυνατό για τους sniffers να παρακάμψουν το σύστημα ασφαλείας δημιουργώντας μια ψευδή αίσθηση ασφαλείας. Ένα SNIFFER μπορεί να χρησιμοποιήσει οτιδήποτε για να παρακολουθεί το σύστημα δικτύου σας, μια συσκευή υλικού/ εγκατάσταση λογισμικού/ επίπεδο DNS και άλλοι κόμβοι δικτύου θα μπορούσαν να χρησιμοποιηθούν για να εισπράξουν. Είναι πολύ δύσκολο να ανιχνεύσουμε ένα sniffer σε ένα πρακτικό δίκτυο, λόγω της πολυπλοκότητάς του. Δεδομένου ότι η ανίχνευση είναι μια αρκετά δύσκολη επιχείρηση, ορισμένες μέθοδοι θα μπορούσαν να βοηθήσουν στην αποκατάσταση των πληροφοριών που θα ήταν άχρηστες για τον εισβολέα.
Κάθε δίκτυο χωρίζεται σε ορισμένα στρώματα και κάθε στρώμα έχει μια ειδική εργασία για να ολοκληρωθεί. Η αφοσιωμένη εργασία προσθέτει το επόμενο στρώμα στο προηγούμενο. Οι επιτιθέμενοι που εισπράττονται μπορούν να εργαστούν σε διάφορα στρώματα, τα οποία εξαρτώνται από το κίνητρο επίθεσης. Παρά τη σημασία του στρώματος δικτύου (3 ος στρώματος) και του στρώματος εφαρμογής (7 th), το Sniffer μπορεί να ανακατέψει ή να συλλάβει τη μονάδα δεδομένων πρωτοκόλλου (PDU) από οποιοδήποτε στρώμα. Μεταξύ όλων των πρωτοκόλλων, μερικά είναι σχεδόν ευάλωτα σε επιθέσεις ρύθμισης. Αν και η ασφαλής έκδοση αυτών των πρωτοκόλλων είναι επίσης διαθέσιμη, κάποιο σύστημα δικτύου και διακομιστή εξακολουθεί να χρησιμοποιεί την ακάλυπτη έκδοση αυτών των πρωτοκόλλων δικτύου. Έτσι, ο κίνδυνος διαρροής πληροφοριών παραμένει σημαντικός. Εδώ είναι τα πρωτόκολλα δικτύου που είναι ευάλωτα σε επιθέσεις ρουφούν
1. HTTP
Το πρωτόκολλο μεταφοράς HTTP ή HyperText χρησιμοποιείται στο στρώμα πρωτοκόλλου εφαρμογής του μοντέλου διασύνδεσης Open Systems (OSI). Μεταδίδει τις πληροφορίες σε μορφή απλού κειμένου, η οποία είναι ιδανική για έναν στατικό ιστότοπο που δεν απαιτεί καμία είσοδο από τον χρήστη. Αλλά στον μη στατικό ιστότοπο, αυτό θα μπορούσε να είναι ένα μεγάλο ζήτημα, ο καθένας μπορεί να δημιουργήσει έναν πληρεξούσιο MITM και να παρακολουθεί τη ροή δεδομένων για να προκαλέσει ζημιά. Αυτό είναι το σημείο όπου πρέπει να εξασφαλιστεί η αλληλεπίδραση χρήστη, η οποία μπορεί να εξασφαλιστεί χρησιμοποιώντας την ασφαλή έκδοση του HTTP. Γνωστή ως HTTPS, η ασφαλής έκδοση του HTTP κρυπτογραφεί την κυκλοφορία δεδομένων όποτε αφήνει το πρωτόκολλο Layer Application (7η στρώση)
2. ΚΡΟΤΟΣ
Το πρωτόκολλο ταχυδρομείου, γνωστό και ως POP, χρησιμοποιείται σε μεγάλο βαθμό από πελάτες ηλεκτρονικού ταχυδρομείου για να κατεβάσετε μηνύματα από διακομιστές ηλεκτρονικού ταχυδρομείου. Παρόλο που μπορεί να μηχανικοποιήσει απλό κείμενο για επικοινωνία, είναι λίγο πολύ ευάλωτο στις επιθέσεις ρύθμισης. Το POP έχει νέες ασφαλείς εκδόσεις που ονομάζονται Pop 2 και Pop 3, οι οποίες είναι πιο ασφαλείς από την αρχική έκδοση του Pop.
3. SNMP
Συντομογραφία ως απλό πρωτόκολλο διαχείρισης δικτύου, το SNMP χρησιμοποιείται για τη δημιουργία μιας σύνδεσης μεταξύ των συσκευών δικτύου και δικτύου. Για να εκτελέσετε τον έλεγχο ταυτότητας πελάτη, χρησιμοποιεί διάφορα μηνύματα για επικοινωνία μεταξύ των συμβολοσειρών της κοινότητας. Έχει τροποποιηθεί ως SNMPV2 και SNMPv3. Το SNMPv3 είναι η πιο ασφαλής έκδοση του.
4. Τηλεπικαλματίδιο
Το Telnet είναι ένα πρωτόκολλο πελάτη-διακομιστή που επιτρέπει και εξασφαλίζει την εγκατάσταση επικοινωνίας μέσω του εικονικού τερματικού. Το κύριο πρόβλημα του Telnet είναι ότι δεν κρυπτογραφεί τη ροή δεδομένων από προεπιλογή και για αυτόν τον λόγο, ο καθένας μπορεί να έχει πρόσβαση στον διακόπτη ή τον κόμβο που δημιουργεί τη σύνδεση μεταξύ του διακομιστή και του πελάτη. Σήμερα, το SSH χρησιμοποιείται ως αντικαταστάτης για το μη εξασφαλισμένο telnet.
5. FTP
Πρωτόκολλο μεταφοράς αρχείων ή FTP χρησιμοποιείται για τη μεταφορά αρχείων μεταξύ του διακομιστή και του πελάτη. Για να πιστοποιήσετε, χρησιμοποιεί ένα όνομα χρήστη και κωδικό πρόσβασης. Οποιοσδήποτε εισβολέας ή κυβερνοχώρος μπορεί εύκολα να παρεμποδίσει τη ροή δεδομένων και να έχει πρόσβαση σε όλα τα αρχεία του διακομιστή. Μπορεί να αντικατασταθεί από μια πιο εξασφαλισμένη έκδοση που ονομάζεται SFTP (πρωτόκολλο μεταφοράς αρχείων SSH) ή εξασφαλίζεται χρησιμοποιώντας SSL/TSL.
Πώς να αποφύγετε την επίθεση?
Η πρόληψη έρχεται μετά την ανίχνευση. Όπως είπαμε, η ανίχνευση εξαρτάται από το επίπεδο εκλέπτυνσης του πακέτου. Ωστόσο, αν δεν είστε σε θέση να ανιχνεύσετε την επίθεση που προκαλεί, Don’t Ανησυχείτε, μπορείτε ακόμα να το νικήσετε με μερικές μεθόδους. Αυτές οι μεθόδους που περιγράφονται από κάτω θα μπορούσαν να σας βοηθήσουν να νικήσετε τις επιθέσεις sniffing
1. Υπηρεσία VPN
Για να νικήσει τις επιθέσεις ρύθμισης, είναι απαραίτητη η κρυπτογράφηση δεδομένων. Η κρυπτογράφηση δεδομένων προσφέρει την πιο τέλεια προστασία από επιθέσεις ρύθμισης. Για να κρυπτογραφήσετε τα δεδομένα σας, είναι απαραίτητη η υπηρεσία VPN (εικονικό ιδιωτικό δίκτυο). Η υπηρεσία VPN κρυπτογραφεί τα δεδομένα σας και τα μεταφέρει μέσω ενός ασφαλούς και κρυπτογραφημένου συστήματος καναλιού δικτύου μέσω του Διαδικτύου. Αυτή η διαδικασία καθιστά δύσκολο για οποιονδήποτε να αποκρυπτογραφήσει τα δεδομένα που παρεμποδίζουν.
2. Αποφυγή δημόσιας σύνδεσης Wi-Fi
Ενώ χρησιμοποιείτε τη δημόσια σύνδεση Wi-Fi για να περιηγηθείτε στο Διαδίκτυο, ο καθένας μπορεί να εισπράξει τις πληροφορίες σας για να διευκολυνθεί με τα δεδομένα σας. Έτσι, είναι καλύτερο να αποφύγετε δημόσιες συνδέσεις Wi-Fi. Σε περίπτωση που μπορείτε να χρησιμοποιήσετε μια υπηρεσία VPN ενώ χρησιμοποιείτε δημόσια σύνδεση Wi-Fi.
3. Χρησιμοποιώντας ένα ασφαλές πρωτόκολλο
Χρησιμοποιείτε πάντα ένα ασφαλές πρωτόκολλο δικτύου για να αποφύγετε το Sniffing Packet. Εδώ, συνιστάται η χρήση μιας υπηρεσίας VPN ως επιβεβαίωση της ασφάλειας. Μερικές επεκτάσεις ή πρόσθετα θα μπορούσαν να σας βοηθήσουν να αυξήσετε την ασφάλεια του πρωτοκόλλου Internet.
4. Αναβαθμίστε το λογισμικό ασφαλείας
Ένα εργαλείο προστασίας από ιούς, σας παρέχει προστασία από κακόβουλο λογισμικό, ιούς, trojans, σκουλήκια, spyware και άλλες απειλές ασφαλείας. Για να χτυπήσετε τον ιό που εγχύθηκε στο σύστημα από τους sniffers, πρέπει να χρησιμοποιήσετε ένα εργαλείο προστασίας από ιούς.
5. Ασφαλής περιήγηση
Για να αποφύγετε τις επιθέσεις πακέτων, πρέπει να αποφύγετε όλους τους μη κρυπτογραφημένους ιστότοπους. Η περιήγηση σε μη κρυπτογραφημένες ιστοσελίδες αυξάνει τους κινδύνους των επιθέσεων sniffing πακέτων. Να θυμάστε πάντα να αποφεύγετε μηνύματα ανεπιθύμητων μηνυμάτων, ασυνήθιστα αναδυόμενα παράθυρα και μην κατεβάσετε ποτέ περιεχόμενο από έναν μη αναφερόμενο ιστότοπο.
6. Παρακολούθηση και σάρωση δικτύου
Για την προστασία του εμπορικού δικτύου ή του συστήματος διακομιστών από επιθέσεις sniffing πακέτων, είναι πάντα καλύτερο να προσλάβετε επαγγελματίες διαχειριστές δικτύου και επαγγελματίες πληροφορικής. Θα παρακολουθούν και θα σαρώσουν το σύστημα δικτύου και διακομιστών. Θα κρατήσει το σύστημά σας μακριά από επιθέσεις ριπής πακέτων και άλλες απειλές στον κυβερνοχώρο.
Συχνές ερωτήσεις (FAQs)
Τι είναι μια επίθεση Wi-Fi?
Οι εγκληματίες και οι χάκερς του κυβερνοχώρου μπορούν να δημιουργήσουν ψεύτικο Wi-Fi για να παρακολουθήσουν και να διευκολυνθούν με τα δεδομένα χρήστη. Οι επιθέσεις Wi-Fi είναι ένα είδος κακόβουλης επίθεσης που εκτελείται εναντίον ασύρματων δικτύων, εξαπατώντας την ασφάλεια Wi-Fi για να κλέψει τις πληροφορίες χρήστη (e.σολ. DDOS, παρακολούθηση).
Είναι το πακέτο που προκαλεί ηθική ή ανήθικη?
Το Sniffing Packet έχει τόσο ηθικές όσο και ανήθικες χρήσεις. Εξαρτάται από το σκοπό του πακέτου Sniffing. Όταν εκτελείται για ηθική χρήση (e.σολ. Διάγνωση δικτύου, επιτήρηση, διαφήμιση) Είναι ηθική και όταν εκτελείται για ανήθικη χρήση (ε.σολ. hacking, διαρροή δεδομένων, έγχυση κακόβουλων κωδικών) είναι ανήθικη.
Μπορεί να χρησιμοποιηθεί ρουφούν για σύνθετη πειρατεία?
Ναι, το Sniffing Packet θα μπορούσε να χρησιμοποιηθεί για σύνθετη πειρατεία. Επιπλέον, μέσω του Sniffing Packet, μπορείτε να σπάσετε τα συστήματα δικτύου και διακομιστών. Μια επίθεση πακέτων στο δίκτυο ή το σύστημα διακομιστή σας θα μπορούσε να αποτελέσει προειδοποίηση για να επηρεαστεί από σύνθετη πειρατεία.
Συνέπεια
Τώρα, γνωρίζετε ήδη αρκετά για το Sniffing Packet και τη χρησιμότητα, την προστασία και την ανίχνευση της διαδικασίας. Ορισμένα βήματα ασφαλείας μπορούν να σας βοηθήσουν να αποφύγετε την επίθεση του πακέτου. Πάντα περιηγείστε με ασφάλεια για να αποφύγετε προβλήματα στον κυβερνοχώρο. Οτι’όλα για σήμερα, θα τα ξαναδεί.


