


Χρησιμοποιεί το Ike Oakley
Χρησιμοποιεί το iPsec ike ή isakmp
Το IKEV2 χρησιμοποιεί το ISAKMP για να καλέσει το Oakley κατά τη διάρκεια της φάσης 2, όπου αναμένεται να συντονίσει την είσοδο στο skeme (υλικό πληκτρολόγησης) και την έξοδο επιστροφής στο ISAKMP (πλήκτρα). Γιατί το ISAKMP απλά επικοινωνούν απευθείας με το Skeme? Γιατί δεν υπάρχει μία διαδικασία που να φροντίζει ταυτόχρονα όλα αυτά τα βήματα? Τρεις λέξεις: Τέλεια μυστικότητα προς τα εμπρός (PFS).
Χρησιμοποιεί το Ike Oakley
[RFC Home] [Κείμενο | PDF | HTML] [Tracker] [IPR] [Πληροφορίες σελίδας]
Απενεργοποιημένο από: 4306 Ιστορικό
Ενημερώθηκε από: 4109
Περίληψη:
1. Το IPSEC χρησιμοποιεί το ISAKMP (Ένωση Ασφαλείας Διαδικτύου και πρωτόκολλο διαχείρισης βασικών) για την ανταλλαγή πληροφοριών πληκτρολόγησης και τον έλεγχο ταυτότητας των συνομηλίκων.
2. Η IKEV2, η τελευταία έκδοση του IKE, χρησιμοποιεί το ISAKMP για να επικαλεστεί Oakley, ένα πρωτόκολλο ανταλλαγής βασικών, κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC.
3. Το ISAKMP συντονίζει την είσοδο στο Skeme, η οποία δημιουργεί υλικό κλειδιού και επιστρέφει την έξοδο στο ISAKMP, το οποίο χειρίζεται τη διαχείριση των πλήκτρων.
4. Ο λόγος για τον οποίο το ISAKMP δεν επικοινωνεί απευθείας με το Skeme οφείλεται σε τέλεια μυστικότητα προς τα εμπρός (PFS), η οποία εξασφαλίζει ότι η θέσπιση των πλήκτρων μιας συνεδρίας δεν συμβιβάζει τις παρελθόν ή τις μελλοντικές συνεδρίες.
Βασικά σημεία:
- Το IPSEC χρησιμοποιεί το ISAKMP για ανταλλαγή κλειδιών και έλεγχο ταυτότητας.
- Το IKEV2 χρησιμοποιεί το ISAKMP για να καλέσει το Oakley κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC.
- Το ISAKMP συντονίζει την είσοδο στο Skeme και επιστρέφει την έξοδο στο ISAKMP.
- Η τέλεια μυστικότητα προς τα εμπρός (PFS) είναι ο λόγος για τον οποίο το ISAKMP δεν επικοινωνεί απευθείας με το Skeme.
Ερωτήσεις:
- Γιατί το IKEV2 χρησιμοποιεί το ISAKMP? Το IKEV2 χρησιμοποιεί το ISAKMP για να επικαλεστεί Oakley, το οποίο είναι υπεύθυνο για τη δημιουργία υλικού κλειδιού.
- Ποιος είναι ο σκοπός του ISAKMP? Το ISAKMP χρησιμοποιείται για την ανταλλαγή και τον έλεγχο ταυτότητας στο IPSEC.
- Ποιος είναι ο ρόλος του Skeme στη διαπραγμάτευση IPSEC? Το Skeme δημιουργεί υλικό πληκτρολόγησης με βάση την εισροή που λαμβάνεται από το ISAKMP.
- Γιατί δεν υπάρχει μια ενιαία διαδικασία που χειρίζεται όλα τα βήματα της ανταλλαγής κλειδιών και της γενιάς κλειδιών? Η τέλεια μυστικότητα προς τα εμπρός (PFS) απαιτεί τον διαχωρισμό των βασικών διαδικασιών ανταλλαγής και βασικών παραγωγής για να αποφευχθεί ο συμβιβασμός των προηγούμενων ή μελλοντικών συνεδριών.
- Ποιος είναι ο σκοπός του Oakley στη διαπραγμάτευση IPSEC? Το Oakley είναι ένα βασικό πρωτόκολλο ανταλλαγής που χρησιμοποιείται κατά τη φάση 2 της διαπραγμάτευσης IPSEC για τη δημιουργία υλικού κλειδιού.
- Τι είναι η τέλεια μυστικότητα προς τα εμπρός (PFS)? Η τέλεια μυστικότητα προς τα εμπρός (PFS) εξασφαλίζει ότι η συμβιβασμό των πλήκτρων μιας συνεδρίας δεν συμβιβάζει τις παρελθόν ή τις μελλοντικές συνεδρίες.
- Το ISAKMP επικοινωνεί άμεσα με το skeme? Όχι, το ISAKMP συντονίζει την είσοδο στο Skeme και επιστρέφει την έξοδο στο ISAKMP για τη διαχείριση κλειδιών.
- Ποια έκδοση του IKE χρησιμοποιείται στο iPsec? Το IKEV2 είναι η τελευταία έκδοση που χρησιμοποιείται στο iPsec.
- Ποιος είναι ο σκοπός του ISAKMP στο IPSEC? Το ISAKMP χρησιμοποιείται για την ανταλλαγή και τον έλεγχο ταυτότητας στο IPSEC.
- Τι συμβαίνει κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC? Το Oakley επικαλείται από το ISAKMP για βασική παραγωγή κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC.
- Γιατί το PFS είναι σημαντικό στο iPsec? Το PFS εξασφαλίζει ότι η θέσπιση των κλειδιά μιας συνεδρίας δεν συμβιβάζει τις παρελθόν ή τις μελλοντικές συνεδρίες, ενισχύοντας την ασφάλεια.
- Γιατί το ISAKMP δεν επικοινωνεί άμεσα με το skeme? Ο διαχωρισμός των διαδικασιών ανταλλαγής κλειδιών και βασικών παραγωγής είναι απαραίτητος για την τέλεια μυστικότητα προς τα εμπρός (PFS) στο IPSEC.
- Can Isakmp να χρησιμοποιηθεί για άλλες ενώσεις ασφαλείας εκτός από το iPsec? Ναι, το ISAKMP μπορεί να χρησιμοποιηθεί για άλλες ενώσεις ασφαλείας όπως AH και ESP για το IETF IPSEC DOI.
- Πρέπει να εφαρμοστούν ολόκληρα τα πρωτόκολλα Oakley και Skeme? Όχι, μόνο ένα υποσύνολο Oakley και Skeme είναι απαραίτητο για τους στόχους IPSEC πρέπει να εφαρμοστεί.
- Τι σημαίνει το ike? Το Ike αντιπροσωπεύει την ανταλλαγή κλειδιών στο Διαδίκτυο.
Λεπτομερείς απαντήσεις:
- Γιατί το IKEV2 χρησιμοποιεί το ISAKMP?
Το IKEV2 χρησιμοποιεί το ISAKMP για να επικαλεστεί Oakley κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC. Το ISAKMP είναι υπεύθυνο για τον συντονισμό της εισόδου στο Skeme (υλικό κλειδώματος) και την επιστροφή της εξόδου στο ISAKMP (Keys). Αυτή η διαίρεση ευθυνών επιτρέπει την τέλεια μυστικότητα προς τα εμπρός (PFS), εξασφαλίζοντας την ασφάλεια των προηγούμενων και μελλοντικών συνεδριών. - Ποιος είναι ο σκοπός του ISAKMP?
Το ISAKMP (Σύνδεσμος Ασφαλείας Διαδικτύου και το Πρωτόκολλο Διαχείρισης Κλειδών) χρησιμοποιείται για την ανταλλαγή πληροφοριών πληκτρολόγησης και τον έλεγχο ταυτότητας των συνομηλίκων στο IPSEC. Παρέχει ένα πλαίσιο για τη διαπραγμάτευση και τη δημιουργία ενώσεων ασφαλείας (SAS) μεταξύ δύο συσκευών. - Ποιος είναι ο ρόλος του Skeme στη διαπραγμάτευση IPSEC?
Το Skeme είναι μια τεχνική ανταλλαγής κλειδιών που χρησιμοποιείται από το ISAKMP για τη δημιουργία υλικού κλειδιού για τις ενώσεις ασφαλείας. Παρέχει χαρακτηριστικά όπως η ανωνυμία, η ικανότητα και η γρήγορη ανανέωση κλειδιού. Το Skeme λαμβάνει εισροές από το ISAKMP και δημιουργεί υλικό κλειδιού, το οποίο στη συνέχεια επιστρέφεται στο ISAKMP για περαιτέρω επεξεργασία. - Γιατί δεν υπάρχει μια ενιαία διαδικασία που χειρίζεται όλα τα βήματα της ανταλλαγής κλειδιών και της γενιάς κλειδιών?
Ο διαχωρισμός των διαδικασιών ανταλλαγής κλειδιών και βασικών παραγωγής είναι απαραίτητος για την τέλεια μυστικότητα προς τα εμπρός (PFS) στο IPSEC. Το PFS εξασφαλίζει ότι η συμβιβασμό των πλήκτρων μιας συνεδρίας δεν συμβιβάζει τις παρελθόν ή τις μελλοντικές συνεδρίες. Διαχωρίζοντας αυτές τις διαδικασίες και συντονίζοντας τις μέσω του ISAKMP, η ασφάλεια του IPSEC βελτιώνεται. - Ποιος είναι ο σκοπός του Oakley στη διαπραγμάτευση IPSEC?
Το Oakley είναι ένα βασικό πρωτόκολλο ανταλλαγής που χρησιμοποιείται κατά τη φάση 2 της διαπραγμάτευσης IPSEC. Περιγράφει μια σειρά βασικών ανταλλαγών, γνωστών ως “τρόποι”, οι οποίες παρέχουν χαρακτηριστικά όπως τέλεια μυστικότητα προς τα εμπρός για κλειδιά, προστασία ταυτότητας και έλεγχο ταυτότητας. Το Oakley επικαλείται από το ISAKMP για τη δημιουργία υλικού κλειδιού για το iPsec. - Τι είναι η τέλεια μυστικότητα προς τα εμπρός (PFS)?
Η τέλεια μυστικότητα προς τα εμπρός (PFS) είναι μια ιδιότητα κρυπτογραφικών πρωτοκόλλων που εξασφαλίζουν ότι η διακυβέρνηση των κλειδιά μιας συνεδρίας δεν θα συμβιβαστεί στο παρελθόν ή στις μελλοντικές συνεδρίες. Στο πλαίσιο του IPSEC, το PFS επιτυγχάνεται διαχωρίζοντας τις διαδικασίες ανταλλαγής κλειδιών και βασικών παραγωγής, όπως συντονίζεται από το ISAKMP και το Oakley, εξασφαλίζοντας την ασφάλεια όλων των συνεδριών IPSEC. - Το ISAKMP επικοινωνεί άμεσα με το skeme?
Όχι, το ISAKMP δεν επικοινωνεί άμεσα με το skeme. Το ISAKMP συντονίζει την είσοδο στο Skeme και επιστρέφει την έξοδο στο ISAKMP. Αυτή η διαίρεση ευθυνών επιτρέπει την επιβολή της τέλειας μυστικότητας προς τα εμπρός (PFS) και εξασφαλίζει την ασφάλεια του υλικού κλειδώματος που χρησιμοποιείται στο iPsec. - Ποια έκδοση του IKE χρησιμοποιείται στο iPsec?
Η τελευταία έκδοση του IKE που χρησιμοποιείται στο IPSEC είναι το IKEV2, το οποίο βασίζεται στη λειτουργικότητα των προηγούμενων εκδόσεων και παρέχει βελτιωμένες λειτουργίες ασφαλείας. - Ποιος είναι ο σκοπός του ISAKMP στο IPSEC?
Ο σκοπός του ISAKMP στο IPSEC είναι να παράσχει ένα πλαίσιο για έλεγχο ταυτότητας και ανταλλαγή κλειδιών. Το ISAKMP είναι ανεξάρτητο από την ανταλλαγή και υποστηρίζει διάφορες μεθόδους ανταλλαγής κλειδιών. Είναι υπεύθυνη για τη διαπραγμάτευση και τη δημιουργία ενώσεων ασφαλείας (SAS) μεταξύ των συνομηλίκων IPSEC. - Τι συμβαίνει κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC?
Κατά τη διάρκεια της φάσης 2 της διαπραγμάτευσης IPSEC, το ISAKMP επικαλείται το Oakley, ένα βασικό πρωτόκολλο ανταλλαγής, για τη δημιουργία υλικού κλειδιού. Αυτό το υλικό πληκτρολογίου χρησιμοποιείται για τη δημιουργία ενώσεων ασφαλείας (SAS) για την κυκλοφορία IPSEC μεταξύ των συνομηλίκων. - Γιατί το PFS είναι σημαντικό στο iPsec?
Η τέλεια μυστικότητα προς τα εμπρός (PFS) είναι σημαντική στο IPSEC επειδή εξασφαλίζει ότι η συμβιβασμός των κλειδιών που χρησιμοποιούνται σε μία συνεδρία δεν θα θέσει σε κίνδυνο τα κλειδιά που χρησιμοποιούνται σε παρελθούσες ή μελλοντικές συνεδρίες. Διαχωρίζοντας τις διαδικασίες ανταλλαγής κλειδιών και βασικών παραγωγής, η IPSEC επιτυγχάνει PFS και ενισχύει τη συνολική ασφάλεια της επικοινωνίας. - Γιατί το ISAKMP δεν επικοινωνεί άμεσα με το skeme?
Το ISAKMP δεν επικοινωνεί άμεσα με το Skeme για την επιβολή της τέλειας μυστικότητας προς τα εμπρός (PFS). Το PFS απαιτεί τον διαχωρισμό των διαδικασιών ανταλλαγής κλειδιών και βασικών παραγωγής, όπως συντονίζεται από το ISAKMP και το Oakley. Αυτός ο διαχωρισμός ενισχύει την ασφάλεια του IPSEC προστατεύοντας το υλικό κλειδιού που χρησιμοποιείται στην επικοινωνία. - Can Isakmp να χρησιμοποιηθεί για άλλες ενώσεις ασφαλείας εκτός από το iPsec?
Ναι, το ISAKMP μπορεί να χρησιμοποιηθεί για άλλες ενώσεις ασφαλείας εκτός από το iPsec. Μπορεί να χρησιμοποιηθεί για ενώσεις ασφαλείας όπως το AH (κεφαλίδα ταυτότητας) και το ESP (ωφέλιμο φορτίο ασφαλείας) για το IETF IPSEC DOI (τομέας ερμηνείας), παρέχοντας ένα πλαίσιο για έλεγχο ταυτότητας και ανταλλαγή βασικών σε διάφορα σενάρια επικοινωνίας. - Πρέπει να εφαρμοστούν ολόκληρα τα πρωτόκολλα Oakley και Skeme?
Όχι, για το iPsec, δεν είναι απαραίτητο να εφαρμοστούν ολόκληρα πρωτόκολλα Oakley και Skeme. Μόνο ένα υποσύνολο αυτών των πρωτοκόλλων, το οποίο είναι απαραίτητο για την επίτευξη των στόχων του IPSEC, πρέπει να εφαρμοστεί. Αυτό επιτρέπει την ευελιξία στην επιλογή των συγκεκριμένων πρωτοκόλλων και χαρακτηριστικών που βασίζονται στις συγκεκριμένες απαιτήσεις της ανάπτυξης. - Τι σημαίνει το ike?
Το Ike αντιπροσωπεύει την ανταλλαγή κλειδιών στο Διαδίκτυο. Πρόκειται για ένα βασικό πρωτόκολλο διαχείρισης που χρησιμοποιείται στο IPSEC για τη διαπραγμάτευση και τη δημιουργία συσχετίσεων ασφαλείας μεταξύ των συνομηλίκων.
Χρησιμοποιεί το iPsec ike ή isakmp
Το IKEV2 χρησιμοποιεί το ISAKMP για να καλέσει το Oakley κατά τη διάρκεια της φάσης 2, όπου αναμένεται να συντονίσει την είσοδο στο skeme (υλικό πληκτρολόγησης) και την έξοδο επιστροφής στο ISAKMP (πλήκτρα). Γιατί το ISAKMP απλά επικοινωνούν απευθείας με το Skeme? Γιατί δεν υπάρχει μία διαδικασία που να φροντίζει ταυτόχρονα όλα αυτά τα βήματα? Τρεις λέξεις: Τέλεια μυστικότητα προς τα εμπρός (PFS).
Χρησιμοποιεί το Ike Oakley
[RFC Home] [Κείμενο | PDF | HTML] [Tracker] [IPR] [Πληροφορίες σελίδας]
Απενεργοποιημένο από: 4306 Ιστορικό
Ενημερώθηκε από: 4109
Ομάδα εργασίας δικτύου Δ. Harkins Αίτημα για σχόλια: 2409 Δ. Κατηγορία Carrel: Πρότυπα Παρακολούθηση Cisco Systems Νοέμβριος 1998 Η ανταλλαγή κλειδιών στο διαδίκτυο (IKE) Κατάσταση αυτού του σημείωμα Αυτό το έγγραφο καθορίζει ένα πρωτόκολλο παρακολούθησης προτύπων στο Διαδίκτυο για την κοινότητα του Διαδικτύου και ζητά συζήτηση και προτάσεις για βελτιώσεις. Ανατρέξτε στην τρέχουσα έκδοση των "Προτύπων Επίσημων Πρωτοκόλλων του Διαδικτύου" (STD 1) για την κατάσταση τυποποίησης και την κατάσταση αυτού του πρωτοκόλλου. Η διανομή αυτού του σημείωμα είναι απεριόριστη. Πνευματικά δικαιώματα Πνευματικά δικαιώματα (γ) Η κοινωνία του Διαδικτύου (1998). Όλα τα δικαιώματα διατηρούνται. Πίνακας περιεχομένων 1 Περίληψη. 2 2 Συζήτηση. 2 3 όροι και ορισμοί. 3 3.1 Απαιτήσεις ορολογία. 3 3.2 σημείωση. 3 3.3 Τέλεια προθεσμιακή μυστικότητα. 5 3.4 Σύνδεσμος Ασφαλείας. 5 4 Εισαγωγή. 5 5 ανταλλαγές. 8 5.1 έλεγχος ταυτότητας με ψηφιακές υπογραφές. 10 5.2 έλεγχος ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού. 12 5.3 Μια αναθεωρημένη μέθοδος ελέγχου ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού. 13 5.4 έλεγχος ταυτότητας με προ-κοινόχρηστο κλειδί. 16 5.5 Γρήγορη λειτουργία. 16 5.6 νέα λειτουργία ομάδας. 20 5.7 ISAKMP ενημερωτικές ανταλλαγές. 20 6 Ομάδες Oakley. 21 6.1 Πρώτος Όμιλος Oakley. 21 6.2 δευτερόλεπτα Oakley Group. 22 6.3 Τρίτος Όμιλος Oakley. 22 6.4 Τέταρτος Όμιλος Oakley. 23 7 Έκρηξη ωφέλιμου φορτίου της πλήρους ανταλλαγής. 23 7.1 φάση 1 με κύρια λειτουργία. 23 7.2 φάση 2 με γρήγορη λειτουργία. 25 8 Παράδειγμα τέλεια μυστικότητα προς τα εμπρός. 27 9 Συμβουλές εφαρμογής. 27 Πρότυπα Harkins & Carrel [Σελίδα 1]
RFC 2409 IKE Νοέμβριος 1998 10 εκτιμήσεις ασφαλείας. 28 11 Σκέψεις Iana. 30 12 Ευχαριστίες. 31 13 αναφορές. 31 Παράρτημα Α. 33 Παράρτημα Β. 37 διευθύνσεις συγγραφέων. 40 σημείωμα συγγραφέων. 40 Πλήρης δήλωση πνευματικών δικαιωμάτων. 41 1. Αφηρημένη Το ISAKMP ([MSST98]) παρέχει ένα πλαίσιο για τον έλεγχο ταυτότητας και την ανταλλαγή κλειδιών, αλλά δεν τα καθορίζει. Το ISAKMP έχει σχεδιαστεί για να είναι βασική ανταλλαγή ανεξάρτητη. δηλαδή, έχει σχεδιαστεί για να υποστηρίζει πολλές διαφορετικές ανταλλαγές κλειδιών. Το Oakley ([ORM96]) περιγράφει μια σειρά βασικών ανταλλαγών- που ονομάζονται "τρόποι"- και περιγράφει λεπτομερώς τις υπηρεσίες που παρέχονται από κάθε (e.σολ. Τέλεια μυστικότητα προς τα εμπρός για τα κλειδιά, την προστασία ταυτότητας και τον έλεγχο ταυτότητας). Το Skeme ([Skeme]) περιγράφει μια τεχνική ευέλικτης ανταλλαγής κλειδιών που παρέχει ανωνυμία, ικανότητα και ανανέωση γρήγορου κλειδιού. Αυτό το έγγραφο περιγράφει ένα πρωτόκολλο που χρησιμοποιεί μέρος του Oakley και μέρος του Skeme σε συνδυασμό με το ISAKMP για να αποκτήσετε πιστοποιημένο υλικό πληκτρολογίου για χρήση με το ISAKMP και για άλλες ενώσεις ασφαλείας όπως AH και ESP για το IETF IPSEC DOI. 2. Συζήτηση Αυτό το σημείωμα περιγράφει ένα υβριδικό πρωτόκολλο. Ο σκοπός είναι να διαπραγματευτεί και να παρέχει πιστοποιημένο υλικό πληκτρολογίου για τις ενώσεις ασφαλείας με προστατευμένο τρόπο. Οι διαδικασίες που εφαρμόζουν αυτό το σημείωμα μπορούν να χρησιμοποιηθούν για τη διαπραγμάτευση εικονικών ιδιωτικών δικτύων (VPNs) και επίσης για την παροχή ενός απομακρυσμένου χρήστη από έναν απομακρυσμένο ιστότοπο (του οποίου η διεύθυνση IP δεν χρειάζεται να είναι γνωστή εκ των προτέρων) πρόσβαση σε ασφαλή κεντρικό υπολογιστή ή δίκτυο. Η διαπραγμάτευση πελατών υποστηρίζεται. Η λειτουργία πελάτη είναι όπου τα διαπραγματευτικά μέρη δεν είναι τα τελικά σημεία για τα οποία πραγματοποιείται διαπραγμάτευση ένωσης ασφαλείας. Όταν χρησιμοποιείται σε λειτουργία πελάτη, παραμένουν κρυμμένες ταυτότητες των τελικών μερών. Πρότυπα Harkins & Carrel [Σελίδα 2]
RFC 2409 IKE Νοέμβριος 1998 Αυτό δεν εφαρμόζει ολόκληρο το πρωτόκολλο Oakley, αλλά μόνο ένα υποσύνολο που είναι απαραίτητο για να ικανοποιήσει τους στόχους του. Δεν ισχυρίζεται τη συμμόρφωση ή τη συμμόρφωση με ολόκληρο το πρωτόκολλο Oakley ούτε εξαρτάται με οποιονδήποτε τρόπο στο πρωτόκολλο Oakley. Ομοίως, αυτό δεν εφαρμόζει ολόκληρο το πρωτόκολλο Skeme, αλλά μόνο τη μέθοδο της κρυπτογράφησης δημόσιου κλειδιού για τον έλεγχο ταυτότητας και την έννοια του γρήγορου επαναπροσδιορισμού χρησιμοποιώντας μια ανταλλαγή nonces. Αυτό το πρωτόκολλο δεν εξαρτάται με κανέναν τρόπο στο πρωτόκολλο Skeme. 3. Οροι και ορισμοί 3.1 Απαιτήσεις ορολογία Οι λέξεις -κλειδιά "πρέπει", "δεν πρέπει", "απαιτούνται", "θα πρέπει", "δεν πρέπει" και "μπορεί" που εμφανίζονται σε αυτό το έγγραφο να ερμηνευθούν όπως περιγράφεται στο [BRA97]. 3.2 σημείωση Η ακόλουθη σημείωση χρησιμοποιείται σε όλο αυτό το σημείωμα. Το HDR είναι μια κεφαλίδα ISAKMP του οποίου ο τύπος ανταλλαγής είναι η λειτουργία. Όταν γράφεται ως HDR* υποδεικνύει κρυπτογράφηση ωφέλιμου φορτίου. Το SA είναι ένα ωφέλιμο φορτίο διαπραγμάτευσης SA με μία ή περισσότερες προτάσεις. Ένας εκκινητής μπορεί να παράσχει πολλαπλές προτάσεις για διαπραγματεύσεις. Ένας ανταποκριτής πρέπει να απαντήσει με μόνο ένα. Το _b υποδεικνύει το σώμα του ωφέλιμου φορτίου - το iSAKMP Generic VPayload δεν περιλαμβάνεται. Το SAI_B είναι ολόκληρο το σώμα του ωφέλιμου φορτίου SA (μείον την επικεφαλίδα της γενικής κεφαλίδας ISAKMP)- i.μι. Το DOI, η κατάσταση, όλες οι προτάσεις και όλοι μετασχηματίζονται από τον εκκινητή. Το CKY-I και το CKY-R είναι το cookie του εκκινητή και το cookie του ανταποκριτή, αντίστοιχα, από την κεφαλίδα ISAKMP. Οι δημόσιες αξίες του εκκινητή και του ανταποκριτή αντίστοιχα είναι οι G^xi και g^xr. Το G^xy είναι το Diffie-Hellman Shared Secret. Το KE είναι το βασικό ωφέλιμο φορτίο που περιέχει τις δημόσιες πληροφορίες που ανταλλάσσονται σε μια ανταλλαγή Diffie-Hellman. Δεν υπάρχει συγκεκριμένη κωδικοποίηση (ε.σολ. ένα TLV) που χρησιμοποιείται για τα δεδομένα ενός ωφέλιμου φορτίου KE. Πρότυπα Harkins & Carrel [Σελίδα 3]
RFC 2409 IKE Νοέμβριος 1998 Το NX είναι το ωφέλιμο φορτίο NONCE. Το x μπορεί να είναι: i ή r για τον εκκινητή και τον ανταποκριτή του ISAKMP αντίστοιχα. Το IDX είναι το ωφέλιμο φορτίο αναγνώρισης για το "x". Το x μπορεί να είναι: "II" ή "IR" για τον εκκινητή και τον ανταποκριτή του ISAKMP αντίστοιχα κατά τη διάρκεια της διαπραγμάτευσης φάσης 1. ή "UI" ή "UR" για τον εκκινητή χρήστη και τον ανταποκριτή αντίστοιχα κατά τη διάρκεια της δεύτερης φάσης. Η μορφή ωφέλιμου φορτίου ID για το internet doi ορίζεται στο [PIP97]. Το SIG είναι το ωφέλιμο φορτίο υπογραφής. Τα δεδομένα που υπογράφουν είναι συγκεκριμένα. Το CERT είναι το ωφέλιμο φορτίο πιστοποιητικού. Hash (και οποιοδήποτε παράγωγο όπως hash (2) ή hash_i) είναι το ωφέλιμο φορτίο hash. Τα περιεχόμενα του κατακερματισμού είναι ειδικά για τη μέθοδο ελέγχου ταυτότητας. Το PRF (Key, MSG) είναι η κλειδαριά ψευδο-τυχαία συνάρτηση-συχνά μια συνάρτηση κλειδιού κατακερματισμού-που χρησιμοποιείται για τη δημιουργία μιας ντετερμινιστικής εξόδου που εμφανίζεται ψευδο-τυχαία. Τα PRF χρησιμοποιούνται τόσο για βασικές παραγωγές όσο και για έλεγχο ταυτότητας (i.μι. ως κλειδωμένο Mac). (Βλέπε [KBC96]). Το SkeyId είναι μια συμβολοσειρά που προέρχεται από μυστικό υλικό γνωστό μόνο στους ενεργούς παίκτες της ανταλλαγής. Το SKEYID_E είναι το υλικό κλειδιού που χρησιμοποιείται από την ISAKMP SA για την προστασία της εμπιστευτικότητας των μηνυμάτων του. Το SKEYID_A είναι το υλικό κλειδιού που χρησιμοποιείται από το ISAKMP SA για τον έλεγχο ταυτότητας των μηνυμάτων του. Το SKEYID_D είναι το υλικό πληκτρολόγησης που χρησιμοποιείται για την εξαγωγή πλήκτρων για μη-ISAKMP Associations Security Associations. y δείχνει ότι το "x" είναι κρυπτογραφημένο με το κλειδί "y". --> Σημαίνει επικοινωνία "εκκινητή για να ανταποκριθεί" (αιτήματα). x] Υποδεικνύει ότι το x είναι προαιρετικό. Πρότυπα Harkins & Carrel [Σελίδα 4]
RFC 2409 IKE Νοέμβριος 1998 Η κρυπτογράφηση μηνυμάτων (όταν σημειώνεται από μια «*μετά την κεφαλίδα ISAKMP) πρέπει να ξεκινήσει αμέσως μετά την κεφαλίδα ISAKMP. Όταν προστατεύεται η επικοινωνία, όλα τα ωφέλιμα φορτία μετά την κεφαλίδα ISAKMP πρέπει να κρυπτογραφούνται. Τα κλειδιά κρυπτογράφησης παράγονται από το SKEYID_E με τρόπο που ορίζεται για κάθε αλγόριθμο. 3.3 τέλεια μυστικότητα προς τα εμπρός Όταν χρησιμοποιείται στο σημείωμα Το Perfect Forward Escrecy (PFS) αναφέρεται στην ιδέα ότι ο συμβιβασμός ενός μόνο κλειδιού θα επιτρέψει την πρόσβαση μόνο σε δεδομένα που προστατεύονται από ένα μόνο κλειδί. Για να υπάρξει το PFS, το κλειδί που χρησιμοποιείται για την προστασία της μετάδοσης δεδομένων δεν πρέπει να χρησιμοποιείται για την εξαγωγή πρόσθετων πλήκτρων και εάν το κλειδί που χρησιμοποιείται για την προστασία της μετάδοσης δεδομένων προέκυψε από κάποιο άλλο υλικό κλειδιού, το υλικό αυτό δεν πρέπει να χρησιμοποιείται για την εξαγωγή άλλων πλήκτρων. Το τέλειο απόρρητο προς τα εμπρός τόσο για τα κλειδιά όσο και για τις ταυτότητες παρέχεται σε αυτό το πρωτόκολλο. (Τμήματα 5.5 και 8). 3.4 Σύνδεσμος Ασφαλείας Μια ένωση ασφαλείας (SA) είναι ένα σύνολο πολιτικών και κλειδιών που χρησιμοποιούνται για την προστασία των πληροφοριών. Το ISAKMP SA είναι η κοινή πολιτική και τα βασικά στοιχεία που χρησιμοποιούνται από τους διαπραγματευτικούς συνομηλίκους σε αυτό το πρωτόκολλο για την προστασία της επικοινωνίας τους. 4. Εισαγωγή Ο Oakley και ο Skeme καθορίζουν μια μέθοδο για τη δημιουργία μιας ανταλλαγής πλήκτρων πιστοποίησης. Αυτό περιλαμβάνει την κατασκευή ωφέλιμων φορτίων, τα ωφέλιμα φορτία πληροφοριών, τη σειρά με την οποία επεξεργάζονται και πώς χρησιμοποιούνται. Ενώ ο Oakley ορίζει "τρόπους", το ISAKMP ορίζει "φάσεις". Η σχέση μεταξύ των δύο είναι πολύ απλή και η IKE παρουσιάζει διαφορετικές ανταλλαγές ως τρόπους που λειτουργούν σε μία από τις δύο φάσεις. Η φάση 1 είναι όπου οι δύο συνομηλίκοι ISAKMP δημιουργούν ένα ασφαλές, πιστοποιημένο κανάλι με το οποίο πρέπει να επικοινωνούν. Αυτό ονομάζεται Σύνδεσμος Ασφαλείας ISAKMP (SA). Η "Κύρια λειτουργία" και η "επιθετική λειτουργία" επιτυγχάνουν μια ανταλλαγή φάσης 1. Η "κύρια λειτουργία" και η "επιθετική λειτουργία" πρέπει να χρησιμοποιούνται μόνο στη φάση 1. Η φάση 2 είναι όπου οι ενώσεις ασφαλείας διαπραγματεύονται για λογαριασμό υπηρεσιών όπως το iPsec ή οποιαδήποτε άλλη υπηρεσία που χρειάζεται βασικό υλικό ή/και διαπραγματεύσεις παραμέτρων. Η "γρήγορη λειτουργία" ολοκληρώνει μια ανταλλαγή φάσης 2. Η "γρήγορη λειτουργία" πρέπει να χρησιμοποιείται μόνο στη φάση 2. Πρότυπα Harkins & Carrel [Σελίδα 5]
RFC 2409 IKE Νοέμβριος 1998 Η "νέα ομάδα ομάδας" δεν είναι πραγματικά μια φάση 1 ή φάση 2. Ακολουθεί τη φάση 1, αλλά χρησιμεύει για τη δημιουργία μιας νέας ομάδας που μπορεί να χρησιμοποιηθεί σε μελλοντικές διαπραγματεύσεις. Η "νέα ομάδα ομάδας" πρέπει να χρησιμοποιείται μόνο μετά τη φάση 1. Το ISAKMP SA είναι αμφίδρομο. Δηλαδή, μόλις καθιερωθεί, οποιοδήποτε μέρος μπορεί να ξεκινήσει ταχεία λειτουργία, ενημερωτική και νέα ανταλλαγή λειτουργιών ομάδας. Σύμφωνα με το έγγραφο βάσης ISAKMP, το ISAKMP SA αναγνωρίζεται από το cookie του εκκινητή που ακολουθείται από το cookie του ανταποκριτή- ο ρόλος κάθε μέρους στην ανταλλαγή φάσης 1 υπαγορεύει την οποία το cookie είναι ο εκκινητής. Η παραγγελία cookie που καθορίζεται από την ανταλλαγή φάσης 1 συνεχίζει να προσδιορίζει την ISAKMP SA ανεξάρτητα από την κατεύθυνση της γρήγορης λειτουργίας, της ενημερωτικής ή νέας ανταλλαγής ομάδων. Με άλλα λόγια, τα cookies δεν πρέπει να ανταλλάσσουν θέσεις όταν αλλάζει η κατεύθυνση της ISAKMP SA. Με τη χρήση των φάσεων ISAKMP, μια εφαρμογή μπορεί να επιτύχει πολύ γρήγορο κλειδί όταν είναι απαραίτητο. Μπορεί να χρησιμοποιηθεί μια διαπραγμάτευση μιας φάσης 1 για περισσότερες από μία διαπραγμάτευση φάσης 2. Επιπλέον, μια μεμονωμένη διαπραγμάτευση φάσης 2 μπορεί να ζητήσει πολλαπλές ενώσεις ασφαλείας. Με αυτές τις βελτιστοποιήσεις, μια εφαρμογή μπορεί να δει λιγότερο από ένα ταξίδι μετ 'επιστροφής ανά SA, καθώς και λιγότερο από μία εκθέσεις DH ανά SA. "Κύρια λειτουργία" για τη φάση 1 παρέχει προστασία ταυτότητας. Όταν η προστασία ταυτότητας δεν απαιτείται, η "επιθετική λειτουργία" μπορεί να χρησιμοποιηθεί ακόμη περισσότερο. Οι υπαινιγμοί του προγραμματιστή για την πραγματοποίηση αυτών των βελτιστοποιήσεων περιλαμβάνονται παρακάτω. Θα πρέπει επίσης να σημειωθεί ότι η χρήση κρυπτογράφησης δημόσιου κλειδιού για τον έλεγχο της επαλήθευσης μιας επιθετικής ανταλλαγής τρόπων θα παρέχει ακόμα προστασία ταυτότητας. Αυτό το πρωτόκολλο δεν καθορίζει το δικό του doi per se. Το ISAKMP SA, που ιδρύθηκε στη φάση 1, μπορεί να χρησιμοποιήσει το DOI και την κατάσταση από μια υπηρεσία μη ISAKMP (όπως το IETF IPSEC DOI [PIP97]). Σε αυτή την περίπτωση μια εφαρμογή μπορεί να επιλέξει να περιορίσει τη χρήση της ISAKMP SA για την ίδρυση SAS για υπηρεσίες του ίδιου DOI. Εναλλακτικά, μια SA ISAKMP μπορεί να καθιερωθεί με την τιμή μηδέν τόσο στο DOI όσο και στην κατάσταση (βλ. [MSST98] για μια περιγραφή αυτών των πεδίων) και σε αυτή την περίπτωση οι εφαρμογές θα είναι ελεύθερες για την καθιέρωση υπηρεσιών ασφαλείας για οποιοδήποτε καθορισμένο DOI χρησιμοποιώντας αυτό το ISAKMP SA SA. Εάν χρησιμοποιείται ένα DOI μηδέν για τη δημιουργία μιας φάσης 1 SA, η σύνταξη των ωφέλιμων φορτίων ταυτότητας που χρησιμοποιούνται στη φάση 1 είναι αυτή που ορίζεται στο [MSST98] και όχι από οποιοδήποτε doi- e.σολ. [PIP97]- που μπορεί να επεκτείνει περαιτέρω τη σύνταξη και τη σημασιολογία των ταυτοτήτων. Τα ακόλουθα χαρακτηριστικά χρησιμοποιούνται από την IKE και διαπραγματεύονται ως μέρος της ένωσης ασφαλείας ISAKMP. (Αυτά τα χαρακτηριστικά αφορούν μόνο τον Σύνδεσμο Ασφαλείας ISAKMP και όχι σε καμία σχέση ασφαλείας ότι το ISAKMP μπορεί να διαπραγματευτεί για λογαριασμό άλλων υπηρεσιών.· Πρότυπα Harkins & Carrel [Σελίδα 6]
RFC 2409 IKE Νοέμβριος 1998 - Αλγόριθμος κρυπτογράφησης - Αλγόριθμος κατακερματισμού - Μέθοδος ελέγχου ταυτότητας - Πληροφορίες για μια ομάδα για την οποία πρέπει να κάνετε Diffie -Hellman. Όλα αυτά τα χαρακτηριστικά είναι υποχρεωτικά και πρέπει να διαπραγματευτούν. Επιπλέον, είναι δυνατόν να διαπραγματευτείτε προαιρετικά μια συνάρτηση psuedo-andom ("PRF"). (Προς το παρόν δεν υπάρχουν διαπραγματεύσιμες ψευδο-τυχαίες λειτουργίες που ορίζονται σε αυτό το έγγραφο. Οι τιμές ιδιωτικής χρήσης μπορούν να χρησιμοποιηθούν για τη διαπραγμάτευση PRF μεταξύ των συναινετικών μερών). Εάν ένα "PRF" δεν είναι διαπραγμάτευση, η έκδοση HMAC (βλέπε [KBC96]) του αλγόριθμου hash που διαπραγματεύεται χρησιμοποιείται ως ψευδο-τυχαία λειτουργία. Άλλα μη υποχρεωτικά χαρακτηριστικά περιγράφονται στο Παράρτημα Α. Ο επιλεγμένος αλγόριθμος κατακερματισμού πρέπει να υποστηρίζει τόσο τους φυσικούς όσο και τους τρόπους HMAC. Η ομάδα Diffie-Hellman πρέπει είτε να καθορίζεται χρησιμοποιώντας μια καθορισμένη περιγραφή ομάδας (Ενότητα 6) είτε με τον ορισμό όλων των χαρακτηριστικών μιας ομάδας (Ενότητα 5.6). Τα χαρακτηριστικά της ομάδας (όπως ο τύπος ομάδας ή το Prime- βλέπε Παράρτημα Α) δεν πρέπει να προσφέρονται σε συνδυασμό με μια προηγούμενη ομάδα (είτε μια περιγραφή ομάδας είτε μια περιγραφή ιδιωτικής χρήσης που έχει καθιερωθεί μετά την ολοκλήρωση μιας νέας ανταλλαγής λειτουργιών ομάδας). Οι υλοποιήσεις IKE πρέπει να υποστηρίζουν τις ακόλουθες τιμές χαρακτηριστικών:-DES [DES] σε λειτουργία CBC με αδύναμο και ημι-ομαλό έλεγχο (αδύναμα και ημι-ομέλια κλειδιά αναφέρονται στο [SCH96] και απαριθμούνται στο Παράρτημα Α). Το κλειδί προέρχεται σύμφωνα με το Παράρτημα Β. - MD5 [MD5] και Sha [Sha>. - Ταυτότητα μέσω προ-κοινόχρηστων πλήκτρων. - MODP έναντι προεπιλεγμένης ομάδας νούμερο ένα (βλ. Παρακάτω). Επιπλέον, οι υλοποιήσεις IKE θα πρέπει να υποστηρίζουν: 3DEs για κρυπτογράφηση. Tiger ([τίγρη]) για hash? το πρότυπο ψηφιακής υπογραφής, υπογραφές και επαλήθευση RSA [RSA] με κρυπτογράφηση δημόσιου κλειδιού RSA. και τον αριθμό ομάδας MODP 2. Οι εφαρμογές IKE ενδέχεται να υποστηρίζουν τυχόν πρόσθετους αλγόριθμους κρυπτογράφησης που ορίζονται στο Παράρτημα Α και μπορεί να υποστηρίξουν τις ομάδες ECP και EC2N. Οι τρόποι IKE που περιγράφονται εδώ πρέπει να εφαρμοστούν κάθε φορά που εφαρμόζεται το IETF IPSEC DOI [PIP97]. Άλλοι DOI μπορούν να χρησιμοποιήσουν τους τρόπους που περιγράφονται εδώ. Πρότυπα Harkins & Carrel [Σελίδα 7]
RFC 2409 IKE Νοέμβριος 1998 5. Ανταλλαγή Υπάρχουν δύο βασικές μέθοδοι που χρησιμοποιούνται για τη δημιουργία μιας επικυρωμένης ανταλλαγής κλειδιών: κύρια λειτουργία και επιθετική λειτουργία. Ο καθένας δημιουργεί επικυρωμένο υλικό πληκτρολογίου από μια εφήμερη ανταλλαγή Diffie-Hellman. Η κύρια λειτουργία πρέπει να εφαρμοστεί. Πρέπει να εφαρμοστεί επιθετική λειτουργία. Επιπλέον, η γρήγορη λειτουργία πρέπει να εφαρμοστεί ως μηχανισμός για τη δημιουργία νέων υλικών πληκτρολογίου και τη διαπραγμάτευση των υπηρεσιών ασφαλείας μη ISAKMP. Επιπλέον, η νέα λειτουργία ομάδας πρέπει να εφαρμοστεί ως μηχανισμός για τον καθορισμό ιδιωτικών ομάδων για ανταλλαγές Diffie-Hellman. Οι υλοποιήσεις δεν πρέπει να αλλάζουν τους τύπους ανταλλαγής στη μέση μιας ανταλλαγής. Οι ανταλλαγές συμμορφώνονται με την τυπική σύνταξη ωφέλιμου φορτίου ISAKMP, κωδικοποίηση χαρακτηριστικών, χρονικά όρια και αναμεταδόσεις μηνυμάτων και ενημερωτικά μηνύματα- e.Η απάντηση ειδοποίησης αποστέλλεται όταν, για παράδειγμα, μια πρόταση είναι απαράδεκτη, ή μια επαλήθευση ή αποκρυπτογράφηση υπογραφής ήταν ανεπιτυχής κ.λπ. Το ωφέλιμο φορτίο SA πρέπει να προηγείται όλων των άλλων ωφέλιμων φορτίων σε ανταλλαγή φάσης 1. Εκτός από το αν αναφέρεται διαφορετικά, δεν υπάρχουν απαιτήσεις για ωφέλιμα φορτία ISAKMP σε οποιοδήποτε μήνυμα να είναι σε κάποια συγκεκριμένη σειρά. Η δημόσια αξία Diffie-Hellman που ψηφίστηκε σε ένα ωφέλιμο φορτίο KE, είτε σε ανταλλαγή φάσης 1 είτε φάσης 2, πρέπει να είναι το μήκος της διαπραγματευόμενης ομάδας Diffie-Hellman που επιβάλλει, αν χρειαστεί, προ-εκκρεμείς την αξία με τα Zeros. Το μήκος του ωφέλιμου φορτίου δεν πρέπει να είναι μεταξύ 8 και 256 bytes χωρίς αποκλεισμούς. Ο κύριος τρόπος είναι μια παράσταση της ανταλλαγής προστασίας ταυτότητας ISAKMP: τα δύο πρώτα μηνύματα διαπραγματεύονται την πολιτική. Οι επόμενες δύο δημόσιες αξίες του Exchange Diffie-Hellman και τα βοηθητικά δεδομένα (Ε.σολ. NONCES) που είναι απαραίτητα για την ανταλλαγή · Και τα δύο τελευταία μηνύματα επαληθεύουν την ανταλλαγή Diffie-Hellman. Η μέθοδος ελέγχου ταυτότητας που διαπραγματεύεται ως μέρος της αρχικής ανταλλαγής ISAKMP επηρεάζει τη σύνθεση των ωφέλιμων φορτίων αλλά όχι του σκοπού τους. Το XChg για την κύρια λειτουργία είναι η ISAKMP ταυτότητα Protect. Ομοίως, η επιθετική λειτουργία είναι μια παράσταση της επιθετικής ανταλλαγής ISAKMP. Τα δύο πρώτα μηνύματα διαπραγματεύονται την πολιτική, τις δημόσιες αξίες του Diffie-Hellman και τα βοηθητικά δεδομένα που είναι απαραίτητα για την ανταλλαγή και ταυτότητες. Επιπλέον, το δεύτερο μήνυμα επικυρώνει τον ανταποκριτή. Το τρίτο μήνυμα πιστοποιεί τον εκκινητή και παρέχει απόδειξη συμμετοχής στην ανταλλαγή. Το XChg για επιθετική λειτουργία είναι επιθετική ISAKMP. Το τελικό μήνυμα μπορεί να μην αποστέλλεται υπό την προστασία της ISAKMP SA που επιτρέπει σε κάθε συμβαλλόμενο μέρος Πρότυπα Harkins & Carrel [Σελίδα 8]
RFC 2409 IKE Νοέμβριος 1998 αναβάλετε την εκτίμηση, εάν είναι επιθυμητό, μέχρι να ολοκληρωθεί η διαπραγμάτευση αυτής της ανταλλαγής. Οι γραφικές απεικονίσεις της επιθετικής λειτουργίας δείχνουν το τελικό ωφέλιμο φορτίο στο καθαρό. Δεν χρειάζεται να είναι. Οι ανταλλαγές στο IKE δεν είναι ανοικτές και έχουν σταθερό αριθμό μηνυμάτων. Η λήψη ενός ωφέλιμου φορτίου αίτησης πιστοποιητικού δεν πρέπει να επεκτείνει τον αριθμό των μηνυμάτων που μεταδίδονται ή αναμένεται. Η διαπραγμάτευση της ένωσης ασφαλείας είναι περιορισμένη με επιθετική λειτουργία. Λόγω των απαιτήσεων κατασκευής μηνυμάτων, η ομάδα στην οποία πραγματοποιείται η ανταλλαγή Diffie-Hellman δεν μπορεί να διαπραγματευτεί. Επιπλέον, διαφορετικές μέθοδοι ελέγχου ταυτότητας ενδέχεται να περιορίσουν περαιτέρω τη διαπραγμάτευση χαρακτηριστικών. Για παράδειγμα, ο έλεγχος ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού δεν μπορεί να διαπραγματευτεί και όταν χρησιμοποιείται η αναθεωρημένη μέθοδος κρυπτογράφησης δημόσιου κλειδιού για τον έλεγχο ταυτότητας, ο κρυπτογραφημένος και ο hash δεν μπορούν να διαπραγματευτούν. Για καταστάσεις όπου απαιτούνται οι δυνατότητες διαπραγμάτευσης των πλούσιων χαρακτηριστικών του IKE. Η γρήγορη λειτουργία και η νέα λειτουργία ομάδας δεν έχουν αναλογικό στο ISAKMP. Οι τιμές XCHG για γρήγορη λειτουργία και νέα λειτουργία ομάδας ορίζονται στο προσάρτημα Α. Κύριος τρόπος λειτουργίας, επιθετική λειτουργία και γρήγορη λειτουργία Do Security Association Factiations. Οι προσφορές Security Association λαμβάνουν τη μορφή Tranform ωφέλιμου φορτίου (ες) ενσωματωμένο σε ωφέλιμο φορτίο προτάσεων που εγκλωβίζονται στην Ένωση Ασφαλείας (SA) ωφέλιμο φορτίο (ες). Εάν πραγματοποιηθούν πολλαπλές προσφορές για ανταλλαγές φάσης 1 (κύρια λειτουργία και επιθετική λειτουργία), πρέπει να λάβουν τη μορφή πολλαπλών ωφέλιμων φορτίων μετασχηματισμού για ένα ενιαίο ωφέλιμο φορτίο σε ένα ενιαίο ωφέλιμο φορτίο. Για να το θέσω με άλλο τρόπο, για τις ανταλλαγές φάσης 1 δεν πρέπει να υπάρχουν πολλαπλές ωφέλιμες προτάσεις για ένα ενιαίο ωφέλιμο φορτίο και δεν πρέπει να υπάρχουν πολλαπλά ωφέλιμα φορτία SA. Αυτό το έγγραφο δεν απαγορεύει τέτοια συμπεριφορά στις προσφορές στις ανταλλαγές φάσης 2. Δεν υπάρχει όριο στον αριθμό των προσφορών που μπορεί να στείλει ο εκκινητής στον ανταποκριτή, αλλά οι συμμορφούμενες υλοποιήσεις μπορούν να επιλέξουν να περιορίσουν τον αριθμό των προσφορών που θα επιθεωρήσει για λόγους απόδοσης. Κατά τη διαπραγμάτευση της ένωσης ασφαλείας, οι εκκινητές παρουσιάζουν προσφορές για πιθανές ενώσεις ασφαλείας στους ανταποκριτές. Οι ανταποκριτές δεν πρέπει να τροποποιούν τα χαρακτηριστικά οποιασδήποτε προσφοράς, εκτός από την κωδικοποίηση χαρακτηριστικών (βλ. Παράρτημα Α). Εάν ο εκκινητής μιας ανταλλαγής ειδοποιήσεων που έχουν αλλάξει οι τιμές χαρακτηριστικών ή έχουν προστεθεί ή διαγράφηκαν χαρακτηριστικά από μια προσφορά, αυτή η απάντηση πρέπει να απορριφθεί. Τέσσερις διαφορετικές μέθοδοι ελέγχου ταυτότητας επιτρέπονται είτε με κύριο τρόπο είτε με επιθετική λειτουργία-ψηφιακή υπογραφή, δύο μορφές ελέγχου ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού ή προ-κοινόχρηστο κλειδί. Η τιμή SKEYID υπολογίζεται ξεχωριστά για κάθε μέθοδο ελέγχου ταυτότητας. Πρότυπα Harkins & Carrel [Σελίδα 9]
RFC 2409 IKE Νοέμβριος 1998 Για τις υπογραφές: SKeyID = PRF (NI_B | NR_B, G^XY) για την κρυπτογράφηση του δημόσιου κλειδιού: SKeyId = PRF (Hash (NI_B | NR_B), CKY-I | CKY-R) Skeyid, g^xy | cky-i | cky-r | 0) skeyid_a = prf (skeyid, skeyid_d | g^xy | cky-i | cky-r | 1) skeyid_e = prf (skeyid, skeyid_a | g^xy | cky-i |. Οι τιμές των 0, 1 και 2 παραπάνω αντιπροσωπεύονται από μία οκτάδα. Το κλειδί που χρησιμοποιείται για την κρυπτογράφηση προέρχεται από SKEYID_E με τρόπο ειδικό για τον αλγόριθμο (βλ. Παράρτημα Β). Για να πιστοποιήσετε είτε την ανταλλαγή του πρωτοκόλλου δημιουργεί hash_i και ο ανταποκριτής δημιουργεί hash_r όπου: hash_i = prf (skeyid, g^xi | g^xr | cky-i | cky-r | sai_b | idii_b) hash_r = prf Το hash_i και το hash_r υπογράφονται και επαληθεύονται. Για έλεγχο ταυτότητας είτε με κρυπτογράφηση δημόσιου κλειδιού είτε με προ-κοινόχρηστα πλήκτρα, hash_i και hash_r επαληθεύστε απευθείας την ανταλλαγή. Το σύνολο του ωφέλιμου φορτίου ID (συμπεριλαμβανομένου του τύπου ID, της θύρας και του πρωτοκόλλου, αλλά η εξαίρεση της γενικής κεφαλίδας) είναι χασμουρητό τόσο στο hash_i όσο και στο hash_r. Όπως αναφέρθηκε παραπάνω, η μέθοδος ελέγχου ταυτότητας που διαπραγματεύεται επηρεάζει το περιεχόμενο και τη χρήση μηνυμάτων για τρόπους φάσης 1, αλλά όχι την πρόθεσή τους. Όταν χρησιμοποιείτε δημόσια κλειδιά για έλεγχο ταυτότητας, η ανταλλαγή φάσης 1 μπορεί να επιτευχθεί είτε με τη χρήση υπογραφών είτε με τη χρήση κρυπτογράφησης δημόσιου κλειδιού (εάν ο αλγόριθμος το υποστηρίζει). Ακολουθούν ανταλλαγές φάσης 1 με διαφορετικές επιλογές ελέγχου ταυτότητας. 5.1 Ike Φάση 1 πιστοποιείται με υπογραφές Χρησιμοποιώντας υπογραφές, οι βοηθητικές πληροφορίες που ανταλλάσσονται κατά τη διάρκεια του δεύτερου στρογγυλού στρογγυλού είναι οι Nonces. Η ανταλλαγή επικυρώνεται με την υπογραφή ενός αμοιβαία ληφθέντος κατακερματισμού. Η κύρια λειτουργία με έλεγχο ταυτότητας υπογραφής περιγράφεται ως εξής: Πρότυπα Harkins & Carrel [Σελίδα 10]
RFC 2409 IKE Νοέμβριος 1998 Initiator usponder -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------. Σε γενικές γραμμές, η υπογραφή θα έχει τελειώσει το hash_i και το hash_r όπως παραπάνω χρησιμοποιώντας το διαπραγματευόμενο PRF ή την έκδοση HMAC της διαπραγματευόμενης λειτουργίας hash (εάν δεν διαπραγματευτεί PRF). Ωστόσο, αυτό μπορεί να αντικατασταθεί για την κατασκευή της υπογραφής εάν ο αλγόριθμος υπογραφής συνδέεται με έναν συγκεκριμένο αλγόριθμο κατακερματισμού (Ε.σολ. Το DSS ορίζεται μόνο με έξοδο 160 bit της Sha). Σε αυτή την περίπτωση, η υπογραφή θα έχει τελειώσει το hash_i και το hash_r όπως παραπάνω, εκτός από τη χρήση της έκδοσης HMAC του αλγόριθμου hash που σχετίζεται με τη μέθοδο υπογραφής. Η διαπραγμάτευση PRF και Hash λειτουργία θα συνεχίσει να χρησιμοποιείται για όλες τις άλλες προδιαγεγραμμένες ψευδο-τυχαίες λειτουργίες. Δεδομένου ότι ο χρησιμοποιούμενος αλγόριθμος κατακερματισμού είναι ήδη γνωστός, δεν υπάρχει ανάγκη να κωδικοποιηθεί το OID στην υπογραφή. Επιπλέον, δεν υπάρχει σύνδεση μεταξύ των OID που χρησιμοποιούνται για υπογραφές RSA στο PKCS #1 και εκείνες που χρησιμοποιούνται σε αυτό το έγγραφο. Επομένως, οι υπογραφές RSA πρέπει να κωδικοποιούνται ως κρυπτογράφηση ιδιωτικού κλειδιού σε μορφή PKCS #1 και όχι ως υπογραφή σε μορφή PKCS #1 (που περιλαμβάνει το OID του αλγόριθμου κατακερματισμού). Οι υπογραφές DSS πρέπει να κωδικοποιούνται ως r που ακολουθείται από s. Ένα ή περισσότερα ωφέλιμα φορτία πιστοποιητικού μπορεί να περάσουν προαιρετικά. Harkins & Carrel Standards Track [Σελίδα 11]
RFC 2409 IKE Νοέμβριος 1998 5.2 Φάση 1 Επικύρωση με κρυπτογράφηση δημόσιου κλειδιού Χρησιμοποιώντας κρυπτογράφηση δημόσιου κλειδιού για τον έλεγχο ταυτότητας της ανταλλαγής, οι βοηθητικές πληροφορίες που ανταλλάσσονται είναι κρυπτογραφημένες μη. Η ικανότητα κάθε μέρους να ανακατασκευάσει ένα κατακερματισμό (αποδεικνύοντας ότι το άλλο μέρος αποκρυπτογραφεί το nonce) πιστοποιεί την ανταλλαγή. Προκειμένου να εκτελέσει την κρυπτογράφηση δημόσιου κλειδιού, ο εκκινητής πρέπει να έχει ήδη το δημόσιο κλειδί του ανταποκριτή. Στην περίπτωση που ο ανταποκριτής έχει πολλαπλά δημόσια κλειδιά, ένα κατακερματισμό του πιστοποιητικού που χρησιμοποιεί ο εκκινητής για να κρυπτογραφεί τις βοηθητικές πληροφορίες που μεταδίδονται ως μέρος του τρίτου μηνύματος. Με αυτόν τον τρόπο ο ανταποκριτής μπορεί να καθορίσει ποιο αντίστοιχο ιδιωτικό κλειδί θα χρησιμοποιηθεί για να αποκρυπτογραφήσει τα κρυπτογραφημένα ωφέλιμα φορτία και η προστασία ταυτότητας διατηρείται. Εκτός από το nonce, οι ταυτότητες των μερών (IDII και IDIR) είναι επίσης κρυπτογραφημένες με το δημόσιο κλειδί του άλλου κόμματος. Εάν η μέθοδος ελέγχου ταυτότητας είναι η κρυπτογράφηση δημόσιου κλειδιού, τα ωφέλιμα φορτία Nonce και ταυτότητας πρέπει να κρυπτογραφούνται με το δημόσιο κλειδί του άλλου μέρους. Μόνο το σώμα των ωφέλιμων φορτίων είναι κρυπτογραφημένο, οι κεφαλίδες ωφέλιμου φορτίου παραμένουν στο σαφές. Όταν χρησιμοποιείτε κρυπτογράφηση για έλεγχο ταυτότητας, η κύρια λειτουργία ορίζεται ως εξής. Αποσπιασμός αρχής ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- Πρότυπα Harkins & Carrel [Σελίδα 12]
RFC 2409 IKE Νοέμβριος 1998 Όπου ο Hash (1) είναι ένας κατακερματισμός (χρησιμοποιώντας τη συνάρτηση hash που διαπραγματεύεται) του πιστοποιητικού που χρησιμοποιεί ο εκκινητής για να κρυπτογραφεί το nonce και την ταυτότητα. Η κρυπτογράφηση RSA πρέπει να κωδικοποιείται σε μορφή PKCS #1. Ενώ είναι κρυπτογραφημένο μόνο το σώμα του ID και NonCe Payloads, τα κρυπτογραφημένα δεδομένα πρέπει να προηγούνται από μια έγκυρη γενική κεφαλίδα ISAKMP. Το μήκος του ωφέλιμου φορτίου είναι το μήκος ολόκληρου του κρυπτογραφημένου ωφέλιμου φορτίου συν κεφαλίδα. Η κωδικοποίηση PKCS #1 επιτρέπει τον προσδιορισμό του πραγματικού μήκους του ωφέλιμου φορτίου ClearText κατά την αποκρυπτογράφηση. Η χρήση κρυπτογράφησης για έλεγχο ταυτότητας παρέχει μια μεταβλητή ανταλλαγή. Δεν υπάρχει καμία απόδειξη (όπως και με μια ψηφιακή υπογραφή) ότι η συζήτηση έγινε ποτέ, αφού κάθε συμβαλλόμενο μέρος μπορεί να ανακατασκευάσει πλήρως και τις δύο πλευρές της ανταλλαγής. Επιπλέον, η ασφάλεια προστίθεται στη μυστική γενιά, δεδομένου ότι ένας εισβολέας θα έπρεπε να σπάσει με επιτυχία όχι μόνο την ανταλλαγή Diffie-Hellman, αλλά και και τις δύο κρυπτογραφήσεις RSA. Αυτή η ανταλλαγή υποκινήθηκε από το [skeme]. Σημειώστε ότι, σε αντίθεση με άλλες μεθόδους ελέγχου ταυτότητας, ο έλεγχος ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού επιτρέπει την προστασία ταυτότητας με επιθετική λειτουργία. 5.3 Φάση 1 Επικύρωση με αναθεωρημένο τρόπο κρυπτογράφησης δημόσιου κλειδιού Ο έλεγχος ταυτότητας με κρυπτογράφηση δημόσιου κλειδιού έχει σημαντικά πλεονεκτήματα έναντι της ταυτότητας με υπογραφές (βλ. Ενότητα 5.2 παραπάνω). Δυστυχώς, αυτό είναι με κόστος 4 δημόσιων κλειδιών- δύο δημόσιες κρυπτογραφήσεις κλειδιών και δύο αποκρυπτογραφήσεις ιδιωτικών κλειδιών. Αυτή η λειτουργία ελέγχου ταυτότητας διατηρεί τα πλεονεκτήματα της επαλήθευσης ταυτότητας χρησιμοποιώντας κρυπτογράφηση δημόσιου κλειδιού, αλλά το κάνει με το ήμισυ των δημόσιων κλειδιών. Σε αυτόν τον τρόπο, το NONCE εξακολουθεί να κρυπτογραφείται χρησιμοποιώντας το δημόσιο κλειδί του ομότιμου, ωστόσο η ταυτότητα του ομότιμου (και το πιστοποιητικό εάν αποσταλεί) κρυπτογραφείται χρησιμοποιώντας τον διαπραγματευόμενο συμμετρικό αλγόριθμο κρυπτογράφησης (από το ωφέλιμο φορτίο SA) με ένα κλειδί που προέρχεται από το NOB. Αυτή η λύση προσθέτει ελάχιστη πολυπλοκότητα και κατάσταση, αλλά εξοικονομεί δύο δαπανηρές δημόσιες βασικές εργασίες σε κάθε πλευρά. Επιπλέον, το βασικό ωφέλιμο φορτίο ανταλλαγής κρυπτογραφείται επίσης χρησιμοποιώντας το ίδιο παράγωγο κλειδί. Αυτό παρέχει πρόσθετη προστασία από την κρυπτοανατολία της ανταλλαγής Diffie-Hellman. Όπως και με τη μέθοδο κρυπτογράφησης δημόσιου κλειδιού ελέγχου ταυτότητας (Ενότητα 5.2), μπορεί να αποσταλεί ωφέλιμο φορτίο κατακερματισμού για να εντοπίσει ένα πιστοποιητικό εάν ο ανταποκριτής έχει πολλαπλά πιστοποιητικά που περιέχουν χρήσιμα δημόσια κλειδιά (Ε (Ε (Ε (Ε (Ε.σολ. Εάν το πιστοποιητικό δεν είναι μόνο για υπογραφές, είτε λόγω περιορισμών πιστοποιητικών είτε αλγοριθμικών περιορισμών). Εάν το χαστούκι Harkins & Carrel Standards Track [Σελίδα 13]
RFC 2409 IKE Νοέμβριος 1998 Το ωφέλιμο φορτίο αποστέλλεται πρέπει να είναι το πρώτο ωφέλιμο φορτίο της δεύτερης ανταλλαγής μηνυμάτων και πρέπει να ακολουθείται από το κρυπτογραφημένο NONCE. Εάν δεν αποσταλεί το ωφέλιμο φορτίο hash, το πρώτο ωφέλιμο φορτίο της δεύτερης ανταλλαγής μηνυμάτων πρέπει να είναι το κρυπτογραφημένο NONCE. Επιπλέον, ο εκκινητής μου έστειλε προαιρετικά ένα ωφέλιμο φορτίο πιστοποιητικού για να παρέχει στον ανταποκριτή ένα δημόσιο κλειδί για να απαντήσει. Όταν χρησιμοποιείτε την αναθεωρημένη λειτουργία κρυπτογράφησης για έλεγχο ταυτότητας, ο κύριος τρόπος ορίζεται ως εξής. Initiator usponder -----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------.2. Οι Ke_i και Ke_r είναι κλειδιά για τον συμμετρικό αλγόριθμο κρυπτογράφησης που διαπραγματεύεται στην ανταλλαγή ωφέλιμου φορτίου SA. Μόνο το σώμα των ωφέλιμων φορτίων είναι κρυπτογραφημένο (τόσο σε δημόσιο κλειδί όσο και σε συμμετρικές λειτουργίες), οι κεφαλίδες του γενικού ωφέλιμου φορτίου παραμένουν στο σαφές. Το μήκος ωφέλιμου φορτίου περιλαμβάνει αυτό που προστέθηκε για την εκτέλεση κρυπτογράφησης. Τα συμμετρικά πλήκτρα κρυπτογράφησης προέρχονται από τις αποκρυπτογραφημένες nonces ως εξής. Πρώτα οι τιμές ne_i και ne_r υπολογίζονται: Πρότυπα Harkins & Carrel [Σελίδα 14]
RFC 2409 IKE Νοέμβριος 1998 NE_I = PRF (NI_B, CKY-I) NE_R = PRF (NR_B, CKY-R) Τα πλήκτρα KEYS_I και KE_R στη συνέχεια λαμβάνονται από NE_I και NE_R αντίστοιχα με τον τρόπο που περιγράφεται στο Παράρτημα Β που χρησιμοποιούνται για την παραγωγή συμμετρικών πλήκτρων για χρήση με την κρυπτογράφηση κρυπτογράφησης διαπραγμάτευσης. Εάν το μήκος της παραγωγής του διαπραγματευόμενου PRF είναι μεγαλύτερο ή ίσο με τις απαιτήσεις βασικού μήκους του κρυπτογράφου, ke_i και ke_r προέρχονται από τα πιο σημαντικά κομμάτια των ne_i και ne_r αντίστοιχα. Εάν το επιθυμητό μήκος των Ke_i και Ke_r υπερβαίνει το μήκος της εξόδου του PRF, ο απαραίτητος αριθμός bits επιτυγχάνεται με την επανειλημμένη τροφοδοσία των αποτελεσμάτων του PRF πίσω και τη συγκόλληση του αποτελέσματος μέχρι να επιτευχθεί ο απαραίτητος αριθμός. Για παράδειγμα, εάν ο αλγόριθμος κρυπτογράφησης με διαπραγμάτευση απαιτεί 320 bits κλειδιών και η έξοδος του PRF είναι μόνο 128 bits, το Ke_i είναι τα σημαντικότερα 320 bits του k, όπου k = k1 | K2 | K3 και K1 = PRF (Ne_i, 0) K2 = PRF (NE_I, K1) K3 = PRF (NE_I, K2) για συντομία, εμφανίζεται μόνο η παραγωγή του Ke_i. Το ke_r είναι πανομοιότυπο. Το μήκος της τιμής 0 στον υπολογισμό του K1 είναι μία οκτάδα. Σημειώστε ότι οι NE_I, NE_R, KE_I και KE_R είναι όλοι εφήμερες και πρέπει να απορρίπτονται μετά τη χρήση. Αποθηκεύστε τις απαιτήσεις σχετικά με τη θέση του προαιρετικού ωφέλιμου φορτίου κατακερματισμού και του υποχρεωτικού ωφέλιμου φορτίου δεν υπάρχουν περαιτέρω απαιτήσεις ωφέλιμου φορτίου. Όλα τα ωφέλιμα φορτία- σε οποιαδήποτε σειρά- ακολουθώντας το κρυπτογραφημένο nonce πρέπει να κρυπτογραφούνται με ke_i ή ke_r ανάλογα με την κατεύθυνση. Εάν χρησιμοποιείται η λειτουργία CBC για τη συμμετρική κρυπτογράφηση, τότε οι φορείς αρχικοποίησης (IVS) έχουν οριστεί ως εξής. Το IV για την κρυπτογράφηση του πρώτου ωφέλιμου φορτίου μετά το nonce έχει οριστεί σε 0 (μηδέν). Το IV για επακόλουθο ωφέλιμο φορτίο κρυπτογραφημένο με το εφήμερο συμμετρικό κλειδί κρυπτογράφησης, KE_I, είναι το τελευταίο μπλοκ κρυπτογράφησης του προηγούμενου ωφέλιμου φορτίου. Τα κρυπτογραφημένα ωφέλιμα φορτία είναι γεμισμένα μέχρι το πλησιέστερο μέγεθος μπλοκ. Όλα τα bytes padding, εκτός από το τελευταίο, περιέχουν 0x00. Το τελευταίο byte του padding περιέχει τον αριθμό των χρησιμοποιούμενων bytes, εξαιρουμένων του τελευταίου. Σημειώστε ότι αυτό σημαίνει ότι θα υπάρχει πάντα επένδυση. Πρότυπα Harkins & Carrel [Σελίδα 15]
RFC 2409 IKE Νοέμβριος 1998 5.4 φάση 1 πιστοποιείται με ένα προ-κοινόχρηστο κλειδί Ένα κλειδί που προκύπτει από κάποιο μηχανισμό εκτός ζώνης μπορεί επίσης να χρησιμοποιηθεί για τον έλεγχο ταυτότητας της ανταλλαγής. Η πραγματική ίδρυση αυτού του κλειδιού είναι έξω από το πεδίο εφαρμογής αυτού του εγγράφου. When doing a pre-shared key authentication, Main Mode is defined as follows: Initiator Responder ---------- ----------- HDR, SA --> When using pre-shared key authentication with Main Mode the key can only be identified by the IP address of the peers since HASH_I must be computed before the initiator has processed IDir. Η επιθετική λειτουργία επιτρέπει τη χρήση ενός ευρύτερου φάσματος αναγνωριστικών του προ-κοινόχρηστου μυστικού. Επιπλέον, η επιθετική λειτουργία επιτρέπει σε δύο μέρη να διατηρούν πολλαπλά, διαφορετικά κλειδιά και να προσδιορίσουν το σωστό για μια συγκεκριμένη ανταλλαγή. 5.5 Φάση 2 - Γρήγορη λειτουργία Η γρήγορη λειτουργία δεν είναι μια πλήρης ανταλλαγή (στο ότι συνδέεται με μια ανταλλαγή φάσης 1), αλλά χρησιμοποιείται ως μέρος της διαδικασίας διαπραγμάτευσης SA (φάση 2) για να αντλήσει υλικό πληκτρολογίου και να διαπραγματευτεί κοινή πολιτική για μη-ISAKMP SAS. Οι πληροφορίες που ανταλλάσσονται μαζί με τη γρήγορη λειτουργία πρέπει να προστατεύονται από το ISAKMP SA- i.μι. Όλα τα ωφέλιμα φορτία εκτός από την κεφαλίδα ISAKMP είναι κρυπτογραφημένες. Σε γρήγορη λειτουργία, ένα ωφέλιμο φορτίο κατακερματισμού πρέπει να ακολουθήσει αμέσως την κεφαλίδα ISAKMP και ένα ωφέλιμο φορτίο SA πρέπει να ακολουθήσει αμέσως το hash. Αυτό το hash πιστοποιεί το μήνυμα και παρέχει επίσης αποδείξεις ζωντάνια. Πρότυπα Harkins & Carrel [Σελίδα 16]
RFC 2409 IKE Νοέμβριος 1998 Το αναγνωριστικό μηνύματος στην κεφαλίδα ISAKMP προσδιορίζει μια γρήγορη λειτουργία σε εξέλιξη για μια συγκεκριμένη ISAKMP SA, η οποία αναγνωρίζεται από τα cookies στην κεφαλίδα ISAKMP. Δεδομένου ότι κάθε εμφάνιση μιας γρήγορης λειτουργίας χρησιμοποιεί ένα μοναδικό φορέα αρχικοποίησης (βλ. Παράρτημα Β) είναι δυνατόν να έχουμε πολλαπλές ταυτόχρονες γρήγορες λειτουργίες, με βάση ένα μόνο ISAKMP SA, σε εξέλιξη ανά πάσα στιγμή. Η γρήγορη λειτουργία είναι ουσιαστικά μια διαπραγμάτευση SA και μια ανταλλαγή nonces που παρέχει προστασία επανάληψης. Οι μη κέρες χρησιμοποιούνται για τη δημιουργία νέων υλικών κλειδιού και την πρόληψη των επιθέσεων επανάληψης από τη δημιουργία ψευδών ενώσεων ασφαλείας. Ένα προαιρετικό ωφέλιμο φορτίο ανταλλαγής κλειδιών μπορεί να ανταλλαγεί για να επιτρέψει μια πρόσθετη ανταλλαγή και εκθέσεις diffie-hellman ανά γρήγορη λειτουργία. Ενώ η χρήση του βασικού ωφέλιμου φορτίου ανταλλαγής με γρήγορη λειτουργία είναι προαιρετική, πρέπει να υποστηριχθεί. Βάση γρήγορη λειτουργία (χωρίς το ωφέλιμο φορτίο) ανανεώνει το υλικό πληκτρολόγησης που προέρχεται από την εκδήλωση στη φάση 1. Αυτό δεν παρέχει PFS. Χρησιμοποιώντας το προαιρετικό ωφέλιμο φορτίο KE, εκτελείται πρόσθετη εκθέσεις και παρέχεται PFS για το υλικό κλειδώματος. Οι ταυτότητες του SAS που διαπραγματεύονται σε γρήγορη λειτουργία θεωρούνται σιωπηρά ότι είναι οι διευθύνσεις IP των συνομηλίκων ISAKMP, χωρίς υπονοούμενες περιορισμούς στο πρωτόκολλο ή τους αριθμούς θύρας, εκτός εάν τα αναγνωριστικά πελάτη καθορίζονται σε γρήγορη λειτουργία. Εάν η ISAKMP ενεργεί ως διαπραγματευτής πελατών για λογαριασμό άλλου μέρους, οι ταυτότητες των μερών πρέπει να περάσουν ως IDCI και στη συνέχεια IDCR. Η τοπική πολιτική θα υπαγορεύσει εάν οι προτάσεις είναι αποδεκτές για τις καθορισμένες ταυτότητες. Εάν οι ταυτότητες του πελάτη δεν είναι αποδεκτές από τον ανταποκριτή γρήγορου τρόπου λειτουργίας (λόγω πολιτικής ή άλλων λόγων), πρέπει να αποσταλεί ένα ωφέλιμο φορτίο ειδοποίησης με ειδοποιήστε τον τύπο μηνύματος (18) (18). Οι ταυτότητες των πελατών χρησιμοποιούνται για τον εντοπισμό και την κατεύθυνση της κυκλοφορίας στην κατάλληλη σήραγγα σε περιπτώσεις όπου υπάρχουν πολλαπλές σήραγγες μεταξύ δύο συνομηλίκων και επίσης για να επιτρέπουν μοναδική και κοινή SAS με διαφορετικές κοκκοποιήσεις. Όλες οι προσφορές που έγιναν κατά τη διάρκεια μιας γρήγορης λειτουργίας είναι λογικά σχετικές και πρέπει να είναι συνεπείς. Για παράδειγμα, εάν αποστέλλεται ένα ωφέλιμο φορτίο, το χαρακτηριστικό που περιγράφει την ομάδα Diffie-Hellman (βλ. Ενότητα 6.1 και [PIP97]) πρέπει να συμπεριληφθούν σε κάθε μετασχηματισμό κάθε πρότασης κάθε SA που διαπραγματεύεται. Ομοίως, εάν χρησιμοποιούνται ταυτότητες πελατών, πρέπει να ισχύουν για κάθε SA στη διαπραγμάτευση. Η γρήγορη λειτουργία ορίζεται ως εξής: Πρότυπα Harkins & Carrel [Σελίδα 17]
RFC 2409 IKE Νοέμβριος 1998 Initiator Responder ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------. Το hash (2) είναι πανομοιότυπο με τον Hash (1) εκτός από το nonce-ni, μείον την κεφαλίδα του ωφέλιμου φορτίου-προστίθεται μετά το M-ID αλλά πριν από το πλήρες μήνυμα. Η προσθήκη του nonce στο hash (2) είναι για μια απόδειξη ζωντάνια. Hash (3)- Για τη ζωντάνια- είναι το PRF πάνω από την τιμή μηδέν που αντιπροσωπεύεται ως μία οκτάδα, ακολουθούμενη από μια συγκόλληση του αναγνωριστικού μηνύματος και των δύο nonces- ο αρχηγός που ακολουθείται από τον ανταποκριτή- μείον το ωφέλιμο φορτίο. Με άλλα λόγια, τα hashes για την παραπάνω ανταλλαγή είναι: hash (1) = prf (skeyid_a, m-id | sa | ni [| ke] [| idci | idcr) hash (2) = prf (skeyid_a, m-id | ni_b | sa | nr [| Εξαίρεση του hash, SA και των προαιρετικών ωφέλιμων φορτίων ID, δεν υπάρχουν περιορισμοί παραγγελιών ωφέλιμου φορτίου στη γρήγορη λειτουργία. Ο hash (1) και ο hash (2) ενδέχεται να διαφέρουν από την παραπάνω εικόνα εάν η σειρά ωφέλιμων φορτίων στο μήνυμα διαφέρει από το επεξηγηματικό παράδειγμα ή εάν τυχόν προαιρετικά ωφέλιμα φορτία, για παράδειγμα ένα ωφέλιμο φορτίο ειδοποίησης, έχουν αλυσοδεθεί στο μήνυμα. Εάν το PFS δεν είναι απαραίτητο και τα φορτία KE δεν ανταλλάσσονται, το νέο υλικό πληκτρολογίου ορίζεται ως Keymat = PRF (SKEYID_D, Protocol | SPI | NI_B | NR_B). Εάν το PFS είναι επιθυμητό και τα ωφέλιμα φορτία ke ανταλλάσσονται, το νέο υλικό πληκτρολόγησης ορίζεται ως Keymat = PRF (SKEYID_D, G (QM)^XY | Protocol | SPI | NI_B | NR_B). Και στις δύο περιπτώσεις, το "πρωτόκολλο" και το "SPI" προέρχονται από το ωφέλιμο φορτίο πρότασης ISAKMP που περιείχε το μετασχηματισμένο μετασχηματισμό. Πρότυπα Harkins & Carrel [Σελίδα 18]
RFC 2409 IKE Νοέμβριος 1998 Μια ενιαία διαπραγμάτευση SA οδηγεί σε δύο συσχετισμούς ασφαλείας- ένα εισερχόμενο και ένα εξερχόμενο. Διαφορετικά SPIs για κάθε SA (το ένα που επιλέχθηκε από τον εκκινητή, το άλλο από τον ανταποκριτή) εγγυάται ένα διαφορετικό κλειδί για κάθε κατεύθυνση. Το SPI που επιλέχθηκε από τον προορισμό της ΑΕ χρησιμοποιείται για την εξαγωγή του Keymat για την ΑΕ. Για καταστάσεις όπου η ποσότητα του επιθυμειού υλικού πληκτρολογίου είναι μεγαλύτερη από εκείνη που παρέχεται από το PRF, το Keymat επεκτείνεται με τη διατροφή των αποτελεσμάτων του PRF πίσω και συγκαλύπτοντας τα αποτελέσματα μέχρι να επιτευχθεί το απαιτούμενο υλικό πληκτρολόγησης. Με άλλα λόγια, Keymat = K1 | K2 | K3 | . όπου k1 = prf (skeyid_d, [g (qm)^xy |] πρωτόκολλο | spi | ni_b | nr_b) k2 = prf (skeyid_d, k1 | [g (qm)^xy | R_B) κ.λπ. Αυτό το υλικό πληκτρολογίου (είτε με PFS είτε χωρίς, και εάν προέρχεται άμεσα ή μέσω συγκόλλησης) πρέπει να χρησιμοποιείται με την διαπραγμάτευση SA. Εναπόκειται στην υπηρεσία να καθορίσει τον τρόπο με τον οποίο τα κλειδιά προέρχονται από το υλικό κλειδώματος. Στην περίπτωση μιας εφήμερης ανταλλαγής Diffie-Hellman σε γρήγορη λειτουργία, η εκθετική (g (qm)^xy) απομακρύνεται από την τρέχουσα κατάσταση και το skeyid_e και το skeyid_a (που προέρχεται από τη διαπραγμάτευση της φάσης 1). Χρησιμοποιώντας τη γρήγορη λειτουργία, πολλαπλά SA και κλειδιά μπορούν να διαπραγματευτούν με μία ανταλλαγή ως εξής: initiator usponder -----------. Σε αυτή την περίπτωση (διαπραγμάτευση δύο ωφέλιμων φορτίων SA) το αποτέλεσμα θα ήταν τέσσερις ενώσεις ασφαλείας- δύο κάθε τρόπο και για τα δύο SAS. Πρότυπα Harkins & Carrel [Σελίδα 19]
RFC 2409 IKE Νοέμβριος 1998 5.6 νέα λειτουργία ομάδας Η νέα λειτουργία ομάδας δεν πρέπει να χρησιμοποιείται πριν από τη δημιουργία ενός ISAKMP SA. Η περιγραφή μιας νέας ομάδας πρέπει να ακολουθήσει μόνο τη φάση 1 διαπραγμάτευσης. (Δεν είναι όμως ανταλλαγή φάσης 2). Inkitiator usponder ----------- -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------. Οι περιγραφές ομάδας για ιδιωτικές ομάδες πρέπει να είναι μεγαλύτερες ή ίσες με 2^15. Εάν η ομάδα δεν είναι αποδεκτή, ο ανταποκριτής πρέπει να απαντήσει με ένα ωφέλιμο φορτίο ειδοποίησης με τον τύπο μηνύματος σε χαρακτηριστικά που δεν υποστηρίζονται (13). Οι εφαρμογές ISAKMP ενδέχεται να απαιτούν από τις ιδιωτικές ομάδες να λήξουν με την ΑΕ σύμφωνα με τις οποίες ιδρύθηκαν. Οι ομάδες μπορούν να διαπραγματευτούν άμεσα στην πρόταση SA με κύρια λειτουργία. Για να γίνει αυτό τα εξαρτήματα εξαρτημάτων- για μια ομάδα MODP, τον τύπο, την πρωταρχική και τη γεννήτρια. Για μια ομάδα EC2N ο τύπος, το μη αναστρέψιμο πολυώνυμο, Group Generator One, Group Generator Two, Curve Group Curve A, Curve Group B και ομαδική σειρά- περνούν ως χαρακτηριστικά SA (βλ. Παράρτημα Α). Εναλλακτικά, η φύση της ομάδας μπορεί να κρυφτεί χρησιμοποιώντας νέα λειτουργία ομάδας και μόνο το αναγνωριστικό ομάδας μεταδίδεται στο σαφές κατά τη διάρκεια της διαπραγμάτευσης φάσης 1. 5.7 ISAKMP ενημερωτικές ανταλλαγές Αυτό το πρωτόκολλο προστατεύει τις ενημερωτικές ανταλλαγές ISAKMP όταν είναι δυνατόν. Μόλις δημιουργηθεί ο Σύνδεσμος Ασφαλείας ISAKMP (και έχουν δημιουργηθεί οι ανταλλαγές πληροφοριών ISAKMP, όταν χρησιμοποιούνται με αυτό το πρωτόκολλο, έχουν ως εξής: Πρότυπα Harkins & Carrel [Σελίδα 20]
RFC 2409 IKE Νοέμβριος 1998 Αποσπιασμός εκκίνησης ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------. Με άλλα λόγια, ο κατακερματισμός για την παραπάνω ανταλλαγή είναι: hash (1) = PRF (SKEYID_A, M-ID | n/d) Όπως σημειώνει το αναγνωριστικό μηνύματος στην κεφαλίδα ISAKMP-και χρησιμοποιείται στον υπολογισμό PRF-είναι μοναδικό σε αυτήν την ανταλλαγή και δεν πρέπει να είναι το ίδιο με το ID του μηνύματος μιας άλλης ανταλλαγής φάσης 2 που δημιούργησε αυτήν την ενημερωτική ανταλλαγή. Η παραγωγή του φορέα αρχικοποίησης, που χρησιμοποιείται με το SKEYID_E για την κρυπτογράφηση αυτού του μηνύματος, περιγράφεται στο Παράρτημα Β. Εάν η ένωση ασφαλείας ISAKMP δεν έχει ακόμη καθιερωθεί κατά τη στιγμή της ενημερωτικής ανταλλαγής, η ανταλλαγή γίνεται με σαφή. 6 ομάδες Oakley Με τον Ike, η ομάδα στην οποία πρέπει να γίνει η διαπραγμάτευση της ανταλλαγής Diffie-Hellman. Τέσσερις ομάδες- τιμές 1 έως 4-- καθορίζονται παρακάτω. Αυτές οι ομάδες προέρχονται από το πρωτόκολλο Oakley και επομένως ονομάζονται "ομάδες Oakley". Η κλάση χαρακτηριστικών για "ομάδα" ορίζεται στο Παράρτημα Α. Όλες οι τιμές 2^15 και υψηλότερες χρησιμοποιούνται για τα αναγνωριστικά ιδιωτικών ομάδων. Για μια συζήτηση σχετικά με τη δύναμη των προεπιλεγμένων ομάδων Oakley, παρακαλούμε ανατρέξτε στην παρακάτω ενότητα Σκέψεις ασφαλείας. Αυτές οι ομάδες δημιουργήθηκαν από τον Richard Schroeppel στο Πανεπιστήμιο της Αριζόνα. Οι ιδιότητες αυτών των ομάδων περιγράφονται στο [ORM96]. 6.1 Πρώτη προεπιλεγμένη ομάδα Oakley Οι εφαρμογές Oakley πρέπει να υποστηρίζουν μια ομάδα MODP με την ακόλουθη πρωταρχική και γεννήτρια. Αυτή η ομάδα έχει ανατεθεί ID 1 (ένα). Το Prime είναι: 2^768 - 2^704 - 1 + 2^64 * < [2^638 pi] + 149686 >Η δεκαεξαδική τιμή είναι Πρότυπα Harkins & Carrel [Σελίδα 21]
RFC 2409 IKE Νοέμβριος 1998 Ffffffff ffffffff C90FDAA2 2168C234 C4C6628B 80DC1CD1 29024E08 8A67CCC74 020BBEA6 3B139B22 514A0879 8E3404DD EF9519B3 CD331B30A. 6D51C245 E485B576 625E7EC6 F44C42E9 A63A3620 FFFFFFFFFFFFFF Η γεννήτρια είναι: 2. 6.2 δευτερόλεπτα Oakley Group Οι εφαρμογές IKE θα πρέπει να υποστηρίζουν μια ομάδα MODP με την ακόλουθη πρωταρχική και γεννήτρια. Αυτή η ομάδα έχει ανατεθεί ID 2 (δύο). Το Prime είναι 2^1024 - 2^960 - 1 + 2^64 * < [2^894 pi] + 129093 >. Η δεκαεξαδική τιμή του είναι FFFFFFF FFFFFFF C90FDAA2 2168C234 C4C6628B 80DC1CD1 29024E08 8A67CC74 020BBEA6 3B139B22 514A0879 8E3404DD EF9B33 CD3A431B 302B0A. 37 4FE1356D 6D51C245 E485B576 625E7EC6 F44C42E9 A637ED6B 0BFF5CB6 F406B7ED EE386BFB 5A899FA5 AE9F2411 7C4BFE6 49286651 ECE6381 FFFFFFFFFFFFFFFFFFFFFFFFFFFFBFFFBFFFBFF. imal) 6.3 Τρίτος Όμιλος Oakley Οι εφαρμογές IKE θα πρέπει να υποστηρίζουν μια ομάδα EC2N με τα ακόλουθα χαρακτηριστικά. Αυτή η ομάδα έχει ανατεθεί ID 3 (τρεις). Η καμπύλη βασίζεται στο Galois Field GF [2^155]. Το μέγεθος του πεδίου είναι 155. Το μη αναστρέψιμο πολυώνυμο για το πεδίο είναι: U^155 + U^62 + 1. Η εξίσωση για την ελλειπτική καμπύλη είναι: y^2 + xy = x^3 + ax^2 + b. Μέγεθος πεδίου: 155 Ομάδα PRIME/Unregible Polynomial: 0x08000000000000000000004000000000000001 ΟΜΑΔΑΣ ΓΕΝΝΗΣΗ ONE: 0x7B ΟΜΑΔΑ ΚΑΛΥΨΗ Α: 0x0 ΟΜΑΔΑ CURVE B: 0x07338F Ομάδα Ομάδας: 0x0800000000000000000057DB5698537193AEF944. Λύση (x, y), το σημείο της καμπύλης που επιλέχθηκε λαμβάνοντας το τυχαία επιλεγμένο μυστικό ka και υπολογισμό ka * p, όπου * είναι η επανάληψη της προσθήκης ομάδας και των διπλών λειτουργιών, το p είναι το σημείο καμπύλης με x συντεταγμένο ίσο με τη γεννήτρια 1 και το y και το y Πρότυπα Harkins & Carrel [Σελίδα 22]
RFC 2409 IKE Νοέμβριος 1998 συντεταγμένη που προσδιορίζεται από την καθοριστική εξίσωση. Η εξίσωση της καμπύλης είναι σιωπηρά γνωστή από τον τύπο ομάδας και τους συντελεστές Α και Β. Υπάρχουν δύο πιθανές τιμές για τη συντεταγμένη Υ. Είτε κάποιος μπορεί να χρησιμοποιηθεί με επιτυχία (τα δύο μέρη δεν χρειάζεται να συμφωνήσουν για την επιλογή). 6.4 Τέταρτος Όμιλος Oakley Οι εφαρμογές IKE θα πρέπει να υποστηρίζουν μια ομάδα EC2N με τα ακόλουθα χαρακτηριστικά. Αυτή η ομάδα έχει ανατεθεί ID 4 (τέσσερις). Η καμπύλη βασίζεται στο Galois Field GF [2^185]. Το μέγεθος του πεδίου είναι 185. Το μη αναστρέψιμο πολυώνυμο για το πεδίο είναι: U^185 + U^69 + 1. Η εξίσωση για την ελλειπτική καμπύλη είναι: y^2 + xy = x^3 + ax^2 + b. Μέγεθος πεδίου: 185 Group Prime/Unreducible Polynomial: 0x02000000000000000000000000002000000000000001 ΟΜΑΔΑΣ ΓΕΝΝΗΣΗ ONE: 0x18 CURVE CURVE A: 0x0 ΟΜΑΔΑ CURVE B: 0x1EE9 Ομάδα Ομάδας: 0x01fffffffffffffffffFFFFFFDBFF2F889B73E484845F94 Αυτή η ομάδα θα είναι πανομοιότυπη με αυτό, όπως όταν χρησιμοποιείτε το Oakley Group 3 (τρεις). Άλλες ομάδες μπορούν να οριστούν χρησιμοποιώντας νέα λειτουργία ομάδας. Αυτές οι προεπιλεγμένες ομάδες δημιουργήθηκαν από τον Richard Schroeppel στο Πανεπιστήμιο της Αριζόνα. Οι ιδιότητες αυτών των πριμοδότησης περιγράφονται στο [ORM96]. 7. Έκρηξη ωφέλιμου φορτίου για μια πλήρη ανταλλαγή ike Αυτή η ενότητα απεικονίζει τον τρόπο με τον οποίο το πρωτόκολλο IKE χρησιμοποιείται για να: - να δημιουργήσει ένα ασφαλές και πιστοποιημένο κανάλι μεταξύ των διαδικασιών ISAKMP (φάση 1). και - δημιουργήστε βασικό υλικό για και διαπραγματευτείτε, ένα IPSEC SA (φάση 2). 7.1 φάση 1 χρησιμοποιώντας κύρια λειτουργία Το ακόλουθο διάγραμμα απεικονίζει τα ωφέλιμα φορτία που ανταλλάσσονται μεταξύ των δύο μερών στην πρώτη ανταλλαγή γύρων. Ο εκκινητής μπορεί να προτείνει αρκετές προτάσεις. ο ανταποκριτής πρέπει να απαντήσει με ένα. Πρότυπα Harkins & Carrel [Σελίδα 23]
RFC 2409 IKE Νοέμβριος 1998 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+- Α ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Πεδίο ερμηνείας ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Κατάσταση ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Πρόταση #1 ! Proto_isakmp ! SPI μέγεθος = 0 | # Μετασχηματίζεται ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_Trans ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Μετασχηματισμός #1 ! Key_oakley | Κρατήστε 2 ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Προτιμώμενα χαρακτηριστικά SA ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Μετασχηματισμό #2 ! Key_oakley | Κρατήστε 2 ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Εναλλακτικά χαρακτηριστικά SA ~+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-. Η δεύτερη ανταλλαγή αποτελείται από τα ακόλουθα ωφέλιμα φορτία: 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+- , ~ ~ και το επόμενο ωφέλιμο φορτίο του ISA_KE ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_NONCE ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ D-h Δημόσια αξία (g^xi από τον εκκινητή g^xr από Responder) ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Ni (από τον εκκινητή) ή το NR (από τον ανταποκριτή) ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ Πρότυπα Harkins & Carrel [Σελίδα 24]
RFC 2409 IKE Νοέμβριος 1998 Τα κοινόχρηστα κλειδιά, SKEYID_E και SKEYID_A, χρησιμοποιούνται τώρα για την προστασία και τον έλεγχο ταυτότητας όλων των περαιτέρω επικοινωνίας. Σημειώστε ότι τόσο το SKEYID_E όσο και το SKEYID_A είναι μη αυθεντικοί. 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+- Και το σύνολο των δυαδικών ψηφίων κρυπτογράφησης ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_SIG ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Δεδομένα αναγνώρισης του διαπραγματευτή ISAKMP ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Η υπογραφή επαληθεύεται από το δημόσιο κλειδί του ID παραπάνω ~+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-.1. Μόλις επαληθευτεί η υπογραφή χρησιμοποιώντας τον αλγόριθμο ελέγχου ταυτότητας που διαπραγματεύεται ως μέρος της ISAKMP SA, τα κοινόχρηστα κλειδιά, το SKEID_E και το SKEYID_A μπορούν να επισημανθούν ως πιστοποιημένα. (Για συντομία, τα ωφέλιμα φορτία πιστοποιητικά δεν ανταλλάσσονται). 7.2 φάση 2 χρησιμοποιώντας τη γρήγορη λειτουργία Τα ακόλουθα ωφέλιμα φορτία ανταλλάσσονται στον πρώτο γύρο του γρήγορου τρόπου με τη διαπραγμάτευση ISAKMP SA. Σε αυτή την υποθετική ανταλλαγή, οι διαπραγματευτές ISAKMP είναι πληρεξούσιοι για άλλα μέρη που ζήτησαν έλεγχο ταυτότητας. 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+- Και το σύνολο των δυαδικών ψηφίων κρυπτογράφησης ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_SA ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Keyed Hash του μηνύματος ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_NONCE ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Πεδίο ερμηνείας ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Κατάσταση ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ Πρότυπα Harkins & Carrel [Σελίδα 25]
RFC 2409 IKE Νοέμβριος 1998 ! Πρόταση #1 ! Proto_ipsec_ah! SPI μέγεθος = 4 | # Μετασχηματίζεται ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Spi (4 οκτάδες) ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ISA_Trans ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Μετασχηματισμός #1 ! Ah_sha | Κρατήστε 2 ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! άλλα χαρακτηριστικά SA ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! Μετασχηματισμό #2 ! Ah_md5 | Κρατήστε 2 ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! άλλα χαρακτηριστικά SA ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ΕΙΠΑ ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ nonce ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! ΕΙΠΑ ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Id της πηγής για την οποία το ISAKMP είναι πελάτης ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Id του προορισμού για τον οποίο το ISAKMP είναι ένας πελάτης ~+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-.5 παραπάνω. Ο ανταποκριτής απαντά με ένα παρόμοιο μήνυμα που περιέχει μόνο ένα μετασχηματισμό- τον επιλεγμένο μετασχηματισμό AH. Μετά την παραλαβή, ο εκκινητής μπορεί να παρέχει στον βασικό κινητήρα την διαπραγμάτευση και το υλικό κλειδώματος. Ως έλεγχος ενάντια στις επιθέσεις επανάληψης, ο ανταποκριτής περιμένει μέχρι να λάβει το επόμενο μήνυμα. 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+- Και το σύνολο των δυαδικών ψηφίων κρυπτογράφησης ~ +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ! 0 ! ΚΑΤΟΧΥΡΩΜΕΝΑ ! Μήκος ωφέλιμου φορτίου ! +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ ~ Δεδομένα hash ~+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-.5 παραπάνω. Πρότυπα Harkins & Carrel [Σελίδα 26]
RFC 2409 IKE Νοέμβριος 1998 8. Τέλεια παραδείγματα μυστικότητας προς τα εμπρός Αυτό το πρωτόκολλο μπορεί να παρέχει PFS και των δύο κλειδιών και ταυτότητας. Τα στοιχεία τόσο του ISAKMP που διαπραγματεύονται ομότιμους όσο και,, κατά περίπτωση. Για να παρέχει τέλεια μυστικότητα προς τα εμπρός και των δύο κλειδιών και όλων των ταυτοτήτων, δύο μέρη θα εκτελούσαν τα εξής: o μια ανταλλαγή κύριου τρόπου για την προστασία των ταυτοτήτων των συνομηλίκων ISAKMP. Αυτό καθιερώνει ένα ISAKMP SA. o μια γρήγορη ανταλλαγή λειτουργίας για τη διαπραγμάτευση άλλων προστασίας του πρωτοκόλλου ασφαλείας. Αυτό δημιουργεί μια SA σε κάθε άκρο για αυτό το πρωτόκολλο. o Διαγράψτε το ISAKMP SA και τη σχετική του κατάσταση. Δεδομένου ότι το κλειδί για χρήση στο μη-Isakmp SA προέρχεται από το ενιαίο εφήμερο Diffie-Hellman Exchange PFS διατηρείται. Για να παρέχουμε τέλεια μυστικότητα προς τα εμπρός απλώς τα κλειδιά μιας ένωσης ασφαλείας μη-ISAKMP, αυτό δεν είναι απαραίτητο να κάνει μια ανταλλαγή φάσης 1 εάν υπάρχει ένα ISAKMP SA μεταξύ των δύο συνομηλίκων. Μια μόνο γρήγορη λειτουργία στην οποία περνάει το προαιρετικό ωφέλιμο φορτίο KE και εκτελείται μια πρόσθετη ανταλλαγή Diffie-Hellman, είναι το μόνο που απαιτείται. Σε αυτό το σημείο το κράτος που προέρχεται από αυτή τη γρήγορη λειτουργία πρέπει να διαγραφεί από το ISAKMP SA όπως περιγράφεται στην ενότητα 5.5. 9. Συμβουλές υλοποίησης Η χρήση μιας ενιαίας διαπραγμάτευσης Phase 1 ISAKMP καθιστά εξαιρετικά γρήγορα τις μεταγενέστερες διαπραγματεύσεις φάσης 2. Όσο η κατάσταση Φάσης 1 παραμένει προσωρινή αποθήκευση και η PFS δεν είναι απαραίτητη, η φάση 2 μπορεί να προχωρήσει χωρίς εκθέσεις. Πόσες διαπραγματεύσεις φάσης 2 μπορούν να πραγματοποιηθούν για μια ενιαία φάση 1 είναι ένα τοπικό ζήτημα πολιτικής. Η απόφαση θα εξαρτηθεί από τη δύναμη των αλγορίθμων που χρησιμοποιούνται και το επίπεδο εμπιστοσύνης στο σύστημα ομοτίμων. Μια εφαρμογή μπορεί να επιθυμεί να διαπραγματευτεί μια σειρά SAS κατά την εκτέλεση γρήγορης λειτουργίας. Κάνοντας αυτό μπορούν να επιταχύνουν το "re-keying". Η γρήγορη λειτουργία ορίζει τον τρόπο με τον οποίο ορίζεται το Keymat για μια σειρά SAS. Όταν ένας ομότιμος αισθάνεται ότι είναι καιρός να αλλάξει το SAS απλά χρησιμοποιούν το επόμενο εντός της δηλωμένης εμβέλειας. Μια σειρά SAS μπορεί να δημιουργηθεί με τη διαπραγμάτευση πολλαπλών SAS (πανομοιότυπα χαρακτηριστικά, διαφορετικά SPIs) με μία γρήγορη λειτουργία. Πρότυπα Harkins & Carrel [Σελίδα 27]
RFC 2409 IKE Νοέμβριος 1998 Μια βελτιστοποίηση που είναι συχνά χρήσιμη είναι η δημιουργία συσχετίσεων ασφαλείας με τους συνομηλίκους προτού χρειαστεί έτσι ώστε όταν γίνονται αναγκαίες είναι ήδη σε ισχύ. Αυτό εξασφαλίζει ότι δεν θα υπάρξουν καθυστερήσεις λόγω της βασικής διαχείρισης πριν από την αρχική μετάδοση δεδομένων. Αυτή η βελτιστοποίηση εφαρμόζεται εύκολα με τη δημιουργία περισσότερων από μία συσχετισμών ασφαλείας με έναν ομότιμο για κάθε αιτούσα ένωση ασφαλείας και προσωρινά προσωρινά αυτά που δεν χρησιμοποιούνται αμέσως. Επίσης, εάν ειδοποιηθεί μια εφαρμογή ISAKMP ότι σύντομα θα χρειαστεί μια ΑΕ (Ε.σολ. Για να αντικαταστήσετε μια υπάρχουσα ΑΕ που θα λήξει στο εγγύς μέλλον), τότε μπορεί να δημιουργήσει τη νέα ΑΕ πριν χρειαστεί η νέα SA. Η βασική προδιαγραφή ISAKMP περιγράφει τις συνθήκες στις οποίες ένα μέρος του πρωτοκόλλου μπορεί να ενημερώσει το άλλο μέρος για κάποια δραστηριότητα- είτε διαγραφή μιας ένωσης ασφαλείας είτε ως απάντηση σε κάποιο σφάλμα στο πρωτόκολλο, όπως η επαλήθευση υπογραφής που απέτυχε ή ένα ωφέλιμο φορτίο απέτυχε να αποκρυπτογραφήσει. Προτείνεται έντονα ότι αυτές οι ενημερωτικές ανταλλαγές δεν θα ανταποκριθούν σε καμία περίπτωση. Μια τέτοια προϋπόθεση μπορεί να οδηγήσει σε έναν «πόλεμο ειδοποίησης» στον οποίο η αποτυχία κατανόησης ενός μηνύματος έχει ως αποτέλεσμα μια ειδοποίηση για τον ομότιμο που δεν μπορεί να το καταλάβει και να στέλνει τη δική του ειδοποίηση που δεν είναι επίσης κατανοητή. 10. Εκτιμήσεις ασφαλείας Το σύνολο αυτό το σημείωμα συζητά ένα υβριδικό πρωτόκολλο, συνδυάζοντας τμήματα του Oakley και τμήματα του Skeme με το ISAKMP, για να διαπραγματευτεί και να αντλήσει υλικό πληκτρολογίου για τις ενώσεις ασφαλείας με ασφαλή και πιστοποιητικό τρόπο. Η εμπιστευτικότητα εξασφαλίζεται με τη χρήση ενός διαπραγματευόμενου αλγόριθμου κρυπτογράφησης. Ο έλεγχος ταυτότητας εξασφαλίζεται από τη χρήση μιας μεθόδου με διαπραγμάτευση: έναν αλγόριθμο ψηφιακής υπογραφής. ένας αλγόριθμος δημόσιου κλειδιού που υποστηρίζει κρυπτογράφηση. Ή, ένα προ-κοινόχρηστο κλειδί. Η εμπιστευτικότητα και ο έλεγχος ταυτότητας αυτής της ανταλλαγής είναι μόνο τόσο καλή όσο τα χαρακτηριστικά που διαπραγματεύονται ως μέρος της ένωσης ασφαλείας ISAKMP. Η επαναλαμβανόμενη επανεξέταση χρησιμοποιώντας τη γρήγορη λειτουργία μπορεί να καταναλώσει την εντροπία του κοινό μυστικό Diffie-Hellman. Οι υλοποιητές θα πρέπει να λάβουν υπόψη αυτό το γεγονός και να ορίσουν ένα όριο στις ανταλλαγές γρήγορης λειτουργίας μεταξύ των εκθέσεων. Αυτό το σημείωμα δεν συνταγογραφεί ένα τέτοιο όριο. Η τέλεια μυστικότητα προς τα εμπρός (PFS) τόσο του υλικού κλειδώματος όσο και των ταυτοτήτων είναι δυνατή με αυτό το πρωτόκολλο. Καθορίζοντας έναν όμιλο Diffie-Hellman και περνώντας τις δημόσιες αξίες σε ωφέλιμα φορτία, οι συνομηλίκοι ISAKMP μπορούν να δημιουργήσουν PFS των κλειδιών-οι ταυτότητες θα προστατεύονται από το SKeyID_E από το ISAKMP SA και επομένως δεν θα προστατεύονται από το PFS. Εάν είναι επιθυμητό PFS τόσο του υλικού κλειδώματος όσο και των ταυτοτήτων, ένας ομότιμος ISAKMP πρέπει Πρότυπα Harkins & Carrel [Σελίδα 28]
RFC 2409 IKE Νοέμβριος 1998 Δημιουργήστε μόνο μία ένωση ασφαλείας μη-ISAKMP (e.σολ. Σύνδεσμος ασφαλείας IPSEC) ανά ISAKMP SA. Το PFS για τα κλειδιά και τις ταυτότητες επιτυγχάνεται με τη διαγραφή της ISAKMP SA (και προαιρετικά εκδίδοντας ένα μήνυμα διαγραφής) κατά την ίδρυση της ενιαίας μη-ISAKMP SA. Με αυτόν τον τρόπο μια διαπραγμάτευση φάσης 1 συνδέεται με μοναδικό. Η αντοχή ενός κλειδιού που προέρχεται από μια ανταλλαγή diffie-hellman χρησιμοποιώντας οποιαδήποτε από τις ομάδες που ορίζονται εδώ εξαρτάται από την εγγενή δύναμη της ομάδας, το μέγεθος του χρησιμοποιούμενου εκθέτη και την εντροπία που παρέχεται από τη γεννήτρια τυχαίων αριθμών που χρησιμοποιείται. Λόγω αυτών των εισροών είναι δύσκολο να προσδιοριστεί η αντοχή ενός κλειδιού για οποιαδήποτε από τις καθορισμένες ομάδες. Η προεπιλεγμένη ομάδα Diffie-Hellman (νούμερο ένα) όταν χρησιμοποιείται με ισχυρή γεννήτρια τυχαίων αριθμών και εκθέτη όχι λιγότερο από 160 bits αρκεί για χρήση για το DES. Οι ομάδες δύο έως τέσσερις παρέχουν μεγαλύτερη ασφάλεια. Οι υλοποιήσεις πρέπει να σημειώνουν αυτές τις συντηρητικές εκτιμήσεις κατά την καθιέρωση πολιτικής και διαπραγμάτευσης παραμέτρων ασφαλείας. Σημειώστε ότι αυτοί οι περιορισμοί βρίσκονται στις ίδιες τις ομάδες Diffie-Hellman. Δεν υπάρχει τίποτα στο IKE που απαγορεύει τη χρήση ισχυρότερων ομάδων ούτε υπάρχει κάτι που θα αραιώνει τη δύναμη που λαμβάνεται από ισχυρότερες ομάδες. Στην πραγματικότητα, το επεκτάσιμο πλαίσιο του IKE ενθαρρύνει τον ορισμό των περισσότερων ομάδων. Η χρήση ελλειπτικών ομάδων καμπύλης θα αυξήσει σημαντικά τη δύναμη χρησιμοποιώντας πολύ μικρότερους αριθμούς. Για καταστάσεις όπου οι καθορισμένες ομάδες παρέχουν ανεπαρκή αντοχή, η νέα ομάδα ομάδας μπορεί να χρησιμοποιηθεί για την ανταλλαγή μιας ομάδας Diffie-Hellman που παρέχει την απαραίτητη δύναμη. Το In είναι υπεύθυνος για τις υλοποιήσεις για να ελέγξει την πρωτοβάθμια σε ομάδες που προσφέρονται και ανεξάρτητα να φτάσουν σε εκτιμήσεις αντοχής. Θεωρείται ότι οι εκθέτες Diffie-Hellman σε αυτήν την ανταλλαγή διαγράφονται από τη μνήμη μετά τη χρήση. Συγκεκριμένα, αυτοί οι εκθέτες δεν πρέπει να προέρχονται από μακροχρόνια μυστικά όπως ο σπόρος σε μια γεννήτρια ψευδο-τυχαίων. Οι ανταλλαγές IKE διατηρούν τους φορείς εκκίνησης εκκίνησης (iv) όπου το τελευταίο μπλοκ κρυπτογράφου του τελευταίου μηνύματος είναι το IV για το επόμενο μήνυμα. Για να αποφευχθούν οι αναμεταδόσεις (ή τα πλαστά μηνύματα με έγκυρα cookies) να προκαλέσουν ανταλλαγές για να ξεφύγει από τις εφαρμογές IKE δεν θα πρέπει να ενημερώνει το τρέξιμο IV μέχρι το αποκρυπτογραφημένο μήνυμα έχει περάσει έναν βασικό έλεγχο λογικής και έχει αποφασιστεί να προωθήσει πραγματικά το μηχάνημα Ike State- I I.μι. Δεν είναι αναμειγνύεται. Πρότυπα Harkins & Carrel [Σελίδα 29]
RFC 2409 IKE Νοέμβριος 1998 Ενώ η τελευταία στρογγυλή διαίρεση της κύριας λειτουργίας (και προαιρετικά το τελευταίο μήνυμα επιθετικής λειτουργίας) είναι κρυπτογραφημένο, δεν είναι, αυστηρά μιλώντας, πιστοποιημένο. Μια ενεργή επίθεση υποκατάστασης στο κρυπτογράφημα θα μπορούσε να οδηγήσει σε διαφθορά ωφέλιμου φορτίου. Εάν μια τέτοια επίθεση καταστρέφει τα υποχρεωτικά ωφέλιμα φορτία, θα ανιχνευθεί με αποτυχία ελέγχου ταυτότητας, αλλά εάν καταστρέφει τυχόν προαιρετικά ωφέλιμα φορτία (e.σολ. Ειδοποιήστε τα ωφέλιμα φορτία που αλυσοδεθείτε στο τελευταίο μήνυμα ανταλλαγής κύριας λειτουργίας) μπορεί να μην είναι ανιχνεύσιμη. 11. Σκέψεις Iana Αυτό το έγγραφο περιέχει πολλούς "μαγικούς αριθμούς" που θα διατηρηθούν από την IANA. Αυτή η ενότητα εξηγεί τα κριτήρια που θα χρησιμοποιηθούν από την IANA για την εκχώρηση πρόσθετων αριθμών σε κάθε μία από αυτές τις λίστες. 11.1 κλάσεις χαρακτηριστικών Τα χαρακτηριστικά που διαπραγματεύονται σε αυτό το πρωτόκολλο αναγνωρίζονται από την τάξη τους. Οι αιτήσεις για την ανάθεση νέων τάξεων πρέπει να συνοδεύονται από ένα RFC προτύπων που περιγράφει τη χρήση αυτού του χαρακτηριστικού. 11.2 Κατηγορία αλγόριθμου κρυπτογράφησης Οι τιμές της κλάσης του αλγορίθμου κρυπτογράφησης καθορίζουν έναν αλγόριθμο κρυπτογράφησης που θα χρησιμοποιηθεί όταν ζητείται σε αυτό το έγγραφο. Οι αιτήσεις για την ανάθεση των τιμών του αλγορίθμου νέων κρυπτογράφησης πρέπει να συνοδεύονται από αναφορά σε ένα πρότυπο-track ή ενημερωτικό RFC ή αναφορά στη δημοσιευμένη κρυπτογραφική βιβλιογραφία που περιγράφει αυτόν τον αλγόριθμο. 11.3 αλγόριθμος κατακερματισμού Οι τιμές της κλάσης αλγόριθμου Hash καθορίζουν έναν αλγόριθμο κατακερματισμού που θα χρησιμοποιηθεί όταν ζητείται σε αυτό το έγγραφο. Οι αιτήσεις για την ανάθεση των τιμών αλγορίθμου νέου κατακερματισμού πρέπει να συνοδεύονται από αναφορά σε ένα πρότυπο ή ενημερωτικό RFC ή αναφορά στη δημοσιευμένη κρυπτογραφική βιβλιογραφία που περιγράφει αυτόν τον αλγόριθμο. Λόγω των βασικών παραγωγής και των βασικών χρήσεων επέκτασης των μορφών HMAC αλγόριθμων hash στο IKE, οι αιτήσεις για την ανάθεση των τιμών αλγόριθμου νέου hash πρέπει να λαμβάνουν υπόψη τις κρυπτογραφικές ιδιότητες- e.g Είναι αντίσταση στη σύγκρουση- του ίδιου του αλγόριθμου κατακερματισμού. 11.4 Περιγραφή ομάδας και τύπος ομάδας Οι τιμές της κλάσης περιγραφής της ομάδας προσδιορίζουν μια ομάδα που θα χρησιμοποιηθεί σε μια ανταλλαγή Diffie-Hellman. Οι τιμές της κλάσης τύπου ομάδας καθορίζουν τον τύπο της ομάδας. Οι αιτήσεις για την ανάθεση νέων ομάδων πρέπει να συνοδεύονται από αναφορά σε ένα πρότυπο ή ενημερωτικό RFC που περιγράφει αυτήν την ομάδα. Αιτήματα εκχώρησης νέας ομάδας Πρότυπα Harkins & Carrel [Σελίδα 30]
RFC 2409 IKE Νοέμβριος 1998 Οι τύποι πρέπει να συνοδεύονται από αναφορά σε ένα πρότυπο ή ενημερωτικό RFC ή με αναφορά στη δημοσιευμένη κρυπτογραφική ή μαθηματική βιβλιογραφία που περιγράφει τον νέο τύπο. 11.5 Τύπος ζωής Οι τιμές της κλάσης τύπου ζωής καθορίζουν έναν τύπο ζωής στον οποίο εφαρμόζεται η ένωση ασφαλείας ISAKMP. Οι αιτήσεις για την ανάθεση νέων τύπων ζωής πρέπει να συνοδεύονται από λεπτομερή περιγραφή των μονάδων αυτού του τύπου και της λήξης του. 12. Ευχαριστίες Αυτό το έγγραφο είναι αποτέλεσμα στενής διαβούλευσης με τους Hugo Krawczyk, Douglas Maughan, Hilarie Orman, Mark Schertler, Mark Schneider και Jeff Turner. Βασίζεται σε πρωτόκολλα που γράφτηκαν από αυτά. Χωρίς το ενδιαφέρον και την αφοσίωσή τους, αυτό δεν θα είχε γραφτεί. Ιδιαίτερες ευχαριστίες Rob Adams, Cheryl Madson, Derrell Piper, Harry Varnis και Elfed Weaver για τεχνικές εισροές, ενθάρρυνση και διάφορους ελέγχους λογικής κατά μήκος του δρόμου. Θα θέλαμε επίσης να ευχαριστήσουμε τα πολλά μέλη της ομάδας εργασίας IPSEC που συνέβαλε στην ανάπτυξη αυτού του πρωτοκόλλου κατά το παρελθόν έτος. 13. βιβλιογραφικές αναφορές [Cast] Adams, C., "Ο αλγόριθμος κρυπτογράφησης Cast-128", RFC 2144, Μάιος 1997. [Blow] Schneier, β., "Ο αλγόριθμος κρυπτογράφησης Blowfish", DR. Journal του Dobb, V. 19, n. 4, Απρίλιος 1994. [BRA97] Bradner, S., "Λέξεις -κλειδιά για χρήση σε RFCs για να υποδείξουν επίπεδα απαιτήσεων", BCP 14, RFC 2119, Μάρτιος 1997. [Des] ansi x3.106, "American National Standard for Information Systems-Data Link Encryption", American National Standards Institute, 1983. [DH] Diffie, W., και hellman m., "Νέες κατευθύνσεις στην κρυπτογραφία", IEEE Συναλλαγές στη θεωρία των πληροφοριών, V. IT-22, n. 6, Ιούνιος 1977. Πρότυπα Harkins & Carrel [Σελίδα 31]
RFC 2409 IKE Νοέμβριος 1998 [DSS] NIST, "Πρότυπο ψηφιακής υπογραφής", FIPS 186, Εθνικό Ινστιτούτο Προτύπων και Τεχνολογίας, u.μικρό. Τμήμα Εμπορίου, Μάιος, 1994. [IDEA] Lai, x., "Σχετικά με το σχεδιασμό και την ασφάλεια των κρυπτογράφων μπλοκ", Σειρά ETH στην Επεξεργασία Πληροφοριών, V. 1, Konstanz: Hartunggorre Verlag, 1992 [KBC96] Krawczyk, Η., Bellare, m., και r. Canetti, "HMAC: Keyed-Hashing για έλεγχο ταυτότητας μηνυμάτων", RFC 2104, Φεβρουάριος 1997. [Skeme] Krawczyk, h., "Skeme: Ένας ευπροσάρμοστος μηχανισμός ανταλλαγής ασφαλών κλειδιών για το Διαδίκτυο", από το IEEE Proceedings του Συμποσίου του 1996 για το Δίκτυο και την Ασφάλεια των Διανεμημένων Συστημάτων. [MD5] Rivest, r., "Ο αλγόριθμος MD5 Message Digest", RFC 1321, Απρίλιος 1992. [MSST98] Maughhan, D., Schertler, m., Schneider, m., και j. Turner, "Association Security και πρωτόκολλο διαχείρισης κλειδιών (ISAKMP)", RFC 2408, Νοέμβριος 1998. [ORM96] Orman, h., "Το πρωτόκολλο προσδιορισμού του Oakley", RFC 2412, Νοέμβριος 1998. [PKCS1] RSA Laboratories, "PKCS #1: RSA Encryption Standard", Νοέμβριος 1993. [Pip98] Piper, D., "Ο τομέας της ερμηνείας του Internet IP για το ISAKMP", RFC 2407, Νοέμβριος 1998. [RC5] Rivest, r., "Ο αλγόριθμος κρυπτογράφησης RC5", DR. Journal του Dobb, V. 20, n. 1, Ιανουάριος 1995. [RSA] Rivest, r., Shamir, α., και adleman, l., "Μια μέθοδος για την απόκτηση ψηφιακών υπογραφών και κρυπτοσυστήματα δημόσιου κλειδιού", επικοινωνίες του ACM, V. 21, n. 2, Φεβρουάριος 1978. [Sch96] Schneier, β., "Εφαρμοσμένη κρυπτογραφία, πρωτόκολλα, αλγόριθμοι και πηγαίος κώδικας στο C", 2η έκδοση. [Sha] Nist, "Secure Hash Standard", FIPS 180-1, Εθνικό Ίδρυμα Προτύπων και Τεχνολογίας, u.μικρό. Τμήμα Εμπορίου, Μάιος 1994. [Tiger] Anderson, r., και Biam, e., "Γρήγορη κρυπτογράφηση λογισμικού", Springer LNCS V. 1039, 1996. Πρότυπα Harkins & Carrel [Σελίδα 32]
RFC 2409 IKE Νοέμβριος 1998 Παράρτημα Α Πρόκειται. Τα κλειδιά προέρχονται από [Sch96]. Όλα τα κλειδιά παρατίθενται σε εξιδεϊνικό. DES Weak Keys 0101 0101 0101 0101 1F1F 1F1F E0E0 E0E0 E0E0 E0E0 1F1F 1F1F FEFE FEFE FEFE FEFE DES Semi-Weak Keys 01FE 01FE 01FE 01FE 1FE0 1FE0 0EF1 0EF1 01E0 01E0 01F1 01F1 1FFE 1FFE 0EFE 0EFE 011F 011F 010E 010E E0FE E0FE F1FE F1FE FE01 FE01 FE01 FE01 E01F E01F F10E F10E E001 E001 F101 F101 FE1F FE1F FE0E FE0E 1F01 1F01 0E01 0E01 FEE0 FEE0 FEF1 FEF1 Attribute Assigned Numbers Attributes negotiated during phase one use the following definitions. Τα χαρακτηριστικά της δεύτερης φάσης ορίζονται στην ισχύουσα προδιαγραφή DOI (για παράδειγμα, τα χαρακτηριστικά IPSEC ορίζονται στο IPSEC DOI), με εξαίρεση μια περιγραφή ομάδας όταν η γρήγορη λειτουργία περιλαμβάνει μια εφήμερη ανταλλαγή Diffie-Hellman. Οι τύποι χαρακτηριστικών μπορούν να είναι είτε βασικοί (β) είτε μεταβλητό μήκος (v). Η κωδικοποίηση αυτών των χαρακτηριστικών ορίζεται στην προδιαγραφή βάσης ISAKMP ως τύπος/τιμή (βασική) και τύπος/μήκος/τιμή (μεταβλητή). Τα χαρακτηριστικά που περιγράφονται ως βασικά δεν πρέπει να κωδικοποιούνται ως μεταβλητά. Τα χαρακτηριστικά μεταβλητού μήκους μπορούν να κωδικοποιηθούν ως βασικά χαρακτηριστικά εάν η τιμή τους μπορεί να χωρέσει σε δύο οκτάδες. Εάν συμβαίνει αυτό, ένα χαρακτηριστικό που προσφέρεται ως μεταβλητό (ή βασικό) από τον εκκινητή αυτού του πρωτοκόλλου μπορεί να επιστραφεί στον εκκινητή ως βασικό (ή μεταβλητή). Πρότυπα Harkins & Carrel [Σελίδα 33]
RFC 2409 IKE Νοέμβριος 1998 Attribute Classes class value type ------------------------------------------------------------------- Encryption Algorithm 1 B Hash Algorithm 2 B Authentication Method 3 B Group Description 4 B Group Type 5 B Group Prime/Irreducible Polynomial 6 V Group Generator One 7 V Group Generator Two 8 V Group Curve A 9 V Group Curve B 10 V Life Type 11 B Life Duration 12 V PRF 13 B Key Length 14 B Field Size 15 B Group Order 16 V values 17-16383 are reserved to IANA. Οι τιμές 16384-32767 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. Τιμές κλάσης-Ο αλγόριθμος κρυπτογράφησης που ορίζεται στο DES-CBC 1 RFC 2405 IDEA-CBC 2 Blowfish-CBC 3 RC5-R16-B64-CBC 4 3DES-CBC 5 Οι τιμές cast-CBC 6 διατηρούνται στην Iana. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. - Αλγόριθμος hash που ορίζεται στο MD5 1 RFC 1321 SHA 2 FIPS 180-1 Tiger 3 Βλέπε αναφορά [Tiger] Οι τιμές 4-65000 προορίζονται για την Iana. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. Πρότυπα Harkins & Carrel [Σελίδα 34]
RFC 2409 IKE Νοέμβριος 1998 - Μέθοδος ελέγχου ταυτότητας Προ-κοινόχρηστο κλειδί 1 υπογραφές DSS 2 υπογραφές RSA 3 κρυπτογράφηση με αναθεωρημένη κρυπτογράφηση RSA 4 με τιμές RSA 5 6-65000 προορίζονται για την IANA. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. - Περιγραφή ομάδας Προεπιλογή 768-bit modp ομάδα (Ενότητα 6.1) 1 Εναλλακτική ομάδα MODP 1024-bit (Ενότητα 6.2) 2 Ομάδα EC2N στο GP [2^155] (Ενότητα 6.3) 3 Ομάδα EC2N στο GP [2^185] (Ενότητα 6.4) 4 Τιμές 5-32767 προορίζονται για την Iana. Οι τιμές 32768-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. - Τύπος ομάδας MODP (Ομάδα Modular Exponentiation) 1 ECP (Elliptic Curve Group Over Gf [P]) 2 EC2N (Elliptic Curve Group Over GF [2^N]) 3 Οι τιμές 4-65000 προορίζονται για την IANA. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. - Τύπος ζωής δευτερόλεπτα 1 kilobytes 2 τιμές 3-65000 προορίζονται για την Iana. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. Για έναν δεδομένο "τύπο ζωής", η τιμή του χαρακτηριστικού "διάρκειας ζωής" ορίζει το πραγματικό μήκος της ζωής της SA- είτε μερικά δευτερόλεπτα, είτε με έναν αριθμό προστατευμένων Kbytes. - PRF δεν υπάρχουν επί του παρόντος καθορισμένες ψευδο-τυχαίες λειτουργίες. Οι τιμές 1-65000 προορίζονται για την Iana. Οι τιμές 65001-65535 είναι για ιδιωτική χρήση μεταξύ των αμοιβαία συναινετικών μερών. Πρότυπα Harkins & Carrel [Σελίδα 35]
RFC 2409 IKE Νοέμβριος 1998 - Μήκος κλειδιού Όταν χρησιμοποιείτε έναν αλγόριθμο κρυπτογράφησης που έχει ένα κλειδί μεταβλητού μήκους, αυτό το χαρακτηριστικό καθορίζει το μήκος κλειδιού σε bits. (Πρέπει να χρησιμοποιήσετε παραγγελία byte δικτύου). Αυτό το χαρακτηριστικό δεν πρέπει να χρησιμοποιείται όταν ο καθορισμένος αλγόριθμος κρυπτογράφησης χρησιμοποιεί ένα πλήκτρο σταθερού μήκους. - Μέγεθος πεδίου Το μέγεθος του πεδίου, σε κομμάτια, μιας ομάδας Diffie-Hellman. - Ομάδα παραγγείλει την ομαδική σειρά μιας ομάδας ελλειπτικής καμπύλης. Σημειώστε ότι το μήκος αυτού του χαρακτηριστικού εξαρτάται από το μέγεθος του πεδίου. Πρόσθετες ανταλλαγές καθορισμένες- τιμές XCHG Γρήγορη λειτουργία 32 Νέα ομάδα ομάδας 33 Πρότυπα Harkins & Carrel [Σελίδα 36]
RFC 2409 IKE Νοέμβριος 1998 Παράρτημα Β Αυτό το παράρτημα περιγράφει τις λεπτομέρειες κρυπτογράφησης που θα χρησιμοποιηθούν μόνο όταν κρυπτογραφείτε μηνύματα ISAKMP. Όταν μια υπηρεσία (όπως ένα μετασχηματισμό IPSEC) χρησιμοποιεί το ISAKMP για τη δημιουργία υλικού κλειδιού, όλες τις λεπτομέρειες του αλγορίθμου κρυπτογράφησης (όπως η γενιά κλειδιών και IV, η επένδυση κ.λπ. ) Πρέπει να καθοριστεί από αυτήν την υπηρεσία. Το ISAKMP δεν ισχυρίζεται ότι παράγει ποτέ πλήκτρα που είναι κατάλληλα για οποιονδήποτε αλγόριθμο κρυπτογράφησης. Το ISAKMP παράγει το απαιτούμενο ποσό υλικού κλειδιού από το οποίο η υπηρεσία πρέπει να παράγει ένα κατάλληλο κλειδί. Λεπτομέρειες, όπως οι αδύναμοι έλεγχοι κλειδιών, είναι ευθύνη της υπηρεσίας. Η χρήση των διαπραγματευόμενων PRFs μπορεί να απαιτήσει την επέκταση της παραγωγής PRF λόγω του μηχανισμού ανάδρασης PRF που χρησιμοποιείται από το παρόν έγγραφο. Για παράδειγμα, εάν το (Ficticious) Doorak-Mac απαιτεί 24 bytes κλειδιού, αλλά παράγει μόνο 8 bytes παραγωγής, η έξοδος πρέπει να επεκταθεί τρεις φορές πριν χρησιμοποιηθεί ως το κλειδί για μια άλλη περίπτωση του εαυτού του. Η έξοδος ενός PRF επεκτείνεται με την τροφοδοσία των αποτελεσμάτων του PRF για να δημιουργήσει διαδοχικά μπλοκ. Αυτά τα μπλοκ είναι συνδυασμένα μέχρι να επιτευχθεί ο απαιτούμενος αριθμός bytes. Για παράδειγμα, για τον προ-κοινόχρηστο έλεγχο ταυτότητας με το Doorak-Mac ως το διαπραγματευόμενο PRF: Block1-8 = PRF (Pre-CHEARD-KEY, NI_B | NR_B) Block9-16 = PRF (PRE-LEAD-KEY, Block1-8 | Ni_B | NR_B) Block17-24 = PRF (PREMARED-KEY Block9-16 | BLOCK17-24 so therefore to derive SKEYID_d: BLOCK1-8 = prf(SKEYID, g^xy | CKY-I | CKY-R | 0) BLOCK9-16 = prf(SKEYID, BLOCK1-8 | g^xy | CKY-I | CKY-R | 0) BLOCK17-24 = prf(SKEYID, BLOCK9-16 | g^xy | CKY-I | CKY-R | 0) and SKEYID_d = BLOCK1-8 | Block9-16 | Block17-24 Οι επακόλουθες παραδοχές PRF γίνονται ομοίως. Τα κλειδιά κρυπτογράφησης που χρησιμοποιούνται για την προστασία της ISAKMP SA προέρχονται από το SKEYID_E με τρόπο ειδικό για τον αλγόριθμο. Όταν το SKEYID_E δεν είναι αρκετό για να προμηθεύσει όλο το απαραίτητο υλικό κλειδώματος που απαιτεί ένας αλγόριθμος, το κλειδί προέρχεται από τη διατροφή των αποτελεσμάτων μιας ψευδο-τυχαίης λειτουργίας στον εαυτό του, τη συγκόλληση των αποτελεσμάτων και τη λήψη των υψηλότερων απαραίτητων κομματιών. Πρότυπα Harkins & Carrel [Σελίδα 37]
RFC 2409 IKE Νοέμβριος 1998 Για παράδειγμα, εάν ο (φανταστικός) αλγόριθμος Akula απαιτεί 320-bits κλειδιού (και δεν έχει αδύναμο έλεγχο κλειδιού) και το PRF που χρησιμοποιείται για τη δημιουργία SKEYID_E παράγει μόνο 120 bits υλικού, το κλειδί για το Akula, θα είναι τα πρώτα 320-bits του KA, όπου: Ka = K1 | K2 | K3 και K1 = PRF (SKEID_E, 0) K2 = PRF (SKEYID_E, K1) K3 = PRF (SKEYID_E, K2) όπου το PRF είναι η διαπραγμάτευση PRF ή η έκδοση HMAC της διαπραγματευόμενης λειτουργίας Hash (. Κάθε αποτέλεσμα του PRF παρέχει 120 bits υλικού για συνολικά 360 bits. Η Akula θα χρησιμοποιήσει τα πρώτα 320 bits αυτής της συμβολοσειρά 360 bit. Στη φάση 1, το υλικό για τον φορέα αρχικοποίησης (IV υλικό) για τους αλγόριθμους κρυπτογράφησης της λειτουργίας CBC προέρχεται από ένα hash μιας συγκόλλησης της δημόσιας αξίας Diffie-Hellman του εκκινητή και της τιμής του δημόσιου Diffie-Hellman του ανταποκριτή χρησιμοποιώντας τον αλγόριθμο Hash του διαπραγμάτευσης. Αυτό χρησιμοποιείται μόνο για το πρώτο μήνυμα. Κάθε μήνυμα θα πρέπει να γεμίζεται μέχρι το πλησιέστερο μέγεθος μπλοκ χρησιμοποιώντας bytes που περιέχουν 0x00. Το μήκος του μηνύματος στην κεφαλίδα πρέπει να περιλαμβάνει το μήκος του μαξιλαριού, καθώς αυτό αντικατοπτρίζει το μέγεθος του κρυπτογράφου. Τα επακόλουθα μηνύματα πρέπει να χρησιμοποιούν το τελευταίο μπλοκ κρυπτογράφησης CBC από το προηγούμενο μήνυμα ως διανυσματικό διάνυσμα τους. Στη φάση 2, το υλικό για τον φορέα αρχικοποίησης για την κρυπτογράφηση της λειτουργίας CBC του πρώτου μηνύματος μιας γρήγορης ανταλλαγής λειτουργίας προέρχεται από ένα hash μιας συγκόλλησης του τελευταίου μπλοκ εξόδου CBC φάσης 1 και το αναγνωριστικό μηνύματος φάσης 2 χρησιμοποιώντας τον αλγόριθμο hash διαπραγμάτευσης. Το IV για επακόλουθα μηνύματα μέσα σε μια γρήγορη ανταλλαγή λειτουργίας είναι το μπλοκ εξόδου CBC από το προηγούμενο μήνυμα. Το Padding και το IVS για τα επόμενα μηνύματα γίνονται όπως στη φάση 1. Αφού η ISAKMP SA έχει πιστοποιηθεί, όλες οι ενημερωτικές ανταλλαγές κρυπτογραφούνται χρησιμοποιώντας το SKEYID_E. Ο φορέας εκκίνησης για αυτές τις ανταλλαγές προέρχεται με ακριβώς τον ίδιο τρόπο με αυτόν για μια γρήγορη λειτουργία- I.μι. Προέρχεται από ένα hash μιας συγκόλλησης του τελευταίου μπλοκ εξόδου CBC φάσης 1 και το αναγνωριστικό μηνύματος από την κεφαλίδα ISAKMP της πληροφοριακής ανταλλαγής (όχι το αναγνωριστικό μηνύματος από το μήνυμα που μπορεί να προκάλεσε την ενημερωτική ανταλλαγή). Σημειώστε ότι το τελικό μπλοκ εξόδου CBC φάσης 1, το αποτέλεσμα της κρυπτογράφησης/αποκρυπτογράφησης του τελευταίου μηνύματος φάσης 1, πρέπει να διατηρηθεί στο κράτος ISAKMP SA για να επιτρέψει την παραγωγή μοναδικών IVs για κάθε γρήγορη λειτουργία. Κάθε ανταλλαγή μετά τη φάση 1 (γρήγορες λειτουργίες και Πρότυπα Harkins & Carrel [Σελίδα 38]
RFC 2409 IKE Νοέμβριος 1998 Ενημερωτικές ανταλλαγές) δημιουργεί IVS ανεξάρτητα για να αποτρέψει την IVS να ξεφύγει από το συγχρονισμό όταν ξεκινούν δύο διαφορετικές ανταλλαγές ταυτόχρονα. Σε όλες τις περιπτώσεις, υπάρχει ένα ενιαίο αμφίδρομο πλαίσιο κρυπτογράφησης/IV. Έχοντας κάθε γρήγορη λειτουργία και ενημερωτική ανταλλαγή διατηρεί ένα μοναδικό πλαίσιο εμποδίζει το IVS να ξεφύγει από το συγχρονισμό. Το κλειδί για το des-cbc προέρχεται από τα πρώτα οκτώ (8) μη-ομορφιά και μη-semi-seak (βλ. Παράρτημα Α) bytes του SKEYID_E. Το IV είναι τα πρώτα 8 bytes του υλικού IV που προέρχεται παραπάνω. Το κλειδί για την Idea-CBC προέρχεται από τα πρώτα δεκαέξι (16) bytes του SKeyID_E. Το IV είναι τα πρώτα οκτώ (8) bytes του IV υλικού που προέρχεται παραπάνω. Το κλειδί για το Blowfish-CBC είναι είτε το διαπραγματευόμενο μέγεθος κλειδιού είτε τα πρώτα πενήντα έξι bytes ενός κλειδιού (εάν δεν διαπραγματευτεί το μέγεθος κλειδιού) που προέρχεται από την προαναφερθείσα μέθοδο λειτουργίας ψευδο-τυχαίων λειτουργιών. Το IV είναι τα πρώτα οκτώ (8) bytes του IV υλικού που προέρχεται παραπάνω. Το κλειδί για το RC5-R16-B64-CBC είναι το βασικό μέγεθος του διαπραγματευόμενου ή τα πρώτα δεκαέξι (16) bytes ενός κλειδιού (εάν δεν έχει διαπραγματευτεί το μέγεθος κλειδιού) που προέρχεται από την προαναφερθείσα μέθοδο ανατροφοδότησης ψευδο-τυχαίων λειτουργιών, αν είναι απαραίτητο. Το IV είναι τα πρώτα οκτώ (8) bytes του IV υλικού που προέρχεται παραπάνω. Ο αριθμός των γύρων πρέπει να είναι 16 και το μέγεθος του μπλοκ πρέπει να είναι 64. Το κλειδί για το 3DES-CBC είναι τα πρώτα είκοσι τέσσερα (24) bytes ενός κλειδιού που προέρχεται από την προαναφερθείσα μέθοδο ανατροφοδότησης ψευδο-τυχαίων λειτουργιών. Το 3DES-CBC είναι μια λειτουργία κρυπτογράφησης κρυπτογράφησης κρυπτογράφησης χρησιμοποιώντας τα πρώτα, μέση και τελευταία οκτώ bytes του συνόλου του κλειδιού 3DES-CBC. Το IV είναι τα πρώτα οκτώ (8) bytes του IV υλικού που προέρχεται παραπάνω. Το κλειδί για το cast-CBC είναι είτε το μέγεθος του βασικού μεγέθους που διαπραγματεύεται είτε τα πρώτα δεκαέξι (16) bytes ενός κλειδιού που προέρχεται από την προαναφερθείσα μέθοδο ανατροφοδότησης ψευδο-τυχαίων λειτουργιών. Το IV είναι τα πρώτα οκτώ (8) bytes του IV υλικού που προέρχεται παραπάνω. Η υποστήριξη για αλγόριθμους εκτός από το DES-CBC είναι καθαρά προαιρετική. Ορισμένοι προαιρετικοί αλγόριθμοι μπορεί να υπόκεινται σε αξιώσεις πνευματικής ιδιοκτησίας. Πρότυπα Harkins & Carrel [Σελίδα 39]
RFC 2409 IKE Νοέμβριος 1998 Οι διευθύνσεις των συγγραφέων Dan Harkins Cisco Systems 170 W. Tasman Dr. San Jose, Καλιφόρνια, 95134-1706 Ηνωμένες Πολιτείες της Αμερικής Τηλέφωνο: +1 408 526 4000 Email: [email protected] Dave Carrel 76 Lippard Ave. San Francisco, CA 94131-2947 Ηνωμένες Πολιτείες της Αμερικής Τηλέφωνο: +1 415 337 8469 Email: carrel@ipsec.Οι συγγραφείς των org σημειώνουν ότι οι συγγραφείς ενθαρρύνουν την ανεξάρτητη εφαρμογή και τη δοκιμή διαλειτουργικότητας αυτού του υβριδικού πρωτοκόλλου. Πρότυπα Harkins & Carrel [Σελίδα 40]
RFC 2409 IKE Νοέμβριος 1998 Πλήρης δήλωση πνευματικών δικαιωμάτων πνευματικά δικαιώματα (γ) Η κοινωνία του Διαδικτύου (1998). Όλα τα δικαιώματα διατηρούνται. Αυτό το έγγραφο και οι μεταφράσεις του μπορούν να αντιγραφούν και να επιπλωθούν σε άλλους και τα παράγωγα έργα που σχολιάζουν ή εξηγούν με άλλο τρόπο ή βοηθούν στην εφαρμογή του μπορούν να προετοιμαστούν, να αντιγραφούν, να δημοσιευθούν και να διανεμηθούν, εν όλω ή εν μέρει, χωρίς περιορισμό οποιουδήποτε είδους, υπό την προϋπόθεση ότι η παραπάνω ειδοποίηση πνευματικών δικαιωμάτων και αυτή η παράγραφος περιλαμβάνονται σε όλα αυτά τα αντίγραφα και τα παράγωγα. Ωστόσο, αυτό το έγγραφο δεν μπορεί να τροποποιηθεί με οποιονδήποτε τρόπο, όπως με την κατάργηση της ανακοίνωσης πνευματικών δικαιωμάτων ή των αναφορών στην κοινωνία του Διαδικτύου ή σε άλλους οργανισμούς του Διαδικτύου, εκτός από τις απαιτείται για την ανάπτυξη των προτύπων του Διαδικτύου, ώστε οι διαδικασίες για τα πνευματικά δικαιώματα που ορίζονται στη διαδικασία του Διαδικτύου. Τα περιορισμένα δικαιώματα που χορηγήθηκαν παραπάνω είναι διαρκή και δεν θα ανακληθούν από την κοινωνία του Διαδικτύου ή τους διαδόχους ή τους εκχωρήσεις της. Αυτό το έγγραφο και οι πληροφορίες που περιέχονται στο παρόν παρέχονται με βάση το "As Is" και η κοινωνία του Διαδικτύου και η Task Tasks Engineering αποποιούνται όλες τις εγγυήσεις, ρητές ή σιωπηρές, συμπεριλαμβανομένων, ενδεικτικά, της εγγύησης ότι η χρήση των πληροφοριών δεν θα παραβιάσει κανένα δικαιώματα ή καμία εγγύηση εμπόρων ή καταλληλότητας για έναν συγκεκριμένο σκοπό. Πρότυπα Harkins & Carrel [Σελίδα 41] Χρησιμοποιεί το iPsec ike ή isakmp?
Χρησιμοποιεί το IPSEC Protocol Suite IKE ή ISAKMP? RFC 2828 States ISAKMP είναι το πρωτόκολλο που χρησιμοποιείται στο IPSEC για να χειριστεί SAS, βασική διαχείριση και έλεγχο ταυτότητας συστήματος. Άλλες πηγές λένε ότι το ike είναι το πρωτόκολλο που χρησιμοποιήθηκε. Από RFC 2828:
$ Internet Security Association και πρωτόκολλο διαχείρισης κλειδιών (ISAKMP) (i) Ένα πρωτόκολλο IPSEC στο διαδίκτυο [R2408] για τη διαπραγμάτευση, την ίδρυση, την τροποποίηση και τη διαγραφή των ενώσεων ασφαλείας και για την ανταλλαγή δεδομένων παραγωγής και ταυτότητας κλειδιών, ανεξάρτητα από τις λεπτομέρειες οποιασδήποτε συγκεκριμένης τεχνικής παραγωγής κλειδιών, βασικού πρωτόκολλου, κρυπτογράφησης, κρυπτογράφησης ή μηχανισμού ελέγχου ελέγχου,.
Ερωτηθείς στις 14 Μαΐου 2013 στις 6:13
511 2 2 χρυσά κονκάρδες 5 5 ασημένια κονκάρδες 9 9 χάλκινα κονκάρδες
5 απαντήσεις 5
Ας ξεκαθαρίσουμε πρώτα κάποια σύγχυση εδώ. Το Internet Key Exchange (IKE) είναι ένα υβριδικό πρωτόκολλο, αποτελείται από 3 “πρωτόκολλα”
- ISAKMP: Δεν είναι ένα πρωτόκολλο ανταλλαγής κλειδιών per se, είναι ένα πλαίσιο στο οποίο λειτουργούν τα πρωτόκολλα Exchange Key.
- Oakley: Περιγράφει τους “τρόπους” της ανταλλαγής κλειδιών (e.σολ. Τέλεια μυστικότητα προς τα εμπρός για τα κλειδιά, την προστασία ταυτότητας και τον έλεγχο ταυτότητας)
- SKEME: Παρέχει υποστήριξη για ανταλλαγή βασικών κλειδιών με βάση το δημόσιο κλειδί, βασικά κέντρα διανομής και χειροκίνητη εγκατάσταση, περιγράφει επίσης μεθόδους ασφαλούς και γρήγορου αναψυκτικού κλειδιού.
Έτσι ναι, ipsec κάνει Χρησιμοποιήστε το ike, αλλά το ISAKMP είναι μέρος του IKE.
Απομυθοποίηση Ike/ikev2
Το IKEV2 είναι ένα πρωτόκολλο ασφαλείας που διευκολύνει τις κρυπτογραφικές συμμετρικές ανταλλαγές κλειδιών μεταξύ των τελικών σημείων.
- Ike/ikev2
- Χαρακτηριστικά
- Ikev2 και ipsec
- Η μεθοδολογία 2 φάσης του Ike
- Φάση 1
- Φάση 2
- ISAKMP
- Δρυός
- Σκωτσέζος
- Μείωση της έκθεσης ευπάθειας του Skeme
Ike/ikev2
Το IKEV2 αντικατέστησε το IKE στα τέλη του 2005 και δεν είναι συμβατό με το IKE. Αρχικά ορίστηκε στο RFC 4306, η τελευταία έκδοση του IKEV2 χωρίζεται μεταξύ RFC 7296, 7427, 7670 και 8247.
Ορισμένα φόρουμ και άρθρα του Διαδικτύου περιγράφουν το IKE/IKEV2 ως πρωτόκολλο VPN. Αυτό είναι ένα εσφαλμένο ονομασία.
Ενσωματωμένο στο IPSEC, το IKEV2 ορίζεται ως ασφαλές Πρωτόκολλο ανταλλαγής (Ένας τύπος πρωτοκόλλου ασφαλείας). Το IPSEC χρησιμοποιεί το IKEV2 για να δημιουργήσει μια προσωρινή ασφαλή σήραγγα με σκοπό την ασφαλή ανταλλαγή παραμέτρων σύνδεσης ασφαλείας και κλειδιά κρυπτογραφικής περιόδου σύνδεσης Diffie-Hellman μεταξύ δύο IPsec τελικά σημεία. Ωστόσο, θα πρέπει πραγματικά να αντιμετωπίζεται ως πλαίσιο ασφαλείας. Το IKEV2 είναι θεμελιωδώς μια συγχώνευση τριών (3) άλλων πρωτοκόλλων ασφαλείας: ISAKMP, Δρυός, και Σκωτσέζος.
Το IKEV2 είναι ένα πρωτόκολλο IPSEC που αντλεί τη συμπεριφορά του από άλλα πρωτόκολλα που δεν είναι ειδικά για το IPSEC: ISAKMP, Oakley και Skeme
Χαρακτηριστικά
Το IKEV2 είναι Όχι πρωτόκολλο σήραγγας για ανταλλαγή δεδομένων. Πρόκειται για ένα πρωτόκολλο ασφαλείας που δημιουργεί μια εφήμερη ασφαλή σήραγγα για το Ο μοναδικός σκοπός της ασφαλούς ανταλλαγής κλειδιά κρυπτογράφησης. Το IKE/IKEV2 σχεδιάστηκε και σχεδιάστηκε ειδικά για την επίτευξη με το iPsec. Ορίζει τον τρόπο με τον οποίο τα τελικά σημεία που χρησιμοποιούν το IPSEC θα πιστοποιήσουν το ένα το άλλο μέσω των ενώσεων ασφαλείας (SAS) και εκτελεί τις παραμέτρους αυτών των SAS διευκολύνοντας τους βασικούς υπολογισμούς ασφαλείας, τις αναθέσεις, τις ανταλλαγές, τις αντικαταστάσεις και τις επανακλίσεις.
Οι μεθοδολογίες του Ike έχουν αντιγραφεί και υλοποιηθεί σε άλλα πρωτόκολλα VPN (Ε.σολ. Openswan, Strongswan).
Το OpenIKE, το OpenIKEV2, το Racoon και το Racoon2 είναι παραδείγματα εναλλακτικών λύσεων IKE/IKEV2 ανοιχτού κώδικα που μπορούν να εφαρμοστούν από άλλες διαδικασίες για να επωφεληθούν από την ισχυρή αρχιτεκτονική Key Exchange του IKEV2.
Επιλεγμένα χαρακτηριστικά του IKE:
- Διαχειρίζεται τον έλεγχο ταυτότητας, τα πλήκτρα και τις ενώσεις ασφαλείας (SAS) της IPSEC (SAS)
- 2 φάση λειτουργίας
- Φάση 1: Αμοιβαία έλεγχος ταυτότητας χρησιμοποιώντας προ-κοινόχρηστο x.509 πλήκτρα (κρυπτογράφηση και ακεραιότητα) και επικοινωνία φάσης 2 ρύθμισης
- Φάση 2: Διαπραγματεύει μεθόδους που χρησιμοποιούνται για την κρυπτογράφηση των πληροφοριών και από τα δύο τελικά σημεία IPSEC. Ο Σύνδεσμος Ασφαλείας (SA) για τη σήραγγα IPSEC δημιουργείται
Ενώ οι διαδικασίες IKE/IKEV2 μπορούν να καλούνται σχεδόν από οποιαδήποτε διαδικασία σήραγγας ή VPN, καλούνται σχεδόν πάντα από το iPsec.
Ikev2 και ipsec
Ο πρωταρχικός σκοπός του IKE/IKEV2 είναι να παρέχει ένα Modular Key Association Framework για το IPSEC. Ο Ike ήταν σχεδιασμένος με σκοπό την αντιμετώπιση των ελλείψεων στη διαχείριση του υλικού του IPSEC για υλικό πληκτρολογίου. Το IKEV2 είναι μια εξέλιξη του IKE.
Το iPsec μπορεί (και συχνά) να χρησιμοποιήσει το IKEV2 για να διαχειριστεί κρυπτογραφικά κλειδιά. Όταν το κάνει, το IKEV2 ονομάζεται έμμεσα μέσω των ενώσεων ασφαλείας IPSEC. Το IKEV2 με τη σειρά του καλεί το ISAKMP, περνώντας τις οδηγίες του από το IKEV2 SA (το οποίο με τη σειρά του έχει κατασκευαστεί σύμφωνα με το IPSEC SA).

Η μεθοδολογία 2 φάσης του Ike
Η φιλοσοφία του Ike βράζει κάτω από τη διαμερισματοποίηση. Μπορείτε να το σκεφτείτε σαν πυρηνικό πυραύλο σιλό. Κανένα άτομο δεν μπορεί να ενεργοποιήσει από μόνα τους ένα λανσάρισμα. Οι διασφαλίσεις είναι ενσωματωμένες που σημαίνει ότι απαιτείται συλλογική διαδικασία. Πρέπει να συμβεί συναίνεση ή τίποτα.
Θυμηθείτε, το επιθυμητό τελικό αποτέλεσμα του IKEV2 είναι να μοιραστείτε με ασφάλεια ένα συμμετρικό κλειδί μεταξύ δύο (2) συνομηλίκων δικτύου που θέλουν να επικοινωνήσουν μέσω ενός IPSEC VPN. 3 Για να το επιτύχει αυτό, το IKEV2 χρησιμοποιεί μια διαδικασία 2 φάσης που θεωρεί ότι το σημείο εκκίνησης της βασικής διαπραγμάτευσης είναι συμβατική σε μια ανασφαλής σύνδεση δικτύου. Έτσι, η φάση 1 δημιουργεί μια ασφαλή σήραγγα μέσω της οποίας διοχετεύεται η φάση 2. Η φάση 1 επικυρώνει τους συναδέλφους του δικτύου και διαπραγματεύεται μια SA (Security Association) για τη φάση 2, όταν πραγματοποιείται η πραγματική ανταλλαγή κλειδιών.
Φάση 1 Ikev2
Η φάση 1 είναι μια διαδικασία διαπραγμάτευσης που δημιουργεί μια ασφαλή, πιστοποιημένη ένωση ασφαλείας IKEV2 (IKEV2 SA) μεταξύ δύο (2) δικτύων συνομηλίκων. Η φάση 1 διαχειρίζεται τον έλεγχο ταυτότητας και των δύο συνομηλίκων του δικτύου και καθιερώνει συμφωνία για την οποία οι μέθοδοι κρυπτογράφησης θα χρησιμοποιηθούν για τη φάση 2. Μια ξεχωριστή πολιτική ασφαλείας (με τη μορφή ενός IKEV2 SA) εφαρμόζεται για κάθε ομότιμο IKEV2. Κανονικά, υπάρχουν μόνο δύο (2) συνομηλίκοι.
Η φάση 1 χρησιμοποιεί x.509 Πιστοποιητικά για τον έλεγχο ταυτότητας και το Diffie-Hellman κλειδί ανταλλαγές για κρυπτογράφηση. Το Χ.509 Πιστοποιητικά πρέπει είτε να είναι διατεταγμένα μπροστά από το χρόνο (προ-κοινόχρηστο) είτε μπορεί να ανταλλάσσονται μέσω DNS ή DNSSEC.
Η φάση 1 ορίζει:
- Παγκόσμιες παράμετροι, όπως τα ονόματα των πιστοποιητικών δημόσιου κλειδιού
- Είτε πρόκειται να χρησιμοποιηθεί η τέλεια μυστικότητα προς τα εμπρός (PFS)
- Επηρεάζονται οι διεπαφές δικτύου
- Πρωτόκολλα ασφαλείας και οι αλγόριθμοι τους
- Μέθοδος αυθεντικότητας
Η φάση 1 έχει δύο (2) διαφορετικές μεθόδους εφαρμογής. Η “Κύρια Λειτουργία” είναι η προεπιλεγμένη διαμόρφωση και χρησιμοποιεί κρυπτογραφικά πλήκτρα για την προστασία της μετάδοσης μεταξύ των δύο (2) συναδέλφων δικτύου. Η “επιθετική λειτουργία” είναι προαιρετική και θυσιάζει την ασφάλεια για ταχύτητα. Το τελευταίο δεν πρέπει ποτέ να χρησιμοποιείται σε ολόκληρο το διαδίκτυο.
Κύρια λειτουργία
Το IKEV2 Phase 1 Main Mode (προεπιλογή) χρησιμοποιεί πλήκτρα με βάση το PKI.
Επιθετική λειτουργία
Η ιερότητα των κρυπτογραφικών κλειδιά της φάσης 2 του IKEV2 είναι κρίσιμη για την πρόληψη μιας επίδρασης καταρράκτη βασικών συμβιβασμών.
Το IKEV2 Phase 1 δεν πρέπει να εκτελείται σε επιθετική λειτουργία σε ένα ανασφαλές δίκτυο, όπως το Διαδίκτυο.
Η επιθετική λειτουργία IKEV2 Phase 1 είναι ταχύτερη από την προεπιλεγμένη κύρια λειτουργία, αλλά μεταδίδει όλες τις πληροφορίες στο σαφές (απλό κείμενο) χωρίς προστασία ελέγχου ταυτότητας. Ο επιθετικός τρόπος θα πρέπει να αποφεύγεται όταν είναι δυνατόν, καθώς είναι ιδιαίτερα ευάλωτο στις επιθέσεις Man-in-Middle (MITM), παρέχοντας έναν εισβολέα με την ευκαιρία να αλλάξει τις παραμέτρους σύνδεσης ασφαλείας για τη φάση 2. Για παράδειγμα, επιτρέποντας σε έναν εισβολέα την ευκαιρία να αναγκάσει μια μέθοδο κρυπτογράφησης χαμηλότερου επιπέδου που είναι ουσιαστικά πιο εύκολο να σπάσει.
Ο σχεδιασμός του IKEV2 προϋποθέτει τη λειτουργία σε ένα εχθρικό περιβάλλον όπου είναι ευάλωτο στο Man-in-the-Middle (MITM) και παρόμοιους φορείς επίθεσης.
Ο πρωταρχικός στόχος της Φάσης 1 είναι να καθυστερήσει ένας εισβολέας αρκετά καιρό για να εκτελέσει τη φάση 2. 4IKEV2 Φάση 2
Το Ikev2 Phase 2 διαπραγματεύεται και εφαρμόζει το Παράμετροι Για μια νέα ένωση ασφαλείας IKEV2, που διαχειρίζεται το ISAKMP (ISAKMP SA). Η φάση 2 είναι όπου λαμβάνει χώρα η διαπραγμάτευση της υποκείμενης ΑΕ (η ΑΕ που επικαλέστηκε το IKEV2 για να ξεκινήσει, κανονικά, iPsec).
Ορισμένα τμήματα αυτού του εγγράφου αναφέρονται στο IKEV2 Phase 2 SA ως ISAKMP SA.
Ανεξάρτητα από αυτό, η φάση 2 του IKEV2 ενσωματώνει την εφαρμογή της γονικής διαδικασίας SA (κανονικά iPsec).Η φάση 1 IKEV2 SA και η σύνδεση εγκαταλείπονται μόλις εγκατασταθεί η φάση 2. Οι πολιτικές ασφαλείας της φάσης 2 και τα κρυπτογραφικά κλειδιά είναι ανεξάρτητα από αυτά που εφαρμόζονται στη φάση 1. Η εφαρμογή του Phase 2 SA διαχειρίζεται το ISAKMP, το οποίο αποδίδει διάφορες παραμέτρους ασφαλείας σε Oakley και Skeme.
Οι τρεις μουσουλμάνοι: Isakmp, Oakley και Skeme
Πρωτόκολλο Ike/ikev2
ΦάσηΛειτουργία ISAKMP 1 Ορίζει πολιτικές SA Δρυός 1 + 2 Διευκολύνει τη διανομή βασικής Σκωτσέζος 1 + 2 Διαχειρίζεται τη δημιουργία βασικών Εάν έχετε ερευνήσει το IKE ή το IKEV2 πριν, πιθανότατα παρατηρήσατε ότι αυτά τα ακρωνύμια εμφανίζονται συχνά στην τεκμηρίωση IKE/IKEV2. Αυτό οφείλεται στο γεγονός ότι το IKE/IKEV2 είναι μια συγχώνευση πλαισίων και πρωτοκόλλων ασφαλείας. Ένα πλαίσιο Uber που αποτελείται από τρία (3) που σχετίζονται με τα πρωτόκολλα ασφαλείας (3).
Το ISAKMP διαχειρίζεται τις ενώσεις ασφαλείας (SAS). Το Oakley διαχειρίζεται τις βασικές παραμέτρους και διευκολύνει την εκταμίευσή του. Το Skeme δημιουργεί κλειδιά και διαχειρίζεται βασικές εργασίες ανανέωσης.
Συντεταγμένες ISAKMP. Το Oakley ενεργεί ως middleware μεταξύ Isakmp και Skeme. και το Skeme δημιουργεί νέα κλειδιά.
Το υλικό κλειδιού παρέχεται από το Oakley και μεταβιβάζεται στο Skeme, το οποίο δημιουργεί νέα κλειδιά. Τα κλειδιά επιστρέφονται από το Skeme στο Oakley, το οποίο εκχωρεί τα IDs στα κλειδιά (που ονομάζονται KeyIds) και διευκολύνει τη διανομή των κλειδιών στους συνομηλίκους του δικτύου μέσω του ISAKMP, σύμφωνα με την αντίστοιχη ένωση IKEV2 Security Association.
Το ISAKMP είναι η διαδικασία αγωγού που δημιουργεί ασφαλή κανάλια επικοινωνίας και στις δύο φάσεις IKEV2. Μέσω του ISAKMP, η φάση 1 καθιερώνει την SA για IKEV2 (IKEV2 SA) και δημιουργεί τις παραμέτρους του αμφίδρομου καναλιού που είναι απαραίτητες για τη δημιουργία της IKEV2 Phase 2.
Κατά τη διάρκεια της φάσης 2, το ISAKMP δημιουργεί τη δική της SA (ISAKMP SA) που είναι υπεύθυνη για τον συντονισμό της δημιουργίας και της εφαρμογής της SA της διαδικασίας που καλεί το IKEV2 (κανονικά, iPsec). Τόσο η φάση 1 όσο και η φάση 2 βασίζονται στο Oakley για να διανείμει κρυπτογραφικά κλειδιά, να διαχειριστούν τα KeyIds για το Isakmp SA, να υπαγορεύουν το υλικό κλειδώματος για τα πλήκτρα Diffie-Hellman (D-H) και να παρακολουθούν τα κλειδιά του Diffie-Hellman και να παρακολουθούν τα κλειδιά πριν. Το Oakley με τη σειρά των αιτήσεων δημιουργεί νέα κλειδιά DH και παρέχει βασικές πληροφορίες για την υποδομή δημόσιου κλειδιού (PKI) από το Skeme.
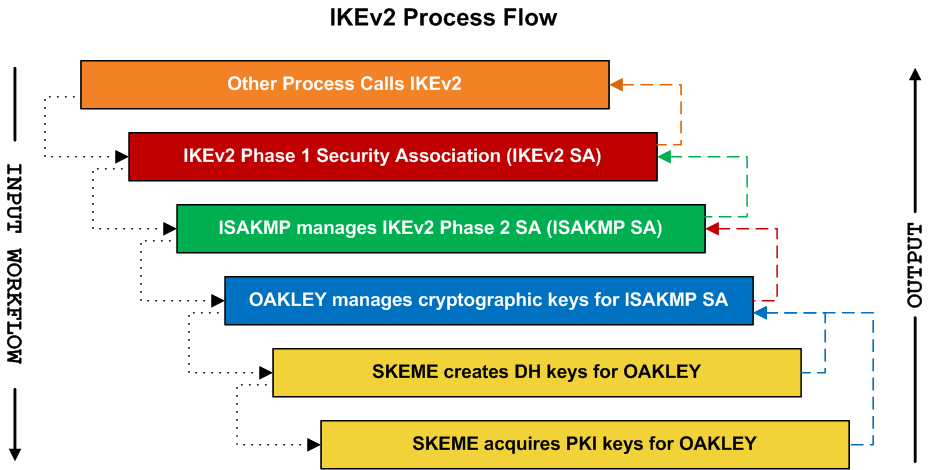
ISAKMP
Το ISAKMP διαχειρίζεται τις ενώσεις ασφαλείας (δημιουργία, διαπραγμάτευση, τροποποίηση και απομάκρυνση), διαχείριση κρυπτογραφικών κλειδιών και έλεγχος ταυτότητας συσκευών από ομοτίμους.
Το ISAKMP (Σύνδεσμος Ασφαλείας Διαδικτύου και πρωτόκολλο διαχείρισης βασικών) καθοδηγεί τη δημιουργία και τον διακανονισμό (διαδικασία συμφωνίας μεταξύ των ομότιμων δικτύων) των ενώσεων ασφαλείας (SAS). Σαν δομή Για έλεγχο ταυτότητας και κρυπτογραφικά κλειδιά, όταν ενεργοποιούνται, δημιουργεί τη δική της ένωση ασφαλείας (SA). Το SAS του Isakmp είναι διαφορετικό από το IPSEC SAS. Ένα ISAKMP SA είναι ένα ασφαλές κανάλι για τη διαπραγμάτευση υλικού κλειδώματος, αν και η ουσία της IPSEC SA κάνει το ISAKMP μέσω του IPSEC και του IKEV2 SAS. Όλα αντιμετωπίζονται αποτελεσματικά από το ISAKMP.
Το ISAKMP ορίστηκε αρχικά ανεξάρτητα από το RFC 2408. Όταν το IKEV2 αντικατέστησε το IKE (μέσω του RFC 4306 στα τέλη του 2005), πολλά RFC – συμπεριλαμβανομένου του RFC 2408 – ενσωματώθηκαν σε ένα. Η τρέχουσα έκδοση του πλαισίου IKEV2 είναι RFC 7296 και περιλαμβάνει λειτουργικότητα ISAKMP. Ως πλαίσιο, το ISAKMP ορίζει τις διαδικασίες και τις μορφές πακέτων για τη δημιουργία, τη διαπραγμάτευση, την τροποποίηση και τη διαγραφή ενώσεων ασφαλείας. Απαιτεί υλικό πληκτρολογίου ως εισροή, η οποία πρέπει να προέρχεται από άλλη διαδικασία, όπως το IKEV2, το Kink ή ένα παρόμοιο πρωτόκολλο ασφαλείας βασικών συμφωνιών.
Χρησιμοποιείται από το IKE/IKEV2 και το Kink, το ISAKMP δεν απαιτεί ούτε. Είναι, στην πραγματικότητα, Ανεξάρτητη ανταλλαγή κλειδιών. Ομοίως, το ISAKMP δεν περιορίζεται στο πεδίο εφαρμογής στο iPsec. Είναι αγνωστικιστικό προς πρωτόκολλα ασφαλείας. Όντας μη δεσμευμένος σε οποιοδήποτε συγκεκριμένο κρυπτογραφικό αλγόριθμο, τεχνική παραγωγής κλειδιών ή μηχανισμό ασφαλείας, το ISAKMP μπορεί να ενημερώσει τους αλγόριθμους και τους μηχανισμούς χωρίς να αλλάξει τα μπροστινά αγκίστρια που συνδέονται με άλλες διαδικασίες (Ε (Ε (Ε (Ε (Ε.σολ. Ikev2).
Το ISAKMP διαθέτει συγκεκριμένο συνημμένο στη θύρα 500. Απαιτεί την ανταλλαγή δεδομένων δύο κατευθύνσεων μέσω πακέτων UDP πάνω από τη θύρα 500 (τόσο οι πηγές όσο και οι κεντρικοί υπολογιστές που χρησιμοποιούν τη θύρα 500), αν και αυτό μπορεί να εφαρμοστεί σε οποιοδήποτε πρωτόκολλο μεταφοράς. 5
Οι ενώσεις ασφαλείας ISAKMP και IKEV2 είναι ανεξάρτητες το ένα από το άλλο.
Isakmp και ikev2
Το ISAKMP (Σύνδεσμος Ασφαλείας Διαδικτύου και Πρωτόκολλο Διαχείρισης Κλειδί) είναι μια ανεξάρτητη διαδικασία. Ωστόσο, το IKEV2 βασίζεται σε μεγάλο βαθμό σε αυτό ως gatekeeper. Το ISAKMP διαδραματίζει κεντρικό ρόλο στο συντονισμό της διαχείρισης των ενώσεων ασφαλείας IKEV2.
Επικαλείται κατά τη διάρκεια της διαδικασίας ελέγχου ταυτότητας από ομοτίμους του IKEV2 (IKEV2 Phase 1), το ISAKMP δημιουργεί ένα ασφαλές κανάλι χρησιμοποιώντας μεθόδους κρυπτογράφησης δημόσιου κλειδιού για να πιστοποιήσει τον αντίπαλο IKEV2 Peer και να διαπραγματευτεί μια νέα ένωση ασφαλείας (ISAKMP SA). Στη συνέχεια, το IKEV2 διαπραγματεύεται υλικό πληκτρολογίου για τα datagrams του IP – με βάση το SA της IKEV2 – και ενσωματώνει αυτό στο ISAKMP SA. Στη συνέχεια αρχίζει η φάση 2 του IKEV2 και ένα ασφαλές αμφίδρομο κανάλι δημιουργείται με βάση τις παραμέτρους που συμφωνήθηκαν κατά τη διάρκεια της φάσης 1. Το ISAKMP παίζει και πάλι τον κεντρικό ρόλο κατά τη διάρκεια της φάσης 2. Αυτή τη φορά, το ISAKMP επικαλείται Oakley για να δημιουργήσει κλειδιά ασφαλείας με βάση τις παραμέτρους που καθορίζονται στο ISAKMP SA. Το Oakley συνεργάζεται με το Skeme και επιστρέφει τα αποτελέσματα στο ISAKMP, τα οποία στη συνέχεια ολοκληρώνουν τη διαμόρφωση ασφαλούς καναλιού, δημιουργώντας ένα νέο ασφαλές κανάλι και επιστρέφει τον έλεγχο στη γονική του διαδικασία (IKEV2). Το IKEV2 με τη σειρά του επιστρέφει τον έλεγχο της αλυσίδας εντολών πίσω στη διαδικασία που την ονόμασε (e.σολ., Ipsec).
Δρυός
Το Oakley είναι ένα Πρωτόκολλο προσδιορισμού κλειδιού: Ένα πρωτόκολλο ασφαλείας που διαπραγματεύεται, διανέμει, ανταλλαγές και παρακολουθεί κρυπτογραφικά κλειδιά μεταξύ των συνομηλίκων δικτύου.
Το Oakley είναι το μαχαίρι του ελβετικού στρατού της κρυπτογραφικής διαχείρισης για το IKEV2. Συντονίζει την παραγωγή κλειδιών και τον έλεγχο ταυτότητας. Ενώ Δεν είναι υπεύθυνος για την παραγωγή κλειδιών, Δρυός διαχειρίζεται την παροχή κλειδιών. Είναι η διαδικασία go-to όταν μια γονική διαδικασία (e.σολ. Isakmp) χρειάζεται ένα κλειδί. Oakley αναμένεται να πάει και να το πάρει. Μπορεί να σκεφτείτε το Oakley ως διαδικασία γέφυρας ή middleware. Στο πλαίσιο της τάξης της φάσης 2 του IKEV2, ο Oakley κάθεται μεταξύ ISAKMP και SKEME και τα μηνύματα εξόδου του κωδικοποιούνται σε ωφέλιμα φορτία ISAKMP.
Ως middleware (e.σολ. Μεταξύ Isakmp και Skeme), ο Oakley ορίζει:
- Μέθοδος κρυπτογράφησης
- Μέθοδος παραγωγής κλειδιού
- Μέθοδος αυθεντικότητας
Οι βασικές λειτουργίες του Oakley είναι:
- Διευκόλυνση της διαπραγμάτευσης βασικών αλγορίθμων μεταξύ δύο (2) δικτύων
- Ενεργώντας ως middleware για τη διευκόλυνση της μεταφοράς των κλειδιών ασφαλείας μεταξύ μιας γονικής διαδικασίας (όπως το ISAKMP) ζητώντας ένα κλειδί και μια διαδικασία παιδιών που παρέχει κλειδιά (όπως το skeme)
- Εκτέλεση α μεταμορφώνω Λειτουργία σε κριτήρια κλειδιού αλγόριθμου
- Η ενσωμάτωση των μεταδεδομένων βασικών αναγνωριστικών στο μήνυμα που επέστρεψε στη διαδικασία αιτούμενης, η οποία μπορεί να εντοπιστεί από ενώσεις ασφαλείας τύπου IPSEC (e.σολ. AH ή ESP πρωτόκολλα)
Κρυπτογραφική παροχή κλειδιών
Το Oakley είναι σε θέση να παρείχε μια ποικιλία κατηγοριών κρυογραφικών κλειδιών: προ-κοινόχρηστη, DNS Public, RSA Public, RSA self-signed και x.509 (Αρχή πιστοποιητικών 3ης μέρους) Κλειδιά). Ορίζεται από το RFC 2142 [1998], Oakley δεν δημιουργεί νέα κλειδιά. Αντίθετα, διευκολύνει τη δημιουργία και τη μεταφορά τους, συμπεριλαμβανομένης της προδιαγραφής του υλικού κλειδιού.
Γιατί ο Oakley? Το IKE/IKEV2 διαμορφώθηκε με βάση τις αδυναμίες στο IPSEC και δεδομένου ότι η IPSEC χρησιμοποιεί συμμετρικά πλήκτρα, η φάση 2 IKE/IKEV2 υποθέτει τη χρήση συμμετρικών πλήκτρων. Η συμπεριφορά της Fallback στο Oakley και το Skeme επιτρέπουν τη χρήση συμμετρικών πλήκτρων μη-Diffie-Hellman (D-H), αλλά το πρωτόκολλο IKE/IKEV2 είναι πιο ασφαλές όταν εφαρμόζονται κλειδιά DH. Τι γίνεται με την πραγματική διαδικασία παραγωγής κλειδιών? Αυτή είναι η δουλειά του Skeme.
Χαρακτηριστικά του Oakley
Οι ευθύνες του Oakley περιλαμβάνουν:
- Επικύρωση των συνομηλίκων δικτύου και ενεργώντας ως υπηρεσία παράδοσης αγγελιοφόρων
- Διαχείριση της διανομής (αλλά όχι της δημιουργίας) των κλειδιών για έλεγχο ταυτότητας και κρυπτογράφηση
- Καθορίζοντας τις παραμέτρους με τις οποίες επιλέγονται κρυπτογραφικά κλειδιά
- Middleware μεταξύ βασικής δημιουργίας (e.σολ. Skeme) και βασικό αίτημα (e.σολ. Isakmp)
- Κατευθύνοντας την επιλογή του μυστικού υλικού κλειδιού όταν ζητούνται νέα πλήκτρα Diffie-Hellman (D-H)
- Διευκόλυνση της τέλειας μυστικότητας προς τα εμπρός (PFS)
- Ανάθεση αναγνωριστικού σε κάθε νέο κλειδί (KeyID)
- Διαπραγμάτευση βασικών ανταλλαγών
- Ενημέρωση των υφιστάμενων κλειδιά για τη γονική διαδικασία
Το IKEV2 SAS καθορίζει ότι το Oakley ζητά κλειδιά από το Skeme και τα διανέμει στο ISAKMP
Oakley και Ikev2
Το IKEV2 χρησιμοποιεί το ISAKMP για να καλέσει το Oakley κατά τη διάρκεια της φάσης 2, όπου αναμένεται να συντονίσει την είσοδο στο skeme (υλικό πληκτρολόγησης) και την έξοδο επιστροφής στο ISAKMP (πλήκτρα). Γιατί το ISAKMP απλά επικοινωνούν απευθείας με το Skeme? Γιατί δεν υπάρχει μία διαδικασία που να φροντίζει ταυτόχρονα όλα αυτά τα βήματα? Τρεις λέξεις: Τέλεια μυστικότητα προς τα εμπρός (PFS).
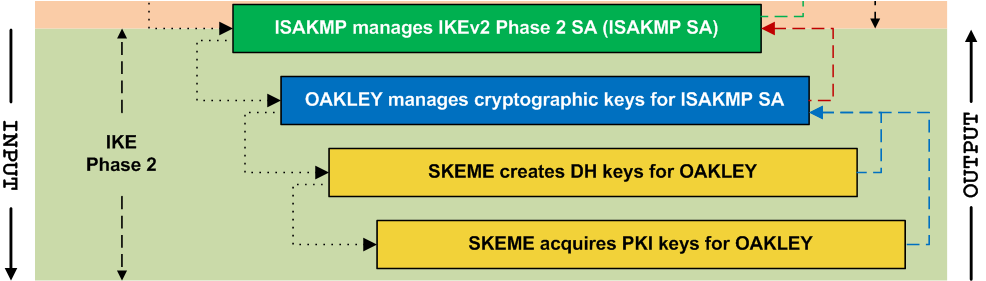
Τα πρωτόκολλα ISAKMP, Oakley και Skeme Security έχουν σχεδιαστεί για να είναι αρθρωτά, με σκόπιμα στενή εστίαση. Ενώ ο Skeme μπορεί να παράγει τεχνικά συμμετρικά κλειδιά χρησιμοποιώντας τον αλγόριθμο Diffie-Hellman (D-H). Εν τω μεταξύ, το Oakley δεν μπορεί να παράγει πλήκτρα, αλλά είναι σε θέση να εκχωρήσει ενσωματωμένες ή προσαρμοσμένες ομάδες εκθέσεων DH στο Skeme με βάση το επίπεδο ασφάλειας που υποδεικνύεται από το ISAKMP. Τελευταίο αλλά εξίσου σημαντικό, το ISAKMP δεν μπορεί να κάνει ούτε. Η Isakmp λαμβάνει τις διαταγές της από το IKEV2 SA, που προέρχεται από τη γονική του διαδικασία (συνήθως IPSEC), η οποία με τη σειρά του καθορίζεται από τη γονική SA (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε (Ε.σολ. Ipsec sa).
Το PFS δεν θα ήταν εφικτό χωρίς διαίρεση εξουσιών μεταξύ ISAKMP, Oakley και Skeme. Για παράδειγμα, ο βασικός μετασχηματισμός απομονώνεται μεταξύ Oakley και Skeme (που εμποδίζει το ISAKMP να γνωρίζει τις λεπτομέρειες, μπορεί να δει μόνο τα αποτελέσματα). Ομοίως, οι ISAKMP και Oakley γνωρίζουν και οι δύο παράγοντες που συμβάλλουν στην ανάθεση του ομίλου DH του Oakley στο Skeme, όμως ο Skeme δεν έχει γνώση και βλέπει μόνο το τελικό αποτέλεσμα (η πραγματική οδηγία εκχώρησης ομάδας). Το Skeme δεν είναι ενημερωμένο σε οποιονδήποτε παράγοντα επηρέασε τον αριθμό της ομάδας DH που του έχει εκχωρηθεί. Η πρόληψη οποιασδήποτε διαδικασίας από το να έχει όλες οι πληροφορίες εξασφαλίζει το PFS.
Διαχείριση κλειδιών εκτός DH
Το Oakley κυβερνά μόνο τα συμμετρικά πλήκτρα Diffie-Hellman (D-H). Τι συμβαίνει όταν το ISAKMP ζητά έναν τύπο κλειδιού εκτός DH από το Oakley?
- Ο Oakley περνάει το αίτημα κλειδιού χωρίς DH στο Skeme χωρίς τροποποίηση
- Ο Skeme προσπαθεί να εκπληρώσει το αίτημα
- Ο Skeme περνάει το αποτέλεσμα στο Oakley (κλειδί ή null)
- Αν όχι Null, ο Oakley εκχωρεί στο κλειδί στο κλειδί
- Το Oakley επιστρέφει το αποτέλεσμα στο ISAKMP
Θυμηθείτε, το Oakley δεν εμπλέκεται ποτέ στη γενιά κλειδιών. Διευκολύνει μόνο τις μεταφορές βασικών και παρέχει μαθηματικό υλικό πληκτρολογίας για συμμετρικά κλειδιά. Το Skeme είναι ο εργάτης για κρυπτογραφικά κλειδιά.
Λειτουργίες μετασχηματισμού κλειδιού Oakley
Ως διαδικασία, η Oakley είναι σε θέση να εκτελέσει ένα μεταμορφώνω Λειτουργία σε κριτήρια Diffie-Hellman Group και Exponent. Ο μετασχηματισμός σημαίνει ότι παρέχουμε λεπτομέρειες σχετικά με τον τρόπο εφαρμογής ενός αλγόριθμου στα δεδομένα (έτσι μεταμορφώνωτα δεδομένα). Έτσι, στην περίπτωση του Oakley σημαίνει ότι ο Oakley ελέγχει την ομάδα DH και τα κριτήρια εκθέτη όπως παρουσιάζεται στη διαδικασία του παιδιού που δημιουργεί το κλειδί DH.
Χρησιμοποιώντας το IKEV2 ως παράδειγμα διαδικασίας, η SA της ISAKMP πρέπει να περιέχει πληροφορίες που καθορίζουν το απαιτούμενο επίπεδο κρυπτογράφησης και τύπου πλήκτρων που απαιτούνται για την ασφαλή σήραγγα που έχει δημιουργηθεί από το IKEV2 Phase 2. Αυτό δεν θα αποτελείται αναγκαστικά από αίτημα για συμμετρικά κλειδιά. Ας ρίξουμε μια ματιά στη λογική διαδικασία τριών πιθανών σεναρίων για βασικά αιτήματα στο Oakley μέσω του IKEV2. Το βασικό αίτημα θα φτάσει στο Oakley μέσω ενός ISAKMP SA, το οποίο θα περιέχει τις σχετικές απαιτήσεις που το ISAKMP προέρχεται από το IKEV2 Phase 2 SA.
Τα πεδία μηνυμάτων του Oakley αντιστοιχούν σε ωφέλιμο φορτίο μηνυμάτων ISAKMP ή εξαρτήματα ωφέλιμου φορτίου.
Τα σχετικά πεδία ωφέλιμου φορτίου είναι η SA, η Auth, τα πιστοποιητικά (τα) και τα βασικά ωφέλιμα φορτία ανταλλαγής.
Σενάριο #1: Δημιουργήστε ένα νέο συμμετρικό κλειδί χρησιμοποιώντας τον αλγόριθμο Diffie-Hellman
Αυτό είναι το σενάριο όπου το Oakley παρέχει το μεγαλύτερο όφελος.
- Ο Oakley αναλαμβάνει το έργο της επιλογής υλικού κλειδιού για τον αλγόριθμο DH.
- Το Oakley παρέχει την ομάδα DH ή τις πληροφορίες εκθέτη στο Skeme.
- Ο Skeme δημιουργεί το συμμετρικό κλειδί και το επιστρέφει στο Oakley.
- Το Oakley εκχωρεί ένα κλειδί στο κλειδί.
- Ο Oakley προωθεί το νέο DH Key και το KeyId στο ISAKMP.
- Το ISAKMP παρέχει το κλειδί και το κλειδί στο IKEV2.
Σενάριο #2: Ανακτήστε ένα προ-κοινόχρηστο συμμετρικό κλειδί
Σε αυτό το σενάριο, το IKEV2 δίνει εντολή στο ISAKMP να χρησιμοποιήσει ένα κλειδί προ-κοινόχρηστου και παρέχει ένα διακριτικό αναφοράς για το κλειδί.
- Το Oakley περνάει το διακριτικό αναφοράς για το προ-κοινόχρηστο κλειδί στο Skeme.
- Ο Skeme ανακτά το προ-κοινόχρηστο κλειδί και το επιστρέφει στο Oakley.
- Το Oakley εκχωρεί ένα κλειδί στο κλειδί.
- Ο Oakley προωθεί το κλειδί και το κλειδί στο ISAKMP.
- Το ISAKMP παρέχει το κλειδί και το κλειδί στο IKEV2.
Σενάριο #3: Ανακτήστε ένα δημόσιο κλειδί
Σε αυτό το σενάριο, το IKEV2 δίνει εντολή στο ISAKMP να ανακτήσει ένα δημόσιο πιστοποιητικό PKI. Το ISAKMP περνάει το αίτημα στο Oakley, το οποίο χρησιμοποιεί SECDNS (Secure DNS) για να ανακτήσει το δημόσιο κλειδί. Το αποτέλεσμα επιστρέφεται στο ISAKMP.
Σενάριο #4: Ανακτήστε ένα x.509 κλειδί πιστοποιητικού
Όταν ο Oakley λαμβάνει ένα αίτημα για ένα x.509 βασισμένο σε πιστοποιητικό κλειδί, ανακτάται και επικυρώνεται πριν από την εκχώρηση ενός κλειδιού και την επιστροφή των βασικών πληροφοριών στη διαδικασία γονέων. Το Oakley ανακτά επίσης βοηθητικά πιστοποιητικά για πιστοποιητικές αρχές ή συνυπολογιστές βάσει του ιστού εμπιστοσύνης για την Αρχή Πιστοποιητικών που ζητήθηκε.
Εάν το ISAKMP είναι η γονική διαδικασία που ζητά Oakley (e.σολ. IKEV2), το ISAKMP θα παρέχει χρήσιμες πληροφορίες πιστοποιητικού στο Oakley. Αυτό βοηθά στην ελαχιστοποίηση της συλλογής και της επιστροφής πληροφοριών για την αρχή της εξωτερικής πιστοποιητικής, που δεν είναι απαραίτητες επειδή το ISAKMP και η γονική του διαδικασία έχουν ήδη την επίγνωση τους, αν και μπορεί να είναι χρήσιμο για το Oakley κατά τη διαδικασία επικύρωσης πιστοποιητικών.
Ώρα: Η μιμή των συμμετρικών κλειδιών
Η πιο δύσκολη πτυχή της συμμετρικής δημιουργίας κλειδιών (e.σολ. DH Keys) είναι ο απαιτούμενος υπολογιστικός χρόνος που απαιτείται. Για παράδειγμα, η Diffie-Hellman χρησιμοποιεί μεγάλες ακέραιες εκθέσεις ως πρωταρχική λειτουργία του αλγορίθμου του. Αυτή η διαδικασία απαιτεί χρόνο. Κατά τη διάρκεια αυτού του “χάσματος”, ο Oakley πρέπει να περιμένει μια άλλη διαδικασία να ολοκληρώσει τον υπολογισμό. Προκειμένου να προστατευθεί από μια κακόβουλη διαδικασία που μεταμφιέζεται ως η άλλη διαδικασία, ο Oakley χρησιμοποιεί μια αδύναμη μορφή ελέγχου ταυτότητας πηγής χρησιμοποιώντας μάρκες (που αναφέρονται ως “cookies”) ενώ περιμένουν τη διαδικασία παιδιών (e.σολ. Skeme) για να ολοκληρώσει και να επιστρέψει ένα αποτέλεσμα. Για παράδειγμα, φανταστείτε ότι ενώ ο Oakley περιμένει το Skeme να ολοκληρώσει τη δημιουργία ενός συμμετρικού κλειδιού DH, ότι μια κακόβουλη διαδικασία προσπαθεί να μεταμφιεσθεί ως τη διαδικασία Skeme και να παρέχει ένα κλειδί DH στο Oakley που είναι γνωστό σε έναν κακό ηθοποιό που παρακολουθεί μια σύνδεση IKEV2 και. Εάν ο Oakley δεν έχει κανένα λόγο να υποψιάζεται ότι η διαδικασία Skeme έχει παραβιαστεί, θα δεχτεί το κλειδί από το Skeme και θα το μεταβιβάσει στο ISAKMP, το οποίο το παραδίδει στη διαδικασία που ζητά (E Parent) (e.σολ. Ikev2). Ενώ αυτό το σενάριο μπορεί να είναι εξαιρετικά απίθανο, τουλάχιστον η μέθοδος στοιχειώδους ταυτότητας του Oakley παρέχει κάποια εμπιστοσύνη ένα τέτοιο σενάριο είναι ακόμη λιγότερο πιθανό να είναι επιτυχής.
Σκωτσέζος
Το Skeme είναι ένα ανεξάρτητο πρωτόκολλο ανταλλαγής κλειδιών που είναι υπεύθυνο για τη δημιουργία, την κοινή χρήση και τα αναζωογονητικά κρυπτογραφικά κλειδιά.
Τα πιο περίπλοκα από τα τρία (3) πρωτόκολλα που περιλαμβάνουν το IKEV2 και στο επίκεντρο της ευρωστίας του, το Skeme είναι μια βασική ενότητα γενιάς ανεξάρτητη από το ISAKMP και το Oakley.
Το IKE/IKEV2 εξαρτάται από το Skeme για τη δημιουργία συμμετρικών κλειδιών και τη λήψη μη συμμετρικών πλήκτρων. Ορισμένες δημοσιεύσεις αναφέρονται στο Skeme ως πιο ευπροσάρμοστο από το Oakley. Ωστόσο, αυτή η σύγκριση πρέπει να αγνοηθεί σε μεγάλο βαθμό. Ενώ είναι αλήθεια με την έννοια ότι ο Skeme δεν περιορίζεται σε συμμετρικά κλειδιά, τέτοιες συγκρίσεις λασπιάζουν τα νερά άσκοπα. Ο Oakley και ο Skeme έχουν διαφορετικές δουλειές να κάνουν. Κάτω από το IKE, ο Skeme εξαρτάται εκ των προτέρων από την επιτυχή ολοκλήρωση των διαδικασιών του Oakley.
Το Skeme δεν επικυρώνει τα κλειδιά, αν και εφαρμόζει ανωνυμία και μη επαναφορά στις διαδικασίες παραγωγής και ανταλλαγής κλειδιών.
Επισκόπηση Skeme
Ακολουθούν μερικά γρήγορα γεγονότα σχετικά με το Skeme για να σας βοηθήσουμε να καταλάβετε καλύτερα τι είναι υπεύθυνο για:
- Δημιουργεί συμμετρικά πλήκτρα χρησιμοποιώντας αλγόριθμους Diffie-Hellman και Hashes Sha/Md5
- Διαχειρίζεται το κλειδί αναψυκτικό/αντικατάσταση
- Προωθεί την τέλεια μυστικότητα προς τα εμπρός (PFS) στο IKE/IKEV2
- Κοιτάζοντας το PKI και το x.509 πλήκτρα
Ο Skeme συνεργάζεται επίσης με τον Kerberos και το Kink.
Τα περιβάλλοντα Kerberos έχουν υψηλότερο κίνδυνο να διακυβευτεί η ανταλλαγή κλειδιών Skeme (σε σύγκριση με το IKEV2)
Ροή διαδικασίας skeme
Το Skeme περιλαμβάνει μια διαδικασία 3 βημάτων, που διασπώνται από φάσεις. Οι τρεις (3) φάσεις του είναι: Μοιραστείτε, ανταλλαγή και πιστοποίηση ταυτότητας.
Φάση 1 (μετοχή)
Οι συνομηλίκοι του δικτύου δημιουργούν ένα κοινό κλειδί μαζί, με υλικό κλειδώματος που παρέχεται από τους δύο συνομηλίκους.

Οι συνομηλίκοι αρχίζουν με μια αμοιβαία ανταλλαγή κλειδιών PKI. Τα αντίστοιχα κλειδιά χρησιμοποιούνται για την κρυπτογράφηση των επόμενων μηνυμάτων που περνούν εμπρός και πίσω μεταξύ των συνομηλίκων, τα οποία χρησιμοποιούνται για την οικοδόμηση ενός συμμετρικού (κοινόχρηστου) κλειδιού.
Κάθε ομότιμος παρέχει το 1/2 των τελικών βασικών στοιχείων, τα οποία συνδυάζονται με ένα μοναδικό αναγνωριστικό του Peer (αναγνωρισμένο αναγνωρισμένο αναγνωριστικό ασφαλείας από το ISAKMP, τη διεύθυνση IP ή το δημόσιο κλειδί πιστοποιητικού PKI του Peer, E.σολ. Αυτό που χρησιμοποιήθηκε στη φάση 1 IKE/IKEV2) και χαστούσε χρησιμοποιώντας μια λειτουργία Hash μονής κατεύθυνσης (MD5 ή SHA) για να παράγει το τελικό συμμετρικό κλειδί. 6
- Κάθε ομότιμο δικτύου παρέχει το δημόσιο κλειδί του για τον άλλο ομότιμο.
- Οι συνομηλίκοι δημιουργούν μια ασφαλή σύνδεση μεταξύ τους (δύο κανάλια μονής κατεύθυνσης).
- Κάθε ομότιμος δημιουργεί ένα νέο κρυπτογραφικό κλειδί, αλλά δεν το μοιράζεται.
- Κάθε ομότιμος αναλύει το 1/2 του νέου κλειδιού τους και κρυπτογραφεί το κλειδί 1/2 σε συνδυασμό με το αναγνωριστικό κάθε ομότιμου, χρησιμοποιώντας το ιδιωτικό κλειδί PKI και το στέλνει στον αντίπαλο ομότιμο.
- Ο αντίθετος ομότιμος αποκρυπτογραφεί το κλειδί 1/2 και αντιτιθέμενο id που μόλις έλαβαν με το δημόσιο κλειδί του άλλου ομότιμου.
- Ομοίως Α δημιουργεί το hash και το παραδίδει στο Peer B πάνω από την κρυπτογραφημένη σύνδεση (PKI).
- Κάθε ομότιμος συνδυάζει τα αντίγραφα των δύο βασικών μισών. Το κλειδί 1/2 του Peer A χρησιμοποιείται ως το πρώτο 1/2 του κλειδιού. Το κλειδί 1/2 του Peer B είναι το δεύτερο μισό.
- Κάθε ομότιμος εφαρμόζει ανεξάρτητα το hash που παρέχεται από τον Peer A στο συνδυασμένο κλειδί, με αποτέλεσμα το τελικό συμμετρικό κλειδί.
Τελικό αποτέλεσμα: Στο τέλος της φάσης 1, κάθε ομότιμος ενώνει και τα δύο βασικά μισά για να συναρμολογήσει το πλήρες κλειδί και τρέχει ένα hash σε αυτό (που παρέχεται από τον Peer A). Το αποτέλεσμα είναι το τελικό κλειδί που προέρχεται στη φάση 1.
Ο Peer “A” αναφέρεται πάντα στον ομότιμο δικτύου που ξεκινά τη διαδικασία Skeme
Φάση 2 (Exch)
Ανταλλαγή εξαρτημάτων Diffie-Hellman.
Skeme Phase 2 – Η φάση ανταλλαγής – ανταλλαγές Diffie -Hellman εκθέτες. Η ανταλλαγή δεν έχει πιστοποιηθεί, αλλά όπως θα δείτε αυτή η ανησυχία αντιμετωπίζεται στη φάση 3. Τα εξαρτήματα DH στη φάση 2 μπορούν να υπολογιστούν μπροστά από το χρόνο. Όταν ο Skeme καλείται ως μέρος του IKE/IKEV2, αυτό είναι ακριβώς αυτό που συμβαίνει. Η διαδικασία Oakley εκτελείται πριν από το Skeme και η έξοδος από το Oakley είναι οι εκθέτες DH που απαιτούνται για το Skeme Phase 2.
Φάση 3 (auth)
Η φάση 3 χρησιμοποιεί το κλειδί από τη φάση 1 για να πιστοποιήσει τους εκθέτες κλειδιού Diffie-Hellman που προέρχονται από τη φάση 2.
Αυτό είναι όπου τα πράγματα γίνονται ενδιαφέροντα και είναι η ουσία για την έξυπνη λογική ταυτότητας του Skeme. Η φάση 3 παρέχει Έλεγχος επαλήθευσης μηνυμάτων και έχει σχεδιαστεί για να εκθέσει την παρουσία ενός εισβολέα MITM ή/και των προσπαθειών για βασική χειραγώγηση. Εάν ένα ή και τα δύο ιδιωτικά κλειδιά από τη φάση 1 διακυβεύονταν κατά τη διάρκεια της ανταλλαγής κλειδιών, αυτό το γεγονός θα αποκαλυφθεί στη φάση 3. Πώς το επιτύχει το Skeme?
Δημιουργία κλειδιού περιόδου σύνδεσης (μετά τη φάση 3)
Η δημιουργία του πραγματικού κλειδιού περιόδου σύνδεσης είναι το τελευταίο βήμα στο skeme.
Μπορεί να φαίνεται περίεργο, αλλά η πραγματική διαδικασία παραγωγής κλειδιών είναι έξω από τη σταδιακή προσέγγιση του Skeme. Οι φάσεις του Skeme δεν δημιουργούν πραγματικά τα κλειδιά της περιόδου σύνδεσης. Αντίθετα, συσσωρεύουν τις πληροφορίες που απαιτούνται για μια νέα συνεδρία για να δημιουργηθεί το κλειδί. Αυτό επιτρέπει την εμφάνιση των ανταλλαγών παραγωγής κλειδιών και των κλειδιών – σε χρονική βάση – από τις φάσεις επικύρωσης, ενώ εξακολουθούν να τρέχουν κάτω από την ομπρέλα του Skeme. Εν τω μεταξύ, η πραγματική διαδικασία παραγωγής κλειδιού περιόδου σύνδεσης – η οποία σε αυτό το σημείο είναι απλώς μαθηματικό – μπορεί να εκτελεστεί παράλληλα με άλλες λειτουργίες.
Κατά μία έννοια, η διαδικασία παραγωγής κλειδιών μπορεί να θεωρηθεί ως η έξοδος του Skeme. Μετά τη φάση 3, το υλικό ανταλλαγής κλειδιών και τα εξαρτήματα που απαιτούνται για τη δημιουργία ενός συμμετρικού κλειδιού περιόδου σύνδεσης επικυρώνονται όλα. Το μόνο πράγμα που πρέπει να κάνετε είναι να τρέξετε τον ιδιόκτητο αλγόριθμο της Skeme για να δημιουργήσετε το κλειδί. Αυτό το τελικό βήμα είναι εκτός των φάσεων επικύρωσης (αλλά μέρος του Skeme).
Είναι σημαντικό ότι η δημιουργία κλειδιών περιόδου σύνδεσης μπορεί να εκτελεστεί παράλληλα με άλλες διαδικασίες και είναι σίγουρα δυνατό για κάθε δεδομένο οικοδεσπότη να έχει περισσότερες από μία διαδικασίες skeme που τρέχει. Η δημιουργία κλειδιού περιόδου λειτουργίας είναι συχνά το καθυστερημένο όταν πρόκειται για την καθιέρωση και επικύρωση νέων συνδέσεων. Επιπλέον, ένας οικοδεσπότης μπορεί να επεξεργαστεί ένα νέο κλειδί συνεδρίας ταχύτερα από τον ομότιμο. Εάν τα κλειδιά της περιόδου σύνδεσης δημιουργούνται σε πραγματικό χρόνο, μπορεί να υπάρξει καθυστέρηση, ενώ ο ταχύτερος ομότιμος δικτύος περιμένει να καλύψει τον πιο αργό ομότιμο, τοποθετώντας τη σύνδεση σε αιωρούμενα κινούμενα σχέδια έως ότου οι δύο συνομηλίκοι είναι σε θέση να συγχρονίσουν.
Αυτή η ευελιξία στη διαχείριση του χρόνου είναι ιδιαίτερα σημαντική για κινητές συνδέσεις και εφαρμογές χαμηλής καθυστέρησης. Επιτρέπει, για παράδειγμα, το Skeme να παράγει το επόμενο κλειδί συνεδρίας πολύ πριν λήξει η τρέχουσα περίοδος λειτουργίας. Ο αλγόριθμος παραγωγής κλειδιών μπορεί να φορολογεί τη συσκευή κεντρικού υπολογιστή. Αυτό επιτρέπει στο Skeme να προετοιμαστεί για μια ανταλλαγή κλειδιών προτού χρειαστεί πραγματικά, αποτρέποντας τα ανεπιθύμητα αποτελέσματα, όπως η αναστολή μιας σύνδεσης, επειδή ο χρονοδιακόπτης έτρεξε, αλλά ένα νέο κλειδί δεν υπολογίζεται ακόμα. Δεδομένου ότι η Skeme είναι υπεύθυνη όχι μόνο για τη δημιουργία του κλειδιού περιόδου συνόδου, αλλά και για τη διαδικασία ανταλλαγής κλειδιών στο IKE, έχει νόημα. Τα προκαθορισμένα πλήκτρα επιτρέπουν την αποτελεσματικότερη χειρισμό των συνδέσεων και τη διαχείριση των πόρων της συσκευής υποδοχής. Επιπλέον, το IKEV2 (και εξ ορισμού Skeme) είναι συχνά υπεύθυνο για πολλαπλές ταυτόχρονες συνδέσεις. Το να επιτρέπεται η διαχείριση των κλειδιών Flexibile αποδίδει μια πιο υγρή εμπειρία σε όλη τη διαδρομή.
Τέλεια μυστικότητα προς τα εμπρός στο Skeme
Ο συνδυασμός των Skeme Phase 1 και Phase 2 παρέχει τέλεια μυστικότητα προς τα εμπρός (PFS).
Η φάση 3 χρησιμοποιεί το αναγνωριστικό του αντίπαλου ομότιμου για να δημιουργήσει το αντίγραφο του συμμετρικού κλειδιού. Έτσι, αν αυτό το αναγνωριστικό είναι λάθος (όχι το ίδιο με αυτό που ο αντίπαλος σκέφτεται ότι είναι ID), η τελική επικύρωση θα αποτύχει. Και οι δύο συνομηλίκοι πρέπει να αντλούν τα ίδια κλειδιά στη φάση 1 και στη φάση 2. Διαφορετικά, ένας ή ο άλλος (ή και οι δύο) συνομηλίκοι θα αποτύχει να πιστοποιήσει τα πλήκτρα σωστά στη φάση 3. Το κοινό κλειδί από τη φάση 1 χρησιμοποιείται για την επικύρωση του κλειδιού DH που δημιουργήθηκε στη φάση 2. Η φάση 3 επικυρώνει βασικά ότι οι φάσεις 1 και 2 ήταν επιτυχείς και ένας εισβολέας μεσαίας ανθρώπου δεν είναι παρών.
Η υποθέτοντας ένα ή τα άλλα ιδιωτικά πλήκτρα PKI στη φάση 1 δεν διακυβεύεται από έναν εισβολέα MITM, οι δύο (2) δικτύοι θα είναι οι μοναδικοί οικοδεσπότες που μπορούν να γνωρίζουν το πλήρες κλειδί από τη φάση 1. Η φάση 2 δεν θα οδηγήσει σε σωστό αποτέλεσμα εκτός εάν η φάση 1 ήταν επιτυχής.
Η φάση 3 επικυρώνει την προέλευση, τη φρεσκάδα και τις τιμές των εκθέτων Diff-Hellman.
Το Skeme δεν παρέχει έλεγχο ταυτότητας συσκευών οποιουδήποτε είδους, εκτός από την επαλήθευση των δύο συσκευών που ανταλλάσσουν βασικά δεδομένα είναι συνεπείς σε κάθε φάση. Το Skeme δεν χρησιμοποιεί ψηφιακές υπογραφές και οι διαδικασίες ελέγχου ταυτότητας περιορίζονται μόνο στον έλεγχο ταυτότητας μηνυμάτων. Το Skeme επικυρώνει τα στοιχεία δεδομένων του είναι γνωστά μόνο στους δύο (2) συνομηλίκους δικτύου που εμπλέκονται στην ανταλλαγή και αυτές οι συσκευές δεν έχουν αλλάξει από την αρχή μέχρι το τέλος της διαδικασίας της Skeme.
Το Skeme Phase 1 είναι ευάλωτη
Από την άποψη της ευπάθειας, η φάση 1 του Skeme είναι το αδύναμο σημείο του. Οι φάσεις 2 και 3 δεν είναι ευάλωτες στην επίθεση, εκτός εάν έχει συμβιβαστεί η φάση 1.
- Το κλειδί στη φάση 3 δεν μπορεί να υπολογιστεί χωρίς τα 1/2 πλήκτρα που λαμβάνονται κατά τη διάρκεια της φάσης 1.
- Η φάση 2 μπορεί να διακυβευτεί μόνο εάν η φάση 1 διακυβεύεται.
Ανάλυση: Skeme Key Exchange Salnerability
Το τελικό συμμετρικό κλειδί που παράγεται από το Skeme είναι η έξοδος του: το κλειδί περιόδου σύνδεσης. Η δημιουργία του απαιτεί τον συνδυασμό έξι (6) στοιχείων που προέρχονται από τις φάσεις 1 και 2:
- Χαρακτηρισμένο συμμετρικό κλειδί (Φάση 1)
- Ο εκθέτης DH του Peer A (Φάση 2)
- Ο εκθέτης DH του Peer B (Φάση 2)
- Ταυτότητα του ομότιμου Α (Φάση 1)
- Ταυτότητα του ομότιμου Β (φάση 1)
- Η τιμή κατακερματισμού μηνυμάτων (Φάση 1)
Και οι δύο συνομηλίκοι Α και Β επικυρώνουν ανεξάρτητα αυτές τις τιμές στη φάση 3. Εάν κάτι πήγε στραβά στη φάση 1 ή 2, το τελικό κλειδί δεν θα είναι συμμετρικό και η σύνδεση θα αποτύχει.
Ο τύπος κλειδιού συνεδρίας είναι ιδιόκτητος στο Skeme. Απαιτεί από κάθε ομότιμο να μεταφέρει τις τιμές που λαμβάνονται από την άλλη με τέτοιο τρόπο ώστε εάν οι συνομηλίκοι απέτυχαν να ανταλλάξουν σωστά ταυτόσημες λεπτομέρειες στις φάσεις 1 και 2 (όπως εάν ένα ή και τα δύο ρεύματα ομοτίμων διακυβεύονταν κατά τη διαμετακόμιση), οι τιμές τους για τον υπολογισμό στη φάση 3 θα είναι διαφορετικές. Αυτό θα έχει ως αποτέλεσμα τα κλειδιά που δεν είναι συμμετρικά. Εάν συμβεί αυτό, η διαδικασία αποσυνδέεται πριν από το στάδιο της παραγωγής κλειδιού περιόδου σύνδεσης, η απόπειρα επικοινωνίας αποτυγχάνει ή/και η σύνδεση θα πέσει.
Μία από τις ενδιαφέρουσες αποχρώσεις για την προσέγγιση του Skeme είναι ένα συστατικό της διαδικασίας παραγωγής κλειδιών αποτελείται από το μοναδικό αναγνωριστικό κάθε ομότιμου. Έτσι, εάν ένα λανθασμένο αναγνωριστικό χρησιμοποιείται από έναν ομότιμο ή το άλλο (όπως εάν ένας εισβολέας τροποποιήθηκε μία από τις βασικές ανταλλαγές στο Transitu), η διαδικασία ελέγχου ταυτότητας στη φάση 3 θα αποτύχει ανεξάρτητα από το αν ο εισβολέας επιχειρεί να επιτρέψει στους συνομηλίκους να ολοκληρώσουν τη διαδικασία ή εάν ο εισβολέας επιχειρεί να παρεμποδίσει έναν ομότιμο και μεταμφίεση ως αυτό. Είτε έτσι είτε αλλιώς, η συμμετρία της τελικής επικύρωσης θα αποτύχει και η παρουσία του επιτιθέμενου θα ανακαλυφθεί μέσω συμπερασμάτων.
Μια άλλη ενδιαφέρουσα πτυχή της τεχνικής του Skeme είναι το μήνυμα του μηνύματος. Θυμηθείτε ότι το hash παράγεται από το Peer A, το οποίο στη συνέχεια το μοιράζεται με το Peer B πάνω από το κανάλι PKI που δημιουργήθηκε στη φάση 1. Αυτό σημαίνει ότι ο Peer A γνωρίζει με βεβαιότητα ποιο είναι το σωστό κατακερματισμό. Σημαίνει επίσης εάν οι επικοινωνιακές επικοινωνίες από τον Peer A έως τον Peer B τροποποιήθηκαν καθ ‘οδόν, τότε το τελικό κλειδί του Peer B θα αποτύχει πάντα να ταιριάζει με το Peer A’s. Θα μπορούσε επίσης να δείξει ότι ο οικοδεσπότης Peer B έχει διακυβευτεί από έναν εισβολέα ή ένας επιτιθέμενος MITM έχει παρεμποδίσει το ιδιωτικό κλειδί του Peer B από τη διαδικασία Phase 1 PKI.
Η ομορφιά της προσέγγισης του Skeme είναι μόνο νόμιμα πιστοποιημένοι συνομηλίκοι δικτύου (Α και Β) θα είναι σε θέση να φτάσουν στο τελικό βήμα και να δημιουργήσουν πανομοιότυπα συμμετρικά κλειδιά περιόδου σύνδεσης. Και τα τρία (3) πληροφόρησης στη φάση 1 απαιτούνται για τη δημιουργία του σωστού συμμετρικού κλειδιού στη φάση 3: και τα δύο μισά κλειδί, συναρμολογημένα με τη σωστή σειρά και το hash του Peer A. Και ως μπόνους, υπό την αιγίδα του Ike, τα ομόλογα φάσης 2 skeme στην παραγωγή του Oakley. Η ανταλλαγή Diffie-Hellman της φάσης 2 βασίζεται στην έξοδο από τη διαδικασία Oakley που προηγείται του Skeme, προσθέτοντας μια μεταβλητή που είναι εντελώς εκτός του πρωτοκόλλου Skeme. Εάν το Oakley δεν είναι στο παιχνίδι (e.σολ. Το Skeme δεν καλείται μέσω Ike), ο Skeme έχει έναν ενσωματωμένο μηχανισμό για να επιλέξει τους εκθέτες DH.
Η ανακάλυψη άλλων φορέων επίθεσης είναι δυνατή χάρη στη διαδοχική εφαρμογή του IKEV2 των υποκείμενων πρωτοκόλλων ασφαλείας (ISAKMP/OAKLEY/SKEME). Όπως αναφέρθηκε παραπάνω, εάν η διαδικασία Oakley διακυβεύεται είτε για τον Peer A ή B, η έξοδος του Skeme είναι πολύ πιθανό να επηρεαστεί. Ακόμη και αν η διαδικασία Skeme δεν διακυβεύεται (λόγω του Mis-Match των εκθέτων DH που προέρχονται από Oakley). Ομοίως, το Oakley συνδέεται με το ISAKMP, αν και μόνο με την έννοια ο Oakley δεν ενεργοποιείται εκτός αν η διαδικασία ελέγχου ταυτότητας συσκευής ISAKMP επιτύχει. Εάν κάποιο από αυτά τα συστατικά άλλαξε το μέσο ρεύμα μεταξύ των συνομηλίκων, όπως από έναν εισβολέα MITM, το νέο συμμετρικό κλειδί που παράγεται στη φάση 3 με κάθε ομότιμο δεν θα ταιριάζει και όταν το IKEV2 προσπαθεί να επεξεργαστεί μια ανταλλαγή δεδομένων, η διαδικασία θα αποτύχει λόγω των εσφαλμένων συμμετρικών κλειδιών μεταξύ των ομότιμων δικτύων.
Μείωση της έκθεσης ευπάθειας του Skeme
Η καινοτόμος προσέγγιση 3 φάσεων της Skeme για την βασική γενιά είναι παρόμοια με τη φιλοσοφία του IKE/IKEV2. Ο Skeme υποθέτει ότι το τρέχον κανάλι επικοινωνίας είναι ανασφαλής και υπάρχει ένας εισβολέας MITM μεταξύ των συνομηλίκων. Παρέχει μερικές πληροφορίες μεταξύ των συνομηλίκων, βασίζεται σε έναν αξιόπιστο τρίτο (διακομιστή CA) και στο τελευταίο βήμα συμπληρώνει μια φάση ελέγχου ταυτότητας σχεδιασμένη έτσι ώστε μόνο οι επιδιωκόμενοι δικτύοι θα έχουν όλες τις πληροφορίες για να μπορούν να επικυρώσουν σωστά το τελικό κοινό κλειδί.
Κάθε προσέγγιση στην ασφάλεια έχει πιθανές ευπάθειες και παρά το έξυπνο σχεδιασμό της, το Skeme δεν διαφέρει. Οι πιο σημαντικές δυνητικές αδυναμίες του skeme αφορά την εξάρτησή του από τα πλήκτρα PKI στη φάση 1. Αυτό είναι το linchpin στο σχεδιασμό του. Χορηγημένος, η δυνατότητα είναι εξαιρετικά σπάνια, καθώς ένας εισβολέας MITM θα πρέπει να κερδίσει και τα δύο ιδιωτικά κλειδιά (για κάθε ομότιμο) για να καταλάβει τη σύνδεση και να έχει οποιαδήποτε πιθανότητα Hacking Phase 2.
Η ιερότητα των ιδιωτικών κλειδιών των συνομηλίκων είναι η τακούνια του Σκιμέ. Παρόλο που είναι εξαιρετικά απίθανο, υπάρχουν δύο (2) ιδιαίτερα ευάλωτοι φορείς επίθεσης που πρέπει να δικαιολογούν περιστάσεις:
- Αδύναμα ή κοινά ιδιωτικά κλειδιά
- Εμπιστευμένος αξιόπιστος διακομιστής CA 3rd-Party
Μια παραγωγική μέθοδος φυλάκισης εναντίον και των δύο είναι και οι δύο συνομηλίκοι να εφαρμόσουν πιστοποιητικά PKI που έχουν σχεδιαστεί με μία χρήση στη φάση 1. Αυτό εξαλείφει τον κίνδυνο ενός εισβολέα MITM χρησιμοποιώντας μια λεξική επίθεση γνωστών ιδιωτικών κλειδιών που συσχετίζονται με τους συνομηλίκους και τη δυνατότητα ενός συμβιβασμένου αξιόπιστου διακομιστή CA.
Ο πρώτος κίνδυνος προκαλεί ιδιαίτερη ανησυχία αν και οι δύο συνομηλίκοι έχουν υψηλό επίπεδο κυκλοφορίας, δημόσιοι διακομιστές όπως αυτοί που χρησιμοποιούνται στο ηλεκτρονικό εμπόριο. Διάφορες μελέτες έχουν δείξει έναν πραγματικό μικρό αριθμό πλήκτρων χρησιμοποιούνται επανειλημμένα σε πολλούς διακομιστές ιστού που βλέπουν στο κοινό. Ένας έξυπνος χάκερ με μια καλά τοποθετημένη επίθεση MITM θα μπορούσε να συνάγει ένα ιδιωτικό κλειδί με τη συλλογή και την αντίστροφη μηχανική σε μεγάλο αριθμό συναλλαγών για μεγάλο χρονικό διάστημα. Αυτό είναι πολύ μέσα στη σφαίρα των σύγχρονων υπολογιστών, δεδομένου αρκετό χρόνο και ακατέργαστα δεδομένα. Εάν ο οικοδεσπότης θα βελτιώσει αυτή τη διαδικασία, θα μειώσει σημαντικά τον κίνδυνο επιτυχούς επίθεσης MITM εναντίον των συνομηλίκων που ανταλλάσσουν κλειδιά μέσω του Skeme.
Το δεύτερο σενάριο είναι πιο πιθανό να αποτελέσει απειλή όταν ένας διακομιστής Kerberos ενεργεί ως ο αξιόπιστος διακομιστής CA τρίτου μέρους. Σε αυτό το σενάριο, είναι πιθανό και οι δύο συνομηλίκοι να αποκομίζουν τα ιδιωτικά κλειδιά PKI από τον ίδιο διακομιστή. Αυτό καθιστά τη χρήση του Skeme σε ένα περιβάλλον Kerberos υψηλότερο κίνδυνο από άλλες εφαρμογές, επειδή η απειλή που θέτει ένας συμβιβασμένος διακομιστής ανταλλαγής Kerberos είναι στατικός.
Ike βασική διαπραγμάτευση
Ο δαίμονας Ike, στο.Iked, διαπραγματεύεται και επικυρώνει το υλικό κλειδώματος για το SAS με προστατευμένο τρόπο. Ο δαίμονας χρησιμοποιεί τυχαίους σπόρους για κλειδιά από εσωτερικές λειτουργίες που παρέχονται από το λειτουργικό σύστημα Solaris. Το Ike παρέχει τέλεια μυστικότητα προς τα εμπρός (PFS). Στο PFS, τα κλειδιά που προστατεύουν τη μετάδοση δεδομένων δεν χρησιμοποιούνται για την εξαγωγή πρόσθετων πλήκτρων. Επίσης, οι σπόροι που χρησιμοποιούνται για τη δημιουργία πλήκτρων μετάδοσης δεδομένων δεν χρησιμοποιούνται επαναχρησιμοποιούνται. Δείτε το.Σελίδα Man (1m).
Όταν ο δαίμονας Ike ανακαλύπτει το δημόσιο κλειδί κρυπτογράφησης του απομακρυσμένου συστήματος, το τοπικό σύστημα μπορεί στη συνέχεια να χρησιμοποιήσει αυτό το κλειδί. Το σύστημα κρυπτογραφεί μηνύματα χρησιμοποιώντας το δημόσιο κλειδί του απομακρυσμένου συστήματος. Τα μηνύματα μπορούν να διαβαστούν μόνο από αυτό το απομακρυσμένο σύστημα. Ο δαίμονας Ike εκτελεί τη δουλειά του σε δύο φάσεις. Οι φάσεις καλούνται ανταλλαγή.
Η ορολογία του Ike Key
Οι ακόλουθοι πίνακες παραθέτουν όρους που χρησιμοποιούνται σε βασικές διαπραγματεύσεις, παρέχει τα συνήθως χρησιμοποιούμενα ακρωνύμια και δίνει ορισμό και χρήση για κάθε όρο.
Βασικός όρος διαπραγμάτευσης
Ορισμός και χρήση
Η διαδικασία δημιουργίας πλήκτρων για ασύμμετρους κρυπτογραφικούς αλγόριθμους. Οι δύο κύριες μέθοδοι είναι τα πρωτόκολλα RSA και το πρωτόκολλο Diffie-Hellman.
Ένα πρωτόκολλο ανταλλαγής κλειδιών που περιλαμβάνει βασική παραγωγή και έλεγχο ταυτότητας κλειδιού. Συχνά καλείται Ανταλλαγή πληκτρολογημένης επαλήθευσης.
Ένα πρωτόκολλο ανταλλαγής κλειδιών που περιλαμβάνει βασική παραγωγή και βασική μεταφορά. Το πρωτόκολλο ονομάζεται για τους τρεις δημιουργούς του, Rivest, Shamir και Adleman.
Τέλεια μυστικότητα προς τα εμπρός
Ισχύει μόνο για την επικυρωμένη ανταλλαγή κλειδιών. Το PFS εξασφαλίζει ότι το μακροπρόθεσμο μυστικό υλικό για τα κλειδιά δεν θέτει σε κίνδυνο τη μυστικότητα των ανταλλαγών κλειδιά από προηγούμενες επικοινωνίες.
Στο PFS, το κλειδί που χρησιμοποιείται για την προστασία της μετάδοσης δεδομένων δεν χρησιμοποιείται για την εξαγωγή πρόσθετων κλειδιών. Επίσης, η πηγή του κλειδιού που χρησιμοποιείται για την προστασία της μετάδοσης δεδομένων δεν χρησιμοποιείται ποτέ για την εξαγωγή πρόσθετων πλήκτρων.
Μια μέθοδος για τον καθορισμό των κλειδιών για τη φάση 2 με ασφαλή τρόπο. Αυτό το πρωτόκολλο είναι ανάλογο με τη μέθοδο Diffie-Hellman της Key Exchange. Παρόμοια με το Diffie-Hellman, η Oakley Group Key Exchange περιλαμβάνει βασική παραγωγή και έλεγχο ταυτότητας. Η μέθοδος Oakley χρησιμοποιείται για τη διαπραγμάτευση PFS.
Ike Phase 1 Ανταλλαγή
Η ανταλλαγή φάσης 1 είναι γνωστή ως Κύρια λειτουργία. Στην ανταλλαγή φάσης 1, η IKE χρησιμοποιεί μεθόδους κρυπτογράφησης δημόσιου κλειδιού για να πιστοποιηθεί με οντότητες Ike Peer Ike. Το αποτέλεσμα είναι ένας Σύνδεσμος Ασφαλείας Διαδικτύου και Πρωτόκολλο Διαχείρισης Κλείσματος (ISAKMP) Σύνδεσμος Ασφαλείας (SA). Ένα ISAKMP SA είναι ένα ασφαλές κανάλι για το IKE για να διαπραγματευτεί υλικό κλειδιού για τα datagrams IP. Σε αντίθεση με το IPSEC SAS, το ISAKMP SAS είναι αμφίδρομο, οπότε απαιτείται μόνο μία ένωση ασφαλείας.
Ο τρόπος με τον οποίο το IKE διαπραγματεύεται το υλικό κλειδώματος στην ανταλλαγή φάσης 1 είναι διαμορφώσιμη. Το Ike διαβάζει τις πληροφορίες διαμόρφωσης από το αρχείο/etc/inet/ike/config. Οι πληροφορίες διαμόρφωσης περιλαμβάνουν τα εξής:
- Παγκόσμιες παράμετροι, όπως τα ονόματα των πιστοποιητικών δημόσιου κλειδιού
- Το αν χρησιμοποιείται η τέλεια μυστικότητα προς τα εμπρός (PFS)
- Οι διεπαφές που επηρεάζονται
- Τα πρωτόκολλα ασφαλείας και τους αλγόριθμους τους
- Η μέθοδος ελέγχου ταυτότητας
Οι δύο μέθοδοι ελέγχου ταυτότητας είναι προκαταρκτικά πλήκτρα και πιστοποιητικά δημόσιου κλειδιού. Τα πιστοποιητικά δημόσιου κλειδιού μπορούν να υπογράψουν αυτο-υπογραφή. Ή, τα πιστοποιητικά μπορούν να εκδοθούν από μια αρχή πιστοποιητικών (CA) από έναν οργανισμό υποδομής δημόσιου κλειδιού (PKI). Οι οργανισμοί περιλαμβάνουν δεσμευμένα, εμπιστευτικά, γεωγραφικά, ασφάλεια RSA και Verisign.
Ike Phase 2 Ανταλλαγή
Η ανταλλαγή φάσης 2 είναι γνωστή ως Γρήγορη λειτουργία. Στην ανταλλαγή φάσης 2, το IKE δημιουργεί και διαχειρίζεται το IPSEC SAS μεταξύ συστημάτων που εκτελούν το δαίμονα IKE. Το Ike χρησιμοποιεί το ασφαλές κανάλι που δημιουργήθηκε στην ανταλλαγή φάσης 1 για να προστατεύσει τη μετάδοση υλικού κλειδιού. Ο δαίμονας ike δημιουργεί τα κλειδιά από μια γεννήτρια τυχαίων αριθμών χρησιμοποιώντας το /dev /random device. Ο δαίμονας ανανεώνει τα κλειδιά με διαμορφώσιμο ρυθμό. Το υλικό πληκτρολόγησης είναι διαθέσιμο σε αλγόριθμους που καθορίζονται στο αρχείο διαμόρφωσης για την πολιτική IPSEC, IPSECINIT.τολμηρός .
- Προηγούμενος: Διαχείριση κλειδιών με IKE
- Επόμενο: Επιλογές διαμόρφωσης ike


