


האם ל- IKEV2 יש שני שלבים
סיכום:
1. סקירה כללית של IKEV1 ו- IKEV2: IKE הוא פרוטוקול אימות המשמש להקמת ערוצי תקשורת מאובטחים עבור IPSEC. IKEV1 ו- IKEV2 הם שתי הגרסאות של אייק.
2. IKEV1: IKEV1 משתמש ב- ISAKMP לצורך אימות וחילופי מפתח. יש לו שני שלבי משא ומתן: שלב 1 ושלב 2.
3. IKEV1 שלב 1: שלב 1 קובע את ה- iSakmp SA הדו -כיווני בין שני עמיתים. זה יכול להשתמש במצב ראשי או במצב אגרסיבי למשא ומתן.
4. IKEV1 שלב 2: שלב 2 קובע IPsec SAS חד כיווני באמצעות ISAKMP SA משלב 1.
5. מצב ראשי (מ”מ): מצב עיקרי הוא שיטה אחת למשא ומתן שלב 1, המורכב משש חילופי הודעות.
6. מצב אגרסיבי (AM): מצב אגרסיבי הוא שיטה מהירה יותר אך פחות מאובטחת למשא ומתן שלב 1, הכוללת שלוש חילופי הודעות.
7. מצב מהיר (QM): מצב מהיר משמש בשלב 2 כדי להקים IPSEC SAS. זה כרוך בחילופי של שלוש המסקות.
8. סודיות קדימה מושלמת (PFS): PFS הוא תכונה אופציונלית בשלב 2 המשפר את האבטחה על ידי יצירת מפתחות הפעלה בנפרד.
9. Ikev2: IKEV2 היא גרסה מעודכנת של IKEV1, מטפלת בחסרונות שלה ומציעה שיפורים.
10. תמיכה מדור קודם: חשוב להבין את IKEV1 מכיוון שתשתיות מסוימות עשויות עדיין להשתמש בה או שיש לה מכשירים שאינם תומכים ב- IKEV2.
שאלות:
1. מה המטרה של IKEV1 ו- IKEV2?
IKEV1 ו- IKEV2 הם פרוטוקולי אימות המשמשים להקמת ערוצי תקשורת מאובטחים עבור IPSEC.
2. מהן שתי הגרסאות של אייק?
שתי הגרסאות של אייק הן IKEV1 ו- IKEV2.
3. מה ההבדל העיקרי בין IKEV1 ל- IKEV2?
IKEV2 היא גרסה מעודכנת של IKEV1, מציעה שיפורים ומתייחסים לחסרונות של IKEV1.
4. כמה שלבי משא ומתן יש ל- IKEV1?
ל- IKEV1 שני שלבי משא ומתן: שלב 1 ושלב 2.
5. מה המטרה של שלב 1 ב- IKEV1?
שלב 1 קובע את ה- iSakmp SA הדו -כיווני בין שני עמיתים.
6. מהם שני מצבי המשא ומתן בשלב 1 של IKEV1?
שני מצבי המשא ומתן בשלב 1 של IKEV1 הם מצב ראשי (מ”מ) ומצב אגרסיבי (AM).
7. כמה חילופי הודעות מעורבים במצב הראשי (MM) של IKEV1 שלב 1?
המצב העיקרי של IKEV1 שלב 1 כולל שש חילופי הודעות.
8. כמה חילופי הודעות מעורבים במצב אגרסיבי (AM) של IKEV1 שלב 1?
מצב אגרסיבי של IKEV1 שלב 1 כולל שלוש חילופי הודעות.
9. מה המטרה של שלב 2 ב- IKEV1?
שלב 2 קובע IPsec SAS חד כיווני באמצעות ISAKMP SA משלב 1.
10. מהו מצב מהיר (QM) ב- IKEV1?
מצב מהיר משמש בשלב 2 של IKEV1 כדי להקים את איגוד האבטחה של IPSEC.
11. מה סודיות קדימה מושלמת (PFS) ב- IKEV1?
PFS הוא תכונה אופציונלית בשלב 2 המשפר את האבטחה על ידי יצירת מפתחות הפעלה בנפרד.
12. האם יש צורך להבין את IKEV1 אם משתמשים ב- IKEV2?
כן, חשוב להבין את IKEV1 מכיוון שתשתיות מסוימות עשויות עדיין להשתמש בו או שיש בהן מכשירים שאינם תומכים ב- IKEV2.
13. מהם הבדלי המפתח בין המצב הראשי למצב אגרסיבי ב- IKEV1?
המצב העיקרי הוא מאובטח וגמיש יותר אך איטי יותר, בעוד שהמצב האגרסיבי הוא מהיר יותר אך חושף את זהותם של עמיתים ומציע פחות אבטחה וגמישות.
14. מה המטרה של מצב מהיר ב- IKEV1?
מצב מהיר משמש להקמת איגוד האבטחה של IPSEC בשלב 2 IKEV1.
15. מה התפקיד של סודיות קדימה מושלמת (PFS) ב- IKEV1?
סודיות קדימה מושלמת (PFS) משפרת את האבטחה בשלב 2 על ידי יצירת מפתחות הפעלה בנפרד, ומונעת מסכנת מפתחות עתידיים על מפתחות עתידיים.
שלב 1 שלב IKEV2 (IKE SA) ושלב 2 (ילד SA) חילופי הודעות
ניתן לאמת את עמיתים IKEV2 IPSEC באמצעות מפתחות שותפים מראש, תעודות או פרוטוקול אימות הניתן להרחבה (EAP). פרוטוקול אימות הניתן להרחבה (EAP) מאפשר שיטות אימות מדור קודם בין עמיתים IPSEC.
סקירה כללית של מפתח אינטרנט IKEV1 ו- IKEV2
Exchange Key Internet (IKE) הוא פרוטוקול אימות המשמש להקמת ערוץ תקשורת מאובטח ומאומת בין שתי נקודות קצה כדי להקים מנהרות IKE או עמותות אבטחה (SAS) המשמשות לאבטחת פרוטוקול אינטרנט (IPSEC). IKEV1 ו- IKEV2 הם שתי הגרסאות של אייק.
Exchange Key Internet V1 (IKEV1)
פרוטוקול ניהול מפתח של איגוד אבטחת אינטרנט (ISAKMP) הוא מסגרת אימות ומפתח חילופי מפתח. פרוטוקול IKE הוא יישום ISAKMP המעסיק את מתודולוגיות Oakley ו- Skeme Key Exchange.
IKEV1 מציין שני שלבי משא ומתן משמעותיים עבור IKE ו- IPSEC SA::
- שלב 1: קובע ISAKMP SA דו כיווני בין שני עמיתים אייק. לאחר הקמתו, כל עמית יכול להתחיל במשא ומתן שלב 2.
- שלב 2: קובע אגודות אבטחה חד -כיווניות של IPSEC (SAS) באמצעות ISAKMP SA שהוקמה בשלב 1.
שלב 1 של IKEV1
משא ומתן שלב 1 יכול להתקיים באמצעות מצב ראשי או מצב אגרסיבי. ה יוֹזֵם הוא העמית שמתחיל את תהליך המשא ומתן של SA, ואילו מגיב האם העמית השני.
מצב ראשי (מ”מ)
המצב הראשי כולל שישה חילופי הודעות וניסיונות לאבטח את כל המידע במהלך המשא ומתן למניעת ציתות.
- MM1: ההודעה הראשונה שהיוזם שולח למגיב. מוצג אחד או יותר מציע SA SA, והמגיב חייב להתאים לאחד מהם. הצעות SA כוללות את השילובים הבאים:
- אלגוריתם hash: MD5 או SHA
- אלגוריתם הצפנה: DES, 3DES או AES
- שיטת אימות: PSK או תעודות דיגיטליות
- קבוצת דיפי-הלמן (DH): 1, 2, 5 וכו ‘.
- Lifetime: הזמן שלוקח למנהרת שלב 1 של איק עד שזה’זה נקרע. ברירת המחדל היא 24 שעות. פרמטר זה לא’לא צריך להתאים לשני העמיתים מכיוון שמשתמשים בחיים הקצרים ביותר.
- MM2: המגיב שולח הודעה זו יחד עם הצעת SA המותאמת ליוזם.
- MM3: היוזם יוזם את חילופי המפתח DH בהודעה זו.
- MM4: המגיב שולח ליוזם מפתח משלו. בשלב זה חולקו מפתחות הצפנה והוקמה הצפנה ל- ISAKMP SA.
- MM5: היוזם מתחיל אימות על ידי שליחת כתובת ה- IP שלו לנתב העמיתים.
- MM6: המגיב עונה עם חבילה מתאימה לאמת את ההפעלה. ה- ISAKMP SA הוקם בשלב זה.
מצב אגרסיבי (AM)
עם המצב הראשי, זיהוי שני עמיתים ike מוסתר. זה מאוד מאובטח וגמיש אך איטי יותר בסיום המשא ומתן. מצב אגרסיבי כולל שלוש חילופי הודעות, כך שהוא’S מהר יותר, אבל העמיתים’ זהויות נחשפות וזה לא’לא לספק את אותה רמת אבטחה וגמישות כמו מצב עיקרי.
- AM1: היוזם שולח את כל המידע מ- MM1 עד MM3 ו- MM5 בהודעה זו.
- AM2: הודעה זו שולחת את כל אותו המידע מ- MM2, MM4 ו- MM6.
- AM3: האימות הכלול ב- MM5 נשלח בהודעה זו.
שלב 2 IKEV1
שלב 2 מנצל את הערוץ המאובטח הדו -כיווני הנוכחי IKE שנוצר בשלב 1 כדי להעביר הודעות בין שני העמיתים כדי להקים IPSEC SAS. משא ומתן יחיד של ipsec sa מייצר שני ipsec sas חד -כיווניים, אחד על כל עמית.
מצב מהיר (QM)
מצב מהיר הוא השיטה המשמשת להקמת איגוד האבטחה של IPSEC. זה כרוך בחילופי של שלושה המסקות:
- QM1: היוזם יכול ליוז. הודעה זו מכילה אלגוריתמי הצפנה מוסכמים ויושרה המיועדים כחלק משלב 1, כולל מה יש להצפין או לאבטח את התנועה.
- QM2: המגיב הזה’ההודעה מכילה פרמטרים תואמים של IPSEC.
- QM3: לאחר ההודעה הזו, חייבים להיות שני SAS IPsec חד כיווניים בין שני העמיתים.
סודיות קדימה מושלמת (PFS)
PFS היא תכונה מומלצת אך אופציונלית לשלב 2. הוא זקוק ליותר חילופי DH, הצורכים יותר מחזורי מעבד. זה נועד לשפר את ההתנגדות להתקפות קריפטו ולשמור על פרטיות מנהרות IPSEC על ידי יצירת מפתחות הפעלה בנפרד מכל מפתח קודם. לכן מפתח נפגע אינו מסכן את מפתחות העתיד.
ניתן להסיק את הדברים הבאים ממספר ההודעות המינימלי שניתן לשלוח על ידי מצבים עיקריים, אגרסיביים ומהירים עבור IPSEC SAS:
- מצב ראשי (6 הודעות) בתוספת מצב מהיר (3 הודעות), בסך הכל 9 הודעות.
- מצב אגרסיבי (3 הודעות) בתוספת מצב מהיר (3 הודעות), בסך הכל 6 הודעות.
Exchange Key Internet V2 (IKEV2)
IKEV2 נוצר כדי להתייחס לחסרונות של IKEV1 ומציע מספר עדכונים ושיפורים על IKEV1. הכרת IKEV1 עדיין נחוצה מכיוון שתשתיות מדור קודם טרם עברו ל- IKEV2 או מכילים מכשירים או תכונות שלא’לא תומך ב- IKEV2.
חילופי IKEV2
אחת ההתקדמות המשמעותיות ביותר של IKEV2 היא משא ומתן על עמותות אבטחה (SAS). התקשורת מורכבת מזוגות בקשה ותגובה המכונה חילופי דברים או פשוט זוגות בקשה/תגובה.
- Ike_sa_init: החילוף הראשון. זה מנהל משא ומתן על אלגוריתמים קריפטוגרפיים, מחליף נושאים ועושה חילופי DH. זה זהה ל- IKEV1’S MM1 ל- MM4 הודעות אך כצמד בקשה/תגובה יחיד.
- Ike_auth: ההחלפה השנייה. זה מאמת את ההודעות הקודמות ומחליף זהויות ותעודות. זה קובע אייק SA וילד SA או IPSEC SA. זה זהה ל- IKEV1’S MM5 ל- MM6 ו- QM1 ו- QM2 אך נעשה כצמד בקשה/תגובה יחיד.
IKE SA הדו -כיווני ו- IPSEC SAS חד כיווני נוצרים בארבע הודעות. אם יש צורך ב- IPSEC SAS יותר, IKEV2 מנצל רק שתי הודעות, זוג בקשה/תגובה, עם א Create_child_sa לְהַחלִיף. חילופי IKEV1 ו- IKEV2 SA הם שונים לחלוטין ולא תואמים זה את זה.
שיפורים ב- IKEV2
הגרסה האחרונה של פרוטוקול IKE שהוגדר ב- RFC 7296 היא IKEV2. השינויים והשיפורים של IKEV2 כוללים את הדברים הבאים:
- יעילות משופרת: חילופי דברים קלים יותר ופחות. הוא משתמש בפחות רוחב פס כדי להקים SAS.
- אלגוריתם חתימה דיגיטלית עקומה אליפטית (ECDSA-SIG): אלטרנטיבה מפתח ציבורית חדשה ויעילה יותר.
- פרוטוקול אימות הניתן להרחבה (EAP): אידיאלי לרשת פרטית וירטואלית של גישה מרחוק (VPN).
- הצפנה מהדור הבא (NGE): מספק אבטחה וקריפטוגרפיה למניעת איומים.
- אימות א -סימטרי: כל עמית יכול לבחור מנגנון אימות משלו.
- אנטי-דוס: מגלה אם נתב IPSEC נמצא תחת התקפה ומפחית את השימוש במשאבים.
הורד את שלנו מדריך לימוד CCNA בחינם PDF לקבלת הערות שלמות על כל נושאי הבחינה של CCNA 200-301 בספר אחד.
אנו ממליצים על Cisco CCNA Gold Bootcamp כקורס ההדרכה העיקרי שלך ל- CCNA. זה’זה קורס סיסקו המדורג הגבוה ביותר ברשת עם דירוג ממוצע של 4.8 מיותר מ -30,000 ביקורות ציבוריות והיא ה תקן זהב באימוני CCNA:
CCNP ENCOR 350-401 הדרכות
מיתוג וניתוב בסיסי
- הגדר את כתובת ה- MAC הסטטית
- הסבר ותצורת מסלול סטטי של NULL
- מבנה איתור משאבים אחיד (URL)
- מניעת לולאת RIP
פרוטוקול ניתוב שער פנים משופר (EIGRP)
- חישוב ומטרי EIGRP
- תצורת EIGRP
- אימות איגרפ ואיזון עומסים
- טיימרים של EIGRP, כישלון והתכנסות הסבירו
פתח את הנתיב הקצר ביותר הראשון (OSPF)
- הבנת סוגי LSA ו- OSPF LSA
- סינון מסלול OSPF: סיכום, אזור, ו- OSPF מקומי
- אימות OSPF
- מיטוב אלגוריתם SPF של OSPF
פרוטוקול שער הגבול (BGP)
- סקירת ניתוב פרוטוקול שער הגבול (BGP)
- סוגי הפעלות BGP: IBGP לעומת EBGP
- סוגי הודעות BGP: פתוח, שומר, עדכון, הודעה
- BGP קובע: הבנת הסגירות של שכנים BGP
- תצורת BGP בסיסית ואימות
- תהליך פרסומת BGP ותצורה
- פרסומת מסלול BGP ממקורות מרובים
- מהו פרוטוקול שער הגבול BGP MultiHoming?
- הסבר ותצורה של קהילת BGP
טכנולוגיית Multicast
- מוסכמות כתובת Multicast
- פרוטוקול ניהול קבוצות אינטרנט של סיסקו IGMP הסביר
- מה זה חטטני IGMP? הסבר ודוגמאות
- הבנת פרוטוקול Multicast עצמאי (PIM)
- IP Multicast Pim Stenbed Mode
- Multicast Multicast Pim Sparse Mode הוסבר
- PIM טוען מנגנון ומושג משחרור PIM
- נקודות מפגש מרובות שידור הסבירו
ניתוב IPv6
- אפשרויות מעבר IPv6
- Ripng
- סקירת פרוטוקול ניתוב OSPFV3 – סוגי LSA ומנות מנות
- תצורה ואימות של IPv6 OSPF 3 (OSPFV3) תצורה ואימות
פרוטוקול יתירות הופ ראשון (FHRP)
- הבנת VRRP: פרוטוקול יתירות וירטואלי
- הבנת GLBP: פרוטוקול איזון עומס Gateway
פרוטוקול העץ המתפרש (STP)
- שינויים בטופולוגיה של פרוטוקול העץ (STP)
- כוונון ואופטימיזציה של טופולוגיית עץ
- רשת סיסקו מרובה פרוטוקול עץ (MSTP)
- MST מרובה עלות ממשק עץ עץ ועדיפות
- מגורים מוטעים של עץ מתפרש מרובים ופתרונות
Etherchannel
- פרוטוקול בקרת הצטברות של Cisco LACP
- פתרון בעיות EtherChannel: Show Show Summary
- איזון עומס etherchannel הסבר ותצורה
עיצוב ואדריכלות רשת ארגונית
מנגנוני העברת מנות
- מנגנון מיתוג תהליכים הסביר
- סקירה כללית של סיסקו אקספרס (CEF)
- הבנת ה- SSO: סיסקו מיתוג ממלכתי
- תבנית מיתוג מסד נתונים של סיסקו (SDM)
עיצוב אבטחת רשת
- עיצוב אבטחת רשת: סיסקו בטוח
- סיסקו טלוס – סיסקו’ארגון מודיעין האיומים
- סקירה כללית של סיסקו מאובטחת תוכנות זדוניות (רשת איום)
- סיסקו הגנה על תוכנות זדוניות מתקדמות (AMP) הוסבר
- מהו Cisco AnyConnect לקוח ניידות מאובטח?
- מהי אבטחת ענן מטריית סיסקו?
- מכשיר אינטרנט מאובטח של סיסקו (לשעבר סיסקו WSA)
- סיסקו NGIPS: מערכת למניעת חדירות מהדור הבא
- סיסקו NGFW: מהי חומת אש מהדור הבא?
בקרת גישה לרשת (NAC)
- IEEE 802.אימות בקרת גישה לרשת 1x
- פרוטוקול אימות הניתן להרחבה (EAP) הוסבר
- שיטות אימות גישה מוגנות על ידי WiFi
- אימות אימות MAC (MAB) הוסבר אימות
- אימות רשת: WebAuth, Flexauth, IBNS
- סקירה כללית על פתרונות אבטחה של סיסקו TrustSec
- סקירה כללית על בקרת גישה למדיה MacSec
קווים והגנה על סיסמא
- קווי מסוף וירטואלי (VTY) עם רשימת בקרת גישה
- קלט הובלה: SSH, Telnet, הכל, אין מילות מפתח
- פקודות סיסקו-זמן של סיסקו וזמן מוחלט
תכונות אבטחת נתב
- סקירה כללית על חומת אש מבוססת אזור
- תצורת אימות אימות חומת אש מבוססת אזור סיסקו
- תצורת שיטור מישור בקרת Cisco COPP
- אבטחת נתב סיסקו: אמצעי התקשות מכשירים
וירטואליזציה של נתיב נתונים
- ניתוב והעברה וירטואלי של סיסקו VRF
- מנהרת אנקפסולציה לניתוב גנרי (GRE)
- מנהרות GRE ובעיות ניתוב רקורסיביות
- מהו IPSEC (אבטחת פרוטוקול אינטרנט)?
- סקירה כללית של מפתח אינטרנט IKEV1 ו- IKEV2
- סקירה כללית של פתרונות VPN של סיסקו IPSEC
- אתר לאתר GRE מעל תצורת ואימות IPSEC
- ממשק מנהרה וירטואלי לאתר לאתר (VTI) מעל IPSEC
מושגי וירטואליזציה של רשת
- LISP: פרוטוקול הפרדת ID של Cisco Locator
- ארכיטקטורת רשת ופרוטוקולים של סיסקו LISP
- רכיבים תפעוליים של פרוטוקול LISP הסבירו
- Cisco VXLAN: רשת מקומית וירטואלית הניתנת להרחבה
פרוטוקול זמן רשת (NTP)
ניהול רשת ופתרון בעיות
- תצורת יציאת יציאה מנותקת (SPAN) מיתוג
- RSPAN (מנתח יציאת מתג מרחוק) הסביר
- ERSPAN (טווח מרחוק מכוסה) הסביר
- הבנת IP SLA (הסכם ברמת השירות)
איכות השירות (QoS)
- QoS (איכות השירות) סקירה כללית
- Diffserv QoS לעומת דגמי QoS של Intserv
- מנגנון סימון QoS הסביר
מושגי טכנולוגיה אלחוטית
- מבוא לתורת התקשורת האלחוטית
- תדר wifi, שלב ואורך גל
- הבנת כוח RF והמרת DB
תשתית LAN (WLAN) אלחוטית
- נקודת גישה קלה של סיסקו וזיווג WLC
- מצבי גישה אלחוטית של סיסקו (AP) הוסברו
- מאפייני אנטנה אלחוטית הוסברו
- אנטנה כיוונית לעומת אנטנה כל -כיוונית
נדידה אלחוטית
- נקודת גישה אוטונומית של סיסקו נדידת Wi-Fi
- נדידת WiFi אלחוטית אלחוטית הסבירו
- WLAN BECROLLER LAYER 2 ושכבה 3 נדידה
- מהי קבוצת ניידות אלחוטית?
- מעקב אחר מיקום מכשירי Wi-Fi ברשתות אלחוטיות
וירטואליזציה
- מה זה מיכל? מיכל לעומת VM (מכונה וירטואלית)
- מהי פונקציית רשת וירטואלית? VNF הסביר
- SR-IOV, PCI Passtrough ו- OVS-DPDK
פתרונות SD-Access ו- SD-WAN
- סקירה על ארכיטקטורה של סיסקו SDA (SD-Access)
- ארכיטקטורת SD-Access של סיסקו: שכבת רשת
- תפקידי בדים מוגדרים על ידי תוכנה
- סיסקו SDA (SD-Access) אדריכלות: שכבת בקר
- ארכיטקטורת SD-Access של סיסקו: שכבת ניהול
- סקירה כללית של ארכיטקטורת סיסקו SD-WAN
- ענן Cisco מוגדר תוכנה (SD-WAN) Cloud Onramp
תכנות רשת
אוטומציה של רשת
- סקירה כללית של שף ופריסות שרת שף
- מה זה בלתי אפשרי? הבנת היסודות האפשריים
שלב 1 שלב IKEV2 (IKE SA) ושלב 2 (ילד SA) חילופי הודעות
שיעור קודם למדנו על IKEV1 ועל חילופי ההודעות של IKEV1 בשלב 1 (מצב ראשי/מצב אגרסיבי) ו- PHASE2 (מצב מהיר). ב- IKEV1, ישנם תשעה חילופי הודעות אם IKEV1 שלב 1 נמצא במצב ראשי (שש הודעות למצב ראשי ושלוש הודעות למצב מהיר) או שש החלפות הודעות אם IKEV1 שלב 1 נמצא במצב אגרסיבי (שלוש הודעות למצב אגרסיבי ושלוש הודעות למצב מהיר).
גרסת חילופי מפתח אינטרנט 2 (IKEV2) היא הגרסה הבאה של IKEV1. IKEV2 הוגדר בתחילה על ידי RFC 4306 ואז הוטל על ידי RFC 5996. RFCs הנוכחי של IKEV2 הם RFC 7296 ו- RFC 7427. ל- IKEV2 יש את רוב התכונות של IKEV1.
כמו IKEV1, ל- IKEV2 יש גם תהליך משא ומתן של שני פאזות. השלב הראשון ידוע בשם ike_sa_init והשלב השני נקרא As ike_auth. בסוף החלפה שנייה (שלב 2), הילד הראשון SA יצר. ילד SA הוא המונח IKEV2 עבור IKEV1 IPSEC SA.
במקרה מאוחר יותר, ניתן ליצור SAS נוסף של ילדים לשימוש במנהרה חדשה. החלפה זו נקראת כ- create_child_sa Exchange. ניתן לנהל משא ומתן על ערכים חדשים של דיפי-הלמן ושילובים חדשים של הצפנה ואלגוריתמים של Hashing במהלך Exchange Create_Child_SA.
IKEV2 עובר על יציאות UDP 500 ו- 4500 (ipsec nat traversal) . מכשירים שהוגדרו להשתמש ב- IKEV2 לקבל מנות מיציאות UDP 500 ו- 4500.
ניתן לאמת את עמיתים IKEV2 IPSEC באמצעות מפתחות שותפים מראש, תעודות או פרוטוקול אימות הניתן להרחבה (EAP). פרוטוקול אימות הניתן להרחבה (EAP) מאפשר שיטות אימות מדור קודם בין עמיתים IPSEC.
הודעה שלב 1 שלב 1 שלב 1
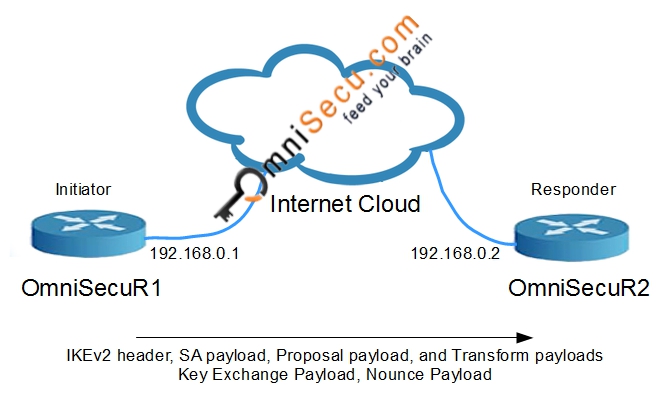
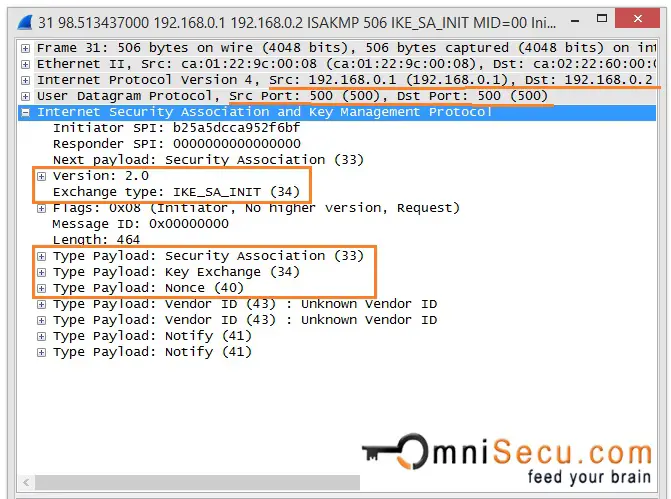
ב- IKEV2, ההודעה הראשונה של יוזם למגיב (IKE_SA_INIT) מכילה את הצעות איגוד האבטחה, אלגוריתמי הצפנה ואלגוריתמים של יושרה, מפתחות דיפי-הלמן ואינן.
הודעה שלב 1 שלב 1 שלב IKEV2
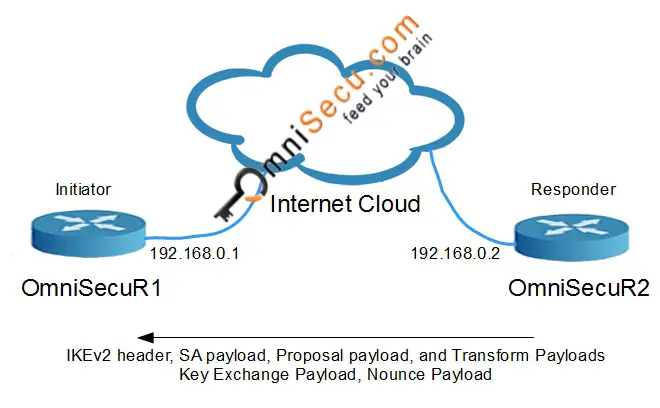
ב- IKEV2, הודעה שנייה ממגיב ליוזם (IKE_SA_INIT) מכילה את הצעות איגוד האבטחה, אלגוריתמי הצפנה ואלגוריתמים של יושרה, מפתחות דיפי-הלמן ואינן.
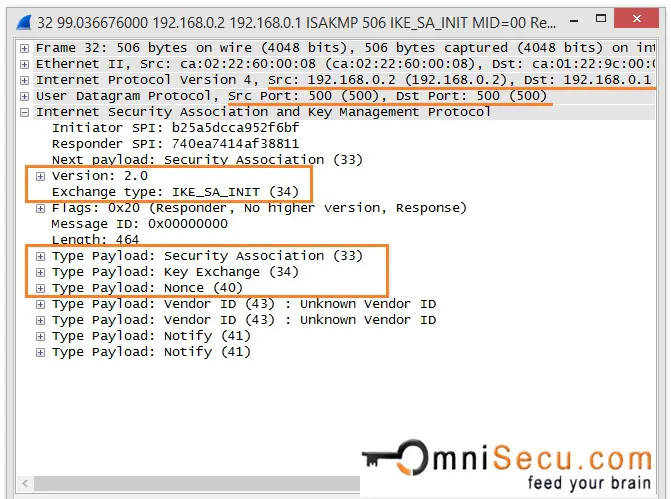
שים לב שההודעות 1 ו -2 אינן מוגנות. עכשיו עמיתים ipsec מייצרים את SkeySeed המשמש לגזרת המפתחות המשמשים ב- ike-sa. כל מפתחות ה- ike העתידיים נוצרים באמצעות SkeySeed. לאחר ההודעות 1 ו -2, ההודעות הבאות מוגנות על ידי הצפנה ואימות אותן.
שלב 1 IKEV2 – הודעות 3 ו -4
העיסויים השלישיים והרביעיים (ike_auth) מוצפנים ומאמתים על פני ה- ike sa שנוצר על ידי ההודעות הקודמות 1 ו -2 (ike_sa_init). שתי ההודעות הללו מיועדות לאימות. זהות יוזמים ומגיבים, Exchange Exchange (אם זמין) הושלמו בשלב זה. העיסויים השלישיים והרביעיים (ike_auth) משמשים לאמת את ההודעות הקודמות, מאמתים את זהותם של עמיתים IPsec וכדי להקים את ה- Child_SA הראשון.
בסוף ההודעות 3 ו -4, זהויות של עמיתים של IPSEC מאומתים ומוקמים את ה- Child_SA הראשון.
האם לפרוטוקול IKEV2 יש שני מצבים כמו אייק
לפרוטוקול IKE יש 2 מצבים, שלמצבים יש מבנה שונה. האם לפרוטוקול IKEV2 יש שני מצבים כמו אייק.
140K 11 11 תגי זהב 220 220 תגי כסף 349 349 תגי ברונזה
נשאל 15 באפריל 2014 בשעה 7:17
Gev_sedrakyan gev_sedrakyan
125 1 תג זהב 1 1 תג כסף 5 5 תגי ברונזה
תשובה 1 1
$ \ begingroup $
לא, ל- IKEV2 אין דבר מקביל ל’מצב הראשי ‘ו’מצב אגרסיבי’, והם ביטלו את ‘המצב המהיר’ הראשוני,
כאשר נכתב במקור IKEV1, הם רצו הפרדה חזקה בין IKE ל- IPSEC; היה להם חזון שבו אייק עשוי לשמש לדברים שאינם IPSEC (“תחומי פרשנות אחרים”). אז הם בודדו לחלוטין את “משא ומתן על אייק סאס” ו”משא ומתן על Ipsec SAS “לשתי סדרות חילופי נפרדות נפרדות.
בנוסף, הם לא היו בטוחים אם עדיף למזער את מספר ההודעות הלוך ושוב, או לספק הגנת זהות; מכאן שהם עיצבו שני מצבים שונים (שיאפשרו למיישמים לבחור את הסחר).
כאשר הם עיצבו את IKEV2, הם חשבו מחדש על שתי האפשרויות הללו. הם הבינו שאף אחד לא באמת השתמש ב- IKE בשום דבר אחר מאשר IPSEC, וכי אילוץ מיישמים לתמוך באפשרויות שונות היה הדבר הלא נכון. מכאן שהם ניסו לשלב את המשא ומתן IKE SA ו- IPSEC SA הראשוני למערכת חילופי דברים אחת (הפחתת מספר הנסיעות הלוך ושוב, ומכאן קיבלו את מרבית התועלת של “מצב אגרסיבי”), תוך שמירה על הגנת הזהות (ועמידות DOS) של מצב עיקרי.
פרוטוקולי VPN: IKEV2
גלה את נקודות החוזק והחולשה של IKEV2 כפרוטוקול VPN.
אחריות לכסף של 30 יום
מה זה ikev2?
IKEV2 מייצג גרסת 2 של Exchange Exchange Internet 2. פרוטוקול VPN זה מכונה גם IKEV2/IPSEC, אך מכיוון ש- IKEV2 לעולם לא מיושם ללא שכבת ההצפנה של IPSEC, הוא בדרך כלל מקוצר רק ל- IKEV2. זה נחשב קל יותר ויציב יותר מ- OpenVPN תוך שמירה על התאמה אישית מסוימת. אבל זה זמין רק דרך UDP, שנחסם על ידי כמה חומות אש.
IKEV2 הוא אחד הפרוטוקולים החדשים ביותר ויש לו חוזקות משמעותיות, במיוחד המהירות שלה. זה’s מתאים היטב למכשירים ניידים בכל הפלטפורמות.
ExpressVPN ממליץ לך להשתמש ב- Lightway כפרוטוקול ה- VPN שלך, עם OpenVPN ו- IKEV2 גם בחירות מוצקות. בעוד L2TP/IPSEC עדיין מציע הצפנה, יתכנו דרכים לתוקף לפענח את מושב ה- VPN.
- מאובטח יותר מ- L2TP/IPSEC
- איטי יותר מ- OpenVPN


