


Απομακρύνει το kaspersky αρουραίοι?
Πώς να αφαιρέσετε τον αρουραίο Atharvan
Περίληψη:
Αρουραίος είναι ένα επικίνδυνο Trojan απομακρυσμένης πρόσβασης που επιτρέπει στους επιτιθέμενους να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε υπολογιστή ή συσκευή από απομακρυσμένη τοποθεσία. Μπορεί να εκτελέσει κακόβουλες δραστηριότητες όπως κλοπή κωδικών πρόσβασης και ευαίσθητα δεδομένα, ανάπτυξη πρόσθετου κακόβουλου λογισμικού και τροποποίηση αρχείων. Σε αυτό το άρθρο, θα συζητήσουμε πώς να αφαιρέσουμε τον Atharvan Rat και να δώσουμε απαντήσεις σε συχνές ερωτήσεις σχετικά με αυτό το κακόβουλο λογισμικό.
- Ε: Πώς να αφαιρέσετε τον αρουραίο Atharvan?
- Ε: Απομακρύνει τους αρουραίους Kaspersky?
- Ε: Τι είδους κακόβουλο λογισμικό είναι Atharvan?
- Ε: Πώς διεισδύει ο Atharvan υπολογιστές?
- Ε: Πώς να αποφύγετε την εγκατάσταση κακόβουλου λογισμικού?
- Ε: Ποιοι είναι οι κίνδυνοι να έχουμε αρουραίους Atharvan σε έναν υπολογιστή?
- Ε: Μπορεί να χρησιμοποιηθεί ο αρουραίος Atharvan για την έγχυση πρόσθετου κακόβουλου λογισμικού?
- Ε: Πώς μπορώ να ελέγξω αν ο υπολογιστής μου είναι καθαρός από τον αρουραίο Atharvan?
- Ε: Ποια είναι μερικά άλλα παραδείγματα αρουραίων?
- Ε: Πώς οι κυβερνητικοί εγκληματίες εξαπατούν τους χρήστες να μολύνουν τους υπολογιστές τους?
- Ε: Τι μπορώ να κάνω εάν ο υπολογιστής μου έχει ήδη μολυνθεί με αρουραίο Atharvan?
ΕΝΑ: Για να αφαιρέσετε τον αρουραίο Atharvan, ακολουθήστε αυτά τα βήματα:
1. Εξαγάγετε το αρχείο λήψης
2. Εκτελέστε τα autoruns.exe αρχείο
ΕΝΑ: Το Kaspersky είναι ένα αξιόπιστο πρόγραμμα προστασίας από ιούς που μπορεί να απομακρύνει αποτελεσματικά τους αρουραίους, συμπεριλαμβανομένου του αρουραίου Atharvan. Συνιστάται να χρησιμοποιείτε νόμιμο λογισμικό προστασίας από ιούς για σάρωση και κατάργηση κακόβουλου λογισμικού.
ΕΝΑ: Το Atharvan είναι ένα απομακρυσμένο Trojan (RAT) που παρέχει μη εξουσιοδοτημένη πρόσβαση σε υπολογιστή ή συσκευή για κακόβουλους σκοπούς. Οι δραστηριότητές του μπορούν να κυμαίνονται από την κλοπή κωδικών πρόσβασης για την ανάπτυξη πρόσθετου κακόβουλου λογισμικού.
ΕΝΑ: Το Atharvan μπορεί να διεισδύσει στους υπολογιστές μέσω διαφόρων μέσων: άνοιγμα κακόβουλων συνδέσμων ή συνημμένων σε μηνύματα ηλεκτρονικού ταχυδρομείου, λήψη αρχείων από αναξιόπιστες πηγές, επίσκεψη σε θέματα που έχουν συμβιβαστεί, κάνοντας κλικ σε κακόβουλες διαφημίσεις, χρησιμοποιώντας ραγισμένους εγκαταστάτες λογισμικού ή σύνδεση με μη εξασφαλισμένα δίκτυα Wi-Fi Networks,.
ΕΝΑ: Για να αποφύγετε τις εγκαταστάσεις κακόβουλου λογισμικού, ακολουθήστε αυτές τις προφυλάξεις:
– Διατηρήστε το λειτουργικό σας σύστημα και το λογισμικό σας ενημερωμένο
– Χρησιμοποιήστε αξιόπιστο λογισμικό προστασίας από ιούς
– Να είστε προσεκτικοί όταν ανοίγετε συνημμένα email ή αρχεία λήψης
– Αποφύγετε να κάνετε κλικ στον ύποπτο σύνδεσμο ή pop-ups
– Σάρωση εξωτερικών συσκευών πριν τις χρησιμοποιήσετε στον υπολογιστή σας
ΕΝΑ: Η ύπαρξη αρουραίου Atharvan σε έναν υπολογιστή μπορεί να οδηγήσει σε διάφορα σοβαρά προβλήματα, συμπεριλαμβανομένων των δεδομένων και της νομισματικής απώλειας, της κλοπής ταυτότητας, της απώλειας πρόσβασης σε λογαριασμούς online, της αστάθειας του συστήματος και των πρόσθετων λοιμώξεων κακόβουλου λογισμικού.
ΕΝΑ: Ναι, ο Atharvan Rat μπορεί να χρησιμοποιηθεί για την έγχυση πρόσθετου κακόβουλου λογισμικού, όπως το ransomware ή το κακόβουλο λογισμικό κρυπτογράφησης, σε έναν συμβιβασμένο υπολογιστή. Αυτό δίνει στον εισβολέα ακόμα μεγαλύτερο έλεγχο και πρόσβαση στο σύστημα.
ΕΝΑ: Για να ελέγξετε αν ο υπολογιστής σας είναι καθαρός από τον αρουραίο Atharvan, μπορείτε να εκτελέσετε σάρωση με νόμιμο λογισμικό προστασίας από ιούς όπως το Combo Cleaner. Θα εντοπίσει και θα καταργήσει οποιοδήποτε διεισδυτικό κακόβουλο λογισμικό.
ΕΝΑ: Άλλα παραδείγματα αρουραίων περιλαμβάνουν M2RAT, Insekt και Konni. Αυτά είναι επίσης επικίνδυνα κακόβουλα προγράμματα που παρέχουν μη εξουσιοδοτημένη πρόσβαση σε συμβιβασμένους υπολογιστές.
ΕΝΑ: Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν διάφορες μεθόδους για να εξαπατήσουν τους χρήστες να μολύνουν τους υπολογιστές τους, συμπεριλαμβανομένης της προσέλκυσης τους για να κατεβάσουν και να εκτελέσουν κακόβουλο λογισμικό μέσω μολυσμένων αρχείων όπως έγγραφα, αρχεία JavaScript, εκτελέσιμα, αρχεία και άλλα.
ΕΝΑ: Εάν ο υπολογιστής σας έχει ήδη μολυνθεί με αρουραίο Atharvan, συνιστάται να χρησιμοποιείτε επαγγελματικά εργαλεία αυτόματης αφαίρεσης κακόβουλου λογισμικού όπως το Combo Cleaner. Θα σαρώσει και θα εξαλείψει το κακόβουλο λογισμικό από το σύστημά σας.
Πώς να αφαιρέσετε τον αρουραίο Atharvan
Εξαγάγετε το αρχείο που κατεβάστε και εκτελέστε τα autoruns.exe αρχείο.
Απομακρύνει το kaspersky αρουραίοι?
Э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э
Ы з з з з з з з и и и и п п п п п п з п з з з з з з з з з п. С п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. ПOчем э э э э э э э э э э э п п п п п п п?
Э э э э э а а а а и е е з з л л л л л л л э э э э э э э э э э э э Κοιτάζοντας το ριμπάγ. С с п п п п п э э э э э э э э э э э э э э э э э э э э э э э э э э э э. Д э э э э д д д и и д д д ρίας н и д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
И и з а а а а а а а а ы ы з .. Е е е е д п п ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж п п п п п п п п п п п п п п п п п. Орrρά. Пороннαι.
ПON п п е е а а τροφή пρέφ а а а а а τροφήλου. е е е и τροφή ее же жÉ в в ж и и и и ч ч.
Πώς να αφαιρέσετε τον αρουραίο Atharvan
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμο δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Τι είδους κακόβουλο λογισμικό είναι Atharvan?
Το Atharvan είναι το όνομα ενός απομακρυσμένου Trojan (αρουραίος). Ο σκοπός του κακόβουλου λογισμικού αυτού του τύπου είναι να δώσει έναν εισβολέα μη εξουσιοδοτημένη πρόσβαση σε υπολογιστή ή συσκευή από απομακρυσμένη τοποθεσία. Ο εισβολέας μπορεί να εκτελέσει μια ποικιλία κακόβουλων δραστηριοτήτων, όπως η κλοπή κωδικών πρόσβασης, η ανάπτυξη πρόσθετου κακόβουλου λογισμικού, η διαγραφή ή η τροποποίηση αρχείων κ.λπ.
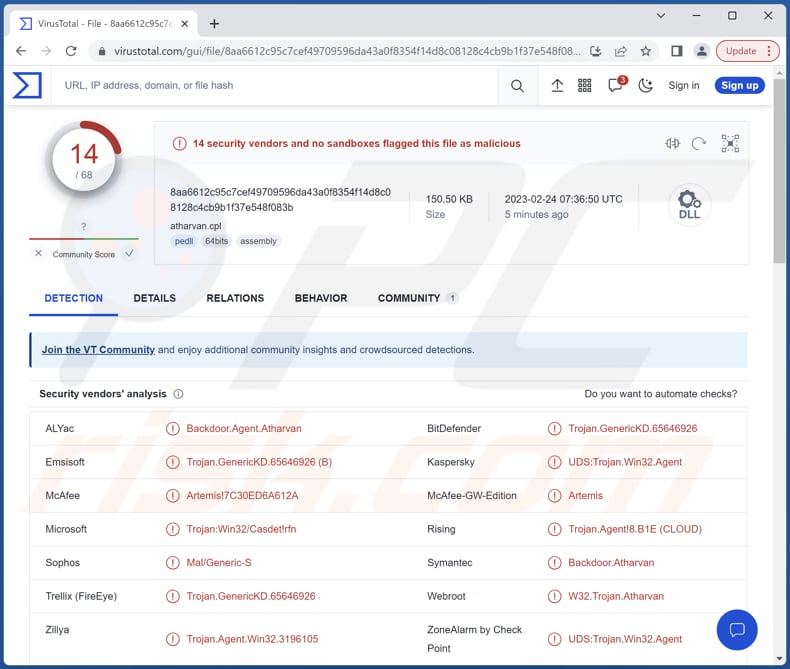
Περισσότερα για τον Atharvan
Σε έναν συμβιβασμένο υπολογιστή, ο Atharvan έχει τη δυνατότητα να κατεβάσει αρχεία, να εκτελέσει εκτελέσιμα, να εκτελέσει εντολές και να στείλει την παραγωγή τους πίσω στον εισβολέα. Μπορεί να χρησιμοποιηθεί για τη λήψη ευαίσθητων δεδομένων, όπως οικονομικά αρχεία, προσωπικά στοιχεία ή διαπιστευτήρια σύνδεσης, τα οποία στη συνέχεια μπορούν να χρησιμοποιηθούν για κλοπή ταυτότητας, που πωλούνται στον σκοτεινό ιστό ή κατάχρηση με άλλους τρόπους.
Επίσης, αυτός ο αρουραίος μπορεί να χρησιμοποιηθεί για την έγχυση πρόσθετου κακόβουλου λογισμικού (e.σολ., ransomware ή κακόβουλο λογισμικό εξόρυξης) στον συμβιβασμένο υπολογιστή, δίνοντας στον εισβολέα ακόμα περισσότερο έλεγχο και πρόσβαση. Επίσης, με τον Atharvan, ο επιτιθέμενος μπορεί να εκτελέσει εντολές στον συμβιβασμένο υπολογιστή, όπως προγράμματα ανοίγματος ή κλεισίματος, τροποποίηση αρχείων ή εκκίνηση άλλων κακόβουλων λογισμικών και πολλά άλλα.
Έχοντας έναν υπολογιστή που έχει μολυνθεί από Atharvan μπορεί να οδηγήσει σε μια σειρά σοβαρών προβλημάτων για τον χρήστη, συμπεριλαμβανομένων δεδομένων και νομισματικής απώλειας, κλοπής ταυτότητας, απώλειας πρόσβασης σε λογαριασμούς online, αστάθεια του συστήματος, πρόσθετες λοιμώξεις κακόβουλου λογισμικού κ.λπ.
Για να εξαλείψετε πιθανές λοιμώξεις κακόβουλου λογισμικού, σαρώστε τον υπολογιστή σας με νόμιμο λογισμικό προστασίας από ιούς. Οι ερευνητές ασφαλείας μας συνιστούν τη χρήση του Combo Cleaner.
▼ Κατεβάστε το Combo Cleaner
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
συμπέρασμα
Συμπερασματικά, το Atharvan είναι ένα επικίνδυνο εργαλείο που μπορούν να χρησιμοποιήσουν οι εγκληματίες στον κυβερνοχώρο για να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε συμβιβασμένο υπολογιστή. Με την ικανότητά του να κατεβάζει αρχεία, να εκτελέσει εκτελέσιμα, να εκτελέσει εντολές και να στείλει πίσω την παραγωγή τους, οι εγκληματίες του κυβερνοχώρου μπορούν να χρησιμοποιήσουν το Atharvan για να κλέψουν ευαίσθητα δεδομένα, να εγκαταστήσουν επιπλέον κακόβουλο λογισμικό, να εκτελέσουν εντολές και να αναλάβουν τον έλεγχο του υπολογιστή.
Παραδείγματα άλλων αρουραίων είναι M2RAT, Insekt και Konni.
Πώς διείσδυσε ο Atharvan τον υπολογιστή μου?
Οι χρήστες μολύνουν τους υπολογιστές τους, ανοίγοντας κακόβουλους συνδέσμους ή συνημμένα σε μηνύματα ηλεκτρονικού ταχυδρομείου, κατεβάζοντας αρχεία από αναξιόπιστες πηγές, επισκέπτοντας θέσεις που έχουν συμβιβαστεί, κάνοντας κλικ κακόβουλων διαφημίσεων, χρησιμοποιώντας εργαλεία ρωγμών (ή εγκαταστάτες για πειρατικό λογισμικό), χρησιμοποιώντας μη εξασφαλισμένα δίκτυα Wi-Fi κ.λπ.
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν διάφορες μεθόδους για να εξαπατήσουν τους χρήστες σε μολυσματικούς υπολογιστές. Στόχος τους είναι να προσελκύσουν τους χρήστες να κατεβάζουν και να εκτελούν κακόβουλο λογισμικό από μόνα τους. Συνήθως, χρησιμοποιούν μολυσμένο MS Office, έγγραφα PDF, αρχεία JavaScript, εκτελέσιμα, αρχεία και άλλα αρχεία για τη διανομή κακόβουλου λογισμικού.
Πώς να αποφύγετε την εγκατάσταση κακόβουλου λογισμικού?
Για να αποφύγετε λοιμώξεις από τον υπολογιστή, διατηρήστε το λειτουργικό σας σύστημα και το λογισμικό σας ενημερωμένο, χρησιμοποιήστε ένα αξιόπιστο πρόγραμμα προστασίας από ιούς, να είστε προσεκτικοί όταν ανοίγετε συνημμένα ηλεκτρονικού ταχυδρομείου ή λήψη αρχείων από το Διαδίκτυο και αποφύγετε να κάνετε κλικ σε ύποπτες συνδέσμους ή pop-ups.
Επίσης, προσέξτε όταν χρησιμοποιείτε εξωτερικές συσκευές όπως μονάδες USB και σαρώστε τις για ιούς πριν τις χρησιμοποιήσετε στον υπολογιστή σας. Εάν πιστεύετε ότι ο υπολογιστής σας έχει ήδη μολυνθεί, σας συνιστούμε να τρέχετε μια σάρωση με combo καθαριστικό Antivirus για τα Windows να εξαλείψουν αυτόματα το Infiltrated Malware.
Άμεση αυτόματη αφαίρεση κακόβουλου λογισμικού: Η απομάκρυνση χειροκίνητης απειλής μπορεί να είναι μια μακρά και περίπλοκη διαδικασία που απαιτεί προηγμένες δεξιότητες πληροφορικής. Το Combo Cleaner είναι ένα επαγγελματικό εργαλείο αυτόματης αφαίρεσης κακόβουλου λογισμικού που συνιστάται να απαλλαγείτε από κακόβουλο λογισμικό. Κατεβάστε το κάνοντας κλικ στο παρακάτω κουμπί:
▼ Λήψη Combo Cleaner κατεβάζοντας οποιοδήποτε λογισμικό που αναφέρεται σε αυτόν τον ιστότοπο συμφωνείτε με την Πολιτική Προστασίας Προσωπικών Δεδομένων και τους Όρους Χρήσης. Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Γρήγορο μενού:
- Τι είναι ο Atharvan?
- ΒΗΜΑ 1. Χειροκίνητη απομάκρυνση του κακόβουλου λογισμικού Atharvan.
- ΒΗΜΑ 2. Ελέγξτε εάν ο υπολογιστής σας είναι καθαρός.
Πώς να αφαιρέσετε το κακόβουλο λογισμικό χειροκίνητα?
Η απομάκρυνση κακόβουλου λογισμικού είναι μια περίπλοκη εργασία – συνήθως είναι καλύτερο να επιτρέπεται αυτόματα τα προγράμματα antivirus ή anti -malware. Για να καταργήσετε αυτό το κακόβουλο λογισμικό συνιστούμε να χρησιμοποιήσετε το Combo Cleaner Antivirus για Windows.
Εάν επιθυμείτε να αφαιρέσετε το κακόβουλο λογισμικό με το χέρι, το πρώτο βήμα είναι να προσδιορίσετε το όνομα του κακόβουλου λογισμικού που προσπαθείτε να καταργήσετε. Ακολουθεί ένα παράδειγμα ενός ύποπτου προγράμματος που εκτελείται στον υπολογιστή ενός χρήστη:
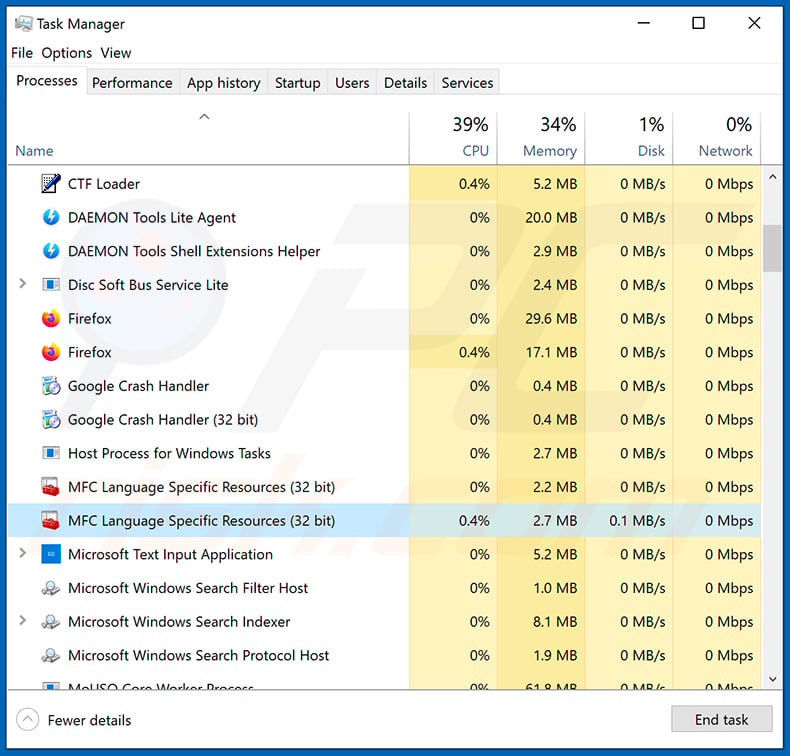
Εάν ελέγξετε τη λίστα των προγραμμάτων που εκτελούνται στον υπολογιστή σας, για παράδειγμα, χρησιμοποιώντας το Task Manager και προσδιορίσατε ένα πρόγραμμα που φαίνεται ύποπτο, θα πρέπει να συνεχίσετε με αυτά τα βήματα:
Κατεβάστε ένα πρόγραμμα που ονομάζεται Autoruns. Αυτό το πρόγραμμα παρουσιάζει εφαρμογές αυτόματης εκκίνησης, μητρώο και θέσεις συστήματος αρχείων:
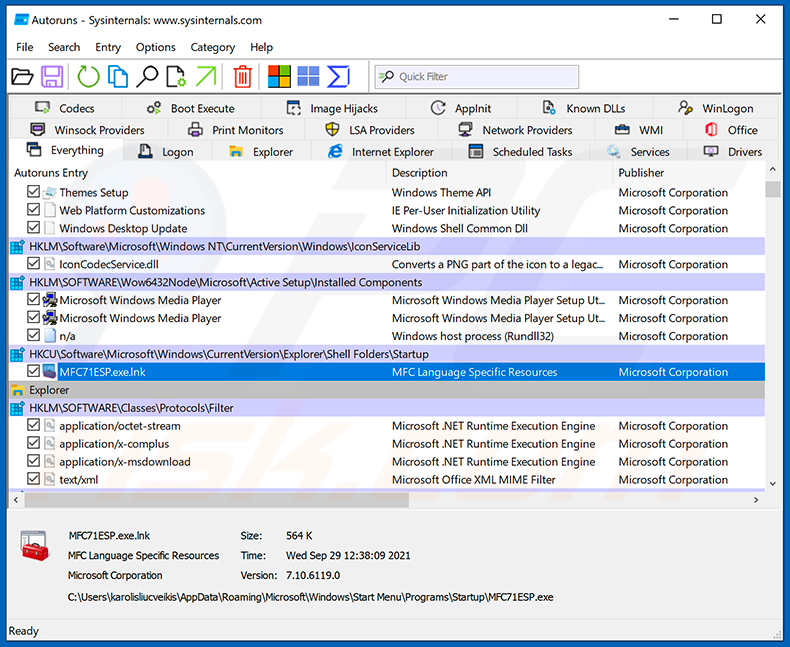
Επανεκκινήστε τον υπολογιστή σας σε ασφαλή λειτουργία:
Χρήστες Windows XP και Windows 7: Ξεκινήστε τον υπολογιστή σας σε ασφαλή λειτουργία. Κάντε κλικ στο κουμπί Έναρξη, κάντε κλικ στο κουμπί Κάντε κλικ στην επανεκκίνηση, κάντε κλικ στο κουμπί OK. Κατά τη διάρκεια της διαδικασίας εκκίνησης του υπολογιστή σας, πατήστε το πλήκτρο F8 στο πληκτρολόγιό σας πολλές φορές μέχρι να δείτε το μενού Option Windows Advanced και, στη συνέχεια, επιλέξτε Safe Mode με δικτύωση από τη λίστα.
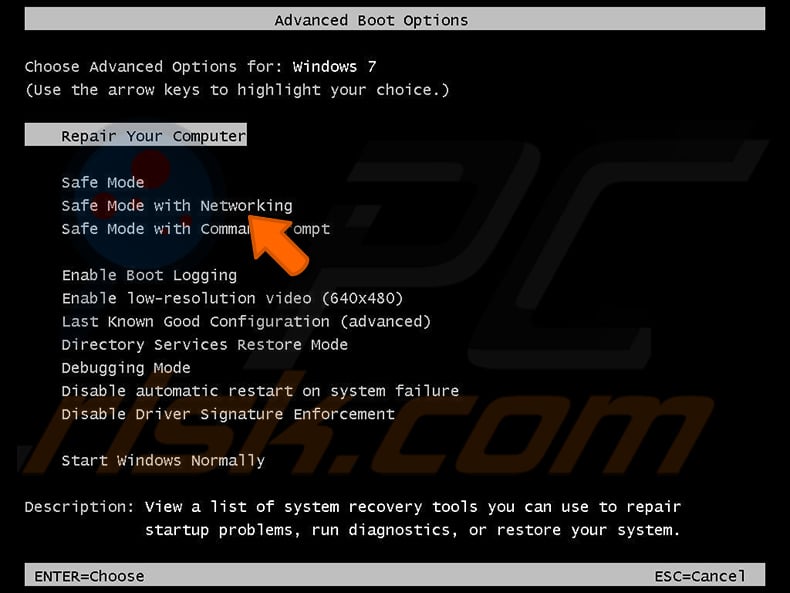
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 7 σε “Safe Mode with Networking”:
Χρήστες των Windows 8: Το Start Windows 8 είναι ασφαλής λειτουργία με δικτύωση – μεταβείτε στην οθόνη εκκίνησης των Windows 8, πληκτρολογήστε Advanced, στα αποτελέσματα Search Select Ρυθμίσεις. Κάντε κλικ στην επιλογή Προχωρημένες επιλογές εκκίνησης, στο παράθυρο “Γενικές Ρυθμίσεις PC”, επιλέξτε Advanced Startup.
Κάντε κλικ στο κουμπί “Επανεκκίνηση τώρα”. Ο υπολογιστής σας θα επανεκκινήσει τώρα στο “Advanced Startup Options Menu”. Κάντε κλικ στο κουμπί “Αντιμετώπιση προβλημάτων” και, στη συνέχεια, κάντε κλικ στο κουμπί “Προχωρημένες επιλογές”. Στην οθόνη Προχωρημένης επιλογής, κάντε κλικ στην επιλογή “Ρυθμίσεις εκκίνησης”.
Κάντε κλικ στο κουμπί “Επανεκκίνηση”. Ο υπολογιστής σας θα επανεκκινήσει στην οθόνη Ρυθμίσεις εκκίνησης. Πατήστε F5 για εκκίνηση σε ασφαλή λειτουργία με δικτύωση.
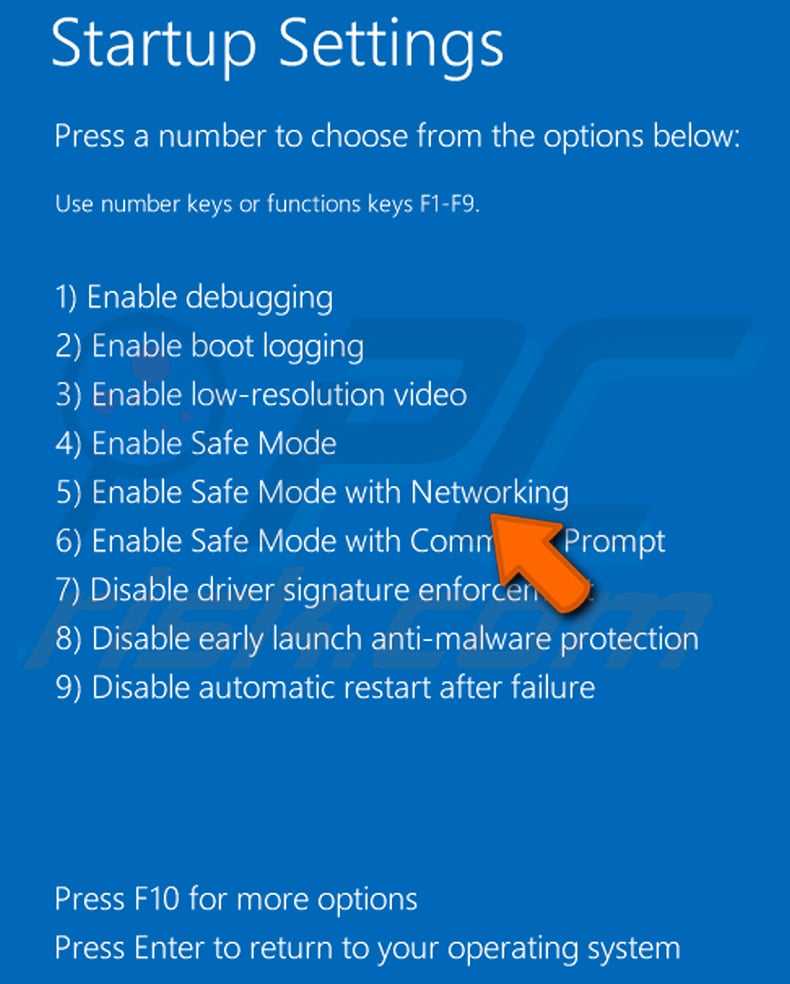
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 8 σε “Safe Mode with Networking”:
Χρήστες των Windows 10: Κάντε κλικ στο λογότυπο των Windows και επιλέξτε το εικονίδιο Power. Στο ανοιχτό μενού κάντε κλικ στο κουμπί “Επανεκκίνηση” ενώ κρατάτε το κουμπί “Shift” στο πληκτρολόγιό σας. Στο παράθυρο “Επιλέξτε μια επιλογή” κάντε κλικ στο “Αντιμετώπιση προβλημάτων”, Επόμενη επιλέξτε “Προχωρημένες επιλογές”.
Στο μενού Advanced Options επιλέξτε “Ρυθμίσεις εκκίνησης” και κάντε κλικ στο κουμπί “Επανεκκίνηση”. Στο παρακάτω παράθυρο θα πρέπει να κάνετε κλικ στο κουμπί “F5” στο πληκτρολόγιό σας. Αυτό θα επανεκκινήσει το λειτουργικό σας σύστημα σε ασφαλή λειτουργία με δικτύωση.
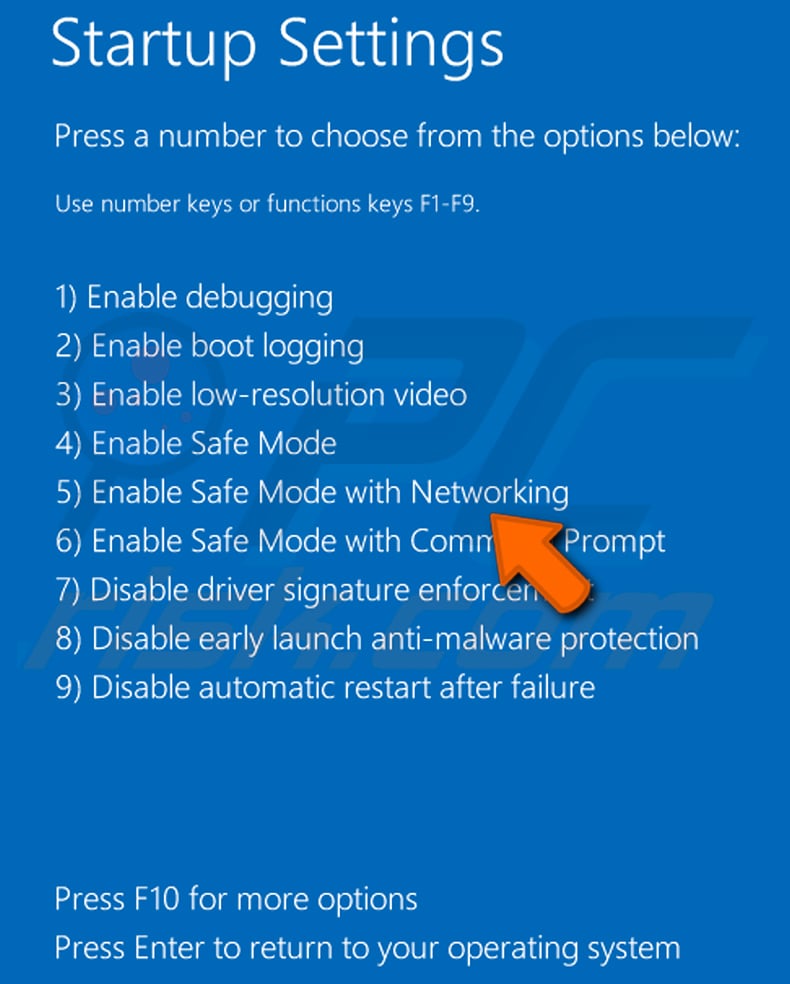
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 10 σε “Safe Mode with Networking”:
Εξαγάγετε το αρχείο που κατεβάστε και εκτελέστε τα autoruns.exe αρχείο.
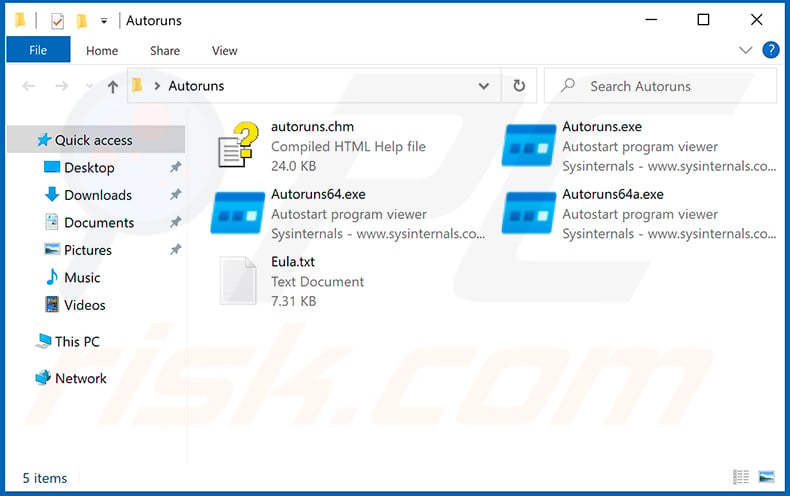
Στην εφαρμογή Autoruns, κάντε κλικ στην επιλογή “Επιλογές” στο επάνω. Μετά από αυτή τη διαδικασία, κάντε κλικ στο εικονίδιο “Ανανέωση”.
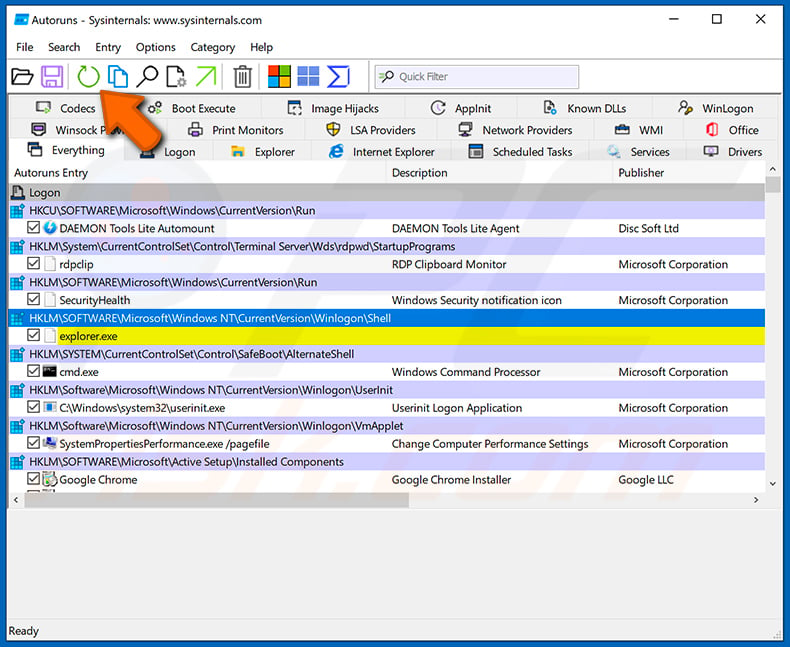
Ελέγξτε τη λίστα που παρέχεται από την εφαρμογή Autoruns και εντοπίστε το αρχείο κακόβουλου λογισμικού που θέλετε να εξαλείψετε.
Θα πρέπει να γράψετε το πλήρες μονοπάτι και το όνομά του. Σημειώστε ότι ορισμένα κακόβουλα λογισμικά κρύβουν ονόματα διαδικασιών υπό νόμιμα ονόματα διαδικασιών των Windows. Σε αυτό το στάδιο, είναι πολύ σημαντικό να αποφύγετε την αφαίρεση αρχείων συστήματος. Αφού εντοπίσετε το ύποπτο πρόγραμμα που θέλετε να αφαιρέσετε, κάντε δεξί κλικ στο ποντίκι σας πάνω από το όνομά του και επιλέξτε “Διαγραφή”.
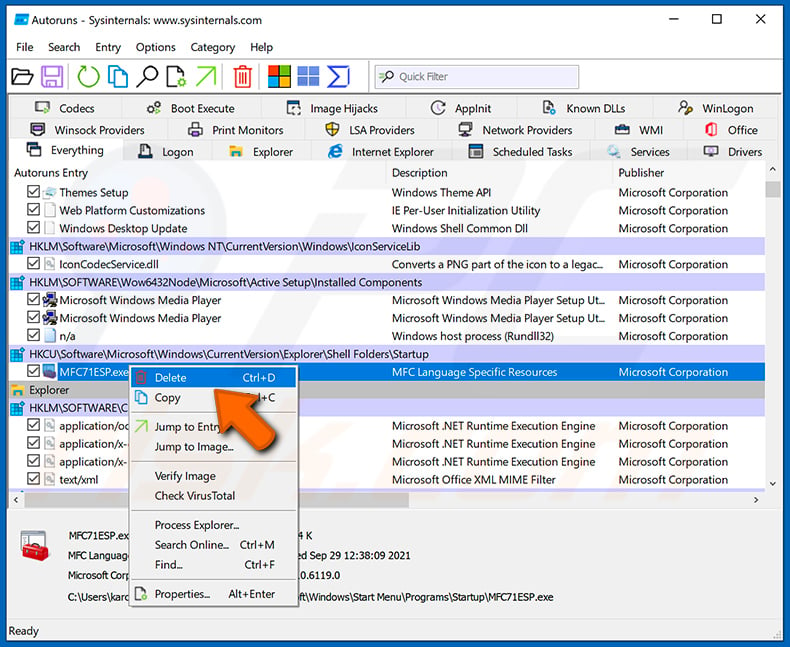
Αφού αφαιρέσετε το κακόβουλο λογισμικό μέσω της εφαρμογής Autoruns (αυτό εξασφαλίζει ότι το κακόβουλο λογισμικό δεν θα εκτελεστεί αυτόματα στην επόμενη εκκίνηση του συστήματος), θα πρέπει να αναζητήσετε το όνομα κακόβουλου λογισμικού στον υπολογιστή σας. Φροντίστε να ενεργοποιήσετε τα κρυμμένα αρχεία και τους φακέλους πριν προχωρήσετε. Εάν βρείτε το όνομα αρχείου του κακόβουλου λογισμικού, φροντίστε να το αφαιρέσετε.
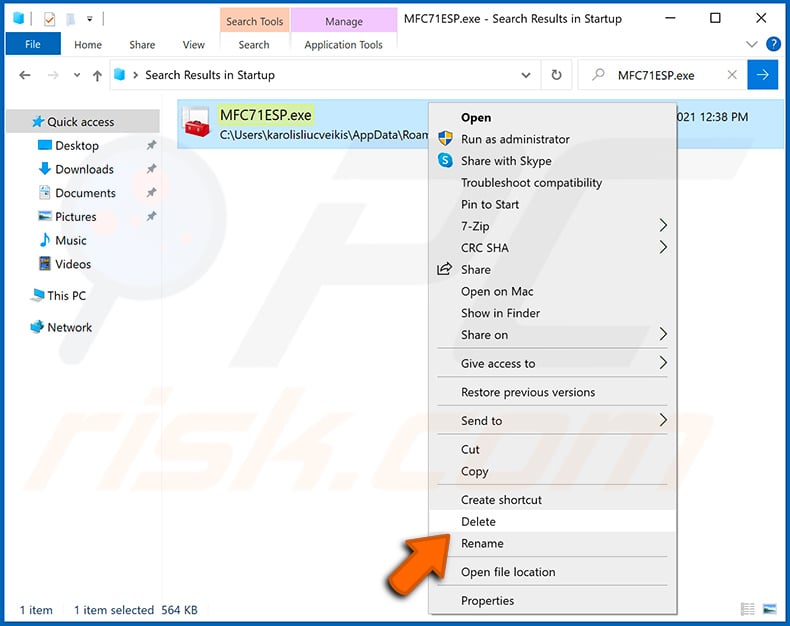
Επανεκκινήστε τον υπολογιστή σας σε κανονική λειτουργία. Ακολουθώντας αυτά τα βήματα θα πρέπει να καταργήσετε οποιοδήποτε κακόβουλο λογισμικό από τον υπολογιστή σας. Σημειώστε ότι η απομάκρυνση χειροκίνητης απειλής απαιτεί προηγμένες δεξιότητες πληροφορικής. Εάν δεν διαθέτετε αυτές τις δεξιότητες, αφήστε την απομάκρυνση κακόβουλου λογισμικού σε προγράμματα προστασίας από ιούς και αντι-μαστίγια.
Αυτά τα βήματα ενδέχεται να μην λειτουργούν με προηγμένες λοιμώξεις κακόβουλου λογισμικού. Όπως πάντα, είναι καλύτερο να αποφύγετε τη μόλυνση από το να προσπαθήσετε να αφαιρέσετε το κακόβουλο λογισμικό αργότερα. Για να διατηρήσετε τον υπολογιστή σας ασφαλή, εγκαταστήστε τις τελευταίες ενημερώσεις λειτουργικού συστήματος και χρησιμοποιήστε λογισμικό προστασίας από ιούς. Για να είστε βέβαιοι ότι ο υπολογιστής σας είναι απαλλαγμένος από λοιμώξεις από κακόβουλο λογισμικό, σας συνιστούμε να το σαρώνετε με το Combo Cleaner Antivirus για Windows.
Συχνές ερωτήσεις (FAQ)
Ο υπολογιστής μου μολύνεται με κακόβουλο λογισμικό, θα πρέπει να διαμορφώσω τη συσκευή αποθήκευσης για να το ξεφορτωθώ?
Η μορφοποίηση της συσκευής αποθήκευσης σας μπορεί να είναι ένας αποτελεσματικός τρόπος για να απαλλαγείτε από κακόβουλο λογισμικό στον υπολογιστή σας, αλλά είναι σημαντικό να σημειώσετε ότι πρέπει να είναι μια επιλογή τελευταίας λύσης. Πριν από την προσφυγή στη μορφοποίηση της συσκευής αποθήκευσης, θα πρέπει να δοκιμάσετε να εκτελέσετε ένα αξιόπιστο πρόγραμμα προστασίας από ιούς ή αντι-μαστίγιο.
Ποια είναι τα μεγαλύτερα ζητήματα που μπορεί να προκαλέσει το κακόβουλο λογισμικό?
Το κακόβουλο λογισμικό μπορεί να κλέψει ευαίσθητα δεδομένα όπως κωδικούς πρόσβασης, οικονομικές πληροφορίες και προσωπικά έγγραφα. Επίσης, μπορεί να εισάγει πρόσθετο κακόβουλο λογισμικό, να δημιουργήσει botnets, να κρυπτογραφεί αρχεία, να χρησιμοποιήσει τους πόρους του συστήματος και πολλά άλλα. Εξαρτάται από τον τύπο κακόβουλου λογισμικού.
Ποιος είναι ο σκοπός του αρουραίου Atharvan?
Το κακόβουλο λογισμικό Atharvan έχει τη δυνατότητα να κατεβάσει αρχεία, να εκτελέσει εκτελέσιμα, να εκτελέσει εντολές και να στείλει τα αποτελέσματά τους στον εισβολέα. Μπορεί επίσης να αξιοποιηθεί για να κλέψει ευαίσθητα δεδομένα, να εισαγάγει πρόσθετο κακόβουλο λογισμικό και να πραγματοποιήσει άλλες κακόβουλες ενέργειες.
Πώς διείσδυσε ένα κακόβουλο λογισμικό στον υπολογιστή μου?
Το κακόβουλο λογισμικό συχνά διαδίδεται μέσω μιας ποικιλίας μεθόδων ηλεκτρονικού ψαρέματος και κοινωνικής μηχανικής, όπως οι προειδοποιήσεις Malspam και Fake System. Επίσης, διαδίδεται συνήθως μέσω λήψεων με κίνηση, δίκτυα peer-to-peer, ανεπίσημους ιστότοπους λήψης λογισμικού, εργαλεία ρωγμών κ.λπ.
Το Combo Cleaner θα με προστατεύσει από κακόβουλο λογισμικό?
Το Combo Cleaner έχει τη δυνατότητα να ανιχνεύει και να αφαιρεί σχεδόν όλες τις λοιμώξεις κακόβουλου λογισμικού. Είναι σημαντικό να σημειωθεί ότι το εξελιγμένο κακόβουλο λογισμικό συχνά κρύβεται βαθιά μέσα στο σύστημα. Επομένως, η διεξαγωγή ολοκληρωμένης σάρωσης συστήματος είναι απαραίτητη για την πλήρη απομάκρυνση των απειλών.
Σχετικά με τον Συγγραφέα:
Tomas Meskauskas – Ερευνητής ασφάλειας εμπειρογνωμόνων, επαγγελματικός αναλυτής κακόβουλου λογισμικού.
Είμαι παθιασμένος με την ασφάλεια και την τεχνολογία του υπολογιστή. Έχω μια εμπειρία πάνω από 10 χρόνια που εργάζονται σε διάφορες εταιρείες που σχετίζονται με την επίλυση τεχνικών υπολογιστών και την ασφάλεια του Διαδικτύου. Έχω δουλέψει ως συγγραφέας και συντάκτης για το PCRISK.com από το 2010. Ακολουθήστε με στο Twitter και το LinkedIn για να μείνετε ενημερωμένοι για τις τελευταίες απειλές ασφαλείας στο διαδίκτυο. Επικοινωνήστε με τον Tomas Meskauskas.
Η πύλη ασφαλείας PCRISK μεταφέρεται από μια εταιρεία RCS LT. Οι ενσωματωμένες δυνάμεις των ερευνητών ασφαλείας βοηθούν να εκπαιδεύσουν τους χρήστες των υπολογιστών σχετικά με τις τελευταίες απειλές για την ασφάλεια στο διαδίκτυο. Περισσότερες πληροφορίες σχετικά με την εταιρεία RCS LT.
Οι οδηγοί αφαίρεσης κακόβουλου λογισμικού είναι δωρεάν. Ωστόσο, εάν θέλετε να μας υποστηρίξετε, μπορείτε να μας στείλετε μια δωρεά.
Για το Pcrisk
Το PCRISK είναι μια πύλη ασφάλειας στον κυβερνοχώρο, ενημερώνοντας τους χρήστες του Διαδικτύου για τις τελευταίες ψηφιακές απειλές. Το περιεχόμενό μας παρέχεται από εμπειρογνώμονες ασφαλείας και επαγγελματίας ερευνητές κακόβουλου λογισμικού. Διαβάστε περισσότερα για εμάς.
Πώς να αφαιρέσετε τον ξυλώδη αρουραίο (απομακρυσμένο Trojan) από το λειτουργικό σύστημα
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμο δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Τι είναι ο ξυλώδης αρουραίος?
Το Woody είναι το όνομα ενός Trojan απομακρυσμένης πρόσβασης (αρουραίος). Το κακόβουλο λογισμικό σε αυτήν την κατηγορία επιτρέπει την απομακρυσμένη πρόσβαση και τον έλεγχο των συμβιβασμένων μηχανών. Το Woody είναι ένα κομμάτι εκλεπτυσμένου κακόβουλου λογισμικού και έχει μια ποικιλία λειτουργιών.
Η έρευνα που πραγματοποίησε η ομάδα Malwarebytes απειλής Intelligence δείχνει ότι οι εγκληματίες του κυβερνοχώρου πίσω από τον Woody Target διάφορες ρωσικές οντότητες όπως η United Aircraft Corporation (OAK).
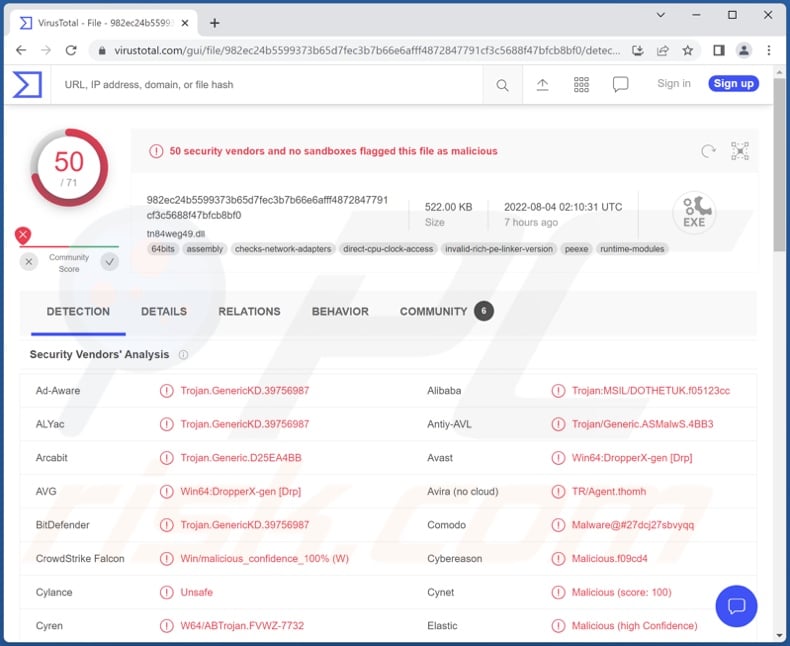
Επισκόπηση κακόβουλου λογισμικού Woody
Ο ξυλώδης αρουραίος επιτρέπει απομακρυσμένη πρόσβαση/έλεγχο σε μολυσμένες συσκευές. Μπορεί να εκτελέσει ένα ευρύ φάσμα εντολών και λειτουργιών, συμπεριλαμβανομένων εκείνων που σχετίζονται με τη συλλογή δεδομένων, τη διείσδυση περιεχομένου και την εξάσκηση.
Για να επεξεργαστείτε μερικές από αυτές τις λειτουργίες – ο Woody είναι σε θέση να εξάγει μια ευρεία ποικιλία δεδομένων συστήματος, e.σολ., Έκδοση λειτουργικού συστήματος και αρχιτεκτονική, όνομα υπολογιστή, πληροφορίες PowerShell, λογαριασμοί χρηστών και προνόμια, δεδομένα δικτύου, διαδικασίες λειτουργίας, εγκατεστημένα αντι-ιούς κ.λπ.
Αυτός ο Τρώος στοχεύει επίσης προσωπικά στοιχεία. Μπορεί να συγκεντρώσει δεδομένα καταλόγου, i.μι., Συλλογή αρχείου: Ονόματα, τύποι, μορφές, δημιουργία/τροποποίηση/χρόνος πρόσβασης, μέγεθος, δικαιώματα κ.λπ. Ο αρουραίος μπορεί να εξαλείψει τα αρχεία (λήψη) επίσης. Επιπλέον, είναι σε θέση να λαμβάνει στιγμιότυπα οθόνης.
Επιπλέον, ο Woody έχει τη δυνατότητα να διεισδύσει σε αρχεία (μεταφόρτωση) και να τα εκτελέσει. Αυτό σημαίνει ότι αυτό το κακόβουλο πρόγραμμα μπορεί να χρησιμοποιηθεί για τη λήψη/εγκατάσταση πρόσθετων Trojans, ransomware και άλλων κακόβουλων λογισμικών. Η ικανότητα να προκαλέσει λοιμώξεις της αλυσίδας δημιουργεί ένα άλλο στρώμα κινδύνου που σχετίζεται με τον ξυλώδη αρουραίο.
Επιπλέον, πώς θα χρησιμοποιηθούν τα δεδομένα/περιεχόμενο που λαμβάνονται μέσω αυτού του Τρωικού.
Συνοπτικά, ο Woody μπορεί να προκαλέσει πολλαπλές λοιμώξεις από το σύστημα, σοβαρά ζητήματα απορρήτου, οικονομικές απώλειες και να οδηγήσει σε κλοπή ταυτότητας. Εάν υποψιάζεστε ότι το σύστημά σας έχει μολυνθεί από τον ξυλώδη αρουραίο (ή άλλο κακόβουλο λογισμικό), συνιστούμε να χρησιμοποιήσετε αμέσως έναν αντι-ιό και να αφαιρέσετε αυτήν την απειλή.
Για να εξαλείψετε πιθανές λοιμώξεις κακόβουλου λογισμικού, σαρώστε τον υπολογιστή σας με νόμιμο λογισμικό προστασίας από ιούς. Οι ερευνητές ασφαλείας μας συνιστούν τη χρήση του Combo Cleaner.
▼ Κατεβάστε το Combo Cleaner
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Παραδείγματα απομακρυσμένης πρόσβασης Trojan
Έχουμε αναλύσει αμέτρητους αρουραίους. Οι Apollorat, Pingpull, PowerShell Rat, Netdooka και Nerbian είναι μόνο μερικά παραδείγματα.
Αυτοί οι Τρώες είναι συχνά απίστευτα πολυλειτουργικοί. Οι απειλές και οι χρήσεις τους είναι εξαιρετικά ποικίλες. Ωστόσο, ανεξάρτητα από την ευελιξία ή την έλλειψη ενός κακόβουλου προγράμματος – την παρουσία κακόβουλου λογισμικού σε μια συσκευή που θέτει σε κίνδυνο του συστήματος και την ασφάλεια των χρηστών.
Πώς διείσδυσε ο Woody ο υπολογιστής μου?
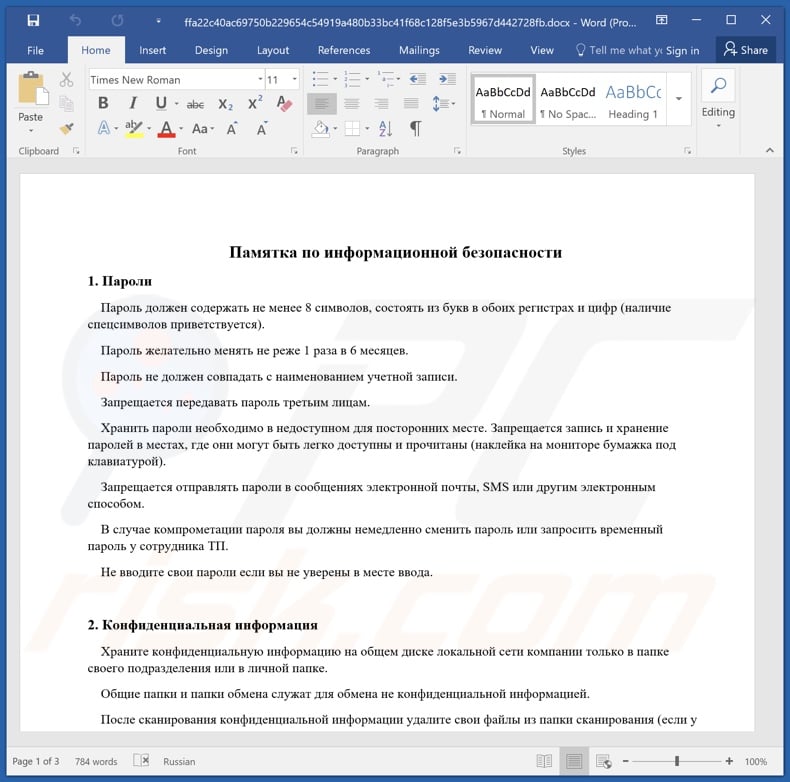
Η ομάδα Intelligence Malwarebytes έχει παρατηρήσει δύο μεθόδους που χρησιμοποιούνται κυρίως στη διανομή του Woody. Οι πρώτες περιπτώσεις συνεπαγόταν κακόβουλα αρχεία αρχείων, ενώ τα μολυσματικά έγγραφα του Microsoft Offic.
Αυτά τα αρχεία ονομάστηκαν στα ρωσικά (όχι απαραίτητα στο κυριλλικό σενάριο) και σχετίζονται με την ασφάλεια, τα έντυπα, την τεκμηρίωση και ούτω καθεξής. Είναι πολύ πιθανό ότι αυτά τα κακόβουλα αρχεία διανεμήθηκαν είτε ως συνημμένα είτε ως συνδέσμους λήψης σε μηνύματα ανεπιθύμητης αλληλογραφίας.
Αξίζει να σημειωθεί ότι τα μολυσματικά αρχεία μπορούν να είναι σε διάφορες μορφές, Ε.σολ., Microsoft Office και PDF Έγγραφα, Αρχεία (Zip, Rar, κ.λπ.), εκτελέσιμα (.exe, .Εκτέλεση, κ.λπ.), Javascript, και ούτω καθεξής. Όταν ανοίξει ένα μολυσματικό αρχείο – ξεκινούν οι διαδικασίες λήψης/εγκατάστασης κακόβουλου λογισμικού.
Επιπλέον, το κακόβουλο λογισμικό δεν διαδίδεται αποκλειστικά μέσω μηνυμάτων ανεπιθύμητης αλληλογραφίας. Το κακόβουλο λογισμικό συνήθως πολλαπλασιάζεται μέσω διαδικτυακών απάτη, drivens-by-by (μυστικές και παραπλανητικές) λήψεις, αμφίβολες πηγές λήψης (e.σολ., ανεπίσημες και δωρεάν ιστοσελίδες φιλοξενίας αρχείων, δίκτυα κοινής χρήσης P2P κ.λπ.), Εργαλεία παράνομης ενεργοποίησης λογισμικού (“ρωγμή”), ψεύτικες ενημερώσεις και Malvertising (κακόβουλες διαφημίσεις).
Πώς να αποφύγετε την εγκατάσταση κακόβουλου λογισμικού?
Σας συμβουλεύουμε να μην ανοίξετε τα συνημμένα και τους συνδέσμους που βρίσκονται σε ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου και μηνύματα – αφού αυτό μπορεί να οδηγήσει σε λοίμωξη του συστήματος. Επιπλέον, σας συνιστούμε να χρησιμοποιήσετε τις τελευταίες εκδόσεις του Microsoft Office, ειδικά εκείνων που κυκλοφορούν μετά το 2010, καθώς έχουν τη λειτουργία “προστατευμένου προβολή” που εμποδίζει την αυτόματη εκτέλεση εντολών μακροεντολών.
Επιπλέον, όλες οι λήψεις πρέπει να γίνονται από επίσημα και επαληθευμένα κανάλια. Είναι εξίσου σημαντικό να ενεργοποιήσετε και να ενημερώσετε προγράμματα χρησιμοποιώντας λειτουργίες/εργαλεία που παρέχονται από γνήσιους προγραμματιστές, καθώς τα εργαλεία παράνομης ενεργοποίησης (“ρωγμές”) και ψεύτικες ενημερώσεις ενδέχεται να περιέχουν κακόβουλο λογισμικό.
Είναι σημαντικό να εγκατασταθεί και να ενημερωθεί και να ενημερώνεται ένας αξιόπιστος αντι-ιός. Αυτό το λογισμικό πρέπει να χρησιμοποιηθεί για την εκτέλεση τακτικών σαρώσεων συστήματος και για την κατάργηση των ανιχνευόμενων απειλών και προβλημάτων. Εάν πιστεύετε ότι ο υπολογιστής σας έχει ήδη μολυνθεί, σας συνιστούμε να τρέχετε μια σάρωση με combo καθαριστικό Antivirus για τα Windows να εξαλείψουν αυτόματα το Infiltrated Malware.
Στιγμιότυπο οθόνης ενός κακόβουλου εγγράφου που διανέμει ξυλώδη αρουραίος:
Άμεση αυτόματη αφαίρεση κακόβουλου λογισμικού: Η απομάκρυνση χειροκίνητης απειλής μπορεί να είναι μια μακρά και περίπλοκη διαδικασία που απαιτεί προηγμένες δεξιότητες πληροφορικής. Το Combo Cleaner είναι ένα επαγγελματικό εργαλείο αυτόματης αφαίρεσης κακόβουλου λογισμικού που συνιστάται να απαλλαγείτε από κακόβουλο λογισμικό. Κατεβάστε το κάνοντας κλικ στο παρακάτω κουμπί:
▼ Λήψη Combo Cleaner κατεβάζοντας οποιοδήποτε λογισμικό που αναφέρεται σε αυτόν τον ιστότοπο συμφωνείτε με την Πολιτική Προστασίας Προσωπικών Δεδομένων και τους Όρους Χρήσης. Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Γρήγορο μενού:
- Τι είναι ο Γούντι?
- ΒΗΜΑ 1. Χειροκίνητη απομάκρυνση του κακόβουλου λογισμικού.
- ΒΗΜΑ 2. Ελέγξτε εάν ο υπολογιστής σας είναι καθαρός.
Πώς να αφαιρέσετε το κακόβουλο λογισμικό χειροκίνητα?
Η απομάκρυνση κακόβουλου λογισμικού είναι μια περίπλοκη εργασία – συνήθως είναι καλύτερο να επιτρέπεται αυτόματα τα προγράμματα antivirus ή anti -malware. Για να καταργήσετε αυτό το κακόβουλο λογισμικό συνιστούμε να χρησιμοποιήσετε το Combo Cleaner Antivirus για Windows.
Εάν επιθυμείτε να αφαιρέσετε το κακόβουλο λογισμικό με το χέρι, το πρώτο βήμα είναι να προσδιορίσετε το όνομα του κακόβουλου λογισμικού που προσπαθείτε να καταργήσετε. Ακολουθεί ένα παράδειγμα ενός ύποπτου προγράμματος που εκτελείται στον υπολογιστή ενός χρήστη:
Εάν ελέγξετε τη λίστα των προγραμμάτων που εκτελούνται στον υπολογιστή σας, για παράδειγμα, χρησιμοποιώντας το Task Manager και προσδιορίσατε ένα πρόγραμμα που φαίνεται ύποπτο, θα πρέπει να συνεχίσετε με αυτά τα βήματα:
Κατεβάστε ένα πρόγραμμα που ονομάζεται Autoruns. Αυτό το πρόγραμμα παρουσιάζει εφαρμογές αυτόματης εκκίνησης, μητρώο και θέσεις συστήματος αρχείων:
Επανεκκινήστε τον υπολογιστή σας σε ασφαλή λειτουργία:
Χρήστες Windows XP και Windows 7: Ξεκινήστε τον υπολογιστή σας σε ασφαλή λειτουργία. Κάντε κλικ στο κουμπί Έναρξη, κάντε κλικ στο κουμπί Κάντε κλικ στην επανεκκίνηση, κάντε κλικ στο κουμπί OK. Κατά τη διάρκεια της διαδικασίας εκκίνησης του υπολογιστή σας, πατήστε το πλήκτρο F8 στο πληκτρολόγιό σας πολλές φορές μέχρι να δείτε το μενού Option Windows Advanced και, στη συνέχεια, επιλέξτε Safe Mode με δικτύωση από τη λίστα.
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 7 σε “Safe Mode with Networking”:
Χρήστες των Windows 8: Το Start Windows 8 είναι ασφαλής λειτουργία με δικτύωση – μεταβείτε στην οθόνη εκκίνησης των Windows 8, πληκτρολογήστε Advanced, στα αποτελέσματα Search Select Ρυθμίσεις. Κάντε κλικ στην επιλογή Προχωρημένες επιλογές εκκίνησης, στο παράθυρο “Γενικές Ρυθμίσεις PC”, επιλέξτε Advanced Startup.
Κάντε κλικ στο κουμπί “Επανεκκίνηση τώρα”. Ο υπολογιστής σας θα επανεκκινήσει τώρα στο “Advanced Startup Options Menu”. Κάντε κλικ στο κουμπί “Αντιμετώπιση προβλημάτων” και, στη συνέχεια, κάντε κλικ στο κουμπί “Προχωρημένες επιλογές”. Στην οθόνη Προχωρημένης επιλογής, κάντε κλικ στην επιλογή “Ρυθμίσεις εκκίνησης”.
Κάντε κλικ στο κουμπί “Επανεκκίνηση”. Ο υπολογιστής σας θα επανεκκινήσει στην οθόνη Ρυθμίσεις εκκίνησης. Πατήστε F5 για εκκίνηση σε ασφαλή λειτουργία με δικτύωση.
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 8 σε “Safe Mode with Networking”:
Χρήστες των Windows 10: Κάντε κλικ στο λογότυπο των Windows και επιλέξτε το εικονίδιο Power. Στο ανοιχτό μενού κάντε κλικ στο κουμπί “Επανεκκίνηση” ενώ κρατάτε το κουμπί “Shift” στο πληκτρολόγιό σας. Στο παράθυρο “Επιλέξτε μια επιλογή” κάντε κλικ στο “Αντιμετώπιση προβλημάτων”, Επόμενη επιλέξτε “Προχωρημένες επιλογές”.
Στο μενού Advanced Options επιλέξτε “Ρυθμίσεις εκκίνησης” και κάντε κλικ στο κουμπί “Επανεκκίνηση”. Στο παρακάτω παράθυρο θα πρέπει να κάνετε κλικ στο κουμπί “F5” στο πληκτρολόγιό σας. Αυτό θα επανεκκινήσει το λειτουργικό σας σύστημα σε ασφαλή λειτουργία με δικτύωση.
Βίντεο που δείχνει πώς να ξεκινήσετε τα Windows 10 σε “Safe Mode with Networking”:
Εξαγάγετε το αρχείο που κατεβάστε και εκτελέστε τα autoruns.exe αρχείο.
Στην εφαρμογή Autoruns, κάντε κλικ στην επιλογή “Επιλογές” στο επάνω. Μετά από αυτή τη διαδικασία, κάντε κλικ στο εικονίδιο “Ανανέωση”.
Ελέγξτε τη λίστα που παρέχεται από την εφαρμογή Autoruns και εντοπίστε το αρχείο κακόβουλου λογισμικού που θέλετε να εξαλείψετε.
Θα πρέπει να γράψετε το πλήρες μονοπάτι και το όνομά του. Σημειώστε ότι ορισμένα κακόβουλα λογισμικά κρύβουν ονόματα διαδικασιών υπό νόμιμα ονόματα διαδικασιών των Windows. Σε αυτό το στάδιο, είναι πολύ σημαντικό να αποφύγετε την αφαίρεση αρχείων συστήματος. Αφού εντοπίσετε το ύποπτο πρόγραμμα που θέλετε να αφαιρέσετε, κάντε δεξί κλικ στο ποντίκι σας πάνω από το όνομά του και επιλέξτε “Διαγραφή”.
Αφού αφαιρέσετε το κακόβουλο λογισμικό μέσω της εφαρμογής Autoruns (αυτό εξασφαλίζει ότι το κακόβουλο λογισμικό δεν θα εκτελεστεί αυτόματα στην επόμενη εκκίνηση του συστήματος), θα πρέπει να αναζητήσετε το όνομα κακόβουλου λογισμικού στον υπολογιστή σας. Φροντίστε να ενεργοποιήσετε τα κρυμμένα αρχεία και τους φακέλους πριν προχωρήσετε. Εάν βρείτε το όνομα αρχείου του κακόβουλου λογισμικού, φροντίστε να το αφαιρέσετε.
Επανεκκινήστε τον υπολογιστή σας σε κανονική λειτουργία. Ακολουθώντας αυτά τα βήματα θα πρέπει να καταργήσετε οποιοδήποτε κακόβουλο λογισμικό από τον υπολογιστή σας. Σημειώστε ότι η απομάκρυνση χειροκίνητης απειλής απαιτεί προηγμένες δεξιότητες πληροφορικής. Εάν δεν διαθέτετε αυτές τις δεξιότητες, αφήστε την απομάκρυνση κακόβουλου λογισμικού σε προγράμματα προστασίας από ιούς και αντι-μαστίγια.
Αυτά τα βήματα ενδέχεται να μην λειτουργούν με προηγμένες λοιμώξεις κακόβουλου λογισμικού. Όπως πάντα, είναι καλύτερο να αποφύγετε τη μόλυνση από το να προσπαθήσετε να αφαιρέσετε το κακόβουλο λογισμικό αργότερα. Για να διατηρήσετε τον υπολογιστή σας ασφαλή, εγκαταστήστε τις τελευταίες ενημερώσεις λειτουργικού συστήματος και χρησιμοποιήστε λογισμικό προστασίας από ιούς. Για να είστε βέβαιοι ότι ο υπολογιστής σας είναι απαλλαγμένος από λοιμώξεις από κακόβουλο λογισμικό, σας συνιστούμε να το σαρώνετε με το Combo Cleaner Antivirus για Windows.
Συχνές ερωτήσεις (FAQ)
Ο υπολογιστής μου έχει μολυνθεί από ξυλώδη κακόβουλο λογισμικό, θα πρέπει να διαμορφώσω τη συσκευή αποθήκευσης για να το ξεφορτωθώ?
Όχι, η απομάκρυνση του Woody δεν απαιτεί μορφοποίηση.
Ποια είναι τα μεγαλύτερα ζητήματα που μπορεί να προκαλέσει το Woody Malware?
Το Woody είναι ένα κακόβουλο λογισμικό αρουραίου που έχει σχεδιαστεί για να επιτρέπει την απομακρυσμένη πρόσβαση/έλεγχο των συσκευών. Μπορεί να εκτελέσει μια μεγάλη ποικιλία ενεργειών σε μολυσμένα συστήματα, συμπεριλαμβανομένης της λήψης/εγκατάστασης πρόσθετων κακόβουλων προγραμμάτων και της συλλογής ευαίσθητων/προσωπικών δεδομένων. Ως εκ τούτου, οι απειλές ξυλώδεις θέσεις είναι ιδιαίτερα ευρείες, αποτελούνται κυρίως από πολλαπλές λοιμώξεις από το σύστημα, σοβαρά ζητήματα απορρήτου, οικονομικές απώλειες και κλοπή ταυτότητας.
Ποιος είναι ο σκοπός του κακόβουλου λογισμικού?
Τα περισσότερα κακόβουλα προγράμματα στοχεύουν στη δημιουργία εσόδων για τους επιτιθέμενους. Ωστόσο, οι εγκληματίες στον κυβερνοχώρο θα μπορούσαν επίσης να χρησιμοποιήσουν κακόβουλο λογισμικό για να διασκεδάσουν τους εαυτούς τους, να πραγματοποιήσουν προσωπικές μνησικακίες, να διαταράξουν τις διαδικασίες (ες.σολ., Ιστοσελίδες, Υπηρεσίες, Εταιρείες, Ιδρύματα κ.λπ.), και ακόμη και να ξεκινήσει πολιτικά/γεωπολιτικά κίνητρα επιθέσεις.
Πώς διείσδυσε το Woody κακόβουλο λογισμικό στον υπολογιστή μου?
Το κακόβουλο λογισμικό διαδίδεται κυρίως μέσω λήψεων με κίνηση, μηνύματα ανεπιθύμητης αλληλογραφίας, απάτες στο διαδίκτυο, αναξιόπιστες πηγές λήψης (e.σολ., Δωρεάν και τρίτους ιστότοπους, δίκτυα κοινής χρήσης P2P κ.λπ.), παράνομα εργαλεία ενεργοποίησης λογισμικού (“ρωγμές”) και ψεύτικες ενημερώσεις. Επιπλέον, ορισμένα κακόβουλα προγράμματα μπορούν να αυτο-προσβάλλουν μέσω τοπικών δικτύων και αφαιρούμενων συσκευών αποθήκευσης (e.σολ., εξωτερικοί σκληροί δίσκοι, μονάδες flash USB κ.λπ.·.
Το Combo Cleaner θα με προστατεύσει από κακόβουλο λογισμικό?
Ναι, το Combo Cleaner είναι σε θέση να ανιχνεύει και να εξαλείφει πρακτικά όλες τις γνωστές λοιμώξεις κακόβουλου λογισμικού. Σημειώστε ότι δεδομένου ότι τα κακόβουλα προγράμματα υψηλής ποιότητας συνήθως κρύβονται βαθιά μέσα στα συστήματα – η εκτέλεση μιας πλήρους σάρωσης συστήματος είναι πρωταρχική.
Σχετικά με τον Συγγραφέα:
Tomas Meskauskas – Ερευνητής ασφάλειας εμπειρογνωμόνων, επαγγελματικός αναλυτής κακόβουλου λογισμικού.
Είμαι παθιασμένος με την ασφάλεια και την τεχνολογία του υπολογιστή. Έχω μια εμπειρία πάνω από 10 χρόνια που εργάζονται σε διάφορες εταιρείες που σχετίζονται με την επίλυση τεχνικών υπολογιστών και την ασφάλεια του Διαδικτύου. Έχω δουλέψει ως συγγραφέας και συντάκτης για το PCRISK.com από το 2010. Ακολουθήστε με στο Twitter και το LinkedIn για να μείνετε ενημερωμένοι για τις τελευταίες απειλές ασφαλείας στο διαδίκτυο. Επικοινωνήστε με τον Tomas Meskauskas.
Η πύλη ασφαλείας PCRISK μεταφέρεται από μια εταιρεία RCS LT. Οι ενσωματωμένες δυνάμεις των ερευνητών ασφαλείας βοηθούν να εκπαιδεύσουν τους χρήστες των υπολογιστών σχετικά με τις τελευταίες απειλές για την ασφάλεια στο διαδίκτυο. Περισσότερες πληροφορίες σχετικά με την εταιρεία RCS LT.
Οι οδηγοί αφαίρεσης κακόβουλου λογισμικού είναι δωρεάν. Ωστόσο, εάν θέλετε να μας υποστηρίξετε, μπορείτε να μας στείλετε μια δωρεά.
Για το Pcrisk
Το PCRISK είναι μια πύλη ασφάλειας στον κυβερνοχώρο, ενημερώνοντας τους χρήστες του Διαδικτύου για τις τελευταίες ψηφιακές απειλές. Το περιεχόμενό μας παρέχεται από εμπειρογνώμονες ασφαλείας και επαγγελματίας ερευνητές κακόβουλου λογισμικού. Διαβάστε περισσότερα για εμάς.
Απειλές που θέτουν χρησιμοποιώντας αρουραίους σε IC

Κατά τη διεξαγωγή ελέγχων, των δοκιμών διείσδυσης και των ερευνών περιστατικών, συναντήσαμε συχνά νόμιμα εργαλεία απομακρυσμένης διαχείρισης (RAT) για PCs που είναι εγκατεστημένα στα δίκτυα βιομηχανικών επιχειρήσεων επιχειρησιακής τεχνολογίας (OT). Σε διάφορα περιστατικά που ερευνήσαμε, οι ηθοποιοί απειλών είχαν χρησιμοποιήσει αρουραίους για να επιτεθούν βιομηχανικές οργανώσεις. Σε ορισμένες περιπτώσεις, οι επιτιθέμενοι είχαν εγκαταστήσει κρυφά αρουραίους σε οργανισμούς θύματος’ Υπολογιστές, ενώ σε άλλες περιπτώσεις, ήταν σε θέση να χρησιμοποιήσουν τους αρουραίους που εγκαταστάθηκαν στον οργανισμό κατά τη στιγμή των επιθέσεων. Αυτές οι παρατηρήσεις μας ώθησαν να αναλύσουμε το πεδίο της απειλής, συμπεριλαμβανομένης της επίπτωσης των αρουραίων στα βιομηχανικά δίκτυα και των λόγων για τη χρήση τους.
Μεθοδολογία
Τα στατιστικά δεδομένα που παρουσιάστηκαν σε αυτό το έγγραφο συλλέχθηκαν χρησιμοποιώντας το δίκτυο ασφαλείας Kaspersky (KSN) από υπολογιστές ICS που προστατεύονται από τα προϊόντα Kaspersky Lab που κατηγοριοποιούν το Kaspersky Lab ICS Cert ως μέρος της βιομηχανικής υποδομής σε οργανισμούς. Αυτή η ομάδα περιλαμβάνει υπολογιστές Windows που εκτελούν μία ή περισσότερες από τις ακόλουθες λειτουργίες:
- Διακομιστές εποπτείας ελέγχου και απόκτησης δεδομένων (SCADA) ·
- Διακομιστές αποθήκευσης δεδομένων (ιστορικός);
- Gateways δεδομένων (OPC)
- Σταθερούς σταθμούς εργασίας των μηχανικών και των χειριστών
- Κινητές σταθμοί εργασίας των μηχανικών και των χειριστών ·
- Διεπαφή ανθρώπινης μηχανής (HMI).
Ως μέρος της έρευνάς μας, εξετάσαμε και αναλύσαμε όλους τους δημοφιλείς αρουραίους για τα Windows, με εξαίρεση την απομακρυσμένη επιφάνεια εργασίας, η οποία αποτελεί μέρος του λειτουργικού συστήματος των Windows. Η έρευνά μας σε αυτόν τον αρουραίο συνεχίζεται και θα παρουσιαστεί στην επόμενη εργασία της σειράς.
Η χρήση αρουραίων σε IC
Σύμφωνα με τα στοιχεία KSN, κατά το πρώτο εξάμηνο του 2018, οι νόμιμοι αρουραίοι (προγράμματα που κατηγοριοποιήθηκαν ως μη-ιός: remoteadmin) εγκαταστάθηκαν και χρησιμοποιήθηκαν σε έναν υπολογιστή ICS σε τρεις.
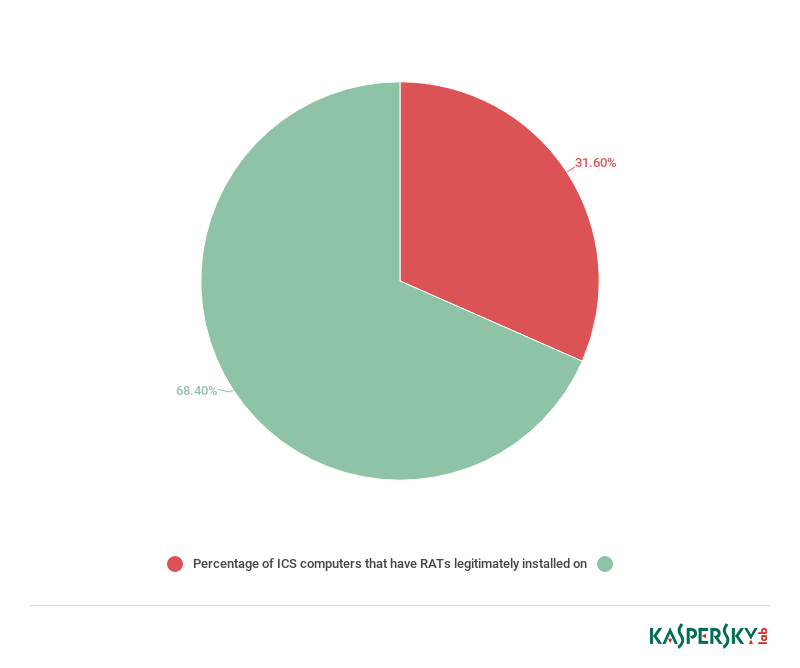
Ποσοστό υπολογιστών ICS που έχουν αρουραίους που έχουν εγκατασταθεί νόμιμα σε αυτά
Τα στατιστικά στοιχεία υποστηρίζουν τις παρατηρήσεις μας: Οι αρουραίοι χρησιμοποιούνται πράγματι συχνά σε δίκτυα OT των βιομηχανικών επιχειρήσεων. Πιστεύουμε ότι αυτό θα μπορούσε να οφείλεται σε προσπάθειες μείωσης του κόστους που σχετίζονται με τη διατήρηση του ICS και να ελαχιστοποιηθεί ο χρόνος απόκρισης σε περίπτωση δυσλειτουργίας.
Καθώς μπορούσαμε να μάθουμε, η απομακρυσμένη πρόσβαση σε υπολογιστές στο δίκτυο OT δεν περιορίζεται στους διαχειριστές και τους μηχανικούς μέσα στο δίκτυο των επιχειρήσεων’περίμετρος. Μπορεί επίσης να διατεθεί μέσω του Διαδικτύου σε χρήστες εκτός του δικτύου επιχειρήσεων. Αυτοί οι χρήστες μπορούν να περιλαμβάνουν εκπροσώπους επιχειρήσεων τρίτων-υπαλλήλους ολοκληρωτών συστήματος ή πωλητές ICS, οι οποίοι χρησιμοποιούν αρουραίους για διαγνωστικά, συντήρηση και για την αντιμετώπιση τυχόν δυσλειτουργιών ICS. Όπως έδειξαν οι έλεγχοι ασφαλείας του βιομηχανικού δικτύου, αυτή η πρόσβαση συχνά δεν εποπτεύεται από την επιχείρηση’Οι υπεύθυνοι υπάλληλοι, ενώ οι απομακρυσμένοι χρήστες που συνδέονται με το δίκτυο OT έχουν συχνά υπερβολικά δικαιώματα, όπως τα προνόμια τοπικών διαχειριστών, κάτι που είναι προφανώς ένα σοβαρό ζήτημα όσον αφορά την εξασφάλιση της ασφάλειας των πληροφοριών των συστημάτων βιομηχανικών αυτοματισμών.
Από συνεντεύξεις με μηχανικούς και φορείς εκμετάλλευσης διαφόρων βιομηχανικών συστημάτων που ελέγξαμε και με βάση την ανάλυση της τεκμηρίωσης των χρηστών ICS, διαπιστώσαμε ότι οι αρουραίοι χρησιμοποιούνται συχνότερα σε βιομηχανικά δίκτυα σύμφωνα με τα ακόλουθα σενάρια:
- Για τον έλεγχο/παρακολούθηση του HMI από έναν σταθμό εργασίας του χειριστή (συμπεριλαμβανομένης της προβολής πληροφοριών σε μεγάλη οθόνη)
- Για τον έλεγχο/διατήρηση του HMI από έναν σταθμό εργασίας μηχανικού
- Για τον έλεγχο της SCADA από έναν σταθμό εργασίας του χειριστή
- Να παρέχει συντήρηση SCADA από έναν σταθμό εργασίας μηχανικού ή έναν υπολογιστή ανάδοχο/προμηθευτή (από εξωτερικό δίκτυο) ·
- Για να συνδέσετε πολλαπλούς χειριστές σε έναν σταθμό εργασίας ενός χειριστή (λεπτή αρχιτεκτονική που μοιάζει με πελάτες που χρησιμοποιείται για την εξοικονόμηση χρημάτων για άδειες για το λογισμικό που χρησιμοποιείται στους σταθμούς εργασίας του χειριστή)
- Για να συνδεθείτε σε έναν υπολογιστή στο δίκτυο γραφείων από το δίκτυο OT μέσω HMI και να εκτελέσετε διάφορες εργασίες σε αυτόν τον υπολογιστή (πρόσβαση στο ηλεκτρονικό ταχυδρομείο, πρόσβαση στο διαδίκτυο, συνεργασία με έγγραφα γραφείου κ.λπ.·.
Ορισμένα από τα σενάρια που αναφέρονται παραπάνω υποδεικνύουν ότι η χρήση αρουραίων στο δίκτυο OT μπορεί να εξηγηθεί από τις επιχειρησιακές απαιτήσεις, πράγμα που σημαίνει ότι η εγκατάλειψη της χρήσης των αρουραίων θα συνεπάγεται αναπόφευκτα τροποποιήσεις στις διαδικασίες εργασίας. Ταυτόχρονα, είναι σημαντικό να συνειδητοποιήσουμε ότι μια επίθεση σε έναν ανεπαρκώς προστατευμένο αρουραίο θα μπορούσε εύκολα να προκαλέσει διαταραχές στη βιομηχανική διαδικασία και οι αποφάσεις για τη χρήση αρουραίων στο δίκτυο OT θα πρέπει να γίνουν με αυτό κατά νου. Οι αυστηροί έλεγχοι στη χρήση αρουραίων στο δίκτυο OT θα βοηθούσαν στη μείωση της επιφάνειας επίθεσης και του κινδύνου μόλυνσης για συστήματα που χορηγούνται εξ αποστάσεως.

Οι 20 κορυφαίες χώρες κατά ποσοστό υπολογιστών ICS στους οποίους χρησιμοποιήθηκαν αρουραίοι τουλάχιστον μία φορά κατά το πρώτο εξάμηνο του 2018 (σε όλους τους υπολογιστές ICS σε κάθε χώρα)
Σενάρια εγκατάστασης αρουραίων σε υπολογιστές ICS
Σύμφωνα με την έρευνά μας, υπάρχουν τρία πιο συνηθισμένα σενάρια εγκατάστασης αρουραίων σε υπολογιστές ICS:
- Εγκατάσταση πακέτων διανομής λογισμικού ICS που περιλαμβάνουν αρουραίους (χρησιμοποιώντας ξεχωριστά πακέτα διανομής ή εγκαταστάτες λογισμικού ICS). Οι αρουραίοι που περιλαμβάνονται στα πακέτα διανομής λογισμικού ICS αποτελούνται 18.Το 6% όλων των αρουραίων που έχουμε εντοπίσει σε υπολογιστές ICS που προστατεύονται από προϊόντα Kaspersky Lab Products.

Ποσοστό αρουραίων που συνδέονται με προϊόντα ICS σε όλους τους αρουραίους που βρίσκονται σε υπολογιστές ICS
- Σκόπιμη εγκατάσταση αρουραίων ανά προσωπικό ή προμηθευτές – διαχειριστές δικτύου, μηχανικούς, φορείς εκμετάλλευσης ή εταιρείες ολοκλήρωσης. Δεν αναλαμβάνουμε για να κρίνουμε εάν αυτές οι εγκαταστάσεις είναι νόμιμες. Με βάση την εμπειρία μας για τους ελέγχους βιομηχανικών δικτύων και την έρευνα περιστατικών, μπορούμε να δηλώσουμε ότι πολλές τέτοιες εγκαταστάσεις δεν συμμορφώνονται με τον οργανισμό’S Πολιτική ασφάλειας πληροφοριών και ορισμένες είναι εγκατεστημένες χωρίς τη γνώση των αντίστοιχων επιχειρήσεων’ υπεύθυνοι υπάλληλοι.
- Κλείσιμο εγκατάστασης αρουραίων με κακόβουλο λογισμικό. Ένα παράδειγμα αυτού είναι μια πρόσφατη επίθεση που ερευνήσαμε (βλ. Παρακάτω).
Απειλές που σχετίζονται με αρουραίους για IC
Οι απειλές που σχετίζονται με τη χρήση αρουραίων στα βιομηχανικά δίκτυα δεν είναι πάντα προφανείς, ούτε οι λόγοι για τους οποίους χρησιμοποιούνται οι αρουραίοι.
Οι περισσότεροι από τους αρουραίους που έχουμε εντοπίσει στα βιομηχανικά συστήματα έχουν τα ακόλουθα χαρακτηριστικά που μειώνουν σημαντικά το επίπεδο ασφαλείας του συστήματος υποδοχής:
- Αυξημένα προνόμια – Το τμήμα διακομιστή ενός αρουραίου εκτελείται συχνά ως υπηρεσία με προνόμια συστήματος, i.μι., Σύστημα NT;
- Καμία υποστήριξη για τον περιορισμό της τοπικής πρόσβασης στη δραστηριότητα του συστήματος / πελάτη
- Έλεγχος ταυτότητας ενός παράγοντα
- Καμία καταγραφή της δραστηριότητας πελατών
- Τα τρωτά σημεία (η έκθεσή μας σχετικά με τα τρωτά σημεία μηδενικής ημέρας που προσδιορίζονται σε δημοφιλή συστήματα αρουραίων που χρησιμοποιούνται, μεταξύ άλλων εφαρμογών, σε προϊόντα από πολλούς προμηθευτές ICS, θα δημοσιευθούν μέχρι το τέλος του έτους)
- Η χρήση διακομιστών αναμετάδοσης (για αντίστροφες συνδέσεις) που επιτρέπουν στους αρουραίους να παρακάμπτουν τους περιορισμούς NAT και τείχους προστασίας στην περίμετρο του δικτύου.
Το πιο κρίσιμο πρόβλημα που σχετίζεται με τους αρουραίους είναι η χρήση αυξημένων προνομίων και η απουσία οποιουδήποτε μέσου για τον περιορισμό αυτών των προνομίων (ή για τον περιορισμό ενός απομακρυσμένου χρήστη’S Τοπική πρόσβαση). Στην πράξη, αυτό σημαίνει ότι εάν οι επιτιθέμενοι (ή κακόβουλο λογισμικό) αποκτήσουν πρόσβαση σε απομακρυσμένο χρήστη’S Computer S, Δεδομένα ελέγχου ταυτότητας κλέψιμο (σύνδεση/κωδικό πρόσβασης), αεροπειρατεία μια ενεργή περίοδο απομακρυσμένης διαχείρισης ή επιτυχώς επιτίθεται σε ευπάθεια στον αρουραίο’Sery Server, θα αποκτήσουν απεριόριστο έλεγχο του συστήματος ICS. Χρησιμοποιώντας διακομιστές αναμετάδοσης για αντίστροφες συνδέσεις, οι επιτιθέμενοι μπορούν επίσης να συνδεθούν με αυτούς τους αρουραίους από οπουδήποτε στον κόσμο.
Υπάρχουν επίσης άλλα ζητήματα που επηρεάζουν τους αρουραίους ενσωματωμένους σε πακέτα διανομής λογισμικού ICS:
- Τα εξαρτήματα αρουραίων και τα πακέτα διανομής σπάνια ενημερώνονται (ακόμη και αν κυκλοφορήσουν νέες εκδόσεις πακέτων διανομής ICS). Αυτό τους καθιστά πιο πιθανό να περιέχουν τρωτά σημεία
- Στη συντριπτική πλειονότητα των περιπτώσεων, χρησιμοποιείται ο προεπιλεγμένος κωδικός πρόσβασης – είτε είναι hardcoded στον αρουραίο από τον προμηθευτή λογισμικού ICS είτε καθορίζεται στην τεκμηρίωση ως “συνιστώμενος”.
Οι αρουραίοι είναι νόμιμα εργαλεία λογισμικού που χρησιμοποιούνται συχνά σε βιομηχανικά δίκτυα, πράγμα που σημαίνει ότι μπορεί να είναι εξαιρετικά δύσκολο να διακρίνουν επιθέσεις που περιλαμβάνουν αρουραίους από νόμιμη δραστηριότητα. Επιπλέον, δεδομένου ότι η Υπηρεσία Ασφάλειας Πληροφοριών και άλλοι υπεύθυνοι για την ασφάλεια ICS συχνά δεν γνωρίζουν ότι έχει εγκατασταθεί ένας αρουραίος, η διαμόρφωση των αρουραίων στις περισσότερες περιπτώσεις δεν αναλύεται κατά τον έλεγχο της ασφάλειας ενός βιομηχανικού δικτύου. Αυτό καθιστά ιδιαίτερα σημαντικό τον έλεγχο από ποιον, πότε και για τους σκοπούς που χρησιμοποιούνται αρουραίοι στο βιομηχανικό δίκτυο και για να εξασφαλιστεί ότι είναι απολύτως αδύνατο να χρησιμοποιηθούν αρουραίοι χωρίς τη γνώση των υπεύθυνων υπαλλήλων για το δίκτυο OT’S Ασφάλεια πληροφοριών.
Επιθέσεις απειλών που αφορούν αρουραίους
Όλα τα παραπάνω ισχύουν για πιθανές απειλές που σχετίζονται με τη χρήση αρουραίων.
Με βάση την ανάλυσή μας για τα στατιστικά στοιχεία KSN, μπορέσαμε να εντοπίσουμε ορισμένες επιθέσεις και προσπάθειες λοίμωξης από κακόβουλο λογισμικό που περιλαμβάνουν αρουραίους που έχουν εγκατασταθεί σε υπολογιστές ICS. Στις περισσότερες περιπτώσεις, οι επιθέσεις βασίστηκαν στα ακόλουθα σενάρια (με την φθίνουσα σειρά επίθεσης επίθεσης):
- Μια βίαιη επίθεση δικτύου από το τοπικό δίκτυο ή το Διαδίκτυο που έχει σχεδιαστεί για να σπάσει τις συνδέσεις/τους κωδικούς πρόσβασης
- Ένας εισβολέας ή κακόβουλο λογισμικό χρησιμοποιώντας έναν αρουραίο για να κατεβάσετε και να εκτελέσετε κακόβουλο λογισμικό χρησιμοποιώντας κλεμμένα ή ραγισμένα διαπιστευτήρια ελέγχου ταυτότητας
- Ένας απομακρυσμένος χρήστης (πιθανώς ένας νόμιμος χρήστης που εξαπατούσε οι επιτιθέμενοι) χρησιμοποιώντας έναν αρουραίο για να κατεβάσετε έναν Τρωικό σε έναν υπολογιστή ICS και στη συνέχεια να τον εκτελέσετε. Το Trojan μπορεί να μεταμφιεστεί ως έγγραφο γραφείου, μη βιομηχανικό λογισμικό (παιχνίδι, λογισμικό πολυμέσων κ.λπ.), ένα crack/keygen για το γραφείο, την εφαρμογή ή το βιομηχανικό λογισμικό κ.λπ.;
- Μια επίθεση δικτύου από το τοπικό δίκτυο ή το Διαδίκτυο στο τμήμα διακομιστή του αρουραίου χρησιμοποιώντας εκμεταλλεύσεις.
Οι επιθέσεις δικτύου τύπου Brute Force (που έχουν σχεδιαστεί για να σπάσουν τις συνδέσεις/τους κωδικούς πρόσβασης) είναι οι πιο συνηθισμένες: η εφαρμογή τους δεν απαιτεί ειδικές γνώσεις ή δεξιότητες και το λογισμικό που χρησιμοποιείται σε τέτοιες επιθέσεις είναι διαθέσιμο στο κοινό.
Δεν μπορεί να καθοριστεί με βάση τα διαθέσιμα δεδομένα που συνδέονται με έναν αρουραίο’Το τμήμα διακομιστή S είναι εγκατεστημένο σε έναν υπολογιστή ICS – έναν νόμιμο χρήστη, έναν εισβολέα ή κακόβουλο λογισμικό – ή γιατί. Κατά συνέπεια, μπορούμε μόνο να μαντέψουμε εάν αυτή η δραστηριότητα αντιπροσωπεύει μια στοχοθετημένη επίθεση, προσπάθειες σαμποτάζ ή πελάτη’σφάλμα.
Οι επιθέσεις δικτύου από το Διαδίκτυο πιθανότατα διεξήχθησαν από ηθοποιούς απειλής που χρησιμοποιούν κακόβουλο λογισμικό, εργαλεία δοκιμής διείσδυσης ή botnets.
Οι επιθέσεις δικτύου από το τοπικό δίκτυο θα μπορούσαν να υποδεικνύουν την παρουσία επιτιθέμενων (ενδεχομένως συμπεριλαμβανομένης μιας εμπιστευτικότητας) στο δίκτυο. Μια άλλη πιθανότητα είναι ότι υπάρχει ένας συμβιβασμένος υπολογιστής στο τοπικό δίκτυο που είτε μολύνεται από κακόβουλο λογισμικό είτε χρησιμοποιείται από τον εισβολέα ως σημείο παρουσίας (εάν τα διαπιστευτήρια ελέγχου ταυτότητας συμβιβάστηκαν νωρίτερα).
Επιθέσεις σε βιομηχανικές επιχειρήσεις χρησιμοποιώντας RMS και TeamViewer
Κατά το πρώτο εξάμηνο του 2018, το Kaspersky Lab ICS Cert προσδιόρισε ένα νέο κύμα ηλεκτρονικών μηνυμάτων ηλεκτρονικού “ψαρέματος”. Αν και οι επιθέσεις στοχεύουν κυρίως βιομηχανικές εταιρείες στο έδαφος της Ρωσίας, οι ίδιες τακτικές και εργαλεία μπορούν να χρησιμοποιηθούν σε επιθέσεις σε βιομηχανικές εταιρείες σε οποιαδήποτε χώρα του κόσμου.
Το κακόβουλο λογισμικό που χρησιμοποιείται σε αυτές τις επιθέσεις εγκαθιστά νόμιμο λογισμικό απομακρυσμένης διαχείρισης στο σύστημα – TeamViewer ή απομακρυσμένο σύστημα χειριστή/απομακρυσμένες υπηρεσίες (RMS). Και στις δύο περιπτώσεις, ένα σύστημα DLL αντικαθίσταται με μια κακόβουλη βιβλιοθήκη για να εισάγει κακόβουλο κώδικα σε ένα νόμιμο πρόγραμμα’διαδικασία. Αυτό παρέχει στους εισβολείς το τηλεχειριστήριο των μολυσμένων συστημάτων. Χρησιμοποιούνται διάφορες τεχνικές για να καλύψουν τη λοίμωξη και τη δραστηριότητα του λογισμικού που είναι εγκατεστημένο στο σύστημα.
Εάν είναι απαραίτητο, οι επιτιθέμενοι κατεβάζουν ένα επιπλέον πακέτο κακόβουλου λογισμικού στο σύστημα, το οποίο είναι ειδικά προσαρμοσμένο στην επίθεση σε κάθε μεμονωμένο θύμα. Αυτό το σύνολο κακόβουλου λογισμικού μπορεί να περιέχει spyware, πρόσθετα εργαλεία απομακρυσμένης διαχείρισης που επεκτείνουν τον ηθοποιό απειλής’S Έλεγχος των μολυσμένων συστημάτων, κακόβουλο λογισμικό για την εκμετάλλευση των τρωτών σημείων στο λειτουργικό σύστημα και το λογισμικό εφαρμογών, καθώς και το βοηθητικό πρόγραμμα Mimikatz, το οποίο καθιστά δυνατή την απόκτηση δεδομένων λογαριασμού για τους λογαριασμούς των Windows.
Σύμφωνα με τα διαθέσιμα δεδομένα, οι επιτιθέμενοι’ Ο κύριος στόχος είναι να κλέψουν χρήματα από οργανώσεις θύματος’ Λογαριασμοί, αλλά τα πιθανά σενάρια επίθεσης δεν περιορίζονται στην κλοπή κεφαλαίων. Κατά τη διαδικασία επίθεσης στους στόχους τους, οι επιτιθέμενοι κλέβουν ευαίσθητα δεδομένα που ανήκουν σε οργανισμούς -στόχους, τους συνεργάτες και τους πελάτες τους, πραγματοποιούν συγκλονιστική επιτήρηση των εταιρειών των θυμάτων’ Οι εργαζόμενοι και η καταγραφή ήχου και βίντεο χρησιμοποιώντας συσκευές που συνδέονται με μολυσμένα μηχανήματα. Σαφώς, πέρα από τις οικονομικές απώλειες, αυτές οι επιθέσεις έχουν ως αποτέλεσμα διαρροές οργανώσεων των θυμάτων’ ευαίσθητα δεδομένα.
Πολλαπλές επιθέσεις σε έναν κατασκευαστή αυτοκινήτων
Ένα χαρακτηριστικό παράδειγμα επιθέσεων που βασίζονται στο δεύτερο σενάριο παρέχεται από επιθέσεις στο βιομηχανικό δίκτυο μιας εταιρείας κατασκευής και παροχής υπηρεσιών αυτοκινήτων, ειδικότερα, σε υπολογιστές που έχουν σχεδιαστεί για τη διάγνωση των κινητήρων και των συστημάτων φορτηγών και βαρέων οχημάτων. Πολλές προσπάθειες για τη διεξαγωγή τέτοιων επιθέσεων μπλοκαρίστηκαν από τα προϊόντα Kaspersky Lab.
Ένας αρουραίος εγκαταστάθηκε και χρησιμοποιήθηκε διαλείπουσα τουλάχιστον σε έναν από τους υπολογιστές της εταιρείας’βιομηχανικό δίκτυο. Ξεκινώντας από τα τέλη του 2017, πολλές προσπάθειες εκτόξευσης διαφόρων κακόβουλων προγραμμάτων χρησιμοποιώντας τον αρουραίο μπλοκαρίστηκαν στον υπολογιστή. Οι προσπάθειες μόλυνσης έγιναν τακτικά σε περίοδο αρκετών μηνών-2-3 φορές την εβδομάδα, σε διαφορετικές περιόδους της ημέρας. Βασισμένη εν μέρει σε άλλους έμμεσους δείκτες, πιστεύουμε ότι τα δεδομένα ελέγχου ταυτότητας αρουραίων διακυβεύονταν και χρησιμοποιήθηκαν από επιτιθέμενους (ή κακόβουλο λογισμικό) για να επιτεθούν στην επιχείρηση’S υπολογιστές μέσω του Διαδικτύου.
Μετά την πρόσβαση στο πιθανό θύμα’S Infrastructure μέσω του αρουραίου, οι επιτιθέμενοι προσπαθούσαν να επιλέξουν έναν κακόβουλο συσκευαστή που θα τους επέτρεπε να αποφεύγουν την προστασία από ιούς.
Τα αποκλεισμένα προγράμματα περιελάμβαναν τροποποιήσεις του κακόβουλου λογισμικού που ανιχνεύθηκε από τα προϊόντα Kaspersky Lab ως Net-Worm.Win32.Μέσο.μετα μεσημβριας. Όταν ξεκίνησε αυτό το σκουλήκι αρχίζει αμέσως να πολλαπλασιάζεται στο τοπικό δίκτυο χρησιμοποιώντας εκμεταλλεύσεις για τα τρωτά σημεία MS17-010-τα ίδια που δημοσιεύθηκαν από τους Shadowbrokers την άνοιξη του 2017 και χρησιμοποιήθηκαν σε επιθέσεις από το περίφημο Wannacry και Expetr Cryptors.
Η οικογένεια Trojan Nymaim ήταν επίσης μπλοκαρισμένη. Οι εκπρόσωποι αυτής της οικογένειας χρησιμοποιούνται συχνά για τη λήψη τροποποιήσεων των παραγόντων botnet από την οικογένεια Necus, οι οποίες με τη σειρά τους έχουν συχνά χρησιμοποιηθεί για να μολύνουν υπολογιστές με ransomware από την οικογένεια Locky.
συμπέρασμα
Τα εργαλεία απομακρυσμένης διαχείρισης χρησιμοποιούνται ευρέως σε βιομηχανικά δίκτυα για παρακολούθηση, έλεγχο και συντήρηση ICS. Η ικανότητα χειρισμού των ICs μειώνει σημαντικά το κόστος συντήρησης, αλλά ταυτόχρονα, ανεξέλεγκτη απομακρυσμένη πρόσβαση, την αδυναμία παροχής 100% επαλήθευσης του απομακρυσμένου πελάτη’Η νομιμότητα και τα τρωτά σημεία του κώδικα και της διαμόρφωσης αρουραίου αυξάνουν σημαντικά την επιφάνεια επίθεσης. Ταυτόχρονα, οι αρουραίοι, μαζί με άλλα νόμιμα εργαλεία, χρησιμοποιούνται όλο και περισσότερο από τους επιτιθέμενους για να καλύψουν την κακόβουλη δραστηριότητα και να κάνουν πιο δύσκολη την απόδοση.
Για να μειωθεί ο κίνδυνος των κυβερνοεπίστητων που περιλαμβάνουν αρουραίους, συνιστούμε τα ακόλουθα μέτρα υψηλής προτεραιότητας:
- Ελέγξτε τη χρήση εργαλείων απομακρυσμένης διαχείρισης εφαρμογής και συστήματος στο βιομηχανικό δίκτυο, όπως VNC, RDP, TeamViewer και RMS / Remote Utilities. Αφαιρέστε όλα τα εργαλεία απομακρυσμένης διαχείρισης που δεν απαιτούνται από τη βιομηχανική διαδικασία.
- Διεξάγετε έλεγχο και απενεργοποιήστε τα εργαλεία απομακρυσμένης διαχείρισης που προέκυψαν από το λογισμικό ICS (ανατρέξτε στη σχετική τεκμηρίωση λογισμικού για λεπτομερείς οδηγίες), υπό την προϋπόθεση ότι δεν απαιτούνται από τη βιομηχανική διαδικασία.
- Παρακολούθηση και καταγραφή συμβάντων για κάθε περίοδο τηλεχειρισμού που απαιτείται από τη βιομηχανική διαδικασία. Η απομακρυσμένη πρόσβαση πρέπει να απενεργοποιηθεί από προεπιλογή και να ενεργοποιηθεί μόνο κατόπιν αιτήματος και μόνο για περιορισμένες χρονικές περιόδους.
- Κατασκοπεία στον κυβερνοχώρο
- Βιομηχανικά συστήματα ελέγχου
- Βιομηχανικές απειλές
- το διαδίκτυο των πραγμάτων
- Ψαρέισμα
- Στοχευμένες επιθέσεις
- Τρωτά σημεία


