


Το Linux χρειάζεται τείχος προστασίας?
Το Linux χρειάζεται τείχος προστασίας?
Περίληψη:
Το Linux δεν απαιτεί ένα τείχος προστασίας από προεπιλογή, αλλά μπορεί να είναι χρήσιμο σε ορισμένες καταστάσεις. Οι περισσότερες κατανομές Linux δεν έρχονται με προεγκατεστημένο τείχος προστασίας. Ωστόσο, υπάρχουν λόγοι για τους οποίους ίσως θελήσετε να χρησιμοποιήσετε ένα τείχος προστασίας στο σύστημα Linux σας. Εάν χρησιμοποιείτε μόνο τον προσωπικό σας υπολογιστή σε ένα ασφαλές WLAN και ο υπολογιστής σας διαθέτει ιδιωτική διεύθυνση IP που συνδέεται με έναν δρομολογητή με δημόσια διεύθυνση IP, τότε μπορεί να μην χρειαστείτε ξεχωριστό τείχος προστασίας. Ωστόσο, εάν έχετε προγράμματα που εκτελούνται στο σύστημα Linux που ξεκινούν έναν διακομιστή ιστού ή έναν άλλο τύπο διακομιστή για απομακρυσμένη πρόσβαση, μπορεί να είναι χρήσιμο να χρησιμοποιήσετε ένα τείχος προστασίας για να περιορίσετε τις εισερχόμενες συνδέσεις. Επιπλέον, ίσως θελήσετε να χρησιμοποιήσετε ένα τείχος προστασίας για να εμποδίσετε τα πακέτα ICMP εάν δεν θέλετε ο υπολογιστής σας να απαντήσει στους Pings. Συνολικά, ενώ ένα τείχος προστασίας μπορεί να μην είναι απαραίτητο για όλους τους χρήστες του Linux, μπορεί να προσφέρει ένα επιπλέον στρώμα ασφάλειας.
Βασικά σημεία:
- Τα συστήματα Linux δεν έρχονται με προεγκατεστημένο τείχος προστασίας.
- Ένα τείχος προστασίας μπορεί να μην είναι απαραίτητο εάν χρησιμοποιείτε έναν προσωπικό υπολογιστή σε ασφαλές WLAN.
- Εάν έχετε προγράμματα που εκτελούνται στο σύστημα Linux που ξεκινούν έναν διακομιστή ιστού ή άλλο τύπο διακομιστή για απομακρυσμένη πρόσβαση, ένα τείχος προστασίας μπορεί να βοηθήσει στον περιορισμό των εισερχόμενων συνδέσεων.
- Ένα τείχος προστασίας μπορεί να χρησιμοποιηθεί για να μπλοκάρει τα πακέτα ICMP εάν δεν θέλετε ο υπολογιστής σας να απαντήσει στους Pings.
- Εάν συνδεθείτε απευθείας στο Διαδίκτυο με δημόσια διεύθυνση IP και εάν έχετε συγκεκριμένες ανησυχίες σχετικά με την ασφάλεια, η χρήση τείχους προστασίας μπορεί να είναι επωφελής.
Ερωτήσεις:
- Τα συστήματα Linux έρχονται με προεγκατεστημένο τείχος προστασίας?
- Είναι ένα τείχος προστασίας που είναι απαραίτητο για προσωπικούς υπολογιστές σε ασφαλή WLAN?
- Πότε θα ήταν χρήσιμο να χρησιμοποιήσετε ένα τείχος προστασίας σε ένα σύστημα Linux?
- Μπορεί να χρησιμοποιηθεί ένα τείχος προστασίας για να εμποδίσει τα πακέτα ICMP?
- Σε ποιες καταστάσεις θα χρησιμοποιούσαν ένα τείχος προστασίας στο Linux να είναι επωφελείς?
- Υπάρχουν προεπιλεγμένες ρυθμίσεις τείχους προστασίας στο Debian ή το Ubuntu?
- Ποιος είναι ο σκοπός ενός τείχους προστασίας?
- Χρειάζεστε ένα τείχος προστασίας για εξερχόμενες συνδέσεις?
- Ποια εργαλεία είναι διαθέσιμα στο Linux για την παρακολούθηση των ανοικτών θυρών?
- Μπορεί ένα τείχος προστασίας να κάνει τον υπολογιστή σας αόρατο στις λιμενικές σαρώσεις?
- Είναι απαραίτητο το τείχος προστασίας εάν δεν προσφέρετε υπηρεσίες στον υπολογιστή σας?
- Μπορεί ένα τείχος προστασίας να βοηθήσει να ανιχνεύσει και να καταγράψει τα πακέτα που απορρίφθηκαν?
- Υπάρχει διαφορά μεταξύ της ανάγκης για ένα τείχος προστασίας στο Linux σε σύγκριση με τα Windows?
- Ποιος είναι ο ρόλος που διαδραματίζει η NAT για τον προσδιορισμό του τείχους προστασίας σε ένα σύστημα Linux?
- Πότε μπορεί να είναι σκόπιμο να χρησιμοποιήσετε ένα δρομολογητή με προσαρμοσμένο λογισμικό ως τείχος προστασίας?
Όχι, οι περισσότερες κατανομές Linux δεν έρχονται με προεγκατεστημένο τείχος προστασίας.
Εάν ο προσωπικός σας υπολογιστής είναι συνδεδεμένος σε ένα ασφαλές WLAN και διαθέτει ιδιωτική διεύθυνση IP που συνδέεται με έναν δρομολογητή με δημόσια διεύθυνση IP, τότε ένα ξεχωριστό τείχος προστασίας μπορεί να μην είναι απαραίτητο.
Η χρήση ενός τείχους προστασίας σε ένα σύστημα Linux μπορεί να είναι χρήσιμη εάν έχετε προγράμματα που εκτελούνται που ξεκινούν έναν διακομιστή ιστού ή έναν άλλο τύπο διακομιστή για απομακρυσμένη πρόσβαση.
Ναι, ένα τείχος προστασίας μπορεί να χρησιμοποιηθεί για να μπλοκάρει τα πακέτα ICMP εάν δεν θέλετε ο υπολογιστής σας να απαντήσει στους Pings.
Η χρήση ενός τείχους προστασίας στο Linux μπορεί να είναι επωφελής εάν συνδεθείτε απευθείας στο Διαδίκτυο με δημόσια διεύθυνση IP και έχετε συγκεκριμένες ανησυχίες για την ασφάλεια.
Όχι, δεν υπάρχουν προεπιλεγμένες ρυθμίσεις τείχους προστασίας σε Debian ή Ubuntu.
Χρησιμοποιείται ένα τείχος προστασίας για τη διήθηση πακέτων δικτύων και μπορεί να επιτρέψει ή να αποκλείσει τις συνδέσεις.
Στις περισσότερες περιπτώσεις, δεν χρειάζεστε τείχος προστασίας για εξερχόμενες συνδέσεις σε συστήματα Linux.
Εργαλεία όπως το NetStat μπορούν να χρησιμοποιηθούν στο Linux για την παρακολούθηση των ανοικτών θυρών και της κατάστασής τους.
Διαμορφώνοντας το τείχος προστασίας σας για να ρίξετε όλα τα πακέτα που ζητούν συνδέσεις σε κλειστές θύρες, μπορείτε να κάνετε τον υπολογιστή σας αόρατο στις περισσότερες λιμενικές σαρώσεις.
Εάν δεν προσφέρετε υπηρεσίες στον υπολογιστή σας, οι εισερχόμενες συνδέσεις θα απορριφθούν, οπότε ένα τείχος προστασίας μπορεί να μην είναι απαραίτητο σε αυτή την περίπτωση.
Ναι, χρησιμοποιώντας ένα τείχος προστασίας και καταγραφή απορριπτόμενων πακέτων, μπορείτε να παρακολουθείτε όταν κάτι έξω προσπαθεί να συνδεθεί με κάτι μέσα ή όταν αποκλειστούν ορισμένες προσπάθειες επικοινωνίας.
Ναι, η ανάγκη για ένα τείχος προστασίας μπορεί να είναι διαφορετική στο Linux σε σύγκριση με τα Windows. Τα συστήματα Linux παρέχουν γενικά εργαλεία για την παρακολούθηση των ανοικτών θυρών και τον ρητό έλεγχο των γνωστών διαδικασιών δαίμονα, οι οποίες μπορούν να μειώσουν την ανάγκη για ξεχωριστό τείχος προστασίας.
Εάν ο υπολογιστής σας είναι συνδεδεμένος σε έναν δρομολογητή χρησιμοποιώντας NAT με δημόσια διεύθυνση IP, ο ίδιος ο δρομολογητής μπορεί να λειτουργήσει ως τείχος προστασίας, ενδεχομένως μειώνοντας την ανάγκη για ξεχωριστό τείχος προστασίας στο σύστημα Linux σας.
Η χρήση ενός δρομολογητή με προσαρμοσμένο λογισμικό, όπως η ντομάτα, μπορεί να είναι σκόπιμο εάν θέλετε να έχετε περισσότερες επιλογές ελέγχου και προσαρμογής για τις ρυθμίσεις τείχους προστασίας σας.
Το Linux χρειάζεται τείχος προστασίας?
Αρκετά περίπλοκο, δεν είναι’αυτό?
Χρειάζομαι ένα ειδικό τείχος προστασίας σε έναν προσωπικό υπολογιστή
Αναρωτιόμουν τα θέματα ασφαλείας του Linux. Οι περισσότεροι άνθρωποι συμφωνούν ότι ένας ιός-σάρων δεν είναι χρήσιμος σε ένα σύστημα Linux, αλλά τι γίνεται με ένα τείχος προστασίας? Χρησιμοποιώ το Debian Wheezy Stable και πριν χρησιμοποιήσω το Ubuntu 12.04. Εάν έχω μόνο έναν προσωπικό υπολογιστή που έχει συνδεθεί σε ένα ασφαλές WLAN, χρειάζομαι ένα τείχος προστασίας και αυτό που έχει ήδη ρυθμιστεί στα δύο λειτουργικά συστήματα που αναφέρονται παραπάνω?
55.3K 26 26 χρυσά κονκάρδες 146 146 ασημένια κονκάρδες 224 224 χάλκινα κονκάρδες
ρώτησε 6 Νοεμβρίου 2013 στις 16:50
625 2 2 χρυσά κονκάρδες 11 11 ασημένια κονκάρδες 16 16 χάλκινα κονκάρδες
Δεν χρειάζεται να έχετε, αλλά δεν βλάπτει, ούτε. Δείτε το UNIX.στεφάνη.com/ερωτήσεις/2546/…
6 Νοεμβρίου 2013 στις 17:28
Θα μπορούσατε να χρησιμοποιήσετε έναν δρομολογητή με προσαρμοσμένο λογισμικό. Η ντομάτα είναι ωραία.
6 Νοεμβρίου 2013 στις 17:40
Δεν είμαι βέβαιος ότι βλέπω την ανάγκη για ένα, δεδομένου ότι όλα τα distros περιλαμβάνουν εργαλεία όπως το netstat, όπου μπορείτε να δείτε ακριβώς τι είναι ανοιχτές οι θύρες TCP, UDP, κλπ και το καθεστώς τους, αλλά και όπου μπορείτε να ελέγξετε ρητά τις γνωστές διαδικασίες δαίμονα. Όσο πιο κοντά μπορώ να πω, οι χρήστες των Windows έχουν τείχη προστασίας επειδή τα Windows 95 και το Early NT δεν είχαν τα εργαλεία ή την τεκμηρίωση για το τι ακούει, για τους ανθρώπους να αισθάνονται άνετα να τα βάζουν σε αυθαίρετα δίκτυα.
6 Νοεμβρίου 2013 στις 17:41
@BRUCEEDIGER για να συγκεντρώσετε την πολιτική σας.
6 Ιανουαρίου 2019 στις 14:30
3 Απαντήσεις 3
Εύκολο μέρος πρώτα: Δεν υπάρχει τείχος προστασίας από προεπιλογή στο Debian ή στο Ubuntu, ή οι περισσότεροι διανομές Linux που γνωρίζω.
Εσυ χρειάζομαι Ένα τείχος προστασίας στο Linux? Πιθανώς όχι, επειδή τα περισσότερα προγράμματα σε συστήματα Linux που ακούνε για εισερχόμενες συνδέσεις πρέπει να ξεκινούν ρητά από κάποιον και εγκαταστάθηκαν από αποθετήρια πακέτων που διοικούνται από το Distro. Και αν βρίσκεστε σε αξιόπιστο WLAN, ο υπολογιστής σας έχει πιθανώς μια ιδιωτική διεύθυνση IP και συνδέεται με έναν δρομολογητή χρησιμοποιώντας NAT με δημόσια διεύθυνση IP και αυτός ο δρομολογητής λειτουργεί επίσης ως τείχος προστασίας.
Λόγοι μπορεί να χρειαστείτε ένα τείχος προστασίας στο Linux:
- Υπάρχουν πολλά προγράμματα που ξεκινούν έναν διακομιστή ιστού (ή κάποιο άλλο είδος διακομιστή), ώστε να μπορείτε να διασυνδέεστε με το πρόγραμμα από οποιοδήποτε μηχάνημα. Εάν δεν χρειάζεται να διασυνδέετε απομακρυσμένα με αυτό το είδος προγράμματος, θα μπορούσατε να χρησιμοποιήσετε ένα τείχος προστασίας για να αποκλείσετε όλες τις συνδέσεις που δεν προέρχονται από τον ίδιο τον υπολογιστή.
- Δεν θέλετε ο υπολογιστής σας να απαντήσει στο ping . Τότε θα χρησιμοποιούσατε ένα τείχος προστασίας για να ρίξετε όλα τα πακέτα ICMP. Μπορείτε επίσης να πετάξετε το τείχος προστασίας σας όλα τα πακέτα που ζητούν συνδέσεις σε κλειστές θύρες χωρίς να ανταποκρίνεται ο υπολογιστής σας καθόλου. Αυτό θα σας κάνει αόρατο σε (σχεδόν όλες) λιμενικές σαρώσεις εάν, για παράδειγμα, χρησιμοποιούσατε το WLAN σε ένα σκιερό καφενείο.
- Συνδέετε απευθείας στο Διαδίκτυο με μια δημόσια διεύθυνση IP και στη συνέχεια να συμμετάσχετε σε μια δέσμη των αίθουσων συνομιλίας IRC που τολμούν τους επιβάτες να σας χαράξουν.
- Κυνηγάτε από ένα έθνος-κράτος.
Απαντήθηκε στις 7 Νοεμβρίου 2013 στις 20:36
166 2 2 χάλκινα κονκάρδες
Γενικά δεν χρειάζεστε ποτέ τείχος προστασίας.
Ένα τείχος προστασίας (ακριβέστερο φίλτρο πακέτων) χρησιμοποιείται για να φιλτράρει τα πακέτα δικτύου, i.μι. για να επιτρέψετε κάποιες συνδέσεις και να απαγορεύσετε τους άλλους.
Η σύνδεση μπορεί να είναι εισερχόμενος ή εξερχόμενος.
Ενα εισερχόμενος σύνδεση, i.μι. Κάποιος άλλος θέλει να συνδεθεί στον υπολογιστή σας, είναι δυνατή μόνο, εάν ο υπολογιστής σας προσφέρει κάποια υπηρεσία. – Για έναν ιδιωτικό υπολογιστή απλά δεν προσφέρετε υπηρεσίες και κανένας άλλος δεν είναι σε θέση να συνδεθεί με εσάς. Όλα χωρίς τείχος προστασίας.
Για εξερχόμενος συνδέσεις, i.μι. Προσπαθείτε να συνδεθείτε σε κάποιο άλλο υπολογιστή, χρειάζεστε κάποιο λογισμικό για να το κάνετε αυτό. Για παράδειγμα, χρησιμοποιείτε ένα πρόγραμμα περιήγησης ιστού για να αποκτήσετε πρόσβαση σε κάποιο απομακρυσμένο διακομιστή ιστού. – Με όλες τις κατανομές Linux εγκαθιστά συνήθως λογισμικό μόνο από το αποθετήριο της διανομής της επιλογής σας. – Καθώς αυτό το λογισμικό είναι συνήθως ανοιχτό κώδικα, μπορείτε να είστε αρκετά σίγουροι, αυτό το λογισμικό κάνει μόνο αυτό που ισχυρίζεται ότι κάνει. – Ένα τείχος προστασίας συνήθως δεν θα βοηθήσει.
Η μόνη κατάσταση όπου ένα τείχος προστασίας έχει νόημα είναι, αν θέλετε να προσφέρετε κάποια υπηρεσία σε κάποιο συγκεκριμένο μέρος του δικτύου. Σε αυτή την περίπτωση πρέπει να επιτρέψετε τη σύνδεση, αλλά να καταργήσετε αυτή τη σύνδεση που δεν θέλετε. – Αλλά ακόμη και σε αυτή την περίπτωση μπορεί να υπάρχουν ευκολότερες λύσεις όπως το TCPWrapper ή κάποια διαμόρφωση της υπηρεσίας σας.
Μπορείτε να χρησιμοποιήσετε μια εντολή όπως το sudo netstat -tupln για να αναφέρετε όλες τις ενεργές υπηρεσίες. Αυτά μπορεί να δεσμεύονται σε 127.0.0.1 που σημαίνει ότι είναι προσβάσιμα μόνο από τον ίδιο κεντρικό υπολογιστή ή δεσμεύονται στο 0.0.0.0 που σημαίνει ότι είναι προσβάσιμα από παντού.
Απαντήθηκε στις 6 Νοεμβρίου 2013 στις 17:17
20.9K 4 4 χρυσά κονκάρδες 62 62 ασημένια κονκάρδες 92 92 χάλκινα κονκάρδες
Χωρίς Ένα τείχος προστασίας, δεν υπάρχουν περιορισμοί στα εισερχόμενα ή εξερχόμενα πακέτα, οπότε δεν έχει νόημα να πείτε ότι θα το κάνετε μόνο Χρειάζεστε ένα “αν θέλετε να προσφέρετε κάποια υπηρεσία στο δίκτυο” αλλά “φιλτράρετε αυτές τις συνδέσεις που δεν θέλετε”. Εάν δεν σας ενδιαφέρει το φιλτράρισμα πακέτων “που δεν θέλετε” όταν προσφέρετε Χωρίς υπηρεσίες, Γιατί θα νοιάζεστε για το φιλτράρισμα πακέτων εάν είστε? Η απειλή είναι περισσότερο ή λιγότερο η ίδια.
6 Νοεμβρίου 2013 στις 17:26
Εάν δεν προσφέρετε καμία υπηρεσία, απορρίπτονται όλες οι εισερχόμενες σύνδεσεις. – Δεν χρειάζεστε τείχος προστασίας για αυτό.
6 Νοεμβρίου 2013 στις 17:43
Εκτός αν πρόκειται να ελέγξετε το netstat κάθε δύο λεπτά, δεν θα ξέρετε ποτέ αν και πότε κάτι έχει ανοίξει μια θύρα ακρόασης για οποιονδήποτε λόγο. Ενώ αν χρησιμοποιήσετε ένα τείχος προστασίας και καταγραφεί απέρριψε πακέτα, α) “κάτι” δεν θα λειτουργήσει μέχρι να το αφήσετε, β) θα ξέρετε πότε κάτι έξω προσπάθησε και απέτυχε να συνδεθεί σε κάτι μέσα. Επίσης, χωρίς το τείχος προστασίας, Οτιδήποτε μπορεί να συμμετάσχει σε κάθε είδους επικοινωνία με Οποιοσδήποτε οπουδήποτε, Και δεν θα το ξέρεις ποτέ για αυτό.
6 Νοεμβρίου 2013 στις 19:03
Το Linux δεν είναι Windows, όπου είναι κοινό να εγκαταστήσετε σκοτεινό λογισμικό από αυθαίρετες ιστοσελίδες, με απρόβλεπτη συμπεριφορά. Στο Linux εγκαθιστάτε λογισμικό από αξιόπιστα αποθετήρια, με τυπικά καλά καθορισμένη συμπεριφορά. (Φυσικά αυτό δεν σημαίνει αυτόματα, δεν μπορείτε να πυροβολήσετε τον εαυτό σας στο πόδι με αυτό.) – Η καταγραφή όλων των αποτυχημένων συνδέσεων από το εξωτερικό θα οδηγήσει συνήθως σε μια πολύ μεγάλη λίστα, η οποία συνήθως είναι χρήσιμη μόνο για τη δημιουργία FUD. – Μαντέψτε ότι πρέπει να το συνοψίσουμε ως “το θέμα είναι αμφιλεγόμενο”. ;
6 Νοεμβρίου 2013 στις 19:55
Τα Windows είναι περισσότερο στόχος, αλλά Unix.στεφάνη.com/requests/96848/… κλπ – το Linux δεν είναι απρόσβλητος. Η καταγραφή όλων των μπλοκαρισμένων πακέτων (ιδιαίτερα σε ένα σπίτι LAN) δεν πρέπει να ανέρχεται σε πολλά και σας επιτρέπει να παρατηρήσετε εάν είτε το config τείχους προστασίας σας παρεμποδίζει κάτι ή εάν υπάρχει κάποια διαλείπουσα μυστηριώδη “υπηρεσία” που δεν γνωρίζατε και θα προτιμάτε να απενεργοποιήσετε σωστά. Εάν υπάρχουν άλλα συστήματα στο δίκτυο που κάνουν κάποια τακτική (απορριφθείσα) δημοσκοπήσεις, δημιουργήστε απλώς έναν ειδικό κανόνα για να παραλείψετε την καταγραφή.
6 Νοεμβρίου 2013 στις 20:11
Δεν είναι πράγματι μια μεγάλη ιδέα να εκθέσετε ανοιχτές θύρες όταν δεν τις χρειάζεστε. Αυξάνει την έκθεσή σας σε ευπάθειες ασφαλείας στο σχετικό λογισμικό.
Δεν αναφέρετε έναν ξεχωριστό επισκέπτη WLAN, επομένως πρέπει να υποθέσω ότι θα επιτρέψετε στο μέλλον σε άλλες συσκευές όπως το φορητό υπολογιστή του επισκέπτη ή το δικό σας τηλέφωνο, για να συνδεθείτε στο ίδιο WLAN. Με τη σειρά του, θα πρέπει να υποθέσετε ότι οι φορητοί υπολογιστές σας δεν είναι αξιόπιστοι.
Κανένα από τα δύο λειτουργικά συστήματα δεν έχει δημιουργηθεί τείχος προστασίας για να ξεκινήσει.
Το Ubuntu είχε ως στόχο να συναντήσει κάτι που ονομάζεται “No Open Ports” από προεπιλογή. Σε μια πρόσφατη έκδοση, δεν το κάνουν. (Σφάλμα για το Rhythmbox στο Ubuntu).
Μια τυπική εγκατάσταση του Debian Wheezy ακούει τη θύρα UDP 111, επειδή τρέχει RPCBIND . (Όπως αναφέρθηκε εδώ)
Υποστηρίζω τον έλεγχο των τρέχουσων ανοιχτών θυρών σας χρησιμοποιώντας το SS ή το NetStat . Χρησιμοποιώ τις οδηγίες εδώ. Τα δύο παραπάνω παραδείγματα είναι τα κύρια που θα περίμενα να βρω.
Σίγουρα αφαιρέστε το RPCBIND εάν δεν το χρησιμοποιείτε. Το RPCBIND απαιτείται μόνο για NFS2 και NFS3. (Δεν απαιτείται για το NFS4). Εάν έχετε προσωπικό υπολογιστή και δεν ξέρετε τι είναι το NFS, τότε δεν χρησιμοποιείτε NFS.
Μπορείτε επίσης να απενεργοποιήσετε επίσης το plugin DAAP στο Rhythmbox, αν δεν το χρησιμοποιείτε. (Είναι μια μέθοδος για πρόσβαση στη μουσική μέσω του τοπικού δικτύου. Έτσι μπορείτε απλά να το απενεργοποιήσετε και να δείτε αν χάνετε κάποια μουσική :-).
Το μειονέκτημα της εκτέλεσης ενός τείχους προστασίας είναι η απαιτούμενη αντιμετώπιση προβλημάτων όταν μπλοκάρει κάτι εσείς κάνω χρειάζομαι. Για παράδειγμα, εάν θέλετε να χρησιμοποιήσετε το BitTorrent, θα χρειαστεί να διαμορφώσετε το τείχος προστασίας σας για να το επιτρέψετε, αλλιώς δεν θα μπορείτε να μεταφορτώσετε (και ο αλγόριθμος Tit-for-Tat σημαίνει ότι αυτό μπορεί να επιβραδύνει τη λήψη σας).
Προτείνω μια προσέγγιση δύο επιπέδων. Πρώτα μάθετε πώς να ελέγχετε το SS ή το NetStat . Βεβαιωθείτε ότι απενεργοποιείτε/καταργήσετε οποιαδήποτε προγράμματα που ακούνε στο δίκτυο που δεν χρειάζεστε. Δεύτερον, διαμορφώστε ένα τείχος προστασίας.
Όταν κάτι δεν λειτουργεί και πρέπει να το αντιμετωπίσετε, θα είστε σε θέση να 1) να ελέγξετε ξανά ποια προγράμματα ακούνε στο δίκτυο και 2) απενεργοποιήστε εντελώς το τείχος προστασίας σε καλή εμπιστοσύνη.
Εάν το πρόβλημά σας εξαφανιστεί, θα ξέρετε ότι είναι ένα πρόβλημα τείχους προστασίας. Μπορείτε να ξεκινήσετε την έρευνα σε ποιες θύρες πρέπει να επιτρέψετε (ή αν υπάρχει κάποιο πιο δύσκολο πρόβλημα :-). Και ελπίζουμε τελικά να διαμορφώσετε και να ενεργοποιήσετε ξανά το τείχος προστασίας, έτσι ώστε να καλύπτετε το Επόμενο Ώρα ubuntu ξεχάστε την πολιτική ασφαλείας της ναυαρχίδας και ανοίξτε ένα νέο λιμάνι που δεν χρειάζεστε 🙂
Το τείχος προστασίας UFW είναι διαθέσιμο τόσο για το Debian όσο και για το Ubuntu. Το Ubuntu το δημιούργησε για να παράσχει ένα “απλό τείχος προστασίας”.
Το Linux χρειάζεται τείχος προστασίας?
Η Reddit και οι συνεργάτες του χρησιμοποιούν cookies και παρόμοιες τεχνολογίες για να σας προσφέρουν καλύτερη εμπειρία.
Με την αποδοχή όλων των cookies, συμφωνείτε με τη χρήση των cookies για να παραδώσετε και να διατηρήσετε τις υπηρεσίες και τον ιστότοπό μας, να βελτιώσετε την ποιότητα του Reddit, να εξατομικεύσετε το περιεχόμενο και τη διαφήμιση Reddit και να μετρήσετε την αποτελεσματικότητα της διαφήμισης.
Απορρίπτοντας τα μη βασικά cookies, το Reddit ενδέχεται να εξακολουθεί να χρησιμοποιεί ορισμένα cookies για να εξασφαλίσει τη σωστή λειτουργικότητα της πλατφόρμας μας.
Για περισσότερες πληροφορίες, ανατρέξτε στην ειδοποίηση cookie και στην πολιτική απορρήτου μας .
Χρειάζομαι ένα τείχος προστασίας στο Linux?
Το τείχος προστασίας είναι ένα σύνολο φίλτρων λογισμικού που ελέγχουν την εισερχόμενη και την κυκλοφορία στον υπολογιστή σας. Με απλά λόγια, είναι ένα είδος τοίχου μεταξύ του υπολογιστή σας και του εξωτερικού κόσμου.
Χρειάζεστε ένα τείχος προστασίας στο Linux?
Πολλοί νέοι χρήστες με ρωτούν αυτή την ερώτηση σχεδόν κάθε μέρα. Μια σύντομη απάντηση, δεν το χρειάζεστε, αλλά είναι καλύτερο να έχετε. Επιτρέψτε μου να εξηγήσω γιατί.
Σχεδόν όλες οι κατανομές Linux έρχονται χωρίς τείχος προστασίας από προεπιλογή. Για να είναι πιο σωστό, έχουν ένα ανενεργό τείχος προστασίας. Επειδή ο πυρήνας του Linux διαθέτει ενσωματωμένο τείχος προστασίας και τεχνικά όλα τα Distros Linux έχουν ένα τείχος προστασίας, αλλά δεν έχει ρυθμιστεί και ενεργοποιηθεί. Πιστεύω ότι είναι επειδή η χρήση τείχους προστασίας απαιτεί κάποια εμπειρία.
Αλλά’T Ανησυχείτε, το Linux σας εξακολουθεί να είναι ασφαλές ακόμη και χωρίς ενεργό τείχος προστασίας. Από προεπιλογή, οι περισσότερες από τις κατανομές όπως το Ubuntu και το Linux Mint δεν έχουν ανοικτές θύρες, ώστε ο υπολογιστής σας να μην μπορεί να προσεγγιστεί από εισβολείς.
Παρ ‘όλα αυτά, συνιστώ να ενεργοποιήσω ένα τείχος προστασίας. Είναι καλύτερο να είσαι ασφαλής παρά να λυπάμαι. Το τείχος προστασίας δεν χρησιμοποιεί πολλούς πόρους, αλλά προσθέτει ένα επιπλέον στρώμα ασφάλειας. Ένας άπειρος χρήστης μπορεί να ανοίξει τυχαία μερικές θύρες χωρίς να το γνωρίζει, για παράδειγμα, εγκαθιστώντας Samba, SSH, Apache. Σε αυτή την περίπτωση, το τείχος προστασίας θα εξακολουθεί να προστατεύει το σύστημα από την εξωτερική πρόσβαση.
Πώς να ρυθμίσετε ένα τείχος προστασίας στο Linux?
Υπάρχουν πολλά προγράμματα που μπορείτε να χρησιμοποιήσετε για να διαμορφώσετε και να εκτελέσετε ένα τείχος προστασίας στο Linux. Αλλά θα σας δείξω μόνο δύο προγράμματα που πιστεύω ότι είναι τα πιο άξια.
- Ufw -Είναι ίσως το πιο φιλικό προς το χρήστη τείχος προστασίας που είναι διαθέσιμο στο Linux. Εάν είστε πλήρης αρχάριος ή απλά θέλετε να χρησιμοποιήσετε το Linux σας χωρίς να πηγαίνετε βαθιά στις ρυθμίσεις του, χρησιμοποιήστε το UFW.
- Iptables – που είναι ένας πιο προηγμένος αλλά πιθανώς ένας κατάλληλος τρόπος για να διαμορφώσετε το τείχος προστασίας Linux. Εάν θέλετε πραγματικά να μάθετε Linux και στοχεύετε να γίνετε εμπειρογνώμονας Linux, πρέπει να μάθετε iPtables.
UFW – το απλό τείχος προστασίας
Όπως είπα παραπάνω, το UFW είναι ο πιο απλός και ο πιο φιλικός προς το χρήστη τρόπο για να τρέξει το τείχος προστασίας στο Linux. Μπορεί να χρησιμοποιηθεί με γραφικό εμπρόσθιο άκρο καθώς και από τη γραμμή εντολών μόνο. Στην πρώτη περίπτωση, πρέπει να εγκαταστήσετε το πρόγραμμα GUFW από τον διαχειριστή λογισμικού σας. Στην τελευταία περίπτωση, εγκαταστήστε μόνο UFW, δηλαδή χωρίς G και επομένως χωρίς GUI.
Gufw
Λοιπόν, ας’Ξεκινήστε με τη γραφική διεπαφή. Απλά εγκαταστήστε το GUFW, ανοίξτε το και ενεργοποιήστε.
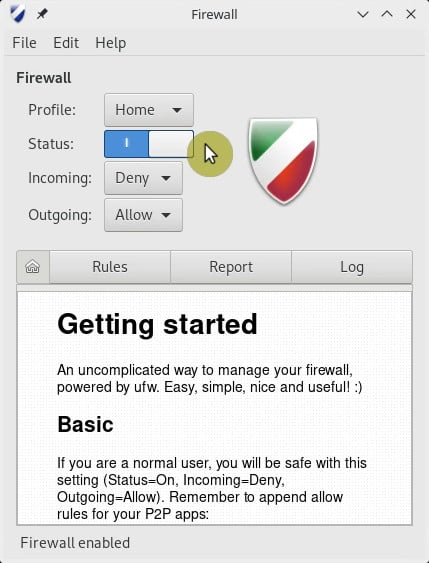
Οτι’Καθίστε. Το τείχος προστασίας σας είναι ενεργό και οι προεπιλεγμένες ρυθμίσεις αρρωσταίνω την εισερχόμενη και αφήνω το εξερχόμενο Οι συνδέσεις είναι ωραία για τους περισσότερους χρήστες. Κανείς δεν θα είναι σε θέση να συνδεθεί στον υπολογιστή σας, ενώ οποιαδήποτε εφαρμογή στον υπολογιστή σας θα είναι σε θέση να φτάσει στον έξω κόσμο.
Εάν πρέπει να ανοίξετε ορισμένες θύρες για να μπορείτε να συνδεθείτε στον υπολογιστή σας από το εξωτερικό, πηγαίνετε στην καρτέλα Κανόνες και ανοίξτε τις θύρες για μια συγκεκριμένη εφαρμογή.
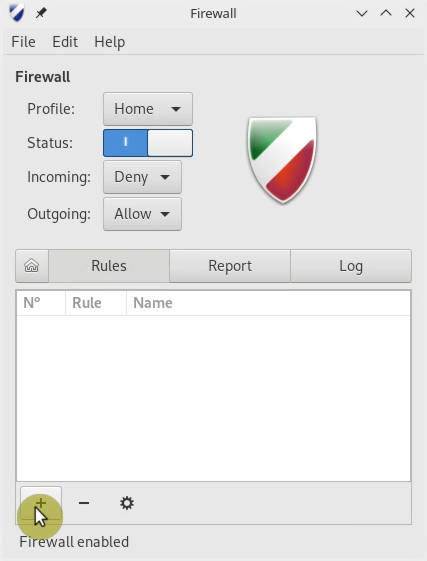
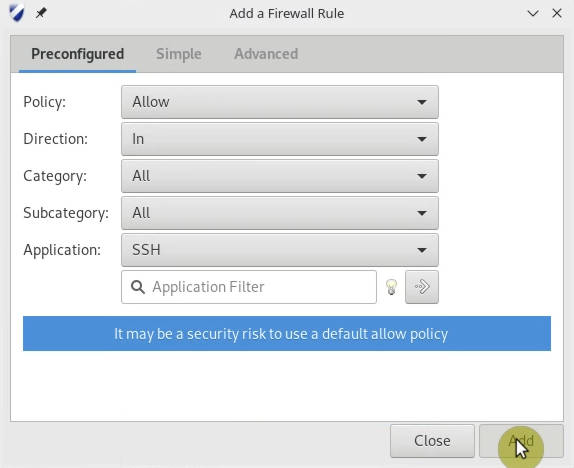
Για παράδειγμα, εάν πρέπει να αποκτήσετε πρόσβαση στον υπολογιστή σας εξ αποστάσεως μέσω του SSH, επιλέγετε SSH στην επιλογή Εφαρμογής. Μπορείτε επίσης να ορίσετε τους κανόνες τείχους προστασίας για μια εφαρμογή σε αυτό το παράθυρο. Εάν δεν είστε σίγουροι, κρατήστε τις προεπιλεγμένες ρυθμίσεις. Απλά βεβαιωθείτε ότι το SSH είναι ασφαλισμένο με τουλάχιστον με κωδικό πρόσβασης.
Ufw
Το GUFW είναι μια πολύ απλή και αποτελεσματική εφαρμογή τείχους προστασίας. Ωστόσο, μπορεί να μην λειτουργεί πάντα καλά σε μερικές διανομές. Για παράδειγμα, αντιμετώπισα προβλήματα στο GUFW στο Manjaro. Έτσι, αν δεν φοβάστε τη γραμμή εντολών, προτείνω τη γραμμή εντολών UFW. Είναι τόσο απλό και ποτέ δεν απέτυχε σε καμία διανομή Linux προσπάθησα.
Εγκαταστήστε το UFW από τον τερματικό ή τον διαχειριστή λογισμικού. Σε διανομές με βάση το Debian ή Debian όπως το Ubuntu, το Linux Mint, το Elementary κ.λπ., θα εκτελέσετε αυτήν την εντολή για να το εγκαταστήσετε:
sudo apt εγκατάσταση ufw Για να ενεργοποιήσετε το τείχος προστασίας UFW, εκτελέστε:
Ενεργοποίηση Sudo UFW Στη συνέχεια, ελέγξτε την κατάστασή του:
sudo ufw κατάσταση verbose 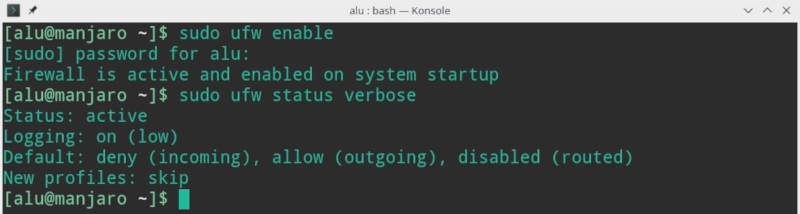
Από προεπιλογή, έχει τους ίδιους κανόνες αρνείται εισερχόμενη και αφήστε την εξερχόμενη.
Εάν χρειάζεστε Ανοίξτε μερικές θύρες, Απλά πρέπει να εκτελέσετε μία εντολή. Για παράδειγμα, για να ανοίξετε τη θύρα SSH, εκτελέστε:
Το Sudo UFW επιτρέπει το SSH Εάν ελέγξετε ξανά την κατάσταση:
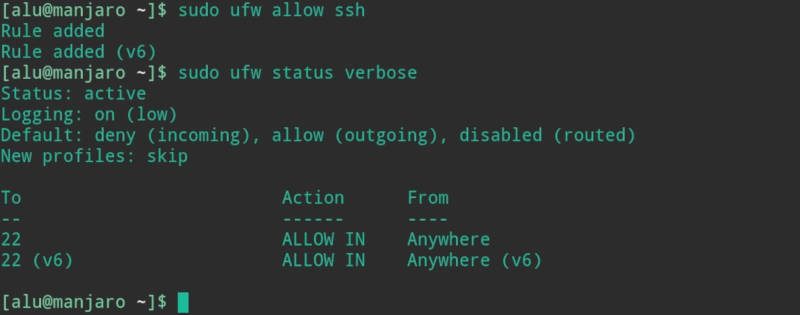
Θα δείτε ότι η θύρα SSH 22 είναι ανοιχτή.
Μπορείτε να διαβάσετε περισσότερα σχετικά με τις ρυθμίσεις του UFW στη σελίδα του Man, απλά εκτελέστε το Man UFW .
Πιστεύω ότι το 99% των χρηστών θα είναι ευχαριστημένοι με τη χρήση GUFW ή UFW επειδή αυτό το απλό τείχος προστασίας παρέχει ένα αξιόπιστο στρώμα ασφαλείας με εύκολη διαμόρφωση. Ωστόσο, αν θέλετε κάποια σκληρή εμπειρία Linux, πρέπει να προσπαθήσετε να διαμορφώσετε τα iPtables.
Iptables – Advanced Firewall Linux
Το iPtables έχει ως στόχο τη χρήση διακομιστή όπου κάποιος πρέπει να διαμορφώσει περίπλοκη δρομολόγηση δικτύου. Για έναν κανονικό χρήστη επιφάνειας εργασίας, το τείχος προστασίας iptables δεν είναι εύκολο να κατανοηθεί. Ειλικρινά, προσπάθησα να χρησιμοποιήσω το iptables πολλές φορές στο σύστημά μου και πάντα επιστρέφω στο UFW. Πρέπει να διαβάσετε πολλά για να καταλάβετε πώς λειτουργεί το iPtables και πώς να το διαμορφώσετε για τις ανάγκες σας. Για παράδειγμα, αυτή είναι η ροή της διαδικασίας iptables.
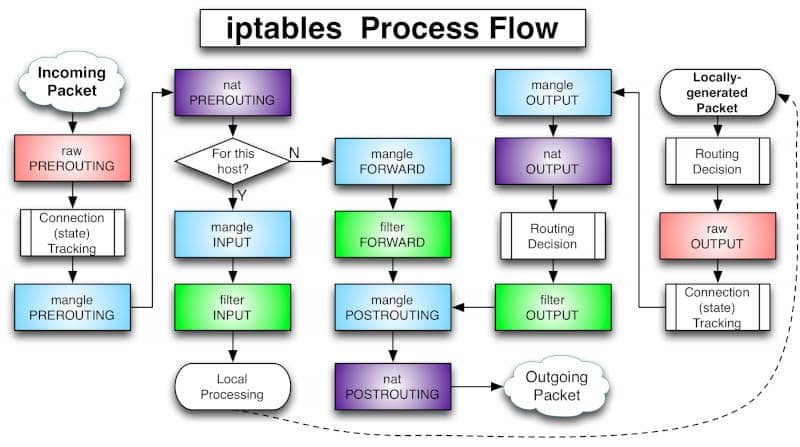
Αρκετά περίπλοκο, δεν είναι’αυτό?
Χωρίς να πηγαίνω πολύ βαθιά σε αυτό το γράφημα, θα το πω απλά για αρχάριους, είναι σημαντικό να γνωρίζουμε ότι το φίλτρο εισόδου χρησιμοποιείται για τον έλεγχο της συμπεριφοράς για εισερχόμενες συνδέσεις. Αυτό είναι όπου αρνείστε κυρίως συνδέσεις. ο φίλτρο εξόδου ελέγχει την αλυσίδα για εξερχόμενες συνδέσεις. Χρησιμοποιείται για πρόσβαση στο Διαδίκτυο, οπότε διατηρείτε το φίλτρο ανοιχτό. Υπάρχει επίσης ένα εμπρός αλυσίδα, Αλλά αν δεν κάνετε κάποιο είδος δρομολόγησης ή κάτι άλλο στο σύστημά σας που απαιτεί προώθηση, δεν χρησιμοποιείτε καν αυτήν την αλυσίδα.
Αλλά θα κρατήσω τα πράγματα απλά και για τα iptables και θα σας δείξω μόνο ένα Απλή διαμόρφωση stateful firewall Έμαθα από το Arch Linux Wiki. Πιστεύω ότι είναι ένα καλό ξεκίνημα να μαθαίνεις iptables.
Πρώτον, δημιουργήστε τις απαραίτητες αλυσίδες
sudo iptables -n tcpsudo iptables -n UDP Στη συνέχεια, εάν χρησιμοποιείτε το Arch Linux, ενεργοποιήστε τα iPtables στο σύστημα, έτσι ξεκινά αυτόματα με το σύστημά σας:
Sudo SystemCtl Ενεργοποιήστε τα iPtables.υπηρεσία Στη συνέχεια, σύμφωνα με το Arch Wiki, πρέπει να προσθέσετε αυτούς τους κανόνες:
iptables -P FORWARD DROPiptables -P OUTPUT ACCEPTiptables -P INPUT DROPiptables -A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPTiptables -A INPUT -i lo -j ACCEPTiptables -A INPUT -m conntrack --ctstate INVALID -j DROPiptables -A INPUT -p icmp --icmp-type 8 -m conntrack --ctstate NEW -j ACCEPTiptables -A INPUT -p udp -m conntrack --ctstate NEW -j UDPiptables -A INPUT -p tcp --syn -m conntrack --ctstate NEW -j TCPiptables -A INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -j REJECT --reject-with icmp-proto-unreachableiptables -t raw -I PREROUTING -m rpfilter --invert -j DROPiptables -I TCP -p tcp -m recent --update --seconds 60 --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -D INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -p tcp -m recent --set --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -I UDP -p udp -m recent --update --seconds 60 --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachableiptables -D INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p udp -m recent --set --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachable Για να σας βοηθήσω λίγο, έχω αντιγράψει όλες αυτές τις εντολές σε ένα σενάριο κελύφους iptables_archlinux.SH. Έτσι, πρέπει μόνο να το κατεβάσετε, να εξαγάγετε και να το κάνετε εκτελέσιμο:
wget http: // averagelinuxuser.com/wp-content/uploads/2019/02/iptables_archlinux.zipunzip iptables_archlinux.zipchmod +x iptables_archlinux.SH Τέλος, εκτελέστε το για να εφαρμόσετε όλους τους κανόνες ενός απλού κρατικού τείχους προστασίας:
ξιφία ./iptables_archlinux.SH Αφού εκτελεστεί το σενάριο, έχει ρυθμιστεί ένα απλό κρατικό τείχος προστασίας. Και πάλι, σας συνιστώ να μεταβείτε στη σελίδα Arch Linux Wiki και να διαβάσετε περισσότερα για αυτό.
συμπέρασμα
Εάν δεν έχετε χρησιμοποιήσει ένα τείχος προστασίας στο Linux σας, σας συνιστώ να αρχίσετε να το χρησιμοποιείτε. Μπορείτε τουλάχιστον να εγκαταστήσετε και να διαμορφώσετε το τείχος προστασίας UFW. Και αν είστε πολύ σοβαροί για την εκμάθηση του Linux, μπορείτε να πάτε με τη διαμόρφωση των iptables, αλλά να είστε έτοιμοι να αγωνιστείτε με αυτό μερικές φορές 🙂
Εάν σας αρέσει αυτό το άρθρο, μπορείτε επίσης να σας αρέσει μια παρόμοια ανάρτηση σχετικά με το Linux Swap.
Μέση Linux UserFollow Είμαι ο ιδρυτής του μέσου έργου χρήστη Linux, το οποίο είναι ένα χόμπι στο οποίο εργάζομαι τη νύχτα. Κατά τη διάρκεια της ημέρας είμαι επιστήμονας που χρησιμοποιεί υπολογιστές για να αναλύσει γενετικά δεδομένα.
- Εφαρμογές Linux
- Γενικά του Λίνουξ
Το Linux χρειάζεται ένα τείχος προστασίας και πώς να διαμορφώσετε το τείχος προστασίας Linux με το Firewall-CMD
Το Linux είναι πιο ασφαλές από άλλα λειτουργικά συστήματα. Αλλά αυτός δεν είναι ο μόνος λόγος για τον οποίο μπορεί να μην χρειαστείτε ένα antivirus ή τείχος προστασίας κατά τη χρήση του Linux.
Το Linux δεν είναι άτρωτο. Στην πραγματικότητα, αυτός είναι ένας από τους πιο συνηθισμένους μύθους στον κυβερνοχώρο που παίρνει τους χρήστες του Linux σε πρόβλημα. Αυτή η πεποίθηση καθιστά εύκολη την τοποθέτηση της φρουράς σας και όταν ο φρουρός σας είναι κάτω, είναι πιο πιθανό να πάρετε το Sucker διάτρητο. Αλλά μόνο και μόνο επειδή το Linux έχει τρύπες ασφαλείας δεν σημαίνει ότι χρειάζεστε λογισμικό προστασίας από ιούς ή τείχους προστασίας. Η επιλογή των ρυθμίσεων ασφαλείας θα έχει συζητηθεί λεπτομερώς κατά τη διάρκεια της εγκατάστασης του συστήματος Linux, αλλά ίσως να μην τις θυμάστε μέχρι τώρα. Σε αυτό το άρθρο, θα μιλήσουμε για τη διαμόρφωση του τείχους προστασίας με την εντολή Firewall-CMD.
Τι είναι το τείχος προστασίας?
Τα τείχη προστασίας αποτελούν βασική πτυχή της ασφάλειας του δικτύου, οπότε ένα sysadmin πρέπει να καταλάβει πώς λειτουργούν. Εάν κατανοήσετε τα τείχη προστασίας, μπορείτε να διατηρήσετε το δίκτυό σας ασφαλές κάνοντας ενημερωμένες αποφάσεις σχετικά με την κυκλοφορία για να αφήσετε και να βγείτε. Ένα τείχος προστασίας είναι απλά ένα φίλτρο που καθορίζει ποια πακέτα δικτύου μπορούν να έρθουν στον υπολογιστή σας από το Διαδίκτυο και που μπορούν να αφήσουν τον υπολογιστή σας στο Διαδίκτυο. Χρησιμοποιείται κυρίως για να επιτρέπεται και/ή να απαγορεύει τις εισερχόμενες συνδέσεις. Οι εξερχόμενες συνδέσεις σπάνια διηθούνται. Με απλά λόγια, είναι ένα είδος τοίχου μεταξύ του υπολογιστή σας και του εξωτερικού κόσμου.
Το Linux χρειάζεται ένα τείχος προστασίας?
Αυτή είναι σχεδόν πάντα μια ερώτηση. Το 99% των χρηστών Linux πιστεύει ότι το Linux είναι ασφαλές από προεπιλογή. Από προεπιλογή, σχεδόν όλες οι κατανομές Linux δεν έχουν τείχος προστασίας. Για να είμαστε πιο ακριβείς, έχουν ένα αδρανές τείχος προστασίας. Επειδή ο πυρήνας του Linux περιλαμβάνει ένα ενσωματωμένο τείχος προστασίας και θεωρητικά όλες οι κατανομές Linux περιλαμβάνουν ένα, αλλά δεν έχει ρυθμιστεί ή είναι ενεργό. Αλλά μην ανησυχείτε, ακόμη και χωρίς ενεργό τείχος προστασίας, το linux σας είναι ακόμα ασφαλές. Οι περισσότερες κατανομές, συμπεριλαμβανομένου του Ubuntu και του Linux Mint, δεν έχουν ανοικτές θύρες από προεπιλογή, εξασφαλίζοντας ότι οι ξένοι δεν έχουν πρόσβαση στο μηχάνημά σας. Παρ ‘όλα αυτά, παροτρύνω να ενεργοποιήσετε ένα τείχος προστασίας. Είναι προτιμότερο να είσαι ασφαλής παρά να λυπάσαι. Θα συζητήσουμε περαιτέρω τον τρόπο διαμόρφωσης του τείχους προστασίας Linux χρησιμοποιώντας το Firewall-CMD.
Τι είναι τα iptables?
Το iPtables είναι ένα εργαλείο τείχους προστασίας γραμμής εντολών που επιτρέπει ή εμποδίζει την κυκλοφορία χρησιμοποιώντας αλυσίδες πολιτικής. Όταν μια σύνδεση προσπαθεί να εδραιωθεί στο σύστημά σας, το iPtables αναζητά τη λίστα κανόνων του για έναν αγώνα. Εάν δεν μπορεί να ανακαλύψει ένα, πέφτει πίσω στην προεπιλεγμένη ενέργεια. Το iPtables περιλαμβάνεται σχεδόν συνήθως σε κάθε διανομή Linux. Το iPtables τείνει να χρησιμοποιεί 3 διαφορετικές αλυσίδες: είσοδος, εμπρός και έξοδος. Με αυτό, μπορείτε να δημιουργήσετε διαφορετικά κανόνες για διαφορετικά μηχανήματα στο δίκτυο, ωστόσο, γιατί να μην διευκολύνετε τη χρήση του Firewall-CMD!
Τι είναι το τείχος προστασίας-cmd & firewalld?
Το Firewall-CMD είναι μια διεπαφή γραμμής εντολών για το Daemon Firewalld, το οποίο επικοινωνεί με το πλαίσιο Netfilter του πυρήνα του Linux. Αυτή η στοίβα είναι απίθανο να βρεθεί στα ενσωματωμένα μόντεμ που βρίσκονται συνήθως σε μικρές και μεσαίες επιχειρήσεις, αλλά είναι παρόντες ή διαθέσιμες για οποιαδήποτε κατανομή Linux που υποστηρίζει το SystemD. Το Firewalld είναι ένα δυναμικά ελεγχόμενο τείχος προστασίας που υποστηρίζει ζώνες δικτύου/τείχους προστασίας, οι οποίες καθορίζουν το επίπεδο εμπιστοσύνης για συνδέσεις δικτύου ή διεπαφές. Υποστηρίζει τις ρυθμίσεις τείχους προστασίας IPv4 και IPv6, καθώς και γέφυρες Ethernet και IP σύνολα. Οι επιλογές διαμόρφωσης και μόνιμης διαμόρφωσης διαχωρίζονται. Παρέχει επίσης μια διεπαφή μέσω των οποίων οι υπηρεσίες ή τα προγράμματα ενδέχεται εύκολα να προσθέσουν κανόνες τείχους προστασίας.
Ρύθμιση του τείχους προστασίας με τείχος προστασίας CMD
Ανάλογα με τη διανομή Linux, μπορείτε ή δεν μπορείτε να έχετε ήδη εγκαταστήσει την εντολή Firewall-CMD. Χωρίς επιχειρησιακό τείχος προστασίας, το Firewall-CMD δεν έχει τίποτα να ελέγξει, οπότε το πρώτο βήμα είναι να ελέγξουμε ότι το Firewalld τρέχει:
$ sudo systemctl enable -Now Firewalld
Οι ζώνες χρησιμοποιούνται ως προεπιλογές στο Firewall-CMD, προσφέροντάς σας εύλογες επιλογές για να διαλέξετε. Αυτό σας εξοικονομεί από το να σχεδιάσετε ένα τείχος προστασίας από το έδαφος. Οι ζώνες ανατίθενται σε διεπαφές δικτύου. Εκτελέστε την παρακάτω εντολή για να ελέγξετε τις ζώνες σας:
Αν ήθελα να δημιουργήσω μια νέα ζώνη, θα χρησιμοποιούσα την εντολή:
$ sudo firewall-cmd –new-zone [zonename]-
Επιπλέον, μπορώ να χρησιμοποιήσω τις ακόλουθες εντολές για να ελέγξω ποιες θύρες και υπηρεσίες επιτρέπονται:
Για να ελέγξετε ποιες ζώνες είναι ενεργές, εκτελέστε την εντολή:
$ sudo firewall-cmd-get-active-zones
Για να προσθέσετε μια υπηρεσία και να επιτρέψετε συνδέσεις για αυτήν την υπηρεσία, χρησιμοποιείτε το επιχείρημα-προσανατολισμού όπως φαίνεται παρακάτω:
$ sudo firewall-cmd-Add-service http-
Η παραπάνω εντολή επιτρέπει στις υπηρεσίες HTTP να εκτελούνται στην προεπιλεγμένη ζώνη. Εάν θέλετε να καθορίσετε τη ζώνη, μπορείτε να εκτελέσετε:
$ sudo firewall-cmd –zone = public -add-service http-
Η παραπάνω εντολή επιτρέπει την κυκλοφορία HTTP για τη ζώνη “δημόσιο”. Για να καταργήσετε μια υπηρεσία και να αποκλείσετε τη σύνδεση, απλώς αφαιρέστε την παρακάτω:
$ sudo firewall-cmd-remove-service http-
$ sudo firewall-cmd–reload
Κάθε φορά που κάνετε μια αλλαγή στο τείχος προστασίας χρησιμοποιώντας το Firewall-CMD, φροντίστε να φορτώσετε ξανά όλες τις ρυθμίσεις ή αλλιώς η αλλαγή δεν θα τεθεί σε ισχύ. Για να ελέγξετε για πρόσθετα επιχειρήματα, μπορείτε να εκτελέσετε την εντολή Firewall-CMD -HELP.
 Γιατί το Firewalld & Firewall-CMD?
Μπορείτε να κάνετε πολλά περισσότερα με το Firewall-CMD, όπως ορίζετε τις δικές σας υπηρεσίες, το μπλοκάρισμα του ICMP και τον καθορισμό πηγών επιτρεπόμενης εισερχόμενης κυκλοφορίας. Παρόλο που δεν προτείνεται υπερβολικά για ασφάλεια σε επίπεδο επιχείρησης, το Firewall-CMD εξακολουθεί να είναι μια εξαιρετική και βιώσιμη λύση για καθημερινούς χρήστες και εταιρείες που απαιτούν γρήγορο βαθμό ασφάλειας. Εάν είστε νέοι στο Linux Security, το Firewall-CMD είναι ένας θαυμάσιος τρόπος για να ξεκινήσετε με ipchains και iptables. Το Firewall-CMD σας επιτρέπει να ρυθμίσετε γρήγορα ένα βασικό τείχος προστασίας εάν γνωρίζετε ήδη ipchains. Επιπλέον, το περιβάλλον εκτέλεσης είναι εύκολα τροποποιημένο. Δεν υπάρχει καμία απαίτηση για επανεκκίνηση του δαίμονα ή της υπηρεσίας. Είναι απλό για υπηρεσίες, προγράμματα και χρήστες να τροποποιήσουν τις ρυθμίσεις τείχους προστασίας χάρη στη διεπαφή Firewalld D-Bus. Αυτό είναι χρήσιμο για τους διαχειριστές, καθώς επιτρέπει τη δοκιμή και την αξιολόγηση του χρόνου εκτέλεσης λόγω του διαχωρισμού του χρόνου εκτέλεσης και της μόνιμης διαμόρφωσης.
Τελικές σκέψεις
Η μόνη φορά που θα χρειαστείτε ένα τείχος προστασίας είναι εάν εκτελείτε κάποια εφαρμογή διακομιστή στο σύστημά σας τις περισσότερες φορές. Σε αυτή την περίπτωση, ένα τείχος προστασίας θα περιορίσει τις εισερχόμενες συνδέσεις σε ορισμένες θύρες, διασφαλίζοντας ότι μπορούν να αλληλεπιδράσουν μόνο με την κατάλληλη εφαρμογή διακομιστή. Και πάλι, δεν υπάρχει καμία βλάβη στο να μην ενεργοποιηθεί το τείχος προστασίας στο μηχάνημα Linux σας. Το μόνο που λέμε είναι ότι πρέπει να σκεφτείτε την εφαρμογή ενός τείχους προστασίας χρησιμοποιώντας το Firewall-CMD για αυξημένη ασφάλεια!


