


Το Linux χρησιμοποιεί Mac ή DAC?
Υποχρεωτικός έλεγχος πρόσβασης έναντι διακριτικού ελέγχου πρόσβασης: Ποιος πρέπει να επιλέξετε?
Περίληψη:
Ο έλεγχος πρόσβασης είναι μια κρίσιμη πτυχή της ασφάλειας στον κυβερνοχώρο και η επιλογή του σωστού μοντέλου ελέγχου πρόσβασης για τον οργανισμό σας είναι απαραίτητη. Αυτό το άρθρο συγκρίνει δύο δημοφιλή μοντέλα: Υποχρεωτικό έλεγχο πρόσβασης (MAC) και διακριτικό έλεγχο πρόσβασης (DAC). Οι βασικές διαφορές μεταξύ των δύο μοντέλων εξηγούνται, μαζί με τα αντίστοιχα πλεονεκτήματα και τους περιορισμούς τους. Επιπλέον, παρέχονται συμβουλές για την εφαρμογή για να βοηθήσουν τους οργανισμούς να λάβουν τεκμηριωμένη απόφαση.
Ερωτήσεις:
1. Το Linux χρησιμοποιεί Mac ή DAC?
Το Linux χρησιμοποιεί κυρίως DAC (διακριτικό έλεγχο πρόσβασης) ως μοντέλο ελέγχου πρόσβασης, αν και υπάρχουν διαθέσιμες διανομές Linux με δυνατότητα MAC Linux.
2. Ποιες είναι οι βασικές διαφορές μεταξύ MAC και DAC?
Η κύρια διαφορά είναι ότι στο DAC, ο ιδιοκτήτης ενός αντικειμένου καθορίζει ποια άτομα μπορούν να έχουν πρόσβαση σε αυτό, ενώ στο Mac, το σύστημα καθορίζει την πρόσβαση με βάση τις ετικέτες ασφαλείας. Το DAC επιτρέπει περισσότερη ελευθερία για τους χρήστες, αλλά μπορεί να οδηγήσει σε διοικητικά γενικά έξοδα, ενώ η MAC παρέχει αυστηρότερο έλεγχο και θεωρείται πιο ασφαλής.
3. Πώς λειτουργεί το DAC?
Στο DAC, ο ιδιοκτήτης ενός αντικειμένου καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση σε αυτό. Για παράδειγμα, κατά τη δημιουργία ενός αρχείου, ο χρήστης αποφασίζει τα δικαιώματα πρόσβασης για άλλους χρήστες. Στη συνέχεια, το λειτουργικό σύστημα επιβάλλει αυτά τα δικαιώματα όταν άλλοι προσπαθούν να έχουν πρόσβαση στο αρχείο.
4. Τι βασίζεται στο Mac?
Το MAC βασίζεται σε ετικέτες ασφαλείας. Τα θέματα αποδίδονται σε επίπεδο εκκαθάρισης ασφαλείας, ενώ τα αντικείμενα δεδομένων ταξινομούνται με επίπεδο ασφαλείας. Το σύστημα χρησιμοποιεί αυτές τις ετικέτες για να αξιολογήσει τα αιτήματα πρόσβασης και διασφαλίζει ότι η εκκαθάριση ενός ατόμου ταιριάζει με την ταξινόμηση του αντικειμένου.
5. Ποιο μοντέλο είναι πιο ασφαλές?
Το MAC θεωρείται γενικά πιο ασφαλής λόγω του αυστηρότερου ελέγχου και της χρήσης των ετικετών ασφαλείας. Αποτρέπει τους χρήστες να έχουν πρόσβαση σε αντικείμενα με υψηλότερες ταξινομήσεις από το επίπεδο εκκαθάρισης τους, μειώνοντας τον κίνδυνο μη εξουσιοδοτημένης πρόσβασης.
6. Ποια είναι τα πλεονεκτήματα του DAC?
Το DAC επιτρέπει στους χρήστες περισσότερη ελευθερία στον έλεγχο της πρόσβασης σε αντικείμενα. Είναι πιο ευέλικτο και δεν απαιτεί εκτεταμένη διαχείριση διαχείρισης. Οι χρήστες μπορούν εύκολα να μοιράζονται πρόσβαση με άλλους με βάση τη δική τους διακριτική ευχέρεια.
7. Ποιοι είναι οι περιορισμοί του DAC?
Ένας περιορισμός του DAC είναι ότι βασίζεται σε μεγάλο βαθμό στους χρήστες για να λαμβάνουν σωστές αποφάσεις ελέγχου πρόσβασης. Αυτό μπορεί να οδηγήσει σε λάθη ή σκόπιμες παρανοήσεις που μπορούν να οδηγήσουν σε παραβιάσεις δεδομένων. Η DAC δεν διαθέτει επίσης τη δυνατότητα επιβολής αυστηρών πολιτικών ασφαλείας σε έναν οργανισμό.
8. Πώς ενισχύει την ασφάλεια MAC?
Το MAC ενισχύει την ασφάλεια εξαλείφοντας τη διακριτική ευχέρεια των χρηστών στις αποφάσεις ελέγχου πρόσβασης. Επιβάλλει αυστηρές πολιτικές που βασίζονται σε ετικέτες ασφαλείας και μειώνουν τον κίνδυνο τυχαίων ή εκ προθέσεως διαρροών δεδομένων. Επιπλέον, το MAC παρέχει ένα σαφές διαδρομή ελέγχου για αιτήματα πρόσβασης και μπορεί να διαχειρίζεται κεντρικά για καλύτερο έλεγχο.
9. Ποιες είναι μερικές πιθανές περιπτώσεις χρήσης για Mac?
Το MAC χρησιμοποιείται συνήθως σε περιβάλλοντα όπου ο αυστηρός έλεγχος πρόσβασης είναι ζωτικής σημασίας, όπως στρατιωτικοί, κυβερνητικοί ή χρηματοπιστωτικοί οργανισμοί. Είναι κατάλληλο για σενάρια όπου η εμπιστευτικότητα των δεδομένων είναι υψίστης σημασίας και όπου πρέπει να εφαρμοστούν ολοκληρωμένες πολιτικές ασφάλειας.
10. Πώς μπορούν οι οργανισμοί να αποφασίσουν μεταξύ MAC και DAC?
Οι οργανισμοί θα πρέπει να εξετάσουν τις συγκεκριμένες απαιτήσεις ασφαλείας τους, τη φύση των δεδομένων τους και την ικανότητά τους να διαχειρίζονται τον έλεγχο πρόσβασης. Εάν η εμπιστευτικότητα των δεδομένων είναι πρωταρχικής σημασίας και υπάρχει ανάγκη για αυστηρό έλεγχο, η MAC μπορεί να είναι η καλύτερη επιλογή. Από την άλλη πλευρά, εάν η ευελιξία και η ελευθερία των χρηστών αποτελούν προτεραιότητα, η DAC μπορεί να είναι επαρκής.
Λεπτομερείς απαντήσεις:
1. Το Linux χρησιμοποιεί Mac ή DAC?
Ενώ το Linux χρησιμοποιεί κυρίως DAC (Control Access Control) ως προεπιλεγμένο μοντέλο ελέγχου πρόσβασης, υπάρχουν διαθέσιμες κατανομές Linux που εφαρμόζουν MAC (υποχρεωτικός έλεγχος πρόσβασης). Αυτές οι κατανομές, όπως το Selinux και το Apparmor, παρέχουν βελτιωμένα χαρακτηριστικά ασφαλείας εφαρμόζοντας μηχανισμούς MAC παράλληλα με το παραδοσιακό μοντέλο DAC.
2. Ποιες είναι οι βασικές διαφορές μεταξύ MAC και DAC?
Η βασική διαφορά μεταξύ MAC και DAC έγκειται στο ποιος καθορίζει την πρόσβαση σε αντικείμενα. Στο DAC (Control Access Control), ο ιδιοκτήτης ενός αντικειμένου καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση σε αυτό. Αυτό επιτρέπει περισσότερη ελευθερία και ευελιξία των χρηστών, αλλά μπορεί να οδηγήσει σε πιθανούς κινδύνους ασφαλείας εάν τα δικαιώματα πρόσβασης είναι εσφαλμένα ή κατάχρηση. Από την άλλη πλευρά, στο MAC (υποχρεωτικό έλεγχο πρόσβασης), το σύστημα καθορίζει την πρόσβαση με βάση τις ετικέτες και τις πολιτικές ασφαλείας. Οι χρήστες δεν έχουν τη διακριτική ευχέρεια να χορηγούν ή να τροποποιούν τα δικαιώματα πρόσβασης. Το MAC παρέχει αυστηρότερο έλεγχο και ασφάλεια, αλλά απαιτεί περισσότερα διοικητικά έξοδα.
3. Πώς λειτουργεί το DAC?
Το DAC (Control Access Control) λειτουργεί επιτρέποντας στον ιδιοκτήτη ενός αντικειμένου να καθορίσει δικαιώματα πρόσβασης για άλλα θέματα. Για παράδειγμα, κατά τη δημιουργία ενός αρχείου, ένας χρήστης μπορεί να ορίσει ανάγνωση, εγγραφή ή εκτέλεση δικαιωμάτων για συγκεκριμένους χρήστες ή ομάδες. Όταν κάποιος προσπαθεί να έχει πρόσβαση στο αρχείο, το λειτουργικό σύστημα ελέγχει εάν έχουν τα απαραίτητα δικαιώματα όπως ορίζεται από τον κατόχου του αρχείου. Εάν τα δικαιώματα ταιριάζουν, η πρόσβαση χορηγείται. Διαφορετικά, αρνείται.
4. Τι βασίζεται στο Mac?
Το MAC (υποχρεωτικός έλεγχος πρόσβασης) βασίζεται στην έννοια των ετικετών ασφαλείας. Σε αυτό το μοντέλο, και τα δύο θέματα (χρήστες) και τα αντικείμενα (δεδομένα) έχουν εκχωρηθεί ετικέτες ασφαλείας που υποδεικνύουν το επίπεδο ευαισθησίας ή ταξινόμησης τους. Τα υποκείμενα έχουν εκχωρηθεί εκκαθάριση ασφαλείας, ενώ τα αντικείμενα αποδίδονται ταξινομήσεις ασφαλείας. Το σύστημα χρησιμοποιεί αυτές τις ετικέτες για τη λήψη αποφάσεων ελέγχου πρόσβασης. Για παράδειγμα, ένα θέμα με “μυστική” εκκαθάριση μπορεί να έχει πρόσβαση σε αντικείμενα δεδομένων με “κορυφαία μυστική” ταξινόμηση αλλά όχι σε εκείνους με υψηλότερη ταξινόμηση.
5. Ποιο μοντέλο είναι πιο ασφαλές?
Το MAC (υποχρεωτικός έλεγχος πρόσβασης) θεωρείται γενικά πιο ασφαλής σε σύγκριση με το DAC (έλεγχος διακριτικής πρόσβασης). Ο αυστηρός έλεγχος της MAC, με βάση τις ετικέτες και τις πολιτικές ασφαλείας, μειώνει τον κίνδυνο μη εξουσιοδοτημένης πρόσβασης ή διαρροών δεδομένων. Οι χρήστες δεν μπορούν να χορηγήσουν στον εαυτό τους ή σε άλλους πρόσβασης πέρα από το επίπεδο εκκαθάρισης ασφαλείας τους. Με το DAC, υπάρχει μεγαλύτερη εξάρτηση από τους χρήστες για να λαμβάνουν σωστές αποφάσεις ελέγχου πρόσβασης, οι οποίες μπορούν να οδηγήσουν σε τυχαίες ή σκόπιμες παρανοήσεις που συμβιβάζουν την ασφάλεια.
6. Ποια είναι τα πλεονεκτήματα του DAC?
Ένα από τα κύρια πλεονεκτήματα του DAC (διακριτικός έλεγχος πρόσβασης) είναι η ευελιξία και η ελευθερία των χρηστών στον έλεγχο της πρόσβασης σε αντικείμενα. Οι χρήστες έχουν τη διακριτική ευχέρεια να χορηγούν ή να ανακαλούν δικαιώματα πρόσβασης για τα δικά τους αντικείμενα. Αυτό επιτρέπει την εύκολη συνεργασία και την ανταλλαγή πόρων χωρίς να βασίζεται στη διοικητική παρέμβαση. Η DAC μειώνει επίσης τα διοικητικά έξοδα, καθώς οι χρήστες μπορούν να διαχειριστούν τις δικές τους ρυθμίσεις ελέγχου πρόσβασης.
7. Ποιοι είναι οι περιορισμοί του DAC?
Παρά τα πλεονεκτήματά της, η DAC (έλεγχος διακριτικής πρόσβασης) έχει περιορισμούς που μπορούν να επηρεάσουν την ασφάλεια. Ένας περιορισμός είναι η πιθανότητα για τους χρήστες να λαμβάνουν λανθασμένες αποφάσεις ελέγχου πρόσβασης. Εάν ένας χρήστης τυχαία παραπλανήσει δικαιώματα ή χορηγεί σκόπιμα υπερβολική πρόσβαση σε άλλους, τα ευαίσθητα δεδομένα ενδέχεται να κινδυνεύουν. Ένας άλλος περιορισμός είναι η έλλειψη κεντρικού ελέγχου και η ικανότητα επιβολής συνεπών πολιτικών ασφαλείας σε έναν οργανισμό. Η DAC εξαρτάται σε μεγάλο βαθμό από τη διακριτική ευχέρεια των χρηστών, η οποία μπορεί να οδηγήσει σε ασυνεπείς ή ανεπαρκείς πρακτικές ασφαλείας.
8. Πώς ενισχύει την ασφάλεια MAC?
MAC (Υποχρεωτικός έλεγχος πρόσβασης) Ενισχύει την ασφάλεια, αφαιρώντας τη διακριτική ευχέρεια των χρηστών στις αποφάσεις ελέγχου πρόσβασης. Το σύστημα επιβάλλει αυστηρές πολιτικές που βασίζονται σε ετικέτες ασφαλείας και εκκαθαρίσεις. Αυτό μειώνει τον κίνδυνο τυχαίων ή εκ προθέσεως διαρροών δεδομένων ή μη εξουσιοδοτημένη πρόσβαση. Το MAC παρέχει ένα σαφές διαδρομή ελέγχου για αιτήματα πρόσβασης και επιτρέπει την κεντρική διαχείριση των πολιτικών ασφαλείας, εξασφαλίζοντας συνεπή και ελεγχόμενη πρόσβαση σε όλο τον οργανισμό.
9. Ποιες είναι μερικές πιθανές περιπτώσεις χρήσης για Mac?
Το MAC (υποχρεωτικός έλεγχος πρόσβασης) εφαρμόζεται συνήθως σε περιβάλλοντα όπου ο αυστηρός έλεγχος πρόσβασης είναι κρίσιμος. Για παράδειγμα, οι στρατιωτικές οργανώσεις, οι κυβερνητικές υπηρεσίες ή τα χρηματοπιστωτικά ιδρύματα συχνά απαιτούν MAC για να εξασφαλίσει την εμπιστευτικότητα και την ακεραιότητα των ταξινομημένων ή ευαίσθητων πληροφοριών. Οποιοσδήποτε οργανισμός που ασχολείται με εξαιρετικά ευαίσθητα δεδομένα ή υπόκειται σε κανονιστικές απαιτήσεις μπορεί να επωφεληθεί από την ενισχυμένη ασφάλεια που παρέχεται από το MAC.
10. Πώς μπορούν οι οργανισμοί να αποφασίσουν μεταξύ MAC και DAC?
Όταν αποφασίζουν μεταξύ MAC (υποχρεωτικό έλεγχο πρόσβασης) και DAC (έλεγχος διακριτικής πρόσβασης), οι οργανισμοί πρέπει να εξετάσουν τις συγκεκριμένες απαιτήσεις ασφαλείας και τη φύση των δεδομένων τους. Εάν η εμπιστευτικότητα των δεδομένων και ο αυστηρός έλεγχος έχουν ύψιστη σημασία, η MAC μπορεί να είναι η προτιμώμενη επιλογή. Παρέχει υψηλότερο επίπεδο ασφάλειας περιορίζοντας την πρόσβαση με βάση τις αποστάσεις και τις ταξινομήσεις ασφαλείας. Ωστόσο, εάν η ευελιξία και η ελευθερία των χρηστών στη διαχείριση του ελέγχου πρόσβασης έχουν προτεραιότητα, η DAC μπορεί να είναι επαρκής, ειδικά σε περιβάλλοντα όπου πρέπει να ελαχιστοποιηθούν τα διοικητικά γενικά έξοδα.
Υποχρεωτικός έλεγχος πρόσβασης έναντι διακριτικού ελέγχου πρόσβασης: Ποιος πρέπει να επιλέξετε
Ο διακριτικός έλεγχος πρόσβασης είναι ένα αρκετά δημοφιλές μοντέλο, διότι επιτρέπει πολλή ελευθερία για τους χρήστες και το DOSN’t προκαλούν διοικητικά έξοδα. Ωστόσο, έχει αρκετούς σημαντικούς περιορισμούς.
Το Linux χρησιμοποιεί Mac ή DAC?
Ποιες είναι οι βασικές διαφορές μεταξύ του MAC (υποχρεωτικό έλεγχο πρόσβασης) και του DAC (έλεγχος διακριτικής πρόσβασης)
Κατά τον έλεγχο διακριτικής πρόσβασης (DAC), ο ιδιοκτήτης του αντικειμένου καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση στο αντικείμενο. Στο υποχρεωτικό έλεγχο πρόσβασης (MAC), το σύστημα (και όχι οι χρήστες) καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση σε συγκεκριμένα αντικείμενα δεδομένων.
Κατά τον έλεγχο διακριτικής πρόσβασης (DAC), ο ιδιοκτήτης του αντικειμένου καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση στο αντικείμενο. Ο υποχρεωτικός έλεγχος πρόσβασης (MAC) βασίζεται σε ετικέτες ταξινόμησης (και όχι στους χρήστες) για να καθορίσει ποια άτομα μπορούν να έχουν πρόσβαση σε συγκεκριμένα αντικείμενα δεδομένων.
Κατά τον έλεγχο της διακριτικής πρόσβασης (DAC), το σύστημα (και όχι οι χρήστες) καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση σε συγκεκριμένα αντικείμενα δεδομένων. Στο υποχρεωτικό έλεγχο πρόσβασης (MAC), ο ιδιοκτήτης του αντικειμένου καθορίζει ποια άτομα μπορούν να έχουν πρόσβαση στο αντικείμενο.
Εξήγηση
Πολύ συγκεχυμένες ερωτήσεις και απαντήσεις: Παρακαλούμε να επαναλάβετε αυτήν την ερώτηση, είναι αβυσσαλική και απαιτούμενη γραμματική επισκευή και στις δύο παρεχόμενες απαντήσεις.
Έλεγχος πρόσβασης διακριτικής ευχέρειας
Κατά τον έλεγχο διακριτικής πρόσβασης (DAC), ο ιδιοκτήτης του αντικειμένου καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση στο αντικείμενο. Αυτό το μοντέλο ονομάζεται διακριτική ευχέρεια επειδή ο έλεγχος της πρόσβασης βασίζεται στη διακριτική ευχέρεια του ιδιοκτήτη.
Τα περισσότερα λειτουργικά συστήματα όπως όλα τα Windows, Linux και Macintosh και οι περισσότερες γεύσεις του Unix βασίζονται σε μοντέλα DAC.
Σε αυτά τα λειτουργικά συστήματα, όταν δημιουργείτε ένα αρχείο, αποφασίζετε ποια προνόμια πρόσβασης θέλετε να δώσετε σε άλλους χρήστες. Όταν έχουν πρόσβαση στο αρχείο σας, το λειτουργικό σύστημα θα κάνει την απόφαση ελέγχου πρόσβασης βάσει των προνομίων πρόσβασης που δημιουργήσατε.
Υποχρεωτικός έλεγχος πρόσβασης
Στο υποχρεωτικό έλεγχο πρόσβασης (MAC), το σύστημα (και όχι οι χρήστες) καθορίζει ποια υποκείμενα μπορούν να έχουν πρόσβαση σε συγκεκριμένα αντικείμενα δεδομένων.
Το μοντέλο MAC βασίζεται σε ετικέτες ασφαλείας. Τα υποκείμενα λαμβάνουν μια εκκαθάριση ασφαλείας (μυστικό, κορυφαίο μυστικό, εμπιστευτικό κ.λπ.) και τα αντικείμενα δεδομένων λαμβάνουν μια ταξινόμηση ασφαλείας (μυστικό, κορυφαίο μυστικό, εμπιστευτικό κ.λπ.·. Τα δεδομένα εκκαθάρισης και ταξινόμησης αποθηκεύονται στις ετικέτες ασφαλείας, οι οποίες συνδέονται με τα συγκεκριμένα θέματα και αντικείμενα.
Όταν το σύστημα λαμβάνει απόφαση ελέγχου πρόσβασης, προσπαθεί να ταιριάζει με την εκκαθάριση του θέματος με την ταξινόμηση του αντικειμένου. Για παράδειγμα, εάν ένας χρήστης έχει εκκαθάριση ασφαλείας μυστικού και ζητά ένα αντικείμενο δεδομένων με ταξινόμηση ασφαλείας του Top Secret, τότε ο χρήστης θα στερηθεί την πρόσβαση επειδή η εκκαθάρισή του είναι χαμηλότερη από την ταξινόμηση του αντικειμένου.
Επεξεργασία: Συμφωνώ απόλυτα αυτό μια πολύ συγκεχυμένη ερώτηση και πρέπει να αφαιρεθεί ή να απλοποιηθεί
Υποχρεωτικός έλεγχος πρόσβασης έναντι διακριτικού ελέγχου πρόσβασης: Ποιος πρέπει να επιλέξετε?
Ο έλεγχος πρόσβασης είναι μία από τις σημαντικότερες πρακτικές στον κυβερνοχώρο. Προσεκτική προσαρμογή των χρηστών’ Τα δικαιώματα πρόσβασης βοηθούν στην εξασφάλιση ευαίσθητων δεδομένων και μειώνει την πιθανότητα επιτυχούς επίθεσης.
Ωστόσο, η επιλογή ενός μοντέλου ελέγχου πρόσβασης που σχετίζεται με τον οργανισμό σας μπορεί να είναι δύσκολη. Σε μία από τις προηγούμενες δημοσιεύσεις μας, εξετάσαμε τα μοντέλα ελέγχου πρόσβασης βάσει ρόλων και χαρακτηριστικών πρόσβασης. Αυτό το άρθρο εξετάζει περιπτώσεις χρήσης για υποχρεωτικά και διακριτικά μοντέλα ελέγχου πρόσβασης. Δείχνουμε επίσης διαφορές μεταξύ του ελέγχου διακριτικής πρόσβασης (DAC) και του υποχρεωτικού ελέγχου πρόσβασης (MAC) για να σας βοηθήσουμε να επιλέξετε το ένα από το άλλο. Τέλος, παρέχουμε συμβουλές εφαρμογής.
Μοντέλα ελέγχου πρόσβασης: Γιατί είναι σημαντικά?
Έλεγχος πρόσβασης ρυθμίζει ποιοι χρήστες, εφαρμογές και συσκευές μπορούν να προβάλουν, να επεξεργαστούν, να προσθέσουν και να διαγράψουν πόρους σε έναν οργανισμό’περιβάλλον. Ο έλεγχος της πρόσβασης είναι μία από τις βασικές πρακτικές για την προστασία ευαίσθητων δεδομένων από κλοπή, κατάχρηση, κατάχρηση και άλλες απειλές. Υπάρχουν δύο επίπεδα ελέγχου πρόσβασης: φυσικό και λογικό.
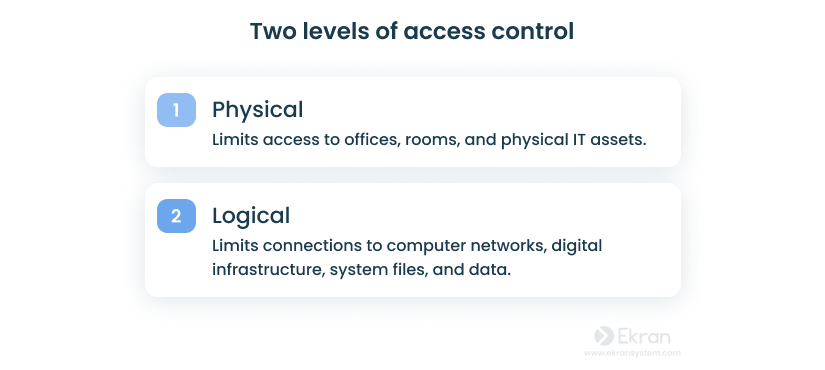
Ο έλεγχος πρόσβασης βοηθά στην άμβλυνση τόσο των απειλών εμπιστευτικών όσο και των αουτσάιντερ. Οτι’Γιατί οι κανονισμοί, οι νόμοι και τα πρότυπα – Νησί, HIPAA, PCI DSS, και οι υπολοιποι – Εφαρμογή αυστηρών φυσικών και λογικών μέτρων ελέγχου πρόσβασης. Σε αυτό το άρθρο, συζητάμε μοντέλα ελέγχου λογικής πρόσβασης.
Υπάρχουν πολλά μοντέλα λογικής πρόσβασης, συμπεριλαμβανομένης της υποχρεωτικής, διακριτικής ευχέρειας, βασισμένο σε ρόλο, και βασισμένο σε χαρακτηριστικά. Η διαδικασία επιλογής και ανάπτυξης ενός από αυτά τα μοντέλα φαίνεται διαφορετική για κάθε οργανισμό. Η επιλογή του μοντέλου εξαρτάται από:
- Τη φύση των προστατευμένων δεδομένων
- Απαιτήσεις πληροφορικής και πρότυπα βιομηχανίας
- Ο αριθμός των εργαζομένων
- Ο προϋπολογισμός στον κυβερνοχώρο
Αφήνω’να μάθετε πότε να χρησιμοποιήσετε τα υποχρεωτικά και διακριτικά μοντέλα ελέγχου πρόσβασης.
Τι είναι υποχρεωτικό έλεγχο πρόσβασης?
Υποχρεωτικός έλεγχος πρόσβασης (MAC) είναι ένα μοντέλο ελέγχου πρόσβασης όπου το λειτουργικό σύστημα παρέχει στους χρήστες πρόσβαση με βάση επίπεδα εμπιστευτικότητας δεδομένων και εκκαθάρισης χρηστών. Σε αυτό το μοντέλο, χορηγείται πρόσβαση σε ένα πρέπει να ξέρω Βάση: Οι χρήστες πρέπει να αποδείξουν την ανάγκη για πληροφορίες πριν αποκτήσουν πρόσβαση.
Το MAC ονομάζεται επίσης μη διακριτικό μοντέλο ελέγχου, πράγμα που σημαίνει ότι ο έλεγχος ISN’που αποκτήθηκε κατά την κρίση του χρήστη ή του κατόχου αρχείου. Εφαρμογές MAC Αρχές μηδενικής εμπιστοσύνης με τους μηχανισμούς ελέγχου.
Το MAC θεωρείται το πιο ασφαλές όλων των μοντέλων ελέγχου πρόσβασης. Οι κανόνες πρόσβασης σε αυτό το μοντέλο καθορίζονται με το χέρι από τους διαχειριστές του συστήματος και εφαρμόζονται αυστηρά από το λειτουργικό σύστημα ή τον πυρήνα ασφαλείας. Οι τακτικοί χρήστες μπορούν’να μεταβάλλουμε τα χαρακτηριστικά ασφαλείας ακόμη και για δεδομένα’Δημιουργήθηκε.
Ποιες είναι οι βασικές αρχές του Mac?

- Το μέγιστο ιδιωτικό απόρρητο και εμπιστευτικότητα του οργανισμού’οι πόροι είναι υψίπευροι. Κανείς δεν έχει προεπιλεγμένα προνόμια για πρόσβαση ή επεξεργασία κάποιου’δεδομένα.
- Η παροχή πρόσβασης διοικείται κεντρικά.
- Κάθε άτομο και πόρος στο σύστημα έχει ετικέτες ασφαλείας με την ταξινόμησή του και την κατηγορία τους.
Με το MAC, η διαδικασία απόκρισης πρόσβασης μοιάζει με αυτό:
- Ο διαχειριστής διαμορφώνει τις πολιτικές πρόσβασης και ορίζει τα χαρακτηριστικά ασφαλείας: επίπεδα εμπιστευτικότητας, αποστάσεις για πρόσβαση σε διαφορετικά έργα και τύπους πόρων.
- Ο διαχειριστής εκχωρεί κάθε θέμα (χρήστης ή πόρο που έχει πρόσβαση σε δεδομένα) και αντικείμενο (αρχείο, βάση δεδομένων, θύρα, κλπ.) ένα σύνολο χαρακτηριστικών.
- Όταν ένα υποκείμενο επιχειρεί να αποκτήσει πρόσβαση σε ένα αντικείμενο, το λειτουργικό σύστημα εξετάζει το θέμα’s Χαρακτηριστικά ασφαλείας και αποφασίζει εάν μπορεί να χορηγηθεί πρόσβαση.
- Για να αποκτήσουν πρόσβαση στο αντικείμενο, ο χρήστης παρέχει τα διαπιστευτήριά του.
Εκτός από τον έλεγχο της εμπιστευτικότητας και των επιπέδων εκκαθάρισης (αντιστοιχίες ταξινόμησης μεταξύ του αντικειμένου και του αντικειμένου), τα λειτουργικά συστήματα δίνουν προσοχή αντιστοιχίες κατηγορίας μεταξύ αντικειμένου και αντικειμένου. Εχοντας ένα “ακρώς απόρρητο” Η ταξινόμηση δεν’t Παρέχετε αυτόματα έναν χρήστη με πλήρη πρόσβαση σε ένα αρχείο εάν δεν είναι’ένα μέλος της απαιτούμενης κατηγορίας για το αντικείμενο.
Αφήνω’να ρίξετε μια ματιά στο παράδειγμα της υποχρεωτικής εφαρμογής ελέγχου πρόσβασης. Ας υποθέσουμε ότι ένας οργανισμός διαθέτει δεδομένα που έχουν το “ακρώς απόρρητο” επίπεδο εμπιστευτικότητας και “μηχανικό έργο” ετικέτα ασφαλείας. Το’είναι διαθέσιμα σε ένα σύνολο χρηστών που έχουν και τα δύο “ακρώς απόρρητο” εκκαθάριση (ταξινόμηση) και εξουσιοδότηση για πρόσβαση σε έγγραφα μηχανικής (κατηγορία). Αυτοί οι χρήστες μπορούν επίσης να έχουν πρόσβαση σε πληροφορίες που απαιτούν χαμηλότερο επίπεδο εκκαθάρισης. Αλλά οι εργαζόμενοι με χαμηλότερα επίπεδα εκκαθάρισης ή χωρίς δικαιώματα πρόσβασης σε έγγραφα μηχανικής μπορούν’t πρόσβαση σε τέτοιες πληροφορίες.
Το MAC φέρνει πολλά οφέλη σε ένα σύστημα ασφάλειας στον κυβερνοχώρο. Αλλά έχει πολλά μειονεκτήματα που πρέπει να λάβετε υπόψη. Αφήνω’S Παρατηρήστε τα μειονεκτήματα και τα πλεονεκτήματα του υποχρεωτικού ελέγχου πρόσβασης.

- Υψηλό επίπεδο προστασίας δεδομένων – Ο διαχειριστής ορίζει την πρόσβαση σε αντικείμενα και οι χρήστες μπορούν’να αλλάξω αυτήν την πρόσβαση.
- Βαθμός λεπτομέρειας – Ο διαχειριστής ορίζει τα δικαιώματα πρόσβασης χρήστη και τις παραμέτρους πρόσβασης αντικειμένων με μη αυτόματο τρόπο.
- Ασυλία στις επιθέσεις δούρειας – Οι χρήστες μπορούν’t αποχαρακτηρίζουν τα δεδομένα ή μοιράζονται πρόσβαση σε ταξινομημένα δεδομένα.
- Λιγότερα σφάλματα -Οι αυστηρές και συνεχώς ελεγχόμενες πολιτικές συμβάλλουν στη μείωση των σφαλμάτων του συστήματος που οδηγούν σε υπερβολικά προνομιούχους χρήστες.
- Αυστηρό τμήμα – Οι διαχειριστές διαχωρίζουν τους χρήστες σε υποσύνολα και περιορίζουν την έκθεση των πόρων για αυτά τα υποσύνολα χρησιμοποιώντας χαρακτηριστικά ασφαλείας.

- Συντηρητικό – Η χειροκίνητη διαμόρφωση των επιπέδων ασφαλείας και των αποσκευών απαιτεί συνεχή προσοχή από τους διαχειριστές.
- Επεκτασιμότητα – Ο Mac δεν κάνει’Τ Κλίμακα αυτόματα. Νέοι χρήστες και κομμάτια δεδομένων απαιτούν σταθερές ενημερώσεις σε αντικείμενα και διαμορφώσεις λογαριασμού.
- Παρέμβαση στην εργασία των χρηστών – Οι χρήστες πρέπει να ζητούν πρόσβαση σε κάθε νέο κομμάτι δεδομένων. αυτοί μπορούν’t Ρύθμιση παραμέτρων πρόσβασης για τα δικά τους δεδομένα.
Πότε να χρησιμοποιήσετε το Mac
Αυτό το μοντέλο ελέγχου πρόσβασης χρησιμοποιείται κυρίως από κυβερνητικούς οργανισμούς, στρατιωτικούς και ιδρύματα επιβολής του νόμου. Το Mac χρησιμοποιείται από το Η αμερικανική κυβέρνηση για την εξασφάλιση διαβαθμισμένων πληροφοριών Και για υποστήριξη πολυεπίπεδη ασφάλεια πολιτικές και εφαρμογές. Για καλύτερη προστασία δεδομένων και Συμμόρφωση στον ασφαλιστικό κλάδο και τη σφαίρα τραπεζών, οι οργανισμοί χρησιμοποιούν MAC για να ελέγχουν την πρόσβαση στα δεδομένα λογαριασμού πελατών. Αυτό το μοντέλο ελέγχου πρόσβασης μη διακριτικής πρόσβασης μπορεί επίσης να προστατεύσει την πρόσβαση σε μια βάση δεδομένων, όπου οι διαδικασίες, οι πίνακες, οι προβολές και άλλα στοιχεία θα είναι τα αντικείμενα θα είναι τα αντικείμενα.
Το’είναι λογικό να χρησιμοποιήσετε το Mac σε οργανισμούς που εκτιμούν την ασφάλεια των δεδομένων περισσότερο από την επιχειρησιακή ευελιξία και κόστος. Η εφαρμογή Mac σε έναν ιδιωτικό οργανισμό είναι σπάνια λόγω της πολυπλοκότητας και της ακαμψίας ενός τέτοιου συστήματος.
Ένα καθαρό μοντέλο MAC παρέχει υψηλό και κοκκώδες επίπεδο ασφάλειας. Από την άλλη πλευρά, αυτό’είναι δύσκολο να δημιουργηθεί και να διατηρηθεί. Οτι’γιατί’Κοινή για να συνδυάσετε Mac με άλλα μοντέλα ελέγχου πρόσβασης.
Για παράδειγμα, ο συνδυασμός με το μοντέλο που βασίζεται σε ρόλους επιταχύνει τη διαμόρφωση των προφίλ χρηστών. Αντί να ορίσετε δικαιώματα πρόσβασης για κάθε χρήστη, ένας διαχειριστής μπορεί να δημιουργήσει ρόλους χρηστών. Κάθε οργανισμός έχει χρήστες με παρόμοιους ρόλους και δικαιώματα πρόσβασης: υπάλληλοι με την ίδια θέση εργασίας, τρίτους προμηθευτές κ.λπ. Ένας διαχειριστής μπορεί να διαμορφώσει τους ρόλους για αυτές τις ομάδες αντί να διαμορφώσει τα μεμονωμένα προφίλ χρηστών από το μηδέν.
Ένας άλλος δημοφιλής συνδυασμός είναι το MAC και το μοντέλο ελέγχου διακριτικής πρόσβασης ή DAC. Το MAC μπορεί να χρησιμοποιηθεί για την εξασφάλιση ευαίσθητων δεδομένων, ενώ η DAC επιτρέπει στους συναδέλφους να μοιράζονται πληροφορίες σε ένα σύστημα εταιρικών αρχείων.
Τι είναι ο διακριτικός έλεγχος πρόσβασης?
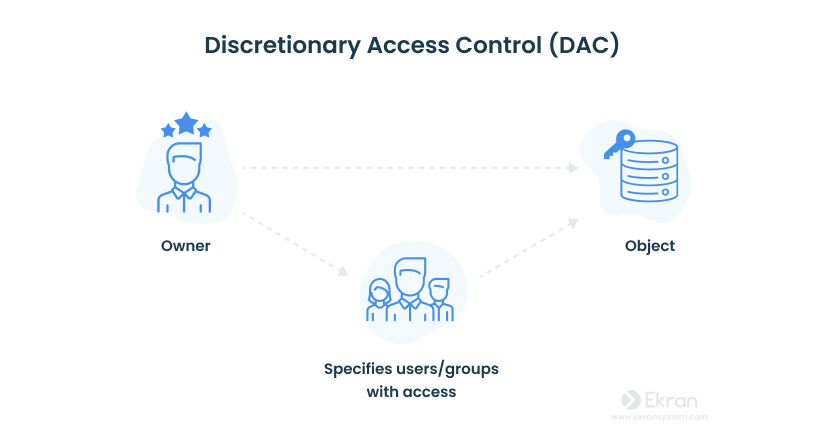
Έλεγχος πρόσβασης διακριτικής ευχέρειας είναι ένα Μοντέλο ελέγχου πρόσβασης βάσει ταυτότητας που παρέχει στους χρήστες ένα ορισμένο ποσό ελέγχου στα δεδομένα τους. Οι ιδιοκτήτες δεδομένων (δημιουργοί εγγράφων ή χρήστες που έχουν εξουσιοδοτηθεί για τον έλεγχο των δεδομένων) μπορούν να καθορίσουν δικαιώματα πρόσβασης για συγκεκριμένους χρήστες ή ομάδες χρηστών. Με άλλα λόγια, σε ποιον να δώσει πρόσβαση και ποια προνόμια να χορηγηθεί αποφασίζονται στον ιδιοκτήτη πόρων’διακριτικότητα.
Τα δικαιώματα πρόσβασης για κάθε κομμάτι δεδομένων αποθηκεύονται σε ένα Λίστα ελέγχου πρόσβασης (ACL). Ένας διαχειριστής δημιουργεί αυτή τη λίστα όταν ένας χρήστης χορηγεί πρόσβαση σε κάποιον. Η λίστα μπορεί να δημιουργηθεί αυτόματα. Ένα ACL περιλαμβάνει χρήστες και ομάδες που έχουν πρόσβαση σε δεδομένα και τα επίπεδα πρόσβασης που έχουν. Ένας διαχειριστής συστήματος μπορεί επίσης να επιβάλει ένα ACL. Σε αυτή την περίπτωση, το ACL λειτουργεί ως πολιτική ασφαλείας και οι τακτικοί χρήστες μπορούν’t Επεξεργασία ή το παρακάμπτο.
Ποιες είναι οι βασικές αρχές του DAC?
- Τα χαρακτηριστικά αντικειμένων (μέγεθος, όνομα, διαδρομή καταλόγου) είναι αόρατα στους χρήστες που αρένα’εξουσιοδοτημένος.
- Αρκετές αποτυχημένες προσπάθειες πρόσβασης επιβάλλουν πρόσθετο έλεγχο ταυτότητας πολλαπλών παραγόντων ή πρόσβαση.
- Οι χρήστες μπορούν να μεταφέρουν την ιδιοκτησία του αντικειμένου τους σε άλλους χρήστες. Επίσης, ο ιδιοκτήτης καθορίζει τον τύπο πρόσβασης άλλων χρηστών. Με βάση αυτά τα δικαιώματα πρόσβασης, το λειτουργικό σύστημα αποφασίζει εάν θα χορηγήσει πρόσβαση σε ένα αρχείο.
Η απόκτηση πρόσβασης σε ένα αρχείο στο μοντέλο DAC λειτουργεί έτσι:
- Ο χρήστης 1 δημιουργεί ένα αρχείο και γίνεται ιδιοκτήτης του ή αποκτά δικαιώματα πρόσβασης σε ένα υπάρχον αρχείο.
- Ο χρήστης 2 ζητά πρόσβαση σε αυτό το αρχείο. Παρέχουν τα διαπιστευτήριά τους: όνομα χρήστη, κωδικό πρόσβασης ή κάτι άλλο.
- Ο χρήστης 1 χορηγεί πρόσβαση κατά την κρίση τους. Ωστόσο, ο χρήστης 1 μπορεί’t Δικαιώματα πρόσβασης χορήγησης που υπερβαίνουν τα δικά τους. Για παράδειγμα, εάν ο χρήστης 1 μπορεί να διαβάσει μόνο ένα έγγραφο, μπορεί’επιτρέψτε στον χρήστη 2 να το επεξεργαστεί.
- Αν υπάρχει’Δεν υπάρχει αντίφαση μεταξύ του ACL που δημιουργήθηκε από έναν διαχειριστή και της απόφασης που λαμβάνεται από τον χρήστη 1, χορηγείται πρόσβαση.
Ο διακριτικός έλεγχος πρόσβασης είναι ένα αρκετά δημοφιλές μοντέλο, διότι επιτρέπει πολλή ελευθερία για τους χρήστες και το DOSN’t προκαλούν διοικητικά έξοδα. Ωστόσο, έχει αρκετούς σημαντικούς περιορισμούς.
Πλεονεκτήματα και μειονεκτήματα του DAC
- Φιλικό προς το χρήστη – Οι χρήστες μπορούν να διαχειρίζονται τα δεδομένα τους και να έχουν πρόσβαση γρήγορα σε δεδομένα άλλων χρηστών.
- Εύκαμπτος – Οι χρήστες μπορούν να ρυθμίσουν τις παραμέτρους πρόσβασης δεδομένων χωρίς διαχειριστές.
- Εύκολο στη συντήρηση – Η προσθήκη νέων αντικειμένων και χρηστών δεν’να πάρει πολύ χρόνο για τον διαχειριστή.
- Κοκκώδης – Οι χρήστες μπορούν να ρυθμίσουν τις παραμέτρους πρόσβασης για κάθε κομμάτι δεδομένων.
- Χαμηλό επίπεδο προστασίας δεδομένων – Το DAC μπορεί’να εξασφαλίσει αξιόπιστη ασφάλεια επειδή οι χρήστες μπορούν να μοιραστούν τα δεδομένα τους, ωστόσο τους αρέσει.
- Σκοτεινή διαχείριση πρόσβασης – εκεί’Δεν υπάρχει κεντρική διαχείριση πρόσβασης, οπότε για να μάθετε παραμέτρους πρόσβασης, πρέπει να ελέγξετε κάθε ACL.
- Επικάλυψη των προνομίων χρηστών– Μια σύγκρουση δικαιωμάτων μπορεί να συμβεί με τους χρήστες πολλαπλών ομάδων εργασίας.
Πότε να χρησιμοποιήσετε το DAC
Το DAC πρέπει να’να χρησιμοποιηθούν από οργανισμούς που συνεργάζονται με εξαιρετικά ευαίσθητα δεδομένα (ιατρικά, οικονομικά, στρατιωτικά κ.λπ.) για διάφορους λόγους:
- Εάν ο χρήστης 1 μοιράζεται δικαιώματα πρόσβασης με τον χρήστη 2, εκεί’Δεν εγγυάται ότι ο χρήστης 2 χρειάζεται αυτή την πρόσβαση στην εργασία, κέρδισε’t κλέβει ή διεφθαρμένα δεδομένα και κέρδισε’t χορήγηση πρόσβαση σε κακόβουλο χρήστη.
- Το’Είναι αδύνατο να ελέγξετε τις ροές πληροφοριών μέσα στο δίκτυο.
- Το’είναι αδύνατο να επιβάλλουν τις αρχές του ελάχιστου προνομίου, πρέπει να γνωρίζουν και να διαχωρίζουν τα καθήκοντα.
Ταυτόχρονα, η DAC είναι μια καλή επιλογή για τις μικρές επιχειρήσεις με περιορισμένο προσωπικό πληροφορικής και προϋπολογισμούς για την ασφάλεια στον κυβερνοχώρο. Επιτρέπει την ανταλλαγή πληροφοριών και διασφαλίζει την ομαλή λειτουργία της επιχείρησης. Αυτή η προσέγγιση, όταν εφαρμόζεται σε έναν οργανισμό με 10 έως 20 υπαλλήλους, στερείται της πολυπλοκότητας και των προκλήσεων εποπτείας που συνδέονται με τη χρήση του DAC σε οργανισμούς με εκατοντάδες ή χιλιάδες υπαλλήλους.
Διαφορές μεταξύ DAC και MAC: Πίνακας σύγκρισης
Αφήνω’S Επανεξέταση των βασικών χαρακτηριστικών αυτών των δύο μοντέλων – Υποχρεωτικός έλεγχος πρόσβασης έναντι διακριτικής πρόσβασης – και δείτε τις διαφορές μεταξύ MAC και DAC.
| Χαρακτηριστικό γνώρισμα | ΜΑΚ | Ρώως |
| Έλεγχος πρόσβασης που επιβάλλεται από | Διαχειριστές και λειτουργικό σύστημα | Διαχειριστές και χρήστες |
| Μορφή πολιτικής ελέγχου πρόσβασης | Επίπεδα εμπιστευτικότητας και εκκαθάριση | Λίστες ελέγχου πρόσβασης με ταυτότητες χρηστών |
| Ευκαμψία |  |  |
| Επεκτασιμότητα | | |
| Απλότητα | | |
| Συντήρηση | Σκληρά | Ανετα |
| Κόστος υλοποίησης | Υψηλός | Χαμηλός |
| Βαθμός λεπτομέρειας | Υψηλή (οι διαχειριστές προσαρμόζουν τις εκκαθαρίσεις για κάθε χρήστη και αντικείμενο με μη αυτόματο τρόπο) | Υψηλή (οι χρήστες μπορούν να εκχωρήσουν δικαιώματα πρόσβασης για οποιονδήποτε άλλο χρήστη ή ομάδα) |
| Εύχρηστος | | |
| Επίπεδο ασφαλείας | Υψηλός | Χαμηλός |
| Χρήσιμος για | Κυβέρνηση, στρατιωτική, επιβολή του νόμου | Μικρές και μεσαίες εταιρείες |
| Αξιόπιστοι χρήστες | Μόνο διαχειριστές | Ολοι οι χρήστες |
| Βασική γραμμή για τη λήψη αποφάσεων πρόσβασης | Καθήκοντα και αντικείμενα που έχουν τα δικά τους αναγνωριστικά | Ταυτότητα ιδιοκτησίας και χρηστών |
Αυτή η υποχρεωτική σύγκριση ελέγχου διακριτικής πρόσβασης δείχνει ότι’είναι πολύ διαφορετικά μοντέλα ελέγχου πρόσβασης, κατάλληλα για διαφορετικά είδη οργανισμών. Το DAC λειτουργεί καλά για οργανισμούς που απαιτούν ευελιξία και φιλικές προς το χρήστη ροές εργασίας. Από την άλλη πλευρά, ο Mac είναι πιο κατάλληλος για οργανισμούς που συνεργάζονται με εξαιρετικά ευαίσθητα δεδομένα.
Εφαρμογή ισχυρής και ευέλικτης διαχείρισης πρόσβασης με σύστημα Ekran
Υπάρχουν πολλοί οργανισμοί που απαιτούν στοιχεία ελέγχου διακριτικής πρόσβασης και μοντέλων ελέγχου πρόσβασης υποχρεωτικής πρόσβασης. Η ευελιξία, η επεκτασιμότητα και η απλότητα του DAC είναι σημαντικές για τη δημιουργία μιας απλής και αδιάλειπτης ροής εργασίας. Ταυτόχρονα, οι οργανισμοί ενδέχεται να χρειαστούν το υψηλό επίπεδο ασφάλειας και κοκκώδους που προσφέρει το μοντέλο MAC.
Είναι αυτά τα χαρακτηριστικά κρίσιμα για τον οργανισμό σας? Σύστημα Ekran’Η λειτουργικότητα διαχείρισης πρόσβασης S μπορεί να σας βοηθήσει να αποκτήσετε το καλύτερο Mac και DAC με πλατφόρμα all-in-one. Προσφέρουμε ένα ευρύ φάσμα δυνατοτήτων ελέγχου πρόσβασης:
- Διαχείριση ταυτότητας – Ο αυτοματοποιημένος έλεγχος ταυτότητας και εξουσιοδότηση χρήστη επιβεβαιώνει τις ταυτότητες για τη μείωση των κινδύνων μη εξουσιοδοτημένης ή κακόβουλης πρόσβασης.
- Έλεγχος ταυτότητας πολλαπλών παραγόντων – Επιβεβαιώστε τους χρήστες’ ταυτότητες με διπλό έλεγχο τους χρησιμοποιώντας διάφορους παράγοντες (γνώση, κληρονομιά, κατοχή) προκειμένου να σταματήσουν οι εισβολείς και να παρέχουν ένα πρόσθετο επίπεδο ελέγχου πρόσβασης.
- Δευτερεύουσα πιστοποίηση – Επιβεβαιώστε κάθε χρήστη’Η ταυτότητα για τους κοινούς λογαριασμούς ζητώντας προσωπικά διαπιστευτήρια.
- Κωδικός πρόσβασης και μυστική διαχείριση -Αυτοματοποιημένοι κωδικοί πρόσβασης εφάπαξ, δημιουργία διαπιστευτηρίων και τακτική περιστροφή απλοποιήστε τον διαχειριστή σας’S, καθώς υπάρχουν λιγότερες χειροκίνητες διαδικασίες. Επιπλέον, μειώνει την πιθανότητα λαθών χρήστη χωρίς να χρειάζεται να θυμάστε ή να γράφετε κωδικούς πρόσβασης.
- Προνομιακή διαχείριση πρόσβασης – Ο ισχυρός έλεγχος των προνομίων των χρηστών και η παρακολούθηση των συνεδριών χρηστών σας βοηθά να εξασφαλίσετε χειρισμούς με τα πιο σημαντικά δεδομένα στον οργανισμό σας.
- Ζωτρική ροή εργασίας έγκρισης – Ένας ασφαλής τρόπος για τον έλεγχο όλων των χρηστών’ αιτήματα πρόσβασης όταν ο διαχειριστής βλέπει και ελέγχει όλες τις προσπάθειες πρόσβασης.
συμπέρασμα
Μετά τη σύγκριση των δύο προσεγγίσεων και την κατανόηση των διαφορών μεταξύ DAC και Mac, βλέπουμε ότι αυτοί’είναι δύο αντίθετα μοντέλα ελέγχου πρόσβασης. Ο Mac ελέγχεται από διαχειριστές και απαιτεί πολύ χρόνο και προσπάθεια διατήρησης, αλλά παρέχει υψηλό επίπεδο ασφάλειας. Το DAC είναι πολύ πιο εύκολο να εφαρμοστεί και να διατηρηθεί, καθώς οι χρήστες μπορούν να διαχειριστούν την πρόσβαση στα δεδομένα που κατέχουν. Ωστόσο, η DAC ISN’Δεν είναι αρκετά καλό για την προστασία ευαίσθητων αρχείων.
Με το σύστημα Ekran, μπορείτε να συνδυάσετε τα οφέλη και των δύο μοντέλων ελέγχου πρόσβασης. Επιπλέον, η Ekran μπορεί να επιβάλει ένα μοντέλο ελέγχου πρόσβασης βάσει ρόλων, το οποίο επιτυγχάνει ισορροπία μεταξύ ασφάλειας και διαχείρισης.
Ζητήστε τιμολόγηση για σύστημα Ekran’S Λειτουργία διαχείρισης πρόσβασης για την απλούστευση και την εξασφάλιση του ελέγχου πρόσβασης.
Το Linux χρησιμοποιεί Mac ή DAC?

Βελτιώστε τις δεξιότητες κωδικοποίησης με την πρακτική
A-143, 9ος όροφος, κυρίαρχος εταιρικός πύργος, τομέας-136, Noida, Uttar Pradesh-201305
- Επιστήμη των υπολογιστών
- ΣΗΜΕΙΩΣΕΙΣ Πύλη CS
- Λειτουργικά συστήματα
- Δίκτυο υπολογιστών
- Σύστημα διαχείρισης βάσης δεδομένων
- Μηχανική λογισμικού
- Ψηφιακή λογική σχεδίαση
- Μαθηματικά Μηχανικά
- Πύθων
- Παραδείγματα προγραμματισμού Python
- Σεμινάριο Django
- Python Projects
- Python Tkinter
- OpenCV Python Tutorial
- Ερώτηση συνέντευξης Python
- Science Data & ML
- Επιστήμη δεδομένων με Python
- Επιστήμη δεδομένων για αρχάριους
- Μηχανική εκμάθησης
- Μαθηματικά για μηχανική μάθηση
- Tutorial Pandas
- Σεμινάριο
- Tutorial NLP
- Βαθμίδα μαθησιακής εκμάθησης
- Εκτοξεύομαι
- Γελοιώνω
- Aws
- Λιμενεργάτης
- Κούμπερνετς
- Γαλανός
- GCP
- Ανταγωνιστικός προγραμματισμός
- Κορυφαία DSA για CP
- Κορυφαία 50 προβλήματα δέντρων
- Κορυφαία 50 προβλήματα γραφήματος
- Κορυφαία 50 προβλήματα συστοιχίας
- Κορυφαία 50 προβλήματα συμβολοσειράς
- Προβλήματα κορυφαίων 50 dp
- Κορυφαίοι 15 ιστότοποι για CP
- Σχεδιασμός συστήματος
- Τι είναι ο σχεδιασμός του συστήματος
- Μονολιθικό και κατανεμημένο SD
- Δυνατότητα επεκτασιμότητας στο SD
- Βάσεις δεδομένων στο SD
- Σχεδιασμός υψηλού επιπέδου ή HLD
- Σχεδιασμός χαμηλού επιπέδου ή LLD
- Κορυφαίες ερωτήσεις συνέντευξης SD
- Γωνιά συνέντευξης
- Προετοιμασία της εταιρείας
- Προετοιμασία για SDE
- Γωνιά συνέντευξης της εταιρείας
- Έμπειρη συνέντευξη
- Συνέντευξη
- Ανταγωνιστικός προγραμματισμός
- Ικανότητα
- Σχολή GFG
- Σημειώσεις CBSE για την τάξη 8
- Σημειώσεις CBSE για την τάξη 9
- Σημειώσεις CBSE για την τάξη 10
- Σημειώσεις CBSE για την τάξη 11
- Σημειώσεις CBSE για την τάξη 12
- Αγγλική γραμματική
- Εμπόριο
- Λογιστική
- Επιχειρηματικών σπουδών
- Μικροοικονομία
- Μακροοικονομία
- Στατιστικά στοιχεία για τα οικονομικά
- Ινδική οικονομική ανάπτυξη
- Ριψοκίνδυνος
- Νότες πολιτείας
- Σημειώσεις γεωγραφίας
- Σημειώσεις ιστορίας
- Σημειώσεις επιστήμης και τεχνολογίας
- Σημειώσεις Οικονομικών
- Σημαντικά θέματα ηθικής
- UPSC προηγούμενα έγγραφα
- SSC/ τραπεζική
- SSC CGL Syllabus
- SBI Po Syllabus
- SBI Clerk Syllabus
- IBPS PO SYLLABUS
- Syllabus Clerk Clerk IBPS
- Ερωτήσεις ικανότητας
- Πρακτικά πρακτικής SSC CGL
- Γράψτε και κερδίστε
- Γράψτε ένα άρθρο
- Βελτιώστε ένα άρθρο
- Επιλέξτε θέματα για να γράψετε
- Γράψτε εμπειρία συνέντευξης
- Πρόγραμμα Πρακτικής Άσκησης
- Βίντεο πρακτική άσκηση
Χρησιμοποιούμε cookies για να διασφαλίσουμε ότι έχετε την καλύτερη εμπειρία περιήγησης στον ιστότοπό μας. Χρησιμοποιώντας τον ιστότοπό μας, αναγνωρίζετε ότι έχετε διαβάσει και καταλάβατε Πολιτική μπισκότων & Πολιτική απορρήτου Το έπιασα !
Βελτίωση
Αυτό το άρθρο βελτιώνεται από άλλο χρήστη αυτή τη στιγμή. Μπορείτε να προτείνετε τις αλλαγές για τώρα και θα είναι κάτω από το άρθρο’καρτέλα συζήτηση.
Θα ενημερωθείτε μέσω ηλεκτρονικού ταχυδρομείου μόλις το άρθρο είναι διαθέσιμο για βελτίωση. Σας ευχαριστούμε για την πολύτιμη γνώμη σας!
4.2. SELINUX και Υποχρεωτικός έλεγχος πρόσβασης (MAC)
Το Linux με ενισχυμένο με ασφάλεια (SELINUX) είναι μια εφαρμογή του MAC στον πυρήνα Linux, ελέγχοντας επιτρεπόμενες λειτουργίες μετά από τυποποιημένους ελέγχους διακριτικής πρόσβασης (DAC). Το SELINUX μπορεί να επιβάλει μια πολιτική ασφαλείας που πηγαίνει από το χρήστη στις διαδικασίες λειτουργίας και τις ενέργειές τους, συμπεριλαμβανομένων των προσπαθειών πρόσβασης αντικειμένων συστήματος αρχείων. Ενεργοποιημένη από προεπιλογή στην Red Hat Enterprise Linux, το SELINUX περιορίζει το πεδίο πιθανής ζημιάς που μπορεί να προκύψει από την εκμετάλλευση των τρωτών σημείων σε εφαρμογές και υπηρεσίες συστήματος, όπως ο Hypervisor.
Το SVIRT ενσωματώνεται στο Libvirt, ένα στρώμα αφαίρεσης διαχείρισης εικονικοποίησης, για να παρέχει ένα πλαίσιο MAC για εικονικές μηχανές. Αυτή η αρχιτεκτονική επιτρέπει σε όλες τις πλατφόρμες εικονικοποίησης που υποστηρίζονται από το Libvirt και όλες τις εφαρμογές MAC που υποστηρίζονται από το SVIRT να διαμορφωθούν.


