


Το MAC έχει λογισμικό ιού?
Πώς να προστατεύσω τον Mac μου από ιούς στο MacOS 10.15
Το Osquery είναι ένα εργαλείο ανοιχτού κώδικα που επιτρέπει στους χρήστες να αναζητούν λειτουργικά συστήματα. Για παράδειγμα, μπορεί να χρησιμοποιήσει το Osquery για να κερδίσει ορατότητα σε συσκευές MacOS, Windows και Linux.
Οδηγίες MAC antivirus
Όλοι οι υπολογιστές, συμπεριλαμβανομένων των Mac Apple, πρέπει να προστατεύονται από λογισμικό κατά του ιού όπως και κάθε άλλη πλατφόρμα υπολογιστών. Ένας υπολογιστής της Apple που εκτελεί Mac OS X δεν περιλαμβάνει αντι-ιούς ως μέρος του λειτουργικού συστήματος.
Το πανεπιστήμιο απαιτεί να προστατεύονται όλες οι πλατφόρμες πληροφορικής από κακόβουλο λογισμικό. Συνιστούμε στους μαθητές να εγκαταστήσουν το Blackberry Cylance με κατά προσέγγιση κόστος 30 $ το χρόνο.
Είναι επίσης διαθέσιμες μερικές δωρεάν επιλογές για αντι-ιούς. Οι μαθητές συνιστώνται έντονα να χρησιμοποιούν μια εναλλακτική λύση για το προϊόν, αν και οι ακόλουθες επιλογές λογισμικού προστασίας από ιούς είναι επίσης αποδεκτές. Οι οδηγίες για κάθε μία από αυτές τις επιλογές είναι διαθέσιμες μέσω του ιστότοπού τους. Πριν από την εγκατάσταση, θα πρέπει να καταργήσετε τυχόν παλαιότερα προγράμματα προστασίας από ιούς.
Χρησιμοποιήστε μόνο αυτούς τους συνδέσμους που παρέχονται. Πολλά ψεύτικα προγράμματα αντι-ιού βρίσκονται στον ιστό και μια γενική αναζήτηση για δωρεάν προγράμματα αντι-ιού θα προκαλέσει κακά αποτελέσματα.
- Ασφάλεια Avast για Mac – https: // www.φουσκωτό.com/en-us/lp-ppc-free-mac-security-download/
- Sophos Home Free – https: // σπίτι.Σοφών.com/en-us/download-mac-anti-virus.ASPX
- Ηγεσία
- Ποικιλομορφία και ένταξη
- Παγκόσμια
- Πανεπιστημιουπόλεις
- Ασφάλεια
- Στέγαση
- Γειτονιά
- Αθλητισμός και αναψυχή
- Υγεία και ευεξία
- Εκδηλώσεις
Πώς να προστατεύσω τον Mac μου από ιούς στο MacOS 10.15
Οι ιοί και το κακόβουλο λογισμικό αναδύονται με ολοένα και πιο εξελιγμένες μορφές εξαπάτησης, τόσο πολύ που παίρνει καλά εκπαιδευμένα μάτια για να τα εντοπίσετε. Μπορούν να μαρκαρίσουν τις κυβερνητικές ή τις σφραγίδες επιβολής του νόμου, σας χρεώνουν με συμμετοχή σε παράνομες δραστηριότητες και προτείνοντας μια διαδρομή για την εξαργύρωση. Αλλά στην πραγματικότητα, ο καλύτερος τρόπος για να σκαρφαλώσετε είναι η εγκατάσταση ενός Προστασία από ιούς για MacOS 10.15.
Με συμπαγή προστασία από ιούς και κακόβουλο λογισμικό στο MacOS 10.15, μπορείτε να χρησιμοποιήσετε το Mac σας με αυτοπεποίθηση οποτεδήποτε χωρίς φόβο εκφοβισμού από άρρωστους, τρομακτικές επιθέσεις κακόβουλου λογισμικού που προέρχονται από οποιαδήποτε γωνιά του κόσμου.
Top 10 προστασία από ιούς για το Mac σας στο MacOS 10.15
1. Intego Mac Internet Security
Το Intego προσφέρει τρομερή ασφάλεια στο διαδίκτυο μέσω ενός βελτιωμένου διασύνδεσης παρόμοια με εκείνα των προγραμμάτων MAC που κατασκευάστηκαν εργοστασιακά κατασκευασμένα όπως το Safari και το Finder. Ο επικεφαλής μεταξύ αυτών των λειτουργιών είναι το ContentBarrier για την προστασία του κακόβουλου λογισμικού και το BetBarrier, ένα προσωπικό τείχος προστασίας ενάντια στους δράστες των επιβλαβών δραστηριοτήτων στο Διαδίκτυο που επιβραδύνουν τις ταχύτητες σας.
Το Intego σαρώνει επίσης τις εξωτερικές συσκευές που συνδέονται με το Mac σας μέσω USB όπως τα smartphones και οι κάρτες πολυμέσων για την προστασία του Mac σας από ιούς που ενδέχεται να προέρχονται από αυτά.
- Περιεχομένου – προστασία κακόβουλου λογισμικού
- Βιοφάρμαρχος – Προστασία τείχους προστασίας
- Διαισθητικό περιβάλλον χρήστη
2. Νόρτη
Το Norton συνδυάζει ισχυρή προστασία κακόβουλου λογισμικού με διαστημικές λειτουργίες, παρέχοντας στους χρήστες επαρκή προστασία κακόβουλου λογισμικού που δεν διακόπτει την τακτική χρήση Mac τους. Οι ισχυρισμοί της εταιρείας υποστηρίζονται από αποτελέσματα από ένα ανεξάρτητο εργαστήριο δοκιμών και η παράδοση υπόσχεσης έχει κερδίσει πολλά βραβεία.
Για να παρέχουν στους χρήστες ακόμα μεγαλύτερη αξία, ένα αντίγραφο του λογισμικού μπορεί να χρησιμοποιηθεί σε όλα τα οικοσυστήματα συσκευών με διαφορετικά λειτουργικά συστήματα.
- Αποτελεσματικές, διαστημικές λειτουργίες
- Προστασία τείχους προστασίας
- Μια ανεξάρτητη πιστοποίηση εργαστηρίου δοκιμών
3. Σοφών
Καλύπτοντας τους χρήστες σε όλα τα μέτωπα, η Sophos παρέχει μια ολιστική συλλογή λειτουργικών λειτουργιών προστασίας του συστήματος, όπως η σάρωση αρχείων κατά παραγγελία ή προγραμματισμένη και λειτουργίες για την καραντίνα ύποπτου λογισμικού ή αρχείων. Κάνει επίσης σαρωτικές σαρώσεις φόντου χωρίς να απομακρύνετε σημαντικά τους πόρους του συστήματός σας. Αυτό το καθιστά ένα ιδανικό antivirus hands-off.
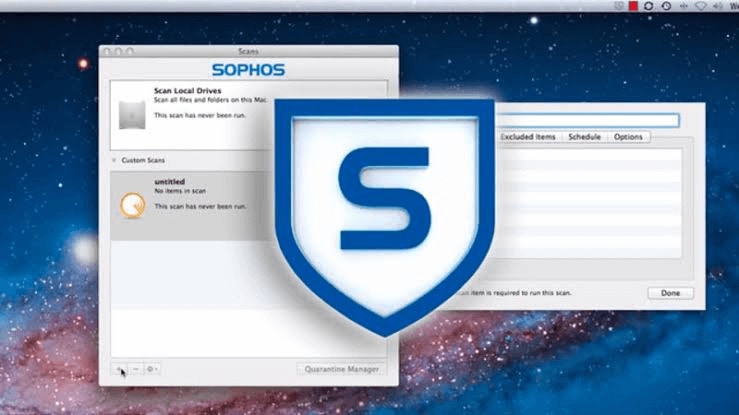
Οι δημιουργοί του κατάφεραν να παρουσιάσουν μια τεράστια σειρά χαρακτηριστικών προστασίας του συστήματος σε ένα συμπαγές, διαισθητικό περιβάλλον χρήστη. Επίσης, πιέζουν τακτικές ενημερώσεις για να διασφαλίσουν ότι το λογισμικό είναι καλά εξοπλισμένο για να χειριστεί νεότερες και πιθανές απειλές.
- Οθόνη ransomware
- Προστασία κάμερας
- Ζωντανή υποστήριξη
4. MacClean
Ένας από τους πιο αξιόπιστους διαχειριστές εργασιών MAC, η MacClean έχει μακρά ιστορία βοηθώντας τους χρήστες Mac να διατηρούν ένα σύστημα ομαλής εκτέλεσης. Το Mac OS 10.15 χρειάζεστε προστασία από ιούς? Ακόμα κι αν δεν το κάνει, θα χρειαστείτε ακόμα λογισμικό όπως αυτό. Όχι μόνο βοηθά να διατηρηθούν οι διαταραχές ιούς στον κόλπο, αλλά βοηθά επίσης να διατηρήσει το σύστημά σας να τρέχει χωρίς ακαταστασία. Παρέχει στους χρήστες ένα εύχρηστο σύνολο εργαλείων decluttering για την αφαίρεση αρχείων σκουπίδια και κρυμμένα αρχεία, πλεονάζοντα αρχεία εφαρμογών, προσωρινές αποθήκες και αρχεία απορριμμάτων.
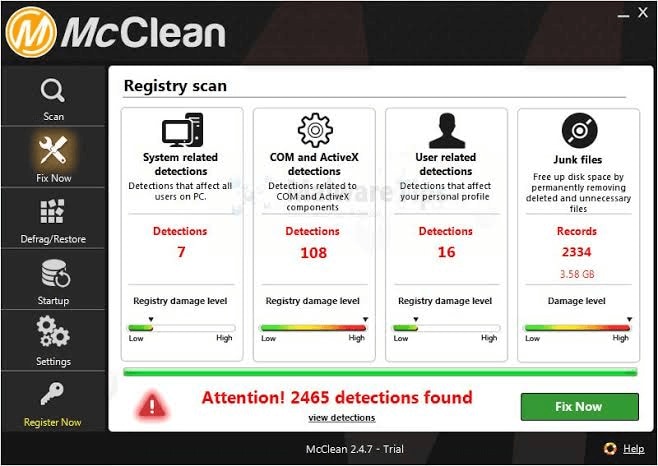
- Ένας γρήγορος σαρωτής
- Εργαλεία αποσύνδεσης
- Ενισχυτές ταχύτητας συστήματος
Αυτές είναι μόνο μερικές από τις επιλογές προστασίας Mac Mac για το MacOS 10.15. Είναι απαραίτητο να επιλέξετε ένα που ταιριάζει στις ανάγκες σας και παρέχει ολοκληρωμένη προστασία από ιούς και κακόβουλο λογισμικό. Θυμηθείτε να ενημερώνετε τακτικά το λογισμικό προστασίας σας για να παραμείνετε προστατευμένο από τις τελευταίες απειλές. Η προστασία του Mac σας είναι ζωτικής σημασίας για μια ασφαλή εμπειρία υπολογιστών χωρίς ανησυχία.
Πώς να προστατεύσω τον Mac μου από ιούς στο MacOS 10.15
Το Osquery είναι ένα εργαλείο ανοιχτού κώδικα που επιτρέπει στους χρήστες να αναζητούν λειτουργικά συστήματα. Για παράδειγμα, μπορεί να χρησιμοποιήσει το Osquery για να κερδίσει ορατότητα σε συσκευές MacOS, Windows και Linux.
Οδηγίες MAC antivirus
Όλοι οι υπολογιστές, συμπεριλαμβανομένων των Mac Apple, πρέπει να προστατεύονται από λογισμικό κατά του ιού όπως και κάθε άλλη πλατφόρμα υπολογιστών. Ένας υπολογιστής της Apple που εκτελεί Mac OS X δεν περιλαμβάνει αντι-ιούς ως μέρος του λειτουργικού συστήματος.
Το πανεπιστήμιο απαιτεί να προστατεύονται όλες οι πλατφόρμες πληροφορικής από κακόβουλο λογισμικό. Συνιστούμε στους μαθητές να εγκαταστήσουν το Blackberry Cylance με κατά προσέγγιση κόστος 30 $ το χρόνο.
Είναι επίσης διαθέσιμες μερικές δωρεάν επιλογές για αντι-ιούς. Οι μαθητές συνιστώνται έντονα να χρησιμοποιούν μια εναλλακτική λύση για το προϊόν, αν και οι ακόλουθες επιλογές λογισμικού προστασίας από ιούς είναι επίσης αποδεκτές. Οι οδηγίες για κάθε μία από αυτές τις επιλογές είναι διαθέσιμες μέσω του ιστότοπού τους. Πριν από την εγκατάσταση, θα πρέπει να καταργήσετε τυχόν παλαιότερα προγράμματα προστασίας από ιούς.
Χρησιμοποιήστε μόνο αυτούς τους συνδέσμους που παρέχονται. Πολλά ψεύτικα προγράμματα αντι-ιού βρίσκονται στον ιστό και μια γενική αναζήτηση για δωρεάν προγράμματα αντι-ιού θα προκαλέσει κακά αποτελέσματα.
- Ασφάλεια Avast για Mac – https: // www.φουσκωτό.com/en-us/lp-ppc-free-mac-security-download/
- Sophos Home Free – https: // σπίτι.Σοφών.com/en-us/download-mac-anti-virus.ASPX
- Ηγεσία
- Ποικιλομορφία και ένταξη
- Παγκόσμια
- Πανεπιστημιουπόλεις
- Ασφάλεια
- Στέγαση
- Γειτονιά
- Αθλητισμός και αναψυχή
- Υγεία και ευεξία
- Εκδηλώσεις
Πώς να προστατεύσω τον Mac μου από ιούς στο MacOS 10.15
Οι ιοί και το κακόβουλο λογισμικό αναδύονται με ολοένα και πιο εξελιγμένες μορφές εξαπάτησης, τόσο πολύ που παίρνει καλά εκπαιδευμένα μάτια για να τα εντοπίσετε. Μπορούν να μαρκαρίσουν τις κυβερνητικές ή τις σφραγίδες επιβολής του νόμου, σας χρεώνουν με συμμετοχή σε παράνομες δραστηριότητες και προτείνοντας μια διαδρομή για την εξαργύρωση. Αλλά στην πραγματικότητα, ο καλύτερος τρόπος για να σκαρφαλώσετε είναι η εγκατάσταση ενός Προστασία από ιούς για MacOS 10.15.
Με συμπαγή προστασία από ιούς και κακόβουλο λογισμικό στο MacOS 10.15, μπορείτε να χρησιμοποιήσετε το Mac σας με αυτοπεποίθηση οποιαδήποτε στιγμή χωρίς φόβο εκφοβισμού από άρρωστους, τρομακτικούς επιθέσεις κακόβουλου λογισμικού που προέρχονται από οποιαδήποτε γωνιά του κόσμου.
Top 10 προστασία από ιούς για το Mac σας στο MacOS 10.15
1. Intego Mac Internet Security
Το Intego προσφέρει τρομερή ασφάλεια στο διαδίκτυο μέσω ενός βελτιωμένου διασύνδεσης παρόμοια με εκείνα των προγραμμάτων MAC που κατασκευάστηκαν εργοστασιακά κατασκευασμένα όπως το Safari και το Finder. Ο επικεφαλής μεταξύ αυτών των λειτουργιών είναι το ContentBarrier για την προστασία του κακόβουλου λογισμικού και το BetBarrier, ένα προσωπικό τείχος προστασίας ενάντια στους δράστες των επιβλαβών δραστηριοτήτων στο Διαδίκτυο που επιβραδύνουν τις ταχύτητες σας.
Το Intego σαρώνει επίσης τις εξωτερικές συσκευές που συνδέονται με το Mac σας μέσω USB όπως τα smartphones και οι κάρτες πολυμέσων για την προστασία του Mac σας από ιούς που ενδέχεται να προέρχονται από αυτά.
- ContentBarrier Malware Protection
- Προστασία τείχους προστασίας Betbarrier
- Διαισθητικό περιβάλλον χρήστη
2. Νόρτη
Το Norton συνδυάζει ισχυρή προστασία κακόβουλου λογισμικού με διαστημικές λειτουργίες, παρέχοντας στους χρήστες επαρκή προστασία κακόβουλου λογισμικού που doesn’t διακόπτουν την κανονική χρήση MAC τους. Η εταιρία’Οι ισχυρισμοί S υποστηρίζονται από αποτελέσματα από ένα ανεξάρτητο εργαστήριο δοκιμών και η παράδοση υπόσχεσης έχει κερδίσει πολλά βραβεία.
Για να παρέχουν στους χρήστες ακόμα μεγαλύτερη αξία, ένα αντίγραφο του λογισμικού μπορεί να χρησιμοποιηθεί σε όλα τα οικοσυστήματα συσκευών με διαφορετικά λειτουργικά συστήματα.
- Αποτελεσματικές, διαστημικές λειτουργίες
- Προστασία τείχους προστασίας
- Μια ανεξάρτητη πιστοποίηση εργαστηρίου δοκιμών
3. Σοφών
Καλύπτοντας τους χρήστες σε όλα τα μέτωπα, η Sophos παρέχει μια ολιστική συλλογή λειτουργικών λειτουργιών προστασίας του συστήματος, όπως η σάρωση αρχείων κατά παραγγελία ή προγραμματισμένη και λειτουργίες για την καραντίνα ύποπτου λογισμικού ή αρχείων. Κάνει επίσης σαρωτικές σαρώσεις φόντου χωρίς να τραβήξετε το σύστημά σας’Σημαντικά οι πόροι. Αυτό το καθιστά ένα ιδανικό antivirus hands-off.
Οι δημιουργοί του κατάφεραν να παρουσιάσουν μια τεράστια σειρά χαρακτηριστικών προστασίας του συστήματος σε ένα συμπαγές, διαισθητικό περιβάλλον χρήστη. Επίσης, πιέζουν τακτικές ενημερώσεις για να διασφαλίσουν ότι το λογισμικό είναι καλά εξοπλισμένο για να χειριστεί νεότερες και πιθανές απειλές.
- Οθόνη ransomware
- Προστασία κάμερας
- Ζωντανή υποστήριξη
4. MacClean
Ένας από τους πιο αξιόπιστους διαχειριστές εργασιών MAC, η MacClean έχει μακρά ιστορία βοηθώντας τους χρήστες Mac να διατηρούν ένα σύστημα ομαλής εκτέλεσης. Το Mac OS 10.15 χρειάζεστε προστασία από ιούς? Ακόμα κι αν δεν το κάνει, εσύ’Θα χρειαστεί ακόμα λογισμικό όπως αυτό. Όχι μόνο βοηθά να διατηρηθούν οι διαταραχές ιούς στον κόλπο, αλλά βοηθά επίσης να διατηρήσει το σύστημά σας να τρέχει χωρίς ακαταστασία. Παρέχει στους χρήστες ένα εύχρηστο σύνολο εργαλείων decluttering για την αφαίρεση αρχείων σκουπίδια και κρυμμένα αρχεία, πλεονάζοντα αρχεία εφαρμογών, προσωρινές αποθήκες και αρχεία απορριμμάτων.
- Ένας γρήγορος σαρωτής
- Εργαλεία αποσύνδεσης
- Ενισχυτές ταχύτητας συστήματος
- Εξυπηρέτηση πελατών ιδιαίτερα ανταποκρίνεται
5. Avg antivirus για Mac
Ένα άλλο πρόγραμμα προστασίας από ιούς που σας προστατεύει σε πολλαπλά μέτωπα, η AVG σαρώνει οποιαδήποτε εξωτερική συσκευή που είναι συνδεδεμένη με το Mac σας’S Port USB, ιστοσελίδες και εισερχόμενα μηνύματα ηλεκτρονικού ταχυδρομείου. Προστατεύει την ηλεκτρονική παρουσία σας με αναστολείς ηλεκτρονικού ψαρέματος και φίλτρα ανεπιθύμητων μηνυμάτων για να σας καθοδηγήσει μακριά από κακόβουλες τοποθεσίες και λήψεις.
Το’S Σχεδιασμένο για να παρέχει ειδική μεταχείριση σε ξεπερασμένο λογισμικό στο σύστημά σας, καθώς πρόκειται για ένα κοινό σημείο εισόδου για επιθέσεις κακόβουλου λογισμικού.
Το πρόγραμμα’Οι λειτουργίες S είναι διαισθητικές και είναι διακριτικές.
- Μια δωρεάν έκδοση
- Σάρωση εξωτερικών συσκευών που συνδέονται με USB
- Ελαφρές επιχειρήσεις
6. Κλέπτης
Προερχόμενος από μια μακρόχρονη μάρκα που έχει διατηρήσει τη συνάφεια της μέσω μιας κουλτούρας καινοτομίας, αυτός ο ιός McAfee παρέχει προστασία από το σύστημα state-of-the-art σύστημα. Οι δημιουργοί απελευθερώνουν μια σειρά βελτιώσεων χαρακτηριστικών για το λογισμικό προστασίας από ιούς και αυτή η έκδοση περιέχει τα τελευταία.
Αυτές οι βελτιώσεις είναι ενσωματωμένες σε μια ποικιλία λειτουργιών προστασίας του συστήματος, συμπεριλαμβανομένου του Antispam, και anti-phishing. Το Antivirus McAfee παρέχει επίσης απομακρυσμένες λειτουργίες δημιουργίας αντιγράφων ασφαλείας για να σας προετοιμάσει για καταστάσεις όπου μια επίθεση ιού προκαλεί την απώλεια αρχείων.
- Προστασία κατά του spam
- Προστασία σε απευθείας σύνδεση συναλλαγών
- Δημιουργία αντιγράφων ασφαλείας απομακρυσμένου αρχείου
- Γονικός έλεγχος
7. Kaspersky InternetSecurity
Ένα άλλο τρομερό λογισμικό προστασίας από ιούς που λειτουργεί με ένα ελάχιστο ψηφιακό αποτύπωμα, αυτό το πρόγραμμα Kaspersky Antivirus βρίσκεται ανάμεσα στην κρέμα της καλλιέργειας. Το πρόγραμμα έχει σάκους πολυάριθμες διακρίσεις, χάρη στη συλλογή προστατευτικών λειτουργιών, όπως αυτές που σχετίζονται με τον έλεγχο των γονέων, τις ηλεκτρονικές συναλλαγές και το surfing web.

Οι ισχυρές λειτουργίες του λογισμικού εμποδίζουν τα σφάλματα και τους ιούς να μεταφέρουν το σύστημά σας και το πράττουν μόνο ελάχιστο χώρο και ενέργεια της CPU.
- Πολύ διαισθητική διεπαφή χρήστη
- Προστασία προσωπικών δεδομένων
- Ισχυρές επιχειρήσεις προστασίας από ιούς
- Γονικός έλεγχος
- Προστασία για πολλαπλές συσκευές MAC
8. Bitdefender
Καθισμένος στην κατηγορία μεσαίας εμβέλειας, το Bitdefender παρέχει ένα αξιοπρεπές σύνολο χαρακτηριστικών προστασίας του συστήματος σε προσιτή τιμή. Οι λειτουργίες του decluttering κάνουν μια καθαρή σάρωση στον σκληρό σας δίσκο με χωρητικότητα καθαρισμού 100%. Η ανίχνευση κακόβουλου λογισμικού είναι σχεδόν εξίσου τέλεια.
Διαθέτει επίσης ισχυρές λειτουργίες, ομαλές επιδόσεις και διακριτικές λειτουργίες. Αλλά η τεράστια ποικιλία λειτουργιών του δεν’T Μπερδεύει τους χρήστες με μια ψεύτικη διεπαφή γεμάτη με καρτέλες και κουμπιά. Με την απλοποιημένη διεπαφή του, οι χρήστες μπορούν εύκολα να ενεργοποιήσουν λειτουργίες κατά παραγγελία με μερικά κλικ.
- Άψογος μηχανισμός καθαρισμού
- Ανίχνευση κακόβουλου λογισμικού επικεντρωμένης με λέιζερ
- Ισχυρή προστασία ransomware
- Λειτουργίες γονικού ελέγχου
9. Αβάρα
Μέσα από μια τραγανή, διαισθητική διεπαφή χρήστη, η Avira παρουσιάζει στους χρήστες προηγμένες λειτουργίες προστασίας του συστήματος. Οι χρήστες μπορούν γρήγορα να έχουν πρόσβαση στα προστατευτικά χαρακτηριστικά που χρειάζονται επειγόντως και επίσης εύκολα να προγραμματίσουν δραστηριότητες σάρωσης ρουτίνας. Μεταξύ του οπλοστασίου Antivirus του λογισμικού είναι το κακόβουλο μπλοκ ιστοσελίδων, η αντι-παρακολούθηση και τα χαρακτηριστικά σάρωσης αρχείων.
Όχι μόνο εντοπίζει απειλές, αλλά τις εξαλείφει επίσης αποφασιστικά.
- Τακτική ενημέρωση των ορισμών του ιού
- Αρχείο και καραντίνα εφαρμογών
- Εγγραφή σάρωσης και καραντίνας
10. ESET Cyber Security για Mac
Τελευταία στη λίστα μας είναι αυτό το κτήνος από ιούς που ταυτίζεται, στρογγυλοποιεί και εξαλείφει τους ιούς με χειρουργική ακρίβεια. Αν και δεν διαθέτει τα κουδούνια και τις σφυρίχτρες που έρχονται με τα άλλα προγράμματα σε αυτόν τον κατάλογο, όπως τα προσωπικά τείχη προστασίας και το κλείδωμα της εφαρμογής, η ESET παίρνει τη δουλειά όταν πρόκειται για ασφάλεια στον κυβερνοχώρο. Έχει εκτελέσει πάνω από το μέσο όρο σε διάφορες δοκιμές ανεξαρτησίας, παρουσιάζοντας σχεδόν τέλειες δυνατότητες ανίχνευσης κακόβουλου λογισμικού.
- Βραβευμένη προστασία κακόβουλου λογισμικού
- Newsmart Protect για οικιακές συσκευές
- Λειτουργία νέας προστασίας που απευθύνεται σε βαθύτερες απειλές.
Συμβουλές:
Τι να κάνω εάν ο Mac μου παίρνει έναν ιό
Τώρα που έχετε μια σαφή απάντηση εάν αναρωτιέστε ότι «οι Macs μπορούν να πάρουν ιούς στο Mac OS 10.15’, Τι πρέπει να κάνετε όταν τα συναντάτε?
1. Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων στο Mac σας
Αυτό καθιστά αδύνατο για οποιονδήποτε να χρησιμοποιήσει τα διαπιστευτήρια της Apple ID σε μια απομακρυσμένη συσκευή. Άλλες εφαρμογές έχουν επίσης παρόμοια πρωτόκολλα ελέγχου ταυτότητας.
2. Μην πέσετε για αυτούς
Το καλύτερο πράγμα που πρέπει να κάνετε όταν αντιμετωπίζετε το SPAM είναι να ακολουθήσετε τα βήματα που συνιστώνται στην επόμενη συμβουλή, αλλά το χειρότερο πράγμα που πρέπει να κάνετε είναι να ακολουθήσετε με αυτό που συνιστούν. Ποτέ δεν αποδεικνύεται καλά για τα θύματα στο τέλος.
3. Μην τα google
Δυστυχώς, οι ιστότοποι phishing ιστότοποι μπορούν επίσης να έχουν τις σελίδες τους στα κορυφαία αποτελέσματα της Google για αναζητήσεις που τους ερευνούν. Ως αποτέλεσμα, μπορείτε να καταλήξετε με ένα χειρότερο πρόβλημα εάν ακολουθήσετε μια λύση που βρίσκεται στις κορυφαίες σελίδες αναζήτησης της Google. Αντί να το google, εκτελέστε το μέσω του antivirus σας.
4. Παίξτε δροσερό και αποσυνδέστε
Αν εσύ’έχουν ήδη δοθεί στο κακόβουλο σχέδιο, μην χάσετε το δροσερό σας. Δεν είσαι ούτε ο πρώτος ούτε ο τελευταίος που πέφτει για την απάτη, αλλά απλά βεβαιωθείτε ότι δεν είστε το χειρότερο χτύπημα.
Για να περιέχει τη ζημιά, αποσυνδέστε εντελώς τη σύνδεση του Mac σας και στη συνέχεια κλείστε το Mac σας. Μην το χρησιμοποιείτε ξανά μέχρι να επικοινωνήσετε με την Apple από άλλη συσκευή και να επιλύσετε το πρόβλημα.
5. Να είστε πάντα επιφυλακτικοί
Διερευνήστε ή απομακρύνετε οποιαδήποτε εφαρμογή ή ιστότοπο που φαίνεται ύποπτος, και όχι μόνο εκείνοι που επισημαίνονται από το Antivirus σας. Κανένα λογισμικό δεν είναι σε θέση να ανιχνεύει κακόβουλο λογισμικό ή δραστηριότητες ηλεκτρονικού “phishing.
Μπορείτε να βασιστείτε στο MacOS Ventura για προστασία κακόβουλου λογισμικού?
Το’είναι μία από τις συνηθέστερες ερωτήσεις i’M ρώτησε: Μπορεί ένας συνηθισμένος χρήστης MAC να βασίζεται τώρα στην προστασία ασφαλείας που παρέχεται από το MacOS Ventura ή χρειάζονται επιπλέον τρίτα μέρη? Η σωστή απάντηση είναι ότι εξαρτάται από την αξιολόγηση του κινδύνου ασφαλείας, αλλά πρέπει επίσης να γνωρίζετε πόσο αποτελεσματική είναι η προστασία του MacOS και πού είναι οι αδυναμίες της. Σε αυτό το άρθρο έθεσα να αξιολογήσω πόσο καλή Ventura 13.1 είναι όταν αντιμετωπίζει το πραγματικό κακόβουλο λογισμικό.
Μέθοδος
Για να διερευνήσω αυτό, προετοίμασα τρία Ventura 13.1 εικονικές μηχανές, το καθένα με διαφορετικές διαμορφώσεις ασφαλείας:
- Apple Silicon Full Security Mode, με όλες τις τυπικές προστασίες ασφαλείας ενεργοποιημένη
- Επιτρεπτικό σύνολο ασφαλείας σε λειτουργία ανάκτησης, με απενεργοποιημένη προστασία ακεραιότητας συστήματος (SIP)
- Επιτρεπτική ασφάλεια με απενεργοποιημένη SIP και το υποσύστημα πολιτικής αξιολόγησης ασφαλείας απενεργοποιείται χρησιμοποιώντας SPCTL-GLOBAL-DISABLE .
Οι ρυθμίσεις επιβεβαιώθηκαν ελέγχοντας το καθένα με το SilentKnight και όλες οι δοκιμές εικονογραφημένες χρησιμοποιώντας sandboxed viables κλειδωμένα μεμονωμένα από το Mac Studio Max του κεντρικού υπολογιστή. Επειδή τα δείγματα κακόβουλου λογισμικού περιλαμβάνουν εκτελέσιμα εκτελέσιμα x86, η Rosetta 2 εγκαταστάθηκε σε κάθε VM πριν ξεκινήσει η δοκιμή.
Τα δείγματα που δοκιμάστηκαν περιλάμβαναν Dazzlespy, Sysjoker, CloudMensis (γνωστό από την Apple ως Snowdrift) και XCSSet (που προσδιορίζεται από την Apple ως Dubrobber A). Καθώς μερικά από τα δείγματα δεν είχαν αποτελεσματικό εγκαταστάτη και macOS 13.1 έχει επιδιορθώσει τα περισσότερα, αν όχι όλα τα τρωτά σημεία που βασίστηκαν για να εγκατασταθούν με επιτυχία, μόνο τα δείγματα XCSSET και Dazzlespy φάνηκαν σε θέση να τρέξουν και τουλάχιστον εν μέρει εγκατεστημένα τους εαυτούς τους. Για να βοηθήσουν περαιτέρω το κακόβουλο λογισμικό, διεξήχθησαν επίσης δοκιμές σε κάθε VM με τη σημαία καραντίνας που απογυμνώνεται από αρχεία ZIP.
Αποτελέσματα
Πλήρης ασφάλεια
Τρέξιμο με πλήρη ασφάλεια, η MACOS αναγνώρισε με επιτυχία και μπλοκάρει τα δείγματα του CloudMensis και του XCSset, ανεξάρτητα από το αν έχει οριστεί μια σημαία καραντίνας ή όχι.

Προσπαθώντας να τρέξει το κακόβουλο στοιχείο Windowserver στο CloudMensis άφησε τον χρήστη χωρίς αμφιβολία ότι ήταν κακόβουλο και δεν έδωσε καμία επιλογή να παρακάμψει το μπλοκ.

Αν και σε αυτή τη διαμόρφωση, η κακή εφαρμογή Xcode στο XCSSet δεν ήταν’Τ προσδιορίστηκε ειδικά, αναγνωρίστηκε ως κακόβουλος και αποκλείστηκε αποτελεσματικά.

Sysjoker’Το S Bogus MPEG-2 μεταφορικό ρεύμα μπλοκαρίστηκε από το να τρέξει σε player QuickTime, αν και ο αποφασισμένος χρήστης θα μπορούσε να παρακάμψει αυτό, και δεν ήταν’που χαρακτηρίστηκε ως κακόβουλο.

Η μόνη προειδοποίηση που δόθηκε στο Dazzlespy’Το κακό λογισμικό SoftwareUpdate ήταν μη δεσμευμένο και άφησε τον χρήστη με την επιλογή να το ανοίξει. Εάν επέλεξαν να προχωρήσουν, εγκαταστάθηκε με επιτυχία στον κρυμμένο φάκελο του στο ~/.Τοπική, εγκατέστησε τη λίστα ακινήτων του σε ~/βιβλιοθήκη/εκκίνηση για επιμονή, και το MACOS το πρόσθεσε αυτόματα στις Ρυθμίσεις Συστήματος> Γενικά> Στοιχεία σύνδεσης, αν και αφέθηκε στο χρήστη για να το ενεργοποιήσει.
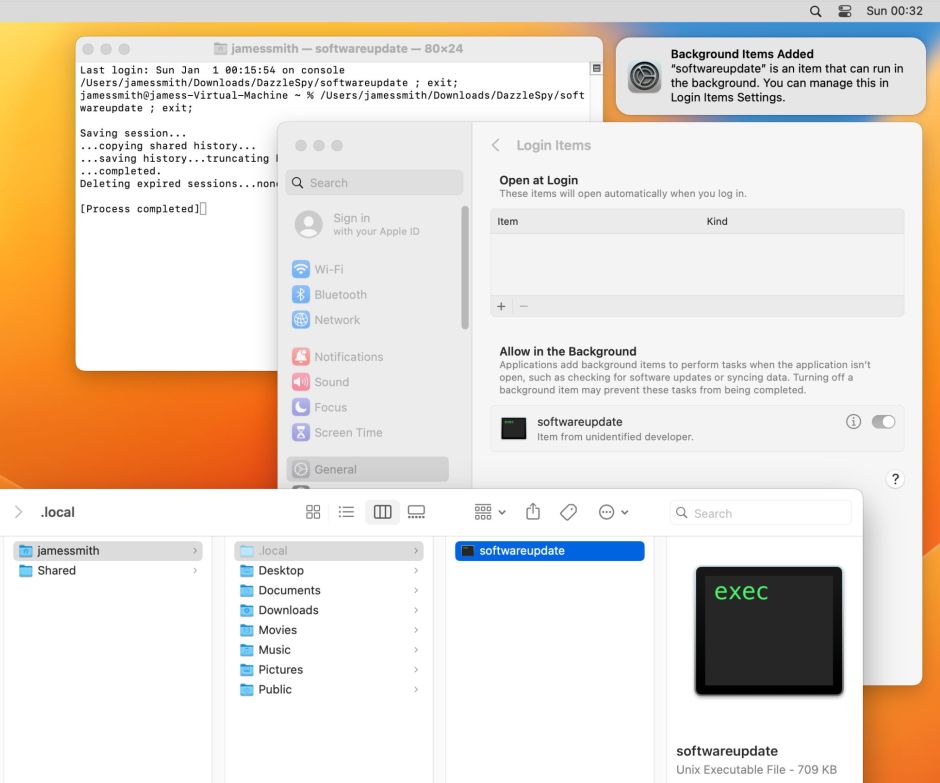
Με αποσυμπιεσμένα δείγματα κακόβουλου λογισμικού σε ~/έγγραφα, XProtect Remediator Scans Didn’t Οδηγεί σε οποιεσδήποτε αναφορές ύποπτου λογισμικού. Ωστόσο, η μετακίνηση της κακόβουλης εφαρμογής Xcode από το XCSSet στο φάκελο /Εφαρμογές ανιχνεύθηκε και αποκατασταθεί από τη διαγραφή του.
Το SIP απενεργοποιείται
Αυτό εισήγαγε αρκετές λεπτές αλλά σημαντικές διαφορές από την πλήρη ασφάλεια, καθιστώντας λιγότερο δύσκολη την εκτέλεση κακόβουλου κώδικα, αλλά και την αλλαγή του XProtect Remediator Scans.
Η ψεύτικη εφαρμογή Xcode στο XCSSet εξακολουθούσε να μπλοκάρει με επιτυχία, αλλά εδώ αναγνωρίστηκε ότι περιέχει MACOS.2070D41 Malware, επίσης γνωστό από την Apple ως Dubrobber A. Θα μπορούσε επίσης να εκτελεστεί μετά την απογύμνωση της σημαίας της, χρησιμοποιώντας την τεχνική παράκαμψης του Finder’S Open Command, η οποία μπλοκαρίστηκε όταν ήταν σε πλήρη ασφάλεια. Όταν η σημαία της καραντίνας είχε αφαιρεθεί, sysjoker’Το Salicious MPEG-2 μεταφορικό ρεύμα άνοιξε και τρέχει σε παίκτη QuickTime χωρίς να εμφανίζεται καμία προειδοποίηση.
Πιο ανησυχητικά, όταν το macos εγκατέστησε το Dazzlespy’S Ulicious SoftwareUpdate ως στοιχείο σύνδεσης, ήταν ενεργοποιημένος από προεπιλογή. Για μια σχετικά νέα προστασία από μια γνωστή μέθοδο επίτευξης επιμονής, αυτό’είναι μια ανησυχητική παρενέργεια της απενεργοποίησης του SIP.
Σαν να αντισταθμίσει, XProtect Remediator’Οι σαρώσεις S εμφανίστηκαν πιο εκτεταμένες στην κάλυψή τους. Ο κακόβουλος κώδικας Windowserver στο CloudMensis ανιχνεύθηκε και αναφέρθηκε όταν εξακολουθούν να υπάρχουν σε φακέλους ~/~/~//documents, και ο Dubrobber εντοπίστηκε και αποκατασταθεί με επιτυχία από ~/documents.
Το SIP και το XProtect απενεργοποιούνται
Η απενεργοποίηση του υποσυστήματος πολιτικής αξιολόγησης ασφαλείας αφαιρέθηκε οι περισσότερες προειδοποιήσεις όταν προσπάθησε να τρέξει κακόβουλο λογισμικό. Στις περισσότερες περιπτώσεις, ο χρήστης παρουσιάστηκε με ουδέτερη επιλογή, σχετικά με το αν πρέπει να ανοίξει το κακόβουλο λογισμικό.

Η μόνη εξαίρεση από αυτό ήταν όταν προσπάθησε να εκτελέσει την κακόβουλη εφαρμογή Xcode στο XCSSet, η οποία εξακολουθούσε να προκαλεί μπλοκάρισμα με την προειδοποίηση ότι περιείχε macOS.2070D41 κακόβουλο λογισμικό, αν και αυτό θα μπορούσε να παρακάμψει με την απογύμνωση της σημαίας καραντίνας και τη χρήση του ανιχνευτή’ανοικτή εντολή.
Οι σαρώσεις RemeDiator Xprotect συμπεριφέρθηκαν με αυτές που εκτελούνται με απενεργοποιημένη SIP, ανίχνευση του Windowserver και ανίχνευση και αποκατάσταση του Dubrobber.
Λειτουργεί η προστασία ασφαλείας MacOS?
Η αποτελεσματικότητα της προστασίας ασφαλείας που ενσωματώνεται στο τρέχον macOS εξαρτάται από τις ρυθμίσεις ασφαλείας, το ίδιο το κακόβουλο λογισμικό και τον χρήστη. Με την πλήρη ασφάλεια, το μόνο από τα τέσσερα δείγματα κακόβουλου λογισμικού που didn macOS’Το μπλοκ ουσιαστικά ήταν εκπληκτικό. Αν και αυτό έτρεξε και εγκαταστάθηκε χωρίς προειδοποίηση, η οποία θα μπορούσε να του δώσει επιμονή, έμεινε με ειδικές ανάγκες από προεπιλογή.
Το Dazzlespy είναι σχετικά πρόσφατο κακόβουλο λογισμικό και μπορεί να μην παρουσιάσει καμία απειλή για τους χρήστες Mac που διατηρούν το macOS τους ενημερωμένα. Υπήρξε έλλειψη ανιχνεύσεων στην άγρια φύση και οι ερευνητές πιστεύουν ότι μπορεί να εξαρτάται από δύο τρωτά σημεία που ήταν και τα δύο σταθερά σε macOS 11.2. Παρόλο που το Sysjoker θα μπορούσε να ανοίξει στο QuickTime Player, κανένα από τα VMS δεν έδειξε καμία ένδειξη της κακόβουλης δραστηριότητάς του, οπότε δεν μπορεί πλέον να παρουσιάσει καμία απειλή για το τρέχον macOS.
Το’S επίσης σημαντικό ότι, με πλήρη προστασία ασφαλείας που είναι ενεργή στο MacOS 13.1, απογύμνωσε σημαίες καραντίνας’t επηρεάζει την ανίχνευση ή το μπλοκάρισμα των δειγμάτων κακόβουλου λογισμικού. Στο παρελθόν, όταν οι έλεγχοι του gatekeeper ήταν περισσότερο εξαρτημένοι από την παρουσία μιας σημαίας καραντίνας, οι μέθοδοι αποφυγής της σημαίας που συνδέονται ή της αφαίρεσης, θα μπορούσαν να παρακάμψουν την περισσότερη προστασία. Η μείωση της εξάρτησης από τις σημαίες καραντίνας καθιστά πολύ πιο δύσκολο να εγκατασταθεί και να εκτελέσει κακόβουλο λογισμικό.
Κάθε βήμα μακριά από την πλήρη προστασία ασφαλείας μείωσε τις πιθανότητες αυτών των δειγμάτων κακόβουλου λογισμικού. Οι επιπτώσεις της απενεργοποίησης του SIP ήταν ιδιαίτερα περίπλοκες και διαδεδομένες. Για το XCSSet, για παράδειγμα, έδωσε στον χρήστη την ευκαιρία να εκτελέσει την κακή του εφαρμογή χρησιμοποιώντας μια γνωστή μέθοδο για την παράκαμψη της προστασίας ασφαλείας. Υποψιάζομαι ότι πολλοί που απενεργοποιούν το SIP δεν γνωρίζουν αυτά τα απειλητικά αποτελέσματα: αυτό’είναι εύκολο να υποθέσουμε ότι η ισχυρή προστασία που παρέχεται από το SSV καθιστά το SIP λιγότερο σημαντικό για τους Mac που τρέχουν Big Sur και αργότερα.
Το XProtect Remediator διαδραματίζει σημαντικό ρόλο στην ανίχνευση και την κατάργηση ορισμένων τύπων γνωστού κακόβουλου λογισμικού. Βασίζεται σε ευρετικά για την αποτελεσματικότητα, για παράδειγμα ελαχιστοποιώντας τους φακέλους που σαρώνει και τη συχνότητα σάρωσης. Για μεγάλο μέρος του περασμένου καλοκαιριού έτρεξε πολλαπλούς ελέγχους για το Dubrobber κάθε μέρα, αλλά αυτά έχουν πλέον μειωθεί σε συχνότητα, πιθανώς λόγω της μείωσης της Apple’αξιολόγηση της απειλής της.
Για όλα τα κακόβουλα προγράμματα, η πιο επικίνδυνη περίοδος είναι ότι μεταξύ της απελευθέρωσής του και της εξάπλωσης και της απελευθέρωσης αποτελεσματικών αντιμέτρων, συμπεριλαμβανομένης της επιδιόρθωσης των εκμεταλλευόμενων τρωτών σημείων και των ενημερώσεων στο XProtect και το XProtect Remediator. Η Apple αναμένεται να απευθυνθεί στην πρώτη από εκείνους με ταχείες απαντήσεις ασφαλείας (RSRS) και για μεγάλο μέρος του δεύτερου μισού του περασμένου έτους κυκλοφόρησε ενημερώσεις στο XProtect Remediator κάθε δύο εβδομάδες. Παραμένει να δούμε πώς θα αντιμετωπίσουν μια σημαντική αύξηση της απειλής από νέο κακόβουλο λογισμικό.
Έχω’t θεωρούσε την αναφορά και την παρακολούθηση σε αυτό το άρθρο. Εγώ’Θα κοιτάξω αυτά ξεχωριστά αύριο.
Συμπεράσματα
- Οταν ο ρεύμα Η απελευθέρωση του macOS εκτελείται με Πλήρης ασφάλεια Ενεργοποιημένη η προστασία, παρέχει ένα καλό επίπεδο προστασίας από γνωστό κακόβουλο λογισμικό, το οποίο θα πρέπει να είναι επαρκές για τους περισσότερους χρήστες, σύμφωνα με τις αξιολογήσεις κινδύνου τους.
- Πολλοί παράγοντες μειώνουν την αποτελεσματικότητα της ασφάλειας MACOS, συμπεριλαμβανομένης της εκτέλεσης μιας παλαιότερης έκδοσης MACOS, της απενεργοποίησης του SIP, της απενεργοποίησης του XProtect και της συμπεριφοράς των χρηστών υψηλού κινδύνου, όπως η χρήση γνωστών παράκαμων, της απροσεξίας και του κλικ μέσω προειδοποιήσεων.
- Η αποτελεσματική ασφάλεια στο Ventura εξαρτάται πολύ από την καραντίνα. Στο παρελθόν, η αφαίρεση μιας σημαίας καραντίνας θα μπορούσε να επιτρέψει στην ελεύθερη εκτέλεση γνωστού κακόβουλου λογισμικού. Οτι’δεν είναι πλέον η περίπτωση στο Ventura.
- Οι ενημερώσεις ασφαλείας Ventura, XProtect Remediator και RSR δεν έχουν ακόμη δοκιμαστεί με σημαντική αύξηση της απειλής.
Τα δείγματα κακόβουλου λογισμικού που χρησιμοποιήθηκαν διατέθηκαν στους ερευνητές από το ίδρυμα αντικειμενικών. Εγώ’D μου αρέσει να ευχαριστήσω το Ίδρυμα και τον Patrick Wardle, ιδίως για τη γενναιόδωρη βοήθεια τους.
Οι Mac χρειάζονται antivirus τρίτου μέρους για συμμόρφωση SOC 2?
Το Osquery κάνει την ενσωματωμένη ασφάλεια στον έλεγχο MacOS έτοιμο

Jason Meller
Αυτό το άρθρο είναι ακριβώς για Macs. Θέλετε να μάθετε την προοπτική μας για το τρίτο AV για Windows? Ολοκλήρωση αγοράς, “Είναι ο αμυντικός των Windows αρκετά για να περάσει SoC 2?.”
Θέλετε να παραλείψετε το προοίμιο? Πηγαίνετε δεξιά στο Osquery SQL στο τέλος αυτού του άρθρου.
Ανίχνευση και πρόληψη κακόβουλου λογισμικού τρίτου μέρους (αυτό που χρησιμοποιήσαμε για να ονομάσουμε Antivirus πριν από μια δεκαετία) δεν είναι όλοι οι διαχειριστές MAC’ φλιτζάνι τσαγιού. Μερικοί έχουν μεγαλύτερα ψάρια για να τηγανίζουμε (Ε.σολ., να πάρει την ορατότητα του τελικού σημείου, για αρχάριους)? Για άλλους, είναι ικανοποιημένοι με τις ενσωματωμένες δυνατότητες κατά του μαλλιού του MacOS και έτσι δεν έχουν σχέδια να αναπτύξουν AV με τα πλεονεκτήματά του.
Δυστυχώς, το SOC 2 και άλλοι παρόμοιοι έλεγχοι αναγκάζουν και τους δύο τύπους διαχειριστών MAC να αγοράσουν και να αναπτύξουν λογισμικό τύπου προστασίας από ιούς νωρίτερα και νωρίτερα στον οργανισμό’κύκλος ζωής. Όταν το ρωτώ διαχειριστές που δεν είχαν’T Psyched για την ανάπτυξη AV Γιατί το έκαναν ούτως ή άλλως, οι απαντήσεις τους γενικά πέφτουν σε δύο κουβάδες:
- Δεν’T Πιστεύετε ότι η MacOS διαθέτει επαρκείς δυνατότητες κατά του μαλλιού για να περάσει έναν έλεγχο SOC2. 1
- Δεν μπορούν να περάσουν ελέγχους συμμόρφωσης όπως το SOC 2 χωρίς λειτουργίες αναφοράς επιχειρήσεων γύρω από την προστασία κακόβουλου λογισμικού (την οποία η Apple doesn’δεν έχουν για τα χαρακτηριστικά του AV)
Σε αυτό το άρθρο, εμείς’θα προκαλέσει και τις δύο αυτές υποθέσεις. Το πιο σημαντικό είναι ότι θέλω να το δείξω ότι με εργαλεία ανοιχτού κώδικα, μπορείτε να περάσετε έναν έλεγχο SOC2 με το ενσωματωμένο αντι-κακό λογισμικό στο MacOS, ενώ ταυτόχρονα να υπερασπιστείτε τη θέση αυτή σε ανώτερες ηγεσίες και ελεγκτές. Να το κάνω αυτό, ελπίζω’Θα με απολαύσετε να σπρώξω τη βιομηχανία AV τρίτου μέρους γύρω από λίγο στη διαδικασία.
Στην ιδανική περίπτωση, προτού αντιμετωπίσετε έναν έλεγχο SOC 2, σας πιστεύετε πραγματικά’Έκανα τις καλύτερες αποφάσεις όταν πρόκειται για την ασφάλεια των Mac σας με τους πόρους που έχετε στη διάθεσή σας. Για παράδειγμα, ως επαγγελματίας ασφαλείας, το κάνω πράγματι Πιστέψτε ότι πολλοί οργανισμοί είναι καλύτερο να βασίζονται στις ενσωματωμένες δυνατότητες ασφαλείας του MacOS χωρίς συμπλήρωμα τρίτου μέρους. Πως είναι αυτό δυνατόν?
Λοιπόν, για εκκινητές, ας’Το S αναγνωρίζει πρώτα ότι η πιο βασική και συνοπτική έρευνα γύρω από το τρίτο AV προβάλλει μια φρίκη από απτές συνέπειες που περιλαμβάνουν: Tanking aNdpoint’s απόδοση, εμποδίζοντας τακτικά το νόμιμο λογισμικό, πωλώντας αδιάκριτα χρήστες’ Δεδομένα σε μη ανακοινωθέντα κόμματα, και ακόμη και το ίδιο το λογισμικό γίνεται η πηγή του μεγάλου συμβιβασμού.
Εντάξει, αλλά όχι κάθε πωλητής είναι εξίσου προσβάλλεται από αυτά τα προβλήματα, έτσι ώστε αυτό’Δεν είναι πραγματικά δίκαιος για να κατηγορήσει ολόκληρη τη βιομηχανία AV τρίτου μέρους μόνο σε αυτά τα ανέκδοτα.
Τώρα λοιπόν, ας’μιλάμε για αυτό που εννοούμε “καλύτερα.” Κατά την άποψή μου, ο πιο μυωπικός και λανθασμένος τρόπος για να εξακριβωθεί η ποιότητα του λογισμικού προστασίας από ιούς είναι μόνο Για να μετρήσετε πόσο καλό είναι να σταματήσετε τα κακά πράγματα να συμβούν. Αυτές οι μετρήσεις περιλαμβάνουν:
- Πόσο γρήγορα μπορεί το AV να ανιχνεύσει μυθιστόρημα/νέες απειλές?
- Πόσες εκτελέσεις σε πραγματικό χρόνο των κακών πραγμάτων σταμάτησαν το AV?
- Πόσες νέες περιοχές ορατότητας μπορεί να αποκτήσει?
Το’Δεν είναι περίεργο ότι οι εταιρείες ασφαλείας AV δημιουργούν ολόκληρο το βήμα τους με βάση αυτές τις μετρήσεις. Δυστυχώς, αυτές οι μετρήσεις δεν λαμβάνουν υπόψη το κόστος που καταβλήθηκε (συνήθως από τον τελικό χρήστη) για τις οριακές βελτιώσεις σε αυτές τις μετρήσεις. Ή βάλτε άλλο τρόπο:
Κάπως σαν το πώς ένας λαμπτήρας που θέτει τα πράγματα στη φωτιά εξακολουθεί να είναι υψηλής ποιότητας, εφ ‘όσον μετράτε μόνο τους Lumens?
– Tavis Ormandy (@taviso) 19 Νοεμβρίου 2016
Η δυστυχία των τελικών χρηστών που παράγεται από το τρίτο AV συνήθως αντιμετωπίζεται μόνο όταν γίνεται τόσο έντονη ώστε να μπορεί εύκολα να συνδεθεί με ένα σημαντικό δυσμενείς οικονομικές εκδήλωση. Η δυστυχία είναι απεριόριστη για όλα όσα υπολείπεται από αυτό το μπαρ. Λογίζοντας αυτό, πρέπει να προσαρμόσουμε τον τρόπο με τον οποίο μετρήσουμε με ακρίβεια το AV’πραγματική απόδοση.
Εδώ είναι ένας τρόπος. Αντί να ψάχνετε μόνο για την καλύτερη απόδοση προστασίας από ιούς όποιος Κόστος, χρειαζόμαστε απόδοση προστασίας από ιούς ανά μονάδα μπλιαχ, Όπου ο Yuck ορίζεται ως η ποιοτική αποικοδόμηση της συσκευής’S Εμπειρία χρήστη.
Έτσι, ποιος είναι καλύτερος κίνητρο για να μας δώσει μέγιστη απόδοση AV ανά yuck? Κατά τη γνώμη μου, αυτό’S σαφώς οι πωλητές OS (όπως η Apple), και εδώ είναι οι λόγοι για τους οποίους:
- Οι προμηθευτές OS επηρεάζονται οικονομικά εάν οι χρήστες πιστεύουν ότι το λειτουργικό τους σύστημα τρέχει σαν σκουπίδια. Οι προμηθευτές AV τρίτων, από την άλλη πλευρά, είναι πραγματικά κίνητρο για να απεικονίσουν τον προμηθευτή OS ως ανίκανο να τοποθετηθούν ως μοναδικοί εμπειρογνώμονες.
- Οι πωλητές OS βασίζονται σε ένα ακμάζον οικοσύστημα τρίτου μέρους του χρήσιμου λογισμικού για να οδηγήσει την υιοθέτηση του ίδιου του λειτουργικού συστήματος. Αυτό σημαίνει ότι πρέπει να ενδιαφέρονται βαθιά για το πώς η ασφάλεια του OS επηρεάζει τη βιωσιμότητα του λογισμικού. Το AV τρίτου μέρους δεν έχει κανένα κίνητρο να ενδιαφέρεται για τη βιωσιμότητα άλλου λογισμικού μέχρι να παρατηρήσει οι πελάτες τους (και στη συνέχεια να το διορθώσουν απλώς προσθέτοντας το σε μια λίστα επιτρέπει).
- Οι πωλητές OS μπορούν να χρησιμοποιήσουν κάθετη ολοκλήρωση για να αναπτύξουν εξαιρετικά αποδοτικά συστήματα ασφαλείας βαθιά στον πυρήνα του ίδιου του λειτουργικού συστήματος και να βασίζονται στην ύπαρξη εξελιγμένου υλικού ασφαλείας σαν TPM. Οι προμηθευτές τρίτων απλά δεν μπορούν να συνδεθούν σε αυτό το βαθύ επίπεδο (με ασφάλεια) και δεν μπορούν να υποστηρίξουν με επιτυχία το ειδικό υλικό μέσα στη συσκευή που κάνει την τεχνολογία τους καλύτερη.
Δεδομένης της παραπάνω πραγματικότητας, αυτό’είναι εύκολο να καταλάβετε γιατί η Apple έχει αυξήσει το macOS’ Ενσωματωμένες δυνατότητες ασφαλείας τα τελευταία χρόνια.
Το XProtect είναι macOS’ ενσωματωμένη τεχνολογία antivirus. Κάτω από την κουκούλα, σαρώνει εκτελέσιμα (όταν ξεκινά για πρώτη φορά ή όταν αλλάζουν) εναντίον μιας λίστας υπογραφών σε μια τυποποιημένη μορφή βιομηχανίας που ονομάζεται Yara. Ακολουθεί ένα παράδειγμα κανόνα Yara στο αρχείο υπογραφής XProtect:
Κανόνας EICAR
Ο παραπάνω κανόνας Yara αναζητά την ύπαρξη του διάσημου αρχείου δοκιμής ιού Eciar.
Ενώ αυτός ο κανόνας χρησιμοποιεί βασική αντιστοίχιση αρχείων κατακερματισμού (μπορείτε να δείτε πιο ισχυρά παραδείγματα σε ένα repo Scott Knight ανανεώνεται τακτικά), η Yara είναι ένα σημαντικό πόδι σε σχέση με την παραδοσιακή αντιστοίχιση μόνο για το hash, το οποίο αποτυγχάνει μόλις ο συντάκτης κακόβουλου λογισμικού αλλάζει ένα ενιαίο byte του κώδικα. Αυτό είναι πολύ παρόμοιο (αν όχι πανομοιότυπο) με τον αριθμό των κλασικών πωλητών AV προσεγγίζουν την ανίχνευση κακόβουλου λογισμικού.
Ο τρόπος με τον οποίο εφαρμόζονται αυτοί οι κανόνες είναι απλός. Όταν σαρώνεται ένα αρχείο, αν ταιριάζει με οποιαδήποτε από τις υπογραφές, το XProtect εμποδίζει την εκτέλεση, δημιουργεί αρχεία καταγραφής και τελικά ειδοποιεί τον χρήστη που τους συμβουλεύει να βάλουν το παράνομο εκτελέσιμο στα σκουπίδια.
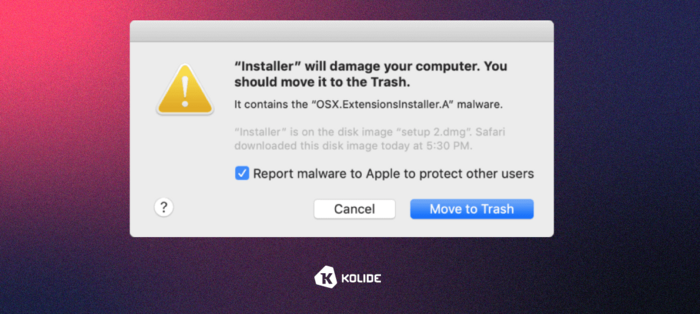
Ένα άλλο μεγάλο πλεονέκτημα είναι ότι το XProtect ενημερώνεται αυτόματα, σιωπηλά και ξεχωριστά από τις ενημέρωσης ασφαλείας με το χέρι. Όταν ενημερώνονται αυτές οι υπογραφές, το XProtect θα επαναπροσδιορίσει κάθε επακόλουθη εκτέλεση εφαρμογών.
Ακόμα κι αν το XProtect αποτύχει να σταματήσει το κακόβουλο λογισμικό από την εκκίνηση, εσείς’δεν είναι καταδικασμένη. macOS’ Το εργαλείο απομάκρυνσης κακόβουλου λογισμικού (MRT) διορθώνει λοιμώξεις με βάση αυτοματοποιημένα αρχεία δεδομένων συστήματος και ενημερώσεις ασφαλείας από την Apple και συνεχίζει να ελέγχει για ιούς και κακόβουλο λογισμικό οποτεδήποτε ο χρήστης επανεκκινεί ή καταγράφει στον υπολογιστή στον υπολογιστή.
Μπορεί να θυμάστε ότι το MRT διαδραματίζει σημαντικό ρόλο στην ευπάθεια του διακομιστή Zoom του Zoom 2019. Αυτό είναι όπου η Apple αφαιρέθηκε ένα ευάλωτο στοιχείο μιας εφαρμογής τρίτου μέρους χρησιμοποιώντας το σύστημα MRT.
Το Gatekeeper είναι ένα αναπόσπαστο μέρος ολόκληρης της συσκευής αντι-μαλλιού στο MacOS. Διαδραματίζει κρίσιμο ρόλο στον έλεγχο των εκτελών’ Ψηφιακές υπογραφές για να εξασφαλίσουν ότι προέρχονται από επαληθευμένους προγραμματιστές. Αυτό εξασφαλίζει ότι τα νέα εκτελέσιμα που θα μπορούσαν να προέρχονται από μη ασφαλείς πηγές (EX: Η λήψη μιας εφαρμογής από έναν ιστότοπο) αντιμετωπίζονται για να τους εμποδίσουν να βλάψουν το σύστημα έως ότου τόσο ο χρήστης όσο και το σύστημα μπορούν να επαληθεύσουν ότι είναι ασφαλείς.
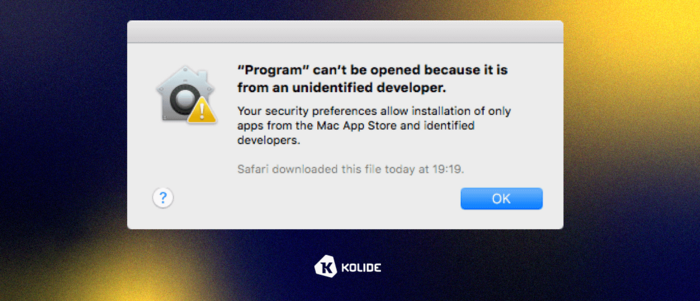
MacOS 10.15 και άνω απαιτεί όλες οι εφαρμογές για να αποκτήσουν χρήστες’ άδεια πριν καταγράψετε τις πληκτρολογήσεις τους ή την πρόσβαση σε αρχεία, κάμερα ή μικρόφωνο. Επιπλέον, η Apple αποθηκεύει το macOS (Catalina και παραπάνω) σε ξεχωριστό όγκο δίσκου για να διαχωρίσει τα βασικά αρχεία συστήματος από τις εφαρμογές. Όσο η προστασία της ακεραιότητας του συστήματος είναι ενεργοποιημένη, αυτά τα αρχεία δεν μπορούν να τροποποιηθούν με οποιεσδήποτε διαδικασίες.
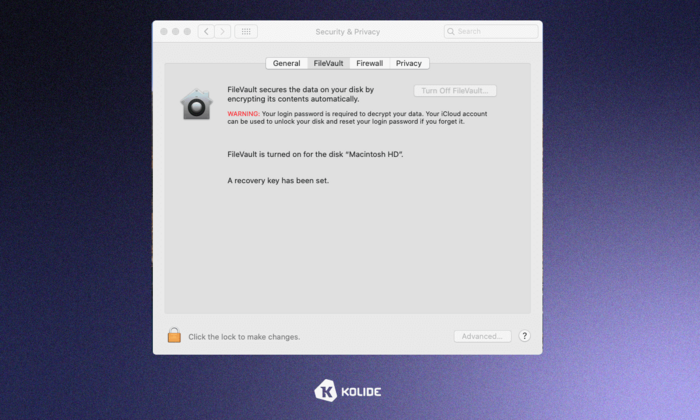
Το MacOS προσφέρει βελτιωμένη προστασία κωδικού πρόσβασης και υποστήριξη TOTP δύο παραγόντων στο Monterey (μέσω του νέου μπρελόκ). Η Apple πρόσθεσε έναν δείκτη εγγραφής για να ενημερώσει τους χρήστες εάν μια εφαρμογή καταγράφει τις δραστηριότητές τους μέσω του μικροφώνου. Εν τω μεταξύ, το FileVault μπορεί να κρυπτογραφήσει τα δεδομένα που είναι αποθηκευμένα σε Mac.
Επιπλέον, το Safari χρησιμοποιεί τεχνολογία αντι-phishing για την ανίχνευση δόλιων ιστότοπων και την πρόληψη των προσθήκης όπως το Silverlight, το QuickTime και το Oracle Java από το να τρέχουν αν’t Ενημερώθηκε στην τελευταία έκδοση.
Πωλητές AV’ κοινά επιχειρήματα για να δικαιολογήσουν τα προϊόντα τους παρά την Apple’Η ολοκληρωμένη ενσωματωμένη ασφάλεια αφορά όλα τα μαλλιά που χωρίζουν γύρω από την αποτελεσματικότητα της ανίχνευσης.
Το playbook γενικά περιλαμβάνει τον προμηθευτή AV τρίτου μέρους που δείχνει συγκεκριμένες παραλλαγές κακόβουλου λογισμικού που μπορεί να εντοπίσει το προϊόν τους και ότι η Apple απέτυχε να προσθέσει στους καταλόγους υπογραφής τους αμέσως (ή καθόλου).
Κατά την άποψή μου, αυτό είναι ένα ανόητο επιχείρημα για να τοποθετηθεί. Το’είναι εύκολο να απαριθμήσει πολλές επιτυχημένες εκστρατείες κακόβουλου λογισμικού που κανένας προμηθευτής προστασίας από ιούς δεν θα μπορούσε να ανιχνεύσει εγκαίρως. Δεδομένου ότι δεν είναι δυνατή η τέλεια ανίχνευση/πρόληψη, πρέπει να εξετάσουμε το κόστος εμπιστοσύνης που θέλουμε να πληρώσουμε όσον αφορά την εγγυημένη υποβάθμιση της απόδοσης, τα ψευδή θετικά και την πρόσθετη επιφάνεια επίθεσης για να φτάσουμε πολύ οριακός βελτιώσεις. Εάν οι χρήστες διατηρούν ένα σφιχτό πλοίο, εφαρμόζοντας ενημερώσεις και δεν απενεργοποιούν τον Gatekeeper, αυτό συσχετίζεται έντονα με πολύ χαμηλές πιθανότητες να επηρεάσουν αυτές οι διαφορές στην προστασία.
Η επέκταση της ιδέας ότι η πρόληψη τελικά αποτυγχάνει, σε κάποιο σημείο, έχει νόημα να βρεθεί μια λογική βασική γραμμή του προληπτικού antivirus και της εστίασης της μετατόπισης και των πόρων στην οικοδόμηση ενός σχεδίου αντιμετώπισης συμβάντων υπολογιστή. Αυτό σημαίνει πότε (Όχι εάν) ένα MAC γίνεται συμβιβασμένο, ο οργανισμός μπορεί να αντιδράσει καλύτερα για να μετριάσει τις δυνητικά σοβαρές επιπτώσεις αυτού του συμβιβασμού που δεν έχει επιλεγεί. Το παιχνίδι πρόληψης είναι ένα με σοβαρές μειωμένες αποδόσεις ανά δολάριο που ξοδεύεται. Από την άλλη πλευρά, η ανάπτυξη ανταπόκρισης περιστατικών είναι μία από τις καλύτερες επενδύσεις ασφαλείας που μπορείτε να κάνετε.
Όπως είδαμε παραπάνω, η Apple ενθαρρύνεται και κάνει μια λογική δουλειά που προστατεύει τους χρήστες Mac από κακόβουλο λογισμικό.
Οτι’είναι υπέροχα νέα! Αλλά εκεί’ένα πρόβλημα.
Πρέπει ακόμα να συλλέξετε δεδομένα για να καταρτίσετε αναφορές για τον έλεγχο συμμόρφωσης σας και το MacOS δεν’t προσφέρουν έναν τρόπο να επιτευχθεί αυτό το επίπεδο ορατότητας του στόλου.
Οτι’S όπου ο Osquery έρχεται στη διάσωση.
Μπορεί να έχετε ακούσει για τη χρήση του Osquery για να πάρετε απογραφή συσκευών, αλλά το ξέρατε’S επίσης ένα εύχρηστο εργαλείο για τη σύνταξη δεδομένων για την κάλυψη των απαιτήσεων υποβολής εκθέσεων SOC 2?
Το Osquery είναι ένα εργαλείο ανοιχτού κώδικα που επιτρέπει στους χρήστες να αναζητούν λειτουργικά συστήματα. Για παράδειγμα, μπορεί να χρησιμοποιήσει το Osquery για να κερδίσει ορατότητα σε συσκευές MacOS, Windows και Linux.
Μπορείτε να χρησιμοποιήσετε το Osquery για να ελέγξετε όλες τις συσκευές στο στόλο σας. Αυτό σας επιτρέπει να διασφαλίσετε ότι ακολουθούν τους κανόνες που αφορούν την πλατφόρμα με βάση την εταιρεία σας’S Πολιτική ασφάλειας δεδομένων και πρότυπα συμμόρφωσης (e.σολ., κρυπτογράφηση δίσκου, κατάσταση τείχους προστασίας, ενημερώσεις λειτουργικού συστήματος κ.λπ.·
Το Osquery μπορεί να συσσωρεύσει και να καταγράψει δεδομένα συμμόρφωσης για να υποστηρίξει την αναφορά SOC 2 και τη διαδικασία ελέγχου. Μπορείτε να δείτε συγκεντρωμένες μετρήσεις ή να τρυπήσετε σε λεπτομέρειες χρησιμοποιώντας διάφορα φίλτρα για να αποδείξετε ότι οι χρήστες’ Οι συσκευές συμμορφώνονται με τις απαιτήσεις SOC 2.
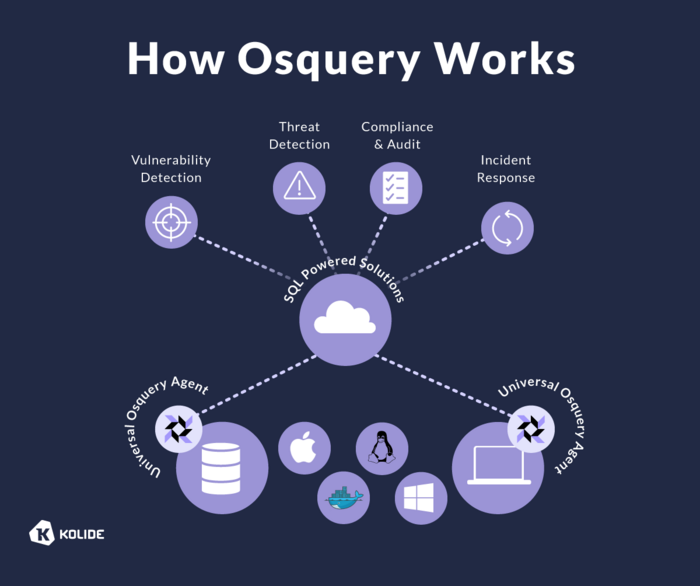
Πολλοί επαγγελματίες πληροφορικής ευνοούν το Osquery επειδή αυτό’είναι απλό, αξιόπιστο και επεκτάσιμο. Δεδομένου ότι λειτουργεί και για τα τρία λειτουργικά συστήματα, μπορείτε να συλλέξετε δεδομένα σε κάθε συσκευή του στόλου σας χωρίς να χρησιμοποιείτε διαφορετικά εργαλεία.
Για να περάσετε τον έλεγχο SOC 2, πρέπει να δημιουργήσετε τεκμηρίωση για να αποδείξετε ότι τα συστήματα και οι διαδικασίες σας πληρούν συγκεκριμένες απαιτήσεις.
Για να δείξετε ότι έχετε την κατάλληλη άμυνα έναντι κακόβουλου λογισμικού και ιών σύμφωνα με τα κοινά κριτήρια 6.8, πρέπει να δημιουργήσετε μια αναφορά για να περιγράψετε τις διαδικασίες σας για παρακολούθηση ακεραιότητας αρχείων (FIM) και διαχείριση ασφαλείας τελικού σημείου.
Η τεκμηρίωσή σας θα πρέπει να αποδείξει ότι:
- Μπορείτε να παρακολουθείτε ενημερώσεις που έγιναν σε αρχεία λογισμικού και ρυθμίσεων και αλλαγές στις καταστάσεις και τα συμβάντα προστασίας τελικού σημείου.
- Έχετε εφαρμόσει ελέγχους για να αποτρέψετε, να ανιχνεύσετε και να ενεργήσετε σε μη εξουσιοδοτημένο ή κακόβουλο λογισμικό που εισήχθη στην υποδομή σας.
- Μόνο εξουσιοδοτημένα άτομα μπορούν να εγκαταστήσουν εφαρμογές και λογισμικό σε συσκευές που συνδέονται με το δίκτυό σας.
- Έχετε διαδικασίες για την ανίχνευση αλλαγών που θα μπορούσαν να υποδεικνύουν την παρουσία μη εξουσιοδοτημένου ή κακόβουλου λογισμικού.
- Εκεί’s μια διαδικασία ελέγχου αλλαγής που καθορίζεται από τη διαχείριση για την παρακολούθηση της εφαρμογής λογισμικού και εφαρμογών.
- Το λογισμικό Antivirus και Anti-Malware εφαρμόζεται και διατηρείται για την ανίχνευση και την αποκατάσταση του κακόβουλου λογισμικού.
- Παρακολουθείτε τις διαδικασίες για τη σάρωση των στοιχείων των στοιχείων των στοιχείων των στοιχείων πληροφοριών για την ανίχνευση κακόβουλου λογισμικού και άλλου μη εξουσιοδοτημένου λογισμικού.
Παρακάτω είναι ένα παράδειγμα της τεκμηρίωσης που παρέχουμε στους πελάτες κατόπιν αιτήματος να τους βοηθήσουν να μεταβιβάσουν αυτά τα κριτήρια για τη συμμόρφωσή τους SOC 2 με το Kolide και το MacOS’ ενσωματωμένη προστασία.
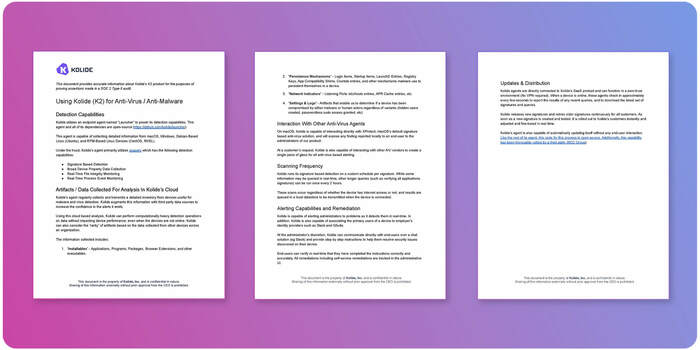
Μπορείτε να [κατεβάσετε ένα αντίγραφο αυτής της τεκμηρίωσης εδώ] (/Συμμόρφωση/SOC2-AV.PDF).
Το MACOS μπορεί να ικανοποιήσει τις τεχνικές απαιτήσεις για την πιστοποίηση SOC 2 και δεν μπορείτε’Δεν χρειάζεται να χρησιμοποιήσετε ιούς τρίτου μέρους. Αλλά’πρόκληση για τη σύνταξη δεδομένων συσκευών και την αναφορά σε κλίμακα. Αυτό είναι όπου η Osquery έρχεται για να παρέχει ορατότητα του στόλου, να παρακολουθεί τις δραστηριότητες και να συντάξει τα δεδομένα που χρειάζεστε για να αποδείξετε τη συμμόρφωση με το στόλο για τον έλεγχο και την αναφορά του SOC 2.
Για να διαπιστωθεί ότι η συνολική συσκευή πρόληψης κακόβουλου λογισμικού του MACOS λειτουργεί, το XProtect (το κύριο στοιχείο) απαιτεί να υπάρχουν δύο πράγματα και λειτουργικά για να λειτουργήσει σωστά:
- Η πρώτη απαίτηση είναι ότι ο gatekeeper πρέπει να είναι ενεργοποιημένος για το XProtect να εκτελεστεί σε πρόσφατα κατεβάσετε εκτελέσιμα (βασικά οποιοδήποτε αρχείο όπου έχει οριστεί το bit καραντίνας “αληθής”·.
- Η δεύτερη απαίτηση είναι ότι η προστασία της ακεραιότητας του συστήματος (SIP) είναι ενεργοποιημένη για να διασφαλιστεί ότι οι υπηρεσίες κατά του μαλλιού και οι ορισμοί τους δεν τροποποιούνται από έναν κακό ηθοποιό.
Παρακάτω είναι μια επιλογή απλοποιημένων ερωτημάτων Το Kolide εκτελείται αυτόματα χρησιμοποιώντας τον πράκτορα Osquery:
ΕΠΙΛΕΓΩ * ΑΠΟ πύργος +---------------------+----------------+---------+----------------+ | Assessments_enabled | dev_id_enabled | Έκδοση | opaque_version | +---------------------+-------------------------------------------------------------------------------------------------------------------------------------------------------------------- 1 | 1 | 8.0 | 94 | +---------------------+----------------+---------+----------------+ ΕΠΙΛΕΓΩ ημερομηνία(mtime,«Unixepoch»· ΑΠΟ αρχείο ΟΠΟΥ μονοπάτι='/Βιβλιοθήκη/Apple/System/Library/Coreservices/XProtect.δέσμη/περιεχόμενα/πόροι/xprotect.φουρτσάρο; +-------------------------+ | Ημερομηνία (Mtime, 'UnixePoch') + ---------------------------+ | 2022-03-11 | +-------------------------+ Επιλέξτε * από το XProtect_Reports; +-----------------+-------------+------------+ | Όνομα | user_action | | +------------------+------------------------------- +----------------------------------- OSX.Εικόν.com.I | σκουπίδια | 1650480090 | +-----------------+-------------+------------+ ΜΕ MRT_INFO ΟΠΩΣ ΚΑΙ ( ΕΠΙΛΕΓΩ * ΑΠΟ πλανώλι ΟΠΟΥ μονοπάτι ΑΡΕΣΕΙ '/Βιβλιοθήκη/Apple/System/Library/Coreservices/MRT.εφαρμογή/περιεχόμενα/πληροφορίες.φουρτσάρο · ΕΠΙΛΕΓΩ ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ μονοπάτι = '/Βιβλιοθήκη/Apple/System/Library/Coreservices/MRT.εφαρμογή/περιεχόμενα/πληροφορίες.φουρτσάρο ΕΠΕΙΤΑ «MRT.εφαρμογή ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ όνομα, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ μονοπάτι = '/Βιβλιοθήκη/Apple/System/Library/Coreservices/MRT.εφαρμογή/περιεχόμενα/πληροφορίες.φουρτσάρο ΕΠΕΙΤΑ '/Βιβλιοθήκη/Apple/System/Library/Coreservices/MRT.εφαρμογή ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ μονοπάτι, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Cfbundleexecutable' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ bondle_executable, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Cfbundleidentifier' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ bundle_identifier, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Cfbundlename' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ πακέτο, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Cfbundleshortersionstring' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ bundle_short_version, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = «Cfbundleversion» ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ χείλος, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'CfbundlepackageType' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ bundle_package_type, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = «LSENVIRRINMENT» ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ περιβάλλον, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = «Lsuielement» ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ στοιχείο, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Dtcompiler' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ μεταγλωττιστής, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = «Cfbundlevelopmentregion» ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ Ανάπτυξη, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'Cfbundledisplayname' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ ονόματος οθόνης, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'CfbundlegetInfostring' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ info_string, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = «Lsminimumsystemversion» ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ ελάχιστο_SYSTEM_VERSION, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'LsapplicationCategoryType' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ κατηγορία, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'NsapplescripteNabled' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ applescript_enabled, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = 'NshumanreadableCopyright' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ πνευματική ιδιοκτησία, ΜΕΓΙΣΤΗ(ΥΠΟΘΕΣΗ ΟΤΑΝ κλειδί = '-- μη διαθέσιμος' ΕΠΕΙΤΑ αξία ΤΕΛΟΣ· ΟΠΩΣ ΚΑΙ last_opender_time ΑΠΟ MRT_INFO ΟΜΑΔΑ ΜΕ μονοπάτι; Όνομα = MRT.Διαδρομή εφαρμογής =/βιβλιοθήκη/μήλο/σύστημα/βιβλιοθήκη/coreservices/mrt.app bundle_executable = mrt bundle_identifier = com.μήλο.Mrt bundle_name = mrt bundle_short_version = 1.91 bundle_version = 1 bundle_package_type = appl περιβάλλον = στοιχείο = 1 compiler = com.μήλο.μεταγλωττίσματα.llvm.κλαγγή.1_0 Development_Region = EN DISPLAY_NAME = INFO_STRING = CLEINT_SYSTEM_VERSION = 10.10 Κατηγορία = Applescript_enabled = Copyright = Copyright © 2020 Apple, Inc. Ολα τα δικαιώματα διατηρούνται. last_opender_time = ΕΠΙΛΕΓΩ * ΑΠΟ sip_config; +----------------------------+---------+---------------+ | config_flag | Ενεργοποίηση | ενεργοποιημένο_nvram | +-----------------------------------------------+------------------------------------------------------------------------------------------------------------------------------------------------- SIP | 1 | 1 | | enlay_apple_internal | 0 | 0 | | enlay_device_configuration | 0 | 0 | | leart_kernel_debugger | 0 | 0 | | leart_task_for_pid | 0 | 0 | | enlay_unrestricted_dtrace | 0 | 0 | | enlay_unrestricted_fs | 0 | 0 | | enlay_unrestricted_nvram | 0 | 0 | | enlay_untrusted_kexts | 0 | 0 | +----------------------------+---------+---------------+ Όπως μπορείτε να δείτε παραπάνω, το Osquery μπορεί να βοηθήσει στη συλλογή σημαντικών λεπτομερειών σχετικά με την κατάσταση του MacOS’ ενσωματωμένο κακόβουλο λογισμικό και προστασία από ιούς. Η ερώτηση γίνεται τώρα, πώς συγκεντρώνετε καλύτερα τα δεδομένα και το δείχνετε στους ελεγκτές?
Το Osquery Out the Box εκπέμπει αρχεία καταγραφής που μπορούν να συγκεντρωθούν από τα εργαλεία SIEMS τρίτων και Log Aggregation. Χρησιμοποιώντας τις εγγενείς λειτουργίες αναφοράς τους, μπορείτε να δημιουργήσετε έναν πίνακα ελέγχου που θα σας οδηγήσει στον έλεγχό σας και θα σας δώσει απίστευτη ορατότητα.
Αν δεν είσαι’Δεν θέλω να χτίσω όλα αυτά μόνοι σας, το kolide μπορεί να σας ανεβάσει γρήγορα και να τρέχει γρήγορα. Κουδολίδα’Το προϊόν S σας δίνει αυτόματα τους εγγενείς εγκαταστάτες για Macs, Windows και Linux που εγκαθιστούν το Osquery. Μόλις εκτελέσει ο πράκτορας, το Kolide θα συλλέξει αυτόματα όλες τις σχετικές πληροφορίες, θα το συγκεντρώσει και θα το απεικονίσει. Μέσα σε λίγα λεπτά, θα μπορούσατε να κοιτάξετε ένα ταμπλό όπως αυτό:
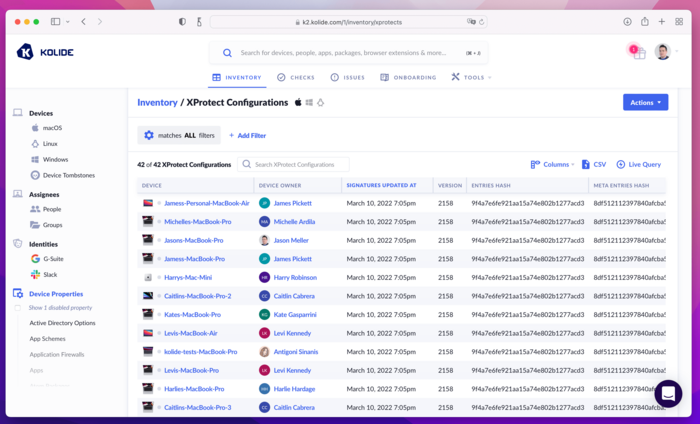
Κουδολίδα’Το απόθεμα S συλλέγει αυτόματα τα δεδομένα που χρειάζεστε για να περάσετε ένα SOC2 με ενσωματωμένα εργαλεία AV.
Μια άλλη ερώτηση που βανίλια osquery δεν’δεν έχει μια απάντηση για την αποκατάσταση. Για παράδειγμα, εάν βρείτε το gatekeeper ή το SIP είναι απενεργοποιημένο, πώς τα διορθώνετε? Μια προσέγγιση είναι να χρησιμοποιήσετε ένα MDM για να εξαναγκάσετε κάτι σαν gatekeeper να ενεργοποιηθεί. Δυστυχώς, άλλες ρυθμίσεις όπως το SIP δεν μπορούν να διαχειριστούν από αυτούς τους τύπους πολιτικών.
Και πάλι, το Kolide μπορεί να εκτελέσει επιταγές εναντίον των Mac σας για να επαληθεύσει ότι αυτές οι υπηρεσίες είναι ενεργοποιημένες. Εάν δεν είναι’T, το Kolide ενσωματώνεται με το Slack στους τελικούς χρήστες μηνυμάτων και τα κατευθύνει για το πώς να ενεργοποιήσετε αυτά τα χαρακτηριστικά (και να εξηγήσετε γιατί είναι σημαντικά για να τα κρατήσουν με αυτόν τον τρόπο).
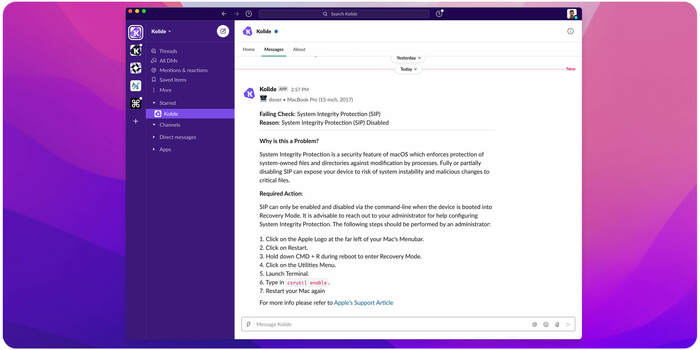
Η εφαρμογή Kolide Slack μπορεί να φτάσει σε έναν τελικό χρήστη απευθείας για να τους ενημερώσει ότι το SIP ήταν απενεργοποιημένο και θα τους βοηθήσει να το επαναφέρουν το συντομότερο δυνατόν.
Οι ειδοποιήσεις τελικού χρήστη αποτελούν μέρος της έντιμης φιλοσοφίας ασφαλείας μας. Πιστεύουμε ότι η διδασκαλία των τελικών χρηστών πώς να διατηρούν τις συσκευές τους ασφαλή τα δίχτυα καλύτερα και πληρέστερη ασφάλεια πάνω από απλά κλείνοντας το μηχάνημα κάτω.
Δοκιμάστε το Kolide δωρεάν για να δείτε πώς μπορούμε να σας βοηθήσουμε να επιτύχετε πιο εύκολα τη συμμόρφωση SOC 2.
- Οι ελεγκτές συμμόρφωσης ενοχλούνται όταν χρησιμοποιείτε δυαδικούς όρους όπως “πέρασμα” ή “αποτυγχάνω” Για να περιγράψουμε το αποτέλεσμα ενός ελέγχου. Αντ ‘αυτού χρησιμοποιούν όρους όπως “τροποποιημένος” ή “αρμόδιος”. Όταν χρησιμοποιώ τη λέξη “πέρασμα” Σε αυτό το άρθρο, εννοώ ότι έχετε λάβει μια αναφορά SOC 2 χωρίς αρνητικά προσόντα. ↩
Το καλύτερο λογισμικό αντι-ιού για Mac
Αρχική / εύχρηστες συμβουλές / λογισμικό mac anti ιού αν εσείς’είναι ένας χρήστης mac-user, οι πιθανότητες είστε don’δεν έχετε εγκατεστημένο λογισμικό προστασίας από ιούς. Για μεγάλο χρονικό διάστημα, πιστεύεται ευρέως ότι οι Mac ήταν ανοσοποιητικοί σε ιούς και άλλα άσχημα κακόβουλα προγράμματα. Η αλήθεια είναι, αυτοί’όχι. Και με όλο και περισσότερους ανθρώπους που κάνουν τη μετάβαση σε Mac, οι ιοί γίνονται όλο και πιο συνηθισμένοι. Σε αυτό το άρθρο, εμείς’Θα σας μιλήσω μέσω του πέντε καλύτερου λογισμικού αντι-ιών για υπολογιστές Mac. Μερικοί είναι δωρεάν, και μερικοί πληρώνονται – έτσι εκεί’είναι κάτι για όλους.
1. Eset αντι-ιός για Mac
Το ESET είναι ένα πληρωμένο λογισμικό αντι-ιού για υπολογιστές Mac που έρχεται σε 39 $.95 για άδεια ενός έτους. Αυτό το αποτελεσματικό εργαλείο ισχυρίζεται ότι προσφέρει ανίχνευση απειλών 100 % και εκτελεί σχετικά γρήγορη σε σύγκριση με άλλο λογισμικό ANT-Virus. Μπορείτε να εξοικονομήσετε χρήματα επιλέγοντας μια άδεια διάρκειας δύο ετών ή με την αγορά άδειας τεσσάρων MAC-η οποία είναι μια φανταστική επιλογή εάν η οικογένεια ή οι φίλοι σας χρησιμοποιούν επίσης υπολογιστές Mac. Εάν θέλετε να δώσετε στο ESET προτού αγοράσετε, προσφέρουν δωρεάν δοκιμή 30 ημερών.
Γρήγορα γεγονότα
- Κόστος: 39 $.95 για ένα έτος, φθηνότερες επιλογές που διατίθενται για δύο χρόνια και δύο συσκευές
- Οφέλη: Γρήγορη ανίχνευση απειλών 100%, δωρεάν δοκιμή 30 ημερών
- Μάθε περισσότερα:www.eset.com/au/home/cyber-security
2. Antivirus Bitdefender για Mac
Το Bitdefender είναι αναμφισβήτητα ένα από τα καλύτερα λογισμικά αντι-ιού για τους υπολογιστές Mac που είναι διαθέσιμα σήμερα. Και πάλι, προσφέρει ανίχνευση απειλών 100% και αναλαμβάνει σαρώσεις και ανάλυση πολύ γρήγορα. Τι’S περισσότερο, το Bitdefender έχει λιγότερο από 10% αντίκτυπο συστήματος, που σημαίνει ότι κέρδισε’t επηρεάζει την απόδοση και την ταχύτητα του υπολογιστή σας καθώς τρέχει στο παρασκήνιο.
Το Bitdefender διαθέτει μια ποικιλία σχεδίων διαθέσιμα, το πιο βασικό είναι ένα ετήσιο άδεια για $ 49.99. Οι άδειες δύο και τριών ετών προσφέρουν ελαφρές εξοικονομήσεις.
Γρήγορα γεγονότα
- Κόστος: Πολλές επιλογές κόστους, ξεκινώντας από 49 $.99 για ένα έτος για ένα Mac
- Οφέλη: Γρήγορη ανίχνευση απειλών 100%, ελάχιστη επίδραση συστήματος, δωρεάν δοκιμή 30 ημερών, ποικιλία επιλογών τιμολόγησης
- Μάθε περισσότερα:www.bitdefender.com.Au/Solutions/antivirus-for-Mac
3. Norton για Mac
Η Norton Security για MAC δεν παρέχει ανίχνευση απειλών 100% (οι δοκιμές υποδηλώνουν ότι παρατηρείται στις 99.Το 17% του κακόβουλου λογισμικού που ρίχνεται σε αυτό). Το’Δεν είναι επίσης η ταχύτερη διαθέσιμη επιλογή, οπότε μπορεί να μην είναι η πρώτη σας επιλογή. Τούτου λεχθέντος, η Norton προσφέρει ένα σχέδιο τριών και πέντε συσκευών που καλύπτει Mac, υπολογιστές και ακόμη και smartphones. Έτσι, αν το νοικοκυριό σας χρησιμοποιεί τόσο Mac όσο και PCS, η Norton Security αξίζει να εξεταστεί.
Γρήγορα γεγονότα
- Κόστος: 64 $.99 για ένα έτος για ένα Mac, $ 89.99 για ένα έτος για τρεις συσκευές και 109 $.99 για ένα έτος για πέντε συσκευές
- Οφέλη: Τρία ή πέντε σχέδιο συσκευών που καλύπτουν συσκευές Mac και PC
- Μάθε περισσότερα:au.νόρτη.com/macintosh-antivirus
4. Sophos Anti-Virus για Mac
Ο Σοφός είναι ίσως το καλύτερο στοίχημά σας αν εσείς’Ψάχνετε για ένα δωρεάν λογισμικό αντι-ιού για Mac. Οι δυνατότητες ανίχνευσης είναι ίσες με την ασφάλεια Norton. Αυτό το λογισμικό έχει μικρό αντίκτυπο στην απόδοση του υπολογιστή. Το αν θα παρατηρήσετε ότι αυτό εξαρτάται από τις προδιαγραφές της συσκευής σας.
Γρήγορα γεγονότα
- Κόστος: Ελεύθερος
- Οφέλη: δωρεάν, 99.17% ανίχνευση απειλών
- Μάθε περισσότερα:Σπίτι.Σοφών.com/mac
5. Avast για Mac
Το Avast for Mac είναι μια άλλη δωρεάν επιλογή. Ενώ προσφέρει ανώτερη ανίχνευση απειλών σε σύγκριση με τη σοφό (100% σε σύγκριση με 99.17%), τείνει να έχει σημαντικό αντίκτυπο στην απόδοση του μηχανήματος σας. Αν εσύ’Έχω έναν ολοκαίνουργιο υπολογιστή MAC, αυτό μπορεί να μην είναι ένα πρόβλημα. Αλλά για το μεγαλύτερο μέρος των χρηστών Mac, το επιπλέον 0.Η προστασία 83% δεν είναι απλώς’αξίζει τον κόπο.
Γρήγορα γεγονότα
- Κόστος: Ελεύθερος
- Οφέλη: Δωρεάν, 100% ανίχνευση απειλών
- Μάθε περισσότερα:www.φουσκωτό.com/en-au/free-mac-security
Χρειάζεστε βοήθεια με το Mac σας?
Είτε χρειάζεστε εγκατεστημένο λογισμικό αντι-ιού, αφαίρεση κακόβουλου λογισμικού, είτε οποιαδήποτε άλλη επισκευή MAC, μπορούμε να βοηθήσουμε να διατηρήσουμε τον υπολογιστή σας MAC να εκτελεί πλήρη χωρητικότητα. Μπορούμε επίσης να βοηθήσουμε με τις άλλες ανάγκες σας MAC, συμπεριλαμβανομένης της ρύθμισης iPad και της ρύθμισης iPhone. Έτσι, αν έχετε προβλήματα τεχνολογίας, μη διστάσετε να μας καλέσετε. Τηλεφώνημα 1300 553 166 ή συμπληρώστε τη φόρμα σε αυτήν τη σελίδα.


