


האם ל- Mac יש תוכנת וירוסים?
כיצד להגן על ה- Mac שלי מפני וירוסים ב- MacOS 10.15
Osquery הוא כלי קוד פתוח המאפשר למשתמשים לשאילתת מערכות הפעלה. לדוגמה, זה יכול להשתמש ב- Osquery כדי להשיג נראות למכשירי MacOS, Windows ו- Linux.
הוראות אנטי -וירוס MAC
כל המחשבים, כולל Macks Apple, צריכים להיות מוגנים על ידי תוכנה נגד וירוס בדיוק כמו כל פלטפורמת מחשוב אחרת. מחשב אפל שמריץ Mac OS X אינו כולל אנטי-וירוס כחלק ממערכת ההפעלה.
האוניברסיטה מחייבת את כל פלטפורמות המחשוב להיות מוגנות מפני תוכנות זדוניות. אנו ממליצים על התלמידים להתקין את Cylance Blackberry בעלות משוערת של 30 $ לשנה.
ניתן להשיג גם כמה אפשרויות בחינם לאנטי-וירוס. התלמידים מומלצים בחום להשתמש באלטרנטיבה של מוצר בתשלום אם כי גם אפשרויות התוכנה האנטי -וירוס הבאות מקובלות. הוראות לכל אחת מהאפשרויות הללו זמינות דרך אתר האינטרנט שלהן. לפני ההתקנה, עליך להסיר תוכניות אנטי -וירוס ישנות יותר.
השתמש רק בקישורים אלה המסופקים. תוכניות רבות של אנטי-וירוס מזויפות נמצאות באינטרנט וחיפוש כללי אחר תוכניות אנטי-וירוס בחינם יביא לתוצאות רעות.
- Avast Security עבור Mac – https: // www.Avast.com/en-us/lp-ppc-free-mac-security-download/
- בית סופוס בחינם – https: // home.סופוס.com/en-us/הורדה-mac-anti-virus.ASPX
- מַנהִיגוּת
- גיוון והכללה
- גלוֹבָּלִי
- קמפוסים
- בְּטִיחוּת
- דיור
- אוכל
- אתלטיקה ובילוי
- בריאות ואיכות חיים
- אירועים
כיצד להגן על ה- Mac שלי מפני וירוסים ב- MacOS 10.15
וירוסים ותוכנות זדוניות מתגלים עם צורות הונאה מתוחכמות יותר ויותר, עד כדי כך שנדרשות עיניים מאומנות כדי לאתר אותן. הם יכולים למתג כלבי ים ממשלתיים או אכיפת החוק, להטעין אותך במעורבות בפעילויות לא חוקיות ולהציע מסלול לגאולה. אבל למעשה, הדרך הטובה ביותר להתפתל היא על ידי התקנת א הגנת וירוסים עבור MacOS 10.15.
עם אנטי -וירוס מוצק והגנה על תוכנות זדוניות ב- MacOS 10.15, אתה יכול להשתמש ב- Mac שלך בביטחון בכל עת ללא חשש להפחדה מהתקפות חולה, מחרידות תוכנות זדוניות המגיעות מכל פינה בעולם.
הגנת הנגיף המובילה עבור ה- Mac שלך ב- MacOS 10.15
1. אבטחת אינטרנט של Intego Mac
Intego מספקת אבטחת אינטרנט אימתנית באמצעות ממשק יעיל הדומה לאלה של תוכניות MAC שנבנו במפעל כמו ספארי ומוצא. העיקרי בין פונקציונליות אלה הם Contentbarrier להגנה על תוכנות זדוניות, ו- Betbarrier, חומת אש אישית נגד מבצעי פעילויות אינטרנט מזיקות שמאטות את המהירות שלך.
Intego גם סורק מכשירים חיצוניים המצורפים ל- Mac שלך באמצעות USB כמו סמארטפונים וכרטיסי מדיה כדי להגן על ה- Mac שלך מפני וירוסים שעשויים להגיע מהם.
- ContentBarrier – הגנה על תוכנות זדוניות
- Betbarrier – הגנת חומת אש
- ממשק משתמש אינטואיטיבי
2. נורטון
נורטון משלב הגנה חזקה בתוכנות זדוניות עם פעולות חסכוניות במרחב, ומספק למשתמשים הגנה מספקת של תוכנות זדוניות שאינן מפריעות לשימוש ב- MAC הרגיל שלהם. טענות החברה מגובות בתוצאות ממעבדת בדיקות עצמאית, ומשלוח ההבטחה שלהם זכה לשבחים רבים.
כדי לספק למשתמשים ערך עוד יותר, ניתן להשתמש בעותק של התוכנה על פני מערכות אקולוגיות של מכשירים עם מערכות הפעלה שונות.
- פעולות יעילות וחסכוניות בחלל
- הגנת חומת אש
- הסמכת מעבדת מבחן עצמאית
3. סופוס
Sophos, המכסה משתמשים בכל החזיתות, מספק אוסף הוליסטי של פונקציונליות להגנה על המערכת כמו סריקת קבצים לפי דרישה או פונקציות להסגר תוכנה או קבצים חשודה. זה גם הופך סריקות רקע גורפות מבלי להוריד את המשאבים של המערכת שלך באופן משמעותי. זה הופך אותו לאנטי-וירוס אידיאלי.
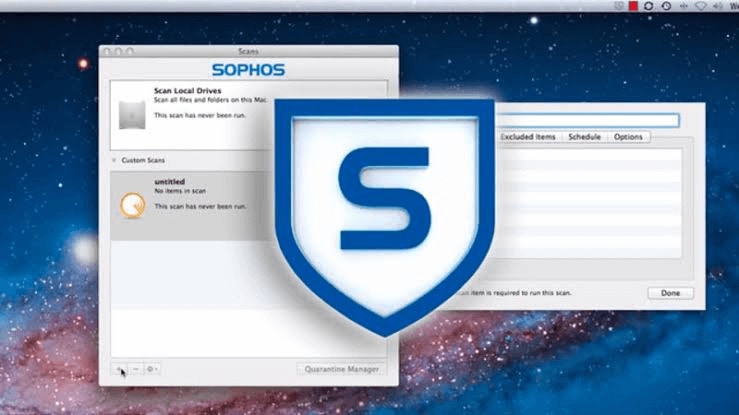
יוצריו הצליחו להציג מגוון עצום של תכונות הגנה על המערכת בממשק משתמש קומפקטי ואינטואיטיבי. הם גם דוחפים עדכונים קבועים כדי להבטיח שהתוכנה מצוידת היטב לטיפול באיומים חדשים ופוטנציאליים יותר.
- צג Ransomware
- הגנה על מצלמת רשת
- תמיכה בזמן אמת
4. מקקליין
לאחד ממנהלי משימות מערכות ה- MAC הנחשבות ביותר, ל- MacClean היסטוריה ארוכה של עזרה למשתמשים ב- Mac לשמור על מערכת ריצה חלקה. האם Mac OS 10.15 זקוקים להגנה על אנטי -וירוס? גם אם זה לא, עדיין תזדקק לתוכנה כמו זו. לא רק שזה עוזר לשמור על וירוסים משבשים במפרץ, אלא שזה גם עוזר לשמור על המערכת שלך להפעיל ללא עומס. זה מספק למשתמשים קבוצה קלה לשימוש של כלי פירוק להסרת זבל וקבצים נסתרים, קבצי אפליקציה מיותרים, מטמון וקבצי זבל.
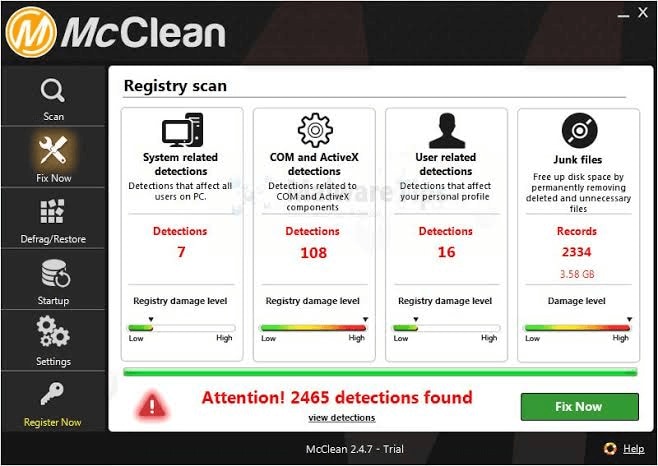
- סורק מהיר
- כלי פירוק
- מאיצי מהירות מערכת
אלה רק כמה מהאפשרויות האנטי -וירוס של MAC הזמינות עבור MacOS 10.15. חיוני לבחור אחד שמתאים לצרכים שלך ומספק הגנה מקיפה מפני וירוסים ותוכנות זדוניות. זכור לעדכן באופן קבוע את תוכנת האנטי -וירוס שלך כדי להישאר מוגנים מהאיומים האחרונים. שמירה על ה- Mac שלך היא קריטית לחוויית מחשוב מאובטחת ונטולת דאגה.
כיצד להגן על ה- Mac שלי מפני וירוסים ב- MacOS 10.15
Osquery הוא כלי קוד פתוח המאפשר למשתמשים לשאילתת מערכות הפעלה. לדוגמה, זה יכול להשתמש ב- Osquery כדי להשיג נראות למכשירי MacOS, Windows ו- Linux.
הוראות אנטי -וירוס MAC
כל המחשבים, כולל Macks Apple, צריכים להיות מוגנים על ידי תוכנה נגד וירוס בדיוק כמו כל פלטפורמת מחשוב אחרת. מחשב אפל שמריץ Mac OS X אינו כולל אנטי-וירוס כחלק ממערכת ההפעלה.
האוניברסיטה מחייבת את כל פלטפורמות המחשוב להיות מוגנות מפני תוכנות זדוניות. אנו ממליצים על התלמידים להתקין את Cylance Blackberry בעלות משוערת של 30 $ לשנה.
ניתן להשיג גם כמה אפשרויות בחינם לאנטי-וירוס. התלמידים מומלצים בחום להשתמש באלטרנטיבה של מוצר בתשלום אם כי גם אפשרויות התוכנה האנטי -וירוס הבאות מקובלות. הוראות לכל אחת מהאפשרויות הללו זמינות דרך אתר האינטרנט שלהן. לפני ההתקנה, עליך להסיר תוכניות אנטי -וירוס ישנות יותר.
השתמש רק בקישורים אלה המסופקים. תוכניות רבות של אנטי-וירוס מזויפות נמצאות באינטרנט וחיפוש כללי אחר תוכניות אנטי-וירוס בחינם יביא לתוצאות רעות.
- Avast Security עבור Mac – https: // www.Avast.com/en-us/lp-ppc-free-mac-security-download/
- Sophos Home בחינם – https: // home.סופוס.com/en-us/הורדה-mac-anti-virus.ASPX
- מַנהִיגוּת
- גיוון והכללה
- גלוֹבָּלִי
- קמפוסים
- בְּטִיחוּת
- דיור
- אוכל
- אתלטיקה ובילוי
- בריאות ואיכות חיים
- אירועים
כיצד להגן על ה- Mac שלי מפני וירוסים ב- MacOS 10.15
וירוסים ותוכנות זדוניות מתגלים עם צורות הונאה מתוחכמות יותר ויותר, עד כדי כך שנדרשות עיניים מאומנות כדי לאתר אותן. הם יכולים למתג כלבי ים ממשלתיים או אכיפת החוק, להטעין אותך במעורבות בפעילויות לא חוקיות ולהציע מסלול לגאולה. אבל למעשה, הדרך הטובה ביותר להתפתל היא על ידי התקנת א הגנת וירוסים עבור MacOS 10.15.
עם אנטי -וירוס מוצק והגנה על תוכנות זדוניות ב- MacOS 10.15, אתה יכול להשתמש ב- Mac שלך בביטחון בכל עת ללא חשש להפחדה מהתקפות חולה, מחרידות תוכנות זדוניות המגיעות מכל פינה בעולם.
הגנת הנגיף המובילה עבור ה- Mac שלך ב- MacOS 10.15
1. אבטחת אינטרנט של Intego Mac
Intego מספקת אבטחת אינטרנט אימתנית באמצעות ממשק יעיל הדומה לאלה של תוכניות MAC שנבנו במפעל כמו ספארי ומוצא. העיקרי בין פונקציונליות אלה הם Contentbarrier להגנה על תוכנות זדוניות, ו- Betbarrier, חומת אש אישית נגד מבצעי פעילויות אינטרנט מזיקות שמאטות את המהירות שלך.
Intego גם סורק מכשירים חיצוניים המצורפים ל- Mac שלך באמצעות USB כמו סמארטפונים וכרטיסי מדיה כדי להגן על ה- Mac שלך מפני וירוסים שעשויים להגיע מהם.
- ContentBarrier הגנה על תוכנות זדוניות
- הגנה על חומת האש של Betbarrier
- ממשק משתמש אינטואיטיבי
2. נורטון
נורטון משלב הגנה חזקה בתוכנות זדוניות עם פעולות חסכוניות במרחב, ומספק למשתמשים הגנה מספקת של תוכנות זדוניות שאינן’לא להפריע לשימושם הרגיל של MAC. החברה’טענות S מגובות על ידי תוצאות ממעבדת בדיקות עצמאית, ומסירת ההבטחה שלהם זכתה לשבחים רבים.
כדי לספק למשתמשים ערך עוד יותר, ניתן להשתמש בעותק של התוכנה על פני מערכות אקולוגיות של מכשירים עם מערכות הפעלה שונות.
- פעולות יעילות וחסכוניות בחלל
- הגנת חומת אש
- הסמכת מעבדת מבחן עצמאית
3. סופוס
Sophos, המכסה משתמשים בכל החזיתות, מספק אוסף הוליסטי של פונקציונליות להגנה על המערכת כמו סריקת קבצים לפי דרישה או פונקציות להסגר תוכנה או קבצים חשודה. זה גם הופך סריקות רקע גורפות מבלי לצייר את המערכת שלך’המשאבים באופן משמעותי. זה הופך אותו לאנטי-וירוס אידיאלי.
יוצריו הצליחו להציג מגוון עצום של תכונות הגנה על המערכת בממשק משתמש קומפקטי ואינטואיטיבי. הם גם דוחפים עדכונים קבועים כדי להבטיח שהתוכנה מצוידת היטב לטיפול באיומים חדשים ופוטנציאליים יותר.
- צג Ransomware
- הגנה על מצלמת רשת
- תמיכה בזמן אמת
4. מקקליין
לאחד ממנהלי משימות מערכות ה- MAC הנחשבות ביותר, ל- MacClean היסטוריה ארוכה של עזרה למשתמשים ב- Mac לשמור על מערכת ריצה חלקה. האם Mac OS 10.15 זקוקים להגנה על אנטי -וירוס? גם אם זה לא, אתה’עדיין צריך תוכנה כמו זו. לא רק שזה עוזר לשמור על וירוסים משבשים במפרץ, אלא שזה גם עוזר לשמור על המערכת שלך להפעיל ללא עומס. זה מספק למשתמשים קבוצה קלה לשימוש של כלי פירוק להסרת זבל וקבצים נסתרים, קבצי אפליקציה מיותרים, מטמון וקבצי זבל.
- סורק מהיר
- כלי פירוק
- מאיצי מהירות מערכת
- טיפול לקוחות מגיב מאוד
5. AVG Antivirus עבור Mac
תוכנית אנטי -וירוס אחרת המגנה עליך במספר חזיתות, AVG סורק כל מכשיר חיצוני המחובר ל- Mac שלך’יציאת USB, דפי אינטרנט והודעות דוא”ל נכנסות. זה מגן על הנוכחות המקוונת שלך עם חוסמי דיוג ומסנני ספאם כדי להנחות אותך מאתרים והורדות זדוניות.
זה’S נועד לתת טיפול מיוחד לתוכנה מיושנת במערכת שלך, מכיוון שזו נקודת כניסה נפוצה להתקפות תוכנות זדוניות.
התכנית’פעולות S הן אינטואיטיביות למשתמש ואינן פולשניות.
- גרסה בחינם
- סריקת מכשירים חיצוניים המחוברים ל- USB
- פעולות קלות
6. מקאפי
אנטי-וירוס זה, שמגיע ממותג ארוך שנים ששמר על הרלוונטיות שלו באמצעות תרבות של חדשנות, מספק הגנה על המערכת החדישה. היוצרים משחררים סדרה של שיפורי תכונות עבור תוכנת האנטי -וירוס שלה, וגרסה זו מכילה את האחרון.
שיפורים אלה משולבים במגוון פונקציות הגנה על המערכת, כולל אנטי-ספאם, ואנטי-דיוג. אנטי -וירוס McAfee מספק גם פונקציות גיבוי מרחוק כדי להכין אותך למצבים בהם התקפת וירוס גורמת לאובדן קבצים.
- הגנה מדואר זבל
- הגנה על עסקאות מקוונות
- גיבוי קובץ מרחוק
- בקרת הורים
7. קספרסקי InternetSecurity
תוכנית אנטי -וירוס אימתנית נוספת הפועלת עם טביעת רגל דיגיטלית מינימלית, תוכנית אנטי -וירוס זו של קספרסקי יושבת בין קרם היבול. התוכנית תיקו שבחים רבים, בזכות אוסף הפונקציות המגן הכל כלול שלה, כמו אלה הקשורים לבקרת הורים, עסקאות מקוונות וגלישת אינטרנט.

הפעולות החזקות של התוכנה מונעות מאגים ונגיפים לגרור את המערכת שלך ועושה זאת באמצעות מרחב ואנרגיה מינימלי של מעבד מינימלי בלבד.
- ממשק משתמש אינטואיטיבי מאוד
- הגנת פרטיות
- פעולות אנטי -וירוס חזקות
- בקרת הורים
- הגנה על מכשירי MAC מרובים
8. Bitdefender
BitDefender יושב בקטגוריה הבינונית, מספק מערך הגון של תכונות הגנה על המערכת במחיר שווה לכל נפש. פונקציות הפירוק שלה הופכות טאטא נקי על הדיסק הקשיח שלך עם יכולת ניקוי של 100%. זיהוי התוכנה הזדונית שלו כמעט מושלם.
זה גם מתגאה בפונקציות חזקות, ביצועים חלקה ופעולות לא פולשניות. אבל מבחר הפונקציות העצום שלו לא’t לבלבל את המשתמשים עם ממשק מזויף מלא בכרטיסיות וכפתורים. בעזרת הממשק היעיל שלו, משתמשים יכולים בקלות להפעיל פונקציות לפי דרישה עם כמה לחיצות.
- מנגנון ניקוי ללא רבב
- איתור תוכנות זדוניות ממוקדות בלייזר
- הגנה חזקה של תוכנות Ransomware
- פונקציות בקרת הורים
9. אבירה
באמצעות ממשק משתמש פריך ואינטואיטיבי, AVIRA מציגה למשתמשים פונקציות מתקדמות להגנה על מערכת. משתמשים יכולים לגשת במהירות לתכונות ההגנה שהם צריכים בדחיפות, וגם בקלות לתאם פעילויות סריקה שגרתיות. בין ארסנל האנטי-וירוס של התוכנה הם תכונות חסימת אתרים זדוניות, אנטי מעקב וסריקת קבצים.
לא רק שהוא מזהה איומים, אלא שהוא גם מבטל אותם באופן מכריע.
- עדכון קבוע של הגדרות וירוסים
- הסגר של קבצים ואפליקציה
- רישומי סריקה והסגר
10. אבטחת סייבר של MAC
אחרון ברשימה שלנו נמצא חיה אנטי -וירוס זו שמזהה, מסתובבת ומחיקה וירוסים עם דיוק כירורגי. למרות שהוא חסר את הפעמונים והשריקות שמגיעים עם התוכניות האחרות ברשימה זו כמו חומות אש אישיות ומנעול אפליקציות, ESET מבצעת את העבודה בכל הקשור לאבטחת סייבר. זה ביצע מעל הממוצע במספר בדיקות עצמאות, והציג יכולות גילוי כמעט מושלמות לתוכנות זדוניות.
- הגנה על תוכנות זדוניות עטורות פרסים
- Newsmart מגן על מכשירי בית
- פונקציית הגנה חדשה המיועדת לאיומים עמוקים יותר.
טיפים:
מה לעשות אם ה- Mac שלי יקבל וירוס
עכשיו כשיש לך תשובה ברורה אם תהיתם ‘האם מקינטים יכולים לקבל וירוסים ב- Mac OS 10.15’, מה אתה צריך לעשות כשאתה נתקל בהם?
1. הפעל אימות דו-גורמי ב- Mac שלך
זה לא מאפשר לאף אחד להשתמש בתעודות ה- Apple ID שלך במכשיר מרוחק. לאפליקציות אחרות יש גם פרוטוקולי אימות דומים.
2. אל תיפול בשבילם
הדבר הטוב ביותר לעשות כשמתמודדים עם דואר זבל הוא לעקוב אחר הצעדים המומלצים בטיפ הבא, אך הדבר הגרוע ביותר לעשות הוא לעקוב אחר מה שהם ממליצים; זה אף פעם לא מתברר היטב לקורבנות.
3. אל Google אותם
לרוע המזל, לאתרי דיוג ספקי תוכנות זדוניות יכולות להיות גם את הדפים שלהם בתוצאות המובילות של גוגל לחיפושים בחקירתם. כתוצאה מכך, אתה יכול בסופו של דבר לבעיה גרועה יותר אם אתה עוקב אחר פיתרון שנמצא בדפי החיפוש המובילים של גוגל. במקום לגוגל את זה, העביר אותו דרך האנטי -וירוס שלך.
4. שחק מגניב ונתק
אם אתה’כבר נמסר לתכנית זדונית, אל תאבד את המגניב שלך. אתה לא הראשון ולא האדם האחרון שנפל על ההונאה, אלא רק וודא שאתה לא הלהיט הגרוע ביותר.
כדי להכיל את הנזק, נתק את חיבור האינטרנט של ה- Mac שלך לחלוטין ואז כבה את ה- Mac שלך. אל תשתמש בו שוב עד שפנית אפל ממכשיר אחר ותפתור את הבעיה.
5. תמיד להיות על התצפית
לחקור או להימנע מכל אפליקציה או אתר שנראים חשודה, ולא רק את אלה שמסומנים על ידי האנטי -וירוס שלך. אף תוכנה אינה מסוגלת לאתר תוכנות זדוניות או פעילויות דיוג.
האם אתה יכול לסמוך על MacOS Ventura להגנה על תוכנות זדוניות?
זה’זו אחת השאלות הנפוצות ביותר i’M שאל: האם משתמש רגיל ב- Mac יכול להסתמך כעת על הגנת האבטחה המסופקת על ידי MacOS Ventura, או שהוא זקוק לתוספות של צד שלישי? התשובה הנכונה היא שזה תלוי בהערכת סיכוני האבטחה שלך, אך עליך גם לדעת עד כמה הגנה יעילה של MACOS, והיכן חולשותיו נמצאות. במאמר זה יצאתי להעריך כמה טוב ונטורה 13.1 הוא כאשר מתמודד עם תוכנות זדוניות אמיתיות.
שיטות
כדי לחקור זאת, הכנתי שלוש ונטורה 13.1 מכונות וירטואליות, שלכל אחת מהן תצורות אבטחה שונות:
- מצב אבטחה מלא של אפל סיליקון, כאשר כל הגנת האבטחה הסטנדרטית מופעלת;
- אבטחה מתירנית מוגדרת במצב התאוששות, כאשר הגנה על שלמות המערכת (SIP) מושבתת;
- אבטחה מתירנית עם SIP מושבתת, ותת המערכת של מדיניות הערכת האבטחה מושבתת באמצעות SPCTL-Global Disable .
ההגדרות אושרו על ידי בדיקת כל אחת עם SilentKnight, וכל הבדיקות הועמדו וירטואלי באמצעות ארגז חול שנעול בבידוד מה- Mac Studio M1 Max Mace M1 M1. מכיוון שדגימות התוכנות הזדוניות כוללות הפעלות x86, רוזטה 2 הותקנה בכל VM לפני שהבדיקה החלה.
דגימות שנבדקו כללו מסנוורים, Sysjoker, CloudMensis (הידוע על ידי אפל כ- Snowrift) ו- XCSSet (מזוהה על ידי אפל כ- Dubrobber A). מכיוון שחלק מהדגימות חסרות מתקין יעיל, ו- MacOS 13.1 התיקנו את רוב אם לא את כל הפגיעויות עליהן הסתמכו להתקין בהצלחה, רק ה- XCSSET והדגימות המסנוורות נראו מסוגלות לרוץ ולפחות להתקין את עצמן באופן חלקי. כדי לסייע עוד יותר בתוכנה הזדונית, הבדיקות הופעלו גם בכל VM כאשר דגל ההסגר הופשט מארכיון ZIP.
תוצאות
ביטחון מלא
פועל עם אבטחה מלאה מופעלת, MacOS זיהה בהצלחה וחסמה את הדגימות של CloudMensis ו- XCSSet, בין אם נקבע דגל הסגר ובין אם לא.

מנסה להריץ את רכיב ה- Windowserver הזדוני ב- CloudMensis הותיר את המשתמש ללא ספק שהוא היה זדוני, ולא נתן שום אפשרות לעקוף את החסימה.

אם כי בתצורה זו, אפליקציית Xcode זדונית ב- XCSSET הייתה’T זיהה באופן ספציפי, זה הוכר כזדוני ונחסם ביעילות.

Sysjoker’S Bogus mpeg-2 זרם התחבורה נחסם מלהפעלה בנגן QuickTime, אם כי המשתמש הנחוש יכול לעקוף את זה, וזה היה’לא מזוהה כזדוני.

האזהרה היחידה שניתנה על הסנוור’S SoftwareUpdate זדוני לא היה מחויב, והשאיר את המשתמש עם האפשרות לפתוח אותו. אם הם בחרו להמשיך, הוא התקין את עצמו בהצלחה בתיקיה הנסתרת שלה ב ~/.מקומי, התקין את רשימת הנכסים שלה ב- ~/ספרייה/AgrapeGents להתמדה, ו- MacOS הוסיף אותה אוטומטית להגדרות המערכת> כללי> פריטי כניסה, אם כי נותר למשתמש כדי לאפשר זאת.
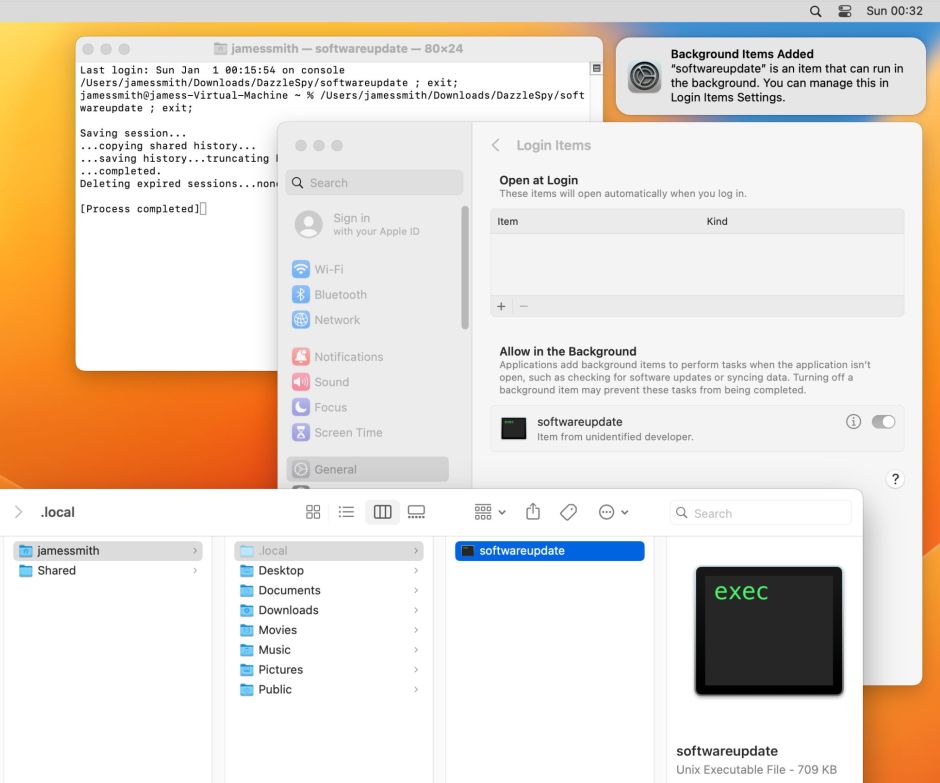
עם דגימות מפוטרות של תוכנות זדוניות ב- ~/מסמכים’לא יביא לדיווחים על תוכנה חשודה. עם זאת, העברת אפליקציית XCode זדונית מ- XCSSET לתיקיית /יישומים התגלתה ותיקנה על ידי המחיקה שלה.
SIP מושבת
זה הציג כמה הבדלים עדינים אך משמעותיים מהביטחון המלא, מה שמקשה על הפעל קוד זדוני, אך גם שינוי סריקות ה- Xprotect Remedect.
אפליקציית Xcode Bogus ב- XCSSET עדיין נחסמה בהצלחה, אך כאן היא זוהתה כמכילה macOS.2070D41 תוכנה זדונית, הידועה גם על ידי אפל כ- Dubrobber A. ניתן להפעיל אותו גם לאחר הפשטת דגל ההסגר שלו, תוך שימוש בטכניקת העוקף של הממצא’הפקודה הפתוחה, שנחסמה כאשר באבטחה מלאה. כשדגל ההסגר שלו הופשט, sysjoker’זרם התחבורה של MPEG-2 זדוני נפתח ונרץ בנגן QuickTime מבלי שתוצג אזהרה.
באופן מטריד יותר, כאשר MacOS התקין מסנוור’S תוכנה זדונית כפריט כניסה, זה היה מופעל כברירת מחדל. להגנה חדשה יחסית מפני שיטה ידועה להשגת התמדה, זאת’זה תופעת לוואי מדאיגה של השבתת SIP.
כאילו כדי לפצות, Xprotect remediator’סריקות S נראו נרחבות יותר בסיקור שלהן. קוד Windowserver זדוני ב- CloudMensis התגלה ודיווח כאשר עדיין בתיקיות ~/הורדות ~/מסמכים, ודוברובבר התגלה ותיקן בהצלחה מ- ~/מסמכים.
SIP ו- XProtect מושבת
השבתת המערכת המשנה של מדיניות הערכת האבטחה הוציאה את מרבית האזהרות כשמנסים להפעיל תוכנה זדונית. ברוב המקרים, למשתמש הוצגה בחירה ניטרלית, אם יש לפתוח את התוכנה הזדונית.

היוצא מן הכלל היחיד לכך היה כשניסו להריץ את אפליקציית Xcode זדונית ב- XCSSet, מה שעדיין הביא לחסימה עם האזהרה שהיא מכילה MacOS.2070D41 תוכנה זדונית, אם כי ניתן לעקוף זאת על ידי הפשטת דגל ההסגר והשתמש בממצא’s פקודה פתוחה.
סריקות רמדיקטור של Xprotect התנהגו כמו אלה שבוצעו עם SIP כבוי, גילו את Windowserver, וגילוי והחזרת דוברובבר.
האם עבודת הגנה על אבטחת MacOS?
האפקטיביות של הגנת האבטחה המובנית ב- MACOs הנוכחיים תלויה בהגדרות האבטחה, בתוכנה הזדונית ובמשתמש. עם אבטחה מלאה בתוקף, היחיד מארבע הדגימות של תוכנות זדוניות שמקוס לא עשה זאת’החסימה ביעילות הייתה מסנוורת. למרות שזה רץ והותקן ללא אזהרה, מה שיכול היה לתת לו התמדה, הוא נותר מושבת כברירת מחדל.
Dazzlespy הוא תוכנה זדונית יחסית יחסית, ואולי לא מהווה איום על משתמשי מק מקורם את ה- MacOS שלהם מעודכנים. חוסר גילויים בטבע, והחוקרים מאמינים שזה עשוי להיות תלוי בשתי פגיעויות ששניהם היו קבועים ב- MacOS 11.2. למרות שניתן היה לפתוח את Sysjoker ב- QuickTime Player, אף אחד מה- VMs לא הוכיח שום עדות לפעילותה הזדונית, כך שגם זה לא עשוי עוד להוות איום על מקוס הנוכחי.
זה’S משמעות גם כי עם הגנת אבטחה מלאה הפעילה ב- MacOS 13.1, הפשטת דגלי הסגר לא עשו’לא משפיעים על גילוי או חסימת דגימות תוכנות זדוניות. בעבר, כאשר בדיקות שומרי הסף היו תלויות יותר בנוכחות דגל הסגר, שיטות להימנעות מהדגל המחובר, או להסרתו, יכלו לעקוף את מרבית ההגנה. הפחתת ההסתמכות על דגלי הסגר מקשה משמעותית להתקנה ולהפעיל תוכנה זדונית.
כל צעד הרחק מהגנת אבטחה מלאה הפחית את הסיכוי לדגימות תוכנות זדוניות אלה שמתגלה ונחסם על ידי MacOS. ההשפעות של השבתת SIP היו מורכבות במיוחד וחודרות. עבור XCSSET, למשל, הוא נתן למשתמש את האפשרות להריץ את האפליקציה הזדונית שלו בשיטה ידועה לעקיפת הגנה על אבטחה. אני חושד שרבים המביאים SIP אינם מודעים להשפעות המרושעות הללו: זה’קל להניח שההגנה החזקה המסופקת על ידי ה- SSV הופכת את SIP לחשוב פחות ל- Mac המריץ Big Sur ובהמשך.
Xprotect Remediator ממלא תפקיד חשוב באיתור והסרת סוגים מסוימים של תוכנות זדוניות ידועות. זה מסתמך על היוריסטיקות ליעילות, למשל צמצום התיקיות שהוא סורק וסריקה תדר. במשך חלק גדול מהקיץ האחרון הוא ניהל בדיקות מרובות עבור דוברובבר בכל יום, אך אלה צמצמו כעת בתדירות, ככל הנראה בגלל הפחתה בתפוח’הערכת האיום שלה.
עבור כל התוכנה הזדונית, התקופה המסוכנת ביותר היא שבין שחרורו להתפשטותה, לבין שחרור אמצעי נגד יעילים, כולל תיקון של פגיעויות ומנוצלות עדכונים ל- Xprotect ו- Xprotect Remydator. אפל צפויה להתייחס לראשון מבין אלה עם תגובות אבטחה מהירות (RSR), ולחלק גדול מהמחצית האחרונה של השנה שעברה פרסמו עדכונים ל- Xprotect Remydator כל שבועיים. נותר לראות כיצד הם יתמודדו עם עלייה משמעותית באיום של תוכנות זדוניות חדשות.
אני מקלט’לא שקלה דיווח ומעקב במאמר זה; אני’תסתכל על אלה בנפרד מחר.
מסקנות
- כאשר נוֹכְחִי שחרור MacOS מנוהל עם ביטחון מלא הגנה מאפשרת, היא מספקת רמה טובה של הגנה מפני תוכנות זדוניות ידועות, אשר אמורה להספיק לרוב המשתמשים, בהתאם להערכות הסיכון שלהם.
- גורמים רבים מצמצמים את היעילות של אבטחת MACOS, כולל הפעלת גרסה ישנה יותר של MACOS, השבתת SIP, השבתת Xprotect והתנהגות משתמשים בסיכון גבוה כמו שימוש בעוקפים ידועים, חוסר תשומת לב ולחיצה על אזהרות.
- אבטחה אפקטיבית בוונטורה תלויה הרבה פחות בהסגר. בעבר, הסרת דגל הסגר יכולה לאפשר תוכנה זדונית ידועה לפעול בחופשיות. זֶה’זה כבר לא המקרה בוונטורה.
- Ventura, Xprotect Remediator ועדכוני אבטחה של RSR טרם נבדקו על ידי עלייה משמעותית באיום.
דגימות תוכנות זדוניות ששימשו הועמדו לרשות החוקרים על ידי קרן האובייקטיב. אני’D רוצה להודות לקרן ולפטריק וורדל במיוחד על עזרתם הנדיבה.
האם מקינורות זקוקים לאנטי-וירוס של צד שלישי לצורך תאימות SOC 2?
Osquery הופך את האבטחה המובנית בביקורת MacOS מוכנה

ג’ייסון מלר
מאמר זה עוסק כמעט במקינורות. רוצה לדעת את נקודת המבט שלנו על AV של צד שלישי עבור Windows? לבדוק, “האם Windows Defender מספיק כדי לעבור את SOC 2?.”
רוצה לדלג על הקדמה? סע ימינה ל- SQL של האוסוורי בסוף מאמר זה.
זיהוי ומניעה של תוכנות זדוניות של צד שלישי (מה שהיינו מכנים אנטי-וירוס לפני למעלה מעשור) הוא לא כל מנהלי MAC’ כוס התה. לחלקם יש דגים גדולים יותר לטגן (ה.ז., קבלת נראות נקודת קצה, בתור התחלה); עבור אחרים, הם מסתפקים ביכולות המובנות נגד תוכנות תוכנה של MacOS ולכן אין להם שום תוכניות לפרוס AV לגופו.
לרוע המזל, SOC 2 וביקורות דומות אחרות מכריחות את שני סוגי מנהלי ה- MAC לרכישה ולפרוס תוכנה דמוית אנטי-וירוס מוקדם יותר ומוקדם יותר בארגון’מחזור החיים. כשאני שואל את זה מקלשים מי ורן’לא נפש על פריסת AV מדוע הם עשו זאת בכל מקרה, התגובות שלהם בדרך כלל נופלות לשני דליים:
- הם לא מתעסקים’לא מאמין של- MacOS יש מספיק יכולות נגד תוכנות תוכנה כדי לעבור ביקורת SOC2. 1
- הם לא יכולים להעביר ביקורת ציות כמו SOC 2 ללא תכונות דיווח ארגוניות סביב הגנה על תוכנות זדוניות (שאפל עושה’יש את תכונות ה- AV שלה)
במאמר זה, אנחנו’אתגר את שתי ההנחות הללו. והכי חשוב, אני רוצה להראות שעם כלי קוד פתוח, תוכלו להעביר ביקורת SOC2 עם האנטי-תוכנות המובנות במקוס תוך היכולת להגן על העמדה הזו למנהיגות וביקורת בכירים. כדי לעשות את זה, אני מקווה שאתה’אני מתפנק אותי לדחוף מעט את ענף ה- AV של הצד השלישי בסביבות התהליך.
באופן אידיאלי, לפני שאתה מתמודד עם ביקורת SOC 2, אתה באמת מאמין לך’קיבלה את ההחלטות הטובות ביותר האפשריות בכל הנוגע לאבטחת ה- Macs שלך עם המשאבים שיש לך. לדוגמה, כמתרגל אבטחה, אני כן בעצם האמינו שעדיף לארגונים רבים להסתמך על יכולות האבטחה המובנות של MacOS ללא תוסף צד ג ‘. איך זה יכול להיות?
ובכן, בתור התחלה, תן’זה מכיר לראשונה כי המחקר הבסיסי והסולסל ביותר סביב AV של צד שלישי מציג מופע אימה של השלכות מוחשיות הכוללות: טנקת נקודת קצה’ביצועים, חוסמים באופן קבוע תוכנה לגיטימית, מכירת משתמשים ללא הבחנה’ נתונים לצדדים שלא נחשפו, ואפילו התוכנה עצמה הופכת למקור לפשרה גדולה.
אוקיי, אבל לא כל ספק נוגע באותה מידה מהבעיות האלה כך שזה’זה לא ממש הוגן להגיש כתב אישום נגד כל ענף AV של צד שלישי רק על אנקדוטות אלה.
אז עכשיו, תן’דיבורים על מה שאנחנו מתכוונים “טוב יותר.” בעיניי, הדרך הקופנית והפגומה ביותר כדי לברר את איכות תוכנת האנטי -וירוס היא רק למדוד כמה טוב זה כדי למנוע דברים רעים מלהתרחש. מדידות אלה כוללות:
- כמה מהר יכול ה- AV לזהות רומן/איומים חדשים?
- כמה הוצאות להורג בזמן אמת של דברים רעים עצרו ה- AV?
- כמה תחומי נראות חדשים זה יכול להשיג?
זה’אין פלא שחברות אבטחה של AV בונות את כל המגרש שלהן על סמך מדידות אלה. לרוע המזל, מדידות אלה אינן שוקלות את העלויות ששולמו (בדרך כלל על ידי משתמש הקצה) לשיפורים השוליים על פני מדדים אלה. או לשים דרך אחרת:
קינדה כמו איך נורה שמציבה את הדברים היא עדיין איכותית, כל עוד אתה מודד לומן רק?
– טאביס אורמנדי (@Taviso) 19 בנובמבר 2016
הסבל של משתמשי הקצה שנוצר על ידי AV של צד שלישי בדרך כלל מטופל רק כאשר הוא הופך להיות כל כך מצומצם עד שניתן לקשר אותו בקלות לאירוע פיננסי שלילי משמעותי. סבל אינו מוגבל לכל מה שנמצא חסר הבר הזה. בהתחשב בכך, עלינו להתאים את האופן בו אנו מודדים במדויק את ה- AV’S ביצועים בפועל.
הנה דרך אחת. במקום פשוט לחפש את הביצועים הטובים ביותר נגד וירוס ב כל עלות, אנו זקוקים לביצועי אנטי -וירוס ליחידה של יק, כאשר איק מוגדר כהשפלה איכותית של המכשיר’חווית משתמש.
אז מי עדיף להתמרץ לתת לנו ביצועי AV מקסימליים לכל איק? בעיניי, זה’S בבירור ספקי מערכת ההפעלה (כמו אפל), והנה הסיבות לכך:
- ספקי מערכת ההפעלה מושפעים כלכלית אם המשתמשים חושבים שמערכת ההפעלה שלהם פועלת כמו זבל. ספקי AV של צד שלישי, לעומת זאת, מתמרצים למעשה להציג את ספק מערכת ההפעלה כלא כשיר למצב את עצמם כמומחים ייחודיים.
- ספקי מערכת ההפעלה מסתמכים על מערכת אקולוגית משגשגת של צד שלישי של תוכנה שימושית ומהנה כדי להניע את אימוץ מערכת ההפעלה עצמה. זה אומר שעליהם לדאוג לעומק כיצד אבטחת מערכת ההפעלה משפיעה על הכדאיות של התוכנה. ל- AV של צד שלישי אין שום תמריץ לדאוג לכדאיות של תוכנה אחרת עד שלקוחותיהם יבחינו (ואז לתקן אותה על ידי פשוט להוסיף אותה לרשימה אישי).
- ספקי מערכת ההפעלה יכולים להשתמש באינטגרציה אנכית כדי לפתח מערכות אבטחה יעילות ביותר בעומק גרעין מערכת ההפעלה עצמה ולהסתמך על קיומה של חומרת אבטחה מתוחכמת כמו TPM. ספקי צד ג ‘פשוט לא יכולים להתחבר ברמה העמוקה הזו (בבטחה), והם אינם יכולים להמליץ בהצלחה בחומרה ייעודית בתוך המכשיר שהופך את הטכנולוגיה שלהם לטובה יותר.
בהתחשב במציאות לעיל, זה’קל לראות מדוע אפל העלתה את MacOS’ יכולות אבטחה מובנות במידה ניכרת במהלך השנים האחרונות.
Xprotect הוא macOS’ טכנולוגיית אנטי-וירוס מובנית. מתחת למכסה המנוע הוא סורק את ההפעלה (כאשר הושק לראשונה או כאשר הם משתנים) מול רשימת חתימות בפורמט תעשייתי סטנדרטי בשם יארה. להלן דוגמה לכלל יארה בקובץ חתימת Xprotect:
שלטון אייקר
כלל יארה לעיל מחפש את קיומו של קובץ הבדיקה המפורסם של נגיף הסקיאר.
אמנם כלל זה משתמש בהתאמת קבצי חשיש בסיסיים (אתה יכול לראות דוגמאות חזקות יותר ב- Repo Scott Knight מרענן באופן קבוע), יארה היא רגל משמעותית על פני התאמה מסורתית של חשיש בלבד, שנכשלת ברגע שסופר התוכנה הזדונית משנה בתים יחיד של קוד יחיד של קוד יחיד של קוד יחיד. זה דומה מאוד (אם לא זהה) לכמה ספקי AV קלאסיים מתקרבים לגילוי תוכנות זדוניות.
האופן בו כללים אלה מופעלים הוא פשוט. כאשר סורק קובץ, אם הוא תואם לאחת מהחתימות, Xprotect חוסם את הביצוע, מייצר יומנים ולבסוף מתריע למשתמש המשתמש בו להעביר את ההפעלה הפוגעת לפח האשפה.
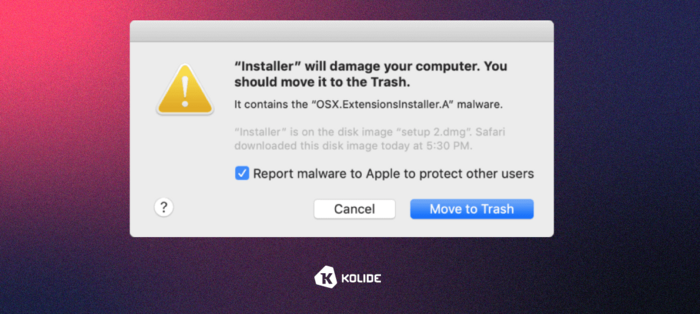
יתרון גדול נוסף הוא ש- Xprotect מעדכן את עצמו באופן אוטומטי, בשקט ובנפרד מעדכוני אבטחה המותקנים באופן ידני. כאשר מתעדכנות חתימות אלה, Xprotect יסריק מחדש כל ביצוע אפליקציות לאחר מכן.
גם אם xprotect לא מצליח למנוע את ההפעלה של תוכנות זדוניות, אתה’לא נידון. מקוס’ כלי להסרת תוכנות זדוניות (MRT) מתוודע לזיהומים המבוססים על קבצי נתוני מערכת אוטומטיים ועדכוני אבטחה של Apple וממשיך לבדוק אם יש וירוסים ותוכנות זדוניות בכל עת שהמשתמש מפעיל מחדש או מתחבר למחשב.
אתה עשוי לזכור שה- MRT משחק תפקיד משמעותי בפגיעות בשרת האינטרנט של Zoom לשנת 2019. זה המקום בו אפל הסירה רכיב פגיע ביישום של צד שלישי באמצעות מערכת MRT.
שומר הסף הוא חלק בלתי נפרד מכל המנגנון נגד כלי תוכנה ב- MacOS. זה ממלא תפקיד קריטי בבדיקת הפעלות’ חתימות דיגיטליות כדי להבטיח שהן מגיעות ממפתחים מאומתים. זה מבטיח שמפעלים חדשים שיכולים להגיע ממקורות לא בטוחים (למשל: הורדת אפליקציה מאתר אינטרנט) מטופלת כדי למנוע מהם לפגוע במערכת עד שהמשתמש והמערכת יוכלו לאמת שהם בטוחים.
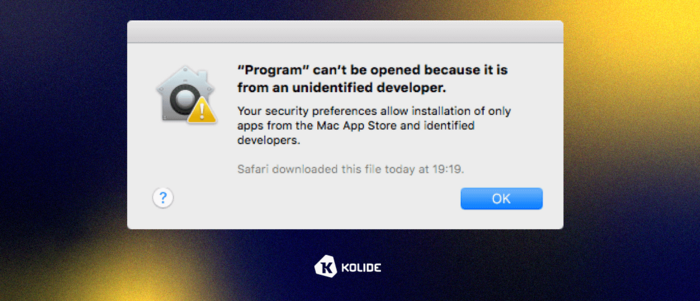
MacOS 10.15 ומעלה דורש את כל האפליקציות כדי להשיג משתמשים’ הרשאה לפני שהם רושמים את הקשות המפתחות שלהם או גישה לקבצים, מצלמה או מיקרופון. בנוסף, Apple מאחסנת MacOS (קטלינה ומעלה) על נפח דיסק נפרד כדי להפריד קבצי מערכת חיוניים ליישומים. כל עוד הגנת שלמות המערכת מופעלת, לא ניתן לשנות קבצים אלה על ידי תהליכים כלשהם.
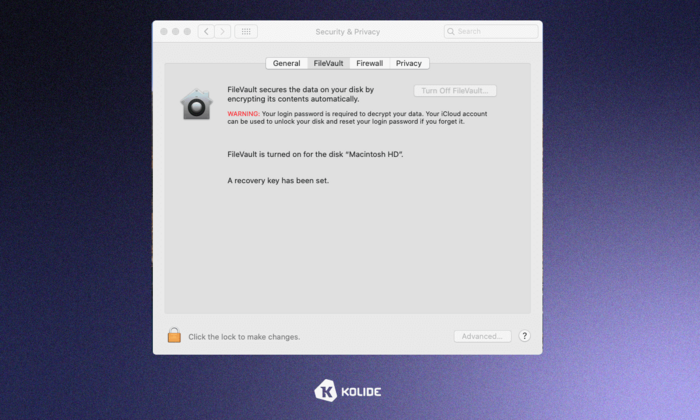
MacOS מציעה הגנה משופרת של סיסמאות ותמיכה TOTP דו-גורמית במונטריי (דרך מחזיק המפתח החדש). אפל הוסיפה מחוון הקלטה כדי ליידע משתמשים אם אפליקציה רושמת את פעילויותיהם דרך המיקרופון. בינתיים, FileVault יכול להצפין נתונים המאוחסנים ב- Mac.
בנוסף, ספארי משתמשת בטכנולוגיית אנטי-דיגים כדי לאתר אתרי הונאה ולמנוע תוספים כמו Silverlight, QuickTime ו- Oracle Java מלהפעלה אם הם ימצאו’T עודכן לגירסה האחרונה.
ספקי אב’ טיעונים נפוצים כדי להצדיק את המוצרים שלהם למרות אפל’S אבטחה מובנית מקיפה עוסקת בפיצול שערות סביב יעילות הגילוי.
ספר ההשמעה כרוך בדרך כלל בספק AV של צד שלישי המצביע על גרסאות תוכנות זדוניות ספציפיות שהמוצר שלהם יכול לזהות וכי אפל לא הצליחה להוסיף לרשימות החתימה שלהם מייד (או בכלל).
בעיניי, זה טיעון טיפשי לעבר. זה’קל למנות קמפיינים רבים של תוכנות זדוניות מצליחות שאף ספק אנטי -וירוס לא יכול היה לזהות במועד בזמן. מכיוון שגילוי/מניעה מושלמים אינם אפשריים, עלינו לקחת בחשבון את עלות האמון שאנו רוצים לשלם מבחינת השפלה של ביצועים מובטחים, חיובי שווא ומשטח התקפה נוספים כדי להגיע מאוד שׁוּלִי שיפורים. אם המשתמשים שומרים על ספינה הדוקה, יישום עדכונים ולא השבתה של שומר הסף, זה מתאם מאוד עם סיכוי נמוך מאוד שההבדלים בהגנה משפיעים עליהם.
מרחיב את הרעיון שמניעה נכשלת בסופו של דבר, בשלב מסוים, הגיוני למצוא קו בסיסי סביר של אנטי -וירוס מונע ולהעביר את המיקוד והמשאבים לבניית תוכנית תגובה לאירוע מחשב. זה אומר מתי (לא אם) Mac אכן נפגע, הארגון יכול להגיב טוב יותר להפחתת ההשפעות החמורות שעלולות להיות פשרה זו שלא מסומנת. משחק המניעה הוא אחד עם תשואות פוחתות רציניות לדולר שהוצא. מצד שני, פיתוח תגובת אירועים הוא אחת ההשקעות האבטחה הטובות ביותר שתוכלו לבצע.
כפי שראינו לעיל, אפל מתמרצת ועושה עבודה סבירה בהגנה על משתמשי Mac מפני תוכנה זדונית.
זֶה’חדשות נהדרות! אבל שם’היא בעיה אחת.
אתה עדיין צריך לאסוף נתונים כדי להרכיב דוחות לביקורת הציות שלך, ו- MacOS לא’לא מציעים דרך להשיג רמה זו של נראות צי.
זֶה’S איפה אוסווירי מציל.
יכול להיות ששמעת להשתמש ב- Osquery כדי לקחת מלאי מכשירים, אבל האם ידעת זאת’S גם כלי שימושי לריכת נתונים כדי לעמוד בדרישות הדיווח של SOC 2?
Osquery הוא כלי קוד פתוח המאפשר למשתמשים לשאילתת מערכות הפעלה. לדוגמה, זה יכול להשתמש ב- Osquery כדי להשיג נראות למכשירי MacOS, Windows ו- Linux.
אתה יכול להשתמש ב- Osquery כדי לבדוק את כל המכשירים בצי שלך. זה מאפשר לך להבטיח שהם עוקבים אחר כללים ספציפיים לפלטפורמה המבוססים על החברה שלך’S מדיניות אבטחת מידע ותקני ציות (ה.ז., הצפנת דיסק, סטטוס חומת אש, עדכוני מערכת הפעלה וכו ‘.)
Osquery יכול לצבור ולקשר נתוני תאימות כדי לתמוך בדיווח SOC 2 ובתהליך הביקורת. אתה יכול לראות מדדים מצטברים או לקדוח לפרטים באמצעות פילטרים שונים כדי להדגים שמשתמשים’ מכשירים תואמים את דרישות SOC 2.
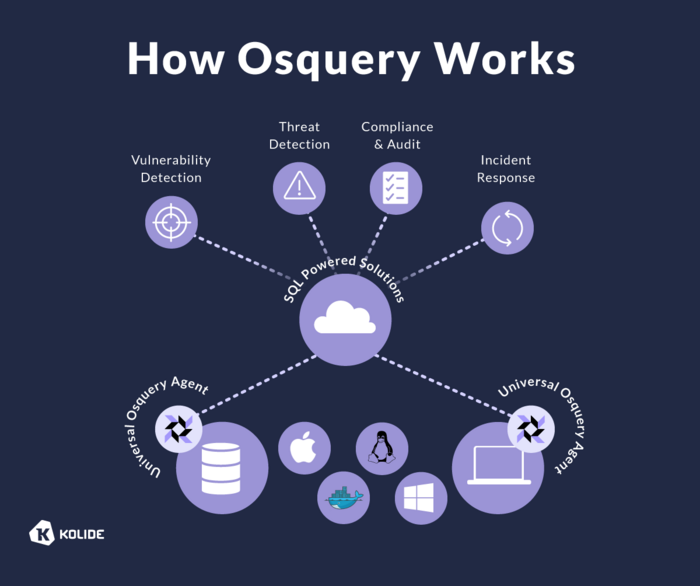
אנשי IT רבים מעדיפים אוסקרי כי זה’s פשוט, אמין ומכריע. מכיוון שהוא עובד עבור כל שלוש מערכות ההפעלה, אתה יכול לאסוף נתונים על כל מכשיר בצי שלך מבלי להשתמש בכלים שונים.
כדי להעביר את ביקורת SOC 2 שלך, עליך ליצור תיעוד כדי להדגים כי המערכות והתהליכים שלך עומדים בדרישות ספציפיות.
כדי להראות שיש לך את ההגנה המתאימה מפני תוכנות זדוניות וירוסים על פי קריטריונים משותפים 6.8, עליך ליצור דוח כדי לתאר את התהליכים שלך לניטור שלמות קבצים (FIM) וניהול אבטחת נקודת קצה.
התיעוד שלך צריך להדגים כי:
- באפשרותך לעקוב אחר עדכונים שנעשו בקבצי תוכנה ותצורה ושינויים בסטטוסים ובאירועים של הגנת נקודת הקצה.
- יישמת בקרות למניעה, גילוי ופעולה על תוכנה בלתי מורשית או זדונית שהוכנסו לתשתית שלך.
- רק אנשים מורשים יכולים להתקין יישומים ותוכנה במכשירים המחוברים לרשת שלך.
- יש לך תהליכים לאיתור שינויים שיכולים להצביע על נוכחות של תוכנה לא מורשית או זדונית.
- שם’S תהליך בקרת שינוי מוגדר על ידי ניהול כדי לפקח על יישום תוכנה ויישומים.
- תוכנת אנטי-וירוס ואנטי-תוכנות תוכנה מיושמת ומתוחזקת לאיתור ותיקון תוכנות זדוניות.
- אתה עוקב אחר הנהלים לסריקת נכסי מידע במעצרך כדי לאתר תוכנות זדוניות ותוכנות לא מורשות אחרות.
להלן דוגמה לתיעוד שאנו מספקים ללקוחות על פי בקשה שיעזרו להם להעביר קריטריונים אלה לצורך עמידה ב- SOC 2 שלהם לקוליד ול- MacOS’ הגנה מובנית.
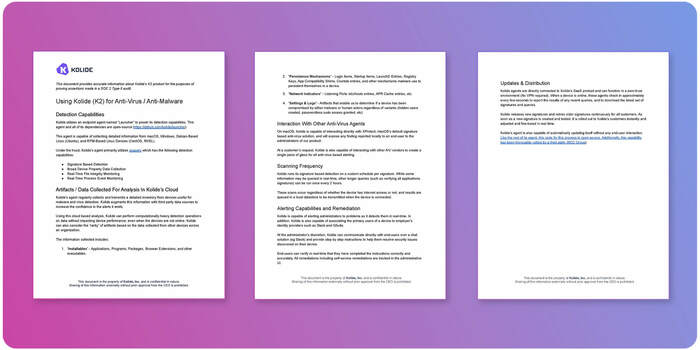
אתה יכול [להוריד עותק של תיעוד זה כאן] (/ציות/SOC2-AV.pdf).
MacOS יכול לעמוד בדרישות הטכניות להסמכת SOC 2, ואתה לא’לא צריך להשתמש באנטי-וירוס של צד שלישי. אבל זה’S מאתגרים להרכיב נתוני מכשירים ולדווח בקנה מידה. זה המקום בו אוסקרי נכנס לספק נראות צי, לפקח על פעילויות ולהרכיב את הנתונים הדרושים לך כדי להוכיח תאימות צי לביקורת SOC 2 ודיווח.
כדי לקבוע כי המנגנון הכולל למניעת תוכנות זדוניות של MACOS פועל, XProtect (הרכיב העיקרי) מחייב ששני דברים יהיו נוכחים ופונקציונליים כדי לעבוד נכון:
- הדרישה הראשונה היא שיש לאפשר שומר סף עבור Xprotect להפעלה על הפעלות שהורדו לאחרונה (בעיקרון כל קובץ בו סיב ההסגר מוגדר אליו “נָכוֹן”).
- הדרישה השנייה היא שהגנת שלמות המערכת (SIP) מאפשרת להבטיח את שירותי האנטי-מזלונים וההגדרות שלהם לא ישתנו על ידי שחקן רע.
להלן מבחר שאילתות מפושטות שקוליד פועל אוטומטית באמצעות סוכן Osquery:
בחר * מ שׁוֹעֵר +---------------------+----------------+---------+----------------+ | הערכות_אנבל | dev_id_enabled | גרסה | Apake_version | +---------------------+----------------+---------+----------------+| 1 | 1 | 8.0 | 94 | +---------------------+----------------+---------+----------------+ בחר תַאֲרִיך((mtime,'unixepoch') מ קוֹבֶץ איפה נָתִיב='/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/xprotect.צרור/תוכן/משאבים/xprotect.plist '; +-------------------------+ | תאריך (mtime, 'unixepoch') | + -------------------------+ | 2022-03-11 | +-------------------------+ בחר * מ- xprotect_reports; +-----------------+-------------+------------+ | שם | user_action | זמן | +-----------------+-------------+------------+| OSX.אייקר.com.i | זבל | 1650480090 | +-----------------+-------------+------------+ עם MRT_INFO כפי ש (( בחר * מ פליסט איפה נָתִיב כמו '/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/MRT.אפליקציה/תוכן/מידע.plist ' ) בחר מקס((מקרה מתי נָתִיב = '/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/MRT.אפליקציה/תוכן/מידע.plist ' לאחר מכן מרט.אפליקציה ' סוֹף) כפי ש שֵׁם, מקס((מקרה מתי נָתִיב = '/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/MRT.אפליקציה/תוכן/מידע.plist ' לאחר מכן '/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/MRT.אפליקציה ' סוֹף) כפי ש נָתִיב, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundleexecutable' לאחר מכן ערך סוֹף) כפי ש Bundle_executable, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundleidifier' לאחר מכן ערך סוֹף) כפי ש Bundle_Iderifier, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundlename' לאחר מכן ערך סוֹף) כפי ש bundle_name, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundleshortversionstring' לאחר מכן ערך סוֹף) כפי ש bundle_short_version, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundleversion' לאחר מכן ערך סוֹף) כפי ש Bundle_version, מקס((מקרה מתי מַפְתֵחַ = 'CfbundlepackageType' לאחר מכן ערך סוֹף) כפי ש bundle_package_type, מקס((מקרה מתי מַפְתֵחַ = 'סביבה' לאחר מכן ערך סוֹף) כפי ש סביבה, מקס((מקרה מתי מַפְתֵחַ = 'Lsuielement' לאחר מכן ערך סוֹף) כפי ש אֵלֵמֶנט, מקס((מקרה מתי מַפְתֵחַ = 'Dtcompiler' לאחר מכן ערך סוֹף) כפי ש מַהְדֵר, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundlevelopmentregion' לאחר מכן ערך סוֹף) כפי ש פיתוח_גון, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundidisplayname' לאחר מכן ערך סוֹף) כפי ש הצג שם, מקס((מקרה מתי מַפְתֵחַ = 'Cfbundleginfostring' לאחר מכן ערך סוֹף) כפי ש info_string, מקס((מקרה מתי מַפְתֵחַ = 'Lsminimumsystemversion' לאחר מכן ערך סוֹף) כפי ש minimum_system_version, מקס((מקרה מתי מַפְתֵחַ = 'LsapplicationcategoryType' לאחר מכן ערך סוֹף) כפי ש קטגוריה, מקס((מקרה מתי מַפְתֵחַ = 'Nsapplescriptenabled' לאחר מכן ערך סוֹף) כפי ש AppleScript_Enabled, מקס((מקרה מתי מַפְתֵחַ = 'Nshumanreadablecopyright' לאחר מכן ערך סוֹף) כפי ש זכויות יוצרים, מקס((מקרה מתי מַפְתֵחַ = '-- לא זמין' לאחר מכן ערך סוֹף) כפי ש last_opened_time מ MRT_INFO קְבוּצָה על ידי נָתִיב; שם = MRT.נתיב אפליקציה =/ספרייה/אפל/מערכת/ספריה/שירותי גרסאות/MRT.app bundle_executable = mrt bundle_identifier = com.תפוח עץ.Mrt bundle_name = mrt bundle_short_version = 1.91 bundle_version = 1 bundle_package_type = Appl סביבה = Element = 1 מהדר = com.תפוח עץ.מהדרים.LLVM.Clang.1_0 פיתוח_גוניון = EN תצוגה_ שם = info_string = minimum_system_version = 10.10 קטגוריה = AppleScript_Enabled = זכויות יוצרים = זכויות יוצרים © 2020 Apple, Inc. כל הזכויות שמורות. last_opened_time = בחר * מ SIP_CONFIG; +----------------------------+---------+---------------+ | config_flag | מופעל | enabled_nvram | +----------------------------+---------+-----------------+| SIP | 1 | 1 | | alling_apple_internal | 0 | 0 | | alling_device_configuration | 0 | 0 | | alling_kernel_debugger | 0 | 0 | | alling_task_for_pid | 0 | 0 | | alling_unrestrion_dtrace | 0 | 0 | | alling_unrestrion_fs | 0 | 0 | | alling_unrestrionist_nvram | 0 | 0 | | alling_untrusted_kexts | 0 | 0 | +----------------------------+---------+---------------+ כפי שאתה יכול לראות לעיל, Osquery יכול לעזור לאסוף פרטים חשובים על מצב ה- MacOS’ תוכנות זדוניות מובנות והגנה על וירוסים. השאלה הופכת כעת, כיצד אתה מצטבר בצורה הטובה ביותר את הנתונים ומציג אותם בפני מבקרים?
Osquery מחוץ לקופסה פולט יומני. בעזרת פונקציות הדיווח המקוריות שלהם, אתה יכול לבנות לוח מחוונים שיעביר אותך דרך הביקורת שלך וייתן לך נראות מדהימה.
אם אתה לא’לא רוצה לבנות את כל זה בעצמך, Kolide יכול להעלות אותך במהירות. קוליד’מוצר S נותן לך אוטומטית מתקינים מקוריים עבור Mac, Windows ו- Linux המתקינים את Osquery. ברגע שהסוכן יפעל, Kolide יאסוף אוטומטית את כל המידע הרלוונטי, מצטבר אותו וידמיין אותו. תוך מספר דקות אתה יכול להסתכל על לוח מחוונים כזה:
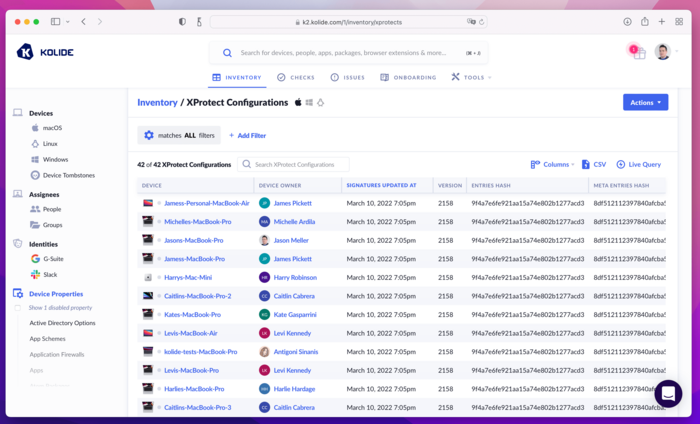
קוליד’מלאי S אוסף אוטומטית את הנתונים הדרושים לך כדי להעביר SOC2 עם כלי AV מובנים.
שאלה נוספת וניל אוסוויל’יש תשובה לתיקון. לדוגמה, אם אתה מוצא שומר סף או SIP מושבת, איך אתה מתקן אותם? גישה אחת היא להשתמש ב- MDM כדי לאלץ משהו כמו שומר סף להפעיל. לרוע המזל, הגדרות אחרות כמו SIP לא יכולות להיות מנוהלות על ידי מדיניות מסוג זה.
שוב, Kolide יכול להפעיל צ’קים נגד Macs שלך כדי לוודא ששירותים אלה מופעלים. אם הם ימצאו’T, Kolide משתלב עם Slack למשתמשי הקצה של ההודעות ומכוון אותם כיצד להעניק מחדש את התכונות הללו (ולהסביר מדוע הם חשובים לשמור עליהם כך).
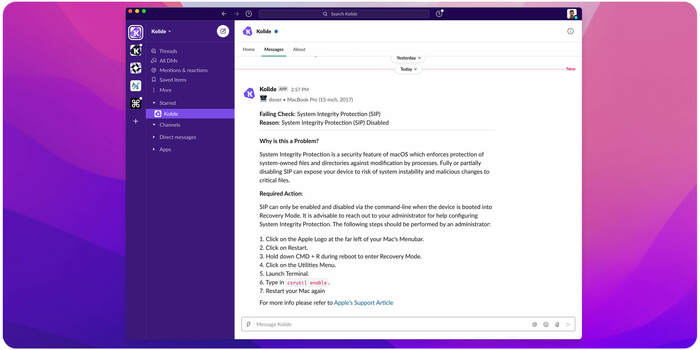
אפליקציית Kolide Slack יכולה לפנות ישירות למשתמש קצה כדי ליידע אותם שלגיאת SIP ולעזור להם להחזיר אותו בהקדם האפשרי.
התראות על משתמש קצה הן חלק מפילוסופיית הביטחון הכנה שלנו. אנו מאמינים כי הוראת משתמשי הקצה כיצד לשמור על המכשירים שלהם אבטחת רשתות טובות יותר ואבטחה מלאה יותר פשוט על נעילת המכונה למטה.
נסה את Kolide בחינם לראות כיצד אנו יכולים לעזור לך להשיג תאימות SOC 2 ביתר קלות.
- מבקרי ציות מתעצבנים כשאתה משתמש במונחים בינאריים כמו “לַעֲבוֹר” אוֹ “לְהִכָּשֵׁל” לתאר את התוצאה של ביקורת. במקום זאת הם משתמשים במונחים כמו “שונה” אוֹ “מוסמך”. כשאני משתמש במילה “לַעֲבוֹר” במאמר זה, אני מתכוון שקיבלת דוח SOC 2 ללא כישורים שליליים. ↩
תוכנת אנטי-וירוס הטובה ביותר עבור Mac
בית / טיפים שימושיים / תוכנת אנטי וירוס של Mac אם אתה’מחדש משתמש מק, רוב הסיכויים שאתה דון’לא מותקנת תוכנת אנטי -וירוס. במשך תקופה ארוכה, האמינו לרבים כי מקינטוש חסינים מפני וירוסים ותוכנות זדוניות מגעילות אחרות. האמת היא שהם’לא כל. ועם יותר ויותר אנשים שעוברים את המעבר ל- MAC, וירוסים הופכים נפוצים יותר. במאמר זה, אנחנו’אני מדבר אותך דרך חמשת התוכנה הטובה ביותר נגד וירוס למחשבי MAC. חלקם בחינם, וחלקם משלמים – אז שם’משהו לכולם.
1. Eset אנטי-וירוס ל- Mac
ESET היא תוכנת אנטי-וירוס בתשלום עבור מחשבי MAC שמגיעים ב -39 דולר.95 לרישיון לשנה. כלי אפקטיבי זה טוען להציע גילוי איומים של 100 אחוזים, ומופיע במהירות יחסית בהשוואה לתוכנת נמלים אחרת. אתה יכול לחסוך כסף על ידי בחירה ברישיון לשנתיים, או על ידי רכישת רישיון של ארבעה MAC-וזו אפשרות פנטסטית אם המשפחה או החברים שלך משתמשים גם במחשבי MAC. אם אתה רוצה לתת ל- ESET לפני שאתה קונה, הם מציעים ניסיון של 30 יום בחינם.
עובדות מהירות
- עֲלוּת: 39 דולר.95 לשנה, אפשרויות זולות יותר זמינות לשנתיים פלוס ושני מכשירים פלוס
- יתרונות: מהיר, איתור איומים של 100%, ניסיון חינם של 30 יום
- למד עוד:www.ESET.COM/AU/HOME/Cyber-Security
2. Bitdefender antivirus עבור Mac
BitDefender הוא ללא ספק אחת מתוכנות האנטי-וירוס הטובות ביותר למחשבי MAC הקיימים כיום. שוב, הוא מציע איתור איומים של 100%, ומבצע סריקות וניתוח מהר מאוד. מה’s יותר’t משפיע על הביצועים והמהירות של המחשב שלך כפי שהוא פועל ברקע.
ל- BitDefender יש מגוון תוכניות זמינות, כאשר הבסיסיות ביותר היא רישיון לשנה תמורת 49 דולר.99. רישיונות שנתיים ושלוש שנים מציעים חיסכון קל.
עובדות מהירות
- עֲלוּת: אפשרויות עלות רבות, החל מ -49 דולר.99 למשך שנה עבור מק אחד
- יתרונות: זיהוי איומים מהיר, 100%, השפעה מינימלית של מערכת, ניסיון חינם של 30 יום, מגוון אפשרויות תמחור
- למד עוד:www.bitdefender.com.AU/Solutions/Antivirus-for-Mac
3. נורטון ל- Mac
Norton Security עבור Mac אינו מספק גילוי של 100% איומים (בדיקות מראות שהוא מרים ב- 99.17% מהתוכנות הזדוניות שנזרקו עליה). זה’S גם לא האפשרות המהירה ביותר שקיימת, כך שאולי לא תהיה הבחירה הראשונה שלך. עם זאת, נורטון מציע תוכנית של שלושה וחמש מכשירים המכסה מחשבים, מחשבים אישיים ואפילו סמארטפונים. אז אם משק הבית שלך משתמש גם ב- Macs וגם במחשבים אישיים, נורטון אבטחה שווה לקחת בחשבון.
עובדות מהירות
- עֲלוּת: 64 דולר.99 לשנה אחת עבור מק אחד, 89 $.99 למשך שנה לשלושה מכשירים, ו- 109 $.99 למשך שנה לחמישה מכשירים
- יתרונות: תכנית שלוש או חמש מכשירים המכסה גם מכשירי MAC ו- PC
- למד עוד:au.נורטון.com/macintosh-antivirus
4. אנטי-וירוס של סופוס עבור MAC
סופוס הוא כנראה ההימור הטוב ביותר שלך אם אתה’מחפש מחדש תוכנת אנטי-וירוס בחינם עבור Mac. יכולות הגילוי שלה שוות לאבטחת נורטון. לתוכנה זו יש השפעה מינורית על ביצועי המחשב. אם תבחין בכך או לא, תלוי במפרט המכשיר שלך.
עובדות מהירות
- עֲלוּת: חינם
- יתרונות: חינם, 99.גילוי איום של 17%
- למד עוד:בית.סופוס.com/mac
5. Avast עבור Mac
Avast עבור Mac הוא עוד אפשרות בחינם. אמנם היא מציעה איתור איומים מעולה בהשוואה לסופוס (100% לעומת 99.17%), זה נוטה להשפיע משמעותית על ביצועי המכונה שלך. אם אתה’יש לי מחשב MAC חדש לגמרי, מהשורה הראשונה, יתכן שזה לא בעיה. אבל עבור עיקר משתמשי Mac, ה- Extra 0.הגנה על 83% פשוט היא’לא שווה את זה.
עובדות מהירות
- עֲלוּת: חינם
- יתרונות: חינם, גילוי איום של 100%
- למד עוד:www.Avast.com/en-au/free-mac-security
זקוק לעזרה ב- Mac שלך?
בין אם אתה זקוק להתקנת תוכנה נגד וירוס, הסרת תוכנות זדוניות או כל תיקון MAC אחר, אנו יכולים לעזור לשמור על ביצוע מחשב Mac שלך במלוא יכולת. אנו יכולים לעזור גם בצרכי ה- MAC האחרים שלך, כולל הגדרת iPad והתקנת אייפון. אז אם יש לך בעיות טכנולוגיות, אל תהסס להתקשר אלינו. טלפון בפועל 1300 553 166 או מלא את הטופס בדף זה.


