


האם מקאפי עובד ב- Mac?
מה זה מקבילה של Mac OS X למיפוי רשת האבטחה של McAfee
סיכום:
במאמר זה אדון בשווה ערך ל- Mac OS X למיפוי רשת האבטחה של McAfee. אני אספק נקודות מפתח כיצד לבדוק אם יש קבצים שנוצרו על ידי תוכנות מודעות, הבעיה של Docker Desktop לא מתחילה בגלל חומת האש של McAfee, והצעדים לשחזור ההתנהגות. בנוסף, אתייחס לשאלות ואספק תשובות מפורטות על בסיס הטקסט.
נקודות מפתח:
- בדוק אם קבצים שנוצרו על ידי תוכנות מודעה בתמיכה/תיקיה ~/ספריה/יישום.
שאלות:
1. כיצד אוכל לבדוק אם יש קבצים שנוצרו על ידי תוכנות פרסום?
כדי לבדוק אם יש קבצים שנוצרו על ידי תוכנות מודעות, נווט אל ~/ספרייה/תמיכה/יישומים/תיקיה.
2. מה הבעיה עם Docker Desktop ב- MacOS Catalina?
Docker Desktop ב- MacOS Catalina עשוי לא להתחיל ותלוי ללא הגבלת זמן.
3. אילו צעדים ננקטו כדי לפתור את הבעיה בשולחן העבודה של Docker?
ניסו צעדים שונים לפתור את הבעיה בשולחן העבודה של Docker. אלה כוללים שימוש בגרסה האחרונה של Docker Desktop, השבתת תכונות ניסיוניות מאפשרות ומספקת אבחון.
4. מה ההתנהגות הצפויה של Docker?
ההתנהגות הצפויה של Docker היא להתחיל כראוי.
5. מה ההתנהגות האמיתית של Docker?
ההתנהגות האמיתית של Docker היא שהיא תלויה בשלב “מתחיל” לנצח.
6. באיזו גרסת MacOS משתמשים?
גרסת ה- MacOS המשמשת היא 10.15.7.
7. כיצד אוכל להשיג יומני אבחון?
כדי להשיג יומני אבחון, הורד את Docker עבור Mac מ- https: // hub.דוקר.com/מהדורות/קהילה/Docker-ce-desktop-mac/.
8. מהם הצעדים לשחזור התנהגותו של Docker שלא מתחיל?
השלבים לשחזור ההתנהגות הם כדלקמן:
- התקן את Docker Desktop.
- נסה להתחיל את Docker Desktop.
- ספק את הסיסמה לשינויי רשת נחוצים.
- המתן שעות בלי שום התקדמות.
9. מה הקשר בין אבטחת נקודת הקצה של מקאפי לבין סוגיית Docker?
עבור משתמשים מסוימים, חומת האש של McAfee נקודת האבטחה עשויה לחסום את הגישה של UDP לשירות ה- DNS הפנימי, וגורמת לבעיה של Docker.
10. האם ניתן לכבות את חומת האש של מקאפי?
במקרים מסוימים, חומת האש של McAfee עשויה להיות מנוהלת על ידי IT של חברות, וייתכן שמשתמשים אין אפשרות לכבות אותה.
תשובות מפורטות:
1. כיצד אוכל לבדוק אם יש קבצים שנוצרו על ידי תוכנות פרסום?
כדי לבדוק אם יש קבצים שנוצרו על ידי תוכנות מודעות, באפשרותך לנווט אל ~/ספרייה/תמיכה/יישומים/תיקיה. תיקיה זו מכילה תיקונות משנה וקבצים שונים הקשורים ליישומים המותקנים ב- Mac שלך. חפש כל קבצים חשודים או לא מוכרים שעשויים להיות קשורים לתוכנת מודעה.
2. מה הבעיה עם Docker Desktop ב- MacOS Catalina?
הבעיה עם Docker Desktop ב- MacOS Catalina היא שהיא לא מצליחה להתחיל ותלוי ללא הגבלת זמן. בעיה זו דווחה על ידי מספר משתמשים ולא נפתרה על ידי הפתרונות המוצעים מבעיות דומות קודמות.
3. אילו צעדים ננקטו כדי לפתור את הבעיה בשולחן העבודה של Docker?
ננקטו צעדים שונים כדי לפתור את הבעיה בשולחן העבודה של Docker. המשתמשים ניסו להשתמש בגרסה האחרונה של Docker Desktop, השבתו תכונות ניסיוניות מאפשרות ומתן אבחון. עם זאת, אף אחד מהצעדים הללו לא פתר את הבעיה עבור כל המשתמשים.
4. מה ההתנהגות הצפויה של Docker?
ההתנהגות הצפויה של Docker היא להתחיל כראוי ללא עיכובים או תלויים. כאשר Docker מתפקד כראוי, המשתמשים צריכים להיות מסוגלים להשתמש בו כדי להפעיל יישומים מכולים ב- Mac שלהם.
5. מה ההתנהגות האמיתית של Docker?
ההתנהגות בפועל של Docker, כפי שדווח על ידי המשתמשים, היא שהיא תלויה בשלב “מתחיל” לנצח. זה מונע מהמשתמשים להשתמש ב- Docker ולהפעיל יישומים מכולים ב- Mac שלהם.
6. באיזו גרסת MacOS משתמשים?
גרסת ה- MacOS המשמשת את המשתמשים המושפעים היא 10.15.7 (קטלינה).
7. כיצד אוכל להשיג יומני אבחון?
כדי להשיג יומני אבחון, אתה יכול להוריד את Docker עבור Mac מאתר Docker הרשמי. בקר בכתובת https: // hub.דוקר.com/מהדורות/קהילה/Docker-ce-desktop-Mac/והורד את הגרסה האחרונה של Docker עבור Mac. עקוב אחר הוראות ההתקנה, וברגע שהותקן, אתה יכול לגשת לתכונת האבחון בממשק Docker Desktop.
8. מהם הצעדים לשחזור התנהגותו של Docker שלא מתחיל?
כדי לשחזר את התנהגותו של Docker לא מתחיל, אתה יכול לבצע את הצעדים הבאים:
- התקן את Docker Desktop ב- Mac המריץ את MacOS Catalina.
- נסה להתחיל את Docker Desktop על ידי לחיצה על הסמל שלו.
- כאשר מתבקשים, ספק את הסיסמה שלך כדי לאפשר לדוקר לבצע שינויים ברשתות נחוצים.
- המתן לתקופה ממושכת, כמו מספר שעות, ללא כל התקדמות בתהליך ההפעלה של Docker.
9. מה הקשר בין אבטחת נקודת הקצה של מקאפי לבין סוגיית Docker?
על פי חוויות משתמש ואינטראקציות עם Docker Support, חלק מהמשתמשים זיהו קשר בין חומת האש האבטחה של McAfee נקודת קצה לבין סוגיית Docker. במקרים ספציפיים, הגדרות חומת האש של גרסת האבטחה של McAfee נקודת קצה 10.7.5 (Mac) עשוי לחסום את הגישה ל- UDP לשירות ה- DNS הפנימי, וגורם לדוקר לתלות בהפעלה.
10. האם ניתן לכבות את חומת האש של מקאפי?
לרוע המזל, במקרים רבים, חומת האש של McAfee מנוהלת על ידי צוות ה- IT התאגידי ולא ניתן לכבות אותה או לתצורה על ידי משתמשים בודדים. הגבלה זו הופכת את המאתגרים למשתמשים המושפעים לפתור את הבעיה עצמם ללא סיוע נאות ממחלקת ה- IT.
הערה: התשובות הניתנות מבוססות על חוויות ודיונים המוזכרים בטקסט המקורי. חוויות ופתרונות פרטניים עשויים להשתנות בהתאם לסביבה והתצורות הספציפיות.
מה זה מקבילה של Mac OS X למיפוי רשת האבטחה של McAfee
בדוק אם יש קבצים שנוצרו על ידי תוכנות מודעה בתמיכה/תיקיה/ספרייה/יישומים::
Docker Desktop עבור Mac לעולם לא מתחיל בגלל חומת האש של מקאפי #5246
כמו אחרים על האוזניים הצעירות האחרונות, אני נתקל במצב בו Docker שולחן עבודה על MacOS Catalina לעולם לא מתחיל. ניסיתי את כל ההצעות בסוגיות סגורות אחרות לאותה סוגיה בדיוק.
- ניסיתי עם הגרסה האחרונה של Docker Desktop
- ניסיתי להשבית תכונות ניסיוניות מאפשרות
- העליתי אבחון
- מזהה אבחון: 007C4B87-6B7F-47C5-B8DD-CA846E0CEF85/20210113192759
התנהגות מצופה
Docker להתחיל
התנהגות ממשית
Docker תלוי ב”תחיל “לנצח
מֵידָע
זה תלוי בכל פעם במחשב הנייד Macbook Pro שלי עם הגרסה האחרונה “יציבה”. מהסתכלות על יומני ה- VM, אני רואה את הדברים הבאים ב- Docker.קובץ יומן עבור ה- VM:
. 2021-01-13T19: 36: 44Z Docker Time = "2021-01-13T19: 36: 44z" רמה = מידע msg = "/docker/start - גרסת MacOS: 10.15.7
יומני אבחון
Docker for Mac: הגרסה האחרונה מ- https: // hub.דוקר.com/מהדורות/קהילה/Docker-ce-desktop-mac/ צעדים לשחזור ההתנהגות
- התקן את Docker Desktop
- נסה להתחיל את Docker Desktop
- ספק את הסיסמה שלי כדי ש- Docker יוכל לבצע את שינויים ברשת הנדרשים.
- חכה שעות. שום דבר
הטקסט עודכן בהצלחה, אך שגיאות אלה נתקלו:
rpatrick00 העיר 22 בינואר 2021
@harrouet i’M לא בטוח. בעבודה עם Docker Support, צמצמנו את הבעיה שלי ל- McAfee Point Security 10.7.5 (MAC) חומת אש חוסמת את גישה ל- UDP לשירות ה- DNS הפנימי במחשב נייד MAC אחד אך לא במחשב נייד MAC זהה אחר עם אותה תוכנה ותצורה
נראה כי #5141 יש אנשים מרובים המדווחים על סוגיות/תסמינים שונים. אני חושד שזה לא’נושא יחיד כמו שלי הוא.
פלינזן הגיב 26 בינואר 2021
@rpatrick00
האם יש לך פיתרון זמין? לרוע המזל מקאפי מנוהל על ידי Corp It ואני לא יכול לכבות את זה.
rpatrick00 הגיב 26 בינואר 2021
@Plinzen לא, אין לי פיתרון מעשי לבעיה זו. אני נמצא באותה סירה בכך שמקאפי מנוהל על ידי צוות ה- IT התאגידי שלנו. מכיוון שאני לא יודע אילו חריגים נדרשים, אינני יכול אפילו לבקש מהם לשנות את הגדרות חומת האש כדי לתקן את הבעיה.
rgov הגיב 26 בינואר 2021 •
ד'ו, חצו חוטים ופרסמו את ההערה הלא נכונה בנושא זה. מצטער על זה.
האם אכפת לך לעדכן את הכותרת להתייחס למקאפי כך שקל יותר לשמור על זה נפרד, ואנשים עם תצורות דומות יוכלו למצוא אותה ביתר קלות? תודה.
מה זה מקבילה של Mac OS X למיפוי רשת האבטחה של McAfee?
יש לנו מספר מחשבים של מערכת הפעלה שונה ברשת. שלי הוא Mac OS X ורוב האחרים הם חלון XP או 7. אצטרך לעזור לפקח על מה שהמחשב מתחבר. בעבר אני משתמש ב- Windows ויש לי אבטחת McAfee המוצרים מפה בזמן אמת של כל המחשבים המחוברים כולל כל IP ושם מחשב. עכשיו משתמש ב- Mac OS X, אני לא מוצא שום דבר שאני יכול להשתמש בו. ניסיתי את NMAP ו- ZenMAP, אך אף אחד מהם לא מספק שם מחשב, וגם לא צג וסריקה בזמן אמת לא לוקח לנצח. יש NetworkView אבל זה עובד רק במכונות חלונות. במה אוכל להשתמש?
48.5K 52 52 תגי זהב 193 193 תגי כסף 271 271 תגי ברונזה
שאל 28 בדצמבר 2011 בשעה 8:23
2,665 14 14 תגי זהב 38 38 תגי כסף 44 44 תגי ברונזה
2 תשובות 2
ZenMap Can בהחלט ספק שמות netbios (השמות שאתה מתייחס אליהם).
יתר על כן, אתה יכול לצבוט את סריקת NMAP לסריקה בלבד עבור כתובות IP, ופרטי NetBios, מה שאמור באמת להפחית משמעותית את משך הסריקה.
יתר על כן, זה צריך, אם אתה מוכן ליפול חזרה לטרמינל, להיות אפשרי כדי להתעדכן די מהר, אולי כל ~ 30 שניות.
לדוגמה, עם הפקודה ZenMap של:
NMAP -SU -P 137 -Script NBSTAT.NSE 10.1.1.1/24 הערה: אני משתמש ב -10.1.1.קידומת IP 1. במקרה שלך, ככל הנראה זה יהיה 192.168.משהו.משהו
ה- /24 הוא מסכת הרשת. במקרה זה, זה גורם ל- NMAP לסרוק הכל החל מ -10.1.1.0 - 10.1.1.255 . לשימוש, אתה פשוט הדביק את השורה למעלה לתיבת הכניסה "פקודה" ב- ZenMap
להלן סריקה של הרשת שלי:
מתחילה NMAP 5.51 (http: // nmap.org) בתאריך 2012-01-27 05:59 דו"ח סריקת NMAP של פסיפיק סטנדרט ל -10.1.1.מארח אחד למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP פתוח | מסוננת NetBios-NS Mac כתובת: -snip- (סופר מיקרו מחשב) דוח סריקת NMAP עבור 10.1.1.המארח 2 למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP סגור את NetBios-NS MAC כתובת: -snip- (מחשב מיקרו סופר) דילוג על סריקת UDP נגד 10.1.1.4 מכיוון ש- Windows אינו תומך בסריקת מכונה משלך (LocalHost) בדרך זו. דוח סריקת NMAP עבור 10.1.1.4 המארח למעלה. שירות מדינת יציאה 137/UDP לא ידוע NetBios-NS NMAP דוח סריקה עבור 10.1.1.המארח 10 למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP פתוח NetBIOS-NS MAC כתובת: -SNIP- (THECUS Technology) תוצאות סקריפט מארח: | nbstat: | שם netbios: ied, netbios משתמש :, netbios mac: | שמות | דגלי IED: | דגלי IED: | דגלי IED: | \ x01 \ x02__msbrowse __ \ x02 דגלים: | דגלי MyGroup: | דגלי MyGroup: | _ דגלים של MyGroup: דו"ח סריקת NMAP עבור 10.1.1.15 המארח למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP סגור את NetBios-NS MAC כתובת: -snip- (pegatron) דוח סריקת NMAP עבור 10.1.1.18 המארח למעלה (0.חביון 00062S). שירות מדינת יציאה 137/UDP מסונן NetBios-NS כתובת MAC: -snip- (Microsoft) דוח סריקת NMAP עבור 10.1.1.המארח 19 למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP פתוח NetBIOS-NS MAC כתובת: 8C: 89: A5: 5B: 4A: 5F (לא ידוע) תוצאות סקריפט מארח: | nbstat: | שם netbios: derple, netbios משתמש :, netbios mac: -snip- (לא ידוע) | שמות | דגלים דגרים: | דגלי קבוצות עבודה: | _ דגלים דגרים: דו"ח סריקת NMAP עבור 10.1.1.המארח 31 למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP פתוח NetBIOS-NS MAC כתובת: -snip- (אפל) תוצאות סקריפט מארח: | nbstat: | NetBios שם: ICRAP, NetBIOS משתמש :, Netbios Mac: | שמות | דגלי ICRAP: | דגלי ICRAP: | דגלי ICRAP: | \ x01 \ x02__msbrowse __ \ x02 דגלים: | דגלי קבוצות עבודה: | דגלי קבוצות עבודה: | _ דגלים בקבוצת עבודה: דו"ח סריקת NMAP עבור 10.1.1.40 מארח למעלה (0.חביון 00). שירות מדינת יציאה 137/UDP פתוח NetBIOS-NS MAC כתובת: -snip- (לא ידוע) תוצאות סקריפט מארח: | nbstat: | שם netbios: God-Blor, NetBios משתמש :, netbios mac: -snip- (לא ידוע) | שמות | דגלים של אלוהים-כחול: | דגלי קבוצות עבודה: | _ דגלים של אלוהים-בור: דו"ח סריקת NMAP עבור 10.1.1.55 המארח למעלה (0.חביון 0030). שירות מדינת יציאה 137/UDP פתוח NetBios-NS MAC כתובת: -snip- (אח תעשיות) תוצאות סקריפט מארח: | nbstat: | שם netbios: BRN001BA9391452, NetBIOS משתמש :, Netbios Mac: -snip- (אח תעשיות) | שמות | BRN001BA9391452 דגלים: | _ BRN001BA9391452 דגלים: NMAP בוצע: 256 כתובות IP (10 מארחים למעלה) סרק ב 9.40 שניות כפי שאתה יכול לראות, הוא פתר את המידע עבור כל המחשבים ב- LAN שלי המדווחים על מידע netbios. זה גם עשה את כל האמור לעיל ב ~ 9.4 שניות.
עשיתי את זה במחשב Windows שלי מכיוון שה- Mac שלי (ככל הנראה בשם ICRAP, ככל הנראה, כפי שאתה יכול לראות בתוצאות הסריקה) מתחרפן כרגע, ואני לא יכול להפעיל אותו מחדש כי יש לי כמה העברות קבצים גדולות בתהליך. NMAP היא פלטפורמה אגנוסטית, כך שהפלטפורמה שעליה אתה עושה סריקה זו לא צריכה להיות חשובה. בדקתי את זה ב- Mac משורת הפקודה בלבד, וזה גם עבד שם מצוין (ובכן, זה אכן טרף את הגנת השיטפון במתג המנוהל שלי, אבל זה נושא אחר).
ערכתי את כתובת ה- MAC מהסריקה.
אני יכול להוסיף מידע נוסף כיצד להגדיר את זה לסריקה ברציפות משורת הפקודה, אם תרצה.
אתה יכול לראות מידע נוסף על NBSTAT.סקריפט NSE בו אני משתמש כדי לשאילת מידע על NetBios כאן.
עמוד ה- NMAP הקצר הוא גם שימושי מאוד, להבנת מה קורה.
הכל מקאפי בשבילי
· מומלץ להעתיק את ה- SRPUBKEY.Bin, Regseckey.BIN, סיטליסט ND.XML משרת EPO לתיקיה משותפת או ישירות למחשב המקומי. ניתן למצוא קבצים אלה בשרת EPO ב- \ קבצי תוכנית \ McAfee \ Epolicy Orchestrator \ DB \ Software \ Current \ EpoAgent3700MACX \ install409 \
התקנת סוכן McAfee 4.x (מנוהל)
כיצד להתקין סוכן מנוהל
- במקרים רבים מותקן סוכן במכונה במצב מנוהל. על מנת להגדיר סוכן מנוהל, המנהל יצטרך להבטיח את סוכן ה- McAfee 4.חבילת X ותוסף נבדקים במאגר הראשי של שרת EPO.
· הורד את חבילת הסוכן של McAfee (Ex. MA450MAC.רוכסן)
· הורד את חבילת ההרחבה של סוכן McAfee (Ex. Epoagentmeta.רוכסן)
· התחבר למסוף EPO
· בדוק את שתי החבילות למאגר המאסטר
- נְקִישָׁה תפריט | תוכנה | מאגר אדון
- בחר פעולות| צ'ק -אין חבילה בשמאל התחתון של המסך
- השאר את סוג חבילת ברירת המחדל שנבחר מוצר או עדכון (.רוכסן)
- לחץ על לְדַפדֵף כפתור ונווט אל חבילת הסוכן (EX. MA450MAC.רוכסן)
- עקוב אחר אפשרויות המסך כדי להשלים את תהליך הצ'ק -אין
- כאשר צ'ק -אין של החבילה הושלם לחץ תפריט | תוכנה | הרחבות
- בחר התקן סיומת משמאל התחתון של המסך
- לחץ על לְדַפדֵף כפתור ונווט אל חבילת סיומת הסוכן (EX. Epoagentmeta.רוכסן)
- עקוב אחר אפשרויות המסך כדי להשלים את תהליך הצ'ק -אין
- פעם סוכן מקאפי 4.x נבדק במלואו בשרת EPO קובץ ההתקנה מוכן.
· העתק את קובץ ההתקנה באופן מקומי ל- Mac או לכונן משותף שיכול להיות גישה מה- Mac. ניתן למצוא את קובץ ההתקנה בשרת EPO
- \ קבצי תוכנית \ McAfee \ Epolicy Orchestrator \ db \ Softwar.ש
· הערה: הנתיב המוצג לעיל מיועד לסוכן McAfee 4.5. הדרך ל -4.0 סוכן יהיה בספריה שונה של EpoAgent3xxxmacx
· לאחר העתקת הקובץ לכונן המשותף או באופן מקומי הוא מוכן לשימוש להתקנה
· פתח את הטרמינל ב- Mac והקלד את הדברים הבאים באותה מדריך בו התקנה.SH מאוחסן
- 1.CHMOD +X התקן.ש (זה מוסיף מצב ביצוע לקובץ)
- 2.Sudo ./להתקין.sh –i (זה מפעיל את ההתקנה באמצעות מתג –I)
· כאשר ההתקנה משלימה חכה 5-10 דקות שהסוכן יבדוק את ה- EPO. ככל הנראה זה יימצא בקבוצה האבודה והמצאה אלא אם כן מיון מופעל. אם המכונה לא מאוכלסת בעץ מערכת EPO לאחר 10-15 דקות הפעל מחדש את המכונה במידת האפשר.
- אם למכונה יש את סוכן ה- McAfee 4.0 וצריך לשדרג אותו באופן ידני ל -4.5 בצע את הדברים הבאים:
· העתק את קובץ ההתקנה באופן מקומי ל- Mac או לכונן משותף שיכול להיות גישה מה- Mac. ניתן למצוא את קובץ ההתקנה בשרת EPO
- \ קבצי תוכנית \ McAfee \ Epolicy Orchestrator \ db \ Softwar.ש
· לאחר העתקת הקובץ לכונן המשותף או באופן מקומי הוא מוכן לשימוש להתקנה
· פתח את הטרמינל ב- Mac והקלד את הדברים הבאים באותה מדריך בו התקנה.SH מאוחסן
- 1.CHMOD +X התקן.ש (זה מוסיף מצב ביצוע לקובץ)
- 2.Sudo ./להתקין.sh –u (זה מפעיל את השדרוג באמצעות מתג –U)
הסרת סוכן McAfee 4.איקס
כיצד להסיר סוכן באמצעות קונסולת EPO (מנוהל)
- לאחר הקמת הסביבה ורוב המערכות מנוהלות על ידי EPO; ההסרה נעשית באמצעות קונסולת EPO.
· להסרת הסוכן באמצעות קונסולת EPO בצע את הצעדים הבאים:
- נְקִישָׁה תפריט | עץ מערכת
- בחר את המערכת (ים) צור את עץ המערכת
- בחר פעולות | ניהול מדריך | לִמְחוֹק
- תופיע הודעת מחיקה המבקשת להסיר את הסוכן
- בחר בתיבת הסימון ולחץ בסדר
- בפעם הבאה שסוכן McAfee בודק את שרת EPO או מטפל סוכן הוא יבצע את ההתקנה
כיצד להסיר סוכן באמצעות מסוף (מנוהל או לא מנוהל)
- במקרים מסוימים הסרת הסוכן במכונה אינה אפשרית ממסוף EPO. זה בדרך כלל מתרחש כאשר המכונה אינה מחוברת לרשת או כאשר לסוכן יש בעיות המתחברות לשרת EPO.
· להסרת הסוכן באמצעות הטרמינל בצע את השלבים הבאים:
- היכנס למכונה או SSH למכונה
- פתיחת מסוף (בקשת מעטפת)
- שנה לספריה/ספרייה של McAfee/McAfee/CMA
- הקלד סודו ./הסרת ההתקנה.ש
- המתן לתסריט שיוצג “הסתירה הסתירה”
התקנת מוצרים דרך סוכן McAfee 4.איקס
כיצד להתקין את McAfee Security עבור Mac דרך קונסולת EPO
- McAfee Security עבור Mac - ניתן להתקין AV באמצעות הסוכן משרת EPO.
· לפני שניתן לפרוס את התוכנה יש צורך לבדוק את שתי החבילות למאגר המאסטר. הורד את חבילת התוכנה כך שניתן יהיה לבדוק אותה במאגר המאסטר. אבטחת McAfee עבור תוכנת MAC היא מסובכת ולכן חשוב לבצע את הצעדים הבאים בדיוק.
- בטל את ה- msmantimalware10lml.רוכסן
- אתר ופטרל את רכיב ה- EPO שנמצא בתוך הספרייה שלא רוכסן MSMANTIMALWARE10LML
- נְקִישָׁה תפריט | תוכנה | מאגר אדון
- בחר פעולות| צ'ק -אין חבילה בשמאל התחתון של המסך
- השאר את סוג חבילת ברירת המחדל שנבחר מוצר או עדכון (.רוכסן)
- לחץ על לְדַפדֵף כפתור ונווט אל חבילת הסוכן (EX. /הורדות/msmantimalware10lml/epo רכיב/EPO 4.x חבילות פריסה/אבטחת McAfee עבור Mac-anti-malware-1.0-RTW-EPO-676.רוכסן)
- עקוב אחר אפשרויות המסך כדי להשלים את תהליך הצ'ק -אין
- כאשר צ'ק -אין של החבילה הושלם לחץ תפריט | תוכנה | הרחבות
- בחר התקן סיומת משמאל התחתון של המסך
- לחץ על לְדַפדֵף כפתור ונווט אל חבילת סיומת הסוכן (EX. /הורדות/msmantimalware10lml/epo רכיב/EPO 4.X הרחבות/אבטחת McAfee עבור Mac-1.0-אנטי-מזללה.רוכסן)
- עקוב אחר אפשרויות המסך כדי להשלים את תהליך הצ'ק -אין
- לחץ על לְדַפדֵף כפתור שוב ונווט אל חבילת ההרחבה של דוחות הסוכן (EX. /הורדות/msmantimalware10lml/epo רכיב/EPO 4.X הרחבות/אבטחת McAfee עבור Mac-1.0 דיווחים.רוכסן)
- עקוב אחר אפשרויות המסך כדי להשלים את תהליך הצ'ק -אין
· לאחר בדיקת התוכנה למאגר המאסטר המוצר מוכן לפרוס
- היכנס לקונסולת EPO
- בחר תפריט | עץ מערכת
- בחר בקבוצה או בקבוצת המשנה מעץ המערכת בו יש ליצור את המשימה
- תחת שדה הארגון שלי בחר ב משימות לקוח כרטיסייה
- נְקִישָׁה משימה חדשה בתחתית המסך
- תן שם למשימה והזן את כל ההערות הדרושות ואז בחר פריסת מוצרים מהתפריט הנפתח ואז בחר הַבָּא.
- בדף התצורה בחר מק לפלטפורמת היעד
- בחר אבטחת McAfee עבור Mac - AV 1.0.xxx מהתפריט הנפתח
- להבטיח ש להתקין נבחר לסוג הפעולה ואז בחר הַבָּא
- בקטע לוח הזמנים בצע את הבחירות הרצויות ואז לחץ על הַבָּא לאחר מכן להציל
- המתן שהמערכות יבדקו ב- EPO או פרסמו קריאת השכמה שתוכלו להוריד את המשימה החדשה
כיצד להסיר את McAfee Security עבור Mac דרך קונסולת EPO
- הדרך הנפוצה ביותר להסרת תוכנה היא דרך קונסולת EPO.
· להסרת הסוכן באמצעות EPO בצע את הצעדים הבאים:
- היכנס לקונסולת EPO
- בחר תפריט | עץ מערכת
- בחר בקבוצה או בקבוצת המשנה מעץ המערכת בו יש ליצור את המשימה
- תחת שדה הארגון שלי בחר ב משימות לקוח כרטיסייה
- נְקִישָׁה משימה חדשה בתחתית המסך
- תן שם למשימה והזן את כל ההערות הדרושות ואז בחר פריסת מוצרים מהתפריט הנפתח ואז בחר הַבָּא.
- בדף התצורה בחר מק לפלטפורמת היעד
- בחר אבטחת McAfee עבור Mac - AV 1.0.xxx מהתפריט הנפתח
- להבטיח ש לְהַסִיר נבחר לסוג הפעולה ואז בחר הַבָּא
המתן שהמערכות יבדקו ב- EPO או פרסמו קריאת השכמה שתוכלו להוריד את המשימה החדשה
כיצד לאתר הונאות כמו "ה- MacBook שלך נגוע בחמישה וירוסים!"
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמינים. Combo Cle.com קרא עוד.
איזה סוג של הונאה הוא "ה- MacBook שלך נגוע בחמישה וירוסים!"?
זוהי הונאה המשמשת להערים על המבקרים להאמין שהמחשבים שלהם נגועים ורוכשים תוכנת אנטי -וירוס כדי להסיר וירוסים "זוהו". זה מחופש לאזהרת אבטחה מאתר מקאפי. גילינו הונאה זו תוך כדי בחינת אתרים המשתמשים ברשתות פרסום סוררות (דפי הזרמת סרטים לא חוקיים, אתרי סיקור ודפים דומים).
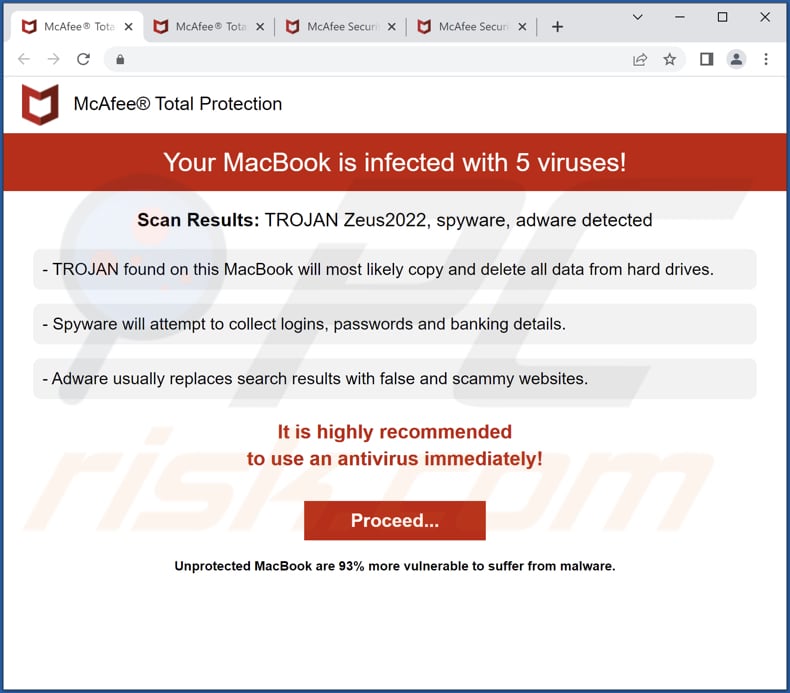
עוד על "ה- MacBook שלך נגוע בחמישה וירוסים!" הונאה
אתר הונאה זה מציג אזהרה מזויפת של McAfee הגנה טוענת בטענה כי מחשב נגוע בחמישה וירוסים. הוא קובע כי לאחר הפעלת סריקה, היא זיהה את Trojan Zeus2022, תוכנות ריגול ותוכנות מודעה. זה קורא להשתמש באופן מיידי באנטי -וירוס כדי להימנע מאובדן כל הנתונים המאוחסנים בכוננים קשיחים, כניסה, סיסמאות, פרטים בנקאיים שנגנבו ותוצאות חיפוש שהוחלפו באתרים מוצלים.
עמוד הונאה זה מקדם הגנה מוחלטת של McAfee - מוצר תוכנה לגיטימי שפותח על ידי חברת מקאפי. חברות לגיטימיות לעולם אינן משתמשות בשיטות כאלה כדי לקדם את המוצרים או השירותים שלהן. אנשים שמאחורי אתר ההונאה הזה הם שלוחות שמטרתם לאסוף עמלות לא לגיטימיות. המטרה שלהם היא להערים על המבקרים לרכוש הגנה מוחלטת של מקאפי דרך הדף שלהם.
כדי לבטל זיהומים אפשריים של תוכנות זדוניות, סרוק את ה- Mac שלך עם תוכנת אנטי -וירוס לגיטימית. חוקרי האבטחה שלנו ממליצים להשתמש במנקה משולבים.
▼ הורד מנקה משולב עבור Mac
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמינים. Combo Cle.com קרא עוד.
הונאות דומות באופן כללי
אתרים המציגים הונאות מוקפצות נועדו בדרך כלל לקדם תוכנה לגיטימית או מפוקפקת, לאסוף מידע אישי, לחלץ כסף או להפיץ תוכנות זדוניות. הם משתמשים בטקטיקות הפחדה (מציג תוכן מתעתע) כדי להערים על המבקרים לבצע פעולות מסוימות. רובם מחופשים לדפים רשמיים/לגיטימיים.
איך פתחתי אתר הונאה?
בדרך כלל, אתרים המציגים הונאות מוקפצות נפתחים דרך דפים מוצלים אחרים, פרסומות מטעות, כפתורים מזויפים "הורדה" (או דומים), והתראות המוצגות על ידי דפים לא אמינים. כמו כן, ניתן לפתוח אתרים אלה על ידי תוכנות מודעות מותקנות או תוכנות אחרות מסוג זה או באמצעות תוצאות חיפוש מקודמות בטכניקות הרעלת מנועי חיפוש.
כיצד להימנע מבקר באתרי הונאה?
אל תסמוך על פרסומות המופיעות בדפים מפוקפקים או מאפשרים לדפים כאלה להציג התראות. הורד תוכנה מדפי אינטרנט ופלטפורמות רשמיות. אל תשתמש בדפים לא רשמיים, בהורדות של צד שלישי, רשתות עמיתים לעמית ומקורות דומים כדי להוריד אפליקציות (או קבצים).
וודא כי אין שום תוכנה או תוכנה לא רצויה אחרת המותקנת במכשיר שלך. בדוק תמיד את ההורדות/מתקינים אם יש אפליקציות לא רצויות לפני הורדה/התקנת תוכנה. אם המחשב שלך כבר נגוע, אנו ממליצים להפעיל סריקה עם אנטי -וירוס מנקה משולבים עבור MacOS כדי לחסל אוטומטית את כל האיומים.
מראה "ה- MacBook שלך נגוע בחמישה וירוסים!"הונאה (GIF):
טקסט בעמוד זה:
הגנה מוחלטת של McAfee®
ה- MacBook שלך נגוע בחמישה וירוסים!
תוצאות סריקה: Trojan Zeus2022, תוכנות ריגול, תוכנות מודעות זוהו
- טרויאני שנמצא ב- MacBook זה ככל הנראה יעתיק וימחק את כל הנתונים מכוננים קשיחים.
- תוכנת ריגול תנסה לאסוף כניסות, סיסמאות ופרטי בנקאות.
- תוכנת מודעה מחליפה בדרך כלל תוצאות חיפוש באתרי שווא וזלזוליים.
זה מומלץ מאוד
להשתמש באנטי -וירוס מייד!
להמשיך.
MacBook לא מוגנים הם 93% פגיעים יותר לסבול מתוכנות זדוניות.
הסרת תוכנות זדוניות אוטומטיות MAC מיידיות: הסרת איום ידנית עשויה להיות תהליך ארוך ומסובך הדורש מיומנויות מחשב מתקדמות. Combo Cle. הורד אותו על ידי לחיצה על הכפתור למטה:
▼ הורד Combo Cle. כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמינים. Combo Cle.com קרא עוד.
תפריט מהיר:
- מהו "ה- MacBook שלך נגוע בחמישה וירוסים!"?
- שלב 1. הסר קבצים ותיקיות הקשורים ל- PUA מ- OSX.
- שלב 2. הסר תוספות סוררות מספארי.
- שלב 3. הסר תוספות סוררות מ- Google Chrome.
- שלב 4. הסר תוספים שעלולים להיות לא רצויים מ- Mozilla Firefox.
וידאו המראה כיצד להסיר תוכנות פרסום וחובבי דפדפן ממחשב Mac:
הסרת יישומים לא רצויים פוטנציאליים:
הסר יישומים שעלולים להיות לא רצויים שלך "יישומים"תיקיה:
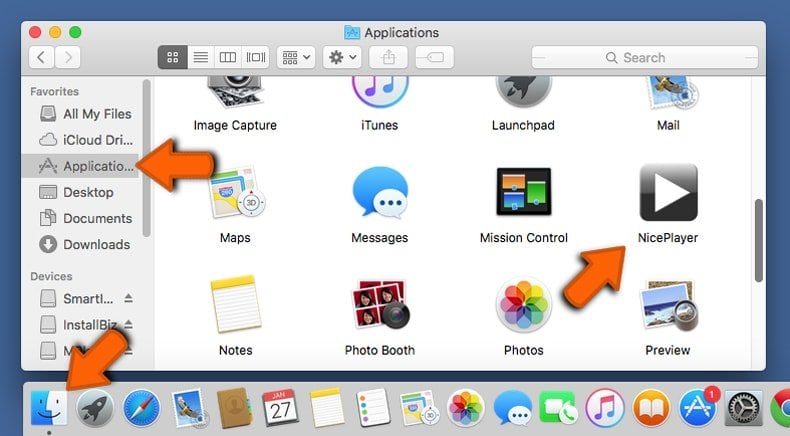
לחץ על אייקון Finder. בחלון Finder, בחר "יישומים". בתיקיית היישומים, חפש "Mplayerx","NicePlayer", או יישומים חשודים אחרים ולגרור אותם לפח האשפה. לאחר הסרת היישומים / ים הפוטנציאליים הלא רצויים הגורמים למודעות מקוונות, סרקו את ה- Mac שלכם עבור כל רכיבים לא רצויים שנותרו.
מנקה משולב בודק אם המחשב שלך נגוע בתוכנה זדונית. כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמינים. Combo Cle.com קרא עוד.
הסר קבצים ותיקיות הקשורים לתוכנות פרסום
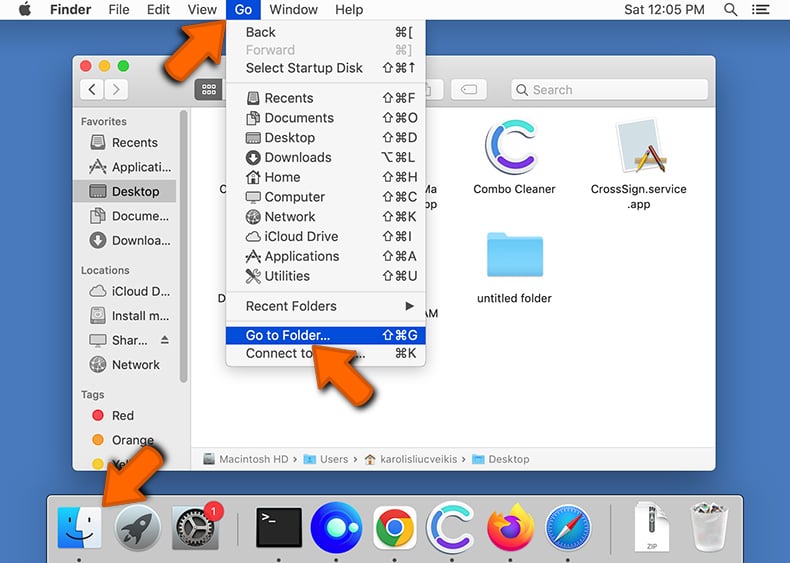
לחץ על מוֹצֵא סמל, מסרגל התפריט. בחר ללכת, ולחץ עבור לתיקיה.
בדוק אם יש קבצים שנוצרו על ידי תוכנות פרסום בספריה/SurneAgents/תיקיה:
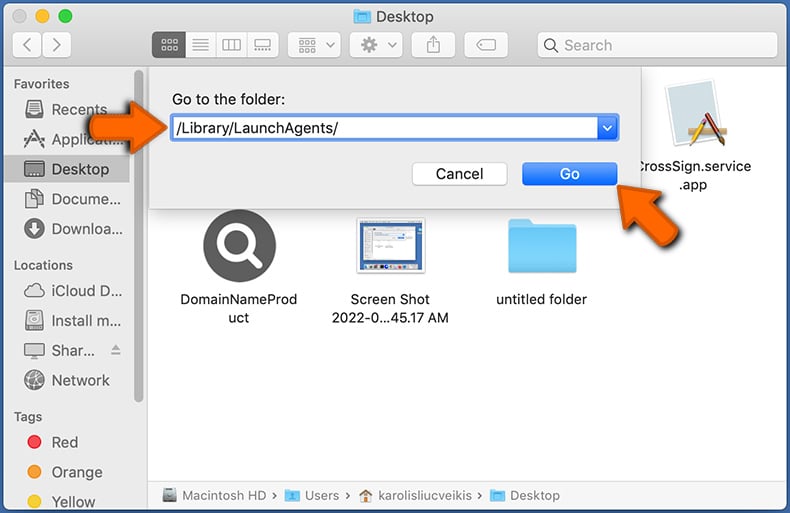
בתוך ה עבור לתיקיה. סרגל, סוג: /ספרייה/משגרות/
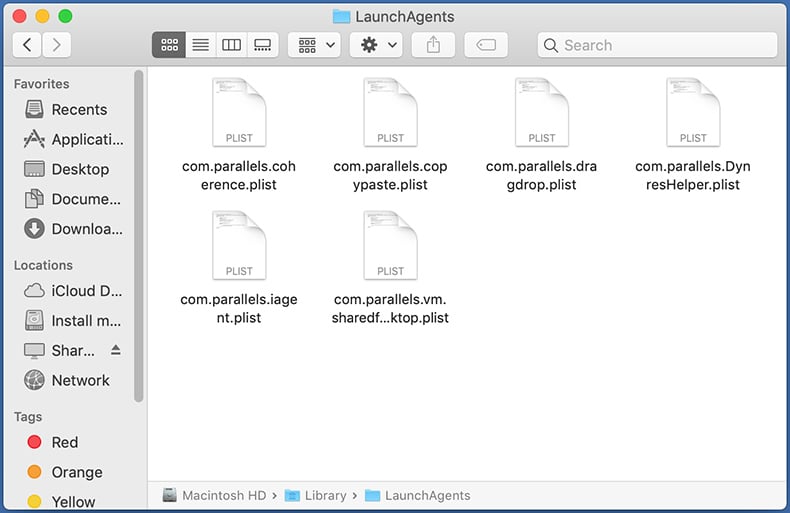
בתוך ה "Agrantegents"תיקיה, חפש כל קבצים חשודה שהוספו לאחרונה והעביר אותם לפח האשפה. דוגמאות לקבצים שנוצרו על ידי תוכנת מודעה - "InstallMac.אישור.פליסט","myppes.הורד.פליסט","mykotlerino.LTVBIT.פליסט","Kuklorest.עדכון.פליסט", וכו. תוכנת מודעה מתקינה בדרך כלל מספר קבצים עם אותה מחרוזת בדיוק.
בדוק אם יש קבצים שנוצרו על ידי תוכנות מודעה בתמיכה/תיקיה/ספרייה/יישומים::
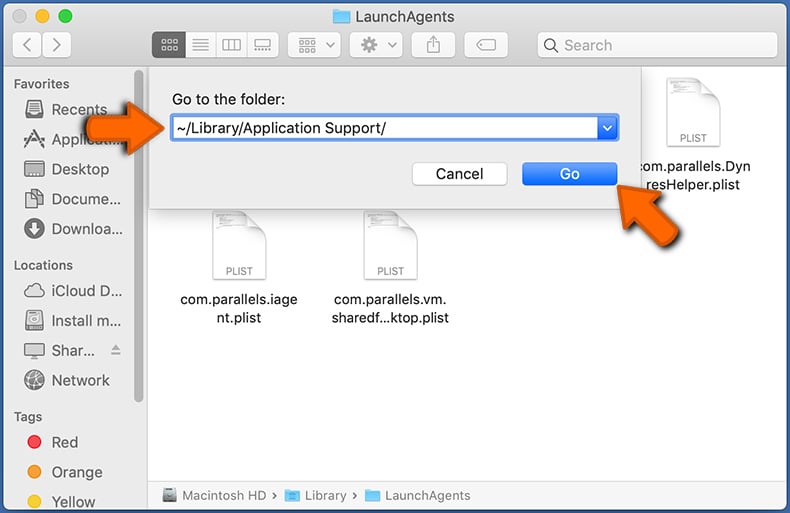
בתוך ה עבור לתיקיה. סרגל, סוג: ~/ספרייה/תמיכה ביישום/
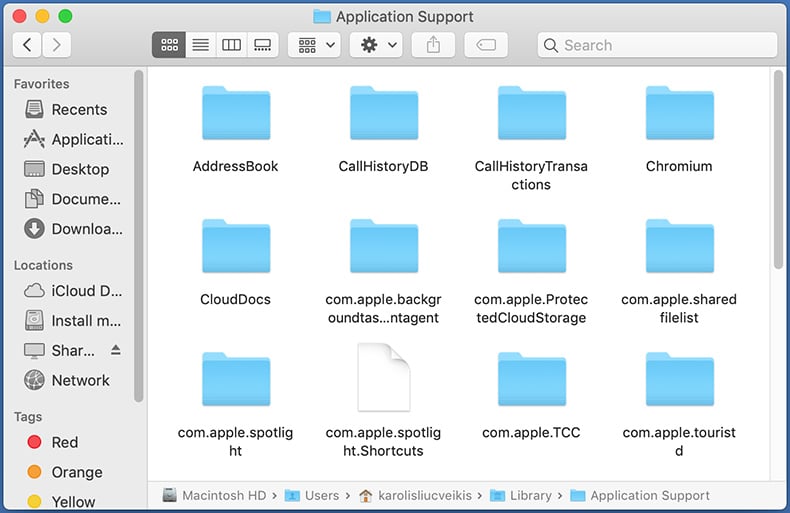
בתוך ה "תמיכה ביישום"תיקיה, חפשו כל תיקיות חשודות שהוספו לאחרונה. לדוגמה, "Mplayerx"או"NicePlayer", והעביר את התיקיות האלה לפח האשפה.
בדוק אם יש קבצים שנוצרו על ידי תוכנות מודעה בספריה ~/ספריה/השקה/תיקיה:
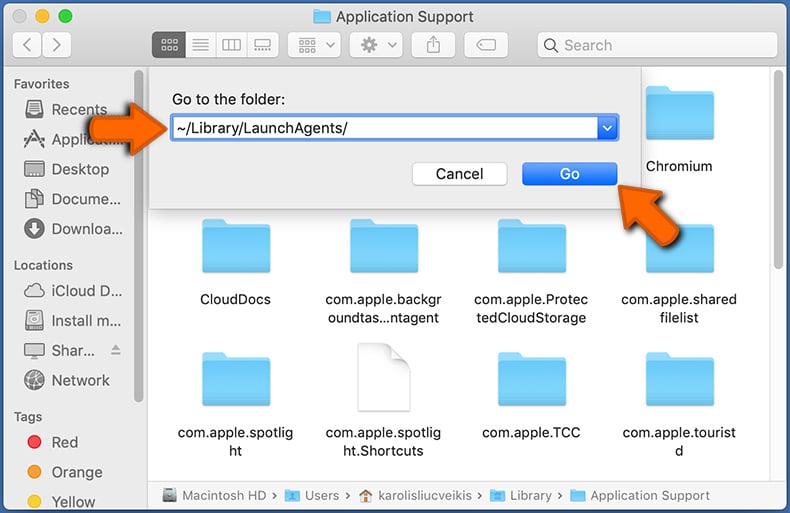
בתוך ה עבור לתיקיה. סרגל, סוג: ~/ספרייה/Agrantagents/
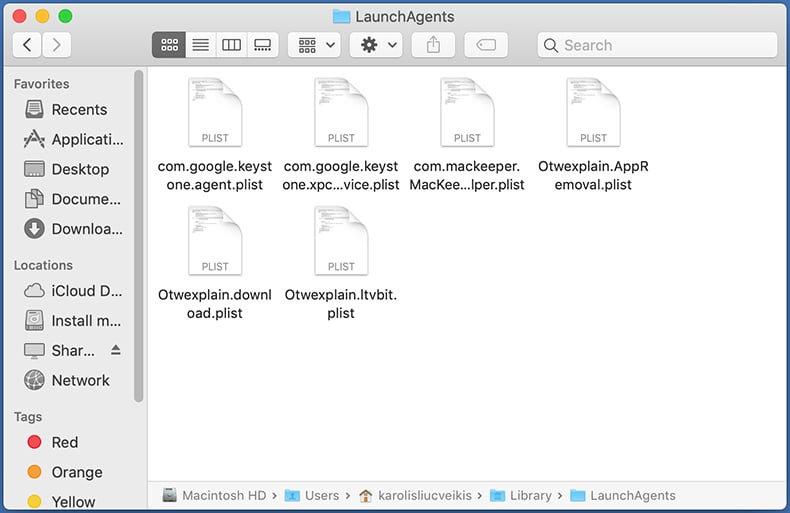
בתוך ה "Agrantegents"תיקיה, חפש כל קבצים חשודה שהוספו לאחרונה והעביר אותם לפח האשפה. דוגמאות לקבצים שנוצרו על ידי תוכנת מודעה - "InstallMac.אישור.פליסט","myppes.הורד.פליסט","mykotlerino.LTVBIT.פליסט","Kuklorest.עדכון.פליסט", וכו. תוכנת מודעה מתקינה בדרך כלל מספר קבצים עם אותה מחרוזת בדיוק.
בדוק אם יש קבצים שנוצרו על ידי תוכנות פרסום בספריה/SurniveDaemons/תיקיה:
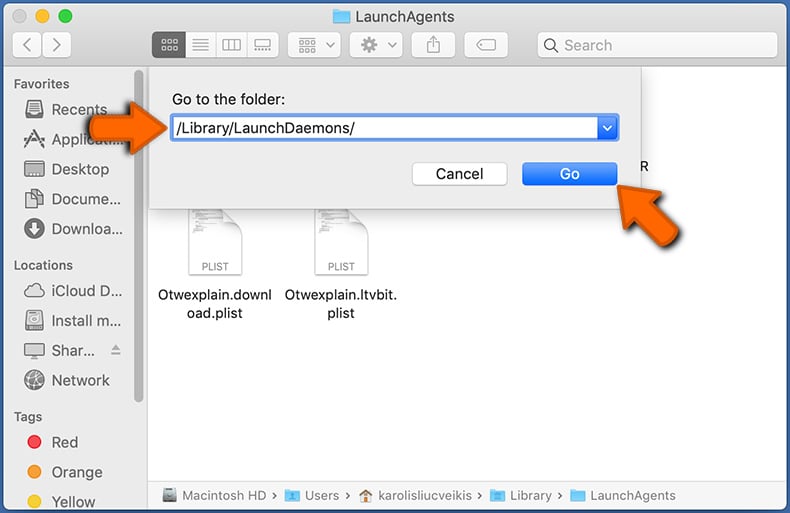
בתוך ה "עבור לתיקיה. "סרגל, סוג: /ספרייה/השקת Daemons/
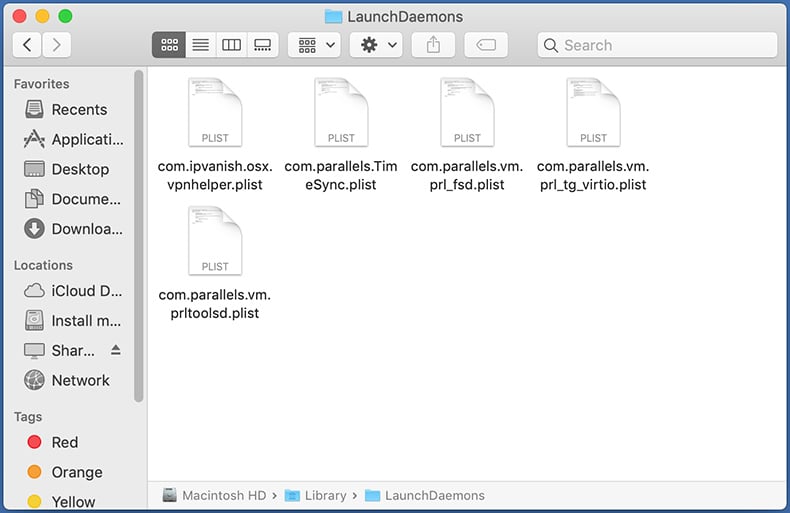
בתוך ה "AngrestDaemons"תיקיה, חפש קבצים חשודים שהוספו לאחרונה. לדוגמה "com.עודאד.הפניות נטו.פליסט","com.myppes.הפניות נטו.פליסט","com.Kuklorest.הפניות נטו.פליסט","com.Avickupd.פליסט", וכו., ולהעביר אותם לפח.
סרוק את ה- Mac שלך עם Combo Cleaner:
אם עקבת נכון אחר כל השלבים, ה- Mac שלך צריך להיות נקי מהזיהומים. כדי להבטיח שהמערכת שלך לא נגועה, הפעל סריקה עם אנטי -וירוס מנקה משולב. הורד את זה כאן. לאחר הורדת הקובץ, לחץ פעמיים על ComboCleaner.מתקין DMG. בחלון שנפתח, גרור ושחרר את סמל המנקה המשולב על גבי סמל היישומים. כעת פתח את משטח ההשקה שלך ולחץ על סמל המנקה המשולב. המתן עד ש- Combo Cleaner יעדכן את מסד הנתונים של הגדרת הנגיף שלו ולחץ על "התחל סריקת משולבת"כפתור.
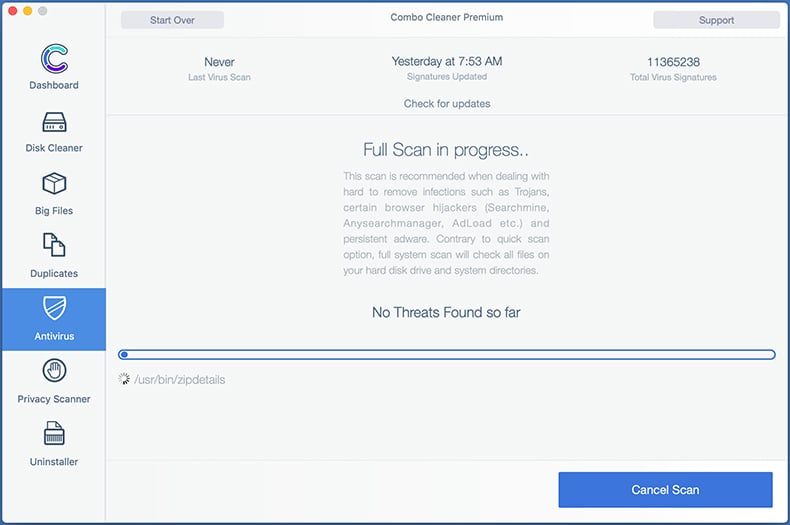
מנקה קומבו יסרוק את ה- Mac שלך לזיהומים זדוניים. אם סריקת האנטי -וירוס מציגה "לא נמצאו איומים" - פירוש הדבר שתוכל להמשיך עם מדריך ההסרה; אחרת, מומלץ להסיר כל זיהומים שנמצאו לפני שתמשיך.
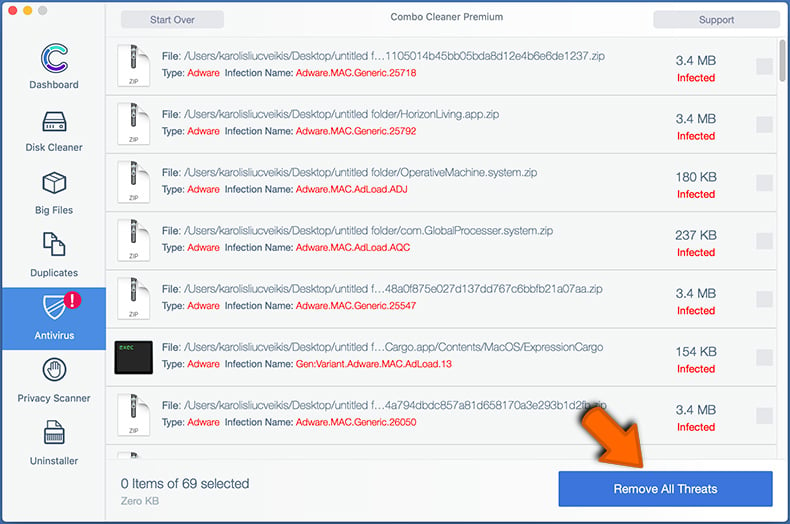
לאחר הסרת קבצים ותיקיות שנוצרו על ידי תוכנת הפרסום, המשך להסיר תוספים סוררים מדפדפני האינטרנט שלך.
הסר תוספים זדוניים מדפדפני האינטרנט
הסר תוספי ספארי זדוניים:
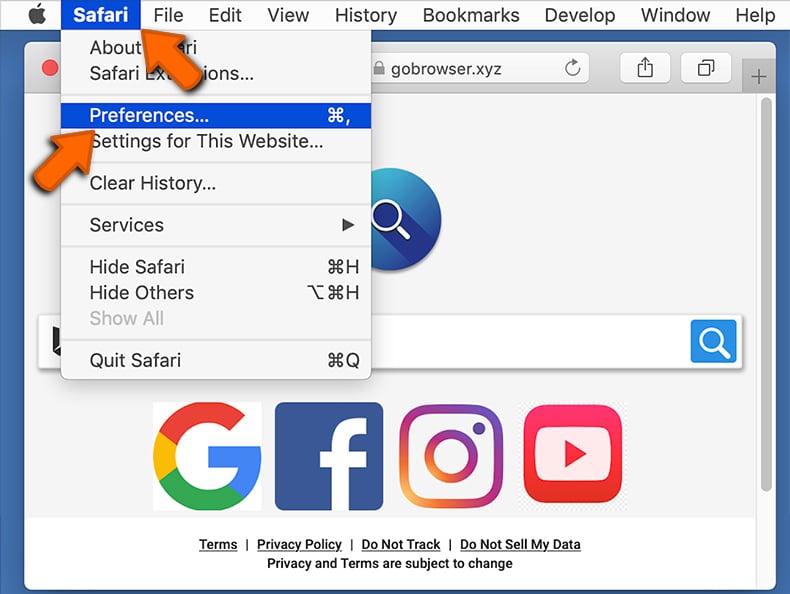
פתח את דפדפן הספארי, מסרגל התפריט, בחר "ספארי"ולחץ"העדפות. ".
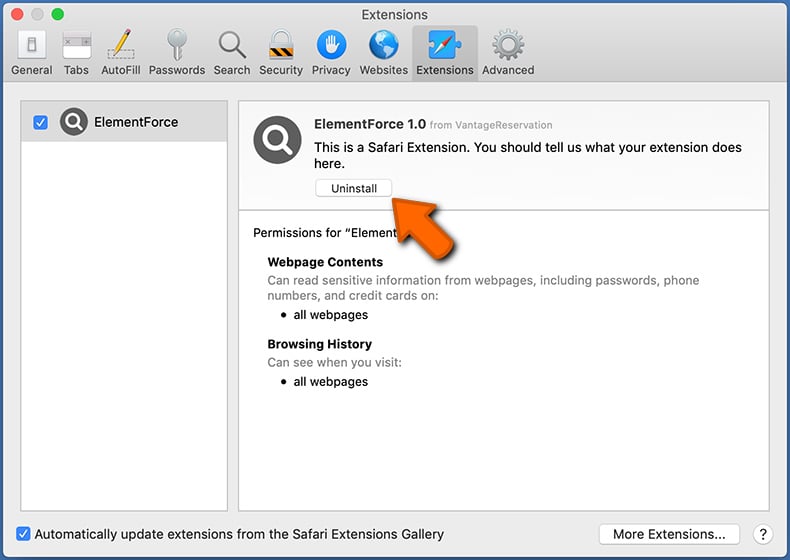
בחלון העדפות, בחר "הרחבות"וחפש כל הרחבות חשודות שהותקנו לאחרונה. כאשר הוא ממוקם, לחץ על "הסר את ההתקנה"כפתור ליד זה/אותם. שים לב שאתה יכול להסיר בבטחה התקנה של כל התוספים מדפדפן הספארי שלך - אף אחד מהם אינו מכריע להפעלת הדפדפן הרגיל.
- אם אתה ממשיך להיות בעיות עם הפניות לדפדפן ופרסומות לא רצויות - אפס ספארי.
הסר תוספים זדוניים מ- Google Chrome:
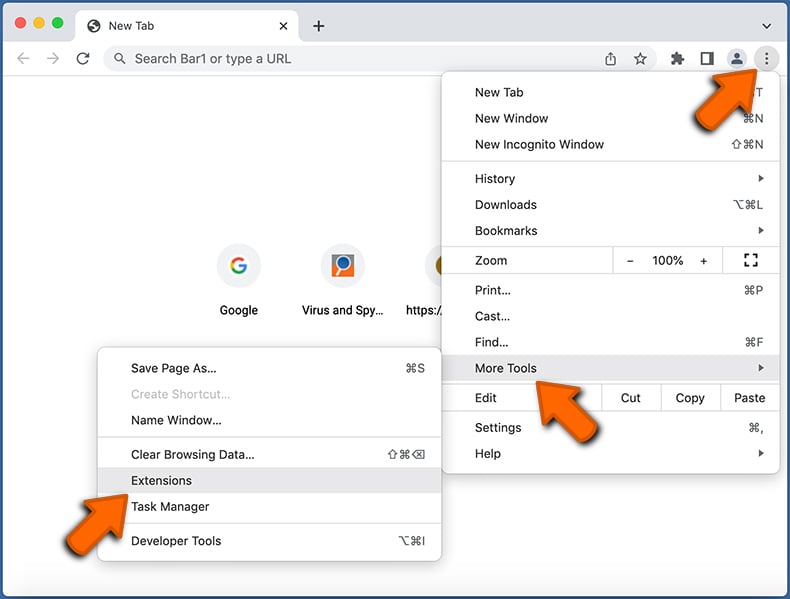
לחץ על סמל התפריט של Chrome (בפינה השמאלית העליונה של Google Chrome), בחר "כלים נוספים"ולחץ"הרחבות". אתר את כל הרחבות החשודות שהותקנו לאחרונה, בחר רשומות אלה ולחץ "לְהַסִיר".
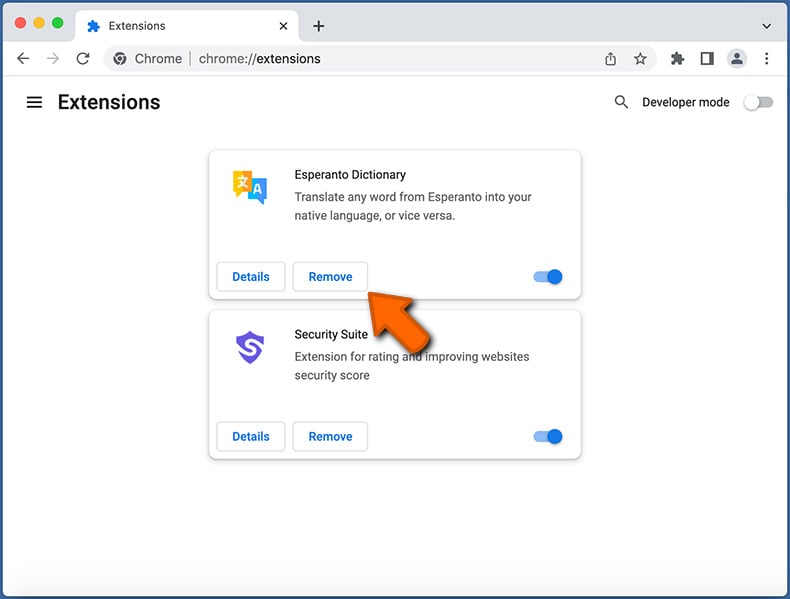
- אם אתה ממשיך להיות בעיות עם הפניות לדפדפן ופרסומות לא רצויות - אפס את Google Chrome.
הסר תוספים זדוניים מ- Mozilla Firefox:
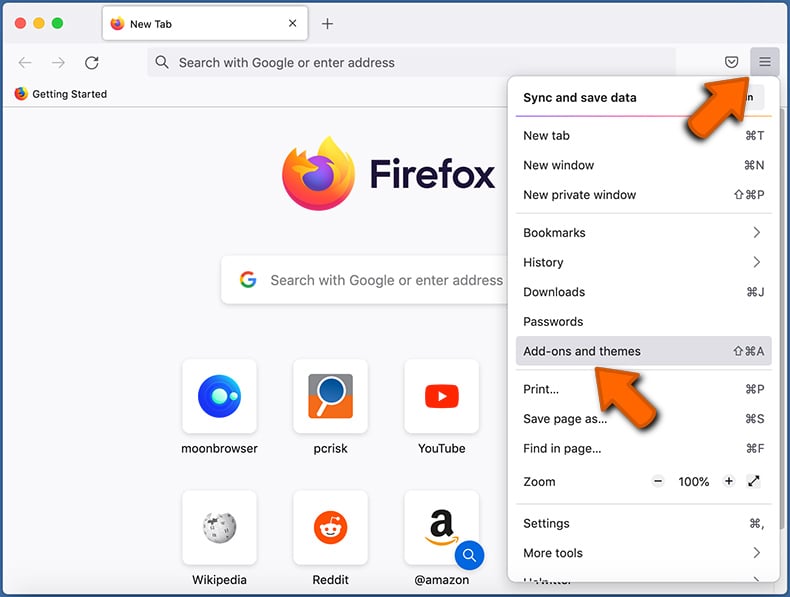
לחץ על תפריט Firefox (בפינה השמאלית העליונה של החלון הראשי) ובחר "תוספות ונושאים". לחץ "הרחבות"בחלון שנפתח אתר את כל הרחבות החשודות שהותקנו לאחרונה, לחץ על שלוש נקודות ואז לחץ "לְהַסִיר".
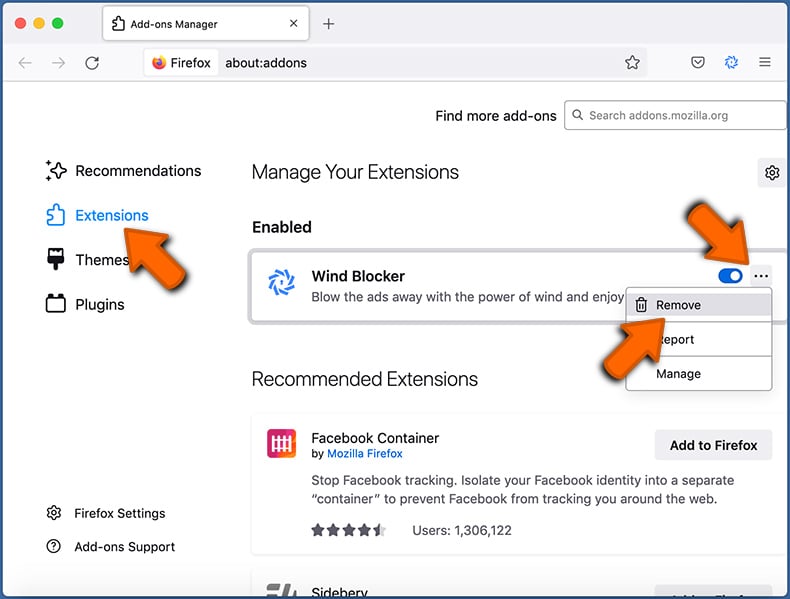
- אם אתה ממשיך להיות בעיות עם הפניות לדפדפן ופרסומות לא רצויות - אפס את Mozilla Firefox.
שאלות נפוצות (שאלות נפוצות)
מהי הונאה מוקפצת?
הונאה מוקפצת היא הונאה המשתמשת בטקטיקות הפחדה כדי להערים על המבקרים לבצע פעולות מסוימות. בדרך כלל זוהי אזהרת אבטחה מזויפת, הודעת מערכת או הודעה דומה.
מה המטרה של הונאת קופץ?
הונאות מוקפצות משמשות להערים על המבקרים במתן מידע אישי, העברה/תשלום כסף, הורדת תוכנות זדוניות, מתן גישה מרחוק למחשבים וכו '.
מדוע אני נתקל במקומות קופצים מזויפים?
אתרים המציגים הונאות מוקפצות לא מבקרים בכוונה. הם נפתחים באמצעות דפים מפוקפקים אחרים (ה.ז., דפים המשתמשים ברשתות פרסום סוררות), פרסומות, יישומים מוצקים או התראות המוצגים על ידי אתרים מוצגים.
האם מנקה משולב יגן עלי מפני הונאות קופצות?
Combo Cleaner יכול לסרוק כל אתר ולגלות דפים המספקים הונאות מוקפצות (ואתרים אחרים לא אמינים). זה מזהיר את המשתמשים באופן מיידי ומגביל את הגישה לדפים אלה.
על הסופר:
תומס מסקאוסקאס - חוקר אבטחה מומחה, אנליסט מקצועי זדוני מקצועי.
אני נלהב מאבטחת מחשבים וטכנולוגיה. יש לי ניסיון של למעלה מעשר שנים בעבודה בחברות שונות הקשורות לפיתרון סוגיות טכניות במחשבים ואבטחת אינטרנט. אני עובד כסופר ועורך של PCRISK.com מאז 2010. עקוב אחריי בטוויטר ובלינקדאין כדי להישאר מעודכן על איומי האבטחה המקוונים האחרונים. צרו קשר עם Tomas Meskauskas.
פורטל האבטחה של PCRISK מובא על ידי חברת RCS LT. כוחות מחוברים של חוקרי אבטחה עוזרים לחנך למשתמשי מחשבים על איומי האבטחה המקוונים האחרונים. מידע נוסף על החברה RCS LT.
מדריכי הסרת התוכנה הזדונית שלנו הם בחינם. עם זאת, אם אתה רוצה לתמוך בנו אתה יכול לשלוח לנו תרומה.
אודות PCRISK
PCRISK הוא פורטל אבטחת סייבר, ומודיע למשתמשים באינטרנט על האיומים הדיגיטליים האחרונים. התוכן שלנו מסופק על ידי מומחי אבטחה ומקצועי חוקרי תוכנות זדוניות. קרא עוד עלינו.


