


האם לינוקס משתמשת ב- MAC או DAC?
בקרת גישה חובה לעומת בקרת גישה לשיקול דעת: אשר לבחור?
סיכום:
בקרת גישה היא היבט מכריע של אבטחת הסייבר, ובחירת מודל בקרת הגישה הנכונה לארגון שלך היא חיונית. מאמר זה משווה שני דגמים פופולריים: בקרת גישה חובה (MAC) ובקרת גישה לשיקול דעת (DAC). ההבדלים העיקריים בין שני הדגמים מוסברים, יחד עם היתרונות והמגבלות שלהם בהתאמה. בנוסף, מסופקים טיפים ליישום כדי לעזור לארגונים לקבל החלטה מושכלת.
שאלות:
1. האם לינוקס משתמשת ב- MAC או DAC?
לינוקס משתמשת בעיקר ב- DAC (בקרת גישה לשיקול דעת) כמודל בקרת הגישה שלה, אם כי קיימות התפלגויות לינוקס המאפשרות MAC.
2. מהם הבדלי המפתח בין MAC ל- DAC?
ההבדל העיקרי הוא שב- DAC, הבעלים של אובייקט קובע אילו נבדקים יכולים לגשת אליו, ואילו ב- Mac, המערכת קובעת גישה על בסיס תוויות אבטחה. DAC מאפשרת יותר חופש למשתמשים אך יכולה לגרום לתקורה מנהלית, ואילו MAC מספקת שליטה מחמירה ונחשבת לאובטחת יותר.
3. איך DAC עובד?
ב- DAC, הבעלים של אובייקט מציין אילו נושאים יכולים לגשת אליו. לדוגמה, בעת יצירת קובץ, המשתמש מחליט את הרשאות הגישה למשתמשים אחרים. לאחר מכן מערכת ההפעלה אוכפת הרשאות אלה כאשר אחרים מנסים לגשת לקובץ.
4. על מה מבוסס על מק?
MAC מבוסס על תוויות אבטחה. לנבדקים מוקצים רמת אישור אבטחה, ואילו אובייקטי נתונים מסווגים ברמת אבטחה. המערכת משתמשת בתוויות אלה כדי להעריך בקשות גישה ומבטיחה כי אישור הנבדק תואם את סיווג האובייקט אליו ניגשים.
5. איזה דגם בטוח יותר?
בדרך כלל MAC נחשב לאובטח יותר בגלל השליטה המחמירה שלו ושימוש בתוויות אבטחה. זה מונע מהמשתמשים לגשת לאובייקטים עם סיווגים גבוהים יותר מאשר רמת הסילוק שלהם, מה שמפחית את הסיכון לגישה לא מורשית.
6. מהם היתרונות של DAC?
DAC מאפשר למשתמשים יותר חופש בשליטה על גישה לאובייקטים. זה גמיש יותר ואינו דורש תצורה ניהולית נרחבת. משתמשים יכולים לשתף גישה בקלות עם אחרים על סמך שיקול דעתם שלהם.
7. מהן המגבלות של DAC?
מגבלה אחת של DAC היא שהיא מסתמכת מאוד על המשתמשים לקבל החלטות נכונות בקרת גישה. זה יכול לגרום לטעויות או לתגברות שגויות מכוונות שיכולות להוביל להפרות נתונים. ל- DAC אין גם את היכולת לאכוף מדיניות אבטחה קפדנית ברחבי ארגון.
8. כיצד MAC משפר את האבטחה?
MAC משפר את האבטחה על ידי ביטול שיקול דעת המשתמש בהחלטות בקרת הגישה. היא אוכפת מדיניות קפדנית המבוססת על תוויות אבטחה ומפחיתה את הסיכון לדליפות נתונים מקריות או מכוונות. בנוסף, MAC מספקת מסלול ביקורת ברור לבקשות גישה וניתן לנהל אותו באופן מרכזי לבקרה טובה יותר.
9. מהם כמה מקרי שימוש פוטנציאליים עבור Mac?
MAC משמש בדרך כלל בסביבות בהן בקרת גישה קפדנית היא מכריעה, כמו ארגונים צבאיים, ממשלתיים או פיננסיים. זה מתאים לתרחישים שבהם סודיות נתונים חשובה ביותר ושם יש לאכוף מדיניות אבטחה מקיפה.
10. איך ארגונים יכולים להחליט בין MAC ל- DAC?
על ארגונים לשקול את דרישות האבטחה הספציפיות שלהם, את אופי הנתונים שלהם ויכולתם לנהל בקרת גישה. אם סודיות הנתונים היא בעלת חשיבות עליונה ויש צורך בשליטה קפדנית, MAC עשויה להיות הבחירה הטובה יותר. מצד שני, אם הגמישות וחופש המשתמש הם בראש סדר העדיפויות, DAC יכול להספיק.
תשובות מפורטות:
1. האם לינוקס משתמשת ב- MAC או DAC?
בעוד ש- Linux משתמשת בעיקר ב- DAC (בקרת גישה לשיקול דעת) כמודל בקרת הגישה המוגדרת כברירת מחדל שלה, קיימות התפלגויות לינוקס המיישמות Mac (בקרת גישה חובה). התפלגויות אלה, כמו Selinux ו- Apparmor, מספקות תכונות אבטחה משופרות על ידי יישום מנגנוני MAC לצד מודל DAC המסורתי.
2. מהם הבדלי המפתח בין MAC ל- DAC?
ההבדל העיקרי בין MAC ו- DAC טמון ב- WHO קובע גישה לאובייקטים. ב- DAC (בקרת גישה לשיקול דעת), הבעלים של אובייקט מציין אילו נבדקים יכולים לגשת אליו. זה מאפשר יותר חופש וגמישות של משתמשים אך עלול לגרום לסיכוני אבטחה פוטנציאליים אם מתגבשים הרשאות גישה או נעשה שימוש לרעה. מצד שני, ב- Mac (בקרת גישה חובה), המערכת קובעת גישה על בסיס תוויות אבטחה ומדיניות. למשתמשים אין שיקול דעת להעניק או לשנות את זכויות הגישה. MAC מספקת שליטה ואבטחה מחמירים אך דורשת תקורה מנהלית רבה יותר.
3. איך DAC עובד?
DAC (בקרת גישה לשיקול דעת) פועלת בכך שהיא מאפשרת לבעלים של אובייקט לציין הרשאות גישה לנושאים אחרים. לדוגמה, בעת יצירת קובץ, משתמש יכול להגדיר קריאה, לכתוב או לבצע הרשאות למשתמשים או קבוצות ספציפיים. כאשר מישהו מנסה לגשת לקובץ, מערכת ההפעלה בודקת אם יש להם את ההרשאות הדרושות כהגדרתו על ידי בעל הקובץ. אם ההרשאות תואמות, ניתן גישה; אחרת, זה נדחה.
4. על מה מבוסס על מק?
Mac (בקרת גישה חובה) מבוסס על הרעיון של תוויות אבטחה. במודל זה, שני הנבדקים (המשתמשים) וגם האובייקטים (נתונים) מוקצים תוויות אבטחה המציינות את רמת הרגישות או הסיווג שלהם. לנבדקים מוקצים אישורי אבטחה, ואילו לאובייקטים מוקצים סיווג אבטחה. המערכת משתמשת בתוויות אלה כדי לקבל החלטות בקרת גישה. לדוגמה, נושא עם אישור “סודי” עשוי לקבל גישה לאובייקטים של נתונים עם סיווג “סודי עליון” אך לא לאנשים עם סיווג גבוה יותר.
5. איזה דגם בטוח יותר?
Mac (בקרת גישה חובה) נחשבת בדרך כלל לאובטחת יותר בהשוואה ל- DAC (בקרת גישה לשיקול דעת). השליטה הקפדנית של מק, המבוססת על תוויות ומדיניות אבטחה, מפחיתה את הסיכון לגישה לא מורשית או דליפות נתונים. משתמשים לא יכולים להעניק לעצמם או לאחרים גישה מעבר לרמת אישור האבטחה שלהם. אצל DAC, קיימת הסתמכות גבוהה יותר על המשתמשים לקבל החלטות נכונות בקרת גישה, מה שעלול לגרום לתגברות שגויות מקריות או מכוונות הפוגעות באבטחה.
6. מהם היתרונות של DAC?
אחד היתרונות העיקריים של DAC (בקרת גישה לשיקול דעת) הוא הגמישות שלו וחופש המשתמש שלו בשליטה על הגישה לאובייקטים. למשתמשים יש שיקול דעת להעניק או לבטל הרשאות גישה עבור האובייקטים שלהם. זה מאפשר שיתוף פעולה קל ושיתוף משאבים מבלי להסתמך על התערבות מנהלית. DAC גם מקטין את התקורה הניהולית מכיוון שמשתמשים יכולים לנהל את הגדרות בקרת הגישה שלהם.
7. מהן המגבלות של DAC?
למרות היתרונות שלה, ל- DAC (בקרת גישה לשיקול דעת) יש מגבלות שיכולות להשפיע על האבטחה. מגבלה אחת היא הפוטנציאל של המשתמשים לקבל החלטות שגויות בקרת גישה. אם משתמש מגדיר בטעות את ההרשאות או מעניק בכוונה גישה מוגזמת לאחרים, נתונים רגישים עשויים להיות בסיכון. מגבלה נוספת היא היעדר שליטה ריכוזית והיכולת לאכוף מדיניות אבטחה עקבית ברחבי ארגון. DAC מסתמך מאוד על שיקול דעתם של המשתמשים, מה שעלול לגרום לנוהלי אבטחה לא עקביים או לא מספקים.
8. כיצד MAC משפר את האבטחה?
Mac (בקרת גישה חובה) משפרת את האבטחה על ידי הסרת שיקול דעתם של המשתמשים בהחלטות בקרת גישה. המערכת אוכפת מדיניות קפדנית המבוססת על תוויות אבטחה ורווחים. זה מקטין את הסיכון לדליפות נתונים מקריות או מכוונות או גישה לא מורשית. MAC מספקת מסלול ביקורת ברור לבקשות גישה ומאפשר ניהול מרכזי של מדיניות האבטחה, ומבטיח גישה עקבית ומבוקרת ברחבי הארגון.
9. מהם כמה מקרי שימוש פוטנציאליים עבור Mac?
Mac (בקרת גישה חובה) מיושמת בדרך כלל בסביבות בהן בקרת גישה קפדנית היא מכריעה. לדוגמה, ארגונים צבאיים, סוכנויות ממשלתיות או מוסדות פיננסיים מחייבים לעתים קרובות את MAC כדי להבטיח את סודיותם ויושרה של מידע מסווג או רגיש. כל ארגון העוסק בנתונים רגישים מאוד או בכפוף לדרישות רגולטוריות יכול ליהנות מהאבטחה המשופרת המסופקת על ידי Mac.
10. איך ארגונים יכולים להחליט בין MAC ל- DAC?
כאשר מחליטים בין Mac (בקרת גישה חובה) ל- DAC (בקרת גישה לשיקול דעת), ארגונים צריכים לקחת בחשבון את דרישות האבטחה הספציפיות שלהם ואת אופי הנתונים שלהם. אם יש חשיבות עליונה לסודיות נתונים ובקרה קפדנית, MAC עשויה להיות הבחירה המועדפת. זה מספק רמת אבטחה גבוהה יותר על ידי הגבלת הגישה על בסיס אישורי אבטחה וסיווגים. עם זאת, אם יש לתעדף גמישות וחופש משתמשים בניהול בקרת גישה, DAC יכול להיות מספיק, במיוחד בסביבות בהן יש למזער תקורה מנהלית.
בקרת גישה חובה לעומת בקרת גישה לשיקול דעת: אשר לבחור
בקרת גישה לשיקול דעת היא מודל פופולרי למדי מכיוון שהיא מאפשרת חופש רב למשתמשים ואכן’לא גורם לתקורה מנהלית. עם זאת, יש לו כמה מגבלות ניכרות.
האם לינוקס משתמשת ב- MAC או DAC?
מהם הבדלי מפתח בין Mac (בקרת גישה חובה) ל- DAC (בקרת גישה לשיקול דעת)
בבקרת גישה לשיקול דעת (DAC), בעל האובייקט מציין אילו נבדקים יכולים לגשת לאובייקט. בבקרת גישה חובה (Mac) המערכת (ולא המשתמשים) קובעת אילו נבדקים יכולים לגשת לאובייקטים נתונים ספציפיים.
בבקרת גישה לשיקול דעת (DAC), בעל האובייקט מציין אילו נבדקים יכולים לגשת לאובייקט. בקרת גישה חובה (MAC) מסתמכת על תוויות סיווג (ולא על המשתמשים) כדי לקבוע אילו נבדקים יכולים לגשת לאובייקטים נתונים ספציפיים.
בבקרת גישה לשיקול דעת (DAC) המערכת (ולא המשתמשים) מציינת אילו נבדקים יכולים לגשת לאובייקטים נתונים ספציפיים. בבקרת גישה חובה (Mac), הבעלים של האובייקט קובע אילו נבדקים יכולים לגשת לאובייקט.
הֶסבֵּר
שאלות ותשובות מאוד מבלבלות: אנא ביצוע שוב שאלה זו, היא תהומית ונדרשת תיקון דקדוקי בשתי התשובות המסופקות.
בקרת גישה לשיקול דעת
בבקרת גישה לשיקול דעת (DAC), בעל האובייקט מציין אילו נבדקים יכולים לגשת לאובייקט. מודל זה נקרא שיקול דעת מכיוון שהבקרה בגישה מבוססת על שיקול דעתו של הבעלים.
רוב מערכות ההפעלה כמו כל Windows, Linux ו- Macintosh ורוב הטעמים של UNIX מבוססים על דגמי DAC.
במערכות הפעלה אלה, כשאתה יוצר קובץ, אתה מחליט אילו הרשאות גישה אתה רוצה לתת למשתמשים אחרים; כאשר הם ניגשים לקובץ שלך, מערכת ההפעלה תקבל את החלטת בקרת הגישה על סמך הרשאות הגישה שיצרת.
בקרת גישה חובה
בבקרת גישה חובה (Mac) המערכת (ולא המשתמשים) מציינת אילו נבדקים יכולים לגשת לאובייקטים נתונים ספציפיים.
מודל ה- MAC מבוסס על תוויות אבטחה. הנבדקים מקבלים אישור ביטחוני (סודי, סוד עליון, סודי וכו ‘.), ואובייקטים של נתונים מקבלים סיווג אבטחה (סודי, סוד עליון, סודי וכו ‘.). נתוני הסילוק והסיווג מאוחסנים בתוויות האבטחה, הקשורות לנושאים הספציפיים ולחפצים.
כאשר המערכת מקבלת החלטת בקרת גישה, היא מנסה להתאים לפינוי הנושא עם סיווג האובייקט. לדוגמה, אם למשתמש יש אישור אבטחה של הסוד, והוא מבקש אובייקט נתונים עם סיווג אבטחה של הסוד העליון, אז המשתמש יכולל גישה מכיוון שהמרווח שלו נמוך מהסיווג של האובייקט.
עריכה: מסכים לחלוטין שזו שאלה מאוד מבלבלת וצריך להסיר או לפשט אותה
בקרת גישה חובה לעומת בקרת גישה לשיקול דעת: אשר לבחור?
בקרת גישה היא אחד נוהלי אבטחת הסייבר החשובים ביותר. התאמה מדוקדקת של המשתמשים’ זכויות גישה עוזרות להבטיח נתונים רגישים ומפחיתה את הסיכוי להתקפה מוצלחת.
עם זאת, בחירת מודל בקרת גישה הרלוונטית לארגון שלך יכולה להיות מסובכת. באחד מהפוסטים הקודמים שלנו, סקרנו מודלים לבקרת גישה מבוססי תפקידים ומבוססים על תכונות. מאמר זה דן במקרי שימוש למודלים של בקרת גישה חובה ושיקולית. אנו מראים גם הבדלים בין בקרת גישה לשיקול דעת (DAC) לבקרת גישה חובה (MAC) כדי לעזור לכם לבחור אחד על השני. לבסוף, אנו מספקים טיפים ליישום.
דגמי בקרת גישה: מדוע הם חשובים?
בקרת גישה מווסת אילו משתמשים, יישומים ומכשירים יכולים להציג, לערוך, להוסיף ולמחוק משאבים בארגון’סביבת s. בקרת הגישה היא אחד ממנהגי המפתח להגנה על נתונים רגישים מפני גניבה, שימוש לרעה, התעללות ואיומים אחרים. ישנן שתי רמות של בקרת גישה: פיזי והגיוני.
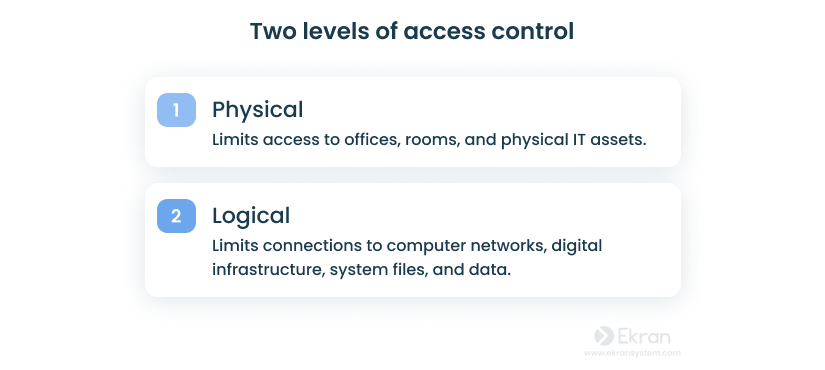
בקרת הגישה עוזרת להפחית איומים מבפנים וגם לחיצונים חיצוניים. זֶה’מדוע זה תקנות, חוקים וסטנדרטים – זה – NIST, HIPAA, PCI DSS, וכן אחרים – אוכף אמצעי בקרת גישה פיזית והגינית קפדנית. במאמר זה אנו דנים במודלים של בקרת גישה הגיונית.
ישנם מספר דגמי בקרת גישה לוגיים, כולל חובה, שיקול דעת, מבוסס תפקידים, וכן מבוסס תכונות. תהליך הבחירה והפריסה של אחד הדגמים הללו נראה שונה עבור כל ארגון. הבחירה במודל תלויה ב:
- אופי הנתונים המוגנים
- דרישות IT ותקני התעשייה
- מספר העובדים
- תקציב אבטחת הסייבר
לתת’S גלה מתי להשתמש במודלים של בקרת גישה חובה ושיקולית.
מהי בקרת גישה חובה?
בקרת גישה חובה (Mac) הוא מודל של בקרת גישה בה מערכת ההפעלה מספקת למשתמשים גישה על בסיס סודיות נתונים ורמות פינוי משתמשים. במודל זה ניתן גישה על א צריך לדעת בסיס: המשתמשים צריכים להוכיח צורך במידע לפני שהם מקבלים גישה.
MAC נקרא גם מודל בקרה שאינו שיקול’T הושג על פי שיקול דעתו של המשתמש או בעל הקובץ. מכשירי MAC עקרונות אפס-אמון עם מנגנוני הבקרה שלה.
Mac נחשב הכי מאובטח מכל דגמי בקרת הגישה. כללי הגישה במודל זה מוגדרים באופן ידני על ידי מנהלי מערכות ונאכפים בקפדנות על ידי מערכת ההפעלה או גרעין האבטחה. משתמשים רגילים יכולים’לא משנה את תכונות האבטחה אפילו לנתונים שהם’נוצר.
מהם העקרונות הבסיסיים של Mac?

- הפרטיות והסודיות המרבית של הארגון’המשאבים הם בעלי חשיבות עליונה. לאף אחד אין הרשאות ברירת מחדל לגשת או לערוך מישהו’נתוני s.
- אספקת גישה מנוהלת באופן מרכזי.
- לכל פרט ומשאב במערכת יש תוויות אבטחה עם הסיווג והקטגוריה שלהם.
עם Mac, תהליך קבלת הגישה נראה כך:
- מנהל המערכת מגדיר מדיניות גישה ומגדיר תכונות אבטחה: רמות סודיות, אישורים לגישה לפרויקטים וסוגים שונים של משאבים.
- מנהל המערכת מקצה לכל נושא (משתמש או משאב ניגש לנתונים) ואובייקט (קובץ, מסד נתונים, יציאה וכו ‘.) קבוצת תכונות.
- כאשר נושא מנסה לגשת לאובייקט, מערכת ההפעלה בוחנת את הנושא’תכונות אבטחה ומחליטה אם ניתן להעניק גישה.
- כדי לקבל גישה לאובייקט, המשתמש מספק את אישוריו.
בנוסף לבדיקת רמות סודיות ופינוי (התאמות סיווג בין נושא לאובייקט), מערכות הפעלה שמים לב התאמות בקטגוריה בין נושא לאובייקט. בעל א “סודי ביותר” סיווג לא’T מספקת למשתמש באופן אוטומטי גישה מלאה לקובץ אם הוא קיים’לא חבר בקטגוריה הנדרשת עבור האובייקט.
לתת’תסתכל על הדוגמה ליישום בקרת גישה חובה. נניח שארגון מחזיק בנתונים שיש להם את “סודי ביותר” רמת סודיות ו “פרויקט הנדסי” תווית אבטחה. זה’S זמין לקבוצת משתמשים שיש להם את שניהם “סודי ביותר” אישור (סיווג) והרשאה לגישה למסמכים הנדסיים (קטגוריה). משתמשים כאלה יכולים גם לגשת למידע הדורש רמת פינוי נמוכה יותר. אבל עובדים עם רמות נמוכות יותר של פינוי או ללא זכויות לגישה למסמכים הנדסיים יכולים’לא גישה למידע כזה.
מק מביא הרבה יתרונות למערכת אבטחת סייבר. אבל יש לו כמה חסרונות שיש לקחת בחשבון. לתת’שמורים את החסרונות והיתרונות של בקרת גישה חובה.

- רמה גבוהה של הגנה על נתונים – מנהל מערכת מגדיר גישה לאובייקטים, ומשתמשים יכולים’לא משנה את הגישה הזו.
- גרגיריות – מנהל מערכת קובע זכויות גישה למשתמש ופרמטרים לגישה לאובייקט באופן ידני.
- חסינות להתקפות סוסים טרויאניות – משתמשים יכולים’לא מסיר נתונים או שתף גישה לנתונים מסווגים.
- פחות שגיאות -מדיניות קפדנית ומבוקרת ללא הרף עוזרת להפחית שגיאות מערכת המובילות למשתמשים בעלי עיגול יתר.
- חלוקה קפדנית – מנהלים מחלקים משתמשים לקבוצות משנה ומגבילים את חשיפת המשאבים עבור קבוצות משנה אלה באמצעות תכונות אבטחה.

- תחזוקה – תצורה ידנית של רמות אבטחה ורווחים דורשת תשומת לב מתמדת מצד מנהלים.
- מדרגיות – מק לא’t סולם באופן אוטומטי. משתמשים חדשים ופיסות נתונים דורשים עדכונים קבועים באובייקטים ותצורות חשבון.
- הפרעה בעבודת המשתמשים – המשתמשים צריכים לבקש גישה לכל פיסת נתונים חדשה; הם יכולים’t קבע את התצורה של פרמטרים של גישה לנתונים שלהם.
מתי להשתמש ב- MAC
מודל בקרת גישה זה משמש לרוב על ידי ארגונים ממשלתיים, צבאיות ומוסדות אכיפת החוק. Mac משמש את ממשלת ארה”ב להבטיח מידע מסווג ולתמוך אבטחה רב -שכבתית מדיניות ויישומים. להגנה טובה יותר על נתונים ו ציות בענף הביטוח והתחום הבנקאי, ארגונים משתמשים ב- MAC כדי לשלוט בגישה לנתוני חשבון לקוחות. מודל בקרת גישה לא-שיקול זה יכול גם להגן על הגישה למסד נתונים, בו נהלים, טבלאות, תצוגות ואלמנטים אחרים יהיו האובייקטים.
זה’סביר להשתמש ב- Mac בארגונים המעריכים אבטחת מידע יותר מגמישות ועלויות תפעוליות. יישום MAC בארגון פרטי הוא נדיר בגלל המורכבות והחוסר הגמישות של מערכת כזו.
מודל MAC טהור מספק רמת אבטחה גבוהה וגרגירית. מצד שני, זה’זה קשה להגדיר ולתחזק. זֶה’הסיבה שזה’נפוץ לשילוב Mac עם דגמי בקרת גישה אחרים.
לדוגמה, שילובו עם הדגם מבוסס התפקיד מזרז את התצורה של פרופילי המשתמש. במקום להגדיר זכויות גישה עבור כל משתמש, מנהל מערכת יכול ליצור תפקידי משתמש. לכל ארגון יש משתמשים עם תפקידים דומים וזכויות גישה: עובדים עם אותה תפקיד, ספקי צד ג ‘וכו’. מנהל מערכת יכול להגדיר תפקידים לקבוצות אלה במקום להגדיר פרופילי משתמשים בודדים מאפס.
שילוב פופולרי נוסף הוא MAC ומודל בקרת הגישה לשיקול דעת, או DAC. ניתן להשתמש ב- Mac כדי לאבטח נתונים רגישים, ואילו DAC מאפשר לעמיתים לעבודה לשתף מידע במערכת קבצים ארגונית.
מהי בקרת גישה לשיקול דעת?
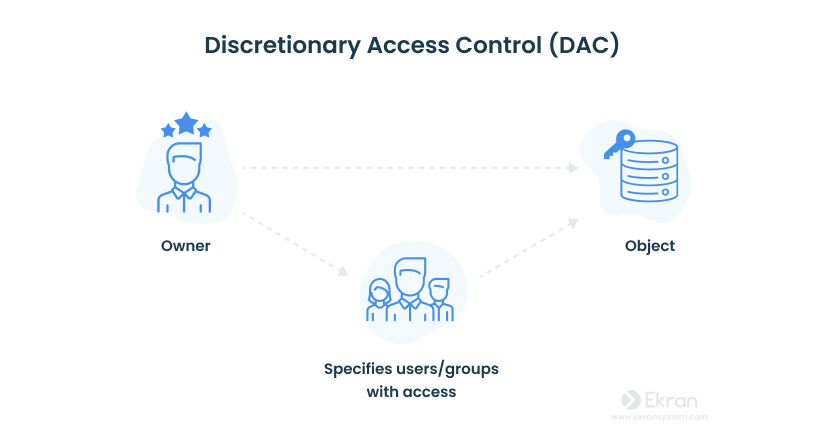
בקרת גישה לשיקול דעת הוא מודל בקרת גישה מבוסס זהות המספק למשתמשים כמות מסוימת של שליטה על הנתונים שלהם. בעלי נתונים (יוצרי מסמכים או כל משתמשים המורשים לשלוט בנתונים) יכולים להגדיר הרשאות גישה למשתמשים או קבוצות משתמשים ספציפיים. במילים אחרות, למי לתת גישה ואילו הרשאות להעניק מוחלטות על בעל המשאבים’שיקול דעת.
הרשאות גישה לכל פיסת נתונים מאוחסנות ב גש לרשימת השליטה (ACL). מנהל מערכת יוצר רשימה זו כאשר משתמש מעניק גישה למישהו. ניתן לייצר את הרשימה באופן אוטומטי. ACL כולל משתמשים וקבוצות שעשויים לגשת לנתונים ולרמות הגישה שיש להם. מנהל מערכת יכול גם לאכוף ACL. במקרה זה, ה- ACL משמש כמדיניות אבטחה, ומשתמשים רגילים יכולים’לא לערוך או לבטל אותו.
מהם העקרונות הבסיסיים של DAC?
- מאפייני אובייקט (גודל, שם, נתיב ספרייה) אינם נראים למשתמשים שאינם’לא מורשה.
- מספר ניסיונות גישה כושלים אוכפים אימות רב-גורמי נוסף או מכחיש גישה.
- משתמשים יכולים להעביר את בעלות האובייקטים שלהם למשתמשים אחרים. כמו כן, הבעלים קובע את סוג הגישה של משתמשים אחרים. בהתבסס על הרשאות גישה אלה, מערכת ההפעלה מחליטה אם להעניק גישה לקובץ.
קבלת גישה לקובץ במודל DAC עובדת כך:
- משתמש 1 יוצר קובץ והופך לבעליו, או מקבל זכויות גישה לקובץ קיים.
- משתמש 2 מבקש גישה לקובץ זה. הם מספקים את האישורים שלהם: שם משתמש, סיסמא או משהו אחר.
- משתמש 1 מעניק גישה לפי שיקול דעתו. עם זאת, משתמש 1 יכול’לא להעניק זכויות גישה לחורג משלהם. לדוגמה, אם משתמש 1 יכול לקרוא רק מסמך, הוא יכול’t לאפשר למשתמש 2 לערוך אותו.
- אם שם’אין סתירה בין ה- ACL שנוצר על ידי מנהל מערכת לבין ההחלטה שהתקבלה על ידי משתמש 1, ניתן גישה.
בקרת גישה לשיקול דעת היא מודל פופולרי למדי מכיוון שהיא מאפשרת חופש רב למשתמשים ואכן’לא גורם לתקורה מנהלית. עם זאת, יש לו כמה מגבלות ניכרות.
יתרונות וחסרונות של DAC
- ידידותי למשתמש – משתמשים יכולים לנהל את הנתונים שלהם ולגשת במהירות לנתונים של משתמשים אחרים.
- גָמִישׁ – משתמשים יכולים להגדיר פרמטרים של גישה לנתונים ללא מנהלים.
- קל לתחזוקה – הוספת אובייקטים חדשים ומשתמשים לא’לא לוקח הרבה זמן למנהל.
- גַרגִירִי – משתמשים יכולים להגדיר פרמטרים של גישה עבור כל פיסת נתונים.
- רמה נמוכה של הגנה על נתונים – DAC CAN’לא להבטיח אבטחה אמינה מכיוון שמשתמשים יכולים לשתף את הנתונים שלהם ככל שהם אוהבים.
- ניהול גישה מעורפל – שם’אין ניהול גישה ריכוזי, כך כדי לגלות פרמטרים של גישה, עליך לבדוק כל ACL.
- שכבת -על של הרשאות משתמש– סכסוך הרשאות עשוי להתרחש עם משתמשים בקבוצות עבודה מקוננות מרובות.
מתי להשתמש ב- DAC
DAC לא צריך’לא ישמשו ארגונים העובדים עם נתונים רגישים במיוחד (רפואי, פיננסי, צבאי וכו ‘.) בשל כמה סיבות:
- אם משתמש 1 משתף זכויות גישה עם משתמש 2, שם’אין ערובה לכך שמשתמש 2 זקוק לגישה זו לעבודה, זכה’לא גנב או מושחת נתונים וניצח’לא הענק גישה למשתמש זדוני.
- זה’בלתי אפשרי לשלוט על זרימת המידע בתוך הרשת.
- זה’בלתי אפשרי לאכוף את עקרונות הפחות הפחות, צריכים לדעת ולהפרדת חובות.
יחד עם זאת, DAC היא בחירה טובה עבור עסקים קטנים עם צוות IT מוגבל ותקציבי אבטחת סייבר. זה מאפשר שיתוף מידע ומבטיח הפעלה חלקה של העסק. גישה זו, כאשר מיושמת בארגון עם 10 עד 20 עובדים, חסרה אתגרי המורכבות והפיקוח הקשורים לשימוש ב- DAC בארגונים עם מאות או אלפי עובדים.
הבדלים בין DAC ל- Mac: טבלת השוואה
לתת’סקור את מאפייני המפתח של שני דגמים אלה – בקרת גישה חובה לעומת בקרת גישה לשיקול דעת – וראה את ההבדלים בין MAC ל- DAC.
| מאפיין | מק | DAC |
| בקרת גישה שנאכפת על ידי | מנהלים ומערכת הפעלה | מנהלים ומשתמשים |
| צורת מדיניות בקרת גישה | רמות סודיות ורווחים | רשימות לבקרת גישה עם זהות משתמשים |
| גְמִישׁוּת |  |  |
| מדרגיות | | |
| פַּשְׁטוּת | | |
| תחזוקה | קָשֶׁה | קַל |
| עלות יישום | גָבוֹהַ | נָמוּך |
| גרגיריות | גבוה (מנהלים התאמת מרווחים לכל משתמש ואובייקט באופן ידני) | גבוה (משתמשים יכולים להקצות זכויות גישה לכל משתמש או קבוצה אחרת) |
| קל לשימוש | | |
| רמת אבטחה | גָבוֹהַ | נָמוּך |
| שימושי ל | ממשלה, צבאית, אכיפת חוק | חברות קטנות ובינוניות |
| משתמשים מהימנים | רק מנהלים | כל המשתמשים |
| קו הבסיס לקבלת החלטות גישה | משימות וחפצים שיש להם תעודות זהות משלהם | בעלות ומזהים משתמשים |
השוואת בקרת גישה חובה לעומת שיקול דעת זה מראה כי הם’דגמי בקרת גישה שונים מאוד, המתאימים לסוגים שונים של ארגונים. DAC עובד היטב עבור ארגונים הדורשים גמישות וזרימות עבודה ידידותיות למשתמש. מצד שני, MAC מתאים יותר לארגונים העובדים עם נתונים רגישים ביותר.
יישם ניהול גישה חזקה וגמישה באמצעות מערכת Ekran
ישנם ארגונים רבים הדורשים אלמנטים הן של בקרת גישה שיקולית והן מודלים לבקרת גישה חובה. הגמישות, המדרגיות והפשטות של DAC חשובים ליצירת זרימת עבודה פשוטה ובלתי מופרעת. יחד עם זאת, ארגונים עשויים להזדקק לרמה הגבוהה של אבטחה וגרגיריות שמציעה מודל ה- MAC.
האם מאפיינים אלה מכריעים לארגון שלך? מערכת Ekran’פונקציונליות לניהול גישה יכולה לעזור לך להפיק את המיטב של Mac ו- DAC עם פלטפורמה של All-in-One. אנו מציעים מגוון רחב של אפשרויות בקרת גישה:
- ניהול זהות – אימות והרשאה אוטומטיים של משתמשים מאשרים זהויות לצמצום הסיכונים של גישה בלתי מורשית או זדונית.
- אימות רב-גורמים – אשר משתמשים’ זהויות על ידי בדיקה כפולה באמצעות גורמים שונים (ידע, ירושה, החזקה) על מנת לעצור פורצים ולספק רמה נוספת של בקרת גישה.
- אימות משני – אשר כל משתמש’זהות לחשבונות משותפים על ידי בקשת אישורים אישיים.
- סיסמה וניהול סודי -סיסמאות חד פעמיות אוטומטיות, יצירת אישורים וסיבוב רגיל פשט את מנהל המערכת שלך’תפקיד, מכיוון שיש פחות נהלים ידניים. יתר על כן, זה מצמצם את הסיכוי לטעויות משתמשים ללא צורך לזכור או לרשום סיסמאות.
- ניהול גישה מיוחסת – שליטה חזקה על הרשאות משתמשים וניטור מפגשי משתמש עוזרים לך לאבטח מניפולציות עם הנתונים החשובים ביותר בארגון שלך.
- בקש זרימת עבודה באישור – דרך מאובטחת לשלוט בכל המשתמשים’ בקשות גישה כאשר המנהל רואה ושולט בכל ניסיונות הגישה.
סיכום
לאחר השוואה בין שתי הגישות והבנת ההבדלים בין DAC ל- MAC, אנו רואים שהם’מחדש שני דגמים הפוכים של בקרת גישה. MAC נשלטת על ידי מנהלים ודורשת הרבה זמן ומאמץ לתחזוקה, אך היא מספקת רמה גבוהה של אבטחה. DAC הרבה יותר קל ליישום ולתחזוקה, מכיוון שמשתמשים יכולים לנהל גישה לנתונים שבבעלותם. עם זאת, DAC ISN’לא מספיק טוב להגנה על רשומות רגישות.
באמצעות מערכת Ekran, תוכלו לשלב את היתרונות של שני דגמי בקרת הגישה הללו. בנוסף, Ekran יכול לאכוף מודל בקרת גישה מבוסס תפקידים, שמכה באיזון בין אבטחה לניהול יכולת ניהול.
בקש תמחור למערכת Ekran’S פונקציונליות לניהול גישה כדי לפשט ולאבטח את בקרת הגישה שלך.
האם לינוקס משתמשת ב- MAC או DAC?

שפר את כישורי הקידוד שלך עם תרגול
A-143, קומה 9, מגדל תאגידי ריבוני, סקטור -136, נוידה, אוטר פראדש-201305
- מדעי המחשב
- הערות CS Gate
- מערכות הפעלה
- רשת מחשבים
- מערכת ניהול מסדי נתונים
- הנדסת תוכנה
- עיצוב לוגי דיגיטלי
- מתמטיקה הנדסית
- פִּיתוֹן
- דוגמאות לתכנות של פייתון
- הדרכה של Django
- פרויקטים של פייתון
- Python Tkinter
- הדרכה של OpenCV Python
- שאלת ראיון פייתון
- מדעי נתונים & ML
- מדעי נתונים עם פייתון
- מדעי נתונים למתחילים
- הדרכה למידת מכונה
- מתמטיקה למידת מכונה
- הדרכה לפנדות
- הדרכה של Numpy
- הדרכה של NLP
- הדרכה למידה עמוקה
- DevOps
- גיט
- Aws
- דוקר
- Kubernetes
- צבע תכלת
- GCP
- תכנות תחרותית
- עליון DSA עבור CP
- 50 בעיות העץ המובילות
- 50 בעיות גרף המובילות
- 50 בעיות המערך המובילות
- 50 בעיות המיתרים המובילות
- 50 בעיות העקורים המובילים
- 15 אתרי האינטרנט המובילים עבור CP
- עיצוב מערכת
- מהו עיצוב מערכות
- SD מונוליטי ומופץ
- מדרגיות ב- SD
- מסדי נתונים ב- SD
- עיצוב ברמה גבוהה או HLD
- עיצוב ברמה נמוכה או LLD
- שאלות ראיון מובילות ב- SD
- פינת ראיון
- הכנת החברה
- הכנה ל- SDE
- פינת ראיון של החברה
- ראיון מנוסה
- ראיון סטאז ‘
- תכנות תחרותית
- כִּשָׁרוֹן
- בית ספר GFG
- הערות CBSE לכיתה 8
- הערות CBSE לשיעור 9
- הערות CBSE לכיתה 10
- הערות CBSE לכיתה 11
- הערות CBSE לשיעור 12
- דקדוק אנגלי
- מִסְחָר
- חֶשׁבּוֹנָאוּת
- לימודי עסקים
- מיקרו כלכלה
- מקרו כלכלה
- סטטיסטיקה לכלכלה
- פיתוח כלכלי הודי
- Upsc
- הערות מדיניות
- הערות גיאוגרפיה
- הערות היסטוריה
- הערות מדע וטכנולוגיה
- הערות כלכלה
- נושאים חשובים באתיקה
- UPSC לשנה הקודמת ניירות
- SSC/ בנקאות
- SSC CGL SYLABUS
- SBI סילבוס
- סילבוס פקיד SBI
- סילבוס IBPS PO
- סילבוס פקיד IBPS
- שאלות יכולת
- ניירות תרגול CGL SSC
- לכתוב ולהרוויח
- כתוב כתבה
- לשפר מאמר
- בחר נושאים לכתוב
- כתוב חווית ראיון
- סטאז ‘
- סטאז ‘וידאו
אנו משתמשים בעוגיות כדי להבטיח שיש לך את חווית הגלישה הטובה ביותר באתר שלנו. על ידי שימוש באתר שלנו, אתה מכיר בכך שקראת והבנת את שלנו מדיניות עוגיות & & מדיניות הפרטיות הבנת !
הַשׁבָּחָה
מאמר זה משופר על ידי משתמש אחר ברגע זה. אתה יכול להציע את השינויים לעת עתה וזה יהיה תחת המאמר’כרטיסיית דיון.
תקבל הודעה באמצעות דוא”ל ברגע שהמאמר יהיה זמין לשיפור. תודה על המשוב היקר שלך!
4.2. Selinux ובקרת גישה חובה (Mac)
לינוקס משופר אבטחה (Selinux) הוא יישום Mac בגרעין לינוקס, ובודק את הפעילות המותרת לאחר בדיקת פעולות שיקול דעת סטנדרטיות (DAC). Selinux יכולה לאכוף מדיניות אבטחה הניתנת להתאמה על ידי המשתמש בנושא הפעלת תהליכים ומעשיהם, כולל ניסיונות לגשת לאובייקטים של מערכת קבצים. Selinux, מופעל כברירת מחדל ב- Red Hat Enterprise Linux, מגביל את היקף הנזק הפוטנציאלי שעלול לנבוע מניצול פגיעויות ביישומים ושירותי מערכת, כגון Hypervisor.
SVIRT משתלב עם Libvirt, שכבת הפשטה של ניהול וירטואליזציה, כדי לספק מסגרת Mac למכונות וירטואליות. ארכיטקטורה זו מאפשרת לכל פלטפורמות הווירטואליזציה הנתמכות על ידי Libvirt וכל יישומי MAC הנתמכים על ידי SVIRT כדי לשלב.


