


Μήπως το Malwarebytes σαρώνει τον τομέα εκκίνησης?
Γνωρίστε την αρχεία κύριας εκκίνησης
Ένας ιός του τομέα εκκίνησης συνήθως εξαπλώνεται μέσω εξωτερικών μέσων, όπως μολυσμένη μονάδα USB ή άλλα μέσα σαν CD ή DVD. Αυτό συμβαίνει συνήθως όταν οι χρήστες αφήνουν ακούσια τα μέσα σε μια μονάδα δίσκου. Όταν ξεκινήσει το σύστημα, το φορτίο του ιού και τρέχει αμέσως ως μέρος του MBR. Η αφαίρεση των εξωτερικών μέσων σε αυτό το σημείο δεν διαγράφει τον ιό.
Ιοί εκκίνησης
Η Mary Landesman είναι πρώην ανεξάρτητος συνεργάτης στη Lifewire και έναν εμπειρογνώμονα ασφαλείας. Ονομάστηκε ως μία από τις γυναίκες για να παρακολουθήσει την ασφάλεια της πληροφορικής.
Ενημερώθηκε στις 12 Δεκεμβρίου 2019
Σε αυτό το άρθρο
Μεταβείτε σε ένα τμήμα
Ένας σκληρός δίσκος αποτελείται από πολλά τμήματα και συστάδες τμημάτων, τα οποία μπορούν να διαχωριστούν από κάτι που ονομάζεται διαμέρισμα. Για να βρείτε όλα τα δεδομένα που διαδίδονται σε αυτά τα τμήματα, ο τομέας εκκίνησης λειτουργεί ως εικονικό δεκαδικό σύστημα Dewey. Κάθε σκληρός δίσκος διαθέτει επίσης μια κύρια εγγραφή εκκίνησης (MBR) που εντοπίζει και εκτελεί το πρώτο από τα απαραίτητα αρχεία λειτουργικού συστήματος που απαιτούνται για τη διευκόλυνση της λειτουργίας του δίσκου.
Όταν διαβάζεται ένας δίσκος, επιδιώκει πρώτα το MBR, το οποίο στη συνέχεια περνάει τον έλεγχο στον τομέα της εκκίνησης, ο οποίος με τη σειρά του παρέχει σχετικές πληροφορίες για το τι βρίσκεται στο δίσκο και όπου βρίσκεται. Ο τομέας εκκίνησης διατηρεί επίσης τις πληροφορίες που προσδιορίζουν τον τύπο και την έκδοση του λειτουργικού συστήματος με τον οποίο διαμορφώθηκε ο δίσκος.
Προφανώς, ένας ιός που εισβάλλει σε αυτό το χώρο στο δίσκο θέτει σε κίνδυνο ολόκληρη τη λειτουργία αυτού του δίσκου.
Ένας ιός του τομέα εκκίνησης είναι ένας τύπος ιού rootkit, και αυτοί οι όροι χρησιμοποιούνται συχνά εναλλακτικά.
Διάσημοι ιοί του τομέα εκκίνησης
Ο πρώτος ιός του τομέα εκκίνησης ανακαλύφθηκε το 1986. Ονομάστηκε εγκέφαλος, ο ιός προέρχεται από το Πακιστάν και λειτούργησε σε λειτουργία πλήρους φύσης, μολύνοντας δισκέτες 360 kb.
Ίσως το πιο περίφημο από αυτή την κατηγορία ιών ήταν ο ιός Michelangelo που ανακαλύφθηκε τον Μάρτιο του 1992. Ο Michelangelo ήταν ένας μόλυνση MBR και Boot Sector με ένα ωφέλιμο φορτίο της 6ης Μαρτίου που αντικατέστησε τους τομείς κρίσιμης κίνησης. Ο Μιχαήλ Άγγελος ήταν ο πρώτος ιός που έκανε διεθνή νέα.
Πώς εξαπλώνονται οι ιοί του τομέα εκκίνησης
Ένας ιός του τομέα εκκίνησης συνήθως εξαπλώνεται μέσω εξωτερικών μέσων, όπως μολυσμένη μονάδα USB ή άλλα μέσα σαν CD ή DVD. Αυτό συμβαίνει συνήθως όταν οι χρήστες αφήνουν ακούσια τα μέσα σε μια μονάδα δίσκου. Όταν ξεκινήσει το σύστημα, το φορτίο του ιού και τρέχει αμέσως ως μέρος του MBR. Η αφαίρεση των εξωτερικών μέσων σε αυτό το σημείο δεν διαγράφει τον ιό.
Ένας άλλος τρόπος με τον οποίο ο τύπος του ιού μπορεί να κρατήσει είναι μέσω συνημμένων ηλεκτρονικού ταχυδρομείου που περιέχουν κωδικό ιού εκκίνησης. Μόλις ανοίξει, ο ιός συνδέεται με έναν υπολογιστή και μπορεί ακόμη και να επωφεληθεί από τη λίστα επαφών ενός χρήστη για να στείλει αντίγραφα του ίδιου σε άλλους.
Σημάδια ενός ιού του τομέα εκκίνησης
Είναι δύσκολο να γνωρίζετε αμέσως εάν έχετε μολυνθεί από αυτόν τον τύπο ιού. Με την πάροδο του χρόνου, ωστόσο, ενδέχεται να έχετε προβλήματα ανάκτησης δεδομένων ή να εξαφανιστούν εντελώς τα δεδομένα. Ο υπολογιστής σας μπορεί στη συνέχεια να μην ξεκινήσει, με ένα μήνυμα σφάλματος “Μη έγκυρο δίσκο εκκίνησης” ή “Μη έγκυρο δίσκο συστήματος.«
Αποφεύγοντας έναν ιό του τομέα εκκίνησης
Μπορείτε να κάνετε μια σειρά βημάτων για να αποφύγετε έναν ιό ρίζας ή εκκίνησης.
- Επαγρύπνηση: Προφανώς, το πρώτο επίπεδο προστασίας έναντι οποιουδήποτε ιού είναι η επαγρύπνηση: Ποτέ μην εισάγετε άγνωστα μέσα στον υπολογιστή σας και είστε σοφοί για απάτες, συνημμένα και λήψεις ηλεκτρονικού ταχυδρομείου.
- Εργαλεία προστασίας από ιούς: Εξίσου σημαντικό, ωστόσο, είναι η πρόληψη χρησιμοποιώντας ένα ισχυρό εργαλείο ανίχνευσης και πρόληψης ιού. Τα Windows 10 πλοία με Windows Defender, ενώ προηγούμενες εκδόσεις του Windows Ship με Microsoft Security Essentials. Η Microsoft συνιστά να μετακινηθείτε στο Windows Defender για αυτές τις παλαιότερες εκδόσεις Windows. Επιπλέον, υπάρχουν διαθέσιμα πολλά εξαιρετικά δωρεάν εργαλεία που βασίζονται σε αμοιβές, συμπεριλαμβανομένων των δωρεάν Malwarebytes και Adwcleaner και το πολύ ισχυρό McAfee και Norton, μεταξύ άλλων.
- Χρησιμοποιήστε μια εφαρμογή αντιγράφων προστασίας από ιούς. Καμία εφαρμογή αντι-ιού δεν μπορεί να πιάσει το 100% όλων των ιών (αν και προσπαθούν). Η χρήση μιας δεύτερης εφαρμογής προστασίας από ιούς μπορεί να αυξήσει την πιθανότητα ότι εάν ένας ιός γλιστρήσει από την πρώτη σας γραμμή άμυνας, η δευτερεύουσα προστασία θα το πιάσει. Οι Malewarebytes και AVG, μεταξύ άλλων, προσφέρουν εφαρμογές ειδικά σχεδιασμένες για να είναι μια δευτερεύουσα εφαρμογή προστασίας από ιούς.
- Ενημερώσεις λογισμικού: Διατηρήστε το λογισμικό σας ενημερωμένο επειδή οι προγραμματιστές λογισμικού εκδίδουν τακτικά μπαλώματα και διορθώσεις για τρύπες ασφαλείας που έχουν παραβιαστεί από χάκερ και ιούς. Στον κόσμο προστασίας από ιούς, θέλετε ένα που ενημερώνεται σε καθημερινή βάση, τουλάχιστον.
- Αντίγραφα ασφαλείας: Η δημιουργία όχι μόνο των αντιγράφων ασφαλείας δεδομένων, αλλά ένα αντίγραφο ασφαλείας δίσκου εκκίνησης μπορεί να σας βοηθήσει να ανακάμψετε σε περίπτωση εκκίνησης ή rootkit ιού. Ενώ αυτό δεν είναι στρατηγική πρόληψης, πρέπει να γίνει πριν να πάρετε τον ιό.
Ανακάλυψη από ιό τομέα εκκίνησης
Επειδή οι ιοί του τομέα εκκίνησης ενδέχεται να έχουν κρυπτογραφήσει τον τομέα της εκκίνησης, μπορεί να είναι δύσκολο να ανακάμψει από.
Πρώτον, προσπαθήστε να εκκινήσετε στην ασφαλή λειτουργία. Εάν μπορείτε να μπείτε σε ασφαλή λειτουργία, μπορείτε να εκτελέσετε τα προγράμματα κατά του ιού για να προσπαθήσετε να εξουδετερώσετε τον ιό.
Ο Defender Windows παρέχει τώρα μια έκδοση “offline” που θα σας ζητήσει να κατεβάσετε και να εκτελέσετε εάν δεν μπορεί να καταργήσει έναν ιό. Το Windows Defender Offline είναι χρήσιμος για την αντιμετώπιση των ιών rootkit και του τομέα εκκίνησης, επειδή αναλύει τον υπολογιστή σας ενώ τα Windows δεν τρέχουν στην πραγματικότητα – πράγμα που σημαίνει ότι ο ιός δεν εκτελείται ούτε. Μπορείτε να αποκτήσετε άμεση πρόσβαση σε αυτό το βοηθητικό πρόγραμμα πηγαίνοντας στοΡυθμίσεις, Ενημέρωση και ασφάλεια, και μετά Υπερασπιστής των Windows. Επιλέγω Επιλέξτε Scan Offline.
Εάν κανένα λογισμικό προστασίας από ιούς δεν είναι σε θέση να εντοπίσει, να απομονώσει ή να καταραίνε τον ιό, ίσως χρειαστεί να αναδιαμορφώσετε τον σκληρό σας δίσκο και να επανεγκαταστήσετε το λειτουργικό σας σύστημα.
Ερωτήσεις:
- Τι είναι ένας ιός του τομέα εκκίνησης? Ένας ιός του τομέα εκκίνησης είναι ένας τύπος ιού που μολύνει την εγγραφή Master Boot (MBR) ή τον τομέα εκκίνησης του σκληρού δίσκου ενός υπολογιστή. Εξαπλώνεται μέσω εξωτερικών μέσων ή συνημμένων ηλεκτρονικού ταχυδρομείου.
- Πώς εξαπλώνονται οι ιοί του τομέα εκκίνησης? Οι ιοί του τομέα εκκίνησης συνήθως κατανέμονται μέσω μολυσμένων εξωτερικών μέσων, όπως δίσκους USB ή CDS/DVD. Μπορούν επίσης να εξαπλωθούν μέσω συνημμένων ηλεκτρονικού ταχυδρομείου.
- Τι είναι μερικοί διάσημοι ιοί του τομέα εκκίνησης? Παραδείγματα διάσημων ιών του τομέα εκκίνησης περιλαμβάνουν τον Brain και τον Michelangelo.
- Ποια είναι τα σημάδια ενός ιού του τομέα εκκίνησης? Τα σημάδια ενός ιού του τομέα εκκίνησης ενδέχεται να περιλαμβάνουν προβλήματα ανάκτησης δεδομένων, δεδομένα εξαφάνισης και μηνύματα σφάλματος όπως “Μη έγκυρο δίσκο εκκίνησης” ή “Invalid System Disk.«
- Πώς μπορείτε να αποφύγετε έναν ιό του τομέα εκκίνησης? Για να αποφύγετε τον ιό του τομέα εκκίνησης, θα πρέπει να ασκήσετε επαγρύπνηση, μη εισάγοντας άγνωστα μέσα στον υπολογιστή σας και είστε προσεκτικοί με συνημμένα και λήψεις ηλεκτρονικού ταχυδρομείου. Χρησιμοποιώντας εργαλεία προστασίας από ιούς, διατηρώντας το λογισμικό σας ενημερωμένο και η δημιουργία αντιγράφων ασφαλείας μπορεί επίσης να βοηθήσει στην πρόληψη της λοίμωξης.
- Πώς μπορείτε να ανακάμψετε από έναν ιό του τομέα εκκίνησης? Για να ανακάμψετε από τον ιό του τομέα εκκίνησης, μπορείτε να δοκιμάσετε την εκκίνηση σε ασφαλή λειτουργία και τη λειτουργία προγραμμάτων προστασίας από ιούς. Το Windows Defender Offline είναι ένα χρήσιμο εργαλείο για την αντιμετώπιση ιών rootkit και εκκίνησης. Εάν όλα τα άλλα αποτύχουν, ίσως χρειαστεί να αναδιαμορφώσετε τον σκληρό σας δίσκο και να επανεγκαταστήσετε το λειτουργικό σας σύστημα.
- Ποιος είναι ο σκοπός της αρχείων εκκίνησης (MBR)? Το Master Boot Record (MBR) εντοπίζει και εκτελεί τα πρώτα απαραίτητα αρχεία λειτουργικού συστήματος σε σκληρό δίσκο για να διευκολύνει τη λειτουργία του.
- Ποια είναι η σχέση μεταξύ των ιών του τομέα εκκίνησης και των ιών ριζών? Οι ιοί του τομέα εκκίνησης είναι ένας τύπος ιού rootkit και οι όροι χρησιμοποιούνται συχνά εναλλακτικά.
- Πώς λειτουργεί το Windows Defender offline? Οι Windows Defender Offline αναλύουν τον υπολογιστή σας ενώ τα Windows δεν εκτελούνται, επιτρέποντάς του να ανιχνεύει και να αφαιρεί rootkit και ιοί εκκίνησης.
- Γιατί είναι σημαντικό να ενημερώνετε το λογισμικό σας? Η διατήρηση του ενημερωμένου λογισμικού σας είναι σημαντική καθώς οι προγραμματιστές λογισμικού απελευθερώνουν τακτικά μπαλώματα και διορθώσεις για τρύπες ασφαλείας που μπορούν να αξιοποιηθούν από χάκερ και ιούς.
Γνωρίστε την αρχεία κύριας εκκίνησης
Ένας ιός του τομέα εκκίνησης συνήθως εξαπλώνεται μέσω εξωτερικών μέσων, όπως μολυσμένη μονάδα USB ή άλλα μέσα σαν CD ή DVD. Αυτό συμβαίνει συνήθως όταν οι χρήστες αφήνουν ακούσια τα μέσα σε μια μονάδα δίσκου. Όταν ξεκινήσει το σύστημα, το φορτίο του ιού και τρέχει αμέσως ως μέρος του MBR. Η αφαίρεση των εξωτερικών μέσων σε αυτό το σημείο δεν διαγράφει τον ιό.
Ιοί εκκίνησης
Η Mary Landesman είναι πρώην ανεξάρτητος συνεργάτης στη Lifewire και έναν εμπειρογνώμονα ασφαλείας. Ονομάστηκε ως μία από τις γυναίκες για να παρακολουθήσει την ασφάλεια της πληροφορικής.
Ενημερώθηκε στις 12 Δεκεμβρίου 2019
Σε αυτό το άρθρο
Μεταβείτε σε ένα τμήμα
Ένας σκληρός δίσκος αποτελείται από πολλά τμήματα και συστάδες τμημάτων, τα οποία μπορούν να διαχωριστούν από κάτι που ονομάζεται διαμέρισμα. Για να βρείτε όλα τα δεδομένα που διαδίδονται σε αυτά τα τμήματα, ο τομέας εκκίνησης λειτουργεί ως εικονικό δεκαδικό σύστημα Dewey. Κάθε σκληρός δίσκος διαθέτει επίσης μια κύρια εγγραφή εκκίνησης (MBR) που εντοπίζει και εκτελεί το πρώτο από τα απαραίτητα αρχεία λειτουργικού συστήματος που απαιτούνται για τη διευκόλυνση της λειτουργίας του δίσκου.
Όταν διαβάζεται ένας δίσκος, επιδιώκει πρώτα το MBR, το οποίο στη συνέχεια περνάει τον έλεγχο στον τομέα της εκκίνησης, ο οποίος με τη σειρά του παρέχει σχετικές πληροφορίες για το τι βρίσκεται στο δίσκο και όπου βρίσκεται. Ο τομέας εκκίνησης διατηρεί επίσης τις πληροφορίες που προσδιορίζουν τον τύπο και την έκδοση του λειτουργικού συστήματος με τον οποίο διαμορφώθηκε ο δίσκος.
Προφανώς, ένας ιός που εισβάλλει σε αυτό το χώρο στο δίσκο θέτει σε κίνδυνο ολόκληρη τη λειτουργία αυτού του δίσκου.
Ένας ιός του τομέα εκκίνησης είναι ένας τύπος ιού rootkit, και αυτοί οι όροι χρησιμοποιούνται συχνά εναλλακτικά.
Διάσημοι ιοί του τομέα εκκίνησης
Ο πρώτος ιός του τομέα εκκίνησης ανακαλύφθηκε το 1986. Ονομάστηκε εγκέφαλος, ο ιός προέρχεται από το Πακιστάν και λειτούργησε σε λειτουργία πλήρους φύσης, μολύνοντας δισκέτες 360 kb.
Ίσως το πιο περίφημο από αυτή την κατηγορία ιών ήταν ο ιός Michelangelo που ανακαλύφθηκε τον Μάρτιο του 1992. Ο Michelangelo ήταν ένας μόλυνση MBR και Boot Sector με ένα ωφέλιμο φορτίο της 6ης Μαρτίου που αντικατέστησε τους τομείς κρίσιμης κίνησης. Ο Μιχαήλ Άγγελος ήταν ο πρώτος ιός που έκανε διεθνή νέα.
Πώς εξαπλώνονται οι ιοί του τομέα εκκίνησης
Ένας ιός του τομέα εκκίνησης συνήθως εξαπλώνεται μέσω εξωτερικών μέσων, όπως μολυσμένη μονάδα USB ή άλλα μέσα σαν CD ή DVD. Αυτό συμβαίνει συνήθως όταν οι χρήστες αφήνουν ακούσια τα μέσα σε μια μονάδα δίσκου. Όταν ξεκινήσει το σύστημα, το φορτίο του ιού και τρέχει αμέσως ως μέρος του MBR. Η αφαίρεση των εξωτερικών μέσων σε αυτό το σημείο δεν διαγράφει τον ιό.
Ένας άλλος τρόπος με τον οποίο ο τύπος του ιού μπορεί να κρατήσει είναι μέσω συνημμένων ηλεκτρονικού ταχυδρομείου που περιέχουν κωδικό ιού εκκίνησης. Μόλις ανοίξει, ο ιός συνδέεται με έναν υπολογιστή και μπορεί ακόμη και να επωφεληθεί από τη λίστα επαφών ενός χρήστη για να στείλει αντίγραφα του ίδιου σε άλλους.
Σημάδια ενός ιού του τομέα εκκίνησης
Είναι δύσκολο να γνωρίζετε αμέσως εάν έχετε μολυνθεί από αυτόν τον τύπο ιού. Με την πάροδο του χρόνου, ωστόσο, ενδέχεται να έχετε προβλήματα ανάκτησης δεδομένων ή να εξαφανιστούν εντελώς τα δεδομένα. Ο υπολογιστής σας μπορεί στη συνέχεια να μην ξεκινήσει, με ένα μήνυμα σφάλματος “Μη έγκυρο δίσκο εκκίνησης” ή “Μη έγκυρο δίσκο συστήματος.«
Αποφεύγοντας έναν ιό του τομέα εκκίνησης
Μπορείτε να κάνετε μια σειρά βημάτων για να αποφύγετε έναν ιό ρίζας ή εκκίνησης.
- Επαγρύπνηση: Προφανώς, το πρώτο επίπεδο προστασίας έναντι οποιουδήποτε ιού είναι η επαγρύπνηση: Ποτέ μην εισάγετε άγνωστα μέσα στον υπολογιστή σας και είστε σοφοί για απάτες, συνημμένα και λήψεις ηλεκτρονικού ταχυδρομείου.
- Εργαλεία προστασίας από ιούς: Εξίσου σημαντικό, ωστόσο, είναι η πρόληψη χρησιμοποιώντας ένα ισχυρό εργαλείο ανίχνευσης και πρόληψης ιού. Τα Windows 10 πλοία με Windows Defender, ενώ προηγούμενες εκδόσεις του Windows Ship με Microsoft Security Essentials. Η Microsoft συνιστά να μετακινηθείτε στο Windows Defender για αυτές τις παλαιότερες εκδόσεις Windows. Επιπλέον, υπάρχουν διαθέσιμα πολλά εξαιρετικά δωρεάν εργαλεία που βασίζονται σε αμοιβές, συμπεριλαμβανομένων των δωρεάν Malwarebytes και Adwcleaner και το πολύ ισχυρό McAfee και Norton, μεταξύ άλλων.
- Χρησιμοποιήστε μια εφαρμογή αντιγράφων προστασίας από ιούς. Καμία εφαρμογή αντι-ιού δεν μπορεί να πιάσει το 100% όλων των ιών (αν και προσπαθούν). Η χρήση μιας δεύτερης εφαρμογής προστασίας από ιούς μπορεί να αυξήσει την πιθανότητα ότι εάν ένας ιός γλιστρήσει από την πρώτη σας γραμμή άμυνας, η δευτερεύουσα προστασία θα το πιάσει. Οι Malewarebytes και AVG, μεταξύ άλλων, προσφέρουν εφαρμογές ειδικά σχεδιασμένες για να είναι μια δευτερεύουσα εφαρμογή προστασίας από ιούς.
- Ενημερώσεις λογισμικού: Διατηρήστε το λογισμικό σας ενημερωμένο επειδή οι προγραμματιστές λογισμικού εκδίδουν τακτικά μπαλώματα και διορθώσεις για τρύπες ασφαλείας που έχουν παραβιαστεί από χάκερ και ιούς. Στον κόσμο προστασίας από ιούς, θέλετε ένα που ενημερώνεται σε καθημερινή βάση, τουλάχιστον.
- Αντίγραφα ασφαλείας: Η δημιουργία όχι μόνο των αντιγράφων ασφαλείας δεδομένων, αλλά ένα αντίγραφο ασφαλείας δίσκου εκκίνησης μπορεί να σας βοηθήσει να ανακάμψετε σε περίπτωση εκκίνησης ή rootkit ιού. Ενώ αυτό δεν είναι στρατηγική πρόληψης, πρέπει να γίνει πριν να πάρετε τον ιό.
Ανακάλυψη από ιό τομέα εκκίνησης
Επειδή οι ιοί του τομέα εκκίνησης ενδέχεται να έχουν κρυπτογραφήσει τον τομέα της εκκίνησης, μπορεί να είναι δύσκολο να ανακάμψει από.
Πρώτον, προσπαθήστε να εκκινήσετε στην ασφαλή λειτουργία. Εάν μπορείτε να μπείτε σε ασφαλή λειτουργία, μπορείτε να εκτελέσετε τα προγράμματα κατά του ιού για να προσπαθήσετε να εξουδετερώσετε τον ιό.
Ο Defender Windows παρέχει τώρα μια έκδοση “offline” που θα σας ζητήσει να κατεβάσετε και να εκτελέσετε εάν δεν μπορεί να καταργήσει έναν ιό. Το Windows Defender Offline είναι χρήσιμος για την αντιμετώπιση των ιών rootkit και του τομέα εκκίνησης, επειδή αναλύει τον υπολογιστή σας ενώ τα Windows δεν τρέχουν στην πραγματικότητα – πράγμα που σημαίνει ότι ο ιός δεν εκτελείται ούτε. Μπορείτε να αποκτήσετε άμεση πρόσβαση σε αυτό το βοηθητικό πρόγραμμα πηγαίνοντας στοΡυθμίσεις, Ενημέρωση και ασφάλεια, και μετά Υπερασπιστής των Windows. Επιλέγω Επιλέξτε Scan Offline.
Εάν κανένα λογισμικό προστασίας από ιούς δεν είναι σε θέση να εντοπίσει, να απομονώσει ή να καραντίλινε τον ιό, ίσως χρειαστεί να αναδιαμορφώσετε τον σκληρό σας δίσκο εντελώς ως έσχατη λύση.
Σε αυτήν την περίπτωση, θα χαρούμε να δημιουργήσατε αντίγραφα ασφαλείας!
Γνωρίστε την αρχεία κύριας εκκίνησης

Το MBR είναι σύντομο για την εγγραφή Master Boot. Συνήθως, το MBR είναι ο πρώτος τομέας σε μια μονάδα εκκίνησης (ή άλλα διαχωρισμένα μέσα).
Μερικές φορές’s που αναφέρεται ως κύριος πίνακας διαμερίσματος, διότι, μεταξύ άλλων, περιέχει τη θέση κάθε διαμερίσματος σε σκληρό δίσκο.
Το πιο σημαντικό, για αυτό το άρθρο, περιέχει τον φορτωτή εκκίνησης, ο οποίος βασικά είναι ένα κομμάτι εκτελέσιμου κώδικα που ξεκινά τη φόρτωση του λειτουργικού συστήματος ή το φορτωτή εκκίνησης σε ένα σύστημα που έχει εγκατασταθεί πάνω από ένα λειτουργικό σύστημα.
Έτσι, στην ουσία είναι ο πρώτος κώδικας που εκτελείται αφού το BIOS έχει κάνει τη δουλειά του.
Βλέπω κάτι δυσάρεστο
Αυτό είναι όπου το κακόβουλο λογισμικό μπαίνει στο παιχνίδι. Το να είσαι ο πρώτος κώδικας που θα εκτελεστεί σας δίνει ένα πλεονέκτημα στην κούρσα των εξοπλισμών μεταξύ κακόβουλου λογισμικού και anti-malware.
Ένα πρόγραμμα που μπορεί να αλλάξει το MBR, ώστε να μπορεί να πάρει κάτι φορτωμένο στον πυρήνα των Windows ονομάζεται Bootkit. Οι bootkits ήταν πολύ δημοφιλείς όταν οι ιοί εξαπλώνονταν μέσω floppies, αλλά είναι πίσω και τώρα εξαπλώνονται μέσω εκμεταλλεύσεων και άλλων πιο προχωρημένων τρόπων στη συνέχεια αντιγράφοντας από δισκέτα σε δισκέτα. Ένα bootkit έχει τη δυνατότητα να απενεργοποιήσει όλο το λογισμικό ασφαλείας σας πριν το Evens έχει την ευκαιρία να ξεκινήσει.
Υπάρχει επίσης ένα ransomware εκεί έξω που μετακινεί το αρχικό MBR σε μια διαφορετική τοποθεσία και τοποθετεί την ίδια στην αρχή του δίσκου. Έτσι, ο κώδικας ransomware είναι ο πρώτος κώδικας που εκτελείται όταν το BIOS μεταβαίνει στη μονάδα, για να συνεχίσει την εκκίνηση του συστήματος.
Αλλά στο σύστημα που επηρεάζεται το ransomware εμφανίζει ένα μήνυμα που σας λέει πού και πώς να αγοράσετε έναν κωδικό πρόσβασης, ο οποίος θα αποκαταστήσει την αρχική κατάσταση. Χωρίς καμία εγγύηση φυσικά. Που πρέπει να’να είναι μια έκπληξη όταν ασχολείσαι με εγκληματίες.
Μπορώ να διορθώσω το MBR σε περίπτωση προβλημάτων?
Πρώτα απ ‘όλα: Χωρίς εμπειρογνώμονα βοηθούν τις πιθανότητες να κάνουν τα πράγματα χειρότερα είναι πολύ μεγαλύτερες από τις πιθανότητες να το διορθώσετε μόνοι σας.
Το FixMBR είναι ένα βοηθητικό πρόγραμμα διαθέσιμο ως εντολή στην κονσόλα ανάκτησης των Windows. Συνήθως θα διορθώσει προβλήματα που προκαλούνται από πολλαπλές εκδόσεις των Windows σε έναν υπολογιστή, αποκαλούμενα συστήματα πολλαπλών. Εάν χρησιμοποιείτε διαφορετικά λειτουργικά συστήματα, τότε τα Windows θα χρειαστείτε κάτι άλλο.
Για παράδειγμα, το grub bootloader που υποστηρίζει ένα μείγμα λειτουργικών συστημάτων. Αλλά αν το πρόβλημά σας προκαλείται από κακόβουλο λογισμικό, τότε’χρόνος για να ρίξετε μια ματιά:
Mbar malwarebytes ant-rootkit (beta) για έναν λεπτομερή οδηγό για το πώς να το χρησιμοποιήσετε παρακαλώ διαβάστε αυτό το άρθρο που εμφανίστηκε σε αυτό το blog πριν από λίγο καιρό. Η σάρωση της κύριας εγγραφής εκκίνησης μπορεί επίσης να επιτευχθεί χρησιμοποιώντας το “Σάρωση για rootkits” διαθέσιμη επιλογή κάτω “Προσαρμοσμένη σάρωση” Στο Malwarebytes Anti-Malware 2.0

Ένα τυπικό αποτέλεσμα σάρωσης MBR ενός καθαρού δίσκου, που λαμβάνεται από ένα αρχείο καταγραφής από το MBAR θα μοιάζει με αυτό:

Η υπογραφή MBR είναι σημαντική. Μετά τη φόρτωση του Sector Zero, το BIOS ελέγχει ότι τα τελευταία δύο bytes αυτού του τομέα είναι 55ΑΑ όπως φαίνεται στο δίσκο. Αυτό το 55AA ονομάζεται υπογραφή εγγραφής εκκίνησης και λέει στο σύστημα ότι αυτό είναι το τέλος του τομέα. Αυτό είναι κάτι που μπορεί να απαιτήσει το BIOS κατά την εκκίνηση. Εάν η υπογραφή εγγραφής εκκίνησης δεν υπάρχει, πιθανότατα θα λάβετε ένα μήνυμα που εξαρτάται από το BIOS όπως αυτό:
Σφάλμα: Η υπογραφή εγγραφής εκκίνησης AA55 δεν βρέθηκε
Το μέγεθος του τομέα των 512 bytes περιορίζει το μέγεθος του δίσκου σε 2TB και τον αριθμό των πρωτογενών διαμερισμάτων σε 4, λόγω του μέγιστου ποσού πληροφοριών που μπορεί να κρατήσει. Εάν έχετε ή θέλετε περισσότερα, θα χρειαστεί να χρησιμοποιήσετε έναν δίσκο πίνακα διαμερισμάτων GUID. Που φαίνεται να είναι το MBR’διάδοχος όταν τα συστήματα UEFI γίνονται το νέο πρότυπο.
Περίληψη: Το MBR είναι το πρώτο μέρος μιας φυσικής κίνησης που συγκρατεί τις πληροφορίες σχετικά με τα διαμερίσματα σε αυτήν την κίνηση και τον φορτωτή εκκίνησης. Το κακόβουλο λογισμικό είναι γνωστό ότι μεταβάλλει το MBR προς όφελός του. Τα προβλήματα με το MBR δεν είναι εύκολο να αντιμετωπίσουν την αντιμετώπιση προβλημάτων, αλλά υπάρχουν αρκετές μέθοδοι για την αποκατάσταση μιας λειτουργικής κατάστασης. Το MBR έχει ορισμένους περιορισμούς που γίνονται επικρατέστεροι, αλλά υπάρχουν εναλλακτικές λύσεις.
Μοιραστείτε αυτό το άρθρο
Υπάρχει κακόβουλο λογισμικό τομέα εκκίνησης στο Mac?
Μερικοί από εσάς εδώ έχουν προσφέρει συμβουλές αφού έφτασα έξω επειδή έκανα κλικ σε ένα πλωτό παράθυρο από το Safari και απάντησα σε μια ερώτηση “ναι” ή “όχι”. Είμαι αρκετά παρανοϊκός και τρέχω Intego Internet Security (πιθανότατα δεν θα ανανεώσω τη συνδρομή μόλις λήξει) και θα σαρώσω με malwarebytes. Ο υπολογιστής έχει πάντα καθαρίσει.
Βεβαίως, είμαι λίγο παρανοϊκός και έχω σκάψει σε απευθείας σύνδεση για να μάθω για κάθε πιθανό κακόβουλο λογισμικό που άνοιξα τον εαυτό μου. Έχω δει ένα ζευγάρι δημοσιεύσεις σχετικά με το κακόβουλο λογισμικό που εισβάλλει στον τομέα της εκκίνησης που δεν είναι ορατός στα κανονικά προγράμματα κατά του μαλλιού. Θα επιβιώσει επίσης ένα πλήρες σύστημα σκουπίστε και επανεγκαταστήστε. Υπάρχει μια πιθανότητα ότι από μένα απλά επιλέγοντας ένα κουμπί δίπλα σε ένα ναι ή όχι σε ένα πλωτό παράθυρο που θα μπορούσα να εγκαταστήσω κακόβουλο λογισμικό όπως αυτό στο SSD μου?
Η εικασία μου είναι ότι το κακόβουλο λογισμικό θα έκανε έναν υπολογιστή εντελώς άχρηστο. Δεν θα μπορούσατε να το δώσετε μακριά γιατί θα έρθει με προεγκατεστημένο spyware. Ευχαριστώ για τον χρόνο σου.
Δείξτε περισσότερα λιγότερα
Δημοσιεύτηκε στις 4 Δεκεμβρίου 2021 10:17 π.μ
Απαντήστε μου επίσης (1) και εγώ και εγώ (1) και εγώ
Ερωτηματολόγιο που χαρακτηρίστηκε ως καλύτερη απάντηση
Επίπεδο χρήστη: Επίπεδο 6
9.370 βαθμοί
Δημοσιεύετε στην περιοχή συζητήσεων Big Surs, οπότε υποθέτω ότι έχετε Big Sur.
Το τμήμα εκκίνησης του συστήματος του macOS και του ίδιου του macOS βρίσκεται σε δίσκο που είναι μόνο για ανάγνωση στους χρήστες. Μόνο ένα πρόγραμμα εγκατάστασης που έχει πιστοποιηθεί από την Apple μπορεί να αλλάξει το macOS.
Επομένως, ακόμη και αν κάνετε κλικ σε κάτι που δεν πρέπει, και ακόμα κι αν εισάγετε έναν κωδικό πρόσβασης διαχειριστή, ο MacOS (ή ο τομέας εκκίνησης) δεν θα επηρεαστεί ή θα αλλάξει.
Θα μπορούσατε να εγκαταστήσετε κάτι σε μια περιοχή χρήστη μέσα στο σαφάρι, αλλά οτιδήποτε εγκαθιστά μπορεί επίσης να αφαιρεθεί από εσάς. Και δεν θα επιβιώσει σε μια αναδιαμόρφωση εάν για κάποιο λόγο επιλέξατε να το κάνετε αυτό.
Νομίζω ότι το ανησυχείς.
Δείξτε περισσότερα λιγότερα
Δημοσιεύτηκε στις 4 Δεκεμβρίου 2021 10:49 π.μ
Παρόμοιες ερωτήσεις
Κακόβουλο λογισμικό – Σκουπίζοντας τις συμβουλές SSD που αναζητείται σχεδόν έξι μήνες αναρωτιέμαι αν έχω κακόβουλο λογισμικό που τα προγράμματα κατά των μαλλιών δεν βλέπουν και μερικές φορές βλέπουν περίεργη συμπεριφορά από το M1 Mac Mini μου, δίνω μια διαγραφή και καθαρή επανεγκατάσταση μιας σκληρής ματιά. Καταλαβαίνω ότι η πηγή του λειτουργικού συστήματος που πρόκειται να εγκατασταθεί είναι ένα διαμέρισμα στο ίδιο το SSD. Υπάρχει κάποιος τρόπος που αυτό μπορεί να καταστραφεί από κακόβουλο λογισμικό επίσης? Πρέπει να πάω στην Apple και να πάρω κάτι εντελώς φρέσκο ή είμαι απλά εντελώς από την τύχη. Ευχαριστώ.
Εργοστάσιο εγκατεστημένα μέτρα ιών/ασφαλείας. Σταθερά spam pop-up σε σαφάρι. Ο MacKeeper είχε βρει τον τρόπο του στον υπολογιστή μου. Το έχω διαγράψει και τα αρχεία του.Ακόμα να ανοίγετε συνεχώς τα Windows αν και δεν είναι μαύροι τώρα. Είναι κατά κύριο λόγο ψεύτικα η Apple υποστηρίζει τα Windows. Έχω μπλοκάρει τα αναδυόμενα παράθυρα και δεν έχω επεκτάσεις. Έχω επίσης ενημερώσει τα λογισμικά και επανεκκίνησα το σύστημα. Ποια μέτρα ασφαλείας/ιού πρέπει να είναι (i.μι. εγκατεστημένο εργοστάσιο) σε αυτό το Mac? Ανησυχώ ότι θα μπορούσα να διαγράψω ένα πρόγραμμα/εφαρμογή.
Πώς να χρησιμοποιήσετε το κακόβουλο λογισμικό αφού πάρει μια απειλή που είχα ένα αναδυόμενο παράθυρο από το Mac Cleanup Pro για λίγο που έχω διαγράψει. Χρησιμοποιώ το Everweb για τον ιστότοπό μου. Είχα πρόβλημα να ανεβάσω χθες ένα φυλλάδιο. Όταν ανέβασα τον ιστότοπό μου, συνήθως πηγαίνει στον Firefox. Όλα τα αγαπημένα μου καρτέλες είχαν εξαφανιστεί. Έκανα μια εκ νέου εκκίνηση και έλαβα ένα μήνυμα από τον καθαρισμό Mac για να πω ότι είχε βρει προβλήματα και απειλές. Έτσι έτρεξα έναν έλεγχο κακόβουλου λογισμικού και βρέθηκε 7 απειλές. Ένα που με ανησυχεί είναι το OSX.Genieo που φαίνεται να είναι το νήμα . Βιβλιοθήκη/LaunchAgents/Com.Εταιρία.Εγκαταστάτης.plist αν το καθαρίσω αυτό θα συμβιβαστεί η εκκίνηση μου και θα χάσω πληροφορίες? Οι άλλες απειλές είναι κουτάβι.Mac Cleanup Pro και απαριθμεί 6 στοιχεία σχετικά με αυτό. Μετά την ανάγνωση των αναρτήσεων εδώ, συνειδητοποιώ ότι αυτό το Mac Cleanup Pro είναι μια φάρσα, αλλά ανησυχώ ότι μπορεί να έχει εγκαταστήσει κάτι? Νομίζω επίσης ότι πρόσφατα είχα ένα μήνυμα λέγοντας ότι το adobe μου χρειάστηκε να ενημερώσει, έτσι έκανα κλικ σε αυτό. Συνειδητοποιώ τώρα ότι θα μπορούσε να ήταν μια άλλη φάρσα. Δεν είμαι σίγουρος πώς να χρησιμοποιήσω κακόβουλο λογισμικό όταν βρήκε απειλή. Πώς μπορώ να τα διαγράψω και να τα διαγράψω και να καθαρίσω τον υπολογιστή?
Όλες οι απαντήσεις χρήσιμες απαντήσεις
Ερωτηματολόγιο που σημειώνεται ως ★ χρήσιμο
Επίπεδο χρήστη: Επίπεδο 6
9.370 βαθμοί
Μπορείτε να δείτε τις προτιμήσεις σαφάρι, να ελέγξετε τις επεκτάσεις, ενδεχομένως να αφαιρέσετε όλα όσα δεν γνωρίζετε. Ελέγξτε επίσης υπό προτιμήσεις γενικά τη ρύθμιση για την αρχική σελίδα.
Άλλα πράγματα που μπορείτε να κάνετε – κάτω από προτιμήσεις σαφάρι => Advanced Check Show Develop Menu. Κάτω από αυτό το μενού Ανάπτυξης, μπορείτε να καθαρίσετε την προσωρινή μνήμη. Μπορείτε επίσης να καθαρίσετε όλη την ιστορία του σαφάρι. Κάτω από το Safari => Προτιμήσεις => Προστασία προσωπικών δεδομένων Μπορείτε να επιλέξετε Διαχείριση δεδομένων ιστότοπου και να επιλέξετε όλα τα στοιχεία και, στη συνέχεια, κάντε κλικ στην επιλογή Κατάργηση όλων, αυτό αφαιρεί όλα τα cookies.
Το Big Sur έχει επίσης ένα κουμπί Safari Reset (κάτω από το μενού Safari πιστεύω), αλλά αυτό θα αφαιρέσει όλους τους σελιδοδείκτες σας και δεν είμαι σίγουρος ότι θέλετε να το κάνετε αυτό.
Το Etrecheck (όπως προτείνεται από τον Barney) μπορεί να είναι ευκολότερο να τρέξει εδώ για να βάλει το μυαλό σας άνετα επειδή ελέγχει τα πάντα (δώστε του πλήρη πρόσβαση στο δίσκο) όχι μόνο το Safari και αν υπάρχει κακόβουλο λογισμικό μπορεί να το αφαιρέσει.
Δείξτε περισσότερα λιγότερα
Ερωτηματολόγιο που σημειώνεται ως ★ χρήσιμο
Επίπεδο χρήστη: Επίπεδο 6
9.370 βαθμοί
Η Photospete έγραψε:
Έχω ένα παλαιότερο Intel Mac που μπορεί να τρέξει μόνο υψηλή Sierra. Είναι ότι δεν είναι’t υποστηριζόμενη από την Apple πια λόγω της ηλικίας της, θα ήταν λογικό να μετακινήσετε το προϊόν Intego σε αυτό ή απλά να σταματήσετε να το χρησιμοποιείτε εντελώς? Ευχαριστώ.
Η προσθήκη του προϊόντος INTEGO δεν θα βελτιώσει την ασφάλεια, αλλά θα αυξήσει τον κίνδυνο επειδή η εγκατάσταση τέτοιων προϊόντων μπορεί να δημιουργήσει παρεμβολές με κανονικές λειτουργίες MAC και την ενσωματωμένη ασφάλεια Mac, η οποία είναι πολύ ισχυρή ακόμη και για τα παλαιότερα συστήματα.
Η συντριπτική πλειονότητα των ζητημάτων ασφάλειας (ίσως 99%) προέρχεται από τη χρήση προγραμμάτων περιήγησης στο Web σε συνδυασμό με την ακατάλληλη συμπεριφορά των χρηστών. Παρόλο που η Apple δεν παρέχει πλέον ενημερώσεις ασφαλείας στο Safari για το High Sierra, μπορείτε ακόμα να χρησιμοποιήσετε το Firefox ή το Chrome, τα οποία λαμβάνουν ενημερώσεις ασφαλείας. Μπορείτε επίσης να φροντίσετε με τη συμπεριφορά σας στο διαδίκτυο και με ποιες τοποθεσίες επισκέπτεστε. Τα κανονικά αντίγραφα ασφαλείας του μηχανήματος συν χωριστά “κλώνος” ή αντίγραφα ασφαλείας σύννεφων είναι επίσης καλές πρακτικές. Κρατήστε το τείχος προστασίας σας και χρησιμοποιήστε καλούς δρομολογητές με ασφάλεια υλικού. Περιορίστε τη φυσική πρόσβαση σε ένα παλαιότερο Mac. Μπορείτε επίσης να επιλέξετε να χρησιμοποιήσετε το Mac σας από λογαριασμό μη ADMIN. Λάβετε υπόψη ότι απαιτείται κωδικός πρόσβασης διαχειριστή ακόμη και σε παλαιότερα συστήματα για την εγκατάσταση των πραγμάτων.
Έχω macos 10.11 Σε ένα iMac του 2008, 10.12 σε άλλο παλαιότερο iMac, 10.13 Σε ένα MacBook Air του 2010 – όλα αυτά ενημερώθηκαν όσο μπορούν να πάνε – καθώς και η Catalina και η Big Sur σε νεότερους Macs. Γνωρίζω ότι πολλοί συμμετέχοντες στις συζητήσεις της Apple χρησιμοποιούν επίσης παλαιότερα Macs. Αυτοί οι Mac μπορούν να διαρκέσουν πολύ, πολύ περισσότερο από την αποκοπή για ενημερώσεις Apple OS.
Έτσι δεν θα εγκαταστήσω το Intego και κατά τη γνώμη μου, συνεχίζοντας να χρησιμοποιώ την υψηλή σας Sierra Mac θα πρέπει να είναι εντάξει. Τελικά, θα συναντήσετε κάποιες ιστοσελίδες και εμπορικό λογισμικό που δεν θα λειτουργήσει καλά με το Mac σας λόγω της ηλικίας του. Ωστόσο, πρέπει να πω, ακόμη και με το iMac του 2008 στις 10.11, δεν το έχω δει εκτός από έναν πολύ μικρό αριθμό ιστοσελίδων, όλα τα οποία μπορώ ακόμα να χρησιμοποιήσω με Chrome ή Firefox. Έχω επίσης λάβει πολύ λίγα μηνύματα ηλεκτρονικού ταχυδρομείου στο πλαίσιο του OS 10.11 έκδοση του Apple Mail που δεν εμφανίζονται σωστά.
[Αρχάριοι] Πώς να αφαιρέσετε εύκολα τον ιό του τομέα εκκίνησης?
Εάν έχετε τομέα εκκίνησης και αναρωτιέστε, θα εξηγήσουμε την απομάκρυνση του ιού του τομέα εκκίνησης σε απλά βήματα για να βοηθήσετε όλες τις ανησυχίες σας.
Theo Lucia
10 Απριλίου 2023 • Κατατίθενται σε: ανάκτηση USB • Αποδεδειγμένες λύσεις

Ξέρετε τι είναι ο ιός του τομέα εκκίνησης? Ή αντιμετωπίζετε αυτό το πρόβλημα σύγχυσης αυτή τη στιγμή? Μπορεί να έχετε αναζητήσει πολλές πληροφορίες σχετικά με αυτό στο διαδίκτυο, αλλά δεν έχετε βρει την απάντηση που θέλετε.
Μην ανησυχείτε, θα έχετε μια ολοκληρωμένη κατανόηση του ορισμού του ιού του τομέα εκκίνησης και θα μάθετε τους τρόπους για να Αφαιρέστε τον ιό του τομέα εκκίνησης, Μόλις διαβάσετε αυτό το άρθρο.
Μετά την αφαίρεση του ιού του τομέα εκκίνησης, το σύστημά σας μπορεί να είναι ευάλωτο στην επαφή του. Έτσι, σε αυτό το άρθρο, θα βρείτε επίσης πώς ο ιός του τομέα εκκίνησης έρχεται στην πρώτη θέση και πώς μπορείτε να τον αποτρέψετε στο μέλλον. Ας το πάρουμε.
Πλοήγηση περιεχομένου
- Μέρος 1: Κατανόηση του ιού του τομέα εκκίνησης
- Μέρος 2: Πώς να αφαιρέσετε τον ιό του τομέα εκκίνησης?
- Μέρος 3: Πώς να αποφύγετε ξανά τον ιό του τομέα εκκίνησης?
Μέρος 1: Κατανόηση του ιού του τομέα εκκίνησης
1. Ορισμός ιού του τομέα εκκίνησης
Ένας ιός του τομέα εκκίνησης είναι ένα κακόβουλο πρόγραμμα υπολογιστή που αντιγράφεται στον σκληρό σας δίσκο, τη συσκευή USB ή άλλα μέσα αποθήκευσης. Επηρεάζει το MBR (Master Record Boot) αντικαθιστώντας τον κωδικό του.
Ένα κύριο αρχείο εκκίνησης είναι ένας τομέας του σκληρού σας δίσκου που εκτελείται καθώς ενεργοποιείτε τον υπολογιστή σας. Έτσι, ο ιός του τομέα εκκίνησης επιτίθεται στους τομείς εκκίνησης του σκληρού δίσκου και στους πίνακες διαμερίσματος.
Αυτό που καθιστά δύσκολο να καταργηθεί είναι ότι ο τομέας εκκίνησης είναι φορτωμένο καθώς ενεργοποιείτε τον υπολογιστή και ο ιός ξεκινά. Ο ιός του τομέα εκκίνησης εκτελεί τότε τις εντολές DOS και μολύνει τις εναπομένουσες συσκευές αποθήκευσης που συνδέονται με τον υπολογιστή σας.
2. Πώς να ανιχνεύσετε τον ιό του τομέα εκκίνησης?
Διαφορετικοί ιοί του τομέα εκκίνησης προκαλούν ζημιές με διάφορους τρόπους. Μερικοί ιοί του τομέα εκκίνησης ενδέχεται να προκαλέσουν κακόβουλο λογισμικό adware. Άλλοι μπορούν να είναι τόσο επιβλαβείς όσο η παρακολούθηση της δραστηριότητάς σας στο παρασκήνιο. Κλέβοντας τα στοιχεία σας. Λοιπόν, πώς θα ξέρετε αν έχετε ιό του τομέα εκκίνησης?
Δεν είναι ένας απλός τρόπος ανίχνευσης αυτών των ιών, αλλά θα κάνουμε το καλύτερο δυνατό για να διευκολύνουμε. Παρακάτω είναι η λίστα των σημείων που υποδεικνύει έναν ιό του τομέα εκκίνησης:
- Δείτε εάν τα αρχεία εξαφανίζονται αυτόματα από τον σκληρό σας δίσκο ή τα εξωτερικά μέσα όπως το USB.
- Η εφαρμογή στον υπολογιστή σας συντρίβει συχνά.
- Το μήνυμα σφάλματος “Invalid System Disk” εμφανίζεται τώρα και μετά.
Ενώ αυτοί οι λόγοι μπορούν να υποδεικνύουν τον ιό του τομέα εκκίνησης, θα πρέπει να εκτελείτε τακτικά λογισμικό προστασίας από ιούς. Το λογισμικό προστασίας από ιούς ή το κακόβουλο λογισμικό μπορεί να σας βοηθήσει να εντοπίσετε έναν ιό του τομέα εκκίνησης και να σας εξοικονομήσετε από σοβαρές ζημιές.
3. Πώς εξαπλώνεται ο ιός του τομέα εκκίνησης?
Όταν εισέρχεται στο σύστημά σας, ένας ιός του τομέα εκκίνησης γράφει σε όλα τα συνδεδεμένα μέσα αποθήκευσης. Θα μάθετε πώς εξαπλώνεται ο ιός του τομέα εκκίνησης στην πρώτη θέση.
Παρακάτω είναι οι τρόποι μέσω των οποίων εξαπλώνεται ο ιός του τομέα εκκίνησης:
- Φυσικά μέσα – Οι ιοί του τομέα εκκίνησης μπορούν να εξαπλωθούν μέσω μολυσμένης μονάδας USB ή δισκέτας. Όταν συνδέετε μια μολυσμένη μονάδα USB στο σύστημα του υπολογιστή σας, αντικαθιστά τον υπάρχοντα κώδικα τομέα εκκίνησης και το μολύνει.
- Συνημμένα email – Αυτό έχει αυξηθεί για να γίνει ένας από τους κοινούς λόγους για την εξάπλωση του ιού του τομέα εκκίνησης. Καθώς κατεβάζετε το συνημμένο ηλεκτρονικού ταχυδρομείου, ο κωδικός ιού εκκίνησης έρχεται μαζί του και επηρεάζει τον υπολογιστή σας.
- Εφαρμογές τρίτου μέρους – Εάν εγκαταστήσετε εφαρμογές από το Διαδίκτυο, δεν είναι όλοι άδεια και έρχονται με προστασία. Μπορούν να περιέχουν ιούς τομέα εκκίνησης και η εγκατάστασή τους μπορεί να αντικαταστήσει τον τρέχοντα κώδικα του τομέα εκκίνησης.
Μπορεί να υπάρχουν και άλλοι λόγοι, αλλά αυτοί που αναφέρονται παραπάνω είναι τα πιο συνηθισμένα. Στην επερχόμενη ενότητα, θα δούμε πώς μπορείτε να διορθώσετε τον τομέα εκκίνησης από τον ιό.
Μέρος 2: Πώς να αφαιρέσετε τον ιό του τομέα εκκίνησης?
Εάν αισθάνεστε ότι το σύστημά σας διαθέτει έναν ιό του τομέα εκκίνησης και ψάχνει για αφαίρεση του ιού του τομέα εκκίνησης, θα σας βοηθήσουμε.
Είναι δυνατή η αφαίρεση του ιού του τομέα εκκίνησης και θα συζητήσουμε δύο εύκολους τρόπους. Οι μέθοδοι περιλαμβάνουν:
- Χρήση λογισμικού προστασίας από ιούς
- Χρήση χειροκίνητης υπηρεσίας
Μέθοδος 01 – Χρήση λογισμικού προστασίας από ιούς
Με τον ιό του τομέα εκκίνησης, ολόκληρος ο τομέας εκκίνησης κρυπτογραφείται. Με κρυπτογράφηση, γίνεται δύσκολο να καταργηθεί ο ιός του τομέα εκκίνησης. Θα συζητήσουμε δύο λογισμικό προστασίας από ιούς που είναι εξαιρετικά αποτελεσματικό ενάντια στον ιό του τομέα εκκίνησης για την ευκολία σας.
Λογισμικό 1: δίσκος διάσωσης Kaspersky
Αυτή η μέθοδος θα χρησιμοποιήσει το antivirus δίσκου διάσωσης Kaspersky για την απομάκρυνση του ιού του τομέα εκκίνησης. Ακολουθήστε τα παρακάτω βήματα:
Βήμα 1: Εκκίνηση υπολογιστή
Χρησιμοποιώντας το δίσκο διάσωσης Kaspersky, επιλέξτε τη λειτουργία γραφικών για εκκίνηση.
Βήμα 2: Ενημέρωση-database
Αφού εκκινήσει το σύστημα στη γραφική λειτουργία του δίσκου διάσωσης Kaspersky, ενημερώστε τη βάση δεδομένων του πριν προχωρήσετε περαιτέρω. Ανοιξε “Το κέντρο ενημέρωσης μου “ και κάντε κλικ στην εκκίνηση ενημέρωσης.

Βήμα 3: Ξεκινήστε τη σάρωση αντικειμένων

Βήμα 4: Επιλέξτε μονάδες δίσκου
Μπορείτε να επιλέξετε τη μονάδα που θέλετε να σαρώσετε χειροκίνητα επίσης, αλλά από προεπιλογή, η διάσωση δίσκου Kaspersky επιλέγει τον ίδιο τον τομέα εκκίνησης δίσκου.
Βήμα 5: Αποτελέσματα τελικής σάρωσης
Αφού ολοκληρωθεί η σάρωση, η διάσωση Kaspersky θα εμφανίσει τα μολυσμένα αρχεία. Μπορείτε να τα προεπισκόπετε μόνοι σας και να λάβετε την επιθυμητή ενέργεια για το αρχείο.

Λογισμικό 2: Avast Antivirus
Το Antivirus Avast έρχεται με χαρακτηριστικό σάρωσης χρόνου εκκίνησης, το οποίο μπορεί να σας βοηθήσει να εξαλείψετε τον ιό του τομέα εκκίνησης. Ακολουθήστε τα παρακάτω βήματα:
Βήμα 1: Ανοίξτε το Antivirus Avast
Αφού εγκαταστήσετε αυτό το λογισμικό, βρείτε το στον υπολογιστή σας και ανοίξτε το.
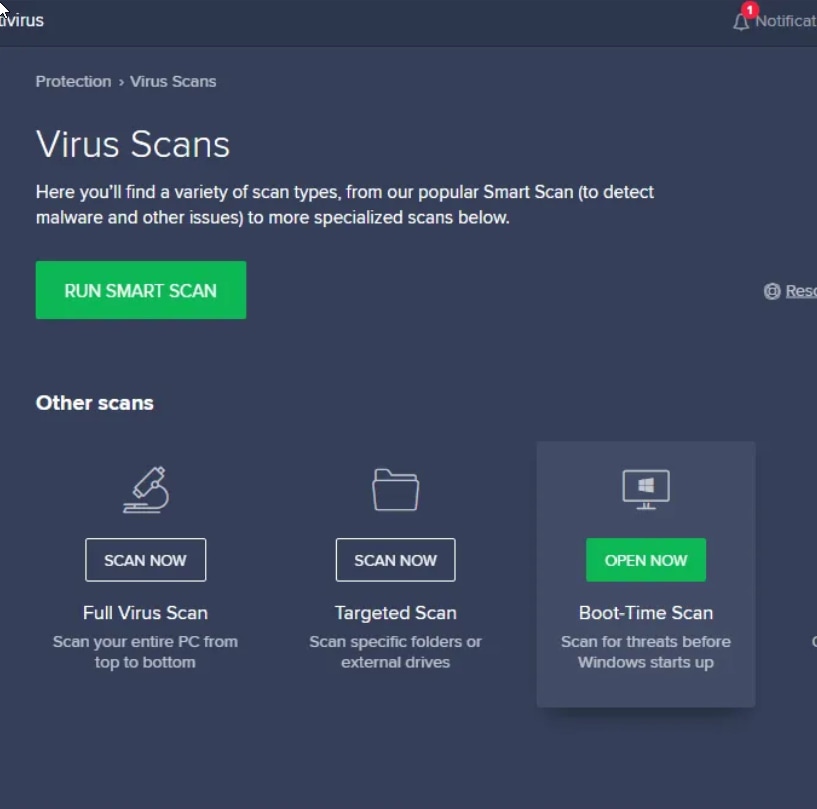
Βήμα 2: Επιλέξτε τη σάρωση του ιού
Επιλέξτε την ενότητα “Scans Virus” για να προχωρήσετε.

Βήμα 3: Επιλέξτε επιλογή σάρωσης χρόνου εκκίνησης
Όταν έρχεστε σε αυτό το βήμα, απλώς επιλέξτε την τρίτη επιλογή “σάρωση root-time”.
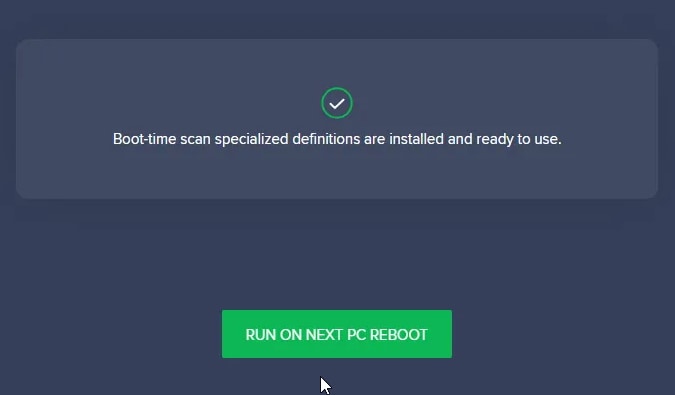
Βήμα 4: Έξοδος και κάντε κλικ στην εκτέλεση της επόμενης επανεκκίνησης
Μετά την επανεκκίνηση του συστήματος, η Avast θα ξεκινήσει τη σάρωση του boot-time. Κατά την ολοκλήρωση, θα καταργήσει τον ιό του τομέα εκκίνησης.
Μέθοδος 02 – Χρήση χειροκίνητης υπηρεσίας
Η χρήση του antivirus bootable είναι η ασφαλέστερη επιλογή για την κατάργηση του ιού του τομέα εκκίνησης. Υπάρχει χαμηλή πιθανότητα να χάσετε αρχεία με αυτήν τη μέθοδο. Ωστόσο, εάν η πρώτη μέθοδος δεν λειτούργησε για εσάς, μπορείτε να χρησιμοποιήσετε άλλες επιλογές.
- Μπορείτε να χρησιμοποιήσετε οποιαδήποτε εφαρμογή αφαίρεσης κακόβουλου λογισμικού για να ανιχνεύσετε και να αφαιρέσετε το κακόβουλο λογισμικό πριν προκαλέσουν βλάβη.
- Χρησιμοποιήστε το Dos sys εντολή για επαναφορά της πρώτης έκδοσης του τομέα εκκίνησης. Ωστόσο, το Dos sys Η εντολή λειτουργεί εάν είστε σίγουροι ότι ο τρέχων ιός του τομέα εκκίνησης δεν είναι κρυπτογραφημένος.
Εάν οι παραπάνω μέθοδοι λειτουργούσαν για εσάς και ο τομέας εκκίνησης είναι απαλλαγμένος από ιούς, το έργο δεν έχει ακόμη ολοκληρωθεί. Το σύστημά σας μπορεί να πιάσει ξανά τον ιό του τομέα εκκίνησης. Αλλά, πώς να το αποτρέψετε? Θα πούμε πώς στην επόμενη ενότητα.
Μέρος 3: Πώς να αποφύγετε ξανά τον ιό του τομέα εκκίνησης?
Εάν έχετε αφαιρέσει με επιτυχία τον τομέα εκκίνησης, ακολουθήστε τις παρακάτω πρακτικές για να αποφύγετε ξανά τον ιό του τομέα εκκίνησης.
1. Προσέξτε με τα φυσικά μέσα. Λάβετε υπόψη για το πού χρησιμοποιείτε τα φυσικά σας μέσα, όπως μια μονάδα USB. Μπορούν να αφήσουν τον ιό του τομέα εκκίνησης στους δίσκους αποθήκευσης εάν μολυνθεί.
2. Ενημερωμένο antivirus. Χρησιμοποιείτε πάντα ένα ενημερωμένο Antivirus. Ας υποθέσουμε ότι ο ιός σας έχει όλες τις ενημερωμένες βιβλιοθήκες και αρχεία. Μπορεί να πιάσει τα νέα κακόβουλα προγράμματα πριν εκτελεστούν
3. Πρόσθετη προστασία κακόβουλου λογισμικού. Μαζί με ένα antivirus, χρησιμοποιήστε επιπλέον λογισμικό προστασίας κακόβουλου λογισμικού. Δεν είναι απαραίτητο αλλά συνιστάται.
4. Δικτυακές συνδέσεις. Εάν συνδεθείτε σε ένα δημόσιο Wi-Fi ή σε δίκτυο LAN, φροντίστε να ελέγξετε την πηγή σύνδεσης πριν εγγραφείτε μαζί τους. Ο ιός του τομέα εκκίνησης μπορεί γρήγορα να εξαπλωθεί μέσω του δικτύου Wi-Fi και LAN.
5. Εφαρμογές και αρχεία 3ου μέρους. Αποφύγετε, με κάθε κόστος, λήψη οποιουδήποτε πειρατικού αρχείου ή λογισμικού από το Διαδίκτυο. Συνήθως περιέχουν διαφορετικούς τύπους ιών που μπορεί να είναι επιβλαβείς για το σύστημά σας.
6. Κρυπτογραφήστε το δίσκο σας. Με κρυπτογράφηση, μπορείτε να εμποδίσετε τον ιό του τομέα εκκίνησης να αντικαταστήσει την τρέχουσα κρυπτογράφηση κώδικα. Η κρυπτογράφηση μπορεί εύκολα να προστατεύσει το τμήμα δίσκου του τομέα εκκίνησης.
Η υιοθέτηση αυτών των πρακτικών μπορεί να σας βοηθήσει να εμποδίσετε τον ιό του τομέα εκκίνησης να εισέλθει στο σύστημά σας.
Συμβουλή μπόνους: Πώς να ανακτήσετε δεδομένα μετά την επίθεση του USB σας από τον ιό?
Εάν χάσατε τα δεδομένα ως αποτέλεσμα της επίθεσης του ιού του τομέα εκκίνησης, σας συνιστούμε να χρησιμοποιήσετε το Wondershare Recoceit για την ανάκτηση των δεδομένων σας.
Το Wondershare Recoverit είναι ένα αξιόπιστο εργαλείο ανάκτησης δεδομένων που σας επιτρέπει να ανακτήσετε όλους τους τύπους αρχείων από τον υπολογιστή’ΣΥΝΕΡΓΑΣΙΑ ΑΠΟΘΗΚΕΥΣΗ ΚΑΙ ΕΞΩΤΕΡΙΚΕΣ ΔΙΕΥΘΥΝΣΕΣ. Αφήνω’S Δείτε πώς λειτουργεί αυτό το λογισμικό!
Βήμα 1
Πρώτον, κατεβάστε και εγκαταστήστε το λογισμικό RecoverIt Wondershare σε ένα αντίστοιχο σύστημα PC. Το λογισμικό είναι διαθέσιμο τόσο για τα Windows όσο και για τα συστήματα Mac PC. Στη συνέχεια, ξεκινήστε αυτό το εργαλείο ανάκτησης δεδομένων.
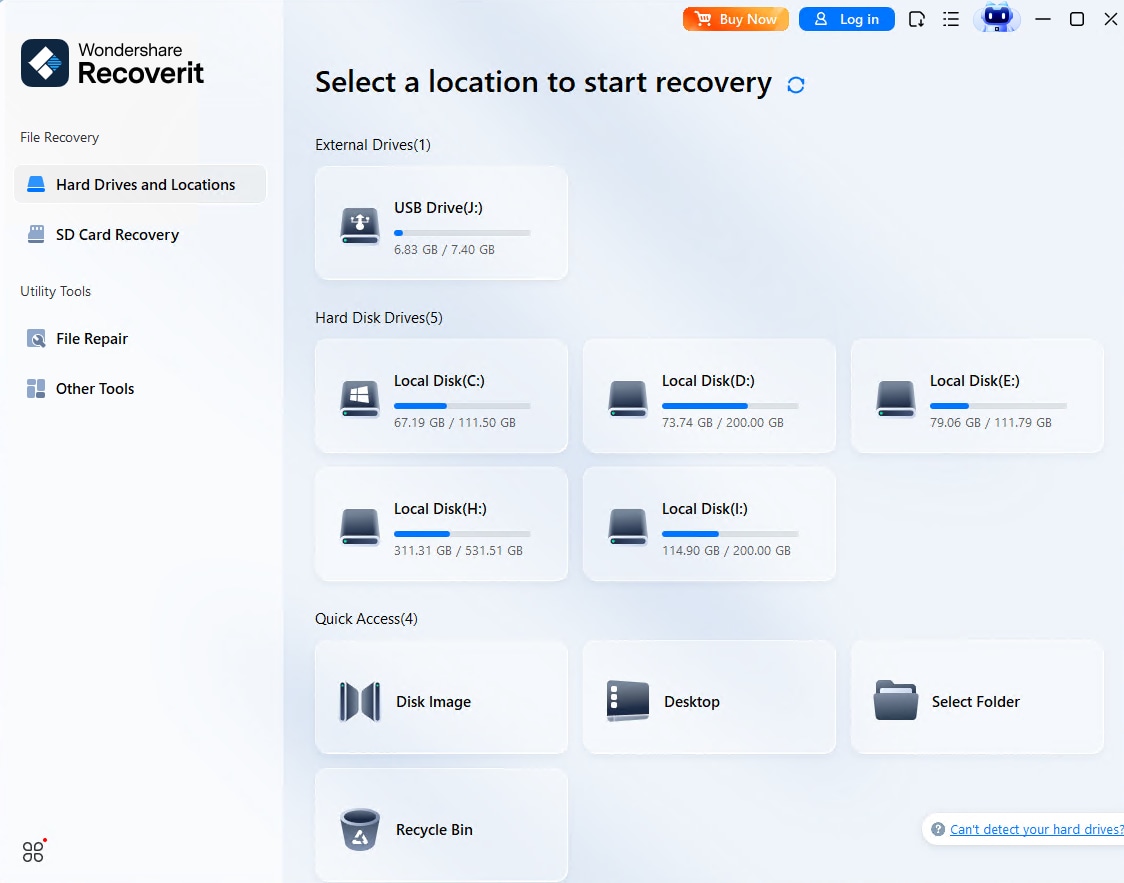
Βήμα 2
Κατά την εκτόξευση του λογισμικού, θα μπορούσατε να δείτε διαφορετικά τμήματα των διαθέσιμων επιλογών αποθήκευσης. Επιλέξτε τη σωστή τοποθεσία που θέλετε να ανακάμψετε και κάντε κλικ στο κουμπί “Έναρξη”.
Βήμα 3
Η διαδικασία ανάκτησης των δεδομένων σας θα ξεκινήσει. Θα μπορούσατε να δείτε την πρόοδο της στην οθόνη σας.
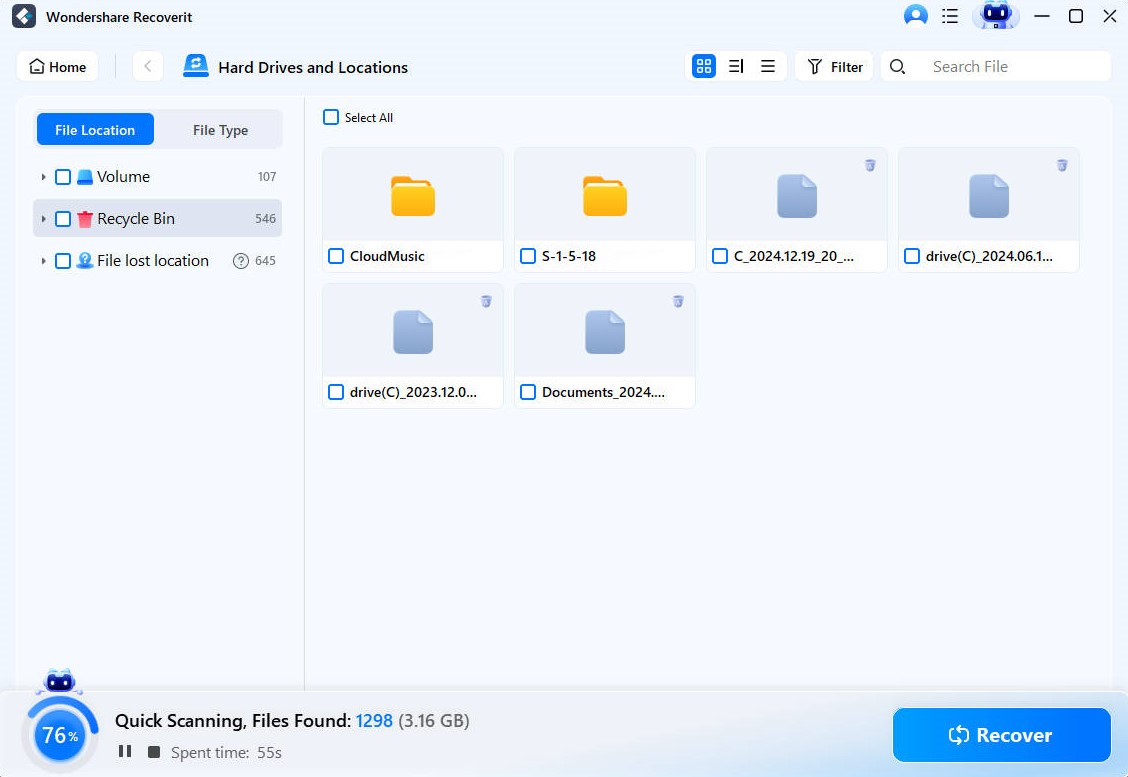
Βήμα 4
Μετά τη σάρωση, μπορείτε να επιλέξετε να προεπισκόπηση των αρχείων που θέλετε να ανακτήσετε.
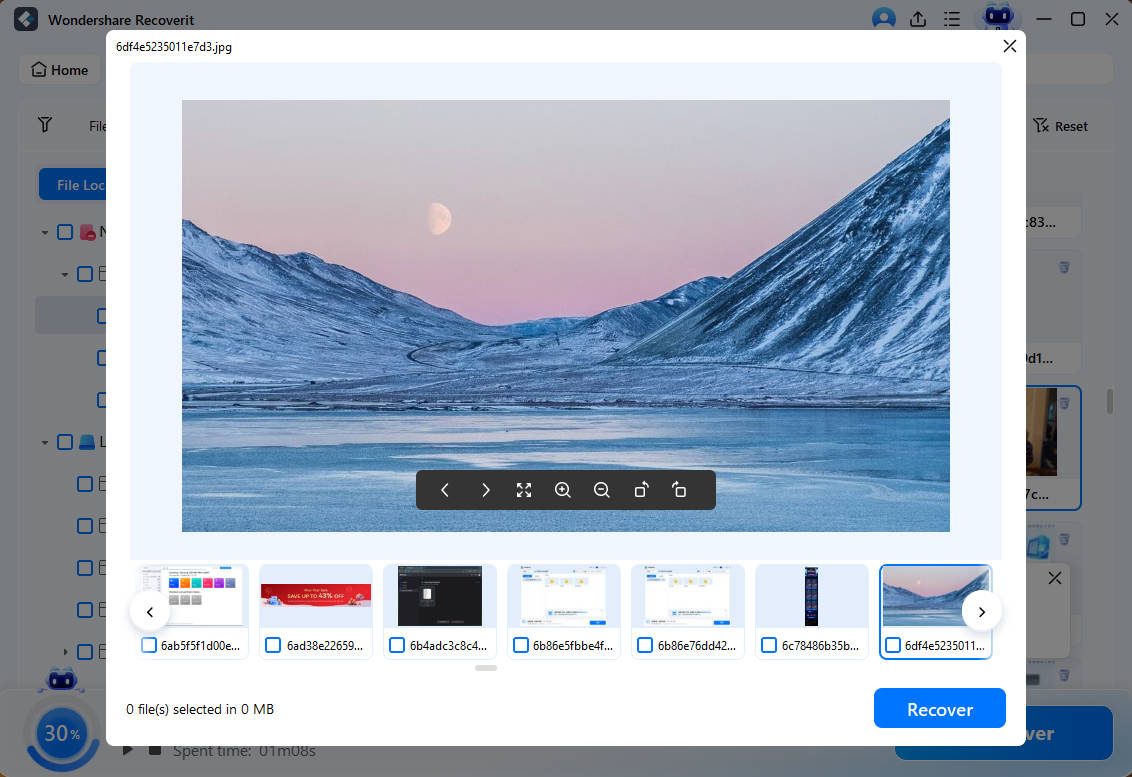
Συμπέρασμα:
Σε αυτό το άρθρο, έχετε γνωρίσει για τον ιό του τομέα εκκίνησης και πώς μπορείτε να ανιχνεύσετε εάν το σύστημά σας επηρεάζεται από αυτό. Έχετε μάθει επίσης πώς μπορεί να εξαπλωθεί μέσα στο σύστημά σας. Επιπλέον, αυτό το άρθρο σας παρέχει δύο τρόπους για να απαλλαγείτε από τον ιό του τομέα εκκίνησης και επιπλέον, πώς μπορείτε να αποτρέψετε τον ιό του τομέα εκκίνησης στο μέλλον.
Ένας ιός του τομέα εκκίνησης μπορεί να θέσει σε κίνδυνο τα δεδομένα σας σε κίνδυνο. Οι πιθανότητες είναι ότι μπορείτε να χάσετε τα αρχεία και τα δεδομένα σας με τον ιό του τομέα εκκίνησης. Συνιστούμε ανεπιφύλακτα το Wondershare Recoverit Software για την ανάκτηση των δεδομένων σας, τα οποία δοκιμάσαμε και δοκιμάσαμε. Εάν αντιμετωπίζετε πρόβλημα απώλειας δεδομένων, θα σας βοηθήσει να επαναφέρετε γρήγορα τα χαμένα σας αρχεία.
Λύση USB
- Ανάκτηση USB | κορυφαία εργαλεία.
- Ανάκτηση USB | μορφοποιημένος.
- Ανάκτηση δεδομένων | μονάδα flash.
- Ανάκτηση δεδομένων | μονάδα δίσκου.
- Ανάκτηση δεδομένων | Στικάκι μνήμης.
- Ανακτήστε μολυσμένο από ιό USB.
- Μορφή Γράψτε προστατευμένο USB.
- Ανεπάρκεια συσκευή USB.
- Επισκευασία κατεστραμμένη μονάδα USB.
- Το USB δεν αναγνωρίστηκε? Σταθερός!
- Διορθώστε τη συσκευή USB.
- Ο Pendrive δεν ανιχνεύθηκε.
- Αφαιρέστε την προστασία εγγραφής.
- Τι μέγεθος USB χρειάζεστε.
- Κρυπτογραφήστε τη μονάδα flash σας.


