


האם MalwareBytes סורק את מגזר האתחול?
פגוש את רשומת האתחול של Master
נגיף מגזר האתחול מתפשט בדרך כלל באמצעות מדיה חיצונית, כמו כונן USB נגוע או מדיה אחרת כמו CD או DVD. בדרך כלל זה מתרחש כאשר משתמשים משאירים בשוגג את התקשורת בכונן. כאשר המערכת מתחילה הבאה, הנגיף נטען ופועל מייד כחלק מה- MBR. הסרת המדיה החיצונית בשלב זה אינה מוחקת את הנגיף.
וירוסים במגזר האתחול
מרי לנדסמן היא לשעבר תורמת פרילנסרית ל- Lifewire ומומחה לאבטחה. היא נקראה כאחת הנשים שצפו בביטחון IT.
עודכן ב- 12 בדצמבר 2019
במאמר זה
קפוץ לקטע
כונן קשיח מורכב מקטעים ואשכולות קטעים רבים, אשר עשויים להיות מופרדים על ידי משהו שנקרא מחיצה. כדי למצוא את כל הנתונים המופצים על פני מגזרים אלה, תחום האתחול פועל כמערכת עשרונית של דיואי וירטואלית. לכל דיסק קשיח יש גם רשומת אתחול מאסטר (MBR) המאתרת ומריצה את הראשון מכל קבצי מערכת הפעלה הדרושים כדי להקל על פעולת הדיסק.
כאשר נקרא דיסק, תחילה הוא מחפש את ה- MBR, אשר לאחר מכן מעביר שליטה לענף האתחול, אשר בתורו מספק מידע רלוונטי על מה שנמצא בדיסק ואיפה הוא נמצא. תחום האתחול שומר גם על המידע המזהה את סוג וגירסת מערכת ההפעלה בה עוצב הדיסק.
ברור שנגיף הפולש למרחב זה בדיסק מעניק את כל פעולת הדיסק הזה בסיכון.
נגיף מגזר האתחול הוא סוג של נגיף שורש, ולעתים קרובות משתמשים במונחים אלה.
וירוסים מגזרים מפורסמים
נגיף מגזר האתחול הראשון התגלה בשנת 1986. המוח המכונה המוח, הנגיף מקורו בפקיסטן ופועל במצב מלא-בריאות, ומדביק תקלות של 360 קילוגרמים.
אולי הידוע לשמצה מבין סוג הנגיפים הזה היה נגיף מיכלאנג’לו שהתגלה במרץ 1992. Michelangelo היה אינפורקטור מגזר MBR ו- Boot עם עומס של 6 במרץ שהחליף את ענפי הכונן הקריטיים. מיכלאנג’לו היה הנגיף הראשון שעשה חדשות בינלאומיות.
כיצד מתפשטים נגיפי מגזר האתחול
נגיף מגזר האתחול מתפשט בדרך כלל באמצעות מדיה חיצונית, כמו כונן USB נגוע או מדיה אחרת כמו CD או DVD. בדרך כלל זה מתרחש כאשר משתמשים משאירים בשוגג את התקשורת בכונן. כאשר המערכת מתחילה הבאה, הנגיף נטען ופועל מייד כחלק מה- MBR. הסרת המדיה החיצונית בשלב זה אינה מוחקת את הנגיף.
דרך נוספת של וירוס מסוג זה יכול לתפוס היא באמצעות קבצים מצורפים בדוא”ל המכילים קוד וירוס אתחול. לאחר פתיחתו, הנגיף מתקשר למחשב ואף עשוי לנצל את רשימת אנשי הקשר של המשתמש כדי לשלוח העתקים של עצמו לאחרים.
סימנים של נגיף מגזר האתחול
קשה לדעת מייד אם נדבקת בסוג זה של וירוס. עם זאת, עם זאת, יתכן שיש לך בעיות אחזור נתונים או נתוני ניסיון נעלמים לחלוטין. לאחר מכן, המחשב שלך עשוי להיכשל בהפעלה, עם הודעת שגיאה “דיסק אתחול לא חוקי” או “דיסק מערכת לא חוקי.”
הימנעות מנגיף מגזר האתחול
אתה יכול לנקוט סדרת צעדים כדי להימנע מנגיף שורש או מגזר אתחול.
- עֵרָנוּת: ברור שרמת ההגנה הראשונה מפני וירוס היא ערנות: לעולם אל תכניס מדיה לא ידועה למחשב שלך, והיה חכם לגבי הונאות דוא”ל, קבצים מצורפים והורדות.
- כלי הגנה נגד וירוסעם זאת, חשוב לא פחות, זה מניעה באמצעות כלי גילוי ומניעה של וירוסים חזקים. Windows 10 נשלח עם Windows Defender, ואילו גרסאות קודמות של Windows Ship עם Microsoft Security Essentials. מיקרוסופט ממליצה לעבור ל- Windows Defender עבור גרסאות Windows הישנות הללו. בנוסף, קיימים מספר כלים מצוינים בחינם ומבוססים על עמלות, כולל ה- Malwarebytes בחינם ו- AdwCleaner ו- McAfee and Norton החזקים מאוד, בין היתר.
- השתמש באפליקציית אנטי -וירוס גיבוי. אף יישום אנטי-וירוס לא יכול לתפוס 100% מכל הנגיפים (אם כי הם מנסים). שימוש באפליקציית אנטי -וירוס שנייה יכול להגדיל את הסבירות שאם וירוס יחליק לפי קו ההגנה הראשון שלך, ההגנה המשנית תתפוס אותו. Malewarebytes ו- AVG, בין היתר, מציעים אפליקציות שתוכננו במיוחד להיות יישום אנטי -וירוס משני.
- עדכוני תוכנה: עדכן את התוכנה שלך מכיוון שמפתחי תוכנה מפרסמים באופן קבוע תיקונים ותיקונים לחורי אבטחה שנפרצו על ידי האקרים וירוסים. בעולם האנטי -וירוס, אתה רוצה כזה שמעדכן את עצמו על בסיס יומיומי, לפחות.
- גיבויים: ביצוע לא רק גיבוי נתונים אלא גיבוי דיסק אתחול יכול לעזור לך להתאושש במקרה של מגזר אתחול או נגיף Rootkit. אמנם זו לא אסטרטגיית מניעה, אך יש לעשות זאת לפני שתקבל את הנגיף.
התאוששות מנגיף מגזר האתחול
מכיוון שנגיפי מגזר האתחול עשויים להצפין את תחום האתחול, הם יכולים להיות קשה להתאושש.
ראשית, נסה לאתחל במצב הבטוח המופשט. אם אתה יכול להיכנס למצב בטוח, אתה יכול להריץ את התוכניות שלך נגד וירוס כדי לנסות להפסיק את הנגיף.
Windows Defender כעת מספק גם גרסה “לא מקוונת” שהיא תבקש ממך להוריד ולהריץ אם היא לא יכולה להסיר וירוס. Defender Windows Offline שימושי לטיפול בוירוסים של שורש שורש ואתחול מכיוון שהוא מנתח את המחשב שלך בזמן ש- Windows אינו פועל בפועל – כלומר הנגיף אינו פועל, גם כן. אתה יכול לגשת ישירות לתועלת זו על ידי מעבר להגדרות, עדכון ואבטחה, ואז Defender Windows. בחר בחר סריקה במצב לא מקוון.
אם אף תוכנת הגנת וירוסים אינה מסוגלת לזהות, לבודד או להסגר את הנגיף, יתכן שתצטרך לעצב מחדש את הכונן הקשיח ולהתקין מחדש את מערכת ההפעלה שלך.
שאלות:
- מהו נגיף מגזר האתחול? נגיף מגזר האתחול הוא סוג של וירוס המדביק את רשומת האתחול הראשי (MBR) או את מגזר האתחול של הכונן הקשיח של המחשב. זה מתפשט באמצעות מדיה חיצונית או קבצים מצורפים בדוא”ל.
- כיצד מתפשטים נגיפי מגזר האתחול? נגיפי מגזר האתחול מתפשטים בדרך כלל באמצעות מדיה חיצונית נגועה, כגון כונני USB או CDS/DVD. הם יכולים גם להתפשט באמצעות קבצים מצורפים בדוא”ל.
- מהם כמה וירוסים מפורסמים מגזרי מגפיים? דוגמאות לוירוסים של מגזר האתחול המפורסם כוללים את המוח ומיכלאנג’לו.
- מהם הסימנים של נגיף מגזר האתחול? סימני נגיף מגזר האתחול עשויים לכלול בעיות אחזור נתונים, נתונים היעלמות והודעות שגיאה כמו “דיסק אתחול לא חוקי” או “דיסק מערכת לא חוקי.”
- איך אתה יכול להימנע מנגיף מגזר האתחול? כדי להימנע מנגיף מגזר האתחול, עליך להפעיל ערנות על ידי אי הכנסת מדיה לא ידועה למחשב שלך ולהיות זהירים בקבצים מצורפים והורדות בדוא”ל. שימוש בכלי הגנה מפני אנטי -וירוס, שמירת התוכנה שלך מעודכנת ועשיית גיבויים יכולה גם לסייע במניעת זיהום.
- איך אתה יכול להתאושש מנגיף מגזר האתחול? כדי להתאושש מנגיף מגזר האתחול, אתה יכול לנסות לאתחל במצב בטוח ולהפעיל תוכניות אנטי -וירוס. Defender Defender Offline הוא כלי שימושי לטיפול בנגיפי מגזר השורש וה- Boot. אם כל השאר נכשל, ייתכן שתצטרך לעצב מחדש את הכונן הקשיח ולהתקין מחדש את מערכת ההפעלה שלך.
- מה מטרת רשומת האתחול הראשי (MBR)? רשומת האתחול של Master (MBR) מאתרת ומריצה את קבצי מערכת ההפעלה הראשונים הדרושים בדיסק קשיח כדי להקל על פעולתו.
- מה הקשר בין נגיפי מגזר האתחול לבין נגיפי שורש? נגיפי מגזר האתחול הם סוג של נגיף שורש ומונחים משמשים לעתים קרובות להחלפה.
- איך Windows Depender Ontline עובד? Windows Defender Offline מנתח את המחשב שלך בזמן ש- Window.
- מדוע חשוב לעדכן את התוכנה שלך? שמירת התוכנה שלך מעודכנת חשובה מכיוון שמפתחי תוכנה משחררים באופן קבוע תיקונים ותיקונים לחורי אבטחה שעשויים להיות מנוצלים על ידי האקרים וירוסים.
פגוש את רשומת האתחול של Master
נגיף מגזר האתחול מתפשט בדרך כלל באמצעות מדיה חיצונית, כמו כונן USB נגוע או מדיה אחרת כמו CD או DVD. בדרך כלל זה מתרחש כאשר משתמשים משאירים בשוגג את התקשורת בכונן. כאשר המערכת מתחילה הבאה, הנגיף נטען ופועל מייד כחלק מה- MBR. הסרת המדיה החיצונית בשלב זה אינה מוחקת את הנגיף.
וירוסים במגזר האתחול
מרי לנדסמן היא לשעבר תורמת פרילנסרית ל- Lifewire ומומחה לאבטחה. היא נקראה כאחת הנשים שצפו בביטחון IT.
עודכן ב- 12 בדצמבר 2019
במאמר זה
קפוץ לקטע
כונן קשיח מורכב מקטעים ואשכולות קטעים רבים, אשר עשויים להיות מופרדים על ידי משהו שנקרא מחיצה. כדי למצוא את כל הנתונים המופצים על פני מגזרים אלה, תחום האתחול פועל כמערכת עשרונית של דיואי וירטואלית. לכל דיסק קשיח יש גם רשומת אתחול מאסטר (MBR) המאתרת ומריצה את הראשון מכל קבצי מערכת הפעלה הדרושים כדי להקל על פעולת הדיסק.
כאשר נקרא דיסק, תחילה הוא מחפש את ה- MBR, אשר לאחר מכן מעביר שליטה לענף האתחול, אשר בתורו מספק מידע רלוונטי על מה שנמצא בדיסק ואיפה הוא נמצא. תחום האתחול שומר גם על המידע המזהה את סוג וגירסת מערכת ההפעלה בה עוצב הדיסק.
ברור שנגיף הפולש למרחב זה בדיסק מעניק את כל פעולת הדיסק הזה בסיכון.
נגיף מגזר האתחול הוא סוג של נגיף שורש, ולעתים קרובות משתמשים במונחים אלה.
וירוסים מגזרים מפורסמים
נגיף מגזר האתחול הראשון התגלה בשנת 1986. המוח המכונה המוח, הנגיף מקורו בפקיסטן ופועל במצב מלא-בריאות, ומדביק תקלות של 360 קילוגרמים.
אולי הידוע לשמצה מבין סוג הנגיפים הזה היה נגיף מיכלאנג’לו שהתגלה במרץ 1992. Michelangelo היה אינפורקטור מגזר MBR ו- Boot עם עומס של 6 במרץ שהחליף את ענפי הכונן הקריטיים. מיכלאנג’לו היה הנגיף הראשון שעשה חדשות בינלאומיות.
כיצד מתפשטים נגיפי מגזר האתחול
נגיף מגזר האתחול מתפשט בדרך כלל באמצעות מדיה חיצונית, כמו כונן USB נגוע או מדיה אחרת כמו CD או DVD. בדרך כלל זה מתרחש כאשר משתמשים משאירים בשוגג את התקשורת בכונן. כאשר המערכת מתחילה הבאה, הנגיף נטען ופועל מייד כחלק מה- MBR. הסרת המדיה החיצונית בשלב זה אינה מוחקת את הנגיף.
דרך נוספת של וירוס מסוג זה יכול לתפוס היא באמצעות קבצים מצורפים בדוא”ל המכילים קוד וירוס אתחול. לאחר פתיחתו, הנגיף מתקשר למחשב ואף עשוי לנצל את רשימת אנשי הקשר של המשתמש כדי לשלוח העתקים של עצמו לאחרים.
סימנים של נגיף מגזר האתחול
קשה לדעת מייד אם נדבקת בסוג זה של וירוס. עם זאת, עם זאת, יתכן שיש לך בעיות אחזור נתונים או נתוני ניסיון נעלמים לחלוטין. לאחר מכן, המחשב שלך עשוי להיכשל בהפעלה, עם הודעת שגיאה “דיסק אתחול לא חוקי” או “דיסק מערכת לא חוקי.”
הימנעות מנגיף מגזר האתחול
אתה יכול לנקוט סדרת צעדים כדי להימנע מנגיף שורש או מגזר אתחול.
- עֵרָנוּת: ברור שרמת ההגנה הראשונה מפני וירוס היא ערנות: לעולם אל תכניס מדיה לא ידועה למחשב שלך, והיה חכם לגבי הונאות דוא”ל, קבצים מצורפים והורדות.
- כלי הגנה נגד וירוסעם זאת, חשוב לא פחות, זה מניעה באמצעות כלי גילוי ומניעה של וירוסים חזקים. Windows 10 נשלח עם Windows Defender, ואילו גרסאות קודמות של Windows Ship עם Microsoft Security Essentials. מיקרוסופט ממליצה לעבור ל- Windows Defender עבור גרסאות Windows הישנות הללו. בנוסף, קיימים מספר כלים מצוינים בחינם ומבוססים על עמלות, כולל ה- Malwarebytes בחינם ו- AdwCleaner ו- McAfee and Norton החזקים מאוד, בין היתר.
- השתמש באפליקציית אנטי -וירוס גיבוי. אף יישום אנטי-וירוס לא יכול לתפוס 100% מכל הנגיפים (אם כי הם מנסים). שימוש באפליקציית אנטי -וירוס שנייה יכול להגדיל את הסבירות שאם וירוס יחליק לפי קו ההגנה הראשון שלך, ההגנה המשנית תתפוס אותו. Malewarebytes ו- AVG, בין היתר, מציעים אפליקציות שתוכננו במיוחד להיות יישום אנטי -וירוס משני.
- עדכוני תוכנה: עדכן את התוכנה שלך מכיוון שמפתחי תוכנה מפרסמים באופן קבוע תיקונים ותיקונים לחורי אבטחה שנפרצו על ידי האקרים וירוסים. בעולם האנטי -וירוס, אתה רוצה כזה שמעדכן את עצמו על בסיס יומיומי, לפחות.
- גיבויים: ביצוע לא רק גיבוי נתונים אלא גיבוי דיסק אתחול יכול לעזור לך להתאושש במקרה של מגזר אתחול או נגיף Rootkit. אמנם זו לא אסטרטגיית מניעה, אך יש לעשות זאת לפני שתקבל את הנגיף.
התאוששות מנגיף מגזר האתחול
מכיוון שנגיפי מגזר האתחול עשויים להצפין את תחום האתחול, הם יכולים להיות קשה להתאושש.
ראשית, נסה לאתחל במצב הבטוח המופשט. אם אתה יכול להיכנס למצב בטוח, אתה יכול להריץ את התוכניות שלך נגד וירוס כדי לנסות להפסיק את הנגיף.
Windows Defender כעת מספק גם גרסה “לא מקוונת” שהיא תבקש ממך להוריד ולהריץ אם היא לא יכולה להסיר וירוס. Defender Windows Offline שימושי לטיפול בוירוסים של שורש שורש ואתחול מכיוון שהוא מנתח את המחשב שלך בזמן ש- Windows אינו פועל בפועל – כלומר הנגיף אינו פועל, גם כן. אתה יכול לגשת ישירות לתועלת זו על ידי מעבר להגדרות, עדכון ואבטחה, ואז Defender Windows. בחר בחר סריקה במצב לא מקוון.
אם אף תוכנת הגנת וירוסים אינה מסוגלת לזהות, לבודד או להסגר את הנגיף, יתכן שתצטרך לעצב מחדש את הדיסק הקשיח שלך לחלוטין כמוצא אחרון.
במקרה זה, תשמחו שיצרת גיבויים!
פגוש את רשומת האתחול של Master

MBR קיצור לרשומת האתחול של Master. בדרך כלל, ה- MBR הוא המגזר הראשון בכונן ההפעלה (או מדיה מחולקת אחרת).
לפעמים זה’S מכונה טבלת חלוקת אב, מכיוון שבין היתר הוא מכיל את המיקום של כל חלוקה בכונן קשיח.
והכי חשוב, למאמר זה, הוא מכיל את מטעין האתחול, שבעצם הוא חתיכת קוד להפעלה המתחילה את טעינת מערכת ההפעלה, או את מעמיס האתחול במערכת המותקנת יותר ממערכת הפעלה אחת.
לכן, בעצם זה הקוד הראשון שמבוצע לאחר שה- BIOS עשה את תפקידו.
אני רואה משהו מגעיל אורב
זה המקום בו תוכנה זדונית נכנסת לתמונה. להיות הקוד הראשון לביצוע נותן לך יתרון במירוץ הנשק בין תוכנות זדוניות לאנטי-תוכנה.
תוכנית שיכולה לשנות את ה- MBR כך שתוכל להעמיס משהו בגרעין Windows נקראת אתחול. ערכות אתחול היו פופולריות מאוד כאשר וירוסים מתפשטים באמצעות שפל, אך הם חוזרים ועכשיו מתפשטים דרך ניצולים ודרכים מתקדמות אחרות ואז מעתיקים מהתקליטון לתקופה. ל- BootKit יש פוטנציאל להשבית את כל תוכנות האבטחה שלך לפני שהיא Evens מקבלת הזדמנות להתחיל.
יש גם תוכנות כופר שמעבירה את ה- MBR המקורי למיקום אחר ומציבה את עצמה בתחילת הכונן. אז קוד Ransomware הוא הקוד הראשון שפועל כאשר ה- BIOS עובר לכונן, כדי להמשיך את האתחול של המערכת.
אבל במערכת המושפעת, Ransomware מציגה הודעה המגידה לך היכן ואיך לקנות סיסמה, שתחזיר את המצב המקורי. ללא שום ערבויות כמובן. שאינו אמור’לא תהיה הפתעה כשאתה מתמודד עם עבריינים.
האם אוכל לתקן את ה- MBR במקרה של בעיות?
ראשית: בלי מומחה לעזור לסיכוי להחמיר את המצב הם הרבה יותר גדולים מהסיכוי לתקן את זה בעצמך.
FixMBR הוא כלי עזר הזמין כפקודה במסוף השחזור של Windows. בדרך כלל זה יתקן בעיות הנגרמות על ידי גרסאות מרובות של Windows במחשב אחד, מה שנקרא מערכות MultiBoot. אם אתה משתמש במערכות הפעלה שונות אז חלונות תצטרך משהו אחר.
לדוגמה, מטען האתחול של Grub התומך בתערובת של מערכות הפעלה. אבל אם הבעיה שלך נגרמת כתוצאה מתוכנה זדונית, אז היא’הזמן לבחון:
MBAR Malwarebytes Ant-Rootkit (בטא) למדריך מפורט כיצד להשתמש בו אנא קרא את המאמר הזה שהופיע בבלוג זה לפני זמן מה. ניתן להשיג גם סריקת רשומת האתחול “סרוק ערכות שורש” אפשרות זמינה תחת “סריקה מותאמת אישית” ב- MalwareBytes Anti-Malware 2.0

תוצאת סריקת MBR טיפוסית של כונן נקי, שנלקח מיומן על ידי MBAR תיראה כך:

חתימת ה- MBR חשובה. לאחר העמסת סקטור אפס, ה- BIOS בודק ששני הבתים האחרונים של אותו מגזר הם 55AA כפי שנראה בדיסק. 55AA זה נקרא חתימת רשומות אתחול והיא אומרת למערכת שזה סוף המגזר. זה משהו שה- BIOS עשוי לדרוש בעת האתחול. אם חתימת רשומת האתחול אינה קיימת, סביר להניח שתקבל הודעה תלויה ב- BIOS כזו:
שגיאה: חתימת הרשומה של אתחול AA55 לא נמצאה
גודל המגזר של 512 בתים מגביל את גודל הדיסק ל- 2TB ואת מספר המחיצות הראשוניות ל -4, בגלל כמות המידע המרבית שהוא יכול להחזיק. אם יש לך, או שאתה רוצה יותר, תצטרך להשתמש בדיסק טבלת מחיצות GUID. שנראה שהוא ה- MBR’יורש כאשר מערכות UEFI הופכות לתקן החדש.
סיכום: ה- MBR הוא החלק הראשון של כונן פיזי שמחזיק את המידע על המחיצות בכונן ההוא ומטען האתחול. תוכנה זדונית ידועה כמשנה את ה- MBR לטובתו. לא קל לפתור בעיות ב- MBR, אך ישנן מספר שיטות להשבת מצב מעשי. ל- MBR יש כמה מגבלות שהופכות נפוצות, אך ישנן אלטרנטיבות.
שתף את המאמר הזה
האם יש תוכנה זדונית של מגזר האתחול ב- Mac?
כמה מכם כאן הציעו עצות לאחר שהושטתי את ידו כי לחצתי בחלון צף מספארי ועניתי על שאלה “כן” או “לא”. אני די פרנואידי ומריץ אבטחת אינטרנט של Intego (סביר להניח שלא אחדש את המנוי ברגע שהוא יפוג) ואסרוק עם MalwareBytes. המחשב תמיד עלה נקי.
יש להודות, אני קצת פרנואיד וחפרתי באינטרנט כדי לגלות על כל תוכנה זדונית אפשרית שפתחתי את עצמי. ראיתי כמה פוסטים על תוכנות זדוניות שפולשת לתחום האתחול שאינו גלוי לתוכניות רגילות נגד תוכנות זוהר. זה גם ישרוד מחק מערכת שלמה ולהתקין מחדש. האם יש סיכוי שבידי פשוט לבחור כפתור ליד כן או לא בחלון צף שיכולתי להתקין תוכנות זדוניות כמו זה ב- SSD שלי?
הניחוש שלי הוא שתוכנות זדוניות כאלה יהוו מחשב חסר תועלת לחלוטין. אתה אפילו לא יכולתי למסור את זה כי פנימה תגיע עם תוכנות ריגול שהושקעו מראש. תודה על הזמן שלך.
להראות פחות פחות
פורסם ב -4 בדצמבר 2021 10:17
ענה גם לי (1) גם אני גם אני (1) גם אני
שאלה המסומנת כתשובה הטובה ביותר
רמת משתמש: רמה 6
9,370 נקודות
אתה מפרסם באזור דיונים גדולים של סור אז אני מניח שיש לך סור גדול.
חלק האתחול של המערכת של ה- MacOS וה- MacOS עצמו נמצא בדיסק שנקרא בלבד למשתמשים. רק מתקין מוסמך של Apple יכול לשנות את ה- MacOS.
אז גם אם תלחץ על משהו שאסור לך, וגם אם אתה מזין סיסמת מנהל מערכת, MacOS (או מגזר האתחול) לא יושפע או ישתנה.
היית יכול להתקין משהו באזור משתמש בתוך ספארי, אך כל מה שתתקין יכול להיות מוסר גם על ידך. וזה לא ישרוד רפורמה מחדש אם מסיבה כלשהי בחרת לעשות זאת.
אני חושב שאתה יותר מדאיג את זה.
להראות פחות פחות
פורסם ב -4 בדצמבר 2021 10:49 בבוקר
שאלות דומות
תוכנות זדוניות – ניגוב עצות SSD מבוקשות כמעט שישה חודשים של תהיתי אם יש לי תוכנה זדונית שתוכניות האנטי -מזאליות אינן רואות ולפעמים רואים התנהגות מוזרה של M1 Mac Mini שלי, אני נותן מחיקה ונקייה מחדש של מראה קשה. אני מבין שמקור מערכת ההפעלה שתותקן הוא מחיצה על ה- SSD עצמו. האם יש דרך שהיא יכולה להיות מושחתת גם על ידי תוכנות זדוניות? האם אני צריך ללכת לתפוח ולקבל משהו טרי לגמרי או שאני פשוט לגמרי לא במזל. תודה.
אמצעי וירוסים/אבטחה המותקנים במפעל. חלונות ספארים קבועים בספארי. Macecer מצא את דרכו למחשב שלי. מחקתי אותו ואת הקבצים שלו.עדיין קבל את Windows שנפתח ללא הרף למרות שהם לא מקשים עכשיו. הם בעיקר מזויפים של אפל תומך בחלונות. חסמתי חלונות קופצים ואין לי הרחבות. עדכנתי גם תוכנות והופעלתי מחדש את המערכת. אילו אמצעי אבטחה/וירוסים צריכים להיות (אני.ה. המפעל המותקן) ב- Mac זה? אני חושש שאולי למחוק תוכנית/אפליקציה.
כיצד להשתמש בתוכנות זדוניות לאחר שהיא מגלמת איום שהיה לי קופץ מ- Mac Cleanup Pro מזה זמן מה שאני מוחק. אני משתמש ב- Everweb לאתר שלי. התקשיתי להעלות אתמול עלון. כאשר העליתי את האתר שלי, זה בדרך כלל הולך ל- Firefox. כל הכרטיסיות המועדפות עלי נעלמו. עשיתי התחלת מחדש וקיבלתי הודעה מ- Mac Cleanup כדי לומר שזה מצא סוגיות ואיומים. אז ביצעתי בדיקת תוכנות זדוניות והיא נמצאת 7 איומים. אחד שאני מודאג ממנו הוא OSX.Genieo שנראה כמו החוט . ספרייה/Agrantegents/com.חֶברָה.InstallereGent.Plist אם אני מנקה את זה האם זה יתפשר על הסטארט-אפ שלי ואאבד מידע? האיומים האחרים הם הגורים.Mac Cleanup Pro ומפרט 6 פריטים הנוגעים לזה. אחרי שקראתי את הפוסטים כאן, אני מבין ש- Mac Cleanup Pro זה מתיחה אבל אני חושש שאולי הוא התקין משהו? אני גם חושב שלאחרונה הייתה לי הודעה שאומרת שהאדובי שלי היה זקוק לעדכון אז לחצתי עליו. אני מבין שעכשיו זה יכול היה להיות מתיחה נוספת. אני לא בטוח כיצד להשתמש בתוכנות זדוניות כאשר הוא נמצא איום. כיצד אוכל להסגר אותם ולמחוק אותם ולנקות את המחשב?
כל התשובות המועילות תשובות
שאלה המסומנת כ- ★ מועיל
רמת משתמש: רמה 6
9,370 נקודות
אתה יכול להסתכל בהעדפות ספארי, לבדוק תוספים, אולי להסיר את כל מה שאתה לא מכיר. בדוק גם העדפות כללי ההגדרה עבור דף הבית.
דברים אחרים שאתה יכול לעשות – תחת העדפות ספארי => צ’ק מתקדם הצג תפריט פיתוח. תחת תפריט פיתוח זה, אתה יכול לנקות את המטמון. אתה יכול גם לנקות את כל ההיסטוריה של הספארי. תחת safari => העדפות => פרטיות אתה יכול לבחור בניהול נתוני אתר ולבחור את כל הפריטים ולחץ על הסר את הכל, זה מסיר את כל העוגיות.
ל- Big Sur יש גם כפתור איפוס ספארי (בתפריט ספארי אני מאמין) אבל זה יסיר את כל הסימניות שלך ואני לא בטוח שאתה רוצה לעשות את זה.
Etrecheck (כפי שהוצע על ידי בארני) עשוי להיות קל יותר לרוץ לכאן כדי לשים את דעתך בנוח מכיוון שהוא בודק הכל (תן לו גישה לדיסק מלא) ולא רק ספארי ואם יש תוכנה זדונית היא יכולה להסיר אותו.
להראות פחות פחות
שאלה המסומנת כ- ★ מועיל
רמת משתמש: רמה 6
9,370 נקודות
Photospete כתב:
יש לי אינטל מק ישנה יותר שיכולה רק להריץ את סיירה גבוהה. להיות שזה לא’לא נתמך על ידי אפל יותר בגלל גילו, האם הגיוני להעביר אליו את המוצר האינטגו או פשוט להפסיק להשתמש בו לחלוטין? תודה.
הוספת מוצר Intego לא תשפר את האבטחה, אך היא תגדיל את הסיכון מכיוון שהתקנת מוצרים מסוג זה יכולה ליצור הפרעה עם פעולות MAC רגילות ואבטחת MAC המובנית, שהיא חזקה מאוד גם למערכות ישנות יותר.
הרוב המכריע של סוגיות האבטחה (אולי 99%) נובעות משימוש בדפדפני אינטרנט יחד עם התנהגות משתמשים לא תקינה. למרות שאפל כבר לא מספקת עדכוני אבטחה לספארי עבור סיירה גבוהה, אתה עדיין יכול להשתמש ב- Firefox או Chrome, שמקבלים עדכוני אבטחה. אתה יכול גם לדאוג להתנהגות המקוונת שלך ובאילו אתרים אתה מבקר. גיבויים של מכונות זמן רגילות בתוספת “שיבוט” נפרד או גיבויים בענן הם גם פרקטיקות טובות. שמור על חומת האש שלך והשתמש בנתבים טובים עם אבטחת חומרה. הגבל גישה פיזית ל- MAC ישן יותר. אתה יכול גם לבחור להשתמש ב- Mac שלך מחשבון שאינו ADMIN; זכור כי סיסמת מנהל נדרשת אפילו במערכות ישנות כדי להתקין דברים.
יש לי MacOS 10.11 ב- iMac 2008, 10.12 ב- iMac ישן נוסף, 10.13 ב- MacBook Air משנת 2010 – כל אלה עודכנו עד כמה שהם יכולים להגיע – בתוספת קטלינה וביג סור במחשבי מקינטוש חדשים יותר. אני יודע שהרבה משתתפים בדיוני אפל משתמשים גם ב- Macs ישנים יותר. מחשבי מחשבים אלה עשויים להימשך זמן רב, הרבה יותר ארוך מהקיצוץ לעדכוני מערכת ההפעלה של אפל.
אז לא הייתי מתקין את Intego ולדעתי, המשך להשתמש ב- High Sierra Mac שלך צריך להיות בסדר. בסופו של דבר, תוכלו להיתקל באתרי אינטרנט ותוכנות מסחריות שלא יתפקדו טוב עם ה- Mac שלכם בגלל גילו. עם זאת אני חייב לומר, אפילו עם ה- iMac 2008 ב -10.11, לא ראיתי את זה למעט במספר קטן מאוד של אתרי אינטרנט, שכולם עדיין אוכל להשתמש בהם עם Chrome או Firefox. קיבלתי גם מעט מאוד מיילים תחת מערכת ההפעלה 10.גרסת 11 של Apple Mail שלא מוצגים כראוי.
[מתחילים] כיצד להסיר את נגיף מגזר האתחול בקלות?
אם יש לך תחום נגיף אתחול ותוהה, נסביר את הסרת נגיף מגזר האתחול בצעדים פשוטים כדי לעזור לכל הדאגות שלך.
תיאו לוסיה
10 באפריל 2023 • הוגש ל: שחזור USB • פתרונות מוכחים

האם אתה יודע מהו נגיף מגזר האתחול? או שאתה עומד בפני הבעיה המבלבלת הזו כרגע? יתכן שחיפשת מידע רב על זה באופן מקוון, אך עדיין לא מצאת את התשובה שאתה רוצה.
אל תדאג, תקבל הבנה מקיפה של הגדרת נגיף מגזר האתחול ותדע את הדרכים הסר את נגיף מגזר האתחול, ברגע שקראת את המאמר הזה.
לאחר הסרת נגיף סקטור האתחול, המערכת שלך יכולה להיות חשופה להחזיק אותה שוב. לכן, במאמר זה, תוכלו למצוא גם כיצד נגיף מגזר האתחול מגיע מלכתחילה, וכיצד תוכלו למנוע אותו בעתיד. בוא נשיג את זה.
ניווט תוכן
- חלק 1: הבנת נגיף מגזר האתחול
- חלק 2: כיצד להסיר את נגיף מגזר האתחול?
- חלק 3: כיצד להימנע מלהשיג שוב את נגיף מגזר האתחול?
חלק 1: הבנת נגיף מגזר האתחול
1. הגדרת נגיף מגזר האתחול
נגיף מגזר האתחול הוא תוכנית מחשב זדונית שמעתיקה את עצמה לכונן הקשיח, מכשיר ה- USB או מדיה אחסון אחרת. זה משפיע על ה- MBR שלך (רשומת האתחול הראשי) על ידי החלפת הקוד שלו.
רשומת אתחול מאסטר היא תחום הכונן הקשיח שלך שמבצע את עצמו כשאתה מדליק את המחשב שלך. אז נגיף מגזר האתחול תוקף את ענפי האתחול של הכונן הקשיח ואת טבלאות המחיצה.
מה שמקשה על הסרה הוא שמגזר האתחול שלך נטען כשאתה מדליק את המחשב, והנגיף יוזם. לאחר מכן מבצע וירוס מגזר האתחול פקודות DOS ומדביק מכשירי אחסון שנותרו המחוברים למחשב שלך.
2. כיצד לאתר את נגיף מגזר האתחול?
וירוסים שונים של מגזר האתחול גורמים לנזקים בכמה אופנים. חלק מהנגיפים במגזר האתחול עלולים לגרום לתוכנות זדוניות של תוכנות פרסום. אחרים יכולים להזיק כמו מעקב אחר הפעילות שלך ברקע; גניבת המידע שלך. אז איך היית יודע אם יש לך וירוס מגזר האתחול?
זו לא דרך פשוטה לאתר את הנגיפים הללו, אך אנו נעשה כמיטב יכולתנו כדי להקל על. להלן רשימת הסימנים המציינת נגיף מגזר האתחול:
- בדוק אם הקבצים נעלמים אוטומטית מהדיסק הקשיח שלך או מדיה חיצונית כמו USB.
- יישום במחשב האישי שלך מתרסק לעתים קרובות.
- הודעת שגיאה “דיסק מערכת לא חוקי” מופיעה מדי פעם.
אמנם סיבות אלה יכולות להצביע על נגיף מגזר האתחול, אך עליך להריץ תוכנת אנטי -וירוס באופן קבוע. תוכנת אנטי -וירוס או איתור תוכנות זדוניות יכולות לעזור בזיהוי נגיף מגזר האתחול ולחסוך אותך מנזק קשה.
3. איך מתפשט נגיף מגזר האתחול?
כאשר היא נכנסת למערכת שלך, נגיף מגזר האתחול כותב לכל מדיה האחסון המחוברת. תלמד כיצד נגיף מגזר האתחול מתפשט מלכתחילה.
להלן הדרכים בהן מתפשט נגיף מגזר האתחול:
- מדיה פיזית – נגיפי מגזר האתחול יכולים להתפשט דרך כונן USB נגוע או דיסק תקליטונים. כשאתה מחבר כונן USB נגוע למערכת המחשבים שלך, הוא מחליף את קוד מגזר האתחול הקיים ומדביק אותו.
- קבצים מצורפים בדוא”ל – זה הפך להיות אחת הסיבות הנפוצות להתפשטות נגיף מגזר האתחול. כשאתה מוריד את הקובץ המצורף לדוא”ל, קוד נגיף האתחול מגיע איתו ומשפיע על המחשב שלך.
- בקשות של צד שלישי – אם אתה מתקין יישומים מהאינטרנט, לא כולם מורשים ומגיעים עם הגנה. הם יכולים להכיל וירוסים מגזרי אתחול, והתקנתם יכולה להחליף את קוד מגזר האתחול הנוכחי שלך.
יכולות להיות סיבות אחרות, אך אלה שהוזכרו לעיל הם הנפוצים ביותר. בקטע הקרוב נראה כיצד תוכל לתקן את ענף האתחול שלך מהנגיף.
חלק 2: כיצד להסיר את נגיף מגזר האתחול?
אם אתה מרגיש שלמערכת שלך יש נגיף מגזר האתחול ומחפש הסרת נגיף מגזר האתחול, אנו נעזור לך.
הסרת נגיף מגזר האתחול אפשרית, ואנחנו נדון בשתי דרכים קלות. השיטות כוללות:
- באמצעות תוכנת אנטי -וירוס
- באמצעות שירות ידני
שיטה 01 – שימוש בתוכנת אנטי -וירוס
עם נגיף מגזר האתחול, כל תחום האתחול שלך מוצפן. עם הצפנה, מתקשה להסיר את נגיף מגזר האתחול. נדון בשתי תוכנות אנטי -וירוס היעילות ביותר כנגד נגיף מגזר האתחול לקלות שלך.
תוכנה 1: דיסק הצלה של קספרסקי
שיטה זו תשתמש באנטי -וירוס דיסק חילוץ קספרסקי להסרת נגיף מגזר האתחול. עקוב אחר הצעדים שלהלן:
שלב 1: אתחול מחשב
באמצעות דיסק הצלה של קספרסקי, בחר את המצב הגרפי לאתחול.
שלב 2: עדכון נתונים
לאחר שהמערכת מגדילה במצב הגרפי של דיסק הצלה של קספרסקי, עדכן את מסד הנתונים שלה לפני שתמשיך הלאה. פתוח “מרכז העדכון שלי “ ולחץ על עדכון התחל.

שלב 3: התחל סריקת חפצים

שלב 4: בחר כוננים
אתה יכול לבחור את הכונן שברצונך לסרוק גם ידנית, אך כברירת מחדל, הצלת הדיסק קספרסקי בוחרת את תחום האתחול של הדיסק עצמו.
שלב 5: תוצאות סריקה סופיות
לאחר השלמת הסריקה, הצלת קספרסקי תציג את התיקים הנגועים. אתה יכול לתצוגה מקדימה בעצמך ולנקוט בפעולה הרצויה לקובץ.

תוכנה 2: Avast Antivirus
Avast Antivirus מגיע עם תכונת סריקה בזמן אתחול, שיכולה לעזור לך לחסל את נגיף מגזר האתחול. עקוב אחר השלבים שלהלן:
שלב 1: פתוח Avast Antivirus
לאחר התקנת תוכנה זו, מצא אותה במחשב האישי שלך ופתח אותה.
שלב 2: בחר סריקת וירוסים
בחר בסעיף “סריקות וירוסים” כדי להמשיך.

שלב 3: בחר באפשרות סריקה בזמן אתחול
כשאתה מגיע לשלב זה, פשוט בחר באפשרות השלישית “סריקת זמן שורש”.
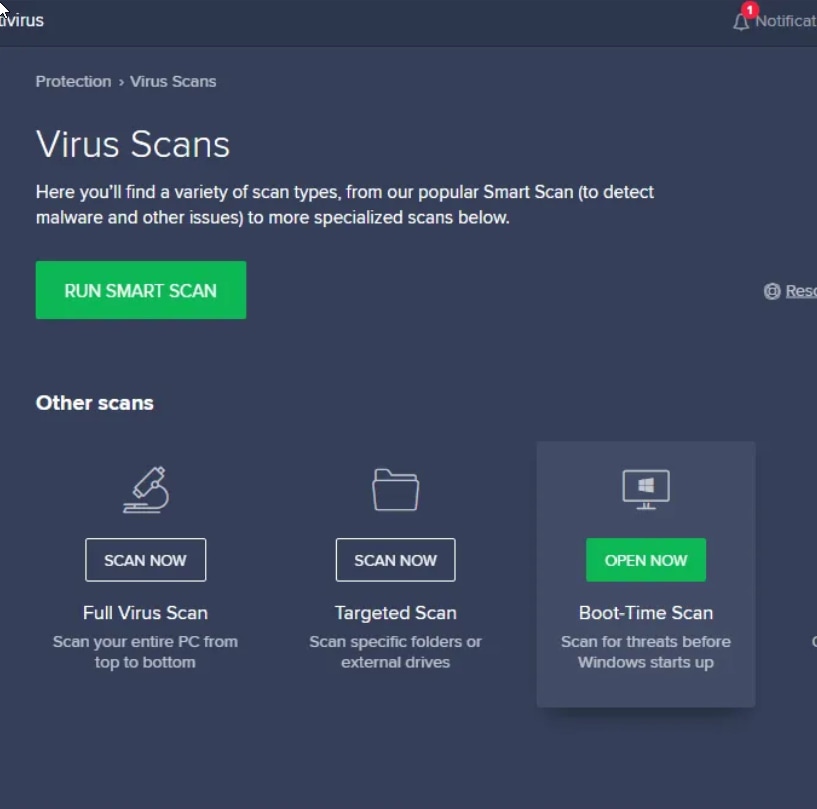
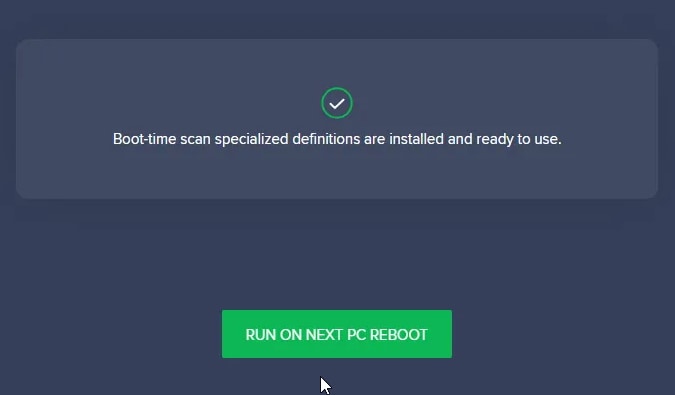
שלב 4: יציאה ולחץ על הפעל באתחול הבא
לאחר הפעלה מחדש של המערכת, Avast תחל את סריקת זמן האתחול שלה. בסיום זה יסיר את נגיף מגזר האתחול שלך.
שיטה 02 – שימוש בשירות ידני
השימוש באנטי -וירוס הניתן לאתחול הוא האפשרות הבטוחה ביותר להסרת נגיף מגזר האתחול. יש סיכוי נמוך לאבד קבצים בשיטה זו. עם זאת, אם השיטה הראשונה לא עבדה עבורך, אתה יכול להשתמש באפשרויות אחרות.
- אתה יכול להשתמש בכל יישום להסרת תוכנות זדוניות כדי לאתר ולהסיר את התוכנה הזדונית לפני שהם גורמים נזק כלשהו.
- להשתמש ב DOS SYS הפקודה לשחזור הגרסה הראשונה של מגזר האתחול שלך. אולם, ה DOS SYS הפקודה עובדת אם אתה בטוח שנגיף מגזר האתחול הנוכחי שלך אינו מוצפן.
אם השיטות לעיל עבדו עבורך וענף האתחול שלך נקייה מוירוסים, העבודה עדיין לא נעשית. המערכת שלך עשויה לתפוס שוב את נגיף מגזר האתחול. אבל, איך למנוע זאת? נספר כיצד בסעיף הבא.
חלק 3: כיצד להימנע מלהשיג שוב נגיף מגזר האתחול?
אם הסרתם בהצלחה את ענף האתחול, עקוב אחר הנוהגים שלהלן כדי להימנע מלהשיג שוב את נגיף מגזר האתחול.
1. היזהר עם מדיה פיזית. שימו לב למקום בו אתם משתמשים במדיה הפיזית שלכם, כגון כונן USB. הם יכולים לאפשר לנגיף סקטור האתחול לדיסקי האחסון שלך אם נגועים.
2. אנטי -וירוס מעודכן. השתמש תמיד באנטי-וירוס עדכני. נניח שלאנטי -וירוס שלך יש את כל הספריות והקבצים המעודכנים; זה יכול לתפוס את התוכניות הזדוניות החדשות לפני שהן מבצעות
3. הגנה נוספת על תוכנות זדוניות. יחד עם אנטי -וירוס, השתמש בתוכנת הגנה נוספת על תוכנות זדוניות. זה לא הכרחי אך מומלץ.
4. חיבורי רשת. אם אתה מתחבר לאינטרנט אלחוטי ציבורי או לרשת LAN, הקפד לבדוק את מקור החיבור לפני שתצטרף איתם. נגיף מגזר האתחול יכול להתפשט במהירות על רשת ה- Wi-Fi וה- LAN.
5. אפליקציות וקבצים של צד שלישי. הימנע, בכל מחיר, הורדת כל קובץ או תוכנה פיראטית מהאינטרנט. בדרך כלל הם מכילים סוגים שונים של וירוסים שיכולים להזיק למערכת שלך.
6. להצפין את הדיסק שלך. בעזרת הצפנה, באפשרותך למנוע את נגיף מגזר האתחול להחלף את הצפנת הקוד הנוכחי. הצפנה יכולה להגן בקלות על חלק דיסק מגזר האתחול שלך.
אימוץ פרקטיקות אלה יכול לעזור לך למנוע את כניסת נגיף מגזר האתחול.
טיפ בונוס: כיצד לשחזר נתונים לאחר שה- USB שלך הותקף על ידי וירוס?
אם איבדת נתונים כתוצאה מהתקפת נגיף מגזר האתחול, אנו ממליצים לך להשתמש ב- WonderShare Recoverit כדי לשחזר את הנתונים שלך.
WonderShare Recoverit הוא כלי לשחזור נתונים אמין המאפשר לך לשחזר את כל סוגי הקבצים מהמחשב’S כונן אחסון מובנה וכוננים חיצוניים כולל כונני USB. לתת’לראות כיצד תוכנה זו עובדת!
שלב 1
ראשית, הורד והתקן את תוכנת ה- WonderShare Recoverit במערכת מחשב בהתאמה. התוכנה זמינה הן עבור Windows ו- Mac Pcs Systems. ואז הפעל את כלי שחזור הנתונים הזה.
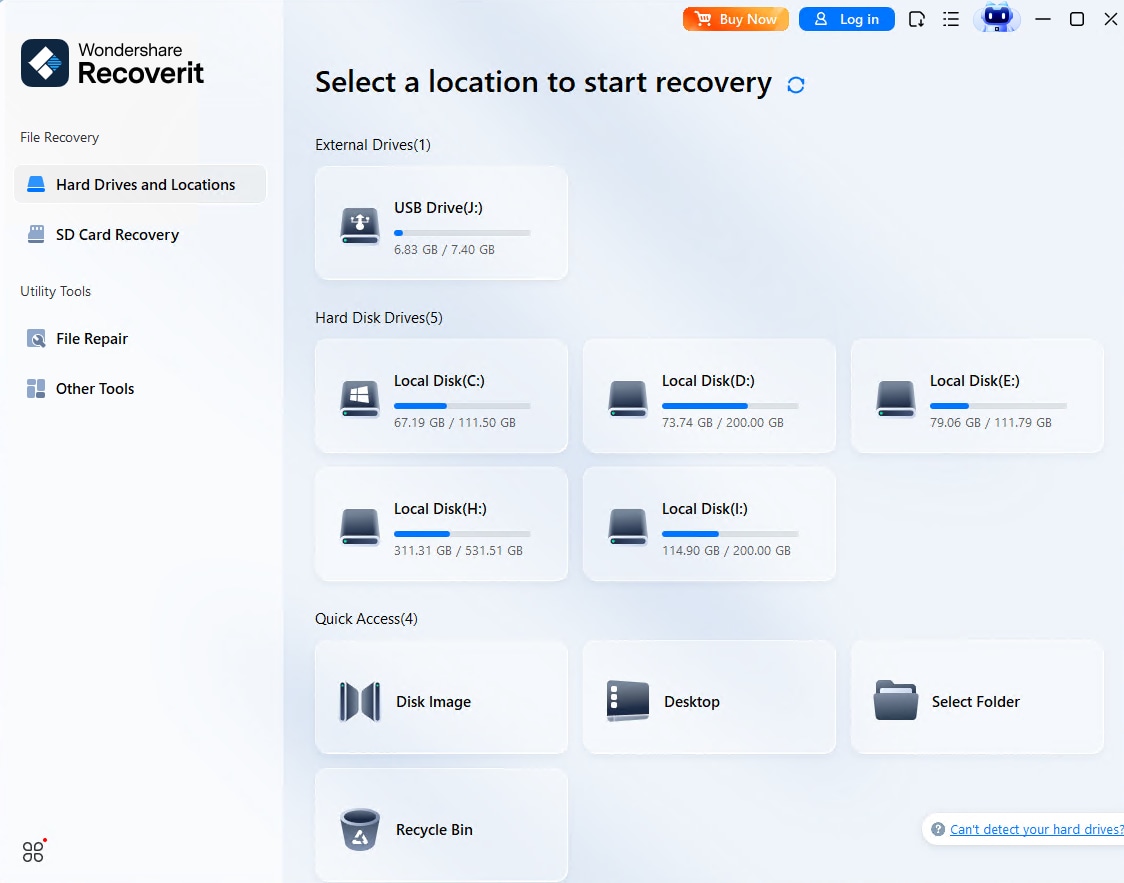
שלב 2
עם השקת התוכנה, תוכלו לראות קטעים שונים באפשרויות האחסון הזמינות. בחר את המיקום הנכון שברצונך לשחזר ולחץ על “התחל”.
שלב 3
תהליך ההתאוששות של הנתונים שלך יתחיל את עצמו. אתה יכול לראות את ההתקדמות של זה על המסך שלך.
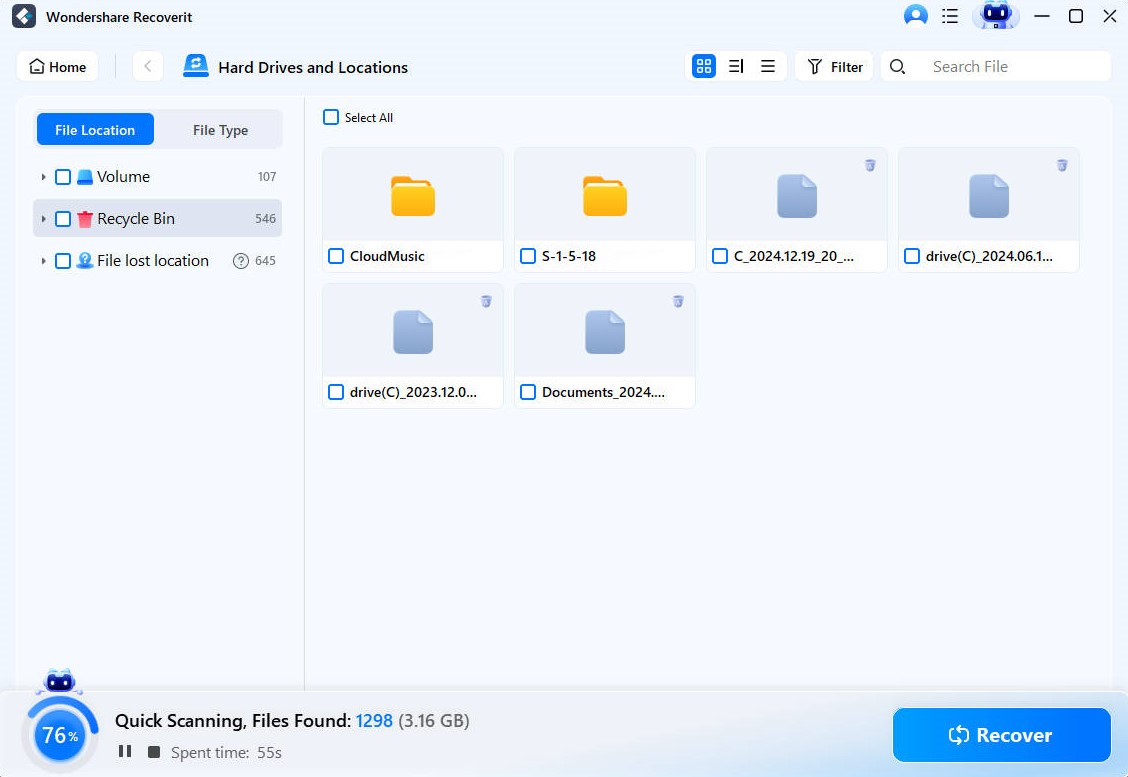
שלב 4
לאחר הסריקה, אתה יכול לבחור להציג תצוגה מקדימה של הקבצים שברצונך לשחזר.
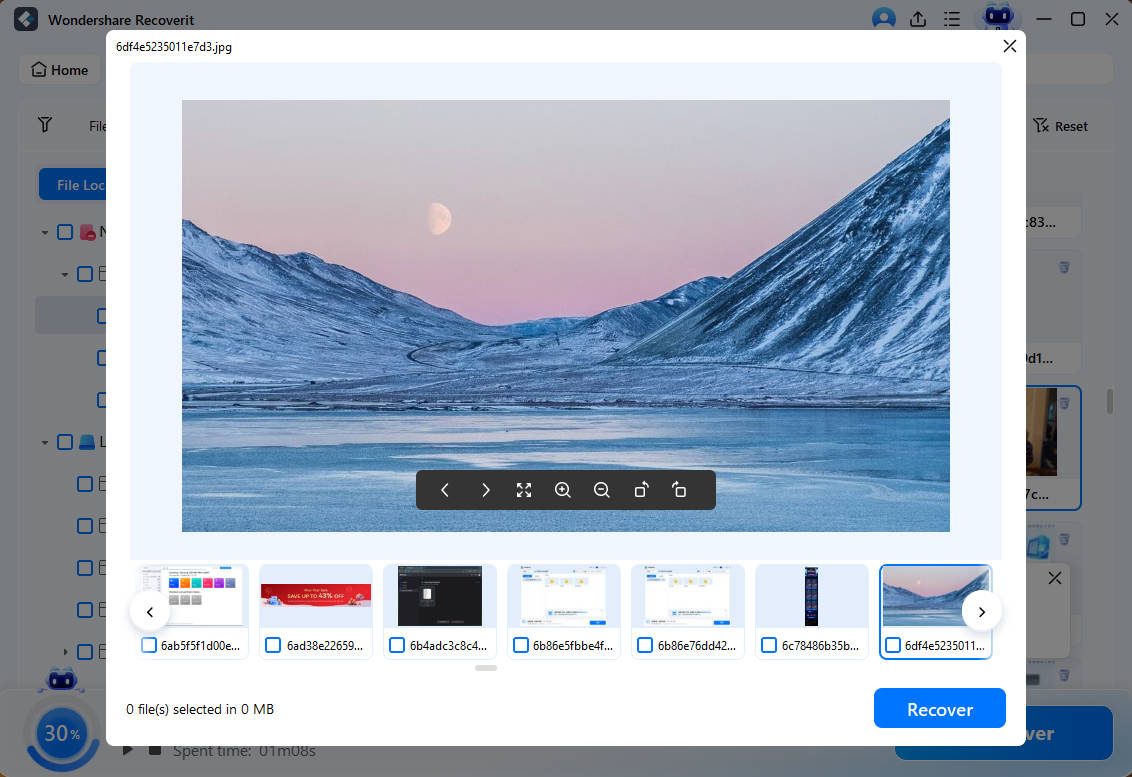
סיכום:
במאמר זה ידעת על נגיף מגזר האתחול וכיצד תוכל לגלות אם המערכת שלך מושפעת ממנו. למדת גם איך זה יכול להתפשט בתוך המערכת שלך. בנוסף, מאמר זה מספק לך שתי דרכים להיפטר מנגיף מגזר האתחול, ויתרה מכך, כיצד ניתן למנוע את נגיף מגזר האתחול בעתיד.
נגיף מגזר האתחול יכול לסכן את הנתונים שלך. רוב הסיכויים שתוכלו לאבד את הקבצים והנתונים שלכם עם נגיף מגזר האתחול. אנו ממליצים בחום על תוכנת WonderShare Recoverit כדי לשחזר את הנתונים שלך, אותם ניסינו ובדקנו. אם אתה עומד בפני בעיית אובדן נתונים, זה יעזור לך להחזיר במהירות את הקבצים האבודים שלך.
פתרון USB
- התאוששות USB | כלים מובילים.
- התאוששות USB | מעוצב.
- שחזור נתונים | כונן הבזק.
- שחזור נתונים | כונן עט.
- שחזור נתונים | כרטיס זכרון.
- לשחזר USB נגוע בנגיף.
- פורמט כתיבת USB מוגן.
- מכשיר USB לא מעצם.
- תיקון כונן USB פגום.
- USB לא מוכר? תוקן!
- תקן מכשיר USB לא ידוע.
- פנדריב לא זוהה.
- הסר הגנת כתיבה.
- איזה גודל של USB אתה צריך.
- להצפין את כונן ההבזק שלך.


