


Υποστηρίζει το MAPI Modern Auth?
Περίληψη του άρθρου: Το MAPI υποστηρίζεται για σύγχρονο έλεγχο ταυτότητας
Το άρθρο εξετάζει τη διαδικασία μετάβασης σε σύγχρονο έλεγχο ταυτότητας στο Office 365 και τα βήματα για την ολοκλήρωση του διακόπτη. Υπογραμμίζει επίσης τη σημασία της αξιολόγησης της χρήσης του βασικού ελέγχου ταυτότητας στον ενοικιαστή σας πριν κάνετε οποιεσδήποτε αλλαγές. Το άρθρο παρέχει λεπτομερείς οδηγίες σχετικά με τον τρόπο εξαγωγής μιας βασικής αναφοράς χρήσης ελέγχου ταυτότητας χρησιμοποιώντας το Azure AD Admin Center ή το PowerShell. Αυτή η αναφορά βοηθά στον εντοπισμό των χρηστών ή των εφαρμογών που εξακολουθούν να χρησιμοποιούν βασικό έλεγχο ταυτότητας. Ακολουθώντας τις οδηγίες και αναλύοντας την αναφορά, μπορείτε να εξασφαλίσετε μια ομαλή μετάβαση στη σύγχρονη πιστοποίηση του Office 365.
Βασικά σημεία:
1. Η ενεργοποίηση του σύγχρονου ελέγχου ταυτότητας δεν απενεργοποιεί αυτόματα τον βασικό έλεγχο ταυτότητας.
Για να ολοκληρώσετε τη μετάβαση στη σύγχρονη πιστοποίηση του Office 365, πρέπει να ακολουθήσετε μια συγκεκριμένη διαδικασία. Αυτό το άρθρο παρέχει παραδείγματα βήμα προς βήμα για να σας βοηθήσει να ενεργοποιήσετε τον σύγχρονο έλεγχο ταυτότητας και να απενεργοποιήσετε τον βασικό έλεγχο ταυτότητας εάν είναι απαραίτητο.
2. Η Microsoft απενεργοποιεί ενεργά τον βασικό έλεγχο ταυτότητας σε ενοικιαστές που δεν τους χρησιμοποιούν.
Εάν δεν έχετε ήδη ενεργοποιήσει τον σύγχρονο έλεγχο ταυτότητας στο περιβάλλον του Office 365, είναι σημαντικό να το κάνετε το συντομότερο δυνατόν. Η Microsoft αφαιρεί προοδευτικά την υποστήριξη για τον βασικό έλεγχο ταυτότητας και ο οργανισμός σας μπορεί να επηρεαστεί εάν συνεχίσετε να βασίζεστε σε αυτό.
3. Προεπιλογή ασφαλείας στο Azure Ad Enforce Modern Authentication και Block Basic Authentication.
Εάν ο ενοικιαστής σας έχει ήδη ενεργοποιήσει τις προεπιλογές ασφαλείας, αυτό το σεμινάριο ενδέχεται να μην ισχύει για εσάς. Είναι σημαντικό να κατανοήσετε τις ρυθμίσεις ασφαλείας στον μισθωτή Azure AD για να διασφαλίσετε ότι η σύγχρονη επαλήθευση ταυτότητας έχει διαμορφωθεί σωστά.
4. Προϋποθέσεις για πρακτική επίδειξη.
Για να ακολουθήσετε μαζί με το σεμινάριο, πρέπει να έχετε πρόσβαση σε παγκόσμιο διαχειριστή σε έναν μισθωτή της Microsoft 365. Αυτή η πρόσβαση σάς επιτρέπει να κάνετε τις απαραίτητες αλλαγές και να αναλύσετε τη βασική χρήση ταυτότητας στο περιβάλλον σας.
5. Η ανάλυση της βασικής χρήσης ταυτότητας στον ενοικιαστή σας είναι κρίσιμη.
Πριν από την πραγματοποίηση οποιωνδήποτε αλλαγών που σχετίζονται με τον σύγχρονο έλεγχο ταυτότητας, είναι απαραίτητο να αξιολογήσετε εάν ο βασικός έλεγχος ταυτότητας εξακολουθεί να χρησιμοποιείται. Ο προσδιορισμός των χρηστών ή των εφαρμογών που βασίζονται στον βασικό έλεγχο ταυτότητας σας επιτρέπει να τους ενημερώσετε για τις επερχόμενες αλλαγές και να τους βοηθήσετε τη μετάβαση στη σύγχρονη πιστοποίηση.
6. Χρησιμοποιώντας την αναφορά καταγραφής σύνδεσης στο Azure AD Admin Center.
Το άρθρο παρέχει οδηγίες βήμα προς βήμα σχετικά με τον τρόπο εξαγωγής μιας βασικής αναφοράς χρήσης ελέγχου ταυτότητας χρησιμοποιώντας το Azure AD Admin Center. Αυτή η αναφορά σάς βοηθά να διαπιστώσετε εάν κάποιοι χρήστες ή εφαρμογές εξακολουθούν να χρησιμοποιούν βασικό έλεγχο ταυτότητας και παρέχουν πολύτιμες πληροφορίες για τη διαδικασία μετάβασης.
7. Χρησιμοποιώντας την αναφορά καταγραφής σύνδεσης με το Azure AD PowerShell.
Εάν προτιμάτε περισσότερο έλεγχο στα πεδία της αναφοράς, μπορείτε να χρησιμοποιήσετε το PowerShell αντ ‘αυτού. Το άρθρο εξηγεί τον τρόπο χρήσης της μονάδας AzureAdpReview και του cmdlet get-azereadauditsigninlogs για την εξαγωγή αρχείων καταγραφής σύνδεσης. Το PowerShell προσφέρει μεγαλύτερη ευελιξία στο φιλτράρισμα και την προσαρμογή της αναφοράς με βάση τις συγκεκριμένες απαιτήσεις σας.
Ερωτήσεις:
1. Ποιος είναι ο κίνδυνος να μην μεταβληθεί ο σύγχρονος έλεγχος ταυτότητας στο Office 365?
Ο κίνδυνος να μην μεταβληθεί ο σύγχρονος έλεγχος ταυτότητας στο Office 365 είναι η αυξανόμενη απομάκρυνση της υποστήριξης για τον βασικό έλεγχο ταυτότητας από τη Microsoft. Εάν συνεχίσετε να βασίζεστε στον βασικό έλεγχο ταυτότητας, ο οργανισμός σας ενδέχεται να αντιμετωπίσει προβλήματα συμβατότητας και ενδεχόμενες ευπάθειες ασφαλείας.
2. Πώς χειρίζεται η Microsoft ενοικιαστές που δεν χρησιμοποιούν βασικό έλεγχο ταυτότητας?
Η Microsoft απενεργοποιεί ενεργά τον βασικό έλεγχο ταυτότητας σε ενοικιαστές που δεν το χρησιμοποιούν. Αυτό εξασφαλίζει ότι οι οργανισμοί ενθαρρύνονται να μεταβούν στη σύγχρονη πιστοποίηση και να βελτιώσουν τη συνολική ασφάλεια και συμβατότητα των περιβαλλόντων τους Office 365.
3. Τι είναι οι προεπιλογές ασφαλείας στην Azure Ad?
Οι προεπιλογές ασφαλείας στο Azure AD είναι ένα σύνολο προκαθορισμένων ρυθμίσεων ασφαλείας που επιβάλλουν σύγχρονο έλεγχο ταυτότητας και εμποδίζουν τον βασικό έλεγχο ταυτότητας. Αυτές οι ρυθμίσεις παρέχουν ένα βασικό επίπεδο ασφάλειας για οργανισμούς που χρησιμοποιούν Azure AD και Office 365.
4. Ποιες είναι οι προϋποθέσεις για την παρακολούθηση του σεμιναρίου?
Για να ακολουθήσετε το σεμινάριο, πρέπει να έχετε πρόσβαση παγκόσμιου διαχειριστή σε έναν μισθωτή της Microsoft 365. Αυτό το επίπεδο πρόσβασης σάς επιτρέπει να κάνετε τις απαραίτητες αλλαγές και να αναλύσετε τη βασική χρήση ταυτότητας στο περιβάλλον σας.
5. Γιατί είναι σημαντικό να αναλύσετε τη βασική χρήση ταυτότητας στον ενοικιαστή σας?
Η ανάλυση της βασικής χρήσης ταυτότητας στον ενοικιαστή σας είναι ζωτικής σημασίας για τον εντοπισμό οποιωνδήποτε χρηστών ή εφαρμογών που εξακολουθούν να βασίζονται σε αυτό. Αυτές οι πληροφορίες σας βοηθούν να ενημερώσετε τα υπεύθυνα μέρη σχετικά με τις επερχόμενες αλλαγές και να τις υποστηρίξετε κατά τη μετάβαση στη σύγχρονη πιστοποίηση ταυτότητας.
6. Πώς μπορείτε να εξάγετε μια αναφορά βασικής χρήσης ελέγχου ταυτότητας χρησιμοποιώντας το Azure AD Admin Center?
Για να εξαγάγετε μια βασική αναφορά χρήσης ελέγχου ταυτότητας χρησιμοποιώντας το Azure AD Admin Center, πρέπει να ακολουθήσετε τις οδηγίες βήμα προς βήμα που παρέχονται στο άρθρο. Αυτές οι οδηγίες σας καθοδηγούν μέσω της πρόσβασης στα αρχεία καταγραφής σύνδεσης, την εφαρμογή φίλτρων και τη λήψη της αναφοράς είτε σε μορφή JSON είτε CSV.
7. Ποιο είναι το πλεονέκτημα της χρήσης του PowerShell για την εξαγωγή της βασικής αναφοράς χρήσης ταυτότητας?
Η χρήση του PowerShell σας επιτρέπει να έχετε μεγαλύτερο έλεγχο στα πεδία της αναφοράς και να το προσαρμόσετε στις συγκεκριμένες απαιτήσεις σας. Το άρθρο εξηγεί τον τρόπο εγκατάστασης της μονάδας AzureAdpReview και χρησιμοποιήστε το cmdlet get-azreaDauditsignInlogs για να εξαγάγετε τα αρχεία καταγραφής με τα επιθυμητά φίλτρα.
8. Ποια άδεια απαιτείται για την εξαγωγή των αρχείων καταγραφής σύνδεσης στο Azure Ad?
Για να εξαγάγετε τα αρχεία καταγραφής σύνδεσης στο Azure AD, χρειάζεστε άδεια Azure Ad Premium P1 στον ενοικιαστή σας. Αυτή η άδεια παρέχει τα απαραίτητα δικαιώματα και πρόσβαση για την ανάκτηση των απαιτούμενων πληροφοριών για την ανάλυση της βασικής χρήσης ταυτότητας.
9. Ποιες είναι οι συνθήκες για το φιλτράρισμα των καταγραφών σύνδεσης χρησιμοποιώντας το PowerShell?
Οι συνθήκες για το φιλτράρισμα των αρχείων καταγραφής σύνδεσης που χρησιμοποιούν το PowerShell περιλαμβάνουν την εξαίρεση των εφαρμογών για κινητά και τους πελάτες επιφάνειας εργασίας, εξαιρουμένων των προγραμμάτων περιήγησης, εξασφαλίζοντας ότι η εφαρμογή πελάτη που χρησιμοποιείται δεν είναι κενή και καθορίζοντας ένα εύρος ημερομηνίας για τα αρχεία καταγραφής για να καλύψει.
10. Πώς μπορείτε να επιτύχετε μεγαλύτερη ευελιξία στην προσαρμογή της βασικής αναφοράς χρήσης ταυτότητας?
Χρησιμοποιώντας το PowerShell, μπορείτε να επιτύχετε μεγαλύτερη ευελιξία στην προσαρμογή της βασικής αναφοράς χρήσης ταυτότητας. Το PowerShell σας επιτρέπει να εφαρμόσετε συγκεκριμένα φίλτρα, να επιλέξετε τα επιθυμητά πεδία και να διαμορφώσετε την αναφορά σύμφωνα με τις προτιμήσεις σας.
Υποστηρίζεται το MAPI για σύγχρονο έλεγχο ταυτότητας
1. Ανοίξτε ένα υπερυψωμένο PowerShell.
Μάθετε πώς να μεταβείτε στον σύγχρονο έλεγχο ταυτότητας στο Office 365
Συμμετάσχετε σε εμπειρογνώμονες συζητήσεις, εκπαίδευση παγκόσμιας κλάσης, σχέδια και demos για προστασία δεδομένων που τροφοδοτείται από σύννεφο. Αναπτύξτε τις δεξιότητες σύννεφων και ασφαλείας σας και εγγραφείτε στο Veeamon 2023.
Πίνακας περιεχομένων
Γνωρίζατε ότι η εναλλαγή-επί Ο σύγχρονος έλεγχος ταυτότητας δεν’t αυτόματα απενεργοποιήστε τον βασικό έλεγχο ταυτότητας? Υπάρχουν βήματα που πρέπει να κάνετε για να ολοκληρώσετε το διακόπτη προς την Σύγχρονη ταυτοποίηση Office 365.
Όχι αναγνώστης? Παρακολουθήστε αυτό το σχετικό φροντιστήριο βίντεο!
Δεν βλέπει το βίντεο? Βεβαιωθείτε ότι ο αποκλεισμός διαφημίσεων σας είναι απενεργοποιημένος.
Microsoft’Η ορμή κατά την αφαίρεση του βασικού ελέγχου ταυτότητας φαίνεται να είναι ασταμάτητη τώρα. Αυτοί’Άρχισε να απενεργοποιεί τον βασικό έλεγχο ταυτότητας σε ενοικιαστές που δεν τους χρησιμοποιούν. Εάν έχετε’T με δυνατότητα επαλήθευσης ταυτότητας στο Office 365, αφήστε αυτό το άρθρο να σας βοηθήσει να ξεκινήσετε με παραδείγματα βήμα προς βήμα.
Από την 1η Αυγούστου 2017, οι πρόσφατα δημιουργημένοι ενοικιαστές έχουν ήδη επιβάλει προεπιλογές ασφαλείας, οι οποίες επιτρέπουν τη σύγχρονη επαλήθευση και αποκλείει τον βασικό έλεγχο ταυτότητας. Εάν οι προεπιλογές ασφαλείας έχουν ήδη ενεργοποιηθεί στον ενοικιαστή σας, αυτό το σεμινάριο δεν θα ισχύει για εσάς.
Αναφορά: Προεπιλογή ασφαλείας στην Azure Ad.
Προϋποθέσεις
Το Microsoft 365 Backup για το Dummies Ebook αντιμετωπίζει τις προκλήσεις ασφάλειας δεδομένων περιγράφοντας τα χαρακτηριστικά ασφαλείας εκτός πλαισίου στη Microsoft 365. Αποκτήστε το ebook
Αυτό το σεμινάριο θα είναι μια πρακτική επίδειξη. Αν εσύ’D αρέσει να ακολουθήστε, πρέπει να έχετε πρόσβαση του Global Administrator σε έναν μισθωτή της Microsoft 365.
Ανάλυση της βασικής χρήσης ταυτότητας στον ενοικιαστή σας
Πριν από την κατάρρευση με σύγχρονη πιστοποίηση, πρέπει να αξιολογήσετε εάν ο βασικός έλεγχος ταυτότητας εξακολουθεί να χρησιμοποιείται στον ενοικιαστή σας. Με αυτόν τον τρόπο, εάν υπάρχουν ακόμα χρήστες ή εφαρμογές χρησιμοποιώντας βασικό έλεγχο ταυτότητας, μπορείτε να ενημερώσετε τα υπεύθυνα μέρη ότι ο βασικός έλεγχος ταυτότητας θα σταματήσει να λειτουργεί σύντομα.
Σημείωση: Τα ακόλουθα υποτμήματα περιλαμβάνουν την εξαγωγή των αρχείων καταγραφής σύνδεσης στο Azure AD, τα οποία απαιτούν να έχετε άδεια Azure Ad Premium P1 στον ενοικιαστή σας.
Αναφορά καταγραφής σύνδεσης στο Azure Ad Admin Center
Ακολουθήστε αυτά τα βήματα για να εξαγάγετε μια βασική αναφορά χρήσης ελέγχου ταυτότητας στο Azure AD Admin Center.
1. Ανοίξτε το πρόγραμμα περιήγησής σας στο Web και συνδεθείτε στο Azure Acten Directory Admin Center.
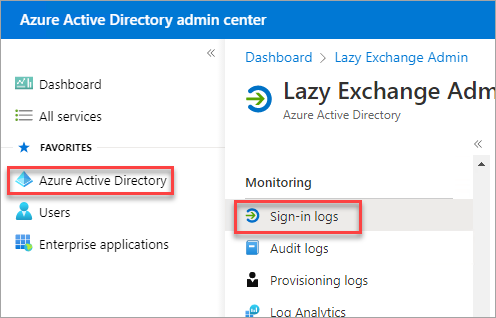
2. Στη συνέχεια, κάντε κλικ στο Azure Active Directory → Αρχεία καταγραφής σύνδεσης.
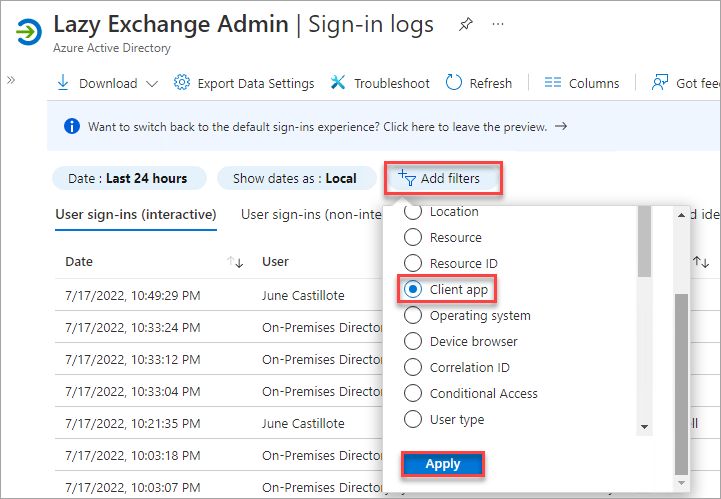
3. Όταν βλέπετε τα αρχεία καταγραφής σύνδεσης, κάντε κλικ στο Add Filters → App-client → Εφαρμογή. Αυτό το βήμα σας επιτρέπει να φιλτράρετε τα αρχεία με βάση την εφαρμογή πελάτη.
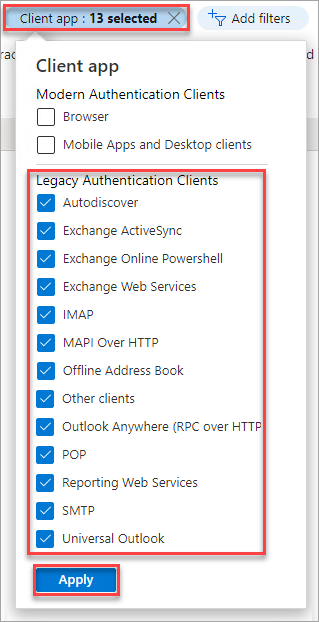
4. Τώρα, κάντε κλικ στο φίλτρο εφαρμογής πελάτη που προσθέσατε, ελέγξτε κάθε στοιχείο κάτω από την ενότητα Πελατών ελέγχου ταυτότητας κληρονομιάς και κάντε κλικ στην επιλογή Εφαρμογή.
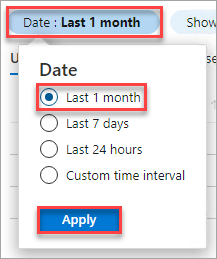
5. Στη συνέχεια, προσαρμόστε το φίλτρο ημερομηνίας στο τελευταίο 1 μήνα ή όποια περίοδο πιστεύετε ότι είναι επαρκής.
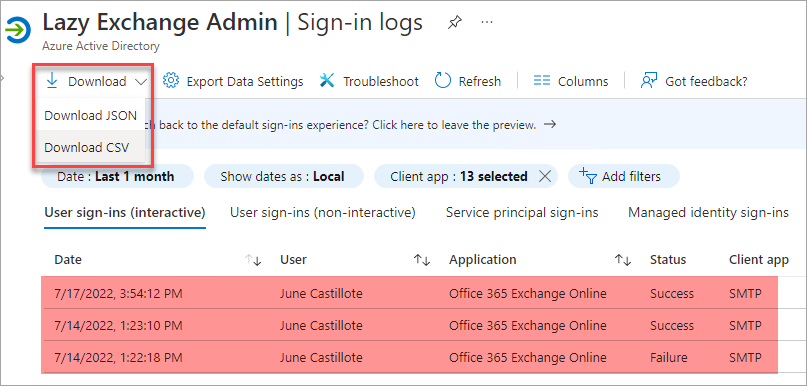
6. Εάν υπάρχουν αποτελέσματα μετά την εφαρμογή του φίλτρου, υπάρχουν ακόμα χρήστες ή εφαρμογές χρησιμοποιώντας τον βασικό έλεγχο ταυτότητας. Κάντε κλικ στο Download → Λήψη JSON ή Λήψη CSV, ανάλογα με τη μορφή αρχείου που προτιμάτε για την αναφορά και την ανάλυση.
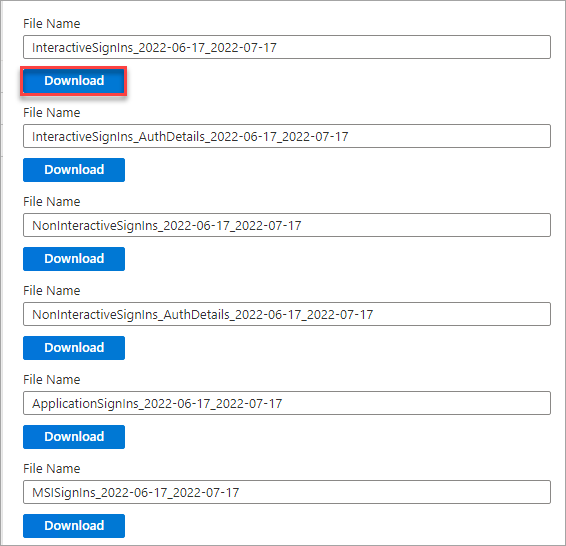
7. Τέλος, κάντε κλικ στο κουμπί λήψης σύμφωνα με την αναφορά που θέλετε να κατεβάσετε. Αυτό το παράδειγμα κατεβάζει την αναφορά διαδραστικών sign-in σε ένα αρχείο CSV.
Αναφορά καταγραφής σύνδεσης χρησιμοποιώντας το Azure AD PowerShell
Εάν θέλετε περισσότερο έλεγχο στα πεδία που αναφέρετε, θα μπορούσατε να χρησιμοποιήσετε το PowerShell αντ ‘αυτού. Αυτή η μέθοδος απαιτεί τη μονάδα AzureAdpReview, η οποία περιλαμβάνει το cmdlet get-azreaDauditsignInlogs για την εξαγωγή αρχείων καταγραφής σύνδεσης.
1. Ανοίξτε ένα υπερυψωμένο PowerShell.
2. Εγκαταστήστε τη μονάδα AzureAdpReview εάν έχετε έχετε’το εγκατέστησε ακόμα.
Εγκατάσταση AzureAdpReview3. Στη συνέχεια, συνδεθείτε στο Azure Active Directory PowerShell εκτελώντας το παρακάτω cmdlet. Συνδεθείτε με τα διαπιστευτήρια του Global Administrator.
Σύνδεσμος4. Κατασκευάστε ένα φίλτρο με τις ακόλουθες συνθήκες και αποθηκεύστε το στη μεταβλητή φίλτρου $.
- Το ClientAppused δεν είναι εφαρμογές για κινητά και επιτραπέζιους πελάτες και
- Το clientAppused δεν είναι πρόγραμμα περιήγησης και
- Το clientAppused δεν είναι άδειο ” και
- Το CreatedDateTime είναι μεγαλύτερο ή ίσο με -30 ημέρες.
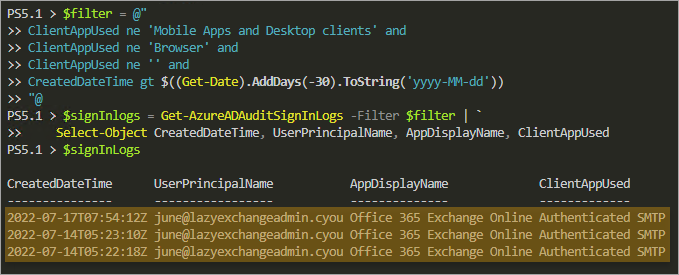
$ filter = @"Πελάτες που χρησιμοποιούνται από τις εφαρμογές κινητής τηλεφωνίας και τους πελάτες της επιφάνειας εργασίας" και το πρόγραμμα περιήγησης NE 'και το clientAppused NE' 'και το CreatedDateTime GT $ ((Get-date).Adddays (-30).ToString ('yyyy-mm-dd') "@5. Εκτελέστε την παρακάτω εντολή για να εκτελέσετε το cmdlet get-azureadauditsigninlogs με το φίλτρο και να επιστρέψετε μόνο το δημιουργημένοDateTime, το UserPrincipAlName, το AppDisplayName και τις ιδιότητες που χρησιμοποιούνται από τον πελάτη. Η έξοδος θα εξαγάγει σε ένα αρχείο CSV που ονομάζεται Basicauthsignin.CSV.
# Αποκτήστε τα αρχεία καταγραφής $ signinlogs = get-azureadauditsigninlogs -filter $ φίλτρο | `Select-Object CreatedDateTime, UserPrincipalName, AppDisplayName, ClientAppUsed # Εμφάνιση του αποτελέσματος στην οθόνη $ signInlogsΣύμφωνα με τα παρακάτω αποτελέσματα, εξακολουθεί να υπάρχει πιστοποιημένη χρήση SMTP τις τελευταίες 30 ημέρες, η οποία είναι μια μορφή βασικού ελέγχου ταυτότητας.
Οι τιμές clientAppused διαφορετικές από τις εφαρμογές για κινητά και τους πελάτες επιτραπέζιων υπολογιστών και το πρόγραμμα περιήγησης χρησιμοποιούν κληρονομιά ή βασικό έλεγχο ταυτότητας.
6. Προαιρετικά, εξετάστε το ενδεχόμενο να εξαγάγετε τα αρχεία καταγραφής σύνδεσης σε ένα αρχείο CSV για μεταγενέστερη χρήση.
$ signinlogs | Εξαγωγή CSV .\ Basicauthsignin.CSV -νοοτοχείοΕνεργοποίηση σύγχρονης επαλήθευσης ταυτότητας στον οργανισμό Office 365
Έχετε ενημερώσει τους χρήστες σας σχετικά με τον προγραμματισμένο διακόπτη στη σύγχρονη πιστοποίηση? Αν ναι, και εσείς’έχει ήδη ολοκληρώσει οποιαδήποτε άλλη πιθανή προετοιμασία μπορεί να απαιτήσει ο οργανισμός σας, εσείς’είναι έτοιμος να ξεκινήσει το διακόπτη.
Ο πιο γρήγορος τρόπος για να ενεργοποιήσετε τον σύγχρονο έλεγχο ταυτότητας είναι μέσω του Microsoft 365 Admin Center και παρακάτω είναι το βήμα για να το κάνετε αυτό.
1. Συνδεθείτε στο Microsoft 365 Admin Center χρησιμοποιώντας το πρόγραμμα περιήγησης ιστού σας.
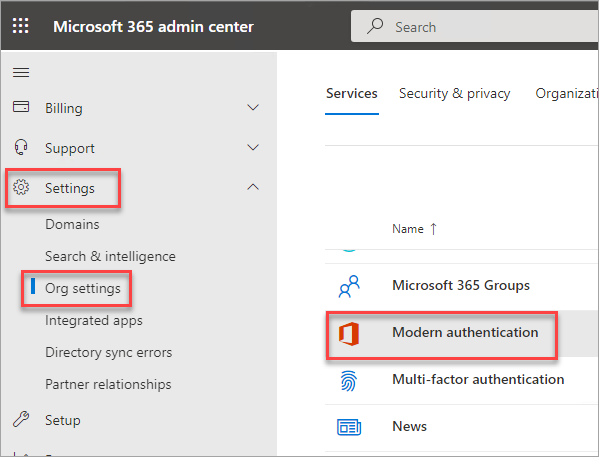
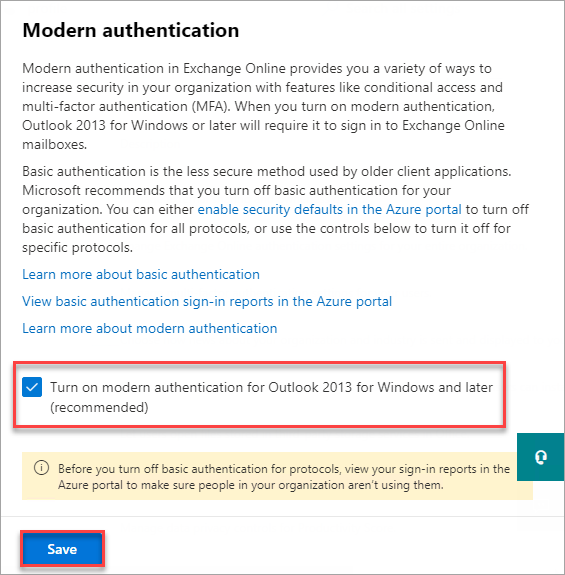
2. Κάντε κλικ στο κουμπί Ρυθμίσεις → Ρυθμίσεις org → Σύγχρονος έλεγχος ταυτότητας.
3. Στη σύγχρονη σελίδα Fly-Out Authentication που εμφανίζεται, ελέγξτε την ενεργοποίηση της σύγχρονης επαλήθευσης ταυτότητας για το Outlook 2013 για τα Windows και αργότερα (συνιστάται) και κάντε κλικ στην επιλογή Αποθήκευση.
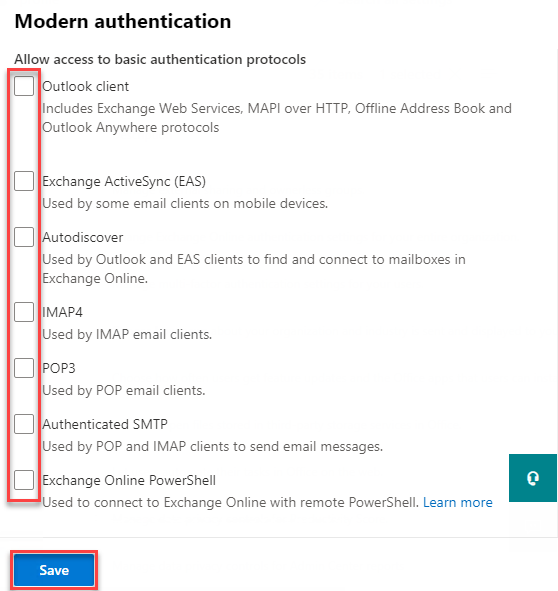
Μόλις εσύ’Κάντε κλικ στο CAVER για να ενεργοποιήσετε τον σύγχρονο έλεγχο ταυτότητας, θα εμφανιστούν πρόσθετες επιλογές: Επιτρέψτε την πρόσβαση σε βασικά πρωτόκολλα ελέγχου ταυτότητας.
Για να αποκλείσετε πλήρως τον βασικό έλεγχο ταυτότητας, καταργήστε την επιλογή των ακόλουθων πλαισίων και κάντε κλικ Αποθηκεύσετε. Κάθε πλαίσιο ελέγχου αντιπροσωπεύει ένα πρωτόκολλο ή μια υπηρεσία.
- Πελάτης Outlook (συμπεριλαμβανομένων των υπηρεσιών Exchange Web (EWS), του MAPI μέσω HTTP, του βιβλίου διευθύνσεων εκτός σύνδεσης και του Outlook οπουδήποτε)
- Exchange ActiveSync (EAS)
- Αυτόματο
- IMAP4
- Pop3
- Πιστοποιημένη SMTP (SMTP Auth)
- Ανταλλαγή online powerShell
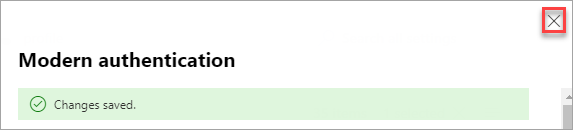
5. Μόλις εσύ’Έσωσε τις σύγχρονες αλλαγές ελέγχου ταυτότητας, βγείτε από τον έλεγχο ταυτότητας Moden.
Επαλήθευση των σύγχρονων ρυθμίσεων ελέγχου ταυτότητας
Αναρωτιέστε τι συνέβη όταν φτιάξατε αυτές τις σύγχρονες ρυθμίσεις ελέγχου ταυτότητας? Θα έπρεπε! Η κατανόηση του τρόπου με τον οποίο εφαρμόζονται αυτές οι αλλαγές στον ενοικιαστή σας είναι ζωτικής σημασίας όταν τελικά πρέπει να αντιμετωπίσετε προβλήματα ελέγχου ταυτότητας.
1. Ανοίξτε το PowerShell και συνδεθείτε στο Exchange Online.
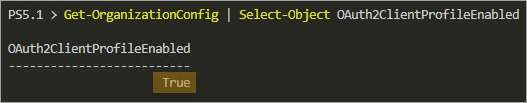
Connect -ExchangeOnline -Organization yourant.onmicrosoft.com -showbanner: $ false2. Όταν ενεργοποιείτε τον σύγχρονο έλεγχο ταυτότητας, ρυθμίζετε τεχνικά την τιμή OAuth2ClientProfileEnable. Εκτελέστε την παρακάτω εντολή για να επαληθεύσετε αυτήν την τιμή.
Get-organizationconfig | Επιλογή-αντικείμενο OAuth2ClientProfileEnabledΌπως μπορείτε να δείτε παρακάτω, η τιμή OAuth2ClientProfileEnabled είναι αληθής, πράγμα που σημαίνει ότι ο σύγχρονος έλεγχος ταυτότητας είναι ενεργοποιημένος.
3. Όταν απενεργοποιήσατε κάθε πρωτόκολλο’S Basic Authentication στο Microsoft 365 Admin Center, δημιουργήσατε τεχνικά μια νέα πολιτική ελέγχου ταυτότητας σε αντάλλαγμα online με τις ακόλουθες παραμέτρους.
| Όνομα παραμέτρου | αξία | Πρωτόκολλο ή υπηρεσία που επηρεάζεται |
| Enletbasicauthactivesync | Ψευδές (μπλοκαρισμένο) | Ανταλλαγή ενεργού συγχρονισμού (EAS) |
| Enletbasicauthautodiscover | Ψευδές (μπλοκαρισμένο) | Αυτόματο |
| Leartbasicauthimap | Ψευδές (μπλοκαρισμένο) | IMAP4 |
| Leartbasicauthmapi | Ψευδές (μπλοκαρισμένο) | MAPI Over HTTP (MAPI/HTTP) |
| AllowbasicauthofflineAddressbook | Ψευδές (μπλοκαρισμένο) | Βιβλίο διευθύνσεων εκτός σύνδεσης (OAB) |
| Leartbasicauthpop | Ψευδές (μπλοκαρισμένο) | Pop3 |
| Enletbasicauthrpc | Ψευδές (μπλοκαρισμένο) | Outlook οπουδήποτε (RPC Over HTTP) |
| Enletbasicauthsmtp | Ψευδές (μπλοκαρισμένο) | Πιστοποιημένο SMTP |
| Enletbasicauthwebservices | Ψευδές (μπλοκαρισμένο) | Exchange Web Services (EWS) |
| Enletbasicauthpowershell | Ψευδές (μπλοκαρισμένο) | PowerShell |
Συνήθως, το όνομα της πολιτικής ελέγχου ταυτότητας ξεκινά με το Blockauth*. Για να επαληθεύσετε αυτήν την πολιτική ελέγχου ταυτότητας, εκτελέστε τον παρακάτω κώδικα στο PowerShell.
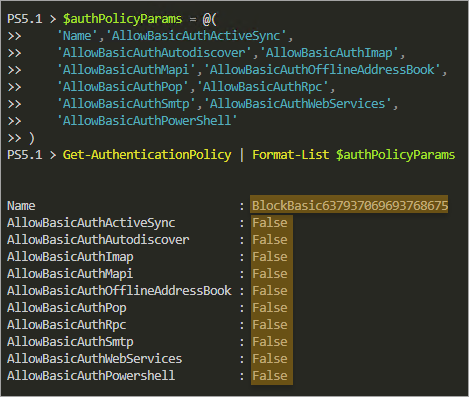
$authPolicyParams = @( 'Name','AllowBasicAuthActiveSync', 'AllowBasicAuthAutodiscover','AllowBasicAuthImap', 'AllowBasicAuthMapi','AllowBasicAuthOfflineAddressBook', 'AllowBasicAuthPop','AllowBasicAuthRpc', 'AllowBasicAuthSmtp','AllowBasicAuthWebServices', 'AllowBasicAuthPowerShell' ) Get-AuthenticationPolicy | Format-list $ authpolicyparamsΤο παρακάτω αποτέλεσμα επιβεβαιώνει ότι οι ιδιότητες που επιτρέπουν την αποζημίωση* στην πολιτική ελέγχου ταυτότητας έχουν οριστεί σε ψευδές, πράγμα που σημαίνει να εμποδίσετε τον βασικό έλεγχο ταυτότητας.
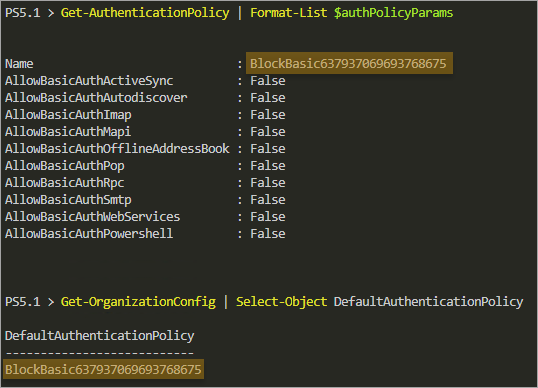
4. Αρα εσύ’επιβεβαίωσε ότι η πολιτική ελέγχου ταυτότητας αποκλείει όλους τους βασικούς ελέγχους ταυτότητας. Πώς διασφαλίζετε ότι η πολιτική ελέγχου ταυτότητας ισχύει για τον οργανισμό σας? Για να επαληθεύσετε, λάβετε την τιμή PUEFAGEAuthenticationPolicy Property από τη διαμόρφωση του Exchange Online Organization.
Get-organizationconfig | Επιλέξτε-αντικείμενο DefaultAuthenticationPolicyΤο αποτέλεσμα θα πρέπει να δείξει ποια πολιτική ελέγχου ταυτότητας είναι η προεπιλογή στον οργανισμό σας, όπως μπορείτε να δείτε παρακάτω.
Ενεργοποίηση σύγχρονης ταυτότητας Office 365 Πελάτες Outlook
Εσείς’ve ενεργοποιημένο σύγχρονο έλεγχο ταυτότητας και μπλοκάρει τον βασικό έλεγχο ταυτότητας – αλλά η δουλειά σας δεν’να σταματήσω εκεί. Πρέπει να διασφαλίσετε ότι οι πελάτες σας στο Outlook στα Windows μπορούν να συνδεθούν με τη σύγχρονη επαλήθευση, τροποποιώντας ή προσθέτοντας ορισμένα στοιχεία μητρώου.
Σημείωση: Εάν οι καταχωρήσεις μητρώου για την έκδοση του Outlook δεν υπάρχουν, Don’t πανικό, χρειάζεται μόνο να τα δημιουργήσετε.
Σημείωση: Το Outlook 2010 δεν υποστηρίζει τον σύγχρονο έλεγχο ταυτότητας και δεν υπάρχουν διαθέσιμες λύσεις.
Ανοίξτε το PowerShell ως διαχειριστή και εκτελέστε τις εντολές κατάλληλες για την έκδοση του Outlook.
Outlook 2013
Το Outlook 2013 υποστηρίζει τον σύγχρονο έλεγχο ταυτότητας από προεπιλογή, αλλά δεν είναι ενεργό. Για να ενεργοποιήσετε, τροποποιήστε τις ακόλουθες καταχωρήσεις μητρώου.
# Οι δύο καταχωρήσεις παρακάτω επιτρέπουν τη σύγχρονη πιστοποίηση στα Outlook 2013 set -itemproperty -path hkcu: \\ λογισμικό \\ microsoft \\ Office \\ 15.0 \\ Common \\ Identity -name EnableAdal -Value 1 -force set -itemproperty -path hkcu: \\ Software \\ Microsoft \\ Office \\ 15 15.0 \\ Common \\ Identity -Name Version -Value 1 -force # Δημιουργία της εισόδου HKCU: \\ Software \\ Microsoft \\ Exchange. # Αυτή η αξία αναγκάζει το Outlook να χρησιμοποιεί πάντα τον σύγχρονο έλεγχο ταυτότητας. New -item -path hkcu: \\ software \\ microsoft -name 'Exchange' -force new -itemproperty -path hkcu: \\ λογισμικό \\ microsoft \\ exchange -name 'UseMsoauthforautodiscover' -Value 1 -propertytype -dword Outlook 2016, Outlook 2019 και Outlook 365
Ο σύγχρονος έλεγχος ταυτότητας έχει ήδη ενεργοποιηθεί από προεπιλογή στις εκδόσεις Outlook 2016 και αργότερα. Αλλά η Microsoft συνιστά τη ρύθμιση της αξίας AlwaysEmsoauthforautodiscover για να αναγκάσει τη χρήση του σύγχρονου ελέγχου ταυτότητας.
# Δημιουργήστε το HKCU: \\ Software \\ Microsoft \\ Exchange \\ threeUsEmsoauthforaUtoDiscover Registry. # Αυτή η αξία αναγκάζει το Outlook να χρησιμοποιεί πάντα τον σύγχρονο έλεγχο ταυτότητας. New -item -path hkcu: \\ software \\ microsoft -name 'Exchange' -force new -itemproperty -path hkcu: \\ λογισμικό \\ microsoft \\ exchange -name 'UseMsoauthforautodiscover' -Value 1 -propertytype -dword 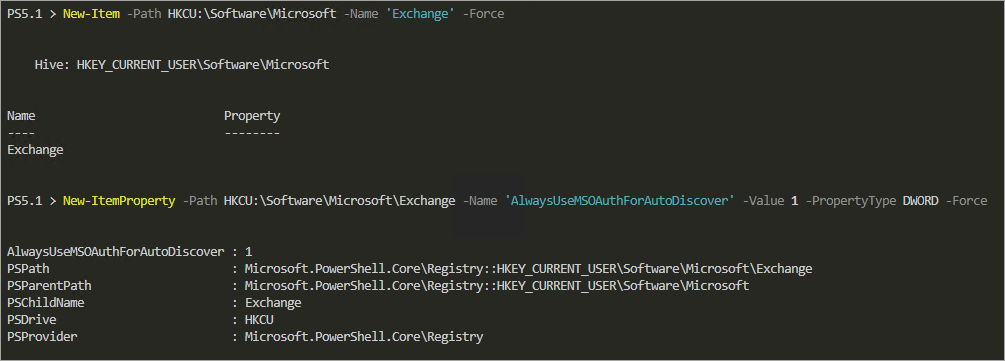
Αν εσύ’Επιστρέψτε μια μεγάλη δεξαμενή υπολογιστών Windows με πελάτες Outlook, εξετάστε το ενδεχόμενο ανάπτυξης των στοιχείων μητρώου μέσω αντικειμένων πολιτικής ομάδας.
Επιβεβαιώνοντας το Outlook Modern Authentication
Τώρα αυτό’Ώρα για να ελέγξετε αν το Outlook χρησιμοποιεί σύγχρονους έλεγχο ταυτότητας.
Ανοίξτε το Outlook και συνδεθείτε με τον λογαριασμό σας. Μετά τη μετάβαση σε σύγχρονο έλεγχο ταυτότητας, το Outlook θα σας ζητήσει να επανεισάγετε.
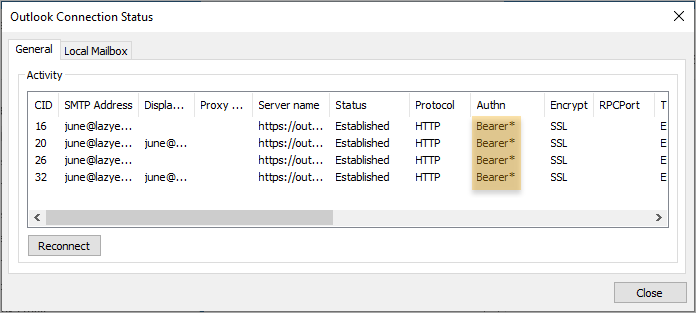
Πατήστε CTRL, κάντε δεξί κλικ στο εικονίδιο Microsoft Outlook στο δίσκο του συστήματος και κάντε κλικ Κατάσταση σύνδεσης.
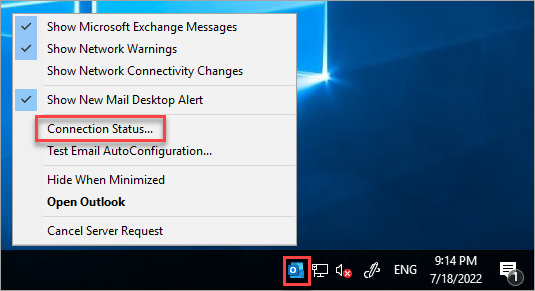
Κοίτα στο Ετικέτα στήλη. Η τιμή πρέπει να είναι Φορέας*, που σημαίνει ότι το Outlook χρησιμοποιεί τώρα σύγχρονο έλεγχο ταυτότητας με το διακριτικό του OAuth2.
Το Microsoft 365 Backup για το Dummies Ebook αντιμετωπίζει τις προκλήσεις ασφάλειας δεδομένων περιγράφοντας τα χαρακτηριστικά ασφαλείας εκτός πλαισίου στη Microsoft 365. Αποκτήστε το ebook
συμπέρασμα
Τελικά! Εσείς’Ολοκληρώθηκε η μετάβαση στη σύγχρονη επαλήθευση στον ενοικιαστή σας στο Microsoft 365. Εσείς’Διαβεβαίωσε ότι οι χρήστες σας γνωρίζουν την αλλαγή, εξάγοντας μια αναφορά βασικού ελέγχου ταυτότητας.
Αφού επιτρέπετε τη σύγχρονη επαλήθευση ταυτότητας και μπλοκάρισμα’Έχουν επαληθεύσει τις αλλαγές χρησιμοποιώντας εντολές Exchange Online PowerShell. Τέλος, εσύ’βεβαιώθηκε ότι οι πελάτες του Outlook είναι ικανοί για σύγχρονο έλεγχο ταυτότητας.
Διαφημίσεις μίσους? Θέλετε να υποστηρίξετε τον συγγραφέα? Πάρτε πολλά από τα σεμινάρια μας συσκευασμένα ως οδηγός ATA.
Υποστηρίζεται το MAPI για σύγχρονο έλεγχο ταυτότητας
Χρησιμοποιούμε το MAPI για να συνδεθείτε με γραμματοκιβώτια του Office 365. Κατά την ανάκτηση του περιεχομένου γραμματοκιβωτίου μέσω του MAPI Call OpenMSGSTORE παίρνουμε σφάλμα σφάλματος στην ενότητα MAPI: 0x80040111. Λεπτομέρειες: Το κατάστημα πληροφοριών δεν μπορούσε να ανοίξει ‘.
Στο Office 365 Enant, ο σύγχρονος έλεγχος ταυτότητας είναι ενεργοποιημένος.
Μπορεί κάποιος να επιβεβαιώσει εάν το MAPI Call OpenMSGSTORE λειτουργεί με σύγχρονη πιστοποίηση ή όχι ?
Ανάπτυξη πρόσβασης
Πρόσβαση: Μια οικογένεια συστημάτων διαχείρισης σχεσιακών βάσεων δεδομένων της Microsoft που έχουν σχεδιαστεί για ευκολία χρήσης. Ανάπτυξη: Η διαδικασία έρευνας, παραγωγής και εξευγενισμού νέων ή υπάρχουσων τεχνολογιών.
Σύγχρονος έλεγχος ταυτότητας και MAPI-HTTP
Εάν έχετε’T Heard, Modern Authentication (γνωστός και ως Adal), έχει πλέον επίσημα φύγει GA (https: // blogs.γραφείο.com/2015/11/19/ενημερωμένο-Office-365-Modern-authentication-Public-Preview/)-που σημαίνει ότι εάν χρησιμοποιείτε υπηρεσίες Office 365, ιδιαίτερα ανταλλαγή online και το Office 2013/2016 ως πελάτης σας, θα πρέπει πραγματικά να εξετάσετε τη λειτουργία αυτής της λειτουργικότητας για τους τελικούς σας.
Για όσους δεν είναι εξοικειωμένοι με το Modern Auth, υπάρχουν πολλά οφέλη, αλλά ένα από τα πιο προφανή για τους τελικούς χρήστες είναι ότι αφαιρεί την ανάγκη χρήσης ‘Αποθηκεύστε τα διαπιστευτήριά μου’ Όταν υπογράφετε στο Exchange Online και παρέχει μια πραγματική εμπειρία SSO όταν συνδυάζεται με την Ομοσπονδία ADFS.
Τώρα, η διαδικασία για τη δυνατότητα στο Modern Auth είναι πολύ καλά τεκμηριωμένη στην παραπάνω ανάρτηση ιστολογίου, αλλά η σύντομη έκδοση είναι:
- Ενεργοποιήστε τη σύγχρονη auth από την πλευρά του ενοικιαστή μέσω εντολής PowerShell
- Ενεργοποιήστε τη σύγχρονη auth από την πλευρά του πελάτη μέσω ενός κλειδιού μητρώου
Τι δεν είναι’Το T Explicity που καλείται ως προϋπόθεση είναι όμως ότι ο πελάτης του Outlook πρέπει επίσης να τρέχει στο MAPI μέσω λειτουργίας HTTP. Τώρα, για ένα μεγάλο ποσοστό περιβάλλοντος, αυτό πιθανότατα δεν είναι ένα ζήτημα-αλλά αν είστε σαν πρόσφατος πελάτης μας, ίσως έχετε απενεργοποιήσει συγκεκριμένα τη χρήση του MAPI-HTTP. Τώρα υπάρχουν διάφοροι έγκυροι λόγοι για τους οποίους ίσως θέλατε να το κάνετε αυτό (τους ήταν ότι χρησιμοποιούσαν μια παλιά εκδοχή του ποταμού που DIDN’T Βελτιστοποίηση υποστήριξης χρησιμοποιώντας το πρωτόκολλο MAPI-HTTP), αλλά όπως αποδεικνύεται, η εισαγωγή του πρωτοκόλλου MAPI μέσω HTTP για να αντικαταστήσει την κληρονομιά ‘RPC πάνω από HTTP’ Το πρωτόκολλο πριν από 3 χρόνια ήταν στην πραγματικότητα ένας από τους πρόδρομους να επιτρέψει σε όλα αυτά τα φανταχτερά σύγχρονα πράγματα ταυτότητας για να λειτουργήσουν.
Για πλήρεις λεπτομέρειες σχετικά με το τι έφερε το πρωτόκολλο MAPI-HTTP και τα οφέλη που εισήγαγε, συνιστώ να διαβάσετε αυτή τη μεγάλη ανάρτηση ιστολογίου από την ομάδα ανταλλαγής της Microsoft.
Αλλά εν ολίγοις, αν διαπιστώσετε ότι έχετε ενεργοποιήσει τη σύγχρονη auth σύμφωνα με τα περιγραφόμενα βήματα και εσείς’να πάρει ακόμα το ‘Βασική προτροπή auth’ – ΕΓΩ’D Προχωρήστε και ελέγξτε για να δείτε αν έχει οριστεί το ακόλουθο κλειδί μητρώου (μέσω GPO ή με άλλο τρόπο)
Κλειδί: HKEY_CURRENT_USER \ Software \ Microsoft \ Exchange Δαπάνη: Mapihttpdisabled αξία: 1
Τα παραπάνω πρέπει είτε να διαγραφούν είτε να ορισθούν ‘0’ Για να λειτουργήσει η σύγχρονη auth. Το άρθρο υποστήριξης KB2937684 σας δίνει επίσης μερικές περισσότερες πληροφορίες σχετικά με τη διασφάλιση της MAPI-HTTP είναι ενεργοποιημένο για το γραφείο σας 2013/2016 πελάτη.
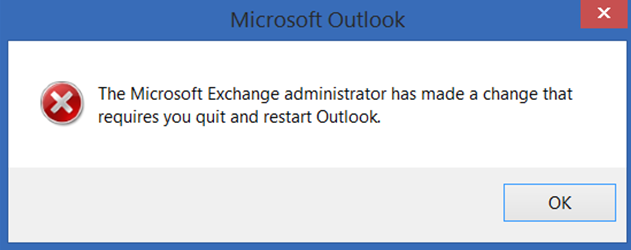
Σημειώστε ότι η αλλαγή αυτής της τιμής δεν τίθεται σε ισχύ μέχρι ο πελάτης στη συνέχεια να εκτελέσει ένα ‘αυτόματο’ Για να μεταβείτε. Ανάλογα με την κατάσταση, αυτό μπορεί να προκαλέσει το χρήστη να δει τα ακόλουθα αναδυόμενα:
Σε γενικές γραμμές, εγώ’D σας προτείνετε να δοκιμάσετε πρώτα την ενημέρωση μητρώου με ένα υποσύνολο των πιλοτικών χρηστών, πριν το ξεπεράσετε στο ευρύτερο κοινό. Μόλις επιβεβαιωθεί αυτό, τότε μπορείτε να δείτε την κυκλοφορία του σύγχρονου Auth στους τελικούς χρήστες σας.
Φέτος: Microsoft απόρριψη του βασικού ελέγχου ταυτότητας σε αντάλλαγμα online
Ο βασικός έλεγχος ταυτότητας είναι ένα ξεπερασμένο πρωτόκολλο ελέγχου ταυτότητας. Οι απειλές του έχουν αυξηθεί μόνο από τότε που η Microsoft ανακοίνωσε αρχικά ότι θα την απενεργοποιήσουν. Επί του παρόντος, υπάρχουν καλύτερες και πιο αποτελεσματικές σύγχρονες εναλλακτικές λύσεις ελέγχου ταυτότητας χρήστη όπως το OAuth 2.0 εξουσιοδότηση με βάση το συμβόλαιο. Επίσης, για να είναι αποτελεσματικό το MFA, πρέπει επίσης να αποκλείσετε τον έλεγχο ταυτότητας κληρονομιάς. Αυτό οφείλεται στο γεγονός ότι τα πρωτόκολλα ελέγχου ταυτότητας Legacy όπως Pop, SMTP, IMAP και MAPI μπορούν’T Enforce MFA, καθιστώντας τα προτιμώμενα σημεία εισόδου για τους αντιπάλους που επιτίθενται στον οργανισμό σας … με αυτές τις απειλές και τους κινδύνους στο μυαλό, η Microsoft λαμβάνει μέτρα για τη βελτίωση της ασφάλειας των δεδομένων σε online.
Επίπτωση
Η Microsoft επέκτεινε επίσης το συνολικό πεδίο εφαρμογής, τα ακόλουθα πρωτόκολλα περιλαμβάνονται: Exchange Web Services (EWS), Exchange ActiveSync (EAS), POP, IMAP, Remote PowerShell, MAPI, RPC, SMTP Auth και OAB.
Για τις υπηρεσίες Exchange Web (EWS), το Remote PowerShell (RPS), το POP και το IMAP και το Exchange ActiveSync (EAS):
- Εάν έχετε γράψει τον δικό σας κωδικό χρησιμοποιώντας αυτά τα πρωτόκολλα, ενημερώστε τον κωδικό σας για να χρησιμοποιήσετε το OAuth 2.0 αντί για βασικό έλεγχο ταυτότητας ή μεταναστεύστε σε ένα νεότερο πρωτόκολλο (API γραφήματος).
- Εάν εσείς ή οι χρήστες σας χρησιμοποιείτε μια εφαρμογή τρίτου μέρους που χρησιμοποιεί αυτά τα πρωτόκολλα, προσεγγίστε τον προγραμματιστή εφαρμογών του 3ου μέρους, ο οποίος παρέδωσε αυτήν την εφαρμογή για να το ενημερώσει για να υποστηρίξει το OAuth 2.0 έλεγχος ταυτότητας ή βοηθήστε τους χρήστες σας να μεταβούν σε μια εφαρμογή που’που χτίστηκε χρησιμοποιώντας το OAuth 2.0.
Για SMTP Auth:
Η Microsoft πρόκειται να συνεχίσει να απενεργοποιεί το SMTP Auth για ενοικιαστές που δεν κάνουν’t Χρησιμοποιήστε το, αλλά δεν θα αλλάξουμε τη διαμόρφωση οποιουδήποτε ενοικιαστή που το κάνει. Αλλά συμβουλεύουμε να απομακρυνθούμε από τη χρήση του Basic και του SMTP Auth αν και μπορείτε, όπως σας αφήνει εκτεθειμένο.
Για ανταλλαγή online powerShell
Από την κυκλοφορία του Exchange Online V2 PowerShell Module It’S ήταν εύκολο να διαχειριστείτε τις ρυθμίσεις ανταλλαγής online και τις ρυθμίσεις προστασίας από τη γραμμή εντολών χρησιμοποιώντας τον σύγχρονο έλεγχο ταυτότητας. Η ενότητα EXO V2 χρησιμοποιεί σύγχρονη πιστοποίηση και λειτουργεί με έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για σύνδεση σε όλα τα περιβάλλοντα PowerShell που σχετίζονται με τις ανταλλαγές στο Microsoft 365.
Το Outlook, το MAPI, το RPC και το βιβλίο διευθύνσεων εκτός σύνδεσης (OAB)
Όλες οι εκδόσεις του Outlook για τα Windows από το 2016 έχουν ενεργοποιημένη τη σύγχρονη επαλήθευση ταυτότητας από προεπιλογή, οπότε’είναι πιθανό ότι εσείς’Χρησιμοποιήστε ήδη σύγχρονο έλεγχο ταυτότητας. Το Outlook οπουδήποτε (παλαιότερα γνωστό ως RPC Over HTTP) έχει καταργηθεί σε αντάλλαγμα στο διαδίκτυο υπέρ του MAPI μέσω HTTP. Το Outlook για τα Windows χρησιμοποιεί το MAPI μέσω HTTP, EWS και OAB για πρόσβαση σε ταχυδρομείο, απεικονίστε δωρεάν/απασχολημένος και εκτός γραφείου και κατεβάστε το βιβλίο διευθύνσεων εκτός σύνδεσης. Όλα αυτά τα πρωτόκολλα υποστηρίζουν τη σύγχρονη επαλήθευση ταυτότητας.
Τι γίνεται αν θέλετε να αποκλείσετε τον βασικό έλεγχο ταυτότητας?
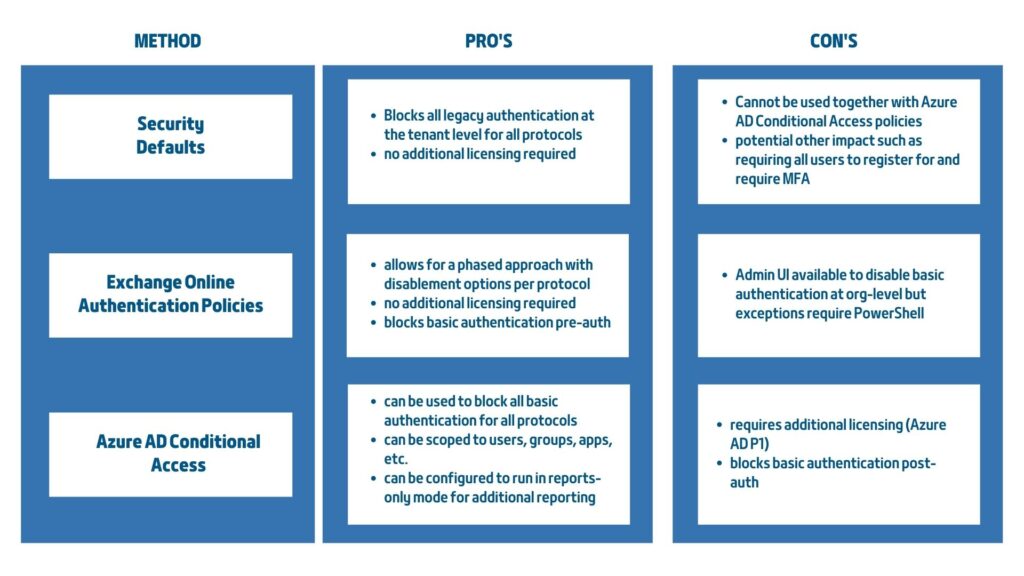
Εδώ’s ένας πίνακας που συνοψίζει τις επιλογές για την ενεργοποίηση της προφητικής απενεργοποίησης του βασικού ελέγχου ταυτότητας
Η Microsoft θα αρχίσει να στέλνει μηνύματα στο Microsoft 365 Admin Message Center ξεκινώντας από τώρα, ενημερώνοντάς σας ότι η Microsoft πρόκειται να απενεργοποιήσει τον βασικό έλεγχο ταυτότητας για ένα πρωτόκολλο στον ενοικιαστή σας λόγω μη χρήσης. Ή παίρνετε ένα λέγοντας ότι γνωρίζουμε ότι χρησιμοποιείτε βασικό auth, αλλά η Microsoft σκοπεύει να την απενεργοποιήσει προληπτικά για σύντομο χρονικό διάστημα και αν δεν κάνετε’Δεν Θέλετε η Microsoft να αναλάβει αυτή τη δράση για πρωτόκολλα στον ενοικιαστή σας, μπορείτε να χρησιμοποιήσετε ένα Νέο χαρακτηριστικό στο Microsoft 365 Admin Center για να ζητήσει από τη Microsoft να μην απενεργοποιήσει συγκεκριμένα πρωτόκολλο.
Η Microsoft πρόσθεσε αυτό το χαρακτηριστικό στο εργαλείο αυτοεξυπηρέτησης για να σας βοηθήσει να ελαχιστοποιήσετε τις διαταραχές καθώς μεταβαίνετε μακριά από τη χρήση βασικού ελέγχου ταυτότητας. Αλλά από το Secwise σας συμβουλεύουμε να χρησιμοποιήσετε αυτήν τη λειτουργία μόνο αν χρειάζεστε πραγματικά βασικό auth! Όχι μόνο επειδή νομίζετε ότι μπορείτε, ή απλά σε περίπτωση. Οι πελάτες διακυβεύονται μέσω βασικού ελέγχου ταυτότητας κάθε μέρα και ο καλύτερος τρόπος για να αποφευχθεί αυτό είναι να το απενεργοποιήσετε και να μετακινηθείτε στη σύγχρονη πιστοποίηση.
Τώρα μπορείτε να μεταβείτε απευθείας στη βασική διαγνωστική αυτοβοήθεια Auth Auth, απλά κάνοντας κλικ σε αυτόν τον σύνδεσμο παρακάτω.
Χρειάζεστε βοήθεια με όλες τις ερωτήσεις της Microsoft? Απευθυνθείτε σε εμάς!


