


האם אבטחת נקודת הקצה של McAfee מחליפה את המותניים?
מערכת למניעת חדירות מבוססת מארח (ירכיים)
שלא כמו גילוי ותיקון של פגיעות, איתור והסרת תוכנות ריגול, או סריקת אנטי -וירוס, הגנת הירכיים אינה דורשת עדכוני קבצים שוטפים (קבצי תיקון, קבצי הגדרה/דפוס, או קבצי מסד נתונים חתימה).
שאלות נפוצות
פלטפורמת Sentinelone Singularity היא אגם נתונים ראשוני בתעשייה שמממש בצורה חלקה את מטוסי הנתונים, הגישה, השליטה והשילוב של הגנת נקודת הקצה (EPP), גילוי ותגובה של נקודות קצה (EDR), אבטחת IoT והגנת עומס ענן (CWPP) לפלטפורמה ריכוזית. בעזרת ייחודיות, ארגונים מקבלים גישה לנתונים אחוריים ברחבי הארגון באמצעות פיתרון יחיד, ומספקים תצוגה מגובשת של הרשת והנכסים שלהם על ידי הוספת שכבת אבטחה אוטונומית בזמן אמת בכל נכסי הארגון.
כמה טוב סנטינלון?
Sentinelone מאושר באופן קבוע על ידי חברות אנליסטים מובילות בתעשייה ובדיקות צד שלישי עצמאיות כגון:
- פתרונות גילוי ותגובה של נקודת הקצה הטובה ביותר של גרטנר (EDR) כפי שנבדקו על ידי הלקוחות
- גרטנר בשם Sentinelone כמוביל ברבע הקסמים לפלטפורמות הגנה על נקודת קצה
- תוצאות Miter Engenuitit.
- MITER ENGENUITY ATT & CK APT29 (2019) דוח:
- לפלטפורמת הייחודיות של Sentinelone היה המספר הגבוה ביותר של גילויים באיכות גבוהה והמספר הגבוה ביותר של מתאם אוטומטי.
- לסנטינלון היה המספר הגבוה ביותר של איתור כלים בלבד והמספר הגבוה ביותר של גילוי אנושי/MDR.
אנליסטים טובעים בנתונים ופשוט אינם מסוגלים לעמוד בקטורי התקפה מתוחכמים. Sentinelone עוזר להפוך נתונים לסיפורים, כך שאנליסטים יכולים להתמקד בהתראות החשובות ביותר.
למה משמש סנטינלון?
Sentinelone מספקת מגוון מוצרים ושירותים להגנה על ארגונים מפני איומי סייבר. פלטפורמת האבטחה של Sentinelone, בשם Singularity XDR, נועדה להגן מפני איומים שונים, כולל תוכנות זדוניות, תוכנות כופר ואיומים מתמשכים אחרים מתקדמים (APT). היא משתמשת בלמידה במכונה ובטכניקות ניתוח מתקדמות אחרות כדי לנתח נתוני אבטחה בזמן אמת ולזהות דפוסים והתנהגויות שעשויות להצביע על איום אבטחה. כאשר מתגלה איום, הפלטפורמה יכולה להפעיל תגובה אוטומטית, כגון הסגר מכשיר או הוצאת התראה לאנשי אבטחה. המוצרים העיקריים שלנו נועדו להגן על שלושת משטחי האבטחה התוקפים מכוונים כיום: נקודת קצה, ענן וזהות.
נקודת קצה: המוצר העיקרי שלנו הוא פלטפורמת אבטחה המשלבת הגנה על נקודת הקצה, EDR (איתור ותגובה של נקודת קצה) ויכולות תגובת איום אוטומטיות לפיתרון יחיד.
ענן: Sentinelone מציע מגוון מוצרים ושירותים שנועדו להגן על ארגונים מפני איומי סייבר בענן. פלטפורמת האבטחה של Sentinelone, בשם Singularity XDR, כוללת תכונות שתוכננו במיוחד להגנה על סביבות ענן, כגון:
- הגנה על נקודת קצה ענן: יכולות ההגנה על נקודת הקצה של סנטינלון בנויות כדי להגן על סביבות ענן, כולל עננים ציבוריים, פרטיים והיברידיים. הפלטפורמה משתמשת בלמידה במכונה ובטכניקות ניתוח מתקדמות אחרות כדי לאתר ולחסום פעילות זדונית בזמן אמת.
- EDR ילידי ענן (גילוי ותגובה של נקודת קצה): יכולות ה- EDR של סנטינלון נועדו לאתר ולהגיב לאיומים בסביבות ענן. הפלטפורמה כוללת תכונות כמו פלילי ענן, תגובת אירועי ענן וציד איומי ענן, המאפשרים לצוותי אבטחה לחקור ולהפחית איומים בענן.
- תגובת איום אוטומטית: יכולות תגובת האיום האוטומטיות של סנטינלון נועדו להגיב אוטומטית לאיומים בסביבות ענן. זה כולל תכונות כמו הכללת ענן, המאפשרת לצוותי אבטחה לבודד ולהכיל מכשירים נגועים בענן, ותיקון ענן, שיאפשר לצוותים להחזיר סביבות ענן למדינה ידועה באופן אוטומטי.
פלטפורמת האבטחה שלנו נועדה להיות ענן-אגנוסטית כך שניתן יהיה לפרוס אותה בכל סביבת ענן, כולל עננים ציבוריים.
זהות: Sentinelone מציע מגוון מוצרים ושירותים להגנה על ארגונים מפני איומי סייבר הקשורים לזהות. פלטפורמת האבטחה של Sentinelone כוללת יכולות הגנה על IAM לגילוי ולהגיב לאיומי זהות וניהול גישה. זה כולל ציד איומים מבוסס זהות, המאפשר לצוותי אבטחה לחקור ולהפחית איומים הקשורים לזהות משתמשים ובקרת גישה.
בנוסף לפלטפורמת האבטחה שלה, Sentinelone מציעה גם שירותי MDR ושירותים מקצועיים, כמו ציד איומים ותגובת אירועים, כדי לעזור לארגונים להגיב ולהתאושש מהתקפות סייבר. המוצרים והשירותים של החברה מכוונים בעיקר לארגונים ברמת הארגון, כולל סוכנויות ממשלתיות וחברות Fortune 500.
לאילו אישורים יש Sentinelone?
סנטינלון משתתף במגוון בדיקות וזכה בפרסים. להלן רשימה של בדיקות ופרסים של צד ג ‘אחרון:
- Miter ATT & CK APT29 דוח: המספר הגבוה ביותר של גילויים באיכות גבוהה משולבת והמספר הגבוה ביותר של מתאם אוטומטי, המספר הגבוה ביותר של גילוי כלים בלבד והמספר הגבוה ביותר של גילויים אנושיים/MDR
הפיתרון הראשון והיחיד של אבטחת הסייבר הבאה לקבלת הסמכת VB100.
מערכת למניעת חדירות מבוססת מארח (ירכיים)
שלא כמו גילוי ותיקון של פגיעות, איתור והסרת תוכנות ריגול, או סריקת אנטי -וירוס, הגנת הירכיים אינה דורשת עדכוני קבצים שוטפים (קבצי תיקון, קבצי הגדרה/דפוס, או קבצי מסד נתונים חתימה).
שאלות נפוצות
פלטפורמת Sentinelone Singularity היא אגם נתונים ראשוני בתעשייה שמממש בצורה חלקה את מטוסי הנתונים, הגישה, השליטה והשילוב של הגנת נקודת הקצה (EPP), גילוי ותגובה של נקודות קצה (EDR), אבטחת IoT והגנת עומס ענן (CWPP) לפלטפורמה ריכוזית. בעזרת ייחודיות, ארגונים מקבלים גישה לנתונים אחוריים ברחבי הארגון באמצעות פיתרון יחיד, ומספקים תצוגה מגובשת של הרשת והנכסים שלהם על ידי הוספת שכבת אבטחה אוטונומית בזמן אמת בכל נכסי הארגון.
כמה טוב סנטינלון?
Sentinelone מאושר באופן קבוע על ידי חברות אנליסטים מובילות בתעשייה ובדיקות צד שלישי עצמאיות כגון:
- פתרונות גילוי ותגובה של נקודת הקצה הטובה ביותר של גרטנר (EDR) כפי שנבדקו על ידי הלקוחות
- גרטנר בשם Sentinelone כמוביל ברבע הקסמים לפלטפורמות הגנה על נקודת קצה
- תוצאות Miter Engenuitit.
- MITER ENGENUITY ATT & CK APT29 (2019) דוח:
- לפלטפורמת הייחודיות של Sentinelone היה המספר הגבוה ביותר של גילויים באיכות גבוהה והמספר הגבוה ביותר של מתאם אוטומטי.
- לסנטינלון היה המספר הגבוה ביותר של איתור כלים בלבד והמספר הגבוה ביותר של גילוי אנושי/MDR.
אנליסטים טובעים בנתונים ופשוט אינם קלים’לא יכול לעמוד בקטורי התקפה מתוחכמים. Sentinelone עוזר להפוך נתונים לסיפורים, כך שאנליסטים יכולים להתמקד בהתראות החשובות ביותר
למה משמש סנטינלון?
Sentinelone מספקת מגוון מוצרים ושירותים להגנה על ארגונים מפני איומי סייבר. פלטפורמת האבטחה של Sentinelone, בשם Singularity XDR, נועדה להגן מפני איומים שונים, כולל תוכנות זדוניות, תוכנות כופר ואיומים מתמשכים אחרים מתקדמים (APT). היא משתמשת בלמידה במכונה ובטכניקות ניתוח מתקדמות אחרות כדי לנתח נתוני אבטחה בזמן אמת ולזהות דפוסים והתנהגויות שעשויות להצביע על איום אבטחה. כאשר מתגלה איום, הפלטפורמה יכולה להפעיל תגובה אוטומטית, כגון הסגר מכשיר או הוצאת התראה לאנשי אבטחה. המוצרים העיקריים שלנו נועדו להגן על שלושת משטחי האבטחה התוקפים מכוונים כיום: נקודת קצה, ענן וזהות.
נקודת קצה: המוצר העיקרי שלנו הוא פלטפורמת אבטחה המשלבת הגנה על נקודת הקצה, EDR (איתור ותגובה של נקודת קצה) ויכולות תגובת איום אוטומטיות לפיתרון יחיד.
ענן: Sentinelone מציע מגוון מוצרים ושירותים שנועדו להגן על ארגונים מפני איומי סייבר בענן. פלטפורמת האבטחה של Sentinelone, בשם Singularity XDR, כוללת תכונות שתוכננו במיוחד להגנה על סביבות ענן, כגון:
- הגנה על נקודת קצה ענן: סנטינלון’יכולות הגנה על נקודת הקצה בנויות כדי להגן על סביבות ענן, כולל עננים ציבוריים, פרטיים והיברידיים. הפלטפורמה משתמשת בלמידה במכונה ובטכניקות ניתוח מתקדמות אחרות כדי לאתר ולחסום פעילות זדונית בזמן אמת.
- EDR ילידי ענן (גילוי ותגובה של נקודת קצה): סנטינלון’יכולות ה- EDR נועדו לאתר ולהגיב לאיומים בסביבות ענן. הפלטפורמה כוללת תכונות כמו פלילי ענן, תגובת אירועי ענן וציד איומי ענן, המאפשרים לצוותי אבטחה לחקור ולהפחית איומים בענן.
- תגובת איום אוטומטית: סנטינלון’יכולות תגובת האיום האוטומטיות נועדו להגיב אוטומטית לאיומים בסביבות ענן. זה כולל תכונות כמו הכללת ענן, המאפשרת לצוותי אבטחה לבודד ולהכיל מכשירים נגועים בענן, ותיקון ענן, שיאפשר לצוותים להחזיר סביבות ענן למדינה ידועה באופן אוטומטי.
פלטפורמת האבטחה שלנו נועדה להיות ענן-אגנוסטית כך שניתן יהיה לפרוס אותה בכל סביבת ענן, כולל עננים ציבוריים.
זהות: Sentinelone מציע מגוון מוצרים ושירותים להגנה על ארגונים מפני איומי סייבר הקשורים לזהות. סנטינלון’פלטפורמת האבטחה כוללת יכולות הגנה על IAM לגילוי ולהגיב לאיומי זהות וגישה לניהול גישה. זה כולל ציד איומים מבוסס זהות, המאפשר לצוותי אבטחה לחקור ולהפחית איומים הקשורים לזהות משתמשים ובקרת גישה.
בנוסף לפלטפורמת האבטחה שלה, Sentinelone מציעה גם שירותי MDR ושירותים מקצועיים, כמו ציד איומים ותגובת אירועים, כדי לעזור לארגונים להגיב ולהתאושש מהתקפות סייבר. החברה’S מוצרים ושירותים מכוונים בעיקר לארגונים ברמת הארגון, כולל סוכנויות ממשלתיות וחברות Fortune 500.
לאילו אישורים יש Sentinelone?
סנטינלון משתתף במגוון בדיקות וזכה בפרסים. להלן רשימה של בדיקות ופרסים של צד ג ‘אחרון:
- Miter ATT & CK APT29 דוח: המספר הגבוה ביותר של גילויים באיכות גבוהה משולבת והמספר הגבוה ביותר של מתאם אוטומטי, המספר הגבוה ביותר של גילוי כלים בלבד והמספר הגבוה ביותר של גילויים אנושיים/MDR
- הפיתרון הראשון והיחיד של אבטחת הסייבר הבאה לקבלת הסמכת VB100 מעלון הנגיף. הסמכת VB100 היא הכרה מכובדת בקהילות האנטי-וירוס ותוכנות זדוניות בגלל דרישות הבדיקה המחמירות שלה.
- פתרונות גילוי ותגובה של נקודת הקצה הטובה ביותר של גרטנר (EDR) כפי שנבדקו על ידי הלקוחות
- פלטפורמות הגנת נקודת הקצה הטובות ביותר של גרטנר (EPP) כפי שנבדקו על ידי הלקוחות
- Passmark’מבחן הביצועים בינואר 2019 משווה את Sentinelone למספר מוצרי AV Legacy. הבדיקות הראו כי סנטינלון מתפקד טוב יותר מספקים אחרים כאשר הסוכן נמצא תחת עומס כבד. במהלך עומס עבודה רגיל של משתמשים, לקוחות בדרך כלל רואים עומס של פחות מ- 5% מעבד.
שבבעלותו סנטינלון?
Sentinelone היא חברה הנסחרת בציבור בבורסה בניו יורק (סמל טיקר: ים).
מערכת למניעת חדירות מבוססת מארח (ירכיים)
שינויים בהגדרות הירכיים צריכים להתבצע רק על ידי משתמש מנוסה. תצורה שגויה של הגדרות הירכיים יכולה להוביל לחוסר יציבות במערכת.
מערכת מניעת הפריצות המבוססת על המארח (ירכיים) מגנה על המערכת שלך מפני תוכנות זדוניות ופעילות לא רצויה שמנסה להשפיע לרעה על המחשב שלך. הירכיים משתמשות בניתוח התנהגותי מתקדם יחד עם יכולות הגילוי של סינון רשת כדי לפקח על תהליכי ריצה, קבצים ומפתחות רישום. הירכיים נפרדות מהגנה על מערכת קבצים בזמן אמת ואינו חומת אש; זה רק עוקב אחר תהליכים הפועלים במערכת ההפעלה.
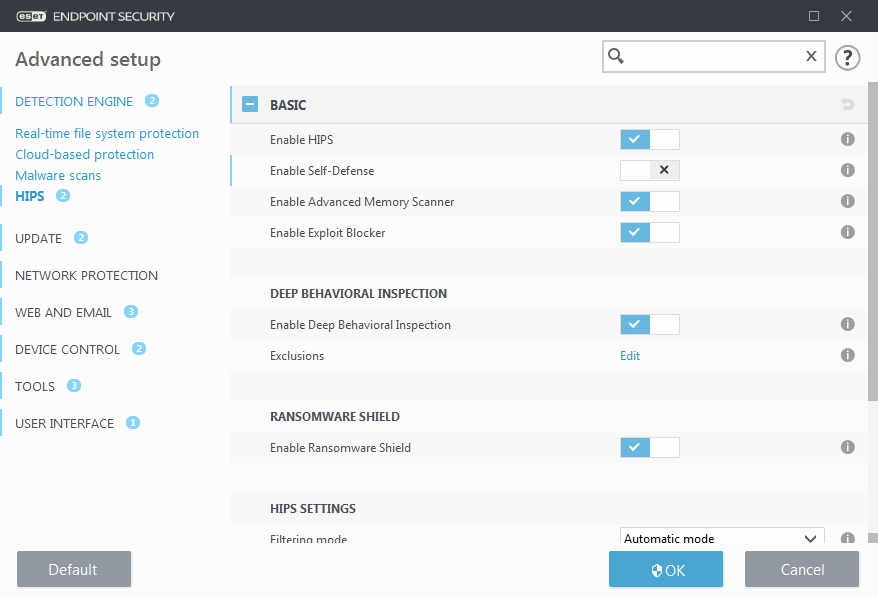
ניתן למצוא הגדרות ירכיים בהגדרה מתקדמת (F5)> מנוע איתור> ירכיים> בסיסי . מצב הירכיים (מופעל/מושבת) מוצג בחלון התוכנית הראשי של ESET נקודת אבטחה, במערך> מחשב .
בסיסי
אפשר ירכיים – ירכיים מופעלות כברירת מחדל באבטחת נקודת הקצה של ESET. כיבוי ירכיים ישבית את שאר התכונות של המותניים כמו חוסם ניצול.
אפשר הגנה עצמית-אבטחת נקודת הקצה של ESET משתמשת בטכנולוגיית ההגנה העצמית המובנית כחלק מהירכיים כדי למנוע תוכנה זדונית להשחית או להשבית את האנטי-וירוס שלך והגנה על חומרים חומרים. הגנה עצמית מגנה על מערכת מכריעה ועל תהליכי ESET, מפתחות הרישום והקבצים מפני חבלה. סוכן ניהול ESET מוגן גם כאשר מותקן.
אפשר שירות מוגן – מאפשר הגנה על שירות ESET (EKRN.exe). כאשר הוא מופעל, השירות מתחיל כתהליך Windows מוגן כדי להגן על התקפות על ידי תוכנה זדונית. אפשרות זו זמינה ב- Windows 8.1 ו- Windows 10.
אפשר סורק זיכרון מתקדם – עובד בשילוב עם חוסם ניצול כדי לחזק את ההגנה מפני תוכנה זדונית שתוכננה כדי להתחמק מגילוי על ידי מוצרי אנטי -תוכנה באמצעות שימוש בחיפוי או בהצפנה. סורק זיכרון מתקדם מופעל כברירת מחדל. קרא עוד על סוג זה של הגנה במילון מונחים.
אפשר ניצול חוסם – שנועד לבצר סוגי יישומים מנוצלים בדרך כלל כמו דפדפני אינטרנט, קוראי PDF, לקוחות דוא”ל ורכיבי MS Office. ניצול חוסם מופעל כברירת מחדל. קרא עוד על סוג זה של הגנה במילון מונחים.
בדיקה התנהגותית עמוקה
אפשר בדיקה התנהגותית עמוקה – שכבה נוספת של הגנה שעובדת כחלק מתכונת הירכיים. הרחבה זו של הירכיים מנתחת את התנהגותן של כל התוכניות הפועלות במחשב ומזהירה אותך אם התנהגות התהליך היא זדונית.
אי הכללות בירכיים מבדיקה התנהגותית עמוקה מאפשרת לך לשלול תהליכים מניתוח. כדי להבטיח שכל התהליכים יסורקו על איומים אפשריים, אנו ממליצים ליצור רק אי הכללות כאשר זה הכרחי לחלוטין.
מגן Ransomware
אפשר מגן Ransomware – שכבה נוספת של הגנה שעובדת כחלק מתכונת הירכיים. אתה חייב להיות מערכת המוניטין של ESET LiveGrid® מופעלת למגן Ransomware לעבוד. קרא עוד על סוג זה של הגנה.
הפעל מצב ביקורת – כל מה שמזוהה על ידי מגן Ransomware אינו חסום אוטומטית, אלא נרשם עם חומרת אזהרה ונשלח לקונסולת הניהול עם דגל “מצב ביקורת”. מנהל המערכת יכול להחליט להדיר גילוי כזה כדי למנוע גילוי נוסף, או לשמור עליו פעיל, מה שאומר שאחרי סיום מצב הביקורת הוא ייחסם ויסיר. הפעלה/השבתה של מצב הביקורת תירשם גם באבטחת נקודת הקצה של ESET. אפשרות זו זמינה רק בעורך ESMC או ESET Protee.
הגדרות ירכיים
ניתן לבצע מצב סינון באחד מהמצבים הבאים:
פעולות מופעלות למעט אלה שנחסמו על ידי כללים מוגדרים מראש המגנים על המערכת שלך.
המשתמש יקבל הודעה רק על אירועים חשודים מאוד.
המשתמש יתבקש לאשר את הפעולות.
חוסם את כל הפעולות שאינן מוגדרות על ידי כלל ספציפי המאפשר אותן.
הפעולות מופעלות ונוצר כלל לאחר כל פעולה. ניתן לצפות בכללים שנוצרו במצב זה בעורך כללי HIPS, אך העדיפות שלהם נמוכה מעדיפות הכללים שנוצרו ידנית או כללים שנוצרו במצב אוטומטי. כשתבחר במצב למידה מהתפריט הנפתח של מצב הסינון, מצב הלמידה יסתיים בהגדרה יהיה זמין. בחר את טווח הזמן אליו ברצונך לעסוק במצב למידה, משך הזמן המרבי הוא 14 יום. כאשר עבר משך הזמן שצוין, תתבקש לערוך את הכללים שנוצרו על ידי המותניים בזמן שהוא היה במצב למידה. אתה יכול גם לבחור מצב סינון אחר, או לדחות את ההחלטה ולהמשיך להשתמש במצב למידה.
מצב מוגדר לאחר תפוגה של מצב למידה – בחר את מצב הסינון שישמש לאחר פג תוקף מצב הלמידה. לאחר התפוגה, אפשרות המשתמש ASK מחייבת הרשאות ניהוליות לבצע שינוי במצב סינון הירכיים.
מערכת הירכיים עוקבת אחר אירועים בתוך מערכת ההפעלה ומגיבה בהתאם על סמך כללים הדומים לאלה המשמשים את חומת האש. לחץ על ערוך ליד הכללים כדי לפתוח את עורך כללי הירכיים. בחלון כללי הירכיים תוכלו לבחור, להוסיף, לערוך או להסיר כללים. פרטים נוספים על יצירת כללים ופעולות ירכיים ניתן למצוא בעריכת כלל ירכיים.
קח את קורס המינהל למערכת מניעת חדירות מארחים של מקאפי (ירכיים) והגן על הרשת שלך כעת!
מקפי
קורס ניהול מערכת למניעת חדירות מארחים של McAfee (HIPS) נועד לספק לאנשי IT את הכישורים והידע הדרושים לתצורה, תחזוקה ופתרון בעיות של McAfee Hips Solutions. באמצעות הרצאה ופעילויות מעשיות, אנשי IT זוכים למומחיות ביישום וניהול של מקפי.
הקורס מספק הכשרה טכנית למנהלי IT על כל ההיבטים של ירכי מקאפי, החל מהתקנה, תצורה ותחזוקה ועד פתרון בעיות, ניטור ותיקון. בנוסף, אנשי IT יקבלו הבנה טובה יותר של יסודות פריסות הירכיים ויוכלו להסביר בביטחון מושגי מפתח במערכת מניעת הפריצות המארחת.
הקורס מספק הוראות שלב אחר שלב כיצד לפרוס, להגדיר ולנהל ירכיים מבוססות מארח. זה מכסה את הנושאים הבאים:
– יסודות הירכיים
– פריסת ירכיים
– שליטה בתעבורת רשת
– בקרת התנהגות יישומים
– ניטור וטלאי
– תצורת מדיניות
– פתרון בעיות ירכיים
בסוף הקורס, אנשי IT יוכלו להפגין את הידע והכישורים שלהם ביישום מוצלח של מערכת מניעת חדירות מארחים של מקאפי. בנוסף, המשתמשים יהיו בקיאים היטב בשימוש ותצורה של ירכי מקאפי לשמירה על תנוחת אבטחה יעילה ולהגן על הנתונים שלהם מפני פריצות זדוניות. זהו קורס נדיר ויכול להיות עד 3 שבועות כדי לארגן את האימונים.TrustScore isn’רק ממוצע פשוט של כל הביקורות. זה’s מבוסס על מספר גורמים כמו גיל ומספר הביקורות. בין אם עסק מבקש באופן פעיל ללקוחות לכתוב ביקורות משפיע גם על TrustScore.
ביטוח תעודות 2 נורה בחינם
- קניג ישלם את הניסיון השני שלך אם אתה נכשל בניסיון הראשון
- עלות ניסיון ST 1 לא כלולה
- יש לנסות את שאלות Qubits קשורות עם> 80% ציון
- ניתן להיעזר תוך שלושה חודשים מסוף האימונים
- העמלה תהיה 50% מהבחינה הנלווית
היתרון 1 על 1 מקבל מושב 1on-1 עם מאמני המומחים שלנו בתאריך ובשעה של הנוחות שלך.
תאריכים גמישים מתחילים את ההפעלה שלך בתאריך של משבצות הבחירה שלך בשבוע ובכלול כלול, ותזמן מחדש במידת הצורך.
אימונים מפגשים של 4 שעות מעולם לא היו כל כך נוחים-להשתתף באימונים באורך של 4 שעות למידה קלה.
אימוני יעד השתתפו בהדרכות בכמה מהערים האהובות ביותר כמו דובאי, לונדון, דלהי (הודו), גואה, סינגפור, ניו יורק וסידני.
סרטון USP
אתה תלמד:
- רמות הגנה
- תכונות חדשות
- מניעת חדירה מארחת
- פגיעויות, ניצולים, הצפת חוצץ, התקפות, איומים
- ביטוי האבטחה התחבר
- משתמשים במקביל (חיבורי קונסולה)
- שינוי גודל, העברה והסרת צגים
- שינוי פסק הזמן של ברירת המחדל להפעלה
- הוספת צגים ללוח מחוונים
- עריכת מרווח הרענון האוטומטי
- הנחיות הרשאות לוח מחוונים
- סוגי לוחות מחוונים
- שכפול והוספת לוח מחוונים
- הקצאת לוחות מחוונים ברירת מחדל
- תוצאות העומס
- גישה לדף לוח המחוונים
- מחיקת לוח מחוונים
- קביעת תצורה של מסכי לוח מחוונים
- אילוץ פעילות סוכן McAfee מקבצים וספריות של ClientAgent
- בדיקת לקוח IPS המארח
- הוספת תוכנה למאגר המאסטר
- מדיניות שדרוג ומגירה
- התקנת הירכיים בשרת EPO
- התקנת תוספי IPS מארח בשרת EPO
- חבילה למאגר המאסטר
- מאפשר להשבית של תכונות
- התקנת הלקוח מרחוק באמצעות EPO ובישירות במחשב הלקוח
- בתגובה להתראות שזוהו זיוף
- שירותי לקוחות ויחסי רכיב בצד הלקוח
- שדרוג והסרת הלקוח
- אימות הלקוח הוא רץ
- יישום רישום
- אימות אירועי IPS מארח מופעל נכון
- ניהול ישיר בצד הלקוח
- מארח דרישות התקנת IPS
- בדיקת בעיות ביצועים
- ביטול נעילת ממשק לקוח Windows
- שינויי לקוח לאחר ההתקנה
- ניהול הגנת IPS, כללים, אפשרויות מדיניות חומת אש מארח ורשימת מארחים חסומה
- רישום לקוחות ופתרון בעיות
- מפעיל קבוצה מתוזמנת
- עבודה עם מדיניות מופע מרובה
- סקירה כללית של מדיניות כללית
- הפעלת פונקציונליות מתקדמת ובקרת לקוחות
- מדיניות רשתות מהימנות ויישום מהימן
- יצירה ועריכה של הפעלות
- סימון יישומים כנאמנים
- קביעת תצורה של מדיניות ממשק המשתמש של הלקוח
- קביעת תצורה של אפשרויות תצוגה
- אפשרויות IPS, הגנה, כללים
- באמצעות מדיניות מוגדרת מראש
- קביעת תגובת מגן לרמות חומרת חתימה
- קביעת תצורה של אפשרויות IPS
- סקירה כללית למניעת חדירות
- יצירה ועריכה של מדיניות
- היתרונות של מניעת חדירה מארחת
- מעבר מהגנה בסיסית להגנה מתקדמת
- מדיניות מופעים מרובה והמדיניות האפקטיבית
- עבודה עם מדיניות וחתימות של כללי IPS
- הגנת IPS עם מדיניות כללי IPS
- כללי חתימת IPS של מארח ורשת
- חתימות ורמות חומרה
- לקוחות מארחים לקוחות למניעת חדירות
- סקירה כללית של כללי ה- IPS
- כללי חתימה והתנהגות
- מדיניות מרובה מופע
- מדיניות אפקטיבית לחתימות IPS
- כללי הגנה על גישה וירוסקנית וכללי IPS
- חסימת יישומים והתחברות
- צור, עריכה או צפייה בפרטים הניתנים להפעלה
- חוסם ומאפשר חיבור יישומים
- חיבור תהליכים
- למנוע מהפעלה להפעלה (רשימה שחורה)
- התאמה אישית וניהול כללים
- התאמת רמות חומרת החתימה
- כללי חריג
- קביעת תצורה של חריגים של כללי IPS
- שיטות כוונון
- יצירת יישומים מהימנים
- יצירת חריגים לכללי IPS ברשת
- החלת טלאי מערכת ההפעלה
- אירועי חתימה של IPS
- יצירת חריגים מבוססי אירועים
- מערכות צפייה בהן מתרחשות אירועים נבחרים
- הצגת פגיעויות וחשיפות נפוצות (CVE)
- מתודולוגיה כללית לבחינת עדכונים, מערכות טלאים ויישומים
- צפייה באירועי IPS מארחים
- יצירת חריג המבוסס על אירוע שנבחר
- רשימת אירועי הירכיים הנתמכים על ידי EPO
- אירועים ורישום אירועים
- רצף מצב אדפטיבי
- באמצעות משימת שרת מתרגם המאפיינים
- שמירה על כללי הלקוח הקיימים
- סקירה כללית של כללי לקוח IPS
- צור חריגים באמצעות כללי לקוח IPS
- מצב הסתגלות
- זיקוק מדיניות המבוסס על שימוש
- מצב למידה
- ניהול כללי לקוח IPS
- סקירת פירוט עבור כללי לקוח IPS
- הצבת לקוחות במצב אדפטיבי או ללמוד
- יצירת חתימה בהתאמה אישית
- יצירת קבצי וספריות של Windows/UNIX
- יצירת רישום חלונות חתימות
- הוספה ועריכה תת-סוליות
- באמצעות אשף יצירת החתימה
- שיטות ליצירת חתימות בהתאמה אישית
- באמצעות האפשרות Linux או Solaris ליצירת חתימות
- עריכת רמת החומרה, הרשאת חריג ללקוח ומצב יומן של חתימה
- פתרון בעיות חתימות בהתאמה אישית
- סוגי כללי קבצים ודוגמאות
- רכיבי חתימות בהתאמה אישית
- סקירה כללית של חתימות בהתאמה אישית
- הצגת מידע כללי על חתימה
- קביעת העברת אירועים
- יצירת בעיות ביצוע משימות מתוזמנות, והפעלת פקודות חיצוניות.
- מצערת וצבירה
- תהליך תגובה אוטומטי
- סוגי אירועים, פורמטים ומחזור חיים
- יצירה, עריכה, צפייה ומחיקה של תגובות אוטומטיות לסוגי אירועים ספציפיים
- יצירה ועריכה של תגובות אוטומטיות
- יצירת אנשי קשר
- הגדרת מסננים, צבירת אירועים וקביעת תצורת פעולות כלל
- הגדרת אישור לתגובות אוטומטיות
- הודעת איום ומעקב
- משתנים המשמשים בהודעות
- כלל ברירת מחדל לתגובה אוטומטית
- סקירה כללית של חומת האש של IPS
- עבודה עם מדיניות אפשרויות חומת אש
- הבנת טבלת המדינה
- חסימת DNS של חומת אש
- מקור מהימן/מודיעין איומים עולמי
- תמיכה בפרוטוקול חומת אש
- מאפשרת פרוטוקולים לא נתמכים ותנועה מגושרת
- כיצד פועלים חוקי חומת האש
- סינון ממושך ומעקב אחר פרוטוקול
- אפשרויות הגנה על הפעלה והגנה
- מגיב להתראות חומת האש
- פילוסופיות עיצוב בסיסיות
- שיקולי עיצוב חומת אש
- באמצעות בונה כללי חומת האש
- מדיניות סביבה תאגידית טיפוסית
- סינון מצוין במצב אדפטיבי או ללמוד
- יצירת קבוצות שלטון חומת אש
- תכנון חומת אש
- הוספת כללים מהקטלוג
- תורת חומת האש
- יצירת כלל חומת אש חדש
- קביעת תצורה של מדיניות חומת אש
- באמצעות קטלוג ה- IPS המארח
- ניהול כללי לקוח חומת אש
- מצב הסתגלות לעומת מצב למידה
- קונסולת כללי חומת אש
- קבוצות חומת אש
- קבוצות חומת אש מודעות לחיבור
- התאמה לקבוצות מודעות למיקום
- קבוצות מתוזמנות במדיניות חומת האש
- קבוצות חומת אש המותאמות למיקום
- מארחים קבוצות חומת אש של IPS
- יצירת שאילתות IPS מארח בהתאמה אישית
- הפעלת שאילתות IPS מארח מראש
- דיווח על מדיניות בצד הלקוח
- משימת עדכון סוכן McAfee
- לוח מחוונים ושאלות
- יצירת דוחות/שאילתות IPS מארח
- ניקוי אירועים
- משימות שרת ב- EPO
- עדכון תוכן ידני
- יצירת משימת משיכת שרת EPO
- עדכוני מיגון פגיעות
- בדיקת לקוח למניעת חדירות של מקאפי
- אתרי אינטרנט של מקאפי
- הפעל שאילתות
- שיטות עבודה מומלצות עם מצב אדפטיבי
- מלכודות פוטנציאליות בפריסות IPS
- באמצעות תזמורת אפוליסי
- מעבדה או עולם אמיתי?
- הודע למשתמשי קצה ולתכנן את בקיטי בריחה
- שלב 7: תחזוקה והתרחבות מעבר ל- IP
- שלב 2: הכן את סביבת הפיילוט
- שלב 6: הגנה משופרת וכוונון מתקדם
- שיקולים לפני התקנה ותכנון פריסה
- שלב 4: כוונון ראשוני
- מספר מופעי מדיניות
- גייס את צוות דלפק העזרה
- תזמון וציפיות
- מצב אדפטיבי: צמצם מדיניות המבוססת על שימוש
- עקוב אחר תהליכים אלה
- שלב 5: מצב הסתגלות אופציונלי
- מגבלות מצב הסתגלות
- צור יישומים מהימנים
- תחזוקת שרתים
- אשר את אסטרטגיית ההפעלה שלך
- התקן IPS מארח למארחי טייס
- שלב 1: אסטרטגיה ותכנון
- מחוץ לקופסא” הֲגָנָה
- בדוק את מערכות הפיילוט לצורך פעולה נאותה
- ניהול הגנה
- הבנת מצב הסתגלות
- עוד כוונון
- בקרי דומיין ומארחים IPS
- צור חריגים
- שלב 3: התקנה ותצורה ראשונית
- הגנה מוגברת וכוונון מתקדם
- מדיניות כוונון עדין
- הידוק אבטחה
- מארח תצורת IPS וכוונון ראשוני
- טיעון – /עזרה
- טיעון- /exportConfig
- טיעון – /ייצוא
- טיעון – /execinfo
- טיעון – /defconfig
- טיעון – /יומן
- רישום ClientControl
- הפסקת שירותי IPS מארחים
- טיעונים מרכזיים
- טיעון – /fwpassthru
- טיעון – /מנוע
- טיעון – /readnailic
- פריסת IPs מארחים עם מוצר צד שלישי
- תחביר שורת פקודה
- טיעון – /התחל ו /עצירה
- טיעון – /startupips הגנה
- כלי השירות של FWINFO
- פתרון בעיות של לקוח לינוקס
- אימות קבצי ההתקנה של לינוקס
- הסרת לקוח לינוקס
- עצירה והפעלה מחדש של לקוח לינוקס
- היפטים – כלי פתרון בעיות
- דרישות התקנת לקוח לינוקס
- הערות אודות לקוח לינוקס
- אכיפת מדיניות עם לקוח לינוקס
- פתרון בעיות של לקוח Solaris
- תמיכה באזור Solaris
- הסרת לקוח Solaris
- אימות קבצי ההתקנה של Solaris
- דרישות התקנת לקוח Solaris
- אכיפת מדיניות עם לקוח סולאריס
- התקנת לקוח Solaris
- עצירה והפעלה מחדש של לקוח Solaris
- בעיות התקנה
- פתרון בעיות מארח IPS
- בעיות לקוחות
- מרטול
- מאמרי בידע על IPs מארחים
- מארחים מנועי IPS
- זהה את הגרסאות
- החלת חבילות שירות
- אימות מדיניות – מדיניות האש
- אימות מדיניות – תצורה סטטית
- יומני סוכן McAfee
- פתרון בעיות בחומת האש של IPS המארח
- בעיות עדכון מדיניות
- תהליך הסלמה
- יומן פעילות
- פתרון בעיות של בעיות חומת אש
- אימות מדיניות – מדיניות דינמית
- fwinfo.EXE
- בעיות מדיניות, אירועים וכללי לקוח
- ציבור 1 על 1 – בחר תאריך התחלה משלך. ניתן למזג סטודנטים אחרים.
- 1-על-1 פרטי – בחר תאריך התחלה משלך. אתה תהיה התלמיד היחיד בכיתה.
זמן התחלה: בכל עת
לו”ז אימונים:
אימונים 1 על 1 מובטחים לרוץ (GTR)
אימונים קבוצתיים
עמלה על פי בקשה תאריך לפי בקשהלקוחות שקנו קורס זה קונים גם הם קונים
תנאים מוקדמים לקורס
1. הבנה בסיסית של ארכיטקטורות ואבטחת נקודת קצה ויסודות.
2. הכרת עקרונות ניהול מערכות ומושגי רשת בסיסיים.
3. בקיאות בעבודה עם מערכות הפעלה של Microsoft Windows ו/או לינוקס.
4. הכרת מסגרות ונהלים של אבטחה סטנדרטית.
5. הבנת חומות אש, מערכות למניעת חדירות ומניעת חדירות.
6. ניסיון בעבודה עם מקאפי EPO (תזמורת אפוליסי) או מערכות דומות.קהל יעד
קהל היעד העיקרי של מקפי המירכיים – הכשרה של ניהול מערכות למניעת חדירות מארחים הם אנשי IT ומנהלי רשת עם הבנה בסיסית של אבטחת מחשב ויסודות רשת
הכשרה זו אידיאלית לאנשים המעוניינים ללמוד כיצד להגדיר כראוי, לנהל ולפתור בעיות פיתרון אבטחה של מקאפי ירכיים בסביבה ארגונית
מנהלי מערכות ייהנו גם מהכשרה זו מכיוון שהם יוכלו להבין את השיטות המומלצות בעת התמודדות עם אבטחת מערכת ורשת
יתר על כן, אנשי אבטחת IT ומנהלי טכנולוגיה ימצאו הכשרה זו מועילה על מנת להגביר את האבטחה של הרשתות הנוכחיות שלהם
לבסוף, אנשים המעוניינים להשיג את הידע הדרוש להם כדי להפוך למירכיים של McAfee, יתעניינו בהכשרה זויעדי למידה של ירכי מקאפי – ניהול מערכות למניעת חדירות מארחים
תוכנית ההכשרה למניעת מערכת למניעת חדירות של מקאפי (HIPS) נועדה לספק ללומדים את הידע והכישורים הנדרשים לניהול, פריסה ותחזוקה של ארכיטקטורת הירכיים של McAfee. בסוף הקורס התלמידים יוכלו להגדיר בביטחון סביבת ירכיים המאובטחת מפעילות זדונית. באופן ספציפי, הלומדים יזכו לידע ומיומנויות: לזהות ולהגיב לאיומי רשת, לאתר ולסווג פעילות המעידים על התנהגות זדונית, לקבוע את התצורה של מדיניות לאסטרטגיות הגנה ויישום לשיפור בטיחות, עקוב וביקורת על מסלולי ביקורת לפעילות חשודה, ולפתור בעיות הקשורות לירכיים. קורס זה מצייד את הלומדים בידע ובהבנה הנחוצים לפריסה, תחזוקה וניהול בהצלחה של סביבת ירכיים.
מערכת למניעת חדירות מארח (ירכיים)
המותניים מייצגות מערכת למניעת חדירות מבוססת מארח. הירכיים מספקת שכבה נוספת של הגנה על גבי תצורת אנטי-וירוס, אנטי-ריגול, ניהול תיקונים ותצורת חומת אש כדי למנוע פעילות זדונית במחשב שלך. ירכיים עוקב ברציפות על תהליכים, קבצים, יישומים ומפתחות רישום למניעת התנהגות לא מורשית. אתה שולט באילו יישומים פועלים במכשירים וכיצד מותר להם לבצע.
מכיוון שמדובר במערכת מבוססת כללים, במקום מערכת מבוססת הגדרה, הירכיים יעילות יותר בהגנה על מערכות מפני התקפות אפס (ניצול זדוני של קוד פגיע לפני שקיימים טלאים).
שלא כמו גילוי ותיקון של פגיעות, איתור והסרת תוכנות ריגול, או סריקת אנטי -וירוס, הגנת הירכיים אינה דורשת עדכוני קבצים שוטפים (קבצי תיקון, קבצי הגדרה/דפוס, או קבצי מסד נתונים חתימה).
ירכיים מגן על שרתים ותחנות עבודה על ידי הצבת סוכני תוכנה בין יישומים למערכת ההפעלה’גרעין. באמצעות כללים שנקבעו מראש המבוססים על התנהגות אופיינית של התקפות תוכנות זדוניות, מערכות אלה מעריכות פעילויות כמו בקשות לחיבור רשת, ניסיונות לקרוא או לכתוב לזיכרון, או ניסיונות לגשת ליישומים ספציפיים. התנהגות הידועה כטובה מותרת, התנהגות הידועה כגרועה חסומה והתנהגות חשודה מסומנת להערכה נוספת.
ניתן לגשת לכלי המירכיים ולתכונות מהקונסולה הראשית (כלים> אבטחה> תצורות אבטחה). כלי ה- HIPS מאפשר לך ליצור משימות התקנת, עדכון והסרה של סוכן HIPS; קבע את התצורה של הגדרות ירכיים שניתן לפרוס למכשירים ממוקדים שברצונך להגן; והתאמה אישית של הגדרות תצוגה/אינטראקציה של ירכיים שקובעות כיצד מופיעה הירכיים ופועלות במכשירים מנוהלים, ואילו אפשרויות אינטראקטיביות זמינות למשתמשים קצה. אתה יכול גם להציג את פעילות המירכיים ומידע סטטוס עבור מכשירים מוגנים.
רכיב אבטחת נקודת הקצה
הירכיים הוא אחד המרכיבים של פיתרון האבטחה המקיף של נקודת הקצה, יחד עם חומת האש של Landesk וכלי בקרת מכשירים.
אבטחה יזומה
ירכיים מגנות באופן יזום על המכשירים המנוהלים שלך מפני:
- מתן הגנה ברמת הגרעין מפני יישומים שינסו לשנות בינאריות (או כל קבצים שתציין) במחשב או בזיכרון היישום שלך בתהליכי הפעלה. זה גם יחסום שינויים באזורים מסוימים ברישום ויכול לאתר תהליכי שורש.
- שימוש בהגנה על זיכרון מפני זרימת חוצץ וניצולי ערימה.
- ביצוע תוכניות הגנה כדי למנוע מתוקף לבנות ולבצע קוד בקטע נתונים.
- צפייה בגישה לא מורשית או לא שגרתית.
- מציע הגנה בזמן אמת למחשב שלך מבלי להסתמך על מסדי נתונים חתימה.
אבטחה ברמת המערכת
הירכיים מציעה את האבטחה הבאה ברמת המערכת:
- הגנה על מערכות קבצים מבוססי גרעין, מבוססי כללים
- הגנת הרישום
- בקרת הפעלה
- איתור ערכות שורש התגנבות
- סינון רשת
- הסמכת תהליך וקובץ/יישום
- כללי הגנת קבצים המגבילים פעולות שתוכניות הניתנות להפעלה יכולות לבצע בקבצים מוגדרים
תכונות קונסולת ירכיים
HIP. הגדרות הירכיים מתאימות לצרכים של כל קבוצות המשתמשים על ידי מתן אפשרות למנהלים ליצור תצורות מרובות וגמישות ביותר לפרופילי משתמשים שונים.
הגדרות הירכיים יכולות לכלול הגנה על סיסמא בהתאמה אישית, טיפול בווינטרוסט, מצב הגנה, רשימות לבנים בהתאמה אישית, מדיניות בקרת גישה לרשת ויישום, אישורי קבצים וכללי הגנת קבצים.
תכונות לקוח ירכיים
לקוח HIPS מעניק למנהלים כלי חדש חזק לשליטה באילו יישומים מפעילים בשולחן העבודה ושרתים ארגוניים, וכיצד יישומים אלה רשאים לבצע.
תוכנת לקוח של Hip. לדוגמה, ניתן לחסום קובץ שמנסה לכתוב לרישום המערכת. לקוח הירכיים משתמש במגוון טכניקות קנייניות כדי לאתר באופן אמין תוכנות זדוניות עוד לפני שזוהתה חתימה.
פלטפורמות מכשירים נתמכות
HIPS תומך ברבות מאותן פלטפורמות שולחן עבודה ושרת הנתמכות על ידי פלטפורמות ההתקנים הסטנדרטיות המנוהלות על ידי LANDESK, כולל מערכות ההפעלה הבאות:
- Windows 2000 SP2
- Windows 2003
- Windows 2008
- Windows XP SP1
- Windows Vista (32 סיביות, ו- 64 סיביות)
הערה: הירכי
אסור להתקין/לפרוס ירכיים לשרת ליבה או לליבת אוסף. עם זאת, אתה יכול לפרוס ירכיים על קונסולה נוספת.מוצרי אנטי -וירוס נתמכים
Hips תואם את פתרון אנטי-וירוס Suite Suite Landesk וכן למספר מוצרי אנטי-וירוס של צד שלישי. תאימות פירושה שהירכיים לא יפריעו לתהליכים אנטי-וירוס כמו סריקות, הגנה בזמן אמת וכו ‘.
וודא שלמכשירים המנוהלים שברצונך להגדיר עם המותניים יש אחד ממוצרי האנטי -וירוס הבאים המותקנים:
- Landesk Antivirus
- Symantec Antivirus (גרסאות 7, 8, 9, 10.1, 10.2)
- מקאפי וירוסקאן (גרסאות 7.0, 8.0, 8.5i)
- טרנד מיקרו-קילין (גרסאות 2005, 2006)
- Trend Micro OfficeScan (גרסאות 6.5, 7.3)
- טרנד Micro ServerProtect (גרסה 5.58)
- חיסון אטרוסט של CA (גרסה 6.0)
- Ca etrust antivirus (גרסאות 7.0, 7.1, 8.0, 8.1)
- ESET NOD32 (גרסה 2.7)
לַעֲשׂוֹת לֹא פרוס ירכיים למכשירים עם כל מוצר אנטי -וירוס אחר המותקן.
רישוי ירכיים
על מנת לגשת לכלי הירכיים עליכם להפעיל תחילה את שרת הליבה שלכם עם רישיון ירכיים.
למידע על רישוי ירכיים, צור קשר עם המשווק שלך או בקר באתר Landesk.
ניהול מבוסס תפקידים עם ירכיים
ירכיים, כמו תיקון ותאימות, משתמשות במינהל מבוסס תפקידים כדי לאפשר למשתמשים גישה לתכונות. ניהול מבוסס תפקידים הוא מסגרת הגישה והאבטחה המאפשרת למנהלי Landesk להגביל את הגישה למשתמש לכלים ומכשירים. לכל משתמש מוקצים תפקידים והיקף ספציפיים שקובעים באילו תכונות הם יכולים להשתמש ובאילו מכשירים הם יכולים לנהל.
מנהלים מקצים תפקידים אלה למשתמשים אחרים עם הכלי למשתמשים בקונסולה. הירכיים כלול בתצורות האבטחה זכות, המופיעה תחת קבוצת זכויות האבטחה בתיבת הדו -שיח לתפקידים. על מנת לראות ולהשתמש בתכונות HIPS, יש להקצות למשתמש את תצורות האבטחה הנדרשות זכויות גישה.
חָשׁוּב: סופרי לנדסק סופרי סופרים נדרשים אישור
על מנת ליצור משימות ומדיניות מתוזמנות בכלי התיקון והתאימות וכלי תצורות האבטחה (למשימות סריקת אבטחה ותאימות, משימות תיקון ושינוי משימות הגדרות), על המשתמש להיות בעל הרשאה של סופרי לנדסק של Landesk. במילים אחרות, עליהם להשתייך לקבוצה שיש לה אישור על סופרי תסריט לנדסק. למידע נוסף על ניהול מבוסס תפקידים, ראה ניהול מבוסס תפקידים.עם תצורות האבטחה הנכונות, אתה יכול לספק למשתמשים את היכולת::
- ראה וגישה לתכונות של מערכת מניעת חדירות מארח (ירכיים) בתפריט הכלים של המסוף ובארגז הכלים
- הגדר מכשירים מנוהלים להגנה על הירכיים
- נהל הגדרות ירכיים (הגנת סיסמא, טיפול בקוד חתום, פעולה, מצב הגנה, אישורי קבצים, כללי הגנת קבצים וכו ‘.)
- פרוס ירכיים להתקין או לעדכן משימות ושנה את משימות ההגדרות
- צפה בפעילות הירכיים למכשירים מוגנים
- הגדר הגדרות סף נתוני הירכיים להקלטה והצגת פעילות ירכיים
זרימת עבודה של המשימות
השלבים שלהלן מספקים מתווה סיכום מהיר של התהליכים או המשימות האופייניים המעורבים ביישום הגנת ירכיים ברשת שלך. כל ההליכים הללו מתוארים בפירוט בסעיפים הבאים.
שלבים בסיסיים ביישום ושימוש במותניים:
- קביעת תצורה של מכשירים מנוהלים להגנה על הירכיים (פריסת הסוכן למכשירי יעד).
- קביעת תצורה של אפשרויות ירכיים עם הגדרות ירכיים, כגון טיפול בקוד חתום, מצב הגנה, רשימות לבנות (יישומים המותרים לבצע במכשירים), אישורי קבצים, כללי הגנת קבצים ומשתמש קצה אינטראקטיבי/אפשרויות.
- גילוי התנהגות קבצים ויישומים במכשירים עם מצב למידת המותניים.
- אכיפת הגנה על הירכיים על מכשירים מנוהלים עם מצב החסימה האוטומטית של המותניים.
- הצגת פעילות ירכיים למכשירים מוגנים.
קביעת תצורה של מכשירים להגנה על הירכיים
לפני שניתן להגן על מכשירים מנוהלים מפני התקפות אפס יומי, עליהם להתקין את סוכן האבטחה של נקודת הקצה. סוכן האבטחה של נקודת הקצה הוא שירות סוכנים יחיד שמנהל את כל רכיבי האבטחה של נקודת הקצה, כולל ירכיים.
באפשרותך להגדיר מכשירים למותניים במהלך תצורת סוכן המכשיר הראשונית או עם התקנה נפרדת או עדכון משימה.
להתקנה או לעדכן ירכיים במכשירים מנוהלים באמצעות תצורת סוכן
- בקונסולה, לחץ על כלים> תצורה> תצורת סוכן.
- לחץ על חלונות חדשים כפתור סרגל הכלים.
- לאחר ציון ההגדרות הרצויות שלך לתצורת הסוכן, עליך ללחוץ תחילה על הַתחָלָה דף ובחר ב אבטחת נקודת קצה אפשרות מתחת בִּטָחוֹן. (זה מפרס את הסוכן למכשירי יעד, אך אתה עדיין צריך לבחור הגדרות ירכיים.)
- עכשיו אתה יכול לגשת לאפשרויות ב- אבטחת נקודת קצה עמוד.
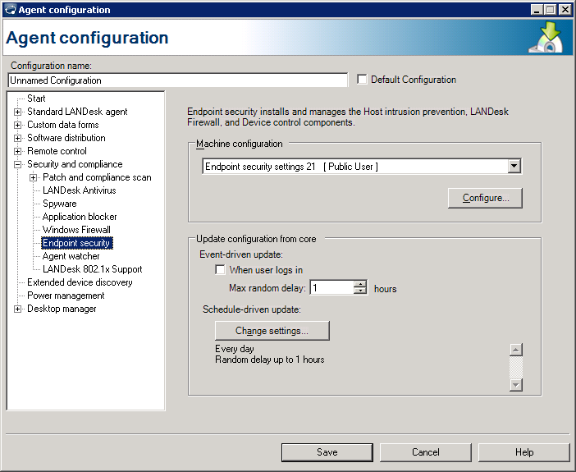
אם ברצונך להתקין או לעדכן ירכיים במועד מאוחר יותר, תוכל לעשות זאת כמשימה נפרדת מה- תצורות אבטחה כלי בקונסולה.
להתקנה או לעדכן ירכיים כמשימה נפרדת
- בקונסולה, לחץ על כלים> אבטחה> תצורות אבטחה.
- לחץ על ליצור משימה לחצן סרגל הכלים ואז לחץ על התקן/עדכן רכיבי אבטחה.

הסרת ירכיים ממכשירים
אם ברצונך להסיר ירכיים ממכשירים מנוהלים, אתה יכול גם לעשות זאת כמשימה נפרדת מהקונסולה.
להסרת ירכיים
- בקונסולה, לחץ על כלים> אבטחה> תצורות אבטחה.
- לחץ על ליצור משימה לחצן סרגל הכלים ואז לחץ על הסר רכיבי אבטחה.
- הזן שם למשימה.
- ציין אם ההתקנה היא משימה מתוזמנת או משימה מבוססת מדיניות, או שניהם.
- בחר את רכיב האבטחה של נקודת הקצה כדי להסיר את הסוכן הכולל ירכיים.
- אם ברצונך להציג את התקדמות ההתקנה בתיבת הדו -שיח סורק האבטחה במכשירים ממוקדים, בחר הצג דו -שיח התקדמות על הלקוח אוֹפְּצִיָה.
- בחר הגדרת סריקה ותיקון מהרשימה הזמינה כדי להחיל את תצורת האתחול שלה על המשימה שאתה יוצר. אתה יכול ליצור הגדרות חדשות או לערוך הגדרות קיימות על ידי לחיצה הגדר. המשימה תשתמש באפשרויות האתחול מחדש של הגדרות הסריקה והתיקון רק, אשר קובעים אתחול מחדש של דרישות ופעולות במכשירי יעד במהלך הסרת הסוכן.
- נְקִישָׁה בסדר.
התאמה אישית של הגנת ירכיים עם הגדרות ירכיים
הגדרות הירכיים מעניקות לך שליטה מלאה על אופן פעולת המותניים במכשירי יעד, ואילו אפשרויות זמינות למשתמשים קצה.
פרק זה מתאר כיצד ליצור ולנהל הגדרות ירכיים:
- יצירת הגדרות ירכיים
- שינוי הגדרות המירכים המוגדרות כברירת מחדל
- הצגת הגדרות ירכיים במלאי במלאי
- הגדרות הירך עוזרות
יצירת הגדרות ירכיים
באפשרותך ליצור ולהחיל הגדרות ירכיים על התקנת HIPS או לעדכן את המשימה או על משימות הגדרות שינוי. אתה יכול ליצור כמה שיותר הגדרות ירכיים שאתה רוצה. ניתן לתכנן הגדרות ירכיים למטרה, זמן או מערך של מכשירי יעד ספציפיים.
ליצירת הגדרות ירכיים
- בתוך ה תצורות אבטחה חלון הכלים, לחץ באמצעות לחצן העכבר הימני על מניעת חדירה מארחת, ולחץ חָדָשׁ.
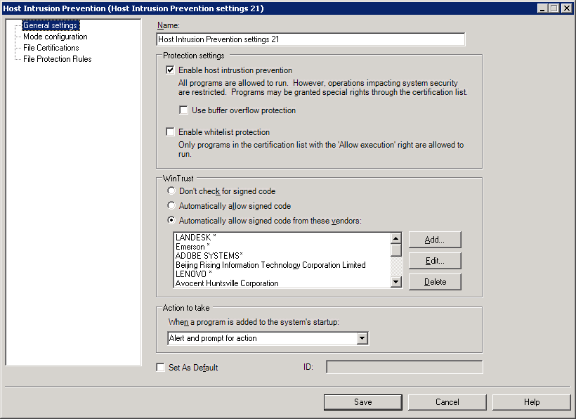
לאחר הגדרת התצורה, באפשרותך לפרוס הגדרות ירכיים למכשירי יעד עם התקנה או עדכון משימה, או משימת הגדרות שינוי.
שינוי הגדרות המירכים המוגדרות כברירת מחדל
הגדרות ברירת המחדל של המכשיר ירכיים נפרסות כחלק מתצורת הסוכן הראשונית. בשלב מסוים ייתכן שתרצה לשנות את הגדרות ברירת המחדל של ירכיים במכשירים מסוימים. HIPS מספקת דרך לעשות זאת מבלי שתצטרך לפרוס מחדש תצורת סוכן חדשה לחלוטין ומלאה.
לשם כך, השתמש ב שינוי הגדרות משימה הממוקמת ברשימה הנפתחת של ליצור משימה כפתור סרגל הכלים. תיבת הדו -שיח המופיעה מאפשרת לך להזין שם ייחודי למשימה, ציין אם זו משימה או מדיניות מתוזמנים, ובחר בהגדרות ירכיים קיימות כברירת מחדל או השתמש ב לַעֲרוֹך כפתור ליצירת הגדרות ירכיים חדשות כברירת המחדל למכשירי יעד.
הצגת הגדרות ירכיים במלאי במלאי
אתה יכול לגלות ו/או לאמת הגדרות ירכיים בתצוגת המלאי של המכשיר.
כדי לעשות זאת, לחץ באמצעות לחצן העכבר הימני על המכשיר שנבחר, לחץ על מלאי> ניהול לנדסק> מניעת חדירה מארחת.
הגדרות הירך עוזרות
השתמש בתיבת דו -שיח זו כדי ליצור ולערוך הגדרת ירכיים. בעת יצירת הגדרות ירכיים, תחילה אתה מגדיר את הדרישות והפעולות הכלליות ואז מוסיף אישורי קבצים ספציפיים. אתה יכול ליצור כמה שיותר הגדרות ירכיים שאתה רוצה ולערוך אותן בכל עת.
אם ברצונך לשנות את הגדרות ברירת המחדל של המכשיר ירכיים מבלי להתקין מחדש את סוכן הירכיים או לפרוס מחדש תצורת סוכן מלא, הפוך את השינויים שלך לכל אחת מהאפשרויות בתיבת הדו -שיח של הגדרות הירכיים, הקצה את ההגדרות החדשות למשימת הגדרות שינוי ואז לפרוס את משימת הגדרות שינוי למכשירים ממוקדים.
תיבת דו -שיח זו מכילה את העמודים הבאים:
אודות המותניים: דף הגדרות כלליות
השתמש בדף זה כדי להגדיר את הגדרות ההגנה הכלליות והפעולות של המותניים.
דף זה מכיל את האפשרויות הבאות:
- שֵׁם: מזהה את הגדרות המותניים עם שם ייחודי. שם זה מופיע ברשימת ההגדרות של HIPS בתיבת הדו -שיח של רכיבי אבטחה או עדכן.
- הגדרות הגנה: ישנם שני סוגים של הגנה: ירכיים ורשימת לבנים. אתה יכול לבחור אחד או שניהם. שני סוגי ההגנה משתמשים באותו מצב הפעלה שנבחר בדף תצורת המצב. ((הערה: יש חריג אחד לאכיפת ההגנה הכללית הזו. אם אתה מציין את מצב הגנת הלמידה ויש לך את הרשימת הלבנים רק אפשרות למידה שנבחרה, יישומי רשימת הלבנים בלבד נלמדים והגנה על הירכיים מוגדרת למצב חסימת אוטומטית.)
- אפשר ירכיים: מפנה הגנה על הירכיים. זה מאפשר לכל התוכניות להפעיל (למעט כאשר פעולת התוכנית מאיימת על אבטחת המערכת) כהגדרתה על ידי כללי הגנה מוגדרים מראש. אתה מעניק זכויות מיוחדות עם אישורי קבצים מותאמים אישית עבור הפעלות בתוכנית. ההגנה על הירכיים צופה בהתנהגות היישום (האם היישום מותר לשנות הפעלה אחרת, לשנות את הרישום וכן הלאה) ולאכוף את כללי האבטחה.
- השתמש בהגנה על הצפת חיץ: מגן על מכשירים מפני ניצולי זיכרון המערכת המנצלים תוכנית או תהליך שמחכה על קלט המשתמש.
הערה: ניתן להפעיל הגנה על הצפת חיץ (BOP) במכשיר Windows של 32 סיביות ללא קשר אם למעבד יש תמיכה ב- NX / XD (ללא ביצוע / ביצוע השבת). אם למעבד אין תמיכה ב- NX/XD, הוא מחוקק. עם זאת, אם למעבד יש תמיכה ב- NX/XD אך הוא כבוי בתצורת ה- BIOS או האתחול, לא ניתן להפעיל BOP. שים לב שלקוח אבטחת נקודת הקצה מציג אם BOP מופעל או מושבת במכשיר המשתמש הקצה. BOP אינו נתמך במכשירי Windows של 64 סיביות מכיוון שתכונת הגנה על תיקון הגרעין (KPP) מונעת תיקון הגרעין.
חָשׁוּב: אנו ממליצים בחום לבחון תחילה הגנה על הצפת חיץ (BOP) בתצורות החומרה הספציפיות שלך לפני שתבצע פריסה רחבה למכשירים המנוהלים ברשת שלך. תצורות מסוימות של מעבדים ישנים (לפני פנטיום 4 עם HT או HyperThreading) הפעלת גרסאות מסוימות של מערכת ההפעלה של Windows עשויות שלא לתמוך במלוא.
אודות המותניים: דף תצורת מצב
השתמש בדף זה כדי להגדיר את מצב ההפעלה של הגנת המותניים.
דף זה מכיל את האפשרויות הבאות:
- רשימת הלבנים רק למידה: רק יישומים עם ייעוד רשימת הלבנים (יישומים אשר הסמכת הקבצים שלהם מופעלת באפשרות הביצוע).
- קבצים מוסמכים: מפרט את הקבצים שיש להם זכויות הסמכה המוגדרות עבור ירכיים.
- לְהוֹסִיף: פותח תיבת דו -שיח של סייר קובץ בו תוכל לגלוש ולבחור קובץ שברצונך להגדיר באמצעות אישורי קבצים.
- הגדר: מאפשר לך לערוך את אישורי הקובץ שנבחר.
- לִמְחוֹק: מוחק את הקובץ שנבחר ואת אישוריו.
- שם קובץ: מזהה את קובץ היישום המוקצה אישורים.
- מסלול מלא: מציין את מיקום הקובץ.
- גודל הקובץ: מציין את הגודל (ב- KB) של הקובץ.
- תאריך קובץ: מציין את תאריך היצירה והשעה של הקובץ.
- גִרְסָה: מציין את מספר הגרסה של הקובץ, אם זמין.
- מוּסמָך: מציין את התאריך והשעה בו נוצרו אישורי הקובץ או השתנו לאחרונה.
- חשיש MD5: מציג את חשיש ה- MD5 של הקובץ. קובץ hash משמש כדי להבטיח את שלמות הקובץ.
- תיאור: מספק לך תיבת טקסט כדי להזין תיאור של הקובץ.
- עוקף את כל ההגנה: מאפשר לקובץ היישום הרשאות מלאות. הקובץ לא מסונן לחלוטין ולא מנוטרל.
- עוקף הגנת הצפת חיץ עוקף: מאפשר לך לעקוף הגנה על הצפת חיץ. תרצה להשתמש באפשרות זו לקבצים (תהליכים) המאושרים וכי אתה סומך.
- אבטחת מערכת
- שנה קבצי הפעלה: מאפשר ליישום את הזכות לשנות קבצי הפעלה אחרים.
- שנה קבצים מוגנים: מאפשר ליישום את הזכות לשנות קבצים מוגנים. באפשרותך ליצור רשימה של קבצים מוגנים, כגון סוכני מכשירי Landesk Management Suite.
- שנה מפתחות רישום מוגנים: מאפשר ליישום את הזכות לשנות מפתחות רישום מוגנים. מפתחות מוגנים מונעים זיהומים בתוכנות זדוניות.
- לשלוח מיילים: מאפשר ליישום לשלוח הודעות דואר אלקטרוני. ((הערה: הירכיים מזהה יישומי לקוח דואר אלקטרוני סטנדרטיים ומאיש אותם אוטומטית כך שיוכלו לשלוח דוא”ל.)
- הוסף להפעלת מערכת: מאפשר ליישום את הזכות להוסיף קבצים להפעלת המערכת.
- אפשר ביצוע: מאפשר ליישום (תהליך) לפעול במכשיר. קבצים מוסמכים באופן אוטומטי מאפשרים ביצוע ביצוע. כמו כן, אם הסמכת קובץ מספקת זכויות חלקיות, אפשרות האפשרות לביצוע מופעלת אוטומטית.
- הגן על היישום בזיכרון: אוכף את ההגנה ליישום מכיוון שהוא פועל בזיכרון. היישום מוגן מפני סיום או שינוי.
- יורש לתהליכי ילדים: מקצה את אותם אישורי קבצים (זכויות) לכל תהליכים כפופים המבוצעים על ידי בקשה זו. לדוגמה, באפשרותך להשתמש בזה באמצעות הגדרה או התקנה ניתנת להפעלה כדי להעביר את אותן זכויות לתהליכים הבאים שהושקו על ידי תוכנית ההתקנה.
- מתקין מורשה: מציין כי היישום מותר לבצע התקנת תוכנה או פריסה של תוכנה. זה המקרה לכלי הפצת התוכנה של Landesk Management Suite, וניתן ליישם אותו גם על יישומי הפצת תוכנה אחרים.
- בסדר: שומר את אישורי הקובץ ומוסיף אותו לרשימת הקבצים המוסמכים בתיבת הדו -שיח הראשי של הגדרות המירכיים.
- לְבַטֵל: סוגר את תיבת הדו -שיח מבלי לשמור את אישורי הקובץ.
אודות המותניים: עמוד כללי הגנת הקבצים
השתמש בדף זה כדי להציג, לנהל ולתעדף את כללי הגנת הקבצים. כללי הגנת הקבצים הם קבוצה של מגבלות המונעות מתוכניות להפעלה מוגדרות לבצע פעולות מסוימות עַל קבצים שצוינו. עם כללי הגנת הקבצים, באפשרותך לאפשר או להכחיש גישה, שינוי, יצירה וביצוע על ידי כל תוכנית בכל קובץ.
תיבת דו -שיח זו מכילה את האפשרויות הבאות:
- כללי הגנה: מפרט את כל כללי הגנת הקבצים שהוגדרו מראש (ברירת מחדל) המסופקים על ידי Landesk, כמו גם את כל כללי הגנת הקבצים שיצרתם.
- שם החוק: מזהה את כלל הגנת הקבצים.
- מגבלות: מציג את הפעולות הספציפיות על ידי תוכניות בקבצים המוגבלים על ידי כלל הגנת הקבצים.
- החל כלל על: מציג את תוכניות ההפעלה המוגנות על ידי כלל ההגנה.
הערה: כללי הגנת הקבצים מאוחסנים ב- FileWall.קובץ XML, ממוקם ב: ProgramFiles \ Landesk \ MendentsUite \ Ldlogon \ AgentBeHaviors \ Hips_Behavior.רוכסן
אודות המותניים: הגדר תיבת דו -שיח של כללי הגנת הקבצים
השתמש בדף זה כדי להגדיר את כללי הגנת הקבצים.
תיבת דו -שיח זו מכילה את האפשרויות הבאות:
- שם החוק: מזהה את כלל הגנת הקבצים עם שם תיאורי.
- החל כלל על
- כל התוכניות: מציין כי כל תוכניות ההפעלה מוגבלות מביצוע הפעולות שנבחרו להלן בקבצים שצוינו להלן.
- תוכניות בשם: מציין שלרק התוכניות ההפעלה ברשימה יש את ההגבלות שנבחרו להלן מיושמות עליהן.
- לְהוֹסִיף: מאפשר לך לבחור אילו תוכניות מוגבלות על ידי כלל הגנת הקבצים. אתה יכול להשתמש בשמות קבצים וברכיות בר.
- לַעֲרוֹך: מאפשר לך לשנות את שם התוכנית.
- לִמְחוֹק: מסיר את התוכנית מהרשימה.
- לדחות גישה: מונע את התוכניות שצוינו לעיל לגשת לקבצים המוגנים.
- דחיית שינוי: מונע מהתוכניות שצוינו לעיל לבצע שינויים בקבצים המוגנים.
- להכחיש את הבריאה: מונע את התוכניות שצוינו לעיל ליצור את הקבצים.
- דחיית הוצאה להורג: מונע את התוכניות שצוינו לעיל להפעיל את הקבצים המוגנים.
- אפשר חריגים לתוכניות מוסמכות: מאפשר לכל אחת מהתוכנות ההפעלה השייכות כרגע לרשימת הקבצים המוסמכים שלך כדי לעקוף את המגבלות המשויכות לכלל הגנת הקבצים הזה.
- כל קבצים: מציין כי כל הקבצים מוגנים מהתוכניות שצוינו לעיל בהתאם להגבלותיהם.
- קבצים בשם: מציין שרק הקבצים ברשימה מוגנים.
- לְהוֹסִיף: מאפשר לך לבחור אילו קובץ או קבצים מוגנים על ידי הכלל. אתה יכול להשתמש בשמות קבצים או בתוויות תווים בר.
- לַעֲרוֹך: מאפשר לך לשנות את שם הקובץ.
- לִמְחוֹק: מסיר את הקובץ מהרשימה.
- החל גם על ספריות משנה: אוכף את כללי הגנת הקבצים לכל ספריות משנה של ספרייה בשם.
הבנת מצב למידת המותניים
ירכיים יכולות לרוץ באחד ממצבי ההגנה הבאים: אוטומטית, ללמוד, לרשת בלבד או לחסום.
באמצעות מצב למידת המותניים
להלן תיאור של תהליך מצב הלמידה של המותניים:
- במצב למידה, הירכיים לומד איזה סוג של יישומים מותקנים במכשיר, כיצד הם מתנהגים וזכויותיהם (הרשאות).
- ירכיים עוקב אחר הפעילות במכשיר ורושם מידע בקובץ היסטוריית פעולה.
- נתוני היסטוריית הפעולה נשלחים מהמכשיר לשרת הליבה.
- מנהלים קוראים את היסטוריית הפעולה כדי לראות אילו יישומים עושים מה במכשיר. (הקבצים/היישומים והזכויות המשויכות המופיעות בקובץ היסטוריית הפעולה (XML) מוצגות בדף אישורי הקבצים בתיבת הדו -שיח הגדרות המירכיים.)
- מנהלים יכולים להתאים אישית את הגדרות הירכיים כדי לאפשר ולהכחיש הרשאות ליישומים רלוונטיים.
ניתן ליישם את מצב הלמידה על מכשירים מנוהלים בדרך כלל המאפשרים הפרות של ירכיים להתרחש עד לפרוס הגדרת ירכיים חדשה, או שניתן ליישם את מצב הלמידה בהתחלה לפרק זמן מוגדר על מנת לגלות אילו יישומים מנוהלים ואת התנהגותם וליצור רשימת לבנים (יישומים המותרים לבצע על מכשירים). אם מצב ההגנה הכללי חוסם אוטומטי, אתה עדיין יכול להשתמש במצב Learning כדי לגלות התנהגות יישום ואז לאכוף מחדש את מצב החסימה האוטומטי לאחר שתום תקופת הלמידה.
שים לב שגם שרת הליבה וגם המכשיר המנוהל חייבים להיות פועלים במצב למידה על מנת שהתקשורת של היסטוריית הפעולה תתקיים.
מיזוג אישורי ירכיים
באפשרותך למזג קבצים מוסמכים של ירכיים מהגדרת ירכיים אחת להגדרת ירך אחת או יותר. זה מאפשר לך לעדכן ולשתף הגדרות קבצים מוסמכות במהירות ובקלות.
למיזוג קבצים מוסמכים ירכיים
- בתוך ה תצורות אבטחה חלון הכלים, לחץ באמצעות לחצן העכבר הימני על מניעת חדירה מארחת, ולחץ למזג קבצים מוסמכים.
- בחר תצורת מקור מהרשימה.
- בחר אם ברצונך למזג הבדלים בקבצים המוסמכים או פשוט להחליף את כל הקבצים המוסמכים.
- בחר בתצורות היעד.
- נְקִישָׁה בסדר.
אודות תיבת הדו -שיח מיזוג קבצים מוסמכים
השתמש בתיבת דו -שיח זו כדי להגדיר ולבצע מיזוג של קבצים מוסמכים של ירכיים בין הגדרות ירך אחת או יותר.
תיבת דו -שיח זו מכילה את האפשרויות הבאות:
- תצורת מקור: מציין את הגדרות הירכיים שהקבצים המוסמכים שלהם ברצונך להתמזג עם תצורות היעד שנבחרו.
- למזג הבדלים בקבצים מוסמכים: מחליף כל קבצים מוסמכים נפוצים בתצורות היעד עם אלה בתצורת המקור, ומוסיף קבצים מוסמכים ייחודיים מתצורת המקור לתצורות היעד.
- החלף קבצים מוסמכים: מאלץ את הקבצים המוסמכים בתצורת המקור כדי להחליף את כל הקבצים בתצורות היעד.
- תצורות יעד: מציין את תצורות היעד שברצונך להתמזג עם תצורת המקור. בחר יעדים מרשימת התצורות הזמינות.
- תרגום לאנגלית-רוסית
האם אבטחת נקודת הקצה של McAfee מחליפה את המותניים?
תהליך:
בחן את המערכת כדי לקבוע אם המערכת למניעת חדירה מארחת (ירכיים) מותקנת:# RPM -QA | GREP MFEHIPLSM
ודא שמודול המירכיים של McAfee פעיל במערכת:
# ps -ef | GREP -I “Hipclient”
אם חבילת MFEHIPLSM לא מותקנת, בדוק אם מערכת גילוי חדירות אחרת:
היכן שמו של דמון היישום הראשי כדי לקבוע אם היישום נטען במערכת.
קבע אם היישום פעיל במערכת:
אם חבילת MFEHIPLSM אינה מותקנת ויישום זיהוי פריצות מבוסס מארח חלופי לא תועד לשימוש, זהו ממצא.
היקף, הגדר ושמור על דרישות רגולטוריות באופן מקוון תוך דקות.
איש קשר
10161 פארק רץ דרייב, סוויטה 150
לאס וגאס, נבדה 89145טלפון 702.776.9898
פַקס 866.924.3791
[email protected]קישורים מהירים
© 2018 Network Frontiers LLC
כל הזכויות שמורות.
מצב הגנה: מציין התנהגות הגנה כאשר הפרות אבטחה מתרחשות במכשירים מנוהלים. מצב ההגנה חל על סוגי ההגנה שנבחרו בדף ההגדרות הכלליות.
אוֹטוֹמָטִי: כל הפרות האבטחה (שינויים בתוכנה ומערכת) חסומים אוטומטית. במילים אחרות, כל כללי הסמכת הקבצים שיצרת עבור קבצים ספציפיים נאכפים.
תקופת לימוד אוטומטי: מציין פרק זמן בו מותר ליישומים לפעול במכשיר משתמש הקצה בזמן שאכפו כללי האבטחה. במהלך תקופה זו נצפתה (או נלמדת) התנהגות יישומים וכי מידע נשלח חזרה למסד הנתונים הליבה. (תקופת הזמן המקסימאלית של הלמידה האוטומטית היא 5 ימים. אם אתה רוצה להריץ לימוד אוטומטי לתקופה ארוכה יותר, בתום 5 ימים אתה יכול לאפס את הערך.)
הערה: שתי אפשרויות תקופת הזמן הללו מבוצעות ברציפות. במילים אחרות, אם שניהם נבחרים, תקופת הלימוד האוטומטית פועלת תחילה וכאשר היא פגה, תקופת יומן האוטומטי פועלת.
אודות המותניים: אישורי קבצים
השתמש בדף זה כדי להציג ולנהל אישורי קבצים. אישורי קבצים הם קבוצה של זכויות (הרשאות או הרשאות) המאפשרות ומכחישות פעולות מסוימות שניתן לבצע על ידי יישום במכשירים מנוהלים.
דף זה מכיל את האפשרויות הבאות:
אודות המותניים: הגדר תיבת דו -שיח של הסמכת קבצים
השתמש בתיבת דו -שיח זו כדי להגדיר אישורים עבור קובץ יישום ספציפי.
תיבת דו -שיח זו מכילה את האפשרויות הבאות:
- אפשר ירכיים: מפנה הגנה על הירכיים. זה מאפשר לכל התוכניות להפעיל (למעט כאשר פעולת התוכנית מאיימת על אבטחת המערכת) כהגדרתה על ידי כללי הגנה מוגדרים מראש. אתה מעניק זכויות מיוחדות עם אישורי קבצים מותאמים אישית עבור הפעלות בתוכנית. ההגנה על הירכיים צופה בהתנהגות היישום (האם היישום מותר לשנות הפעלה אחרת, לשנות את הרישום וכן הלאה) ולאכוף את כללי האבטחה.


