

Αντικαθιστά η ασφάλεια McAfee Endpoint Security?
Σύστημα πρόληψης εισβολών βάσει υποδοχής (γοφούς)
Σε αντίθεση με την ανίχνευση και την αποκατάσταση της ευπάθειας, την ανίχνευση και την απομάκρυνση του Spyware ή τη σάρωση προστασίας από ιούς, η προστασία των γοφών δεν απαιτεί συνεχιζόμενες ενημερώσεις αρχείων (αρχεία Patch, αρχεία ορισμού/μοτίβου ή αρχεία βάσης δεδομένων υπογραφής).
Συχνές ερωτήσεις
Η πλατφόρμα Sentinelone Singularity είναι μια βιομηχανία-πρώτη λίμνη δεδομένων που συγχωνεύει άψογα τα δεδομένα, την πρόσβαση, τον έλεγχο και τα επίπεδα ενοποίησης της προστασίας του τελικού σημείου (EPP), την ανίχνευση και την απόκριση τελικού σημείου (EDR), την ασφάλεια του IoT και την προστασία του φόρτου εργασίας cloud (CWPP) σε μια κεντρική πλατφόρμα. Με την ιδιαιτερότητα, οι οργανισμοί αποκτούν πρόσβαση σε δεδομένα back-end σε ολόκληρο τον οργανισμό μέσω μιας μόνο λύσης, παρέχοντας μια συνεκτική άποψη του δικτύου και των περιουσιακών τους στοιχείων προσθέτοντας ένα πραγματικό, αυτόνομο στρώμα ασφαλείας σε όλα τα περιουσιακά στοιχεία των επιχειρήσεων.
Πόσο καλό είναι το Sentinelone?
Η Sentinelone ενημερώνεται τακτικά από τις κορυφαίες επιχειρήσεις αναλυτών και ανεξάρτητες δοκιμές τρίτου μέρους, όπως:
- Οι λύσεις Gartner Best Endpoint Detection and Response (EDR) όπως αναθεωρήθηκαν από τους πελάτες
- Ο Gartner ονομάζεται Sentinelone ως ηγέτης στο Magic Quadrant για πλατφόρμες προστασίας τελικού σημείου
- Τα αποτελέσματα MITER ATT & CK CARBANAK και FIN7 δείχνουν ότι η Sentinelone οδηγεί σε όλους τους άλλους προμηθευτές στον κυβερνοχώρο με 100% ορατότητα, χωρίς χαμένες ανιχνεύσεις και δεν απαιτούσαν αλλαγές διαμόρφωσης.
- Miter Engenuity ATT & CK APT29 (2019) Έκθεση:
- Η πλατφόρμα Sentinelone Singularity είχε τον μεγαλύτερο αριθμό συνδυασμένων ανιχνεύσεων υψηλής ποιότητας και τον υψηλότερο αριθμό αυτοματοποιημένων συσχετισμών.
- Το Sentinelone είχε τον μεγαλύτερο αριθμό ανιχνεύσεων μόνο για εργαλεία και τον μεγαλύτερο αριθμό ανιχνεύσεων ανθρώπινου/MDR.
Οι αναλυτές πνίγονται σε δεδομένα και απλά δεν είναι σε θέση να συμβαδίζουν με εκλεπτυσμένους φορείς επίθεσης. Το Sentinelone βοηθά στη μετατροπή των δεδομένων σε ιστορίες, έτσι οι αναλυτές μπορούν να επικεντρωθούν στις ειδοποιήσεις που έχουν μεγαλύτερη σημασία.
Τι χρησιμοποιείται για το Sentinelone?
Το Sentinelone παρέχει μια σειρά προϊόντων και υπηρεσιών για την προστασία των οργανισμών από απειλές στον κυβερνοχώρο. Η πλατφόρμα ασφαλείας Sentinelone, που ονομάζεται Singularity XDR, έχει σχεδιαστεί για να προστατεύει από διάφορες απειλές, όπως κακόβουλο λογισμικό, ransomware και άλλες προχωρημένες επίμονες απειλές (APTS). Χρησιμοποιεί μηχανική μάθηση και άλλες προηγμένες τεχνικές ανάλυσης για την ανάλυση δεδομένων ασφάλειας σε πραγματικό χρόνο και τον εντοπισμό προτύπων και συμπεριφορών που μπορεί να υποδηλώνουν απειλή για την ασφάλεια. Όταν εντοπιστεί απειλή, η πλατφόρμα μπορεί να ενεργοποιήσει αυτόματα μια απάντηση, όπως η καθυστέρηση μιας συσκευής ή η έκδοση ειδοποίησης για το προσωπικό ασφαλείας. Τα κύρια προϊόντα μας έχουν σχεδιαστεί για να προστατεύουν τις τρεις επιτιθέμενες επιφάνειες ασφαλείας σήμερα: τελικό σημείο, σύννεφο και ταυτότητα.
Τελικό σημείο: Το κύριο προϊόν μας είναι μια πλατφόρμα ασφαλείας που συνδυάζει την προστασία του τελικού σημείου, την EDR (ανίχνευση και απόκριση τελικού σημείου) και τις αυτοματοποιημένες δυνατότητες απόκρισης απειλών σε μία μόνο λύση.
Σύννεφο: Το Sentinelone προσφέρει μια σειρά προϊόντων και υπηρεσιών που αποσκοπούν στην προστασία των οργανώσεων από απειλές στον κυβερνοχώρο στο σύννεφο. Η πλατφόρμα ασφαλείας Sentinelone, που ονομάζεται Singularity XDR, περιλαμβάνει χαρακτηριστικά ειδικά σχεδιασμένα για την προστασία των περιβαλλόντων σύννεφων, όπως:
- Προστασία τελικού σημείου Cloud-Native: Οι δυνατότητες προστασίας του τελικού σημείου Sentinelone είναι κατασκευασμένες για την προστασία των περιβαλλόντων σύννεφων, συμπεριλαμβανομένων δημόσιων, ιδιωτικών και υβριδικών σύννεφων. Η πλατφόρμα χρησιμοποιεί μηχανική μάθηση και άλλες τεχνικές προηγμένης ανάλυσης για την ανίχνευση και την εμπλοκή της κακόβουλης δραστηριότητας σε πραγματικό χρόνο.
- Cloud-native EDR (ανίχνευση και απόκριση τελικού σημείου): Οι δυνατότητες EDR της Sentinelone έχουν σχεδιαστεί για να ανιχνεύουν και να ανταποκρίνονται σε απειλές σε περιβάλλοντα σύννεφων. Η πλατφόρμα περιλαμβάνει χαρακτηριστικά όπως η εγκληματολογία σύννεφων, η ανταπόκριση των περιστατικών σύννεφων και το κυνήγι απειλών σύννεφων, οι οποίες επιτρέπουν στις ομάδες ασφαλείας να διερευνήσουν και να μετριάσουν τις απειλές στο σύννεφο.
- Αυτοματοποιημένη ανταπόκριση απειλής: Οι αυτοματοποιημένες δυνατότητες απόκρισης απειλών της Sentinelone έχουν σχεδιαστεί για να ανταποκρίνονται αυτόματα σε απειλές σε περιβάλλοντα σύννεφων. Αυτό περιλαμβάνει χαρακτηριστικά όπως η συγκράτηση σύννεφων, η οποία επιτρέπει στις ομάδες ασφαλείας να απομονώνουν και να περιέχουν μολυσμένες συσκευές στο σύννεφο και αποκατάσταση σύννεφων, η οποία θα επιτρέψει στις ομάδες να αποκαταστήσουν αυτόματα τα περιβάλλοντα cloud σε μια γνωστή κατάσταση-καλή κατάσταση.
Η πλατφόρμα ασφαλείας μας έχει σχεδιαστεί για να είναι cloud-agnostic έτσι ώστε να μπορεί να αναπτυχθεί σε οποιοδήποτε περιβάλλον cloud, συμπεριλαμβανομένων των δημόσιων σύννεφων.
Ταυτότητα: Το Sentinelone προσφέρει μια σειρά προϊόντων και υπηρεσιών για την προστασία των οργανισμών από απειλές που σχετίζονται με την ταυτότητα. Η πλατφόρμα ασφαλείας της Sentinelone περιλαμβάνει δυνατότητες προστασίας IAM για την ανίχνευση και την απόκριση στις απειλές της ταυτότητας και της πρόσβασης στη διαχείριση. Αυτό περιλαμβάνει το κυνήγι απειλών που βασίζεται στην ταυτότητα, το οποίο επιτρέπει στις ομάδες ασφαλείας να διερευνήσουν και να μετριάσουν τις απειλές που σχετίζονται με τις ταυτότητες των χρηστών και τους ελέγχους πρόσβασης.
Εκτός από την πλατφόρμα ασφαλείας της, η Sentinelone προσφέρει επίσης MDR και επαγγελματικές υπηρεσίες, όπως το κυνήγι απειλών και την αντίδραση περιστατικών, για να βοηθήσει τους οργανισμούς να ανταποκριθούν και να ανακάμψουν από επιθέσεις στον κυβερνοχώρο. Τα προϊόντα και οι υπηρεσίες της Εταιρείας στοχεύουν κυρίως οργανισμούς σε επίπεδο επιχειρήσεων, συμπεριλαμβανομένων κυβερνητικών υπηρεσιών και εταιρειών Fortune 500.
Ποιες πιστοποιήσεις έχουν Sentinelone?
Το Sentinelone συμμετέχει σε μια ποικιλία δοκιμών και έχει κερδίσει βραβεία. Ακολουθεί μια λίστα πρόσφατων δοκιμών και βραβείων τρίτων μερών:
- MITER ATT & CK APT29 Έκθεση: Ο υψηλότερος αριθμός συνδυασμένων ανιχνεύσεων υψηλής ποιότητας και ο υψηλότερος αριθμός αυτοματοποιημένων συσχετισμών, ο μεγαλύτερος αριθμός ανιχνεύσεων μόνο για εργαλεία και ο υψηλότερος αριθμός ανιχνεύσεων ανθρώπινου/MDR
Η πρώτη και μοναδική λύση στον κυβερνοχώρο επόμενου γενικού για να λάβετε πιστοποίηση VB100.
Σύστημα πρόληψης εισβολών βάσει υποδοχής (γοφούς)
Σε αντίθεση με την ανίχνευση και την αποκατάσταση της ευπάθειας, την ανίχνευση και την απομάκρυνση του Spyware ή τη σάρωση προστασίας από ιούς, η προστασία των γοφών δεν απαιτεί συνεχιζόμενες ενημερώσεις αρχείων (αρχεία Patch, αρχεία ορισμού/μοτίβου ή αρχεία βάσης δεδομένων υπογραφής).
Συχνές ερωτήσεις
Η πλατφόρμα Sentinelone Singularity είναι μια βιομηχανία-πρώτη λίμνη δεδομένων που συγχωνεύει άψογα τα δεδομένα, την πρόσβαση, τον έλεγχο και τα επίπεδα ενοποίησης της προστασίας του τελικού σημείου (EPP), την ανίχνευση και την απόκριση τελικού σημείου (EDR), την ασφάλεια του IoT και την προστασία του φόρτου εργασίας cloud (CWPP) σε μια κεντρική πλατφόρμα. Με την ιδιαιτερότητα, οι οργανισμοί αποκτούν πρόσβαση σε δεδομένα back-end σε ολόκληρο τον οργανισμό μέσω μιας μόνο λύσης, παρέχοντας μια συνεκτική άποψη του δικτύου και των περιουσιακών τους στοιχείων προσθέτοντας ένα πραγματικό, αυτόνομο στρώμα ασφαλείας σε όλα τα περιουσιακά στοιχεία των επιχειρήσεων.
Πόσο καλό είναι το Sentinelone?
Η Sentinelone ενημερώνεται τακτικά από τις κορυφαίες επιχειρήσεις αναλυτών και ανεξάρτητες δοκιμές τρίτου μέρους, όπως:
- Οι λύσεις Gartner Best Endpoint Detection and Response (EDR) όπως αναθεωρήθηκαν από τους πελάτες
- Ο Gartner ονομάζεται Sentinelone ως ηγέτης στο Magic Quadrant για πλατφόρμες προστασίας τελικού σημείου
- Τα αποτελέσματα MITER ATT & CK CARBANAK και FIN7 δείχνουν ότι η Sentinelone οδηγεί σε όλους τους άλλους προμηθευτές στον κυβερνοχώρο με 100% ορατότητα, χωρίς χαμένες ανιχνεύσεις και δεν απαιτούσαν αλλαγές διαμόρφωσης.
- Miter Engenuity ATT & CK APT29 (2019) Έκθεση:
- Η πλατφόρμα Sentinelone Singularity είχε τον μεγαλύτερο αριθμό συνδυασμένων ανιχνεύσεων υψηλής ποιότητας και τον υψηλότερο αριθμό αυτοματοποιημένων συσχετισμών.
- Το Sentinelone είχε τον μεγαλύτερο αριθμό ανιχνεύσεων μόνο για εργαλεία και τον μεγαλύτερο αριθμό ανιχνεύσεων ανθρώπινου/MDR.
Οι αναλυτές πνίγονται σε δεδομένα και απλά αρένα’Δεν είναι σε θέση να συμβαδίσει με εξελιγμένους φορείς επίθεσης. Το Sentinelone βοηθά στη μετατροπή των δεδομένων σε ιστορίες, έτσι οι αναλυτές μπορούν να επικεντρωθούν στις ειδοποιήσεις που έχουν μεγαλύτερη σημασία
Τι χρησιμοποιείται για το Sentinelone?
Το Sentinelone παρέχει μια σειρά προϊόντων και υπηρεσιών για την προστασία των οργανισμών από απειλές στον κυβερνοχώρο. Η πλατφόρμα ασφαλείας Sentinelone, που ονομάζεται Singularity XDR, έχει σχεδιαστεί για να προστατεύει από διάφορες απειλές, όπως κακόβουλο λογισμικό, ransomware και άλλες προχωρημένες επίμονες απειλές (APTS). Χρησιμοποιεί μηχανική μάθηση και άλλες προηγμένες τεχνικές ανάλυσης για την ανάλυση δεδομένων ασφάλειας σε πραγματικό χρόνο και τον εντοπισμό προτύπων και συμπεριφορών που μπορεί να υποδηλώνουν απειλή για την ασφάλεια. Όταν εντοπιστεί απειλή, η πλατφόρμα μπορεί να ενεργοποιήσει αυτόματα μια απάντηση, όπως η καθυστέρηση μιας συσκευής ή η έκδοση ειδοποίησης για το προσωπικό ασφαλείας. Τα κύρια προϊόντα μας έχουν σχεδιαστεί για να προστατεύουν τις τρεις επιτιθέμενες επιφάνειες ασφαλείας σήμερα: τελικό σημείο, σύννεφο και ταυτότητα.
Τελικό σημείο: Το κύριο προϊόν μας είναι μια πλατφόρμα ασφαλείας που συνδυάζει την προστασία του τελικού σημείου, την EDR (ανίχνευση και απόκριση τελικού σημείου) και τις αυτοματοποιημένες δυνατότητες απόκρισης απειλών σε μία μόνο λύση.
Σύννεφο: Το Sentinelone προσφέρει μια σειρά προϊόντων και υπηρεσιών που αποσκοπούν στην προστασία των οργανώσεων από απειλές στον κυβερνοχώρο στο σύννεφο. Η πλατφόρμα ασφαλείας Sentinelone, που ονομάζεται Singularity XDR, περιλαμβάνει χαρακτηριστικά ειδικά σχεδιασμένα για την προστασία των περιβαλλόντων σύννεφων, όπως:
- Προστασία τελικού σημείου Cloud-Native: Sentinelone’Οι δυνατότητες προστασίας τελικού σημείου S είναι κατασκευασμένα για την προστασία των περιβαλλόντων σύννεφων, συμπεριλαμβανομένων των δημόσιων, ιδιωτικών και υβριδικών σύννεφων. Η πλατφόρμα χρησιμοποιεί μηχανική μάθηση και άλλες τεχνικές προηγμένης ανάλυσης για την ανίχνευση και την εμπλοκή της κακόβουλης δραστηριότητας σε πραγματικό χρόνο.
- Cloud-native EDR (ανίχνευση και απόκριση τελικού σημείου): Sentinelone’Οι δυνατότητες S EDR έχουν σχεδιαστεί για να ανιχνεύουν και να ανταποκρίνονται σε απειλές σε περιβάλλοντα σύννεφων. Η πλατφόρμα περιλαμβάνει χαρακτηριστικά όπως η εγκληματολογία σύννεφων, η ανταπόκριση των περιστατικών σύννεφων και το κυνήγι απειλών σύννεφων, οι οποίες επιτρέπουν στις ομάδες ασφαλείας να διερευνήσουν και να μετριάσουν τις απειλές στο σύννεφο.
- Αυτοματοποιημένη ανταπόκριση απειλής: Sentinelone’Οι αυτοματοποιημένες δυνατότητες απόκρισης απειλής έχουν σχεδιαστεί για να ανταποκρίνονται αυτόματα σε απειλές σε περιβάλλοντα σύννεφων. Αυτό περιλαμβάνει χαρακτηριστικά όπως η συγκράτηση σύννεφων, η οποία επιτρέπει στις ομάδες ασφαλείας να απομονώνουν και να περιέχουν μολυσμένες συσκευές στο σύννεφο και αποκατάσταση σύννεφων, η οποία θα επιτρέψει στις ομάδες να αποκαταστήσουν αυτόματα τα περιβάλλοντα cloud σε μια γνωστή κατάσταση-καλή κατάσταση.
Η πλατφόρμα ασφαλείας μας έχει σχεδιαστεί για να είναι cloud-agnostic έτσι ώστε να μπορεί να αναπτυχθεί σε οποιοδήποτε περιβάλλον cloud, συμπεριλαμβανομένων των δημόσιων σύννεφων.
Ταυτότητα: Το Sentinelone προσφέρει μια σειρά προϊόντων και υπηρεσιών για την προστασία των οργανισμών από απειλές που σχετίζονται με την ταυτότητα. Φουσκωτός’Η πλατφόρμα ασφαλείας S περιλαμβάνει δυνατότητες προστασίας IAM για την ανίχνευση και την απόκριση σε απειλές διαχείρισης ταυτότητας και πρόσβασης. Αυτό περιλαμβάνει το κυνήγι απειλών που βασίζεται στην ταυτότητα, το οποίο επιτρέπει στις ομάδες ασφαλείας να διερευνήσουν και να μετριάσουν τις απειλές που σχετίζονται με τις ταυτότητες των χρηστών και τους ελέγχους πρόσβασης.
Εκτός από την πλατφόρμα ασφαλείας της, η Sentinelone προσφέρει επίσης MDR και επαγγελματικές υπηρεσίες, όπως το κυνήγι απειλών και την αντίδραση περιστατικών, για να βοηθήσει τους οργανισμούς να ανταποκριθούν και να ανακάμψουν από επιθέσεις στον κυβερνοχώρο. Η εταιρία’Τα προϊόντα και οι υπηρεσίες S στοχεύουν κυρίως στους οργανισμούς επιχειρήσεων, συμπεριλαμβανομένων των κυβερνητικών υπηρεσιών και των εταιρειών Fortune 500.
Ποιες πιστοποιήσεις έχουν Sentinelone?
Το Sentinelone συμμετέχει σε μια ποικιλία δοκιμών και έχει κερδίσει βραβεία. Ακολουθεί μια λίστα πρόσφατων δοκιμών και βραβείων τρίτων μερών:
- MITER ATT & CK APT29 Έκθεση: Ο υψηλότερος αριθμός συνδυασμένων ανιχνεύσεων υψηλής ποιότητας και ο υψηλότερος αριθμός αυτοματοποιημένων συσχετισμών, ο μεγαλύτερος αριθμός ανιχνεύσεων μόνο για εργαλεία και ο υψηλότερος αριθμός ανιχνεύσεων ανθρώπινου/MDR
- Η πρώτη και μοναδική λύση στον κυβερνοχώρο επόμενου γενικού για την λήψη πιστοποίησης VB100 από το Bulletin Virus. Η πιστοποίηση VB100 είναι μια καλά σεβαστή αναγνώριση στις κοινότητες κατά των ιών και κακόβουλων λογισμικών λόγω των αυστηρών απαιτήσεων δοκιμών της.
- Οι λύσεις Gartner Best Endpoint Detection and Response (EDR) όπως αναθεωρήθηκαν από τους πελάτες
- Οι πλατφόρμες της Gartner Best Endpoint Protection (EPP), όπως αναθεωρήθηκαν από τους πελάτες
- Δείκτης συστήματος’S Ιανουάριος 2019 Η δοκιμή απόδοσης συγκρίνει το Sentinelone σε πολλά προϊόντα Legacy AV. Οι δοκιμές έδειξαν ότι το Sentinelone έχει καλύτερη απόδοση από άλλους πωλητές όταν ο πράκτορας βρίσκεται υπό βαρύ φορτίο. Κατά τη διάρκεια του κανονικού φόρτου εργασίας των χρηστών, οι πελάτες συνήθως βλέπουν λιγότερο από 5% φορτίο CPU.
Ποιος κατέχει το Sentinelone?
Το Sentinelone είναι μια εταιρεία που διαπραγματεύεται στο χρηματιστήριο της Νέας Υόρκης (σύμβολο Ticker: S).
Σύστημα πρόληψης εισβολών βάσει υποδοχής (γοφούς)
Οι αλλαγές στις ρυθμίσεις των γοφών πρέπει να γίνονται μόνο από έναν έμπειρο χρήστη. Η λανθασμένη διαμόρφωση των ρυθμίσεων των γοφών μπορεί να οδηγήσει σε αστάθεια του συστήματος.
Το σύστημα πρόληψης εισβολής (HIP) που βασίζεται σε κεντρικούς υπολογιστές (HIPS) προστατεύει το σύστημά σας από κακόβουλο λογισμικό και ανεπιθύμητη δραστηριότητα που προσπαθεί να επηρεάσει αρνητικά τον υπολογιστή σας. Οι γοφοί χρησιμοποιούν προηγμένη ανάλυση συμπεριφοράς σε συνδυασμό με τις δυνατότητες ανίχνευσης του φιλτραρίσματος δικτύου για την παρακολούθηση των διαδικασιών λειτουργίας, των αρχείων και των κλειδιών μητρώου. Οι γοφοί είναι ξεχωριστοί από την προστασία του συστήματος αρχείων σε πραγματικό χρόνο και δεν είναι τείχος προστασίας. Παρακολουθεί μόνο τις διαδικασίες που εκτελούνται μέσα στο λειτουργικό σύστημα.
Οι ρυθμίσεις των γοφών μπορούν να βρεθούν στο Advanced Setup (F5)> Engine Detection> Hips> Basic . Η κατάσταση των γοφών (ενεργοποιημένο/απενεργοποιημένο) εμφανίζεται στο παράθυρο κύριου προγράμματος Security Endpoint Security Endpoint, στο Setup> Computer .
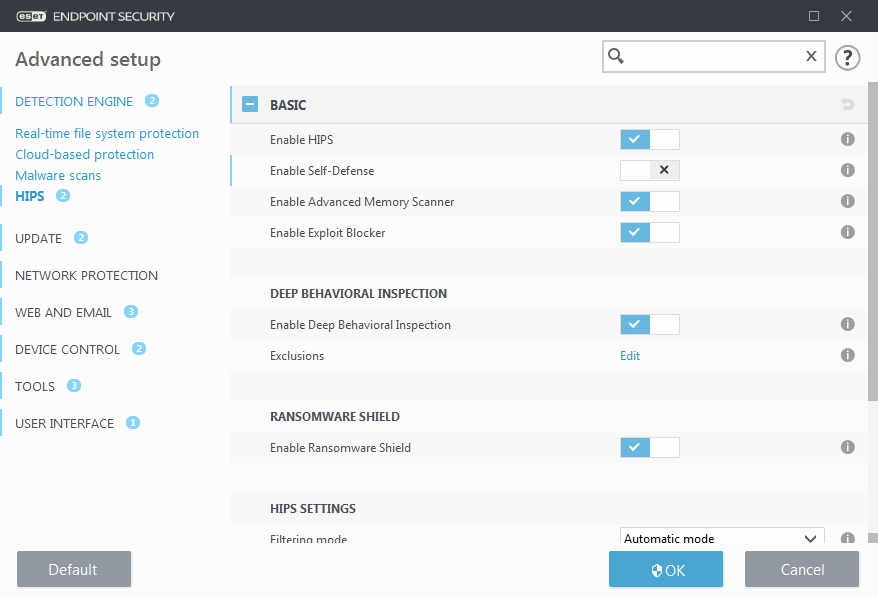
Βασικός
Ενεργοποίηση γοφών – Οι γοφοί είναι ενεργοποιημένοι από προεπιλογή στην ασφάλεια ESET Endpoint Security. Η απενεργοποίηση των γοφών θα απενεργοποιήσει τα υπόλοιπα Χαρακτηριστικά όπως το Exploit Blocker.
Ενεργοποίηση αυτοάμυνας-Η ασφάλεια ESET Endpoint χρησιμοποιεί την ενσωματωμένη τεχνολογία αυτοάμυνας ως μέρος των γοφών για να αποτρέψει το κακόβουλο λογισμικό από τη διεφθαρμένη ή την απενεργοποίηση του προστασίας από ιούς και αντισημιτισμό. Η αυτοάμυνα προστατεύει το κρίσιμο σύστημα και τις διαδικασίες του ESET, τα κλειδιά και τα αρχεία του μητρώου από το να παραβιάζονται. Ο πράκτορας διαχείρισης ESET προστατεύεται επίσης όταν είναι εγκατεστημένος.
Ενεργοποίηση προστατευόμενης υπηρεσίας – Ενεργοποιεί την προστασία για την υπηρεσία ESET (EKRN.exe). Όταν είναι ενεργοποιημένη, η υπηρεσία ξεκινά ως προστατευμένη διαδικασία των Windows για την υπεράσπιση των επιθέσεων από κακόβουλο λογισμικό. Αυτή η επιλογή είναι διαθέσιμη στα Windows 8.1 και τα παράθυρα 10.
Ενεργοποιήστε το Advanced Memory Scanner – Λειτουργεί σε συνδυασμό με τον Blocker Exploit για την ενίσχυση της προστασίας από το κακόβουλο λογισμικό που έχει σχεδιαστεί για να αποφύγει την ανίχνευση από τα προϊόντα αντιμέτρου μέσω της χρήσης της παρακολούθησης ή της κρυπτογράφησης. Ο προχωρημένος σαρωτής μνήμης είναι ενεργοποιημένος από προεπιλογή. Διαβάστε περισσότερα σχετικά με αυτόν τον τύπο προστασίας στο Γλωσσάριο.
Ενεργοποιήστε τον αποκλεισμό εκμετάλλευσης – σχεδιασμένο για να ενισχύσει συνήθως τους τύπους εφαρμογών, όπως προγράμματα περιήγησης ιστού, αναγνώστες PDF, πελάτες ηλεκτρονικού ταχυδρομείου και εξαρτήματα MS Office. Ο εκμεταλλευτής αποκλεισμού είναι ενεργοποιημένος από προεπιλογή. Διαβάστε περισσότερα σχετικά με αυτόν τον τύπο προστασίας στο Γλωσσάριο.
Βαθιά συμπεριφορική επιθεώρηση
Ενεργοποίηση βαθιάς επιθεώρησης συμπεριφοράς – ένα άλλο στρώμα προστασίας που λειτουργεί ως μέρος της λειτουργίας των γοφών. Αυτή η επέκταση των ισχίων αναλύει τη συμπεριφορά όλων των προγραμμάτων που εκτελούνται στον υπολογιστή και σας προειδοποιεί εάν η συμπεριφορά της διαδικασίας είναι κακόβουλη.
Οι εξαιρέσεις των γοφών από βαθιά συμπεριφορική επιθεώρηση σάς επιτρέπουν να αποκλείσετε τις διαδικασίες από την ανάλυση. Για να διασφαλιστεί ότι όλες οι διαδικασίες σαρώνονται για πιθανές απειλές, συνιστούμε να δημιουργήσετε μόνο εξαιρέσεις όταν είναι απολύτως απαραίτητο.
Ασπίδα ransomware
Ενεργοποιήστε την ασπίδα ransomware – ένα άλλο στρώμα προστασίας που λειτουργεί ως μέρος της λειτουργίας των γοφών. Πρέπει να έχετε το σύστημα φήμης ESET LiveGrid® που είναι ενεργοποιημένο για την ασπίδα ransomware. Διαβάστε περισσότερα σχετικά με αυτόν τον τύπο προστασίας.
Ενεργοποίηση λειτουργίας ελέγχου – Όλα τα οποία ανιχνεύονται από την ασπίδα ransomware δεν είναι αυτόματα μπλοκαρισμένα, αλλά καταγράφονται με προειδοποιητική σοβαρότητα και αποστέλλονται στην κονσόλα διαχείρισης με τη σημαία “ελέγχου”. Ο διαχειριστής μπορεί είτε να αποφασίσει να αποκλείσει αυτή την ανίχνευση για να αποφευχθεί η περαιτέρω ανίχνευση είτε να την διατηρήσει ενεργή, πράγμα που σημαίνει ότι μετά τη λήξη της λειτουργίας ελέγχου, θα μπλοκαριστεί και θα αφαιρεθεί. Η ενεργοποίηση/απενεργοποίηση της λειτουργίας ελέγχου θα συνδεθεί επίσης στην ασφάλεια ESET Endpoint Security. Αυτή η επιλογή είναι διαθέσιμη μόνο στο ESMC ή στο ESET Protect Policy Configuration Editor.
Ρυθμίσεις γοφών
Η λειτουργία φιλτραρίσματος μπορεί να πραγματοποιηθεί σε μία από τις ακόλουθες λειτουργίες:
Οι λειτουργίες είναι ενεργοποιημένες με εξαίρεση εκείνες που εμποδίζονται από προκαθορισμένους κανόνες που προστατεύουν το σύστημά σας.
Ο χρήστης θα ειδοποιηθεί μόνο για πολύ ύποπτα συμβάντα.
Ο χρήστης θα ζητηθεί να επιβεβαιώσει τις λειτουργίες.
Αποκλείει όλες τις λειτουργίες που δεν ορίζονται από έναν συγκεκριμένο κανόνα που τους επιτρέπει.
Ενεργοποιούνται οι λειτουργίες και δημιουργείται ένας κανόνας μετά από κάθε λειτουργία. Οι κανόνες που δημιουργούνται σε αυτόν τον τρόπο μπορούν να προβληθούν στον επεξεργαστή κανόνων των γοφών, αλλά η προτεραιότητά τους είναι χαμηλότερη από την προτεραιότητα των κανόνων που δημιουργούνται χειροκίνητα ή κανόνες που δημιουργούνται σε αυτόματη λειτουργία. Όταν επιλέγετε τη λειτουργία εκμάθησης από το αναπτυσσόμενο μενού της λειτουργίας φιλτραρίσματος, η λειτουργία εκμάθησης θα τελειώσει στη ρύθμιση θα είναι διαθέσιμη. Επιλέξτε το χρονικό διάστημα που θέλετε να συμμετάσχετε στη λειτουργία μάθησης, η μέγιστη διάρκεια είναι 14 ημέρες. Όταν περάσει η καθορισμένη διάρκεια, θα σας ζητηθεί να επεξεργαστείτε τους κανόνες που δημιουργήθηκαν από τους γοφούς ενώ ήταν σε λειτουργία εκμάθησης. Μπορείτε επίσης να επιλέξετε μια διαφορετική λειτουργία φιλτραρίσματος ή να αναβάλετε την απόφαση και να συνεχίσετε να χρησιμοποιείτε τη λειτουργία εκμάθησης.
Λειτουργία μετά τη λήξη της λειτουργίας εκμάθησης – Επιλέξτε τη λειτουργία φιλτραρίσματος που θα χρησιμοποιηθεί μετά τη λήξη της λειτουργίας εκμάθησης. Μετά τη λήξη, η επιλογή ASK USER απαιτεί διαχειριστικά προνόμια να πραγματοποιούν αλλαγή στη λειτουργία φιλτραρίσματος των γοφών.
Το σύστημα των γοφών παρακολουθεί τα γεγονότα μέσα στο λειτουργικό σύστημα και αντιδρά ανάλογα με βάση κανόνες παρόμοιους με αυτούς που χρησιμοποιούνται από το τείχος προστασίας. Κάντε κλικ στην επιλογή Επεξεργασία δίπλα σε κανόνες για να ανοίξετε τον επεξεργαστή κανόνων HIPS. Στο παράθυρο των κανόνων των γοφών μπορείτε να επιλέξετε, να προσθέσετε, να επεξεργαστείτε ή να καταργήσετε κανόνες. Περισσότερες λεπτομέρειες σχετικά με τη δημιουργία κανόνων και τις λειτουργίες των γοφών μπορούν να βρεθούν στον κανόνα Επεξεργασία ενός HIPS.
Πάρτε το μάθημα διαχείρισης για το McAfee Host Host Intrusion System (HIPS) και προστατεύστε το δίκτυό σας τώρα!
McAfee Hips – Επισκόπηση μαθημάτων διαχείρισης του συστήματος πρόληψης εισβολών υποδοχής
Το μάθημα διαχείρισης του McAfee Host Host Intrusion Prevention (HIPS) έχει σχεδιαστεί για να παρέχει στους επαγγελματίες της πληροφορικής τις δεξιότητες και τις γνώσεις που είναι απαραίτητες για τη διαμόρφωση, τη διατήρηση και την αντιμετώπιση των λύσεων McAfee Hips Solutions. Μέσα από δραστηριότητες διάλεξης και πρακτικών, οι επαγγελματίες πληροφορικής κερδίζουν εμπειρογνωμοσύνη στην εφαρμογή και τη διαχείριση των γοφών McAfee.
Το μάθημα παρέχει τεχνική κατάρτιση για τους διαχειριστές πληροφορικής σε όλες τις πτυχές των γοφών McAfee, από την εγκατάσταση, τη διαμόρφωση και τη συντήρηση για την αντιμετώπιση προβλημάτων, παρακολούθησης και επιδιόρθωσης. Επιπλέον, οι επαγγελματίες της πληροφορικής θα αποκτήσουν καλύτερη κατανόηση των θεμελιωδών στοιχείων της ανάπτυξης των ισχίων και θα είναι σε θέση να εξηγήσουν με βεβαιότητα τις βασικές έννοιες στο σύστημα πρόληψης εισβολών υποδοχής.
Το μάθημα παρέχει οδηγίες βήμα προς βήμα σχετικά με τον τρόπο ανάπτυξης, διαμόρφωσης και διαχείρισης των γοφών με βάση τον κεντρικό υπολογιστή. Καλύπτει τα ακόλουθα θέματα:
– Βασικά
– Αναπτύσσοντας γοφούς
– Έλεγχος της κυκλοφορίας δικτύου
– Έλεγχος συμπεριφοράς εφαρμογής
– Παρακολούθηση και επιδιόρθωση
– Διαμόρφωση πολιτικής
– Αντιμετώπιση προβλημάτων γοφών
Στο τέλος του μαθήματος, οι επαγγελματίες της πληροφορικής θα είναι σε θέση να επιδείξουν τις γνώσεις και τις δεξιότητές τους στην επιτυχή εφαρμογή του συστήματος πρόληψης εισβολών υποδοχής McAfee Host. Επιπλέον, οι χρήστες θα είναι καλά εξοικειωμένοι με τη χρήση και τη διαμόρφωση των γοφών McAfee για να διατηρήσουν μια αποτελεσματική στάση ασφαλείας και να προστατεύσουν τα δεδομένα τους από κακόβουλες εισβολές. Αυτή είναι μια σπάνια πορεία και μπορεί να χρειαστούν έως και 3 εβδομάδες για να κανονίσετε την εκπαίδευση.Το TrustScore είναι’t απλά ένας απλός μέσος όρος όλων των κριτικών. Το’S με βάση πολλούς παράγοντες όπως η ηλικία και ο αριθμός των αναθεωρήσεων. Το αν μια επιχείρηση ζητά ενεργά ή όχι οι πελάτες να γράφουν κριτικές επηρεάζουν επίσης το TrustScore.
Ασφάλιση πιστοποιητικών 2 και δωρεάν πυροβολισμό
- Ο Koenig θα πληρώσει την 2η προσπάθειά σας εάν αποτύχετε την 1η προσπάθεια
- Το κόστος 1 προσπάθειας δεν περιλαμβάνεται
- Οι σχετικές ερωτήσεις qubits πρέπει να επιχειρούνται με> 80% βαθμολογία
- Μπορεί να επωφεληθεί εντός τριών μηνών από το τέλος της εκπαίδευσης
- Το τέλος θα είναι το 50% των σχετικών εξετάσεων
Το πλεονέκτημα 1-on-1 παίρνετε 1on-1 συνεδρία με τους εκπαιδευτές εμπειρογνωμόνων μας σε ημερομηνία και ώρα της ευκολίας σας.
Οι ευέλικτες ημερομηνίες ξεκινούν τη συνεδρία σας σε μια ημερομηνία της επιλογής σας-εβδομάδας και βραδινών υποδοχών που περιλαμβάνονται και επαναπροσδιορίστε εάν είναι απαραίτητο.
Η εκπαίδευση 4 ωρών δεν ήταν τόσο βολική-παρακολουθήστε εκπαιδευτικές συνεδρίες 4 ωρών για εύκολη μάθηση.
Η εκπαίδευση προορισμού παρακολουθεί προπονήσεις σε μερικές από τις πιο αγαπημένες πόλεις όπως το Ντουμπάι, το Λονδίνο, το Δελχί (Ινδία), η Γκόα, η Σιγκαπούρη, η Νέα Υόρκη και το Σίδνεϊ.
USP βίντεο
Θα μάθεις:
- Επίπεδα προστασίας
- Νέα χαρακτηριστικά
- Πρόληψη εισβολής υποδοχής
- Τα τρωτά σημεία, οι εκμεταλλεύσεις, οι υπερχείλιση buffer, οι επιθέσεις, οι απειλές
- Η εκδήλωση της συνδεδεμένης ασφάλειας
- Ταυτόχρονα χρήστες (συνδέσεις κονσόλας)
- Μετακίνηση, μετακίνηση και αφαίρεση οθονών
- Αλλαγή του προεπιλεγμένου χρονικού ορίου περιόδου σύνδεσης
- Προσθήκη οθονών σε έναν πίνακα ελέγχου
- Επεξεργασία του αυτόματου διαστήματος ανανέωσης
- Οδηγίες για τα δικαιώματα του πίνακα ελέγχου
- Τύποι πίνακα ελέγχου
- Αντιμετώπιση και προσθήκη πίνακα ελέγχου
- Αντιστοίχιση προεπιλεγμένων πίνακες ελέγχου
- Αποτελέσματα φορτίου
- Πρόσβαση στη σελίδα Dashboards
- Διαγραφή ενός πίνακα ελέγχου
- Διαμόρφωση οθονών ταμπλό
- Αναγκάζοντας τη δραστηριότητα του Agent McAfee από αρχεία και καταλόγους πελατών
- Έλεγχος στον πελάτη κεντρικού υπολογιστή IPS
- Προσθήκη λογισμικού στο Master Repository
- Αναβάθμιση και μεταναστευτική πολιτική
- Εγκατάσταση γοφών στον διακομιστή EPO
- Εγκατάσταση επεκτάσεων IPS Host στον διακομιστή EPO
- Πακέτο στο Master Repository
- Επιτρέποντας την απενεργοποίηση χαρακτηριστικών
- Εγκατάσταση του πελάτη χρησιμοποιώντας από απόσταση το EPO και απευθείας στον υπολογιστή -πελάτη
- Απαντώντας σε ειδοποιήσεις ανίχνευσης spoof
- Υπηρεσίες πελατών και σχέση εξαρτημάτων από την πλευρά του πελάτη
- Υποβάθμιση και κατάργηση του πελάτη
- Η επαλήθευση του πελάτη είναι runnin
- Εφαρμογή μητρώου
- Η επαλήθευση των συμβάντων IPS ενεργοποιούνται σωστά
- Άμεση διαχείριση από την πλευρά του πελάτη
- Απαιτήσεις εγκατάστασης IPS IPS
- Διερεύνηση προβλημάτων απόδοσης
- Ξεκλείδωμα της διασύνδεσης πελάτη των Windows
- Αλλαγές πελάτη μετά την εγκατάσταση
- Διαχείριση προστασίας IPS, κανόνες, επιλογές πολιτικής τείχους προστασίας και αποκλεισμένη λίστα κεντρικών υπολογιστών
- Καταγραφή και αντιμετώπιση προβλημάτων πελατών
- Ενεργοποίηση χρονομετρημένης ομάδας
- Εργασία με πολιτικές πολλαπλών στιγμών
- Επισκόπηση γενικών πολιτικών
- Ενεργοποίηση προηγμένης λειτουργικότητας και ελέγχου πελατών
- Πολιτική αξιόπιστων δικτύων και αξιόπιστη εφαρμογή
- Δημιουργία και επεξεργασία επεξεργασίας
- Σημειώσεις εφαρμογών ως αξιόπιστες
- Διαμόρφωση της πολιτικής διεπαφής χρήστη πελάτη
- Ρύθμιση επιλογών εμφάνισης
- Επιλογές, προστασία, κανόνες IPS
- Χρήση προκαθορισμένων πολιτικών
- Ρύθμιση προστατευτικής αντίδρασης για επίπεδα σοβαρότητας υπογραφής
- Ρύθμιση επιλογών IPS
- Επισκόπηση πρόληψης εισβολών
- Δημιουργία και επεξεργασία πολιτικών
- Οφέλη από την πρόληψη εισβολών υποδοχής
- Μετακίνηση από βασική σε προχωρημένη προστασία
- Πολιτικές πολλαπλών στιγμών και αποτελεσματική πολιτική
- Εργασία με πολιτικές και υπογραφές κανόνων IPS
- Προστασία IPS με πολιτικές κανόνων IPS
- Κανόνες υπογραφής κεντρικού υπολογιστή και δικτύου IPS
- Υπογραφές και επίπεδα σοβαρότητας
- Host Host Intrusion Prevention Πελάτες
- Επισκόπηση των κανόνων IPS
- Υπογραφή και κανόνες συμπεριφοράς
- Πολιτικές πολιτικές
- Αποτελεσματική πολιτική για υπογραφές IPS
- Virusscan Access Protection και κανόνες IPS
- Αποκλεισμός και σύνδεση εφαρμογών
- Δημιουργία, επεξεργασία ή προβολή εκτελέσιμων λεπτομερειών
- Μπλοκάρισμα και επιτρέποντας τη σύνδεση εφαρμογών
- Σύνδεσμος
- Αποτρέψτε το εκτελέσιμο εκτελέσιμο (Black List)
- Προσαρμογή και διαχείριση κανόνων
- Προσαρμογή επίπεδα σοβαρότητας υπογραφής
- Κανόνες εξαίρεσης
- Διαμόρφωση εξαιρέσεων κανόνων IPS
- Μέθοδοι συντονισμού
- Δημιουργία αξιόπιστων εφαρμογών
- Δημιουργία εξαιρέσεων για κανόνες δικτύου IPS
- Εφαρμογή των επιθεμάτων λειτουργίας OS
- Συμβάντα υπογραφής IPS
- Δημιουργία εξαιρέσεων που βασίζονται σε γεγονότα
- Προβολή συστημάτων στα οποία εμφανίζονται επιλεγμένα συμβάντα
- Προβολή κοινών τρωτών σημείων και εκθέσεων (CVE)
- Γενική μεθοδολογία για την αναθεώρηση των ενημερώσεων, των συστημάτων patch και των εφαρμογών
- Προβολή συμβάντων IPS Host IPS
- Δημιουργία εξαίρεσης που βασίζεται σε ένα επιλεγμένο συμβάν
- Λίστα των εκδηλώσεων γοφών που υποστηρίζονται από το EPO
- Εκδηλώσεις και καταγραφή συμβάντων
- Ακολουθία προσαρμοστικής λειτουργίας
- Χρήση της εργασίας διακομιστή μεταφραστή ιδιοτήτων
- Διατηρώντας τους υφιστάμενους κανόνες πελατών
- Επισκόπηση των κανόνων του πελάτη IPS
- Δημιουργήστε εξαιρέσεις χρησιμοποιώντας κανόνες πελάτη IPS
- Προσαρμοστική λειτουργία
- Πολιτικές εξευγενισμού που βασίζονται στη χρήση
- Λειτουργία εκμάθησης
- Διαχείριση κανόνων πελατών IPS
- Ανασκόπηση λεπτομερειών για τους κανόνες πελατών IPS
- Τοποθέτηση πελατών σε λειτουργία προσαρμοστικής ή μάθησης
- Δημιουργία προσαρμοσμένης υπογραφής
- Δημιουργία αρχείων και καταλόγων Windows/Unix
- Δημιουργία μητρώου υπογραφών-windows
- Προσθήκη και επεξεργασία υπο-κανών
- Χρησιμοποιώντας τον οδηγό δημιουργίας υπογραφής
- Μέθοδοι για τη δημιουργία προσαρμοσμένων υπογραφών
- Χρησιμοποιώντας την επιλογή Linux ή Solaris για δημιουργία υπογραφών
- Επεξεργασία του επιπέδου σοβαρότητας, της άδειας εξαίρεσης του πελάτη και της κατάστασης καταγραφής μιας υπογραφής
- Αντιμετώπιση προβλημάτων προσαρμοσμένες υπογραφές
- Τύποι και παραδείγματα κανόνων αρχείου
- Προσαρμοσμένα στοιχεία υπογραφών
- Επισκόπηση προσαρμοσμένων υπογραφών
- Προβολή γενικών πληροφοριών σχετικά με την υπογραφή
- Προσδιορισμός προώθησης συμβάντων
- Δημιουργία προβλημάτων Εκτέλεση προγραμματισμένων καθηκόντων και εκτέλεση εξωτερικών εντολών.
- Στραγγαλισμός και συσσωμάτωση
- Διαδικασία αυτόματης απόκρισης
- Τύποι, μορφές και κύκλος ζωής
- Δημιουργία, επεξεργασία, προβολή και διαγραφή αυτόματων απαντήσεων για συγκεκριμένους τύπους συμβάντων
- Δημιουργία και επεξεργασία αυτόματων απαντήσεων
- Δημιουργία επαφών
- Ρύθμιση φίλτρων, συσσωματώματος συμβάντων και διαμόρφωση δράσεων κανόνων
- Σύνολο δικαιωμάτων αυτόματης απαντήσεων
- Ειδοποίηση απειλής και ανίχνευση
- Μεταβλητές που χρησιμοποιούνται σε ειδοποιήσεις
- Ο προεπιλεγμένος κανόνας αυτόματης απόκρισης
- Επισκόπηση του τείχους προστασίας IPS Host IPS
- Εργασία με πολιτικές επιλογών τείχους προστασίας
- Κατανόηση του πίνακα κατάστασης
- Firewall DNS Αποκλεισμός
- Αξιόπιστη Πηγή/Παγκόσμια Πληροφορίες απειλής
- Υποστήριξη πρωτοκόλλου τείχους προστασίας
- Επιτρέποντας μη υποστηριζόμενα πρωτόκολλα και γεφυρωμένη κυκλοφορία
- Πώς λειτουργούν οι κανόνες τείχους προστασίας
- Stateful φιλτράρισμα και παρακολούθηση πρωτοκόλλου
- Προτάσεις προστασίας και προστασίας εκκίνησης
- Απαντώντας σε ειδοποιήσεις τείχους προστασίας
- Βασικές φιλοσοφίες σχεδιασμού
- Σχεδιασμός σχεδιασμού τείχους προστασίας
- Χρήση του οικοδόμου κανόνα τείχους προστασίας
- Τυπική πολιτική εταιρικού περιβάλλοντος
- Κρατικό φιλτράρισμα σε λειτουργία προσαρμοστικού ή μάθησης
- Δημιουργία ομάδων κανόνων τείχους προστασίας
- Προγραμματισμός τείχους προστασίας
- Προσθήκη κανόνων από τον κατάλογο
- Θεωρία τείχους προστασίας
- Δημιουργία νέου κανόνα τείχους προστασίας
- Διαμόρφωση πολιτικών τείχους προστασίας
- Χρησιμοποιώντας τον κατάλογο IPS Host IPS
- Διαχείριση κανόνων πελατών τείχους προστασίας
- Adaptive Mode έναντι της λειτουργίας μάθησης
- Κονσόλα κανόνων τείχους προστασίας
- Ομάδες τείχους προστασίας
- Ομάδες τείχους προστασίας σύνδεσης
- Αντιστοίχιση για ομάδες που ανταποκρίνονται στην τοποθεσία
- Χρονομετρημένες ομάδες στην πολιτική τείχους προστασίας
- Ομάδες τείχους προστασίας με δυνατότητα τοποθεσίας
- Ομάδες τείχους προστασίας IPS
- Δημιουργία προσαρμοσμένων ερωτημάτων IPS κεντρικού υπολογιστή
- Εκτέλεση προκαθορισμένων ερωτημάτων IPS κεντρικού υπολογιστή
- Αναφορά πολιτικής από την πλευρά του πελάτη
- Εργασία ενημέρωσης Agent Agent McAfee
- Πίνακες ελέγχου και ερωτήματα
- Δημιουργία εκθέσεων/ερωτήσεων κεντρικού υπολογιστή
- Συμβάντα εκκαθάρισης
- Εργασίες διακομιστή στο EPO
- Ενημέρωση χειροκίνητου περιεχομένου
- Δημιουργία μιας εργασίας Pull Pull Server EPO
- Ενημερώσεις θωράκισης ευπάθειας
- Δοκιμή πελάτη πρόληψης εισβολής McAfee Host Host
- Ιστοσελίδες διαδικτύου McAfee
- Εκτέλεση ερωτημάτων
- Βέλτιστες πρακτικές με προσαρμοστική λειτουργία
- Πιθανές παγίδες στις αναπτύξεις IPS
- Χρησιμοποιώντας ορχήστρες Epolicy
- Εργαστήριο ή πραγματικός κόσμος?
- Ειδοποιήστε τους τελικούς χρήστες και σχεδιάστε τις καταπακτές διαφυγής
- Βήμα 7: Συντήρηση και επέκταση πέρα από το IPS
- Βήμα 2: Προετοιμάστε το πιλοτικό περιβάλλον
- Βήμα 6: Ενισχυμένη προστασία και προηγμένη συντονισμό
- Προ-εγκατάσταση εκτιμήσεις και προγραμματισμός ανάπτυξης
- Βήμα 4: αρχικός συντονισμός
- Πολλαπλές περιπτώσεις πολιτικής
- Συλλέξτε την ομάδα γραφείου βοήθειας
- Χρονοδιάγραμμα και προσδοκίες
- Adaptive Mode: Εξηγείτε τις πολιτικές που βασίζονται στη χρήση
- Ακολουθήστε αυτές τις διαδικασίες
- Βήμα 5: Προαιρετική προσαρμοστική λειτουργία
- Περιορισμοί προσαρμοστικής λειτουργίας
- Δημιουργία αξιόπιστων εφαρμογών
- Συντήρηση του διακομιστή
- Επιβεβαιώστε τη στρατηγική σας για την ανάπτυξη
- Εγκαταστήστε τον κεντρικό υπολογιστή IPS σε πιλοτικούς κεντρικούς υπολογιστές
- Βήμα 1: Στρατηγική και προγραμματισμός
- Εξω από το κουτί” ΠΡΟΣΤΑΣΙΑ
- Ελέγξτε τα πιλοτικά συστήματα για σωστή λειτουργία
- Διαχείριση προστασίας
- Κατανόηση της προσαρμοστικής λειτουργίας
- Πιο συντονισμός
- Ελεγκτές τομέα και κεντρικοί IP
- Δημιουργήστε εξαιρέσεις
- Βήμα 3: Εγκατάσταση και αρχική διαμόρφωση
- Αυξημένη προστασία και προηγμένη συντονισμό
- Πολιτικές ρύθμισης
- Σύσφιξη ασφαλείας
- Διαμόρφωση κεντρικού υπολογιστή και αρχικός συντονισμός
- Επιχείρημα – /βοήθεια
- Επιχείρημα- /εξαγωγή
- Επιχείρημα – /εξαγωγή
- Επιχείρημα – /execinfo
- Επιχείρημα – /defconfig
- Επιχείρημα – /αρχείο καταγραφής
- Καταγραφή πελατών
- Σταματήστε τις υπηρεσίες IPS Host
- Σημαντικά επιχειρήματα
- Επιχείρημα – /fwpassthru
- Επιχείρημα – /κινητήρας
- Επιχείρημα – /readNailic
- Ανάπτυξη κεντρικών υπολογιστών με προϊόν τρίτου μέρους
- Σύνταξη γραμμής εντολών
- Επιχείρημα – /Έναρξη και /σταματήστε
- Επιχείρημα – /startupipsprotection
- χρησιμότητα fwinfo
- Αντιμετώπιση προβλημάτων του πελάτη Linux
- Επαλήθευση αρχείων εγκατάστασης Linux
- Αφαίρεση του πελάτη Linux
- Σταματώντας και επανεκκίνηση του πελάτη Linux
- Hipts – Εργαλείο αντιμετώπισης προβλημάτων
- Απαιτήσεις εγκατάστασης πελάτη Linux
- Σημειώσεις για τον πελάτη Linux
- Επιβολή πολιτικής με τον πελάτη Linux
- Αντιμετώπιση προβλημάτων του πελάτη Solaris
- Υποστήριξη ζώνης Solaris
- Αφαίρεση του πελάτη Solaris
- Επαλήθευση αρχείων εγκατάστασης Solaris
- Απαιτήσεις εγκατάστασης πελάτη Solaris
- Επιβολή πολιτικής με τον πελάτη Solaris
- Εγκατάσταση του πελάτη Solaris
- Σταματώντας και επανεκκίνηση του πελάτη Solaris
- Ζητήματα εγκατάστασης
- Αντιμετώπιση προβλημάτων IPS
- Ζητήματα πελατών
- Πτερύγιο
- Άρθρα γνώσης για το IPS Host Host
- Host IPS κινητήρες
- Προσδιορίστε τις εκδόσεις
- Εφαρμογή πακέτων υπηρεσιών
- Επαλήθευση πολιτικών – Πολιτική Firecore
- Επαλήθευση πολιτικών – στατική διαμόρφωση
- Μητρώα πράκτορα McAfee
- Αντιμετώπιση προβλημάτων του τείχους προστασίας IPS Host
- Ζητήματα ενημέρωσης πολιτικής
- Διαδικασία κλιμάκωσης
- Αρχείο καταγραφής δραστηριότητας
- Αντιμετώπιση προβλημάτων τείχους προστασίας
- Επαλήθευση πολιτικών – Δυναμική πολιτική
- fwinfo.exe
- Πολιτική, εκδήλωση και ζητήματα κανόνων πελατών
- 1-σε-1 δημόσιο – Επιλέξτε τη δική σας ημερομηνία έναρξης. Άλλοι μαθητές μπορούν να συγχωνευθούν.
- 1-σε-1 ιδιωτικό – Επιλέξτε τη δική σας ημερομηνία έναρξης. Θα είσαι ο μόνος μαθητής στην τάξη.
Χρόνος έναρξης: ανά πάσα στιγμή
Πρόγραμμα εκπαίδευσης:
Η κατάρτιση 1-σε-1 είναι εγγυημένη για την εκτέλεση (GTR)
Ομαδική εκπαίδευση
Τέλος κατόπιν αιτήματος Ημερομηνία κατόπιν αιτήματοςΟι πελάτες που αγόρασαν αυτό το μάθημα αγοράζουν επίσης
Προαπαιτούμενα μαθήματα
1. Βασική κατανόηση των αρχιτεκτονικών και των βασικών αρχών ασφαλείας τελικού σημείου.
2. Γνώση των αρχών διαχείρισης του συστήματος και των βασικών εννοιών δικτύωσης.
3. Επάρκεια στη συνεργασία με τα λειτουργικά συστήματα Microsoft Windows ή/και Linux.
4. Γνώση των τυποποιημένων πλαισίων και διαδικασιών ασφαλείας.
5. Κατανόηση των τείχους προστασίας, αντι-μαλλιού και συστημάτων πρόληψης εισβολών.
6. Εμπειρία που εργάζεται με το McAfee Epo (Epolicy Orchestrator) ή παρόμοια συστήματα.Στοχευμένο κοινό
Το κύριο κοινό -στόχος για τους γοφούς McAfee – Εκπαίδευση Συστήματος Πρόληψης Πρόληψης Υποδοχής είναι επαγγελματίες πληροφορικής και διαχειριστές δικτύων με βασική κατανόηση της ασφάλειας των υπολογιστών και των θεμελιωδών δικτύων
Αυτή η εκπαίδευση είναι ιδανική για άτομα που επιθυμούν να μάθουν πώς να διαμορφώνουν σωστά, να διαχειρίζονται και να αντιμετωπίζουν μια λύση ασφαλείας McAfee Hips σε περιβάλλον επιχείρησης
Οι διαχειριστές του συστήματος θα επωφεληθούν επίσης από αυτήν την εκπαίδευση, καθώς θα μπορούν να κατανοήσουν τις βέλτιστες πρακτικές όταν ασχολούνται με το σύστημα και την ασφάλεια δικτύου
Επιπλέον, οι επαγγελματίες της ασφάλειας πληροφορικής και οι διευθυντές τεχνολογίας θα βρουν χρήσιμη αυτή την εκπαίδευση για να αυξήσουν την ασφάλεια των σημερινών δικτύων τους
Τέλος, τα άτομα που επιθυμούν να αποκτήσουν τις γνώσεις που χρειάζονται για να γίνουν πιστοποιημένα από τους γοφούς McAfee θα ενδιαφέρονται για αυτή την εκπαίδευσηΣτόχοι μάθησης των γοφών McAfee – Διοίκηση συστήματος πρόληψης εισβολών υποδοχής
Το πρόγραμμα κατάρτισης διαχείρισης του McAfee Host Host Host Intrusion (HIPS) στοχεύει να παρέχει στους μαθητές τις γνώσεις και τις δεξιότητες που απαιτούνται για τη διαχείριση, την ανάπτυξη και τη διατήρηση μιας αρχιτεκτονικής McAfee Hips Architecture. Μέχρι το τέλος του μαθήματος, οι μαθητές θα μπορούν να διαμορφώσουν με σιγουριά ένα περιβάλλον γοφών που είναι ασφαλές από κακόβουλη δραστηριότητα. Συγκεκριμένα, οι εκπαιδευόμενοι θα αποκτήσουν γνώσεις και δεξιότητες για να εντοπίσουν και να ανταποκριθούν στις απειλές του δικτύου, να ανιχνεύσουν και να ταξινομήσουν τη δραστηριότητα που υποδεικνύουν κακόβουλη συμπεριφορά, διαμορφώνουν πολιτικές για στρατηγικές προστασίας και υλοποίησης για βελτιωμένη ασφάλεια, παρακολούθηση και αναθεώρηση διαδρομών ελέγχου για ύποπτη δραστηριότητα και αντιμετώπιση προβλημάτων που σχετίζονται με τους γοφούς. Αυτό το μάθημα εξοπλίζει τους μαθητές με τη γνώση και την κατανόηση που είναι απαραίτητα για την επιτυχή ανάπτυξη, διατήρηση και διαχείριση ενός περιβάλλοντος γοφών.
Σύστημα πρόληψης εισβολών υποδοχής (γοφοί)
Οι γοφοί αντιπροσωπεύουν το σύστημα πρόληψης εισβολών με βάση τον ξενιστή. Τα HIPS παρέχουν ένα άλλο στρώμα προστασίας στην κορυφή του antivirus, του αντι-spyware, της διαχείρισης patch και της διαμόρφωσης τείχους προστασίας για την πρόληψη της κακόβουλης δραστηριότητας στο μηχάνημά σας. Οι γοφοί παρακολουθεί συνεχώς καθορισμένες διαδικασίες, αρχεία, εφαρμογές και κλειδιά μητρώου για να αποτρέψουν μη εξουσιοδοτημένη συμπεριφορά. Ελέγχετε ποιες εφαρμογές εκτελούνται σε συσκευές και πώς τους επιτρέπεται να εκτελούν.
Επειδή είναι ένα σύστημα που βασίζεται σε κανόνες, αντί για ένα σύστημα που βασίζεται σε ορισμούς, οι γοφοί είναι πιο αποτελεσματικοί στην προστασία των συστημάτων από επιθέσεις μηδενικής ημέρας (κακόβουλη εκμετάλλευση ευάλωτου κώδικα πριν από τη διαθέσιμη μπαλώματα).
Σε αντίθεση με την ανίχνευση και την αποκατάσταση της ευπάθειας, την ανίχνευση και την απομάκρυνση του Spyware ή τη σάρωση προστασίας από ιούς, η προστασία των γοφών δεν απαιτεί συνεχιζόμενες ενημερώσεις αρχείων (αρχεία Patch, αρχεία ορισμού/μοτίβου ή αρχεία βάσης δεδομένων υπογραφής).
Οι γοφοί προστατεύουν τους διακομιστές και τους σταθμούς εργασίας τοποθετώντας πράκτορες λογισμικού μεταξύ εφαρμογών και του λειτουργικού συστήματος’φλόγας. Χρησιμοποιώντας προκαθορισμένους κανόνες βάσει της τυπικής συμπεριφοράς των επιθέσεων κακόβουλου λογισμικού, αυτά τα συστήματα αξιολογούν δραστηριότητες όπως αιτήματα σύνδεσης δικτύου, προσπάθειες ανάγνωσης ή εγγραφής στη μνήμη ή επιχειρείται πρόσβαση σε συγκεκριμένες εφαρμογές. Η συμπεριφορά που είναι γνωστό ότι είναι καλό επιτρέπεται, η συμπεριφορά που είναι γνωστό ότι είναι κακή είναι αποκλεισμένη και η ύποπτη συμπεριφορά επισημαίνεται για περαιτέρω αξιολόγηση.
Το εργαλείο και τα χαρακτηριστικά των γοφών έχουν πρόσβαση από την κύρια κονσόλα (Εργαλεία> Ασφάλεια> Διαμορφώσεις ασφαλείας·. Το εργαλείο HIPS σάς επιτρέπει να δημιουργήσετε εργασίες εγκατάστασης, ενημέρωσης και αφαίρεσης των γοφών. Ρυθμίστε τις ρυθμίσεις των γοφών που μπορούν να αναπτυχθούν σε στοχευμένες συσκευές που θέλετε να προστατεύσετε. και να προσαρμόσετε τις ρυθμίσεις εμφάνισης/αλληλεπίδρασης γοφών που καθορίζουν τον τρόπο με τον οποίο εμφανίζονται και λειτουργούν οι γοφοί σε διαχειριζόμενες συσκευές και ποιες διαδραστικές επιλογές είναι διαθέσιμες στους τελικούς χρήστες. Μπορείτε επίσης να δείτε τη δραστηριότητα των γοφών και τις πληροφορίες κατάστασης για προστατευμένες συσκευές.
Συνιστώσα της ασφάλειας τελικού σημείου
Οι γοφοί είναι ένα από τα εξαρτήματα της ολοκληρωμένης λύσης ασφαλείας τελικού σημείου, μαζί με τα εργαλεία ελέγχου του τείχους προστασίας Landesk και των συσκευών.
Προληπτική ασφάλεια
Οι γοφοί προστατεύουν προληπτικά τις διαχειριζόμενες συσκευές σας από:
- Παροχή προστασίας σε επίπεδο πυρήνα έναντι εφαρμογών που θα προσπαθούσαν να τροποποιήσουν τα δυαδικά αρχεία (ή τα αρχεία που καθορίζετε) στο μηχάνημά σας ή στη μνήμη εφαρμογών των διαδικασιών. Θα εμποδίσει επίσης τις αλλαγές σε ορισμένες περιοχές του μητρώου και μπορεί να ανιχνεύσει τις διαδικασίες rootkit.
- Χρησιμοποιώντας προστασία μνήμης από την εκμετάλλευση του buffer-overflow και του σωρού.
- Εκτέλεση προγραμμάτων προστασίας για να διατηρηθεί ένας εισβολέας από την οικοδόμηση και την εκτέλεση κώδικα σε ένα τμήμα δεδομένων.
- Παρακολούθηση για μη εξουσιοδοτημένη ή ασυνήθιστη πρόσβαση αρχείων.
- Προσφέροντας προστασία σε πραγματικό χρόνο στον υπολογιστή σας χωρίς να βασίζεται σε βάσεις δεδομένων υπογραφής.
Ασφάλεια συστήματος
Οι Hips προσφέρουν την ακόλουθη ασφάλεια σε επίπεδο συστήματος:
- Προστασία συστήματος αρχείου βασισμένου σε κανόνες, σε κανόνες
- Προστασία μητρώου
- Έλεγχος εκκίνησης
- Ανίχνευση ριζών Stealth
- Φιλτράρισμα δικτύου
- Πιστοποίηση διαδικασίας και αρχείου/εφαρμογής
- Κανόνες προστασίας αρχείων που περιορίζουν τις ενέργειες που μπορούν να εκτελέσουν τα εκτελέσιμα προγράμματα σε συγκεκριμένα αρχεία
Χαρακτηριστικά κονσόλας ισχίων
Οι HIPS παρέχουν στους διαχειριστές τη δυνατότητα να ορίζουν και να διαχειρίζονται ξεχωριστά προφίλ για διαφορετικές ομάδες χρηστών με ρυθμίσεις γοφών. Οι ρυθμίσεις των γοφών ικανοποιούν τις ανάγκες οποιωνδήποτε ομάδων χρηστών επιτρέποντας στους διαχειριστές να δημιουργούν πολλαπλές, εξαιρετικά ευέλικτες διαμορφώσεις για διαφορετικά προφίλ χρηστών.
Οι ρυθμίσεις των γοφών μπορούν να περιλαμβάνουν προσαρμοσμένη προστασία κωδικού πρόσβασης, χειρισμό WINTRUST, λειτουργία προστασίας, προσαρμοσμένες λευκές λίστα, πολιτικές ελέγχου πρόσβασης δικτύου και εφαρμογών, πιστοποιήσεις αρχείων και κανόνες προστασίας αρχείων.
Χαρακτηριστικά πελάτη ισχίων
Ο πελάτης HIPS δίνει στους διαχειριστές ένα ισχυρό νέο εργαλείο για τον έλεγχο των εφαρμογών που εκτελούνται σε επιχειρησιακούς υπολογιστές και διακομιστές επιχειρήσεων και πώς επιτρέπεται στις εφαρμογές να εκτελούν.
Το λογισμικό πελάτη HIPS χρησιμοποιεί αποδεδειγμένες τεχνικές ευρετικής και συμπεριφοράς για την αναγνώριση τυπικών μοτίβων και ενεργειών κακόβουλου κώδικα. Για παράδειγμα, ένα αρχείο που προσπαθεί να γράψει στο μητρώο του συστήματος θα μπορούσε να αποκλειστεί και να επισημανθεί ως δυνητικά κακόβουλα. Ο πελάτης HIPS χρησιμοποιεί μια ποικιλία ιδιόκτητων τεχνικών για την ανίχνευση του κακόβουλου λογισμικού ακόμη και πριν από την ταυτοποίηση μιας υπογραφής.
Υποστηριζόμενες πλατφόρμες συσκευών
Οι γοφοί υποστηρίζουν πολλές από τις ίδιες πλατφόρμες επιφάνειας εργασίας και διακομιστών που υποστηρίζονται από τις τυπικές πλατφόρμες συσκευών που διαχειρίζονται το Landesk, συμπεριλαμβανομένων των ακόλουθων λειτουργικών συστημάτων:
- Windows 2000 SP2
- Windows 2003
- Windows 2008
- Windows XP SP1
- Windows Vista (32-bit και 64-bit)
ΣΗΜΕΙΩΣΗ: Οι γοφοί δεν υποστηρίζονται σε διακομιστές πυρήνα ή πυρήνες rollup
Δεν πρέπει να εγκαταστήσετε/να αναπτύξετε τους γοφούς σε έναν κεντρικό διακομιστή ή έναν πυρήνα rollup. Ωστόσο, μπορείτε να αναπτύξετε γοφούς σε μια επιπλέον κονσόλα.Υποστηριζόμενα προϊόντα προστασίας από ιούς
Οι γοφοί είναι συμβατοί με τη λύση Antivirus Suice Suice Suice Suice, καθώς και αρκετά προϊόντα από ιούς τρίτων μερών. Η συμβατότητα σημαίνει ότι οι γοφοί δεν θα παρεμβαίνουν σε διεργασίες προστασίας από ιούς όπως σαρώσεις, προστασία σε πραγματικό χρόνο κ.λπ.
Βεβαιωθείτε ότι οι διαχειριζόμενες συσκευές που θέλετε να διαμορφώσετε με τους γοφούς έχουν εγκατεστημένο ένα από τα ακόλουθα προϊόντα προστασίας από ιούς:
- Ιός Landesk
- Antivirus Symantec (εκδόσεις 7, 8, 9, 10.1, 10.2)
- McAfee Virusscan (εκδόσεις 7.0, 8.0, 8.5i)
- Τάση μικρο-βιλλίνη (εκδόσεις 2005, 2006)
- Trend Micro OfficesCan (εκδόσεις 6.5, 7.3)
- Trend Micro ServerProtect (Έκδοση 5.58)
- Ca etrust inoculateit (έκδοση 6.0)
- Antivirus ca eTrust (εκδόσεις 7.0, 7.1, 8.0, 8.1)
- ESET NOD32 (Έκδοση 2.7)
Κάνω δεν Αναπτύξτε τους γοφούς σε συσκευές με οποιοδήποτε άλλο προϊόν προστασίας από ιούς.
Αδειοδότηση γοφών
Προκειμένου να αποκτήσετε πρόσβαση στο εργαλείο HIPS πρέπει πρώτα να ενεργοποιήσετε τον κεντρικό σας διακομιστή με άδεια ισχίου.
Για πληροφορίες σχετικά με την αδειοδότηση των ισχίων, επικοινωνήστε με τον μεταπωλητή σας ή επισκεφθείτε την ιστοσελίδα Landesk.
Διοίκηση βασισμένη σε ρόλους με γοφούς
Οι γοφοί, όπως το patch και η συμμόρφωση, χρησιμοποιούν τη διοίκηση με βάση το ρόλο για να επιτρέπουν στους χρήστες πρόσβαση σε χαρακτηριστικά. Η διοίκηση με βάση το ρόλο είναι το πλαίσιο πρόσβασης και ασφάλειας που επιτρέπει στους διαχειριστές Landesk να περιορίσουν την πρόσβαση των χρηστών σε εργαλεία και συσκευές. Κάθε χρήστης έχει εκχωρηθεί συγκεκριμένους ρόλους και πεδίο εφαρμογής που καθορίζουν ποια χαρακτηριστικά μπορούν να χρησιμοποιήσουν και ποιες συσκευές μπορούν να διαχειριστούν.
Οι διαχειριστές αναθέτουν αυτούς τους ρόλους σε άλλους χρήστες με το εργαλείο χρηστών στην κονσόλα. Οι γοφοί περιλαμβάνονται στις διαμορφώσεις ασφαλείας σωστά, η οποία εμφανίζεται στο πλαίσιο διαλόγου Δικαιωμάτων Ασφαλείας στο παράθυρο διαλόγου Ρόλων. Για να δείτε και να χρησιμοποιήσετε τις λειτουργίες των ισχίων, ένας χρήστης πρέπει να εκχωρηθεί τα απαραίτητα διαμορφώσεις ασφαλείας δικαιώματα πρόσβασης.
ΣΠΟΥΔΑΙΟΣ: Απαιτείται άδεια ομάδας συγγραφέων Landesk Script
Προκειμένου να δημιουργηθούν προγραμματισμένες εργασίες και πολιτικές στο εργαλείο Patch και Compliance Tool και το εργαλείο διαμορφώσεων ασφαλείας (για εργασίες ασφάλειας και συμμόρφωσης, εργασίες επισκευής και εργασίες αλλαγής ρυθμίσεων). Με άλλα λόγια, πρέπει να ανήκουν σε μια ομάδα που έχει ανατεθεί η άδεια συγγραφέων του Landesk Script. Για περισσότερες πληροφορίες σχετικά με τη διοίκηση που βασίζεται σε ρόλους, ανατρέξτε στην ενότητα Διοίκηση με βάση το ρόλο.Με τις σωστές διαμορφώσεις ασφαλείας, μπορείτε να παρέχετε στους χρήστες τη δυνατότητα να:
- Ανατρέξτε και πρόσβαση στις λειτουργίες του συστήματος πρόληψης εισβολών (HIPS) στο μενού και στην εργαλειοθήκη της κονσόλας της κονσόλας
- Διαμορφώστε διαχειριζόμενες συσκευές για προστασία των γοφών
- Διαχείριση ρυθμίσεων γοφών (προστασία κωδικού πρόσβασης, διαχείριση κώδικα υπογεγραμμένου κώδικα, δράση, λειτουργία προστασίας, πιστοποιήσεις αρχείων, κανόνες προστασίας αρχείων κ.λπ.·
- Αναπτύξτε τους γοφούς εγκατάστασης ή ενημέρωσης εργασιών και αλλάξτε τις εργασίες ρυθμίσεων
- Δείτε τη δραστηριότητα των γοφών για προστατευμένες συσκευές
- Ορίστε τις ρυθμίσεις κατωφλίου δεδομένων για την καταγραφή και την εμφάνιση της δραστηριότητας των γοφών
HIPS Task Workflow
Τα παρακάτω βήματα παρέχουν μια γρήγορη περίληψη των τυπικών διαδικασιών ή εργασιών που εμπλέκονται στην εφαρμογή της προστασίας των ισχίων στο δίκτυό σας. Όλες αυτές οι διαδικασίες περιγράφονται λεπτομερώς σε επόμενες ενότητες.
Βασικά βήματα στην εφαρμογή και τη χρήση των γοφών:
- Ρύθμιση διαχειριζόμενων συσκευών για προστασία γοφών (Ανάπτυξη του πράκτορα σε συσκευές στόχευσης).
- Ρύθμιση επιλογών HIPS με ρυθμίσεις γοφών, όπως υπογεγραμμένο χειρισμό κώδικα, λειτουργία προστασίας, λευκώματα (εφαρμογές που επιτρέπεται να εκτελούν σε συσκευές), πιστοποιήσεις αρχείων, κανόνες προστασίας αρχείων και διαδραστικό/επιλογές τελικού χρήστη.
- Ανακαλύπτοντας τη συμπεριφορά αρχείων και εφαρμογών σε συσκευές με τη λειτουργία μάθησης HIPS.
- Επιβολή της προστασίας των γοφών σε διαχειριζόμενες συσκευές με τη λειτουργία αυτόματου μπλοκ HIPS.
- Προβολή δραστηριοτήτων γοφών για προστατευμένες συσκευές.
Ρύθμιση συσκευών για προστασία γοφών
Πριν από τη διαχείριση συσκευών μπορούν να προστατευθούν από επιθέσεις μηδενικής ημέρας, πρέπει να εγκατασταθούν ο πράκτορας ασφαλείας τελικού σημείου. Ο πράκτορας ασφαλείας του τελικού σημείου είναι μια υπηρεσία ενός πράκτορα που διαχειρίζεται όλα τα εξαρτήματα ασφαλείας τελικού σημείου, συμπεριλαμβανομένων των γοφών.
Μπορείτε να διαμορφώσετε συσκευές για γοφούς είτε κατά τη διάρκεια της αρχικής διαμόρφωσης του παράγοντα συσκευών είτε με ξεχωριστή εργασία εγκατάστασης ή ενημέρωσης.
Για να εγκαταστήσετε ή να ενημερώσετε τους γοφούς σε διαχειριζόμενες συσκευές μέσω διαμόρφωσης πράκτορα
- Στην κονσόλα, κάντε κλικ Εργαλεία> Διαμόρφωση> Διαμόρφωση πράκτορα.
- Κάντε κλικ στο Νέα παράθυρα κουμπί της γραμμής εργαλείων.
- Αφού καθορίσετε τις επιθυμητές ρυθμίσεις σας για τη διαμόρφωση του πράκτορα, πρέπει πρώτα να κάνετε κλικ στο Αρχή σελίδα και επιλέξτε το Ασφάλεια τελικού σημείου επιλογή κάτω Ασφάλεια. (Αυτό αναπτύσσει τον πράκτορα για να στοχεύει τις συσκευές, αλλά πρέπει ακόμα να επιλέξετε ρυθμίσεις γοφών.·
- Τώρα μπορείτε να έχετε πρόσβαση στις επιλογές στο Ασφάλεια τελικού σημείου σελίδα.
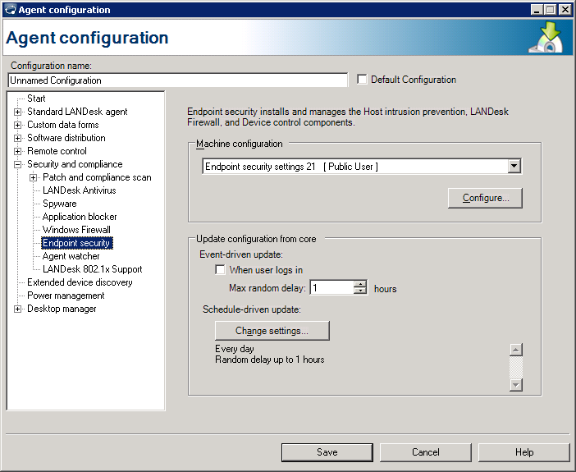
Εάν θέλετε να εγκαταστήσετε ή να ενημερώσετε τους γοφούς αργότερα, μπορείτε να το κάνετε ως ξεχωριστή εργασία από το Διαμορφώσεις ασφαλείας εργαλείο στην κονσόλα.
Για να εγκαταστήσετε ή να ενημερώσετε τους γοφούς ως ξεχωριστή εργασία
- Στην κονσόλα, κάντε κλικ Εργαλεία> Ασφάλεια> Διαμορφώσεις ασφαλείας.
- Κάντε κλικ στο Δημιουργήστε μια εργασία κουμπί της γραμμής εργαλείων και, στη συνέχεια, κάντε κλικ στο κουμπί Εγκατάσταση/ενημέρωση στοιχείων ασφαλείας.

Αφαίρεση γοφών από συσκευές
Εάν θέλετε να αφαιρέσετε τους γοφούς από διαχειριζόμενες συσκευές, μπορείτε επίσης να το κάνετε ως ξεχωριστή εργασία από την κονσόλα.
Για να αφαιρέσετε τους γοφούς
- Στην κονσόλα, κάντε κλικ Εργαλεία> Ασφάλεια> Διαμορφώσεις ασφαλείας.
- Κάντε κλικ στο Δημιουργήστε μια εργασία κουμπί της γραμμής εργαλείων και, στη συνέχεια, κάντε κλικ στο κουμπί Αφαιρέστε τα εξαρτήματα ασφαλείας.
- Εισαγάγετε ένα όνομα για την εργασία.
- Καθορίστε εάν η εγκατάσταση είναι προγραμματισμένη εργασία ή εργασία που βασίζεται στην πολιτική ή και τα δύο.
- Επιλέξτε το στοιχείο ασφαλείας τελικού σημείου για να αφαιρέσετε τον παράγοντα που περιλαμβάνει γοφούς.
- Εάν θέλετε να εμφανίσετε την πρόοδο εγκατάστασης στο παράθυρο διαλόγου σαρωτή ασφαλείας σε στοχευμένες συσκευές, επιλέξτε το Εμφάνιση διαλόγου προόδου στον πελάτη επιλογή.
- Επιλέξτε μια ρύθμιση σάρωσης και επισκευής από τη διαθέσιμη λίστα για να εφαρμόσετε τη διαμόρφωση επανεκκίνησης στην εργασία που δημιουργείτε. Μπορείτε να δημιουργήσετε νέες ρυθμίσεις ή να επεξεργαστείτε τις υπάρχουσες ρυθμίσεις κάνοντας κλικ Διαμορφώστε. Η εργασία θα χρησιμοποιήσει τις επιλεγμένες επιλογές επανεκκίνησης των ρυθμίσεων και επισκευής μόνο, που καθορίζουν τις απαιτήσεις και τις ενέργειες επανεκκίνησης στις συσκευές προορισμού κατά τη διάρκεια της απομάκρυνσης των πράκτορα.
- Κάντε κλικ Εντάξει.
Προσαρμογή της προστασίας των γοφών με ρυθμίσεις γοφών
Οι ρυθμίσεις των γοφών σας δίνουν πλήρη έλεγχο του τρόπου λειτουργίας των γοφών σε συσκευές προορισμού και ποιες επιλογές είναι διαθέσιμες στους τελικούς χρήστες.
Αυτή η ενότητα περιγράφει τον τρόπο δημιουργίας και διαχείρισης ρυθμίσεων ισχίων:
- Δημιουργία ρυθμίσεων γοφών
- Αλλαγή προεπιλεγμένων ρυθμίσεων γοφών
- Προβολή ρυθμίσεων γοφών συσκευών στο απόθεμα
- Βοήθεια ρυθμίσεων γοφών
Δημιουργία ρυθμίσεων γοφών
Μπορείτε να δημιουργήσετε και να εφαρμόσετε ρυθμίσεις γοφών σε μια εγκατάσταση HIPS ή να ενημερώσετε την εργασία ή σε εργασίες ρυθμίσεων αλλαγής. Μπορείτε να δημιουργήσετε όσες ρυθμίσεις γοφών θέλετε. Οι ρυθμίσεις γοφών μπορούν να σχεδιαστούν για συγκεκριμένο σκοπό, χρόνο ή σύνολο συσκευών προορισμού.
Για να δημιουργήσετε ρυθμίσεις γοφών
- Στο Διαμορφώσεις ασφαλείας παράθυρο εργαλείου, κάντε δεξί κλικ Πρόληψη εισβολής υποδοχής, και κάντε κλικ Νέος.
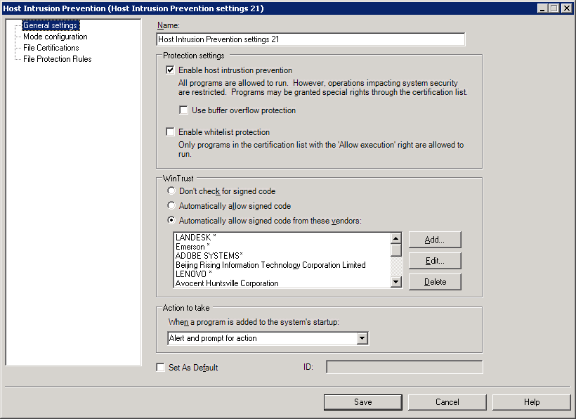
Μόλις ρυθμιστεί, μπορείτε να αναπτύξετε ρυθμίσεις γοφών για να στοχεύσετε τις συσκευές με εργασία εγκατάστασης ή ενημέρωσης ή μια εργασία ρυθμίσεων αλλαγής.
Αλλαγή προεπιλεγμένων ρυθμίσεων γοφών
Οι ρυθμίσεις προεπιλεγμένων γιπωτικών συσκευών αναπτύσσονται ως μέρος της αρχικής διαμόρφωσης του παράγοντα. Σε κάποιο σημείο μπορεί να θέλετε να αλλάξετε αυτές τις προεπιλεγμένες ρυθμίσεις γοφών σε ορισμένες συσκευές. Οι γοφοί παρέχουν έναν τρόπο να το κάνετε αυτό χωρίς να χρειάζεται να ανακατασκευάσετε μια εντελώς νέα και πλήρη διαμόρφωση πράκτορα.
Για να το κάνετε αυτό, χρησιμοποιήστε το Αλλαξε ρυθμίσεις εργασία που βρίσκεται στην αναπτυσσόμενη λίστα του Δημιουργήστε μια εργασία κουμπί της γραμμής εργαλείων. Το παράθυρο διαλόγου που εμφανίζεται σας επιτρέπει να εισάγετε ένα μοναδικό όνομα για την εργασία, να καθορίσετε εάν πρόκειται για προγραμματισμένη εργασία ή πολιτική και είτε επιλέξτε μια υπάρχουσα ρυθμίσεις γοφών ως προεπιλογή είτε χρησιμοποιήστε το Επεξεργασία κουμπί για να δημιουργήσετε νέες ρυθμίσεις γοφών ως προεπιλογή για συσκευές προορισμού.
Προβολή ρυθμίσεων γοφών συσκευών στο απόθεμα
Μπορείτε να ανακαλύψετε ή/και να επαληθεύσετε τις ρυθμίσεις των γοφών στην προβολή απογραφής μιας συσκευής.
Για να το κάνετε αυτό, κάντε δεξί κλικ στην επιλεγμένη συσκευή, κάντε κλικ στο κουμπί Απογραφή> Διαχείριση Landesk> Πρόληψη εισβολής υποδοχής.
Βοήθεια ρυθμίσεων γοφών
Χρησιμοποιήστε αυτό το παράθυρο διαλόγου για να δημιουργήσετε και να επεξεργαστείτε μια ρύθμιση γοφών. Κατά τη δημιουργία ρυθμίσεων γοφών, καθορίζετε πρώτα τις γενικές απαιτήσεις και ενέργειες και, στη συνέχεια, προσθέτετε συγκεκριμένες πιστοποιήσεις αρχείων. Μπορείτε να δημιουργήσετε όσες ρυθμίσεις γοφών θέλετε και να τις επεξεργαστείτε ανά πάσα στιγμή.
Εάν θέλετε να τροποποιήσετε τις ρυθμίσεις των προεπιλεγμένων HIPs της συσκευής χωρίς να επανεγκαταστήσετε τον παράγοντα HIPS ή να επαναπροσδιορίζετε μια πλήρη διαμόρφωση Agent, κάντε τις αλλαγές σας σε οποιαδήποτε από τις επιλογές στο παράθυρο διαλόγου Ρυθμίσεις HIP.
Αυτό το παράθυρο διαλόγου περιέχει τις ακόλουθες σελίδες:
Σχετικά με τους γοφούς: Γενική σελίδα ρυθμίσεων
Χρησιμοποιήστε αυτήν τη σελίδα για να διαμορφώσετε τις γενικές ρυθμίσεις και ενέργειες προστασίας για γοφούς.
Αυτή η σελίδα περιέχει τις ακόλουθες επιλογές:
- Ονομα: Προσδιορίζει τις ρυθμίσεις των γοφών με ένα μοναδικό όνομα. Αυτό το όνομα εμφανίζεται στη λίστα ρυθμίσεων HIPS σε ένα παράθυρο διαλόγου Εγκατάστασης Εγκατάστασης ή Ενημέρωσης Εγκαταστάσεων Ασφαλείας.
- Ρυθμίσεις προστασίας: Υπάρχουν δύο τύποι προστασίας: γοφοί και λευκοί κλάδοι. Μπορείτε να επιλέξετε ένα ή και τα δύο. Και οι δύο τύποι προστασίας χρησιμοποιούν τον ίδιο τρόπο λειτουργίας, η οποία επιλέγεται στη σελίδα διαμόρφωσης λειτουργίας. (ΣΗΜΕΙΩΣΗ: Υπάρχει μία εξαίρεση σε αυτή τη γενική επιβολή προστασίας. Εάν καθορίσετε τη λειτουργία προστασίας μάθησης και έχετε το λευκόχρυσο μόνο Επιλογή εκμάθησης επιλεγμένη, οι εφαρμογές Whitelist μόνο μαθαίνουν και η προστασία των γοφών έχει οριστεί στη λειτουργία αυτόματου αποκλεισμού.·
- Ενεργοποίηση γοφών: Ενεργοποιεί την προστασία των γοφών. Αυτό επιτρέπει σε όλα τα προγράμματα να εκτελούνται (εκτός από την εκτέλεση της λειτουργίας του προγράμματος) όπως ορίζεται από τους προκαθορισμένους κανόνες προστασίας. Δώστε ειδικά δικαιώματα με πιστοποιήσεις προσαρμοσμένων αρχείων για εκτελέσιμα προγράμματα. Η προστασία των γοφών παρατηρεί τη συμπεριφορά εφαρμογής (αν η εφαρμογή επιτρέπεται να τροποποιήσει άλλο εκτελέσιμο, να τροποποιήσει το μητρώο και ούτω καθεξής) και να επιβάλει κανόνες ασφαλείας.
- Χρησιμοποιήστε προστασία υπερχείλισης buffer: Προστατεύει συσκευές από εκμεταλλεύσεις μνήμης συστήματος που εκμεταλλεύονται ένα πρόγραμμα ή μια διαδικασία που περιμένει την είσοδο του χρήστη.
ΣΗΜΕΙΩΣΗ: Η προστασία υπερχείλισης buffer (BOP) μπορεί να ενεργοποιηθεί σε μια συσκευή Windows 32-bit ανεξάρτητα από το αν ο επεξεργαστής έχει υποστήριξη NX / XD (χωρίς εκτέλεση / εκτέλεση). Εάν ο επεξεργαστής δεν έχει υποστήριξη NX/XD, εξομοιώνεται. Ωστόσο, εάν ο επεξεργαστής έχει υποστήριξη NX/XD, αλλά είναι απενεργοποιημένη είτε στη διαμόρφωση BIOS είτε στην εκκίνηση, το BOP δεν μπορεί να ενεργοποιηθεί. Σημειώστε ότι ο πελάτης ασφαλείας τελικού σημείου εμφανίζει εάν το BOP είναι ενεργοποιημένο ή απενεργοποιημένο στη συσκευή τελικού χρήστη. Το BOP δεν υποστηρίζεται σε συσκευές Windows 64-bit, επειδή η δυνατότητα προστασίας του πυρήνα (KPP) εμποδίζει την επιδιόρθωση του πυρήνα.
ΣΠΟΥΔΑΙΟΣ: Συνιστούμε ανεπιφύλακτα την πρώτη προστασία υπερχείλισης δοκιμών (BOP) στις συγκεκριμένες διαμορφώσεις υλικού σας πριν κάνετε μια ευρεία ανάπτυξη στις διαχειριζόμενες συσκευές στο δίκτυό σας. Ορισμένες διαμορφώσεις παλαιότερων επεξεργαστών (πριν από το Pentium 4 με HT ή Hyperthreading) που εκτελούν ορισμένες εκδόσεις Windows OS ενδέχεται να μην υποστηρίζουν πλήρως την προστασία υπερχείλισης buffer.
Σχετικά με τη σελίδα διαμόρφωσης των γοφών: Λειτουργία
Χρησιμοποιήστε αυτήν τη σελίδα για να διαμορφώσετε τη λειτουργία λειτουργίας της προστασίας των ισχίων.
Αυτή η σελίδα περιέχει τις ακόλουθες επιλογές:
- Μόνο η Whitelist μαθαίνει: Μόνο οι εφαρμογές με την ονομασία Whitelist (Εφαρμογές των οποίων η πιστοποίηση αρχείου έχει ενεργοποιημένη την επιλογή εκτέλεσης).
- Πιστοποιημένα αρχεία: Παραθέτει τα αρχεία που έχουν διαμορφωμένα δικαιώματα πιστοποίησης για γοφούς.
- Προσθήκη: Ανοίγει ένα παράθυρο διαλόγου Εξερεύνησης αρχείων όπου μπορείτε να περιηγηθείτε και να επιλέξετε ένα αρχείο που θέλετε να διαμορφώσετε με πιστοποιήσεις αρχείων.
- Διαμορφώστε: Σας επιτρέπει να επεξεργαστείτε τις πιστοποιήσεις του επιλεγμένου αρχείου.
- Διαγράφω: Διαγράφει το επιλεγμένο αρχείο και τις πιστοποιήσεις του.
- Ονομα αρχείου: Προσδιορίζει το αρχείο εφαρμογής που έχει εκχωρηθεί πιστοποιήσεις.
- Πλήρης διαδρομή: Καθορίζει τη θέση του αρχείου.
- Μέγεθος αρχείου: Καθορίζει το μέγεθος (σε kb) του αρχείου.
- Ημερομηνία αρχείου: Υποδεικνύει την ημερομηνία και την ώρα δημιουργίας του αρχείου.
- Εκδοχή: Υποδεικνύει τον αριθμό έκδοσης του αρχείου, εάν είναι διαθέσιμος.
- Πιστοποιημένα: Υποδεικνύει την ημερομηνία και την ώρα που δημιουργήθηκαν ή τροποποιήθηκαν οι πιστοποιήσεις του αρχείου ή τελευταία τροποποιήθηκαν.
- MD5 Hash: Δείχνει το MD5 Hash του αρχείου. Ένα αρχείο hash χρησιμοποιείται για να εξασφαλίσει την ακεραιότητα του αρχείου.
- Περιγραφή: Παρέχει ένα πλαίσιο κειμένου για να εισαγάγετε μια περιγραφή του αρχείου.
- Παρακάμπτοντας όλες τις προστασίες: Επιτρέπει το αρχείο εφαρμογής πλήρη προνόμια. Το αρχείο είναι εντελώς αδιευκρίνιστο και μη παρακολούθηση.
- Προστασία υπερχείλισης buffer bypass: Σας επιτρέπει να παρακάμψετε την προστασία υπερχείλισης buffer. Θα θελήσετε να χρησιμοποιήσετε αυτήν την επιλογή για αρχεία (διαδικασίες) που είναι πιστοποιημένα και ότι εμπιστεύεστε.
- Ασφάλεια συστήματος
- Τροποποιήστε τα εκτελέσιμα αρχεία: Επιτρέπει στην εφαρμογή το δικαίωμα να τροποποιήσει άλλα εκτελέσιμα αρχεία.
- Τροποποίηση προστατευμένων αρχείων: Επιτρέπει στην εφαρμογή το δικαίωμα να τροποποιήσει τα προστατευμένα αρχεία. Μπορείτε να δημιουργήσετε μια λίστα προστατευμένων αρχείων, όπως οι πράκτορες συσκευών διαχείρισης Landesk Management Suite.
- Τροποποιήστε τα προστατευμένα κλειδιά μητρώου: Επιτρέπει στην εφαρμογή το δικαίωμα να τροποποιήσει τα προστατευμένα κλειδιά μητρώου. Τα προστατευμένα κλειδιά εμποδίζουν τις λοιμώξεις κακόβουλου λογισμικού.
- Αποστολή e-mail: Επιτρέπει στην εφαρμογή να στέλνει μηνύματα ηλεκτρονικού ταχυδρομείου. (ΣΗΜΕΙΩΣΗ: Οι γοφοί αναγνωρίζουν τις τυποποιημένες εφαρμογές πελάτη ηλεκτρονικού ταχυδρομείου και τις πιστοποιούν αυτόματα έτσι ώστε να μπορούν να στείλουν μηνύματα ηλεκτρονικού ταχυδρομείου.·
- Προσθήκη στην εκκίνηση του συστήματος: Επιτρέπει στην εφαρμογή το δικαίωμα να προσθέτει αρχεία στην εκκίνηση του συστήματος.
- Επιτρέψτε την εκτέλεση: Επιτρέπει στη λειτουργία της εφαρμογής (διαδικασία). Τα πιστοποιημένα αρχεία έχουν ενεργοποιήσει αυτόματα την εκτέλεση. Επίσης, εάν η πιστοποίηση ενός αρχείου παρέχει μερικά δικαιώματα, τότε η επιλογή εκτέλεσης επιτρέπεται αυτόματα ενεργοποιημένη.
- Προστατέψτε την εφαρμογή στη μνήμη: Επιβάλλει προστασία για την εφαρμογή καθώς εκτελείται στη μνήμη. Η εφαρμογή προστατεύεται από τον τερματισμό ή την τροποποίηση.
- Κληρονομούν τις διαδικασίες των παιδιών: Εκχωρεί τις ίδιες πιστοποιήσεις αρχείων (δικαιώματα) σε οποιεσδήποτε υποταγές που εκτελούνται από αυτήν την αίτηση. Για παράδειγμα, μπορείτε να το χρησιμοποιήσετε με ένα εκτελέσιμο setup ή εγκατάσταση για να περάσετε τα ίδια δικαιώματα σε μεταγενέστερες διαδικασίες που ξεκίνησαν από το πρόγραμμα εγκατάστασης.
- Εξουσιοδοτημένος εγκατάσταση: Υποδεικνύει ότι η εφαρμογή επιτρέπεται να εκτελεί εγκατάσταση ή ανάπτυξη λογισμικού. Αυτό ισχύει για το εργαλείο διανομής λογισμικού διαχείρισης Landesk Management Suite και μπορεί να εφαρμοστεί και σε άλλες εφαρμογές διανομής λογισμικού.
- ΕΝΤΑΞΕΙ: Αποθηκεύει τις πιστοποιήσεις αρχείων και το προσθέτει στη λίστα των πιστοποιημένων αρχείων στο παράθυρο διαλόγου Ρυθμίσεις κύριου ισχίου.
- Ματαίωση: Κλείνει το παράθυρο διαλόγου χωρίς να αποθηκεύει τις πιστοποιήσεις αρχείων.
Σχετικά με τη σελίδα κανόνων προστασίας αρχείων: αρχείων
Χρησιμοποιήστε αυτήν τη σελίδα για να προβάλετε, να διαχειριστείτε και να δώσετε προτεραιότητα στους κανόνες προστασίας αρχείων. Οι κανόνες προστασίας αρχείων είναι ένα σύνολο περιορισμών που εμποδίζουν τα συγκεκριμένα εκτελέσιμα προγράμματα από την εκτέλεση ορισμένων ενεργειών επί καθορισμένα αρχεία. Με τους κανόνες προστασίας αρχείων, μπορείτε να επιτρέψετε ή να αρνηθείτε την πρόσβαση, την τροποποίηση, τη δημιουργία και την εκτέλεση από οποιοδήποτε πρόγραμμα σε οποιοδήποτε αρχείο.
Αυτό το παράθυρο διαλόγου περιέχει τις ακόλουθες επιλογές:
- Κανόνες προστασίας: Παραθέτει όλους τους προκαθορισμένους (προεπιλεγμένους) κανόνες προστασίας αρχείων που παρέχονται από το Landesk, καθώς και όλους τους κανόνες προστασίας αρχείων που έχετε δημιουργήσει.
- Όνομα κανόνα: Προσδιορίζει τον κανόνα προστασίας αρχείων.
- Περιορισμοί: Εμφανίζει τις συγκεκριμένες ενέργειες από προγράμματα σε αρχεία που περιορίζονται από τον κανόνα προστασίας αρχείων.
- Εφαρμόστε τον κανόνα σε: Εμφανίζει τα εκτελέσιμα προγράμματα που προστατεύονται από τον κανόνα προστασίας.
ΣΗΜΕΙΩΣΗ: Οι κανόνες προστασίας αρχείων αποθηκεύονται στο αρχείο αρχείων.Αρχείο XML, που βρίσκεται στο: ProgramFiles \ Landesk \ Managementsuite \ ldlogon \ agentbehaviors \ hips_behavior.φερμουάρ
Σχετικά με τους γοφούς: Ρύθμιση παραθύρου διαλόγου κανόνα προστασίας αρχείων
Χρησιμοποιήστε αυτήν τη σελίδα για να διαμορφώσετε τους κανόνες προστασίας αρχείων.
Αυτό το παράθυρο διαλόγου περιέχει τις ακόλουθες επιλογές:
- Όνομα κανόνα: Προσδιορίζει τον κανόνα προστασίας αρχείων με περιγραφικό όνομα.
- Εφαρμόστε τον κανόνα
- Ολα τα προγράμματα: Καθορίζει ότι όλα τα εκτελέσιμα προγράμματα περιορίζονται από την εκτέλεση των ενεργειών που επιλέγονται παρακάτω στα αρχεία που καθορίζονται παρακάτω.
- Προγράμματα που ονομάζονται: Καθορίζει ότι μόνο τα εκτελέσιμα προγράμματα στη λίστα έχουν τους περιορισμούς που έχουν επιλεγεί παρακάτω.
- Προσθήκη: Σας επιτρέπει να επιλέξετε ποια προγράμματα περιορίζονται από τον κανόνα προστασίας αρχείων. Μπορείτε να χρησιμοποιήσετε ονόματα αρχείων και μπαλαντέρ.
- Επεξεργασία: Σας επιτρέπει να τροποποιήσετε το όνομα του προγράμματος.
- Διαγράφω: Αφαιρεί το πρόγραμμα από τη λίστα.
- Αρνηση πρόσβασης: Αποτρέπει τα προγράμματα που καθορίζονται παραπάνω από την πρόσβαση στα προστατευμένα αρχεία.
- ΑΝΤΙΜΕΤΩΠΙΣΗ ΤΡΟΠΟΠΟΙΗΣΗΣ: Αποτρέπει τα προγράμματα που ορίζονται παραπάνω από την πραγματοποίηση οποιωνδήποτε αλλαγών στα προστατευμένα αρχεία.
- Deny Creation: Αποτρέπει τα προγράμματα που καθορίζονται παραπάνω από τη δημιουργία των αρχείων.
- Αρνείται την εκτέλεση: Αποτρέπει τα προγράμματα που καθορίζονται παραπάνω από τη λειτουργία των προστατευμένων αρχείων.
- Επιτρέψτε εξαιρέσεις για πιστοποιημένα προγράμματα: Επιτρέπει σε οποιοδήποτε από τα εκτελέσιμα προγράμματα που ανήκουν σήμερα στη λίστα των πιστοποιημένων αρχείων για να παρακάμψετε τους περιορισμούς που σχετίζονται με αυτόν τον κανόνα προστασίας αρχείων.
- Οποιαδήποτε αρχεία: Καθορίζει ότι όλα τα αρχεία προστατεύονται από τα προγράμματα που καθορίζονται παραπάνω σύμφωνα με τους περιορισμούς τους.
- Αρχεία που ονομάζονται: Καθορίζει ότι προστατεύονται μόνο τα αρχεία στη λίστα.
- Προσθήκη: Σας επιτρέπει να επιλέξετε ποιο αρχείο ή αρχεία προστατεύονται από τον κανόνα. Μπορείτε να χρησιμοποιήσετε ονόματα αρχείων ή μπαλαντέρ.
- Επεξεργασία: Σας επιτρέπει να τροποποιήσετε το όνομα του αρχείου.
- Διαγράφω: Αφαιρεί το αρχείο από τη λίστα.
- Εφαρμόστε και για τους υπο-διευθυντές: Επιβάλλει τους κανόνες προστασίας του αρχείου σε οποιονδήποτε υποκαταλόγο ενός καταλόγου ονομασμένου καταλόγου.
Κατανόηση της λειτουργίας μάθησης των γοφών
Οι γοφοί μπορούν να τρέξουν σε μία από τις ακόλουθες λειτουργίες προστασίας: αυτόματη, μάθηση, μόνο καταγραφή ή μπλοκ.
Χρησιμοποιώντας τη λειτουργία μάθησης των γοφών
Παρακάτω είναι μια περιγραφή της διαδικασίας λειτουργίας εκμάθησης των γοφών:
- Στη λειτουργία μάθησης, οι γοφοί μαθαίνουν τι είδους εφαρμογές εγκαθίστανται στη συσκευή, πώς συμπεριφέρονται και τα δικαιώματά τους (προνόμια).
- Οι γοφοί παρακολουθεί τη δραστηριότητα στη συσκευή και καταγράφουν πληροφορίες σε ένα αρχείο ιστορικού δράσης.
- Τα δεδομένα ιστορικού δράσης αποστέλλονται από τη συσκευή στον κεντρικό διακομιστή.
- Οι διαχειριστές διαβάζουν το ιστορικό δράσης για να δουν ποιες εφαρμογές κάνουν ό, τι στη συσκευή. (Τα αρχεία/εφαρμογές και τα σχετικά δικαιώματα που αναφέρονται στο αρχείο ιστορικού δράσης (XML) εμφανίζονται στη σελίδα πιστοποιήσεων αρχείων του πλαισίου διαλόγου Ρυθμίσεις HIPS Ρυθμίσεις.·
- Οι διαχειριστές μπορούν να προσαρμόσουν τις ρυθμίσεις των γοφών για να επιτρέψουν και να αρνηθούν τα προνόμια για σχετικές εφαρμογές.
Η λειτουργία μάχης μπορεί να εφαρμοστεί στις διαχειριζόμενες συσκευές που επιτρέποντας γενικά την εμφάνιση παραβιάσεων των γοφών μέχρι να αναπτυχθεί μια νέα ρύθμιση των γοφών ή η λειτουργία μάθησης μπορεί να εφαρμοστεί αρχικά για συγκεκριμένο χρονικό διάστημα, προκειμένου να ανακαλύψει ποιες εφαρμογές εκτελούνται και η συμπεριφορά τους και να δημιουργηθεί μια λευκή λίστα (οι εφαρμογές που επιτρέπεται η εκτέλεση των συσκευών). Εάν η λειτουργία γενικής προστασίας είναι αυτόματη μπλοκάρ.
Σημειώστε ότι τόσο ο διακομιστής Core όσο και η διαχειριζόμενη συσκευή πρέπει να λειτουργούν σε λειτουργία μάθησης για να πραγματοποιηθεί η επικοινωνία ιστορικού δράσης.
Συγχώνευση πιστοποιήσεων γοφών
Μπορείτε να συγχωνεύσετε τα πιστοποιημένα αρχεία HIPS από μία ρύθμιση γοφών σε μία ή περισσότερες άλλες ρυθμίσεις γοφών. Αυτό σας επιτρέπει να ενημερώσετε και να μοιραστείτε τις ρυθμίσεις πιστοποιημένων αρχείων γρήγορα και εύκολα.
Για να συγχωνεύσετε τα πιστοποιημένα αρχεία HIPS
- Στο Διαμορφώσεις ασφαλείας παράθυρο εργαλείου, κάντε δεξί κλικ Πρόληψη εισβολής υποδοχής, και κάντε κλικ Συγχώνευση πιστοποιημένων αρχείων.
- Επιλέξτε μια διαμόρφωση πηγής από τη λίστα.
- Επιλέξτε αν θέλετε να συγχωνεύσετε τις διαφορές στα πιστοποιημένα αρχεία ή απλά να αντικαταστήσετε όλα τα πιστοποιημένα αρχεία.
- Επιλέξτε τις διαμορφώσεις προορισμού.
- Κάντε κλικ Εντάξει.
Σχετικά με το παράθυρο διαλόγου Merge Certified Files
Χρησιμοποιήστε αυτό το παράθυρο διαλόγου για να διαμορφώσετε και να εκτελέσετε μια συγχώνευση αρχείων πιστοποιημένων HIPS μεταξύ ενός ή περισσοτέρων ρυθμίσεων γοφών.
Αυτό το παράθυρο διαλόγου περιέχει τις ακόλουθες επιλογές:
- Διαμόρφωση πηγής: Καθορίζει τις ρυθμίσεις των γοφών των οποίων τα πιστοποιημένα αρχεία θέλετε να συγχωνεύσετε με τις επιλεγμένες διαμορφώσεις προορισμού.
- Συγχώνευση διαφορών σε πιστοποιημένα αρχεία: Αντικαθιστά τυχόν κοινά πιστοποιημένα αρχεία στις διαμορφώσεις προορισμού με αυτά της διαμόρφωσης προέλευσης και προσθέτει μοναδικά πιστοποιημένα αρχεία από τη διαμόρφωση προέλευσης στις διαμορφώσεις προορισμού.
- Αντικαταστήστε τα πιστοποιημένα αρχεία: Αναγκάζει τα πιστοποιημένα αρχεία στη διαμόρφωση προέλευσης για να αντικαταστήσουν όλα τα αρχεία στις διαμορφώσεις προορισμού.
- Διαμορφώσεις στόχου: Καθορίζει τις διαμορφώσεις προορισμού που θέλετε να συγχωνευτείτε με τη διαμόρφωση πηγής. Επιλέξτε στόχους από τη λίστα των διαθέσιμων διαμορφώσεων.
- Μετάφραση αγγλικής έως ρωσικής
Αντικαθιστά η ασφάλεια McAfee Endpoint Security?
Διαδικασία:
Εξετάστε το σύστημα για να προσδιορίσετε εάν έχει εγκατασταθεί το σύστημα πρόληψης εισβολής κεντρικού υπολογιστή (HIPS):# rpm -qa | grep mfehiplsm
Βεβαιωθείτε ότι η μονάδα Hips McAfee είναι ενεργή στο σύστημα:
# ps -ef | Grep -i “hipclient”
Εάν το πακέτο MFEHIPLSM δεν έχει εγκατασταθεί, ελέγξτε για ένα άλλο σύστημα ανίχνευσης εισβολής:
Πού είναι το όνομα του πρωτογενούς δαίμονα για να διαπιστωθεί εάν η εφαρμογή είναι φορτωμένη στο σύστημα.
Προσδιορίστε εάν η εφαρμογή είναι ενεργή στο σύστημα:
Εάν το πακέτο MFEHIPLSM δεν έχει εγκατασταθεί και μια εναλλακτική εφαρμογή ανίχνευσης εισβολής βασισμένο σε κεντρικό υπολογιστή δεν έχει τεκμηριωθεί για χρήση, αυτό είναι ένα εύρημα.
Πεδίο εφαρμογής, καθορίστε και διατηρήστε τις ρυθμιστικές απαιτήσεις σε απευθείας σύνδεση σε λίγα λεπτά.
Επικοινωνία
10161 Park Run Drive, Suite 150
Λας Βέγκας, Νεβάδα 89145ΤΗΛΕΦΩΝΟ 702.776.9898
ΦΑΞ 866.924.3791
[email protected]Γρήγοροι σύνδεσμοι
© 2018 Network Frontiers LLC
Εντάξει Reserded.
Λειτουργία προστασίας: Καθορίζει τη συμπεριφορά προστασίας όταν εμφανίζονται παραβιάσεις ασφαλείας στις διαχειριζόμενες συσκευές. Ο τρόπος προστασίας ισχύει για τους τύπους προστασίας που επιλέχθηκαν στη σελίδα Γενικών Ρυθμίσεων.
Αυτόματο: Όλες οι παραβιάσεις ασφαλείας (τροποποιήσεις λογισμικού και συστήματος) μπλοκάρονται αυτόματα. Με άλλα λόγια, επιβάλλονται όλοι οι κανόνες πιστοποίησης αρχείων που έχετε δημιουργήσει για συγκεκριμένα αρχεία.
Περίοδος αυτόματης γέννησης: Καθορίζει μια χρονική περίοδο κατά την οποία επιτρέπεται στις εφαρμογές να εκτελούνται στη συσκευή τελικού χρήστη ενώ οι κανόνες ασφαλείας εφαρμόζονται. Κατά τη διάρκεια αυτής της περιόδου, παρατηρείται συμπεριφορά εφαρμογής (ή μαθαίνοντας) και ότι οι πληροφορίες αποστέλλονται πίσω στη βασική βάση δεδομένων. (Η μέγιστη χρονική περίοδος αυτόματης εκτροπής είναι 5 ημέρες. Εάν θέλετε να εκτελέσετε αυτόματη εκδήλωση για μεγαλύτερο χρονικό διάστημα, στο τέλος των 5 ημερών μπορείτε να επαναφέρετε την τιμή.·
ΣΗΜΕΙΩΣΗ: Αυτές οι δύο επιλογές χρονικής περιόδου εκτελούνται διαδοχικά. Με άλλα λόγια, αν και οι δύο έχουν επιλεγεί, η περίοδος αυτόματης γέννησης τρέχει πρώτα και όταν λήγει, η περίοδος αυτόματης log τρέχει.
Σχετικά με τη σελίδα πιστοποίησης αρχείων: αρχείων
Χρησιμοποιήστε αυτήν τη σελίδα για προβολή και διαχείριση πιστοποιήσεων αρχείων. Οι πιστοποιήσεις αρχείων είναι ένα σύνολο δικαιωμάτων (προνόμια ή εξουσιοδοτήσεις) που επιτρέπουν και αρνούνται ορισμένες ενέργειες που μπορούν να εκτελεστούν με μια αίτηση σε διαχειριζόμενες συσκευές.
Αυτή η σελίδα περιέχει τις ακόλουθες επιλογές:
Σχετικά με τους γοφούς: Ρύθμιση παραθύρου διαλόγου πιστοποίησης αρχείων
Χρησιμοποιήστε αυτό το παράθυρο διαλόγου για να διαμορφώσετε τις πιστοποιήσεις για ένα συγκεκριμένο αρχείο εφαρμογής.
Αυτό το παράθυρο διαλόγου περιέχει τις ακόλουθες επιλογές:
- Ενεργοποίηση γοφών: Ενεργοποιεί την προστασία των γοφών. Αυτό επιτρέπει σε όλα τα προγράμματα να εκτελούνται (εκτός από την εκτέλεση της λειτουργίας του προγράμματος) όπως ορίζεται από τους προκαθορισμένους κανόνες προστασίας. Δώστε ειδικά δικαιώματα με πιστοποιήσεις προσαρμοσμένων αρχείων για εκτελέσιμα προγράμματα. Η προστασία των γοφών παρατηρεί τη συμπεριφορά εφαρμογής (αν η εφαρμογή επιτρέπεται να τροποποιήσει άλλο εκτελέσιμο, να τροποποιήσει το μητρώο και ούτω καθεξής) και να επιβάλει κανόνες ασφαλείας.