

Λειτουργεί η McAfee σε Mac?
Τι είναι το Mac OS X ισοδύναμο της χαρτογράφησης δικτύου ασφαλείας McAfee
Περίληψη:
Σε αυτό το άρθρο, θα συζητήσω το Mac OS X ισοδύναμο της χαρτογράφησης δικτύου ασφαλείας McAfee. Θα παράσχω βασικά σημεία για το πώς να ελέγξω τα αρχεία που παράγονται από adware, το ζήτημα του Docker Desktop που δεν ξεκινά λόγω του τείχους προστασίας McAfee και τα βήματα για την αναπαραγωγή της συμπεριφοράς. Επιπλέον, θα αντιμετωπίσω ερωτήσεις και θα δώσω λεπτομερείς απαντήσεις βάσει του κειμένου.
Βασικά σημεία:
- Ελέγξτε για αρχεία που δημιουργούνται adware στο ~/βιβλιοθήκη/υποστήριξη εφαρμογής/φάκελο.
Ερωτήσεις:
1. Πώς μπορώ να ελέγξω για αρχεία που δημιουργούνται από adware?
Για να ελέγξετε τα αρχεία που παράγονται από το adware, μεταβείτε στο ~/library/application support/φάκελο.
2. Ποιο είναι το πρόβλημα με το Docker Desktop στο MacOS Catalina?
Docker Desktop στο MacOS Catalina μπορεί να μην ξεκινήσει και να κρέμεται επ ‘αόριστον.
3. Ποια μέτρα έχουν ληφθεί για την επίλυση του προβλήματος της επιφάνειας εργασίας του Docker?
Έχουν δοκιμαστεί διάφορα βήματα για την επίλυση του προβλήματος της επιφάνειας εργασίας Docker. Αυτά περιλαμβάνουν τη χρήση της τελευταίας έκδοσης του Docker Desktop, την απενεργοποίηση των ενεργοποιημένων πειραματικών χαρακτηριστικών και την παροχή διαγνωστικών.
4. Ποια είναι η αναμενόμενη συμπεριφορά του Docker?
Η αναμενόμενη συμπεριφορά του Docker είναι να ξεκινήσει σωστά.
5. Ποια είναι η πραγματική συμπεριφορά του Docker?
Η πραγματική συμπεριφορά του Docker είναι ότι κρέμεται στη φάση “εκκίνησης” για πάντα.
6. Ποια έκδοση macOS χρησιμοποιείται?
Η έκδοση MacOS που χρησιμοποιείται είναι 10.15.7.
7. Πώς μπορώ να αποκτήσω διαγνωστικά αρχεία καταγραφής?
Για να αποκτήσετε διαγνωστικά αρχεία καταγραφής, κατεβάστε το Docker για Mac από https: // hub.λιμενεργάτης.Com/Editions/Community/Docker-Ce-Desktop-Mac/.
8. Ποια είναι τα βήματα για την αναπαραγωγή της συμπεριφοράς του Docker που δεν ξεκινάει?
Τα βήματα για την αναπαραγωγή της συμπεριφοράς είναι τα εξής:
- Εγκαταστήστε την επιφάνεια εργασίας Docker.
- Προσπαθήστε να ξεκινήσετε την επιφάνεια εργασίας Docker.
- Παρέχετε τον κωδικό πρόσβασης για τις απαραίτητες αλλαγές δικτύωσης.
- Περιμένετε ώρες χωρίς πρόοδο.
9. Ποια είναι η σχέση μεταξύ της ασφάλειας του McAfee Endpoint και του προβλήματος του Docker?
Για ορισμένους χρήστες, το τείχος προστασίας ασφαλείας McAfee Endpoint μπορεί να εμποδίζει την πρόσβαση στο UDP στην εσωτερική υπηρεσία DNS, προκαλώντας το ζήτημα του Docker.
10. Μπορεί να απενεργοποιηθεί το τείχος προστασίας McAfee?
Σε ορισμένες περιπτώσεις, το τείχος προστασίας McAfee μπορεί να διαχειρίζεται από την εταιρική πληροφορική και οι χρήστες ενδέχεται να μην έχουν την επιλογή να το απενεργοποιήσουν.
Λεπτομερείς απαντήσεις:
1. Πώς μπορώ να ελέγξω για αρχεία που δημιουργούνται από adware?
Για να ελέγξετε τα αρχεία που παράγονται από adware, μπορείτε να περιηγηθείτε στο ~/library/application support/φάκελο. Αυτός ο φάκελος περιέχει διάφορα υποφακτικά και αρχεία που σχετίζονται με εφαρμογές που είναι εγκατεστημένες στο Mac σας. Αναζητήστε τυχόν ύποπτα ή άγνωστα αρχεία που μπορεί να σχετίζονται με το adware.
2. Ποιο είναι το πρόβλημα με το Docker Desktop στο MacOS Catalina?
Το ζήτημα με το Docker Desktop στο MacOS Catalina είναι ότι αποτυγχάνει να ξεκινήσει και κρέμεται επ ‘αόριστον. Αυτό το πρόβλημα έχει αναφερθεί από πολλούς χρήστες και δεν έχει επιλυθεί από τις προτεινόμενες λύσεις από προηγούμενα παρόμοια θέματα.
3. Ποια μέτρα έχουν ληφθεί για την επίλυση του προβλήματος της επιφάνειας εργασίας του Docker?
Έχουν ληφθεί διάφορα βήματα για την επίλυση του προβλήματος επιφάνειας εργασίας Docker. Οι χρήστες προσπάθησαν να χρησιμοποιήσουν την τελευταία έκδοση του Docker Desktop, στην απενεργοποίηση των ενεργοποιημένων πειραματικών χαρακτηριστικών και στην παροχή διαγνωστικών. Ωστόσο, κανένα από αυτά τα βήματα δεν έχει επιλύσει το ζήτημα για όλους τους χρήστες.
4. Ποια είναι η αναμενόμενη συμπεριφορά του Docker?
Η αναμενόμενη συμπεριφορά του Docker είναι να ξεκινήσει σωστά χωρίς καθυστερήσεις ή κρέμεται. Όταν ο Docker λειτουργεί σωστά, οι χρήστες θα πρέπει να μπορούν να το χρησιμοποιούν για να εκτελούν εφαρμογές με εμπορευματοκιβώτια στο Mac τους.
5. Ποια είναι η πραγματική συμπεριφορά του Docker?
Η πραγματική συμπεριφορά του Docker, όπως αναφέρθηκε από τους χρήστες, είναι ότι κρέμεται στη φάση “εκκίνησης” για πάντα. Αυτό εμποδίζει τους χρήστες να χρησιμοποιούν το Docker και να τρέχουν εφαρμογές με εμπορευματοκιβώτια στο Mac τους.
6. Ποια έκδοση macOS χρησιμοποιείται?
Η έκδοση MACOS που χρησιμοποιείται από τους πληγέντες χρήστες είναι 10.15.7 (Catalina).
7. Πώς μπορώ να αποκτήσω διαγνωστικά αρχεία καταγραφής?
Για να αποκτήσετε διαγνωστικά αρχεία καταγραφής, μπορείτε να κατεβάσετε το Docker για Mac από τον επίσημο ιστότοπο Docker. Επισκεφθείτε το https: // hub.λιμενεργάτης.com/editions/community/docker-ce-desktop-mac/και κατεβάστε την τελευταία έκδοση του Docker για Mac. Ακολουθήστε τις οδηγίες εγκατάστασης και μόλις εγκατασταθείτε, μπορείτε να αποκτήσετε πρόσβαση στη λειτουργία Diagnostics στο Docker Desktop Interface.
8. Ποια είναι τα βήματα για την αναπαραγωγή της συμπεριφοράς του Docker που δεν ξεκινάει?
Για να αναπαράγετε τη συμπεριφορά του Docker που δεν ξεκινάει, μπορείτε να ακολουθήσετε αυτά τα βήματα:
- Εγκαταστήστε το Docker Desktop σε Mac που τρέχει macos catalina.
- Προσπαθήστε να ξεκινήσετε το Docker Desktop κάνοντας κλικ στο εικονίδιο του.
- Όταν σας ζητηθεί, δώστε τον κωδικό πρόσβασής σας για να επιτρέψετε στο Docker να κάνει τις απαραίτητες αλλαγές δικτύωσης.
- Περιμένετε για μια παρατεταμένη περίοδο, όπως αρκετές ώρες, χωρίς καμία πρόοδο στη διαδικασία εκκίνησης του Docker.
9. Ποια είναι η σχέση μεταξύ της ασφάλειας του McAfee Endpoint και του προβλήματος του Docker?
Σύμφωνα με τις εμπειρίες των χρηστών και τις αλληλεπιδράσεις με την υποστήριξη του Docker, ορισμένοι χρήστες έχουν εντοπίσει μια σχέση μεταξύ του τείχους προστασίας του McAfee Endpoint Security και του προβλήματος Docker. Σε συγκεκριμένες περιπτώσεις, οι ρυθμίσεις τείχους προστασίας της έκδοσης ασφαλείας McAfee Endpoint 10.7.5 (MAC) ενδέχεται να εμποδίζει την πρόσβαση του UDP στην εσωτερική υπηρεσία DNS, προκαλώντας το Docker να κρεμάσει στην εκκίνηση.
10. Μπορεί να απενεργοποιηθεί το τείχος προστασίας McAfee?
Δυστυχώς, σε πολλές περιπτώσεις, το τείχος προστασίας McAfee διαχειρίζεται η ομάδα της εταιρικής πληροφορικής και δεν μπορεί να απενεργοποιηθεί ή να διαμορφωθεί από μεμονωμένους χρήστες. Αυτός ο περιορισμός καθιστά δύσκολο για τους χρήστες που έχουν προσβληθεί να επιλύσουν το ζήτημα χωρίς την κατάλληλη βοήθεια από το τμήμα πληροφορικής.
Σημείωση: Οι παρεχόμενες απαντήσεις βασίζονται σε εμπειρίες και συζητήσεις που αναφέρονται στο αρχικό κείμενο. Οι μεμονωμένες εμπειρίες και λύσεις ενδέχεται να διαφέρουν ανάλογα με το συγκεκριμένο περιβάλλον και διαμορφώσεις.
Τι είναι το Mac OS X ισοδύναμο της χαρτογράφησης δικτύου ασφαλείας McAfee
Ελέγξτε για αρχεία που δημιουργούνται adware στο ~/βιβλιοθήκη/υποστήριξη εφαρμογών/φάκελο:
Το Docker Desktop για το Mac δεν ξεκινά ποτέ λόγω του McAfee Firewall #5246
Όπως και άλλοι στα τελευταία λίγα νεαρά αυτιά, τρέχω στην κατάσταση όπου δεν ξεκινά ποτέ η επιφάνεια εργασίας του Docker στο MacOS Catalina. Δοκίμασα όλες τις προτάσεις σε άλλα κλειστά ζητήματα για αυτό το ίδιο ακριβώς ζήτημα.
- Δοκίμασα με την τελευταία έκδοση του Docker Desktop
- Προσπάθησα να απενεργοποιήσω τα ενεργοποιημένα πειραματικά χαρακτηριστικά
- Έχω ανεβάσει διαγνωστικά
- ID Diagnostics: 007C4B87-6B7F-47C5-B8DD-CA846E0CEF85/20210113192759
Αναμενόμενη συμπεριφορά
Docker για να ξεκινήσετε
Πραγματική συμπεριφορά
Ο Docker κρέμεται στο “Ξεκινώντας” για πάντα
Πληροφορίες
Κρέμεται κάθε φορά στο φορητό υπολογιστή μου MacBook Pro με την τελευταία “σταθερή” έκδοση. Από την εξέταση των αρχείων καταγραφής VM, βλέπω τα παρακάτω στο Docker.αρχείο καταγραφής για το VM:
. 2021-01-13T19: 36: 44Z Docker Time = "2021-01-13T19: 36: 44Z" Επίπεδο = info msg = "/docker/start - Έκδοση MacOS: 10.15.7
Διαγνωστικά αρχεία καταγραφής
Docker for Mac: Έκδοση Τελευταίες από https: // hub.λιμενεργάτης.Com/Editions/Community/Docker-Ce-Desktop-Mac/ Βήματα για την αναπαραγωγή της συμπεριφοράς
- Εγκαταστήστε την επιφάνεια εργασίας Docker
- Προσπαθήστε να ξεκινήσετε την επιφάνεια εργασίας Docker
- Παρέχετε τον κωδικό πρόσβασής μου έτσι ώστε ο Docker να μπορεί να κάνει τις απαραίτητες αλλαγές δικτύωσης.
- Περιμένετε ώρες. τίποτα
Το κείμενο ενημερώθηκε με επιτυχία, αλλά τα σφάλματα αυτά συναντήθηκαν:
rpatrick00 σχολίασε 22 Ιανουαρίου 2021
@harrouet i’Δεν είμαι σίγουρος. Εργασία με την υποστήριξη Docker, έχουμε μειώσει το θέμα μου στο McAfee Endpoint Security 10.7.5 (MAC) Το τείχος προστασίας που εμποδίζει την πρόσβαση UDP στην εσωτερική υπηρεσία DNS σε ένα φορητό υπολογιστή MAC αλλά όχι σε άλλο πανομοιότυπο φορητό υπολογιστή Mac με το ίδιο λογισμικό και διαμόρφωση
#5141 φαίνεται να έχει πολλαπλά άτομα που αναφέρουν διαφορετικά ζητήματα/συμπτώματα. Υποψιάζομαι ότι δεν είναι’Ένα μόνο ζήτημα όπως το δικό μου είναι.
Φλόγας σχολίασε 26 Ιανουαρίου 2021
@rpatrick00
Διαθέτετε λύση? Δυστυχώς, η McAfee διαχειρίζεται η Corp και δεν μπορώ να το απενεργοποιήσω.
rpatrick00 σχολίασε 26 Ιανουαρίου 2021
@Plinzen όχι, δεν έχω μια λειτουργική λύση σε αυτό το πρόβλημα. Είμαι στο ίδιο σκάφος στο ότι η McAfee διαχειρίζεται η ομάδα της εταιρικής μας πληροφορικής. Δεδομένου ότι δεν ξέρω ποιες εξαιρέσεις απαιτούνται, δεν μπορώ να τους ζητήσω να αλλάξουν τις ρυθμίσεις τείχους προστασίας για να διορθώσουν το πρόβλημα.
rgov σχολίασε 26 Ιανουαρίου 2021 •
D'OH, πήρα τα καλώδια σταυρωμένα και δημοσίευσαν λάθος σχόλιο για αυτό το ζήτημα. Συγνώμη για αυτό.
Θα θέλατε να ενημερώσετε τον τίτλο για να αναφέρετε το McAfee, οπότε είναι πιο εύκολο να διατηρηθεί αυτό ξεχωριστό και τα άτομα με παρόμοιες διαμορφώσεις μπορούν να το βρουν πιο εύκολα? Ευχαριστώ.
Τι είναι το Mac OS X ισοδύναμο της χαρτογράφησης δικτύου ασφαλείας McAfee?
Έχουμε πολλούς υπολογιστές διαφορετικού λειτουργικού συστήματος σε ένα δίκτυο. Το δικό μου είναι Mac OS X και οι περισσότεροι άλλοι είναι παράθυρο XP ή 7. Θα χρειαστεί να βοηθήσω να παρακολουθήσω τι συνδέεται ο υπολογιστής. Στο παρελθόν, χρησιμοποιώ τα Windows και έχω ασφάλεια McAfee που παραδίδει έναν χάρτη σε πραγματικό χρόνο όλων των συνδεδεμένων υπολογιστών, συμπεριλαμβανομένου κάθε ονόματος IP και του υπολογιστή. Τώρα χρησιμοποιώντας το Mac OS X, δεν βρίσκω τίποτα που μπορώ να χρησιμοποιήσω. Δοκίμασα το NMAP και το Zenmap, αλλά ούτε παρέχει όνομα υπολογιστή, και ούτε η Monitor Time και η σάρωση διαρκεί για πάντα. Υπάρχει δικτύου, αλλά λειτουργεί μόνο σε μηχανές παραθύρων. Τι μπορώ να χρησιμοποιήσω?
48.5K 52 52 χρυσά κονκάρδες 193 193 ασημένια κονκάρδες 271 271 χάλκινα κονκάρδες
ρώτησε 28 Δεκεμβρίου 2011 στις 8:23
2,665 14 14 χρυσά κονκάρδες 38 38 ασημένια κονκάρδες 44 44 χάλκινα κονκάρδες
2 απαντήσεις 2
Το Zenmap μπορεί Απολύτως Παρέχετε ονόματα Netbios (τα ονόματα στα οποία αναφέρεστε).
Επιπλέον, μπορείτε να τροποποιήσετε τη σάρωση NMAP για να σαρώσετε μόνο τις διευθύνσεις IP και τις λεπτομέρειες του Netbios, πράγμα που θα πρέπει πραγματικά να μειώσει σημαντικά τη διάρκεια της σάρωσης.
Επιπλέον, θα πρέπει, εάν είστε πρόθυμοι να επιστρέψετε στο τερματικό, να το ενημερώσετε αρκετά γρήγορα, ίσως κάθε ~ 30 δευτερόλεπτα.
Για παράδειγμα, με την εντολή zenmap του:
NMAP -SU -P 137 -Script NBSTAT.NSE 10.1.1.1/24 Σημείωση: Χρησιμοποιώ το 10.1.1.1 πρόθεμα IP. Στην περίπτωσή σας, αυτό πιθανότατα θα είναι 192.168.κάτι.κάτι
Το /24 είναι το netmask. Σε αυτή την περίπτωση, προκαλεί το NMAP να σαρώσει τα πάντα από τα 10.1.1.0 - 10.1.1.255 . Για να χρησιμοποιήσετε, απλώς επικολλήστε τη γραμμή παραπάνω στο πλαίσιο καταχώρησης "εντολής" στο ZenMap
Εδώ είναι μια σάρωση του LAN μου:
Εκκίνηση NMAP 5.51 (http: // nmap.org) στο 2012-01-27 05:59 Pacific Standard Time NMAP Έκθεση σάρωσης για 10.1.1.1 Host είναι επάνω (0.00S λανθάνουσα κατάσταση). Υπηρεσία κατάστασης λιμένων 137/UDP Άνοιγμα | Φιλτραπιασμένο Netbios-NS MAC Διεύθυνση: -SNIP- (Super Micro Computer) Έκθεση σάρωσης NMAP για 10.1.1.2 Host είναι επάνω (0.00S λανθάνουσα κατάσταση). Υπηρεσία κατάστασης λιμένων 137/UDP κλειστό Netbios-NS MAC Διεύθυνση: -SNIP- (Super Micro Computer) παρακάμπτοντας τη σάρωση UDP έναντι 10.1.1.4 επειδή τα Windows δεν υποστηρίζουν τη σάρωση του δικού σας μηχανήματος (localhost) με αυτόν τον τρόπο. Αναφορά σάρωσης NMAP για 10.1.1.4 Ο οικοδεσπότης είναι έτοιμος. Υπηρεσία λιμενικής κατάστασης 137/UDP Άγνωστο Netbios-NS NMAP Έκθεση σάρωσης για 10.1.1.10 Host είναι επάνω (0.00S λανθάνουσα κατάσταση). Service Port State 137/UDP Ανοίξτε Netbios-NS MAC Διεύθυνση: NBSTAT: | Netbios Όνομα: IED, Netbios User :, Netbios Mac: | Ονόματα | Σημαίες IED: | Σημαίες IED: | Σημαίες IED: | \ x01 \ x02__msbrowse __ \ x02 Σημαίες: | MyGroup Flags: | MyGroup Flags: | _ MyGroup Flags: NMAP Scan Report για 10.1.1.15 Ο οικοδεσπότης είναι επάνω (0.00S λανθάνουσα κατάσταση). Υπηρεσία κατάστασης λιμένων 137/UDP Κλειστό Netbios-NS MAC Διεύθυνση:.1.1.Ο οικοδεσπότης 18 είναι επάνω (0.00062S λανθάνουσα κατάσταση). Υπηρεσία κατάστασης λιμένων 137/UDP φιλτραρισμένο NetBIOS-NS MAC Διεύθυνση:.1.1.19 Host είναι επάνω (0.00S λανθάνουσα κατάσταση). Service Port State 137/UDP Ανοίξτε το Netbios-NS MAC Διεύθυνση: 8c: 89: A5: 5B: 4A: 5F (άγνωστο) Αποτελέσματα δέσμης ενεργειών: | NBSTAT: | Netbios Όνομα: DERPLE, NETBIOS USER :, Netbios Mac: -Snip- (άγνωστο) | Ονόματα | DERPLE FLAGS: | Σημαίες ομάδας εργασίας: | _ DERPLE FLAGS: Αναφορά σάρωσης NMAP για 10.1.1.31 Ο οικοδεσπότης είναι επάνω (0.00S λανθάνουσα κατάσταση). Service Port State 137/UDP ΑΝΟΙΓΜΑ NETBIOS-NS MAC Διεύθυνση: NBSTAT: | Netbios Όνομα: ICRAP, Netbios χρήστης :, Netbios Mac: | Ονόματα | Σημαίες ICRAP: | Σημαίες ICRAP: | Σημαίες ICRAP: | \ x01 \ x02__msbrowse __ \ x02 Σημαίες: | Σημαίες ομάδας εργασίας: | Σημαίες ομάδας εργασίας: | _ Σημαίες ομάδας εργασίας: αναφορά σάρωσης NMAP για 10.1.1.40 Host είναι επάνω (0.00S λανθάνουσα κατάσταση). Service State Service 137/UDP Ανοίξτε το NetBIOS-NS MAC Διεύθυνση: NBSTAT: | Netbios Όνομα: God-Blor, Netbios χρήστης :, Netbios Mac: -Snip- (άγνωστο) | Ονόματα | Σημαίες του Θεού: | Σημαίες ομάδας εργασίας: | _ God-Blor Flags: Έκθεση σάρωσης NMAP για 10.1.1.55 Ο οικοδεσπότης είναι επάνω (0.0030S λανθάνουσα κατάσταση). Service Port State 137/UDP Ανοίξτε το NetBIOS-NS MAC Διεύθυνση: NBSTAT: | Netbios Όνομα: BRN001BA9391452, Netbios User :, Netbios Mac: -Snip- (Brother Industries) | Ονόματα | BRN001BA9391452 Σημαίες: | _ BRN001BA9391452 Σημαίες: NMAP Τέλος: 256 Διευθύνσεις IP (10 Hosts Up) Σαρώθηκαν σε 9.40 δευτερόλεπτα Όπως μπορείτε να δείτε, έχει επιλύσει τις πληροφορίες για όλους τους υπολογιστές στο LAN μου που αναφέρουν πληροφορίες NetBios. Έκανε επίσης όλα τα παραπάνω στο ~ 9.4 δευτερόλεπτα.
Το έκανα αυτό στον υπολογιστή μου Windows επειδή το Mac μου (προφανώς ονομάζεται ICRAP, όπως μπορείτε να δείτε στα αποτελέσματα της σάρωσης) είναι freaking προς το παρόν και δεν μπορώ να το επανεκκινήσω επειδή έχω μερικές μεγάλες μεταφορές αρχείων σε διαδικασία. Το NMAP είναι πλατφόρμα AgNostic, οπότε η πλατφόρμα στην οποία κάνετε αυτή τη σάρωση δεν πρέπει να έχει σημασία. Το δοκιμάσαμε αυτό στο Mac μόνο από τη γραμμή εντολών και λειτούργησε καλά εκεί (καλά, έκανε το ταξίδι στην προστασία των πλημμυρών στον διαχειριζόμενο διακόπτη μου, αλλά αυτό είναι ένα άλλο ζήτημα).
Έχω επεξεργαστεί τη διεύθυνση MAC από τη σάρωση.
Μπορώ να προσθέσω περισσότερες πληροφορίες σχετικά με το πώς να ρυθμίσετε αυτό για να σαρώσω συνεχώς από τη γραμμή εντολών, αν θέλετε.
Μπορείτε να δείτε περισσότερες πληροφορίες σχετικά με το NBSTAT.NSE Script που χρησιμοποιώ για να ζητήσω πληροφορίες Netbios εδώ.
Η σελίδα NMAP σύντομο Man είναι επίσης πολύ χρήσιμη, για την κατανόηση του τι συμβαίνει.
Είναι όλα McAfee για μένα
· Συνιστάται να αντιγράψετε το srpubkey.κάδο, regseckey.Bin, και sitelist.XML από τον διακομιστή EPO σε κοινόχρηστο φάκελο ή απευθείας στο τοπικό μηχάνημα. Αυτά τα αρχεία μπορούν να βρεθούν στον διακομιστή EPO σε αρχεία προγραμμάτων \ McAfee \ Epolicy Orchestrator \ DB \ Software \ Current \ EpoAgent3700Macx \ Install409 \
Εγκατάσταση του πράκτορα McAfee 4.x (διαχείριση)
Πώς να εγκαταστήσετε έναν διαχειριζόμενο πράκτορα
- Σε πολλές περιπτώσεις ένας πράκτορας εγκαθίσταται σε μια μηχανή σε λειτουργία διαχείρισης. Προκειμένου να ρυθμίσει έναν διαχειριζόμενο πράκτορα, ο διαχειριστής θα πρέπει να εξασφαλίσει τον πράκτορα McAfee 4.Το πακέτο X και η επέκταση ελέγχονται στο χώρο αποθήκευσης του διακομιστή EPO Server.
· Κατεβάστε το πακέτο Agent McAfee (EX. MA450MAC.φερμουάρ)
· Κατεβάστε το πακέτο επέκτασης Agent McAfee (EX. Opoagentmeta.φερμουάρ)
· Συνδεθείτε στην κονσόλα EPO
· Ελέγξτε τα δύο πακέτα στο Master Repository
- Κάντε κλικ Μενού | Λογισμικό | Κύριο αποθετήριο
- Επιλέγω Ενέργειες| Check in Package Στο κάτω αριστερό μέρος της οθόνης
- Αφήστε τον προεπιλεγμένο τύπο πακέτου επιλεγμένο Προϊόν ή ενημέρωση (.ΦΕΡΜΟΥΑΡ)
- Κάντε κλικ στο Ξεφυλλίζω κουμπί και πλοηγηθείτε στο πακέτο Agent (EX. MA450MAC.φερμουάρ)
- Ακολουθήστε τις επιλογές στην οθόνη για να ολοκληρώσετε τη διαδικασία ελέγχου
- Όταν το check in πακέτου ολοκληρώνεται το πλήρες κλικ Μενού | Λογισμικό | Επεκτάσεις
- Επιλέγω Εγκατάσταση επέκτασης Από κάτω αριστερά της οθόνης
- Κάντε κλικ στο Ξεφυλλίζω κουμπί και μεταβείτε στο πακέτο επέκτασης του πράκτορα (EX. Opoagentmeta.φερμουάρ)
- Ακολουθήστε τις επιλογές στην οθόνη για να ολοκληρώσετε τη διαδικασία ελέγχου
- Μόλις ο πράκτορας McAfee 4.Το x είναι πλήρως ελεγχόμενο στον διακομιστή EPO, το αρχείο εγκατάστασης είναι έτοιμο.
· Αντιγράψτε το αρχείο εγκατάστασης τοπικά στο Mac ή σε μια κοινή μονάδα που μπορεί να είναι πρόσβαση από το Mac. Το αρχείο εγκατάστασης μπορεί να βρεθεί στον διακομιστή EPO
- \ Program Files \ McAfee \ Epolicy Orchestrator \ DB \ Software \ Current \ EpoAgent3700Macx \ Install409 \ Εγκατάσταση.SH
· Σημείωση: Η διαδρομή που παρουσιάζεται παραπάνω είναι για τον πράκτορα McAfee 4.5. Το μονοπάτι για το 4.0 Ο πράκτορας θα είναι σε διαφορετικό κατάλογο ePoAgent3xxxMacx
· Μετά την αντιγραφή του αρχείου στην κοινή μονάδα ή τοπικά, είναι έτοιμο για χρήση για την εγκατάσταση
· Ανοίξτε το τερματικό στο MAC και πληκτρολογήστε τα ακόλουθα στον ίδιο κατάλογο όπου εγκαταστήστε.Το SH αποθηκεύεται
- 1.Chmod +x εγκατάσταση.SH (Αυτό προσθέτει τη λειτουργία εκτέλεσης στο αρχείο)
- 2.Ξιφία ./εγκαθιστώ.sh -i (Αυτό εκτελεί την εγκατάσταση χρησιμοποιώντας το διακόπτη -i)
· Όταν η εγκατάσταση ολοκληρώνει την αναμονή 5-10 λεπτών για να ελέγξει ο πράκτορας στο EPO. Πιθανότατα θα βρεθεί στην ομάδα Lost & Found, εκτός εάν η ταξινόμηση είναι ενεργοποιημένη. Εάν το μηχάνημα δεν συμπληρώνεται στο δέντρο του συστήματος EPO μετά από 10-15 λεπτά, επανεκκινήστε το μηχάνημα, αν είναι δυνατόν.
- Εάν ένα μηχάνημα έχει τον πράκτορα McAfee 4.0 και πρέπει να αναβαθμιστεί με το χέρι σε 4.5 Εκτελέστε τα εξής:
· Αντιγράψτε το αρχείο εγκατάστασης τοπικά στο Mac ή σε μια κοινή μονάδα που μπορεί να είναι πρόσβαση από το Mac. Το αρχείο εγκατάστασης μπορεί να βρεθεί στον διακομιστή EPO
- \ Program Files \ McAfee \ Epolicy Orchestrator \ DB \ Software \ Current \ EpoAgent3700Macx \ Install409 \ Εγκατάσταση.SH
· Μετά την αντιγραφή του αρχείου στην κοινή μονάδα ή τοπικά, είναι έτοιμο για χρήση για την εγκατάσταση
· Ανοίξτε το τερματικό στο MAC και πληκτρολογήστε τα ακόλουθα στον ίδιο κατάλογο όπου εγκαταστήστε.Το SH αποθηκεύεται
- 1.Chmod +x εγκατάσταση.SH (Αυτό προσθέτει τη λειτουργία εκτέλεσης στο αρχείο)
- 2.Ξιφία ./εγκαθιστώ.sh -u (Αυτό εκτελεί την αναβάθμιση χρησιμοποιώντας το διακόπτη -U)
Αφαίρεση του πράκτορα McAfee 4.Χ
Πώς να αφαιρέσετε έναν πράκτορα μέσω της κονσόλας EPO (Managed)
- Μόλις δημιουργηθεί το περιβάλλον και η πλειονότητα των συστημάτων διαχειρίζεται η EPO. Η απομάκρυνση γίνεται μέσω της κονσόλας EPO.
· Για να καταργήσετε τον παράγοντα χρησιμοποιώντας την κονσόλα EPO εκτελέστε τα παρακάτω βήματα:
- Κάντε κλικ Μενού | Δέντρο συστήματος
- Επιλέξτε το σύστημα (ες) σχηματισμού του δέντρου συστήματος
- Επιλέγω Ενέργειες | Διαχείριση καταλόγου | Διαγράφω
- Ένα μήνυμα διαγραφής θα εμφανιστεί ζητώντας να καταργήσει τον πράκτορα
- Επιλέξτε το πλαίσιο ελέγχου και κάντε κλικ Εντάξει
- Την επόμενη φορά που ο πράκτορας McAfee ελέγχει στον διακομιστή EPO ή τον χειριστή του πράκτορα, στη συνέχεια θα εκτελέσει το UNINSTALL
Πώς να αφαιρέσετε έναν πράκτορα χρησιμοποιώντας τερματικό (διαχειριζόμενο ή μη διαχειριζόμενο)
- Σε ορισμένες περιπτώσεις η αφαίρεση του πράκτορα σε ένα μηχάνημα δεν είναι δυνατή από την κονσόλα EPO. Αυτό συμβαίνει συνήθως όταν το μηχάνημα δεν είναι συνδεδεμένο στο δίκτυο ή όταν ο πράκτορας έχει προβλήματα που συνδέονται με τον διακομιστή EPO.
· Για να αφαιρέσετε τον παράγοντα χρησιμοποιώντας το τερματικό εκτελέστε τα παρακάτω βήματα:
- Συνδεθείτε στο μηχάνημα ή το SSH στο μηχάνημα
- Άνοιγμα τερματικού (προτροπή κελύφους)
- Αλλαγή στον κατάλογο McAfee/Library/McAfee/CMA
- Πληκτρολογήστε Sudo ./απεγκαθιστώ.SH
- Περιμένετε να εμφανιστεί το σενάριο “Απεγκαταστάθηκε ο πράκτορας”
Εγκατάσταση προϊόντων μέσω του πράκτορα McAfee 4.Χ
Πώς να εγκαταστήσετε την ασφάλεια McAfee για Mac μέσω της κονσόλας EPO
- Η ασφάλεια MCAFEE για MAC - AV μπορεί να εγκατασταθεί χρησιμοποιώντας μέσω του πράκτορα από τον διακομιστή EPO.
· Πριν από την ανάπτυξη του λογισμικού, είναι απαραίτητο να ελέγξετε τα δύο πακέτα στο Master Repository. Κατεβάστε το πακέτο λογισμικού έτσι ώστε να μπορεί να ελεγχθεί στο Master Repository. Το λογισμικό McAfee for Mac είναι δύσκολη, οπότε είναι σημαντικό να ακολουθήσετε τα επόμενα βήματα ακριβώς.
- Αποσυνδέστε το msmantimalware10lml.φερμουάρ
- Εντοπίστε και αποσυνδέστε το στοιχείο EPO που βρίσκεται μέσα στον μηδενικό κατάλογο MSMANTIMALWAREWARE10LML
- Κάντε κλικ Μενού | Λογισμικό | Κύριο αποθετήριο
- Επιλέγω Ενέργειες| Check in Package Στο κάτω αριστερό μέρος της οθόνης
- Αφήστε τον προεπιλεγμένο τύπο πακέτου επιλεγμένο Προϊόν ή ενημέρωση (.ΦΕΡΜΟΥΑΡ)
- Κάντε κλικ στο Ξεφυλλίζω κουμπί και πλοηγηθείτε στο πακέτο Agent (EX. /Downloads/msmantimalware10lml/epo component/epo 4.x Πακέτα ανάπτυξης/ασφάλεια McAfee για Mac-anti-malware-1.0-RTW-EPO-676.φερμουάρ)
- Ακολουθήστε τις επιλογές στην οθόνη για να ολοκληρώσετε τη διαδικασία ελέγχου
- Όταν το check in πακέτου ολοκληρώνεται το πλήρες κλικ Μενού | Λογισμικό | Επεκτάσεις
- Επιλέγω Εγκατάσταση επέκτασης Από κάτω αριστερά της οθόνης
- Κάντε κλικ στο Ξεφυλλίζω κουμπί και μεταβείτε στο πακέτο επέκτασης του πράκτορα (EX. /Downloads/msmantimalware10lml/epo component/epo 4.X Extensions/McAfee Security για MAC-1.0-anti-malware.φερμουάρ)
- Ακολουθήστε τις επιλογές στην οθόνη για να ολοκληρώσετε τη διαδικασία ελέγχου
- Κάντε κλικ στο Ξεφυλλίζω Το κουμπί ξανά και μεταβείτε στο πακέτο επέκτασης αναφορών του πράκτορα (EX. /Downloads/msmantimalware10lml/epo component/epo 4.X Extensions/McAfee Security για MAC-1.Αναφορές 0.φερμουάρ)
- Ακολουθήστε τις επιλογές στην οθόνη για να ολοκληρώσετε τη διαδικασία ελέγχου
· Μετά τον έλεγχο του λογισμικού στο Master Repository, το προϊόν είναι έτοιμο για ανάπτυξη
- Συνδεθείτε στην κονσόλα EPO
- Επιλέγω Μενού | Δέντρο συστήματος
- Επιλέξτε την ομάδα ή την υποομάδα από το δέντρο του συστήματος όπου πρέπει να δημιουργηθεί η εργασία
- Στο πεδίο του οργανισμού μου επιλέξτε το Καθήκοντα πελάτη αυτί
- Κάντε κλικ Νέα εργασία Στο κάτω μέρος της οθόνης
- Ονομάστε την εργασία και εισαγάγετε τις απαραίτητες σημειώσεις και, στη συνέχεια, επιλέξτε Ανάπτυξη προϊόντων Από το αναπτυσσόμενο μενού και, στη συνέχεια, επιλέξτε Επόμενο.
- Στη σελίδα διαμόρφωσης επιλέξτε Μακ για την πλατφόρμα προορισμού
- Επιλέγω McAfee Security for Mac - AV 1.0.xxx Από το αναπτυσσόμενο μενού
- Βεβαιωθείτε ότι αυτό Εγκαθιστώ Επιλέγεται για τον τύπο δράσης και στη συνέχεια επιλέξτε Επόμενο
- Στην ενότητα Προγραμματισμού κάντε τις επιθυμητές επιλογές και, στη συνέχεια, κάντε κλικ στο κουμπί Επόμενο έπειτα Αποθηκεύσετε
- Περιμένετε τα συστήματα να ελέγξουν στο EPO ή να εκδώσουν μια κλήση αφύπνισης για να τραβήξουν τη νέα εργασία
Πώς να αφαιρέσετε την ασφάλεια McAfee για Mac μέσω της κονσόλας EPO
- Ο πιο συνηθισμένος τρόπος για να αφαιρέσετε το λογισμικό είναι μέσω της κονσόλας EPO.
· Για να καταργήσετε τον παράγοντα χρησιμοποιώντας το EPO εκτελέστε τα παρακάτω βήματα:
- Συνδεθείτε στην κονσόλα EPO
- Επιλέγω Μενού | Δέντρο συστήματος
- Επιλέξτε την ομάδα ή την υποομάδα από το δέντρο του συστήματος όπου πρέπει να δημιουργηθεί η εργασία
- Στο πεδίο του οργανισμού μου επιλέξτε το Καθήκοντα πελάτη αυτί
- Κάντε κλικ Νέα εργασία Στο κάτω μέρος της οθόνης
- Ονομάστε την εργασία και εισαγάγετε τις απαραίτητες σημειώσεις και, στη συνέχεια, επιλέξτε Ανάπτυξη προϊόντων Από το αναπτυσσόμενο μενού και, στη συνέχεια, επιλέξτε Επόμενο.
- Στη σελίδα διαμόρφωσης επιλέξτε Μακ για την πλατφόρμα προορισμού
- Επιλέγω McAfee Security for Mac - AV 1.0.xxx Από το αναπτυσσόμενο μενού
- Βεβαιωθείτε ότι αυτό Αφαιρώ Επιλέγεται για τον τύπο δράσης και στη συνέχεια επιλέξτε Επόμενο
Περιμένετε τα συστήματα να ελέγξουν στο EPO ή να εκδώσουν μια κλήση αφύπνισης για να τραβήξουν τη νέα εργασία
Πώς να εντοπίσετε απάτες όπως "Το MacBook σας έχει μολυνθεί με 5 ιούς!«
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Περιορισμένη διαθέσιμη δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Τι είδους απάτη είναι "Το MacBook σας έχει μολυνθεί με 5 ιούς!«?
Είναι μια απάτη που χρησιμοποιείται για να ξεγελάσει τους επισκέπτες για να πιστέψουν ότι οι υπολογιστές τους μολύνονται και αγοράζουν λογισμικό προστασίας από ιούς για να αφαιρέσουν τους "ανιχνευμένους" ιούς. Είναι μεταμφιεσμένη ως προειδοποίηση ασφαλείας από τον ιστότοπο McAfee. Ανακαλύψαμε αυτήν την απάτη ενώ εξετάζουμε ιστοσελίδες που χρησιμοποιούν διαφημιστικά δίκτυα Rogue (παράνομες σελίδες ροής ταινιών, ιστοσελίδες torrent και παρόμοιες σελίδες).
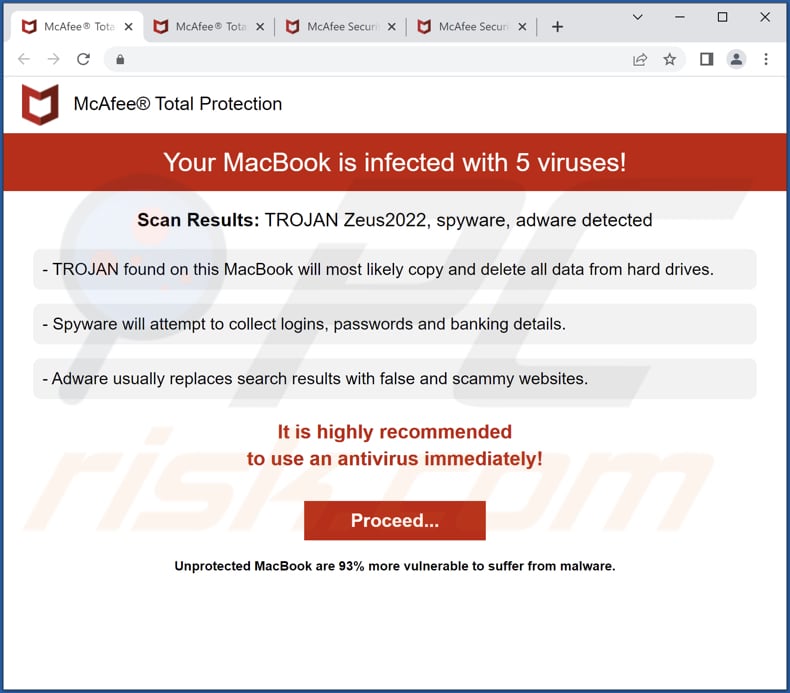
Περισσότερα για το "Το MacBook σας έχει μολυνθεί με 5 ιούς!" απάτη
Αυτός ο ιστότοπος απάτης εμφανίζει μια ψεύτικη προειδοποίηση συνολικής προστασίας McAfee υποστηρίζοντας ότι ένας υπολογιστής έχει μολυνθεί με πέντε ιούς. Δηλώνει ότι μετά από μια σάρωση, ανίχνευσε το Trojan ZEUS2022, το Spyware και το adware. Προτρέπει να χρησιμοποιήσει αμέσως το Antivirus για να αποφευχθεί η απώλεια όλων των δεδομένων που είναι αποθηκευμένα σε σκληρούς δίσκους, έχοντας συνδέσεις, κωδικούς πρόσβασης, κλοπή τραπεζικών στοιχείων και αποτελέσματα αναζήτησης αντικαθίστανται με σκιερά ιστότοπους.
Αυτή η σελίδα απάτης προωθεί την McAfee Total Protection - ένα νόμιμο προϊόν λογισμικού που αναπτύχθηκε από την McAfee Company. Οι νόμιμες εταιρείες δεν χρησιμοποιούν ποτέ τέτοιες μεθόδους για την προώθηση των προϊόντων ή των υπηρεσιών τους. Τα άτομα πίσω από αυτόν τον ιστότοπο απάτης είναι συνεργάτες που στοχεύουν στη συλλογή παράνομων προμηθειών. Στόχος τους είναι να εξαπατήσουν τους επισκέπτες να αγοράσουν την συνολική προστασία του McAfee μέσω της σελίδας τους.
Για να εξαλείψετε πιθανές λοιμώξεις κακόβουλου λογισμικού, σαρώστε το Mac σας με νόμιμο λογισμικό προστασίας από ιούς. Οι ερευνητές ασφαλείας μας συνιστούν τη χρήση του Combo Cleaner.
▼ Κατεβάστε το Combo Cleaner για Mac
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Περιορισμένη διαθέσιμη δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Παρόμοιες απάτες γενικά
Οι ιστότοποι που εμφανίζουν απατεώνες είναι συνήθως σχεδιασμένες για να προωθούν το νόμιμο ή αμφισβητήσιμο λογισμικό, να συλλέγουν προσωπικά στοιχεία, να εξάγουν χρήματα ή να διανείμουν κακόβουλο λογισμικό. Χρησιμοποιούν τακτικές τρομοκρατίας (εμφανίζουν παραπλανητικό περιεχόμενο) για να εξαπατήσουν τους επισκέπτες να εκτελούν ορισμένες ενέργειες. Οι περισσότεροι από αυτούς είναι μεταμφιεσμένοι ως επίσημες/νόμιμες σελίδες.
Πώς άνοιξα έναν ιστότοπο απάτης?
Συνήθως, οι ιστότοποι που εμφανίζουν αναδυόμενες απάτες ανοίγουν μέσω άλλων σκιερών σελίδων, παραπλανητικών διαφημίσεων, ψεύτικων κουμπιών "λήψης" (ή παρόμοιων) και ειδοποιήσεων που εμφανίζονται από αναξιόπιστες σελίδες. Επίσης, αυτές οι ιστότοποι μπορούν να ανοίξουν με εγκατεστημένο adware ή άλλο λογισμικό αυτού του είδους ή μέσω αποτελεσμάτων αναζήτησης που προωθούνται χρησιμοποιώντας τεχνικές δηλητηρίασης μηχανών αναζήτησης.
Πώς να αποφύγετε την επίσκεψη ιστότοπων απάτης?
Μην εμπιστεύεστε τις διαφημίσεις που εμφανίζονται σε αμφισβητήσιμες σελίδες ή επιτρέπετε σε τέτοιες σελίδες να εμφανίζουν ειδοποιήσεις. Λήψη λογισμικού από επίσημες ιστοσελίδες και πλατφόρμες. Μην χρησιμοποιείτε ανεπίσημες σελίδες, downloaders τρίτων, δίκτυα peer-to-peer και παρόμοιες πηγές για λήψη εφαρμογών (ή αρχεία).
Βεβαιωθείτε ότι δεν υπάρχει adware ή άλλο ανεπιθύμητο λογισμικό εγκατεστημένο στη συσκευή σας. Πάντα να ελέγχετε τους downloaders/εγκαταστάτες για ανεπιθύμητες εφαρμογές πριν από τη λήψη/εγκατάσταση λογισμικού. Εάν ο υπολογιστής σας έχει ήδη μολυνθεί, συνιστούμε να τρέχετε μια σάρωση με combo καθαριστικό antivirus για macOS να εξαλείψει αυτόματα όλες τις απειλές.
Η εμφάνιση του "Το MacBook σας έχει μολυνθεί με 5 ιούς!"Απάτη (GIF):
Κείμενο σε αυτήν τη σελίδα:
Συνολική προστασία McAfee®
Το MacBook σας μολύνεται με 5 ιούς!
Αποτελέσματα σάρωσης: Trojan Zeus2022, Spyware, adware εντοπίστηκε
- Ο Τρώη βρέθηκε σε αυτό το MacBook πιθανότατα θα αντιγράψει και θα διαγράψει όλα τα δεδομένα από σκληρούς δίσκους.
- Το Spyware θα προσπαθήσει να συλλέξει συνδέσεις, κωδικούς πρόσβασης και τραπεζικά στοιχεία.
- Το adware αντικαθιστά συνήθως τα αποτελέσματα αναζήτησης με ψευδείς και scammy ιστότοπους.
Συνιστάται ιδιαίτερα
Για να χρησιμοποιήσετε αμέσως ένα antivirus!
Προχωρώ.
Το μη προστατευμένο MacBook είναι 93% πιο ευάλωτο για να υποφέρουν από κακόβουλο λογισμικό.
Άμεση αυτόματη απομάκρυνση κακόβουλου λογισμικού MAC: Η απομάκρυνση χειροκίνητης απειλής μπορεί να είναι μια μακρά και περίπλοκη διαδικασία που απαιτεί προηγμένες δεξιότητες πληροφορικής. Το Combo Cleaner είναι ένα επαγγελματικό αυτόματο εργαλείο αφαίρεσης κακόβουλου λογισμικού που συνιστάται να απαλλαγείτε από το κακόβουλο λογισμικό Mac. Κατεβάστε το κάνοντας κλικ στο παρακάτω κουμπί:
▼ Λήψη Combo Cleaner for Mac κατεβάζοντας οποιοδήποτε λογισμικό που αναφέρεται σε αυτόν τον ιστότοπο συμφωνείτε με την Πολιτική Προστασίας Προσωπικών Δεδομένων και τους Όρους Χρήσης. Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Περιορισμένη διαθέσιμη δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Γρήγορο μενού:
- Τι είναι "το macbook σας έχει μολυνθεί με 5 ιούς!«?
- ΒΗΜΑ 1. Αφαιρέστε τα αρχεία και τους φακέλους που σχετίζονται με PUA από το OSX.
- ΒΗΜΑ 2. Αφαιρέστε τις επεκτάσεις αδίστακτων από το σαφάρι.
- Βήμα 3. Αφαιρέστε τα πρόσθετα Rogue από το Google Chrome.
- Βήμα 4. Αφαιρέστε δυνητικά ανεπιθύμητα plug-in από το Mozilla Firefox.
Βίντεο που δείχνει πώς να καταργήσετε τα adware και τα hijackers του προγράμματος περιήγησης από έναν υπολογιστή Mac:
Ενδεχομένως ανεπιθύμητες εφαρμογές αφαίρεση:
Αφαιρέστε δυνητικά ανεπιθύμητες εφαρμογές από το "σας"Αιτήσεις" ντοσιέ:
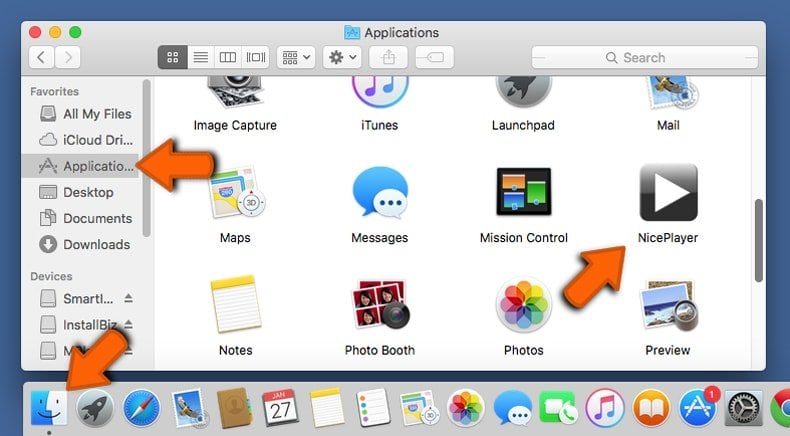
Κάντε κλικ στο Εικονίδιο εύρεσης. Στο παράθυρο Finder, επιλέξτε "Αιτήσεις«. Στον φάκελο εφαρμογών, αναζητήστε "Mplayerx","Παικτών", ή άλλες ύποπτες εφαρμογές και σύρετε τα στα σκουπίδια. Μετά την κατάργηση των δυνητικά ανεπιθύμητων εφαρμογών που προκαλούν διαφημίσεις στο διαδίκτυο, σαρώστε το Mac σας για τυχόν υπόλοιπα ανεπιθύμητα εξαρτήματα.
Combo Cleaner ελέγχει εάν ο υπολογιστής σας έχει μολυνθεί με κακόβουλο λογισμικό. Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Περιορισμένη διαθέσιμη δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Καταργήστε τα αρχεία και τους φακέλους που σχετίζονται με το adware
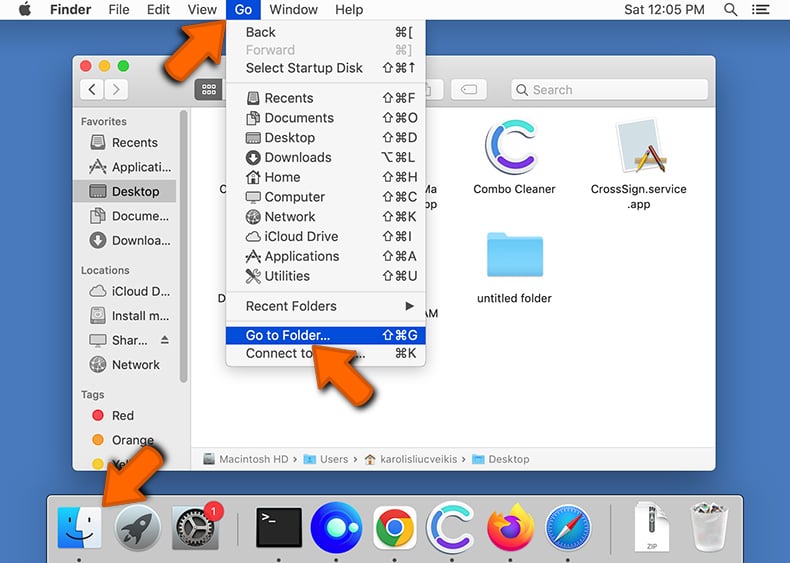
Κάντε κλικ στο Ευρίσκων εικονίδιο, από τη γραμμή μενού. Επιλέγω Πηγαίνω, και κάντε κλικ Πηγαίνετε στο φάκελο.
Ελέγξτε για αρχεία που δημιουργούνται adware στο/library/launchagents/φάκελο:
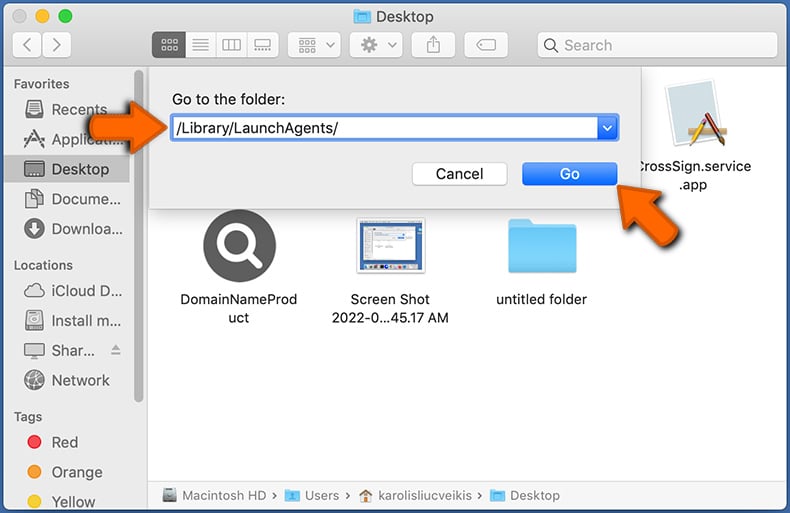
Στο Πηγαίνετε στο φάκελο. μπαρ, τύπος: /Βιβλιοθήκη/LaunchAgents/
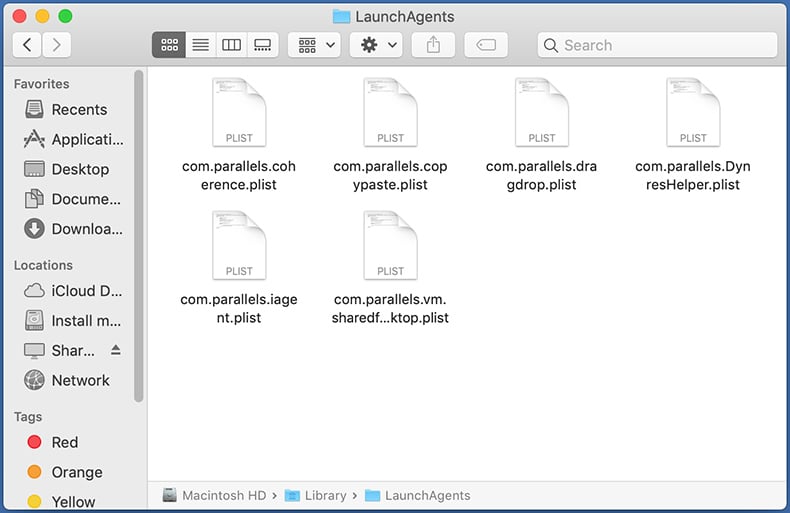
Στο "Εκτοξευτήρα"Φάκελος, αναζητήστε τυχόν ύποπτα αρχεία που προστίθενται πρόσφατα και μετακινήστε τα στα σκουπίδια. Παραδείγματα αρχείων που παράγονται από το adware - "εγκατάσταση.Ενίσχυση.πλανώλι","Myppes.Κατεβάστε.πλανώλι","mykotlerino.ltvbit.πλανώλι","kuklorest.εκσυγχρονίζω.πλανώλι", και τα λοιπά. Το adware εγκαθιστά συνήθως διάφορα αρχεία με την ίδια ακριβώς συμβολοσειρά.
Ελέγξτε για αρχεία που δημιουργούνται adware στο ~/βιβλιοθήκη/υποστήριξη εφαρμογών/φάκελο:
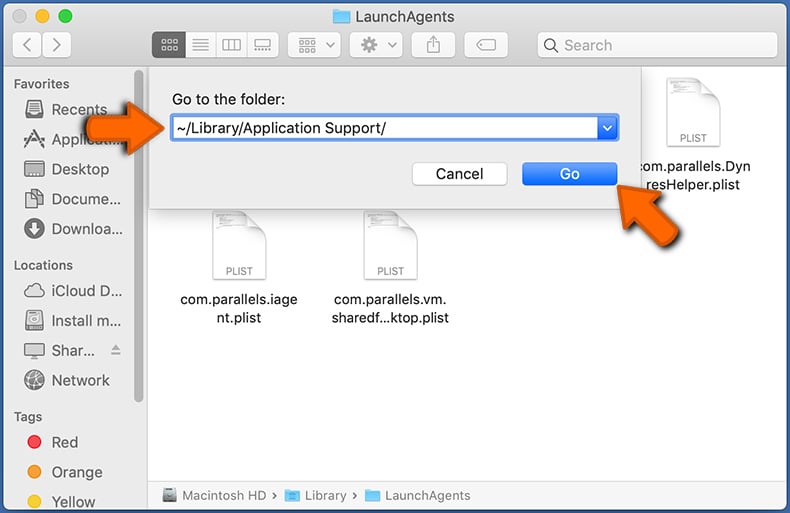
Στο Πηγαίνετε στο φάκελο. μπαρ, τύπος: ~/Βιβλιοθήκη/Υποστήριξη εφαρμογών/
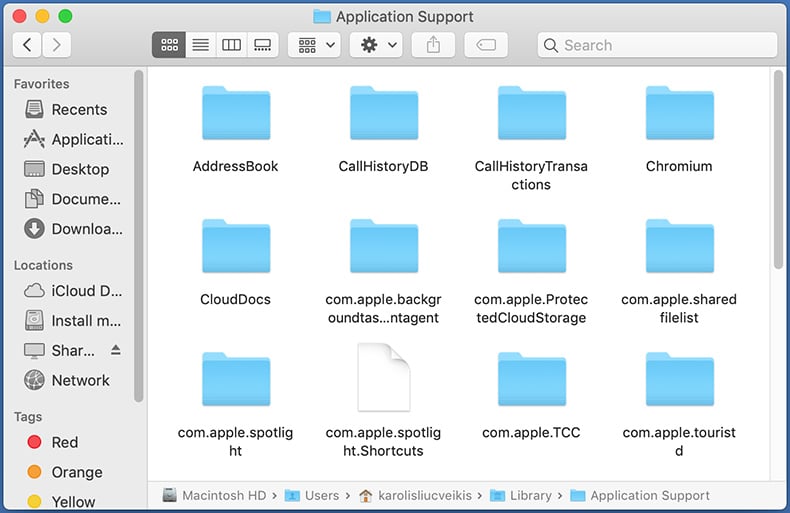
Στο "Υποστήριξη εφαρμογής"Φάκελος, αναζητήστε τυχόν προστιθέμενους ύποπτους φακέλους. Για παράδειγμα, "Mplayerx" ή "Παικτών"Και μετακινήστε αυτούς τους φακέλους στα σκουπίδια.
Ελέγξτε για αρχεία που δημιουργούνται adware στο ~/library/launchagents/φάκελο:
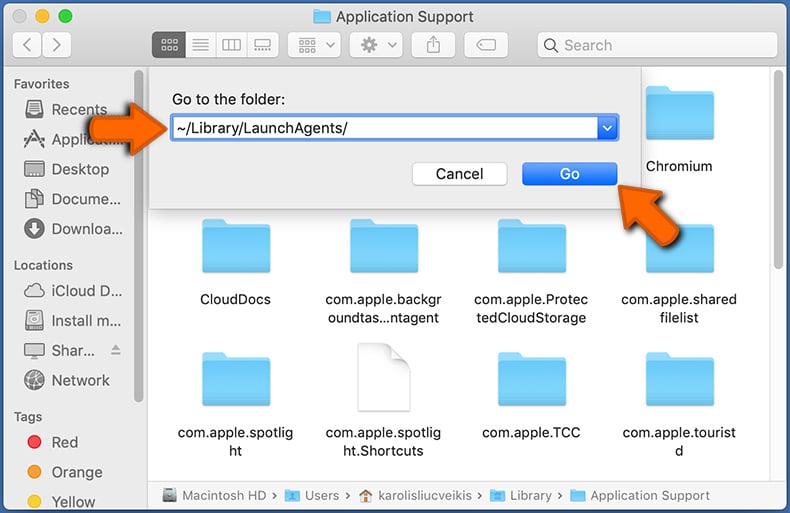
Στο Πηγαίνετε στο φάκελο. μπαρ, τύπος: ~/Βιβλιοθήκη/LaunchAgents/
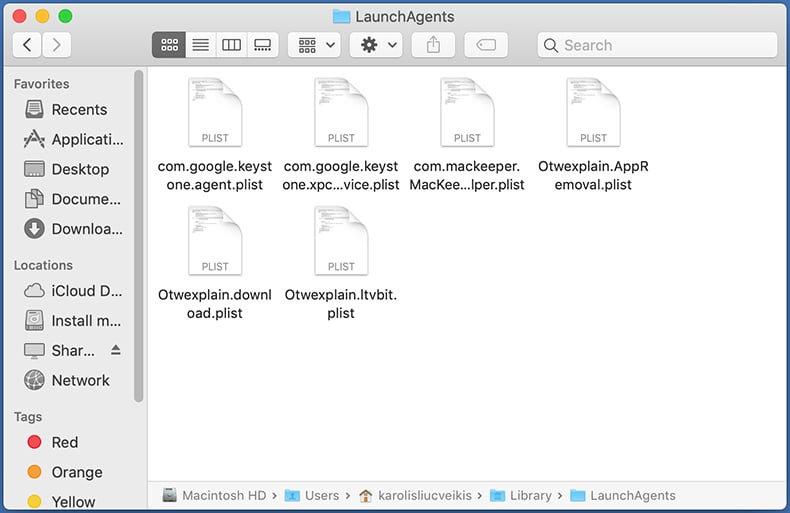
Στο "Εκτοξευτήρα"Φάκελος, αναζητήστε τυχόν ύποπτα αρχεία που προστίθενται πρόσφατα και μετακινήστε τα στα σκουπίδια. Παραδείγματα αρχείων που παράγονται από το adware - "εγκατάσταση.Ενίσχυση.πλανώλι","Myppes.Κατεβάστε.πλανώλι","mykotlerino.ltvbit.πλανώλι","kuklorest.εκσυγχρονίζω.πλανώλι", και τα λοιπά. Το adware εγκαθιστά συνήθως διάφορα αρχεία με την ίδια ακριβώς συμβολοσειρά.
Ελέγξτε για αρχεία που δημιουργούνται adware στο/library/launchdaemons/φάκελο:
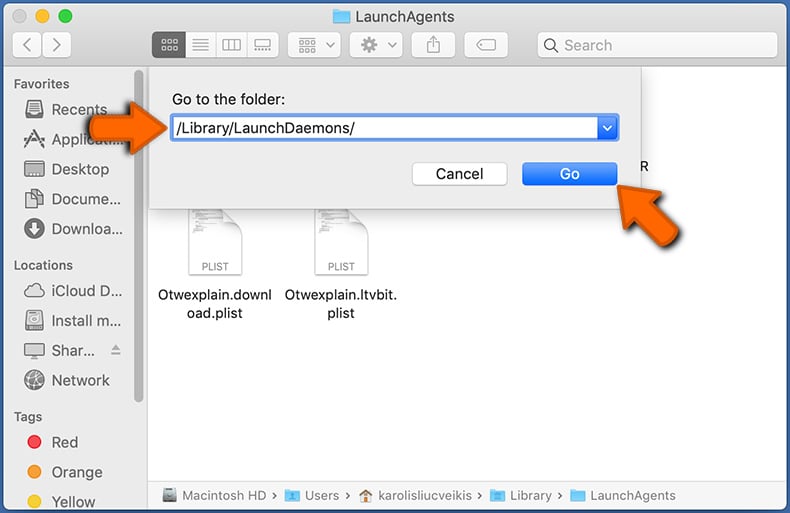
Στο "Πηγαίνετε στο φάκελο. "Μπαρ, Τύπος: /Βιβλιοθήκη/Launchdaemons/
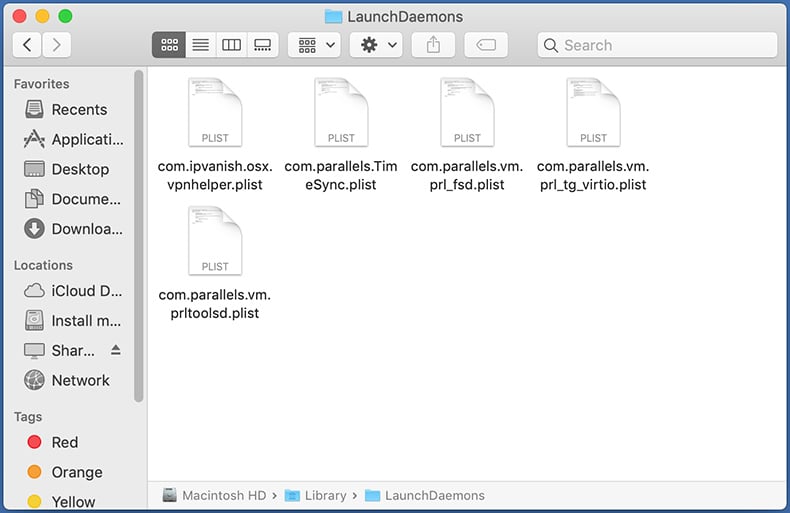
Στο "Εκτοξευτή"Φάκελος, αναζητήστε πρόσφατα προστιθέμενα ύποπτα αρχεία. Για παράδειγμα "com.αυταρχία.καθαρές προβολές.πλανώλι","com.Myppes.καθαρές προβολές.πλανώλι","com.kuklorest.καθαρές προβολές.πλανώλι","com.avickupd.πλανώλι", και τα λοιπά., και μετακινήστε τα στα σκουπίδια.
Σάρωση του Mac με καθαριστικό Combo:
Εάν έχετε ακολουθήσει σωστά όλα τα βήματα, ο Mac σας πρέπει να είναι καθαρός από λοιμώξεις. Για να διασφαλίσετε ότι το σύστημά σας δεν έχει μολυνθεί, εκτελέστε μια σάρωση με σύνθετο καθαριστικό Antivirus. Κατεβάστε το εδώ. Μετά τη λήψη του αρχείου, κάντε διπλό κλικ στο Combocleaner.εγκαταστάτης DMG. Στο ανοιχτό παράθυρο, σύρετε και ρίξτε το εικονίδιο Combo Cleaner στην κορυφή του εικονιδίου εφαρμογών. Τώρα ανοίξτε το Launchpad και κάντε κλικ στο εικονίδιο Combo Cleaner. Περιμένετε έως ότου ενημερώσει το Combo Cleaner στη βάση δεδομένων ορισμού του ιού και κάντε κλικ στο "Ξεκινήστε το Combo Scan"κουμπί.
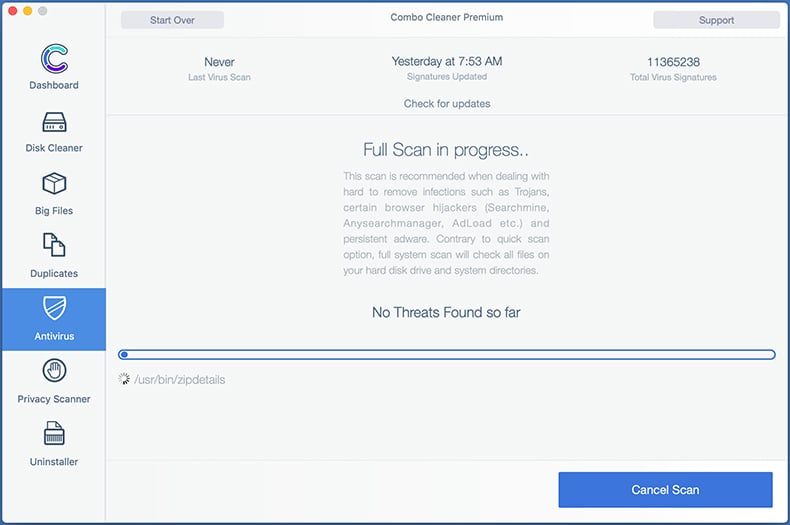
Το Combo Cleaner θα σαρώσει το Mac σας για λοιμώξεις κακόβουλου λογισμικού. Εάν η σάρωση antivirus εμφανίσει "δεν βρέθηκαν απειλές" - αυτό σημαίνει ότι μπορείτε να συνεχίσετε με τον οδηγό απομάκρυνσης. Διαφορετικά, συνιστάται να καταργήσετε τυχόν λοιμώξεις που βρέθηκαν πριν συνεχίσετε.
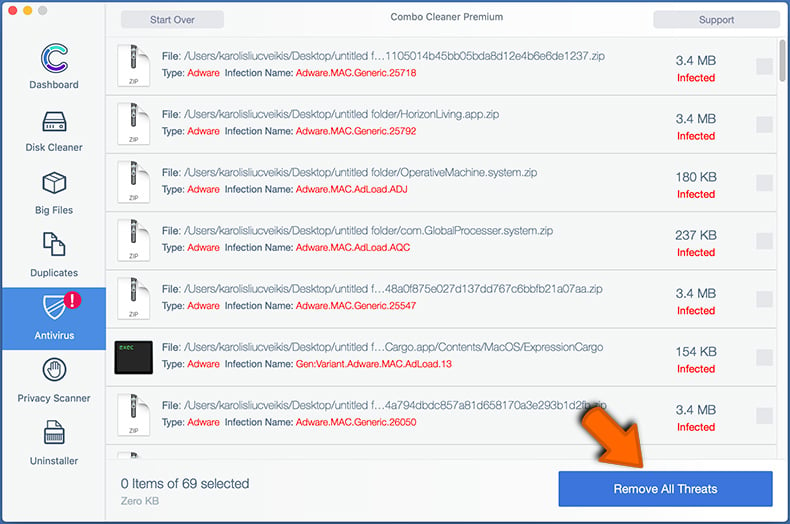
Μετά την κατάργηση αρχείων και φακέλων που παράγονται από το adware, συνεχίστε να καταργείτε τις επεκτάσεις αδίστακτων από τα προγράμματα περιήγησης στο διαδίκτυο.
Αφαιρέστε τις κακόβουλες επεκτάσεις από τα προγράμματα περιήγησης στο διαδίκτυο
Αφαιρέστε τις κακόβουλες επεκτάσεις σαφάρι:
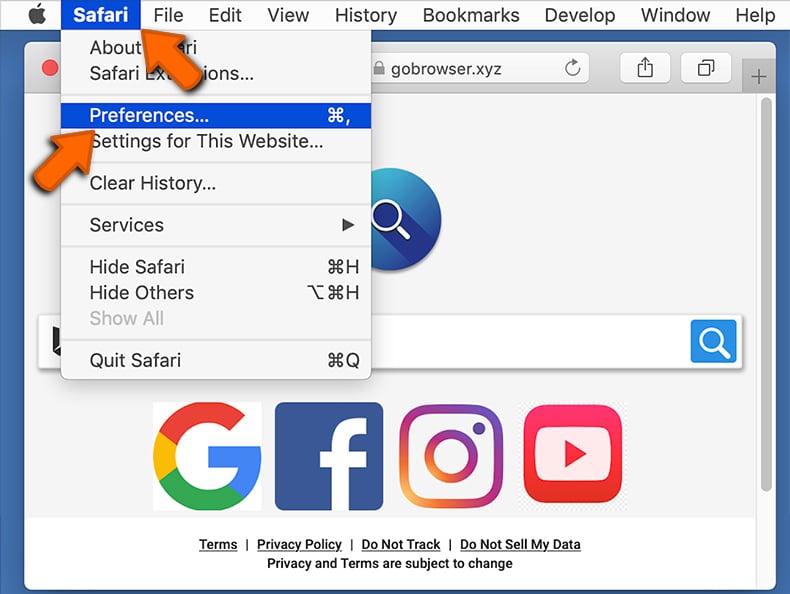
Ανοίξτε το πρόγραμμα περιήγησης Safari, από τη γραμμή μενού, επιλέξτε "Σαφάρι"Και κάντε κλικ στο"Προτιμήσεις. «.
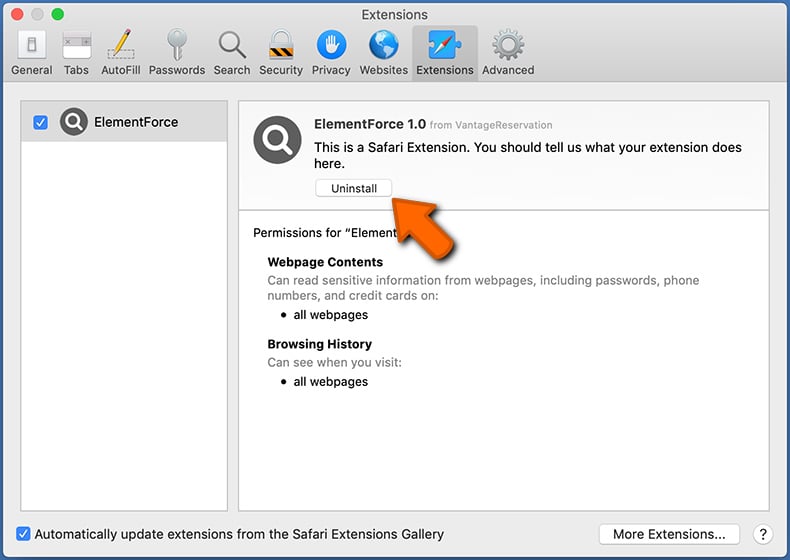
Στο παράθυρο προτιμήσεων, επιλέξτε "Επεκτάσεις"Και αναζητήστε τυχόν πρόσφατα εγκατεστημένες ύποπτες επεκτάσεις. Όταν βρίσκεται, κάντε κλικ στο "Απεγκαθιστώ"Κουμπί δίπλα σε αυτό/. Σημειώστε ότι μπορείτε να απεγκαταστήσετε με ασφάλεια όλες τις επεκτάσεις από το πρόγραμμα περιήγησης Safari - κανένας δεν είναι ζωτικής σημασίας για την κανονική λειτουργία του προγράμματος περιήγησης.
- Εάν συνεχίσετε να αντιμετωπίζετε προβλήματα με τις ανακατευθύνσεις του προγράμματος περιήγησης και τις ανεπιθύμητες διαφημίσεις - Επαναφορά σαφάρι.
Αφαιρέστε τις κακόβουλες επεκτάσεις από το Google Chrome:
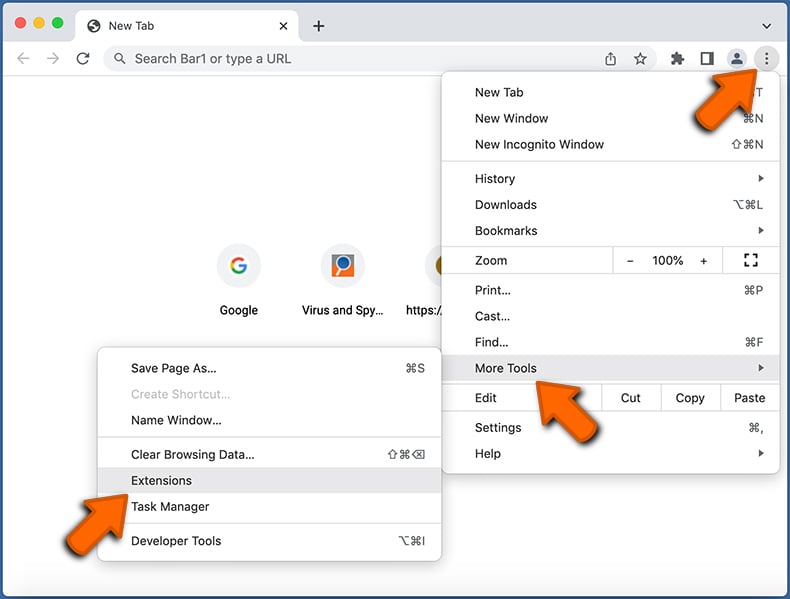
Κάντε κλικ στο εικονίδιο μενού Chrome (στην επάνω δεξιά γωνία του Google Chrome), επιλέξτε "Περισσότερα εργαλεία"Και κάντε κλικ στο"Επεκτάσεις«. Εντοπίστε όλες τις πρόσφατα εγκατεστημένες ύποπτες επεκτάσεις, επιλέξτε αυτές τις καταχωρήσεις και κάντε κλικ στο "Αφαιρώ«.
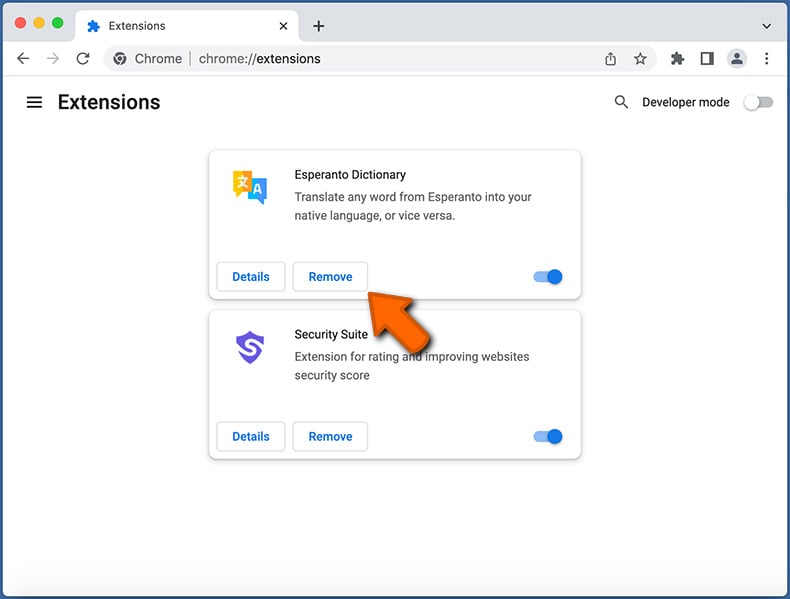
- Εάν συνεχίσετε να αντιμετωπίζετε προβλήματα με τις ανακατευθύνσεις του προγράμματος περιήγησης και τις ανεπιθύμητες διαφημίσεις - επαναφέρετε το Google Chrome.
Αφαιρέστε τις κακόβουλες επεκτάσεις από τον Mozilla Firefox:
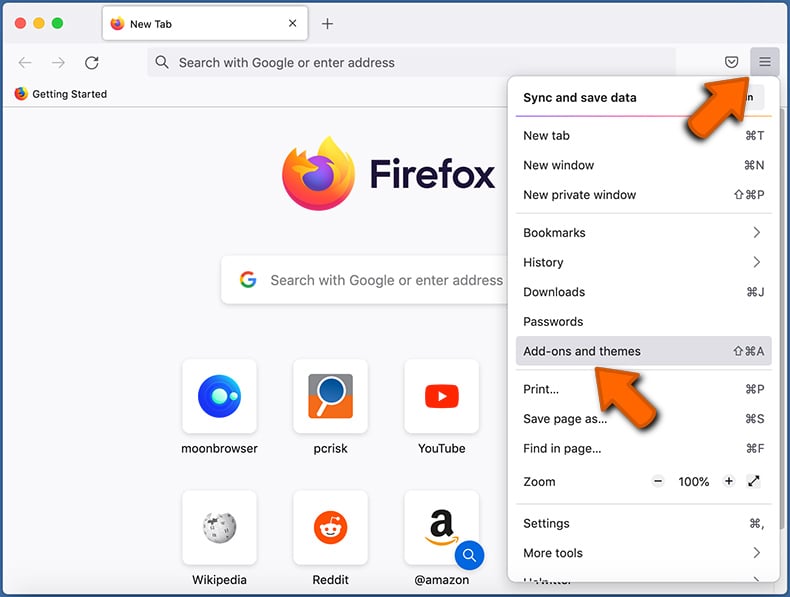
Κάντε κλικ στο μενού Firefox (στην επάνω δεξιά γωνία του κύριου παραθύρου) και επιλέξτε "Πρόσθετα και θέματα«. Κάντε κλικ "Επεκτάσεις", Στο ανοιχτό παράθυρο εντοπίστε όλες τις πρόσφατα εγκατεστημένες ύποπτες επεκτάσεις, κάντε κλικ στο τρεις τελείες και μετά κάντε κλικ στο "Αφαιρώ«.
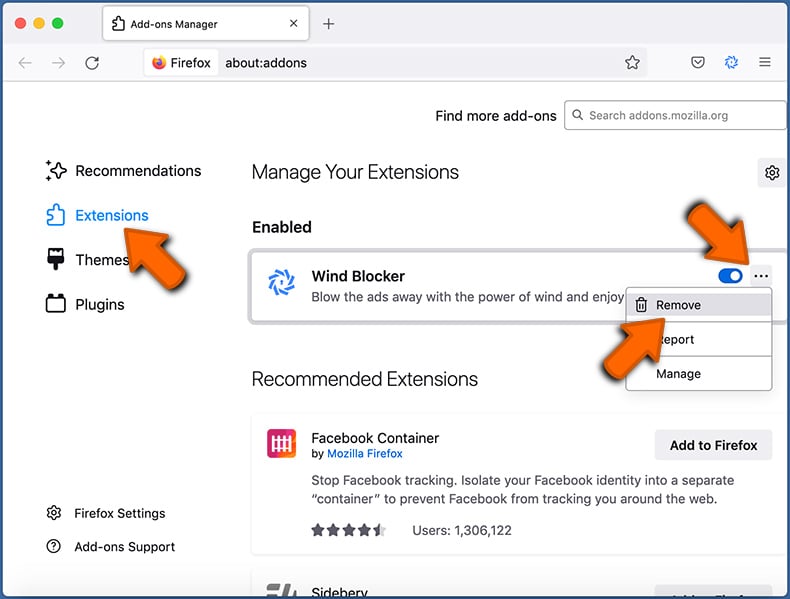
- Εάν συνεχίσετε να αντιμετωπίζετε προβλήματα με τις ανακατευθύνσεις του προγράμματος περιήγησης και τις ανεπιθύμητες διαφημίσεις - Επαναφορά Mozilla Firefox.
Συχνές ερωτήσεις (FAQ)
Τι είναι μια αναδυόμενη απάτη?
Μια αναδυόμενη απάτη είναι μια απάτη που χρησιμοποιεί τακτικές τρομοκρατίας για να ξεγελάσει τους επισκέπτες στην εκτέλεση ορισμένων ενεργειών. Συνήθως, είναι μια ψεύτικη προειδοποίηση ασφαλείας, ειδοποίηση συστήματος ή παρόμοιο μήνυμα.
Ποιος είναι ο σκοπός μιας αναδυόμενης απάτης?
Οι αναδυόμενες απάτες χρησιμοποιούνται για να εξαπατήσουν τους επισκέπτες για την παροχή προσωπικών πληροφοριών, τη μεταφορά/πληρωμή χρημάτων, τη λήψη κακόβουλου λογισμικού, την παροχή απομακρυσμένης πρόσβασης σε υπολογιστές κ.λπ.
Γιατί συναντώ ψεύτικα αναδυόμενα παράθυρα?
Οι ιστότοποι που εμφανίζουν αναδυόμενες απάτες δεν επισκέπτονται με σκοπό. Ανοίγουν μέσω άλλων αμφισβητήσιμων σελίδων (e.σολ., Σελίδες που χρησιμοποιούν διαφημιστικά δίκτυα Rogue), διαφημίσεις, εγκατεστημένες σκιερές εφαρμογές ή ειδοποιήσεις που εμφανίζονται από σκιερούς ιστότοπους.
Το Combo Cleaner θα με προστατεύσει από αναδυόμενες απάτες?
Το Combo Cleaner μπορεί να σαρώσει κάθε ιστότοπο και να εντοπίσει σελίδες που παρέχουν αναδυόμενες απάτες (και άλλες αναξιόπιστες τοποθεσίες). Προειδοποιεί τους χρήστες αμέσως και περιορίζει την πρόσβαση σε αυτές τις σελίδες.
Σχετικά με τον Συγγραφέα:
Tomas Meskauskas - Ερευνητής ασφάλειας εμπειρογνωμόνων, επαγγελματικός αναλυτής κακόβουλου λογισμικού.
Είμαι παθιασμένος με την ασφάλεια και την τεχνολογία του υπολογιστή. Έχω μια εμπειρία πάνω από 10 χρόνια που εργάζονται σε διάφορες εταιρείες που σχετίζονται με την επίλυση τεχνικών υπολογιστών και την ασφάλεια του Διαδικτύου. Έχω δουλέψει ως συγγραφέας και συντάκτης για το PCRISK.com από το 2010. Ακολουθήστε με στο Twitter και το LinkedIn για να μείνετε ενημερωμένοι για τις τελευταίες απειλές ασφαλείας στο διαδίκτυο. Επικοινωνήστε με τον Tomas Meskauskas.
Η πύλη ασφαλείας PCRISK μεταφέρεται από μια εταιρεία RCS LT. Οι ενσωματωμένες δυνάμεις των ερευνητών ασφαλείας βοηθούν να εκπαιδεύσουν τους χρήστες των υπολογιστών σχετικά με τις τελευταίες απειλές για την ασφάλεια στο διαδίκτυο. Περισσότερες πληροφορίες σχετικά με την εταιρεία RCS LT.
Οι οδηγοί αφαίρεσης κακόβουλου λογισμικού είναι δωρεάν. Ωστόσο, εάν θέλετε να μας υποστηρίξετε, μπορείτε να μας στείλετε μια δωρεά.
Για το Pcrisk
Το PCRISK είναι μια πύλη ασφάλειας στον κυβερνοχώρο, ενημερώνοντας τους χρήστες του Διαδικτύου για τις τελευταίες ψηφιακές απειλές. Το περιεχόμενό μας παρέχεται από εμπειρογνώμονες ασφαλείας και επαγγελματίας ερευνητές κακόβουλου λογισμικού. Διαβάστε περισσότερα για εμάς.