


Σταματάει το McAfee ransomware?
Περίληψη
Οι επιθέσεις ransomware μπορούν να σταματήσουν με την εφαρμογή ορισμένων πρακτικών ασφαλείας. Μια αποτελεσματική μέθοδος είναι η εφαρμογή μηδενικής εμπιστοσύνης που επιτρέπουν τη λήψη μαζί με το ολοκληρωμένο λογισμικό ασφαλείας τελικού σημείου. Οι λύσεις Anti-Ransomware που είναι εγκατεστημένες σε συσκευές μπορούν να εμποδίσουν το κακόβουλο λογισμικό και τους ιούς να μολύνουν τα συστήματα. Η PC Matic Professional Business Security προσφέρει ισχυρές λύσεις για την πρόληψη των επιθέσεων ransomware.
Βασικά σημεία
- Η εφαρμογή μηδενικής εμπιστοσύνης, σε συνδυασμό με το λογισμικό ασφαλείας τελικού σημείου είναι μια ισχυρή άμυνα κατά των επιθέσεων ransomware.
- Οι λύσεις ασφαλείας κατά του ransomware πρέπει να εγκατασταθούν σε όλες τις συσκευές τελικού σημείου.
- Η διατήρηση των κρίσιμων αντιγράφων ασφαλείας, η χρήση της εφαρμογής επιτρέπει τη λήψη και τη διατήρηση του λογισμικού προστασίας από ιούς είναι κρίσιμες πρακτικές πρόληψης.
- Έχοντας μια λίστα ελέγχου απόκρισης ransomware και τη διεξαγωγή τακτικής σάρωσης ευπάθειας είναι σημαντικά βήματα για τους οργανισμούς.
- Ο ασφαλής ο έλεγχος ταυτότητας RDP και συσκευής μπορεί να αποτρέψει τα περιστατικά ransomware.
- Στείλτε ηλεκτρονικό ταχυδρομείο Το ηλεκτρονικό ψαρέμα, τα τρωτά σημεία του Διαδικτύου και οι υπάρχουσες λοιμώξεις κακόβουλου λογισμικού είναι κοινοί φορείς επίθεσης.
- Η εφαρμογή ενός συστήματος ανίχνευσης εισβολής και η χρήση ελέγχου ταυτότητας πολλαπλών παραγόντων ενισχύει την ασφάλεια του δικτύου.
- Η κατάτμηση του δικτύου και ο περιορισμός της χρήσης PowerShell μπορεί να συμβάλει στην ελαχιστοποίηση της επίδρασης των εισβολών στον κυβερνοχώρο.
Ερωτήσεις και απαντήσεις
1. Μπορούν να σταματήσουν οι επιθέσεις ransomware?
Ναι, οι επιθέσεις ransomware μπορούν να σταματήσουν εφαρμόζοντας πρακτικές ασφαλείας, όπως η εφαρμογή μηδενικής παρακολούθησης και το λογισμικό ασφαλείας τελικού σημείου.
2. Ποιος είναι ο ρόλος των λύσεων ασφαλείας κατά του ransomware?
Οι λύσεις ασφαλείας Anti-Ransomware εγκαθίστανται σε συσκευές τελικού σημείου για να εμποδίσουν το κακόβουλο λογισμικό και τους ιούς, εμποδίζοντας αποτελεσματικά τα συστήματα πρόσβασης στον κυβερνοχώρο.
3. Πώς μπορεί ο PC Matic να βοηθήσει στην καταπολέμηση της ransomware?
Το PC Matic προσφέρει ολοκληρωμένες λύσεις για την ασφάλεια των επιχειρήσεων που προστατεύουν όλες τις συσκευές από τις σύγχρονες απειλές ασφαλείας και το έγκλημα στον κυβερνοχώρο, συμπεριλαμβανομένου του ransomware.
4. Γιατί είναι σημαντικά η διατήρηση κρίσιμων δεδομένων και αντιγράφων ασφαλείας συστήματος?
Η διατήρηση κρυπτογραφημένων αντιγράφων ασφαλείας των κρίσιμων δεδομένων, των λειτουργικών συστημάτων και των εφαρμογών λογισμικού επιτρέπει την ταχύτερη ανάκαμψη σε περίπτωση επίθεσης ransomware. Μια “χρυσή εικόνα” των κρίσιμων συστημάτων μπορεί να αναπτυχθεί για την ανοικοδόμηση του συστήματος.
5. Τι είναι η εφαρμογή που επιτρέπει τη λήψη και πώς εμποδίζει το ransomware?
Η ApplicationListing εξασφαλίζει ότι μόνο το εξουσιοδοτημένο λογισμικό μπορεί να εκτελεστεί σε περιουσιακά στοιχεία πληροφορικής, εμποδίζοντας αποτελεσματικά το άγνωστο ή μη εξουσιοδοτημένο λογισμικό από την εκτέλεση. Αυτό εμποδίζει τα συστήματα διείσδυσης ransomware.
6. Ποια είναι η σημασία της διατήρησης μέχρι σήμερα οι λύσεις για τη διατήρηση του λογισμικού προστασίας από ιούς και το malware?
Η διατήρηση των λύσεων antivirus και anti-malware ενημερώνει ότι τα συστήματα προστατεύονται από τις τελευταίες απειλές στον κυβερνοχώρο. Οι ενημερώσεις λογισμικού και υλικού, συμπεριλαμβανομένων των ενημερωτικών δελτίων ασφαλείας, παρέχουν ένα επιπλέον στρώμα προστασίας.
7. Γιατί είναι απαραίτητη η δημιουργία μιας λίστας ελέγχου απόκρισης ransomware?
Μια λίστα ελέγχου απόκρισης ransomware βοηθά τους οργανισμούς να έχουν ένα σχέδιο σε περίπτωση συμβάντος στον κυβερνοχώρο. Περιλαμβάνει συγκεκριμένα βήματα, διαδικασίες επικοινωνίας και ειδοποιήσεις που πρέπει να ακολουθηθούν. Η ApplicationListing είναι ένα ουσιαστικό μέρος αυτού του σχεδίου.
8. Τι είναι η σάρωση ευπάθειας και πώς βοηθά στην πρόληψη συμβάντων στον κυβερνοχώρο?
Η σάρωση ευπάθειας συμβάλλει στον εντοπισμό αδυναμιών σε συστήματα και εφαρμογές. Οι τακτικές σαρώσεις και η διατήρηση του λογισμικού ενημερώνονται ότι τα συστήματα προστατεύονται από πιθανές εισβολές στον κυβερνοχώρο.
9. Πώς βοηθάει η ασφάλεια του RDP και του ελέγχου ταυτότητας συσκευών στην πρόληψη περιστατικών ransomware?
Η χρήση ασφαλούς λογισμικού απομακρυσμένης επιφάνειας εργασίας με τον έλεγχο ταυτότητας συσκευών διασφαλίζει ότι μόνο το εξουσιοδοτημένο προσωπικό μπορεί να έχει πρόσβαση στο δίκτυο. Αυτό εξαλείφει ανασφαλείς ή συμβιβασμένες απομακρυσμένες επιτραπέζιες συνεδρίες που μπορούν να οδηγήσουν σε περιστατικά ransomware.
10. Ποιοι είναι οι κύριοι φορείς επίθεσης ransomware?
Οι κύριοι φορείς επίθεσης ransomware περιλαμβάνουν ηλεκτρονικό ταχυδρομείο phishing, resom-shishing, ευπάθειες στο διαδίκτυο, λοιμώξεις μηδενικής ημέρας και χωρίς κακές, υπάρχουσες λοιμώξεις κακόβουλου λογισμικού, MSPs τρίτων, επιθέσεις pass-the-hash, προχωρημένες συνεχιζόμενες απειλές και παρερμηνείες διακομιστή.
11. Ποιος είναι ο σκοπός ενός συστήματος ανίχνευσης εισβολών (IDS)?
Ένα σύστημα ανίχνευσης εισβολής βοηθά στην ανίχνευση παρατυπιών στη δραστηριότητα του δικτύου, συγκεκριμένα της δραστηριότητας εντολής και ελέγχου που σχετίζεται με επιθέσεις ransomware. Δίνει τη δυνατότητα στο προσωπικό να αναλάβει τα κατάλληλα μέτρα κατά της κακόβουλης δραστηριότητας.
12. Πώς ενισχύει τον έλεγχο ταυτότητας πολλαπλών παραγόντων?
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων προσθέτει ένα επιπλέον στρώμα ασφάλειας, απαιτώντας από τους χρήστες να παρέχουν πολλαπλές μορφές αναγνώρισης στα συστήματα πρόσβασης. Εξασφαλίζει ότι μόνο οι εξουσιοδοτημένοι χρήστες μπορούν να αποκτήσουν πρόσβαση στο δίκτυο.
13. Πώς μπορεί η κατάτμηση του δικτύου και ο περιορισμός του PowerShell να ελαχιστοποιήσει την επίδραση των εγκλειστικών επεμβάσεων στον κυβερνοχώρο?
Η κατάτμηση του δικτύου απομονώνει κρίσιμα περιουσιακά στοιχεία, ελαχιστοποιώντας τις δυνητικές επιπτώσεις των εισβολών στον κυβερνοχώρο. Ο περιορισμός της χρήσης του PowerShell σε συγκεκριμένους χρήστες σε βάση ανά περίπτωση προσθέτει ένα επιπλέον στρώμα ασφάλειας.
14. Ποια είναι τα οφέλη από τη χρήση λογισμικού απόδοσης του συστήματος Matic?
Το λογισμικό απόδοσης του συστήματος PC Matic είναι μια ενοποιημένη λύση διαχείρισης επιδόσεων που βοηθά στην παρακολούθηση και τη διατήρηση συστημάτων για τη βέλτιστη προστασία στον κυβερνοχώρο.
15. Ποια είναι η αρχή του “ελάχιστου προνομίου” και “μηδενικής πρόσβασης εμπιστοσύνης”?
Η αρχή του “ελάχιστου προνομίου” διασφαλίζει ότι οι χρήστες έχουν μόνο το ελάχιστο επίπεδο πρόσβασης που είναι απαραίτητο για την εκτέλεση των καθηκόντων τους. “Zero Trust Access” σημαίνει ότι κανένας χρήστης ή σύστημα δεν είναι εγγενώς αξιόπιστος και η πρόσβαση χορηγείται με βάση την ανάγκη για γνώση.
Σταματάει το Webroot ransomware
Η ασφάλεια του δικτύου εφαρμόζεται καλύτερα σε στρώματα και η πρόληψη της ransomware δεν διαφέρει. Οι περισσότερες από αυτές τις πρακτικές ασφαλείας που έχετε στη διάθεσή σας, οι περισσότεροι που μετριάζετε τον κίνδυνο λοίμωξης ransomware.
Επιθέσεις ransomware στο AK
Μπορούν να σταματήσουν οι επιθέσεις ransomware? Ναί. Διαβάστε περισσότερα για τους καλύτερους τρόπους για την πρόληψη της πειρατείας.
Ένας από τους καλύτερους τρόπους για να σταματήσετε μια επίθεση στον κυβερνοχώρο ransomware ή στην εισβολή χάκερ είναι να έχετε μηδενική εμπιστοσύνη
Εφαρμογή επιτρέπεται σε συνδυασμό με μια ολοκληρωμένη λύση λογισμικού ασφαλείας τελικού σημείου.
Αντισυμβαλλόμενο Οι λύσεις ασφαλείας εγκαθίστανται στις συσκευές τελικού σημείου, συμπεριλαμβανομένων των τηλεφώνων, των δισκίων, των φορητών υπολογιστών, των σταθμών εργασίας, των διακομιστών και των συστημάτων δικτύου.
Τα εργαλεία ελέγχου εφαρμογών που χρησιμοποιούν μια λίστα λευκών θα εμποδίσουν οποιοδήποτε κακόβουλο λογισμικό ή ιούς από τη μόλυνση των συσκευών ή των συστημάτων πληροφορίας σας διατηρώντας αποτελεσματικά.
Μάθετε περισσότερα σχετικά με την PC Matic Professional Business Security Solutions στο Endpoint Security για να αποτρέψετε το ransomware ή να επικοινωνήσετε με έναν ειδικό για την ασφάλεια στον κυβερνοχώρο.
Πολεμήστε πίσω από ransomware με pc matic
Το PC Matic προστατεύει όλες τις συσκευές σας από σύγχρονες απειλές ασφαλείας και εγκληματικότητα στον κυβερνοχώρο.
Βέλτιστες πρακτικές πρόληψης ransomware
Διατηρήστε τα κρίσιμα δεδομένα και τα αντίγραφα ασφαλείας του συστήματος. Οι διαχειριστές πληροφορικής θα πρέπει να διατηρούν κρυπτογραφημένα αντίγραφα ασφαλείας δεδομένων, εικόνας του λειτουργικού συστήματος και εφαρμογών λογισμικού. Ο καλύτερος τύπος αντιγράφου ασφαλείας για να έχετε σε περίπτωση επίθεσης ransomware είναι μια “χρυσή εικόνα” των κρίσιμων συστημάτων, ώστε να μπορούν να ξαναχτιστούν. Ένα αντίγραφο ασφαλείας του διαμορφωμένου λειτουργικού συστήματος (OS) και όλων των σχετικών εφαρμογών λογισμικού που μπορούν να αναπτυχθούν για την ανοικοδόμηση του συστήματος θα επιταχύνουν την ανάκτηση ransomware. Εκτός από τις εικόνες του συστήματος, κάθε ισχύουσας πηγαίου κώδικα ή εκτελέσιμα πρέπει να είναι άμεσα διαθέσιμα και να αποθηκευτούν εκτός σύνδεσης με αντίγραφα ασφαλείας. Οι καλύτερες λύσεις ανθεκτικών στον κυβερνοχώρο συνδυάζουν την ασφάλεια των πληροφοριών με την απόλυση του συστήματος.
Χρησιμοποιήστε την εφαρμογή Εφαρμογή. Ο έλεγχος εφαρμογών, η λίστα με λευκή λίστα ή η κατάργηση είναι ένα από τα πιο σημαντικά εργαλεία πρόληψης που μπορούν να χρησιμοποιήσουν οι διαχειριστές που μπορούν να χρησιμοποιήσουν αποτρέψτε το ransomware. Χρησιμοποιήστε το Directory Directory Directory, γνωστό και ως ApplicationListing, σε όλα τα περιουσιακά στοιχεία πληροφορικής, συμπεριλαμβανομένων συσκευών τελικού σημείου, συσκευών IoT, διακομιστών και δικτύων για να διασφαλιστεί ότι μπορεί να εκτελεστεί μόνο το λογισμικό που έχει ήδη ήδη εξουσιοδοτημένο και όλα τα άγνωστα ή μη εξουσιοδοτημένα λογισμικά αποκλείονται από την εκτέλεση από την εκτέλεση. Η αυτοματοποιημένη εφαρμογή που επιτρέπει τη λήψη από το PC Matic καθιστά τη διατήρηση των λευκώνων ενημερωμένων αποτελεσματικών και εύκολων.
Βεβαιωθείτε ότι είναι ενημερωμένες λύσεις για το λογισμικό προστασίας από ιούς και το anti-malware. Ενεργοποιήστε τις αυτόματες ενημερώσεις τόσο για λύσεις προστασίας από ιούς όσο και για κακόβουλο λογισμικό. Οι ενημερώσεις λογισμικού και υλικού, συμπεριλαμβανομένων των ενημερώσεων ασφαλείας, είναι ένα άλλο βασικό επίπεδο προστασίας από τις απειλές στον κυβερνοχώρο.
Δημιουργήστε μια λίστα ελέγχου απόκρισης ransomware. Οι οργανισμοί θα πρέπει να δημιουργήσουν ένα σχέδιο αντιμετώπισης περιστατικών στον κυβερνοχώρο με συγκεκριμένα βήματα που πρέπει να ληφθούν, συμπεριλαμβανομένου του σχεδίου επικοινωνιών που περιλαμβάνουν συγκεκριμένες διαδικασίες και ειδοποιήσεις σε περίπτωση συμβάντος ransomware cyber. Οι επαγγελματίες της πληροφορικής που είναι υπεύθυνοι για τη συνέχεια των επιχειρήσεων, την ανταπόκριση των περιστατικών στον κυβερνοχώρο και τα σχέδια αποκατάστασης καταστροφών θα πρέπει να έχουν κατά νου ότι πολλά σενάρια ransomware γράφονται για να αναζητήσουν και να διαγράψουν τυχόν προσβάσιμα αντίγραφα ασφαλείας. Σε ορισμένες περιπτώσεις, τα αρχεία δημιουργίας αντιγράφων ασφαλείας ενδέχεται να έχουν ήδη μολυνθεί με σενάρια κακόβουλου λογισμικού (μολύνσεις κακόβουλου λογισμικού προδρόμου). Γι ‘αυτό το λόγο, Εφαρμογή επιτρέπεται που αποτρέπει άγνωστα ή μη εγκεκριμένα αρχεία προγράμματος αποτελεί ουσιαστικό μέρος ενός σχεδίου στον κυβερνοχώρο για οποιονδήποτε οργανισμό.
Σάρωση ευπάθειας. Εκτός από το λογισμικό εφαρμογών λευκής και Blacklisting Antivirus Endpoint Security, η διεξαγωγή τακτικών σαρώσεων ευπάθειας και η διατήρηση του λογισμικού μέχρι σήμερα αποτελεί σημαντικό μέρος της πρόληψης του κυβερνοχώρου.
Ασφαλίστε τον έλεγχο ταυτότητας RDP και συσκευής. Πολλά περιστατικά ransomware εμφανίζονται λόγω ανασφαλών ή συμβιβασμένων απομακρυσμένων επιτραπέζιων συνεδριών. Η χρήση ενός ασφαλούς προγράμματος λογισμικού RDP με τον έλεγχο ταυτότητας συσκευών επιτρέπει στους διαχειριστές πληροφορικής να γνωρίζουν ακριβώς ποιος βρίσκεται στο δίκτυο.
Κύριοι φορείς επίθεσης ransomware. Email Phishing, Phishing, Vishing και Spear-Phishing, ευπάθειες στο Διαδίκτυο, Λοιμώξεις μηδενικών και κακοποιών, υπάρχουσες λοιμώξεις κακόβουλου λογισμικού (πρόδρομος), οι MSP (διαχειριζόμενες παροχείς), οι επιθέσεις Pass-the-Hash (PTH), οι προχωρημένες επίμονες απειλές (APTs) και οι διακομιστές Misconfurations.
Εφαρμόστε ένα σύστημα ανίχνευσης εισβολών (IDS). Με ένα αναγνωριστικό, οι επαγγελματίες πληροφορικής μπορούν να ανιχνεύσουν ευκολότερα τις ανωμαλίες της δραστηριότητας “εντολής και ελέγχου” και άλλες πιθανές κακόβουλες δραστηριότητες δικτύου που συνήθως εμφανίζεται πριν από τις επιθέσεις ransomware. Μια αποτελεσματική λύση IDS παρακολουθεί το δίκτυο, τα συστήματα και τις συσκευές τελικού σημείου για κακόβουλη δραστηριότητα ή παραβιάσεις πολιτικής. Οποιαδήποτε δραστηριότητα εισβολής ή παραβίαση πολιτικής αναφέρεται, επιτρέποντας στο προσωπικό να λάβει την κατάλληλη, προστατευτική δράση. Λογισμικό απόδοσης συστήματος του PC Matic είναι μια ενοποιημένη λύση διαχείρισης επιδόσεων που βοηθά στην παρακολούθηση και τη διατήρηση συστημάτων για βέλτιστη προστασία στον κυβερνοχώρο.
Χρησιμοποιήστε το MFA, τον έλεγχο ταυτότητας πολλαπλών παραγόντων. Ινστιτούτο πολιτικής χρήσης ελέγχου ταυτότητας πολλαπλών παραγόντων για τους χρήστες και εφαρμόζοντας την αρχή του “ελάχιστου προνομίου” και της “μηδενικής πρόσβασης εμπιστοσύνης” σε όλα τα συστήματα του οργανισμού.
Χρησιμοποιήστε την κατάτμηση του δικτύου και περιορίστε τη χρήση του PowerShell. Η χρήση της πολιτικής ομάδας περιορίζει τη χρήση του PowerShell μόνο σε συγκεκριμένους χρήστες κατά περίπτωση. Χρησιμοποιήστε την κατάτμηση του δικτύου για να σιλό ή να απομονώσετε τα κρίσιμα περιουσιακά στοιχεία για να ελαχιστοποιήσετε την επίδραση οποιασδήποτε-ενεγχόλησης στον κυβερνοχώρο και για να απογοητεύσετε την πλευρική μετακίνηση από κακόβουλους απειλές στο δίκτυο.
Οι τελευταίες επιθέσεις ransomware
Πρόσφατες επιθέσεις ransomware.
Τράβηγμα, Υπηρεσία ροής βίντεο της Amazon, υπέστη μια τεράστια παραβίαση δεδομένων της εσωτερικής βάσης κώδικα που εκτέθηκε στο Διαδίκτυο. Οι χάκερ έχουν πρόσβαση σε διακομιστές Twitch λόγω λανθασμένης διαμόρφωσης του διακομιστή και διαρρέουν εμπιστευτικές πληροφορίες της εταιρείας και δεδομένα χρηστών, συμπεριλαμβανομένων των πληρωμών, των μεθόδων ασφαλείας πληροφορικής, των SDKs και ολόκληρου του πηγαίου κώδικα του. Το τεράστιο μέγεθος της παραβίασης που περιλαμβάνει 125 GB ευαίσθητων δεδομένων της εταιρείας έχει τη δυνατότητα να επηρεάσει τα περισσότερα, αν όχι όλη τη βάση των χρηστών του Twitch. Αυτό το περιστατικό καταδεικνύει πόσο σημαντική είναι η ασφάλεια του διακομιστή για την καταπολέμηση των απειλών στον κυβερνοχώρο. Μάθετε περισσότερα σχετικά με την προστασία Ransomware Server.
Τόνου ήταν ένα από τα τελευταία θύματα μιας επίθεσης ransomware – χτυπήθηκε από το Lockbit με λύτρα 50 εκατομμυρίων $. Το Lockbit είναι μια συμμορία ransomware που μισθώνει το κακόβουλο λογισμικό της σε εγκληματίες στον κυβερνοχώρο που λαμβάνουν ένα μέρος του Ransom που καταβάλλονται σε αντάλλαγμα για συμβιβασμούς δικτύων θύματος ransomware. Το Lockbit προσελκύει όλο και περισσότερο τους δυσαρεστημένους υπαλλήλους να τους προσελκύσουν να κατεβάσουν το κακόβουλο λογισμικό σε αντάλλαγμα για ένα κομμάτι των λύκων.
Τ κινητό. Μια παραβίαση δεδομένων που επηρεάζει περισσότερους από 50 εκατομμύρια πελάτες T-Mobile έχει οδηγήσει σε αγωγή κατηγορίας δράσης. Το Hack Data ήταν τεράστια, εκθέτοντας ευαίσθητα προσωπικά δεδομένα των πελατών, συμπεριλαμβανομένων των αριθμών κοινωνικής ασφάλισης, των ημερομηνιών γέννησης και των αδειών οδηγού.
Ρεννερ Βραζιλία. Ο Lojas Renner, το μεγαλύτερο κατάστημα αλυσίδας ρούχων της Βραζιλίας ήταν ο στόχος του πρώτου 1 δισεκατομμυρίου δολαρίων, της μεγαλύτερης ζήτησης ransomware μέχρι στιγμής. Η επίθεση στον κυβερνοχώρο διεξήχθη από τη συμμορία Ransomexx, η οποία απέκτησε μη εξουσιοδοτημένη πρόσβαση στους διακομιστές του Renner μέσω ενός βραζιλιάνικου παρόχου υπηρεσιών IT.
Σύστημα υγείας μνήμης. Μια επίθεση Ransomware Hive στο δίκτυο του συστήματος Memorial Healthcare επέτρεψε την πρόσβαση σε ευαίσθητα δεδομένα ασθενών και ανάγκασε την νοσοκομειακή αλυσίδα να αναβάλει όλες τις επείγουσες χειρουργικές επεμβάσεις. Οι ασθενείς της Memorial Health έπρεπε να εκτραπούν σε άλλες εγκαταστάσεις υγειονομικής περίθαλψης για να λάβουν φροντίδα. Μάθετε περισσότερα σχετικά με την προστασία ransomware για νοσοκομεία.
Νεότερες απειλές ransomware
Trickbot, Dridex, Qbot (Quakbot), Icedid, FiveHands, Maze, Egregor, Conti, Revil Sodinokibi, Doppelpaymer, Avo, Pysa, Snatch και Netwalker – είναι από τις πιο πρόσφατες παραλλαγές λύτρας που κερδίζουν στη δημοτικότητα. Οι αναδυόμενοι νέοι ηθοποιοί περιλαμβάνουν Avoslocker, Hive Ransomware, Karakurt και Hellokitty. Οι εταιρείες στον κυβερνοχώρο υποδεικνύουν ότι αυτές είναι οι πιο επικίνδυνες αναδυόμενες συμμορίες απειλών Ransomware για παρακολούθηση. Οι επιθέσεις ransomware έχουν αυξηθεί κατά 65% σε ετήσια βάση από τον Αύγουστο του 2020 έως τον Αύγουστο του 2021 με τις συμμορίες ransomware revil και το Darkside που είχαν ιδιαίτερα ενεργό εκτόξευση σχεδόν 1/3 των επιθέσεων.
Κυβερνοεφίλοι εκμεταλλεύονται όλο και περισσότερο ευπάθειες εφαρμογής Για να αποκτήσετε πρόσβαση και έλεγχο της υποδομής εφαρμογών ενός δικτύου για κρυπτογράφηση ευαίσθητα, πολύτιμα δεδομένα.
Σχέδια απειλών ομάδας ransomware Συνεχίστε να προσελκύετε τους υπαλλήλους που απέκλεισαν τη δικαιοσύνη για να αναπτύξουν κακόβουλα σενάρια. Εκτός από το Lockbit 2.0, το Black Kingdom Ransomware προσφέρει ένα εκατομμύριο δολάρια, ή το 40% των $ 2.5 εκατομμύρια λύτρα ως δελεαστικά σε υπαλλήλους που βοηθούν στην ανάπτυξη του ransomware γνωστού ως demonware, είτε από η απομακρυσμένη είτε από τις εγκαταστάσεις. Τα προγράμματα εμπιστοσύνης στον κυβερνοχώρο κατά των εταιρειών και τα δίκτυά τους αναμένεται να αυξηθούν.
Απάτη υποστήριξης τεχνολογίας Microsoft Windows. Χρησιμοποιώντας μηνύματα ηλεκτρονικού ταχυδρομείου, οι Hackers Trick End-Users για να καλέσουν ένα δόλιο τηλεφωνικό κέντρο ή να κατεβάζουν ένα κακόβουλο αρχείο PDF με το μνημείο Βαζαλόροφος που εγκαθιστά ένα backdoor στον υπολογιστή τους για hacking σε συστήματα δικτύου. Το κακόβουλο λογισμικό δίνει ένα hacker hands-on-keyboard έλεγχο του υπολογιστή του θύματος που οδηγεί στην εγκατάσταση του ransomware.
Lockfile Windows Exchange Ransomware. Το LockFile κρυπτογραφεί τους τομείς των Windows χρησιμοποιώντας τις πρόσφατα αποκαλυπτόμενες ευπάθειες ProxyShell και PetitPotam χρησιμοποιώντας μη αξιόπιστες, απομακρυσμένες εκτέλεσης κώδικα για να hack και να κρυπτογραφούν συσκευές. (LockFile Exploit από τη λειτουργία ransomware conti.·
Κάρμα ransomware Δεδομένα διαρροή κυβερνοχώρο απειλή. Το Karma Ransomware Data Breach απειλεί να απελευθερώσει εξωφρενικά, κρυπτογραφημένα δεδομένα σε δημοσιογράφους και να δημοσιεύσει τα δεδομένα στον ιστότοπό τους εάν το λύτρα δεν πληρώνεται.
Conti ransomware επιστρέφει ξανά με την ανανεωμένη προειδοποίηση προειδοποίησης FBI/CISA. Το τελευταίο θύμα της Conti περιλαμβάνει έναν συνεταιρισμό αγροκτημάτων στην Αϊόβα που θα μπορούσε να επηρεάσει δυσμενώς τις τιμές των τροφίμων στο εγγύς μέλλον. Η απειλή ransomware conti συνήθως πραγματοποιείται μέσω των διαπιστευτηρίων SpearPhishing ή κλεμμένων RDP. Διαβάστε περισσότερες ειδοποιήσεις ransomware.
Ranzy Locker Ransomware FBI ΠΡΟΕΙΔΟΠΟΙΗΣΗ Το Ranzy Locker είναι μια ομάδα RAAS (ransomware ως υπηρεσία) που χρησιμοποιεί διπλή εκβίαση ενάντια στα θύματά του. Το Ranzy και τα δύο εξαντλούν τα κρίσιμα δεδομένα για εκβιασμό πριν την κρυπτογραφήσετε για λύτρα. Οι κλήσεις API, τα τρωτά σημεία του συστήματος και άλλες κοινές συμμορίες Ransomware TTPs (Τακτικές, Τεχνικές, Διαδικασίες) χρησιμοποιούνται για την ανακάλυψη, την εξάλειψη και την κρυπτογράφηση των κρίσιμων δεδομένων του στόχου.
Sugar Ransomware ως υπηρεσία. Η ζάχαρη είναι μια νέα παραλλαγή ransomware διαθέσιμη στους χάκερς ως RAAS (ransomware-as-a-service). Αυτή η νέα οικογένεια ransomware στοχεύει τους προσωπικούς υπολογιστές και όχι τα επιχειρηματικά δίκτυα, αλλά είναι εξίσου επικίνδυνη με την κρυπτογράφηση των δεδομένων μιας μηχανής και κρατάει τα λύτρα.
Καλύτερη προστασία ransomware για το 2022
Υπό επίθεση λύτρας? Λάβετε βοήθεια από τις λύσεις PC Matic Anti-Ransomware. Η PC Matic είναι ο πρωτοπόρος στην εφαρμογή τεχνολογιών λευκής κατάστασης σε οργανισμούς μικρών επιχειρήσεων και επιχειρήσεων, τοπικές και ομοσπονδιακές κυβερνητικές υπηρεσίες, περιοχές K-12 σχολείων, κολέγια, πανεπιστήμια και εκπαιδευτικά ιδρύματα, νοσοκομεία και εγκαταστάσεις υγειονομικής περίθαλψης, χρηματοπιστωτικά ιδρύματα, μη κερδοσκοπικά, κρίσιμες υποδομές και βιομηχανία όλων των μεγεθών,. Το PC Matic έχει την καλύτερη λύση στον κυβερνοχώρο για την καταπολέμηση της ransomware με Εφαρμογή επιτρέπεται σε δυναμικά και υβριδικά περιβάλλοντα υπολογιστών. Μάθετε περισσότερα σχετικά με τον τρόπο αποφυγής επιθέσεων ransomware.
Ασφαλίστε την οικογένειά σας’συσκευές
Εκατομμύρια οικογένειες σε όλο τον κόσμο εμπιστευτούν την PC για να προστατεύσουν τις οικιακές τους συσκευές.
Σταματάει το Webroot ransomware?
Το Webroot δεν σταματάει ειδικά το ransomware, αλλά μπορεί να εντοπίσει και να αφαιρέσει κακόβουλο λογισμικό που μπορεί να χρησιμοποιηθεί για την πραγματοποίηση επίθεσης ransomware. Για να προστατεύσετε τον υπολογιστή σας από ransomware, σας συνιστούμε να διατηρήσετε το λογισμικό ασφαλείας σας ενημερωμένο και να εκτελέσετε τακτικές σαρώσεις. Θα πρέπει επίσης να αποφύγετε να κάνετε κλικ σε συνδέσμους ή να ανοίγετε συνημμένα από άγνωστες πηγές.
Ποιο antivirus είναι καλύτερο για ransomware?
Το Webroot προστατεύει από κακόβουλο λογισμικό?
Ναι, το Webroot προστατεύει από το κακόβουλο λογισμικό.
Μπορεί το antivirus να αποτρέψει το ransomware?
Δεν υπάρχει καμία οριστική απάντηση σε αυτήν την ερώτηση. Μερικοί ειδικοί λένε ότι το λογισμικό προστασίας από ιούς μπορεί να είναι αποτελεσματικό στην πρόληψη ransomware, ενώ άλλοι λένε ότι δεν είναι μια αλάνθαστη λύση. Ο καλύτερος τρόπος για να προστατεύσετε τον εαυτό σας από το ransomware είναι να διατηρήσετε τον υπολογιστή και το λογισμικό σας ενημερωμένο και να ασκήσετε καλή υγιεινή στον κυβερνοχώρο με την επιφυλακτική σας.
Μπορείτε να σαρώσετε για ransomware?
Υπάρχουν μερικοί διαφορετικοί τρόποι με τους οποίους μπορείτε να σαρώσετε για ransomware: 1. Χρησιμοποιήστε ένα πρόγραμμα ασφαλείας που ειδικεύεται στην ανίχνευση και την απομάκρυνση ransomware. Υπάρχουν μερικές διαφορετικές διαθέσιμες επιλογές και αυτό’είναι σημαντικό να επιλέξετε ένα που είναι καλά αναθεωρημένο και αξιόπιστο. 2. Χρησιμοποιήστε ένα γενικό πρόγραμμα προστασίας από ιούς. Ενώ δεν είναι όλα τα προγράμματα προστασίας από ιούς. Αν εσύ’Δεν είστε σίγουροι αν το πρόγραμμά σας έχει αυτήν την ικανότητα, μπορείτε να ελέγξετε το πρόγραμμα’s Ιστοσελίδα ή επικοινωνήστε με την υποστήριξη πελατών. 3. Χρησιμοποιήστε ένα εργαλείο αφαίρεσης ransomware. Υπάρχουν μερικά διαφορετικά διαθέσιμα εργαλεία που μπορούν να σαρώσουν και να αφαιρέσουν το ransomware. Αυτά τα εργαλεία είναι συνήθως δωρεάν για λήψη και χρήση. 4. Χρησιμοποιήστε ένα σημείο επαναφοράς συστήματος. Εάν έχετε ένα σημείο επαναφοράς συστήματος που δημιουργήθηκε πριν μολυνθεί με ransomware, μπορείτε να το χρησιμοποιήσετε για να αποκαταστήσετε το σύστημά σας στην προηγούμενη κατάσταση του. Αυτό θα καταργήσει το ransomware από το σύστημά σας και θα σας επιτρέψει να αποκτήσετε πρόσβαση στα αρχεία σας ξανά. 5. Χρησιμοποιήστε ένα αντίγραφο ασφαλείας. Εάν έχετε αντίγραφο ασφαλείας των αρχείων σας, μπορείτε να τα επαναφέρετε από το αντίγραφο ασφαλείας. Αυτό θα αντικαταστήσει τυχόν αρχεία που έχουν κρυπτογραφηθεί από ransomware, επιτρέποντάς σας να τα αποκτήσετε ξανά.
Η σάρωση των Windows Defender για ransomware?
Ο Defender Windows δεν σαρώνει για ransomware από προεπιλογή. Ωστόσο, μπορείτε να ενεργοποιήσετε την προστασία ransomware, ανοίγοντας το Κέντρο Ασφαλείας Defender Windows, κάνοντας κλικ στο πλακίδιο προστασίας ιών και απειλών και, στη συνέχεια, επιλέγοντας τη ρύθμιση προστασίας ransomware.
Είναι το Webroot καλύτερο από το McAfee?
Δεν υπάρχει απλή απάντηση σε αυτήν την ερώτηση, καθώς εξαρτάται από διάφορους παράγοντες. Μερικοί άνθρωποι μπορεί να προτιμούν το Webroot για το ελαφρύτερο αντίκτυπο του συστήματος και ταχύτερη σάρωση, ενώ άλλοι μπορεί να βρουν McAfee’είναι πιο ολοκληρωμένη προστασία και διαθέτει πιο ελκυστική. Τελικά, εναπόκειται στο άτομο να αποφασίσει ποιο πρόγραμμα ανταποκρίνεται καλύτερα στις ανάγκες του.
Έχει πειραχθεί ο Webroot?
Δεν υπάρχει καμία ένδειξη ότι ο Webroot έχει πειραχθεί. Ωστόσο, είναι πάντα σημαντικό να είστε προσεκτικοί και να λάβετε μέτρα για την προστασία των ηλεκτρονικών λογαριασμών και των πληροφοριών σας. Ακολουθούν μερικές συμβουλές: -Πθεραπεία ισχυρούς και μοναδικούς κωδικούς πρόσβασης για τους διαδικτυακούς λογαριασμούς σας
-Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων, εάν είναι διαθέσιμος
-Αποφύγετε να κάνετε κλικ σε συνδέσμους ή να ανοίγετε συνημμένα από άγνωστες ή μη αξιόπιστες πηγές
-Διατηρήστε το λογισμικό και το λειτουργικό σας σύστημα ενημερωμένο
-Εκτελέστε μια αξιόπιστη λύση ασφαλείας στις συσκευές σας
Μπορεί ένα ransomware μπλοκ προστασίας τείχους προστασίας?
Ναι, ένα τείχος προστασίας μπορεί να μπλοκάρει το ransomware. Με την παρεμπόδιση των εισερχόμενων και εξερχόμενων συνδέσεων με γνωστές κακόβουλες διευθύνσεις IP, ένα τείχος προστασίας μπορεί να βοηθήσει στην αποτροπή της μόλυνσης ενός συστήματος ransomware. Επιπλέον, η διαμόρφωση του τείχους προστασίας για να εμποδίσει όλα τα εκτελέσιμα από το τρέξιμο εκτός από εκείνες σε μια λίστα με λίστα μπορούν επίσης να βοηθήσουν στην πρόληψη της λειτουργίας ransomware από.
Μπορεί ο Defender των Windows να αφαιρέσει το ransomware?
Ναι, ο Defender των Windows μπορεί να καταργήσει το ransomware. Για να το κάνετε αυτό, ακολουθήστε αυτά τα βήματα: 1. Ανοίξτε το Windows Defender κάνοντας κλικ στο κουμπί Έναρξη και, στη συνέχεια, κάνοντας κλικ στην επιλογή Πίνακας ελέγχου. Στο πλαίσιο αναζήτησης, πληκτρολογήστε τον αμυντικό και, στη συνέχεια, κάντε κλικ στην επιλογή Defender των Windows. 2. Κάντε κλικ στο σύνδεσμο εργαλείων και, στη συνέχεια, κάντε κλικ στην επιλογή Επιλογές. 3. Κάτω από τις επιλογές, κάντε κλικ στην καρτέλα Σάρωση και, στη συνέχεια, κάντε κλικ στον τύπο σάρωσης που θέλετε να εκτελέσετε. 4. Κάντε κλικ στο κουμπί Σάρωση τώρα. Ο Defender Windows θα σαρώσει τον υπολογιστή σας για κακόβουλο λογισμικό και θα προσπαθήσει να καταργήσει οποιοδήποτε κακόβουλο λογισμικό που βρίσκει.
Τα Windows 10 έχουν προστασία ransomware?
Ναι, τα Windows 10 έχουν προστασία ransomware. Για να το ενεργοποιήσετε, μεταβείτε στην εκκίνηση> Ρυθμίσεις> Ενημέρωση & Ασφάλεια> Windows Security> Virus & Threat Protection. Κάτω από “Προστασία ransomware,“Ενεργοποιήστε την πρόσβαση ελεγχόμενου φακέλου.
Μπορείτε να ανακάμψετε από ransomware?
Δεν υπάρχει απάντηση σε αυτό το ερώτημα, καθώς ο καλύτερος τρόπος για την ανάκτηση από το ransomware θα ποικίλει ανάλογα με τον τύπο του ransomware και την έκταση της ζημιάς. Ωστόσο, ορισμένες γενικές συμβουλές που μπορούν να βοηθήσουν να συμπεριλάβουν: 1. Αμέσως αποσύνδεση από το Διαδίκτυο για να εμποδίσει την εξάπλωση του ransomware. 2. Επαναφορά δεδομένων από αντίγραφα ασφαλείας, εάν είναι διαθέσιμα. 3. Επικοινωνία σε μια επαγγελματική υπηρεσία αφαίρεσης κακόβουλου λογισμικού για να καθαρίσετε τη λοίμωξη. 4. Αναφορά του περιστατικού στην επιβολή του νόμου.
Μπορεί ο McAfee να αφαιρέσει το ransomware?
Ναι, η McAfee μπορεί να αφαιρέσει το ransomware. Για να το κάνετε αυτό, ακολουθήστε αυτά τα βήματα: 1. Λήψη και εγκατάσταση McAfee Antivirus Plus. 2. Ανοίξτε το πρόγραμμα και κάντε κλικ στο “Σάρωση“κουμπί. 3. Επιλέξτε “Πλήρης σάρωση“Από τη λίστα επιλογών. 4. Κάντε κλικ “Σάρωση τώρα.“5. Περιμένετε να ολοκληρωθεί η σάρωση. 6. Εάν βρεθεί κάποιο ransomware, η McAfee θα το αφαιρέσει.
Είναι τα Windows 10 ανοσοποιημένα σε ransomware?
Όχι, τα Windows 10 δεν είναι ανοσοποιητικά σε ransomware. Υπάρχουν πολλά βήματα που μπορείτε να λάβετε για να προστατεύσετε τον υπολογιστή σας από ransomware, συμπεριλαμβανομένων: – Διατηρήστε το λειτουργικό σας σύστημα και το λογισμικό σας ενημερωμένο
– Χρησιμοποιήστε ένα αξιόπιστο πρόγραμμα προστασίας από ιούς
– Αποφύγετε το άνοιγμα συνημμένων ηλεκτρονικού ταχυδρομείου από άγνωστους αποστολείς
– Don’t Κάντε κλικ στους συνδέσμους σε μηνύματα ηλεκτρονικού ταχυδρομείου από άγνωστους αποστολείς
– Αντιμετωπίστε τα σημαντικά αρχεία σας τακτικά
Είναι τα Windows 10 ευάλωτα σε ransomware?
Ναι, τα Windows 10 είναι ευάλωτα σε ransomware. Υπάρχουν μερικά βήματα που μπορείτε να κάνετε για να προστατεύσετε τον εαυτό σας, συμπεριλαμβανομένων: -backing τα δεδομένα σας τακτικά
-Διατηρώντας το λογισμικό προστασίας από ιούς
-Αποφεύγοντας να κάνετε κλικ σε συνδέσμους ή να ανοίγετε συνημμένα από άγνωστες πηγές
-Προσέξτε για το τι κατεβάζετε και εγκαταστήστε
-Διατηρώντας το λειτουργικό σας σύστημα και το λογισμικό σας ενημερωμένο
Χρειάζεστε βοήθεια για να ξεκλειδώσετε την ψηφιακή σας ζωή χωρίς να πληρώσετε τους επιτιθέμενους σας*?
Προς το παρόν, δεν έχει κάθε τύπος ransomware μια λύση. Συνεχίστε να ελέγχετε αυτόν τον ιστότοπο, καθώς προστίθενται νέα κλειδιά και εφαρμογές όταν είναι διαθέσιμες.
Το Ransomware είναι κακόβουλο λογισμικό που κλειδώνει τον υπολογιστή και τις κινητές συσκευές σας ή κρυπτογραφεί τα ηλεκτρονικά σας αρχεία. Όταν συμβεί αυτό, μπορείτε’να φτάσουμε στα δεδομένα εκτός αν πληρώσετε λύτρα. Ωστόσο, αυτό δεν είναι εγγυημένο και δεν πρέπει ποτέ να πληρώσετε!
- Νέος αποκρυπτογραφητής για Bianlian διαθέσιμο, κάντε κλικ εδώ.
- Νέος αποκρυπτογραφητής για Ranhassan διαθέσιμο, κάντε κλικ εδώ.
- Νέος αποκρυπτογραφητής για Megacortex διαθέσιμο, κάντε κλικ εδώ.
- Νέος αποκρυπτογραφητής για Mafiaware666 διαθέσιμο, κάντε κλικ εδώ.
- Νέος αποκρυπτογραφητής για Στερεός διαθέσιμο, κάντε κλικ εδώ.
Καλα ΝΕΑ
Είναι δυνατή η πρόληψη. Μετά από απλές συμβουλές για την ασφάλεια στον κυβερνοχώρο μπορεί να σας βοηθήσει να αποφύγετε να γίνετε θύμα ransomware.
Ασχημα ΝΕΑ
Δυστυχώς, σε πολλές περιπτώσεις, μόλις το ransomware έχει κυκλοφορήσει στη συσκευή σας, δεν μπορείτε να κάνετε ελάχιστα, εκτός αν έχετε ένα λογισμικό αντιγράφων ασφαλείας ή ασφαλείας στη θέση του.
Καλα ΝΕΑ
Παρ ‘όλα αυτά, είναι μερικές φορές δυνατό να βοηθήσουμε τους μολυσμένους χρήστες να ανακτήσουν την πρόσβαση στα κρυπτογραφημένα αρχεία ή τα κλειδωμένα συστήματα τους, χωρίς να χρειάζεται να πληρώσουν. Δημιουργήσαμε ένα αποθετήριο κλειδιών και εφαρμογών που μπορούν να αποκρυπτογραφήσουν τα δεδομένα κλειδωμένα από διαφορετικούς τύπους ransomware.
Αποκρυπτογραφημένος
Η μάχη έχει τελειώσει για αυτές τις απειλές ransomware. Εάν έχετε μολυνθεί με έναν από αυτούς τους τύπους ransomware, κάντε κλικ στο σύνδεσμο με το όνομά του και θα σας οδηγήσει σε εργαλείο αποκρυπτογράφησης.
Ransomware Q & A
Γνωρίστε τις απαντήσεις σε μερικές από τις πιο συνηθισμένες ερωτήσεις.
- Εάν επιτεθεί, θα πρέπει να πληρώσω τα λύτρα?
- Γιατί είναι τόσο δύσκολο να βρεθεί μια μόνο λύση έναντι ransomware?
- Που είναι θύματα ransomware?
Η γενική συμβουλή δεν είναι να πληρώσετε τα λύτρα. Στέλνοντας τα χρήματά σας σε εγκληματίες στον κυβερνοχώρο’Επιβεβαιώστε μόνο ότι λειτουργεί το ransomware και εκεί’Δεν σας εγγυάται’Λάβετε το κλειδί αποκρυπτογράφησης που χρειάζεστε σε αντάλλαγμα.
- Ευρωπίδα
- Πολιτική
- Υπηρεσίες Web Amazon
- Σφυραίνα
© 2021 – Δεν υπάρχει πλέον λύτρα
Χρησιμοποιούμε τα cookies στον ιστότοπο του Ransom No More Ransom για να υποστηρίξουμε τεχνικές λειτουργίες που ενισχύουν την εμπειρία του χρήστη σας. Για περισσότερες πληροφορίες, ανατρέξτε στην αποποίηση ευθυνών στον ιστότοπό μας.
Πώς να αποφύγετε το ransomware στο δίκτυό σας συν τα καλύτερα εργαλεία
Σας δείχνουμε μερικές από τις πιο αποδεδειγμένες τεχνικές για να αποτρέψουμε τη μόλυνση του δικτύου σας, μερικά εργαλεία που μπορούν να βοηθήσουν να σταματήσουν τις επιθέσεις στα ίχνη τους και τις βέλτιστες πρακτικές για τον καθαρισμό ransomware. Χρησιμοποιήστε αυτές τις καλύτερες στρατηγικές για να προστατεύσετε το δίκτυό σας και να προστατεύσετε το περιβάλλον σας από περιττή κρίσιμη απώλεια δεδομένων και χρόνο διακοπής.
ΕΠΙΚΑΙΡΟΠΟΙΗΜΕΝΟ: 25 Απριλίου 2023
Τι είναι το ransomware?
Ενώ οι περισσότεροι ιοί και κακόβουλο λογισμικό προσπαθούν να κλέψουν τα δεδομένα σας, το ransomware κρατά τα αρχεία σας, κρυπτογραφώντας τα και παρέχοντας μόνο το κλειδί όταν έχει πληρωθεί τα λύτρα τους. Η μόλυνση αρχίζει συνήθως όταν κάποιος προσπαθεί να ανοίξει ένα συνημμένο από ένα μήνυμα ηλεκτρονικού ταχυδρομείου που περιέχει κακόβουλο κώδικα.
Ο ιός προχωράει σε σιωπηλά κρυπτογραφώντας τα πάντα στον τοπικό υπολογιστή και οποιεσδήποτε μονάδες δικτύου που μπορούν να χαρτογραφηθούν σε αυτό. Εάν το ransomware είναι ακόμα πιο εξελιγμένο, μπορεί να αρχίσει να ψάχνει για άλλες οδούς για να μετακινηθεί βαθύτερα στο δίκτυο, όπως οι ανοικτές θύρες RDP ή τα μη εξασφαλισμένα μερίδια δικτύου.
Από τις αρχές του 2000’η εξάπλωση του ransomware έχει αυξηθεί σημαντικά. Όχι μόνο αυτοί οι τύποι επιθέσεων συνεχίζουν να γίνονται πιο ακριβά, αλλά αυξάνονται επίσης στην πολυπλοκότητά τους. Μερικά από τα πιο επικίνδυνα ransomware μπορούν να αποφύγουν το πιο δημοφιλές λογισμικό προστασίας από ιούς και ακόμη και να κρύψουν όταν το’μελετάται σε περιβάλλον sandbox.
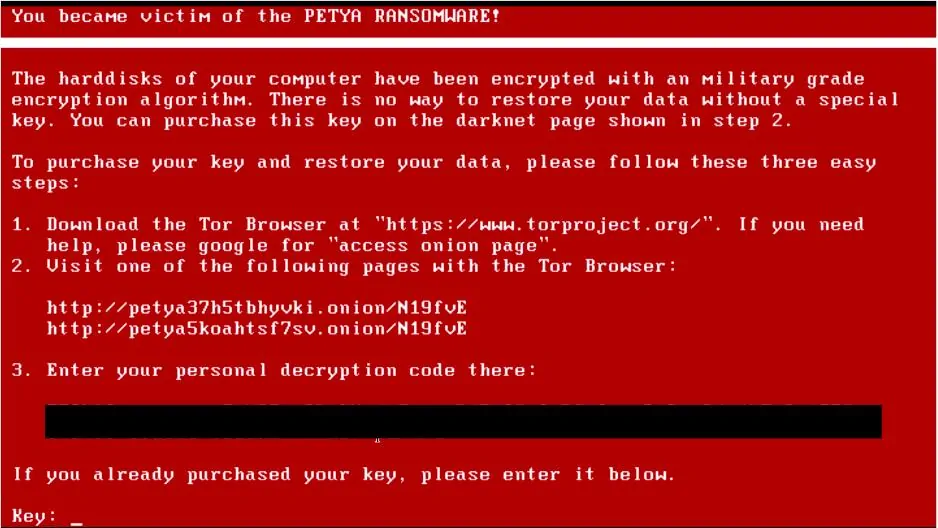
Μια επίθεση ransomware μπορεί να κοστίσει το θύμα οπουδήποτε από μερικές εκατοντάδες, σε δεκάδες χιλιάδες δολάρια για να αποκρυπτογραφήσει και να ανακτήσει τα αρχεία τους από τον εισβολέα. Αυτή η πληρωμή απαιτείται συνήθως με τη μορφή κρυπτογράφησης όπως Bitcoin ή Monero.
Στις περισσότερες περιπτώσεις η ανάκτηση κρυπτογραφημένων αρχείων χωρίς το κλειδί αποκρυπτογράφησης είναι αδύνατο. Οτι’γιατί’είναι πολύ πιο εύκολο να τοποθετήσετε το δίκτυό σας για να μην μολυνθεί στην πρώτη θέση.
Πώς να αποτρέψετε τη λοίμωξη ransomware
Η ασφάλεια του δικτύου εφαρμόζεται καλύτερα σε στρώματα και η πρόληψη της ransomware δεν διαφέρει. Οι περισσότερες από αυτές τις πρακτικές ασφαλείας που έχετε στη διάθεσή σας, οι περισσότεροι που μετριάζετε τον κίνδυνο λοίμωξης ransomware.
Patch και ενημερώστε τις συσκευές σας
Το’είναι εύκολο να πέσει πίσω σε μπαλώματα και ενημερώσεις, αλλά αυτή η λήψη στην ευαισθητοποίηση της ασφάλειας μπορεί να αποδειχθεί καταστροφική αν δεν διορθωθεί. Βεβαιωθείτε ότι οι διακομιστές, οι υπολογιστές και οι συσκευές αποθήκευσης δικτύου είναι ενημερωμένες και ενημερωμένες τουλάχιστον μία φορά το μήνα.
Κρατήστε ένα αυτί έξω για τυχόν πρόσφατα ανακαλυφθείσες μηδενικές ημέρες ή επείγοντα έμπλαστρα ασφαλείας που μπορεί να χρειαστεί να εγκατασταθούν μπροστά από το χρονοδιάγραμμα. Η διατήρηση ενός αυστηρού χρονοδιαγράμματος είναι ένας εύκολος τρόπος για να κερδίσετε τη μισή μάχη όταν πρόκειται για την πρόληψη των ransomware. Οι μεγαλύτεροι οργανισμοί μπορούν να επωφεληθούν από την αυτοματοποιημένη ανάπτυξη patch χρησιμοποιώντας διάφορα εργαλεία διαχείρισης patch.
Ασφαλίστε τις θύρες και τις υπηρεσίες σας από το ransomware
Ένας από τους πιο δημοφιλείς φορείς επίθεσης για το ransomware ήταν ευάλωτο στις απομακρυσμένες υπηρεσίες επιφάνειας εργασίας. Εάν οι συσκευές στο δίκτυό σας χρησιμοποιούν το πρωτόκολλο απομακρυσμένης επιφάνειας εργασίας για να αποκτήσετε πρόσβαση εξωτερικά, εσείς’Θα ήθελα να σας εξασφαλίσω’χρησιμοποιώντας τις βέλτιστες πρακτικές.
Επιτρέψτε μόνο την απομακρυσμένη επιφάνεια εργασίας σε ένα εικονικό ιδιωτικό δίκτυο (VPN). Στο παρελθόν, ήταν αρκετό να χρησιμοποιήσετε υπηρεσίες απομακρυσμένης επιφάνειας εργασίας με μη τυπικό λιμάνι και ισχυρό κωδικό πρόσβασης. Σήμερα, αυτό δεν αρκεί για να διατηρήσετε το δίκτυό σας ασφαλές. Οι επιτιθέμενοι χρησιμοποιούν τώρα εξελιγμένα εργαλεία σάρωσης λιμένων για να βρουν υπηρεσίες σε μη τυποποιημένες λιμένες και στη συνέχεια να εκτελούν ισχυρές επιθέσεις βίαιης δύναμης για να αποκτήσουν πρόσβαση.
Οι κρίσιμες ευπάθειες, όπως το BlueKeep. Εάν πρέπει να χρησιμοποιήσετε υπηρεσίες απομακρυσμένης επιφάνειας εργασίας, βεβαιωθείτε ότι είναι προσβάσιμο μόνο από ένα VPN ή από μια λίστα με διευθύνσεις IP με λευκές. Αυτό θα βοηθήσει επίσης με το online ιδιωτικό σας προσωπικό όταν χρησιμοποιείτε δημόσια δίκτυα.
Εξετάστε τη χρήση μη τυπικών θυρών για συγκεκριμένες υπηρεσίες. Ενώ αυτό είναι’t foolproof, προσθέτει ένα επιπλέον στρώμα αφάνειας που θα μειώσει τα bots που εξετάζουν τα δίκτυα που αναζητούν ευκαιρίες για να προκαλέσουν προβλήματα.
Σταματώντας το ransomware στο email σας
Το ηλεκτρονικό ταχυδρομείο είναι το διάνυσμα επίθεσης νούμερο ένα όταν πρόκειται να πάρει μολυσμένα συστήματα με ransomware. Πολλές φορές οι επιτιθέμενοι θα χρησιμοποιούν καλά κατασκευασμένα μηνύματα ηλεκτρονικού ταχυδρομείου που συγκαλύπτουν το κακόβουλο λογισμικό τους ήταν ένα τιμολόγιο, το έγγραφο λέξεων ή “κρυπτογραφημένος” μήνυμα.
Το θύμα θα κάνει κλικ στο έγγραφο λέξεων που συνήθως τους ζητά να συνεχίσουν να συνδέσουν για να δουν το υπόλοιπο του εγγράφου. Αυτός ο σύνδεσμος εκτελεί μια κατεβάσετε και ξεκινά τη διάδοση του ransomware.
Υπάρχουν δεκάδες διαφορετικές μεθόδους που θα μπορούσαν να χρησιμοποιήσουν οι επιτιθέμενοι για να εξαπατήσουν τα θύματά τους στη λήψη και την εκτέλεση του ransomware τους. Το φιλτράρισμα μέσω ηλεκτρονικού ταχυδρομείου είναι κρίσιμο όταν πρόκειται για εξάρτηση μερικών από τα χαμηλά κρεμαστά φρούτα.
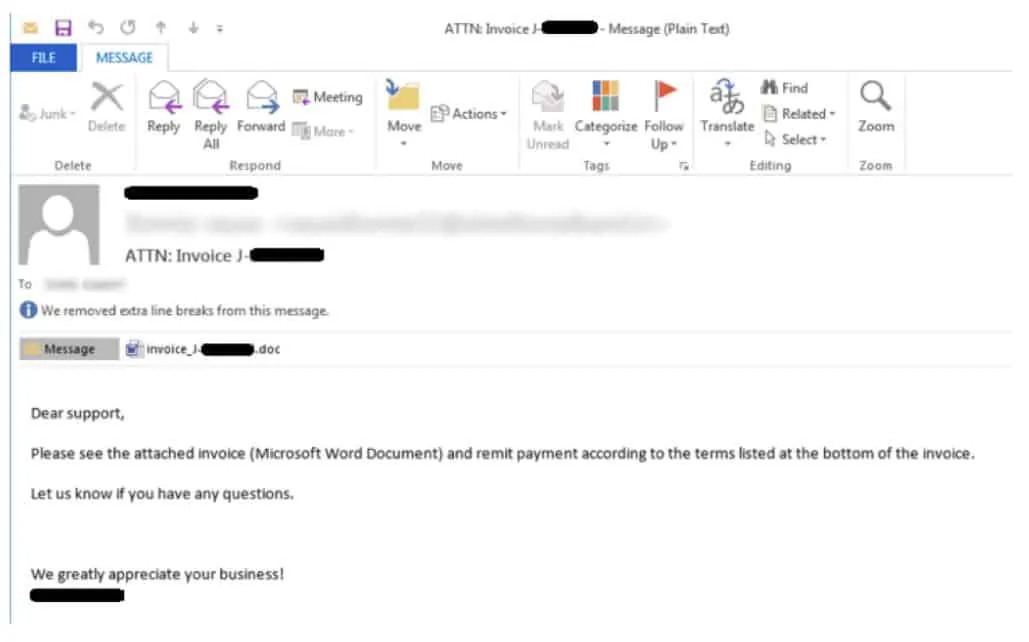
Ένας κοινός τρόπος για τη διάδοση του ransomware είναι μέσω κακόβουλων μακροεντολών ενσωματωμένων σε έγγραφα λέξεων. Τα περισσότερα τείχη προστασίας των επιχειρήσεων έχουν τώρα προκαθορισμένο φιλτράρισμα μακροεντολών, το οποίο όχι μόνο θα σαρώσει ένα έγγραφο, αλλά και θα αναλύσει εάν περιέχει κακόβουλες μακροεντολές.
Η άρνηση όλων των εγγράφων που περιέχουν μακροεντολές και μόνο συγκεκριμένους τομείς είναι ένας απλός τρόπος για να κόψετε πλήρως μια ολόκληρη λεωφόρος επίθεσης. Άλλα προϊόντα, όπως η ασφάλεια ηλεκτρονικού ταχυδρομείου VIPRE, μπορούν να ανιχνεύσουν και να καταργήσουν τους συνδέσμους που βρίσκει είναι κακόβουλα πριν ο χρήστης έχει την ευκαιρία να κάνει κλικ σε αυτό.
Άλλες βέλτιστες πρακτικές, όπως η εκτέλεση του ηλεκτρονικού ταχυδρομείου σας μέσω μιας υπηρεσίας μαύρης λίστας και ο περιορισμός συγκεκριμένων επεκτάσεων όπως .exe, .ρόπαλο, και .JAR, θα βοηθήσει επίσης στην καταπολέμηση τόσο του ransomware όσο και άλλων ιών.
Ένα άλλο σημαντικό μέρος της ασφάλειας ηλεκτρονικού ταχυδρομείου είναι η εκπαίδευση της ομάδας σας με τις βέλτιστες πρακτικές και η αναγνώριση επικίνδυνων μηνυμάτων ηλεκτρονικού ταχυδρομείου. Εμείς’Θα αγγίξω περισσότερο την εκπαίδευση αργότερα.
Περιορισμός της πρόσβασης για την πρόληψη των ransomware
Εάν το ransomware βρεθεί σε κάποιον’S Computer, υπάρχουν μερικοί περιορισμοί που μπορείτε να δημιουργήσετε για να βοηθήσετε στην απομόνωση και τη διακοπή της εκτέλεσης και της εξάπλωσης του ransomware, εάν ληφθεί σε υπολογιστή στο δίκτυο.
Βεβαιωθείτε ότι οι χρήστες δεν διαθέτουν προνόμια διαχειριστή. Όταν οι τοπικοί χρήστες έχουν απεριόριστη πρόσβαση στους υπολογιστές τους, αυτό δίνει το ransomware πλήρη για να μην μολύνει μόνο τον τοπικό υπολογιστή αλλά να αρχίσει να διερευνά προς τα έξω και να μολύνει άλλες μετοχές στο δίκτυο.
Τα περισσότερα ransomware θα προσπαθήσουν να λάβουν συγκεκριμένες ενέργειες πριν ξεκινήσουν την κρυπτογράφηση αρχείων. Κλείδωμα ενός χρήστη’S Πρόσβαση σε τοπικά αντίγραφα σκιών, εγκαταστάσεις λογισμικού και με μέτρια αυστηρή UAC στη θέση του θα μπορούσε να είναι αρκετή για να σταματήσει η πλήρης εκτέλεση των περισσότερων ransomware.
Η διασφάλιση ότι το δίκτυό σας είναι κατακερματισμένο από ομάδες ασφαλείας και τα υποδίκτυα θα περιορίσουν επίσης το πεδίο εφαρμογής της βλάβης εάν το ransomware καταφέρει να εκτελέσει σε έναν υπολογιστή στο δίκτυό σας.
Τα περισσότερα ransomware εκμεταλλεύονται αυτά τα αδύναμα περιβάλλοντα και δεν έχουν’δεν έχουν τη δυνατότητα να εκτελούν κλιμάκωση προνομίων. Η κατοχή διεξοδικών τοπικών και περιορισμών τομέα θα μπορούσε να εμποδίσει το σύνολο του δικτύου.
Μια συχνά παραβλεφθείσα μέθοδος διακοπής ransomware περιορίζει αυτό που μπορεί να τρέξει από τους φακέλους appdata και temp. Ένας μεγάλος αριθμός επιθέσεων ransomware αξιοποιούν τους φακέλους appdata και temp για να μολύνουν ένα δίκτυο. Σύμφωνα με την πολιτική της ομάδας, μπορείτε και πρέπει να περιορίσετε τους τύπους αρχείων να επιτρέπεται να εκτελούνται από αυτούς τους φακέλους.
Τα αρχεία μπλοκάρισμα αρέσει .exe, .ρόπαλο, και .Το JS από το τρέξιμο μέσα σε αυτούς τους φακέλους μπορεί να σταματήσει ακόμη και το πιο δύσκολο ransomware στα ίχνη του, ακόμα κι αν περάσει από το τείχος προστασίας και το τοπικό antivirus.
Ο περιορισμός του φακέλου AppData είναι μια ισχυρή κίνηση ενάντια στην απειλή του ransomware, αλλά έρχεται με τις δυσκολίες του. Εσείς’Θα βρεθείτε συχνά σε νόμιμες εφαρμογές, όπως το LogMein ή το GoToMeeting, καθώς υπάρχουν πλήθος πραγματικών προγραμμάτων που χρησιμοποιούν το φάκελο AppData.
Όλες αυτές οι πολιτικές ασφαλείας μπορούν να προωθηθούν μέσω σεναρίου σύνδεσης ή πολιτικής ομάδας.
Αποτρέψτε το χρόνο διακοπής ransomware με αντίγραφα ασφαλείας
Ακόμη και με τις καλύτερες πρακτικές ασφαλείας δικτύου και συσκευών, θα έρθει μια εποχή όπου οι απειλές θα γλιστρήσουν μέσα από τις ρωγμές και αυτό μπορεί να απαιτήσει αρχεία και προγράμματα που θα ανακτηθούν από πρόσφατο αντίγραφο ασφαλείας. Τα αυξημένα αντίγραφα ασφαλείας θα πρέπει ήδη να αποτελούν βασικό μέρος οποιουδήποτε επιχειρηματικού δικτύου για να αποφευχθεί η διακοπή λειτουργίας.
Ενώ κέρδισαν συμπαγή αντίγραφα ασφαλείας’t αναγκαστικά εμποδίζει την εξάπλωση του ransomware, σίγουρα θα σας δώσει την ειρήνη του μυαλού και θα ενεργήσετε ως ασφαλιστήριο συμβόλαιο αν κάτι δεν πάει στραβά. Απλά σιγουρευτείτε’ακολουθώντας τις βέλτιστες πρακτικές όταν πρόκειται να δημιουργήσετε αντίγραφα ασφαλείας κρίσιμων δεδομένων στο δίκτυό σας.
Βεβαιωθείτε ότι τα αντίγραφα ασφαλείας σας διατηρούνται εκτός του χώρου ή στο Cloud Storage. Σε περίπτωση καταστροφής, είτε πρόκειται για ransomware, σεισμό, ή διάσπαση, εσείς’Θα ήθελα να διατηρηθούν αντίγραφα των αρχείων σας.
Έχοντας μια λύση backup off-premise σας δίνει την ευελιξία να ξεκινήσετε μια αποκατάσταση ακόμη και αν ολόκληρο το γραφείο είναι κάτω ή πρέπει να μετεγκατασταθεί. Τα αντίγραφα ασφαλείας εκτός του χώρου ενδέχεται να χρειαστούν χρόνο για να ανακάμψουν ανάλογα με την ταχύτητα του διαδικτύου σας και το ποσό των δεδομένων που έχετε.
Τα αντίγραφα ασφαλείας εκτός τοποθεσίας είναι μια εξαιρετική λύση, ειδικά όταν συνδυάζονται με μια πιο εύκολα διαθέσιμη μέθοδο ανάκτησης που βρίσκεται επί τόπου.
Υπάρχουν αρκετές λύσεις δημιουργίας αντιγράφων ασφαλείας στο διαδίκτυο από τις οποίες μπορείτε να επιλέξετε, εδώ είναι μερικά από τα αγαπημένα μας.
Διατηρήστε τα αυξημένα αντίγραφα ασφαλείας για γρήγορη ανάπτυξη. Οταν εσύ’Η ανάκαμψη από μια καταστροφή ή ransomware σας επιτίθεται’όχι μόνο να προστατεύετε τα δεδομένα σας, εσείς’Εξοικονομώντας την εταιρεία από πιθανό χρόνο διακοπής.
Ανάλογα με το μέγεθος του οργανισμού σας, μια ώρα διακοπής θα μπορούσε να κοστίσει δεκάδες χιλιάδες δολάρια. Το Ransomware έχει παρακρατήσει ολόκληρες τοπικές κυβερνήσεις που δεν διέθεταν την κατάλληλη πολιτική αντιγράφων ασφαλείας. Λογισμικό ασφαλείας όπως Στύλος’s ShadowProtect μπορω να παρω ‘στιγμιότυπα’ του δικτύου σας και ανακάμψτε σε οποιοδήποτε χρονικό σημείο που καθορίζετε. Έχοντας την εξουσία να επαναφέρετε το δίκτυό σας από μια ώρα πριν από μια καταστροφή, πληρώνει για τον εαυτό της την πρώτη μέρα.
Κρατήστε τις πλάτες σας εξασφαλισμένες. Εκεί’Δεν έχει νόημα να επενδύσετε το χρόνο και τα χρήματά σας σε μια λύση δημιουργίας αντιγράφων ασφαλείας, αν συμβιβαστεί μαζί με οτιδήποτε άλλο κατά τη διάρκεια μιας επίθεσης ransomware. Μια εξωτερική μονάδα που συνδέεται με διακομιστή θα πάρει κρυπτογραφημένα δεδομένα εξίσου γρήγορα με οτιδήποτε άλλο στο δίκτυο.
Τα αντίγραφα ασφαλείας θα πρέπει να εκτελούνται ιδανικά από ξεχωριστό μηχάνημα, που απομονώνονται από κάθε άλλη κυκλοφορία στο περιβάλλον. Αυτό προστατεύει τα αντίγραφα ασφαλείας σας, αλλά σας δίνει ακόμα γρήγορη πρόσβαση σε εικονικές μονάδες Mount.
Το δεύτερο συστατικό αυτού είναι η διασφάλιση ότι τα αντίγραφα ασφαλείας σας είναι κρυπτογραφημένα και κλειδωμένα. Αυτό όχι μόνο εμποδίζει τις τυχαίες αλλαγές στα αντίγραφα ασφαλείας των δεδομένων, αλλά και εμποδίζει το ransomware από την κρυπτογράφηση των αντιγράφων ασφαλείας εάν ο απομονωμένος υπολογιστής ήταν κάπως συμβιβασμένος.
Το καλύτερο λογισμικό προστασίας ransomware
Η μεθοδολογία μας για την επιλογή ενός εργαλείου προστασίας ransomware
Αναθεωρήσαμε την αγορά για συστήματα προστασίας ransomware και αναλύσαμε εργαλεία βάσει των ακόλουθων κριτηρίων:
- Σταθερή παρακολούθηση ασφαλείας συστήματος
- Προστασία αρχείου
- Ειδοποιήσεις που εντοπίζουν ασυνήθιστη δραστηριότητα γύρω από κρυπτογράφηση αρχείων
- Ένα σύστημα που εφαρμόζει αυτοματοποιημένη αποκατάσταση για να κλείσει τη δραστηριότητα κρυπτογράφησης
- Προστασία για ζωτικά αρχεία συστήματος
- Μια δωρεάν δοκιμή ή ένα demo που παρέχει μια ευκαιρία για μια αξιολόγηση χωρίς κόστος
- Αξία για χρήματα από ένα πακέτο που παρέχει παρακολούθηση ασφαλείας σε λογική τιμή
Με αυτά τα κριτήρια επιλογής, εντοπίσαμε ορισμένα χρήσιμα συστήματα που πρέπει να λάβετε υπόψη για να προστατεύσετε το σύστημά σας από το ransomware.
Με όλες αυτές τις πολιτικές ασφαλείας και τα μέτρα ανάκτησης, εσείς’Το LL εξακολουθεί να θέλει να βασιστεί σε προληπτικό λογισμικό ασφαλείας σε πραγματικό χρόνο που μπορεί να παρακολουθεί το δίκτυό σας και να σταματήσει το ransomware στα ίχνη του. Εδώ’είναι μια γρήγορη περίληψη των κορυφαίων επιλογών μας για προστασία ransomware.
- Επεξεργαστής απειλών’Επιλογή Αυτό το σύστημα που βασίζεται σε σύννεφο διαθέτει μια απλή αλλά αποτελεσματική λύση στην προστασία ransomware και κακόβουλου λογισμικού, διότι, από προεπιλογή, αποκλείει όλο το λογισμικό από το τρέξιμο και στη συνέχεια επιτρέπει μόνο συστήματα που καταχωρίζετε ειδικά σε έναν λευκόχρυσο για εκτέλεση. Το πακέτο είναι επίσης διαθέσιμο για ενσωμάτωση με όλα τα σημαντικά συστήματα RMM. Εγγραφείτε για το δωρεάν demo.
- SolarWinds Security Event Manager (Δωρεάν δοκιμή) Το καλύτερο ολιστικό λογισμικό πρόληψης ransomware για επιχειρήσεις. Αναφορά χαρακτηριστικών, έλεγχος και προσαρμόσιμα πρότυπα ειδοποίησης. Έρχεται με δωρεάν δοκιμή 30 ημερών.
- Spinone (δωρεάν δοκιμή) Μια υπηρεσία που βασίζεται σε σύννεφο που ενσωματώνεται στην πιο δημοφιλή πλατφόρμα SAAS για την παροχή συστημάτων πρόληψης απώλειας δεδομένων και προστασίας ransomware. Πρόσβαση σε δωρεάν δοκιμή 15 ημερών.
- ManageEngine Manager Manager Plus Plus (Δωρεάν δοκιμή) Βλέπετε τα εκμεταλλεύματα που χρησιμοποιεί το ransomware για να μολύνει το σύστημά σας και να τα διορθώσει πριν από οποιοδήποτε κακόβουλο λογισμικό χτυπήσει το σύστημά σας με αυτό το πακέτο εργαλείων ασφαλείας. Εκτελείται στο Windows Server. Ξεκινήστε δωρεάν δοκιμή 30 ημερών.
- ManageEngine Log360 (Δωρεάν δοκιμή) Αυτό το μεγάλο πακέτο εργαλείων ασφαλείας παρέχει την καταγραφή δραστηριότητας και την παρακολούθηση της ακεραιότητας αρχείων με αυτοματοποιημένες απαντήσεις για να αποκλείσει μη εξουσιοδοτημένη δραστηριότητα, όπως κρυπτογράφηση αρχείων. Εκτελείται στο Windows Server. Ξεκινήστε δωρεάν δοκιμή 30 ημερών.
- Crowdstrike Falcon αποτρέπουν Αυτή η συσκευή που βασίζεται στη συσκευή Anti-Virus προστατεύει από μια σειρά τύπων κακόβουλου λογισμικού, συμπεριλαμβανομένου του ransomware. Διατίθεται για Windows, MacOS και Linux.
- Κακόβουλο λογισμικό Προστασία από ιούς τελικού σημείου με ενσωματωμένη προστασία ransomware.
- Εργαλείο Kaspersky Anti-Ransomware Δωρεάν αυτόνομο εγκατάσταση. Διατίθεται τόσο για προστασία στο σπίτι όσο και για τις επιχειρήσεις.
1. Απειλής Locker (πρόσβαση δωρεάν demo)
Απειλής Απλοποιεί τη στρατηγική που απαιτείται για την αντιμετώπιση του ransomware – αποκλείει όλο το λογισμικό από το τρέξιμο. Ανεξάρτητα από τα προγράμματα που εισέρχονται στα τελικά σας σημεία, μπορούν’τρέχει. Η πλατφόρμα σάς επιτρέπει να ρυθμίσετε ένα “Επιτρέπεται η λίστα,” που είναι απειλές’το όνομα για έναν λευκόχρυσο. Το λογισμικό σε αυτόν τον κατάλογο θα επιτρέπεται να εκτελεστεί, οπότε εφ ‘όσον don’T Ransomware Whitelist, τα τελικά σας σημεία προστατεύονται εντελώς χωρίς να χρειάζεται να δημιουργήσετε αντίγραφα ασφαλείας δεδομένων.
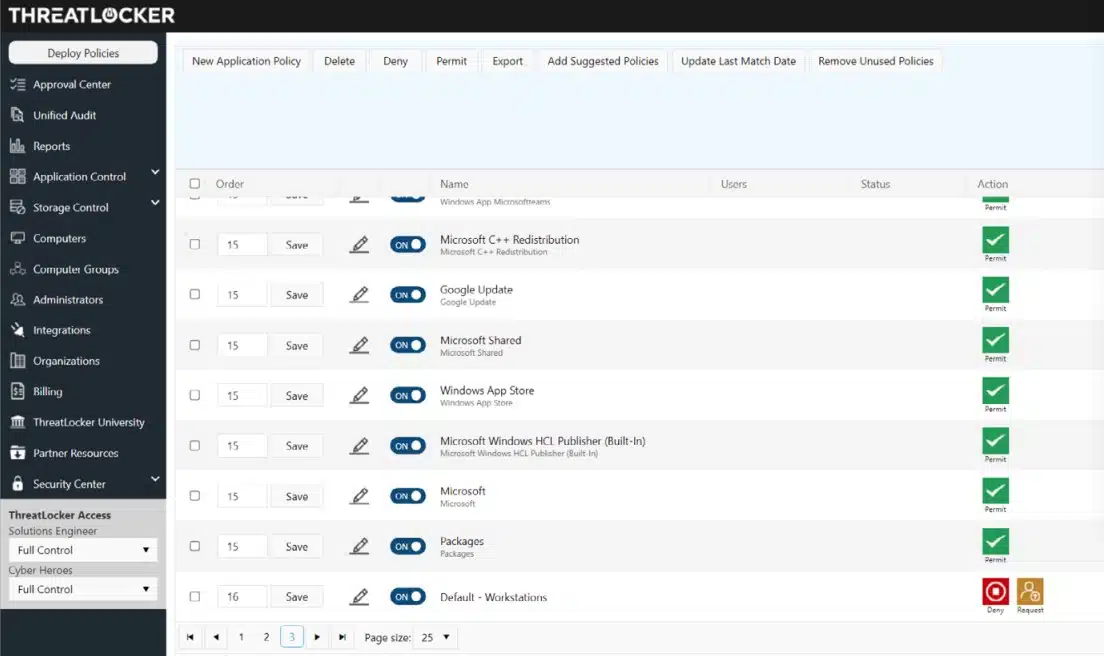
Χάρη στο μπλοκ στην εκτέλεση, διαχειριστές συστήματος Don’t Πρέπει να ανησυχείτε για τους χρήστες που εγκαθιστούν το δικό τους προτιμώμενο λογισμικό και οποιοδήποτε είδος κακόβουλου λογισμικού είναι άτομα με ειδικές ανάγκες από τη στρατηγική. Υπάρχει η πιθανότητα ότι το κακόβουλο λογισμικό θα γλιστρήσει στα τελικά σημεία σας που συγκαλύπτεται ως ένα άλλο, νόμιμο πρόγραμμα. Για παράδειγμα, ένα κομμάτι ransomware μπορεί να γίνει με τη λέξη ονόματος.exe στο αρχείο που περιέχει. Ωστόσο, ο ThreatLocker μπορεί να πει τη διαφορά μεταξύ ενός πραγματικού προγράμματος και ενός ψεύτικου, εξετάζοντας τα χαρακτηριστικά του εκτελέσιμου αρχείου, όπως το μέγεθος.
Βασικά χαρακτηριστικά:
- Μπλοκάρει όλο το λογισμικό από προεπιλογή
- Επιτρέπει την εκτέλεση του λογισμικού που ονομάζεται λογισμικό
- Ελέγχει την πρόσβαση πόρων με επιτρεπόμενο λογισμικό
Οι παραγωγοί λογισμικού τελικού σημείου χρεώνουν ένα τέλος για κάθε εγκατάσταση, επομένως η διαχείριση αδειών είναι σημαντική. Εάν αγοράσατε πέντε άδειες για ένα λογισμικό, θα πρέπει να κάνετε Surer ότι μόνο πέντε αντίτυπα είναι εγκατεστημένα στον ιστότοπό σας. Με την Επιφύλαξη Χαρακτηριστικό του ThreatLocker, μπορείτε να δείτε πόσα τελικά σημεία έχουν κάθε λογισμικό. Το εγκαθιστάτε μόνοι σας και το εγκρίνετε μια βάση ανά έλεγχο. Έτσι, άλλοι χρήστες που εργάζονται σε τελικά σημεία στα οποία δεν το κάνατε’να εγκαταστήσει αυτό το πακέτο μπορεί’Το έχω. Αν προσπαθήσουν να το εγκαταστήσουν οι ίδιοι, κέρδισαν’t δουλεύει, και αν ένα κομμάτι ransomware μεταμφιέζεται ως αυτό το νομικό λογισμικό, κέρδισε’τρέχει.
Ολόκληρη η πλατφόρμα απειλής έχει μια σειρά από εξαρτήματα που σας επιτρέπουν να εστιάσετε την ασφάλεια του συστήματός σας στην προστασία της πρόσβασης σε αιτήσεις αντί για συσκευές. Αυτή είναι μια απαραίτητη κίνηση σήμερα, επειδή πολλές από τις εφαρμογές που χρησιμοποιούν οι επιχειρήσεις είναι πακέτα SaaS που φιλοξενούνται διακομιστές σύννεφων. Έτσι, για τις επιχειρήσεις που χρησιμοποιούν εξ ολοκλήρου εφαρμογές SAAS, η εστίαση της ασφάλειας στις τοπικές συσκευές είναι άχρηστη. Με το σύστημα απειλής, μπορείτε να εξασφαλίσετε πρόσβαση σε οποιαδήποτε εφαρμογή οπουδήποτε.
Πλεονεκτήματα:
- Κατάλληλο για υβριδικά δίκτυα
- Εφαρμόζει μια αρχιτεκτονική μηδενικής εμπιστοσύνης (ZTA)
- Δημιουργεί ένα εικονικό δίκτυο
Μειονεκτήματα:
- Δεν’T περιλαμβάνει έναν διαχειριστή δικαιωμάτων πλήρους πρόσβασης
Η προσέγγιση απειλής για την αντιμετώπιση του ransomware και τη διαχείριση των κατανεμημένων ομάδων είναι δύσκολο να κατανοηθεί. Ο καλύτερος τρόπος για να μάθετε τις έννοιες απειλής είναι να έχετε πρόσβαση ένα demo του συστήματος.
Η ΕΠΙΛΟΓΗ ΤΩΝ ΣΥΝΤΑΚΤΩΝ
Απειλής είναι η κορυφαία επιλογή μας για ένα εργαλείο πρόληψης ransomware, επειδή αποκλείει αυτόματα όλο το λογισμικό από την εκτέλεση. Αυτή η απλή στρατηγική σημαίνει ότι όλα τα κακόβουλα συστήματα αντιμετωπίζονται αμέσως. Αυτό περιλαμβάνει τις προηγμένες στρατηγικές εισβολής απειλών με συστήματα όπως οι Trojans απομακρυσμένης πρόσβασης καθώς και ransomware και κακόβουλο λογισμικό. Επιτρέπετε στο εξουσιοδοτημένο λογισμικό σας να εκτελεστεί με την καταχώρισή του σε ένα λευκόχρυσο. Αυτός ο εγκεκριμένος κατάλογος συστημάτων είναι επίσης χρήσιμος για περιοδικές σαρώσεις αφαίρεσης κακόβουλου λογισμικού – οτιδήποτε δεν είναι’t στη λίστα διαγράφεται. Μεταξύ των σαρώσεων, το μπλοκ σε όλα τα εκτελέσιμα εμποδίζει επίσης τους χρήστες.
Κατεβάστε: Λάβετε δωρεάν demo
OS: Βασισμένο σε σύννεφο
2. SolarWinds Security Event Manager (Δωρεάν δοκιμή)
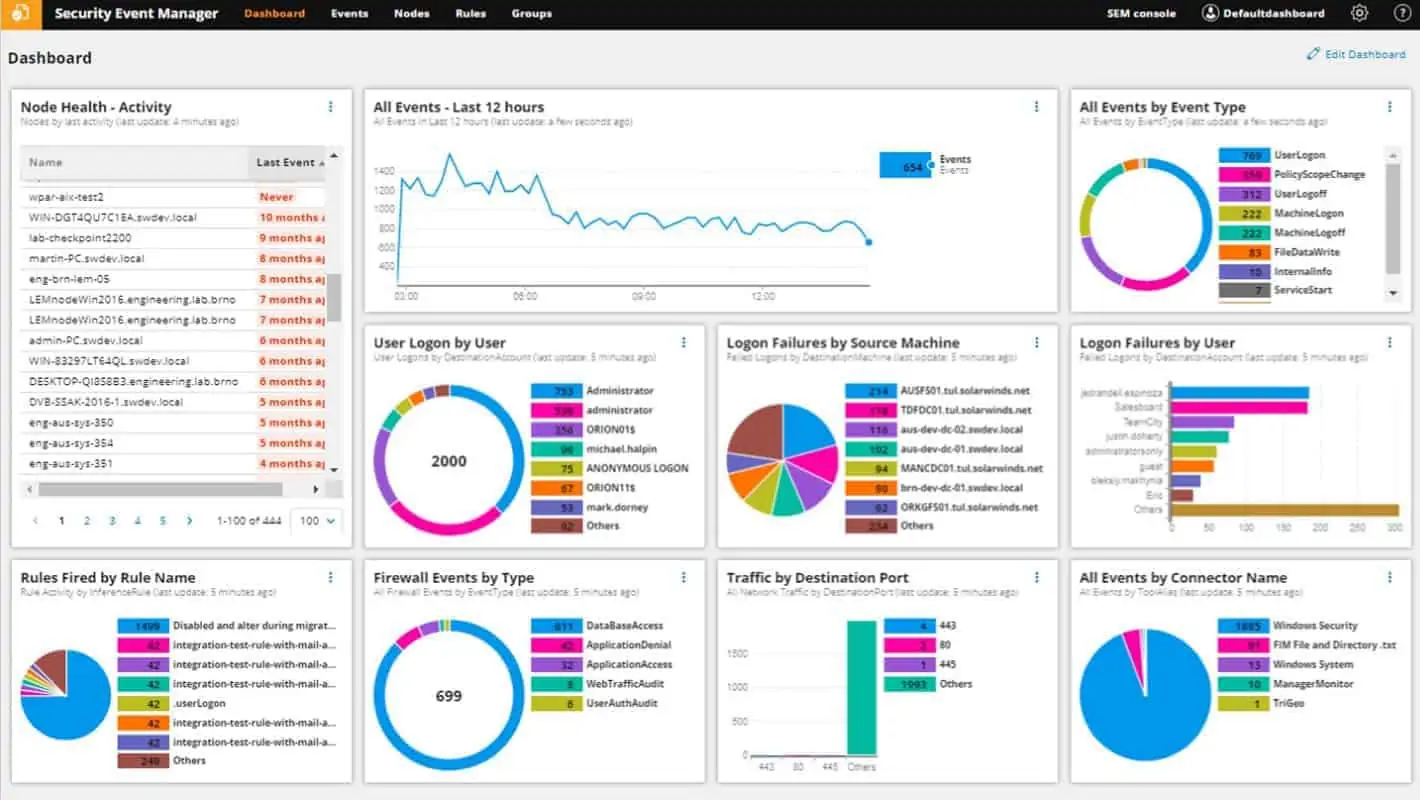
Διαχειριστής εκδηλώσεων ασφαλείας SolarWinds (Σμιλ) είναι ένα εξαιρετικά θεωρημένο εργαλείο ασφαλείας για την πρόληψη των ransomware για μεσαίο έως μεγάλο μέγεθος περιβάλλοντα. Ο Διευθυντής Ασφαλείας Εκδηλώσεων παραδίδει την ασφάλεια δικτύου σε επίπεδο επιχείρησης σε τιμές μικρών επιχειρήσεων. Η τιμολόγηση ξεκινά από $ 2525 (£ 2019), αλλά μπορείτε να πάρετε μια πλήρως λειτουργική δοκιμή 30 ημερών δωρεάν για να το βεβαιωθείτε’είναι η σωστή εφαρμογή για εσάς.
Ο πίνακας ελέγχου του Διευθυντής συμβάντων ασφαλείας παρακολουθεί και σας ειδοποιεί σε μια σειρά συμβάντων που σχετίζονται με την ασφάλεια στο δίκτυό σας και λειτουργεί προληπτικά για να διατηρήσετε συσκευές στο δίκτυο ασφαλή και ενημερωμένα. Ενώ αυτό το πρόγραμμα έχει δεκάδες λειτουργίες που το καθιστούν ένα ισχυρό εργαλείο ασφαλείας, εμείς’Η LL επικεντρώνεται κυρίως στις ιδιότητες αντι-ρητρό για αυτό το άρθρο.
Βασικά χαρακτηριστικά
- Παρακολούθηση ακεραιότητας αρχείου
- Παρακολούθηση της ασφάλειας του συστήματος μέσω ανάλυσης καταγραφής
- Ανίχνευση απειλών
- Αυτοματοποιημένη απάντηση
- Αναφορά συμμόρφωσης
Υποστηριζόμενη από την κοινότητα νοημοσύνη και ανίχνευση με βάση τις απειλές. Ο Διευθυντής Εκδηλώσεων Ασφαλείας (SEM) αξιοποιεί αρκετές πηγές για να έχει πάντα τις τελευταίες πληροφορίες σχετικά με τις εξελισσόμενες απειλές και τις τελευταίες εξελίξεις του ransomware. Η πλατφόρμα SEM ενημερώνεται συνεχώς με αναλύσεις σε πραγματικό χρόνο, φορείς επίθεσης και κακόβουλους διακομιστές εντολών και ελέγχου για να εξασφαλίσει ότι τίποτα δεν γλιστράει μέσα από τις ρωγμές.
Βαθιά κατάδυση και εκτελέστε ιατροδικαστική ανάλυση με λεπτομερή καταγραφή. Εύκολα κοσκινίστε και ταξινομήστε τα αρχεία καταγραφής δικτύου για να προσαρμόσετε και να βελτιώσετε την ανίχνευση βασισμένη σε απειλή ransomware. Καταγράψτε τα αρχεία καταγραφής από διακομιστές, εφαρμογές και άλλες συσκευές αποθήκευσης δικτύου με προσαρμόσιμες λειτουργίες αναζήτησης και χαρακτηριστικά απεικόνισης.
Ανιχνεύει αυτόματα και σταματάει τη συμπεριφορά ransomware. Όταν ένας λογαριασμός καθίσταται σε κίνδυνο, μπορεί να είναι δύσκολο να εντοπιστεί αυτός ο λογαριασμός και να απενεργοποιηθεί η πρόσβασή του. Με SEM’S Monitor Activity, μπορείτε να ορίσετε προκαθορισμένα κατώτατα όρια που μπορούν είτε να σας ειδοποιήσουν είτε να λάβουν συγκεκριμένες ενέργειες εναντίον αυτού του λογαριασμού. Προσδιορίστε γρήγορα και σταματήστε έναν λογαριασμό όταν συμπεριφέρεται κακόβουλα, αλλάζοντας επεκτάσεις αρχείων ή προσπάθεια κλιμάκωσης προνομίων μέσα στο δίκτυό σας.
Πλεονεκτήματα:
- Είναι εύκολο στην ανάπτυξη-διαθέτει πολλά πρότυπα, πίνακες ελέγχου και οθόνες
- Παρέχει αυτοματοποιημένη προστασία ransomware με τεχνητή νοημοσύνη
- Πάνω από 700 προ-διαμορφωμένες ειδοποιήσεις, κανόνες συσχέτισης και πρότυπα ανίχνευσης παρέχουν άμεσες γνώσεις κατά την εγκατάσταση
- Οι κανόνες αντιμετώπισης απειλών είναι εύκολο να οικοδομηθούν και να χρησιμοποιηθούν έξυπνες αναφορές για τη μείωση των ψευδών θετικών
- Οι ενσωματωμένες λειτουργίες αναφοράς και ταμπλό σας βοηθούν να παρακολουθείτε τα προβλήματα και να τεκμηριώσετε την απόδοση με την πάροδο του χρόνου
Μειονεκτήματα:
- Χαρακτηριστικό πυκνό – απαιτεί χρόνο για να εξερευνήσετε πλήρως όλες τις λειτουργίες
Συνολικά, Διαχειριστής εκδηλώσεων ασφαλείας SolarWinds έχει εκατοντάδες κανόνες συσχέτισης εκτός κουτιού που μπορούν να σας προειδοποιήσουν για ύποπτες συμπεριφορές σε πραγματικό χρόνο. Μπορείτε επίσης να δημιουργήσετε νέους κανόνες με χάρη στην εξομάλυνση των δεδομένων καταγραφής. Ο πίνακας ελέγχου σας δίνει ένα κέντρο εντολών για τον εντοπισμό πιθανών τρωτών σημείων δικτύου.
Το SEM λειτουργεί σε περιβάλλον των Windows και μπορεί να εγκατασταθεί στο Windows Server 2012-2016. Η SolarWinds προσφέρει ένα Δωρεάν δοκιμή 30 ημερών για SEM.
3. Προστασία spinone ransomware (δωρεάν δοκιμή)
Γνέθω.ai spinone Ειδικεύεται στην προστασία δεδομένων για πλατφόρμες SAAS. Ενσωματώνεται ειδικά με το χώρο εργασίας Google (G Suite), το Microsoft 365 και το Salesforce. Το εργαλείο παρακολουθεί τη δραστηριότητα στα συστήματα αποθήκευσης δεδομένων, τις συνδέσεις API σάρωσης για τη δραστηριότητα κακόβουλου λογισμικού και την παρακολούθηση της συμπεριφοράς των χρηστών για κακόβουλη ανθρώπινη δραστηριότητα. Η υπηρεσία παρέχει επίσης μια λειτουργία δημιουργίας αντιγράφων ασφαλείας και ανάκτησης, οπότε δεν θα μπείτε ποτέ στον πειρασμό να πληρώσετε ένα λύτρα.
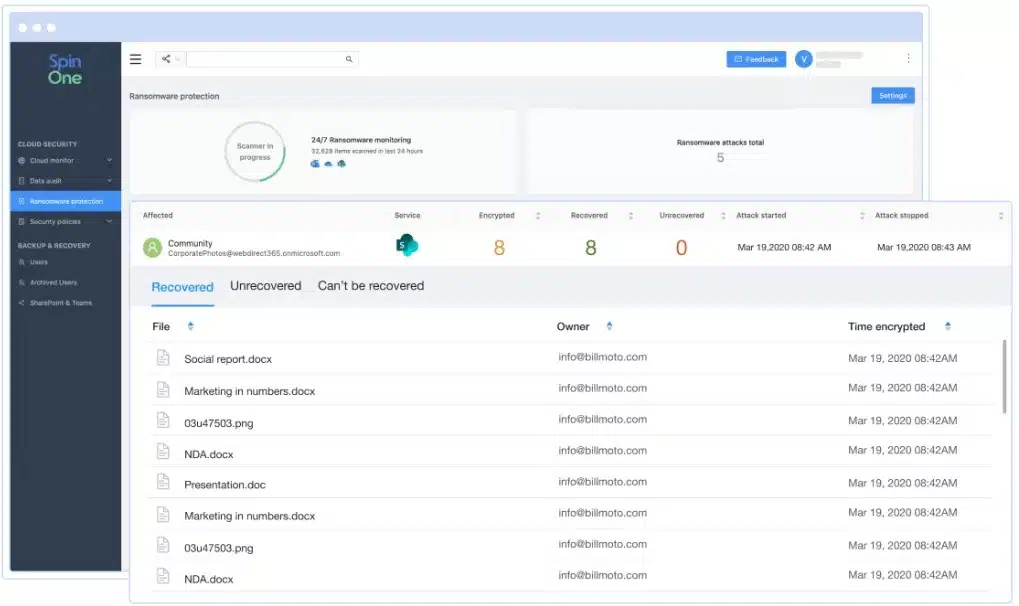
Το σύστημα δημιουργίας αντιγράφων ασφαλείας spinone δημιουργεί αυτόματα ένα αποθετήριο για τα αρχεία σας και τα φιλοξενεί σε AWS, GCP ή Azure. Μπορείτε επίσης να επιλέξετε να αποκτήσετε ένα δεύτερο αντίγραφο αποθηκευμένο σε μια τοπική συσκευή στα γραφεία σας. Το εργαλείο λαμβάνει αντίγραφα ασφαλείας πλήρους και αυξητικού επιπέδου αρχείου. Ωστόσο, σαρώνει όλα τα αρχεία συνεχώς και εμποδίζει την κίνηση ενός ενημερωμένου αρχείου για να δημιουργήσει αντίγραφα ασφαλείας εάν ανιχνευθεί η δραστηριότητα ransomware.
Βασικά χαρακτηριστικά:
- Σάρωση ransomware
- Δημιουργία αντιγράφων ασφαλείας και ανάκτηση
- Τεχνικοί και αναλυτές στον κυβερνοχώρο
- Εγγύηση ανάκτησης
Τα καταστήματα αρχείων σύννεφων κέρδισαν’t Κωδικός εκτέλεσης, έτσι ώστε να μην κάνετε’t Πρέπει να ανησυχείτε για το Ransomware που λειτουργεί απευθείας στους διακομιστές αρχείων σας. Αντ ‘αυτού, αυτά τα συστήματα αποθήκευσης SAAS μπορούν να διακυβευτούν μέσω πρόσβασης απομακρυσμένης εφαρμογής που διευκολύνεται μέσω API. Κατά τον εντοπισμό ενός κατεστραμμένου αρχείου, η Spinone αποσυνδέει αμέσως όλες τις πρόσβαση API και απομονώνει τα κατεστραμμένα αρχεία.
Αφού σας ειδοποιήσει για μια επίθεση ransomware, το σύστημα διερευνά την πηγή του ransomware παρακολουθώντας μέσω των αρχείων αρχείων πρόσβασης αρχείων. Αφού παρέχει μια πλήρη αναφορά σχετικά με την επίθεση, η υπηρεσία Spinone διαγράφει τα κατεστραμμένα αρχεία και τα αντικαθιστά με καθαρά αντίγραφα που λαμβάνονται από το αποθετήριο δημιουργίας αντιγράφων ασφαλείας.
Πλεονεκτήματα:
- Ransomware και Malware Scanning
- Παρακολούθηση αρχείων για ευαίσθητη προστασία δεδομένων
- Υπόσχεση ανάκτησης καταστροφών 2 ωρών
- Δημιουργία αντιγράφων ασφαλείας και ανάκτηση δεδομένων
Μειονεκτήματα:
- Προστατεύει μόνο συγκεκριμένες πλατφόρμες cloud, όχι όλες
Η υπηρεσία Spinone είναι διαθέσιμη σε τρεις εκδόσεις: Spinone για Microsoft 365, Spinone για G Suite και Spinone για Salesforce. Η υπηρεσία Salesforce έχει λιγότερες εγκαταστάσεις στο σχέδιο, με μόνο ένα σύστημα δημιουργίας αντιγράφων ασφαλείας και ανάκτησης., Τα άλλα δύο σχέδια προσφέρουν παρακολούθηση συμπεριφοράς χρηστών, έλεγχο συμμόρφωσης, αξιολογήσεις κινδύνου και πρόληψη απώλειας δεδομένων, καθώς και σάρωση ransomware και κακόβουλου λογισμικού. Μπορείτε να έχετε πρόσβαση σε οποιοδήποτε από αυτά τα σχέδια με ένα Δωρεάν δοκιμή 15 ημερών.
4. ManageEngine Manager Manager Plus Plus (Δωρεάν δοκιμή)
Ξεκινήστε τις καταστροφές κλείνοντας τα εκμεταλλεύματα Διαχείριση διαχείρισης ευπάθειας ManageEngine Plus Πριν οι παραγωγοί ransomware τους ανακαλύψουν. Πρόκειται για έναν σαρωτή ευπάθειας με έναν συνεργάτη διαχειριστή patch και μπορεί ακόμη και να εντοπίσει αδυναμίες μηδενικής ημέρας και να τις κλείσει.
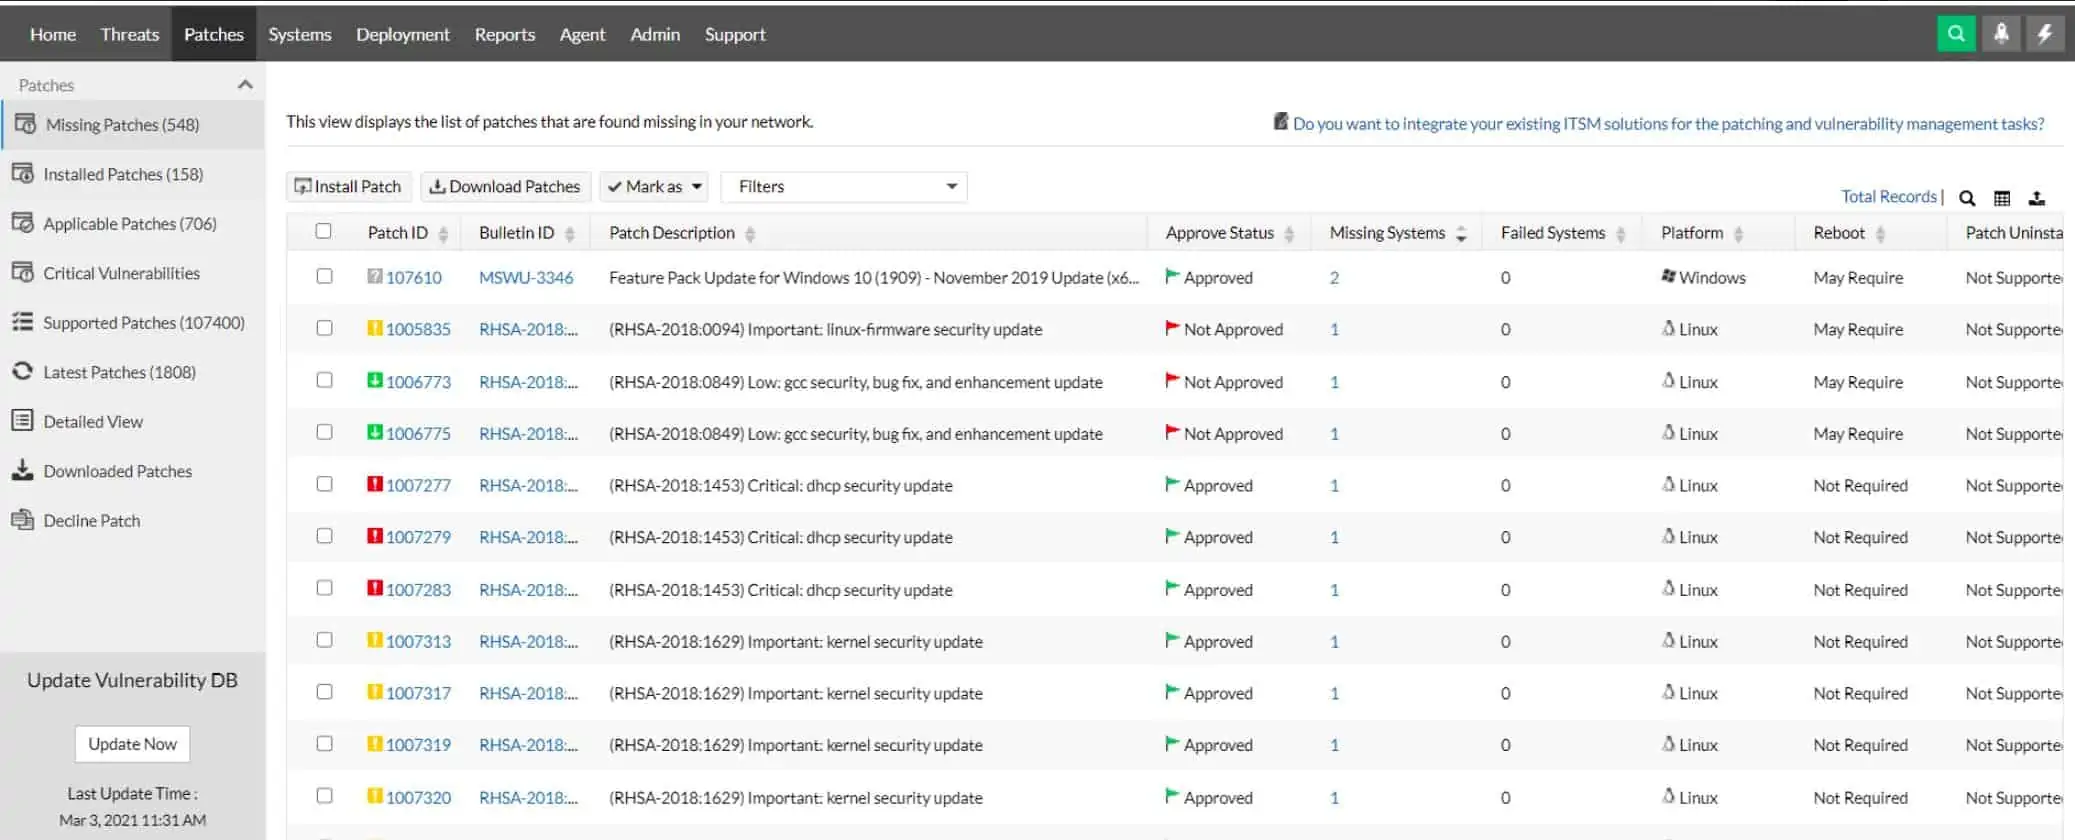
Δεν μπορείτε να προβλέψετε τι θα χρησιμοποιήσει το επόμενο κύμα Ransomware για να μπείτε στο σύστημά σας, οπότε σκληρύνετε τα πάντα ενάντια σε οποιαδήποτε πιθανή επίθεση με αυτό το πακέτο λογισμικού. Το πακέτο διαχείρισης ευπάθειας συν λειτουργεί στο Windows Server, αλλά φτάνει σε όλο το δίκτυό σας για να σαρώσει όλες τις συσκευές σας που εκτελούν Windows, MacOS και Linux. Ο κύκλος σάρωσης εμφανίζεται κάθε 90 λεπτά και κοιτάζει μέσω του αποθέματος λογισμικού κάθε συσκευής, αναζητώντας μη εξουσιοδοτημένα πακέτα και λογισμικό που έχει επισημανθεί ως τέλος της ζωής.
Βασικά χαρακτηριστικά:
- Σάρωση ευπάθειας
- Διαχείριση με έμπλαστρο
- Σκλήρυνση συστήματος
- Αξιολόγηση κινδύνου διακομιστή ιστού
Όλα τα τρέχοντα και εξουσιοδοτημένα λογισμικά και το OSS σαρώνονται για κίνδυνο. Αυτό περιλαμβάνει τον έλεγχο των καταστάσεων των επιπέδων και την εξέταση των διαμορφώσεών τους. Εάν είναι διαθέσιμα τα patches, ο Manager Plulnerability Plus ενεργοποιεί τον διαχειριστή patch που είναι μέρος της δέσμης. Λογισμικές και λανθασμένες διαμορφώσεις υλικού και επισημάνονται για δράση και το σύστημα μπορεί ακόμη και να δημιουργήσει σενάρια για να επαναπροσδιορίσετε τις αλληλεπιδράσεις των συσκευών και του λογισμικού για την κατάργηση σημείων εισόδου για κακόβουλο λογισμικό και εισβολείς.
Τα περιουσιακά στοιχεία του Ιστού εκτίθενται ιδιαίτερα σε πιθανές επιθέσεις και έτσι η υπηρεσία αξιολόγησης κινδύνου ευπάθειας σε αυτό το σύστημα διαχειριστή δίνει ιδιαίτερη προσοχή στα τρέχοντα περιουσιακά στοιχεία, αναζητώντας τις ευκαιρίες που οι χάκερ θα μπορούσαν να χρησιμοποιήσουν για να μολύνουν ιστότοπους ή να επιτεθούν στις υπηρεσίες σας.
Πλεονεκτήματα:
- Μπορούν να εντοπίσουν αδυναμίες ασφαλείας ακόμη και πριν δημοσιευθούν
- Περιλαμβάνει συστήματα για την ανίχνευση και το κλείσιμο των εκμεταλλεύσεων
- Παρέχει έναν αυτοματοποιημένο διαχειριστή patch στη σουίτα
- Αρχεία καταγράφει όλες τις ανακαλύψεις και τις ενέργειες για την αναφορά συμμόρφωσης
Μειονεκτήματα:
- Δεν’t επεκτείνεται σε πλατφόρμες cloud
Το ManageEngine παρέχει μια δωρεάν έκδοση του Manager Manager Plus, το οποίο περιορίζεται στην προστασία 25 συσκευών. Οι πληρωμένες εκδόσεις προσφέρονται για δωρεάν δοκιμή 30 ημερών.
5. ManageEngine Log360 (Δωρεάν δοκιμή)
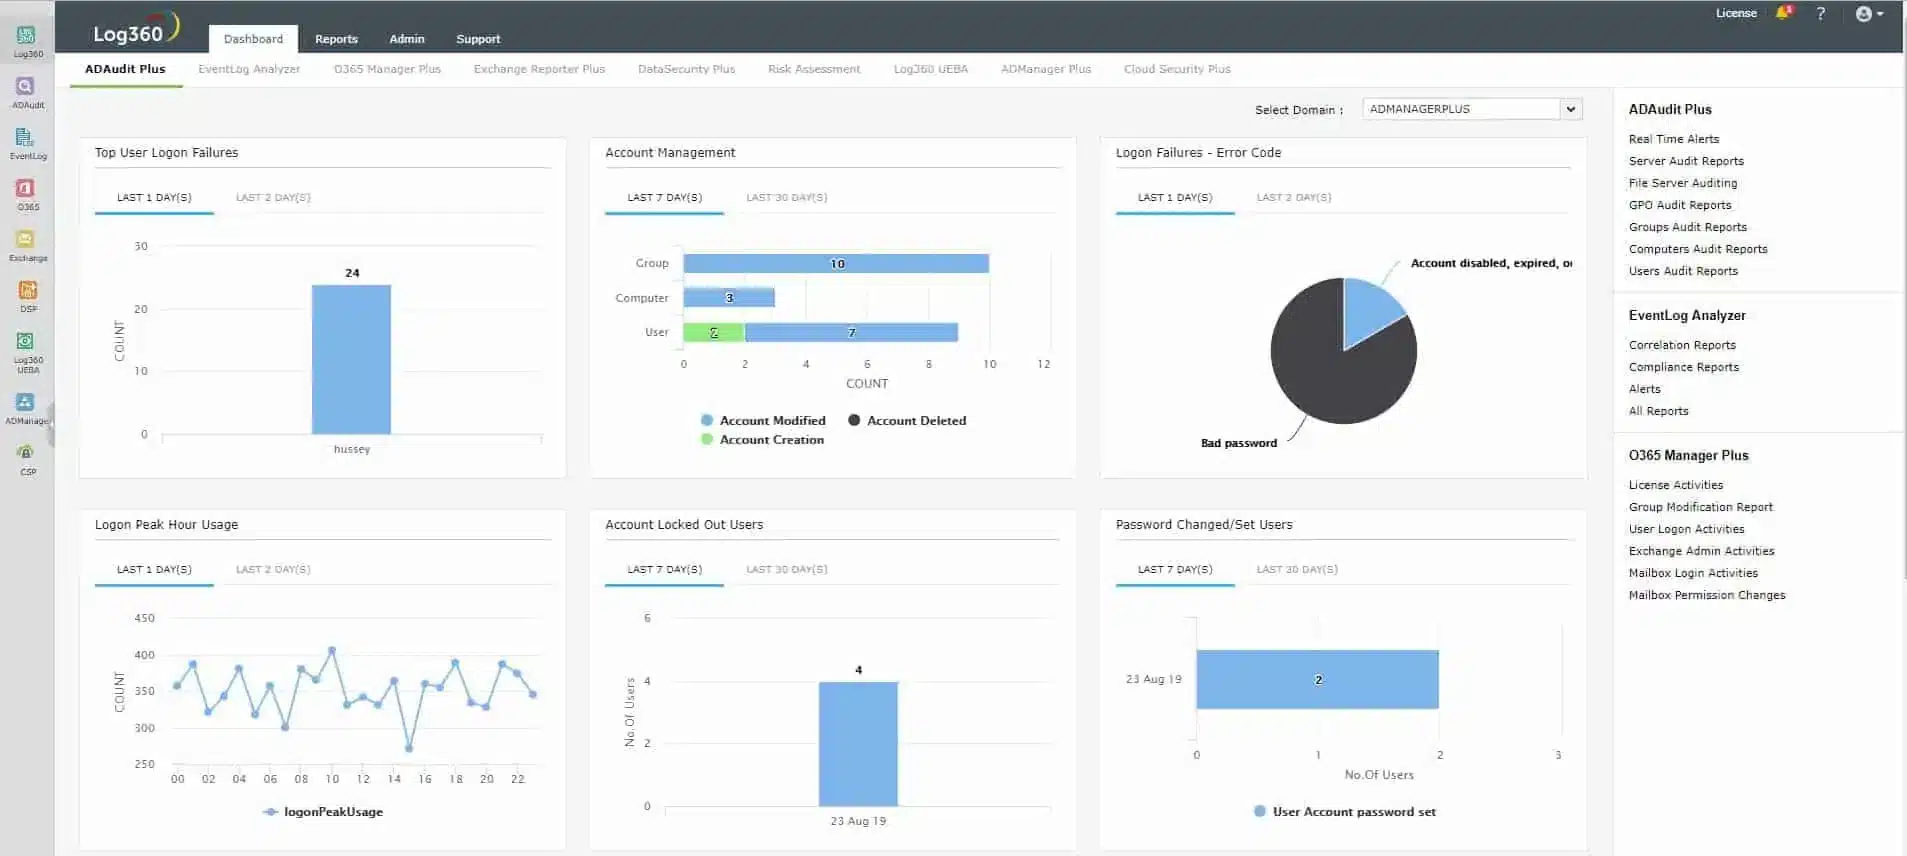
Διαχείριση Log360 Παρέχει α ΠΡΟΣΦΟΡΑ Απειλής Πληροφοριών, που απαριθμεί γνωστές διευθύνσεις πηγής χάκερ και πρόσφατα χρησιμοποιημένες μεθόδους. Αυτό επιτρέπει στο SIEM να σαρώνει μέσω αρχείων καταγραφής και δραστηριότητας δικτύου να αναζητήσει επικοινωνίες από αυτές τις πηγές. Εν τω μεταξύ, μια οθόνη ακεραιότητας αρχείων αναζητά απροσδόκητες ενέργειες σε αρχεία και μπορείτε να καθορίσετε ότι προειδοποιεί σε οποιαδήποτε δράση κρυπτογράφησης.
Βασικά χαρακτηριστικά:
- Διεύθυνση IP και Blacklist Domain
- Καταγραφή δραστηριότητας
- Παρακολούθηση ακεραιότητας αρχείου
- Ανώμαλη ανίχνευση συμπεριφοράς
Το πακέτο περιλαμβάνει Αναλύσεις συμπεριφοράς χρήστη και οντότητας (UEBA). Αυτό καταγράφει όλη τη δραστηριότητα ανά λογαριασμό χρήστη και ανά συσκευή. Το κακόβουλο λογισμικό, όπως το ransomware, μπορεί να εντοπιστεί όταν αλλάζει η δραστηριότητα σε τελικό σημείο.
Το σύστημα διαχειριστή περιλαμβάνει πολλές διαφορετικές ενότητες, οι οποίες θα μπορούσαν να είναι δύσκολο να συντονιστούν. Ωστόσο, α ενορχήστρωση ασφαλείας, αυτοματοποίηση και απάντηση (SOAR) Η μονάδα στη δέσμη φροντίζει αυτό το πρόβλημα. Αυτό παρέχει μια ενιαία διεπαφή όπου καθορίζετε τις ενέργειες για την εφαρμογή της ανίχνευσης απειλής. Αυτές οι ενέργειες θα περιλαμβάνουν διάφορες ενότητες και επίσης εργαλεία τρίτου μέρους.
Όταν ένα ransomware Η δράση κρυπτογράφησης εντοπίζεται, το σύστημά σας θα αναστείλει αμέσως τον εμπλεκόμενο λογαριασμό χρήστη και θα αποκλείσει όλη την επικοινωνία με οποιαδήποτε διεύθυνση IP έχει αναγνωριστεί ως εμπλέκονται στην καθοδήγηση του κακόβουλου λογισμικού.
Πλεονεκτήματα:
- Ευαίσθητη προστασία δεδομένων για τη συμμόρφωση των προτύπων
- Αυτοματοποιημένες απαντήσεις
- Αλληλεπίδραση με εργαλεία τρίτου μέρους
Μειονεκτήματα:
- Πολύ μεγάλο για μια μικρή επιχείρηση για να διαχειριστεί
Το ManagerEngine Log360 είναι ένα πακέτο στο χώρο που εκτελείται Windows Server. Ωστόσο, είναι σε θέση να συγκεντρώσει αρχεία καταγραφής από άλλα λειτουργικά συστήματα, συσκευές δικτύου και πλατφόρμες cloud. Συνδέεται με εργαλεία τρίτων, όπως τείχη προστασίας και κακόβουλο λογισμικό για να αποκτήσει περαιτέρω νοημοσύνη στη δραστηριότητα του συστήματος. Μπορείτε να εξετάσετε το log360 με δωρεάν δοκιμή 30 ημερών.
6. Crowdstrike Falcon αποτρέπουν
Crowdstrike Falcon αποτρέπουν είναι ένα σύστημα αντι-ιού επόμενης γενιάς που εγκαθιστά στα τελικά σημεία. Το πακέτο είναι διαθέσιμο για Windows, MacOS και Linux. Η μάρκα Falcon είναι μια οικογένεια προϊόντων στον κυβερνοχώρο που λειτουργούν σε συνδυασμό με το Falcon Provent. Το σύστημα Falcon Provent είναι το βασικό προϊόν στην περιοχή και λειτουργεί ως πράκτορας τελικού σημείου για άλλα συστήματα Falcon, τα οποία βασίζονται σε σύννεφο.
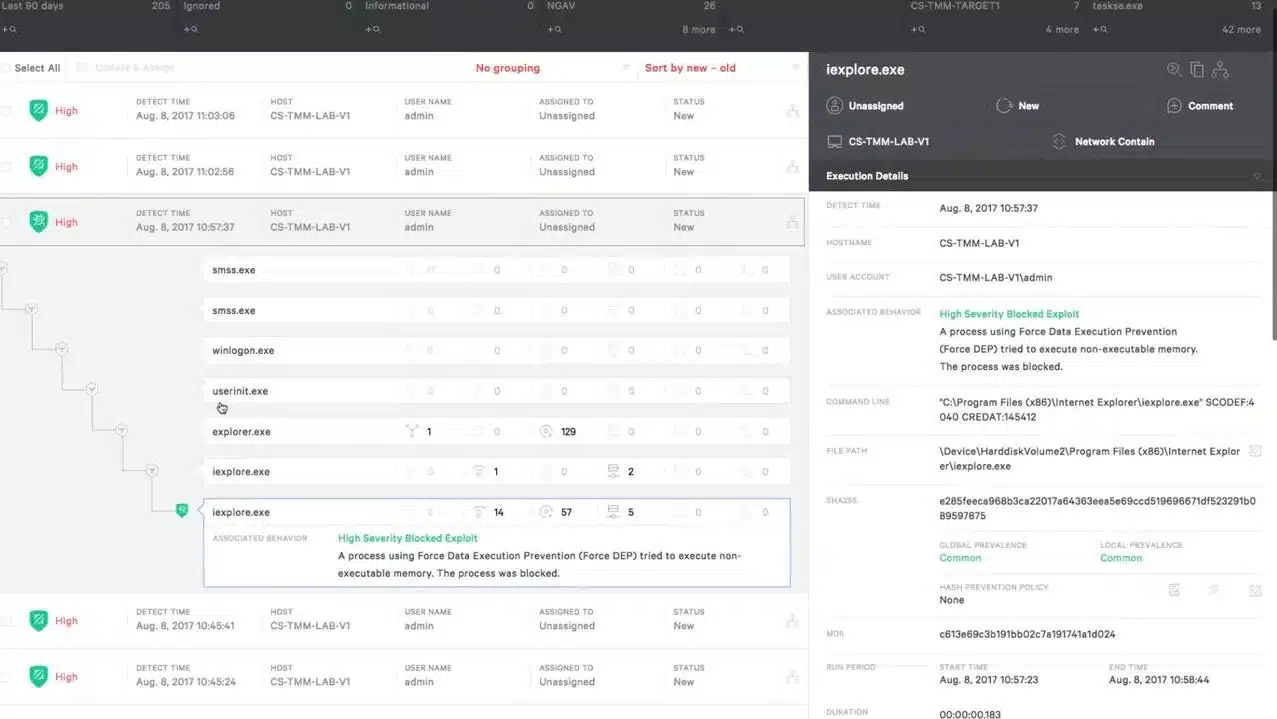
Το σύστημα Falcon Provic είναι σε θέση να ανιχνεύσει μια σειρά κακόβουλων λογισμικών, συμπεριλαμβανομένου του ransomware. Το σύστημα ανίχνευσης στο εργαλείο βασίζεται στην ανωμαλία. Αυτό σημαίνει ότι το πακέτο δημιουργεί μια βασική γραμμή κανονικής δραστηριότητας ανά χρήστη στη συσκευή και στη συνέχεια αναζητά δραστηριότητα που δεν κάνει’t ταιριάζει σε αυτό το μοτίβο. Αυτή η ανώμαλη συμπεριφορά στη συνέχεια επισημαίνεται για περαιτέρω έρευνα.
Βασικά χαρακτηριστικά
- Μπορεί να εντοπίσει επιθέσεις χωρίς δίσκο και χωρίς κακόβουλο λογισμικό
- Ψάχνει ασυνήθιστες δραστηριότητες
- Ενημερώθηκε από την πλατφόρμα Falcon
- Συνεχίζει να λειτουργεί εάν η συσκευή είναι εκτός σύνδεσης
Ανίχνευση ransomware. Το σύστημα παίρνει δείκτες επίθεσης (IOAS) από την πλατφόρμα Falcon και αυτό καθοδηγεί την ανίχνευση απειλών. Το εργαλείο θα δημιουργήσει μια βασική γραμμή κανονικής δραστηριότητας και στη συνέχεια θα αναζητήσει διαφορετική δραστηριότητα. Αυτά τα ασυνήθιστα γεγονότα συγκρίνονται με το IOAS.
Αποκλεισμός ransomware. Οι απροσδόκητες λήψεις αποκλείονται με την απομόνωση του αρχείου και την κατάρτιση του χρήστη’Προσοχή στο νέο αρχείο. Τα αρχεία καραντίνας μπορούν να απελευθερωθούν χειροκίνητα.
Απάντηση ransomware. Εάν εντοπιστεί ύποπτη δραστηριότητα, η πρόληψη θα σκοτώσει τις διαδικασίες της.
Αποκατάσταση ransomware. Το σύστημα Prott Cleans μετά από μια επιβεβαιωμένη επίθεση αφαιρώντας όλα τα αρχεία που σχετίζονται με το μπλοκαρισμένο κακόβουλο λογισμικό.
Πλεονεκτήματα:
- Γρήγορη απάντηση, χάρη στη νοημοσύνη απειλής
- Ευέλικτη προσέγγιση με ανίχνευση ανωμαλίας που μπορεί να εμποδίσει τις επιθέσεις μηδενικής ημέρας
- Προσδιορίζει επίσης τη δραστηριότητα εισβολέα
- Μπορούν να συνδέσουν μαζί τις σουίτες κακόβουλου λογισμικού για ανίχνευση και αποκατάσταση
Μειονεκτήματα:
- Μόνο ενεργεί όταν το ransomware έχει ήδη εγκατασταθεί και ενεργοποιηθεί
Μπορείτε να ξεκινήσετε με δωρεάν δοκιμή 15 ημερών.
7. Malwarebytes λογισμικό anti ransomware
Malwarebytes (MBAM) Πρώτα βρήκε το δρόμο της στην αγορά παρέχοντας ποιοτική προστασία κακόβουλου λογισμικού καταναλωτών για μεμονωμένους σταθμούς εργασίας. Γρήγορα προς τα εμπρός λίγα χρόνια και το Malwarebytes φέρνει τώρα το ίδιο επίπεδο ποιότητας προστασίας ransomware στο επιχειρηματικό περιβάλλον με το πρόγραμμα αντι-μαλλιού της επιχείρησης. Ενώ το Malwarebytes προσφέρει μια ομπρέλα υπηρεσιών προστασίας δικτύου, εμείς’Θα επικεντρωθώ απλώς στις δυνατότητες υπεράσπισης ransomware.
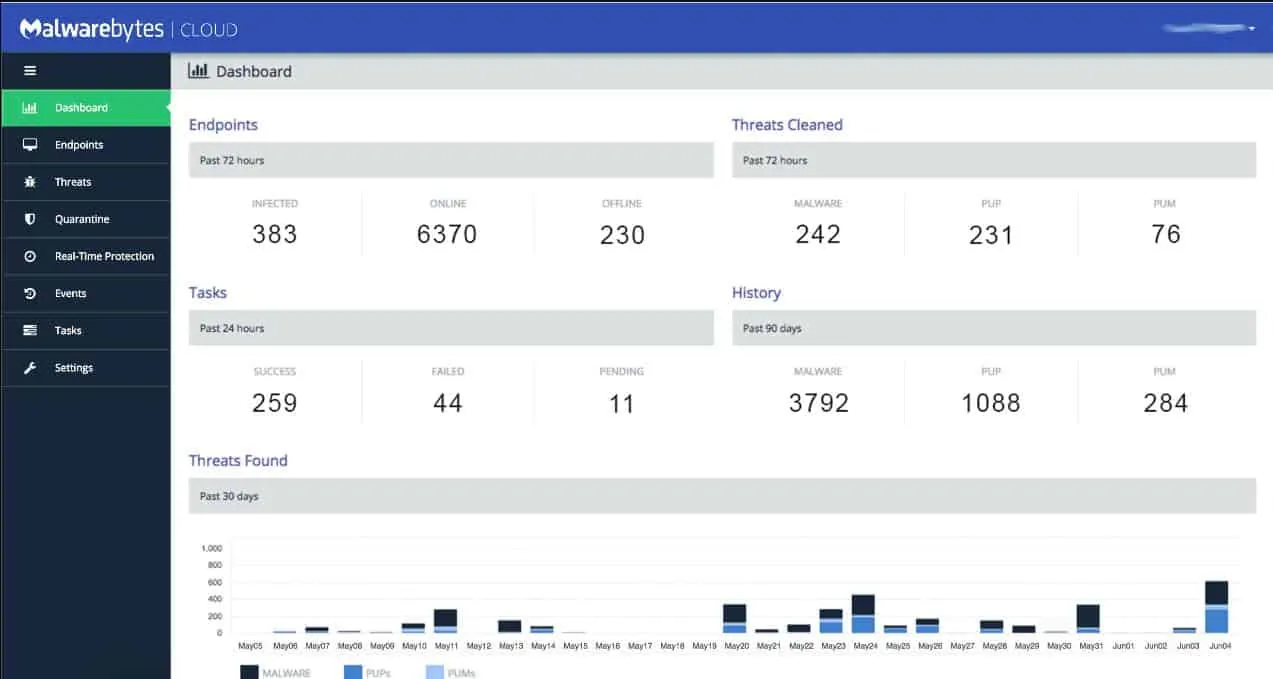
Στις πρώτες ημέρες του λογισμικού πρόληψης ransomware του Malwarebytes ήταν διαθέσιμο ως προϊόν βήτα αυτόνομο προϊόν. Αυτή η τεχνολογία είναι τώρα ένα βασικό χαρακτηριστικό που χτίστηκε απευθείας στο Malwarebytes Premium, το οποίο είναι διαθέσιμο σε πλατφόρμες Android, Windows και Apple. Το Malwarebytes Premium ξεκινά από 39 $.99 (£ 31.99) Ένα έτος ανά συσκευή για καταναλωτές και 119 $.97 (£ 95.96) Ένα έτος για 3 συσκευές για μικρές επιχειρήσεις. Μπορείτε να πάρετε μια πλήρη κατανομή της τιμολόγησης των επιχειρήσεων τους εδώ. Συνολικά’είναι ένα εξαιρετικό πακέτο ασφάλειας στο Διαδίκτυο.
Βασικά χαρακτηριστικά
- Προστατεύει τα Windows, MacOs, iOS και Android
- Παρακολούθηση σταθερής ασφάλειας τελικού σημείου
- Ανίχνευση απειλών με βάση την ΑΙ
- Δημιουργεί σημεία αποκατάστασης για επαναφορά του συστήματος
Πρόληψη ransomware σε πραγματικό χρόνο. Το MBAM παρακολουθεί κάθε τελικό σημείο που ζει για να ανιχνεύσει τη δραστηριότητα ransomware. Αυτό περιλαμβάνει την αναγνώριση της εκτέλεσης απομακρυσμένου κώδικα, των κακόβουλων αλλαγών στο μητρώο και της κρυπτογράφησης Rouge στο μηχάνημα.
Ανίχνευση ransomware και μηχανική μάθηση. Τα προφίλ απειλών που κατασκευάστηκαν από τη μηχανική μάθηση βοηθούν στον προσδιορισμό και να σταματήσει το ransomware πριν μπορέσει να εξαπλωθεί. Αυτή η τεχνολογία σας κρατά μπροστά από τις παραλλαγές ransomware που παραδοσιακά αποφεύγουν γνωστά δακτυλικά αποτυπώματα κακόβουλου λογισμικού.
Επιλογές ανάκτησης ransomware. Το Malwarebytes το χρησιμοποιεί’S Technology Ransomware Rollback για να δημιουργήσετε μια τοπική μνήμη cache των συστημάτων και των αρχείων δεδομένων σας. Αυτή η προσωρινή μνήμη προστατεύεται και μπορεί να επανενεργοποιηθεί στην εκδήλωση που το ransomware περνάει.
Πλεονεκτήματα:
- Παρέχει υψηλού επιπέδου γνώσεις για απειλές και περιουσιακά στοιχεία από συσκευές σε όλο το δίκτυο
- Προσδιορίζει τόσο τις κακόβουλες διαδικασίες όσο και τη συμπεριφορά
- Προσφέρει προστασία botnet καθώς και προστασία από απειλές με βάση το πρόγραμμα περιήγησης
- Προσφέρει δωρεάν έκδοση
Μειονεκτήματα:
- Θα ήθελα να δω μια μεγαλύτερη δοκιμή του πλήρους προϊόντος για δοκιμές
8. Kaspersky Anti Ransomware Tool
Κάπερσκι’Το S anti Ransomware Tool (KART) ανανεώθηκε πρόσφατα και είναι ελεύθερος σε όποιον θα ήθελε να το δοκιμάσει. Οι λύσεις Premium τους προσφέρουν τόσο αυτόματη διαχείριση Patch, υποστήριξη λογισμικού, και 20+ άλλες τεχνολογίες ανίχνευσης απειλών. Το Kart διατιμάται σήμερα στα 39 $.00 (£ 31.99) για 3 οικιακές συσκευές και 53 $.99 (£ 43.19) για 3 συσκευές σε επιχειρηματικό περιβάλλον. Kasperksy’Το εργαλείο anti-ransomware είναι συμβατό με τα περιβάλλοντα των Windows OS.
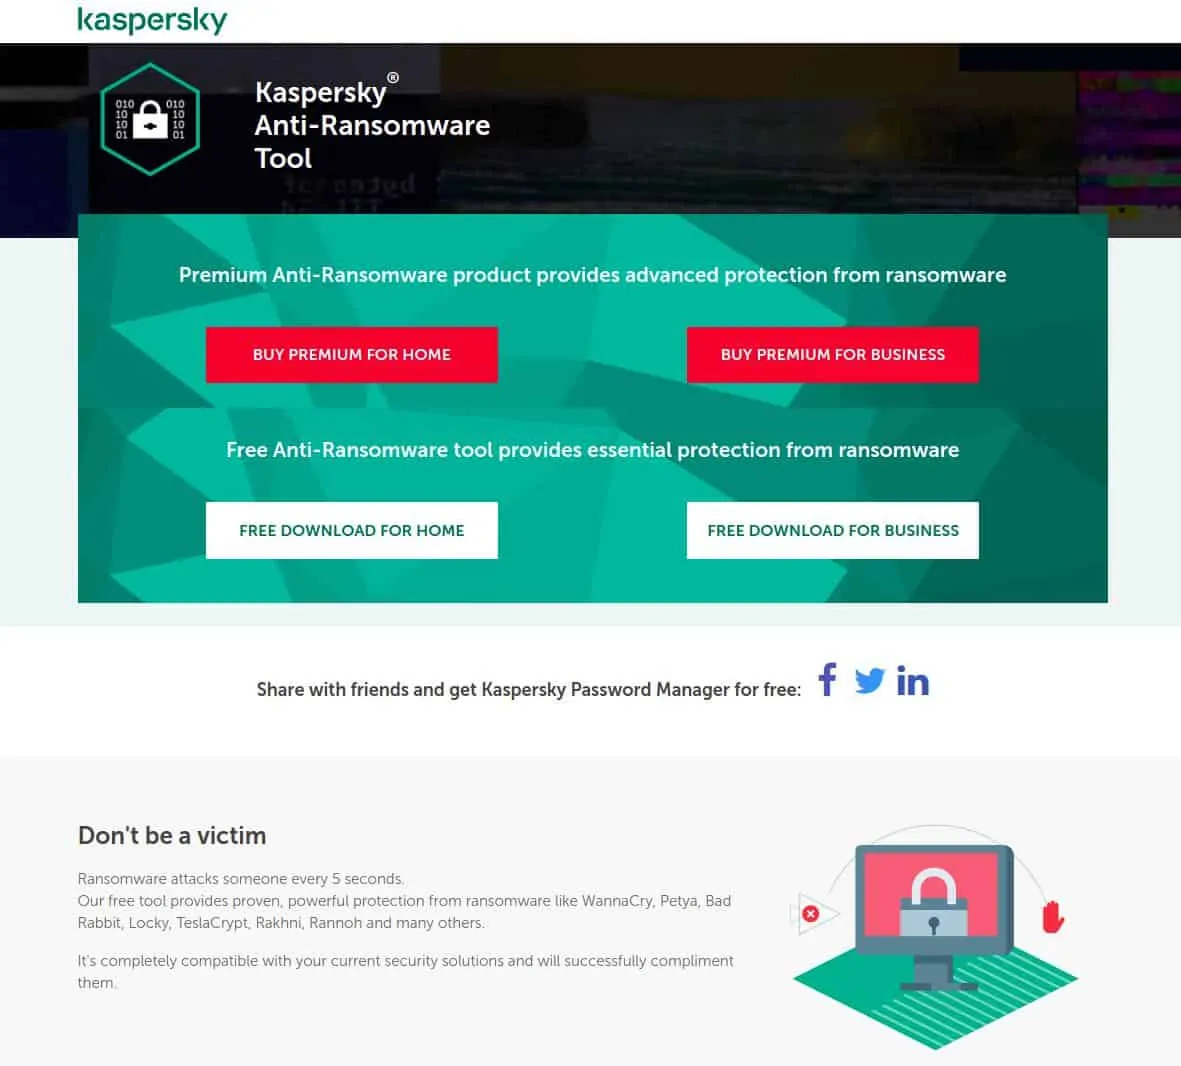
Βασικά χαρακτηριστικά
- Προσφέρονται σε δωρεάν και πληρωμένες εκδόσεις
- Τρέχει στα Windows
- Μπλοκάρει μη εξουσιοδοτημένη κρυπτογράφηση
Αποκλεισμός κρυπτογράφησης στην πηγή. Όπως και τα άλλα εργαλεία ασφαλείας, το Kart μπορεί να εντοπίσει και να αποκλείσει και τις δύο τοπικές απομακρυσμένες εκτελέσεις του ransomware. Μπορεί να ανιχνεύσει πότε επιχειρείται η κρυπτογράφηση αρχείων και να σταματήσει τη διαδικασία από την ολοκλήρωση της διαδικασίας.
Λειτουργεί σε συνδυασμό με άλλα εργαλεία. Το Kart έχει τη μοναδική ικανότητα να τρέχει μαζί με άλλο λογισμικό προστασίας από ιούς. Ενώ τα περισσότερα εργαλεία προστασίας από ιούς θα πολεμήσουν ο ένας τον άλλον και θα προκαλέσουν προβλήματα, το Kart μπορεί να τρέξει φαινομενικά δίπλα σε άλλα υπάρχοντα τελικά σημεία ασφαλείας.
Ανιχνεύει κάτι περισσότερο από ransomware. Εκτός από τις επιθέσεις ransomware, το Kart μπορεί να εντοπίσει παράνομες κρυπτογραφικές εξόρυξης, λοιμώξεις adware και αντικείμενα κινδύνου σε PCS Endpoint.
Πλεονεκτήματα:
- Εντελώς δωρεάν
- Απλή εγκατάσταση – Απαιτείται μικρή διαμόρφωση
- Ιδανικό για μικρές επιχειρήσεις και οικιακό χρήστη
Μειονεκτήματα:
- Δεν είναι η καλύτερη επιλογή για δίκτυα επιχειρήσεων
συμπέρασμα
Το’είναι σαφές ότι η απειλή ransomware είναι εδώ για να μείνει, και γίνεται όλο και πιο προχωρημένη όσο περνάει ο χρόνος. Τα καλά νέα είναι ότι υπάρχουν τώρα περισσότερα εργαλεία λογισμικού και μέτρα ασφαλείας συσκευών που μπορείτε να αναπτύξετε αυτή τη στιγμή για να διατηρήσετε το δίκτυό σας ασφαλές.
Όλα τα εργαλεία που αναφέρονται παραπάνω είναι διαθέσιμα ως δωρεάν δοκιμές, οπότε δοκιμάστε μερικές και δείτε ποια προστασία ransomware είναι κατάλληλη για εσάς.
Έχετε βιώσει μια επίθεση ransomware πριν? Ήσασταν σε θέση να ανακάμψεις? Αφήστε ένα σχόλιο σχετικά με την εμπειρία σας στην παρακάτω ενότητα σχολίων.
Προστατέψτε το δίκτυό σας από τις ερωτήσεις ransomware
Πώς να αποτρέψετε μια επίθεση ransomware wannacry?
Το πρώτο βήμα που πρέπει να κάνετε για να αποτρέψετε τις επιθέσεις Wannacry είναι να αναβαθμίσετε την έκδοση του Windows ή Windows Server. Το WannaCry δεν’T Attack Windows 8, Windows 10, Windows Server 2008, Windows Server 2012 ή Windows Server 2016. Κάντε τακτικά αντίγραφα ασφαλείας του συστήματός σας, έτσι ώστε όλα να μπορούν να αποκατασταθούν μόλις εμφανιστεί μια επίθεση.
Η κρυπτογράφηση του σκληρού σας δίσκου αποτρέπει το ransomware?
Οχι. Η κρυπτογράφηση του σκληρού σας δίσκου είναι ένα έγκυρο μέτρο ασφαλείας κατά της κλοπής δεδομένων. Ωστόσο, τα κρυπτογραφημένα δεδομένα μπορούν να κρυπτογραφηθούν ξανά. Όταν η δική σας κρυπτογράφηση βρίσκεται κάτω από την κρυπτογράφηση ransomware, τα δεδομένα σας καθίστανται εξίσου απρόσιτα όπως θα ήταν αν είχατε’Τ κρυπτογραφημένο.
Μπορεί το ransomware να εξαπλωθεί μέσω ενός δικτύου?
Ναί. Το παραδοσιακό σημείο εισόδου του ransomware είναι μέσω συνημμένων ηλεκτρονικού ταχυδρομείου. Ωστόσο, οι ενότητες αναπαραγωγής μιας σουίτας ιού μπορούν να διερευνήσουν και να εκμεταλλευτούν γνωστά τρωτά σημεία για να προσεγγίσουν άλλες συσκευές που είναι προσβάσιμες στον μολυσμένο υπολογιστή μέσω του δικτύου.
Τι υπάρχει σε αυτό το άρθρο?
- Τι είναι το ransomware?
- Περιορισμός της πρόσβασης για την πρόληψη των ransomware
- Αποτρέψτε το χρόνο διακοπής ransomware με αντίγραφα ασφαλείας
- Το καλύτερο λογισμικό προστασίας ransomware
- Προστατέψτε το δίκτυό σας από τις ερωτήσεις ransomware
Διαχειριζόμενες υπηρεσίες ασφαλείας
Προστατέψτε τα κρίσιμα δεδομένα σας, παρακολουθείτε το περιβάλλον σας για εισβολές και απαντήστε σε περιστατικά ασφαλείας με υπηρεσίες ασφαλείας 24/7.
Επαγγελματικές υπηρεσίες
Επαγγελματικές υπηρεσίες
Ενδιαφέρεστε να λάβετε μια προσφορά? Επικοινωνήστε μαζί μας σήμερα και μάθετε πώς οι επαγγελματικές υπηρεσίες μας στον κυβερνοχώρο μπορεί να σας βοηθήσουν να προστατεύσετε την επιχείρησή σας, να ενισχύσετε τη στάση σας ασφαλείας και να πληρούν τις απαιτήσεις συμμόρφωσης
Ασφάλεια του EMEA Cybersecurity
Σχετικά με εμάς
Ασφάλεια συστημάτων Hitachi’Η αποστολή είναι να γίνει το Διαδίκτυο ασφαλέστερο μέρος
Για όλους, για να αξιοποιήσετε πλήρως τη δυνατότητα σύνδεσης των ανθρώπων και των επιχειρήσεων μαζί για να οικοδομήσουν σχέσεις εμπιστοσύνης που μπορεί να είναι ο καταλύτης της συνεργασίας χωρίς ανησυχίες και της απεριόριστης καινοτομίας.
Επικοινωνήστε μαζί μας
- Σπίτι
- Διαχειριζόμενες υπηρεσίες ασφαλείας
- Cyber Threat Intelligence (νέα)
- Παρακολούθηση εκδηλώσεων απειλής και ασφάλειας και διαχείριση αρχείων καταγραφής
- Διαχειριζόμενο πρόγραμμα αξιολόγησης ευπάθειας
- Διαχείριση κινδύνου
- Διαχειριζόμενη ασφάλεια για συμμόρφωση με PCI-DSS
- Παρακολούθηση ασφαλείας σύννεφων (AWS/Azure/M365)
- Ανίχνευση και απάντηση τελικού σημείου
- Ανίχνευση και απάντηση δικτύου
- Υπηρεσία ανίχνευσης εισβολής
- Ψηφιακή εγκληματολογία και ανταπόκριση επίπτωσης
- Παρακολούθηση διαχείρισης ακεραιότητας αρχείων
- Προστασία DDoS
- Υπηρεσία Πληροφοριών Απειλής (παρακολούθηση σκοτεινού ιστού)
- Πρόγραμμα ευαισθητοποίησης ασφαλείας
- Επαγγελματικές υπηρεσίες
- Δοκιμή διείσδυσης
- Αξιολόγηση ευπάθειας IT/OT
- Αξιολόγηση εφαρμογών (αναθεώρηση Web/Mobile/Code)
- Η κοινωνική μηχανική και η συνειδητοποίηση της ασφάλειας
- Ανασκόπηση διαμόρφωσης ασφαλείας
- Ανασκόπηση αρχιτεκτονικής ασφαλείας
- Συμβιβαστική αξιολόγηση
- Αξιολογήσεις στάσης ασφαλείας
- Υπηρεσίες σάρωσης εφαρμογών ιστού
- Ανάπτυξη προγράμματος ασφάλειας επιχειρήσεων
- Διαχείριση κινδύνου IT/OT
- Αξιολόγηση ελέγχου ασφαλείας (ISO, NIST, COBIT, SANS)
- Συμμόρφωση με PCI DSS
- Γρήγορη συμμόρφωση
- Εικονική CISO
- Πολιτικές και διαδικασίες ασφαλείας
- Αξιολόγηση ωριμότητας αρχιτεκτονικής ασφαλείας
- DPO ως υπηρεσία
- Ψηφιακή εγκληματολογία
- Συμβιβαστική αξιολόγηση
- Σχεδιασμός και χειρισμός αντίδρασης περιστατικών
- Διαχειριζόμενες υπηρεσίες ασφαλείας για την Ευρώπη
- Επαγγελματικές υπηρεσίες για την Ευρώπη
- Επικοινωνήστε μαζί μας – Ευρωπαϊκά γραφεία
- Σχετικά με εμάς
- Εταίροι
- Η εβδομαδιαία επανόρθωση
- Δελτία Τύπου
- Χαρακτηριστικά των μέσων ενημέρωσης
- Ιστολόγιο
- Φυλλάδια
- Βίντεο
- Καριέρα
- Εκδηλώσεις
- ΕΚΕ
Εσείς’έχουν μολυνθεί με ransomware… τώρα τι? Και ποιες είναι μερικές αποτελεσματικές συμβουλές για την πρόληψη της λοίμωξης ransomware?
Το Ransomware μπορεί να μειωθεί στην ανθρώπινη ιστορία ως ένα από τα πιο απειλητικά επιθέσεις στον κυβερνοχώρο, κρυπτογραφώντας αρχεία και έγγραφα πρώτα, στη συνέχεια, εξουδετερώνοντας τα χρήματα για να τα αποκρυπτογραφήσουν. Σε μια πρόσφατη περίπτωση, 110 νοσηλευτικά σπίτια σε όλο το U.μικρό. επηρεάστηκαν όταν μια εταιρεία πληροφορικής που τους εξυπηρετούσε χτυπήθηκε από το στέλεχος ransomware, Ryuk. Τα κέντρα φροντίδας δεν μπόρεσαν να αποκτήσουν πρόσβαση σε ιατρικά αρχεία, έναν εκπρόσωπο που μιλούσε για πιθανούς θανάτους των ασθενών λόγω της λοίμωξης από κακόβουλο λογισμικό. Η ζήτηση λύτρας ύψους 14 εκατομμυρίων δολαρίων ήταν μη προσβάσιμη για την επιχείρηση πληροφορικής.
Το Ransomware είναι ένας τύπος κακόβουλου λογισμικού που συνεχίζει να προκαλεί όλεθρο σε όλο τον κόσμο. Μια αναφορά από την McAfee διαπίστωσε ότι οι επιθέσεις ransomware είχαν αυξηθεί κατά 118% στο τρίμηνο του 2019.
Τα νοσοκομεία, τα σχολεία, οι εταιρείες πληροφορικής, τα χρηματοπιστωτικά ιδρύματα, όλοι οι τύποι οργανισμών είναι στόχοι για ransomware το 2019. Στην πραγματικότητα, πάνω από 500 σχολεία στο u.μικρό. ήταν θύματα ransomware.
Επιπλέον, το κόστος των ransomware συνεχίζει να σπείρει, τριπλασιάζοντας το 2019. Το μέσο κόστος είναι 36.295 δολάρια ΗΠΑ.
Η προετοιμασία για μια επίθεση ransomware είναι μια θετική δράση που όλες οι εταιρείες πρέπει να οικοδομήσουν στο στρατηγικό τους σχέδιο ασφάλειας.
Πώς συμβαίνουν οι λοιμώξεις ransomware?
Για να καταλάβετε ποιες ενέργειες μπορούν να βοηθήσουν στην προστασία της εταιρείας σας από ransomware, θα πρέπει πρώτα να ξέρετε πώς το ransomware μολύνει ένα δίκτυο εταιρειών.
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν μια σειρά δοκιμασμένων και δοκιμασμένων μεθόδων για την έναρξη της μόλυνσης. Μερικά από τα πιο γνωστά περιλαμβάνουν:
Τα μηνύματα ηλεκτρονικού ταχυδρομείου ηλεκτρονικού ψαρέματος
Το phishing εξακολουθεί να είναι μια εξαιρετικά επιτυχημένη μέθοδος που χρησιμοποιείται για τη μόλυνση ενός δικτύου υπολογιστών με ransomware. Στην πραγματικότητα, απαιτείται ανθρώπινη παρέμβαση για όλες σχεδόν τις επιθέσεις στον κυβερνοχώρο και την κοινωνική μηχανική είναι ένας βασικός τρόπος χειρισμού των τελικών χρηστών.
Φορτία drive-by-downloads
Ιστοσελίδες ή διαφημίσεις στο διαδίκτυο που περιέχουν κακόβουλο λογισμικό, είναι το σημείο εισόδου στη λοίμωξη ransomware σε έναν τελικό χρήστη’S μηχάνημα? Τηλεύσιμα σε προγράμματα περιήγησης ή άλλο λογισμικό που διευκολύνει τη λοίμωξη. Συχνά, οι χρήστες δεν γνωρίζουν καν ότι έχει συμβεί μόλυνση, τα κιτ εκμετάλλευσης που βασίζονται στο διαδίκτυο που αναζητούν ελαττώματα λογισμικού και στη συνέχεια τα χρησιμοποιώντας για να εγκαταστήσουν ransomware.
Το πρωτόκολλο απομακρυσμένης επιφάνειας εργασίας (RDP)
Το RDP είναι ένα εργαλείο που χρησιμοποιείται τακτικά από τα τμήματα πληροφορικής για τη διαχείριση των τελικών σημείων. Επιπλέον, χρησιμοποιείται από τους εγκληματίες στον κυβερνοχώρο για να βοηθήσει στη διάδοση του ransomware σε ένα δίκτυο, συχνά σε αρκετούς μήνες και με μυστικότητα.
Τηλεύσιμα σε ένα λειτουργικό σύστημα
Τα ελαττώματα στο λειτουργικό σύστημα και σε άλλο λογισμικό, όπως τα προγράμματα περιήγησης, προσφέρουν τον κυβερνοχώρο σε ένα δίκτυο για την έναρξη μόλυνσης.
Αφαιρούμενα μέσα
Το Ransomware μολυσμένο με USB FOBS έχει σταλεί στη θέση σε ανυποψίαστους παραλήπτες. Οι FOB είτε εκτελούν αυτόματα το ransomware εάν εισάγονται είτε χρησιμοποιούν τεχνάσματα κοινωνικής μηχανικής, μέσω δελεαστικών μηνυμάτων, που χρησιμοποιούνται για να ενθαρρύνουν τον παραλήπτη να ξεκινήσει μια εγκατάσταση.
5 τρόποι για την πρόληψη μόλυνσης ransomware
Η γνώση του τρόπου με τον οποίο καταλήγει το ransomware στα δίκτυά μας μπορεί να μας βοηθήσει να αποτρέψουμε την πρώτη θέση:
1. Κατάρτιση ευαισθητοποίησης ασφαλείας
Η κατάρτιση ευαισθητοποίησης για την ασφάλεια παρέχει στην εταιρεία σας τα εργαλεία για να εξασφαλίσει ότι οι εργαζόμενοι κατανοούν τον αντίκτυπο του ηλεκτρονικού ψαρέματος, των φορτίων με κίνηση και της γενικής υγιεινής ασφαλείας. Εν ολίγοις, η κατάρτιση όλων των εργαζομένων σχετικά με τους κινδύνους του phish.
2. Ανίχνευση και απόκριση τελικού σημείου (EDR)
Τα εργαλεία EDR είναι πράκτορες που μπορούν να αναζητήσουν τα ενδεικτικά σημάδια μιας επιθεώσεως στον κυβερνοχώρο, συμπεριλαμβανομένου του ransomware. Αυτά τα εργαλεία συνήθως στέλνουν ειδοποιήσεις στους διαχειριστές και τους τελικούς χρήστες εάν εντοπιστεί ένα πρότυπο επίθεσης.
3. Τακτική επιδιόρθωση
Πολλές λοιμώξεις ransomware πρέπει να εκμεταλλευτούν ελαττώματα σε λογισμικό όπως ένα πρόγραμμα περιήγησης για να ενεργοποιήσουν τη λοίμωξη. Επομένως, βεβαιωθείτε ότι έχετε τακτικά τα τελικά σημεία σας, καθώς πρόκειται για ζωτική δράση στον αγώνα κατά της ransomware και άλλων κακόβουλων λογισμικών.
4. Αποτρέψτε τη λειτουργία των μακροεντολών
Ορισμένες μορφές ransomware είναι κρυμμένες σε έγγραφα, που συχνά παραδίδονται μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου phishing. Εάν είναι δυνατόν, αποτρέψτε την αυτόματη λειτουργία των μακροεντολών όταν ανοίξει ένα έγγραφο.
5. Χρησιμοποιήστε ένα ασφαλές σύστημα αντιγράφων ασφαλείας και ransomware
Η χρήση του σωστού συστήματος υποστήριξης μπορεί να είναι ένα θεό αν μολυνθεί από ransomware. Ωστόσο, πρέπει να είναι γεμάτο με αέρα και ιδανικά αποθηκευμένο εκτός του χώρου.
Ανάκτηση λοίμωξης ransomware
Η πρόληψη είναι καλύτερη από τη θεραπεία. Ωστόσο, οι εγκληματίες του κυβερνοχώρου πίσω από το ransomware δεν πρέπει να υποτιμηθούν. Ακόμη και με τα καλύτερα μέτρα, ίσως να καταλήξετε ως θύμα ransomware. Τούτου λεχθέντος, τι είδους σχέδιο αποκατάστασης απαιτείται υπό αυτές τις συνθήκες?
Οι υπηρεσίες έρευνας Ransomware, όπως αυτές που παρέχονται από την Cytelligence Partner Service, μπορούν να χρησιμοποιηθούν για την ανάκτηση δεδομένων και την κατάργηση του Ransomware. Επομένως, η έρευνα ransomware είναι μια διαδικασία, η οποία περιλαμβάνει αρκετά βασικά βήματα.
1. Απομονώνω
Η απομόνωση οποιουδήποτε μολυσμένου τελικού σημείου βοηθά στην αποτροπή οποιασδήποτε περαιτέρω εξάπλωσης της λοίμωξης.
2. Εγκατάσταση
Ο εντοπισμός του σημείου εισόδου και της πίεσης του ransomware δίνει στον ερευνητή τις πληροφορίες που απαιτούνται για την εκτέλεση ασφαλούς απομάκρυνσης του ransomware.
3. Αφαιρώ
Η απομάκρυνση του ransomware είναι ζωτικής σημασίας για να εξασφαλιστεί ότι δεν μπορεί να συμβεί περαιτέρω μόλυνση. Αυτό μπορεί να είναι πολύπλοκο, καθώς μερικά αποκρύπτει το ransomware σε κατάσταση stealth, επανενεργοποιείται αργότερα.
4. Αναρρώνω
Μόλις αφαιρεθεί καθαρά το ransomware, η ανάκτηση κρυπτογραφημένων αρχείων μπορεί να πραγματοποιηθεί.
συμπέρασμα
Το FBI δημοσίευσε μια πρόσφατη ειδοποίηση που σας συμβουλεύει.μικρό. Εταιρείες σχετικά με την αυξανόμενη απειλή ransomware υψηλής αντίκτυπου. Το FBI συμβουλεύει επίσης ότι οι εταιρείες δεν πρέπει να πληρώσουν τα λύτρα. Με όλο και πιο δαπανηρές απαιτήσεις λύτρας, η πληρωμή ενδέχεται να μην είναι επιλογή για μια εταιρεία.
Αντ ‘αυτού, η πρόληψη της μόλυνσης χρησιμοποιώντας επαγρύπνηση και καλά μέτρα ασφαλείας είναι ένας πιο αποτελεσματικός τρόπος για τη διαχείριση της απειλής. Ωστόσο, αν βρεθείτε μολυσμένος από αυτό το πιο απειλητικό κακόβουλο λογισμικό, μια υπηρεσία έρευνας ransomware είναι μια καλή επιλογή για την ελαχιστοποίηση του αντίκτυπου.
Εάν χρειάζεστε περαιτέρω οδηγίες σχετικά με τον τρόπο καταπολέμησης του ransomware, κατεβάστε το εύχρηστο dandy infographic κάνοντας κλικ κάτω παρακάτω.
Η Hitachi Systems Security είναι ένας παγκόσμιος πάροχος υπηρεσιών ασφαλείας πληροφορικής που δημιουργεί και παρέχει προσαρμοσμένες υπηρεσίες για την παρακολούθηση και την προστασία των πιο κρίσιμων και ευαίσθητων περιουσιακών στοιχείων στις υποδομές σας 24/7.


