

Η Microsoft έχει τη δική της ασφάλεια?
Περίληψη του άρθρου: Ενεργοποιήστε ή απενεργοποιήστε την ασφάλεια των Windows
1. Αδυναμίες ασφαλείας Microsoft Windows: Τα Microsoft Windows έχουν πάντα προτεραιότητα στην καινοτομία έναντι της ασφάλειας, η οποία έχει οδηγήσει σε ευπάθειες ασφαλείας στα λειτουργικά τους συστήματα.
2. Καθυστέρηση μεταξύ της καινοτομίας και της ασφάλειας: Η εστίαση στην καινοτομία δημιούργησε μια καθυστέρηση στην αντιμετώπιση των ανησυχιών για την ασφάλεια, αφήνοντας τα συστήματα Windows ευάλωτα σε επιθέσεις.
3. Η σημασία της ασφάλειας στα παράθυρα: Ενώ η καινοτομία είναι σημαντική, πρέπει να λαμβάνεται υπόψη η ασφάλεια για την προστασία από απειλές και κακόβουλες δραστηριότητες.
4. Ο αντίκτυπος του ψηφιακού μετασχηματισμού: Η ταχεία μετατόπιση της υποδομής του cloud και του ψηφιακού μετασχηματισμού εισήγαγε νέους κινδύνους ασφαλείας που πρέπει να αντιμετωπιστούν στα Windows Systems.
5. Ασφάλεια ως χαρακτηριστικό: Η Microsoft δεν έχει υπογραμμίσει την ασφάλεια στο μάρκετινγκ, η οποία μπορεί να δημιουργήσει μια ψεύτικη αίσθηση ασφάλειας για τους χρήστες.
6. Κίνδυνοι ασφαλείας σε καινοτόμα χαρακτηριστικά: Τα καινοτόμα χαρακτηριστικά στα Windows, όπως το Autorun και οι μετοχές αρχείων επισκεπτών, μπορούν να γίνουν δρόμοι για απειλές, εάν δεν είναι σωστά εξασφαλισμένες.
7. Τεχνικό χρέος και ασφάλεια: Το τεχνικό χρέος και η εξάρτηση από ορισμένα χαρακτηριστικά συμβάλλουν σε ευπάθειες ασφαλείας στα συστήματα των Windows.
8. Η ευπάθεια Follina: Η ευπάθεια Follina είναι ένα πρόσφατο παράδειγμα ενός ελάττωμα ασφαλείας σε ένα εργαλείο της Microsoft που μπορεί να εκμεταλλευτεί για απομακρυσμένη εκτέλεση κώδικα.
9. Ο σύνδεσμος μεταξύ χαρακτηριστικών και κινδύνων: Η επιτυχία των χαρακτηριστικών παραγωγικότητας στο MS Office μπορεί να οδηγήσει στην εκμετάλλευση των τρωτών σημείων σε άλλα εργαλεία.
10. Η αυξανόμενη συνάφεια της ασφάλειας: Σε έναν κόσμο όπου οι απειλές ασφαλείας επικρατούν, η ασφάλεια των Windows Access γίνεται όλο και πιο κρίσιμη από την καθαρή καινοτομία.
1. Ποια είναι η κύρια αδυναμία στα Microsoft Windows?
Η κύρια αδυναμία στα Microsoft Windows είναι η ιεράρχηση της καινοτομίας έναντι της ασφάλειας.
2. Γιατί υπάρχει καθυστέρηση μεταξύ της καινοτομίας και της ασφάλειας στα συστήματα των Windows?
Υπάρχει μια καθυστέρηση επειδή η ασφάλεια θεωρείται συχνά μια δεύτερη σκέψη, με την καινοτομία να έχει προτεραιότητα.
3. Πώς έχει επηρεάσει ο ψηφιακός μετασχηματισμός την ασφάλεια των Windows?
Ο ψηφιακός μετασχηματισμός εισήγαγε νέους κινδύνους ασφαλείας που πρέπει να αντιμετωπιστούν στα συστήματα Windows.
4. Πώς η ασφάλεια της αγοράς της Microsoft σε σύγκριση με άλλους πωλητές?
Η Microsoft θεωρεί χαλαρά την ασφάλεια ως χαρακτηριστικό και δεν το εμποδίζει σε μεγάλο βαθμό όπως το κάνει η Apple.
5. Τι ρόλο παίζουν τα καινοτόμα χαρακτηριστικά στους κινδύνους ασφαλείας των Windows?
Τα καινοτόμα χαρακτηριστικά, αν όχι σωστά ασφαλισμένα, μπορούν να γίνουν δρόμοι για απειλές στα συστήματα Windows.
6. Ποιος είναι ο αντίκτυπος του τεχνικού χρέους στην ασφάλεια των Windows?
Το τεχνικό χρέος και η εξάρτηση από ορισμένα χαρακτηριστικά συμβάλλουν σε ευπάθειες ασφαλείας στα συστήματα των Windows.
7. Ποια είναι η ευπάθεια Follina?
Η ευπάθεια Follina είναι μια ευπάθεια εκτέλεσης απομακρυσμένου κώδικα μηδενικής ημέρα.
8. Πώς συνδέονται τα χαρακτηριστικά παραγωγικότητας στο MS Office που συνδέονται με τους κινδύνους ασφαλείας?
Η επιτυχία των χαρακτηριστικών παραγωγικότητας στο MS Office μπορεί να οδηγήσει στην εκμετάλλευση των τρωτών σημείων σε άλλα εργαλεία.
9. Γιατί η ασφάλεια γίνεται πιο σχετική στα συστήματα των Windows?
Η ασφάλεια γίνεται όλο και πιο σχετική λόγω της επικράτησης των απειλών για την ασφάλεια και των επιζήμιων επιπτώσεών τους στους οργανισμούς.
10. Ποιο είναι το κύριο ελάττωμα στα Microsoft Windows?
Το κύριο ελάττωμα στα Microsoft Windows είναι η εξάρτηση από τα διοικητικά προνόμια, τα οποία μπορούν να δημιουργήσουν τρωτά σημεία ασφαλείας.
Ενεργοποιήστε ή απενεργοποιήστε την ασφάλεια των Windows
Εδώ’S τι μπορείτε να κάνετε με το ATP:
Η σκοτεινή πλευρά των Microsoft Windows – Διοικητικό προνόμιο και αδυναμίες ασφαλείας πρόσβασης
Δεν υπάρχει αμφιβολία ότι η Microsoft Windows έχει ένα σαφές πλεονέκτημα της αγοράς όταν πρόκειται για τα οικοσυστήματα πληροφορικής τους. Κανένας άλλος πωλητής δεν έχει δημιουργήσει ένα επιτυχημένο ζεύγος λειτουργικού συστήματος διακομιστή και επιφάνειας εργασίας που υπερέχει σε συμβατότητα, έλεγχο ταυτότητας, παραγωγικότητας και αρχιτεκτονικής και υπάρχουν σαφή οφέλη για την ύπαρξη ολοκληρωμένης αρχιτεκτονικής επιφάνειας εργασίας και διακομιστών που βασίζεται στην ίδια υποκείμενη πλατφόρμα.
Οι Microsoft Solutions, ωστόσο, έχουν ένα ελάττωμα που τους μαστίζει από τα Windows for Workgroups 3.11 Πίσω στα μέσα της δεκαετίας του ’90: Η ασφάλεια στα Windows ήταν πάντα μια δεύτερη σκέψη που αναδιαμορφώθηκε αργά στη λύση. Ξανά και ξανά, η ασφάλεια έχει πάρει ένα πίσω κάθισμα στην καινοτομία – και πιο πρόσφατα, στον γρήγορο ψηφιακό μετασχηματισμό και τη μετάβαση στη σύγχρονη υποδομή σύννεφων.
Αυτό το ιστολόγιο θα εξερευνήσει:
- Παράγοντες που συμβάλλουν στην καθυστέρηση μεταξύ της καινοτομίας και της ασφάλειας στο οικοσύστημα των Microsoft Windows (i.μι. τεχνικό χρέος)
- Τα μεγαλύτερα προβλήματα με τους κινδύνους που δημιουργούνται από αυτήν την καθυστέρηση ασφαλείας
- Αποδεδειγμένοι τρόποι άμβλυνσης, ακόμη και εξάλειψης, απειλών που ενυπάρχουν στο οικοσύστημα της Microsoft.
Γιατί η ασφάλεια είναι το μοναδικό μεγαλύτερο και πιο επίμονο εμπόδιο για τα Microsoft Windows
Η ασφάλεια είναι παραδοσιακά δευτερεύουσα εκτίμηση όταν η καινοτομία είναι ο κύριος οδηγός για μια τεχνολογία. Αυτό δεν έχει αλλάξει από τα μέσα της δεκαετίας του ’90. Η καινοτομία του λειτουργικού συστήματος και των χαρακτηριστικών του εξακολουθεί να χαιρετίζεται ως το πιο σημαντικό πράγμα, διότι η αντίληψη επιμένει ότι η τεχνολογία πρέπει να υπάρχει στην αιμορραγική άκρη της βιομηχανίας της εάν πρόκειται να παραμείνει σχετική.
Με τα παραπάνω είπε, ορισμένοι πωλητές, όπως η Apple, φαίνεται να αναπτύσσουν και την ασφάλεια της αγοράς και την καινοτομία στο par. Ωστόσο, η Microsoft θεωρεί τη λειτουργία ασφαλείας. Ενώ αυτή είναι μια αμφισβητήσιμη γνώμη, η ιστορία των προϊόντων από κάθε πωλητή υποδηλώνει αυτό το συμπέρασμα και το μάρκετινγκ τους ενισχύει αυτό το συναίσθημα. Θυμηθείτε πότε το μάρκετινγκ της Apple δήλωσε ότι το macOS δεν μπορούσε να πάρει ιό υπολογιστή? Όλοι γνωρίζουμε καλύτερα τώρα. Τα Microsoft Windows δεν αγκάλιασαν ποτέ το μάρκετινγκ ασφαλείας με οποιοδήποτε είδος παρόμοιου τρόπου – ανεξάρτητα από το αν ήταν αληθινό ή ψευδές.
Εξετάστε τη μετάβαση στο σύννεφο ή τον ψηφιακό μετασχηματισμό, και οι δύο επιταχύνθηκαν από τις απαιτήσεις εργασίας από όρου που εξομαλύνθηκαν κατά τη διάρκεια της πανδημίας. Αλλά επίσης εξετάστε τα χαρακτηριστικά όπως το Autorun για CD/DVD και USB αφαιρούνται μέσα, μετοχές αρχείων επισκεπτών και ακόμη και πρόσβαση στο λειτουργικό σύστημα ρίζας μέσω C#. Εκείνη την εποχή, αυτές όπου οι μεγάλες ιδέες – ενισχύουν που έδωσαν ένα απαραίτητο ανταγωνιστικό πλεονέκτημα. Αλλά η φύση της ταχείας πυρκαγιάς της καινοτομίας προσδίδει επίσης σε κίνδυνο. Εάν η ασφάλεια αυτής της καινοτομίας είναι μια δεύτερη σκέψη, οι ηθοποιοί απειλών μπορούν γρήγορα να μάθουν πώς να εκμεταλλευτούν και να χρησιμοποιήσουν αυτές τις καινοτομίες ως αγωγούς για κακόβουλη δραστηριότητα.
Μια ανάλυση του τι θα μπορούσε να πάει στραβά και πώς να εξασφαλιστεί αυτά τα καινοτόμα χαρακτηριστικά εμφανίζεται μόνο μετά την ανακάλυψη ευπάθειας και μια εκμετάλλευση είναι αποφασισμένη να παρουσιάσει τον κίνδυνο για την επιχείρηση. Μετά από όλα, με όλες τις δυνατότητες σύννεφων του OneDrive, Dropbox, Google Drive κ.λπ., Γιατί χρησιμοποιούμε ακόμη και μετοχές αρχείων που βασίζονται σε διακομιστή σε περιβάλλον? Επιπλέον, με όλες τις προηγμένες λύσεις απομακρυσμένης πρόσβασης στην αγορά, γιατί εξακολουθούμε να χρησιμοποιούμε RDP? Είναι επειδή διαθέτουμε τεχνικό χρέος και άλλες λύσεις, όπως οι επιχειρήσεις δημιουργίας αντιγράφων ασφαλείας που εξαρτώνται από αυτά. Όλα αυτά αναπτύχθηκαν και απελευθερώθηκαν με το μυαλό και την καινοτομία που προστέθηκαν ως μια δεύτερη σκέψη.
Τα χαρακτηριστικά της Microsoft δημιούργησαν βοηθούν στην οικοδόμηση και εκσυγχρονισμός της υποδομής της τεχνολογίας της πληροφορίας, αλλά εισάγουν επίσης κίνδυνο και σε ορισμένες περιπτώσεις ο κίνδυνος αυτός είναι πλέον εντελώς απαράδεκτος και πρέπει να μετριαστεί.
Υπόθεση στο σημείο – η ευπάθεια Follina
Η ευπάθεια Follina είναι ένα παράδειγμα για το τι μπορεί να πάει στραβά όταν τίθενται σε ισχύ οι εκτιμήσεις ασφαλείας των Windows μετά από ένα προϊόν’Απελευθέρωση. Η ευπάθεια Follina είναι μια ευπάθεια εκτέλεσης απομακρυσμένου κώδικα μηδενικής ημέρας (RCE) (CVE-2022-30190P) που ανακαλύφθηκε στο διαγνωστικό εργαλείο υποστήριξης της Microsoft (MSDT). Επιτρέπει σε έναν εισβολέα να εκτελέσει αυθαίρετο κώδικα χρησιμοποιώντας ένα κακόβουλο έγγραφο του Microsoft Office. Η Follina εκμεταλλεύεται συχνότερα μέσω ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος”.
Σύμφωνα με τη Microsoft, “Ένας εισβολέας που εκμεταλλεύεται με επιτυχία αυτή την ευπάθεια μπορεί να εκτελέσει αυθαίρετο κώδικα με τα προνόμια της αίτησης κλήσης. Ο εισβολέας μπορεί στη συνέχεια να εγκαταστήσει προγράμματα, προβολή, αλλαγή ή διαγραφή δεδομένων ή να δημιουργήσει νέους λογαριασμούς στο πλαίσιο που επιτρέπεται από τον χρήστη’δικαιώματα.”
Επομένως, η επιτυχία της αυτοματοποίησης, της παραγωγικότητας και των χαρακτηριστικών στο MS Office οδήγησε στην εκμετάλλευση μιας ευπάθειας (Follina) σε ένα εργαλείο λειτουργικού συστήματος που χρησιμοποιείται για τη διάγνωση προβλημάτων. Η δέσμευση των δύο είναι ένας λόγος που αυτή είναι η επίθεση είναι επιτυχής και μια μελέτη περίπτωσης για πιθανούς μελλοντικούς φορείς επίθεσης.
Τι’S άλλαξε – γιατί αυτοί οι κίνδυνοι ασφαλείας είναι απαράδεκτοι σήμερα?
Μέχρι τώρα, η ασφάλεια συχνά θεωρήθηκε ως εμπόδιο στην καινοτομία, επειδή η εφαρμογή των κατάλληλων ελέγχων ασφαλείας θα μπορούσε να επιβραδύνει την καινοτομία στο σημείο που θα μπορούσε να χάσει το ανταγωνιστικό της πλεονέκτημα ή να θεωρηθεί ότι έχει λιγότερη σημασία. Τώρα, σε έναν κόσμο όπου οι απειλές ασφαλείας είναι τόσο αχαλίνωτες, κακόβουλες και εμφανώς επιζήμιες για τους οργανισμούς, η ασφάλεια των Windows Access – και η καινοτόμος ασφάλεια – μπορεί να είναι πιο σχετική από την απλή καινοτομία μόνο.
Το μεγαλύτερο ελάττωμα της Microsoft Windows: Διοικητικά προνόμια
Η ευπάθεια Follina είναι συνέπεια ενός ελάττωμα που προσβάλλει όλες τις υπολογιστικές συσκευές και είναι ιδιαίτερα οδυνηρή για τα Microsoft Windows: Διοικητικά προνόμια. Η κατάργηση των διοικητικών προνόμων και η επιβολή αληθινού προνόμιο (απλώς αρκετά προνόμια συν το μόνο-in-time access) θα εμποδίσουν τα περισσότερα κακόβουλα προγράμματα και τους επιτιθέμενους να εκτελούν πλευρική κίνηση.
Δεδομένου ότι η συντριπτική πλειοψηφία κακόβουλο λογισμικού και επιθέσεις απαιτεί προνόμιο να εκτελεστεί, πράγμα που μπορεί επίσης να σημαίνει τη χρήση της πλευρικής κίνησης και της κλιμάκωσης προνομίων για να αποκτήσει το απαραίτητο επίπεδο πρόσβασης, η αρχή του ελάχιστου προνομίου (POLP) προσφέρει μια σημαντική ποσότητα ισχύος προστασίας στον κυβερνοχώρο. Έχοντας polp στη θέση του σημαίνει έναν εισβολέα’Ο κώδικας S θα εκτελεστεί μόνο στο πλαίσιο του στοχευόμενου χρήστη, θέτοντας πολύ μικρότερο κίνδυνο για έναν τυποποιημένο χρήστη χωρίς διοικητικά προνόμια από ό, τι σε έναν τοπικό χρήστη διαχειριστή. Αυτό αντιπροσωπεύει τη μεγαλύτερη στρατηγική προσαρμογή που μπορεί να κάνει ένας οργανισμός στη διαχείριση των λογαριασμών των Windows για τους τελικούς χρήστες για να μετριάσουν αυτό το επίμονο πρόβλημα.
Τα διοικητικά προνόμια δεν είναι πάντοτε και εγγενώς κακό – το πρόβλημα υπάρχει όπου οι οργανώσεις αποτυγχάνουν ή δεν είναι σε θέση να επιβάλουν λεπτομερή έλεγχο των προνομίων διαχειριστή τους. Επιστρέφοντας στις πρώτες εκδόσεις των Windows με ενσωματωμένη δικτύωση, τα διοικητικά δικαιώματα σας επέτρεψαν να κάνετε και να έχετε πρόσβαση σε οτιδήποτε στο δίκτυό σας. Τότε, το ίδιο το λειτουργικό σύστημα δεν είχε ενσωματωμένο ασφαλείας για τον έλεγχο της κοκκώδους πρόσβασης και την παροχή πρόσβασης βάσει ρόλων και διαχωρισμού των καθηκόντων. Σε εκείνες τις εποχές, οι περισσότεροι επαγγελματίες της πληροφορικής έδωσαν απλώς σε όλους διοικητικά δικαιώματα στο τοπικό τους σύστημα, επειδή ήταν ο ευκολότερος τρόπος για να εξασφαλιστεί ότι όλοι είχαν τα διαφορετικά επίπεδα πρόσβασης που έπρεπε να κάνουν τις δουλειές τους. Οι κίνδυνοι για την παροχή των δικαιωμάτων διαχειριστή των κουβερτών δεν ήταν καλά κατανοητοί και το βασικό χαρακτηριστικό της ύπαρξης ενός τοπικού διαχειριστή υιοθετήθηκε σχεδόν παντού.
Η έλλειψη κοκκώδους ελέγχου των διοικητικών προνομίων παραμένει πρόβλημα για πολλούς οργανισμούς σήμερα. Αυτό ισχύει ιδιαίτερα για τα περιβάλλοντα που προσπάθησαν να μετριάσουν τον κίνδυνο με την παράδοση δύο διαπιστευτηρίων: ένα ως τυποποιημένο χρήστη για καθημερινή εργασία και ένα ως διαχειριστή για εργασίες που χρειάζονται αυξημένα προνόμια. Όταν αυτά τα δύο λειτουργούν μαζί στον ίδιο σταθμό εργασίας, ο κίνδυνος για το περιβάλλον είναι υψηλός λόγω των επιθέσεων διακλάδωσης μνήμης, όπως τα εργαλεία Pass-the-Hash και με κωδικό πρόσβασης, όπως το Mimikatz, που μπορούν να περάσουν μυστικά από τις ενεργές διαδικασίες. Επί του παρόντος, η καινοτομία του λειτουργικού συστήματος εξακολουθεί να βρίσκεται πίσω από τον κίνδυνο ασφαλείας, ακόμη και τεχνικές όπως το EMET, ήταν βιδωμένες.
Μόλις μια εφαρμογή, κακόβουλο λογισμικό ή χρήστης κερδίζει διαχειριστικά δικαιώματα, μπορούν να κάνουν αποτελεσματικά οτιδήποτε στο σύστημα. Φανταστείτε τι συμβαίνει όταν παραβιάζεται ένας λογαριασμός superuser. Ένας ηθοποιός απειλής θα μπορούσε να έχει απεριόριστη πρόσβαση σε ολόκληρο το δίκτυό σας για όσο διάστημα χρειάζεται ο οργανισμός σας να ανιχνεύσει την παραβίαση. Η απειλή επεκτείνεται περαιτέρω σε πεδίο εφαρμογής εάν η διαπιστευτικότητα αυτή ισχύει σε πολλαπλά συστήματα. Ακόμη και τα εργαλεία που έχουν σχεδιαστεί για την προστασία από τα διοικητικά δικαιώματα μπορούν να ματαιωθούν με κάποια δημιουργικότητα και πειρατεία χρησιμοποιώντας πλευρική κίνηση και εκμετάλλευση τρωτών σημείων (i.μι. κλιμάκωση προνομίων).
Ποιος είναι ο καλύτερος τρόπος για τη διαχείριση των απειλών για τα διοικητικά προνόμια?
Καταργήστε τα διοικητικά δικαιώματα από κάθε χρήστη όπου και όποτε είναι δυνατόν! Τα διοικητικά δικαιώματα δεν έχουν ακόμη εξελιχθεί αρκετά για να είναι ασφαλή και ο καλύτερος τρόπος για να διαχειριστείτε πραγματικά αυτή την απειλή είναι να εξετάσετε εναλλακτικές λύσεις. Η πιο αποτελεσματική προσέγγιση είναι η κυριολεκτική απομάκρυνση των διοικητικών δικαιωμάτων παντού και η χειρισμό οποιωνδήποτε εργασιών που απαιτούν αυξημένα προνόμια ως εξαίρεση και όχι ο κανόνας. Αυτό ισχύει από τα Windows XP, τα οποία ελπίζουμε ότι δεν υπάρχει πλέον στο περιβάλλον σας. Ωστόσο, το πρόβλημα της προνομιακής πρόσβασης εξακολουθεί να υπάρχει ακόμη και στις νεότερες λύσεις της Microsoft.
Πόσο αποτελεσματική είναι η κατάργηση των δικαιωμάτων διαχειριστή ως στρατηγική μετριασμού?
Σύμφωνα με την Έκθεση Μεγάλων Μεγάλων Μεγάλων Συστηρία της Microsoft, τα ευρήματα 2015-2020 έδειξαν ότι το 75% των κρίσιμων τρωτών σημείων θα μπορούσε να μετριαστεί με την κατάργηση των δικαιωμάτων διαχειριστή. Με βάση αυτές τις τάσεις και την κατανόηση του τοπίου των Windows Microsoft, η έκδοση 2022 της έκθεσης εκτιμά την απομάκρυνση των δικαιωμάτων διαχειριστή και την επιβολή του ελάχιστου προνομίου να είναι ζωτικής σημασίας για τη συνεχιζόμενη διαχείριση των ευπάθειας των Window.
Ως εμπειρογνώμονας στον κυβερνοχώρο Sami Laiho, ανώτερος τεχνικός, MVP, που μοιράζεται στην έκδοση του 2022 της έκθεσης, έχει παρατηρήσει ότι οι πελάτες του βιώνουν 75% λιγότερα εισιτήρια γραφείου και 65% λιγότερες επανεγκατάσταση των υπολογιστών μετά την κατάργηση των δικαιωμάτων διαχειριστή.
Οι υπολογιστές λειτουργούν καλύτερα όταν δεν κάνετε’δεν έχουν προνόμια για να τα σπάσουν.
Sami Laiho, Ανώτερος Τεχνικός Συνεργάτης, MVP (Έκθεση Microsoft Flnerabilities 2022)
Όπως υποδηλώνουν τα δεδομένα, εάν οι ομάδες πληροφοριών και ασφαλείας απομακρύνουν πραγματικά τα δικαιώματα διαχειριστή, ο κίνδυνος για το περιβάλλον τους θα μειωθεί δραστικά. Θα είναι επίσης πιο πιθανό να πληρούν τις πρωτοβουλίες συμμόρφωσης, τις απαιτήσεις ασφάλισης στον κυβερνοχώρο και να παραμείνουν συνεπείς με τις αρχές μηδενικής εμπιστοσύνης. Η επιδιόρθωση δεν είναι πάντα δυνατή ή επιθυμητή. Αυτός είναι ο λόγος για τον οποίο η απομάκρυνση των δικαιωμάτων διαχειριστή θεωρείται ότι είναι ένα τόσο κρίσιμο βήμα στη στρατηγική μείωσης του κινδύνου των Windows.
Τα Microsoft Windows σήμερα – συνεχίζει το μοτίβο απειλής?
Στο παρελθόν, η Microsoft Windows επέτρεψε στις ανησυχίες τους για την ασφάλεια των Windows να υστούν από αυτά των λειτουργικών συστημάτων τους. Ωστόσο, η ασφάλεια των Windows έχει ωριμάσει σημαντικά τα τελευταία χρόνια για να αντιμετωπίσει καλύτερα ορισμένα από αυτά τα θέματα. Σύμφωνα με τα στοιχεία που συνέταξαν η έκθεση BeyondTrust Microsoft 2022:
- Ο αριθμός των τρωτών σημείων σε λειτουργικά συστήματα των Windows μειώθηκε στα 507 (από 907 το 2020).
- Τα τρωτά σημεία των Windows μειώθηκαν κατά 40% σε ετήσια βάση
- Οι ευπάθειες των Windows Server μειώθηκαν κατά 41% σε ετήσια βάση
- Οι κρίσιμες ευπάθειες των Windows μειώθηκαν κατά 50% σε ετήσια βάση
Ότι τα κρίσιμα τρωτά σημεία των Windows έχουν μειωθεί κατά το ήμισυ τα τελευταία πέντε χρόνια αντανακλούν τα Windows Microsoft’S Συνεχιζόμενες επενδύσεις για την οικοδόμηση ενός ασφαλέστερου λειτουργικού συστήματος. Ωστόσο, η συνολική εικόνα ευπάθειας παραμένει αναμεμειγμένη καθώς οι λόγοι για τη μείωση της ευπάθειας παραμένουν ελαφρώς αόριστες. Η μείωση θα μπορούσε να είναι αποτέλεσμα:
- Καλύτερες πρακτικές ασφάλειας και κωδικοποίησης
- Το τέλος της ζωής για προϊόντα όπως τα Windows 7
- Η μετατόπιση των υπηρεσιών στο σύννεφο
- Ή, πιθανότατα, ένας συνδυασμός και των τριών.
Ενώ τα περισσότερα από τα τρωτά σημεία της Microsoft Windows για το 2021 έδειξαν τους υψηλούς κινδύνους της τεχνολογίας των εγκαταστάσεων, το γεγονός ότι οι περισσότερες οργανώσεις μετατοπίζονται στο σύννεφο αντιπροσωπεύει μια αξιοσημείωτη πιθανή μεταβολή του μοτίβου απειλής. Μια μετατόπιση στο σύννεφο θα μπορούσε ενδεχομένως να βελτιώσει έναν οργανισμό’S Security παρέχοντας έναν πιο αποτελεσματικό τρόπο για τον μετριασμό των κινδύνων και την κατάργηση του βάρους της αποκατάστασης από την ομάδα ασφαλείας πληροφορικής. Αυτό δεν σημαίνει ότι τα τρωτά σημεία του cloud δεν υπάρχουν, αλλά μάλλον αποκατασταθούν από τον πάροχο SAAS.
Σημαντικό να σημειωθεί είναι ότι, από τη σύνταξη αυτού του άρθρου, οι πωλητές SaaS δεν είναι υποχρεωμένοι να δημοσιεύουν CVES όπως οι ομολόγοι τους στο επίκεντρο. Αυτό τελικά καθιστά δύσκολο για οποιονδήποτε να συγκεντρώσει στατιστικά στοιχεία σχετικά με τον αντίκτυπο των τρωτών σημείων στο σύννεφο, εκτός αν εκμεταλλεύονται πραγματικά. Αυτό ενισχύει τη σημασία της κατάργησης των διοικητικών δικαιωμάτων για την άμβλυνση της εκμετάλλευσης, ανεξάρτητα από το περιουσιακό στοιχείο ή στο σύννεφο.
Η Microsoft έχει παράσχει λύση για τις απειλές που αντιμετωπίζει κάθε μέρα το λειτουργικό σύστημα, όταν ελέγχεται από το μέσο άτομο. Μία από τις πιο βαθιές απειλές, τα διοικητικά δικαιώματα για τους τελικούς χρήστες, μπορεί να επιλυθεί απλά κάνοντας όλους έναν τυποποιημένο χρήστη.
Στην αναφορά των τρωτών σημείων της Microsoft 2022, ο Russell Smith, σύνταγμα, ο διευθυντής του Petri It KnowledgeBase, το παροτρύνει αυτό “Είναι κρίσιμο οι οργανισμοί να συνεχίσουν να διαχειρίζονται προσεκτικά τη χρήση διοικητικών προνομίων για την προστασία από τα τρωτά σημεία στη Microsoft’λογισμικό.” Ο Σμιθ προσθέτει αυτό, “Παρά τη σημασία της εκτέλεσης με τα τυπικά δικαιώματα χρήστη για την προστασία των συστημάτων και των δεδομένων, δεν είναι ακόμη δυνατό να διαχειριστείτε εγγενώς στα Windows σήμερα. Οι οργανισμοί πρέπει να διαχειρίζονται την προνομιακή πρόσβαση σε τελικά σημεία με ευέλικτο και ασφαλή τρόπο που μειώνει τους κινδύνους για την επιχείρηση, επιτρέποντας στους εργαζόμενους να κάνουν τη δουλειά τους”.
Εάν ένας τελικός χρήστης χρειάζεται πραγματικά τοπικά διοικητικά δικαιώματα για κάποια σκοτεινή εργασία, υπάρχουν εγγενή εργαλεία από τους προμηθευτές της Microsoft και τρίτων για να φιλοξενήσουν τις περιπτώσεις χρήσης χωρίς τον κίνδυνο να δοθούν δευτερεύοντα διοικητικά διαπιστευτήρια. Ενώ αυτό μπορεί να ακούγεται σαν “βιδώνω” Προσέγγιση του αρχικού προβλήματος, είναι μια βιώσιμη λύση με πλεονεκτήματα όπως η τεκμηρίωση της προνομιακής πρόσβασης για πρωτοβουλίες συμμόρφωσης με κανονιστική συμμόρφωση.
Διαχείριση προνομίων για Windows
Όταν πρόκειται για λύσεις τρίτων που μπορούν να προσθέσουν την ασφάλεια των Windows Access χωρίς να διαταράξουν τη εγγενή λειτουργικότητα που έχει κάνει τα Microsoft Windows τόσο επιτυχημένα, ο Russell Smith βάζει πέρα από τη διαχείριση προνομίων για τα Windows στην κορυφή.
Ενεργοποιήστε ή απενεργοποιήστε την ασφάλεια των Windows
Όταν λαμβάνετε μια νέα συσκευή και ξεκινήστε τα Windows 10 για πρώτη φορά, η προστασία από ιούς που έρχεται με τη συσκευή είναι η προεπιλεγμένη εφαρμογή ασφαλείας σας. Ωστόσο, η ασφάλεια των Windows είναι προεγκατεστημένη και έτοιμη για να χρησιμοποιήσετε ανά πάσα στιγμή.
Εάν θέλετε να χρησιμοποιήσετε την ασφάλεια των Windows, απεγκαταστήστε όλα τα άλλα προγράμματα προστασίας από ιούς και η ασφάλεια των Windows θα ενεργοποιηθεί αυτόματα. Μπορεί να σας ζητηθεί να επανεκκινήσετε τη συσκευή σας.
Σημείωση: Σε προηγούμενες εκδόσεις των Windows 10, το Windows Security ονομάζεται Κέντρο Ασφαλείας Windows Defender.


Χρειάζεστε περισσότερη βοήθεια?
Θέλετε περισσότερες επιλογές?
Εξερευνήστε τα οφέλη συνδρομής, περιηγηθείτε σε μαθήματα κατάρτισης, μάθετε πώς να εξασφαλίσετε τη συσκευή σας και πολλά άλλα.


Οι κοινότητες σας βοηθούν να ρωτήσετε και να απαντήσετε σε ερωτήσεις, να δώσετε ανατροφοδότηση και να ακούσετε από ειδικούς με πλούσια γνώση.
Η Microsoft Security και η επιχείρησή σας: Microsoft Defender
Καθώς οι επιχειρήσεις επεκτείνουν και υιοθετούν πιο προηγμένα τεχνικά συστήματα, οι επιφάνειες επίθεσης τους αναπτύσσονται και οι λύσεις ασφάλειας στον κυβερνοχώρο γίνονται ακόμη πιο απαραίτητες. Είτε αντιμετωπίζουν απώλεια δεδομένων είτε εκ προθέσεως κλείσιμο συστήματος, οι εταιρείες που πέφτουν θύμα των επιθέσεων στον κυβερνοχώρο έβαλαν τους υπαλλήλους τους’ και ενδιαφερόμενοι’ σε κίνδυνο.
Λόγω του τεράστιου αριθμού σχεδίων υποστήριξης στον κυβερνοχώρο στην αγορά, μπορεί να είναι δύσκολο να εξακριβωθεί ποιο είναι το καλύτερο που ταιριάζει στην επιχείρησή σας’ανάγκες. Είτε η εταιρεία σας είναι με βάση το Brisbane είτε μια μικρή επιχείρηση που αξίζει περισσότερο, τα προγράμματα ασφαλείας που εφαρμόζετε στην υποδομή πληροφορικής σας πρέπει να προστατεύουν εσάς και τα ευαίσθητα δεδομένα σας ανά πάσα στιγμή.
Η τελευταία απάντηση της Microsoft σε αυτό – Microsoft 365 Defender (Microsoft Defender) – ενδέχεται να περιέχει τα μέτρα ασφαλείας που χρειάζεται η εταιρεία σας για να ενισχύσει τα συστήματα πληροφορικής σας και να προστατεύσει το μέλλον της επιχείρησής σας.
Τι είναι ο Microsoft Defender?
Ο Microsoft 365 Defender είναι μια σουίτα λύσεων ασφαλείας που έχουν σχεδιαστεί για την προστασία της εταιρείας σας’τα τελικά σημεία και τη συνολική υποδομή πληροφορικής. Προσφέρει διάφορα προστατευτικά χαρακτηριστικά και εργαλεία για τη σάρωση, την ανίχνευση και τη διάγνωση δυνητικών απειλών που αλληλεπιδρούν με τα συστήματα της εταιρείας σας ή το σύννεφο της εταιρείας σας.
Πιο συγκεκριμένα, ο Defender Microsoft 365 καλύπτει πέντε λύσεις για την ασφάλεια της εταιρείας σας’ψηφιακό δίκτυο. Αυτά είναι:
- Microsoft Defender for Cloud Apps – Ένας μεσίτης ασφαλείας πρόσβασης σύννεφων που ήταν γνωστός ως Microsoft Cloud App Security. Εφαρμόζει πρωτόκολλα ασφαλείας/πρόσβασης στην επιχείρησή σας’S Cloud Applications.
- Microsoft Defender για το Office 365 – Ένα επιπλέον στρώμα ασφαλείας για το SharePoint, OneDrive, Exchange Online και ομάδες.
- Διαχείριση ευπάθειας Microsoft Defender – Ένα σύνολο εργαλείων που μπορούν να εντοπίσουν, να μελετήσουν και να λύσουν πιθανές αδυναμίες στα συστήματά σας.
- Microsoft Defender for Identity – Χρησιμοποιεί το λογισμικό Analytics για να μελετήσει τον τρόπο με τον οποίο οι εξουσιοδοτημένοι χρήστες χρησιμοποιούν τα συστήματά σας. Σημαίνει ύποπτη δραστηριότητα και την ερευνά.
- Microsoft Defender for Endpoint – Παρακολουθεί έναν οργανισμό’τα τελικά σημεία για την πρόληψη των απειλών στον κυβερνοχώρο από την είσοδο στα συστήματά σας.
Για να διατηρηθεί αυτό το απλό, κάθε λύση ασφαλείας συγκεντρώνει το λογισμικό εξαιρετικά προχωρημένου που μελετά τη συμπεριφορά των συστημάτων σας και των χρηστών της. Μπορείτε να σκεφτείτε κάθε πρόγραμμα ως υπηρεσία υποστήριξης ικανή να εντοπίσει ύποπτη δραστηριότητα διατηρώντας παράλληλα.
Ενώ η κλίμακα του αμυντικού’Οι ικανότητες S μπορούν να αισθάνονται συντριπτικές, η εταιρεία σας μπορεί να αισθανθεί ότι είστε σίγουροι ότι η Microsoft’Οι ολοκληρωμένες λύσεις ασφαλείας θέτουν πρώτα τα ενδιαφέροντά σας και εργάζονται για να είναι όσο το δυνατόν πιο χωρίς στρες για εσάς.
Γιατί οι επιχειρήσεις πρέπει να χρησιμοποιούν το Microsoft Defender’προγράμματα?
Για τους εγκληματίες στον κυβερνοχώρο, όλες οι εταιρείες είναι χρυσαφίνες. Οργανισμοί που δεν χρησιμοποιούν τη Microsoft’Τα εργαλεία ασφαλείας S μπορεί να κάνουν τους εαυτούς τους και τα δεδομένα τους ευάλωτα σε μια ορδή απειλών.
Μερικοί κοινοί κίνδυνοι για την ασφάλεια στον κυβερνοχώρο περιλαμβάνουν:
- Προσθέσεις ηλεκτρονικού ψαρέματος – Όταν ένας χάκερ αναλαμβάνει την ταυτότητα του χρήστη ενός δικτύου σε μια προσπάθεια να κλέψει άλλο’τα διαπιστευτήρια.
- Κακόβουλο λογισμικό-ένας όρος γενικού χρήστη που χρησιμοποιείται για να αναφέρεται σε ιούς και κακόβουλο λογισμικό που προτίθεται να παραβιάσει ένα δίκτυο’πλαίσιο ασφαλείας.
- Ransomware – κακόβουλο λογισμικό που μπορεί να κρυπτογραφήσει τα αρχεία μιας εταιρείας και να τα κρατήσει για λύτρα.
- Κατανεμημένη άρνηση εξυπηρέτησης (DDOS)-Όταν οι συσκευές που είχαν προηγουμένως μολυνθεί (bots) απελευθερώθηκαν ένα σμήνος αιτήσεων σύνδεσης στο δίκτυο ή τον ιστότοπο ενός θύματος, με αποτέλεσμα τη συντριβή ή τη μειωμένη ταχύτητα του συστήματος.
Σύμφωνα με το Πανεπιστήμιο Edith Cowan, οι επιχειρήσεις της Αυστραλίας έχασαν ένα συλλογικό 33 δισεκατομμύρια δολάρια το οικονομικό έτος 2020-21 . Για τις μικρότερες εταιρείες που δεν έχουν διαχειριστεί την υποστήριξη της πληροφορικής, την υποδομή ή τα κεφάλαια για να προστατευθούν, το έγκλημα στον κυβερνοχώρο έχει τη δυνατότητα να ανατρέψει τη σκληρή δουλειά τους.
Η ασφάλεια στον κυβερνοχώρο είναι κάτι περισσότερο από ένα ζήτημα γραφείου υπηρεσίας. Εκτός από την εκπαίδευση του προσωπικού για τις ασφαλείς πρακτικές και την άσκηση προσοχής στις εφαρμογές ιστού, οι επιχειρήσεις μπορούν να προετοιμαστούν καλύτερα χρησιμοποιώντας καθορισμένες λύσεις όπως αυτές που βρίσκονται στον Defender της Microsoft για να εξασφαλίσουν ότι τα συστήματα πληροφορικής τους προστατεύονται από χάκερ, παραβιάσεις δεδομένων και το χειρότερο που μπορεί να ρίξει το CyberWorld σε αυτά.
Οφέλη από τη χρήση λύσεων Microsoft Defender Solutions
Ακριβώς όπως η απομακρυσμένη υποστήριξη IT ή η επιχείρησή σας’S Τακτικούς, Microsoft 365 Defender έχει την πλάτη σας και βάζει την ασφάλειά σας στην κορυφή της λίστας προτεραιότητας του. Έτσι, αντί να ξοδέψετε το χρόνο και τους πόρους σας που μελετούν τα συστήματά σας, μπορείτε να επικεντρωθείτε σε άλλες πτυχές της επιχείρησής σας, όπως η αναβάθμιση των υπαλλήλων σας ή ο προγραμματισμός της επόμενης μετακίνησης παιχνιδιών της εταιρείας σας.
Τα παρακάτω είναι τα βασικά οφέλη από τη χρήση του Microsoft Defender’S Λογισμικό S στην επιχείρησή σας:
Ενσωματώνεται άψογα με τα προϊόντα της Microsoft
Για εταιρείες των οποίων το ψηφιακό πλαίσιο αποτελείται σχεδόν από τα προϊόντα της Microsoft, Defender’Τα προγράμματα S ενδέχεται να μην έχουν κανένα πρόβλημα να επικοινωνούν με άλλες πλατφόρμες και υπηρεσίες ασφαλείας σε όλη την επιχείρησή σας. Επίσης, η πιθανότητα να αντιμετωπιστεί ένα ζήτημα ολοκλήρωσης μπορεί να μειωθεί σημαντικά.
24/7 ΣΥΣΤΗΜΑ ΚΑΙ ΤΕΛΟΣ
Δημιουργήθηκε από μια εταιρεία τόσο αξιόπιστη όσο η Microsoft, Microsoft 365 Defender’Οι λύσεις S είναι μια συγχώνευση των τελευταίων εργαλείων προστασίας από ιούς, τεχνολογίας σύννεφων και προληπτικού λογισμικού ασφαλείας.
Λόγω του γεγονότος ότι οι λύσεις και τα προϊόντα του αντιμετωπίζουν ένα σύστημα’S Cyber Security σε μια σειρά περιοχών, Microsoft Defender’Οι εφαρμογές S (όταν συγκεντρώνονται) είναι ουσιαστικά ένα ολοκληρωμένο πλαίσιο ασφαλείας ικανό να εντοπίσει, να διερευνήσει και να μετριάσει τις απειλές στον κυβερνοχώρο που ξεκίνησε έναντι της επιχείρησής σας 24/7.
Με βάση το σύννεφο
Οποιοδήποτε λογισμικό που κατασκευάστηκε για το σύννεφο (και τα δεδομένα του) είναι εύκολα προσβάσιμο από συσκευές με αξιόπιστες συνδέσεις στο Διαδίκτυο, ανεξάρτητα από το πού βρίσκονται. ΥΠΕΡΑΣΠΙΣΤΗΣ’Τα προγράμματα S τροφοδοτούνται από την υποδομή σύννεφων και το Διαδίκτυο. Χρησιμοποιώντας τη μηχανική μάθηση και την τεχνητή νοημοσύνη (AI) για τον εντοπισμό και την αίσθηση των απειλών, ενημερώνεται συνεχώς για τα τελευταία πρωτόκολλα ασφαλείας και τα τρωτά σημεία, παρέχοντας σας προστασία σε πραγματικό χρόνο έναντι των αναδυόμενων απειλών.
Η ασφάλεια στον κυβερνοχώρο βελτιστοποιείται για την επιχείρησή σας
Κάθε μέρα, οι εγκληματίες του κυβερνοχώρου προσπαθούν να παραμείνουν μπροστά από την καμπύλη, δημιουργώντας πιο καταστροφικό κακόβουλο λογισμικό για ανυποψίαστους εταιρείες. Το λογισμικό προστασίας από ιούς μπορεί συχνά να χρησιμεύσει ως καλή προστασία από αυτές τις απειλές και δεν κάνει τίποτα παρά να υποστηρίξει εσάς και την πολυσύχναστη επιχείρησή σας.
Οι εμπειρογνώμονες της Microsoft και Cyber Security στην Essential Tech χρησιμοποίησαν τις γνώσεις τους για να την προσφέρουν υποστήριξη στο Μπρίσμπεϊν’είναι πολλές επιχειρήσεις που τροφοδοτούνται από τη Microsoft. Μιλήστε με την ομάδα σήμερα για να δείτε πώς η επιχείρησή σας μπορεί να προστατεύσει τον εαυτό της με τον Defender Microsoft 365.
Έχω οποιεσδήποτε ερωτήσεις?
Ακούσαμε και μαθαίνουμε να κατανοούμε τις επιχειρηματικές σας προκλήσεις, ώστε να μπορούμε να παρέχουμε αποτελεσματικές λύσεις που ικανοποιούν τις συγκεκριμένες επιχειρηματικές σας ανάγκες. Μιλήστε με έναν ειδικό τώρα!
3 τρόποι με τους οποίους τα χαρακτηριστικά της επιχείρησης Microsoft 365 βοηθούν να διατηρήσετε τα δεδομένα σας ασφαλή
Θεωρώ αυτό. Στα 30 ή 40 δευτερόλεπτα σας παίρνει για να γράψετε ένα απλό μήνυμα κειμένου, τα άτομα με κακές προθέσεις έχουν πρόσβαση σε κάποιον’επιχειρηματικά δεδομένα. Μια πρόσφατη μελέτη του Πανεπιστημίου του Maryland έδειξε ότι οι εγκληματίες στον κυβερνοχώρο διεισδύουν σε επιχειρηματικά δεδομένα περίπου μία φορά κάθε 39 δευτερόλεπτα. Στην πραγματικότητα, ορισμένοι υπολογιστές σε αυτή τη μελέτη επιτέθηκαν κατά μέσο όρο 2.244 φορές την ημέρα!
Γνωρίζατε ότι το 43% των επιθέσεων στον κυβερνοχώρο απευθύνεται σε μικρές επιχειρήσεις? Εάν εκτελέσετε μια μικρή εταιρεία, αυτό’είναι δύσκολο να καταπιεί. Ευτυχώς, υπάρχουν τρόποι που μπορείτε να προστατεύσετε τον εαυτό σας.
Η Microsoft 365 Business ανακοίνωσε πρόσφατα μια νέα σειρά χαρακτηριστικών ασφαλείας, τα οποία περιλαμβάνουν διάφορα εργαλεία για να διατηρήσουν μια επιχείρηση ασφαλή από τα αδιάκριτα μάτια. Εμείς’Έχετε συγκεντρώσει έναν απλό οδηγό που θα σας βοηθήσει να κατανοήσετε αυτά τα χαρακτηριστικά και πώς μπορείτε να τα χρησιμοποιήσετε για να προστατεύσετε τα δεδομένα σας.
Μάθετε πώς το Microsoft 365 είναι μια μεγάλη προσθήκη στο χαρτοφυλάκιό σας με το ebook μας
Τι είναι η επιχείρηση Microsoft 365?
Πριν φτάσουμε στις λεπτομέρειες, σκεφτήκαμε ότι εμείς’D σας δίνω λίγο υπόβαθρο για την επιχείρηση Microsoft 365. Τι είναι αυτό και γιατί το χρειάζεστε?
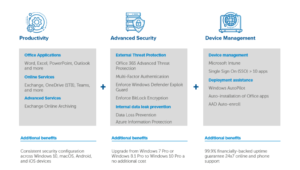
Η Microsoft 365 Business συνδυάζει το Office 365 με την επιχειρηματική κινητικότητα και την ασφάλεια. Αυτή η ισχυρή λύση έχει σχεδιαστεί για να παρέχει στις εταιρείες όλα τα χαρακτηριστικά που χρειάζονται για να εκτελέσουν μια πιο ασφαλή και αποτελεσματική επιχείρηση: παραγωγικότητα, προηγμένη ασφάλεια και διαχείριση συσκευών.
Τα δεδομένα σας είναι ευάλωτα
Κοίτα γύρω σου. Οι εργαζόμενοι ξοδεύουν περισσότερο χρόνο από το γραφείο και μοιράζονται πολλά ευαίσθητα έγγραφα με τους συναδέλφους τους στις κινητές τους συσκευές. Αυτό κάνει πολλούς μικρούς εταιρείες ιδανικούς στόχους για επιθέσεις στον κυβερνοχώρο. Γνωρίζατε ότι το 28% των εργαζομένων χρησιμοποιεί τουλάχιστον μία μη εγκεκριμένη συσκευή για να συμπληρώσει τα εργαλεία που παρέχεται από την εταιρεία τους? Αυτά τα είδη πρακτικών αφήνουν την πόρτα ανοιχτή σε σοβαρές παραβιάσεις δεδομένων.
Στις επόμενες παραγράφους, εμείς’Θα σας δείξω πώς οι επιχειρήσεις της Microsoft 365 μπορούν να διαφυλάξουν τα δεδομένα τους εστιάζοντας σε 3 κύρια οφέλη ασφαλείας:
- Κέντρο ασφαλείας της Microsoft 365 Business
- Χαρακτηριστικά συμμόρφωσης
- Office 365 Προηγμένη προστασία απειλών
1. Κέντρο ασφαλείας της Microsoft 365 Business
Η διαχείριση της ασφάλειας μπορεί να είναι μια μεγάλη πρόκληση. Υπάρχουν τόσες πολλές λύσεις στην αγορά και ο καθένας έχει το δικό του σύνολο ελέγχων που πρέπει να διαμορφωθούν για χρήση σε διαφορετικές καταστάσεις. Η Microsoft 365 Business δημιούργησε ένα κέντρο ασφαλείας που σας επιτρέπει να παρακολουθείτε την ασφάλεια σας, να διαμορφώσετε συσκευές, χρήστες και εφαρμογές. Εσείς’Θα λάβετε επίσης ειδοποιήσεις για ύποπτη δραστηριότητα. Αυτά τα χαρακτηριστικά μπορούν να ενεργοποιηθούν καθώς τα χρειάζεστε.
- Ορίστε τις ρυθμίσεις διαχείρισης εφαρμογών για συσκευές Android ή iOS: Περιλαμβάνει τη διαγραφή αρχείων από μια ανενεργή συσκευή μετά από μια καθορισμένη περίοδο, την κρυπτογράφηση αρχείων εργασίας και την απαίτηση των χρηστών να ορίσουν ένα PIN.
- Ρυθμίστε τις ρυθμίσεις προστασίας εφαρμογών για συσκευές Windows 10: Χρησιμοποιήστε αυτήν τη ρύθμιση για να ενεργοποιήσετε την κρυπτογράφηση bitlocker για να βοηθήσετε στην προστασία των δεδομένων σε περίπτωση που χάνεται ή κλαπεί μια συσκευή. Μπορείτε επίσης να επιτρέψετε στο Windows Defender Exploit Guard να παρέχει προηγμένη προστασία από το ransomware.
- Αφαιρέστε τα δεδομένα της εταιρείας από συσκευές: Μπορείτε να σκουπίσετε τα δεδομένα της εταιρείας εάν χάνεται ή κλαπεί μια συσκευή ή εάν ένας υπάλληλος εγκαταλείψει την επιχείρησή σας. Σημείωση Μόλις σκουπίσετε μια συσκευή, δεν μπορείτε να την επαναφέρετε αργότερα.
- Επαναφορά συσκευών Windows 10 στις ρυθμίσεις του εργοστασίου: Η επαναφορά του εργοστασίου θα καταργήσει όλες τις εφαρμογές και τα δεδομένα που έχετε εγκαταστήσει σε μια συσκευή και θα το επαναφέρετε στις αρχικές ρυθμίσεις που είχε όταν το αγοράσατε για πρώτη φορά.
- Intune στην πύλη Azure: Αυτή η υπηρεσία που βασίζεται σε σύννεφο επικεντρώνεται στη εφαρμογή κινητής τηλεφωνίας και στη διαχείριση συσκευών. Ενσωματώνεται με τα Microsoft 365 και Azure Active Directory για να ελέγξει ποιος έχει πρόσβαση στα δεδομένα σας και τι ακριβώς μπορούν να δουν. Σας επιτρέπει επίσης να παραμείνετε παραγωγικοί και να διατηρήσετε την επιχείρησή σας’ΣΤΟΙΧΕΙΑ ΔΕΔΟΜΕΝΑ. Εδώ’τι κάνει:
- Προστατεύει τα στοιχεία της εταιρείας σας ελέγχοντας τον τρόπο πρόσβασης στους χρήστες και μοιράζονται πληροφορίες
- Ορίζει κανόνες και διαμορφώνουν ρυθμίσεις σε προσωπικές και οργανικές συσκευές για πρόσβαση σε δεδομένα και δίκτυα
- Αναπτύσσει και πιστοποιεί τις εφαρμογές σε συσκευές, τόσο στο χώρο όσο και στο κινητό
- Εξασφαλίζει ότι οι συσκευές και οι εφαρμογές συμμορφώνονται με τις απαιτήσεις ασφαλείας σας
2. Συμμόρφωση
Η συμμόρφωση θα είναι ένα μεγάλο ζήτημα το 2020 και πέρα. Εδώ είναι μερικά από τα χαρακτηριστικά της επιχείρησης Microsoft 365 που θα σας βοηθήσουν να διατηρήσετε τη συμμόρφωση και τα κανονιστικά πρότυπα.
- Πρόληψη απώλειας δεδομένων (DLP): Μπορείτε να ρυθμίσετε το DLP για να ανιχνεύσετε αυτόματα ευαίσθητες πληροφορίες, όπως αριθμούς πιστωτικών καρτών και αριθμούς κοινωνικής ασφάλισης για να αποτρέψετε την κοινή χρήση εκτός της εταιρείας σας. Το Office 365 διαθέτει επίσης εργαλεία DLP για να σας βοηθήσει να προστατεύσετε το περιεχόμενο για να συμμορφωθείτε με τα πρότυπα HIPAA και γενικής προστασίας δεδομένων (GDPR).
- Ανταλλαγή online αρχειοθέτηση: Χρησιμοποιήστε αυτήν τη λειτουργία για να αρχειοθετήσετε μηνύματα με συνεχή αντίγραφα ασφαλείας δεδομένων. Αποθηκεύστε έναν χρήστη’S Emails, συμπεριλαμβανομένων διαγραμμένων αντικειμένων, σε περίπτωση’Χρειάστηκε αργότερα για ανακάλυψη ή αποκατάσταση. Ακόμη και αν οι χρήστες προσπαθούν να διαγράψουν τα μηνύματα ηλεκτρονικού ταχυδρομείου τους, μπορείτε ακόμα να τους έχετε πρόσβαση για eDiscovery.
- Ετικέτες ευαισθησίας: Αυτή η λειτουργία περιλαμβάνει όλα τα στοιχεία του Σχεδίου Προστασίας Πληροφοριών Azure 1. Μπορείτε να εφαρμόσετε συγκεκριμένες ετικέτες για τον έλεγχο της πρόσβασης σε ευαίσθητες πληροφορίες σε email και έγγραφα. Να μερικά παραδείγματα:
- Μην προωθούμε
- Μην αντιγράφετε
- Εμπιστευτικός
- Εξαιρετικά εμπιστευτικό
- Κρυπτογραφώ
3. Office 365 Προηγμένη προστασία απειλών
Το Office 365 έχει περισσότερους από 1.000 ελέγχους ασφάλειας και απορρήτου για να πληροί τα διεθνή, περιφερειακά και βιομηχανικά πρότυπα. Η Advanced Threat Protection (ATP) θα προστατεύσει την εταιρεία σας από άγνωστες εξελιγμένες επιθέσεις που είναι κρυμμένες σε συνημμένα και συνδέσμους ηλεκτρονικού ταχυδρομείου. Παρέχει επίσης σταθερή άμυνα κατά των απειλών μηδενικής ημέρας,* ransomware και άλλου κακόβουλου λογισμικού.
Εδώ’S τι μπορείτε να κάνετε με το ATP:
- Συνημμένα ηλεκτρονικού ταχυδρομείου σάρωσης
- Διευθύνσεις ιστού σάρωσης σε μηνύματα ηλεκτρονικού ταχυδρομείου και έγγραφα γραφείου
- Προσδιορίστε και αποκλείστε τα κακόβουλα αρχεία σε ηλεκτρονικές βιβλιοθήκες
- Ελέγξτε τα μηνύματα email για μη εξουσιοδοτημένη απόκλιση
- Εντοπίστε όταν κάποιος προσπαθεί να μιμηθεί τους χρήστες και έναν οργανισμό’S Custom Domains
- Δημιουργήστε πολιτικές κωδικού πρόσβασης που απαιτούν από τους χρήστες να επαναφέρουν τους κωδικούς πρόσβασης μετά από μια συγκεκριμένη περίοδο
*Οι απειλές μηδενικής ημέρας είναι ευπάθειες λογισμικού που πραγματοποιούνται πριν ο προγραμματιστής μπορεί να απελευθερώσει ένα επίσημο έμπλαστρο ή να ενημερώσει το πρόβλημα του προβλήματος.
Ανησυχείτε ότι χάσατε ένα σημείο στους πελάτες σας’ ασφάλεια? Πάρτε την αξιολόγηση ασφαλείας μας και δημιουργήστε την προσφορά σας στο σωστό ίδρυμα
Χαρακτηριστικά ασφαλείας της Microsoft
Ο παρακάτω πίνακας θα σας δώσει μια καλύτερη ιδέα για τα χαρακτηριστικά ασφαλείας που διατίθενται στο Office 365 και στο Microsoft 365 Business.
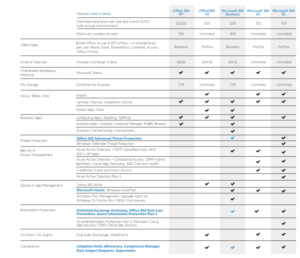
συμπέρασμα
Εμείς’Το VE μόνο γδαρμένο την επιφάνεια για όλα τα χαρακτηριστικά ασφαλείας που διατίθενται με την επιχείρηση Microsoft 365. Όπως αναφέραμε προηγουμένως, η ασφάλεια και η συμμόρφωση των δεδομένων θα γίνουν πιο σημαντικές μόνο με την πάροδο του χρόνου. Προετοιμάσου. Μια πρόσφατη μελέτη έδειξε ότι το 54% των ιδιοκτητών μικρών επιχειρήσεων ερωτήθηκαν’να έχω ένα σχέδιο για την αντιμετώπιση μιας επίθεσης στον κυβερνοχώρο. Θέλετε περισσότερες πληροφορίες? Μιλήστε με έναν από τους εμπειρογνώμονες ασφαλείας μας σήμερα!
Συντάχθηκε από τους συνεργάτες της ομάδας Sherweb @ Sherweb
Ως πάροχος λύσεων σύννεφων προστιθέμενης αξίας, η Sherweb είναι αφιερωμένη στην παροχή περισσότερων για τους συνεργάτες του, τους άμεσους πελάτες και το εκτεταμένο δίκτυο. Το blog Sherweb είναι μόνο ένα παράδειγμα για το πώς το κάνουμε αυτό συμβεί και τα μέλη της ομάδας μας συχνά συνεργάζονται σε περιεχόμενο για να εξασφαλίσουν ότι είναι όσο το δυνατόν πιο ευεργετικό για τους αναγνώστες μας. Αν σας αρέσει αυτό που βλέπετε εδώ, σας ενθαρρύνουμε να εγγραφείτε!
Προεπιλογή ασφαλείας της Microsoft – ένα βήμα προς τη σωστή κατεύθυνση, αλλά οι πελάτες πρέπει να κάνουν περισσότερα
Κατανοούμε ότι η ασφάλεια για το Office 365 μπορεί να είναι δύσκολη και περίπλοκη. Καθώς συνεχίζουμε να βλέπουμε κοινές επιθέσεις που σχετίζονται με την ταυτότητα κατά της ταυτότητας όπως το ψεκασμό κωδικού πρόσβασης, την επανάληψη, το phishing και το κακόβουλο λογισμικό που αυξάνεται στο σήμερα’είναι αβέβαιος κόσμος είναι επιτακτική ανάγκη να κατανοήσουμε τη Microsoft’μικρό “Προεπιλογές ασφαλείας”.
Σε αυτό το blog θα συζητήσουμε τις αθετήσεις ασφαλείας στο Azure Active Directory (Azure AD) και πώς διευκολύνει την εξασφάλιση του συνολικού σας περιβάλλοντος. Η Microsoft κάνει τις προεπιλογές ασφαλείας διαθέσιμες σε όλους, οπότε αυτό είναι ένα πολύ σημαντικό θέμα . Θα συζητήσουμε επίσης μερικά από τα χαρακτηριστικά κληρονομιάς που έχουν καταργηθεί και γιατί αυτό θα πρέπει να σας έχει. Τέλος, θα καλύψουμε την τρέχουσα υιοθέτηση ελέγχου ασφαλείας από τη βιομηχανία, γιατί κάποια από τα νέα ρύθμιση δεν είναι το τέλος του ταξιδιού ασφαλείας της Microsoft, αλλά είναι ένα καλό μέρος για να αρχίσετε να έχετε ένα μακρύ και επιτυχημένο ταξίδι ασφαλείας. Λοιπόν, ας’Ξεκινήστε.
Εάν έχετε δημιουργήσει έναν νέο μισθωτή του Office 365 πρόσφατα ή εάν διαχειρίζεστε ένα περιβάλλον Office 365, ίσως έχετε παρατηρήσει μερικές αλλαγές .
Πρώτον – όπως μπορείτε να δείτε στα ακόλουθα στιγμιότυπα οθόνης, δημιουργούνται νέοι ενοικιαστές ‘Προεπιλογές ασφαλείας’ Ενεργοποίηση:
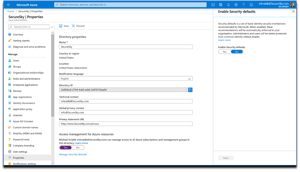
Δεύτερον, οι χρήστες της Azure Active Directory θα δουν ότι ορισμένες πολιτικές προσπέλασης υπό όρους έχουν καταργηθεί και δεν μπορούν πλέον να χρησιμοποιηθούν, όπως παρουσιάζονται στο ακόλουθο στιγμιότυπο οθόνης:
Λοιπόν – τι είναι ‘Προεπιλογές ασφαλείας’, Και γιατί ορισμένα χαρακτηριστικά κληρονομιάς είναι απογοητευμένα τώρα?
Τρέχουσα κατάσταση ασφαλείας Azure Active Directory
Στις 9 Ιανουαρίου, η Microsoft ανακοίνωσε προεπιλογές ασφαλείας για πελάτες Azure Active Directory.
Από το 2012, η ομάδα προστασίας ταυτότητας της Microsoft έχει εφαρμόσει πρότυπα ασφαλείας για λογαριασμούς καταναλωτών (προσωπικά μηνύματα ηλεκτρονικού ταχυδρομείου, λογαριασμούς Xbox, Skype κ.λπ.·. Αυτό περιελάμβανε τις απαιτήσεις για τον έλεγχο ταυτότητας πολλαπλών παραγόντων, την επιβολή προκλήσεων πρόσβασης όταν εντοπίστηκε μη φυσιολογική δραστηριότητα και αναγκάζοντας την επαναφορά κωδικών πρόσβασης όταν εντοπίστηκαν πληροφορίες πελατών σε δεδομένα παραβίασης.
Η Microsoft έχει παρατηρήσει σημαντικά οφέλη ασφαλείας από αυτές τις αλλαγές – η δυνατότητα αμφισβήτησης των χρηστών όταν εντοπίστηκε ο κίνδυνος οδήγησε σε μείωση 6x στο συμβιβασμό του επιτοκίου. Ακόμη και όταν οι χρήστες αυξάνονται, υπάρχουν λιγότεροι συμβιβασμένοι λογαριασμοί της Microsoft από ποτέ.
Το 2014, η Microsoft άρχισε να κάνει αυτές τις τεχνολογίες διαθέσιμες στους πελάτες της Azure Active Directory (AD). Αυτοί οι έλεγχοι λειτουργούν πραγματικά – η τηλεμετρία της Microsoft δείχνει ότι περισσότερα από 99.Το 9% του συμβιβασμού του λογαριασμού του οργανισμού θα μπορούσε να σταματήσει απλά χρησιμοποιώντας το MFA και την απενεργοποίηση ταυτότητας παλαιού τύπου. Επίσης, πέρυσι η Google Research ανέφερε ότι οι διαδικασίες ανάκτησης λογαριασμού (χρησιμοποιώντας MFA όταν εντοπιστεί ύποπτη δραστηριότητα) θα μπορούσαν να εμποδίσουν το 100% των αυτοματοποιημένων bots, το 99% των επιθέσεων μαζικού ηλεκτρονικού ψαρέματος και το 66% των στοχοθετημένων επιθέσεων που συνέβησαν κατά τη διάρκεια των ερευνών τους . (https: // ασφάλεια.googleblog.com/2019/05/νέα έρευνα-how-effective-is-basic.html) .
Δυστυχώς, υπάρχουν τα εργαλεία για τους πελάτες να σταματήσουν τις επιθέσεις, η πραγματική υιοθέτηση αυτών των δυνατοτήτων είναι σημαντικά χαμηλή. Παρά τις σημαντικές προσπάθειες, η Microsoft’Η πιο αισιόδοξη μέτρηση της χρήσης MFA δείχνει ότι μόνο το 9% περίπου των οργανωτικών χρηστών βλέπουν ποτέ μια αξίωση MFA.
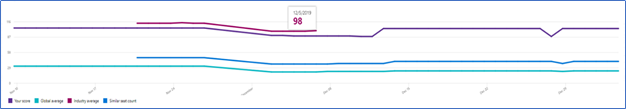
Στο Securesky, δυστυχώς παρατηρούμε τις ίδιες συνθήκες που κάνει η Microsoft. Παράδειγμα Οι μέσες ασφαλείς βαθμολογίες για αρκετές κατακόρυφες πελάτες παρουσιάζονται παρακάτω – επίπεδες γραμμές, χωρίς βελτίωση σε σχέση με τη ζωή του περιβάλλοντος .
Ο μέσος όρος βαθμολογίας CSP/MSP
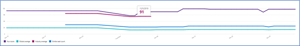
Ασφαλής βαθμολογία κατασκευής
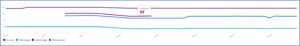
Μέσος όρος βαθμολογίας υγειονομικής περίθαλψης
Προεπιλογές ασφαλείας
Η Microsoft χρειάστηκε να πάρει μια διαφορετική κόλλα – για να προστατεύσει τους οργανωτικούς λογαριασμούς όπως ακριβώς και με τους λογαριασμούς καταναλωτών. Οι προεπιλογές ασφαλείας παρέχουν ασφαλείς προεπιλεγμένες ρυθμίσεις που διαχειρίζεται η Microsoft για λογαριασμό των οργανισμών για να διατηρήσει τους πελάτες ασφαλείς μέχρι να είναι έτοιμοι να διαχειριστούν τη δική τους ασφάλεια ταυτότητας.
Τι είναι οι προεπιλογές ασφαλείας? Για να ξεκινήσει, η Microsoft κάνει τα εξής:
- Απαιτώντας όλους τους χρήστες και τους διαχειριστές να εγγραφούν για MFA.
- Προκλήσεις χρηστών με MFA – κυρίως όταν εμφανίζονται σε μια νέα συσκευή ή εφαρμογή, αλλά πιο συχνά για κρίσιμους ρόλους και καθήκοντα.
- Απενεργοποίηση ελέγχου ταυτότητας από πελάτες ελέγχου ταυτότητας κληρονομιάς, οι οποίοι μπορούν’t do mfa.
Αυτοί οι έλεγχοι προορίζονται για οργανισμούς που δεν διαμορφώνουν τη δική τους ασφάλεια . Εάν έχετε ρυθμίσει τις ρυθμίσεις ασφαλείας στο δικό σας περιβάλλον, η Microsoft ISN’t Πρόκειται να μεταβείτε και να αλλάξετε τις ρυθμίσεις σας – οι πελάτες που χρησιμοποιούν ήδη υπό όρους πρόσβαση δεν θα δουν τις προεπιλογές ασφαλείας που εφαρμόζονται στον ενοικιαστή τους .
Ένα υπέροχο βήμα μπροστά
Η Securesky είναι στην ευχάριστη θέση να δει τον έλεγχο ταυτότητας πολλαπλών παραγόντων της Microsoft ως μέρος των προεπιλογών ασφαλείας. Είναι ένας κρίσιμος έλεγχος για την εξασφάλιση περιβάλλοντος του Office 365.
Το μεγάλο ερώτημα είναι ότι οι εταιρείες θα ανταποκριθούν στη Microsoft’S ώθηση για να ρυθμίσετε με ασφάλεια το περιβάλλον O365 και Azure, ελπίζουμε ότι η ιστορία δεν είναι’t Μια ένδειξη.
Ωστόσο, ο έλεγχος ταυτότητας πολλαπλών παραγόντων δεν είναι ασημένια σφαίρα. Με ευρύτερη υιοθέτηση του MFA, αναμένουμε να δούμε περισσότερες τεχνικές επίθεσης που έχουν σχεδιαστεί για να το παρακάμψουν. Το Auth Multi-Factor προστατεύει από τις επιθέσεις υποθέσεων ή βίαιης δύναμης και την ερυθρή αποκάλυψη μέσω παραβιάσεων δεδομένων . Ωστόσο, είναι κρίσιμο να θυμόμαστε ότι ένας έλεγχος ταυτότητας της Νέας Υόρκης που βασίζεται σε κάτι που γνωρίζει ο χρήστης και οι τύποι μπορεί να είναι φλεγμονώδης. Οι επιθέσεις κατά του MFA περιλαμβάνουν:
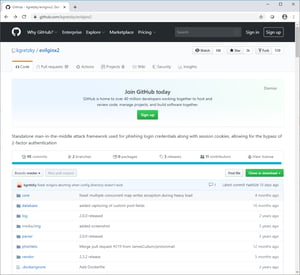
Ανδρας στα μεσαία πλαίσια – Υπάρχουν πολλά έργα πηγής OP που υπάρχουν για να βοηθήσουν τους επιτιθέμενους να δημιουργήσουν υποδομές για να καθίσουν ανάμεσα σε ιστότοπους θύματος και MFA, έτσι ώστε ο εισβολέας να μπορεί να κλέψει όλα τα μάρκες και να αναλάβει περιόδους. Ένα στιγμιότυπο οθόνης του αποθετηρίου Github για ένα δημοφιλές πλαίσιο παρουσιάζεται στο ακόλουθο στιγμιότυπο οθόνης:
Οι προσεγγίσεις επίθεσης MFA περιλαμβάνουν:
SMS Phishing Attacks – Κοινωνική μηχανική των χρηστών
Επιθέσεις ανταλλαγής SIM – Κοινωνική μηχανική του παροχέα για να αλλάξει τη σύνδεση SIM/τηλεφώνου
Συμβιβασμένες επιθέσεις τελικού σημείου – Η επίθεση μπορεί να κλέψει τα διαπιστευτήρια συνεδρίας και να ξεκινήσει τις δεύτερες συνεδρίες.
Επιθέσεις ανάκτησης σύνδεσης – Μπορεί να παρακάμψει το MFA για ανάκτηση λογαριασμού, ενδεχομένως να αλλάξει τις ρυθμίσεις χρήστη.
Οι επιθέσεις που χρησιμοποιούν αυτές τις τεχνικές είναι συχνά πολύ στοχοθετημένες . Για παράδειγμα, μια επίθεση SIM Swap χρησιμοποιήθηκε πρόσφατα για να θέσει σε κίνδυνο το λογαριασμό του CEO του Twitter Jack Dorsey και SMS.
Πέρα από το MFA
Ενώ η προεπιλεγμένη ασφάλεια είναι ένα μεγάλο πρώτο βήμα από τη Microsoft, οι οργανισμοί πρέπει να το αναλάβουν για να επεκτείνουν τους ελέγχους ασφαλείας που εφαρμόζονται στα περιβάλλοντα σύννεφων τους.
- Οι οργανισμοί πρέπει να διαμορφώνουν σωστά και να σκληρύνουν ολόκληρο το περιβάλλον O365. Οι συστάσεις των βασικών ρυθμίσεων για εφαρμογή στο Office 365 Envi ronment παρουσιάζονται στις ακόλουθες αναρτήσεις ιστολογίου Securesky. Επιπλέον, συνιστούμε στους οργανισμούς να αξιολογούν τους ολοκληρωμένους ελέγχους που παρέχονται στο C εισάγουν για το Internet Security Microsoft 365 Foundations Benchmark, στο οποίο συμβάλλει η Securesky.
- Ενεργοποίηση αποτελεσματικής δυνατότητες ανίχνευσης στο O365, Εκτός από την έγκαιρη παρακολούθηση και ανάλυση των εντοπισμένων γεγονότων απειλών.
Όπως πάντα, αν έχετε περισσότερες ερωτήσεις σχετικά με τις προεπιλογές ασφαλείας της Microsoft, μη διστάσετε να επικοινωνήσετε μαζί μας οποιαδήποτε στιγμή. [email protected]