


Η Microsoft στέλνει μηνύματα ηλεκτρονικού ταχυδρομείου ειδοποίησης ασφαλείας?
Η ευπάθεια της Microsoft μπορεί να χτυπήσει πριν οι χρήστες ανοίξουν το «κακόβουλο» email: CSE Center
Αυτό το ωφέλιμο φορτίο θα προκαλέσει τη σύνδεση του πελάτη ηλεκτρονικού ταχυδρομείου του Victim για να συνδεθεί αυτόματα σε έναν πράκτορα της Σύμβασης καθολικής ονομασίας που ελέγχεται από τον ηθοποιό, ο οποίος θα λάβει τότε τον κωδικό πρόσβασης του χρήστη, το οποίο περιέχει διαπιστευτήρια σύνδεσης.
Είναι το «Λογαριασμός-Ασφάλεια[email protected] ‘νόμιμος αποστολέας ειδοποιήσεων ασφαλείας?
Έχω λάβει μηνύματα ηλεκτρονικού ταχυδρομείου από το “Λογαριασμός-Ασφάλεια[email protected] “(όπως επαληθεύτηκε στα μεταδεδομένα) για την ασυνήθιστη δραστηριότητα. Το Διαδίκτυο έχει πολύ αντικρουόμενες πληροφορίες σχετικά με το εάν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου είναι νόμιμα ή όχι. Ο δικτυακός τόπος της Microsoft λέει ότι αυτή είναι η νόμιμη διεύθυνση αποστολέα τους για ειδοποιήσεις δραστηριότητας λογαριασμού.
Ένα νόμιμο μήνυμα ηλεκτρονικού ταχυδρομείου θα πρέπει να προέρχεται από την ομάδα λογαριασμού της Microsoft στο λογαριασμό[email protected].
Αλλά εδώ, το Γραφείο Βοήθειας του κολλεγίου της Γεωργίας απαριθμεί αυτό το ακριβές μήνυμα ηλεκτρονικού ταχυδρομείου, από αυτή την ακριβή διεύθυνση αποστολέα, ως απόπειρα ηλεκτρονικού ψαρέματος.
Πολλοί άνθρωποι στο GC λαμβάνουν ένα από τα πιο δημοφιλή μηνύματα ηλεκτρονικού ταχυδρομείου ψαρέματος. Φαίνεται να προέρχεται από τη Microsoft, μια “ειδοποίηση ασφαλείας” που σας θέλει να αναστρέψετε τον λογαριασμό σας. Γνωρίζετε ότι αυτό δεν είναι από τη Microsoft. Είναι ένα πολύ περίπλοκο phish. Μην κάνετε κλικ σε κανένα σύνδεσμο σε αυτό το email. Διαγράψτε το. Εάν κάνατε κλικ στο email, επαναφέρετε τον κωδικό πρόσβασής σας (και τον επόμενο κωδικό πρόσβασης ηλεκτρονικού ταχυδρομείου) στον κωδικό πρόσβασης.GCSU.Έντι. Από: Microsoft Λογαριασμός Λογαριασμού Ασφάλεια[email protected] SEST: Δευτέρα, 3 Απριλίου 2017 3:36 π.μ. Θέμα: Ειδοποίηση ασφαλείας λογαριασμού Microsoft
Άλλα μέρη στο διαδίκτυο έχουν παρόμοια αντικρουόμενες πληροφορίες. Ορισμένα μέρη απαριθμούν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου ως απάτες, αλλά το παράδειγμα οθόνης έχει διαφορετική διεύθυνση αποστολέα που λείπει από τη “Microsoft.com “από τον τομέα, που φαίνεται πιο ψεύτικο. Λοιπόν, αυτό είναι? Είναι αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου από ακριβώς “Λογαριασμός-Ασφάλεια[email protected] “ψεύτικο, ή όχι?
Wakedemons3
ρώτησε 5 Ιουνίου 2018 στις 13:03
Wakedemons3 wakedemons3
161 1 1 χρυσό σήμα 1 1 ασημένιο σήμα 3 3 χάλκινα κονκάρδες
Η διεύθυνση “από” δεν είναι πάντα ένα καλό αναγνωριστικό – θα πρέπει να κοιτάξετε άλλες κεφαλίδες στο ταχυδρομείο για να μπορέσετε να επιβεβαιώσετε εάν ήταν από MS ή Scammer.
5 Ιουνίου 2018 στις 13:07
Έχετε διαβάσει αυτό: απαντήσεις.Microsoft.com/en -us/outlook_com/forum/… – – Η Google μερικές φορές είναι ο φίλος σας.
5 Ιουνίου 2018 στις 13:07
@Jeroen -itnerdbox – το έχω διαβάσει αυτό. Είναι μια από τις αντιφατικές πηγές εννοώ. Υπάρχουν τόσα πολλά φόρουμ που καταγράφουν αυτόν τον αποστολέα ως απάτη, καθώς υπάρχουν νόμιμες.
5 Ιουνίου 2018 στις 13:19
@Wakedemons3 Διαβάστε τι έγραψε ο Matthew, επειδή είναι σωστός όταν πρόκειται για τη διεύθυνση “από” και την πραγματική διεύθυνση στην κεφαλίδα. Σας προτείνω να αναζητήσετε το Google για την “Ανάγνωση της κεφαλίδας αλληλογραφίας
5 Ιουνίου 2018 στις 13:22
Πιθανό αντίγραφο υπάρχει κάποιος οριστικός τρόπος για να πείτε εάν ένα μήνυμα ηλεκτρονικού ταχυδρομείου είναι μια προσπάθεια ηλεκτρονικού “ψαρέματος?
5 Ιουλίου 2018 στις 13:31
2 απαντήσεις 2
Δεν μπορείτε να εμπιστευτείτε ότι μια διεύθυνση αποστολέα είναι σωστή. Είναι ασήμαντο εύκολο να ψεύτικα.
Το πρωτόκολλο SMTP (Email) επιτρέπει στον δημιουργό ενός μηνύματος ηλεκτρονικού ταχυδρομείου να δηλώσει οποιαδήποτε διεύθυνση αποστολέα που θέλουν. Δεν υπάρχει επικύρωση ότι ο αποστολέας ελέγχει πραγματικά αυτή τη διεύθυνση. Και ακόμη και αν ο παραλήπτης MailServer κάνει κάποια μορφή επικύρωσης του αποστολέα, όπως ο έλεγχος εάν η διεύθυνση IP του αποστολέα ταιριάζει με τον τομέα που ισχυρίζονται ότι προέρχονται, υπάρχουν και κάποιες ιδιορρυθμίες στο UI πολλών αναγνωστών ηλεκτρονικού ταχυδρομείου που μπορούν να εκμεταλλευτούν για να εμφανίσουν μια (ψεύτικη) διεύθυνση ηλεκτρονικού ταχυδρομείου ως το όνομα του αποστολέα.
Όταν λαμβάνετε ένα μήνυμα ηλεκτρονικού ταχυδρομείου που ισχυρίζεται ότι πρέπει να κάνετε κάτι σε λογαριασμό σε έναν ιστότοπο και αυτό φαίνεται να είναι εύλογο (έχετε πραγματικά λογαριασμό σε αυτόν τον ιστότοπο), στη συνέχεια, ρίξτε μια καλή ματιά στη διεύθυνση URL που οδηγεί ο σύνδεσμος. Το όνομα τομέα λέει ποιος ελέγχει αυτόν τον σύνδεσμο. Το όνομα τομέα είναι το πράγμα που έρχεται πριν από την πρώτη κάθετο.
Αυτές οι διευθύνσεις URL οδηγούν στη Microsoft:
https: // microsoft.com/account https: // λογαριασμός.Microsoft.com/account https: // λογαριασμός.Microsoft.com/λογαριασμός?sometrackingId = 689392356034706528902345Οι ακόλουθες διευθύνσεις URL είναι παραδείγματα που δεν οδηγούν στη Microsoft. Όλοι οδηγούν σε τομείς που μπορεί να ελέγχονται από κάποιον άλλο:
https: // microsoft.com.παράδειγμα.com/account https: // Παράδειγμα.com/microsoft.com/account https: // Παράδειγμα.com/?https: // λογαριασμός.Microsoft.com/account https: // Παράδειγμα.com/#https: // λογαριασμός.Microsoft.com/account https: // otallylegitaccountportaljusttrustme-microsoft.com/account https: // microsoft.com: Microsoft.Παράδειγμα.comΤο τελευταίο είναι ένα παράδειγμα μιας σπάνια χρησιμοποιούμενης μορφής URL που περιλαμβάνει ένα όνομα χρήστη και έναν κωδικό πρόσβασης (που στην περίπτωση αυτή και οι δύο Microsoft.com). Η πραγματική διεύθυνση URL που ζητείται είναι μετά το σύμβολο @.
Εάν αποφασίσατε ότι ο σύνδεσμος είναι πιθανώς καλός και κάνετε κλικ σε αυτό και οδηγείτε σε μια φόρμα σύνδεσης που φαίνεται αξιόπιστη με την πρώτη ματιά και προφανώς δεν έχει ακόμη εγκαταστήσει κανένα κακόβουλο λογισμικό χρησιμοποιώντας μια λήψη drive-by, τότε θα πρέπει επίσης να ελέγξετε εάν ο ιστότοπος είναι φορτωμένος μέσω HTTPS (οποιοσδήποτε αξιόπιστος ιστότοπος θα χρησιμοποιήσει το HTTPS-ONLY στο έντυπο σύνδεσης) και το check is Certificate είναι στην πραγματικότητα για την εταιρεία για την περιοχή για να αξιοποιήσετε το site για να είστε και οι ισχυρισμοί που θα είναι το site axpore για να είναι η ιστοσελίδα που θα είναι φορτωμένη στο HTTPS (οποιοσδήποτε αξιόπιστος ιστότοπος θα χρησιμοποιήσει το https-only στη φόρμα τους) και το check is Certificate είναι.
Μερικοί οδηγοί για την ανίχνευση προσπαθειών ηλεκτρονικού “ψαρέματος. Θεωρώ αυτές τις κακές συμβουλές επειδή βασίζεται στην προκατάληψη ότι όλοι οι Phishers είναι κακοί webmasters. Η σκηνή έχει γίνει πολύ πιο επαγγελματική τα τελευταία χρόνια. Θα πρέπει να εστιάσετε την προσοχή σας σε αυτά τα πράγματα που δεν μπορούν να ψεύτικα με επαρκή προσπάθεια.
Η ευπάθεια της Microsoft μπορεί να χτυπήσει πριν οι χρήστες ανοίξουν το «κακόβουλο» email: CSE Center
Αυτό το ωφέλιμο φορτίο θα προκαλέσει τη σύνδεση του πελάτη ηλεκτρονικού ταχυδρομείου του Victim για να συνδεθεί αυτόματα σε έναν πράκτορα της Σύμβασης καθολικής ονομασίας που ελέγχεται από τον ηθοποιό, ο οποίος θα λάβει τότε τον κωδικό πρόσβασης του χρήστη, το οποίο περιέχει διαπιστευτήρια σύνδεσης.
Είναι το «Λογαριασμός-Ασφάλεια[email protected] ‘νόμιμος αποστολέας ειδοποιήσεων ασφαλείας?
Έχω λάβει μηνύματα ηλεκτρονικού ταχυδρομείου από το “Λογαριασμός-Ασφάλεια[email protected] “(όπως επαληθεύτηκε στα μεταδεδομένα) για την ασυνήθιστη δραστηριότητα. Το Διαδίκτυο έχει πολύ αντικρουόμενες πληροφορίες σχετικά με το εάν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου είναι νόμιμα ή όχι. Ο δικτυακός τόπος της Microsoft λέει ότι αυτή είναι η νόμιμη διεύθυνση αποστολέα τους για ειδοποιήσεις δραστηριότητας λογαριασμού.
Ένα νόμιμο μήνυμα ηλεκτρονικού ταχυδρομείου θα πρέπει να προέρχεται από την ομάδα λογαριασμού της Microsoft στο λογαριασμό[email protected].
Αλλά εδώ, το Γραφείο Βοήθειας του κολλεγίου της Γεωργίας απαριθμεί αυτό το ακριβές μήνυμα ηλεκτρονικού ταχυδρομείου, από αυτή την ακριβή διεύθυνση αποστολέα, ως απόπειρα ηλεκτρονικού ψαρέματος.
Πολλοί άνθρωποι στο GC λαμβάνουν ένα από τα πιο δημοφιλή μηνύματα ηλεκτρονικού ταχυδρομείου ψαρέματος. Φαίνεται να προέρχεται από τη Microsoft, μια “ειδοποίηση ασφαλείας” που σας θέλει να αναστρέψετε τον λογαριασμό σας. Γνωρίζετε ότι αυτό δεν είναι από τη Microsoft. Είναι ένα πολύ περίπλοκο phish. Μην κάνετε κλικ σε κανένα σύνδεσμο σε αυτό το email. Διαγράψτε το. Εάν κάνατε κλικ στο email, επαναφέρετε τον κωδικό πρόσβασής σας (και τον επόμενο κωδικό πρόσβασης ηλεκτρονικού ταχυδρομείου) στον κωδικό πρόσβασης.GCSU.Έντι. Από: Microsoft Λογαριασμός Λογαριασμού Ασφάλεια[email protected] SEST: Δευτέρα, 3 Απριλίου 2017 3:36 π.μ. Θέμα: Ειδοποίηση ασφαλείας λογαριασμού Microsoft
Άλλα μέρη στο διαδίκτυο έχουν παρόμοια αντικρουόμενες πληροφορίες. Ορισμένα μέρη απαριθμούν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου ως απάτες, αλλά το παράδειγμα οθόνης έχει διαφορετική διεύθυνση αποστολέα που λείπει από τη “Microsoft.com “από τον τομέα, που φαίνεται πιο ψεύτικο. Λοιπόν, αυτό είναι? Είναι αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου από ακριβώς “Λογαριασμός-Ασφάλεια[email protected] “ψεύτικο, ή όχι?
Wakedemons3
ρώτησε 5 Ιουνίου 2018 στις 13:03
Wakedemons3 wakedemons3
161 1 1 χρυσό σήμα 1 1 ασημένιο σήμα 3 3 χάλκινα κονκάρδες
Η διεύθυνση “από” δεν είναι πάντα ένα καλό αναγνωριστικό – θα πρέπει να κοιτάξετε άλλες κεφαλίδες στο ταχυδρομείο για να μπορέσετε να επιβεβαιώσετε εάν ήταν από MS ή Scammer.
5 Ιουνίου 2018 στις 13:07
Έχετε διαβάσει αυτό: απαντήσεις.Microsoft.com/en -us/outlook_com/forum/… – – Η Google μερικές φορές είναι ο φίλος σας.
5 Ιουνίου 2018 στις 13:07
@Jeroen -itnerdbox – το έχω διαβάσει αυτό. Είναι μια από τις αντιφατικές πηγές εννοώ. Υπάρχουν τόσα πολλά φόρουμ που καταγράφουν αυτόν τον αποστολέα ως απάτη, καθώς υπάρχουν νόμιμες.
5 Ιουνίου 2018 στις 13:19
@Wakedemons3 Διαβάστε τι έγραψε ο Matthew, επειδή είναι σωστός όταν πρόκειται για τη διεύθυνση “από” και την πραγματική διεύθυνση στην κεφαλίδα. Σας προτείνω να αναζητήσετε το Google για την “Ανάγνωση της κεφαλίδας αλληλογραφίας
5 Ιουνίου 2018 στις 13:22
Πιθανό αντίγραφο υπάρχει κάποιος οριστικός τρόπος για να πείτε εάν ένα μήνυμα ηλεκτρονικού ταχυδρομείου είναι μια προσπάθεια ηλεκτρονικού “ψαρέματος?
5 Ιουλίου 2018 στις 13:31
2 απαντήσεις 2
Δεν μπορείτε να εμπιστευτείτε ότι μια διεύθυνση αποστολέα είναι σωστή. Είναι ασήμαντο εύκολο να ψεύτικα.
Το πρωτόκολλο SMTP (Email) επιτρέπει στον δημιουργό ενός μηνύματος ηλεκτρονικού ταχυδρομείου να δηλώσει οποιαδήποτε διεύθυνση αποστολέα που θέλουν. Δεν υπάρχει επικύρωση ότι ο αποστολέας ελέγχει πραγματικά αυτή τη διεύθυνση. Και ακόμη και αν ο παραλήπτης MailServer κάνει κάποια μορφή επικύρωσης του αποστολέα, όπως ο έλεγχος εάν η διεύθυνση IP του αποστολέα ταιριάζει με τον τομέα που ισχυρίζονται ότι προέρχονται, υπάρχουν και κάποιες ιδιορρυθμίες στο UI πολλών αναγνωστών ηλεκτρονικού ταχυδρομείου που μπορούν να εκμεταλλευτούν για να εμφανίσουν μια (ψεύτικη) διεύθυνση ηλεκτρονικού ταχυδρομείου ως το όνομα του αποστολέα.
Όταν λαμβάνετε ένα μήνυμα ηλεκτρονικού ταχυδρομείου που ισχυρίζεται ότι πρέπει να κάνετε κάτι σε λογαριασμό σε έναν ιστότοπο και αυτό φαίνεται να είναι εύλογο (έχετε πραγματικά λογαριασμό σε αυτόν τον ιστότοπο), στη συνέχεια, ρίξτε μια καλή ματιά στη διεύθυνση URL που οδηγεί ο σύνδεσμος. Το όνομα τομέα λέει ποιος ελέγχει αυτόν τον σύνδεσμο. Το όνομα τομέα είναι το πράγμα που έρχεται πριν από την πρώτη κάθετο.
Αυτές οι διευθύνσεις URL οδηγούν στη Microsoft:
https: // microsoft.com/λογαριασμός
https: // λογαριασμός.Microsoft.com/λογαριασμός
https: // λογαριασμός.Microsoft.com/λογαριασμός?sometrackingId = 689392356034706528902345
Οι ακόλουθες διευθύνσεις URL είναι παραδείγματα που δεν οδηγούν στη Microsoft. Όλοι οδηγούν σε τομείς που μπορεί να ελέγχονται από κάποιον άλλο:
https: // microsoft.com.παράδειγμα.com/λογαριασμός
https: // Παράδειγμα.com/microsoft.com/λογαριασμός
https: // Παράδειγμα.com/?https: // λογαριασμός.Microsoft.com/λογαριασμός
https: // Παράδειγμα.com/#https: // λογαριασμός.Microsoft.com/λογαριασμός
https: // TotallyLegitAccountPortalJustTrustMe-microsoft.com/λογαριασμός
https: // microsoft.com: Microsoft.Παράδειγμα.com
Το τελευταίο είναι ένα παράδειγμα μιας σπάνια χρησιμοποιούμενης μορφής URL που περιλαμβάνει ένα όνομα χρήστη και έναν κωδικό πρόσβασης (που στην περίπτωση αυτή και οι δύο Microsoft.com). Η πραγματική διεύθυνση URL που ζητείται είναι μετά το σύμβολο @.
Εάν αποφασίσατε ότι ο σύνδεσμος είναι πιθανώς καλός και κάνετε κλικ σε αυτό και οδηγείτε σε μια φόρμα σύνδεσης που φαίνεται αξιόπιστη με την πρώτη ματιά και προφανώς δεν έχει ακόμη εγκαταστήσει κανένα κακόβουλο λογισμικό χρησιμοποιώντας μια λήψη drive-by, τότε θα πρέπει επίσης να ελέγξετε εάν ο ιστότοπος είναι φορτωμένος μέσω HTTPS (οποιοσδήποτε αξιόπιστος ιστότοπος θα χρησιμοποιήσει το HTTPS-ONLY στο έντυπο σύνδεσης) και το check is Certificate είναι στην πραγματικότητα για την εταιρεία για την περιοχή για να αξιοποιήσετε το site για να είστε και οι ισχυρισμοί που θα είναι το site axpore για να είναι η ιστοσελίδα που θα είναι φορτωμένη στο HTTPS (οποιοσδήποτε αξιόπιστος ιστότοπος θα χρησιμοποιήσει το https-only στη φόρμα τους) και το check is Certificate είναι.
Μερικοί οδηγοί για την ανίχνευση προσπαθειών ηλεκτρονικού “ψαρέματος. Θεωρώ αυτές τις κακές συμβουλές επειδή βασίζεται στην προκατάληψη ότι όλοι οι Phishers είναι κακοί webmasters. Η σκηνή έχει γίνει πολύ πιο επαγγελματική τα τελευταία χρόνια. Θα πρέπει να εστιάσετε την προσοχή σας σε αυτά τα πράγματα που δεν μπορούν να ψεύτικα με επαρκή προσπάθεια.
Η ευπάθεια της Microsoft μπορεί να χτυπήσει πριν ανοίξουν οι χρήστες ‘κακεντρεχής’ Email: Κέντρο ΧΑΚ
Αυτό το ωφέλιμο φορτίο θα προκαλέσει το θύμα’S Outlook Email Client για να συνδεθεί αυτόματα σε έναν καθολικό παράγοντα ονομασίας που ελέγχεται από τον ηθοποιό που θα λάβει τότε τον χρήστη’S Hash Password, ο οποίος περιέχει διαπιστευτήρια σύνδεσης.
Είναι το «Λογαριασμός-Ασφάλεια[email protected] ‘νόμιμος αποστολέας ειδοποιήσεων ασφαλείας?
Έχω λάβει μηνύματα ηλεκτρονικού ταχυδρομείου από το “Λογαριασμός-Ασφάλεια[email protected] “(όπως επαληθεύτηκε στα μεταδεδομένα) για την ασυνήθιστη δραστηριότητα. Το Διαδίκτυο έχει πολύ αντικρουόμενες πληροφορίες σχετικά με το εάν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου είναι νόμιμα ή όχι. Ο δικτυακός τόπος της Microsoft λέει ότι αυτή είναι η νόμιμη διεύθυνση αποστολέα τους για ειδοποιήσεις δραστηριότητας λογαριασμού.
Ένα νόμιμο μήνυμα ηλεκτρονικού ταχυδρομείου θα πρέπει να προέρχεται από την ομάδα λογαριασμού της Microsoft στο λογαριασμό[email protected].
Αλλά εδώ, το Γραφείο Βοήθειας του κολλεγίου της Γεωργίας απαριθμεί αυτό το ακριβές μήνυμα ηλεκτρονικού ταχυδρομείου, από αυτή την ακριβή διεύθυνση αποστολέα, ως απόπειρα ηλεκτρονικού ψαρέματος.
Πολλοί άνθρωποι στο GC λαμβάνουν ένα από τα πιο δημοφιλή μηνύματα ηλεκτρονικού ταχυδρομείου ψαρέματος. Φαίνεται να είναι από τη Microsoft, α “Ειδοποίηση ασφαλείας” Θέλετε να ανανεώσετε τον λογαριασμό σας. Γνωρίζετε ότι αυτό δεν είναι από τη Microsoft. Το’είναι ένα πολύ περίπλοκο phish. Μην κάνετε κλικ σε κανένα σύνδεσμο σε αυτό το email. Διαγράψτε το. Εάν κάνατε κλικ στο email, παρακαλούμε να επαναφέρετε τον κωδικό πρόσβασης (και τον επόμενο κωδικό πρόσβασης ηλεκτρονικού ταχυδρομείου) στον κωδικό πρόσβασης.GCSU.Έντι. Από: Microsoft Λογαριασμός Λογαριασμού Ασφάλεια[email protected] SEST: Δευτέρα, 3 Απριλίου 2017 3:36 π.μ. Θέμα: Ειδοποίηση ασφαλείας λογαριασμού Microsoft
Άλλα μέρη στο διαδίκτυο έχουν παρόμοια αντικρουόμενες πληροφορίες. Ορισμένα μέρη απαριθμούν αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου ως απάτες, αλλά το παράδειγμα οθόνης έχει διαφορετική διεύθυνση αποστολέα που λείπει από τη “Microsoft.com “από τον τομέα, που φαίνεται πιο ψεύτικο. Λοιπόν, αυτό είναι? Είναι αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου από ακριβώς “Λογαριασμός-Ασφάλεια[email protected] “ψεύτικο, ή όχι?
Wakedemons3
ρώτησε 5 Ιουνίου 2018 στις 13:03
Wakedemons3 wakedemons3
161 1 1 χρυσό σήμα 1 1 ασημένιο σήμα 3 3 χάλκινα κονκάρδες
Η διεύθυνση “από” δεν είναι πάντα ένα καλό αναγνωριστικό – θα πρέπει να κοιτάξετε άλλες κεφαλίδες στο ταχυδρομείο για να μπορέσετε να επιβεβαιώσετε εάν ήταν από MS ή Scammer.
5 Ιουνίου 2018 στις 13:07
Έχετε διαβάσει αυτό: απαντήσεις.Microsoft.com/en -us/outlook_com/forum/… – – Η Google μερικές φορές είναι ο φίλος σας.
5 Ιουνίου 2018 στις 13:07
@Jeroen -itnerdbox – το έχω διαβάσει αυτό. Είναι μια από τις αντιφατικές πηγές εννοώ. Υπάρχουν τόσα πολλά φόρουμ που καταγράφουν αυτόν τον αποστολέα ως απάτη, καθώς υπάρχουν νόμιμες.
5 Ιουνίου 2018 στις 13:19
@Wakedemons3 Διαβάστε τι έγραψε ο Matthew, επειδή είναι σωστός όταν πρόκειται για τη διεύθυνση “από” και την πραγματική διεύθυνση στην κεφαλίδα. Σας συνιστώ να αναζητήσετε το Google για “Ανάγνωση κεφαλίδας αλληλογραφίας
5 Ιουνίου 2018 στις 13:22
Πιθανό αντίγραφο υπάρχει κάποιος οριστικός τρόπος για να πείτε εάν ένα μήνυμα ηλεκτρονικού ταχυδρομείου είναι μια προσπάθεια ηλεκτρονικού “ψαρέματος?
5 Ιουλίου 2018 στις 13:31
2 απαντήσεις 2
Δεν μπορείτε να εμπιστευτείτε ότι μια διεύθυνση αποστολέα είναι σωστή. Είναι ασήμαντο εύκολο να ψεύτικα.
Το πρωτόκολλο SMTP (Email) επιτρέπει στον δημιουργό ενός μηνύματος ηλεκτρονικού ταχυδρομείου να δηλώσει οποιαδήποτε διεύθυνση αποστολέα που θέλουν. Δεν υπάρχει επικύρωση ότι ο αποστολέας ελέγχει πραγματικά αυτή τη διεύθυνση. Και ακόμη και αν ο παραλήπτης MailServer κάνει κάποια μορφή επικύρωσης του αποστολέα, όπως ο έλεγχος εάν η διεύθυνση IP του αποστολέα ταιριάζει με τον τομέα που ισχυρίζονται ότι προέρχονται, υπάρχουν επίσης κάποιες ιδιορρυθμίες στο UI πολλών αναγνωστών ηλεκτρονικού ταχυδρομείου που μπορούν να εκμεταλλευτούν για να εμφανίσουν μια (ψεύτικη) διεύθυνση ηλεκτρονικού ταχυδρομείου ως το όνομα του αποστολέα.
Όταν λαμβάνετε κάποιο μήνυμα ηλεκτρονικού ταχυδρομείου που ισχυρίζεται ότι πρέπει να κάνετε κάτι σε κάποιο λογαριασμό σε κάποιο ιστότοπο και αυτό φαίνεται να είναι εύλογο (έχετε πραγματικά λογαριασμό σε αυτόν τον ιστότοπο), στη συνέχεια, ρίξτε μια καλή ματιά στη διεύθυνση URL που οδηγεί ο σύνδεσμος. Το όνομα τομέα λέει ποιος ελέγχει αυτόν τον σύνδεσμο. Το όνομα τομέα είναι το πράγμα που έρχεται πριν από την πρώτη κάθετο.
Αυτές οι διευθύνσεις URL οδηγούν στη Microsoft:
https: // microsoft.com/account https: // λογαριασμός.Microsoft.com/account https: // λογαριασμός.Microsoft.com/λογαριασμός?sometrackingId = 689392356034706528902345 Οι ακόλουθες διευθύνσεις URL είναι παραδείγματα τα οποία μην Οδηγήστε στη Microsoft. Όλοι οδηγούν σε τομείς που μπορεί να ελέγχονται από κάποιον άλλο:
https: // microsoft.com.παράδειγμα.com/account https: // Παράδειγμα.com/microsoft.com/account https: // Παράδειγμα.com/?https: // λογαριασμός.Microsoft.com/account https: // Παράδειγμα.com/#https: // λογαριασμός.Microsoft.com/account https: // otallylegitaccountportaljusttrustme-microsoft.com/account https: // microsoft.com: Microsoft.Παράδειγμα.com Το τελευταίο είναι ένα παράδειγμα μιας σπάνια χρησιμοποιούμενης μορφής URL που περιλαμβάνει ένα όνομα χρήστη και έναν κωδικό πρόσβασης (που στην περίπτωση αυτή και οι δύο Microsoft.com). Η πραγματική διεύθυνση URL που ζητείται είναι μετά το σύμβολο @.
Εάν αποφασίσατε ότι ο σύνδεσμος είναι πιθανώς Ωραία, κάντε κλικ σε αυτό και οδηγείτε σε μια φόρμα σύνδεσης που φαίνεται αξιόπιστη με την πρώτη ματιά και προφανώς δεν εγκαθιστά ακόμα κανένα κακόβουλο λογισμικό χρησιμοποιώντας dread-by download, τότε θα πρέπει επίσης να ελέγξετε εάν ο ιστότοπος φορτώνεται μέσω HTTPs (όποιος Ο αξιόπιστος ιστότοπος θα χρησιμοποιήσει μόνο το HTTPS στη φόρμα σύνδεσής τους) και θα ελέγξει εάν το πιστοποιητικό έχει υπογραφεί πραγματικά για την εταιρεία που ισχυρίζεται ο ιστότοπος.
Μερικοί οδηγοί για την ανίχνευση προσπαθειών ηλεκτρονικού “ψαρέματος. Θεωρώ ότι αυτή η κακή συμβουλή, επειδή βασίζεται στην προκατάληψη ότι όλοι οι Phishers είναι κακοί webmasters. Η σκηνή πήρε πολύ πιο επαγγελματική τα τελευταία χρόνια. Θα πρέπει να εστιάσετε την προσοχή σας σε αυτά τα πράγματα που δεν μπορούν να ψεύδουν με επαρκή προσπάθεια.
Η ευπάθεια της Microsoft μπορεί να χτυπήσει πριν ανοίξουν οι χρήστες ‘κακεντρεχής’ Email: Κέντρο ΧΑΚ
Μοιραστείτε αυτό το στοιχείο στο Facebook Facebook Μοιραστείτε αυτό το στοιχείο στο Twitter Twitter Στείλτε αυτή τη σελίδα σε κάποιον μέσω ηλεκτρονικού ταχυδρομείου μέσω email Μοιραστείτε αυτό το στοιχείο μέσω του WhatsApp WhatsApp Μοιραστείτε αυτό το στοιχείο στο flipboard flipboard Μοιραστείτε αυτό το στοιχείο στο LinkedIn LinkedIn
Μέγεθος γραμματοσειράς
Αύξηση του μεγέθους γραμματοσειράς άρθρου
Το Καναδικό Κέντρο για την Ασφάλεια στον Κυβέρνηση προειδοποιεί σχετικά με μια σημαντική ευπάθεια που επηρεάζει τους χρήστες ηλεκτρονικού ταχυδρομείου της Microsoft που επιτρέπει στους ηθοποιούς απειλής να κλέβουν τα θύματα’ ταυτότητα.
Η ειδοποίηση που έστειλε την Τετάρτη λέει ότι η συμβουλευτική από τη Microsoft ήταν μία από τις “Αρκετά κρίσιμα τρωτά σημεία” Δημοσιεύθηκε από την εταιρεία την προηγούμενη μέρα.
“Σημειώνουμε αυτήν την ειδοποίηση σήμερα το απόγευμα λόγω της σοβαρότητας της ευπάθειας,” Ένας εκπρόσωπος του Cyber Center δήλωσε σε ένα μήνυμα ηλεκτρονικού ταχυδρομείου στο Global News Τετάρτη.
Η εν λόγω συμβουλευτική, που ονομάστηκε CVE-2023-23397 από τη Microsoft, αποκάλυψε ευπάθεια μηδενικής ημέρας που βρέθηκε σε ένα ηλεκτρονικό ταχυδρομείο που δημιουργήθηκε από απειλές που περιέχουν ένα κακόβουλο ωφέλιμο φορτίο, ανέφερε ο οργανισμός.
Αυτό το ωφέλιμο φορτίο θα προκαλέσει το θύμα’S Outlook Email Client για να συνδεθεί αυτόματα σε έναν καθολικό παράγοντα ονομασίας που ελέγχεται από τον ηθοποιό που θα λάβει τότε τον χρήστη’S Hash Password, ο οποίος περιέχει διαπιστευτήρια σύνδεσης.
Η ιστορία συνεχίζεται κάτω από τη διαφήμιση
Το Cyber Center προειδοποιεί ότι οι χρήστες μπορούν να εκμεταλλευτούν ακόμη και πριν από το κακόβουλο ηλεκτρονικό ταχυδρομείο που ανοίγει ή προεπισκόπηση από το θύμα, προσθέτοντας ότι έχει επιβεβαιώσει επιτυχημένες περιπτώσεις που χρησιμοποιείται η ευπάθεια που χρησιμοποιείται.
Οι χρήστες της Microsoft συμβουλεύονται να εγκαταστήσουν αμέσως τα νέα μπαλώματα ασφαλείας για να προστατευθούν από την ευπάθεια.

5:59 Η νέα μελέτη δείχνει ότι οι μαθητές πιστεύουν ότι τα εκπαιδευτικά ιδρύματα δεν διαθέτουν διασφαλίσεις στον κυβερνοχώρο
Το Κέντρο Cyber’Οι προειδοποιήσεις S έρχεται εν μέσω αύξησης των απειλών και των επιθέσεων στον κυβερνοχώρο που έχουν επηρεάσει τις καναδικές επιχειρήσεις και ιδρύματα. Οι κυβερνοεπιταγές που συνδέονται με ξένους κρατικούς φορείς, όπως οι ρωσικές επιθέσεις σε απάντηση στη δυτική υποστήριξη για την Ουκρανία εν μέσω του σημερινού πολέμου με τη Μόσχα, αυξάνονται επίσης.
Τωρινή τάση
Η Trudeau επισκέπτεται την Αλμπέρτα για να συναντηθεί με καναδικές ένοπλες δυνάμεις βοηθώντας στην καταπολέμηση πυρκαγιών

Η Martha Stewart, 81 ετών, γίνεται παλαιότερη αθλητική εικονογραφημένη κάλυψη μαγιό
Ειδικότερα, η Microsoft’Η ομάδα έρευνας και ανάλυσης στον κυβερνοχώρο προειδοποίησε την Τετάρτη ότι οι Ρώσοι χάκερ φαίνεται να προετοιμάζουν ένα ανανεωμένο κύμα επιθέσεων στον κυβερνοχώρο κατά της Ουκρανίας, συμπεριλαμβανομένου ενός “ransomware-style” απειλή για οργανισμούς που εξυπηρετούν την Ουκρανία’γραμμές τροφοδοσίας.
Διαφήμιση
Περισσότερα για την επιστήμη και την τεχνολογία
- 2 εβδομάδες και ένας θόλος θερμότητας αργότερα: Πού βρίσκεται η κατάσταση της αλμπέρτα?
- Δικαίωμα επισκευής: Γιατί είναι τόσο δύσκολο να διορθώσουμε τα ηλεκτρονικά μας?
- Είναι το σπίτι σας έτοιμο για τον εκπληκτικό αριθμό ανεμοστρόβιλων στον Καναδά?
- Ο κυκλώνας Mocha χτυπάει στην ακτή του Μυανμάρ, σκοτώνοντας τουλάχιστον 3
Εβδομάδα 20: Η προειδοποίηση από τη Microsoft αποδεικνύεται ότι είναι προσπάθεια ηλεκτρονικού “ψαρέματος
24.05.2022 – Ο αριθμός των αναφορών που ελήφθη από το NCSC ήταν υψηλός την περασμένη εβδομάδα. Ο κύριος λόγος ήταν τα εμφανή μηνύματα ηλεκτρονικού ταχυδρομείου απειλής από την αστυνομία. Ένας χρήστης της Microsoft Outlook ήταν επίσης «προειδοποιημένος», Σε ένα μήνυμα ηλεκτρονικού ταχυδρομείου που προέρχεται από τη Microsoft, για ασυνήθιστη δραστηριότητα σύνδεσης από τη Μόσχα. Η στενότερη έρευνα από το NCSC αποκάλυψε ότι αυτό ήταν μια προσπάθεια ηλεκτρονικού “ψαρέματος. Χάρη στη χρήση ενός πλαισίου πολιτικής αποστολέα, αυτό το μήνυμα αναγνωρίστηκε ως ηλεκτρονικό ταχυδρομείο ηλεκτρονικού “ψαρέματος” και μετακινήθηκε αυτόματα στο φάκελο ανεπιθύμητης αλληλογραφίας.
Μήνυμα σχετικά με ασυνήθιστες προσπάθειες σύνδεσης από τη Μόσχα
Εάν η Microsoft εντοπίσει μια προσπάθεια να συνδεθεί σε λογαριασμό ηλεκτρονικού ταχυδρομείου από μια νέα τοποθεσία ή συσκευή, ο χρήστης λαμβάνει ειδοποίηση ηλεκτρονικού ταχυδρομείου για λόγους ασφαλείας. Αυτός ο τύπος ειδοποίησης παραποιείται από επιτιθέμενους και εκμεταλλεύεται την αποστολή μηνυμάτων ηλεκτρονικού ταχυδρομείου phishing.
Την περασμένη εβδομάδα, το NCSC έλαβε μια αναφορά ενός τόσο δόλιας ηλεκτρονικού ταχυδρομείου, με τη γραμμή θέματος «Λογαριασμός Microsoft Ασυνήθιστη δραστηριότητα σύνδεσης», στάλθηκε από «[email protected]». Ωστόσο, όταν ανοίξει το μήνυμα ηλεκτρονικού ταχυδρομείου, το μάτι τραβιέται αμέσως στη γραμμή «Χώρα/περιοχή: Ρωσία/Μόσχα», Α -σημαντικό εξαιτίας της τρέχουσας σύγκρουσης στην Ουκρανία. Το άτομο που ανέφερε το περιστατικό το βρήκε περίεργο ότι οι προοπτικές είχαν ήδη μετακινήσει το ταχυδρομείο στο φάκελο ανεπιθύμητης αλληλογραφίας. Σύμφωνα με τις εμφανιζόμενες πληροφορίες αποστολέα, το μήνυμα ηλεκτρονικού ταχυδρομείου προέρχεται από την ίδια τη Microsoft.
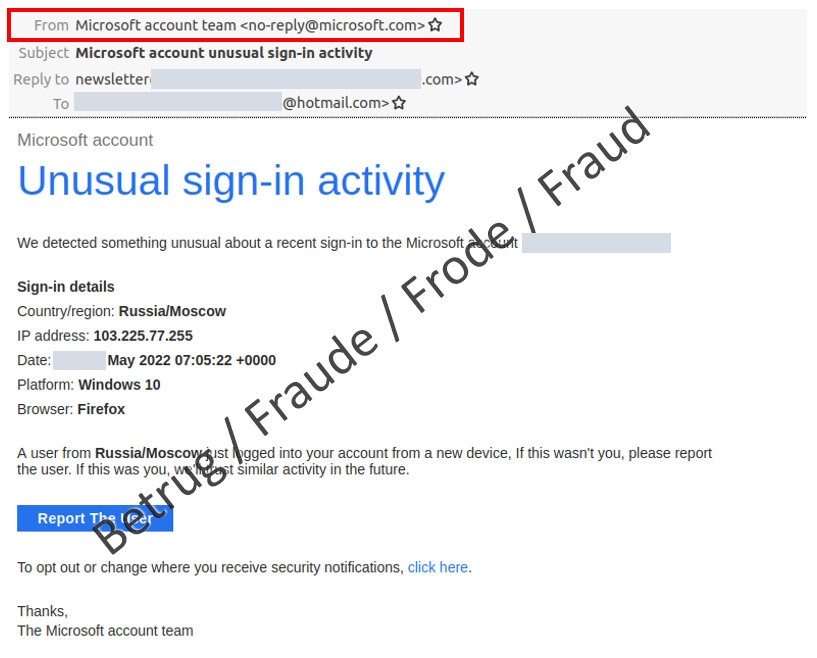
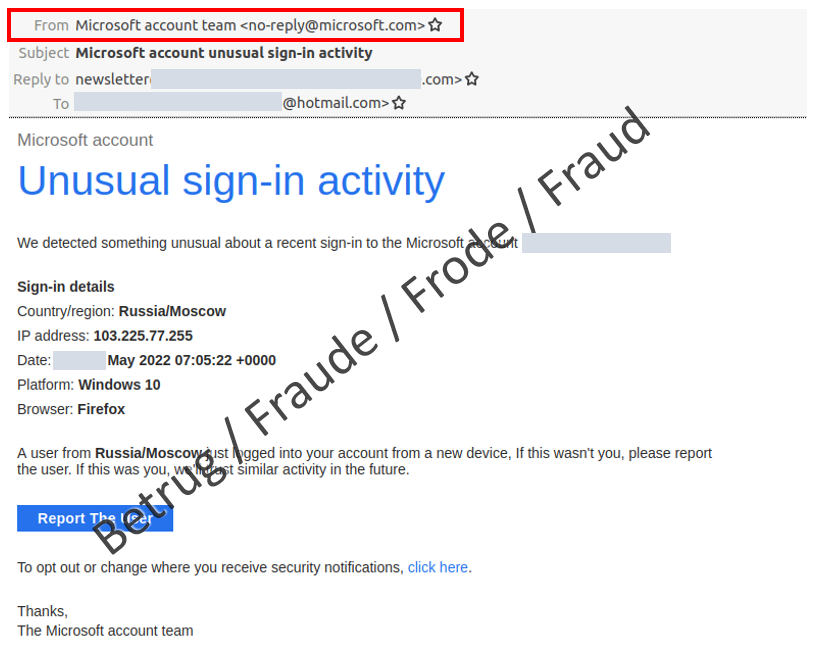
Το ηλεκτρονικό ταχυδρομείο ηλεκτρονικού “ψαρέματος” με τη δόλια διεύθυνση αποστολέα προφανώς προήλθε από την ίδια τη Microsoft (βλ. Red Framing). Ωστόσο, η διεύθυνση IP, η οποία επιλέχθηκε τυχαία από τους επιτιθέμενους, οδηγεί πίσω στην Ινδία και είναι μια διεύθυνση εκπομπής που δεν μπορεί να χρησιμοποιηθεί για συνδέσεις
Ένας έλεγχος του μηνύματος ηλεκτρονικού ταχυδρομείου αποκάλυψε ότι δεν προέρχεται από τη Microsoft και θα αποδειχθεί μια προσπάθεια ηλεκτρονικού “ψαρέματος. Ωστόσο, σε μια απόκλιση από τη συνήθη πρακτική των απατεώνων, ο σύνδεσμος “Αναφορά του χρήστη” και ο σύνδεσμος για την αλλαγή των ειδοποιήσεων ασφαλείας δεν οδήγησαν απευθείας στον ιστότοπο του ηλεκτρονικού “ψαρέματος”, αλλά άνοιξαν ένα email απάντησης. Ωστόσο, αυτό το email απάντησης δεν απευθύνθηκε στη Microsoft αλλά μάλλον στις διευθύνσεις ηλεκτρονικού ταχυδρομείου Google που δημιουργήθηκαν ειδικά για το σκοπό αυτό. Το NCSC δεν είναι βέβαιο τι θα κάνουν οι επιτιθέμενοι εάν λάβουν απάντηση. Είτε θα στείλουν έναν σύνδεσμο σε μια ψεύτικη σελίδα σύνδεσης της Microsoft είτε θα στείλουν ένα δεύτερο μήνυμα ηλεκτρονικού ταχυδρομείου για να δοκιμάσουν και να λάβουν δεδομένα σύνδεσης.
Η διεύθυνση IP που εμφανίζεται στο ηλεκτρονικό ταχυδρομείο οδηγεί σε έναν ινδικό πάροχο τηλεπικοινωνιών στην Καλκούτα – όχι στη Μόσχα. Τα άτομα που είναι εξοικειωμένα με την τεχνολογία δικτύου θα σημειώσουν επίσης ότι η εμφανιζόμενη διεύθυνση IP είναι η διεύθυνση εκπομπής του δικτύου και δεν μπορούν να χρησιμοποιηθούν για συνδέσεις.
Όταν εξετάζεται ο πηγαίος κώδικας του ηλεκτρονικού ταχυδρομείου, γίνεται σαφές ότι ένα εικονοστοιχείο παρακολούθησης μεταφορτώνεται όταν ο παραλήπτης (άθελά) ανοίγει το email.
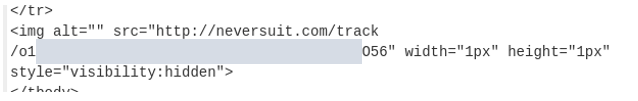
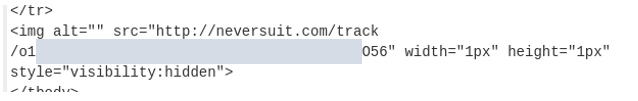
Ο κώδικας HTML που ανεβάζει το Hidden Tracking Pixel από μια εταιρεία που ειδικεύεται σε αυτήν την υπηρεσία
Αυτό επιτρέπει στους αποστολείς να δηλώσουν εάν το μήνυμα έχει ανοίξει από τον παραλήπτη και χρησιμοποιείται συχνά για την επαλήθευση των διευθύνσεων ηλεκτρονικού ταχυδρομείου κατά την αποστολή ανεπιθύμητων μηνυμάτων.
Δεν είναι σαφές εάν οι επιτιθέμενοι επέλεξαν σκόπιμα τη Μόσχα στη Ρωσία ως τοποθεσία του αποστολέα. Ωστόσο, οι Phishers συχνά εκμεταλλεύονται τις τρέχουσες υποθέσεις για να δώσουν πίστη στην ιστορία τους. Ο πόλεμος στην Ουκρανία χρησιμοποιείται επίσης από απατεώνες για να δημιουργήσει αβεβαιότητα μεταξύ των παραληπτών ηλεκτρονικού ταχυδρομείου.
Το email απευθύνεται σαφώς στους χρήστες του Microsoft Outlook365. Ωστόσο, το πρόγραμμα ανίχνευσης ανεπιθύμητων μηνυμάτων του Outlook αναγνώρισε το ηλεκτρονικό ταχυδρομείο ως απόπειρα ηλεκτρονικού “ψαρέματος” και το μετακόμισε στο φάκελο ανεπιθύμητης αλληλογραφίας παρά τη διεύθυνση αποστολέα, η οποία ήταν ψεύτικη. Χάρη σε μια απλή τεχνική που ονομάζεται Πλαίσιο Πολιτικής Αποστολής (SPF), ένα μήνυμα ηλεκτρονικού ταχυδρομείου ταξινομείται ως ψεύτικο αμέσως μόλις ο αποστολέας δεν προέρχεται από την αξιώνεται τοποθεσία.
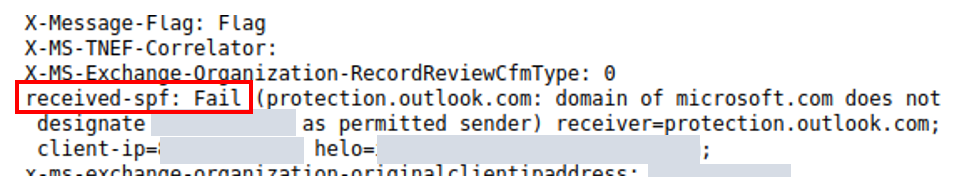
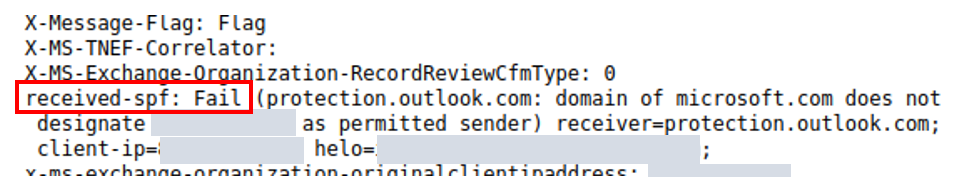
Απόσπασμα από την κεφαλίδα ηλεκτρονικού ταχυδρομείου: Το Red Framing δείχνει τη δοκιμή Outlook και το αρνητικό αποτέλεσμα (FAIL)
Δυστυχώς, εξακολουθούν να υπάρχουν πολύ λίγες εταιρείες που χρησιμοποιούν αυτήν την απλή τεχνική.
- Τα μηνύματα ηλεκτρονικού ταχυδρομείου που μετακινούνται απευθείας στο φάκελο ανεπιθύμητων μηνυμάτων θα πρέπει να αντιμετωπίζονται με μεγάλη προσοχή. Μην κάνετε κλικ στους συνδέσμους ή απαντάτε στο email υπό οποιεσδήποτε συνθήκες
- Στον πελάτη email σας, ενεργοποιήστε τη λειτουργία “Μην κατεβάσετε δεδομένα όταν ανοίγετε τα μηνύματα ηλεκτρονικού ταχυδρομείου”
- Ακριβώς όπως ο αποστολέας σε μια συμβατική επιστολή, οι αποστολείς σε μηνύματα ηλεκτρονικού ταχυδρομείου μπορούν να φτιάξουν ελεύθερα – οπότε μην τους εμπιστεύεστε
- Αναφέρετε τέτοια μηνύματα ηλεκτρονικού ταχυδρομείου στο NCSC, ιδανικά ως το πρωτότυπο, i.μι. Μαζί με την κεφαλίδα email.
Τρέχουσες στατιστικές
Εκθέσεις της περασμένης εβδομάδας ανά κατηγορία:
Τελευταία τροποποίηση 24.05.2022


