


האם Microsoft Defender מחליף אנטי -וירוס
האם Microsoft Defender מחליף אנטי -וירוס
הטבלה הבאה מסכמת את מצבו של אנטי -וירוס של Microsoft Defender במספר תרחישים.
עדיף ביחד: Microsoft Defender Antivirus ו- Office 365
אבל האם ידעת שיש סיבות אבטחה טובות להשתמש ב- Microsoft Defender Antivirus יחד עם Office 365? הנה שניים:
- אתה מקבל הגנה ושחזור של תוכנות כופר.
- שילוב פירושו הגנה טובה יותר.
קרא את הסעיפים הבאים כדי ללמוד עוד.
הגנה ושחזור של תוכנות כופר
כשאתה שומר את הקבצים שלך ב- OneDrive, ו- Microsoft Defender Antivirus מזהה איום של Ransomware במכשיר שלך, הדברים הבאים מתרחשים:
- אומרים לך על האיום. (אם הארגון שלך משתמש ב- Microsoft Defender לנקודת קצה, גם צוות פעולות האבטחה שלך מקבל הודעה.)
- Antivirus של Microsoft Defender עוזר לך (וצוות האבטחה של הארגון שלך) להסיר את תוכנת הכופר מהמכשירים / ים שלך. (אם הארגון שלך משתמש ב- Microsoft Defender לנקודת קצה, צוות פעולות האבטחה שלך יכול לקבוע אם מכשירים אחרים נגועים ולנקוט בפעולה מתאימה גם.)
- אתה מקבל את האפשרות לשחזר את הקבצים שלך ב- OneDrive. בעזרת תכונת שחזור קבצי OneDrive, אתה יכול לשחזר את הקבצים שלך ב- OneDrive למצב בו היו לפני שההתקפה של Ransomware התרחשה. ראה איתור Ransomware ושחזור הקבצים שלך.
חשוב על הזמן והטרחה זה יכול לחסוך.
שילוב פירושו הגנה טובה יותר
Defender Microsoft עבור Office 365 משולב עם Microsoft Defender עבור נקודת קצה פירושו הגנה טובה יותר לארגון שלך. הנה איך:
- Defender Microsoft עבור Office 365 אמצעי אמצעי הארגון שלך מפני איומים זדוניים המוצבים בהודעות דוא”ל, קבצים מצורפים לדוא”ל וקישורים (כתובות אתרים) במסמכי משרד. וכן
- Defender Microsoft עבור נקודת קצה מגנה על המכשירים שלך מפני איומי סייבר, מגלה התקפות מתקדמות והפרות נתונים, אוטומציה של אירועי אבטחה ומשפרת את תנוחת האבטחה שלך. כך
- לאחר הפעלת האינטגרציה, צוות פעולות האבטחה שלך יכול לראות רשימת מכשירים המשמשים את מקבלי כתובות האתר או הודעות דוא”ל שזוהו, יחד עם התראות אחרונות למכשירים אלה, בפורטל Defender Microsoft 365.
סיבות טובות יותר להשתמש ב- OneDrive
הגנה מפני Ransomware היא סיבה אחת נהדרת להכניס את הקבצים שלך ל- OneDrive. ויש עוד כמה סיבות טובות, המסוכמות בסרטון זה:
אם אתה מחפש מידע הקשור לאנטי -וירוס לפלטפורמות אחרות, ראה:
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- MacOS
- Defender Microsoft עבור נקודת קצה ב- Mac
- הגדרות מדיניות אנטי -וירוס של MacOS עבור Microsoft Defender Antivirus עבור Intune
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- Linux
- Defender Microsoft עבור נקודת קצה ב- Linux
- הגדר את המגן לנקודת קצה על תכונות אנדרואיד
- קבע את התצורה של Microsoft Defender עבור נקודת קצה בתכונות iOS
רוצה ללמוד עוד? ראה משאבים אלה:
- OneDrive
- Defender Microsoft עבור Office 365
- Defender Microsoft עבור נקודת קצה
האם Microsoft Defender מחליף אנטי -וירוס
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
תאימות לפתרון אנטי -וירוס עם Microsoft Defender לנקודת קצה
המגן של מיקרוסופט עבור סוכן נקודת קצה תלוי באנטי -וירוס של מיקרוסופט מגן ליכולות מסוימות כמו סריקת קבצים.
המגן לנקודת קצה אינו דבק בהגדרות ההכללות של מיקרוסופט מגן אנטי -וירוס.
עליך להגדיר עדכוני מודיעין אבטחה על המגן עבור התקני נקודת קצה אם Microsoft Defender Antivirus הוא האנטי-תוכנות הפעיל או לא. למידע נוסף, ראה ניהול עדכוני אנטי -וירוס של Microsoft Defender והחל בקווי בסיס.
אם מכשיר משולב מוגן על ידי לקוח אנטי-תוכנה של צד שלישי, Microsoft Defender Antivirus בנקודת קצה זו ייכנס למצב פסיבי.
Antivirus של מיקרוסופט Defender ימשיך לקבל עדכונים, ואת mspeng.EXE התהליך יירשם כפעיל שירות. אבל, זה לא יבצע סריקות ולא יחליף את הלקוח הפועל נגד צד שלישי נגד תוכנה.
ממשק האנטי -וירוס של מיקרוסופט מגן יושבת. משתמשים במכשיר לא יוכלו להשתמש ב- Microsoft Defender Antivirus כדי לבצע סריקות לפי דרישה או להגדיר את רוב האפשרויות.
מָשׁוֹב
הגש וצפה במשוב עבור
תאימות אנטי -וירוס של Microsoft Defender עם מוצרי אבטחה אחרים
מיקרוסופ
האם Microsoft Defender מחליף אנטי -וירוס
הטבלה הבאה מסכמת את מצבו של אנטי -וירוס של Microsoft Defender במספר תרחישים.
עדיף ביחד: Microsoft Defender Antivirus ו- Office 365
אבל האם ידעת שיש סיבות אבטחה טובות להשתמש ב- Microsoft Defender Antivirus יחד עם Office 365? הנה שניים:
- אתה מקבל הגנה ושחזור של תוכנות כופר.
- שילוב פירושו הגנה טובה יותר.
קרא את הסעיפים הבאים כדי ללמוד עוד.
הגנה ושחזור של תוכנות כופר
כשאתה שומר את הקבצים שלך ב- OneDrive, ו- Microsoft Defender Antivirus מזהה איום של Ransomware במכשיר שלך, הדברים הבאים מתרחשים:
- אומרים לך על האיום. (אם הארגון שלך משתמש ב- Microsoft Defender לנקודת קצה, גם צוות פעולות האבטחה שלך מקבל הודעה.)
- Antivirus של Microsoft Defender עוזר לך (וצוות האבטחה של הארגון שלך) להסיר את תוכנת הכופר מהמכשירים / ים שלך. (אם הארגון שלך משתמש ב- Microsoft Defender לנקודת קצה, צוות פעולות האבטחה שלך יכול לקבוע אם מכשירים אחרים נגועים ולנקוט בפעולה מתאימה גם.)
- אתה מקבל את האפשרות לשחזר את הקבצים שלך ב- OneDrive. בעזרת תכונת שחזור קבצי OneDrive, אתה יכול לשחזר את הקבצים שלך ב- OneDrive למצב בו היו לפני שההתקפה של Ransomware התרחשה. ראה איתור Ransomware ושחזור הקבצים שלך.
חשוב על הזמן והטרחה זה יכול לחסוך.
שילוב פירושו הגנה טובה יותר
Defender Microsoft עבור Office 365 משולב עם Microsoft Defender עבור נקודת קצה פירושו הגנה טובה יותר לארגון שלך. הנה איך:
- Defender Microsoft עבור Office 365 אמצעי אמצעי הארגון שלך מפני איומים זדוניים המוצבים בהודעות דוא”ל, קבצים מצורפים לדוא”ל וקישורים (כתובות אתרים) במסמכי משרד. וכן
- Defender Microsoft עבור נקודת קצה מגנה על המכשירים שלך מפני איומי סייבר, מגלה התקפות מתקדמות והפרות נתונים, אוטומציה של אירועי אבטחה ומשפרת את תנוחת האבטחה שלך. כך
- לאחר הפעלת האינטגרציה, צוות פעולות האבטחה שלך יכול לראות רשימת מכשירים המשמשים את מקבלי כתובות האתר או הודעות דוא”ל שזוהו, יחד עם התראות אחרונות למכשירים אלה, בפורטל Defender Microsoft 365.
סיבות טובות יותר להשתמש ב- OneDrive
הגנה מפני Ransomware היא סיבה אחת נהדרת להכניס את הקבצים שלך ל- OneDrive. ויש עוד כמה סיבות טובות, המסוכמות בסרטון זה:
אם אתה מחפש מידע הקשור לאנטי -וירוס לפלטפורמות אחרות, ראה:
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- MacOS
- Defender Microsoft עבור נקודת קצה ב- Mac
- הגדרות מדיניות אנטי -וירוס של MacOS עבור Microsoft Defender Antivirus עבור Intune
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- Linux
- Defender Microsoft עבור נקודת קצה ב- Linux
- הגדר את המגן לנקודת קצה על תכונות אנדרואיד
- קבע את התצורה של Microsoft Defender עבור נקודת קצה בתכונות iOS
רוצה ללמוד עוד? ראה משאבים אלה:
- OneDrive
- Defender Microsoft עבור Office 365
- Defender Microsoft עבור נקודת קצה
האם Microsoft Defender מחליף אנטי -וירוס
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
תאימות לפתרון אנטי -וירוס עם Microsoft Defender לנקודת קצה
המגן של מיקרוסופט עבור סוכן נקודת קצה תלוי באנטי -וירוס של מיקרוסופט מגן ליכולות מסוימות כמו סריקת קבצים.
המגן לנקודת קצה אינו דבק בהגדרות ההכללות של מיקרוסופט מגן אנטי -וירוס.
עליך להגדיר עדכוני מודיעין אבטחה על המגן עבור התקני נקודת קצה אם Microsoft Defender Antivirus הוא האנטי-תוכנות הפעיל או לא. למידע נוסף, ראה ניהול עדכוני אנטי -וירוס של Microsoft Defender והחל בקווי בסיס.
אם מכשיר משולב מוגן על ידי לקוח אנטי-תוכנה של צד שלישי, Microsoft Defender Antivirus בנקודת קצה זו ייכנס למצב פסיבי.
Antivirus של מיקרוסופט Defender ימשיך לקבל עדכונים, ואת mspeng.EXE התהליך יירשם כפעיל שירות. אבל, זה לא יבצע סריקות ולא יחליף את הלקוח הפועל נגד צד שלישי נגד תוכנה.
ממשק האנטי -וירוס של מיקרוסופט מגן יושבת. משתמשים במכשיר לא יוכלו להשתמש ב- Microsoft Defender Antivirus כדי לבצע סריקות לפי דרישה או להגדיר את רוב האפשרויות.
מָשׁוֹב
הגש וצפה במשוב עבור
תאימות אנטי -וירוס של Microsoft Defender עם מוצרי אבטחה אחרים
Antivirus של Microsoft Defender מותקן אוטומטית בנקודות קצה המריצות את הגרסאות הבאות של Windows:
- Windows 10 או חדש יותר
- Windows Server 2022
- Windows Server 2019
- Windows Server, גרסה 1803, או חדש יותר
- Windows Server 2016
מה קורה כאשר משתמשים בתמיסה אחרת שאינם מיקרוסופט אנטי-וירוס/אנטי-תוכנה? האם אתה יכול להריץ אנטי -וירוס של Microsoft Defender לצד מוצר אנטי -וירוס אחר? התשובות תלויות בכמה גורמים, כמו מערכת ההפעלה שלך והאם אתה משתמש ב- Microsoft Defender לנקודת קצה יחד עם ההגנה על האנטי -וירוס שלך.
מאמר זה מתאר את מה שקורה עם אנטי-וירוס של Microsoft Defender ופתרון אנטי-וירוס/אנטי-תוכנה שאינו מיקרוסופט, עם ובלי מגן לנקודת קצה.
- Antivirus של Microsoft Defender זמין במכשירים המריצים את Windows 10 ו- 11, Windows Server 2022, Windows Server 2019, Windows Server, גרסה 1803 או חדש יותר ו- Windows Server 2016.
- Antivirus של Microsoft Defender זמין גם ב- Windows Server 2012 R2 כאשר הוא משולב באמצעות הפיתרון המודרני המאוחד.
- המגן לפתרון אחיד מודרני של נקודת הקצה ב- Windows Server 2012 R2 מתקין אוטומטית את Microsoft Defender Antivirus ב מצב פעיל.
- ב- Windows 8.1, הגנה על אנטי-וירוס ברמת הקצה ברמת הארגון מוצעת כמגנה על נקודת הקצה של מרכז המערכת, המנוהלת באמצעות מנהל תצורת נקודת קצה של מיקרוסופט.
- Windows Defender מוצע גם למכשירי צרכנים ב- Windows 8.1, למרות ש- Windows Defender אינו מספק ניהול ברמת הארגון.
הגנה מפני אנטי -וירוס ללא מגן על נקודת קצה
קטע זה מתאר את מה שקורה כשאתה משתמש באנטי-וירוס של Microsoft Defender לצד מוצרי אנטי-וירוס/אנטי-תוכנה שאינם מיקרוסופט על נקודות קצה שאינן משולבות למגן לנקודת קצה.
באופן כללי, Antivirus של מיקרוסופט Defender אינו פועל במצב פסיבי במכשירים שאינם משולבים למגן על נקודת קצה.
הטבלה הבאה מסכמת למה לצפות:
| גרסת Windows | פתרון אנטי -וירוס/כלי תוכנה ראשוני | מצב אנטי -וירוס של Microsoft Defender |
|---|---|---|
| חלונות 10 חלונות 11 | Antivirus של מיקרוסופט Defender | מצב פעיל |
| חלונות 10 חלונות 11 | פתרון אנטי-וירוס/אנטי-תוכנה שאינו מיקרוסופט | מצב מושבת (קורה אוטומטית) |
| Windows Server 2022 Windows Server 2019 Windows Server, גרסה 1803, או חדש יותר Windows Server 2016 Windows Server 2012 R2 | Antivirus של מיקרוסופט Defender | מצב פעיל |
| Windows Server 2022 Windows Server 2019 Windows Server, גרסה 1803, או חדש יותר Windows Server 2016 | פתרון אנטי-וירוס/אנטי-תוכנה שאינו מיקרוסופט | מושבת (הגדר ידנית) [1] |
(1) ב- Windows Server, אם אתה מפעיל מוצר אנטי-וירוס שאינו מיקרוסופט, אתה יכול להסיר את ההתקנה של Microsoft Defender Antivirus על ידי שימוש ב- PowerShell Cmdlet הבא (כמנהל) . הפעל מחדש את השרת שלך כדי לסיים את הסרת האנטי -וירוס של Microsoft Defender.
אם המכשיר משולב ל- Microsoft Defender עבור נקודת קצה, אתה יכול להשתמש ב- Microsoft Defender Antivirus במצב פסיבי כמתואר בהמשך במאמר זה.
ב- Windows Server 2016, ייתכן שתראה Antivirus של Windows Defender במקום Antivirus של מיקרוסופט Defender.
אנטי-וירוס של מיקרוסופט מגן ופתרונות אנטי-וירוס/אנטי-תוכנה שאינם מיקרוסופט
באופן כללי, ניתן להגדיר את אנטי -וירוס של Microsoft Defender למצב פסיבי רק בנקודות קצה שעומדות על גבי המגן על נקודת קצה.
בין אם מיקרוסופט Defender Antivirus פועל במצב פעיל, במצב פסיבי או מושבת תלוי בכמה גורמים, כגון:
- איזו גרסה של Windows מותקנת בנקודת קצה
- האם אנטי -וירוס של Microsoft Defender הוא הפיתרון העיקרי לאנטי -וירוס/אנטי -תוכנה בנקודת הקצה
- האם נקודת הקצה מועברת למגן על נקודת קצה
הטבלה הבאה מסכמת את מצבו של אנטי -וירוס של Microsoft Defender במספר תרחישים.
שרת Windows, גרסה 1803 או חדש יותר
שרת Windows, גרסה 1803 או חדש יותר
(2) ב- Windows Server 2019, Windows Server, גרסה 1803 או חדש יותר, Windows Server 2016 או Windows Server 2012 R2, Microsoft Defender Antivirus אינו נכנס למצב פסיבי באופן אוטומטי כשאתה מתקין מוצר שאינו מיקרוסופט אנטי-וירוס. במקרים אלה, הגדר את מיקרוסופט Defender Antivirus למצב פסיבי כדי למנוע בעיות הנגרמות כתוצאה מהתקנת מוצרי אנטי -וירוס מרובים בשרת. אתה יכול להגדיר את Antivirus של Microsoft Defender למצב פסיבי באמצעות מפתח רישום כדלקמן:
- נתיב: HKLM \ Software \ מדיניות \ Microsoft \ Windows Advanced Proot
- שם: calplyfenderpassivemode
- סוג: reg_dword
- ערך: 1
אתה יכול להציג את סטטוס ההגנה שלך ב- PowerShell באמצעות הפקודה get-mpcomputerstatus. בדוק את הערך עבור AmrunningMode . אתה צריך לראות נוֹרמָלִי, פַּסִיבִי, אוֹ מצב חסימת EDR אם אנטי -וירוס של מיקרוסופט מגן מופעל בנקודת הקצה.
למצב פסיבי לעבוד על נקודות קצה המריצות את Windows Server 2016 ו- Windows Server 2012 R2, נקודות הקצה הללו חייבות להיות משולבות עם הפיתרון המודרני והאחיד המתואר בשרתים של Windows המשולבים.
(3) ב- Windows Server 2016, Windows Server 2012 R2, Windows Server גרסה 1803 או חדש יותר, Windows Server 2019 ו- Windows Server 2022, אם אתה משתמש במוצר שאינו מיקרוסופט אנטי-וירוס בנקודת קצה שהיא לֹא הועבר למגנה של מיקרוסופט לנקודת קצה, השבת/הסר את ההתקנה של Microsoft Defender Antivirus באופן ידני כדי למנוע בעיות הנגרמות כתוצאה מהתקנת מוצרי אנטי -וירוס מרובים בשרת.
ב- Windows Server 2016, ייתכן שתראה Antivirus של Windows Defender במקום Antivirus של מיקרוסופט Defender.
המגן לנקודת קצה כולל יכולות המרחיבות עוד יותר את ההגנה האנטי -וירוס המותקנת בנקודת הקצה שלך. אתה יכול להפיק תועלת מהפעלת אנטי -וירוס של Microsoft Defender לצד פתרון אנטי -וירוס אחר.
לדוגמה, איתור ותגובה של נקודת קצה (EDR) במצב בלוק מספק הגנה נוספת מפני חפצים זדוניים גם אם אנטי -וירוס של מיקרוסופט Defender אינו המוצר האנטי -וירוס העיקרי. יכולות כאלה מחייבות להתקין אנטי -וירוס של Microsoft Defender Antivirus ולפעול במצב פסיבי או במצב פעיל.
דרישות של מיקרוסופט Defender Antivirus להפעלה במצב פסיבי
על מנת ש- Microsoft Defender Antivirus יפעל במצב פסיבי, נקודות הקצה חייבות לעמוד בדרישות הבאות:
- מערכת הפעלה: Windows 10 או חדש יותר; Windows Server 2022, Windows Server 2019 או Windows Server, גרסה 1803, או חדש יותר
(Windows Server 2012 R2 ו- Windows Server 2016 אם הם משולבים באמצעות הפיתרון המודרני המאוחד). - יש להתקין אנטי -וירוס של מיקרוסופט Defender.
- יש להתקין מוצר נוסף שאינו מיקרוסופט אנטי-וירוס/אנטי-תוכנה.
- נקודות קצה חייבות להיות משולבות למגן לנקודת קצה.
- Antivirus של Microsoft Defender זמין רק במכשירים המריצים את Windows 10 ו- 11, Windows Server 2022, Windows Server 2016, Windows Server 2019, Windows Server, Grain 1803 או חדש יותר, Windows Server 2016 ו- Windows Server 2012 R2.
- מצב פסיבי נתמך רק ב- Windows Server 2012 R2 & 2016 כאשר המכשיר מועבר באמצעות הפיתרון המודרני המאוחד המאוחד.
- בחלונות 8.1, הגנה על אנטי-וירוס ברמת הקצה ברמת הארגון מוצעת כמגנה על נקודת הקצה של מרכז המערכת, המנוהלת באמצעות מנהל תצורת נקודת קצה של מיקרוסופט.
- Windows Defender מוצע גם למכשירי צרכנים ב- Windows 8.1, למרות ש- Windows Defender אינו מספק ניהול ברמת הארגון.
כיצד אנטי -וירוס של מיקרוסופט מגן משפיע על המגן על פונקציונליות נקודת קצה
המגן לנקודת קצה משפיע אם אנטי -וירוס של Microsoft Defender יכול לרוץ במצב פסיבי. וכן, מדינת מיקרוסופט מגן אנטי -וירוס יכולה להשפיע על יכולות מסוימות במגן לנקודת קצה. לדוגמה, הגנה בזמן אמת פועלת כאשר אנטי-וירוס של מיקרוסופט Defender נמצא במצב פעיל או פסיבי, אך לא כאשר אנטי-וירוס של מיקרוסופט Defender מושבת או הסתיימו.
- הטבלה בסעיף זה מסכמת את התכונות והיכולות הפועלות באופן פעיל או לא, לפי האם Microsoft Defender Antivirus נמצא במצב פעיל, במצב פסיבי, או מושבת/הסרת התקנה. טבלה זו שנועדה להיות מידע בלבד.
- אל תכבה יכולות, כגון הגנה בזמן אמת, הגנה שהועברה בענן או סריקה תקופתית מוגבלת אם אתה משתמש באנטי-וירוס של Microsoft Defender במצב פסיבי, או אם אתה משתמש ב- EDR במצב בלוק, שעובד מאחורי הקלעים כדי לאתר ולתקן חפצים זדוניים שהתגלו לאחר הפרה לאחר הפרה.
| הֲגָנָה | Antivirus של מיקרוסופט Defender ((מצב פעיל) | Antivirus של מיקרוסופט Defender ((מצב פסיבי) | Antivirus של מיקרוסופט Defender ((מושבת או הסרת התקנה) | EDR במצב בלוק |
|---|---|---|---|---|
| הגנה בזמן אמת | כן | ראה הערה [4] | לא | לא |
| הגנה שהועברה בענן | כן | לא | לא | לא |
| הגנת רשת | כן | לא | לא | לא |
| התקפה כללי הפחתת פני השטח | כן | לא | לא | לא |
| זמינות סריקה תקופתית מוגבלת | לא | כן | לא | לא |
| מידע על סריקת קבצים וגילוי קבצים | כן | כן [5] | לא | כן |
| תיקון איום | כן | ראה הערה [6] | לא | כן |
| עדכוני מודיעין אבטחה | כן | כן [7] | לא | כן [7] |
| מניעת אובדן נתונים | כן | כן | לא | לא |
| גישה לתיקיה מבוקרת | כן | לא | לא | לא |
| סינון תוכן באינטרנט | כן | ראה הערה [8] | לא | לא |
| בקרת מכשירים | כן | כן | לא | לא |
| הגנת PUA | כן | לא | לא | לא |
(4) באופן כללי, כאשר אנטי-וירוס של Microsoft Defender נמצא במצב פסיבי, הגנה בזמן אמת אינה מספקת חסימה או אכיפה, למרות שהיא מאפשרת ובמצב פסיבי.
(5) כאשר אנטי -וירוס של Microsoft Defender נמצא במצב פסיבי, סריקות אינן מתוזמנות. שים לב שמשימות סריקה המופעלות ב- Windows Scheduler ימשיכו לרוץ בהתאם ללוח הזמנים שלהן. אם יש לך משימות מתוזמנות כאלה, אתה יכול להסיר אותן אם מועדפות.
(6) כאשר אנטי -וירוס של Microsoft Defender נמצא במצב פסיבי, זה לא מתקן איומים. עם זאת, ניתן לתקן איומים על ידי גילוי ותגובה של נקודת קצה (EDR) במצב בלוק. במקרה זה, ייתכן שתראו התראות המראות את אנטי -וירוס של מיקרוסופט Defender כמקור, גם כאשר Microsoft Defender Antivirus נמצא במצב פסיבי.
(7) Cadence עדכון מודיעין האבטחה נשלט על ידי הגדרות Windows Update בלבד. מתזמי עדכון ספציפיים למגן (יומי/שבועי בזמן ספציפי, מבוסס מרווח) פועלים רק כאשר Microsoft Defender Antivirus נמצא במצב פעיל. הם מתעלמים במצב פסיבי.
(8) כאשר אנטי -וירוס של Microsoft Defender נמצא במצב פסיבי, סינון תוכן באינטרנט עובד רק עם דפדפן Microsoft Edge.
- הגנה על מניעת אובדן נתוני נקודת קצה ממשיכה לפעול כרגיל כאשר אנטי -וירוס של מיקרוסופט מגן נמצא במצב פעיל או פסיבי.
- אל תשבית, תפסיק או שנה את אחד מהשירותים המשויכים המשמשים את אנטי -וירוס של Microsoft Defender, Defender עבור נקודת קצה, או אפליקציית האבטחה של Windows. המלצה זו כוללת את WSCSVC, SecurityHealthService, MSSense, לָחוּשׁ, Endefend, אוֹ MSMPENG שירותים ותהליכים. שינוי ידני של שירותים אלה יכול לגרום לחוסר יציבות קשה במכשירים שלך ויכול להפוך את הרשת שלך לפגיעה. השבתה, עצירה או שינוי שירותים אלה עלולה לגרום גם לבעיות בעת שימוש בפתרונות אנטי-וירוס שאינם מיקרוסופט וכיצד המידע שלהם מוצג באפליקציית האבטחה של Windows.
- במגן לנקודת קצה, אתה יכול להפעיל את EDR למצב בלוק, גם אם אנטי -וירוס של Microsoft Defender אינו פיתרון האנטי -וירוס העיקרי שלך. EDR במצב חסימה מגלה ומתקן פריטים זדוניים שנמצאים במכשיר (הפרה לאחר הפרה). למידע נוסף, עיין ב- EDR במצב בלוק.
כיצד לאשר את מצבו של מיקרוסופט מגן אנטי -וירוס
אתה יכול להשתמש באחת מכמה שיטות כדי לאשר את מצבה של אנטי -וירוס של מיקרוסופט מגן. אתה יכול:
- השתמש באפליקציית אבטחת Windows כדי לזהות את אפליקציית האנטי -וירוס שלך.
- השתמש במנהל המשימות כדי לאשר שמיקרוסופט Defender Antivirus פועל.
- השתמש ב- Windows PowerShell כדי לאשר שהאנטי -וירוס של Microsoft Defender פועל.
- השתמש ב- Windows PowerShell כדי לאשר שההגנה על אנטי -וירוס פועלת.
החל מגרסת הפלטפורמה 4.18.2208.0 ומאוחר יותר: אם שרת הועבר למגנה של מיקרוסופט לנקודת קצה, הגדרת המדיניות של קבוצת הקבוצה “Sture Defender” כבר לא תשבית לחלוטין את Windows Defender Antivirus ב- Windows Server 2012 R2 ואילך. במקום זאת, זה יכניס אותו למצב פסיבי. בנוסף, תכונת ההגנה מפני חבלה תאפשר מעבר למצב פעיל אך לא למצב פסיבי.
- אם “כבה את Defender Windows” כבר נמצא במקום לפני ההשתתפות למגן Microsoft עבור נקודת קצה, לא יהיה שינוי ואנטי -וירוס המגן יישאר מושבת.
- כדי להחליף את המגן אנטי -וירוס למצב פסיבי, גם אם הוא הושבת לפני האונייה, אתה יכול ליישם את תצורת ה- countefenderpassivemode עם ערך של 1 . כדי להציב אותו למצב פעיל, העבר ערך זה ל 0 במקום זאת.
שימו לב ההיגיון שהשתנה עבור countefenderpassivemode כאשר מופעלת הגנה מפני חבלה: ברגע שמגנת מיקרוסופט אנטי -וירוס תועבר למצב פעיל, הגנת החבל .
השתמש באפליקציית אבטחת Windows כדי לזהות את אפליקציית האנטי -וירוס שלך
- במכשיר Windows, פתח את אפליקציית האבטחה של Windows.
- בחר הגנה על וירוסים ואיומים.
- תַחַת מי מגן עלי? בחר לנהל ספקים.
- על ספקי אבטחה עמוד, מתחת אנטי -וירוס, אתה צריך לראות אנטי -וירוס של מיקרוסופט מגן מופעל.
השתמש במנהל המשימות כדי לאשר שמיקרוסופט Defender Antivirus פועל
- במכשיר Windows, פתח את אפליקציית מנהל המשימות.
- בחר את פרטים כרטיסייה.
- לחפש MSMPENG.EXE ברשימה.
השתמש ב- Windows PowerShell כדי לאשר שהאנטי -וירוס של Microsoft Defender פועל
השתמש בהליך זה רק כדי לאשר אם Microsoft Defender Antirivus פועל בנקודת קצה.
- במכשיר Windows, פתח את Windows PowerShell.
- הפעל את ה- PowerShell Cmdlet הבא: Get-Process .
- סקור את התוצאות. אתה צריך לראות MSMPENG.EXE אם אנטי -וירוס של Microsoft Defender מופעל.
השתמש ב- Windows PowerShell כדי לאשר שההגנה על אנטי -וירוס פועלת
השתמש בהליך זה רק כדי לאשר אם הגנה על אנטי -וירוס מופעלת בנקודת קצה.
- במכשיר Windows, פתח את Windows PowerShell.
- הפעל את Cmdlet הבא של PowerShell: get-mpcomputerstatus | בחר AmrunningMode .
- סקור את התוצאות. אתה צריך לראות נוֹרמָלִי, פַּסִיבִי, אוֹ מצב חסימת EDR אם הגנת אנטי -וירוס מופעלת בנקודת הקצה.
שים לב כי נוהל זה הוא רק כדי לאשר אם הגנה על אנטי -וירוס מופעלת בנקודת קצה.
פרטים נוספים על מדינות אנטי -וירוס של Microsoft Defender
החלקים הבאים מתארים למה לצפות כאשר אנטי -וירוס של מיקרוסופט מגן הוא:
- במצב פעיל
- במצב פסיבי, או כאשר EDR במצב בלוק מופעל
- מושבת או הסרת התקנה
מצב פעיל
במצב פעיל, Antivirus של Microsoft Defender משמשת כאפליקציית האנטי -וירוס במכונה. הגדרות המוגדרות על ידי שימוש במנהל תצורה, מדיניות קבוצתית, Microsoft Intune או מוצרי ניהול אחרים יחולו. קבצים נסרקים, איומים מתקנים ומדווחים על מידע גילוי בכלי התצורה שלך (כגון במרכז הניהול של Microsoft Intune או באפליקציית Antivirus של Microsoft Defender בנקודת הקצה).
מצב פסיבי או מצב חסימת EDR
במצב פסיבי, אנטי -וירוס של Microsoft Defender אינו משמש כאפליקציית האנטי -וירוס, ואיומים הם לֹא הוקמה על ידי מיקרוסופט דן אנטי -וירוס. עם זאת, ניתן לתקן איומים על ידי גילוי ותגובה של נקודת קצה (EDR) במצב בלוק. קבצים נסרקים על ידי EDR, ודוחות ניתנים לגילוי איומים המשותפים עם המגן לשירות נקודת קצה. ייתכן שתראה התראות המראות את אנטי -וירוס של Microsoft Defender כמקור, גם כאשר Microsoft Defender Antivirus נמצא במצב פסיבי.
כאשר Microsoft Defender Antivirus נמצא במצב פסיבי, אתה עדיין יכול לנהל עדכונים עבור Antivirus של Microsoft Defender; עם זאת, אינך יכול להעביר אנטי-וירוס של Microsoft Defender למצב פעיל אם למכשירים שלך יש מוצר אנטי-וירוס שאינו מיקרוסופט המספק הגנה בזמן אמת מפני תוכנה זדונית.
הקפד לקבל את עדכוני האנטי -וירוס ואת כלי התוכנה שלך, גם אם Microsoft Defender Antivirus פועל במצב פסיבי. ראה ניהול עדכוני אנטי -וירוס של Microsoft Defender והחל בקווי בסיס.
שים לב שמצב פסיבי נתמך רק ב- Windows Server 2012 R2 & 2016 כאשר המכונה משולבת באמצעות הפיתרון המודרני המאוחד.
מושבת או הסרת התקנה
כאשר הוא מושבת או הסרת התקנה, אנטי -וירוס של Microsoft Defender אינו משמש כאפליקציית האנטי -וירוס. קבצים אינם סרוקים ואיומים אינם מתוקנים. השבתה או הסרת התקנה של Microsoft Defender Antivirus אינה מומלצת באופן כללי; במידת האפשר, שמור על אנטי-וירוס של Microsoft Defender במצב פסיבי אם אתה משתמש בפתרון אנטי-תוכנה/אנטי-וירוס שאינו מיקרוסופט/.
במקרים בהם אנטי-וירוס של Microsoft Defender מושבת אוטומטית, ניתן לאפשר זאת באופן אוטומטי באופן אוטומטי אם המוצר שאינו מיקרוסופט אנטי-וירוס/אנטי-תוכנה פג תוקף, יתקן להתקנה או מפסיק לספק הגנה בזמן אמת מפני וירוסים, תוכנה זדונית או איומים אחרים. ההפעלה האוטומטית מחדש של אנטי-וירוס של Microsoft Defender מסייעת להבטיח שההגנה על אנטי-וירוס נשמרת על נקודות הקצה שלך.
אתה יכול גם להשתמש בסריקה תקופתית מוגבלת, שעובדת עם מנוע האנטי-וירוס של Microsoft Defender כדי לבדוק מעת לעת אם אתה משתמש באפליקציית אנטי-וירוס שאינה מיקרוסופט. |
מה עם מכשירים שאינם חלונות?
אם אתה מחפש מידע הקשור לאנטי -וירוס לפלטפורמות אחרות, ראה:
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- MacOS
- Defender Microsoft עבור נקודת קצה ב- Mac
- הגדרות מדיניות אנטי -וירוס של MacOS עבור Microsoft Defender Antivirus עבור Intune
- הגדר העדפות עבור Microsoft Defender עבור נקודת קצה ב- Linux
- Defender Microsoft עבור נקודת קצה ב- Linux
- הגדר את המגן לנקודת קצה על תכונות אנדרואיד
- קבע את התצורה של Microsoft Defender עבור נקודת קצה בתכונות iOS
ראה גם
- Antivirus של Microsoft Defender על לקוחות Windows
- EDR במצב בלוק
- למד על מניעת אובדן נתוני נקודת קצה
Antivirus של Microsoft Defender באפליקציית האבטחה של Windows
ב- Windows 10, גרסה 1703 ובהמשך, אפליקציית Windows Defender היא חלק מאבטחת Windows.
הגדרות שהיו בעבר חלק מהלקוח של Windows Defender ו- Main Windows שולבו והועברו לאפליקציה החדשה, המותקנת כברירת מחדל כחלק מ- Windows 10, גרסה 1703.
השבתת שירות אפליקציית האבטחה של Windows אינה מבטלת. אלה מושבתים באופן אוטומטי כאשר מותקן ומוצר אנטי-וירוס או חומת אש של צד שלישי ומתקדם מעודכן. אם אתה מבטל את שירות אפליקציית האבטחה של Windows, או קבע את התצורה של הגדרות המדיניות הקבוצתית המשויכת אליו כדי למנוע את הפעלתו או הפעלתו, אפליקציית האבטחה של Windows עשויה להציג מידע מעופש או לא מדויק על כל מוצרי אנטי -וירוס או חומת אש שהתקנת במכשיר. זה עשוי גם למנוע ממיקרוסופט Defender Antivirus לאפשר את עצמו אם יש לך אנטי-וירוס של צד שלישי ישן או מיושן, או אם תסיר את ההתקנה של מוצרי אנטי-וירוס של צד שלישי, אולי התקנת בעבר. זה יוריד משמעותית את ההגנה על המכשיר שלך ויכול להוביל לזיהום בתוכנות זדוניות.
עיין במאמר אבטחת Windows לקבלת מידע נוסף על תכונות אבטחה אחרות של Windows הניתנות לפקח באפליקציה.
אפליקציית האבטחה של Windows היא ממשק לקוח ב- Windows 10, גרסה 1703 ואילך. זה לא פורטל האינטרנט של Microsoft 365 Defender שמשמש לבדיקה וניהול של Microsoft Defender עבור נקודת קצה.
עיין בהגדרות וירוסים והגנת איומים באפליקציית האבטחה של Windows
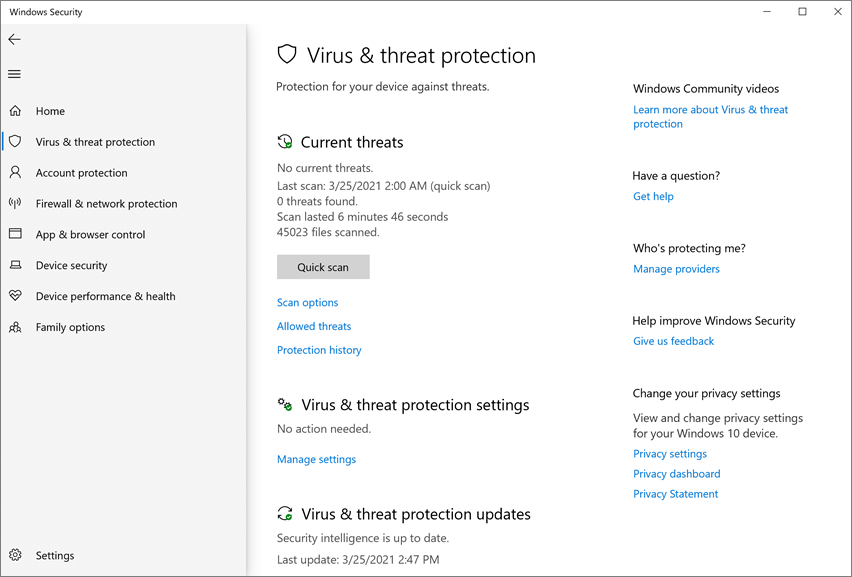
- פתח את אפליקציית האבטחה של Windows על ידי לחיצה על סמל המגן בסרגל המשימות או חיפוש בתפריט התחל אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
הסעיפים הבאים מתארים כיצד לבצע כמה מהמשימות הנפוצות ביותר בעת סקירה או אינטראקציה עם הגנת האיום המסופקת על ידי מיקרוסופט Defender Antivirus באפליקציית האבטחה של Windows.
אם הגדרות אלה מוגדרות ונפרסות באמצעות מדיניות קבוצתית, ההגדרות המתוארות בסעיף זה יהיו אפורות ולא זמינות לשימוש בנקודות קצה בודדות. תחילה יש לפרוס שינויים שנעשו באמצעות אובייקט מדיניות קבוצתית לנקודות קצה בודדות לפני שההגדרה תעודכן בהגדרות Windows. הגדרת האינטראקציה בין משתמשי הקצה עם נושא האנטי-וירוס של מיקרוסופט מגן מתארת כיצד ניתן להגדיר את הגדרות המדיניות המקומית לעקוף את הגדרות.
הפעל סריקה עם אפליקציית האבטחה של Windows
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- בחר סריקה מהירה. לחלופין, כדי להפעיל סריקה מלאה, בחר אפשרויות סריקה, ואז בחר באפשרות, כגון סריקה מלאה.
סקור את גרסת עדכון המודיעין האבטחה והורד את העדכונים האחרונים באפליקציית האבטחה של Windows
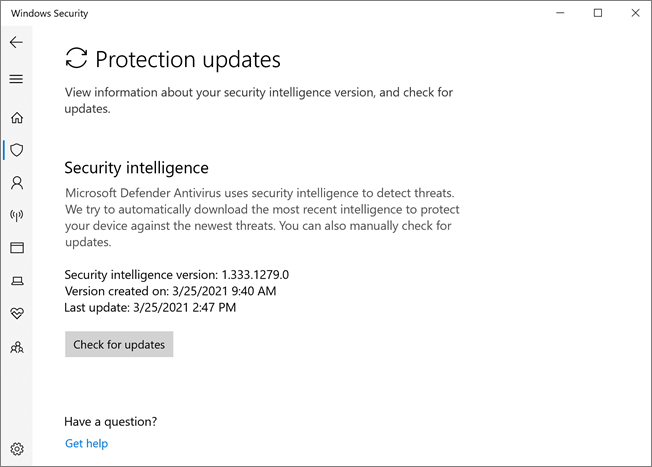
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- בחר עדכוני הגנה על וירוסים ואיומים. הגרסה המותקנת כרגע מוצגת יחד עם מידע על מתי הורדת. אתה יכול לבדוק את הנוכחי שלך כנגד הגרסה האחרונה הזמינה להורדה ידנית, או לבדוק את יומן השינוי עבור גרסה זו. ראה עדכוני מודיעין אבטחה עבור אנטי -וירוס של מיקרוסופט Defender ו- Microsoft Antimalware.
- בחר בדוק עדכונים כדי להוריד עדכוני הגנה חדשים (אם יש כאלה).
ודא שה- Microsoft Defender Antivirus מופעל באפליקציית האבטחה של Windows
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- בחר הגדרות הגנת וירוסים ואיומים.
- החלף את הגנה בזמן אמת לעבור ל עַל.
הערה אם אתה עובר הגנה בזמן אמת כבוי, זה יפעל אוטומטית לאחור לאחר עיכוב קצר. זאת כדי להבטיח שאתה מוגן מפני תוכנות זדוניות ואיומים. אם אתה מתקין מוצר אנטי -וירוס אחר, Microsoft Defender Antivirus מבטל את עצמו אוטומטית ומצוין ככזה באפליקציית האבטחה של Windows. תופיע הגדרה שתאפשר לך לאפשר סריקה תקופתית מוגבלת.
הוסף אי הכללות עבור אנטי -וירוס של Microsoft Defender באפליקציית האבטחה של Windows
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- תַחַת הגדרות הגנת וירוסים ואיומים, בחר נהל הגדרות.
- תַחַת אי הכללות, בחר הוסף או הסר אי הכללות.
- בחר את הסמל פלוס (+) לבחור את הסוג ולהגדיר את האפשרויות לכל הרחקה.
הטבלה הבאה מסכמת את סוגי הרחקה ומה קורה:
| סוג הרחקה | מוגדר על ידי | מה קורה |
|---|---|---|
| קוֹבֶץ | מקום דוגמה: C: \ מדגם \ מדגם.מִבְחָן | הקובץ הספציפי מדלג על ידי Microsoft Defender Antivirus. |
| תיקיה | מקום דוגמה: C: \ Test \ דוגמה | כל הפריטים בתיקיה שצוינה מדלגים על ידי Microsoft Defender Antivirus. |
| סוג קובץ | סיומת קובץ דוגמא: .מִבְחָן | כל הקבצים עם .תוסף בדיקה בכל מקום במכשיר שלך מדלג על ידי Microsoft Defender Antivirus. |
| תהליך | נתיב קובץ הפעלה דוגמה: C: \ Test \ תהליך.EXE | התהליך הספציפי וכל הקבצים שנפתחים בתהליך זה מדלגים על ידי Microsoft Defender Antivirus. |
למידע נוסף, עיין במשאבים הבאים:
- הגדר ואימות אי הכללות בהתבסס על סיומת קבצים ומיקום התיקיה
- הגדר אי הכללות לקבצים שנפתחו על ידי תהליכים
עיין בהיסטוריית איתור איומים ב- Windows Defender עבור אפליקציית Cloud
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- בחר היסטוריית הגנה. כל הפריטים האחרונים מופיעים.
הגדר אפשרויות הגנה ושחזור של תוכנות כופר
- פתח את אפליקציית האבטחה של Windows על ידי חיפוש בתפריט ההתחלה עבור בִּטָחוֹן, ואז לבחור אבטחת Windows.
- בחר את הגנה על וירוסים ואיומים אריח (או סמל המגן בסרגל התפריטים השמאלי).
- תַחַת הגנה על תוכנות Ransomware, בחר ניהול הגנה על תוכנות Ransomware.
- לשנות גישה לתיקיה מבוקרת הגדרות, ראה הגן על תיקיות חשובות עם גישה לתיקיה מבוקרת.
- להגדרת אפשרויות לשחזור Ransomware, בחר להכין תַחַת שחזור נתונים של Ransomware ופעל לפי ההוראות לקישור או הגדרת חשבון OneDrive שלך, כך שתוכל להתאושש בקלות מהתקפת Ransomware.


