


Το κακόβουλο λογισμικό Microsoft Edge Block?
Περίληψη
Η Microsoft Edge εισήγαγε έναν βελτιωμένο τρόπο ασφαλείας που εφαρμόζει αυστηρότερους ελέγχους ασφαλείας όταν οι χρήστες επισκέπτονται άγνωστους ιστότοπους. Αυτή η λειτουργία μετριάζει τα τρωτά σημεία που σχετίζονται με τη μνήμη και ενεργοποιεί πρόσθετες προστασίες λειτουργικού συστήματος για το πρόγραμμα περιήγησης, καθιστώντας πιο δύσκολο για τους κακόβουλους χώρους να εκμεταλλευτούν τα τρωτά σημεία. Σε αντίθεση με τους αντίπαλους προγράμματα περιήγησης Chrome και Firefox, το Edge προσφέρει αυτό το μοναδικό χαρακτηριστικό που μπορεί να ενεργοποιηθεί σε τρεις λειτουργίες: βασικές, ισορροπημένες και αυστηρές. Η Microsoft Edge ξεπέρασε επίσης το Google Chrome και το Mozilla Firefox στο μπλοκάρισμα του ηλεκτρονικού ψαρέματος και των επιθέσεων κακόβουλου λογισμικού, προστατεύοντας αποτελεσματικά τους χρήστες από τη λήψη κακόβουλου κώδικα.
Βασικά σημεία
1. Η Microsoft Edge εισάγει βελτιωμένη λειτουργία ασφαλείας για άγνωστους ιστότοπους.
2. Η λειτουργία μετριάζει τα τρωτά σημεία που σχετίζονται με τη μνήμη, απενεργοποιώντας τη συλλογή Jit JavaScript.
3. Πρόσθετες προστασίες λειτουργικού συστήματος, όπως η αυθαίρετη προστασία του κώδικα και η προστασία που ενισχύεται από το υλικό, ενεργοποιούνται σε βελτιωμένη λειτουργία ασφαλείας.
4. Η Microsoft Edge παρέχει μια “πλούσια εμπειρία περιήγησης χρησιμοποιώντας ισχυρές τεχνολογίες όπως το JavaScript”, αλλά αναγνωρίζει τον αυξημένο κίνδυνο επίσκεψης κακόβουλων τοποθεσιών.
5. Το χαρακτηριστικό δεν διαθέτει ισοδύναμα αντίστοιχα στο Chrome και Firefox.
6. Το πρόγραμμα περιήγησης Safari της Apple εισήγαγε πρόσφατα τη λειτουργία κλειδώματος για την προστασία των στοχευμένων χρηστών από επιθέσεις στον κυβερνοχώρο.
7. Η ομάδα ασφαλείας της Microsoft Edge διεξήγαγε πειράματα ανάλυσης στη νέα λειτουργία.
8. Η βελτιωμένη λειτουργία ασφαλείας κυκλοφόρησε στην έκδοση Microsoft Edge 104.
9. Διατίθενται τρεις λειτουργίες: βασικές, ισορροπημένες και αυστηρές, το καθένα με διαφορετικά επίπεδα ασφάλειας και απαιτήσεων διαμόρφωσης χρήστη.
10. Οι χρήστες μπορούν να δημιουργήσουν εξαιρέσεις για αξιόπιστους ιστότοπους και οι διαχειριστές επιχειρήσεων μπορούν να δημιουργήσουν και να αρνηθούν λίστες.
11. Οι ιστότοποι Webassembly (WASM) δεν υποστηρίζονται επί του παρόντος από τη λειτουργία.
12. Εμφανίζεται ένα πρόσθετο banner ασφαλείας στη γραμμή πλοήγησης URL όταν ενεργοποιείται η βελτιωμένη λειτουργία ασφαλείας.
13. Η Microsoft Edge εμπόδισε ένα υψηλότερο ποσοστό ηλεκτρονικού ψαρέματος και επιθέσεων κακόβουλου λογισμικού κοινωνικής μηχανικής σε σύγκριση με το Chrome και τον Firefox.
14. Το Edge αποκλείστηκε αυτόματα το 92% όλων των προσπαθειών διαπιστευτηρίων κατά το πρόγραμμα ψαρέματος και το 100% όλων των επιθέσεων SEM.
15. Το NSS Labs έχει κατατάσσει σταθερά τα προγράμματα περιήγησης της Microsoft σε πολύτιμες αξιολογήσεις blocking malware.
Ερωτήσεις και απαντήσεις
- Ποιος είναι ο σκοπός της βελτιωμένης λειτουργίας ασφαλείας της Microsoft στην άκρη?
Ο βελτιωμένος τρόπος ασφαλείας στοχεύει στην εφαρμογή αυστηρότερων ελέγχων ασφαλείας όταν οι χρήστες επισκέπτονται άγνωστους ιστότοπους, μετριάζοντας τις ευπάθειες που σχετίζονται με τη μνήμη και ενεργοποιώντας πρόσθετες προστασίες λειτουργικού συστήματος. - Πώς προστατεύει η ενισχυμένη λειτουργία ασφαλείας στη Microsoft Edge από κακόβουλες τοποθεσίες?
Η ενισχυμένη λειτουργία ασφαλείας καθιστά πιο δύσκολο για τους κακόβουλους χώρους να αξιοποιήσουν τα άθλια τρωτά σημεία, απενεργοποιώντας τη συλλογή Jit JavaScript. Ενεργοποιεί επίσης πρόσθετες προστασίες λειτουργικού συστήματος, όπως η αυθαίρετη προστασία του κώδικα και η προστασία από τη στοίβα. - Ποιες είναι οι τρεις διαθέσιμες λειτουργίες σε βελτιωμένη λειτουργία ασφαλείας?
Οι τρεις διαθέσιμοι τρόποι είναι βασικές, ισορροπημένες και αυστηρές. Η βασική λειτουργία παρέχει πρόσθετη προστασία ασφαλείας σε περιοχές με λιγότερους επισκέπτες διατηρώντας παράλληλα την εμπειρία του χρήστη για δημοφιλείς ιστότοπους. Η ισορροπημένη λειτουργία προσαρμόζεται με βάση τη συμπεριφορά των χρηστών και την κατανόηση του κινδύνου από τη Microsoft. Η αυστηρή λειτουργία εφαρμόζει βελτιωμένες διασφαλίσεις παγκοσμίως εναντίον όλων των ιστότοπων. - Μπορούν οι χρήστες να δημιουργήσουν εξαιρέσεις για αξιόπιστους ιστότοπους?
Ναι, οι χρήστες μπορούν να δημιουργήσουν εξαιρέσεις για αξιόπιστους ιστότοπους και στις τρεις λειτουργίες. Οι διαχειριστές των επιχειρήσεων έχουν επίσης τη δυνατότητα να δημιουργήσουν και να αρνηθούν λίστες. - Οι ιστότοποι Webassembly (WASM) υποστηρίζονται από τη λειτουργία Enhanced Security?
Επί του παρόντος, οι ιστοσελίδες Webassembly (WASM) δεν υποστηρίζονται από τη λειτουργία. Ωστόσο, οι χρήστες μπορούν να προσθέσουν ιστότοπους που απαιτούν WASM στη λίστα ιστότοπων εξαίρεσης. - Τι δείχνει το πρόσθετο banner ασφαλείας στο Microsoft Edge?
Όταν ενεργοποιείται η ενισχυμένη λειτουργία ασφαλείας για έναν συγκεκριμένο ιστότοπο, εμφανίζεται ένα πρόσθετο banner ασφαλείας στη γραμμή πλοήγησης URL. - Πώς εμφανίστηκε η Microsoft Edge για να μπλοκάρει το ηλεκτρονικό ψαρέμα και τις επιθέσεις κακόβουλου λογισμικού κοινωνικής μηχανικής σε σύγκριση με το Chrome και τον Firefox?
Η Microsoft Edge ξεπέρασε τον Chrome και τον Firefox να μπλοκάρει τέτοιες επιθέσεις. Το Edge αποκλείστηκε αυτόματα το 92% όλων των προσπαθειών διαπιστευτηρίων ηλεκτρονικού κελύφους στο πρόγραμμα παροχής προγράμματος και το 100% όλων των επιθέσεων SEM, ενώ ο Chrome και ο Firefox είχαν χαμηλότερα ποσοστά επιτυχούς αποκλεισμού. - Ποιες είναι μερικές τακτικές που χρησιμοποιούνται από επιτιθέμενους κακόβουλου λογισμικού κοινωνικά μηχανικού (SEM)?
Οι επιτιθέμενοι SEM χρησιμοποιούν τακτικές όπως συνδέσμους από πλατφόρμες κοινωνικών μέσων όπως το Facebook και το Twitter, καθώς και τις ψευδείς ειδοποιήσεις στο πρόγραμμα περιήγησης των λοιμώξεων υπολογιστών ή άλλων προβλημάτων. Στόχος τους είναι να εξαπατήσουν τους χρήστες να κατεβάζουν κακόβουλο κωδικό. - Είναι η επιτυχία της Microsoft Edge στην παρεμπόδιση των επιθέσεων κακόβουλου λογισμικού μια πρόσφατη εξέλιξη?
Όχι, τα προγράμματα περιήγησης της Microsoft, συμπεριλαμβανομένου του προκάτοχου Internet Explorer της EDGE, έχουν εκτελέσει σταθερά καλά σε αξιολογήσεις blocking malware που πραγματοποιήθηκαν από το NSS Labs. Αυτή η πρόσφατη επιτυχία ευθυγραμμίζεται με τα προηγούμενα αποτελέσματα. - Ποιο πρόγραμμα περιήγησης δεν διέθετε ισοδύναμα χαρακτηριστικά στον βελτιωμένο τρόπο ασφαλείας της Microsoft Edge?
Τόσο ο Chrome όσο και ο Firefox στερούνται ισοδύναμων χαρακτηριστικών με την βελτιωμένη λειτουργία ασφαλείας της Microsoft Edge. Ενώ ορισμένες διαμορφώσεις μπορούν να απενεργοποιήσουν ορισμένα χαρακτηριστικά σε αυτά τα προγράμματα περιήγησης, δεν προσφέρουν το ίδιο επίπεδο βελτιωμένης ασφάλειας για άγνωστους ιστότοπους.
Η Microsoft S Anti-Malware Sniffing Service Powers Edge στην κορυφαία θέση στις δοκιμές αποκλεισμού του προγράμματος περιήγησης
Και στους τρεις τρόπους, οι χρήστες μπορούν να δημιουργήσουν εξαιρέσεις για αξιόπιστους ιστότοπους, με τους επιχειρηματίες που μπορούν να δημιουργήσουν ‘επιτρέπω’ και ‘αρνούμαι’ κονίστρα.
Η Microsoft Edge εμβαθύνει τις άμυνες από κακόβουλες ιστοσελίδες με βελτιωμένη λειτουργία ασφαλείας

Η Microsoft εισήγαγε μια προαιρετική λειτουργία στο πρόγραμμα περιήγησης Edge που εφαρμόζει αυστηρότερους ελέγχους ασφαλείας όταν οι χρήστες επισκέπτονται άγνωστους ιστότοπους.
Η ενισχυμένη λειτουργία ασφαλείας μετριάζει τις ευπάθειες που σχετίζονται με τη μνήμη, απενεργοποιώντας τη συλλογή JavaScript Just-in-Time (JIT), ενώ ενεργοποιεί πρόσθετες προστασίες λειτουργικού συστήματος για το πρόγραμμα περιήγησης, όπως ο αυθαίρετος φρουρός κώδικα και η προστασία από τη στοίβα, σύμφωνα με τη Microsoft, σύμφωνα με τη Microsoft.
Είπε ότι αυτές οι αλλαγές παρέχουν “άμυνα σε βάθος” καθιστώντας δυσκολότερο για τους κακόβουλους χώρους να αξιοποιήσουν τα άθλια τρωτά σημεία προκειμένου να γράψουν στον εκτελέσιμο κώδικα στη μνήμη.
Η Microsoft είπε ότι η παροχή ενός “Πλούσια εμπειρία περιήγησης χρησιμοποιώντας ισχυρές τεχνολογίες όπως το JavaScript” αυξάνει τους κινδύνους της επίσκεψης κακόβουλων τοποθεσιών. “Με βελτιωμένη λειτουργία ασφαλείας, η Microsoft Edge βοηθά στη μείωση του κινδύνου επίθεσης, εφαρμόζοντας αυτόματα πιο συντηρητικές ρυθμίσεις ασφαλείας σε άγνωστους ιστότοπους και προσαρμόζεται με την πάροδο του χρόνου καθώς συνεχίζετε να περιηγείστε,” Εν λόγω Redmond.
Πρώτον του είδους
Οι αντίπαλοι προγράμματα περιήγησης Chrome και Firefox δεν διαθέτουν ισοδύναμα χαρακτηριστικά, αν και μπορούν να διαμορφωθούν ώστε να απενεργοποιούν χαρακτηριστικά όπως το JIT.
Όσον αφορά το Safari, η Apple ανακοίνωσε πρόσφατα ένα νέο χαρακτηριστικό ασφαλείας που στοχεύει στην υπεράσπιση των χρηστών με πιθανό κίνδυνο επιθέσεων στον κυβερνοχώρο που απενεργοποιεί επίσης το JIT και άλλες πολύπλοκες τεχνολογίες ιστού, εκτός εάν ο χρήστης αποκλείει έναν αξιόπιστο ιστότοπο. Που ονομάζεται Λειτουργία Lockdown, αυτή η λειτουργία έχει σχεδιαστεί για να προστατεύει τους δημοσιογράφους, τους πολιτικούς και τους ακτιβιστές των ανθρωπίνων δικαιωμάτων από το Spyware.
Η ομάδα ασφαλείας της Microsoft Edge δημοσίευσε την ανάλυση των αποτελεσμάτων των πειραματισμών της με το νέο χαρακτηριστικό τον Αύγουστο του 2021 και τον Φεβρουάριο του 2022.
Η λειτουργία κυκλοφόρησε στην έκδοση Microsoft Edge 104, η οποία κυκλοφόρησε στις 5 Αυγούστου.
Τρία επίπεδα ασφάλειας
Η νέα λειτουργία, η οποία είναι απενεργοποιημένη από προεπιλογή, μπορεί να ενεργοποιηθεί ως ένας από τους τρεις τρόπους.
Μέσα στο ‘βασικός’ – και συνιστάται – διαμόρφωση, ισχύει η λειτουργία “Προστέθηκε προστασία ασφαλείας στους λιγότερο επισκέπτες ιστότοπους”, αλλά “διατηρεί την εμπειρία του χρήστη για τους πιο δημοφιλείς ιστότοπους στον ιστό”, εξήγησε τη Microsoft.
Η βασική λειτουργία δεν προσαρμόζεται σύμφωνα με τη συμπεριφορά των χρηστών. Σε αντίθεση, ‘ισορροπημένος’ τρόπος “βασίζεται στον χρήστη’συμπεριφορά σε μια συγκεκριμένη συσκευή και Microsoft’Η κατανόηση του κινδύνου σε ολόκληρο τον Ιστό για να δώσει ιστότοπους που οι χρήστες είναι πιο πιθανό να χρησιμοποιήσουν και να εμπιστεύονται την πλήρη πρόσβαση στην πλατφόρμα ιστού, περιορίζοντας ταυτόχρονα ό, τι μπορούν να κάνουν οι νέοι και άγνωστες τοποθεσίες”.
Τέλος, το ‘αυστηρός’ Η ρύθμιση ισχύει ενισχυμένες διασφαλίσεις παγκοσμίως έναντι όλων των ιστότοπων. Είναι n’συνιστάται για τους περισσότερους τελικούς χρήστες λόγω της πρόσθετης διαμόρφωσης που απαιτείται για τους χρήστες “για να ολοκληρώσουν τα κανονικά τους καθήκοντα”.
Και στους τρεις τρόπους, οι χρήστες μπορούν να δημιουργήσουν εξαιρέσεις για αξιόπιστους ιστότοπους, με τους επιχειρηματίες που μπορούν να δημιουργήσουν ‘επιτρέπω’ και ‘αρνούμαι’ κονίστρα.
Οι ιστότοποι που χρησιμοποιούν το webassembly (WASM), μια μορφή δυαδικής διδασκαλίας για εικονικές μηχανές που βασίζονται σε στοίβες, δεν υποστηρίζονται επί του παρόντος από τη λειτουργία. Τοποθεσίες που χρειάζονται WASM μπορούν να προστεθούν στη λίστα ιστότοπων εξαίρεσης.
Ενα ‘προστέθηκε ασφάλεια’ Το Banner εμφανίζεται στη γραμμή πλοήγησης URL όταν ενεργοποιείται η βελτιωμένη λειτουργία ασφαλείας για έναν συγκεκριμένο ιστότοπο.
Η Microsoft’s Anti-Malware Sniffing Service Powers Edge στην κορυφαία θέση στις δοκιμές αποκλεισμού του προγράμματος περιήγησης
Το Browser Edge της Microsoft, η προεπιλογή στα Windows 10, εμπόδισε το υψηλότερο ποσοστό των επιθέσεων του ηλεκτρονικού ψαρέματος και των κοινωνικά μηχανικών μηχανικών (SEM) από τις Google Chrome και τον Firefox της Mozilla, δήλωσε την Παρασκευή μια εταιρεία δοκιμών ασφαλείας του Texas.
Σύμφωνα με τα NSS Labs του Austin, Tex., Το Edge αποκλείστηκε αυτόματα το 92% όλων των προσπαθειών διαπιστευτηρίων κατά το πρόγραμμα παροχής προγράμματος κατάρτισης και μουρμούρισε το 100% όλων των επιθέσεων SEM. Οι τελευταίοι περιλάμβαναν ένα ευρύ φάσμα επιθέσεων, αλλά το κοινό χαρακτηριστικό τους ήταν ότι προσπάθησαν να εξαπατήσουν τους χρήστες να κατεβάζουν κακόβουλο κωδικό. Οι τακτικές που αναπτύσσουν οι επιτιθέμενοι SEM περιλαμβάνουν συνδέσμους από τα κοινωνικά μέσα, όπως το Facebook και το Twitter, καθώς και τις ψευδείς ειδοποιήσεις των λοιμώξεων υπολογιστών ή άλλων προβλημάτων.
Το Edge BEDED Chrome και Firefox από αποφασιστικά περιθώρια. Για παράδειγμα, το Chrome εμπόδισε το 74% όλων των επιθέσεων ηλεκτρονικού “ψαρέματος” και το 88% των επιθέσεων SEM. Εν τω μεταξύ, ο Firefox ήρθε στην τρίτη και στις δύο δοκιμές, σταματώντας μόλις το 61% των επιθέσεων ηλεκτρονικού “ψαρέματος” και το 70% όλων των προσπαθειών SEM.
Τα αποτελέσματα δεν προκαλούν έκπληξη σε όποιον ακολούθησε τις δοκιμές της NSS κατά τη διάρκεια των ετών: η επιχείρηση έχει απονείμει τακτικά τα προγράμματα περιήγησης της Microsoft, κυρίως τον σεβάσμικο Internet Explorer (IE), τα κορυφαία σημεία στις αξιολογήσεις του κακόβουλου λογισμικού.
Οι αξιολογήσεις της NSS ήταν διαφόρων υπηρεσιών που βασίζονται σε σύννεφο που κάλεσαν οι κατασκευαστές του προγράμματος περιήγησης, όχι οι ίδιες οι εφαρμογές. Οι υπηρεσίες είναι φήμη στη ρίζα. Ανιχνεύουν το Διαδίκτυο και όπως κάνουν, αναθέτουν ιστότοπους σε λευκές ή μαύρες λίστες ανάλογα με το αν το περιεχόμενο κρίνεται κακόβουλο ή ύποπτο. Εναλλακτικά, οι υπηρεσίες στρέφουν μια αριθμητική βαθμολογία. Στη συνέχεια, τα προγράμματα περιήγησης ζητούν δεδομένα από τις Υπηρεσίες καθώς απευθύνονται σε συγκεκριμένες διευθύνσεις URL και – με βάση την απάντηση – εμποδίζουν το πρόγραμμα περιήγησης να φτάσει στον προοριζόμενο προορισμό, προειδοποιεί τον χρήστη ότι ο ιστότοπος μπορεί να είναι σκιός ή να αφήσει το πρόγραμμα περιήγησης να εμφανίσει τον ιστότοπο ως τον ιδιοκτήτη του.
Το NSS έχει σχεδόν πάντοτε έδωσε τις υπηρεσίες της Microsoft, έναν συνδυασμό του σαρωτή/φίλτρου URL Smartscreen και της υπηρεσίας φήμης εφαρμογών, των υψηλότερων βαθμολογιών. Η αντίπαλη υπηρεσία της Google, που ονομάστηκε “Safe Browsing”, έχει κατατάξει τη δεύτερη θέση, μερικές φορές πολύ μακρινό δευτερόλεπτο. Τόσο ο Firefox του Chrome όσο και ο Firefox Mozilla βασίζονται στο API ασφαλούς περιήγησης (Interface ApplicationPrograming), αλλά ιστορικά η εφαρμογή του Mozilla έχει εκτελέσει άσχημα σε σύγκριση με την Google’s. Χωρίς σοκ: Η Google δημιούργησε το API.
Η Edge πήρε επίσης το κορυφαίο βραβείο για να αποκλείσει τις επιθέσεις από το get-go. Στις δοκιμές επίθεσης SEM της NSS, για παράδειγμα, το πρόγραμμα περιήγησης της Microsoft σταμάτησε σχεδόν κάθε προσπάθεια από τις πρώτες στιγμές που εντοπίστηκε μια νέα επίθεση. Ο Chrome και ο Firefox, από την άλλη πλευρά, σταμάτησαν το 75% και το 54% των ολοκαίνουργιων επιθέσεων, αντίστοιχα. Πάνω από μια εβδομάδα, ο Chrome και ο Firefox βελτίωσαν τις βαθμολογίες αποκλεισμού τους, αν και ούτε έφτασαν το εντυπωσιακό 99 του Edge.8%.
Αλλά οι βαθμολογίες δοκιμών όπως αυτές δεν βοήθησαν την άκρη να αυξήσει το μερίδιό της στην αγορά του προγράμματος περιήγησης ή να διατηρήσει τον πρόγονο του IE από μια καταστροφική πτώση τα τελευταία δύο χρόνια. Κατά τη διάρκεια του Σεπτεμβρίου, η Edge διεξήχθη μόνο στο 5% όλων των προσωπικών υπολογιστών. Από εκείνους που τροφοδοτούνται από τα Windows 10, η μόνη υποστήριξη Edge OS, το πρόγραμμα περιήγησης έτρεξε μόνο στο 17% αυτού του υποσυνόλου PC. Από τα μέσα του 2015, όταν ξεκίνησαν τα Windows 10 και το Edge, το μερίδιο του τελευταίου έχει συνεχώς πέσει συνεχώς.
Στην πραγματικότητα, η κατάταξη του Σεπτεμβρίου ήταν το χαμηλότερο. Εν τω μεταξύ, το μερίδιο χρήστη του Σεπτεμβρίου του Chrome σε όλους τους προσωπικούς υπολογιστές ήταν 60%, σύμφωνα με τις εφαρμογές Net Company της Analytics Company. Ο Firefox ήταν 13%.
Το NSS μέτρησε επίσης την αντοχή κατά της παροχής του Chrome OS και των Windows 10 S, οι οποίες βασίζονται, με τη σειρά τους, στο Chrome and Edge, και διαπίστωσαν ότι “δεν παρατηρήθηκαν σημαντικές διαφορές μεταξύ του προγράμματος περιήγησης άκρων σε Windows 10 ή Windows 10 s και μεταξύ του προγράμματος περιήγησης Chrome που τρέχει στα Windows 10 και Chrome [OS].«
Τα αποτελέσματα της εταιρείας δοκιμών ελήφθησαν με συνεχή παρακολούθηση των προσωπικών υπολογιστών των Windows 10, το Chrome ή το Firefox μεταξύ Αυγούστου. 23 και Σεπτέμβριος. 12.

- Προγράμματα περιήγησης
- Παράθυρα
- Εφαρμογές επιχειρήσεων
- Ασφάλεια
- Microsoft Edge
- Μικρές και μεσαίες επιχειρήσεις
Copyright © 2017 IDG Communications, Inc.
Η Malvertising στις ειδήσεις της Microsoft Edge ωθεί τις απάτες τεχνικής υποστήριξης
Ανακαλύψαμε μια εκστρατεία στην αρχική σελίδα της Microsoft Edge, όπου οι κακόβουλες διαφημίσεις προσελκύουν τα θύματα σε απάτες τεχνικής υποστήριξης.
Ενώ το Google Chrome εξακολουθεί να κυριαρχεί ως το κορυφαίο πρόγραμμα περιήγησης, το Microsoft Edge, το οποίο βασίζεται στον πηγαίο κώδικα Chromium, κερδίζει σταδιακά περισσότερους χρήστες. Ίσως το πιο σημαντικό, είναι το προεπιλεγμένο πρόγραμμα περιήγησης στην πλατφόρμα Microsoft Windows και ως τέτοια τμήματα της βάσης χρηστών του παρουσιάζουν ιδιαίτερο ενδιαφέρον για τους απατεώνες. Παρακολουθήσαμε και παρατηρήσαμε μια εκστρατεία Malvertising στο Microsoft Edge News Feed που χρησιμοποιείται για την ανακατεύθυνση των θυμάτων στην τεχνική υποστήριξη σελίδων. Το σχέδιο είναι απλό και βασίζεται σε απειλές που εισάγουν τις διαφημίσεις τους στην αρχική σελίδα Edge και προσπαθούν να δελεάσουν τους χρήστες με συγκλονιστικές ή περίεργες ιστορίες. Σε αυτήν την ανάρτηση ιστολογίου, αυξάνουμε την ευαισθητοποίηση και εκθέτουμε αυτή τη λειτουργία απάτης που συνεχίζεται για τουλάχιστον δύο μήνες.
ΣΦΑΙΡΙΚΗ ΕΙΚΟΝΑ

Το Microsoft Edge News Feed είναι μια συλλογή από μικρογραφίες που εναλλάσσονται μεταξύ περιεχομένου ειδήσεων, ενημερώσεων κυκλοφορίας και διαφημίσεων. Έχουμε εντοπίσει διάφορες διαφημίσεις που είναι κακόβουλες και ανακατευθύνουν τους χρήστες που δεν μπορούν να αποκατασταθούν σε απάτες υποστήριξης τεχνολογίας. Η ροή ανακατεύθυνσης μπορεί να συνοψιστεί στο παρακάτω διάγραμμα:
Τεχνικές λεπτομέρειες
Όταν ένας χρήστης κάνει κλικ σε μία από τις κακόβουλες διαφημίσεις, ένα αίτημα στο δίκτυο διαφημίσεων Taboola γίνεται μέσω API (API.ταμπόλα.com) για να τιμήσετε το κλικ στο διαφημιστικό banner. Ο διακομιστής θα ανταποκριθεί με την επόμενη διεύθυνση URL για φόρτωση, με τη μορφή μούχλας:
έγγραφο.τοποθεσία.Αντικατάσταση ('https: \/\/[domain scammer] \/\/?utm_source = taboola&utm_medium = παραπομπή Το πρώτο αίτημα σε έναν από αυτούς τους κακόβουλους τομείς ανακτά ένα βασικό64 κωδικοποιημένο JavaScript του οποίου ο στόχος είναι να ελέγξει τον τρέχοντα επισκέπτη και να καθορίσει εάν είναι ο δυνητικός στόχος.  Μια πρωτότυπη έκδοση αυτού του σεναρίου μπορεί να βρεθεί εδώ, ενώ μια ομορφιά έκδοση μπορεί να βρεθεί εδώ. Ο στόχος αυτού του σεναρίου είναι να δείξει μόνο την κακόβουλη ανακατεύθυνση σε πιθανά θύματα, αγνοώντας τα bots, τα VPNs και τις γεωγραφικές ενέργειες που δεν ενδιαφέρουν, τα οποία παρουσιάζουν μια αβλαβής σελίδα που σχετίζεται με τη διαφήμιση. Αυτό το σχέδιο έχει σκοπό να ξεγελάσει τους αθώους χρήστες με ψεύτικες σελίδες αποδυτηρίων προγράμματος περιήγησης, πολύ γνωστές και χρησιμοποιούνται από scammers τεχνικής υποστήριξης. Αυτό που αξίζει να παρατηρηθεί είναι η υποδομή σύννεφων που αξιοποιείται εδώ, καθιστώντας πολύ δύσκολο να μπλοκάρει.
 Αυτοί είναι υποτομείς στο Ondigitalocean.εφαρμογή που αλλάζουν διαρκώς. Σε διάστημα 24 ωρών, συλλέξαμε πάνω από 200 διαφορετικά ονόματα κεντρικού υπολογιστή.
Microsoft Edge: “Μη ασφαλής τοποθεσία”
Στο Microsoft Edge, όταν ανοίγετε το Bitrix24 ή οποιοδήποτε ιστότοπο που κατασκευάζεται στον κατασκευαστή Bitrix24, μπορείτε να λάβετε μια προειδοποίηση για έναν μη ασφαλές ιστότοπο.
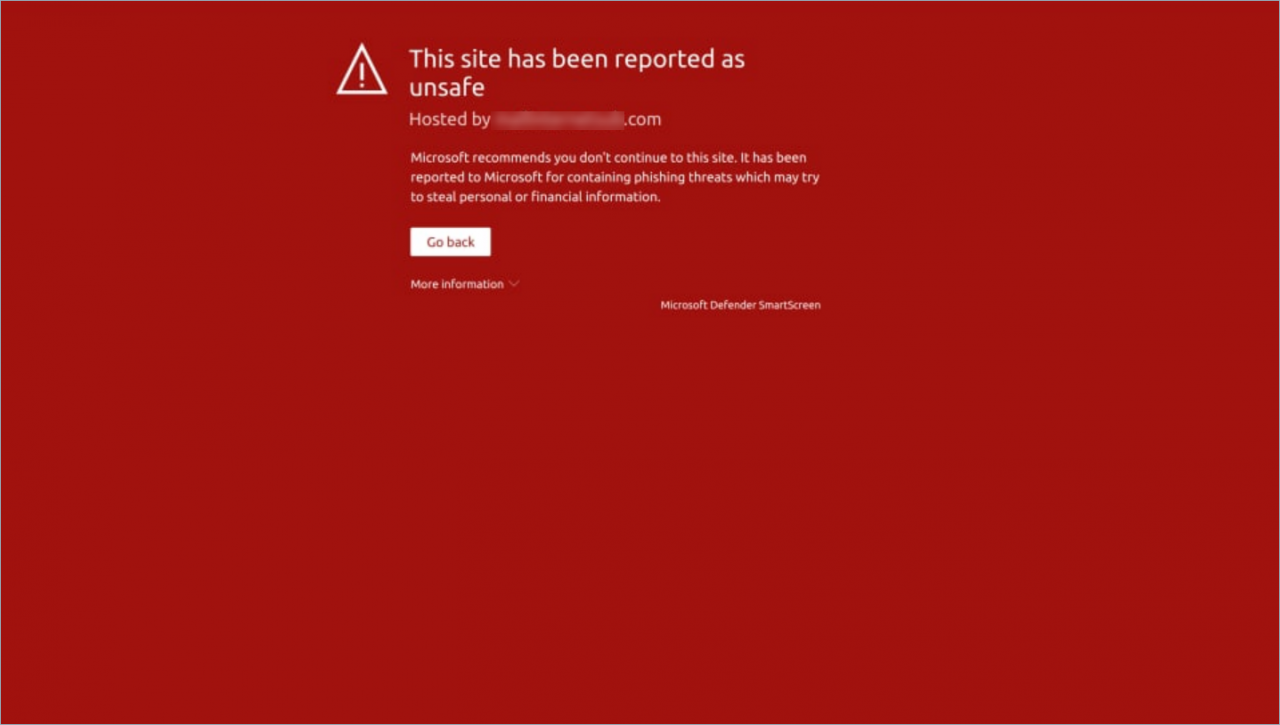
Τι σημαίνει?
Ο κώδικας των bitrix24 και sites24 επαληθεύεται. Δεν περιέχει κακόβουλο λογισμικό.
Η Microsoft έχει τους δικούς της αλγόριθμους για την ασφάλεια των ιστότοπων. Οι έλεγχοι εκτελούνται αυτόματα, επομένως μπορεί να υπάρχουν ψευδείς περιπτώσεις.
Υπάρχουν περιπτώσεις όταν το bitrix24 μπλοκάρει λόγω του αποκλεισμού της τοποθεσίας. Εάν το bitrix24 και ο ιστότοπος σας βρίσκονται σε υποτομείς ενός κοινού τομέα και ο ιστότοπος είναι αποκλεισμένος για κάποιο λόγο, η Microsoft μπορεί να εμποδίσει ολόκληρο τον τομέα.
Μην χρησιμοποιείτε έναν κοινό τομέα σε τοποθεσίες υποτομής και το λογαριασμό Bitrix24.
Τι πρέπει να κάνεις?
Αν νομίζετε ότι ο ιστότοπος είναι ασφαλής και χρησιμοποιούνται μόνο τυπικά πρότυπα και μπλοκ του κατασκευαστή Bitrix24, κάντε κλικ στο κουμπί Περισσότερες πληροφορίες Και μετά πηγαίνετε στον σύνδεσμο Η αναφορά ότι αυτός ο ιστότοπος δεν περιέχει απειλές ηλεκτρονικού ψαρέματος.
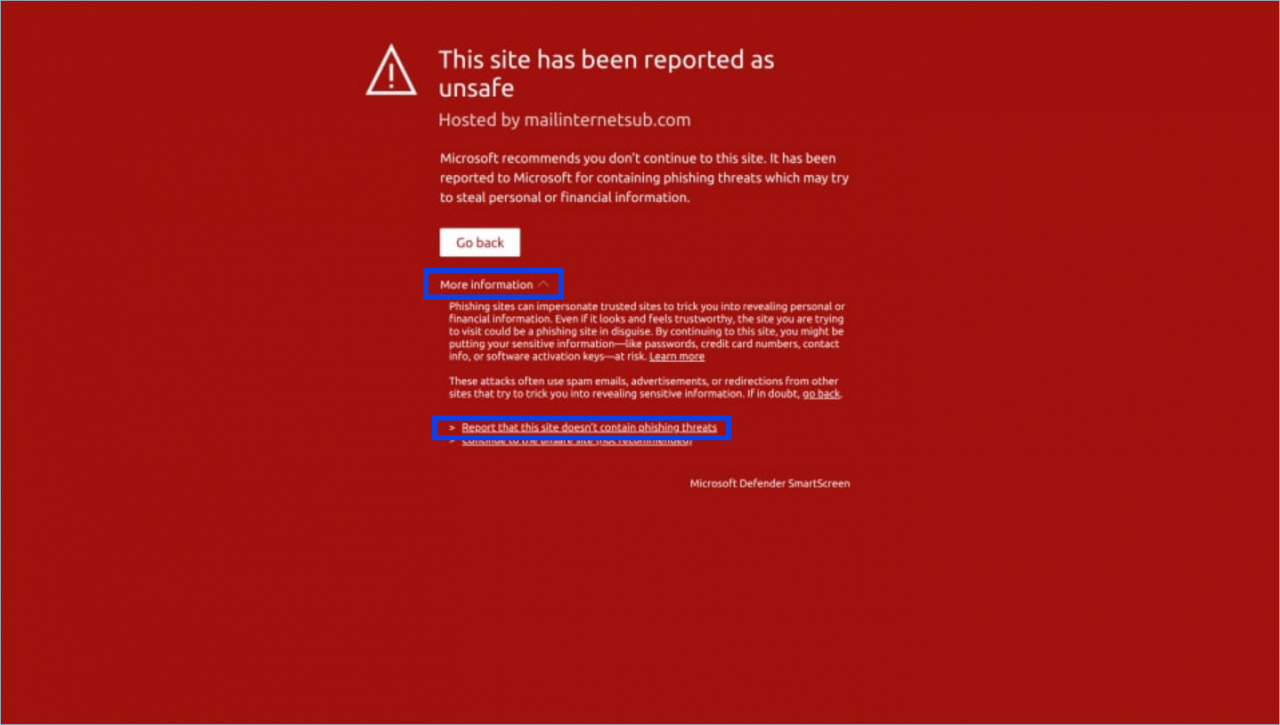
Στη σελίδα, επιλέξτε την κατάλληλη επιλογή ανάλογα με το αν είστε απλώς επισκέπτης ή ιδιοκτήτης του ιστότοπου.
Συμπληρώστε τις απαιτούμενες πληροφορίες και υποβάλετε την αναφορά στη Microsoft.
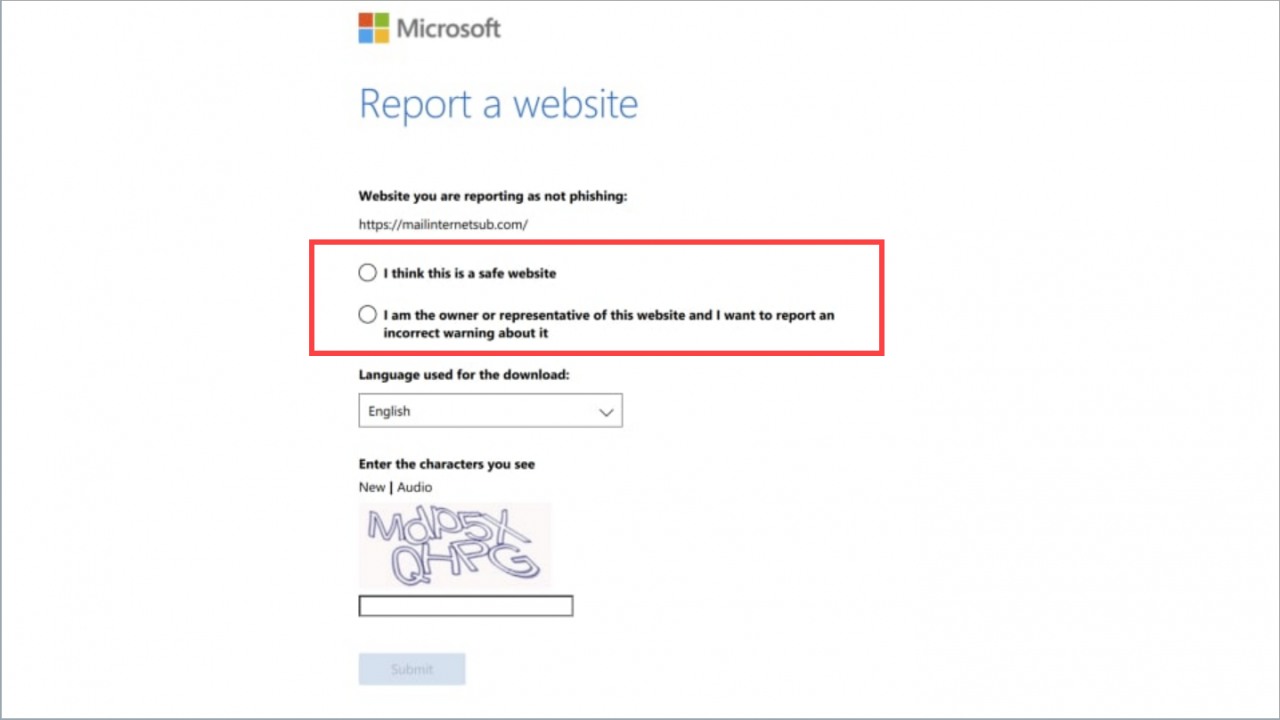
Εάν η Microsoft αποφασίσει ότι ο ιστότοπος δεν αποτελεί απειλή, οι προειδοποιήσεις θα αφαιρεθούν από προγράμματα περιήγησης και αποτελέσματα αναζήτησης.
Μπορείτε πάντα να επικοινωνήσετε με τους συνεργάτες μας. Θα σας βοηθήσουν με τις ρυθμίσεις του ιστότοπου και το bitrix24.
Ήταν χρήσιμες αυτές οι πληροφορίες?
Βοήθεια ειδικών ενσωμάτωσης
Δεν είναι αυτό που ψάχνω
Περίπλοκο και ακατανόητο κείμενο
Οι πληροφορίες είναι ξεπερασμένες
Είναι πολύ σύντομο. Χρειάζομαι περισσότερες πληροφορίες
Δεν μου αρέσει ο τρόπος λειτουργίας αυτού του εργαλείου
Υποστήριξη Bitrix24
Εγγραφή και έλεγχος ταυτότητας
Bitrix24.Έγγραφα
Διαχείριση αποθεμάτων
Πώς να δημιουργήσετε ιστότοπους
Ρυθμίσεις ιστότοπων
Bitrix24.Σημάδι
Επιχείρηση
- Βοηθός
- Webinars
- Πώς να βίντεο
- Επικοινωνήστε με την υποστήριξη
- Προγραμματίστε ένα demo
- Σελίδα κατάστασης Bitrix24
- Επί τόπου έκδοση
- Κατεβάστε
- Τεκμηρίωση
- Βρείτε έναν σύντροφο
- Γίνε συνέταιρος
- Σύνδεση συνεργατών
Μπορείτε να βρείτε τη συμφωνία Bitrix24 Cloud και Self Hosted Service εδώ.
© 2023 Bitrix24
Επισκόπηση της ιδιωτικής ζωής
Μπισκότα: Αυτός ο ιστότοπος χρησιμοποιεί cookies για αναλυτικούς και τεχνικούς λόγους. ‘Αναλυτικά cookies’ εισάγονται από το Google Analytics για να μας βοηθήσουν να κατανοήσουμε από ποιες χώρες προέρχονται οι επισκέπτες μας, ποιες σελίδες επισκέπτονται και ποιες ενέργειες λαμβάνουν σε αυτόν τον ιστότοπο. ‘Αυστηρά απαραίτητα cookies’, Όπως υποδηλώνει το όνομα, είναι ένας τύπος cookies που απαιτούνται για την κατάλληλη λειτουργία ορισμένων χαρακτηριστικών αυτού του ιστότοπου, όπως η δυνατότητα χρήσης ζωντανής συνομιλίας. Η απενεργοποίηση αυτών των cookies θα απενεργοποιήσει την πρόσβαση σε αυτά τα χαρακτηριστικά και θα υποβαθμίσει την εμπειρία του ιστότοπού σας.
Τα cookies και των δύο τύπων μπορούν να ενεργοποιηθούν ή να απενεργοποιηθούν μέσα σε αυτό το plugin.
Ρυθμίσεις μπισκότων
Αυστηρά απαραίτητα cookies
Μην πουλάτε ή μοιράζεστε τα στοιχεία μου
Πολιτική μπισκότων
Περισσότερες πληροφορίες σχετικά με την πολιτική Cookie
Χρησιμοποιούμε cookies για να βελτιώσουμε την εμπειρία περιήγησής σας – μάθετε περισσότερα. Συνεχίζοντας να περιηγείστε σε αυτόν τον ιστότοπο συμφωνείτε με τη χρήση των cookies μας. Αλλάξτε τις ρυθμίσεις cookie σας.


