


האם nordvpn משתמש ב- Wireguard?
פרוטוקול Nordlynx – הפיתרון לחיבור VPN מהיר ומאובטח
בעוד יישומי Wireguard מצביעים על יכולת ההגעה של עמיתים המוגדרים כיום המשמשים למישור הנתונים, האופי הקל של פרוטוקול Wireguard הופך את הערכת הנתיבים האלטרנטיבית מחוץ להיקף. השאלה היא: כיצד נוכל להפריד את מטוס הנתונים לבדיקות קישוריות?
איזה פרוטוקול NORDVPN צריך לבחור? | תמיכה ב- NORDVPN
NORDVPN תומך במספר פרוטוקולי הצפנת אבטחה כדי לספק שירות VPN. רמות האבטחה והמטרות של פרוטוקולי VPN אלה שונות, אך כך גם צרכי הלקוחות שלנו. אנו ממליצים לך לבדוק מקרוב את החוזקות והחולשה של כל פרוטוקול VPN. אמנם אנו רוצים שתוכלו לבחור בחופשיות, אך אנו מרגישים שזו חובתנו לייעץ לכם מה עשוי להתאים לכם ביותר.
1. OpenVPN
OpenVPN היא חתיכה בוגרת וחזקה של תוכנת קוד פתוח המאפשרת לנו לספק שירות VPN אמין ומאובטח. זהו פרוטוקול VPN רב -תכליתי שניתן להשתמש בו הן ביציאות TCP והן ב- UDP. OpenVPN תומך במספר רב של אלגוריתמי הצפנה חזקים וצופים: כדי להבטיח את ההגנה על הנתונים שלך, אנו משתמשים ב- AES-256-GCM עם מפתח DH 4096 סיביות. אם אתה מודע לביטחון שלך ותוהה מהו פרוטוקול NORDVPN היציב ביותר, אנו ממליצים על OpenVPN.
2. Ikev2/ipsec
IKEV2/IPSEC מגדיל משמעותית את האבטחה והפרטיות של המשתמשים על ידי שימוש באלגוריתמים ומפתחות קריפטוגרפיים חזקים. NORDVPN משתמש ב- NGE (“הצפנת הדור הבא”) ב- IKEV2/IPSEC. מקשי Phase1 נוצרים באמצעות AES-256-GCM, SHA2-384 ו- PFS (סודיות קדימה מושלמת) באמצעות מפתחות 3072 סיביות דיפי-הלמן. לאחר מכן IPSEC מאבטח את המנהרה בין הלקוח לשרת, באמצעות הצפנת AES-256 חזקה. פרוטוקול VPN זה מספק למשתמש אבטחה, יציבות ומהירות של שקט-רוח.
3. Wireguard (Nordlynx) (מומלץ על ידי NordVPN ומשמש כברירת מחדל ברוב האפליקציות שלנו)
Wireguard הוא פרוטוקול המנהור החדש והמהיר ביותר, וכל ענף ה- VPN מדבר על זה. הוא משתמש בקריפטוגרפיה חדישה העולה על המנהיגים הנוכחיים, OpenVPN ו- IPSEC/IKEV2. עם זאת, זה עדיין נחשב לניסיוני, ולכן ספקי VPN צריכים לחפש פתרונות חדשים (כמו Nordlynx על ידי NordVPN) כדי להתגבר על פגיעויותיו של Wireguard.
מודרני, מהיר במיוחד ורזה להפליא בארכיטקטורה שלה, Wireguard מגובה במחקר אקדמי יסודי. Wireguard מורכב מ -4,000 שורות קוד בלבד, מה שמקל על פריסת, ביקורת ותיקון. כדי להכניס את זה לפרספקטיבה, OpenVPN פועל על 400,000 שורות קוד, כלומר Wireguard מהווה רק 1% מהארכיטקטורה המסיבית של OpenVPN.
Nordlynx משמש כיום כברירת מחדל באפליקציות NordVPN. אם אתה תוהה איזה פרוטוקול VPN הוא הטוב ביותר למשחקים או לפעילויות אחרות התלויות במהירות מקוונת, התשובה היא תמיד nordlynx.
רוצה ללמוד עוד?
בדוק את NORDVPN ב- YouTube!
פרוטוקול Nordlynx – הפיתרון לחיבור VPN מהיר ומאובטח
כאשר חדשנות דופקת, מה תעשה: הכניסו לזה או לסגור את הדלת? בהיותנו חנונים סקרנים ודמיוניים לנצח, אנו ב- NordVPN תמיד פתוחים לחדשנות. לכן פיתחנו את טכנולוגיית הפרוטוקול Nordlynx שלנו.
04 בינואר, 2022
Врем чения: 12 миτ.
-מה זה Nordlynx ואיך זה עובד?
Nordlynx היא מערכת הצפנה המגנה על פרטיותך תוך שימוש ב- VPN. זה מצפן את נתוני המשתמש שלך בזמן שהוא נוסע לשרת VPN וממנו, להבטיח שאף אחד לא יכול ליירט ולהציג אותם בזמן שהוא נמצא במעבר.
-היתרונות של Nordlynx
בזכות Nordlynx, NordVPN מציעה את אחד משירותי ה- VPN המהירים ביותר בענף. זה מבטיח חווית משחק חלקה ללא חציצה או פיגור. Nordlynx נתמך במספר מערכות הפעלה, כולל Windows, MacOS, Android, iOS ו- Linux. אתה יכול לכסות עד שישה מכשירים עם חשבון NORDVPN בלבד. ההצפנה המסופקת על ידי Nordlynx חזקה ביותר, בזכות האבטחה של Wireguard. זה קל לשימוש מכיוון שהוא בנוי ישירות באפליקציית NORDVPN שלך.
-הרקע
הצעת חיבור במהירות גבוהה תוך שמירה על אבטחה מקוונת מהשורה הראשונה היא אתגר עבור ספקי VPN. הופעתו של Wireguard, פרוטוקול מנהור VPN חדש, נראתה כמו נשימה של אוויר צח בענף.
פרוטוקול Nordlynx – הפיתרון לחיבור VPN מהיר ומאובטח
בעוד יישומי Wireguard מצביעים על יכולת ההגעה של עמיתים המוגדרים כיום המשמשים למישור הנתונים, האופי הקל של פרוטוקול Wireguard הופך את הערכת הנתיבים האלטרנטיבית מחוץ להיקף. השאלה היא: כיצד נוכל להפריד את מטוס הנתונים לבדיקות קישוריות?
איזה פרוטוקול NORDVPN צריך לבחור? | תמיכה ב- NORDVPN
NORDVPN תומך במספר פרוטוקולי הצפנת אבטחה כדי לספק שירות VPN. רמות האבטחה והמטרות של פרוטוקולי VPN אלה שונות, אך כך גם הלקוחות שלנו’ צרכי. אנו ממליצים לך לבדוק מקרוב את החוזקות והחולשה של כל פרוטוקול VPN. אמנם אנו רוצים שתוכלו לבחור בחופשיות, אך אנו גם מרגישים את זה’חובתנו לייעץ לך מה עשוי להתאים לך הכי טוב.
1. OpenVPN
OpenVPN היא חתיכה בוגרת וחזקה של תוכנת קוד פתוח המאפשרת לנו לספק שירות VPN אמין ומאובטח. זהו פרוטוקול VPN רב -תכליתי שניתן להשתמש בו הן ביציאות TCP והן ב- UDP. OpenVPN תומך במספר רב של אלגוריתמי הצפנה חזקים וצופים: כדי להבטיח את ההגנה על הנתונים שלך, אנו משתמשים ב- AES-256-GCM עם מפתח DH 4096 סיביות. אם אתה מודע לביטחון שלך ותוהה מהו פרוטוקול NORDVPN היציב ביותר, אנו ממליצים על OpenVPN.
2. Ikev2/ipsec
IKEV2/IPSEC מגדיל משמעותית את האבטחה והפרטיות של המשתמשים על ידי שימוש באלגוריתמים ומפתחות קריפטוגרפיים חזקים. NordVPN משתמש ב- NGE (“הצפנה מהדור הבא”) ב- IKEV2/ipsec. מקשי Phase1 נוצרים באמצעות AES-256-GCM, SHA2-384 ו- PFS (סודיות קדימה מושלמת) באמצעות מפתחות 3072 סיביות דיפי-הלמן. לאחר מכן IPSEC מאבטח את המנהרה בין הלקוח לשרת, באמצעות הצפנת AES-256 חזקה. פרוטוקול VPN זה מספק למשתמש אבטחה, יציבות ומהירות של שקט-רוח.
3. Wireguard (Nordlynx) (מומלץ על ידי NordVPN ומשמש כברירת מחדל ברוב האפליקציות שלנו)
Wireguard הוא פרוטוקול המנהור החדש והמהיר ביותר, וכל ענף ה- VPN מדבר על זה. הוא משתמש בקריפטוגרפיה חדישה העולה על המנהיגים הנוכחיים, OpenVPN ו- IPSEC/IKEV2. עם זאת, זה’S עדיין נחשב ניסיוני, ולכן ספקי VPN צריכים לחפש פתרונות חדשים (כמו Nordlynx על ידי nordvpn) כדי להתגבר על Wireguard’פגיעויות.
מודרני, מהיר במיוחד ורזה להפליא בארכיטקטורה שלה, Wireguard מגובה במחקר אקדמי יסודי. Wireguard מורכב מ -4,000 שורות קוד בלבד, מה שמקל על פריסת, ביקורת ותיקון. כדי להכניס את זה לפרספקטיבה, OpenVPN פועל על 400,000 שורות קוד, כלומר Wireguard מהווה רק 1% מ- OpenVPN’ארכיטקטורה מסיבית.
Nordlynx משמש כיום כברירת מחדל באפליקציות NordVPN. אם אתה’תוהה איזה פרוטוקול VPN הוא הטוב ביותר למשחקים או לפעילויות מקוונות תלויות במהירות מקוונת, התשובה היא תמיד nordlynx.
רוצה ללמוד עוד?
בדוק את NORDVPN ב- YouTube!
פרוטוקול Nordlynx – הפיתרון לחיבור VPN מהיר ומאובטח
כאשר חדשנות דופקת, מה תעשה: הכניסו לזה או לסגור את הדלת? בהיותנו חנונים סקרנים ודמיוניים לנצח, אנו ב- NordVPN תמיד פתוחים לחדשנות. זֶה’הסיבה שפיתחנו את טכנולוגיית הפרוטוקול Nordlynx שלנו.
04 בינואר, 2022
Врем чения: 12 миτ.
- מה זה Nordlynx ואיך זה עובד?
- היתרונות של Nordlynx
- הרקע
- פרויקט Nordlynx
- איך גרמנו לזה לעבוד
- בשולחן העבודה
- באנדרואיד
- ב- iOS
מה זה Nordlynx ואיך זה עובד?
פרוטוקול Nordlynx הוא מערכת הצפנה שיכולה להגן על פרטיותך בזמן שאתה’מחדש באמצעות VPN. זה’תהליך שמציין את נתוני המשתמש שלך בזמן שהוא’S נוסע לשרת VPN וממנו, כך שאיש אינו יכול ליירט ולצפות בו בזמן שהוא’s במעבר.
Nordlynx בנוי סביב פרוטוקול בשם Wireguard®, ויש לו שני תכונות נהדרות באמת. האחת היא היכולת שלה לספק למשתמשים באפליקציות NORDVPN מהירויות חיבור אינטרנט מהירות תאורה, מבלי להתפשר על אבטחת הצפנה. אם אתה’אי פעם תהה “איזו מהירות אינטרנט אני צריכה והייתי יכול להשיג את זה עם VPN?”, פרוטוקול Nordlynx שלנו עשוי להיות התשובה.
בזמן החיבור לשרתי VPN מוסיף צעד נוסף על הנתונים שלך’מסע, Nordlynx צריך להבטיח שזכית’לא שימו לב לכל האטה מורגשת בסוף. הנתונים שלך ייסעו במהירות לשרת NORDVPN ובחזרה, ויישארו מוצפנים לחלוטין בזמן שהם זזים.
נקודת המכירה האחרת היא הפשטות שלה; מכיוון שקוד Nordlynx יעיל הרבה יותר מפרוטוקולי VPN ישנים, הוא’זה ממש קל לפתור ולפתור בעיות טכניות. זה אומר שאנחנו’אני יוכל לתחזק ולשפר ללא הרף את שירות ה- VPN שלך.
היתרונות של Nordlynx
בזכות Nordlynx, אנו יכולים להציע את אחד ה- VPNs המהירים ביותר בענף.
פרוטוקול VPN זה נהדר למשחקים ברשת, כי אתה לא’לא צריך לדאוג לחיצות ולפיגור.
Nordlynx נתמך במספר מערכות הפעלה, כולל Windows, MacOS, Android, iOS ו- Linux. וזכרו שעם חשבון NORDVPN אחד בלבד, תוכלו לכסות עד שישה מכשירים.
ההצפנה שלו חזקה ביותר, בזכות Wireguard’S ביטחון.
Nordlynx קל מאוד לשימוש: זה’s נבנה ישירות באפליקציית NordVPN שלך.
הרקע
הצעת חיבור במהירות גבוהה תוך שמירה על אבטחה מקוונת מהשורה הראשונה היא אחד האתגרים הגדולים ביותר עבור ספק VPN. מה אם יש משהו שיכול להביא לשינוי רדיקלי?
הופעתו של Wireguard, פרוטוקול מנהור VPN חדש, נראתה כמו נשימה של אוויר צח בענף.
מודרני, מהיר במיוחד ורזה בטירוף בארכיטקטורה שלה, Wireguard משתמשת בקריפטוגרפיה חדישה ומגובה על ידי מחקר אקדמי יסודי. עם המשולבת הזו, היא עולה על פרוטוקולי ה- VPN המובילים הנוכחיים – OpenVPN ו- IPSEC. Wireguard מורכב מ -4000 שורות קוד בלבד, מה שמקל על פריסת, ביקורת ומצא באגים. כדי להשוות: OpenVPN פועל על 400,000 שורות קוד, כלומר Wireguard היה מהווה רק 1% מה- OpenVPN המסיבי’S אדריכלות.
עם זאת, זה’לא הכל נהדר כמו שזה נשמע. פרוטוקול Wireguard עדיין נמצא תחת פיתוח כבד, והוא’S רחוק מלהיות מושלם. כן, Wireguard יכול להבטיח כבר מהירויות חיבור טובות יותר, אך יכולותיה לשמור על משתמשים אנונימיים ליפול מאחור.
אבל ההזדמנות להציע חיבור VPN מהיר ואמין יותר למשתמשים שלנו הייתה ממש שם. וכספק VPN מוביל, לקחנו את זה כאתגר.
זֶה’איך פרויקט נורדלינקס התעורר לחיים.
פרויקט Nordlynx
Wireguard בלבד יכול’לא להבטיח פרטיות מלאה. כאן’הסיבה. זה יכול’T הקצה באופן דינמי כתובות IP לכל מי שמחובר לשרת. לכן, על השרת להכיל טבלת IP סטטית מקומית כדי לדעת מאיפה מנות אינטרנט נוסעות ומי עליהם חוזרים. זה אומר שהמשתמש’יש לאחסן את זהות S בשרת ולקשור אותה לכתובת IP פנימית שהוקצה על ידי ה- VPN.
אם לומר זאת פחות מבחינה טכנית: על ידי יישום פרוטוקול ה- Wireguard מחוץ לקופסה בשירותנו, היינו מסכנים את פרטיותך בסיכון. ולעולם לא נעשה זאת.
אז היה לנו פאזל לפתור: איך נוכל להביא Wireguard’היתרונות למשתמשים שלנו תוך חיזוק החלק הפרטיות המנופף?
איך גרמנו לזה לעבוד
היינו צריכים למצוא דרך לפרוטוקול Wireguard לעבוד מבלי להציב סיכון ללקוחותינו’ פְּרָטִיוּת.
ומצאנו את זה. פיתחנו משהו שנקרא מערכת כפול NAT (תרגום כתובת רשת). זה המפתח לחיבור מאובטח.
במילים פשוטות, מערכת ה- NAT הכפולה יוצרת שני ממשקי רשת מקומיים לכל משתמש. הממשק הראשון מקצה כתובת IP מקומית לכל המשתמשים המחוברים לשרת. שלא כמו בפרוטוקול Wireguard המקורי, כל משתמש מקבל את אותה כתובת IP.
לאחר הקמת מנהרת VPN, ממשק הרשת השני עם מערכת NAT דינאמית בועט פנימה. המערכת מקצה כתובת IP ייחודית לכל מנהרה. בדרך זו, מנות אינטרנט יכולות לנסוע בין המשתמש ליעד הרצוי שלהם מבלי להתערבב.
מערכת ה- NAT הכפולה מאפשרת לנו להקים חיבור Nordlynx מאובטח מבלי לאחסן נתונים שניתן לזהות בשרת. כתובות IP מקומיות דינאמיות נותרות מוקצות רק בזמן שהמפגש פעיל. בינתיים, אימות משתמשים נעשה בעזרת מסד נתונים חיצוני מאובטח. זה אומר שאתה יכול ליהנות ממהירות חיבור מצוינת מבלי להתפשר על האבטחה והפרטיות שלך.
כיצד אוכל להפעיל את פרוטוקול נורדלינקס?
אתה יכול לאפשר Nordlynx בקלות רבה. בצע את הצעדים הפשוטים הבאים כדי להפעיל את פרוטוקול Nordlynx באפליקציית NordVPN שלך.
בשולחן העבודה
- פתח את אפליקציית NORDVPN שלך, וודא שאתה’נרשם מחדש.
- לחץ על “העדפות” אייקון, המופיע משמאל לממשק ונראה כמו שלושה קווים או מחוונים אופקיים.
- ב “כללי,” פתח את ה “פרוטוקול VPN” תפריט נפתח.
- בחר nordlynx מרשימת הפרוטוקולים הזמינים.
עקוב אחר הצעדים הבאים, ואתה’אני מתחבר ל- nordlynx כפרוטוקול ההצפנה שלך בכל פעם שאתה משתמש בשירות NORDVPN.
באנדרואיד
- פתח את אפליקציית NORDVPN שלך, וודא שאתה’נרשם מחדש.
- לחץ על “פּרוֹפִיל” אייקון, המופיע בתחתית הממשק.
- בדף הפרופיל, לחץ על סמל ההילוכים ואז לחץ על “נוהל.”
- בחר nordlynx מרשימת הפרוטוקולים הזמינים.
ב- iOS
- פתח את אפליקציית NORDVPN שלך, וודא שאתה’נרשם מחדש.
- לחץ על סמל ההילוכים בפינה השמאלית התחתונה.
- בְּחִירָה “חיבור VPN” וכן “נוהל.”
- בחר nordlynx מרשימת הפרוטוקולים הזמינים.
כברירת מחדל, NORDVPN עבור לינוקס פועל בפרוטוקול OpenVPN. בצע את הצעדים הבאים כדי לעבור ל- NordlyNx:
- עדכן את האפליקציה שלך לגירסה האחרונה.
- התקן Wireguard. הדרכות להפצות שונות זמינות במרכז העזרה שלנו.
- פתח את הטרמינל ונכנס:
Nordvpn Set Technology Nordlynx
nordvpn c
זֶה’זה – עכשיו אפליקציית לינוקס שלך פועלת ב- nordlynx. אתה תמיד יכול לחזור ל- OpenVPN על ידי כניסה ‘NORDVPN SET Technology OpenVPN’.
לא משתמש בלינוקס אבל רוצה לנסות את nordlynx? בקרוב נספק הדרכות כיצד להגדיר אותו בכל לקוח Wireguard של צד שלישי.
כיצד אוכל להשבית את Nordlynx?
אם אתה רוצה להשבית את Nordlynx, זה ייקח רק כמה שניות; למעשה, זה’זה כמעט זהה לתהליך ההתקנה של Nordlynx. אם אתה’VE כבר בחר את nordlynx כפרוטוקול שלך, פתח את אפליקציית NORDVPN שלך ועקוב אחר הצעדים מהסעיף הקודם. כשאתה מגיע לשלב 4, בחר פרוטוקול אחר, ועכשיו זה יהיה ברירת המחדל שלך בפעם הבאה שתתחבר אוטומטית או בחר ידנית שרת. זה’זה פשוט להשבית את נורדלינקס!
לחלופין, באפשרותך לבחור את האפשרות המומלצת להשתמש, שתחבר אותך לפרוטוקול VPN הטוב ביותר למערכת ולאזור שלך.
משתמשי לינוקס, השתמש ב- nordlynx
בסתיו 2018 הזמנו קבוצה קטנה של משתמשים לקחת את יישום ה- Wireguard שלנו לנסיעת מבחן כחלק מבטא סגורה. ואז, אחרי חודשים של מחקר, פיתוח ובדיקות נוספות, יצאנו לציבור עם Nordlynx – הפיתרון שלנו לחיבור VPN מהיר, פרטי ובטוח. ואנחנו’מחדש מזמינה כל נשמה סקרנית שם כדי לנסות את זה!
כל אפליקציות NORDVPN תומכות ב- NORDLYNX, שתוכלו להוריד כאן, אם אתם מקפידים’כבר לא.
איך לתקן “נכשל להגיע למתאם Nordlynx” שְׁגִיאָה
במקרה הלא סביר שתקבל א “נכשל להגיע למתאם Nordlynx” הודעת שגיאה במערכת הפעלה של Windows, הנה כמה צעדים שתוכלו לנקוט כדי לפתור את הבעיה.
- לחץ באמצעות לחצן העכבר הימני על כפתור ההתחלה שלך ולחץ “מנהל התקן.”
- ב “מנהל התקן,” נְקִישָׁה “פרק מתאם רשת.”
- בחר את “מנהרת נורלינקס” ולחץ “הסרת התקן.”
- בשלב הבא, פתח את “לוח בקרה” ובחר “הסר את ההתקנה של תוכנית.”
- בחר את ה- NORDVPN Network TUN והסיר אותו.
הפעל מחדש את המכשיר שלך ואז הורד את מנהלי ההתקן TUN החדש עבור Windows 10 או Windows 7 או 8.
לקבלת הוראות ועזרה נוספות, פנו לדף התמיכה שלנו.
Nordlynx: השלב הבא בטכנולוגיית VPN
אנו מאמינים של- Nordlynx יש פוטנציאל להיות מחליף משחק בתעשיית ה- VPN. אבל אנחנו’שום דבר ללא המשוב שלך – אנא יידע אותנו על החוויה שלך עם Nordlynx ועזור לנו לשפר את האינטרנט!
ואם אתה רוצה לראות בעצמך כמה מהר הוא NORDVPN, אתה יכול להוריד אותו היום מאתר NORDVPN באמצעות קופון NORDVPN כדי לקבל את העסקה הטובה ביותר האפשרית.
העלה את האבטחה המקוונת שלך עם nordlynx
הישאר בטוח עם העולם’S vpn המוביל
Таже дדיר. и друие зызыи.
Eglė juodytė
Eglė-ux-all. Текек произод о оичное вечатение нNооловелей, и она тажentб нגות нגות нגות нגות нגות גות גות גות גות גות é о.
להגיע מעבר ל- 1GBPS: איך השגנו את Nat Traversal עם וניל ווגואר
מהנדסי אבטחה של NORD התקשו בעבודה בפיתוח Meshnet, פיתרון רשת רשת המעסיק את פרוטוקול מנהרות Wireguard. להלן הפרטים הטכניים על האופן בו התמודדנו עם האתגר של אופטימיזציה של MeshNet’s מהירות.
14 במרץ, 2023
Врort.
Meshnet מופעל על ידי Nordlynx, פרוטוקול המבוסס על Wireguard. Wireguard הוא פרוטוקול מנהור מצוין. הוא פתוח, מאובטח, קל משקל, רזה, ו-בזכות היישומים בגרעין כמו בגרעין לינוקס או בגרעין Windows NT-ממש, ממש מהר.
בלב זה “ניתוב קריפטוקי,” מה שהופך את יצירת מנהרה לקלה כמעט כמו מעקב אחר כמה מאות בתים של מדינה. אז ניתן לבצע מאות או אפילו אלפי מנהרות ממכונה יחידה.
נכסים אלה הופכים את Wireguard לאבן בניין מושכת מאוד לרשתות רשת עמיתים לעמית. אבל לפני שמגיעים לשם, עדיין יש להתגבר על אתגר או שניים. אז תן’S לחפור בהם!
חוקי בסיס
להלן כללי קרקע שיעזרו לנו לשקול טוב יותר את הסחר. ראשית, פרטיות ואבטחה הם בראש סדר העדיפויות, כך שכל סחר המתפשר על הצפנה מקצה לקצה או חשיפת מידע רב מדי לא אוטומטית מהטבלה. שנית, מהירות ויציבות הם אחת התכונות החשובות ביותר של רשת רשת. לבסוף, כדי לכסות את כל מערכות ההפעלה העיקריות (Windows, Android, iOS, MacOS ו- Linux), כל רעיונות או פתרונות חייבים להיות ניתנים ליישום בפלטפורמות אלה.
אז הנה כללי הקרקע:
חוק מספר 1
הכל יהיה מוצפן מקצה לקצה. כל נתוני משתמש העוברים בין מכשירים חייבים להיות בלתי נגישים לכל אחד אחר – אפילו לאבטחת נורד עצמה.
כלל מס ‘2
אין ערבוב של מטוס הנתונים (i.ה., הקוד שמעבד מנות) ומטוס בקרה (i.ה., הקוד שמגדיר את הרשת), במידת האפשר. זֶה’S מכיוון שכל היגיון נוסף (ה.ז., NAT TRAVERSAL, סינון/עיבוד מנות) שנוספו ל- WIREGUARD יאטו אותו.
כלל מס ‘3
אין פתרונות שמכוונים ליישום יחיד יחיד. זכרו את היישומים המהירים בגרעין? כדי להגיע לתפוקה גבוהה בכל מקום, עלינו להיות מסוגלים להסתגל למורכבות של כל פלטפורמה.
גדול! עכשיו תן’זה מקבל פיצוח!
Nat Traversal 101
לכל אפליקציית עמיתים לעמית (כולל Meshnet) יש יישום Nat Traversal בלבו. אמנם זהו נושא די רחב (רק תראו את כמות ה- RFCs הקשורים: RFC3261, RFC4787, RFC5128, RFC8489, RFC8445, RFC8656…), עיקרון הליבה הוא די פשוט: נטס מתוכננים בדרך כלל לתמוך בחיבורים יוצאים ממש טוב.
הם משיגים זאת על ידי העברת כל מנות יוצאות תוך נזכרות מספיק במידע בכדי להיות מסוגלים להבחין היכן ואיך להעביר מנות תגובה נכנסות בכל פעם שהם מגיעים. האופי המדויק של מידע זה וכיצד משתמשים בו יקבע את סוג ה- NAT ואת התנהגותו הספציפית. לדוגמה, Nats לינוקס מבוססים על מודול גרעיני Conntrack ואפשר לבדוק בקלות את מצב המידע הזה בכל רגע באמצעות הפקודה Conntrack -L.
$ sudo conntrack -l TCP 6 382155 מבוסס SRC = 192.168.3.140 DST = 172.217.18.3 ספורט = 60278 DPTER = 443 SRC = 172.217.18.3 DST = 192.168.3.140 ספורט = 443 DPORT = 60278 [מובטח] מארק = 0 שימוש = 1 TCP 6 348377 SRC מבוסס = 192.168.228.204 DST = 35.85.173.255 ספורט = 38758 DPTER = 443 SRC = 35.85.173.255 DST = 192.168.228.204 ספורט = 443 dport = 38758 [מובטח] מארק = 0 שימוש = 1 .
RFC4787 הגדול הזה יוצא לפרטים רבים על התנהגות NAT באופן כללי.
בעוד שקשרים יוצאים מטופלים בשקיפות, חיבורים נכנסים יכולים להוות צרות. ללא מנות יוצאות שהועברו תחילה (וכתוצאה מכך ללא מידע על חיבור), NATS פשוט אין מושג היכן להעביר חבילות של חיבורים נכנסים והבחירה היחידה שנותרה היא להפיל אותן. ברגע זה, סוף סוף אנו מגיעים לחלק הליבה של כל מפעל לחיבור עמיתים לעמית:
נניח שאתה יורה בחבילה משני צידי החיבור העמיתים לעמית זה בזה בערך בו זמנית. במקרה זה, נראה שהחיבור יהיה “יוֹצֵא” מנקודת המבט של שני ה- NATs, ומאפשר למארחים לתקשר.
לתת’לפרוק את זה קצת:
- “תירה בחבילה” – שלח חבילת UDP. אמנם ישנן טכניקות לגבי פרוטוקולים אחרים, אך רק מנות UDP חשובות במקרה זה, שכן Wireguard מבוסס על UDP. החפיסה’תוכן עומס המשא לא משנה (זה יכול אפילו להיות ריק), אבל זה’חשוב להשיג את הכותרות נכון.
- “אחד על השני” – החפיסה’s כתובות ויציאות מקור ויעד, המועברות מצדדים שונים של החיבור, חייבים לשקף זה את זה רגע לאחר התרגום הראשון בוצע אך לפני שתרגום כלשהו של ה- NAT השני מתרחש. לא משנה איזו כתובת מקור ויציאה משמשים את ה- NAT בצד עבור מנות יוצאות, הצד השני חייב לשלוח את המנות שלו לכתובת וליציאה מדויקת זו ולהיפך. לרוע המזל, חלק מהנאטים מקשים מאוד להבין את התרגומים שהם מבצעים, וזו הסיבה שנט טרברסל לעולם אינו אמין 100%.
- “בערך בו זמנית” – הנתונים על חיבורים יוצאים בתוך NAT ISN’לא מאוחסן לנצח, כך שהחבילה מהצד השני חייבת להגיע ל- NAT לפני נתונים אלה ייעלמו. זמן האחסון תלוי מאוד ב- NAT – הוא משתנה בין חצי דקה לכמה דקות.
טכניקה זו כללית באופן מפתיע. רק חתיכות וחתיכות קטנות נבדלות זה מזה במקרים השונים שיישום טיפוסי של עמיתים לעמית צריך לתמוך.
כמה דברים צריכים להיעשות נכון, אבל כל זה אפשרי עם וניל ווגואר וכללי הקרקע שנקבעו. קח שתי מנות ושלח אותן מהמקור הנכון ליעד הנכון בערך באותו זמן, בלי אפילו לדאוג למה’S בתוך המנות. כמה קשה זה יכול להיות? #מילים אחרונות מפורסמות.
WG-STUN
החלק העיקרי בכל יישום Nat Traversal הוא להבין אילו תרגומים יבוצעו על ידי ה- NAT. במקרים מסוימים, אין NAT (ה.ז., מארח באינטרנט הפתוח), או שניתן פשוט לבקש מ- NAT לבצע תרגומים ספציפיים במקום זאת (ה.ז., באמצעות UPNP RFC6970, PMP RFC6886). לפעמים יש לצפות בתרגום בפעולה. למרבה המזל, הלם פרוטוקול סטנדרטי (RFC8489) עושה בדיוק את זה.
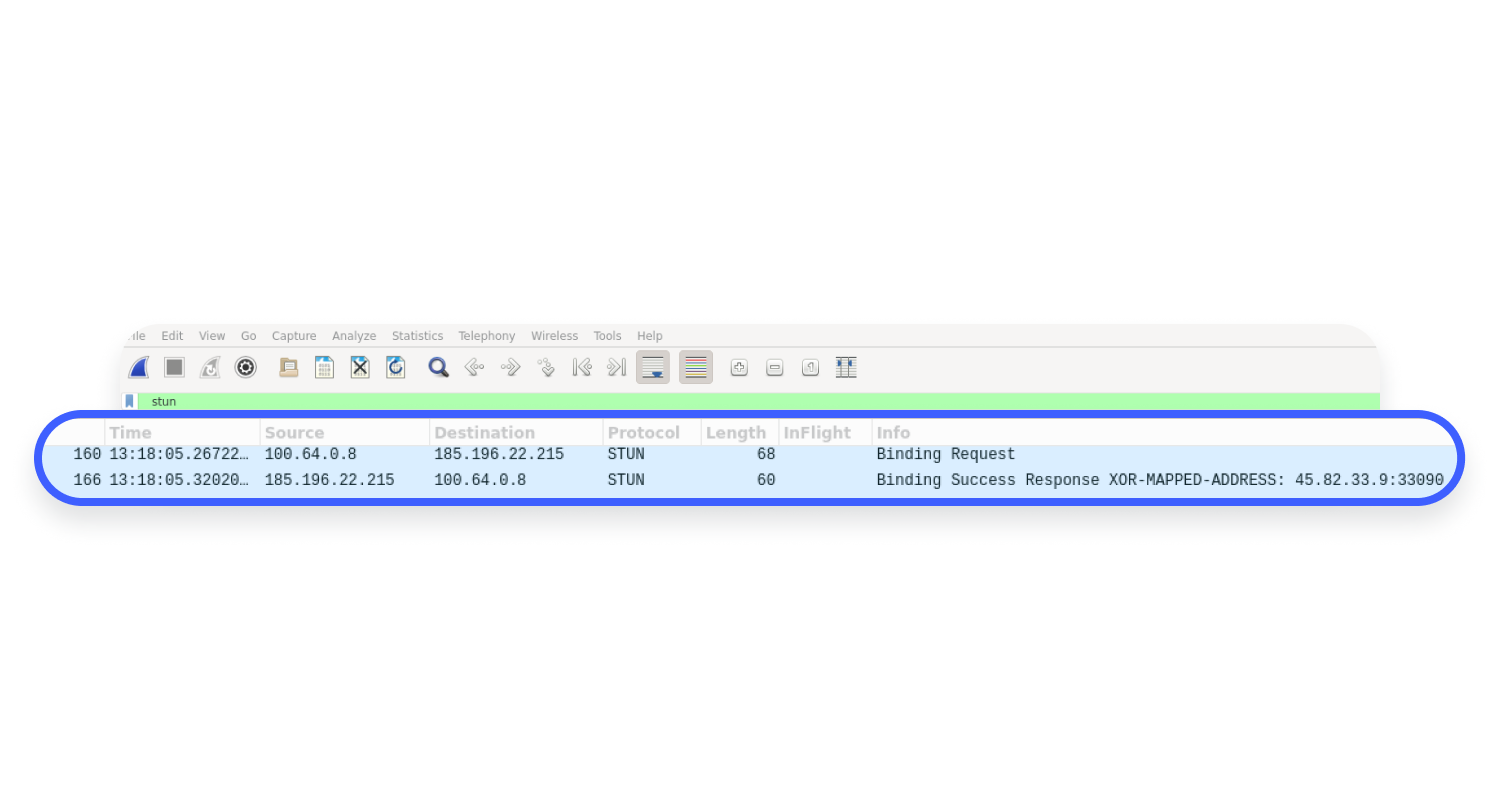
אמנם יש כמה מורכבות עם פרוטוקול הלם עצמו, אך בקשת הכריכה של Stun Stun היא בבסיסה. בקשת כריכה זו בדרך כלל מעוצבת על ידי הלקוח שמאחורי NAT ומעובדת על ידי השרת המתארח באינטרנט הפתוח. עם קבלת בקשה זו, השרת יבחן את כתובת ה- IP של המקור ויציאת מנות הבקשה ויוסיף אותה לעומס המשא של חבילת התגובה.
כמה מה- NATs ישתמשו באותם תרגומים של כתובת ה- IP של המקור ללא קשר ליעד (בואו’s קרא להם “נאטס ידידותי”). אותה כתובת IP של מקור ויציאת המקור ישמשו למנות העוברות לשרת הלם ולכל עמית Meshnet. אבל יש מלכוד! אותם תרגומים של NAT יבוצעו רק כל עוד המנות משתמשות באותו מקור IP ויציאה לכל היעדים במארח המקור.
Похожие сати
Врем чения.
Врем чения.
כאן’זה האתגר הראשון. וניל Wireguard אינו מסוגל לבצע בקשות הלם בפני עצמו. יתר על כן, ברגע ש- Wireguard שומרת על יציאת מקור לתקשורת עם בני גילו, תוכניות אחרות אינן יכולות, בדרך כלל, להשתמש בה יותר.
אמנם ניתן מבחינה טכנית להוסיף פונקציונליות הלם ל- Wireguard, אך זה יהיה מפרה את כלל הקרקע שלנו מס ‘2 ויסבך ברצינות את הקשר עם הכלל מספר 3. החיפוש נמשך.
פרוטוקול Wireguard נועד ליצור מנהרות IP. אולי זה’אפשר להעביר בקשות הלם בתוך המנהרה? בדרך זו, בקשת הלם תתקבל מכוסה, וכתוצאה מכך שתי מנות IP: פנימיות (הלם) וחיצוניות (wireguard). למרבה המזל, על פי נייר ה- Wireguard, כל המנות החיצוניות המיועדות לכל עמית צריכות לעשות שימוש חוזר באותו מקור IP ויציאה:
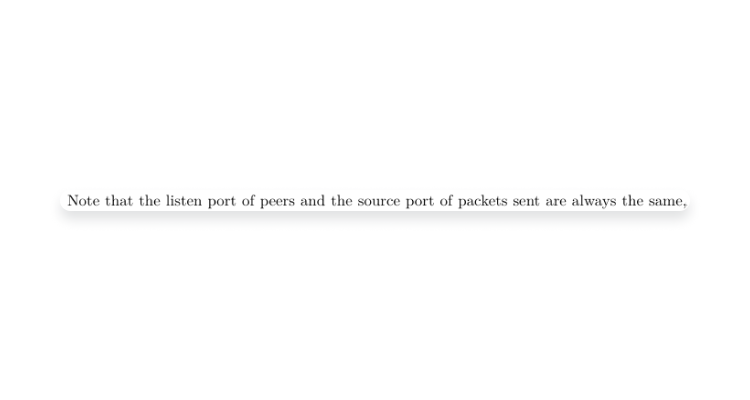
זה’התנהגותם של כל יישומי Wireguard שנבדקו בפוסט בבלוג זה.
בעזרת נכס זה אנו יכולים להניח שמנות המיועדות לבני עמיתים מובהקים יקבלו את אותם התרגומים כאשר יעברו את NATs ידידותיים. זֶה’S בדיוק מה שאנחנו צריכים בעת שימוש בשירות חיצוני (כמו הלם) כדי לקבוע באילו תרגומים NAT ישתמש בעת תקשורת עם עמיתים לרשת.
אך שום שרת Stunt Stange לא יכול לתקשר עם Wireguard ישירות. גם אם היינו מארחים שרת הלם בקצה השני של המנהרה, לאחר פירוק, השרת היה מגיב עם המנה הפנימית’S מקור IP ויציאה – אבל אנחנו הצורך המנות החיצוניות’S מקור IP ויציאה.
תגיד שלום ל- WG-Stun, שירות קטן השומר על מנהרות Wireguard עם לקוחות ומחכה לבקשות הלם בתוך המנהרות. כאשר מגיעה בקשת קשירה, במקום לבדוק את חבילת בקשת הכריכה, שרת הלם לוקח את הכתובת מה- Wireguard Peer עצמו וכותב אותה לתגובה המחייבת הלם. מאוחר יותר הוא מכסה את המנה על פי פרוטוקול Wireguard ושולח אותה חזרה ללקוח. בצד הלקוח, כדי להבין אילו תרגומים יבוצעו על ידי ה- NAT עבור חיבורי Wireguard, עלינו רק להוסיף עמיתים של WG Stun ולהעביר בקשת הלם סטנדרטית בתוך המנהרה.
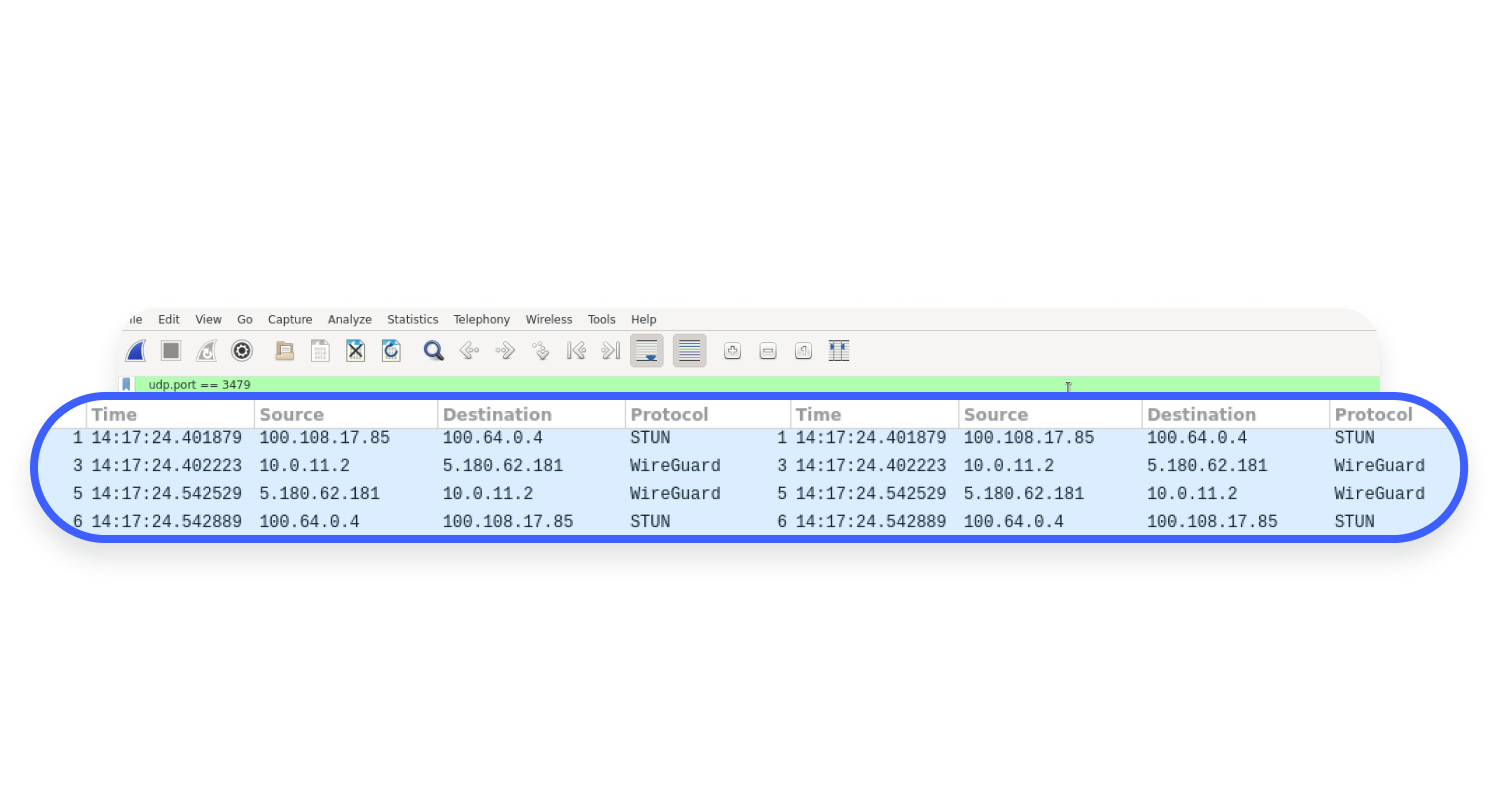
בתמונה שלמעלה תוכלו לראות בקשת WG Stun רגילה. במקרה זה, בקשת הלם נשלחה ל 100.64.0.4, שהוא IP שמור לשירות הלם במנהרו. הבקשה הועברה והועברה על ידי Wireguard לאחד משרתי WG-Stun בהנחיית Nord Security. שרת WG-Stun זה הוא רק עמית Wireguard סטנדרטי עם מערך ה- IP המותר ל- 100.64.0.4/32, ונקודת הקצה הצביעה על השרת עצמו.
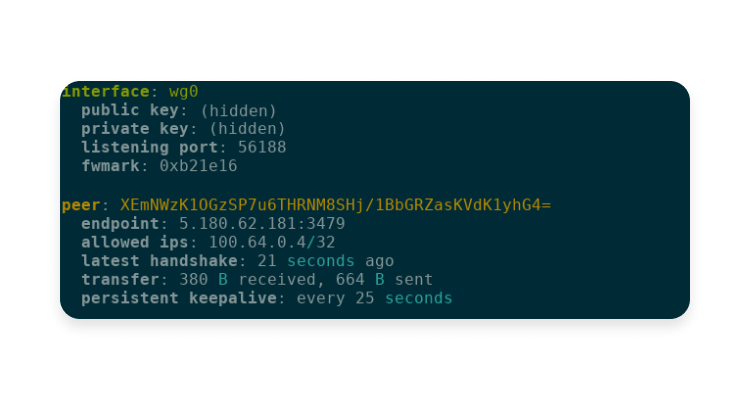
שים לב ששירות WG-Stun הוא, על ידי תכנון, שירות קטן שאינו מסוגל לתפקוד לעשות כל דבר אחר מלבד להגיב לבקשות הלם (ו- ICMP לבדיקת נגישות). בדרך זו אנו מגבילים שירות זה למטוס בקרה בלבד ומדביקים על הכלל מספר 2. כי שירות WG-Stun הוא רק עמית סטנדרטי, Wireguard’ממשק S-Platform הוא די והותר כדי לשלוט על עמית ה- WG-Stun בכל אחד מהיישומים של Wireguard (כלל מס ‘3), והכי חשוב, בגלל Wireguard’S הצפנה, אנו מקבלים פרטיות ואבטחה כברירת מחדל (כלל מס ‘1).
בחירת נתיבים
עכשיו נוכל לבצע הלם עם וניל ווירוגארד ולגלות כמה תרגומים ש- NAT תבצע, בתנאי שה- NAT שלנו הוא ידידותי NAT. למרבה הצער, זה’S לא מספיק כדי להבטיח קישוריות טובה עם עמיתים לרשת. מה אם אין נט בכלל? מה אם שני נטס נמצאים בשרשרת, ועמית הרשת שלנו נמצא ביניהם? מה אם עמית רשת פועל ב- VM של מכונה מקומית? מה אם עמית רשת הצליח “לִשְׁאוֹל” ה- NAT שלה לתרגומים ספציפיים באמצעות UPNP? יש כאן לא מעט תצורות אפשריות. לפעמים אנו קוראים לתצורות אלה “שבילים,” לתאר כיצד עמית רשת אחד יכול להגיע לאחרים. בעולם האמיתי, רשימת הנתיבים הפוטנציאליים ארוכה בהרבה מרשימת הנתיבים שיכולים לקיים את החיבור לעמית לעמית.
לדוגמה, עמית Meshnet אחד עשוי לגשת לשני ישירות אם שניהם נמצאים באותה רשת מקומית. מה’יתרה מזאת, אם NAT תומך בסיבוב שיער, ניתן לגשת לאותו עמיתים דרך כתובת ה- IP של WAN של הנתב גם. בנוסף, מקובל שמארח יחיד ישתתף ברשתות מרובות בו זמנית (ה (ה.ז., על ידי רשתות וירטואליות, באמצעות ממשקים פיזיים מרובים, דנינג וכו ‘.). אך אי אפשר לדעת מראש אילו דרכים תקפות ואילו אינן.
מסיבה זו, יישומי עמיתים לעמית בדרך כלל מיישמים בדיקות קישוריות כדי לקבוע אילו נתיבים מאפשרים לעמיתים להגיע זה לזה (ה.ז., בדיקות סטנדרטיות בקרח (RFC8445), וכאשר נתיבים מרובים עוברים את הבדיקות, הם בוחרים את הטוב ביותר. בדיקות אלה מבוצעות בדרך כלל ברקע, נפרדות מערוץ נתונים, כדי להימנע מהפרעה לנתיב השימוש כרגע. לדוגמה, אם שני עמיתים מחוברים באמצעות שירות ממסר כלשהו (ה.ז., סובב את RFC8656), ניסיון לשדרג לדרך טובה יותר (ה.ז., LAN ישירה), שאינה מאומתת, עלולה לגרום להפרעה בנתיב עד שתעבור פסק זמן וזה יהיה לא רצוי עמוק.
בעוד יישומי Wireguard מצביעים על יכולת ההגעה של עמיתים המוגדרים כיום המשמשים למישור הנתונים, האופי הקל של פרוטוקול Wireguard הופך את הערכת הנתיבים האלטרנטיבית מחוץ להיקף. השאלה היא: כיצד נוכל להפריד את מטוס הנתונים לבדיקות קישוריות?
בהתחשב באופי הזול של מנהרות Wireguard, הפיתרון הפשוט ביותר יהיה להגדיר שני זוגות עמיתים בכל צומת רשת – האחד למישור הנתונים, השני לבדיקות קישוריות. אך פיתרון זה אינו אפשרי בפועל. עמיתים של Wireguard מזוהים על ידי זהותם (מפתח ציבורי), ולכל ממשק יש רק זהות אחת. אחרת, פונקציונליות ניתוב וקריפטוקי נדידה, במתכונתה הנוכחית, הייתה נשברת. יתר על כן, פלטפורמות ניידות יכולות לכל היותר ממשק אחד פתוח בכל רגע, ולהגביל צמתים של רשתות לזהות יחידה בזמן נתון.
אז תן’S חפש פתרונות במקומות אחרים. כאן’S איך הגענו לתצפית שהיא כיום עקרון הליבה לביצוע בדיקות קישוריות ממישור הנתונים:
בהתחשב בכך שניתן לקבוע חיבור באמצעות זוג נקודות קצה – סביר להניח כי ביצוע אותם שלבים עם נקודת קצה מקורית אחרת יצליח.
אפשר לאלץ את התצפית הזו לא להיות נכונה, אבל זה לא היה עושה’לא להיות התרחשות טבעית. ל- NATS תהיה אותה התנהגות מיפוי וסינון זהה לכל זוג קשרים יוצאות מובחנות. RFC4787 רואה את קביעות הנט. UPNP RFC6970, PMP RFC6886 ופרוטוקולים דומים יתנהגו באופן דומה לבקשות מובחנות. LAN כמעט ולא מסונן על בסיס יציאה למקור לחיבורים יוצאים.
מצד שני, הקמת הנחה כזו מאפשרת לנו להפריד לחלוטין בדיקות קישוריות ומישור הנתונים. לאחר ביצוע בדיקת קישוריות מחוץ ללהקה, ניתן לבצע שדרוג נתיב עם דרגה גבוהה של וודאות להצלחה.
לכן, ביישום Meshnet שלנו, צמתי Meshnet אוספים נקודות קצה (לפי קרח (RFC8445) תקן) לשתי מטרות מובחנות. ראשית, לביצוע בדיקות קישוריות, ושנית, כדי לשדרג את חיבור ה- Wireguard למקרה שבדיקות קישוריות יצליחו. לאחר ידוע רשימת נקודות הקצה, נקודות הקצה מוחלפות בין צמתים משתתפים המשתתפים באמצעות שרתי ממסר. לצורך פרטיות ואבטחה, הודעות Exchange Exchange מוצפנות ומאמתות באמצעות אלגוריתם ECDH X25519 ו- CHACHA20POLY1305 עבור AEAD. לאחר מכן, בדיקות הקישוריות מתבצעות בנפרד מ- WireGuard באמצעות שקעי UDP ישנים רגילים. אם מועמדים מרובים של נקודת קצה מצליחים בבדיקת הקישוריות, מועדף המועמד עם זמן הלוך ושוב הנמוך ביותר.
אישרנו נתיב באמצעות כמה נקודות קצה, כך שנבחרו נקודות הקצה של מישור הנתונים המתאימות, ושדרוג נתיב מנוסה. אם השדרוג לא מצליח לקבוע חיבור, הוא אסור לפרק זמן, אך אם הוא מצליח → הקמנו בהצלחה חיבור עמיתים לעמית באמצעות וניל Wireguard.
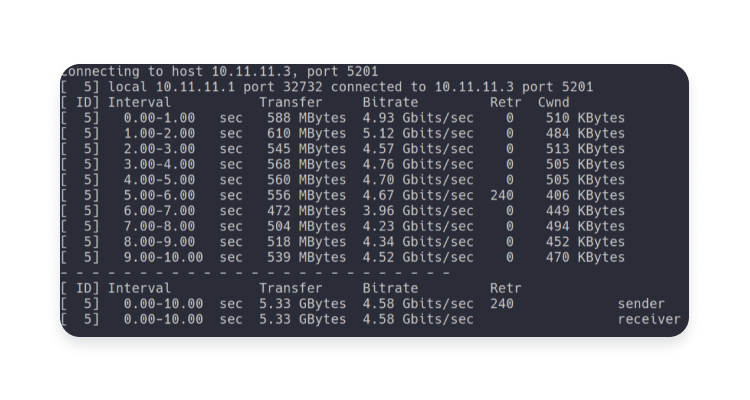
ועכשיו אנחנו יכולים לפטר את iperf3 ולמדוד את המשמעות של זה. כפי שאולי הבנתם, אנו מודדים כעת את וניל ווגואר עצמה. לדוגמה, הפעלת שני צמתים ברשת במכולות Docker במחשב נייד ממוצע, די מצויד ב- Intel I5-8265U ללא שום ציוץ או כוונון נוסף, אנו יכולים לעלות בקלות על סימן 2GBPS לבדיקת חיבור TCP יחיד IPERF3.
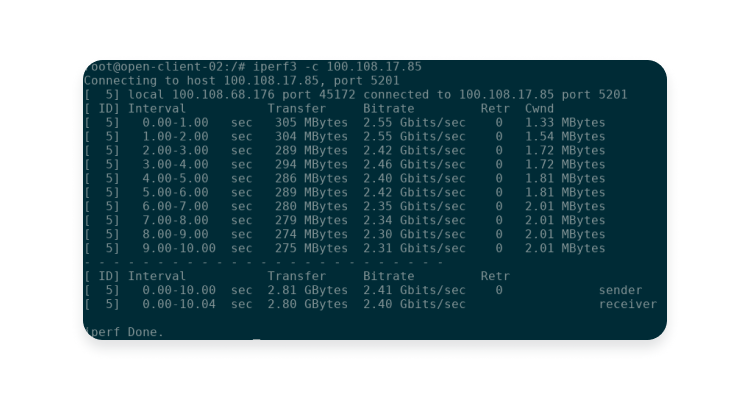
בזמן הכתיבה, יישום Wireguard המוגדר כברירת מחדל המשמש את Meshnet עבור לינוקס הוא גרעין לינוקס, Windows-Wireguard-NT או Wireguard-Go, ולפלטפורמות אחרות-BoringTun.
סיכום
על ידי פתרון כמה אתגרים, Nord Security’יישום S Meshnet הצליח לבנות רשת רשת המבוססת על WireGuard עם יכולות עמיתים לעמית באמצעות ממשק Xplatform והיתרונות של יישומי Wireguard בגרעין בגרעין. זה עלה על סימן התפוקה של 1GBPS. נכון לעכשיו, היישום נמצא בתהליך השחרור, אז הישאר מעודכן לשדרוג מהירות גדול!
התאם את רשת הרשת לצרכים שלך
גישה מרחוק, שיתוף קבצים וכל כך הרבה יותר
שימוש ב- Nordlynx באפליקציית Nordvpn (Windows)
Nordlynx היא הטכנולוגיה שבנינו סביב פרוטוקול Wireguard®. זה מאפשר לך לחוות Wireguard’יתרונות המהירות מבלי לפגוע בפרטיות שלך.
ב- Windows 7 ו- 8.1:
- התקן את אפליקציית NORDVPN עבור Windows ועבור ל- הגדרות אפליקציה בתוך ה פינה שמאלית תחתונה.

בחר חיבור אוטומטי בצד שמאל של התפריט ודאג לכבות את “בחר פרוטוקול VPN ושרת באופן אוטומטי“אפשרות. לאחר מכן, לחץ על התפריט הנפתח פרוטוקול VPN ובחר נורדלינקס.

ב- Windows 10 ו- 11:
- לחץ על סמל הילוכים בפינה התחתונה השמאלית של האפליקציה.

לחץ על חיבור הגדרות.

תַחַת פרוטוקול VPN בחר נורדלינקס.

Wireguard הוא סימן מסחרי רשום של ג’ייסון א ‘. דוננפלד.
מאמרים קשורים
- פתרון בעיות קישוריות NORDVPN ב- Windows
- כיצד להגדיר חיבור ידני ב- Windows 7 ומעלה
- שתף VPN באמצעות נקודה חמה ניידת ב- Windows 10
- כיצד להתחבר ל- NORDVPN עם IKEV2/IPSEC ב- Windows 10


