


Χρησιμοποιεί το NORDVPN Wireguard?
Πρωτόκολλο Nordlynx – Η λύση για μια γρήγορη και ασφαλή σύνδεση VPN
Ενώ οι υλοποιήσεις wireguard υποδεικνύουν την προσβασιμότητα των διαμορφωμένων συνομηλίκων που χρησιμοποιούνται για το επίπεδο δεδομένων, η ελαφριά φύση του πρωτοκόλλου Wireguard κάνει την εναλλακτική αξιολόγηση διαδρομής από το πεδίο εφαρμογής. Το ερώτημα είναι: Πώς μπορούμε να διαχωρίσουμε το επίπεδο δεδομένων από ελέγχους συνδεσιμότητας?
Ποιο πρωτόκολλο NORDVPN πρέπει να επιλέξω? | Υποστήριξη NORDVPN
Το NORDVPN υποστηρίζει έναν αριθμό πρωτοκόλλων κρυπτογράφησης ασφαλείας για την παροχή υπηρεσίας VPN. Τα επίπεδα ασφαλείας και οι σκοποί αυτών των πρωτοκόλλων VPN είναι διαφορετικά, αλλά και οι ανάγκες των πελατών μας. Σας ενθαρρύνουμε να εξετάσετε προσεκτικά τα δυνατά σημεία και τις αδυναμίες κάθε πρωτοκόλλου VPN. Ενώ θέλουμε να είστε σε θέση να επιλέξετε ελεύθερα, αισθανόμαστε επίσης ότι είναι καθήκον μας να σας συμβουλεύουμε για το τι μπορεί να σας ταιριάζει καλύτερα.
1. Openvpn
Το OpenVPN είναι ένα ώριμο και ισχυρό κομμάτι λογισμικού ανοιχτού κώδικα που μας επιτρέπει να παρέχουμε μια αξιόπιστη και ασφαλή υπηρεσία VPN. Πρόκειται για ένα ευπροσάρμοστο πρωτόκολλο VPN που μπορεί να χρησιμοποιηθεί και στις θύρες TCP και UDP. Το OpenVPN υποστηρίζει έναν μεγάλο αριθμό ισχυρών αλγορίθμων κρυπτογράφησης και κρυφών. Εάν είστε συνειδητοί για την ασφάλειά σας και αναρωτιέστε ποιο είναι το πιο σταθερό πρωτόκολλο NORDVPN, συνιστούμε το OpenVPN.
2. Ikev2/ipsec
Το IKEV2/IPSEC αυξάνει σημαντικά την ασφάλεια και την ιδιωτικότητα των χρηστών χρησιμοποιώντας ισχυρούς κρυπτογραφικούς αλγόριθμους και κλειδιά. Το NORDVPN χρησιμοποιεί το NGE (“κρυπτογράφηση επόμενης γενιάς”) στο IKEV2/IPSEC. Τα πλήκτρα Phase1 παράγονται χρησιμοποιώντας AES-256-GCM, SHA2-384 και PFS (τέλεια μυστικότητα προς τα εμπρός) χρησιμοποιώντας πλήκτρα Diffie-Hellman 3072-bit. Στη συνέχεια, το IPSEC εξασφαλίζει τη σήραγγα μεταξύ του πελάτη και του διακομιστή, χρησιμοποιώντας ισχυρή κρυπτογράφηση AES-256. Αυτό το πρωτόκολλο VPN παρέχει στον χρήστη την ασφάλεια, τη σταθερότητα και την ταχύτητα της ειρήνης.
3. Wireguard (Nordlynx) (συνιστάται από το NORDVPN και χρησιμοποιείται από προεπιλογή στις περισσότερες εφαρμογές μας)
Το Wireguard είναι το νεότερο και ταχύτερο πρωτόκολλο σήραγγας και ολόκληρη η βιομηχανία VPN μιλάει γι ‘αυτό. Χρησιμοποιεί κρυπτογραφία state-of-the-art που εκφράζει τους σημερινούς ηγέτες, το OpenVPN και το IPSEC/IKEV2. Ωστόσο, εξακολουθεί να θεωρείται πειραματική, οπότε οι πάροχοι VPN πρέπει να αναζητήσουν νέες λύσεις (όπως το Nordlynx από το NordVPN) για να ξεπεράσουν τα τρωτά σημεία του Wireguard.
Σύγχρονη, εξαιρετικά γρήγορη και απίστευτα άπαχο στην αρχιτεκτονική του, το Wireguard υποστηρίζεται από διεξοδική ακαδημαϊκή έρευνα. Το Wireguard αποτελείται μόνο από 4.000 γραμμές κώδικα, καθιστώντας εύκολη την ανάπτυξη, τον έλεγχο και τη διόρθωση. Για να το θέσουμε σε προοπτική, το OpenVPN τρέχει σε 400.000 γραμμές κώδικα, πράγμα που σημαίνει ότι το wireguard αποτελεί μόνο το 1% της μαζικής αρχιτεκτονικής του OpenVPN.
Το Nordlynx χρησιμοποιείται επί του παρόντος από προεπιλογή στις εφαρμογές NORDVPN. Εάν αναρωτιέστε ποιο πρωτόκολλο VPN είναι καλύτερο για τυχερά παιχνίδια ή άλλες δραστηριότητες που εξαρτώνται από την ταχύτητα, η απάντηση είναι πάντα Nordlynx.
Θέλετε να μάθετε περισσότερα?
Δείτε το Nordvpn στο YouTube!
Πρωτόκολλο Nordlynx – Η λύση για μια γρήγορη και ασφαλή σύνδεση VPN
Όταν η καινοτομία χτυπά, τι θα κάνετε: αφήστε το ή να κλείσει την πόρτα? Όντας για πάντα-περίεργη και ευφάνταστα geeks, εμείς στο Nordvpn είμαστε πάντα ανοιχτοί στην καινοτομία. Γι ‘αυτό αναπτύξαμε την τεχνολογία πρωτοκόλλου Nordlynx.
04 Ιανουαρίου 2022
Ότητας ч ч ч ч ч ч ч ч ч ч р р р р р р.
-Τι είναι το Nordlynx και πώς λειτουργεί?
Το Nordlynx είναι ένα σύστημα κρυπτογράφησης που προστατεύει το απόρρητό σας ενώ χρησιμοποιείτε ένα VPN. Κρυπτογραφεί τα δεδομένα των χρηστών σας ενώ ταξιδεύει από και προς το διακομιστή VPN, εξασφαλίζοντας ότι κανείς δεν μπορεί να το παρεμποδίσει και να το δει ενώ βρίσκεται σε διαμετακόμιση.
-Οφέλη του Nordlynx
Χάρη στο Nordlynx, το NordVPN προσφέρει μία από τις ταχύτερες υπηρεσίες VPN στον κλάδο. Εξασφαλίζει μια ομαλή εμπειρία παιχνιδιού χωρίς buffering ή καθυστέρηση. Το Nordlynx υποστηρίζεται σε πολλαπλά λειτουργικά συστήματα, συμπεριλαμβανομένων των Windows, MacOS, Android, iOS και Linux. Μπορείτε να καλύψετε έως και έξι συσκευές με έναν μόνο λογαριασμό NORDVPN. Η κρυπτογράφηση που παρέχεται από το Nordlynx είναι εξαιρετικά ισχυρή, χάρη στην ασφάλεια του Wireguard. Είναι εύκολο στη χρήση καθώς είναι χτισμένο απευθείας στην εφαρμογή NORDVPN σας.
-Το φόντο
Η προσφορά σύνδεσης υψηλής ταχύτητας διατηρώντας παράλληλα την κορυφαία ασφάλεια στο διαδίκτυο είναι μια πρόκληση για τους παρόχους VPN. Η εμφάνιση του Wireguard, ενός νέου πρωτοκόλλου σήραγγας VPN, φαινόταν σαν μια ανάσα καθαρού αέρα στη βιομηχανία.
Πρωτόκολλο Nordlynx – Η λύση για μια γρήγορη και ασφαλή σύνδεση VPN
Ενώ οι υλοποιήσεις wireguard υποδεικνύουν την προσβασιμότητα των διαμορφωμένων συνομηλίκων που χρησιμοποιούνται για το επίπεδο δεδομένων, η ελαφριά φύση του πρωτοκόλλου Wireguard κάνει την εναλλακτική αξιολόγηση διαδρομής από το πεδίο εφαρμογής. Το ερώτημα είναι: Πώς μπορούμε να διαχωρίσουμε το επίπεδο δεδομένων από ελέγχους συνδεσιμότητας?
Ποιο πρωτόκολλο NORDVPN πρέπει να επιλέξω? | Υποστήριξη NORDVPN
Το NORDVPN υποστηρίζει έναν αριθμό πρωτοκόλλων κρυπτογράφησης ασφαλείας για την παροχή υπηρεσίας VPN. Τα επίπεδα ασφαλείας και οι σκοποί αυτών των πρωτοκόλλων VPN είναι διαφορετικά, αλλά και οι πελάτες μας’ ανάγκες. Σας ενθαρρύνουμε να εξετάσετε προσεκτικά τα δυνατά σημεία και τις αδυναμίες κάθε πρωτοκόλλου VPN. Ενώ θέλουμε να είστε σε θέση να επιλέξετε ελεύθερα, το αισθανόμαστε επίσης’είναι καθήκον μας να σας συμβουλεύουμε για το τι μπορεί να σας ταιριάζει καλύτερα.
1. Openvpn
Το OpenVPN είναι ένα ώριμο και ισχυρό κομμάτι λογισμικού ανοιχτού κώδικα που μας επιτρέπει να παρέχουμε μια αξιόπιστη και ασφαλή υπηρεσία VPN. Πρόκειται για ένα ευπροσάρμοστο πρωτόκολλο VPN που μπορεί να χρησιμοποιηθεί και στις θύρες TCP και UDP. Το OpenVPN υποστηρίζει έναν μεγάλο αριθμό ισχυρών αλγορίθμων κρυπτογράφησης και κρυφών. Εάν είστε συνειδητοί για την ασφάλειά σας και αναρωτιέστε ποιο είναι το πιο σταθερό πρωτόκολλο NORDVPN, συνιστούμε το OpenVPN.
2. Ikev2/ipsec
Το IKEV2/IPSEC αυξάνει σημαντικά την ασφάλεια και την ιδιωτικότητα των χρηστών χρησιμοποιώντας ισχυρούς κρυπτογραφικούς αλγόριθμους και κλειδιά. Το NORDVPN χρησιμοποιεί το NGE (“κρυπτογράφηση επόμενης γενιάς”) στο IKEV2/IPSEC. Τα πλήκτρα Phase1 παράγονται χρησιμοποιώντας AES-256-GCM, SHA2-384 και PFS (τέλεια μυστικότητα προς τα εμπρός) χρησιμοποιώντας πλήκτρα Diffie-Hellman 3072-bit. Στη συνέχεια, το IPSEC εξασφαλίζει τη σήραγγα μεταξύ του πελάτη και του διακομιστή, χρησιμοποιώντας ισχυρή κρυπτογράφηση AES-256. Αυτό το πρωτόκολλο VPN παρέχει στον χρήστη την ασφάλεια, τη σταθερότητα και την ταχύτητα της ειρήνης.
3. Wireguard (Nordlynx) (συνιστάται από το NORDVPN και χρησιμοποιείται από προεπιλογή στις περισσότερες εφαρμογές μας)
Το Wireguard είναι το νεότερο και ταχύτερο πρωτόκολλο σήραγγας και ολόκληρη η βιομηχανία VPN μιλάει γι ‘αυτό. Χρησιμοποιεί κρυπτογραφία state-of-the-art που εκφράζει τους σημερινούς ηγέτες, το OpenVPN και το IPSEC/IKEV2. Ωστόσο, αυτό’S εξακολουθεί να θεωρείται πειραματικό, έτσι οι πάροχοι VPN πρέπει να αναζητήσουν νέες λύσεις (όπως το Nordlynx από το NordVPN) για να ξεπεράσουν το wireguard’τρωτά σημεία.
Σύγχρονη, εξαιρετικά γρήγορη και απίστευτα άπαχο στην αρχιτεκτονική του, το Wireguard υποστηρίζεται από διεξοδική ακαδημαϊκή έρευνα. Το Wireguard αποτελείται μόνο από 4.000 γραμμές κώδικα, καθιστώντας εύκολη την ανάπτυξη, τον έλεγχο και τη διόρθωση. Για να το θέσουμε σε προοπτική, το OpenVPN τρέχει σε 400.000 γραμμές κώδικα, πράγμα που σημαίνει ότι το wireguard αποτελεί μόνο το 1% του OpenVPN’μαζική αρχιτεκτονική.
Το Nordlynx χρησιμοποιείται επί του παρόντος από προεπιλογή στις εφαρμογές NORDVPN. Αν εσύ’Αναρωτιέμαι ποιο πρωτόκολλο VPN είναι καλύτερο για τυχερά παιχνίδια ή άλλες δραστηριότητες που εξαρτώνται από την ταχύτητα στο διαδίκτυο, η απάντηση είναι πάντα Nordlynx.
Θέλετε να μάθετε περισσότερα?
Δείτε το Nordvpn στο YouTube!
Πρωτόκολλο Nordlynx – Η λύση για μια γρήγορη και ασφαλή σύνδεση VPN
Όταν η καινοτομία χτυπά, τι θα κάνετε: αφήστε το ή να κλείσει την πόρτα? Όντας για πάντα-περίεργη και ευφάνταστα geeks, εμείς στο Nordvpn είμαστε πάντα ανοιχτοί στην καινοτομία. Οτι’Γιατί αναπτύξαμε την τεχνολογία πρωτοκόλλου Nordlynx.
04 Ιανουαρίου 2022
Ότητας ч ч ч ч ч ч ч ч ч ч р р р р р р.
- Τι είναι το Nordlynx και πώς λειτουργεί?
- Οφέλη του Nordlynx
- Το φόντο
- Project Nordlynx
- Πώς το φτιάξαμε να λειτουργήσει
- Στην επιφάνεια εργασίας
- Στο Android
- Στο iOS
Τι είναι το Nordlynx και πώς λειτουργεί?
Το πρωτόκολλο Nordlynx είναι ένα σύστημα κρυπτογράφησης που μπορεί να προστατεύσει το απόρρητό σας ενώ εσείς’χρησιμοποιώντας ένα VPN. Το’είναι μια διαδικασία που κρυπτογραφεί τα δεδομένα χρήστη σας ενώ’που ταξιδεύει από και προς το διακομιστή VPN, οπότε κανείς δεν μπορεί να το παρακολουθεί και να το βλέπει ενώ’σε διαμετακόμιση.
Το Nordlynx είναι χτισμένο γύρω από ένα πρωτόκολλο που ονομάζεται WireGuard® και έχει δύο πραγματικά μεγάλες ιδιότητες. Το ένα είναι η ικανότητά του να παρέχει στους χρήστες εφαρμογών NORDVPN με ταχύτητες σύνδεσης internet φωτισμού, χωρίς να διακυβεύονται στην ασφάλεια κρυπτογράφησης. Αν εσύ’αναρωτήθηκα ποτέ “Τι ταχύτητα στο διαδίκτυο χρειάζομαι και μπορώ να το πάρω με ένα VPN?”, Το πρωτόκολλο Nordlynx μπορεί να είναι η απάντηση.
Κατά τη σύνδεση με τους διακομιστές VPN προσθέτει ένα επιπλέον βήμα στα δεδομένα σας’Το ταξίδι, το Nordlynx θα πρέπει να εξασφαλίσει ότι κερδίσατε’να παρατηρήσετε οποιαδήποτε αντιληπτή επιβράδυνση στο τέλος σας. Τα δεδομένα σας θα ταξιδεύουν γρήγορα στο διακομιστή NordVPN και πίσω, παραμένοντας πλήρως κρυπτογραφημένοι καθώς κινείται.
Το άλλο σημείο πώλησης είναι η απλότητα του. Επειδή ο κώδικας Nordlynx είναι πολύ πιο εξορθολογισμένος από τα παλιά πρωτόκολλα VPN, αυτό’είναι πραγματικά εύκολο να αντιμετωπίσει και να επιλύσει τεχνικά ζητήματα. Αυτό σημαίνει ότι εμείς’Θα μπορέσω να διατηρείται συνεχώς και να βελτιώνει την υπηρεσία VPN σας.
Οφέλη του Nordlynx
Χάρη στο Nordlynx, μπορούμε να προσφέρουμε ένα από τα ταχύτερα VPN της βιομηχανίας.
Αυτό το πρωτόκολλο VPN είναι ιδανικό για τα τυχερά παιχνίδια στο διαδίκτυο, επειδή δεν κάνετε’Δεν πρέπει να ανησυχείτε για το buffering και την καθυστέρηση.
Το Nordlynx υποστηρίζεται σε πολλαπλά λειτουργικά συστήματα, συμπεριλαμβανομένων των Windows, MacOS, Android, iOS και Linux. Και θυμηθείτε ότι με έναν μόνο λογαριασμό NORDVPN, μπορείτε να καλύψετε έως και έξι συσκευές.
Η κρυπτογράφηση είναι εξαιρετικά ισχυρή, χάρη στο Wireguard’ασφάλεια.
Το Nordlynx είναι πολύ εύκολο στη χρήση: αυτό’S Χτισμένο απευθείας στην εφαρμογή NORDVPN.
Το φόντο
Η προσφορά σύνδεσης υψηλής ταχύτητας διατηρώντας παράλληλα την κορυφαία ασφάλεια στο διαδίκτυο είναι μία από τις μεγαλύτερες προκλήσεις για έναν πάροχο VPN. Τι θα συμβεί αν υπήρχε κάτι που θα μπορούσε να φέρει μια ριζική αλλαγή?
Η εμφάνιση του Wireguard, ενός νέου πρωτοκόλλου σήραγγας VPN, φαινόταν σαν μια ανάσα καθαρού αέρα στη βιομηχανία.
Σύγχρονη, εξαιρετικά γρήγορη και εξωφρενικά άπαχο στην αρχιτεκτονική του, το Wireguard χρησιμοποιεί την υπερσύγχρονη κρυπτογραφία και υποστηρίζεται από διεξοδική ακαδημαϊκή έρευνα. Με αυτό το combo, ξεπερνά τα τρέχοντα κορυφαία πρωτόκολλα VPN – OpenVPN και IPSEC. Το Wireguard αποτελείται μόνο από 4000 γραμμές κώδικα, καθιστώντας εύκολη την ανάπτυξη, τον έλεγχο και την εύρεση σφαλμάτων. Για να συγκρίνετε: Το OpenVPN τρέχει σε 400.000 γραμμές κώδικα, πράγμα που σημαίνει ότι ο Wireguard θα αποτελούσε μόνο το 1% του μαζικού OpenVPN’αρχιτεκτονική.
Ωστόσο, αυτό’δεν είναι τόσο μεγάλη όσο ακούγεται. Το πρωτόκολλο Wireguard εξακολουθεί να βρίσκεται υπό βαριά ανάπτυξη και αυτό’μακριά από τέλεια. Ναι, ο Wireguard μπορεί να υποσχεθεί ήδη καλύτερες ταχύτητες σύνδεσης, αλλά οι δυνατότητές του να κρατούν τους χρήστες ανώνυμοι πέφτουν πίσω.
Αλλά μια ευκαιρία να προσφέρουμε μια ταχύτερη και πιο αξιόπιστη σύνδεση VPN με τους χρήστες μας ήταν εκεί. Και ως κορυφαίος πάροχος VPN, το πήραμε ως πρόκληση.
Οτι’s πώς το Project Nordlynx ήρθε στη ζωή.
Project Nordlynx
Μόνο το wireguard μπορεί’να εξασφαλίσει πλήρη ιδιωτικότητα. Εδώ’Γιατί. Μπορεί’να αντιστοιχίσετε δυναμικά τις διευθύνσεις IP σε όλους συνδεδεμένους σε έναν διακομιστή. Επομένως, ο διακομιστής πρέπει να περιέχει έναν τοπικό στατικό πίνακα IP για να γνωρίζει πού ταξιδεύουν τα πακέτα Διαδικτύου από και σε ποιον πρέπει να επιστρέψουν. Σημαίνει ότι ο χρήστης’Η ταυτότητα S πρέπει να αποθηκευτεί στον διακομιστή και να συνδεθεί με μια εσωτερική διεύθυνση IP που εκχωρείται από το VPN.
Για να το θέσω λιγότερο τεχνικά: εφαρμόζοντας το πρωτόκολλο Wireguard εκτός κουτιού στην υπηρεσία μας, θα είχαμε θέσει σε κίνδυνο το απόρρητό σας. Και ποτέ δεν θα το κάνουμε αυτό.
Είχαμε λοιπόν ένα παζλ για να λύσουμε: Πώς μπορούμε να φέρουμε το Wireguard’τα οφέλη για τους χρήστες μας ενισχύοντας παράλληλα το μέρος της ιδιωτικής ζωής?
Πώς το φτιάξαμε να λειτουργήσει
Χρειαζόμασταν να βρούμε έναν τρόπο για να λειτουργήσει το πρωτόκολλο Wireguard χωρίς να θέτουμε σε κίνδυνο τους πελάτες μας’ μυστικότητα.
Και το βρήκαμε. Αναπτύξαμε κάτι που ονομάζεται Σύστημα Διπλού NAT (Μετάφραση Διεύθυνσης Δικτύου). Αυτό είναι το κλειδί για μια ασφαλή σύνδεση.
Για να το πούμε απλά, το σύστημα διπλής NAT δημιουργεί δύο τοπικές διεπαφές δικτύου για κάθε χρήστη. Η πρώτη διεπαφή εκχωρεί μια τοπική διεύθυνση IP σε όλους τους χρήστες που είναι συνδεδεμένοι σε έναν διακομιστή. Σε αντίθεση με το αρχικό πρωτόκολλο Wireguard, κάθε χρήστης παίρνει την ίδια διεύθυνση IP.
Μόλις δημιουργηθεί μια σήραγγα VPN, η δεύτερη διασύνδεση δικτύου με ένα δυναμικό σύστημα NAT ξεκινά. Το σύστημα εκχωρεί μια μοναδική διεύθυνση IP για κάθε σήραγγα. Με αυτόν τον τρόπο, τα πακέτα του Διαδικτύου μπορούν να ταξιδέψουν μεταξύ του χρήστη και του επιθυμητού προορισμού τους χωρίς να αναμειγνύονται.
Το σύστημα διπλής NAT μας επιτρέπει να δημιουργήσουμε μια ασφαλή σύνδεση Nordlynx χωρίς να αποθηκεύουμε στοιχεία αναγνωρίσιμα σε διακομιστή. Οι δυναμικές τοπικές διευθύνσεις IP παραμένουν εκχωρούνται μόνο ενώ η συνεδρία είναι ενεργή. Εν τω μεταξύ, ο έλεγχος ταυτότητας χρήστη γίνεται με τη βοήθεια ασφαλούς εξωτερικής βάσης δεδομένων. Αυτό σημαίνει ότι μπορείτε να απολαύσετε μια εξαιρετική ταχύτητα σύνδεσης χωρίς να διακυβεύεται η ασφάλεια και η ιδιωτική σας ζωή.
Πώς μπορώ να ενεργοποιήσω το πρωτόκολλο Nordlynx?
Μπορείτε να ενεργοποιήσετε πολύ εύκολα το Nordlynx. Ακολουθήστε αυτά τα απλά βήματα για να ενεργοποιήσετε το πρωτόκολλο Nordlynx στην εφαρμογή NORDVPN.
Στην επιφάνεια εργασίας
- Ανοίξτε την εφαρμογή NORDVPN και βεβαιωθείτε ότι είστε’Εγώ υπέγραψε.
- Κάντε κλικ στο “Προτιμήσεις” εικονίδιο, το οποίο εμφανίζεται στα αριστερά της διεπαφής και μοιάζει με τρεις οριζόντιες γραμμές ή ρυθμιστικά.
- Σε “Γενικός,” άνοιξε το “Πρωτόκολλο VPN” πτυσώμενο μενού.
- Επιλέξτε Nordlynx από τη λίστα των διαθέσιμων πρωτοκόλλων.
Ακολουθήστε αυτά τα βήματα και εσείς’LL Συνδεθείτε με το Nordlynx ως πρωτόκολλο κρυπτογράφησης κάθε φορά που χρησιμοποιείτε μια υπηρεσία NORDVPN.
Στο Android
- Ανοίξτε την εφαρμογή NORDVPN και βεβαιωθείτε ότι είστε’Εγώ υπέγραψε.
- Κάντε κλικ στο “Προφίλ” εικονίδιο, το οποίο εμφανίζεται στο κάτω μέρος της διεπαφής.
- Στη σελίδα προφίλ, κάντε κλικ στο εικονίδιο γρανάζι και, στη συνέχεια, κάντε κλικ στο κουμπί “Πρωτόκολλο.”
- Επιλέξτε Nordlynx από τη λίστα των διαθέσιμων πρωτοκόλλων.
Στο iOS
- Ανοίξτε την εφαρμογή NORDVPN και βεβαιωθείτε ότι είστε’Εγώ υπέγραψε.
- Κάντε κλικ στο εικονίδιο γρανάζι στο κάτω δεξιά.
- Επιλογή “Σύνδεση VPN” και “Πρωτόκολλο.”
- Επιλέξτε Nordlynx από τη λίστα των διαθέσιμων πρωτοκόλλων.
Από προεπιλογή, το NORDVPN για το Linux τρέχει στο πρωτόκολλο OpenVPN. Ακολουθήστε αυτά τα βήματα για να μεταβείτε στο Nordlynx:
- Ενημερώστε την εφαρμογή σας στην τελευταία έκδοση.
- Εγκαταστήστε το καλώδιο. Τα σεμινάρια για διαφορετικές διανομές είναι διαθέσιμα στο Κέντρο Βοήθειας μας.
- Ανοίξτε το τερματικό και εισαγάγετε:
Nordvpn Set Technology Nordlynx
nordvpn c
Οτι’S It – Τώρα η εφαρμογή Linux εκτελείται στο Nordlynx. Μπορείτε πάντα να επιστρέψετε στο OpenVPN εισάγοντας ‘NORDVPN SET Τεχνολογία OpenVPN’.
Δεν χρησιμοποιείτε το Linux αλλά θέλετε να δοκιμάσετε το Nordlynx? Σύντομα θα παρέχουμε μαθήματα για το πώς να τα ρυθμίσετε σε οποιοδήποτε πελάτη Wireguard τρίτου μέρους.
Πώς μπορώ να απενεργοποιήσω το Nordlynx?
Εάν θέλετε να απενεργοποιήσετε το Nordlynx, θα χρειαστούν μόνο μερικά δευτερόλεπτα. Στην πραγματικότητα, αυτό’είναι σχεδόν το ίδιο με τη διαδικασία εγκατάστασης Nordlynx. Αν εσύ’Έχετε ήδη επιλεγεί το Nordlynx ως πρωτόκολλο σας, ανοίξτε την εφαρμογή NORDVPN και ακολουθήστε τα βήματα από την προηγούμενη ενότητα. Όταν φτάσετε στο βήμα 4, επιλέξτε ένα διαφορετικό πρωτόκολλο και τώρα αυτό θα είναι το προεπιλεγμένο σας την επόμενη φορά που θα συνδεθείτε αυτόματο ή θα επιλέξετε με μη αυτόματο τρόπο ένα διακομιστή. Το’τόσο απλό για να απενεργοποιήσετε το Nordlynx!
Εναλλακτικά, μπορείτε να επιλέξετε τη συνιστώμενη επιλογή χρήσης, η οποία θα σας συνδέσει με το καλύτερο πρωτόκολλο VPN για το σύστημά σας και την περιοχή σας.
Χρήστες Linux, χρησιμοποιήστε το Nordlynx
Το φθινόπωρο του 2018, προσκαλέσαμε μια μικρή ομάδα χρηστών να λάβουν την υλοποίηση του Wireguard για μια δοκιμαστική μονάδα ως μέρος ενός κλειστού βήτα. Στη συνέχεια, μετά από μήνες περαιτέρω έρευνας, ανάπτυξης και δοκιμών, πήγαμε δημόσια με το Nordlynx – τη λύση μας για μια γρήγορη, ιδιωτική και ασφαλή σύνδεση VPN. Και εμείς’Καλώντας κάθε περίεργη ψυχή εκεί έξω για να το δοκιμάσετε!
Όλες οι εφαρμογές NORDVPN υποστηρίζουν το Nordlynx, το οποίο μπορείτε να κατεβάσετε εδώ, αν έχετε έχετε λάβει’ήδη.
Πώς να φτιάξεις “Απέτυχε να φτάσει στον προσαρμογέα Nordlynx” λάθος
Στην απίθανη περίπτωση που λαμβάνετε ένα “Απέτυχε να φτάσει στον προσαρμογέα Nordlynx” Μήνυμα σφάλματος σε ένα λειτουργικό σύστημα των Windows, εδώ είναι μερικά βήματα που μπορείτε να λάβετε για να επιλύσετε το πρόβλημα.
- Κάντε δεξί κλικ στο κουμπί εκκίνησης και κάντε κλικ στο κουμπί σας “Διαχειριστή της συσκευής.”
- Σε “Διαχειριστή της συσκευής,” Κάντε κλικ “Ενότητα προσαρμογέα δικτύου.”
- Επίλεξε το “Σήραγγα Nordlynx” και κάντε κλικ “Απεγκαταστήστε τη συσκευή.”
- Στη συνέχεια, ανοίξτε το “Πίνακας Ελέγχου” και επιλέξτε “Απεγκαταστήστε ένα πρόγραμμα.”
- Επιλέξτε το NORDVPN Network TUN και απεγκαταστήστε το.
Επανεκκινήστε τη συσκευή σας και, στη συνέχεια, κατεβάστε τα νέα προγράμματα οδήγησης Tun για Windows 10 ή Windows 7 ή 8.
Για περισσότερες οδηγίες και βοήθεια, κατευθυνθείτε στη σελίδα υποστήριξης μας.
Nordlynx: Το επόμενο βήμα στην τεχνολογία VPN
Πιστεύουμε ότι το Nordlynx έχει τη δυνατότητα να είναι ένας παίκτης που θα αλλάξει στη βιομηχανία VPN. Αλλά εμείς’Δεν υπάρχει τίποτα χωρίς τα σχόλιά σας – ενημερώστε μας για την εμπειρία σας με το Nordlynx και βοηθήστε μας να κάνουμε το Διαδίκτυο καλύτερο!
Και αν θέλετε να δείτε μόνοι σας πόσο γρήγορα είναι το NORDVPN, μπορείτε να το κατεβάσετε σήμερα από τον ιστότοπο NordVPN χρησιμοποιώντας ένα κουπόνι NORDVPN για να έχετε την καλύτερη δυνατή προσφορά.
Superfile Η ηλεκτρονική σας ασφάλεια με το Nordlynx
Μείνετε ασφαλείς με τον κόσμο’S ηγετικό VPN
Т д д 中文 中文 中文 中文 中文 中文 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 繁體 中文 中文 中文 中文 中文. и д р р р р д.
Eglė juodytė
Eglė-ux-im р в в. Т п п н н н н τροφή нелжжззззззззззззззззззззззззззззззззззззззззззззз н н н н н н εντλουτιού. one.
Φτάνοντας πέρα από 1GBPS: Πώς επιτύχαμε το Nat Traversal με το Wireguard Vanilla
Οι μηχανικοί ασφαλείας της NORD ήταν σκληροί στην εργασία που αναπτύσσουν το Meshnet, μια λύση δικτύωσης Mesh που χρησιμοποιεί το πρωτόκολλο σήραγγας Wireguard. Ακολουθούν οι τεχνικές λεπτομέρειες σχετικά με τον τρόπο με τον οποίο αντιμετωπίσαμε την πρόκληση της βελτιστοποίησης του Meshnet’ταχύτητα.
14 Μαρτίου 2023
Ότητας ч ч ч ч ч ч ч ч ч ч р р р р р.
Το Meshnet τροφοδοτείται από το Nordlynx, ένα πρωτόκολλο που βασίζεται στο Wireguard. Το Wireguard είναι ένα εξαιρετικό πρωτόκολλο σήραγγας. Είναι ανοιχτό, ασφαλές, ελαφρύ, άπαχο και-χάρη στις εφαρμογές στο Kernel όπως στον πυρήνα Linux ή στον πυρήνα των Windows NT-πραγματικά, πραγματικά γρήγορα.
Στο επίκεντρο του είναι “δρομολόγηση Cryptokey,” που καθιστά τη δημιουργία σήραγγας σχεδόν τόσο εύκολη όσο η παρακολούθηση μερικών εκατοντάδων bytes κράτους. Έτσι είναι εφικτή εκατοντάδες ή και χιλιάδες σήραγγες από ένα μόνο μηχάνημα.
Αυτές οι ιδιότητες καθιστούν το Wireguard ένα πολύ ελκυστικό δομικό στοιχείο για δίκτυα ματιών από ομοτίμους. Αλλά πριν φτάσετε εκεί, μια πρόκληση ή δύο πρέπει να ξεπεραστούν. Ας’να σκάψουν σε αυτά!
Βασικοί κανόνες
Εδώ είναι οι βασικοί κανόνες που θα μας βοηθήσουν να ζυγίσουμε τις συμφωνίες. Πρώτον, η ιδιωτική ζωή και η ασφάλεια αποτελούν προτεραιότητα, επομένως κάθε συμβιβασμός κρυπτογράφησης από άκρο σε άκρο ή εκθέτοντας υπερβολικές πληροφορίες είναι αυτόματα εκτός του πίνακα. Δεύτερον, η ταχύτητα και η σταθερότητα είναι μία από τις πιο σημαντικές ιδιότητες του Meshnet. Τέλος, για να καλύψουν όλα τα σημαντικά λειτουργικά συστήματα (Windows, Android, iOS, MacOS και Linux), οι ιδέες ή οι λύσεις πρέπει να είναι εφαρμόσιμες σε αυτές τις πλατφόρμες.
Έτσι, εδώ είναι οι βασικοί κανόνες:
Κανόνας #1
Όλα θα κρυπτογραφηθούν από άκρο σε άκρο. Οποιαδήποτε δεδομένα χρήστη που διαβιβάζονται μεταξύ συσκευών πρέπει να είναι απρόσιτα σε οποιονδήποτε άλλον – ακόμη και στην ίδια την ασφάλεια Nord Security.
Κανόνας #2
Χωρίς ανάμειξη του επιπέδου δεδομένων (i.μι., Ο κώδικας που επεξεργάζεται τα πακέτα) και το επίπεδο ελέγχου (i.μι., ο κωδικός που ρυθμίζει το δίκτυο), αν είναι δυνατόν. Οτι’s επειδή οποιαδήποτε πρόσθετη λογική (e.σολ., Nat traversal, φιλτράρισμα/επεξεργασία πακέτων) που προστίθεται στο καλώδιο θα το επιβραδύνει.
Κανόνας #3
Δεν υπάρχουν λύσεις που στοχεύουν σε μια ενιαία υλοποίηση καλωδίων. Θυμηθείτε αυτές τις γρήγορες υλοποιήσεις στο Kernel? Προκειμένου να φτάσουμε σε υψηλή απόδοση παντού, πρέπει να είμαστε σε θέση να προσαρμοστούν στις περιπλοκές κάθε πλατφόρμας.
Εξαιρετική! Τώρα ας’να πάρει ρωγμές!
Nat Traversal 101
Κάθε εφαρμογή από ομοτίμους (συμπεριλαμβανομένου του Meshnet) έχει υλοποίηση Nat Traversal στην καρδιά της. Ενώ αυτό είναι ένα αρκετά ευρύ θέμα (απλά κοιτάξτε το ποσό των σχετικών RFCs: RFC3261, RFC4787, RFC5128, RFC8489, RFC8445, RFC8656 …).
Το επιτυγχάνουν αυτό με την προώθηση οποιωνδήποτε εξερχόμενων πακέτων ενώ θυμούνται μόνο αρκετές πληροφορίες για να μπορέσουν να διακρίνουν πού και πώς να προωθήσουν τα εισερχόμενα πακέτα απόκρισης κάθε φορά που φτάνουν. Η ακριβής φύση αυτών των πληροφοριών και ο τρόπος με τον οποίο χρησιμοποιείται θα καθορίσει τον τύπο του NAT και τη συγκεκριμένη συμπεριφορά του. Για παράδειγμα, το Linux NATS βασίζεται στη μονάδα του πυρήνα Conntrack και μπορεί κανείς να ελέγξει εύκολα την κατάσταση αυτών των πληροφοριών ανά πάσα στιγμή χρησιμοποιώντας την εντολή Conntrack -l.
$ sudo conntrack -l tcp 6 382155 ίδρυσε src = 192.168.3.140 DST = 172.217.18.3 Sport = 60278 Dport = 443 Src = 172.217.18.3 DST = 192.168.3.140 Sport = 443 Dport = 60278 [Assured] Mark = 0 Χρήση = 1 TCP 6 348377 Καθιερωμένο Src = 192.168.228.204 DST = 35.85.173.255 Sport = 38758 DPORT = 443 SRC = 35.85.173.255 DST = 192.168.228.204 Sport = 443 dport = 38758 [Assured] Mark = 0 Χρήση = 1 .
Αυτό το μεγάλο RFC4787 πηγαίνει σε πολλές λεπτομέρειες σχετικά με τη συμπεριφορά NAT γενικά.
Ενώ οι εξερχόμενες συνδέσεις αντιμετωπίζονται με διαφάνεια, οι εισερχόμενες συνδέσεις μπορεί να είναι πρόβλημα. Χωρίς τα εξερχόμενα πακέτα που προωθούνται πρώτα (και κατά συνέπεια χωρίς τις πληροφορίες Conntrack), η Nats απλά δεν έχει καμία ένδειξη πού να προωθήσει τα πακέτα εισερχόμενων συνδέσεων και η μόνη επιλογή που απομένει είναι να τα αφήσετε. Αυτή τη στιγμή, φτάνουμε τελικά στο βασικό μέρος κάθε ιδρύματος σύνδεσης από ομοτίμους:
Ας υποθέσουμε ότι πυροβολείτε ένα πακέτο και από τις δύο πλευρές της σύνδεσης από ομοτίμους μεταξύ τους περίπου ταυτόχρονα. Σε αυτή την περίπτωση, η σύνδεση θα φαίνεται να είναι “εξερχόμενος” Από την άποψη και των δύο NATS, επιτρέποντας στους οικοδεσπότες να επικοινωνούν.
Αφήνω’Αποσυμπιέστε λίγο:
- “Πυροβολήστε ένα πακέτο” – Στείλτε ένα πακέτο UDP. Ενώ υπάρχουν τεχνικές σχετικά με άλλα πρωτόκολλα, μόνο τα πακέτα UDP έχουν σημασία σε αυτή την περίπτωση, καθώς το Wireguard βασίζεται στο UDP. Το πακέτο’S Περιεχόμενα ωφέλιμου φορτίου δεν έχει σημασία (μπορεί να είναι ακόμη και άδειο), αλλά αυτό’είναι σημαντικό να αποκτήσετε τις κεφαλίδες σωστά.
- “ο ένας στον άλλο” – το πακέτο’Οι διευθύνσεις πηγής και προορισμού και οι θύρες, που μεταδίδονται από διαφορετικές πλευρές της σύνδεσης, πρέπει να αντικατοπτρίζουν ο ένας τον άλλον αμέσως μετά την πραγματοποίηση της πρώτης μετάφρασης, αλλά πριν από τυχόν μεταφράσεις από το δεύτερο NAT συμβαίνουν. Ανεξάρτητα από το ποια διεύθυνση πηγής και θύρα χρησιμοποιούνται από το NAT στο πλάι για εξερχόμενα πακέτα, η άλλη πλευρά πρέπει να στείλει τα πακέτα του σε αυτή την ακριβή διεύθυνση και θύρα και αντίστροφα. Δυστυχώς, ορισμένοι NATS καθιστούν πολύ δύσκολο να καταλάβουν τις μεταφράσεις που κάνουν, γι ‘αυτό το Nat Traversal δεν είναι ποτέ 100% αξιόπιστο.
- “περίπου ταυτόχρονα” – Τα δεδομένα σχετικά με τις εξερχόμενες συνδέσεις μέσα σε ένα NAT ISN’T αποθηκευμένο για πάντα, οπότε το πακέτο από την άλλη πλευρά πρέπει να φτάσει στο NAT πριν εξαφανιστούν αυτά τα δεδομένα. Ο χρόνος αποθήκευσης εξαρτάται σε μεγάλο βαθμό από το NAT – ποικίλλει από μισό λεπτό έως λίγα λεπτά.
Αυτή η τεχνική είναι εκπληκτικά γενική. Μόνο μικρά κομμάτια διαφέρουν μέσα στις διάφορες περιπτώσεις που πρέπει να υποστηρίξει μια τυπική εφαρμογή από ομοτίμους για να υποστηρίξει.
Μερικά πράγματα πρέπει να γίνουν σωστά, αλλά όλα αυτά είναι δυνατά με τη βανίλια και τους καθιερωμένους βασικούς κανόνες. Πάρτε δύο πακέτα και στείλτε τα από τη σωστή πηγή στον σωστό προορισμό περίπου την ίδια στιγμή, χωρίς καν να ανησυχείτε για το τι’s μέσα στα πακέτα. Πόσο δύσκολο μπορεί να είναι? #Famouslastwords.
WG-stun
Το βασικό μέρος οποιασδήποτε εφαρμογής NAT Traversal είναι να υπολογίσετε ποιες μεταφράσεις θα πραγματοποιηθούν από το NAT. Σε ορισμένες περιπτώσεις, δεν υπάρχει NAT (e.σολ., κεντρικός υπολογιστής στο ανοιχτό διαδίκτυο), ή είναι δυνατόν απλά να ζητήσετε ένα NAT να εκτελέσει συγκεκριμένες μεταφράσεις αντ ‘αυτού (e.σολ., Χρησιμοποιώντας το UPNP RFC6970, PMP RFC6886). Μερικές φορές, η μετάφραση πρέπει να παρατηρηθεί σε δράση. Ευτυχώς, ένα τυποποιημένο αναισθητοποιητικό πρωτόκολλο (RFC8489) κάνει ακριβώς αυτό.
Ενώ υπάρχουν κάποιες περιπλοκές με το ίδιο το πρωτόκολλο αναισθητοποίησης, το λεγόμενο αίτημα δέσμευσης αναισθητοποίησης είναι στον πυρήνα του. Αυτό το αίτημα δέσμευσης συνήθως μορφοποιείται από τον πελάτη πίσω από το NAT και επεξεργάζεται ο διακομιστής που φιλοξενείται στο Open Internet. Μετά τη λήψη αυτού του αιτήματος, ο διακομιστής θα εξετάσει τη διεύθυνση IP προέλευσης και τη θύρα του πακέτου αιτήματος και θα το προσθέσει στο ωφέλιμο φορτίο του πακέτου απόκρισης.
Μερικά από τα NATS θα χρησιμοποιήσουν τις ίδιες μεταφράσεις της διεύθυνσης IP προέλευσης ανεξάρτητα από τον προορισμό (ας’καλέστε τους “Φιλικό Nats”·. Η ίδια διεύθυνση IP πηγής και η θύρα προέλευσης θα χρησιμοποιηθούν για τα πακέτα που πηγαίνουν στον διακομιστή αναισθητοποίησης και σε οποιοδήποτε peer meshnet. Αλλά υπάρχει μια αλίευση! Οι ίδιες μεταφράσεις NAT θα εκτελούνται μόνο εφόσον τα πακέτα χρησιμοποιούν την ίδια πηγή IP και θύρα για όλους τους προορισμούς στον αρχικό κεντρικό υπολογιστή.
ПOхOжIc
Ότητας ч ч ч ч ч ч ч ч.
Ότητας ч ч ч ч ч ч ч ч ч ч р р р р.
Εδώ’είναι η πρώτη πρόκληση. Η βανίλια δεν είναι σε θέση να εκτελέσει αιτήματα αναισθητοποίησης μόνη της. Επιπλέον, όταν η Wireguard διατηρεί μια θύρα προέλευσης για επικοινωνίες με τους συνομηλίκους του, άλλα προγράμματα δεν μπορούν γενικά να την χρησιμοποιήσουν πια.
Ενώ είναι τεχνικά δυνατή η προσθήκη λειτουργικότητας αναισθητοποίησης στο Wireguard, θα παραβίαζε τον κανόνα του εδάφους #2 και θα περιπλέξει σοβαρά τη σχέση με τον κανόνα #3. Η αναζήτηση συνεχίζεται.
Το πρωτόκολλο Wireguard έχει σχεδιαστεί για να δημιουργεί σήραγγες IP. Ίσως αυτό’είναι δυνατή η μετάδοση αιτήσεων αναισθητοποίησης μέσα στη σήραγγα? Με αυτόν τον τρόπο, το αίτημα αναισθητοποίησης θα ενθυλακωθεί, με αποτέλεσμα δύο πακέτα IP: εσωτερική (αναισθητοποίηση) και εξωτερικό (wireguard). Ευτυχώς, σύμφωνα με το Wireguard Whitepaper, όλα τα εξωτερικά πακέτα που προορίζονται για κάθε ομότιμο πρέπει να επαναχρησιμοποιούν την ίδια πηγή IP και θύρα:
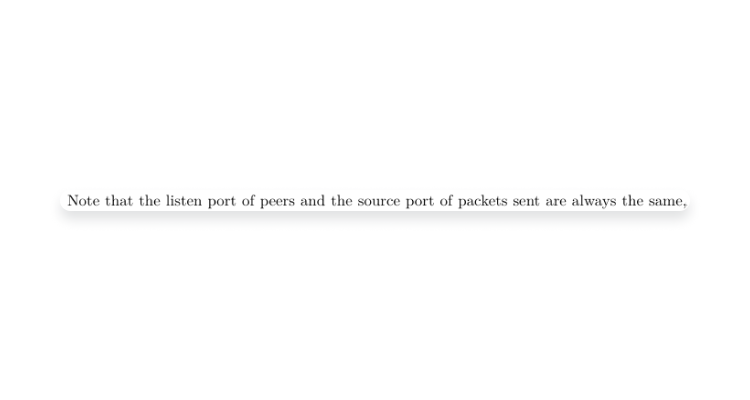
Το’ήταν η συμπεριφορά όλων των υλοποιήσεων wireguard που δοκιμάστηκαν για αυτήν την ανάρτηση ιστολογίου.
Χρησιμοποιώντας αυτήν την ιδιότητα, μπορούμε να υποθέσουμε ότι τα πακέτα που προορίζονται για ξεχωριστούς συνομηλίκους θα λάβουν τις ίδιες μεταφράσεις όταν περνούν από το Friendly Nats. Οτι’s ακριβώς αυτό που χρειαζόμαστε όταν χρησιμοποιούμε μια εξωτερική υπηρεσία (όπως το Sund) για να καθορίσουμε ποιες μεταφράσεις θα χρησιμοποιήσουν η NAT κατά την επικοινωνία με τους συνομηλίκους Meshnet.
Αλλά κανένας τυπικός διακομιστής αναισθητοποίησης δεν μπορεί να επικοινωνήσει απευθείας με το Wireguard. Ακόμα κι αν φιλοξενήσαμε έναν διακομιστή αναισθητοποίησης στο άλλο άκρο της σήραγγας, μετά την αποκατάσταση, ο διακομιστής θα ανταποκρίθηκε με το εσωτερικό πακέτο’S πηγή IP και θύρα – αλλά εμείς η ανάγκη εξωτερικό πακέτο’S Πηγή IP και θύρα.
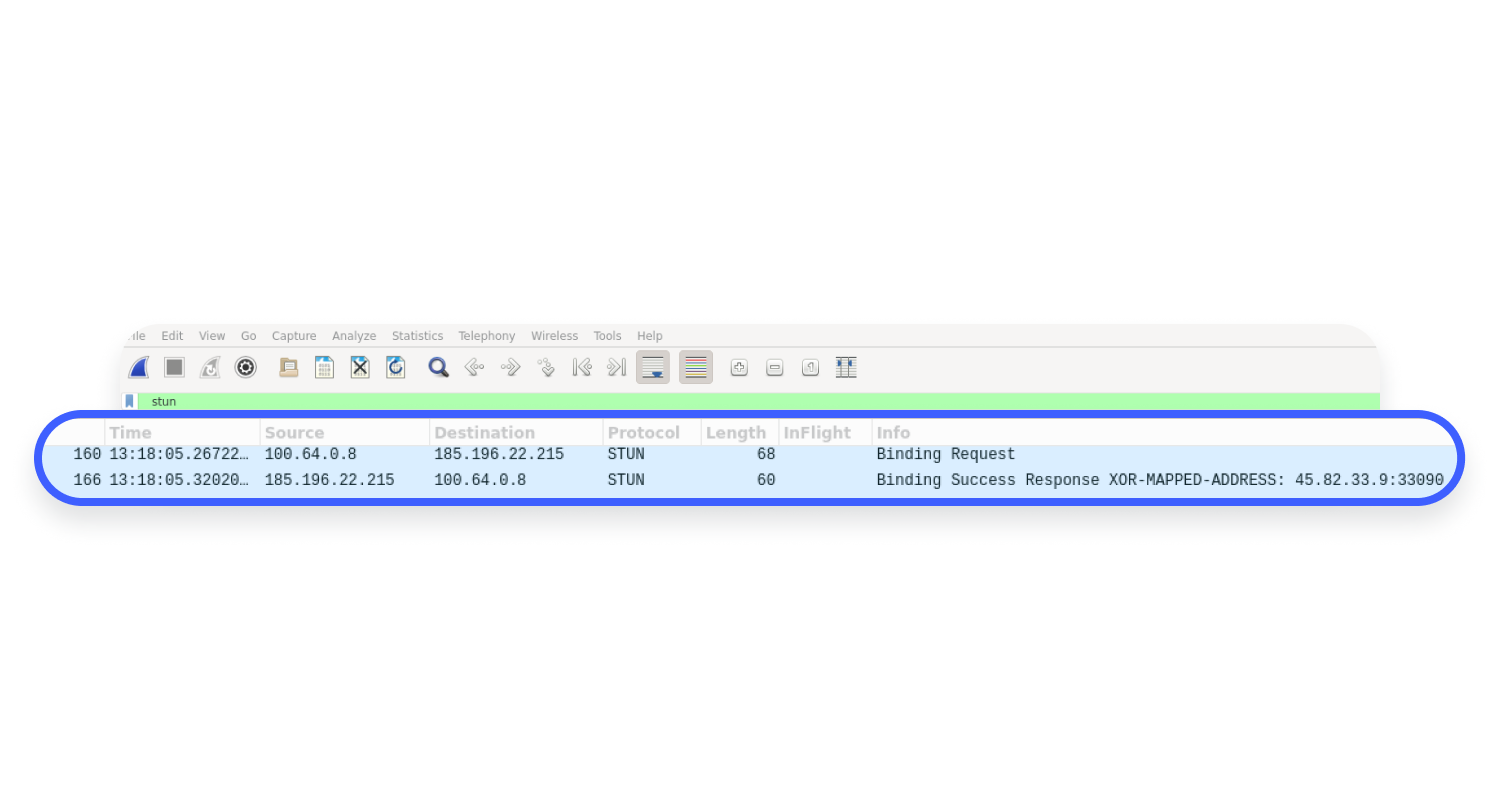
Πείτε γεια στο WG-Stun, μια μικρή υπηρεσία που διατηρεί σήραγγες με πελάτες και περιμένει αιτήματα αναισθητοποίησης μέσα στις σήραγγες. Όταν φτάσει ένα αίτημα δέσμευσης, αντί να εξετάζει το πακέτο αίτησης δέσμευσης, ο διακομιστής αναισθητοποίησης λαμβάνει τη διεύθυνση από το ίδιο το Wireguard Peer και το γράφει στην απόκριση δέσμευσης αναισθητοποίησης. Αργότερα, ενσωματώνει το πακέτο σύμφωνα με το πρωτόκολλο Wireguard και το στέλνει πίσω στον πελάτη. Από την πλευρά του πελάτη, για να καταλάβουμε ποιες μεταφράσεις θα πραγματοποιηθούν από το NAT για τις συνδέσεις Wireguard, πρέπει απλώς να προσθέσουμε ομότιμους WG-Stun και να μεταδώσουμε ένα τυπικό αίτημα αναισθητοποίησης μέσα στη σήραγγα.
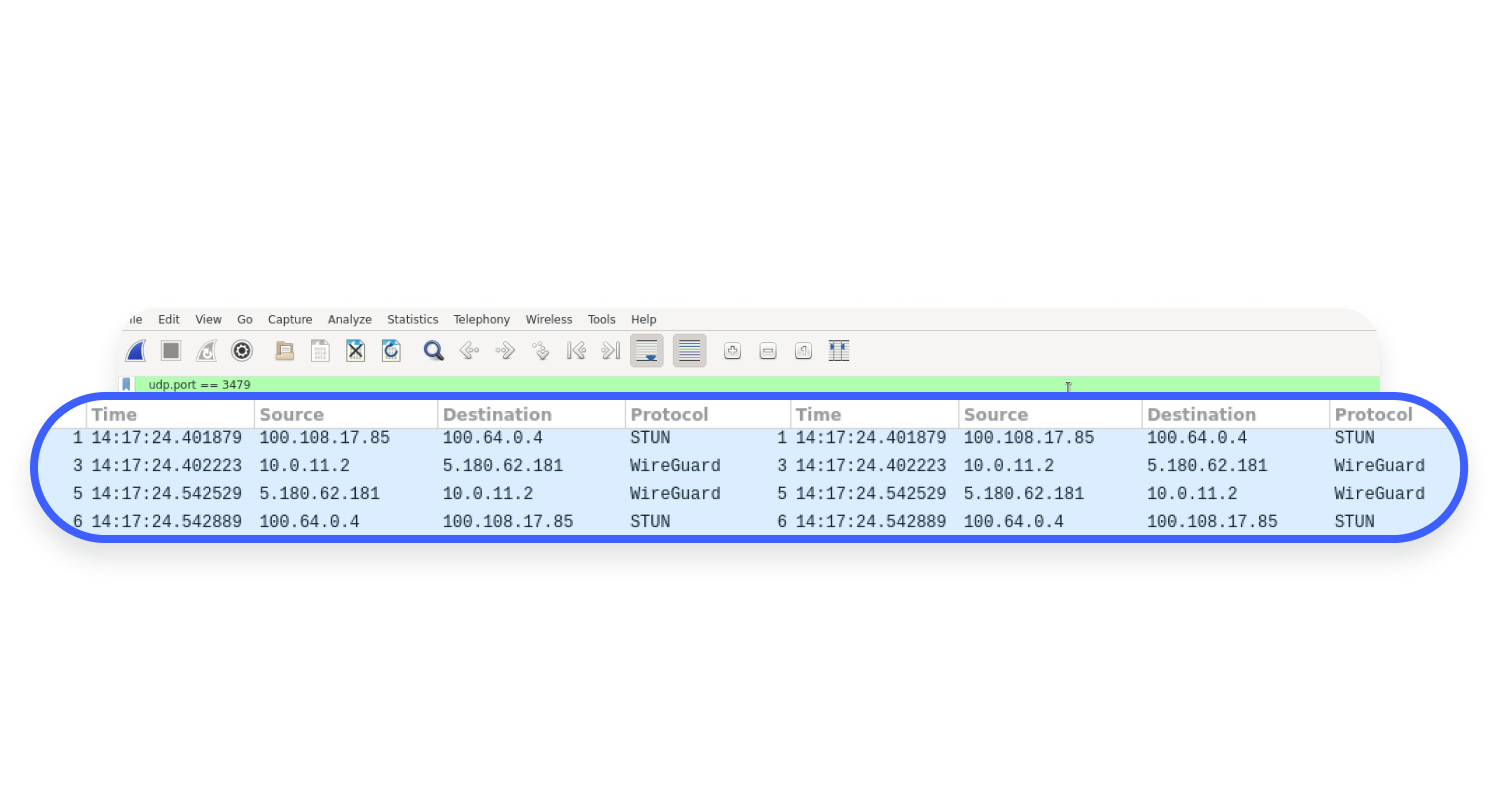
Στην παραπάνω εικόνα, μπορείτε να δείτε ένα τυπικό αίτημα WG-Stun. Σε αυτή την περίπτωση, ένα αίτημα αναισθητοποίησης στάλθηκε σε 100.64.0.4, η οποία είναι μια αποκλειστική IP για μια υπηρεσία αναισθητοποίησης στο tunnel. Το αίτημα ενέκρινε και μεταδόθηκε από το Wireguard σε έναν από τους διακομιστές WG-Stun που φιλοξένησαν η NORD Security. Αυτός ο διακομιστής WG-stun είναι απλώς ένας τυπικός ομότιμος σύρμα με το επιτρεπόμενο IP που έχει ρυθμιστεί σε 100.64.0.4/32, και το τελικό σημείο επεσήμανε τον ίδιο τον διακομιστή.
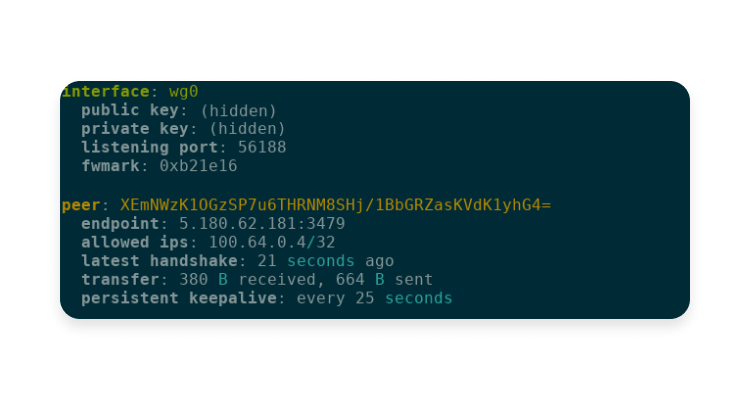
Σημειώστε ότι η υπηρεσία WG-Stun είναι, από το σχεδιασμό, μια μικρή υπηρεσία που είναι λειτουργικά ανίκανη να κάνει οτιδήποτε άλλο εκτός από την ανταπόκριση στα αιτήματα αναισθητοποίησης (και το ICMP για δοκιμές προσβασιμότητας). Με αυτόν τον τρόπο, οριοθετούμε αυτήν την υπηρεσία μόνο για τον έλεγχο και τη διατήρηση του κανόνα #2. Επειδή η υπηρεσία WG-Stun είναι απλώς ένας τυπικός ομότιμος, wireguard’Η διασύνδεση Cross-Platform είναι περισσότερο από αρκετή για να ελέγξει τον ομότιμο WG-Stun σε οποιαδήποτε από τις υλοποιήσεις Wireguard (κανόνας #3), το σημαντικότερο, λόγω του Wireguard’S κρυπτογράφηση, λαμβάνουμε από προεπιλογή ιδιωτικό απόρρητο και ασφάλεια (κανόνας #1).
Επιλογή διαδρομής
Τώρα μπορούμε να εκτελέσουμε αναισθητοποίηση με βανίλια και να υπολογίσουμε μερικές μεταφράσεις που θα εκτελέσει η NAT, υπό την προϋπόθεση ότι το NAT μας είναι φιλικό NAT. Δυστυχώς, αυτό’Δεν είναι αρκετό για να εξασφαλίσετε καλή συνδεσιμότητα με τους συνομηλίκους Meshnet. Τι γίνεται αν δεν υπάρχει καθόλου NAT? Τι θα συμβεί αν δύο Nats βρίσκονται σε μια αλυσίδα και ο ομότιμος Meshnet είναι μεταξύ τους? Τι γίνεται αν ένας ομότιμος Meshnet τρέχει στο VM ενός τοπικού μηχανήματος? Τι θα συμβεί αν κατάφερε ένας ομότιμος “παρακαλώ” είναι NAT για συγκεκριμένες μεταφράσεις μέσω UPNP? Υπάρχουν αρκετές πιθανές διαμορφώσεις εδώ. Μερικές φορές ονομάζουμε αυτές τις διαμορφώσεις “μονοπάτια,” Περιγράφοντας πώς μπορεί να φτάσει ένας ομότιμος Meshnet. Στον πραγματικό κόσμο, ο κατάλογος των πιθανών διαδρομών είναι πολύ μεγαλύτερος από τον κατάλογο των διαδρομών που μπορούν να διατηρήσουν τη σύνδεση από ομότιμους.
Για παράδειγμα, ένας ομότιμος Meshnet μπορεί να έχει πρόσβαση στον άλλο απευθείας εάν και οι δύο βρίσκονται στο ίδιο τοπικό δίκτυο. Τι’Περισσότερα, αν η NAT υποστηρίζει την πύλη μαλλιών, ο ίδιος ομότιμος μπορεί να έχει πρόσβαση μέσω της διεύθυνσης IP WAN του δρομολογητή επίσης. Επιπλέον, είναι κοινό για έναν μόνο κεντρικό υπολογιστή να συμμετέχει ταυτόχρονα σε πολλαπλά δίκτυα (e.σολ., με εικονικά δίκτυα, χρησιμοποιώντας πολλαπλές φυσικές διεπαφές, dnating κ.λπ.·. Αλλά είναι αδύνατο να γνωρίζουμε εκ των προτέρων ποιες διαδρομές είναι έγκυρες και ποιες δεν είναι.
Για το λόγο αυτό, οι εφαρμογές ομότιμων σε peer εφαρμόζουν συνήθως ελέγχους συνδεσιμότητας για να καθορίσουν ποιες διαδρομές επιτρέπουν στους συνομηλίκους να φτάσουν μεταξύ τους (Ε (Ε.σολ., Ελέγχει τυποποιημένα σε ICE (RFC8445), και όταν πολλαπλές διαδρομές περάσουν τους ελέγχους, επιλέγουν το καλύτερο. Αυτοί οι έλεγχοι συνήθως εκτελούνται στο παρασκήνιο, ξεχωριστά από ένα κανάλι δεδομένων, για να αποφευχθεί η παρεμβολή στην τρέχουσα διαδρομή χρήσης. Για παράδειγμα, εάν δύο συνομηλίκοι συνδέονται μέσω κάποιας υπηρεσίας αναμετάδοσης (e.σολ., Γυρίστε το RFC8656), μια προσπάθεια αναβάθμισης σε μια καλύτερη διαδρομή (Ε.σολ., Direct LAN), το οποίο δεν επικυρώνεται, μπορεί να προκαλέσει διακοπή της διαδρομής μέχρι να περάσει το χρονικό όριο και αυτό θα ήταν βαθιά ανεπιθύμητο.
Ενώ οι υλοποιήσεις wireguard υποδεικνύουν την προσβασιμότητα των διαμορφωμένων συνομηλίκων που χρησιμοποιούνται για το επίπεδο δεδομένων, η ελαφριά φύση του πρωτοκόλλου Wireguard κάνει την εναλλακτική αξιολόγηση διαδρομής από το πεδίο εφαρμογής. Το ερώτημα είναι: Πώς μπορούμε να διαχωρίσουμε το επίπεδο δεδομένων από ελέγχους συνδεσιμότητας?
Λαμβάνοντας υπόψη την προσιτή φύση των σηράγγων wireguard, η πιο απλή λύση θα ήταν η διαμόρφωση δύο ζευγαριών συνομηλίκων σε κάθε κόμβο Meshnet – ένα για το επίπεδο δεδομένων και το άλλο για ελέγχους συνδεσιμότητας. Αλλά αυτή η λύση δεν είναι εφικτή στην πράξη. Οι συνομηλίκοι του Wireguard αναγνωρίζονται από την ταυτότητά τους (δημόσιο κλειδί) και κάθε διεπαφή έχει μόνο μία ταυτότητα. Διαφορετικά, η λειτουργικότητα δρομολόγησης και περιαγωγής κρυπτογράφησης, με την τρέχουσα μορφή της, θα σπάσει. Επιπλέον, οι κινητές πλατφόρμες μπορούν να έχουν το πολύ ένα περιβάλλον ανοιχτό ανά πάσα στιγμή, περιορίζοντας τους κόμβους Meshnet σε μία μόνο ταυτότητα σε μια δεδομένη στιγμή.
Ας’αναζητήστε λύσεις αλλού. Εδώ’S πώς φτάσαμε στην παρατήρηση που είναι τώρα η βασική αρχή για την εκτέλεση ελέγχων συνδεσιμότητας από το επίπεδο δεδομένων:
Δεδομένου ότι μια σύνδεση μπορεί να δημιουργηθεί χρησιμοποιώντας ένα ζευγάρι τελικών σημείων – είναι πολύ πιθανό ότι η εκτέλεση των ίδιων βημάτων με διαφορετικό τελικό σημείο πηγής θα πετύχει.
Είναι δυνατόν να αναγκαστείς αυτή η παρατήρηση να μην είναι αληθινή, αλλά θα ήταν’να είναι ένα φυσικό περιστατικό. Το NATS θα έχει την ίδια συμπεριφορά χαρτογράφησης και φιλτραρίσματος για οποιοδήποτε ζεύγος ξεχωριστών εξερχόμενων συνδέσεων. Το RFC4787 θεωρεί την Nat Delectinicity ως επιθυμητή ιδιοκτησία. Το UPNP RFC6970, το PMP RFC6886 και παρόμοια πρωτόκολλα θα συμπεριφέρονται παρομοίως για ξεχωριστά αιτήματα. Το LAN σχεδόν ποτέ δεν φιλτράρεται σε βάση ανά πηγή για εξερχόμενες συνδέσεις.
Από την άλλη πλευρά, κάνοντας μια τέτοια υπόθεση μας επιτρέπει να διαχωρίζουμε πλήρως τους ελέγχους συνδεσιμότητας και το επίπεδο δεδομένων. Μετά την εκτέλεση ενός ελέγχου συνδεσιμότητας εκτός ζώνης, μπορεί να γίνει μια αναβάθμιση διαδρομής με υψηλό βαθμό βεβαιότητας επιτυχίας.
Ως εκ τούτου, στην εφαρμογή Meshnet, οι κόμβοι Meshnet συγκεντρώνουν τα τελικά σημεία (σύμφωνα με το πρότυπο ICE (RFC8445) για δύο διαφορετικούς σκοπούς. Πρώτον, για να εκτελέσετε ελέγχους συνδεσιμότητας και δεύτερον, για να αναβαθμίσετε τη σύνδεση Wireguard σε επιτυχία συνδεσιμότητας συνδεσιμότητας. Μόλις είναι γνωστός ο κατάλογος των τελικών σημείων, τα τελικά σημεία ανταλλάσσονται μεταξύ των συμμετεχόντων κόμβων Meshnet χρησιμοποιώντας διακομιστές αναμετάδοσης. Για την προστασία της ιδιωτικής ζωής και την ασφάλεια, τα μηνύματα ανταλλαγής τελικού σημείου είναι κρυπτογραφημένα και πιστοποιημένα χρησιμοποιώντας τον αλγόριθμο ECDH X25519 και Chacha20poly1305 για AEAD. Στη συνέχεια, οι έλεγχοι συνδεσιμότητας εκτελούνται ξεχωριστά από το Wireguard χρησιμοποιώντας απλές παλιές υποδοχές UDP. Εάν προτιμάται ο υποψήφιος πολλαπλών σημείων.
Έχουμε επικυρώσει μια διαδρομή χρησιμοποιώντας κάποιο ζεύγος τελικών σημείων, έτσι επιλέγονται τα αντίστοιχα τελικά σημεία του επιπέδου δεδομένων και επιχειρείται αναβάθμιση διαδρομής. Εάν η αναβάθμιση αποτύχει να δημιουργήσει μια σύνδεση, απαγορεύεται για μια χρονική περίοδο, αλλά αν επιτύχει → έχουμε δημιουργήσει με επιτυχία μια σύνδεση από ομότιμους με peer-to-peer χρησιμοποιώντας βανίλια wireguard.
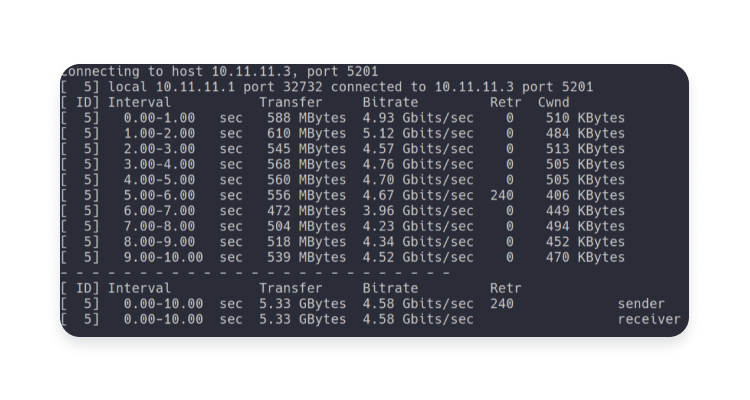
Και τώρα μπορούμε να πυροδοτήσουμε το IPerf3 και να μετρήσουμε τι σημαίνει. Όπως ίσως έχετε συνειδητοποιήσει, τώρα μετράμε το ίδιο. Για παράδειγμα, η εκτέλεση δύο κόμβων Meshnet σε δοχεία Docker σε ένα μόνο, μάλλον μέσο φορητό υπολογιστή εξοπλισμένο με Intel I5-8265U χωρίς πρόσθετη τροποποίηση ή συντονισμό, μπορούμε εύκολα να ξεπεράσουμε το σήμα 2GBPS για δοκιμή IPerf3 σύνδεσης TCP IPerf3.
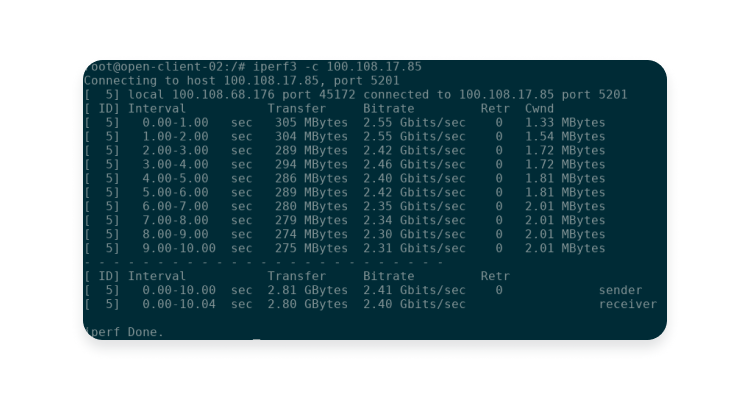
Κατά τη στιγμή της γραφής, η προεπιλεγμένη υλοποίηση του Wireguard που χρησιμοποιείται από το Meshnet για το Linux είναι ο πυρήνας Linux, τα Windows-Wireguard-NT ή Wireguard-Go και για άλλες πλατφόρμες-BoringTun.
συμπέρασμα
Με την επίλυση μερικές προκλήσεις, η NORD Security’Η υλοποίηση του Meshnet κατάφερε να κατασκευάσει ένα meshnet με βάση το Wireguard με δυνατότητες από ομοτίμους με peer-peer χρησιμοποιώντας μόνο μια διεπαφή Xplatform και τα οφέλη των υλοποιήσεων Wireguard στο Kernel. Ξεπέρασε το σήμα παραγωγής 1GBPS. Επί του παρόντος, η εφαρμογή βρίσκεται στη διαδικασία απελευθέρωσης, οπότε μείνετε συντονισμένοι για μια μεγάλη αναβάθμιση ταχύτητας!
Τοποθετήστε το Meshnet στις ανάγκες σας
Απομακρυσμένη πρόσβαση, κοινή χρήση αρχείων και πολλά άλλα
Χρήση Nordlynx στην εφαρμογή NordVPN (Windows)
Το Nordlynx είναι η τεχνολογία που χτίσαμε γύρω από το πρωτόκολλο WireGuard®. Σας επιτρέπει να ζήσετε wireguard’SPEEND STEAD.
Στα Windows 7 και 8.1:
- Εγκαταστήστε την εφαρμογή NORDVPN για Windows και μεταβείτε στο Ρυθμίσεις εφαρμογής στο κάτω αριστερή γωνία.

Επιλέγω Αυτόματη σύνδεση Στην αριστερή πλευρά του μενού και φροντίστε να απενεργοποιήσετε το “Επιλέξτε αυτόματα πρωτόκολλο VPN και διακομιστή“επιλογή. Στη συνέχεια, κάντε κλικ στο αναπτυσσόμενο μενού Protocol VPN και επιλέξτε Σκανδιναγυλογιά.

Στα Windows 10 και 11:
- Κάντε κλικ σε ένα εικονίδιο γραναζιών στην αριστερή κάτω γωνία της εφαρμογής.

Κάντε κλικ στο Σύνδεση Ρυθμίσεις.

Κάτω από Πρωτόκολλο VPN επιλέγω Σκανδιναγυλογιά.

Το Wireguard είναι σήμα κατατεθέν του Jason A. Ντόνενφελντ.
Σχετικά Άρθρα
- Αντιμετώπιση προβλημάτων συνδεσιμότητας NORDVPN στα Windows
- Πώς να ρυθμίσετε τη χειροκίνητη σύνδεση στα Windows 7 και παραπάνω
- Μοιραστείτε το VPN μέσω ενός κινητού hotspot στα Windows 10
- Πώς να συνδεθείτε στο NORDVPN με IKEV2/IPSEC στα Windows 10


