


Μήπως ο Norton αλιεύει τους Trojans?
Περίληψη:
Το κακόβουλο λογισμικό είναι κακόβουλο λογισμικό που μπορεί να προκαλέσει βλάβη σε έναν υπολογιστή. Είναι σημαντικό να λάβετε μέτρα για την πρόληψη επιθέσεων κακόβουλου λογισμικού. Υπάρχουν διάφοροι τύποι κακόβουλου λογισμικού, συμπεριλαμβανομένων των ιών, των σκουληκιών, των trojans, ransomware, botnets, adware, spyware, rootkits, κακόβουλο λογισμικό και malvertising. Υπάρχουν προειδοποιητικά σημάδια για να προσέξετε, όπως ένα πιο αργό λειτουργικό σύστημα, απροσδόκητα συγκρούσεις, αναδυόμενα παράθυρα και προειδοποιήσεις ασφαλείας, απαιτήσεις λύτρας και μειωμένο χώρο αποθήκευσης. Γνωρίζοντας αυτά τα σημάδια και τη λήψη προληπτικών μέτρων, μπορείτε να προστατεύσετε τα προσωπικά σας στοιχεία και συσκευές από επιθέσεις κακόβουλου λογισμικού.
1. Τι είναι κακόβουλο λογισμικό?
Το κακόβουλο λογισμικό είναι σύντομο για “κακόβουλο λογισμικό.”Αναφέρεται σε λογισμικό που έχει σχεδιαστεί για να αποκτήσει μη εξουσιοδοτημένη πρόσβαση ή να προκαλέσει ζημιά σε ένα σύστημα υπολογιστή χωρίς τη γνώση του χρήστη. Μπορεί να χρησιμοποιηθεί για διάφορους σκοπούς, όπως η κλοπή ευαίσθητων πληροφοριών, η συμβιβαστική ασφάλεια του συστήματος ή η διαταραχή των λειτουργιών υπολογιστών.
2. Πώς συμβαίνουν οι επιθέσεις κακόβουλου λογισμικού?
Ένας συνηθισμένος τρόπος που συμβαίνουν επιθέσεις κακόβουλου λογισμικού είναι μέσω τακτικών κοινωνικής μηχανικής, όπου οι χάκερ τοποθετούν στρατηγικά κακόβουλα δεσμούς, αρχεία ή συνημμένα μπροστά από τα θύματά τους. Όταν το θύμα κάνει κλικ στο μολυσμένο περιουσιακό στοιχείο, το κακόβουλο λογισμικό εγκαθίσταται στη συσκευή τους, επιτρέποντας στον χάκερ να αποκτήσει πρόσβαση σε ευαίσθητα δεδομένα ή να θέσει σε κίνδυνο το σύστημα.
3. Ποιοι είναι μερικοί τύποι κακόβουλου λογισμικού?
Ορισμένοι συνηθισμένοι τύποι κακόβουλου λογισμικού περιλαμβάνουν ιούς, σκουλήκια, trojans, ransomware, botnets, adware, spyware, rootkits, κακόβουλο λογισμικό και malvertising. Κάθε τύπος κακόβουλου λογισμικού έχει τα δικά του χαρακτηριστικά και μεθόδους επίθεσης.
4. Πώς μπορώ να αποτρέψω τις επιθέσεις κακόβουλου λογισμικού?
Για την πρόληψη επιθέσεων κακόβουλου λογισμικού, είναι σημαντικό να ακολουθήσετε καλές πρακτικές στον κυβερνοχώρο. Ορισμένα προληπτικά μέτρα περιλαμβάνουν:
- Διατηρώντας το λειτουργικό σας σύστημα και το λογισμικό σας ενημερωμένο με τα πιο πρόσφατα μπαλώματα ασφαλείας
- Χρήση αξιόπιστου προγράμματος antivirus και antimalware
- Αποφεύγοντας να κάνετε κλικ σε ύποπτους συνδέσμους ή να κατεβάζετε αρχεία από αναξιόπιστες πηγές
- Να είσαι προσεκτικός με συνημμένα ηλεκτρονικού ταχυδρομείου, ειδικά από άγνωστους αποστολείς
- Χρησιμοποιώντας ισχυρούς, μοναδικούς κωδικούς πρόσβασης για όλους τους λογαριασμούς σας
- Δημιουργία αντιγράφων ασφαλείας στα σημαντικά σας δεδομένα
5. Ποια είναι τα προειδοποιητικά σημάδια μιας επίθεσης κακόβουλου λογισμικού?
Ορισμένα προειδοποιητικά σημάδια μιας επίθεσης κακόβουλου λογισμικού περιλαμβάνουν:
- Ένα πιο αργό λειτουργικό σύστημα με κατάψυξη οθόνης, ανεξήγητη επανεκκίνηση ή τυχαία αποσύνδεση Wi-Fi
- Η συχνή συντριβή του συστήματος, ακόμη και με γνωστό συμβατό λογισμικό
- Μια εισροή αναδυόμενων διαφημίσεων, υποδεικνύοντας την παρουσία adware ή spyware
- Τα μηνύματα ζήτησης Ransom εμφανίζονται στην οθόνη
- Ξαφνική μείωση του διαθέσιμου χώρου αποθήκευσης
6. Πώς μπορώ να προστατεύσω τον υπολογιστή μου από κακόβουλο λογισμικό?
Εκτός από την παρακολούθηση προληπτικών μέτρων, μπορείτε να προστατεύσετε τον υπολογιστή σας από κακόβουλο λογισμικό από:
- Χρησιμοποιώντας ένα τείχος προστασίας για την παρακολούθηση της κυκλοφορίας δικτύου
- Ενεργοποίηση αυτόματων ενημερώσεων για το λειτουργικό σας σύστημα και το λογισμικό σας
- Αποφεύγοντας ύποπτες ιστοσελίδες και λήψεις
- Χρησιμοποιώντας ένα εικονικό ιδιωτικό δίκτυο (VPN) κατά την περιήγηση στο Διαδίκτυο
- Σάρωση τακτικά τον υπολογιστή σας για κακόβουλο λογισμικό
7. Υπάρχουν συγκεκριμένες συμβουλές για την πρόληψη των επιθέσεων ransomware?
Ναι, μερικές συγκεκριμένες συμβουλές για την πρόληψη των επιθέσεων ransomware περιλαμβάνουν:
- Δημιουργία αντιγράφων ασφαλείας των σημαντικών αρχείων σας τακτικά και αποθήκευση τους εκτός σύνδεσης
- Να είστε προσεκτικοί για συνημμένα και συνδέσμους ηλεκτρονικού ταχυδρομείου, ειδικά από άγνωστες πηγές
- Η εξασφάλιση του λειτουργικού σας συστήματος και όλων των λογισμικών ενημερώνονται
- Χρήση αξιόπιστου λογισμικού ασφαλείας που περιλαμβάνει προστασία ransomware
- Όντας επιφυλακτικός για τη λήψη πειρατικού λογισμικού ή μέσων ενημέρωσης, καθώς μπορεί να είναι πιθανές πηγές ransomware
8. Τι πρέπει να κάνω αν υποψιάζομαι ότι ο υπολογιστής μου έχει μολυνθεί με κακόβουλο λογισμικό?
Εάν υποψιάζεστε ότι ο υπολογιστής σας έχει μολυνθεί με κακόβουλο λογισμικό, θα πρέπει:
- Αποσυνδέστε το Διαδίκτυο για να αποτρέψετε περαιτέρω ζημιές ή απώλεια δεδομένων
- Εκτελέστε μια πλήρη σάρωση συστήματος χρησιμοποιώντας το λογισμικό προστασίας από ιούς
- Ακολουθήστε τις οδηγίες που παρέχονται από το λογισμικό Antivirus για να καταργήσετε το κακόβουλο λογισμικό
- Αλλάξτε τους κωδικούς πρόσβασής σας για όλους τους λογαριασμούς σας στο διαδίκτυο
- Παρακολουθήστε τους λογαριασμούς και τα πιστωτικά σας στοιχεία για οποιαδήποτε ύποπτη δραστηριότητα
9. Οι κινητές συσκευές είναι επίσης ευάλωτες σε επιθέσεις κακόβουλου λογισμικού?
Ναι, οι κινητές συσκευές είναι επίσης ευάλωτες σε επιθέσεις κακόβουλου λογισμικού. Το κακόβουλο λογισμικό μπορεί να σχεδιαστεί για να στοχεύει συσκευές Android και iOS, να θέτει σε κίνδυνο τα προσωπικά δεδομένα και να προκαλέσει διάφορα θέματα. Είναι σημαντικό να εγκαταστήσετε εφαρμογές ασφαλείας, να αποφύγετε τη λήψη εφαρμογών από μη αξιόπιστες πηγές και να ενημερώσετε το λειτουργικό σύστημα της συσκευής σας για να προστατεύετε από το κινητό κακόβουλο.
10. Πόσο συχνά πρέπει να ενημερώσω το λογισμικό προστασίας από ιούς?
Θα πρέπει να ενημερώνετε τακτικά το λογισμικό Antivirus σας, ιδανικά ρυθμίζοντας το για να ενημερώσετε αυτόματα. Οι ενημερώσεις λογισμικού προστασίας από ιούς περιλαμβάνουν τους τελευταίους ορισμούς και τα μπαλώματα ασφαλείας, εξασφαλίζοντας ότι μπορεί να ανιχνεύσει και να αφαιρέσει τις τελευταίες απειλές κακόβουλου λογισμικού. Οι τακτικές ενημερώσεις βοηθούν να διατηρήσετε τον υπολογιστή σας προστατευμένο από νέο και αναδυόμενο κακόβουλο λογισμικό.
Συχνές ερωτήσεις του ιού
Εάν βρείτε αυτά τα εργαλεία απενεργοποιημένα στον υπολογιστή σας, ελέγξτε αν η συσκευή σας εμφανίζει άλλα σημάδια λοίμωξης, όπως ένα πιο αργό λειτουργικό σύστημα και περιορισμένος χώρος αποθήκευσης.
Τι είναι το κακόβουλο λογισμικό + Πώς να αποτρέψετε τις επιθέσεις κακόβουλου λογισμικού το 2022
Το κακόβουλο λογισμικό είναι μια συντομευμένη μορφή “κακόβουλο λογισμικό.” Αυτό είναι λογισμικό που έχει σχεδιαστεί ειδικά για να αποκτήσει πρόσβαση ή να βλάψει έναν υπολογιστή, συνήθως χωρίς τη γνώση του ιδιοκτήτη.
Αρχικά, οι τεχνικοί δημιούργησαν κακόβουλο λογισμικό για πειράματα και φάρσες. Τελικά, τα άτομα με κακομεταχείριση το είδαν χρήσιμο για βανδαλισμό και την καταστροφή στοχευμένων μηχανών.
Τώρα, με πάνω από 25 εκατομμύρια νέους τύπους κακόβουλου λογισμικού που έχουν καταχωρηθεί από τις αρχές του 2022 μόνο, δεν υπάρχει καλύτερος χρόνος για να εντείνετε την προστασία των κακόβουλων λογισμικών και τη συνολική ασφάλεια στον κυβερνοχώρο από τώρα. Χρησιμοποιήστε αυτόν τον τελικό οδηγό για να καταλάβετε πώς λειτουργεί το κακόβουλο λογισμικό, τα διάφορα είδη κακόβουλου λογισμικού που βλέπουν στο Διαδίκτυο και συμβουλές για την πρόληψη επίθεσης κακόβουλου λογισμικού που μπορούν να σας βοηθήσουν να διατηρήσετε τα προσωπικά σας στοιχεία και τις συσκευές σας.
Πώς λειτουργεί το κακόβουλο λογισμικό?
Η διαδικασία του κακόβουλου λογισμικού που κάνει το δρόμο της στη συσκευή σας είναι σχετικά απλή:
- Ένας χάκερ τοποθετεί στρατηγικά έναν κακόβουλο σύνδεσμο, αρχείο ή συνημμένο μπροστά από το θύμα τους, ενδεχομένως ως ηλεκτρονικό ταχυδρομείο ηλεκτρονικού “ψαρέματος” μέσω τακτικής κοινωνικής μηχανικής.
- Το θύμα κάνει κλικ στο μολυσμένο περιουσιακό στοιχείο, ενεργοποιώντας εν αγνοία το κακόβουλο λογισμικό να εγκατασταθεί στη συσκευή τους.
- Το κακόβουλο λογισμικό προχωράει για να κλέψει, συμβιβασμός και/ή καταστρέφει ευαίσθητα δεδομένα που είναι αποθηκευμένα στη συσκευή.
Αλλά μερικοί εγκληματίες στον κυβερνοχώρο θέλουν να χρησιμοποιούν ραβδιά USB και φλας για να εξαπλώσουν κακόβουλο λογισμικό επειδή’είναι πιο δύσκολο για το σύστημα
για την ανίχνευση λοιμώξεων με αυτόν τον τρόπο. Για να αποφύγετε αυτήν την τακτική, μην εισάγετε ποτέ άγνωστες συσκευές αποθήκευσης στον υπολογιστή σας.
Λάβετε υπόψη ότι υπάρχει ένας τόνος πράγματα που μπορείτε να κάνετε για να προστατεύσετε τον εαυτό σας από τους χάκερς’ Σχολή που ξεκίνησαν, ξεκινώντας από την εκμάθηση για τους τύπους κακόβουλου λογισμικού που τους αρέσει να χρησιμοποιούν.
10 τύποι κακόβουλου λογισμικού
Υπάρχουν διάφοροι τύποι κακόβουλου λογισμικού που κρύβονται στο διαδίκτυο. Εδώ είναι 10 από τους πιο συνηθισμένους τύπους κακόβουλου λογισμικού που παρατηρούνται στο διαδίκτυο:
- Κακόβουλο λογισμικόιοί: επικίνδυνα κομμάτια κώδικα που εισάγονται σε πρόγραμμα ή εφαρμογή και συχνά ενεργοποιούνται από τα ίδια τα θύματα.
- Σκουλήκικακόβουλο λογισμικό: Οι λοιμώξεις κακόβουλου λογισμικού έχουν σχεδιαστεί για να αναπαράγονται και να χρησιμοποιούν ελαττώματα συστήματος για να κάνουν το δρόμο τους σε συσκευές.
- γενναίο και φιλεργό άτομοκακόβουλο λογισμικό: Κακόβουλες απειλές που μιμούνται νόμιμες εφαρμογές ή προγράμματα για να πάρουν τα θύματα να κατεβάσουν και να εγκαταστήσουν εν αγνοία κακόβουλο λογισμικό.
- Ransomware: κακόβουλο λογισμικό που μπορεί να κλειδώσει, να κρυπτογραφήσει και να καταστρέψει τα προσωπικά αρχεία μόλις το’S εγκατεστημένο.
- Botnets: προγράμματα που μοιάζουν με αράχνη που σέρνουν το Διαδίκτυο αναζητούν ελαττώματα ασφαλείας για εκμετάλλευση.
- Adware: κακόβουλο λογισμικό που εμφανίζει ανεπιθύμητα αναδυόμενα παράθυρα που μπορούν να παρακολουθήσουν τη δραστηριότητα περιήγησης σας.
- Spyware: Ένας τύπος κακόβουλου λογισμικού που παρακολουθεί και καταγράφει τη δραστηριότητα των χρηστών στο μυστικό.
- Rootkits: κακόβουλο λογισμικό που μπορεί να χορηγήσει στους χάκερ πλήρη απομακρυσμένη πρόσβαση σε θύμα’συσκευή.
- Fileless Malware: κακόβουλο λογισμικό χρησιμοποιώντας πρωτόκολλα και λογισμικό ήδη ενσωματωμένο σε λειτουργικά συστήματα για μολύνσεις συσκευών.
- Malvertising: Οι διαφημίσεις που έχουν μολυνθεί με κακόβουλο λογισμικό που σχεδιάστηκαν για να εγκατασταθούν στη συσκευή σας αφού κάνετε κλικ σε εμφανιζόμενο αναδυόμενο παράθυρο.
Κύριος’t Αφήστε αυτές τις επιθέσεις κακόβουλου λογισμικού να φάνε μακριά από την αίσθηση της ασφάλειας σας στο διαδίκτυο. Υπάρχουν αρκετές κόκκινες σημαίες που μπορείτε να κοιτάξετε έξω για να βοηθήσετε να εντοπίσετε διαφορετικές απειλές κακόβουλου λογισμικού.
Προειδοποιητικά σημάδια επίθεσης κακόβουλου λογισμικού
Κρατήστε τη φρουρά σας καθώς περιηγείστε στο διαδίκτυο διατηρώντας αυτά τα προειδοποιητικά σημάδια επίθεσης κακόβουλου λογισμικού.
Βραδύτερο λειτουργικό σύστημα
Εάν παρατηρήσετε μια δραματική επιβράδυνση στον υπολογιστή σας’S Speed, αυτό μπορεί να είναι ένα σημάδι κακόβουλο λογισμικό βρήκε το δρόμο του στη συσκευή σας. Μπορείτε επίσης να παρατηρήσετε κατάψυξη οθόνης, ανεξήγητη επανεκκίνηση και τυχαία αποσύνδεση Wi-Fi.
Λάβετε υπόψη, όχι όλοι οι υπολογιστές που βιώνουν πιο αργά συστήματα έχουν λοιμώξεις κακόβουλου λογισμικού. Μερικές φορές η έλλειψη αποθήκευσης μπορεί να επηρεάσει τη συσκευή σας’λειτουργικό σύστημα.
Απροσδόκητες συντριβές
Ορισμένες συντριβές του συστήματος έχουν μια βασική αιτία, όπως ασυμβίβαστο λογισμικό ή προβλήματα ισχύος. Ωστόσο, υπάρχουν ορισμένες περιπτώσεις όπου το κακόβουλο λογισμικό θα μπορούσε να παίξει. Εάν το σύστημα συντρίβει το σύστημα να γίνει σταθερό, ακόμη και με εφαρμογές που γνωρίζετε ότι εργάζεστε για τον υπολογιστή σας, υπάρχει μια πιθανότητα’πάσχει από λοίμωξη κακόβουλου λογισμικού.
Αναδυόμενα παράθυρα και προειδοποιήσεις ασφαλείας
Οι αναδυόμενες διαφημίσεις ενοχλούν πολλούς χρήστες στο διαδίκτυο-γι ‘αυτό και πολλά προγράμματα περιήγησης έρχονται με αναδυόμενους αναστολείς προεγκατεστημένους. Οτι’Γιατί αν δείτε μια πλημμύρα των αναδυόμενων παραθύρων να έρχονται στην οθόνη σας, εσείς’θα ξέρω ότι είναι πιθανό να οδηγηθούν με κακόβουλο λογισμικό. Οι χάκερ χρησιμοποιούν αυτές τις κακόβουλες διαφημίσεις και spyware για να παρακολουθείτε την ηλεκτρονική σας δραστηριότητα.
Απαιτεί λύτρα
Οι απαιτήσεις ransom που εμφανίζονται στην οθόνη του υπολογιστή σας είναι ένα σίγουρο σημάδι ότι ο υπολογιστής σας έχει κακόβουλο λογισμικό σε αυτό. Οι χάκερ χρησιμοποιούν διαφορετικούς τύπους ransomware για να επωφεληθούν από ένα άτομο’s ιδιωτικά στοιχεία για να κερδίσουν για τον εαυτό τους.
Μειωμένος αποθηκευτικός χώρος
Δραματικές αλλαγές στον υπολογιστή σας’Η χωρητικότητα αποθήκευσης S θα μπορούσε να είναι ένα σημάδι ότι η συσκευή σας φιλοξενεί επικίνδυνο κακόβουλο λογισμικό.
Λίγο ή καθόλου χώρος δεν θα μπορούσε να σημαίνει ότι το κακόβουλο λογισμικό ήταν σε θέση να θέσει σε κίνδυνο πολλαπλά αρχεία, καθώς το κακόβουλο λογισμικό επεκτείνεται καθώς πηγαίνει βαθύτερα στο σύστημά σας. Μια περίσσεια χώρου μπορεί να υποδηλώνει ότι το κακόβουλο λογισμικό ήταν σε θέση να ολοκληρώσει το έργο του, αφού μερικές λοιμώξεις δεν διαγράφουν σημαντικά αρχεία και λογισμικό.
Ύποπτη κυκλοφορία δικτύου
Ένα τέχνασμα στον κυβερνοχώρο Πολλοί άνθρωποι χρησιμοποιούν παρακολουθεί την κυκλοφορία του δικτύου τους για σημάδια ύποπτης δραστηριότητας. Εάν κλείσετε όλες τις συνδεδεμένες συσκευές σας και εξακολουθείτε να βλέπετε τη συνεχιζόμενη δραστηριότητα, ένας χάκερ μπορεί να έχει φουσκώσει κακόβουλο λογισμικό σε ένα από τα yourdevices.
Ανακατευθύνει το πρόγραμμα περιήγησης
Αν και δεν είναι κάθε ανακατεύθυνση επικίνδυνη, υπάρχουν κάποιες ανακατευθύνσεις του προγράμματος περιήγησης που θα μπορούσαν να σας οδηγήσουν σε δυνητικά επιβλαβείς ιστότοπους. Για παράδειγμα, οι χάκερ μπορούν να δημιουργήσουν επεκτάσεις προγράμματος περιήγησης που έχουν σχεδιαστεί για να σας ανακατευθύνουν αυτόματα στα malware-μολυσμένα. Αυτοί’Θα τα χρησιμοποιήσω για να συλλέξετε και να καταγράψετε τα προσωπικά σας δεδομένα.
Η γνώση των σημείων των ακάλυπτων ιστοσελίδων μπορεί να σας βοηθήσει να εντοπίσετε αυτήν την τακτική επίθεσης κακόβουλου λογισμικού. Αυτό περιλαμβάνει την παρακολούθηση για:
- Ύποπτες διαφορές URL
- “HTTP” όχι
- Αρνητικές κριτικές
- Ανεπιθύμητα αναδυόμενα
Λογισμικό προστασίας από ειδίκευση με ειδικές ανάγκες
Οι χάκερ είναι αρκετά έξυπνοι για να γνωρίζουν ότι οι περισσότεροι άνθρωποι εξοπλίζουν τις συσκευές τους με κάποιο είδος προστασίας κακόβουλου λογισμικού. Η λύση τους σχεδιάζει κακόβουλο λογισμικό που μπορεί να απενεργοποιήσει το λογισμικό προστασίας από ιούς ή άλλους τύπους επεκτάσεων ασφαλείας που εξασφαλίζουν δυνητικές απειλές.
Εάν βρείτε αυτά τα εργαλεία απενεργοποιημένα στον υπολογιστή σας, ελέγξτε αν η συσκευή σας εμφανίζει άλλα σημάδια λοίμωξης, όπως ένα πιο αργό λειτουργικό σύστημα και περιορισμένος χώρος αποθήκευσης.
Επαφές που λαμβάνουν παράξενα μηνύματα από εσάς
Εάν οι φίλοι σας αρχίσουν να σας ρωτούν για περίεργα μηνύματα’να τα στέλνετε (εκτός από το περιστασιακό meme), τότε ο προσωπικός σας αριθμός τηλεφώνου ή email μπορεί να είναι στα χέρια ενός κυβερνοχώρου. Οι χάκερ ενδέχεται να χρησιμοποιούν τους αξιόπιστους αριθμούς τηλεφώνου σας και τις κλεμμένες επαφές για να στείλουν μηνύματα ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος” και κείμενα ανεπιθύμητων μηνυμάτων στις επαφές σας.
6 συμβουλές προστασίας κακόβουλου λογισμικού
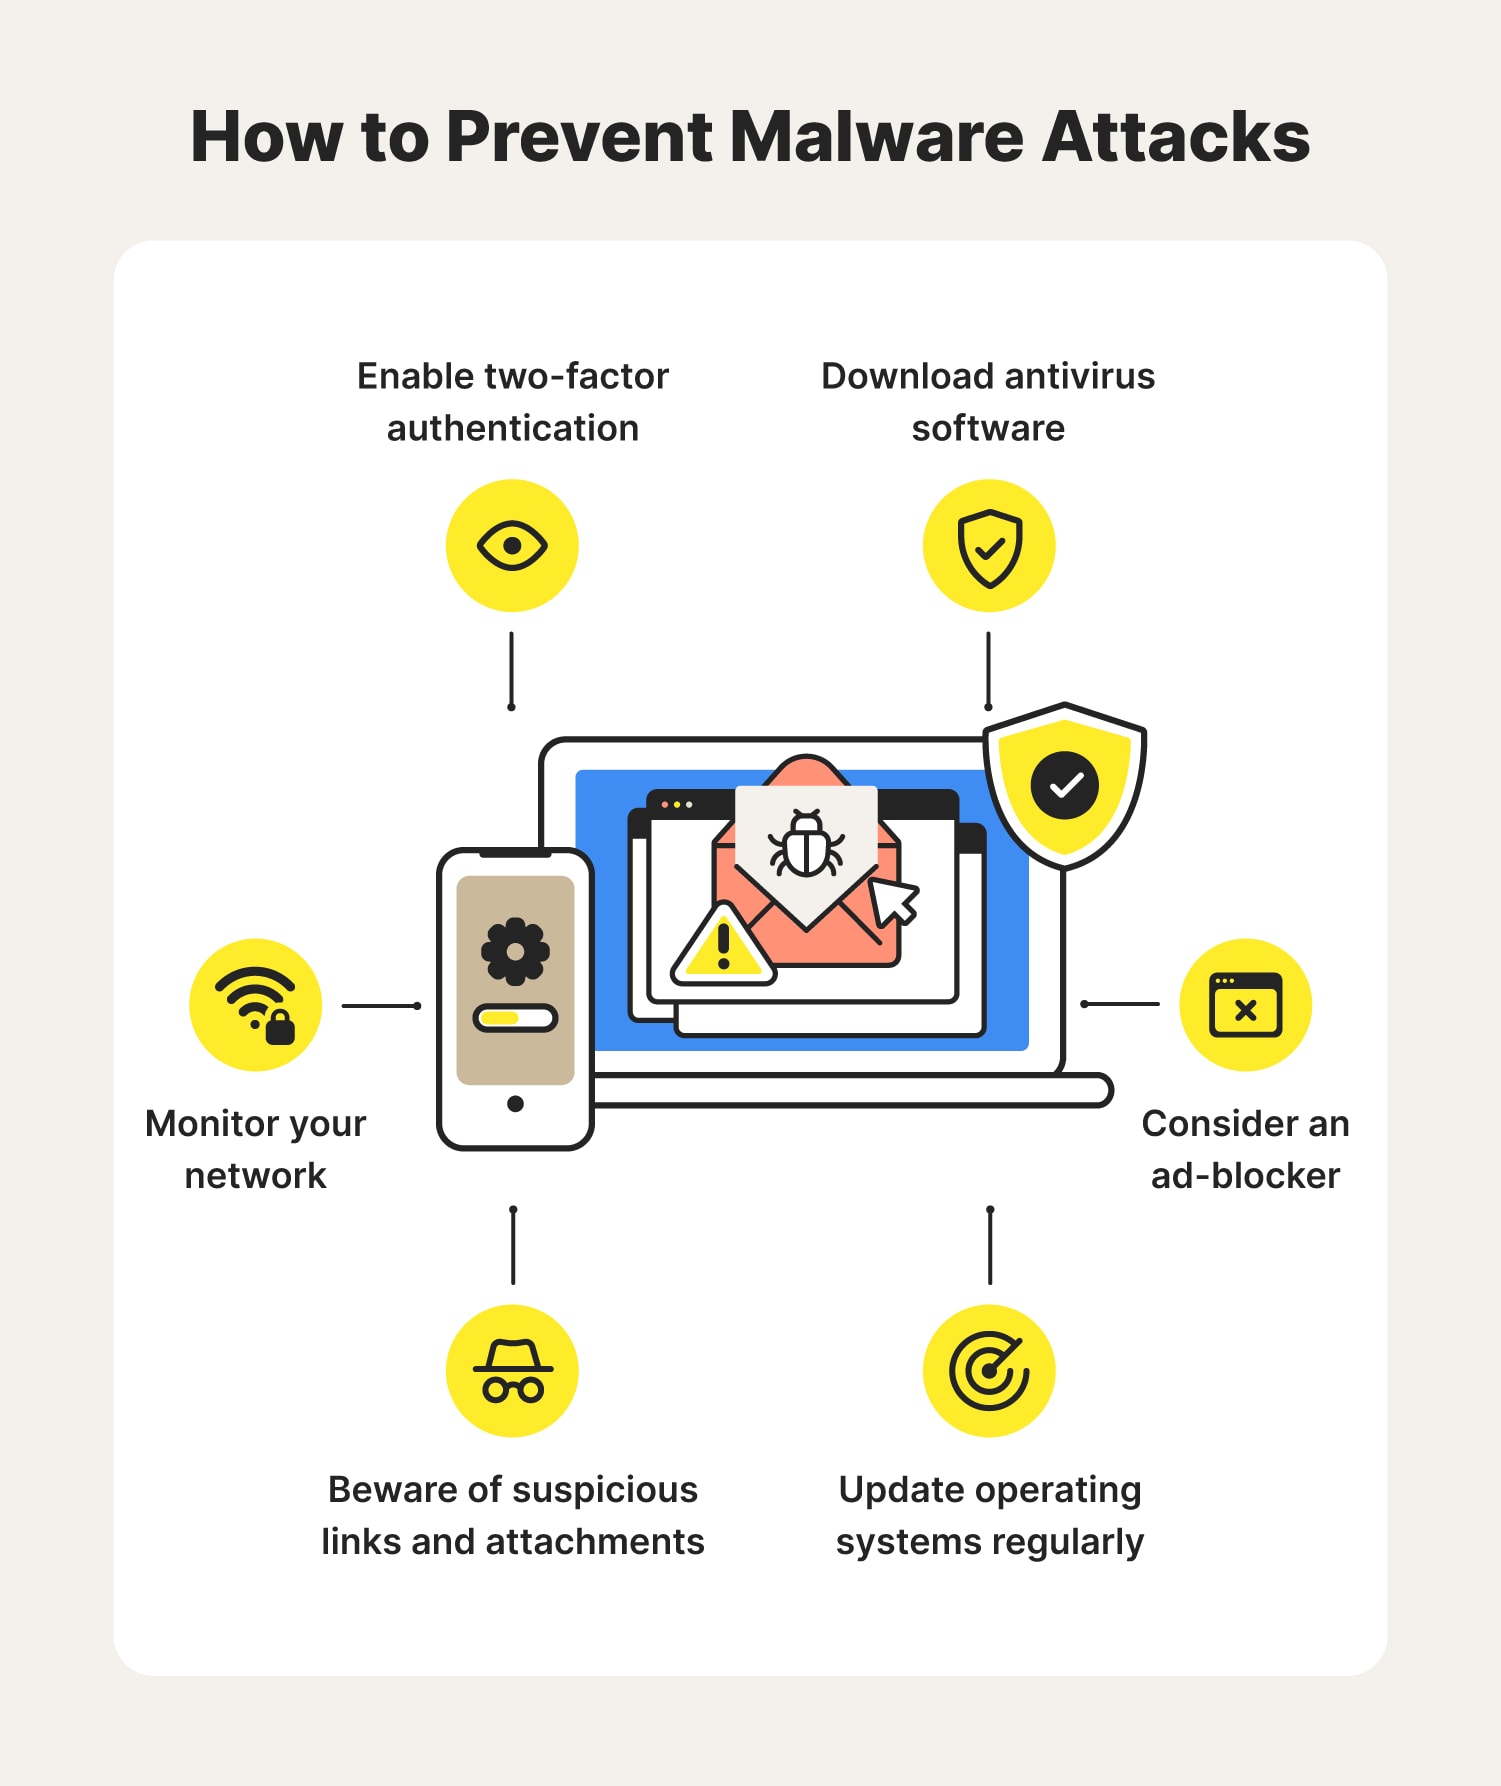
Πέρα από το να γνωρίζετε τι πρέπει να κοιτάξετε έξω, υπάρχουν πολλά πράγματα που μπορείτε να κάνετε μόνοι σας για να διατηρήσετε ασφαλή τις συσκευές και τα προσωπικά σας στοιχεία.
1. Ενημερώστε τα λειτουργικά συστήματα τακτικά
Το’είναι σημαντικό να κάνετε μια συνήθεια να ελέγχετε τις συσκευές σας για ενημερώσεις λογισμικού σε τακτική βάση. Όπως αναφέρθηκε, οι χάκερ χρησιμοποιούν συχνά botnets και άλλους τύπους κακόβουλου λογισμικού για να εκθέσουν εκμεταλλεύσεις μηδενικής ημέρας για να θέσουν σε κίνδυνο τις συσκευές και το δίκτυό σας.
2. Προσέξτε τους ύποπτους συνδέσμους και συνημμένα
Η παρακολούθηση των ύποπτων συνδέσμων και των συνημμένων μπορεί να βοηθήσει στην πρόληψη μιας επίθεσης κακόβουλου λογισμικού από το δρόμο του στον υπολογιστή σας. Αυτά θα μπορούσαν να μοιάζουν με διευθύνσεις URL που δεν είναι’δεν μοιάζει πολύ με αυτό’Συνηθίζατε να βλέπετε ή να στείλετε ηλεκτρονικά συνημμένα από άγνωστους αποστολείς. Οι εγκληματίες του κυβερνοχώρου αγαπούν τα χρησιμοποιώντας αυτά εκτός από τα μηνύματα ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος” και τις τακτικές κοινωνικής μηχανικής για να εξαπατήσουν τους χρήστες να παραδώσουν τις ιδιωτικές τους πληροφορίες.
3. Εξετάστε ένα ad-blocker
Οι CyberThieves μπορούν να χρησιμοποιούν αναδυόμενα παράθυρα που εγχύονται με spyware ή/και adware για να παρακολουθείτε παράνομα τη δραστηριότητα του δικτύου σας και να εγκαταστήσετε κακόβουλο λογισμικό στη συσκευή σας. Για να αποτρέψετε αυτές τις επιθέσεις κακόβουλου λογισμικού, σκεφτείτε να κατεβάσετε ένα ad-blocker. Αυτό το εργαλείο Cybersecurity βοηθά να μην εμφανίζονται κακόβουλες διαφημίσεις στην οθόνη σας – και, με τη σειρά σας, σας εμποδίζει να κάνετε κλικ σε αυτά.
4. Ενεργοποίηση ελέγχου ταυτότητας δύο παραγόντων
Ο έλεγχος ταυτότητας δύο παραγόντων έρχεται σε πρακτικό εάν ένας κυβερνοχώρος είναι σε θέση να έχει πρόσβαση στα διαπιστευτήρια σύνδεσης. Χαρακτηριστικά βιομετρικής ασφάλειας, όπως η σάρωση δακτυλικών αποτυπωμάτων και η αναγνώριση του προσώπου, καθιστούν την απόδειξη της ταυτότητάς σας απαραίτητο πριν να μπορείτε να αποκτήσετε πλήρως πρόσβαση στον λογαριασμό σας. Και δεδομένου ότι οι χάκερ πιθανότατα κέρδισαν’να είναι σε θέση να αναπαράγει το DNA ή/και τη δομή του προσώπου σας,’Θα έπαιζε πιθανότατα ένα εμπόδιο για πρόσβαση.
5. Παρακολουθήστε το δίκτυό σας
Οι χρήστες μπορούν να στραφούν στη δραστηριότητα του δικτύου τους για να δουν αν’Ενδεχομένως ασχολείται με μια λοίμωξη από κακόβουλο λογισμικό. Εάν παρατηρήσετε ότι οι άγνωστες διευθύνσεις IP παίρνουν μεγάλο μέρος της χρήσης σας, ένας χάκερ θα μπορούσε να προσπαθεί να θέσει σε κίνδυνο τα δεδομένα στις συσκευές σας.
6. Λήψη λογισμικού προστασίας από ιούς
Το αξιόπιστο λογισμικό προστασίας από ιούς θα μπορούσε να σας βοηθήσει. Συχνά εξοπλισμένο με διαχειριστές κωδικών πρόσβασης και λογισμικό ανίχνευσης απειλών, το λογισμικό ασφαλείας θα μπορούσε να σας βοηθήσει να περιηγηθείτε πιο με αυτοπεποίθηση γνωρίζοντας ότι έχετε τα σωστά εργαλεία ασφάλειας στον κυβερνοχώρο που εργάζονται για να σας κρατήσουν ασφαλείς.
Το κακόβουλο λογισμικό είναι ένα από τα αρχικά cyberthreats, που σημαίνει ότι μπορέσαμε να μάθουμε πολλά για τις τακτικές των cyberattackers και μπορούν να το χρησιμοποιήσουν εναντίον τους. Χρησιμοποιήστε αυτές τις συμβουλές προστασίας κακόβουλου λογισμικού και προειδοποιητικά σημάδια για να παραμείνετε μπροστά από τους χάκερς και να ενισχύσετε την ασφάλεια των κακόβουλων λογισμικών σας.
Συχνές ερωτήσεις για κακόβουλο λογισμικό
Ελέγξτε μερικές από τις πιο συνηθισμένες ερωτήσεις σχετικά με το κακόβουλο λογισμικό για να βοηθήσετε στην προστασία από επιθέσεις κακόβουλου λογισμικού.
Πώς μπορώ να αφαιρέσω το κακόβουλο λογισμικό?
Τα βήματα για την αφαίρεση του κακόβουλου λογισμικού μπορεί να διαφέρουν ανάλογα με τη συσκευή σας. Εάν έχετε υπολογιστή MAC®, ενδέχεται να μπορείτε να αφαιρέσετε κακόβουλο λογισμικό λαμβάνοντας αυτά τα βήματα:
- Αποσυνδέστε το Διαδίκτυο.
- Εισαγάγετε τη λειτουργία ασφαλούς.
- Ελέγξτε τη δραστηριότητά σας για ύποπτες εφαρμογές.
- Εκτελέστε έναν σαρωτή κακόβουλου λογισμικού.
- Επαληθεύστε το πρόγραμμα περιήγησής σας’S αρχαιότητα.
- Καθαρίστε την κρυφή μνήμη σας.
Οι χρήστες του υπολογιστή μπορούν να καταργήσουν κακόβουλο λογισμικό από τις συσκευές τους λαμβάνοντας αυτά τα βήματα:
- Αποσυνδέστε το Διαδίκτυο.
- Εισαγάγετε τη λειτουργία ασφαλούς.
- Ελέγξτε την παρακολούθηση της δραστηριότητάς σας για κακόβουλες εφαρμογές.
- Εκτελέστε έναν σαρωτή κακόβουλου λογισμικού.
- Διορθώστε το πρόγραμμα περιήγησης ιστού σας.
- Καθαρίστε την κρυφή μνήμη σας.
Τι είναι 4 παραδείγματα κακόβουλου λογισμικού?
Τέσσερα παραδείγματα κακόβουλου λογισμικού περιλαμβάνουν:
- Ιοί.
- Σκώληκα.
- Τρώες.
- Ransomware.
Πώς ξέρω αν έχω κακόβουλο λογισμικό?
Υπάρχουν πολλά προειδοποιητικά σημάδια κακόβουλου λογισμικού που υποδεικνύουν ότι μπορεί να έχετε κακόβουλο λογισμικό:
- Απροσδόκητες συντριβές.
- Αναδυόμενα παράθυρα και προειδοποιήσεις ασφαλείας.
- Απαιτεί λύτρα.
- Μειωμένος αποθηκευτικός χώρος.
- Ύποπτη κυκλοφορία δικτύου.
- Ανακατευθύνει το πρόγραμμα περιήγησης.
- Λογισμικό προστασίας από ειδίκευση με ειδικές ανάγκες.
- Επαφές που λαμβάνουν παράξενα μηνύματα από εσάς.
Είναι κακόβουλο λογισμικό ένας ιός?
Το κακόβουλο λογισμικό είναι ένας όρος που χρησιμοποιείται για να περιλαμβάνει πολλούς τύπους κακόβουλου λογισμικού, ο οποίος περιλαμβάνει ιούς και άλλους τύπους cyberattacks.
Μπορεί το κακόβουλο λογισμικό να εξαπλωθεί μέσω Wi-Fi?
Ναι, το κακόβουλο λογισμικό μπορεί να χρησιμοποιήσει Wi-Fi και άλλες ενσύρματες, ασύρματες και/ή συνδέσεις Bluetooth για να εξαπλωθούν και να διεισδύσουν σε συσκευές.
Πώς μπορώ να βρω κρυμμένο κακόβουλο λογισμικό?
Χρησιμοποιήστε λογισμικό προστασίας από ιούς για να εντοπίσετε κακόβουλο λογισμικό που μπορεί να κρύβεται στον προσωπικό σας υπολογιστή ή σε άλλες συσκευές.
Πώς μπορώ να ξέρω αν έχω κακόβουλο λογισμικό στο τηλέφωνό μου?
Υπάρχουν πολλά σημάδια ότι το τηλέφωνό σας μπορεί να έχει κακόβουλο λογισμικό:
- Εφαρμογές που δεν κατεβάσατε ποτέ.
- Μείωση της ταχύτητας.
- Μεγαλύτεροι χρόνοι εκκίνησης για εφαρμογές.
- Ύποπτη χρήση δεδομένων.
- Ανεξέλεγκτες διαφημίσεις αναδυόμενων.
Οι απειλές στον κυβερνοχώρο έχουν εξελιχθεί, και έτσι έχουμε.
Norton 360 ™ με Lifelock ™, all-in-one, ολοκληρωμένη προστασία από ιούς, κακόβουλο λογισμικό, κλοπή ταυτότητας, online παρακολούθηση και πολλά άλλα.
Δοκιμάστε το Norton 360 με Lifelock.
Συντακτική Σημείωση: Τα άρθρα μας παρέχουν εκπαιδευτικές πληροφορίες για εσάς. Οι προσφορές nortonlifelock δεν μπορούν να καλύψουν ή να προστατεύσουν από κάθε είδος εγκλήματος, απάτης ή απειλής για την οποία γράφουμε. Στόχος μας είναι να αυξήσουμε την ευαισθητοποίηση σχετικά με την ασφάλεια στον κυβερνοχώρο. Ελέγξτε πλήρεις όρους κατά τη διάρκεια της εγγραφής ή της εγκατάστασης. Θυμηθείτε ότι κανείς δεν μπορεί να αποτρέψει όλη την κλοπή ταυτότητας ή το έγκλημα στον κυβερνοχώρο και ότι το Lifelock δεν παρακολουθεί όλες τις συναλλαγές σε όλες τις επιχειρήσεις.
Πνευματικά δικαιώματα © 2023 Nortonlifelock Inc. Ολα τα δικαιώματα διατηρούνται. Το Nortonlifelock, το λογότυπο Nortonlifelock, το λογότυπο του Checkmark, το Norton, το Lifelock και το Logman Logo είναι εμπορικά σήματα ή εμπορικά σήματα της Nortonlifelock Inc. ή τις θυγατρικές της στις Ηνωμένες Πολιτείες και σε άλλες χώρες. Ο Firefox είναι εμπορικό σήμα του ιδρύματος Mozilla. Το Android, το Google Chrome, το Google Play και το Google Play Logo είναι εμπορικά σήματα της Google, LLC. Mac, iPhone, iPad, Apple και το λογότυπο της Apple είναι εμπορικά σήματα της Apple Inc., Εγγεγραμμένος στο U.μικρό. και άλλες χώρες. Το App Store είναι ένα σήμα υπηρεσίας της Apple Inc. Η Alexa και όλα τα σχετικά λογότυπα είναι εμπορικά σήματα του Amazon.com, inc. ή οι θυγατρικές της. Η Microsoft και το λογότυπο παραθύρου είναι εμπορικά σήματα της Microsoft Corporation στο u.μικρό. και άλλες χώρες. Το ρομπότ Android αναπαράγεται ή τροποποιείται από την εργασία που δημιουργείται και μοιράζεται η Google και χρησιμοποιείται σύμφωνα με όρους που περιγράφονται στο Creative Commons 3.0 άδεια απόδοσης. Αλλες επωνυμίες ενδέχεται να είναι εμπορικά σήματα των αντίστοιχων ιδιοκτητών τους.
Συχνές ερωτήσεις του ιού
Είστε πελάτης Norton που αντιμετωπίζει πρόβλημα με κακόβουλο λογισμικό? Χρησιμοποιήστε αυτήν τη σελίδα για να λάβετε απαντήσεις σε συχνές ερωτήσεις.

Ασφάλεια για κάθε συσκευή.
Η ασφάλεια δεν είναι πλέον μια υπόθεση μιας μηχανής. Χρειάζεστε μια σουίτα ασφαλείας που βοηθά στην προστασία όλων των συσκευών σας – τον υπολογιστή σας Windows, Mac, Android Smartphone ή το iPad σας.
Ο υπολογιστής μου διαθέτει ιό. Πως εγινε αυτο?
Χιλιάδες νέοι ιοί, Τρώες και σκουλήκια δημιουργούνται κάθε μέρα. Μερικές φορές, ακόμη και το καλύτερο λογισμικό αντι-ιού στον κόσμο δεν μπορεί να προστατεύσει τον υπολογιστή σας από το μολυσμένο. Εδώ είναι μερικοί από τους πιο συνηθισμένους τρόπους που μπορεί να συμβεί αυτό
- Κάνοντας κλικ σε μια ενδιαφέρουσα αναδυόμενη διαφήμιση που περιέχει ένα Δούρειο
- Άνοιγμα συνημμένου κακόβουλου ηλεκτρονικού ταχυδρομείου
- Λήψη ιού από ένα πρόγραμμα κοινής χρήσης αρχείων όπως το Limewire
- Το λογισμικό Norton δεν ενημερώθηκε με τους τελευταίους ορισμούς του ιού
- Το σύστημά σας μολύνθηκε με κακόβουλο λογισμικό πριν εγκατασταθεί το Norton
Πώς μπορώ να το βγάλω από τον υπολογιστή μου?
Μόλις έχετε έναν ιό στον υπολογιστή σας, μπορεί να επιτεθεί στο Norton και να τον αποτρέψει να λειτουργήσει σωστά. Σε αυτές τις περιπτώσεις, ο ιός πρέπει να αφαιρεθεί με το χέρι. Η Norton προσφέρει δωρεάν επιλογές υποστήριξης, καθώς και μια πληρωμένη υπηρεσία όπου φροντίζουμε να αφαιρεθούν απειλές για εσάς. Εάν αισθάνεστε άνετα να επεξεργαστείτε το μητρώο του συστήματος των Windows, να εκκινήσετε σε ασφαλή λειτουργία ή να τροποποιήσετε άλλα αρχεία συστήματος, ίσως μπορείτε να αφαιρέσετε τον εαυτό σας απειλές ακολουθώντας τις οδηγίες εδώ. Εάν προτιμάτε να αφήσετε έναν από τους τεχνικούς εμπειρογνωμόνων μας να κάνει όλη τη δουλειά για εσάς, δοκιμάστε την υπηρεσία απομάκρυνσης Spyware & Virus.
Γιατί το λογισμικό μου Norton δεν μπορεί να αφαιρέσει τον ιό για μένα?
Με χιλιάδες απειλές που δημιουργούνται καθημερινά, πολλές από τις οποίες είναι μοναδικές, μοναδικές απειλές που εξυπηρετούνται για να μολύνουν μοναδικά το συγκεκριμένο σύστημά σας, είναι πιθανό ότι έχετε έρθει σε επαφή με μια απειλή Norton δεν αναγνωρίζει ακόμα. Επιπλέον, κάποιο κακόβουλο λογισμικό έχει σχεδιαστεί ειδικά για να απενεργοποιήσει το λογισμικό Anti-Virus της Norton. Οι Τρώες και τα σκουλήκια μπορεί να είναι πολύ δύσκολο να διορθωθούν επειδή δεν περιέχουν καθαρό κώδικα που η Norton μπορεί να επισκευάσει αυτόματα. Αντ ‘αυτού, πρέπει να αφαιρεθούν με το χέρι.
Γιατί δεν μπορεί η Norton να ανιχνεύσει αυτήν την απειλή όταν μπορεί να μπορέσει άλλο άλλο λογισμικό προστασίας από ιούς?
Η Norton χειρίζεται αρκετές χιλιάδες νέες ειδοποιήσεις απειλής κάθε μήνα και ενημερώνει το λογισμικό του όσο το δυνατόν πιο γρήγορα και διεξοδικά. Δεδομένου ότι κάθε προμηθευτής λογισμικού επεξεργάζεται απειλές με το δικό του χρονοδιάγραμμα, περιστασιακά ένα άλλο προϊόν αντι-ιού μπορεί να ανιχνεύσει απειλή πριν το Norton μπορεί. Ομοίως, το λογισμικό της Norton αναγνωρίζει συχνά απειλές μπροστά από άλλα προϊόντα.
Γιατί χρεώνετε για την υπηρεσία απομάκρυνσης Spyware & Virus της Norton?
Η απομάκρυνση των απειλών από τους υπολογιστές των πελατών μας είναι μια πολύπλοκη και συχνά χρονοβόρα διαδικασία, η οποία απαιτεί ειδική εμπειρογνωμοσύνη. Η υπηρεσία απομάκρυνσης Spyware & Virus της Norton αντιμετωπίζεται από εξαιρετικά εκπαιδευμένους τεχνικούς εμπειρογνωμόνων που θα λειτουργήσουν όσο χρειάζεται για να εντοπίσουν και να εξουδετερώσουν όλες τις γνωστές απειλές στον υπολογιστή ενός χρήστη. Σταθούμε από την ποιότητα της υπηρεσίας μας και είμαστε περήφανοι που προσφέρουμε μια περίοδο εγγύησης χωρίς λοίμωξη επτά ημερών, χωρίς λοίμωξη. Κάντε κλικ εδώ για να μάθετε περισσότερα σχετικά με την υπηρεσία απομάκρυνσης.
Τι είναι ένας ιός Τρώης?
Γνωρίζοντας τι είναι ο Τρώος και πώς λειτουργεί βοηθά στην προστασία των συσκευών σας από αυτό το είδος κακόβουλου λογισμικού.
Όλο το περιεχόμενό μας γράφεται από ανθρώπους, όχι ρομπότ. Μάθε περισσότερα

Aliza Vigderman, ανώτερος συντάκτης

Gabe Turner, επικεφαλής συντάκτης
Τελευταία ενημέρωση 26 Ιανουαρίου 2023
Από την Aliza Vigderman & Gabe Turner στις 26 Ιανουαρίου 2023
Ένα λεπτό εσύ’σε αυτό το νέο λογισμικό που δείχνει τι θα μοιάζει με το μωρό σας με διασημότητα και το επόμενο βρίσκεστε κλειδωμένο από τον υπολογιστή σας. Οτι’είναι πιθανότατα μια δούρειος επίθεση. Οι Τρώες είναι ύπουλοι, ακόμη και για κακόβουλο λογισμικό. Ευτυχώς, μπορείτε να προστατεύσετε τις συσκευές σας από τους Τρώες εάν γνωρίζετε ακριβώς πώς λειτουργούν. Ας’να ξεκινήσω τους Trojans 101, θα εμείς?
Τι’είναι ένας Τρώος και πώς να προστατεύσετε τον εαυτό σας
Ένα Trojan είναι ένας ύπουλος τύπος κακόβουλου λογισμικού που διεισδύει σε συσκευές με καμουφλάζοντας ως αβλαβές πρόγραμμα. Οι Τρώες είναι δύσκολο να ανιχνευθούν, ακόμα κι αν εσείς’είναι πολύ προσεκτικός. Οτι’Γιατί είναι απαραίτητο το λογισμικό προστασίας από ιούς εάν θέλετε να προστατεύσετε τον εαυτό σας από αυτό το είδος κακόβουλου λογισμικού. Δοκιμάζουμε και βαθμολογούμε το λογισμικό προστασίας από ιούς για την ικανότητά τους να ανιχνεύουν τους Τρώες όλη την ώρα, και αυτά είναι τα καλύτερα αυτά’δοκιμάσαμε μέχρι τώρα:
Αξιολόγηση του συντάκτη:
9.5 /10
Αξιολόγηση του συντάκτη:
9.6 /10
Αξιολόγηση του συντάκτη:
9.7 /10
Τι είναι ένας Τρωικός? Μια πιο προσεκτική ματιά σε αυτό το κακόβουλο λογισμικό
Ένα δούρειχο ίππο, το Trojan Malware, ή απλά ένας Δούρειος είναι ένας τύπος κακόβουλου λογισμικού. Αποτελεί περίπου 51.Το 45 τοις εκατό όλων των κακόβουλων λογισμικών, 1 που δεν αποτελεί έκπληξη, δεδομένου των μοναδικών χαρακτηριστικών ενός Δούρειου. Για να διεισδύσει σε μια συσκευή, ένας Δούρειος παρουσιάζεται ως νόμιμο λογισμικό, αλλά κρυμμένο κάτω από το φαινομενικά ακίνδυνο εξωτερικό του είναι κακόβουλοι κώδικες που μπορούν να βλάψουν τις συσκευές σας.
Εάν βλέπετε παραλληλίες μεταξύ του Trojan Malware και ενός συγκεκριμένου αλόγου θρύλων, αυτό’S επειδή οι Τρώες παίρνουν πραγματικά το όνομά τους από τον Τρωικό ίππο. Ξέρετε, το ξύλινο άλογο που οι Έλληνες υποτίθεται ότι χρησιμοποιούνται για να λαθρέψουν τους στρατιώτες στην Τροία. 2 Το Malware Trojan λειτουργεί παρόμοια με τους Έλληνες’ Δούρειος άλογο στρατηγική. Το φαινομενικά αβλαβές λογισμικό είναι το κοίλο ξύλινο άλογο και οι κακόβουλοι κώδικες που είναι κρυμμένοι μέσα σε αυτό είναι οι Έλληνες στρατιώτες. Ακριβώς όπως οι στρατιώτες έτρεξαν από το Δούρειο ίππο και επιτέθηκαν ενώ η πόλη της Τροίας κοιμόταν, κακόβουλοι κώδικες σε κακόβουλο λογισμικό εκτελούν εχθρικές επιθέσεις στις συσκευές σας πίσω από την πλάτη σας.
Είναι ιοί υπολογιστών Trojans?
Εάν διαβάσετε τους Τρώες σε απευθείας σύνδεση, μπορεί να δείτε τον όρο ‘Ιός Τρώη’ ρίχνονται γύρω από πολλά. Ενώ ο όρος αυτός είναι ευρέως αποδεκτός, είναι λανθασμένος, τεχνικά. Οι Trojans και οι ιοί υπολογιστών είναι και οι δύο τύποι κακόβουλου λογισμικού, αλλά ο καθένας έχει μοναδικά χαρακτηριστικά. Η κύρια διαφορά μεταξύ ιών και trojans είναι ότι οι ιοί αυτο-αντανακλούν, ενώ οι Τρώες δεν το κάνουν. 3 Ένας ιός μπορεί να εξαπλωθεί σε άλλες συσκευές, δημιουργώντας αντίγραφα του εαυτού του και προσαρμόζοντάς τα στον μολυσμένο υπολογιστή’S Λογισμικό, αρχεία και φακέλους. Αντίθετα, όταν ένας Τρωικός μολύνει μια συσκευή, παραμένει εκεί μέχρι ο χρήστης να αντιγράψει ή να κατεβάσει το κακόβουλο πρόγραμμα σε διαφορετικό υπολογιστή.
Πώς δουλεύουν ακριβώς οι Τρώες?
Επειδή οι Τρώες Ντον’T Αυτο-αντανακλαστικά, οι περισσότερες επιθέσεις Trojan ξεκινούν με την εξάτμιση του χρήστη στη λήψη, την εγκατάσταση και την εκτέλεση του κακόβουλου λογισμικού. Για παράδειγμα, ένας χάκερ μπορεί να επισυνάψει έναν εγκαταστάτη Trojan σε ένα μήνυμα ηλεκτρονικού ταχυδρομείου, ενώ χρησιμοποιεί την κοινωνική μηχανική για να σας κάνει να ανοίξετε το συνημμένο. Εάν το κάνετε, η συσκευή σας θα κατεβάσει και θα εγκαταστήσει το Τρώη. Ακούσατε ποτέ για απάτες ηλεκτρονικού ψαρέματος, όπου οι απατεώνες στέλνουν μηνύματα ηλεκτρονικού ταχυδρομείου από φαινομενικά νόμιμες διευθύνσεις ηλεκτρονικού ταχυδρομείου επιχειρήσεων? Οι χάκερ μπορούν να χρησιμοποιήσουν παρόμοιες τακτικές για να διαδώσουν τους Τρώες.
Όσο περισσότερο γνωρίζετε: Τρώες, ιούς και σκουλήκια είναι όλοι διαφορετικοί τύποι κακόβουλου λογισμικού. Μεταξύ αυτών των τριών, οι Τρώες είναι οι καλύτεροι στην αποφυγή της ανίχνευσης, αλλά επίσης διαδίδουν το πιο αργά επειδή δεν κάνουν’t Αυτο-αντανακλαστικό.
Πόση ζημιά μπορούν να κάνουν οι Τρώες?
Έτσι, εξακολουθώντας να πιστεύουμε ότι το συνημμένο ήταν νόμιμο, κατεβάσατε άθελά και εγκαταστήσατε ένα Δούρειο. Τι συμβαίνει τώρα? Το κακόβουλο λογισμικό εκτελείται και αρχίζει να καταστρέφει τον υπολογιστή σας, αλλά το ποσό της ζημιάς εξαρτάται από το πώς ο χάκερ σχεδίασε το Τρωικό. Σε γενικές γραμμές, το κακόβουλο λογισμικό Trojan μπορεί:
- Διαγράψτε τα αρχεία σας
- Εγκαταστήστε επιπλέον κακόβουλο λογισμικό
- Τροποποιήστε τα δεδομένα στη συσκευή σας
- Αντιγράψτε τα δεδομένα σας
- Διαταράξτε τη συσκευή σας’απόδοση
- Κλέψτε τα προσωπικά σας στοιχεία
Τύποι Τρώμων
Στην πληροφορική, ταξινομούμε τους Τρώες με βάση αυτό που είναι σε θέση να κάνουν. Όλα εξαρτώνται από το Δούρειο’S Ulious Codes, επίσης γνωστοί ως ωφέλιμο φορτίο. Όταν ένας Δούρειος διεισδύει σε μια συσκευή, το ωφέλιμο φορτίο του εκτελεί τα καθήκοντά του, τα οποία συνήθως πέφτουν κάτω από μία από αυτές τις κατηγορίες:
- Backdoor Trojan: Ένα backdoor trojan εγκαθιστά ένα πρόγραμμα backdoor χωρίς τη γνώση σας. Το πρόγραμμα δίνει στη συνέχεια στον δημιουργό κακόβουλου λογισμικού απομακρυσμένη πρόσβαση στη συσκευή σας.
- Απομακρυσμένη πρόσβαση Trojan (αρουραίος): Οι αρουραίοι είναι παρόμοιοι με τους Trojans Backdoor στο ότι παρέχουν στους χάκερς απομακρυσμένη πρόσβαση σε μολυσμένες συσκευές. Ωστόσο, αντί να εγκαταστήσει ένα πρόγραμμα backdoor, ένας ίδιος ο αρουραίος είναι ένα πρόγραμμα backdoor που μεταμφιέζεται ως νόμιμο λογισμικό.
- Εκμεταλλεύομαι: Οι εκμεταλλεύσεις περιέχουν κωδικούς που έχουν σχεδιαστεί για να επιτεθούν σε ένα συγκεκριμένο κομμάτι λογισμικού’ευπάθεια. Το Trojan εκτελεί όταν ξεκινάτε το ευάλωτο λογισμικό στη μολυσμένη συσκευή σας.
- Rootkit: Ένα rootkit παρέχει προνομιούχους πρόσβασης στον κυβερνοχώρο σε περιορισμένες περιοχές μιας συσκευής’S Λογισμικό, όπως εκείνα που απαιτούν διαχειριστή’η άδεια εκτέλεσης. Στη συνέχεια κρύβεται εκεί ή κρύβει τη δραστηριότητα άλλου κακόβουλου λογισμικού.
- Τραπεζίτης Trojan: Ένας τραπεζίτης Trojan είναι οποιοδήποτε Trojan που κλέβει οικονομικές πληροφορίες ή διαπιστευτήρια τραπεζών στο διαδίκτυο.
- DDOS Trojan: DDOS Trojans Hijack Πολλαπλοί υπολογιστές και να τα χρησιμοποιήσετε για να εκτελέσετε μια κατανεμημένη επίθεση άρνησης υπηρεσίας (DDOS). Οι αεροπειρατεί υπολογιστές συχνά ονομάζονται ζόμπι.
- Τρώη downloader: Μετά τη μόλυνση ενός υπολογιστή, ένας δούλος downloader κατεβάζει επιπλέον κακόβουλο λογισμικό, όπως adware ή spyware.
- Τρόη σταγονόμετρο: Παρόμοια με τους Τρωικούς Λήψη, τα Droppers Trojan εγκαθιστούν επιπλέον κακόβουλο λογισμικό. Ωστόσο, αντί να κατεβάσετε το κακόβουλο λογισμικό, το οποίο απαιτεί σύνδεση στο Διαδίκτυο, τα Droppers Trojan περιέχουν ήδη τον κακόβουλο κωδικό εγκατάστασης.
- Fakeav Trojans: Fakeav Trojans Masquerade ως νόμιμο λογισμικό προστασίας από ιούς. Δεν’Τον προστατέψτε πραγματικά τις συσκευές σας από κακόβουλο λογισμικό, φυσικά. Παρέχουν την ανίχνευση κακόβουλου λογισμικού και εξαπλώνουν χρήματα σε αντάλλαγμα για τη διαγραφή του.
- Ransomware Trojan: Αυτός ο τύπος Δούρειος λειτουργεί σαν ransomware, απαιτώντας την πληρωμή ενός λύτρας για την αποκατάσταση ή την αναιρέσει τη ζημιά που προκάλεσε στον στόχο’αρχεία.
- SMS Trojan: Τα SMS Trojans επιτίθενται στις υπηρεσίες ανταλλαγής μηνυμάτων των κινητών συσκευών για την παρακολούθηση μηνυμάτων κειμένου. Μπορούν επίσης να στείλουν μηνύματα κειμένου σε αριθμούς μηνυμάτων υψηλής ποιότητας. Το Kaspersky Lab ανίχνευσε το πρώτο Android SMS Trojan στις 4 2010.
- Τρώη-Σππός: Ο Τρωικός-Σππός, όπως υποδηλώνει το όνομα, κατασκοπεύει έναν χρήστη’S Δράση χρησιμοποιώντας εργαλεία όπως keyloggers ή λαμβάνοντας στιγμιότυπα οθόνης και στέλνοντας πίσω στο κακόβουλο λογισμικό’πηγή.
- Τρώη-mailfinder: Οι χάκερ χρησιμοποιούν κυρίως Trojan-Mailfinder για να εξαπλώσουν κακόβουλο λογισμικό. Αυτό το Trojan συγκομίζει τις επαφές ηλεκτρονικού ταχυδρομείου από τη συσκευή προορισμού του και στέλνει τα δεδομένα πίσω στους χάκερ, τα οποία χρησιμοποιούν για να διαδώσουν κακόβουλο λογισμικό μέσω email.
- Τρώη-Αρρμπόμπα: “Τόξο” είναι μια ένωση των λέξεων “αρχειοθετώ” και “βόμβα.” Μια βόμβες Trojan-Arcbomb κάνει μεγάλες ποσότητες κενών δεδομένων όταν ο μολυσμένος υπολογιστής προσπαθεί να αποσυσκευάσει αρχειοθετημένα δεδομένα.
- Trojan-Clicker: Το Trojan-Clicker είναι μια μορφή απάτης διαφήμισης. Κάνει επανειλημμένα συνδέσεις σε μια συγκεκριμένη ιστοσελίδα που υποστηρίζεται από διαφημίσεις, απονέμοντας τον ιστότοπο’Τα έσοδα από τον ιδιοκτήτη S από διαφημίσεις pay-per-click.
- Τρώη-Νηρεοποιητής: Ο Τρωικός-Νορβηγός συνοδεύει συνήθως ένα άλλο πρόγραμμα κακόβουλου λογισμικού. Σκοπός του είναι να προειδοποιήσει τον εισβολέα των γεγονότων που σχετίζονται με το κακόβουλο λογισμικό. Για παράδειγμα, όταν ένας χρήστης εγκαθιστά ένα πρόγραμμα backdoor, ο Τρώος-Νηρεοποιητής λέει στον επιτιθέμενο να ξεκινήσει την επίθεση.
- Τρώη-Προξύη: Το Trojan-Proxy επιτρέπει σε έναν κακόβουλο ηθοποιό να χρησιμοποιήσει τον μολυσμένο υπολογιστή ως πληρεξούσιο στο Διαδίκτυο.
- Τρώη-PSW: Σε όρους κακόβουλου λογισμικού, “PSW” σημαίνει “κλέφτης κωδικού πρόσβασης,” που είναι ακριβώς αυτό που είναι το trojan-psw. Κλέβει κωδικούς πρόσβασης και διαπιστευτήρια σύνδεσης από μολυσμένους υπολογιστές.
Παραδείγματα επιθέσεων κακόβουλου λογισμικού Trojan
Οι Τρώες εξαπλώνονται πιο αργά από άλλο κακόβουλο λογισμικό επειδή δεν κάνουν’t Αυτο-αντανακλαστικό. Ωστόσο, όσοι έχουν πολλαπλασιαστεί με επιτυχία έχουν προκαλέσει σημαντικές οικονομικές αποζημιώσεις. Ακολουθούν μερικά παραδείγματα:
- Emotet: Γνωρίζετε ότι το κακόβουλο λογισμικό είναι κακό όταν το Τμήμα Εσωτερικής Ασφάλειας το καλεί “Μεταξύ των πιο δαπανηρών και καταστροφικών κακόβουλων λογισμικών.” 5 Το Emotet είναι τραπεζίτης Trojan που έκλεψε οικονομικές πληροφορίες. Διαδόθηκε μέσω μηνυμάτων ανεπιθύμητης αλληλογραφίας και ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος. Ευτυχώς, χάρη στη συνεργατική προσπάθεια πολλών χωρών, το Emotet δεν αποτελεί πλέον απειλή. 6
- Δία (γνωστός και ως ZBOT): Αρχικά, ο Δία Trojan έκλεψε οικονομικές πληροφορίες από τους στόχους του, καταγράφοντας πληκτρολογήσεις για να κλέψουν κωδικούς πρόσβασης. Αντί να εκτελέσει τον εαυτό του οι επιθέσεις, ο κατασκευαστής του Δία πούλησε τον πηγαίο κώδικα του σε κυβερνοεγκαταστάσεις, πράγμα που είναι εν μέρει γιατί ο Δίας έγινε ευρέως διαδεδομένος. Ωστόσο, από τον προγραμματιστή’S συνταξιοδότηση το 2010, ο πηγαίος κώδικας έγινε διαθέσιμος δημόσια. 7 Αυτό σημαίνει ότι η ανάπτυξη νέων παραλλαγών του Δία συνεχίζεται μέχρι σήμερα.
- Υποβέβες: Το Subseven Trojan είναι ένας αρουραίος, ο οποίος δίνει στο τηλεχειριστήριο χάκερ σε υπολογιστές και δίκτυα των Windows. Όταν διεισδύει σε έναν υπολογιστή, το Subseven τροποποιεί τα αρχεία και τα μητρώα του συστήματος, προκαλώντας την εκτέλεση των Τρωικών κατά την εκκίνηση. Ευτυχώς, τα Windows 10’Το ενσωματωμένο Antivirus μπορεί να ανιχνεύσει το υπογείων, όπως και άλλα άλλα παράθυρα antivirus λογισμικό. 8
Μπορούν οι Τρώες να επηρεάσουν τις κινητές συσκευές?
Οι Τρώες στοχεύουν τους υπολογιστές κυρίως, αλλά αυτό δεν’δεν σημαίνει ότι τα smartphones είναι ασφαλέστερα από την απειλή. Στην πραγματικότητα, υπήρξε μια αύξηση των Τρώων που έχουν σχεδιαστεί για να μολύνουν κινητές συσκευές. Ο Kaspersky σημείωσε συνολικά 156.710 νέους Trojans Mobile Banking μόνο το 2020. 9
Τα smartphones και τα δισκία Android είναι οι πιο συνηθισμένοι στόχοι των κινητών Trojans. Οτι’S επειδή το Android επιτρέπει την εγκατάσταση αρχείων APK από πηγές τρίτου μέρους. Εάν επισκεφθείτε έναν ιστοχώρο με αεροπειρατεία, για παράδειγμα, ο ιστότοπος θα μπορούσε να αναγκάσει το τηλέφωνό σας στο Android να εγκαταστήσει μια εφαρμογή Trojan Mobile Banking Trojan. Μια ερώτηση θα ρωτήσει αν εσείς’βεβαιωθείτε για την εφαρμογή, αλλά αυτό’S για το μόνο πράγμα που στέκεται μεταξύ του Android Phone σας και του Τρωικού. Οτι’Γιατί γνωρίζετε πώς να αφαιρέσετε έναν ιό Android είναι απαραίτητη για όλους τους χρήστες Android. Αντίθετα, με συσκευές iOS, μπορείτε να κατεβάσετε μόνο από το App Store, γι ‘αυτό τα iPads και iPhones Don’Δεν χρειάζεστε ιό.
Κινητά δούρεια παραδείγματα
Ακολουθούν ορισμένα παραδείγματα Android Trojans:
- Ginp Banking Trojan: Το GINP ομοιώνει τους χρήστες να εισαγάγουν τα στοιχεία τους για κινητά τραπεζικά για να πληρώσουν 0 €.75 για τα δεδομένα Covid-19, αλλά στην πραγματικότητα κλέβει τα διαπιστευτήρια σύνδεσης σε απευθείας σύνδεση τραπεζών που έχουν εισέλθει οι χρήστες στην εφαρμογή. 10 Και αυτό δεν είναι’t Ακόμη και οι μόνοι που σχετίζονται με το CovID που σχετίζονται με την Cybercrimmiments για να δελεάσουν τους στόχους.
- Cerberus: Ο Cerberus είναι ένας Δούρειος προς ενοικίαση. Οι κατασκευαστές του προσφέρουν Cerberus’ Κωδικοί πηγαίων σε χάκερ σε υπόγεια φόρουμ, στο σκοτεινό ιστό και ακόμη και στο Twitter. Ο Cerberus μπορεί να κάνει πολλά πράγματα, όπως η αποστολή και παρεμπόδιση μηνυμάτων κειμένου, η καταγραφή πληκτρολογίων, η συγκομιδή επαφών και η εγκατάσταση εφαρμογών.
- Spyeye/Trojan: Android/Spitmo: Το Spyeye ήταν ο πρώτος από τους πολλούς Trojans Mobile Banking. Κλέβει τους αριθμούς ελέγχου ταυτότητας για τη συναλλαγή κινητής τηλεφωνίας (MTAN) ότι τα χρηματοπιστωτικά ιδρύματα στέλνουν μέσω SMS για να επικυρώσουν τις μεταφορές χρημάτων σε απευθείας σύνδεση κινητής τηλεφωνίας.
Συμβουλή για χρήστες Android: Η Google παρακολουθεί ενεργά τις εφαρμογές που περιέχουν κακόβουλο λογισμικό, οπότε’S Safest για εγκατάσταση εφαρμογών απευθείας από το Google Play Store.
Ιστορία των Τρώων
Οι Τρώες έχουν μακρά ιστορία καταστροφής, αλλά κανείς δεν ξέρει με βεβαιότητα πού προέρχονταν. Πολλοί θεωρούν τον John Walker’S (όχι ο χαρακτήρας Marvel) Έκδοση ενός παιχνιδιού που ονομάζεται Animal να είναι το πρώτο Trojan, το οποίο κυκλοφόρησε το 1974. Το λογισμικό Walker Hid που ονομάζεται Pervade μέσα στο παιχνίδι. Αυτό το κρυμμένο λογισμικό εξέτασε όλους τους καταλόγους υπολογιστών που διατίθενται στον χρήστη και αν το Animal Didn’T υπάρχει σε έναν από τους καταλόγους, εγκατέστησε ένα αντίγραφο του παιχνιδιού εκεί. Το Animal and Pervade ταιριάζει με τον ορισμό ενός Trojan – λογισμικό που κρύβεται μέσα σε άλλο λογισμικό και εκτέλεση εργασιών πίσω από έναν χρήστη’πίσω. Ωστόσο, μερικοί το πιστεύουν επειδή το έκανε’δεν έχω κακόβουλη πρόθεση, δεν ήταν’t trojan ή κακόβουλο λογισμικό καθόλου. Στην πραγματικότητα, ο Walker είπε σε επιστολή ότι εξασφάλισε ότι η Pervade δεν άλλαξε ή διαγράφει άλλα αρχεία.
Πάνω από μια δεκαετία μετά το περιστατικό των ζώων, εμφανίστηκε το Trojan PC-Write. Αυτός ήταν ένας από τους πρώτους Τρώες με κακόβουλη πρόθεση. Προσποιήθηκε ότι ήταν “Έκδοση 2.72” του πανομοιότυπα επεξεργαστή κειμένου (το πραγματικό pc-write didn’t Απελευθέρωση μιας έκδοσης 2.72). Μόλις εκτελεστεί, έσβησε όλο τον μολυσμένο υπολογιστή’αρχεία.
Οι Τρώες τελικά πήγαν από το να είναι απλά καταστροφικοί σε πηγή κέρδους. Το 1989, το AIDS Trojan (AKA ο ιός PC Cyborg) άρχισε να κυκλοφορεί. Ήταν ένα trojan ransomware trojan που διαγράφηκε ή κρυπτογραφημένα αρχεία συστήματος μετά την εκκίνηση ενός μολυσμένου υπολογιστή με ορισμένες φορές. Απαιτούσε λύτρα 189 $ για την ανάκτηση των αρχείων. Εάν ο χρήστης δεν είχε’να συμμορφώνεται, συνέχισε τη διαγραφή αρχείων συστήματος μέχρι ο υπολογιστής να γίνει άχρηστος. Λίγο αργότερα, άλλοι συγγραφείς κακόβουλου λογισμικού είδαν τους Trojans’ το δυναμικό στη δημιουργία κέρδους και τα υπόλοιπα είναι ιστορία.
Ανίχνευση και αφαίρεση των Τρώων
Το όλο σημείο των Τρώων είναι να μολύνουν συσκευές με κακόβουλο λογισμικό και να αποφεύγουν την ανίχνευση, έτσι πώς το πιάσουμε? Λοιπόν, μπορείτε’T να το πεις αν ένα πρόγραμμα λογισμικού είναι ένα Δούρειο απλά κοιτάζοντας το. Ωστόσο, μπορείτε να ανιχνεύσετε ένα Δούρειο παρατηρώντας τις συσκευές, τα προγράμματα και τις εφαρμογές σας.
1. Ελέγξτε τα προγράμματα και τις εφαρμογές σας. Ελέγξτε τον υπολογιστή σας’προγράμματα λογισμικού S και κινητή συσκευή’Εφαρμογές τακτικά. Εάν βλέπετε κάτι που δεν κάνετε’θυμάμαι την εγκατάσταση, αυτό’είναι πιθανώς ένα δούρειο ή ένα κακόβουλο πρόγραμμα που εγκατέστησε ένας Δούρειος.
2. Ελέγξτε τα προγράμματα εκκίνησης. Οι Τρώες μπορούν επίσης να κρύψουν στον υπολογιστή σας’startup startup. Αυτοί οι Τρώες είναι πιο δύσκολο να εντοπιστούν επειδή αυτοί’στη μνήμη του συστήματος. Οτι’Γιατί πρέπει να ελέγξετε τη συσκευή σας’S Startup Programs επίσης.
3. Ελέγξτε τη συσκευή σας’απόδοση. Το κακόβουλο λογισμικό γενικά μπορεί να επιβραδύνει τις συσκευές. Αν εσύ’βιώνουν θέματα απόδοσης, αυτό’είναι καλύτερο να ελέγξετε τον υπολογιστή σας’S Manager Task ή στο Mac σας’S Παρακολούθηση δραστηριότητας για να δείτε τι’προκαλώντας το πρόβλημα.
- Πατήστε Ctrl+ALT+DEL.
- Επιλέξτε Διαχείριση εργασιών.
- Μετακινηθείτε σε διαδικασίες φόντου.
- Ελέγξτε ποιες διαδικασίες τρώνε το CPU, τη μνήμη και το χώρο του δίσκου σας.
- Hit Command+Space για να ανοίξετε το προβολέα.
- Πληκτρολογώ “παρακολούθηση δραστηριοτήτων.”
- Ελέγξτε ποιες εφαρμογές τρώνε πόρους κάτω “% ΕΠΕΞΕΡΓΑΣΤΗΣ.”
Πώς να αφαιρέσετε ένα Δούρειο
Εάν βρείτε ένα Δούρειο, είτε αυτό’S μεταμφιεσμένη ως νόμιμο πρόγραμμα, κρύβεται ως πρόγραμμα εκκίνησης ή λειτουργεί ως διαδικασία φόντου, το επόμενο βήμα είναι να το αφαιρέσετε. Εδώ’πώς μπορείτε να το κάνετε αυτό.
Αφαίρεση Τρώων που προσποιούνται ότι είναι προγράμματα
Αν εσύ’χρησιμοποιώντας έναν υπολογιστή Windows:
- Ανοίξτε τον υπολογιστή σας’Ρυθμίσεις.
- Κάντε κλικ στην επιλογή Εφαρμογές.
- Μεταβείτε σε εφαρμογές και λειτουργίες.
- Κάντε κλικ στο όνομα του Προγράμματος των Δούρειων.
- Επιλέξτε απεγκατάσταση.
Αν εσύ’χρησιμοποιώντας ένα Mac:
- Ξεκινήστε το Finder OS X.
- Hit Command+Shift+A για να ανοίξετε το φάκελο εφαρμογών.
- Εντοπίστε το Τρώη.
- Σύρετε το εικονίδιο του στα σκουπίδια.
- Εναλλακτικά, μπορείτε να επιλέξετε την εφαρμογή, κάντε κλικ στο αρχείο και, στη συνέχεια, κάντε κλικ στο κουμπί Μετακίνηση σε σκουπίδια.
- Εισαγάγετε το όνομα ή τον κωδικό πρόσβασης του διαχειριστή σας εάν απαιτείται.
Αν εσύ’χρησιμοποιώντας μια κινητή συσκευή Android:
- Πηγαίνετε στο Android σας’Ρυθμίσεις.
- Επιλέξτε εφαρμογές και ειδοποιήσεις.
- Πατήστε πληροφορίες εφαρμογής.
- Εντοπίστε την εφαρμογή Trojan και πατήστε την.
- Χτυπήστε απεγκατάσταση.
Αφαίρεση Τρώων που παρουσιάζουν ως προγράμματα εκκίνησης
- Πατήστε Windows+R για να εμφανίσετε το μενού Run.
- Τύπος “βασιλεύω” στο πεδίο.
- Επιλέξτε HKEY_CURRENT_USER και, στη συνέχεια, επεκτείνετε το φάκελο λογισμικού.
- Εντοπίστε το Πρόγραμμα των Δούρειων.
- Κάντε δεξί κλικ στο φάκελο του και επιλέξτε Διαγραφή.
- Στη γραμμή μενού MAC, κάντε κλικ στο λογότυπο της Apple.
- Επιλέξτε προτιμήσεις συστήματος.
- Μεταβείτε στους χρήστες και τις ομάδες.
- Επιλέξτε το αναγνωριστικό σας από τη λίστα.
- Επιλέξτε στοιχεία σύνδεσης για μια λίστα προγραμμάτων που εκτελούνται κατά την εκκίνηση.
- Κάτω από τη στήλη απόκρυψης, σημειώστε το πλαίσιο ελέγχου δίπλα στο Τρώη.
Αφαίρεση Τρώων με κακόβουλες διαδικασίες υποβάθρου
- Ξεκινήστε τον διαχειριστή εργασιών πατώντας Ctrl+Alt+Del.
- Κάντε δεξί κλικ στην κακόβουλη διαδικασία.
- Επιλέξτε ιδιότητες.
- Μεταβείτε στην καρτέλα Λεπτομέρειες και σημειώστε το όνομα του προϊόντος.
- Κλείστε το παράθυρο Ιδιότητες και κάντε κλικ στην επιλογή Τέλος.
- Απεγκαταστήστε το πρόγραμμα (με βάση το όνομα του προϊόντος) που ξεκίνησε τη διαδικασία.
- Hit Command+Space για να ανοίξετε το προβολέα.
- Τύπος “παρακολούθηση δραστηριοτήτων.”
- Επιλέξτε το κακόβουλο πακέτο.
- Πατήστε το εικονίδιο x στη γραμμή εργαλείων.
- Επιλέξτε Force Quit.
- Απεγκαταστήστε το πρόγραμμα που ξεκίνησε τη διαδικασία.
Σάρωση των συσκευών σας χρησιμοποιώντας λογισμικό προστασίας από ιούς
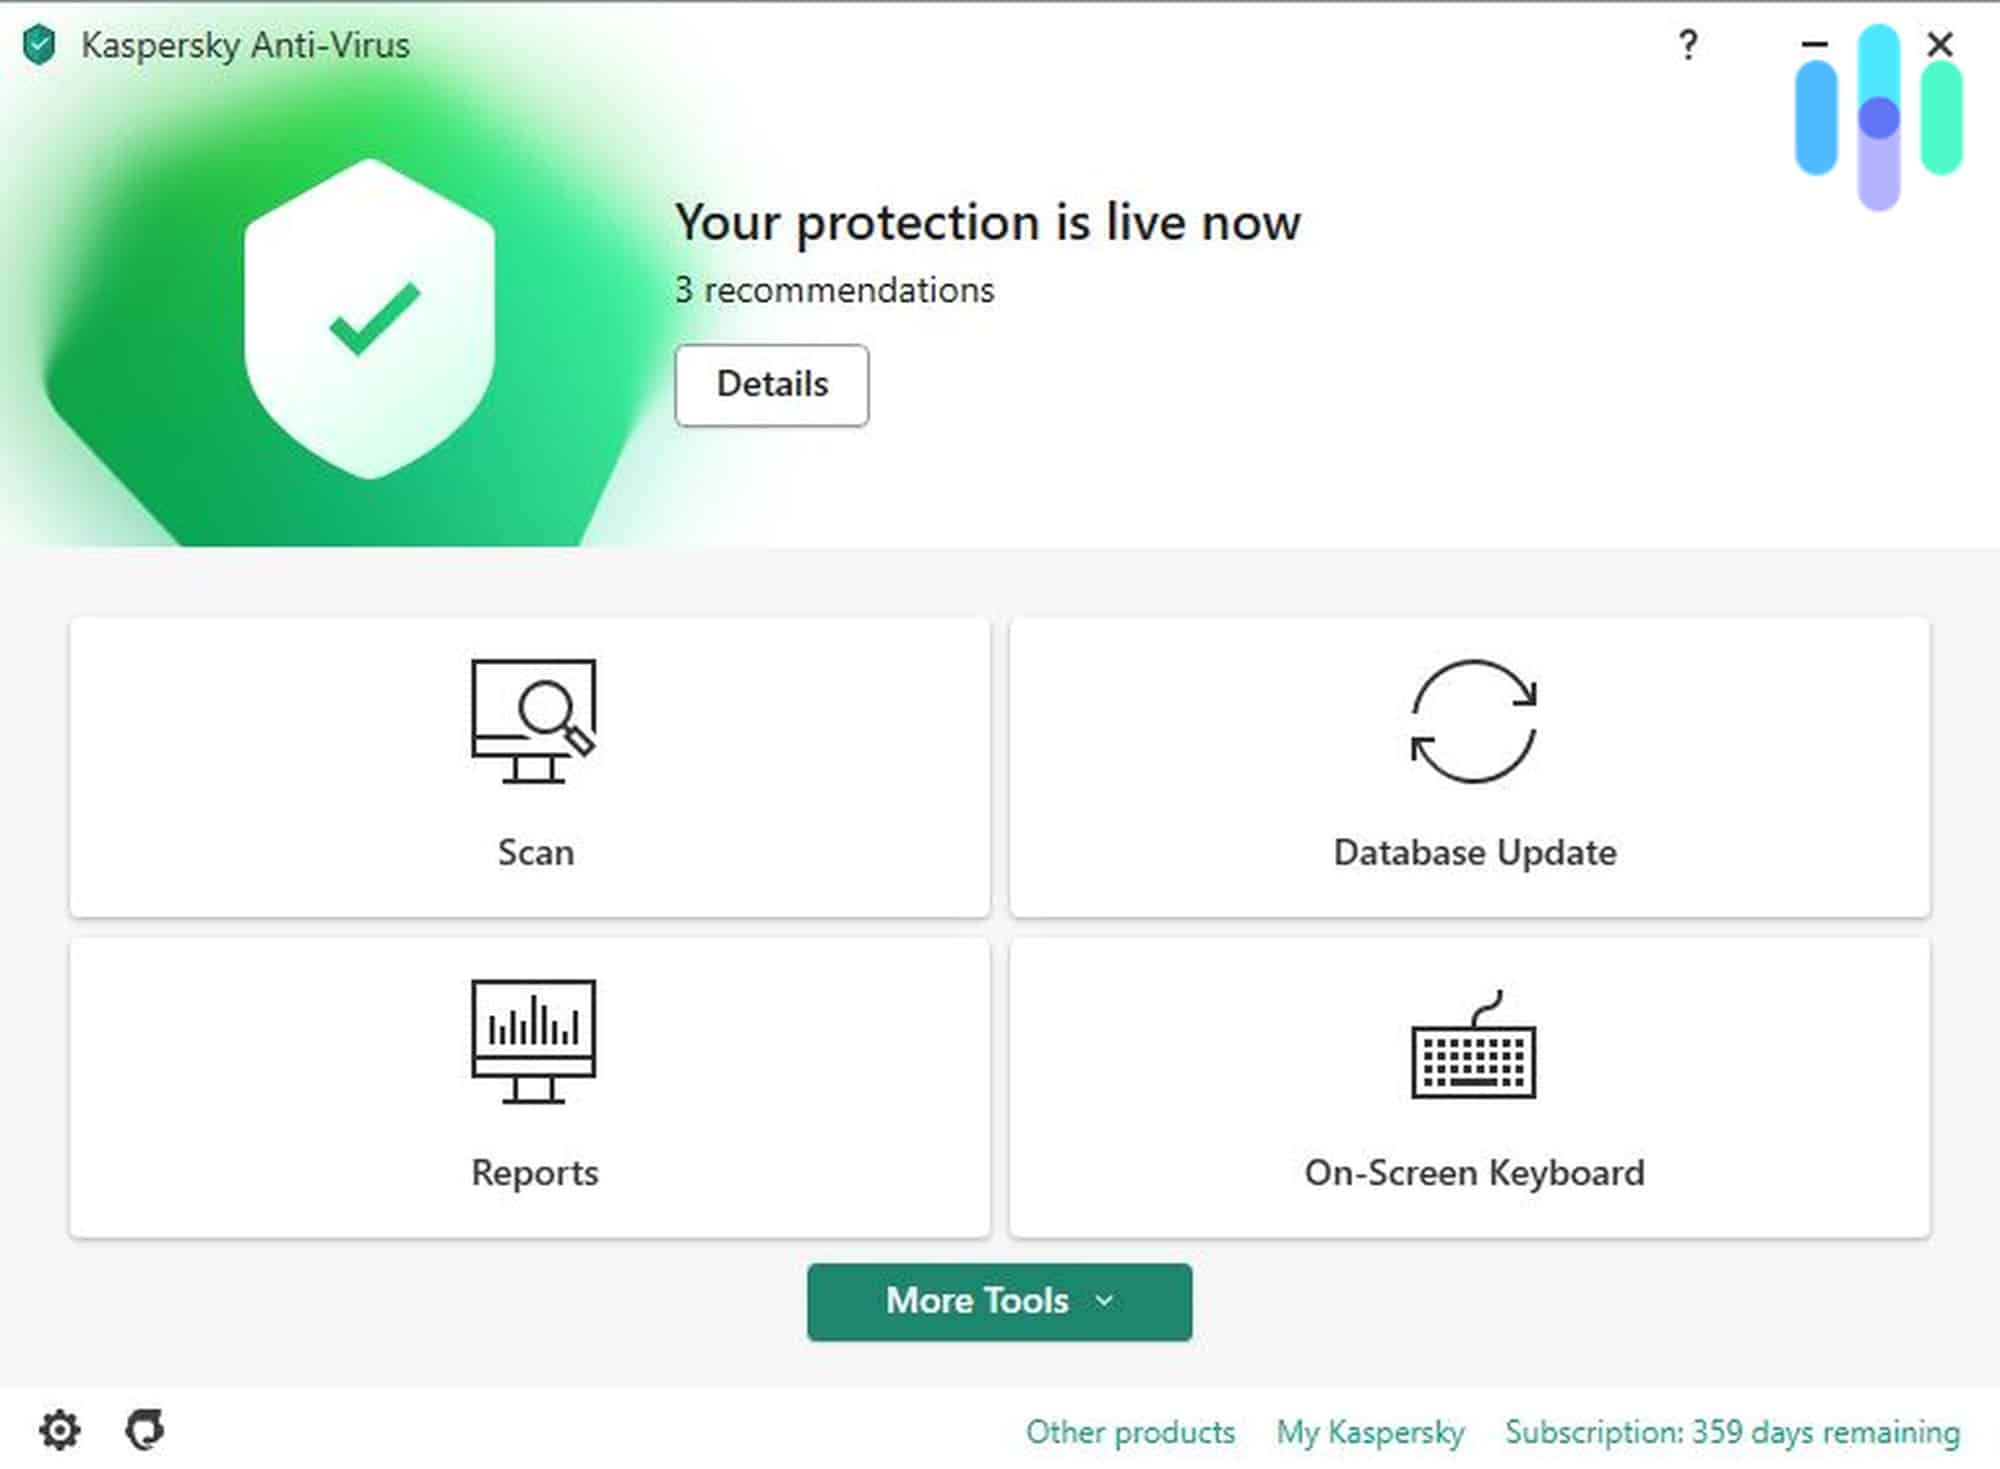
Τα βήματα που περιγράψαμε παραπάνω θα σας βοηθήσουν να ανιχνεύσετε και να αφαιρέσετε τους Τρώες μόνοι σας, αλλά γνωρίζουμε ότι αυτοί’επανόρθωτος. Ποιος έχει το χρόνο να κάνει όλα αυτά τα βήματα σε τακτική βάση, σωστά? Εάν θέλετε να ακολουθήσετε μια ευκολότερη διαδρομή, η σάρωση των συσκευών σας με λογισμικό προστασίας από ιούς θα σας εξοικονομήσει πολύ χρόνο και ενέργεια. Μπορείτε να αγοράσετε λογισμικό προστασίας από ιούς ή να κατεβάσετε δωρεάν antivirus. Απλά βεβαιωθείτε ότι έχει τα σωστά χαρακτηριστικά για την καταπολέμηση των Τρώων. Συνιστούμε το λογισμικό προστασίας από ιούς με τα ακόλουθα χαρακτηριστικά:
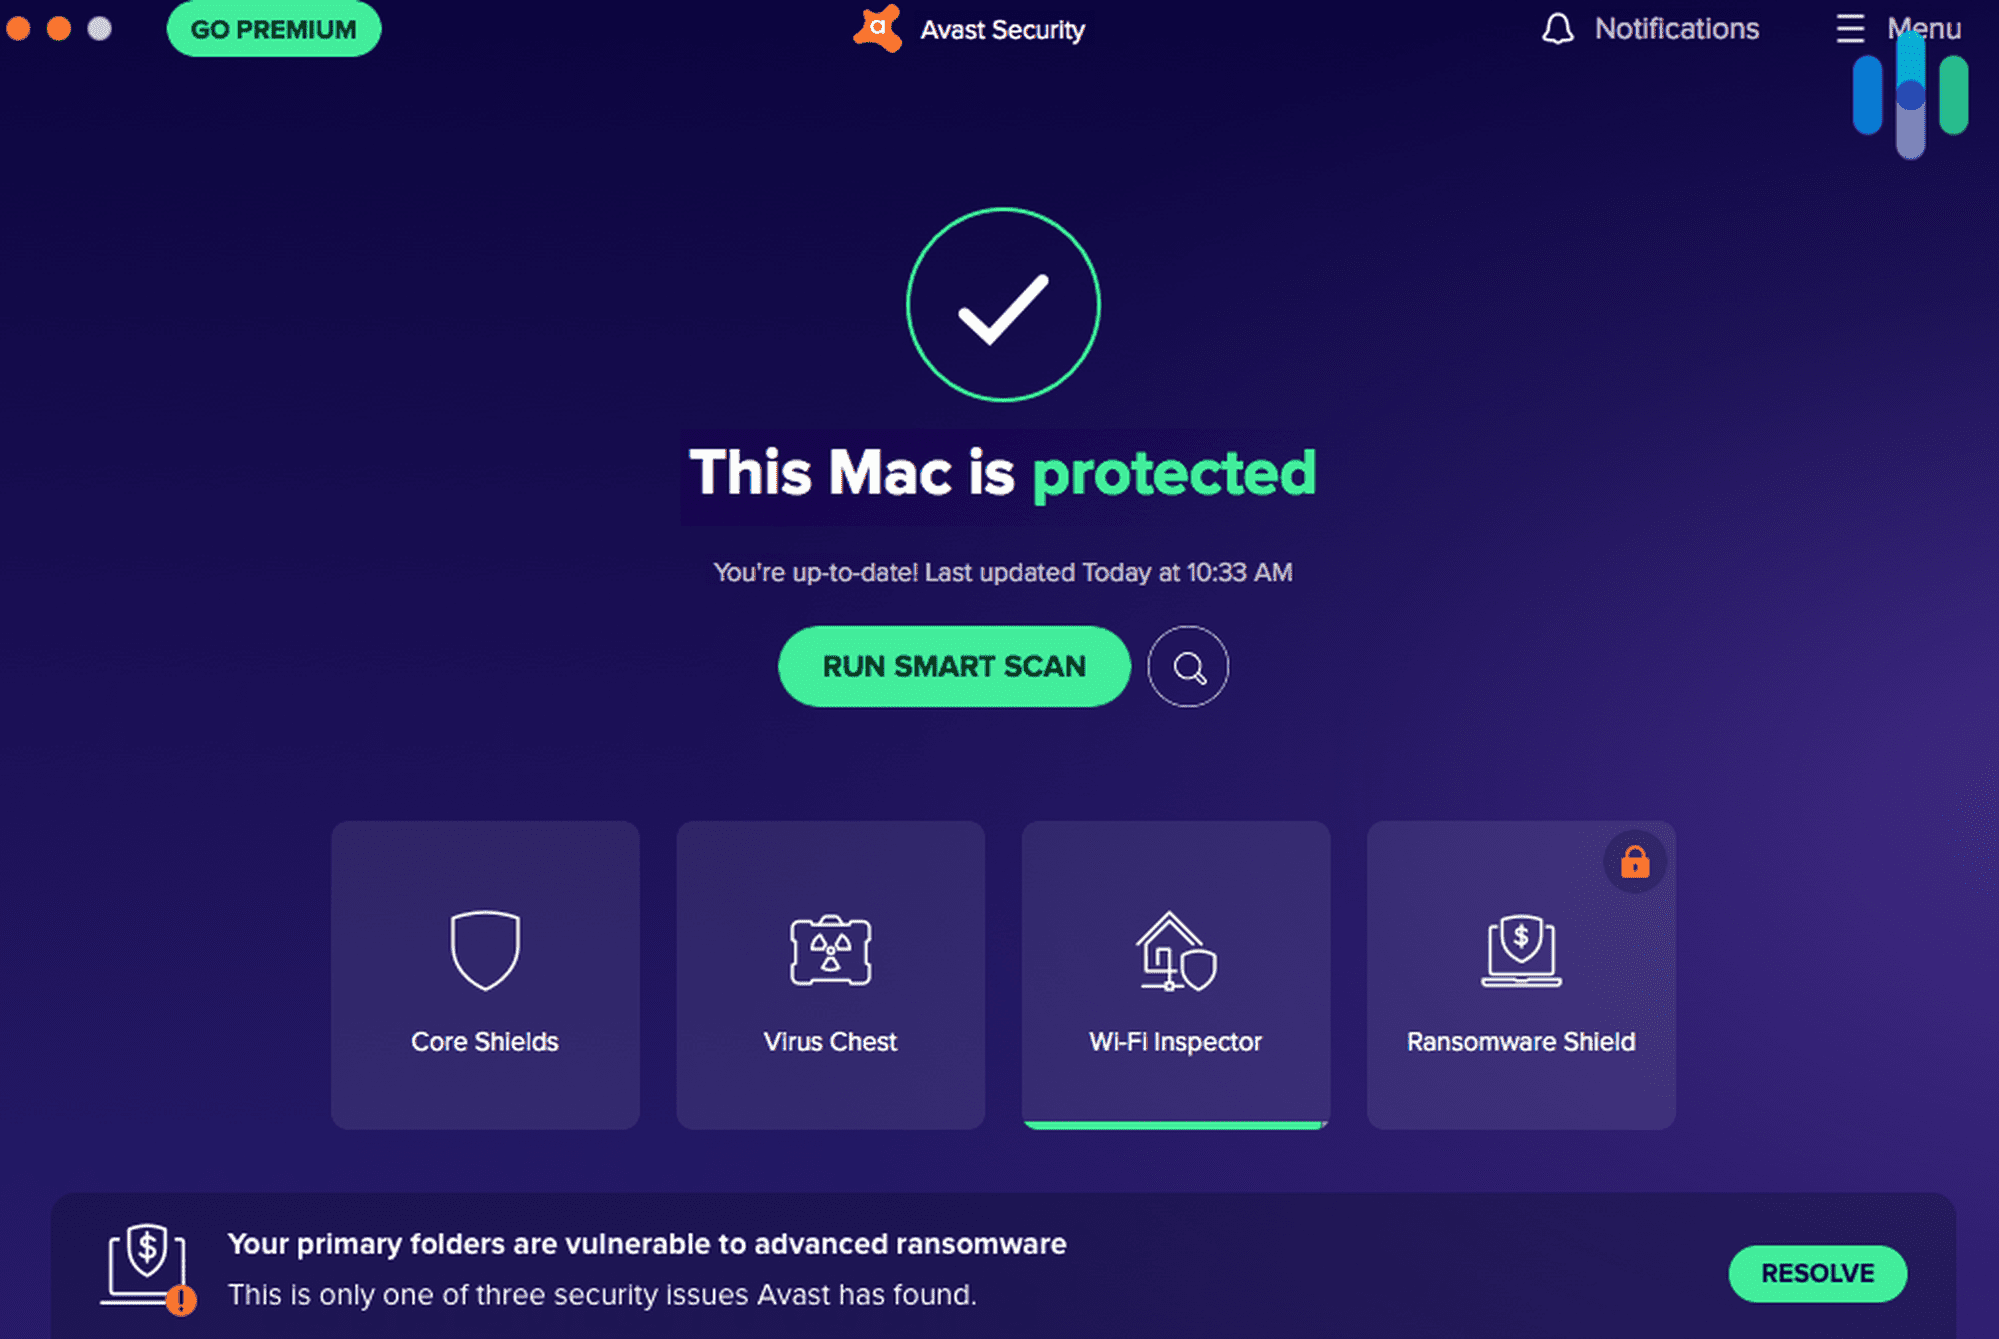
- Σαρώσεις σε πραγματικό χρόνο
- Σαρώσεις με βάση την υπογραφή
- Ανίχνευση κακόβουλου λογισμικού βάσει συμπεριφοράς
- Ασφάλεια email
- Τείχος προστασίας
Συμβουλή από τους ειδικούς μας: Από τους Trojans Don’t αυτο-αντανακλαστικό, διαγραφή του προγράμματος που’S Φιλοξενία Το κακόβουλο λογισμικό λειτουργεί τις περισσότερες φορές. Ωστόσο, υπάρχουν τύποι Τρώων που εγκαθιστούν πρόσθετα κακόβουλα προγράμματα. Η απλή αφαίρεση του Τρωικού μπορεί να μην είναι αρκετή, έτσι’Το καλύτερο για να χρησιμοποιήσετε το λογισμικό προστασίας από ιούς για να απαλλαγείτε από όλα τα ίχνη μιας δούρειας επίθεσης.
Προστατέψτε τον εαυτό σας: Αποφύγετε τη λοίμωξη από Τρώη
Το’Δεν είναι αρκετό για να έχει ακόμη και το καλύτερο λογισμικό προστασίας από ιούς. μετά από όλα, κανένα λογισμικό προστασίας από ιούς δεν είναι τέλειο. Ως υποστηρικτές της ψηφιακής ασφάλειας, ενθαρρύνουμε την ασφαλή συμπεριφορά στο διαδίκτυο για την προστασία των υπολογιστών, των κινητών τηλεφώνων και οποιασδήποτε συσκευής που συνδέεται με το Διαδίκτυο από απειλές όπως οι Trojans. Αλλά πώς ακριβώς μπορούμε να μείνουμε ασφαλείς στο διαδίκτυο? Λοιπόν, πρώτα, πρέπει να ξέρουμε πού προέρχονται οι Τρώες, ώστε να ξέρουμε τι να αποφύγουμε.
Από πού προέρχονται οι Τρώες
Οι Τρώες μπορούν να προέρχονται από πρακτικά οπουδήποτε: μια μολυσμένη μονάδα flash, ένα μήνυμα ηλεκτρονικού ταχυδρομείου, μια αεροπειραμένη ιστοσελίδα και ούτω καθεξής. Ωστόσο, η ιστορία δείχνει ότι οι περισσότεροι Τρώες προέρχονται από αυτές τις πηγές:
- Τοποθεσίες κοινής χρήσης αρχείων: Οι ιστότοποι κοινής χρήσης αρχείων είναι χρήσιμοι, αλλά έχουν μειονεκτήματα. Το ένα είναι ότι οι χάκερ μπορούν να ανεβάσουν ραγισμένα αντίγραφα νόμιμου λογισμικού που εγχέονται με Τρώες και περιμένουν τους ανυποψίαστους στόχους για να πάρουν το δόλωμα.
- Συνημμένα email: Ένα ενιαίο κλικ είναι το μόνο που χρειάζεται για ένα συνημμένο δούρειο για να μολύνετε έναν υπολογιστή. Εάν κάνετε κλικ στο μολυσμένο συνημμένο, θα κατεβάσει και θα εγκαταστήσει το κακόβουλο λογισμικό, το οποίο στη συνέχεια θα κάνει ό, τι αυτό’προγραμματίζεται να κάνει.
- Μολυσμένες ιστοσελίδες: Εάν επισκεφθείτε έναν ιστοχώρο αεροπειρατείας, οι κακόβουλοι κωδικοί που εισάγονται σε αυτό θα σας μεταφέρουν σε έναν άλλο κακόβουλο ιστότοπο ή θα εγκαταστήσουν ένα Δούρειο.
- Hacked Wi-Fi: Hacked Wi-Fi, ή ακόμα και ένα ψεύτικο hotspot Wi-Fi φτιαγμένο για να μοιάζει με ένα πραγματικό δημόσιο hotspot, μπορεί να δώσει στους χάκερ εύκολη πρόσβαση στη συσκευή σας. Εάν συνδεθείτε σε ένα, ο χάκερ μπορεί να εκτελέσει κάθε είδους επιθέσεις στη συσκευή σας, όπως την εγκατάσταση προγραμμάτων backdoor ή αρουραίων.
Πώς να αποφύγετε τις λοιμώξεις των Τρωικών
Τώρα που ξέρουμε από πού προέρχονται συχνά οι Τρώες, αυτό’είναι ευκολότερο να παραμείνετε προσεκτικοί. Ακολουθήστε αυτές τις συμβουλές για να γίνετε ασφαλέστερες από τις λοιμώξεις του Τρωικού:
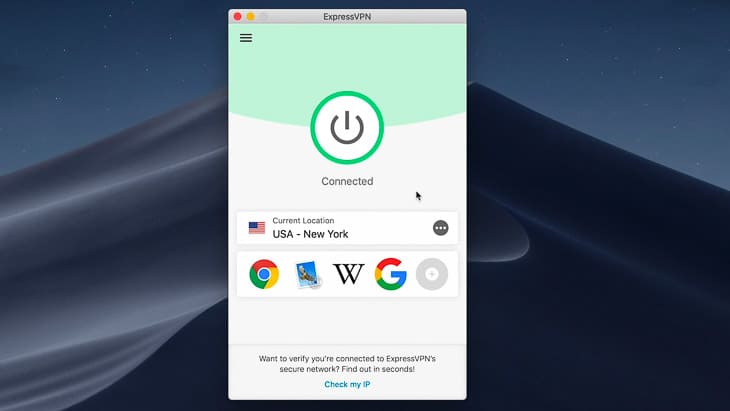
- Χρησιμοποιήστε ένα VPN κατά τη λήψη από έναν ιστότοπο κοινής χρήσης αρχείων. Ένα VPN κρύβει τη διεύθυνση IP σας από τους χάκερς που προσπαθούν να κατασκοπεύουν τη συσκευή σας ενώ κατεβάζετε από έναν ιστότοπο κοινής χρήσης αρχείων. Επίσης, τα VPNs κρύβουν το ιστορικό περιήγησής σας. Ενώ ορισμένα VPN θα μπορούσαν να επιβραδύνουν τις λήψεις σας, εμείς’Το VE εξέτασε αρκετά VPNs για torrenting που είχαν ελάχιστη επίδραση στην εμπειρία μας torrent.
- Όταν δεν είστε σίγουροι, μην ανοίγετε ένα συνημμένο ηλεκτρονικού ταχυδρομείου ή το αρχείο IM. Εάν το antivirus σας έχει προστασία μέσω ηλεκτρονικού ταχυδρομείου, σαρώστε το συνημμένο πριν το ανοίξετε.
- Μην επισκέπτεστε μη εξασφαλισμένους ιστότοπους. Τα περισσότερα προγράμματα περιήγησης θα σας προειδοποιήσουν εάν επιχειρήσετε να ανοίξετε έναν ακάλυπτο ιστότοπο. Εάν βλέπετε μία από αυτές τις προειδοποιήσεις, επιστρέψτε αμέσως.
- Συνδεθείτε σε ένα VPN όταν είστε σε δημόσιο Wi-Fi. Η σύνδεση σε ένα δημόσιο δίκτυο Wi-Fi είναι πάντα επικίνδυνη. Για να είστε στην ασφαλή πλευρά, χρησιμοποιήστε ένα VPN για να αποκρύψετε το ιστορικό περιήγησής σας από οποιονδήποτε άλλο στο δίκτυο. Τι’Περισσότερα, τα VPN αλλάζουν τη διεύθυνση IP σας, καθιστώντας σας λιγότερο ευαίσθητες στο hacking.
- Μην εγκαθιστάτε εφαρμογές ή προγράμματα από ανεπίσημες ιστοσελίδες ή αποθετήρια εφαρμογών. Επίσημες σελίδες λήψης λογισμικού και αποθήκες εφαρμογών είναι εκεί για έναν λόγο – έτσι μπορούμε να κατεβάσουμε προγράμματα και εφαρμογές χωρίς κακόβουλο λογισμικό.
- Ελέγξτε μια εφαρμογή’δικαιώματα πριν εγκαταστήσετε. Μια δούρειος μεταμφιεσμένη ως νόμιμη εφαρμογή μπορεί να χρησιμοποιήσει τα δικαιώματα της για να εκτελέσει κακόβουλα καθήκοντα. Για παράδειγμα, μην εγκαταστήσετε μια εφαρμογή φακού ή αριθμομηχανής που ζητά άδεια να στείλετε SMS.
ανακεφαλαιώσουμε
Οι Τρώες είναι ύπουλοι και έχουν τη δυνατότητα να προκαλέσουν διάφορα είδη ζημιών. Αλλά αν υπάρχει’είναι οτιδήποτε θέλουμε να πάρετε από αυτό το άρθρο, αυτό’ότι οι Τρώες δεν είναι αδύνατο να προστατευθούν. Εάν παρακολουθείτε τις συσκευές σας για παρατυπίες, χρησιμοποιήστε εργαλεία ψηφιακής ασφάλειας όπως λογισμικό προστασίας από ιούς και VPNs και ασκήστε ασφαλείς συμπεριφορές στο διαδίκτυο προληπτικά, μπορείτε να εξοικονομήσετε το πρόβλημα της αντιμετώπισης μιας συσκευής μολυσμένης από Τρώη.
Συχνές ερωτήσεις
Οι Τρώες και το κακόβουλο λογισμικό είναι πολλά που πρέπει να αντιμετωπίσουμε, οπότε ας απαντήσουμε συχνά σε ερωτήσεις που σχετίζονται με τον Τρώη για να καθαρίσουν τα πράγματα.
Ένας ιός Trojan σε έναν υπολογιστή, ή απλά ένα Trojan, είναι ένα κακόβουλο πρόγραμμα λογισμικού ή κώδικας που μεταμφιέζεται ως νόμιμο και αβλαβές λογισμικό. Μόλις μολύνει μια συσκευή, εκτελεί την εργασία της, η οποία μπορεί να περιλαμβάνει τη διαγραφή ή την τροποποίηση δεδομένων, την κλοπή δεδομένων, την εγκατάσταση πρόσθετου κακόβουλου λογισμικού και τη διαταραχή της απόδοσης του συστήματος. Ωστόσο, “Ιός Τρώη” είναι μια εσφαλμένη ονομασία, επειδή οι Τρώες και οι ιοί υπολογιστών είναι δύο ξεχωριστοί τύποι κακόβουλου λογισμικού. Οι ιοί μπορούν να εξαπλωθούν μέσω της αυτοανατροπής, ενώ οι Τρώες δεν αυτο-αντανακλούν. Οι ιοί συχνά συνδέονται με άλλο λογισμικό, ενώ οι Τρώες είναι λογισμικό που περιέχει κακόβουλους κώδικες. Ο σωστός όρος είναι απλά “γενναίο και φιλεργό άτομο” ή “Κακόβουλο τραπεζοειδές.”
Οι Τρώες μολύνουν μια συσκευή με την εξαπατώντας τον χρήστη του στη λήψη φαινομενικά αβλαβής λογισμικού που περιέχει κακόβουλους κωδικούς. Μόλις κατεβάσετε, εγκατασταθεί και ξεκίνησε, ο κακόβουλος κώδικας εκτελείται.
Οι ιοί των Δούρειων μπορούν να αφαιρεθούν με διάφορους τρόπους. Εάν γνωρίζετε ποιο λογισμικό περιέχει το κακόβουλο λογισμικό, μπορείτε απλά να το απεγκαταστήσετε. Ωστόσο, ο πιο αποτελεσματικός τρόπος για να απομακρυνθείτε όλα τα ίχνη ενός ιού Trojan είναι να εγκαταστήσετε λογισμικό προστασίας από ιούς ικανό να ανιχνεύσει και να αφαιρεθεί οι Trojans.
Οι ιό Trojan είναι κακοί επειδή εξαπατούν τους χρήστες στη λήψη κακόβουλου λογισμικού που βλάπτει τις συσκευές με διάφορους τρόπους. Για παράδειγμα, οι Trojans απομακρυσμένης πρόσβασης (αρουραίοι) δίνουν στους χάκερς απομακρυσμένη πρόσβαση σε μολυσμένους υπολογιστές, γεγονός που μπορεί να οδηγήσει σε κατασκοπεία, κλοπή δεδομένων και κλοπή ταυτότητας.
- Πορφυρός. (2021). 2021 Στατιστικά στοιχεία ασφάλειας στον κυβερνοχώρο Ο τελικός κατάλογος των στατιστικών, δεδομένων και τάσεων.
πορφυρός.ΗΠΑ/Πόροι/Κυβερνήτης-Ασφάλεια Στατιστικά/ - Britannica. (2021). Δούρειος ίππος.
Britannica.com/topic/trojan-horse - Ανοιξε. (2018) Εβδομάδα 3: κακόβουλο λογισμικό.
Άνοιξε.edu/openlearn/ocw/mod/oucontent/view.PHP?id = 48320 & εκτυπώσιμη = 1 - Ασφαλής λίστα. (2010). Πρώτο SMS Trojan για Android.
αποδοτικός.com/first-sms-trojan-for-android/29731/ - Κίζα. (2018). EMotet κακόβουλο λογισμικό.
αμερικανικό στοιχείο.κίζα.Gov/NCAS/Ειδικότητες/TA18-201A - Ευρωπίδα. (2021). ΚΟΣΜΟΣ’Το πιο επικίνδυνο κακόβουλο λογισμικό Emotet διαταράσσεται μέσω της παγκόσμιας δράσης.
ευρωπίδα.Ευρώπη.ΕΕ/Newsroom/News/World%E2%80%99S-Most-Dangerous-Malware-Emotet-Disrupted-through-Global-Action - Reuters. (2021). Ανάλυση: Top Hacker “συνταξιοώ”; Εμπειρογνώμονες για την επιστροφή του.
Reuters.com/article/us-hackers-zeus/ανάλυση-top-hacker-retires-experts-brace-for-his-return-idustre69s54q20101029 - Ασφαλές F-Secure. (2021). Backdoor: w32/subseven
ασφαλές F-Secure.com/v-descs/subseven.shtml - Ασφαλής λίστα. (2021). Η εξέλιξη του κακόβουλου λογισμικού κινητής τηλεφωνίας 2020.
αποδοτικός.com/mobile-malware-evolution-2020/101029/ - buguroo. (2018). Ανάλυση του τραπεζίτη Android Ginp.
buguroo.com/en/labs/analysis-of-the-ginp-android-banker
Το Antivirus του Norton θα απαλλαγεί από ένα δούρειο ίππο?

Ακόμη και με εγκατεστημένο λογισμικό αντι-ιού εγκατεστημένο, οι υπολογιστές μπορούν ακόμα να γίνουν θύμα κακόβουλου λογισμικού όπως τα Τρωικά άλογα. Οι εγκληματίες του κυβερνοχώρου συνεχίζουν να αναπτύσσουν λοιμώξεις που παρέχουν φούστα γύρω από το λογισμικό ασφαλείας Protections. Ενώ το Norton Antivirus μπορεί να αφαιρέσει αυτές τις λοιμώξεις, είναι σημαντικό για τις επιχειρήσεις να γνωρίζουν τις ελλείψεις της εφαρμογής στην ανίχνευση και την απομάκρυνση κακόβουλου λογισμικού.
Περιγραφή
- Ο όρος “Trojan ίππος” προέρχεται από την ελληνική ιστορία του Τρωικού Πολέμου, στον οποίο οι Έλληνες, ως πράξη υποβρύχιας, που παρουσιάστηκαν στους εχθρούς τους, οι Τρώες, ένα μεγάλο ξύλινο άλογο. Μερικοί Έλληνες στρατιώτες έκρυψαν μέσα στη δομή. Στη μέση της νύχτας, οι στρατιώτες προέκυψαν από το άλογο και άνοιξαν τις πύλες της πόλης, επιτρέποντας στις ελληνικές δυνάμεις να εισέλθουν και να αναλάβουν την Τροία. Οι ιοί των Τρωικών, όπως και στην αφήγηση, φαίνονται καλοήθεις αλλά περιέχουν κακόβουλο περιεχόμενο. Οι Trojans είναι εφαρμογές που φαίνεται να εξυπηρετούν κάποια χρήσιμη λειτουργία-ορισμένες από αυτές τις λοιμώξεις, για παράδειγμα, μεταμφίεση ως λογισμικό αντι-ιού-αλλά περιλαμβάνουν κώδικα που εκτελεί λειτουργίες χωρίς την άδεια του χρήστη ή ακόμη και επιτρέπει στον εισβολέα να αποκτήσει απομακρυσμένη πρόσβαση σε υπολογιστή.
Λειτουργία
- Τα Τρώη άλογα χωρίζονται σε διαφορετικές ομάδες ανάλογα με τη μέθοδο κατάχρησης, αλλά τα πιο κοινά και πιο επικίνδυνα είναι τηλεχειριστήρια Trojans. Μόλις ο χάκερ αποκτήσει πρόσβαση σε ένα μολυσμένο σύστημα μέσω ενός αρουραίου, το άτομο μπορεί να κλέψει εμπιστευτικές πληροφορίες, να εγκαταστήσει πρόσθετο κακόβουλο λογισμικό στον υπολογιστή, να καταγράψει και να καταγράψει τις κλειδιά, να βλάψει την ακεραιότητα του σκληρού δίσκου και αμέτρητες άλλες δραστηριότητες που μπορούν να κοστίζουν μια επιχείρηση χιλιάδες δολάρια για επίλυση. Οι χάκερ χρησιμοποιούν επίσης αρουραίους για να παραδώσουν trojans σε άλλους υπολογιστές και να δημιουργήσουν botnets.
Ανάλυση
- Το Norton antivirus ανιχνεύει και αφαιρεί τα δούρειους άλογα. Μέσω του LiveUpDate, οι διαχειριστές μπορούν να κατεβάσουν σε έναν υπολογιστή τους τελευταίους ορισμούς του ιού, οι οποίοι περιέχουν πληροφορίες που ο κινητήρας σάρωσης πρέπει να βρει υπάρχουσες και αναδυόμενες απειλές σε ένα σύστημα. Αφού έφεραν ενημερωμένα το Antivirus Norton, οι διαχειριστές θα πρέπει να εκτελούν μια σάρωση ιού σε ασφαλή λειτουργία για να αναζητήσουν Trojans και άλλους ιούς. Το λογισμικό επιτρέπει στους χρήστες να καραντίνα, να διαγράψουν ή να επαναφέρουν τα μολυσμένα αρχεία που βρίσκει. Το πρόγραμμα μπορεί επίσης να επισκευάσει τα αρχεία, αλλά αυτό δεν είναι επιλογή για ένα Τρώη ίππο, αφού ολόκληρη η εφαρμογή περιέχει κακόβουλα δεδομένα.
Προβλήματα
- Το Norton Antivirus, όπως όλα τα λογισμικά προστασίας από ιούς, δεν μπορεί να ανιχνεύσει όλα τα κακόβουλα λογισμικά στον ιστό. Εάν ένας σταθμός εργασίας γίνει θύμα ενός δούρειο ίππο, αλλά η Symantec δεν έχει ξεδιπλώσει ένα έμπλαστρο για τη μόλυνση, όχι μόνο το antivirus Norton δεν αφαιρεί τον ιό, αλλά συνήθως δεν θα γνωρίζει καν ότι υπάρχει η λοίμωξη. Για να αντιμετωπίσετε αυτό το κενό, να εκπαιδεύσει τους υπαλλήλους σε ασφαλή περιήγηση. Συμβουλεύστε τους χρήστες να κατεβάζουν αρχεία μόνο από αξιόπιστους ιστότοπους. Το Antivirus Norton, σε σπάνιες περιπτώσεις, μπορεί επίσης να αναφέρει ψευδή θετικά. Με άλλα λόγια, το Norton Antivirus θα χαρακτηρίσει ένα καλοήθη πρόγραμμα ως κακόβουλο εάν ανιχνεύσει κώδικα που ταιριάζει με μια σειρά χαρακτήρων σε έναν γνωστό ιό. Εάν γνωρίζετε ότι το πρόγραμμα είναι ασφαλές, μπορείτε να αναφέρετε το ψευδώς θετικό στο Symantec (σύνδεσμος σε πόρους).
Ο Ruri Ranbe εργάζεται ως συγγραφέας από το 2008. Έλαβε ένα α.ΕΝΑ. Στην αγγλική λογοτεχνία από το κολέγιο της Βαλένθια και ολοκληρώνει ένα Β.μικρό. στην επιστήμη των υπολογιστών στο Πανεπιστήμιο της Κεντρικής Φλόριντα. Η Ranbe έχει επίσης περισσότερα από έξι χρόνια επαγγελματικής εμπειρίας τεχνολογίας πληροφοριών, ειδικευμένη στην αρχιτεκτονική υπολογιστών, τα λειτουργικά συστήματα, τη δικτύωση, τη διαχείριση διακομιστών, την εικονικοποίηση και το σχεδιασμό ιστοσελίδων.


