


האם סיסמת איפוס פירושה שנה אותה?
איפוס סיסמה לעומת. שינוי סיסמה
סיכום
במאמר זה נדון בהבדל בין איפוס סיסמה לשינוי סיסמה. איפוס סיסמה היא פעולה מנהלית שיכולה להיעשות על ידי מנהל או מישהו עם הרשאה מתאימה, תוך שינוי סיסמה היא פעולת משתמש המחייבת את המשתמש לדעת את הסיסמה הנוכחית שלו. נחקור גם את ההרשאות ואת רישום האירועים הקשורים לפעולות אלה במערכת Windows.
נקודות מפתח
- איפוס סיסמה הוא פעולה מנהלית, בעוד ששינוי סיסמא הוא פעולת משתמש.
- לשינוי סיסמא, על המשתמש לדעת את הסיסמה הנוכחית שלו, אך לאיפוס סיסמא, הסיסמה הישנה אינה נדרשת.
- משתמש זקוק לאישור “שנה סיסמא” כדי לשנות את הסיסמה שלו, ואילו אדם עם הרשאת “איפוס סיסמה” יכול לאפס את הסיסמה של מישהו אחר.
- שינויי סיסמא נעשים בדרך כלל באמצעות לוח הבקרה של חשבונות המשתמש או תיבת הדו -שיח כניסה ב- Windows.
- ניתן לבצע איפוס סיסמאות באמצעות כלי ניהול חשבונות כמו משתמשי Active Directory ומחשבים.
- בגרסאות של Windows Server 2003 ובאוחר יותר, מזהי אירועים שונים נרשמים לשינוי סיסמא ואירועי איפוס סיסמה.
- הרשאת “איפוס סיסמא” משמשת כאשר מנהל או תמיכה באיש תמיכה מטפל בסיסמת הנשכחת של המשתמש.
- ב- Active Directory, הרשאת “שנה סיסמא” דורשת ידע על הסיסמה הנוכחית של החשבון, ואילו אישור “איפוס סיסמא” אינו עושה.
- כברירת מחדל, משתמשים יכולים לשנות סיסמאות משלהם, אך רק מנהלי מערכת ומפעילי חשבונות יכולים לאפס סיסמאות.
שאלות ותשובות
ש: כיצד Active Directory (AD) איפוס הרשאת סיסמא שונה מהיתר סיסמא לשינוי? כיצד יומן מערכת Windows יומן סיסמא ושינוי אירועי סיסמה במציג האירועים?
א: למרות שאיפוס סיסמה ושינוי סיסמא יש השפעה זהה, הם שתי פעולות שונות לחלוטין. שינוי סיסמא הוא פעולת משתמש המחייבת את המשתמש לדעת את הסיסמה הנוכחית שלו ויש להם אישור “שנה סיסמא”. מצד שני, איפוס סיסמא הוא פעולה מנהלית שיכולה להיעשות על ידי מישהו עם אישור “איפוס סיסמה” והיא אינה דורשת ידע על הסיסמה הישנה. במציג האירועים של Windows, אירועי שינוי סיסמאות נרשמים עם מזהה אירוע 627, ואילו אירועי איפוס סיסמאות נרשמים עם מזהה אירוע 628 החל מ- Windows Server 2003. ב- Windows 2000, גם שינוי סיסמאות וגם אירועי איפוס סיסמא נרשמו עם מזהה אירוע 627.
ש: מה ההבדל בין סיסמת האיפוס ושינוי הרשאות סיסמה באובייקטים של משתמש ב- Active Directory (AD)?
א: הרשאת “שנה סיסמא” דורשת ידע על הסיסמה הנוכחית של החשבון ומאפשר לאדם לשנות את הסיסמה שלו. לעומת זאת, אישור “איפוס סיסמא” משמש כאשר מנהל או איש תמיכה מטפל בסיסמת הנשכחת של המשתמש. זה לא דורש ידע על הסיסמה הנוכחית של החשבון. כברירת מחדל, משתמשים יכולים לשנות סיסמאות משלהם, בעוד שרק מנהלי מערכת ומפעילי חשבונות יכולים לאפס סיסמאות ב- Active Directory.
ש: כיצד ניתן להבדיל מאיפוס סיסמה משינוי סיסמא בפועל?
א: איפוס סיסמא יכול להתחיל על ידי מנהל מערכת או מישהו עם אישור מתאים. זה לא מחייב את המשתמש לדעת את הסיסמה הנוכחית שלו. לעומת זאת, שינוי סיסמא מתבצע על ידי המשתמש עצמו ומחייב אותו להזין את הסיסמה הנוכחית שלהם לפני שתגדיר אחד חדש. התהליך לאיפוס סיסמא כרוך בדרך כלל ביצירת קישור או קוד איפוס סיסמא ייחודי, בעוד ששינוי סיסמא נעשה בדרך כלל באמצעות ממשק משתמש כגון לוח הבקרה של חשבונות המשתמש או תיבת דו -שיח כניסה.
ש: האם בטוח יותר שיש דפים נפרדים לאיפוס סיסמא ושינוי סיסמא פונקציונליות?
א: כן, בדרך כלל זה נחשב לבטוח יותר שיש דפים נפרדים לאיפוס סיסמא ושינוי סיסמא פונקציונליות. קישורים או קודים מאפסים סיסמה נשלחים לרוב לדוא”ל של משתמש, ויש לו דף ייעודי לתהליך האיפוס מבטיח שהמשתמש יכול להגדיר היטב סיסמה חדשה מבלי שתתפשר על הסיסמה הישנה שלהם. מצד שני, דף שינוי סיסמא צריך להיות נגיש רק כאשר המשתמש כבר מחובר ויכול לספק את הסיסמה הנוכחית שלו כדי להבטיח את אבטחת חשבונו.
ש: האם ניתן לרשום ולפקח על ניסיונות איפוס סיסמה?
א: כן, ניתן לרשום ולפקח על ניסיונות איפוס סיסמה. על ידי שימוש במנגנוני רישום וביקורת של אירועים במערכת Windows, מנהלים יכולים לעקוב אחר אירועי איפוס סיסמה ולזהות כל פעילויות חשודות או לא מורשות. בנוסף, יומנים יכולים לספק מידע חשוב לניתוח משפטי במקרה של אירועי אבטחה או הפרות הקשורות לאיפוס סיסמא.
ש: האם יש שיקולי אבטחה שכדאי לזכור בעת יישום איפוס סיסמא ושינוי פונקציות?
א: כן, ישנם מספר שיקולי אבטחה שכדאי לזכור בעת יישום איפוס סיסמא ושינוי פונקציות. אלו כוללים:
- שימוש במנגנונים מאובטחים לשליחת קישורים או קודים לאפס סיסמה, כגון דוא”ל מוצפן או מערכות העברת הודעות מאובטחות.
- החלת מדיניות סיסמה חזקה כדי להבטיח שמשתמשים ייצרו סיסמאות חזקות וייחודיות.
- יישום מנגנונים למניעת כוח ברוט או התקפות אוטומטיות על איפוס הסיסמה ושינוי פונקציות.
- סקירה ועדכון באופן קבוע של ההרשאות ובקרות הגישה הקשורות לאיפוס סיסמא ושינוי פונקציות כדי למנוע גישה לא מורשית.
- מעת לעת בודק את היומנים והניטור עבור כל פעילויות או דפוסים חשודים הקשורים לאיפוס סיסמא ושינויים.
- להבטיח כי האיפוס של הסיסמה ושינוי פונקציונליות נבדקים ונבדקים כראוי עבור כל פגיעויות או חולשות פוטנציאליות.
ש: האם ניתן להתאים או להרחיב את השיטות המשמשות לאיפוס סיסמה ושינוי סיסמא?
א: כן, ניתן להתאים ולהרחיב את השיטות המשמשות לאיפוס סיסמה ושינוי סיסמא. ארגונים רשאים לבחור ליישם אמצעי אבטחה נוספים, כגון אימות רב-גורמים, כדי לשפר את האבטחה של איפוס הסיסמה ולשנות פונקציות. בנוסף, ארגונים יכולים לשלב איפוס סיסמאות ושינוי פונקציות עם מערכות או שירותים אחרים של ניהול זהות וגישה כדי לספק חווית משתמש חלקה ולהבטיח נוהלי אבטחה עקביים על פני מספר יישומים.
ש: מהן ההשלכות הפוטנציאליות של איפוס או שינויים בלתי מורשים של סיסמה?
א: איפוס או שינויים לא מורשים של סיסמה או שינויים יכולים להיות בעלי השלכות חמורות, במיוחד אם הם מבוצעים על חשבונות מנהלים או מנהלים. אדם לא מורשה שמשיג גישה לחשבון מנהלי באמצעות איפוס או שינוי של סיסמה עשוי לגרום לנזק משמעותי, כגון גישה בלתי מורשית למידע רגיש, שינויים בלתי מורשים בתצורות המערכת או אפילו פשרה של מערכת מלאה. לכן, חשוב מאוד ליישם אמצעי אבטחה חזקים ולפקח מקרוב אחר איפוס הסיסמה ולשנות פעילויות למניעת גישה לא מורשית.
איפוס סיסמה לעומת. שינוי סיסמה
אתה יכול לדמיין את ההשלכות של מישהו מסוגל לאפס את הסיסמה של חשבון מנהלי או חשבון מנהלים-תלוי בכוונה () ומומחיותו של העבירה, ההשלכות עלולות להיות הרות אסון.
שנה סיסמא לעומת איפוס סיסמא [סגור]
רוצה לשפר את השאלה הזו? עדכן את השאלה כך שניתן יהיה לענות עליה בעובדות וציטוטים על ידי עריכת פוסט זה.
סגור לפני 9 שנים .
יש לי דף בו משתמש יכול לבקש קישור לאיפוס סיסמה אם הם שכחו את הסיסמה לחשבונו. אני גם רוצה ליצור דרך למשתמש לשנות את הסיסמה שלו אם הוא כבר מחובר לחשבונו. האם עדיף ליצור דפים נפרדים עבור כל סוגים שונים של איפוס סיסמא או שעלי פשוט לשנות את הטופס בהתבסס על האם המשתמש מחובר או לא? האם זה באמת משנה? האם יש תקן כללי?
שאל 24 באוקטובר 2013 בשעה 2:42
שיין א. דאר שיין א. דאר
521 6 6 תגי כסף 16 16 תגי ברונזה
נושא זה מתאים יותר ל- UX.stackexchange.com.
24 באוקטובר 2013 בשעה 2:58
אני לא מסכים כי כוונת השאלה שלי לא הייתה מה יותר ידידותי למשתמש, אבל מהו תרגול סטנדרטי יותר מנקודת דוכן פיתוח. הכוונה שלי היא להישאר עם תקני תכנות מקובלים ולהפוך את הדברים לבטוחים ככל האפשר. אני יכול לראות מדוע ניתן לראות בשאלה זו כשאלת UX והייתי צריך לעשות את הסיבות לשאלתי לברר יותר. תודה
26 באוקטובר 2013 בשעה 5:22
תשובה 1 1
צור דפים נפרדים. אפס קישורים (כאשר המשתמשים אינם מחוברים) משתמשים בדרך כלל בערך GET ייחודי. כאשר המשתמש מבקש לשלוח אליהם קישור, ערך מוכנס למסד הנתונים. כאשר אדם מבקר בדף האיפוס, השרת יבדוק את ערך ה- get שהוזן לכתובת האתר. אם ערך Get תואם ערך ייחודי שנמצא במסד הנתונים, אז ניתנת לאדם אפשרות להכניס סיסמה חדשה. הערכים הייחודיים במאגרי נתונים מוגדרים בדרך כלל לפוג די מהר. זה מונע מאנשים להשתמש בכוח ברוט כדי לאפס את הסיסמה של מישהו אחר.
אינך רוצה לערבב את האמור לעיל עם שינוי סיסמא פשוט המתחיל כאשר משתמש מחובר.
ענה 24 באוקטובר 2013 בשעה 2:50
לויד בנקס לויד בנקס
35.4K 57 57 תגי זהב 155 155 תגי כסף 246 246 תגי ברונזה
תודה על הקלט שלך. האיפוס של הסיסמה לתהליך סיסמא שנשכח שציינת לעיל הוא בדיוק איך אני עושה את העבודה הזו. אני שמח שאני עושה את זה נכון. אני חושב שאולי פשוט אצור דף מידע על חשבון עדכון בו משתמש יכול לשנות מידע כולל הסיסמה שלו במידת הצורך.
24 באוקטובר 2013 בשעה 2:53
שינוי סיסמה ואיפוס סיסמה הם שני דברים שונים מאוד. איפוס סיסמה יכול להיעשות כאשר המשתמש אינו מחובר. שינוי סיסמה קורה רק כאשר המשתמש מחובר ומכיר את הסיסמה הנוכחית שלו.
איפוס סיסמה לעומת. שינוי סיסמה
ש: כיצד Active Directory (AD) איפוס הרשאת סיסמא שונה מהיתר סיסמא לשינוי? כיצד יומן מערכת Windows יומן סיסמא ושינוי אירועי סיסמה במציג האירועים?
א: למרות שאיפוס סיסמה ושינוי סיסמא יש השפעה זהה, הם שתי פעולות שונות לחלוטין.
שינוי סיסמא הוא פעולת משתמש, בה משתמש מזין סיסמא חדשה לחשבון המשתמש שלו ב- Windows. Windows מאמת את המשתמש לפני שמותר לו לשנות את הסיסמה. המשמעות היא שמשתמש צריך תמיד להזין תחילה את הסיסמה הישנה שלו לפני שהוא יורשה לשנות אותה. על המשתמש להיות בעל הרשאת סיסמא לשינוי באובייקט חשבון הדומיין שלו או שלה כדי לאפשר לשנות את הסיסמה. משתמש יכול לשנות את הסיסמה שלו או שלה מהיישום לוח הבקרה של חשבונות המשתמש או מאפשרות שינוי סיסמא בתיבת הדו -שיח כניסה שצצה לאחר לחיצה על Ctrl+Alt+Del.
איפוס סיסמא הוא פעולה מנהלית, כאשר מנהל מערכת Windows (או חשבון Windows שיש לו אישור לאיפוס סיסמה באובייקט חשבון של המשתמש) מאפס את סיסמת המשתמש. בניגוד לשינוי סיסמא, איפוס סיסמא אינו דורש ידע על הסיסמה הישנה. כל חשבון שיש לו אישור לאיפוס סיסמא באובייקט חשבון הדומיין של המשתמש יכול לבצע איפוס סיסמה. ניתן להפעיל איפוס סיסמא מאחד מכלי ניהול חשבונות מודעות כגון משתמשי Active Directory של Microsoft Management Management Console (MMC).
החל מ- Windows Server 2003, Window. זה רושם מזהה אירוע 627 לאירוע שינוי סיסמה ומזהה אירוע 628 לאירוע איפוס סיסמה. Windows 2000 מזהה אירוע מחויב.
הבחנה בין סיסמת איפוס לשינוי סיסמה
מה ההבדל בין לאפס את הסיסמה וכן שנה סיסמא הרשאות באובייקטים של משתמשים ב- Active Directory (AD)?
ה שנה סיסמא הרשאה מחייבת את מי שמשנה את הסיסמה יודע את הסיסמה הנוכחית של החשבון. כאשר מנהל או איש תמיכה מטפל בסיסמה שנשכחה של המשתמש, המנהל או איש התמיכה משתמש ב לאפס את הסיסמה הרשאה, שאינה דורשת ידע על הסיסמה הנוכחית של החשבון. עם הרשאות ברירת המחדל של AD, אתה יכול לשנות את הסיסמה שלך, אך רק מנהלי מערכת ומפעילי חשבונות יכולים לאפס סיסמאות.
לאפס את הסיסמה

לאפס את הסיסמה היא הפעולה של ביטול הסיסמה הנוכחית עבור חשבון באתר, בשירות או במכשיר ואז ליצור אחד חדש. ניתן לאפס סיסמה באמצעות הגדרות התוכנה או השירות, או על ידי פנייה למחלקת שירות הלקוחות.
אם אתה זקוק לאיפוס הסיסמה שלך, לרוב השירותים יש שירות “שכחת סיסמא” ששלח לך קישור דואר אלקטרוני כשאתה מבקש לאפס את הסיסמה באתר האינטרנט. אם כתובת הדואר האלקטרוני שלך כבר לא תקפה, או שהשירות אינו שירות תקווה למחשב, צור קשר עם החברה האחראית לשירות הסיסמה הנשכחת.
תכונת סיסמת האיפוס מיועדת לחשבונך ולא לשמש כשיטה לגישה לחשבון של מישהו אחר או פריצת חשבון אחר.
מידע קשור
- כיצד לאפס סיסמת Windows אבודה או נשכחת.
- שכחתי את סיסמת הפייסבוק שלי.
- עזרה ומידע על סיסמאות מחשב.
- מהי דרך בטוחה לזכור את הסיסמאות שלי?
- מחשב תקווה פורומים תזכורת לאימות סיסמא.
- עזרה ותמיכה באבטחת מחשבים.
בלוג אבטחת Active Directory
אני מקווה שזה ימצא אותך טוב. היום רק רציתי לקחת כמה דקות כדי לשפוך אור על עניין שמשפיע כמעט על כל ארגון המוחזר בפומבי בארצות הברית, ואולי מרבית הארגונים ברחבי העולם.
לפני מספר שבועות, עוד ריבוי $ Bultiment Multi-b B.ארגון S אצבע זהב מורשה 007.
נתון אצבע זהב 007’S יכולות רבות (ביקורת משלחת Active Directory, ניתוח הרשאות אפקטיביות של Active Directory, ניתוח הרשאות Active Directory, חישוב גודל אסימון של קרברוס, וכו ‘וכו’.), אנחנו תמיד אוהבים ללמוד על מה הלקוחות שלנו משתמשים באצבע זהב עבור.
אז כששאלנו אותם למה הם מתכוונים להשתמש באצבע זהב, הם הודיעו לנו שהם רוצים להשתמש בו “ביקורת מי יכול שינוי אשר סיסמאותיו ב- Active Directory, מכיוון שמבקרי תאימות ה- SOX שלהם דרשו מהם לספק מידע זה.”
זה היה קצת מפתיע. שיערנו שהם מתכוונים לומר “מי יכול אִתחוּל את סיסמאותיו” אז שאלנו אותם שוב אם המבקרים מחייבים אותם לספק דיווח “מי יכול לשנות את סיסמאותיו”, אוֹ “מי יכול לאפס את סיסמאותיו.”
הם אישרו כי רואי החשבון רצו לדעת “מי יכול שינוי את סיסמאותיו”.
זה עבורנו היה קצת מדאיג.
ההבדל בין שינוי סיסמה לסיסמה לאיפוס
אנשים, ההבדל בין “מי יכול לשנות סיסמאות” וכן “מי יכול לאפס סיסמאות” חשוב להבין את הביטחון הארגוני, ובכל זאת זה נותר במידה רבה לא מובן, ולכן כדאי לשפוך אור על –
שינויים בסיסמת Active Directory
כל חשבון משתמש בתחום ב- Active Directory מוגן על ידי סיסמה, וידע של סיסמה זו הוא שמאפשר לבעל החשבון לאמת אותו, ולמעשה טענת האחזקה בזהות המיוצגת על ידי אותו חשבון דומיין.
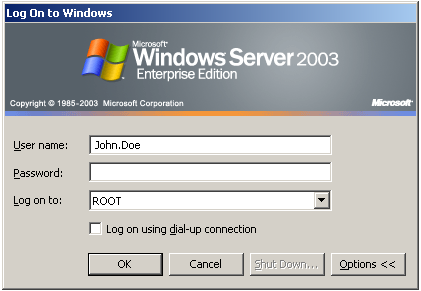
כאשר משתמש’תחילה מוגדר חשבון S, הוא/היא מסופקים סיסמא זמנית (באופן אידיאלי באמצעים מאובטחים), ואז ביקש לשנות מייד את הסיסמה לערך חדש, i.ה. כזה שרק/היא יש לו ידע.
רק החשבון’המחזיק אמור לדעת את החשבון’S סיסמה. אף אחד אחר לא אמור לדעת את הסיסמה שלו, כי כל מי שמכיר את החשבון’S סיסמה יכולה לאמת למערכת כמשתמש באמצעות סיסמה זו.
כעת, מסיבות אבטחה, מרבית הארגונים מחייבים את המשתמשים לשנות את הסיסמאות שלהם על בסיס תקופתי, כדי להגן על סיסמאות מפני התקפות ניחוש סיסמאות, וככזו המערכת מספקת מתקן לאפשר למשתמשים לשנות את הסיסמאות שלהם.
משתמש יכול לשנות את הסיסמה שלו על ידי קריאת רצף אימות האבטחה (“Alt-ctrl-del”), ואז בוחרים את “שנה סיסמא” אוֹפְּצִיָה. לאחר מכן המשתמש נדרש להזין גם את הסיסמה החדשה וגם את הסיסמה הנוכחית.
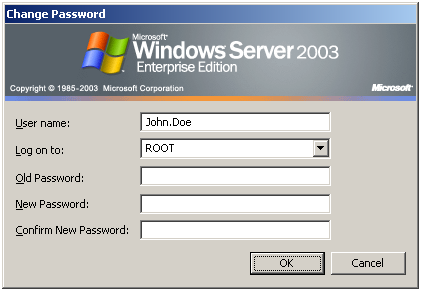
(הערה: החלונות שנה סיסמא דיאלוג מתייחס ל נוֹכְחִי סיסמא כ- ישן סיסמה.)
אם הסיסמה הנוכחית שהוזנה תקפה, המערכת מקבלת את בקשת שינוי הסיסמה וממשיכה לשנות את המשתמש’S סיסמה לערך החדש. אם הסיסמה הנוכחית שהוזנה אינה תקפה, המערכת מכחישה את בקשת שינוי הסיסמה.
כעת, חשוב מאוד לציין שכדי לשנות את הסיסמה, המשתמש נדרש להזין את הסיסמה הנוכחית i.ה. מבלי להפגין ידיעה על הסיסמה הנוכחית, הוא/היא לא יכולים לשנות את הסיסמה.
במילים אחרות, אם מניחים שרק המשתמש יודע את הסיסמה לחשבון שלו, אז אפשר להסיק שאף אחד אחר לא יכול לשנות את המשתמש’S סיסמה, מכיוון שאף אחד אחר לא מכיר את המשתמש’S סיסמה הנוכחית.
לסיכום, אין צורך לבקר מי יכול לשנות את סיסמאותיו מכיוון (בשנת 99.9999% מהמקרים), רק בעל חשבון המשתמש יודע את הסיסמה הנוכחית של החשבון, ובלי לדעת את המשתמש הנוכחי’סיסמא, אף אחד לא יכול לשנות את המשתמש’S סיסמה.
כתוצאה מכך, לעניות דעתי, מבקרי ציות רגולטוריים לא צריכים לבקש מארגונים לביקורת “מי יכול לשנות את סיסמאותיו” רק מכיוון שאין תועלת מהותית בכך.
איפוס סיסמא של Active Directory
עכשיו, למקרה שתמצא את עצמך שואל – “אבל רגע, מה עם המצב בו משתמש שוכח את הסיסמה שלו, ואז מתקשר לדלפק העזרה לקבלת סיוע, כתוצאה ממנו מפעיל דלפק העזרה מאפס את המשתמש’S סיסמה, ומעניקה למשתמש סיסמא זמנית איתה הוא/היא יכולים להתחבר, ומיד לאחר הכניסה, לשנות את הסיסמה שלו לערך הידוע רק למשתמש.”
התשובה היא שמפעיל דלפק העזרה לא שינה את המשתמש’S סיסמה, אך למעשה מאפס את המשתמש’S סיסמא לסיסמה זמנית חדשה, ואז סיפקה סיסמה זמנית זו למשתמש (בתקווה דרך ערוץ מאובטח) ו (בתקווה) הורה לו/אותה לשנות מייד את הסיסמה שלו לערך הידוע רק למשתמש.
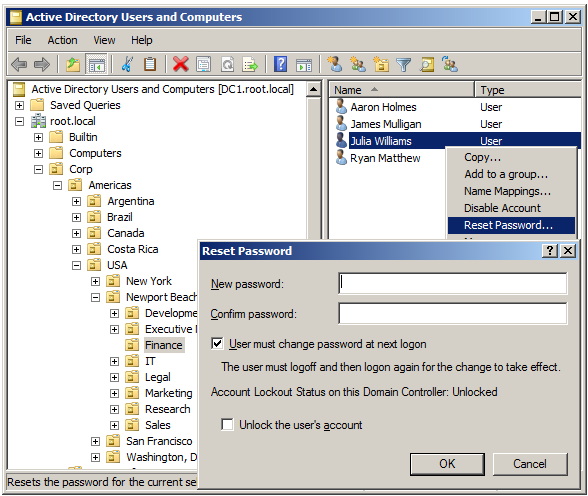
אתה רואה, כדי להסביר מצבים בהם משתמש שוכח את הסיסמה שלו, ולכן אינו מסוגל להתחבר, המערכת מספקת מתקן שבאמצעותו אנשי מנהלה מורשים יכולים לאפס את הסיסמה של משתמש’חשבון S.
מתקן איפוס סיסמא זה יכול לשמש גם כדי להשתלט על חשבון משתמש תחום במצבים בהם הוא צריך להשתלט על חשבון המשתמש, כמו אלה המעורבים סיום עובדים, אירועי אבטחה וכו ‘.
ניתן לציין כי איפוס משתמש’סיסמא S אינה דורשת הפגנת ידע של המשתמש’S סיסמה קיימת/נוכחית. במקום זאת, זה מחייב רק שלאנשים המבצעים את איפוס הסיסמה יש את “כוח המשתמש שנה סיסמה” זכות מורחבת שניתנה בחשבון משתמש הדומיין. כל מי שיש לו זכות זו שניתנה בחשבון משתמש דומיין יכול לאפס באופן מיידי את חשבון המשתמש של הדומיין’S סיסמה.
(באופן קפדני, על מנת לשנות משתמש’סיסמא, גם המשתמש דורש את “שינוי משתמש סיסמא” מורחב ממש בחשבונו שלו, שכברירת מחדל ניתן “כל אחד” וכן “כל אחד” כולל באופן מרומז את המשתמש הוא/עצמה. אגב, רק בגלל שהזכות ניתנת “כל אחד” זה לא אומר שכולם (/מישהו) יכולים לשנות את המשתמש’S סיסמה; רק אותם אנשים שיכולים להפגין ידע על הסיסמה הנוכחית יכולים לשנות את המשתמש’חשבון S’S סיסמה.)
(Btw, Guid הזכויות עבור המשתמש של המשתמש-שינויים IS 00299570-246D-11D0-A768-00AA006E0529 ומדריך הזכויות עבור שינוי המשתמש של המשתמש IS AB721A53-1E2F-11D0-9819-00AA0040529B.)
כעת, כברירת מחדל קבוצות ניהוליות רבות של Active Directory, כולל מנהלי דומיין, מנהלי ארגונים, מנהלים מובנים, מפעילי חשבונות ואחרים ניתנים “כוח המשתמש שנה סיסמה” (ידוע גם כ “לאפס את הסיסמה”) ימינה מורחבת על כל חשבונות המשתמש של הדומיין, ולכן אנשי מנהלה רבים הם כברירת מחדל, יש כבר את היכולת לאפס את הסיסמאות של מרבית חשבונות המשתמש בתחום. בנוסף, ארגונים רבים מפתחים ומיישמים מודלים של משלחת בהתאמה אישית וכתוצאה מכך מספר גדול עוד יותר של אנשים שיוכלו לאפס את הסיסמאות של מרבית חשבונות המשתמש שלהם בתחום הדומיין שלהם.
חובה להבין שכל מי שיש לו את “כוח המשתמש שנה סיסמה” (אני.ה. “לאפס את הסיסמה”) זכות מורחבת שניתנה ביעילות בחשבון משתמש דומיין יכולה לאפס מייד את החשבון הזה’S סיסמה והתחברות כמוהו.
כמובן שברגע שמישהו יכול לאפס חשבון משתמש בתחום’S סיסמה, הוא/היא יכולים להתחבר באופן מיידי כמוהו/אותה, לקבל גישה לכל מה שלמשתמש יש גישה, לקרוא ולשלוח דוא”ל, גישה, לחסום, להעתיק או לגלות את כל מה שלמשתמש יש גישה אליו.
כתוצאה מכך, חשוב לדעת בכל עת, בדיוק מי יכול לאפס את סיסמאותיו ב- Active Directory.
כתוצאה מכך, במקום לבקש מארגונים לבקר “מי יכול לשנות את סיסמאותיו” מבקרי תאימות רגולטוריים צריכים לבקש מהם ביקורת “מי יכול לאפס את סיסמאותיו”, מאז היכולת לאפס מישהו’S סיסמא מאפשרת באופן מיידי את הכניסה למבצע כמשתמש היעד, ולגשת לכל מה שלמשתמש יש גישה אליו.
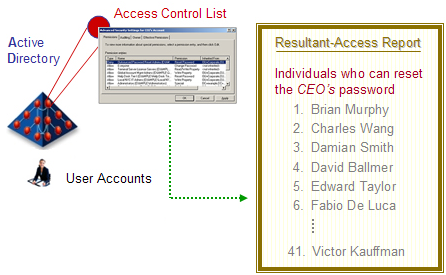
אפשר גם לאדם זדוני לאפס משתמש’S סיסמה, ואז כניסה כמשתמש, עוסקת בגישה בלתי מורשית, ואז להתנתק, וכאשר חשבון המשתמש בפועל מנסה להתחבר בפעם הבאה, לאחר כמה ניסיונות לא מצליחים להתחבר באמצעות הסיסמה הישנה, המשתמש היה מכנה באופן בלתי מעורער בשולחן העזרה, וברוב המקרים, מפעיל דלפק העזרה פשוט יאפס את הסיסמה שוב, מבלי לחשוד בכך שמישהו יכול לאתר את המשתמש שהשתמש המשתמש יאתר את המשתמש שהשתמש במשתמש לאתר את המשתמש בו,’S סיסמה ונרשמה.
אתה יכול לדמיין את ההשלכות של מישהו מסוגל לאפס את הסיסמה של חשבון מנהלי או חשבון מנהלים-תלוי בכוונה () ומומחיותו של העבירה, ההשלכות עלולות להיות הרות אסון.
אז אם יורשה לי, אני’D רוצה לבקש בהכנעה בבקרי ציות להבין את ההבדל החיוני הזה, ואולי בפעם הבאה, בקש דיווח על “מי יכול לאפס סיסמאות חשבון משתמש”, לֹא “מי יכול לשנות סיסמאות חשבון משתמש”.
לבסוף, כאשר מבקשים מידע זה, חובה להבטיח שדוח הביקורת המופעל מבוסס לא על ניתוח הרשאות פשוט, אלא על ניתוח הרשאות אפקטיביות, מכיוון שרק הרשאות אפקטיביות חושפות מי יכול באמת לאפס את סיסמאותיו באמת.
זה משפיע על 85% מהארגונים ברחבי העולם
כידוע, היום Active Directory הוא סלע אבטחת הסייבר ב 85% מהארגונים ברחבי העולם.
האינטליגנציה הגלובלית שלנו מציינת כי ברוב הארגונים הללו, לאף אחד אין מושג בדיוק מי יכול לאפס את סיסמאותיו, אפילו אלה של יעדים בעלי ערך גבוה i.ה. חשבונות מנהלים ומנהלים.
לרוע המזל זהו מצב מאוד מדאיג ומדאיג.
לדוגמה, זמן מה אחורה, עובד בחברה בינלאומית מרובת $ B ביקש משפט של, וניהל את אצבע הזהב מיני בסביבתם כאן בארצות הברית. תוך כשתי דקות הוא הצליח לגלות שלמעלה מ- 700 אנשים בעולם היו מספיק זכויות יעילות בכדי להיות מסוגלים לאפס את הסיסמה של אותו ארגון’מנכ”ל S’חשבון משתמש בתחום. מה שהיה מזעזע לנו הוא שלא המנכ”ל, וגם לא מרבית 700+ האנשים האלה לא ידעו שיש להם מספיק זכויות בכדי להיות מסוגלים לאפס את הסיסמה של המנכ”ל.
אגב, ארגון זה הוציא מיקור חוץ את ניהול פריסת ה- Active Directory שלהם לחברה בינלאומית מרובת $ B, ודמיין את הפתעתי כשנודע לנו שיש כמה אנשים בולטים מאוד ברשימת המשתמש של 700+, שחלקם אני מכיר באופן אישי (; רובם נמצאים באירופה ואחרים באסיה.)
מסיבות ביטחוניות, שתי החברות הללו יישארו ללא שם. (אתה יודע מי אתה.)
עוטף את זה
לפני מספר שבועות הודענו ללקוח שלנו על ההבדל העדין אך החשוב הזה, ואני שמח ליידע אותך שהיום הם מבצעים ביקורת של “מי יכול לאפס את סיסמאותיו“במקום זאת.
לסיכום, חשוב מאוד לדעת (בכל עת) בדיוק מי יכול לאפס את סיסמאותיו. לכל הפחות, על כל הארגונים לדעת לפחות מי יכול לאפס את הסיסמאות של כל חשבונותיהם הניהוליים/המיוחסים וחשבונותיהם המנהלים (מנכ”ל, סמנכ”ל כספים ו- CISO) מכיוון שזו היכולת לאפס סיסמאות שנמצאות בלב סיכון אבטחת הסייבר העליון בעולם כיום היום.
ובכן, 10 הדקות שלי עולות. (יותר בפעם הבאה.)
איחולים לבביים,
סנג’אי


