


Ο ιστότοπος μου έχει κακόβουλο λογισμικό?
Πώς να σαρώσετε τον ιστότοπό σας στο WordPress για κρυφό κακόβουλο λογισμικό
Μπορεί να είναι δύσκολο να ανακάμψει από μια επίθεση κακόβουλου λογισμικού. Η πρόληψη του να συμβεί στην πρώτη θέση χρησιμοποιώντας ένα μεγάλο τείχος προστασίας, ενημερωμένο λογισμικό και πολύπλοκες κωδικοί πρόσβασης είναι προτιμότερο.
Σκλήρυνση ιστότοπου
Υπερασπίστε τον ιστότοπό σας από κακόβουλο λογισμικό και χάκερς. Βοηθήστε στην πρόληψη, την ανίχνευση και την ανάκτηση από απειλές με υπηρεσίες ασφαλείας ιστότοπου που ταιριάζουν στην επιχείρησή σας.
Βασικά σημεία:
- Χρησιμοποιήστε ένα μεγάλο τείχος προστασίας, ενημερωμένο λογισμικό και πολύπλοκες κωδικούς πρόσβασης για να αποτρέψετε τις επιθέσεις κακόβουλου λογισμικού.
Υπηρεσία Προστασίας Ιστοσελίδων
Ο ιστότοπός σας είναι σαν μια ηλεκτρονική βιτρίνα για την επιχείρησή σας. Λειτουργεί 24/7 για να σας βοηθήσει να συνδεθείτε με τους πελάτες, να συλλέξετε οδηγούς και να δημιουργήσετε πωλήσεις. Συνεχίστε να τρέχετε ομαλά κάνοντας ό, τι μπορείτε για να το προστατεύσετε. Κρατήστε τον ιστότοπό σας ασφαλή και ασφαλή από τους χάκερ και άλλες απειλές τρίτων.
Προστατέψτε την επιχείρησή σας από επιθέσεις στον κυβερνοχώρο με μηνιαία προστασία. Με πλήρη σκλήρυνση προστασίας από τον ιστότοπο, ελαχιστοποιείτε τον κίνδυνο, ενισχύετε την ασφάλεια και βοηθάτε να την απαλλαγείτε από οποιαδήποτε επιβλαβή ζημιά. Όταν επιλέγετε υπηρεσίες ασφαλείας ιστότοπου, θα σαρώσουμε τον ιστότοπό σας για τυχόν ιούς, σφάλματα ή ασυνήθιστο κώδικα και θα τα καθαρίσουμε για εσάς, ώστε να μπορείτε να εστιάσετε σε αυτό που κάνετε καλύτερα.
Βασικά σημεία:
- Προστατέψτε τον ιστότοπό σας από επιθέσεις στον κυβερνοχώρο με μηνιαία προστασία.
- Η πλήρης προστασία από τον ιστότοπο η σκλήρυνση ελαχιστοποιεί τον κίνδυνο και ενισχύει την ασφάλεια.
- Σάρουμε τον ιστότοπό σας για ιούς, σφάλματα ή ασυνήθιστο κώδικα και καθαρίστε το.
Συνεχής προστασία
Καθημερινές σαρώσεις για ανίχνευση και κατάργηση οποιουδήποτε κρυμμένου κακόβουλου λογισμικού.
Πρόληψη μαύρης λίστας
Οι συνεχείς έλεγχοι για να διασφαλίσετε ότι ο ιστότοπός σας δεν είναι μαύρος από την Google.
Καθημερινή αναφορά
Ημερήσια αναφορά οποιουδήποτε κακόβουλου λογισμικού και επισκευών που έχουν γίνει.
Πώς να σαρώσετε τον ιστότοπό σας στο WordPress για κρυφό κακόβουλο λογισμικό
Πολλοί άνθρωποι ακούν τη λέξη άμαξα προς μίσθωση Και σκεφτείτε κάποιον που κάθεται σε ένα σκοτεινό υπόγειο σε ένα hoodie, πληκτρολογώντας τον κώδικα σε μια γραμμή εντολών, στοχεύοντας σε έναν ιστότοπο, σπάζοντας μέσα από τείχη προστασίας και παρακάμπτοντας τα bots ασφαλείας, όπως είναι ένα supervillain στο τρέξιμο μέχρι να σπάσει ο ιστότοπος και να ληφθεί από το Διαδίκτυο. Αλλά αυτό δεν είναι η πραγματικότητα του. Στην πραγματικότητα, α άμαξα προς μίσθωση είναι γενικά κακόβουλο λογισμικό που έχει εισαχθεί πονηρά στο διακομιστή του ιστότοπού σας από ένα bot που βρήκε ένα ευπάθεια κάποιου είδους. Και πέρα από αυτό, υπάρχει μια καλή πιθανότητα ότι εάν ο ιστότοπός σας ήταν πειραμένος (Διαβάστε: μολύνθηκε από κρυφό κακόβουλο λογισμικό), δεν το γνωρίζετε καν. Αλλά είμαστε εδώ για να βεβαιωθείτε ότι ξέρετε πώς να το καθαρίσετε με μια σάρωση κακόβουλου λογισμικού WordPress.
Πώς εγκαθίσταται το Hidden Malware?
Οι χάκερ μπορούν να αποκτήσουν πρόσβαση στον ιστότοπό σας με διάφορους τρόπους. Ένα από τα πιο συνηθισμένα είναι γνωστό ως μια βίαιη επίθεση δύναμης, όπου ένα botnet προσπαθεί διάφορους συνδυασμούς ονόματος χρήστη/κωδικού πρόσβασης μέχρι να λειτουργήσει και τους αφήνει μέσα. Μόλις έχουν πρόσβαση στον ιστότοπό σας, μπορούν να κάνουν ό, τι θέλουν και να εγκαταστήσουν οποιονδήποτε κακόβουλο κώδικα που επιθυμούν.
Μπορεί να εγκατασταθεί από ένα αρχείο που κατεβάσατε στο τοπικό σας μηχάνημα που περιείχε κακόβουλο λογισμικό που βρήκε το δρόμο του στον διακομιστή σας. Μπορεί να έχετε (κατά λάθος, φυσικά) κάντε κλικ σε έναν σύνδεσμο ηλεκτρονικού “ψαρέματος.
Υπάρχουν ακόμη και ολόκληρα δίκτυα bots που αναζητούν το Διαδίκτυο για ιστοσελίδες WordPress με συγκεκριμένες ευπάθειες. Όπως τα εκτός ημερομηνίας plugins, θέματα με συγκεκριμένες, μη αντιστοιχισμένες εκμεταλλεύσεις, διακομιστές που εκτελούν παλιές εκδόσεις της PHP και ούτω καθεξής.
Έχοντας κρυμμένο κακόβουλο λογισμικό στον ιστότοπό σας μπορεί να σημαίνει ότι έχετε λάβει μια ενέργεια που προκάλεσε την εγκατάστασή του, αλλά όχι πάντα. Αυτά τα πράγματα συμβαίνουν σε όλους μας σε κάποιο σημείο και θέλουμε να μην νικήσετε τον εαυτό σας πολύ άσχημα αν συμβεί αυτό. Διότι, ενώ σίγουρα δεν είναι καλό φαινόμενο, είναι σταθερό αν ακολουθήσετε τα σωστά βήματα. Που θα σας μεταφέρουμε τώρα.
1. Επιλέξτε το πρόσθετο προστασίας Anti-Malware
Είτε νομίζετε ότι έχετε κρυμμένο κακόβουλο λογισμικό στον ιστότοπό σας, το πρώτο βήμα είναι η επιλογή του λογισμικού Anti-Malware. Για τους χρήστες του WordPress, δύο από τις κορυφαίες επιλογές είναι το WordFence και το Sucuri. Και τα δύο αυτά δοκιμάζονται, δοκιμάζονται και εμπιστεύονται να προστατεύσουν τους ιστότοπους του WordPress. Και οι δύο προσφέρουν αστρικές ελεύθερες εκδόσεις που εμπιστεύονται δεκάδες χιλιάδες χρήστες, πέρα από τις πιο προηγμένες εκδόσεις premium.
Δεν μπορείτε πραγματικά να πάτε στραβά με τα δύο. Αλλά για αυτό το άρθρο, πρόκειται να χρησιμοποιήσουμε το WordFence ως παράδειγμα.
Επιπλέον, μπορείτε να επιλέξετε μερικά εξωτερικά checkers όπως το Virustotal.
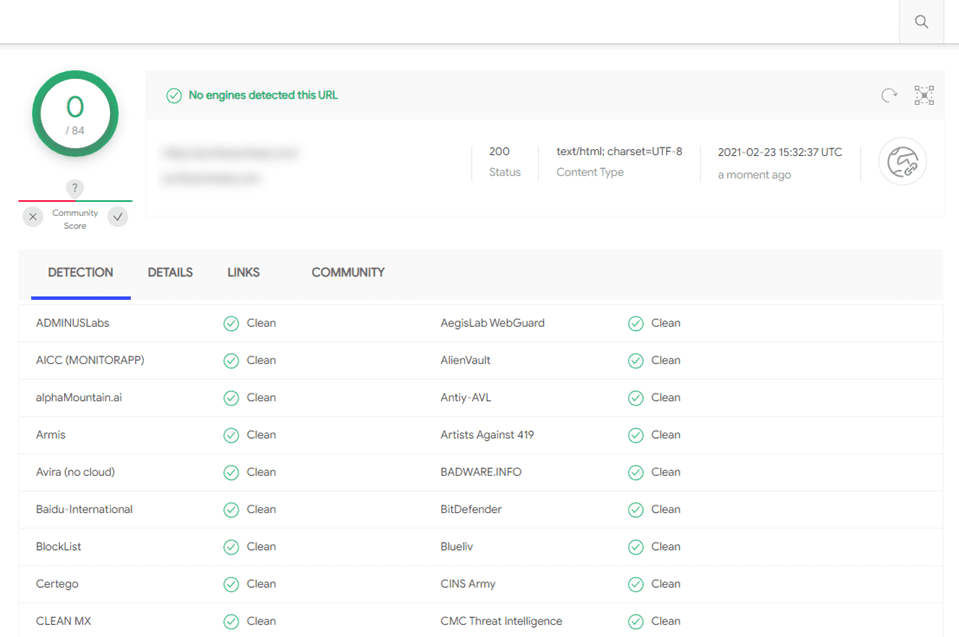
Αυτά τα είδη υπηρεσιών εκτελούν τη διεύθυνση URL και τα δημόσια αρχεία σας μέσω διαφόρων βάσεων δεδομένων. Αυτές οι διευθύνσεις URL δείκτη και υποδεικνύουν εάν έχουν επισημανθεί ως συμβιβασμένα ή ύποπτα. Εάν δεν επιστρέψετε καθαρό, είτε το WordFence είτε το Sucuri μπορεί να σας βοηθήσει να το διορθώσετε στα παρακάτω βήματα.
2. Πώς να σαρώσετε τον ιστότοπό σας για κακόβουλο λογισμικό
Ανεξάρτητα από το τι λένε οι εξωτερικοί ιστότοποι, θα θελήσετε να εκτελέσετε μια σάρωση κακόβουλου λογισμικού με ένα plugin WordPress έτσι ώστε να μπορεί να πάει βαθιά μέσα στο σύστημα αρχείων σας. Όπως είπαμε νωρίτερα, θα χρησιμοποιήσουμε το WordFence για αυτό το παράδειγμα. Μπορείτε να το κατεβάσετε και να το εγκαταστήσετε από το WordPress.org αποθετήριο.
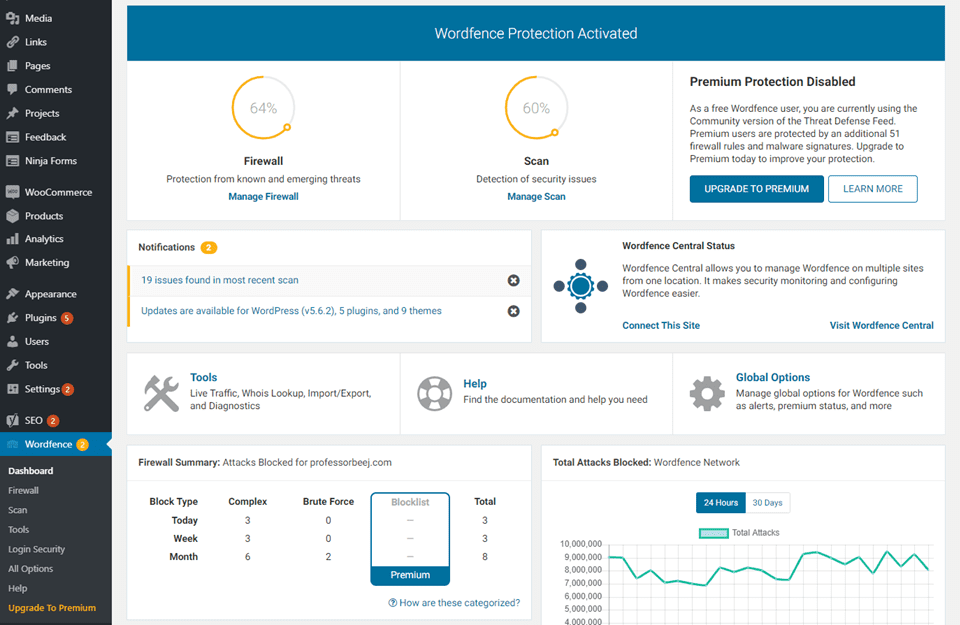
Ο τυπικός πίνακας ελέγχου WordFence που βλέπετε είναι πολύ χρήσιμο και
Ερωτήσεις:
- Πώς μπορείτε να αποτρέψετε τις επιθέσεις κακόβουλου λογισμικού στον ιστότοπό σας?
Χρησιμοποιώντας ένα μεγάλο τείχος προστασίας, ενημερωμένο λογισμικό και σύνθετους κωδικούς πρόσβασης. - Τι προσφέρει η Υπηρεσία Προστασίας Ιστοσελίδων?
Προσφέρει ολοκληρωμένη σκλήρυνση προστασίας από τον ιστότοπο με συνεχή προστασία, πρόληψη μαύρης λίστας και καθημερινή αναφορά. - Πώς είναι συνήθως εγκατεστημένο το κρυμμένο κακόβουλο λογισμικό σε έναν ιστότοπο?
Το κρυφό κακόβουλο λογισμικό μπορεί να εγκατασταθεί με διάφορα μέσα, όπως επιθέσεις βίαιης δύναμης, λήψη μολυσμένων αρχείων, κάνοντας κλικ στο σύνδεσμο ηλεκτρονικού ψαρέματος ή τα τρωτά σημεία σε ξεπερασμένα plugins και θέματα. - Ποιο είναι το πρώτο βήμα για να σαρώσετε τον ιστότοπό σας για κακόβουλο λογισμικό?
Επιλέξτε ένα plugin προστασίας αντι-μαλλιού όπως το WordFence ή το Sucuri. - Ποιες είναι μερικές εξωτερικές checkers url που μπορείτε να χρησιμοποιήσετε?
Το Virustotal είναι ένα παράδειγμα ενός εξωτερικού ελέγχου URL. - Πώς μπορείτε να πάτε βαθιά στο σύστημα αρχείων σας για σάρωση για κακόβουλο λογισμικό?
Χρησιμοποιήστε ένα plugin WordPress όπως το WordFence για να εκτελέσετε μια λεπτομερή σάρωση του ιστότοπού σας. - Τι πρέπει να κάνετε εάν η σάρωση ανιχνεύει κακόβουλο λογισμικό?
Ακολουθήστε τα βήματα που παρέχονται από το plugin Anti-Malware για να καθαρίσετε και να αφαιρέσετε το κακόβουλο λογισμικό. - Μπορεί να διορθωθεί το κρυμμένο κακόβουλο λογισμικό?
Ναι, το κρυφό κακόβουλο λογισμικό μπορεί να διορθωθεί ακολουθώντας τα σωστά βήματα και χρησιμοποιώντας τα κατάλληλα εργαλεία. - Πώς μπορούν οι χάκερ να αποκτήσουν πρόσβαση στον ιστότοπό σας?
Οι χάκερ μπορούν να αποκτήσουν πρόσβαση μέσω επιθέσεων βίαιης δύναμης, συμβιβασμένων αρχείων ή εκμετάλλευσης τρωτών σημείων στο λογισμικό του ιστότοπου. - Είναι δυνατόν να αποτρέψετε κακόβουλο λογισμικό στον ιστότοπό σας?
Παρόλο που δεν είναι πάντοτε δυνατό να αποφευχθεί πλήρως το κακόβουλο λογισμικό, η λήψη μέτρων ασφαλείας, όπως η χρήση ισχυρών κωδικών πρόσβασης και η διατήρηση του λογισμικού μέχρι σήμερα, μπορούν να μειώσουν σημαντικά τον κίνδυνο.
Πώς να σαρώσετε τον ιστότοπό σας στο WordPress για κρυφό κακόβουλο λογισμικό
Μπορεί να είναι δύσκολο να ανακάμψει από μια επίθεση κακόβουλου λογισμικού. Η πρόληψη του να συμβεί στην πρώτη θέση χρησιμοποιώντας ένα μεγάλο τείχος προστασίας, το ενημερωμένο λογισμικό και οι πολύπλοκες κωδικοί πρόσβασης είναι προτιμότερο.
Σκλήρυνση ιστότοπου
Υπερασπίστε τον ιστότοπό σας από κακόβουλο λογισμικό και χάκερς. Βοηθήστε στην πρόληψη, την ανίχνευση και την ανάκτηση από απειλές με υπηρεσίες ασφαλείας ιστότοπου που ταιριάζουν στην επιχείρησή σας.
$ Μόνο 29 $.95 /μήνα
Υπηρεσία Προστασίας Ιστοσελίδων
Ο ιστότοπός σας είναι σαν μια ηλεκτρονική βιτρίνα για την επιχείρησή σας. Λειτουργεί 24/7 για να σας βοηθήσει να συνδεθείτε με τους πελάτες, να συλλέξετε οδηγούς και να δημιουργήσετε πωλήσεις. Συνεχίστε να τρέχετε ομαλά κάνοντας ό, τι μπορείτε για να το προστατεύσετε. Κρατήστε τον ιστότοπό σας ασφαλή και ασφαλή από τους χάκερ και άλλες απειλές τρίτων.
Προστατέψτε την επιχείρησή σας από επιθέσεις στον κυβερνοχώρο με μηνιαία προστασία. Με την ολοκληρωμένη σκλήρυνση προστασίας από τον ιστότοπο, ελαχιστοποιείτε τον κίνδυνο, ενισχύστε την ασφάλεια και βοηθήστε να την απαλλαγείτε από οποιαδήποτε επιβλαβή ζημιά. Όταν επιλέγετε υπηρεσίες ασφαλείας ιστότοπου, θα σαρώσετε τον ιστότοπό σας για οποιονδήποτε ιό, σφάλματα ή ασυνήθιστο κώδικα και θα τα καθαρίσετε για εσάς, ώστε να μπορείτε να εστιάσετε σε αυτό που κάνετε καλύτερα.
Συνεχής προστασία
Καθημερινές σαρώσεις για ανίχνευση και κατάργηση οποιουδήποτε κρυμμένου κακόβουλου λογισμικού.
Πρόληψη μαύρης λίστας
Οι συνεχείς έλεγχοι για να διασφαλίσετε ότι ο ιστότοπός σας δεν είναι μαύρος από την Google.
Καθημερινή αναφορά
Ημερήσια αναφορά οποιουδήποτε κακόβουλου λογισμικού και επισκευών που έχουν γίνει.
Πώς να σαρώσετε τον ιστότοπό σας στο WordPress για κρυφό κακόβουλο λογισμικό
Πολλοί άνθρωποι ακούν τη λέξη άμαξα προς μίσθωση Και σκεφτείτε κάποιον που κάθεται σε ένα σκοτεινό υπόγειο σε ένα hoodie, πληκτρολογώντας τον κωδικό σε μια γραμμή εντολών, στοχεύοντας σε έναν ιστότοπο, σπάζοντας μέσα από τείχη προστασίας και παρακάμπτοντας τα bots ασφαλείας όπως αυτοί’Επικεφαλής στο τρέξιμο μέχρι να σπάσει ο ιστότοπος και να κατεβεί από το Διαδίκτυο. Μα αυτό’δεν είναι η πραγματικότητα του. Στην πραγματικότητα, α άμαξα προς μίσθωση είναι γενικά κακόβουλο λογισμικό’Εισάγεται πονηρά στον ιστότοπό σας’Server S από ένα bot που βρήκε ένα ευπάθεια κάποιου είδους. Και πέρα από αυτό, υπάρχει μια καλή πιθανότητα ότι εάν ο ιστότοπός σας ήταν πειραμένος (Διαβάστε: μολύνθηκε από κρυφό κακόβουλο λογισμικό), Don’Το δεν το γνωρίζει καν. Αλλά εμείς’re εδώ για να βεβαιωθείτε ότι ξέρετε πώς να το καθαρίσετε με μια σάρωση κακόβουλου λογισμικού WordPress.
Πίνακας περιεχομένων
- 1 Πώς εγκαθίσταται το Hidden Malware?
- 2 1. Επιλέξτε το πρόσθετο προστασίας Anti-Malware
- 3 2. Πώς να σαρώσετε τον ιστότοπό σας για κακόβουλο λογισμικό
- 4 3. Πώς να αντιμετωπίσετε τα αποτελέσματα σάρωσης κακόβουλου λογισμικού
- 5 4. Τι να κάνετε μετά την εύρεση κρυμμένου κακόβουλου λογισμικού
- 6 περιτύλιξη με σάρωση WordPress για κακόβουλο λογισμικό
Πώς εγκαθίσταται το Hidden Malware?
Οι χάκερ μπορούν να αποκτήσουν πρόσβαση στον ιστότοπό σας με διάφορους τρόπους. Ένα από τα πιο συνηθισμένα είναι γνωστό ως μια βίαιη επίθεση δύναμης, όπου ένα botnet προσπαθεί διάφορους συνδυασμούς ονόματος χρήστη/κωδικού πρόσβασης μέχρι να λειτουργήσει και τους αφήνει μέσα. Μόλις έχουν πρόσβαση στον ιστότοπό σας, μπορούν να κάνουν ό, τι θέλουν και να εγκαταστήσουν οποιονδήποτε κακόβουλο κώδικα που επιθυμούν.
Μπορεί να εγκατασταθεί από ένα αρχείο που κατεβάσατε στο τοπικό σας μηχάνημα που περιείχε κακόβουλο λογισμικό που βρήκε το δρόμο του στον διακομιστή σας. Μπορεί να έχετε (κατά λάθος, φυσικά) κάντε κλικ σε έναν σύνδεσμο ηλεκτρονικού “ψαρέματος.
Υπάρχουν ακόμη και ολόκληρα δίκτυα bots που αναζητούν το Διαδίκτυο για ιστοσελίδες WordPress με συγκεκριμένες ευπάθειες. Όπως τα εκτός ημερομηνίας plugins, θέματα με συγκεκριμένες, μη αντιστοιχισμένες εκμεταλλεύσεις, διακομιστές που εκτελούν παλιές εκδόσεις της PHP και ούτω καθεξής.
Έχοντας κρυμμένο κακόβουλο λογισμικό στον ιστότοπό σας μπορεί να σημαίνει ότι έχετε λάβει μια ενέργεια που προκάλεσε την εγκατάστασή του, αλλά όχι πάντα. Αυτά τα πράγματα συμβαίνουν σε όλους μας σε κάποιο σημείο και θέλουμε να μην νικήσετε τον εαυτό σας πολύ άσχημα αν συμβεί αυτό. Γιατί ενώ’σίγουρα δεν είναι καλό φαινόμενο, αυτό’s fixable εάν ακολουθήσετε τα σωστά βήματα. Που εμείς’Θα σας μεταφέρει τώρα.
1. Επιλέξτε το πρόσθετο προστασίας Anti-Malware
Είτε νομίζετε ότι έχετε κρυμμένο κακόβουλο λογισμικό στον ιστότοπό σας, το πρώτο βήμα είναι η επιλογή του λογισμικού Anti-Malware. Για τους χρήστες του WordPress, δύο από τις κορυφαίες επιλογές είναι το WordFence και το Sucuri. Και τα δύο αυτά δοκιμάζονται, δοκιμάζονται και εμπιστεύονται να προστατεύσουν τους ιστότοπους του WordPress. Και οι δύο προσφέρουν αστρικές ελεύθερες εκδόσεις που εμπιστεύονται δεκάδες χιλιάδες χρήστες, πέρα από τις πιο προηγμένες εκδόσεις premium.
Μπορείς’Δεν πάει πραγματικά στραβά με τα δύο. Αλλά για αυτό το άρθρο, εμείς’θα χρησιμοποιήσετε το WordFence ως παράδειγμα.
Επιπλέον, μπορείτε να επιλέξετε μερικά εξωτερικά checkers όπως το Virustotal.
Αυτά τα είδη υπηρεσιών εκτελούν τη διεύθυνση URL και τα δημόσια αρχεία σας μέσω διαφόρων βάσεων δεδομένων. Αυτές οι διευθύνσεις URL ευρετηρίου και υποδεικνύουν εάν’έχουν επισημανθεί ως συμβιβασμένα ή ύποπτα. Αν δεν είσαι’να επιστρέψω καθαρό, είτε το Wordfence είτε το Sucuri μπορεί να σας βοηθήσει να το διορθώσετε στα παρακάτω βήματα.
2. Πώς να σαρώσετε τον ιστότοπό σας για κακόβουλο λογισμικό
Ανεξάρτητα από το τι λένε οι εξωτερικοί ιστότοποι, θα θελήσετε να εκτελέσετε μια σάρωση κακόβουλου λογισμικού με ένα plugin WordPress έτσι ώστε να μπορεί να πάει βαθιά μέσα στο σύστημα αρχείων σας. Όπως είπαμε νωρίτερα, θα χρησιμοποιήσουμε το WordFence για αυτό το παράδειγμα. Μπορείτε να το κατεβάσετε και να το εγκαταστήσετε από το WordPress.org αποθετήριο.
Ο τυπικός πίνακας ελέγχου WordFence που βλέπετε είναι πολύ χρήσιμο και εμφανίζεται κάτω WordFence – Πίνακας ελέγχου στον πίνακα διαχειριστή WP. Μπορείτε να δείτε μια περίληψη προστασίας μέχρι εκείνο το σημείο, τον αριθμό των σαρώσεων, τον αριθμό των προβλημάτων στην πιο πρόσφατη σάρωση και πολλά άλλα.
Όταν μπαίνετε WordFence – σάρωση, Βλέπετε πολλά δεδομένα. Αλλά’είναι εύκολο να χωνέψει μόλις ξέρετε τι εσείς’κοιτάζω.
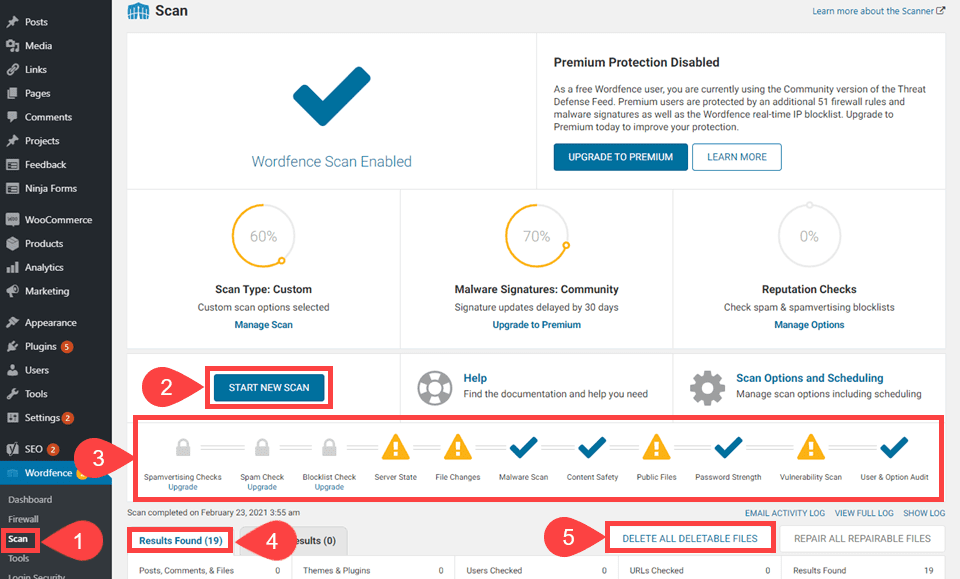
Όταν πατάτε το Ξεκινήστε τη νέα σάρωση (2) κουμπί, το WordFence λειτουργεί μέσω ενός χρονοδιαγράμματος (3) διαφόρων κριτηρίων. (Λέμε χρονοδιάγραμμα επειδή ελέγχει με αυτήν τη σειρά.) Μετά τη σάρωση, βλέπετε ένα λεπτομερές αρχείο καταγραφής των αποτελεσμάτων στο Τα αποτελέσματα βρέθηκαν (4) καρτέλα και τις ενέργειες που μπορείτε να πάρετε στα δεξιά (5).
3. Πώς να αντιμετωπίσετε τα αποτελέσματα σάρωσης κακόβουλου λογισμικού
Μόλις δείτε τα αποτελέσματά σας, αυτό’χρόνος για να αναλύσετε και να αναλάβετε δράση. Αλλά ακόμα και πριν από αυτό, πρέπει να ξέρετε τι’λέγοντας.
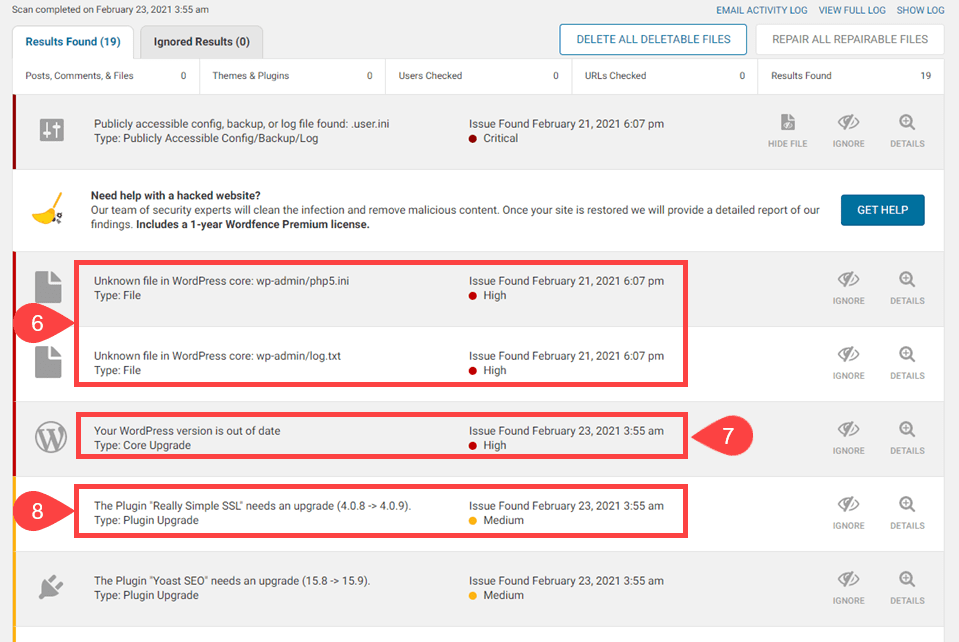
Εάν βλέπετε ένα μήνυμα με την ετικέτα Υψηλή προτεραιότητα με κόκκινη κουκκίδα (6), πρέπει να το ρίξετε μια συντομία. Ειδικά αν το βλέπετε να λέει ότι υπάρχει ένα Άγνωστο αρχείο στο WordPress Core. Αυτά είναι κακά νέα. Ευτυχώς, το WordFence σας επιτρέπει Διαγράψτε όλα τα αρχεία διαγραφής (5) με το πάτημα ενός κουμπιού.
Θα πρέπει πάντα να δημιουργείτε αντίγραφα ασφαλείας του ιστότοπού σας πριν το κάνετε αυτό, μόνο για να βεβαιωθείτε ότι εσείς’δεν αφαιρέστε τίποτα απαραίτητο. Το WordFence σας θυμίζει ακόμη και να το κάνετε.
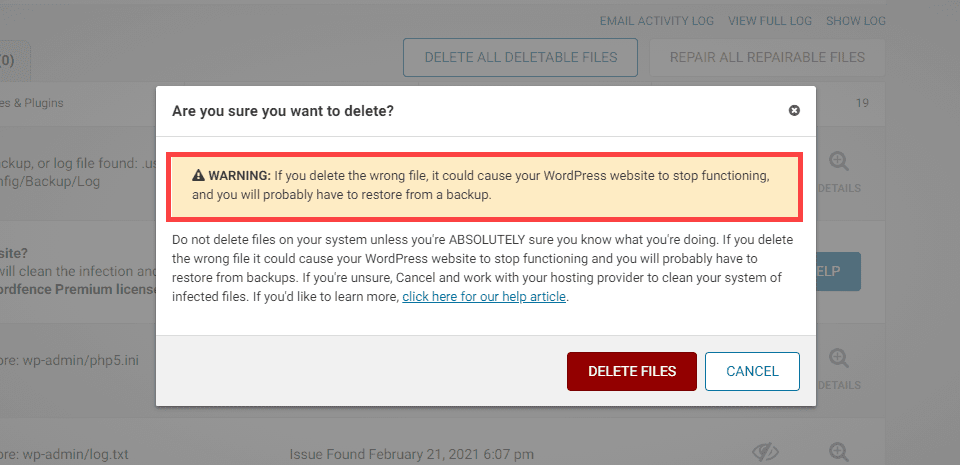
Κάποτε αυτό’Τέλος και πατάς Διαγραφή αρχείων Για να τα φροντίσετε το WordFence. Σε αυτό το σημείο, Ο ιστότοπός σας πρέπει να είναι απαλλαγμένος από κρυμμένο κακόβουλο λογισμικό. Εάν θέλετε να ελέγξετε ακόμα πιο βαθιά, εκτελέστε μια σάρωση με το Sucuri για να δείτε αν παίρνει κάτι που χάνει το WordFence. Επιπλέον, μπορείτε να εγγραφείτε στην premium έκδοση είτε για να πάρετε μια βαθύτερη σάρωση.
Τα αρχεία που έχουν μολυνθεί από κακόβουλο λογισμικό έχουν φύγει. Επομένως, πρέπει να αντιμετωπίζετε μόνο ζητήματα που είναι λιγότερο πιεστικά και πιθανότατα σχετίζονται. (Αν και είναι εξίσου σημαντικά με τους δικούς τους τρόπους).
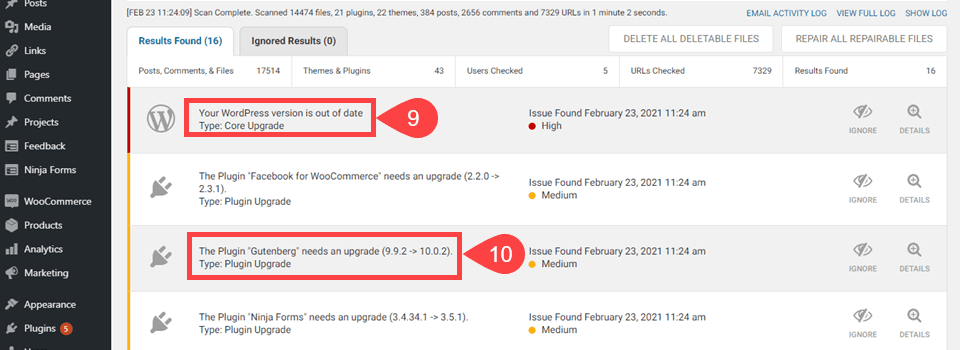
Σε αυτήν την περίπτωση, η έκδοση WordPress είναι ξεπερασμένη (9). Το WordFence προειδοποιεί γι ‘αυτό επειδή οι ξεπερασμένες εκδόσεις WP μπορούν να περιέχουν σοβαρά ζητήματα ασφάλειας που αποδίδουν’δεν έχει ακόμη επιδιορθωθεί. Αν εσύ’είναι ξεπερασμένος, τότε εσύ’Πραγματοποιήστε πάπια για κακόβουλο λογισμικό. Επιπλέον, το WordFence σας λέει ότι οι εκδόσεις plugin και θεμάτων είναι ξεπερασμένες (10). Για τον ίδιο ακριβώς λόγο.
Σημειώστε ότι η ενημέρωση του πυρήνα WP επισημαίνεται υψηλή προτεραιότητα. Οι ενημερώσεις προσθήκες είναι μεσαίες. Αυτό οφείλεται στο γεγονός ότι από την άποψη του ιστότοπου WordPress αμυχές, Οι άνθρωποι πίσω τους είναι πολύ πιο πιθανό να στοχεύσουν τον πυρήνα του λογισμικού που χρησιμοποιεί ο καθένας. Δεν υπάρχει ένα μόνο plugin ή θέμα που μόνο μια χούφτα χρήση σε σύγκριση. Συμβαίνει όμως, έτσι’αξίζει να παρακολουθείτε.
4. Τι να κάνετε μετά την εύρεση κρυμμένου κακόβουλου λογισμικού
Πονάει να βρείτε κακόβουλο λογισμικό στον ιστότοπό σας. Το’Scary για εσάς και για τους πελάτες και τους πελάτες σας. Αφού καθαρίσετε τον ιστότοπό σας και βγάλετε το κακόβουλο λογισμικό και απομακρύνετε τους χάκερς, μπορείτε να ακολουθήσετε μερικά απλά βήματα για να ακυρώσετε τις άμυνες σας.
- Αλλάξτε όλους τους κωδικούς σας. Πιθανότατα Don’γνωρίζω πως Το κακόβουλο λογισμικό έφτασε εκεί. Αλλά’είναι πιθανό και πιθανό ότι οι κωδικοί πρόσβασης διαχειριστή και χρήστη σας διακυβεύονταν με κάποιο τρόπο. Πρέπει λοιπόν να τα αλλάξετε όλα. Χρησιμοποιήστε αυτό το plugin για να το κάνετε και θα ειδοποιήσει όλους στο εγγεγραμμένο email τους.
- Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA). Έχοντας ενεργοποιηθεί το 2FA στον ιστότοπό σας, αυτό σημαίνει ότι ακόμη και αν ένας κωδικός πρόσβασης είναι συμβιβασμένος, ο εισβολέας θα είναι απίθανο να μπορέσει να προχωρήσει στον ιστότοπό σας. Αυτό το βήμα γίνεται υποχρεωτικό καθώς αυξάνονται οι επιθέσεις σε τοποθεσίες WordPress.
- Ελέγξτε τους εγγεγραμμένους χρήστες σας. Απλώς για να είστε ασφαλείς, ελέγξτε τους χρήστες στον ιστότοπό σας που έχουν άδεια να επεξεργαστούν αρχεία και δικαιώματα. Εάν ένας εισβολέας μπήκε μέσα στον ιστότοπό σας και έκανε το δικό του χρήστη, 2FA και οι αλλαγμένοι κωδικοί πρόσβασης θα συμβούν και για αυτούς. Ελέγξτε λοιπόν για να δείτε αν έχετε ένα mole και root τους έξω. Και με τη ρίζα τους, εννοούμε τη διαγραφή αυτού του χρήστη και καθαρίζουμε από τη βάση δεδομένων σας.
- Δημιουργήστε αντίγραφα ασφαλείας του ιστότοπού σας. Τώρα που είστε σίγουροι ότι ο ιστότοπός σας είναι καθαρός, υποστηρίξτε το. Με αυτόν τον τρόπο, έχετε ένα στερεό, αποστειρωμένο θεμέλιο για να ξεκινήσετε από το αν κάποιος πηγαίνει ξανά μπανάνες.
- Εκτελέστε τακτικές σαρώσεις κακόβουλου λογισμικού. Ας ελπίσουμε ότι θα διατηρήσετε το WordFence ή οποιοδήποτε plugin ασφαλείας που χρησιμοποιείτε εγκατεστημένο. Ρυθμίστε το για αυτόματα σάρωση του ιστότοπού σας και για να στείλετε email στα αποτελέσματα σε εσάς. Η δωρεάν έκδοση του WordFence θα το κάνει αυτό για εσάς.
Περιτύλιξη με σάρωση WordPress για κακόβουλο λογισμικό
Κακόβουλο λογισμικό, hacking, ιοί, βίαιες επιθέσεις δύναμης… όλα είναι τρομακτικά, αλλά αυτοί’είναι όλα πολύ διαχειρίσιμα. Μπορείτε να χειριστείτε οποιοδήποτε κακόβουλο κωδικό στον ιστότοπό σας, παραμένοντας ήρεμος και τρέχοντας μερικές σαρώσεις. Οι επαγγελματίες ασφαλείας εκεί έξω παραμένουν ενημερωμένοι για όλες τις τελευταίες απειλές, έτσι ώστε όλοι να τους εμπιστευόμαστε και τα plugins τους για να μας κρατήσουν, τα μηχανήματα μας και τα προς τα μέσα ζωής μας ασφαλή. Έτσι, με μια γρήγορη εγκατάσταση και κουμπί πατήστε, μπορείτε να σαρώσετε τον ιστότοπο WordPress για κακόβουλο λογισμικό και να ξεκουραστείτε εύκολα γνωρίζοντας ότι ο ιστότοπός σας είναι τόσο καθαρός όσο την ημέρα που το εγκαταστήσατε.
Ποιες είναι οι εμπειρίες σας με το να σαρώσετε το wordpress για κακόβουλο λογισμικό?
Το άρθρο χαρακτήρισε εικόνα από τον Aurielaki / Shutterstock.com
Πώς να φτιάξεις “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” Λάθος

Εάν εσείς ή οι επισκέπτες σας βλέπετε ένα μεγάλο κόκκινο μήνυμα λέγοντας “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” ή “Ο ιστότοπος μπροστά περιέχει επιβλαβή προγράμματα” Όταν προσπαθείτε να επισκεφθείτε τον ιστότοπό σας, αυτό το άρθρο θα εξηγήσει τι’να συμβαίνουν και να σας δείξω πώς να το διορθώσετε.
Αυτό το σφάλμα εμφανίζεται στο Google Chrome ή όταν οι χρήστες κάνουν κλικ σε έναν σύνδεσμο στην αναζήτηση Google όταν η Google θεωρεί ότι ένας ιστότοπος περιέχει επιβλαβές περιεχόμενο.
Εάν οι επισκέπτες βλέπουν αυτό το σφάλμα όταν προσπαθούν να επισκεφθούν τα δικα σου Site, πιθανότατα σημαίνει ότι κάποιος έχει παραβιάσει τον ιστότοπό σας ή με άλλο τρόπο εγχύθηκε κακόβουλο λογισμικό στον ιστότοπό σας.
Σε αυτήν την ανάρτηση, εμείς’Θα σας πω πώς να διορθώσετε το πρόβλημα, να βεβαιωθείτε ότι οι επισκέπτες μπορούν να έχουν πρόσβαση στον ιστότοπό σας και να περιορίσουν τις αρνητικές επιπτώσεις στην κατάταξη των μηχανών αναζήτησης σας. Εδώ’τι εσύ’Θα μάθω:
Τι κάνει “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” Σημαίνω?
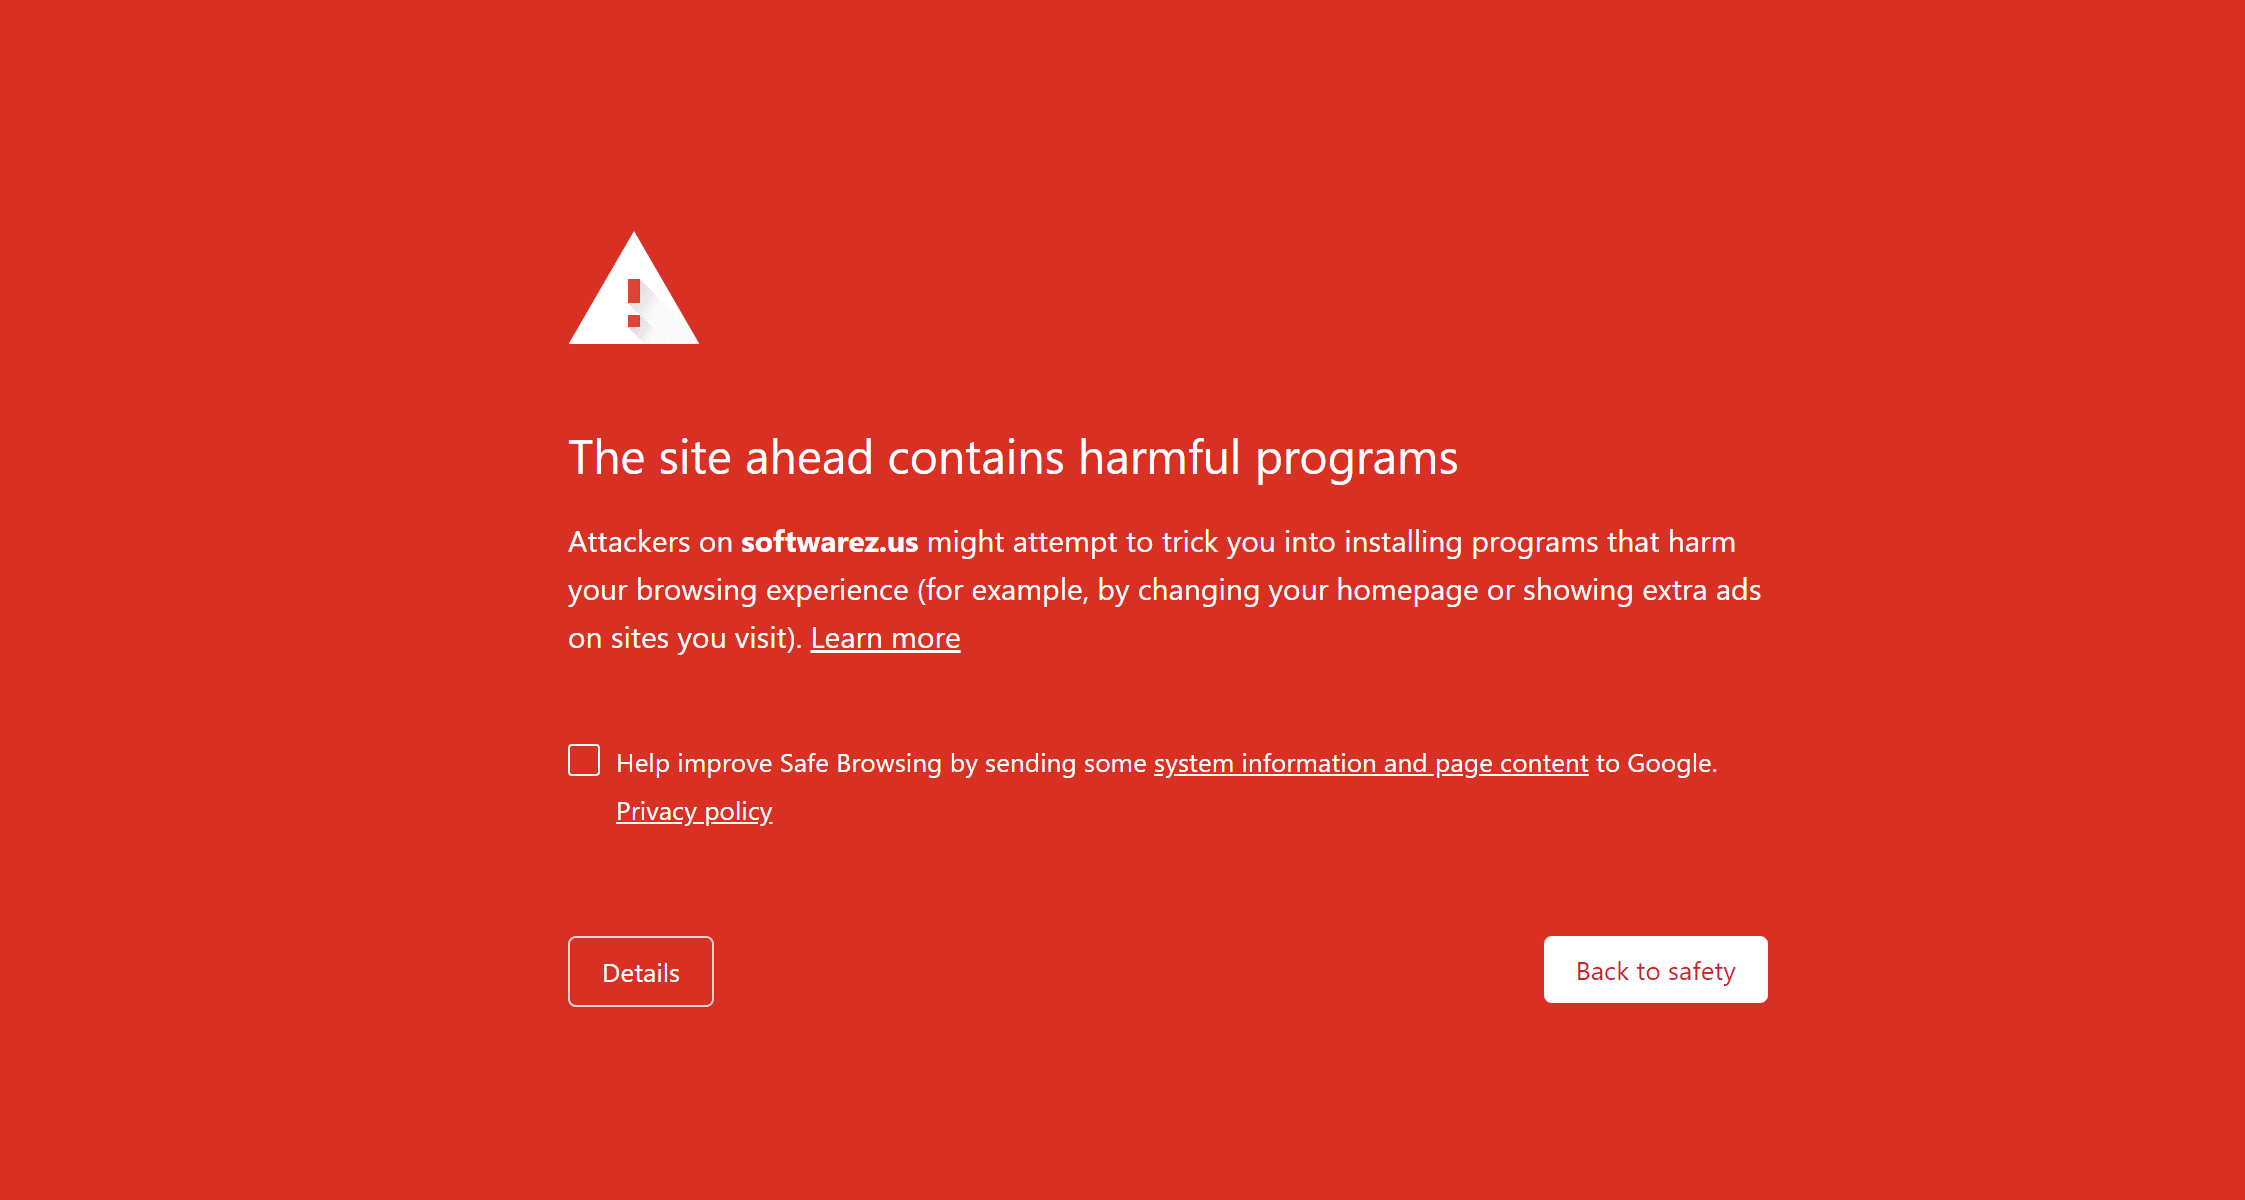
Για την προστασία των χρηστών, η Google περιλαμβάνει ένα εργαλείο που ονομάζεται Safe περιήγηση για να εμποδίσει τους χρήστες να επισκέπτονται τυχαία τοποθεσίες που ενδέχεται να βλάψουν τους χρήστες’ Υπολογιστές. Εάν ένας επισκέπτης προσπαθεί να αποκτήσει πρόσβαση σε έναν ιστότοπο που έχει επισημανθεί η Google, η Google θα εμφανίσει τη μεγάλη κόκκινη προειδοποίηση παραπάνω. Ενώ είναι δυνατόν για τους επισκέπτες να παρακάμψουν την προειδοποίηση κάνοντας κλικ στο Λεπτομέριες κουμπί, οι περισσότεροι άνθρωποι θα μείνουν μακριά από ιστότοπους που έχει επισημάνει η Google.
Υπάρχουν μερικά διαφορετικά μηνύματα σφάλματος, ανάλογα με το ακριβές ζήτημα που βρήκε η Google με έναν ιστότοπο:
- Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό
- Παραπλανητικός χώρος μπροστά
- Ο ιστότοπος μπροστά περιέχει επιβλαβή προγράμματα
- Αυτή η σελίδα προσπαθεί να φορτώσει σενάρια από μη αυθεντικές πηγές
- Συνεχίστε στο [Όνομα ιστότοπου]?
Εάν βλέπετε ένα από αυτά τα μηνύματα όταν προσπαθείτε να έχετε πρόσβαση στον δικό σας ιστότοπο, αυτό’είναι μια μεγάλη υπόθεση και πρέπει να αντιδράσετε γρήγορα για να διορθώσετε το πρόβλημα, διαφορετικά η ταξινόμηση της κυκλοφορίας και της αναζήτησης θα επηρεαστεί αρνητικά.
Γιατί λοιπόν η Google εμφανίζει αυτό το μήνυμα σε εσάς και τον ιστότοπό σας’επισκέπτες?
Λοιπόν, υποθέτοντας ότι έχετε καταφύγετε’t Περιελάμβανε σκόπιμα κακόβουλο λογισμικό (!) Στον ιστότοπό σας, ο πιο πιθανός λόγος είναι ότι ένας κακόβουλος ηθοποιός έχει πρόσβαση στον ιστότοπό σας και χρησιμοποιεί τον ιστότοπό σας ως φορέα για να μολύνει τους επισκέπτες σας’ Υπολογιστές με κακόβουλο λογισμικό ή άλλα κακόβουλα προγράμματα.
Ως εκ τούτου, η λύση περιλαμβάνει τον καθαρισμό του ιστότοπού σας αυτού του κακόβουλου λογισμικού και στη συνέχεια λέγοντας στο Google ότι εσείς’Καθαρίστε τα πάντα έτσι ώστε η Google να μπορεί να επανεξετάσει τον ιστότοπό σας και να καταργήσει την προειδοποίηση.
Πώς να φτιάξεις “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” Προειδοποίηση
Εδώ είναι τα βήματα που εσείς’Θα ήθελα να πάρω…
1. Επαληθεύστε την κατάσταση του ιστότοπού σας σε ασφαλή περιήγηση
Για να επαληθεύσετε ότι ο ιστότοπός σας έχει πράγμα.
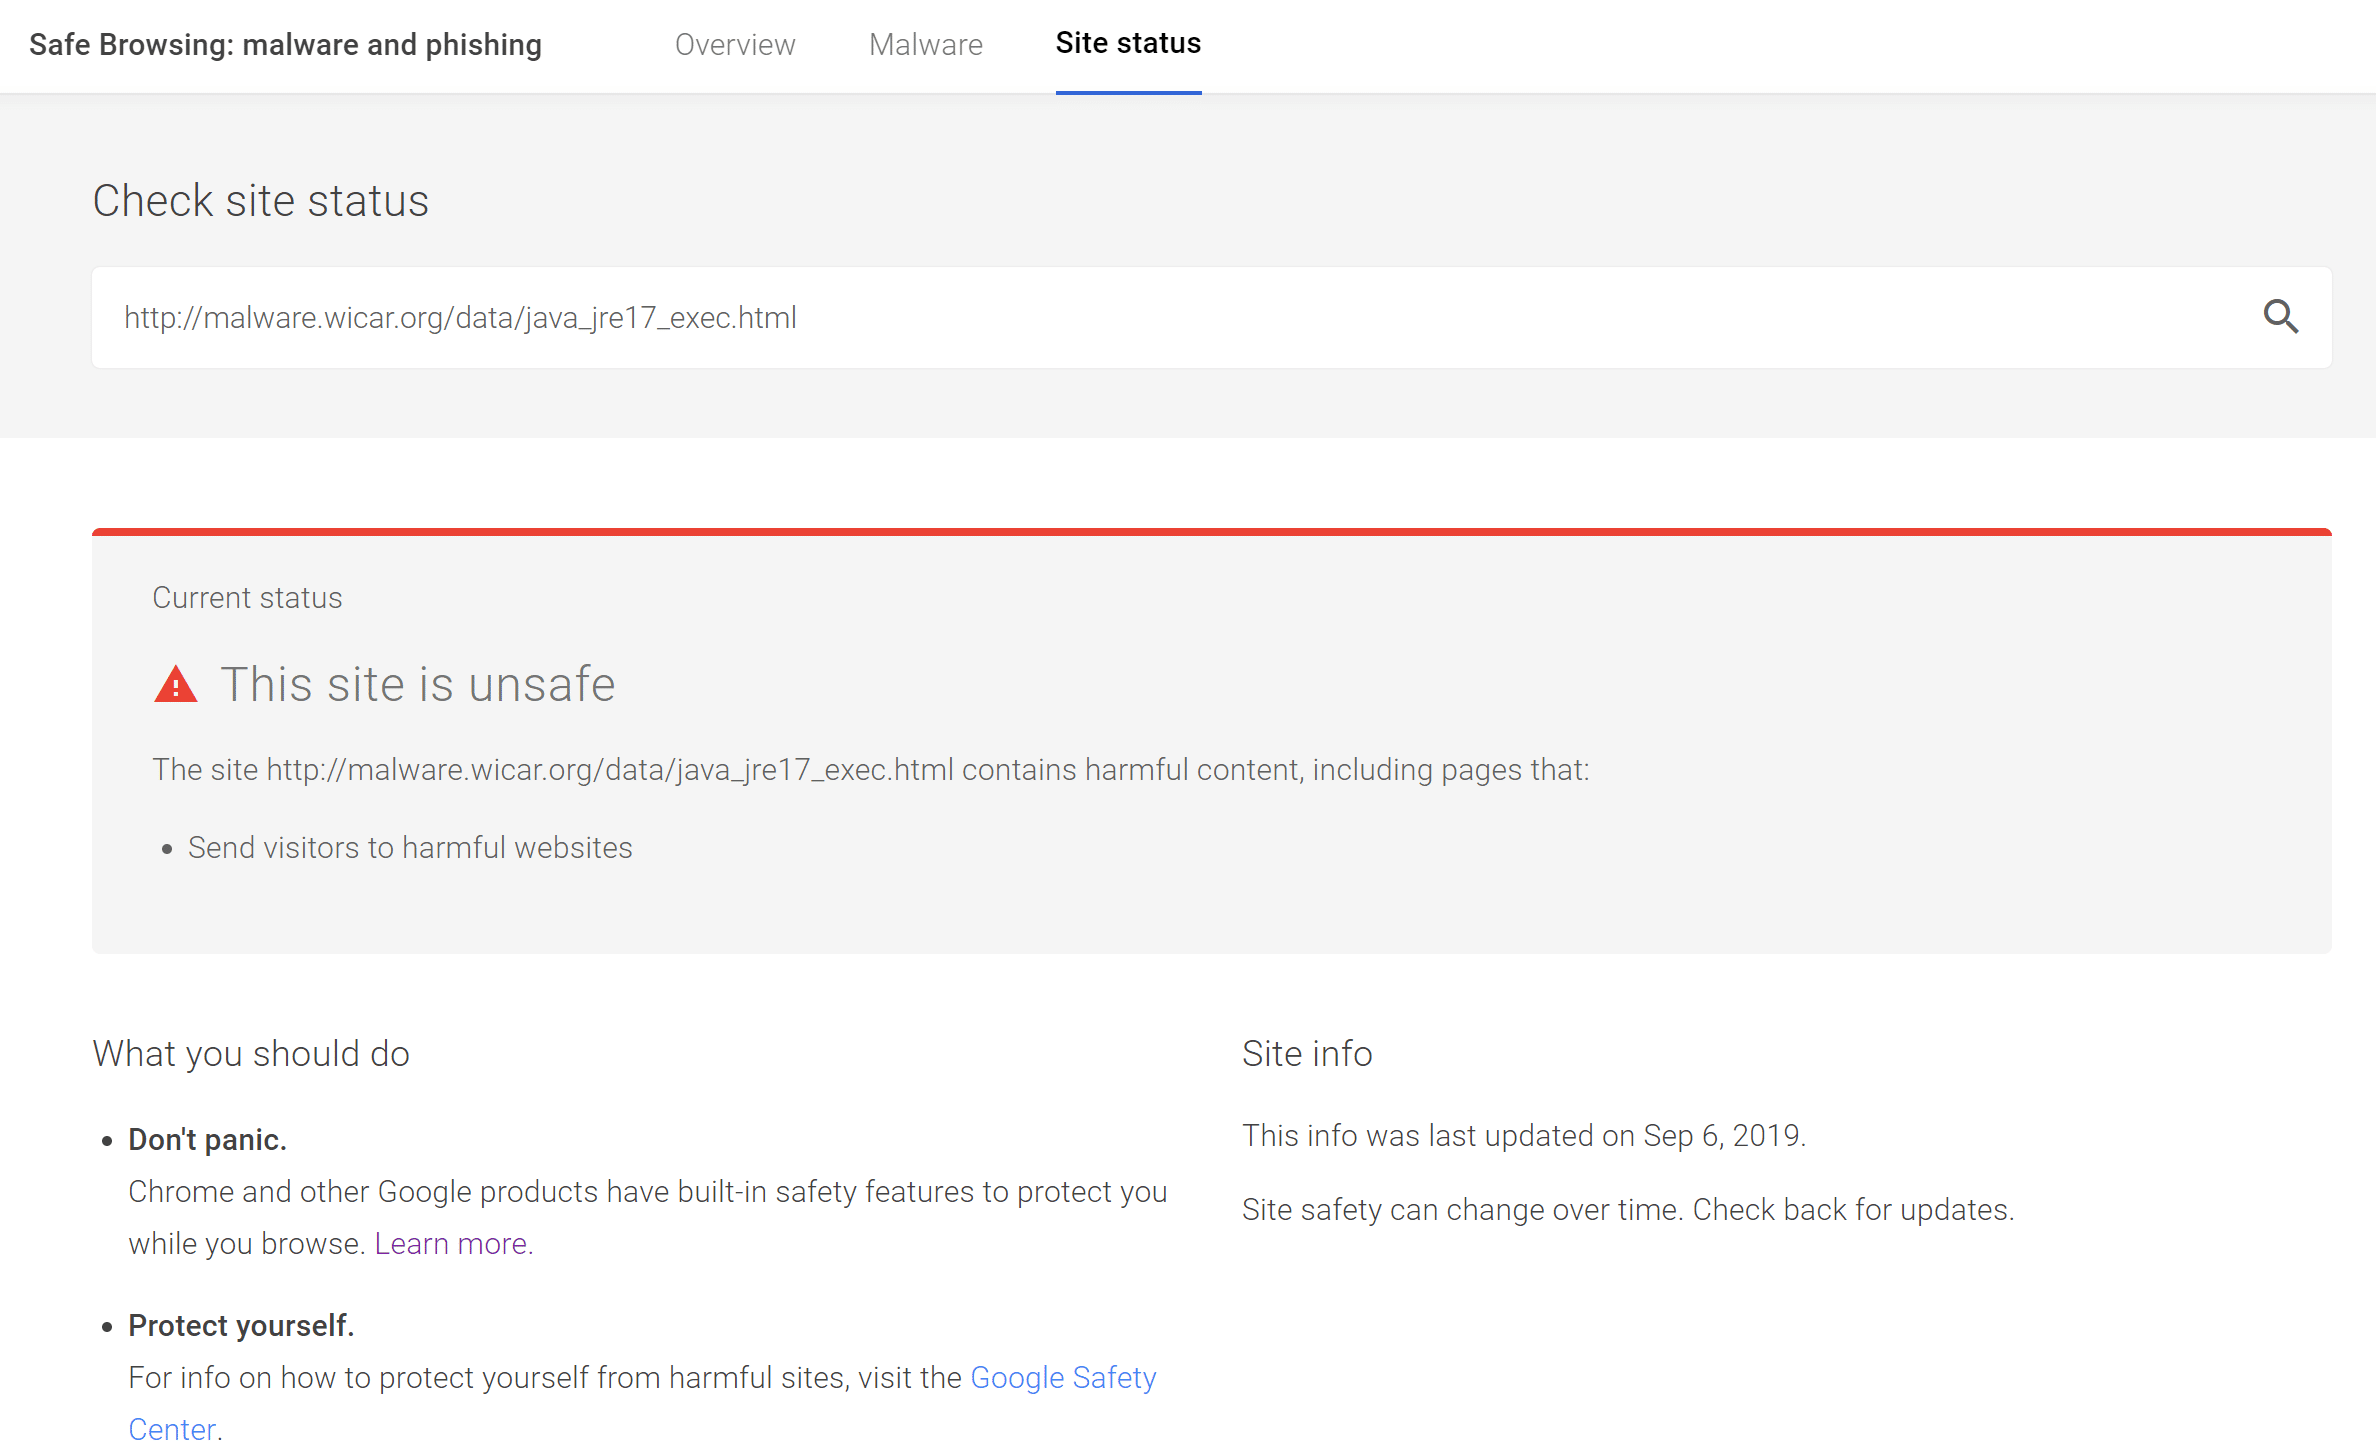
Αν εσύ’Χρησιμοποιώντας την κονσόλα αναζήτησης Google, η Google θα σας στείλει επίσης μια ειδοποίηση στην κονσόλα αναζήτησης κάθε φορά που προσθέτουν έναν από τους ιστότοπούς σας στη λίστα ασφαλών περιήγησης.
2. Βρείτε τον κακόβουλο κώδικα που’προκαλώντας το πρόβλημα
Υπάρχουν μερικοί διαφορετικοί τρόποι για να βρείτε κακόβουλο λογισμικό στον ιστότοπό σας. Μπορείτε να χρησιμοποιήσετε εξωτερικά εργαλεία, πρόσθετα ή και τα δύο.
Ακολουθούν μερικές εξαιρετικές επιλογές για να ξεκινήσετε…
Κονσόλα αναζήτησης Google
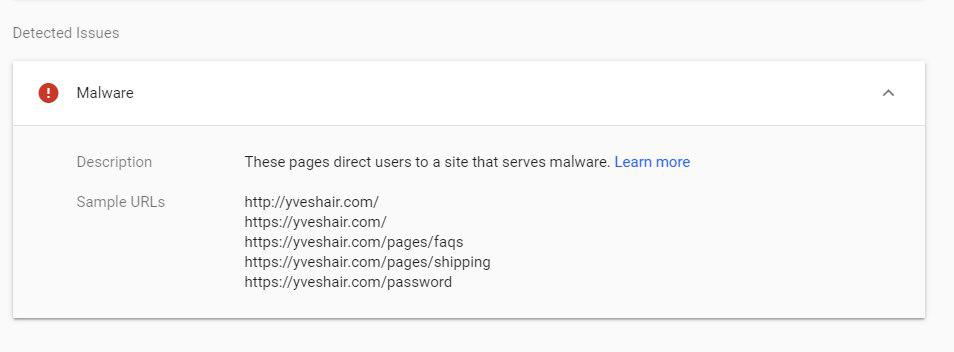
Πρώτον, εάν λάβατε ειδοποίηση από την κονσόλα αναζήτησης Google σχετικά με τον κακόβουλο κώδικα στον ιστότοπό σας, παρέχει συνήθως κάποιες πληροφορίες σχετικά με το πρόβλημα. Μερικές φορές αυτό μπορεί να είναι μια λίστα με μολυσμένες διευθύνσεις URL, ενώ άλλες φορές η Google μπορεί να αναφέρει τον κακόβουλο κωδικό που’είναι το ζήτημα:
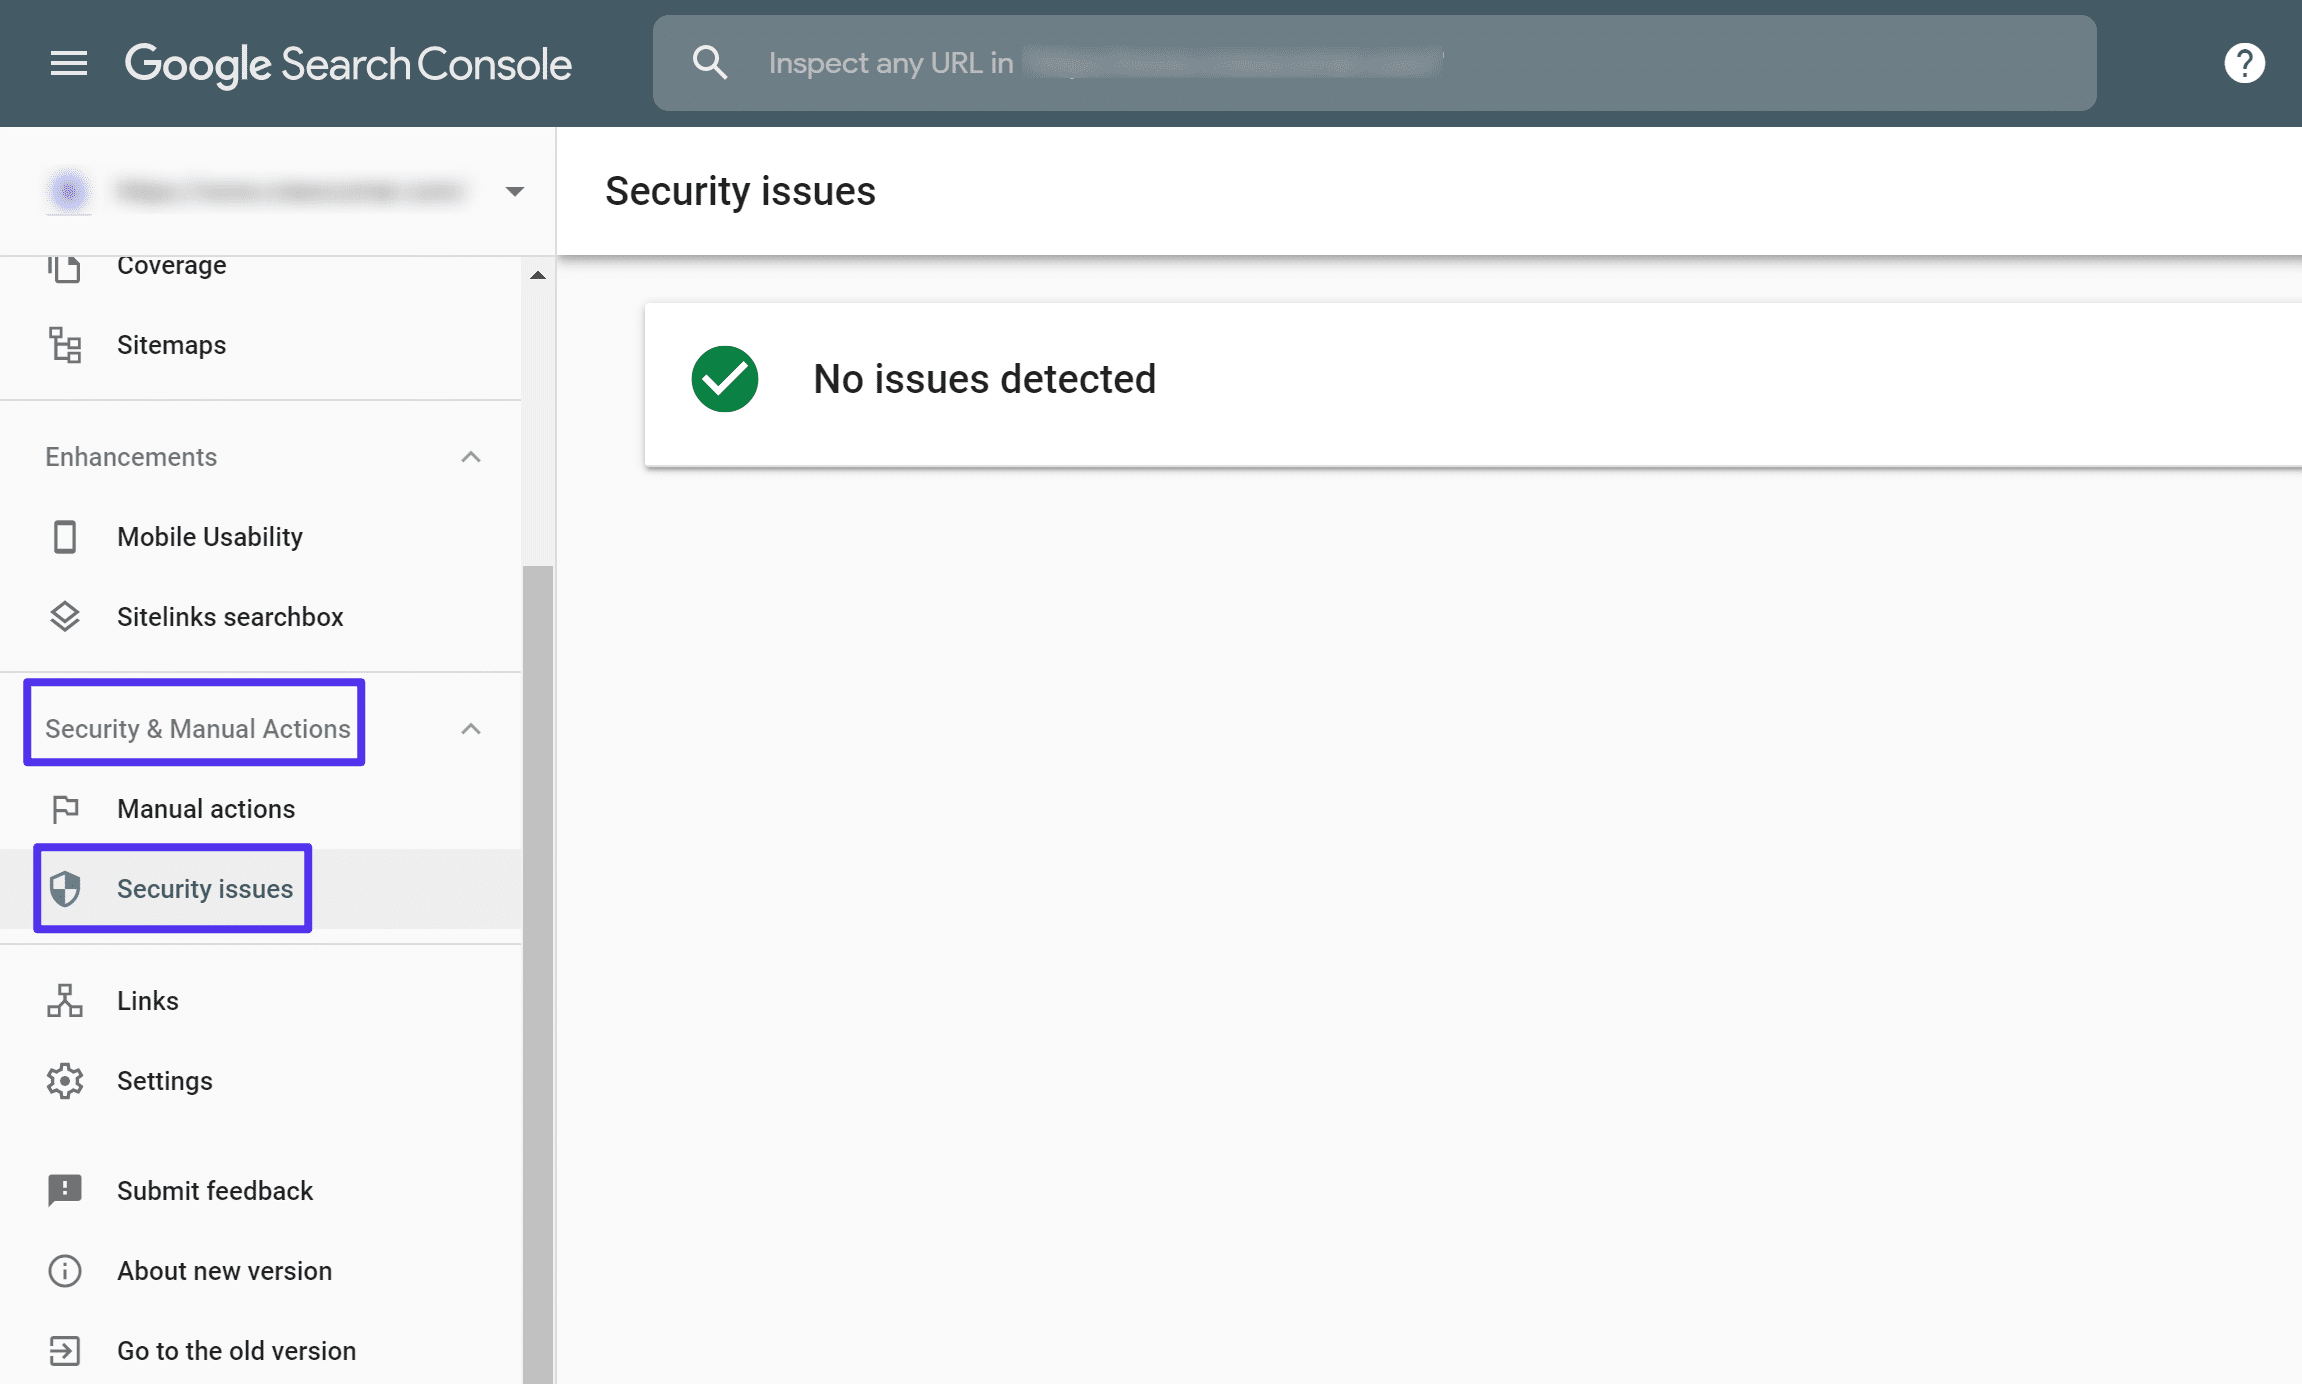
Μπορείτε να βρείτε μια λίστα με πιθανά ζητήματα στο Θέματα ασφάλειας απο Ασφάλεια και χειροκίνητες ενέργειες Τμήμα στην κονσόλα αναζήτησης Google. Εάν έχετε’t ήδη επαληθεύτηκε ο ιστότοπός σας με την κονσόλα αναζήτησης Google, μπορείτε να ακολουθήσετε αυτό το σεμινάριο επαλήθευσης ιστότοπου Google.
Sucuri Sitecheck
Το Sucuri είναι μια δημοφιλής υπηρεσία ασφαλείας ιστότοπου που παρέχει έναν δωρεάν σαρωτή κακόβουλου λογισμικού που ονομάζεται Sucuri Sitecheck. Για να το χρησιμοποιήσετε, το μόνο που κάνετε είναι να συνδέσετε τον ιστότοπό σας και το Sucuri θα εκτελέσει διάφορες επιταγές.
Στη λίστα των ζητημάτων, μπορείτε να κάνετε κλικ στο Περισσότερες λεπτομέρειες σύνδεσμος για να επεκτείνετε τις λεπτομέρειες και να δείτε τον συγκεκριμένο κακόβουλο κώδικα. Αργότερα, αυτό θα σας βοηθήσει να καταργήσετε τον κακόβουλο κώδικα από τον διακομιστή σας.
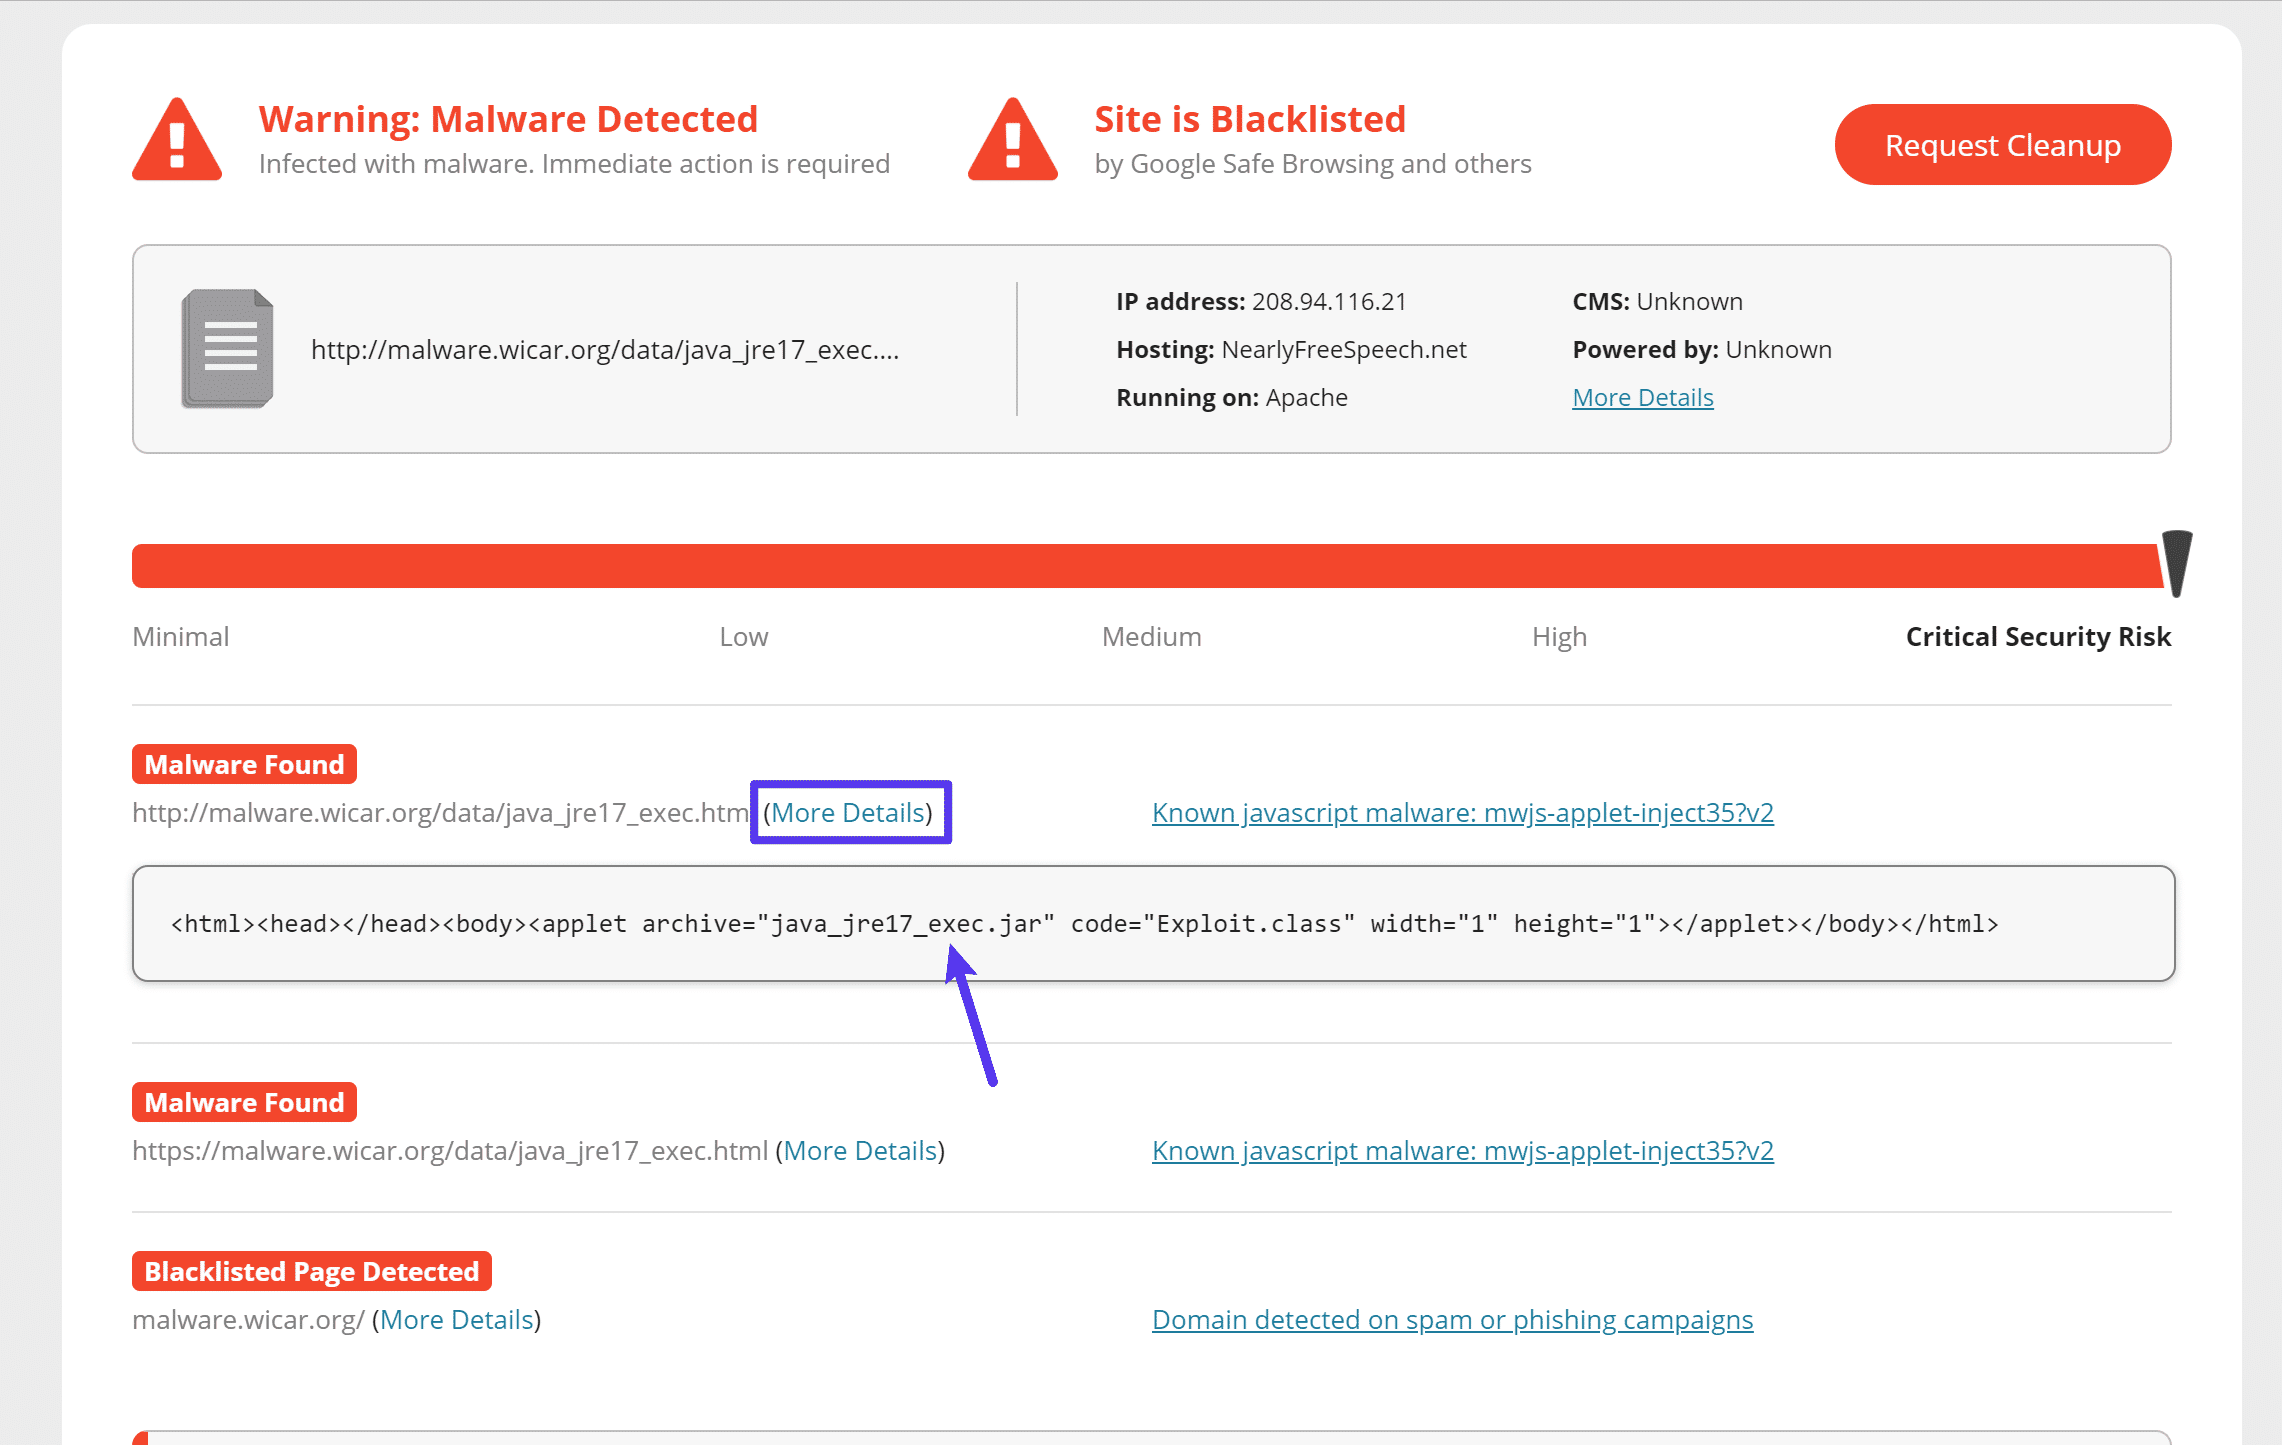
Το’Είναι σημαντικό να καταλάβετε ότι το sucuri sitecheck σαρώνει μόνο το front-end του ιστότοπού σας. Ενώ αυτό θα πρέπει να είναι αρκετό για να ανιχνεύσει το πρόβλημα αυτό’προκαλώντας το “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” Μήνυμα, κέρδισε’να βρείτε απαραίτητα κάθε κακόβουλο λογισμικό στο διακομιστή σας, έτσι εσείς’Θα ήθελα να σιγουρευτούμε’Αφαιρέσατε όλα τα δυνητικά backdoors στον ιστότοπό σας.
Λέξη
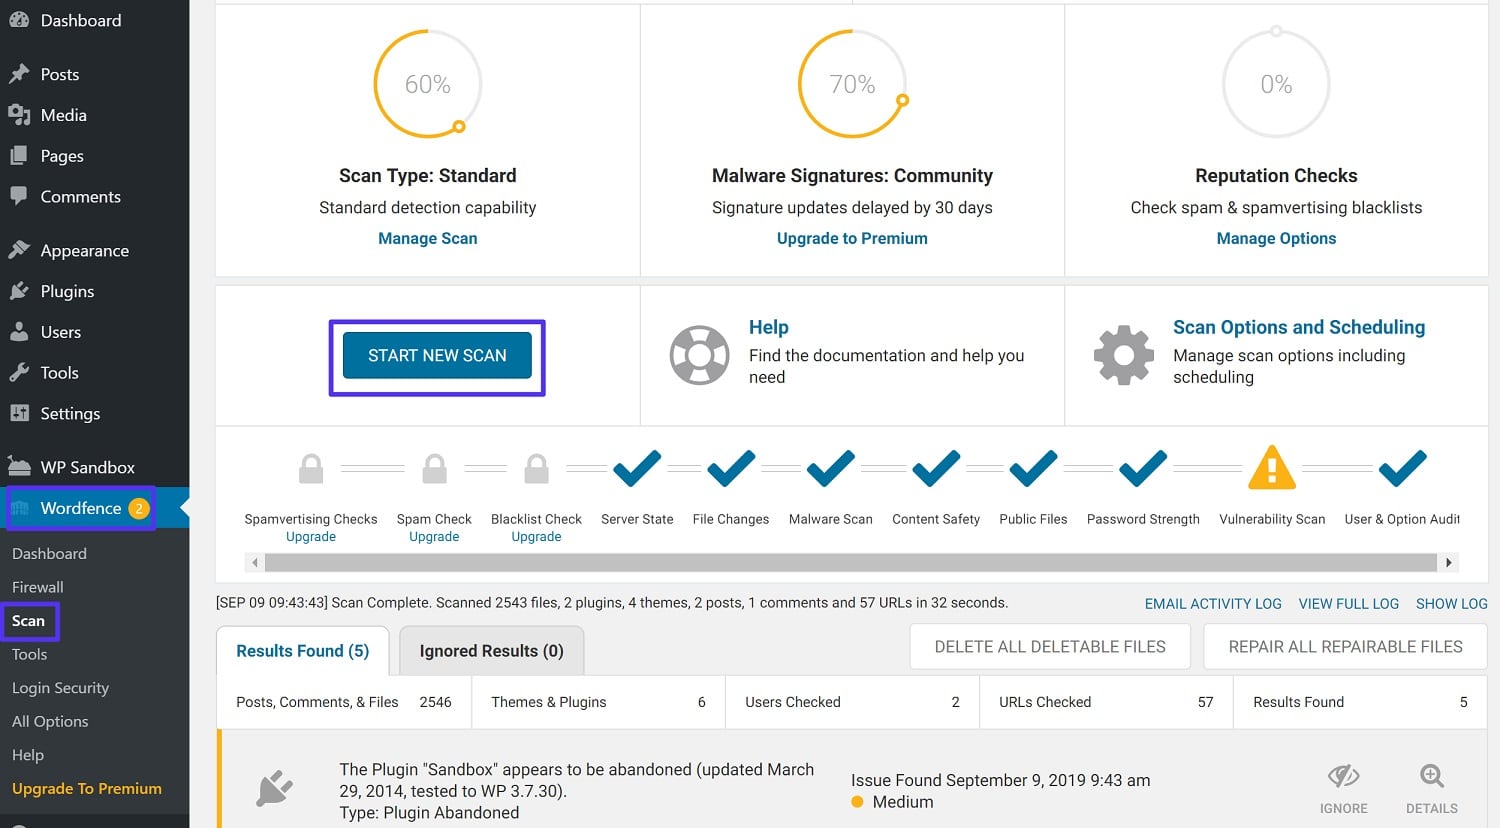
Το WordFence είναι το πιο δημοφιλές plugin ασφαλείας WordPress. Έρχεται τόσο σε μια ελεύθερη όσο και σε μια έκδοση premium, αλλά η δωρεάν έκδοση θα πρέπει να λειτουργεί καλά για τις περισσότερες καταστάσεις κακόβουλου λογισμικού.
Μόλις εσύ’Εγκαταστήστε και ενεργοποιήστε το plugin, μπορείτε να πάτε WordFence → Σάρωση Για να εκτελέσετε μια σάρωση κακόβουλου λογισμικού:
Μέχος μέτρου
Το MalCare είναι ένα plugin scanning malware scanning freemium wordpress που μπορεί να σαρώσει όλο τον ιστότοπό σας’αρχεία S για κακόβουλο λογισμικό. Εάν βρίσκει κακόβουλο λογισμικό, η MalCare μπορεί επίσης να σας βοηθήσει να καθαρίσετε τον ιστότοπό σας.
Η δωρεάν έκδοση του Malcare στο WordPress.org μπορεί να σαρώσει τον ιστότοπό σας και να σας ειδοποιήσει για οποιοδήποτε κακόβουλο λογισμικό που βρίσκει, αλλά εσείς’Θα χρειαστεί η έκδοση premium για να επωφεληθείτε από τη λειτουργία αυτόματου καθαρισμού με ένα κλικ.
Για να εκτελέσετε μια σάρωση κακόβουλου λογισμικού, εγκαταστήστε την δωρεάν έκδοση από το WordPress.org. Στη συνέχεια, πηγαίνετε στο νέο Μέχος μέτρου καρτέλα στον πίνακα ελέγχου WordPress για να συγχρονίσετε τον ιστότοπό σας με την υπηρεσία MalCare και να ξεκινήσετε τη σάρωση κακόβουλου λογισμικού.
3. Αφαιρέστε το κακόβουλο λογισμικό από τον ιστότοπό σας
Μόλις βρείτε το κακόβουλο λογισμικό’Προκαλώντας το πρόβλημα, πρέπει να το αφαιρέσετε εντελώς από τον ιστότοπό σας.
Εδώ στο Kinsta, εμείς’Εφαρμόσατε ορισμένα πρωτόκολλα ασφαλείας για να διασφαλίσετε ότι ο ιστότοπός σας δεν είναι’t ευάλωτος σε χάκερς. Ωστόσο, αν συμβεί κάτι στον ιστότοπό σας ενώ εσείς’Η φιλοξενία στο Kinsta, Kinsta προσφέρει δωρεάν υπηρεσία απομάκρυνσης κακόβουλου λογισμικού ως μέρος του σχεδίου φιλοξενίας σας. Μπορείτε να μάθετε περισσότερα σχετικά με την αφαίρεση κακόβουλου λογισμικού εδώ ή να απευθυνθείτε στην υποστήριξή μας για βοήθεια μέσω του widget συνομιλίας στον πίνακα ελέγχου Kinsta.
Αν εσύ’φιλοξενώντας τον ιστότοπό σας αλλού, έχετε μερικές επιλογές για την αφαίρεση κακόβουλου λογισμικού από τον ιστότοπό σας.
Πρώτον, εάν έχετε καθαρό αντίγραφο ασφαλείας, μπορείτε να δοκιμάσετε την αποκατάσταση του ιστότοπού σας από το αντίγραφο ασφαλείας. Απλά θυμηθείτε ότι θα χάσετε οποιοδήποτε περιεχόμενο ή αλλαγές που εσείς’Έκανα από το αντίγραφο ασφαλείας.
Εάν η αποκατάσταση από το αντίγραφο ασφαλείας είναι’t Μια επιλογή, υπάρχουν πολλές υπηρεσίες και plugins που μπορούν να σας βοηθήσουν να αφαιρέσετε κακόβουλο λογισμικό από τον ιστότοπό σας:
- Sucuri – Αν πληρώσετε για την πλατφόρμα Sucuri, το Sucuri προσφέρει μια πλήρη αφαίρεση κακόβουλου λογισμικού και υπηρεσία καθαρισμού hack. Η πλατφόρμα Sucuri ξεκινά από 199 $.99 ετησίως.
- MalCare-Εάν πληρώσετε για την premium έκδοση του προαναφερθέντος plugin Malcare, προσφέρει απομάκρυνση κακόβουλου λογισμικού με ένα κλικ. Η έκδοση premium ξεκινά από 99 $ ετησίως.
- WordFence – Εκτός από την προσφορά του πιο δημοφιλούς πρόσθετου ασφαλείας, η ομάδα WordFence παρέχει επίσης μια υπηρεσία καθαρισμού ιστότοπου για $ 179. Αυτή η τιμή περιλαμβάνει μια συνδρομή ενός έτους στο plugin WordFence Premium.
Μόλις αφαιρέσετε το κακόβουλο λογισμικό από τον ιστότοπό σας, μπορείτε να δοκιμάσετε ξανά τον ιστότοπό σας με Sucuri και άλλα εργαλεία σάρωσης κακόβουλου λογισμικού για να βεβαιωθείτε ότι το κακόβουλο λογισμικό έχει φύγει πραγματικά.
4. Επαναθέτηση του ιστότοπού σας στο Google
Μόλις επαληθεύσετε ότι ο ιστότοπός σας είναι καθαρός από κακόβουλο λογισμικό, εσείς’Θα ήθελα να τελειώσω τα πράγματα αφήνοντας το Google να γνωρίζει ότι εσείς’Διορθώστε το πρόβλημα έτσι ώστε η Google να μπορεί να επανεκτιμήσει τον ιστότοπό σας και να καταργήσει την προειδοποίηση.
Για να το κάνετε αυτό, μπορείτε να χρησιμοποιήσετε την κονσόλα αναζήτησης Google. Και πάλι, αν έχετε έχετε’t ήδη επαληθεύτηκε ο ιστότοπός σας με την κονσόλα αναζήτησης Google, μπορείτε να ακολουθήσετε τα βήματα επαλήθευσης εδώ.
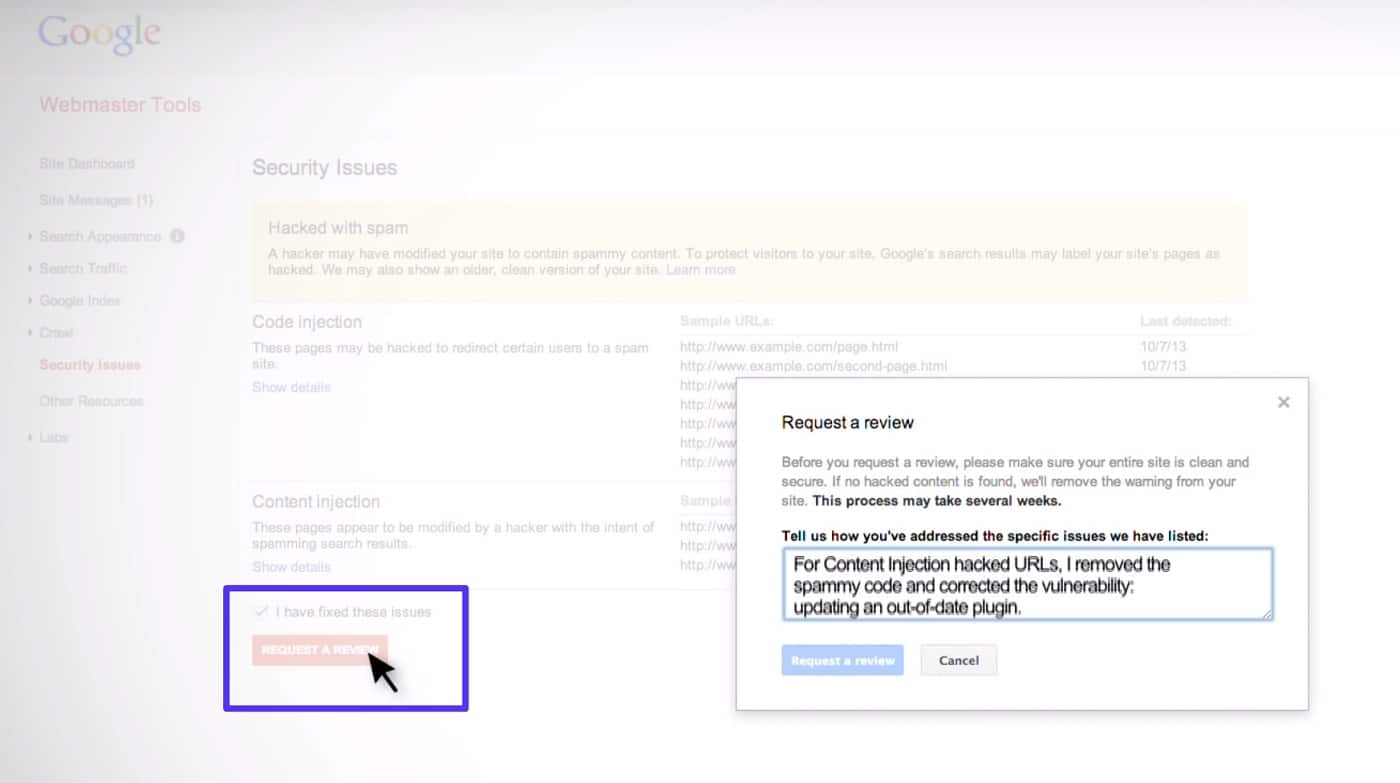
Τότε, μόλις εσείς’Έφτασε τον ιστότοπό σας με την κονσόλα αναζήτησης Google, μεταβείτε στο Θέματα ασφάλειας Τμήμα στο Ασφάλεια και χειροκίνητες ενέργειες. Επιλέξτε το πλαίσιο για να το δηλώσετε Έχω διορθώσει αυτά τα θέματα και μετά κάντε κλικ Ζητήστε κριτική.
Λήψη του Scary * Ο ιστότοπος μπροστά περιέχει μήνυμα κακόβουλου λογισμικού στον ιστότοπό σας? Διορθώστε το τώρα με αυτόν τον σε βάθος οδηγό! ��✅ Κάντε κλικ στο Tweet
Περίληψη
Εάν εσείς ή οι επισκέπτες σας συναντήσετε το “Ο ιστότοπος μπροστά περιέχει κακόβουλο λογισμικό” Μήνυμα Όταν προσπαθείτε να αποκτήσετε πρόσβαση στον ιστότοπό σας, πιθανότατα σημαίνει ότι ο ιστότοπός σας έχει μολυνθεί με κακόβουλο λογισμικό. Άλλες παραλλαγές αυτού του μηνύματος περιλαμβάνουν:
- Παραπλανητικός χώρος μπροστά
- Ο ιστότοπος μπροστά περιέχει επιβλαβή προγράμματα
- Αυτή η σελίδα προσπαθεί να φορτώσει σενάρια από μη αυθεντικές πηγές
- Συνεχίστε στο [Όνομα ιστότοπου]?
Για να επαληθεύσετε ότι ο ιστότοπός σας έχει ένα πρόβλημα, μπορείτε να εκτελέσετε με μη αυτόματο τρόπο τον ιστότοπό σας μέσω του εργαλείου περιήγησης Safe Google Safe.
Ο καθορισμός αυτού του ζητήματος είναι απαραίτητη, καθώς το προειδοποιητικό μήνυμα θα τρομάξει πολλούς από τους επισκέπτες σας και θα επηρεάσει αρνητικά την κατάταξη των μηχανών αναζήτησης.
Για να διορθώσετε το πρόβλημα, εσείς’Θα πρέπει να σαρώσετε τον ιστότοπό σας για κακόβουλο λογισμικό και στη συνέχεια να καταργήσετε το κακόβουλο λογισμικό από τον ιστότοπό σας. Και πάλι, αν φιλοξενήσετε στο Kinsta, προσφέρουμε μια εγγύηση hack fix και θα καθαρίσετε το site του κακόβουλου λογισμικού σας δωρεάν.
Μόλις εσύ’Καθαρίστε καλά τον ιστότοπό σας, εσείς’Θα πρέπει να χρησιμοποιήσετε την κονσόλα αναζήτησης Google για να πείτε στο Google ότι εσείς’Διορθώστε το πρόβλημα και η Google πρέπει να επανεξετάσει τον ιστότοπό σας.
Αποκτήστε όλες τις εφαρμογές, τις βάσεις δεδομένων και τους ιστότοπους WordPress online και κάτω από μια στέγη. Η πλατφόρμα σύννεφων υψηλής απόδοσης, υψηλής απόδοσης περιλαμβάνει:
- Εύκολη εγκατάσταση και διαχείριση στον πίνακα ελέγχου Mykinsta
- Υποστήριξη εμπειρογνωμόνων 24/7
- Το καλύτερο υλικό πλατφόρμας Google Cloud και το δίκτυο, που τροφοδοτείται από το Kubernetes για μέγιστη επεκτασιμότητα
- Μια ενσωμάτωση Cloudflare σε επίπεδο επιχείρησης για ταχύτητα και ασφάλεια
- Το παγκόσμιο κοινό φτάνει με έως και 35 κέντρα δεδομένων και 275 pops παγκοσμίως
Ξεκινήστε με μια δωρεάν δοκιμή της φιλοξενίας της εφαρμογής μας ή της φιλοξενίας βάσης δεδομένων. Εξερευνήστε τα σχέδιά μας ή μιλήστε με τις πωλήσεις για να βρείτε την καλύτερη εφαρμογή σας.
Τι να κάνετε εάν η Google ανιχνεύσει κακόβουλο λογισμικό στον ιστότοπό σας
Το 51% της συνολικής κυκλοφορίας στο Διαδίκτυο αποτελείται από bots και το 60% αυτών έχει σχεδιαστεί για να πραγματοποιεί κακόβουλες δραστηριότητες.
Αυτά τα αυτοματοποιημένα ρομπότ ανιχνεύουν τον ιστό και προσπαθούν να χαράξουν σε ιστότοπους και να δημοσιεύουν συνδέσμους spammy, να εκτελούν επιθέσεις DDOS ή να κλέβουν περιεχόμενο.
Οι webmasters των οποίων οι ιστότοποι μολύνονται με κακόβουλο λογισμικό θα διαπιστώσουν γρήγορα ότι οι πιθανοί επισκέπτες του ιστότοπου μπλοκαρίζονται ουσιαστικά από την Google, η οποία εμφανίζει αυτό το ανησυχητικό μήνυμα στους χρήστες Chrome που προσπαθούν να έχουν πρόσβαση στον ιστότοπο.
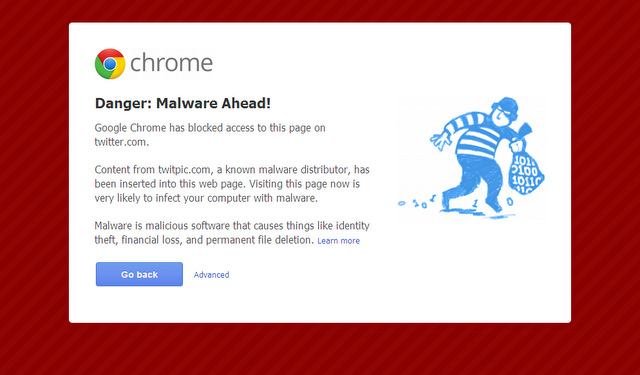
Πώς βλάπτει η πειρατεία?
Σχεδόν οι μισοί από τους χρήστες του Διαδικτύου χρησιμοποιούν το Google Chrome ως πρόγραμμα περιήγησης, έτσι το Chrome’Η προειδοποίηση κακόβουλου λογισμικού μπορεί να έχει καταστροφικό αντίκτυπο σε έναν ιστότοπο’κυκλοφορία.
Ένας ιστότοπος που έχει μολυνθεί από κακόβουλο λογισμικό μπορεί να θέσει σε κίνδυνο τους επισκέπτες’ Υπολογιστές και Προσωπικά Πληροφορίες, οπότε παρόλο που οι surfers web που χρησιμοποιούν διαφορετικά προγράμματα περιήγησης Don’T Δείτε την προειδοποίηση κακόβουλου λογισμικού Chrome, οι Webmasters εξακολουθούν να έχουν την ευθύνη να απαλλαγούν από το site τους σε κακόβουλα σενάρια.
Όταν ένας ιστότοπος έχει παραβιαστεί, η φήμη του διακυβεύεται καθώς και την ασφάλειά του. Οι προειδοποιήσεις Chrome αποτρέπουν έντονα τους πιθανούς πελάτες να επισκεφθούν έναν ιστότοπο, ώστε η κυκλοφορία και οι πωλήσεις να χαθούν.
Για να ανακτήσει την εμπιστοσύνη των μηχανών αναζήτησης και των πελατών, οι ιδιοκτήτες ιστότοπων πρέπει να αναλάβουν δράση για την κατάργηση του κακόβουλου λογισμικού και να διορθώσουν τυχόν προβλήματα που προκάλεσε.
Έχει παραβιαστεί ο ιστότοπός μου?
Οι ιδιοκτήτες ιστότοπων τείνουν να συνειδητοποιούν ότι ο ιστότοπός τους έχει πειραχτεί όταν προσπαθούν να έχουν πρόσβαση σε αυτό το Chrome, όταν εξετάζουν το λογαριασμό τους στο Google Webmasters Tools ή όταν οι επισκέπτες του ιστότοπου τους ενημερώνουν μέσω ηλεκτρονικού ταχυδρομείου ή κοινωνικών μέσων.
Υπάρχουν επίσης διαθέσιμα διαδικτυακά εργαλεία, όπως τα δωρεάν παράσιτα που αποκαλύπτουν’ Έκθεση ασφαλείας, η οποία θα σαρώσει έναν ιστότοπο σε στιγμές και θα αναφέρει οποιαδήποτε ύποπτα σενάρια που βρίσκει.
Η αναφορά παρασίτων Unmask βασίζεται σε πληροφορίες από το Google’S ασφαλή περιήγηση διαγνωστικών σελίδων.
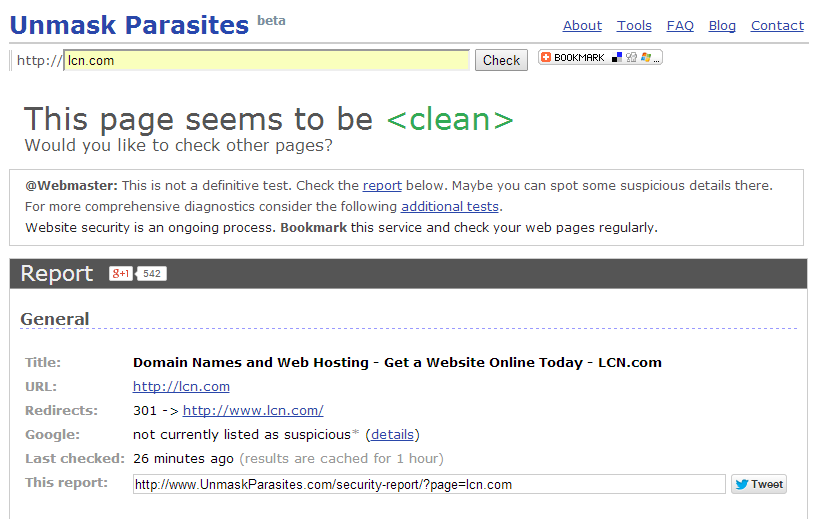
Τι να κάνετε εάν ο ιστότοπός σας έχει παραβιαστεί
Εάν ο ιστότοπός σας έχει υποβληθεί σε επίθεση hacking, Don’να αγνοήσω το πρόβλημα! Όσο περισσότερο έχει μολυνθεί ο ιστότοπος, τόσο περισσότεροι πελάτες θα χάσετε.
Η Google θα εμποδίσει την πρόσβαση στον ιστότοπό σας για μεγάλο χρονικό διάστημα και αυτό, καθώς και τυχόν παραβιάσεις ασφαλείας που περιλαμβάνουν πληροφορίες χρήστη, προκαλεί ζημιά στη μάρκα σας’φήμη.
Πρώτα βήματα
Στόχος σας είναι να καταργήσετε κάθε κίνδυνο για τους επισκέπτες του ιστότοπου και να ελαχιστοποιήσετε τυχόν περαιτέρω ζημιά στον ιστότοπό σας.
Το πρώτο πράγμα που πρέπει να κάνετε είναι να περιορίσετε τη ζημιά που μπορεί να προκαλέσει το κακόβουλο λογισμικό με την καθυστέρηση του ιστότοπού σας.
Για να αποφύγετε τη μόλυνση των επισκεπτών του ιστότοπού σας’ Υπολογιστές και για να αποτρέψετε περαιτέρω ζημιές στον ιστότοπό σας, η Google συνιστά αμέσως:
1) Πάρτε τον ιστότοπό σας εκτός σύνδεσης
2) Επικοινωνήστε με τον πάροχο φιλοξενίας του ιστότοπού σας
3) Αλλάξτε τους κωδικούς πρόσβασης για κάθε λογαριασμό που μπορεί να έχει πρόσβαση στον ιστότοπο
4) Βεβαιωθείτε ότι οι χάκερ δεν έχουν δημιουργήσει νέους λογαριασμούς χρηστών.
Χρησιμοποιήστε εργαλεία webmaster
Μόλις ληφθούν αυτά τα βήματα, ήρθε η ώρα να προσπαθήσουμε να εντοπίσουμε ακριβώς τι συνέβη και πόση ζημιά έχει γίνει. Μπορείτε να μάθετε πολλές πληροφορίες από τα εργαλεία Google Webmaster.
Εάν το κακόβουλο λογισμικό ανιχνευθεί στον ιστότοπό σας, τα εργαλεία webmaster θα εμφανίσουν ένα κόκκινο σύμβολο προειδοποίησης δίπλα σε μια πληγείσα διεύθυνση URL.
Κάντε κλικ σε αυτό το σύμβολο και η Google θα εμφανίσει όλες τις διευθύνσεις URL που έχουν πληγεί από την επίθεση κακόβουλου λογισμικού.
Μόλις έχετε τη λίστα με επηρεαζόμενες διευθύνσεις URL, κάντε κλικ ‘Ευρετήριο Google’ Στο Webmaster εργαλείων αριστερά πλευρική γραμμή. Από εκεί, επιλέξτε ‘Αφαιρέστε τις διευθύνσεις URL’ (Θυμηθείτε επανεξετάστε αυτό το εργαλείο για να ανακαλέσετε το αίτημα αφαίρεσης όταν η διεύθυνση URL είναι πάλι καθαρή).
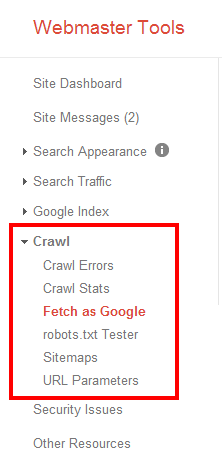
Χρησιμοποιήστε αυτό το εργαλείο αφαίρεσης διεύθυνσης URL για να ζητήσετε από την Google να αφαιρέσει τις σελίδες του ιστότοπού σας που έχουν μολυνθεί. Εάν κάποια από τις hacked σελίδες μοιάζει σαν να προσπαθούν να κλέψουν πληροφορίες χρήστη, υποβάλετε τις στο Google’μικρό ‘Αναφέρετε το ηλεκτρονικό ψαρέμα‘ σελίδα.
Επαναφέρετε τον ιστότοπό σας από ένα αντίγραφο ασφαλείας
Εάν έχετε αντίγραφο ασφαλείας του ιστότοπού σας (έχετε ένα αντίγραφο ασφαλείας του ιστότοπού σας, Don’εσύ?), μπορείτε να το χρησιμοποιήσετε για να επαναφέρετε ολόκληρο τον ιστότοπο, αρκεί να είστε σίγουροι ότι τα αρχεία αντιγράφων ασφαλείας δεν έχουν μολυνθεί.
Είναι επίσης σημαντικό να σαρώσετε τους υπολογιστές οποιουδήποτε που έχει πρόσβαση στον ιστότοπο. Αυτό θα βοηθήσει στην εξάλειψη τυχόν κακόβουλων σεναρίων που έχουν εγκατασταθεί στους χρήστες’ μηχανήματα.
Πίσω στα εργαλεία Webmaster Google, κάντε κλικ στο Crawl στην αριστερή πλαϊνή μπάρα και, στη συνέχεια, επιλέξτε ‘Λήψη ως Google’.
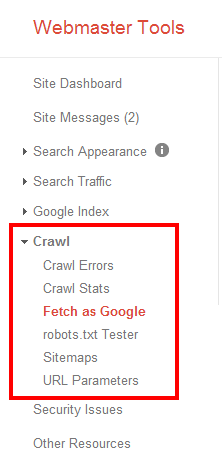
Η λήψη ενός ιστότοπου σας δείχνει τον τρόπο με τον οποίο ο ιστότοπός σας γίνεται αντιληπτός από την Google.
Έχετε την επιλογή ‘Φέρω’ ή ‘Λήψη και απόδοση’. ‘Λήψη και απόδοση’ προσφέρει μια πιο εμπεριστατωμένη άποψη του ιστότοπού σας, οπότε αν προσπαθείτε να ανακάμψετε από μια επίθεση κακόβουλου λογισμικού, αυτή είναι η επιλογή που πρέπει να επιλέξετε.

Τα εξωτερικά σενάρια σε έναν ιστότοπο πρέπει να επαληθεύονται και να ενημερώνονται. Τα θέματα WordPress και τα plugins, το λογισμικό φόρουμ και οι λύσεις ηλεκτρονικού εμπορίου μπορούν να στοχεύσουν οι χάκερ που στοχεύουν στην εκμετάλλευση αδυναμιών στα σενάρια.
Πάντα να διασφαλίζετε ότι το λογισμικό τρίτου μέρους έχει ενημερωθεί και, εάν υποψιάζεστε ότι ένα από αυτά τα σενάρια προκαλεί το πρόβλημά σας, απενεργοποιήστε το μέχρι να επιλυθεί το ζήτημα.
Εάν είναι απαραίτητο, απενεργοποιήστε κάθε πρόσθετο τρίτου μέχους μέχρι να εντοπίσετε την αιτία των δυσκολιών σας.
Ζητήστε κριτική
Όταν είστε σίγουροι ότι ο ιστότοπός σας είναι απαλλαγμένος από λοίμωξη, είναι καιρός να ζητήσετε από την Google να εξετάσει τον ιστότοπό σας και να καταργήσει την προειδοποίηση κακόβουλου λογισμικού από τα αποτελέσματα αναζήτησης.
Μπορείτε να ζητήσετε αναθεώρηση από τα εργαλεία Google Webmaster μέσω του ‘Αίτημα αναθεώρησης’ Σύνδεσμος.
Αυτή η επιλογή δεν είναι πάντα άμεσα διαθέσιμη, αλλά θα πρέπει να εμφανίζεται μέσα στη διεπαφή εργαλείων Webmasters μέσα σε λίγες ώρες από τον καθαρισμό του ιστότοπου από τα μολυσμένα σενάρια.
συμπέρασμα
Μπορεί να είναι δύσκολο να ανακάμψει από μια επίθεση κακόβουλου λογισμικού. Η πρόληψη του να συμβεί στην πρώτη θέση χρησιμοποιώντας ένα μεγάλο τείχος προστασίας, το ενημερωμένο λογισμικό και οι πολύπλοκες κωδικοί πρόσβασης είναι προτιμότερο.
Ωστόσο, εάν βρίσκεστε στοχευμένο με κακόβουλα σενάρια, κάντε τα παραπάνω βήματα για να ανακτήσετε τον έλεγχο του ιστότοπού σας το συντομότερο δυνατό
Τα λόγια σου!
Έχει αποκλειστεί ο ιστότοπός σας λόγω λοιμώξεων κακόβουλου λογισμικού? Πώς επιλύσατε αυτό το πρόβλημα και πόσο καιρό χρειάστηκε για να ξαναβρεθεί στο Google? Ρίξτε μας ένα σχόλιο παρακάτω.


