


Κλέβει το σαφάρι τα δεδομένα σας?
Ειδήσεις και ιδέες για την ασφάλεια στον κυβερνοχώρο για στελέχη
Κλέβει το σαφάρι τα δεδομένα σας?
Το Safari έχει σχεδιαστεί για να προστατεύει τις πληροφορίες σας και να σας επιτρέψει να επιλέξετε αυτό που μοιράζεστε.
Χρησιμοποιήστε ρυθμίσεις σαφάρι για να αφαιρέσετε και να αποκλείσετε δεδομένα που μπορούν να χρησιμοποιήσουν οι ιστότοποι για να σας παρακολουθούν στο Safari. Για να δείτε αυτές τις προτιμήσεις, επιλέξτε Ρυθμίσεις> Safari.
Βασικά σημεία:
- Ορισμένοι ιστότοποι χρησιμοποιούν παρόχους περιεχομένου τρίτων μερών, οι οποίοι μπορούν να σας παρακολουθήσουν σε ιστότοπους για να διαφημίσουν προϊόντα και υπηρεσίες.
- Η έξυπνη πρόληψη της παρακολούθησης του Safari σας βοηθά να σας προστατεύσει από την ανεπιθύμητη παρακολούθηση χρησιμοποιώντας μηχανική μάθηση σε συσκευές για να σταματήσετε τους ιχνηλάτες, επιτρέποντας παράλληλα σε ιστότοπους να λειτουργούν κανονικά.
- Η απόκρυψη διεύθυνσης IP ενισχύει την έξυπνη πρόληψη της παρακολούθησης στέλνοντας μέρος της κυκλοφορίας ιστού σας μέσω δύο ξεχωριστών ρελέ που λειτουργούν από διαφορετικές οντότητες, εξασφαλίζοντας ότι καμία ενιαία οντότητα δεν έχει τις πληροφορίες για να προσδιορίσει τόσο εσάς όσο και τους ιστότοπους που επισκέπτεστε.
- Μπορείτε να επιλέξετε να στείλετε συγκεκριμένη επισκεψιμότητα μέσω της αρχιτεκτονικής αναμετάδοσης και οι συνδρομητές ιδιωτικών αναμετάδοσης έχουν τη δυνατότητα να στείλουν όλη την κυκλοφορία μέσω ιδιωτικού ρελέ.
- Η παράνομη προειδοποίηση ιστοσελίδας στο Safari εμφανίζει μια προειδοποίηση εάν ο ιστότοπος που επισκέπτεστε είναι ύποπτος για το ψάρεμα.
- Η διατήρηση της προστασίας της ιδιωτικής ζωής επιτρέπει στο Safari να παρέχει ιστότοπους με αναφορές απόδοσης διατηρώντας παράλληλα το απόρρητό σας.
- Το Safari μπορεί να ελέγξει εάν η Apple Pay είναι ενεργοποιημένη όταν το χρησιμοποιείτε σε μια εφαρμογή ή σε έναν ιστότοπο.
- Η ιδιωτική περιήγηση στο Safari απενεργοποιεί την αποθήκευση του ιστορικού περιήγησης, των πληροφοριών αυτόματου δικτύου και των ανοιχτών καρτέλων στο iCloud ή σε όλες τις συσκευές.
- Το Safari μπορεί να αναλύσει ιστοσελίδες που επισκέπτεστε για να καθορίσετε τη γλώσσα τους και προσφέρει επιλογές μετάφρασης.
- Τα περιεχόμενα και οι διευθύνσεις της ιστοσελίδας που αποστέλλονται στην Apple για μετάφραση δεν συνδέονται με το αναγνωριστικό της Apple ή άλλα προσωπικά δεδομένα.
Ερωτήσεις:
- Μπορούν οι ιστότοποι να παρακολουθούν τις δραστηριότητές σας σε διαφορετικούς ιστότοπους στο Safari?
- Πώς η απόκρυψη διεύθυνσης IP βελτιώνει την έξυπνη πρόληψη της παρακολούθησης?
- Ποιος είναι ο σκοπός της δόλιας προειδοποίησης ιστοσελίδων στο Safari?
- Πώς διατηρεί τη μέτρηση της ιδιωτικής ζωής στο σαφάρι?
- Μπορούν οι ιστότοποι να ελέγξουν εάν η Apple Pay είναι ενεργοποιημένη όταν το χρησιμοποιείτε σε μια συσκευή iOS?
- Τι συμβαίνει όταν η ιδιωτική περιήγηση είναι ενεργοποιημένη στο Safari?
- Πώς καθορίζει το σαφάρι τη γλώσσα των ιστοσελίδων?
- Πόσο καιρό διευθύνεται η ιστοσελίδα της Apple Store για τη βελτίωση των προϊόντων και των υπηρεσιών της?
- Ποια δεδομένα αποστέλλονται στην Apple κατά τη μετάφραση ιστοσελίδων?
Απάντηση: Ναι, ορισμένοι ιστότοποι χρησιμοποιούν παρόχους περιεχομένου τρίτων για να παρακολουθούν τους χρήστες σε ιστότοπους για διαφημιστικούς σκοπούς. Ωστόσο, η δυνατότητα πρόληψης της πρόληψης του Safari βοηθά στην προστασία των χρηστών, σταματώντας τους ιχνηλάτες, επιτρέποντας παράλληλα στους ιστότοπους να λειτουργούν κανονικά.
Απάντηση: Η απόκρυψη διεύθυνσης IP στέλνει την κυκλοφορία ιστού μέσω ξεχωριστών ρελέ, που λειτουργούν από διαφορετικές οντότητες. Το πρώτο ρελέ γνωρίζει τη διεύθυνση IP του χρήστη, αλλά όχι τον ιστότοπο που επισκέπτονται, ενώ ο δεύτερος ρελέ γνωρίζει τον ιστότοπο που επισκέπτεται αλλά όχι τη διεύθυνση IP του χρήστη. Αυτό εμποδίζει οποιαδήποτε ενιαία οντότητα να έχει και τις δύο πληροφορίες.
Απάντηση: Η παράνομη προειδοποίηση ιστότοπου εμφανίζει μια προειδοποίηση εάν ο ιστότοπος που επισκέπτεστε είναι ύποπτος για το phishing, το οποίο είναι μια δόλια προσπάθεια να κλέψει προσωπικά δεδομένα.
Απάντηση: Η μέτρηση της προστασίας της ιδιωτικής ζωής επιτρέπει στο Safari να παρέχει στους ιστότοπους αναφορές απόδοσης για διαφημίσεις διατηρώντας παράλληλα την ιδιωτική ζωή των χρηστών. Αυτές οι αναφορές περιέχουν περιορισμένα δεδομένα, χρησιμοποιούν προστασία διεύθυνσης IP και δεν έχουν προσωπικά δεδομένα ή cookies.
Απάντηση: Ναι, οι ιστότοποι μπορούν να ελέγξουν εάν η Apple Pay είναι ενεργοποιημένη σε μια συσκευή iOS. Ωστόσο, οι χρήστες έχουν τη δυνατότητα να απενεργοποιήσουν αυτήν τη λειτουργία στις ρυθμίσεις σαφάρι.
Απάντηση: Όταν είναι ενεργοποιημένη η ιδιωτική περιήγηση, το Safari δεν θυμάται τις σελίδες που επισκέπτονται, τις πληροφορίες αυτόματης βολής και τις ανοιχτές καρτέλες δεν αποθηκεύονται σε iCloud ή συγχρονίζονται σε συσκευές. Οι ιστότοποι δεν μπορούν επίσης να τροποποιήσουν τις πληροφορίες που είναι αποθηκευμένες στη συσκευή.
Απάντηση: Το Safari αναλύει κάθε ιστοσελίδα για να καθορίσει τη γλώσσα του. Εάν μια ιστοσελίδα μπορεί να μεταφραστεί σε οποιαδήποτε από τις προτιμώμενες γλώσσες ενός χρήστη, το Safari προσφέρει μια επιλογή μετάφρασης. Τα περιεχόμενα της ιστοσελίδας, συμπεριλαμβανομένου του πλήρους κειμένου, αποστέλλονται στους διακομιστές της Apple για μετάφραση. Μετά τη μετάφραση, η Apple απορρίπτει το περιεχόμενο της ιστοσελίδας.
Απάντηση: Εάν μια ιστοσελίδα δεν προβλέπεται σε λειτουργία ιδιωτικής περιήγησης, το Safari στέλνει τη διεύθυνση της ιστοσελίδας στην Apple για έως και πέντε χρόνια. Αυτές οι πληροφορίες χρησιμοποιούνται για τη βελτίωση των προϊόντων, των υπηρεσιών και των τεχνολογιών της Apple.
Απάντηση: Κατά τη μετάφραση ιστοσελίδων, το Safari στέλνει τα περιεχόμενα και τις διευθύνσεις της ιστοσελίδας στην Apple. Ωστόσο, αυτές οι πληροφορίες δεν σχετίζονται με το αναγνωριστικό Apple ενός χρήστη ή άλλα προσωπικά δεδομένα που μπορεί να έχει η Apple από άλλες υπηρεσίες.
Ειδήσεις και ιδέες για την ασφάλεια στον κυβερνοχώρο για στελέχη
Μπορεί το iPhone σας να πάρει ιούς από ιστότοπους? Σε ένα φόρουμ συζήτησης για την Apple.com, ένας χρήστης αναφέρει ότι μπορείτε’να πάρετε έναν ιό στο iPhone σας από την επίσκεψη σε έναν ιστότοπο. Στις περισσότερες περιπτώσεις, αυτό είναι αλήθεια.
Κλέβει το σαφάρι τα δεδομένα σας?
Το Safari έχει σχεδιαστεί για να προστατεύει τις πληροφορίες σας και να σας επιτρέψει να επιλέξετε αυτό που μοιράζεστε.
Χρησιμοποιήστε ρυθμίσεις σαφάρι για να αφαιρέσετε και να αποκλείσετε δεδομένα που μπορούν να χρησιμοποιήσουν οι ιστότοποι για να σας παρακολουθούν στο Safari. Για να δείτε αυτές τις προτιμήσεις, επιλέξτε Ρυθμίσεις> Safari.
Αποτρέψτε την παρακολούθηση σταυροειδούς
Μερικοί ιστότοποι χρησιμοποιούν παρόχους περιεχομένου τρίτων μερών. Ένας πάροχος περιεχομένου τρίτου μέρους μπορεί να σας παρακολουθεί σε ιστότοπους για να διαφημίσετε προϊόντα και υπηρεσίες.
Με αυτή την επιλογή ενεργοποιημένη, η παρακολούθηση των δεδομένων διαγράφεται περιοδικά, εκτός εάν επισκεφθείτε τον παροχέα περιεχομένου τρίτου μέρους.
Απόκρυψη διεύθυνσης IP
Η έξυπνη πρόληψη παρακολούθησης σας βοηθά να σας προστατεύσει από την ανεπιθύμητη παρακολούθηση χρησιμοποιώντας μηχανική μάθηση σε συσκευές για να σταματήσετε τους ιχνηλάτες, επιτρέποντας παράλληλα σε ιστότοπους να λειτουργούν κανονικά. Η απόκρυψη διεύθυνσης IP ενισχύει την έξυπνη πρόληψη της παρακολούθησης στέλνοντας μέρος της κυκλοφορίας ιστού σας μέσω δύο ξεχωριστών ρελέ που λειτουργούν από διαφορετικές οντότητες. Το πρώτο γνωρίζει τη διεύθυνση του πρωτοκόλλου Internet (IP), αλλά όχι τον ιστότοπο που επισκέπτεστε. Ο δεύτερος γνωρίζει τον ιστότοπο που επισκέπτεστε, αλλά όχι τη διεύθυνση IP σας, παρέχοντας μια γενικευμένη ταυτότητα και τοποθεσία στον ιστότοπο προορισμού. Με αυτόν τον τρόπο, καμία ενιαία οντότητα δεν έχει τις πληροφορίες για να προσδιορίσει τόσο εσάς όσο και τους ιστότοπους που επισκέπτεστε.
Μπορείτε να επιλέξετε να στείλετε συγκεκριμένη επισκεψιμότητα μέσω της αρχιτεκτονικής αναμετάδοσης. Οι συνδρομητές ιδιωτικών αναμετάδοσης μπορούν να επιλέξουν να στείλουν όλη την κυκλοφορία μέσω ιδιωτικού ρελέ πηγαίνοντας στις Ρυθμίσεις> Safari> Απόκρυψη διεύθυνσης IP και, στη συνέχεια, πατώντας για να ενεργοποιήσετε τους ιχνηλάτες και τους ιστότοπους. Εναλλακτικά, όλοι οι χρήστες μπορούν να επιλέξουν να στείλουν την κυκλοφορία με γνωστούς ιχνηλάτες μέσω της αρχιτεκτονικής ρελέ, πηγαίνοντας σε ρυθμίσεις> Safari> Απόκρυψη διεύθυνσης IP και, στη συνέχεια, πατώντας για να ενεργοποιήσετε “Μόνο ιχνηλάτες” ή “Ιχνηλάτες και ιστοσελίδες.” Μπορείτε να απενεργοποιήσετε την απόκρυψη διεύθυνσης IP ανά πάσα στιγμή πηγαίνοντας στις Ρυθμίσεις> Safari> Απόκρυψη της διεύθυνσης IP και, στη συνέχεια, αξιοποιώντας.
ΠΡΟΕΙΔΟΠΟΙΗΣΗ ΠΡΟΕΙΔΟΠΟΙΗΣΗΣ ΠΡΟΣΩΠΟΥ
Όταν η παράνομη προειδοποίηση ιστότοπου είναι ενεργοποιημένη, το Safari θα εμφανίσει μια προειδοποίηση εάν ο ιστότοπος που επισκέπτεστε είναι ένας ύποπτος ιστότοπος ηλεκτρονικού “ψαρέματος”. Το phishing είναι μια δόλια προσπάθεια να κλέψετε τα προσωπικά σας δεδομένα, όπως ονόματα χρηστών, κωδικοί πρόσβασης και άλλα στοιχεία λογαριασμού. Ένας δόλιος ιστότοπος μεταμφιέζεται ως νόμιμη, όπως τράπεζα, χρηματοπιστωτικό ίδρυμα ή παροχέας υπηρεσιών ηλεκτρονικού ταχυδρομείου. Πριν από την επίσκεψη σε έναν ιστότοπο, το Safari μπορεί να στείλει πληροφορίες που υπολογίζονται από τη διεύθυνση του ιστότοπου στην περιήγηση στο Google Safe και την Apple για να ελέγξουν εάν ο ιστότοπος είναι δόλιος. Για τους χρήστες με την ηπειρωτική Κίνα ή το Χονγκ Κονγκ που ορίστηκε ως περιοχή τους σε ρυθμίσεις> Γενικά> Γλώσσα και περιοχή, το Safari μπορεί επίσης να χρησιμοποιήσει την Tencent Safe Crowsing για να κάνει αυτόν τον έλεγχο. Η πραγματική διεύθυνση ιστότοπου δεν μοιράζεται ποτέ με τον πάροχο ασφαλούς περιήγησης. Το Google (και για χρήστες με την ηπειρωτική Κίνα ή το Χονγκ Κονγκ που έχει οριστεί ως περιοχή, η Tencent) μπορεί επίσης να καταγράψει τη διεύθυνση IP σας όταν αποστέλλονται πληροφορίες σε αυτούς. Μπορείτε να απενεργοποιήσετε τις δόλια προειδοποιήσεις ιστότοπου στο Safari ανά πάσα στιγμή, πηγαίνοντας σε ρυθμίσεις> σαφάρι, στη συνέχεια, πατώντας για να απενεργοποιήσετε την παράνομη προειδοποίηση ιστότοπου.
Διατήρηση της μέτρησης διαφημίσεων
Όταν η μέτρηση της διατήρησης της ιδιωτικής ζωής είναι ενεργοποιημένη, το Safari θα παρέχει στους ιστότοπους αναφορές απόδοσης για να βοηθήσουν τους ιστότοπους και τους διαφημιζόμενους να αποδώσουν την προβολή και να κάνουν κλικ σε διαφημίσεις, διατηρώντας παράλληλα την ιδιωτική σας ζωή. Το Safari θα στείλει αναφορές απόδοσης με περιορισμένα δεδομένα σε ειδική λειτουργία χρησιμοποιώντας προστασία διεύθυνσης IP, χωρίς αποθήκευση δεδομένων, χωρίς cookies και καθυστερήσει τυχαία μεταξύ 24 και 48 ωρών. Οι αναφορές απόδοσης δεν περιέχουν προσωπικά δεδομένα.
Μπορείτε να απενεργοποιήσετε τη μέτρηση της ιδιωτικής ζωής ανά πάσα στιγμή με τη μετάβαση σε ρυθμίσεις> Safari, στη συνέχεια, πατώντας για να απενεργοποιήσετε τη μέτρηση της ιδιωτικής ζωής.
Ελέγξτε για την Apple Pay
Όταν βρίσκεστε σε μια εφαρμογή ή σε έναν ιστότοπο που χρησιμοποιεί την Apple Pay σε iPhone, iPad ή Apple Watch, μπορούν να ελέγξουν εάν έχετε ενεργοποιημένη την Apple Pay σε αυτήν τη συσκευή. Μπορείτε να απενεργοποιήσετε τους ιστότοπους που επισκέπτεστε από τον έλεγχο εάν η Apple Pay είναι ενεργοποιημένη ανά πάσα στιγμή πηγαίνοντας στην επιταγή για τη ρύθμιση της Apple Pay στη συσκευή σας iOS ή iPados στις ρυθμίσεις> Safari> Privacy & Security.
Όταν η ιδιωτική περιήγηση είναι ενεργοποιημένη, το Safari δεν κάνει’να θυμηθείτε τις σελίδες που επισκέπτεστε, τις πληροφορίες αυτόματου δικτύου και τις ανοιχτές καρτέλες σας’T αποθηκευμένο σε iCloud ή συγχρονίζεται στις συσκευές σας. Οι ιστότοποι μπορούν’t Τροποποιήστε τις πληροφορίες που είναι αποθηκευμένες στη συσκευή σας, έτσι ώστε οι υπηρεσίες που κανονικά διαθέσιμες σε τέτοιες τοποθεσίες μπορούν να λειτουργούν διαφορετικά μέχρι να απενεργοποιήσετε την ιδιωτική περιήγηση.
Σημείωση: Ενώ η ιδιωτική περιήγηση είναι ενεργοποιημένη, η γραμμή διευθύνσεων εμφανίζεται σκοτεινή αντί για φως.
Το Safari αναλύει κάθε ιστοσελίδα που επισκέπτεστε για να καθορίσετε τη γλώσσα του. Αυτός ο προσδιορισμός γίνεται εξ ολοκλήρου στη συσκευή σας. Εάν η ιστοσελίδα μπορεί να μεταφραστεί σε οποιαδήποτε από τις προτιμώμενες γλώσσες σας, μπορείτε να επιλέξετε να την μεταφράσετε. Εάν μεταφράσετε, το Safari θα στείλει την ιστοσελίδα’S Περιεχόμενα (συμπεριλαμβανομένου του πλήρους κειμένου) στην Apple’S Servers για μετάφραση. Αφού ολοκληρωθεί η μετάφραση, η Apple θα απορρίψει το περιεχόμενο της ιστοσελίδας.
Εάν η ιστοσελίδα δεν προβλήθηκε σε λειτουργία ιδιωτικής περιήγησης, τότε το Safari θα στείλει επίσης την ιστοσελίδα’Διεύθυνση S στο Apple. Η Apple θα αποθηκεύσει τη διεύθυνση για έως και πέντε χρόνια για να βελτιώσει την Apple’προϊόντα, υπηρεσίες και τεχνολογίες. Δεδομένου ότι η Apple δεν αποθηκεύει τα περιεχόμενα των ιστοσελίδων που μεταφράζετε, μόνο οι δημόσιες προσβάσιμες ιστοσελίδες θα χρησιμοποιηθούν για τη βελτίωση της Apple’προϊόντα, υπηρεσίες και τεχνολογίες.
Τα περιεχόμενα και οι διευθύνσεις της ιστοσελίδας που αποστέλλονται στην Apple δεν συνδέονται με το αναγνωριστικό της Apple, τη διεύθυνση ηλεκτρονικού ταχυδρομείου ή άλλα δεδομένα που μπορεί να έχει η Apple από τη χρήση άλλων υπηρεσιών της Apple.
Προκειμένου να σας παρέχουμε μια καλύτερη εμπειρία περιήγησης, αφού μεταφράζετε μια συγκεκριμένη ιστοσελίδα, μπορεί να μεταφραστεί και άλλες ιστοσελίδες στον ίδιο τομέα που επισκέπτεστε στην ίδια καρτέλα. Το Safari θα σταματήσει αυτόματα τη μετάφραση όταν επισκέπτεστε μια ιστοσελίδα που δεν βρίσκεται πλέον στην ίδια αρχική γλώσσα ή μια ιστοσελίδα σε διαφορετικό τομέα.
Μπορείτε να κατεβάσετε επεκτάσεις σαφάρι από το κατάστημα εφαρμογών. Εάν η συσκευή σας διαχειρίζεται, ο εργοδότης ή το εκπαιδευτικό σας ίδρυμα μπορεί να σας παρέχει μια εφαρμογή που περιλαμβάνει επεκτάσεις σαφάρι. Πριν χρησιμοποιήσετε μια επέκταση σαφάρι, πρέπει να το ενεργοποιήσετε στο Safari ή με τη μετάβαση σε ρυθμίσεις> Safari> Extensions. Μόλις ενεργοποιηθεί, πρέπει να χορηγήσετε την άδεια επέκτασης για να διαβάσετε ή να τροποποιήσετε τις ιστοσελίδες που επισκέπτεστε. Μπορείτε να αλλάξετε ποιοι ιστότοποι μπορούν να διαβάσουν και να τροποποιήσουν την επέκταση με τη μετάβαση σε ρυθμίσεις> Safari> Extensions.
Όταν χρησιμοποιείτε επεκτάσεις ιστού τρίτων, υπόκεινται σε αυτά τα τρίτα μέρη’ όροι και πολιτική και πρακτικές απορρήτου. Θα πρέπει να ελέγξετε τους όρους, τις πολιτικές απορρήτου και τις πρακτικές αυτών των επεκτάσεων για να κατανοήσετε τον τρόπο με τον οποίο χρησιμοποιούν τις πληροφορίες σας.
Μπορείτε να χρησιμοποιήσετε το iCloud για να διατηρήσετε τις πληροφορίες σας σαφάρι συγχρονισμένες σε όλες τις συσκευές σας, συμπεριλαμβανομένων των ανοιχτών καρτελών, των ομάδων καρτέλας, των πληροφοριών αυτόματου δικτύου, των σελιδοδεικτών, της λίστας ανάγνωσης και του ιστορικού. Μπορείτε να απενεργοποιήσετε αυτήν τη λειτουργία ανά πάσα στιγμή πηγαίνοντας στις Ρυθμίσεις> [το όνομά σας]> iCloud, στη συνέχεια, χτυπήστε για να απενεργοποιήσετε το Safari.
Χρησιμοποιώντας αυτά τα χαρακτηριστικά, συμφωνείτε και συγκατάθεση στην Apple’S και οι θυγατρικές της’ και πράκτορες’ μετάδοση, συλλογή, συντήρηση, επεξεργασία και χρήση αυτών των πληροφοριών όπως περιγράφεται παραπάνω.
Η Apple διατηρεί προσωπικά δεδομένα μόνο για όσο χρειάζεται για την εκπλήρωση των σκοπών για τους οποίους συλλέχθηκε, συμπεριλαμβανομένης της περιγραφής της Apple’S Πολιτική απορρήτου ή στις ειδοποιήσεις απορρήτου που απαιτείται από την υπηρεσία ή όπως απαιτείται από το νόμο. Κατά την αξιολόγηση των περιόδων διατήρησης, εξετάζουμε πρώτα προσεκτικά εάν είναι απαραίτητο να διατηρηθούν τα προσωπικά δεδομένα που συλλέγονται και, εάν απαιτείται διατήρηση.
Ανά πάσα στιγμή, οι πληροφορίες που συλλέγονται από την Apple θα αντιμετωπίζονται σύμφωνα με την Apple’S Πολιτική απορρήτου, η οποία μπορεί να βρεθεί στο www.μήλο.com/ιδιωτικότητα
Δημοσιεύθηκε Ημερομηνία: 6 Απριλίου 2023
Μπορούν τα iPhones να πάρουν ιούς από ιστότοπους? Απάντηση από την Apple [2023]
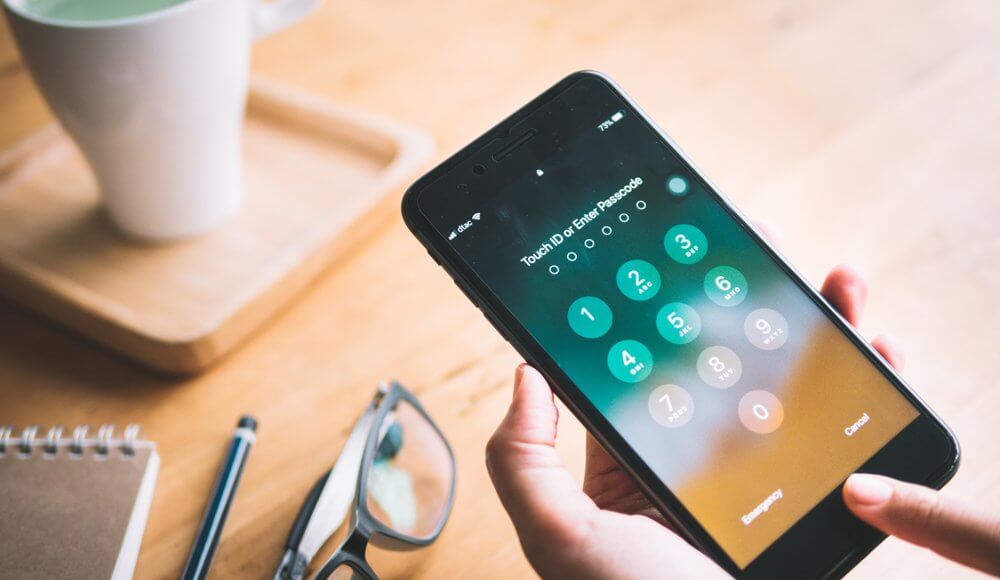
Μπορεί το iPhone σας να πάρει ιούς από ιστότοπους? Σε ένα φόρουμ συζήτησης για την Apple.com, ένας χρήστης αναφέρει ότι μπορείτε’να πάρετε έναν ιό στο iPhone σας από την επίσκεψη σε έναν ιστότοπο. Στις περισσότερες περιπτώσεις, αυτό είναι αλήθεια.
Ωστόσο, αν εσείς’χρησιμοποιώντας το σαφάρι, το chrome ή μια άλλη εφαρμογή προγράμματος περιήγησης στο iPhone σας, τότε ναι, εσείς μπορώ Αποκτήστε έναν ιό από την επίσκεψη σε έναν ιστότοπο – αλλά μόνο σε εξαιρετικά ασυνήθιστες περιστάσεις.
Μπορούν τα iPhones να πάρουν ιούς από ιστότοπους – είναι πιθανό?
Ενώ η έρευνα έχει δείξει ότι το iPhone είναι πιο ασφαλές από το λειτουργικό σύστημα Android, η μακροχρόνια πεποίθηση ότι τα iPhones μπορούν’t Get ιών έχει καταστραφεί διεξοδικά από τους ερευνητές.
Παρ ‘όλα αυτά, εξαιτίας του τρόπου με τον οποίο η Apple σχεδίασε το σύστημα λειτουργίας iOS, το iPhone έρχεται εξοπλισμένο με ένα δίχτυ ασφαλείας ασφαλείας. Εφ ‘όσον ενημερώνετε το iOS σας τακτικά και don’t jailbreak τη συσκευή σας, τότε οι πιθανότητες να συμβάλλουν σε ιό είναι λεπτή. Παρ ‘όλα αυτά, πρέπει ακόμα να καταλάβετε πώς να προστατεύσετε τη συσκευή σας και να μάθετε πώς να πείτε εάν έχει μολυνθεί. Σε αυτό το άρθρο, θα ανακαλύψετε βέλτιστες πρακτικές που θα κρατήσουν το iPhone σας δωρεάν από κακόβουλο λογισμικό.
Υπογράφει το iPhone σας έχει ιό
Υπάρχουν ορισμένα προειδοποιητικά σημάδια που πρέπει να προσέξετε για να διαπιστώσετε εάν το iPhone σας έχει μολυνθεί:
- Είναι η υπερθέρμανση του iPhone σας? Όταν η συσκευή σας τρέχει καυτή, οι κακόβουλες εφαρμογές θα μπορούσαν να χρησιμοποιούν υπερβολικά πόρους και μνήμη CPU, προκαλώντας την υπερβολική εργασία η συσκευή σας.
- Το iPhone σας χρησιμοποιεί πάρα πολλά δεδομένα? Αυτό είναι το μεγαλύτερο σημάδι που έχει συμβιβαστεί το iPhone σας. Οι εφαρμογές όπως το Netflix χρησιμοποιούν συνήθως πολλά δεδομένα, επειδή η ροή βίντεο υψηλής ανάλυσης είναι ένταση δεδομένων. Ωστόσο, αν έχετε έχετε’t ρέει οτιδήποτε ή facetimed οποιονδήποτε πρόσφατα, και βλέπετε το iPhone σας χρησιμοποιώντας πολλαπλά gigabytes καθημερινά, τότε αυτό’είναι μια ένδειξη ότι το iPhone σας έχει μολυνθεί. Για να επαληθεύσετε, ελέγξτε το iPhone σας’ρύθμιση S και δείτε πόσα δεδομένα χρησιμοποιεί κάθε μία από τις εφαρμογές σας.
- Παίρνετε αναδυόμενα παράθυρα ακόμη και όταν το πρόγραμμα περιήγησής σας δεν είναι ανοιχτό? Τα αναδυόμενα παράθυρα δεν πρέπει να εμφανίζονται στο τηλέφωνό σας εάν είστε’Δεν χρησιμοποιείτε το Safari, το Chrome ή μια άλλη εφαρμογή περιήγησης. Εάν είστε, τότε αυτή είναι μια κόκκινη σημαία.
- Βλέπετε περίεργες εφαρμογές στο iPhone σας? Εάν βλέπετε μια εφαρμογή που δεν κάνετε’θυμάμαι τη λήψη, τότε αυτό’είναι μια άλλη κόκκινη σημαία για την εγκατάσταση κακόβουλου λογισμικού στη συσκευή σας.
- Οι εφαρμογές σας συντρίβουν συνεχώς? Όταν έχετε κακόβουλο λογισμικό στη συσκευή σας, τείνουν να γουρούνι υπολογιστικούς πόρους, έτσι ώστε οι άλλες εφαρμογές σας να κερδίσουν’Τ λειτουργούν κανονικά και είναι πιο πιθανό να καταρρεύσουν.
- Είναι η μπαταρία σας να αποστραγγίζει ταχύτερα από το συνηθισμένο? Όπως αναφέρθηκε προηγουμένως, οι εφαρμογές κακόβουλου λογισμικού τείνουν να γουρούνι τους πόρους επειδή μεταφέρουν και μεταφέρουν δεδομένα ή εγκαθιστούν περισσότερο κακόβουλο λογισμικό στο backend. Ως αποτέλεσμα, το τηλέφωνό σας θα καταναλώνει την μπαταρία του πολύ πιο γρήγορα από το συνηθισμένο.
- Το iPhone σας τρέχει αργά? Αυτό είναι το τελικό σημάδι για να ελέγξετε εάν το iPhone σας έχει μολυνθεί με ιό.
Πώς μπορώ να σαρώσω το iPhone μου?
Αφού εξέτασαν τις 3 δοκιμές κόμματος, οι εμπειρογνώμονες συνιστούν ιδιαίτερα ότι οι προσωπικοί χρήστες χρησιμοποιούν την Zonealarm Mobile Security, ενώ οι επιχειρήσεις μπορούν να χρησιμοποιήσουν αρμονία σημείου ελέγχου για τους εργαζομένους. Αυτό το άρθρο είναι περισσότερο προσανατολισμένο προς τους μεμονωμένους χρήστες, οπότε αν πέσετε σε αυτήν την κατηγορία, τότε το ZONEALARM είναι η λύση για εσάς.
Το ZONEALARM σαρώνει όλες τις απειλές από τις τελευταίες 30 ημέρες, παρέχει μηδενικές διαφημίσεις και παρέχει 100% ιδιωτικότητα στον τελικό χρήστη-τα προσωπικά σας στοιχεία διατηρούνται ασφαλή. Καταναλώνει επίσης πολύ λίγους πόρους στο iPhone σας.
Το ZONEALARM παρέχει επίσης τις ακόλουθες δυνατότητες:
- Ασφαλές Wi-Fi. Συνδεθείτε σε δημόσια δίκτυα WiFi σε ξενοδοχεία ή αεροδρόμια χωρίς ανησυχείτε. Το ZONEALARM ανιχνεύει και εμποδίζει τις επιθέσεις κατάσκοπος ανθρώπου στο μεσαίο και άλλες κακόβουλες συμπεριφορές δικτύου.
- Αντι -ηλεκτρονικό ψάρεμα. Αποτρέπει τις γνωστές και μηδενικές επιθέσεις ηλεκτρονικού ψαρέματος.
- Ασφαλής περιήγηση. Αποκλείει ιστοσελίδες που προσπαθούν να κλέψουν τα στοιχεία σας
- Αντι-bot. Αποτρέπει την κλέψιμο δεδομένων όπως τα διαπιστευτήρια, τις φωτογραφίες και τα έγγραφα
Τι άλλο μπορώ να κάνω για να κρατήσω το iPhone μου ασφαλές από ιούς?
Παρακάτω υπάρχουν εννέα βέλτιστες πρακτικές για να διατηρήσετε τη συσκευή σας ασφαλή:
- Ενημερώστε τακτικά το λειτουργικό σας σύστημα. Όταν έχετε μια νέα ενημέρωση iOS, η Apple μπορεί να έχει επιδιορθώσει ένα πρόσφατο σφάλμα ή εκμετάλλευση
- Απενεργοποιήστε τα cookies στο Safari ή την άλλη εφαρμογή περιήγησης.
- Απενεργοποιήστε το Bluetooth.
- Χρησιμοποιήστε ένα VPN εάν εσείς’Συνδεθείτε σε δημόσιο δίκτυο Wi-Fi
- Χρησιμοποιήστε την υπηρεσία κυψέλης σας αντί για δημόσιο δίκτυο Wi-Fi
- Εάν χρησιμοποιείτε δημόσιο δίκτυο Wi-Fi, συνδεθείτε σε έναν ιστότοπο μέσω HTTPS για να αποτρέψετε τις επιθέσεις Man-in-the-Middle και απενεργοποιήστε το τηλέφωνό σας’S ρύθμιση για αυτόματα σύνδεση σε οποιοδήποτε κοντινό δίκτυο Wi-Fi
- Ποτέ μην jailbreak το iPhone σας. Κάτι τέτοιο σας ανοίγει σε ένα ευρύ φάσμα απειλών.
- Να γνωρίζετε άγνωστες διαφημίσεις, μηνύματα ηλεκτρονικού ταχυδρομείου, συνδέσμους και μηνύματα.
- Κύριος’t Επισκεφθείτε ύποπτες ιστοσελίδες. Ακριβώς επειδή έχετε ένα iPhone δεν’δεν σημαίνει ότι μπορείς’να μολυνθεί.
Πώς να καθαρίσετε το iPhone σας από ιούς
Εάν υποψιάζεστε ότι το iPhone σας έχει ιό, τότε ίσως θελήσετε να κάνετε μια σκληρή επαναφορά. Ναι, αυτό το βήμα χρειάζεται χρόνο, αλλά αυτό’είναι καλύτερα να περάσετε λίγες ώρες επαναφέροντας το τηλέφωνό σας αντί να ζείτε με το φόβο ότι ένας χάκερ κατασκοπεύει σε κάθε σας κίνηση.
Για να καθαρίσετε το iPhone του κακόβουλου λογισμικού, κάντε μια σκληρή επαναφορά στις ρυθμίσεις του εργοστασίου. Εδώ’πώς να κάνετε μια επαναφορά:
- Δημιουργήστε αντίγραφα ασφαλείας του iPhone σας στο iCloud ή στο iTunes στον υπολογιστή σας
- Μεταβείτε στις Ρυθμίσεις -> Γενικά -> Μεταφορά ή επαναφορά του iPhone
- Πατήστε στη ρύθμιση που λέει “Διαγράψτε όλο το περιεχόμενο και τις ρυθμίσεις”
Τώρα όταν το iPhone σας ξεκινά ξανά με τα πάντα διαγράφονται, μπορείτε να ρυθμίσετε το iPhone σας ως νέο ή να επαναφέρετε το αντίγραφο ασφαλείας σας. Στη συνέχεια, κατεβάστε τις εφαρμογές που χρησιμοποιούσατε προηγουμένως.
Αν εσύ’Έχετε ακόμα πρόβλημα ή ιούς στο iPhone σας, καλέστε την Apple’υποστήριξη ή ορίσετε ραντεβού με ειδικό. Έχουν λογισμικό που θα κάνει σκληρή σάρωση στη συσκευή σας και θα αφαιρέσει τα κακόβουλα αρχεία που μπορεί να έχουν ξεφύγει από τη σκληρή επαναφορά σας.
Μπορούν τα iPhones να πάρουν ιούς από το Safari?
Όχι άμεσα. Το Safari λειτουργεί ως πύλη για τους χάκερς, αλλά οι χάκερ μπορούν να χρησιμοποιήσουν άλλα προγράμματα περιήγησης ως φορείς επίθεσης, όπως το Chrome. Γενικά, αυτό’είναι καλύτερο να επισκέπτεστε μόνο ιστότοπους που είναι νόμιμοι και γνωστές. Προσέξτε αν εσείς’Προσπαθώντας όμως να μεταδώσει μια ταινία ή μια αθλητική εκδήλωση, ωστόσο.
Με αυτές τις συμβουλές ασφαλείας, αυτό’είναι κρίσιμο για να καταλάβετε πώς το iPhone σας’S Λειτουργικό σύστημα λειτουργεί.
Τα iPhones είναι λιγότερο πιθανό να πάρουν ιούς από ιστότοπους λόγω του τρόπου δομής του iOS
μήλο’Το σύστημα iOS είναι γνωστό για το κλειστό μοντέλο ασφαλείας, το οποίο παίρνει μια περιφραγμένη προσέγγιση κήπου. Αυτή η προσέγγιση απαιτεί την προετοιμασία των 3 rd party apps και για να ταιριάζει σε ορισμένες απαιτήσεις πριν φτάσει στο App Store, προστατεύοντάς σας από κακόβουλες εφαρμογές. Ακόμα κι αν κάποιος κατεβάσει μια κακόβουλη εφαρμογή σε μια προσπάθεια να βρει μια παράνομη ροή μιας νέας ταινίας, τα δεδομένα τους είναι ασφαλή.
Αυτή η προσέγγιση ασφαλείας που περιγράφεται παραπάνω είναι γνωστή ως “sandboxing,” Και επεκτείνεται σε σαφάρι και άλλες εφαρμογές περιήγησης που έχουν πρόσβαση σε ιστότοπους. Το Sandboxing είναι η πράξη περιορισμού των εφαρμογών τρίτων, ώστε να μπορούν’t Αρχεία πρόσβασης που αποθηκεύονται από άλλες εφαρμογές ή πραγματοποιούν αλλαγές στη συσκευή. Μια εφαρμογή που’Το S που έχει εγκατασταθεί μέσω του App Store μπορεί να έχει πρόσβαση μόνο στα δικά του δεδομένα ή εάν ένας χρήστης επιτρέπει ρητά στην εφαρμογή να έχει πρόσβαση σε δεδομένα στη συσκευή. Επιπλέον, ακόμη και αν ένας χρήστης επιτρέπει τα μέγιστα δικαιώματα στην εφαρμογή, ένα ευρύ φάσμα του iPhone’Οι λειτουργίες S αποκλείονται μόνιμα, όπως αρχεία συστήματος και πόρους.
Η Apple έχει λάβει κάποιες πρόσθετες προσεγγίσεις για τη βελτίωση της ασφάλειας. Οι υπηρεσίες απομακρυσμένης σύνδεσης θεωρούνται περιττές, έτσι δεν είναι’που περιλαμβάνεται στο λογισμικό του συστήματος. APIS DON’να εξουσιοδοτήσουν τις αιτήσεις να χορηγούν προνόμια στο σημείο όπου μπορούν να τροποποιήσουν το iOS ή άλλες εφαρμογές.
Ως αποτέλεσμα των μέτρων ασφαλείας που συζητήθηκαν παραπάνω, μπορεί κανείς να πιστεύει ότι το iPhone είναι ανοσοποιητικό εάν επισκεφθείτε έναν κακόβουλο ιστότοπο. Ωστόσο, αυτό δεν είναι’t πάντα αλήθεια. Εάν ένας ιστότοπος άνοιξε μέσα σε μια εφαρμογή προγράμματος περιήγησης διαφεύγει από το sandbox, τότε το μοντέλο ασφαλείας δεν είναι πλέον βιώσιμο.
Σε αντίθεση με το iOS, οι συσκευές Android διατρέχουν μεγαλύτερο κίνδυνο να μολυνθούν από κακόβουλο λογισμικό. Πρώτον, ενώ το iOS είναι κλειστό σύστημα, Android’Το λειτουργικό σύστημα S είναι ανοιχτό κώδικα, το οποίο επιτρέπει στους χάκερ να περάσουν με τον κώδικα και να βρουν τρωτά σημεία. Δεύτερον, αυτό’Οι μεταφορείς – όχι η Google – που επιλέγουν πότε ή αν πρέπει να ενημερώσετε τις ενημερώσεις ασφαλείας σε ορισμένα μοντέλα τηλέφωνα. Οι κατασκευαστές τηλεφώνου μπορούν επίσης να τοποθετήσουν τροποποιήσεις στο λειτουργικό σύστημα Android και εάν υπάρχει’είναι μια ευπάθεια στον κώδικα, τότε οι χάκερ μπορούν να εκμεταλλευτούν αυτό. Αυτός ο κατακερματισμός του λειτουργικού συστήματος δημιουργεί ένα πολύ πιο εύφορο περιβάλλον για κακόβουλο λογισμικό.
Στη συνέχεια, ας’S Συζητήστε ένα περιβόητο παράδειγμα κακόβουλου λογισμικού που μολύνει iOS μέσω ιστότοπων.
Πώς οι χάκερ μολύνουν iPhones με ιούς χρησιμοποιώντας κακόβουλες ιστοσελίδες
Ερευνητές από το Google’Το S Project Zero ανακάλυψε κακόβουλες ιστοσελίδες που έχουν στοχεύσει με επιτυχία iPhones για πάνω από δύο χρόνια. Οι επιτιθέμενοι το πέτυχαν αυτό με την εκμετάλλευση των τρωτών σημείων που σχετίζονται με το πρόγραμμα περιήγησης για κινητά. Εάν επισκεφθήκατε έναν από τους κακόβουλους ιστότοπους, Ήταν αρκετό για τον διακομιστή εκμετάλλευσης να διεισδύσει στη συσκευή σας και να εγκαταστήσει ένα εμφύτευμα παρακολούθησης ή spyware.
Οι ιστότοποι που έχουν πειραχτεί χρησιμοποιούσαν επιθέσεις τρύπα ποτίσματος εναντίον ανθρώπων που προσγειώθηκαν στην περιοχή. Google’Η ερευνητική ομάδα συγκέντρωσε πέντε ξεχωριστές αλυσίδες εκμετάλλευσης iPhone, από το iOS 10 μέχρι το iOS 12, που εκτείνεται σε περίοδο δύο ετών. Ανακάλυψαν ότι οι βασικές αιτίες δεν ήταν νέες, πιθανόν να προκύπτουν από γραμμές κώδικα που δεν λειτούργησαν ποτέ, κώδικα που παρακάμπτει το QA ή κώδικα που μόλις είχε δοκιμές πριν συμπεριληφθεί στους χρήστες’ Ενημερώσεις iOS.
Αυτό το spyware επέτρεψε στους χάκερ να αποκτήσουν απεριόριστα δικαιώματα πρόσβασης και να εξάγουν τα ακόλουθα δεδομένα:
- Μηνύματα από εφαρμογές Messenger όπως το Telegram, το Skype, το WhatsApp και το Imessage
- Μηνύματα αλληλογραφίας από το Gmail, το Outlook, το Yahoo και τις εφαρμογές
- Ένα ιστορικό των κλήσεων και των SMS σας
- Φωτογραφίες
- Σημειώσεις
- Η συσκευή’Η τοποθεσία S εάν το GPS είναι ενεργοποιημένη
Επιπλέον, τα περιεχόμενα των δεδομένων μεταδόθηκαν σε μη κρυπτογραφημένο, απλό κείμενο. Αυτό σημαίνει ότι εάν το iPhone σας είναι συνδεδεμένο σε ένα δημόσιο δίκτυο W-FI, τότε όλοι οι άλλοι μπορούν να δουν τα ευαίσθητα δεδομένα σας, όπως μηνύματα, κωδικούς πρόσβασης και πολλά άλλα.
Για αυτή την εκστρατεία που ανακαλύφθηκε, εκεί’Σχεδόν σίγουρα άλλες κακόβουλες εκστρατείες που δεν έχουν ακόμη δει.
Παράδειγμα εξαιρετικά εξελιγμένης επίθεσης iPhone
Ενώ συζητούμε τις επιθέσεις που παραδίδονται μέσω ιστοσελίδων, εδώ’ένα παράδειγμα μιας άλλης προηγμένης επίθεσης που απαιτούσε μηδενικά κλικ από τον τελικό χρήστη. Το’είναι σημαντικό να σημειώσετε τους πολλούς φορείς επίθεσης μέσω των οποίων οι χάκερ μπορούν να εισέλθουν στη συσκευή σας – και όχι μόνο να δώσουν προσοχή στην ερώτηση “Μπορούν τα iPhones να πάρουν ιούς από ιστότοπους?”
Το Google Project Zero περιέγραψε αυτό ως μία από τις πιο εξελιγμένες επιθέσεις που είχαν δει ποτέ. Αυτή η επίθεση δημιούργησε ένα εξομοιωμένο περιβάλλον με συνάρτηση του iOS που διαχειριζόταν GIFs αλλά δεν’t συνήθως υποστηρίζουν τις ικανότητες δέσμης ενεργειών. Οι χάκερ θα μπορούσαν να χρησιμοποιήσουν αυτό το εκμετάλλευση για να χάσουν από απόσταση ενός iPhone εκτελώντας τον κωδικό που μοιάζει με JavaScript.
Η επίθεση ήταν μέρος μιας εκμετάλλευσης imessage, εκμεταλλευόμενοι τον κώδικα που χρησιμοποιεί το iMessage για εικόνες GIF. Ο επιτιθέμενος έπρεπε απλώς να στείλει μια ψεύτικη εικόνα GIF στον επιδιωκόμενο στόχο του. Τα θύματα δεν έκαναν’t πρέπει ακόμη και να κάνετε κλικ στο σύνδεσμο. Η συσκευή τους θα ήταν πειραμένη εάν το έλαβαν απλά.
Λόγω του τρόπου με τον οποίο το imessage χειρίστηκε το set-up, η ομάδα NSO ανακάλυψε ότι ήταν δυνατόν να στείλουμε αυτές τις ψεύτικες εικόνες GIF και να εκμεταλλευτούν τους στοχευμένους τελικούς χρήστες του. Αφού ανακάλυψε το, η Apple μετέφερε τη διαδικασία αποκωδικοποίησης GIF σε αυτήν “Αναστολής” sandbox, όπου καθαρίζει τα δεδομένα.
Η Apple έχει λάβει νομική ενέργεια λόγω του ομίλου NSO που πωλεί αυτές τις υποτιθέμενες αμυχές και εκμεταλλεύσεις. Οι Ηνωμένες Πολιτείες έχουν επίσης τοποθετήσει τον όμιλο NSO σε επίσημη μαύρη λίστα.
Το σημείο αυτής της μελέτης περίπτωσης είναι να δείξει ότι πρέπει πάντα να είστε προσεκτικοί όταν χρησιμοποιείτε το iPhone σας. Ακόμα κι αν νομίζετε’Έκανα τα πάντα σωστά, εκεί’είναι πάντα ένας έξυπνος ηθοποιός απειλής που αναζητά νέους τρόπους για να θέσει σε κίνδυνο τη συσκευή σας. Να είστε πάντα προσεκτικοί όταν μεταδίδετε ευαίσθητες πληροφορίες.
Άνθρωποι: Το πιο αδύναμο τείχος προστασίας
Θα μπορούσατε να έχετε το πιο τεχνολογικά προηγμένο τείχος προστασίας και αντι-ιός στο iPhone σας, αλλά στο τέλος της ημέρας, οι άνθρωποι είναι η πιο σημαντική γραμμή άμυνας. Πάνω από το 90% των επιθέσεων στον κυβερνοχώρο προέρχονται από ηλεκτρονικό ταχυδρομείο ηλεκτρονικού “ψαρέματος”.
Οι επιθέσεις ηλεκτρονικού ψαρέματος είναι απειλές κοινωνικής μηχανικής, που συχνά παραδίδονται μέσω ηλεκτρονικού ταχυδρομείου, οι οποίες προσπαθούν να ξεγελάσουν τον αναγνώστη να εγκαταλείψουν τα διαπιστευτήρια λογαριασμού τους. Για παράδειγμα, μια κοινή επίθεση phishing είναι ένα e-mail που μιμείται ένα μήνυμα από μια γνωστή τράπεζα. Αυτό το e-mail μπορεί να παροτρύνει τον χρήστη να αλλάξει τον κωδικό πρόσβασής του και να απειλήσει ότι αν δεν κάνουν’Τ, αυτοί’Θα χάσω πρόσβαση στον λογαριασμό τους. Μια κοινή τακτική αυτές οι επιθέσεις είναι επείγον – πιέζοντας το χρήστη να αναλάβει μια ενέργεια με x ποσό ωρών ή ημερών – καθιστώντας ουσιαστικά πιο πιθανό για το θύμα να ενεργεί παράλογα και να πέσει θύμα της απάτης. Εάν το θύμα παραιτηθεί από τα διαπιστευτήριά τους, οι χάκερ μπορούν να αποστραγγίσουν τα θύματα’ τραπεζικοί λογαριασμοί.
Οι επιθέσεις ηλεκτρονικού ψαρέματος’Τ που περιορίζεται μόνο στο e-mail, μπορούν επίσης να παραδοθούν μέσω μηνύματος κειμένου. Μπορείτε να λάβετε ένα μήνυμα κειμένου από το δικό σας “αφεντικό” Ποιος σας ζητά να αγοράσετε μια κάρτα δώρου για μια εκδήλωση. Και μόλις αγοράσετε την κάρτα δώρων, ο χάκερ στο άλλο άκρο θα χρησιμοποιήσει απλώς τα κεφάλαια στις κάρτες δώρων προς όφελός τους.
Πώς σχετίζεται αυτό με τη λήψη ιών από ιστότοπους? Θα μπορούσατε να επισκεφθείτε έναν ιστότοπο του οποίου ο στόχος δεν είναι’t για να λάβετε κακόβουλο λογισμικό από εσάς, αλλά για να σας εξαπατήσει να εγκαταλείψετε τα ευαίσθητα δεδομένα και τα στοιχεία λογαριασμού σας. Κύριος’T Πτώση θύματος σε αυτές τις απάτες.
συμπέρασμα
Ενώ ο αριθμός των δυνητικών ιών που θα μπορούσαν να επηρεάσουν το iPhone σας είναι μικροσκοπικό σε σύγκριση με τις χιλιάδες γνωστούς ιούς που θα μπορούσαν να μολύνουν τον υπολογιστή σας, τα iPhones δεν είναι τόσο αήτητα όσο πολλοί άνθρωποι πιστεύουν ότι είναι. Για να απαντήσετε στην ερώτηση “Μπορούν τα iPhones να πάρουν ιούς από ιστότοπους?” Η απάντηση είναι ένα ηχηρό ναι.
Επειδή οι περισσότεροι άνθρωποι αντιμετωπίζουν τα iPhones τους ως αναπόσπαστο μέρος της καθημερινής τους ζωής, το θέμα της κινητής ασφάλειας αξίζει περισσότερη προσοχή από ό, τι παίρνει. Εάν ένας χάκερ βρει μια ευπάθεια στη συσκευή σας και τα εμφυτεύματα κακόβουλο λογισμικό, ό, τι λέτε ή να κάνετε μπορούν να μεταφορτωθούν σε μια βάση δεδομένων για ενδεχομένως να χρησιμοποιηθούν εναντίον σας – κάτι που έχει συμβεί στο παρελθόν σε δημοσιογράφους και άλλα στοχευμένα άτομα.
Ωστόσο, τα νέα τρωτά σημεία μπορούν να εμφανιστούν ανά πάσα στιγμή, και αυτό’είναι εντελώς δυνατό για τους χάκερ να επωφεληθούν από αυτούς και ποτέ δεν ανακαλύπτονται από ερευνητές ασφαλείας. Αν και η Google’Η ερευνητική ομάδα έχει αποκαλύψει και δημοσίευσε πολλά από αυτά, εκεί’είναι πιθανό ένα ευρύ φάσμα άλλων τρωτών σημείων που εκμεταλλεύονται ενεργά τα έθνη-κράτη και άλλοι απειλές. Ως εκ τούτου, θα πρέπει πάντα να είστε προσεκτικοί και να χρησιμοποιείτε βέλτιστες πρακτικές για να διατηρήσετε το iPhone σας ασφαλές.
Το σφάλμα ασφαλείας MacOS θα μπορούσε να επιτρέψει σε μια ψευδή έκδοση του Safari να κλέψει τα δεδομένα σας

Ο Napier Lopez είναι συγγραφέας που εδρεύει στη Νέα Υόρκη. Ενδιαφέρεται για όλα τα πράγματα που σχετίζονται με την τεχνολογία, την επιστήμη και τη φωτογραφία και του αρέσει να yo-yo στο (show all) ο Napier Lopez είναι συγγραφέας που εδρεύει στη Νέα Υόρκη. Ενδιαφέρεται για όλα τα πράγματα που σχετίζονται με την τεχνολογία, την επιστήμη και τη φωτογραφία και του αρέσει να yo-yo στον ελεύθερο χρόνο του. Ακολουθήστε τον στο Twitter.
Πέρυσι, η Apple επέκτεινε το πρόγραμμα Bounty Security για να συμπεριλάβει το MacOS μετά από αρκετά χρόνια προσφοράς για τους προγραμματιστές iPhone. Αλλά σύμφωνα με τουλάχιστον έναν ερευνητή, η εταιρεία ISN’t ενεργώντας αρκετά γρήγορα σε μερικά εκμεταλλεύματα.
Ο προγραμματιστής Jeff Johnson πληροφόρησε την Apple για μια εκμετάλλευση που επέτρεψε σε έναν εισβολέα να κλέψει ιδιωτικά δεδομένα με κακόβουλο κλώνο σαφάρι πριν από έξι μήνες. Μόλις ένας χρήστης εξαπατηθεί στη λήψη του κακόβουλου αρχείου, ο κλώνος σαφάρι δίνεται αδικαιολόγητη πρόσβαση από macOS. Οποιοδήποτε περιορισμένο αρχείο που είναι διαθέσιμο στο Safari είναι διαθέσιμο στον εισβολέα.
Ο Johnson εξηγεί ότι η εκμετάλλευση λειτουργεί επειδή η Apple’Η διαφάνεια, η συγκατάθεση και ο έλεγχος της προστασίας από την προστασία της ιδιωτικής ζωής εκτελούν ανεπαρκή έλεγχο σε ένα αρχείο’αυθεντικότητα. Αυτό σημαίνει ότι η τροποποιημένη έκδοση του Safari μπορεί να εκτελεστεί χωρίς να ενεργοποιηθεί η προαναφερθείσα προστασία:
Σε αυτή την περίπτωση, μόνο το Safari και το Finder θα πρέπει να εξουσιοδοτηθούν (από την Apple) να έχουν πρόσβαση στα αρχεία στο ~/library/Safari, εκτός εάν χορηγήσετε ειδική εξουσιοδότηση σε άλλη εφαρμογή, όπως το Giving “Πλήρης πρόσβαση στο δίσκο” στο τερματικό. Η παράκαμψη μου αποδεικνύει ότι μια κακή δημιουργία εφαρμογής μπορεί επίσης να έχει πρόσβαση σε αυτά τα αρχεία, χωρίς να τους δοθεί άδεια. Υπάρχουν στην πραγματικότητα δύο κακόβουλες εφαρμογές εδώ: μια τροποποιημένη έκδοση του Safari, η οποία έχει πρόσβαση στα προστατευμένα αρχεία και την εφαρμογή που τροποποιεί το Safari και ξεκινά την τροποποιημένη έκδοση του Safari. Οποιαδήποτε εφαρμογή που κατεβάζετε από τον Ιστό θα μπορούσε να ολοκληρώσει αυτήν την παράκαμψη προστασίας της ιδιωτικής ζωής. Το δείγμα μου εκμεταλλεύεται μερικά από τα ιδιωτικά σας δεδομένα (για παράδειγμα οι κορυφαίοι ιστότοποί σας) σε έναν διακομιστή που ελέγχω, γιατί αυτό’είναι ένα εύκολο πράγμα που πρέπει να κάνω όταν μπορώ να τρέξω οποιοδήποτε javascript θέλω.
Και ναι, η εκμετάλλευση λειτουργεί και για το τρέχον macos 11 Big Sur Beta επίσης. Κάπως ειρωνικά, η Apple έκανε μια μεγάλη υπόθεση για τις ενημερώσεις Safari στο τελευταίο της λειτουργικό σύστημα.
Ο Τζόνσον λέει ότι η Apple του είπε ότι η εταιρεία εξακολουθεί να ερευνά το πρόβλημα, αφού του λέει αρχικά’D να διορθωθεί την άνοιξη του 2020. Φυσικά, ο κόσμος κατακλύζεται επί του παρόντος σε μια συνεχιζόμενη πανδημία και οι εργαζόμενοι σε όλο τον κόσμο λειτουργούν με περιορισμένους πόρους. το’Είναι πιθανό αυτό θα μπορούσε να συμβάλει στην καθυστέρηση.
Είτε έτσι είτε αλλιώς, ας’Ελπίζω ότι το σφάλμα θα διευθετηθεί από τη στιγμή που το Big Sur θα κυκλοφορήσει δημοσίως. Για περισσότερες πληροφορίες σχετικά με το πώς λειτουργεί το Exploit, μπορείτε να δείτε τον Johnson’s blog post εδώ.
Αποκτήστε το ενημερωτικό δελτίο TNW
Αποκτήστε τα πιο σημαντικά τεχνολογικά νέα στα εισερχόμενά σας κάθε εβδομάδα.
Το ελάττωμα του iPhone επιτρέπει στους χάκερ να κλέψουν τα προσωπικά σας δεδομένα – μην το κάνετε αυτό στο σαφάρι
Ένα αδέσποτο ελάττωμα στο πρόγραμμα περιήγησης Apple Safari επιτρέπει στους χάκερς να κλέψουν το ιστορικό περιήγησής σας, τους σελιδοδείκτες, τις λήψεις ή οποιοδήποτε άλλο αρχείο που μπορεί να έχει πρόσβαση σε σαφάρι, αξιώσεις πολωνικού ερευνητή ασφαλείας. Το πρόβλημα φαίνεται να υπάρχει και στους δύο Macs και iPhones.
Ο Pawel Wylecial (ανοίγει σε νέα καρτέλα), ο οποίος έχει μια εταιρεία που ονομάζεται RedTeam PL, έγραψε σε μια δημοσίευση στο blog χθες (Aug. 24) Ότι ένα χαρακτηριστικό που ονομάζεται Web Share κάνει ένα κομμάτι της υπεράσπισης στο Safari. Είπε ότι είπε στην Apple για το ελάττωμα τον Απρίλιο του τρέχοντος έτους, αλλά επειδή η εταιρεία αποφάσισε να μην διορθώσει το ζήτημα μέχρι την άνοιξη του 2021, η Wylecial αποφάσισε να γίνει δημόσια.
- Το Nasty Email Hack μπορεί να κλέψει τα προσωπικά σας δεδομένα
- Τζάστιν: Η ενημέρωση των Windows 10 θα μπορούσε να σκοτώσει το SSD σας – τι να κάνετε
Το Wylecial περιέγραψε αυτό το ελάττωμα ως “όχι πολύ σοβαρό”, αλλά κάποια καλή κοινωνική μηχανική θα μπορούσε εύκολα να εξαπατήσει τους χρήστες της Apple να εγκαταλείψουν τα προσωπικά τους δεδομένα, προσελκύοντας τους σε κακόβουλες ιστοσελίδες.
Πόσο εύκολο? Το Wylecial δημιούργησε μια επίδειξη απόδειξης της ιδέας ότι μπορείτε να δοκιμάσετε τον εαυτό σας στο https: // overflow.PL/Webshare/POC2.HTML (ανοίγει σε νέα καρτέλα) . Εάν κάνετε κλικ στο κουμπί με την ένδειξη “Μοιραστείτε το με φίλους!”Κάτω από το χαριτωμένο γατάκι στο σαφάρι, θα σας ζητηθεί μια λίστα με πιθανές εφαρμογές για παράδοση – μηνύματα, ταχυδρομείο και ούτω καθεξής.
Επιλέξτε έναν παραλήπτη και στείλτε τον σύνδεσμο, αλλά προσέξτε: ο παραλήπτης θα λάβει επίσης το ιστορικό περιήγησής σας. Μπορούμε να δούμε πώς οι κλέφτες δεδομένων θα μπορούσαν να εξαπατήσουν τους χρήστες να στέλνουν συνδέσμους σε ξένους επίσης.
Τι να μην κάνω
Για να αποφύγετε την πτώση του θύματος σε τέτοιου είδους, μην χρησιμοποιείτε το μερίδιο ιστού στο σαφάρι προς το παρόν. Εάν θέλετε να μοιραστείτε έναν σύνδεσμο με τους φίλους σας, επιστρέψτε στη δοκιμασμένη μέθοδο ‘N’ TRUE για την επιλογή του συνδέσμου στη γραμμή διευθύνσεων του προγράμματος περιήγησης, αντιγράφοντας την, ανοίγοντας μια εφαρμογή ηλεκτρονικού ταχυδρομείου ή μηνυμάτων και επικολλήστε το σώμα του κειμένου.
Δοκιμάσαμε τον εαυτό μας
Δοκιμάσαμε την απόδειξη της έννοιας του Wylecial για το Chrome για το Android και δεν λειτούργησε. Αλλά είχαμε ένα άλλο άτομο να ανοίξει το σύνδεσμο στο Safari στο iPhone της, κάντε κλικ στο “Μοιραστείτε το με φίλους!”Κουμπί και στείλτε τον σύνδεσμο στον λογαριασμό μας στο Gmail. Λάβαμε μια βάση δεδομένων SQLite της ιστορίας περιήγησής της.
Ζητήσαμε από ένα άλλο άτομο να δοκιμάσει την απόδειξη της έννοιας του Wylecial σε Mac. Ωστόσο, το “μοιραστείτε το με φίλους!”Το κουμπί φάνηκε να λειτουργεί μόνο με εφαρμογές της Apple. Καθώς δεν διέθεσε το ταχυδρομείο για να χειριστεί το email της (χρησιμοποιεί το Gmail και το Outlook), δεν μπορούσαμε να προχωρήσουμε περαιτέρω, αλλά νομίζουμε ότι θα μπορούσαμε να έχουμε εάν είχε ρυθμιστεί το Mail.
Υπερκάλυψη ιστού
Το Web Share επιτρέπει στους χρήστες του προγράμματος περιήγησης να στέλνουν εύκολα συνδέσμους προγράμματος περιήγησης σε φίλους μέσω ηλεκτρονικού ταχυδρομείου ή άμεσων μηνυμάτων, αλλά η Wylecial λέει ότι η εφαρμογή του Safari για το web share δεν ελέγχει αυτούς τους συνδέσμους για να δει αν υπάρχει κάτι άλλο που προστέθηκε.
Ο Wylecial ανακάλυψε ότι εάν προσέλκυσε ένα τοπικό filepath στη διεύθυνση URL, η λειτουργία Share Safari Web θα αντιγράψει το αρχείο καθώς και τη διεύθυνση URL και θα στείλει και τα δύο στον παραλήπτη του μεριδίου ιστού.
Το Web Share είναι ένα χαρακτηριστικό ανοιχτού κώδικα που διατίθεται για όλα τα προγράμματα περιήγησης, αλλά σύμφωνα με την τελευταία τεκμηρίωση (ανοίγει σε νέα καρτέλα), η μόνη εφαρμογή της επιφάνειας εργασίας είναι μέχρι στιγμής για σαφάρι για Macs. Στις κινητές συσκευές, το Web Share υποστηρίζεται στο Chrome, Opera και Samsung Internet για το Android και στο Safari για iOS.
Ο οδηγός του Tom έχει φτάσει στο Apple που αναζητούν σχόλια και θα ενημερώσουμε αυτήν την ιστορία εάν λάβουμε απάντηση.
Οι νέοι σάση Safari βοηθούν τους χάκερς να κλέβουν τα δεδομένα σας από την Apple iPhone και άλλες συσκευές
Για τους χρήστες MacOS, αυτή η ευπάθεια μπορεί να αποφευχθεί εάν μεταβεί σε ένα πρόγραμμα περιήγησης τρίτου μέρους όπως το Google Chrome ή το Mozilla Firefox, αλλά αυτή η επιλογή δεν είναι διαθέσιμη για χρήστες iPad και iPhone.
- Ακολουθησε μας:
μήλο’Το Browser S Safari έχει μια ευπάθεια που λέγεται ότι διαρρέει χρήστες’ δραστηριότητα περιήγησης και ακόμη και επιτρέποντας στους κακούς ηθοποιούς να γνωρίζουν την ταυτότητά τους. Η ευπάθεια επηρεάζει τους τελευταίους χρήστες MacOS, iOS και iPados. Έρχεται λόγω ενός σφάλματος που εισήχθη στην εφαρμογή του IndexedDB, το οποίο λειτουργεί ως διεπαφή προγραμματισμού εφαρμογών (API) για την αποθήκευση δομημένων δεδομένων. Οι χρήστες MacOS έχουν λύση, όπου μπορούν να χρησιμοποιήσουν ένα πρόγραμμα περιήγησης ιστού τρίτων, αλλά οι χρήστες iPhone και iPad Don Don’δεν έχω αυτήν την επιλογή. Η ευπάθεια υπαινίσσεται για πρώτη φορά σε μια αναφορά από το 9To5MAC, η οποία λέει ότι τα δακτυλικά αποτυπώματα ανίχνευσης απάτης έχουν ανακαλύψει την ευπάθεια που επηρεάζει την τελευταία έκδοση του Safari.
Η ευπάθεια στο IndexedDB, έχει βρεθεί στο Safari 15. Ακολουθεί την ίδια πολιτική προέλευσης που προορίζεται να περιορίσει τα έγγραφα και τα σενάρια που φορτώθηκαν από μία προέλευση για να αλληλεπιδρούν με πόρους από άλλες προέλευσης. Οι ερευνητές από τα δακτυλικά αποτυπώματα έχουν διαπιστώσει ότι η Apple’Η εφαρμογή του IndexedDB παραβιάζει αυτήν την πολιτική, με αποτέλεσμα ένα κενό που μπορεί να αξιοποιηθεί από έναν εισβολέα για να αποκτήσει πρόσβαση στους χρήστες’ δραστηριότητα στο πρόγραμμα περιήγησης ιστού ή την ταυτότητα που συνδέεται με τον λογαριασμό τους στο Google. “Κάθε φορά που ένας ιστότοπος αλληλεπιδρά με μια βάση δεδομένων, μια νέα (κενή) βάση δεδομένων με το ίδιο όνομα δημιουργείται σε όλα τα άλλα ενεργά πλαίσια, καρτέλες και παράθυρα στην ίδια συνεδρία του προγράμματος περιήγησης “, ανέφεραν οι ερευνητές.
Αυτή η ευπάθεια επιτρέπει στους χάκερ να γνωρίζουν ποιες ιστοσελίδες επισκέπτονται σε διαφορετικές καρτέλες ή παράθυρα. Εκθέτει επίσης το αναγνωριστικό Google σε ιστότοπους, ακόμη και αν ένας χρήστης δεν έχει συνδεθεί χρησιμοποιώντας το λογαριασμό του Google.
Οι ερευνητές στο FingerprintJs έχουν επίσης κυκλοφορήσει μια απόδειξη της ιδέας για να αποδείξουν την ευπάθεια, την οποία οι χρήστες μπορούν να χρησιμοποιήσουν στους υπολογιστές Mac, iPhone ή iPad τους. Ανιχνεύει επί του παρόντος Alibaba, Instagram, Twitter και Xbox για να πει πώς η βάση δεδομένων μπορεί να διαρρεύσει από έναν ιστότοπο στον άλλο.


