


האם עיצוב מסיר תוכנת כופר
כיצד אוכל להסיר דלקת כופר
פתח את סייר הקבצים ונווט למיקום של התיקיה/הקובץ שברצונך לגבות. בחר את הפריט, לחץ באמצעות לחצן העכבר הימני עליו, ולחץ עותק.
Ransomware – ניגוב דיסק מלא לעומת עיצוב
בדרך כלל כשאני נתקל בתוכנות כופר/cryptoware במכשיר אני אנגב את הכונן (ים) במלוא. לפעמים אני תוהה אם אני מעריך יתר על המידה את הפוטנציאל של התוכנה הזדונית (לשעבר: בנייה מחדש של עצמה) עושה פורמט מלא לא מקוון של כונן יעיל בדיוק כמו שמגבוי דיסק מלא יהיה במכשיר נפגע לחלוטין?
שאל 14 במאי 2017 בשעה 7:30
199 1 1 תג זהב 2 2 תגי כסף 8 8 תגי ברונזה
2 תשובות 2
נגב הדיסק שלך יכול להיות א חֲסַר תוֹעֶלֶת/בזבוז זמן אם אף אחד לא מנסה לשחזר את הקבצים שנמחקו בעבר מאותו כונן. במקרה כזה, מחיקה רגילה של כל המחיצות והעיצוב היא כל מה שצריך
זה יכול להיות אמצעי בטיחות טוב אם אתה יודע שבנקודה מסוימת מישהו ינסה להשתמש בכלי שחזור כדי לשחזר קבצים שנמחקו מהכונן.
זה למעשה קשור אם אתה רוצה למנוע התאוששות קבצים נגועים או לא.
199 1 1 תג זהב 2 2 תגי כסף 8 8 תגי ברונזה
ענה ב- 17 במאי 2017 בשעה 10:06
8,859 3 3 תגי זהב 19 19 תגי כסף 28 28 תגי ברונזה
הוספה לתשובה המקובלת, ניגוב בהחלט מונע הפעלת תוכניות “לא מעוצבות” (או ה- FBI) שיכולות לשחזר חלק או את כל מה שהיה בדיסק לפני העיצוב.
ניגוב לוקח הרבה זמן. אבל אני יודע על כמה חנונים שחננים שמנגבים את המרחב הפנוי שלהם מדי פעם, כמובן. דיסקים לא מתכוונים להישחק מזה יותר ממה שהם היו עושים מהאיחוי, אבל לא הייתי הופך אף אחד לאחד לתרגול יומיומי.
באשר לניגוב של דיסק מלא, לא הייתי טורח אלא אם כן הייתי מוכר את המחשב שלי ופשוט לא רציתי שברי הדוא”ל שלי בכל הדיסק.
השאלה שלך מזכירה תוכנת כופר. אם המחשב שלי היה צריך להיפגע עם תוכנת כופר הייתי פשוט צוחק ועושה שחזור מערכת מלאה. זה יתחיל בשחזור המחיצות (כולל עיצוב) ולכתוב מחדש את הקבצים שלי כמו שהיו לפני שהבעיה פגעה. אני משתמש ב- Acronis TrueImage לשם כך, ובדקתי משחזר פעמים רבות כך שיש לי ביטחון מלא שזה עובד בסדר.
כל דבר אחר שנשאר מלפני כן עדיין יהיה בדיסק, אך לא ייחשב למקום מלבד שטח פנוי לאחר השחזור, כך שהוא לא יכול לפגוע בשום דבר.
במיוחד אם Ransomware הצפין אותו. במקרה כזה אתה יכול לשקול את ההצפנה שלהם המקבילה לניגוב עם מספרים אקראיים.
כיצד אוכל להסיר דלקת כופר?
המחשב הנייד שלי נחטף על ידי נגיף הכופר. באמת שאין לי קבצים במחשב שלי ששווה לשלם עבור. עם זאת, כיצד אוכל להמשיך להשתמש במחשב שלי לאחר שנחטף? עשיתי מערכת לשחזר אותה כשזה הגיע לתיבה, אבל מסך הכופר עדיין מכסה את דף הבית שלי. קווין
Ransomware הוא סוג של תוכנה זדונית הדורשת כסף עם איומים: היא משתלטת על המחשב האישי שלך, ורוצה שתשלם כדי להחזיר אותו. באופן כללי, זה’הכי טוב כדי להימנע מתשלום. אם אתה מרגיש שאין לך ברירה, אז התוכנה הזדונית חשפה פגמים קריטיים בהגנת התוכנה הזדונית שלך, ובהליכי הגיבוי וההחלמה שלך. אף עסק מכובד לא אמור למצוא את עצמו לעולם בתפקיד זה. עם זאת, חלקם נתפסו על ידי Ransomware שמדביקים קבצים בשרת כמו גם במחשבים אישיים, כאשר לא היו להם גיבויים לא מקוונים או ענן מספיקים.
Ransomware לא צריך’T אפילו לעבור אם מחשב מפעיל עותק מעודכן לחלוטין של Windows, Microsoft’S SmartScreen או גלישה בטוחה של גוגל, ותוכנה עדכנית נגד וירוס. בימינו, רוב תוכנות האנטי-וירוס מכירה את כל הגרסאות הנפוצות של תוכנות כופר, ואם לא, צריכה לכלול היוריסטיקה המכירה בפעילויות שעלולות להיות מסוכנות, כמו הצפנת קבצים. לרוע המזל משתמשים יכולים להתקין את Ransomware עצמם, בין אם על ידי הורדת קבצים נגועים או על ידי הפעלת קבצים שמגיעים להודעות דיוג.
כמובן שתוכניות נגד וירוס צריכות לסרוק גם את הקבצים האלה. אם יש לך ספקות, העלה את הקובץ לסך הנגיף ובדוק אותו על ידי יותר מ- 50 תוכניות נגד וירוס.
באופן עקרוני, צריך להיות אפשרי להביס את כל תוכנות הכופר על ידי ניתוק מיידי של המחשב האישי שלך מהאינטרנט, לעצב מחדש את הכונן הקשיח ולהתקין מחדש את הכל מגיבוי. אם המחשב הנייד שלך מפעיל את Windows 8, 8.1 או 10, אז הייתי מצפה ל “שחזור הגדרות מפעל” אפשרות לפתור את הבעיה, אם אתה יכול להגיע אליה. נסה להקליד “התקן מחדש” בתיבת החיפוש של Windows, ואז לחץ על “הסר את הכל והתקן מחדש את החלונות”.
זה שונה מה- “שחזור מערכת” פונקציה בגרסאות קודמות של Windows, שמנסה להחזיר את המחשב למצב מוקדם יותר. אתה יכול לעשות זאת על ידי התחלת המחשב שלך במצב בטוח, בחירה “מצב בטוח עם שורת הפקודה” מתפריט אפשרויות האתחול המתקדמות, הקלדת RSTRUI.EXE ולחץ על Enter. כנראה שזה עובד עם כמה סוגים מוקדמים של תוכנות כופר, אבל אני חושד’זה לא מה שעשית.
לחלופין, ייתכן שתוכל להריץ תוכנית כגון MalwareBytes אנטי-תוכנה מתוכנה מתקליט. אני שומר על אצבע אגודל USB עם מבחר כלי עזר לתיקון למקרה שאצטרך אותם למטרה מסוג זה. אנשים רבים משתמשים ב “מִחָדָשׁ
כיצד אוכל להסיר דלקת כופר
פתח את סייר הקבצים ונווט למיקום של התיקיה/הקובץ שברצונך לגבות. בחר את הפריט, לחץ באמצעות לחצן העכבר הימני עליו, ולחץ עותק.
Ransomware – ניגוב דיסק מלא לעומת עיצוב
בדרך כלל כשאני נתקל בתוכנות כופר/cryptoware במכשיר אני אנגב את הכונן (ים) במלוא. לפעמים אני תוהה אם אני מעריך יתר על המידה את הפוטנציאל של התוכנה הזדונית (לשעבר: בנייה מחדש של עצמה) עושה פורמט מלא לא מקוון של כונן יעיל בדיוק כמו שמגבוי דיסק מלא יהיה במכשיר נפגע לחלוטין?
שאל 14 במאי 2017 בשעה 7:30
199 1 1 תג זהב 2 2 תגי כסף 8 8 תגי ברונזה
2 תשובות 2
נגב הדיסק שלך יכול להיות א חֲסַר תוֹעֶלֶת/בזבוז זמן אם אף אחד לא מנסה לשחזר את הקבצים שנמחקו בעבר מאותו כונן. במקרה כזה, מחיקה רגילה של כל המחיצות והעיצוב היא כל מה שצריך
זה יכול להיות אמצעי בטיחות טוב אם אתה יודע שבנקודה מסוימת מישהו ינסה להשתמש בכלי שחזור כדי לשחזר קבצים שנמחקו מהכונן.
זה למעשה קשור אם אתה רוצה למנוע התאוששות קבצים נגועים או לא.
199 1 1 תג זהב 2 2 תגי כסף 8 8 תגי ברונזה
ענה ב- 17 במאי 2017 בשעה 10:06
8,859 3 3 תגי זהב 19 19 תגי כסף 28 28 תגי ברונזה
הוספה לתשובה המקובלת, ניגוב בהחלט מונע הפעלת תוכניות “לא מעוצבות” (או ה- FBI) שיכולות לשחזר חלק או את כל מה שהיה בדיסק לפני העיצוב.
ניגוב לוקח הרבה זמן. אבל אני יודע על כמה חנונים שחננים שמנגבים את המרחב הפנוי שלהם מדי פעם, כמובן. דיסקים לא מתכוונים להישחק מזה יותר ממה שהם היו עושים מהאיחוי, אבל לא הייתי הופך אף אחד לאחד לתרגול יומיומי.
באשר לניגוב של דיסק מלא, לא הייתי טורח אלא אם כן הייתי מוכר את המחשב שלי ופשוט לא רציתי שברי הדוא”ל שלי בכל הדיסק.
השאלה שלך מזכירה תוכנת כופר. אם המחשב שלי היה צריך להיפגע עם תוכנת כופר הייתי פשוט צוחק ועושה שחזור מערכת מלאה. זה יתחיל בשחזור המחיצות (כולל עיצוב) ולכתוב מחדש את הקבצים שלי כמו שהיו לפני שהבעיה פגעה. אני משתמש ב- Acronis TrueImage לשם כך, ובדקתי משחזר פעמים רבות כך שיש לי ביטחון מלא שזה עובד בסדר.
כל דבר אחר שנשאר מלפני כן עדיין יהיה בדיסק, אך לא ייחשב למקום מלבד שטח פנוי לאחר השחזור, כך שהוא לא יכול לפגוע בשום דבר.
במיוחד אם Ransomware הצפין אותו. במקרה כזה אתה יכול לשקול את ההצפנה שלהם המקבילה לניגוב עם מספרים אקראיים.
כיצד אוכל להסיר דלקת כופר?
המחשב הנייד שלי נחטף על ידי נגיף הכופר. באמת שאין לי קבצים במחשב שלי ששווה לשלם עבור. עם זאת, כיצד אוכל להמשיך להשתמש במחשב שלי לאחר שנחטף? עשיתי מערכת לשחזר אותה כשזה הגיע לתיבה, אבל מסך הכופר עדיין מכסה את דף הבית שלי. קווין
Ransomware הוא סוג של תוכנה זדונית הדורשת כסף עם איומים: היא משתלטת על המחשב האישי שלך, ורוצה שתשלם כדי להחזיר אותו. באופן כללי, זה’הכי טוב כדי להימנע מתשלום. אם אתה מרגיש שאין לך ברירה, אז התוכנה הזדונית חשפה פגמים קריטיים בהגנת התוכנה הזדונית שלך, ובהליכי הגיבוי וההחלמה שלך. אף עסק מכובד לא אמור למצוא את עצמו לעולם בתפקיד זה. עם זאת, חלקם נתפסו על ידי Ransomware שמדביקים קבצים בשרת כמו גם במחשבים אישיים, כאשר לא היו להם גיבויים לא מקוונים או ענן מספיקים.
Ransomware לא צריך’T אפילו לעבור אם מחשב מפעיל עותק מעודכן לחלוטין של Windows, Microsoft’S SmartScreen או גלישה בטוחה של גוגל, ותוכנה עדכנית נגד וירוס. בימינו, רוב תוכנות האנטי-וירוס מכירה את כל הגרסאות הנפוצות של תוכנות כופר, ואם לא, צריכה לכלול היוריסטיקה המכירה בפעילויות שעלולות להיות מסוכנות, כמו הצפנת קבצים. לרוע המזל משתמשים יכולים להתקין את Ransomware עצמם, בין אם על ידי הורדת קבצים נגועים או על ידי הפעלת קבצים שמגיעים להודעות דיוג.
כמובן שתוכניות נגד וירוס צריכות לסרוק גם את הקבצים האלה. אם יש לך ספקות, העלה את הקובץ לסך הנגיף ובדוק אותו על ידי יותר מ- 50 תוכניות נגד וירוס.
באופן עקרוני, צריך להיות אפשרי להביס את כל תוכנות הכופר על ידי ניתוק מיידי של המחשב האישי שלך מהאינטרנט, לעצב מחדש את הכונן הקשיח ולהתקין מחדש את הכל מגיבוי. אם המחשב הנייד שלך מפעיל את Windows 8, 8.1 או 10, אז הייתי מצפה ל “שחזור הגדרות מפעל” אפשרות לפתור את הבעיה, אם אתה יכול להגיע אליה. נסה להקליד “התקן מחדש” בתיבת החיפוש של Windows, ואז לחץ על “הסר את הכל והתקן מחדש את החלונות”.
זה שונה מה- “שחזור מערכת” פונקציה בגרסאות קודמות של Windows, שמנסה להחזיר את המחשב למצב מוקדם יותר. אתה יכול לעשות זאת על ידי התחלת המחשב שלך במצב בטוח, בחירה “מצב בטוח עם שורת הפקודה” מתפריט אפשרויות האתחול המתקדמות, הקלדת RSTRUI.EXE ולחץ על Enter. כנראה שזה עובד עם כמה סוגים מוקדמים של תוכנות כופר, אבל אני חושד’זה לא מה שעשית.
לחלופין, ייתכן שתוכל להריץ תוכנית כגון MalwareBytes אנטי-תוכנה מתוכנה מתקליט. אני שומר על אצבע אגודל USB עם מבחר כלי עזר לתיקון למקרה שאצטרך אותם למטרה מסוג זה. אנשים רבים משתמשים ב “דיסק הצלה” כמו אלה מקומודו וקספרסקי. אלה כוללים כלי עזר שיכולים לרוץ ממכשיר USB. קספרסקי גם מסביר כיצד להקליט את דיסק הצלה של קספרסקי 10 למכשיר USB ולאתחל ממנו מחשב.
סוגי תוכנות כופר
ישנם סוגים רבים ושונים של תוכנות כופר, והם עובדים בדרכים שונות. אתה צריך לדעת איזו מעט תוכנות זדוניות הדביקו את המחשב הנייד שלך, כך שתוכל לחפש הוראות הסרה. יש לפחות כמה תריסר לבחירה. הנפוץ ביותר כולל את קרטי, פייקסוד, Reveton ו- Tescrpt, ואילו פטיה היא אחת הגרועות.
ה- No No More Ransom! לאתר, המגובה על ידי מרכז הפשעים האירופי, יש עצות שימושיות בתוספת צילומי מסך של כמה מסכי כופר נפוצים, ואילו לג’ן רוחמן יש דף לינקדאין עם 27 צילומי מסך. לחלופין, אתה יכול לבצע חיפוש תמונות אחר Ransomware, או אפילו להעלות צילום מסך משלך ולעשות חיפוש תמונות הפוך.
סוג המחשב הנייד משנה גם את ההבדל, וכך גם מערכת ההפעלה. רוב זיהומי הכופר מכוונים ל- Microsoft Windows, אך לזוג מיקד Mac Mac, מכונות לינוקס וסמארטפונים אנדרואיד. כשמדובר במחשבים ניידים של Windows, דגמים ישנים המריצים את Windows 7, Vista או XP הם פגיעים יותר: התוכנה הזדונית יכולה להדביק את רשומת ה- MBR או Master Boot. (וירוסי מגזר האתחול נפוצים במשך שנים רבות.) מערכות חדשות יותר של Windows 8/8/1/10 עם רצפי הפעלה של UEFI ו- SecureBoot פחות פגיעים.
הֲסָרָה
חלק מהנגיפים של תוכנות כופר קל יחסית להסרה, ואילו אחרים קשים. הקלים ביותר הם “Scareware” מסכי דפדפן הטוענים כי המחשב הנייד שלך ננעל על ידי ה- FBI או כוח משטרה מקומי. זה אף פעם לא נכון. בדרך כלל אתה יכול לעצור אותם על ידי שימוש במנהל המשימות של Windows כדי לסגור את הדפדפן, או לכפות את הפסקת Mac, ואז להריץ תוכנית נגד וירוס כדי להסיר אותם.
הקשים יותר מצפנים את טבלת קבצי האב ב- Windows, או בקבצים בודדים, או בכונן הקשיח כולו.
טבלת קבצי האב עוקבת אחר כל המגזרים בכונן הקשיח, ואילו חלקים מאוחסנים במגזרים אלה. זה ה- MFT מוצפן, זה’S ניתן תיאורטית להציל קבצים באמצעות תוכנית לבטל כגון Easeus’s undelete (Windows או Mac) או Piriform’s recuva. עם זאת, התנתקות וזיהוי של יותר מכמה קבצים יכול להיות משימה ענקית.
תוכניות הכופר הגרועות ביותר מצפיפות קבצים או כוננים קשיחים עם הצפנת חוזק צבאי. עם זאת, הכל לא בהכרח אבוד. יש לפחות 20 תוכניות שנועדו לפענח קבצים אלה, מחברות כמו AVG, Emissoft ו- Kaspersky Lab. במועדון Windows יש רשימה טובה של כלי פענוח Ransomware בחינם לפתיחת קבצים, עם קישורים.
עם זאת, אם תוכנת Ransomware שלך מצפינה על כל קובץ במפתח ייחודי משלו, כמו Rokku, כנראה שלא תקבל את הקבצים שלך בחזרה. זו הסיבה שגיבויים לא מקוונים ואפשריים מחוץ לאתר חיוניים להגנה על נתונים יקרי ערך.
העתיד
Ransomware קיים כבר זמן רב, החל מג’וזף פופ’S PC Cyborg בשנת 1989, אך זה רק התחיל להיות נפוץ יותר לפני כעשור. למרבה המזל, היה קשה לפושעים לקצור כסף מבלי לעקוב אחריהם ולזהות.
בעיה זו נפתרה ברובה על ידי הגעת האינטרנט האפל (דרך טור) וביטקוין, הקריפטו הדיגיטלי הבדוי. רוב קורבנות Ransomware ככל הנראה מעולם לא השתמשו בביטקוין, ולכן מחשבים נגועים צריכים לספק הוראות ברורות כיצד לבצע תשלומים ואז כיצד לפענח את הקבצים שלהם.
ההמלצה הסטנדרטית היא לעולם לא לשלם לפושעים המפיצים תוכנות כופר, מכיוון שהצלחה פיננסית תמשוך יותר עבריינים לתעשייה. במקרים מסוימים אנשים ישלמו, מכיוון שהם חושבים שהסיכוי להחזיר את התיקים שלהם שווה יותר מהעלות.
למשתמשים ביתיים, כמובן, זה’S תמיד זול וקל יותר לקנות כונן קשיח חיצוני ולבצע גיבוי מאשר לשלם עבור קבצים כדי לפענח. ברוב המקרים, זה’S גם זול יותר לקנות DVD USB או כונן Blu-ray ולבצע גיבויים בדיסקים אופטיים. שום תוכנת כופר לא יכולה להצפין קבצים על אלה.
האם יש לך שאלה נוספת לג’ק? שלח אותו בדוא”ל כדי לשאול[email protected]
מאמר זה מכיל קישורי שותפים, מה שאומר שאנו עשויים להרוויח עמלה קטנה אם קורא ילחץ על רכישה ומבצע רכישה. כל העיתונות שלנו אינה תלויה בשום אופן לא מושפעת מאף מפרסם או יוזמה מסחרית כלשהי. על ידי לחיצה על קישור שותפים, אתה מקבל. עוד מידע.
כיצד להימנע מאובדן נתונים הנגרם כתוצאה מתבנית כופר
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמין. Combo Cle.com קרא עוד.
מה זה פורמט?
שהתגלה על ידי מייקל גילספי, הפורמט הוא אחת מתוכניות זדוניות רבות השייכות למשפחת DJVU Ransomware. תוכניות מסוג זה נועדו להצפין קבצים כך שהקורבנות לא יוכלו להשתמש בהם אלא אם כן הם מפענחים אותם בכלי פענוח ספציפי או מקש.
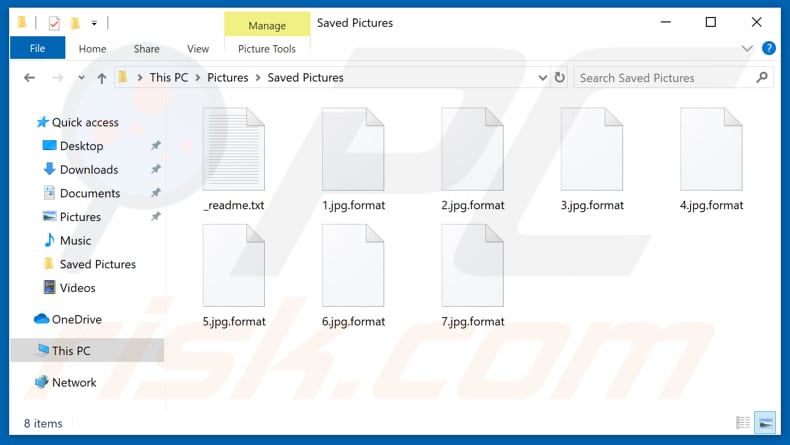
כדי להשיג כלים/מפתחות אלה מעודדים את הקורבנות לשלם למפתחים כופר (בדרך כלל, באמצעות cryptocurrency). פורמט שינוי שם קבצים מוצפנים על ידי הוספת “”.פוּרמָט” סיומת.
לדוגמה, “לִטעוֹם.JPG“הופך”לִטעוֹם.JPG.פוּרמָט“. הוראות כיצד לפענח קבצים ניתן למצוא בקובץ טקסט שנקרא “_תקרא אותי.טקסט“, המאוחסן בכל התיקיות המכילות קבצים מוצפנים.
הפורמט מצפן תמונות, מסדי נתונים, מסמכים וקבצים אחרים באמצעות אלגוריתם הצפנה חזק. בהודעת Ransom נכתב כי הקורבנות יכולים לפענח את הקבצים שלהם עם כלי שניתן לרכוש (980 $) מפושעי הסייבר שתכננו את הכופר הזה.
מפתחי הפורמט (פושעי הסייבר) נותנים כביכול הנחה של %50 למי שפנה אליהם במהלך 72 השעות הראשונות של זיהום על ידי תוכנת כופר זו.
כדי להרגיע את הקורבנות שיש להם כלי פענוח תקף, מפתחים מציעים פענוח בחינם של קובץ אחד, אותו ניתן לשלוח דרך [email protected] או Gorentos2@Firemail.כתובות דוא”ל של CC, או חשבון Telegram @Datarestore שלהם. לאחר מכן על מפתחי הפורמט לספק פרטים נוספים כמו כתובת ארנק cryptocurrency וכן הלאה.
למרות זאת, אנו ממליצים בחום שאינך סומך על מפתחי Ransomware. לעתים קרובות, הם לא שולחים את הכלים לפענוח קבצים. רוב האנשים הסומכים עליהם ומשלמים עבור כלי/מפתח פענוח הם הונאה.
בדרך כלל אי אפשר לפענח קבצים ללא הכלים המוחזקים רק על ידי מפתחי Ransomware, עם זאת, תוכניות מסוג Ransomware המשתייכות למשפחת DJVU עלולות להיות מפועלות בהצלחה עם כלי פענוח לא מקוון, אך רק אם לא היה חיבור לאינטרנט במהלך תהליך ההצפנה, או השרת פושעי הסייבר לא היה מגיב לא היה תגובה.
אין שום ערובה לכך שזה יעבוד, עם זאת, כדאי לנסות. דרך נוספת להימנע מאובדן נתונים מבלי שתצטרך ליצור קשר עם מפתחי Ransomware היא לשחזר קבצים מגיבוי (אם נוצר לפני הצפנה).
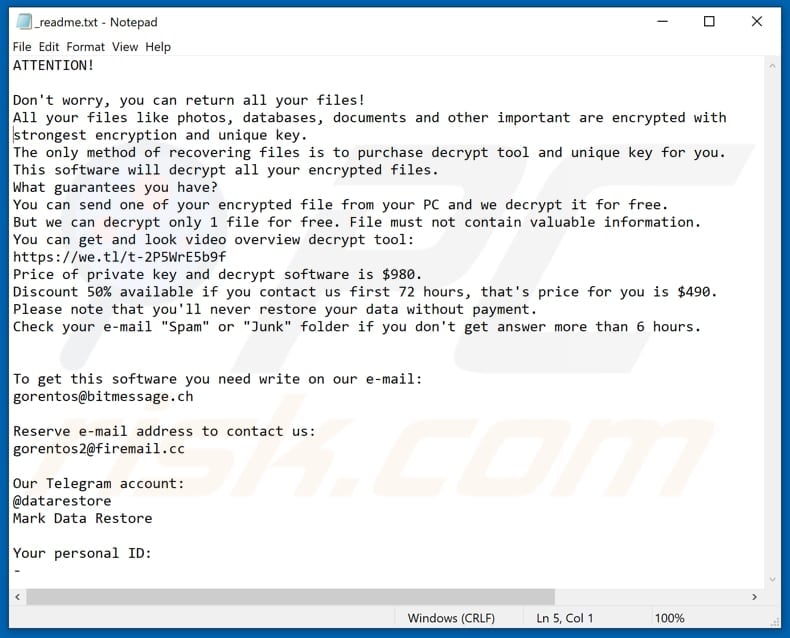
צילום מסך של הודעה שמעודדת משתמשים לשלם כופר כדי לפענח את הנתונים הסכירים שלהם:
הפורמט דומה לרוב התוכניות מסוג Ransomware. כמה דוגמאות נוספות כוללות גישה, נדרוד, ולילוק. באופן כללי, Ransomware היא תוכנה המונעת מאנשים לגשת לקבצים שלהם על ידי הצפנה – פושעי סייבר משתמשים בתוכניות אלה כדי לייצר הכנסות על ידי אילוץ הקורבנות לרכוש כלי פענוח או מפתח.
הבדלים נפוצים בין תוכניות אלה הם עלות הפענוח והאלגוריתם הקריפטוגרפיה (סימטרי או אסימטרי) המשמשים לנעילת קבצים. למרבה הצער, אלגוריתמים אלה הופכים את הפענוח ללא הכלים הנכונים לבלתי אפשריים.
במקרים מסוימים, ניתן לפענח קבצים באופן ידני (מבלי שתצטרך ליצור קשר עם פושעי סייבר או לשלם להם), עם זאת, רק אם התוכנית אינה מפותחת במלואה, יש באגים לא קבועים, פגמים וכו ‘. לכן, שמור על גיבוי נתונים ושמור עליהם מאוחסן בשרת מרוחק או בהתקן אחסון לא מנותק.
איך תוכנת כופר הדביקה את המחשב שלי?
Ransomware ותוכנות זדוניות אחרות בסיכון גבוה מתפשטים במספר דרכים: קמפיינים של דואר זבל, טרויאנים, ערוצי הורדה מפוקפקים, כלים לעדכון תוכנה מזויפים וכלים אחרים (‘סדקים’) שמפעילים כביכול תוכנה בתשלום ללא תשלום.
פושעי סייבר שולחים לעתים קרובות דוא”ל המכיל מסמך Office של Microsoft, קובץ PDF, הפעלה (ניתן להפעלה (.EXE או אחרים), JavaScript או Archive (ZIP, RAR) קבצים. המטרה היא להערים על אנשים לפתוח את הקובץ המצורף שפתח, לאחר שנפתח, מוריד ומתקין תוכנית זדונית כמו Ransomware.
טרויאנים הם תוכניות זדוניות – הם מורידים ומתקינים תוכנות זדוניות אחרות, עם זאת, ניתן לעשות זאת רק אם הטרויאני כבר מותקן במערכת ההפעלה.
יתר על כן, ניתן להתפשט תוכניות זדוניות באמצעות מקורות הורדה לא אמינים כמו רשתות עמיתים לעמית (EMULE, לקוחות טורנט וכן הלאה), דפי הורדה של קבצים בחינם, חינם להורדת קבצים, הורדות של צד שלישי ומקורות דומים אחרים.
בדרך כלל, פושעי סייבר מעלים קבצים זדוניים המחופשים ל”רגיל “או” לא מזיק “ומקווים שאנשים יורידו ויפתחו אותם. אם הם נפתחים, הם מדביקים מחשבים עם תוכניות זדוניות (הם מתקינים תוכנה זדונית).
כלים לעדכון מזויף הדביקו מערכות על ידי הורדה והתקנה של תוכנה זדונית, או על ידי ניצול באגים/פגמים של תוכנה מיושנת שכבר הותקנו במערכת ההפעלה. כלים להפעלה לא רשמית (‘פיצוח’) עוקפים כביכול להפעלת תוכנה בתשלום, עם זאת, הם לעתים קרובות מתקינים תוכנה זדונית במקום זאת.
כדי לבטל זיהומים אפשריים של תוכנות זדוניות, סרוק את המחשב שלך עם תוכנת אנטי -וירוס לגיטימית. חוקרי האבטחה שלנו ממליצים להשתמש במנקה משולבים.
▼ הורד מנקה משולב
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
כיצד להגן על עצמך מפני דלקות תוכנות כופר?
אל תפתח קבצים/קבצים מצורפים (או קישורים) שמתקבלים מכתובות מפוקפקות, לא ידועות, חשודות ונכללות בהודעות דוא”ל לא רלוונטיות. עדכן תוכנה מותקנת עם כלים או פונקציות המסופקים/מעוצבים על ידי מפתחים רשמיים. הורד קבצים ותוכנה מאתרים רשמיים ואמינים.
אל תסמוך על המקורות המפוקפקים הרבים שהוזכרו לעיל. אם תוכנה מותקנת אינה בחינם, אין להפעיל אותה עם כלים לא רשמיים. ‘פיצוח’ אינו חוקי ולעתים קרובות מוביל להורדה והתקנה של תוכנות זדוניות. שמור על הבטיחות של המערכת על ידי התקנת חבילת אנטי-וירוס או אנטי-ריגול מכובדת וסריקה של המערכת באופן קבוע.
אם המחשב שלך כבר נגוע בפורמט, אנו ממליצים להריץ סריקה עם אנטי -וירוס מנקה משולבים עבור Windows כדי לחסל אוטומטית את Ransomware זה.
טקסט המוצג בפורמט קובץ טקסט Ransomware (“_תקרא אותי.טקסט“):
תשומת הלב!
אל תדאג, אתה יכול להחזיר את כל הקבצים שלך!
כל הקבצים שלך כמו תמונות, מסדי נתונים, מסמכים וחשובים אחרים מוצפנים בהצפנה חזקה ביותר ומפתח ייחודי.
השיטה היחידה לשחזור קבצים היא לרכוש את כלי הפענוח והמפתח הייחודי עבורך.
תוכנה זו תפענח את כל הקבצים המוצפנים שלך.
מה מבטיח שיש לך?
אתה יכול לשלוח אחד מהקובץ המוצפן שלך מהמחשב שלך ואנחנו מפענחים אותו בחינם.
אבל אנחנו יכולים לפענח רק קובץ אחד בחינם. אסור לקובץ להכיל מידע יקר.
אתה יכול לקבל ולחפש סקירה כללית על kinking gradrypt:
https: // אנחנו.TL/T-2P5WRE5B9F
מחיר תוכנת המפתח הפרטי והפענוח הוא 980 $.
הנחה של 50% זמינה אם אתה פנה אלינו 72 שעות ראשונות, המחיר עבורך הוא 490 $.
שימו לב שלעולם לא תשקפו את הנתונים ללא תשלום.
בדוק את תיקיית הדואר האלקטרוני שלך “ספאם” או “זבל” אם אינך מקבל תשובה יותר מ 6 שעות.כדי להשיג תוכנה זו אתה צריך לכתוב בדואר האלקטרוני שלנו:
gorentos@bitmessage.ח ‘מילוי כתובת דואר אלקטרוני כדי ליצור איתנו קשר:
[email protected]חשבון המברק שלנו:
@datarestore
מסמן את שחזור הנתוניםתעודת הזהות האישית שלך:
–
צילום מסך של קבצים המוצפנים על ידי פורמט (“.פוּרמָט” סיומת):
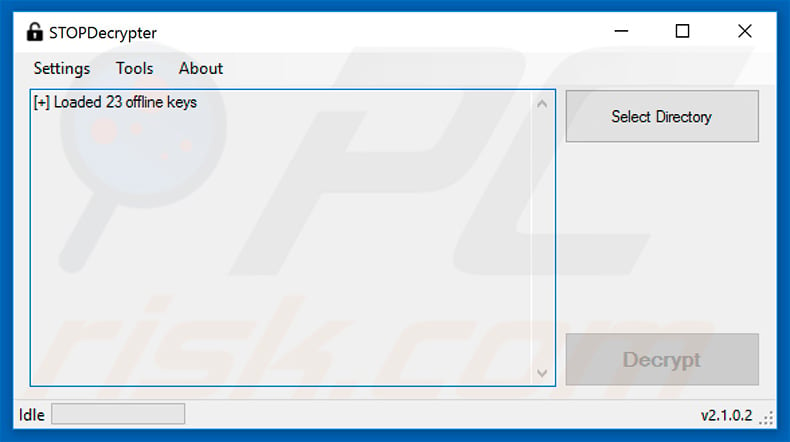
חוקר תוכנות זדוניות, מייקל גילספי, פיתח כלי פענוח שעשוי להחזיר את הנתונים שלך אם הם היו מוצפנים באמצעות “מפתח לא מקוון”. כאמור, כל קורבן מקבל מפתח פענוח ייחודי, כולם מאוחסנים בשרתים מרוחקים הנשלטים על ידי פושעי סייבר.
אלה מסווגים כ”מפתחות מקוונים “, עם זאת, ישנם מקרים לפיהם למכונה הנגועה אין חיבור לאינטרנט או שהשרת מתזמן/לא מגיב. אם זה המקרה, הפורמט ישתמש ב”מפתח הצפנה לא מקוון “, שהוא מקודד קשה. פושעי סייבר משנים מדי פעם מפתחות לא מקוונים כדי למנוע הצפנות מרובות עם אותו מפתח.
בינתיים, מייקל גילספי אוסף ללא הרף מפתחות לא מקוונים ומעדכן את הפענוח, עם זאת, הסיכוי לפענוח מוצלח עדיין נמוך מאוד, מכיוון שרק חלק קטן מאוד מ”מקשים לא מקוונים “נאספו עד כה.
אתה יכול להוריד את ה- DECRAPTE. הקבצים שלך ישוחזרו רק אם רשימת המפתחות שנאספו כוללת את זה ששימש להצפנת הנתונים שלך.
צילום מסך של STOP/DJVU DECRAPTER מאת מייקל גילספי:
בדומה לרוב תוכנות Ransomware ממשפחת DJVU, הפורמט מציג גם קופץ של עדכון Windows מזויף במהלך ההצפנה:
הערה חשובה! – כמו גם הצפנת נתונים, זיהומים מסוג Ransomware ממשפחת DJVU זדונית מתקינים גם נגיף מסוג טרויאני בשם Azorult, שנועד לגנוב אישורי חשבון שונים. יתר על כן, משפחת תוכנות זדוניות זו נועדה להוסיף מספר ערכים לקובץ מארחי Windows.
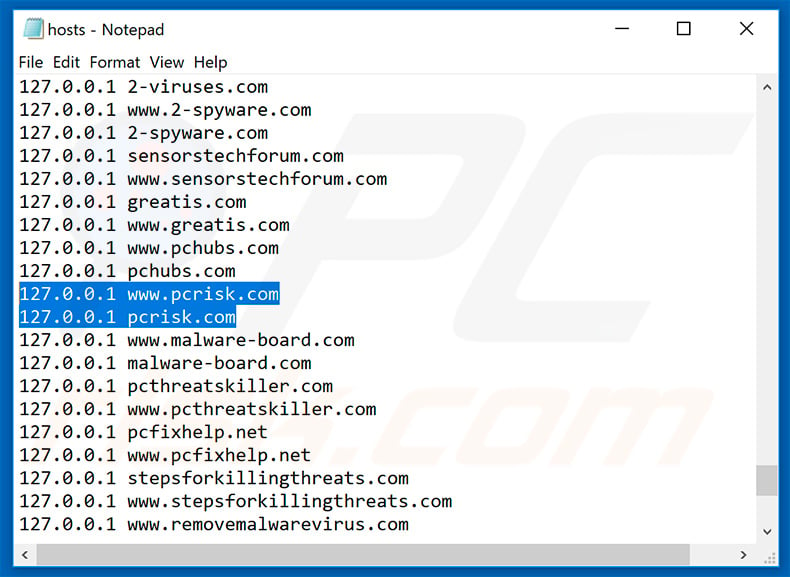
הערכים מכילים כתובות אתרים של אתרים שונים, שרובם קשורים להסרת תוכנות זדוניות. זה נעשה כדי למנוע מהמשתמשים לגשת לאתרי אבטחת תוכנות זדוניות ולבקש עזרה. אתר האינטרנט שלנו (pcrisk.com) נמצא גם ברשימה.
עם זאת, הסרת ערכים אלה היא פשוטה – אתה יכול למצוא הוראות מפורטות במאמר זה (שימו לב שלמרות שהשלבים מוצגים בסביבת Windows 10, התהליך זהה כמעט בכל הגרסאות של מערכת ההפעלה של Microsoft Windows)).
צילום מסך של אתרים שנוספו לקובץ מארחי Windows:
פורמט הסרת תוכנות כופר:
הסרת תוכנות זדוניות אוטומטיות מיידיות: הסרת איום ידני עשויה להיות תהליך ארוך ומסובך הדורש כישורי מחשב מתקדמים. Combo Cle. הורד אותו על ידי לחיצה על הכפתור למטה:
▼ הורד מנקה משולב על ידי הורדת כל תוכנה המופיעה באתר זה אתה מסכים למדיניות הפרטיות שלנו ותנאי השימוש. כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
וידאו המציע אילו צעדים יש לנקוט במקרה של זיהום תוכנות כופר:
תפריט מהיר:
- מהו וירוס הפורמט?
- שלב 1. דיווח על Ransomware לרשויות.
- שלב 2. בידוד המכשיר הנגוע.
- שלב 3. זיהוי דלקת הכופר.
- שלב 4. חיפוש כלי פענוח תוכנות כופר.
- שלב 5. שחזור קבצים עם כלי שחזור נתונים.
- שלב 6. יצירת גיבויים נתונים.
דיווח על Ransomware לרשויות:
אם אתה קורבן להתקפת תוכנות כופר אנו ממליצים לדווח על אירוע זה לרשויות. על ידי מתן מידע לרשויות אכיפת החוק תסייע במעקב אחר פשעי רשת וייתכן לסייע בהעמדה לדין של התוקפים. להלן רשימה של רשויות בהן עליך לדווח על התקפת תוכנות כופר. לרשימה המלאה של מרכזי אבטחת סייבר מקומית ומידע מדוע עליך לדווח על התקפות Ransomware, לקרוא מאמר זה.
רשימת הרשויות המקומיות בהן יש לדווח על התקפות תוכנות כופר (בחר אחת בהתאם לכתובת המגורים שלך):
בידוד המכשיר הנגוע:
כמה זיהומים מסוג Ransomware נועדו להצפין קבצים במכשירי אחסון חיצוניים, להדביק אותם ואף להתפשט בכל הרשת המקומית כולה. מסיבה זו, חשוב מאוד לבודד את המכשיר הנגוע (מחשב) בהקדם האפשרי.
שלב 1: נתק מהאינטרנט.
הדרך הקלה ביותר לנתק מחשב מהאינטרנט היא לנתק את כבל ה- Ethernet מלוח האם, עם זאת, מכשירים מסוימים מחוברים דרך רשת אלחוטית ועבור משתמשים מסוימים (במיוחד אלה שאינם בעלי יכולת טכנולוגית במיוחד), ניתוק כבלים עשויים להיראות מטרידים מטרידים. לכן, באפשרותך גם לנתק את המערכת באופן ידני באמצעות לוח הבקרה:
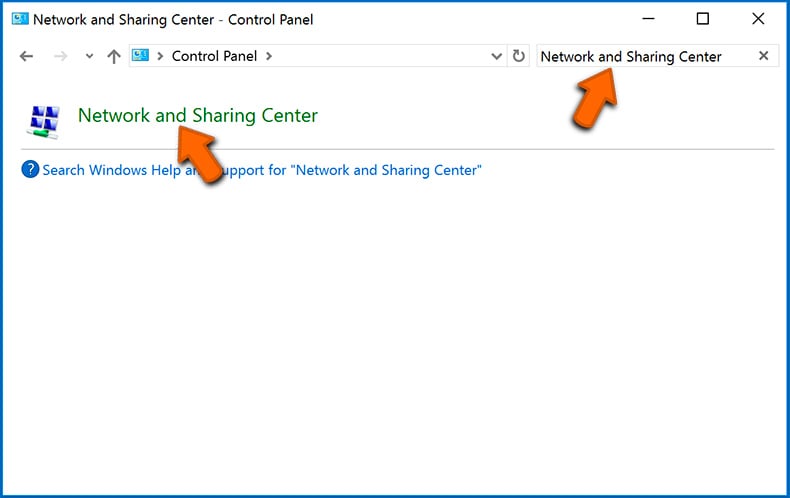
נווט אל “לוח בקרה“לחץ על סרגל החיפוש בפינה השמאלית העליונה של המסך, הזן”מרכז רשת ושיתוף“ובחר תוצאת חיפוש:
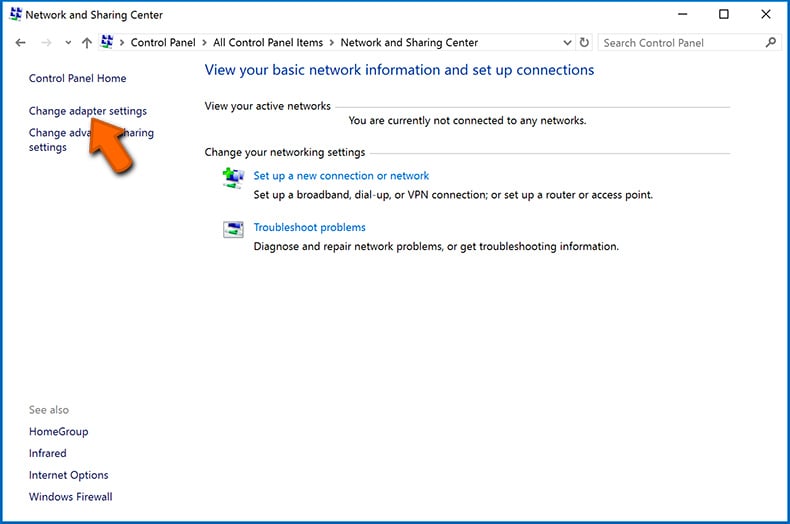
לחץ על “שינוי הגדרות מתאם“אפשרות בפינה השמאלית העליונה של החלון:
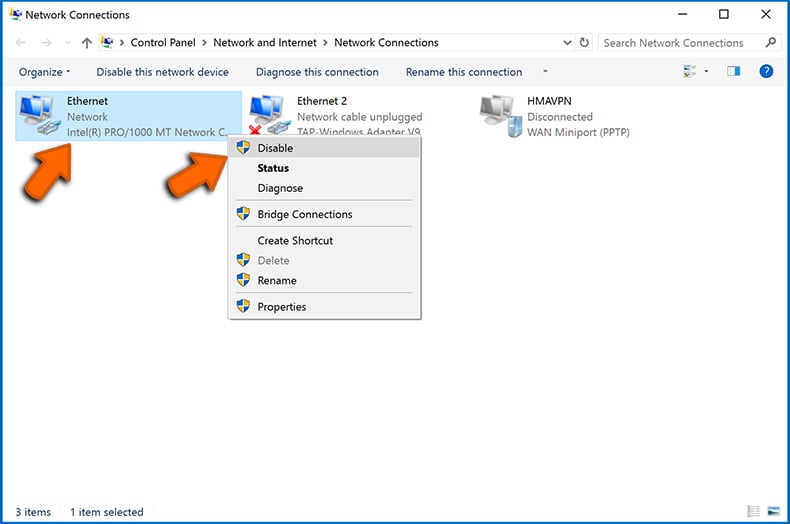
לחץ באמצעות לחצן העכבר הימני על כל נקודת חיבור ובחר “השבתת“. לאחר מושבת, המערכת כבר לא תהיה מחוברת לאינטרנט. כדי לאפשר מחדש את נקודות החיבור, פשוט לחץ באמצעות לחצן העכבר הימני שוב ובחר “לְאַפשֵׁר“.
שלב 2: נתק את כל מכשירי האחסון.
כאמור, Ransomware עשוי להצפין נתונים ולהסתנן לכל התקני האחסון המחוברים למחשב. מסיבה זו, כל מכשירי האחסון החיצוניים (כונני פלאש, כוננים קשיחים ניידים וכו ‘.עם זאת, יש לנתק מייד, עם זאת, אנו ממליצים לך מאוד להוציא כל מכשיר לפני הניתוק כדי למנוע שחיתות נתונים:
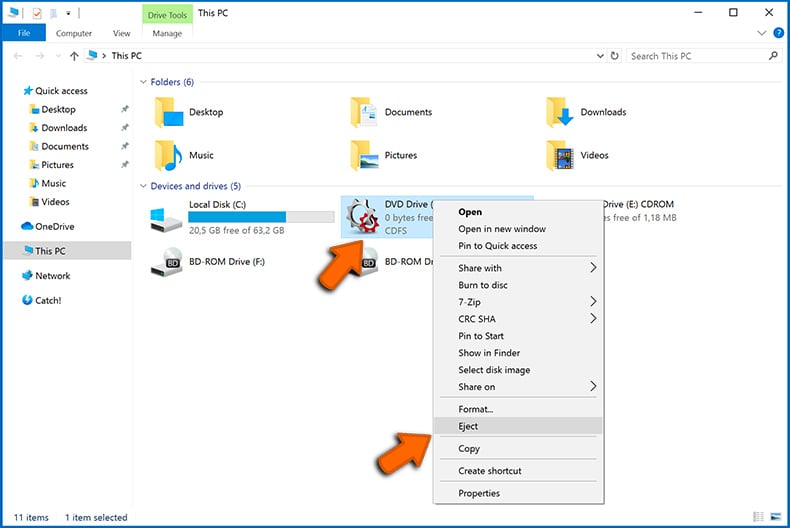
נווט אל “המחשב שלי“, לחץ באמצעות לחצן העכבר הימני על כל מכשיר מחובר ובחר”לִפְלוֹט“:
שלב 3: התנתקות של חשבונות אחסון ענן.
סוג של Ransomware עשוי להיות מסוגל לחטוף תוכנה המטפלת בנתונים המאוחסנים ב”ענן “. לכן ניתן היה להשחית/להצפין את הנתונים. מסיבה זו, עליך להתחבר לכל חשבונות האחסון בענן בתוך דפדפנים ותוכנות קשורות אחרות. עליכם לשקול גם להסיר את ההתקנה זמנית של תוכנת ניהול הענן עד להסרת הזיהום לחלוטין.
זהה את זיהום תוכנות הכופר:
כדי לטפל כראוי בזיהום, ראשית צריך לזהות אותו. כמה זיהומים בכופר משתמשים בהודעות בביקוש כופר כמבוא (ראו קובץ הטקסט של וולדו רנסומטור להלן).
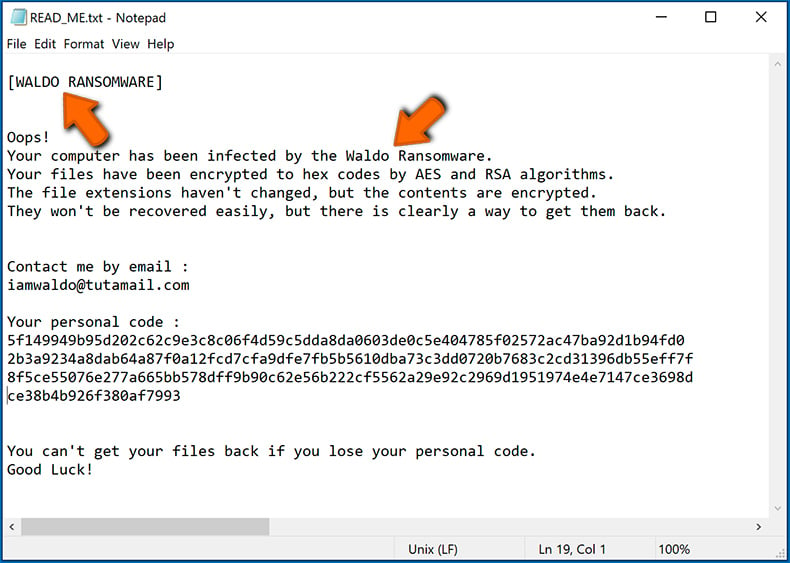
עם זאת, זה נדיר. ברוב המקרים, זיהומי תוכנות כופר מספקים הודעות ישירות יותר פשוט קובעות כי הנתונים מוצפנים וכי הקורבנות חייבים לשלם כופר כלשהו. שים לב שזיהומים מסוג Ransomware בדרך כלל מייצרים הודעות עם שמות קבצים שונים (למשל, “_תקרא אותי.טקסט“,”תקרא אותי.טקסט“,”Decryption_Instructions.טקסט“,”DECRYPT_FILES.html“, וכו.). לכן השימוש בשם הודעת כופר עשוי להיראות כמו דרך טובה לזהות את הזיהום. הבעיה היא שרוב השמות הללו הם גנריים וכמה זיהומים משתמשים באותם שמות, למרות שההודעות שנמסרו שונות והזיהומים עצמם אינם קשורים. לפיכך, השימוש בשם קובץ ההודעה בלבד יכול להיות לא יעיל ואף להוביל לאובדן נתונים קבוע (לדוגמה, על ידי ניסיון לפענח נתונים באמצעות כלים המיועדים לזיהומים שונים של תוכנות כופר, סביר להניח שמשתמשים יפגעו בקבוצת קבצים ופענוח לא יתאפשר עוד עם הכלי הנכון).
דרך נוספת לזהות זיהום של Ransomware היא לבדוק את סיומת הקובץ, המצורפת לכל קובץ מוצפן. זיהומים של תוכנות כופר נקראות לרוב על ידי התוספים שהם מצייפים (ראה קבצים המוצפנים על ידי Qewe Ransomware למטה).
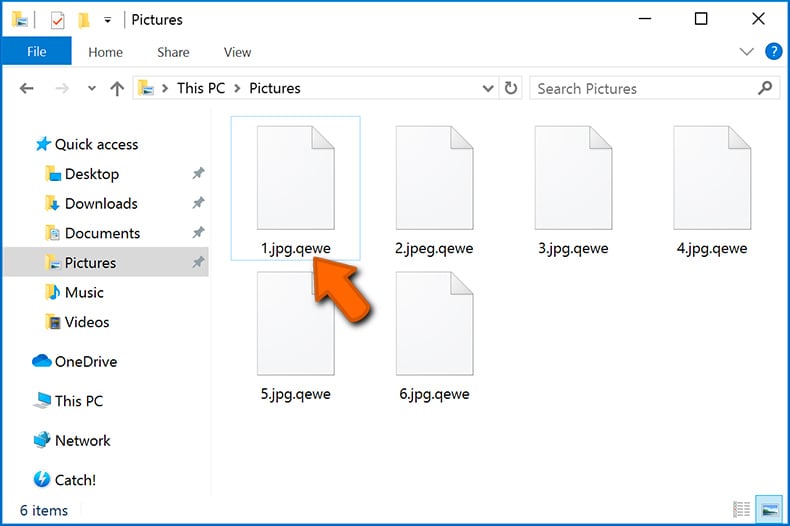
עם זאת, שיטה זו יעילה רק כאשר ההרחבה המצורפת היא ייחודית – זיהומים רבים של תוכנות כופר מציירים הרחבה גנרית (למשל, “.מוצפן“,”.מנס“,”.קריאט“,”.נָעוּל“, וכו.). במקרים אלה, זיהוי תוכנת כופר על ידי הרחבתו המצורפת הופך להיות בלתי אפשרי.
אחת הדרכים הקלות והמהירות ביותר לזיהוי זיהום של תוכנות כופר היא להשתמש באתר Ed Ransomware. שירות זה תומך ברוב זיהומי הכופר הקיימים. הקורבנות פשוט מעלים הודעת כופר ו/או קובץ מוצפן אחד (אנו ממליצים לך להעלות את שניהם אם אפשר).
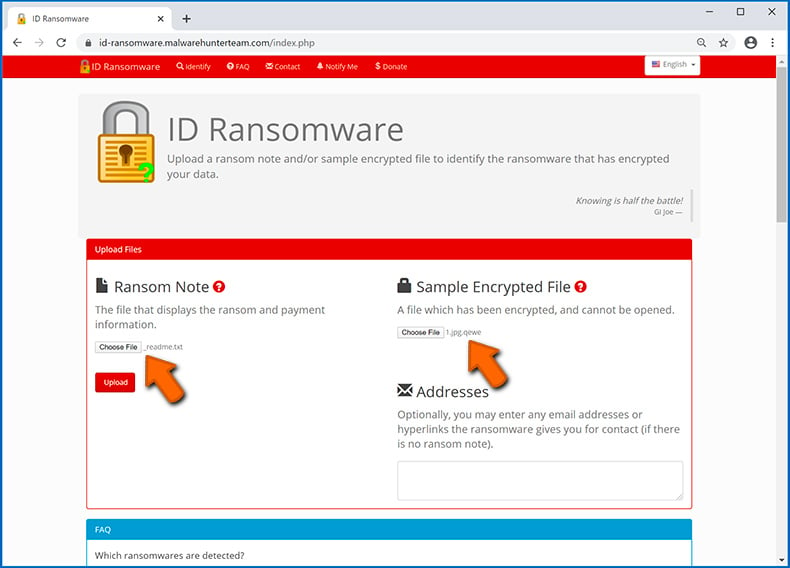
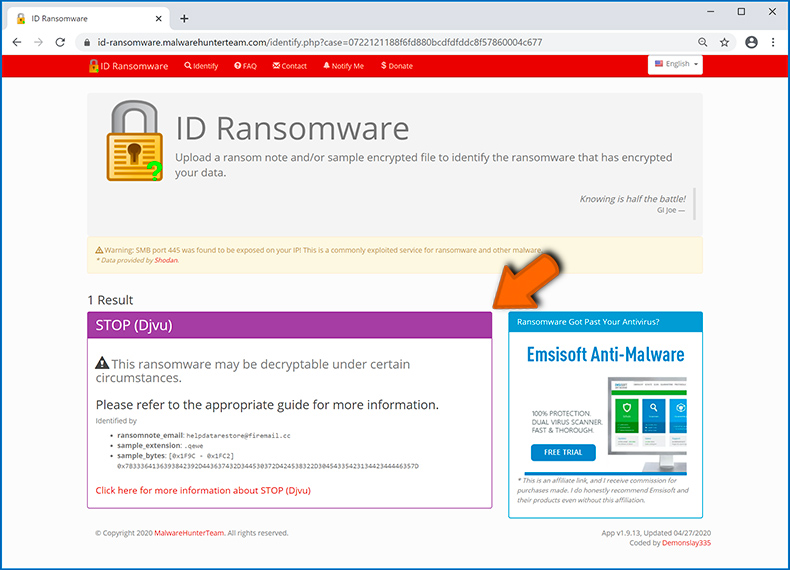
תוכנת הכופר תזוהה תוך שניות ותספק לך פרטים שונים, כמו שם משפחת תוכנות זדוניות שאליהן שייך הזיהום, בין אם זה ניתן לפענח וכן הלאה.
דוגמה 1 (Qewe [STOP/DJVU] תוכנת Ransomware):
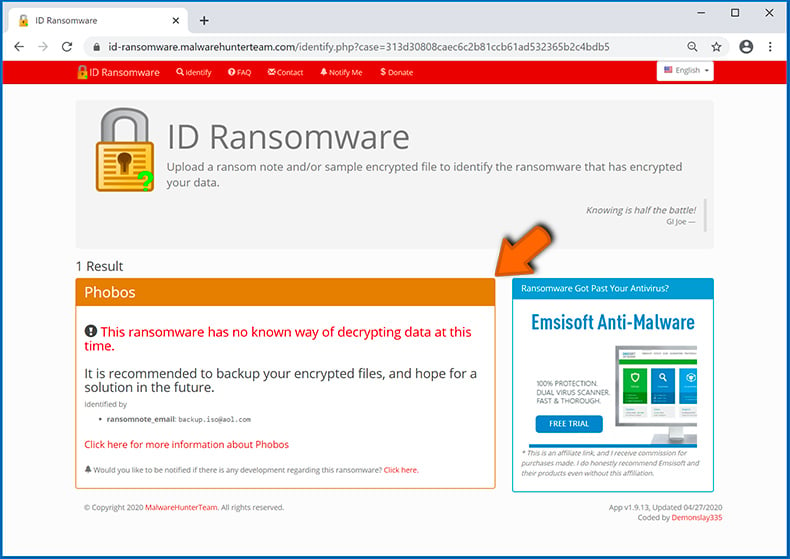
דוגמא 2 (.ISO [PHOBOS] Ransomware):
אם הנתונים שלך במקרה מוצפנים על ידי Ransomware שאינם נתמכים על ידי תוכנת Ransomware, אתה תמיד יכול לנסות לחפש באינטרנט באמצעות מילות מפתח מסוימות (לדוגמה, כותרת הודעת Ransom, סיומת קובץ, סיפקה דוא”ל ליצירת קשר, כתובות ארנק קריפטו וכו ‘.).
חפש כלי פענוח תוכנות כופר:
אלגוריתמי הצפנה המשמשים את מרבית הזיהומים מסוג Ransomware הם מתוחכמים ביותר, ואם ההצפנה מתבצעת כראוי, רק המפתח מסוגל לשחזר נתונים. הסיבה לכך היא שהפענוח דורש מפתח ספציפי, שנוצר במהלך ההצפנה. שחזור נתונים ללא המפתח הוא בלתי אפשרי. ברוב המקרים, פושעי רשת מאחסנים מפתחות בשרת מרוחק, במקום להשתמש במכונה הנגועה כמארח. דהרמה (Crysis), פובוס ומשפחות אחרות של זיהומים מתקדמים של תוכנת כופר הם כמעט ללא רבב, ובכך להחזיר נתונים מוצפנים ללא מעורבותם של המפתחים פשוט בלתי אפשרי. למרות זאת, ישנם עשרות זיהומים מסוג Ransomware המפותחים בצורה לא טובה ומכילים מספר פגמים (למשל, שימוש במפתחות הצפנה/פענוח זהים לכל קורבן, מפתחות מאוחסנים באופן מקומי וכו ‘.). לכן, בדוק תמיד אם יש כלי פענוח זמינים עבור כל תוכנת כופר המסתננת למחשב שלך.
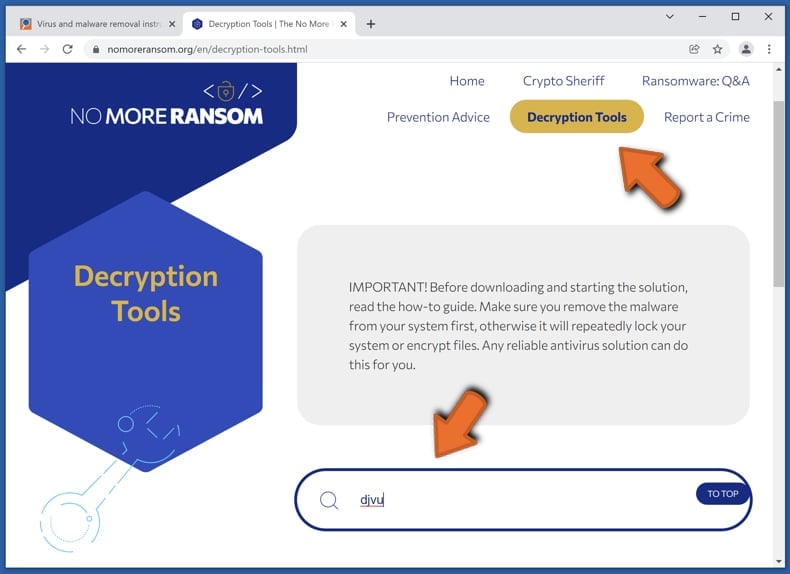
מציאת כלי הפענוח הנכון באינטרנט יכולה להיות מתסכלת מאוד. מסיבה זו אנו ממליצים להשתמש בפרויקט NO MORE RANSOM וכאן זיהוי זיהום תוכנות הכופר מועיל. אתר No More Ransom Project מכיל קטע “כלי פענוח” עם סרגל חיפוש. הזן את שם תוכנת הכוסות המזוהה, וכל המפעילים הזמינים (אם יש כאלה) יופיעו.
שחזר קבצים עם כלי שחזור נתונים:
תלוי במצב (איכות זיהום תוכנות כופר, סוג האלגוריתם ההצפנה המשמש וכו ‘.), שיקום נתונים עם כלים מסוימים של צד שלישי עשוי להיות אפשרי. לכן אנו ממליצים לך להשתמש בכלי recuva שפותח על ידי Ccleaner. כלי זה תומך באלף סוגי נתונים (גרפיקה, וידאו, שמע, מסמכים וכו ‘.) וזה מאוד אינטואיטיבי (מעט ידע נחוץ לשחזור נתונים). בנוסף, תכונת השחזור היא בחינם לחלוטין.
שלב 1: לבצע סריקה.
הפעל את יישום recuva ועקוב אחר האשף. תתבקש עם מספר חלונות המאפשרים לך לבחור אילו סוגי קבצים לחפש, אילו מיקומים יש לסרוק וכו ‘. כל שעליך לעשות הוא לבחור את האפשרויות שאתה מחפש ולהתחיל את הסריקה. אנו ממליצים לך לאפשר את “סריקה עמוקה“לפני שתתחיל, אחרת, יכולות הסריקה של היישום יוגבלו.
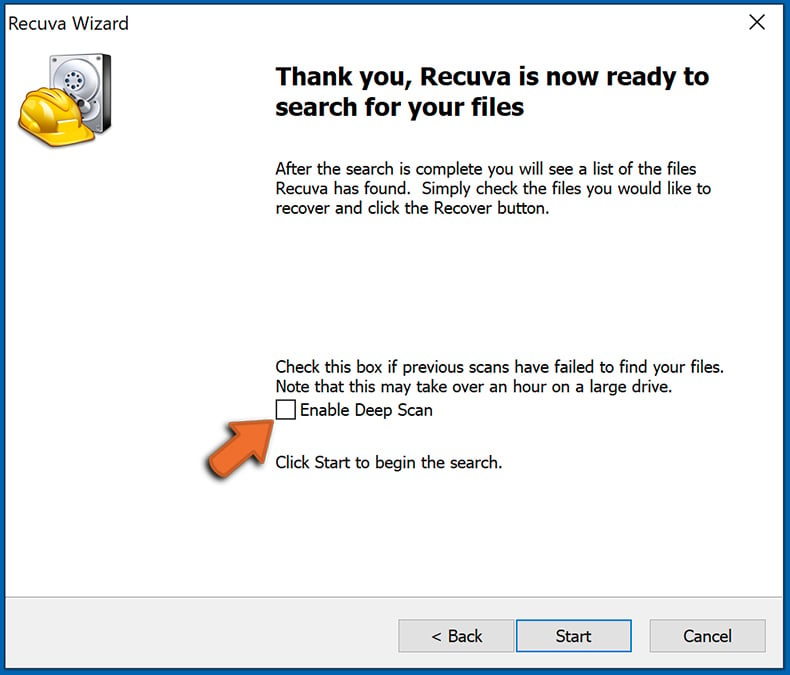
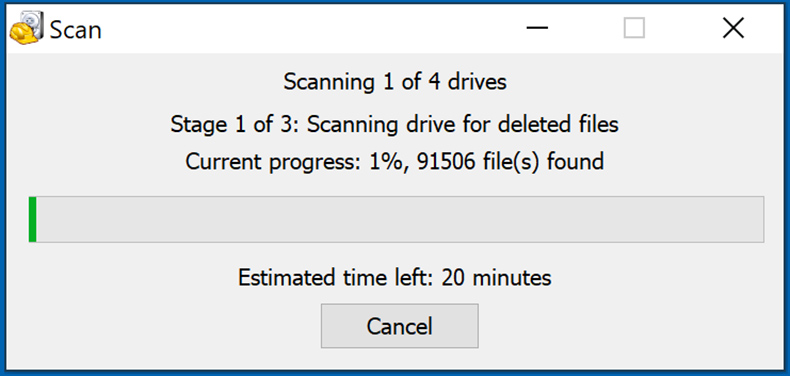
המתן ש- Recuva תסיים את הסריקה. משך הסריקה תלוי בנפח הקבצים (הן בכמות והן בגודל) שאתה סורק (לדוגמה, כמה מאות גיגה -בייט יכולות לקחת יותר משעה לסריקה). לכן, היו סבלניים במהלך תהליך הסריקה. אנו גם ממליצים לשינוי או למחוק קבצים קיימים, מכיוון שהדבר עלול להפריע לסריקה. אם תוסיף נתונים נוספים (לדוגמה, הורדת קבצים/תוכן) בזמן סריקה, זה יאריך את התהליך:
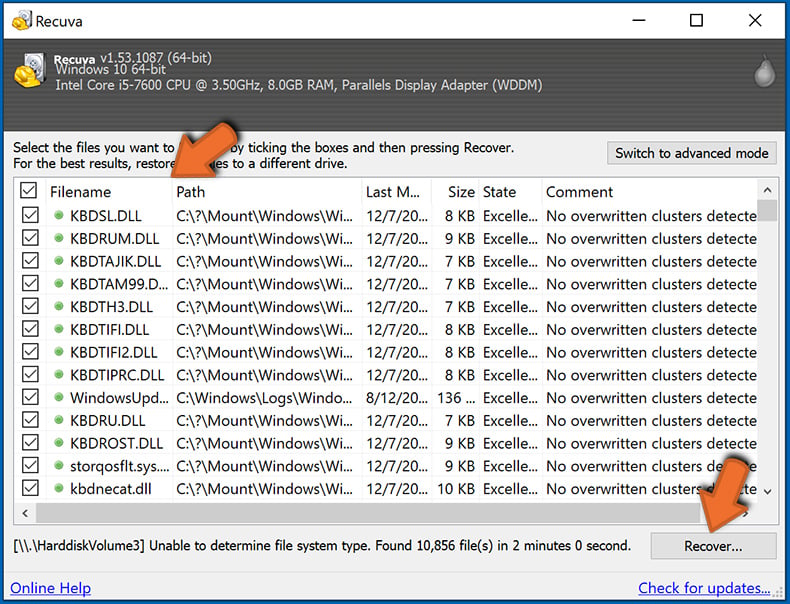
שלב 2: לשחזר נתונים.
לאחר השלמת התהליך, בחר את התיקיות/הקבצים שברצונך לשחזר ופשוט לחץ על “שחזור”. שים לב כי שטח פנוי בכונן האחסון שלך נחוץ כדי לשחזר נתונים:
צור גיבוי נתונים:
ניהול קבצים נכון ויצירת גיבויים חיוניים לאבטחת מידע. לכן, תמיד היזהר מאוד וחשוב קדימה.
ניהול חלוקה: אנו ממליצים לאחסן את הנתונים שלך במחיצות מרובות ולהימנע מאחסון קבצים חשובים במחיצה המכילה את מערכת ההפעלה כולה. אם אתה נופל למצב שלפיו אינך יכול לאתחל את המערכת ונאלץ לעצב את הדיסק עליו מותקנת מערכת ההפעלה (ברוב המקרים, זה המקום בו זיהומים זדוניים מסתתרים), תאבד את כל הנתונים המאוחסנים בתוך אותו כונן. זה היתרון בכך שיש לו מחיצות מרובות: אם יש לך את כל התקן האחסון שהוקצה למחיצה יחידה, תאלץ למחוק הכל, עם זאת, יצירת מחיצות מרובות והקצאת הנתונים מאפשרת לך למנוע בעיות כאלה. אתה יכול לעצב בקלות מחיצה יחידה מבלי להשפיע על האחרים – לכן אחד ינקה והאחרים יישארו ללא מגע, והנתונים שלך ישמרו. ניהול מחיצות הוא די פשוט ותוכלו למצוא את כל המידע הדרוש בדף האינטרנט של התיעוד של מיקרוסופט.
גיבוי נתונים: אחת משיטות הגיבוי האמינות ביותר היא להשתמש במכשיר אחסון חיצוני ולהשאיר אותו ללא מנותק. העתק את הנתונים שלך לכונן קשיח חיצוני, כונן פלאש (אגודל), SSD, HDD או כל התקן אחסון אחר, נתק אותם ואחסן אותם במקום יבש הרחק מהשמש וטמפרטורות קיצוניות. עם זאת, שיטה זו אינה יעילה למדי, מכיוון שצריך לבצע גיבויים ועדכונים של נתונים באופן קבוע. אתה יכול גם להשתמש בשירות ענן או בשרת מרוחק. כאן נדרש חיבור לאינטרנט ותמיד יש סיכוי להפרה אבטחתית, אם כי זה אירוע נדיר באמת.
אנו ממליצים להשתמש ב- Microsoft OneDrive לגיבוי הקבצים שלך. OneDrive מאפשר לך לאחסן את הקבצים והנתונים האישיים שלך בענן, לסנכרן קבצי מחשבים ומכשירים ניידים, ומאפשר לך לגשת ולערוך את הקבצים שלך מכל מכשירי Windows שלך. OneDrive מאפשר לך לשמור, לשתף ולתצוגה מקדימה של קבצים, לגשת להיסטוריית הורדות, להזיז, למחוק ולשנות שם קבצים, כמו גם ליצור תיקיות חדשות, ועוד הרבה.
אתה יכול לגבות את התיקיות והקבצים החשובים ביותר שלך במחשב האישי שלך (תיקיות שולחן העבודה, המסמכים והתמונות שלך). חלק מה- OneDrive’תכונות בולטות יותר כוללות גרסת קבצים, השומרת על גרסאות ישנות יותר של קבצים עד 30 יום. OneDrive כולל סל מיחזור בו כל הקבצים שנמחקו מאוחסנים לזמן מוגבל. קבצים שנמחקו לא נספרים כחלק מהמשתמש’הקצאה.
השירות בנוי באמצעות HTML5 Technologies ומאפשר לך להעלות קבצים עד 300 מגה בייט באמצעות גרירה ושחרר לדפדפן האינטרנט או עד 10 ג’יגה -בייט באמצעות יישום שולחן העבודה OneDrive. עם OneDrive, אתה יכול להוריד תיקיות שלמות כקובץ רוכסן יחיד עם עד 10,000 קבצים, אם כי זה יכול’t עולה על 15 ג’יגה -בייט לכל הורדה יחידה.
OneDrive מגיע עם 5 ג’יגה-בייט של אחסון בחינם מחוץ לקופסה, עם אפשרויות אחסון נוספות של 100 ג’יגה-בייט, 1 TB ו- 6 TB זמינות תמורת תשלום מבוסס מנוי. אתה יכול לקבל אחת מתוכניות האחסון הללו על ידי רכישת אחסון נוסף בנפרד או באמצעות מנוי Office 365.
יצירת גיבוי נתונים:
תהליך הגיבוי זהה לכל סוגי הקבצים והתיקיות. כאן’S איך אתה יכול לגבות את הקבצים שלך באמצעות Microsoft OneDrive
שלב 1: בחר את הקבצים/התיקיות שברצונך לגבות.
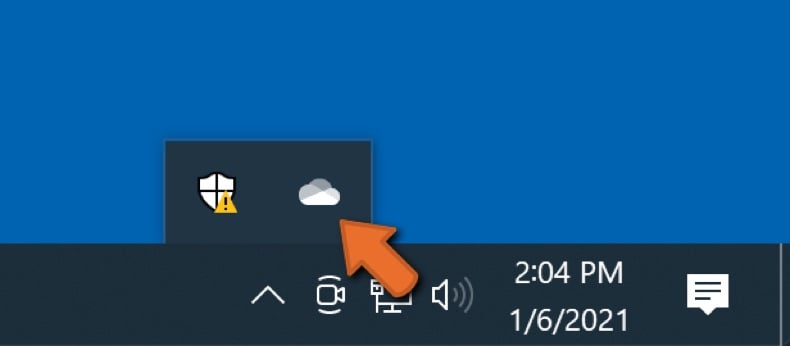
לחץ על אייקון ענן OneDrive לפתוח את תפריט OneDrive. כשאתה בתפריט זה, אתה יכול להתאים אישית את הגדרות גיבוי הקבצים שלך.
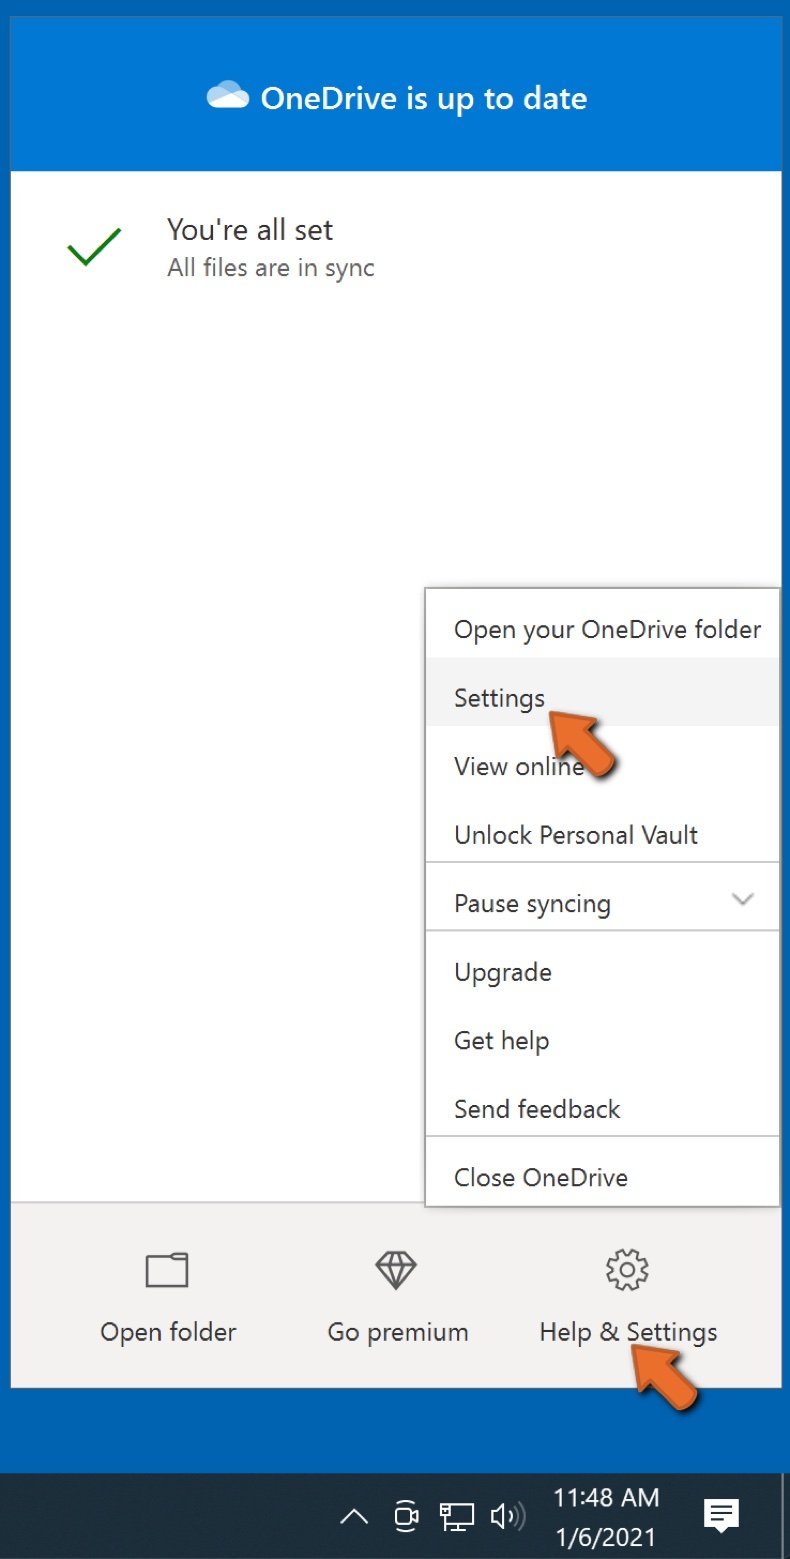
נְקִישָׁה עזרה והגדרות ואז בחר הגדרות מהתפריט הנפתח.
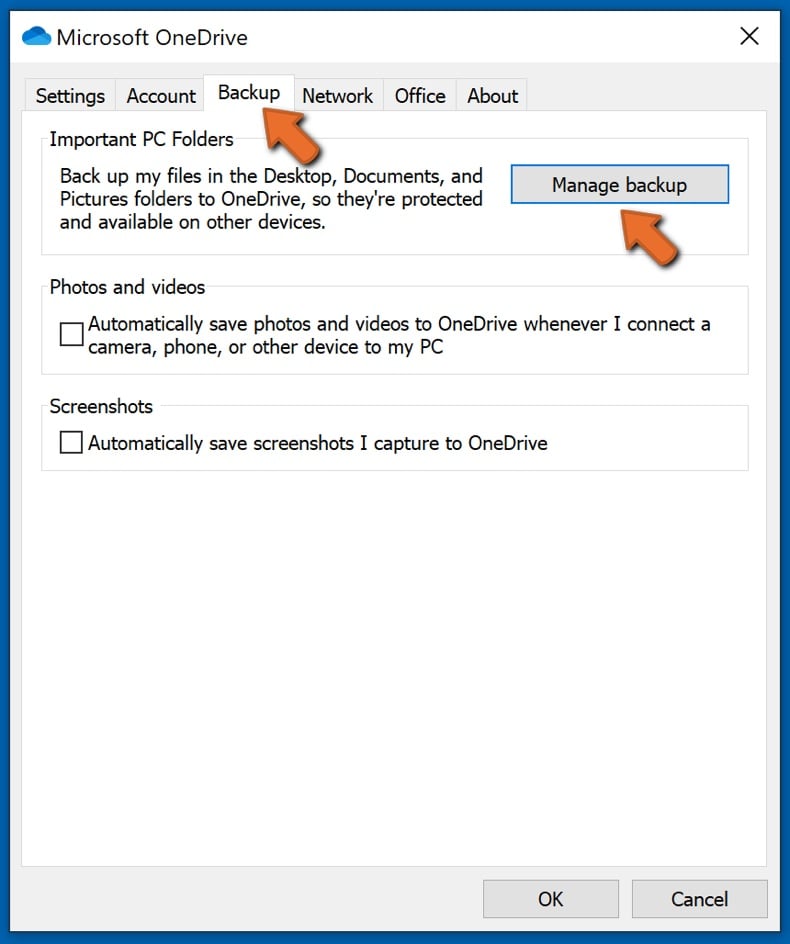
לך אל כרטיסיית גיבוי ולחץ נהל גיבוי.
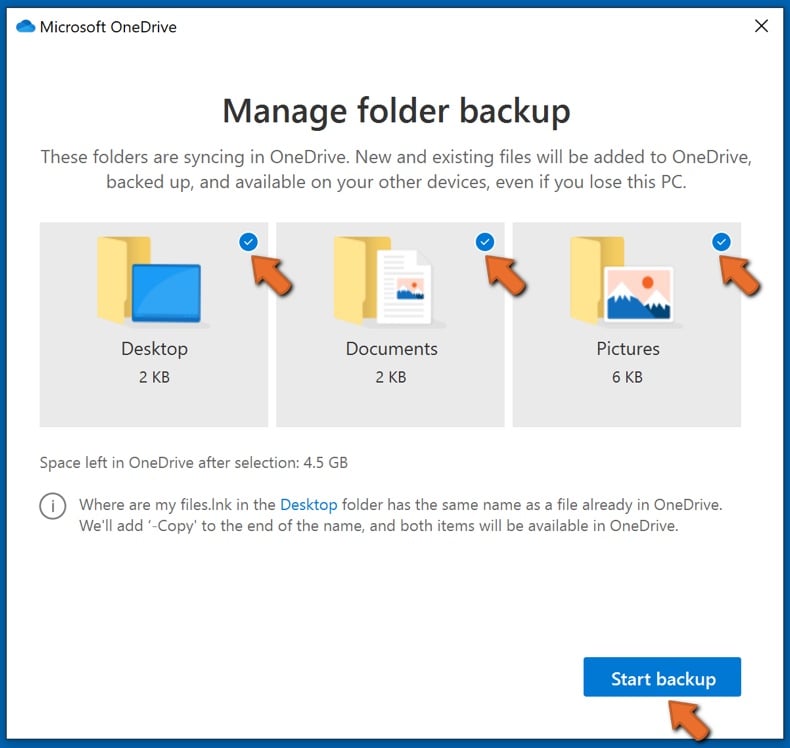
בתפריט זה תוכלו לבחור לגבות את שולחן עבודה וכל הקבצים על זה, ו מסמכים וכן תמונות תיקיות, שוב, עם כל הקבצים שבתוכם. נְקִישָׁה התחל גיבוי.
עכשיו, כשאתה מוסיף קובץ או תיקיה בשולחן העבודה ובתיקיות המסמכים והתמונות, הם יגבו אוטומטית ב- OneDrive.
כדי להוסיף תיקיות וקבצים, לא במיקומים המוצגים לעיל, עליכם להוסיף אותם באופן ידני.
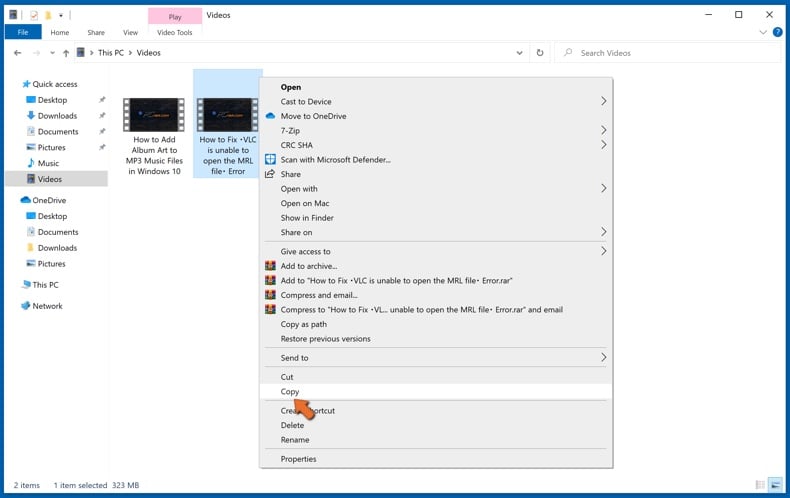
פתח את סייר הקבצים ונווט למיקום של התיקיה/הקובץ שברצונך לגבות. בחר את הפריט, לחץ באמצעות לחצן העכבר הימני עליו, ולחץ עותק.
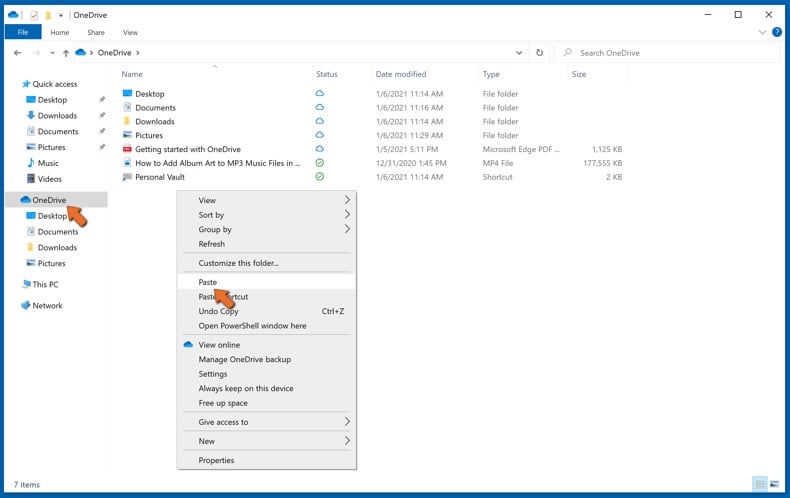
לאחר מכן, נווט אל OneDrive, לחץ באמצעות לחצן העכבר הימני על בכל מקום בחלון ולחץ לְהַדבִּיק. לחלופין, אתה יכול פשוט לגרור ולהפיל קובץ ל- OneDrive. OneDrive תיצור אוטומטית גיבוי של התיקיה/קובץ.
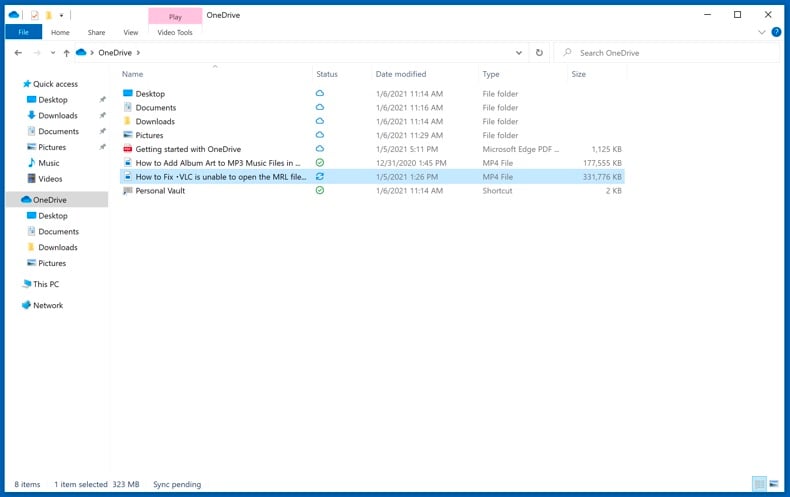
כל הקבצים שנוספו לתיקיית OneDrive מגובים בענן באופן אוטומטי. המעגל הירוק עם סימן הבדיקה בתוכו מציין כי הקובץ זמין הן באופן מקומי והן ב- OneDrive וכי גרסת הקובץ זהה בשניהם. סמל הענן הכחול מציין כי הקובץ לא סונכרן וזמין רק ב- OneDrive. סמל הסנכרון מציין כי הקובץ מסנכרן כעת.
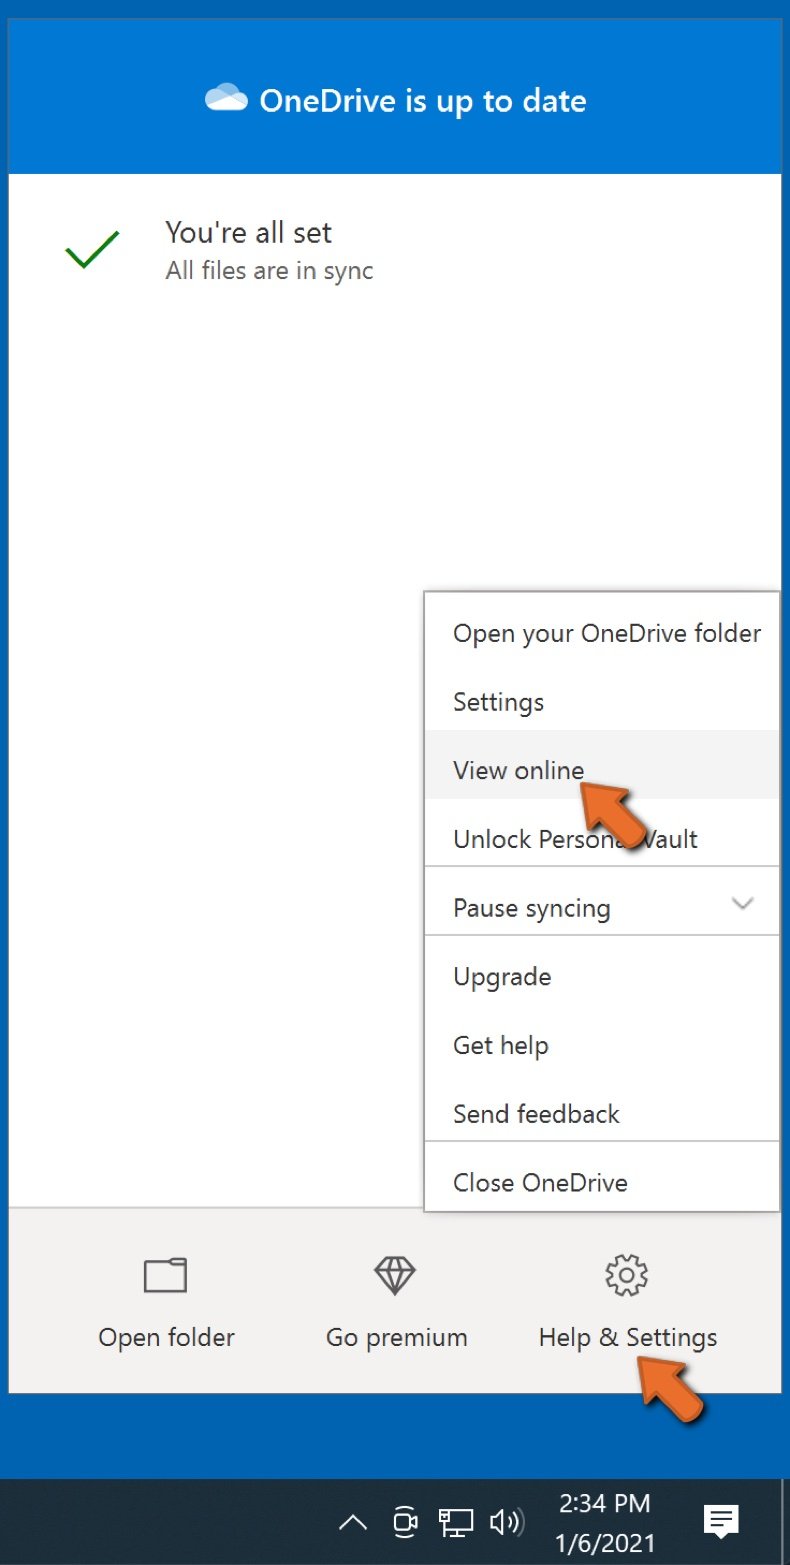
כדי לגשת לקבצים הממוקמים רק ב- OneDrive Online, עבור אל עזרה והגדרות תפריט נפתח ובחר לראות אונליין.
שלב 2: שחזור קבצים פגומים.
OneDrive מוודא שהקבצים יישארו בסנכרון, כך שגרסת הקובץ במחשב היא אותה גרסה בענן. עם זאת, אם Ransomware הצפין את הקבצים שלך, אתה יכול לנצל את OneDrive’היסטוריה של גרסאות תכונה שתאפשר לך שחזר את גרסאות הקובץ לפני ההצפנה.
ל- Microsoft 365 יש תכונה לגילוי תוכנות כופר המודיעה לך מתי הותקפו קבצי OneDrive שלך ומדריכים אותך בתהליך שחזור הקבצים שלך. עם זאת, יש לציין שאם אתה לא’יש לך מנוי בתשלום של Microsoft 365, אתה מקבל רק גילוי אחד ושחזור קבצים בחינם.
אם קבצי ה- OneDrive שלך נמחקים, פגומים או נגועים בתוכנה זדונית, אתה יכול לשחזר את כל ה- OneDrive שלך למצב קודם. כאן’S איך אתה יכול לשחזר את כל ה- OneDrive שלך:
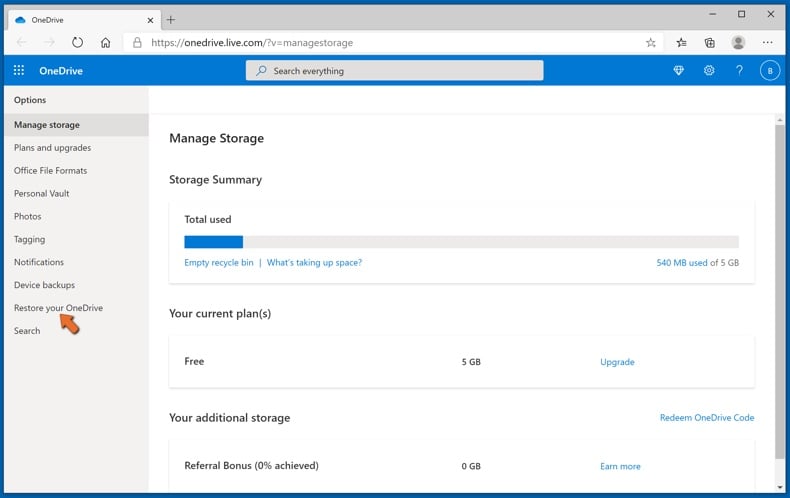
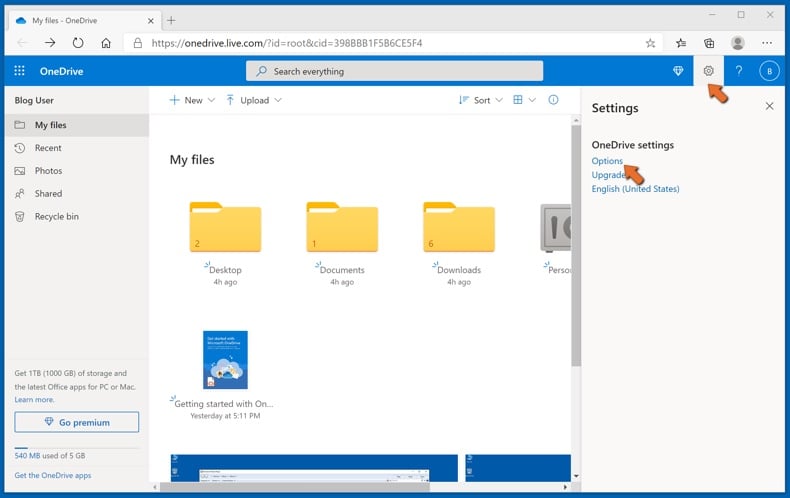
1. אם אתה נכנס לחשבון אישי, לחץ על הגדרות COG בתחילת הדף. לאחר מכן לחץ על אפשרויות ובחר שחזר את ה- OneDrive שלך.
אם אתה נכנס לחשבון עבודה או בית ספר, לחץ על הגדרות COG בתחילת הדף. לאחר מכן לחץ על שחזר את ה- OneDrive שלך.
2. בדף השחזור שלך, בחר תאריך מהרשימה הנפתחת. שים לב שאם אתה משחזר את הקבצים שלך לאחר גילוי תוכנה אוטומטית, ייבחר תאריך שחזור עבורך.
3. לאחר קביעת התצורה של כל אפשרויות שיקום הקבצים, לחץ על לשחזר לבטל את כל הפעילויות שבחרת.
הדרך הטובה ביותר להימנע מפגיעה בזיהומי תוכנות כופר היא לשמור על גיבויים עדכניים רגילים.
על הסופר:
תומס מסקאוסקאס – חוקר אבטחה מומחה, אנליסט מקצועי זדוני מקצועי.
אני נלהב מאבטחת מחשבים וטכנולוגיה. יש לי ניסיון של למעלה מעשר שנים בעבודה בחברות שונות הקשורות לפיתרון סוגיות טכניות במחשבים ואבטחת אינטרנט. אני עובד כסופר ועורך של PCRISK.com מאז 2010. עקוב אחריי בטוויטר ובלינקדאין כדי להישאר מעודכן על איומי האבטחה המקוונים האחרונים. צרו קשר עם Tomas Meskauskas.
פורטל האבטחה של PCRISK מובא על ידי חברת RCS LT. כוחות מחוברים של חוקרי אבטחה עוזרים לחנך למשתמשי מחשבים על איומי האבטחה המקוונים האחרונים. מידע נוסף על החברה RCS LT.
מדריכי הסרת התוכנה הזדונית שלנו הם בחינם. עם זאת, אם אתה רוצה לתמוך בנו אתה יכול לשלוח לנו תרומה.
אודות PCRISK
PCRISK הוא פורטל אבטחת סייבר, ומודיע למשתמשים באינטרנט על האיומים הדיגיטליים האחרונים. התוכן שלנו מסופק על ידי מומחי אבטחה ומקצועי חוקרי תוכנות זדוניות. קרא עוד עלינו.
כיצד למנוע כנגד זיהום
- איך תוכנת כופר הדביקה את המחשב שלי?
- מניעת דלקות בכיוון
- דיווח על Ransomware לרשויות
- גיבוי ושחזור נתונים
- כיצד להשתמש בדואר אלקטרוני בבטחה?
פרמט קובץ וירוס (DJVU Ransomware) – הסר + שחזור קבצים
כשאנחנו מדברים על חדירת תוכניות לא מוכרות למחשב שלך’העבודה, הפתגם “הוזרה מוטעית” מתאר את המצב בצורה מדויקת ככל האפשר. Gridinsoft Anti-Malware הוא בדיוק הכלי שתמיד מועיל להיות ב- Armory שלך: מהיר, יעיל, עדכני. ראוי להשתמש בו כעזרת חירום בחשד הקל ביותר לזיהום.
ניסוי בן 6 ימים נגד Gridinsoft Anti-Malware זמין.
EULA | מדיניות פרטיות | Gridinsoft
הירשם לערוץ הטלגרם שלנו כדי להיות הראשון לדעת על חדשות והחומרים הבלעדיים שלנו בנושא אבטחת מידע.
מדריך זה נועד ספציפית לעזור לך להסיר את נגיף הפורמט ללא צורך ליזום כל תשלום עבור זיהום ההסרה. בנוסף אסייע לך להחזיר את שלך “.פוּרמָט” מסמכים.
עד כמה מזיק פוגע בפורמט Ransomware?
ניתן לסכם נכון את הפורמט כזיהום נפוץ מסוג Ransomware.
R Ansomware עומד על סוג מיוחד של תוכנה המציגה שינויים לא רצויים עם המסמכים שלך ואז מאלצת אותך לשלם את סכום הכסף הספציפי כדי להחזיר אותם. הפורמט נחשף לראשונה וניתח על ידי מייקל גילספי 1 .
הפורמט שייך למשפחת DJVU Ransomware. פעילותה דומה בעצם לנציגים אחרים של אותה משפחה: Access, Ndarod, Ntuseg. זה משנה את כל סוגי הקבצים הפופולריים אם כי הצפנתם. מכאן שאנשים לא יכולים להשתמש בקבצים ברגע שהם מוצפנים. הפורמט מוסיף את הספציפית שלו “.פוּרמָט” סיומת לכל הקובץ ששונה על ידיו. למשל, הקובץ “להגיש תלונה.דוק”, לאחר הצפנה בפורמט, ישתנה ל “להגיש תלונה.דוק.פוּרמָט”. ברגע שההצפנה מושגת בהצלחה, הפורמט יוצר מסמך טקסט ספציפי (“_תקרא אותי.טקסט”) ומוסיף אותו לכל התיקיות המכילות את הקבצים המוצפנים.
קובץ הטקסט שנוצר בפורמט המבקש את תשלום Ransom דומה בעיקרו להתראות אחרות שהוזכרו על ידי תוכנת הכופר השייכת למשפחת DJVU. סיכום ההודעה הוא שכל הקבצים מוצפנים וכי הפיתרון היחיד להשבתם הוא להשתמש במפתח פענוח ייחודי.
מנגנון הקריפטוגרפיה המיושם על ידי פורמט אינו נחקר לחלוטין. עם זאת, זה בהחלט נכון שבעלי מחשב שהקבצים שלהם קיבלו מוצפנים עשויים לקבל מפתח פענוח ספציפי, שהוא מובחן לחלוטין ואין עותקים אחרים שלו שיעבדו אך ורק על המכשיר שלך. המציאות העצובה היא שאי אפשר לשחזר את המידע ללא המפתח הייחודי זמין.
כל עוד הפורמט מבצע את פעילותו זדונית אי אפשר לך לקבל גישה למפתח, המאוחסן בשרת רחוק בבעלות ההונאות המקדמות את הזיהום בפורמט.
הנוכלים מזכירים כי לקבלת קבלת המפתח ושחזור הנתונים המתוקנים, יש ליישם את התשלום לטובתם שמסתכמת ב 980 $. כדי לקבל את פרטי התשלום הקורבנות מעודדים מההודעה לפנות להונאות על ידי כתיבת דוא”ל, או באמצעות טלגרם.
ההתראה מציינת גם כי בעלי המחשבים חייבים ליצור קשר עם נציגי הפורמט במהלך 72 שעות החל מרגע שינוי הנתונים. ההודעה מזכירה כי בתנאי ליצור קשר תוך 72 שעות משתמשים יקבלו הנחה של 50%, ולכן סכום הכופר ימוזער עד 490 $). עם זאת, לא משנה מה הסכום הנדרש, התרחק מלשלם את הכופר!
האם זה רעיון טוב לשלם את כופר הפורמט?
אם אתה חושב שתשלום הכופר המבוקש הוא הדרך היחידה, עלי להזכיר כמה מחשבות לגבי החלטה זו. הפושעים העומדים מאחורי תוכנת הכופר בוודאי רוצים שתחשבו שבוודאי אין אפשרות אחרת לשחזר את המידע.
בהחלט, הנוכלים רוצים שהסופר יועבר באמצעות כמה ערוצים ספציפיים שהוגדרו מראש ורצף שלבים. לאמיתו של דבר, בדרך כלל זה נעשה באמצעות ביטקוין כמטבע ההעברה העיקרי. היישום של bitcoins הוא לרוב האפשרות המועדפת על ידי הונאות סייבר מכיוון שהעברות כאלה לא סביר מאוד שתתתלב עם.
בהתחשב במוזרות זו של ביטקוינים, הם מיושמים לעתים קרובות על ידי האקרים שמטרתם להפחיד את הקורבנות הממוקדים דרך תוכנת הכופר. הטכנולוגיה של מטבע וירטואלי כה קשה למסלול היא גורם מפתח מדוע כמעט כל הונאות הכופר מצליחות להישאר בעילום שם לאחר שמילאו בהצלחה את משימות גניבת הכסף החמודות שלהם.
עם זאת, במקרים רבים, אפילו העברת הכופר המבוקש עשויה לא לעזור לקורבנות הנגיף מכיוון שייתכן כי יתכן שלא יינתן להם שום מפתח ליבת קבצים. אם כן, זהו פיתרון טוב לנסות כמה אלטרנטיבות אפשריות אחרות שעשויות להיות זמינות-לשלם את הכופר זה בהחלט לא הדרך הטובה וצריכה להיות הפריט האחרון ברשימה.
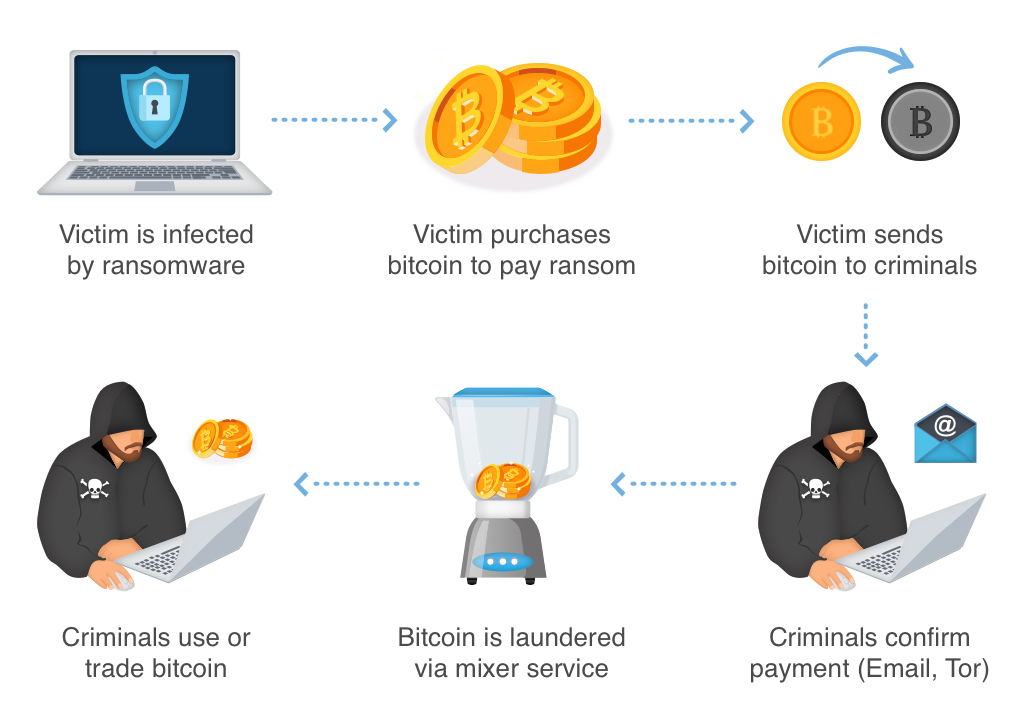
אינך יכול לסמוך על הונאות מקוונות מכיוון שהם נוהגים’לא נגעל מה אתה מרגיש לגבי הבעיה עם הקבצים שלך, גם כשאתה יוזם את העברת הכופר. זו הסיבה שתשלום הכסף שדרש הונאות אלה לא ממש פותר את הבעיה שלך. מכאן שלעתים קרובות אנשים פשוט מפסידים את כספם לחינם.
אני בהחלט ממליץ לך לא ליצור קשר עם הנוכלים האלה ולא תשלח כספים לכיסם. לפי עתה, אין כלים המסוגלים לפצח את תוכנת הכופר בפורמט או לשחזר את הנתונים המוצפנים. לפיכך, אחד מהפתרונות העובדים האמיתיים לשחזור הנתונים האבודים – פשוט באמצעות הגיבויים הזמינים.
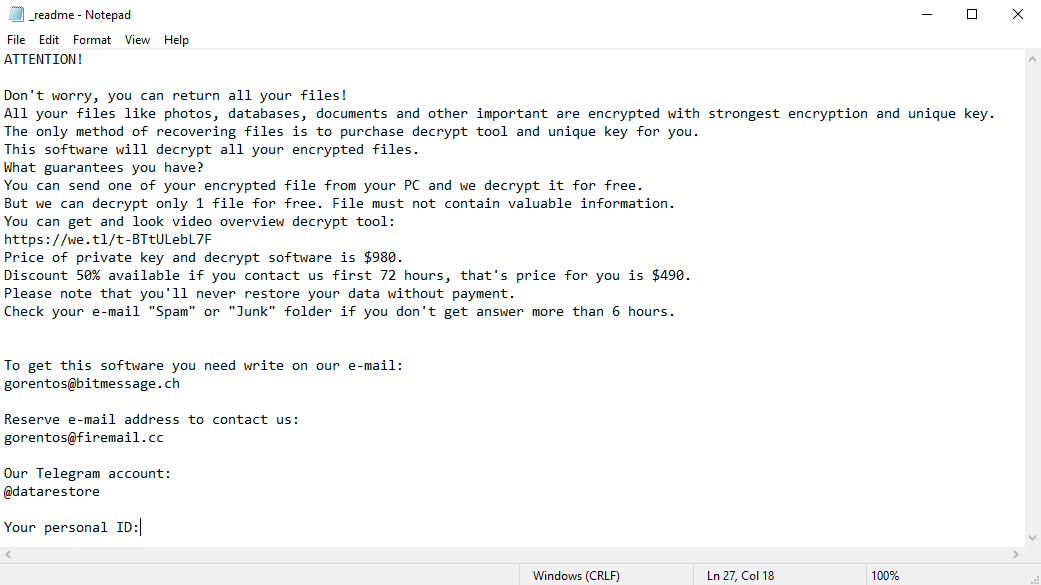
ההתראה המפחידה הדורשת מהמשתמשים לשלם את הכופר כדי לפענח את הנתונים המקודדים מכילה את האזהרות המתסכלות הללו
עליכם להיות מודעים לכך שהאינטרנט כיום מלא באיומים שנראים די דומים לזיהום בפורמט. יישומים מסוכנים המכונה כופר בדרך כלל מורחבים כדי להצפין קבצים חשובים ולהזכיר על הכופר על המסך הממוקד בכדי לאלץ בסופו של דבר אנשים להעביר את דמות הכופר לחשבונות הנוכלים המפתחים סוג כזה של תוכנות זדוניות.
המוזרות של כל האיומים של תוכנות כופר כאלה היא שהם מיישמים מערך פעולות דומה לייצור מפתח הפענוח הייחודי כדי לשחזר את הנתונים המפוצלים.
לפיכך, אלא אם כן תוכנת הכופר עדיין נמצאת תחת שלב הפיתוח או שיש לו כמה פגמים קשים למסלול, התאוששות ידנית של הנתונים המפגשים היא דבר שאתה יכול’זה באמת מופיע. הפיתרון היחיד למניעת אובדן הנתונים היקרים שלך הוא לבצע באופן קבוע גיבויים מהקבצים המכריעים שלך.
שים לב שגם אם אתה שומר על גיבויים כאלה באופן קבוע, יש להכניס אותם למיקום ספציפי מבלי להתנודד, לא להיות מחוברים לתחנת העבודה העיקרית שלך.
לדוגמה, הגיבוי עשוי להישמר בכונן ההבזק של USB או באחסון כונן קשיח חלופי חלופי. לחלופין, אתה יכול להתייחס לעזרה של אחסון מידע מקוון (ענן).
למותר לציין, כשאתה שומר על נתוני הגיבוי שלך במכשיר המשותף שלך, יתכן שהם צולמים באופן דומה כמו גם נתונים אחרים.
מסיבה זו, איתור הגיבוי במכשיר הראשי שלך הוא ללא ספק רעיון טוב.
איך הפורמט תוקף את המחשב?
הפורמט מתייחס לשיטות שונות להפיץ את שורשיה למערכת. לא ממש ברור באיזו שיטה מדויקת נעשה שימוש כדי לחדור למכשיר שלך.
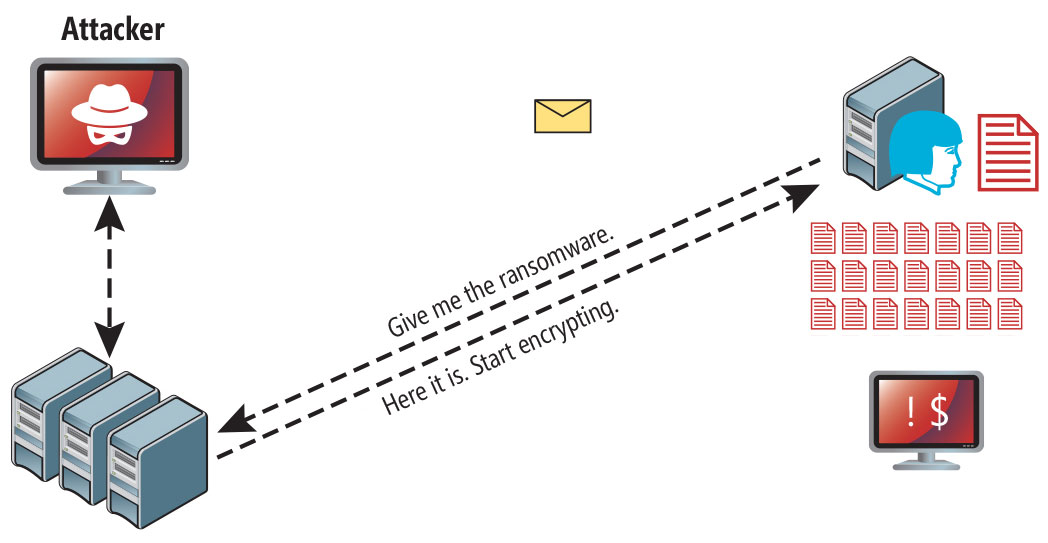
פורמט התקפת תוכנות כופר בעקבות ניסיון דיוג מוצלח.
אם כי לא מדובר בדליפות הנפוצות דרכם ניתן להזריק למחשב האישי שלך:
- התקנה נסתרת יחד עם אפליקציות אחרות, ובמיוחד השירותים הפועלים כתוכנות חופש או Shareware;
- קישור מפוקפק בהודעות דוא”ל המובילות להתקין הפורמט
- משאבי אירוח מקוונים בחינם;
- שימוש במשאבים לא חוקיים של עמיתים לעמית (P2P) להורדת תוכנה פיראטית.
היו מקרים בהם נגיף הפורמט היה מחופש לכלי לגיטימי, למשל, בהודעות הדורשות ליזום כמה תוכנה או עדכוני דפדפן לא רצויים. בדרך כלל זו האופן שבו הונאות מקוונות מכוונות לאלץ אותך להתקין את תוכנת הכופר הפורמט באופן ידני, על ידי כך שתגרום לך להשתתף ישירות בתהליך זה.
אין ספק שהתראה על עדכון מזויף לא תצביע על כך שאתה מתכוון להזריק למעשה את תוכנת הכופר בפורמט. התקנה זו תוסתר תחת אזכור התראה כלשהי שלכאורה עליך לעדכן את Adobe Flash Player או תוכנית מפוקפקת אחרת כלשהי.
כמובן שהאפליקציות הסדוקות מייצגות גם את הנזק. השימוש ב- P2P הוא גם לא חוקי ועלול לגרום להזרקת תוכנות זדוניות חמורות, כולל תוכנת כופר בפורמט.
לסיכום, מה אתה יכול לעשות כדי להימנע מהזרקת תוכנת כופר בפורמט למכשיר שלך? אף על פי שאין ערבות של 100% למנוע מהמחשב שלך להיפגע, ישנם טיפים מסוימים שאני רוצה לתת לך כדי למנוע את החדירה של הפורמט. אתה חייב להיות זהיר בזמן התקנת תוכנה בחינם היום.
הקפד תמיד לקרוא את מה שהמתקינים מציעים בנוסף לתוכנית החינמית העיקרית. התרחק מפתיחת קבצים מצורפים לדוא”ל מפוקפקים. אל תפתח קבצים מהנאמנים הלא ידועים. כמובן שצריך לעדכן תמיד את תוכנית האבטחה הנוכחית שלך.
התוכנה הזדונית לא מדברת באופן גלוי על עצמה. זה לא יוזכר ברשימת התוכניות הזמינות שלך. עם זאת, הוא יוסתר בתהליך זדוני כלשהו הפועל באופן קבוע ברקע, החל מהרגע בו תשיק את המחשב שלך.
ההודעה לפי הפורמט Ransomware קובעת את המידע המתסכל הבא:
תשומת הלב! אל תדאג, אתה יכול להחזיר את כל הקבצים שלך! כל הקבצים שלך כמו תמונות, מסדי נתונים, מסמכים וחשובים אחרים מוצפנים בהצפנה חזקה ביותר ומפתח ייחודי. השיטה היחידה לשחזור קבצים היא לרכוש את כלי הפענוח והמפתח הייחודי עבורך. תוכנה זו תפענח את כל הקבצים המוצפנים שלך. מה מבטיח שיש לך? אתה יכול לשלוח אחד מהקובץ המוצפן שלך מהמחשב שלך ואנחנו מפענחים אותו בחינם. אבל אנחנו יכולים לפענח רק קובץ אחד בחינם. אסור לקובץ להכיל מידע יקר. אתה יכול לקבל ולחפש סקירה כללית על סקירה כללית recrypt: https: // אנחנו.מחיר TL/T-2P5WRE5B9F של תוכנת המפתח הפרטי והפענוח הוא 980 $. הנחה של 50% זמינה אם אתה פנה אלינו 72 שעות ראשונות, המחיר עבורך הוא 490 $. שימו לב שלעולם לא תשקפו את הנתונים ללא תשלום. בדוק את תיקיית הדואר האלקטרוני שלך "ספאם" או "זבל" אם אינך מקבל תשובה יותר מ 6 שעות. כדי לקבל תוכנה זו אתה צריך לכתוב בדואר האלקטרוני שלנו: [email protected] Reserve כתובת דואר אלקטרוני כדי ליצור איתנו קשר: [email protected] חשבון Telegram שלנו: @datarestore סימן נתונים שחזר את המזהה האישי שלך: xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
התמונה למטה נותנת חזון ברור כיצד הקבצים עם “.פוּרמָט” סיומת נראית כמו:
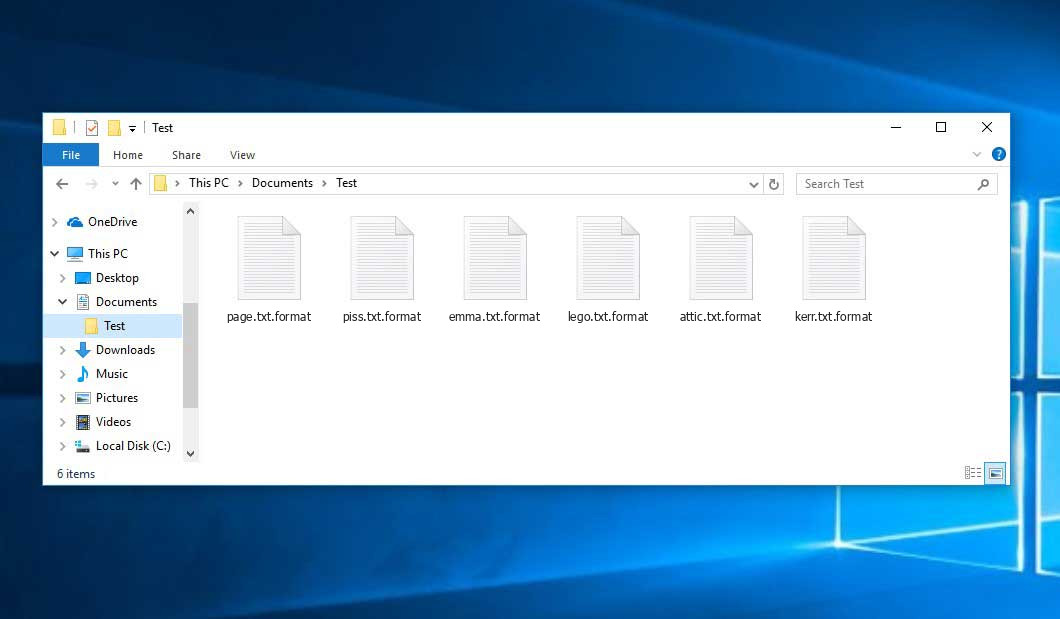
דוגמה לקריפט .פורמט קבצים
כיצד להסיר זיהום בפורמט?
בנוסף לקידוד קורבן’קבצי S, וירוס הפורמט החל גם להתקין את תוכנת הריגול Azorult במחשב כדי לגנוב אישורי חשבון, ארנקי cryptocurrency, קבצי שולחן עבודה ועוד.
סיבות מדוע הייתי ממליץ על Gridinsoft 2
זו דרך מצוינת להתמודד עם הכרה והסרת איומים-שימוש ב- Gridinsoft Anti-Malware. תוכנית זו תסרוק את המחשב האישי שלך, תמצא ותנטרל את כל התהליכים החשודים 3 .
הורד את Gridinsoft Anti-Malware.
אתה יכול להוריד את Gridinsoft Anti-Malware על ידי לחיצה על הכפתור למטה:
הפעל את קובץ ההתקנה.
כאשר קובץ ההגדרה סיים הורדה, לחץ פעמיים על תיקון התקנה-אנטימלי.EXE קובץ להתקנת Gridinsoft Anti-Malware במחשב שלך.
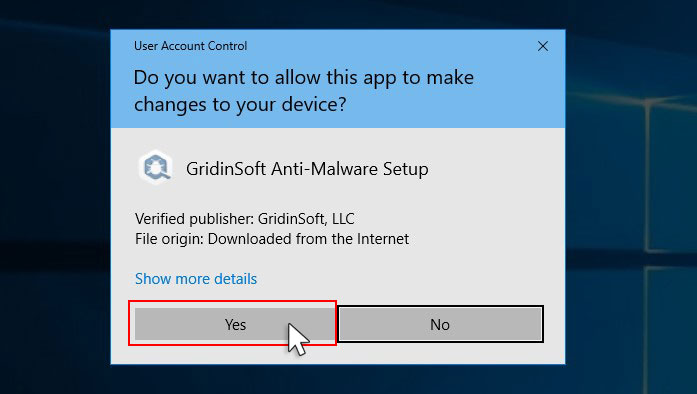
AN בקרת חשבון משתמש מבקש ממך לאפשר ל- Gridinsoft Anti-Malware לבצע שינויים במכשיר שלך. אז אתה צריך ללחוץ “כן” כדי להמשיך עם ההתקנה.
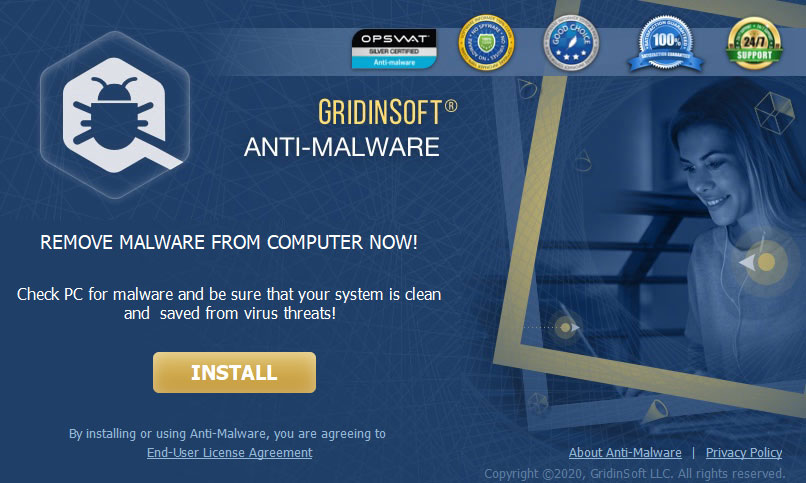
ללחוץ “להתקין” לַחְצָן.
לאחר ההתקנה, אנטי-מזלוף יפעל אוטומטית.
המתן לסריקת האנטי-מזל-תוכנות.
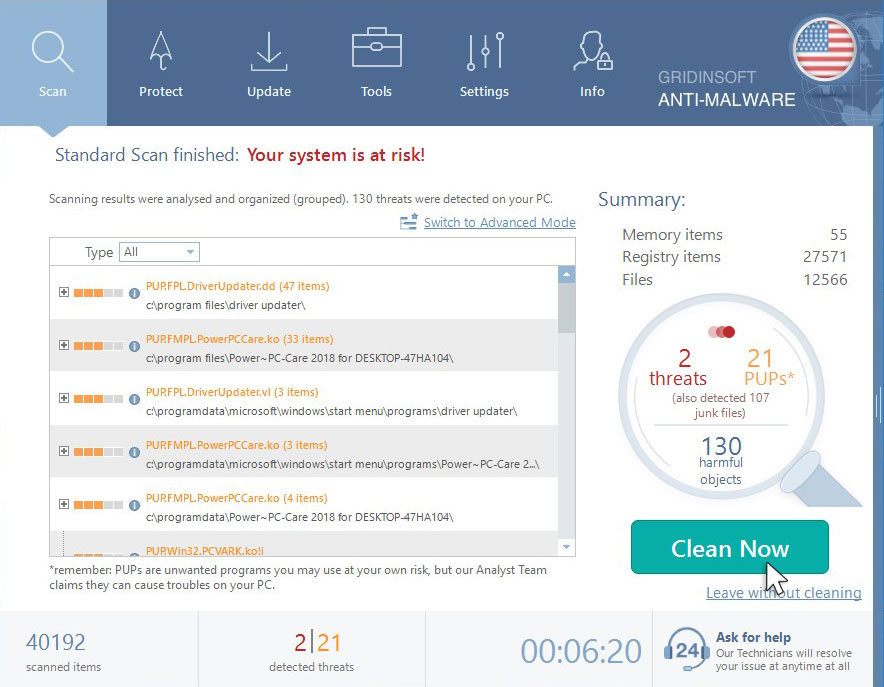
Anti-Malware של Gridinsoft יתחיל באופן אוטומטי לסרוק את המחשב שלך עבור דלקות בפורמט ותוכניות זדוניות אחרות. תהליך זה יכול לארוך 20-30 דקות, אז אני מציע לך לבדוק מעת לעת על מצב תהליך הסריקה.
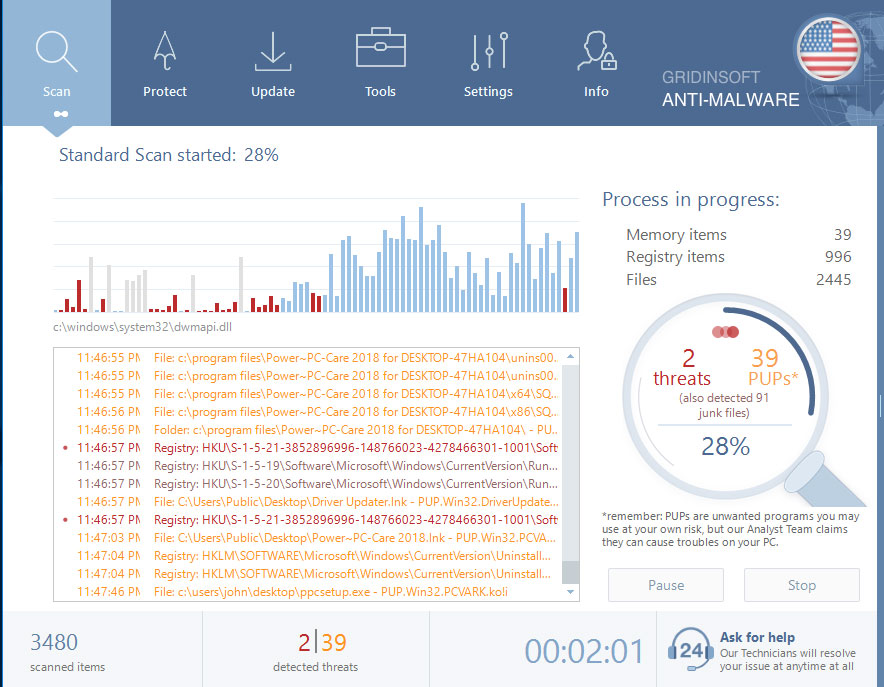
לחץ על “תנקה עכשיו”.
לאחר סיום הסריקה, תראה את רשימת הזיהומים שגרידינסופט אנטי-מזללה גילתה. כדי להסיר אותם לחץ על “תנקה עכשיו” כפתור בפינה הימנית.
איך לפענח .פורמט קבצים?
מומחה ההצפנה מייקל גילספי (ארה”ב) הצליח ליצור את המפענח שלו לגרסאות וגרסאות מסוימות של תוכנת כופר משפחתית זו (Access, Ndarod, Ntuseg ואחרים).
זה עובד כאשר נגיף הפורמט השתמש במפתח לא מקוון להצפנה.
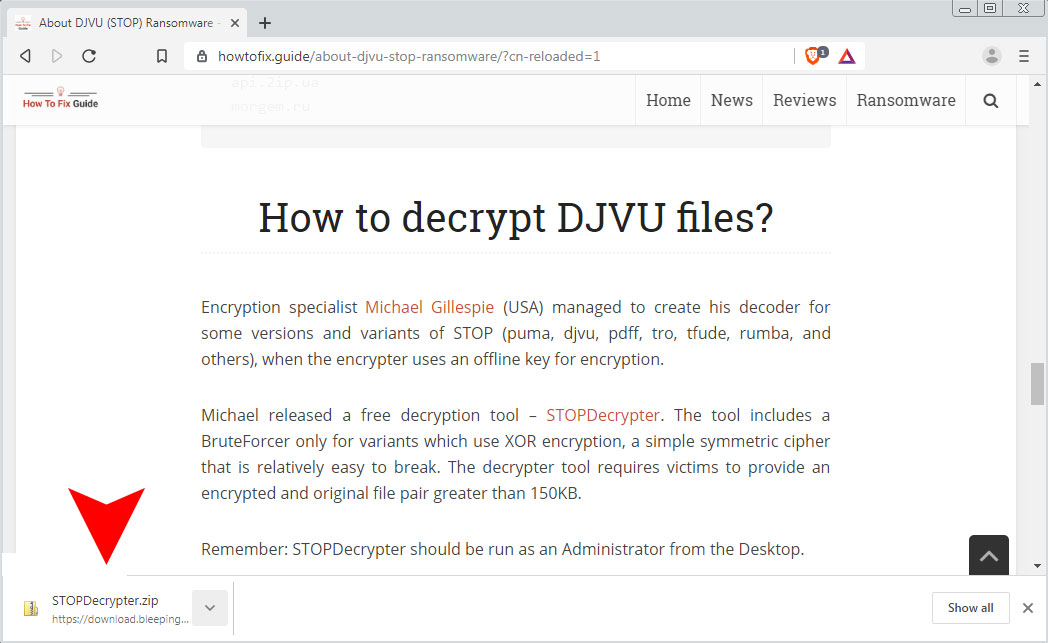
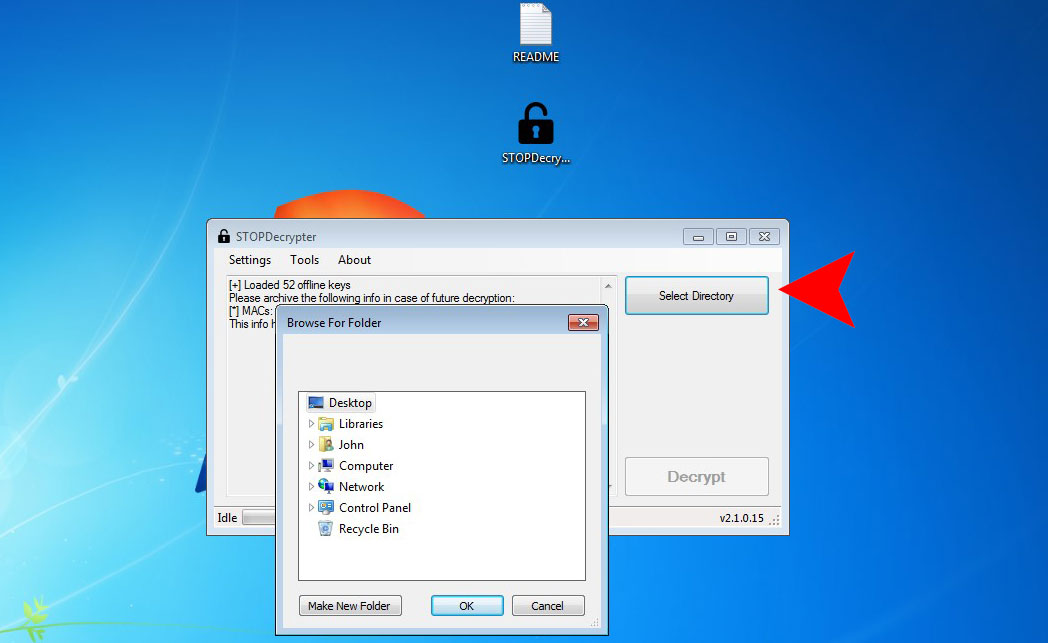
תוכלו להוריד כאן כלי פענוח בחינם: StopDecrypter. כלי זה כולל אכזרי אכזרי רק עבור גרסאות המשתמשות בהצפנת XOR, צופן סימטרי פשוט שקל יחסית לשבירה. הכלי המבוטל מחייב קורבנות לספק זוג קבצים מוצפן ומקורי העולה על 150KB.
הורד את כלי StopDecrypter:
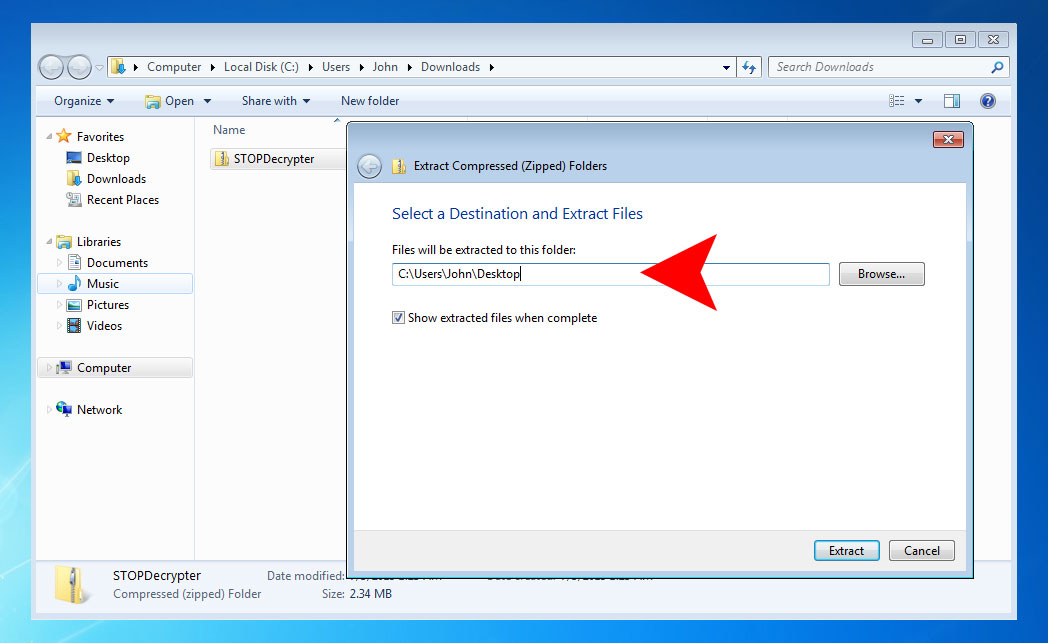
חלץ כלי StopDecrypter לתיקיית שולחן העבודה שלך:
הפעל את כלי StopDecrypter:
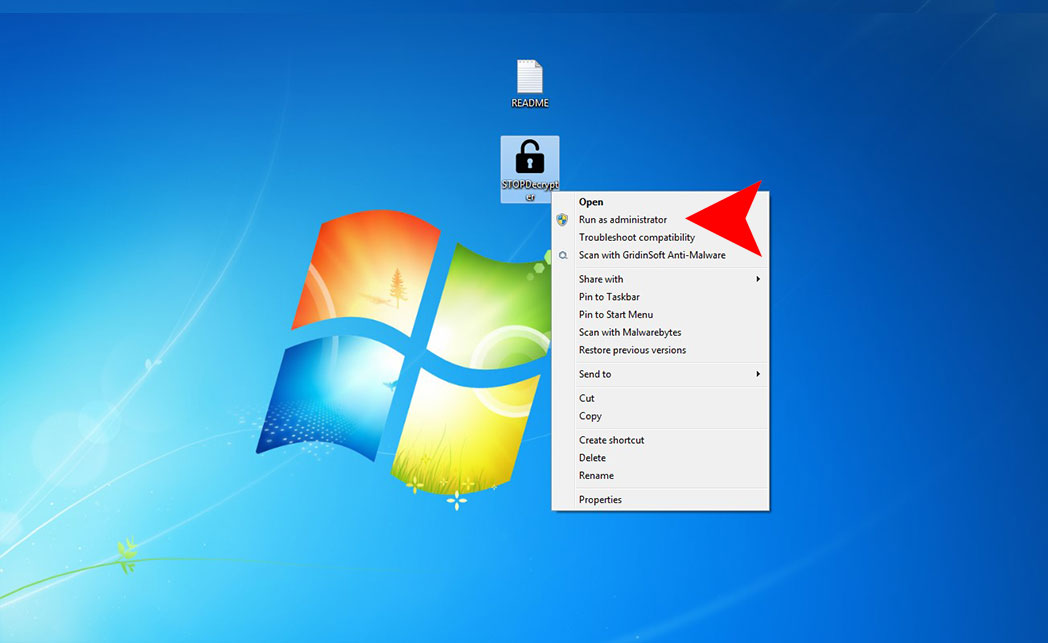
זכור: StopDecrypter צריך להיות מופעל כמנהל משולחן העבודה.
בחר את התיקיה שלך ולחץ “לפענח” לַחְצָן:
מה הבא?
אם המדריך לא’לא עוזר לך להסיר פורמט זיהום, אנא הורד את ה- Gridinsoft Anti-Malware שהמלצתי. כמו כן, אתה תמיד יכול לשאול אותי בתגובות לקבלת עזרה. בהצלחה!


