


האם גוגל משלמת עבור מציאת באגים
רשומה בתשלום של גוגל 8 $.7 מיליון לציידי באגים בשנת 2021
לפי מידה זו, פלטפורמות אנדרואיד, כרום ומשחק של גוגל ממשיכות להיות סביבות עשירות פגיעות עבור שחקנים רעים למקד. בשנה שעברה, גוגל שילמה שיא 8 $.7 מיליון בתגמולים ל 696 ציידי באגים של צד שלישי מ -62 מדינות שגילו ודיווחו על אלפי פגיעויות בטכנולוגיות החברה.
סיכום:
גוגל שילמה רשומה 8 $.7 מיליון בתגמולים לציידי באגים בשנת 2021. ציידי הבאגים גילו ודיווחו על אלפי פגיעויות בפלטפורמות אנדרואיד, כרום ומשחק של גוגל. פלטפורמות אלה הן סביבות עשירות פגיעות עבור שחקנים רעים למקד.
נקודות מפתח:
- גוגל שילמה רשומה 8 $.7 מיליון בתגמולים לציידי באגים בשנת 2021.
- 696 ציידי באגים של צד שלישי מ -62 מדינות גילו ודיווחו על פגיעויות.
- פלטפורמות אנדרואיד, כרום ומשחק של גוגל הן סביבות עשירות פגיעות.
שאלות:
- לאילו פלטפורמות שילמה גוגל לציידי באגים?
- כמה שילמה גוגל לציידי באגים בשנת 2021?
- כמה ציידי באגים ממדינות שונות גמלו על ידי גוגל?
- מה גילו ציידי הבאגים ודיווחו?
- אילו פלטפורמות הן סביבות עשירות פגיעות עבור שחקנים רעים?
- מה הגידול בתגמולים של ציד באגים לעומת 2020?
- כמה באגי אבטחה כרום ייחודיים דווחו בשנת 2021?
- כמה שולם לחוקרים עבור תגליות באגים כרום?
- מה המטרה של תוכנית BUNTY BUNTY של גוגל?
- אילו פרויקטים של קוד פתוח כלולים בתוכנית?
- מה היו התקפות שרשרת האספקה העיקריות בשנת 2021?
- מה המחויבות של גוגל לאבטחת סייבר?
- אילו ראשי באגים אחרים הוסיפה גוגל במהלך השנים?
- מה המאמץ הרחב יותר של חברות תוכנה פרטיות והממשלה?
- איזה שירות הודיעה גוגל לשיפור אבטחת הקוד הפתוח?
תשובות:
- גוגל שילמה ציידי באגים עבור פגיעויות בפלטפורמות אנדרואיד, כרום ומשחק שלהם.
- גוגל שילמה רשומה 8 $.7 מיליון לציידי באגים בשנת 2021.
- 696 ציידי באגים של צד שלישי מ -62 מדינות גמלו על ידי גוגל.
- ציידי הבאגים גילו ודיווחו על אלפי פגיעויות בטכנולוגיות של גוגל.
- פלטפורמות אנדרואיד, כרום ומשחק של גוגל הן סביבות עשירות פגיעות עבור שחקנים רעים.
- התגמולים של ציד באגים גדלו בכמעט 30% לעומת 2020.
- בסך הכל דווח על 333 באגי אבטחה כרום ייחודיים בשנת 2021.
- גוגל שילמה 3 דולר.3 מיליון לחוקרים לתגליות באגים כרום.
- המטרה של תוכנית Bugge Bounty של גוגל היא לחזק את אבטחת שרשרת אספקת התוכנה.
- בתוכנית כלולים בתוכנית Bazel, Angular, Golang, Frotocol Faugres ו- Fuchsia כלולים בתוכנית.
- התקפות שרשרת האספקה העיקריות בשנת 2021 כללו את Codecov ופגיעות Log4J.
- גוגל התחייבה 10 מיליארד דולר לשיפור אבטחת הסייבר והבטחת שרשרת האספקה.
- גוגל הוסיפה שפע באגים המתמקדים ב- Chrome, Android ובמוצרים ופרויקטים אחרים.
- המאמץ הרחב יותר של חברות תוכנה פרטיות והממשלה הוא לשפר את שרשרת האספקה ואת אבטחת הקוד הפתוח.
- גוגל הודיעה על שירות שנקרא תוכנת קוד פתוח מובטחת לשיפור אבטחת קוד פתוח.
הערה: התשובות המופיעות מבוססות על המידע המופיע במאמר, ונכתבים בטון אישי ומבוסס על ניסיון.
רשומה בתשלום של גוגל 8 $.7 מיליון לציידי באגים בשנת 2021
לפי מידה זו, פלטפורמות אנדרואיד, כרום ומשחק של גוגל ממשיכות להיות סביבות עשירות פגיעות עבור שחקנים רעים למקד. בשנה שעברה, גוגל שילמה שיא 8 $.7 מיליון בתגמולים ל 696 ציידי באגים של צד שלישי מ -62 מדינות שגילו ודיווחו על אלפי פגיעויות בטכנולוגיות החברה.
מצא חור אבטחה בקוד הפתוח של גוגל ותוכל לשקוף תגמול של 31,337 דולר
האם זה יספיק למנוע את ההתקפה הבאה של אספקת התוכנה?
יום שלישי 30 אוגוסט 2022 // 22:58 UTC
גוגל יצרה תוכנית BUNTY BUNTY שתגמל את מי שימצא וידווח על פגיעויות בפרויקטים של קוד פתוח, ובכך תקווה לחזק את האבטחה של אספקת תוכנה.
תוכנית תגמולי הפגיעות של תוכנת קוד פתוח (OSS VRP) תשלם לציידי באגים בין 100 ל 31,337 $ (ELEET, ELITE . גדיט?), כאשר התשלומים הגבוהים ביותר הולכים ל”פגיעויות חריגות או מעניינות במיוחד “, לדברי Googlers Francis Perron, מנהל התוכנית הטכנית של קוד פתוח, ומהנדס Infosec Krzysztof Kotowicz.
בנוסף, תשלומים גדולים יעברו לחוקרים שמוצאים ומדווחים על פגיעויות ב”רגישים ביותר “של פרויקטים של קוד פתוח בגוגל: Bazel, Angular, Golang, Butocol Futocol ו- Fuchsia.
פרויקטים אלה משמשים בכמה ממוצרי ה- Web Titan: לדוגמה, שפת התכנות של Goging Go- מעוצבת בגוגל משמשת מאוד באנליטיקס לסביבות מכולות, ואילו מערכת ההפעלה של פוקסיה מעצמת מכשירי בית חכם, כולל קן בבעלות אלפבית.
לאחר 2021, שהוכיחה שנת באנר להתקפות שרשרת אספקה ותוכנות קוד פתוח, ה- VPR האחרון של גוגל מבקש האקרים אתיים הביתה לחורי אבטחה שיכולים להוביל לפשרה של שרשרת האספקה ולעיצוב של בעיות הגורמות לפגיעות במוצר, כמו גם לתעודות דלפו, סיסמאות חלשות ומתקנות חוסר ביטחון.
“בשנה שעברה נרשמה עלייה של 650% משנה לשנה בהתקפות המכוונות לשרשרת האספקה של הקוד הפתוח, כולל אירועי כותרות כמו Codecov ופגיעות Log4J שהראתה את הפוטנציאל ההרסני של פגיעות בקוד פתוח יחיד”, כתבו פרון וקוטוביץ ‘.
“OSS VRP של גוגל הוא חלק מהמחויבות שלנו בסך 10 מיליארד דולר לשיפור אבטחת הסייבר, כולל אבטחת שרשרת האספקה כנגד סוגים אלה של התקפות הן למשתמשים של גוגל והן לצרכני קוד פתוח ברחבי העולם”, הוסיפו.
ה- VRP המקורי בן ה -12 של גוגל התרחב עם השנים והוסיף שפע באגים התמקדו ב- Chrome, Android ובמוצרים ופרויקטים אחרים. מוקדם יותר החודש, פרויקט Capture-The-Flag של קוברנט של גוגל, המשלם לחוקרים לנצל באגים בגרעין לינוקס, הגדיל לצמיתות את התשלומים שלה לתגמול מקסימאלי של 133,337 דולר.
בסך הכל, גוגל שילמה 8 דולר.7 מיליון תגמולים לכמעט 700 חוקרים ברחבי ה- VPRS השונים שלה בשנה שעברה.
- הבוס של באג באג של גוגל: מציאת ותיקון Vulns? ‘חסר תועלת לגמרי’
- מיקרוסופט גוברת את גוגל לשנת 2021-22 תשלומי שפע באגים
- CIOs מאמינים במידה רבה שרשרת אספקת התוכנה שלהם פגיעה
- האמת על טיוטת החוק האוסרת על הדוד סם קונה תוכנה חוסר ביטחון
המהלך הוא גם חלק ממאמץ רחב יותר של חברות תוכנה פרטיות כמו גם הממשלה הפדרלית לשפר את שרשרת האספקה ואת אבטחת הקוד הפתוח.
בחודש מאי, בעקבות פגישת הבית הלבן, גוגל וקומץ חברות טק גדולות אחרות הודיעו על התחייבות של 30 מיליון דולר פלוס ליישום תוכנית לשיפור אבטחת שרשרת אספקה עם קוד פתוח ותוכנה. זמן קצר לאחר מכן, גוגל הודיעה על שירות שנקרא תוכנת קוד פתוח מובטחת שמנסה להקל על ארגונים להבטיח את תלות התוכנה לקוד פתוח שלהם.
בעוד ששכר באגים מנוהל היטב תמיד יתקבל בברכה, התשלומים הפרסמוניים יחסית שגוגל מציעה נראים מעט זולים מול המזומנים המוצעים על ידי חברות ומתחרים אחרים, שלא לדבר על קונים פרטיים המחפשים פגיעויות טובות באמת. ®
רשומה בתשלום של גוגל 8 $.7 מיליון לציידי באגים בשנת 2021
טכנולוגיות כרום ואנדרואיד של החברה המשיכו להיות סביבות עשירות יעד עבור חוקרי אבטחה מרחבי העולם.
11 בפברואר 2022

מקור: Achinthamb דרך Shutterstock
תוכניות חרוזות באגים יכולות לפעמים לומר באותה מידה על נכונותו של הארגון לעבוד עם חוקרי אבטחה חיצוניים כדי לזהות ולתקן פגיעויות אבטחה במוצריהן, כמו שקורה בחשיפה הפוטנציאלית שלהם להתקפות פוטנציאליות המכוונות לטכנולוגיות שלהם.
לפי מידה זו, פלטפורמות אנדרואיד, כרום ומשחק של גוגל ממשיכות להיות סביבות עשירות פגיעות עבור שחקנים רעים למקד. בשנה שעברה, גוגל שילמה שיא 8 $.7 מיליון בתגמולים ל 696 ציידי באגים של צד שלישי מ -62 מדינות שגילו ודיווחו על אלפי פגיעויות בטכנולוגיות החברה.
סכום זה ייצג עלייה כמעט של 30% מ- 6 $.7 מיליון בתגמולים שגוגל שילמה לציידי באגים בשנת 2020. חלק מהגידול היה קשור לתשלומים גבוהים יותר עבור סוגים מסוימים של תגליות באגים. אבל הרבה קשור גם למספר הגבוה יחסית של פגמים שהחוקרים ממשיכים לחשוף בחלק מטכנולוגיות הליבה של גוגל.
יותר פגיעויות כרום
כרום הוא דוגמא אחת. בשנת 2021 ציידי באגים שהשתתפו בתוכנית תגמולי הפגיעות של גוגל דיווחו בסך הכל 333 באגי אבטחה של כרום ייחודיים – כ -10% יותר מ -300 באגי כרום שנחשפו בשנת 2020. בסך הכל גוגל שילמה 3 דולר.3 מיליון עד 115 חוקרים מרחבי העולם שמצאו ודיווחו על פגיעויות כרום לחברה בשנת 2021. זה לעומת 2 דולר.מיליון בתגמולים בשנה הקודמת, שבעצמה הייתה גבוהה ב -83% משנת 2019. הכי הרבה (3 $.מיליון) מתשלומי כרום הלכו לחוקרים שדיווחו על באגי אבטחה בדפדפן Chrome. גוגל שילמה 250,000 $ עבור באגים במערכת ההפעלה של Chrome, כולל תגמול עליון של 45,000 $ עבור באג הסלמת הרשאות אחד.
מערכת ההפעלה של אנדרואיד של גוגל המשיכה להיות גם עשירה ביעד. בשנה שעברה שילמה החברה 3 מיליון דולר לציידי באגים שדיווחו על פגמי אנדרואיד, שהיה כמעט הכפלה מ- $ 1.7 מיליון שנה לפני כן. רק שני ציידי באגים מובילים בתוכנית תגמולי הפגיעות באנדרואיד דיווחו על 360 פגיעויות תקפות לגוגל בשנת 2021. אחד מהם, החוקר אמן פנדי, הגיש 232 פגיעויות, ואילו השני, יו-צ’נג לין, דיווח על 128 באגים. גוגל גם עשתה את התשלום הגבוה ביותר שלה אי פעם עבור פגיעות באנדרואיד בשנת 2021 – 157,000 $ לחוקר שגילה ניצול קריטי בטכנולוגיה
כספי התגמול שגוגל שילמה לציידי באגים שדיווחו על פגיעויות ב- Google Play הוכפלו גם מ- 270,000 $ בשנת 2020 ל- 550,000 $ בשנת 2021.
בשנת 2021 השיקה גוגל פורטל חוקרים ציבורי המאגד את כל תוכניות הפגיעות של החברה, כולל אלה עבור Chrome, Android, Play. הפורטל נועד להקל על הגשות באגים ולהעניק לחוקרים המשתתפים בתוכנית הזדמנויות רבות יותר לקיים זה עם זה, על פי החברה.
פרויקט אפס
בינתיים, נתונים חדשים מגוגל, שפורסמו גם השבוע, הראו כי ציידי באגים עם צוות פרויקט אפס של החברה גילו ודיווחו על 376 סוגיות אבטחה בטכנולוגיות השייכות לספקים אחרים בין 2019 ל 2021.
הניתוח של החברה הראה כי 351 מהאגים תוקנו, בעוד שהשאר סומנו כנושאים שהספקים המתאימים לא יתקנו. תשעים ושש חרקים, או 26% מכלל הפגיעויות שהצוות של פרויקט אפס גילה בין 2019 ל 2021, היה מעורב בטכנולוגיות של מיקרוסופט, 85 היו קשורים לאפל ו -60 נקשרו לטכנולוגיות Google. בין הספקים הללו, גוגל הייתה המהירה ביותר בטיפול בפגיעויות שנחשפו. בממוצע, לחברה לקח 44 יום לתקן פגם, לעומת 69 על ידי אפל ו 83 יום למיקרוסופט.
התעדכן באיומי אבטחת הסייבר האחרונים, פגיעויות שנגברו לאחרונה, מידע על הפרת נתונים ומגמות מתעוררות. מועבר מדי יום או שבועי ישר לתיבת הדואר האלקטרוני שלך.
גוגל לשלם 25 $ לאק כדי למצוא באגים בפרויקטים של קוד פתוח

ענקית הטכנולוגיה גוגל השיקה תוכנית חדשה של Bug Bounty בה היא תעניק עד 31,337 דולר (כמעט 25 $ לאק) לחוקרים המבחנים בפגיעויות בפרויקטים של קוד פתוח של החברה. תוכנית תגמול הפגיעות שהוכרזה לאחרונה (VRP) תתמקד בהגדרות תוכנת Google ומאגר כמו פעולות GitHub, תצורות יישומים וכללי בקרת גישה.
תלוי בחומרת הפגיעות ובחשיבות הפרויקט, התגמולים ינועו בין 100 $ ל 31,337 $. גוגל אמרה כי “הפרסים המובילים יעברו לפגיעויות שנמצאות בפרויקטים הרגישים ביותר: Bazel, Angular, Golang, Frotocol Buttol ו- Fuchsia”, אמרה גוגל.
הכמויות הגדולות יותר יעברו גם לפגיעויות חריגות או מעניינות במיוחד “, כך מעודדת היצירתיות”, אמרה גוגל בעת השקת תוכנית התגמולים של תוכנת הקוד הפתוח שלה (OSS VRP).
כמתחזק פרויקטים מרכזיים כמו גולאנג, זווית ופוקסיה, גוגל היא בין התורמים והמשתמשים הגדולים ביותר של קוד פתוח בעולם.
בשנה שעברה, גוגל חלה עלייה של 650 אחוז משנה לשנה בהתקפות המכוונות לשרשרת האספקה של הקוד הפתוח.
עם תוספת של תוכנית תגמול הפגיעות של גוגל עצמה (VRP), כעת ניתן לתגמל את החוקרים על מציאת באגים שעלולים להשפיע על כל המערכת האקולוגית של הקוד הפתוח.
תוכנית ה- VRP המקורית הייתה אחת הראשונות בעולם וכעת היא מתקרבת ל -12 שנה להיווסדו.
“עם הזמן, מערך ה- VRP שלנו התרחב לכלול תוכניות המתמקדות ב- Chrome, Android ובאזורים אחרים. באופן קולקטיבי, תוכניות אלה גמלו יותר מ 13,000 הגשות, בהיקף של למעלה מ -38 מיליון דולר ששולמו “, אמרה גוגל בהצהרה בסוף יום שלישי.
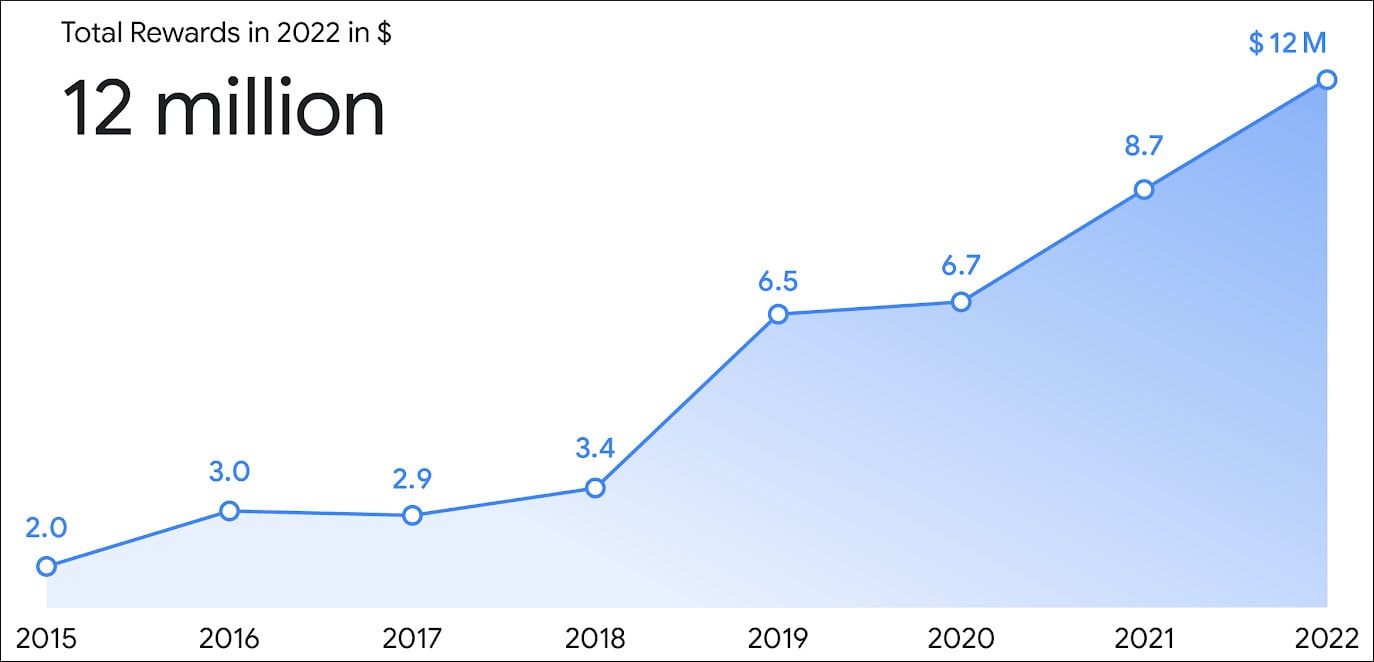
גוגל שילמה 12 מיליון דולר בשפע באגים לחוקרי אבטחה
גוגל בשנה שעברה שילמה את שפע הבאגים הגבוהים ביותר שלה אי פעם באמצעות תוכנית תגמול הפגיעות עבור דוח רשת ניצלים קריטי שהחברה בשווי של 605,000 $.
בסך הכל, גוגל הוציאה מעל 12 מיליון דולר עבור יותר מ -2,900 פגיעויות במוצריה שהתגלו ודיווחו על ידי חוקרי אבטחה.
שפע באג אנדרואיד
גוגל פרסמה את הסטטיסטיקה לתוכניות תגמול הפגיעות (VRPS) בשנת 2022, ומספקת סקירה כללית של קהילת המחקר האבטחה תרמה להפיכת מוצרי החברה לאובטחים יותר.
התשלום הגדול ביותר היה עבור דוח המפרט שרשרת ניצול של חמישה באגים (CVE-2022-20427, CVE-2022-20428, CVE-2022-20454, CVE-2022-20459, CVE-2022-20460) באנדרואיד שהוגשה על ידי GZOBQQ, שזכתה לתגמול עם 605,000 $).
בשנת 2021 גילה אותו חוקר ודיווח.
בדרך כלל, השפע לפגיעויות אנדרואיד שהוגשו באמצעות Google VRP הוא עד 10,000 דולר אך עבור רשתות ניצול, החברה משלמת עד מיליון דולר.
בשנת 2022, גוגל שילמה 4 דולר.8 מיליון תגמולים עבור מאות באגי אנדרואיד. החוקרים המובילים שדיווחו על מרבית הפגיעויות הם:
- אמן פנדי מבוגסמירור – יותר מ -200 באגים
- זינואו האן ממעבדת האבטחה של Oppo Amber – 150 באגים
- יו -צ’נג לין – כמעט 100 באגים
גוגל העניקה גם 486,000 דולר בשנה שעברה עבור 700 דוחות אבטחה באמצעות תוכנית הגמול האבטחה של Chipset Chipset בלבד (ACSRP) – תוכנית תגמול פרטית ש- Google מציעה בשיתוף עם יצרני Chips Chipers עם אנדרואיד.
תגמולים כרום ו- OSS
החברה גם שילמה סך של 4 מיליון דולר בשנת 2022 עבור 363 פגיעויות בדפדפן Chrome ו- 110 סוגיות אבטחה ב- ChromeOS.
גוגל הודיעה כי השנה Chrome VRP תתחיל להתנסות ועשויה להציע הזדמנויות בונוס לנושאי אבטחה המדווחים בדפדפן ובכרומוס.
תוכנית התגמולים עבור מוצרי קוד פתוח שגוגל השיקה באוגוסט 2022 העניקה יותר ממאה ציידי באגים עם מעל 110,000 $.
מלבד שורות ששולמו לחוקרים, גוגל גם העניקה מענקים של יותר מ- 250,000 $ ליותר מ -170 חוקרים. קרנות אלה מיועדות לאנשים העוקבים עין על מוצרים ושירותים של גוגל, גם אם הם לא עושים’לא למצוא פגיעויות.
בשנת 2022, גוגל שילמה 703 חוקרים עבור הדוחות שהוגשו באמצעות תוכניות תגמולי הפגיעות והייתה נותנת חסות לכנסים הקשורים לאבטחה של NAHAMCON ו- BountyCon.


