


האם בלם היד יש וירוס
האם בלם היד יש וירוס?
סיכום:
לאחרונה היו דיווחים על סימון בלם היד כנגיף על ידי Windows Defender. עם זאת, זהו חיובי כוזב, וצוות בלם היד אישר שהוא אינו וירוס. נראה שזה מקרה של תוכנת האנטי -וירוס שמזהים את בלם היד כגוי כעובדה במקום זאת. הבעיה נחקרת כעת, ובינתיים משתמשים יכולים להגיש את הקובץ ל- Windows Defender על מנת לעזור לפתור את הבעיה מוקדם יותר.
נקודות מפתח:
- Win10 Defender מגלה בטעות את בלם היד כנגיף בבנייה הלילית האחרונה.
- הפריט שהתגלה מסומן כטרויאני: Win32/Zpevdo.B בבלם היד.עוֹבֵד.קובץ EXE.
- הגרסה הנוכחית מושפעת: לא צוין.
- מערכת הפעלה: WIN10, טלאי לחלוטין.
- אין טקסט של הודעת שגיאה או צילום מסך מסופק.
- יומן פעילות בלם היד הדרוש לתמיכה נוספת.
שאלות ותשובות:
- ש: האם בלם היד נדבק באמת בנגיף?
- ש: מהו הנגיף הספציפי שאותו מתגלה בלם היד?
- ש: מהי הגרסה הנוכחית של בלם היד שנפגע מהגיליון הזה?
- ש: איזו מערכת הפעלה חווה את גילוי הנגיף?
- ש: האם אתה יכול לספק את הודעת השגיאה המדויקת או צילום מסך של הגילוי?
- ש: מה עלי לעשות אם Windows Defender מגלה את בלם היד כנגיף?
- ש: האם יש פתרונות אנטי -וירוס אלטרנטיביים שאינם מזהים בלם יד כנגיף?
- ש: האם יש הצהרה רשמית מבלם יד ביחס לגילוי וירוסים זה?
- ש: כמה זמן ייקח לספקי האנטי -וירוס לתקן את הזיהוי השגוי הזה?
- ש: האם עלי לדאוג לגילוי הנגיף אם כבר הורדתי בלם יד?
ת: לא, בלם היד עצמו אינו מכיל וירוסים. הדיווחים על וירוסים הם חיוביות שווא הנגרמות על ידי זיהוי שגוי של Windows Defender.
ת: Windows Defender מתייג את זה כטרויאני: Win32/Zpevdo.ב.
ת: הגרסה הספציפית לא מוזכרת במידע המסופק.
ת: סוגיית הגילוי מתרחשת ב- Windows 10, טלאה לחלוטין.
ת: למרבה הצער, שום טקסט או מסך מסך לא נכלל במאמר.
ת: במידת האפשר, אתה יכול להגיש את הקובץ ל- Windows Defender כדי לעזור להם לפתור את הבעיה במהירות רבה יותר. ניתן לעשות זאת באמצעות תוכנת האנטי -וירוס עצמה.
ת: זה לא מוזכר במאמר אם תוכנת אנטי -וירוס אחרת גם מגלה בלם יד כנגיף. עם זאת, מומלץ לשמור על תוכנת האנטי -וירוס שלך מעודכנת ללא קשר.
ת: לא מוזכרת הצהרה רשמית במאמר. עם זאת, סביר להניח שצוות בלם היד מודע לנושא ופועל לפתור אותו.
ת: בדרך כלל לוקח כמה ימים לספקי אנטי -וירוס לעדכן את הכללים שלהם ולהכיר במוניטין של הקובץ.
ת: גילוי הנגיף הוא חיובי שקר, כך שאין צורך להיות מודאג אם כבר הורדת בלם יד. עם זאת, תמיד מומלץ להתקין תוכנת אנטי -וירוס מעודכנת.
סיכום:
למרות הדיווחים על סימון בלם היד כנגיף, אישור הוא חיובי כוזב. Defender Windows מזהה בטעות בלם יד כטרויאני: Win32/Zpevdo.ב, אבל זה לא וירוס. מומלץ להגיש את הקובץ ל- Windows Defender ולשמור על תוכנת אנטי -וירוס מעודכנת. צוות בלם היד מודע לנושא ועובד על פתרון זה.
האם בלם היד יש וירוס
כדי לנקות את הזיהום מה- Mac שלך, דפדף בתיקיות הבאות ואשפה את הקבצים הבאים:
FYI Win10 Defender מגלה וירוס בבנייה הלילית האחרונה. #3574
FYI: Win10 Defender מגלה וירוס בבנייה הלילית האחרונה.
זוהה: טרויאני: win32/zpevdo.ב
פריטים מושפעים: BRAKE-20210504-2FD9617D7_X86_64-WIN_GUI.MSI-> מוצר.מונית-> בלם יד.עוֹבֵד.EXE
גרסת בלם היד (ה.ז., 1.3.0):
מערכת הפעלה וגרסה (ה.ז., אובונטו 19.10, MacOS 10.15 קטלינה, חלונות 10 1909):
Win10 טלאי לחלוטין.
הודעת שגיאה טקסט ו/או צילום מסך:
אנא ספק כל הודעות שגיאה או צילומי מסך שעשויים לעזור.
יומן פעילות בלם יד:
נדרש יומן פעילות לתמיכה. אנא קרא https: // Brake.fr/docs/en/עדכני/עזרה/יומן פעילות.HTML למידע נוסף.
אנא החלף טקסט זה ביומן הפעילות, או העלה את קובץ היומן ל- GitHub על ידי גרירה ושחרור הקובץ בפוסט זה. השאירו את ~ הסימנים מעל ומתחת. הטקסט עודכן בהצלחה, אך שגיאות אלה נתקלו:
תוֹרֵם
SR55 הגיב 8 במאי 2021 •
זה אכן חיובי כוזב. לא הרבה שאנחנו יכולים לעשות בקשר לזה. בכל פעם שמופיע בנייה חדשה, ייקח לכל ספק שיש לו כללים כאלה כמה ימים לבנות מוניטין של הקובץ.
מעניין שהוא מגלה אותו כתוכנות מודעות, ולא כנגיף בפועל. מה שמציע כי כלל תוכנות הפרסום שלהם נשבר למעשה בדרך כלשהי.
אם למגן יש אפשרות להגיש את הקובץ, אתה יכול לעשות זאת מכיוון שהוא עשוי לעזור להם לתקן את הבעיה מוקדם יותר.
האם בלם היד יש וירוס
Reddit ושותפיה משתמשים בעוגיות וטכנולוגיות דומות כדי לספק לך חוויה טובה יותר.
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
על ידי דחיית עוגיות לא חיוניות, Reddit עשוי עדיין להשתמש בעוגיות מסוימות כדי להבטיח את הפונקציונליות המתאימה של הפלטפורמה שלנו.
למידע נוסף, אנא עיין בהודעת העוגיות שלנו ומדיניות הפרטיות שלנו .
בֶּלֶם יָד’S שרת נפגע, הורדה מתקינה טרויאנית מורכבת
Brake Handbrake, מקודד וידאו פופולרי של קוד פתוח, פורסם בפורומים שלו בסוף השבוע ואמר ששרת הורדות המראה שלהם נפגע. כל מי שהוריד בלם יד בין 2 במאי ל -6 במאי עלול לתפוס גרסה שנדבקת בתוכנה זדונית. Intego virusbarrier אנטי-וירוס מזהה ומגס את התוכנה הזדונית הזו OSX/Proton.ב.
מהו וקטור הזיהום?
רק כאלה שהורידו בלם יד משרת המראה שלהם (הורד.בֶּלֶם יָד.fr) קיבל את הבקשה הזדונית. זה לא הופץ באתרים אחרים.
איך מתקין פרוטון?
יישום בלם היד מגיע ל .קובץ DMG כצפוי, ועם פתיחת הקובץ, לא ניתן לראות שום דבר חשוד. המשתמש יגרור בלם יד לתיקיית היישומים שלו ויפעיל אותו.
בשלב זה, היישום עושה משהו יוצא דופן, אשר תבלט מייד למשתמשים בלמי יד ארוכים: הוא מבקש הרשאות מנהל מערכת. במסווה של הצורך להתקין קודקים נוספים, מתקין עומס זדוני במקום זאת.
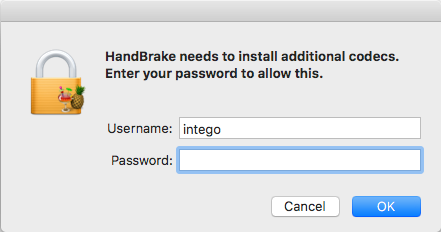
לאחר הזנת הסיסמה, בלם היד יושק ונראה שהוא עסק כרגיל. עם זאת, ברקע הותקן דלת אחורית, נקראה “Activity_agent.” הדלת האחורית נצפתה קשר עם 85.17.25.66, שהיא כתובת ה- IP המארחת את אתר בלם היד. השרת שנפגע יכול היה לשמש גם כשרת פקודה ובקרה (C&C).
הפעילות של היישום האחורי ממוקמת ב משתמשים > *המשתמש שלך* > סִפְרִיָה > Renderfiles, וזה מוחזק בחיים באמצעות הפעלה מחדש עם שיגור פשוט.
נתוני מחזיק מפתחות, נתוני טופס מאוחסנים של ספארי ועוגיות ספארי נאספים, דחוסים ומאוחסנים במערכת לצורך העלאה מאוחרת יותר. נראה כי ה- Action. Google Chrome, Firefox, Opera ו- Soursephers Prowshers פשטו על מידע רגיש.
האם משתמשי מקינטוש יהיו מודאגים מפרוטון?
העומס הזדוני פועל בכל Mac עם מערכת ההפעלה x 10.7 או חדש יותר.
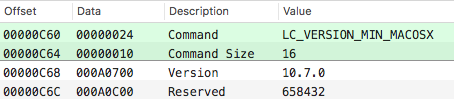
בזמן הכתיבה, התוכנה הזדונית אינה נראית מסוגלת להעלות את נתוני המשתמש הרגישים לשרת שלה, אך עלינו להניח שהיא עשתה זאת בהצלחה במסגרת 2-6 במאי. Brake Blake מציע את העצות הבאות בפוסט הפורום שלה:
בהתבסס על המידע שיש לנו, עליך לשנות גם את כל הסיסמאות שעשויות להתגורר במחזיק המפתחות שלך או בכל חנויות סיסמאות דפדפן.
עצות טובות רואים כי כל השמות המאוחסנים, הסיסמאות, נתוני טופס ועוד, יכולים כעת להיות בידי הרעים.
Brake Hand הודיע לאפל שאותה אחר הצהריים המאוחרים הוסיפה את החתימה למסד הנתונים שלה ב- Xprotect כ- OSX.פּרוֹטוֹן.ב. לרוע המזל, אפילו עם העדכון האחרון של Xprotect במקום, פרוטון עדיין התקין ורצה בסדר גמור, אם כי כמה חוקרים אחרים דיווחו כי Xprotect למעשה עצרה את פתיחת ה- DMG. עם זאת, מבלי ששרת להוריד את הנתונים שנאספו אליו, זה כרגע אינו איום גדול.
עם זאת, מה שמדאיג הוא הדרך בה התוקפים עברו על כך. כמו בהעברה, לא פעם אחת אלא פעמיים, שרת ההורדות נפגע והיישום הזמין להורדה הוחלף בזדוני זדוני. מעבר שרתים, שבדרך כלל לא מתעדכנים או טלאים בתדירות גבוהה ככל שהם צריכים להיות, יביאו לפחות משתמשים להוריד את התוכנה הזדונית שלך, אבל העובדה שהיא מגיעה ממקור מהימן תגרום למשתמשים האלה לא לחשוד בכלל. אם משתמש אינו חשוד, הם ניצחו’לא לחפש תוכנות זדוניות, ותוכנות זדוניות שלא מתגלות זמן רב יותר היא בדרך כלל מוצלחת יותר.
אם זה הופך למגמה, ואפילו לא ניתן לסמוך על שרתי המקור המהימן, אנו עשויים להיות בצרות.
אחת הדרכים לוודא אם הקובץ שהורדת הוא העסקה האמיתית, היא על ידי השוואה בין סומי בדיקות. בבלם יד’במקרה, הם מקיימים דף המפרט את כל הסומי הבדיקה להורדות זמינות, כך שכל אחד יכול לאמת את ההורדה נפגעת. במציאות, מעט מאוד אנשים למעשה עושים זאת, והרבה אתרים המפיצים תוכנה לא’אפילו לא מציעים את הסוג הבדיקה האלו שתוכלו לאמת. אפל נהגה להציע ססומי צ’קים אלה בדף ההורדות שלהם, אך מאז הפסיקה לעשות זאת.
עבור אתרים שמציעים ססומי בדיקה אלה, אימות קל. פתח את יישום הטרמינל (יישומים> כלי עזר) והקלד את הדברים הבאים (כלול שטח בסוף):
openssl sha1
עכשיו, פשוט גרור ושחרר את הקובץ שהורד לחלון המסוף ולחץ על Enter. במקרה של הורדת בלם היד הזדונית, זו התוצאה:
Intego $ openssl SHA1/משתמשים/Intego/Desktop/Handbrake-1.0.7.DMG SHA1 (/משתמשים/Intego/Desktop/Handbrake-1.0.7.DMG) = 0935A43CA90C6C419A49E4F8F1D75E68CD70B274
על פי אתר בלם היד, ה- SHA1 בדיקת ההורדה הזו צריכה להיות “75C6204D7BD7D9C6E5B1FEDB56697AE2F3857789,” ברור שהם לא מתאימים. אם משתמש כלשהו נדבק בפרוטון דרך בלם היד, הוא לא ניהל את בדיקת האבטחה הפשוטה הזו.
כיצד לדעת אם ה- Mac שלך נגוע (והוראות הסרה)
פתיחת פעילות צג וחיפוש אחר תהליך בשם “Activity_agent.” אם תהליך זה פועל, ה- Mac שלך נגוע.
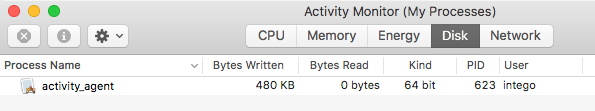
לחץ על התהליך ואז סגור אותו עם כפתור X בשורת התפריט.
כדי לנקות את הזיהום מה- Mac שלך, דפדף בתיקיות הבאות ואשפה את הקבצים הבאים:
- יישומים – מחק את יישום בלם היד.
- משתמשים >*אתה* >סִפְרִיָה >VideoFrameworks – מחק את התיקיה הזו וכל מה שיש בה
- משתמשים >*אתה* >סִפְרִיָה >Renderfiles – מחק את היישום של Active_Agent
- משתמשים >*אתה* >סִפְרִיָה >Agrantegents – מחק “fr.בֶּלֶם יָד.Activity_agent.פליסט” וכן “fr.בֶּלֶם יָד.Activity_agent.plist-e“
- משתמשים >*אתה* >סִפְרִיָה >מטמון >fr.בֶּלֶם יָד.Activity_agent – מחק את התיקיה
עם הקבצים האלה שנמחקו, רוקן את האשפה והפעל מחדש את ה- Mac שלך. בדוק שוב את אותם מיקומים שוב לאחר ההפעלה מחדש כדי להבטיח שהזיהום אכן פונה. אם אזהרה מראה כי לא ניתן למחוק פריטים מסוימים, מכיוון שהם בשימוש, אתה’אני יוכל לרוקן את האשפה לאחר ההפעלה מחדש.
עבור אינטגו’S של לקוחות MAC נגד וירוס, ההגנה מגיעה בצורה של הגדרות תוכנות זדוניות מעודכנות, אשר יגלה ויסירו את כל קבצי הפרוטון. רכיבי פרוטון מתגלים על ידי intego virusbarrier OSX/Proton.ב.
כיצד להגן על עצמך מפני פרוטון
כאשר השרת הרשמי של המקור המהימן נפגע, והתוכנה הזדונית מקודדת כדי לפעול כמו היישום האמיתי, יש מעט מאוד להזהיר אותך משהו אינו בסדר. אימות ההורדות שלך יהיה הדרך היחידה שאתה יכול להיות בטוח שההורדה לא נפגעה. שימוש בעדכון המובנה, אם יישום מספק אחד, הוא בדרך כלל הדרך הטובה ביותר לקבל עדכונים ליישום.
עדיין יש הרבה להתגלות על פרוטון.B מכיוון שהוא מורכב בהרבה מכפי שהוא מופיע. תוכנה זדונית זו עדיין נחקרת וככל שמופיעים פרטים חדשים אנו נעדכן את הסיפור הזה.
שתף זאת:
על ג’יי וריג’נהוק
ג’יי וריג’נהוק הוא יועץ IT עם תשוקה למחקר אבטחת MAC. צפה בכל ההודעות של ג’יי Vrijenhoek → ערך זה פורסם בתוכנה זדונית ובלאם יד מתויג, OSX/Proton.B, פרוטון. סמן את ה- Permalink.
בלם יד עבור Mac פשוט הייתה בעיית תוכנות זדוניות קצרות אך רציניות


לבלם הווידיאו של הווידיאו של קוד פתוח בלם היד, ובאופן ספציפי יותר גרסת ה- MAC שלה, היה פגם אבטחה רציני בשבוע שעבר. למרות שזה תוקן כעת, כל מי שהוריד והתקין את התוכנה בין 2 במאי ל -6 במאי צריך לחפש כדי לוודא שהמערכת שלו אינה נגועה בטרויאני מגעיל.
אם כי אפל’ג ’שיווק בעידן 00 הציע שהפלטפורמה שלה הייתה למעשה נטולת וירוסים, כיום’זה לא באמת המקרה. בלם יד הוא הדוגמה האחרונה לכך, אם כי נראה כי המפתחים הגיבו במהירות ומאז פינו את הנושא. הֵם’יש גם תואם את אפל כדי לראות את ה- OSX’תכונת S Xprotect מודעת לתוכנה הזדונית ותשמור על עיניו האוטומטיות פקוחות עבורה.
סרטונים מומלצים
הטרויאני התגנב לגרסה הלגיטימית של בלם היד דרך שרת מראה הורדות נגוע. משם הוא התחבר לבלם היד 1.0.7 והורד על ידי מספר משתמשים. על פי צוות בלמי היד, כ- 50 אחוז מהמשתמשים שהורידו את התוכנה בין 2 במאי ל -6 במאי הועברו לשרת הנגוע.
- האם MacOS מאובטח יותר מ- Windows? לדוח התוכנה הזדונית הזה יש את התשובה
- תוכנה זדונית זו יכולה לגנוב את נתוני כרטיס האשראי שלך תוך שניות
- אפל פשוט עשתה צעד ענק להפעלת ה- MacBook הבא שלך
עם זאת בחשבון, אפל קוראת כעת לכל אלה שהורידו את התוכנה באותה תקופה כדי לבצע כמה בדיקות כדי לבדוק אם הם הושפעו. השלב הראשון הוא להשגיח על התהליך “Activity_agent.” אם זה’נמצא כי הוא פועל, ואז המערכת שלך נגועה. דרך נוספת היא להשוות את ההורדה שלך’S Checksum hash עם זה המופיע בפוסט הרשמי של הפורום.
אם מסתבר שאתה נגוע בטרויאני, ישנם כמה צעדים לנקוט כדי להסיר אותו. הם כוללים פקודות מסוף, ואחריהם הסרת כל בלם יד.התקנות אפליקציה שיש לך. תוכל למצוא את רשימת הפקודות המלאה בפורום בלם היד המקושרת לעיל.
לרוע המזל, עם זאת, אתה לא צריך’לא תפסיק שם. לאחר אימת הסרת התוכנה הזדונית, עליך לשנות את הסיסמאות שלך. אחת המשימות שהטרויאנית מבצעת היא סיסמא, כך שיש לשנות את כל הסיסמאות בהן השתמשת מאז התקנת בלם היד, כמו גם את כל השוכן במחזיק המפתח שלך ב- OSX ובכל המאוחסן בדפדפן.
זה יכול להיות כאב בצוואר, אבל זה’צעד חשוב להפחתת כל נזק שעשוי להיות תוכנה זדונית בהשראת פרוטון.
המלצות העורכים
- תפוח עץ’S MacBooks ו- iPad הבאים יכולים להיות בצרה קשה
- Chatgpt פשוט יצר תוכנות זדוניות וזה’זה מפחיד ברצינות
- אפליקציית הונאה ערמומית זו מוכיחה ש- Mac’T אטום כדורים
- ה- Mac Pro פשוט התנפץ לחלוטין על ידי ה- Mac Mini
- אני’אני נמאס לחכות שאפל תתקן את הבעיה הבוהקת הזו עם משחקי מק


