


האם לקספרסקי יש אפליקציה לנייד?
האם לקספרסקי יש אפליקציה לנייד?
סיכום:
1. מרכז האבטחה של קספרסקי: מרכז האבטחה של Kaspersky מאפשר לך לנהל את ההגנה על מכשירים ניידים באמצעות תכונה של ניהול מכשירים ניידים.
2. אבטחת נקודת הקצה של קספרסקי לאנדרואיד: ההגנה על מכשירים ניידים ניתנת על ידי אבטחת נקודת הקצה של קספרסקי לאפליקציה לנייד אנדרואיד.
3. תוספים לניהול אתרים: כדי לאפשר ניהול ריכוזי באמצעות קונסולת האינטרנט של מרכז האבטחה של קספרסקי, עליך להתקין את התוספים הנדרשים לניהול אתרים.
4. שינוי הגדרות ניהול מכשירים ניידים: כדי לשנות את הגדרות ניהול המכשירים הניידים, באפשרותך לבצע את הצעדים המוצגים ולהתאים את ההגדרות הרלוונטיות.
5. אבטחת אינטרנט של קספרסקי: אבטחת אינטרנט של קספרסקי מציעה הגנה על טלפונים וטאבלטים, שומר מפני תוכנות זדוניות ומספק כלים מרוחקים למכשירים אבודים או גנובים.
6. אנטי -וירוס נייד: האנטי -וירוס הנייד החינמי של קספרסקי מסייע בהגנה מפני תוכנות זדוניות על ידי סריקה ידנית של אפליקציות ומכשירים.
7. הגנה על נתונים למכשירים חסרים: במקרה של מכשיר אבוד או נגנב, קספרסקי עוזר למשתמשים לחסום, למחוק ולאתר את המכשיר שלהם כדי למנוע נתונים אישיים ליפול לידיים הלא נכונות.
8. ביצועים ויעילות: פתרונות האנטי -וירוס והאבטחה של קספרסקי שואפים לספק הגנה מבלי להאט תקשורת ניידת ופעילויות מקוונות.
9. ניהול מפושט: קספרסקי מציע ניהול קל של הגדרות אבטחה מכל מקום עם חיבור לאינטרנט, כולל תמיכה במכשירי ללבוש אנדרואיד.
10. התפתחויות עתידיות: קספרסקי מתכנן לשחרר אפליקציה ניידת שמאפשרת לאזרחים אירופאים לקחת אחריות על האבטחה והפרטיות של הנתונים שלהם. האפליקציה תשתמש ב- SDK של Kaspersky Mobile Security SDK להגנה משופרת.
שאלות:
1. כיצד ניתן לנהל את ההגנה על מכשירים ניידים באמצעות מרכז האבטחה של קספרסקי?
ניתן לנהל את ההגנה על מכשירים ניידים באמצעות מרכז האבטחה של קספרסקי באמצעות תכונת ניהול המכשירים הניידים.
2. מהי האפליקציה הסלולרית המספקת הגנה על מכשירי אנדרואיד?
האפליקציה הסלולרית המספקת הגנה על מכשירי אנדרואיד היא אבטחת נקודת הקצה של קספרסקי עבור אנדרואיד.
3. אילו תוספים צריכים להתקין לניהול ריכוזי באמצעות קונסולת האינטרנט של מרכז האבטחה של קספרסקי?
התוספים הדרושים לניהול אתרים שצריך להתקין הם:
- אבטחת קספרסקי לתוסף נייד
- אבטחת נקודת קצה של קספרסקי לתוסף אנדרואיד
4. כיצד ניתן לשנות את הגדרות ניהול המכשירים הניידים במסוף האינטרנט של מרכז האבטחה של קספרסקי?
כדי לשנות את הגדרות ניהול המכשירים הניידים:
- בתפריט הראשי, לחץ על סמל ההגדרות לצד שם שרת הניהול הנדרש. חלון מאפייני שרת הניהול נפתח.
- בכרטיסייה הכללית, בחר בסעיף היציאות הנוספות.
- שנה את ההגדרות הרלוונטיות.
5. מה מציע אבטחת אינטרנט של קספרסקי למכשירים ניידים?
אבטחת אינטרנט של קספרסקי מציעה הגנה על טלפונים וטאבלטים, כולל שמירה מפני תוכנות זדוניות ומתן כלים מרוחקים למכשירים אבודים או גנובים.
6. איך האנטי -וירוס הנייד של קספרסקי מגן מפני סכנות דיגיטליות?
האנטי -וירוס הנייד של קספרסקי מסייע בהגנה מפני סכנות דיגיטליות על ידי סריקה ידנית של אפליקציות ומכשירים לתוכנות זדוניות ואיומים אחרים.
7. אילו תכונות הגנה מציעה קספרסקי למכשירים חסרים?
קספרסקי עוזר למשתמשים לחסום, לנגב ולאתר את המכשירים החסרים שלהם כדי למנוע את ליפול הנתונים האישיים לידיים הלא נכונות.
8. האם פיתרון האבטחה של קספרסקי משפיע על הביצועים הניידים?
פתרונות האנטי -וירוס והאבטחה של קספרסקי שואפים לספק הגנה מבלי להאט תקשורת ניידת ופעילויות מקוונות.
9. האם ניתן לנהל בקלות את הגדרות האבטחה של קספרסקי?
קספרסקי מציע ניהול קל של הגדרות אבטחה מכל מקום עם חיבור לאינטרנט, כולל תמיכה במכשירי ללבוש אנדרואיד.
10. איזה פיתוח עתידי הוא תכנון קספרסקי?
קספרסקי מתכנן לשחרר אפליקציה ניידת שמאפשרת לאזרחים אירופאים לקחת פיקוד על האבטחה והפרטיות של הנתונים שלהם, תוך שימוש ב- SDK של Kaspersky Mobile Security להגנה משופרת.
האם לקספרסקי יש אפליקציה לנייד?
מאת Amedeo d’Arcangelo
האם לקספרסקי יש אפליקציה לנייד?
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
האם לקספרסקי יש אפליקציה לנייד?
ניהול ההגנה על מכשירים ניידים באמצעות מרכז האבטחה של קספרסקי מתבצע באמצעות תכונה לניהול מכשירים ניידים, הדורשת רישיון ייעודי. אם אתה מתכוון לנהל מכשירים ניידים בבעלות עובדים בארגון שלך, הפעל והגדיר ניהול מכשירים ניידים.
ניהול מכשירים ניידים מאפשר לך לנהל מכשירי אנדרואיד של העובדים. ההגנה ניתנת על ידי אבטחת נקודת הקצה של קספרסקי לאפליקציה לנייד אנדרואיד המותקנת במכשירים. אפליקציה סלולרית זו מבטיחה הגנה על מכשירים ניידים מפני איומי אינטרנט, וירוסים ותוכניות אחרות המהוות איומים. לניהול ריכוזי באמצעות קונסולת האינטרנט של מרכז האבטחה של Kaspersky, עליך להתקין את התוספים הבאים לניהול אתרים במכשיר בו מותקנת קונסולת האינטרנט של מרכז האבטחה של Kaspersky:
- אבטחת קספרסקי לתוסף נייד
- אבטחת נקודת קצה של קספרסקי לתוסף אנדרואיד
למידע על פריסת הגנה וניהול של מכשירים ניידים, עיין באבטחת קספרסקי לעזרה ניידת.
שינוי הגדרות ניהול המכשירים הניידים במסוף האינטרנט של מרכז האבטחה של קספרסקי
כדי לשנות את הגדרות ניהול המכשירים הניידים:

- בתפריט הראשי, לחץ על סמל ההגדרות () לצד שם שרת הניהול הנדרש. חלון מאפייני שרת הניהול נפתח.
- בכרטיסייה הכללית, בחר בסעיף היציאות הנוספות.
- שנה את ההגדרות הרלוונטיות:
- פתוח יציאה למכשירים ניידים
אם אפשרות זו מופעלת, היציאה למכשירים ניידים תהיה פתוחה בשרת הניהול. אתה יכול להשתמש ביציאה למכשירים ניידים רק אם מתקין רכיב ניהול המכשירים הניידים. אם אפשרות זו מושבתת, היציאה למכשירים ניידים בשרת הניהול לא תשמש. כברירת מחדל, אפשרות זו מושבתת.
מספר היציאה המשמשת לחיבור מכשירים ניידים לשרת הניהול. מספר יציאת ברירת המחדל הוא 13292. המערכת העשרונית משמשת לרישומים.
היציאה לחיבור של אבטחת נקודת הקצה של קספרסקי לאנדרואיד לשרתי הפעלה של קספרסקי. מספר יציאת ברירת המחדל הוא 17100.
המכשירים הניידים יכולים כעת להתחבר לשרת הניהול.
אבטחת אינטרנט של קספרסקי
הטלפון והטאבלט שלך יכולים להיות פגיעים כמו המחשב שלך. זֶה’הסיבה – כשאתה’גלישה או חברתי מחדש – אתה צריך להגן על חיי הנייד שלך.
האנטי -וירוס הנייד החינמי שלנו עוזר לך לשמור על תוכנות זדוניות, ואם המכשיר שלך נעדר, הכלים המרוחקים שלנו יכולים לעזור במניעת נתונים אישיים ליפול לידיים הלא נכונות.
זה מגן – הטלפונים והטאבלטים שלך מפני סכנות דיגיטליות
תוכנות זדוניות ניידות והתקפות הולכות וגוברות. אז האנטי -וירוס הנייד החינמי שלנו וטכנולוגיות אבטחה חזקות עוזרות לך להגן מפני איומים – על ידי סריקה ידנית אפליקציות ומכשירים.
זה מגן – הנתונים האישיים שלך במכשיר חסר
אתה’יש כל כך הרבה נתונים אישיים המאוחסנים במכשירים הניידים שלך … למקרה שהמכשיר שלך אבוד או נגנב – אנו עוזרים לך לחסום אותו, למחוק אותו ולמצוא את המיקום שלו.
זה מבצע – האבטחה שלנו ניצחה’לא היכנס בדרך שלך
כאשר אתה’מִחָדָשׁ ‘על הדרך’, האנטי -וירוס והביטחון הנייד שלך לא צריכים’לא להאט את חיי הנייד שלך. זֶה’S מדוע האנטי -וירוס והאבטחה שלנו משלבים הגנה ויעילות – כך שהתקשורת הניידת והפעילויות המקוונות שלך יהיו בטוחות יותר … לא איטיות יותר.
זה מפשט – כך שתוכל להמשיך עם החיים העמוסים שלך
זה’קל לנהל את האבטחה שלך – מכל מקום שאתה יכול להגיע לאינטרנט – והתמיכה הטכנית המומחית נמצאת במרחק לחיצה בלבד משם. אתה יכול אפילו לנהל את האבטחה שלך באמצעות מכשיר ללבוש אנדרואיד.
אפליקציה זו משתמשת בשירותי הרשאה ונגישות למנהל המכשיר. נגישות משמשת למטרות הבאות:
• נעילת מכשירים במקרה של גניבה
• הגנת רשת וצ’אט
• חסימת אפליקציות לא רצויות
האם לקספרסקי יש אפליקציה לנייד?
אזרחים אירופאים יצוידו בקרוב ביישום סלולרי אשר יאפשר להם לקחת פיקוד על האבטחה והפרטיות של הנתונים שלהם. זה יקרה באמצעות אינטראקציה עם לוח המחוונים של טרפז באמצעות סמארטפונים אישיים או טאבלטים המריצים מערכות הפעלה אנדרואיד או iOS. האפליקציה תהיה מוגנת עם התכונות הכלולות ב- Kaspersky Mobile Security SDK (KMS-SDK), מסגרת אבטחה רב שכבתית לבניית הגנה מקוונת ישירות לאפליקציה, במהירות וביעילות. האזרחים’ נתונים יקרי ערך יובטחו כנגד איומים ידועים ומתעוררים והאפליקציה תודיע לאזרחים על גישה לאתרי דיוג זדוניים, ותבטיח את בטיחות התקשורת המקוונת.
בעקבות ‘מאובטח לפי עיצוב’ עקרון, האפליקציה לנייד של Trapeze Board Board תהיה מאובטחת באופן יסודי. ההגנה, המסוגלת לסכל רוב מוחץ של וקטורי ההתקפה מפני מכשירים ונתונים ניידים, תיישם באמצעות גישת ה- KMS-SDK חמישה שלבים לאבטחת יישומים ניידים:
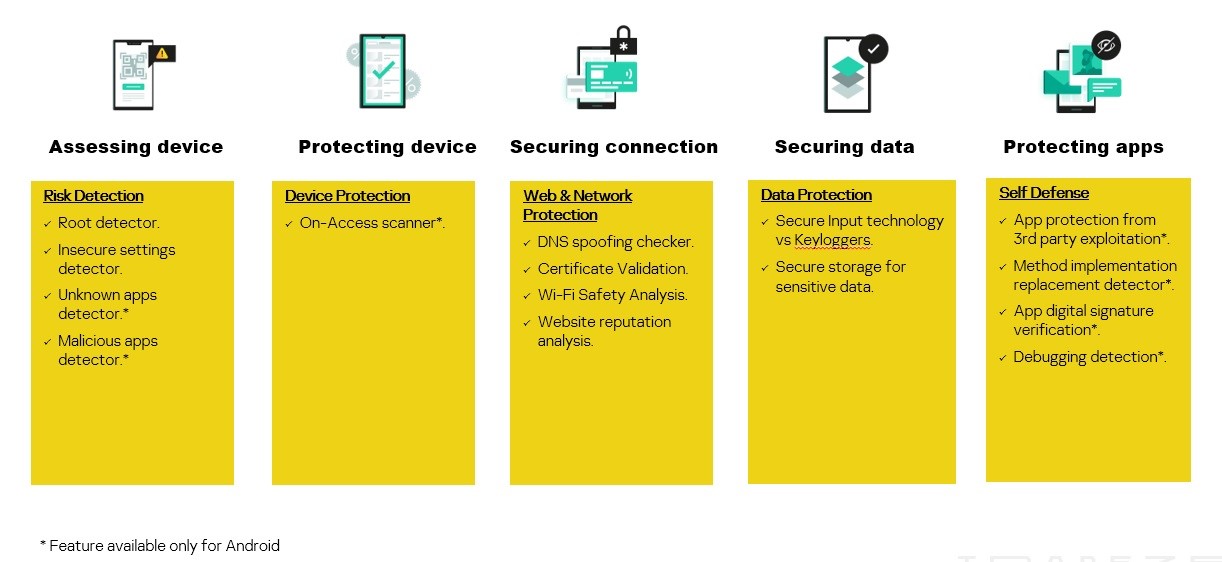
- הערך את המכשיר – הגדרות מכשירים מסוכנים או מכשירים מושרשים יכולים לפשט התקפות מוצלחות והפחתת נתונים. יתר על כן, במכשירי אנדרואיד, יישומים מסוימים יכולים להיות מוכרים כזדוניים על סמך התנהגותם או מוניטין שלהם. KMS-SDK מזהה ומקלה את הסכנה.
- הגן על המכשיר – גרסת האנדרואיד של לוח המחוונים של טרפז תוגן דרך ‘קלַאסִי’ כלי קספרסקי אנטי-מזלוף שנועד למנוע תוכנות זדוניות להדביק את המכשיר, כולל סריקה שתודיע לאזרח אם תוכנה זדונית תנסה לנצל את המכשיר שלו/שלה.
- אבטח את החיבור – חילופי הנתונים בין האזרח’S מכשיר ומשאבי אינטרנט מרוחקים צריכים להישאר מאובטחים בכל עת. גם גרסאות אנדרואיד וגם iOS של לוח המחוונים של Trapeze יכללו אמצעי KMS-SDK כמו בודק הזיוף של DNS, מאמת האישור, ניתוח הבטיחות ב- Wi-Fi וניתוח המוניטין של האתר.
- אבטח את הנתונים -כאשר אזרחים צריכים להזין או לאחסן מידע חשוב באמצעות אפליקציית לוח המחוונים של Trapeze, קלט מאובטח KMS-SDK ותכונות אחסון מאובטחות ימנעו יירוט נתונים על ידי רמאים.
- להגן על היישום -תכונות ההגנה העצמית של KMS-SDK מספקות מתקנים המגנים על גרסת האנדרואיד של יישום הנייד של לוח המחוונים Trapeze מפני ניצול על ידי צדדים שלישיים. מנגנוני ההגנה העצמית מספקים אימות היישום’S חתימה דיגיטלית, ולגלות ניפוי באגים וניסיונות להחליף את פעולות השיטה בקוד זדוני.
KMS-SDK משולבת במלואה עם רשת האבטחה של קספרסקי (KSN), תשתית מורכבת מבוזרת המוקדשת לעיבוד זרמי נתונים הקשורים לאבטחת סייבר כדי לספק את האינטליגנציה האבטחתית של קספרסקי לכל אזרח המחובר לאינטרנט, להבטיח את זמני התגובה המהירים ביותר, שיעור חיובי שווא הנמוך ביותר ושמירה על רמת ההגנה הגבוהה ביותר. שילוב KSN משלים טכניקות אבטחה קונבנציונאליות לגילוי תוכנות זדוניות וגילוי איומים, כך שאפליקציות הקצה של לוח המחוונים הטרפז מוגן מפני ההתקפות הניידות האחרונות.
מאת Amedeo d’Arcangelo
קספרסקי מעדכן את האפליקציה Safe Kids Mobile שלה

קספרסקי הודיעה על השקת אפליקציית הפלטפורמה המעודכנת של Kaspersky Safe Kids Mobile. הפעם עדכוני המפתח מתמקדים בעיצוב ובממשק החדש של האפליקציה, כמו גם בתכונות חדשות – רמזים באנר שמטרתם לספק להורים את ההגדרות והטיפים הטובים ביותר כדי להפיק את המרב מהאפליקציה. בפרט, ילדים בטוחים של קספרסקי הוסיפו מסך בית חדש לילדים.
על פי סקר שנערך לאחרונה על ידי קספרסקי, ילדים’ חיים דיגיטליים מתחילים בגיל צעיר. בפרט, 75% מהילדים בגילאי 7-13 יש מכשירים כף יד משלהם. בהתחשב בעובדה זו, ההורים רוצים להיות בטוחים שילדיהם בטוחים בעולם הדיגיטלי – תוצאות הסקר מראות כי 65% מההורים מודאגים מהילדים שלהם’בטיחות החיים הדיגיטלית.
העדכון הבולט ביותר הוא אפליקציית הפלטפורמה הסלולרית’עיצוב חדש. כתוצאה מכך, האפליקציה’ממשק S הפך לנוח יותר וידידותי למשתמש. בנוסף, הורים יכולים כעת לראות את כל ילדיהם’ פעילות דיגיטלית וכל המכשירים שלהם במפה אחת. המשמעות היא שמבוגרים יכולים לראות את סטטוס המשתמש של מכשירים ואפליקציה מהמסך הראשי, לגשת במהירות ובקלות לדוחות ילדים, ולחסום באופן מיידי ילד’מכשיר S עם ברז אחד. ילדים בטוחים של Kaspersky עם העיצוב החדש זמינים למכשירי iOS ו- Android.
חוץ מזה, אפליקציית Kaspersky Safe Kids החדשה תספק להורים דרכים חדשות לתקשר עם האפליקציה. בפרט, חדש “באנר רמזים” הקטע ממוקם על ההורים’ מסך ראשי. זה מספק להורים טיפים ועצות יקרות ערך לבחירת ההגדרות הטובות ביותר, פריצות החיים הדיגיטליות ועוד. כל זה נועד לעזור להורים להפיק את המרב מהאפליקציה.
יתר על כן, מסך הבית החדש לילדים מאפשר לילדים לנהל את זמנם לבד, ומאפשר להם לעקוב אחר כללים, כולל מגבלות זמן מסך, ולצפות בהורים’ תגובות לבקשות. זה כולל ביקורים באתרים אסורים וקידום הרגלים דיגיטליים אחראיים מגיל צעיר.
“בהתחשב בכך שילדים כיום מקבלים את המכשירים הראשונים שלהם בגיל צעיר מאוד, אנו רוצים לספק להורים כלים יעילים ונוחים להגנה על ילדיהם מפני חוויות דיגיטליות לא רצויות ולהקים הרגלים דיגיטליים בריאים. עם הממשק המעוצב מחדש והתכונות המשופרות, הילדים הבטוחים החדשים של קספרסקי שואפים להפוך את ההורות הדיגיטלית ליעילה יותר, שקופה וידידותית למשתמש הן להורים והן לילדים כאחד. הורים יכולים לצלול עמוק יותר בילדיהם’תחומי העניין המקוונים, בעוד שילדים יכולים ללמוד התנהגות דיגיטלית אחראית, להבטיח חוויה דיגיטלית בטוחה ובריאה יותר עבור כל המשפחה,” הערות מרינה טיטובה, סגנית נשיא, שיווק מוצרי צריכה בקספרסקי.
נושאים קשורים: ExeptionKaspersKymobile Appsafe KidssecuritySmartPoneworld יום סיסמא
קבצים מצורפים של HTML נותרים התיק המסוכן ביותר, אומר Barracuda
ManageNengine משיקה את מהדורת MSSP של פתרון SIEM המתארח בענן
המשך לקרוא
אתה עשוי לאהוב


כמעט כל משתמש רביעי באיחוד האמירויות נותן שמות לגאדג’טים שלהם


קספרסקי משיק VPN חדש עם פרוטוקול Wireguard


Acronis משפר את הצעות האבטחה עם Intel TDT Tech


למה ‘לִכאוֹב’ וכן ‘בטוח’ הם עמודי התווך של החדשנות בענף מעקב האבטחה


מחקר סיסקו מזהה גורמי הצלחה מרכזיים כדי להגביר את חוסן הביטחון בערב הסעודית


וידאו: טושיבה מציגה חידושי אחסון לתעשיית האבטחה והמעקב ב- Intersec 2023
לחץ כדי להגיב
השאר תגובה
חֲדָשׁוֹת
זוהו משיקה את דפדפן האינטרנט הממוקד בפרטיות ‘Ulaa’

זוהו קורפ. השיק Ulaa, דפדפן ממוקד פרטיות שנבנה במיוחד כדי לעזור למשתמשים לאבטח את הנתונים והפעילות האישיים שלהם על ידי מתן פיתרון דפדפן החוסם באופן אוניברסלי מעקב ומעקב באתר. לפי נורטון, 85% מהמבוגרים העולמיים רוצים לעשות יותר כדי להגן על פרטיותם המקוונת, עם שני שלישים מהצרכנים העולמיים מרגישים שלחברות טק יש יותר מדי שליטה על הנתונים שלהן. ULAA הוא הצעד הבא בתאגיד זוהו’מחויבות ארוכת שנים לפרטיות ונועדה לעזור למשתמשים להגן על המידע האישי והפעילות האינטרנט שלהם מפני העיניים הסקרניות של מעקב משתמשים.

“הפרטיות ממשיכה להיות קרב עלייה בעולם של דפדפני האינטרנט מכיוון שהמודל שבור-דפדפנים מוצעים על ידי ספקים עם מודלים עסקיים מבוססי מודעות, כך שהתמריץ לאסוף, למכור או לקנות נתוני משתמשים הוא משמעותי. זה נועד להשאיר מעט מקום למשתמשים לשמור על פרטיותם להתרגל להקריב אותו בשם גישה או נוחות,” אמר היתר ניזאם, נשיא המזרח התיכון ואפריקה בזוהו. “עם ULAA, המשתמשים לא’לא צריך להתפשר על פרטיותם כדי לגלוש באינטרנט, שלצערנו הפך לשדה מוקשים מעקב. זוהו’מחויבות לפרטיות ומודל עסקי ממוקד פרטיות מאפשרת לנו להציע דפדפן נטול סכסוך ומרכזי בפרטיות המעריך את פרטיותם ואת הילד שלהם’S פרטיות.”

דפדפן האינטרנט מצויד בתכונות המאפשרות התאמה אישית של פרטיות, מצבי פרופיל משתמש מובנים וכלי פרודוקטיביות משולבים תוך שמירה על נתוני המשתמשים בטוחים ופרטיים. משתמשים יכולים גם לסנכרן מפגשי גלישה בין מכשירים – חלון דפדפן שלם או כרטיסייה יחידה – ומאפשר להם להשתמש במכשירים מרובים לאותה הפעלת גלישה בצורה חלקה.
Ulaa, מילה הנגזרת מהשפה הטמילית, פירושה מסע או מסע ופותחה כדי להגן מפני מעקב ומעקב. ULAA מושרש בהבטחת חוויית גלישה מקסימאלית של פרטיות על ידי חסימת התראות דחיפה לא מורשות, חלונות קופצים ומעקב אחר זמן, מניעת דלפוחית של DNS, הוספת שכבה נוספת של אבטחה באמצעות מודל רב-אידי בנוסף להתאמה אישית של פרטיות, נתוני משתמשים ודיווחים על פרטיות, דיווחים על פרטיות, פרטיות, ודיווחים על פרטיות, פרטיות, סיום, סיום, סיום,.

משתמשי ULAA יכולים לעבור בין חמישה מצבים ייחודיים על סמך חווית הגלישה הרצויה שלהם, כאשר כל מצב מבודד לחלוטין מאחרים. המצבים כוללים מצבי אישיים ועבודה, מצב עבודה, מצב מפתח, מצב ילדים ומצב עונה פתוחה. כל מצב מציע חווית גלישה מוגנת ייחודית לסוג המשתמשים או לבני המשפחה.
ULAA מצוידת באפשרויות ניהול כרטיסיות כדי להציג את כל הכרטיסיות הפתוחות במקום אחד שיש לקבץ אותו ולארגן אותו. זה מגיע גם עם אפליקציות משולבות המגדילות את הפרודוקטיביות, כולל ZIA חיפוש אחר משתמשי זוהו קיימים, Text2Speech ו- Zoho Notebook, מרחב ייעודי לרישום הערות שעובד על כל הכרטיסיות, כך שמשתמש יכול בקלות לרשום רעיונות, תזכורות או מידע חשוב מבלי לעזוב את הפעלת הגלישה שלו. ULAA כולל Annotator, תכונה חדשה ומובנית שיכולה להוסיף הערות ישירות לדפי אינטרנט ותמונות.
הדפדפן החדש זמין בכל המדינות במזרח התיכון. תואם לרוב תוספי הדפדפן, ULAA הוא בחינם לכולם וגרסת שולחן העבודה שלה זמינה במלואה וניתן להוריד אותה כאן. ה iOS וכן דְמוּי אָדָם גרסאות נמצאות כרגע בבטא וזמינות להורדה.
מחקר שוק
CISOs במזרח התיכון עסקו באובדן נתונים רגישים ב -12 החודשים האחרונים, אומר Proofpoint

Proofpoint, inc., חברת אבטחת סייבר ותאימות מובילה, פרסמה היום את דו”ח הקול השנתי של ה- CISO, הבוחנת אתגרים מרכזיים, ציפיות וסדרי עדיפויות של קציני אבטחת מידע ראשי (CISOs). הממצאים מגלים שרוב ה- CISO חזרו לדאגות המוגברות שחוו בשלב מוקדם של המגיפה. שבעים וחמישה אחוזים מ- CISO באיחוד האמירויות שנסקרו מרגישים בסיכון להתקפת סייבר מהותית, לעומת 44% בשנה שקדמה לה, כאשר יתכן שהם חשו תחושה קצרה של רוגע לאחר הסתגלות לכאוס של המפלה.
השנה’נתוני S הם מעבר חזרה לשנת 2021 כאשר 68% מה- CISO באיחוד האמירויות האמינו כי התקפה מהותית הייתה קרובה. באופן דומה, הרגשות לגבי רמות המוכנות התהפכו: 57% מרגישים לא מוכנים להתמודד עם התקפת סייבר ממוקדת, ומראים עלייה מתונה בשנה שעברה’S 47% וירידה מ- 2021’S 72%.

בעוד שארגונים התגברו ברובם על שיבושי השנתיים האחרונות, השפעות ההתפטרות הגדולה ומחזור העובדים ממשיכות להתעכב, והחריפו את גל הפיטורים ההמוניים האחרון – 75% מה- CISOs באיחוד האמירויות אומרים כי עובדים שעזבו את הארגון מילאו תפקיד באירועי אובדן נתונים. למרות 47% ממנהיגי האבטחה נאלצו להתמודד עם אובדן מידע רגיש ב -12 החודשים האחרונים, רק 61% מאמינים שיש להם הגנה על נתונים מספקת.
דו”ח ה- CISO של 2023 בודק את התגובות הגלובליות של סקר צד ג ‘של יותר מ -1,600 CISOs בארגונים בגודל אמצע עד גודל בכל ענפים שונים. לאורך כל הרבעון הראשון 2023 התראיינו 100 סיסו בכל שוק בכל 16 מדינות: איחוד האמירויות הערביות, KSA, U.ג., קנדה, בריטניה, צרפת, גרמניה, איטליה, ספרד, שוודיה, הולנד, אוסטרליה, יפן, סינגפור, דרום קוריאה וברזיל.
הדו”ח דן במגמות גלובליות ובהבדלים אזוריים סביב שלושה נושאים מרכזיים: האיומים והסיכונים שעומדים בפני CISO מדי יום; ההשפעה של עובדים על ארגונים’ מוכנות סייבר; וההגנות CISO בונות, במיוחד כאשר הירידה הכלכלית מפעילה לחץ על תקציבי האבטחה. הסקר מודד גם את שינויים בהתאמה בין מנהיגי האבטחה לדירקטוריון שלהם, ובוחן כיצד מערכת היחסים ביניהם משפיעה על סדרי העדיפויות האבטחה.

“שנים של עבודה מרוחקת והיברידית מתמשכת הביאו לסיכון מוגבר סביב אירועי איום פנים, כאשר המחקר שלנו חשף כי שלושה רבעים מה- CISOs באיחוד האמירויות מסכימים כי אנשים שעוזבים את הארגון תורמים לאובדן נתונים,” אמר אמיל אבו סאלח, מנהל אזורי, המזרח התיכון ואפריקה ב- Proofpoint. “האתגרים הגוברים של הגנה על אנשים ונתונים, ציפיות גבוהות, שחיקה וחוסר וודאות לגבי אחריות אישית הם בדיקת CISOs באיחוד האמירויות. הדרך קדימה היא ליישם הגנות שכבות, כולל פיתרון ייעודי לניהול איום פנים והדרכת מודעות אבטחה חזקה, ולכן ארגונים מוגנים היטב מפני איומים המתמקדים באנשים כהיקף העיקרי.”

Proofpoint’S Voice of the Ciso דו”ח לשנת 2023 כולל את הממצאים הבאים אודות איחוד האמירויות:
- CISOs באיחוד האמירויות חזרו לדאגות המוגברות שחוו בשלב מוקדם של המגיפה, תוך שהם גם חשים לא מוכנים יותר מהשנה שעברה:75% מה- CISO באיחוד האמירויות חשים בסיכון לחוות התקפת סייבר מהותית ב -12 החודשים הקרובים, לעומת 44% בשנה שעברה ו 68% בשנת 2021. יתר על כן, 57% מאמינים כי הארגון שלהם אינו מוכן להתמודד עם התקפת סייבר ממוקדת, לעומת 47% בשנה שעברה ו 72% בשנת 2021.
- אובדן נתונים רגישים מחמיר על ידי מחזור העובדים:47% ממנהיגי האבטחה באיחוד האמירויות דיווחו על הצורך להתמודד עם אובדן מהותי של נתונים רגישים ב -12 החודשים האחרונים, ומתוכם, 75% הסכימו כי עובדים שעזבו את הארגון תרמו להפסד. למרות ההפסדים הללו, 61% מה- CISOs באיחוד האמירויות מאמינים שיש להם בקרות נאותות להגנה על הנתונים שלהם.
- הונאת דוא”ל מופיעה ברשימת האיומים המשמעותיים ביותר:האיומים המובילים הנתפסים על ידי CISOs באיחוד האמירויות. בשתי השנים הונאו הונאת דוא”ל (פשרה בדוא”ל עסקי) ופשרה על חשבון ענן הובילו את הדרך, אך השנה אחריהם הוחלפו תוכנות זדוניות ומריחה/סיפוג, ואילו בשנה שעברה הצטרפו תוכנות זדוניות לאיומים פנימיים כדאגה המובילה האחרת.
- סביר להניח שרוב הארגונים ישלמו כופר אם הם מושפעים על ידי Ransomware:59% מ- CISOs באיחוד האמירויות מאמינים כי הארגון שלהם ישלם כדי לשחזר מערכות ולמנוע שחרור נתונים אם יותקף על ידי Ransomware במהלך 12 החודשים הקרובים. והם סומכים על ביטוח כדי לשנות את הסיכון – 56% אמרו כי הם יעלו תביעת ביטוח סייבר להחזרת הפסדים שנגרמו בהתקפות מסוגים שונים.
- סיכון לשרשרת האספקה הוא עדיפות חוזרת:56% מה- CISO באיחוד האמירויות אומרים כי יש להם בקרות נאותות כדי להפחית את סיכון שרשרת האספקה, עלייה צנועה מהשנה שעברה’S 49%. בעוד שהגנות אלה עשויות להרגיש מספקות לעת עתה, קדימה, CISOs עשויים להרגיש קשורים יותר למשאבים – 65% אומרים שהתקציבים שלהם הושפעו.
- אנשים מסתכנים גדלים כדאגה:יש עלייה במספר CISOs באיחוד האמירויות’פגיעות הסייבר הגדולה ביותר – 59% בשנה זו’S סקר לעומת. 50% בשנת 2022 ו- 70% בשנת 2021. במקביל, 56% מה- CISOs מאמינים כי עובדים מבינים את תפקידם בהגנה על הארגון, לעומת 51% בשנת 2022 ו 69% בשנת 2021; זה ממחיש מאבק לבניית תרבות ביטחונית חזקה.
- CISOs ולוחות הם הרבה יותר מתכוונים:63% מה- CISO באיחוד האמירויות מסכימים שחברי ההנהלה שלהם רואים איתם עיניים בעין בנושאי אבטחת סייבר. זוהי עלייה משמעותית של 47% מ- CISO שחלקו את השקפה הזו בשנה שעברה וזהה ל 63% שהרגישו כך בשנת 2021.
- הלחצים של CISO מתקנים הופכים את התפקיד לבלתי -קיימא יותר ויותר:59% מה- CISO באיחוד האמירויות’S 38%. בעוד שהחזרה למציאות החדשה שלהם עשויה להיות סיבה אחת מאחורי השקפה זו, CISOS’ חרדה הקשורה לעבודה היא גם תורמת סבירה-60% מודאגים מהאחריות האישית ו 59% אומרים שהם חוו שחיקה במהלך 12 החודשים האחרונים.
“מנהיגי האבטחה חייבים להישאר איתנים בהגנה על האנשים והנתונים שלהם, משימה שהקשה יותר ויותר ככל שמבקשים מוכיחים את עצמם כתורמים משמעותיים לאובדן נתונים רגיש,” אמר ריאן קלמבר, סגן נשיא בכיר באסטרטגיית אבטחת סייבר עבור Proofpoint. “אם התקפות הרסניות לאחרונה הן אינדיקציה כלשהי, ל- CISO יש דרך קשה עוד יותר קדימה, במיוחד בהתחשב בתקציבי האבטחה הרעועים ולחצי העבודה החדשים. כעת, לאחר שהם חזרו לרמות דאגה גבוהות, CISOs חייבים להבטיח שהם מתמקדים בסדרי העדיפויות הנכונים כדי להעביר את ארגוניהם לעבר חוסן סייבר.”


