


האם קספרסקי מגן מפני תוכנת כופר
הגנה על תוכנת כופר: כיצד לשמור על בטיחות הנתונים שלך בשנת 2023
סיכום:
התקפות Ransomware ממשיכות להוות איום משמעותי על עסקים ואנשים פרטיים כאחד. במאמר זה נחקור את חשיבות ההגנה על תוכנות כופר ונדון כיצד קספרסקי, חברת אבטחת סייבר ידועה, מציעה את הרמות הגבוהות ביותר של שקיפות, אמינות והגנה מפני התקפות זדוניות אלה.
נקודות מפתח:
1. המוניטין והמומחיות של קספרסקי: Kaspersky היא חברת פרטיות אבטחת סייבר גלובלית עם למעלה מ -400 מיליון משתמשים המוגנים על ידי הטכנולוגיות שלהם. תיק האבטחה המקיף שלהם כולל הגנה מובילה של נקודות קצה ופתרונות אבטחה מיוחדים.
2. השקיפות והאמינות הגבוהים ביותר: קספרסקי השיק את יוזמת השקיפות העולמית, ומאפשר לרגולטורים ממשלתיים, שותפים ארגוניים ולקוחות לבדוק את קוד מקור המוצר שלהם, עדכוני תוכנה וכללי גילוי תוכנות זדוניות. היוזמה קובעת תקן אמון חדש בתחום ה- IT.
3. ההגנה הטובה ביותר: ענן האבטחה של נקודת הקצה של קספרסקי הדגים יעילות של 100% נגד התקפות תוכנות כופר, ועולה על 10 ספקי אבטחת סייבר אחרים בהגנה על קבצי משתמשים.
4. בחירת לקוחות מוכרת: קספרסקי הוכרה כבחירה של לקוחות 2021 לפלטפורמות הגנת נקודות קצה על ידי גרטנר, עם דירוג לקוחות של 4.7 מתוך 5. 96% מהלקוחות היו מוכנים להמליץ על המוצרים של קספרסקי.
5. איתור כל סוגי התוכנה הזדונית: קספרסקי עוקב ללא הרף על פעילותם של שחקנים מתקדמים מתמשכים (APT) ברחבי העולם, ומזהה איומים בשפות שונות כמו רוסית, אנגלית, סינית, ספרדית, קוריאנית, צרפתית וערבית.
שאלות:
1. כיצד קספרסקי מבטיחה שקיפות בפעילותה?
יוזמת השקיפות הגלובלית של קספרסקי מאפשרת סקירה של קוד המקור, עדכוני תוכנה וכללי גילוי. בנוסף, מרכזי שקיפות מאפשרים לרגולטורים ולקוחות להעריך את התהליכים הטכניים והעסקיים שלהם.
2. מה שמבדיל את קספרסקי מספקי אבטחה אחרים?
קספרסקי ביצע את ספקי האבטחה העיקריים על פי המחקר שנערך על ידי IDC. בנוסף, ענן האבטחה של נקודת הקצה הדגים יעילות של 100% בהגנה על קבצי משתמשים מפני התקפות תוכנות כופר.
3. מדוע קספרסקי נחשב לבחירה הטובה ביותר על ידי הלקוחות?
דירוג הלקוחות המצוין של קספרסקי ושיעורי ההמלצות הובילו להכרה שלהם כבחירה של לקוחות לפלטפורמות הגנת נקודות קצה על ידי גרטנר במשך ארבע שנים ברציפות.
4. איך קספרסקי מגן מפני תוכנות זדוניות מסוגים שונים?
צוות הניתוח והמחקר הגלובלי של קספרסקי (נהדר) מפקח ומזהה איומים מצד שחקנים מתאימים ברחבי העולם בשפות שונות, ומבטיח הגנה מקיפה מפני תוכנות זדוניות.
5. האם אתה יכול לספק דוגמאות לשחקנים נאותים ולשפות הקשורות להתקפותיהם?
כמה שחקנים מתאימים בולטים שזוהו על ידי קספרסקי כוללים דוב מפואר (רוסי), משוואה (אנגלית), דרקון אביב (סיני), לזרוס (קוריאני) ופלקונים מדבריים (ערבית).
6. מה המשמעות של יוזמת השקיפות הגלובלית של קספרסקי?
היוזמה של קספרסקי קובעת תקן אמון חדש בתחום ה- IT בכך שהיא מאפשרת לבעלי העניין לבדוק היטב את מוצרי החברה, קוד המקור ותהליכי האבטחה של החברה.
7. כמה יעיל קספרסקי בהגנה על קבצי משתמשים מפני התקפות תוכנות כופר?
ענן האבטחה של נקודת הקצה של קספרסקי הדגים יעילות של 100% בהגנה על קבצי משתמשים, ועולה על 10 ספקי אבטחת סייבר אחרים בבדיקות שנערכו על ידי AV-Test.
8. כיצד הלקוחות מדרגים את המוצרים של קספרסקי?
הלקוחות דירגו את המוצרים של קספרסקי מאוד, וכתוצאה מכך הכרתם כבחירה של לקוחות לפלטפורמות הגנת נקודות קצה על ידי גרטנר.
9. מה תפקידו של קספרסקי בשמירה על תשתית קריטית?
קספרסקי מספקת פתרונות ושירותי אבטחה חדשניים להגנה על תשתיות קריטיות, ומבטיחות את בטיחותם של עסקים, ממשלות וצרכנים ברחבי העולם.
10. כמה משתמשים מוגנים כרגע על ידי Kaspersky Technologies?
טכנולוגיות Kaspersky מגנות על יותר מ -400 מיליון משתמשים ברחבי העולם, ומדגישות את האמון הנרחב בפתרונות אבטחת הסייבר שלהם.
11. איך קספרסקי משווה לספקי אבטחה גדולים אחרים?
על פי מחקרים שנערכו על ידי IDC, קספרסקי הצליחה להפיק את ספקי האבטחה המובילים האחרים, וביסס את מעמדה כחברת אבטחת סייבר מובילה.
12. מהם היתרונות של אבטחת נקודת הקצה של קספרסקי למוצר עסקי?
אבטחת נקודת הקצה של קספרסקי למוצר עסקי מציעה הגנה מקיפה מפני איומים שונים, ומבטיחה אבטחת נקודות קצה עסקיות ונתונים רגישים.
13. האם אתה יכול לספק דוגמאות להתקפות תוכנות כופר שקספרסקי מנע בהצלחה?
קספרסקי הגן ביעילות מערכות מפני התקפות תוכנות כופר על ידי מניעת פעולות זדוניות של Revil, Ryuk, Conti, וגרסאות Ransomware רבות אחרות.
14. איך קספרסקי תומך בעסקים קטנים?
קספרסקי מציע פתרונות אבטחה מיוחדים כמו אבטחת משרדים קטנה של קספרסקי, המותאמים לצרכים הייחודיים של עסקים קטנים, ומספקים להם הגנה אמינה של אבטחת סייבר אמין.
15. אילו צעדים נקט קספרסקי כדי לשפר את השקיפות בצפון אמריקה?
קספרסקי פתח לאחרונה מרכז שקיפות חדש בצפון אמריקה, וחיזק עוד יותר את מחויבותם לשקיפות ואחריות באזור.
הגנה על תוכנת כופר: כיצד לשמור על בטיחות הנתונים שלך בשנת 2023
למידע נוסף על מוצרי Kaspersky שהראו יעילות מרבית בהגנה נגד תוכנה, אנא בקרו באבטחת נקודת הקצה של קספרסקי לעסקים, קספרסקי אבטחת משרדים קטנים ודפי אבטחת אינטרנט של קספרסקי.
למה קספרסקי
קספרסקי היא חברת אבטחת סייבר ודיגיטל גלובלית שנוסדה בשנת 1997. קספרסקי’המודיעין המודיעיני והאבטחה של איום עמוק הופך כל הזמן לפתרונות ושירותים אבטחה חדשניים להגנה על עסקים, תשתיות קריטיות, ממשלות וצרכנים ברחבי העולם. החברה’תיק אבטחה מקיף כולל הגנה מובילה של נקודות קצה ומספר פתרונות ושירותי אבטחה מיוחדים כדי להילחם באיומים דיגיטליים מתוחכמים ומתפתחים. למעלה מ -400 מיליון משתמשים מוגנים על ידי Kaspersky Technologies ואנחנו עוזרים ל -240,000 לקוחות ארגוניים להגן על מה שהכי חשוב להם.
השקיפות והאמינות הגבוהים ביותר
בשנת 2018 כתב דומיניק טרוט, אז מנהל מחקר חבר-ביטחון אירופי ב- IDC, חברת מחקר וייעוץ ידועה, קספרסקי “הצליח להפיק את ספקי האבטחה העיקריים האחרים”.
בשנת 2017 השיקה קספרסקי יוזמת שקיפות גלובלית בהתייעצות עם הרגולטורים הלאומיים (ובמיוחד בריטניה, שהיא ביתם של חברת האחזקות של קספרסקי). כחלק מכך, התשתית הדיגיטלית של החברה הועברה לשוויץ, אך מרכזי שקיפות מעוצבים במיוחד מאפשרים לרגולטורים ממשלתיים, שותפים תאגידיים ולקוחות לבדוק (ולהרכיב אותה כדי לוודא שהיא תואמת את המוצרים בשוק) קוד מקור המוצר של החברה, עדכוני תוכנה, כללי זיהוי זדוניים, וגם כללי תהליכים טכניים ועסקים (זה כבר קרה יותר מ -20), עד 20 פעמים) עד 20 פעמים) עדכון) כללי זיהוי זדוניים ועסקים (זה). תוכלו למצוא מידע נוסף על היוזמה ועל אמצעים אחרים שננקטו תחתיו, אשר למעשה משיקים תקן אמון חדש בתחום ה- IT, כמו גם מידע על הגשת בקשה לביקור במרכז השקיפות בכתובת https: // www.קספרסקי.COM/Transparency-Center. תוכל למצוא מידע מקיף על שקיפות בפעילותו של קספרסקי בכתובת https: // www.קספרסקי.com/about/שקיפות.
בדצמבר 2021 הודיע קספרסקי על דלתות הפתיחה למרכז השקיפות החדש בצפון אמריקה
ההגנה הטובה ביותר
- קספרסקי – מנהיג המבחן
ענן האבטחה של נקודת הקצה של קספרסקי הדגים יעילות של 100% נגד התקפות תוכנות כופר, על פי הערכה שנערכה לאחרונה על ידי AV-Test. כתוצאה משלושה תרחישים שונים ו -113 דגימות התקפה, המוצר לא עשה זאת’לא לאבד קובץ משתמש יחיד ולגדול 10 ספקי אבטחת סייבר שונים.

הגנה על תוכנות כופר מפני מוצרים שונים. “חסום לחלוטין” פירושו שהתגלה תוכנת כופר, וכל קבצי המשתמש היו מוגנים. “חסום חלקית” פירושו שהתגלה תוכנת כופר, אך כמה קבצי משתמש אבדו (לא מוגנים).
“קספרסקי הציע רמה גבוהה של הגנה מפני כל התקפות הכופר במבחנים שלנו. בבירור זה הצליח להפיק את המוצרים האחרים שנסקרו. לא משנה אם אנו מדברים על Revil או Ryuk או Conti-אף אחד מהם לא היה יעיל ומסוגל לבצע את הפעולות הזדוניות כאשר קספרסקי הגן על המערכת “, אומר אנדראס מרקס, מנכ”ל AV-Test.
- קספרסקי – בחירת לקוחות מוכרת
קספרסקי, מוביל בתעשייה בהגנה על נקודת הקצה, הוכר כלקוחות 2021’ בחירה לפלטפורמות הגנה על נקודת קצה על ידי גרטנר בעקבות דירוג לקוחות של 4.7 מתוך 5. 96% מהלקוחות אמרו גם שהם מוכנים להמליץ על אבטחת נקודת הקצה של קספרסקי למוצר עסקי. קספרסקי הוא אחד משלושת הספקים בלבד בשם לקוחות Gartner Peer Insights Insights’ הבחירה בסבב ההכרה האחרון הן לשווקי ה- EPP והן ב- EDR. קספרסקי נבחר ללקוחות’ הבחירה בכל ארבע השנים בהן ההכרה הוכרה על ידי גרטנר.

קספרסקי הוא הספק היחיד להיות מוכר כלקוחות’ בחירה בכל פעם שגרטנר הודיע על ההכרה בשוק ה- EPP.
- קספרסקי מגלה את כל התוכנה הזדונית, ללא קשר למטרתו או למקורו
קספרסקי עוקב ללא הרף על הקמפיינים והפעילות של מאות שחקנים מתמשכים (APT) מתקדמים ברחבי העולם ברחבי העולם. לקבלת סקירה כללית של היקף העבודה שביצעו מומחים של צוות ניתוח ומחקר גלובלי של קספרסקי (נהדר) מרחבי העולם, הנה רשימת איומים שהצוות הגדול זיהה והאפשרי שפת התוקפים שזוהו על ידי ניתוח ההתקפות:
- רוסית: מבוך אור ירח, Redoctober, Cloudatlas, Miniduke, Cosmicduke, Epic Turla, Penquin Turla, Turla, Black Energy, Agent.BTZ, TeamSpy, Sofacy (א.ק.א. דוב מפואר, APT28), קוידוקה
- אנגלית: רג’ין, משוואה, דוק 2.0, למברטס, פרויקטים
- סינית: ICEFOG, SABPUB, Nettraveler, Dragon Spring, Termite Blue
- ספרדית: קרטו/מסכה, אל מצ’טה
- קוריאנית: Darkhotel, Kimsuky, Lazarus
- צרפתית: חוות בעלי חיים
- ערבית: בזים מדבריים, סטונדיל, סמון
למעשה, ישנם הרבה יותר מהדיווחים הללו, והציבור זמינים ב- Securelist.com, בעוד שהשאר זמינים ללקוחות כשירות מודיעין איומים מבוסס מנוי קספרסקי.
זכויות יוצרים © 1998 – 2023 Sia datoru Drošības Tehnoloģijas


האתר קספרסקי.אנטי -וירוס.LV משתמשת בעוגיות חובה ואנליטיות/שיווקיות. הם נחוצים כדי להבטיח ולשפר את פעולת האתר. תוכל למצוא מידע נוסף במדיניות הפרטיות שלנו, מדיניות העוגיות של המדור.
עוגיות חובה ספק ניווט באתר ופונקציונליות בסיסית אחרת, כגון חנות מקוונת, ולכן עוגיות חובה מופעלות כברירת מחדל ולא ניתן להשבית אותה.
עוגיות אנליטיות/שיווקיות עזרה בשיפור ביצועי האתר ושירות המשתמש. הם מאפשרים לנו לנתח באופן אנונימי את תנועת האתר וליצור פעילויות שיווק המותאמות אישית למשתמשים.
הגנה על תוכנת כופר: כיצד לשמור על בטיחות הנתונים שלך בשנת 2023
למידע נוסף על נושא המניעה וההגנה מפני תוכנת כופר בשנת 2021. אבל מה זה בדיוק תוכנת כופר? אם תוכנת כופר או הצפנה טרויאנית נכנס למחשב שלך, זה הצפנה שֶׁלְךָ נתונים אוֹ מנעולים שֶׁלְךָ מערכת הפעלה. ברגע ש- Ransomware תופס את “ערובה דיגיטלית”, כמו קובץ, הוא דורש א כּוֹפֶר לשחרורו. כדי להפחית את הסבירות למצוא את עצמך מול מחשב נייד נעול או קובץ מוצפן, חשוב להיות מוכנים. ניתן להפחית באופן משמעותי את הסיכוי לזיהום תוכנת אבטחה ועל ידי תשומת לב מספקת. על ידי שימוש ב אנטי-רנסומיות, אתה יכול להימנע ממצב בו אתה צריך לשלם סכומים מחרידים עבור השחרור האפשרי של הנתונים שלך. דלקות כופר יכולות להופיע בדרכים שונות, כמו דרך אתרי אינטרנט חסרי ביטחון והונאה, הורדות תוכנה וכן בדואר דואר זבל. Ransomware מכוון לאנשים כמו גם לחברות בכל הגדלים.
פגיעויות אבטחה – האם אתה יעד פוטנציאלי להתקפת כופר?
ישנם מספר גורמים שעשויים להפוך אתכם למטרה של התקפת כופר.
- המכשיר המשמש הוא כבר לא עדכני
- למכשיר יש תוכנה פגת תוקף
- דפדפנים ו/או מערכות הפעלה כבר לא טלאים
- אין תוכנית גיבוי מתאימה קיים
- לא מספיק תשומת לב שולם אבטחת סייבר, ותוכנית בטון אינה קיימת
אם אחת או יותר מהנקודות הללו חלות על המכשיר, אתה נמצא בסיכון ליפול קורבן להתקפת כופר. א סריקת פגיעות, שיכולה להתבצע על ידי תוכנת האבטחה של קספרסקי שלך, יכולה לתקן זאת. התוכנה סורקת את המכשיר אפשרי פגיעויות אבטחה במערכת ההפעלה אוֹ בתוכנות המותקנות במחשב. על ידי גילוי פגיעויות אלה, המאפשרות תוכנות זדוניות להסתנן, ניתן למנוע מהמחשב להידבק.
הגנה מפני כופר – כיצד למנוע זיהום
- לעולם אל תלחץ על קישורים לא בטוחים: הימנע מלחיצה על קישורים בהודעות ספאם או באתרים לא ידועים. אם תלחץ על קישורים זדוניים, ניתן היה להתחיל הורדה אוטומטית, מה שעלול להוביל לכך שהמחשב שלך יידבק.
- הימנע מגילוי מידע אישי: אם אתה מקבל שיחה, הודעת טקסט או דוא”ל ממקור לא אמין המבקש מידע אישי, אל תשיב. פושעי סייבר שמתכננים התקפת תוכנות כופר עשויים לנסות לאסוף מידע אישי מראש, אשר משמש אז להתאמת הודעות דיוג ספציפיות אליך. אם יש ספק אם ההודעה לגיטימית, צור קשר ישירות עם השולח ישירות.
- אל תפתח קבצים מצורפים לחשד בדוא”ל: Ransomware יכול גם למצוא את דרכו למכשיר שלך באמצעות קבצים מצורפים בדוא”ל. הימנע מפתיחת כל קבצים מצורפים למראה מפוקפקים. כדי לוודא שהדוא”ל אמין, שימו לב מקרוב לשולח ובדקו שהכתובת נכונה. לעולם אל תפתח קבצים מצורפים שמבקשים מכם להפעיל מקרו כדי להציג אותם. אם הקובץ המצורף נגוע, פתיחת זה יפעיל מאקרו זדוני המעניק תוכנה זדונית על המחשב שלך.
- לעולם אל תשתמש במקלות USB לא ידועים: לעולם אל תחבר מקלות USB או מדיה אחסון אחרת למחשב שלך אם אינך יודע מאיפה הם הגיעו. פושעי סייבר עשויים להדביק את מדיום האחסון והניחו אותו במקום ציבורי כדי לפתות מישהו להשתמש בו.
- שמור על התוכניות ומערכת ההפעלה שלך מעודכנת: עדכון קבוע של תוכניות ומערכות הפעלה עוזר להגן עליך מפני תוכנה זדונית. בעת ביצוע עדכונים, וודא שאתה נהנה מנקודות האבטחה האחרונות. זה מקשה על פושעי רשת לנצל פגיעויות בתוכניות שלך.
- השתמש רק במקורות הורדה ידועים: כדי למזער את הסיכון להורדת תוכנות Ransomware, לעולם אל להוריד קבצי תוכנה או מדיה מאתרים לא ידועים. סמוך על אתרים מאומתים ואמינים להורדות. אתרים מסוג זה יכולים להיות מוכרים על ידי חותמות האמון. וודא כי סרגל הכתובות של הדפדפן של הדף שאתה מבקר בו משתמש ב”- HTTPS “במקום” HTTP “. סמל מגן או נעילה בסרגל הכתובות יכול גם לציין שהדף מאובטח. גם היזהר בעת הורדת משהו למכשיר הנייד שלך. אתה יכול לסמוך על חנות Google Play או על חנות האפליקציות של Apple, תלוי במכשיר שלך.
- השתמש בשירותי VPN ברשתות Wi-Fi ציבוריות: שימוש מצפוני ברשתות Wi-Fi ציבוריות הוא אמצעי הגנה הגיוני מפני כופר. בעת שימוש ברשת Wi-Fi ציבורית, המחשב שלך פגיע יותר להתקפות. כדי להישאר מוגנים, הימנע משימוש באינטרנט אלחוטי ציבורי לצורך עסקאות רגישות או השתמש בשירות VPN מאובטח.
תוכנת אנטי-רנסום-מה היתרונות?
בנוסף למדדי מניעת זיהום אלה, חיוני גם להשתמש בתוכנה מתאימה להגנה מפני כופר תוכנה. לדוגמה, שימוש סורקי וירוסים וכן מסנני תוכן בשרתי הדואר שלך היא דרך חכמה למנוע תוכנות כופר. תוכניות אלה מצמצמות את הסיכון לספאם עם קבצים מצורפים זדוניים או קישורים נגועים המגיעים לתיבת הדואר שלך.
פתרונות אבטחת אינטרנט כמו אבטחת אינטרנט של קספרסקי צריך להתקין גם. תוכנה זו מסוגלת לחסום קבצים נגועים כשאתה מוריד או זורם משהו, ובכך לספק הגנה בזמן אמת. זה מונע מהכופר להדביק את המחשב שלך ושומר על פושעי רשת במפרץ. קספרסקי מציע גם מיוחד כלי נגד רנסומיות שיכול לספק עזרה נוספת. הכלי עוזר לאתר ולחסום תוכנות כופר על ידי ביצוע סריקות ומגן על הנתונים שלך הן מפני התקפות Ransomware מקומיות והן מהתקפות Ransomware.
אם התקנת את התוכנה הנכונה, כבר עשית צעד גדול בכיוון הנכון. עדכן באופן קבוע את פיתרון אבטחת האינטרנט שלך כדי לנצל את ההגנה הטובה והעדכנית ביותר שיש לה להציע. כל עדכון מכיל את תיקוני האבטחה האחרונים ומשפר את ההגנה מפני תוכנת כופר.
הגנת נתונים-נטרל את האיום של התרחיש הגרוע ביותר
מה להשגיח בעת יצירת גיבויים
וודא שהנתונים שלך מוגנים תמיד על ידי גיבויים, למקרה שהמחשב שלך יידבק בתוכנות כופר והפענוח הוא בלתי אפשרי. השתמש בכונן קשיח חיצוני והקפד לנתק אותו מהמחשב שלך לאחר יצירת הגיבוי. אם הכונן הקשיח שלך מחובר כאשר תוכנת הכופר הופכת לפעילה, הנתונים בכונן יוצפנו גם הם. עליך לגבות את הנתונים שלך בדרך זו במרווחים קבועים.
תוכנת גיבוי – הגנה או איום?
אם אינך רוצה להגן על הנתונים שלך באופן ידני, אתה יכול להשתמש במה שמכונה תוכנת גיבוי. אבל כאן אתה צריך גם לנקוט בזהירות. הסיבה לכך היא שכמה “כלי אבטחה” יכולים להתברר גם כטרויאנים. יצירת עותקי גיבוי היא משימה ראשית של תוכנת גיבוי, מה שאומר שיש לה גישה לכל הקבצים ויש לה מספר הרשאות.
לתוכנה בדרך כלל יש חיבור ישיר לספק, כך שקל לפושעי רשת לשלב פונקציות ופקודות נוספות. אלה יכולים להזיק וייתכן שלא יוכר על ידי המשתמש. על מנת להימנע ממצב כזה, עליכם להיות זהירים מאוד כשאתם מחפשים תוכנת גיבוי מתאימה. כמה פתרונות אבטחה, כגון כלי אבטחה כולל של קספרסקי, כבר מציע תוספים שיכולים ליצור גיבויים. על ידי שימוש בתוסף מסוג זה, אתה יכול להימנע מהצורך לחפש ספקי צד ג ‘.
הגנה מפני כופר – לאילו חברות צריכות לשים לב
התקפות תוכנות כופר אינן רק איום על יחידים. למעשה, חברות ממוקדות לעתים קרובות גם. לא רק חברות גדולות ומשתלמות נופלות קורבן לתוכנות כופר; גם מפעלים קטנים ובינוניים (SME) ממוקדים. בדרך כלל יש להם מערכות אבטחה לקויות, ולכן הם יעדים אטרקטיביים במיוחד לתוקפים. להלן רשימה של גורמים שצריך לקחת בחשבון על ידי חברות המבקשות להימנע מזיהום של תוכנות כופר.
- הישאר מעודכן עם תוכנת ההפעלה האחרונה בכל עת – גם בסביבה הארגונית. מראה ניסיון בעבר (למשל, WannaCry 2017) שחברות שמזניחות תחום זה פגיעות במיוחד להתקפות תוכנות כופר.
- העלאת מודעות לעובדים – אדם שיודע מה לחפש יהיה יעיל יותר להתקפות. יישום פרוטוקול אבטחה המאפשר לעובדים להעריך אם קובץ מצורף, קישור או דוא”ל אמין.
- היה מוכן – וודא שיש תוכנית במקרה של דלקת תוכנות כופר.
- שקול טכנולוגיות ענן אם עדיין לא עשית זאת. היתרון על פני מערכות מקומיות הוא שפגיעויות בארכיטקטורות מבוססות ענן קשה יותר לנצל. בנוסף, פתרונות אחסון בענן מאפשרים לך לשחזר גרסאות ישנות של הקבצים שלך. המשמעות היא שאם הקבצים מוצפנים על ידי Ransomware, אתה אמור להיות מסוגל לחזור לגרסה לא מוצפנת באמצעות אחסון ענן.
- גיבויים -אפילו בסביבות עסקיות, חשוב תמיד לגבות נתונים קריטיים לעסקים למכשירים חיצוניים. יש לציין בבירור את האחריות למשימה חיונית זו.
Ransomware כיום – פיתוח תוכנות זדוניות
בעוד שהמושג הבסיסי של התקפות תוכנות כופר – הצפנת נתונים וסחיטה כופר – נשאר זהה, פושעי סייבר משנים באופן קבוע את אופן פעולתם של הם פועלים באופן קבוע.
- מפיפאל ועד ביטקוין – מכיוון שקשה יותר לעקוב, דרישות כופר על ידי פושעי רשת מיוצרים כעת בביטקוין. בעבר, PayPal שימש בעיקר למטרה זו.
- הפצה – בתחילה, מיילים של דואר זבל נחשבו לנקודת ההתקפה העיקרית. אמנם אלה לא איבדו את הרלוונטיות שלהם כיום, אולם כעת נפוצים גם פגיעויות VPN והפצה על בוטנות.
כשם שפושעי סייבר מניעים פיתוח תוכנות כופר, ההגנה נגד תוכנה מתפתחת כדי להיות יעילה ויעילה יותר.
סיכום
כמו בצורות אחרות של תוכנות זדוניות, פעולה זהירה והשימוש ב תוכנת אבטחה מעולה הם צעד בכיוון הנכון בכל מה שקשור למאבק בכופר. חשיבות מיוחדת ביחס לסוג זה של תוכנות זדוניות היא יצירת גיבויים, מכיוון שזה מאפשר לך להיות מוכן היטב אפילו בתרחיש הגרוע ביותר. אם אתה הופך לקורבן להתקף תוכנות כופר למרות אמצעי מניעה ומגן אלה, תוכל למצוא מידע נוסף כאן כיצד להיפטר מהתוכנה הזדונית.
מאמרים קשורים:
- מהו תוכנת Ransomware
- כיצד להסיר תוכנת Ransomware
- התקפות וסוגים של Ransomware
הגנה על תוכנת כופר: כיצד לשמור על בטיחות הנתונים שלך בשנת 2023
מה עושה Ransomware ואיך אוכל להגן על עצמי? למד כיצד להגן על המחשב שלך באמצעות סורקי Ransomware
הגנה על תוכנות Ransomware
הגנה מפני תוכנות כופר בשלבי משלוח וביצוע של תוכנות זדוניות באמצעות טכנולוגיות בערימת ההגנה הרב-שכבתית.
כופרה הוא סוג של טרויאני שמשנה את נתוני המשתמשים בקורבן’S מחשב כך שהקורבן לא יוכל עוד להשתמש בנתונים או להפעיל את המחשב באופן מלא.. ברגע שהנתונים היו “נלקח כבן ערובה” (חסום או מוצפן), המשתמש מקבל דרישה כופר. האחרון אומר לקורבן לשלוח את הכסף של Malefactor; עם קבלת זה, ההבטחות של פושעי הסייבר לשלוח תוכנית לקורבן כדי לשחזר את הנתונים או לשחזר את המחשב’ביצועי S.
Ransomware הוא אחד האיומים הפופולריים ביותר שעומדים כעת בפני CyberWorld בגלל הסיבות הבאות:
- לאיום זה יש מודל מונטיזציה ברור
- קל ליישם תוכנות זדוניות כאלה
Ransomware יכול להיות מורכב או פשוט, תלוי בקורבנות המתוכננים:
- תוכנת כופר נפוצה מתפשטת באופן נרחב באמצעות קמפיינים ספאם זדוניים, ניצול ערכות וכו ‘.
- תוכנת כופר מורכבת משמשת בהתקפות ממוקדות
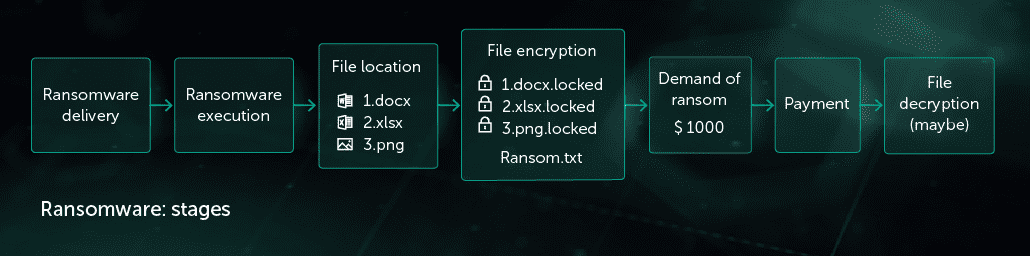
להתקפת Ransomware יש כמה שלבים:
- משלוח למכונת קורבן: קובץ מצורף זדוני במכתב דואר זבל, ניצול פגיעות, חדירה במקרה של התקפה ממוקדת
- ביצוע: הצפנת קבצי משתמש חשובים
- דרישת כופר
- פענוח נתונים (אופציונלי)
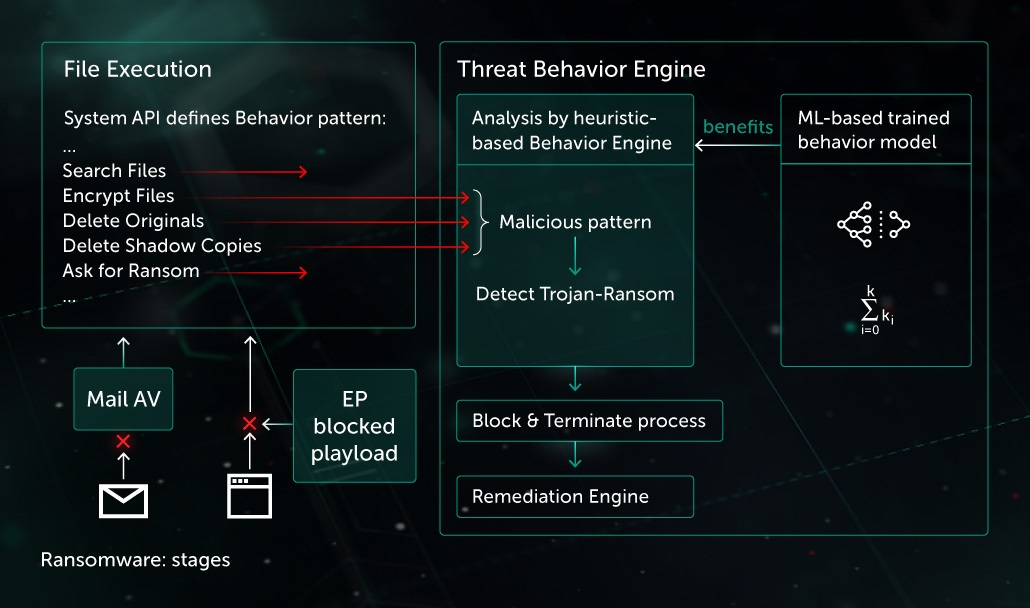
להגנה יעילה מפני כופר, פיתרון אבטחה צריך להשתמש במודל הגנה רב שכבתי. מעבדת קספרסקי’S הגנה על הדור הבא רב שכבות, הגנת הדור הבא מאפשרת למוצרים לאתר תוכנות כופר בשלב המסירה וגם בשלב הביצוע של ההתקפה. לתת’זה נראה עמוק יותר בשלבים אלה.
שלב המסירה: ניצול פגיעות
ניצול מניעה (EP) הוא רכיב מיוחד להפסקת תוכנות זדוניות (כולל חדירה של תוכנות כופר) באמצעות פגיעויות תוכנה. בין היישומים החשובים ביותר המוגנים על ידי EP הם דפדפנים, יישומי משרד, קוראי PDF וכן הלאה. על כל פעולה חשודה מהתוכנה שהוזכרה, כמו התחלת תהליך הילד, הרכיב מיישם ניתוח אבטחה נוסף של התנהגותם כנגד דפוסים זדוניים. ה- EP עוזר לחסום תוכנות כופר, כולל Cryptxxx ורבים אחרים.
בשנת 2017 העולם מתוודע לשימוש בפגיעויות ברשת כשיטה להפצת תוכנות כופר. תוכנת Ransomware Wannacry התפשטה באמצעות ניצול פגיעות ב- SMB. ניצול כזה יכול להיעצר רק ברמת הרשת. מעבדת קספרסקי’למוצרי S יש רכיב מיוחד לניתוח תנועה ברשת – מערכת גילוי חדירות (IDS). רכיב זה מנתח מנות רשת ברמה נמוכה ומיישם עליהם דפוסים היוריסטיים כדי לאתר פעילות רשת זדונית. רכיב זה מגלה בהצלחה ניצולים נצחיים/נצחיים. זה עזר למנוע זיהום Wannacry.
שלב ביצוע
שחקני איום מנסים לעקוף איתור סטטי בשיטות שונות. במקרה זה גילוי התנהגותי הופך לקו ההגנה האחרון אך החזק ביותר. ניתוח של כל פעילות תהליכים מאפשר לחשוף את הדפוסים הזדוניים. לאחר מכן המוצר מסיים את התהליך ומחזיר את השינויים במנוע תיקון. גילוי מבוסס התנהגות יעיל אפילו עם איומים שלא היו ידועים בעבר, כולל תוכנת כופר. דפוס כופר בסיסי מורכב מכמה שלבים:
1. מצא קבצים חשובים בקורבן’מכונה
2. קרא תוכן של כל קובץ
3. להצפין תוכן ושמור שינויים בדיסק
התאם דפוס התנהגות כל כך זדוני, מנוע התנהגות חוסם את התהליך ומחזיר את השינויים במנוע תיקון. בין דוגמאות לגילוי תוכנות רנסומציה מוצלחות באמצעות דפוס כזה הן פוליגלוט, wannacry (הצפנה חלק מהתוכנה הזדונית) וכו ‘.
איתור תוכנת כופר אינו מוגבל על ידי התבנית שהוזכרה, ורבים אחרים יכולים להיות יעילים כנגד איומים מסוג זה.
יעילות הגישה הוכחה במהלך ההתקפה של יולי 2017 על ידי Expetraware Ransomware. שחקני איום השתמשו בחלק הנמוך ברמה הנמוכה של תוכנת Ransomware עבור טבלת קבצים ראשונית (PFT, מכיל את כל הקבצים, הספרייה וקבצים של מערכת הקבצים של NTFS). כדי לבצע את זה, הם ניהלו רכיב ברמה גבוהה, המשכתב את רשומת האתחול הראשית (PBR) של הדיסק הקשיח. רכיב מנוע התנהגות איום מסמן התנהגות כמו זדונית ומפסיק את התהליך. גם אם שחקני איום אחרים כותבים תוכנות רנסומיות דומה, הפונקציונליות שלה תיכשל ללא קשר לסוגים המשומשים של טכניקות חילופין / אנטי-סוללה.
Ransomware בהתקפות ממוקדות
בשנת 2017, מעבדת קספרסקי רשמה כמה קבוצות שתקפו ארגונים במטרה עיקרית אחת: הצפנת את הנתונים שלהן.
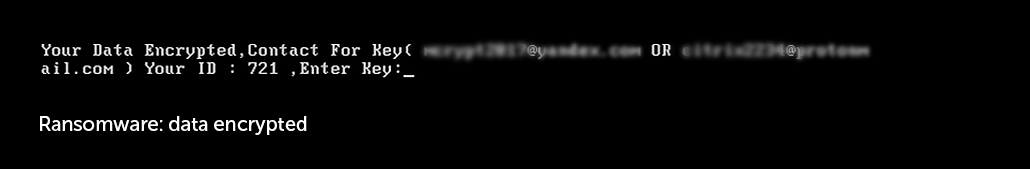
במקרים רבים של התקפות ממוקדות נעשה שימוש בשירותים לגיטימיים להצפנת דיסק/קבצים. לדוגמה, דיסקריפטור להצפנה ו- PSEXEC להתקנה המונית באמצעות רשת ארגונית. גילויים סטטיים ובסיסיים מבוססי התנהגות של כלי עזר לגיטימיים לא היו יעילים בגלל הפקת חיוביות שווא במקרה של שימוש לגיטימי. זה יוצר דרישה לאיסוף וניתוח הקשר מלא של השימוש בשירותים. לדוגמה שהוזכרה, דפוס ההתקנה של כלי השירות הלגיטימי להצפנה באמצעות כלי עזר PSEXEC יכול להיות חשוד ואכיפת הגנה מקבילה על ידי המוצר תמנע פגיעה בנתונים ללא אזעקות שווא נוספות למשתמשים אחרים.
AV-Test מאשרת יעילות של 100 אחוז של שלושה מוצרי קספרסקי כנגד תוכנת כופר
בעשרת החודשים הראשונים של 2022, שיעור המשתמשים שהותקפו על ידי תוכנת כופר ממוקדת כמעט הוכפל בהשוואה לתקופה המקבילה של 2021, שכן קבוצות תוכנות כופר ברחבי העולם ממשיכות לשפר את הטכניקות שלהן. התקפות על עסקים עלולות לגרום לתוצאות הרות אסון כמו אובדן תמידי של מידע, הפרעה בתהליכים עסקיים, אובדן זמן לחידוש גיבויים, נזק פוטנציאלי למוניטין ובעיקר, הפסדים כספיים אדירים. לדברי יבמ’דוח הפרת נתונים, העלות הממוצעת של התקפת תוכנות כופר בשנת 2022 הייתה 4 דולר ארה”ב.54 מיליון.
באוקטובר 2022, AV-Test בדק 25 מוצרים מ -17 ספקים בעשרה תרחישים של התקפות שרשרת מלאה עם מערכות מיקוד של עומס כופר תחת Windows 11. טכניקות של משפחת Emotet Ransomware שימשו לבניית ההתקפה. מהנדסי מבחן ייחסו כל אחת מההתקפות לשלבים מבחינת Miter ATT&CK, וחקרו באיזה שלב כל אחד מפתרונות האבטחה שנבדקו היה מסוגל לאתר התקפה, לחסום אותה ולגלגל את כל השינויים של נתוני המשתמש.
שלושה מוצרים של קספרסקי לקחו חלק בבדיקות, וקיבלו ציוני תוצאות הגנה מקסימליים מתוך סך של 30 נקודות אפשריות. שני פתרונות אבטחה עסקיים-אבטחת נקודת קצה של קספרסקי לעסקים ואבטחת משרדים קטנים של קספרסקי-וכן פיתרון אבטחת צרכני אחד Kaspersky אבטחת אינטרנט מוגנים על קבצי משתמשים מפני 10 התקפות שרשרת מלאה ותעודות שהושגו “הגנה מתקדמת של נקודת קצה מאושרת” וכן “מוסמך מתקדם” בהתאמה.
מוצרי Kaspersky הראו את ההגנה האיכותית ביותר מפני איומים מורכבים, כולל תוכנת כופר, המאשרים את ההצלחה שהושגה בבדיקות שונות קודמות ביוני-אוגוסט ונובמבר 2021, כמו גם בפברואר, אפריל ואוגוסט 2022.
“מבחני הגנת האיומים המתקדמים שלנו נועדו להעריך את היכולת האמיתית של פתרונות EPP להתנגד להתקפות תוכנות כופר בקנה מידה מלא, תוך שימוש בטכניקות החדישות ביותר שהועסקו על ידי שחקני איום. זהו אתגר עבור מוצרי EPP רבים לביצוע בהצלחה בבדיקות, ולכן יוצא מן הכלל לראות את שיעורי ההגנה של 100% שקספרסקי מספק” -אומר מאיק מורגנסטרן, CTO, AV-Test.
“מספר העסקים והצרכנים הופכים לקורבנות של התקפות סייבר מקבוצות תוכנות כופר גדל מדי יום ככל שהפעילויות הללו מתפתחות כל יום. כדי למנוע השלכות חמורות מהתקפות Ransomware, חברות וצרכנים צריכות להשתמש בכללים הבסיסיים של אבטחת סייבר ותוכנה מקצועית, שכן הספקים ישפרו ברציפות ומערכת באופן עצמאי את המוצרים שלהם כדי לספק רמה מקסימאלית של הגנה אנטי-רנסומטית עבור הלקוחות שלהם. מחקר ותעודות של AV-Test הם הזדמנות נהדרת עבורנו להוכיח את היעילות של התוכנה והשירותים שלנו ולשמור על דופק על נוף האיום הנוכחי. אנו משתתפים באופן קבוע בהערכות תוכניות מוצר קפדניות כמו אלה כדי לשפר את טכנולוגיות קספרסקי בהתאם לאתגרים חדשים” – הערות אלכסנדר ליסקין, ראש מחקר איומים בקספרסקי.
המלא “תוכנת אבטחה כנגד טכניקות תוכנת Ransomware האחרונות” דו”ח המבוצע על ידי AV-Test באוקטובר 2022, ניתן למצוא כאן.
למידע נוסף על מוצרי Kaspersky שהראו יעילות מרבית בהגנה נגד תוכנה, אנא בקרו באבטחת נקודת הקצה של קספרסקי לעסקים, קספרסקי אבטחת משרדים קטנים ודפי אבטחת אינטרנט של קספרסקי.
על קספרסקי
קספרסקי היא חברת אבטחת סייבר ודיגיטל גלובלית שנוסדה בשנת 1997. קספרסקי’המודיעין המודיעיני והאבטחה של איום עמוק הופך כל הזמן לפתרונות ושירותים אבטחה חדשניים להגנה על עסקים, תשתיות קריטיות, ממשלות וצרכנים ברחבי העולם. החברה’תיק אבטחה מקיף כולל הגנה מובילה של נקודות קצה ומספר פתרונות ושירותי אבטחה מיוחדים כדי להילחם באיומים דיגיטליים מתוחכמים ומתפתחים. למעלה מ -400 מיליון משתמשים מוגנים על ידי Kaspersky Technologies ואנחנו עוזרים ל -240,000 לקוחות ארגוניים להגן על מה שהכי חשוב להם. למידע נוסף ב- WWW.קספרסקי.com.
שלח לנו את הודעות העיתונות שלך ל- [email protected]
© הודעה לעיתונות 2022
הצהרת אחריות: תוכן ההודעה לעיתונות זו נמסר מספק צד ג ‘חיצוני. אתר זה אינו אחראי ואינו שולט בתוכן חיצוני כזה. תוכן זה מסופק ב- “כמו כן” וכן “כזמין” בסיס ולא נערך בשום דרך. אתר זה ולא שלוחותינו לא מבטיחות את הדיוק או תומכים בדעות או לדעות המובעות בהודעה לעיתונות זו.
ההודעה לעיתונות ניתנת למטרות מידע בלבד. התוכן אינו מספק ייעוץ או חוות דעת משפטית או השקעה ביחס להתאמה, ערך או רווחיות של אבטחה מסוימת, תיק או אסטרטגיית השקעה מסוימת. לא אתר זה ולא שלוחותינו לא יהיו אחראים לכל שגיאות או אי דיוקים בתוכן, או לגבי כל פעולות שננקטו על ידך בהסתמכות עליו. אתה מסכים במפורש שהשימוש שלך במידע במאמר זה נמצא בסיכון היחיד שלך.
במלוא היקף המותר על פי החוק החל, אתר זה, חברת האם שלה, חברות הבת שלה, שלוחותיה ובעלי המניות המתאימים, הדירקטורים, הקצינים, העובדים, הסוכנים, המפרסמים, ספקי התוכן והרישיון לא יהיו אחראים (ביחד, ללא עונש, בין אם נפסדים, בין אם לא נפסדים, בין אם לא נפסדים, בין אם לא נפסדים, בין אם לא נפסדים, בין אם לא נפסדים, ללא עונש, ללא עונש, ללא עונש, , נזיקין, חוזה או כל תיאוריה אחרת של אחריות, גם אם הומלץ לצדדים על האפשרות או יכול היה לחזות כל נזק כזה.
קספרסקי’S שלושה פתרונות אבטחה מבטיחים הגנה של 100% מפני Ransomware, מאשרת מבחן AV

אבטחת נקודת קצה של קספרסקי לעסקים, אבטחת משרדים קטנים של קספרסקי ואבטחת אינטרנט של קספרסקי, הוכיחו כולם 100 אחוז יעילות נגד התקפות כופר בהערכות בדיקות הגנת איומים מתקדמות על ידי AV-Test. בעשר התקפות שונות עם שרשרת מלאה, המוצרים לא איבדו קובץ משתמש אחד.
בעשרת החודשים הראשונים של 2022, שיעור המשתמשים שהותקפו על ידי תוכנת כופר ממוקדת כמעט הוכפל בהשוואה לתקופה המקבילה של 2021, שכן קבוצות תוכנות כופר ברחבי העולם ממשיכות לשפר את הטכניקות שלהן. התקפות על עסקים עלולות לגרום לתוצאות הרות אסון כמו אובדן תמידי של מידע, הפרעה בתהליכים עסקיים, אובדן זמן לחידוש גיבויים, נזק פוטנציאלי למוניטין ובעיקר, הפסדים כספיים אדירים. לדברי יבמ’דוח הפרת נתונים, העלות הממוצעת של התקפת תוכנות כופר בשנת 2022 הייתה 4 דולר ארה”ב.54 מיליון.
באוקטובר 2022, AV-Test בדק 25 מוצרים מ -17 ספקים בעשרה תרחישים של התקפות שרשרת מלאה עם מערכות מיקוד של עומס כופר תחת Windows 11. טכניקות של משפחת Emotet Ransomware שימשו לבניית ההתקפה. מהנדסי מבחן ייחסו כל אחת מההתקפות לשלבים מבחינת Miter ATT&CK, וחקרו באיזה שלב כל אחד מפתרונות האבטחה שנבדקו היה מסוגל לאתר התקפה, לחסום אותה ולגלגל את כל השינויים של נתוני המשתמש.
שלושה מוצרים של קספרסקי לקחו חלק בבדיקות, וקיבלו ציוני תוצאות הגנה מקסימליים מתוך סך של 30 נקודות אפשריות. שני פתרונות אבטחה עסקיים-אבטחת נקודת קצה של קספרסקי לעסקים ואבטחת משרדים קטנים של קספרסקי-וכן פיתרון אבטחת צרכני אחד Kaspersky אבטחת אינטרנט מוגנים על קבצי משתמשים מפני 10 התקפות שרשרת מלאה ותעודות שהושגו “הגנה מתקדמת של נקודת קצה מאושרת” וכן “מוסמך מתקדם” בהתאמה.
מוצרי Kaspersky הראו את ההגנה האיכותית ביותר מפני איומים מורכבים, כולל תוכנת כופר, המאשרים את ההצלחה שהושגה בבדיקות שונות קודמות ביוני-אוגוסט ונובמבר 2021, כמו גם בפברואר, אפריל ואוגוסט 2022.
“מבחני הגנת האיומים המתקדמים שלנו נועדו להעריך את היכולת האמיתית של פתרונות EPP להתנגד להתקפות תוכנות כופר בקנה מידה מלא, תוך שימוש בטכניקות החדישות ביותר שהועסקו על ידי שחקני איום. זהו אתגר עבור מוצרי EPP רבים לביצוע בהצלחה בבדיקות, ולכן יוצא מן הכלל לראות את שיעורי ההגנה של 100% שקספרסקי מספק” – אומר מאיק מורגנסטרן, CTO, AV-Test.
“מספר העסקים והצרכנים הופכים לקורבנות של התקפות סייבר מקבוצות תוכנות כופר גדל מדי יום ככל שהפעילויות הללו מתפתחות כל יום. כדי למנוע השלכות חמורות מהתקפות Ransomware, חברות וצרכנים צריכות להשתמש בכללים הבסיסיים של אבטחת סייבר ותוכנה מקצועית, שכן הספקים ישפרו ברציפות ומערכת באופן עצמאי את המוצרים שלהם כדי לספק רמה מקסימאלית של הגנה אנטי-רנסומטית עבור הלקוחות שלהם. מחקר ותעודות של AV-Test הם הזדמנות נהדרת עבורנו להוכיח את היעילות של התוכנה והשירותים שלנו ולשמור על דופק על נוף האיום הנוכחי. אנו משתתפים באופן קבוע בהערכות תוכניות מוצר קפדניות כמו אלה כדי לשפר את טכנולוגיות קספרסקי בהתאם לאתגרים חדשים” – הערות אלכסנדר ליסקין, ראש מחקר איומים בקספרסקי.


