


האם לינוקס זקוקה לחומת אש?
האם לינוקס זקוקה לחומת אש?
סיכום:
לינוקס אינה דורשת חומת אש כברירת מחדל, אך היא יכולה להיות שימושית במצבים מסוימים. רוב התפלגויות לינוקס אינן מגיעות עם חומת אש המותקנת מראש. עם זאת, ישנן סיבות לכך שתרצה לשקול להשתמש בחומת אש במערכת הלינוקס שלך. אם אתה משתמש רק במחשב האישי שלך ב- WLAN מאובטח, ולמחשב שלך יש כתובת IP פרטית המתחברת לנתב עם כתובת IP ציבורית, יתכן שלא תצטרך חומת אש נפרדת. עם זאת, אם יש לך תוכניות הפועלות במערכת לינוקס שלך שמפעילות שרת אינטרנט או סוג אחר של שרת לגישה מרחוק, זה יכול להועיל להשתמש בחומת אש כדי להגביל חיבורים נכנסים. בנוסף, ייתכן שתרצה להשתמש בחומת אש כדי לחסום מנות ICMP אם אינך רוצה שהמחשב שלך יגיב לפינגים. בסך הכל, בעוד שחומת אש עשויה להיות לא נחוצה לכל משתמשי לינוקס, היא יכולה לספק שכבה נוספת של אבטחה.
נקודות מפתח:
- מערכות לינוקס אינן מגיעות עם חומת אש המותקנת מראש.
- יתכן כי חומת אש אינה נחוצה אם אתה משתמש במחשב אישי ב- WLAN מאובטח.
- אם יש לך תוכניות הפועלות במערכת לינוקס שלך שמפעילות שרת אינטרנט או סוג אחר של שרת לגישה מרחוק, חומת אש יכולה לעזור להגביל חיבורים נכנסים.
- ניתן להשתמש בחומת אש כדי לחסום מנות ICMP אם אינך רוצה שהמחשב שלך יגיב לפינגים.
- אם אתה מתחבר ישירות לאינטרנט עם כתובת IP ציבורית ואם יש לך חששות אבטחה ספציפיים, שימוש בחומת אש עשוי להועיל.
שאלות:
- האם כל מערכות לינוקס מגיעות עם חומת אש המותקנת מראש?
- הוא חומת אש הכרוכה למחשבים אישיים ב- WLAN מאובטח?
- מתי יהיה מועיל להשתמש בחומת אש במערכת לינוקס?
- ניתן להשתמש בחומת אש כדי לחסום מנות ICMP?
- באילו מצבים היו מועילים בחומת אש בלינוקס?
- האם יש הגדרות חומת אש ברירת מחדל על דביאן או אובונטו?
- מה מטרת חומת אש?
- האם אתה זקוק לחומת אש לחיבורים יוצאים?
- אילו כלים זמינים בלינוקס כדי לפקח על יציאות פתוחות?
- האם חומת אש יכולה להפוך את המחשב שלך לבלתי נראה לסריקות יציאה?
- היא חומת אש הכרוכה אם אינך מציע שירותים במחשב שלך?
- האם חומת אש יכולה לעזור באיתור ויומן מנות שנדחו?
- האם יש הבדל בין הצורך בחומת אש בלינוקס בהשוואה ל- Windows?
- איזה תפקיד ממלא NAT בקביעת צרכי חומת האש במערכת לינוקס?
- מתי יתכן ומומלץ להשתמש בנתב עם תוכנה מותאמת אישית ככוח חומת אש?
לא, רוב התפלגויות לינוקס אינן מגיעות עם חומת אש המותקנת מראש.
אם המחשב האישי שלך מחובר ל- WLAN מאובטח ויש לו כתובת IP פרטית המתחברת לנתב עם כתובת IP ציבורית, יתכן ויהיה צורך בחומת אש נפרדת.
שימוש בחומת אש במערכת לינוקס יכול להיות שימושי אם יש לך תוכניות המפעילות שמפעילות שרת אינטרנט או סוג אחר של שרת לגישה מרחוק.
כן, ניתן להשתמש בחומת אש כדי לחסום מנות ICMP אם אינך רוצה שהמחשב שלך יגיב לפינגים.
שימוש בחומת אש בלינוקס יכול להועיל אם אתה מתחבר ישירות לאינטרנט עם כתובת IP ציבורית ויש לך דאגות אבטחה ספציפיות.
לא, אין הגדרות ברירת מחדל של חומת אש על דביאן או אובונטו.
חומת אש משמשת לסינון מנות רשת ויכולות לאפשר או לא לאפשר חיבורים.
ברוב המקרים, אינך זקוק לחומת אש לחיבורים יוצאים במערכות לינוקס.
ניתן להשתמש בכלים כמו Netstat בלינוקס כדי לפקח על יציאות פתוחות ומצבם.
על ידי קביעת תצורה של חומת האש שלך להפיל את כל המנות המבקשות חיבורים ליציאות סגורות, אתה יכול להפוך את המחשב שלך לבלתי נראה לרוב סריקות היציאה.
אם אינך מציע שירותים במחשב שלך, חיבורים נכנסים יסירבו, כך שייתכן כי חומת אש אינה נחוצה במקרה זה.
כן, על ידי שימוש בחומת אש ורישום מנות שנדחו, אתה יכול לפקח כאשר משהו בחוץ מנסה להתחבר למשהו בפנים או כאשר ניסיונות תקשורת מסוימים נחסמים.
כן, הצורך בחומת אש עשוי להיות שונה בלינוקס בהשוואה ל- Windows. בדרך כלל מערכות לינוקס מספקות כלים לפיקוח על יציאות פתוחות ושליטה במפורש בתהליכי דמון ידועים, שיכולים להפחית את הצורך בחומת אש נפרדת.
אם המחשב שלך מחובר לנתב באמצעות NAT עם כתובת IP ציבורית, הנתב עצמו יכול לתפקד כחומת אש, ובכך עשוי להפחית את הצורך בחומת אש נפרדת במערכת לינוקס שלך.
שימוש בנתב עם תוכנה בהתאמה אישית, כגון עגבנייה, יכול להיות מומלץ אם ברצונך לקבל אפשרויות שליטה והתאמה אישית יותר עבור הגדרות חומת האש שלך.
האם לינוקס זקוקה לחומת אש?
די מסובך, isn’זה?
האם אני זקוק לחומת אש מיוחדת במחשב אישי
תהיתי לגבי בעיות אבטחת לינוקס. רוב האנשים מסכימים שסורק וירוסים אינו שימושי במערכת לינוקס, אלא מה עם חומת אש? אני משתמש ביציבה של דביאן ווויזי ולפני משמש את Ubuntu 12.04. אם יש לי רק מחשב אישי המחובר ל- WLAN מאובטח, האם אני צריך חומת אש ומה שכבר מוגדר בשני מערכת ההפעלה שהוזכרו לעיל?
55.3K 26 26 תגי זהב 146 146 תגי כסף 224 224 תגי ברונזה
שאל 6 בנובמבר 2013 בשעה 16:50
625 2 2 תגי זהב 11 11 תגי כסף 16 16 תגי ברונזה
אתה לא צריך שיהיה לך כזה אבל זה גם לא כואב. ראה יוניקס.stackexchange.com/שאלות/2546/..
6 בנובמבר 2013 בשעה 17:28
אתה יכול להשתמש בנתב עם תוכנה בהתאמה אישית. עגבנייה נחמדה.
6 בנובמבר 2013 בשעה 17:40
אני לא בטוח שאני רואה את הצורך באחד מהם, בהתחשב בכך שכל ההפצות כוללות כלים כמו Netstat, שם אתה יכול לראות בדיוק מה TCP, UDP, יציאות וכו ‘פתוחות ומצבן, וגם איפה אתה יכול לשלוט במפורש בתהליכי דמון ידועים. עד כמה שאני יכול לדעת, למשתמשי Windows יש חומות אש מכיוון של- Windows 95 ו- NT המוקדמים לא היו כלים, או התיעוד לגבי ההאזנה, כדי שאנשים ירגישו בנוח לשים אותם ברשתות שרירותיות.
6 בנובמבר 2013 בשעה 17:41
@Bruceediger כדי לרכז את המדיניות שלך.
6 בינואר, 2019 בשעה 14:30
3 תשובות 3
חלק קל ראשית: אין חומת אש מוגדרת כברירת מחדל על דביאן או אובונטו, או רוב ההפסקות של לינוקס שאני מכיר.
האם אתה צוֹרֶך חומת אש על לינוקס? כנראה שלא, מכיוון שרוב התוכניות במערכות לינוקס שמאזינות לחיבורים נכנסים חייבות להיות מפורשות על ידי מישהו, ולהתקין ממאגרי חבילות המנוהלים על ידי ההפצה. ואם אתה נמצא ב- WLAN מהימן, כנראה שהמחשב שלך יש כתובת IP פרטית, והוא מתחבר לנתב באמצעות NAT עם כתובת IP ציבורית, וכתב זה מתפקד גם כחומת אש.
סיבות שאולי תזדקק לחומת אש בלינוקס:
- ישנן תוכניות רבות שמתחילות שרת אינטרנט (או שרת סוג אחר) כך שתוכל להתממשק עם התוכנית מכל מכונה. אם אינך צריך להתממשק מרחוק עם תוכנית מסוג זה, אתה יכול להשתמש בחומת אש כדי לחסום את כל החיבורים שאינם מגיעים מהמחשב עצמו.
- אתה לא רוצה שהמחשב שלך יגיב לפינג . ואז תשתמש בחומת אש כדי להפיל את כל מנות ה- ICMP. אתה יכול גם לחתום האש שלך להפיל את כל המנות המבקשות חיבורים ליציאות סגורות מבלי שהמחשב שלך יגיב בכלל. זה יהפוך אותך לבלתי נראה לסריקות נמל (כמעט הכל) אם, למשל, היית משתמש ב- WLAN בבית קפה מוצל.
- אתה מתחבר ישירות לאינטרנט עם כתובת IP ציבורית ואז מצטרף לחבורה של חדרי צ’אט של IRC שמעזים את הדיירים לפרוץ אותך.
- אתה צוד על ידי מדינת לאום.
ענה 7 בנובמבר 2013 בשעה 20:36
166 2 2 תגי ברונזה
בדרך כלל אתה לא צריך חומת אש אי פעם.
חומת אש (מדויקת יותר מסנן מנות) משמשת לסינון חבילות רשת, אני.ה. כדי לאפשר קשרים מסוימים ולאפשר לאחרים.
חיבור יכול להיות אינגונט אוֹ יוֹצֵא.
AN אינגונט חיבור, i.ה. מישהו אחר רוצה להתחבר למחשב שלך, אפשרי רק אם המחשב שלך מציע שירות כלשהו. – עבור מחשב פרטי אתה פשוט לא מציע שירותים ואף אחד אחר לא מסוגל להתחבר אליך. הכל ללא חומת אש.
ל יוֹצֵא חיבורים, i.ה. אתה מנסה להתחבר למחשב אחר, אתה זקוק לתוכנה שתעשה זאת. לדוגמה אתה משתמש בדפדפן אינטרנט כדי לגשת לשרת אינטרנט מרוחק. – עם כל התפלגויות לינוקס אתה בדרך כלל מתקין תוכנה בלבד ממאגר ההפצה שלך לבחירתך. – מכיוון שתוכנה זו היא בדרך כלל קוד פתוח, אתה יכול להיות די בטוח, תוכנה זו רק עושה את מה שהיא טוענת שהיא עושה. – חומת אש בדרך כלל לא תעזור.
המצב היחיד בו חומת אש הגיונית הוא, אם אתה רוצה להציע שירות כלשהו לחלק ספציפי ברשת. במקרה זה אתה צריך לאפשר חיבור, אך לפנות את החיבור שאתה לא רוצה. – אבל אפילו במקרה זה יתכנו פתרונות קלים יותר כמו TCPWrapper או תצורה כלשהי של השירות שלך.
אתה יכול להשתמש בפקודה כמו sudo netstat -tupln כדי לרשום את כל השירותים הפעילים. אלה עשויים להיות קשורים ל 127.0.0.1 מה שאומר שהם נגישים רק מאותו מארח או כבול ל- 0.0.0.0 מה שאומר שהם נגישים מכל מקום.
ענה 6 בנובמבר 2013 בשעה 17:17
20.9K 4 4 תגי זהב 62 62 תגי כסף 92 92 תגי ברונזה
לְלֹא חומת אש, אין מגבלות על מנות נכנסות או יוצאות, כך שלא הגיוני לומר שהיית עושה זאת רק זקוק לאחד “אם אתה רוצה להציע שירות כלשהו לרשת” אבל “סנן את החיבורים שאתה לא רוצה”. אם לא אכפת לך מסינון מנות “אתה לא רוצה” כשאתה מציע אין שירותים, מדוע אכפת לך מסינון מנות אם אתה? האיום פחות או יותר זהה.
6 בנובמבר 2013 בשעה 17:26
אם אינך מציע שירות כלשהו, כל החיבור הנכנס מסורב. – אתה לא צריך חומת אש בשביל זה.
6 בנובמבר 2013 בשעה 17:43
אלא אם כן אתה מתכוון לבדוק את NetStat כל שתי דקות, לעולם לא תדע אם ומתי משהו פתח יציאת האזנה מכל סיבה שהיא. ואילו אם אתה משתמש בחומת אש ויומן שנדחו מנות, א) “משהו” לא יעבוד עד שתיתן לו, ב) תדע מתי משהו בחוץ ניסה ולא הצליח להתחבר למשהו בפנים. כמו כן, ללא חומת האש, כל דבר יכול לעסוק בכל סוג של תקשורת עם כל אחד בכל מקום, וגם לעולם לא תדע על זה.
6 בנובמבר 2013 בשעה 19:03
לינוקס אינה חלונות, שם מקובל להתקין תוכנה מעורפלת מדפי אינטרנט שרירותיים, עם התנהגות בלתי צפויה. ב- Linux אתה מתקין תוכנה ממאגרים מהימנים, עם התנהגות מוגדרת בדרך כלל. (כמובן שזה לא אומר אוטומטית, אינך יכול לירות בעצמך בכף הרגל עם זה.) – רישום כל החיבורים שנכשלו מבחוץ בדרך כלל יביא לרשימה ארוכה מאוד, שלרוב שימושית רק ליצירת FUD. – נחשו שעלינו לסכם את זה כ”נושא שנוי במחלוקת “. 😉
6 בנובמבר 2013 בשעה 19:55
Windows הוא יותר יעד, אבל יוניקס.stackexchange.com/שאלות/96848/… וכו ‘ – לינוקס לא חֲסִין. רישום כל המנות החסומות (במיוחד בתוך LAN ביתי) לא אמור להסתכם בהרבה, ומאפשר לך לשים לב אם גם תצורת חומת האש שלך מפריעה למשהו, או אם יש איזה שירות מסתורי לסירוגין שלא ידעת עליו והעדיף להשבית כראוי. אם ישנן מערכות אחרות ברשת שעושות סקרים רגילים (נדחים), פשוט צרו עבורן כלל מיוחד לדלג על עצמם.
6 בנובמבר 2013 בשעה 20:11
זה אכן לא רעיון נהדר לחשוף יציאות פתוחות כשאתה לא צריך אותם. זה מגדיל את החשיפה שלך לפגיעויות אבטחה בתוכנה הרלוונטית.
אתה לא מזכיר WLAN אורח נפרד, לכן אני חייב להניח שתאפשר בעתיד למכשירים אחרים כמו מחשב נייד של אורח, או טלפון משלך, כדי להתחבר לאותו WLAN. בתורו, עליכם להניח שהמחשבים הניידים של האורחים שלכם אינם אמינים.
לאף אחד משני מערכת ההפעלה לא מוגדרים חומת אש כלשהי מלכתחילה.
אובונטו נועד לפגוש משהו שנקרא “אין יציאות פתוחות” כברירת מחדל. בגרסה האחרונה הם לא מצליחים לעשות זאת. (באג עבור Rhythmbox באובונטו).
התקנה סטנדרטית של Debian Wheezy Ristens ליציאת UDP 111, מכיוון שהיא מפעילה RPCBIND . (כאמור כאן)
אני תומך בבדיקת היציאות הפתוחות הנוכחיות שלך באמצעות SS או Netstat . אני משתמש בהוראות כאן. שתי הדוגמאות שלמעלה הן העיקריות שהייתי מצפה למצוא.
בהחלט הסר את rpcbind אם אינך משתמש בו. RPCBIND נדרש רק ל- NFS2 ו- NFS3. (זה לא נדרש ל- NFS4). אם יש לך מחשב אישי ואתה לא יודע מה זה NFS, אתה לא משתמש ב- NFS.
אתה יכול גם להשבית את התוסף DAAP ב- Rhythmbox, אם אינך משתמש בו. (זוהי שיטה אחת לגישה למוזיקה ברשת המקומית. אז אתה יכול פשוט להשבית את זה ולראות אם אתה מאבד מוזיקה כלשהי :-).
החיסרון של הפעלת חומת אש, הוא פתרון הבעיות הנדרש כאשר הוא חוסם משהו שאתה לַעֲשׂוֹת צוֹרֶך. לדוגמה, אם ברצונך להשתמש ב- BitTorrent, תצטרך להגדיר את חומת האש שלך כדי לאפשר זאת, אחרת לא תוכל להעלות (ואלגוריתם ה- TIT-for-TAT פירושו שזה יכול להאט את ההורדה שלך).
אני מציע גישה דו-שכבתית. ראשית למד כיצד לבדוק את SS או Netstat . וודא שאתה מבטל/הסר את כל התוכניות האומנות ברשת שאינך זקוק לו. שנית, קבע את התצורה של חומת אש.
כשמשהו לא עובד ואתה צריך לפתור את זה, תוכל 1) לבדוק מחדש אילו תוכניות מקשיבות ברשת, ו -2) להשבית לחלוטין את חומת האש בביטחון טוב.
אם הבעיה שלך נעלמת, תדע שזו בעיית חומת אש. אתה יכול להתחיל לחקור אילו יציאות אתה צריך לאפשר (או שמא יש בעיה מסובכת יותר :-). ואני מקווה שבסופו הַבָּא הזמן אובונטו תשכח ממדיניות אבטחת הדגל שלהם ופתח יציאה חדשה שאתה לא צריך 🙂
חומת האש של UFW זמינה הן עבור דביאן והן לאובונטו. אובונטו יצר אותו כדי לספק “חומת אש לא מסובכת”.
האם לינוקס זקוקה לחומת אש?
Reddit ושותפיה משתמשים בעוגיות וטכנולוגיות דומות כדי לספק לך חוויה טובה יותר.
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
על ידי דחיית עוגיות לא חיוניות, Reddit עשוי עדיין להשתמש בעוגיות מסוימות כדי להבטיח את הפונקציונליות המתאימה של הפלטפורמה שלנו.
למידע נוסף, אנא עיין בהודעת העוגיות שלנו ומדיניות הפרטיות שלנו .
האם אני צריך חומת אש בלינוקס?
חומת האש היא קבוצה של מסנני תוכנה השולטים בתעבורת נכנסת ומוצלחת במחשב שלך. במילים פשוטות, זהו מעין קיר בין המחשב שלך לעולם החיצון.
האם אתה זקוק לחומת אש בלינוקס?
משתמשים חדשים רבים שואלים אותי את השאלה הזו כמעט כל יום. תשובה קצרה, אתה לא צריך את זה אבל עדיף שיהיה. תן לי להסביר מדוע.
כמעט כל התפלגויות לינוקס מגיעות ללא חומת אש כברירת מחדל. כדי להיות נכון יותר, יש להם חומת אש לא פעילה. מכיוון שלגרעין לינוקס יש חומת אש מובנית ובאופן טכני לכל ההפצצות של לינוקס יש חומת אש אך הוא לא מוגדר ומופעל. אני מאמין שזה בגלל ששימוש בחומת אש דורשת מומחיות מסוימת.
אבל דון’לא לדאוג, הלינוקס שלך עדיין מאובטח גם ללא חומת אש פעילה. כברירת מחדל, לרוב ההפצות כמו אובונטו ולינוקס מנטה אין יציאות פתוחות כך שלא ניתן לגשת למחשב שלך על ידי פולשים.
עם זאת, אני ממליץ להפעיל חומת אש. עדיף להיות בטוח מאשר מצטער. חומת אש אינה משתמשת במשאבים רבים, אך היא מוסיפה שכבה נוספת של אבטחה. משתמש חסר ניסיון יכול לפתוח בטעות כמה יציאות מבלי לדעת זאת, למשל, על ידי התקנת סמבה, SSH, אפאצ’י. במקרה זה, חומת האש עדיין תגן על המערכת מפני הגישה החיצונית.
כיצד להגדיר חומת אש בלינוקס?
ישנן מספר תוכניות בהן תוכלו להשתמש כדי להגדיר ולהפעיל חומת אש בלינוקס. אבל אני אראה לך רק שתי תוכניות שלדעתי הן הכי ראויות.
- UFW -זה כנראה חומת האש הכי ידידותית למשתמש הקיימת בלינוקס. אם אתה חדש שלם או שאתה רק רוצה להשתמש בלינוקס שלך מבלי להיכנס לעומק ההגדרות שלה, השתמש ב- UFW.
- iptables – שהיא דרך מתקדמת יותר אך ככל הנראה דרך ראויה להגדיר את חומת האש של לינוקס. אם אתה באמת רוצה ללמוד לינוקס ואתה שואף להפוך למומחה לינוקס, אתה צריך ללמוד iptables.
UFW – חומת האש הלא מסובכת
כפי שאמרתי לעיל, UFW היא הדרך הפשוטה והידידותית ביותר למשתמש להפעיל חומת אש בלינוקס. ניתן להשתמש בו עם קצה קדמי גרפי כמו גם משורת הפקודה בלבד. במקרה הראשון, עליך להתקין את התוכנית GUFW ממנהל התוכנה שלך. במקרה האחרון, התקן רק את UFW, כלומר ללא G וכך ללא GUI.
GUFW
אז בואו’S התחל עם הממשק הגרפי. כל שעליך לעשות הוא להתקין GUFW, פתח אותו והפעל.
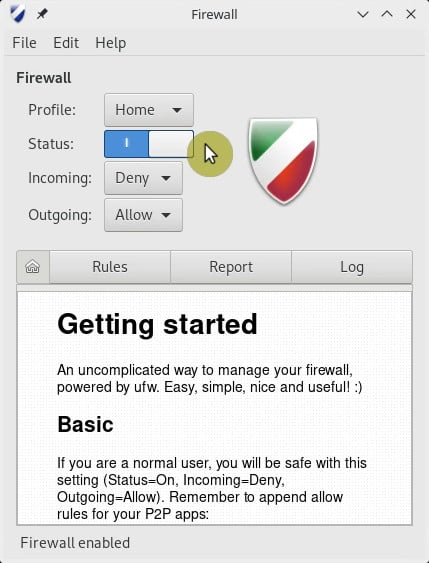
זֶה’זה. חומת האש שלך פעילה והגדרות ברירת המחדל ל להכחיש נכנס וכן אפשר לצאת חיבורים בסדר עבור מרבית המשתמשים. אף אחד לא יוכל להתחבר למחשב שלך, ואילו יישום כלשהו במחשב שלך יוכל להגיע לעולם החיצון.
אם אתה צריך לפתוח כמה יציאות כדי שתוכל להתחבר למחשב שלך מבחוץ, אתה הולך לכרטיסייה כללים ופותח יציאות ליישום ספציפי.
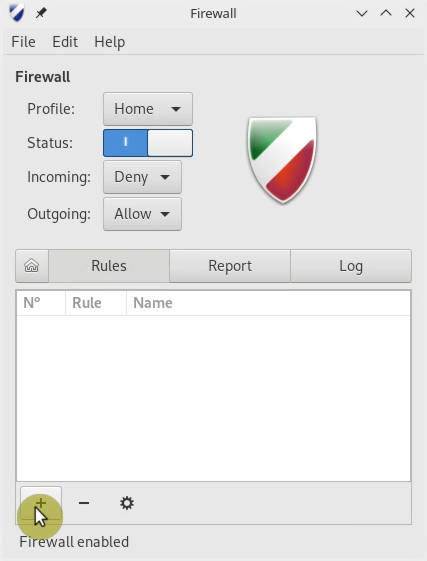
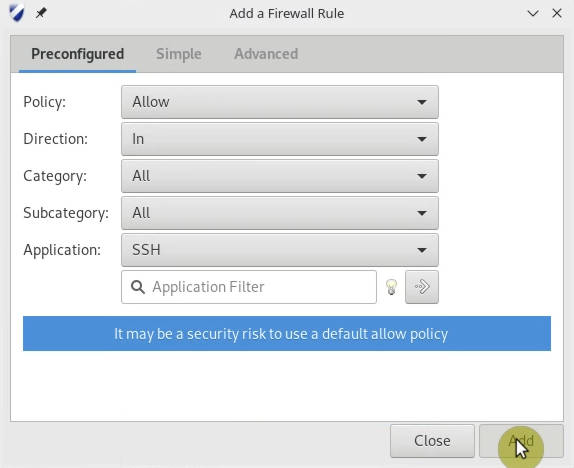
לדוגמה, אם אתה צריך לגשת למחשב שלך מרחוק דרך SSH, אתה בוחר SSH באפשרות היישום. אתה יכול גם להגדיר את כללי חומת האש ליישום בחלון זה. אם אינך בטוח, שמור על הגדרות ברירת המחדל. רק וודא שאתה SSH מאובטח עם לפחות סיסמא.
UFW
GUFW הוא יישום חומת אש פשוט מאוד ויעיל. עם זאת, יתכן שזה לא תמיד עובד טוב בחלק מהפרוזוז. לדוגמה, נתקלתי בבעיות ב- GUFW במנג’ארו. לכן, אם אינך מפחד משורת הפקודה, אני ממליץ על שורת הפקודה UFW. זה פשוט וזה מעולם לא נכשל בשום דיסקו לינוקס שניסיתי.
התקן UFW מהטרמינל או ממנהל התוכנה. ב- Debian או Debian מבוסס דביאן כמו אובונטו, לינוקס מנטה, יסודי וכו ‘, היית מפעיל את הפקודה הזו כדי להתקין אותה:
sudo apt התקן UFW כדי להפעיל את חומת האש של UFW, הפעל:
sudo ufw אפשר בשלב הבא בדוק את הסטטוס שלו:
sudo ufw סטטוס מילולי 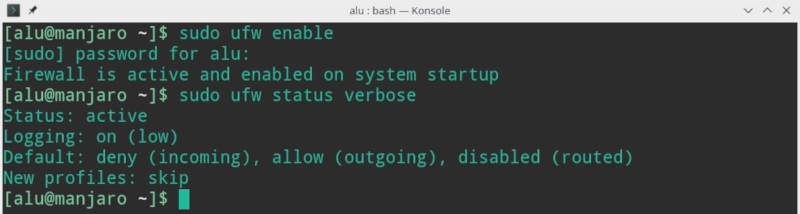
כברירת מחדל, יש לו את אותם כללים להכחיש נכנסים ומאפשרים יוצאים.
אם אתה צריך פתח כמה יציאות, אתה רק צריך להריץ פקודה אחת. לדוגמה, לפתיחת יציאת SSH, הפעל:
sudo ufw לאפשר SSH אם תבדוק שוב את הסטטוס:
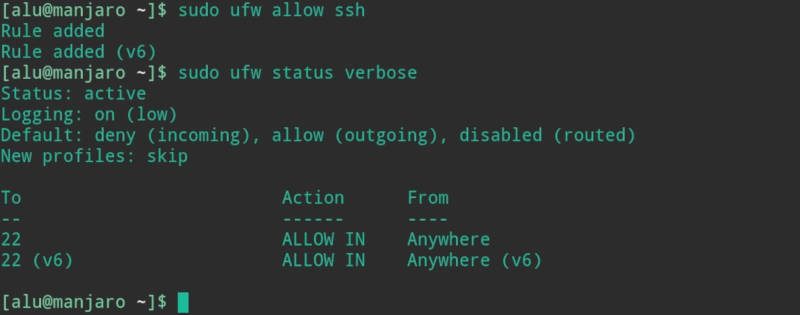
תראה כי יציאת ה- SSH 22 פתוחה.
אתה יכול לקרוא עוד על הגדרות UFW בדף האיש שלו, פשוט הפעל את Man UFW .
אני מאמין ש 99% מהמשתמשים ישמחו להשתמש ב- GUFW או UFW מכיוון שחומת אש לא מסובכת זו מספקת שכבת אבטחה אמינה עם תצורה קלה. עם זאת, אם אתה רוצה חוויה של הארדקור לינוקס, עליך לנסות להגדיר את ה- iptables.
Iptables – חומת אש לינוקס מתקדמת
Iptabl. עבור משתמש שולחני רגיל, חומת האש של iptables אינה קלה להבנה. בכנות, ניסיתי להשתמש ב- iptables פעמים רבות במערכת שלי, ואני תמיד חוזר ל- UFW. אתה צריך לקרוא הרבה כדי להבין כיצד עובד iptables וכיצד להגדיר אותו לצרכים שלך. לדוגמה, זהו זרימת תהליכי iptables.
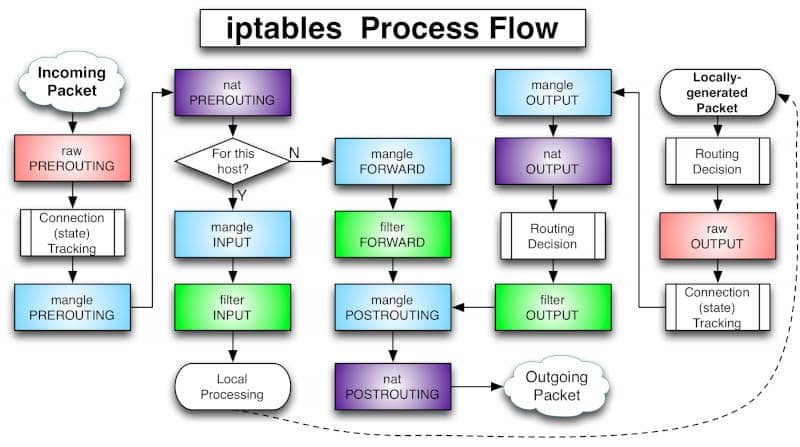
די מסובך, isn’זה?
מבלי להיכנס לעומק יותר מדי לתרשים הזה, אני רק אומר שלדעת מתחילים חשוב לדעת את זה פילטר קלט משמש לבקרת ההתנהגות עבור חיבורים נכנסים. זה המקום בו אתה בעיקר מכחיש חיבורים. ה פילטר פלט שולט בשרשרת לחיבורים יוצאים. הוא משמש לגישה לאינטרנט, כך שאתה בעיקר שומר על המסנן פתוח. יש גם שרשרת קדימה, אבל אלא אם כן אתה עושה איזשהו ניתוב או משהו אחר במערכת שלך שדורש העברה, אתה אפילו לא תשתמש בשרשרת זו.
אבל אני אשמור על דברים פשוטים גם עבור iptables ואני אראה לך רק א תצורת חומת אש פשוטה של מדינת למדתי מהוויקי של הקשת לינוקס. אני מאמין שזו התחלה טובה ללמוד iptables.
ראשית, צור את השרשראות הדרושות
sudo iptables -n tcpsudo iptables -n UDP בשלב הבא, אם אתה משתמש ב- Arch Linux, הפעל iptables ב- Systemd, כך שהוא מתחיל אוטומטית במערכת שלך:
sudo systemctl מאפשר iptables.שֵׁרוּת בשלב הבא, על פי הוויקי בקשת, עליך להוסיף את הכללים האלה:
iptables -p קדימה dropiptables -p פלט קבלת מצבי קלט -P קלט DROPIPTAN אכל חדש -j udpiptables -a קלט -P tcp - -syn -m חיבור -ctstate new -j tcpiptables -a קלט -P udp -j דחייה -reaject -with icmp -port -unreachableapipaben -m rpfilter -invert -j dropiptables -i tcp -p tcp -m אחרון -update -שניות 60 -שם tcp -portscan -j דחייה -reaject עם tcp -resetiptables -d input -p -p tcp -j דחייה -reaject -with tcp -settables -audktp -nam -nam -nam -nam -nam -nam -nam -nama -nama- nam -nama- nam- nam- nam- nam -n -nam -n -name -namPORTSCAN -j REJECT --reject-with tcp-resetiptables -I UDP -p udp -m recent --update --seconds 60 --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachableiptables -D INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p udp -m recent --set --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachable כדי לעזור לך קצת, העתקתי את כל הפקודות האלה לתסריט מעטפת iptables_archlinux.ש. אז אתה צריך רק להוריד אותו, לחלץ ולהפוך אותו להפעלה:
wget http: // averagelinuxuser.com/wp-content/העלאה/2019/02/iptables_archlinux.zipunzip iptables_archlinux.zipchmod +x iptables_archlinux.ש לבסוף, הפעל אותו כדי להחיל את כל הכללים של חומת אש פשוטה של מדינה:
sudo ./iptables_archlinux.ש לאחר ביצוע הסקריפט, מוגדר חומת אש פשוטה של מדינה מוחלטת. שוב, אני ממליץ לך ללכת לדף הוויקי של Arch Linux ולקרוא עליו עוד.
סיכום
אם לא השתמשת בחומת אש בלינוקס שלך, אני ממליץ לך להתחיל להשתמש בו. אתה יכול לפחות להתקין ולהגדיר את התצורה של חומת האש של UFW. ואם אתה רציני מדי ללמוד לינוקס, אתה יכול ללכת עם קביעת תצורה של iptables, אך תהיה מוכן להיאבק עם זה לפעמים 🙂
אם אתה אוהב את המאמר הזה, ייתכן שתאהב פוסט דומה על החלפת לינוקס.
ממוצע לינוקס UserFollow אני המייסד של פרויקט המשתמש הממוצע של לינוקס, שהוא תחביב עליו אני עובד בלילה. במהלך היום אני מדען שמשתמש במחשבים כדי לנתח נתונים גנטיים.
- יישומי לינוקס
- לינוקס כללי
האם לינוקס זקוקה לחומת אש וכיצד להגדיר את חומת האש של לינוקס עם חומת אש- CMD
לינוקס מאובטחת יותר ממערכות הפעלה אחרות. אבל זו לא הסיבה היחידה לכך שאולי אינך זקוק לאנטי -וירוס או חומת אש בזמן השימוש בלינוקס.
Linux אינה ניתנת לבלתי ניתנת לבלתי ניתנת לבלתי ניתנת לניתוח. לאמית. אמונה זו מקלה על להניח את המשמר שלך, וכשהשומר שלך נופל, סביר להניח שתקבל אגרוף פראייר. אבל רק מכיוון שלינוקס יש חורי אבטחה זה לא אומר שאתה זקוק לתוכנת אנטי -וירוס או חומת אש. הבחירה שלך בהגדרות האבטחה תידון בפירוט במהלך התקנת מערכת לינוקס שלך, אך יתכן שלא תזכור אותן עד עכשיו. במאמר זה נדבר על קביעת תצורת חומת האש עם פקודת חומת האש- CMD.
מהי חומת אש?
חומות אש הן היבט מרכזי באבטחת הרשת, ולכן סיסדמין צריך להבין כיצד הם מתפקדים. אם אתה מבין חומות אש, אתה יכול לשמור על הבטחה שלך על ידי קבלת החלטות מושכלות על איזו תנועה להכניס ולצאת. חומת אש היא פשוט פילטר שקובע אילו מנות רשת יכולות להיכנס למחשב שלך מהאינטרנט ואילו יכול להשאיר את המחשב שלך לאינטרנט. הוא משמש בעיקר לאפשר ו/או לא לאפשר חיבורים נכנסים. לעיתים רחוקות מסוננים חיבורים יוצאים. במילים פשוטות, זהו מעין קיר בין המחשב שלך לעולם החיצון.
האם לינוקס זקוקה לחומת אש?
זו כמעט תמיד שאלה. 99% ממשתמשי לינוקס מאמינים כי לינוקס מאובטחת כברירת מחדל. כברירת מחדל, כמעט לכל הפצות לינוקס אין חומת אש. ליתר דיוק, יש להם חומת אש רדומה. מכיוון שגרעין לינוקס כולל חומת אש מובנית, ובאופן תיאורטי כל התפלגויות לינוקס כוללות אחת, אך היא אינה מוגדרת או פעילה. אבל אל תדאג, אפילו בלי חומת אש פעילה, הלינוקס שלך עדיין בטוח. לרוב ההפצות, כולל אובונטו ולינוקס מנטה, אין יציאות פתוחות כברירת מחדל, ומבטיחות כי אנשים מבחוץ לא יוכלו לגשת למכונה שלך. עם זאת, אני קורא שתאפשר חומת אש. עדיף להיות בטוח מאשר מצטער. נדון עוד יותר כיצד להגדיר את חומת האש של לינוקס באמצעות חומת אש- CMD.
מה זה iptables?
IPTABLES הוא כלי חומת אש בשורת פקודה המאפשר או חוסם תנועה באמצעות שרשראות מדיניות. כאשר חיבור מנסה לבסס את עצמו במערכת שלך, iptables מחפשת את רשימת הכללים שלה לצורך התאמה. אם זה לא יכול לגלות כזה, הוא נופל על פעולת ברירת המחדל. iptables נכלל בדרך כלל בדרך כלל בכל הפצת לינוקס. Iptables נוטה להשתמש ב -3 שרשראות שונות: קלט, קדימה ופלט. עם זאת, אתה יכול ליצור מערכי כללים שונים למכונות שונות ברשת, עם זאת, מדוע לא להקל על ידי שימוש בחומת אש- CMD!
מה זה חומת אש- CMD וחומת אש?
Firewall-CMD הוא ממשק שורת פקודה לדמון חומת האש, המתקשר עם מסגרת NetFilter של גרעין לינוקס. סביר להניח כי ערימה זו לא נמצאת במודמים המוטמעים הנמצאים בדרך כלל בארגונים קטנים ובינוניים, אך היא קיימת או זמינה עבור כל חלוקת לינוקס התומכת במערכת. Firewalld הוא חומת אש מבוקרת באופן דינמי התומך באזורי רשת/חומת אש, המפרטת את רמת האמון לחיבורי רשת או ממשקים. הוא תומך בהגדרות חומת האש של IPv4 ו- IPv6, כמו גם גשרי אתרנט ומערכות IP. זמן ריצה ובחירות תצורה קבועות מופרדות. זה גם מספק ממשק שבאמצעותו שירותים או תוכניות עשויים להוסיף בקלות כללי חומת אש.
קביעת תצורה של חומת האש עם חומת אש- CMD
תלוי בהפצת לינוקס שלך, יתכן ותוכל להתקין את הפקודה CMD של חומת האש. ללא חומת אש מבצעית, ל- Firewall-CMD אין מה לשלוט, ולכן הצעד הראשון הוא לבדוק ש- Firewalld פועל:
$ sudo systemctl enable -עכשיו חומת אש
אזורים משמשים כהגדרות מראש בחומת האש- CMD, ומציעים לך אפשרויות סבירות לבחירה. זה חוסך אותך מלהצטרך לעצב חומת אש מהיסוד. אזורים מוקצים לממשקי רשת. הפעל את הפקודה למטה כדי לבדוק את האזורים שלך:
אם הייתי רוצה ליצור אזור חדש, הייתי משתמש בפקודה:
$ SUDO FIREALL-CMD-New-Zone [Zonename]-Permanent
בנוסף, אני יכול להשתמש בפקודות הבאות כדי לבדוק אילו יציאות ושירותים מותרות:
כדי לבדוק אילו אזורים פעילים, הפעל את הפקודה:
$ SUDO FIREALL-CMD-get-active-Zones
כדי להוסיף שירות ולאפשר חיבורים לשירות זה, אתה משתמש בטיעון –ADD-Service כמוצג להלן:
$ SUDO FIREALL-CMD-ADD-Service HTTP-Permanent
הפקודה לעיל מאפשרת לשירותי HTTP להפעלה באזור ברירת המחדל. אם אתה רוצה לציין את האזור, אתה יכול לרוץ:
$ SUDO FIREALL-CMD-Zone = ציבורי-הוסף שירות HTTP-Permanent
הפקודה לעיל מאפשרת תנועת HTTP לאזור “פּוּמְבֵּי”. כדי להסיר שירות ולחסום את החיבור, פשוט הסר אותו כמו למטה:
$ SUDO FIREALL-CMD-remove-Service http-permanent
$ SUDO FIREALL-CMD-טעינה
בכל פעם שתבצע שינוי בחומת האש באמצעות חומת אש- CMD, הקפד לטעון מחדש את כל ההגדרות, אחרת השינוי לא ייכנס לתוקף. כדי לבדוק טיעונים נוספים, באפשרותך להריץ את הפקודה CMAL-CMD-HELP.
 מדוע חומת אש וחומת אש- CMD?
אתה יכול לעשות הרבה יותר עם חומת אש- CMD, כגון הגדרת השירותים שלך, חסימת ICMP, וייעוד מקורות של תנועה נכנסת המותרת. למרות שלא מוצע יתר על המידה לאבטחה ברמת הארגון, Firewall-CMD הוא עדיין פיתרון מצוין ובר-קיימא עבור משתמשים ותאגידים יומיים כאחד הדורשים מידה מהירה של אבטחה. אם אתה חדש ב- Linux Security, Firewall-CMD הוא דרך נפלאה להתחיל עם ipchains ו- iptables. Firewall-CMD מאפשר לך להקים במהירות חומת אש בסיסית אם אתה כבר מכיר את ה- ipchains. בנוסף, סביבת זמן הריצה ניתנת לשינוי בקלות. אין דרישה להפעיל מחדש את הדמון או השירות. זה פשוט לשירותים, תוכניות ומשתמשים לשנות את הגדרות חומת האש בזכות ממשק ה- D-Bus של חומת האש. זה שימושי למנהלים מכיוון שהוא מאפשר בדיקות והערכה של זמן ריצה עקב הפרדת זמן הריצה והתצורה הקבועה.
מחשבות סופיות
הפעם היחידה שתזדקק לחומת אש היא אם אתה מפעיל יישום שרת כלשהו במערכת שלך רוב הזמן. במקרה זה, חומת אש תגביל חיבורים נכנסים ליציאות מסוימות, ותוודא שהם יכולים רק לקיים אינטראקציה עם יישום השרת המתאים. שוב, אין שום נזק בכך שלא יופעל חומת אש במכונת לינוקס שלך. כל מה שאנחנו אומרים הוא שכדאי לחשוב על יישום חומת אש באמצעות חומת אש- CMD לצורך אבטחה מוגברת!


