


האם לינוקס זקוק לבודק וירוסים?
האם משתמשי מנטה לינוקס באמת זקוקים להגנה על אנטי -וירוס?
סיכום
על משתמשי מנטה לינוקס לשקול להשתמש בהגנה על אנטי -וירוס בגלל הפופולריות הגוברת של לינוקס כסביבת שולחן עבודה. אמנם בדרך כלל לינוקס מאובטחת יותר ממערכות הפעלה אחרות, אך עדיין קיימות פגיעויות ואיומים של תוכנות זדוניות שהמשתמשים צריכים להיות מודעים אליהם. תוכנת אנטי-וירוס, כמו Clamav, יכולה לספק הגנה בזמן אמת וסריקות מתוזמנות כדי להבטיח את בטיחותם של משתמשי מנטה לינוקס.
נקודות מפתח
- משתמשי מנטה לינוקס אינם חסינים לחלוטין מפני איומי תוכנות זדוניות ואבטחה.
- פגיעויות ברשת DAEMONS יכולות להיות מנוצלות על ידי תולעים.
- איומי חוצה פלטפורמות יכולים להשפיע על סביבות Windows וגם על לינוקס.
- הורדה ופתיחה של קבצים מהודעות דוא”ל או מהאינטרנט יכולה לחשוף משתמשים לתוכנה זדונית.
- סריקה קבועה של שרתי סמבה ו- NFS נחוצה כדי לבדוק אם יש זיהומים.
- תוכנת אנטי-וירוס מספקת הגנה בזמן אמת וסריקות מתוזמנות למשתמשים במנטה לינוקס.
- ניתן להגדיר רישום ודיווח ריכוזי לתוכנת אנטי -וירוס ב- Linux Mint.
שאלות ותשובות
שאלה 1: האם לינוקס נטולת תוכנה זדונית לחלוטין?
תשובה: בעוד שלינוקס בדרך כלל מאובטחת יותר ממערכות הפעלה אחרות, היא אינה חסין לחלוטין כלפי תוכנה זדונית. משתמשי מנטה לינוקס עדיין צריכים לנקוט אמצעי זהירות ולשקול להשתמש בתוכנת אנטי -וירוס להגנה נוספת.
שאלה 2: האם תולעים יכולות לנצל פגיעויות בלינוקס מנטה?
תשובה: כן, תולעים יכולות לנצל פגיעויות בדמוני רשת בלינוקס מנטה. חשוב לעדכן ולתקן באופן קבוע את הדמונים הללו כדי למנוע התקפות פוטנציאליות.
שאלה 3: האם יש איומים חוצה פלטפורמות שיכולים להשפיע גם על Windows וגם על לינוקס?
תשובה: כן, ישנם איומים חוצה פלטפורמות שיכולים לפעול גם בסביבות Windows וגם בסביבות לינוקס. הדוגמאות כוללות את פרל.Badbunny, SB.Badbunny ו- IRC.Badbunny.
שאלה 4: כיצד ניתן להוריד או לשלוח תוכנות זדוניות למשתמשים במענע לינוקס?
תשובה: ניתן להוריד תוכנות זדוניות או לשלוח למשתמשים במנטה לינוקס באמצעות קבצים מצורפים בדוא”ל או בזמן הגלישה באינטרנט. חשוב לנקוט בזהירות ולהימנע מפתיחת קבצים או קישורים חשודים.
שאלה 5: האם יש לסרוק שרתי סמבה ו- NFS לסרוק לזיהומים?
תשובה: כן, יש לסרוק מעת לעת שרתי סמבה ו- NFS כדי לבדוק אם יש זיהומים. שרתים אלה יכולים להיות יעדים פוטנציאליים להתקפות תוכנות זדוניות.
שאלה 6: מהם היתרונות של שימוש בתוכנת אנטי -וירוס ב- Linux Mint?
תשובה: תוכנת אנטי-וירוס, כגון Clamav, יכולה לספק הגנה בזמן אמת וסריקות מתוזמנות למשתמשים במנטה לינוקס. זה עוזר לאתר ולהסיר כל איומים זדוניים העשויים להיות קיימים במערכת.
שאלה 7: האם ניתן להגדיר תוכנת אנטי -וירוס ב- Linux Mint לצורך רישום ודיווח מרכזי?
תשובה: כן, ניתן להגדיר תוכנת אנטי -וירוס ב- Linux Mint לצורך רישום ודיווח מרכזי. זה מאפשר למשתמשים לפקח ולנתח אירועי אבטחה ממיקום מרכזי.
שאלה 8: האם יש אפשרויות אנטי -וירוס בחינם זמינות למשתמשים ב- Linux Mint?
תשובה: כן, CLAMAV היא אפשרות אנטי-וירוס קוד פתוח הזמינה למשתמשים ב- Linux Mint. זה כל הזמן מתעדכן על ידי המשתמשים וקהילת לינוקס כדי לספק הגנה יעילה לתוכנה זדונית.
שאלה 9: כיצד יכולים משתמשי מנטה לינוקס לתזמן סריקות תקופתיות עם תוכנת אנטי -וירוס?
תשובה: תוכנת אנטי -וירוס ב- Linux Mint מספקת בדרך כלל אפשרות לתאם סריקות תקופתיות. משתמשים יכולים להגדיר את התוכנה לביצוע סריקות בזמנים או מרווחים ספציפיים.
שאלה 10: מה דרך הפעולה המומלצת עבור משתמשי נענע לינוקס מבחינת הגנה על אנטי -וירוס?
תשובה: על משתמשי מנטה לינוקס לשקול להשתמש בתוכנת אנטי -וירוס, כמו Clamav, להגנה נוספת מפני תוכנות זדוניות ואיומי אבטחה. מומלץ סריקה ועדכון של התוכנה קבועים כדי להבטיח את רמת האבטחה הטובה ביותר.
האם משתמשי מנטה לינוקס באמת זקוקים להגנה על אנטי -וירוס
Clamav הוא באמת קוד פתוח – ספריית התוכנה הזדונית שלה מתעדכנת כל העת על ידי משתמשים (שיכולים להשתמש ב- Clamav’S כלי דיווח מובנה בתוכנות זדוניות כדי להוסיף למסד הנתונים), וקהילת לינוקס של קוד פתוח פועלת כל העת כדי להפוך את Clamav לאפשרות האנטי-וירוס החינמית המוחלטת עבור משתמשי Linux Home.
האם לינוקס זקוק לבודק וירוסים?
אבטח את עצמך כנגד גישה לא מורשית, פשרה בדוא”ל ותעד את ההתעסקות עם ה- PKI המבוסס על הארגון שלנו, מבוסס ענן.
מנהל תעודות CertCentral
גלה ונהל כל תעודה במערכת האקולוגית שלך – הכל על חלונית זכוכית אחת.
בחר את ה- TLS/SSL שלך
קבל את האישור הנכון לצרכים שלך (ולא פחות)
עזור לי לבחור מוצר
מעבר להצפנה
הגן על האתרים שלך באמצעות פתרונות אוטומציה מקצה לקצה
תעודות TLS/SSL
- אתר מאובטח
- Secure Site Pro
- אתר מאובטח עם EV
- Secure Site Pro עם EV
- מאובטח אתר Wildcard
תעודות חתימת קוד שולחן עבודה ונייד
- אימות מורחב
- Windows Phone
- Microsoft Outhenticode
- ג’אווה
- דְמוּי אָדָם
- Microsoft Office & VBA
- Adobe Air
מִפְעָל
לקנות/לחדש
תעודות TLS/SSL חידוש
- Secure SiteBuy
- Secure Site Probuy
- אתר מאובטח עם evbuy
- Secure Site Pro עם evbuy
- מאובטח אתר Wildcardbuy
כלי ניהול
- הדגמת Digicert CertCentralView
תעודות חתימת קוד חידוש
- Validationbuy מורחב
- Microsoft OnturanicodeBuy
- Javabuy
- Microsoft Office & Vbabuy
- Adobe Airbuy
- Windows Phoneregister
צור קשר עם מכירות
24/7 תמיכה 1-866-893-6565
עזור לי לבחור מוצר
אם יש לך תעודות שהונפקו לפני 1 בדצמבר 2017, תצטרך לנקוט בפעולה.
עוד מידע
תמיכה
תמיכה ב- SSL לפי מוצר
תמיכה לפי קטגוריה
תמיכה אחרת
- אֶמְצָעִי
- חדשות והתראות
- מאגר משפטי
- דווח על שימוש לרעה בתעודת אישור
- דוח קוד חתימה על שימוש לרעה
צור קשר עם תמיכה
TLS/SSL: +44 808 196 3889 חתימת קוד: 1-877-438-8776
נושאי אבטחה
שותפים
נושאים
- SSL/TLS: היסודות
- אבטחת יישומים
- פגיעות/סריקת תוכנות זדוניות
- אבטחה מקוונת של 360 °, 24/7
- הגדרת והתקנה של SSL/TLS
אַחֵר
- מהי הרשאת רשות תעודות (CAA)?
- למה אנחנו

נהל את האישורים שלך ב- Digicert® CertCentral כל פורטלי חשבון Legacy Symantec עברו ל- CertCentral. היכנס למטה אם אתה’כבר הפעיל את חשבון CertCentral שלך. אם לא, צור קשר עם צוותי המכירות או התמיכה שלנו כאן . הם ישלחו לך דוא”ל עם קישור ייחודי לגישה לחשבונך. התחברות
נושאי אבטחה
האם אנחנו באמת צריכים אנטי -וירוס ללינוקס?
בגלל הגדלת הפופולריות של לינוקס כשולחן העבודה באמצעות סביבת Gnome, מחברי התוכנה הזדונית מתעניינים יותר בלינוקס.
תוכנות זדוניות לינוקס
אם מישהו מרגיש לינוקס נטולת תוכנות זדוניות או שאין שום דבר שנקרא לינוקס מלווארס שגוי לחלוטין. בגלל הגדלת הפופולריות של לינוקס כשולחן העבודה באמצעות סביבת Gnome, מחברי התוכנה הזדונית מתעניינים יותר בלינוקס. פגיעויות ברשת דמונס יכולות להיות מנוצלות גם על ידי תולעים. לאחרונה היו מעט איומים חוצה פלטפורמות שיכולים לפעול הן בסביבת Windows והן בסביבת לינוקס למשל: Perl.Badbunny, SB.Badbunny, IRC.Badbunny, Ruby.Badbunny וכו ‘. יתכן גם שכשאתה קורא דוא”ל או גולש באינטרנט אתה עלול להוריד תוכן זדוני או נשלח אליך. בנוסף, יש לסרוק את שרתי סמבה ו- NFS מעת לעת כדי לבדוק אם הם נגועים.

מדוע Symantec SSL/TLS?


אנטי -וירוס עבור לינוקס מספק הגנה מלאה על תוכנות זדוניות מפני לינוקס מלווארים
אנטי -וירוס מעניק הגנה בזמן אמת באמצעות סריקה בזמן אמת בכל פעם שאליו ניגשים לקובץ, משתנים, מועברים, משתנה, מועתק, נמחק וכו ‘. אנטי-וירוס לינוקס מספק גם חופש לתאם סריקות תקופתיות באמצעות סריקות לוח זמנים או סריקה לפי דרישה. זה סורק את כל הקבצים במחשב שלך על סמך חתימות הנגיף שהועמסו באנטי -וירוס. תְצוּרָה באפשרותך להגדיר תצורה רישום ודיווח ריכוזי עם אנטי -וירוס עבור לינוקס באמצעות מנהל הגנת נקודת קצה או לשרת syslog ספציפי. ניתן להגדיר את התצורה של Digicert Antivirus עבור Linux כדי להוריד את חתימות הנגיף משרת LiveUpdate פנימי מרכזי כך שכל המכונות לא יצטרכו להתחבר לאינטרנט לקבלת עדכונים או כאשר המכונות נמצאות ברשת מאובטחת. באפשרותך לבצע שינויים בתצורה באופן מרכזי באמצעות הכלי שנקבע ולהפיץ את ה- GRC.DAT על הלקוחות שבהם ברצונך לבצע את שינויים במדיניות P. אם אתה מרגיש שהאנטי -וירוס עשוי להשפיע על הביצועים על היישומים הקריטיים שלך הפועלים על המכונות, או אם ברצונך לשלול תיקיות מסריקה, אתה יכול להגדיר את Noscandir והתיקיות האלה לא ייכללו לסריקה. ניתן לנהל בקלות את האנטי -וירוס לתצורות לינוקס הן משורת הפקודה והן מסביבת KDE/GNOME. אנטי -וירוס ללינוקס תומך כמעט בכל גרעיני רד האט, פדורה, סוזה.OES2, אובונטו ודביאן. לחץ כאן כדי למצוא רשימת גרעינים נתמכים.
בדוק את אבטחת האתר שלך עכשיו

דוח קריפטו של Digicert
בדוק את תעודת ההתקנה של אישור SSL/TLS בדיקת SSL כעת
מדוע Symantec SSL/TLS?

הערכת פגיעות
פגיעות היא נקודת כניסה פוטנציאלית דרכה אתר אינטרנט’הפונקציונליות או הנתונים יכולים להיפגע, להוריד או למניפולציה. לאתר טיפוסי (אפילו הבלוג הפשוט ביותר) עשוי להיות בעל אלפי פגיעויות פוטנציאליות. המשך לקרוא

מהם תוכנות זדוניות, וירוסים, תוכנות ריגול ועוגיות, ומה מבדיל אותם?
לפני שאתה מוריד משהו מהאינטרנט, וודא קודם כל. המשך לקרוא

ההבדל בין נגיף, תולעת וסוס טרויאני
בעוד שהמילים טרויאניות, תולעת ונגיף משמשות לרוב להחלפות, הן אינן זהות. המשך לקרוא
האם משתמשי מנטה לינוקס באמת זקוקים להגנה על אנטי -וירוס?

F או כמה שנים, בין אם משתמשי לינוקס, במקרה זה, מנטה לינוקס, צריכים להריץ תוכנת אנטי -וירוס צצה לא פעם אחת, לא פעמיים, והיה נושא לדיון מזה זמן מקוון. אמנם נכון במפורש שתוכנה זדונית מציגה בעיה מינימלית בלינוקס מאשר ב- Windows, אך הדבר מרמז על כך שהפצות לינוקס, כולל נענע, חסינות מפני וירוסים?
הנה כל מה שאתה צריך לדעת על נושא זה.
מה אומרים DevOps על וירוסים בלינוקס?
לינוקס מנוהל על חלק זעיר של מחשבים ניידים ומחשבים אישיים, אך רוב השרתים מפעילים את גרעין לינוקס. פירוש הדבר, אפוא, שבצד הארגון של הדברים, מתבצע קרב מתמיד בין מנהלי מערכות והאקרים.
למרות כל זאת, נראה כי האיומים שמתמודדים עם המשתמשים בבית אינם כל כך מבשרים.
אובונטו’האתר הרשמי, שיש לו שפע עצום של מידע על הטעם הפופולרי ביותר של לינוקס, אומר:
תוכנת אנטי -וירוס לא’לא קיים עבור לינוקס, אבל כנראה שאתה לא’לא צריך להשתמש בו. וירוסים המשפיעים על לינוקס עדיין נדירים מאוד. יש הטוענים כי הסיבה לכך היא שינוקס אינה נמצאת בשימוש נרחב כמו מערכות הפעלה אחרות, כך שאיש אינו כותב וירוסים עבורה.
אחרים אומרים שלינוקס בטוחה יותר באופן מהותי וכי בעיות אבטחה בהן נגיפים יכולים להשתמש תוקנות במהירות רבה.
‘לא משנה מה הסיבה, נגיפי לינוקס הם כל כך נדירים שאתה לא’לא צריך לדאוג להם עכשיו.”
שאלה גדולה שהובאה בדרך כלל על ידי משתמשים שרק עברו ללינוקס, במקרה זה, לינוקס מנטה, היא האם מנטה לינוקס זו זקוקה לאנטי -וירוס או לא. בהנחה של Windows המשתמש של לינוקס מנטה חדש ששימש בעבר, הם ככל הנראה התמודדו עם מספר תוכניות אנטי -וירוס כדי להילחם בכל וירוס. עם זאת, כידוע, Windows היא מערכת הפעלה הידועה בכך שהיא לא מוניטין טוב מבחינת היותה נטולת וירוסים.
למען האמת, האמירה שלינוקס מנטה נקייה מוירוסים תהיה בדיחה גדולה. עם זאת, אינך יכול להשוות את זה ל- Windows, מכיוון שהיחס הוא ככל הנראה 1 עד 100 ואף יותר. יתר על כן, זו בכלל לא בדיחה, הייתי משתמש לינוקס מנטה כבר כמה שנים, ולעולם לא בחיי התמודדתי עם וירוס אי פעם.
אבל כאמור, זה לא’זה אומר שמנטה לינוקס נקייה מוירוסים. אנדרואיד הוא גם מבוסס לינוקס, אך אתה יכול לראות עד כמה הוא מושפע מאוד מתוכנות זדוניות. חלק מהשרתים מבוססי לינוקס משתמשים גם באנטי-וירוס כדי להציע הגנה נוספת; אנטי -וירוס isn’לא לגמרי חסר תועלת במנטה לינוקס.
- כיצד להגדיר את כתובת ה- IP הסטטית ב- Linux Mint
- מדריך מעשי לפלטפורמת Google Cloud ב- Linux Mint
- כיצד לגבות ולשחזר את מערכת המנטה של לינוקס שלך
אבל בסביבת שולחן העבודה, המחשב האישי או המחשב הנייד, עליכם לחשוב פעמיים לפני הגדרת תוכנית אנטי -וירוס. יש לפחות שש סיבות טכניות מדוע אתה לא’צריך להקים אנטי -וירוס בשולחן העבודה של לינוקס מנטה.
סיבות שאנחנו חושבים שאתה לא’לא צריך אנטי -וירוס
רמות משתמש
מספר לא מבוטל של וירוסים נובעים מהאינטרנט. כמו כן, הם יכולים לבוא ממקורות אחסון, כונני פלאש של USB ליתר דיוק. אז אתה צריך להיות זהיר במיוחד כשאתה מחבר את הפלאש USB שלך למחשב אחר, במיוחד ציבורי. מחשבים ציבוריים הם קני וירוסים.
האופן בו נגיפים עובדים די פשוט בשבילכם ללמוד. זה עובד על ידי הפעלה או התקנה של עצמו במחשב האישי שלך. כל עוד למערכת המחשב שלך יש רמות משתמש טובות, אף וירוס לא יכול להריץ את עצמו. כשמדברים על רמות משתמש טובות, אנו מתכוונים למערכת הפעלה שמאפשרת למשתמשים עם הרמה הגבוהה ביותר (Superuser) להתקין/להריץ תוכניות חדשות. בדרך כלל, מערכת הפעלה עם Superuser תצטרך להיות מאומתת לפני שהיא מגדירה תוכנית כלשהי במחשב שלך על ידי בקשה שתזין את סיסמת Superuser.
מנטה לינוקס היא שמערכת הפעלה אחת עם רמת משתמש מצוינת. לא לכל משתמש יש הרשאה לגשת לקבצים הקשורים למערכת. רק למשתמשים בשורש (Superuser) יש הרשאות כאלה. לכן אינך יכול לרוץ ולא להתקין תוכניות חדשות ב- Linux Mint; לכן אנו אומרים שתוכניות וירוסים לא יכולות להריץ את עצמן בלינוקס.
Windows ניסו לתקן בעיה זו על ידי יישום UAC (בקרת חשבון משתמש) מאז Windows Vista. עם זאת, עדיין יש כמה פרצות לתקן. אם אתה מפעיל תוכנית חדשה שיש לה איום כלשהו על המחשב האישי שלך, Window. אם תלחץ על כפתור YES, התוכנית תתחיל לפעול. ניצחת’אפילו לא תתבקש להזין את כל פרטי האימות.
שיטת הגדרה של אפליקציות חדשות
הפרה משמעותית נוספת במערכת ההפעלה של Windows שיוצרי וירוסים משתמשים לעתים קרובות היא שיטת ההתקנה. רוב משתמשי Windows מסתמכים כעת על קבצים בינאריים עם .EXE סיומת להתקנת אפליקציות חדשות. יש כל כך הרבה אפליקציות עבור Windows העשויות באופן חופשי באינטרנט. למרבה הצער, לא כל האפליקציות בחינם מאובטחות להתקנה. לחלקם תוכנות ריגול, תוכנות כופר וסוגים אחרים של תוכנות זדוניות.
לינוקס יש גישה שונה למתן אפליקציות. כל ההפסקות של לינוקס נשלחות עם מנהלי חבילות ומאגרי תוכנה. מנהל חבילות הוא כלי המשמש להגדרת אפליקציות לינוקס חדשות. כדי להוסיף, מנהלי חבילות אלה עדיין מבצעים את העדכון ואת תהליך המחיקה של אפליקציות. חלקם כוללים Synaptic, Center Software Obuntu, Apt ועוד. ואז שוב, כמו שאמר קודם, לא לכל המשתמשים יש אישור להריץ מנהל חבילות. הם יתבקשו להזין את סיסמת השורש כדי להריץ אותה.
אם אתה מגדיר אפליקציה חדשה ב- Linux Mint באמצעות מנהל חבילות מסוים, מנהל החבילות שאתה פורס יוריד את הקבצים הנדרשים ממאגר התוכנה. ריפו של תוכנה הוא כמו ארכיון בו ניתן לאחזר ולהתקין חבילות. מאגרים מכילים תוכנה מהימנה שההפצה של לינוקס שלך אימת.
בצד ההפוך, מיקרוסופט סיפקה גם מושג אקין בצורה של חנות של מיקרוסופט. עם זאת, לא כל ספקי התוכנה מוכנים להעלות את המוצרים שלהם אליו. חוץ מזה, זה לא’קל לשנות משתמש’הרגל.
תוכנה זדונית למחשבי מנטה לינוקס היא נדירה
כפי שאמר קודם, תוכנות זדוניות של לינוקס אכן קיימות. לומר שזה לא יהיה פשוט לא אמיתי ותמים. עם זאת, זה פשוט לא’זה נושא גדול כמו שהוא נמצא במערכות מערכיות אחרות, והסיכויים שהם ניצחת’t זיל.
- כיצד להגדיר את כתובת ה- IP הסטטית ב- Linux Mint
- מדריך מעשי לפלטפורמת Google Cloud ב- Linux Mint
- כיצד לגבות ולשחזר את מערכת המנטה של לינוקס שלך
לינוקס מנטה מגנה על עצמה
המבנה הכללי של מנטה לינוקס הופך את המאתגר של תוכנות זדוניות לגישה לשורש של שורש, וגם אם בסופו של דבר תתקבל, יהיה קשה לעשות נזק אמיתי למערכת שלך. זה כך בגלל האופן בו הרשאות עובדות על לינוקס.
בלינוקס, לכל קובץ יש שלוש הגדרות הרשאה:
אם וירוס מדביק את המערכת שלך, סביר להניח שהוא יבוצע בחשבון המקומי שלך, המוגבל לפעולות המשתמש שלך. חשבונות משתמש מקומיים אינם יכולים לעשות דבר לרמת המערכת “שורש” קבצים כך שהתוכנה הזדונית תהיה מאופקת; אנו מניחים שאתה לא’לא לבצע את התוכנה הזדונית בטעות “sudo.”
יעילות האנטי -וירוס מוטלת בספק
קח מופע שיש תוכנה זדונית חדשה שמכוונת לשולחן העבודה של לינוקס. הוא משתמש בניצול אבטחה שלא נראה מעולם ואיכשהו מוצא דרך למערכת שלך. לפני שאתה אפילו תופס את זה, התוכנה הזדונית יוצרת הרס על הנתונים שלך ומשאיר אותך בלימבו, מדמיין מה יכולת לעשות כדי לגמור אותם.
בשלב זה, האם האנטי -וירוס היה עוזר לך כאן? כנראה שלא.
האמת הקשה היא שאנטי -וירוס הוא תמיד צעד מאחורי וירוסים. זה לא יכול להגן עליך מפני איומים שהוא לא מבין שהם שם בחוץ, מה שאומר ש- DevOps אנטי -וירוס הם, בהגדרה, תגוביים ולא פעילים. כתוצאה מכך, רוב הסיכויים שהתוכנה הזדונית תפגע בך תחילה לפני שהאנטי -וירוס יבין כיצד להתמודד עם זה.
והיית מודע לכך שלקוחות אנטי -וירוס לינוקס סורקים בעיקר את תוכנות זדוניות של Windows? חלקם מוצאים דלקות לינוקס, אך הם מנקים בעיקר את Windows Windows זיהומים כך שלא תעשה זאת’לא להעביר את התוכנה הזדונית למחשב השני שלך או לחברים ובני משפחתך באמצעות העברות קבצים.
הרגלי אבטחה חכמים מספיקים על לינוקס מנטה
כמה וקטורי התקפה פופולריים בלינוקס הם יישומים ממקורות לא ידועים, אתרים מטושטשים, טורנטים ועוד. יש כמה מקורות בסיסיים למדי שאתה נמנע ממנו באמצעות שיטות עבודה מומלצות.
אבל לא רק אלה. וקטורים פוטנציאליים אחרים לתוכנות זדוניות כוללים תוספים ותוספים מיושנים, קבצי PDF, אפליקציות חוצה פלטפורמות מעודכנות לעיתים רחוקות ועוד. לכונני USB יש גם פוטנציאל רב לספק תוכנות זדוניות סמורות.
כל זה אמור להגיע לעובדה שאם תסלקו עם וקטורי התקפה פוטנציאליים, הימנעו מחלקים מוצלים ברשת, הימנעו מכונני USB תועים, הפילו הרגלי אבטחה ירודים ופתחו תכונות אבטחה טובות. אין הרבה מה להרוויח מתוכנת אנטי -וירוס.
- כיצד להגדיר את כתובת ה- IP הסטטית ב- Linux Mint
- מדריך מעשי לפלטפורמת Google Cloud ב- Linux Mint
- כיצד לגבות ולשחזר את מערכת המנטה של לינוקס שלך
טיפים למקסום האבטחה ב- Linux Mint
למרות כל הסיבות הדרושות לא להקים תוכנת אנטי -וירוס, אולי תרצה לעשות זאת בכל מקרה וזה בסדר. גם אם אתה לא’לא זיהום לזיהום זדוני, זה לא כאילו שאיבדת דבר על ידי זמינה אנטי -וירוס. עדיף להיות בטוח מאשר מצטער, נכון? אחרי הכל, לינוקס אינה מאובטחת כמו שרבים חושבים.
כמו כל תוכנה אחרת ב- Linux Mint, יש כמה אפליקציות אנטי -וירוס שתוכלו להגדיר ולבדוק בחינם.
לעולם אל תלחץ על קישורים בהודעות דוא”ל
זה חיוני. אם אי פעם תראה דוא”ל שמזהיר אותך שפרטי האימות/הכניסה שלך שימשו בקישור מסוים כדי שתוכל לבדוק שהכל בסדר, אל תלחץ עליו. כך גם בתשלומים שנדחו, פריצות התגלו או חברים שאומרים שהם אבודים וזקוקים לכסף כדי למצוא את דרכם הביתה.
האקרים משתמשים לעתים קרובות בגרפיקה הנכונה עבור החנות המקוונת, הבנק או הארגון הרשמי שלך. אלה לוקחים רק שנייה מפוצלת כדי לשלוף את האינטרנט ולהוסיף להודעת דוא”ל, והכל תוך כדי הלוואת הקומוניק אוויר של אותנטיות.
בכל המקרים, פתח את הדפדפן שלך, עבור באופן עצמאי לאתר המדובר (אל תעתיק את הקישור ובדוק שהכל רצוי.
אל תוריד או פתח קבצים מצורפים
מנשא וירוסים נפוץ נוסף הוא באמצעות קבצים מצורפים בהודעות ובמיילים. אלא אם כן אתה מצפה למסמך מאדם מסוים, הפסיק ללחוץ על כל דבר שמופיע, גם אם הוא מבעל ברית או משפחה קרוב.
ברגע שהאקרים מקבלים גישה לאחת’החשבון, אחת הדרכים המרהיבות ביותר להדביק אחרים היא באמצעות מיילים לכולם בקורבן’S רשימת אנשי קשר. הציפייה היא שאנשים אלה ככל הנראה יפתחו את הקובץ המצורף כאשר הם סומכים על השולח. ואז, באנג, יש לך וירוס.
אם הודעת קובץ מצורף תופיע בתיבת הדואר הנכנס שלך, לפני שתפתח אותה, מומלץ ליצור קשר עם האדם ישירות כדי לשאול אם הוא שלח לך את הקובץ המצורף או לא.
דוֹן’לא השתמש בסיסמה חלשה ובאותה סיסמה בכל חשבון
באופן אידיאלי, זה לא’קל לזכור סיסמאות מורכבות, בעיקר מכיוון שאתה צריך להשתמש בהן שונות עבור כל חשבון ואתר. עם זאת, פרטי אימות חלשים היא דרך בטוחה להיפטר.
הפיתרון הפשוט ביותר הוא השקעה במנהל סיסמאות. חבילות תוכנה אלה מייצרות סיסמאות מורכבות תוך צורך רק לך לזכור אחת, סיסמת האב.
- כיצד להגדיר את כתובת ה- IP הסטטית ב- Linux Mint
- מדריך מעשי לפלטפורמת Google Cloud ב- Linux Mint
- כיצד לגבות ולשחזר את מערכת המנטה של לינוקס שלך
אז האם אני זקוק לתוכנת אנטי -וירוס?
אם אתה רגיל ל- MacOS או Windows, סביר להניח שאתה רגיל גם שתוכנת אנטי -וירוס פועלת כל הזמן. תוכנת אנטי -וירוס פועלת ברקע, ובודקת כל העת אם נגיפים שעלולים למצוא את דרכם למחשב שלך ולגרום לבעיות.
כשמדובר בלינוקס מנטה, אתה לא’ככל הנראה צריך להשתמש באנטי -וירוס מכיוון שנגיפים המשפיעים על לינוקס עדיין נדירים מאוד. עם זאת, יש עדיין טוענים שמשתמשי לינוקס לא’לא נתקל בנגיפים מכיוון שהם אינם נמצאים בשימוש נרחב כמו מערכות הפעלה אחרות, כך שאיש אינו כותב להם וירוסים. אחרים טוענים כי לינוקס היא בטוחה יותר ובעיות אבטחה בהן נגיפים יכלו להשתמש תוקנו במהירות.
לא משנה מה הסיבה, נגיפי לינוקס הם כל כך נדירים שאתה לא’לא צריך לדאוג להם.
מחשבות סופיות
מאז הקמתה בשוק, לינוקס מנטה הוכיחה את עצמה כאחת ממערכות ההפעלה המאובטחות ביותר. זה בין מערכות ההפעלה היחידות שתפקדו ללא סיכון משמעותי. למרות שאתה לא’צריך להקים אנטי -וירוס על מנטה לינוקס, זה לא אומר שאתה לא יכול לעשות שום דבר כדי לשמור על מערכת המנטה של לינוקס שלך. כדי לאבטח את המערכת שלך, וודא שאתה מעדכן באופן קבוע את התוכנה המותקנת שלך, במיוחד את אלה שאתה משתמש לעתים קרובות. מומלץ גם להגדיר תוכנה מחנות התוכנה הרשמית המאובטחת של לינוקס מנטה. דבר חשוב לציין בלינוקס מנטה הוא שנגיף או שורש לא יכולים להתקין את עצמו במערכת ההפעלה של לינוקס מנטה אלא אם כן תיתן לו. בכך שאפשר זאת, אנו מתכוונים לכל דבר להתקין את עצמו ב- Linux Mint, הוא יצטרך את סיסמת השורש שלך, ומסיבה זו, אינך יכול להתקין אותו, כלומר אתה תמיד בטוח אלא אם כן תחליט שלא.
5 ההגנה הטובה ביותר (באמת בחינם) אנטי -וירוס ללינוקס
קצר בזמן? כאן’S מיטב האנטי -וירוס לינוקס החינמי בשנת 2023:
- Clamav הוא האנטי -וירוס הטוב ביותר של לינוקס בחינם. בנוסף לכך שיש לו סורק אנטי-וירוס שורת פקודה רב עוצמה, זה’מקור פתוח, זה’יש ספריית וירוסים מסיבית ש’s מעודכן ברציפות, וזה’s בחינם לחלוטין.
- בזמן שאני’M מעריץ של Clamav, החיסרון הגדול ביותר שלה הוא שהוא’זה קצת קשה לשימוש. זֶה’S הסיבה שאני ממליץ על משתמשי הבית גם מסתכלים על BitDefender עבור Linux, שהיא יעילה ב 100% כנגד כל סוגי התוכנות הזדוניות, המהירות, הידידותיות למשתמש ובמחיר סביר מאוד.
- על משתמשים עסקיים לבדוק את BitDefender אבטחה עסקית של GravityZone, שזה 2023‘S הכללי הטוב ביותר לינוקס אנטי-וירוס לעסקים קטנים ובינוניים.
אחרי שנים של שימוש בלינוקס במחשב הראשי שלי, נמאס לי ממש לראות כמה תוכניות אנטי-וירוס לינוקס באיכות נמוכה צפו ברחבי האינטרנט. בעוד שלינוקס הרבה יותר מאובטחת ממערכות הפעלה אחרות, המשכתי למצוא פגיעויות שאני נאבקתי לתקן.
אחת הסיבות לכך היא שיש פשוט ארן’T הרבה מאוד סורקי אנטי -וירוס עבור לינוקס. בעוד שתוכנה זדונית היא עדיין בעיה, משתמשי לינוקס לא’לא מתמודד עם אותם סיכונים כמו משתמשי מחשב ומחשב Mac, ולכן עלינו להשתמש בכלי אבטחת סייבר אחרים כדי להקשות את המכשירים שלנו.
ביליתי זמן רב במציאת הכלים הטובים ביותר של אבטחת הסייבר לינוקס בחינם באינטרנט. לאחר בדיקת 29 תוכניות שונות, אני’יש לבוא עם כמה תוכניות סולידיות כדי לעזור לאבטחה בכמויות גדולות במכונת לינוקס שלי.
סיכום מהיר של 5 הכלים האנטי -וירוס החינמיים הטובים ביותר עבור לינוקס:
- 1.��CLAMAV: סורק אנטי-וירוס מקור פתוח עם מקור פתוח עם GUI.
- 2.�� סופוס: חינם למשתמש אחד, סרוק והסר תוכנה זדונית, שורת הפקודה בלבד.
- 3.�� firetools: תוכנת ארגון חול מונעת סקריפטים באינטרנט זדוניים עם GUI.
- 4. צייד שורש: סריקת שורש מבוססת התנהגות, שורת הפקודה בלבד.
- 5. Qubes: Distro שנועד לשמור על המחשב שלך מאובטח ככל האפשר.
��1. CLAMAV-סורק הקוד הפתוח ביותר בחינם עם גילוי תוכנות זדוניות של 100%
כמו לינוקס, Clamav הוא קוד פתוח, אז ספריית הנגיף שלה מתעדכנת ברציפות על ידי משתמשים ברחבי העולם – כל אחד יכול לתרום לספרייה באמצעות Clamav’ג Sigtool פוּנקצִיָה. סוג זה של שיתוף פעולה קהילתי הוא משהו שאני אוהב בלינוקס, וזה’זו אחת הסיבות לכך Clamav כלול כמעט בכל הפריצה’מאגר תוכנה.
Clamav הוא סורק אנטי-וירוס שורת פקודה חזק-אבל אני’D ממליץ על חידושים לינוקס להתחיל עם ClamTk. Clamtk כולל את רוב הפונקציונליות הזה כמו Clamav ב ממשק משתמש גרפי פשוט (GUI), עם אפשרויות לסרוק תיקיות, כוננים או שרתים בודדים.
Clamtk נהדר לקלות השימוש שלה, אך Clamav’S ממשק שורת הפקודה מספק את השליטה הרבה ביותר למשתמשים מתקדמים. לאחר שקראתי כמה הדרכות Clamav, הצלחתי לתזמן סריקות של תיקיות ספציפיות, רשימת הוויסטים מסוימים בתוכנה בטוחה ואפילו להגדיר את Clamav למחוק קבצים חשודים. סריקת התוכנה הזדונית בדקה ממש טוב במחשב שלי, ותפסו 100% מקבצי הבדיקה שלי.
אני אוהב להיות מסוגל להגדיר את דמון Clamav כדי לסרוק באופן פעיל את שרת הדואר שלי. זהו כלי שימושי באמת למשתמשים ברשת שכולל גם משתמשי Windows או Mac-השתמשתי בו כדי לסרוק עבור תוכנות זדוניות ספציפיות למחשב ומחשב Mac בהודעות הדוא”ל שלי ואז מחקתי קבצים מסוכנים לפני שהם יוכלו להתפשט דרך הרשת שלי.
שורה תחתונה:
Clamav הוא סורק האנטי-וירוס החופשי עבור לינוקס. זה’זה מתארח כמעט בכל מאגר תוכנה, זה’מקור פתוח, וזה’יש ספריית וירוסים ענקית’S מתעדכן ברציפות על ידי משתמשים ברחבי העולם. לאחר שעבדתי על ידע בשורת הפקודה שלי, הצלחתי לתזמן סריקות, למחוק קבצים ולהוסיף לספריית התוכנה הזדונית. עבור חידושים ואנשים ממהרים, אני מציע גם Clamtk, שהוא ממשק משתמש של Clamav שהופך את הפונקציות האנטי -וירוס הבסיסיות לקלות לגישה. Clamav הוא בחינם לחלוטין, אז אני ממליץ לך לבדוק את זה אם אתה’מחפש מחדש סורק אנטי-וירוס באיכות גבוהה עם קוד פתוח.
��2. SOPHOS-סורק הנגיף הטוב ביותר בעל השפעה נמוכה + חינם למשתמש יחיד
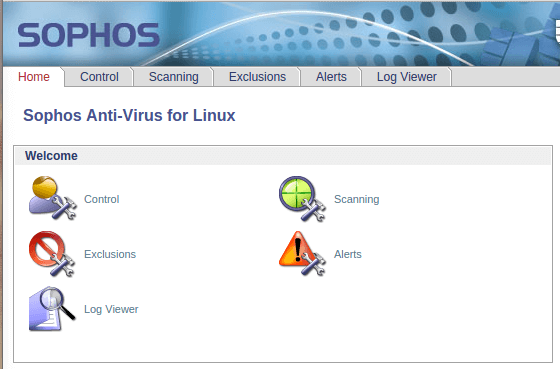
סופוס הוא אחד היחידים “חברות אנטי -וירוס גדולות” המציעים תוכנת אנטי -וירוס לינוקס בחינם. יתכן שזה לא תוצר של קהילת לינוקס קוד פתוח כמו Clamav, אבל זה’S עדיין חתיכת תוכנה עוצמתית למשתמשי לינוקס בקיאים.
סופוס אנטי -וירוס עבור לינוקס הוא אחד הסורקים המהירים ביותר של תוכנות זדוניות ברשימה זו. שמתי את זה למבחן במכונת אובונטו שלי, ו זה סרק את כונן הדיסק שלי מהר יותר – ועם פחות עומס מעבד – מאשר Clamav.
החדשים יצטרכו לחפור הרבה הדרכות כדי להתקין. שם’אין GUI שולחני, ואחרי שקראתי כמה הוראות צפופות כדי לקבל את ה- GUI של הענן המקוון לחיבור לשולחן העבודה שלי, הייתי מתוסכל לראות שכמה פונקציות בסיסיות היו’לא נגיש שם. אחרי קצת התעסקות בשורת הפקודה, הגדרתי את התצורה אנטי -וירוס עבור לינוקס כדי לבצע סריקות רגילות של שרת הדואר שלי, כמו גם סריקות רגילות של כונן הדיסק שלי.
אחת התלונות העיקריות שאני רואה ממשתמשי לינוקס היא שלמרות שלקלמו יש ספריית תוכנות זדוניות זמינה לציבור, סופוס לא’לא תרגול סוג זה של גילוי קוד פתוח- ספריית התוכנה הזדונית שלהם היא קניינית. עם זאת, מכיוון שסופוס מעסיקה היוריסטיקה מתקדמת, היא יכולה לאתר במדויק תוכנות זדוניות על סמך התנהגותה, במקום לתייג אותה לפי קוד מקור. הבדיקה שלי הראתה שהיא יעילה באותה מידה כמו Clamav.
סופוס אנטי -וירוס עבור לינוקס היא בחירה טובה עבור משתמשי לינוקס בודדים, אך מכיוון שהיא’ג רק בחינם למשתמש אחד, הייתי לא’לא ממליץ עליו כאפשרות תקציב עבור ארגונים או צוותים. אם אתה זקוק לאנטי-וירוס לינוקס חזק בעלות נמוכה לעסק שלך, אני ממליץ על bitdefender אבטחה עסקית של GravityZone.
שורה תחתונה:
אני’M התרשם מסופוס אנטי -וירוס עבור לינוקס’ג מהירות, 100% איתור תוכנות זדוניות ושימוש נמוך במעבד. זה’בחירה טובה למשתמשים בודדים עם ידע טוב עובד בממשק שורת הפקודה, במיוחד מכיוון שה- GUI המקוון הוא כאב כזה להתקין. סופוס’ניתוח היוריסטי פירושו שהוא אמור להיות מסוגל לאתר אפילו את התוכנה הזדונית החדשה והלא ידועה. אך הגרסה החינמית זמינה רק למשתמש אחד.
��3. Firetools – הטוב ביותר לארגון חול עם GUI
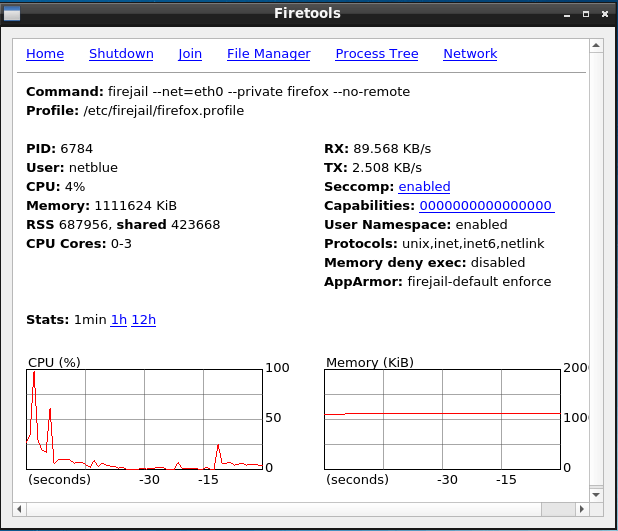
לאחר שהקמתי סורק אנטי -וירוס חזק במערכת שלי, ידעתי שהמכונה שלי בטוחה מרוב איומי התוכנה הזדונית – אבל מה עם סקריפטים באינטרנט זדוניים? אחרי הניסיון הראשון שלי שנפרץ על ידי אתר שמנהל JavaScript זדוני לפני מספר שנים, ידעתי שאני צריך כלי ארגון חול איכותי.
Firetools הוא הכלי החיוני לארגוני חול עבור משתמשי לינוקס. ארגון חול מאפשר להפעלת קובץ מבלי להשפיע על קבצים אחרים – זה מושלם לבדיקת תוכנות זדוניות או בידוד דפדפן אינטרנט כך שתסריטים מסוכנים יכולים’לא פולש למערכת.
Firetools היא גרסת ה- GUI של FireJail, אפליקציית ארגון חול פתוח לבדיקת תוכנות זדוניות ואבטחת דפדפן. יש לי תצורת אש כדי שמוזילה פיירפוקס תואם אוטומטית ארגז חול בכל פעם שהוא נפתח, אז אני יכול לגלוש בכל מקום באינטרנט מבלי שאצטרך לדאוג לסקריפטים מבוססי אינטרנט מזיקים לפלוש למחשב שלי.
עם דפדפן הארגז החול שלי באמצעות FireTools, הקבצים שלי מוגנים באמצעות סורק אנטי-וירוס איכותי, והרוב המכריע של התוכנה החדשה שלי המגיעה ממנהל החבילות שלי באובונטו, המכונה שלי נעשתה אפקטיבית לתוכנות זדוניות.
שורה תחתונה:
FireTools הוא עדכון ידידותי למשתמש לתוכנת ארגון החול הקלאסי של FireJail. זה’S הכלי המועדף עלי לשמירה על סקריפטים של אינטרנט זדוניים לפלישה למכונה שלי, עם טונות של תכונות לבדיקה בבטחה תוכנה חדשה. ה- GUI מקל עלי לגשת לכל התכונות הללו מבלי לעבוד דרך שורת הפקודה, ויש לו כמעט אפס תלות, כך שהוא לא עושה זאת’לא להאט את המחשב שלי. חוץ מזה’זה לגמרי בחינם, אז זה’בהחלט שווה לחפש כל מי שרוצה להקשות את מכונת הלינוקס שלהם נגד איומים מקוונים.
4. צייד Rootkit-סורק השורש הטוב ביותר בשורת הפקודה
ערכות שורש הן אחת מחתיכות התוכנות הזדוניות הקשות ביותר לגילוי, והם’גם המסוכן ביותר. כשמחשב Windows שלי נפרץ על ידי שורש, איבדתי את כל הנתונים שלי. התקנתי את Windows Defender, אבל זה לא’לא לתפוס את שורש השורש בגלל ערכות שורש מטמיעות את עצמן בקבצי מערכות שבהם פעילותם לא מתגלה לעתים קרובות.
Hunter Rootkit פותח עם כמה עקרונות עיצוב פשוטים אך יעילים – זה נראה ראשית עבור ערכות שורש ידועות ממסד הנתונים שלה, ואז מנתח קבצי מערכת להתנהגות חריגה. תכונת ניתוח התנהגות זו יעילה במיוחד למעקב אחר ערכות שורש חדשות, אשר מותאמות כל העת כדי להערים על ספריות האנטי -וירוס האחרונות האחרונות.
אחד הדברים הראשונים שאתה צריך לדעת הוא זה: צייד Rootkit אינו מיועד למתחילים. כאשר ניהלתי לראשונה את RootKit Hunter, שרת הדואר שלי קיבל מייד 3 הודעות שגיאה! עקבתי אחר ההוראות במדריך ביוטיוב – לאחר ניסוי וטעייה מסוימת, קיבלתי את התוכנית לרוץ בצורה מאובטחת ברקע.
בדיקות שורש קשות לשמצה, אך הצלחתי להשתמש בארגז חול כדי לארגז חול מסוימת בתוכנות זדוניות של מבחן. צייד Rootkit חסם כל אחד והודיע לי מייד על האיום. זה’S קיבל גם מוניטין מהממים בקהילה לינוקס, כך אני מרגיש מאובטח ב 100% בהמלצה על כך.
מאז’S בחינם ויש לו עומס כה נמוך במעבד, Rootkit Hunter הוא בחירה טובה עבור כל אחד מהמשתמשים הביתיים לארגונים ענקיים, אך רק אם אתה יכול לגרום לזה לעבוד!
שורה תחתונה:
Hunter Rootkit הוא סורק השורש המועדף עלי עבור לינוקס. ניתוח ההתנהגות שלה פירושו שאפילו ערכות השורש האחרונות ניצחו’לא לגלות. אני ממליץ בחום למשתמשים חדשים ללמוד את שאלות נפוצות על ההתקנה, מכיוון שההגדרה יכולה להיות מייגעת. אבל ברגע שהגדרתי את התצורה, התוכנית הזו רצה בצורה חלקה ברקע, ושלחה התראות בדוא”ל על תהליכים שעלולים להזיק. זה’S ישים באותה מידה עבור משתמשים בודדים ומפעלים גדולים, ואני ממליץ לכל מי שמחפש להקשות את המערכת שלהם כנגד זיהום בשורש.
5. Qubes – מערכת ההפעלה הטובה ביותר לינוקס המיועדת לאבטחה מקסימאלית
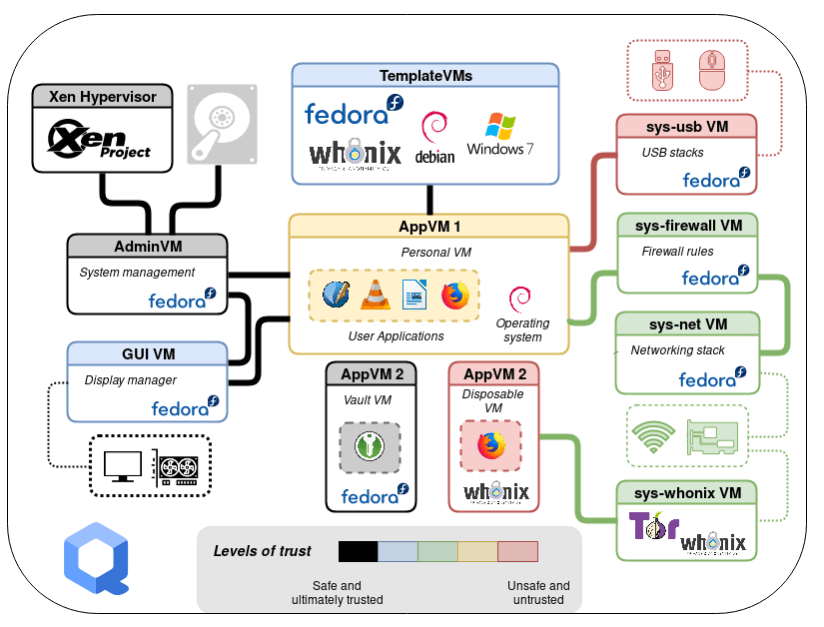
כל כלי האבטחה ברשימה זו הם תוספות חשובות לכל מערכת ההפעלה לינוקס, אך עבור משתמש לינוקס שמחפש לשמור על מערכת מאובטחת באמת, אתה’אני צריך להתחיל מהיסוד.
מערכת ההפעלה Qubes נועדה להיות מערכת ההפעלה המאובטחת ביותר בעולם. זה’S מומלצים על ידי מומחי אבטחת סייבר, פעילי אתיקה דיגיטלית ועיתונאים חוקרים כמו אדוארד סנודן, ה- ACLU והיירוט.
QUBES מעניק למשתמשים את היכולת לחלק פונקציות חשובות שונות במחשב לתחומים נפרדים, הנקראים QUBE. Qubes הם מכונות וירטואליות – הן מתנהגות כמו מכשירים נפרדים ויכולים אפילו להריץ מערכות הפעלה שונות, אבל הם’הכל הכלול במחשב אחד. בידוד וירטואלי זה מונע מהאקרים להדביק מערכת שלמה עם תוכנות זדוניות. שם’s qube שמארח את ה- Xen Hypervisor – הפלטפורמה המחברת בין כל Qubes שלך – ומשם, האפשרויות הן אינסופיות.
הרמתי מחשב נייד של Dell Inspiron כדי לנסות את Qubes, מאז שם’רשימה די ארוכה של חומרה שלא’זה לא עובד טוב עם מערכת ההפעלה הזו. הצלחתי להריץ את Windows ו- Debian ב- Qubes נפרדים בו זמנית, אבל התקנת אובונטו הייתה יותר מדי עבודה בשבילי.
מכיוון שקראתי שמייבוא ומיון קבצים ל- Qubes יכול להיות טרחה ענקית, החלטתי להתחיל מאפס. זה לקח כמה הגדרת לימוד ושורת פקודה, אבל קיבלתי תצורה של 4 Qubes. אחד Qube לעבודה, אחד לזמן יצירתי, אחד לנמלי ה- USB שלי ואחד לחומת האש שלי. לצערי, המשחקים אינם נתמכים ב- qubes – דוגמנות תלת מימד היא תהליך מורכב מדי עבור מפרט האבטחה שלו בשלב זה. עם זאת, מדיה זורמת, מעבדי תמלילים ותוכנת עריכת תמונות כל עבדו לי בסדר.
שורה תחתונה:
למשתמשי לינוקס שרוצים להישאר מאובטחים ככל האפשר, ל- Qubes יש עיצוב חדשני עם האקרים. להתרגל לניווט בפונקציות שונות במכונות וירטואליות שונות WASN’לא קל, אבל ברגע שהוגדרתי את זרימת העבודה שלי בצורה הגיונית, התחלתי ליהנות מהחוויה של אירוח מכונות וירטואליות מרובות בשולחן עבודה אחד. אם אתה’מחדש משתמש לינוקס מנוסה בשוק למערכת הפעלה מונחה אבטחה, Qubes OS היא הדרך ללכת.
שאלות נפוצות
האם מחשבי לינוקס באמת זקוקים לתוכנת אנטי -וירוס?
כן.
ואילו קהילת לינוקס פועלת להגבלת פגיעויות בתוכנה מבוזרת, כל פיסת תוכנה מספקת מסלול פוטנציאלי לזיהום בתוכנה זדונית. גם אם אתה מוריד את התיקונים האחרונים, שם’יש הרבה תוכנות זדוניות ספציפיות לינוקס בחוץ. ואם אתה’קבלת קבצים מחוץ למאגר התוכנה שלך, אתה מגדיל עוד יותר את הסיכון שלך לזיהום.
שם’זה גם סוגיית איומי האבטחה המקוונים. האקרים יכולים להשתמש ב- JavaScript כדי לפלוש למחשב שלך דרך הדפדפן שלך. בחלקים רבים ברשת אתה’הרחק רק לחיצה אחת מהורדת תוכנה זדונית בטעות. כלים כמו FireJail’S GUI חדש, Firetools מקל על ארגז החול כל דפדפן, ומונע מסקריפטים באינטרנט לגעת בקבצי שולחן עבודה.
אלה רק כמה סיבות לכך שסוגים שונים של הגנה על תוכנות זדוניות חיוניות להקשות על כל מערכת לינוקס מפני איומי אבטחת סייבר.
האם לינוקס יכול להעביר תוכנה זדונית למחשב/Mac?
כן.
משתמשי לינוקס המריצים שרתי דואר שמתחברים למחשבי Mac ו- PC יכולים להעביר בטעות תוכנות זדוניות המיועדות לאותן מערכות הפעלה אחרות.
מכיוון שמשתמשי לינוקס לרוב לא’t סרוק את המכשירים שלהם עבור Mac ו- PC-Awart, שרת הדוא”ל שלך לינוקס יכול למעשה לשמש דלת אחורית לזיהום בתוכנה זדונית בכל הרשת שלך.
אם אתה רוצה לשמור על המשתמשים שאינם Linux בבטחת הרשת שלך, אני ממליץ על Clamav, הכולל כלי סריקה המגלים ומוחקים את Mac ו- PC ספציפיים לתוכנה זדונית בשרת הדואר שלך.
אם אתה’רציני לגבי אבטחת סייבר לעסק שלך, bitdefender אבטחה עסקית של GravityZone מספק מערך כלים מקיף לרשתות מבוססות לינוקס.
מה ההפצה הטובה ביותר של לינוקס לאבטחה מיטבית?
התשובה לכך תלויה לחלוטין במה שאתה’מחפש מחדש במערכת הפעלה.
משתמשים במתחילים מעודדים לבדוק את אובונטו ולינוקס מנטה – אלה נקודות ההתחלה האופייניות למתחילים, עם ממשקים אינטואיטיביים, טונות של תוכנה אמינה ומראה ומרגישים די מוכרים עבור משתמשי Windows ו- Mac.
אני באופן אישי אוהב את אובונטו. זה’S קיבל אבטחת לינוקס מובנית כמו Apparmor וטון קבצים מאובטחים במאגר התוכנה שלה. עם זאת, כדי להישאר מאובטחים ב 100%, עדיין הייתי צריך להקשות את המכונה שלי עם כמה כלים אנטי -וירוס כמו סורק תוכנות זדוניות ותוכנית ארגז חול.
אני ממליץ לכל מי שבאמת זקוק למערכת מאובטחת – כמו קודאים, עיתונאים, פעילים ועורכי דין – לבדוק את Qubesos. התקנתי אותו במחשב נייד של Dell, וממש התרשמתי מאיך שהוא מחולק פונקציות שונות במחשב יחיד – זה הופך את זה כמעט בלתי אפשרי להאקר לקבל גישה לקבצים חשובים.
האם קל להריץ תוכנת אנטי -וירוס ב- Linux?
זה תלוי.
הרבה משתמשי לינוקס מנוסים היו אומרים שכל התוכנה ברשימה זו קלה לשימוש. מצאתי ש- ClamTk היא תוכנת האנטי -וירוס הפשוטה ביותר עבור Linux – זה’גרסת ה- GUI של Clamav, עם רוב Clamav’תכונות S המונחות בממשק אינטואיטיבי.
עם זאת, אם אתה’מחדש משתמש לינוקס, אתה’מחדש תצטרך ללמוד את דרכך סביב ממשקי שורת הפקודה. סופוס מציע סורק תוכנה זדונית חזקה ונמוכה בחינם, אך ה- GUI מבוסס ענן דורש תצורת שורת פקודה מורכבת.
Hunter Rootkit הוא הסורק הקשה ביותר ברשימה שלי – זה’S רק ממשק שורת פקודה, ללא GUI, אבל למדתי הרבה על המערכת שלי’תצורות אבטחה בזמן הגדרת זה. ואני מעריך שיש לי שליטה מלאה על התוכנה שלי.
5 האנטי -וירוסים הטובים ביותר עבור לינוקס בשנת 2023 (אפשרויות עסקיות + עסקיות)
קצר בזמן? כאן’S האנטי -וירוס הטוב ביותר עבור לינוקס בשנת 2023:
- ��כלי אבטחה של נקודת הקצה של BitDefender. מציע הגנה מצוינת בתוכנה זדונית עם תמיכה חוצה פלטפורמות, ארגון חול, חומת אש, הגנות באינטרנט ותאימות דירה מקיפה.
- קבלו את האנטי -וירוס הטוב ביותר של לינוקס בשנת 2023 כאן.
תוכנות זדוניות מבוססות לינוקס נמצאת במגמת עלייה בשנת 2023, והיא’בעיה הן למשתמשים בבית והן לארגון. קבצי תוכנות זדוניות – כמו טרויאנים ותולעים – פולשים למחשבים וגורמים נזק בלתי הפיך. פושעי רשת ממוקדים ומפקדים גם שרתים מבוססי לינוקס, רשתות ומכשירי אינטרנט של דברים (IoT).
לרוע המזל, אינך יכול עוד להסתמך על שיטות עבודה מומלצות כדי לשמור על אבטחת מכשירי לינוקס שלך. שלל שלל תוכניות חדשות נכנסות למאגרים ברחבי האינטרנט כדי להתמודד עם האיומים האחרונים של תוכנות זדוניות, אבל הרבה מהן ממש גרועות – חלקן יכול אפילו לחשוף את המערכת שלך לזיהום זדוני רציני.
עם זאת, לאחר בדיקת 30+ אנטי-וירוסים מבוססי לינוקס, מצאתי כמה תוכניות ממש טובות. מוצרים אלה יכולים לשמור על מכשירים לינוקס, IoT ומכשירי רשת המוגנים בתכונות אבטחת סייבר מתקדמות כמו סריקת תוכנות זדוניות, הגנה בזמן אמת, פונקציונליות חוצה פלטפורמות, הגנה על רשת ועוד.
כל אחת מתוכניות האנטי -וירוס שבדקתי עובדת על ההפסקות הפופולריות ביותר, כולל אובונטו, דביאן, לינוקס מנטה, פדורה ומנג’ארו. הרשימה שלי כוללת את הפתרונות האנטי -וירוס הטובים ביותר למשתמשים ביתיים, ארגוניים ועסקים קטנים, כמו גם כמה כלי אבטחה ממש טובים.
סיכום מהיר של האנטי -וירוסים הטובים ביותר עבור לינוקס:
- �� 1. Bitdefender כלי אבטחה של נקודת קצה – האנטי -וירוס הכללי הטוב ביותר עבור לינוקס.
- �� 2. קספרסקי אבטחת נקודת קצה – הטוב ביותר לסביבות IT היברידיות.
- �� 3. סופוס אנטי -וירוס עבור לינוקס – הטוב ביותר למשתמשים ביתיים.
- 4. טרליקס אבטחת נקודת קצה עבור לינוקס – הכי טוב לעסקים.
- 5. Clamav-סורק תוכנות זדוניות עם קוד פתוח ביותר ב- Linux.
- השוואה בין אנטי -וירוסים ללינוקס.
��1. כלי אבטחה של נקודת הקצה של BitDefender של Bitdefender – האנטי -וירוס הכללי הטוב ביותר עבור לינוקס בשנת 2023
Bitdefender כלי אבטחה של נקודת קצה (הטוב ביותר) הוא אנטי -וירוס לינוקס האהוב עלי לשנת 2023, והתמחור הגמיש שלו הופך אותו למשתמשים ביתיים וגם למשתמשים עסקיים כאחד. BEST תואם להפצות דביאן, CENTOS ו- Red Hat Linux, בין היתר, והוא מספק סריקת נקודות קצה עדכניות לשרתים, רשתות ומחשבים.
הטוב ביותר’S סורק אנטי-וירוס מבוסס לימוד במכונה זיהה 100% מהתוכנה הזדונית בבדיקה שלי, כולל קבצי תוכנות זדוניות שנועדו לפעול על לינוקס, Windows ו- MacOS-וסורק הגישה שלה מספק הגנה מקיפה בזמן אמת.
אני מאוד אוהב את BitDefender’S Control Center, כלי ניהול ריכוזי מבוסס ענן למנהלים, המאפשר למשתמשים להגדיר כללי אבטחה לכל הרשת שלהם, לנהל חומות אש, ארגזים של אפליקציה, מסנני אתרים ועוד ועוד. מרכז הבקרה מכוון את כל ה- BitDefender’תכונות S בלוח מחוונים מקוון אינטואיטיבי, מה שמקל על לראות מגמות רחבות ברשת כמו גם אפס במכשירים ספציפיים והגדרת כללים למשתמשים שונים.
בבדיקה שלי, הכי טוב’חומת האש של S הייתה עדיפה בהרבה על ההגנות הסטנדרטיות המובנות ברוב מסבך לינוקס, כולל אובונוטו’כלי חומת אש לא מסובך (UFW)-BitDefender הצליח לאתר דפיקות יציאה, תסריטים יוצאים, התקפות אדם-באמצע ואיומים אחרים בצורה מדויקת בהרבה מאשר UFW.
הטוב ביותר עבור Linux מספק אפשרות פשוטה של ממשק שורת פקודה (CLI). ממשק המשתמש מאפשר לך ליזום סריקות, להסתכל על קבצים בהסגר, לבדוק אירועי אבטחה בעבר ולבדוק את BitDefender’גרסת S ומצב במערכת שלך, הכל עם מגוון פקודות ספציפיות.
Bitdefender’התמחור של חבילות הכבידה שלו הוא ממש נהדר – החברה מציעה 3 חבילות שונות לעסקים קטנים יותר עד גדולים יותר, כאשר המחירים מתחילים 71 אירו.12 לשנה. אתה יכול לכסות 3 מכשירים עם ה- GravityZone אבטחה עסקית תכנן רק 71 אירו.12 / שנה, וזה הרבה עבור משתמשים ביתיים ועסקים ביתיים. עם זאת, משתמשים המעוניינים להגן על מכשירים ניידים ומכשירי IoT יצטרכו לשדרג לאף אחד מה- GravityZone פרמיית אבטחה עסקית (262 אירו.71 לשנה) או מִפְעָל.
שורה תחתונה:
Bitdefender כלי אבטחה של נקודת קצה (הטוב ביותר) הוא כלי רב עוצמה לניהול אבטחת אינטרנט במערכות לינוקס. סורק התוכנה הזדונית המתקדמת שלה משתמש בלמידה במכונה כדי לאתר איומים בזמן אמת, והוא רשם דירוג גילוי של 100% זדוניות במהלך הבדיקה שלי. אני גם מעריך את BitDefender’תכונת מרכז בקרה מבוססת ענן, שמקלה על ניהול חומות אש, ארגון חול של אפליקציה, מסנני אינטרנט ועוד לכל המכשירים המורשים. כל תוכניות BitDefender מגיעות עם אחריות של 30 יום בחזרה.
��2. אבטחת נקודת קצה של קספרסקי עבור לינוקס – הטובה ביותר לסביבות IT היברידיות (עסקים)
קספרסקי אבטחת נקודת קצה היא תוכנית אנטי -וירוס די טובה לסביבות IT. במהלך הבדיקות שלי, קספרסקי אבטחת נקודת קצה זיהה והסירו כל מדגם זדוני i’D מוסתר במכונות לינוקס, Windows ו- Mac הרשתות שלי. זה כלל דגימות זדוניות מוסתרות בזיכרון המערכת, ענפי האתחול וכוננים נשלפים. קספרסקי’S סורק גם זיהה והסגר תוכנה זדונית המכוונת למכשירי ה- IoT שלי, כולל פורטל פייסבוק ו- Google Nest Hub.
קספרסקי אבטחת נקודת קצה הצעות:
קספרסקי אבטחת נקודת קצה תואם ל -14 מסבכים, כולל אלתרוס, אסטרה לינוקס, סנטוס ולינוקס מנטה.
לרוע המזל, קספרסקי אבטחת נקודת קצה זמין רק בתוכניות עסקיות ואין לו הגנה על משתמשים בודדים כמו סופוס. יש 3 תוכניות עסקיות:
כל אחת מהתכניות הללו זמינה בניסיון בחינם של 30 יום. קספרסקי ענן אבטחת נקודת קצה מספק את כל התכונות שלמעלה עבור 176 אירו.10 לשנה, ואילו קספרסקי ענן אבטחת נקודת קצה פלוס עולה 282 אירו.63 לשנה, יש את כל האמור לעיל, ומוסיף תכונות נוספות כמו ניהול תיקונים והגנה על שרת. סוף כל סוף, Pro Cloud Cloud Point מוסיף הגנה על דוא”ל שער ושער שרת, האידיאלי לעסקים המנהלים את האינטראנט שלהם.
שורה תחתונה:
קספרסקי אבטחת נקודת קצה מציע סורק תוכנות זדוניות חזקות, הגנה על תוכנות כופר, צג חומת אש ועוד. ה ענן אבטחת נקודת קצה התוכנית היא האפשרות הטובה ביותר למשתמשים ביתיים, אך כלי ניהול הרשת, הגנת השרתים וכלי הניטור של Gateway הופכים אותה לאידיאלית לסביבות IT היברידיות עם מכונות לינוקס, Windows ו- Mac. קספרסקי’חבילות לינוקס מגיעות עם אחריות של 30 יום בחזרה.
��3. אנטי-וירוס של סופוס עבור לינוקס-הטוב ביותר עבור משתמשי לינוקס הבית
סופוס אנטי-וירוס עבור לינוקס מספק את מיטב ההגנה על תוכנות זדוניות הביתיות עבור לינוקס בשנת 2023. הוא משתמש במסד נתונים זדוני קנייני מסיבי ובהיוריסטיקה מתקדמת כדי לאתר ולהסיר את כל סוגי התוכנה הזדונית.
במהלך הבדיקה שלי, הסורק והגנה בזמן אמת רשמו בעקביות שיעורי גילוי מושלמים -סופוס זיהה את כל קבצי התוכנה הזדונית המבוססת על לינוקס במערכת שלי, והיא אפילו הסירו דגימות זדוניות מבוססות Windows ו- Mac ממכשירי לינוקס שלי.
אנטי-וירוס של סופוס עבור לינוקס כולל:
גם אנטי-וירוס של סופוס עבור לינוקס קל לשימוש. ניתן לשלוט על ההגנות שלה באמצעות Sophos Central (פלטפורמת ניהול מבוססת אינטרנט עם ממשק משתמש אינטואיטיבי) או ממשק שורת פקודה (CLI). עם זאת, התמיכה בלינוקס בסופוס סנטרל תופסק ביולי 2023, כך שבאותה נקודה זה יהיה Cli בלבד.
סופוס נתמך בכמה מהסבכים הפופולריים ביותר של לינוקס, כולל כובע רד, סוזה ואובונטו. הוא מציע גם תמיכה בגרסאות בהתאמה אישית של ההפסקות הללו.
סופוס אנטי-וירוס עבור לינוקס זמין בשתי גרסאות, אנטי-וירוס של סופוס עבור לינוקס 10 (הכי טוב לניהול מספר מערכות לינוקס של 64 סיביות) וסופוס אנטי-וירוס עבור לינוקס 9 (הטוב ביותר למשתמשים בודדים עם מערכות 32 סיביות). לרוע המזל, תמיכה בסופוס אנטי-וירוס עבור לינוקס 9 מסתיים ביולי 2023.
אתה יכול להשיג את סופוס סנטרל במשפט חינם של 30 יום. ברגע שהמשפט הזה נגמר, אתה’תינתן אפשרות למצוא משווק אשר’אני יספק לך הצעת מחיר אינדיבידואלית על סמך הצרכים שלך. בבדיקות שלי, המחיר שציטטתי לכיסוי הרשת הביתית הקטנה שלי היה סביר במיוחד.
שורה תחתונה:
סופוס אנטי-וירוס עבור לינוקס מציע את מיטב ההגנה על תוכנות זדוניות בלינוקס בשנת 2023. הוא משתמש במנוע תוכנה זדונית עוצמתית עם פונקציונליות חוצה פלטפורמות, יש לו תמיכה מקיפה של Distro, והוא קל לשימוש. אתה יכול להוריד את סופוס אנטי-וירוס עבור לינוקס דרך סופוס סנטרל ונסה זאת במשפט בחינם של 30 יום.
4. Trellix Security Security (לשעבר McAfee Endpoint Securit
טרליקס אבטחת נקודת קצה היא תוכנית אנטי -וירוס חזקה לעסקים הפעלת מכונות לינוקס, Windows ו- Mac (כמו גם מכשירי אנדרואיד ו- iOS). טרליקס תואם את כל ההפרעות העיקריות של לינוקס, כולל דביאן, אובונטו, סנטוס, פדורה, סוזה ואורקל.
בבדיקות שלי, טרליקס אבטחת נקודת קצה עבור לינוקס היו שיעורי גילוי מושלמים ואפילו מצאו תוכנות זדוניות מוסתרות בקבצים בארכיון. בדומה ל- BitDefender, Trellix משתמש בספרייה מבוססת ענן בשילוב עם למידת מכונה כדי לאתר התנהגות לא בטוחה מאיומים של אפס יום כי סורקים מסורתיים עשויים שלא לתפוס.
טרליקס אבטחת נקודת קצה מציע גם הגנה בזמן אמת בגישה, כלומר זה יסרוק באופן אוטומטי קבצים בכל פעם שהם’נפתח מחדש, הורד או השתנה במכשירים שלך. בבדיקות שלי, סריקה זו על הגישה הצליחה לחסום ולאתר קבצי תוכנות כופר, טרויאנים, קריפטו-ג’קרים ועוד.
טרליקס אבטחת נקודת קצה קל לנהל שימוש ב- GUI מבוסס האינטרנט שלה. אתה יכול בקלות ליצור ולערוך מדיניות עבור כל המערכות המוגנות שלך מלוח המחוונים המקוון הזה. לדוגמה, הגדרתי מדיניות לסריקה אוטומטית של קבצים לתוכנה זדונית כאשר מישהו ברשת שלי פותח אותם. מאוד אהבתי איך טרליקס’לוח המחוונים המרכזי של S איפשר לי לעקוב בקלות אחר תוצאות הסריקה, נתוני השימוש באינטרנט, פעילות חומת אש ועוד על כל המכשירים המחוברים שלי.
שם’ניסיון חינם של 60 יום של טרליקס אבטחת נקודת קצה שמגיע עם 5 רישיונות להתקנה על מספר מחשבים. עלות הגרסה המלאה משתנה בהתאם למספר המכשירים ברשת שלך – צור קשר עם טרליקס’מומחי תמיכה לקבל מחיר להגנה על המכשירים שלך. בזמן שאני לא’לא תמליץ על זה אם אתה’מחדש משתמש בודד, עסקים ירוויחו מהבקרה הקלה בין פלטפורמות ויכולת להגן על מכונות מרובות בו זמנית.
שורה תחתונה:
טרליקס אבטחת נקודת קצה מציע סריקת תוכנות זדוניות מעולות לסביבות המפעילות מערכות הפעלה מעורבות, אך היא’זה לא אידיאלי ליחידים. עם זאת, זה’s קל לשימוש וניתן לשלוט בו ממכונה ריכוזית. אתה יכול לנסות טרליקס אבטחת נקודת קצה בניסיון חינם של 60 יום.
5. Clamav-סורק תוכנות זדוניות עם קוד פתוח ביותר ב- Linux
Clamav מציעה הגנה טובה על תוכנות זדוניות עם קוד פתוח ללינוקס. זה’הבחירה שלנו לאנטי -וירוס החינמי הטוב ביותר עבור לינוקס בשנת 2023, והיא’S פחות או יותר האפשרות היחידה הטובה בחינם בשוק כיום.
כשבדקתי את Clamav’סורק תוכנות זדוניות, הוא זיהה 95% מדגימות תוכנות זדוניות במחשב של דביאן 8 שלי. בזמן שזה לא’t טוב כמו Bitdefender ו- Kaspersky (שמצאו 100% מהדגימות), Clamav עדיין זיהה בעקביות טרויאנים, תולעים, ערכות שורש ועוד. מה’יתרה מזאת, סריקותיו השתמשו במעט מאוד מעבד, והיו מהירים מאוד.
Clamav כולל:
עם זאת, Clamav מספקת למשתמשים רק CLI, ויש לא מעט פקודות שעליכם להיכנס כדי לכוונן את Clamav’סריקת דואר. הייתי לא’תמליץ עליו למשתמשים מתחילים, אך משתמשים מתקדמים יעריכו את השליטה, ההתאמה האישית וההגנה שהיא מספקת.
Clamav הוא באמת קוד פתוח – ספריית התוכנה הזדונית שלה מתעדכנת כל העת על ידי משתמשים (שיכולים להשתמש ב- Clamav’S כלי דיווח מובנה בתוכנות זדוניות כדי להוסיף למסד הנתונים), וקהילת לינוקס של קוד פתוח פועלת כל העת כדי להפוך את Clamav לאפשרות האנטי-וירוס החינמית המוחלטת עבור משתמשי Linux Home.
בסך הכל, Clamav היא אפשרות חינמית הגונה למשתמשים ביתיים מחפש אנטי-וירוס מבוסס לינוקס טוב, למרות שהוא לא’יש את ההגנות הטובות ביותר לתוכנות זדוניות ברשימה זו.
שורה תחתונה:
Clamav מציעה הגנה בחינם לתוכנות זדוניות, והיא’S מיוצר על ידי משתמשי לינוקס, עבור משתמשי לינוקס. אם אתה לא’לא אכפת לשים עבודה מסוימת ללימוד הפקודות שלה, היא פועלת בשקט והיא דרך ממש טובה לשמור על מכונת לינוקס ושרתי הדואר שלך מוגנים. אני’D אוהב לראות את Clamav משדרג את סריקת התוכנה הזדונית שלה כדי להיות מסוגל לגלות קרוב יותר ל 100% מקבצי תוכנות זדוניות, אבל זה’S עדיין אפשרות מצוינת עבור משתמשי לינוקס הביתיים בשנת 2023.
השוואה בין האנטי -וירוסים הטובים ביותר ללינוקס בשנת 2023
אנטי -וירוס ניהול חומת אש GUI הגנת שרת/רשת גרסה חינם מספר ההפסקות הנתמכות של לינוקס 1.כלי אבטחה של נקודת הקצה של BittDefender ✅ מבוסס רשת ✅ ❌ 8 2.�� Kaspersky Security Security ✅ ✅ ✅ ❌ 17 3.�� אנטי -וירוס סופוס ללינוקס ✅
(דרך סופוס סנטרל)מבוסס רשת ✅ ❌ 7 4. אבטחת נקודת הקצה של טרליקס ✅ מבוסס רשת ✅ ❌ 11 5. Clamav ❌ ❌
(Cli בלבד)❌ ✅ כל ההפצות הגדולות + מזלגות כיצד לבחור את האנטי -וירוס הטוב ביותר עבור לינוקס בשנת 2023:
- איתור תוכנות זדוניות. בחר אנטי -וירוס עבור לינוקס הכולל סורק תוכנה זדונית הגונה. וודא שהסורק יכול לזהות ולהסיר תוכנה זדונית מבוססת לינוקס בנוסף ל- Windows ו- Mac Award תוכנה זדונית. גם Bitdefender וגם Kaspersky הם דוגמאות טובות לאנטי -וירוסים עם שיעורי גילוי זדוניים מושלמים.
- אין האטה. אם אתה משתמש במכונת לינוקס שלך לפעילויות עתירות מעבד, אתה זקוק לסורק קל משקל שזכה’לא לתפוס יותר מדי כוח עיבוד במהלך סריקות. בחלק מהתוכניות האנטי -וירוס יש ניקוז מעבד גבוה ומאט את המערכת שלך, מה שמקשה על הגלוש באינטרנט, להזרים תוכן או לשחק משחקי וידאו. תוכניות כמו Clamav הן קלות ויכולות לשמור על הגנה על תוכנות זדוניות מבלי להשפיע על המחשב שלך’ביצועי S.
- מאפיינים. אתה צריך לבחור אנטי -וירוס עם מספיק תכונות שיתאימו לצרכים שלך. לדוגמה, סביר להניח שמשתמשים ביתיים לא יזדקקו להגנה מרכזית ולכן אנטי -וירוס מינימלי כמו Clamav יהיה בחירה טובה (כל עוד אתה’מחדש משתמש לינוקס מנוסה). עם זאת, עסקים עם מספר מחשבים ומכשירי IoT ברשת שלהם צריכים לשקול פיתרון מקיף יותר כמו Bitdefender, הכולל סורק תוכנה זדונית על פי דרישה, ניהול ריכוזי ועוד.
- קלות שימוש. אם אתה’לא משתמש מתקדם, ברצונך לבחור תוכנית אנטי -וירוס עבור לינוקס הכוללת ממשק משתמש גרפי (GUI). לאנטי-וירוסים רבים של לינוקס יש רק ממשק שורת פקודה (CLI). האנטי-וירוסים המובילים כוללים קונסולת ניהול מבוססת אינטרנט, GUI לשולחן העבודה, או הבחירה בין שימוש ב- GUI או CLI. שניהם BitDefender כלי אבטחה של נקודת קצה וטרליקס אבטחת נקודת קצה יש פלטפורמות ניהול מבוססות אינטרנט.
- תמיכה בהפרעה. האנטי -וירוסים הטובים ביותר עבור לינוקס תואמים הרבה דיסוזות שונות, כולל אובונטו, דביאן, סנטוס, פדורה ואורקל (כמו גם המזלגות שלהם). אם אתה’לשלם מחדש עבור הגנה על אנטי -וירוס, וודא שההתמחות שלך נתמכת (כמו גם כל מכשירי MacOS, Windows, Android או iOS ברשת שלך). קספרסקי אבטחת נקודת קצה מציע את תמיכת ההפצה ביותר בחבילת אנטי -וירוס בתשלום.
כלי אבטחה אחרים של לינוקס מומלצים
Firejail/Firetools
FireJail הוא כלי אבטחה לינוקס עם קוד פתוח חזק שיכול להריץ יישומים בסביבה מבודדת. פעולה זו מונעת מהיישומים לגשת לקבצים ולתיקיות האישיות שלך, וזו דרך נהדרת להימנע מהפרות אבטחה, התקפות תוכנות זדוניות וגניבת נתונים.
FireJail כולל כמה תכונות מצוינות, כגון:
- מיכל מערכת קבצים. נוצרת סביבה מבודדת כשאתה מתחיל בקשה ונרוס כשאתה סוגר אותה.
- תמיכה ברשת. FireJail יכול להצטרף ל- TCP/IP ולחסום חיבורים נכנסים.
- פרופילי אבטחה. מאפשר התאמה אישית של מיכל מערכת הקבצים. לדוגמה, אתה יכול לספריות ספציפיות ברשימת הלבנות המאפשרות גישה אליהם של FireJail.
כל התכונות הללו עבדו טוב במהלך הבדיקה שלי. עם זאת, אהבתי במיוחד את פרופילי האבטחה. העברתי את Firefox דרך Firejail עם שלי “תמונות” רשימת רשימות הבנה של התיקיה, ו- FireJail אפשרו לי להעלות תמונות לפייסבוק תוך שמירה על חווית הגלישה הכוללת שלי פרטית.
אהבתי גם כמה קל היה להגדיר יישומים להיפתח אוטומטית בסביבה המבודדת, וזה שימושי אם ברצונך להריץ יישומים לעתים קרובות אך להגביל את ההרשאות שלהם (לדוגמה, אתה יכול למנוע את Firefox הפעלת JavaScript).
ל- Firejail יש גם תמיכה מקיפה להפעלה. כל עוד גרסת גרעין לינוקס שלך היא 3.x או חדש יותר, זה יעבוד על המכונה שלך. אתה יכול גם להוריד את FireTools – אלטרנטיבה עם GUI – מההפצה שלך’מנהל החבילות, מה שהופך את FireJail לנגיש למתחילים.
בסך הכל, בעוד FireJail הוא’לא טוב כמו חבילת אנטי -וירוס מקיפה, זה’כלי מצוין לרוץ לצד אחד. אם אתה רוצה פרטיות נוספת, אני ממליץ להשתמש ב- FireJail לצד VPN תואם לינוקס כמו Proton VPN.
Rkhunter
Rkhunter הוא כלי אבטחה בחינם עם קוד פתוח עבור לינוקס שיכול לסרוק את המערכת שלך עבור ערכות שורש, דלתות אחוריות וניצולי מערכת אחרים. Rkhunter מגן על מכונת הלינוקס שלך על ידי:
- בודק את המערכת המקומית שלך ערכות שורש.
- מתריע לך לספריות נסתרות.
- מחפש מיתרים חשודה במודולי גרעין.
- התראה על הרשאות שהוגדרו בצורה שגויה.
- מחפש חתימות שונה בהפעלה.
כשבדקתי את rkhunter במכונה של Debian 8 שלי, סריקת השורש המלאה של הדיסק סיימה תוך 2 דקות בערך 2 דקות. זה זיהה 100% מדגימות השורש i’D מוסתר במכונה שלי והזהיר אותי לדלתות אחוריות פוטנציאליות שלא עשיתי’לא יודע על. זו הגנה סופר חשובה מכיוון שפושעי רשת יכולים להשתמש בדלתות אחוריות כדי לפלוש למערכת שלך, לגנוב את הנתונים שלך ולהפיץ תוכנה זדונית.
עם זאת, באופן מעצבן, rkhunter לא’לא לתת לך מידע כיצד לתקן אחת מהאזהרות שלו – כך שמשתמשים מתחילים עשויים להיאבק עם ניקוים.
הערכתי כיצד Rkhunter חיפש גם ערכות שורש של Windows ו- Mac במחשב Debian 8 שלי. ואילו ערכות שורש אלה יכולות’T Harm Harm Machines, הם יכולים להשתמש במכשיר הלינוקס שלך כדי להדביק מחשבי Windows ו- Mac.
כמו Firetools, ל- Rkhunter יש תמיכה מקיפה של Distro Distro. התוכנית כתובה באופן כללי, כלומר היא עובדת על רוב מערכות לינוקס ו- UNIX.
Qubes OS
מערכת ההפעלה Qubes היא מערכת הפעלה מבוססת לינוקס המשתמשת בווירטואליזציה כדי לבודד תהליכי מערכת לצורך אבטחה מוגברת. זה עושה זאת על ידי מידור יישומים למכונות וירטואליות, הפסקת כל תוכנה זדונית שאתה מוריד בטעות מפיזור על פני המחשב או הרשת שלך.
אתה יכול להחליט מה לרוץ בכל מכונה וירטואלית, או Qube – אתה יכול להריץ את Windows, Debian, MacOS, מה שלא יהיה. ניתן להשתמש בקווא. בסך הכל, זה’נהדר לשמירה על תהליכים שונים שלך בטוחים ופרטיים. לדוגמה, אם פושעי סייבר יתפשרו על דפדפן האינטרנט שלי, הם לא היו עושים זאת’לא יוכל לגשת ליישום הדוא”ל שלי הפועל בקווב נפרד.
גם Qubes הוא בחינם לחלוטין. עם זאת, לא הייתי’לא ממליץ עליו לשימוש יומיומי. מכיוון ש- qubes מפעיל כל כך הרבה וירטואליזציות, זה’S מעבד אינטנסיבי, כך שמשתמשים מתכננים פעילויות כמו הזרמת מדיה ומשחקי וידאו עשויים להיאבק. עם זאת, אם אתה צריך לגשת למסמכים חסויים בדפדפן האינטרנט שלך, בדוא”ל או במערכת ההפעלה שלך, או אם אתה מתכנן לבצע עסקאות פיננסיות שאתה דואג עשוי להיחטוף – אז Qubes הוא אחת ממערכות ההפעלה הטובות ביותר להשארת מוגנת בשנת 2023.
המותגים המובילים שלא’לא לעשות את החיתוך
- Eset nod32 עבור לינוקס. ESET עבור לינוקס היא תוכנית אנטי-וירוס מצוינת וקלה לשימוש. עם זאת, המוצר הופסק לאחרונה, כך שהוא כבר לא מתעדכן וכבר לא תוכל להוריד אותו.
- אנטי -וירוס פנדה ללינוקס. בעוד שאנטי-וירוס של פנדה עבור לינוקס עדיין זמין מאתרי צד ג ‘, זה’S כבר לא נתמך על ידי פנדה וזכה’T להציע הגנה בשנת 2023.
- קומודו עבור לינוקס. אם כי קומודו’אתר האינטרנט עדיין מפרסם תמיכה בלינוקס, מוצר זה הופסק למעשה.
שאלות נפוצות
האם אני צריך אנטי -וירוס ללינוקס?
כן, אתה צריך אנטי -וירוס עבור לינוקס. בעוד שלינוקס מאובטחת יותר מ- Windows ו- Mac, מספר הזיהומים בתוכנה זדונית בלינוקס גדל בשנת 2023. תוכנית אנטי -וירוס טובה ללינוקס (כגון BitDefender) יכולה לשמור על מכשירי המחשב, השרתים וה- IoT של לינוקס שלך מוגנים ואפילו להפסיק את התפשטות התוכנה למכונות Windows ו- Mac.
האם רוב תוכניות האנטי -וירוס עובדות עבור לינוקס?
לרוע המזל, רוב התוכניות האנטי -וירוס אינן מספקות תמיכה בלינוקס. עם זאת, עדיין ישנם כמה אנטי -וירוסים טובים שמספקים תמיכה בלינוקס, כולל BitDefender כלי אבטחה של נקודת קצה.
קהילת לינוקס מספקת גם כמה הגנה בחינם די טובה וכלי אבטחה מקוד פתוח אמינים כמו Firejail/Firetools ו- Rkhunter.
האם לינוקס יכול להידבק על ידי Ransomware?
בזמן שזה’S הרבה פחות נפוץ מאשר ב- Windows ו- Mac, מכונות מבוססות לינוקס יכולות ליפול קורבן להתקפות תוכנות כופר. זה קורה לאחרונה עם הופעתו של גרסת לינוקס של Lockbit, המשתמשת בתקן הצפנה מתקדם כדי למקד ולהצפנת שרתי לינוקס ESXi.
קספרסקי אבטחת נקודת קצה כולל הגנה על תוכנות כופר עבור לינוקס שיכול לשחזר קבצים באופן מקומי ובכונן משותף שהוצפנו על ידי Ransomware. טרליקס אבטחת נקודת קצה כולל גם הגנה על איום מתקדם, שיכולה לאתר תוכנות כופר במערכת שלך ולמנוע אותה לגרום לנזק.
מהו אנטי -וירוס טוב עבור לינוקס אובונטו?
מכיוון שאובונטו היא אחת מההפצות לינוקס הידועות והפופולריות יותר, רוב התוכניות האנטי-וירוס מבוססות לינוקס תואמות אותה. עם זאת, הייתי ממליץ על bitdefender כלי אבטחה של נקודת קצה מכיוון שהוא כולל את כל תכונות האבטחה שאתה צריך כדי להישאר מוגן בשנת 2023, ויש לו גם תוכניות תמחור בעלות נמוכה למשתמשים ביתיים.
אם אתה לא’לא רוצה להוציא כסף, אתה יכול גם לבדוק את Clamav – אבל תוכניות אנטי -וירוס בחינם פשוט לא’לא לספק את אותה רמת הגנה כמו עמיתיהם המובחרים.
למה אתה לא’לא צריך אנטי -וירוס על לינוקס (בדרך כלל)

כריס הופמן

כריס הופמן
עורך ראשיכריס הופמן הוא עורך הראשי של חנון הוראות. הוא כתב על טכנולוגיה למעלה מעשור והיה בעל טור של PCWorld במשך שנתיים. כריס כתב עבור הניו יורק טיימס וכן העיכול של הקורא, התראיין כמומחה טכנולוגי בתחנות טלוויזיה כמו NBC 6 של מיאמי, ועבודתו מכוסה על ידי כלי חדשות כמו ה- BBC. מאז 2011, כריס כתב למעלה מ -2,000 מאמרים שנקראו יותר ממיליארד פעמים-וזה פשוט כאן ב- How to Geek. קרא עוד.
עודכן 11 ביולי, 2017, 22:55 EDT | 3 דקות לקרוא

תאמינו או לא, ישנן תוכניות אנטי -וירוס הממוקדות למשתמשים בשולחן העבודה לינוקס. אם רק עברת ללינוקס והתחלת לחפש פיתרון אנטי -וירוס, אל תעשה’T טורח – אינך זקוק לתוכנית אנטי -וירוס בלינוקס. ישנם כמה מצבים שבהם הפעלת אנטי -וירוס בלינוקס הגיוני, אבל שולחן העבודה הממוצע של לינוקס הוא’לא אחד מהם. אתה רק רוצה שתוכנית אנטי -וירוס תסרק עבור Windows זדוניות.
מעט נגיפי לינוקס קיימים בטבע
הסיבה העיקרית שאתה לא’זה צריך אנטי -וירוס על לינוקס הוא שמעט מאוד תוכנות זדוניות לינוקס קיימות בטבע. תוכנה זדונית עבור Windows נפוצה ביותר. פרסומות מוצלות דוחפות תוכנה מגעילה שהיא למעשה תוכנות זדוניות, אתרי שיתוף קבצים מלאים בתוכניות נגועות, ואנשים זדוניים מכוונים לפגיעויות אבטחה להתקנת תוכנות זדוניות של Windows ללא רשותך. עם זאת בחשבון, שימוש בתוכנית אנטי -וירוס ב- Windows הוא שכבה חשובה של הגנה. עם זאת, לא סביר מאוד שתעמוד עליו – ולהידבק בנגיף לינוקס באותה דרך שתדבק בחתיכת תוכנות זדוניות ב- Windows.
לא משנה מה הסיבה, תוכנות זדוניות לינוקס אינן’לא בכל האינטרנט כמו ש- Windows זדוניות היא. השימוש באנטי -וירוס מיותר לחלוטין עבור משתמשי שולחן העבודה לינוקס.

מדוע לינוקס בטוחה יותר מ- Windows
- מנהלי חבילות ומאגרי תוכנה: כאשר ברצונך להתקין תוכנית חדשה בשולחן העבודה של Windows שלך, אתה פונה לגוגל ומחפש את התוכנית. כאשר ברצונך להתקין את רוב התוכניות ב- Linux, אתה פותח את מנהל החבילות שלך ומוריד אותו מהפצת לינוקס שלך’מאגרי תוכנה S. מאגרים אלה מכילים תוכנה מהימנה שנקבעו על ידי הפצת לינוקס שלך – המשתמשים לא’T בהרגל להוריד ולהפעיל תוכנה שרירותית.
- תכונות אבטחה אחרות: מיקרוסופט עשתה הרבה עבודה כדי לתקן בעיות אבטחה חמורות עם Windows. עד שהוצג UAC עם Windows Vista, משתמשי Windows כמעט תמיד השתמשו בחשבון המנהל כל הזמן. משתמשי לינוקס השתמשו בדרך כלל בחשבונות משתמש מוגבלים והפכו למשתמש השורש רק במידת הצורך. לינוקס יש גם תכונות אבטחה אחרות, כמו Apparmor ו- Selinux.
- נתח שוק ודמוגרפיה: לינוקס הייתה היסטורית נתח שוק נמוך. זה היה גם תחום של גיקים שנוטים להיות יותר קרואציה למחשבים. לעומת חלונות, זה’זה לא מטרה גדולה או קלה.

להישאר מאובטח בלינוקס
בזמן שאתה לא’לא צריך אנטי -וירוס, אתה צריך לעקוב אחר כמה נוהלי אבטחה בסיסיים, לא משנה באיזו מערכת הפעלה אתה משתמש:
- עדכן את התוכנה שלך: בעידן בו הדפדפנים והתוספים שלהם-במיוחד Java ו- Flash-הם היעדים המובילים, להישאר מעודכנים עם תיקוני האבטחה האחרונים חשובים. הבעיה הגדולה ביותר בתוכנות זדוניות ב- Mac OS X נגרמה כתוצאה מהפלאגין של Java. עם פיסת תוכנה חוצה פלטפורמות כמו Java, אותה פגיעות יכולה לעבוד על Windows, Mac ו- Linux. ב- Linux, אתה יכול לעדכן את כל התוכנה שלך עם עדכון משולב יחיד ומשולב.
- היזהר: דיוג – התרגול של יצירת אתרים שמתיימרים להיות אתרים אחרים – מסוכן באותה מידה במערכת ההפעלה של לינוקס או כרום כמו ב- Windows. אם אתה מבקר באתר שמתיימר להיות הבנק שלך’אתר האינטרנט והזן את המידע הבנקאי שלך, אתה בבעיה. למרבה המזל, לדפדפנים כמו Firefox ו- Chrome בלינוקס יש את אותו המסנן האנטי-דייג שהם עושים ב- Windows. אתה לא דון’לא צריך חבילת אבטחת אינטרנט כדי להגן מפני דיוג. (עם זאת, זכור כי מסנן הדיוג לא’לא לתפוס הכל.)
- דוֹן’לא הפעל פקודות שאתה לא’לא אמון: שורת הפקודה לינוקס חזקה. לפני שאתה מעתיק הדבק פקודה אתה קורא איפשהו בטרמינל, שאל את עצמך אם אתה סומך על המקור. זה יכול להיות אחת משמונה הפקודות הקטלניות שלעולם אסור לך לרוץ על לינוקס.

כשאתה זקוק לאנטי -וירוס על לינוקס
תוכנת אנטי -וירוס ISN’לא לגמרי חסר תועלת בלינוקס. אם אתה מפעיל שרת קבצים מבוסס לינוקס או שרת דואר, סביר להניח שתרצה להשתמש בתוכנת אנטי-וירוס. אם אתה לא’T, מחשבי Windows נגועים עשויים להעלות קבצים נגועים במחשב הלינוקס שלך, ולאפשר לה להדביק מערכות Windows אחרות.
תוכנת האנטי -וירוס תסרוק עבור תוכנות זדוניות של Windows ותמחק אותה. זה N’לא להגן על מערכת הלינוקס שלך – זה’S מגן על מחשבי Windows מפני עצמם.
לינוקס isn’t מושלם וכל הפלטפורמות פגיעות פוטנציאליות. עם זאת, כעניין מעשי, שולחן העבודה של לינוקס לא’לא צריך תוכנת אנטי -וירוס.
- › כיצד להאיץ את חיבור האינטרנט שלך
- › תמיכה ב- Windows XP מסתיימת היום: כאן’S כיצד לעבור ללינוקס
- › מדוע ל- Windows יש יותר וירוסים מאשר Mac ו- Linux
- › כיצד לשדרג מ- Windows 7 ללינוקס
- › כיצד לבדוק את האנטי -וירוס, חומת האש, הדפדפן ואבטחת התוכנה שלך
- › האם פלטפורמות שאינן חלונות כמו Mac, Android, iOS ולינוקס מקבלות וירוסים?
- › מה זה אובונטו?
- › מהו תיקון מפתח במקרנים?

כריס הופמן
כריס הופמן הוא עורך הראשי של חנון הוראות. הוא כתב על טכנולוגיה למעלה מעשור והיה בעל טור של PCWorld במשך שנתיים. כריס כתב עבור הניו יורק טיימס וכן העיכול של הקורא, התראיין כמומחה טכנולוגי בתחנות טלוויזיה כמו NBC 6 של מיאמי, ועבודתו מכוסה על ידי כלי חדשות כמו ה- BBC. מאז 2011, כריס כתב למעלה מ -2,000 מאמרים שנקראו יותר ממיליארד פעמים-וזה פשוט כאן ב- How to Geek.
קרא ביו מלא »


