


האם תוכנות זדוניות משתמשות בזיכרון?
רק בזיכרון: תוכנה זדונית חסרת פתיחה – TTP חמקמק
אם מדור קודם, שיטות רשימות לבנות, ארגון חול ואפילו למידת מכונה לא יכולים להגן מפני התקפות חסרות קם, מה’שמאל? ארגונים יכולים להגן על עצמם על ידי נקיטת גישה משולבת המשלבת מספר שיטות.
סיכום:
תוכנות זדוניות בלבד, הידועות גם בשם תוכנות זדוניות חסרות קם, זכה לתשומת לב בגלל הפרות נתונים אחרונות כמו נתוני היעד הייסט. סוגים אלה של תוכניות תוכנות זדוניות נטענות את עצמן ל- RAM ואינן מתקינות את עצמן בכונן הקשיח, מה שמקשה על הגילוי. עם זאת, ישנן כמה סיבות לכך שתוכנות זדוניות בלבד לזכר לא צריכות להיות דאגה משמעותית.
נקודות מפתח:
- רוב התוכנה הזדונית בלבד לזיכרון לא יכולה להתמיד באמצעות אתחול מחדש, מה שמקל על הניקיון.
- תוכניות אנטי -תוכנות יעילות יותר בזיכרון סריקה מאשר סריקת כונן קשיח או SSD.
- אין שום הוכחות המצביעות על כך שקשה יותר לאתר תוכנות זדוניות לזיכרון בלבד מאשר סוגים אחרים של תוכנות זדוניות.
- תוכנות זדוניות לזיכרון בלבד קיימות כבר זמן רב, ותוכניות אנטי-כלי תוכנה יכולות לאתר אותן בקלות.
שאלות:
- מהן נקודות המפתח ביחס לתוכנות זדוניות לזיכרון בלבד?
נקודות המפתח ביחס לתוכנות זדוניות לזיכרון בלבד הן שרוב התוכנות הזדוניות בלבד לזיכרון אינן יכולות לשרוד אתחול מחדש, לתוכניות Antimalware אין שום בעיה לסרוק את הזיכרון, אין שום הוכחות המצביעות על כך שקשה יותר לתוכנה זדונית לזיכרון, ותוכנה זדונית בלבד קיימת כבר זמן רב. - מדוע קל יותר לנקות תוכנות זדוניות לזיכרון בלבד?
ניתן לנקות בקלות תוכנה זדונית לזכר על ידי אתחול המחשב מחדש מכיוון שהוא לא נמשך באמצעות אתחול מחדש. - מדוע תוכניות אנטי -תוכנות יעילות יותר בסריקה זיכרון?
זיכרון סריקה מהיר בהרבה מסריקת כונן קשיח או SSD, ויש פחות זיכרון RAM לסריקה בהשוואה לחלל הדיסק. - האם יש ראיות המצביעות על כך שקשה יותר לזהות תוכנות זדוניות לזיכרון?
לא, אין שום הוכחות המצביעות על כך שקשה יותר לזהות תוכנות זדוניות לזיכרון. תוכניות אנטי-כלי תוכנה יכולות לאתר בקלות תוכנות זדוניות לזיכרון בלבד. - האם תוכנות זדוניות בלבד קיימות כבר הרבה זמן?
כן, תוכנות זדוניות בלבד קיימות כבר הרבה זמן. תולעת SQL Slammer בשנת 2003 היא דוגמה לתוכנה זדונית לזיכרון בלבד. - מהם היתרונות של תוכנות זדוניות לזיכרון בלבד?
היתרונות של תוכנות זדוניות לזיכרון בלבד כוללים ניקוי קל יותר באמצעות אתחול מחדש, סריקה מהירה יותר על ידי תוכניות נגד תוכנות תוכנה, וללא עדויות המצביעות על קושי מוגבר באיתור. - מהן כמה תפיסות מוטעות נפוצות לגבי תוכנות זדוניות לזיכרון בלבד?
כמה תפיסות שגויות נפוצות לגבי תוכנות זדוניות לזיכרון בלבד הן שקשה יותר לאתר ומסוכן יותר מאשר סוגים זדוניים אחרים. - כיצד תוכנות זדוניות בלבד משוות לסוגים אחרים של תוכנות זדוניות?
תוכנות זדוניות בלבד לזכרון אינן מסוכנות יותר או קשה יותר לאתר מאשר סוגים אחרים של תוכנות זדוניות. - האם יש מחקרים על איתור תוכנות זדוניות לזיכרון בלבד?
לא היו מחקרים המצביעים על כך שקשה יותר לאתר או תוכנות זדוניות לזיכרון בלבד או הגדילו את שליליות שווא. - מדוע ארגונים לא צריכים לדאוג לתוכנות זדוניות בלבד?
ארגונים לא צריכים לדאוג לתוכנות זדוניות לזיכרון בלבד מכיוון שניתן לנקות אותה בקלות, תוכניות אנטי-תוכנה יכולות לאתר אותה ביעילות, ואין שום הוכחות המצביעות על קושי מוגבר בגילוי.
תשובות:
- ניתן לסכם תוכנות זדוניות בלבד על ידי נקודות המפתח הבאות: רוב התוכנות הזדוניות לזיכרון בלבד אינן יכולות לשרוד אתחול מחדש, תוכניות אנטי-כלי תוכנות יעילות בסריקה, אין שום עדות המצביעות על קושי מוגבר בגילוי, ותוכנות זדוניות בלבד קיימות כבר זמן רב. נקודות מפתח אלה מספקות ביטחון כי תוכנות זדוניות בלבד לזיכרון לא צריכות להיות דאגה משמעותית.
- קל יותר לנקות תוכנות זדוניות לזיכרון בלבד מכיוון שהוא לא יכול להתמיד באמצעות אתחול מחדש. על ידי סגירת נקודת הכניסה הראשונית והפעלה מחדש של המחשב, התוכנה הזדונית בלבד לזיכרון מוסרת ביעילות ללא צורך בחיפוש וניקוי נרחב.
- תוכניות אנטי -כלי תוכנות יעילות יותר בזיכרון סריקה בהשוואה לסריקת כונן קשיח או SSD. זיכרון סריקה מהיר משמעותית ודורש פחות משאבים, ומאפשר לתוכניות אנטי-תוכנות לאתר במהירות ולהסיר תוכנות זדוניות בלבד לזיכרון.
- אין שום הוכחות המצביעות על כך שקשה יותר לאתר תוכנות זדוניות לזיכרון בלבד מאשר סוגים אחרים של תוכנות זדוניות. תוכניות אנטי-כלי תוכנות זדוניות של כלי זיכרון, ולא היו מחקרים המצביעים על קושי מוגבר בגילוי או שליליות שווא גבוהות יותר.
- תוכנות זדוניות בלבד לזיכרון קיימות כבר זמן רב, עם דוגמאות כמו תולעת SQL Slammer בשנת 2003. למרות התפשטותה המהירה וההשפעה הפוטנציאלית שלה, תוכנות זדוניות לזיכרון בלבד ניתנות לגילוי בקלות על ידי תוכניות נגד תוכנות.
- היתרונות של תוכנות זדוניות לזיכרון בלבד כוללים ניקוי קל יותר באמצעות אתחול מחדש. מכיוון שתוכנות זדוניות בלבד לא יכולות להתמיד באמצעות אתחול מחדש, פשוט הפעלה מחדש של המחשב מנקה כל עקבות של התוכנה הזדונית, וביטול הצורך בהליכי ניקוי מורכבים.
- כמה תפיסות שגויות נפוצות לגבי תוכנות זדוניות לזיכרון בלבד הן שקשה יותר לאתר ומסוכן יותר מאשר סוגים זדוניים אחרים. עם זאת, לתוכניות Antimalware אין שום בעיה לאתר תוכנות זדוניות לזיכרון בלבד, ואין שום הוכחות התומכות בסכנה מוגברת בהשוואה לסוגים אחרים של תוכנות זדוניות.
- תוכנות זדוניות בלבד לזכרון אינן מסוכנות יותר או קשה יותר לאתר מאשר סוגים אחרים של תוכנות זדוניות. למרות שהיא מציעה יתרונות מסוימים לתוקפים, כמו התחמקות משיטות גילוי מסוימות, תוכניות אנטי-תוכנה מצוידות לזהות ולהסיר תוכנות זדוניות בלבד לזיכרון ביעילות.
- לא היו מחקרים המצביעים על כך שקשה יותר לאתר או תוכנות זדוניות לזיכרון בלבד או הגדילו את שליליות שווא. תוכניות אנטי-כלי תוכנות נגד יכולות לאתר באופן אמין תוכנות זדוניות לזיכרון בלבד, ואין שום הוכחות המצביעות על כך ששיטות הגילוי הנוכחיות אינן מספיקות.
- ארגונים לא צריכים לדאוג לתוכנות זדוניות לזיכרון בלבד מכיוון שניתן לנקות אותה בקלות, תוכניות אנטי-תוכנה יעילות לאיתור אותה, ואין שום הוכחות המצביעות על קושי מוגבר בגילוי. על ידי אימוץ גישה משולבת המשלבת שיטות אבטחה מרובות, ארגונים יכולים להגן ביעילות מפני תוכנות זדוניות לזיכרון בלבד.
הסיפור הזה, “האם אתה צריך לדאוג לתוכנות זדוניות בלבד?,”פורסם במקור ב- Infoworld.com. המשיכו להתפתחויות האחרונות באבטחת רשת וקראו עוד מבלוג יועץ האבטחה של רוג’ר גרימס ב- Infoworld.com. לחדשות הטכנולוגיה העסקית האחרונה, עקוב אחר infoworld.com בטוויטר.
רק בזיכרון: תוכנה זדונית חסרת פתיחה – TTP חמקמק
השימוש בתוכנות זדוניות חסרות פוגנות ולחיות מהטכניקות של LOTL (LOTL) של שחקני איום סייבר (CTAS) גדל עם השנים. נתונים מכלי נקודת הקצה של WatchGuard מצביעים על כך שכ- 80 אחוז מהתקפות LOTL חסרות פוגע בשנת 2020 כבר התגלו בסוף 2021. הנתונים של סימנטק מראים גם עלייה משמעותית בשימוש זדוני של CTAS בכלים לגיטימיים משנת 2019 עד 2020. הסקר של מכון פונמון על אנשי IT האחראים לניהול סיכוני נקודת קצה מאשר את המקרים ההולכים וגדלים של תוכנות זדוניות חסרות קצה ושימוש LOTL בסביבות ארגוניות.
הפניות:
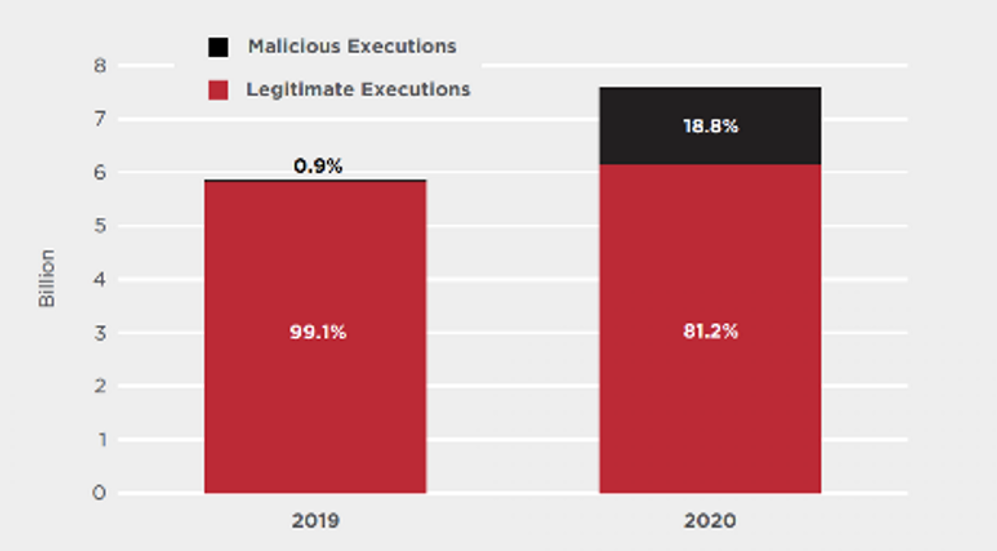
איור 1: נתונים בין השנים 2019-2020 המתארים שימוש זדוני בכלים לגיטימיים. (מקור: Symantec)
בעל טור אבטחה מאז 2005, רוג’ר גרימס מחזיק יותר מ- 40 אישורי מחשב וכתב עשרה ספרים בנושא אבטחת מחשבים.
זכויות יוצרים © 2014 IDG Communications, Inc.
רק בזיכרון: תוכנה זדונית חסרת פתיחה – TTP חמקמק
אם מדור קודם, שיטות רשימות לבנות, ארגון חול ואפילו למידת מכונה לא יכולים להגן מפני התקפות חסרות קם, מה’שמאל? ארגונים יכולים להגן על עצמם על ידי נקיטת גישה משולבת המשלבת מספר שיטות.
האם אתה צריך לדאוג לתוכנות זדוניות לזיכרון בלבד?
נתוני היעד האחרונים של יותר מ -40 מיליון רשומות כרטיסי אשראי יש דואגים רבים מההשפעה של תוכנות זדוניות לזיכרון בלבד. התוכנה הזדונית של היעד, גרסה של Blackpos, היא חלק ממשפחת סוסים טרויאנית המכונה טרויאני.Posram. לאחר הניצול הראשוני, התוכניות הללו פשוט נטענות את עצמן ל- RAM – הן לא מתקינות את עצמן בכונן הקשיח.
היעדר “טביעת רגל תוכנה” הופך את תוכניות התוכנה הזדונית בלבד של RAM. יש אנשים שאומרים שהם באמת חוששים. האם עלינו לדאוג להם יותר מתוכניות זדוניות אחרות?
[גם ב- InfoWorld: 13 שאלות קשות בנושא אבטחת מחשבים. | התעדכן בבעיות אבטחה מרכזיות עם העלון המרכזי של InfoWorld. ]
הפאניקה על פני טרויאנים לזיכרון בלבד מזכירה לי את כל נבואות יום הדין על תוכנות זדוניות של שורש, שיכולות “להסתיר בקלות מתוכניות אנטי-וירוס.”זה מעלה בראש ההיסטריה על סיבוב תולעי בוט, נגיפי קובץ מצורף לדוא”ל, וירוסי אתחול וחוטפי DNS. אותם סוגים חדשים של תוכנות זדוניות נשמעו בהתחלה מפחידות, אך תוכניות אנטי -תוכנה מגלות כעת בקלות את כולם. האתגר היחיד לתוכנת Antimalware הוא להתעדכן במספר העצום של תוכניות תוכנות זדוניות חדשות המופיעות מדי יום. גילוי שלם סוּג לעיתים רחוקות הייתה בעיה של תוכנות זדוניות.
למעשה, תוכנות זדוניות לזיכרון בלבד הן סוג של ברכה, מכמה סיבות.
ראשית, רוב התוכנות הזדוניות בלבד לא יכולות לחיות באמצעות אתחול מחדש. נכון, אם לא תיקנת את מה שאפשר לו לקבל גישה ראשונית מלכתחילה, התוכנה הזדונית תחזור פנימה. אבל כמה נחמד שאם תסגור את חור הכניסה הראשוני, אתחול מחדש פשוט ינקה את הבלגן הזדוני? אין ציד סביב הכונן הקשיח שמנסה למצוא את כל המקומות שהוא השתנה או בהם הוא עשוי להסתיר, אין לשלוף וירוסים מהביצועים המארחים ולנסות להחליט איך להרכיב שוב את ההומפטי-דמפי, לא תוהה אם יש לך הכל. פשוט הפעל מחדש את המחשב ולהירגע. אני מדמיין את עצמי על חוף ים במקסיקו, בועט לאחור עם בירה מוזהבת.
שנית, תוכניות אנטי -כלי תוכנות אוהבות לסרוק זיכרון עבור שחקנים רעים. זה הפריטים שאינם זיכרון שמאטים אותם. זיכרון סריקה יכול להיות ממש מהיר אלפי פעמים מאשר סריקת כונן קשיח – הוא אפילו הרבה יותר מהר מאשר סריקת SSD. בנוסף, כמובן, יש הרבה פחות זיכרון RAM מאשר דיסק לסריקה. סורקי אנטי -תוכנה היו שמחים לדבוק בזיכרון אם הם היו יכולים; פגע הביצועים יתאדה.
שלישית, לא ראיתי מחקרים שאומרים שקשה יותר לאתר תוכנות זדוניות לזיכרון בלבד או נגרמו לשליליות שווא מוגברות. זה מה שרוב האנשים מודאגים ממנו; עוד לא ראיתי שום ראיות אמיתיות.
לבסוף, למרות ש- BlackPos קיים רק כמה שנים, היו לנו תוכנות זדוניות לזיכרון רק הרבה זמן. תולעת ה- SQL Stlamme משנת 2003, למשל, הייתה זיכרון בלבד. עד היום, SQL Slammer עדיין מחזיק בתואר התולעת המהירה ביותר. זה ניצל כמעט כל שרת SQL שלא נערך באינטרנט תוך 10 דקות בערך. אבל כמה שזה היה גרוע, אהבתי את הניקוי: תיקקת את השרת והפתחת מחדש. וואלה! דבר רע נעלם לנצח. אה כן, זה מתגלה בקלות על ידי כל תוכנית אנטי -וירוס בעולם.
אז לא, אני לא מפחד מתוכנות זדוניות בלבד. להפך, אני חוצה את אצבעותיי ומקווה שכל התוכנות הזדוניות הופכות לזיכרון בלבד.
הסיפור הזה, “האם אתה צריך לדאוג לתוכנות זדוניות בלבד?,”פורסם במקור ב- Infoworld.com. המשיכו להתפתחויות האחרונות באבטחת רשת וקראו עוד מבלוג יועץ האבטחה של רוג’ר גרימס ב- Infoworld.com. לחדשות הטכנולוגיה העסקית האחרונה, עקוב אחר infoworld.com בטוויטר.
- 10 חברות אבטחת הסייבר החזקות ביותר
- 7 מגמות אבטחת סייבר חמות (ו -2 מתקררות)
- פגיעויות Apache Log4J: ציר זמן
- באמצעות מסגרת אבטחת הסייבר של NIST לטיפול בסיכון ארגוני
- 11 כלים לבדיקת חדירה המקצוענים משתמשים
- בִּטָחוֹן
- נתונים ואבטחת מידע
- תוכנה זדונית
בעל טור אבטחה מאז 2005, רוג’ר גרימס מחזיק יותר מ- 40 אישורי מחשב וכתב עשרה ספרים בנושא אבטחת מחשבים.
זכויות יוצרים © 2014 IDG Communications, Inc.
רק בזיכרון: תוכנה זדונית חסרת פתיחה – TTP חמקמק
נתוני התעשייה חושפים צמיחה משמעותית בשחקני איומי סייבר (CTAs’) שימוש בתוכנות זדוניות חסרות פוגנות ובחיות טכניקות אדמה (LOTL) במהלך השנים האחרונות.
- בסוף 2021 היו לכלי נקודת הקצה של Watchguard “כבר גילו כ -80 אחוז מהסגמים או חיו מהתקפות היבשה ש [הם] ראו במשך כל 2020.”
- באיור 1 אנו רואים סימנטק’נתוני S משנת 2019 ו- 2020 חושפים עלייה בולטת ב- CTAS’ שימוש זדוני בכלים לגיטימיים באותה תקופה.
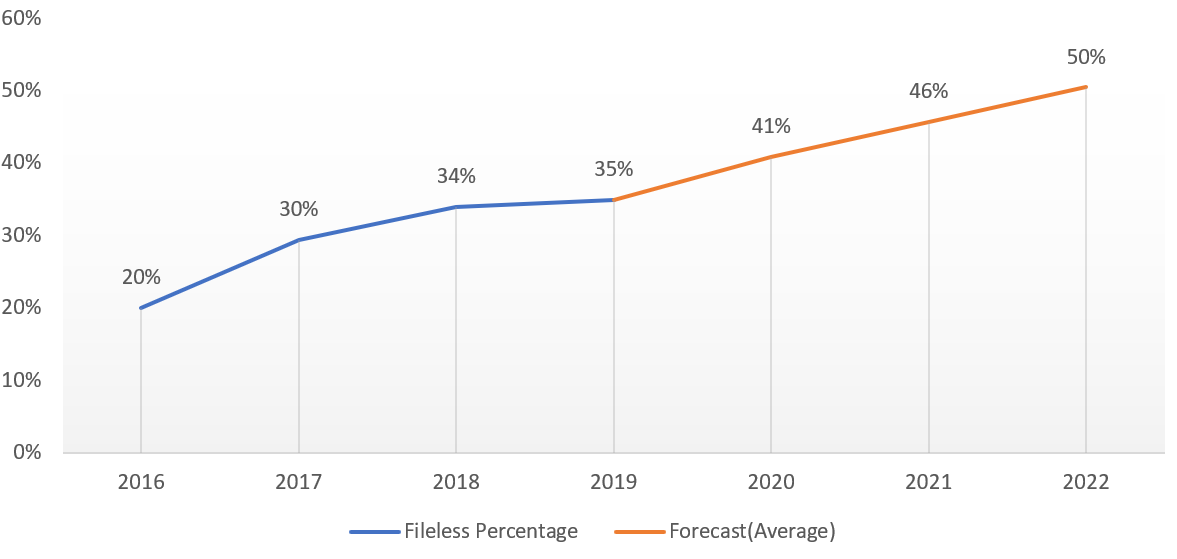
- איור 2 מראה כיצד מקרים של תוכנות זדוניות חסרות קם ושימוש LOTL עולות בסביבות ארגוניות, כפי שנודע מכון הפונמון מסקר אנשי IT האחראים לניהול סיכון לנקודת קצה.
איור 1: נתונים בין השנים 2019-2020 המתארים שימוש זדוני בכלים לגיטימיים. (מקור: Symantec)
איור 2: תחזית המבוססת על מכון הפונמון’המחקר השנתי של 2020 על מצב סקר סיכוני אבטחת נקודת הקצה. (מקור: Morphisec)
מהו תוכנות זדוניות חסרות קם?
תוכנות זדוניות חסרות קם היא תוכנה זדונית שמבצעת בזיכרון, בניגוד לתוכנה זדונית מסורתית שכותבת לדיסק באמצעות הפעלות זדוניות. לאחר ההדבקה, CTAs המפרסים תוכנות זדוניות חסרות קם בדרך כלל ממנפות כלים למערכת ומערכת לגיטימית כמו Windows PowerShell ו- Windows Management Adventation (WMI) כדי להשיג התמדה על ידי LOTL. ברגע ש- CTAs יקבעו דריסת רגל בקורבן’לאחר מכן הם יכולים להסלים הרשאות ולעבור לרוחב ברחבי הרשת (ראה איור 3). גרסאות תוכנות זדוניות נפוצות חסרות קם כוללות Darkwatchman, Stealer Panda, Bitrat ו- Avemariarat.
איור 3: שרשרת התקפה של תוכנות זדוניות חסרות קם עם דוגמאות

תוכנות זדוניות חסרות קם פועלות בזיכרון וממנף כלים מהימנים, ולכן לעתים קרובות נראה שפיר למערכות גילוי אנטי-וירוס וחדירות מבוססות חתימה. זה מאפש. אכן, ארגונים’ הסתמכות כבדה על כלים מבוססי חתימה להגנה על הרשתות שלהם היא ככל הנראה נהג משמעותי המניע CTAs לתקוף רשתות עם תוכנות זדוניות חסרות פתיחה.
הגנה מפני תוכנות זדוניות חסרות קם
על פי ניתוח צוות המודיעין של איום הסייבר (CTI) במרכז שיתוף וניתוח מידע רב-מדידי (MS-ISAC), CTAs ימשיכו להתפשר על ארגונים בשיעור הולך וגובר למרות הפריסה הרחבה יותר לארגונית בהגנה ארגונית. למעשה, הערכתם מציעה כי תוכנות זדוניות חסרות קם ו- LOTL יעלו ל 50% מכלל ההתקפות נגד סביבות ארגוניות בשנת 2022, ובכך יתאימו לראשונה את תדירות ההתקפות מבוססות הקבצים. (הפער הזה יכול לנבוע מ- CTAs’ תוכנות זדוניות חסרות קם משתמשות בארגונים לעקוף’ יישומים הגנתיים.)
ארגונים יכניסו את עצמם לתנוחה טובה יותר באופן משמעותי כנגד תוכנות זדוניות חסרות קם על ידי כך שלא ימתינו לתעדף את הדברים הבאים:
- ההגנה-בעומק: הגנה סייבר אפקטיבית מפני תוכנות זדוניות חסרות קצה תמנף אסטרטגיה בהגנה-מעמיקה המובילה את שיטות העבודה המומלצות והכלים המומלצים החיוניים כמו חומות אש, IDS/מערכות למניעת חדירות, ESS, פילוח רשת, רשת ומערכת הבסיס, העיקרון של הפחות פרישות, ניהול יומן, דרישות סיסמא חזקות וטיפוי מתוזמן, טלאים מתוזמנים.
- שירותי אבטחה נקודת קצה של CIS (ESS): המסופק על ידי המרכז לאבטחת אינטרנט (CIS), שירות זה מנתח נתוני נקודת קצה עבור דפוסים חשודה, כולל אלה של תוכנות זדוניות חסרות קצה וטכניקות LOTL. לאחר מכן הוא מתריע או חוסם פעילות חריגה בהתאם לאופי האיום.
- בקרות אבטחה קריטיות של CI (בקרות CIS): מערך פעולות עדיפות ומומלצת להגנת הסייבר, בקרות ה- CIS מספקות דרכים ספציפיות וניתנות לפעולה להגנה מפני ההתקפות החודרות והמסוכנות ביותר
הגנות חשובות אחרות הספציפיות לתוכנות זדוניות חסרות תושבים כוללות שימוש בשילוב של ממשק סריקת אנטי -תוכנה (AMSI), ניטור התנהגות, סריקת זיכרון, הגבלת PowerShell לתסריטים חתומים בלבד, או הגבלת PowerShell ו- WMI לתוכנות עבודה ספציפיות, מה שמגביל את המאקרו המאפשרת רק לחשבונות ספציפיים אשר זקוקים לגשת, ולהגנה על מגן האתחול בקצה נקודת הקצה נקודת קצה.
הגנה נוספת ל- SLTT
כשמדובר בלחימה נגד תוכנות זדוניות חסרות קם, u.ג. גורמים ממשלתיים, מקומיים, שבטיים וטריטוריאליים (SLTT) זקוקים לכל העזרה שהם יכולים להשיג. למרבה המזל, ארגונים אלה יכולים למצוא תמיכה בשפע על ידי הצטרפות ל- MS-ISAC. כחברים, הם יקבלו גישה להתראות ותדריכים איומים קבועים הבוחנים את נוף האיום, כולל התפתחות של תוכנות זדוניות חסרות קם. הם גם יצטרפו לתוכנית שיתוף המחודים שלנו שמטילה/חוסמת אינדיקטורים זדוניים בזמן אמת. אינטליגנציה זו, כמו גם המשאבים האחרים של MS-ISAC, תסייע ל- SLTTs להגן על עצמם מפני תוכנות זדוניות חסרות קצה בעתיד.
תוכנה זדונית חסרת פוגז הסביר
תוכנה זדונית חסרת פוגז היא סוג של פעילות זדונית המשתמשת בכלים ילידים ולגיטימיים המובנים במערכת לביצוע התקפת סייבר. בניגוד לתוכנות זדוניות מסורתיות, תוכנות זדוניות חסרות פתיחה אינן מחייבות את התוקף להתקין קוד כלשהו על יעד’מערכת S, מה שמקשה על הגילוי.
טכניקה חסרת פיקציה זו של שימוש בכלים מקוריים לניהול התקפה זדונית מכונה לעיתים לחיות מהארץ או
טכניקות זדוניות חסרות קם נפוצות
ואילו התוקפים לא’לא צריך להתקין קוד כדי לפתוח בהתקפה של תוכנות זדוניות חסרות קם, הם עדיין צריכים לקבל גישה לסביבה כדי שיוכלו לשנות את הכלים המקומיים שלה כדי לשרת את מטרותיהם. ניתן להשיג גישה והתקפות בכמה אופנים, למשל באמצעות שימוש ב:
- לנצל ערכות
- כלים מקוריים חטופים
- תוכנות זדוניות של תושב הרישום
- תוכנה זדונית בלבד
- תוכנת Ransomware ללא פיל
- אישורים גנובים
לנצל ערכות
ניצולים הם חתיכות קוד, רצפי פקודות או אוספי נתונים, וערכות ניצול הם אוספי ניצולים. יריבים משתמשים בכלים אלה כדי לנצל את הפגיעויות שידוע כי קיימות במערכת הפעלה או ביישום מותקן.
ניצולים הם דרך יעילה לפתוח בהתקפת תוכנה זדונית חסרת פתיחה מכיוון שניתן להזריק אותם ישירות לזיכרון מבלי לדרוש שום דבר שיכתוב לדיסק. יריבים יכולים להשתמש בהם כדי להפוך את הפשרות הראשוניות בקנה מידה.
ניצול מתחיל באותה צורה, ללא קשר לשאלה אם ההתקפה חסרת פוגע או משתמשת בתוכנה זדונית מסורתית. בדרך כלל, קורבן פונה באמצעות דוא”ל דיוג או הנדסה חברתית. ערכת הניצול כוללת בדרך כלל ניצולים למספר פגיעויות וקונסולת ניהול בה התוקף יכול להשתמש כדי לשלוט במערכת. במקרים מסוימים, ערכת הניצול תכלול את היכולת לסרוק את המערכת הממוקדת לפגיעויות ואז לעצב ולהשיק ניצול מותאם אישית תוך כדי תנועה.
תוכנות זדוניות של תושב הרישום
תוכנות זדוניות של תושב הרישום היא תוכנות זדוניות המתקינות את עצמה ברישום Windows כדי להישאר מתמשכת תוך התחמקות מגילוי.
לרוב, מערכות Windows נגועות באמצעות תוכנית טפטפת שמורידה קובץ זדוני. קובץ זדוני זה נשאר פעיל במערכת הממוקדת, מה שהופך אותו לפגיע לגילוי על ידי תוכנת אנטי -וירוס. תוכנה זדונית חסרת פוגז עשויה להשתמש גם בתוכנית טפטפת, אך היא לא עושה זאת’t הורד קובץ זדוני. במקום זאת, תוכנית הטפטפות עצמה כותבת קוד זדוני היישר לרישום Windows.ניתן לתכנת את הקוד זדוני להשקה בכל פעם שמושקת מערכת ההפעלה, ואין שום קובץ זדוני שניתן לגלות – הקוד זדוני מוסתר בקבצים מקוריים שאינם נתונים לגילוי AV.
הגרסא העתיקה ביותר של סוג זה של התקפה היא Poweliks, אך רבים צצו מאז, כולל קובטר וגוטקיט. תוכנה זדונית שמשנה את מפתחות הרישום צפויה להישאר במקום שלא ניתן להתגלות לפרקי זמן ממושכים.
תוכנה זדונית בלבד
תוכנות זדוניות בלבד שוכנות רק בזיכרון. דוגמה לתוכנה זדונית בלבד לזכר היא תולעת DUQU, שיכולה להישאר ללא גילוי מכיוון שהיא שוכנת בלעדית בזיכרון. דוק 2.0 מגיע בשתי גרסאות; הראשון הוא דלת אחורית המאפשרת ליריב להשיג דריסת רגל בארגון. לאחר מכן היריב יכול להשתמש בגרסה המתקדמת של Duqu 2.0, המציע תכונות נוספות כמו סיור, תנועה לרוחב והפחתת נתונים. דוק 2.0 שימש להפרת חברות בהצלחה בענף הטלקום ולפחות ספק תוכנת אבטחה ידועה אחת.
תוכנת Ransomware ללא פיל
יריבים אינם מגבילים את עצמם לסוג אחד של התקפה. הם משתמשים בכל טכנולוגיה שתעזור להם לתפוס את העומס שלהם. כיום, תוקפי Ransomware משתמשים בטכניקות חסרות קם כדי להטמיע קוד זדוני במסמכים באמצעות שפות סקריפט מקוריות כמו פקודות מאקרו או לכתוב את הקוד הזדוני ישירות לזיכרון באמצעות ניצול. לאחר מכן חוטף את תוכנת הכופר כלים מקוריים כמו PowerShell כדי להצפין קבצי ערובה מבלי שכתבו שורה אחת לדיסק.
אישורים גנובים
התוקפים רשאים להתחיל בהתקפה חסרת פתיחה באמצעות שימוש בתעודות גנובות כדי שיוכלו לגשת למטרה שלהם במסווה של משתמש לגיטימי. כשפנים בפנים, התוקף יכול להשתמש בכלים מקוריים כמו Windows Management Adgretmation (WMI) או PowerShell כדי לבצע את ההתקפה שלהם. הם יכולים לקבוע התמדה על ידי הסתרת קוד ברישום או בגרעין, או על ידי יצירת חשבונות משתמשים המעניקים להם גישה לכל מערכת שהם בוחרים.
כיצד יריבים משתמשים בהתקפות חסרות פוגנות כדי להתחמק מאבטחתך
הורד את העיתון הלבן הזה כדי ללמוד את האנטומיה המפורטת של חדירה חסרת גודל, כולל הפשרה הראשונית, צבר פיקוד ושליטה, הסלמת הרשאות וביסוס התמדה.
שלבים של התקפה חסרת פוגע
כדי להדגים כיצד מתקפה חסרת פוגע יכולה לעבוד, להלן אינפוגרפיקה שממחישה חדירה חסרת פוגע בעולם האמיתי שנחשף על ידי צוות CrowdsTrike Services Response (IR).
שלב מס ‘1: קבל גישה
טֶכנִיקָה: לנצל מרחוק פגיעות ולהשתמש בסקריפטים באינטרנט לגישה מרחוק (למשל. מסוק סין)
התוקף זוכה לגישה מרחוק לקורבן’S System, כדי להקים ראש חוף להתקפה שלו.
שלב מס ‘2: גנוב אישורים
טֶכנִיקָה: לנצל מרחוק פגיעות ולהשתמש בסקריפטים באינטרנט לגישה מרחוק (למשל. מימיקץ)
באמצעות הגישה שנצברה בשלב הקודם, התוקף מנסה כעת להשיג אישורים לסביבה שהוא פגע בו, ומאפשר לו לעבור בקלות למערכות אחרות בסביבה זו.
שלב מס ‘3: שמור על התמדה
טֶכנִיקָה: שנה את הרישום ליצירת דלת אחורית (למשל. עוקף מפתחות דביקים)
כעת, התוקף מגדיר דלת אחורית שתאפשר לו לחזור לסביבה זו כרצונו, מבלי שתצטרך לחזור על הצעדים הראשוניים של ההתקפה.
שלב מס ‘4: נתוני exfiltrate
טֶכנִיקָה: משתמש במערכת קבצים ובכלי דחיסה מובנים כדי לאסוף נתונים, ואז משתמש ב- FTP כדי להעלות את הנתונים
בשלב האחרון, התוקף אוסף את הנתונים שהוא רוצה ומכין אותם להפסקה, להעתיק אותם במיקום אחד ואז דוחס אותם באמצעות כלי מערכת זמינים בקלות כמו קומפקטי. לאחר מכן התוקף מסיר את הנתונים מהקורבן’סביבת S על ידי העלאת אותה באמצעות FTP.
כיצד לאתר תוכנות זדוניות חסרות קם
אם מדור קודם, שיטות רשימות לבנות, ארגון חול ואפילו למידת מכונה לא יכולים להגן מפני התקפות חסרות קם, מה’שמאל? ארגונים יכולים להגן על עצמם על ידי נקיטת גישה משולבת המשלבת מספר שיטות.
להסתמך על אינדיקטורים להתקפה במקום אינדיקטורים לפשרה בלבד
אינדיקטורים להתקפה (IOAS) הם דרך לנקוט בגישה פרואקטיבית נגד התקפות חסרות פוגע. IOAs אינם מתמקדים בשלבים של ביצוע ההתקפה – במקום זאת, הם מחפשים סימנים לכך שמתקפה עשויה להיות בעיצומה.
IOAs כוללים שלטים כמו ביצוע קוד, תנועות לרוחב ופעולות נראה שנועד לסלוט את כוונתם האמיתית.
IOAs אינם מתמקדים באופן השיק או מבוצע של הצעדים. לא משנה אם הפעולה נפתחה מקובץ בכונן הקשיח או מטכניקה חסרת פתיחה. הדבר היחיד שחשוב הוא הפעולה שבוצעה, כיצד היא קשורה לפעולות אחרות, למיקומה ברצף ובפעולותיו התלויות. אינדיקטורים אלה חושפים את הכוונות והיעדים האמיתיים שמאחורי התנהגויותיהם והאירועים סביבם.
מכיוון שהתקפות חסרות קם מנצלות שפות תסריט לגיטימיות כמו PowerShell ולעולם לא נכתבות לדיסק בעצמם, הן אינן מתגלות על ידי שיטות מבוססות חתימה, רשימת רשימות וארגזי חול. אפילו שיטות למידת מכונה אינן מצליחות לנתח תוכנות זדוניות חסרות קם. אבל IOAs מחפשים רצפי אירועים שאפילו תוכנות זדוניות חסרות תושבים חייבות לבצע כדי להשיג את משימתו.
ומכיוון ש- IOAS בוחנים כוונה, הקשר ורצפים, הם יכולים אפילו לאתר ולחסום פעילויות זדוניות המתבצעות באמצעות חשבון לגיטימי, וזה לרוב המקרה כאשר תוקף משתמש בתעודות גנובות.
מעסיקים ציד איומים מנוהל
ציד איומים על תוכנות זדוניות חסרות פוגש הוא עבודה גוזלת זמן ועמלנית המחייבת איסוף ונורמליזציה של כמויות נרחבות של נתונים. עם זאת, זהו מרכיב הכרחי בהגנה המגן מפני התקפות חסרות קצה, ומסיבות אלה, הגישה הפרגמטית ביותר לרוב הארגונים היא להעביר את ציד האיומים שלהם לספק מומחה.
שירותי ציד איומים מנוהלים נמצאים בשעון מסביב לשעון, מחפשים באופן יזום אחר פריצות, פיקוח על הסביבה ומכרים בפעילויות עדינות שלא היו מעידות על ידי טכנולוגיות אבטחה סטנדרטיות.
כיצד CrowdStrike יכול למנוע התקפות חסרות קם בארגון שלך
כפי שראינו, טכניקות חסרות תוגשויות מאתגרות ביותר לאתר אם אתה מסתמך על שיטות מבוססות חתימה, ארגז חול, רשימת רשימת הלבנות או אפילו שיטות הגנה על למידת מכונה.
כדי להגן מפני התקפות התגנבות וחסרות פוגנות, CrowdsTrike משלב באופן ייחודי שיטות מרובות לגישה עוצמתית ומשולבת המספקת הגנה על נקודת קצה ללא תחרות. פלטפורמת FloStrike Falcon® מספקת הגנה על נקודת קצה בענן-יליד הדור הבא באמצעות סוכן קל משקל ומציעה מגוון של שיטות מניעה וגילוי משלימות:
- מלאי אפליקציות מגלה את כל היישומים הפועלים בסביבתך, ומסייעים במציאת פגיעויות כך שתוכל לתקן או לעדכן אותם והם יכולים’לא להיות היעד של ערכות ניצול.
- ניצול חסימה מפסיק את ביצוע התקפות חסרות קם באמצעות ניצולים המנצלים פגיעויות שלא תפסו.
- אינדיקטורים להתקפה (IOAS) מזהים וחוסמים פעילות זדונית בשלבים המוקדמים של התקפה, לפני שהיא יכולה לבצע ולגרם נזק מלא. יכולת זו מגנה גם מפני קטגוריות חדשות של תוכנות כופר שאינן משתמשות בקבצים כדי להצפין מערכות קורבן.
- בקרת סקריפט מספקת נראות והגנה מורחבים מפני התקפות מבוססות תסריטים של פיללים.
- סריקת זיכרון מתקדמת מגנה מפני התקפות חסרות תושבים ונטולי תוכנות זדוניות כמו APTS, Ransomware וכלים לשימוש כפול כמו Cobalt Strike בזיכרון.
- ציד מנוהל מחפשים באופן יזום מסביב לשעון פעילויות זדוניות שנוצרות כתוצאה מטכניקות חסרות קם.
הכירו את המחבר
קורט בייקר הוא המנהל הבכיר של שיווק מוצרים של מודיעין פלקון ב- CrowdStrike. יש לו ניסיון של למעלה מ 25 שנה בתפקידי מנהיגות בכירים, המתמחה בחברות תוכנה מתפתחות. יש לו מומחיות במודיעין לאיומי סייבר, ניתוח אבטחה, ניהול אבטחה והגנה על איומים מתקדמים. לפני שהצטרף ל- CrowdStrike, בייקר עבד בתפקידים טכניים ב- Tripwire והקים סטארט-אפים בשווקים שנעים בין פתרונות אבטחה ארגוניים למכשירים ניידים. הוא בעל תואר ראשון באומנויות מאוניברסיטת וושינגטון וממוקם כיום בבוסטון, מסצ’וסטס.
גישה לגילוי תוכנות זדוניות המבוססות על למידה עמוקה ופלילי זיכרון
אוניברסיטת קילו לטכנולוגיה (האקדמיה למדעים של שאנדונג), מרכז מדעי המחשב של שאנדונג (מרכז מחשב-על-מחשב של Na- 5 בג’ינאן), מעבדת מפתח מחוזית של שאנדונג ברשתות מחשבים), ג’ינאן 250014, סין
המכון המתמטי, האקדמיה הסרבית למדעים ואומנויות, 11000 בלגרד, סרביה
מחבר אליו יש לטפל בהתכתבויות.
סִימֶטרִיָה 2023, 15(3), 758; https: // doi.org/10.3390/sym15030758
התקבל: 28 בדצמבר 2022 / מתוקן: 22 בפברואר 2023 / מקובל: 17 במרץ 2023 / פורסם: 19 במרץ 2023
תַקצִיר
ככל שהתקפות הסייבר הולכות וגדלות מורכבות ומתוחכמות יותר, סוגים חדשים של תוכנות זדוניות הופכות למסוכנות ומאתגרות יותר לגילוי. בפרט, תוכנות זדוניות חסרות קם מזריקות קוד זדוני לזיכרון הפיזי ישירות מבלי להשאיר עקבות התקפה על קבצי דיסק. התקפה מסוג זה מוסתרת היטב, וקשה למצוא את הקוד הזדוני בקבצים הסטטיים. עבור תהליכים זדוניים בזיכרון, שיטות גילוי מבוססות חתימה הופכות לא יעילות יותר ויותר. מול אתגרים אלה, מאמר זה מציע גישה לגילוי תוכנות זדוניות המבוססות על רשת עצבית מפותלת וזיכרון פלילי זיכרון. מכיוון שלתוכנה זדו. השיטה כוללת איסוף דגימות סטטיות זדוניות ושפינות להפעלה, הפעלת הדגימות שנאספו בארגז חול ובניית מערך נתונים של הפעלה ניידת בזיכרון באמצעות פלילי זיכרון. כאשר תהליך פועל, לא כל תוכן התוכנית נטען בזיכרון, ולכן משתמשים בשברים בינאריים לניתוח תוכנות זדוניות במקום כל קבצי ההפעלה הניידים (PE). שברי קבצי PE נבחרים עם אורכים ומיקומים שונים. ערכנו מספר ניסויים במערך הנתונים המיוצר כדי לבדוק את המודל שלנו. לקובץ ה- PE עם 4096 בתים של שבר כותרות יש את הדיוק הגבוה ביותר. השגנו דיוק חיזוי של עד 97.48%. יתר על כן, דוגמה להתקפה חסרת פוגז מודגמת בסוף העיתון. התוצאות מראות כי השיטה המוצעת יכולה לאתר קודים זדוניים ביעילות, במיוחד ההתקפה חסרת הגודל. הדיוק שלה טוב יותר מזה של שיטות למידת מכונות נפוצות.
1. מבוא
עם פיתוח טכנולוגיית אינטרנט, התקפות תוכנות זדוניות הפכו נפוצות ומתוחכמות יותר. נכון לעכשיו, תוכנות זדוניות היא אחת הווקטורי ההתקפה הדומיננטיים המשמשים את פושעי הסייבר לביצוע פעילויות זדוניות [1]. מדי יום, מכון AV-Test רושם מעל 450,000 תוכניות זדוניות חדשות (תוכנות זדוניות) ויישומים פוטנציאליים לא רצויים (PUA) [2]. מוצרי אנטי -וירוס מיישמים טכנולוגיות ניתוח סטטיות והיוריסטיות לגילוי תוכנות זדוניות. לרוע המזל, גישות אלה הפכו פחות יעילות לאיתור תוכנות זדוניות מתוחכמות המנצלות טכניקות ערפול והצפנה [3]. בפרט, התקפות תוכנות זדוניות חסרות קם משמשות בפראות וגורמות לאובדן חמור. תוכנה זדונית חסרת פוגז היא סוג של תוכנה זדונית שאינה מסתמכת על קבצים ולא משאירה טביעת רגל בדיסק המחשב. קשה לאתר תוכניות זדוניות לא ידועות מבלי לדעת את חתימותיהן.
כדי להילחם באיומים כאלה, מחקר רב מתבצע בתחומים שונים, כולל למידה עמוקה, פלילי זיכרון, תורת המספרים וכן הלאה [4,5,6]. Forensics זיכרון מציע תובנות ייחודיות למצב הפנימי של מערכת הגרעין ותוכניות הפעלה [7]. לזיכרון יש פוטנציאל גבוה להכיל קוד זדוני מזיהום, במלואו או בחלקו, גם אם הוא לעולם לא נכתב לדיסק, מכיוון שיש לטעון אותו בזיכרון כדי לבצע [8]. יעד הניתוח של פלילי זיכרון הוא מזבלה של זיכרון ממנה ניתן לחלץ את עקבות ההתקפה. לעומת זאת, עקבות אלה אינם זמינים בשיטת ניתוח הדיסק המסורתי. במהלך ניתוח הזיכרון מבוצעים Malwares בארגז חול כדי למנוע מה- Malwares לגרום נזק למערכת המחשבים כולה, המתבצעת על ידי הקמת מכונות וירטואליות. יש לאסוף נתוני זיכרון במועד כאשר תוכנה זדונית פועלת במחשב הווירטואלי (VM). במאמר זה, נתוני הזיכרון נזרקים לדיסק באמצעות אלגוריתם הזיכרון למזבלה לצורך ניתוח נוסף. בנוסף לזרוק נתוני הזיכרון, יש לחלץ קבצי הפעלה ניידים (PE) זדוניים מאלפי נתוני זיכרון כנתוני מדגם. Bozkir et al. [9] הציג גישה להכרה בתוכנה זדונית על ידי לכידת מזבלה של תהליכים חשודה, שניתן לייצג כתמונת RGB. עם זאת, איסוף נתוני זיכרון זדוניים באופן זה אינו מספק. התהליך שחולץ עשוי לא לטעון קוד זדוני לזיכרון. כמה תהליכים זדוניים מוזרקים לתהליכים חדשים לביצוע פעולות זדוניות. במקרה זה, חילוץ תהליך זדוני יחיד אינו יכול לשקף באופן מלא את ההתנהגות הזדונית של התהליך. רק חילוץ תהליך יחיד זדוני לא יכול לשקף באופן מלא את הערך של ניתוח הזיכרון. מערך הנתונים במאמר זה לוקח מספר מזבלות של תמונות זיכרון ומחלץ את כל התהליכים ונתוני ה- DLL. על ידי ניתוח מקרוב של מידע זה, ניתן לסווג נתונים שפירים וזדוניים באמצעות פלטפורמת גילוי.
מאמר זה מציע שיטת גילוי קוד זדונית. מודל רשת עצבית בנוי לגילוי שברי מדגם. שבר הדגימה’עלות הזמן מופחתת בהשוואה לגילוי המדגם כולו. כדי להפחית את הבעיה של אובדן נתונים מכריע הנגרם כתוצאה מגילוי שבר מדגם, אנו בוחרים שברים על ידי איתור מיקומים ואורכים שונים כדי לקבוע את המקום והגודל המתאימים של הקטעים שהתגלו.
התרומות העיקריות של מאמר זה מסוכמות כדלקמן:
מאמר זה בונה מערך קבצי הפעלה נייד (PE) בזיכרון, המחלץ דגימות זיכרון זדוניות יותר בתהליך. מאמר זה אוסף תחילה קבצי PE סטטיים מספריות הדגימה הזדוניות הידועות וירוס-סנארה ומלשירה, הנמצאות בשימוש נרחב על ידי החוקרים ויש להם שכנוע גבוה. לאחר מכן, מאמר זה מוריד את התוכנה הנפוצה מפלטפורמת Microsoft הרשמית. לבסוף, היא מבצעת את הדגימות הסטטיות בהפעלת מכונות וירטואליות ומוציאה את הדגימות הדינמיות ליצירת מערך הנתונים שלנו;
אנו בונים מודל המבוסס על הרשת העצבית (CNN) ומשתמשים במודל כדי להכשיר קטעי זיכרון כדי להשיג איתור מדויק של קוד זדוני;
אנו נותנים דוגמה להתקפת תוכנות זדוניות חסרות קם בעיתון. מכיוון שמערך הנתונים של הקבצים הדינמיים בנוי, יש לו ביצועי גילוי טובים עבור “אין קובץ” התקפות ודגימות זדוניות שניתן לאתר רק בקבצים דינמיים.
2. עבודה קשורה
2.1. פלילי זיכרון
גישות הפלילי המחשבים מחולקות לניתוח הדינאמי והסטטי. ניתוח סטטי בנוי על הנחת היסוד של אי הפעלת התוכנית. זה כולל את תהליך החילוץ של רכיבים, הוראות, זרימת בקרה וקריאת פונקציות של תכונות קוד סטטי של רצף, כגון גילוי אנומליה [10]. ג’יאנג ואח ‘. [11] תכנן קבוצה של תוכניות אימות יושרה בינאריות עדינות כדי לבדוק את שלמות הקבצים הבינאריים במכונות וירטואליות. לשיטת הניתוח הסטטי היה כיסוי מדגם גבוה. עם זאת, נדרש ניתוח רב זווית כדי לאתר קוד זדוני באמצעות טכנולוגיות כמו עיוות, פולימורפיזם, ערפול קוד והצפנה [12]. לגבי ניתוח דינאמי, מרבית המידע בזיכרון לא היה שלם בגלל מנגנון ההחלפה וההחלפה של הזיכרון. התוכנית לא העבירה את כל המידע לזיכרון במהלך הביצוע. תחילה רק חלק מהמידע הועבר לזיכרון. לכן לא ניתן להשיג את הנתונים המלאים הניתנים להפעלה.
יתר על כן, ברגע שתוכנית זדונית מגלה שכלי גילוי הנגיף/הטרויאני פועל או משתמש בתוכנה כדי להשיג את הזיכרון, הוא קוטע מייד את התנהגות ההתקפה, הרס עצמי ומוחק את עקבות ההתקפה. התנהגויות הרס עצמי אלה הציגו דרישות גבוהות יותר לדגימת נתוני זיכרון וגילוי. Otsuki et al. [13] הציע שיטה לחילוץ עקבות ערימה מתמונות הזיכרון במערכת חלונות של 64 סיביות. הם הדגימו את האפקטיביות של מטען התגנבות על ידי ניתוח קבוצה של הפעלה של חלונות ותוכנות זדוניות המוגנות באמצעות מעמיס התגנבות באמצעות כלי ניתוח דינאמיים וסטטיים מרכזיים. Uroz et al. [14] חקר את המגבלות שפורנזיית הזיכרון מטילה על תהליך אימות החתימה הדיגיטלית של קבצי Windows PE Signat. מגבלות אלה הן חוסר השלמות של נתונים, שינויי נתונים הנגרמים על ידי מעבר דירה, קבצים חתומים על קטלוג וחוסר עקביות של קבצים ותהליך הניתנים להפעלה. Cheng et al. [15] הציע אלגוריתם אשכול שהבין את שיטת ניתוח מתאם נתוני הזיכרון האוטומטי באמצעות ניתוח מבנה הנתונים הקריטי של מערכת ההפעלה. הרעיונות העיקריים הם הבטחת דיוק נתונים במיצוי רב-תצוגה וניתוח התנהגות זיכרון בסגנון פרה-סינכרוני. Palutke [16] ניצל מנגנון שיתוף זיכרון כדי לאתר תהליכים נסתרים מנתוני זיכרון. הם מציגים שלוש שיטות חדשות המונעות מלהיראה זיכרון מרחב זדוני זדוני בכלי ניתוח ובנוסף להפוך את הזיכרון לבלתי נגיש מנקודת מבט של אנליסטים אבטחים. Wang et al. [17] אימץ את שיטת ניתוח הזיכרון הפיזי של Windows על בסיס ה- KPCR (גרעין’אזור בקרת מעבד) מבנה, אשר פתר את בעיות פסק הדין בגרסאות ותרגום הכתובת של מערכת ההפעלה. זה הפך לאתגר יותר ויותר לנהל פלילי זיכרון בשיטות לעיל להגדלת הקודים הזדוניים באופן אקספוננציאלי. קשה לגלות האם יש התנהגויות זדוניות במספר גדול של קבצי PE בזיכרון באמצעות ניתוח ידני מקצועי, מה שהופך אותו לכיוון מחקר מאתגר מאוד.
2.2. איתור תוכנות זדוניות
גישות גילוי קוד זדוניות פופולריות בקרב חוקרי אבטחת הרשת. כדי לשפוט אם קובץ ה- EXE הוא תוכנה זדונית, כל קובץ ה- EXE הסטטי מטפל באמצעות אלגוריתם למידת מכונה [18]. החיסרון של שיטה זו הוא שאם כמות הנתונים במערך הנתונים הייתה עצומה, נוצר עומס גדול יותר במהלך תהליך אימון הנתונים. באופן שהציע Bozkir et al. [9], הקבצים הבינאריים של הדגימות הזדוניות מומרות לתמונות, והתמונות הטרנספורמציה מסווגות על ידי המסווגים תומכים במכונות וקטוריות (SVM), הגברת שיפוע קיצונית (XGBOOST) ויער אקראי. מרין ואח ‘. [19] תווים להדפסה הוצאו מקבצי PE לגילוי באמצעות למידת מכונה. Li et al. [20] הציע גישה לגילוי תוכנות זדוניות מבוססות CNN. דגם VGG-16 שימש כמודל הרכבת שלהם בו מסננים מפותלים היו בגודל 3 × 3. Zhang et al. [21] הציע שיטת סיווג לתוכנות זדוניות. התהליך חילץ את תכונות המבנה הסמנטי של הקוד בהתבסס על ניתוח זרימת נתונים והשתמש ברשתות מפותלות גרף כדי לאתר את התכונות המבניות הסמנטיות. דיוק הגילוי של שיטה זו היה 95.8%. Wadkar et al. [22] הציע שיטת גילוי אבולוציונית לתוכנות זדוניות על בסיס מודל SVM. השיטה שהוצעה על ידי Han et al. [23] מנתח תוכנות זדוניות על סמך המבנה והתנהגותו.
בהמשך, כמה מסווגים, כלומר יער אקראי, עץ החלטה, CNN ו- XGBOOST, שימשו לסיווג נתוני הקלט. Huang et al. [24] פיתח שיטת גילוי תוכנות זדוניות באמצעות למידה והדמיה עמוקה על בסיס API של Windows. זה מייצר הדמיות סטטיות באמצעות תכונות סטטיות שנשלחו מקבצי הדגימה. Lu XD et al. [25] הציע גישה לגילוי קוד זדוני של יער עמוק (MCDF). בתהליך הוסבו קבצים בינאריים לתמונות בגווני אפור, ששימשו לאימונים ובדיקה של מודל MCDF.
כפי שנדון לעיל, מרבית שיטות המחקר השתמשו במבני נתוני זיכרון ובחיבורים בין תהליכים לזיכרון משפטי זיכרון וגילוי קוד זדוני. לעיתים קרובות קשה למצוא תוכנות זדוניות ספציפיות בשיטות אלה. כמה שיטות שהוצעו בעבר [5,12,26] ניתחו קבצי זיכרון ספציפיים; דרך אחרת שדווחה בעבר [14] בוחנת את הרישום בזיכרון. מחקר קודם [9] הציע שיטה שממירה קבצי זיכרון לתמונות לניתוח באמצעות למידת מכונה. בשיטות המחקר הקיימות, מערך הנתונים הוא בעצם נתונים סטטיים או רק קובץ תהליכים יחיד. לא ניתן לאתר את ההתנהגות הזדונית שהוזרקה לתהליכים אחרים. אנו מחלצים את כל התהליכים וקבצי ה- DLL מהזיכרון לאיתור קוד זדוני, במיוחד התקפות חסרות תגע. בנוסף, אנו ממקסמים את יצירת מערכי הנתונים של PE זיכרון על ידי חילוץ קבצים זדוניים מהזיכרון. לבסוף, אנו בונים מודל למידה עמוקה שמתאים לנתונים שלנו. טכניקות אנטי-מזלוניות אופייניות מבוססות לרוב על חתימות כדי לקבוע אם תוכנה מכילה קוד זדוני. Uroz et al. [14] פיתח את תוסף התנודתיות Sigcheck, המשחזר קבצי הפעלה ממזבלה זיכרון ומחשב את חתימתו הדיגיטלית (אם אפשרי). הם בדקו את זה ב- Windows 7 X86 ו- X64 Dumps זיכרון. השיטה שלהם מחייבת לכידת קובץ ה- PE המלא וקצב הגילוי שלו נמוך ונמוך יותר ככל שהקוד פועל. עם זאת, על ידי איתור שברי קבצים, השיטה שלנו יעילה יותר. על ידי ביצוע מספר קבוצות של ניסויים במערך הנתונים המיוצר, אנו מסיקים כי שבר הנתונים של 4096-בתים בראש קובץ ה- PE בזיכרון משמש לגילוי ושיעור הדיוק הוא 97.48%.
3. טכנולוגיית מיצוי קבצי זיכרון PE
3.1. ניתוח זיכרון
פלילי זיכרון מסתמכים על תמונת הזיכרון’S קובץ בינארי. זה מאתגר לאתר ולנתח את המידע החשוב מתמונת הזיכרון שהושלכה. למרות שתהליך דומה מאוד לתוכנית על פני השטח, הרעיון של תהליך שונה במהותו. תוכנית היא רצף סטטי של הוראות. התהליך הוא פעולה דינאמית המכילה את רצף הביצוע ומשאבים שונים לביצוע התוכנית. ב- Windows זיכרון פלילי, הראיות שהושגו וסדר קבלת הראיות לניתוח שונות על פי דרישות הפלילי השונות. עם זאת, לעתים קרובות עדיף התחלת המחקר בתהליכי הריצה מכיוון שאנשי פלילי יכולים להבין אילו יישומים פועלים ומה יישומים אלה עושים באמצעות ניתוח התהליך.
באמצעות מבנה רשימה מקושר דו כיווני ActiveProcessLinks, מערכת Windows יכולה לחצות את כל התהליכים הפועלים במערכת. המפתח לניתוח תהליכים הוא השגת המצביע לרשימה המקושרת לדו-כיוונית של תהליכי מערכת. כפי שמוצג באיור 1.
מצב תוכן CR3 ותרגום כתובת נקבעים על פי מבנה KPCR. התהליך הקצר הוא כדלקמן: מבנה KPCR -> חבר KPCRB -> חבר מעבד -> חבר SpecialReaster -> CR3 הרשמה;
PSActiveProcesshead נקבע על פי מבנה KPCR, והתהליך הוא כדלקמן: מבנה KPCR -> kdversionblock -> psactiveprocesshead;
לקבלת מידע על התהליכים, “Psactiveprocesshead” וכן “ActiveProcessLinks” משמשים לזיהוי תהליכי המערכת; לפיכך, ניתן לחצות רשימה מקושרת דו כיוונית, וניתן למנות את כל פעילויות התהליך.
3.2. פלילי זיכרון
אלגוריתם ה- dump של קבצי PE בזיכרון מוצג באלגוריתם 1. מכיוון שקובץ תמונת הזיכרון שיש לזרוק הוא גדול מאוד, עלינו להשיג את הכתובת הפיזית המדויקת כדי לזרוק את קובץ ה- PE הנדרש. כתובת הבסיס של מדריך עמוד התהליך המתקבלת בטכנולוגיית ניתוח הזיכרון מסומנת כ- p. שם הקובץ של קובץ ה- PE שהשתנה המאוחסן בקובץ שצוין כניסה לאלגוריתם. אלגוריתם 1 יכול לזרוק את נתוני שטח ה- PE שצוינו לקובץ שצוין.
ראשית, אתר את טבלת ספריית העמודים (שורה 1) לפי ערך כתובת בסיס ספריית העמודים. קרא את ערך ספריית העמוד (PDE) בטבלת ספריות העמודים וקבע אם ערך הספרייה ריק. אם ערך הספרייה אינו ריק, סמן את ערך ספריית העמוד כ- D. אם D&1 שווה ל -1, סמן את הערך של D & 0xfffff000 ככתובת הפיזית של טבלת העמודים שצוינה על ידי ערך הספרייה כ- t. אם D&1 לא שווה ל- 1, המשך לכניסה הבאה של ספריית העמודים הלא ריקה;
שנית, קרא את הזנת העמוד הראשון שאינו ריק של טבלת העמודים. רשומות טבלת עמוד מסומנות T, ואם T & 1 שווה 1, סמן את הערך של T & 0xfffff000 כ- t ככתובת הפיזית של העמוד הפיזי שצוין על ידי הזנת העמוד. אתר את הכתובת הפיזית בתמונת הזיכרון, קרא את תוכן דף הזיכרון הפיזי והטיל את נתוני ה- PE של זיכרון יחיד לקובץ שצוין בתמונת הזיכרון דרך הכתובת הפיזית שצוינה. האלגוריתם (משורות 2 עד 15) חוצה את כל העניינים העניינים העניינים.
באמצעות ניתוח זיכרון וטכנולוגיית מזיזת זיכרון, אנו יכולים לחלץ את קובץ ה- PE של הזיכרון הנדרש מקובץ תמונת הזיכרון שהושלכה של המערכת כדי ליצור את מערך הנתונים שלנו.
אלגוריתם 1 אלגוריתם זבוב שטח של תהליכים. 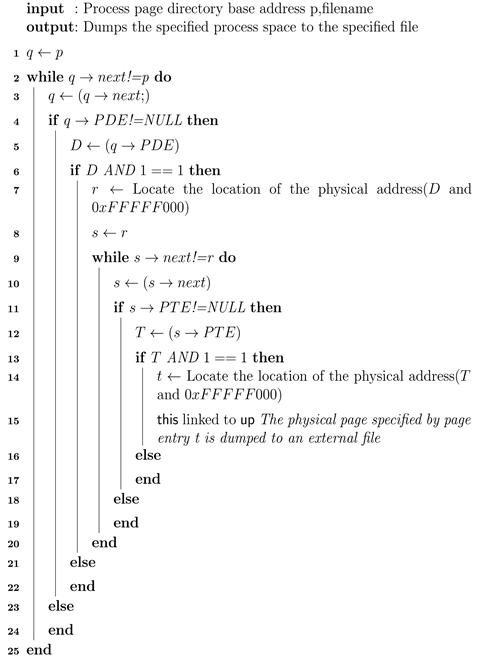
4. הגישה
בחלק זה אנו מסבירים את זרימת העבודה של כל התהליך בפירוט. תיאור זרימת העבודה מאויר באיור 2.
4.1. איסוף נתוני זיכרון
באשר למחקר על נתונים דינמיים, WEI [27] השתמש ב- KDD99 לניסויים, מחקרים מרובים [28,29] השתמשו במבנה הגרעין כמתנה הנתונים לגילוי דינאמי, ומחקר אחר [5] השתמש בקובץ הבינארי שחולץ מתהליך יחיד כדי להמיר אותו לתמונה לניתוח. קבצי ה- DLL הקשורים לתהליך טרם נוצלו. כדי למקסם את הקבצים הזדוניים בזיכרון, אנו מוציאים את כל קבצי התהליכים וה- DLL מה- DUMP ויצרו מערך נתונים.
ראשית, התוכנות הנפוצות (משרד, וידאו, אודיו ומשחקים ET.) במערכת Windows מורידה. ואז התוכנות מבוצעות וקבצי תהליך הזיכרון נזרקים. לרוב, קבצי זיכרון זיכרון נזרקים כל 10 דקות והפעולה חוזרת על עצמה עשר פעמים. קבצי PE נזרקים מספר פעמים מכיוון שהתוכנה אינה טוענת את כל הקבצים לזיכרון בזמן ריצה. כדי לאסוף דגימות זדוניות, קבצי PE זדוניים סטטיים מורידים מהקוד הזדוני של Virusshare ו- Malshare, ספריות הנמצאות בשימוש נרחב על ידי החוקרים [30,31] ואז דגימות זדוניות מבוצעות במכונות וירטואליות. שיטת המיצוי של דגימות זדוניות דינאמיות זהה לזו של דגימות שפיריות. דגימות זדוניות נזרקות במרווח מסוים.
לבסוף מתקבלים בסך הכל 4896 דגימות נתונים. כדי לזהות אם הדגימות שחולצו הן דגימות שפירות או זדוניות, הדגימות השפויות והזדוניות מאומתות דרך ממשק ה- API של Virustotal.
4.2. עיבוד מקדים של נתונים
4.2.1. המרה של סוג נתונים
מערך הנתונים של קובץ הזיכרון שונה במידה ניכרת ממערך הטקסט של עיבוד שפה טבעית. ראשית אנו מעבדים מראש את מערך הנתונים באמצעות פילוח מילים בשפה טבעית; כלומר, על ידי המרת נתונים בינאריים למילים בודדות ואז ביצוע הטמעת מילים. עם זאת, כאשר המודל משמש לאימון הדגימות המעובדות, תוצאת האימונים נחותה, ברמת דיוק של בערך 0.5, שאינו בעל ערך לסיווג דיכוטומיה. לאחר ביצוע מחקר, נמצא כי לתיק הבינארי של הזיכרון PE יש 0 שניות רצופות המופיעות בקובץ, שלא ניתן ללמוד ביעילות עבור הנתונים לאחר פילוח המילים. מספר מחקרים [9,32] המירו את הנתונים הבינאריים לתמונות כמערכי נתונים. מחקר קודם [14] למד ישירות את הקבצים הבינאריים במהלך עיבוד מקדים של נתונים. איור 3 מציג את הפעולות שלנו על טרנספורמציה של סוג הנתונים של מערך הנתונים. טווח הערך של המספר הבינארי של 8 סיביות הוא 0–255, וערך התמונה הוא גם 0–255. מכיוון שרשתות עצביות מפותלות מתפקדות היטב בסיווג תמונות, אנו ממירים כל שמונה חתיכות בינאריות של הקוד הזדוני לעשרוני, מה שהופך אותו לצורה דומה לערכים מספריים תמונה. יש לחתוך את נתוני האימונים לאורך זהה לפני שתוסיפו למודל האימונים. ראשית אנו מוסיפים 1 לנתונים במערך הנתונים, ואז לנתונים מינוריים יותר מהאורך, 0 משמש למילוי הנתונים כדי להימנע מערבוב עם הנתונים בפועל.
4.2.2. בחירת קטעים
מדגם מערך הנתונים לוקח שבר מהמדגם לאימונים. שלוש שיטות מאומצות כדי ליירט חלק מהנתונים במדגם.
כפי שמוצג באיור 4, כותרת הדגימה נבחרה לפיצול, ואורכי הכותרת לפיצול הם 32, 64, 128, 256, 512, 1024, 2048, 4096, 10,000 ו -30,000 בתים. ההשפעה של לקחת אורכים שונים של שברי הדגימה על המודל’דיוק S נצפה באמצעות ניסויים. בנוסף, השיטה של אימוני שבר מדגם יכולה גם לשפר את יעילות הגילוי של המודל ולהפחית משמעותית את הזמן שנדרש לגילוי מדגם;
כפי שמוצג באיור 5, זנב הדגימה נבחר לפיצול כך שניתן יהיה לשפוט את השפעתם של העמדות השונות של השבר על דיוק האימונים. הזנב נבחר לחלץ את שבר הדגימה, והאורך המופק זהה לאורך המופק מהכותרת, כך שניתן לבצע טוב יותר את ההשפעה של המיקומים השונים;
כפי שמוצג באיור 6, דגימות לפיצול נבחרות באופן אקראי. כדי לשקף טוב יותר את ההשפעה של המיקומים השונים על תוצאות הניסוי, דגימות עם אותו אורך שבר אך מיקומים אחרים מופקים באופן אקראי עבור כל מדגם.
4.3. המודל שלנו
כדי לטפל בבעיות שקבצי ה- PE הדינמיים אינם שלמים וגילוי מקצועי של תוכנות זדוניות קשה, מוצעת מסגרת מודל עמוקה ללמוד את המאפיינים של קבצי PE הדינמיים כדי להשיג את מטרת הסיווג. השבר הזעיר של קבצי ה- PE של הזיכרון (256 בתים) מציג תוצאות גילוי טובות.
בתהליך הבחירה של מודל הלמידה העמוקה, זיכרון ארוך לטווח קצר [33] (LSTM) משמש תחילה לניסויים. LSTM בוגר יחסית בתחום עיבוד השפה הטבעית [34,35,36]. עם זאת, תוצאות הניסוי מראות כי עלות הזמן של אימוני הדגם גבוהה יותר מזו של CNN. בגלל הצורות המורכבות והמגוונות של קוד זדוני, לתכונות המופקות על ידי ה- CNN יש מאפייני תרגום של תרגום [37]. מכיוון שמיקום הקוד הזדוני אינו קבוע, CNN מתאים יותר לגילוי קוד זדוני בקבצי PE בינאריים. בנוסף, עם האורך ההולך וגובר של שברי רצף, כמות החישוב של מודל LSTM תהיה גדולה מאוד והנוהל גוזל זמן. למרות שמשך האימונים של מודל ה- CNN הרגיל הוא קצר מזה של ה- LSTM, השפעת האימונים של CNN דומה לזו של LSTM מבחינת הדיוק. ארכיטקטורת המודל שלנו נועדה למקסם את הלמידה מדגימות מעובדות מראש, כפי שמוצג באיור 7. אימצנו מודל רשת עם מבנה בן 12 שכבות המבוסס על CNN, בו השתמשנו בעיקר בשכבות מפותלות מרובות עבור המודל’S אדריכלות. כדי למנוע התאמה יתר של הדגם במהלך האימונים, הוספנו שכבות נשירה מרובות. שכבת הנשירה הכללית מסתתרת רבע מצמתי הנוירון. במחקר שהציעו את מבנה ה- VGG המפורסם, ציינו סימוניאן וזסרמן [21] כי עבור שדה קבלת נתון, הביצועים של הגרעין המפותל הקטן המוערך עדיף על זה של הגרעין המפותל הגדול מכיוון שכמה שכבות לא לינאריות יכולות להגדיל את עומק הרשת. מכאן שגרעיני ההתפתחות המשמשים במחקר זה הם קטנים. עבור האופטימיזציה בלמידה עמוקה, נמצא כי שיעור הדיוק של אדם היה טוב יותר מזה של ה- SGD. לפיכך, אדם אומץ, ואומץ פונקציית אובדן אנטרופיה חוצה תפקוד האובדן של התפשטות הלמידה העמוקה. מערך הנתונים המעובד מראש בסעיף 4.2 הם נתונים חד ממדיים, כך שאומץ במודל שלנו את הרשת העצבית המפותלת-ממדית (CNN1D) במודל שלנו. ההבדל בין CNN1D ל- CNN הוא ש- CNN משמש בעיקר לגילוי תמונות דו ממדיות, ואילו CNN1D משמש לגילוי נתונים חד ממדיים. אנו משתמשים ב- CNN1D כדי להזין נתונים חד ממדיים למודל עם מצב רב ערוצי, ואז אנו מבצעים חישוב תרגום רציף על ידי גרעין ההתפתחות. ערכי התג מושווים באמצעות פונקציית SoftMax. לבסוף, פונקציית אובדן האנטרופיה הצולבת משמשת להתפשטות גב כדי לייעל את המודל; לפיכך, ניתן להשיג השגת גילוי מדויק של גילוי קוד זדוני באמצעות דיוק גבוה. נוהל העיבוד של מודל LSTM דומה לשיטה לעיל. ניתן לממש את הנתונים החד-ממדיים המעובדים מראש קלט למודל LSTM לאימונים וגילוי קוד זדוני ניתן לממש.
4.4. אלגוריתם רשת עצבית
קטע זה מציג את האלגוריתם במודל הרשת העצבית המיועד למחקר זה.
ניתן לבטא את מאפייני הפלט של שכבות ההתפתחות הראשונה, השנייה והשלישית בסביבת פיטורץ ‘כ:
o u t (n i, c o u t j) = b i a s (c o u t j, k) + ∑ k = 0 c i n – 1 w e i g h t (c o u t j, k) × i n p u t (n i, k)
כאשר n הוא גודל האצווה, C הוא גודל הערוץ, L הוא אורך הרצף, והטיה היא ערך הקיזוז של הרשת העצבית. אצווה מתייחסת למספר הדגימות המעובדות בקבוצות, שכן הדגימות מחולקות למספר קבוצות. מספר הדגימות בכל קבוצה הוא גודל האצווה, I הוא האינדקס של קבוצות הדגימה, J הוא האינדקס של מספר הדגימות, ו- K הוא האינדקס של ערוץ הקלט.
אורך רצף הפלט הכולל את שכבות ההתפתחות הראשונה, השנייה והשלישית מחושב באמצעות המשוואה הבאה:
L o u t = ⌊ l i n + 2 × p a d d i n g – d i l a t i o n (k e r n e l _ s i z e – 1) – 1 s t r i d e + 1 ⌋
איפה lהַחוּצָה הוא אורך רצף הפלט, lב הוא אורך רצף הקלט, הריפוד הוא אורך המילוי, ההרחבה היא גודל התפתחות החלל, המוגדרת כ- 1, גודל קרע.
פרמטרי הקלט של שכבת השטח מחושבים באמצעות פרמטרי הפלט של שכבת הבריכה. הרצף שטוח באמצעות שכבה משוטחת, ואז הופך לשני צמתים נוירונים על ידי שכבה מחוברת לחלוטין, ולבסוף מסווג על ידי פונקציה SoftMax.
שכבת SoftMax, שהיא השכבה האחרונה של השכבה הנסתרת, כלומר המסווג, באה לידי ביטוי כ:
y k = e x p (a k) ∑ i = 1 n e x p (a i)
ה- Exp (x) מציין את הפונקציה האקספוננציאלית של EX (E הוא הנאפייר’s קבוע = 2.7182. ), n מייצג את המספר הכולל של נוירונים בשכבת הפלט, ו- yק מייצג את הפלט של נוירוני K בשכבת הפלט, כאשר המונה הוא הפונקציה האקספוננציאלית של אות קלט Aק של נוירון K, והמכנה הוא סכום הפונקציות האקספוננציאליות של כל אותות הקלט.
פונקציית האובדן של מודל הרשת העצבית מאמצת את פונקציית אובדן אנטרופיה חוצה-אצווה:
E = – 1 m ∑ m ∑ k t m k l o g y m k
כאשר M מייצג את מספר הדגימות של קביעת האימונים, tח”כ מייצג את הערך של אלמנט K של מדגם החיזוי M, yח”כ היא הרשת העצבית’S פלט למדגם החיזוי של M, ו- Tח”כ הם הנתונים המפוקחים. על ידי הרחבת פונקציית האובדן של פיסת נתונים אחת לנתונים של נתונים וחלוקת M בסוף, ניתן להשיג את פונקציית האובדן הממוצעת של שבר חיזוי יחיד. ניתן להשיג אינדיקטור אחיד שאינו תלוי בנתוני ההדרכה באמצעות ממוצע כזה.
באמצעות משוואות (1) ו- (2), אנו יכולים לחשב כל שכבה מפותלת’S גודל קלט ופלט. במודל שלנו, יש לחשב ידנית את פרמטרי הקלט של השכבה המחוברת לחלוטין בעת אימון קטעי מדגם בגדלים שונים. חישוב כל שכבה’אורך S מסובך דרך הנוסחה לעיל. על ידי התבוננות וחישוב מודל הרשת העצבית שבנינו, השגנו את הנוסחה לחישוב אורך הקלט של השכבה המחוברת לחלוטין במודל שלנו:
F l a t t e n i n = ((s a m p l e l e n – 1) m a x p o o l s i z e) – 2 m a x p o o l s i z e 2
פלטןב מייצג את אורך הקלט של השכבה המחוברת לחלוטין, מדגםלן מייצג את אורך מדגם הקלט, maxpoolגודל פירושו גודל שכבת הבריכה, ו- CONV_CHANNEL מייצג את גודל ערוץ הפלט של השכבה האחרונה של השכבה. נטילת אורך השבר של 2048 כדוגמה, רק שכבת ההתפתחות ושכבת האיגוד משפיעים על גודל הנתונים, ושאר שכבות הרשת העצבית לפני שהשכבה המחוברת לחלוטין אינן משפיעות על גודל הנתונים. למודל שלנו שלוש שכבות התפתחות ושלוש שכבות איגום, וגדלי הגרעין של שלוש שכבות ההתפתחות הם 3, 4 ו- 5, בהתאמה. הבריכה המרבית משמשת לשכבת הבריכה, ושלוש שכבות הבריכה מוגדרות ל -4. במודל שלנו, ריפוד שכבת ההתפתחות מוגדר ל- 0, כך שאורך הנתונים יופחת ב -1 לאחר כל התפתחות. זה מתכווץ בגורם של ארבעה עם כל איגום. סדר ההתאגדות במודל שלנו הוא התפתחות, איגום, התפתחות, התפתחות, איגום ובליכה; לאחר איגום הפתרון של המודל שלנו, אורך הנתונים באורך שבר מדגם של 2048 מופחת תחילה ב- 1, ואז האורך מופחת בארבע פעמים. על ידי הפחתת התפוקה של השכבה הקודמת על ידי 1 פעמיים, ופעמיים צמצמה אותה בארבע פעמים, אורך הדגימה הופך 31. לבסוף, הכפלה של 31 במספר ערוצי הפלט של השכבה המפותלת האחרונה היא פרמטר הקלט של השכבה המחוברת לחלוטין. איור 7 מציג את תהליך החישוב המפורט של אורך הקלט של שכבת השיטוח בקטע הרשת העצבית.
הגדרות הפרמטרים המפורטות של מודל הרשת העצבית מוצגות בסעיף 5.3.
5. סקירה ניסיונית
5.1. סביבת הפעלה ומערכות נתונים
מעבד החומרה של הניסוי שלנו הוא מעבד Intel (R) Core (TM) I7-11800H, המוגדר עם שני זיכרון 8G; NVIDIA GEFORCE RTX 3050 כרטיס גרפי. סביבת התוכנה היא מערכת הפעלה של 64 סיביות Windows10 ו- VMware, המתקינה מכונות וירטואליות של Windows 7 ו- Windows XP להפעלת דוגמאות זדוניות. הסביבה לבניית ומסגרת הלמידה העמוקה היא Python 3.7, אנקונדה קונדה 4.11.0, ופיטורש לפיד 1.10.1. מערך הנתונים נוצר כדלקמן: איסוף דגימות סטטיות מ- VirusShare ו- Malshare, הפעלת הדגימות במכונה הווירטואלית, השלכת מידע זיכרון ותהליכי חילוץ וקבצי DLL מנתוני הזיכרון.
5.2. מדדי הערכה
לגילוי קוד זדוני אנו משתמשים בארבעת אינדקס ההערכה של סיווג בינארי: דיוק, דיוק, אמצעי F וזכרם [38]. מידת F מרמזת על כך שמדד אחד יכול לשקף הן את שיעורי הדיוק והן את שיעורי ההיזכרות.


