


האם מקאפי מפסיקה תוכנת כופר?
סיכום
ניתן להפסיק את התקפות Ransomware על ידי יישום נוהלי אבטחה מסוימים. שיטה אפקטיבית אחת היא אפליקציה של אפס-אמון הרכבת יחד עם תוכנת אבטחת נקודת קצה מקיפה. פתרונות אנטי-רנסום המותקנים במכשירים יכולים למנוע תוכנות זדוניות ונגיפים להדביק את המערכות. PC Matic Securance Security Business מציע פתרונות חזקים למניעת התקפות תוכנות כופר.
נקודות מפתח
- יישום אפס-אמון מתרחש בשילוב עם תוכנת אבטחת נקודת קצה הוא הגנה חזקה מפני התקפות תוכנות כופר.
- יש להתקין פתרונות אבטחה נגד רנסומיות בכל מכשירי נקודת הקצה.
- שמירה על גיבויי נתונים קריטיים, שימוש באפשרות יישומים בהתאמה ושמירה על תוכנת אנטי -וירוס עדכניות הם נוהלי מניעה מכריעים.
- קיום רשימת בדיקת תגובת תוכנות כופר וניהול סריקת פגיעות קבועה הם צעדים חשובים לארגונים.
- אימות RDP ומכשירים מאובטח יכול למנוע אירועי כופר.
- דיוג בדוא”ל, פגיעויות באינטרנט וזיהומים קיימים של תוכנות זדוניות הם וקטורי התקפה שכיחים.
- יישום מערכת גילוי חדירות ושימוש באימות רב-גורמים משפר את אבטחת הרשת.
- פילוח רשת והגבלת השימוש ב- PowerShell יכולים לעזור למזער את ההשפעה של פליגות סייבר.
שאלות ותשובות
1. ניתן להפסיק התקפות כופר?
כן, ניתן להפסיק התקפות Ransomware על ידי יישום נוהלי אבטחה כגון יישום אפס-אמון לאפשר רשימה ותוכנת אבטחת נקודת קצה.
2. מה התפקיד של פתרונות אבטחת אנטי-רנסומיות?
פתרונות אבטחה נגד רנסומיות מותקנים במכשירי נקודת קצה לחסימת תוכנות זדוניות וירוסים, ומונעים למעשה את פושעי הסייבר לגישה למערכות גישה.
3. כיצד יכול Matic Matic עזרה בלחימה נגד Ransomware?
PC Matic מציע פתרונות אבטחה עסקיים מקיפים המגנים על כל המכשירים מפני איומי אבטחה מודרניים ופשעי רשת, כולל תוכנת כופר.
4. מדוע שמירה על נתונים קריטיים וגיבויי מערכות חשובים?
שמירה על גיבויים מוצפנים לא מקוונים של נתונים קריטיים, מערכות הפעלה ויישומי תוכנה מאפשרת התאוששות מהירה יותר במקרה של התקפת Ransomware. ניתן לפרוס “תמונת זהב” של מערכות קריטיות כדי לבנות מחדש את המערכת.
5. מהו יישום מאפשר הרכבת וכיצד הוא מונע תוכנת כופר?
יישום EnhingListing מבטיח שרק תוכנה מורשית יכולה להפעיל על נכסי IT, לחסום למעשה תוכנה לא ידועה או לא מורשית מהביצוע. זה מונע מערכות כופר מערכות מסתננות.
6. מה החשיבות של שמירה על תוכנת אנטי-וירוס ופתרונות נגד תוכנות תוכנה מעודכנות?
שמירה על פתרונות אנטי-וירוס ואנטי-מזל-תוכנה מעודכנת מבטיחה שמערכות מוגנות מפני איומי הסייבר האחרונים. עדכוני תוכנה וחומרה, כולל תיקוני אבטחה, מספקים שכבה נוספת של הגנה.
7. מדוע יצירת רשימת בדיקה לתגובה של Ransomware נחוצה?
רשימת בדיקת תגובת תוכנות כופר מסייעת לארגונים להיות תוכנית במקרה של אירוע סייבר. זה כולל צעדים ספציפיים, נהלי תקשורת והודעות שיש לעקוב אחריהם. יישום האפשרות הוא חלק מהותי מתוכנית זו.
8. מהי סריקת פגיעות וכיצד זה עוזר במניעת אירועי סייבר?
סריקת פגיעות מסייעת בזיהוי חולשות במערכות ויישומים. סריקות רגילות ושמירה על תוכנה מעודכנת, מבטיחות שמערכות מוגנות מפני פריצות סייבר פוטנציאליות.
9. כיצד אימות RDP ומכשירים מאובטח מסייע במניעת אירועי כופר?
שימוש בתוכנת שולחן עבודה מרוחקת מאובטחת עם אימות מכשירים מבטיח שרק אנשי מורשה יכולים לגשת לרשת. זה מבטל מפגשי שולחן עבודה מרוחקים חסרי ביטחון או נפגעים שיכולים להוביל לאירועי כופר תוכנה.
10. מהם הווקטורים העיקריים להתקפת תוכנות Ransomware?
וקטורים עיקריים של התקפת תוכנות כופר כוללים דיוג בדואר אלקטרוני, שיטוט, דיוג חנית, פגיעויות באינטרנט, זיהומים אפס-ים וחסרי גז, זיהומים קיימים בתוכנה זדונית, MSPs של צד שלישי, התקפות עוברות-חשיבה, איומים מתמשכים מתקדמים, וגידול מוטעות של שרתים.
11. מה המטרה של מערכת גילוי חדירות (IDS)?
מערכת גילוי חדירות מסייעת באיתור אי סדרים בפעילות הרשת, ובמיוחד פעילות פיקוד ובקרה הקשורה להתקפות תוכנות כופר. זה מאפשר לצוות לנקוט בפעולה מתאימה נגד פעילות זדונית.
12. כיצד אימות רב-גורמים משפר את אבטחת הרשת?
אימות רב-גורמי מוסיף שכבה נוספת של אבטחה על ידי דרישה מהמשתמשים לספק מספר צורות של זיהוי למערכות גישה. זה מבטיח שרק משתמשים מורשים יוכלו לקבל גישה לרשת.
13. כיצד ניתן להשתמש בפילוח רשת והגבלת PowerShell למזער את ההשפעה של פסגות סייבר?
פילוח רשת מבודד נכסים קריטיים, ומצמצם את ההשפעה הפוטנציאלית של חדירות סייבר. הגבלת השימוש ב- PowerShell למשתמשים ספציפיים כל מקרה לגופו מוסיף שכבה נוספת של אבטחה.
14. מהם היתרונות בשימוש בתוכנת ביצועי המערכת של PC Matic?
תוכנת ביצועי המערכת של PC Matic היא פיתרון של ניהול ביצועים אחיד המסייע במעקב ושמירה על מערכות להגנה על סייבר מיטבית.
15. מה העיקרון של “פחות פריבילגיה” ו- “אפס גישה אמון”?
העיקרון של “פחות פריבילגיה” מבטיח שלמשתמשים יש רק את רמת הגישה המינימלית הנחוצה לביצוע המשימות שלהם. “אפס גישה נאמנות” פירושו ששום משתמש או מערכת לא מהימנים מטבעם, והגישה ניתנת על בסיס צורך לדעת.
האם WebRoot מפסיק תוכנת כופר
אבטחת רשת מיושמת בצורה הטובה ביותר בשכבות, ומניעת תוכנת כופר אינה שונה. ככל שיש לך יותר נוהלי אבטחה אלה, ככל שאתה מקטין ביותר את הסיכון שלך לדלקת כופר.
התקפות Ransomware ב- AK
ניתן להפסיק התקפות כופר? כן. קרא עוד על הדרכים הטובות ביותר למניעת פריצה.
אחת הדרכים הטובות ביותר לעצור התקפת סייבר של Ransomware או חדירת האקר היא לקבל אמון אפס
יישום מאפשר הרכבת בשילוב עם פתרון תוכנת אבטחה מקיפה של נקודת קצה.
אנטי-רנסומיות פתרונות אבטחה מותקנים במכשירי נקודת הקצה שלך כולל טלפונים, טאבלטים, מחשבים ניידים, תחנות עבודה, שרתים ומערכות רשת.
כלים לבקרת יישומים באמצעות רשימת לבנים יחסימו כל תוכנות זדוניות או וירוסים מהדבקת המכשירים או מערכות המידע שלך ביעילות שמירה על פושעי רשת בחוץ.
למידע נוסף על PC Matic Matic Professional Security פתרונות ב- Endpoint Severicat.
להילחם בחזרה נגד תוכנות כופר עם מחשב מאטיק
PC Matic מגן על כל המכשירים שלך מפני איומי אבטחה מודרניים ופשעי רשת.
שיטות עבודה מומלצות למניעת תוכנות כופר
שמור על נתונים קריטיים וגיבוי מערכות. מנהלי זה צריכים לשמור על גיבויים מוצפנים לא מקוונים של נתונים, תמונת מערכת הפעלה ויישומי תוכנה. סוג הגיבוי הטוב ביותר שיש למקרה של התקפת כופר הוא “תמונת זהב” של מערכות קריטיות כך שניתן יהיה לבנות אותן מחדש. גיבוי של מערכת ההפעלה המוגדרת (OS) וכל יישומי התוכנה המשויכים שניתן לפרוס כדי לבנות מחדש את המערכת תזרז את התאוששות Ransomware. בנוסף לתמונות מערכת, כל קוד מקור או הפעלה רלוונטיים צריכים להיות זמינים בקלות ולשמור באופן לא מקוון עם גיבויים. הפתרונות הטובים ביותר לסייבר-פילוס משלבים אבטחת מידע עם יתירות המערכת.
השתמש באפליקציה anylisting. בקרת יישומים, רשימות לבנה או רשימת רישום היא אחד מכלי המניעה החשובים ביותר שמנהלים יכולים להשתמש בהם למנוע תוכנת כופר. השתמש במדריך ליישומים איפשר הרכבת, המכונה גם יישומים מאפשרת ליישום, על כל נכסי ה- IT כולל התקני נקודת קצה, מכשירי IoT, שרתים ורשתות כדי להבטיח שרק תוכנה מורשית שכבר יכולה להפעיל, וכל תוכנה לא ידועה או לא מורשית נחסמת מהפעלת. יישום אוטומטי האפשרות הרכבת ממחשב MATC.
ודא שתוכנות אנטי-וירוס ופתרונות נגד תוכנות תוכנה מעודכנות. הפעל עדכונים אוטומטיים הן לפתרונות אנטי -וירוס והן עבור תוכנות זדוניות. עדכוני תוכנה וחומרה הכוללים עדכוני תיקוני אבטחה הם שכבה חיונית נוספת של הגנה מפני איומי סייבר.
צור רשימת בדיקות תגובה של Ransomware. על ארגונים ליצור תוכנית תגובה לאירועי סייבר עם צעדים ספציפיים לנקוט כולל תוכנית תקשורת הכוללת נהלים והודעות ספציפיות במקרה של אירוע סייבר של Ransomware. אנשי IT האחראים על המשכיות עסקית, תגובת אירועי סייבר ותוכניות התאוששות מאסון צריכים לזכור כי כתוב סקריפטים רבים של תוכנות כופר כדי לחפש ולמחוק כל גיבויים נגישים. במקרים מסוימים, ייתכן שקבצי גיבוי כבר נדבקו בסקריפטים של תוכנות זדוניות (זיהומים במבשר זדוני). מהסיבה הזו, יישום מאפשר הרכבת המונע קבצי תוכנית לא ידועים או שאינם מאושרים הוא חלק מהותי בתוכנית אבטחת סייבר לכל ארגון.
סריקת פגיעות. בנוסף לתוכנת יישום רשימות רשימות ואבטחת נקודת קצה אנטי-וירוס, עריכת סריקות פגיעות קבועות ושמירה על תוכנה עדכניות היא חלק חשוב במניעת הסייבר.
מאבטח אימות RDP ומכשירים. אירועי כופר רבים מתרחשים כתוצאה מפגישות שולחן עבודה מרוחקות או נפגעו. שימוש בתוכנת RDP מאובטחת עם אימות מכשירים מאפשרת למנהלי ה- IT לדעת בדיוק מי נמצא ברשת.
וקטורים עיקריים של תקיפת כופר. דיוג בדוא”ל, שיטוט ודיג חנית, פגיעויות באינטרנט, זיהומים אפס-ים וחסרי פוגע, זיהומים זדוניים קיימים (מבשר), MSP של צד שלישי (ספקי שירותים מנוהלים), מעבר חשיפה (PTH), מתקפים את התקיפה של תקיפות מתקדמות (.
ליישם מערכת גילוי חדירה (IDS). בעזרת תעודות זהות, אנשי IT יכולים לאתר ביתר קלות חריגות בפעילות “פקודה ושליטה”, ופעילות רשת זדונית פוטנציאלית אחרת שמתרחשת בדרך כלל לפני התקפות תוכנות כופר. פיתרון IDS יעיל עוקב אחר הרשת, המערכות ומכשירי נקודת הקצה לפעילות זדונית או הפרות מדיניות. מדווחים על כל פעילות חדירה או הפרת מדיניות המאפשרת לצוות לנקוט בפעולה מתאימה ומגנה. תוכנת ביצועי המערכת של PC Matic הוא פיתרון אחיד בניהול ביצועים המסייע לפקח ותחזוקה של מערכות להגנת סייבר מיטבית.
השתמש ב- MFA, אימות רב-גורמים. הכנה מדיניות של שימוש באימות רב-גורמי למשתמשים והיישמו את העיקרון של “פחות פריבילגיה” ו- “אפס גישה אמון” על כל המערכות בארגון.
השתמש בפילוח רשת ולהגביל את השימוש ב- PowerShell. שימוש במדיניות קבוצתית מגביל את השימוש ב- PowerShell רק למשתמשים ספציפיים כל מקרה לגופו. השתמש בפילוח רשת כדי לסילו או לבודד נכסים קריטיים כדי למזער את ההשפעה של כל דחיית סייבר, וכדי לתסכל תנועה לרוחב על ידי שחקני איום זדוניים על הרשת.
ההתקפות האחרונות של Ransomware
התקפות תוכנות כופר אחרונות.
פִּרפּוּר, שירות הזרמת הווידיאו של אמזון, ספג הפרת נתונים אדירה של בסיס הקוד הפנימי שלה שנחשף לאינטרנט. ההאקרים ניגשו לשרתי טוויץ ‘בגלל תצורה שגויה של שרת ודלפו מידע על חברות סודיות ונתוני משתמשים כולל תשלומים, שיטות אבטחה, SDKs וכל קוד המקור שלה. לגודל המסיבי של ההפרה הכוללת 125 ג’יגה -בייט של נתוני חברה רגישים יש פוטנציאל להשפיע על רוב בסיס המשתמשים של טוויץ ‘, אם לא על כל טוויץ’. אירוע זה מדגים עד כמה חשוב אבטחת השרתים להילחם באיומי סייבר. למידע נוסף על הגנת תוכנות שרת.
אקדח היה אחד הקורבנות האחרונים של פיגוע Ransomware – שנפגע על ידי Lockbit עם כופר של 50 מיליון דולר. Lockbit היא כנופיית Ransomware שחכירה את התוכנה הזדונית שלה לפושעי רשת המקבלים חלק מהכופר ששולם בתמורה לפגיעה ברשתות הקורבן Ransomware. Lockbit יותר ויותר מבקש עובדים ממורמרים כדי לפתות אותם להוריד תוכנות זדוניות בתמורה לחתיכה מהכופר.
T-Mobile. הפרת נתונים המשפיעה על למעלה מ- 50 מיליון לקוחות T-Mobile הביאה לתביעה ייצוגית. גרזן הנתונים היה מסיבי, וחשף נתונים אישיים של לקוחות רגישים כולל מספרי ביטוח לאומי, תאריכי לידה ורישיונות נהיגה.
רנר ברזיל. לוג’ס רנר, חנות רשת הבגדים הגדולה בברזיל הייתה היעד של כופר המיליארד דולר הראשון, הביקוש הגדול ביותר של תוכנות הכופר עד כה. מתקפת הסייבר נערכה על ידי כנופיית Ransomexx, שזכתה לגישה לא מורשית לשרתים של רנר באמצעות ספק שירותים מנוהל ברזילאי.
מערכת בריאות זיכרון. התקפת תוכנות כופר בכוורת על הרשת של מערכת הבריאות הזיכרון אפשרה גישה לנתוני חולים רגישים ואילצה את שרשרת בית החולים לדחות את כל הניתוחים הדחופים. היה צורך להסיט את חולי בריאות הזיכרון למתקני בריאות אחרים כדי לקבל טיפול. למידע נוסף על הגנת תוכנות כופר לבתי חולים.
איומים חדשים ביותר של תוכנות כופר
TrickBot, Dridex, Qbot (Quakbot), IceDid, Fimends, Maze, Egregor, Conti, Revil Sodinokibi, Doppelpaymer, Avo, Pysa, Snatch ו- Netwalker – הם בין הגרסאות האחרונות של Ransom שיש צבורות בפופולריות. שחקני איום חדשים מתעוררים כוללים את Avoslocker, Hive Ransomware, Karakurt ו- Hellokitty. חברות אבטחת סייבר מציעות כי אלה הן כנופיות האיום המסוכנות ביותר של Ransomware לצפות בהן. התקפות Ransomware גדלו ב -65% משנה לשנה מאוגוסט 2020 עד אוגוסט 2021 כאשר כנופיות Ransomware Revil ו- Darkside היו פעילות במיוחד שהשיקה כמעט 1/3 מההתקפות.
פושעי סייבר מנצלים יותר ויותר פגיעויות יישומים כדי לקבל גישה ושליטה על תשתית היישומים של הרשת כדי להצפין נתונים רגישים ויקרי ערך.
תוכניות איום של קבוצת Ransomware המשך לפתות עובדים שלא הושלמו כדי לפרוס תסריטים זדוניים. בנוסף ל Lockbit 2.0, Ransomware של הממלכה השחורה מציעה מיליון דולר, או 40% מתוך 2 דולר.5 מיליון כופר כהפיתוי לעובדים המסייעים בפריסת תוכנת הכופר המכונה Demonware, מרחוק או במקום בחצרים. תוכניות איום סייבר פנים נגד תאגידים והרשתות שלהם צפויות לגדול.
הונאת תמיכה בטכנולוגיה של Microsoft Windows. בעזרת הודעות דוא”ל, האקרים מטרידים משתמשי קצה להתקשר למוקד טלפוני הונאה או להוריד קובץ PDF זדוני עם המוניקר Bazaloader שמתקין דלת אחורית במחשב שלהם לצורך פריצה למערכות רשת. התוכנה הזדונית מעניקה לאקר שליטה על המפתח על מחשב הקורבן המוביל להתקנת Ransomware.
LockFile Windows Exchangeware. LockFile מצפין תחומי Windows באמצעות פגיעויות Proxyshell ו- PetitPotam שנחשפו לאחרונה באמצעות ביצוע קוד מרחוק לא מאושר כדי לפרוץ ולהצפין התקנים. (ניצול LockFile על ידי פעולת Conti Ransomware.)
נתוני קארמה נתוני דליפת איום סייבר. הפרשת נתוני Ransomware של קארמה מאיימת לשחרר נתונים מסוננים ומוצפנים לעיתונאים ולפרסם את הנתונים לאתר האינטרנט שלהם אם הכופר לא ישולם.
Conti Ransomware חוזר לעלות שוב עם התראת אזהרת FBI/CISA מחודשת. הקורבן האחרון של קונטי כולל קואופרטיב הזנת משק באיווה שיכול להשפיע לרעה על מחירי המזון בעתיד הקרוב. איום ה- Conti Ransomware מתבצע בדרך כלל באמצעות אישורי RDP או גנבים. קרא עוד התראות Ransomware.
אזהרה של Ranzy Locker Ransomware Ranzy Locker היא קבוצת RAAS (Ransomware כשירות) שמשתמשת סחיטה כפולה נגד קורבנותיה. Ranzy שניהם מסננים נתונים קריטיים לסחיטה לפני שמציפים אותם לכופר. שיחות API, פגיעויות מערכות ושאר TTPs TTPs (טקטיקות, טכניקות, נהלים) משותפות לגלות, טקטיקות, טכניקות, נהלים).
תוכנת כופר סוכר כשירות. סוכר הוא גרסה חדשה של Ransomware העומדת לרשות האקרים כ- RAAS (Ransomware-כשירות). משפחת Ransomware החדשה הזו מכוונת למחשבים אישיים ולא לרשתות עסקיות, אך היא מסוכנת בדיוק כמו שהיא יכולה להצפין את הנתונים של המכונה ולהחזיק אותם עבור כופר.
ההגנה הטובה ביותר על תוכנות כופר לשנת 2022
תחת התקפת כופר? קבל עזרה מפתרונות אנטי-רנסומטים של מחשב האישי. PC Matic הוא החלוץ ביישום טכנולוגיות רשימות לבנות בארגוני עסקים וארגונים קטנים, סוכנויות ממשלתיות מקומיות ופדרליות, מחוזות בתי ספר K-12, מכללות, אוניברסיטאות ומוסדות חינוך, בתי חולים ומתקני בריאות, מוסדות פיננסיים, ללא מטרות רווח, תשתיות קריטיות ותעשייה של כל הגדלים בגודל של כל גודל. ל- PC Matic יש את הפיתרון הטוב ביותר בנושא אבטחת סייבר למאבק עם תוכנות כופר עם יישום מאפשר הרכבת בסביבות מחשוב דינאמיות והיברידיות. למידע נוסף כיצד למנוע התקפות Ransomware.
אבטח את המשפחה שלך’מכשירים
מיליוני משפחות ברחבי העולם סומכים על מחשב מאטיק כדי להגן על מכשירי הבית שלהם.
האם WebRoot מפסיק תוכנת כופר?
WebRoot לא מפסיק תוכנות כופר באופן ספציפי, אך הוא יכול לאתר ולהסיר תוכנה זדונית שעשויה לשמש לביצוע התקפת Ransomware. כדי להגן על המחשב שלך מפני Ransomware, אנו ממליצים לך לשמור על תוכנת האבטחה שלך מעודכנת ולהפעיל סריקות רגילות. עליך גם להימנע מלחיצה על קישורים או פתיחת קבצים מצורפים ממקורות לא ידועים.
איזה אנטי -וירוס הוא הטוב ביותר עבור Ransomware?
האם WebRoot מגן מפני תוכנות זדוניות?
כן, WebRoot מגן מפני תוכנות זדוניות.
האם אנטי -וירוס יכול למנוע תוכנות כופר?
אין תשובה מוחלטת לשאלה זו. יש מומחים שאומרים שתוכנת אנטי -וירוס יכולה להיות יעילה במניעת תוכנות כופר, בעוד שאחרים אומרים שזה לא פיתרון אטום. הדרך הטובה ביותר להגן על עצמך מפני Ransomware היא לשמור על מעודכן את המחשב והתוכנה שלך, ולתרגל היגיינת סייבר טובה על ידי כך שהוא זהיר לגבי הקישורים והקבצים המצורפים עליהם אתה לוחץ ועל אתרי האינטרנט שאתה מבקר.
האם אתה יכול לסרוק עבור Ransomware?
ישנן כמה דרכים שונות שתוכלו לסרוק עבור תוכנות כופר: 1. השתמש בתוכנית אבטחה המתמחה בגילוי והסרה של תוכנות כופר. ישנן כמה אפשרויות שונות זמינות, וזה’חשוב לבחור אחד שנבדק היטב ומכובד. 2. השתמש בתוכנית אנטי -וירוס כללית. אמנם לא כל תוכניות האנטי -וירוס מצוידות לאתר ולהסיר תוכנות כופר, אך לחלקם יש יכולת זו. אם אתה’לא בטוח אם לתוכנית שלך יש יכולת זו, אתה יכול לבדוק את התוכנית’אתר האינטרנט או צור קשר עם תמיכת לקוחות. 3. השתמש בכלי להסרת תוכנות כופר. ישנם כמה כלים שונים הזמינים שיכולים לסרוק ולהסיר תוכנת כופר. כלים אלה בדרך כלל בחינם להורדה ולהשתמש בהם. 4. השתמש בנקודת שחזור מערכת. אם יש לך נקודת שחזור מערכת שנוצרה לפני שנדבקת בתוכנת Ransomware, אתה יכול להשתמש בה כדי לשחזר את המערכת שלך למצב הקודם שלה. זה יסיר את תוכנת Ransomware מהמערכת שלך וצריך לאפשר לך לגשת לקבצים שלך שוב. 5. השתמש בגיבוי. אם יש לך גיבוי של הקבצים שלך, אתה יכול לשחזר אותם מהגיבוי. זה יחליף את כל הקבצים שהוצפנו על ידי Ransomware, ויאפשר לך לגשת אליהם שוב.
האם Windows Defender Scan עבור Ransomware?
Windows Defender אינו סורק כברירת מחדל עבור Ransomware. עם זאת, באפשרותך לאפשר הגנה על תוכנות Ransomware על ידי פתיחת מרכז האבטחה של Windows Defender, לחיצה על אריחי הנגיף והגנת האיומים ואז בחירת הגדרת הגנת הכופר.
הוא WebRoot טוב יותר ממקאפי?
אין תשובה פשוטה לשאלה זו מכיוון שהיא תלויה במגוון גורמים. אנשים מסוימים עשויים להעדיף WebRoot על ההשפעה הקלה יותר של המערכת והסריקה המהירה יותר, בעוד שאחרים עשויים למצוא את מקאפי’S הגנה מקיפה יותר ותכונות מושכות יותר. בסופו של דבר, על האדם להחליט איזו תוכנית עונה טוב יותר על צרכיהם.
האם WebRoot נפרץ?
אין שום אינדיקציה לכך ש- WebRoot נפרץ. עם זאת, תמיד חשוב להיות ערניים ולנקוט צעדים להגנה על חשבונותיך ומידע המקוון שלך. להלן מספר טיפים: -אתר סיסמאות חזקות וייחודיות לחשבונות המקוונים שלך
-אפשר אימות דו-גורמי, אם זמין
-הימנע מלחיצה על קישורים או פתיחת קבצים מצורפים ממקורות לא ידועים או לא מהימנים
-שמור על תוכנה ומערכת ההפעלה שלך מעודכנת
-הפעל פיתרון אבטחה בעל מוניטין במכשירים שלך
יכול לחסום חומת אש כופר?
כן, חומת אש יכולה לחסום תוכנת כופר. על ידי חסימת חיבורים נכנסים ויוצאים לכתובות IP זדוניות ידועות, חומת אש יכולה לסייע במניעת תוכנת כופר להדביק מערכת. בנוסף, קביעת תצורה של חומת האש לחסימת כל ההפעלה מהריצה למעט אלה ברשימת הלבנים יכולה לעזור גם במניעת הפעלה של תוכנת כופר.
האם Windows Defender יכול להסיר תוכנת כופר?
כן, Windows Defender יכול להסיר תוכנת כופר. לשם כך, בצע את הצעדים הבאים: 1. פתח את Windows Defender על ידי לחיצה על כפתור התחל, ואז לחיצה על לוח הבקרה. בתיבת החיפוש, הקלד את Defender ולחץ על Windows Defender. 2. לחץ על קישור הכלים ואז לחץ על אפשרויות. 3. תחת אפשרויות, לחץ על הכרטיסייה סריקה ואז לחץ על סוג הסריקה שברצונך להריץ. 4. לחץ על כפתור הסריקה עכשיו. Windows Defender יסרוק את המחשב שלך לקבלת תוכנה זדונית ותנסה להסיר כל תוכנה זדונית שהוא מוצא.
האם ל- Windows 10 יש הגנה על תוכנות כופר?
כן, ל- Windows 10 יש הגנה על תוכנות כופר. כדי לאפשר זאת, עבור אל START> הגדרות> עדכון ואבטחה> Windows Security> וירוסים והגנה על איום. מתחת “הגנה על תוכנות Ransomware,“הפעל גישה לתיקיה מבוקרת.
האם אתה יכול להתאושש מתוכנת Ransomware?
אין תשובה אחת מתאימה לכולם לשאלה זו, שכן הדרך הטובה ביותר להתאושש מתוכנת כופר תשתנה בהתאם לסוג תוכנת הכופר ובהיקף הנזק. עם זאת, כמה טיפים כלליים שעשויים לעזור לכלול: 1. ניתוק מיד מהאינטרנט כדי למנוע התפשטות של תוכנת כופר. 2. השבת נתונים מגיבויים, אם קיימים. 3. יצירת קשר עם שירות הסרת תוכנות זדוניות מקצועיות כדי לסייע בניקוי הזיהום. 4. דיווח על האירוע לאכיפת החוק.
האם McAfee יכול להסיר תוכנת Ransomware?
כן, McAfee יכול להסיר תוכנת כופר. לשם כך, בצע את הצעדים הבאים: 1. הורד והתקן את McAfee Antivirus Plus. 2. פתח את התוכנית ולחץ על “”לִסְרוֹק“כפתור. 3. בחר “סריקה מלאה“מרשימת האפשרויות. 4. לחץ “לסרוק עכשיו.“5. המתן שהסריקה תושלם. 6. אם יימצא תוכנת כופר, מקאפי יסיר אותה.
האם Windows 10 חסינה מפני כופר?
לא, Windows 10 אינו חסין מפני כופר. ישנם מספר צעדים שתוכלו לנקוט כדי להגן על המחשב שלך מפני Ransomware, כולל: – שמור על מערכת ההפעלה והתוכנה שלך מעודכנת
– השתמש בתוכנית אנטי -וירוס מכובדת
– הימנע מפתיחת קבצים מצורפים בדוא”ל משולחים לא ידועים
– דון’T לחץ על קישורים בהודעות דוא”ל משולחים לא ידועים
– לגבות את הקבצים החשובים שלך באופן קבוע
הוא Windows 10 פגיע לתוכנת כופר?
כן, Windows 10 חשוף ל- Ransomware. ישנם כמה צעדים שתוכלו לנקוט כדי להגן על עצמכם, כולל: -ישם את הנתונים שלכם באופן קבוע
-שמירה על תוכנת האנטי -וירוס שלך מעודכנת
-הימנעות מלחיצה על קישורים או פתיחת קבצים מצורפים ממקורות לא ידועים
-היזהר במה שאתה מוריד ומתקין
-שמירה על מערכת ההפעלה והתוכנה שלך מעודכנת
זקוק לעזרה בפתיחת החיים הדיגיטליים שלך מבלי לשלם לתוקפים שלך*?
כרגע, לא לכל סוג של תוכנת כופר יש פיתרון. המשך לבדוק אתר זה כמתווספים מפתחות ויישומים חדשים כאשר הם זמינים.
Ransomware הוא תוכנה זדונית הנועלת את המכשירים והמחשב הנייד שלך או מצפינה את הקבצים האלקטרוניים שלך. כשזה קורה, אתה יכול’לא להגיע לנתונים אלא אם כן אתה משלם כופר. עם זאת זה לא מובטח ולעולם אסור לשלם!
- ריבוי חדש עבור ביאנליאן זמין, אנא לחץ כאן.
- ריבוי חדש עבור רנהסן זמין, אנא לחץ כאן.
- ריבוי חדש עבור Megacortex זמין, אנא לחץ כאן.
- ריבוי חדש עבור Mafiaware666 זמין, אנא לחץ כאן.
- ריבוי חדש עבור Solidbit זמין, אנא לחץ כאן.
חדשות טובות
מניעה אפשרית. ביצוע ייעוץ פשוט של אבטחת סייבר יכול לעזור לך להימנע מקורבן של תוכנות כופר.
חדשות רעות
לרוע המזל, במקרים רבים, ברגע ש- Ransomware שוחרר למכשיר שלך, אין מעט שאתה יכול לעשות אלא אם כן יש לך גיבוי או תוכנת אבטחה במקום.
חדשות טובות
עם זאת, לעיתים ניתן לעזור למשתמשים נגועים להחזיר את הגישה לקבצים המוצפנים או למערכות הנעולות שלהם, מבלי שיצטרכו לשלם. יצרנו מאגר של מפתחות ויישומים שיכולים לפענח נתונים שננעלו על ידי סוגים שונים של תוכנות כופר.
מפוענח
הקרב נגמר לאיומי תוכנות כופר אלה. אם נדבקת באחד מסוגים אלה של תוכנות כופר לחץ על הקישור תחת שמו והוא יוביל אותך לכלי פענוח.
שאלות ותוכנות Ransomware
הכירו את התשובות לכמה מהשאלות הנפוצות ביותר.
- אם יותקף, האם עלי לשלם את הכופר?
- מדוע כל כך קשה למצוא פיתרון יחיד נגד כופר?
- שהם קורבנות תוכנת כופר?
העצה הכללית היא לא לשלם את הכופר. על ידי שליחת הכסף שלך לפושעי רשת אתה’LL רק מאשר כי Ransomware עובד ושם’אין להבטיח לך’לקבל את מפתח הפענוח שאתה צריך בתמורה.
- יורופול
- פוליטי
- שירותי אינטרנט של אמזון
- ברקודה
© 2021 – לא עוד כופר
אנו משתמשים בעוגיות באתר לא יותר של Ransom כדי לתמוך בתכונות טכניות המשפרות את חווית המשתמש שלך. למידע נוסף, עיין בכתובת אתר האינטרנט שלנו.
כיצד למנוע תוכנות כופר ברשת שלך בתוספת הכלים הטובים ביותר
אנו מראים לכם כמה מהטכניקות המוכחות ביותר שיעזרו למנוע תוכנת כופר להדביק את הרשת שלכם, כמה כלים שיכולים לעזור להפסיק התקפות במסלול שלהם, ושיטות עבודה מומלצות לניקוי תוכנת כופר. השתמש באסטרטגיות הטובות ביותר אלה כדי להגן על הרשת שלך, ולהגן על סביבתך מפני אובדן נתונים קריטי מיותר והשבתה.
מְעוּדכָּן: 25 באפריל 2023
מהו תוכנת Ransomware?
בעוד שרוב הנגיפים והתוכנות הזדוניות מנסים לגנוב את הנתונים שלך, Ransomware מחזיקה את הקבצים שלך כבני ערובה על ידי הצפנתם ורק מספקת את המפתח כאשר הכופר שלהם שולם. זיהום מתחיל בדרך כלל כאשר מישהו מנסה לפתוח קובץ מצורף מהודעת דוא”ל המכילה קוד זדוני.
הנגיף ממשיך להצפין בשקט את הכל במחשב המקומי, וכל כונני רשת שעשויים להיות ממופים אליו. אם תוכנת הכופר מתוחכמת עוד יותר, היא יכולה להתחיל לחפש דרכים אחרות שיעברו עמוק יותר לרשת, כגון יציאות RDP פתוחות, או מניות רשת לא מאובטחות.
מאז תחילת 2000’התפשטות תוכנת הכופר גדלה באופן משמעותי. לא רק שהתקפות מסוג זה ממשיכות להיות יקרות יותר, אלא שהן גם צומחות במורכבותן. חלק מתוכנות הכופר המסוכנות ביותר יכולות להימנע מתוכנות האנטי -וירוס הפופולריות ביותר ואף להסתתר מתי היא’S נלמד בסביבת ארגז חול.
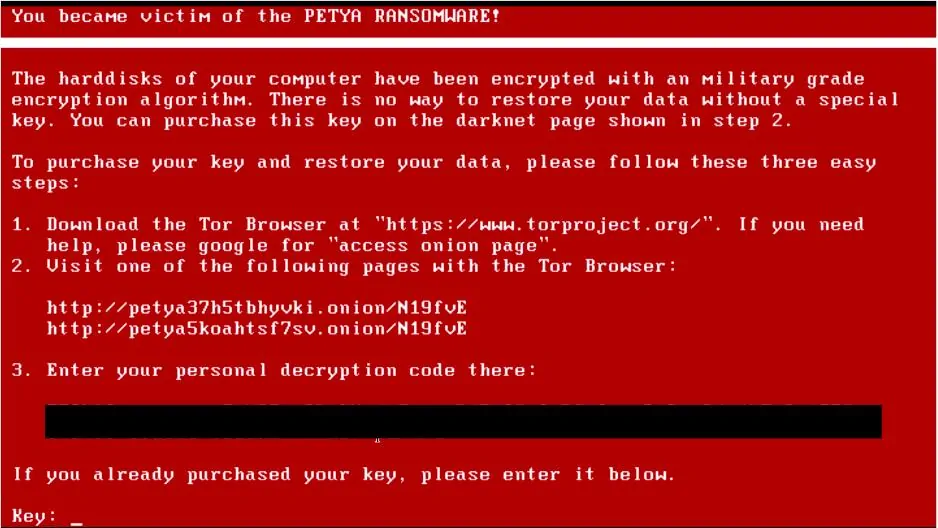
מתקפה של Ransomware יכולה לעלות לקורבן בכל מקום מכמה מאות, לעשרות אלפי דולרים כדי לפענח ולשחזר את הקבצים שלהם מהתוקף. תשלום זה נדרש בדרך כלל בצורה של cryptocurrency כמו ביטקוין או מונרו.
ברוב המקרים התאוששות כל קבצים מוצפנים ללא מפתח הפענוח היא בלתי אפשרית. זֶה’הסיבה שזה’הרבה יותר קל למקם את הרשת שלך כדי לא להידבק מלכתחילה.
כיצד למנוע זיהום של תוכנות כופר
אבטחת רשת מיושמת בצורה הטובה ביותר בשכבות, ומניעת תוכנת כופר אינה שונה. ככל שיש לך יותר נוהלי אבטחה אלה, ככל שאתה מקטין ביותר את הסיכון שלך לדלקת כופר.
תיקון ועדכן את המכשירים שלך
זה’קל ליפול מאחור על טלאים ועדכונים, אך הפסקת המודעות האבטחה הזו יכולה להתברר כהרות אסון אם לא מתוקנת. ודא שהשרתים, המחשבים האישיים ומכשירי האחסון ברשת שלך טלאים ומעודכנים לפחות פעם בחודש.
שמור על אוזן לכל ימי אפס או טלאי אבטחת חירום שהתגלו לאחרונה שעשויים להתקין לפני לוח הזמנים. שמירה על לוח טלאים קפדני היא דרך קלה לנצח במחצית הקרב בכל מה שקשור למניעת תוכנת כופר. ארגונים גדולים יותר יכולים ליהנות מפריסת טלאים אוטומטית באמצעות מספר כלים לניהול תיקונים.
אבטח את היציאות והשירותים שלך מ- Ransomware
אחד הווקטורי ההתקפה הפופולריים ביותר עבור Ransomware היה פגיע לשירותי שולחן עבודה מרוחקים. אם מכשירים ברשת שלך השתמש בפרוטוקול שולחן העבודה המרוחק כדי לקבל גישה חיצונית, אתה’אני רוצה להבטיח לך’השימוש בשיטות עבודה מומלצות.
אפשר רק לשולחן עבודה מרוחק דרך רשת פרטית וירטואלית (VPN). בעבר זה הספיק להשתמש בשירותי שולחן עבודה מרוחקים עם יציאה לא סטנדרטית וסיסמא חזקה. כיום, זה לא מספיק כדי לשמור על אבטחת הרשת שלך. התוקפים משתמשים כעת בכלי סריקת נמל מתוחכמים כדי למצוא שירותים על נמלים לא סטנדרטיים ואז מפעילים התקפות כוח ברוט חזקות כדי לקבל גישה.
פגיעויות קריטיות כמו Blueceect. אם עליך להשתמש בשירותי שולחן עבודה מרוחקים, וודא שהוא נגיש רק מתוך VPN, או מתוך רשימה של כתובות IP עם רשימת הלבנים. זה יעזור גם בפרטיות המקוונת שלך בעת שימוש ברשתות ציבוריות.
שקול להשתמש ביציאות לא סטנדרטיות לשירותים ספציפיים. בזמן שזה לא’T חסין טיפש, זה אכן מוסיף שכבה נוספת של ערפול שתחתוך את הבוטים הבודקים רשתות המחפשות הזדמנויות לגרום לצרות.
עצירת תוכנת כופר בדוא”ל שלך
דוא”ל הוא וקטור ההתקפה מספר אחת בכל הנוגע לקבלת מערכות נגועות עם Ransomware. לעתים קרובות התוקפים ישתמשו בדוא”ל מעוצב היטב המסווה את התוכנה הזדונית שלהם היה חשבונית, מסמך מילים או “מוצפן” הוֹדָעָה.
הקורבן ילחץ על מסמך המילה שבדרך כלל מבקש מהם להמשיך לקישור כדי לראות את שאר המסמך. קישור זה מבצע הורדה של כונן ומתחיל את התפשטות תוכנת הכופר.
ישנן עשרות שיטות שונות שתוקפים יוכלו להשתמש בהם כדי להערים על הקורבנות שלהם להוריד ולבצע את הכופר שלהם. סינון דוא”ל הוא קריטי בכל מה שקשור להשגת חלק מהפירות התלויים הנמוכים.
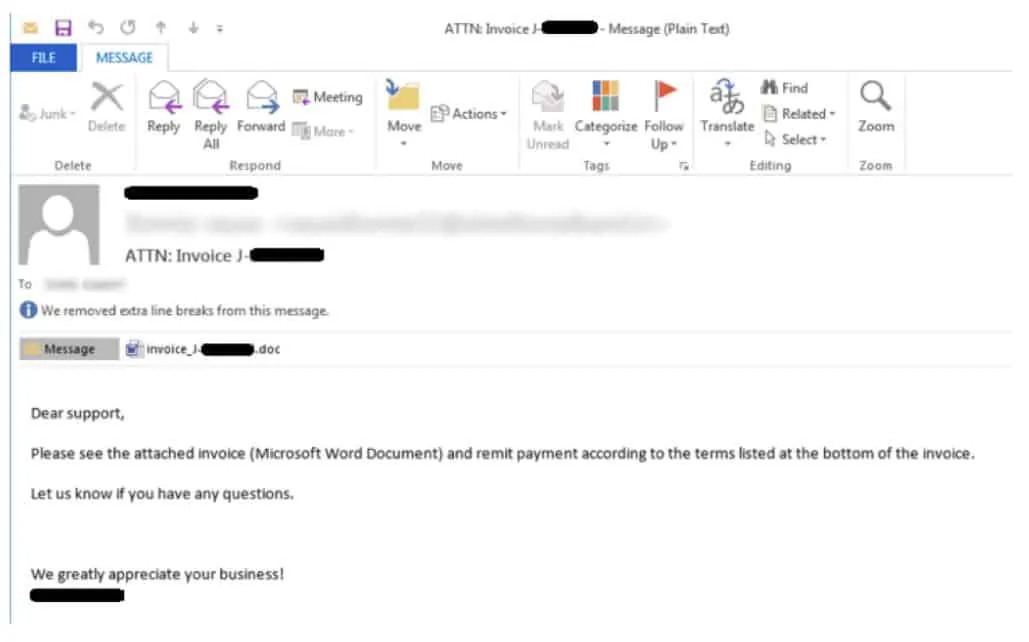
דרך נפוצה של תוכנות כופר היא באמצעות מקרואים זדוניים המוטמעים במסמכי מילים. לרוב חומות האש הארגוניות יש כעת סינון מאקרו מוגדר מראש אשר לא רק יסרוק מסמך אלא גם ינתח אם הוא מכיל מקרו זדוני כלשהו.
הכחשת כל המסמכים המכילים פקודות מאקרו והרשימות של דומיינים ספציפיים בלבד היא דרך פשוטה לחתוך לחלוטין שדרה שלמה של התקפה. מוצרים אחרים כמו אבטחת דוא”ל VIPRE יכולים לאתר ולהסיר קישורים שהוא מגלה שהם זדוניים לפני שלמשתמש יש סיכוי ללחוץ עליו.
שיטות עבודה מומלצות אחרות כגון הפעלת הדוא”ל שלך באמצעות שירות רשימה שחורה, והגבלת תוספים ספציפיים כגון .EXE, .עטלף, ו .צנצנת, תסייע גם בלחימה גם בתוכנות כופר וגם בוירוסים אחרים.
חלק מרכזי נוסף באבטחת הדוא”ל הוא לחנך את הצוות שלך לשיטות עבודה מומלצות, וזיהוי מיילים מסוכנים. אָנוּ’לגעת יותר בחינוך בהמשך.
הגבלת הגישה למניעת תוכנות כופר
אם Ransomware אכן מוצא את עצמו על מישהו’S מחשב, ישנן כמה מגבלות שתוכלו להציב כדי לעזור לבודד ולהפסיק את הביצוע וההפצה של תוכנת כופר אם זה יורד במחשב ברשת.
להבטיח למשתמשים אין הרשאות מנהל. כאשר למשתמשים מקומיים יש גישה בלתי מוגבלת למחשבים האישיים שלהם, זה נותן לתוכנת Ransomware מלא רסן לא רק להדביק את המחשב המקומי, אלא להתחיל לחקור כלפי חוץ ולהדביק מניות אחרות ברשת.
רוב תוכנות הכופר ינסו לנקוט בפעולות ספציפיות לפני תחילת הצפנת הקבצים. נעילת משתמש’S הגישה לעותקי צל מקומיים, התקנות תוכנה ושימוש ב- UAC קפדני בינו.
הבטחת הרשת שלך מפולחת על ידי קבוצות אבטחה ותת -רשתות יגביל גם את היקף הנזק אם תוכנת כופר אכן מצליחה לבצע במחשב האישי ברשת שלך.
רוב תוכנות הכופר מנצלות את הסביבות החלשות הללו ואכן’יש לי את היכולת לבצע הסלמת פריבילגיה. קיום מגבלות מקומיות ותחום יסודיות במקום יכול למנוע את התפשטות הרשת כולה.
שיטה שמתעלמת לעתים קרובות להפסקת כופר מגבילה את מה שיכול לרוץ מתיקיות AppData ו- Temp. מספר גדול של התקפות Ransomware ממנף את תיקיות AppData ו- Temp כדי להדביק רשת. תחת מדיניות קבוצתית אתה יכול וצריך להגביל אילו סוגים של קבצים מורשים לרוץ מתיקיות אלה.
חסימת קבצים כמו .EXE, .עטלף, ו .JS מלהריצה בתוך תיקיות אלה יכול לעצור אפילו את תוכנת הכופר המסובכת ביותר בעקבותיה, גם אם היא עוברת את חומת האש והאנטי -וירוס המקומי.
הגבלת תיקיית AppData היא מהלך רב עוצמה נגד האיום של תוכנת כופר, אך אכן מגיע עם אי הנוחות שלה. אתה’לעיתים קרובות מוצא את עצמך יישומים לגיטימיים בלבנים כמו Logmein או Gotomeeting, מכיוון שיש שלל תוכניות אמיתיות המשתמשות בתיקיית AppData.
ניתן לדחוף את כל מדיניות האבטחה הללו באמצעות סקריפט כניסה, או מדיניות קבוצתית.
למנוע השבתה של Ransomware עם גיבויים
אפילו עם נוהלי האבטחה הטובים ביותר ברשת והמכשירים קיימים, יגיע זמן בו האיומים יחליקו דרך הסדקים, וזה עשוי לדרוש קבצים ותוכניות להתאושש מהגיבוי האחרון. גיבויים מצטברים צריכים כבר להיות חלק מרכזי בכל רשת עסקית כדי להימנע מהשבתה.
בזמן שגיבויים מוצקים ניצחו’אני בהכרח מונע את התפשטות תוכנת הכופר, הם בהחלט יתנו לך שקט נפשי וישמשו פוליסת ביטוח אם משהו ישתבש. רק וודא שאתה’עקוב אחר שיטות העבודה המומלצות כשמדובר בגיבוי נתונים קריטיים ברשת שלך.
וודא שהגיבויים שלך נשמרים מחוץ לאתר או באחסון ענן. במקרה של אסון, בין אם זה תוכנת כופר, רעידת אדמה או פריצה, אתה’אני רוצה שהעתקים של הקבצים שלך יישמרו מחוץ לתחום.
קיום פיתרון גיבוי מחוץ לתיק. גיבויים מחוץ לאתר עשויים לקחת זמן להתאושש מהמהירות האינטרנט שלך, וכמות הנתונים שיש לך.
גיבויים מחוץ לאתר הם פיתרון מצוין במיוחד כאשר הם משויכים לשיטת התאוששות זמינה יותר שנמצאת באתר.
ישנם מספר פתרונות גיבוי מקוונים שתוכלו לבחור מהם, הנה כמה מהמועדפים שלנו.
שמור על גיבויים מצטברים בהישג יד לפריסה מהירה. כאשר אתה’מחלים מחדש מאסון או תוכנת כופר תוקף אותך’לא רק להגן על הנתונים שלך, אתה’חוסך מחדש את החברה מהשבתה פוטנציאלית.
תלוי בגודל הארגון שלך, שעה של השבתה עלולה לעלות עשרות אלפי דולרים. Ransomware נכה ממשלות מקומיות שלמות שלא הייתה מדיניות גיבוי ראויה. תוכנת אבטחה כמו StorageCraft’S ShadowProtect יכול לקחת ‘תמונות תמונות’ מהרשת שלך ולהתאושש לכל נקודת זמן שתציין. לאחר שהכוח להחזיר את הרשת שלך משעה לפני אסון, משלם עבור עצמו ביום הראשון.
שמור על גבך מאובטח. שם’אין טעם להשקיע את הזמן והכסף שלך לפיתרון גיבוי אם הוא נפגע יחד עם כל השאר במהלך התקפת תוכנות כופר. כונן חיצוני המחובר לשרת יקבל נתונים מוצפנים באותה מהירות כמו כל דבר אחר ברשת.
יש לבצע גיבויים באופן אידיאלי ממכונה נפרדת, מבודדת מכל התנועה האחרת בסביבה. זה מגן על הגיבויים שלך אך עדיין נותן לך גישה מהירה להרכבים וירטואליים תוך כדי תנועה.
המרכיב השני בזה הוא הבטחת הגיבויים שלך מוצפנים ונעולים בכתיבה. זה לא רק מונע שינויים מקריים בנתונים המגובים, אלא גם מפסיק את תוכנת כופר להצפין את הגיבויים אם המחשב המבודד נפגע איכשהו.
התוכנה הטובה ביותר להגנת תוכנות Ransomware
המתודולוגיה שלנו לבחירת כלי הגנה על תוכנות Ransomware
סקרנו את השוק במערכות הגנה על תוכנות Ransomware וניתחנו כלים על סמך הקריטריונים הבאים:
- ניטור אבטחת מערכות קבוע
- הגנת קבצים
- התראות המאתרות פעילות חריגה סביב הצפנת קבצים
- מערכת המיישמת תיקון אוטומטי לכיבוי פעילות ההצפנה
- הגנה על קבצי מערכת חיוניים
- ניסיון חינם או הדגמה המספקת הזדמנות להערכה ללא עלות
- ערך תמורת כסף מחבילה המספקת ניטור אבטחה במחיר סביר
עם קריטריוני הבחירה הללו בחשבון, זיהינו כמה מערכות שימושיות שעליכם לקחת בחשבון כדי להגן על המערכת שלכם מפני כופר תוכנה.
עם כל מדיניות האבטחה ומדדי ההחלמה הללו קיימים, אתה’אני עדיין רוצה להסתמך על תוכנת אבטחה פרואקטיבית בזמן אמת שיכולה לפקח על הרשת שלך ולהפסיק את Ransomware במסלול שלה. כאן’סיכום מהיר של הבחירות המובילות שלנו להגנה על תוכנות כופר.
- עורך איום’בחירה למערכת מבוססת ענן זו יש פיתרון פשוט אך יעיל להגנה על תוכנות כופר והגנה על תוכנות זדוניות מכיוון שכברירת מחדל היא חוסמת את כל התוכנה להפעלה ואז מאפשרת רק מערכות שאתה נרשם באופן ספציפי ברשימת הלבנות לביצוע. החבילה זמינה גם לשילוב עם כל מערכות ה- RMM העיקריות. הירשם להדגמה בחינם.
- מנהל אירועי אבטחה של SolarWinds (ניסיון חינם) התוכנה הטובה ביותר למניעת תוכנות רנסומיות לעסקים. דיווח, ביקורת ותבניות התראה הניתנות להתאמה אישית. זה מגיע עם ניסיון חינם של 30 יום.
- ספינון (ניסיון חינם) שירות מבוסס ענן שמשתלב בפלטפורמת SaaS הפופולרית ביותר כדי לספק מערכות מניעה לאובדן נתונים ומערכות הגנה על תוכנות כופר. גש לניסיון חינם של 15 יום.
- מנהל פגיעות בניהול פלוס (ניסיון חינם) אותר את המנצלים בהם Ransomware משתמש כדי להדביק את המערכת שלך ולתקן אותם לפני שכל תוכנות זדוניות יפגעו במערכת שלך עם חבילת כלי אבטחה זו. פועל ב- Windows Server. התחל ניסיון חינם של 30 יום.
- ניהול Log360 (ניסיון חינם) חבילה גדולה זו של כלי אבטחה מספקת רישום פעילות וניטור שלמות קבצים עם תגובות אוטומטיות לחסימת פעילות לא מורשית, כגון הצפנת קבצים. פועל ב- Windows Server. התחל ניסיון חינם של 30 יום.
- FloStrike Falcon מונע אנטי-וירוס מהדור הבא מבוסס מכשירים מגן על מגוון סוגים של תוכנות זדוניות, כולל תוכנות כופר. זמין עבור Windows, MacOS ולינוקס.
- MalwareBytes הגנה על אנטי-וירוס נקודת קצה עם הגנה מובנית של תוכנות כופר.
- כלי קספרסקי נגד רנסום מתקין עצמאי בחינם. זמין להגנה על הבית והעסקים כאחד.
1. Locker Locker (הדגמה ללא גישה)
מאיימים מפשט את האסטרטגיה הדרושה להתמודדות עם Ransomware – היא חוסמת את כל התוכנה מהפעלה. לא משנה אילו תוכניות עולות לנקודות הקצה שלך, הן יכולות’לא לרוץ. הפלטפורמה מאפשרת לך להגדיר “אפשר רשימה,” שהוא מאיימת’שם לרשימת הלבנים. תוכנה ברשימה זו תורשה לבצע, אז כל עוד אתה לא’T Whitelist Ransomware, נקודות הקצה שלך מוגנות לחלוטין ללא צורך לגבות נתונים.
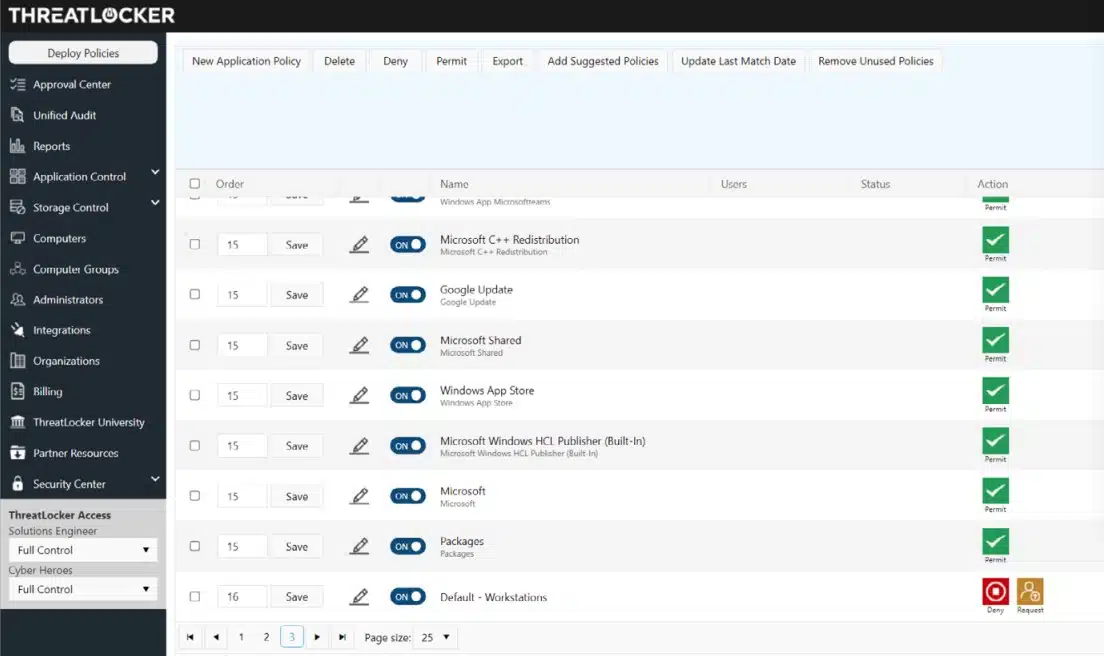
הודות ל חסום את הביצוע, מנהלי מערכות דון’לא צריך לדאוג למשתמשים להתקין תוכנה מועדפת משלהם וכל סוג תוכנה זדונית היא נָכֶה לפי האסטרטגיה. יש אפשרות שתוכנה זדונית תתגנב על נקודות הקצה שלך מחופשות לתוכנית אחרת ולגיטימית. לדוגמה, ניתן להכין חתיכת כופר עם המילה השם.exe בקובץ המכיל שלו. עם זאת, Inalocker יכול לדעת את ההבדל בין תוכנית אמיתית לבין מזויף על ידי התבוננות בתכונות של קובץ ההפעלה, כגון גודל.
תכונות עיקריות:
- חוסם את כל התוכנה כברירת מחדל
- מאפשר לתוכנה בשם להפעיל
- שולט בגישה למשאבים על ידי תוכנה מותרת
יצרני תוכנת נקודת קצה גובים תשלום עבור כל התקנה, ולכן ניהול רישיון חשוב. אם קנית חמישה רישיונות עבור פיסת תוכנה, עליך להפוך את הבטוח שרק חמישה עותקים מותקנים באתר שלך. עם ה הרכבת תכונה של איימר, אתה יכול לראות כמה נקודות קצה יש לכל פיסת תוכנה. אתה מתקין אותו בעצמך ואתה מאשר את זה בסיס למכשיר. אז משתמשים אחרים שעובדים על נקודות קצה עליהן עשית’t התקן את החבילה הזו יכולה’לא יהיה את זה. אם הם ינסו להתקין אותו בעצמם, זה ניצח’לא לעבוד, ואם חתיכת תוכנות רנסומס מתנחלות כתוכנה משפטית זו, היא ניצחה’לא לרוץ.
לפלטפורמת ה- Inatonlocker כולה מגוון רכיבים המאפשרים לך למקד את אבטחת המערכת שלך בהגנה על הגישה יישומים ולא למכשירים. זהו מהלך הכרחי בימינו מכיוון שרבים מהיישומים בהם עסקים משתמשים הם חבילות SaaS המתארחות בהן שרתי ענן. לכן, עבור עסקים שמשתמשים לחלוטין ביישומי SaaS, מיקוד האבטחה במכשירים מקומיים הוא חסר תועלת. בעזרת מערכת ה- Ilamocker, באפשרותך לאבטח גישה לכל יישום בכל מקום.
יתרונות:
- מתאים לרשתות היברידיות
- מיישם ארכיטקטורת אמון אפס (ZTA)
- יוצר רשת וירטואלית
חסרונות:
- לא’לא כולל מנהל זכויות גישה מלא
קשה להבין את הגישה המנעולת להתמודדות עם Ransomware וניהול צוותים מבוזרים. הדרך הטובה ביותר ללמוד את מושגי האיום היא לגשת הדגמה של המערכת.
בחירת העורכים
מאיימים הוא הבחירה המובילה שלנו לכלי למניעת תוכנות Ransomware מכיוון שהיא חוסמת אוטומטית את כל התוכנה מהביצוע. האסטרטגיה הפשוטה הזו פירושה שכל המערכות זדוניות מטופלות מייד. זה כולל אסטרטגיות פלישת איום מתמשכות מתמשכות עם מערכות כמו טרויאנים לגישה מרחוק כמו גם תוכנות כופר ותוכנות זדוניות. אתה מאפשר לתוכנה המורשית שלך להפעיל על ידי רישום אותה ברשימת הלבנים. רשימת מערכות מאושרת זו מועילה גם לסריקות הסרת תוכנות זדוניות תקופתיות – כל דבר שהוא’t ברשימה נמחק. בין סריקות, החסימה על כל ההפעלה מונעת גם מהמשתמשים לשבור את הסכמי רישוי התוכנה שלך על ידי התקנת כלי עזר מועדפים משלהם.
הורד: קבל הדגמה בחינם
OS: מבוסס ענן
2. מנהל אירועי אבטחה של SolarWinds (ניסיון חינם)
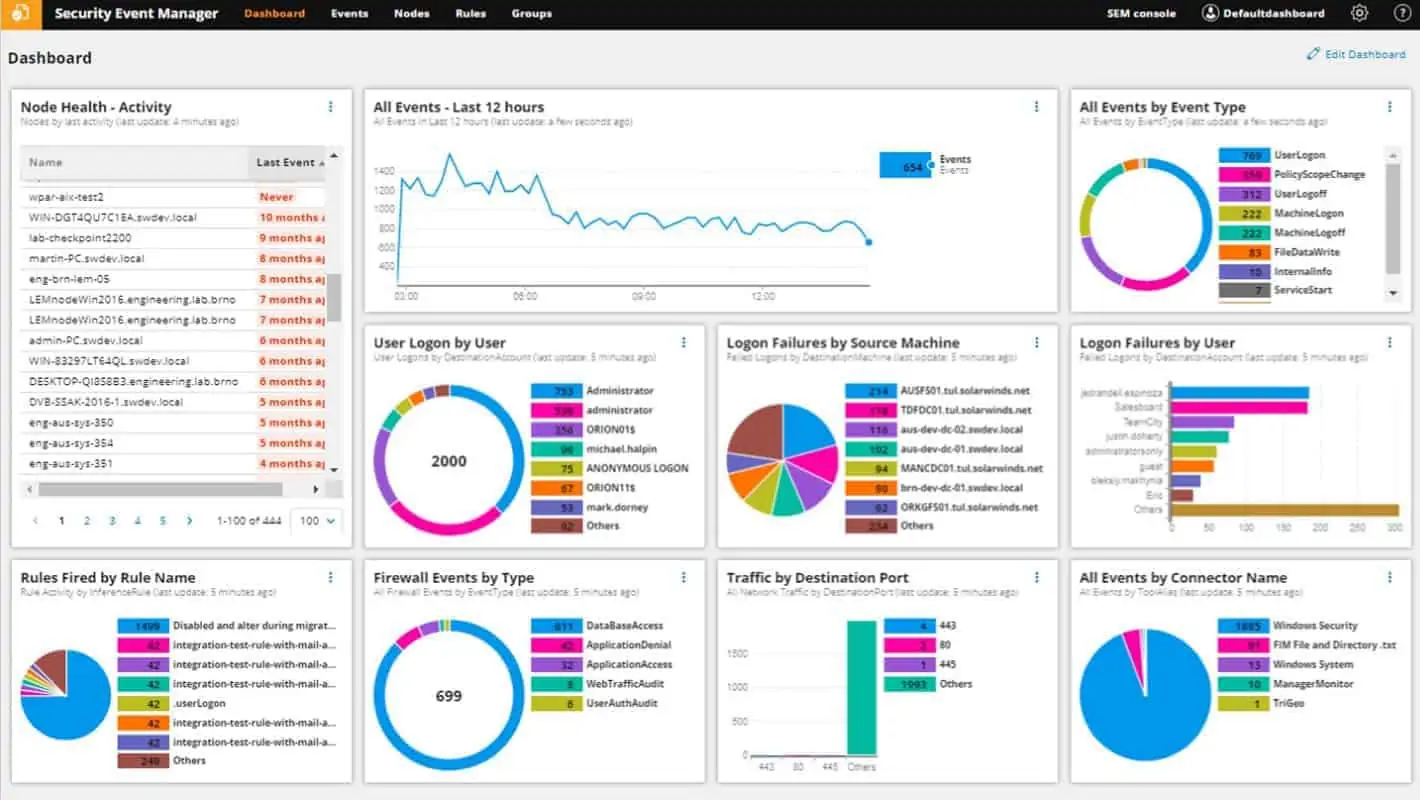
מנהל אירועי האבטחה של SolarWinds ((SEM) הוא כלי אבטחה המוערך למניעת תוכנות כופר לסביבות בינוניות עד גדולות. מנהל אבטחת אירועים מספק אבטחת רשת ברמת הארגון במחירי עסקים קטנים. התמחור מתחיל ב 2525 $ (£ 2019) אך אתה יכול לקבל ניסיון פונקציונלי של 30 יום בחינם כדי לוודא’זה המתאים לך.
לוח המחוונים של מנהל אירועי אבטחה מפקח ומתריע בפניכם על מספר אירועים הקשורים לאבטחה ברשת שלכם ועובדים באופן יזום כדי לשמור על מכשירים ברשת מאובטחת ומעודכנת. בעוד שתוכנית זו כוללת עשרות תכונות שהופכות אותה לכלי אבטחה רב עוצמה, אנו’אני מתמקד בעיקר במאפייני האנטי-רנסום למאמר זה.
תכונות עיקריות
- ניטור שלמות קבצים
- ניטור אבטחת מערכות באמצעות ניתוח יומן
- איתור איומים
- תגובה אוטומטית
- דיווח על ציות
אינטליגנציה מגובה קהילה וגילוי מבוסס איומים. מנהל אירועי אבטחה (SEM) ממנף מספר מקורות כדי תמיד לקבל את המידע העדכני ביותר על איומים מתפתחים ועל ההתפתחות האחרונה של Ransomware. פלטפורמת SEM מתעדכנת כל העת בניתוח בזמן אמת, וקטורי התקפה ושרתי פיקוד ובקרה זדוניים כדי להבטיח ששום דבר לא יחליק דרך הסדקים.
צלל עמוק וביצע ניתוח משפטי עם רישום מפורט. בקלות לנפות ולמיין את יומני הרשת שלך כדי להתאים אישית ולשפר את הגילוי המבוסס על איום Ransomware. ערוך יומנים משרתים, יישומים ומכשירי אחסון רשת אחרים עם פונקציות חיפוש הניתנות להתאמה אישית ותכונות הדמיה.
לזהות ולהפסיק אוטומטית התנהגות תוכנות כופר. כאשר חשבון נפגע זה יכול להיות קשה לזהות את החשבון הזה ולהשבית את הגישה שלו. עם SEM’צג הפעילות, אתה יכול להגדיר ספים מוגדרים מראש שיכולים להתריע בפניך או לנקוט בפעולה ספציפית כנגד חשבון זה. זהה במהירות והפסיק חשבון כאשר הוא מתנהג בזדון, משנה תוספי קבצים או ניסיון הסלמת פריבילגיה ברשת שלך.
יתרונות:
- קל לפריסה-כולל מספר רב של תבניות, לוחות מחוונים ומסכים רבים
- מספק הגנה על תוכנות כופר אוטומטיות עם בינה מלאכותית
- מעל 700 התראות שהוגדרו מראש, כללי מתאם ותבניות גילוי מספקות תובנות מיידיות על התקנה
- קל לבנות ולהשתמש בדיווח אינטליגנטי כדי להפחית חיובי שווא
- תכונות דיווח מובנות ולוח המחוונים עוזרות לך לעקוב אחר בעיות ולתעד את הביצועים לאורך זמן
חסרונות:
- תכונה צפופה – דורש זמן לחקור באופן מלא את כל התכונות
באופן כללי, מנהל אירועי האבטחה של SolarWinds יש מאות כללי מתאם מחוץ לקופסה שיכולים להתריע בפניכם על התנהגויות חשודות בזמן אמת. אתה יכול גם להגדיר כללים חדשים עם הודות לנורמליזציה של נתוני יומן. לוח המחוונים מעניק לך מרכז פקודה לזיהוי פגיעויות ברשת פוטנציאליות.
SEM פועלת בסביבת Windows וניתן להתקין אותה ב- Windows Server 2012-2016. רוח -סולארית מציעה א 30 יום ניסיון חינם עבור SEM.
3. הגנה על תוכנות רנסומון (ניסיון חינם)
סיבוב.ספין AI מתמחה בהגנה על נתונים לפלטפורמות SaaS. זה משתלב ספציפית עם Google Workspace (G Suite), Microsoft 365 ו- Salesforce. הכלי צופה בפעילות במערכות אחסון נתונים, סריקת חיבורי API לפעילות תוכנה זדונית ומעקב אחר התנהגות משתמשים לפעילות אנושית זדונית. השירות מספק גם פונקציית גיבוי ושחזור, כך שלעולם לא תתפתה לשלם כופר.
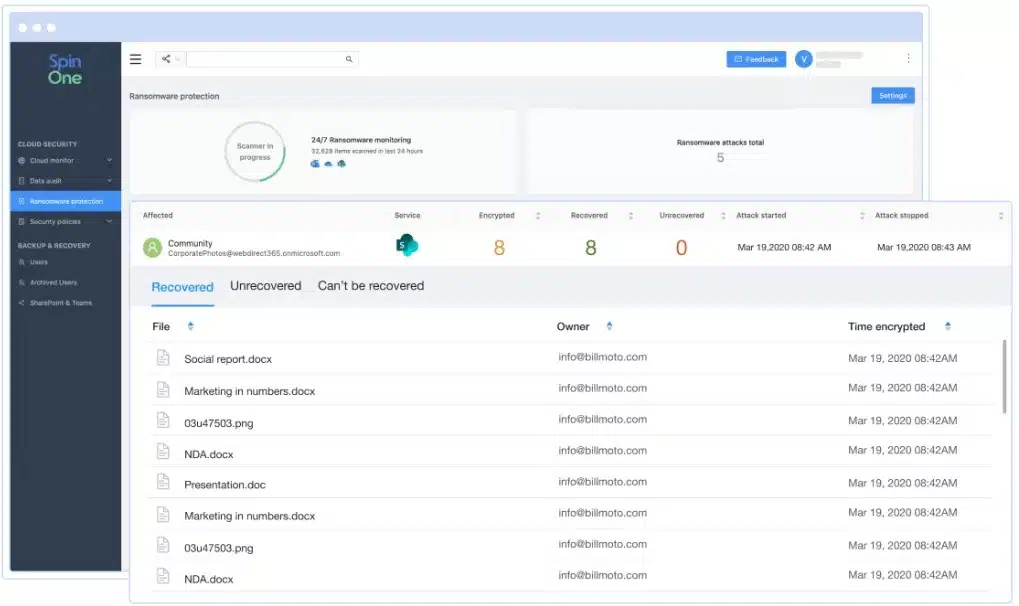
מערכת הגיבוי של Spinone יוצרת אוטומטית מאגר עבור הקבצים שלך ומארחת אותם ב- AWS, GCP או Azure. אתה יכול גם לבחור לקבל עותק שני המאוחסן במכשיר מקומי במשרדים שלך. הכלי לוקח גיבויים מלאים ומצטברים ברמת קובץ. עם זאת, הוא סורק את כל הקבצים ללא הרף וחוסם את התנועה של קובץ מעודכן לגיבוי אם מתגלה פעילות תוכנת כופר.
תכונות עיקריות:
- סריקת Ransomware
- גיבוי והחלמה
- אנליסטים טכנאים ואבטחת סייבר
- ערבות התאוששות
חנויות קבצי ענן ניצחו’T לבצע קוד, אז אתה לא’לא צריך לדאוג לגבי תוכנת כופר שתפעל ישירות בשרתי הקבצים שלך. במקום זאת, ניתן להתפשר על מערכות אחסון SaaS אלה באמצעות גישה ליישום מרחוק שמקלה באמצעות ממשקי API. עם זיהוי קובץ פגום, Spinone מנתק מייד את כל הגישה ל- API ומבודד את הקבצים הפגועים.
לאחר שהודיעה לך על התקפת Ransomware, המערכת חוקרת את מקור ה- Ransomware על ידי מעקב אחר יומני הגישה לקבצים שלה. לאחר מתן דיווח מלא על ההתקפה, שירות הספינון מוחק את הקבצים הפגועים ומחליף אותם בעותקים נקיים שנלקחו ממאגר הגיבוי.
יתרונות:
- סריקת תוכנות כופר וזדוניות
- ניטור קבצים להגנה על נתונים רגישים
- הבטחת התאוששות מאסון של שעתיים
- גיבוי ושחזור נתונים
חסרונות:
- רק מגן על פלטפורמות ענן ספציפיות, לא על כולם
שירות Spinone זמין בשלוש מהדורות: Spinone עבור Microsoft 365, Spinone עבור G Suite ו- Spinone עבור Salesforce. לשירות Salesforce יש פחות מתקנים בתוכנית, עם מערכת גיבוי ושחזור בלבד., שתי התוכניות האחרות מציעות מעקב אחר התנהגות משתמשים, ביקורת ציות, הערכות סיכונים ומניעת אובדן נתונים וכן סריקת תוכנות כופר וסריקת תוכנות זדוניות. אתה יכול לגשת לכל אחת מהתוכניות הללו עם ניסיון חינם של 15 יום.
4. מנהל פגיעות בניהול פלוס (ניסיון חינם)
פנו לאסונות על ידי סגירת ניצולים עם מנהל פגיעות בניהול פלוס פלוס לפני שמפיקי תוכנות כופר מגלים אותם. זהו סורק פגיעות עם מנהל טלאים בצרור וזה יכול אפילו להבחין בחולשות אפס יומי ולסגור אותם.
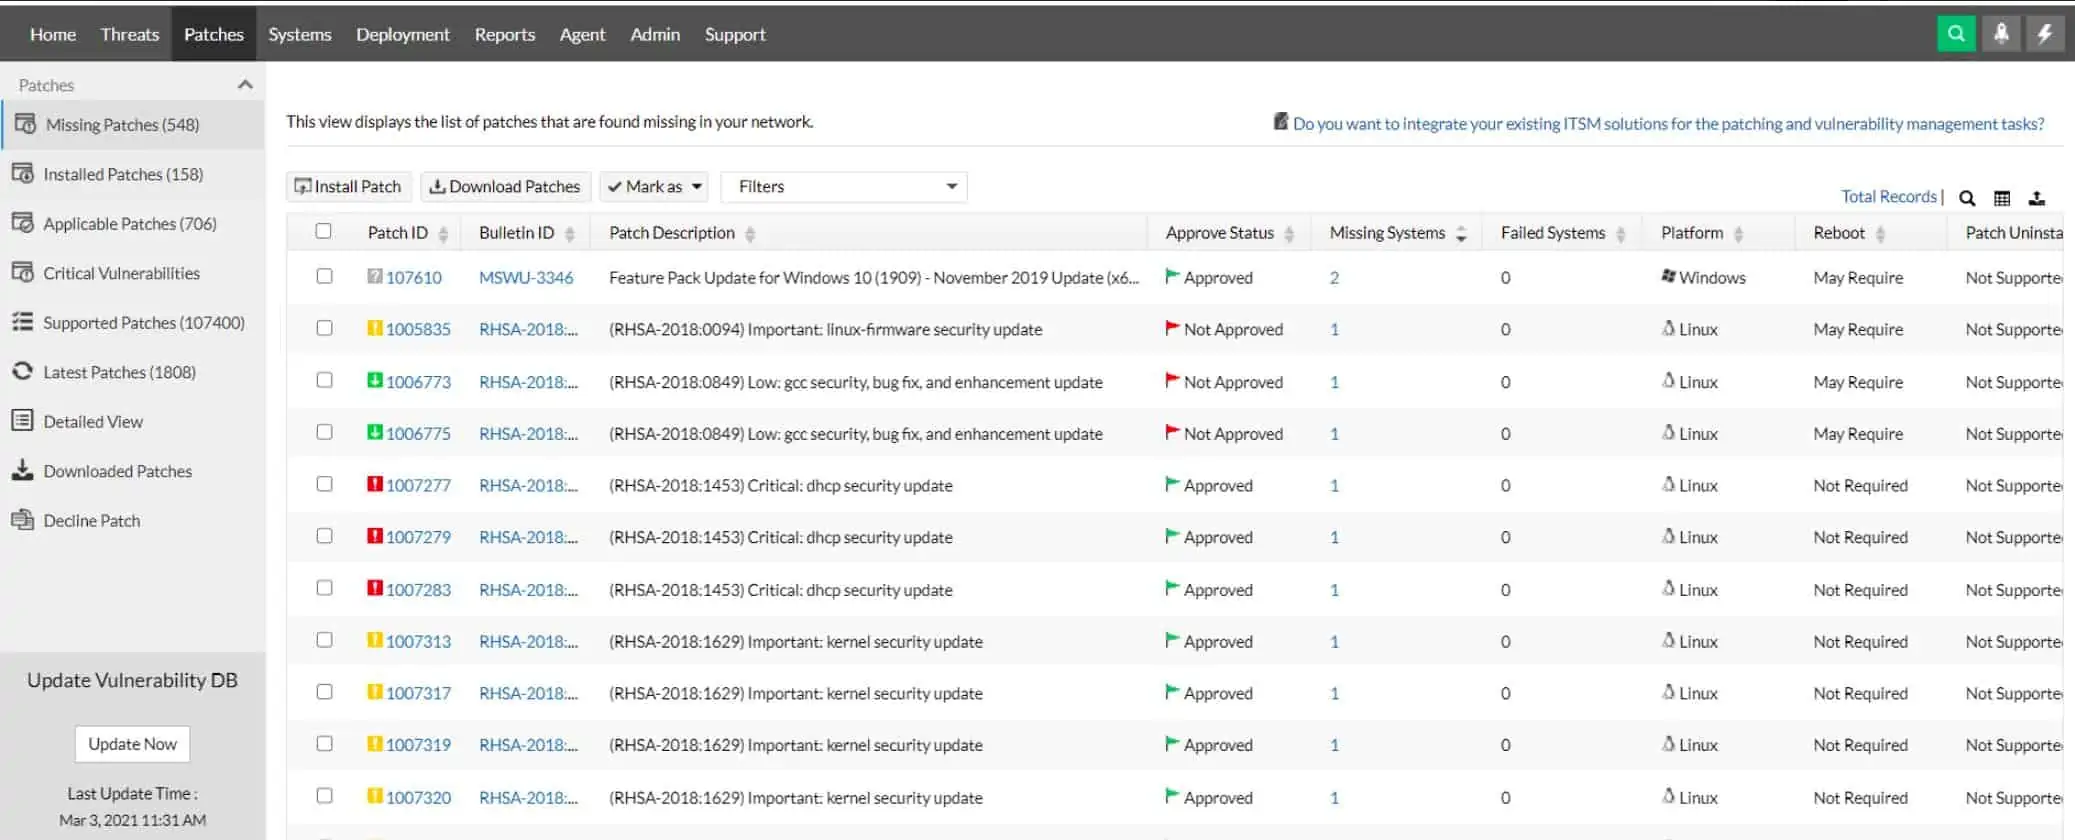
אינך יכול לחזות באיזו חולשת מערכת הגל הבא של Ransomware ישתמש כדי להיכנס למערכת שלך, אז הקשיח את הכל כנגד כל התקפה אפשרית עם חבילת תוכנה זו. חבילת הפגיעות Plus Plus פועלת ב- Windows Server אך היא מגיעה לרשת שלך כדי לסרוק את כל המכשירים שלך שמריצים Windows, MacOS ו- Linux. מחזור הסריקה מתרחש כל 90 דקות והוא מסתכל על מלאי התוכנה של כל מכשיר, ומחפש חבילות ותוכנה בלתי מורשות שסומנו כסוף החיים.
תכונות עיקריות:
- סריקת פגיעות
- ניהול טלאים
- התקשות מערכת
- הערכת סיכוני שרת אינטרנט
כל התוכנות הנוכחיות והמורשות OSS נסרקות לסיכון. זה כרוך בבדיקת סטטוס התיקון שלהם ובחינת התצורות שלהם. אם טלאים זמינים, פגיעות מנהל פלוס מפעיל את מנהל התיקון שהוא חלק מהצרור. תוכנות וחומרה מגניבות מוטעיות ומודגשות לפעולה והמערכת יכולה אפילו ליצור סקריפטים ליישור אינטראקציות מכשירים ותוכנה כדי להסיר נקודות כניסה עבור תוכנות זדוניות ופולשים.
נכסי אינטרנט נחשפים במיוחד להתקפות פוטנציאליות ולכן שירות הערכת סיכוני הפגיעות במערכת ניהול זו מקדיש תשומת לב רבה לנכסים הנוכחיים, ומחפשים את ההזדמנויות בהן האקרים יכולים להשתמש כדי להדביק אתרים או לתקוף את השירותים שלך.
יתרונות:
- יכול לאתר חולשות ביטחוניות עוד לפני שהם מתפרסמים
- כולל מערכות לגילוי וסגירת ניצולים
- מספק מנהל טלאים אוטומטי בסוויטה
- רושם את כל התגליות והפעולות לדיווח על ציות
חסרונות:
- לא’לא להרחיב לפלטפורמות ענן
ManageEngine מספק מהדורה חינמית של פגיעות Plus Plus, המוגבלת להגנה על 25 מכשירים. הגרסאות בתשלום מוצעות לניסיון חינם של 30 יום.
5. ניהול Log360 (ניסיון חינם)
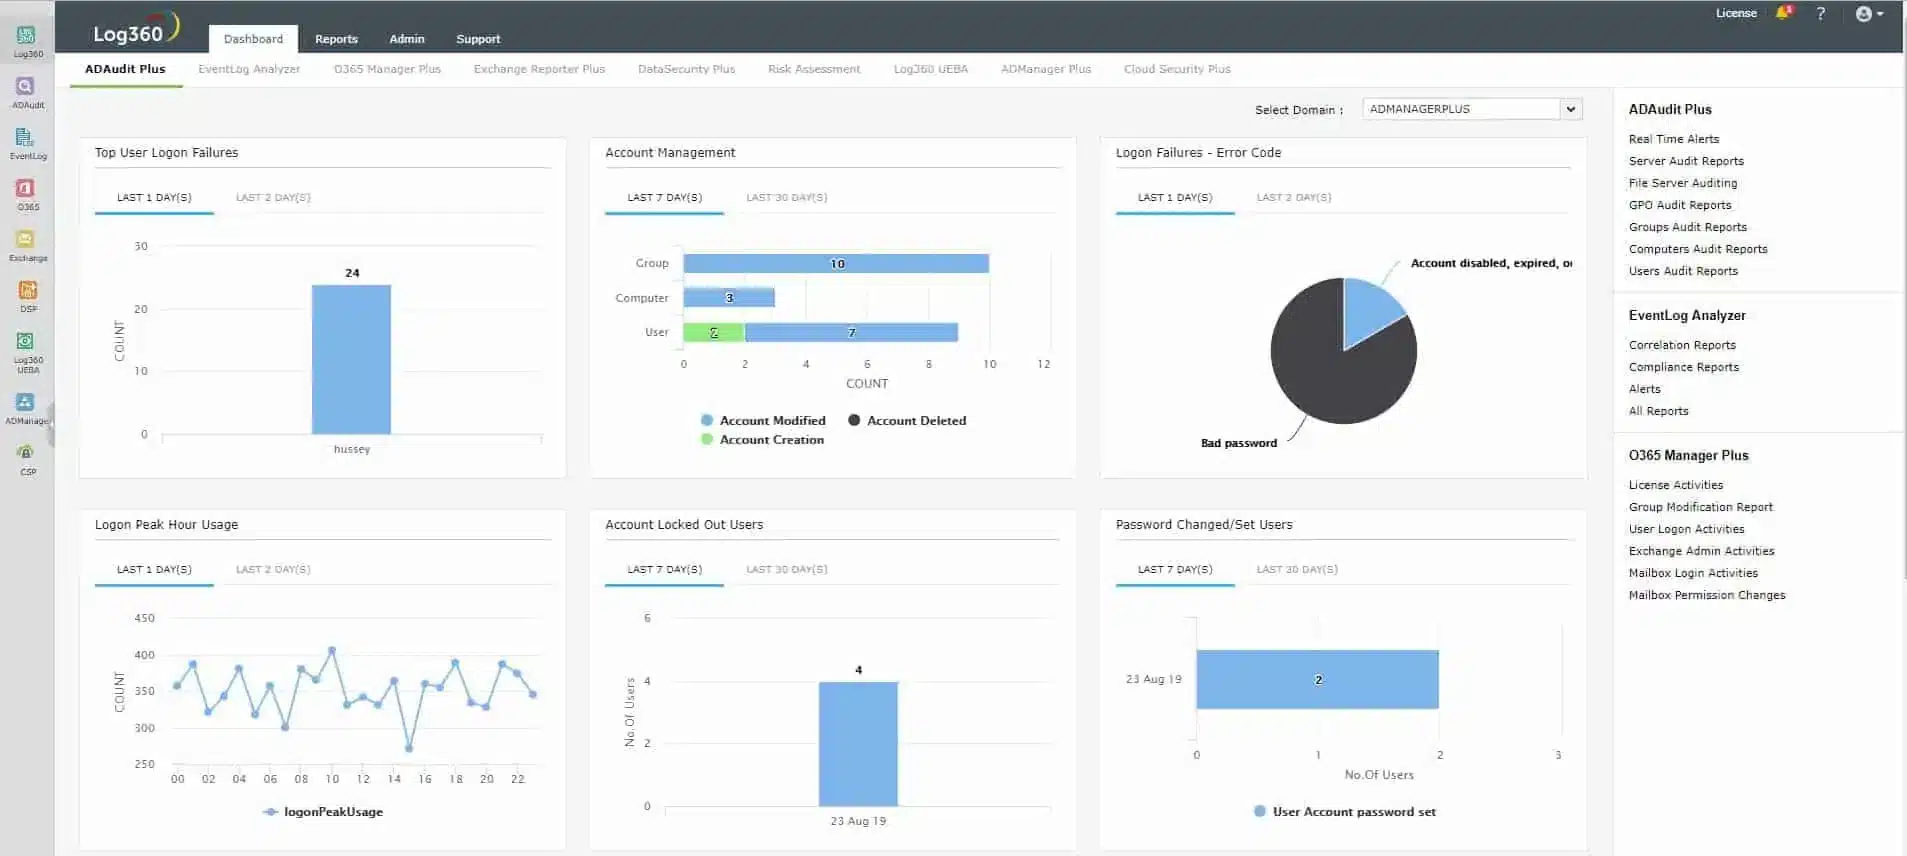
ניהול Log360 מספק הזנת מודיעין איומים, המפרט כתובות מקור האקר ידועות ושיטות לאחרונה בשימוש. זה מאפשר ל- SIEM לסרוק דרך רשומות יומן ופעילות רשת לחפש תקשורת ממקורות אלה. בינתיים, צג שלמות הקבצים מחפש פעולות בלתי צפויות בקבצים ותוכל לציין שהוא מתריע על כל פעולה הצפנה.
תכונות עיקריות:
- כתובת IP ורשימה שחורה של תחום
- רישום פעילות
- ניטור שלמות קבצים
- איתור התנהגות חריגה
החבילה כוללת ניתוח התנהגות משתמש וישות (Ueba). זה מתעד את כל הפעילות לחשבון משתמש ומכשיר. ניתן לאתר תוכנות זדוניות, כמו תוכנות כופר כאשר פעילות בנקודת קצה משתנה לפתע.
מערכת ManageNengine כוללת הרבה מודולים שונים, מה שעלול להיות קשה לתאם. עם זאת, א תזמור אבטחה, אוטומציה ותגובה יחידה (SOAR) בצרור דואגת לבעיה זו. זה מספק ממשק יחיד בו אתה מציין פעולות ליישום על איתור איום. פעולות אלה יכללו מספר מודולים וגם כלים של צד שלישי.
כש כופרה מזוהה פעולת הצפנה, המערכת שלך תשהה מייד את חשבון המשתמש המעורב ותחסום את כל התקשורת עם כל כתובת ה- IP שזוהתה כמעורבת בהנחיית התוכנה הזדונית.
יתרונות:
- הגנה על נתונים רגישים לתאימות לתקנים
- תגובות אוטומטיות
- אינטראקציה עם כלים של צד שלישי
חסרונות:
- גדול מכדי לעסק קטן יוכל לנהל
ניהול Log360 הוא חבילה מקומית שעוברת שרת Windows. עם זאת, הוא מסוגל לאסוף יומנים ממערכות הפעלה אחרות, מכשירי רשת ופלטפורמות ענן. זה מתממשק לכלים של צד שלישי, כמו חומות אש ותוכנות זדוניות כדי להשיג אינטליגנציה נוספת על פעילות המערכת. אתה יכול לבחון את Log360 עם ניסיון חינם של 30 יום.
6. FloStrike Falcon מונע
FloStrike Falcon מונע היא מערכת אנטי-וירוס מהדור הבא שמתקין בנקודות קצה. החבילה זמינה עבור Windows, MacOS ו- Linux. מותג הפלקון הוא משפחה של מוצרי אבטחת סייבר העובדים בשילוב עם פלקון מונע. מערכת המניעה של Falcon היא מוצר הבסיס בטווח והיא משמשת כסוכן נקודת קצה עבור מערכות פלקון אחרות, שכולן מבוססות על ענן.
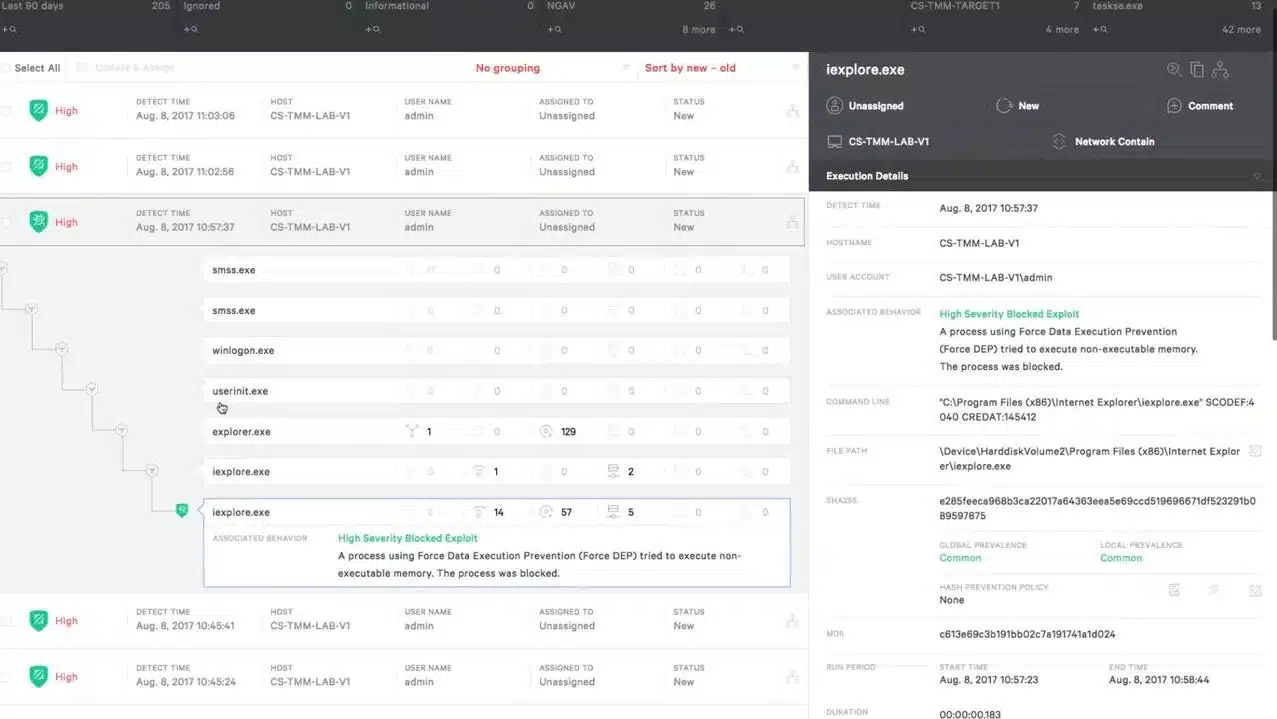
מערכת המניעה של Falcon מסוגלת לאתר מגוון תוכנות זדוניות, כולל תוכנות כופר. מערכת הגילוי בכלי מבוססת על אנומליה. המשמעות היא שהחבילה קובעת קו בסיס של פעילות תקינה למשתמש במכשיר ואז מחפש פעילות שלא’לא תשתלב בתבנית ההיא. התנהגות חריגה זו מסומנת אז להמשך חקירה.
תכונות עיקריות
- יכול להבחין בהתקפות חסרות פוגנות וללא תוכנות זדוניות
- מחפש פעילויות חריגות
- עודכן על ידי פלטפורמת הפלקון
- ממשיך לעבוד אם המכשיר במצב לא מקוון
איתור Ransomware. המערכת מקבלת אינדיקטורים להתקפה (IOAS) מפלטפורמת הפלקון וזה מדריך איתור איומים. הכלי יקבע קו בסיס של פעילות תקינה ואז יחפש פעילות שונה. האירועים הלא שגרתיים הללו מושווים ל- IOAS.
חסימת תוכנות כופר. הורדות לא צפויות חסומות על ידי בידוד הקובץ וציירת המשתמש’תשומת לב לקובץ החדש. ניתן לשחרר קבצי הסגר באופן ידני.
תגובת Ransomware. אם מזוהה פעילות חשודה, מניעה תהרוג את התהליכים שלה.
תיקון Ransomware. מערכת המניעה מנקה לאחר התקפה מאושרת על ידי הסרת כל הקבצים הקשורים לתוכנה הזדונית החסומה.
יתרונות:
- תגובה מהירה, בזכות מודיעין איומים
- גישה גמישה עם גילוי אנומליה שיכולה לחסום התקפות אפס יומיות
- מזהה גם את פעילות הפורץ
- יכולים לקשר יחד סוויטות של תוכנות זדוניות לגילוי ותיקון
חסרונות:
- פעולות רק ברגע ש- Ransomware כבר מותקנת ומופעלת
אתה יכול להתחיל עם ניסיון חינם של 15 יום.
7. תוכנת תוכנה של תוכנות Ransomware
MalwareBytes (MBAM) לראשונה מצאה את דרכה לשווק על ידי מתן הגנה איכותית של תוכנות זדוניות בדרגה צרכנית לתחנות עבודה בודדות. מהיר קדימה כמה שנים ו- MalwareBytes מביא כעת את אותה רמה של הגנה על תוכנות כופר איכותיות לסביבה העסקית עם התוכנית נגד תוכנות עסקים בדרגה העסקית שלה. בעוד ש- MalwareBytes מציעה מטריה של שירותי הגנת רשת, אנו’אני פשוט מתמקד ביכולות ההגנה שלה על כופר.
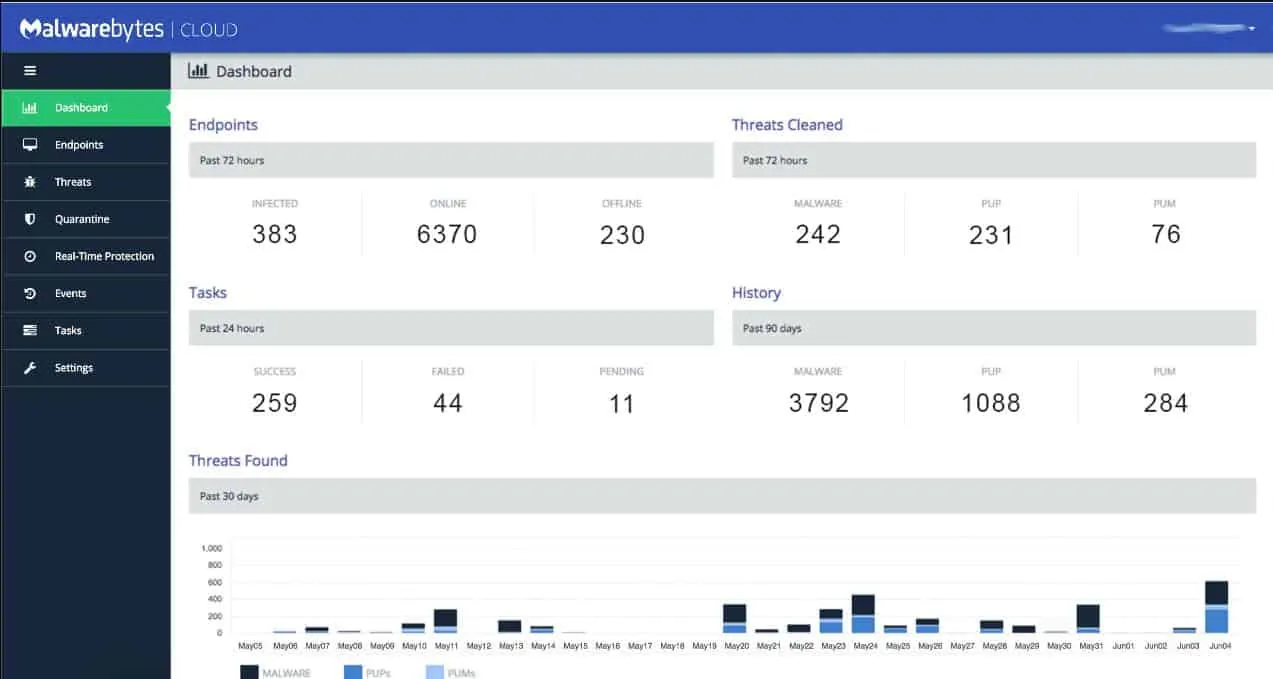
בימים הראשונים של תוכנת מניעת תוכנות Ransomware הייתה זמינה כמוצר עצמאי בטא. טכנולוגיה זו היא כיום תכונת ליבה המובנית ישירות אל MalwareBytes Premium הזמינה בפלטפורמות אנדרואיד, Windows ו- Apple. MalwareBytes Premium מתחיל ב 39 $.99 (31 פאונד.99) שנה לכל מכשיר לצרכנים ו- 119 $.97 (95 פאונד.96) שנה לשלושה מכשירים לעסקים קטנים. אתה יכול לקבל פירוט מלא של התמחור העסקי שלהם כאן. בסך הכל זה’חבילת אבטחת אינטרנט מצוינת.
תכונות עיקריות
- מגן על Windows, MacOS, iOS ו- Android
- ניטור אבטחת נקודות קצה קבוע
- איתור איומים מבוסס AI
- יוצר נקודות שחזור עבור החזרת המערכת
מניעת תוכנות כופר בזמן אמת. MBAM עוקב אחר כל נקודת קצה בשידור חי לגילוי פעילות תוכנות כופר. זה כולל הכרה בביצוע קוד מרחוק, שינויים זדוניים ברישום והצפנת Rouge במכונה.
גילוי כופר ולמידת מכונה. פרופילי איום הבנויים מלמידת מכונות עוזרים לזהות ולהפסיק באופן יזום את Ransomware לפני שהיא יכולה להתפשט. טכנולוגיה זו שומרת אותך לפני גרסאות תוכנות כופר שנמנעות באופן מסורתי.
אפשרויות לשחזור Ransomware. MalwareBytes מנצל אותו’s טכנולוגיית החזרת Ransomware ליצירת מטמון מקומי של המערכות וקבצי הנתונים שלך. מטמון זה מוגן וניתן להפעיל אותו מחדש באירוע ש- Ransomware אכן עובר.
יתרונות:
- מספק תובנות ברמה גבוהה של איומים ונכסי נכסים ממכשירים ברחבי הרשת כולה
- מזהה גם תהליכים זדוניים וגם התנהגות
- מציע הגנה על בוטנט כמו גם הגנה מפני איומים מבוססי דפדפן
- מציע גרסה בחינם
חסרונות:
- רוצה לראות ניסיון ארוך יותר של המוצר המלא לבדיקה
8. כלי קספרסקי נגד כופר
קספרסקי’S Anti Ransomware כלי (KART) שופץ לאחרונה והפך בחינם לכל מי שרוצה לנסות את זה. פתרונות הפרימיום שלהם מציעים למשתמשים ביתיים וגם לעסקים ניהול תיקונים אוטומטיים, תמיכה בתוכנה ו 20+ טכנולוגיות גילוי איומים אחרות. קארט מתומחר כרגע ב -39 דולר.00 (31 פאונד.99) עבור 3 מכשירים ביתיים ו- 53 $.99 (43 פאונד.19) עבור 3 מכשירים בסביבה עסקית. קספרקססי’כלי אנטי-רנסום תואם לסביבות מערכת ההפעלה של Windows.
תכונות עיקריות
- מוצע בגרסאות בחינם ותשלום
- פועל ב- Windows
- חוסם הצפנה בלתי מורשית
חסימת הצפנה במקור. בדומה לשאר כלי האבטחה, KART יכול לאתר ולחסום את שני ההוצאות להורג מקומיות של תוכנות כופר. זה יכול לגלות מתי ניסיון הצפנת קבצים מנסים ולהפסיק את התהליך הזה לסיים.
עובד בשילוב עם כלים אחרים. לקארט יש את היכולת הייחודית לרוץ יחד עם תוכנות אנטי -וירוס אחרות. בעוד שרוב הכלים האנטי-וירוס יילחמו זה בזה ויגרמו לבעיות, KART יכול לכאורה לרוץ זה לצד זה נקודות קצה אבטחה קיימות אחרות.
מזהה יותר מסתם תוכנות כופר. בנוסף להתקפות תוכנות כופר, KART יכול לאתר כריית קריפטו לא חוקית, דלקות בתוכנות פרסום ואובייקטים של כלי סיכון במחשבי נקודת קצה.
יתרונות:
- לגמרי חופשי
- התקנה פשוטה – מעט תצורה דרושה
- נהדר לעסקים קטנים ומשתמש בית
חסרונות:
- לא האפשרות הטובה ביותר לרשתות ארגוניות
סיכום
זה’ברור שהאיום של Ransomware נמצא כאן כדי להישאר, והוא רק מתקדם ככל שעובר הזמן. החדשות הטובות הן שכעת ישנם יותר כלי תוכנה ואמצעי אבטחת מכשירים שתוכלו לפרוס ברגע זה כדי לעזור לשמור על הבטחה של הרשת שלכם.
כל הכלים שהוזכרו לעיל זמינים כניסויים בחינם, אז נסו כמה ותראו איזו הגנה על תוכנות כופר מתאימה לכם.
האם חווית התקפת תוכנות כופר לפני כן? האם הצלחת להתאושש? תן לתגובה על החוויה שלך בקטע התגובות למטה.
הגן על הרשת שלך מפני שאלות נפוצות על Ransomware
כיצד למנוע התקפת תוכנות כופר של Wannacry?
השלב הראשון שצריך לנקוט כדי למנוע התקפות WannaCry הוא לשדרג את הגרסה שלך של Windows או Windows Server. Wannacry לא’T התקפה את Windows 8, Windows 10, Windows Server 2008, Windows Server 2012 או Windows Server 2016. ערוך גיבויים קבועים של המערכת שלך כך שניתן יהיה לשחזר את הכל ברגע שמתרחש התקפה.
האם הצפנת הכונן הקשיח מונע את תוכנת כופר?
לא. הצפנת הכונן הקשיח שלך היא אמצעי אבטחה תקף כנגד גניבת נתונים. עם זאת, ניתן להצפין נתונים מוצפנים. כאשר הצפנה משלך נמצאת מתחת להצפנת תוכנת הכופר הנתונים שלך ניתנים לא פחות נגישים כמו שהיית צריך’לא הצפין את זה.
יכול Ransomware להתפשט ברשת?
כן. נקודת הכניסה המסורתית של תוכנת Ransomware היא באמצעות קבצים מצורפים בדוא”ל. עם זאת, מודולי השכפול של סוויטת וירוסים יכולים לחקור ולנצל פגיעויות ידועות כדי להגיע למכשירים אחרים הנגישים למחשב הנגוע ברשת.
מה במאמר זה?
- מהו תוכנת Ransomware?
- הגבלת הגישה למניעת תוכנות כופר
- למנוע השבתה של Ransomware עם גיבויים
- התוכנה הטובה ביותר להגנת תוכנות Ransomware
- הגן על הרשת שלך מפני שאלות נפוצות על Ransomware
שירותי אבטחה מנוהלים
הגן על הנתונים הקריטיים שלך, עקוב אחר הסביבה שלך לפריצות והגיב לאירועי אבטחה עם שירותי אבטחה מנוהלים 24/7.
שירותים מקצועיים
שירותים מקצועיים
מעוניין לקבל הצעת מחיר? צרו קשר עוד היום וגלו כיצד שירותי אבטחת הסייבר המקצועית שלנו יכולים לעזור לך להגן על העסק שלך, לחזק את תנוחת האבטחה שלך ולעמוד בדרישות הציות
אבטחת סייבר של EMEA
עלינו
אבטחת מערכות היטאצ’י’המשימה היא להפוך את האינטרנט למקום בטוח יותר
לכולם, לרתום את מלוא הפוטנציאל של חיבור אנשים ועסקים יחד לבניית מערכות יחסים אמינות שיכולות להיות הזרז של שיתוף פעולה ללא דאגות וחדשנות ללא גבולות.
צור קשר
- בית
- שירותי אבטחה מנוהלים
- מודיעין איומי סייבר (חדש)
- ניטור אירועי איום ואבטחה וניהול יומן
- תוכנית הערכת פגיעות מנוהלת
- ניהול סיכונים
- אבטחה מנוהלת לצורך תאימות PCI-DSS
- ניטור אבטחת ענן (AWS/Azure/M365)
- גילוי ותגובה של נקודת קצה
- איתור ותגובה של רשת
- שירות גילוי חדירות
- פלילי דיגיטלי ותגובת שכיחות
- ניטור ניהול שלמות קבצים
- הגנת DDOS
- שירות מודיעין איומים (ניטור אינטרנט אפל)
- תוכנית מודעות אבטחה
- שירותים מקצועיים
- בדיקת חדירה
- הערכת פגיעות זה/OT
- הערכת יישומים (סקירת אינטרנט/נייד/קוד)
- מודעות להנדסה חברתית וביטחון
- סקירת תצורת אבטחה
- סקירת אדריכלות אבטחה
- הערכת פשרה
- הערכות יציבה אבטחה
- שירותי סריקת אפליקציות אינטרנט
- פיתוח תוכנית אבטחה ארגונית
- זה/OT ניהול סיכונים
- הערכת בקרת אבטחה (ISO, NIST, COBIT, SANS)
- תאימות PCI DSS
- תאימות מהירה
- CISO וירטואלי
- מדיניות ונהלי אבטחה
- הערכת בגרות אדריכלות אבטחה
- DPO כשירות
- פלילי דיגיטלי
- הערכת פשרה
- תכנון ותגובה לאירועים וטיפול
- שירותי אבטחה מנוהלים לאירופה
- שירותים מקצועיים לאירופה
- צרו קשר – משרדים אירופיים
- עלינו
- שותפים
- ההרצה השבועית
- הודעות לעיתונות
- תכונות מדיה
- בלוג
- עלונים
- סרטונים
- קריירה
- אירועים
- CSR
אתה’נדבק בתוכנות כופר … עכשיו מה? ומהן כמה טיפים יעילים למניעת דלקת כופר?
Ransomware עשויה בהחלט לרדת בהיסטוריה האנושית כאחת הרעות ביותר של התקפות סייבר, להצפין קבצים ומסמכים תחילה, ואז לסחוט כסף כדי לפענח אותם. במקרה האחרון, 110 בתי אבות ברחבי U.ג. הושפעו כאשר חברת IT המשרתת אותם נפגעה על ידי זן הכופר, Ryuk. מרכזי הטיפול לא הצליחו לגשת לרשומות רפואיות, דובר אחד דיבר על מקרי מוות אפשריים של חולים בגלל זיהום תוכנה זדונית. הביקוש לכופר של ביטקוין בשווי של 14 מיליון דולר לא היה ניתן לשתנה עבור חברת ה- IT.
Ransomware הוא סוג של תוכנות זדוניות שממשיכות לגרום להרס ברחבי העולם. דו”ח של מקאפי מצא כי התקפות Ransomware גדלו ב- 118% לרבעון הראשון של 2019.
בתי חולים, בתי ספר, חברות IT, מוסדות פיננסיים, כל סוגי הארגונים הם יעדים לתוכנות כופר בשנת 2019. למעשה, מעל 500 בתי ספר ב- U.ג. היו קורבנות של תוכנות כופר.
בנוסף, עלויות תוכנות Ransomware ממשיכות להתפתל, משולשות בשנת 2019; העלות הממוצעת היא 36,295 דולר.
להיות מוכן להתקפת Ransomware היא פעולה חיובית שכל החברות צריכות לבנות בתוכנית האבטחה האסטרטגית שלהן.
איך מתרחשים זיהומים בכתפי כופר?
כדי להבין אילו פעולות יכולות לעזור בהגנה על החברה שלך מפני Ransomware, תחילה תצטרך לדעת כיצד Ransomware מדביק רשת חברה.
פושעי רשת משתמשים במספר שיטות מנוסות ונבדקות ליזום זיהום; חלק מהידועות ביותר כוללות:
דוא”ל דיוג
דיוג הוא עדיין שיטה מוצלחת ביותר המשמשת להדבקת רשת מחשבים עם Ransomware. למעשה, יש צורך בהתערבות אנושית כמעט לכל התקפות הסייבר וההנדסה החברתית היא דרך מרכזית לתמרן משתמשי קצה.
כונן אחר מורד
אתרי אינטרנט או מודעות מקוונות המכילות תוכנות זדוניות, הן נקודת הכניסה לזיהום תוכנות כופר על משתמש קצה’מכונה; פגיעויות בדפדפנים או בתוכנה אחרת המאפשרת את הזיהום. לעתים קרובות, משתמשים אפילו לא מודעים לכך שקרה זיהום, ערכות ניצול מבוססות אינטרנט מחפשות פגמי תוכנה, ואז משתמשים בהן כדי להתקין תוכנת כופר.
פרוטוקול שולחן עבודה מרוחק (RDP)
RDP הוא כלי המשמש באופן קבוע על ידי מחלקות IT לניהול נקודות קצה. בנוסף, זה משמש על ידי פושעי רשת כדי לעזור להפיץ תוכנות כופר ברשת, לעתים קרובות במשך מספר חודשים ועל ידי התגנבות.
פגיעויות במערכת הפעלה
פגמים במערכת ההפעלה ותוכנות אחרות, כמו דפדפנים, מציעים לפושעי רשת דרך לרשת ליזום זיהום.
מדיה נשלפת
FOBs USB הנגועים בכופר נשלחו לתפקיד למקבלי חסרי חשד. ה- FOBS מפעיל אוטומטית את תוכנת Ransomware אם מוכנסים או משתמשים בטריקים הנדסיים חברתיים, באמצעות הודעות מפתה, המשמשות לעידוד הנמען להתחיל התקנה.
5 דרכים למניעת דלקת כופר
הידיעה כיצד Ransomware בסופו של דבר ברשתות שלנו יכולה לעזור לנו למנוע את התרחשותו מלכתחילה:
1. הכשרה למודעות אבטחה
הכשרה למודעות אבטחה מספקת לחברה שלך את הכלים להבטיח שהעובדים יבינו את ההשפעה של דיוג, דרייב-הורדה והיגיינת אבטחה כללית. בקיצור, הכשרת כל העובדים על סיכוני הדיוג וכיצד לעבוד בצורה מאובטחת יכולה לעזור לעצור תוכנות כופר לפני שהיא מתחילה.
2. איתור ותגובה של נקודת קצה (EDR)
כלי EDR הם סוכנים שיכולים לחפש את הסימנים המספרים של מתקפת סייבר, כולל תוכנת כופר. כלים אלה בדרך כלל שולחים התראות למנהלים ולמשתמשי קצה אם מתבונן בתבנית התקפה.
3. תיקון רגיל
דלקות רבות של תוכנות כופר צריכות לנצל פגמים בתוכנה כמו דפדפן להפעלת הזיהום. לכן, וודא שאתה מתקן באופן קבוע את נקודות הקצה שלך מכיוון שזו פעולה חיונית במאבק נגד Ransomware ותוכנות זדוניות אחרות.
4. למנוע מקרואים לרוץ
צורות מסוימות של תוכנות כופר מוסתרות במסמכים, המועברות לעתים קרובות באמצעות דוא”ל דיוג. במידת האפשר, למנוע מפעילות פקודות מאקרו באופן אוטומטי כאשר נפתח מסמך.
5. השתמש במערכת גיבוי מאובטחת ועמידה בפני תוכנות כופר
השימוש במערכת הגיבוי הנכונה יכול להיות Godsend אם אתה נדבק על ידי Ransomware. עם זאת, זה חייב להיות מכוסה אוויר ומאוחסן באופן אידיאלי מחוץ לאתר.
התאוששות זיהום תוכנות כופר
המניעה עדיפה על תרופה. עם זאת, אין להעריך את פושעי הסייבר שמאחורי תוכנת כופר. אפילו עם האמצעים הטובים ביותר שנמצאים במקום, אתה עדיין יכול להסתיים כקורבן כופר. עם זאת, איזו סוג של תוכנית תיקון נדרשת בנסיבות אלה?
ניתן להשתמש בשירותי חקירות Ransomware, כמו אלה שהועברו על ידי ציטליגנציה של שותף השירות שלנו, כדי לשחזר נתונים ולהסרת תוכנת כופר. לפיכך, חקירת תוכנות Ransomware היא תהליך, הכולל מספר שלבי מפתח.
1. לְבוּדֵד
בידוד של כל נקודת קצה נגועה מסייע במניעת התפשטות נוספת של הזיהום.
2. לְאַתֵר
איתור נקודת הכניסה והמתח של Ransomware מעניק לחוקר את המידע הדרוש לביצוע הסרה מאובטחת של תוכנת הכופר.
3. לְהַסִיר
הסרת תוכנת הכופר חיונית בכדי להבטיח שלא יכול להופיע זיהום נוסף. זה יכול להיות מורכב מכיוון שמסתרים על כופר במצב התגנבות, ומופעלים מחדש במועד מאוחר יותר.
4. לְהַחלִים
לאחר הסרת הכופר באופן נקי, התאוששות של קבצים מוצפנים יכולה להתרחש.
סיכום
ה- FBI פרסם הודעה שפורסמה לאחרונה המייעצת לך.ג. חברות הנוגעות לאיום ההולך וגובר של תוכנת כופר בעלת השפעה גבוהה. ה- FBI ממליץ גם כי חברות לא צריכות לשלם את הכופר. עם דרישות כופר יקרות יותר ויותר, התשלום עשוי לא להיות אופציה עבור חברה.
במקום זאת, מניעת זיהום באמצעות ערנות ואמצעי אבטחה טובים היא דרך יעילה יותר לנהל את האיום. עם זאת, אם אתה מוצא את עצמך נדבק על ידי הרושע ביותר של תוכנות זדוניות, שירות חקירות של Ransomware הוא אפשרות טובה למזער את ההשפעה.
אם אתה זקוק להנחיות נוספות כיצד להילחם ב- Ransomware, הורד את האינפוגרפיקה הנדנדה שלנו על ידי לחיצה למטה למטה למטה.
אבטחת מערכות היטאצ’י היא ספקית שירותי אבטחת IT גלובלית הבונה ומספקת שירותים בהתאמה אישית לניטור והגנה על נכסי ה- IT הקריטיים והרגישים ביותר בתשתיות שלך 24/7.


