


האם למיקרוסופט יש אבטחה משלה?
סיכום המאמר: הפעל או כבה את אבטחת Windows
1. חולשות אבטחה של Microsoft Windows: Microsoft Windows תמיד העדיפה את החדשנות על פני אבטחה, מה שהביא לפגיעויות אבטחה במערכות ההפעלה שלהם.
2. פיגור בין חדשנות לאבטחה: ההתמקדות בחדשנות יצרה פיגור בטיפול בדאגות אבטחה, והשאיר מערכות Windows פגיעות להתקפות.
3. חשיבות האבטחה ב- Windows: אמנם חדשנות חשובה, אך יש לקחת בחשבון את הביטחון בהגנה מפני איומים ופעילויות זדוניות.
4. ההשפעה של טרנספורמציה דיגיטלית: המעבר המהיר לתשתיות ענן ולטרנספורמציה דיגיטלית הציג סיכוני אבטחה חדשים שצריך לטפל בהם במערכות Windows.
5. אבטחה כתכונה: באופן מסורתי, מיקרוסופט לא הדגישה את האבטחה בשיווק שלהם, שיכולה ליצור תחושת אבטחה שגויה למשתמשים.
6. סיכוני אבטחה בתכונות חדשניות: תכונות חדשניות ב- Windows, כמו AutorUn and Authry Shares, יכולות להפוך לדרכים לאיומים אם לא מאובטחים כראוי.
7. חוב טכני ואבטחה: חוב טכני והסתמכות על תכונות מסוימות תורמות לפגיעויות אבטחה במערכות Windows.
8. הפגיעות בפולינה: הפגיעות בפולינה היא דוגמה אחרונה לפגם אבטחה בכלי של מיקרוסופט שניתן לנצל לביצוע קוד מרחוק.
9. הקשר בין תכונות וסיכונים: ההצלחה של תכונות התפוקה ב- MS Office יכולה להוביל לניצול פגיעויות בכלים אחרים.
10. הרלוונטיות ההולכת וגוברת של האבטחה: בעולם בו איומי אבטחה נפוצים, אבטחת הגישה של Windows הופכת לחיונית יותר מאשר חדשנות טהורה.
1. מהי החולשה העיקרית ב- Microsoft Windows?
החולשה העיקרית ב- Microsoft Windows היא סדרי עדיפויות של חדשנות על פני אבטחה.
2. מדוע יש פיגור בין חדשנות לאבטחה במערכות Windows?
יש פיגור מכיוון שלעתים קרובות האבטחה נחשבת למחשבה שלאחר מכן, כאשר חדשנות מקבלת עדיפות.
3. כיצד השפיעה טרנספורמציה דיגיטלית את אבטחת Windows?
טרנספורמציה דיגיטלית הציגה סיכוני אבטחה חדשים שצריך לטפל בהם במערכות Windows.
4. איך מיקרוסופט אבטחת שוק בהשוואה לספקים אחרים?
מיקרוסופט מחשיבה באופן רופף אבטחה כתכונה ואינה משווקת אותה בכבדות כמו אפל.
5. איזה תפקיד ממלאים תכונות חדשניות בסיכוני האבטחה של Windows?
תכונות חדשניות, אם לא מאובטחות כראוי, יכולות להפוך לדרכים לאיומים במערכות Windows.
6. מה ההשפעה של חוב טכני על אבטחת Windows?
חוב טכני והסתמכות על תכונות מסוימות תורמות לפגיעויות אבטחה במערכות Windows.
7. מה הפגיעות של פולינה?
פגיעות פולנה היא פגיעות בביצוע קוד מרחוק אפס-יום בכלי של מיקרוסופט שניתן לנצל באמצעות דוא”ל דיוג.
8. כיצד תכונות התפוקה ב- MS Office קשורות לסיכוני אבטחה?
ההצלחה של תכונות התפוקה ב- MS Office יכולה להוביל לניצול פגיעויות בכלים אחרים.
9. מדוע האבטחה הופכת להיות רלוונטית יותר במערכות Windows?
האבטחה הופכת להיות רלוונטית יותר בגלל שכיחות איומי הביטחון וההשפעה המזיקית שלהם על ארגונים.
10. מהו הפגם העיקרי ב- Microsoft Windows?
הפגם העיקרי ב- Microsoft Windows הוא ההסתמכות על הרשאות ניהול, שיכולות ליצור פגיעויות אבטחה.
הפעל או כבה את אבטחת Windows
כאן’מה אתה יכול לעשות עם ATP:
הצד האפל של חלונות מיקרוסופט – פריבילגיה ניהולית וגישה לחולשות אבטחה
אין להכחיש של- Microsoft Windows יש יתרון בשוק ברור בכל מה שקשור למערכות האקולוגיות שלהן. אף ספק אחר לא ייצר זוג מערכות הפעלה שרת ושולחן עבודה מצליחים שמצטיין בתאימות, אימות, פרודוקטיביות ואדריכלות, ויש יתרונות ברורים לקיום ארכיטקטורת שולחן עבודה ושרת משולבים המבוססת על אותה פלטפורמה בסיסית.
עם זאת, לפתרונות של מיקרוסופט, יש פגם אחד שהטריד אותם מאז חלונות לקבוצות עבודה 3.11 באמצע שנות התשעים: האבטחה ב- Windows הייתה תמיד מחשבה שלאחר מכן הועברה לאט לאט חזרה לפיתרון. שוב ושוב, האבטחה קיבלה מושב אחורי לחדשנות – ולאחרונה, לשינוי הדיגיטלי המהיר והמעבר לתשתית ענן מודרנית.
בלוג זה יחקור:
- גורמים התורמים לפיגור בין חדשנות לאבטחה במערכת האקולוגית של Microsoft Windows (i.ה. חוב טכני)
- הבעיות הגדולות ביותר עם הסיכונים שנוצרו על ידי אותו פיגור אבטחה
- דרכים מוכחות להקל, ואף לחסל איומים הגלומים במערכת האקולוגית של מיקרוסופט.
מדוע האבטחה היא המכשול הגדול והמתמיד ביותר עבור מיקרוסופט Windows
באופן מסורתי, אבטחה הייתה שיקול משני כאשר חדשנות היא המניע העיקרי לטכנולוגיה. זה לא השתנה מאז אמצע שנות ה -90. חדשנות של מערכת ההפעלה ותכונותיה עדיין מתקיימת כדבר החשוב ביותר מכיוון שהתפיסה מתעקשת שהטכנולוגיה צריכה להתקיים בקצה הדימום של התעשייה שלה אם היא תישאר רלוונטית.
עם האמור לעיל, נראה כי חלק מהספקים, כמו אפל, מתפתחים ושווקים ביטחון וחדשנות ב- PAR. עם זאת, מיקרוסופט מחשיבה באופן רופף אבטחה תכונה. בעוד שזו דעה ניתנת לוויכוח, ההיסטוריה של מוצרים מכל ספק מציעה מסקנה זו, והשיווק שלהם מחזק את הרגשה הזו. זכרו כאשר אפל שיווק הצהיר כי מקוס לא יכול היה להשיג וירוס מחשב? כולנו יודעים טוב יותר עכשיו. Microsoft Window.
קחו בחשבון את המעבר לענן או טרנספורמציה דיגיטלית, ששניהם הואצו על ידי דרישות העבודה מכל מקום שנורמלו במהלך המגיפה. אך שקול גם תכונות כמו AutorUn עבור תקליטורי תקליטורים/תקליטורי DVD ומדיה נשלפת USB, שיתופי קבצים אורחים ואפילו גישה למערכת הפעלת השורש באמצעות C#. באותה תקופה, אלה שבהם רעיונות גדולים – חשיפות שהשאלו יתרון תחרותי הכרחי. אבל אופי האש המהיר של החדשנות גם נועד להסתכן. אם האבטחה לחידוש זה היא מחשבה שלאחר מכן, שחקני איום יכולים ללמוד במהירות כיצד לנצל ולהשתמש בחידושים אלה כצינורות לפעילות זדונית.
ניתוח של מה שיכול להשתבש וכיצד להבטיח תכונות חדשניות אלה מופיע רק לאחר שהתגלה פגיעות וניצול נקבע להציג סיכון לעסק. אחרי הכל, עם כל יכולות הענן של OneDrive, Dropbox, Google Drive וכו ‘., מדוע אנו אפילו משתמשים בשיתופי קבצים מבוססי שרת בסביבה? בנוסף, עם כל פתרונות הגישה המרוחקים המתקדמים בשוק, מדוע אנו עדיין משתמשים ב- RDP? זה בגלל שיש לנו חוב טכני ופתרונות אחרים כמו שירותי גיבוי התלויים בהם. כל אלה פותחו ושוחררו עם חדשנות בראש וביטחון שנוספו כמחשבה שלאחר מכן.
התכונות מיקרוסופט יצרה עוזרות לבנות ולמודרניזציה של תשתית טכנולוגיית המידע שלנו, אך הן גם מציגות סיכון, ובמקרים מסוימים, סיכון זה כעת פסול לחלוטין ויש להקל עליו.
מקרה מעניין – פגיעות הפולינה
הפגיעות בפולינה היא דוגמא אחת למה שיכול להשתבש כאשר שיקולי האבטחה של Windows Access נכנסים לתוקף לאחר מוצר’שחרור s. הפגיעות של פולנה היא פגיעות בקוד מרחוק אפס-יום (RCE) (CVE-2022-30190p) שהתגלתה בכלי האבחון לתמיכה במיקרוסופט (MSDT). זה מאפשר לתוקף לבצע קוד שרירותי באמצעות מסמך Microsoft Office זדוני. פולנה מנוצלת לרוב באמצעות דוא”ל דיוג.
על פי מיקרוסופט, “תוקף המנצל בהצלחה פגיעות זו יכול להריץ קוד שרירותי עם הרשאות של יישום השיחה. לאחר מכן התוקף יכול להתקין תוכניות, להציג, לשנות או למחוק נתונים, או ליצור חשבונות חדשים בהקשר המותר על ידי המשתמש’S זכויות.”
ההצלחה של אוטומציה, פרודוקטיביות ותכונות ב- MS Office הובילה, אפוא, לניצול פגיעות (Follina) בכלי מערכת הפעלה המשמש לאבחון בעיות. הצרפת של השניים היא אחת הסיבות לכך שזו ההתקפה מצליחה ומחקר מקרה עבור וקטורי התקפה עתידיים פוטנציאליים.
מה’s השתנה – מדוע סיכוני האבטחה הללו לא מקובלים כיום?
עד כה, אבטחה נתפסה לעתים קרובות כמכשול לחדשנות מכיוון שיישום בדיקות אבטחה נאותות יכול להאט את החדשנות עד כדי כך שהיא עלולה לאבד את היתרון התחרותי שלה או להיחשב כבעלי פחות רלוונטיות. כעת, בעולם בו איומי אבטחה כל כך משתוללים, זדוניים ומזיקים באופן בולט לארגונים, חלונות גישה לאבטחה – וביטחון חדשני – עשויים להיות רלוונטיים יותר מאשר חדשנות בלבד בלבד.
פגם ה- Microsoft Windows הגדול ביותר: הרשאות ניהול
הפגיעות בפולינה היא תוצאה של פגם אחד שמכריע את כל מכשירי המחשוב וכואב במיוחד עבור Microsoft Windows: הרשאות ניהול. הסרת הרשאות ניהוליות ואכיפת הפריבילגיה האמיתית הכי פחותה (הפריבילגיות כמעט מספיק בתוספת גישה בדיוק בזמן) תמנע מרוב התוכנות הזדוניות והתוקפים לבצע תנועה לרוחב.
מכיוון שהתוכנות הזדוניות וההתקפות הרוב המוחלטות דורשות פריבילגיה לביצוע, מה שעשוי להיות גם שימוש בתנועה לרוחב והסלמת הפריבילגיה כדי להשיג את רמת הגישה הדרושה, העיקרון של הפחות פריבילגיה (POLP) מציע כמות משמעותית של כוח הגנת סייבר. לאחר ש- POLP במקום פירושו תוקף’קוד S יבצע רק במסגרת המשתמש הממוקד, ויציב הרבה פחות סיכון למשתמש סטנדרטי ללא הרשאות ניהול מאשר למשתמש מנהל מקומי מקומי. זה מייצג את ההתאמה האסטרטגית הגדולה ביותר שארגון יכול לבצע בניהול חשבונות Windows עבור משתמשי קצה כדי להפחית את הבעיה המתמשכת הזו.
הרשאות ניהוליות אינן תמיד דבר רע ומטבעו – הבעיה קיימת במקום בו ארגונים נכשלים, או שאינם מסוגלים, לאכוף שליטה גרגרית על הרשאות הניהול שלהם. חוזר לגרסאות המוקדמות ביותר של Windows עם רשת מובנית, זכויות ניהוליות מאפשרות לך לעשות ולגשת לכל דבר ברשת שלך. באותה תקופה, למערכת ההפעלה עצמה לא הייתה אבטחה מובנית לשליטה על גישה גרגרית ולספק גישה והפרדה מבוססת תפקידים של חובות. בתקופות ההן, רוב אנשי ה- IT פשוט העניקו לכולם זכויות ניהוליות למערכת המקומית שלהם מכיוון שזו הייתה הדרך הקלה ביותר להבטיח שלכולם תהיה רמות הגישה המשתנות שהם היו צריכים לעשות את עבודתם. הסיכונים להקצאת זכויות מנהל שמיכה לא היו מובנים היטב, והתכונה הבסיסית של להיות מנהל מקומי אומצה כמעט בכל מקום.
היעדר שליטה גרגרית על הרשאות ניהוליות נותרה בעיה עבור ארגונים רבים כיום. זה נכון במיוחד לסביבות שניסו להפחית את הסיכון על ידי חילקת שתי אישורים: האחת כמשתמש סטנדרטי לעבודה יומית ואחת כמנהלת למשימות הזקוקות לפריבילגיות מוגברות. כאשר שניים אלה פועלים יחד באותה תחנת עבודה, הסיכון לסביבה גבוה בגלל התקפות מגרסת זיכרון, כמו כלים עוברים-האש, וכלים לגניבת סיסמאות, כמו מימיקץ, שיכולים לגלות סודות מתהליכים פעילים. נכון לעכשיו, החדשנות של מערכת ההפעלה עומדת עדיין מאחורי הסיכון האבטחה, ואפילו טכניקות כמו EMET, נבדקו.
לאחר יישום, תוכנות זדוניות או משתמש זוכה לזכויות ניהוליות, הם יכולים לעשות כל דבר למערכת ביעילות. תאר לעצמך מה קורה כשפרוץ חשבון Superuser. לשחקן איום יכול להיות גישה בלתי מוגבלת לכל הרשת שלך כל עוד לוקח לארגון שלך לאתר את ההפרה. האיום מתרחב עוד יותר בהיקף אם אישור זה תקף במערכות מרובות. אפילו כלים שנועדו להגן מפני זכויות ניהוליות ניתן לסכל עם יצירתיות ופריצה מסוימת באמצעות תנועה לרוחב וניצול פגיעויות (i.ה. הסלמת פריבילגיה).
מהי הדרך הטובה ביותר לנהל איומים על הרשאות ניהול?
הסר זכויות ניהול מכל משתמש בכל מקום ובכל הזדמנות אפשרית! זכויות מינהל טרם התפתחו מספיק כדי להיות מאובטחות, והדרך הטובה ביותר לנהל את האיום הזה בפועל היא לשקול חלופות. הגישה היעילה ביותר היא ממש להסיר זכויות ניהוליות בכל מקום האפשרי ולטפל בכל משימות הדורשות הרשאות מוגברות כחריג ולא לנורמה. זה היה נכון מאז Windows XP, אשר בתקווה כבר לא נמצא בסביבתך. עם זאת, בעיית הגישה המיוחסת עדיין קיימת אפילו בפתרונות המיקרוסופט החדשים ביותר.
עד כמה יעיל הסרת זכויות הניהול כאסטרטגיית הפחתה?
על פי דו”ח הפגיעויות של Microsoft Microsoft, ממצאי 2015-2020 הצביעו על כך ש- 75% מהפגיעויות הקריטיות היו יכולים להקל על ידי הסרת זכויות הניהול. בהתבסס על מגמות אלה, והבנה של נוף Windows Microsoft, מהדורת 2022 של הדוח מעריכה את הסרת זכויות הניהול ואת אכיפת הפחות הפחות להיות מרכזית לניהול המתמשך של פגיעות Windows והפחתה הכוללת של פני ההתקפה.
כמומחה לביטחון סייבר סמי ליהו, עמית טכני בכיר, MVP, משותף במהדורת 2022 של הדו”ח, הוא ציין כי לקוחותיו חווים 75% פחות כרטיסי דלפק שירות ו -65% פחות התקנות מחדש של מחשבים לאחר הסרת זכויות הניהול.
מחשבים פשוט עובדים טוב יותר כשאתה לא’יש לי פריבילגיות לשבור אותן.
סמי ליהו, עמית טכני בכיר, MVP (דו”ח פגיעויות של מיקרוסופט 2022)
כפי שהנתונים מרמזים, אם צוותי מידע ואבטחה למעשה מסירים את הרשאות הניהול, הסיכון לסביבותיהם יקטן באופן דרסטי. הם גם יהיו בעלי סיכוי גבוה יותר לעמוד ביוזמות ציות, דרישות ביטוח סייבר ויישארו בקנה אחד עם אפס עקרונות אמון. תיקון לא תמיד אפשרי, או רצוי. זו הסיבה שהוצאת זכויות הניהול נחשבת כצעד כה מכריע באסטרטגיית הפחתת הסיכון של Windows.
מיקרוסופט Windows היום – נמשך דפוס האיום?
בעבר, Microsoft Window. עם זאת, אבטחת Windows התבגרה משמעותית בשנים האחרונות כדי לטפל טוב יותר בחלק מהנושאים הללו. על פי נתונים שנערכו על ידי הדו”ח של Microsoft Microsoft 2022:
- מספר הפגיעויות במערכות ההפעלה של Windows ירד ל 507 (מ- 907 בשנת 2020).
- פגיעויות Windows ירדו ב- 40% YOY
- פגיעויות שרת Windows ירדו ב- 41% YOY
- פגיעויות קריטיות של Windows ירדו ב- 50% YOY
כי פגיעויות Windows קריטיות חצפו בחמש השנים האחרונות משקפות את Windows Microsoft’המשך השקעה בבניית מערכת הפעלה מאובטחת יותר. עם זאת, תמונת הפגיעות הכוללת נותרה מעורבת מכיוון שהסיבות להפחתת הפגיעות נותרה מעט חמקמקה. הירידה יכולה להיות תוצאה של:
- שיטות אבטחה וקידוד טובות יותר
- סוף החיים למוצרים כמו Windows 7
- העברת השירותים לענן
- או, ככל הנראה, שילוב של שלושתם.
בעוד שרוב פגיעויות ה- Microsoft Windows לשנת 2021 הצביעו על הסיכונים הגבוהים של הטכנולוגיה המקומית, העובדה שרוב הארגונים עוברים לענן מייצגת שינוי פוטנציאלי בולט לתבנית האיום. מעבר לענן עשוי לשפר את הארגון’S אבטחה על ידי מתן דרך יעילה יותר להפחתת סיכונים והוצאת נטל התיקון מצוות אבטחת ה- IT. זה לא אומר שפגיעויות בענן אינן קיימות, אלא הן מתקנות על ידי ספק SaaS.
חשוב לציין כי נכון לכתיבת מאמר זה, ספקי SAAS אינם מחויבים לפרסם CVE כמו עמיתיהם המקומיים. זה בסופו של דבר מקשה על מישהו לאסוף נתונים סטטיסטיים על השפעת הפגיעויות בענן, אלא אם כן הם מנוצלים בפועל. זה מחזק את החשיבות של הסרת זכויות ניהול כדי לסייע בהפחתת הניצול, ללא קשר לנכס המקומי או בענן.
מיקרוסופט סיפקה פיתרון לאיומים שמערכת ההפעלה מתמודדת כל יום, כאשר נשלטת על ידי האדם הממוצע. ניתן לפתור את אחד האיומים העמוקים ביותר, זכויות ניהול עבור משתמשי קצה, פשוט על ידי הפיכת כולם למשתמש סטנדרטי.
בדו”ח הפגיעויות של מיקרוסופט 2022, ראסל סמית ‘, מנהל העריכה, Petri Knowledmentbase, קורא לכך “זה קריטי שארגונים ימשיכו לנהל בקפידה את השימוש בפריבילגיה מנהלית כדי להגן מפני פגיעויות במיקרוסופט’S תוכנה.” סמית ‘מוסיף את זה, “למרות החשיבות של ריצה עם הרשאות משתמש סטנדרטיות להגנה על מערכות ונתונים, עדיין לא ניתן לנהל באופן טבעי ב- Windows כיום. ארגונים צריכים לנהל גישה מיוחסת בנקודות קצה בצורה גמישה ובטוחה שמפחיתה את הסיכונים לעסק תוך מאפשרת לעובדים לבצע את עבודתם”.
אם משתמש קצה אכן זקוק לזכויות ניהול מקומיות לצורך משימה מעורפלת כלשהי, ישנם כלים מקוריים של מיקרוסופט וספקי צד ג ‘כדי להתאים למקרי השימוש ללא סיכון למסור אישורי ניהול משניים. אמנם זה אולי נשמע כמו א “להבריח” גישה לבעיה המקורית, זהו פיתרון בר -קיימא עם יתרונות כמו תיעוד גישה מיוחסת ליוזמות תאימות רגולטוריות.
ניהול פריבילגיה עבור Windows
כשמדובר בפתרונות של צד שלישי שיכולים להוסיף את Windows Access Security מבלי לשבש את הפונקציונליות המקורית שהפכה את Microsoft Windows למוצלחת כל כך, ראסל סמית ‘מעלה את ניהול ההרשבות של Trust עבור Windows בחלקו העליון.
הפעל או כבה את אבטחת Windows
כשאתה מקבל מכשיר חדש ומפעיל את Windows 10 בפעם הראשונה, ההגנה על האנטי -וירוס שמגיעה המותקנת עם המכשיר היא אפליקציית האבטחה שלך ברירת המחדל. עם זאת, אבטחת Windows מותקנת מראש ומוכנה לשימוש בכל עת.
אם ברצונך להשתמש באבטחת Windows, הסר את ההתקנה של כל תוכניות האנטי -וירוס האחרות שלך ואבטחת Windows יופעל אוטומטית. יתכן שתתבקש להפעיל מחדש את המכשיר שלך.
הערה: בגרסאות קודמות של Windows 10, Windows Security נקרא מרכז האבטחה של Windows Defender.


צריך עוד עזרה?
רוצה אפשרויות נוספות?
חקור יתרונות מנוי, גולוש בקורסי הכשרה, למד כיצד לאבטח את המכשיר שלך ועוד.


קהילות עוזרות לך לשאול ולענות על שאלות, לתת משוב ולשמוע ממומחים עם ידע עשיר.
אבטחת מיקרוסופט והעסק שלך: Microsoft Defender
ככל שעסקים מתרחבים ומאמצים מערכות טכניות מתקדמות יותר, משטחי ההתקפה שלהם גדלים ופתרונות אבטחת סייבר הופכים חיוניים עוד יותר. בין אם הם חווים אובדן נתונים או כיבוי של מערכת מכוונת, חברות הנופלות קורבן להתקפות סייבר מציבות את עובדיהן’ ובעלי עניין’ בטיחות בסיכון.
בגלל המספר העצום של תוכניות התמיכה באבטחת הסייבר בשוק, זה עשוי להיות מסובך לברר איזה מתאים ביותר לעסק שלך’צרכים. בין אם החברה שלך מבוססת בריסביין או עסק קטן הראוי ליותר, תוכניות האבטחה שאתה מיישם בתשתית ה- IT שלך חייבות להגן עליך ועל הנתונים הרגישים שלך בכל עת.
התשובה האחרונה של מיקרוסופט לכך – Microsoft 365 Defender (Microsoft Defender) – עשויה להכיל את אמצעי האבטחה שהחברה שלך צריכה לבשר את מערכות ה- IT שלך ולהגן על עתיד העסק שלך.
מהו מגן מיקרוסופט?
Defender Microsoft 365 היא חבילה של פתרונות אבטחה שנועדו להגן על החברה שלך’נקודות קצה ותשתית IT בסך הכל. הוא מציע מאפייני מגן וכלים שונים לסריקה, איתור ואבחון איומים פוטנציאליים המקיימים אינטראקציה עם מערכות המקומיות או הענן של החברה שלך.
ליתר דיוק, Microsoft 365 Defender מכסה חמישה פתרונות לבטיחות החברה שלך’S רשת דיגיטלית. אלו הם:
- Microsoft Defender עבור אפליקציות Cloud – מתווך אבטחת גישה לענן המכונה בעבר אבטחת אפליקציות של Microsoft Cloud. זה מיישם פרוטוקולי אבטחה/גישה על העסק שלך’יישומי ענן.
- Defender Microsoft עבור Office 365 – שכבת אבטחה נוספת עבור SharePoint, OneDrive, Exchange Online וצוותים.
- Microsoft Defender Management Management – קבוצה של כלים שיכולים לאתר, ללמוד ולפתור חולשות פוטנציאליות במערכות שלך.
- Microsoft Defender for Identity – משתמשת בתוכנת Analytics כדי ללמוד כיצד משתמשים מורשים משתמשים במערכות שלך. זה מסמן פעילות חשודה וחוקר אותה.
- מגן מיקרוסופט לנקודת קצה – עוקב אחר ארגון’נקודות קצה כדי לסייע במניעת כניסת איומי סייבר.
כדי לשמור על פשוט זה, כל פיתרון אבטחה מגייס תוכנה מתקדמת מאוד החוקרת את התנהגות המערכות שלך והמשתמשים שלה. אתה יכול לחשוב על כל תוכנית כשירות תמיכה המסוגל לזהות פעילות חשודה תוך כדי עדכון אותך.
ואילו היקף המגן’יכולות S יכולות להרגיש מדהימות, החברה שלך יכולה להרגיש סמוך ובטוח שמיקרוסופט’S פתרונות אבטחה מקיפים מציבים את תחומי העניין שלך ראשונים ועובדים להיות נטולי לחץ עבורך ככל האפשר.
מדוע עסקים צריכים להשתמש ב- Microsoft Defender’תוכניות S?
עבור פושעי רשת, כל החברות הן מכרות זהב. ארגונים שאינם משתמשים במיקרוסופט’כלי האבטחה עשויים להפוך את עצמם והנתונים שלהם לפגיעים לעדר איומים.
כמה סכנות אבטחת סייבר נפוצות כוללות:
- התקפות דיוג – כאשר האקר מניח את זהות המשתמש של הרשת בניסיון לגנוב אחר’אישורים.
- תוכנות זדוניות-מונח לכל המטרה המשמש להתייחס לוירוסים וכוונת תוכנה זדונית להפרת רשת’מסגרת אבטחה.
- Ransomware – תוכנה זדונית שיכולה להצפין קבצים של חברה ולהחזיק אותם לכופר.
- הכחשת שירות מופץ (DDOS)-כאשר מכשירים שנגמרו בעבר (בוטים) משחררים נחיל של בקשות חיבור לרשת או לאתר של הקורבן, וכתוצאה מכך התרסקות או מהירות מערכת מופחתת.
על פי נתוני אוניברסיטת אדית קוואן, עסקים באוסטרליה הפסידו בקולקטיב 33 מיליארד דולר בשנת הכספים 2020-21 . עבור חברות קטנות יותר שלא ניהלו תמיכה ב- IT, בתשתית או בכספים להגנה על עצמם, לפשעי רשת יש פוטנציאל לבטל את עבודתם הקשה.
אבטחת סייבר היא יותר מסתם נושא דלפק שירות. מלבד חינוך הצוות בנושא פרקטיקות בטוחות ומימוש זהירות ביישומי אינטרנט, עסקים יכולים להכין את עצמם בצורה הטובה ביותר על ידי שימוש בפתרונות מוגדרים כמו אלה שנמצאו במיקרוסופט Defender כדי להבטיח שמערכות ה- IT שלהם מוגנות מפני האקרים, הפרות נתונים, והגרוע ביותר שה- CyberWorld יכול לזרוק עליהם.
היתרונות של שימוש בפתרונות Microsoft Defender
בדיוק כמו תמיכה ב- IT מרחוק או העסק שלך’S קבועים, ל- Microsoft 365 Defender יש את הגב שלך ומציב את בטיחותך בראש רשימת העדיפות שלה. לכן, במקום לבזבז את הזמן והמשאבים שלך בסקר המערכות שלך, אתה יכול להתמקד בהיבטים אחרים של העסק שלך, כמו להפיל את העובדים שלך או לתכנן את המהלך הבא של החברה שלך.
להלן היתרונות העיקריים בשימוש ב- Microsoft Defender’תוכנת S בעסק שלך:
משתלב בצורה חלקה עם מוצרי מיקרוסופט
עבור חברות שהמסגרת הדיגיטלית שלהן מורכבת כמעט במוצרי Microsoft, Defender’תוכניות S לא יתקשו לתקשר עם פלטפורמות ושירותי אבטחה אחרים ברחבי העסק שלך. כמו כן, הסיכוי להיתקל בבעיית אינטגרציה עשוי להיות מופחת באופן משמעותי.
ניטור מערכת ונקודות קצה 24/7
נוצרה על ידי חברה בעלת מוניטין כמו מיקרוסופט, מיקרוסופט 365 Defender’S Solutions הם מיזוג של כלי האנטי -וירוס האחרונים, טכנולוגיית הענן ותוכנת האבטחה הפרואקטיבית.
בשל העובדה שהפתרונות והמוצרים שלה מתמודדים עם מערכת’S אבטחת סייבר במגוון אזורים, Microsoft Defender’יישומי S (כאשר הם מרכיבים) הם למעשה מסגרת אבטחה מקיפה המסוגלת לזהות, לחקור ולהפחית איומי סייבר שהושקו כנגד העסק שלך 24/7.
מבוסס בענן
כל תוכנה שנבנית לענן (ונתוניו) נגישה בקלות על ידי מכשירים עם חיבורי אינטרנט אמינים, לא משנה היכן הם נמצאים. מָגֵן’תוכניות S מופעלות על ידי תשתיות ענן והאינטרנט. באמצעות למידת מכונות ובינה מלאכותית (AI) כדי לזהות ולחוש איומים, היא מתעדכנת כל העת על פרוטוקולי האבטחה האחרונים ופגיעויות, ומספקת לך הגנה בזמן אמת מפני איומים מתעוררים.
אבטחת סייבר המותאמת לעסק שלך
כל יום, פושעי רשת מנסים להקדים את העקומה על ידי יצירת תוכנות זדוניות הרסניות יותר לחברות בלתי מעורערות. תוכנת אנטי -וירוס יכולה לעתים קרובות לשמש הגנה טובה מפני איומים אלה ואינם עושים דבר מלבד לתמוך בך ובעסקים הסואנים שלך.
מומחי אבטחת הסייבר של מיקרוסופט ו- Cyber ב- Essential Tech השתמשו בידע שלהם כדי להציע תמיכה ב- IT לבריסביין’עסקים רבים עם דלקת מיקרוסופט. שוחח היום עם הצוות כדי לראות כיצד העסק שלך יכול להגן על עצמו עם Microsoft 365 Defender.
יש לך שאלות?
אנו מקשיבים ולומדים להבין את האתגרים העסקיים שלך, כך שנוכל לספק פתרונות אפקטיביים העונים על הצרכים העסקיים הספציפיים שלך. דבר עכשיו עם מומחה!
3 דרכים תכונות אבטחה עסקיות של מיקרוסופט 365 עוזרות לשמור על בטיחות הנתונים שלך
שקול זאת. ב -30 או 40 השניות לוקח לך לכתוב הודעת טקסט פשוטה, אנשים עם כוונות רעות מקבלות גישה למישהו’נתונים עסקיים. מחקר שנערך לאחרונה על ידי אוניברסיטת מרילנד הראה כי פושעי סייבר מסתננים לנתונים עסקיים פעם אחת עם 39 שניות. למעשה, כמה מחשבים במחקר זה הותקפו בממוצע 2,244 פעמים ביום!
האם ידעת ש -43% מהתקפות הסייבר ממוקדות לעסקים קטנים? אם אתה מנהל חברה קטנה, זה’זה קשה לבלוע. למרבה המזל, ישנן דרכים בהן תוכלו להגן על עצמכם.
עסקים של מיקרוסופט 365 הודיעו לאחרונה על סדרה חדשה של תכונות אבטחה, הכוללות מספר כלים לשמירה על עסקים מפני עיניים סקרניות. אָנוּ’יש להקים מדריך פשוט שיעזור לך להבין את התכונות הללו וכיצד תוכל להשתמש בהן כדי להגן על הנתונים שלך.
למד כיצד Microsoft 365 היא תוספת נהדרת לתיק העבודות שלך עם ספר האלקטרוני שלנו
מהו עסקים של מיקרוסופט 365?
לפני שנכנס לפרטים, חשבנו שאנחנו’D לתת לך קצת רקע על עסקים של Microsoft 365. מה זה ולמה אתה צריך את זה?
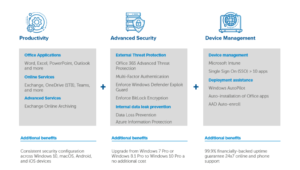
עסקים של מיקרוסופט 365 משלבת Office 365 עם ניידות ארגונית ואבטחה. פיתרון חזק זה נועד לספק לחברות את כל התכונות הדרושות להן כדי לנהל עסק מאובטח ויעיל יותר: פרודוקטיביות, אבטחה מתקדמת וניהול מכשירים.
הנתונים שלך פגיעים
הבט סביבך. עובדים מוציאים יותר פסק זמן מהמשרד ומשתפים מסמכים רגישים רבים עם עמיתיהם במכשירים הניידים שלהם. זה הופך הרבה חברות קטנות ליעדים אידיאליים להתקפות סייבר. האם ידעת ש 28% מהעובדים משתמשים לפחות במכשיר אחד שלא אושר כדי להשלים את הכלים שמספקים החברה שלהם? פרקטיקות מסוג זה משאירים את הדלת פתוחה לרווחה עד הפרות נתונים רציניות.
בפסקאות הבאות, אנחנו’LL להראות לך כיצד Microsoft 365 עסקים יכולים לחברות שמירה על הנתונים שלהן על ידי התמקדות בשלושה יתרונות אבטחה עיקריים:
- מרכז אבטחת עסקים של מיקרוסופט 365
- תכונות ציות
- Office 365 הגנה על איום מתקדם
1. מרכז אבטחת עסקים של מיקרוסופט 365
ניהול אבטחה יכול להיות אתגר גדול. יש כל כך הרבה פתרונות בשוק ולכל אחד מהם יש מערך פקדים משלו שצריך להגדיר לשימוש במצבים שונים. Business Microsoft 365 יצר מרכז אבטחה המאפשר לך לפקח על האבטחה שלך, להגדיר מכשירים, משתמשים ואפליקציות. אתה’אני מקבל גם התראות על פעילות חשודה. ניתן להפעיל תכונות אלה כפי שאתה זקוק להן.
- הגדר הגדרות ניהול יישומים למכשירי אנדרואיד או iOS: זה כולל מחיקת קבצים ממכשיר לא פעיל לאחר תקופת הגדרה, הצפנת קבצי עבודה ודרישה מהמשתמשים להגדיר סיכה.
- הגדר הגדרות הגנת יישומים למכשירי Windows 10: השתמש בהגדרה זו כדי לאפשר הצפנת Bitlocker כדי לסייע בהגנה על נתונים למקרה שמכשיר יאבד או נגנב. אתה יכול גם לאפשר ל- Windows Defender לנצל את Guard כדי לספק הגנה מתקדמת מפני Ransomware.
- הסר את נתוני החברה ממכשירים: אתה יכול למחוק מרחוק נתוני חברה אם מכשיר אבוד או נגנב או אם עובד עוזב את החברה שלך. שימו לב ברגע שתמחקו מכשיר, אינכם יכולים לשחזר אותו בתאריך מאוחר יותר.
- אפס מכשירי Windows 10 להגדרות המפעל: איפוס מפעל יסיר את כל האפליקציות והנתונים שהתקנת במכשיר ויחזיר אותו להגדרות המקוריות שהיו לה כשרכשתם לראשונה.
- Intune בפורטל Azure: שירות מבוסס ענן זה מתמקד ביישום נייד וניהול מכשירים. זה משתלב עם Microsoft 365 ו- Azure Active Directory כדי לשלוט למי יש גישה לנתונים שלך ומה בדיוק הם יכולים לראות. זה גם מאפשר לך להישאר פרודוקטיבי ולשמור על החברה שלך’S נתונים מוגנים. כאן’מה זה עושה:
- מגן על פרטי החברה שלך על ידי שליטה על האופן בו המשתמשים ניגשים ומשתפים מידע
- מגדיר כללים ומגדיר הגדרות במכשירים בבעלות אישית וארגון לנתונים ורשתות
- פריסות ומאמת אפליקציות במכשירים, הן מקומיות והן ניידות
- מבטיח שמכשירים ואפליקציות תואמים את דרישות האבטחה שלך
2. הענות
הציות יהיה נושא גדול בשנת 2020 ומעבר. להלן כמה מהתכונות בעסקים של Microsoft 365 שיעזרו לכם לשמור על תקני ציות ותקנות רגולטוריים.
- מניעת אובדן נתונים (DLP): אתה יכול להגדיר DLP כדי לאתר באופן אוטומטי מידע רגיש, כמו מספרי כרטיסי אשראי ומספרי ביטוח לאומי כדי למנוע שיתוף מחוץ לחברה שלך. ל- Office 365 יש גם כלי DLP שיעזרו לך להגן על תוכן כדי לעמוד בתקני HIPAA ותקני הגנת נתונים כלליים (GDPR).
- החלפת ארכיון מקוון: השתמש בתכונה זו כדי לארכיון הודעות עם גיבוי נתונים רציף. לאחסן משתמש’מיילים, כולל פריטים שנמחקו, למקרה שהם’נדרש מאוחר יותר לגילוי או שיקום. גם אם המשתמשים מנסים למחוק את הדוא”ל שלהם, אתה עדיין יכול לגשת אליהם ל- Ediscovery.
- תוויות רגישות: תכונה זו כוללת את כל המרכיבים של תוכנית הגנת המידע Azure 1. אתה יכול להחיל תוויות ספציפיות כדי לשלוט בגישה למידע רגיש בדוא”ל ובמסמכים. הנה כמה דוגמאות:
- אל תעביר
- אין להעתיק
- סוֹדִי
- סודי מאוד
- הצפנה
3. Office 365 הגנה על איום מתקדם
Office 365 כולל יותר מ -1,000 בקרות אבטחה ופרטיות כדי לעמוד בתקנים בינלאומיים, אזוריים ותעשייתיים. הגנת איומים מתקדמת (ATP) תגן על החברה שלך מפני התקפות מתוחכמות לא ידועות המסתתרות בקבצים מצורפים ובקישורים בדוא”ל. זה גם מספק הגנה מוצקה מפני איומי אפס יום,* תוכנות כופר ותוכנות זדוניות אחרות.
כאן’מה אתה יכול לעשות עם ATP:
- סרוק קבצים מצורפים בדוא”ל
- סרוק כתובות אינטרנט בהודעות דוא”ל ובמסמכי משרד
- לזהות ולחסום קבצים זדוניים בספריות מקוונות
- עיין בהודעות דוא”ל אם זיוף לא מורשה
- לגלות מתי מישהו מנסה להתחזות למשתמשים וארגון’תחומים מותאמים אישית
- צור מדיניות סיסמא המחייבת משתמשים לאפס את הסיסמאות שלהם לאחר תקופה מסוימת
*איומי אפס-יום הם פגיעויות תוכנה שמתרחשות לפני שמפתח יכול לשחרר תיקון רשמי או לעדכן את התקן את הבעיה.
חושש שהחמצת מקום בלקוחות שלך’ בִּטָחוֹן? קח את הערכת האבטחה שלנו ובנה את ההצעה שלך על הבסיס הנכון
תכונות אבטחה של מיקרוסופט
הטבלה הבאה תעניק לך מושג טוב יותר על תכונות האבטחה הזמינות ב- Office 365 וב- Microsoft 365 Business.
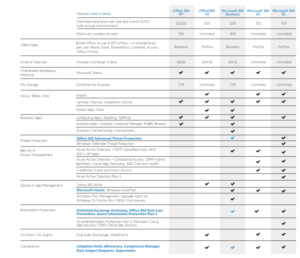
סיכום
אָנוּ’רק גירד את פני השטח על כל תכונות האבטחה הזמינות בעסקים של Microsoft 365. כפי שהזכרנו קודם, אבטחת מידע ותאימות רק יהפכו חשובים יותר ככל שיגיע הזמן. היה מוכן. מחקר שנערך לאחרונה הראה כי 54% מבעלי העסקים הקטנים שנסקרו’לא יש תוכנית להתמודדות עם התקפת סייבר. רוצה מידע נוסף? שוחח עם אחד ממומחי האבטחה שלנו היום!
נכתב על ידי משתפי הפעולה של Sherweb
כספקית פתרונות ענן מוסף, SherWeb מחויבת לספק יותר עבור שותפיה, לקוחות ישירים ורשת מורחבת. הבלוג Sherweb הוא רק דוגמא אחת לאופן בו אנו גורמים לזה לקרות, וחברי הצוות שלנו משתפים פעולה לעתים קרובות בתוכן כדי להבטיח שהוא מועיל ככל האפשר עבור הקוראים שלנו. אם אתה אוהב את מה שאתה רואה כאן, אנו ממליצים לך בחום להירשם!
ברירת מחדל של מיקרוסופט אבטחה – שלב בכיוון הנכון, אך הלקוחות צריכים לעשות יותר
אנו מבינים כי אבטחת אבטחה של Office 365 יכולה להיות קשה ומורכבת. כאשר אנו ממשיכים לראות התקפות נפוצות הקשורות לזהות כנגד אימות כמו ריסוס סיסמאות, משחק חוזר, דיוג וגדלים מבוססי תוכנות זדוניות להיום’העולם לא בטוח חובה שנבין את מיקרוסופט’ג “ברירת מחדל אבטחה”.
בבלוג זה נדון ברירת מחדל אבטחה ב- Azure Active Directory (Azure AD) וכיצד זה מקל על עזרה בהבטחת הסביבה הכוללת שלך. מיקרוסופט מעמידה את ברירת המחדל לאבטחה לכולם, כך שזה נושא חשוב מאוד . נדון גם בכמה מתכונות המורשת המופעלות ומדוע זה צריך להיות חשוב לך. לבסוף, אנו נסקור את אימוץ בקרת האבטחה הנוכחי על ידי התעשייה, מדוע חלק מהתפאורה החדשה אינן סוף מסע האבטחה של מיקרוסופט אך הם מקום טוב להתחיל לנהל מסע אבטחה ארוך ומוצלח. אז בואו’s מתחיל.
אם יצרת דייר חדש של Office 365 לאחרונה, או אם אתה מנהל סביבת Office 365, יתכן ששמת לב למספר שינויים .
ראשית – כפי שאתה יכול לראות בתמונות המסך הבאות, נוצרים דיירים חדשים ‘ברירת מחדל אבטחה’ מופעל:
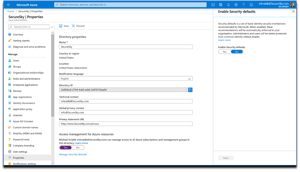
שנית, המשתמשים ב- Azure Active Directory יראו שמדיניות הגישה המותנית בתחילת הדרך הושלמה ולא ניתן להשתמש בהן עוד, כפי שהוצגה בתמונת המסך הבאה:
אז – מה הם ‘ברירת מחדל אבטחה’, ומדוע כמה תכונות מדור קודם כל?
המצב הנוכחי של אבטחת Active Active Directory
ב -9 בינואר הודיעה מיקרוסופט ברירת מחדל אבטחה עבור לקוחות Active Active Directory.
מאז 2012, צוות הגנת זהות של מיקרוסופט יישם תקני אבטחה לחשבונות צרכנים (דוא”ל אישי, חשבונות Xbox, סקייפ וכו ‘.). זה כלל דרישות לאימות רב-גורמי, אכיפת אתגרי גישה כאשר זוהתה פעילות לא תקינה, ואילץ מאפסת סיסמא כאשר זוהה מידע על לקוחות בנתוני הפרה.
מיקרוסופט צפה ביתרונות אבטחה משמעותיים משינויים אלה – היכולת לאתגר את המשתמשים בעת זיהוי הסיכון הובילה לירידה של 6x בשיעור הפשרה. אפילו כאשר המשתמשים גדלים, ישנם פחות חשבונות מיקרוסופט מתפגעים מאי פעם.
ב- 2014, מיקרוסופט החלה להנגיש טכנולוגיות אלה ללקוחות ארגוניים Azure Active Directory (AD). הפקדים האלה באמת עובדים – מיקרוסופט טלמטריה מצביעה על כך שיותר מ- 99.9% מהפשע לחשבון הארגון ניתן להפסיק פשוט באמצעות MFA והשבית אימות מדור קודם. גם בשנה שעברה הצהירו Google Research כי נהלי התאוששות חשבונות (שימוש ב- MFA, כאשר מזוהים פעילות חשודה) עשויים לחסום עד 100% מהבוטים האוטומטיים, 99% מהתקפות התפוצה בכמויות גדולות ו 66% מההתקפות הממוקדות שהתרחשו במהלך חקירותיהם . (https: // אבטחה.GoogleBlog.com/2019/05/מחקר חדש-מהירות-יעיל-הוא-בסיסי.html) .
לרוע המזל, כלים קיימים ללקוחות להפסיק התקפות, אימוץ בפועל של יכולות אלה הוא נמוך משמעותית. למרות מאמצים משמעותיים, מיקרוסופט’S המדידה האופטימית ביותר של השימוש ב- MFA מראה שרק כ- 9% מהמשתמשים הארגוניים רואים אי פעם טענת MFA.
ב- Securesky, למרבה הצער אנו מתבוננים באותם תנאים שמיקרוסופט עושה. דוגמה לציונים מאובטחים ממוצעים למספר אנכי לקוח מוצגים להלן – שטוחים, אין שיפור לאורך חיי הסביבה .
ממוצע ציון מאובטח CSP/MSP
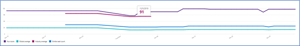
ייצור ממוצע ציון מאובטח
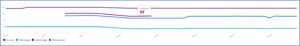
ממוצע ציון הבריאות הבריאותי
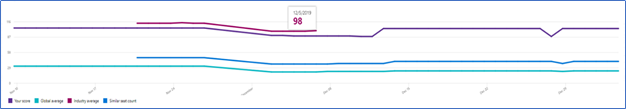
ברירת מחדל אבטחה
מיקרוסופט הייתה צריכה לקחת תיק אחר – כדי להגן על חשבונות ארגוניים בדיוק כמו שהם עושים עם חשבונות צרכנים. ברירת מחדל אבטחה מספקת הגדרות ברירת מחדל מאובטחות שמיקרוסופט מנהלת מטעם ארגונים כדי לשמור על לקוחות עד שהם מוכנים לנהל את אבטחת הזהות שלהם.
מהן ברירת המחדל של אבטחה? כדי להתחיל, מיקרוסופט עושה את הדברים הבאים:
- דורש את כל המשתמשים והמנהלים כדי להירשם ל- MFA.
- מאתגר משתמשים עם MFA – בעיקר כאשר הם מופיעים במכשיר או אפליקציה חדשה, אך לעיתים קרובות יותר לתפקידים ומשימות קריטיות.
- השבתת אימות מלקוחות אימות מדור קודם, שיכולים’לא לעשות MFA.
בקרות ה- ESE מיועדות לארגונים שאינם מגדירים את האבטחה שלהם . אם הגדרת הגדרות אבטחה בסביבה שלך, Microsoft ISN’לא הולך לקפוץ פנימה ולשנות את ההגדרות שלך – לקוחות שכבר משתמשים בגישה מותנית לא יראו ברירות מחדל אבטחה המיושמות בדייר שלהם .
צעד נהדר קדימה
Securesky שמחה לראות את מיקרוסופט אוכפת אימות רב-גורמי כחלק מברירת המחדל של האבטחה. זוהי בקרה קריטית לאבטחת סביבות Office 365.
השאלה הגדולה היא שחברות יגיבו למיקרוסופט’S דחף כדי להגדיר בצורה מאובטחת את סביבת ה- O365 והסביבה של Azure שלך, יש לקוות שההיסטוריה היא’t אינדיקטור.
עם זאת, אימות רב -פקטור אינו כדור כסף. עם אימוץ רחב יותר של MFA, אנו צופים לראות טכניקות התקפה נוספות שנועדו לעקוף אותה. Auth Multi-Factor מגן מפני ניחוש של P Assword או התקפות בכוח ברוט וגילוי צמצם C באמצעות הפרות נתונים . עם זאת, חשוב לזכור כי ניתן לטשטש אימות של ניו יורק שנשען על משהו שהמשתמש יודע וסוגי. ההתקפות נגד MFA כוללות:
איש במסגרות האמצעיות – ישנם מספר פרויקטים של מקור עט שקיימים כדי לעזור לתוקפים לבנות תשתיות כדי לשבת בין אתרי קורבן ל- MFA, כך שהתוקף יוכל לגנוב את כל האסימונים ולהשתלט על הפגישות. צילום מסך של מאגר GitHub למסגרת פופולרית מוצג בתמונת המסך הבאה:
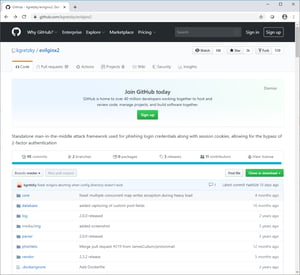
גישות ההתקפה של MFA כוללות:
התקפות דיוג של SMS – הנדסה חברתית של המשתמשים
התקפות SIM החלפת סים – הנדסה חברתית של הספק כדי לשנות הצמדת SIM/טלפון
התקפות נקודת קצה נפגעה – התקפה יכולה לגנוב אישורי מושב ולהתחיל הפעלות שנייה.
התקפות התאוששות כניסה – יכול לעקוף את MFA כדי לשחזר חשבון, עלול לשנות את הגדרות המשתמש.
התקפות המשתמשות בטכניקות אלה הן לרוב ממוקדות מאוד . לדוגמה, התקפת החלפת SIM שימשה לאחרונה כדי לפגוע בחשבון של מנכ”ל הטוויטר ג’ק דורסי ו- SMS.
מעבר ל- MFA
בעוד שאבטחת ברירת מחדל היא צעד ראשון נהדר של מיקרוסופט, ארגונים חייבים לקחת על עצמם להרחיב את בקרות האבטחה המיושמות בסביבות הענן שלהם.
- על ארגונים לתצורה כראוי ולהתקשה את כל סביבת ה- O365 שלהם. המלצות על הגדרות מפתח ליישום ב- Office 365 Envi Ronment מוצגות בפוסטים הבאים של Sepuresky בבלוג. בנוסף אנו ממליצים לארגונים להעריך את הפקדים המקיפים המסופקים ב- C Enter for Internet Securit.
- הפעלת יעילה יכולות גילוי ב- O365, כמו גם ניטור וניתוח בזמן של אירועי איום שהתגלו.
כמו תמיד אם יש לך שאלות נוספות לגבי ברירת מחדל של מיקרוסופט אבטחה אנא אל תהסס לפנות אלינו בכל עת. [email protected]


