


האם מיקרוסופט שולחת דוא”ל התראה על אבטחה?
פגיעות של מיקרוסופט יכולה להכות לפני המשתמשים יפתחו דוא”ל ‘זדוני’: CSE Center
מטען זה יגרום ללקוח הדוא”ל של הקורבן להתחבר אוטומטית לסוכן כנס אוניברסלי של שמות הנשלטים על ידי השחקן שיקבל אז את סיסמת המשתמש, המכיל אישורי כניסה.
הוא ‘אבטחת חשבון-noreply@חשבון Protection.מיקרוסופט.com ‘שולח לגיטימי של התראות אבטחה?
קיבלתי דוא”ל מ”החשבון-אבטחה-נורפלי@חשבון.מיקרוסופט.com “(כפי שאומת במטא נתונים) על פעילות חריגה. לאינטרנט יש מידע סותר מאוד אם הדוא”ל הזה לגיטימי או לא. האתר של מיקרוסופט עצמו אומר שזו כתובת השולח הלגיטימית שלהם להתראות על פעילות חשבונות.
הודעת דוא”ל לגיטימית אמורה להיו.מיקרוסופט.com.
אבל כאן, דלפק העזרה של מכללת ג’ורג’יה מפרט את הדוא”ל המדויק הזה, מאותה כתובת שולח מדויקת, כניסיון דיוג.
אנשים רבים ב- GC מקבלים את אחד ממיילים הונאת דיוג פופולריים יותר. נראה שזה ממיקרוסופט, “התראת אבטחה” שרוצה שתאמר מחדש את חשבונך. דע שזה לא ממיקרוסופט. זה פיש מורכב מאוד. אל תלחץ על קישור כלשהו בדוא”ל זה. אנא מחק אותו. אם לחצת על הדוא”ל, אנא אפס את סיסמת איחודך (ואת סיסמת הדוא”ל העוקבת) בסיסמה.GCSU.אדו. מאת: צוות חשבון Microsoft חשבון חשבון- Security-noreply@חשבון.מיקרוסופט.com נשלח: יום שני, 3 באפריל, 2017 3:36 נושא: התראה על אבטחת חשבונות של מיקרוסופט
למקומות אחרים ברשת יש מידע סותר באופן דומה. במקומות מסוימים מפרטים מיילים אלה כהונאות, אך לדוגמא צילום מסך יש כתובת שולח שונה שחסרה את “Microsoft.com “מהתחום שנראה מזויף יותר. אז מה זה? האם הודעות דוא”ל אלה מ”החשבון-אבטחה-noreply@חשבון Protection.מיקרוסופט.com “מזויף, או לא?
WakeDemons3
שאל 5 ביוני 2018 בשעה 13:03
WakeDemons3 WakeDemons3
161 1 1 תג זהב 1 1 תג כסף 3 3 תגי ברונזה
הכתובת “מ”ה” אינה תמיד מזהה טוב – היית צריך להסתכל על כותרות אחרות בדואר כדי להיות מסוגל לאשר אם זה היה מ- MS או מרגש.
5 ביוני, 2018 בשעה 13:07
האם קראת את זה: תשובות.מיקרוסופט.com/en -us/uplook_com/פורום/… – לפעמים גוגל הוא החבר שלך.
5 ביוני, 2018 בשעה 13:07
@Jeroen -Itnerdbox – קראתי את זה. זה אחד המקורות הסותרים שאני מתכוון אליו. יש כמה שיותר רישום פורומים ששלח כמו הונאה, מכיוון שיש רשימות לגיטימי.
5 ביוני, 2018 בשעה 13:19
@Wakedemons3 אנא קרא את מה שמתיו כתב, כי הוא צודק כשמדובר בכתובת “מ” ולכתובת בפועל בכותרת. אני ממליץ לחפש בגוגל “קריאת כותרת דואר עבור
5 ביוני, 2018 בשעה 13:22
כפול אפשרי הוא שיש דרך מוחלטת לדעת אם דוא”ל הוא ניסיון דיוג?
5 ביולי 2018 בשעה 13:31
2 תשובות 2
אינך יכול לסמוך שכתובת השולח נכונה. הם קלים לטריוויציה לזייף.
פרוטוקול SMTP (דוא”ל) מאפשר ליוצר דוא”ל לציין כל כתובת שולח שהם רוצים. אין אימות שהשולח אכן שולט בכתובת. וגם אם שרת הדואר המקבל מבצע איזשהו אימות של שולח, כמו לבדוק אם כתובת ה- IP של השולח תואמת את התחום ממנו הוא טוען, יש גם כמה מוזרויות בממשק המשתמש של קוראי דוא”ל רבים שניתן לנצל כדי להציג כתובת דוא”ל (מזויפת) כשם השולח.
כשאתה מקבל דוא”ל הטוען שאתה צריך לעשות משהו בחשבון באתר, ונראה שזה מתקבל על הדעת (יש לך למעשה חשבון באתר זה), ואז התבונן היטב בכתובת האתר שהקישור מוביל אליו. שם הדומיין אומר מי שולט בקישור הזה. שם הדומיין הוא הדבר שמגיע לפני הסלאש הראשון.
כתובות כתובות כתובות אלה מובילות למיקרוסופט:
https: // microsoft.com/חשבון https: // חשבון.מיקרוסופט.com/חשבון https: // חשבון.מיקרוסופט.com/חשבון?SOMPRACKINDID = 689392356034706528902345כתובות האתר הבאות הן דוגמאות שאינן מובילות למיקרוסופט. כולם מובילים לתחומים שעלולים להיות נשלטים על ידי מישהו אחר:
https: // microsoft.com.דוגמא.com/חשבון https: // דוגמה.com/מיקרוסופט.com/חשבון https: // דוגמה.com/?https: // חשבון.מיקרוסופט.com/חשבון https: // דוגמה.com/#https: // חשבון.מיקרוסופט.com/חשבון https: // allylegitaccountportaljusttrustme-microsoft.com/חשבון https: // microsoft.com: מיקרוסופט.com@דוגמה.comהאחרון הוא דוגמה לפורמט URL שנפגע לעיתים רחוקות הכולל שם משתמש וסיסמא (שנמצאים במקרה זה בשני מיקרוסופט.com). כתובת האתר בפועל המבוקשת היא אחרי סמל @.
החלטת שהקישור כנראה בסדר, ואתה לוחץ עליו ותקבל LED לטופס כניסה שנראה אמין במבט ראשון וכנראה שעדיין לא התקין שום תוכנה זדונית באמצעות הורדה כונן, עליך לבדוק גם אם האתר נטען על HTTPs (כל האתר המוחלט יהיה על ידי ה- HTTPS-באופן בלבד בטופס הכתיבה שלהם) ולבדוק את האתר של החברה כדי לחתום על החברה עבור החברה עבור החברה עבור החברה עבור החברה עבור החברה עבור Compients עבור החברה עבור Compisitate עבור The Compisitate עבור The Compisitate עבור Compisitate).
כמה מדריכים לגילוי ניסיונות דיוג אומרים שעליך לחפש סימנים כמו תמונות שבורות או קישורים לא פונקציונליים. אני מחשיב את העצה הרעה הזו מכיוון שהיא מבוססת על הדעות הקדומות שכל הפישרים הם מנהלי אתרים מטלטלים. הסצנה הפכה להרבה יותר מקצועית בשנים האחרונות. עליך למקד את תשומת ליבך בדברים שהם לא יכולים לזייף במאמץ מספיק.
פגיעות של מיקרוסופט יכולה להכות לפני המשתמשים יפתחו דוא”ל ‘זדוני’: CSE Center
מטען זה יגרום ללקוח הדוא”ל של הקורבן להתחבר אוטומטית לסוכן כנס אוניברסלי של שמות הנשלטים על ידי השחקן שיקבל אז את סיסמת המשתמש, המכיל אישורי כניסה.
הוא ‘אבטחת חשבון-noreply@חשבון Protection.מיקרוסופט.com ‘שולח לגיטימי של התראות אבטחה?
קיבלתי דוא”ל מ”החשבון-אבטחה-נורפלי@חשבון.מיקרוסופט.com “(כפי שאומת במטא נתונים) על פעילות חריגה. לאינטרנט יש מידע סותר מאוד אם הדוא”ל הזה לגיטימי או לא. האתר של מיקרוסופט עצמו אומר שזו כתובת השולח הלגיטימית שלהם להתראות על פעילות חשבונות.
הודעת דוא”ל לגיטימית אמורה להיו.מיקרוסופט.com.
אבל כאן, דלפק העזרה של מכללת ג’ורג’יה מפרט את הדוא”ל המדויק הזה, מאותה כתובת שולח מדויקת, כניסיון דיוג.
אנשים רבים ב- GC מקבלים את אחד ממיילים הונאת דיוג פופולריים יותר. נראה שזה ממיקרוסופט, “התראת אבטחה” שרוצה שתאמר מחדש את חשבונך. דע שזה לא ממיקרוסופט. זה פיש מורכב מאוד. אל תלחץ על קישור כלשהו בדוא”ל זה. אנא מחק אותו. אם לחצת על הדוא”ל, אנא אפס את סיסמת איחודך (ואת סיסמת הדוא”ל העוקבת) בסיסמה.GCSU.אדו. מאת: צוות חשבון Microsoft חשבון חשבון- Security-noreply@חשבון.מיקרוסופט.com נשלח: יום שני, 3 באפריל, 2017 3:36 נושא: התראה על אבטחת חשבונות של מיקרוסופט
למקומות אחרים ברשת יש מידע סותר באופן דומה. במקומות מסוימים מפרטים מיילים אלה כהונאות, אך לדוגמא צילום מסך יש כתובת שולח שונה שחסרה את “Microsoft.com “מהתחום שנראה מזויף יותר. אז מה זה? האם הודעות דוא”ל אלה מ”החשבון-אבטחה-noreply@חשבון Protection.מיקרוסופט.com “מזויף, או לא?
WakeDemons3
שאל 5 ביוני 2018 בשעה 13:03
WakeDemons3 WakeDemons3
161 1 1 תג זהב 1 1 תג כסף 3 3 תגי ברונזה
הכתובת “מ”ה” אינה תמיד מזהה טוב – היית צריך להסתכל על כותרות אחרות בדואר כדי להיות מסוגל לאשר אם זה היה מ- MS או מרגש.
5 ביוני, 2018 בשעה 13:07
האם קראת את זה: תשובות.מיקרוסופט.com/en -us/uplook_com/פורום/… – לפעמים גוגל הוא החבר שלך.
5 ביוני, 2018 בשעה 13:07
@Jeroen -Itnerdbox – קראתי את זה. זה אחד המקורות הסותרים שאני מתכוון אליו. יש כמה שיותר רישום פורומים ששלח כמו הונאה, מכיוון שיש רשימות לגיטימי.
5 ביוני, 2018 בשעה 13:19
@Wakedemons3 אנא קרא את מה שמתיו כתב, כי הוא צודק כשמדובר בכתובת “מ” ולכתובת בפועל בכותרת. אני ממליץ לחפש בגוגל “קריאת כותרת דואר עבור
5 ביוני, 2018 בשעה 13:22
כפול אפשרי הוא שיש דרך מוחלטת לדעת אם דוא”ל הוא ניסיון דיוג?
5 ביולי 2018 בשעה 13:31
2 תשובות 2
אינך יכול לסמוך שכתובת השולח נכונה. הם קלים לטריוויציה לזייף.
פרוטוקול SMTP (דוא”ל) מאפשר ליוצר דוא”ל לציין כל כתובת שולח שהם רוצים. אין אימות שהשולח אכן שולט בכתובת. וגם אם שרת הדואר המקבל מבצע איזשהו אימות של שולח, כמו לבדוק אם כתובת ה- IP של השולח תואמת את התחום ממנו הוא טוען, יש גם כמה מוזרויות בממשק המשתמש של קוראי דוא”ל רבים שניתן לנצל כדי להציג כתובת דוא”ל (מזויפת) כשם השולח.
כשאתה מקבל דוא”ל הטוען שאתה צריך לעשות משהו בחשבון באתר, ונראה שזה מתקבל על הדעת (יש לך למעשה חשבון באתר זה), ואז התבונן היטב בכתובת האתר שהקישור מוביל אליו. שם הדומיין אומר מי שולט בקישור הזה. שם הדומיין הוא הדבר שמגיע לפני הסלאש הראשון.
כתובות כתובות כתובות אלה מובילות למיקרוסופט:
https: // microsoft.com/חשבון
https: // חשבון.מיקרוסופט.com/חשבון
https: // חשבון.מיקרוסופט.com/חשבון?SOMPRACKINDID = 689392356034706528902345
כתובות האתר הבאות הן דוגמאות שאינן מובילות למיקרוסופט. כולם מובילים לתחומים שעלולים להיות נשלטים על ידי מישהו אחר:
https: // microsoft.com.דוגמא.com/חשבון
https: // דוגמה.com/מיקרוסופט.com/חשבון
https: // דוגמה.com/?https: // חשבון.מיקרוסופט.com/חשבון
https: // דוגמה.com/#https: // חשבון.מיקרוסופט.com/חשבון
https: // allylegitaccountportaljusttrustme-microsoft.com/חשבון
https: // microsoft.com: מיקרוסופט.com@דוגמה.com
האחרון הוא דוגמה לפורמט URL שנפגע לעיתים רחוקות הכולל שם משתמש וסיסמא (שנמצאים במקרה זה בשני מיקרוסופט.com). כתובת האתר בפועל המבוקשת היא אחרי סמל @.
החלטת שהקישור כנראה בסדר, ואתה לוחץ עליו ותקבל LED לטופס כניסה שנראה אמין במבט ראשון וכנראה שעדיין לא התקין שום תוכנה זדונית באמצעות הורדה כונן, עליך לבדוק גם אם האתר נטען על HTTPs (כל האתר המוחלט יהיה על ידי ה- HTTPS-באופן בלבד בטופס הכתיבה שלהם) ולבדוק את האתר של החברה כדי לחתום על החברה עבור החברה עבור החברה עבור החברה עבור החברה עבור החברה עבור Compients עבור החברה עבור Compisitate עבור The Compisitate עבור The Compisitate עבור Compisitate).
כמה מדריכים לגילוי ניסיונות דיוג אומרים שעליך לחפש סימנים כמו תמונות שבורות או קישורים לא פונקציונליים. אני מחשיב את העצה הרעה הזו מכיוון שהיא מבוססת על הדעות הקדומות שכל הפישרים הם מנהלי אתרים מטלטלים. הסצנה הפכה להרבה יותר מקצועית בשנים האחרונות. עליך למקד את תשומת ליבך בדברים שהם לא יכולים לזייף במאמץ מספיק.
פגיעות של מיקרוסופט יכולה להכות לפני המשתמשים ייפתחו ‘זְדוֹנִי’ דוא”ל: CSE Center
מטען זה יגרום לקורבן’לקוח הדוא”ל של S Outlook כדי להתחבר אוטומטית לסוכן כנס אוניברסלי של שמות הנשלטים על ידי השחקן שיקבל את המשתמש’s סיסמא hash, המכיל אישורי כניסה.
הוא ‘אבטחת חשבון-noreply@חשבון Protection.מיקרוסופט.com ‘שולח לגיטימי של התראות אבטחה?
קיבלתי דוא”ל מ”החשבון-אבטחה-נורפלי@חשבון.מיקרוסופט.com “(כפי שאומת במטא נתונים) על פעילות חריגה. לאינטרנט יש מידע סותר מאוד אם הדוא”ל הזה לגיטימי או לא. האתר של מיקרוסופט עצמו אומר שזו כתובת השולח הלגיטימית שלהם להתראות על פעילות חשבונות.
הודעת דוא”ל לגיטימית אמורה להיו.מיקרוסופט.com.
אבל כאן, דלפק העזרה של מכללת ג’ורג’יה מפרט את הדוא”ל המדויק הזה, מאותה כתובת שולח מדויקת, כניסיון דיוג.
אנשים רבים ב- GC מקבלים את אחד ממיילים הונאת דיוג פופולריים יותר. נראה שזה ממיקרוסופט, א “אזעקת אבטחה” רוצה שתאמר מחדש את חשבונך. דע שזה לא ממיקרוסופט. זה’זה פיש מורכב מאוד. אל תלחץ על קישור כלשהו בדוא”ל זה. אנא מחק אותו. אם לחצת על הדוא”ל, אנא אפס אותך לאחד את הסיסמה (ואת סיסמת הדוא”ל הבאה) בסיסמה.GCSU.אדו. מאת: צוות חשבון Microsoft חשבון חשבון- Security-noreply@חשבון.מיקרוסופט.com נשלח: יום שני, 3 באפריל, 2017 3:36 נושא: התראה על אבטחת חשבונות של מיקרוסופט
למקומות אחרים ברשת יש מידע סותר באופן דומה. במקומות מסוימים מפרטים מיילים אלה כהונאות, אך לדוגמא צילום מסך יש כתובת שולח שונה שחסרה את “Microsoft.com “מהתחום שנראה מזויף יותר. אז מה זה? האם הודעות דוא”ל אלה מ”החשבון-אבטחה-noreply@חשבון Protection.מיקרוסופט.com “מזויף, או לא?
WakeDemons3
שאל 5 ביוני 2018 בשעה 13:03
WakeDemons3 WakeDemons3
161 1 1 תג זהב 1 1 תג כסף 3 3 תגי ברונזה
הכתובת “מ”ה” אינה תמיד מזהה טוב – היית צריך להסתכל על כותרות אחרות בדואר כדי להיות מסוגל לאשר אם זה היה מ- MS או מרגש.
5 ביוני, 2018 בשעה 13:07
האם קראת את זה: תשובות.מיקרוסופט.com/en -us/uplook_com/פורום/… – לפעמים גוגל הוא החבר שלך.
5 ביוני, 2018 בשעה 13:07
@Jeroen -Itnerdbox – קראתי את זה. זה אחד המקורות הסותרים שאני מתכוון אליו. יש כמה שיותר רישום פורומים ששלח כמו הונאה, מכיוון שיש רשימות לגיטימי.
5 ביוני, 2018 בשעה 13:19
@Wakedemons3 אנא קרא את מה שמתיו כתב, כי הוא צודק כשמדובר בכתובת “מ” ולכתובת בפועל בכותרת. אני ממליץ לחפש בגוגל “לקרוא כותרת דואר
5 ביוני, 2018 בשעה 13:22
כפול אפשרי הוא שיש דרך מוחלטת לדעת אם דוא”ל הוא ניסיון דיוג?
5 ביולי 2018 בשעה 13:31
2 תשובות 2
אתה לא יכול לסמוך שכתובת שולח נכונה. הם קלים לטריוויציה לזייף.
פרוטוקול SMTP (דוא”ל) מאפשר ליוצר דוא”ל לציין כל כתובת שולח שהם רוצים. אין אימות שהשולח אכן שולט בכתובת. וגם אם שרת הדואר המקבל עושה איזשהו אימות של שולח, כמו לבדוק אם כתובת ה- IP של השולח תואמת את התחום ממנו הוא טוען, יש גם כמה מוזרויות בממשק המשתמש של קוראי דוא”ל רבים שניתן לנצל כדי להציג כתובת דוא”ל (מזויפת) כשם השולח.
כשאתה מקבל דוא”ל כלשהו שטוען שאתה צריך לעשות משהו בחשבון כלשהו באתר כלשהו, ונראה שזה מתקבל על הדעת (יש לך למעשה חשבון באתר זה), ואז התבונן היטב בכתובת האתר שהקישור מוביל אליו. שם הדומיין אומר מי שולט בקישור הזה. שם הדומיין הוא הדבר שמגיע לפני הסלאש הראשון.
כתובות כתובות כתובות אלה מובילות למיקרוסופט:
https: // microsoft.com/חשבון https: // חשבון.מיקרוסופט.com/חשבון https: // חשבון.מיקרוסופט.com/חשבון?SOMPRACKINDID = 689392356034706528902345 כתובות האתר הבאות הן דוגמאות אל הוביל למיקרוסופט. כולם מובילים לתחומים שעשויים להיות נשלטים על ידי מישהו אחר:
https: // microsoft.com.דוגמא.com/חשבון https: // דוגמה.com/מיקרוסופט.com/חשבון https: // דוגמה.com/?https: // חשבון.מיקרוסופט.com/חשבון https: // דוגמה.com/#https: // חשבון.מיקרוסופט.com/חשבון https: // allylegitaccountportaljusttrustme-microsoft.com/חשבון https: // microsoft.com: מיקרוסופט.com@דוגמה.com האחרון הוא דוגמה לפורמט URL לעיתים רחוקות הכולל שם משתמש וסיסמא (שנמצאים במקרה זה בשני מיקרוסופט.com). כתובת האתר בפועל המבוקשת היא אחרי סמל @.
אם החלטת שהקישור הוא כנראה בסדר, אתה לוחץ עליו ומקבל עופרת לטופס כניסה שנראה אמין במבט ראשון וכנראה שעדיין לא התקין שום תוכנה זדונית באמצעות הורדת כונן, אז עליך לבדוק אם האתר נטען מעל https (כל אתר בעל מוניטין ישתמש ב- HTTP.
כמה מדריכים לגילוי ניסיונות דיוג אומרים שעליך לחפש סימנים כמו תמונות שבורות או קישורים לא פונקציונליים. אני מחשיב את הייעוץ הרע הזה, כי זה מבוסס על הדעות הקדומות שכל הפישרים הם מנהלי אתרים מטלטלים. הסצינה הפכה הרבה יותר מקצועית בשנים האחרונות. עליך למקד את תשומת ליבך בדברים שהם לא יכולים לזייף במאמץ מספיק.
פגיעות של מיקרוסופט יכולה להכות לפני המשתמשים ייפתחו ‘זְדוֹנִי’ דוא”ל: CSE Center
שתף פריט זה בפייסבוק פייסבוק שתף פריט זה בטוויטר טוויטר שלח דף זה למישהו באמצעות דואר אלקטרוני שתף פריט זה באמצעות WhatsApp שתף פריט זה על פליפבורד פליפבורד שתף פריט זה בלינקדאין לינקדאין שתף פריט זה ב- Reddit Reddit Copy Comm
גודל גופן של Descrese
הגדל את גודל הגופן של המאמר
המרכז הקנדי לביטחון סייבר מזהיר על פגיעות משמעותית המשפיעה על משתמשי הדוא”ל של מיקרוסופט המאפשרת לשחקני איום לגנוב קורבנות’ זהויות.
על ההתראה שנשלחה ביום רביעי נאמר כי הייעוץ ממיקרוסופט היה אחד מ “מספר פגיעויות קריטיות” פורסם על ידי החברה יום קודם.
“אנו מסמנים את התראה הזו הערב בגלל רצינות הפגיעות,” דובר מרכז הסייבר אמר בהודעת דוא”ל לחדשות גלובליות ביום רביעי.
הייעוץ המדובר, שכונה CVE-2023-23397 על ידי מיקרוסופט, חשף פגיעות אפס-יום שנמצאה בדוא”ל שנוצר על ידי שחקני איום המכילים עומס זדוני, כך נמסר מהסוכנות.
מטען זה יגרום לקורבן’לקוח הדוא”ל של S Outlook כדי להתחבר אוטומטית לסוכן כנס אוניברסלי של שמות הנשלטים על ידי השחקן שיקבל את המשתמש’s סיסמא hash, המכיל אישורי כניסה.
הסיפור ממשיך להלן הפרסומת
מרכז הסייבר הזהיר ניתן לנצל את המשתמשים עוד לפני שהדוא”ל הזדוני שנפתח או הוצג תצוגה מקדימה על ידי הקורבן, והוסיף כי הוא אישר מקרים מוצלחים של השימוש בפגיעות.
מומלץ למשתמשי מיקרוסופט להתקין מייד טלאי אבטחה שהושלמו על עצמם מפני הפגיעות.

5:59 מחקר חדש מראה כי התלמידים חושבים שמוסדות חינוך חסרי אבטחת אבטחת סייבר
מרכז הסייבר’אזהרות S מגיעה בין עלייה באיומי אבטחת סייבר והתקפות שהשפיעו על עסקים ומוסדות קנדיים. התקפות סייבר הקשורות לשחקני מדינה זרים, כמו התקפות רוסיות בתגובה לתמיכה מערבית באוקראינה בתוך המלחמה הנוכחית עם מוסקבה, הולכות וגוברות.
מגמה עכשיו

טרודו מבקר באלברטה כדי להיפגש עם כוחות מזוינים קנדיים המסייעים להילחם בשריפות בר

מרתה סטיוארט, 81, הופכת להיות דגם כיסוי בגד ים של ספורט אילוסטרי מאויר אי פעם
ראוי לציין כי מיקרוסופט’צוות המחקר והניתוח של אבטחת הסייבר הזהיר ביום רביעי כי נראה כי האקרים רוסים מכינים גל מחודש של התקפות סייבר נגד אוקראינה, כולל א “בסגנון Ransomware” איום על ארגונים המשרתים את אוקראינה’קווי אספקה.
פרסומת
עוד על מדע וטכנולוגיה
- שבועיים וכיפת חום מאוחר יותר: היכן עומד מצב אש של אלברטה?
- נכון לתיקון: מדוע כל כך קשה לתקן את האלקטרוניקה שלנו?
- האם הבית שלך מוכן למספר המפתיע של טורנדו בקנדה?
- ציקלון מוקה נטרף לחוף מיאנמר, והורג לפחות 3
שבוע 20: אזהרה ממיקרוסופט מתבררת כניסיון דיוג
24.05.2022 – מספר הדוחות שקיבל ה- NCSC היה גבוה בשבוע שעבר. הסיבה העיקרית הייתה דוא”ל איום לכאורה מהמשטרה. משתמש ב- Microsoft Outlook היה גם «הזהיר», במייל המתיימר להגיע ממיקרוסופט, על פעילות כניסה יוצאת דופן ממוסקבה. חקירה מקרוב של ה- NCSC חשפה כי מדובר בניסיון דיוג. הודות לשימוש במסגרת מדיניות שולח, הודעה זו זוהתה כמייל דיוג ועברה אוטומטית לתיקיית הספאם.
הודעה על ניסיונות כניסה לא שגרתיים ממוסקבה
אם מיקרוסופט מגלה ניסיון להיכנס לחשבון דוא”ל ממיקום או מכשיר חדש, המשתמש מקבל הודעה בדוא”ל מסיבות אבטחה. הודעה מסוג זה מזויפת על ידי התוקפים ומנוצלת כדי לשלוח דוא”ל דיוג.
בשבוע שעבר, ה- NCSC קיבלה דיווח על דוא”ל הונאה כזה, עם שורת הנושא «חשבון Microsoft פעילות כניסה חריגה», נשלח מ «[email protected]». עם זאת, כאשר הדוא”ל נפתח, העין נמשכת מייד לקו «מדינה/אזור: רוסיה/מוסקבה», לא מעט בגלל הסכסוך הנוכחי באוקראינה. האדם שדיווח על האירוע מצא את זה מוזר כי Outlook כבר העביר את הדואר לתיקיית הספאם. על פי מידע השולח המוצג, הדוא”ל הגיע ממיקרוסופט עצמה.
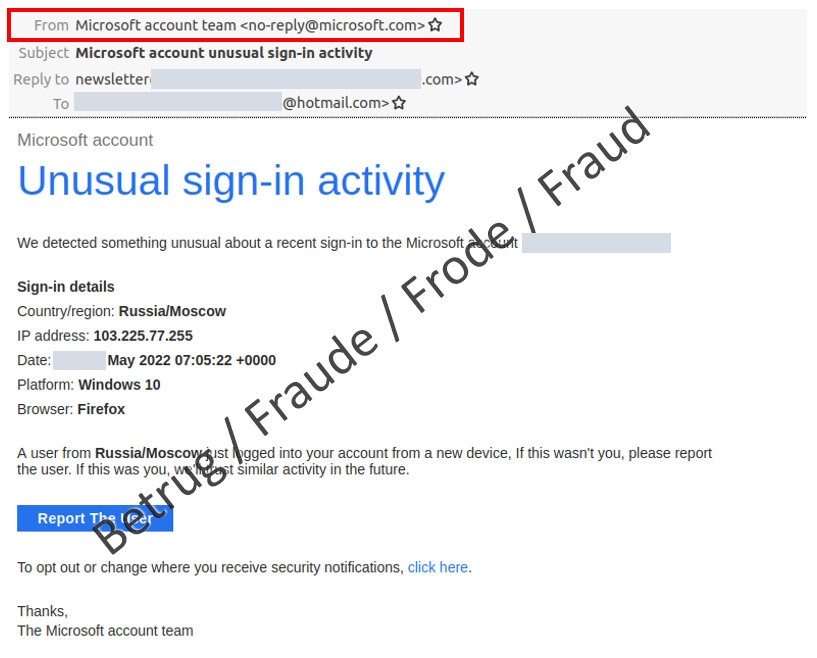
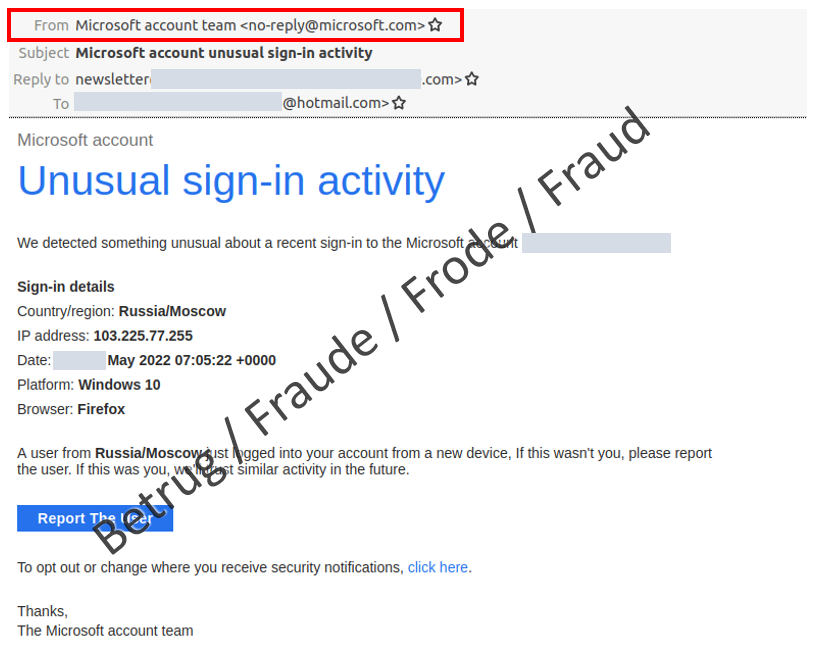
דוא”ל הדיוג עם כתובת השולח ההונאה ככל הנראה הגיע ממיקרוסופט עצמה (ראה מסגור אדום). עם זאת, כתובת ה- IP, שנבחרה באופן אקראי על ידי התוקפים, מובילה חזרה להודו והיא כתובת שידור שלא יכולה לשמש לכניסה
בדיקת הדוא”ל העלתה כי היא לא הגיעה ממיקרוסופט ותתברר כניסיון דיוג. עם זאת, ביציאה מהפרקטיקה הרגילה של הרמאים, הקישור “דווח על המשתמש” והקישור לשינוי התראות האבטחה לא הוביל ישירות לאתר הדיוג אלא במקום זאת פתח דוא”ל תשובה. עם זאת, דוא”ל תשובה זה לא הופנה למיקרוסופט אלא לכתובות דוא”ל של גוגל שנוצרו במיוחד למטרה. ה- NCSC אינו בטוח מה התוקפים יעשו אם הם יקבלו תשובה. או שהם ישלחו קישור לדף כניסה מזויף של Microsoft או שהם ישלחו דוא”ל שני כדי לנסות להשיג נתוני כניסה.
כתובת ה- IP המוצגת בדוא”ל מובילה לספק טלקום הודי בקולקטה – לא למוסקבה. אנשים שמכירים את טכנולוגיית הרשת יציינו גם כי כתובת ה- IP המוצגת היא כתובת השידור של הרשת ולא ניתן להשתמש בהן לכניסה.
כאשר נבדק קוד המקור של הדוא”ל, מתברר כי פיקסל מעקב מועלה כאשר הנמען (שלא במודע) פותח את הדוא”ל.
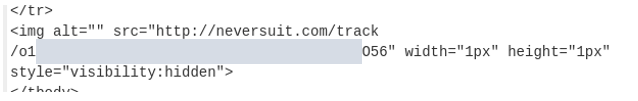
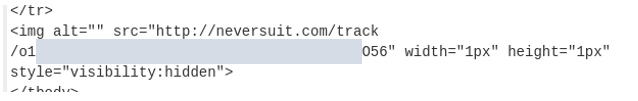
קוד HTML שמעלה את פיקסל המעקב הנסתר מחברה המתמחה בשירות זה
זה מאפשר לשולחים לדעת אם ההודעה נפתחה על ידי הנמען, ולעתים קרובות משמשת לאימות כתובות דוא”ל בעת שליחת דואר זבל.
לא ברור אם התוקפים בחרו במכוון במוסקבה ברוסיה כמיקום השולח. עם זאת, לעתים קרובות פישרים מנצלים את ענייני האקטואליה כדי להעניק אמינות לסיפורם. המלחמה באוקראינה מנוצלת לרעה על ידי רמאים כדי ליצור אי וודאות בקרב מקבלי הדוא”ל.
הדוא”ל מכוון בבירור למשתמשים ב- Microsoft Outlook365. עם זאת, תוכנית גילוי הספאם של Outlook זיהתה את הדוא”ל כניסיון דיוג והעבירה אותו לתיקיית הספאם למרות כתובת השולח, שהייתה מזויפת. הודות לטכניקה פשוטה בשם מסגרת מדיניות שולח (SPF), דוא”ל מסווג כמזויף ברגע שהשולח אינו מהמיקום הנטען.
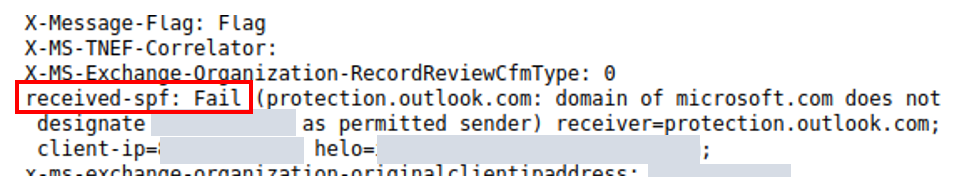
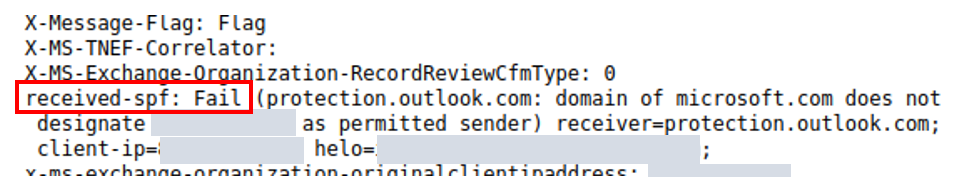
קטע מכותרת הדוא”ל: מסגור אדום מציג את מבחן Outlook ואת התוצאה השלילית (להיכשל)
לרוע המזל, עדיין יש מעט מדי חברות המשתמשות בטכניקה פשוטה זו.
- יש לטפל בדוא”ל המועבר ישירות לתיקיית הספאם בזהירות רבה. אל תלחץ על קישורים או ענה על הדוא”ל בשום פנים ואופן;
- בלקוח הדוא”ל שלך, הפעל את הפונקציה “אל תוריד נתונים בעת פתיחת דוא”ל”;
- ממש כמו השולח במכתב קונבנציונאלי, ניתן להמחיש שולחים במיילים בחופשיות – אז אל תסמוך עליהם;
- דווח על מיילים כאלה ל- NCSC, באופן אידיאלי כמקור, אני.ה. יחד עם כותרת הדוא”ל.
נתונים סטטיסטיים נוכחיים
דוחות בשבוע שעבר לפי קטגוריה:
שינוי אחרון 24.05.2022


