


האם לאתר שלי יש תוכנות זדוניות?
כיצד לסרוק את אתר הוורדפרס שלך לקבלת תוכנה זדונית נסתרת
זה יכול להיות מסובך להתאושש מהתקף תוכנה זדונית; עדיף למנוע את זה להתרחש מלכתחילה באמצעות חומת אש נהדרת, תוכנה מעודכנת וסיסמאות מורכבות.
התקשות באתר
הגן על האתר שלך מפני תוכנות זדוניות והאקרים. עוזר במניעה, לזהות ולהתאושש מאיומים עם שירותי אבטחת אתרים המותאמים לעסק שלך.
נקודות מפתח:
- השתמש בחומת אש נהדרת, תוכנה מעודכנת וסיסמאות מורכבות כדי למנוע התקפות זדוניות.
שירות הגנת אתרים
האתר שלך הוא כמו חנות מקוונת לעסק שלך. זה עובד 24/7 כדי לעזור לך להתחבר ללקוחות, לאסוף לידים ולייצר מכירות. שמור על פועל בצורה חלקה על ידי ביצוע מה שאתה יכול כדי להגן עליו. שמור על אתר האינטרנט שלך בטוח ובטוח מההאקרים ומאיומים אחרים של צד שלישי.
הגן על העסק שלך מפני התקפות סייבר עם הגנה חודשית. עם התקשות הגנת אתרים מקיפה, אתה ממזער את הסיכון, מגביר את האבטחה ועוזר לשמור עליו נטול כל נזק מזיק. כשאתה בוחר שירותי אבטחת אתרים, אנו נסרוק את האתר שלך עבור כל וירוסים, באגים או קוד למראה יוצא דופן וננקה אותם עבורך, כך שתוכל להתמקד במה שאתה עושה הכי טוב.
נקודות מפתח:
- הגן על האתר שלך מפני התקפות סייבר עם הגנה חודשית.
- הגנת אתרים מקיפה התקשורת מקשיאה למזער את הסיכון ומגביר את האבטחה.
- אנו סורקים את האתר שלך לוירוסים, באגים או קוד למראה יוצא דופן ומנקים אותו.
הגנה רציפה
סריקות יומיות כדי לאתר ולהסיר כל תוכנה זדונית נסתרת.
מניעת רשימה שחורה
בדיקות רציפות כדי להבטיח שהאתר שלך לא יורכב על ידי Google על ידי גוגל.
דיווח יומי
דיווח יומי על כל תוכנות זדוניות ותיקונים שנעשו.
כיצד לסרוק את אתר הוורדפרס שלך לקבלת תוכנה זדונית נסתרת
אנשים רבים שומעים את המילה גַרזֶן וחשוב על מישהו שיושב במרתף אפל בקפוצ’ון, מקליד קוד לשורת פקודה, ממוקד לאתר על ידי פריצת חומות אש והשתמטות בוטות אבטחה כאילו הם פיקוח במנוסה עד שהאתר נשבר ומוריד מהאינטרנט. אבל זו לא המציאות של זה. למען האמת, א גַרזֶן בדרך כלל תוכנות זדוניות שהוחדרו בערמומיות לשרת האתר שלך על ידי בוט שמצא פגיעות מסוג כלשהו. ומעבר לזה, יש סיכוי טוב שאם האתר שלך היה נפרץ (קרא: נגוע בתוכנה זדונית נסתרת), אתה אפילו לא יודע את זה. אבל אנחנו כאן כדי לעזור לוודא שאתה יודע לנקות את זה עם סריקת תוכנות זדוניות של וורדפרס.
כיצד מותקן תוכנה זדונית נסתרת?
האקרים יכולים לקבל גישה לאתר שלך במספר דרכים. אחד הנפוצים ביותר ידוע כמתקפת כוח ברוט, שם בוטנט מנסה שילובי שם משתמש/סיסמאות שונים עד שאדם עובד ומאפשר להם להיכנס. ברגע שיש להם גישה לאתר שלך, הם יכולים לעשות מה שהם רוצים ולהתקין כל קוד זדוני שהם רוצים.
זה עשוי להתקין מקובץ שהורדת למחשב המקומי שלך שהכיל תוכנה זדונית שמצאה את דרכה לשרת שלך. יכול להיות שאפילו (בטעות, כמובן) לחצת על קישור דיוג או הופנית על ידי אתר נפגע לאחד שנראה לגיטימי.
יש אפילו רשתות שלמות של בוטים המחפשים באינטרנט אתרים של וורדפרס עם פגיעויות ספציפיות. כמו תוספים לא מעודכנים, ערכות נושאים עם ניצולים ספציפיים ולא נצפו, שרתים המריצים גרסאות ישנות של PHP וכן הלאה.
קיום תוכנות זדוניות מוסתרות באתר שלך עשוי להיות פירושו שלקחת פעולה שגרמה להתקנה שלה, אך לא תמיד. הדברים האלה קורים לכולנו בשלב מסוים, ואנחנו רוצים שלא תכה את עצמך רע מדי אם זה יקרה. כי למרות שזה בהחלט לא התרחשות טובה, זה ניתן לתקן אם אתה עוקב אחר הצעדים הנכונים. מה שאנחנו הולכים לעבור אותך עכשיו.
1. בחר את התוסף שלך נגד הגנת תוכנות
בין אם אתה חושב שיש לך תוכנות זדוניות מוסתרות באתר שלך, השלב הראשון הוא בחירת תוכנה נגד תוכנות תוכנה. עבור משתמשי WordPress, שתיים מהבחירות המובילות הן Wordfence ו- Sucuri. שני אלה מנוסה, נבדקים ואמינים להגנה על אתרי וורדפרס. ושניהם מציעים גרסאות חינם כוכבים שעשרות אלפי משתמשים סומכים, על גבי גרסאות הפרימיום המתקדמות יותר.
אתה לא ממש יכול להשתבש עם אף אחד מהם. אבל למאמר זה, אנו הולכים להשתמש ב- WordFence כדוגמה.
בנוסף, תוכל לבחור כמה בודקי כתובות אתרים חיצוניות כמו Virustotal.
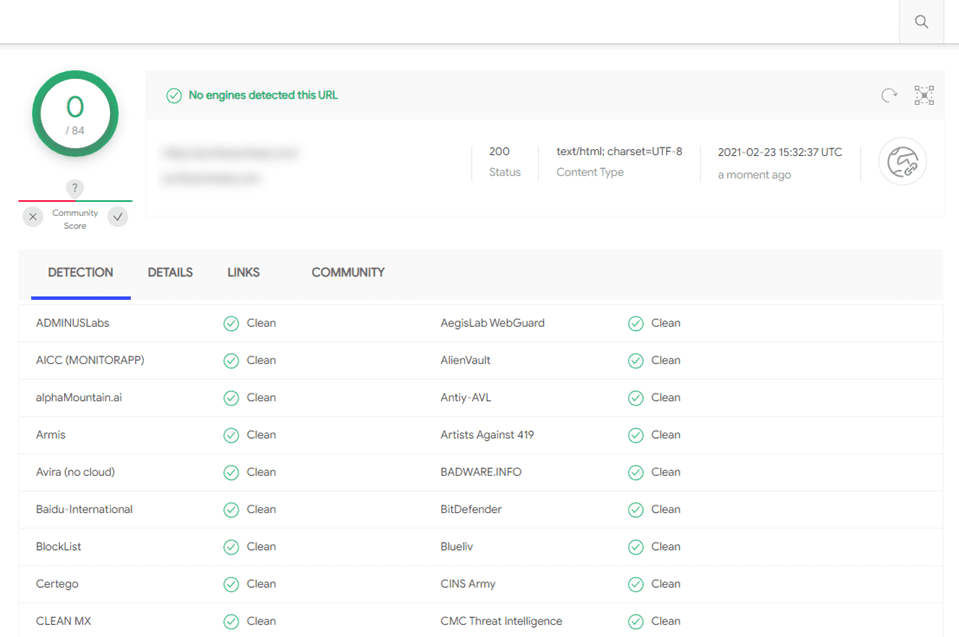
שירותים מסוג זה מפעילים את כתובת האתר והקבצים הציבוריים שלך באמצעות מסדי נתונים שונים. כתובות כתובות אינדקס אלה ומציינים אם הם תויגו כפגורים או חשודה. אם אתה לא חוזר לנקות, לא Wordfence או Sucuri יכולים לעזור לך לתקן את זה בשלבים הבאים.
2. כיצד לסרוק את האתר שלך לתוכנה זדונית
לא משנה מה האתרים החיצוניים אומרים, תרצו להריץ סריקת תוכנות זדוניות עם תוסף WordPress כדי שהוא יוכל להיכנס לעומק מערכת הקבצים שלכם. כמו שאמרנו קודם, אנו נשתמש ב- WordFence לדוגמה זו. אתה יכול להוריד אותו ולהתקין אותו מהוורדפרס.מאגר אורג.
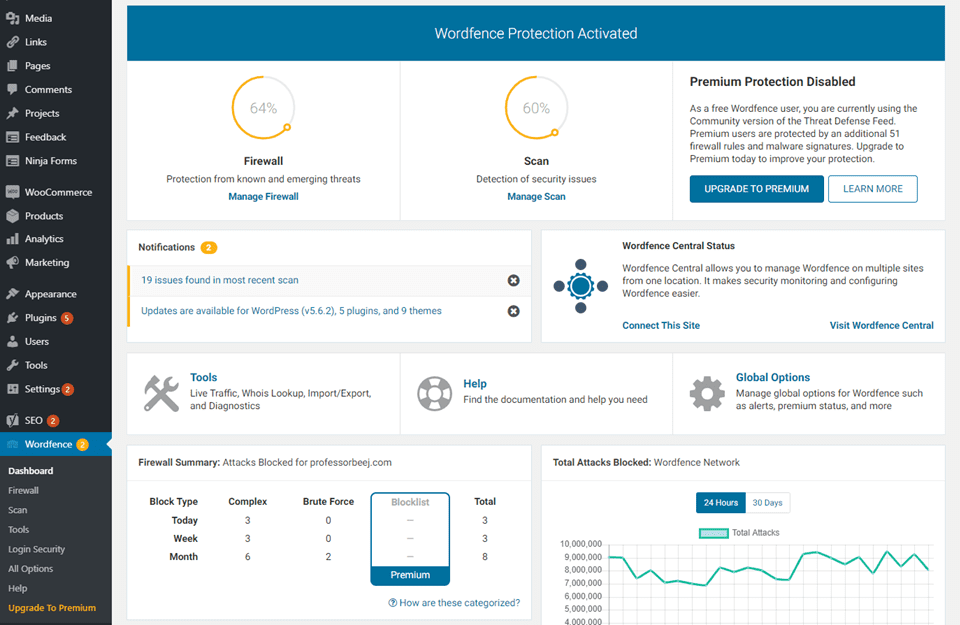
לוח המחוונים הסטנדרטי של Wordfence שאתה רואה די שימושי, ו
שאלות:
- איך אתה יכול למנוע התקפות תוכנות זדוניות באתר שלך?
על ידי שימוש בחומת אש נהדרת, תוכנה עדכנית וסיסמאות מורכבות. - מה מציע שירות הגנת האתר?
הוא מציע התקשות הגנה מקיפה לאתר עם הגנה רציפה, מניעת רשימה שחורה ודיווח יומיומי. - כיצד מותקן בדרך כלל תוכנות זדוניות מוסתרות באתר?
ניתן להתקין תוכנות זדוניות נסתרות באמצעים שונים, כגון התקפות כוח ברוט, הורדת קבצים נגועים, לחיצה על קישורי דיוג או פגיעויות בתוספים ונושאים מיושנים. - מה הצעד הראשון לסרוק את האתר שלך לתוכנה זדונית?
בחר תוסף להגנה נגד תוכנות-תוכנות כמו Wordfence או Sucuri. - מהם כמה בודקי כתובות אתרים חיצוניות בהן אתה יכול להשתמש?
Virustotal הוא דוגמא לבדיקת כתובות אתרים חיצוניות. - איך אתה יכול להיכנס לעומק מערכת הקבצים שלך לסריקה עבור תוכנות זדוניות?
השתמש בתוסף WordPress כמו WordFence כדי לבצע סריקה יסודית באתר שלך. - מה עליכם לעשות אם הסריקה מגלה תוכנות זדוניות?
בצע את הצעדים המסופקים על ידי התוסף האנטי-מזלוני לניקוי ולהסיר את התוכנה הזדונית. - ניתן לתקן תוכנות זדוניות מוסתרות?
כן, ניתן לתקן תוכנה זדונית נסתרת על ידי ביצוע הצעדים הנכונים ושימוש בכלים המתאימים. - איך האקרים יכולים לקבל גישה לאתר שלך?
האקרים יכולים לקבל גישה באמצעות התקפות כוח ברוט, קבצים נפגעים או ניצול פגיעויות בתוכנת האתר. - האם ניתן למנוע תוכנות זדוניות באתר שלך?
אמנם לא תמיד ניתן למנוע תוכנות זדוניות לחלוטין, אך נקיטת אמצעי אבטחה כמו שימוש בסיסמאות חזקות ושמירה על תוכנה מעודכנת יכולה להפחית מאוד את הסיכון.
כיצד לסרוק את אתר הוורדפרס שלך לקבלת תוכנה זדונית נסתרת
זה יכול להיות מסובך להתאושש מהתקף תוכנה זדונית; מונע ממנה להתרחש מלכתחילה באמצעות חומת אש נהדרת, עדיף תוכנה מעודכנת וסיסמאות מורכבות.
התקשות באתר
הגן על האתר שלך מפני תוכנות זדוניות והאקרים. עוזר במניעה, לזהות ולהתאושש מאיומים עם שירותי אבטחת אתרים המותאמים לעסק שלך.
$ רק 29 $.95 לחודש
שירות הגנת אתרים
האתר שלך הוא כמו חנות מקוונת לעסק שלך. זה עובד 24/7 כדי לעזור לך להתחבר ללקוחות, לאסוף לידים ולייצר מכירות. שמור על פועל בצורה חלקה על ידי ביצוע מה שאתה יכול כדי להגן עליו. שמור על אתר האינטרנט שלך בטוח ובטוח מההאקרים ומאיומים אחרים של צד שלישי.
הגן על העסק שלך מפני התקפות סייבר עם הגנה חודשית. כאשר הגנת אתרים מקיפה מתקשה, אתה ממזער את הסיכון, הגביר את האבטחה ועזור לשמור עליו נטול כל נזק מזיק. כשאתה בוחר שירותי אבטחת אתרים, אנו נסרוק את האתר שלך עבור כל וירוסים, באגים או קוד למראה יוצא דופן וננקה אותם עבורך, כך שתוכל להתמקד במה שאתה עושה הכי טוב.
הגנה רציפה
סריקות יומיות כדי לאתר ולהסיר כל תוכנה זדונית נסתרת.
מניעת רשימה שחורה
בדיקות רציפות כדי להבטיח שהאתר שלך לא יורכב על ידי Google על ידי גוגל.
דיווח יומי
דיווח יומי על כל תוכנות זדוניות ותיקונים שנעשו.
כיצד לסרוק את אתר הוורדפרס שלך לקבלת תוכנה זדונית נסתרת
אנשים רבים שומעים את המילה גַרזֶן וחשוב על מישהו שיושב במרתף אפל בקפוצ’ון, מקליד קוד לשורת פקודה, ממקד לאתר על ידי פריצת חומות אש והשתמטות בוטות אבטחה כמו שהם’מחדש מפקח על הריצה עד שהאתר נשבר ומוריד מהאינטרנט. אבל זה’זה לא המציאות של זה. למען האמת, א גַרזֶן הוא בדרך כלל תוכנה זדונית’זה הוכנס לאתר האינטרנט שלך בערמומיות’S שרת על ידי בוט שמצא פגיעות מסוג כלשהו. ומעבר לזה, יש סיכוי טוב שאם האתר שלך היה נפרץ (קרא: נגוע בתוכנה זדונית נסתרת), אתה לא’אפילו לא יודע את זה. אבל אנחנו’כאן כדי לעזור לוודא שאתה יודע לנקות אותו עם סריקת תוכנות זדוניות של וורדפרס.
תוכן העניינים
- 1 כיצד מותקן תוכנה זדונית נסתרת?
- 2 1. בחר את התוסף שלך נגד הגנת תוכנות
- 3 2. כיצד לסרוק את האתר שלך לתוכנה זדונית
- 4 3. כיצד להתמודד עם תוצאות סריקת תוכנות זדוניות
- 5 4. מה לעשות לאחר מציאת תוכנות זדוניות נסתרות
- 6 עטיפה עם סריקת וורדפרס לתוכנה זדונית
כיצד מותקן תוכנה זדונית נסתרת?
האקרים יכולים לקבל גישה לאתר שלך במספר דרכים. אחד הנפוצים ביותר ידוע כמתקפת כוח ברוט, שם בוטנט מנסה שילובי שם משתמש/סיסמאות שונים עד שאדם עובד ומאפשר להם להיכנס. ברגע שיש להם גישה לאתר שלך, הם יכולים לעשות מה שהם רוצים ולהתקין כל קוד זדוני שהם רוצים.
זה עשוי להתקין מקובץ שהורדת למחשב המקומי שלך שהכיל תוכנה זדונית שמצאה את דרכה לשרת שלך. יכול להיות שאפילו (בטעות, כמובן) לחצת על קישור דיוג או הופנית על ידי אתר נפגע לאחד שנראה לגיטימי.
יש אפילו רשתות שלמות של בוטים המחפשים באינטרנט אתרים של וורדפרס עם פגיעויות ספציפיות. כמו תוספים לא מעודכנים, ערכות נושאים עם ניצולים ספציפיים ולא נצפו, שרתים המריצים גרסאות ישנות של PHP וכן הלאה.
קיום תוכנות זדוניות מוסתרות באתר שלך עשוי להיות פירושו שלקחת פעולה שגרמה להתקנה שלה, אך לא תמיד. הדברים האלה קורים לכולנו בשלב מסוים, ואנחנו רוצים שלא תכה את עצמך רע מדי אם זה יקרה. כי בזמן שזה’זה בהחלט לא התרחשות טובה, זה’ניתן לתיקון אם אתה עוקב אחר הצעדים הנכונים. שאנחנו’מחדש הולך לעבור אותך עכשיו.
1. בחר את התוסף שלך נגד הגנת תוכנות
בין אם אתה חושב שיש לך תוכנות זדוניות מוסתרות באתר שלך, השלב הראשון הוא בחירת תוכנה נגד תוכנות תוכנה. עבור משתמשי WordPress, שתיים מהבחירות המובילות הן Wordfence ו- Sucuri. שני אלה מנוסה, נבדקים ואמינים להגנה על אתרי וורדפרס. ושניהם מציעים גרסאות חינמיות מהממות שעשרות אלפי משתמשים סומכות, על גבי גרסאות הפרימיום המתקדמות יותר.
אתה יכול’זה באמת משתבש עם אחד מהם. אבל למאמר זה, אנחנו’אני הולך להשתמש ב- WordFence כדוגמה.
בנוסף, תוכל לבחור כמה בודקי כתובות אתרים חיצוניות כמו Virustotal.
שירותים מסוג זה מפעילים את כתובת האתר והקבצים הציבוריים שלך באמצעות מסדי נתונים שונים. כתובות כתובות אינדקס אלה ומציינות אם הן’תויגו כפגיעה או חשודה. אם אתה לא’לא חזור נקי, או Wordfence או Sucuri יכולים לעזור לך לתקן את זה בשלבים הבאים.
2. כיצד לסרוק את האתר שלך לתוכנה זדונית
לא משנה מה האתרים החיצוניים אומרים, תרצו להריץ סריקת תוכנות זדוניות עם תוסף WordPress כדי שהוא יוכל להיכנס לעומק מערכת הקבצים שלכם. כמו שאמרנו קודם, אנו נשתמש ב- WordFence לדוגמה זו. אתה יכול להוריד אותו ולהתקין אותו מהוורדפרס.מאגר אורג.
לוח המחוונים הסטנדרטי של Wordfence שאתה רואה די שימושי והוא מופיע תחת WordFence – לוח מחוונים בלוח ה- WP שלך. אתה יכול לראות סיכום הגנה עד לאותה נקודה, מספר הסריקות, מספר הנושאים בסריקה האחרונה ועוד.
כשאתה נכנס Wordfence – סריקה, אתה רואה הרבה נתונים. אבל זה’קל לעיכול ברגע שאתה יודע מה אתה’מסתכל מחדש על.
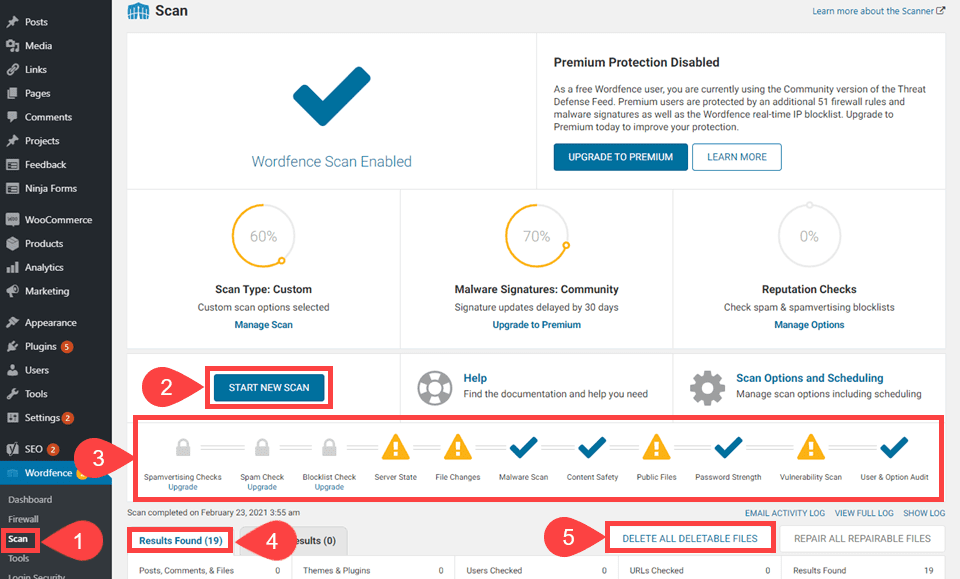
כשאתה לוחץ על התחל סריקה חדשה (2) כפתור, WordFence עובדת דרך ציר זמן (3) של קריטריונים שונים. (אנו אומרים ציר זמן מכיוון שהוא בודק את ההזמנה הזו.) לאחר הסריקה אתה רואה יומן מפורט של תוצאות ב- תוצאות שנמצאו (4) Tab, והפעולות שאתה יכול לנקוט ימינה (5).
3. כיצד להתמודד עם תוצאות סריקת תוכנות זדוניות
ברגע שאתה רואה את התוצאות שלך, זה’הזמן לנתח ולנקוט בפעולה עליהם. אבל עוד לפני כן, אתה צריך לדעת מה זה’s ally.
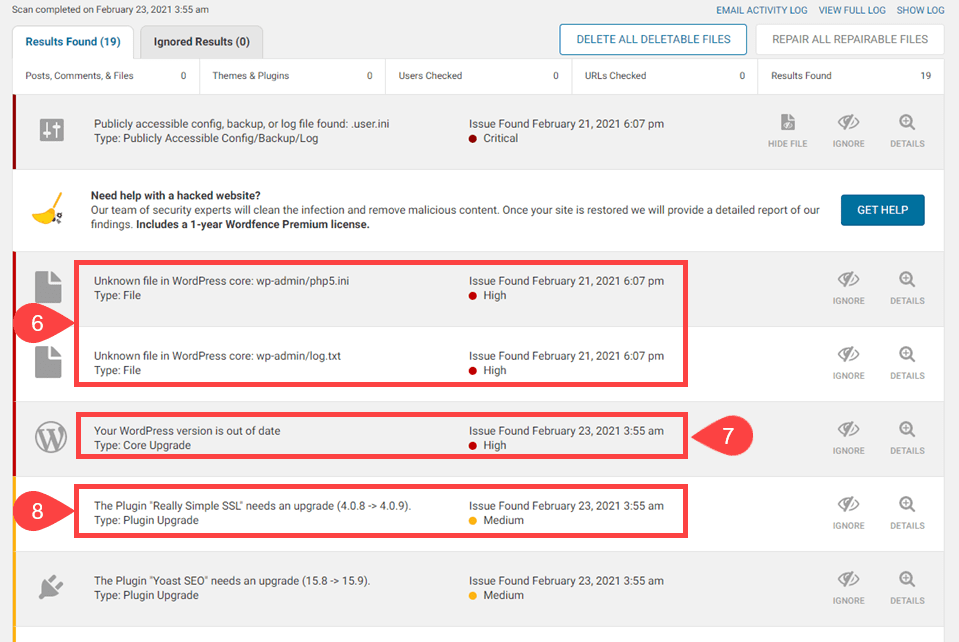
אם אתה רואה הודעה שכותרתה עדיפות גבוהה עם נקודה אדומה (6), אתה צריך להסתכל על זה בהקדם האפשרי. במיוחד אם אתה רואה את זה אומר שיש קובץ לא ידוע ב- WordPress Core. אלה חדשות רעות. למרבה המזל, Wordfence מאפשר לך מחק את כל הקבצים המחיקים (5) בלחיצת כפתור.
עם זאת, עליך לגבות את האתר שלך לפני שתעשה זאת, רק כדי לוודא שאתה’לא מסיר שום דבר הכרחי. Wordfence אפילו מזכיר לך לעשות זאת.
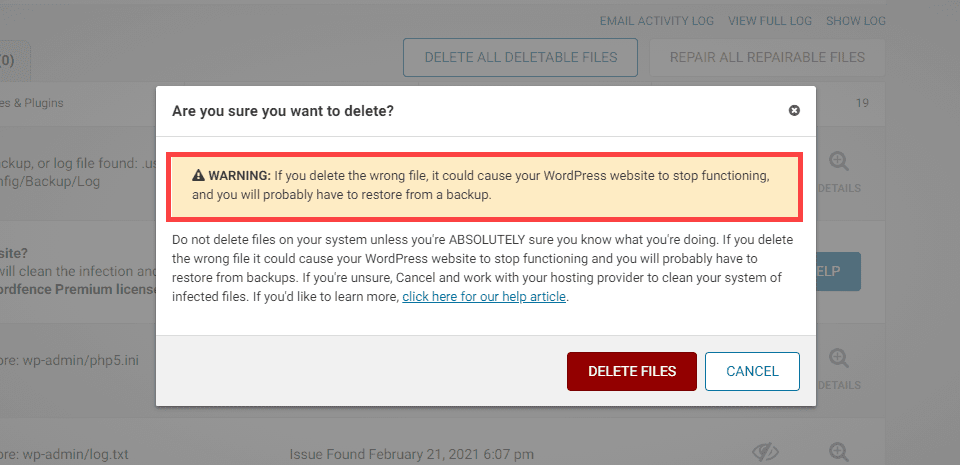
פעם זה’זה נעשה ואתה לוחץ מחק קבצים כדי ש- Wordfence ישמור עליהם. בנקודה זו, האתר שלך צריך להיות נקי מתוכנה זדונית נסתרת. אם אתה רוצה לבדוק אפילו יותר עמוק, הפעל סריקה עם סוקורי כדי לראות אם זה מרים משהו ש- WordFence מתגעגע. בנוסף, אתה יכול להירשם לגרסת הפרימיום של אחת מהן כדי לקבל סריקה עמוקה יותר.
הקבצים הנגועים בתוכנה זדונית נעלמו. אז אתה צריך רק להתמודד עם בעיות פחות דחופות וכנראה שאינן קשורות לתוכנות. (אם כי הם חשובים לא פחות בדרכיהם).
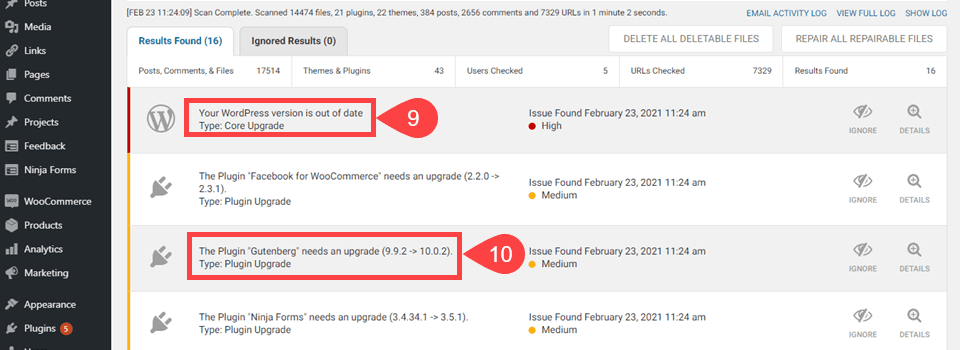
במקרה זה, גרסת וורדפרס אינה מעודכנת (9). Wordfence מזהיר על כך מכיוון שגרסאות WP מיושנות יכולות להכיל בעיות אבטחה חמורות שמקורות’עדיין טופלו. אם אתה’לא מעודכן, ואז אתה’מחדש ברווז יושב לתוכנות זדוניות. בנוסף, WordFence מספרת לך על גרסאות התוסף והנושא שאינן מעודכנות (10). מאותה סיבה בדיוק.
שים לב כי עדכון הליבה של WP מסומן בעדיפות גבוהה. עדכוני התוסף הם בינוניים. הסיבה לכך היא שמבחינת אתר וורדפרס פריצות, האנשים שמאחוריהם נוטים הרבה יותר למקד את ליבת התוכנה שכולם משתמשים בהם. לא תוסף או נושא אחד שרק שימוש בקומץ בהשוואה. עם זאת, זה קורה, כך זה’שווה לפקוח עין.
4. מה לעשות לאחר מציאת תוכנות זדוניות נסתרות
כואב למצוא תוכנה זדונית באתר שלך. זה’זה מפחיד עבורך ועבור הלקוחות והלקוחות שלך. לאחר שתנקה את האתר שלך ותעבור את התוכנה הזדונית ותרחיק את ההאקרים, אתה יכול לבצע כמה צעדים פשוטים כדי לחסל את ההגנות שלך.
- שנה את כל הסיסמאות שלך. אתה בטח לא תום’לא יודע אֵיך התוכנה הזדונית הגיעה לשם. אבל זה’S אפשרי וסביר להניח כי סיסמאות המנהל והמשתמשים שלך נפגעו בדרך כלשהי. אז אתה צריך לשנות את כולם. השתמש בתוסף זה כדי לעשות זאת, וזה יודיע לכולם בהודעת הדוא”ל הרשומה שלהם.
- אפשר אימות דו-גורמי (2FA). על ידי הפעלת 2FA באתר שלך, פירוש הדבר שגם אם תיפגע סיסמה, סביר להניח שהתוקף לא יוכל להיכנס לאתר שלך. שלב זה הופך לחובה ככל שההתקפות באתרי וורדפרס גדלות.
- ביקורת על המשתמשים הרשומים שלך. רק כדי להיות בטוחים, בדוק את המשתמשים באתר שלך שיש להם אישור לערוך קבצים והרשאות. אם תוקף נכנס לאתר שלך והפך את המשתמש שלו, 2FA ושינוי סיסמאות יקרה גם עבורם. אז בדוק אם יש לך שומה ושורש אותם. ועל ידי שורש אותם, אנו מתכוונים למחוק את המשתמש הזה ולטהר אותו ממסד הנתונים שלך.
- גבה את האתר שלך. עכשיו כשאתה בטוח שהאתר שלך נקי, הגבה אותו. ככה, יש לך בסיס מוצק וסטרילי להתחיל ממנו אם מישהו יגיע לבננות שוב.
- הפעל סריקות תוכנות זדוניות רגילות. יש לקוות שתשמור על WordFence או כל תוסף אבטחה שאתה משתמש בהן. הגדר אותו לסרוק אוטומטית את האתר שלך וכדי לשלוח לך דוא”ל לתוצאות. הגרסה החינמית של WordFence תעשה זאת בשבילך.
עוטף את סריקת וורדפרס לתוכנה זדונית
תוכנות זדוניות, פריצה, וירוסים, התקפות כוח ברוט … כולם מפחידים, אבל הם’הכל ניתן לניהול מאוד. אתה יכול להתמודד עם כל קוד זדוני באתר שלך על ידי להישאר רגוע והפעלת כמה סריקות. אנשי האבטחה שם בחוץ נשארים מעודכנים על כל האיומים האחרונים, כך שכולנו יכולים לסמוך עליהם ועל התוספים שלהם כדי לשמור עלינו, את המכונות שלנו ועל פרנסותינו בטוחים. אז בעזרת התקנה מהירה ולחץ על כפתור, אתה יכול לסרוק את אתר WordPress שלך לקבלת תוכנה זדונית ולנוח קל לדעת שהאתר שלך נקי כמו היום שהתקנת אותו.
מהן החוויות שלך עם הצורך לסרוק וורדפרס לתוכנה זדונית?
במאמר הוצגה תמונה מאת Aurielaki / Shutterstock.com
איך לתקן “האתר שלפניכם מכיל תוכנות זדוניות” שְׁגִיאָה

אם אתה או המבקרים שלך רואים הודעה אדומה גדולה אומרת “האתר שלפניכם מכיל תוכנות זדוניות” אוֹ “האתר שלפנינו מכיל תוכניות מזיקות” כשאתה מנסה לבקר באתר שלך, מאמר זה יסביר מה’זה קורה ומראה לך איך לתקן את זה.
שגיאה זו מוצגת ב- Google Chrome או כאשר משתמשים לוחצים על קישור בחיפוש בגוגל כאשר גוגל רואה בכך שאתר מכיל תוכן מזיק.
אם המבקרים רואים שגיאה זו כאשר הם מנסים לבקר שֶׁלְךָ אתר, סביר להניח שזה אומר שמישהו פרץ את האתר שלך או הזריק תוכנה זדונית אחרת לאתר שלך.
בפוסט זה, אנחנו’אני אומר לך כיצד לתקן את הבעיה, וודא שהמבקרים יוכלו לגשת לאתר שלך ולהגביל את ההשפעה השלילית על דירוג מנוע החיפוש שלך. כאן’זה מה שאתה’ילמד:
מה “האתר שלפניכם מכיל תוכנות זדוניות” מתכוון?
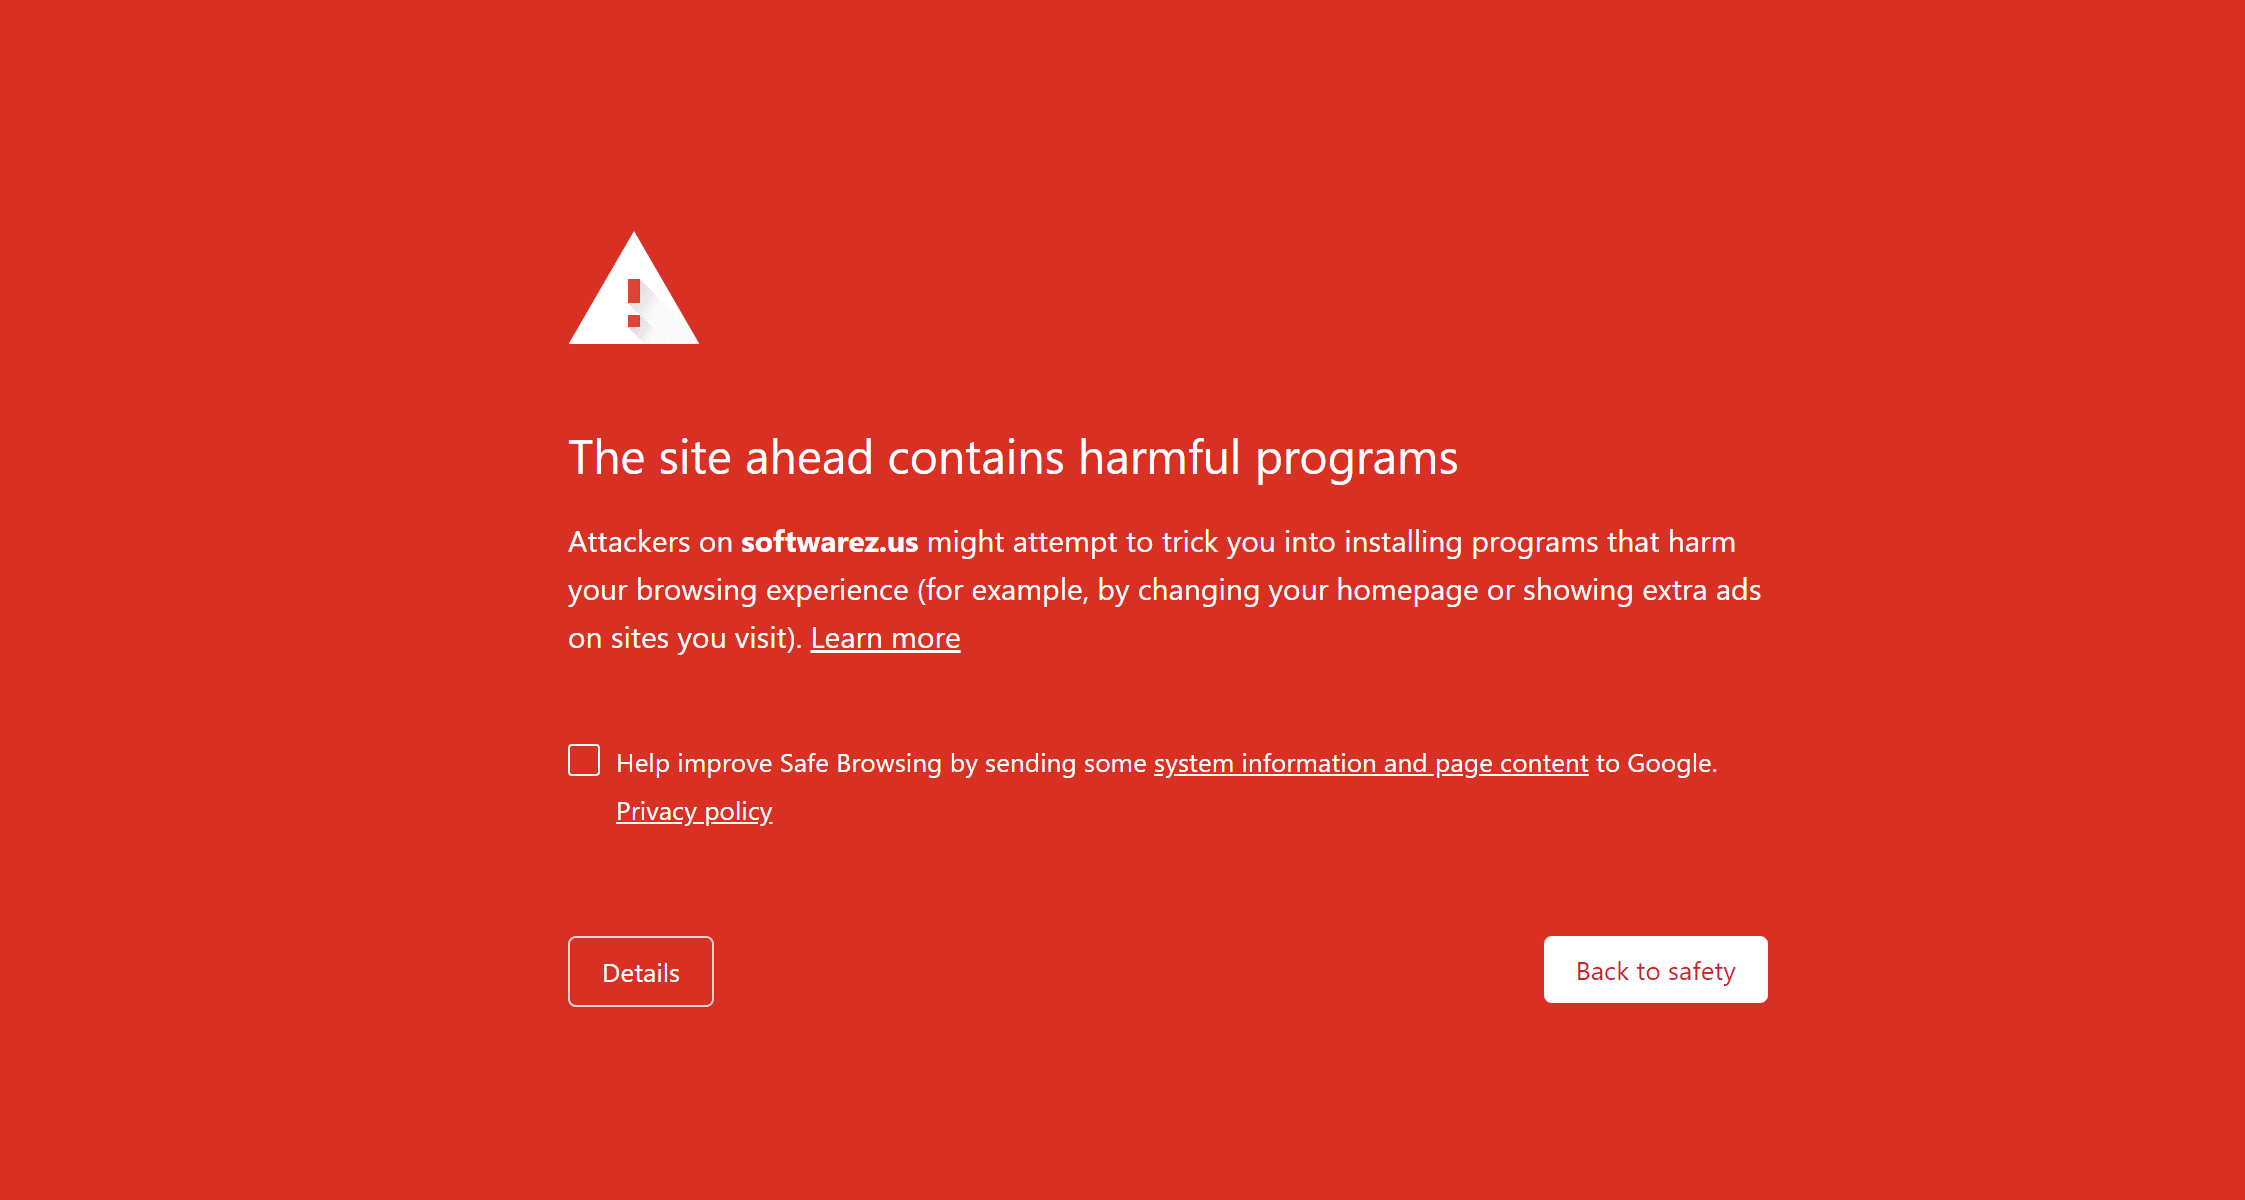
כדי להגן על המשתמשים, גוגל כוללת כלי שנקרא גלישה בטוחה כדי למנוע מהמשתמשים לבקר באתרים שעלולים לפגוע במשתמשים’ מחשבים. אם מבקר מנסה לגשת לאתר שגוגל סימנה, גוגל תציג את האזהרה האדומה הגדולה למעלה. אמנם ניתן למבקרים לעקוף את האזהרה על ידי לחיצה על פרטים כפתור, רוב האנשים יישארו הרחק מאתרים שגוגל סימנה.
יש כמה הודעות שגיאה שונות, תלוי בבעיה המדויקת שגוגל מצאה עם אתר:
- האתר שלפניכם מכיל תוכנות זדוניות
- אתר מטעה קדימה
- האתר שלפנינו מכיל תוכניות מזיקות
- דף זה מנסה לטעון סקריפטים ממקורות לא מאומתים
- המשך ל [שם האתר]?
אם אתה רואה אחת מההודעות הללו כשאתה מנסה לגשת לאתר שלך, זה’עניין גדול ואתה צריך להגיב במהירות כדי לתקן את הבעיה, אחרת דירוג התנועה ומנועי החיפוש שלך יושפעו לרעה.
אז מדוע גוגל מציגה לך הודעה זו ולאתר שלך’המבקרים?
ובכן, בהנחה שאתה מקלט’t כלול בכוונה תוכנה זדונית (!) באתר שלך, הסיבה הסבירה ביותר היא ששחקן זדוני קיבל גישה לאתר שלך ומשתמש באתר שלך כווקטור כדי להדביק את המבקרים שלך’ מחשבים עם תוכנות זדוניות או תוכניות זדוניות אחרות.
ככאלה, התיקון כרוך בניקוי האתר שלך בתוכנה זדונית זו ואז אומר לגוגל שאתה’יש לנקות את הכל כך שגוגל תוכל לשקול מחדש את האתר שלך ולהסיר את האזהרה.
איך לתקן “האתר שלפניכם מכיל תוכנות זדוניות” אַזהָרָה
הנה הצעדים שאתה’אני רוצה לקחת ..
1. אמת את סטטוס האתר שלך בגלישה בטוחה
כדי לוודא שלאתר שלך אכן יש בעיה, אתה יכול לבדוק ידנית את האתר שלך כנגד כלי הגלישה SAFE של גוגל.
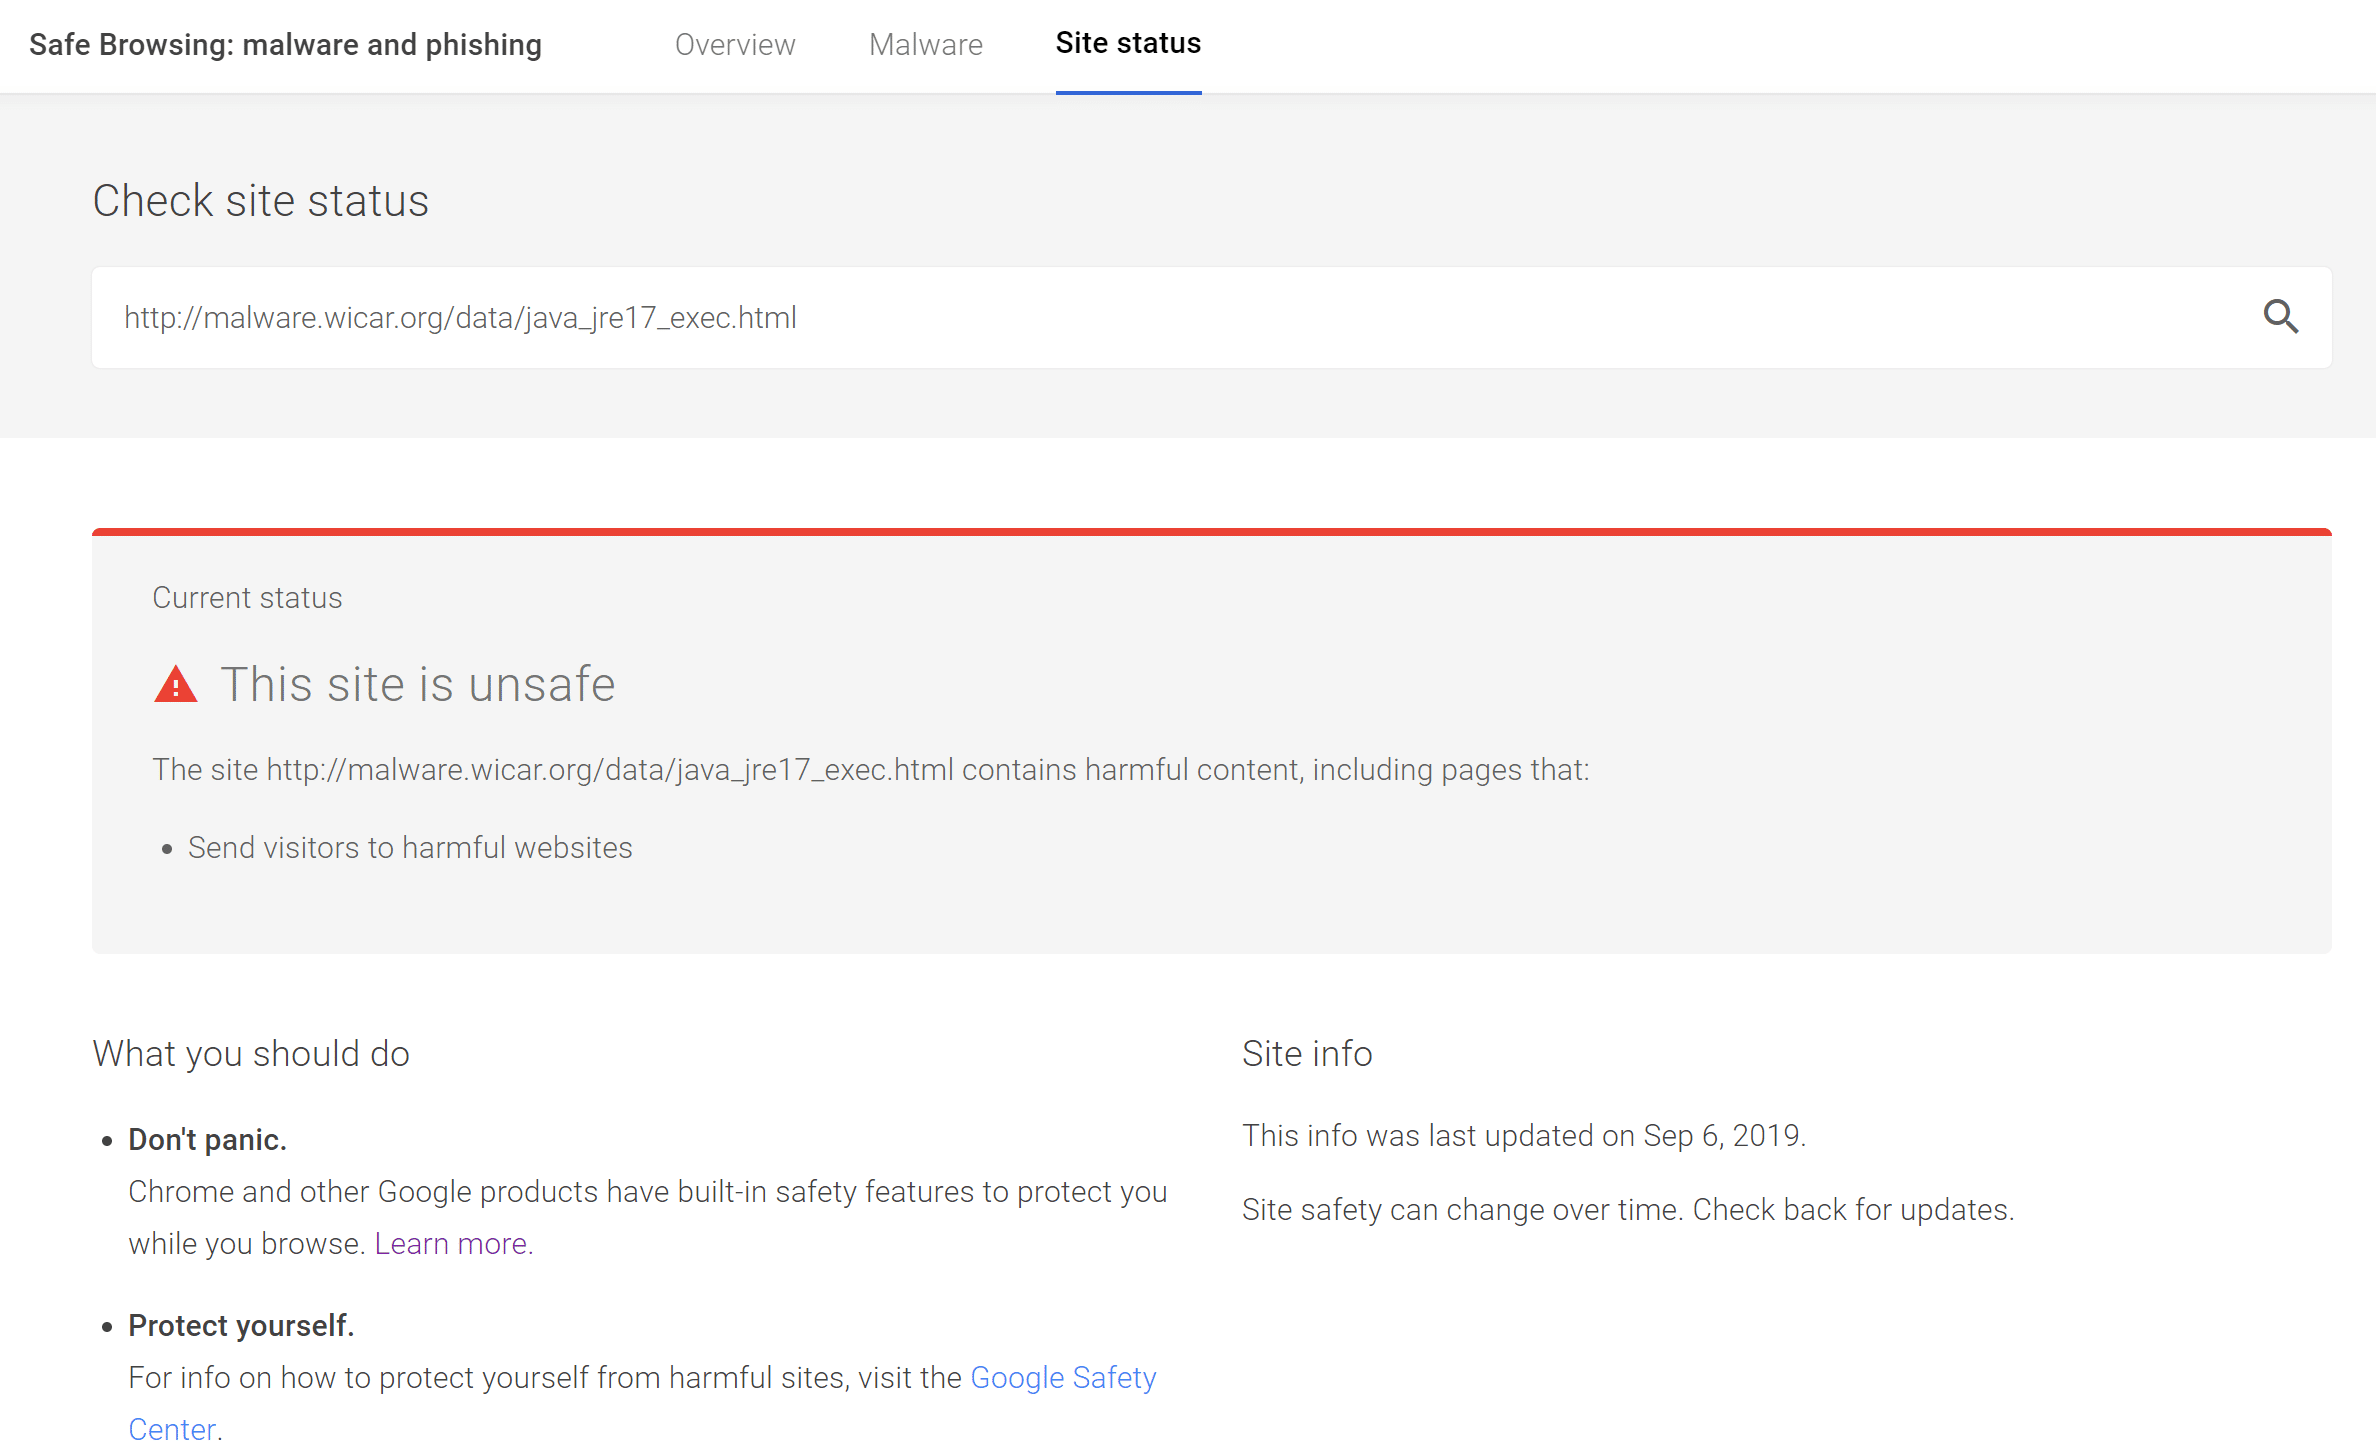
אם אתה’מחדש באמצעות קונסולת החיפוש של גוגל, גוגל תשלח לך הודעה גם בקונסולת החיפוש בכל פעם שהם מוסיפים אחד האתרים שלך לרשימת הגלישה הבטוחה.
2. מצא את הקוד הזדוני הזה’זה גורם לבעיה
ישנן כמה דרכים שונות למצוא תוכנות זדוניות באתר שלך. אתה יכול להשתמש בכלים, תוספים חיצוניים או שניהם.
להלן כמה אפשרויות נהדרות להתחיל ..
קונסולת החיפוש של גוגל
ראשית, אם קיבלת הודעה ממסוף החיפוש של גוגל על קוד זדוני באתר שלך, זה בדרך כלל מספק כמה תובנות לגבי הבעיה. לפעמים זה יכול להיות רשימה של כתובות אתרים נגועות, בעוד שפעמים אחרות גוגל עשויה לרשום את הקוד הזדוני’הנושא:
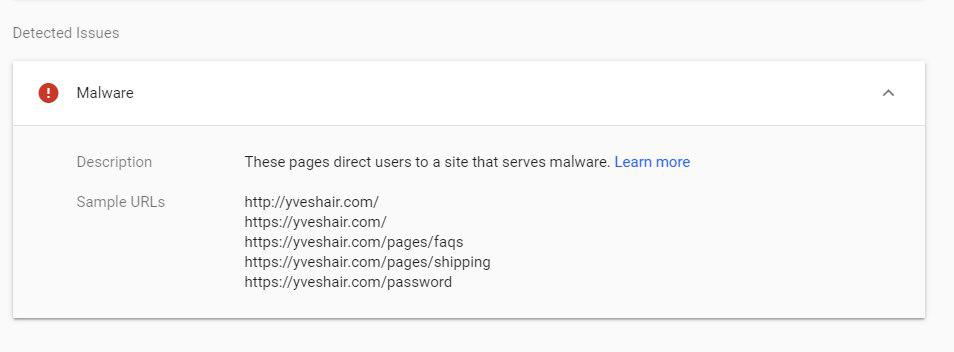
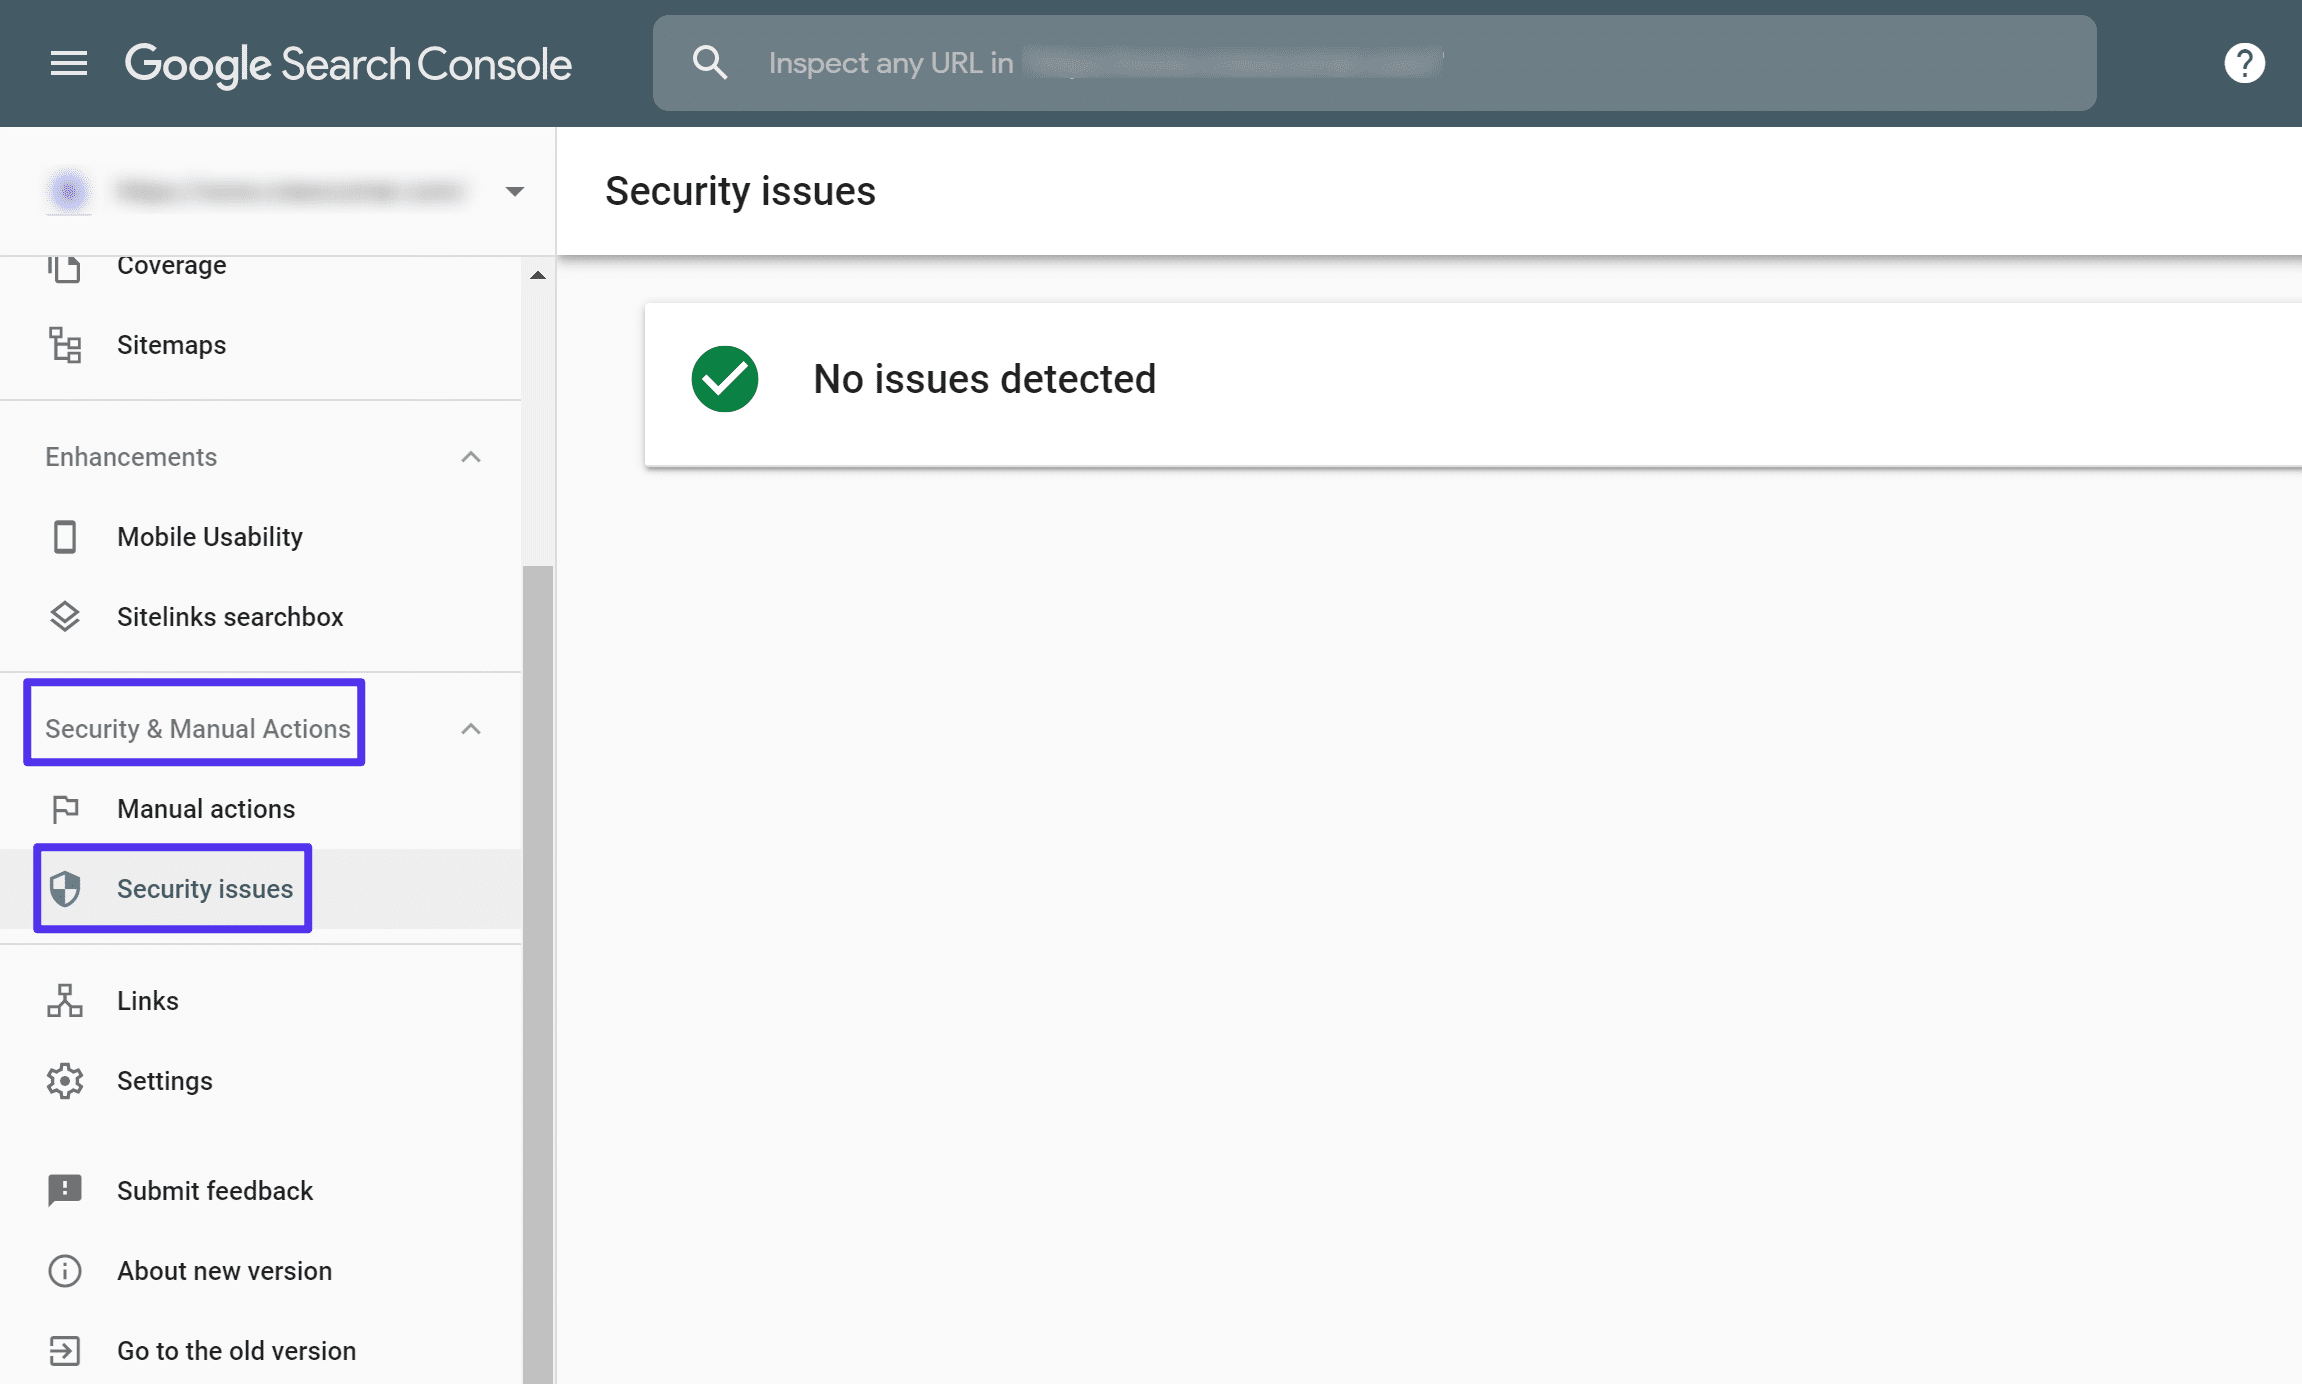
אתה יכול למצוא רשימה של סוגיות פוטנציאליות ב סוגיות אבטחה של ה פעולות אבטחה ומדריך קטע בקונסולת החיפוש של גוגל. אם אתה מקלט’T כבר אימת את האתר שלך עם קונסולת החיפוש של גוגל, אתה יכול לעקוב אחר מדריך אימות אתר Google זה.
Sucuri Sitecheck
Sucuri הוא שירות אבטחת אתרים פופולרי המספק סורק תוכנות זדוניות בחינם בשם Sucuri Sitecheck. כדי להשתמש בו, כל מה שאתה עושה זה לחבר את האתר שלך וסוקורי יפעיל מגוון צ’קים.
ברשימת הבעיות, אתה יכול ללחוץ על פרטים נוספים קישור להרחבת הפרטים וצפה בקוד הזדוני הספציפי המדובר. בהמשך, זה יעזור לך להסיר את הקוד הזדוני מהשרת שלך.
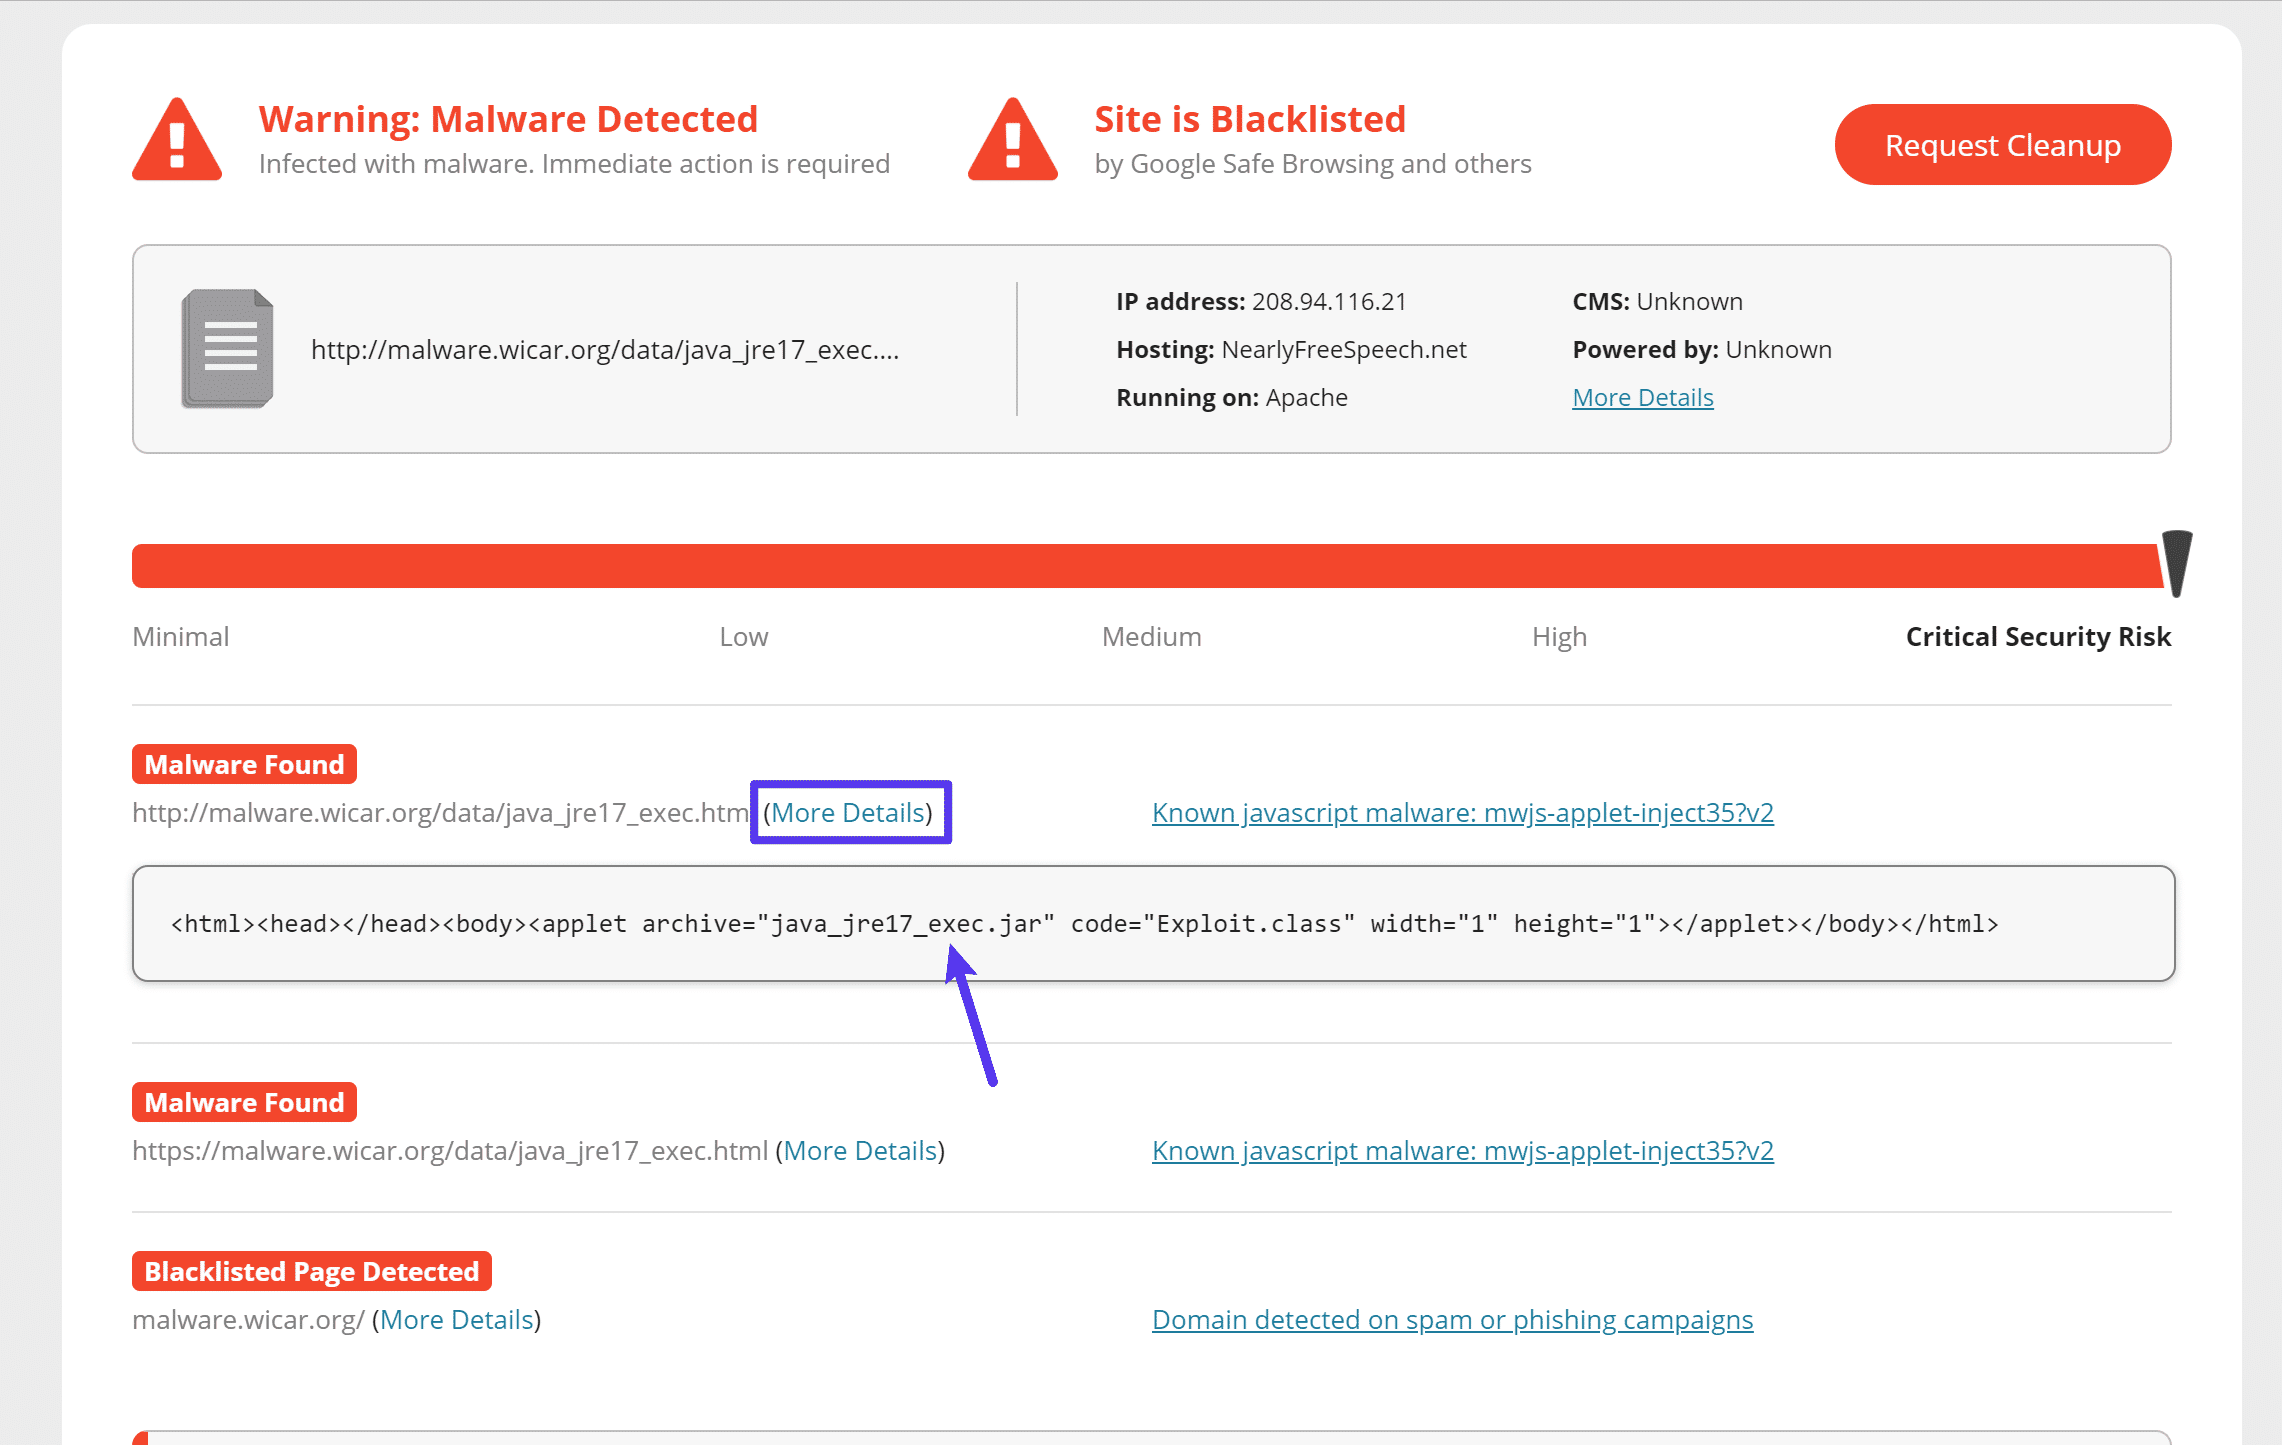
זה’חשוב להבין ש- Sucuri Sitecheck רק סורק את הקצה הקדמי של האתר שלך. אמנם זה אמור להספיק כדי לאתר את הבעיה’זה גורם ל “האתר שלפניכם מכיל תוכנות זדוניות” הודעה, זה ניצח’לא בהכרח למצוא כל תוכנות זדוניות בשרת שלך, אז אתה’אני רוצה לוודא שאתה’הסר את כל הדלתות הפוטנציאליות לאתר שלך.
Wordfence
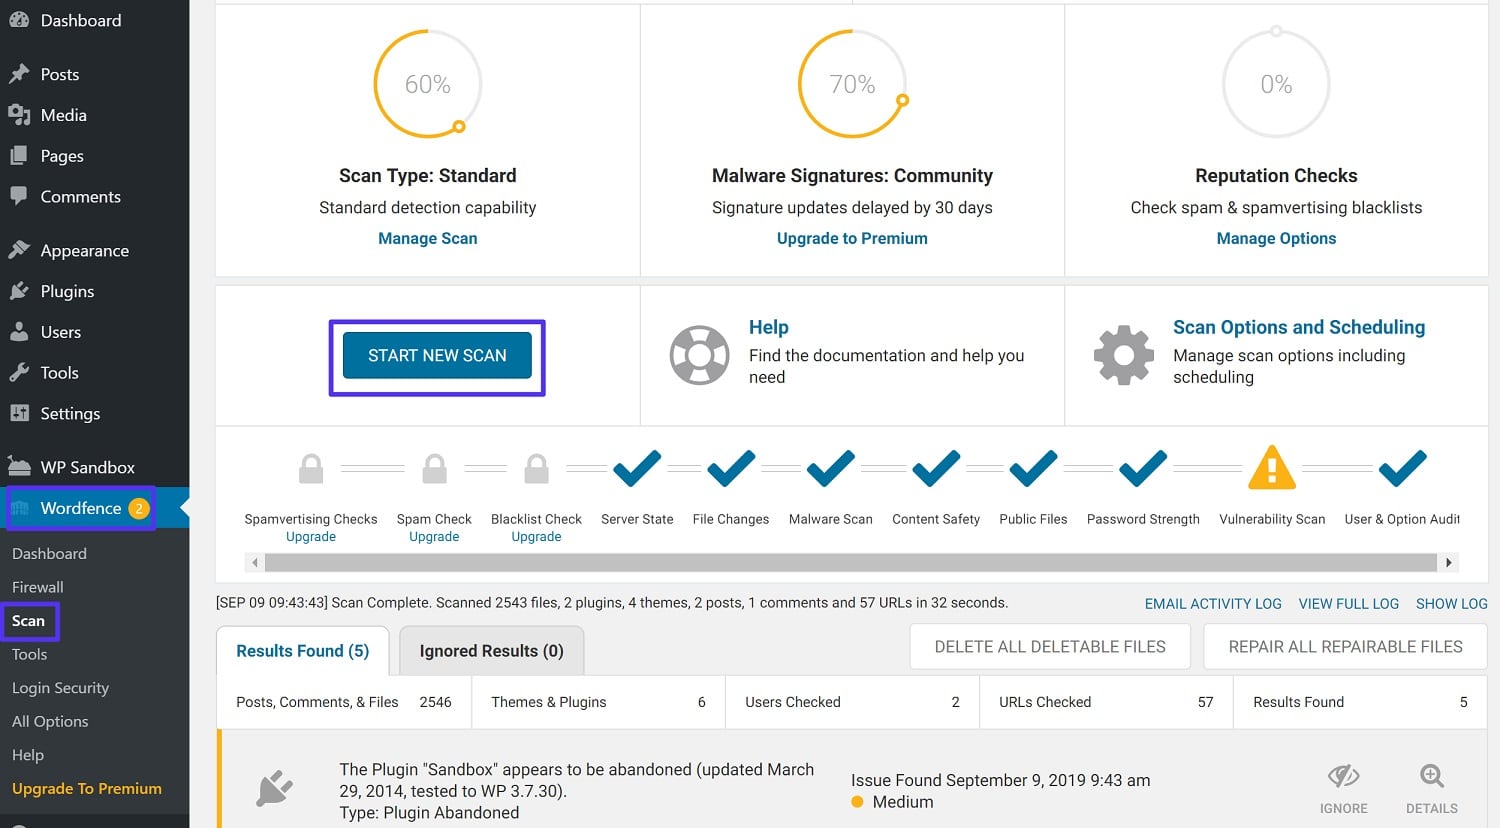
WordFence הוא התוסף האבטחה הפופולרי ביותר של וורדפרס. זה מגיע בגרסת פרימיום בחינם וגם בגרסת פרימיום, אך הגרסה החינמית צריכה לעבוד מצוין עבור מרבית מצבי התוכנה הזדונית.
פעם אתה’הותקן והפעיל את התוסף, אתה יכול ללכת אליו WordFence → Scan להפעלת סריקת תוכנות זדוניות:
מלוכה
Malcare הוא תוסף סריקת תוכנות זדוניות של Freemium WordPress שיכול לסרוק את כל האתר שלך’קבצים לתוכנה זדונית. אם הוא מוצא תוכנה זדונית, Malcare יכול גם לעזור לך לנקות את האתר שלך.
הגרסה החינמית של Malcare ב- WordPress.org יכול לסרוק את האתר שלך ולהודיע לך על כל תוכנה זדונית שהוא מוצא, אבל אתה’אני צריך את גרסת הפרימיום כדי לנצל את תכונת הניקוי האוטומטית בלחיצה אחת.
כדי להפעיל סריקת תוכנות זדוניות, התקן את הגרסה החינמית מ- WordPress.אורג. ואז, לך לחדש מלוכה כרטיסייה בלוח המחוונים שלך ב- WordPress כדי לסנכרן את האתר שלך עם שירות Malcare ולהתחיל את סריקת התוכנה הזדונית.
3. הסר תוכנה זדונית מהאתר שלך
ברגע שאתה מוצא את התוכנה הזדונית’זה גורם לבעיה, עליך להסיר אותה לחלוטין מהאתר שלך.
כאן בקינסטה, אנחנו’VE יישם מספר פרוטוקולי אבטחה כדי להבטיח שהאתר שלך’לא פגיע להאקרים. עם זאת, אם משהו אכן קורה לאתר שלך בזמן שאתה’אירוח מחדש בקינסטה, קינסטה, מציע שירות להסרת תוכנות זדוניות בחינם כחלק מתכנית האירוח שלך. תוכלו ללמוד עוד על הסרת תוכנות זדוניות כאן או לפנות לתמיכה שלנו בעזרה דרך יישומון הצ’אט בלוח המחוונים של קינסטה שלכם.
אם אתה’מחדש את האתר שלך במקום אחר, יש לך כמה אפשרויות להסרת תוכנות זדוניות מהאתר שלך.
ראשית, אם יש לך גיבוי נקי, אתה יכול לנסות להחזיר את האתר שלך מהגיבוי. רק זכור שתאבד כל תוכן או שינויים שאתה’עשה מאז הגיבוי.
אם משחזר מהגיבוי ISN’לא אפשרות, ישנם מספר שירותים ותוספים שיכולים לעזור לך להסיר תוכנה זדונית מהאתר שלך:
- Sucuri – אם אתה משלם עבור פלטפורמת Sucuri, Sucuri מציע שירות מלא של תוכנות זדוניות וניקיון פריצה מלא. פלטפורמת Sucuri מתחילה ב -199 דולר.99 לשנה.
- MALCARE-אם אתה משלם עבור גרסת הפרימיום של התוסף MALCARE שהוזכר לעיל, הוא מציע הסרת תוכנות זדוניות בלחיצה אחת. גרסת הפרימיום מתחילה ב 99 $ לשנה.
- WordFence – בנוסף להצעת תוסף האבטחה הפופולרי ביותר, צוות Wordfence מספק גם שירות לניקוי אתרים במחיר של $ 179. מחיר זה כולל מנוי לשנה לתוסף Premium Wordfence.
לאחר שתסיר תוכנה זדונית מהאתר שלך, תוכל לבחון מחדש את האתר שלך באמצעות Sucuri וכלים לסריקת תוכנות זדוניות אחרות כדי לוודא שהתוכנה הזדונית באמת נעלמה.
4. הגש מחדש את האתר שלך לגוגל
לאחר שתוודא שהאתר שלך נקי מתוכנה זדונית, אתה’אני רוצה לסיים את הדברים על ידי כך שתודיע לגוגל שאתה’תוקן את הבעיה כך שגוגל תוכל להעריך מחדש את אתר האינטרנט שלך ולהסיר את האזהרה.
לשם כך תוכלו להשתמש במסוף החיפוש של גוגל. שוב, אם אתה מקלט’T כבר אימת את האתר שלך עם קונסולת החיפוש של גוגל, אתה יכול לבצע את שלבי האימות כאן.
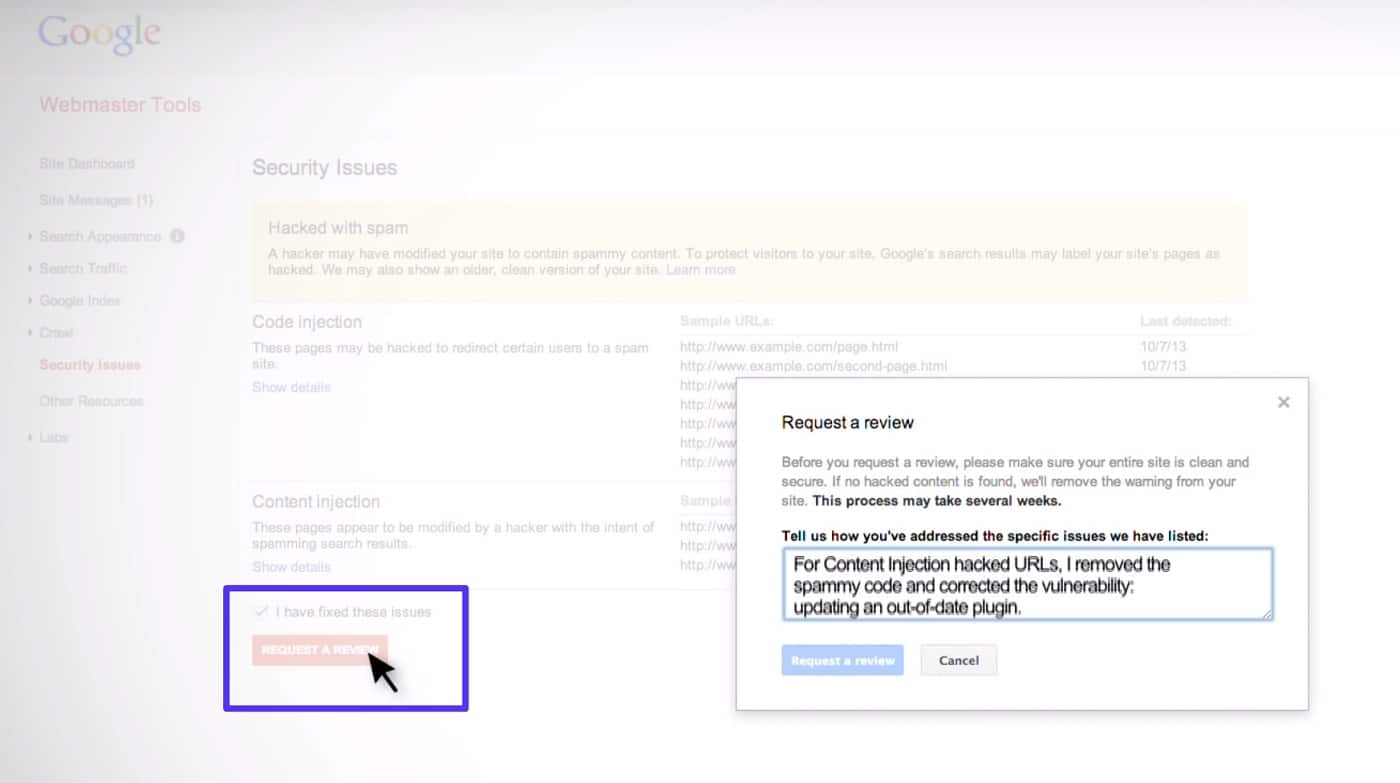
ואז, ברגע שאתה’אימת את האתר שלך עם קונסולת החיפוש של גוגל, עבור אל סוגיות אבטחה קטע ב פעולות אבטחה ומדריך. סמן את התיבה כדי לציין זאת תיקנתי את הבעיות האלה ואז לחץ בקש סקירה.
קבלת המפחיד * האתר קדימה מכיל הודעת תוכנות זדוניות * באתר שלך? תקן את זה עכשיו עם המדריך המעמיק הזה! ��✅ לחץ לציוץ
סיכום
אם אתה או המבקרים שלך נתקלים ב “האתר שלפניכם מכיל תוכנות זדוניות” הודעה כשמנסים לגשת לאתר שלך, סביר להניח שזה אומר שהאתר שלך נדבק בתוכנה זדונית. וריאציות אחרות של הודעה זו כוללות:
- אתר מטעה קדימה
- האתר שלפנינו מכיל תוכניות מזיקות
- דף זה מנסה לטעון סקריפטים ממקורות לא מאומתים
- המשך ל [שם האתר]?
כדי לוודא שלאתר שלך יש בעיה, אתה יכול להריץ ידנית את האתר שלך דרך כלי הגלישה של גוגל בטוח.
תיקון מייד בנושא זה הוא חיוני, מכיוון שהודעת האזהרה תפחיד רבים מהמבקרים שלך ותשפיע לרעה על דירוג מנועי החיפוש שלך.
כדי לתקן את הבעיה, אתה’צריך לסרוק את האתר שלך לקבלת תוכנה זדונית ואז להסיר את התוכנה הזדונית מהאתר שלך. שוב, אם אתה מארח בקינסטה, אנו מציעים ערבות לתיקון פריצה וננקה את אתר התוכנה הזדונית שלך בחינם.
פעם אתה’ניקה ביסודיות את האתר שלך, אתה’צריך להשתמש במסוף החיפוש של גוגל כדי לומר לגוגל שאתה’תוקן את הבעיה וגוגל צריכה לשקול מחדש את האתר שלך.
השג את כל היישומים, מסדי הנתונים ואתרי הוורדפרס שלך באופן מקוון ותחת גג אחד. פלטפורמת הענן שלנו עם תכונות בעלות ביצועים גבוהים כוללת:
- הגדרה קלה וניהול בלוח המחוונים של Mykinsta
- תמיכה מומחית 24/7
- החומרה והרשת הטובה ביותר של פלטפורמת Google Cloud, המופעלת על ידי Kubernetes לצורך מדרגיות מרבית
- שילוב CloudFlare ברמת הארגון למהירות ואבטחה
- הקהל הגלובלי מגיע עם עד 35 מרכזי נתונים ו -275 פופ ברחבי העולם
התחל עם ניסיון חינם של אירוח יישומים או אירוח מסד נתונים שלנו. חקור את התוכניות שלנו או שוחח עם מכירות כדי למצוא את ההתאמה הטובה ביותר שלך.
מה לעשות אם גוגל מגלה תוכנות זדוניות באתר שלך
51% מכלל התעבורה באינטרנט מורכבת מבוטים ו -60% מהם נועדו לבצע פעילויות זדוניות.
רובוטים אוטומטיים אלה זוחלים את האינטרנט ומנסים לפרוץ לאתרים ולפרסם קישורי ספאם, לבצע התקפות DDOS או לגנוב תוכן.
מנהלי אתרים שהאתרים שלהם נגועים בתוכנה זדונית יגלו במהירות שמבקרי האתר הפוטנציאליים נחסמים למעשה על ידי גוגל, המציגה את ההודעה המדאיגה הזו למשתמשים כרום שמנסים לגשת לאתר האינטרנט.
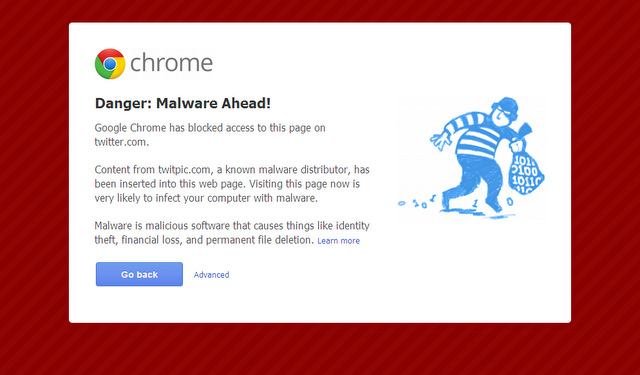
כיצד הפריצה פוגעת באתר?
כמעט מחצית מכל משתמשי האינטרנט משתמשים ב- Google Chrome כדפדפן, כך Chrome’אזהרת תוכנות זדוניות יכולה להשפיע הרת אסון על אתר’תנועה.
אתר הנגוע בתוכנות זדוניות יכול להתפשר על המבקרים’ מחשבים ומידע אישי, כך שלמרות שגולשי אתרים המשתמשים בדפדפנים שונים לא’לא לראות את אזהרת תוכנות זדוניות של כרום, למנהלי אתרים עדיין מוטלת אחריות להיפטר מהאתר שלהם לתסריטים זדוניים.
כאשר אתר נפרץ, המוניטין שלו נפגע כמו גם ביטחונו. אזהרות הכרום להניא מאוד לקוחות פוטנציאליים מביקור באתר, כך שניתן יהיה לאבד תנועה ומכירות.
כדי להחזיר את האמון של מנועי חיפוש ולקוחות כאחד, בעלי אתרים חייבים לנקוט בפעולה להסרת תוכנות זדוניות ולתקן כל בעיה שהיא גרמה.
האם האתר שלי נפרץ?
בעלי אתרים נוטים להבין שהאתר שלהם נפרץ כאשר הם מנסים לגשת אליו בעצמם ב- Chrome, כאשר הם מסתכלים על חשבון Google Webmaster Tools שלהם, או כאשר מבקרי האתר מייעדים אותם באמצעות דואר אלקטרוני או מדיה חברתית.
ישנם גם כלים מקוונים זמינים, כגון טפילי ה- Unmask בחינם’ דוח אבטחה, שיסרוק אתר ברגעים וידווח על כל סקריפטים חשודים שהוא מוצא.
דו”ח הטפילים של UNSMICK מבוסס על מידע מגוגל’S דפי אבחון גלישה בטוחים.
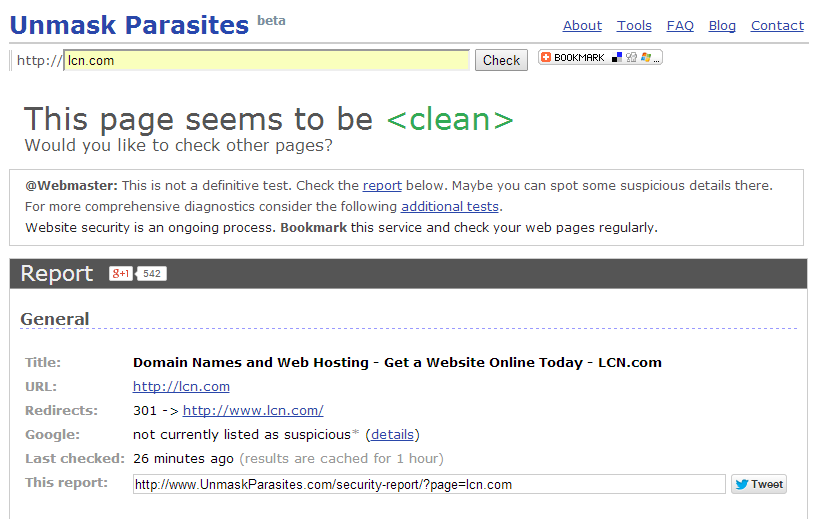
מה לעשות אם האתר שלך נפרץ
אם אתר האינטרנט שלך היה נתון להתקפת פריצה, דון’לא להתעלם מהבעיה! ככל שהאתר נדבק יותר, כך תפסיד יותר לקוחות.
גוגל תחסום גישה לאתר שלך למשך זמן ממושך וזה, כמו גם כל הפרות אבטחה הכרוכות במידע על משתמשים, גורמות נזק למותג שלך’מוניטין s.
צעדים ראשונים
מטרתך היא להסיר כל סיכון למבקרי האתר ולמזער כל נזק נוסף לאתר שלך.
הדבר הראשון שצריך לעשות הוא להגביל את הנזק שהתוכנה הזדונית יכולה לגרום על ידי הסגר אתר האינטרנט שלך.
כדי להימנע מהדבקת מבקרי האתר שלך’ מחשבים וכדי למנוע נזק נוסף באתר שלך, גוגל ממליצה לך מייד:
1) קח את האתר שלך במצב לא מקוון
2) צור קשר עם ספק אירוח האתר שלך
3) שנה את הסיסמאות עבור כל חשבון שיכול לגשת לאתר האינטרנט
4) וודא שההאקרים לא יצרו חשבונות משתמש חדשים.
השתמש בכלי מנהל אתרים
לאחר שננקטו צעדים אלה, הגיע הזמן לנסות לזהות בדיוק את מה שקרה וכמה נזק נגרם. אתה יכול לגלות מידע רב מכלי מנהל האתר של גוגל.
אם תוכנה זדונית מתגלה באתר שלך, כלי מנהל אתרים יציגו סמל אזהרה אדום ליד כתובת אתר מושפעת.
לחץ על סמל זה וגוגל יציג את כל כתובות האתר שנפגעו מהתקפת התוכנה הזדונית.
לאחר שיש לך את רשימת כתובות האתר המושפעות, לחץ על ‘אינדקס גוגל’ בכלי האתר סרגל הצד השמאלי. משם, בחר ‘הסר כתובות אתרים’ (זכרו לבקר מחדש בכלי זה כדי לבטל את בקשת ההסרה שלכם כאשר כתובת האתר שוב נקייה).
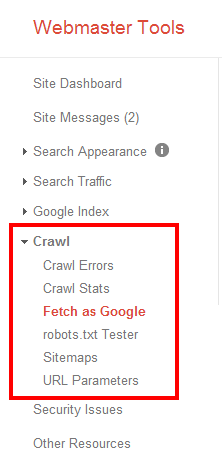
השתמש בכלי הסרת כתובת אתר זה כדי לבקש שגוגל מסלקת את דפי האתר שלך שנדבקו. אם אחד מהדפים שנפרצו נראה כאילו הם ינסו לגנוב מידע על משתמשים, הגש אותם לגוגל’ג ‘דווח על דיוג‘ עמוד.
שחזר את האתר שלך מגיבוי
אם יש לך גיבוי באתר שלך (יש לך גיבוי באתר שלך, אל תעשה’לא?), אתה יכול להשתמש בזה כדי לשחזר את האתר כולו, כל עוד אתה בטוח שקבצי הגיבוי לא נדבקו.
חשוב גם לסרוק את המחשבים של כל מי שיש לו גישה לאתר. זה יעזור לחסל את כל הסקריפטים הזדוניים שהותקנו על המשתמשים’ מכונות.
בחזרה בכלי מנהל האתר של גוגל, לחץ על זחילה בסרגל הצד השמאלי, ואז בחר ‘להביא את גוגל’.
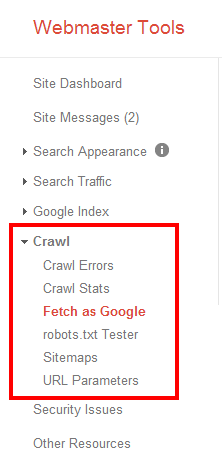
הבאת אתר מראה לך את האופן בו האתר שלך נתפס על ידי גוגל כאשר הבוטים שלו זוחלים באתר.
יש לך את האפשרות ל ‘לְהָבִיא’ אוֹ ‘להביא ולביצוע’. ‘להביא ולביצוע’ מציע תצוגה מעמיקה יותר של האתר שלך, כך שאם אתה מנסה להתאושש מהתקף תוכנה זדונית, זו האפשרות שעליך לבחור.

יש לאמת ולעדכן סקריפטים חיצוניים באתר. נושאים ותוספים של וורדפרס, תוכנת פורום ופתרונות מסחר אלקטרוני יכולים להיות ממוקדים על ידי האקרים שמטרתם לנצל חולשות בתסריטים.
ודא תמיד שתוכנת צד ג ‘מתעדכנת, ואם אתה חושד שאחד מהתסריטים הללו גורם לבעיה שלך, השבת אותה עד שהבעיה תיפתר.
במידת הצורך, השבת כל תוסף של צד שלישי עד שזיהית את הגורם לקשיים שלך.
בקש סקירה
כאשר אתה בטוח שהאתר שלך נקייה מזיהום, הגיע הזמן לבקש מגוגל להסתכל באתר שלך ולהסיר את אזהרת התוכנה הזדונית שלו מתוצאות החיפוש.
אתה יכול לבקש ביקורת מתוך כלים של Google Webmaster דרך ה- ‘בקשה לבדיקה’ קישור.
אפשרות זו לא תמיד זמינה מייד, אך אמורה להופיע בממשק כלים של מנהל האתר תוך מספר שעות מהאתר שמנקה מהסקריפטים המופגעים.
סיכום
זה יכול להיות מסובך להתאושש מהתקף תוכנה זדונית; מונע ממנה להתרחש מלכתחילה באמצעות חומת אש נהדרת, עדיף תוכנה מעודכנת וסיסמאות מורכבות.
עם זאת, אם אתה מוצא את עצמך ממוקד לתסריטים זדוניים, קח את הצעדים למעלה כדי להחזיר את השליטה באתר שלך במהירות האפשרית
החלטה שלך!
האם האתר שלך נחסם בגלל זיהומים בתוכנה זדונית? איך פתרת את הבעיה הזו, וכמה זמן לקח שוב להתגבר על גוגל? זרוק לנו תגובה למטה.


