


האם תוכנת כופר זקוקה להגנה?
סיכום:
הגנה על תוכנות Ransomware הוא מכריע בנוף אבטחת הסייבר של ימינו כדי למנוע ולהקטין את הסיכונים של התקפות כופר. פושעי רשת הפכו מתוחכמים יותר בטכניקות שלהם, מה שהופך את זה לחיוני עבור ארגונים לתעדף את הגנת הכופר.
נקודות מפתח:
1. התקפות Ransomware נמצאות במגמת עלייה: Ransomware הפכה לאחד האיומים המובילים על אבטחת הסייבר של התאגידים בשנת 2022, כאשר ההתקפות נעשות תכופות ויקרות יותר.
2. ההתפתחות של תוכנת Ransomware: התקפות Ransomware התפתחו מהצפנה פשוטה לכלול טקטיקות כמו סחיטה כפולה וסחיטה משולשת, והרחיבו את היקף השפעותיהם.
3. החשיבות של הגנת תוכנות כופר: מניעת תוכנות כופר היא קריטית להפחתת ההשפעה והעלות של התקפה על ידי זיהוי וחסימת זיהומים לפני השלמת הצפנת הנתונים.
4. שיטות עבודה מומלצות להגנה על תוכנות כופר: יישום פיתרון נגד רנסום, מתן הדרכה למודעות לאבטחת סייבר, שימוש באימות חזק, יישום הפריבילגיה הכי פחות, טלאי תוכנה פגיעה וייצור גיבויים תכופים הם חלק מהשיטות הטובות ביותר להגנה מפני תוכנת כופר.
שאלות:
1. מהי הגנה על תוכנות כופר?
תשובה: הגנה על תוכנות כופר כוללת מניעת התקפות תוכנות כופר והקלת הסיכונים שלהם באמצעות אסטרטגיות ושיטות שונות.
2. מדוע תוקף Ransomware הוא דאגה הולכת וגוברת?
תשובה: התקפות תוכנות כופר הפכו תכופות ויקרות יותר, מהווה איום משמעותי על אבטחת הרשת התאגידית.
3. כיצד התפתחה תוכנת כופר לאורך השנים?
תשובה: Ransomware התפתחה מהצפנה פשוטה לכלול טקטיקות כמו סחיטה כפולה וסחיטה משולשת, מה שמגדיל את השפעתו.
4. מדוע הגנה על תוכנות כופר חשובה?
תשובה: הגנת תוכנות כופר היא קריטית להפחתת העלות וההשפעה של התקפה על ידי איתור וחסימת זיהומים לפני השלמת הצפנת הנתונים.
5. מהן כמה שיטות עבודה מומלצות להגנה על תוכנות כופר?
תשובה: שיטות עבודה מומלצות כוללות פריסת פיתרון נגד רנסום, מתן הדרכה למודעות לאבטחת סייבר, שימוש באימות חזק, יישום פריבילגיה פחותה, טלאי תוכנה פגיעה וייצור גיבויים תכופים.
6. כיצד יכול פיתרון נגד רנסומיות לעזור?
תשובה: פיתרון אנטי-רנסום יכול לזהות ולחסום תוכנות כופר ידועות וחומריות על סמך התנהגותם, ומאפשר גילוי מהיר ושיקום אוטומטי של קבצים מוצפנים.
7. מדוע אימוני מודעות אבטחת סייבר חשובה?
תשובה: רוב התקפות הכופר מכוונות לעובדים באמצעות טכניקות כמו דיוג, כך שהכשרה של עובדים להכיר בהתקפות נפוצות יכולה להפחית את הסיכון.
8. כיצד יכול אימות חזק להגן מפני תוכנת כופר?
תשובה: דרישת סיסמאות חזקות ויישום אימות רב-גורמי יכול להפחית את הסיכון לתוקפים לקבל גישה לא מורשית למערכות ארגוניות באמצעות התקפות השתלטות על חשבון.
9. מה הכי פחות פריבילגיה ואיך זה עוזר?
תשובה: הפחות הפחות כוללת הגבלת הרשאות משתמשים רק להכרחי, מה שמקשה על התוקפים לנוע לרוחב ברשת וקל יותר לאתר תנועות כאלה.
10. מדוע טלאי תוכנה פגיעה חשובה?
תשובה: Ransomware לעתים קרובות זוכה לגישה למערכות ארגוניות באמצעות ניצול פגיעויות שלא תפסו, ולכן יישום טלאים מייד ממזער את הסיכון הזה.
11. כיצד גיבויים עוזרים בהגנה על תוכנות כופר?
תשובה: יצירת גיבויים תכופים וקריאה בלבד יכולה לספק אפשרות לשחזור לאחר התקפת כופר, ולהפחית את אובדן הנתונים מההצפנה.
12. כיצד ניתן לבצע בדיקת נקודת עזרה בהגנה על תוכנות כופר?
תשובה: Check Point מציעה פתרונות לכיבוי וקטורים זיהום של תוכנות כופר נפוצות, להגביל תנועה לרוחב ברשתות ארגוניות ופריסת פתרונות נגד תוכנות על נקודות קצה.
13. האם יישום שיטות עבודה מומלצות יכול להבטיח מניעת תוכנות כופר?
תשובה: בעוד יישום שיטות עבודה מומלצות יכול להפחית משמעותית את הסיכון להתקפות תוכנות כופר, הוא אינו מבטיח מניעה מוחלטת. פריסת פיתרון נגד רנסום נותר קריטי.
14. מדוע חברות צריכות לתעדף הגנה על תוכנות כופר?
תשובה: להתקפות Ransomware יכולות להיות השלכות חמורות ומוניטין, מה שהופך את זה לחיוני לחברות לתעדף את הגנת הכוסות כעדיפות עליונה.
15. כיצד ניתן להשפיע על תוכנות השפע של חברות מושפעות?
תשובה: התקפות תוכנות כופר יכולות לגרום להוצאות משמעותיות עבור חברות שנפגעו, כולל תשלומי כופר ועלויות הקשורות לשחזור נתונים והפרעה עסקית.
האם תוכנת כופר זקוקה להגנה?
הגנה על תוכנות כופר היא תהליך מניעת התרחשותו של אירוע Ransomware, ו/או הפחתת הסיכון להתקפה מוצלחת. דרכי סייבר שלוקחים צורה של תוכנות כופר הועצמו לנצל פערי אבטחה שהוצגו על ידי כוח אדם מרוחק, עבודה מהבית (WFH) ולמידה מרחוק. איומי כופר ופשעי רשת יוצרים עסק פשע מאורגן של מיליארדי דולרים. על ארגונים להתייחס לאיום החמור ביותר הזה כעדיפות עליונה לפני שיהיה מאוחר מדי.
שיטות עבודה מומלצות להגנת תוכנות כופר
ההתקפות של תוכנות הכופר מתגלה כאחד האיומים המובילים על אבטחת סייבר תאגידית בשנת 2022, ועלויות הארגון המושפע ממשיכה לעלות לעלות. Ransomware מסוכן מכיוון שהוא וקטור התקפה יעיל ורווחי. מכיוון שפושעי סייבר הוכפלו על פי התקפות תוכנות כופר, הם פעלו לשכלול את הכלים והטכניקות שלהם. כתוצאה מכך, חברות מתמודדות עם התקפות תוכנות כופר מתוחכמות שקשה יותר לאתר והרבה יותר יקר לארגונים לא מוכנים.
ההתפתחות של תוכנות כופר
התקפות Ransomware השתנו באופן משמעותי בשנים האחרונות. חלק מהשלבים העיקריים בהתפתחות תוכנת Ransomware כוללים את הדברים הבאים:
- תוכנת Ransomware המקורית: Ransomware הוא תוכנה זדונית המצינה קבצים יקרי ערך ודורשים כופר לקראת חזרתם.
- Ransomware כשירות (RAAS): עם RAAS, התמחות תפקידים הופיעה בחלל הכופר. מפתחי Ransomware סיפקו את התוכנה הזדונית שלהם לסניפים, שפרסו אותה במערכות יעד לקיצוץ הרווחים.
- סחיטה כפולה: כאשר חברות החלו להתאושש מגיבויים במקום לשלם כופר, כנופיות כופר החלו בהתקפות סחיטה כפולה. לפני הצפנת קבצים, מפעילי Ransomware היו גונבים אותם ומאיימים לדלוף אותם אם הכופר לא ישולם.
- סחיטה משולשת:התקפות סחיטה משולשת הרחיבו את היקף תוכנת הכופר’S השפעות. בנוסף למטרה המקורית, מפעילי תוכנות Ransomware יסחטו תשלומים גם מהספקים והלקוחות שלהם.
- הצפנה לסירוגין: הצפנת קובץ שלם יכולה להיות איטית ומגדילה את תוכנת הכופר’ההסתברות לגילוי. הצפנה לסירוגין כוללת רק הצפנת חלקים בקובץ כדי להאיץ את ההצפנה תוך שהיא עדיין הופכת את הנתונים לבלתי שמישים.
החשיבות של הגנת תוכנות כופר
במהלך השנים האחרונות, מפעילי תוכנות הכופר שידדו את הכלים והטקטיקות שלהם. כתוצאה מכך, התקפות Ransomware מתרחשות בתדירות גבוהה יותר ונושאות תגי מחיר גבוהים יותר. Ransomware הוא איום שלא סביר שייעלם בקרוב וזה כרוך בהוצאות משמעותיות עבור חברות שנפגעו. מניעת תוכנות כופר חיונית להפחתת עלות התקף תוכנות כופר על ידי זיהוי וחסימת דלקות של תוכנות כופר לפני שהם משלימים את הצפנת הנתונים.
שיטות עבודה מומלצות להגנת תוכנות כופר
Ransomware היא כיום אחד האיומים המשמעותיים ביותר על אבטחת סייבר תאגידית, וחברות רבות מושפעות מדי שנה. עם זאת, ישנן דרכים להגן על הארגון שלך ועל הנתונים שלו מפני איום הכופר.
חלק מהשיטות המומלצות להגנת תוכנות Ransomware כוללות את הדברים הבאים:
- פרוס פתרונות נגד רנסומיות: פיתרון אנטי-רנסומיות יכול לזהות תוכנות כופר ידועות וחומריות על סמך התנהגותם במערכת. פתרונות יעילים נגד רנסום מציעים איתור מהיר של גרסה רחבה של גרסאות ושחזור אוטומטי של קבצים מוצפנים שאינם מבוססים על “עותק צל” או כלים מובנים אחרים הממוקדים בדרך כלל על ידי Ransomware.
- אימוני מודעות של אבטחת סייבר: רוב התקפות Ransomware מכוונות לעובדים, תוך שימוש בדיוג או גניבת אישורים כדי לקבל גישה למערכות ארגוניות. הכשרת עובדים להכיר בהתקפות נפוצות וליישם שיטות עבודה מומלצות אבטחה יכולה להפחית את הסיכון של תוכנות כופר.
- השתמש באימות חזק: התקפות השתלטות על חשבון הן אמצעי נפוץ שבאמצעותו תוכנות כופר מקבלות גישה למערכות יעד. דרישת סיסמאות חזקות ויישום אימות רב-גורמי (MFA) יכולה להפחית את הסיכון לתוקפים לקבל גישה למערכות ארגוניות.
- ליישם פחות פריבילגיה: לעתים קרובות, התוקפים צריכים לעבור לרוחב דרך רשת כדי להגיע למערכות עם נתונים בעלי ערך גבוה כדי להצפין. יישום הפריבילגיה הפחות ופילוח רשת יכול להקשות על התנועה לרוחב זו וקלה יותר לגילוי.
- תיקון תוכנה פגיעה: ניצול פגיעויות שלא נצפו הוא אחת הדרכים העיקריות בהן תוכנות כופר מקבלות גישה לסביבות עסקיות. יישום מיידי של טלאים כאשר הם הופכים לזמינים ממזער את החלון שבמהלכו תוקף יכול לנצל פגיעות שהתגלה לאחרונה לפריסת תוכנת כופר.
- צור גיבויים תכופים: גיבויים מציעים אפשרות לשחזור לאחר התקפת תוכנות Ransomware. יצירת גיבויים תכופים וקריאה בלבד יכולה להפחית את כמות הנתונים שאבדו בגלל הצפנה.
הגנת כופר עם נקודת צ’ק
חברות יכולות ליישם מגוון שיטות עבודה מומלצות כדי לסייע בהגנה על עצמן מפני התקפות תוכנות כופר. כיבוי וקטורים זיהום של תוכנות כופר נפוצות והגבלת התוקפים’ היכולת לעבור ברשתות עסקיות מקשה על התוקף לקבל את הגישה שהם צריכים להשתמש ב- Ransomware כדי לגנוב ולהצפין נתונים רגישים
עם זאת, יישום שיטות עבודה מומלצות אלה אינו מבטיח שתוקף לא יוכל לגשת למערכות ארגוניות ולפרוס תוכנת כופר. מסיבה זו, פריסת פיתרון אנטי-רנסום על נקודות קצה ארגוניות היא ההיבט החשוב ביותר של אסטרטגיה נגד רנסומיות.
למידע נוסף על נוף איום הסייבר וכלי הכופר’תפקיד כאיום מוביל, בדוק את נקודת הצ’ק’דו”ח S על מגמות התקפת סייבר 2022. ואז, התבונן ב- CISO’מדריך למניעת תוכנות כופר כדי ללמוד יותר כיצד לאבטח את הארגון שלך כנגד האיום של התקפות תוכנות כופר.
יתר על כן, נקודת הקצה של Check Point Harmony מספקת הגנה מפני מגוון רחב של איומי אבטחת סייבר, כולל יכולות נגד רנסומיות. למידע נוסף על נקודת הקצה ההרמוניה’יכולות S וכיצד זה יכול לעזור להפחית את הארגון שלך’חשיפת סיכוני Ransomware, הירשמו להדגמה בחינם.
האם תוכנת כופר זקוקה להגנה?
האם הגנת תוכנות כופר נחוצה?
2 בספטמבר 2022
עכשיו אנחנו’כולם שמעו דיווחי חדשות שונים המתארים את התוקף המחריד של התקפות תוכנות כופר. עם הסתערות של טקטיקות תוכנות כופר חדשות וארגון מוגבר בקרב פושעי סייבר, אנו’הכל בסיכון יותר ממה שהיינו אי פעם. יתכן שלא תישן טוב. אז מה’החדשות הטובות? היה סמוך ובטוח, אתה יכול להילחם בחזרה. בבלוג זה נענה על שאלות נפוצות סביב התקפות Ransomware, ונסביר כיצד תוכלו להכין ולהגן על עצמכם ביעילות, על הלקוחות שלכם ועל הארגון שלכם מפני איום מתפתח זה.
מדוע Ransomware זו בעיה
על פי דו”ח הסטטיסטיקה של Gartner® Ransomware שפורסמה לאחרונה, האיום של דגמי Ransomware חדשים היה הדאגה העיקרית למנהלים בשנת 2021. דגמי Ransomware החדשים הללו אינם רק מתקדמים יותר מבחינה טכנולוגית, אלא שהם גם עסקים מיוחדים ומאורגנים מאוד – מה שהופך אותם ליריב ראוי אפילו לגדולים ביותר “הכי מאובטח” ארגונים. באותו דו”ח גרטנר קובע כי האקרים של Ransomware ממשיכים לפתח וירוסים מתקדמים שנועדו להתעכב ולהדביק מערכות גיבוי. בנוסף, נגיפי הכופר החדשים הללו אינם מסתמכים על דיוג לבד וקשה יותר לזהות. זה כולל שיטות התקפה חדשות כמו תוכנות זדוניות חסרות קובץ המשתמשות בכלים מובנים לגיטימיים במערכת לביצוע התקפת סייבר.
ההשפעות המתמשכות של התקפת תוכנות כופר
אחד הדברים הראשונים שעברו בראש בנוגע להתקפות תוכנות כופר הוא הפוטנציאל להפסדים כספיים הרסניים. מגזין אבטחת סייבר חיזוי עלויות נזק גלובליות של תוכנות כופר כדי להגיע ל -6 טריליון דולר עד שנת 2022, וחזה כי תתקפת כופר תנסה נגד עסק כל 11 שניות.
עם זאת, יש יותר מה לדאוג מאשר השלכות פיננסיות. מתקפת תוכנות כופר יכולה לעצור את כל הפעולות העסקיות תוך הצבת נתוני חברות ולקוחות יקרי ערך בסיכון ואובדן כספי. אם לעסק אין פרוטוקולי בטיחות בטיחות נתונים מתאימים ולא מצליחים לנקוט בפעולה מיידית ויסודית, יתרחש נזק בלתי הפיך לתשתית שלו ולמוניטין שלו.
שהוא בסיכון?
האמת העצובה היא שכולם נמצאים בסיכון להתקפת תוכנות כופר. Ransomware נפוצה ברחבי האינטרנט, והיא אינה מוגבלת ליעדים ספציפיים. עם זאת, אין זה אומר שפושעי רשת אינם מסוגלים לבחור את הקורבנות שלהם. ישנם כמה יעדים מועדפים של פושעי רשת בסיכון יותר מהאדם הממוצע. Norton Security הגדיר לאחרונה ארבע קבוצות יעד הנמצאות בסיכון הגבוה ביותר להתקפת תוכנות כופר:
- עסקים עם צוותי אבטחה קטנים יותר
- ארגונים המסוגלים לשלם כופר במחיר יקר, מהר
- ארגונים בעלי מידע רגיש
- עסקים גדולים בשווקים מערביים
מה עושה הגנה על תוכנות כופר?
המטרה העיקרית של כל נוהלי ההגנה על אבטחת הסייבר היא להפסיק התקפת תוכנה מהצפנת קבצים חשובים ולהחזיק אותם לכופר. ישנם כמה אמצעי הגנת תוכנות כופר בחינם ברוב המכשירים. לדוגמה, למיקרוסופט יש שליטה מובנית המסייעת בהגנה על מכשירים מפני Ransomware. תכונה בסיסית זו של מיקרוסופט מבטיחה שלא ניתן לשנות תיקיות שתבחרו אשר מונעות מהן להיות מוצפנות על ידי עבריין. למרות שאמצעים חופשיים כמו זה פועלים כקו הגנה ראשון הגון ליחידים, ארגונים זקוקים לתוכנית הגנה כוללת. זה כולל רכישת תוכנת הגנת תוכנות Ransomware, כלי הסרת תוכנות כופר ותיאום עם ארגוני אבטחת סייבר של צד שלישי. אָנוּ’אני דן בשיטה הטובה ביותר להגנה על העסק שלך מפני התקפות Ransomware ביתר פירוט בהמשך.
איך חברות יכולות למנוע התקפות של תוכנות כופר?
ככל הנראה, העסק שלך יגיע לאיום מהתקפת כופר. וכשזה קורה, אתה צריך להיות מוכן לחלוטין. בעת יצירת אסטרטגיית אבטחת סייבר מקיפה לחלוטין, הגנה על תוכנות Ransomware כ- Service ™ (RPAAS ™) היא ההגנה הטובה ביותר שלך מפני התקפות Ransomware. אסטרטגיית RPAAS מאפשרת לך לעבוד עם ספק יחיד כדי לפתח פיתרון של אבטחת סייבר המקיף אנשים, תהליכים וטכנולוגיות, שנועד להתמודד עם כל היבטי ההגנה, הגילוי וההחלמה הדרושים כדי להתמודד עם האיום המתפתח של תוכנת כופר. כאן’ייצוג חזותי של התערבות’אסטרטגיית ההגנה של RPAAS:
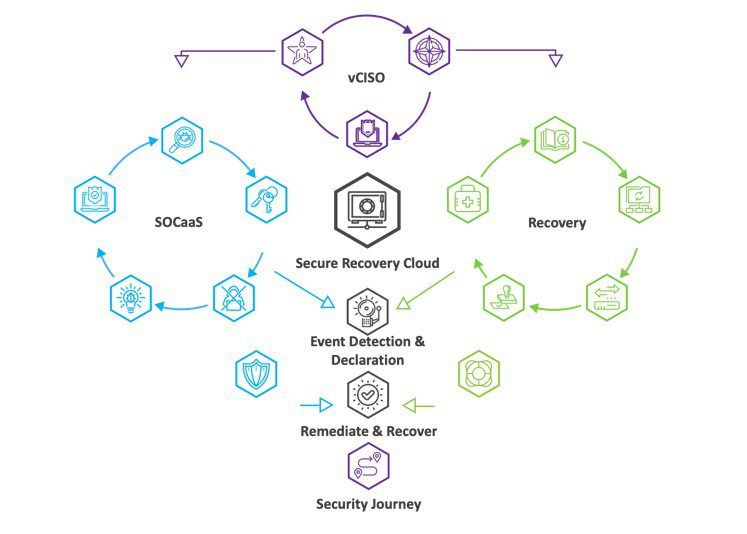
בהתערבות, פיתרון ה- RPAAS שלנו כולל פעולות קריטיות כמו:
מרכז פעולות אבטחה כשירותים (סוצאאס): צוות האבטחה שלנו מיירט פעילות חשודה ומונע התקפות תוכנות כופר לפני שהם מתרחשים. באמצעות שיטות כמו אימות רב-גורמי (MFA) ותהליכי גיבוי בלתי ניתנים לשינוי המונעים מכל חוץ לשנות את הקבצים שלך, אנו מבטיחים אותך’מכוסה מחדש 24/7. Socaas מספקת הגנה, פיקוח ונראות על כל הלקוח’נוף האיום של S, הן כדי למנוע את כניסת האיומים לרשת וגם לזהות ולבודד במהירות איומים שעושים את הדלת.
- הגנה על נקודת קצה: RPAAs מבטיחה שללקוח יש פתרון EDR עדכני כדי להגן.
- נראות רחבה: נתונים משירות EDR ותעבורת רשת כמו גם אבטחת לקוחות, תשתיות ואימות פלטפורמות, מנוטרים ומנותחים להתנהגות חריגה 24x7x365
- העשרת נתונים: מידע מכל המקורות מתואם יחד כדי לספק תצוגה חוצה פלטפורמות של איומים פוטנציאליים בתנועה
- מודיעין איומים: נתוני אבטחה מוזנים למערכת מהזנות ציבוריות ופיתחו פנימה לזיהוי יעיל יותר של איומים, ידועים בעבר וגם חדשים לגמרי
- הכלה מנוהלת: ניתן לבודד מרחוק נקודות קצה נפוצות על ידי ה- SOC באמצעות אישור לקוח או כחלק מספרי המשחק שהוגדרו מראש
קצין אבטחת מידע וירטואלי ראשי (VCISO): תוכנת כופר מסתגלת במהירות, כך אנחנו. שירות קצין אבטחת המידע הווירטואלי (VCISO) שלנו, נועד לעזור לצוות שלך להמציא מפת דרכים לאבטחת סייבר כדי להפחית את סיכוני הטכנולוגיה העסקית. VCISO מספקת חבר צוות ייעודי לאבטחת מידע בכיר כדי להנחות את התבגרות האבטחה והפחתת הסיכון. ה- VCISO ישמש גם כמתאם תגובת האירועים לארגון במהלך כל גילוי איום של תוכנות כופר.
- בגרות תוכנית אבטחה: ה- VCISO יעריך את המצב הנוכחי של הארגון ויסייע בהכנת מפות דרכים לשיפור באמצעות מסגרות סטנדרטיות בתעשייה.
- הערכת סיכונים וניהול: ה- VCISO ישתמש בתהליכי הערכת סיכונים כדי להבקיע סיכון טכנולוגי עסקי בסביבה ולפתח תוכניות להפחתת סיכונים כדי לסייע בשיפור תנוחת הסיכון של הארגון.
- ניהול אירועי אבטחת סייבר: האם על אירוע להסלים; ה- VCISO יתאם פעילויות אירועים כדי להבטיח התאוששות מתאימה ומהירה לפעולות. זה עשוי לכלול עבודה עם צוותים שונים (לפי הצורך), כולל מנהלים/ניהול, ביטוח, משפטי, אכיפת חוק, שיווק, טכנולוגיית מידע, אבטחת סייבר ו/או פלילי.
שחזור כופר: התאוששות מאסון היא מרכיב חשוב בתהליך ההגנה על תוכנת Ransomware. בעקבות הפיגוע, הצוות שלנו פועל ללא לאות כדי לזהות ולהכיל פעילות זדונית כדי למנוע נזק נוסף ולהחזיר את מה שאבד. התערבות’S פעולות התאוששות משקמות מנוהלות משלבות את מיטב כלי הגזע, ניסיון של עשרות שנים, ושיטות עבודה מומלצות בתעשייה כדי להבטיח התאוששות מהירה מכל הפרעה בשירות.
- בדיקת התאוששות: נועדה לחקות הפרת סייבר ואסונות אחרים כדי להבטיח כי ניתן לעמוד ביעדים, וכי סביבת ה- DR והפעולות מתפקדות כמצופה.
- ניהול בריאות התאוששות: נתונים מרכיבי DRAAS ו- BAAS וכן שיעורים שנלמדו מבדיקת התאוששות כולם מאכילים תהליך מתמשך של טיפול ושיפור בטכנולוגיות ההתאוששות ואזור הנחיתה של DR.
- פיתוח ספרי משחק: עם כל מבחן חוזר, ותוצאה ספר ההשמעה של השחזור בנוי ומעודכן כדי להבטיח את היכולת להגיב במהירות במקרה של אסון.
- פעולות שכפול: מהנדסי התאוששות התערבות יפקחו ויתקנו בעיות עם שירותי שכפול ובאתר ההתאוששות.
- פעולות גיבוי: כולל כל דבר, החל מהטיפול וההאכלה של טכנולוגיות הגיבוי, ועד יצירת משרות חדשות או התאוששות של נתונים.
לדברי פורבס, סקר גלובלי עצמאי שנערך בקרב 1,100 אנשי מקצוע בתחום אבטחת הסייבר חשף כי 80% מהארגונים שנסקרו נפגעו מהתקפות Ransomware בשנת 2021. בסופו של דבר, יותר מ -60% מאותם ארגונים בסופו של דבר שילמו את הכופר. זה לא’לא צריך להיות אתה. בהתערבות, אנחנו’מוקדש מחדש לספק לך את ההגנה הטובה ביותר האפשרית מפני איום אימתני זה. תוכלו ללמוד עוד על האופן בו פתרונות ה- RPAAS שלנו יעניקו לכם שקט נפשי באתר שלנו.
הגנה על תוכנות Ransomware
הגנה על תוכנות כופר היא תהליך מניעת התרחשותו של אירוע Ransomware, ו/או הפחתת הסיכון להתקפה מוצלחת. דרכי סייבר שלוקחים צורה של תוכנות כופר הועצמו לנצל פערי אבטחה שהוצגו על ידי כוח אדם מרוחק, עבודה מהבית (WFH) ולמידה מרחוק. איומי כופר ופשעי רשת יוצרים עסק פשע מאורגן של מיליארדי דולרים. על ארגונים להתייחס לאיום החמור ביותר הזה כעדיפות עליונה לפני שיהיה מאוחר מדי.
הגנה על תוכנות כופר מעניקה את הקורבנות הפוטנציאליים של איומי תוכנות כופר מסוכנות אלה את הכלים הדרושים להם כדי להגן על איומי סייבר שמטרתם לחטוף את השרתים שלהם ולנתונים שלהם. היו פרואקטיביים ופריסה אסטרטגיות מוכנות של תוכנות כופר ואסטרטגיות מוכנות כדי להימנע מאירועים יקרים ועסקיים אירועים ומזיקים.
מהי הגנה על תוכנות כופר?
כפי שמשתמע מהשם, איומי תוכנות כופר נובעים מכל תוכנה (תוכנה זדונית) המאפשרת לפושעי רשת להצפין את כל הארגון, או חלק מהם’נתונים יקרי ערך – ואז החזיקו את הנתונים עבור כופר. שחקנים רעים בדרך כלל דורשים כופר בתמורה לוותר על שליטתם. במהלך ההתנגדות, למשתמשים מורשים נשללת גישה לנתונים המוצפנים. הקורבן בדרך כלל עומד בפני שתי אפשרויות רעות; שלם כופר בתוך ציר זמן מוגדר כדי לשחרר את הנתונים שלהם, או לאבד אותם ולהיאלץ להמשיך מאפס. סכנה נוספת המלווה איומי תוכנות כופר היא האפשרות לחשיפה ציבורית של הקורבן’נתונים פרטיים. תוצאה כזו עלולה לגרום לבעיות חמורות מאוד עם השלכות אמיתיות לעסקים.
הגנה על תוכנות כופר מתארת את אמצעי ההגנה שהחברות מציבות כדי להימנע מהמצבים הסיוטיים שתוארו קודם לכן. התרופה הטובה ביותר להתמודדות עם האיומים ההולכים וגוברים של מתקפת כופר היא הגנת נתונים ייעודית למוכנות תוכנות כופר. פיתרון גיבוי שהועבר ל- SaaS, או גיבוי כשירות (BAAS) יכול להיות חלק חשוב בחברה’S אסטרטגיית הגנת תוכנות כופר, על ידי מתן עותקים מבודדים ובלתי ניתנים לשינוי אוויר של הנתונים שלהם שאינם שחקנים רעים’ לְהַגִיעַ. בנוסף, גישה מבוססת ענן להגנה על תוכנות Ransomware מספקת מחזור אוויר וירטואלי מכיוון ששירותי גיבוי נתונים אינם דורשים חיבורי רשת פיזיים. זה מבטיח כי פעולות הגיבוי והשחזור הן נפרדות ואינן רגישות להתקפות תוכנות כופר החודרות בהצלחה סביבות לקוחות.
מהי הגנה על תוכנות כופר ואיך זה עובד?
לפעמים הפתרונות היעילים ביותר הם הפשוטים ביותר. בעוד שהם מורכבים מבפנים, הגנה על תוכנות כופר היא גישה פשוטה לבעיה מורכבת הכוללת אבטחת סייבר, גיבוי ענן ושחזור אסון. כפי שצוין קודם לכן, הדרך הנכונה למניעת התקפות Ransomware היא להניח את הנתונים מחוץ להישג ידם של פושעי רשת. פתרונות הגנת נתונים מבוססי ענן מספקים מחזור וירטואלי של גיבויים ושחזור פעולות. עותקי נתונים בגיבויים מאוחסנים במיקומים מבודדים ובלתי ניתנים לשינוי – ומונעים מחסום נתונים, שינוי או מחיקה של נתונים. פתרונות הגנת נתונים מבוססי ענן גם אינם דורשים נוכחות של רשתות או מכשירים פיזיים, ומבטיחים ששירותי השחזור שלהם נפרדים ולא מושפעים על ידי תוכנת כופר החודרת לסביבות לקוחות. ספקי ענן מציעים גם הגנה מקיפה של בקרת גישה, הצפנת נתונים במעבר ובמנוחה, ומעדכנים ברציפות התקפות סייבר מגביל ומניעה. היסוד של אסטרטגיית הגנת תוכנות Ransomware כולל:
- יצירת תוכנית: תוכנית אפקטיבית כוללת גם אמצעי הגנה מפני התקפה וגם תכנית תכנית לחידוש אמין ומהיר של פעולות רגילות.
- מניעת התקפות: צעדים פרואקטיביים כוללים אבטחה, בקרות גישה ואימות משתמשים כדי להגן על נתונים מפני התקפה.
- עקוב אחר הסביבה שלך: ניטור שגרתי אחר חריגות לגילוי מוקדם של הפחתת התקפה בהשפעתו.
- שחזר את הנתונים שלך: יישם יכולות שחזור נתונים אמינות ומהירות כדי לחדש במהירות את הפעילות העסקית הרגילה.
- בדוק את התוכנית שלך: בדוק לעתים קרובות כדי לאמת את ההקפדה על SLAs המוגדרים מראש עבור נתונים ויישומים בעלי עדיפות גבוהה.
- חינוך פרואקטיבי: איומי תוכנות כופר משתמשים בדיוג והנדסה חברתית כדי לחדור ליעדים המיועדים. ארגונים צריכים לספק לכל העובדים השכלה קבועה על טבע, סכנות וכיצד להילחם בכופר תוכנה
מדוע הגנה על תוכנות כופר חשובה?
מספר האיומים של Ransomware נמצא במגמת עלייה, הנתמך על ידי נורמה חדשה-מהבית כמו גם פגיעויות למידה מרחוק. בשנת 2019 כמעט 60% מהארגונים חוו התקפת כופר. ברבעון השלישי של 2020, הנתונים הראו כי התקפות תוכנות כופר עלו ב -40% ברבעון בלבד. ללא מוכנות ראנסומטורה נאותה, סביר להניח שחברות אינן נפילות קורבן להתקפות – חוות אובדן נתונים, איומי אבטחה והשבתה עסקית יקרה בעידן בו משתמשים ועסקים דורשים את הנתונים שלהם נגישים וזמינים מסביב לשעון. בקיצור, הגנת נתונים מציעה לארגונים מגן מפני התקפות בלתי נמנעות ומעניקה להם חבל הצלה למקום הבטיחות מהר יותר לאחר שיבושים לא רצויים.
היתרונות של הגנת תוכנות כופר
נתונים ויישומים דיגיטליים הם המניעים של צמיחה עסקית. הגנה על עומסי עבודה קריטיים עסקיים מפני כופר חיוני להישרדות עסקית ומשמשת כרשת בטיחות מפני אובדן נתונים או גניבה.
רציפות עסקית. השיבושים הממוצעים של IT הם דבר אחד אך הפסד נתונים סיטונאי הוא משחק כדור נוסף. הגנה על תוכנות כופר מסלקת את הסיכוי לכיבוי עסקי מורחב, מצמצמת את הפוטנציאל להצלחת התקפה ומצמצמת את החלון להתאוששות לעסקים.
הפחתת סיכון. הגנה על תוכנות כופר היא חלק חיוני בתנוחת אבטחה כוללת שכל ארגון צריך. ניהול גישה חזקה, גילוי אנומליה, הצפנת נתונים, אבטחה מוקשה ובקרות גישה למשתמשים מקיפים נחוצים להגנה מוצלחת מפני פושעי סייבר.
עלויות נמוכות יותר. עלות ההגנה על נתונים מחשיבה בהשוואה לעלויות של התקפת תוכנה יעילה. תשלומי השבתה יקרים ותשלומי נשגב מאיימים לא רק לעצור את הפעילות העסקית אלא עלולים לגרום לאובדן נתוני לקוחות קבועים. עסקים צריכים לטעות בצד הבטיחות הפרואקטיבית ומינוף הגנה על תוכנות כופר כאמצעי להבטיח את הנתונים היקרים שלהם.
מקרי שימוש נפוצים להגנת תוכנות כופר
ארגונים מכל הגדלים זקוקים להגנה מפני איומי תוכנות כופר. הגנה נכונה של נתונים מאפשרת ללקוחות לפרוס פתרונות במקרי שימוש יומיומיים:
- רציפות עסקית. בעזרת תוכנת Ransomware, עסקים יכולים להגן על כל הנתונים והתצורות שלהם הדרושים כדי להחזיר את העסק לחיים בעקבות שיבושים בלתי צפויים
- הגנת מידע. ללא מוכנות של תוכנות כופר, הנתונים שלך נשארים רגישים לאובדן ושחיתות פוטנציאליים. הגנה על תוכנות כופר שומרת על שלמות הנתונים שלך ומספקת עותקים שמישים של נתונים שאבדו – כדי להבטיח שאתה תמיד ניתן לשחזר מהתקפה.
- התאוששות מאסון. מקובל כי כל העסקים וסביבות ה- IT עלולים להתמודד עם אירועי תוכנות כופר משבשות העלולות לגרום לאובדן נתונים, שחיתות או שיבוש את פעילות ה- IT. הצבת אסטרטגיית הגנה על תוכנות כופר חזקה מקטינה את הסיכונים הקשורים לשיבושים לא מתוכננים והתקפות כופר לא מכוונות
האם מתכת מציעה הגנה על תוכנות כופר?
כן! גיבוי מתכתי כשירות (BAAS) ממנף גישה מוקשה ורב שכבתית למוכנות של תוכנות כופר, ומספק בקרות חזקות למניעת איומים ולהבטיח שהנתונים זמינים מאוד וניתנים להחלמה מהתקפת סייבר. עם עותקי נתונים בלתי ניתנים לשינוי אוויר, גילוי אנומליה מתקדם והצפנה מובנית, מתכתית מגנה באופן מקיף נתונים קריטיים על פני אפליקציות, נקודות קצה, על סביבות ענן וסביבות ענן. מטאלי, שנבנה על מיקרוסופט Azure, מציע עמידות מובילה בתעשייה, אבטחה, מדרגיות וביצועים, המסוגל להגן על נתונים עסקיים מהיום ומחר’S Cyberthreats מתעוררים.
ניסיון חינם המיועד לעולם האמיתי שלך
נסה את המוצר הפונקציונלי המלא, בשירות מלא היום, ובדוק כיצד מטאלי יכול לשרת את הצרכים שלך ישירות.
מהו תוכנת Ransomware?
Ransomware היא תוכנה זדונית שנועדה לשלול גישה למשתמש או לארגון לקבצים במחשב שלהם. על ידי הצפנת קבצים אלה ודרישת תשלום כופר עבור מפתח הפענוח, מתקפות סייבר מציבות ארגונים במצב בו תשלום הכופר הוא הדרך הקלה והזולה ביותר להחזיר את הגישה לקבצים שלהם. גרסאות מסוימות הוסיפו פונקציונליות נוספת – כגון גניבת נתונים – כדי לספק תמריץ נוסף לקורבנות תוכנות כופר לשלם את הכופר.
Ransomware הפכה במהרה לסוג הבולט והנראה של תוכנות זדוניות. התקפות תוכנות כופר אחרונות השפיעו על בתי חולים’ יכולת לספק שירותים מכריעים, נכים שירותים ציבוריים בערים וגרמה נזק משמעותי לארגונים שונים.

מדוע התקפות תוכנות כופר עולות?
השיגעון המודרני של Ransomware החל עם התפרצות WannaCry של 2017. התקפה רחבת היקף ותוקף מאוד הדגימה כי התקפות תוכנות כופר היו אפשריות ועלולות להיות רווחיות. מאז פותחו עשרות גרסאות של תוכנות כופר ומשתמשות במגוון התקפות.
מגיפת ה- COVID-19 תרמה גם היא לגלגול האחרון בתוכנות כופר. כאשר ארגונים הוסרו במהירות לעבודה מרחוק, נוצרו פערים בהגנות הסייבר שלהם. פושעי סייבר ניצלו פגיעויות אלה בכדי לספק תוכנות כופר, וכתוצאה מכך גל של התקפות תוכנות כופר. ברבעון השלישי של 2020, התקפות Ransomware גדלו ב -50% בהשוואה למחצית הראשונה של אותה שנה.
גרסאות פופולריות של תוכנות כופר
קיימים עשרות גרסאות כופר, לכל אחת מאפיינים ייחודיים משלה. עם זאת, כמה קבוצות תוכנות כופר היו פוריות ומוצלחות יותר מאחרות, מה שגרם להן להתבלט מהקהל.
1. ריוק
Ryuk הוא דוגמה לגרסת תוכנות כופר ממוקדת מאוד. בדרך כלל זה מועבר באמצעות דוא”ל דיוג חנית או באמצעות אישורי משתמש נפגעים כדי להיכנס למערכות ארגוניות באמצעות פרוטוקול שולחן העבודה המרוחק (RDP). ברגע שמערכת נגועה, Ryuk מצפין סוגים מסוימים של קבצים (הימנעות מאלה המכריעים למחשב’פעולת S), ואז מציגה ביקוש כופר.
Ryuk ידוע כאחד הסוגים היקרים ביותר של תוכנות כופר הקיימות. Ryuk דורש כופר שממוצע יותר ממיליון דולר . כתוצאה מכך, פושעי הסייבר שמאחורי ריוק מתמקדים בעיקר בארגונים שיש להם את המשאבים הדרושים כדי לעמוד בדרישותיהם.
2. מבוך
תוכנת כופר המבוך מפורסמת בזכות היותה גרסת תוכנת הכופר הראשונה המשלבת הצפנת קבצים וגניבת נתונים . כאשר יעדים החלו לסרב לשלם כופר, מבוך החל לאסוף נתונים רגישים מקורבנות’ מחשבים לפני הצפנה. אם לא היו מתקיימים דרישות הכופר, נתונים אלה היו נחשפים או נמכרים בפומבי למציע הגבוה ביותר. הפוטנציאל להפרת נתונים יקרה שימש כתמריץ נוסף לשלם.
הקבוצה שמאחורי Maze Ransomware סיימה רשמית את פעילותה . עם זאת, אין זה אומר שהאיום של תוכנת כופר הופחת. כמה שלוחות מבוך עברו לשימוש בתוכנת כופר Egregor, וגרסאות המבוך, המבוך וה- Sekhmet, על פי ההערכה יש מקור משותף.
3.Revil (Sodinokibi)
קבוצת Revil (המכונה גם Sodinokibi) היא גרסה נוספת של תוכנת כופר שמכוונת לארגונים גדולים.
Revil היא אחת ממשפחות תוכנות Ransomware הידועות ביותר ברשת. קבוצת Ransomware, שהופעלה על ידי קבוצת Revil דוברת רוסית מאז 2019, הייתה אחראית להפרות גדולות רבות כמו ‘קאסייה‘ וכן ‘JBS’
זה התמודד עם Ryuk במהלך השנים האחרונות על התואר של גרסת הכופר היקרה ביותר. ידוע כי Revil דרש 800,000 $ תשלומי כופר .
בעוד Revil החל כגרסה מסורתית של תוכנות כופר, הוא התפתח עם הזמן-
הם משתמשים בטכניקת סחיטה כפולה- כדי לגנוב נתונים מעסקים תוך הצפנת הקבצים. המשמעות היא שבנוסף לדרישה של כופר לפענוח נתונים, התוקפים עשויים לאיים לשחרר את הנתונים הגנובים אם לא יתקדם תשלום שני.
4. Lockbit
Lockbit הוא תוכנה זדונית של הצפנת נתונים בפעולה מאז ספטמבר 2019 ותוכנת Ransomware-כשירות לאחרונה (RAAS). פיסת כופר זו פותחה כדי להצפין ארגונים גדולים במהירות כדרך למנוע את הגילוי שלה במהירות על ידי מכשירי אבטחה וצוותי IT/SOC.
5. Dearcry
במרץ 2021, מיקרוסופט פרסמה טלאים לארבע פגיעויות בשרתי Exchange של מיקרוסופט. Dearcry הוא גרסה חדשה של Ransomware שנועדה לנצל ארבע פגיעויות שנחשפו לאחרונה ב- Microsoft Exchange
תוכנת Ransomware Dearcry מצפינה סוגים מסוימים של קבצים. לאחר סיום ההצפנה, Dearcry תציג הודעת כופר המורה למשתמשים לשלוח דוא”ל למפעילי Ransomware על מנת ללמוד כיצד לפענח את הקבצים שלהם.
Lapsus $ הוא כנופיית תוכנת כופר דרום אמריקאית שקשורה להתקפות סייבר בכמה יעדים בעלי פרופיל גבוה. כנופיית הסייבר ידועה בסחיטה, ומאיימת על שחרורו של מידע רגיש, אם דרישות הקורבנות שלה קלות’לא נעשה. הקבוצה התפנתה לפרוץ ל- NVIDIA, סמסונג, Ubisoft ואחרים. הקבוצה משתמשת בקוד מקור גנוב כדי להסוות קבצי תוכנות זדוניות כאמין.
איך עובד Ransomware
כדי להצליח, Ransomware צריכה לקבל גישה למערכת יעד, להצפין את הקבצים שם ולדרוש כופר מהקורבן.
בעוד שפרטי היישום משתנים מווריאציה של תוכנת כופר אחת לאחרת, כולם חולקים את אותם ליבה שלושה שלבים
- שלב 1. וקטורי זיהום ופיצוחים
Ransomware, כמו כל תוכנות זדוניות, יכולה לקבל גישה לארגון’מערכות S במספר דרכים שונות. עם זאת, מפעילי תוכנות כופר נוטים להעדיף כמה וקטורי זיהום ספציפיים.
אחד מאלה הוא דוא”ל דיוג. דוא”ל זדוני עשוי להכיל קישור לאתר המארח הורדה זדונית או קובץ מצורף עם פונקציונליות הורדות מובנית. אם מקבל הדוא”ל נופל עבור הפיש.
וקטור זיהום פופולרי נוסף של Ransomware מנצל את השירותים כמו פרוטוקול שולחן העבודה המרוחק (RDP). עם RDP, תוקף שגנב או ניחש עובד’אישורי כניסה S יכולים להשתמש בהם כדי לאמת ולגשת למחשב מרחוק ברשת הארגון. עם גישה זו, התוקף יכול להוריד ישירות את התוכנה הזדונית ולהבצע אותה במכונה בשליטתם.
אחרים עשויים לנסות להדביק מערכות ישירות, כמו כיצד Wannacry ניצלה את הפגיעות הנצחית. לרוב גרסאות הכופר יש וקטורי זיהום מרובים.
לאחר ש- Ransomware זכתה לגישה למערכת, היא יכולה להתחיל להצפין את הקבצים שלה. מכיוון שפונקציונליות ההצפנה מובנית במערכת הפעלה, זה פשוט כרוך בגישה לקבצים, הצפנתם במפתח מבוקר תוקף, והחלפת המקור בגרסאות המוצפנות. מרבית גרסאות הכופר זהירים בבחירת הקבצים שלהם כדי להצפין כדי להבטיח יציבות מערכת. גרסאות מסוימות ינקוטו גם צעדים למחוק עותקי גיבוי וצל של קבצים כדי לבצע התאוששות ללא מפתח הפענוח קשה יותר.
לאחר השלמת הצפנת הקבצים, תוכנת Ransomware מוכנה לבקש דרישת כופר. גרסאות Ransomware שונות מיישמות זאת בדרכים רבות, אך אין זה נדיר שישנה רקע תצוגה לתו כופר או לקבצי טקסט המונחים בכל ספרייה מוצפנת המכילה את הערה Ransom. בדרך כלל, שטרות אלה דורשים כמות מוגדרת של cryptocurrency בתמורה לגישה לקורבן’קבצי S. אם ישולם הכופר, מפעיל Ransomware יספק עותק של המפתח הפרטי המשמש להגנה על מפתח ההצפנה הסימטרי או עותק של מפתח ההצפנה הסימטרי עצמו. ניתן להזין מידע זה לתוכנית chradyptor (המסופקת גם על ידי Cyberiminal) שיכולה להשתמש בה כדי להפוך את ההצפנה ולהחזיר את הגישה למשתמש’קבצי S.
אמנם שלושת שלבי הליבה הללו קיימים בכל גרסאות תוכנת Ransomware, אך תוכנות כופר שונות יכולות לכלול יישומים שונים או שלבים נוספים. לדוגמה, גרסאות Ransomware כמו Maze מבצעות סריקת קבצים, מידע על רישום וגניבת נתונים לפני הצפנת נתונים, וסריקות WannaCry Ransomware עבור מכשירים פגיעים אחרים כדי להדביק ולהצפין.
כיצד להגן מפני תוכנת כופר
השתמש בשיטות עבודה מומלצות
הכנה נכונה יכולה להפחית באופן דרמטי את העלות וההשפעה של התקפת כופר. נטילת שיטות העבודה המומלצות הבאות יכולה להפחית ארגון’חשיפה ל- Ransomware ומזערת את השפעותיה:
- אימוני מודעות לסייבר ו חינוך: Ransomware מתפשט לעתים קרובות באמצעות דוא”ל דיוג. הכשרה של משתמשים כיצד לזהות ולהימנע מהתקפות פוטנציאליות של תוכנות כופר היא קריטית. מכיוון שרבים מהתקפות הסייבר הנוכחיות מתחילות במייל ממוקד שאינו מכיל אפילו תוכנות זדוניות, אלא רק הודעה מהונדסת חברתית המעודדת את המשתמש ללחוץ על קישור זדוני, חינוך למשתמשים נחשב לרוב לאחת ההגנות החשובות ביותר שארגון יכול לפרוס.
- גיבוי נתונים רציף: כופרה’S ההגדרה אומרת שהיא תוכנה זדונית שנועדה להפוך אותה כך שתשלום כופר הוא הדרך היחידה להחזיר את הגישה לנתונים המוצפנים. גיבויים נתונים אוטומטיים ומוגנים מאפשרים לארגון להתאושש מהתקפה עם לפחות אובדן נתונים ובלי לשלם כופר. שמירה על גיבויים רגילים של נתונים כתהליך שגרתי היא נוהג חשוב מאוד למניעת איבוד נתונים, ולהיות מסוגל לשחזר אותם במקרה של תקלה בשחיתות או חומרת דיסק. גיבויים פונקציונליים יכולים גם לעזור לארגונים להתאושש מהתקפות תוכנות כופר.
- טלאים: תיקון הוא מרכיב קריטי בהגנה מפני התקפות תוכנות כופר שכן פשעי סייבר יחפשו לעתים קרובות את המניילים שנחשפו האחרונים במדבקות שהועמדו לרשותך ואז מערכות יעד שעדיין אינן טלאיות. כיוון שכך, חשוב כי ארגונים מבטיחים שלכל המערכות יש את הטלאים האחרונים המופעלים עליהם, מכיוון שהדבר מצמצם את מספר הפגיעויות הפוטנציאליות בתוך העסק לתוקף כדי לנצל.
- אימות משתמש: גישה לשירותים כמו RDP עם אישורי משתמש גנובים היא טכניקה מועדפת של תוקפי Ransomware. השימוש באימות משתמש חזק יכול להקשות על התוקף לעשות שימוש בסיסמה מנחלת או גנובה
צמצם את משטח ההתקפה
עם העלות הפוטנציאלית הגבוהה של דלקת כופר, מניעה היא האסטרטגיה הטובה ביותר להפחתת תוכנות כופר. ניתן להשיג זאת על ידי הפחתת משטח ההתקפה על ידי כתובת:
- הודעות דיוג
- פגיעויות שלא נסתרו
- פתרונות גישה מרחוק
- תוכנה זדונית ניידת
פרוס אנטי-רנסומטור פִּתָרוֹן
הצורך להצפין את כל המשתמש’קבצי S פירושו של- Ransomware יש טביעת אצבע ייחודית בעת הפעלה על מערכת. פתרונות אנטי-רנסומיות בנויים כדי לזהות טביעות אצבעות אלה. מאפיינים נפוצים של פיתרון טוב נגד רנסומיות כוללים:
- איתור וריאנט רחב
- איתור מהיר
- שיקום אוטומטי
- מנגנון שיקום שאינו מבוסס על כלים מובנים נפוצים (כמו ‘עותק צל’, שממוקדת על ידי כמה גרסאות Ransomware)
כיצד להסיר תוכנת Ransomware?
הודעת כופר היא לא משהו שמישהו רוצה לראות במחשב שלהם מכיוון שהיא מגלה שזיהום כופר היה מוצלח. בשלב זה, ניתן לנקוט צעדים מסוימים כדי להגיב לזיהום פעיל בכופר, ועל ארגון לבחור אם לשלם את הכופר או לא.
- כיצד להקטין זיהום פעיל בכופר
התקפות תוכנות כופר רבות ומוצלחות מתגלות רק לאחר השלמת הצפנת הנתונים והוצגה תו כופר במחשב הנגוע’מסך s. בשלב זה, הקבצים המוצפנים ככל הנראה אינם ניתנים לשחזור, אך יש לנקוט בצעדים מסוימים מייד:
- הסגר המכונה: כמה גרסאות כופר ינסו להתפשט לכוננים מחוברים ומכונות אחרות. הגבל את התפשטות התוכנה הזדונית על ידי הסרת הגישה ליעדים פוטנציאליים אחרים.
- השאירו את המחשב ב: הצפנת קבצים עשויה להפוך את המחשב לבלתי יציב, וכיבוי מחשב יכול לגרום לאובדן זיכרון נדיף. שמור על המחשב כדי למקסם את ההסתברות להתאוששות.
- צור גיבוי: פענוח הקבצים עבור גרסאות מסוימות של תוכנות כופר אפשרי מבלי לשלם את הכופר. ערוך עותק של קבצים מוצפנים על מדיה נשלפת למקרה שפתרון יתקיים בעתיד או מאמץ פענוח כושל פוגע בקבצים.
- בדוק אם מפענבים: בדוק עם פרויקט No More Ransom כדי לבדוק אם ישנן פענוח בחינם. אם כן, הפעל אותו בעותק של הנתונים המוצפנים כדי לבדוק אם זה יכול לשחזר את הקבצים.
- לבקש עזרה: מחשבים לפעמים מאחסנים עותקי גיבוי של קבצים המאוחסנים עליהם. מומחה לזיהוי פלילי דיגיטלי עשוי להיות מסוגל לשחזר עותקים אלה אם לא נמחקו על ידי התוכנה הזדונית.
- נגב ושחזור: שחזר את המכונה מהתקנת גיבוי או מערכת הפעלה נקייה. זה מבטיח כי התוכנה הזדונית תוסר לחלוטין מהמכשיר
כיצד יכול לבדוק את עזרה של נקודת
נקודת צ’ק’S טכנולוגיית אנטי-רנסומיות משתמשת במנוע בנוי למטרה שמגן מפני גרסאות אפס-אפס מתוחכמות ביותר של תוכנות רנסומיות ומשחזרות בבטחה נתונים מוצפנים, ומבטיחים המשכיות עסקית ופרודוקטיביות. היעילות של טכנולוגיה זו מאומתת מדי יום על ידי צוות המחקר שלנו, ומפגינה בעקביות תוצאות מצוינות בזיהוי והקלה של התקפות.
נקודת קצה הרמוניה, נקודת צ’ק’S מוצר מניעה ותגובה של נקודת קצה מובילה, כולל טכנולוגיית אנטי-רנסום ומספק הגנה לדפדפני אינטרנט ונקודות קצה, ומינוף נקודת בדיקה’הגנות רשת מובילות בתעשייה. נקודת הקצה של הרמוניה מספקת מניעה ותיקון של איום בזמן אמת בכל וקטורי האיום של תוכנות זדוניות, מה שמאפשר לעובדים לעבוד בבטחה לא משנה היכן הם נמצאים, מבלי להתפשר על הפרודוקטיביות.
מהו תוכנת Ransomware?

Ransomware היא כל תוכנה המאפשרת לחוץ לגשת ולהצפין אחר’קבצי S, מחק את המקור ואז מאיים למחוק את העותק היחיד שנותר (מוצפן) של הקבצים אם הכופר לא משולם. בסרטים, המשתמש פורס את תוכנת הכופר מוצג בדרך כלל כפושע מוקשה.
אך למען האמת, Ransomware הוא פשוט מוצר – בדרך כלל נמצא באינטרנט – שכל אחד יכול ללמוד להשתמש בקלות. במילים אחרות, התקפות Ransomware נפוצות, והן יכולות להתיש לקבצים מקומיים או בקורבן’ענן.
איך מתרחשות התקפות כופר?
התקפות כופר מתרחשות במהירות. לפני שאתה מבין שיש איום, ההאקרים גנבו מידע, הציפנו קבצים יקרי ערך ודורשים לשלם כופר כדי לשחרר את הקבצים האלה בחזרה אליך. בדרך כלל, ההאקר דורש סכום מסוים בביטקוין, אך תשלום הכופר לא עושה’לא תמיד ממזער את הנזק. זה יכול לקחת שבועות לאחר התקפת תוכנות כופר כדי להעריך באופן מלא את הנזק שנגרם בארבעת השלבים של התקפת כופר.
שלב 1: הסתננות
אתה יכול לחשוב על האקר כפושע מוקשה, אך האדם הממוצע יכול לגשת בקלות לכל מספר של הצעות רנסומטומיות כשירות. לרוע המזל, השימוש בשירותי Ransomware אלה כדי להשיג אישורים גנובים והפצת תוכנות זדוניות הוא קל כמו שימוש כמעט בכל שירות מקוון אחר.
כל מה שנדרש כדי שהאקר יקבל גישה למידע חיוני הוא התוכנה הנכונה, וההתקפה מתחילה.
שלב 2: התחבר
די רק נקודת גישה אחת. תוכנת Ransomware יוצרת קשר עם הקורבן’S רשת מרוחקת ומייצרת מפתח שישמש להצפנת קבצים (בשלב 3).
בשלב החיבור, תוכנת הכופר מתפשטת למעשה דרך הקורבן’קבצי S כדי למצוא כאלה עם ערך. אחרי הכל, קבצים אלה צריכים להיות שווים את הכופר שההאקר עומד לדרוש.
שלב 3: הצפנה
זה “כּוֹפֶר” חלק מהתקפת Ransomware – קבצים ממוקדים מוצפנים או נגנבים ואז הקבצים המקוריים נמחקים. במילים אחרות, Ransomware מחזיקה את הקבצים שלך כבני ערובה. הדרך היחידה לשחרר את הנתונים שלך היא לפענח אותם, שניתן לעשות רק עם המפתח שנוצר בשלב 2.
שלב 4: סחיטה
ההאקר דורש כעת לשלם סכום בתמורה למפתח, ובדרך כלל יישום מגבלת זמן בתוכה עליך לעמוד בדרישותיהם. אם לא, אתה מסתכן שהאקר מוחק את המפתח ומסיר כל אפשרות לפענח את הקבצים שלך או לשחרר את הנתונים שלך לציבור.
בדרך כלל הקורבנות ממלאים את הדרישות הללו, והתקפת הכופר הושלמה.

כיצד למנוע התקפות Ransomware
מניעת התקפת תוכנות כופר דורשת תשומת לב מדוקדקת לכל היבט של הנתונים שלך. זה דורש פיתרון רב שכבתי למה שהיא בעיה רב שכבתית. הגישה שלנו כוללת ניהול, ניטור ושירותים של תשתיות שיעזרו לכם להגן, לאתר ולהתאושש מפני סייבר -דרכים.
ניהול תשתיות
NetApp מתחילה בגישה ממוקדת נתונים להגנה מפני תוכנת כופר על ידי הצעת NetApp ® Ontap ®, תוכנת ניהול תשתיות ענן היברידיות המובילות בתעשייה. אחרי הכל, עבריינים מכוונים לנתונים שלך, ולכן הגיוני להתחיל את ההגנה שלך בשכבת האחסון. עם תוכנת ONTAP אתה יכול:
- צור נקודות שחזור גרגיריות בלבד, רק בשניות והחל נעילת קבצים מאובטחת
- עקוב אחר חריגות אחסון, כולל אנטרופיה של נתונים, כדי לזהות דרכי סייבר
- שחזר נתונים במהירות תוך דקות מעתקי NetApp Snapshot ™ גרגירים ויעילים
ניטור תשתיות
הבנת איזה סוג של נתונים יש לך, היכן הם מאוחסנים, ומי שיש לו גישה היא צעד חשוב לכל תוכנית חוסן סייבר. Sense Cloud Cloud Sense הוא שירות נתוני ענן המעניק לך נראות לנתונים שלך על פני מקומי ואחסון ענן, כך שתוכל לזהות מה הנתונים החשובים ביותר. אתה יכול גם לנעול הרשאות לאבטחה יעילה יותר.
IQ פעיל כולל פונקציונליות חדשה שתעזור לך לזהות פערים בתנוחת האבטחה שלך ואילו צעדים לנקוט כדי להקשות את סביבת האחסון של ONTAP בהתאם לשיטות העבודה המומלצות של NETAPP. אתה יכול לפקח באופן קבוע על הסביבה שלך ולהתאים על סמך המהדורות האחרונות של תוכנת NetApp כדי לשמור על הנתונים שלך בטוחים ובטוחים.
מרבית ההתקפות כוללות משתמש בלתי מעורער או – באופן סדר – אפילו מנהל סורר. אתה זקוק לרמת בדיקה הכוללת תשומת לב 24/7, שקל יותר להשיג באמצעות תובנות ענן NetApp. שירות זה מפקח בזהירות את הנתונים שלך אל:
- הדגש סיכונים שיכולים להוביל להתקפה
- לגלות התקפות ברגע שהם קורים
- לבצע פעולות אוטומטיות כדי למנוע נזק נרחב
אם זה’S במקום או בענן, ענן תובנות מעניקה לך נראות מלאה לתשתית ויישומים שלך באמצעות אפס טכנולוגיית אמון. זה עוקב ברציפות על התנהגות המשתמש, ללמוד מה’S נורמלי למשתמשים שלך כך שיוכל לאתר חריגות. כאשר תובנות בענן מזהה אנומליה, היא מתריעה עליך באופן מיידי ומפעילה פעולה מיידית, כגון נטילת עותק לתמונת מצב כדי לסייע בשחזור מהיר או חסימת גישה לקבצי המשתמש כדי למנוע סיבוב נתונים.
שירותי תשתית
לפעמים מה שאתה צריך זה קצת יותר עזרה: המומחיות של שותף מהימן למסור נגד SLA. כדי לקבוע את נכונות ההגנה על המידע שלך לפני שמתרחש איום של תוכנות כופר, NetApp מציעה שירות הגנה על נתונים ואבטחת אבטחה כדי לזהות פערי אבטחה ופגיעויות בסביבתך הנוכחית – במקום ובענן – ולספק המלצות ניתנות לפעולה לסגירת פערים אלה כדי להגדיל את חוסן הנתונים. לביטחון נוסף שאתה מוכן להגן על העסק שלך מפני איומי אבטחה, שירות ניטור ודיווח על תוכנות NetApp, הכלול במנוי השירותים המקצועיים של NetApp Flex, רותם את כוחם של תובנות ענן וענן מאובטח כדי לספק שכבה נוספת של הגנה לסביבתך. יחד, שירותים אלה עוזרים לך להגיב ולהתאושש במהירות אם התקפה עוברת את ההגנות שלך.


