


Η επαναφορά του κωδικού πρόσβασης σημαίνει να το αλλάξετε?
Επαναφορά ενός κωδικού πρόσβασης έναντι. Αλλαγή κωδικού πρόσβασης
Περίληψη
Σε αυτό το άρθρο, θα συζητήσουμε τη διαφορά μεταξύ της επαναφοράς ενός κωδικού πρόσβασης και της αλλαγής ενός κωδικού πρόσβασης. Η επαναφορά ενός κωδικού πρόσβασης είναι μια διαχειριστική ενέργεια που μπορεί να γίνει από έναν διαχειριστή ή κάποιον με την κατάλληλη άδεια, ενώ η αλλαγή ενός κωδικού πρόσβασης είναι μια ενέργεια χρήστη που απαιτεί από τον χρήστη να γνωρίζει τον τρέχοντα κωδικό πρόσβασής του. Θα διερευνήσουμε επίσης τα δικαιώματα και την καταγραφή συμβάντων που σχετίζονται με αυτές τις ενέργειες στο σύστημα των Windows.
Βασικά σημεία
- Η επαναφορά ενός κωδικού πρόσβασης είναι μια διαχειριστική ενέργεια, ενώ η αλλαγή ενός κωδικού πρόσβασης είναι μια ενέργεια χρήστη.
- Για αλλαγή κωδικού πρόσβασης, ο χρήστης πρέπει να γνωρίζει τον τρέχοντα κωδικό πρόσβασής του, αλλά για επαναφορά κωδικού πρόσβασης, ο παλιός κωδικός πρόσβασης δεν απαιτείται.
- Ένας χρήστης χρειάζεται την άδεια “Αλλαγή κωδικού πρόσβασης” για να αλλάξει τον κωδικό πρόσβασής του, ενώ ένα άτομο με την άδεια “Reset Password” μπορεί να επαναφέρει τον κωδικό πρόσβασης κάποιου άλλου.
- Οι αλλαγές κωδικού πρόσβασης γίνονται συνήθως μέσω του πίνακα ελέγχου λογαριασμών χρηστών ή του πλαισίου διαλόγου σύνδεσης στα Windows.
- Οι επαναφορές κωδικών πρόσβασης μπορούν να πραγματοποιηθούν μέσω εργαλείων διαχείρισης λογαριασμών όπως χρήστες και υπολογιστές Active Directory.
- Στο Windows Server 2003 και αργότερα εκδόσεις, διαφορετικά αναγνωριστικά συμβάντων καταγράφονται για αλλαγή κωδικού πρόσβασης και συμβάντα επαναφοράς κωδικού πρόσβασης.
- Η άδεια “Επαναφορά κωδικού πρόσβασης” χρησιμοποιείται όταν ένας διαχειριστής ή ένα άτομο υποστήριξης χειρίζεται τον ξεχασμένο κωδικό πρόσβασης ενός χρήστη.
- Στο Active Directory, η άδεια “Αλλαγή κωδικού πρόσβασης” απαιτεί γνώση του τρέχοντος κωδικού πρόσβασης του λογαριασμού, ενώ η άδεια “επαναφοράς κωδικού πρόσβασης” δεν το κάνει.
- Από προεπιλογή, οι χρήστες μπορούν να αλλάξουν τους δικούς τους κωδικούς πρόσβασης, αλλά μόνο οι διαχειριστές και οι φορείς εκμετάλλευσης λογαριασμών μπορούν να επαναφέρουν κωδικούς πρόσβασης.
Ερωτήσεις και απαντήσεις
Ε: Πώς διαφέρει η άδεια κωδικού πρόσβασης Active Directory (AD)? Πώς το αρχείο καταγραφής του συστήματος Windows επαναφέρει τον κωδικό πρόσβασης και αλλάζει τα συμβάντα κωδικού πρόσβασης στο πρόγραμμα προβολής συμβάντων?
ΕΝΑ: Αν και η επαναφορά ενός κωδικού πρόσβασης και η αλλαγή ενός κωδικού πρόσβασης έχουν το ίδιο αποτέλεσμα, είναι δύο εντελώς διαφορετικές ενέργειες. Μια αλλαγή κωδικού πρόσβασης είναι μια ενέργεια χρήστη που απαιτεί από το χρήστη να γνωρίζει τον τρέχοντα κωδικό πρόσβασής του και να έχει την άδεια “αλλαγής κωδικού πρόσβασης”. Από την άλλη πλευρά, η επαναφορά κωδικού πρόσβασης είναι μια διοικητική ενέργεια που μπορεί να γίνει από κάποιον με άδεια “επαναφοράς κωδικού πρόσβασης” και δεν απαιτεί γνώση του παλιού κωδικού πρόσβασης. Στο πρόγραμμα προβολής συμβάντων των Windows, τα συμβάντα αλλαγής κωδικού πρόσβασης καταγράφονται με αναγνωριστικό συμβάντος 627, ενώ τα συμβάντα επαναφοράς κωδικού πρόσβασης καταγράφονται με αναγνωριστικό συμβάντος 628 ξεκινώντας από το Windows Server 2003. Στα Windows 2000, τόσο η αλλαγή κωδικού πρόσβασης όσο και τα συμβάντα επαναφοράς κωδικού πρόσβασης καταγράφηκαν με αναγνωριστικό συμβάντος 627.
Ε: Ποια είναι η διαφορά μεταξύ του κωδικού επαναφοράς και της αλλαγής των δικαιωμάτων κωδικού πρόσβασης σε αντικείμενα χρήστη στην Active Directory (AD)?
ΕΝΑ: Η άδεια “Αλλαγή κωδικού πρόσβασης” απαιτεί γνώση του τρέχοντος κωδικού πρόσβασης του λογαριασμού και επιτρέπει στο άτομο να αλλάξει τον δικό του κωδικό πρόσβασης. Η άδεια “Επαναφορά κωδικού πρόσβασης”, από την άλλη πλευρά, χρησιμοποιείται όταν ένας διαχειριστής ή ένας άνθρωπος υποστήριξης χειρίζεται τον ξεχασμένο κωδικό πρόσβασης ενός χρήστη. Δεν απαιτεί γνώση του τρέχοντος κωδικού πρόσβασης του λογαριασμού. Από προεπιλογή, οι χρήστες μπορούν να αλλάξουν τους δικούς τους κωδικούς πρόσβασης, ενώ μόνο οι διαχειριστές και οι φορείς εκμετάλλευσης λογαριασμών μπορούν να επαναφέρουν κωδικούς πρόσβασης στον κατάλογο Active Directory.
Ε: Πώς μπορεί να διαφοροποιηθεί η επαναφορά κωδικού πρόσβασης από μια αλλαγή κωδικού πρόσβασης στην πράξη?
ΕΝΑ: Η επαναφορά κωδικού πρόσβασης μπορεί να ξεκινήσει από έναν διαχειριστή ή κάποιον με την κατάλληλη άδεια. Δεν απαιτεί από τον χρήστη να γνωρίζει τον τρέχοντα κωδικό πρόσβασής του. Αντίθετα, μια αλλαγή κωδικού πρόσβασης εκτελείται από τον ίδιο τον χρήστη και απαιτεί να εισαγάγουν τον τρέχοντα κωδικό πρόσβασής τους πριν ρυθμίσετε ένα νέο. Η διαδικασία για επαναφορά κωδικού πρόσβασης συνήθως περιλαμβάνει τη δημιουργία ενός μοναδικού συνδέσμου επαναφοράς κωδικού πρόσβασης ή κώδικα, ενώ μια αλλαγή κωδικού πρόσβασης γίνεται συνήθως μέσω μιας διεπαφής χρήστη, όπως ο πίνακας ελέγχου λογαριασμών χρήστη ή ένα παράθυρο διαλόγου σύνδεσης σύνδεσης.
Ε: Είναι ασφαλέστερο να έχετε ξεχωριστές σελίδες για την επαναφορά κωδικού πρόσβασης και τις λειτουργίες αλλαγής κωδικού πρόσβασης?
ΕΝΑ: Ναι, θεωρείται γενικά ασφαλέστερο να έχουμε ξεχωριστές σελίδες για την επαναφορά κωδικού πρόσβασης και τις λειτουργίες αλλαγής κωδικού πρόσβασης. Οι σύνδεσμοι ή οι κωδικοί επαναφοράς κωδικού πρόσβασης αποστέλλονται συχνά στο email ενός χρήστη και η κατοχή μιας ειδικής σελίδας για τη διαδικασία επαναφοράς διασφαλίζει ότι ο χρήστης μπορεί να ορίσει με ασφάλεια έναν νέο κωδικό πρόσβασης χωρίς τον κίνδυνο να διακυβευτεί ο παλιός κωδικός πρόσβασής του. Από την άλλη πλευρά, μια σελίδα αλλαγής κωδικού πρόσβασης θα πρέπει να είναι προσβάσιμη μόνο όταν ο χρήστης έχει ήδη συνδεθεί και μπορεί να παρέχει τον τρέχοντα κωδικό πρόσβασής του για να εξασφαλίσει την ασφάλεια του λογαριασμού του.
Ε: Μπορούν να καταγραφούν και να παρακολουθούνται προσπάθειες επαναφοράς κωδικού πρόσβασης?
ΕΝΑ: Ναι, οι προσπάθειες επαναφοράς κωδικού πρόσβασης μπορούν να καταγραφούν και να παρακολουθούνται. Χρησιμοποιώντας μηχανισμούς καταγραφής συμβάντων και ελέγχου στο σύστημα των Windows, οι διαχειριστές μπορούν να παρακολουθούν τα συμβάντα επαναφοράς κωδικού πρόσβασης και να εντοπίσουν τυχόν ύποπτες ή μη εξουσιοδοτημένες δραστηριότητες. Επιπλέον, τα αρχεία καταγραφής μπορούν να παρέχουν πολύτιμες πληροφορίες για την εγκληματολογική ανάλυση σε περίπτωση συμβάντων ασφαλείας ή παραβιάσεων που σχετίζονται με την επαναφορά κωδικών πρόσβασης.
Ε: Υπάρχουν παραμέτρους ασφαλείας που πρέπει να έχετε κατά νου κατά την εφαρμογή της επαναφοράς κωδικού πρόσβασης και της αλλαγής λειτουργιών?
ΕΝΑ: Ναι, υπάρχουν αρκετές εκτιμήσεις ασφαλείας που πρέπει να έχετε κατά νου όταν εφαρμόζετε την επαναφορά κωδικού πρόσβασης και την αλλαγή λειτουργιών. Αυτά περιλαμβάνουν:
- Χρησιμοποιώντας ασφαλείς μηχανισμούς για την αποστολή συνδέσμων ή κωδικών επαναφοράς κωδικού πρόσβασης, όπως κρυπτογραφημένα μηνύματα ηλεκτρονικού ταχυδρομείου ή συστήματα ασφαλούς μηνυμάτων.
- Εφαρμογή ισχυρών πολιτικών κωδικού πρόσβασης για να διασφαλιστεί ότι οι χρήστες δημιουργούν ισχυρούς και μοναδικούς κωδικούς πρόσβασης.
- Εφαρμογή μηχανισμών για την πρόληψη της βίαιης δύναμης ή αυτοματοποιημένων επιθέσεων κατά της επαναφοράς κωδικού πρόσβασης και της αλλαγής λειτουργιών.
- Τακτική επανεξέταση και ενημέρωση των δικαιωμάτων και των ελέγχων πρόσβασης που σχετίζονται με την επαναφορά κωδικών πρόσβασης και την αλλαγή λειτουργιών για την πρόληψη της μη εξουσιοδοτημένης πρόσβασης.
- Περιοδική αναθεώρηση των αρχείων καταγραφής και παρακολούθησης για τυχόν ύποπτες δραστηριότητες ή πρότυπα που σχετίζονται με την επαναφορά και τις αλλαγές κωδικού πρόσβασης.
- Εξασφαλίζοντας ότι οι λειτουργίες επαναφοράς και αλλαγής του κωδικού πρόσβασης δοκιμάζονται και εξετάζονται σωστά για τυχόν ευπάθειες ή αδυναμίες.
Ε: Μπορούν να προσαρμοστούν ή να επεκταθούν οι μέθοδοι που χρησιμοποιούνται για την επαναφορά κωδικού πρόσβασης και τον κωδικό πρόσβασης?
ΕΝΑ: Ναι, οι μέθοδοι που χρησιμοποιούνται για την επαναφορά κωδικού πρόσβασης και την αλλαγή κωδικού πρόσβασης μπορούν να προσαρμοστούν και να επεκταθούν βάσει των ειδικών απαιτήσεων μιας εφαρμογής ή συστήματος. Οι οργανισμοί μπορούν να επιλέξουν να εφαρμόσουν πρόσθετα μέτρα ασφαλείας, όπως ο έλεγχος ταυτότητας πολλαπλών παραγόντων, για να ενισχύσουν την ασφάλεια της επαναφοράς του κωδικού πρόσβασης και των λειτουργιών αλλαγής. Επιπλέον, οι οργανισμοί μπορούν να ενσωματώσουν την επαναφορά του κωδικού πρόσβασης και να αλλάξουν λειτουργίες με άλλα συστήματα ή υπηρεσίες διαχείρισης ταυτότητας και πρόσβασης για να παρέχουν μια απρόσκοπτη εμπειρία χρήστη και να εξασφαλίσουν συνεπείς πρακτικές ασφάλειας σε πολλές εφαρμογές.
Ε: Ποιες είναι οι πιθανές συνέπειες του μη εξουσιοδοτημένου κωδικού πρόσβασης επαναλήψεων ή αλλαγών?
ΕΝΑ: Οι μη εξουσιοδοτημένες επαναλήψεις κωδικού πρόσβασης ή αλλαγές μπορεί να έχουν σοβαρές συνέπειες, ειδικά εάν εκτελούνται σε διοικητικούς ή εκτελεστικούς λογαριασμούς. Ένα μη εξουσιοδοτημένο άτομο που αποκτά πρόσβαση σε έναν διοικητικό λογαριασμό μέσω επαναφοράς ή αλλαγής κωδικού πρόσβασης θα μπορούσε ενδεχομένως να προκαλέσει σημαντικές ζημιές, όπως η μη εξουσιοδοτημένη πρόσβαση σε ευαίσθητες πληροφορίες, μη εξουσιοδοτημένες αλλαγές στις διαμορφώσεις συστήματος ή ακόμα και σε πλήρη συμβιβασμό του συστήματος. Ως εκ τούτου, είναι σημαντικό να εφαρμόσετε ισχυρά μέτρα ασφαλείας και να παρακολουθείτε προσεκτικά την επαναφορά κωδικών πρόσβασης και την αλλαγή δραστηριοτήτων για την πρόληψη της μη εξουσιοδοτημένης πρόσβασης.
Επαναφορά ενός κωδικού πρόσβασης έναντι. Αλλαγή κωδικού πρόσβασης
Μπορείτε να φανταστείτε τις συνέπειες κάποιου που μπορεί να επαναφέρει τον κωδικό πρόσβασης ενός διοικητικού λογαριασμού ή ενός εκτελεστικού λογαριασμού-ανάλογα με την πρόθεση και την τεχνογνωσία του δράστη, οι συνέπειες θα μπορούσαν ενδεχομένως να είναι καταστροφικές.
Αλλαγή κωδικού πρόσβασης έναντι επαναφοράς κωδικού πρόσβασης [κλειστό]
Θέλετε να βελτιώσετε αυτήν την ερώτηση? Ενημερώστε την ερώτηση, ώστε να μπορεί να απαντηθεί με γεγονότα και αναφορές με την επεξεργασία αυτής της ανάρτησης.
Έκλεισε πριν από 9 χρόνια .
Έχω μια σελίδα όπου ένας χρήστης μπορεί να ζητήσει σύνδεσμο επαναφοράς κωδικού πρόσβασης εάν έχει ξεχάσει τον κωδικό πρόσβασης στον λογαριασμό του. Θέλω επίσης να δημιουργήσω έναν τρόπο για έναν χρήστη να αλλάξει τον κωδικό πρόσβασής του εάν έχουν ήδη συνδεθεί στον λογαριασμό του. Θα ήταν καλύτερο να δημιουργήσετε ξεχωριστές σελίδες για κάθε αυτούς τους διαφορετικούς τύπους κωδικού πρόσβασης επαναλήψεων ή θα πρέπει απλώς να αλλάξω τη φόρμα με βάση το αν ο χρήστης είναι συνδεδεμένος ή όχι? Εχει πραγματικά σημασία? Υπάρχει ένα γενικό πρότυπο?
ρώτησε 24 Οκτωβρίου 2013 στις 2:42
Shane A. Darr Shane A. Νάρκη
521 6 6 ασημένια κονκάρδες 16 16 χάλκινα κονκάρδες
Αυτό το θέμα είναι καλύτερα κατάλληλο για το ux.στεφάνη.com.
24 Οκτωβρίου 2013 στις 2:58
Διαφωνώ ως πρόθεση της ερώτησής μου δεν ήταν που είναι πιο φιλικό προς το χρήστη, αλλά αυτό που είναι πιο συνηθισμένη πρακτική από ένα σημείο ανάπτυξης. Η πρόθεσή μου είναι να κολλήσω με γενικά αποδεκτά πρότυπα προγραμματισμού και να κάνω τα πράγματα όσο το δυνατόν πιο ασφαλή. Μπορώ να δω γιατί αυτή η ερώτηση μπορεί να θεωρηθεί ως ερώτηση UX και θα έπρεπε να έχω κάνει τους λόγους για την ερώτησή μου πιο εμφανή. Ευχαριστώ
26 Οκτωβρίου 2013 στις 5:22
1 Απάντηση 1
Δημιουργήστε ξεχωριστές σελίδες. Η επαναφορά των συνδέσμων (όταν οι χρήστες δεν έχουν συνδεθεί) συνήθως χρησιμοποιούν μια μοναδική τιμή λήψης. Όταν ο χρήστης ζητά να τους αποσταλεί ένας σύνδεσμος, εισάγεται μια τιμή στη βάση δεδομένων. Όταν ένα άτομο επισκέπτεται τη σελίδα επαναφοράς, ο διακομιστής θα ελέγξει την τιμή λήψης που έχει εισαχθεί στη διεύθυνση URL. Εάν η τιμή GET ταιριάζει με μια μοναδική τιμή που βρίσκεται στη βάση δεδομένων, τότε το άτομο έχει την ευκαιρία να βάλει σε νέο κωδικό πρόσβασης. Οι μοναδικές τιμές στις βάσεις δεδομένων είναι συνήθως ρυθμισμένες για να λήγουν αρκετά γρήγορα. Αυτό εμποδίζει τους ανθρώπους να χρησιμοποιούν βίαιη δύναμη για να επαναφέρουν τον κωδικό πρόσβασης κάποιου άλλου.
Δεν θέλετε να αναμίξετε τα παραπάνω με μια απλή αλλαγή κωδικού πρόσβασης που ξεκινά όταν ένας χρήστης έχει συνδεθεί.
Απαντήθηκε στις 24 Οκτωβρίου 2013 στις 2:50
Lloyd Banks Lloyd Banks
35.4K 57 57 χρυσά κονκάρδες 155 155 ασημένια σήματα 246 246 χάλκινα κονκάρδες
Ευχαριστώ για τη συμβολή σας. Η επαναφορά κωδικού πρόσβασης για μια διαδικασία ξεχασμένης κωδικού πρόσβασης που σημειώσατε παραπάνω είναι ακριβώς το πώς κάνω αυτό το έργο. Χαίρομαι που το κάνω σωστά. Σκέφτομαι ότι ίσως θα δημιουργήσω μια σελίδα πληροφοριών λογαριασμού ενημέρωσης όπου ένας χρήστης μπορεί να αλλάξει πληροφορίες, συμπεριλαμβανομένου του κωδικού πρόσβασης, αν χρειαστεί.
24 Οκτωβρίου 2013 στις 2:53
Η αλλαγή ενός κωδικού πρόσβασης και η επαναφορά ενός κωδικού πρόσβασης είναι δύο πολύ διαφορετικά πράγματα. Η επαναφορά ενός κωδικού πρόσβασης μπορεί να γίνει όταν ο χρήστης δεν είναι συνδεδεμένος. Η αλλαγή ενός κωδικού πρόσβασης συμβαίνει μόνο όταν ο χρήστης έχει συνδεθεί και γνωρίζει τον τρέχοντα κωδικό πρόσβασής του.
Επαναφορά ενός κωδικού πρόσβασης έναντι. Αλλαγή κωδικού πρόσβασης
Ε: Πώς διαφέρει η άδεια κωδικού πρόσβασης Active Directory (AD)? Πώς το αρχείο καταγραφής του συστήματος Windows επαναφέρει τον κωδικό πρόσβασης και αλλάζει τα συμβάντα κωδικού πρόσβασης στο πρόγραμμα προβολής συμβάντων?
ΕΝΑ: Αν και η επαναφορά ενός κωδικού πρόσβασης και η αλλαγή ενός κωδικού πρόσβασης έχουν το ίδιο αποτέλεσμα, είναι δύο εντελώς διαφορετικές ενέργειες.
Μια αλλαγή κωδικού πρόσβασης είναι μια ενέργεια χρήστη, όπου ένας χρήστης εισάγει έναν νέο κωδικό πρόσβασης για τον λογαριασμό χρήστη των Windows του. Τα Windows πιστοποιούν τον χρήστη πριν επιτρέπεται να αλλάξει τον κωδικό πρόσβασης. Αυτό σημαίνει ότι ένας χρήστης πρέπει πάντα να εισάγει πρώτα τον παλιό του κωδικό πρόσβασης πριν του επιτραπεί να το αλλάξει. Ένας χρήστης πρέπει επίσης να έχει την άδεια αλλαγής κωδικού πρόσβασης στο αντικείμενο του λογαριασμού τομέα του διαφημίσεως που επιτρέπεται να αλλάξει τον κωδικό πρόσβασης. Ένας χρήστης μπορεί να αλλάξει τον κωδικό πρόσβασής του από τον πίνακα ελέγχου λογαριασμών χρήστη ή από την επιλογή αλλαγής κωδικού πρόσβασης στο παράθυρο διαλόγου σύνδεσης που εμφανίζεται μετά την παροχή Ctrl+Alt+Del.
Η επαναφορά κωδικού πρόσβασης είναι μια διαχειριστική ενέργεια, όπου ένας διαχειριστής των Windows (ή ένας λογαριασμός Windows που έχει την άδεια επαναφοράς κωδικού πρόσβασης στο αντικείμενο λογαριασμού χρήστη) επαναφέρει τον κωδικό πρόσβασης ενός χρήστη. Σε αντίθεση με μια αλλαγή κωδικού πρόσβασης, μια επαναφορά κωδικού πρόσβασης δεν απαιτεί γνώση του παλιού κωδικού πρόσβασης. Οποιοσδήποτε λογαριασμός έχει άδεια επαναφοράς κωδικού πρόσβασης στο αντικείμενο λογαριασμού τομέα διαφήμισης χρήστη μπορεί να κάνει επαναφορά κωδικού πρόσβασης. Οι επαναφορές κωδικών πρόσβασης μπορούν να ξεκινήσουν από ένα από τα εργαλεία διαχείρισης λογαριασμών διαφημίσεων, όπως η Microsoft Management Console (MMC) χρήστες καταλόγων Active Directory και οι υπολογιστές Snap-in ή το Active Directory Administrative Center.
Ξεκινώντας με το Windows Server 2003, τα Windows καταγράφει διαφορετικά αναγνωριστικά συμβάντων για την αλλαγή κωδικού πρόσβασης και τα συμβάντα επαναφοράς κωδικού πρόσβασης. Καταγράφει αναγνωριστικό συμβάντος 627 για ένα συμβάν αλλαγής κωδικού πρόσβασης και αναγνωριστικό συμβάντος 628 για ένα συμβάν επαναφοράς κωδικού πρόσβασης. Windows 2000 καταγραφμένο αναγνωριστικό συμβάντος 627 τόσο για την αλλαγή κωδικού πρόσβασης όσο και για τα συμβάντα επαναφοράς κωδικού πρόσβασης.
Διαχωρισμός μεταξύ του κωδικού πρόσβασης και της αλλαγής του κωδικού πρόσβασης
Ποια είναι η διαφορά μεταξύ του Επαναφέρετε τον κωδικό πρόσβασης και Αλλαξε κωδικό δικαιώματα σχετικά με τα αντικείμενα χρήστη στην Active Directory (AD)?
ο Αλλαξε κωδικό Η άδεια απαιτεί το άτομο που αλλάζει τον κωδικό πρόσβασης να γνωρίζει τον τρέχοντα κωδικό πρόσβασης του λογαριασμού. Όταν ένας διαχειριστής ή άτομο υποστήριξης χειρίζεται τον ξεχασμένο κωδικό πρόσβασης του χρήστη, ο διαχειριστής ή το άτομο υποστήριξης χρησιμοποιεί το Επαναφέρετε τον κωδικό πρόσβασης άδεια, η οποία δεν απαιτεί γνώση του τρέχοντος κωδικού πρόσβασης του λογαριασμού. Με τα προεπιλεγμένα δικαιώματα της AD, μπορείτε να αλλάξετε τον δικό σας κωδικό πρόσβασης, αλλά μόνο οι διαχειριστές και οι φορείς εκμετάλλευσης λογαριασμών μπορούν να επαναφέρουν κωδικούς πρόσβασης.
Επαναφέρετε τον κωδικό πρόσβασης

Επαναφέρετε τον κωδικό πρόσβασης είναι η ενέργεια ακύρωσης του τρέχοντος κωδικού πρόσβασης για έναν λογαριασμό σε έναν ιστότοπο, υπηρεσία ή συσκευή και στη συνέχεια δημιουργώντας ένα νέο. Ένας κωδικός πρόσβασης μπορεί να επαναφέρετε χρησιμοποιώντας τις ρυθμίσεις του λογισμικού ή της υπηρεσίας ή επικοινωνώντας με το τμήμα εξυπηρέτησης πελατών.
Εάν χρειάζεστε την επαναφορά του κωδικού πρόσβασης, οι περισσότερες υπηρεσίες έχουν μια υπηρεσία “Ξεχάσατε τον κωδικό πρόσβασης” που σας στέλνει e-mail σε έναν σύνδεσμο όταν ζητάτε να επαναφέρετε τον κωδικό πρόσβασης στον ιστότοπο. Εάν η διεύθυνση e-mail σας δεν είναι πλέον έγκυρη ή η υπηρεσία δεν είναι υπηρεσία ελπίδας υπολογιστή, επικοινωνήστε με την εταιρεία που είναι υπεύθυνη για την υπηρεσία του ξεχασμένου κωδικού πρόσβασης.
Η λειτουργία Reset Password είναι για τον λογαριασμό σας και δεν πρέπει να χρησιμοποιηθεί ως μέθοδος πρόσβασης στον λογαριασμό κάποιου άλλου ή να πειραματιστεί ένας άλλος λογαριασμός.
Σχετική πληροφορία
- Πώς να επαναφέρετε έναν κωδικό πρόσβασης που έχουν χαθεί ή ξεχαστεί.
- Ξέχασα τον κωδικό πρόσβασης στο facebook.
- Βοήθεια και πληροφορίες σχετικά με τους κωδικούς πρόσβασης υπολογιστή.
- Τι είναι ένας ασφαλής τρόπος να θυμηθώ τους κωδικούς πρόσβασής μου?
- Υπενθύμιση επαλήθευσης κωδικού πρόσβασης ηλεκτρονικού υπολογιστή Hope Forums.
- Βοήθεια και υποστήριξη ασφαλείας υπολογιστών.
Blog ασφαλείας Active Directory
Ελπίζω να σας βρει καλά. Σήμερα, ήθελα απλώς να περάσω λίγα λεπτά για να ρίξω φως σε ένα θέμα που επηρεάζει ουσιαστικά κάθε δημόσια οργάνωση στις Ηνωμένες Πολιτείες και ενδεχομένως οι περισσότερες οργανώσεις σε όλο τον κόσμο.
Πριν από λίγες εβδομάδες, ένα άλλο παγκοσμίως προεξέχον πολλαπλών $ b κρατημένος δημοσίως.S Οργάνωση με άδεια χρήσης χρυσού δακτύλου 007.
Δεδομένου ότι το χρυσό δάχτυλο 007’S πολυάριθμες δυνατότητες (Έλεγχος αντιπροσωπείας της υπηρεσίας υπηρεσίας Active Directory, Ανάλυση Αποτελεσματικών Δικαιωμάτων της Διεύθυνσης Active Directory, Ανάλυση Δικαιωμάτων Ενεργειακής Δομής, Υπολογισμός μεγέθους κ.λπ.), πάντα θέλουμε να μάθουμε για το τι χρησιμοποιούν οι πελάτες μας.
Έτσι, όταν τους ρωτήσαμε τι σκόπευαν να χρησιμοποιήσουν το χρυσό δάχτυλο, μας ενημέρωσαν ότι επιθυμούν να το χρησιμοποιήσουν “έλεγχος που μπορεί αλλαγή των οποίων οι κωδικοί πρόσβασης στην υπηρεσία καταλόγου Active Directory, επειδή οι ελεγκτές συμμόρφωσης SOX τους απαιτούσαν να παράσχουν αυτές τις πληροφορίες.”
Αυτό ήταν λίγο εκπληκτικό. Σκεφτήκαμε ότι σήμαινε να πούμε “ποιος μπορεί επαναφορά των οποίων οι κωδικοί πρόσβασης” Έτσι τους ζητήσαμε ξανά αν οι ελεγκτές τους ζήτησαν να παράσχουν μια αναφορά “ποιος μπορεί να αλλάξει τους κωδικούς πρόσβασης”, ή “ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης.”
Επιβεβαίωσαν ότι οι ελεγκτές ήθελαν να μάθουν “ποιος μπορεί αλλαγή των οποίων οι κωδικοί πρόσβασης”.
Αυτό για εμάς ήταν λίγο ανησυχητικό.
Η διαφορά μεταξύ αλλαγής κωδικού πρόσβασης και επαναφοράς κωδικού πρόσβασης
Λαοί, η διαφορά μεταξύ “Ποιος μπορεί να αλλάξει κωδικούς πρόσβασης” και “Ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης” είναι υψίστης αξίας για την οργανωτική ασφάλεια, αλλά παραμένει σε μεγάλο βαθμό παρεξηγημένη και έτσι αξίζει να ρίξουμε φως –
Αλλαγές κωδικού πρόσβασης καταλόγου Active Directory
Κάθε λογαριασμός χρήστη τομέα στην υπηρεσία καταλόγου Active Directory προστατεύεται από έναν κωδικό πρόσβασης και είναι η γνώση αυτού του κωδικού πρόσβασης που επιτρέπει στον κάτοχο του λογαριασμού να επαληθεύσει τον εαυτό του και στην πραγματικότητα ισχυρίζεται ότι η ταυτότητα αντιπροσωπεύεται από αυτόν τον λογαριασμό χρήστη τομέα.
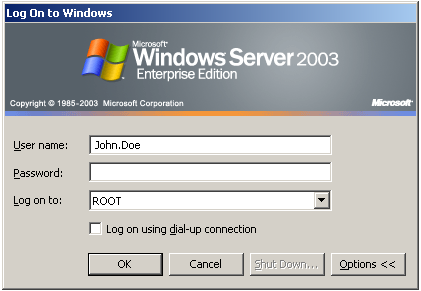
Όταν ένας χρήστης’Ο λογαριασμός S έχει αρχικά ρυθμιστεί, παρέχεται με έναν προσωρινό κωδικό πρόσβασης (ιδανικά μέσω ασφαλών μέσων) και στη συνέχεια ζητείται να αλλάξει αμέσως αυτόν τον κωδικό πρόσβασης σε μια νέα τιμή, i.μι. ένα μόνο που έχει γνώση.
Μόνο ο λογαριασμός’Ο κάτοχος S πρέπει να γνωρίζει τον λογαριασμό’κωδικός πρόσβασης. Κανείς άλλος δεν πρέπει να γνωρίζει τον κωδικό πρόσβασής του, επειδή όποιος γνωρίζει τον λογαριασμό’Ο κωδικός πρόσβασης μπορεί να πιστοποιήσει τον έλεγχο του συστήματος ως χρήστη χρησιμοποιώντας αυτόν τον κωδικό πρόσβασης.
Τώρα, για λόγους ασφαλείας, οι περισσότεροι οργανισμοί απαιτούν από τους χρήστες να αλλάζουν τους κωδικούς πρόσβασης σε περιοδική βάση, έτσι ώστε να προστατεύουν τους κωδικούς πρόσβασης από επιθέσεις υποθέσεων κωδικού πρόσβασης και ως εκ τούτου το σύστημα παρέχει μια εγκατάσταση για να επιτρέψει στους χρήστες να αλλάξουν τους κωδικούς πρόσβασής τους.
Ένας χρήστης μπορεί να αλλάξει τον κωδικό πρόσβασής του, επικαλούμενη την ακολουθία ελέγχου ταυτότητας ασφαλείας (“Alt-Ctrl-Del”), στη συνέχεια, επιλέγοντας το “Άλλαξε κωδικό” επιλογή. Στη συνέχεια, ο χρήστης απαιτείται να εισαγάγει τόσο τον νέο κωδικό πρόσβασης όσο και τον τρέχοντα κωδικό πρόσβασης.
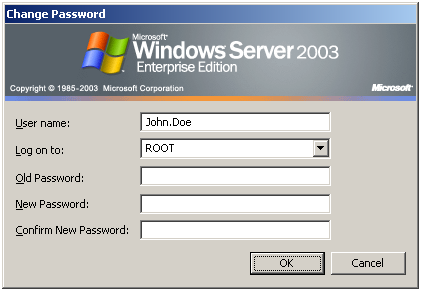
(Σημείωση: Τα παράθυρα Άλλαξε κωδικό το διάλογο αναφέρεται στο ρεύμα κωδικός πρόσβασης ως το παλαιός Κωδικός πρόσβασης.·
Εάν ο τρέχων κωδικός πρόσβασης είναι έγκυρος, το σύστημα δέχεται το αίτημα αλλαγής κωδικού πρόσβασης και προχωρά στην αλλαγή του χρήστη’S Κωδικός πρόσβασης στη νέα τιμή. Εάν ο τρέχων κωδικός πρόσβασης δεν είναι έγκυρος, το σύστημα αρνείται το αίτημα αλλαγής κωδικού πρόσβασης.
Τώρα, είναι πολύ σημαντικό να σημειωθεί ότι για να αλλάξετε τον κωδικό πρόσβασης, ο χρήστης πρέπει να εισαγάγει τον τρέχοντα κωδικό πρόσβασης i.μι. Χωρίς να δείξει γνώση του τρέχοντος κωδικού πρόσβασης, δεν μπορεί να αλλάξει τον κωδικό πρόσβασης.
Με άλλα λόγια, εάν κάποιος υποθέτει ότι μόνο ο χρήστης γνωρίζει τον κωδικό πρόσβασης στον λογαριασμό του, τότε μπορεί κανείς να συμπεράνει ότι κανείς άλλος δεν μπορεί να αλλάξει τον χρήστη’S Κωδικός πρόσβασης, επειδή κανείς άλλος δεν γνωρίζει τον χρήστη’S Τρέχων κωδικός πρόσβασης.
Συνοπτικά, δεν υπάρχει λόγος να ελέγξετε ποιος μπορεί να αλλάξει τους κωδικούς πρόσβασης επειδή (στις 99.9999% των περιπτώσεων), μόνο ο κάτοχος λογαριασμού χρήστη γνωρίζει τον τρέχοντα κωδικό πρόσβασης του λογαριασμού και χωρίς να γνωρίζει τον τρέχοντα χρήστη’S Κωδικός πρόσβασης, κανείς δεν μπορεί να αλλάξει τον χρήστη’κωδικός πρόσβασης.
Κατά συνέπεια, κατά την ταπεινή μου άποψη, οι ελεγκτές κανονιστικής συμμόρφωσης δεν πρέπει να ζητούν από τους οργανισμούς να ελέγξουν “ποιος μπορεί να αλλάξει τους κωδικούς πρόσβασης” Μόνο επειδή δεν υπάρχει σημαντικό όφελος για το να το πράξει.
Επαναφορά κωδικού πρόσβασης καταλόγου Active Directory
Τώρα, σε περίπτωση που βρίσκεστε ρωτάτε – “Αλλά περιμένετε, τι γίνεται με την κατάσταση στην οποία ένας χρήστης ξεχνά τον κωδικό πρόσβασής του, τότε καλεί το γραφείο βοήθειας για βοήθεια, ως αποτέλεσμα του οποίου ένας χειριστής γραφείου βοήθειας επαναφέρει τον χρήστη’S Κωδικός πρόσβασης και χορηγεί στον χρήστη έναν προσωρινό κωδικό πρόσβασης με τον οποίο μπορεί στη συνέχεια να συνδεθεί και αμέσως μετά τη σύνδεση, να αλλάξει τον κωδικό πρόσβασής του σε μια τιμή που είναι γνωστή μόνο στον χρήστη.”
Η απάντηση είναι ότι, ο χειριστής γραφείου βοήθειας, δεν άλλαξε τον χρήστη’S Κωδικός, αλλά στην πραγματικότητα επαναφέρετε τον χρήστη’S Κωδικός πρόσβασης σε έναν νέο προσωρινό κωδικό πρόσβασης και, στη συνέχεια, παρείχε αυτόν τον προσωρινό κωδικό πρόσβασης στον χρήστη (ελπίζουμε μέσω ασφαλούς καναλιού) και (ελπίζουμε) τον έδωσε εντολή να αλλάξει αμέσως τον κωδικό πρόσβασής του σε μια τιμή που είναι γνωστή μόνο στον χρήστη.
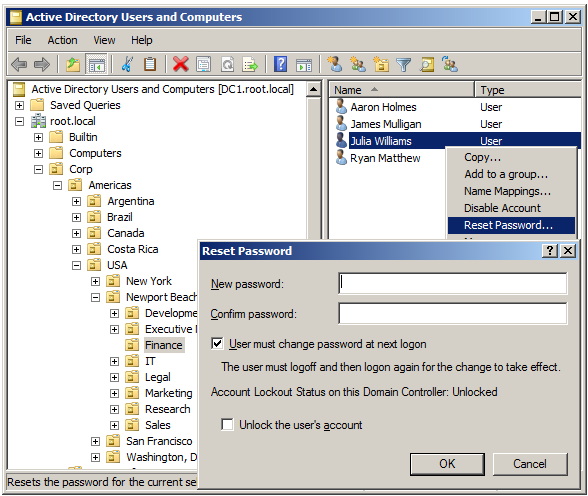
Βλέπετε, προκειμένου να ληφθούν υπόψη οι καταστάσεις όπου ένας χρήστης ξεχνά τον κωδικό πρόσβασής του και έτσι δεν είναι σε θέση να συνδεθεί, το σύστημα παρέχει μια εγκατάσταση με την οποία το εξουσιοδοτημένο διοικητικό προσωπικό μπορεί να επαναφέρει τον κωδικό πρόσβασης ενός χρήστη’Λογαριασμός.
Αυτή η εγκατάσταση επαναφοράς κωδικού πρόσβασης μπορεί επίσης να χρησιμοποιηθεί για να αναλάβει τον έλεγχο ενός λογαριασμού χρήστη τομέα σε καταστάσεις όπου πρέπει να αναλάβει τον λογαριασμό του χρήστη, όπως αυτές που αφορούν τον τερματισμό των εργαζομένων, τα περιστατικά ασφαλείας κ.λπ.
Μπορεί να σημειωθεί ότι επαναφέρει ένας χρήστης’Ο κωδικός S δεν απαιτεί την επίδειξη γνώσεων του χρήστη’S υπάρχον/τρέχον κωδικό πρόσβασης. Αντ ‘αυτού, απαιτεί μόνο τα άτομα που εκτελούν την επαναφορά κωδικού πρόσβασης “Κωδικός αλλαγής χρήστη Αλλαγή κωδικού πρόσβασης” Επαρχιακό δικαίωμα που χορηγείται στον λογαριασμό χρήστη τομέα. Όποιος έχει αυτό το δικαίωμα που έχει χορηγηθεί σε λογαριασμό χρήστη τομέα μπορεί να επαναφέρει αμέσως τον λογαριασμό χρήστη τομέα’κωδικός πρόσβασης.
(Αυστηρά μιλώντας, προκειμένου να αλλάξετε έναν χρήστη’S Password, ο χρήστης απαιτεί επίσης το “Κωδικός αλλαγής χρήστη” επεκτείνεται ακριβώς στον δικό του λογαριασμό, ο οποίος χορηγείται από προεπιλογή “Ολοι” και “Ολοι” περιλαμβάνει σιωπηρά τον χρήστη τον εαυτό του. Παρεμπιπτόντως, μόνο και μόνο επειδή το δικαίωμα χορηγείται “Ολοι” δεν σημαίνει ότι όλοι (/καθένας) μπορούν να αλλάξουν τον χρήστη’S Κωδικός πρόσβασης; Μόνο εκείνα τα άτομα που μπορούν να επιδείξουν γνώση του τρέχοντος κωδικού πρόσβασης μπορούν να αλλάξουν τον χρήστη’Λογαριασμός’κωδικός πρόσβασης.·
(BTW, το Guid για τα δικαιώματα -Password χρήστη-force είναι 00299570-246D-11D0-A768-00AA006E0529 και το Guid για τα δικαιώματα Password χρήστη είναι AB721A53-1E2F-11D0-9819-00A0040529B.·
Τώρα, από προεπιλογή, πολλές ομάδες διοικητικών υπηρεσιών Active Directory, συμπεριλαμβανομένων των διαχειριστών τομέα, των επιχειρηματικών διαχειριστών, των ενσωματωμένων διαχειριστών, των φορέων εκμετάλλευσης λογαριασμών και άλλων χορηγούνται το “Κωδικός αλλαγής χρήστη Αλλαγή κωδικού πρόσβασης” (γνωστός και ως “Επαναφέρετε τον κωδικό πρόσβασης”) επεκταθεί σε όλους τους λογαριασμούς χρηστών τομέα και επομένως πολλά διαχειριστικά προσωπικό είναι από προεπιλογή, έχουν ήδη τη δυνατότητα να επαναφέρουν τους κωδικούς πρόσβασης των περισσότερων λογαριασμών χρήστη τομέα. Επιπλέον, πολλοί οργανισμοί αναπτύσσουν και εφαρμόζουν προσαρμοσμένα μοντέλα αντιπροσωπείας με αποτέλεσμα ακόμη μεγαλύτερο αριθμό ατόμων που μπορούν να επαναφέρουν τους κωδικούς πρόσβασης των περισσότερων λογαριασμών χρήστη τομέα τους.
Είναι επιτακτική η κατανόηση ότι οποιοσδήποτε έχει το “Κωδικός αλλαγής χρήστη Αλλαγή κωδικού πρόσβασης” (Εγώ.μι. “Επαναφέρετε τον κωδικό πρόσβασης”) Το εκτεταμένο δικαίωμα που χορηγείται αποτελεσματικά σε λογαριασμό χρήστη τομέα μπορεί να επαναφέρει αμέσως αυτόν τον λογαριασμό’S Κωδικός πρόσβασης και συνδεθείτε ως αυτόν/αυτόν.
Φυσικά, μόλις κάποιος μπορεί να επαναφέρει έναν λογαριασμό χρήστη τομέα’S Κωδικός πρόσβασης, μπορεί να συνδεθεί αμέσως ως αυτόν, να αποκτήσει πρόσβαση σε ό, τι έχει πρόσβαση, να διαβάσει και να στείλει email, να έχει πρόσβαση, να παραβιάζει, να αντιγράφει ή να αποκαλύπτει ό, τι έχει πρόσβαση στον χρήστη.
Ως αποτέλεσμα, είναι υψίστης σημασίας να γνωρίζουμε ανά πάσα στιγμή, ακριβώς ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης στην Active Directory.
Κατά συνέπεια, αντί να ζητούν από τους οργανισμούς να ελέγξουν “ποιος μπορεί να αλλάξει τους κωδικούς πρόσβασης” Οι ελεγκτές κανονιστικής συμμόρφωσης πρέπει να τους ζητούν να ελέγξουν “ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης”, Από τη δυνατότητα να επαναφέρετε κάποιον’Ο κωδικός S αφήνει αμέσως τη σύνδεση του δράστη ως χρήστη -στόχο και έχει πρόσβαση σε όλα όσα έχει πρόσβαση ο χρήστης.
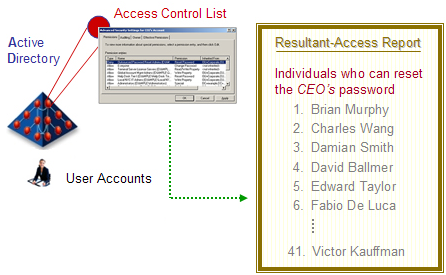
Είναι επίσης δυνατό για ένα κακόβουλο άτομο να επαναφέρει έναν χρήστη’S Κωδικός πρόσβασης και, στη συνέχεια, συνδεθείτε ως χρήστης, συμμετέχετε σε μη εξουσιοδοτημένη πρόσβαση, στη συνέχεια, το Lectoffoff και όταν ο πραγματικός λογαριασμός χρήστη προσπαθεί να συνδεθεί την επόμενη φορά, μετά από μερικές ανεπιτυχείς προσπάθειες να συνδεθεί χρησιμοποιώντας τον παλιό κωδικό πρόσβασης, ο χρήστης θα καλέσει ανυποψίαστες το γραφείο βοήθειας και στις περισσότερες περιπτώσεις, ένας χειριστής βοήθειας θα επαναφέρει τον κωδικό πρόσβασης, χωρίς να υποψιάζεται ότι κάποιος μπορεί να επαναλάβει τον χρήστη’S Κωδικός πρόσβασης και συνδεδεμένος.
Μπορείτε να φανταστείτε τις συνέπειες κάποιου που μπορεί να επαναφέρει τον κωδικό πρόσβασης ενός διοικητικού λογαριασμού ή ενός εκτελεστικού λογαριασμού-ανάλογα με την πρόθεση και την τεχνογνωσία του δράστη, οι συνέπειες θα μπορούσαν ενδεχομένως να είναι καταστροφικές.
Έτσι, αν μπορώ, εγώ’D μου αρέσει να ζητά ταπεινά ελεγκτές συμμόρφωσης να κατανοήσουν αυτή τη ζωτική διαφορά και ίσως την επόμενη φορά, ζητήστε μια αναφορά του “Ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης λογαριασμού χρήστη”, δεν “Ποιος μπορεί να αλλάξει κωδικούς πρόσβασης λογαριασμού χρήστη”.
Τέλος, όταν ζητάτε αυτές τις πληροφορίες, είναι επιτακτική ανάγκη να διασφαλιστεί ότι η έκθεση του ελέγχου που παρέχεται δεν βασίζεται στην απλή ανάλυση των δικαιωμάτων, αλλά στην αποτελεσματική ανάλυση των δικαιωμάτων, επειδή μόνο οι αποτελεσματικές άδειες αποκαλύπτουν ποιος μπορεί πραγματικά να επαναφέρει τους κωδικούς πρόσβασης των οποίων οι κωδικοί πρόσβασης.
Αυτό επηρεάζει το 85% των οργανισμών παγκοσμίως
Όπως ίσως γνωρίζετε, σήμερα το Active Directory είναι το υπόβαθρο της ασφάλειας στον κυβερνοχώρο σε πάνω από το 85% των οργανισμών παγκοσμίως.
Η παγκόσμια νοημοσύνη μας δείχνει ότι στους περισσότερους από αυτούς τους οργανισμούς, κανείς δεν έχει ιδέα για το ποιος μπορεί να επαναφέρει τους οποίους οι κωδικοί πρόσβασης, ακόμη και εκείνοι των στόχων υψηλής αξίας i.μι. Εκτελεστικοί και διοικητικοί λογαριασμοί.
Αυτό είναι δυστυχώς μια πολύ συναρπαστική και ανησυχητική κατάσταση.
Για παράδειγμα, λίγο πίσω, ένας υπάλληλος μιας διεθνούς εταιρείας Multi-B B, ζήτησε δίκη και έτρεξε το χρυσό δάχτυλο στο περιβάλλον τους εδώ στις Ηνωμένες Πολιτείες. Σε περίπου 2 λεπτά, ήταν σε θέση να διαπιστώσει ότι πάνω από 700 άτομα στον κόσμο είχαν επαρκή αποτελεσματικά δικαιώματα για να μπορέσουν να επαναφέρουν τον κωδικό πρόσβασης αυτού του οργανισμού’Διευθύνων Σύμβουλος’S Λογαριασμός χρήστη τομέα. Αυτό που ήταν συγκλονιστικό για εμάς είναι ότι ούτε ο Διευθύνων Σύμβουλος, ούτε τα περισσότερα από αυτά τα 700+ άτομα ήξεραν ότι είχαν επαρκή δικαιώματα για να μπορέσουν να επαναφέρουν τον κωδικό πρόσβασης του CEO.
Παρεμπιπτόντως, αυτός ο οργανισμός είχε αναθέσει σε εξωτερικούς συνεργάτες τη διαχείριση της ανάπτυξης της υπηρεσίας της υπηρεσίας Active Directory σε μια άλλη διεθνή εταιρεία Multi-$ B και φαντάζεται την έκπληξή μου όταν μάθαμε ότι υπήρχαν μερικά πολύ εξέχοντα άτομα σε αυτόν τον κατάλογο 700+ χρηστών, μερικοί από τους οποίους γνωρίζω προσωπικά (οι περισσότεροι βρίσκονται στην Ευρώπη και άλλα στην Ασία στην Ασία.·
Για λόγους ασφαλείας, και οι δύο αυτές εταιρείες παραμένουν ανώνυμες. (Ξέρεις ποιος είσαι.·
Περιτυλίξτε το
Πριν από λίγες εβδομάδες ενημερώσαμε τον πελάτη μας για αυτή τη λεπτή αλλά σημαντική διαφορά και είμαι στην ευχάριστη θέση να σας ενημερώσω ότι σήμερα εκτελούν έλεγχο “ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης” αντι αυτου.
Συνοπτικά, είναι πολύ σημαντικό να γνωρίζετε (ανά πάσα στιγμή) ακριβώς ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης των οποίων. Τουλάχιστον, όλοι οι οργανισμοί θα πρέπει να γνωρίζουν τουλάχιστον ποιος μπορεί να επαναφέρει τους κωδικούς πρόσβασης όλων των διοικητικών/προνομιούχων λογαριασμών και των εκτελεστικών τους λογαριασμών (CEO, CIO, CFO και CISO) επειδή είναι η δυνατότητα επαναφοράς κωδικών πρόσβασης που βρίσκεται στο επίκεντρο του κορυφαίου κινδύνου ασφάλειας στον κυβερνοχώρο σήμερα.
Λοιπόν, τα 10 λεπτά μου είναι επάνω. (Περισσότερα την επόμενη φορά.·
Τις καλύτερες ευχές μου,
Χνουδώ


