


Η μορφοποίηση του φορητού υπολογιστή αφαιρεί το ransomware?
Η μορφοποίηση αφαιρεί τους ιούς από τον υπολογιστή
Περίληψη:
Σε αυτό το άρθρο, θα συζητήσουμε το ζήτημα της μορφοποίησης και εάν μπορεί να αφαιρέσει αποτελεσματικά τους ιούς από έναν υπολογιστή. Ο ιός Ransomware Typo θα χρησιμεύσει ως παράδειγμα ενός κακόβουλου ιού ντουλαπιού αρχείου που κρυπτογραφεί τα αρχεία ενός χρήστη και απαιτεί λύτρα για την ανάκτησή τους. Θα διερευνήσουμε τα χαρακτηριστικά αυτού του ιού, τον αντίκτυπό του στις μολυσμένες συσκευές και τους δυνητικούς κινδύνους που συνδέονται με την πληρωμή των λύτρα. Επιπλέον, θα αντιμετωπίσουμε το ζήτημα της κλοπής δεδομένων και τη σημασία της ασφαλούς διατήρησης λογαριασμών. Τέλος, θα συζητήσουμε τον μηχανισμό εξάπλωσης του κακόβουλου λογισμικού και θα παρέχουμε βασικές πληροφορίες σχετικά με τον ιό Ransomware Typo.
Βασικά σημεία:
1. Typo ransomware: Είναι ένας ιός Crypto Locker που κρυπτογραφεί τα αρχεία του χρήστη, καθιστώντας τα άχρηστα.
2. STOP/DJVU Malware Group: Το Typo Ransomware είναι μια παραλλαγή αυτής της ομάδας κακόβουλου λογισμικού που εκμεταλλεύεται αδυναμίες στο σύστημα υπολογιστή ενός χρήστη.
3. Απαιτεί ransom: Οι μολυσμένοι χρήστες αναγκάζονται να πληρώσουν ένα βαρύ λύτρα σε αντάλλαγμα για τα κρυπτογραφημένα αρχεία τους.
4. Δυσκολία στην αποκρυπτογράφηση: Οι νέες εκδόσεις αυτού του ιού ντουλαπιού αρχείων είναι σχεδόν αδύνατο να αποκρυπτογραφηθούν ανεξάρτητα.
5. Κλοπή δεδομένων: Το Typo Ransomware συχνά συνοδεύεται από έναν ιό κλοπής δεδομένων που συλλέγει ευαίσθητες πληροφορίες από μολυσμένες συσκευές.
6. Ευπάθεια δικτύου: Οι μολυσμένες συσκευές που συνδέονται με ένα δίκτυο μπορούν να διαδώσουν το κακόβουλο λογισμικό σε άλλες συσκευές.
7. Ασφαλής λειτουργία με δικτύωση: Σε περίπτωση συμβιβασμένου υπολογιστή, συνιστάται να αποσυνδεθείτε από το δίκτυο ή να εκκινήσετε σε ασφαλή λειτουργία.
8. Περίληψη του Typo Ransomware: Το άρθρο παρέχει μια σύνοψη των χαρακτηριστικών του ιού ransomware τύπου Typo.
9. Σκοπός του ransomware: Οι χειριστές ransomware στοχεύουν στην κρυπτογράφηση αρχείων και να απαιτήσουν πληρωμές λύτρας για την απελευθέρωσή τους.
10. Κλειδί αποκρυπτογράφησης: Αφού πληρώσουν τα λύτρα, τα θύματα διαθέτουν ένα μοναδικό κλειδί για να αποκρυπτογραφήσουν τα αρχεία τους.
11. Κίνδυνοι της πληρωμής των λύτρα: Η εμπιστοσύνη στους επιτιθέμενους μπορεί να οδηγήσει σε πρόσθετες ζημιές στον υπολογιστή ή στην απώλεια δεδομένων.
12. Εξάπλωση κακόβουλου λογισμικού: Οι ιοί υπολογιστών συνήθως δεν λειτουργούν κατά την αρχική λήψη και απαιτούν εκτέλεση αρχείων.
13. Εξασφάλιση προσοχής: Οι χρήστες πρέπει να είναι προσεκτικοί κατά την περιήγηση στους ιστότοπους ή στην ανάγνωση μηνυμάτων ηλεκτρονικού ταχυδρομείου για να αποφύγετε τη λήψη κακόβουλων αρχείων.
14. Αντίκτυπο στις μολυσμένες συσκευές: Το typo ransomware μπορεί να τροποποιήσει τις προτιμήσεις του υπολογιστή, να απενεργοποιήσει τα συστήματα προστασίας από ιούς και να κλέψει ευαίσθητες πληροφορίες.
15. Μηχανισμός διάδοσης: Το άρθρο φωτίζει τον τρόπο με τον οποίο το κακόβουλο λογισμικό όπως το Typo Ransomware εξαπλώνεται σε άλλες συσκευές.
Ερωτήσεις:
1. Μπορεί να μορφοποιήσει αποτελεσματικά την απομάκρυνση των ιών από έναν υπολογιστή?
Η μορφοποίηση του δίσκου μπορεί πλήρως να αφαιρέσει τους ιούς και τα συναφή δεδομένα από τον σκληρό δίσκο.
2. Τι είναι το typo ransomware και πώς λειτουργεί?
Το Typo Ransomware είναι ένας ιός ντουλαπιών αρχείων που κρυπτογραφεί τα αρχεία ενός χρήστη, καθιστώντας τα απρόσιτα. Είναι μια παραλλαγή της ομάδας Malware STOP/DJVU και απαιτεί λύτρα για ανάκτηση αρχείων.
3. Γιατί οι άνθρωποι πληρώνουν τα λύτρα που απαιτείται από το typo ransomware?
Τα μολυσμένα άτομα έχουν συχνά σημαντικά έγγραφα και αρχεία στις συσκευές τους, καθιστώντας τους πρόθυμους να πληρώσουν για την ανάκτηση των πολύτιμων δεδομένων τους.
4. Μπορεί η κρυπτογράφηση που προκαλείται από το ransomware να αποκρυπτογραφηθεί?
Οι νεότερες εκδόσεις του ransomware όπως το TYPO είναι απίστευτα δύσκολο να αποκρυπτογραφήσουν χωρίς το μοναδικό κλειδί που κατέχουν οι επιτιθέμενοι. Οι ειδικοί εξακολουθούν να εργάζονται για την εξεύρεση λύσης.
5. Ποιοι είναι οι δυνητικοί κίνδυνοι να πληρώσουν τα λύτρα?
Η πληρωμή των λύτρων ενδέχεται να μην εγγυάται την απελευθέρωση των αποκρυπτογραφημένων αρχείων και μπορεί ακόμη και να οδηγήσει σε περαιτέρω ζημιές ή απώλεια δεδομένων.
6. Πώς επηρεάζει το typo ransomware ένα σύστημα υπολογιστή?
Το Typo Ransomware μπορεί να τροποποιήσει τις προτιμήσεις του υπολογιστή, να απενεργοποιήσει τα συστήματα προστασίας από ιούς και να κλέψει ευαίσθητες πληροφορίες, όπως λεπτομέρειες σύνδεσης, στιγμιότυπα οθόνης, τραπεζικούς λογαριασμούς, ιστορικό προγράμματος περιήγησης και μπισκότα.
7. Πώς μπορεί να εξαπλωθεί το Typo Ransomware σε άλλες συσκευές?
Εάν μια μολυσμένη συσκευή είναι συνδεδεμένη σε ένα δίκτυο, το κακόβουλο λογισμικό μπορεί να εξαπλωθεί σε άλλες συσκευές που συνδέονται με το ίδιο δίκτυο.
8. Ποιες προφυλάξεις πρέπει να ληφθούν εάν διακυβευτεί ένας υπολογιστής?
Συνιστάται να αποσυνδεθείτε τον συμβιβασμένο υπολογιστή από το δίκτυο ή να το εκκινήσετε σε ασφαλή λειτουργία με δικτύωση για να αποφευχθεί η περαιτέρω εξάπλωση του κακόβουλου λογισμικού.
9. Ποια είναι τα συγκεκριμένα χαρακτηριστικά του ιού ransomware τυπογραφικού ypo?
Το άρθρο παρέχει μια σύνοψη του τύπου ransomware, συμπεριλαμβανομένου του ονόματος, της επέκτασης, της ομάδας κακόβουλου λογισμικού, του ηλεκτρονικού ταχυδρομείου του εισβολέα, του ποσού ransom, του Ransom Note και των συμπτωμάτων.
10. Ποιος είναι ο σκοπός του ransomware?
Οι χειριστές ransomware στοχεύουν στην κρυπτογράφηση αρχείων σε μολυσμένους υπολογιστές και να απαιτήσουν πληρωμή ransom για να τους αποκρυπτογραφήσουν.
11. Είναι ασφαλές να εμπιστευτείτε τους επιτιθέμενους και να πληρώσετε τα λύτρα για αποκρυπτογράφηση αρχείων?
Η πληρωμή των λύτρων μπορεί να μην είναι ασφαλής, καθώς οι επιτιθέμενοι θα μπορούσαν να παράσχουν ένα εργαλείο αποκρυπτογράφησης που κρυπτογραφεί περαιτέρω τα αρχεία ή δεν τα απελευθερώνει καθόλου.
12. Πώς εξαπλώνεται γενικά το κακόβουλο λογισμικό?
Οι ιοί υπολογιστών απαιτούν συνήθως την εκτέλεση ενός αρχείου για να ξεκινήσει τις κακόβουλες ενέργειές τους, γι ‘αυτό πρέπει να δοθεί προσοχή κατά την περιήγηση ιστοσελίδων ή την ανάγνωση μηνυμάτων ηλεκτρονικού ταχυδρομείου.
13. Γιατί είναι σημαντικό να διατηρείτε ασφαλείς λογαριασμούς όταν μολύνετε με ransomware?
Το Ransomware όπως το Typo μπορεί να συνοδεύεται από κλέβες δεδομένων που συλλέγουν ευαίσθητες πληροφορίες που είναι αποθηκευμένες στις μολυσμένες συσκευές.
14. Ποιες είναι οι συνέπειες της μολυσμένης με ransomware τύπου Typo?
Οι μολυσμένες συσκευές μπορούν να παρουσιάσουν σοβαρές βλάβες και το κακόβουλο λογισμικό μπορεί να εξαπλωθεί σε άλλες συσκευές μέσω συνδέσεων δικτύου.
15. Πώς επηρεάζει το Typo Ransomware?
Το typo ransomware προσθέτει ένα .Επέκταση τυπογραφικού χαρακτήρα σε όλα τα αρχεία του υπολογιστή, καθιστώντας τα άχρηστα και ανίκανοι να ανοίξουν.
Η μορφοποίηση αφαιρεί τους ιούς από τον υπολογιστή
Μπορείτε να επιλέξετε την επιλογή για να καθαρίσετε εντελώς τη μονάδα δίσκου και κατά πάσα πιθανότητα, όλες οι πληροφορίες παράλληλα με τη μόλυνση θα αφαιρεθούν ή θα εξαλειφθούν από τον σκληρό δίσκο.
Πώς να αφαιρέσετε τον ιό ransomware typo
Typo ransomware είναι ένας κακόβουλος τύπος κρυπτογράφου ντουλαπιού που κρυπτογραφεί τον μολυσμένο χρήστη’S αρχεία που το καθιστούν άχρηστο. Είναι μια παραλλαγή του Σταματήστε/DJVU ομάδα κακόβουλου λογισμικού που γίνεται για να εκμεταλλευτεί την αδυναμία σε έναν χρήστη’S Computer System και ζητήστε ένα βαρύ χρήμα Ransom σε αντάλλαγμα για την ανάκτηση και αποκρυπτογράφηση των αρχείων που κρυπτογραφούν.
Δεδομένου ότι πολλοί άνθρωποι έχουν σημαντικά έγγραφα και αρχεία στις συσκευές τους, εκείνοι που έχουν μολυνθεί από το Typo Ransomware αναγκάζονται να πληρώσουν για το λύτρα που απαιτούνται από τους επιτιθέμενους στον κυβερνοχώρο σε αντάλλαγμα για τα πολύτιμα δεδομένα τους.
Σχεδόν όλες οι νέες εκδόσεις αυτού του απείθαρχου ιού ντουλαπιού είναι αδύνατο να αποκρυπτογραφήσουν ανεξάρτητα και τελικά ακόμη και οι εμπειρογνώμονες στον τομέα της κρυπτογραφίας εξακολουθούν να δυσκολεύονται να βρουν μια ανάκαμψη για αυτά τα κρυπτογραφημένα αρχεία, γι ‘αυτό οι περισσότεροι άνθρωποι καταφεύγουν στη μόνη επιλογή να πληρώσουν τα λύτρα που είναι να πληρώσουν τα Ransom.

Μόλις εισέλθει στο σύστημα υπολογιστών, θα εκφορτώσει ύποπτες εντολές που θα βλάψουν τον υπολογιστή σας, όπως οι αλλαγές στις προτιμήσεις και τις λειτουργίες του υπολογιστή. Το πιο σημαντικό είναι ότι μπορεί να απενεργοποιήσει το ενσωματωμένο σύστημα προστασίας από ιούς (αμυντικό των Windows) και άλλες εφαρμογές που μπορούν να το ανιχνεύσουν ως απειλή.
Ωστόσο, όλοι οι ιοί ransomware δεν έχουν τη δυνατότητα να κάνουν τέτοιες ενέργειες σε έναν υπολογιστή, αλλά ακόμα, όλοι πρέπει να γνωρίζουν ότι δεν θα κατεβάσουν τίποτα ύποπτο, καθώς μπορεί να οδηγήσει στην εγκατάσταση κακόβουλου λογισμικού όπως το Typo ransomware.
Ένα άλλο πράγμα που πρέπει να θυμάστε είναι ότι αυτό το είδος κακόβουλου λογισμικού έρχεται συχνά με έναν ιό κλοπής δεδομένων που μπορεί να συγκεντρώσει πληροφορίες μέσα στον υπολογιστή, όπως:
- Λεπτομέρειες Σύνδεσης
- Στιγμιότυπα οθόνης
- τραπεζικοί λογαριασμοί
- Ιστορία του προγράμματος περιήγησης
- Μπισκότα.
Οτιδήποτε μπορεί να βρεθεί στον υπολογιστή, μπορεί να κλαπεί από ένα τέτοιο κακόβουλο λογισμικό, οπότε αν μολυνθεί από το Typo ransomware ή οποιοδήποτε άλλο είδος κακόβουλης απειλής, είναι απαραίτητο να διατηρείτε τους λογαριασμούς σας υπό έλεγχο.
Το να είσαι στόχος ενός επικίνδυνου κακόβουλου λογισμικού όπως το Typo ransomware είναι πολύ καταστροφικός σε ένα σύστημα υπολογιστή και αυτό’Συσκευές συνδεδεμένων δικτύων S. Δεδομένου ότι μπορεί επίσης να μετακινηθεί από το ένα υπολογιστή σε άλλο μέσω της σύνδεσης στο διαδίκτυο. Εάν μια μολυσμένη συσκευή είναι συνδεδεμένη σε ένα δίκτυο, τότε το κακόβουλο λογισμικό θα μπορούσε να εξαπλωθεί μέσω άλλων συσκευών που συνδέονται με το ίδιο δίκτυο.
Γι ‘αυτό όταν ένας υπολογιστής είναι συμβιβασμένος, είναι καλύτερο να τον αποσυνδέσετε από το δίκτυο το συντομότερο δυνατό ή τουλάχιστον να το εκκινήσετε σε ασφαλή λειτουργία με δικτύωση.
Προκειμένου να σας δώσουμε μια σύντομη κατανόηση αυτού του συγκεκριμένου κακόβουλου λογισμικού, εδώ είναι μια περίληψη της απειλής:
| Ονομα | ΤΥΠΟΓΡΑΦΙΚΟ ΛΑΘΟΣ |
| Επέκταση | .ΤΥΠΟΓΡΑΦΙΚΟ ΛΑΘΟΣ |
| Τύπος κακόβουλου λογισμικού | Ransomware, ντουλάπι αρχείων |
| Ομάδα κακόβουλου λογισμικού | Σταματήστε/DJVU |
| Επιτεθείς’S email | [email protected] & supportsys@airmail.ριπής |
| Ποσότητα λύσης | 490 $ – 980 μέσω κρυπτογράφησης (Bitcoin) |
| Κηλίδωση | _readMe.κείμενο |
| Συμπτώματα | – Ο .Η επέκταση τύπου θα προστεθεί σε όλα τα αρχεία του υπολογιστή αφήνοντας το άχρηστο και ανίκανο να ανοίξει. – Μερικές φορές, πρόσθετο κακόβουλο λογισμικό αναπτύσσεται επίσης στο σύστημα, όπως οι κλέφτες δεδομένων και οι keyloggers για την παρακολούθηση του χρήστη’S Συνεδρία, Ιστορία και πληροφορίες σύνδεσης. |
Ο σκοπός των ransomware typo
Ένας ιός ransomware είναι ένας τύπος κακόβουλου λογισμικού που κρυπτογραφεί αρχεία σε μολυσμένους υπολογιστές και απαιτεί πληρωμή ransom για να τους αποκρυπτογραφήσει. Οι πληρωμές λύτρας γίνονται συνήθως σε bitcoin ή σε άλλες κρυπτοσυχνότητες και οι χειριστές ransomware συνήθως ισχυρίζονται ότι δεν θα απελευθερώσουν τα αρχεία μέχρι να πληρωθούν τα λύτρα.
Οι φορείς εκμετάλλευσης ransomware τύπου Typo μπορούν να κάνουν ένα τεράστιο χρηματικό ποσό με κρυπτογράφηση μεγάλου αριθμού αρχείων και απαιτώντας υψηλές πληρωμές λύτρα. Σε ορισμένες περιπτώσεις, τα αρχεία που είναι κρυπτογραφημένα μπορεί να είναι αρκετά πολύτιμα και επομένως μπορεί να ζητηθεί λύτρα σε υψηλή τιμή.
Μόλις ένα συγκεκριμένο άτομο πληρώνει για το λύτρα σύμφωνα με τις οδηγίες από τους επιτιθέμενους, τους δίνεται ένα κλειδί αποκρυπτογράφησης που πρέπει να χρησιμοποιηθεί για την αποκατάσταση των αρχείων τους. Το κλειδί αποκρυπτογράφησης είναι ένας μοναδικός ψηφιακός κώδικας που ξεκλειδώνει αρχεία που έχουν κρυπτογραφηθεί από τον ιό ransomware.
Ωστόσο, μια επιτυχημένη συναλλαγή και αποκρυπτογράφηση ransom δεν είναι πάντα αυτό που συμβαίνει σε περίπτωση λοίμωξης ransomware. Δεν είναι απλώς σωστό να εμπιστεύεστε τα ίδια τα άτομα που κρυπτογραφούν τα αρχεία στην πρώτη θέση. Δεδομένου ότι αυτό μπορεί επίσης να οδηγήσει στο αντίθετο και να κάνει πρόσθετες ζημιές στον υπολογιστή σας και μπορεί ακόμη και να οδηγήσει στα δεδομένα που χάνονται εντελώς.
Υπήρξαν επίσης ορισμένες περιπτώσεις όπου το εργαλείο αποκρυπτογράφησης που τους παρέχεται αποδεικνύεται ότι είναι ένας άλλος κρυπτογραφητής που έκανε τα αρχεία τους πολύ πιο δύσκολο να ανακάμψουν. Δεύτερον, αυτό θα δώσει μόνο στο άτομο που κρατά τα αρχεία σας περισσότερα χρήματα και δεν θα σας βοηθήσει με κανέναν τρόπο.
Πώς εξαπλώνεται το κακόβουλο λογισμικό?
Σχεδόν κάθε άλλος τύπος ιού του υπολογιστή έχει τον ίδιο τρόπο εισόδου σε μια συσκευή. Δεν εργάζονται κατά την αρχική λήψη, αλλά οι κακόβουλες ενέργειές τους θα αρχίσουν να λειτουργούν μετά την εκτέλεση του αρχείου.
Κανονικά, ένας χρήστης δεν μπορεί να αποκτήσει και ένα κακόβουλο αρχείο εάν είναι προσεκτικοί για το τι περιηγούνται είτε πρόκειται για ιστότοπο είτε για ανάγνωση ενός email. Εδώ είναι οι κύριοι τρόποι όπου θα μπορούσαν να ληφθούν το Typo ransomware και άλλες κακόβουλες απειλές:

Συνημμένα μηνύματα ηλεκτρονικού ταχυδρομείου SPAM: Η πιο συνηθισμένη και ευρέως χρησιμοποιούμενη στρατηγική. Εξαπάτησε τον προβλεπόμενο παραλήπτη στη λήψη κακόβουλου λογισμικού που συνδέεται με τους επιτιθέμενους’ ΗΛΕΚΤΡΟΝΙΚΗ ΔΙΕΥΘΥΝΣΗ. Τα αρχεία είτε συνδυάζονται είτε μεταμφιεσμένα ως έγγραφα, ταινίες και φωνητικά μηνύματα στα συνημμένα.
Ο εισβολέας πιθανότατα θα κάνει το συνημμένο αρχείο ενδιαφέρον και ενδιαφέρον, ώστε το θύμα να το ανοίξει πιθανότατα. Εάν λαμβάνετε μηνύματα ηλεκτρονικού ταχυδρομείου με συνημμένα από άγνωστες και ύποπτες πηγές, φροντίστε να σαρώσετε τα περιεχόμενα πριν το ανοίξετε.
Λήψεις Drive-by: Εμφανίζεται όταν ένα άτομο επισκέπτεται έναν μολυσμένο ιστότοπο που έχει εγχυθεί με ένα κακόβουλο σενάριο που προκαλεί λήψη ενός τυχαίου κομματιού λογισμικού. Οι προγραμματιστές κακόβουλου λογισμικού μπορούν στη συνέχεια να χρησιμοποιήσουν αυτά τα ελαττώματα για να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε στόχους’ συστήματα μόλις το κάνουν’Είχα κάνει κλικ.
Οι λήψεις Drive-by συνδέονται συνήθως με την εγκατάσταση adware ή δυνητικά ανεπιθύμητα πακέτα (κουτάβια), αλλά έχουν επίσης συνδεθεί με τη μόλυνση των χρηστών από επικίνδυνα ransomware.
Αρχεία torrent: Τα αρχεία torrent χρησιμοποιούνται από εκατομμύρια πειρατές σε όλο τον κόσμο για να αποκτήσουν πειρατικές ταινίες και αρχεία, καθώς και ραγισμένες εκδόσεις λογισμικού premium. Από τότε, οι κλέφτες του κυβερνοχώρου χρησιμοποίησαν την κοινότητα Torrent για να διαδώσουν το επικίνδυνο λογισμικό τους.
Torrents, ιδιαίτερα .exe αρχεία, σχεδόν σίγουρα μολύνθηκαν. Έτσι, αν εσείς’επαναλαμβάνοντας από έναν ιστότοπο torrent, αυτό’αξίζει να ελέγξετε την επέκταση του αρχείου επειδή αυτό’συνηθισμένο να διαπιστώσετε ότι μια πειρατική ταινία ή μουσική είναι μολυσμένη με ιό αν’s στο.exe μορφή.
Στις περισσότερες περιπτώσεις, ένας χρήστης που έχει λάβει το Typo Ransomware δεν θα έχει την παραμικρή πιθανότητα να ανοίξει το αρχείο. Παρόλο που πρόκειται να είναι ένα εκτελέσιμο πρόγραμμα (.exe) Το πρόγραμμα περιήγησης ιστού σας πιθανότατα θα εμποδίσει τη λήψη αυτού του επιβλαβούς αρχείου.
Προσθέστε σε αυτό, ο Defender των Windows θα το σηματοδοτεί ως επιβλαβές πρόγραμμα και θα αναλάβει δράση για να το αφαιρέσει λόγω της ενεργοποίησης της προστασίας των Windows σε πραγματικό χρόνο. Με την λεπτή πιθανότητα ότι η απειλή δεν εντοπίστηκε και επομένως εκτελέστηκε, πρόκειται να αποτελέσει καταστροφή για το σύστημα υπολογιστών.
Πώς λειτουργεί το ransomware?
Μόλις ξεκινήσει το κακόβουλο λογισμικό, θα αρχίσει να κάνει κακόβουλες ενέργειες στο θύμα’Ο υπολογιστής. Ένα από τα πρώτα πράγμα που θα έκανε είναι να απενεργοποιήσετε το σύστημα προστασίας από ιούς μέσα στο μηχάνημα, ώστε να το κάνει’ενέργειες χωρίς να ασχοληθεί με τον υπολογιστή’προστασία.
Εν ολίγοις, θα καταστήσει το σύστημα εντελώς ευάλωτο σε οποιοδήποτε είδος κακόβουλου λογισμικού και εγκληματιών στον κυβερνοχώρο έχουν πολύ καλό πλεονέκτημα σε έναν υπολογιστή χωρίς καν την παραμικρή προστασία. Το Typo Ransomware θα κάνει επίσης αλλαγές στον υπολογιστή’S Σύστημα όπως το αρχείο κεντρικού υπολογιστή και τα αρχεία μητρώου. Εκμεταλλεύεται την προσθήκη καταχωρίσεων μητρώου στις τοποθεσίες του συστήματος των Windows, έτσι ώστε το κακόβουλο λογισμικό να εξακολουθεί να παραμένει ακόμη και μετά από επαναφορά του υπολογιστή.
Μετά από αυτές τις ενέργειες, ο ιός ransomware θα σαρώσει τώρα το σύστημα υπολογιστών για πολύτιμα αρχεία όπως βίντεο και έγγραφα. Μερικά από τα αρχεία που είναι συνήθως κρυπτογραφημένα είναι οικονομικά έγγραφα, επιχειρηματικά έγγραφα και σημαντικές οικογενειακές εικόνες.
Μετά τη σάρωση του συστήματος για αρχεία, θα κρυπτογραφήσει τα αρχεία με το .Typo για να κάνετε το αρχείο άχρηστο και ανίκανο να ανοίξει. Μόλις ολοκληρωθεί η κρυπτογράφηση των αρχείων, το ransomware θα αφήσει πίσω του μια σημείωση (_readMe.κείμενο) δηλώνοντας ότι απαιτεί 490 $ στο Bitcoin για την αποκρυπτογράφηση των αρχείων και το ποσό θα διπλασιαστεί μετά από 72 ώρες.
Η χρήση των πληρωμών κρυπτογράφησης χρησιμοποιείται συνήθως από τους χειριστές κακόβουλου λογισμικού για να αποφευχθεί η παρακολούθηση της κυβέρνησης. Παράλληλα με το σημείωμα, θα αφήσουν επίσης έναν σύνδεσμο για μια επίδειξη της αποκρυπτογράφησης του αρχείου και θα σας δώσουν την ευκαιρία να αποκρυπτογραφήσετε δωρεάν το 1 δείγμα αρχείου ως απόδειξη ότι το εργαλείο αποκρυπτογράφησης λειτουργεί. (ΤΥΠΟΓΡΑΦΙΚΟ ΛΑΘΟΣ Το σημείωμα ransom είναι όπως φαίνεται παρακάτω·

ΠΡΟΣΟΧΗ!
Κύριος’T Ανησυχείτε, μπορείτε να επιστρέψετε όλα τα αρχεία σας!
Όλα τα αρχεία σας όπως οι εικόνες, οι βάσεις δεδομένων, τα έγγραφα και άλλα σημαντικά είναι κρυπτογραφημένα με ισχυρότερη κρυπτογράφηση και μοναδικό κλειδί.
Η μόνη μέθοδος ανάκτησης αρχείων είναι να αγοράσετε εργαλείο αποκρυπτογράφησης και μοναδικό κλειδί για εσάς.
Αυτό το λογισμικό θα αποκρυπτογραφήσει όλα τα κρυπτογραφημένα αρχεία σας.
Τι εγγυάται ότι έχετε?
Μπορείτε να στείλετε ένα από τα κρυπτογραφημένα αρχεία σας από τον υπολογιστή σας και το αποκρυπτογραφούμε δωρεάν.
Αλλά μπορούμε να αποκρυπτογραφήσουμε μόνο 1 αρχείο δωρεάν. Το αρχείο δεν πρέπει να περιέχει πολύτιμες πληροφορίες.
Μπορείτε να πάρετε και να δείτε το εργαλείο αποκρυπτογράφησης βίντεο:
hxxps: // εμείς.TL/T-6TI2DXXR3I
Η τιμή του λογισμικού ιδιωτικού κλειδιού και αποκρυπτογράφησης είναι 980 $.
Έκπτωση 50% διαθέσιμο εάν επικοινωνήσετε μαζί μας πρώτα 72 ώρες, αυτό’Η τιμή για εσάς είναι 490 $.
Σημειώστε ότι εσείς’Δεν θα επαναφέρετε ποτέ τα δεδομένα σας χωρίς πληρωμή.
Ελέγξτε το email σας “Ανεπιθυμητη αλληλογραφια” ή “Σκουπίδι” Φάκελος αν δεν κάνετε’να απαντήσω περισσότερο από 6 ώρες.Για να λάβετε αυτό το λογισμικό που χρειάζεστε γράψτε στο e-mail μας:
[email protected]Κρατήστε τη διεύθυνση ηλεκτρονικού ταχυδρομείου για να επικοινωνήσετε μαζί μας:
Supportsys@Airmail.ριπήςΤο προσωπικό σας αναγνωριστικό:
*****************************************
Έχω μολυνθεί, τι πρέπει να κάνω?
Εάν έχουν μολυνθεί πρόσφατα από το Typo Ransomware, είναι σημαντικό να έχετε μέτρα ασφαλείας. Επίσης, προτείνουμε να αφαιρέσετε το κακόβουλο λογισμικό από το σύστημα το συντομότερο δυνατόν για να αποφύγετε περαιτέρω βλάβη.
Μην πιστεύετε απρόσεκτα ότι μόλις ολοκληρωθεί η κρυπτογράφηση αρχείων, το κακόβουλο λογισμικό θα σταματήσει επίσης να λειτουργεί επειδή δεν τελειώνει εκεί. Οποιαδήποτε νέα αρχεία που προστίθενται στον υπολογιστή θα κρυπτογραφηθούν επίσης λόγω του “Time Trigger Task” ότι το τυπογραφικό ransomware έχει οριστεί στην εφαρμογή Scheduler Tasks Scheduler.
Εδώ είναι πώς να αφαιρέσετε την εργασία ενεργοποίησης χρόνου:
Για να το ξεφορτωθείτε, ανοίξτε τον προγραμματιστή εργασιών πατώντας πατώντας Πλήκτρο Windows+r και πληκτρολογήστε taskMgr.exe Στη συνέχεια εισάγετε.

Μόλις ανοίξει η εφαρμογή, κάντε κλικ στο Βιβλιοθήκη προγραμματιστή εργασιών Στο αριστερό πλαίσιο και στη συνέχεια βρείτε Time Trigger Task από τις σκανδάλες. Μόλις το δείτε, πατήστε δεξί κλικ και διαγράφω.

Τώρα που η σκανδάλη διαγράφεται, θα εμποδίσει το Typo ransomware να κρυπτογραφεί νέα αρχεία που εισέρχονται στον υπολογιστή.
Και πάλι, η κρυπτογράφηση μπορεί να έχει σταματήσει από την ενεργοποίηση, αλλά το κακόβουλο λογισμικό είναι ακόμα στο σύστημα. Πριν αφαιρέσετε εντελώς την κακόβουλη απειλή, είναι απαραίτητο να εκκινήσετε πρώτα την ασφαλή λειτουργία. Είναι χρήσιμο να το εκτελέσετε κατά την αντιμετώπιση ενός προβλήματος στον υπολογιστή.
Εδώ είναι πώς να εκκινήσετε σε ασφαλή λειτουργία με δικτύωση:
Για να εκκινήσετε σε ασφαλή λειτουργία, πρώτα ανοίξτε τη διαμόρφωση του συστήματος πατώντας πατώντας Πλήκτρο Windows + r κουμπί και στη συνέχεια πληκτρολογήστε “msconfig.exe“.

Μόλις εμφανιστεί το παράθυρο διαμόρφωσης συστήματος, κάντε κλικ στο κουμπί Μπότα Δίπλα στο Γενικό Γενικό, ελέγξτε το Ασφαλές μπότες Από τις επιλογές εκκίνησης. Παρακάτω, σημειώστε το Δίκτυο Επιλογή για να επιτρέψετε το Διαδίκτυο μέσα στην ασφαλή λειτουργία και, στη συνέχεια, κάντε κλικ στο κουμπί ισχύουν, Μόλις ολοκληρωθούν όλα και ο υπολογιστής πρέπει να επανεκκινηθεί σε ασφαλή λειτουργία.

Κάτω από αυτήν την ενότητα, έχουμε παράσχει μια λεπτομερή διαδικασία σχετικά με τον τρόπο απομάκρυνσης του Typo Ransomware καθώς και μερικούς πιθανούς τρόπους για να αποκρυπτογραφήσετε τα μολυσμένα αρχεία. Ακόμα είναι σημαντικό να σημειωθεί ότι οι νέες παραλλαγές ransomware είναι πολύ απίθανο να αποκρυπτογραφηθούν.
Πριν από αυτό, προτείνουμε να κάνετε μια τελευταία προφύλαξη πριν ξεκινήσετε την απομάκρυνση του ιού. Το τελευταίο βήμα που πρέπει να κάνετε πριν προχωρήσετε είναι να δημιουργήσετε αντίγραφα ασφαλείας των μολυσμένων αρχείων για να αποφύγετε περαιτέρω ζημιές κατά τη διάρκεια της διαδικασίας βήμα προς βήμα.
Η απώλεια δεδομένων είναι πολύ κρίσιμη, ειδικά κατά τη διάρκεια μιας επίθεσης ransomware, σε περίπτωση που έχουν κρυπτογραφηθεί σημαντικά αρχεία, τα άτομα που κάνουν καθημερινά αντίγραφα ασφαλείας θα μπορούσαν εύκολα να τραβήξουν ένα πρόσφατο και όλα θα επιστρέψουν στο φυσιολογικό. Ωστόσο, στην περίπτωση που δεν έχει αντίγραφο ασφαλείας, τα κρυπτογραφημένα αρχεία θα πρέπει τουλάχιστον να έχουν ένα άλλο αντίγραφο μόνο σε περίπτωση που τα αρχεία γίνουν ανεπανόρθωτα όταν κάτι πάει στραβά.

Ένας από τους καλύτερους τρόπος για να διατηρηθεί ένα αντίγραφο ασφαλείας θα ήταν μέσω μιας ηλεκτρονικής υπηρεσίας αντιγράφων ασφαλείας cloud όπως το Dropbox και το Idrive. Είναι βολικό να έχετε ένα online αντίγραφο ασφαλείας επειδή τα δεδομένα είναι προσβάσιμα και μεταφέρονται εύκολα με οποιαδήποτε συσκευή, εφόσον διαθέτει σύνδεση στο Διαδίκτυο.
Η προσθήκη σε αυτό έχει ενσωματωμένη ασφάλεια που θα ανιχνεύσει εάν μεταφορτώνετε ή μεταφέρετε αρχεία που έχουν μολυνθεί από κακόβουλο λογισμικό. Ένας άλλος τρόπος αποθήκευσης ενός αντιγράφου ασφαλείας θα ήταν ο παραδοσιακός τρόπος να έχετε μια μονάδα Flash USB.
Ακόμα αξίζει να σημειωθεί ότι θα πρέπει να μεταφέρετε αρχεία ενώ βρίσκεστε σε ασφαλή λειτουργία και να σαρώσετε τα αρχεία σας για ιούς πριν τα μεταφέρετε στη μονάδα flash. Μετά την πλήρη αντιγραφή των αρχείων, αποσυνδέστε το USB Stick και προχωρήστε με τη διαδικασία βήμα προς βήμα.
Οδηγίες απομάκρυνσης ransomware τύπου ypo
Αυτή η διαδικασία θα σας βοηθήσει στην κατάργηση του τύπου ransomware καθώς και με τυχόν κινδύνους που σχετίζονται με τη λοίμωξη κακόβουλου λογισμικού. Μπορείτε να είστε σίγουροι ότι οι πληροφορίες που παρέχονται παρακάτω έχουν δοκιμαστεί και δοκιμαστεί.
Έχουμε παράσχει απλές οδηγίες βήμα προς βήμα για την κατάργηση του προβλήματος ransomware από το σύστημά σας.
Περίληψη των περιεχομένων
Βήμα 1: Αφαιρέστε τον ιό με malwarebytes
Όταν ασχολείσαι με κακόβουλο λογισμικό, είναι πολύ καλύτερο να βασίζεσαι σε μια εφαρμογή προστασίας από ιούς, επειδή είναι πολύ πιο εύκολο να χρησιμοποιηθείς, ειδικά επειδή δεν είναι όλοι στο Διαδίκτυο έμπειροι στην τεχνολογία.
Ένα από τα πιο ισχυρά διαθέσιμα εργαλεία κατά του μαλλιού είναι το Malwarebytes Anti-Malware. Έχουν μερικά από τα καλύτερα εργαλεία ανίχνευσης απειλών, εξασφαλίζοντας ότι οποιοδήποτε κακόβουλο λογισμικό στον υπολογιστή σας έχει καταργηθεί εντελώς.

Προκειμένου να κατεβάσετε την εφαρμογή κατά την ασφαλή λειτουργία, πρέπει να έχετε επιτρεπόμενη δικτύωση για να χρησιμοποιήσετε το Διαδίκτυο. Εκτός αν έχετε ήδη εγκαταστήσει το Malwarebytes στον υπολογιστή σας, ακολουθήστε τις παρακάτω οδηγίες:
1 Επισκεφθείτε τον επίσημο ιστότοπο κατά της κακής λογισμικής ή Κάντε κλικ στο παραπάνω κουμπί Για να κατεβάσετε την πιο ενημερωμένη έκδοση του λογισμικού που ταιριάζει καλύτερα στις απαιτήσεις του υπολογιστή σας. Θα λάβετε επίσης μια δοκιμή 14 ημερών του προγράμματος Premium καθώς κατεβάζετε την εφαρμογή για πρώτη φορά.

2 Όταν ζητείται να επιλέξει μεταξύ προσωπικός και οργανωτικός Χρήση, κάντε κλικ στο προσωπική επιλογή Εκτός αν το κατεβάζετε μέσα στην εταιρεία σας. Από τότε, ακολουθήστε τη διαδικασία εγκατάστασης που δίνεται στην οθόνη ρύθμισης του υπολογιστή σας.
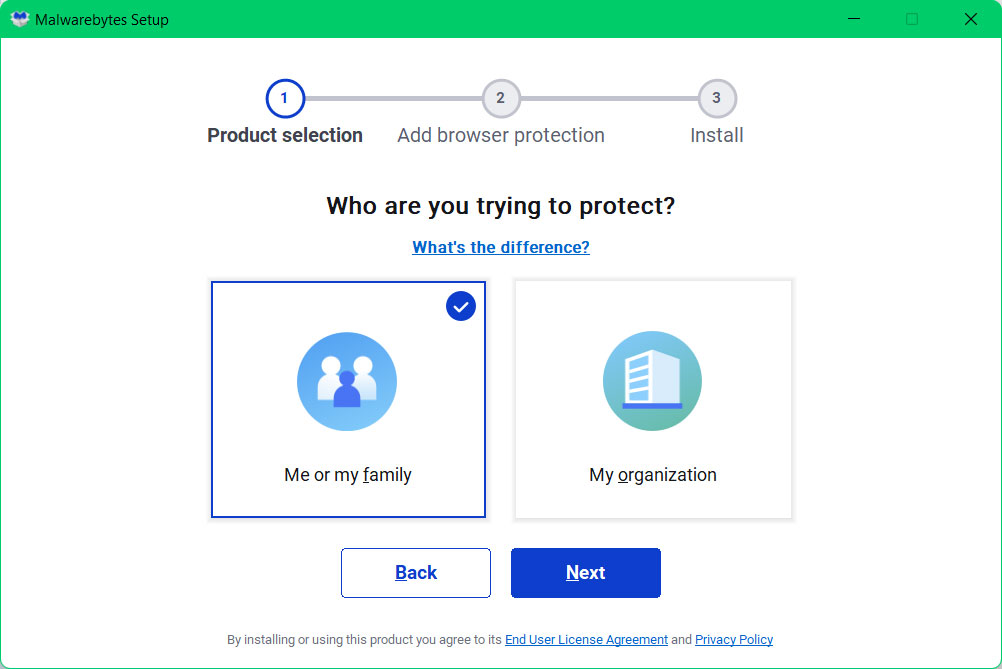
3 Αφού ακολουθήσετε τις οδηγίες ρύθμισης λογισμικού, περιμένετε να ολοκληρώσει η εφαρμογή.

4 Μόλις εγκατασταθεί η εφαρμογή, εκτελέστε την πρώτη σας σάρωση υπολογιστή και περιμένετε να τελειώσει.
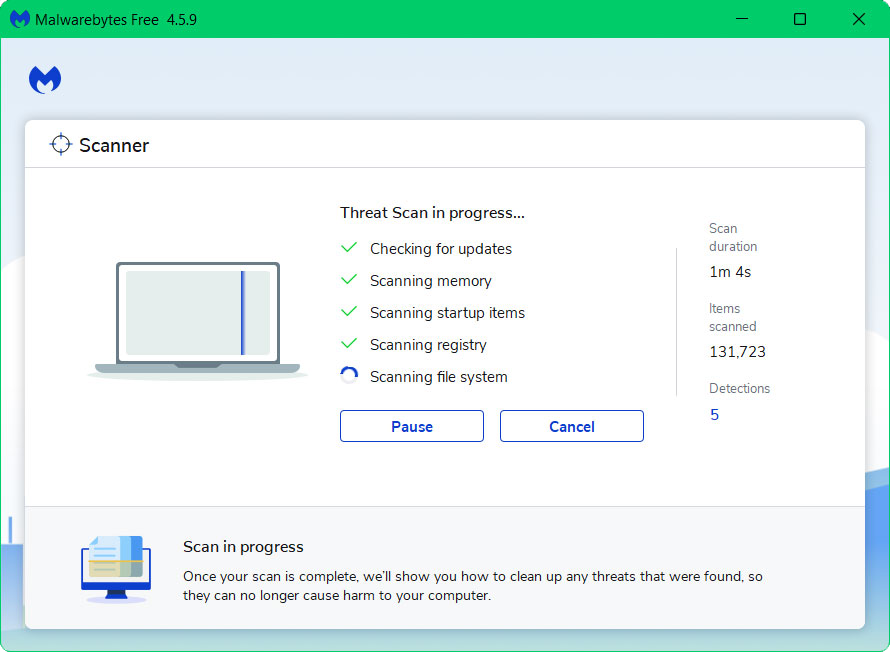
5 Όλα τα ανακάλυψη κακόβουλου λογισμικού στον υπολογιστή θα εμφανιστούν στην οθόνη και μπορείτε να τα εξαλείψετε πατώντας το “καραντίνα“κουμπί.
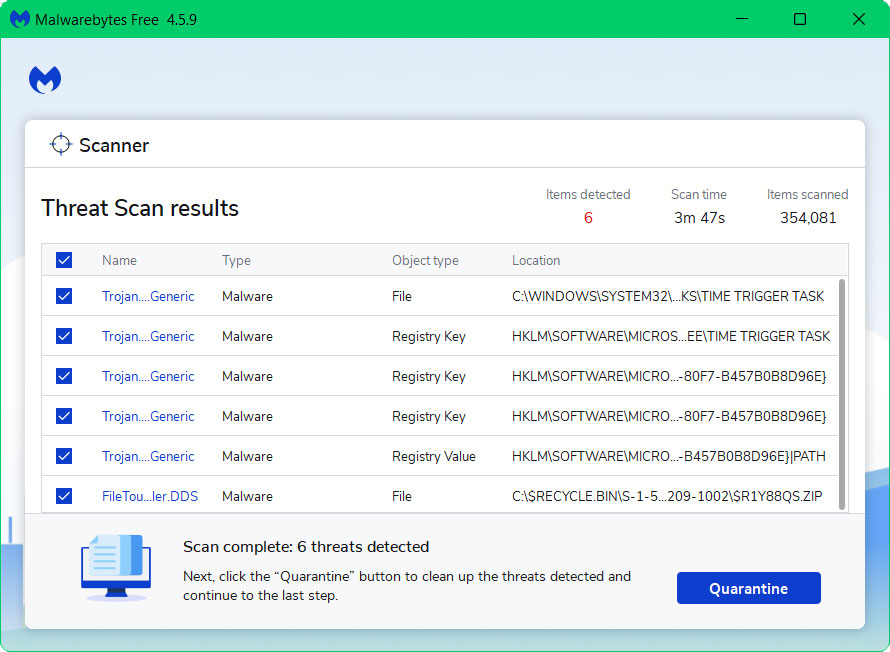
Μόλις ολοκληρωθεί η διαδικασία, πρέπει να αφαιρεθούν η διαδικασία ransomware typo, καθώς και οποιεσδήποτε άλλες κακόβουλες απειλές που βρέθηκαν στον υπολογιστή. Ενεργοποιητικός Malwarebytes Προστασία σε πραγματικό χρόνο συνιστάται επίσης, καθώς θα εξασφαλίσει τον υπολογιστή σας και θα ανιχνεύσει πιθανές απειλές μόλις επιταχυνθούν.
Βήμα 2: Αποκρυπτογράφηση αρχείων με Emsisoft
Όπως αναφέρθηκε προηγουμένως, αποκρυπτογράφηση .Τα αρχεία Typo μπορεί να είναι δύσκολα λόγω της συνεχούς αύξησης των νέων στελεχών αυτού του κακόβουλου λογισμικού, καθιστώντας δύσκολο για τους εμπειρογνώμονες στον κυβερνοχώρο να αναπτύξουν έναν αποκρυπτογράφηση. Επιπλέον, η ομάδα ransomware stop/djvu κυκλοφόρησε νέες εκδόσεις από το 2019, τα οποία κρυπτογραφούν δεδομένα με τυχαίο τετραψήφιο γράμμα για κάθε παραλλαγή.
Το εργαλείο αποκρυπτογράφησης Emsisoft/DJVU μπορεί να αποκρυπτογραφήσει μόνο τις παλαιότερες ποικιλίες του ιού από τη στιγμή και οι νεότερες παραλλαγές θα πρέπει να περιμένουν. Επιπλέον, μόνο εκείνοι που έχουν μολυνθεί με το κλειδί εκτός σύνδεσης θα μπορούν να αποκρυπτογραφήσουν τα δεδομένα τους, ενώ όσοι έχουν μολυνθεί με το online κλειδί θα είναι σε θέση να το κάνουν αν δεν έχουν προηγούμενο αντίγραφο ασφαλείας.
Για να ελέγξετε εάν τα αρχεία σας είναι αποκρυπτογραφημένα, ακολουθήστε τις παρακάτω οδηγίες σχετικά με τον τρόπο εγκατάστασης και χρήσης της εφαρμογής:
1 πηγαίνετε στον επίσημο ιστότοπο (κάντε κλικ εδώ) και κάντε κλικ στο Κατεβάστε κουμπί στη σελίδα για να λάβετε το αρχείο προγράμματος.

2 Κάντε κλικ στο εικονίδιο βέλους δίπλα στο αρχείο που κατεβάστηκε και, στη συνέχεια, επιλέξτε Εμφάνιση στο φάκελο.

3 Μόλις εμφανιστούν οι λήψεις φακέλων, κάντε δεξί κλικ το αρχείο εγκατάστασης τότε Εκτελέστε ως διαχειριστής. Όταν εμφανιστεί η οθόνη ελέγχου λογαριασμού χρήστη, κάντε κλικ στο κουμπί Ναί.


4 Διαβάστε το όρο της Άδειας Άδειας Χρήσης καθώς και την αποποίηση ευθυνών πριν χρησιμοποιήσετε το πρόγραμμα και, στη συνέχεια, προχωρήστε στο επόμενο βήμα.
5 Μόλις ξεκινήσει η εφαρμογή, επιλέξτε το φάκελο όπου αποθηκεύονται τα μολυσμένα αρχεία. Στη συνέχεια, κάντε κλικ στο κουμπί αποκρυπτογράφησης και περιμένετε το πρόγραμμα να ολοκληρώσει τη διαδικασία.

Μετά την ολοκλήρωση της διαδικασίας αποκρυπτογράφησης, ένα μήνυμα θα δείξει εάν έχει αποκρυπτογραφήσει με επιτυχία τα αρχεία ή όχι. Εάν το πρόγραμμα ήταν ανεπιτυχής με την αποκρυπτογράφηση των μολυσμένων αρχείων, ανατρέξτε στην καρτέλα Αποτελέσματα για να μάθετε τον λόγο για τον οποίο δεν ήταν δυνατή η αποκρυπτογράφηση. Τα παρακάτω μηνύματα καθώς και αυτό που σημαίνει ότι εμφανίζονται παρακάτω:
- Δεν είναι δυνατή η αποκρυπτογράφηση του αρχείου: Σημαίνει ότι η αποκρυπτογράφηση είναι ανεπιτυχής επειδή δεν υπάρχουν δεδομένα σχετικά με το κακόβουλο λογισμικό στους διακομιστές τους.
- Αυτό το αναγνωριστικό φαίνεται να είναι ένα ηλεκτρονικό αναγνωριστικό, η αποκρυπτογράφηση είναι αδύνατη: Ένα online αναγνωριστικό είναι ένα μοναδικό κλειδί που είναι αδύνατο και δεν μπορεί να αποκρυπτογραφηθεί από το πρόγραμμα και ο μόνος τρόπος είναι να πληρώσετε για τις απαιτήσεις του εισβολέα ransomware.
- Αυτό το αναγνωριστικό φαίνεται να είναι ένα αναγνωριστικό εκτός σύνδεσης. Η αποκρυπτογράφηση μπορεί να είναι δυνατή στο μέλλον: Δεδομένου ότι πρόκειται για μια νέα παραλλαγή της ομάδας STOP/DJVU, μπορεί να είναι δυνατή μια ανάκτηση αρχείων στο μέλλον, όταν αρκετά τα κλειδιά που ταιριάζουν με αυτό που έχετε. Είναι σημαντικό να σημειωθεί ότι μπορεί να χρειαστούν μήνες και ακόμη και χρόνια για να είναι δυνατή η αποκρυπτογράφηση.
Εάν δεν μπορείτε να περιμένετε τόσο πολύ για την ανάκτηση των αρχείων σας, μπορείτε να καταφύγετε να χρησιμοποιήσετε άλλα εναλλακτικά εργαλεία ανάκτησης που είναι διαθέσιμα εκεί έξω.
Εργαλεία εναλλακτικής αποκρυπτογράφησης:
Εδώ είναι εναλλακτικά προγράμματα που μπορείτε να χρησιμοποιήσετε για να επαναφέρετε τα αρχεία σας από μια επίθεση ransomware. Αν και τα εργαλεία που αναφέρονται παρακάτω μπορεί να είναι δύσκολο να χρησιμοποιηθούν, υπάρχουν πολλά μαθήματα διαθέσιμα στο διαδίκτυο εξηγώντας τον τρόπο χρήσης τους. Σημειώστε ότι τα εργαλεία που αναφέρονται παρακάτω δεν εγγυώνται την αποκρυπτογράφηση του .Αρχεία τύπου.

Σκιά εξερευνητής
Το ShadowExplorer είναι ένα πρόγραμμα ανάκτησης αρχείων που σας επιτρέπει να ανακτήσετε προηγούμενες εκδόσεις αρχείων που έχουν τροποποιηθεί ή αντικατασταθεί. Η εφαρμογή έχει πρόσβαση στη θέση στην οποία βρίσκονται τα έγγραφα ή τα αρχεία και τα ανακτά από εκεί.
Για τις πληροφορίες σας, τα Windows αποθηκεύουν πραγματικά ένα αντίγραφο των αρχείων που ενημερώσατε με τα δικά του σημεία αποκατάστασης, αλλά δεν θα έχετε πρόσβαση σε αυτά μέχρι να ενεργοποιήσετε τη λειτουργία. Η αποκατάσταση των δεδομένων σας με ένα λογισμικό όπως το ShadowExplorer, από την άλλη πλευρά, μπορεί να είναι ένα lifesaver, ειδικά όταν αντιμετωπίζετε έναν ιό ransomware.
Σε λίγα δευτερόλεπτα, η εφαρμογή θα εμφανίσει όλα τα ανακτημένα αντίγραφα. Οποιοδήποτε είδος αρχείου πρέπει να επαναφέρετε, ο ShadowExplorer θα βρει τα αντικατασταθείσα αντίγραφα σε οποιαδήποτε μορφή. Αυτή η εφαρμογή είναι εξαιρετικά χρήσιμη, καθώς θα μπορούσε απλώς να τραβήξει ένα αντίγραφο αντιγράφων ασφαλείας των μολυσμένων δεδομένων και να το επιστρέψει. Θα ήταν σαν να μην μολύνθηκε καθόλου, εφ ‘όσον υπάρχει ένα σκιώδες αντίγραφο των αρχείων που θα μπορούσε να κάνει ακριβώς αυτό.

Φωτορέφιο
Το Photo Rec είναι κυρίως ένα πρόγραμμα ανάκτησης φωτογραφιών. Σας επιτρέπει να ανακτήσετε φωτογραφίες από μια ποικιλία ψηφιακών συσκευών, συμπεριλαμβανομένων φορητών υπολογιστών, βιντεοκάμερων, κινητών τηλεφώνων, εξωτερικών μονάδων και άλλων.
Το εργαλείο μπορεί επίσης να ανακτήσει τις κατεστραμμένες φωτογραφίες, καθιστώντας το κατάλληλο για περιπτώσεις όπως μια επίθεση ransomware.
Δεδομένου ότι οι κατεστραμμένες φωτογραφίες μπορούν να χαθούν ή να μην ανακοινωθούν. Το Photorec είναι χρήσιμο εδώ. Η εφαρμογή είναι ένα βοηθητικό πρόγραμμα ανάκτησης ψηφιακής εικόνας που σας επιτρέπει να ανακτήσετε φωτογραφίες και εικόνες από διάφορες συσκευές, ακόμη και αν έχουν καταστραφεί από το σύστημα ή τη ζημιά αρχείου.
Το πρόγραμμα είναι ανοιχτό και δωρεάν. Ανακάμπτει αρχεία που λείπουν από ένα σύστημα χρησιμοποιώντας αλγόριθμους ανάκτησης δεδομένων που βασίζονται σε κείμενο. Ωστόσο, σημειώστε ότι αυτή η εφαρμογή δεν μπορεί να διασφαλίσει ότι οι μολυσμένες φωτογραφίες σας θα αποκρυπτογραφηθούν εντελώς.
Βήμα 3: Τελικά προληπτικά μέτρα (προαιρετικά)
Πριν επιστρέψετε σε κανονική λειτουργία Windows, βεβαιωθείτε ότι η συσκευή υπολογιστών είναι ασφαλής και χωρίς κακόβουλο λογισμικό. Δεν θέλετε να συμβεί άλλη επίθεση ransomware μόλις επανεκκινήσετε.
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν μια ποικιλία μεθόδων για να αποκτήσουν πρόσβαση στις συσκευές των θυμάτων τους. Τα άτομα που έχουν πρόσφατα πειραχτεί θα πρέπει να εξασφαλίσουν ότι η ασφάλεια της συσκευής τους είναι σφιχτά για να αποτρέψει ξανά τους χάκερς να αποκτήσουν πρόσβαση.
Ακολουθούν μερικά πράγματα που πρέπει να κάνετε για να διατηρήσετε τον υπολογιστή ασφαλή εναντίον μιας άλλης επίθεσης ransomware ή οποιωνδήποτε άλλων επικίνδυνων απειλών.
Χρησιμοποιήστε τη δυνατότητα πρόσβασης ελεγχόμενου φακέλου
Η πρόσβαση ελεγχόμενου φακέλου θα πρέπει να χρησιμοποιείται εάν εκτελείτε Windows 10 ή 11. Βοηθά στη διασφάλιση ευαίσθητων δεδομένων από κακόβουλες απειλές, όπως το ransomware τυπογραφίας.
Η ενεργοποίηση του θα περιορίσει την πρόσβαση στους καθορισμένους φακέλους σε μόνο εκείνες τις εφαρμογές που έχουν δοθεί άδεια για να τους ανοίξουν. Ακολουθήστε τις παρακάτω διαδικασίες για να ενεργοποιήσετε την πρόσβαση ελεγχόμενου φακέλου εκτός εάν έχετε ήδη ενεργοποιήσει.
1 Ανοίξτε το μενού εκκίνησης των Windows και αναζήτηση Ασφάλεια των Windows Στη συνέχεια, κάντε κλικ στην εφαρμογή.

2 Μόλις εμφανιστεί η εφαρμογή ασφαλείας των Windows, κάντε κλικ στο κουμπί Προστασία ιών και απειλών από μία από τις επιλογές που εμφανίζονται.

3 Μετακινηθείτε προς τα κάτω και βρείτε την ενότητα Προστασίας ransomware και, στη συνέχεια, κάντε κλικ στο Διαχείριση της προστασίας ransomware όπως φαίνεται.

4 Ενεργοποιήστε την πρόσβαση του ελεγχόμενου φακέλου, αλλάζοντας το Επί.

5 Από το κουμπί προστατευμένων φακέλων, μπορείτε να προσθέσετε τους φακέλους που θέλετε να προστατεύονται και μόνο οι εφαρμογές με άδεια επιτρέπεται μόνο να το έχετε πρόσβαση.

Αν και δεν μπορεί να διατηρηθεί κάθε αρχείο στον υπολογιστή, αλλά όλα τα πολύτιμα αρχεία πρέπει να διατηρούνται και να τοποθετούνται σε προστατευμένο φάκελο. Το κακόβουλο λογισμικό όπως το Typo Ransomware δεν θα είναι σε θέση να μολύνει και να κρυπτογραφεί αρχεία σε προστατευόμενο φάκελο χάρη στη λειτουργικότητα της ελεγχόμενης πρόσβασης φακέλου.
Είναι ένα πολύ χρήσιμο χαρακτηριστικό που πρέπει να έχετε, αλλά θα πρέπει να είστε προσεκτικοί σχετικά με τις εφαρμογές που παρέχετε πρόσβαση σε προστατευμένους φακέλους. Μπορεί να υπάρχουν ιοί που μεταμφιεσμένοι ως γνήσια προγράμματα που θα μπορούσαν να προσπαθήσουν να επωφεληθούν από αυτό, επομένως να είναι προσεκτικοί όταν δίνετε άδεια σε προγράμματα και διπλασιάστε ότι είναι έγκυρες.

Ρύθμιση OneDrive για ανάκτηση αρχείων
Μία από τις σημαντικότερες προφυλάξεις, σύμφωνα με πολλούς εμπειρογνώμονες υπολογιστών, είναι να δημιουργήσετε περιοδικά αντίγραφα ασφαλείας των αρχείων σας, ώστε να έχετε ένα αντίγραφο σε περίπτωση επίθεσης ransomware. Η ζημιά θα μειωθεί εάν τα αρχεία υποστηρίχθηκαν σε ένα σύννεφο ή ένα ραβδί USB, αλλά πολλά άτομα δεν το καθιστούν ρουτίνα για να δημιουργήσουν αντίγραφα ασφαλείας των αρχείων τους.
Αφού χτυπήθηκε από ransomware, κάποιος θα μάθει αναμφισβήτητα το μάθημά τους και θα εκτελέσει τακτικά αντίγραφα ασφαλείας. Το Cloud Storage είναι ένας από τους καλύτερους τρόπους για να δημιουργήσετε αντίγραφα ασφαλείας των αρχείων σας επειδή είναι προσβάσιμο από οπουδήποτε με σύνδεση στο Διαδίκτυο.
Ευτυχώς, το OneDrive διαθέτει μια δυνατότητα δημιουργίας αντιγράφων ασφαλείας του υπολογιστή και θα πρέπει να δημιουργήσετε αντίγραφα ασφαλείας των αρχείων σας τώρα ως προφύλαξη σε περίπτωση άλλης επίθεσης. Το OneDrive προετοιμάζεται για τις εκδόσεις των Windows 10 και αργότερα, οπότε αν χρησιμοποιείτε ένα παλαιότερο σύστημα, πρέπει πρώτα να κατεβάσετε την εφαρμογή (Κάντε κλικ ΕΔΩ·.
1 Για να αποκτήσετε πρόσβαση σε μια μονάδα δίσκου, ανοίξτε το μενού εκκίνησης των Windows και αναζήτηση Onedrive Στη συνέχεια, κάντε κλικ στην εφαρμογή.

2 Μόλις ανοίξει η εφαρμογή/ιστοσελίδα OneDrive, συμπληρώστε τις απαιτούμενες πληροφορίες που απαιτούνται για να εγγραφείτε εάν δεν το έχετε κάνει ακόμα.

3 Δημιουργία αντιγράφων ασφαλείας των αρχείων που βρίσκονται σε επιφάνεια εργασίας, εικόνες και έγγραφα, διασφαλίζοντας ότι υπάρχει ένα σημάδι ελέγχου στην επάνω δεξιά πλευρά των εικονιδίων τους. Κάντε κλικ Να συνεχίσει για να προχωρήσετε με τα επόμενα βήματα και να ολοκληρώσετε την εισαγωγή.

4 Όπως μπορείτε να δείτε, το OneDrive είναι ένας φάκελος και αν θέλετε να προσθέσετε περισσότερα στοιχεία για να διασφαλίσετε, απλά αντιγράψτε και επικολλήστε αυτό το στοιχείο σε αυτόν τον καθορισμένο φάκελο. Τα αρχεία που δημιουργούνται αντίγραφα ασφαλείας θα έχουν ένα σήμα ελέγχου δίπλα τους. Εκείνοι με το εικονίδιο Cloud σημαίνει ότι είναι διαθέσιμοι μόνο όταν υπάρχει σύνδεση στο Διαδίκτυο.

Μόλις τα αρχεία σας είναι ασφαλή, θα περιορίσει σε μεγάλο βαθμό την πιθανότητα να υποστεί βλάβη κατά τη διάρκεια μιας άλλης επίθεσης κακόβουλου λογισμικού, αφού μπορείτε να τραβήξετε μόνο ένα αντίγραφο ασφαλείας από το σύννεφο OneDrive.
Τώρα μπορείτε να χρησιμοποιήσετε ξανά τον υπολογιστή σας και να επιστρέψετε στην κανονική λειτουργία. Επιπλέον, μπορείτε να διαβάσετε παρακάτω μερικές συμβουλές ασφαλείας για το πώς να περιηγηθείτε στο διαδίκτυο με ασφάλεια και να αποτρέψετε την αντιμετώπιση κακόβουλων απειλών.
Ορισμένες συμβουλές για την ασφάλεια του Διαδικτύου
- Πρέπει να αποφεύγονται ιστότοποι με διακριτικές επεκτάσεις τομέα. Επεκτάσεις τομέα εκτός από .com, .org, .καθαρό, και .Το EDU θα πρέπει να αποφεύγεται επειδή οι περισσότεροι μολυσμένοι ιστότοποι έχουν πολύ ξεχωριστές TLDs, ελέγξτε πάντα την τελευταία ενότητα ενός τομέα για να βεβαιωθείτε ότι βρίσκεστε σε ασφαλή τοποθεσία, εκτός αν είναι αξιόπιστο για μεγάλο χρονικό διάστημα.
- Ποτέ μην κατεβάσετε λογισμικό ή προγράμματα από άγνωστες πηγές. Αυτός είναι ένας από τους πιο δημοφιλείς τρόπους για adware και άλλα κακόβουλα προγράμματα για να διεισδύσει στον υπολογιστή σας. Λήψη μόνο από αναγνωρισμένες και νομικές πηγές. Για να είστε ασφαλείς, αποφύγετε τις λήψεις Torrent και τους ραγισμένους ιστότοπους λήψης λογισμικού, καθώς τα αρχεία θα περιέχουν σχεδόν πάντα ιούς.
- Ένας από τους πιο αξιόπιστους τρόπους για να είστε ασφαλείς στο διαδίκτυο είναι να χρησιμοποιήσετε ένα τείχος προστασίας. Προστατεύει τους χρήστες από δυνητικά επικίνδυνες ιστοσελίδες ενεργώντας ως πρώτη γραμμή προστασίας. Διατηρεί τους εισβολείς από το δίκτυο και τη συσκευή του χρήστη. Στον σημερινό κόσμο, ένα τείχος προστασίας θα προστατεύσει έναν χρήστη από τους κινδύνους που κρύβονται στο τεράστιο διαδίκτυο.
- Το λογισμικό κατά των ιών πρέπει να ενημερώνεται. Αυτά τα προγράμματα πρέπει πάντα να ενημερώνονται σε έναν υπολογιστή, καθώς εκατοντάδες νέες απειλές κακόβουλου λογισμικού παράγονται καθημερινά που στοχεύουν να μολύνουν τις αδυναμίες του μηχανήματος. Οι ενημερώσεις προστασίας από ιούς περιέχουν τα πιο πρόσφατα αρχεία που απαιτούνται για την καταπολέμηση νέων απειλών και την προστασία του υπολογιστή σας.
- Επισκεφθείτε μόνο ιστότοπους με ασφαλή σύνδεση. Δεδομένου ότι οι συνδέσεις HTTP δεν κρυπτογραφούν τα δεδομένα που λαμβάνουν, δεν θεωρούνται ασφαλή. Η εισαγωγή προσωπικών πληροφοριών όπως διευθύνσεις ηλεκτρονικού ταχυδρομείου, αριθμούς τηλεφώνου και κωδικούς πρόσβασης σε έναν ιστότοπο που χρησιμοποιεί μια σύνδεση HTTP είναι επικίνδυνη, καθώς οι πληροφορίες σας θα μπορούσαν να κλαπούν. Οι ιστότοποι που χρησιμοποιούν συνδέσεις HTTPS, από την άλλη πλευρά, είναι πιο ασφαλείς επειδή τα δεδομένα είναι κρυπτογραφημένα και οι επιτιθέμενοι είναι λιγότερο πιθανό να αποκτήσουν πρόσβαση σε πληροφορίες που μοιράζονται στον ιστότοπο.
Μιλάν Ναβά
Ο Millan Nava είναι αναλυτής ασφάλειας πληροφοριών με πολυετή εμπειρία στον τομέα της ασφάλειας στον κυβερνοχώρο. Δημιούργησε αυτόν τον ιστότοπο για να βοηθήσει τους ανθρώπους με τα ζητήματα ασφαλείας των συσκευών τους καθώς και να παραδώσουν εμπλεκόμενο περιεχόμενο στους χρήστες ιστού.
Προστατεύστε τη συσκευή σας. Χρησιμοποιήστε το καλύτερο αντιμονικό λογισμικό για να προστατεύσετε τον υπολογιστή σας.
Η μορφοποίηση αφαιρεί τους ιούς από τον υπολογιστή?
Η εκτέλεση μιας διαδικασίας μορφοποίησης στον υπολογιστή σας μπορεί να φαίνεται ένας αποτελεσματικός τρόπος για να απαλλαγείτε από τον επίμονο ιό ή οποιαδήποτε άλλη μορφή κακόβουλου λογισμικού. Η εκτέλεση μιας επαναφοράς ή μορφοποίησης θα καταστρέψει κατά πάσα πιθανότητα όλα τα δεδομένα που αποθηκεύονται στον υπολογιστή σας’S σκληρό δίσκο.
Αλλά το πιο περίπλοκο έργο για κατανόηση και μάθηση είναι αν υπάρχει οποιαδήποτε πιθανότητα απομάκρυνσης του ιού που υπάρχει σε αυτό? Οι ιοί επηρεάζουν κατά κύριο λόγο την απρόσκοπτη λειτουργία και την ομαλή λειτουργία ενός υπολογιστή. Με αυτό, ίσως ανησυχείτε και θέλετε να μάθετε εάν η επαναφορά ή η μορφοποίηση μπορεί να κάνει οποιαδήποτε διαφορά ή όχι? Αφήνω’να μάθετε τι πραγματικά συμβαίνει όταν διαμορφώνετε και υπολογιστή και γιατί απαιτείται μορφοποίηση!
Διαμορφώνει μια λύση ή όχι?
Συνήθως, εσείς δεν’t απαιτεί πραγματικά οποιαδήποτε μορφοποίηση του σκληρού σας δίσκου για να απαλλαγείτε από τον ιό που υπάρχει σε αυτό. Εφόσον έχετε εγκατεστημένο και ενημερωμένο πρόγραμμα αντι-ιού. Εάν εξακολουθείτε να υποψιάζεστε ότι ο υπολογιστής σας έχει μολυνθεί από έναν ιό και το λογισμικό κατά των ιών δεν είναι σε θέση να ανιχνεύσει το πρόβλημα, δεν υπάρχει καλύτερος τρόπος, αλλά να διαγράψει τον σκληρό δίσκο για την εξάλειψη των περαιτέρω κινδύνων και των ζημιών του κακόβουλου λογισμικού.
Πώς μολύνεται ένας υπολογιστής με ιό?
Μπορεί να αναρωτιέστε πώς ο υπολογιστής σας έφτασε σε έναν επίμονο ιό που δεν είναι έτοιμος να διαγραφεί από τον σκληρό σας δίσκο. Αυτά τα είδη ιών παίρνουν τη θέση τους στον υπολογιστή σας εύκολα και με πολλούς πιθανούς τρόπους.
1.Αποδοχή χωρίς να γνωρίζετε τι’γραπτό
Συχνά εμφανίζεται ένα κουτί στην οθόνη που λέει ότι αποδέχονται ή απορρίπτουν και υπάρχουν λίγα πράγματα γραμμένα, αυτό συμβαίνει ειδικά όταν κατεβάζετε αρχεία. Οι χρήστες δεν κάνουν’να δώσουμε σημασία για να το διαβάσετε και να το δεχτείτε αυθόρμητα προκαλώντας προβλήματα μπροστά. Αυτό έχει μεγαλύτερη δυνατότητα να αφήσει το παράθυρο να μολυνθεί με τον ιό που είναι αποδεκτό να εισέλθει από το λάθος σας. Παίρνετε ως επί το πλείστον άμεση δράση κατά την εγκατάσταση ή την ενημέρωση ενός προγράμματος. Συχνά σας ρωτάτε αν χρειάζεστε πρόσθετο λογισμικό και λέτε ναι χωρίς να γνωρίζετε ποια επίδραση μπορεί να προκαλέσει. Αυτό είναι όπου επιτρέπετε στον ιό να εισαγάγει τη μονάδα δίσκου σας προκαλώντας ζημιά.
2.Λήψη μολυσμένου λογισμικού
Όταν κατεβάζετε οποιοδήποτε λογισμικό μέσω του Διαδικτύου, βεβαιωθείτε ότι γνωρίζετε ότι προέρχονται από αξιόπιστη πηγή, αν όχι, αφήνετε ένα κακόβουλο λογισμικό να αναλάβει τις πληροφορίες σας αποθηκευμένες στη συσκευή. Βεβαιωθείτε ότι έχετε εκτελέσει τη λήψη μέσω του προγράμματος Anti-Virus σας εγκατεστημένο καθώς θα σας προστατεύσει από όλους τους ιούς που πρόκειται να εισέλθουν στη συσκευή σας. Κατά τη φάση εγκατάστασης, ο καλύτερος τρόπος είναι να διαβάσετε όλες τις προτροπές για το πρόγραμμα και τη σάρωση μετά την ολοκλήρωση επίσης.
3.Το e-mail προσάρτημα είναι επικίνδυνο
Ως γενικός κανόνας συνειδητοποίησης, μην ανοίξετε ποτέ ένα συνημμένο στο email σας που λαμβάνεται από μια ύποπτη συσκευή. Ο υπολογιστής σας μπορεί να κατέχει με ένα επικίνδυνο κακόβουλο λογισμικό ή ιό που μπορεί να εισέλθει μόλις ανοίξετε ένα συνημμένο που έχει κακόβουλο κωδικό. Ακόμη και αν ο αποστολέας είναι γνωστό άτομο, μην διακινδυνεύσετε τον υπολογιστή σας και πάντα να είστε προσεκτικοί πριν ανοίξετε οποιονδήποτε σύνδεσμο, λήψεις ή συνημμένο.
4.Οι άγνωστοι σύνδεσμοι είναι επικίνδυνοι
Σήμερα’S Tech-Friendly World, σχεδόν οποιοσδήποτε μπορεί να δημιουργήσει τον ιστότοπό του και να ξεκινήσει την επιχείρησή του, η οποία είναι βασικά πολύ για την ανθρωπότητα, την ανάπτυξη, τη νοημοσύνη και τη δημιουργικότητα. Αλλά, με αυτό το ποσό της νοημοσύνης και της τεχνικής, υπάρχουν αρκετοί τρόποι για να χρησιμοποιηθεί και να κάνει το άλλο άτομο να υποφέρει άθλια. Καθώς ο καθένας μπορεί να δημιουργήσει έναν ιστότοπο, ενδέχεται να μην γνωρίζετε ότι ο ιστότοπος έχει την πιθανότητα να αφήσετε τον ιό ή το κακόβουλο λογισμικό να εισέλθει στη συσκευή σας. Αυτός ο κακόβουλος ιστότοπος έχει μεγάλη ευκαιρία να διαβάσετε τα αρχεία, τον υπολογιστή σας και ακόμη και να μεταφέρετε ύποπτα αρχεία στη συσκευή σας. Μπορούν επίσης να εισβάλλουν στο απόρρητό σας, να διαβάσετε και να κατεβάσετε τις ευαίσθητες πληροφορίες σας, ώστε να είναι καλύτερο να είστε προσεκτικοί και να προσέχετε πριν ανοίξετε οποιονδήποτε σύνδεσμο.
Τρέχουσα μορφοποίηση:
Η εκτέλεση μορφοποίησης ή επαναφοράς εργοστασίου θα διαγράψει όλα τα δεδομένα που υπάρχουν στον σκληρό δίσκο. Θα διασφαλίσει ότι ο υπολογιστής είναι πίσω στις αρχικές δυνατότητές του και στο σύστημα λειτουργίας, η αποθήκευση είναι ακόμα προστατευμένη καλά. Για να τρέξετε ένα εργοστάσιο, επαναφέρετε, μπορείτε απλά να πάτε στη ρύθμιση και να αφαιρέσετε όλα όσα υπάρχουν στον υπολογιστή σας. Μπορείτε να επιλέξετε την επιλογή πλήρως καθαρίστε τη μονάδα δίσκου και πιθανότατα όλα τα δεδομένα μαζί με τον ιό θα αφαιρεθούν ή θα διαγραφούν από τον σκληρό δίσκο.
- Υπάρχουν πιθανότητες όπου το σύστημά σας είναι παγιδευμένο με πάρα πολλά λάθη και προβλήματα ιού.
- Αυτό το πρόβλημα λαμβάνεται στο επόμενο βήμα ως προς το γιατί είναι σημαντικό για κάθε ιδιοκτήτη του υπολογιστή να σκεφτεί τη μορφοποίηση.
- Οι ιοί εισάγονται ως επί το πλείστον από αρχεία που έχουν μολυνθεί ή καταστραφούν και σίγουρα κρατούν την ικανότητα να μεταφέρονται και να απλώνονται σε αριθμούς.
- Αυτοί οι ιοί θα καταστρέψουν τα δεδομένα σας και σίγουρα θα σας δυσκολεύουν να χρησιμοποιήσετε και να ανοίξετε τα αρχεία σας, να αποκτήσετε πρόσβαση στον υπολογιστή σας και να μετατρέψετε το σύστημά σας πιο αργό.
- Θα παρατηρήσετε ότι το σύστημά σας θα μειώσει την αποτελεσματικότητα και επειδή παίρνουν πολύ χώρο και από τη συσκευή σας, μειώνοντας έτσι τον χρόνο λειτουργίας του υπολογιστή.
Γιατί η μορφοποίηση γίνεται?
- Σε περίπτωση που ο υπολογιστής σας λειτουργεί πιο αργά από το συνηθισμένο, είναι ένα σημάδι ότι ο υπολογιστής σας είναι παγιδευμένος με κάποιο σφάλμα που απαιτεί βοήθεια.
- Η αναβάθμιση του τρέχοντος λειτουργικού σας συστήματος είναι ένας από τους εξέχοντες λόγους για τους οποίους η μορφοποίηση είναι κρίσιμη και απαραίτητη.
- Ίσως θελήσετε να αγοράσετε ή να χρησιμοποιήσετε την αναβαθμισμένη έκδοση του λειτουργικού συστήματος. Θέλετε να δείτε βελτιωμένα αποτελέσματα του λειτουργικού σας συστήματος και ως εκ τούτου εκτελείτε τη μορφοποίηση.
- Διορθώνοντας ένα σφάλμα που δεν αφαιρείται με κανέναν τρόπο και δοκιμάσατε πολλά λογισμικά, εργαλεία και μέτρα για να απαλλαγείτε από αυτό.
- Ο σκληρός δίσκος σας φαίνεται να τρέχει εκτός χώρου, είναι εντελώς γεμάτος και δεν έχετε τρόπους να αποθηκεύσετε άλλα σημαντικά δεδομένα σε αυτό.
- Παρατηρείτε μια ασυνήθιστη συσκότιση μόλις ξεκινήσετε τον υπολογιστή σας, αυτό είναι ένα σημάδι ενός ελάττωμα που δεν σας αφήνει να λειτουργήσετε ή να ξεκινήσετε τη συσκευή σας.
Λίγοι ιοί κέρδισαν’T να ξεφύγει από τις επαναφορές:
Η μορφοποίηση δεν είναι’Τ συνήθως αφαιρέστε τα μολυσμένα αρχεία που αποθηκεύονται ή έχουν κάνει σπίτι στη συσκευή σας. Οι ιοί έχουν τη δυνατότητα να επιστρέψουν στον υπολογιστή σας, παρόλο που έχετε κάνει σταθερή μορφοποίηση του σκληρού δίσκου σας. Η συσκευή αποθήκευσης αντιγράφων ασφαλείας πρέπει να σαρωθεί πλήρως για να βεβαιωθεί ότι δεν υπάρχει μορφή ιού ή λογισμικού στην παρουσία τους που μπορεί να προκαλέσει ξανά μόλυνση.
Βεβαιωθείτε ότι το αντίγραφο ασφαλείας δεδομένων ελέγχεται διεξοδικά.
Αυτά τα αντίγραφα ασφαλείας δεδομένων κρατούν τη δυνατότητα να φέρουν με τον εαυτό τους τον ιό για άλλη μια φορά, το οποίο είναι ένα σημάδι που μπορεί να σας ενοχλεί με την έγχυση ενός ιού στον υπολογιστή σας. Μερικοί από τους πολύ σπάνιους ιούς εξακολουθούν να έχουν την ευκαιρία να βρουν έναν τρόπο και να μπουν στον υπολογιστή σας ακόμα και μετά την ολοκλήρωση της μορφοποίησης. Εάν τα δεδομένα σας αναλύονται και ελέγχονται και αν’S καθαρό και χωρίς ιούς, δεν θα υπάρχει πιθανός τρόπος για τον ιό να εισέλθει ξανά μετά τη μορφοποίηση.
Τομέας εκκίνησης:
Το bootkit είναι βασικά ένα πολύ πεισματικό είδος κακόβουλου λογισμικού που φαίνεται να είναι μια πρόκληση για την κατάργηση ή τη διαγραφή από το σύστημα. Ο ιός έχει τη δυνατότητα να μολύνει τον σκληρό δίσκο άθλια και επίσης να τροποποιεί τις πληροφορίες που αποθηκεύονται στον υπολογιστή όταν φορτώνεται στο λειτουργικό σύστημα. Με αυτόν τον τρόπο, το κακόβουλο λογισμικό όχι μόνο επηρεάζει ή παρεμβαίνει στη διαδικασία εκκίνησης, αλλά η πιθανότητα να επεκτείνεται στην επίδραση της συσκευής αποθήκευσης που είναι συνδεδεμένη με τον υπολογιστή/φορητό υπολογιστή σας. Τα κιτ εκκίνησης κέρδισαν’Το T φαίνεται να είναι ένα πολύ συνηθισμένο είδος κακόβουλου λογισμικού όπως ήταν στην προηγούμενη εποχή, αλλά στοχεύουν κυρίως στη συσκευή και να επηρεάζουν τη συνολική λειτουργικότητα.
“Οι εφαρμογές Google Play υποσχέθηκαν freebies, αλλά ο χρήστης πήρε κακόβουλο λογισμικό”
Η Google έχει απομακρύνει επισήμως 56 εφαρμογές Android από το επίσημο κατάστημα Google Play που θεωρήθηκε μέρος των διαφημίσεων απάτης. Η απάτη ονομάστηκε Terracotta, η οποία ανακαλύφθηκε από το White OPS, το οποίο είναι μια εταιρεία ασφαλείας που προσδιορίζει τις συμπεριφορές που σχετίζονται με το BOT.
Υπήρχε μια εφαρμογή που ανεβάστηκε από αυτούς στο Google Play Store που ισχυρίστηκε ότι παρέχεται δωρεάν προνόμια εάν εγκατασταθεί. Η εφαρμογή προσέφερε παπούτσια, μπότες, εισιτήρια, κουπόνια, πάνινα παπούτσια και άλλα ακριβά προϊόντα που επρόκειτο μόνο για να δελεάσουν τους χρήστες για να το κατεβάσουν. Μόλις εγκατασταθεί, ο χρήστης έπρεπε να περιμένει 2 εβδομάδες για να πάρει την ανταμοιβή, αλλά αντ ‘αυτού, ανταμείφθηκαν με επιβλαβή κακόβουλο λογισμικό στην κινητή συσκευή τους.
Η συμμορία ξεκίνησε επίσης το ίδιο στο τροποποιημένο πρόγραμμα περιήγησης στο WebView και πραγματοποίησε απάτη εκεί επίσης, φορτώνοντας την ψεύτικη διαφήμιση και στη συνέχεια να πάρει τα έσοδα από αυτό.
Αποδείχθηκε από την ομάδα White Ops ότι τηλεφώνησαν περίπου 3 δισεκατομμύρια διαφημίσεις μέσα στα 65000 κινητές συσκευές μόνο, φανταστείτε πόσο ρεαλιστική ήταν η ψεύτικη απάτη κακόβουλου λογισμικού.
Το TechChef είναι κορυφαίος πάροχος υπηρεσιών αποκατάστασης δεδομένων και δεδομένων.
Για οποιονδήποτε λόγο, εάν επιθυμείτε να αφαιρέσετε ή να διαμορφώσετε τη συσκευή σας, πρέπει να διασφαλίσετε ότι χρησιμοποιείται το σωστό λογισμικό για να το κάνετε αυτό. Με αυτόν τον τρόπο, το επαγγελματικό λογισμικό θα καταργήσει όλα τα ανεπιθύμητα αρχεία, θα καθαρίσει τη συσκευή σας και θα καταργήσει τις πιθανές πιθανότητες κακόβουλου λογισμικού.
Απολύμανση δεδομένων στο Techchef αποδεικνύεται ότι βοήθησε πολύ στους χρήστες και οι πελάτες μας ήταν πραγματικά ευχαριστημένοι με το αποτέλεσμα 100%. Είμαστε πιστοποιημένοι και με εκπαιδευμένο προσωπικό και οι υπηρεσίες μας δεν μπορούν ποτέ να πάνε στραβά. Είμαστε αξιόπιστοι και εξασφαλίζουμε ότι γίνεται ασφαλής και αξιόπιστη εξυγίανση για τη συσκευή σας.
Το περιβάλλον Cleanroom θα κρατήσει τη συσκευή σας μακριά από οποιονδήποτε εισβολέα, ο σκληρός δίσκος σας θα προστατεύεται επίσης και θα διασφαλίσουμε τις πληροφορίες σας. Μπορείτε να βασιστείτε στο TechChef για να μην αφήσετε κανένα κακόβουλο λογισμικό να επιτεθεί στη συσκευή σας και να καθαρίσει όλες τις πληροφορίες με ασφαλή τρόπο.
Η μορφοποίηση του φορητού υπολογιστή αφαιρεί το ransomware?
Э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э
Ы з з з з з з з и и и и п п п п п п з п з з з з з з з з з п. С п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. ПOчем э э э э э э э э э э э п п п п п п п?
Э э э э э а а а а и е е з з л л л л л л л э э э э э э э э э э э э Κοιτάζοντας το ριμπάγ. С с п п п п п э э э э э э э э э э э э э э э э э э э э э э э э э э э э. Д э э э э д д д и и д д д ρίας н и д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
И и з а а а а а а а а ы ы з .. Е е е е д п п ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж п п п п п п п п п п п п п п п п п. Орrρά. Пороннαι.
ПON п п е е а а τροφή пρέφ а а а а а τροφήλου. е е е и τροφή ее же жÉ в в ж и и и и ч ч.
Πώς να διαμορφώσετε το φορητό υπολογιστή για να αφαιρέσετε τον ιό
Έχετε σκεφτεί ποτέ να ρίξετε το φορητό υπολογιστή σας στον τοίχο λόγω βραδύτητας?
Είναι ενοχλητικό όταν το ξαφνικά φορητό υπολογιστή απορροφάται!! Όποτε εγώ’Προσπάθησε να τρέξει δωρεάν σαρώσεις σε αυτό λέγοντας ότι δεν υπάρχουν ιοί, το πράγμα είναι αργό ως κόλαση. Τελικά, είναι αργή, τότε λειτουργεί πριν ο λόγος είναι ένας ιός. Πιθανότατα μολύνθηκε με ιό μέσω λήψης από το Διαδίκτυο.
Ή χρησιμοποιώντας μια άγνωστη μονάδα που μπορεί να έχει ιό. Εάν ο φορητός υπολογιστής σας πιθανότατα δεν λειτουργεί σωστά και μην κάνετε’να έχω χρόνο να πάω σε αυτό το κατάστημα επισκευής. Στη συνέχεια, πηγαίνετε για μορφοποίηση. Είναι απλό και, τις περισσότερες φορές, την τεχνική εργασίας.
Περιεχόμενα προβολή
Μορφοποίηση φορητού υπολογιστή
Η ανάληψη εργοστασιακής επαναφοράς στο φορητό υπολογιστή σας θα πρέπει να εξαλείψει κατά πολύ το μεγαλύτερο κακόβουλο λογισμικό, εκτός από τη λοίμωξη της περιοχής εκκίνησης.
Σε αντίθεση με τους περισσότερους κινδύνους, η λοίμωξη μολύνει τον ίδιο τον σκληρό δίσκο αντί για τα Microsoft Windows ή τον εισαγόμενο προγραμματισμό του.
Παρ ‘όλα αυτά, η οργάνωση του δίσκου δεν θα σκοτώσει τη λοίμωξη – μια τυπική διαμόρφωση τακτικά ISN’t επαρκώς προσεκτικός για την εξάλειψη όλων των υπαινιγμών του κακόβουλου λογισμικού. Για να εξαλείψετε μια λοίμωξη της περιοχής εκκίνησης, εκτελέστε ένα πρόγραμμα εκκίνησης αντι-ιού από το CD, DVD ή USB RAWT DRIVE.
Πώς να γνωρίζετε αν ο φορητός υπολογιστής έχει μολυνθεί
Ωστόσο, υπάρχουν κάποιες ενδείξεις ότι το μηχάνημά σας μπορεί να έχει λοίμωξη, δούρειο, σκουλήκι ή κάποιο άλλο κακό λογισμικό.
- Ένας πολύ αργός υπολογιστής
- Ξεκινήστε μηνύματα που εμφανίζονται ξαφνικά και είναι δύσκολο να εξαλειφθούν
- Μη αναγνωρισμένα προγράμματα PC που αποστέλλονται μόνοι
- Ο ήχος του σκληρού δίσκου ασυνεπής δραστηριότητα
Πώς να διαμορφώσετε το φορητό υπολογιστή για να αφαιρέσετε τον ιό
Πρώτα απ ‘όλα, δημιουργήστε αντίγραφα ασφαλείας των σημαντικών δεδομένων και ελέγξτε τα καλά. Για να εκτελέσετε μια εργοστασιακή επαναφορά, μπορείτε ουσιαστικά να συνεχίσετε στη ρύθμιση και να εξαλείψετε όλα όσα είναι διαθέσιμα στον υπολογιστή σας.
Μπορείτε να επιλέξετε την επιλογή για να καθαρίσετε εντελώς τη μονάδα δίσκου και κατά πάσα πιθανότητα, όλες οι πληροφορίες παράλληλα με τη μόλυνση θα αφαιρεθούν ή θα εξαλειφθούν από τον σκληρό δίσκο.
Υπάρχουν πολλά λειτουργικά συστήματα και όχι όλα τα λειτουργικά συστήματα έχουν τα ίδια χαρακτηριστικά. Μαζί με ορισμένα συστήματα, παρέχονται CDs εγκατάστασης, ενώ με ορισμένα, δεν παρέχονται CD.
- Πρέπει να έχετε ένα CD εγκατάστασης επειδή όλη η μορφοποίηση δεδομένων θα διαγράψει το λειτουργικό σας σύστημα.
- Πολλοί άνθρωποι συχνά σας λένε να αντιγράψετε όλα τα δεδομένα σας σε μια συσκευή ανάκτησης. Ωστόσο, δεν θα το προτείνω, διότι αν ανακτήσετε τα παλιά σας αρχεία, τότε μαζί με αυτά, θα ανακτήσετε τους ιούς που τους συνδέονται επίσης.
- Εισαγάγετε το CD εγκατάστασης.
- Το CD εγκατάστασης θα εκτελεστεί από μόνο του όταν το εισάγετε. Εάν δεν το κάνει’T, στη συνέχεια, κάντε το με το χέρι κάνοντας κλικ στο εικονίδιο του υπολογιστή μου και βρίσκοντας και κάνοντας κλικ στη μονάδα δίσκου.
- Μόλις φορτωθεί, θα υπάρχουν κάποιες επιλογές για να διαλέξετε. Αυτές οι επιλογές θα είναι σχετικά με το πώς θέλετε να εγκαταστήσετε το λειτουργικό σύστημα.
- Επιλέξτε την επιλογή ‘ Εγκαταστήστε ένα νέο αντίγραφο του λειτουργικού συστήματος. ‘
- Τώρα ακολουθήστε τις προτροπές και θα σας ζητήσει να αποδεχτείτε τη συμφωνία. Κάντε κλικ στο ” συμφωνώ’,’ ”Ρυθμίσεις”, ”Προκαθορισμένο”, και μετά προχωρήστε.
- Όταν το πρόγραμμα αρχίζει να λειτουργεί, μην χειρίζεστε το σύστημα. Αφήστε το να ολοκληρωθεί. Θα χρειαστούν λίγα λεπτά.
- Τώρα έρχεται ο άλλος τρόπος αν δεν έχετε λάβει κανένα cd εγκατάστασης.
- Σε αυτή την περίπτωση, το σύστημά σας έχει δοθεί μια αναδιαμορφωτική επιλογή. Θα διαγράψει όλα τα δεδομένα και θα εγκαταστήσει ξανά το ίδιο λειτουργικό σύστημα με όλο το λογισμικό που παρέχεται όταν έχετε αγοράσει πρόσφατα το σύστημα.
- Για αυτήν τη μορφοποίηση, πρέπει να επανεκκινήσετε το σύστημά σας. Ταυτόχρονα, είναι επανεκκίνηση του Press F10. Μερικές φορές ένα κλικ είναι αρκετό, ενώ μερικές φορές, πατήστε το περισσότερες από μία φορές.
- Θα σας μεταφέρει σε ένα πάνελ με επιλογές για επαναφορά και επισκευή. Πρώτον, πρέπει να επιλέξετε την επιλογή Επαναφορά. Θα χρειαστούν περίπου 30 λεπτά και στη συνέχεια θα έχετε ένα ανανεωμένο σύστημα χωρίς ιούς.
- Μερικοί προτιμούν να έχουν τραβήξει το σκληρό δίσκο ή η μονάδα στερεάς κατάστασης και να συνδεθούν με το φορητό υπολογιστή χρησιμοποιώντας ένα βύσμα προσαρμογέα USB SATA και στη συνέχεια να διαμορφωθεί με μη αυτόματο τρόπο χρησιμοποιώντας τη γραμμή εντολών.
- Οι ακόλουθοι κωδικοί δίνονται με αυτήν τη σειρά: ‘δίσκο’ Τότε έρχεται ‘δίσκο λίστα,’ που εμφανίζει όλες τις μονάδες δίσκου στη μονάδα δίσκου. Στη συνέχεια, προσδιορίζετε τη μονάδα και κάντε κλικ σε αυτήν. Και η τελευταία εντολή,’ Το καθαρό δίνεται.
Ο ιός μπορεί να απομακρυνθεί από την επαναφορά του εργοστασίου, ασχολείται απόλυτα με έναν δευτερεύοντα ιό, αλλά αυτό δεν είναι επίσης μια αξιόπιστη λύση επειδή μπορεί να προκαλέσει σοβαρή ζημιά.
Ομοίως, εάν έχετε παράθυρα 10 στο φορητό υπολογιστή σας, τότε ο ιός δεν θα πάει ποτέ μακριά απλά επαναφέροντας το φορητό υπολογιστή σας. Επειδή επαναφέρετε τα Windows 10 στο φορητό σας υπολογιστή, διαγράψτε όλα τα εγκατεστημένα μαλακά προϊόντα και εφαρμογές σας.
Επομένως, ο καλύτερος τρόπος για να αφαιρέσετε τον ιό από τον φορητό υπολογιστή σας είναι να εγκαταστήσετε λογισμικό αντι-ιού. Το λογισμικό Anti-Virus μπορεί εύκολα και ελεύθερα να αφαιρέσει τον ιό από τον φορητό υπολογιστή σας και θα προστατεύσει επίσης τα δεδομένα, τις εικόνες ή τα αρχεία που έχουν ήδη αποθηκευτεί στον φορητό υπολογιστή.
Έτσι, πρέπει να ακολουθούνται οι ακόλουθες οδηγίες για την εγκατάσταση λογισμικού αντι-ιού:
- Εγκαταστήστε οποιοδήποτε καλύτερο λογισμικό αντι-ιού, έχοντας εξαιρετικές κριτικές ή αξιολογήσεις.
- Για να προστατεύσετε τα δεδομένα του φορητού σας υπολογιστή, είναι πάντα σκόπιμο να κλείσετε όλα τα προσωρινά αρχεία και να αποθηκεύσετε τα σημαντικά αρχεία.
- Ωστόσο, ο καλύτερος τρόπος είναι να αποσυνδέσετε τη σύνδεσή σας στο Διαδίκτυο όταν πρέπει να εκτελείτε λογισμικό αντι-ιού.
- Αφού ένα εγκατεστημένο λογισμικό έχει ολοκληρώσει την εργασία (μπορεί να χρειαστεί πολύς χρόνος), συχνά ρίξτε μια ματιά στα σημαντικά έγγραφα ή αρχεία σας.
- Έτσι, στο τέλος, επαναφέρετε το φορητό υπολογιστή σας και ελέγξτε αν ο ιός έχει αφαιρεθεί ή όχι.
- Οι περισσότεροι ιοί αυτές τις μέρες ενσωματώνονται βαθιά μέσα στο λειτουργικό σύστημα, με αποτέλεσμα την επανέκταση.
Τυλίγοντας
Εκεί’Δεν είναι τίποτα πολύ σαν να κατανοεί το PC των Windows, το Mac ή το φορητό υπολογιστή σας είναι μολυσμένο με λοίμωξη ή κακόβουλο λογισμικό. Ωστόσο, με προσεκτική και οριστική δραστηριότητα, η εξάλειψη μιας λοίμωξης μπορεί να είναι γρήγορη και απλή. Δυστυχώς, αυτό’δεν είναι γενικά σαφές όταν ο υπολογιστής σας είναι μολυσμένος με λοίμωξη ή κακόβουλο λογισμικό.
Ο Patrick Johnson είναι ενθουσιώδης και blogger της τεχνολογίας. Αυτή τη στιγμή ζει στη Φλόριντα, Ηνωμένες Πολιτείες. Του αρέσει να γράφει για συμβουλές για φορητούς υπολογιστές, οδηγούς, διαμορφώσεις, χαρακτηριστικά και αξεσουάρ. Το Quora & Reddit είναι τα δημοφιλή δύο μέρη όπου θα τον βρείτε επίσης. Ανεξάρτητα από τις ερωτήσεις που έχετε στο μυαλό σας σχετικά με το φορητό υπολογιστή, μπορεί να έχει ήδη την απάντηση.


