


Η μορφοποίηση αφαιρεί το ransomware
Πώς μπορώ να αφαιρέσω μια λοίμωξη ransomware
Ανοίξτε το File Explorer και μεταβείτε στη θέση του φακέλου/αρχείου που θέλετε να δημιουργήσετε αντίγραφα ασφαλείας. Επιλέξτε το στοιχείο, κάντε δεξί κλικ στο, και κάντε κλικ αντίγραφο.
Ransomware – πλήρες δίσκο σκουπίστε έναντι μορφοποίησης
Συνήθως όταν συναντώ ransomware/cryptoware σε μια συσκευή θα σκουπίσω πλήρως τη μονάδα δίσκου με τουλάχιστον ένα πέρασμα χρησιμοποιώντας ένα βοηθητικό πρόγραμμα όπως το DBAN. Μερικές φορές αναρωτιέμαι αν υπερεκτιμάω το δυναμικό του κακόβουλου λογισμικού (Ex: Η ανοικοδόμηση του ίδιου) κάνει μια πλήρη μορφή εκτός σύνδεσης ενός δίσκου εξίσου αποτελεσματική με ένα πλήρες δίσκο που θα ήταν σε πλήρη ανάκαμψη μιας συμβιβασμένης συσκευής?
Ερωτηθείς στις 14 Μαΐου 2017 στις 7:30
199 1 1 χρυσό σήμα 2 2 ασημένια κονκάρδες 8 8 χάλκινα κονκάρδες
2 απαντήσεις 2
Το σκούπισμα του δίσκου σας μπορεί να είναι άχρηστος/Χρόνος χρόνου εάν κανείς δεν προσπαθεί να ανακτήσει αυτά τα αρχεία που έχουν προηγουμένως διαγράψει από αυτή τη μονάδα δίσκου. Σε αυτή την περίπτωση, είναι η κανονική διαγραφή όλων των διαμερισμάτων και μορφοποίησης είναι το μόνο που χρειάζεται
Μπορεί να είναι Ένα καλό μέτρο ασφαλείας Εάν το γνωρίζετε σε ένα σημείο κάποιος θα προσπαθήσει να χρησιμοποιήσει εργαλεία ανάκτησης για να ανακτήσει τα διαγραμμένα αρχεία από τη μονάδα δίσκου.
Αυτό είναι στην πραγματικότητα εάν θέλετε να αποτρέψετε την ανάκτηση των μολυσμένων αρχείων ή όχι.
199 1 1 χρυσό σήμα 2 2 ασημένια κονκάρδες 8 8 χάλκινα κονκάρδες
Απαντήθηκε στις 17 Μαΐου 2017 στις 10:06
8,859 3 3 Χρυσά κονκάρδες 19 19 Ασημένια κονκάρδες 28 28 Χάλκινα κονκάρδες
Προσθέτοντας την αποδεκτή απάντηση, το σκουπίδια εμποδίζει σίγουρα τη λειτουργία των “μη τυποποιημένων” προγραμμάτων (ή του FBI) που μπορούν να αναδημιουργήσουν κάποια ή όλα όσα ήταν στο δίσκο πριν από τη μορφοποίηση.
Το σκούπισμα χρειάζεται πολύ χρόνο. Αλλά γνωρίζω κάποιους geek-fanatics που σκουπίζουν τον ελεύθερο χώρο τους περιοδικά, φυσικά, φυσικά. Οι δίσκοι δεν πρόκειται να φθαρούν από αυτό περισσότερο από ό, τι θα ήταν από την απόρριψη, αλλά δεν θα έκανα ούτε μια καθημερινή πρακτική.
Όσον αφορά το σκούπισμα πλήρους δίσκου, δεν θα τον ενοχλούσα αν δεν πωλούσα τον υπολογιστή μου και απλά δεν ήθελα θραύσματα του email μου σε όλο το δίσκο.
Η ερώτησή σας αναφέρει ransomware. Εάν ο υπολογιστής μου επρόκειτο να χτυπήσει με ransomware θα γελάσω και θα έκανα μια επαναφορά πλήρους συστήματος. Θα ξεκινούσε αναδημιουργώντας τα διαμερίσματα (συμπεριλαμβανομένης της μορφοποίησης) και την επανεγγραφή των αρχείων μου όπως ήταν πριν από το πρόβλημα που χτυπήθηκε. Χρησιμοποιώ το Acronis trueimage για αυτό και έχω δοκιμάσει αποκαθιστά πολλές φορές, γι ‘αυτό έχω πλήρη εμπιστοσύνη ότι λειτουργεί καλά.
Οτιδήποτε άλλο έφυγε από πριν θα ήταν ακόμα στο δίσκο, αλλά δεν θα θεωρούσε τίποτα άλλο παρά ελεύθερο χώρο μετά την αποκατάσταση, οπότε δεν μπορεί να βλάψει τίποτα.
Ειδικά αν το ransomware το έχει κρυπτογραφήσει. Σε αυτή την περίπτωση μπορείτε να εξετάσετε την κρυπτογράφηση τους το ισοδύναμο του σκουπίσματος με τυχαίους αριθμούς.
Πώς μπορώ να αφαιρέσω μια λοίμωξη ransomware?
Ο φορητός υπολογιστής μου έχει αεροπειρατεί από τον ιό ransomware. Δεν έχω πραγματικά αρχεία στον υπολογιστή μου που αξίζει να πληρώσω. Ωστόσο, πώς μπορώ να συνεχίσω να χρησιμοποιώ τον υπολογιστή μου μετά την αεροπειρατεία? Έκανα ένα σύστημα επαναφοράς πίσω όταν ήρθε στο κουτί, αλλά η οθόνη λύτρας καλύπτει ακόμα την αρχική μου σελίδα. Είδος
Το ransomware είναι ένας τύπος κακόβουλου λογισμικού που απαιτεί χρήματα με απειλές: παίρνει τον έλεγχο του υπολογιστή σας και θέλει να πληρώσετε για να το πάρετε πίσω. Γενικά, αυτό’είναι καλύτερο να αποφύγετε την πληρωμή. Εάν αισθάνεστε ότι δεν έχετε άλλη επιλογή, τότε το κακόβουλο λογισμικό έχει εκτεθεί κρίσιμα ελαττώματα στην προστασία των κακόβουλων λογισμικών σας και οι διαδικασίες δημιουργίας αντιγράφων ασφαλείας και ανάκτησης. Καμία αξιόπιστη επιχείρηση δεν πρέπει ποτέ να βρεθεί σε αυτήν τη θέση. Ωστόσο, ορισμένοι έχουν αλιευθεί από ransomware που μολύνει αρχεία στον διακομιστή καθώς και σε μεμονωμένους υπολογιστές, όταν δεν είχαν επαρκή backups offline ή cloud.
Το Ransomware πρέπει να’T PALLE DINS ONED εάν ένας υπολογιστής εκτελεί ένα πλήρως ενημερωμένο αντίγραφο των Windows, Microsoft’S SmartScreen ή Google Safe περιήγηση και ενημερωμένο λογισμικό αντι-ιού. Σήμερα, το περισσότερο λογισμικό αντι-ιού είναι εξοικειωμένο με όλες τις κοινές παραλλαγές του ransomware, και αν όχι, πρέπει να περιλαμβάνει ευρετικά που αναγνωρίζουν δυνητικά επικίνδυνες δραστηριότητες, όπως κρυπτογράφηση αρχείων. Δυστυχώς, οι χρήστες μπορούν να εγκαταστήσουν τα ίδια τα ransomware, είτε με τη λήψη μολυσμένων αρχείων είτε με την εκτέλεση αρχείων που φτάνουν στα μηνύματα ηλεκτρονικού ταχυδρομείου phishing.
Φυσικά, τα προγράμματα κατά του ιού πρέπει να σαρώσουν αυτά τα αρχεία επίσης. Εάν έχετε αμφιβολίες, μεταφορτώστε το αρχείο στο σύνολο του ιού και το ελέγξτε με περισσότερα από 50 προγράμματα κατά του ιού.
Κατ ‘αρχήν, θα πρέπει να είναι δυνατό να νικήσουμε όλα τα ransomware αποσυνδέοντας αμέσως τον υπολογιστή σας από το Διαδίκτυο, αναδιαμορφώνοντας τον σκληρό δίσκο και επανεγκαταστάνοντας τα πάντα από ένα αντίγραφο ασφαλείας. Εάν ο φορητός υπολογιστής σας εκτελεί Windows 8, 8.1 ή 10, τότε θα περίμενα το “Επαναφορά εργοστασιακών ρυθμίσεων” επιλογή για επίλυση του προβλήματος, αν μπορείτε να φτάσετε σε αυτό. Δοκιμάστε πληκτρολόγηση “εγκαθιδρύω πάλι” Στο πλαίσιο αναζήτησης των Windows και, στη συνέχεια, κάντε κλικ στο κουμπί “Αφαιρέστε τα πάντα και επανεγκαταστήστε τα παράθυρα”.
Αυτό είναι διαφορετικό από το “επαναφοράς συστήματος” Λειτουργία σε προηγούμενες εκδόσεις των Windows, η οποία προσπαθεί να πάρει τον υπολογιστή πίσω σε προηγούμενη κατάσταση. Μπορείτε να το κάνετε αυτό ξεκινώντας τον υπολογιστή σας σε ασφαλή λειτουργία, επιλέγοντας “Ασφαλής λειτουργία με γραμμή εντολών” Από το μενού προχωρημένων επιλογών εκκίνησης, πληκτρολογώντας το rstrui.Exe και πατώντας Enter. Προφανώς αυτό λειτουργεί με ορισμένους πρώτους τύπους ransomware, αλλά υποψιάζομαι ότι αυτό’Δεν είναι αυτό που κάνατε.
Εναλλακτικά, ίσως μπορείτε να εκτελέσετε ένα πρόγραμμα όπως το Malwarebytes Anti-Malware από ένα CD/DVD ή μια μονάδα USB αντίχειρα, ενδεχομένως μετά τη χρήση της Process Explorer για να σκοτώσει το πρόγραμμα περιήγησης ή άλλη διαδικασία κακόβουλου λογισμικού. Διατηρώ ένα USB thumbdrive με μια επιλογή βοηθητικών προγραμμάτων επισκευής σε περίπτωση που τα χρειάζομαι για αυτό το είδος σκοπού. Πολλοί άνθρωποι χρησιμοποιούν ένα “σχετικά με
Πώς μπορώ να αφαιρέσω μια λοίμωξη ransomware
Ανοίξτε το File Explorer και μεταβείτε στη θέση του φακέλου/αρχείου που θέλετε να δημιουργήσετε αντίγραφα ασφαλείας. Επιλέξτε το στοιχείο, κάντε δεξί κλικ στο, και κάντε κλικ αντίγραφο.
Ransomware – πλήρες δίσκο σκουπίστε έναντι μορφοποίησης
Συνήθως όταν συναντώ ransomware/cryptoware σε μια συσκευή θα σκουπίσω πλήρως τη μονάδα δίσκου με τουλάχιστον ένα πέρασμα χρησιμοποιώντας ένα βοηθητικό πρόγραμμα όπως το DBAN. Μερικές φορές αναρωτιέμαι αν υπερεκτιμάω το δυναμικό του κακόβουλου λογισμικού (Ex: Η ανοικοδόμηση του ίδιου) κάνει μια πλήρη μορφή εκτός σύνδεσης ενός δίσκου εξίσου αποτελεσματική με ένα πλήρες δίσκο που θα ήταν σε πλήρη ανάκαμψη μιας συμβιβασμένης συσκευής?
Ερωτηθείς στις 14 Μαΐου 2017 στις 7:30
199 1 1 χρυσό σήμα 2 2 ασημένια κονκάρδες 8 8 χάλκινα κονκάρδες
2 απαντήσεις 2
Το σκούπισμα του δίσκου σας μπορεί να είναι άχρηστος/Χρόνος χρόνου εάν κανείς δεν προσπαθεί να ανακτήσει αυτά τα αρχεία που έχουν προηγουμένως διαγράψει από αυτή τη μονάδα δίσκου. Σε αυτή την περίπτωση, είναι η κανονική διαγραφή όλων των διαμερισμάτων και μορφοποίησης είναι το μόνο που χρειάζεται
Μπορεί να είναι Ένα καλό μέτρο ασφαλείας Εάν το γνωρίζετε σε ένα σημείο κάποιος θα προσπαθήσει να χρησιμοποιήσει εργαλεία ανάκτησης για να ανακτήσει τα διαγραμμένα αρχεία από τη μονάδα δίσκου.
Αυτό είναι στην πραγματικότητα εάν θέλετε να αποτρέψετε την ανάκτηση των μολυσμένων αρχείων ή όχι.
199 1 1 χρυσό σήμα 2 2 ασημένια κονκάρδες 8 8 χάλκινα κονκάρδες
Απαντήθηκε στις 17 Μαΐου 2017 στις 10:06
8,859 3 3 Χρυσά κονκάρδες 19 19 Ασημένια κονκάρδες 28 28 Χάλκινα κονκάρδες
Προσθέτοντας την αποδεκτή απάντηση, το σκουπίδια εμποδίζει σίγουρα τη λειτουργία των “μη τυποποιημένων” προγραμμάτων (ή του FBI) που μπορούν να αναδημιουργήσουν κάποια ή όλα όσα ήταν στο δίσκο πριν από τη μορφοποίηση.
Το σκούπισμα χρειάζεται πολύ χρόνο. Αλλά γνωρίζω κάποιους geek-fanatics που σκουπίζουν τον ελεύθερο χώρο τους περιοδικά, φυσικά, φυσικά. Οι δίσκοι δεν πρόκειται να φθαρούν από αυτό περισσότερο από ό, τι θα ήταν από την απόρριψη, αλλά δεν θα έκανα ούτε μια καθημερινή πρακτική.
Όσον αφορά το σκούπισμα πλήρους δίσκου, δεν θα τον ενοχλούσα αν δεν πωλούσα τον υπολογιστή μου και απλά δεν ήθελα θραύσματα του email μου σε όλο το δίσκο.
Η ερώτησή σας αναφέρει ransomware. Εάν ο υπολογιστής μου επρόκειτο να χτυπήσει με ransomware θα γελάσω και θα έκανα μια επαναφορά πλήρους συστήματος. Θα ξεκινούσε αναδημιουργώντας τα διαμερίσματα (συμπεριλαμβανομένης της μορφοποίησης) και την επανεγγραφή των αρχείων μου όπως ήταν πριν από το πρόβλημα που χτυπήθηκε. Χρησιμοποιώ το Acronis trueimage για αυτό και έχω δοκιμάσει αποκαθιστά πολλές φορές, γι ‘αυτό έχω πλήρη εμπιστοσύνη ότι λειτουργεί καλά.
Οτιδήποτε άλλο έφυγε από πριν θα ήταν ακόμα στο δίσκο, αλλά δεν θα θεωρούσε τίποτα άλλο παρά ελεύθερο χώρο μετά την αποκατάσταση, οπότε δεν μπορεί να βλάψει τίποτα.
Ειδικά αν το ransomware το έχει κρυπτογραφήσει. Σε αυτή την περίπτωση μπορείτε να εξετάσετε την κρυπτογράφηση τους το ισοδύναμο του σκουπίσματος με τυχαίους αριθμούς.
Πώς μπορώ να αφαιρέσω μια λοίμωξη ransomware?
Ο φορητός υπολογιστής μου έχει αεροπειρατεί από τον ιό ransomware. Δεν έχω πραγματικά αρχεία στον υπολογιστή μου που αξίζει να πληρώσω. Ωστόσο, πώς μπορώ να συνεχίσω να χρησιμοποιώ τον υπολογιστή μου μετά την αεροπειρατεία? Έκανα ένα σύστημα επαναφοράς πίσω όταν ήρθε στο κουτί, αλλά η οθόνη λύτρας καλύπτει ακόμα την αρχική μου σελίδα. Είδος
Το ransomware είναι ένας τύπος κακόβουλου λογισμικού που απαιτεί χρήματα με απειλές: παίρνει τον έλεγχο του υπολογιστή σας και θέλει να πληρώσετε για να το πάρετε πίσω. Γενικά, αυτό’είναι καλύτερο να αποφύγετε την πληρωμή. Εάν αισθάνεστε ότι δεν έχετε άλλη επιλογή, τότε το κακόβουλο λογισμικό έχει εκτεθεί κρίσιμα ελαττώματα στην προστασία των κακόβουλων λογισμικών σας και οι διαδικασίες δημιουργίας αντιγράφων ασφαλείας και ανάκτησης. Καμία αξιόπιστη επιχείρηση δεν πρέπει ποτέ να βρεθεί σε αυτήν τη θέση. Ωστόσο, ορισμένοι έχουν αλιευθεί από ransomware που μολύνει αρχεία στον διακομιστή καθώς και σε μεμονωμένους υπολογιστές, όταν δεν είχαν επαρκή backups offline ή cloud.
Το Ransomware πρέπει να’T PALLE DINS ONED εάν ένας υπολογιστής εκτελεί ένα πλήρως ενημερωμένο αντίγραφο των Windows, Microsoft’S SmartScreen ή Google Safe περιήγηση και ενημερωμένο λογισμικό αντι-ιού. Σήμερα, το περισσότερο λογισμικό αντι-ιού είναι εξοικειωμένο με όλες τις κοινές παραλλαγές του ransomware, και αν όχι, πρέπει να περιλαμβάνει ευρετικά που αναγνωρίζουν δυνητικά επικίνδυνες δραστηριότητες, όπως κρυπτογράφηση αρχείων. Δυστυχώς, οι χρήστες μπορούν να εγκαταστήσουν τα ίδια τα ransomware, είτε με τη λήψη μολυσμένων αρχείων είτε με την εκτέλεση αρχείων που φτάνουν στα μηνύματα ηλεκτρονικού ταχυδρομείου phishing.
Φυσικά, τα προγράμματα κατά του ιού πρέπει να σαρώσουν αυτά τα αρχεία επίσης. Εάν έχετε αμφιβολίες, μεταφορτώστε το αρχείο στο σύνολο του ιού και το ελέγξτε με περισσότερα από 50 προγράμματα κατά του ιού.
Κατ ‘αρχήν, θα πρέπει να είναι δυνατό να νικήσουμε όλα τα ransomware αποσυνδέοντας αμέσως τον υπολογιστή σας από το Διαδίκτυο, αναδιαμορφώνοντας τον σκληρό δίσκο και επανεγκαταστάνοντας τα πάντα από ένα αντίγραφο ασφαλείας. Εάν ο φορητός υπολογιστής σας εκτελεί Windows 8, 8.1 ή 10, τότε θα περίμενα το “Επαναφορά εργοστασιακών ρυθμίσεων” επιλογή για επίλυση του προβλήματος, αν μπορείτε να φτάσετε σε αυτό. Δοκιμάστε πληκτρολόγηση “εγκαθιδρύω πάλι” Στο πλαίσιο αναζήτησης των Windows και, στη συνέχεια, κάντε κλικ στο κουμπί “Αφαιρέστε τα πάντα και επανεγκαταστήστε τα παράθυρα”.
Αυτό είναι διαφορετικό από το “επαναφοράς συστήματος” Λειτουργία σε προηγούμενες εκδόσεις των Windows, η οποία προσπαθεί να πάρει τον υπολογιστή πίσω σε προηγούμενη κατάσταση. Μπορείτε να το κάνετε αυτό ξεκινώντας τον υπολογιστή σας σε ασφαλή λειτουργία, επιλέγοντας “Ασφαλής λειτουργία με γραμμή εντολών” Από το μενού προχωρημένων επιλογών εκκίνησης, πληκτρολογώντας το rstrui.Exe και πατώντας Enter. Προφανώς αυτό λειτουργεί με ορισμένους πρώτους τύπους ransomware, αλλά υποψιάζομαι ότι αυτό’Δεν είναι αυτό που κάνατε.
Εναλλακτικά, ίσως μπορείτε να εκτελέσετε ένα πρόγραμμα όπως το Malwarebytes Anti-Malware από ένα CD/DVD ή μια μονάδα USB αντίχειρα, ενδεχομένως μετά τη χρήση της Process Explorer για να σκοτώσει το πρόγραμμα περιήγησης ή άλλη διαδικασία κακόβουλου λογισμικού. Διατηρώ ένα USB thumbdrive με μια επιλογή βοηθητικών προγραμμάτων επισκευής σε περίπτωση που τα χρειάζομαι για αυτό το είδος σκοπού. Πολλοί άνθρωποι χρησιμοποιούν ένα “δίσκος διάσωσης” όπως αυτά από Comodo και Kaspersky. Αυτά περιλαμβάνουν βοηθητικά προγράμματα που μπορούν να τρέξουν από μια συσκευή USB. Ο Kaspersky εξηγεί επίσης πώς να καταγράφει το δίσκο διάσωσης Kaspersky 10 σε μια συσκευή USB και να εκκινήσει έναν υπολογιστή από αυτό.
Τύποι ransomware
Υπάρχουν πολλοί διαφορετικοί τύποι ransomware και λειτουργούν με διαφορετικούς τρόπους. Πρέπει να γνωρίζετε ποιο κομμάτι κακόβουλου λογισμικού έχει μολύνει το φορητό υπολογιστή σας, ώστε να μπορείτε να αναζητήσετε οδηγίες απομάκρυνσης. Υπάρχουν τουλάχιστον μερικές δωδεκάδες για να διαλέξετε. Το πιο συνηθισμένο περιλαμβάνει Crowti, Fakebsod, Reveton και Tescrpt, ενώ η Petya είναι μία από τις χειρότερες.
Το νέο όχι περισσότερο λύτρα! Ο ιστότοπος, υποστηριζόμενος από το Ευρωπαϊκό Κέντρο Κυβέρνησης, έχει χρήσιμες συμβουλές συν λήψεις οθόνης ορισμένων κοινών οθονών ransomware, ενώ ο Jen Ruhman έχει μια σελίδα LinkedIn με 27 στιγμιότυπα οθόνης. Εναλλακτικά, θα μπορούσατε να κάνετε μια αναζήτηση εικόνων για ransomware ή ακόμα και να ανεβάσετε το δικό σας στιγμιότυπο οθόνης και να κάνετε μια αντίστροφη αναζήτηση εικόνων.
Ο τύπος του φορητού υπολογιστή κάνει επίσης τη διαφορά, όπως και το λειτουργικό σύστημα. Οι περισσότερες λοιμώξεις ransomware απευθύνονται σε Microsoft Windows, αλλά ένα ζευγάρι έχει στοχεύσει Apple Macs, Linux Machines και Android smartphones. Όταν πρόκειται για φορητούς υπολογιστές των Windows, τα παλαιότερα μοντέλα που τρέχουν τα Windows 7, Vista ή XP είναι πιο ευάλωτα: το κακόβουλο λογισμικό μπορεί να μολύνει το MBR ή το Master Boot Record. (Οι ιοί του τομέα εκκίνησης είναι κοινά εδώ και πολλά χρόνια.) Νεότερα Windows 8/8/1/10 συστήματα με ακολουθίες εκκίνησης UEFI και SecureBoot είναι λιγότερο ευάλωτα.
Μετακίνηση
Μερικοί ιοί ransomware είναι σχετικά εύκολο να αφαιρεθούν, ενώ άλλοι είναι σκληροί. Οι ευκολότεροι είναι “ψαριτσέας” Οι οθόνες του προγράμματος περιήγησης που ισχυρίζονται ότι ο φορητός υπολογιστής σας έχει κλειδωθεί από το FBI ή από μια τοπική αστυνομική δύναμη. Αυτό δεν είναι αλήθεια. Μπορείτε συνήθως να τους σταματήσετε χρησιμοποιώντας το Windows Task Manager για να κλείσετε το πρόγραμμα περιήγησης ή να σταματήσετε το Force σε Mac, στη συνέχεια να εκτελέσετε ένα πρόγραμμα αντι-ιού για να τα αφαιρέσετε.
Οι σκληρότεροι κρυπτογραφούν είτε τον κύριο πίνακα αρχείων στα Windows, είτε μεμονωμένα αρχεία, ή ολόκληρο τον σκληρό δίσκο.
Ο κύριος πίνακας αρχείων παρακολουθεί όλους τους τομείς στον σκληρό δίσκο και ποια κομμάτια των αρχείων αποθηκεύονται σε αυτούς τους τομείς. Το MFT είναι κρυπτογραφημένο, αυτό’θεωρητικά δυνατό για τη διάσωση αρχείων χρησιμοποιώντας ένα πρόγραμμα Undelete όπως η Easeus’undelete (παράθυρα ή mac) ή piriform’Recuva. Ωστόσο, η εκκίνηση και η ταυτοποίηση περισσότερων από λίγων αρχείων θα μπορούσαν να είναι ένα τεράστιο έργο.
Τα χειρότερα προγράμματα ransomware κρυπτογραφούν αρχεία ή σκληρούς δίσκους με κρυπτογράφηση στρατιωτικής δύναμης. Ωστόσο, όλα δεν χάνονται απαραιτήτως. Υπάρχουν τουλάχιστον 20 προγράμματα που έχουν σχεδιαστεί για να αποκρυπτογραφήσουν αυτά τα αρχεία, από εταιρείες όπως το AVG, το Emissoft και το Kaspersky Lab. Το Windows Club έχει μια καλή λίστα με δωρεάν εργαλεία αποκρυπτογράφησης ransomware για να ξεκλειδώσετε αρχεία, με συνδέσμους.
Ωστόσο, εάν το ransomware σας κρυπτογραφεί κάθε αρχείο με το δικό του μοναδικό κλειδί, όπως το Rokku, τότε πιθανότατα δεν θα πάρετε τα αρχεία σας πίσω. Αυτός είναι ο λόγος για τον οποίο οι εκτός σύνδεσης και τα πιθανά αντίγραφα ασφαλείας είναι απαραίτητα για την προστασία πολύτιμων δεδομένων.
Το μέλλον
Το Ransomware ήταν εδώ και πολύ καιρό, ξεκινώντας από τον Joseph Popp’S PC Cyborg το 1989, αλλά άρχισε μόνο να γίνεται πιο συνηθισμένο περίπου πριν από μια δεκαετία. Ευτυχώς, ήταν δύσκολο για τους εγκληματίες να συλλέγουν χρήματα χωρίς να παρακολουθούνται και να ταυτοποιηθούν.
Το πρόβλημα αυτό επιλύθηκε σε μεγάλο βαθμό από την άφιξη του Dark Web (μέσω Tor) και Bitcoin, της ψευδώνυμης ψηφιακής κρυπτογράφησης. Τα περισσότερα θύματα ransomware πιθανότατα δεν έχουν χρησιμοποιήσει ποτέ bitcoin, έτσι οι μολυσμένοι υπολογιστές πρέπει να παρέχουν σαφείς οδηγίες για το πώς να κάνουν πληρωμές και στη συνέχεια πώς να αποκρυπτογραφήσουν τα αρχεία τους.
Η τυποποιημένη σύσταση δεν είναι ποτέ να πληρώσουμε τους εγκληματίες που διαδίδουν ransomware, επειδή η οικονομική επιτυχία θα προσελκύσει περισσότερους εγκληματίες στη βιομηχανία. Σε ορισμένες περιπτώσεις, οι άνθρωποι θα πληρώσουν, επειδή πιστεύουν ότι η πιθανότητα ανάκτησης των αρχείων τους αξίζει περισσότερο από το κόστος.
Για τους οικιακούς χρήστες, φυσικά, αυτό’S πάντα φθηνότερο και πιο εύκολο να αγοράσετε έναν εξωτερικό σκληρό δίσκο και να κάνετε ένα back-up από την πληρωμή για τα αρχεία που πρέπει να αποκρυπτογραφηθούν. Στις περισσότερες περιπτώσεις, αυτό’Επίσης φθηνότερα για να αγοράσετε ένα USB DVD ή Blu-ray Drive και να δημιουργήσετε αντίγραφα ασφαλείας σε οπτικούς δίσκους. Κανένα ransomware δεν μπορεί να κρυπτογραφήσει αρχεία σε αυτά.
Έχετε άλλη ερώτηση για τον Jack? Στείλτε email για να ρωτήσετε[email protected]
Αυτό το άρθρο περιέχει συνδέσμους θυγατρικών, πράγμα που σημαίνει ότι μπορούμε να κερδίσουμε μια μικρή προμήθεια εάν ένας αναγνώστης κάνει κλικ και κάνει μια αγορά. Όλη η δημοσιογραφία μας είναι ανεξάρτητη και δεν επηρεάζεται σε καμία περίπτωση από οποιονδήποτε διαφημιζόμενο ή εμπορική πρωτοβουλία. Κάνοντας κλικ σε έναν σύνδεσμο θυγατρικών, αποδέχεστε ότι θα ρυθμιστούν τα cookies τρίτου μέρους. Περισσότερες πληροφορίες.
Πώς να αποφύγετε την απώλεια δεδομένων που προκαλείται από το format ransomware
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμο δωρεάν δοκιμή επτά ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Τι είναι η μορφή?
Ανακαλύφθηκε από τον Michael Gillespie, το Format είναι ένα από τα πολλά κακόβουλα προγράμματα που ανήκουν στην οικογένεια DJVU ransomware. Τα προγράμματα αυτού του τύπου έχουν σχεδιαστεί για να κρυπτογραφούν αρχεία έτσι ώστε τα θύματα να μην είναι σε θέση να τα χρησιμοποιήσουν, εκτός εάν τα αποκωδικοποιήσουν με συγκεκριμένο εργαλείο αποκρυπτογράφησης ή κλειδί.
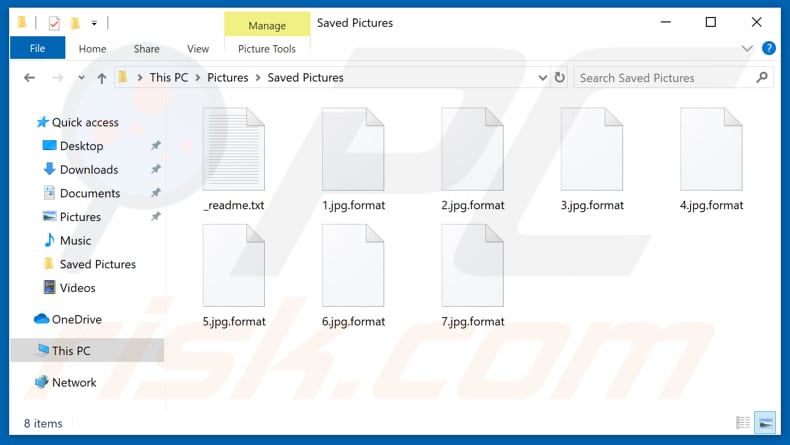
Για να αποκτήσουν αυτά τα εργαλεία/κλειδιά, τα θύματα ενθαρρύνονται να πληρώσουν στους προγραμματιστές ένα λύτρα (συνήθως, χρησιμοποιώντας μια κρυπτογράφηση). Μορφή Renames Κρυπτογραφημένα αρχεία προσθέτοντας το “.μορφή“Επέκταση.
Για παράδειγμα, “δείγμα.jpg“γίνεται”δείγμα.jpg.μορφή«. Οι οδηγίες σχετικά με τον τρόπο αποκρυπτογράφησης αρχείων μπορούν να βρεθούν σε ένα αρχείο κειμένου που ονομάζεται “_readMe.κείμενο“, η οποία αποθηκεύεται σε όλους τους φακέλους που περιέχουν κρυπτογραφημένα αρχεία.
Η μορφή κρυπτογραφεί φωτογραφίες, βάσεις δεδομένων, έγγραφα και άλλα αρχεία χρησιμοποιώντας έναν ισχυρό αλγόριθμο κρυπτογράφησης. Το μήνυμα Ransom δηλώνει ότι τα θύματα μπορούν να αποκρυπτογραφήσουν τα αρχεία τους με ένα εργαλείο που μπορεί να αγοραστεί ($ 980) από τους εγκληματίες του κυβερνοχώρου που σχεδίασαν αυτό το ransomware.
Οι προγραμματιστές της Format (οι εγκληματίες του κυβερνοχώρου) υποτίθεται ότι δίνουν έκπτωση %50 σε όσους επικοινωνούν μαζί τους εντός των πρώτων 72 ωρών μόλυνσης από αυτό το ransomware.
Για να διαβεβαιώσουν τα θύματα ότι έχουν ένα έγκυρο εργαλείο αποκρυπτογράφησης, οι προγραμματιστές προσφέρουν δωρεάν αποκρυπτογράφηση ενός αρχείου, το οποίο μπορεί να σταλεί μέσω του [email protected] ή gorentos2@.Οι διευθύνσεις ηλεκτρονικού ταχυδρομείου CC ή ο λογαριασμός τους @Datarestore Telegram. Οι προγραμματιστές μορφής θα πρέπει στη συνέχεια να παρέχουν περισσότερες λεπτομέρειες, όπως μια διεύθυνση πορτοφολιού κρυπτογράφησης και ούτω καθεξής.
Παρ ‘όλα αυτά, συμβουλεύουμε έντονα ότι δεν εμπιστεύεστε τους προγραμματιστές ransomware. Συχνά, δεν στέλνουν τα εργαλεία για να αποκρυπτογραφήσουν αρχεία. Οι περισσότεροι άνθρωποι που τους εμπιστεύονται και πληρώνουν για ένα εργαλείο αποκρυπτογράφησης/κλειδί είναι απατεώνες.
Είναι γενικά αδύνατο να αποκρυπτογραφήσετε τα αρχεία χωρίς τα εργαλεία που διατηρούνται μόνο από τους προγραμματιστές ransomware, ωστόσο, τα προγράμματα τύπου ransomware που ανήκουν στην οικογένεια DJVU μπορεί να αποκρυπτογραφηθούν με επιτυχία με ένα εργαλείο αποκρυπτογράφησης εκτός σύνδεσης, αλλά μόνο αν δεν υπήρχε σύνδεση στο Διαδίκτυο κατά τη διάρκεια της διαδικασίας κρυπτογράφησης ή ο διακομιστής που χρησιμοποιούνται δεν ανταποκρίνεται.
Δεν υπάρχει καμία εγγύηση ότι αυτό θα λειτουργήσει, ωστόσο, αξίζει να δοκιμάσετε. Ένας άλλος τρόπος για να αποφύγετε την απώλεια δεδομένων χωρίς να χρειάζεται να επικοινωνήσετε με τους προγραμματιστές ransomware είναι να ανακτήσετε αρχεία από ένα αντίγραφο ασφαλείας (εάν δημιουργήθηκε κάποιος πριν από την κρυπτογράφηση).
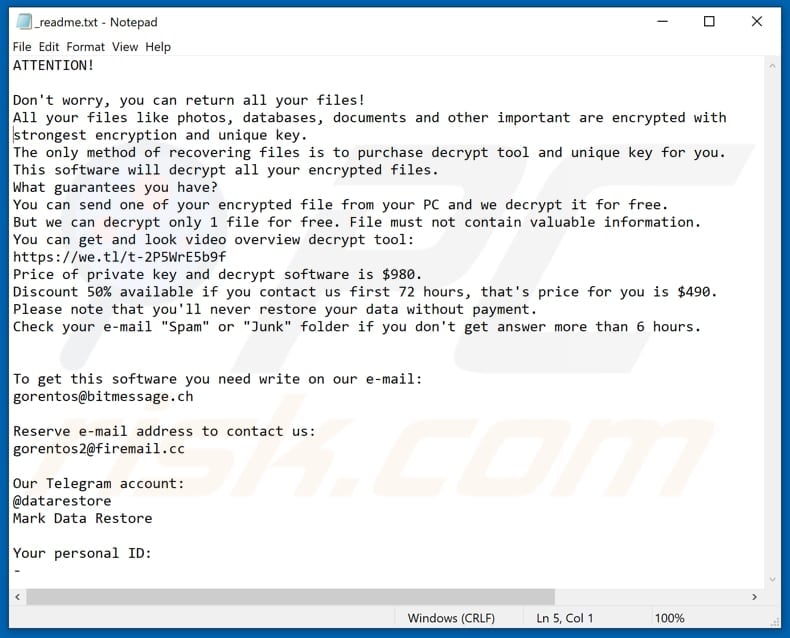
Στιγμιότυπο οθόνης ενός μηνύματος που ενθαρρύνει τους χρήστες να πληρώσουν ένα λύτρα για να αποκρυπτογραφήσουν τα συμβιβασμένα δεδομένα τους:
Η μορφή είναι παρόμοια με τα περισσότερα προγράμματα τύπου ransomware. Μερικά άλλα παραδείγματα περιλαμβάνουν πρόσβαση, Ndarod και Lilocked. Γενικά, το ransomware είναι λογισμικό που εμποδίζει τους ανθρώπους να έχουν πρόσβαση στα αρχεία τους με κρυπτογράφηση – οι εγκληματίες στον κυβερνοχώρο χρησιμοποιούν αυτά τα προγράμματα για να δημιουργήσουν έσοδα αναγκάζοντας τα θύματα να αγοράσουν ένα εργαλείο αποκρυπτογράφησης ή κλειδί.
Οι συνήθεις διαφορές μεταξύ αυτών των προγραμμάτων είναι το κόστος της αποκρυπτογράφησης και του αλγόριθμου κρυπτογραφίας (συμμετρικός ή ασύμμετρος) που χρησιμοποιείται για την κλειδαριά αρχείων. Δυστυχώς, αυτοί οι αλγόριθμοι καθιστούν αδύνατη την αποκρυπτογράφηση χωρίς τα σωστά εργαλεία.
Σε ορισμένες περιπτώσεις, είναι δυνατόν να αποκρυπτογραφήσετε τα αρχεία με μη αυτόματο τρόπο (χωρίς να χρειάζεται να επικοινωνήσετε με εγκληματίες στον κυβερνοχώρο ή να τα πληρώσετε), ωστόσο, μόνο εάν το πρόγραμμα δεν έχει αναπτυχθεί πλήρως, έχει μη εξοπλισμένα σφάλματα, ατέλειες κλπ. Επομένως, διατηρήστε τα δεδομένα και διατηρήστε τα αποθηκευμένα σε απομακρυσμένο διακομιστή ή συσκευή αποθήκευσης αποσύνδεσης.
Πώς το ransomware μολύνει τον υπολογιστή μου?
Το Ransomware και άλλα κακόβουλα λογισμικά υψηλού κινδύνου πολλαπλασιάζονται με διάφορους τρόπους: εκστρατείες ανεπιθύμητης αλληλογραφίας, Trojans, αμφίβολα κανάλια λήψης, ψεύτικα εργαλεία ενημέρωσης λογισμικού και άλλα εργαλεία («ρωγμές») που υποτίθεται ότι ενεργοποιούν δωρεάν το λογισμικό.
Οι εγκληματίες του κυβερνοχώρου στέλνουν συχνά μηνύματα ηλεκτρονικού ταχυδρομείου που περιέχουν έγγραφο Microsoft Office, αρχείο PDF, εκτελέσιμο (.exe ή άλλοι), αρχεία JavaScript ή Archive (Zip, RAR). Ο στόχος είναι να εξαπατηθούν οι άνθρωποι να ανοίξουν το συνημμένο αρχείο που, μόλις ανοίξει, κατεβάζει και εγκαθιστά ένα κακόβουλο πρόγραμμα όπως το ransomware.
Οι Τρώες είναι κακόβουλα προγράμματα – κατεβάζουν και εγκαθιστούν άλλο κακόβουλο λογισμικό, ωστόσο, αυτό μπορεί να γίνει μόνο εάν ο Τρώος έχει ήδη εγκατασταθεί στο λειτουργικό σύστημα.
Επιπλέον, τα κακόβουλα προγράμματα μπορούν να πολλαπλασιαστούν μέσω αναξιόπιστων πηγών λήψης, όπως δίκτυα από ομοτίμους (eMule, πελάτες torrent κ.α.).
Συνήθως, οι εγκληματίες στον κυβερνοχώρο ανεβάζουν κακόβουλα αρχεία που είναι μεταμφιεσμένα ως «κανονικά» ή «αβλαβή» και ελπίζουν ότι οι άνθρωποι θα κατεβάσουν και θα τους ανοίξουν. Εάν ανοίξουν, μολύνουν υπολογιστές με κακόβουλα προγράμματα (εγκαθιστούν κακόβουλο λογισμικό).
Τα ψεύτικα εργαλεία ενημέρωσης μολύνουν τα συστήματα με λήψη και εγκατάσταση κακόβουλου λογισμικού ή με εκμετάλλευση σφαλμάτων/ατέλειες του ξεπερασμένου λογισμικού που έχουν ήδη εγκατασταθεί στο λειτουργικό σύστημα. Τα εργαλεία ανεπίσημης ενεργοποίησης («ρωγμές») υποτίθεται ότι παρακάμπτουν την πληρωμένη ενεργοποίηση λογισμικού, ωστόσο, εγκαθιστούν συχνά κακόβουλο λογισμικό αντ ‘αυτού.
Για να εξαλείψετε πιθανές λοιμώξεις κακόβουλου λογισμικού, σαρώστε τον υπολογιστή σας με νόμιμο λογισμικό προστασίας από ιούς. Οι ερευνητές ασφαλείας μας συνιστούν τη χρήση του Combo Cleaner.
▼ Κατεβάστε το Combo Cleaner
Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Πώς να προστατεύσετε τον εαυτό σας από λοιμώξεις ransomware?
Μην ανοίγετε αρχεία/συνημμένα (ή συνδέσμους) που λαμβάνονται από αμφίβολες, άγνωστες, ύποπτες διευθύνσεις και περιλαμβάνονται σε άσχετα μηνύματα ηλεκτρονικού ταχυδρομείου. Ενημέρωση Εγκατεστημένο λογισμικό με εργαλεία ή λειτουργίες που παρέχονται/σχεδιάστηκαν από επίσημους προγραμματιστές. Λήψη αρχείων και λογισμικού από επίσημους και αξιόπιστους ιστότοπους.
Μην εμπιστεύεστε τις πολλές αμφίβολες πηγές που αναφέρονται παραπάνω. Εάν το εγκατεστημένο λογισμικό δεν είναι δωρεάν, δεν πρέπει να ενεργοποιείται με ανεπίσημα εργαλεία. Η «ρωγμή» είναι παράνομη και συχνά οδηγεί στη λήψη και την εγκατάσταση κακόβουλου λογισμικού. Διατηρήστε το σύστημα ασφαλές με την εγκατεστημένη και τη σάρωση του συστήματος κατά του συστήματος, έχοντας μια αξιόπιστη σουίτα αντι-ιού.
Εάν ο υπολογιστής σας έχει ήδη μολυνθεί με μορφή, σας συνιστούμε να τρέχετε μια σάρωση με σύνθετο καθαριστικό Antivirus για τα Windows να εξαλείψουν αυτόματα αυτό το ransomware.
Κείμενο που παρουσιάζεται σε αρχείο κειμένου Ransomware Format (“_readMe.κείμενο“):
ΠΡΟΣΟΧΗ!
Μην ανησυχείτε, μπορείτε να επιστρέψετε όλα τα αρχεία σας!
Όλα τα αρχεία σας όπως οι φωτογραφίες, οι βάσεις δεδομένων, τα έγγραφα και άλλα σημαντικά είναι κρυπτογραφημένα με ισχυρότερη κρυπτογράφηση και μοναδικό κλειδί.
Η μόνη μέθοδος ανάκτησης αρχείων είναι να αγοράσετε εργαλείο αποκρυπτογράφησης και μοναδικό κλειδί για εσάς.
Αυτό το λογισμικό θα αποκρυπτογραφήσει όλα τα κρυπτογραφημένα αρχεία σας.
Τι εγγυάται ότι έχετε?
Μπορείτε να στείλετε ένα από τα κρυπτογραφημένα αρχεία σας από τον υπολογιστή σας και το αποκρυπτογραφούμε δωρεάν.
Αλλά μπορούμε να αποκρυπτογραφήσουμε μόνο 1 αρχείο δωρεάν. Το αρχείο δεν πρέπει να περιέχει πολύτιμες πληροφορίες.
Μπορείτε να πάρετε και να δείτε το εργαλείο αποκρυπτογράφησης βίντεο:
https: // εμείς.TL/T-2P5WRE5B9F
Η τιμή του λογισμικού ιδιωτικού κλειδιού και αποκρυπτογράφησης είναι 980 $.
Έκπτωση 50% Διαθέσιμο Εάν επικοινωνήσετε μαζί μας πρώτες 72 ώρες, αυτή είναι η τιμή για εσάς είναι 490 $.
Σημειώστε ότι δεν θα επαναφέρετε ποτέ τα δεδομένα σας χωρίς πληρωμή.
Ελέγξτε το φάκελο ηλεκτρονικού ταχυδρομείου “Spam” ή “Junk” εάν δεν απαντάτε περισσότερο από 6 ώρες.Για να λάβετε αυτό το λογισμικό που χρειάζεστε γράψτε στο e-mail μας:
[email protected]Κρατήστε τη διεύθυνση ηλεκτρονικού ταχυδρομείου για να επικοινωνήσετε μαζί μας:
gorentos2@.ριπήςΟ λογαριασμός του τηλεγράφου μας:
@Datarestore
Επαναφορά δεδομένωνΤο προσωπικό σας αναγνωριστικό:
–
Στιγμιότυπο οθόνης αρχείων κρυπτογραφημένα με μορφή (“.μορφή“επέκταση):
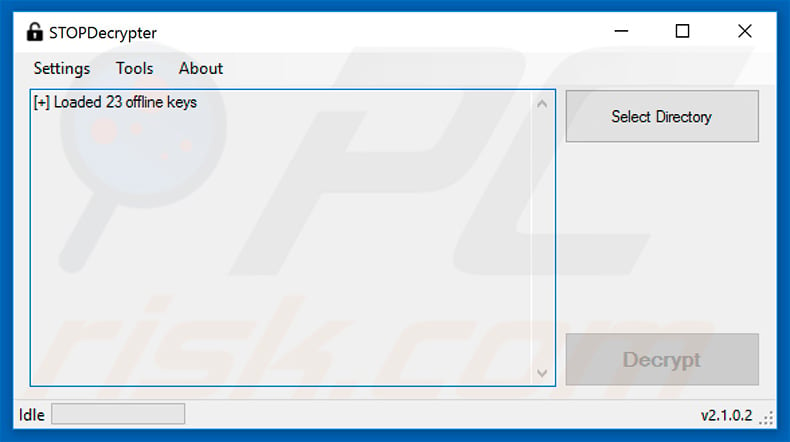
Ο ερευνητής κακόβουλου λογισμικού Michael Gillespie έχει αναπτύξει ένα εργαλείο αποκρυπτογράφησης που θα μπορούσε να αποκαταστήσει τα δεδομένα σας εάν ήταν κρυπτογραφημένο χρησιμοποιώντας ένα “κλειδί εκτός σύνδεσης”. Όπως αναφέρθηκε, κάθε θύμα παίρνει ένα μοναδικό κλειδί αποκρυπτογράφησης, τα οποία αποθηκεύονται σε απομακρυσμένους διακομιστές που ελέγχονται από εγκληματίες στον κυβερνοχώρο.
Αυτά κατηγοριοποιούνται ως “online κλειδιά”, ωστόσο, υπάρχουν περιπτώσεις όπου το μολυσμένο μηχάνημα δεν έχει σύνδεση στο διαδίκτυο ή ο διακομιστής χρονολογείται/δεν ανταποκρίνεται. Εάν συμβαίνει αυτό, η μορφή θα χρησιμοποιήσει ένα “κλειδί κρυπτογράφησης εκτός σύνδεσης”, το οποίο είναι σκληρό κωδικοποιημένο. Οι εγκληματίες του κυβερνοχώρου αλλάζουν περιοδικά τα κλειδιά εκτός σύνδεσης για να αποφευχθούν πολλαπλές κρυπτογραφήσεις με το ίδιο κλειδί.
Εν τω μεταξύ, ο Michael Gillespie συγκεντρώνει συνεχώς τα κλειδιά εκτός σύνδεσης και ενημερώνει το αποκρυπτογραφικό.
Μπορείτε να κατεβάσετε το decrypter κάνοντας κλικ σε αυτόν τον σύνδεσμο (σημειώστε ότι ο σύνδεσμος λήψης παραμένει πανομοιότυπος, παρόλο που ο αποκρυπτογραφητής ενημερώνεται συνεχώς). Τα αρχεία σας θα αποκατασταθούν μόνο εάν η λίστα των πλήκτρων που συγκεντρώθηκαν περιλαμβάνει εκείνη που χρησιμοποιήθηκε για την κρυπτογράφηση των δεδομένων σας.
Στιγμιότυπο οθόνης του stop/djvu decrypter από τον Michael Gillespie:
Όπως συμβαίνει με τα περισσότερα ransomware από την οικογένεια DJVU, η μορφή εμφανίζει επίσης ένα ψεύτικο αναδυόμενο αναδυόμενο ενημέρωση των Windows κατά τη διάρκεια της κρυπτογράφησης:
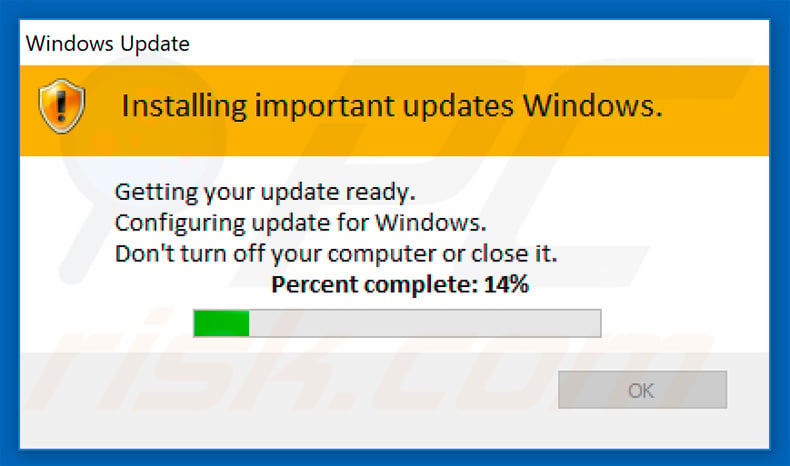
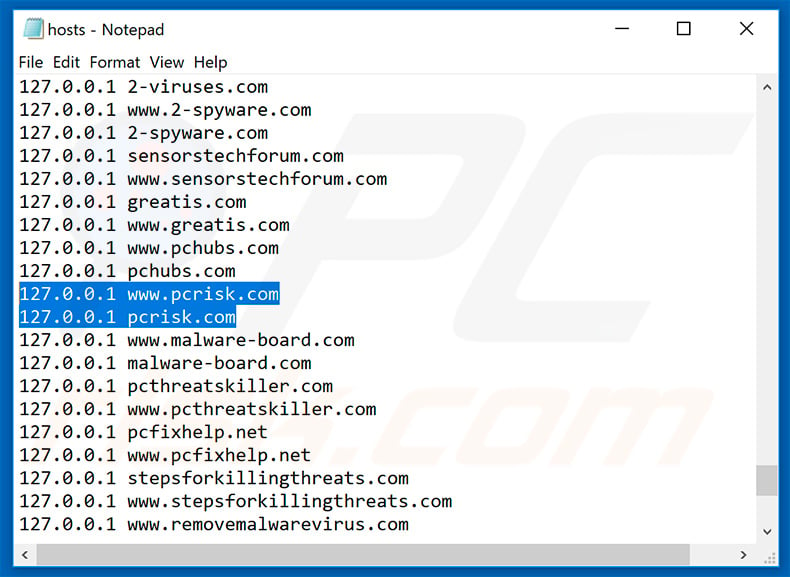
ΣΗΜΑΝΤΙΚΗ ΣΗΜΕΙΩΣΗ! – Εκτός από τα δεδομένα κρυπτογράφησης, οι λοιμώξεις τύπου ransomware από την οικογένεια κακόβουλου λογισμικού DJVU εγκαθιστούν επίσης έναν ιό τύπου Trojan που ονομάζεται Azorult, ο οποίος έχει σχεδιαστεί για να κλέβει διάφορα διαπιστευτήρια λογαριασμού. Επιπλέον, αυτή η οικογένεια κακόβουλου λογισμικού έχει σχεδιαστεί για να προσθέσει αρκετές καταχωρήσεις στο αρχείο Hosts Windows Hosts.
Οι καταχωρήσεις περιέχουν διευθύνσεις URL διαφόρων ιστότοπων, οι περισσότερες από τις οποίες σχετίζονται με την αφαίρεση κακόβουλου λογισμικού. Αυτό γίνεται για να εμποδίσει τους χρήστες να έχουν πρόσβαση σε ιστότοπους ασφαλείας κακόβουλου λογισμικού και να αναζητούν βοήθεια. Ο ιστότοπός μας (PCRISK.com) είναι επίσης στη λίστα.
Ωστόσο, η αφαίρεση αυτών των καταχωρίσεων είναι απλή – μπορείτε να βρείτε λεπτομερείς οδηγίες σε αυτό το άρθρο (σημειώστε ότι, αν και τα βήματα εμφανίζονται στο περιβάλλον των Windows 10, η διαδικασία είναι σχεδόν πανομοιότυπη σε όλες τις εκδόσεις του λειτουργικού συστήματος Microsoft Windows).
Στιγμιότυπο οθόνης των ιστότοπων που προστίθενται στο αρχείο Hosts Windows:
Αφαίρεση ransomware μορφής:
Άμεση αυτόματη αφαίρεση κακόβουλου λογισμικού: Η απομάκρυνση χειροκίνητης απειλής μπορεί να είναι μια μακρά και περίπλοκη διαδικασία που απαιτεί προηγμένες δεξιότητες πληροφορικής. Το Combo Cleaner είναι ένα επαγγελματικό εργαλείο αυτόματης αφαίρεσης κακόβουλου λογισμικού που συνιστάται να απαλλαγείτε από κακόβουλο λογισμικό. Κατεβάστε το κάνοντας κλικ στο παρακάτω κουμπί:
▼ Λήψη Combo Cleaner κατεβάζοντας οποιοδήποτε λογισμικό που αναφέρεται σε αυτόν τον ιστότοπο συμφωνείτε με την Πολιτική Προστασίας Προσωπικών Δεδομένων και τους Όρους Χρήσης. Για να χρησιμοποιήσετε το πλήρες προϊόν, πρέπει να αγοράσετε άδεια για Combo Cleaner. Διαθέσιμη δωρεάν δοκιμή 7 ημερών. Το Combo Cleaner ανήκει και λειτουργεί από την RCS LT, τη μητρική εταιρεία PCRISK.COM Διαβάστε περισσότερα.
Βίντεο που υποδηλώνει ποια μέτρα πρέπει να ληφθούν σε περίπτωση λοίμωξης ransomware:
Γρήγορο μενού:
- Τι είναι ο ιός μορφής?
- ΒΗΜΑ 1. Αναφορά ransomware σε αρχές.
- ΒΗΜΑ 2. Απομόνωση της μολυσμένης συσκευής.
- Βήμα 3. Προσδιορισμός της λοίμωξης ransomware.
- Βήμα 4. Αναζήτηση εργαλείων αποκρυπτογράφησης ransomware.
- Βήμα 5. Επαναφορά αρχείων με εργαλεία ανάκτησης δεδομένων.
- Βήμα 6. Δημιουργία αντιγράφων ασφαλείας δεδομένων.
Αναφορά ransomware στις αρχές:
Εάν είστε θύμα επίθεσης ransomware συνιστούμε να αναφέρετε αυτό το περιστατικό στις αρχές. Παρέχοντας πληροφορίες στις υπηρεσίες επιβολής του νόμου, θα βοηθήσετε στην παρακολούθηση του εγκλήματος στον κυβερνοχώρο και ενδεχομένως να βοηθήσετε στη δίωξη των επιτιθέμενων. Ακολουθεί μια λίστα αρχών όπου πρέπει να αναφέρετε μια επίθεση ransomware. Για τον πλήρη κατάλογο των τοπικών κέντρων ασφάλειας στον κυβερνοχώρο και πληροφορίες σχετικά με το γιατί θα πρέπει να αναφέρετε επιθέσεις ransomware, διαβάστε αυτό το άρθρο.
Κατάλογος των τοπικών αρχών όπου πρέπει να αναφέρονται επιθέσεις ransomware (επιλέξτε ένα ανάλογα με τη διεύθυνση διαμονής σας):
Απομόνωση της μολυσμένης συσκευής:
Ορισμένες λοιμώξεις τύπου ransomware έχουν σχεδιαστεί για να κρυπτογραφούν αρχεία σε εξωτερικές συσκευές αποθήκευσης, να τα μολύνουν και ακόμη και να εξαπλωθούν σε όλο το τοπικό δίκτυο. Για το λόγο αυτό, είναι πολύ σημαντικό να απομονώσετε τη μολυσμένη συσκευή (υπολογιστή) το συντομότερο δυνατό.
Βήμα 1: Αποσυνδέστε το Διαδίκτυο.
Ο ευκολότερος τρόπος αποσύνδεσης ενός υπολογιστή από το Διαδίκτυο είναι να αποσυνδέσετε το καλώδιο Ethernet από τη μητρική πλακέτα, ωστόσο, ορισμένες συσκευές συνδέονται μέσω ασύρματου δικτύου και για ορισμένους χρήστες (ειδικά εκείνους που δεν είναι ιδιαίτερα τεχνολογικά καταλαβαίνω), η αποσύνδεση των καλωδίων μπορεί να φαίνεται ενοχλητικό. Επομένως, μπορείτε επίσης να αποσυνδέσετε το σύστημα με το χέρι μέσω του πίνακα ελέγχου:
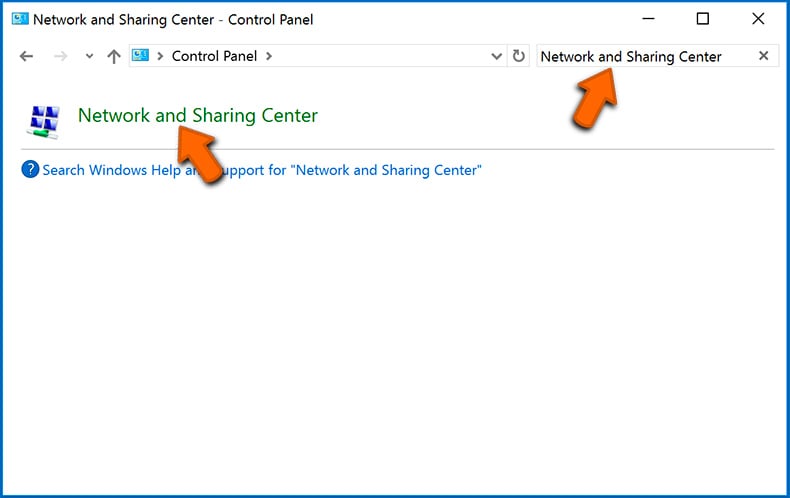
Μεταβείτε στο “Πίνακας Ελέγχου“, Κάντε κλικ στη γραμμή αναζήτησης στην επάνω δεξιά γωνία της οθόνης, Enter”Κέντρο δικτύου και κοινής χρήσης“Και επιλέξτε αποτέλεσμα αναζήτησης:
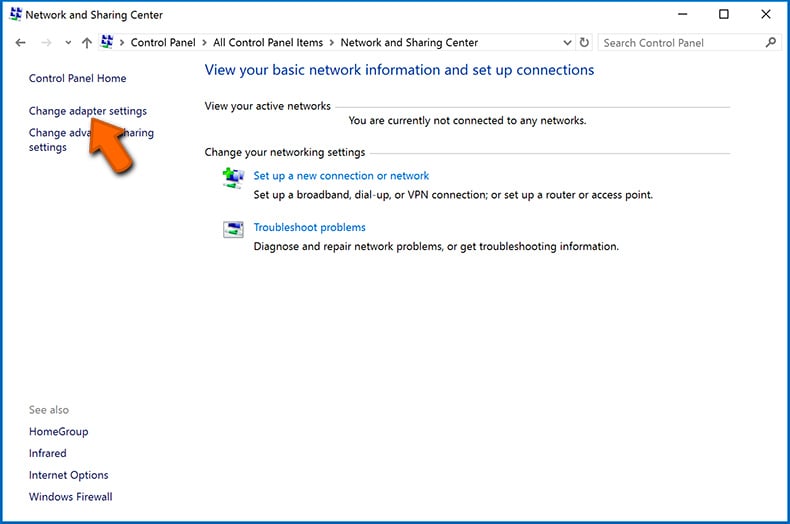
Κάντε κλικ στο “Αλλαγή ρυθμίσεων προσαρμογέα“Επιλογή στην επάνω αριστερή γωνία του παραθύρου:
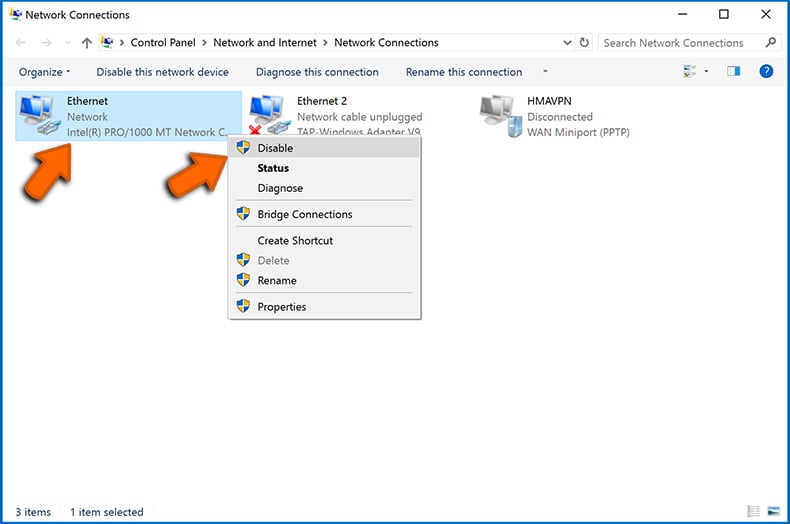
Κάντε δεξί κλικ σε κάθε σημείο σύνδεσης και επιλέξτε “Καθιστώ ανίκανο«. Μόλις απενεργοποιηθεί, το σύστημα δεν θα συνδέεται πλέον στο Διαδίκτυο. Για να ενεργοποιήσετε ξανά τα σημεία σύνδεσης, απλά κάντε ξανά το δεξί κλικ και επιλέξτε “επιτρέπω«.
Βήμα 2: Αποσυνδέστε όλες τις συσκευές αποθήκευσης.
Όπως αναφέρθηκε παραπάνω, το ransomware ενδέχεται να κρυπτογραφεί δεδομένα και να διεισδύσει σε όλες τις συσκευές αποθήκευσης που συνδέονται με τον υπολογιστή. Για το λόγο αυτό, όλες οι εξωτερικές συσκευές αποθήκευσης (μονάδες flash, φορητοί σκληροί δίσκοι κ.λπ.) θα πρέπει να αποσυνδεθεί αμέσως, ωστόσο, σας συμβουλεύουμε να εκτοξεύετε κάθε συσκευή πριν αποσυνδεθείτε για να αποφύγετε τη διαφθορά των δεδομένων:
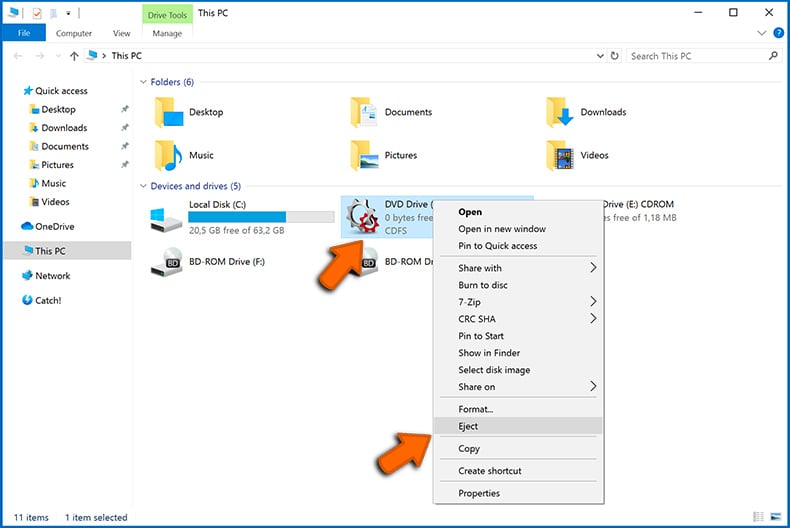
Μεταβείτε στο “Ο υπολογιστής μου“, Κάντε δεξί κλικ σε κάθε συνδεδεμένη συσκευή και επιλέξτε”Εκβάλλω“:
Βήμα 3: Αποστολή λογαριασμών αποθήκευσης σύννεφων.
Ορισμένοι τύποι ransomware μπορεί να είναι σε θέση να καταβάλλουν λογισμικό που χειρίζεται τα δεδομένα που είναι αποθηκευμένα μέσα στο “The Cloud”. Επομένως, τα δεδομένα θα μπορούσαν να καταστραφούν/κρυπτογραφηθούν. Για το λόγο αυτό, θα πρέπει να αποσυνδεθείτε από όλους τους λογαριασμούς αποθήκευσης σύννεφων μέσα σε προγράμματα περιήγησης και άλλο σχετικό λογισμικό. Θα πρέπει επίσης να εξετάσετε προσωρινά την απεγκατάσταση του λογισμικού διαχείρισης σύννεφων μέχρι να αφαιρεθεί πλήρως η λοίμωξη.
Προσδιορίστε τη λοίμωξη ransomware:
Για να χειριστεί σωστά μια λοίμωξη, πρέπει πρώτα να την αναγνωρίσουμε. Ορισμένες λοιμώξεις ransomware χρησιμοποιούν μηνύματα ransom-demand ως εισαγωγή (δείτε το αρχείο κειμένου Waldo ransomware παρακάτω).
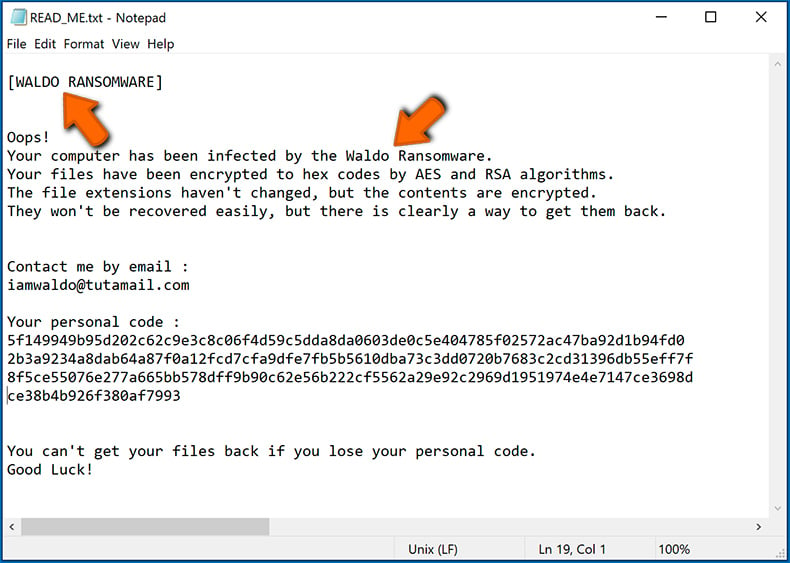
Αυτό, ωστόσο, είναι σπάνιο. Στις περισσότερες περιπτώσεις, οι λοιμώξεις ransomware παρέχουν πιο άμεσα μηνύματα απλά δηλώνοντας ότι τα δεδομένα είναι κρυπτογραφημένα και ότι τα θύματα πρέπει να πληρώσουν κάποιο είδος λύτρας. Σημειώστε ότι οι λοιμώξεις τύπου ransomware συνήθως παράγουν μηνύματα με διαφορετικά ονόματα αρχείων (για παράδειγμα, “_readMe.κείμενο“,”Ανάγνωση.κείμενο“,”Αποκρυπτογράφηση_instructions.κείμενο“,”Decrypt_files.HTML“, και τα λοιπά.·. Επομένως, η χρήση του ονόματος ενός μηνύματος λύτρας μπορεί να φαίνεται σαν ένας καλός τρόπος για να προσδιορίσετε τη λοίμωξη. Το πρόβλημα είναι ότι τα περισσότερα από αυτά τα ονόματα είναι γενικά και ορισμένες λοιμώξεις χρησιμοποιούν τα ίδια ονόματα, παρόλο που τα παραδοθέντα μηνύματα είναι διαφορετικά και οι ίδιες οι λοιμώξεις δεν σχετίζονται. Επομένως, η χρήση του ονόματος αρχείου μηνύματος μόνο μπορεί να είναι αναποτελεσματική και ακόμη και να οδηγήσει σε μόνιμη απώλεια δεδομένων (για παράδειγμα, προσπαθώντας να αποκρυπτογραφήσει τα δεδομένα χρησιμοποιώντας εργαλεία που έχουν σχεδιαστεί για διαφορετικές λοιμώξεις ransomware, οι χρήστες είναι πιθανό να καταλήξουν μόνιμα καταστροφικά αρχεία και η αποκρυπτογράφηση δεν θα είναι πλέον δυνατή ακόμη και με το σωστό εργαλείο).
Ένας άλλος τρόπος για να εντοπίσετε μια λοίμωξη ransomware είναι να ελέγξετε την επέκταση αρχείου, η οποία προσαρτάται σε κάθε κρυπτογραφημένο αρχείο. Οι λοιμώξεις ransomware ονομάζονται συχνά από τις επεκτάσεις που προσαρμόζουν (βλ. Αρχεία κρυπτογραφημένα από το QEWE Ransomware παρακάτω).
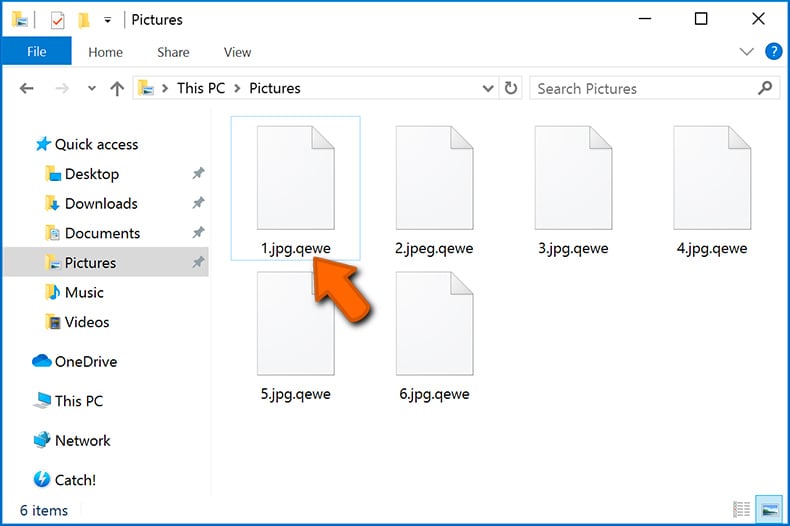
Αυτή η μέθοδος είναι μόνο αποτελεσματική, ωστόσο, όταν η προσαρτημένη επέκταση είναι μοναδική – πολλές λοιμώξεις ransomware προσθέτουν μια γενική επέκταση (για παράδειγμα, “.κρυπτογραφημένος“,”.enc“,”.κρυπτογραφημένος“,”.κλειδωμένος“, και τα λοιπά.·. Σε αυτές τις περιπτώσεις, ο εντοπισμός ransomware από την προσαρτημένη επέκτασή της καθίσταται αδύνατη.
Ένας από τους ευκολότερους και ταχύτερους τρόπους για τον εντοπισμό μιας λοίμωξης ransomware είναι να χρησιμοποιήσετε την ιστοσελίδα Ransomware ID Ransomware. Αυτή η υπηρεσία υποστηρίζει τις περισσότερες υπάρχουσες λοιμώξεις ransomware. Τα θύματα απλά ανεβάζουν ένα μήνυμα λύτρας και/ή ένα κρυπτογραφημένο αρχείο (σας συμβουλεύουμε να ανεβάσετε και τα δύο αν είναι δυνατόν).
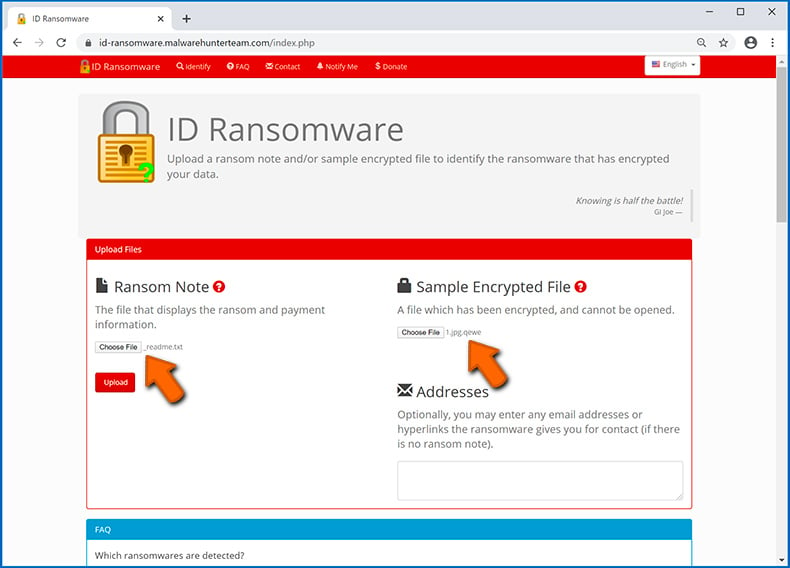
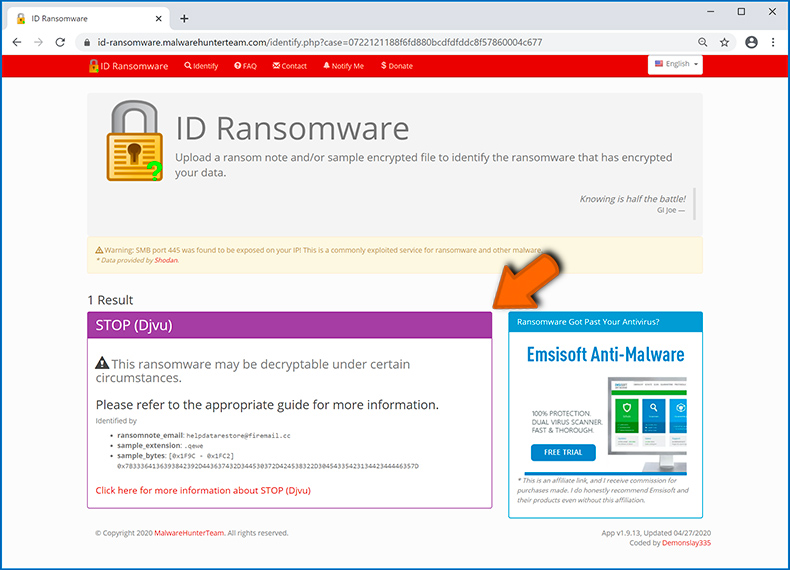
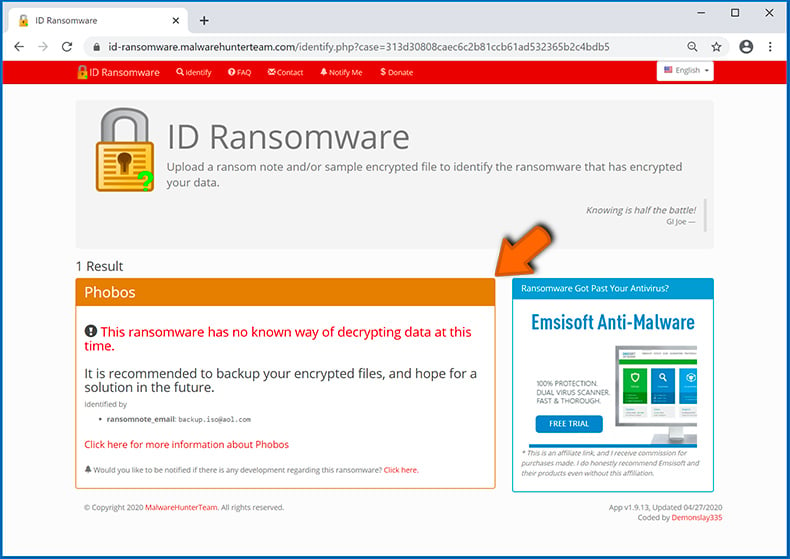
Το ransomware θα ταυτοποιηθεί μέσα σε λίγα δευτερόλεπτα και θα σας παρέχονται διάφορες λεπτομέρειες, όπως το όνομα της οικογένειας κακόβουλου λογισμικού στην οποία ανήκει η λοίμωξη, είτε είναι αποκρυπτογραφήσιμη και ούτω καθεξής.
Παράδειγμα 1 (QEWE [stop/djvu] ransomware):
Παράδειγμα 2 (.ISO [phobos] ransomware):
Εάν τα δεδομένα σας τυχαίνει να κρυπτογραφούνται από ransomware που δεν υποστηρίζονται από το ID ransomware, μπορείτε πάντα να δοκιμάσετε να αναζητήσετε στο διαδίκτυο χρησιμοποιώντας ορισμένες λέξεις -κλειδιά (για παράδειγμα, ένας τίτλος μηνύματος λύσης, επέκταση αρχείου, παρέχοντας μηνύματα επικοινωνίας, διευθύνσεις κρυπτογράφησης κ.λπ.·.
Αναζητήστε εργαλεία αποκρυπτογράφησης ransomware:
Οι αλγόριθμοι κρυπτογράφησης που χρησιμοποιούνται από τις περισσότερες λοιμώξεις τύπου ransomware είναι εξαιρετικά εξελιγμένοι και, εάν η κρυπτογράφηση εκτελείται σωστά, μόνο ο προγραμματιστής είναι ικανός να αποκαθιστά δεδομένα. Αυτό οφείλεται στο γεγονός ότι η αποκρυπτογράφηση απαιτεί ένα συγκεκριμένο κλειδί, το οποίο παράγεται κατά τη διάρκεια της κρυπτογράφησης. Η επαναφορά δεδομένων χωρίς το κλειδί είναι αδύνατη. Στις περισσότερες περιπτώσεις, τα κλειδιά του κυβερνοχώρου αποθηκεύουν κλειδιά σε έναν απομακρυσμένο διακομιστή, αντί να χρησιμοποιούν το μολυσμένο μηχάνημα ως κεντρικός υπολογιστής. Το Dharma (Crysis), το Phobos και άλλες οικογένειες λοιμώξεων ransomware high-end είναι σχεδόν άψογες και έτσι η αποκατάσταση των δεδομένων κρυπτογραφημένων δεδομένων χωρίς τη συμμετοχή των προγραμματιστών είναι απλά αδύνατη. Παρ ‘όλα αυτά, υπάρχουν δεκάδες λοιμώξεις τύπου ransomware που είναι κακώς ανεπτυγμένες και περιέχουν μια σειρά από ελαττώματα (για παράδειγμα, η χρήση πανομοιότυπων κλειδιά κρυπτογράφησης/αποκρυπτογράφησης για κάθε θύμα, τα κλειδιά που αποθηκεύονται τοπικά κ.λπ.·. Επομένως, ελέγχετε πάντα τα διαθέσιμα εργαλεία αποκρυπτογράφησης για οποιοδήποτε ransomware που διεισδύει στον υπολογιστή σας.
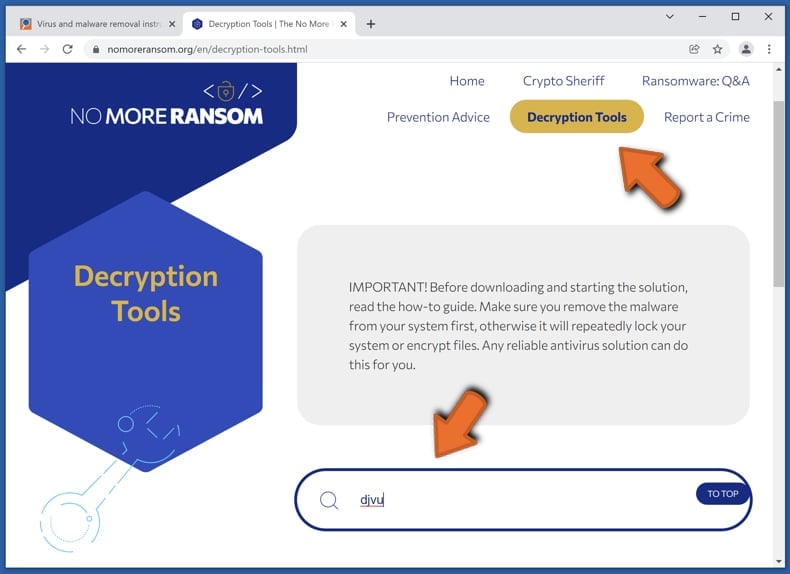
Η εύρεση του σωστού εργαλείου αποκρυπτογράφησης στο Διαδίκτυο μπορεί να είναι πολύ απογοητευτικό. Για το λόγο αυτό, συνιστούμε να χρησιμοποιήσετε το έργο No More Ransom και αυτό είναι όπου η αναγνώριση της λοίμωξης ransomware είναι χρήσιμη. Ο δικτυακός τόπος του έργου No More Ransom περιέχει μια ενότητα “Εργαλεία αποκρυπτογράφησης” με μια γραμμή αναζήτησης. Εισαγάγετε το όνομα του αναγνωρισμένου ransomware και όλοι οι διαθέσιμοι αποκρυπτογράφοι (εάν υπάρχουν) θα αναφερθούν.
Επαναφορά αρχείων με εργαλεία ανάκτησης δεδομένων:
Ανάλογα με την κατάσταση (ποιότητα λοίμωξης ransomware, τύπος αλγόριθμου κρυπτογράφησης που χρησιμοποιείται κ.λπ.), μπορεί να είναι δυνατή η αποκατάσταση δεδομένων με ορισμένα εργαλεία τρίτου μέρους. Ως εκ τούτου, σας συμβουλεύουμε να χρησιμοποιήσετε το εργαλείο Recuva που αναπτύχθηκε από την Ccleaner. Αυτό το εργαλείο υποστηρίζει πάνω από χίλιους τύπους δεδομένων (γραφικά, βίντεο, ήχος, έγγραφα κ.λπ.) και είναι πολύ διαισθητικό (λίγες γνώσεις είναι απαραίτητες για την ανάκτηση δεδομένων). Επιπλέον, η λειτουργία ανάκτησης είναι εντελώς δωρεάν.
Βήμα 1: Εκτελέστε σάρωση.
Εκτελέστε την εφαρμογή Recuva και ακολουθήστε τον οδηγό. Θα σας ζητηθεί με διάφορα παράθυρα που σας επιτρέπουν να επιλέξετε ποιους τύπους αρχείων θα αναζητήσετε, ποιες τοποθεσίες πρέπει να σαρωθούν κ.λπ. Το μόνο που χρειάζεται να κάνετε είναι να επιλέξετε τις επιλογές που ψάχνετε και να ξεκινήσετε τη σάρωση. Σας συμβουλεύουμε να ενεργοποιήσετε το “Βαθιά σάρωση“Πριν ξεκινήσετε, αλλιώς, οι δυνατότητες σάρωσης της εφαρμογής θα περιορισθούν.
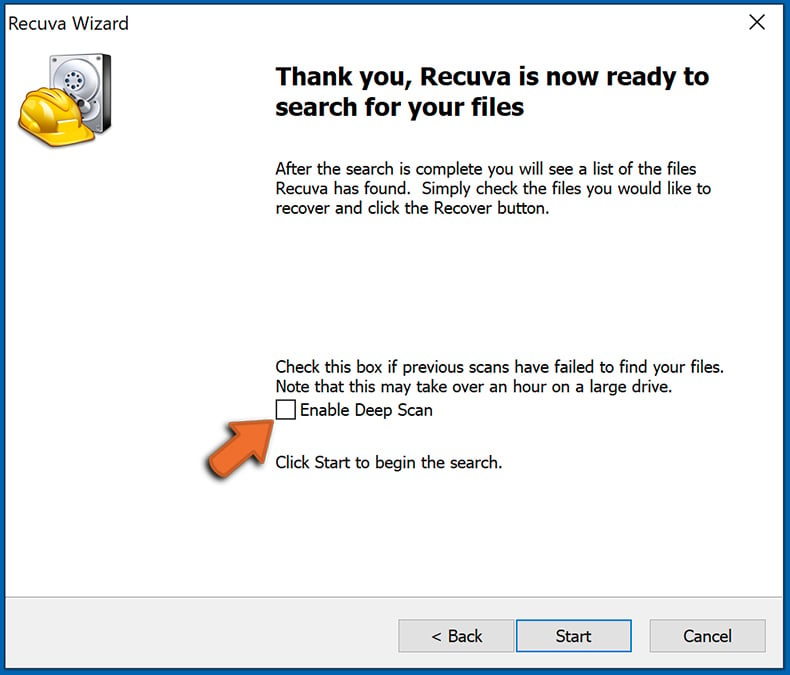
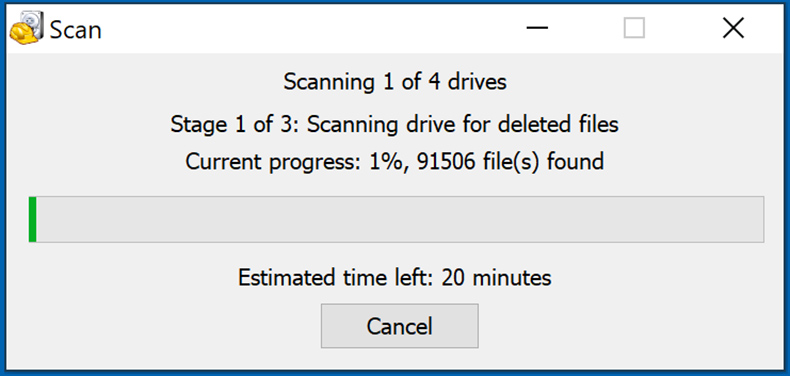
Περιμένετε να ολοκληρώσετε τη σάρωση Recuva. Η διάρκεια σάρωσης εξαρτάται από τον όγκο των αρχείων (τόσο σε ποσότητα όσο και μέγεθος) που σαρώνετε (για παράδειγμα, αρκετές εκατοντάδες gigabytes θα μπορούσαν να διαρκέσουν μια ώρα για σάρωση). Επομένως, να είστε υπομονετικοί κατά τη διάρκεια της διαδικασίας σάρωσης. Σας συμβουλεύουμε επίσης να μην τροποποιήσετε ή να διαγράψετε τα υπάρχοντα αρχεία, καθώς αυτό μπορεί να παρεμβαίνει στη σάρωση. Εάν προσθέσετε πρόσθετα δεδομένα (για παράδειγμα, λήψη αρχείων/περιεχομένου) κατά τη σάρωση, αυτό θα παρατείνει τη διαδικασία:
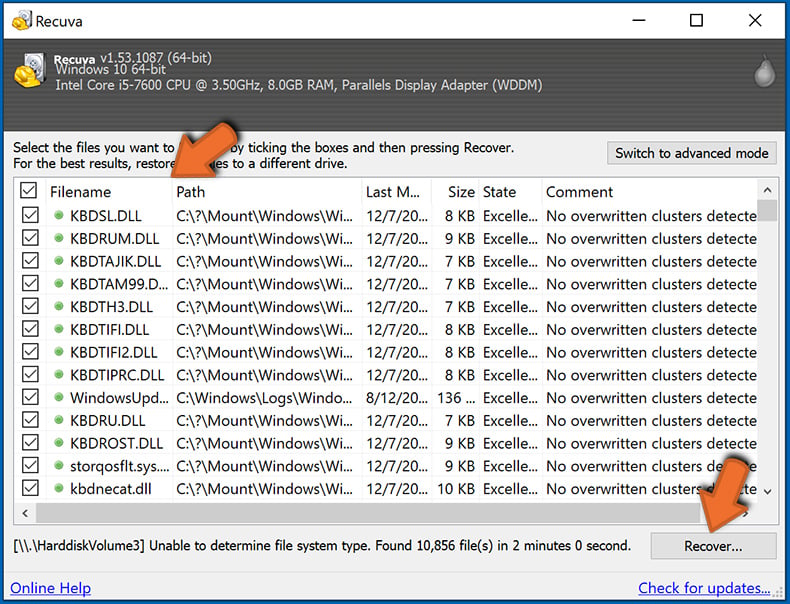
Βήμα 2: Ανάκτηση δεδομένων.
Μόλις ολοκληρωθεί η διαδικασία, επιλέξτε τους φακέλους/αρχεία που επιθυμείτε να επαναφέρετε και απλά κάντε κλικ στο “Recover”. Σημειώστε ότι κάποιος ελεύθερος χώρος στη μονάδα αποθήκευσης είναι απαραίτητη για την αποκατάσταση δεδομένων:
Δημιουργία αντιγράφων ασφαλείας δεδομένων:
Η σωστή διαχείριση αρχείων και η δημιουργία αντιγράφων ασφαλείας είναι απαραίτητη για την ασφάλεια των δεδομένων. Επομένως, να είστε πάντα πολύ προσεκτικοί και να σκεφτείτε μπροστά.
Διαχείριση διαμερισμάτων: Συνιστούμε να αποθηκεύσετε τα δεδομένα σας σε πολλαπλά χωρίσματα και να αποφύγετε την αποθήκευση σημαντικών αρχείων στο διαμέρισμα που περιέχει ολόκληρο το λειτουργικό σύστημα. Εάν πέσετε σε μια κατάσταση με την οποία δεν μπορείτε να εκκινήσετε το σύστημα και αναγκάζεστε να διαμορφώσετε το δίσκο στον οποίο έχει εγκατασταθεί το λειτουργικό σύστημα (στις περισσότερες περιπτώσεις, αυτό είναι όπου κρύβονται λοιμώξεις κακόβουλου λογισμικού), θα χάσετε όλα τα δεδομένα αποθηκευμένα μέσα σε αυτήν την κίνηση. Αυτό είναι το πλεονέκτημα της ύπαρξης πολλαπλών διαμερισμάτων: Εάν έχετε ολόκληρη τη συσκευή αποθήκευσης που έχει αντιστοιχιστεί σε ένα μόνο διαμέρισμα, θα αναγκαστείτε να διαγράψετε τα πάντα, ωστόσο, δημιουργώντας πολλαπλά διαμερίσματα και η κατανομή των δεδομένων σας επιτρέπει να αποτρέψετε τέτοια προβλήματα. Μπορείτε εύκολα να διαμορφώσετε ένα μόνο διαμέρισμα χωρίς να επηρεάσετε τους άλλους – επομένως, θα καθαριστεί και οι άλλοι θα παραμείνουν ανέγγιχτοι και τα δεδομένα σας θα αποθηκευτούν. Η διαχείριση των διαμερισμάτων είναι αρκετά απλή και μπορείτε να βρείτε όλες τις απαραίτητες πληροφορίες σχετικά με την ιστοσελίδα της τεκμηρίωσης της Microsoft.
Δημιουργία αντιγράφων ασφαλείας δεδομένων: Μία από τις πιο αξιόπιστες μεθόδους δημιουργίας αντιγράφων ασφαλείας είναι να χρησιμοποιήσετε μια εξωτερική συσκευή αποθήκευσης και να την κρατήσετε αποσυνδέστε. Αντιγράψτε τα δεδομένα σας σε έναν εξωτερικό σκληρό δίσκο, τη μονάδα flash (αντίχειρα), το SSD, το HDD ή οποιαδήποτε άλλη συσκευή αποθήκευσης, αποσυνδέστε την και αποθηκεύστε τα σε ξηρό μέρος μακριά από τον ήλιο και τις ακραίες θερμοκρασίες. Αυτή η μέθοδος είναι, ωστόσο, αρκετά αναποτελεσματική, δεδομένου ότι τα αντίγραφα ασφαλείας και οι ενημερώσεις πρέπει να γίνονται τακτικά. Μπορείτε επίσης να χρησιμοποιήσετε μια υπηρεσία cloud ή έναν απομακρυσμένο διακομιστή. Εδώ απαιτείται μια σύνδεση στο Διαδίκτυο και υπάρχει πάντα η πιθανότητα παραβίασης ασφαλείας, αν και είναι μια πολύ σπάνια περίσταση.
Συνιστούμε να χρησιμοποιήσετε τη Microsoft OneDrive για την δημιουργία αντιγράφων ασφαλείας των αρχείων σας. Το OneDrive σας επιτρέπει να αποθηκεύσετε τα προσωπικά σας αρχεία και δεδομένα στο σύννεφο, συγχρονίστε αρχεία σε υπολογιστές και κινητές συσκευές, επιτρέποντάς σας να έχετε πρόσβαση και να επεξεργαστείτε τα αρχεία σας από όλες τις συσκευές των Windows σας. Το OneDrive σάς επιτρέπει να αποθηκεύσετε, να μοιραστείτε και να προεπισκόπηση αρχεία, να αποκτήσετε πρόσβαση στο ιστορικό λήψης, να μετακινήσετε, να διαγράψετε και να μετονομάσετε αρχεία, καθώς και να δημιουργήσετε νέους φακέλους και πολλά άλλα.
Μπορείτε να δημιουργήσετε αντίγραφα ασφαλείας των πιο σημαντικών φακέλων και αρχείων στον υπολογιστή σας (. Μερικά από το OneDrive’Τα πιο αξιοσημείωτα χαρακτηριστικά περιλαμβάνουν έκδοση αρχείων, η οποία διατηρεί παλαιότερες εκδόσεις αρχείων για έως και 30 ημέρες. Το OneDrive διαθέτει έναν κάδο ανακύκλωσης στον οποίο αποθηκεύονται όλα τα διαγραμμένα αρχεία σας για περιορισμένο χρονικό διάστημα. Τα διαγραμμένα αρχεία δεν υπολογίζονται ως μέρος του χρήστη’κατανομή.
Η υπηρεσία είναι κατασκευασμένη χρησιμοποιώντας τεχνολογίες HTML5 και σας επιτρέπει να ανεβάσετε αρχεία έως 300 MB μέσω μεταφοράς και απόθεσης στο πρόγραμμα περιήγησης ιστού ή έως και 10 GB μέσω της εφαρμογής OneDrive Desktop. Με το OneDrive, μπορείτε να κατεβάσετε ολόκληρους φακέλους ως ένα μόνο αρχείο ZIP με έως και 10.000 αρχεία, αν και μπορεί’t υπερβαίνει τα 15 GB ανά ενιαία λήψη.
Το OneDrive έρχεται με 5 GB δωρεάν αποθήκευσης έξω από το κουτί, με επιπλέον 100 GB, 1 TB και 6 TB αποθήκευσης διαθέσιμες για μια αμοιβή βάσει συνδρομής. Μπορείτε να λάβετε ένα από αυτά τα σχέδια αποθήκευσης είτε αγοράζοντας επιπλέον αποθήκευση χωριστά είτε με συνδρομή Office 365.
Δημιουργία αντιγράφων ασφαλείας δεδομένων:
Η διαδικασία δημιουργίας αντιγράφων ασφαλείας είναι η ίδια για όλους τους τύπους αρχείων και τους φακέλους. Εδώ’πώς μπορείτε να δημιουργήσετε αντίγραφα ασφαλείας των αρχείων σας χρησιμοποιώντας τη Microsoft OneDrive
Βήμα 1: Επιλέξτε τα αρχεία/φακέλους που θέλετε να δημιουργήσετε αντίγραφα ασφαλείας.
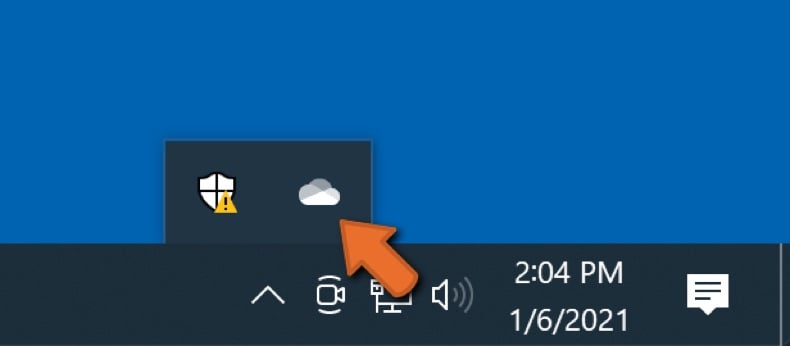
Κάντε κλικ στο Εικονίδιο σύννεφων OneDrive Για να ανοίξετε το Μενού OneDrive. Ενώ σε αυτό το μενού, μπορείτε να προσαρμόσετε τις ρυθμίσεις αντιγράφων ασφαλείας αρχείων.
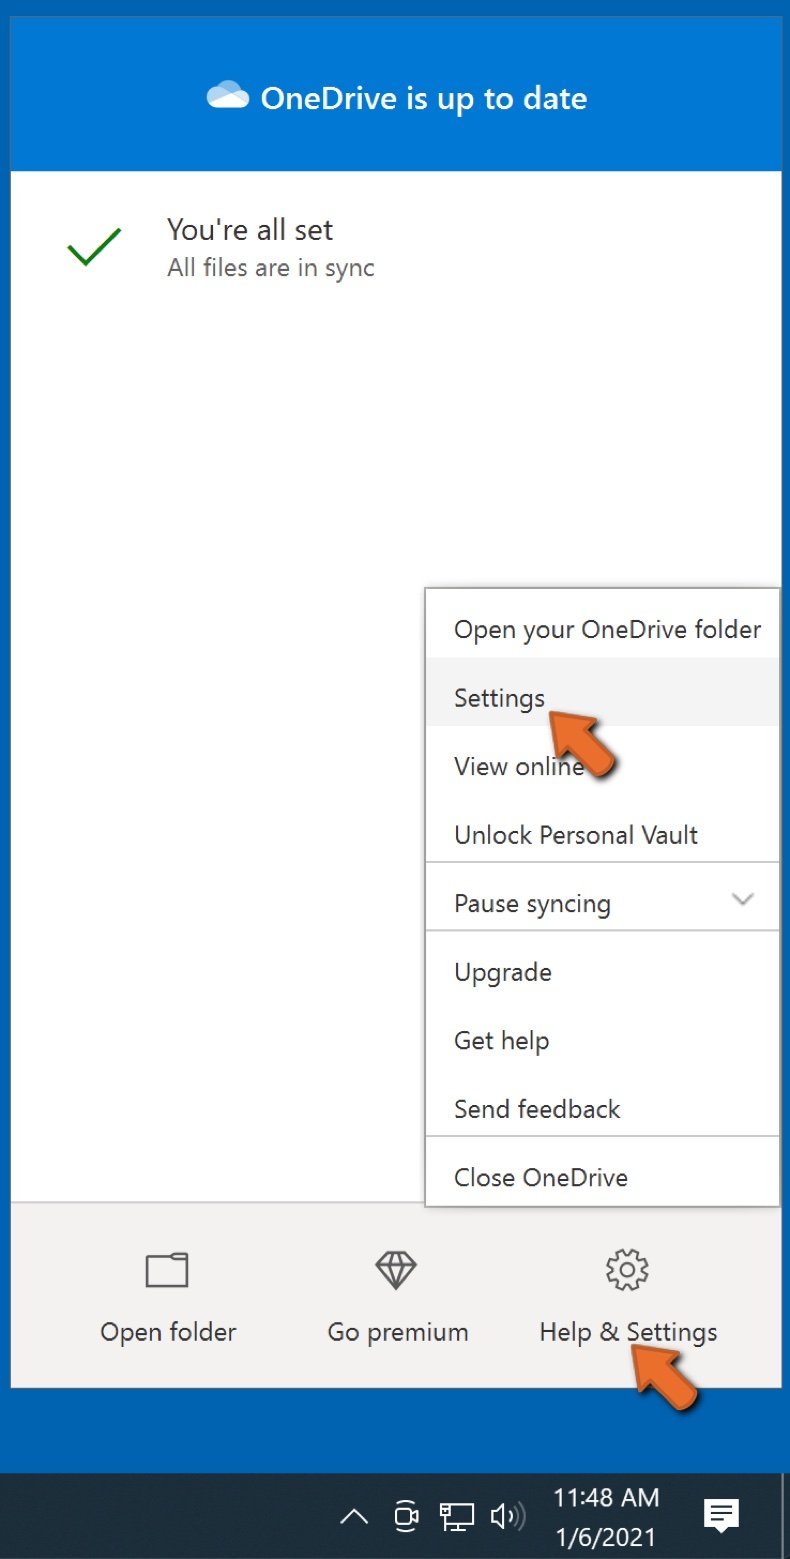
Κάντε κλικ Βοήθεια & Ρυθμίσεις και στη συνέχεια επιλέξτε Ρυθμίσεις Από το αναπτυσσόμενο μενού.
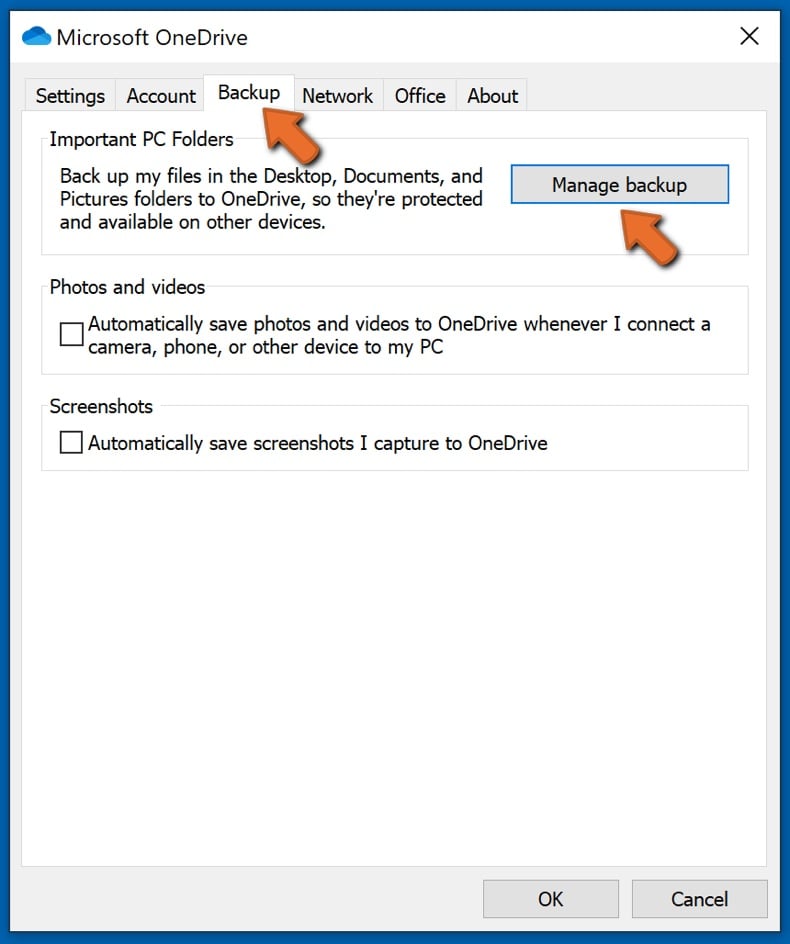
μεταβείτε στο Καρτέλα αντιγράφου ασφαλείας και κάντε κλικ Διαχείριση αντιγράφων ασφαλείας.
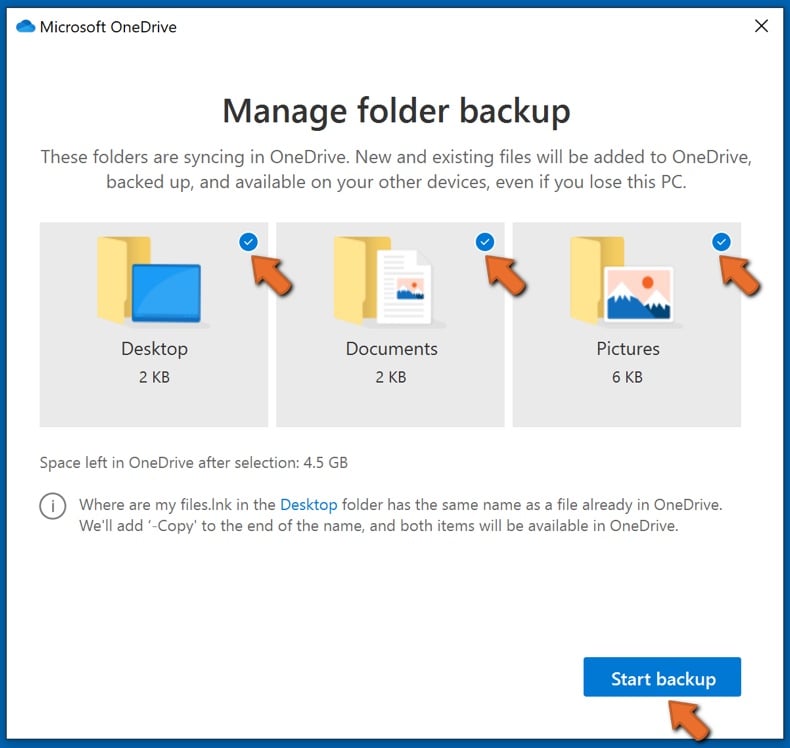
Σε αυτό το μενού, μπορείτε να επιλέξετε να δημιουργήσετε αντίγραφα ασφαλείας του Επιφάνεια εργασίας και όλα τα αρχεία σε αυτό, και Εγγραφα και Εικόνες Φάκελοι, και πάλι, με όλα τα αρχεία σε αυτά. Κάντε κλικ Ξεκινήστε το αντίγραφο ασφαλείας.
Τώρα, όταν προσθέτετε ένα αρχείο ή φάκελο στην επιφάνεια εργασίας και στους φακέλους εγγράφων και εικόνων, θα υποστηριχθούν αυτόματα στο OneDrive.
Για να προσθέσετε φακέλους και αρχεία, όχι στις θέσεις που εμφανίζονται παραπάνω, πρέπει να τα προσθέσετε χειροκίνητα.
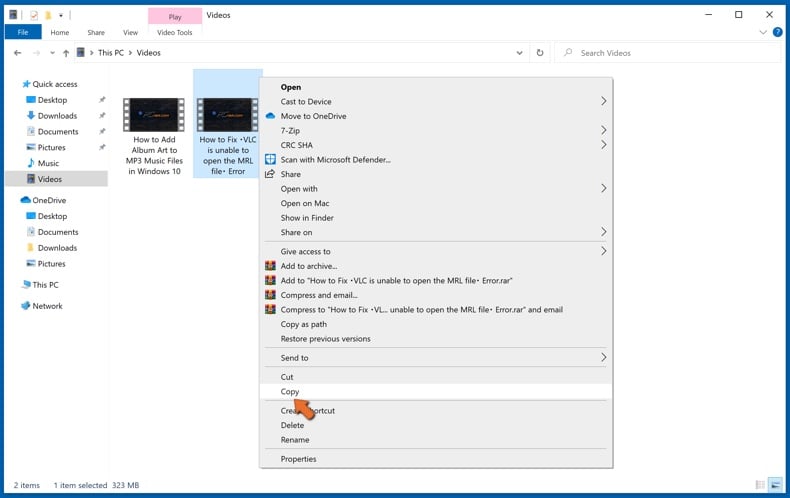
Ανοίξτε το File Explorer και μεταβείτε στη θέση του φακέλου/αρχείου που θέλετε να δημιουργήσετε αντίγραφα ασφαλείας. Επιλέξτε το στοιχείο, κάντε δεξί κλικ στο, και κάντε κλικ αντίγραφο.
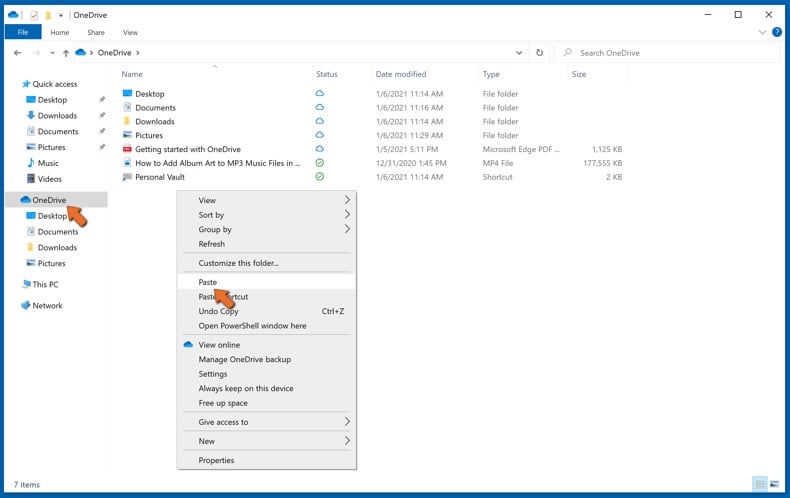
Επειτα, Μεταβείτε στο OneDrive, κάντε δεξί κλικ οπουδήποτε στο παράθυρο και κάντε κλικ Επικόλληση. Εναλλακτικά, μπορείτε απλά να σύρετε και να αφήσετε ένα αρχείο στο OneDrive. Το OneDrive θα δημιουργήσει αυτόματα ένα αντίγραφο ασφαλείας του φακέλου/αρχείου.
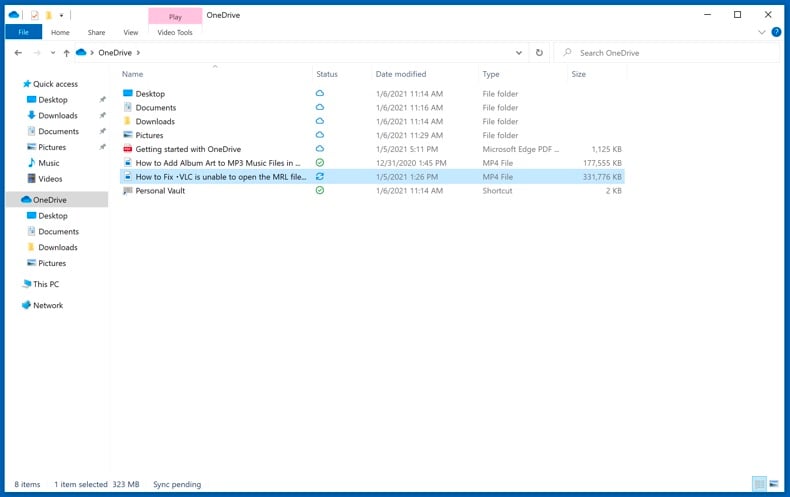
Όλα τα αρχεία που προστίθενται στο φάκελο OneDrive υποστηρίζονται αυτόματα στο σύννεφο. Ο πράσινος κύκλος με το σημάδι ελέγχου υποδεικνύει ότι το αρχείο είναι διαθέσιμο τόσο σε τοπικό επίπεδο όσο και στο OneDrive και ότι η έκδοση αρχείου είναι η ίδια και στα δύο. Το εικονίδιο Blue Cloud υποδεικνύει ότι το αρχείο δεν έχει συγχρονιστεί και είναι διαθέσιμο μόνο στο OneDrive. Το εικονίδιο συγχρονισμού υποδεικνύει ότι το αρχείο συγχρονίζεται επί του παρόντος.
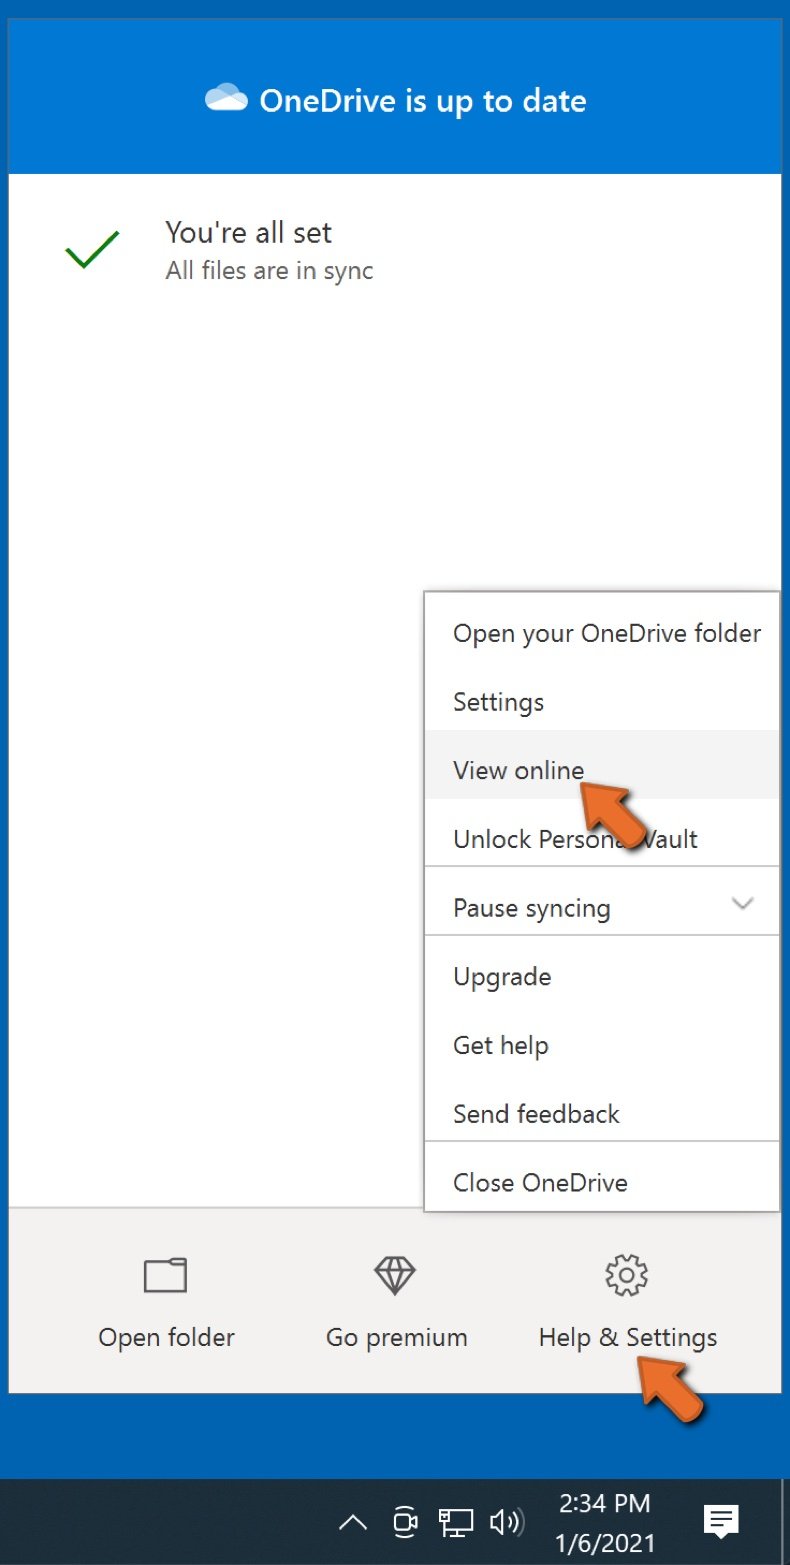
Για να αποκτήσετε πρόσβαση σε αρχεία που βρίσκονται μόνο στο OneDrive Online, μεταβείτε στο Βοήθεια & Ρυθμίσεις αναπτυσσόμενο μενού και επιλέξτε Προβολή online.
Βήμα 2: Επαναφορά κατεστραμμένων αρχείων.
Το OneDrive διασφαλίζει ότι τα αρχεία παραμένουν σε συγχρονισμό, οπότε η έκδοση του αρχείου στον υπολογιστή είναι η ίδια έκδοση στο σύννεφο. Ωστόσο, εάν το ransomware έχει κρυπτογραφήσει τα αρχεία σας, μπορείτε να επωφεληθείτε Onedrive’Ι ιστορικό έκδοσης S χαρακτηριστικό που θα σας επιτρέψει Επαναφορά των εκδόσεων αρχείων πριν από την κρυπτογράφηση.
Το Microsoft 365 διαθέτει μια λειτουργία ανίχνευσης ransomware που σας ειδοποιεί όταν τα αρχεία OneDrive έχουν επιτεθεί και σας καθοδηγούν στη διαδικασία αποκατάστασης των αρχείων σας. Πρέπει να σημειωθεί, ωστόσο, ότι αν δεν κάνετε’t έχετε μια συνδρομή πληρωμένου Microsoft 365, παίρνετε μόνο μία ανίχνευση και ανάκτηση αρχείων δωρεάν.
Εάν τα αρχεία OneDrive σας διαγράφονται, καταστραφούν ή μολυνθούν από κακόβουλο λογισμικό, μπορείτε να αποκαταστήσετε ολόκληρο το OneDrive σε προηγούμενη κατάσταση. Εδώ’πώς μπορείτε να επαναφέρετε ολόκληρο το OneDrive σας:
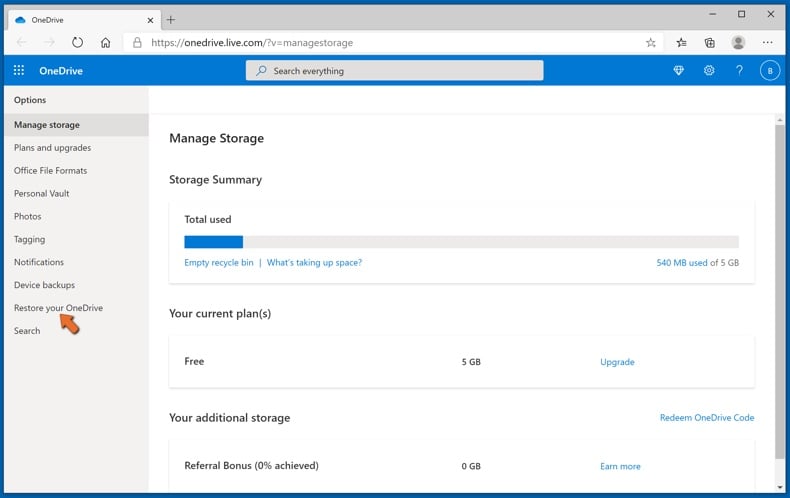
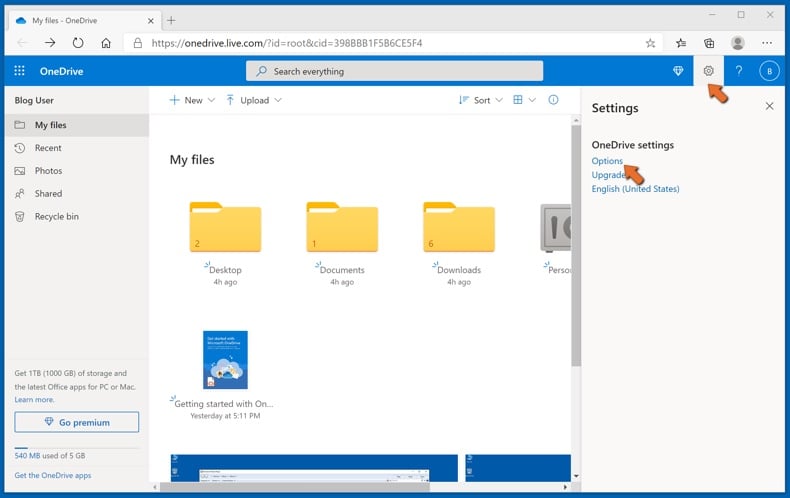
1. Εάν έχετε συνδεθεί με έναν προσωπικό λογαριασμό, κάντε κλικ στο Ρυθμίσεις στην κορυφή της σελίδας. Στη συνέχεια, κάντε κλικ Επιλογές και επιλέξτε Επαναφέρετε το OneDrive σας.
Εάν έχετε συνδεθεί με έναν λογαριασμό εργασίας ή σχολικού λογαριασμού, κάντε κλικ στο Ρυθμίσεις στην κορυφή της σελίδας. Στη συνέχεια, κάντε κλικ Επαναφέρετε το OneDrive σας.
2. Στη σελίδα επαναφοράς της σελίδας OneDrive, Επιλέξτε μια ημερομηνία από την αναπτυσσόμενη λίστα. Σημειώστε ότι εάν επαναφέρετε τα αρχεία σας μετά από αυτόματη ανίχνευση ransomware, θα επιλεγεί μια ημερομηνία επαναφοράς για εσάς.
3. Μετά τη διαμόρφωση όλων των επιλογών αποκατάστασης αρχείων, κάντε κλικ στο κουμπί Επαναφέρω Για να αναιρέσετε όλες τις δραστηριότητες που επιλέξατε.
Ο καλύτερος τρόπος για να αποφύγετε τις ζημιές από λοιμώξεις ransomware είναι να διατηρήσετε τακτικά ενημερωμένα αντίγραφα ασφαλείας.
Σχετικά με τον Συγγραφέα:
Tomas Meskauskas – Ερευνητής ασφάλειας εμπειρογνωμόνων, επαγγελματικός αναλυτής κακόβουλου λογισμικού.
Είμαι παθιασμένος με την ασφάλεια και την τεχνολογία του υπολογιστή. Έχω μια εμπειρία πάνω από 10 χρόνια που εργάζονται σε διάφορες εταιρείες που σχετίζονται με την επίλυση τεχνικών υπολογιστών και την ασφάλεια του Διαδικτύου. Έχω δουλέψει ως συγγραφέας και συντάκτης για το PCRISK.com από το 2010. Ακολουθήστε με στο Twitter και το LinkedIn για να μείνετε ενημερωμένοι για τις τελευταίες απειλές ασφαλείας στο διαδίκτυο. Επικοινωνήστε με τον Tomas Meskauskas.
Η πύλη ασφαλείας PCRISK μεταφέρεται από μια εταιρεία RCS LT. Οι ενσωματωμένες δυνάμεις των ερευνητών ασφαλείας βοηθούν να εκπαιδεύσουν τους χρήστες των υπολογιστών σχετικά με τις τελευταίες απειλές για την ασφάλεια στο διαδίκτυο. Περισσότερες πληροφορίες σχετικά με την εταιρεία RCS LT.
Οι οδηγοί αφαίρεσης κακόβουλου λογισμικού είναι δωρεάν. Ωστόσο, εάν θέλετε να μας υποστηρίξετε, μπορείτε να μας στείλετε μια δωρεά.
Για το Pcrisk
Το PCRISK είναι μια πύλη ασφάλειας στον κυβερνοχώρο, ενημερώνοντας τους χρήστες του Διαδικτύου για τις τελευταίες ψηφιακές απειλές. Το περιεχόμενό μας παρέχεται από εμπειρογνώμονες ασφαλείας και επαγγελματίας ερευνητές κακόβουλου λογισμικού. Διαβάστε περισσότερα για εμάς.
Πώς να αποφύγετε τη μόλυνση
- Πώς το ransomware μολύνει τον υπολογιστή μου?
- Αποτρέποντας λοιμώξεις ransomware
- Αναφορά ransomware σε αρχές
- Δημιουργία αντιγράφων ασφαλείας και ανάκτηση δεδομένων
- Πώς να χρησιμοποιήσετε το e-mail με ασφάλεια?
Αρχείο ιού μορφοποίησης (DJVU ransomware) – Αφαιρέστε τα αρχεία επαναφοράς +
Όταν μιλάμε για την εισβολή των άγνωστων προγραμμάτων στον υπολογιστή σας’η δουλειά, η παροιμία “Προειδοποιημένος σημαίνει προετοιμασμένος” περιγράφει την κατάσταση όσο το δυνατόν πιο ακριβή. Το GridInsoft Anti-Malware είναι ακριβώς το εργαλείο που είναι πάντα χρήσιμο να έχετε στο οπλοστάσιό σας: γρήγορη, αποτελεσματική, ενημερωμένη. Είναι σκόπιμο να το χρησιμοποιήσετε ως επείγουσα βοήθεια για την παραμικρή υποψία μόλυνσης.
Διαθέσιμη δοκιμή GridInsoft Anti-Malware 6 ημερών.
EULA | Πολιτική απορρήτου | Gridinsoft
Εγγραφείτε στο κανάλι Telegram για να είναι ο πρώτος που γνωρίζει για τα νέα και τα αποκλειστικά μας υλικά σχετικά με την ασφάλεια των πληροφοριών.
Αυτός ο οδηγός στοχεύει ειδικά να σας βοηθήσει να αφαιρέσετε τον ιό μορφής χωρίς να χρειάζεται να ξεκινήσετε οποιαδήποτε πληρωμή για τη λοίμωξη απομάκρυνσης. Ως επιπλέον θα σας βοηθήσω στην αποκατάσταση του δικού σας “.μορφή” έγγραφα.
Πόσο επιζήμια είναι η μορφή ransomware?
Η μορφή μπορεί να συνοψιστεί σωστά ως κοινή λοίμωξη τύπου ransomware.
Το R ansomware σημαίνει ένα ειδικό είδος λογισμικού που εισάγει ανεπιθύμητες αλλαγές με τα έγγραφά σας και στη συνέχεια σας αναγκάζει να πληρώσετε το συγκεκριμένο χρηματικό ποσό για να τα αποκαταστήσετε. Η μορφή αποκαλύφθηκε για πρώτη φορά και αναλύθηκε από τον Michael Gillespie 1 .
Η μορφή ανήκει στην οικογένεια DJVU ransomware. Η δραστηριότητά του είναι βασικά παρόμοια με άλλους εκπροσώπους της ίδιας οικογένειας: Access, Ndarod, NTUSEG. Τροποποιεί όλους τους δημοφιλείς τύπους αρχείων αν και τους κρυπτογραφεί τους. Ως εκ τούτου, οι άνθρωποι δεν μπορούν να χρησιμοποιήσουν τα αρχεία μόλις κρυπτογραφηθούν. Η μορφή προσθέτει το συγκεκριμένο “.μορφή” επέκταση σε όλα τα αρχεία που τροποποιήθηκε από αυτό. Για παράδειγμα, το αρχείο “κανω ΑΝΑΦΟΡΑ.έγγραφο”, Μόλις κρυπτογραφηθεί με μορφή, θα μετατραπεί σε “κανω ΑΝΑΦΟΡΑ.έγγραφο.μορφή”. Μόλις ολοκληρωθεί με επιτυχία η κρυπτογράφηση, η μορφή δημιουργεί ένα συγκεκριμένο έγγραφο κειμένου (“_readMe.κείμενο”) και προσθέτει σε όλους τους φακέλους που περιέχουν τα κρυπτογραφημένα αρχεία.
Το αρχείο κειμένου που δημιουργείται με μορφή που ζητά την πληρωμή ransom είναι βασικά παρόμοιο με άλλες ειδοποιήσεις που αναφέρονται από το ransomware που ανήκει στην οικογένεια DJVU. Η περίληψη του μηνύματος είναι ότι όλα τα αρχεία είναι κρυπτογραφημένα και ότι η μόνη λύση για την αποκατάστασή τους είναι να χρησιμοποιήσετε ένα μοναδικό κλειδί αποκρυπτογράφησης.
Ο μηχανισμός κρυπτογραφίας που εφαρμόζεται με μορφή δεν διερευνάται πλήρως. Ωστόσο, είναι σίγουρα αλήθεια ότι οι ιδιοκτήτες υπολογιστών των οποίων τα αρχεία έχουν κρυπτογραφηθεί μπορούν να δοθούν ένα συγκεκριμένο κλειδί αποκρυπτογράφησης, το οποίο είναι εντελώς ξεχωριστό και δεν υπάρχουν άλλα αντίγραφα που θα λειτουργούσαν αποκλειστικά στη συσκευή σας. Η θλιβερή πραγματικότητα είναι ότι είναι αδύνατο να αποκαταστήσετε τις πληροφορίες χωρίς το μοναδικό διαθέσιμο κλειδί.
Όσο η μορφή εκτελεί την κακόβουλη δραστηριότητά της, είναι αδύνατο να αποκτήσετε πρόσβαση στο κλειδί, το οποίο αποθηκεύεται σε ένα μακρινό διακομιστή που ανήκει στις απάτες που προωθούν τη μόλυνση μορφής.
Οι Crooks αναφέρουν ότι για τη λήψη του κλειδιού και την αποκατάσταση των τροποποιημένων δεδομένων, η πληρωμή πρέπει να εφαρμοστεί υπέρ τους που ανέρχεται σε 980 $. Για να λάβετε τα στοιχεία πληρωμής, τα θύματα ενθαρρύνονται από το μήνυμα να επικοινωνήσουν με τις απάτες γράφοντας ένα μήνυμα ηλεκτρονικού ταχυδρομείου ή μέσω τηλεγράφου.
Η ειδοποίηση υποδεικνύει επίσης ότι οι ιδιοκτήτες υπολογιστών πρέπει να έρθουν σε επαφή με τους αντιπροσώπους της μορφής κατά τη διάρκεια 72 ωρών ξεκινώντας από τη στιγμή της τροποποίησης δεδομένων. Η ειδοποίηση αναφέρει ότι με την προϋπόθεση ότι έρχονται σε επαφή εντός 72 ωρών οι χρήστες θα λάβουν έκπτωση 50%, οπότε το ποσό λύτρας θα ελαχιστοποιηθεί στα 490 $). Ωστόσο, ανεξάρτητα από το απαιτούμενο ποσό, μείνετε μακριά από την πληρωμή των λύτρων!
Είναι καλή ιδέα να πληρώσετε το λυίο μορφής?
Αν νομίζετε ότι η πληρωμή του ζητούμενου λύτρας είναι ο μόνος τρόπος, θα πρέπει να αναφέρω μερικές σκέψεις σχετικά με αυτήν την απόφαση. Οι εγκληματίες που στέκονται πίσω από το ransomware θέλουν σίγουρα να πιστεύετε ότι σίγουρα δεν υπάρχει άλλη επιλογή για την ανάκτηση των πληροφοριών.
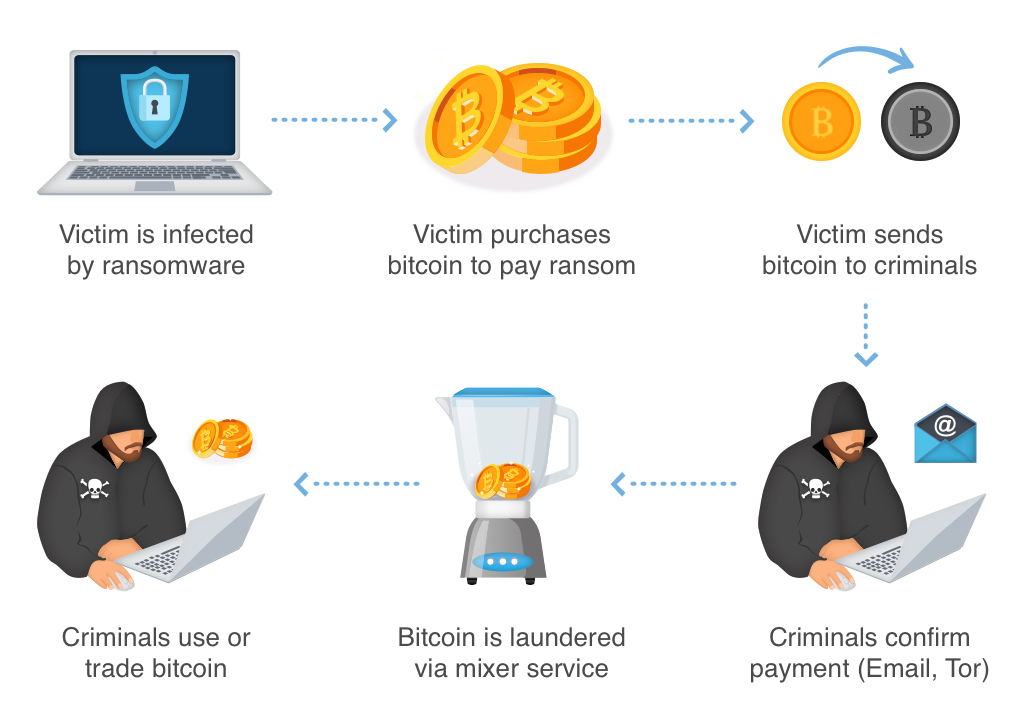
Σίγουρα, οι απατεώνες θέλουν να μεταφερθούν τα λύτρα μέσω ορισμένων συγκεκριμένων προκαθορισμένων καναλιών και ακολουθίας βημάτων. Στην πραγματικότητα, αυτό γίνεται συνήθως μέσω Bitcoins ως το κύριο νόμισμα μεταφοράς. Η εφαρμογή των bitcoins είναι συχνά η προτιμώμενη επιλογή από απάτες στον κυβερνοχώρο, επειδή αυτές οι μεταφορές είναι πολύ απίθανο να εντοπιστούν.
Λαμβάνοντας υπόψη αυτή την ιδιαιτερότητα των bitcoins, συχνά εφαρμόζονται από χάκερ που αποσκοπούν στην τρομοκρατία των στοχευμένων θυμάτων μέσω του ransomware. Η τεχνολογία ενός τέτοιου σκληρού εικονικού νομίσματος είναι βασικός παράγοντας γιατί σχεδόν όλες οι απάτες ransomware καταφέρνουν να παραμείνουν ανώνυμοι μετά την επιτυχή εκπλήρωση των απογοητευτικών αποστολών τους.
Ωστόσο, σε πολλές περιπτώσεις, ακόμη και η μεταφορά του ζητούμενου λύτρας ενδέχεται να μην βοηθήσει τα θύματα του ιού, καθώς είναι πολύ πιθανό να μην τους δοθεί κανένα πλήκτρο αποκομιδής αρχείων. Αν ναι, είναι μια καλή λύση για να δοκιμάσετε κάποιες άλλες πιθανές εναλλακτικές λύσεις που μπορεί να είναι διαθέσιμες-η πληρωμή των λύτρων δεν είναι σίγουρα ο καλός τρόπος και πρέπει να είναι το τελευταίο στοιχείο της λίστας.
Δεν μπορείτε να εμπιστευτείτε τις απάτες στο διαδίκτυο, αφού είστε’Δεν αφορούν αυτό που αισθάνεστε για το πρόβλημα με τα αρχεία σας, ακόμη και όταν ξεκινάτε τη μεταφορά των λύτημων. Αυτός είναι ο λόγος για τον οποίο η πληρωμή των χρημάτων που απαιτούνται από αυτές τις απάτες δεν διορθώνει πραγματικά το πρόβλημά σας. Ως εκ τούτου, συχνά οι άνθρωποι απλώς χάνουν τα χρήματά τους για τίποτα.
Σίγουρα συνιστώ να μην επικοινωνήσετε με αυτούς τους απατεώνες και να μην στέλνετε κεφάλαια στις τσέπες τους. Σύμφωνα με τώρα, δεν υπάρχουν εργαλεία που μπορούν να σπάσουν το ransomware μορφής ή να επαναφέρετε τα κρυπτογραφημένα δεδομένα. Έτσι, η μία από τις πραγματικές λύσεις εργασίας για την ανάκτηση των χαμένων δεδομένων – απλώς χρησιμοποιώντας τα διαθέσιμα αντίγραφα ασφαλείας.
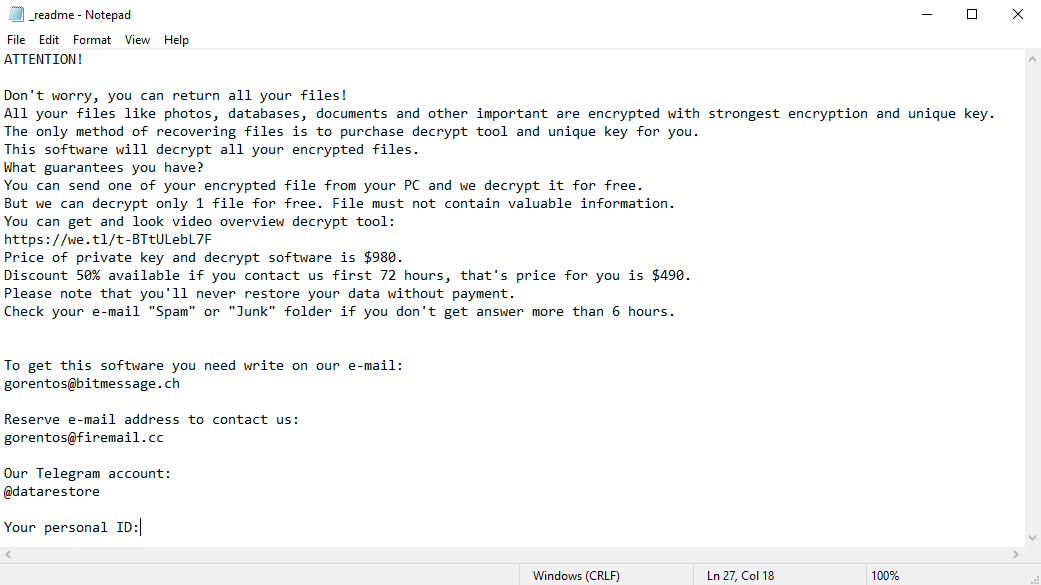
Η τρομακτική προειδοποίηση που απαιτεί από τους χρήστες για να πληρώσει το λύτρα για να αποκρυπτογραφήσει τα κωδικοποιημένα δεδομένα περιέχει αυτές τις απογοητευτικές προειδοποιήσεις
Θα πρέπει να γνωρίζετε ότι ο ιστός σήμερα είναι γεμάτος απειλές που μοιάζουν αρκετά παρόμοιες με τη μόλυνση μορφής. Οι επικίνδυνες εφαρμογές που είναι γνωστές ως ransomware είναι γενικά επεξεργασμένες για να κρυπτογραφούν σημαντικά αρχεία και να αναφέρουμε το ransom στην στοχευμένη οθόνη για να αναγκάσουν τελικά τους ανθρώπους να μεταφέρουν το σχήμα λύτρας στους λογαριασμούς των απατεώνων που αναπτύσσουν ένα τέτοιο κακόβουλο λογισμικό.
Η ιδιαιτερότητα όλων αυτών των απειλών ransomware είναι ότι εφαρμόζουν ένα παρόμοιο σύνολο ενεργειών για τη δημιουργία του μοναδικού κλειδιού αποκρυπτογράφησης για την ανάκτηση των δεδομένων με κρυπτογράφηση.
Έτσι, εκτός εάν το ransomware εξακολουθεί να βρίσκεται κάτω από το στάδιο της ανάπτυξης ή διαθέτει κάποιες δυσκολίες για να επιτύχει, η ανάκτηση των δεδομένων με το χέρι είναι κάτι που μπορείτε’t πραγματικά εκτελέστε. Η μόνη λύση για την αποτροπή της απώλειας των πολύτιμων δεδομένων σας είναι να δημιουργείτε τακτικά αντίγραφα ασφαλείας των κρίσιμων αρχείων σας.
Σημειώστε ότι ακόμη και αν διατηρείτε τακτικά τα αντίγραφα ασφαλείας, θα έπρεπε να τοποθετηθούν σε μια συγκεκριμένη τοποθεσία χωρίς να περιπλανηθείτε, να μην συνδεθείτε με τον κύριο σταθμό εργασίας σας.
Για παράδειγμα, το αντίγραφο ασφαλείας μπορεί να διατηρηθεί στη μονάδα flash USB ή κάποια εναλλακτική εξωτερική αποθήκευση σκληρού δίσκου. Προαιρετικά, μπορείτε να ανατρέξετε στη βοήθεια αποθήκευσης πληροφοριών σε απευθείας σύνδεση (cloud).
Περιττό να αναφέρετε, όταν διατηρείτε τα δεδομένα αντιγράφων ασφαλείας στην κοινή σας συσκευή, μπορεί να είναι παρομοίως και άλλα δεδομένα.
Για το λόγο αυτό, ο εντοπισμός του αντιγράφου ασφαλείας στην κύρια συσκευή σας δεν είναι σίγουρα καλή ιδέα.
Πώς η μορφή επιτίθεται στον υπολογιστή?
Η μορφή αναφέρεται σε διάφορες μεθόδους για να διαδώσει τις ρίζες του στο σύστημα. Δεν είναι πραγματικά σαφές ποια ακριβής μέθοδος χρησιμοποιήθηκε για τη διείσδυση της συσκευής σας.
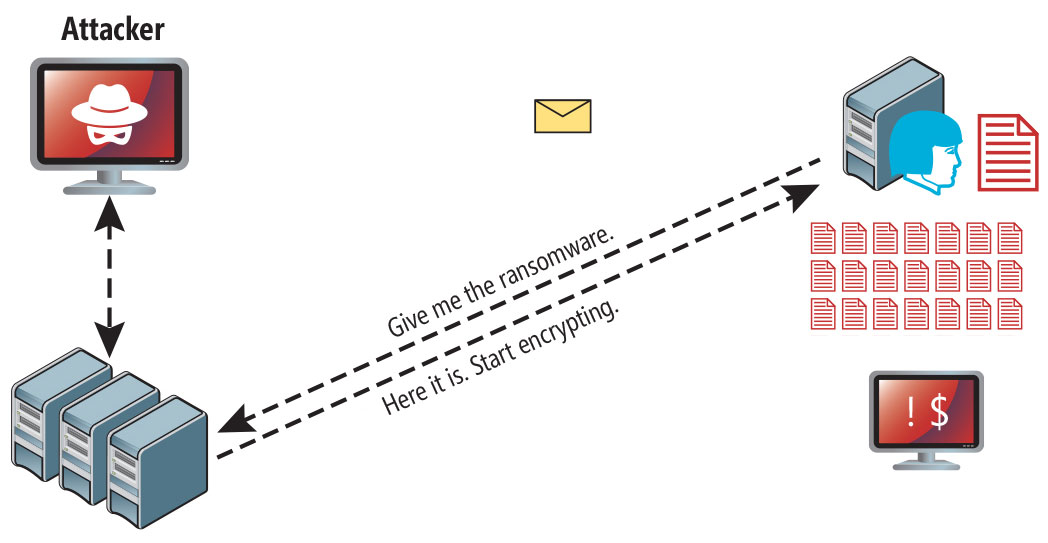
Μορφή επίθεση ransomware μετά από μια επιτυχημένη απόπειρα ηλεκτρονικού ψαρέματος.
NEALE, αυτές είναι οι κοινές διαρροές μέσω των οποίων μπορεί να εγχυθεί στον υπολογιστή σας:
- Κρυμμένη εγκατάσταση μαζί με άλλες εφαρμογές, ειδικά οι επιχειρήσεις κοινής ωφέλειας που λειτουργούν ως δωρεάν λογισμικό ή shareware
- αμφίβολος σύνδεσμος σε μηνύματα ανεπιθύμητης αλληλογραφίας που οδηγούν στο πρόγραμμα εγκατάστασης μορφής
- online δωρεάν πόροι φιλοξενίας?
- Χρήση παράνομων πόρων από ομοτίμους (P2P) για τη λήψη πειρατικού λογισμικού.
Υπήρχαν περιπτώσεις όταν ο ιός μορφής μετακόμισε ως κάποιο νόμιμο εργαλείο, για παράδειγμα, στα μηνύματα που απαιτούσαν να ξεκινήσουν κάποιες ανεπιθύμητες ενημερώσεις λογισμικού ή προγράμματος περιήγησης. Αυτό είναι συνήθως ο τρόπος με τον οποίο ορισμένες απάτες στο διαδίκτυο στοχεύουν να σας αναγκάσουν να εγκαταστήσετε το ransomware μορφής με μη αυτόματο τρόπο, κάνοντάς σας να συμμετέχετε άμεσα σε αυτή τη διαδικασία.
Σίγουρα, το ψευδές ειδοποίηση ενημέρωσης δεν θα υποδηλώνει ότι πρόκειται να εισαγάγετε πραγματικά τη μορφή ransomware. Αυτή η εγκατάσταση θα κρυφτεί με κάποια ειδοποίηση, αναφέροντας ότι θα πρέπει να ενημερώσετε το Adobe Flash Player ή κάποιο άλλο αμφίβολο πρόγραμμα.
Φυσικά, οι ραγισμένες εφαρμογές αντιπροσωπεύουν επίσης τη ζημιά. Η χρήση του P2P είναι τόσο παράνομη και μπορεί να οδηγήσει στην έγχυση σοβαρού κακόβουλου λογισμικού, συμπεριλαμβανομένου του format ransomware.
Για να συνοψίσουμε, τι μπορείτε να κάνετε για να αποφύγετε την ένεση της μορφής ransomware στη συσκευή σας? Παρόλο που δεν υπάρχει 100% εγγύηση για να εμποδίσετε τον υπολογιστή σας να καταστραφεί, υπάρχουν ορισμένες συμβουλές που θέλω να σας δώσω για να αποτρέψετε τη διείσδυση μορφής. Πρέπει να είστε προσεκτικοί κατά την εγκατάσταση του ελεύθερου λογισμικού σήμερα.
Βεβαιωθείτε ότι έχετε διαβάσει πάντα τι προσφέρουν οι εγκαταστάτες εκτός από το κύριο δωρεάν πρόγραμμα. Μείνετε μακριά από το άνοιγμα αμφίβολων συνημμένων ηλεκτρονικού ταχυδρομείου. Μην ανοίγετε αρχεία από τους άγνωστους αποδέκτες. Φυσικά, το τρέχον πρόγραμμα ασφαλείας σας πρέπει να ενημερώνεται πάντα.
Το κακόβουλο λογισμικό δεν μιλάει ανοιχτά για τον εαυτό του. Δεν θα αναφερθεί στη λίστα των διαθέσιμων προγραμμάτων σας. Ωστόσο, θα καλυφθεί κάτω από κάποια κακόβουλη διαδικασία που εκτελείται τακτικά στο παρασκήνιο, ξεκινώντας από τη στιγμή που ξεκινάτε τον υπολογιστή σας.
Το μήνυμα με τη μορφή ransomware δηλώνει τις ακόλουθες απογοητευτικές πληροφορίες:
ΠΡΟΣΟΧΗ! Μην ανησυχείτε, μπορείτε να επιστρέψετε όλα τα αρχεία σας! Όλα τα αρχεία σας όπως οι φωτογραφίες, οι βάσεις δεδομένων, τα έγγραφα και άλλα σημαντικά είναι κρυπτογραφημένα με ισχυρότερη κρυπτογράφηση και μοναδικό κλειδί. Η μόνη μέθοδος ανάκτησης αρχείων είναι να αγοράσετε εργαλείο αποκρυπτογράφησης και μοναδικό κλειδί για εσάς. Αυτό το λογισμικό θα αποκρυπτογραφήσει όλα τα κρυπτογραφημένα αρχεία σας. Τι εγγυάται ότι έχετε? Μπορείτε να στείλετε ένα από τα κρυπτογραφημένα αρχεία σας από τον υπολογιστή σας και το αποκρυπτογραφούμε δωρεάν. Αλλά μπορούμε να αποκρυπτογραφήσουμε μόνο 1 αρχείο δωρεάν. Το αρχείο δεν πρέπει να περιέχει πολύτιμες πληροφορίες. Μπορείτε να πάρετε και να δείτε το εργαλείο αποκρυπτογράφησης βίντεο: https: //.TL/T-2P5WRE5B9F Τιμή ιδιωτικού κλειδιού και λογισμικού αποκρυπτογράφησης είναι 980 $. Έκπτωση 50% Διαθέσιμο Εάν επικοινωνήσετε μαζί μας πρώτες 72 ώρες, αυτή είναι η τιμή για εσάς είναι 490 $. Σημειώστε ότι δεν θα επαναφέρετε ποτέ τα δεδομένα σας χωρίς πληρωμή. Ελέγξτε το φάκελο ηλεκτρονικού ταχυδρομείου "Spam" ή "Junk" εάν δεν απαντάτε περισσότερο από 6 ώρες. Για να λάβετε αυτό το λογισμικό, χρειάζεστε γράψτε στο e-mail μας: [email protected] Reserve e-mail διεύθυνση για να επικοινωνήσετε μαζί μας: [email protected] Λογαριασμός μας: @DatArestore ΣΗΜΑΝΤΙΚΑ ΔΕΔΟΜΕΝΑ ΕΡΕΥΝΑ ΤΟ ΠΡΟΣΩΠΙΚΟ ΕΙΣΑΓΩΓΗ: xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
Η παρακάτω εικόνα δίνει ένα σαφές όραμα για τον τρόπο με τον οποίο τα αρχεία “.μορφή” Η επέκταση μοιάζει:
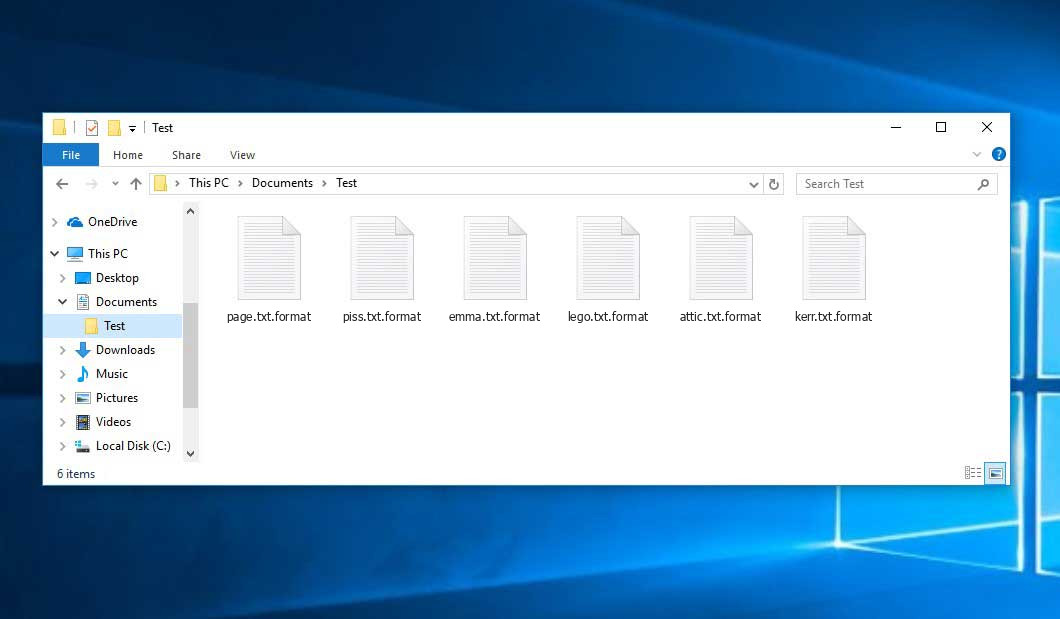
Παράδειγμα κρυπτογράφησης .αρχεία μορφής
Πώς να αφαιρέσετε τη μόλυνση από τη μορφή?
Εκτός από την κωδικοποίηση ενός θύματος’S Files, ο ιός μορφής έχει επίσης αρχίσει να εγκαθιστά το Azorult Spyware στον υπολογιστή για να κλέψει τα διαπιστευτήρια λογαριασμού, τα πορτοφόλια κρυπτογράφησης, τα αρχεία επιφάνειας εργασίας και άλλα.
Λόγοι για τους οποίους θα συνιστούσα το GridInsoft 2
Είναι ένας εξαιρετικός τρόπος για να αντιμετωπίσετε την αναγνώριση και την κατάργηση των απειλών-χρησιμοποιώντας το Gridinsoft Anti-Malware. Αυτό το πρόγραμμα θα σαρώσει τον υπολογιστή σας, θα βρει και θα εξουδετερώσει όλες τις ύποπτες διαδικασίες 3 .
Κατεβάστε το GridInsoft Anti-Malware.
Μπορείτε να κατεβάσετε το GridInsoft Anti-Malware κάνοντας κλικ στο παρακάτω κουμπί:
Εκτελέστε το αρχείο ρύθμισης.
Όταν το αρχείο ρύθμισης έχει ολοκληρώσει τη λήψη, κάντε διπλό κλικ στο εγκατάσταση-antimalware-fix.exe Αρχείο για να εγκαταστήσετε το GridInsoft Anti-Malware στον υπολογιστή σας.
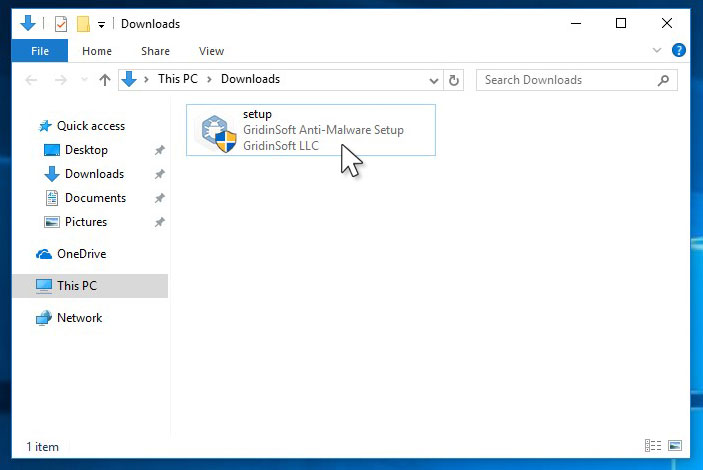
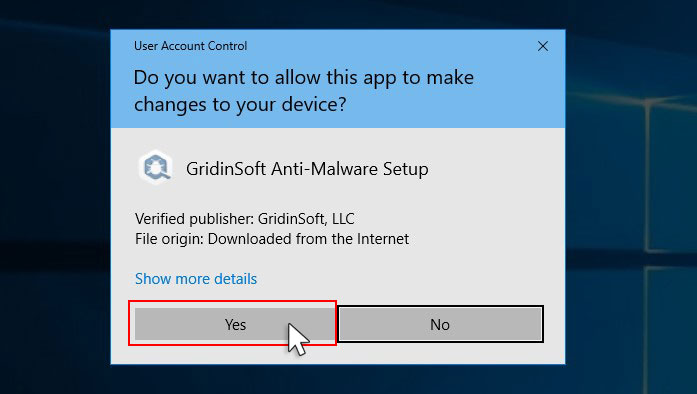
Ενα Ελεγχος λογαριασμού χρήστη Σας ζητά να επιτρέψετε στο GridInsoft Anti-Malware να κάνει αλλαγές στη συσκευή σας. Έτσι, πρέπει να κάνετε κλικ “Ναί” για να συνεχίσετε με την εγκατάσταση.
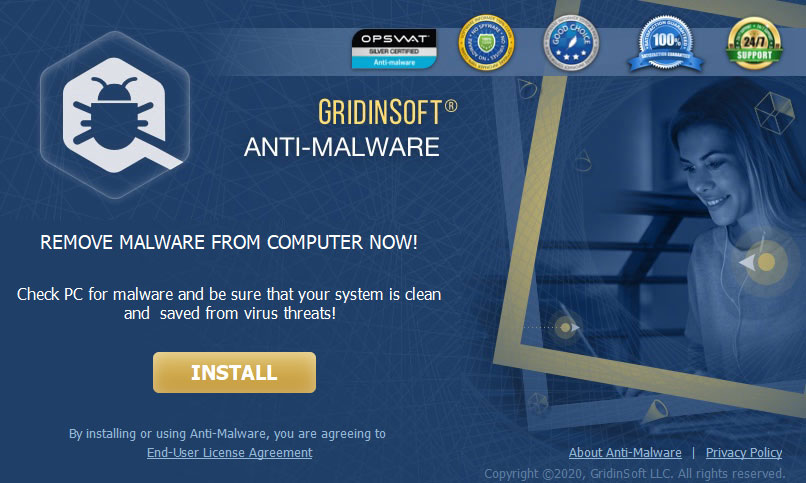
Τύπος “Εγκαθιστώ” κουμπί.
Μόλις εγκατασταθεί, το Anti-Malware θα εκτελεστεί αυτόματα.
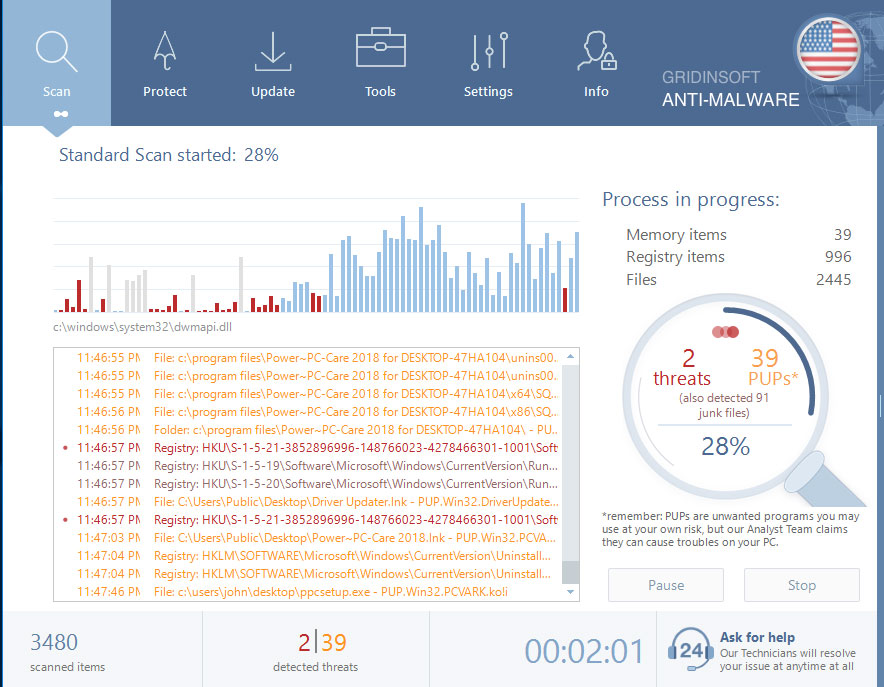
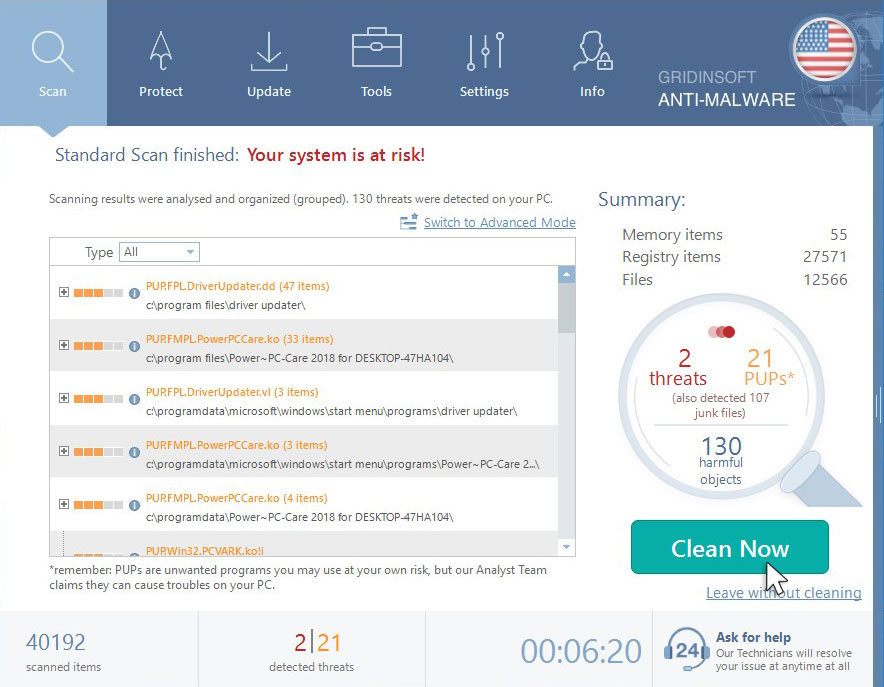
Περιμένετε να ολοκληρωθεί η ανίχνευση αντι-μαλλιού.
Το GridInsoft Anti-Malware θα ξεκινήσει αυτόματα τη σάρωση του υπολογιστή σας για λοιμώξεις μορφής και άλλα κακόβουλα προγράμματα. Αυτή η διαδικασία μπορεί να διαρκέσει 20-30 λεπτά, γι ‘αυτό σας προτείνω περιοδικά να ελέγχετε την κατάσταση της διαδικασίας σάρωσης.
Κάντε κλικ στο “Καθαρίστε τώρα”.
Όταν τελειώσει η σάρωση, θα δείτε τη λίστα των λοιμώξεων που έχει εντοπίσει το Gridinsoft Anti-Malware. Για να τα καταργήσετε, κάντε κλικ στο “Καθαρίστε τώρα” κουμπί στη δεξιά γωνία.
Πώς να αποκρυπτογραφήσετε .αρχεία μορφής?
Ο ειδικός κρυπτογράφησης Michael Gillespie (ΗΠΑ) κατάφερε να δημιουργήσει τον αποκωδικοποιητή του για ορισμένες εκδόσεις και παραλλαγές αυτής της οικογένειας ransomware (Access, Ndarod, Ntuseg και άλλοι).
Λειτουργεί όταν ο ιός μορφής χρησιμοποίησε ένα κλειδί εκτός σύνδεσης για κρυπτογράφηση.
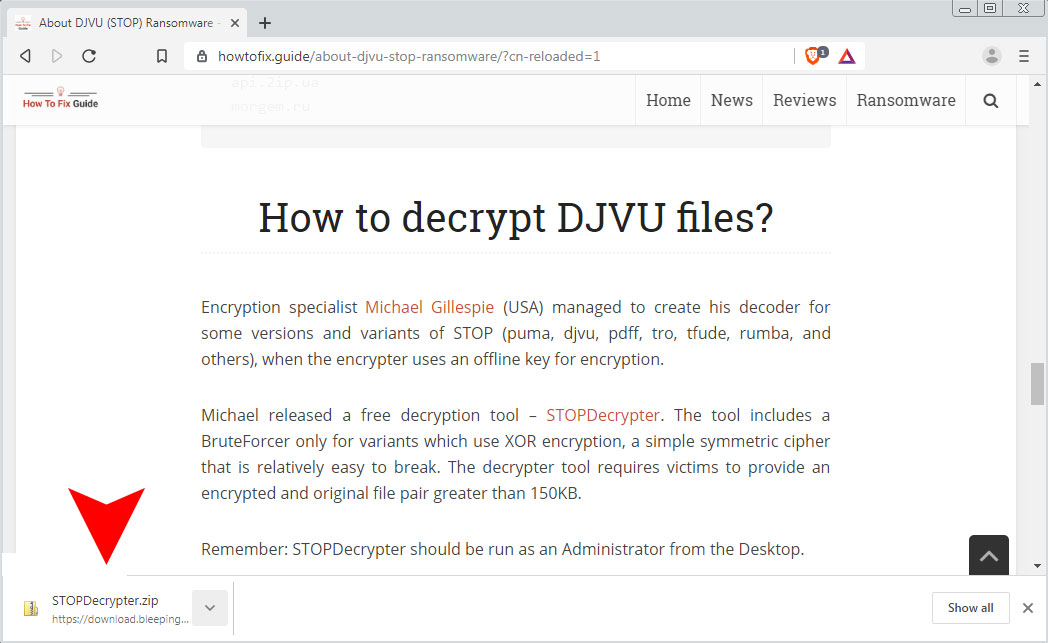
Μπορείτε να κατεβάσετε δωρεάν εργαλείο αποκρυπτογράφησης εδώ: stopdecrypter. Αυτό το εργαλείο περιλαμβάνει ένα bruteforcer μόνο για παραλλαγές που χρησιμοποιούν την κρυπτογράφηση XOR, έναν απλό συμμετρικό κρυπτογράφημα που είναι σχετικά εύκολο να σπάσει. Το εργαλείο Decrypter απαιτεί από τα θύματα να παρέχουν ένα κρυπτογραφημένο και πρωτότυπο ζεύγος αρχείων μεγαλύτερο από 150kb.
Λήψη εργαλείου stopdecrypter:
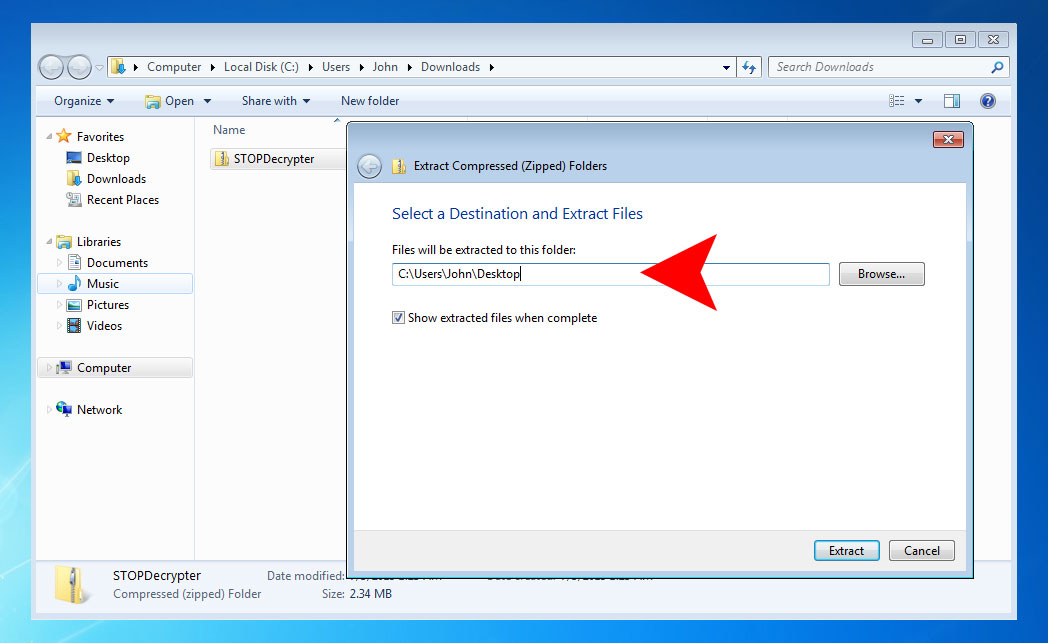
Εργαλείο εκχύλισης stopDecrypter στο φάκελο επιφάνειας εργασίας σας:
Εκτέλεση εργαλείου stopdecrypter:
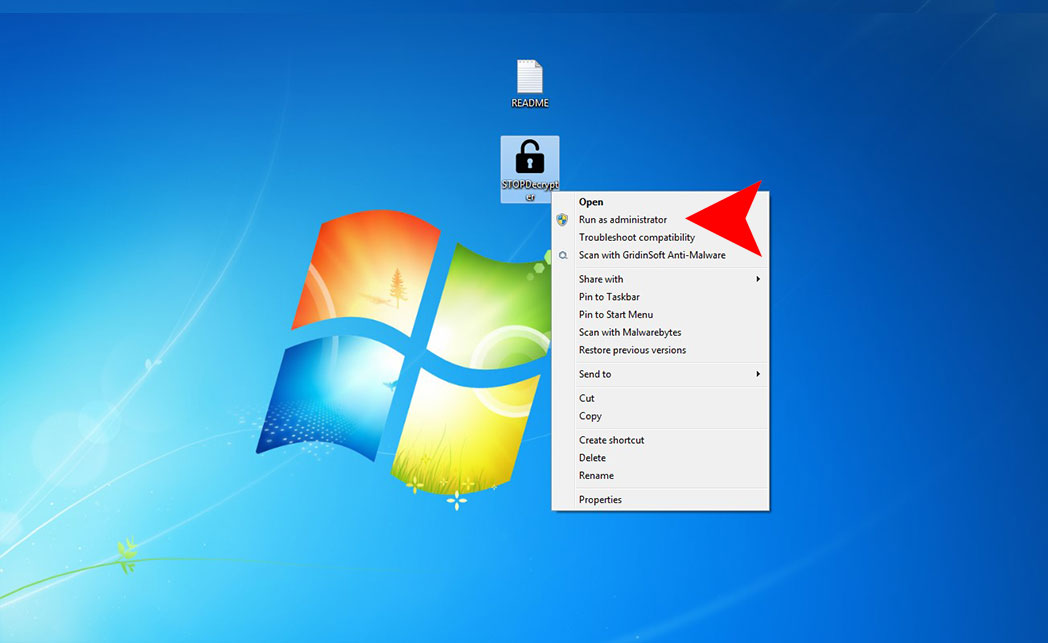
Θυμηθείτε: Το STOPDECRYPTER πρέπει να εκτελείται ως διαχειριστής από την επιφάνεια εργασίας.
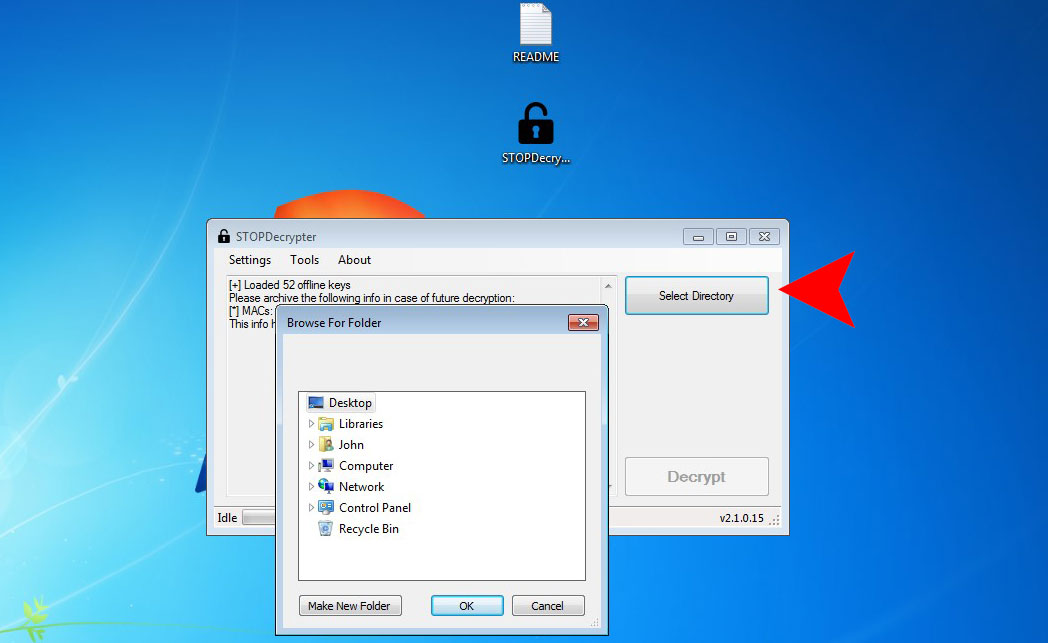
Επιλέξτε το φάκελο σας και πατήστε “Αποκρυπτογραφώ” κουμπί:
Τι το επόμενο?
Εάν ο οδηγός δεν κάνει’να σας βοηθήσω να καταργήσετε Μόλυνση μορφής, Κατεβάστε το Gridinsoft Anti-Malware που συνέστησα. Επίσης, μπορείτε πάντα να με ρωτήσετε στα σχόλια για βοήθεια. Καλή τύχη!


