


האם עיצוב מחשב נייד הסר את Ransomware?
האם העיצוב מסיר וירוסים מהמחשב
סיכום:
במאמר זה נדון בנושא העיצוב והאם הוא יכול להסיר ביעילות וירוסים ממחשב. נגיף הקלדה של תוכנת הקלדה ישמש דוגמה לנגיף ארון הקבצים הזדוני שמציין קבצי משתמש ודורש כופר לשחזורם. נחקור את המאפיינים של נגיף זה, את השפעתו על מכשירים נגועים ואת הסיכונים הפוטנציאליים הכרוכים בתשלום הכופר. בנוסף, אנו נתייחס לנושא גניבת הנתונים והחשיבות של שמירה על חשבונות. לבסוף, נדון במנגנון התפשטות של תוכנות זדוניות ונספק מידע חיוני על נגיף הקלדה כופר.
נקודות מפתח:
1. תוכנת כופר הקלדה: זהו נגיף ארון הקריפטו המציין את קבצי המשתמש, מה שהופך אותם לחסרי תועלת.
2. עצור/DJVU קבוצת תוכנות זדוניות: Ransomware הקלדה היא גרסה של קבוצת תוכנות זדוניות זו המנצלת חולשות במערכת המחשבים של המשתמש.
3. דרישות כופר: משתמשים נגועים נאלצים לשלם כופר חסון בתמורה לקבצים המוצפנים שלהם.
4. קושי בפענוח: כמעט בלתי אפשרי לפענח גרסאות חדשות של נגיף ארון הקבצים הזה באופן עצמאי באופן עצמאי.
5. גניבת נתונים: תוכנת כופר קללים מלווה לעתים קרובות בנגיף גניבת נתונים האוסף מידע רגיש ממכשירים נגועים.
6. פגיעות ברשת: מכשירים נגועים המחוברים לרשת יכולים להפיץ את התוכנה הזדונית למכשירים אחרים.
7. מצב בטוח עם רשת: במקרה של מחשב נפגע, רצוי להתנתק מהרשת או לאתחל למצב בטוח.
8. סיכום תוכנת כופר הקלדה: המאמר מספק סיכום של המאפיינים של נגיף הקלדה כופר.
9. מטרת Ransomware: מפעילי Ransomware שואפים להצפין קבצים ולדרוש תשלומי כופר עבור שחרורם.
10. מפתח פענוח: לאחר תשלום הכופר, לקורבנות מסופקים מפתח ייחודי לפענוח הקבצים שלהם.
11. סיכונים לשלם את הכופר: אמון בתוקף עלול לגרום נזק נוסף למחשב או לאובדן נתונים.
12. התפשטות תוכנות זדוניות: נגיפי מחשב בדרך כלל אינם מתפקדים עם ההורדה הראשונית ודורשים ביצוע קבצים.
13. הבטחת זהירות: על המשתמשים להיות זהירים בעת גלישה באתרי אינטרנט או קריאת דוא”ל כדי להימנע מהורדת קבצים זדוניים כלשהם.
14. השפעה על מכשירים נגועים: תוכנת כופר הקלדה יכולה לשנות את העדפות המחשב, להשבית מערכות אנטי -וירוס ולגנוב מידע רגיש.
15. מנגנון התפשטות: המאמר שופך אור על האופן בו תוכנות זדוניות כמו תוכנת שגיאות הקלדה מתפשטת למכשירים אחרים.
שאלות:
1. יכול לעצב את היעילות להסיר וירוסים ממחשב?
עיצוב הכונן לחלוטין יכול להסיר וירוסים והנתונים המשויכים מהכונן הקשיח.
2. מהו תוכנת כופר הקלדה ואיך זה מתפקד?
Ransomware הקלדה הוא נגיף ארון קבצים שמציין קבצי משתמש, מה שהופך אותם לבלתי נגישים. זהו גרסה של קבוצת תוכנות זדוניות של Stop/DJVU ודורש כופר לשחזור קבצים.
3. מדוע אנשים משלמים את הכופר שדרש תוכנת כופר הקלדה?
לאנשים נגועים יש לעתים קרובות מסמכים וקבצים חשובים במכשירים שלהם, מה שהופך אותם מוכנים לשלם עבור התאוששות הנתונים היקרים שלהם.
4. ניתן לפענח הצפנה הנגרמת כתוצאה מתוכנת כופר?
גרסאות חדשות יותר של תוכנות כופר כמו הקלדה קשות להפליא לפענח ללא המפתח הייחודי שמוחזק על ידי התוקפים. מומחים עדיין עובדים על מציאת פיתרון.
5. מהם הסיכונים הפוטנציאליים לשלם את הכופר?
תשלום הכופר עשוי לא להבטיח את שחרור הקבצים המפענחים ויכול אפילו להוביל לנזק נוסף או לאובדן נתונים.
6. כיצד משפיעה תוכנת כופר הקלדה על מערכת מחשב?
תוכנת כופר הקלדה יכולה לשנות העדפות מחשב, השבת מערכות אנטי -וירוס ולגנוב מידע רגיש כגון פרטי כניסה, צילומי מסך, חשבונות בנק, היסטוריית דפדפן ועוגיות.
7. כיצד ניתן להפיץ תוכנת הקלדה להתפשט למכשירים אחרים?
אם מכשיר נגוע מחובר לרשת, התוכנה הזדונית יכולה להתפשט למכשירים אחרים המחוברים לאותה רשת.
8. אילו אמצעי זהירות יש לנקוט אם מחשב נפגע?
רצוי לנתק את המחשב הנפגע מהרשת או לאתחל אותו למצב בטוח עם רשת כדי למנוע התפשטות נוספת של התוכנה הזדונית.
9. מהם המאפיינים הספציפיים של נגיף הקלדה Ransomware?
המאמר מספק סיכום של תוכנת כופר הקלדה, כולל שמו, סיומתו, קבוצת תוכנות זדוניות, דוא”ל התוקף, סכום כופר, הערת כופר ותסמינים.
10. מה המטרה של Ransomware?
מפעילי Ransomware שואפים להצפין קבצים במחשבים נגועים ולדרוש תשלום כופר כדי לפענח אותם.
11. האם זה בטוח לסמוך על התוקפים ולשלם את הכופר עבור פענוח הקובץ?
תשלום הכופר עשוי לא להיות בטוח מכיוון שהתוקפים יכולים לספק כלי פענוח שמציין עוד יותר את הקבצים או לא משחרר אותם בכלל.
12. איך תוכנות זדוניות מתפשטות באופן כללי?
נגיפי מחשב דורשים בדרך כלל ביצוע קובץ כדי להתחיל בפעולות הזדוניות שלהם, וזו הסיבה שיש לנקוט בזהירות בזמן גלישה באתרי אינטרנט או קריאת דוא”ל.
13. מדוע חשוב לשמור על אבטחת חשבונות כאשר הם נגועים בתוכנת כופר?
תוכנות כופר כמו הקלדה יכולות להיות מלווה בגניבי נתונים שאוספים מידע רגיש המאוחסן במכשירים הנגועים.
14. מהן ההשלכות של נדבקות בתוכנות כופר הקלדה?
מכשירים נגועים יכולים לחוות נזק קשה, והתוכנה הזדונית יכולה להתפשט למכשירים אחרים באמצעות חיבורי רשת.
15. כיצד משפיעה תוכנת כופר הקלדה משפיעה על קבצים נגועים?
תוכנת כופר הקלדה מוסיפה א .סיומת הקלדה לכל הקבצים במחשב, מה שהופך אותם לחסרי תועלת ואינם מסוגלים לפתוח.
האם העיצוב מסיר וירוסים מהמחשב
אתה יכול לבחור את הבחירה לנקות את הכונן לחלוטין, ובכל הסבירות, כל המידע לצד הזיהום יוצא או יימחק מהכונן הקשיח.
כיצד להסיר את נגיף ה- Ransomware
תוכנת כופר הוא סוג של ארון קריפטו זדוני של וירוס המציין את המשתמש הנגוע’קבצי S הופכים את זה לחסרי תועלת. זה גרסה של STOP/DJVU קבוצת תוכנות זדוניות זה נועד לנצל חולשה על משתמש’מערכת המחשבים ודורשת כסף כופר חזק בתמורה להתאוששות ולפענוח של הקבצים שהם הצפינו.
מכיוון שאנשים רבים יש מסמכים וקבצים חשובים במכשירים שלהם, אלה שנדבקו בתוכנות כופר של שגיאות הקלדה נאלצות לשלם עבור הכופר שדרשו תוקפי הסייבר בתמורה לנתונים היקרים שלהם.
כמעט כל הגרסאות החדשות של נגיף הארון הקבצים הסוררת הזו אי אפשר לפענח באופן עצמאי ובסופו.

ברגע שהיא תיכנס למערכת המחשבים, היא תפרוק פקודות חשודות שיפגעו במחשב שלך כמו ביצוע שינויים בהעדפות המחשב ובפונקציות. חשוב מכך זה עשוי להשבית את מערכת האנטי-וירוס המובנית (Windows Defender) ויישומים אחרים שעשויים לאתר אותה כאיום.
עם זאת, לא לכל נגיפי הכופר יש את היכולת לבצע פעולות כאלה במחשב, אך עדיין, כל אחד עדיין צריך להיות מודע לא להוריד שום דבר חשוד מכיוון שהוא עלול להוביל להתקנת תוכנות זדוניות כמו תוכנת הקלדה.
דבר נוסף שכדאי לזכור הוא שסוג זה של תוכנות זדוניות מגיע לרוב עם נגיף גניבת נתונים שיכול לאסוף מידע בתוך המחשב כגון:
- פרטי התחברות
- צילומי מסך
- חשבונות בנק
- היסטוריה של דפדפן
- עוגיות.
כל מה שניתן למצוא במחשב, ניתן לגנוב אותו על ידי תוכנה זדונית כזו, כך שאם אתה נגוע בתוכנת כופר או כל סוג אחר של איום זדוני, חיוני לשמור על חשבונותיך בבדיקה.
להיות היעד של תוכנות זדו’מכשירים מחוברים לרשת. מכיוון שהוא יכול לעבור גם ממחשב אחד למשנהו דרך חיבור לאינטרנט. אם מכשיר נגוע מחובר לרשת, אז התוכנה הזדונית יכולה להתפשט באמצעות מכשירים אחרים המחוברים לאותה רשת.
זו הסיבה שכאשר מחשב נפגע, עדיף לנתק אותו מהרשת בהקדם האפשרי או לפחות לאתחל אותו למצב בטוח עם רשת.
על מנת לתת לך הבנה קצרה של התוכנה הזדונית הספציפית הזו, הנה סיכום האיום:
| שֵׁם | טעות דפוס |
| סיומת | .טעות דפוס |
| סוג תוכנות זדוניות | Ransomware, ארון קבצים |
| קבוצת תוכנות זדוניות | STOP/DJVU |
| תוֹקֵף’s דוא”ל | מנהל@time2mail.CH & [email protected] |
| סכום כופר | 490 $ – 980 באמצעות cryptocurrency (bitcoin) |
| הערת כופר | _תקרא אותי.טקסט |
| תסמינים | – ה .תוסף הקלדה יתווסף לכל הקבצים במחשב ומשאיר אותו חסר תועלת ואינו מסוגל לפתוח. – לפעמים, תוכנות זדוניות נוספות נפרסות גם למערכת כמו גניבי נתונים וקיילוגירים כדי לעקוב אחר המשתמש’S מושב, היסטוריה ומידע כניסה. |
מטרת תוכנת הקלדה
נגיף Ransomware הוא סוג של תוכנות זדוניות המציפות קבצים במחשבים נגועים ודורש תשלום כופר כדי לפענח אותם. תשלומי כופר מיוצרים בדרך כלל בביטקוין או במטבע cryptocurrency אחרים, ומפעילי תוכנת הכופר בדרך כלל טוענים כי הם לא ישחררו את הקבצים עד לשולם הכופר.
מפעילי תוכנות הקלדה יכולים להרוויח סכום כסף עצום על ידי הצפנת מספר גדול של קבצים ותשלומי כופר גבוהים. במקרים מסוימים, הקבצים המוצפנים יכולים להיות בעלי ערך למדי, ולכן ניתן לדרוש כופר במחיר גבוה.
ברגע שאדם מסוים משלם עבור הכופר כפי שהונחה על ידי התוקפים, ניתן להם להשתמש במפתח פענוח לשיקום הקבצים שלהם. מפתח הפענוח הוא קוד דיגיטלי ייחודי הפותח קבצים שהוצפנו על ידי נגיף Ransomware.
עם זאת, עסקת כופר ומפענח מוצלחת הם לא תמיד מה שקורה במקרה של דלקת כופר. לא פשוט נכון לסמוך על האנשים שהצפינו את הקבצים מלכתחילה. מכיוון שכן זה עלול לגרום גם להיפך ולגרום נזק נוסף שנגרם למחשב שלך ואף עלול לגרום לכך שהנתונים אבודים לחלוטין.
היו גם כמה מקרים שבהם כלי הפענוח המסופק להם מתגלה כצפנה אחרת שהקשה על הקבצים שלהם להתאושש הרבה יותר. שנית, זה רק ייתן לאדם שמחזיק את הקבצים שלך יותר כסף ולא יעזור לך בשום דרך.
איך התוכנה הזדונית מתפשטת?
כמעט לכל סוג אחר של וירוס מחשב יש באותה דרך להיכנס למכשיר. הם לא עובדים על הורדה ראשונית אך פעולותיהם הזדוניות יתחילו לתפקד לאחר ביצוע הקובץ.
בדרך כלל, משתמש לא יכול להשיג וקובץ זדוני אם הוא נזהר ממה שהוא גולש יהיה זה אתר או קריאת דוא”ל. להלן הדרכים העיקריות בהן ניתן להשיג תוכנות כופר ואיומים זדוניים אחרים ניתן להשיג:

קבצים מצורפים של דואר זבל: האסטרטגיה הנפוצה והנפוצה ביותר. זה מרמה את הנמען המיועד להוריד תוכנה זדונית המחוברת לתוקפים’ אימייל. הקבצים מצורפים זה לזה או מחופשים למסמכים, סרטים וכדאי קולי בקבצים המצורפים.
התוקף ככל הנראה יהפוך את הקובץ המצורף למסקרן ומעניין כך שהקורבן יפתח אותו ככל הנראה. אם אתה מקבל דוא”ל עם קבצים מצורפים ממקורות לא ידועים וחשדניים, הקפד לסרוק את התוכן לפני שתפתח אותו.
הורדות כונן על ידי: זה מתרחש כאשר אדם מבקר באתר נגוע שהוזרק לתסריט זדוני הגורם להורדת פיסת תוכנה אקראית. לאחר מכן מפתחי תוכנות זדוניות יכולים להשתמש בפגמים אלה כדי לקבל גישה בלתי מורשית ליעדים’ מערכות ברגע שהם’נלחצו.
הורדות כונן-על ידי בדרך כלל קשורות להתקנה של תוכנות מודעות או לתוכניות צרורות לא רצויות שעלולות להיות לא רצויות, אך הן נקשרו גם לזיהום של המשתמשים על ידי תוכנת כופר מסוכנת.
קבצי סיקור: קבצי סיקור משמשים מיליוני שודדי ים בכל העולם כדי להשיג סרטים ורישומים פיראטיים, כמו גם גרסאות סדוקות של תוכנת פרימיום. מאז, גנבי הסייבר השתמשו בקהילת הסיקור כדי להפיץ את התוכנה המסוכנת שלהם.
במיוחד טורנטים .קבצי EXE, כמעט בוודאי נגועים. אז אם אתה’להוריד מחדש מאתר סיקור, זה’שווה לבדוק את סיומת הקובץ כי זה’הרגיל לגלות שסרט או מוזיקה פיראטיים מזוהמים בנגיף אם זה’s ב.פורמט EXE.
ברוב המקרים, למשתמש שהשיג תוכנת כופר הקלדה לא יהיה הסיכוי הקל ביותר לפתוח את הקובץ. למרות שזו להיות תוכנית להפעלה (.EXE) דפדפן האינטרנט שלך יחסום ככל הנראה את הורדת הקובץ המזיק הזה.
בנוסף לכך, Windows Defender היה מסמן אותו כתוכנית מזיקה וינקוט בפעולה להסרתו בגלל שההגנה בזמן אמת של Windows תופעל. על הסיכוי הדק שהאיום לא התגלה ולכן הוצא להורג, הוא הולך להיות אסון עבור מערכת המחשבים.
איך עובד הכופר?
לאחר תחילת התוכנה הזדונית, היא תתחיל לבצע פעולות זדוניות על הקורבן’S מחשב. אחד הדבר הראשון שהוא היה עושה הוא להשבית את מערכת האנטי -וירוס בתוך המכונה כדי שתוכל לעשות זאת’פעולות S מבלי שתצטרך להתמודד עם המחשב’הגנה.
בקיצור, היא תהפוך את המערכת לפגיעה לחלוטין לכל סוג של תוכנות זדוניות ופושעי סייבר יש יתרון טוב מאוד למחשב ללא אפילו ההגנה הקלה ביותר. תוכנת כופר הקלדה תבצע גם שינויים במחשב’S מערכת כגון קובץ המארח וקבצי הרישום. זה מנצל הוספת רשומות רישום למיקומי מערכת Windows כך שהתוכנה הזדונית עדיין תימשך גם לאחר איפוס של המחשב.
לאחר פעולות אלה, נגיף Ransomware יסרוק כעת את מערכת המחשבים עבור קבצים יקרי ערך כמו סרטונים ומסמכים. חלק מהקבצים המוצפנים בדרך כלל הם מסמכים פיננסיים, ניירות עסקים ותמונות משפחתיות חשובות.
לאחר סריקת המערכת לקבצים, לאחר מכן היא תציין את הקבצים עם .הקלדה כדי להפוך את הקובץ לחסר תועלת ולא ניתן לפתוח. לאחר סיום הצפנת הקבצים, תוכנת הכופר תשאיר אחריה פתק (_תקרא אותי.טקסט) קובע שהוא דורש 490 דולר בביטקוין עבור פענוח הקבצים והסכום יוכפל לאחר 72 שעות.
השימוש בתשלומי קריפטו משמש בדרך כלל על ידי מפעילי תוכנה זדונית כדי למנוע מעקב אחר הממשלה. לצד הפתק, הם גם ישאירו קישור להפגנה של פענוח הקבצים ויעניקו לך את הסיכוי לפענח קובץ מדגם אחד בחינם כהוכחה לכך שהכלי הפענוח שלהם עובד. (טעות דפוס הערת כופר היא כמוצג להלן)

תשומת הלב!
דוֹן’לא לדאוג, אתה יכול להחזיר את כל הקבצים שלך!
כל הקבצים שלך כמו תמונות, מסדי נתונים, מסמכים וחשובים אחרים מוצפנים בהצפנה החזקה ביותר ומפתח ייחודי.
השיטה היחידה לשחזור קבצים היא לרכוש את כלי הפענוח והמפתח הייחודי עבורך.
תוכנה זו תפענח את כל הקבצים המוצפנים שלך.
מה מבטיח שיש לך?
אתה יכול לשלוח אחד מהקובץ המוצפן שלך מהמחשב שלך ואנחנו מפענחים אותו בחינם.
אבל אנחנו יכולים לפענח רק קובץ אחד בחינם. אסור לקובץ להכיל מידע יקר.
אתה יכול לקבל ולחפש סקירה כללית על kinking gradrypt:
hxxps: // אנחנו.TL/T-6TI2DXXR3I
מחיר תוכנת המפתח הפרטי והפענוח הוא 980 $.
הנחה של 50% זמינה אם אתה פנה אלינו 72 שעות ראשונות, זה’המחיר עבורך הוא 490 $.
שימו לב שאתה’לעולם אל תשחזר את הנתונים שלך ללא תשלום.
לבדוק את הדואר האלקטרוני שלך “ספאם” אוֹ “פְּסוֹלֶת” תיקיה אם אתה לא’לא קבלו יותר מ 6 שעות.כדי להשיג תוכנה זו אתה צריך לכתוב בדואר האלקטרוני שלנו:
מנהל@time2mail.ח ‘מילוי כתובת דואר אלקטרוני כדי ליצור איתנו קשר:
[email protected]תעודת הזהות האישית שלך:
*******************************
נדבקתי, מה עלי לעשות?
אם נדבקו לאחרונה על ידי תוכנת כופר, חשוב שיש אמצעי בטיחות. אנו גם מציעים לך להסיר את התוכנה הזדונית מהמערכת בהקדם האפשרי כדי למנוע נזק נוסף.
אל תחשוב ברשלנות כי לאחר סיום הצפנת הקובץ, התוכנה הזדונית תפסיק לתפקד מכיוון שהיא לא מסתיימת שם. כל קבצים חדשים שמתווספים למחשב יוצפנו גם בגלל “משימת Time Trigger” כופר שקל זה קבע את יישום מתזמן המשימות.
הנה כיצד להסיר את משימת Time Trigger:
על מנת להיפטר ממנו, פתח את מתזמן המשימות על ידי לחיצה Windows Key+R וסוג TaskMgr.EXE ואז היכנס.

לאחר פתיחת היישום, לחץ על ספריית מתזמן משימות בלוח הצד השמאלי ואז מצא משימת Time Trigger מהטריגרים. ברגע שאתה רואה את זה, לחץ על לחיצה ימנית ו לִמְחוֹק.

כעת, לאחר שההדק יימחק, הוא ימנע מהקלדת הקלדה להצפין קבצים חדשים שנכנסים למחשב.
שוב, יתכן שההצפנה הפסיקה להפעיל אך התוכנה הזדונית עדיין במערכת. לפני שמסיר את האיום הזדוני לחלוטין, חיוני לאתחל למצב בטוח תחילה. כדאי להריץ אותו בעת פתרון בעיות בבעיה במחשב.
הנה כיצד לאתחל למצב בטוח עם רשת:
על מנת לאתחל למצב בטוח, תחילה פתח את תצורת המערכת על ידי לחיצה Windows Key + R כפתור ואז הקלד “msconfig.EXE“.

לאחר מופיע חלון תצורת המערכת, לחץ על מַגָף ליד הגנרל ואז לבדוק את מגף בטוח מאפשרויות האתחול. מתחת לזה, סמן את רֶשֶׁת אפשרות לאפשר אינטרנט במצב הבטוח ואז לחץ על להגיש מועמדות, ברגע שהכל נעשה ויש להפעיל מחדש את המחשב למצב בטוח.

מתחת לסעיף זה, סיפקנו נוהל מפורט כיצד להסיר תוכנת כופר הקלדה וכן כמה דרכים אפשריות לפענח את הקבצים הנגועים. עדיין חשוב לציין כי גרסאות תוכנות כופר חדשות לא סבירות מאוד להיות מפוענחות.
לפני כן, אנו מציעים לך לעשות אמצעי זהירות אחרון לפני שתתחיל את הסרת הנגיף. השלב האחרון לנקוט לפני המשך הוא לגבות תחילה את הקבצים הנגועים כדי למנוע נזק נוסף במהלך תהליך שלב אחר שלב.
אובדן נתונים הוא קריטי מאוד במיוחד במהלך התקפת תוכנות כופר, למקרה שקבצים חשובים מוצפנים, אנשים שעושים גיבויים יומיים יכלו בקלות למשוך אחד אחרון והכל יחזור לשגרה. עם זאת במקרה של אי גיבוי, לקבצים המוצפנים צריכים לפחות להיות עותק נוסף למקרה שהקבצים יהיו בלתי ניתנים לתיקון כשמשהו משתבש.

אחת הדרך הטובה ביותר לשמור על גיבוי תהיה באמצעות שירותי גיבוי ענן מקוונים כמו Dropbox ו- Idrive. נוח לגיבוי מקוון מכיוון שניתן לגשת לנתונים ולהעביר אותו בקלות עם כל מכשיר כל עוד יש לו חיבור לאינטרנט.
תוספת לכך היא אבטחה מובנית שתגלה אם אתה מעלה או מעביר קבצים שנדבקו בתוכנה זדונית. דרך נוספת לאחסן גיבוי היא הדרך המסורתית לקיים כונן הבזק USB.
עדיין כדאי לציין שעליך להעביר קבצים במצב בטוח ולסרוק את הקבצים שלך לנגיפים לפני שתעביר אותם לכונן ההבזק. לאחר העתקה מוחלטת של הקבצים, נתק את מקל ה- USB והמשיך בהליך שלב אחר שלב.
הוראות הסרת תוכנות הקלדה
נוהל זה יסייע לך להסיר תוכנות כופר של שגיאות הקלדה כמו גם את כל הסכנות הקשורות לזיהום בתוכנות זדוניות. אתה יכול להיות סמוך ובטוח שהמידע שנמסר להלן נבדק ונבדק.
סיפקנו הוראות פשוטות שלב אחר שלב להסרת בעיית Ransomware מהמערכת שלך.
סיכום התוכן
שלב 1: הסר את הנגיף עם MalwareBytes
בעת התמודדות עם תוכנות זדוניות, עדיף להסתמך על יישום אנטי -וירוס מכיוון שקל הרבה יותר להשתמש בו, במיוחד מכיוון שלא כולם באינטרנט מיומנים בטכנולוגיה.
אחד הכלים החזקים ביותר נגד תוכנות תוכנה הקיימות הוא Malwarebytes נגד תוכנות. יש להם כמה מכלי זיהוי האיומים הטובים ביותר, ומבטיחים כי כל תוכנה זדונית זדונית במחשב שלך תוסר לחלוטין.

על מנת להוריד את היישום במצב בטוח, עליך להיות מותר לרשת כדי להשתמש באינטרנט. אלא אם כן המותקנת כבר במחשב MalwareBytes, אנא עקוב אחר ההוראות שלהלן:
1 בקר באתר האינטרנט הרשמי נגד תוכנות תוכנות או לחץ על הכפתור למעלה כדי להוריד את הגרסה המעודכנת ביותר של התוכנה המתאימה ביותר לדרישות המחשב שלך. תקבלו גם ניסיון של 14 יום של תוכנית הפרימיום בזמן שתורידו את היישום לראשונה.

2 כאשר מתבקשים לבחור בין אישי וכן אִרְגוּנִי השתמש, לחץ על אפשרות אישית אלא אם כן אתה מוריד אותו בחברה שלך. מכאן ואילך, עקוב אחר נוהל ההתקנה שניתן במסך ההתקנה של המחשב שלך.
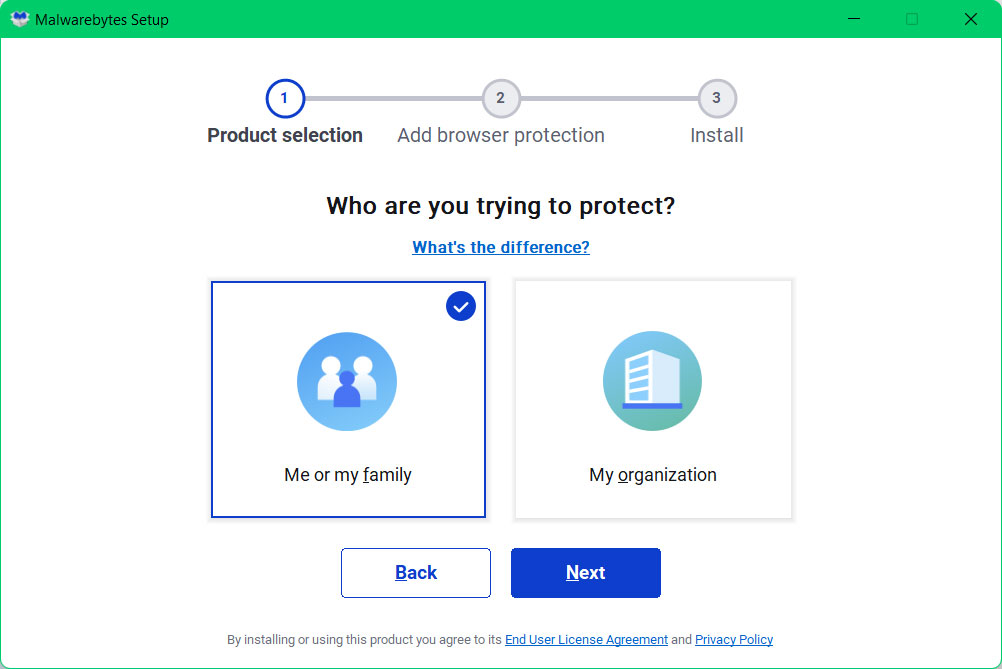
3 לאחר ביצוע הוראות הגדרת התוכנה, המתן ליישום שיסיים את ההתקנה.

4 לאחר התקנת היישום, הפעל את סריקת המחשב הראשון שלך והמתין שהוא יסיים.
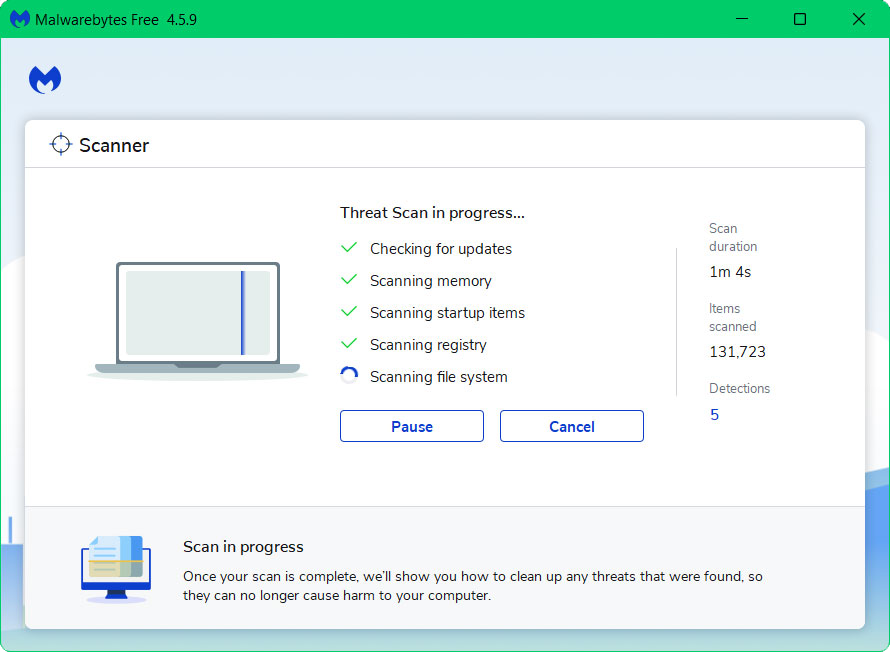
5 תוכנות זדוניות שהתגלו במחשב יוצגו על המסך, ותוכלו לחסל אותם על ידי לחיצה על “בידוד“כפתור.
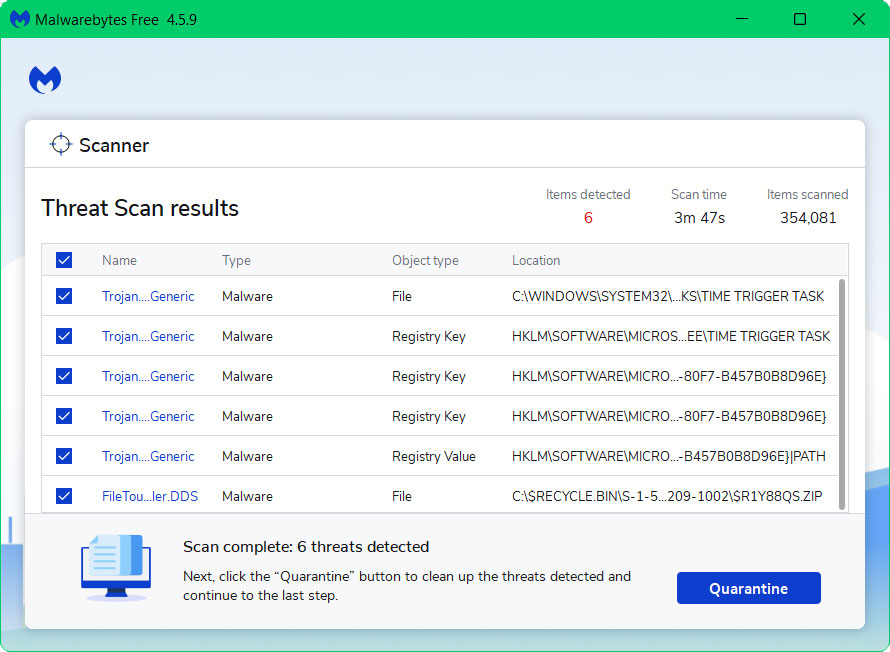
לאחר השלמת התהליך, יש להסיר את תוכנת כופר הקלדה, כמו גם כל איומים זדוניים אחרים שנמצאים במחשב,. הפעלה MalwareBytes הגנה בזמן אמת מומלץ גם, מכיוון שהוא יאבטח את המחשב שלך ויגלה איומים פוטנציאליים ברגע שהם מסתדרים.
שלב 2: פענוח קבצים עם EMSISOFT
כאמור, פענוח .קבצי הקלדה יכולים להיות קשים בגלל העלייה המתמדת של זנים חדשים של תוכנות זדוניות זו, מה שמקשה על מומחי אבטחת סייבר לפתח פענוח. יתר על כן, קבוצת Stop/DJVU Ransomware פרסמה גרסאות חדשות מאז 2019, שמציפנות נתונים עם מכתב ארבע ספרות אקראי עבור כל גרסה.
כלי הפענוח של Emsisoft Stop/DJVU יכול רק לפענח זנים ישנים יותר של הנגיף נכון לרגע, וגרסאות חדשות יותר יצטרכו לחכות. בנוסף לכך, רק אלה שנדבקו במפתח הלא מקוון יוכלו לפענח את הנתונים שלהם, ואילו אלה שנדבקו במפתח המקוון לא יוכלו לעשות זאת אלא אם כן יש להם גיבוי קודם.
כדי לבדוק אם הקבצים שלך ניתנים לפענוח, עקוב אחר ההוראות שלהלן כיצד להתקין ולהשתמש ביישום:
1 עבור לאתר הרשמי (לחץ כאן) ולחץ על הורד כפתור בדף כדי לקבל את קובץ התוכנית.

2 לחץ על סמל החץ לצד הקובץ שהורד ואז בחר הצג בתיקייה.

3 ברגע שמופיעה תיקיית ההורדות, מקש ימני קובץ ההתקנה אז הפעל כמנהל. כאשר מסך בקרת חשבון המשתמש צץ, לחץ על כן.


4 קרא את תקופת הסכמי הרישיון כמו גם את ההצהרה לפני השימוש בתוכנית, ואז המשך לשלב הבא.
5 לאחר תחילת היישום, בחר את התיקיה בה הקבצים הנגועים מאוחסנים. ואז לחץ על פענוח והמתן לתוכנית שתסיים את התהליך.

לאחר שתסיים התוכנית את תהליך הפענוח, הודעה תראה אם היא פענחה בהצלחה את הקבצים או לא. אם התוכנית לא הצליחה לפענח את הקבצים הנגועים, עיין בכרטיסייה תוצאות כדי לדעת מה הסיבה מדוע הפענוח לא היה אפשרי. ההודעות הבאות כמו גם המשמעות של זה מוצג להלן:
- לא ניתן לפענח קובץ: זה אומר שהפענוח אינו מצליח מכיוון שאין נתונים על התוכנה הזדונית בשרתים שלהם.
- מזהה זה נראה כמזהה מקוון, פענוח הוא בלתי אפשרי: תעודת זהות מקוונת היא מפתח ייחודי שהוא בלתי אפשרי ולא ניתן לפענח אותו על ידי התוכנית והדרך היחידה היא לשלם עבור דרישות התוקף של Ransomware.
- נראה כי מזהה זה הוא מזהה לא מקוון. פענוח עשוי להיות אפשרי בעתיד: מכיוון שמדובר בגרסה חדשה של קבוצת Stop/DJVU, יתכן ושחזור קבצים יתאפשר בעתיד ברגע מספיק מפתחות להביא את זה שיש לך. חשוב לציין כי יתכן שייקח חודשים ואפילו שנים עד שהפענוח יהיה אפשרי.
אם אינך יכול לחכות כל כך הרבה זמן לשחזור הקבצים שלך, אתה יכול לפנות להשתמש בכלי שחזור חלופיים אחרים הזמינים שם בחוץ.
כלי פענוח אלטרנטיבי:
להלן תוכניות אלטרנטיביות בהן אתה יכול להשתמש כדי לשחזר את הקבצים שלך מהתקפת Ransomware. למרות שהכלים המוזכרים להלן עשויים להיות קשים לשימוש, ישנם מספר הדרכות זמינות באופן מקוון המסבירים כיצד להשתמש בהם. שים לב שהכלים המוזכרים להלן אינם מבטיחים את הפענוח של .קבצי הקלדה.

Shadow Explorer
ShadowExplorer היא תוכנית לשחזור קבצים המאפשרת לך לשחזר גרסאות קודמות של קבצים ששונו או הוחלפו. היישום ניגש למיקום בו ממוקמים המסמכים או הקבצים ומחזיר אותם משם.
למידע שלך, Windows למעשה שומר עותק של הקבצים שעדכנתם בנקודות שחזור משלה, אך לא תוכל לגשת אליהם עד שתדליק את התכונה. שיקום הנתונים שלך עם תוכנה כמו ShadowExplorer, לעומת זאת, יכול להיות מציל חיים במיוחד כשמתמודדים עם נגיף Ransomware.
תוך שניות ספורות, היישום יציג את כל העותקים שהוחזרו. כל סוג של קובץ שתצטרך לשחזר, ShadowExplorer ימצא את העותקים המוחלפים בכל פורמט. יישום זה שימושי ביותר מכיוון שהוא יכול פשוט להעלות עותק גיבוי של הנתונים הנגועים ולהחזיר אותם. זה יהיה כאילו הוא לא נגוע בכלל, כל עוד יש עותק צל של הקבצים שהוא יכול לעשות בדיוק את זה.

Photorec
Photo Rec היא בעיקר תוכנית לשחזור תמונות. זה מאפשר לך לשחזר צילומים ממגוון מכשירים דיגיטליים, כולל מחשבים ניידים, מצלמות וידיאו, טלפונים ניידים, כוננים חיצוניים ועוד.
הכלי יכול גם לשחזר תמונות פגומות, מה שהופך אותו להתאים לאירועים כמו התקפת כופר.
מכיוון שניתן לאבד תמונות פגומות או בלתי ניתנות להשבה. Photorec מועיל כאן. היישום הוא כלי עזר לשחזור תמונות דיגיטלי המאפשר לשחזר צילומים ותמונות ממגוון מכשירים, גם אם הם הושחתו על ידי נזק למערכת או בקבצים.
התוכנית קוד פתוח וחינם. הוא משחזר קבצים חסרים ממערכת באמצעות אלגוריתמי שחזור נתונים מבוססי טקסט. עם זאת, שימו לב כי יישום זה אינו יכול להבטיח כי התמונות הנגועות שלכם יפענו לחלוטין.
שלב 3: אמצעי זהירות סופיים (לא חובה)
לפני שחזרו למצב Windows רגיל, וודאו שמכשיר המחשוב בטוח ונטול תוכנות זדוניות. אתה לא רוצה שהתקפת Ransomware נוספת תתרחש ברגע שתפעיל מחדש.
פושעי רשת משתמשים במגוון שיטות כדי לקבל גישה למכשירי הקורבנות שלהם; אנשים שנפרצו לאחרונה צריכים להבטיח כי אבטחת המכשיר שלהם צמודת כדי למנוע מאקרים להשיג גישה שוב.
להלן כמה דברים לעשות כדי לשמור על בטיחות המחשב כנגד מתקפת כופר או כל איומים מסוכנים אחרים.
השתמש בתכונת הגישה לתיקיה מבוקרת
יש להשתמש בגישה לתיקיה מבוקרת אם אתה מפעיל את Windows 10 או 11. זה עוזר להגן על נתונים רגישים מפני איומים זדוניים, כמו תוכנת הקלדה.
הפעלתו תגביל את הגישה לתיקיות שצוינו רק לאותן יישומים שקיבלו אישור לפתוח אותם. אנא עקוב אחר הנהלים שלהלן כדי לאפשר גישה לתיקיה מבוקרת אלא אם כן אתה כבר מופעל.
1 פתח את תפריט ההתחלה של Windows וחיפוש אבטחת Windows ואז לחץ על היישום.

2 ברגע שיישום האבטחה של Windows מופיע, לחץ על הגנה על וירוסים ואיומים מאחת האפשרויות המוצגות.

3 גלול מטה ומצא את קטע ההגנה על תוכנת Ransomware, ואז לחץ על ניהול הגנה על תוכנות Ransomware כפי שמוצג.

4 הפעל את הגישה לתיקיה מבוקרת על ידי החלפתו עַל.

5 מכפתור התיקיות המוגנות, באפשרותך להוסיף את התיקיות שאתה רוצה מוגנות ורק אפליקציות ברשות מותרות רק לגשת אליהן.

אם כי לא ניתן לשמור על כל קובץ במחשב, אך יש לשמור על כל הקבצים החשובים ולהניח אותם בתיקיה מוגנת. תוכנות זדוניות כמו תוכנות שגיאות הקלדה לא תוכל להדביק ולהצפין קבצים בתוך תיקיה מוגנת בזכות פונקציונליות הגישה לתיקיה מבוקרת.
זו תכונה מאוד מועילה שיש, אבל אתה צריך להיות זהיר באילו אפליקציות אתה מספק גישה לתיקיות מוגנות. יתכנו וירוסים המחופשים לתוכניות אמיתיות שיכולות לנסות ולנצל זאת, לכן להיות זהירים כאשר מתן אישור לתוכניות ולבדוק שוב את זה שהם תקפים.

הגדרת OneDrive לשחזור קבצים
אחת האמצעיות החשובות ביותר, על פי מומחי מחשבים רבים, היא לגבות מעת לעת את הקבצים שלך כך שיהיה לך עותק במקרה של התקפת כופר. הנזק יופחת אם הקבצים היו מגובים בענן או למקל USB, אך אנשים רבים אינם הופכים את זה לשגרה לגבות את הקבצים שלהם.
לאחר שנפגע על ידי Ransomware, ללא ספק ילמדו את השיעור שלהם ולבצע גיבויים רגילים. אחסון בענן הוא אחת הדרכים הטובות ביותר לגבות את הקבצים שלך מכיוון שהוא נגיש מכל מקום עם חיבור לאינטרנט.
למרבה המזל, ל- OneDrive יש תכונת גיבוי של קבצי מחשב, ועליך לגבות את הקבצים שלך כעת כאמצעי זהירות במקרה של התקפה אחרת. OneDrive מותקן מראש עבור Windows 10 ובגרסאות מאוחרות יותר, כך שאם אתה משתמש במערכת ישנה יותר, עליך להוריד את היישום תחילה (לחץ כאן).
1 כדי לגשת לכונן אחד, פתח את תפריט ההתחלה של Windows וחיפוש OneDrive ואז לחץ על היישום.

2 לאחר פתיחת יישום/אתר OneDrive, מלא את המידע הנדרש הדרוש להירשם אם עדיין לא עשית זאת.

3 גיבוי הקבצים שנמצאים בשולחן העבודה, בתמונות ובמסמכים על ידי וודא שיש סימן בדיקה בצד השמאלי העליון של הסמלים שלהם. נְקִישָׁה לְהַמשִׁיך להמשיך עם הצעדים הבאים ולסיים את ההקדמה.

4 כפי שאתה יכול לראות, OneDrive היא תיקיה ואם ברצונך להוסיף פריטים נוספים להגנה, פשוט העתק והדבק את הפריט הזה לתיקיה המיועדת הזו. לקבצים המגובים יהיה סימן צ’ק לצידם. אלה עם אייקון הענן פירושו שהם זמינים רק כאשר יש חיבור לאינטרנט.

ברגע שהקבצים שלך יהיו בטוחים, זה יגביל מאוד את הסיכוי להיפגע במהלך התקף תוכנה זדונית אחרת מכיוון שאתה יכול פשוט למשוך גיבוי מענן OneDrive.
כעת תוכל להשתמש במחשב שלך שוב ולאתחל חזרה למצב רגיל. בנוסף לכך, תוכלו לקרוא להלן כמה טיפים בטיחותיים כיצד לגלוש באינטרנט בבטחה ולמנוע מפגשים איומים זדוניים.
כמה טיפים לבטיחות באינטרנט
- יש להימנע מאתרים עם תוספי תחום ייחודיים. תוספי תחום שאינם .com, .אורג, .נטו, ו .יש להימנע מ- EDU מכיוון שלרוב אתרי האינטרנט הנגועים יש TLDs מאוד מובחנים, בדוק תמיד את החלק האחרון של תחום כדי לוודא שאתה באתר בטוח, אלא אם כן הוא היה בעל מוניטין זמן רב.
- לעולם אל תוריד תוכנה או תוכניות ממקורות לא ידועים. זו אחת הדרכים הפופולריות ביותר עבור תוכנות פרסום ותוכנות זדוניות אחרות לחדור למחשב שלך. הורד רק ממקורות מוכרים ומשפטיים. כדי להיות מאובטח, הימנע מהורדות סיקור ואתרי הורדות תוכנה סדוקים, מכיוון שהקבצים כמעט תמיד יכילו וירוסים.
- אחת הדרכים האמינות ביותר להיות בטוחה באופן מקוון היא להשתמש בחומת אש. זה מגן על המשתמשים מפני אתרים שעלולים להיות מסוכנים על ידי משחק כקו הגנה ראשון. זה שומר על פולשים מרשת ומכשיר המשתמש. בעולם של ימינו, חומת אש תגן על משתמש מפני הסיכונים האורבים באינטרנט הענק.
- יש לעדכן את תוכנת אנטי-וירוס. תמיד יש לעדכן תוכניות אלה במחשב מכיוון שמאות איומים חדשים של תוכנות זדוניות מיוצרים מדי יום שמטרתם להדביק את חולשות המכונה. עדכוני אנטי -וירוס מכילים את הקבצים האחרונים הדרושים למאבק באיומים חדשים ולהגן על המחשב שלך.
- בקר רק באתרים עם חיבור מאובטח. מכיוון שחיבורי HTTP אינם מצפנים את הנתונים שהם מקבלים, הם אינם נחשבים לאבטחים. הזנת מידע אישי כמו כתובות דוא”ל, מספרי טלפון וסיסמאות באתר המשתמש בחיבור HTTP מסוכנת מכיוון שניתן יהיה לגנוב את המידע שלך. אתרים המשתמשים בחיבורי HTTPS, לעומת זאת, מאובטחים יותר מכיוון שהנתונים מוצפנים ותוקפים נוטים פחות לקבל גישה למידע המשותף באתר.
מילן נאוה
מילן נאווה הוא אנליסט אבטחת מידע עם ניסיון רב שנים בתחום אבטחת הסייבר. הוא יצר אתר זה כדי לעזור לאנשים עם בעיות אבטחת המכשירים שלהם כמו גם להעביר תוכן מרתק למשתמשים באינטרנט.
הגן על המכשיר שלך. השתמש בתוכנות האנטי -אלו הטובות ביותר כדי להגן על המחשב האישי שלך.
האם העיצוב מסיר וירוסים מהמחשב?
הפעלת תהליך עיצוב במחשב שלך עשויה להיראות כדרך יעילה להיפטר מהנגיף המתמשך או מכל סוג אחר של תוכנות זדוניות. הפעלת איפוס או עיצוב ישמיד ככל הנראה את כל הנתונים המאוחסנים במחשב שלך’כונן קשיח.
אבל המשימה המורכבת ביותר להבין וללמוד היא האם יש אפשרות להסיר את הנגיף שנמצא בו? וירוסים משפיעים בעיקר על הפונקציה החלקים והפעולה החלקה של מחשב. עם זה, אתה עלול להיות מודאג ורוצה לדעת אם איפוס או עיצוב יכול לעשות את ההבדל או לא? לתת’S למד מה קורה בפועל כשאתה מתבצע ומחשב, ומדוע יש צורך בעיצוב!
הוא עיצוב פיתרון או לא?
בדרך כלל אתה לא’זה באמת דורש כל עיצוב של הכונן הקשיח כדי להיפטר מהנגיף שנמצא בו. כל עוד יש לך תוכנית נגד וירוס המותקנת ומעודכנת, היא יכולה לגשת מייד לפגם ולנקות אותה לחלוטין. אם אתה עדיין חושד שהמחשב שלך נגוע בנגיף ותוכנת האנטי-וירוס אינה מסוגלת לאתר את הבעיה, אין דרך טובה יותר אלא למחוק את הכונן הקשיח כדי לחסל את הסיכונים והנזק הנוסף של תוכנות זדוניות.
איך מחשב נגוע בנגיף?
יתכן שאתה תוהה איך המחשב שלך דבק בנגיף עקשן שאינו מוכן למחוק מהכונן הקשיח שלך. סוגים אלה של וירוסים מקבלים את מיקומם במחשב שלך בקלות ובאמצעות דרכים אפשריות רבות.
1.לקבל בלי לדעת מה’s כתוב
לעתים קרובות צצה תיבה על המסך שאומר לקבל או דוחה ויש מעט דברים שנכתבו, זה מתרחש במיוחד כשאתה מוריד קבצים. משתמשים לא’לא לתת חשיבות לקרוא אותו ולקבל אותו באופן ספונטני גורם לבעיות קדימה. יש לזה פוטנציאל גדול יותר לאפשר לחלון להידבק בנגיף שמקובל להיכנס לטעות שלך. אתה בעיקר נוקט בפעולה מהירה בעת התקנה או עדכון תוכנית. לעתים קרובות אתה נשאל אם אתה זקוק לתוכנה נוספת ואתה אומר כן מבלי לדעת מה ההשלכה היא עלולה לגרום. זה המקום בו אתה מאפשר לנגיף להיכנס לכונן שלך ולגרום נזק.
2.תוכנה נגועה הורדה
כשאתה מוריד תוכנה דרך האינטרנט, וודא שאתה יודע שהם ממקור אמין, אם לא, אתה נותן לתוכנה זדונית להשתלט על המידע שלך המאוחסן במכשיר. וודא שאתה מפעיל את ההורדה דרך תוכנית האנטי-וירוס שלך המותקנת מכיוון שהיא תגן עליך מפני כל הנגיפים העומדים להיכנס למכשיר שלך. במהלך שלב ההתקנה, הדרך הטובה ביותר היא לקרוא את כל ההנחיות לגבי התוכנית ולסרוק גם לאחר סיום.
3.התקשרות בדואר אלקטרוני מסוכנת
ככלל מודעות, לעולם אל תפתח קובץ מצורף בהודעת הדוא”ל שלך שמתקבל ממכשיר חשוד. ניתן להחזיק את המחשב שלך עם תוכנה זדונית או וירוס מסוכן שעשויים להיכנס ברגע שאתה פותח קובץ מצורף שיש לו קוד זדוני. גם אם השולח הוא אדם ידוע, אל תסתכן במחשב שלך ותמיד היה זהיר לפני פתיחת קישור, הורדות או קובץ מצורף כלשהו.
4.קישורים לא ידועים מסוכנים
ביום היום’העולם ידידותי לטכנולוגיה, כמעט כל אחד יכול ליצור את אתר האינטרנט שלו ולהתחיל את העסק שלו, וזה בעצם הרבה מאוד לאנושות, צמיחה, אינטליגנציה ויצירתיות. אבל, עם כמות זו של אינטליגנציה וטכניות, יש מספיק דרכים לשימוש לרעה ולגרום לאדם האחר לסבול כישלון חרוץ. מכיוון שכל אחד יכול ליצור אתר, אינך יכול להיות מודע לכך שהאתר יש את הסיכוי לתת לנגיף או לתוכנה זדונית להיכנס למכשיר שלך. אתר זדוני זה בעל סיכוי חזק לקרוא את הקבצים, המחשב ואפילו להעביר קבצים חשודים למכשיר שלך. הם יכולים גם לחדור לפרטיות שלך, לקרוא ולהוריד את המידע הרגיש שלך כך שעדיף להיות זהירים ולהיזהר לפני פתיחת קישור כלשהו.
עיצוב ריצה:
הפעלת עיצוב או איפוס מפעל ימחקו את כל הנתונים הקיימים בכונן הקשיח. זה יוודא שהמחשב חוזר ליכולות הראשוניות שלו ולמערכת הפעולה, האחסון עדיין מוגן היטב. כדי להפעיל מפעל, לאפס, אתה יכול פשוט להמשיך להגדרה ולהסיר את כל מה שנמצא במחשב שלך. אתה יכול לבחור את האפשרות לנקות את הכונן באופן מלא, וסביר להניח שכל הנתונים יחד עם הנגיף יוסרו או יימחקו מהכונן הקשיח.
- יש סיכויים שבהם המערכת שלך נקלעת יותר מדי שגיאות ובעיות וירוסים.
- בעיה זו נלקחת לשלב הבא מדוע חשוב לכל בעל מחשב לחשוב על עיצוב.
- וירוסים מוזנים ברוב.
- וירוסים אלה ישחיתו את הנתונים שלכם ובהחלט יקשו עליכם להשתמש ולפתוח את הקבצים שלכם, לגשת למחשב שלכם ולהפוך את המערכת לאט יותר גם כן.
- תבחין שהמערכת שלך תפחית את היעילות ומכיוון שהם לוקחים מקום רב ומכשיר שלך, ובכך להפחית את זמן ההפעלה של המחשב.
מדוע העיצוב נעשה?
- במקרה שהמחשב שלך פועל איטי יותר מהרגיל, זה סימן לכך שהמחשב שלך נקלע לשגיאה כלשהי שדורשת סיוע.
- שדרוג מערכת ההפעלה הנוכחית שלך הוא אחת הסיבות הבולטות לכך שהעיצוב הוא קריטי ונחוץ.
- ייתכן שתרצה לקנות או להשתמש בגרסה המשודרגת של מערכת ההפעלה; אתה רוצה לראות תוצאות משופרות של מערכת ההפעלה שלך ולכן אתה מבצע את העיצוב.
- תיקון שגיאה שלא מוסרת בשום דרך אפשרית וניסית לבדוק תוכנות, כלים ומדדים רבים כדי להיפטר ממנה.
- נראה כי הכונן הקשיח שלך פועל בשטח, הוא מלא לחלוטין ואין לך דרכים לאחסן נתונים חשובים אחרים בו.
- אתה מבחין בהאפלה יוצאת דופן ברגע שאתה מתחיל את המחשב שלך, זהו סימן של פגם שלא מאפשר לך לפעול או לבעוט בהפעלת המכשיר שלך.
מעט וירוסים ניצחו’לא לברוח מהאיפוסים:
העיצוב לא’בדרך כלל הסר את הקבצים הנגועים המאוחסנים או שהפכו בית במכשיר שלך. לנגיפים יש פוטנציאל לחזור למחשב שלך למרות שעשית עיצוב מוצק של הכונן הקשיח שלך. יש לסרוק את מכשיר אחסון הגיבוי באופן מלא כדי לוודא שאין צורה של וירוס או תוכנה בנוכחותם שיכולים לגרום לזיהום שוב.
ודא שגיבוי נתונים נבדק היטב.
גיבוי נתונים אלה מחזיק ביכולת להכניס לעצמם את הנגיף שוב שהוא סימן שיכול להטריד אותך על ידי הזרקת וירוס למחשב שלך. חלק מהנגיפים הנדירים ביותר עדיין מחזיקים בסיכוי למצוא דרך ולהיכנס למחשב שלך גם לאחר סיום העיצוב. אם הנתונים שלך מנותחים ונבדקים ואם’s נקי ונטול נגיף, לא תהיה דרך אפשרית לנגיף להיכנס שוב לאחר העיצוב.
נגיף מגזר האתחול:
ה- BootKit הוא בעצם סוג אחד מאוד עקשן של תוכנות זדוניות שנראות כאתגר להסיר או למחוק מהמערכת. לנגיף יש פוטנציאל להדביק את הכונן הקשיח באומללות וגם משנה את המידע המאוחסן במחשב כאשר הוא נטען במערכת ההפעלה. בדרך זו, התוכנה הזדונית לא רק משפיעה או מפריעה לתהליך האתחול, אלא האפשרות שהיא מורחבת להשפעה על התקן האחסון המחובר למחשב/מחשב נייד שלך. ערכות האתחול ניצחו’נראה שזה סוג שכיח מאוד של תוכנות זדוניות כפי שהיה בתקופה הקודמת, אך הם התמקדו בעיקר במכשיר והשפיעו על הפונקציונליות הכללית.
“אפליקציות Google Play הבטיחו בחינם אבל המשתמש קיבל תוכנה זדונית במקום”
גוגל הסירה רשמית 56 אפליקציות אנדרואיד מהחנות הרשמית של Google Play שנחשבה כחלק ממודעות הונאה. ההונאה נקראה בשם טרקוטה, שהתגלתה על ידי OPS White, שהיא חברת אבטחה שמזהה התנהגויות הקשורות לבוט.
הייתה אפליקציה שהועלה על ידיה. האפליקציה הציעה נעליים, מגפיים, כרטיסים, שוברים, נעלי ספורט ומוצרים יקרים אחרים שהיו רק כדי לפתות משתמשים להוריד אותה. לאחר ההתקנה, המשתמש היה צריך לחכות שבועיים כדי לקבל את התגמול, אך במקום זאת, הם קיבלו תוכנה זדונית מזיקה במכשיר הנייד שלהם.
החבורה השיקה גם את אותו הדבר בדפדפן ה- WebView ששונה וביצעה שם הונאה גם על ידי טעינת המודעה המזויפת ואז הוצאת הכנסות ממנה.
הוכח על ידי צוות ה- OPS הלבן כי הם שודרו כ -3 מיליארד מודעות בתוך 65000 המכשירים הניידים בלבד, דמיין כמה ריאליסטית ההונאה המזויפת של תוכנות זדוניות.
TechChef הוא ספק שירותי שחזור נתונים וסניטציה נתונים מובילים.
מכל סיבה שהיא, אם ברצונך להסיר או לעצב את המכשיר שלך, עליך להבטיח כי תוכנה מתאימה משמשת בכך. בדרך זו, התוכנה המקצועית תסיר את כל הקבצים הלא רצויים, תנקו את המכשיר שלכם ותסיר גם את הסיכוי האפשרי לתוכנה זדונית.
חיזוק נתונים ב TechChef הוכח כעזרה רבה למשתמשים ולקוחותינו היו מרוצים באמת מהתוצאה של 100%. אנו מוסמכים ועם צוות מיומן, והשירותים שלנו לעולם לא יכולים להשתבש. אנו אמינים ומבטיחים חטא בטוח ואמין נעשה עבור המכשיר שלך.
סביבת חדר הנקי שלנו תרחיק את המכשיר שלך מכל פורץ, הכונן הקשיח שלך יהיה גם מוגן ואנחנו נשמור על המידע שלך. אתה יכול לסמוך על TechChef כדי לא לתת לשום תוכנה זדונית לתקוף את המכשיר שלך ולנקות את כל המידע בצורה מאובטחת.
האם עיצוב מחשב נייד הסר את Ransomware?
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
כיצד לעצב מחשב נייד להסרת וירוס
האם אי פעם חשבת לזרוק את המחשב הנייד שלך על הקיר בגלל איטיות?
זה מעצבן כשלפתע מחשב נייד נשאב!! בכל פעם שאני’ve ניסתה להריץ סריקות בחינם על זה ואמרו שאין וירוסים, הדבר איטי כמו לעזאזל. בסופו של דבר, להיות איטי, אז זה עובד לפני שהסיבה היא וירוס. זה כנראה נגוע בנגיף הוא דרך הורדה מהאינטרנט.
או באמצעות כונן לא ידוע שעשוי להיות לו וירוס. אם המחשב הנייד שלך כנראה לא עובד נכון ואתה לא’לא יש זמן ללכת לחנות התיקונים ההיא. ואז לכו לעיצוב; זה פשוט ורוב הזמן טכניקת העבודה.
תוכן הופעה
עיצוב מחשב נייד
התחייבות לאיפוס מפעל במחשב הנייד שלך אמורה לחסל את רוב התוכנה הזדונית, למעט זיהום אזור האתחול.
בניגוד לרוב הסכנות, הזיהום מזהם את הכונן הקשיח עצמו במקום חלונות מיקרוסופט או את התכנות שהוצגה.
עם זאת, ארגון הכונן לא יהרוג את הזיהום – תצורה סטנדרטית באופן קבוע ISN’זה נזהר כראוי לחסל את כל הרמזים לתוכנה זדונית. כדי לבטל זיהום באזור האתחול, הפעל תכנית אנטי-וירוס הניתנת לאתחול מ- CD, DVD או כונן פס.
כיצד לדעת אם המחשב הנייד נגוע
עם זאת, ישנן כמה אינדיקציות לכך שהמכונה שלך עשויה להיות זיהום, טרויאני, תולעת או סוג אחר של תוכנות זדוניות.
- מחשב איטי מאוד
- קפיצות הודעות המופיעות פתאום וקשה לחסל אותן
- תוכניות מחשב לא מוכרות משלוחות לבד
- צליל הפעילות הלא עקבית של הכונן הקשיח
כיצד לעצב מחשב נייד להסרת וירוס
ראשית, גבה את הנתונים החשובים ובדוק אותם ביסודיות. כדי להפעיל איפוס מפעל, אתה יכול למעשה להמשיך לתפאורה ולבטל את כל מה שזמין במחשב האישי שלך.
אתה יכול לבחור את הבחירה לנקות את הכונן לחלוטין, ובכל הסבירות, כל המידע לצד הזיהום יוצא או יימחק מהכונן הקשיח.
ישנן מערכות הפעלה רבות, ולא לכל מערכות ההפעלה יש אותן תכונות. יחד עם כמה מערכות, ניתנים תקליטורי התקנה, ואילו עם חלקם, לא ניתנים תקליטורים.
- אתה צריך שיהיה לך תקליטור התקנה מכיוון שכל עיצוב הנתונים ימחק את מערכת ההפעלה שלך.
- אנשים רבים יגידו לך לעתים קרובות להעתיק את כל הנתונים שלך במכשיר שחזור. עם זאת, לא אציע זאת מכיוון שאם תשחזר את הקבצים הישנים שלך, אז יחד איתם, תשחזר את הנגיפים המחוברים אליהם גם כן.
- הכנס את תקליטור ההתקנה.
- תקליטור ההתקנה יפעל בפני עצמו כשאתה מכניס אותו; אם זה לא’t, ואז עשה זאת באופן ידני על ידי לחיצה על סמל המחשב שלי ומציאת ולחץ על כונן הדיסק.
- לאחר טעינתו, יהיו כמה אפשרויות לבחירה. אפשרויות אלה יהיו לגבי איך אתה רוצה להתקין את מערכת ההפעלה.
- בחר באפשרות ‘ התקן עותק טרי של מערכת ההפעלה. ‘
- כעת עקוב אחר ההנחיות והיא תבקש מכם לקבל את ההסכם. לחץ על ” אני מסכים’,’ ”הגדרות”, ”בְּרִירַת מֶחדָל”, ואז המשך.
- כאשר התוכנית מתחילה לפעול, אל תפעיל את המערכת. תן לזה להסתיים. זה ייקח כמה דקות.
- עכשיו מגיע לכיוון השני אם לא סיפקו לך תקליטור התקנה כלשהו.
- במקרה זה, המערכת שלך סופקה עם אפשרות להפעלה מחדש. זה ימחק את כל הנתונים ויתקין שוב את אותה מערכת הפעלה עם כל התוכנה שסופקה כאשר קנית את המערכת שזה עתה.
- לעיצוב זה, עליך להפעיל מחדש את המערכת שלך. יחד עם זאת, היא מפעילה מחדש את לחץ על F10. לפעמים מספיק קליק אחד, ולפעמים, לחץ עליו יותר מפעם אחת.
- זה ייקח אותך לפאנל עם אפשרויות לשחזור ולתיקון. ראשית, עליכם לבחור באפשרות השחזור. זה ייקח בערך 30 דקות ואז תהיה לך מערכת רענון ללא וירוסים.
- חלק מעדיפים שהדיסק הקשיח או הכונן במצב מוצק יוצא ומחוברים למחשב הנייד באמצעות תקע מתאם USB SATA ואז יעצב ידנית באמצעות שורת הפקודה.
- הקודים הבאים ניתנים בסדר זה: ‘דיסקארט’ אז בא ‘רשימת דיסק,’ המציג את כל הכוננים בכונן הדיסק. ואז אתה מזהה את הכונן ולחץ עליו. והפקודה האחרונה,’ ברור שניתן.
הנגיף יכול להיעלם על ידי איפוס מפעל, הוא עוסק באופן מושלם בנגיף מינורי, אך זה גם לא פיתרון אמין מכיוון שהוא יכול לגרום נזק קשה.
באופן דומה, אם יש לך Windows 10 במחשב הנייד שלך, הנגיף לעולם לא ייעלם רק לאפס את המחשב הנייד שלך. מכיוון שאיפוס את Windows 10 במחשב הנייד שלך, מחק את כל הסחורות והאפליקציות הרכות המותקנות שלך.
לכן הדרך הטובה ביותר להסיר את הנגיף מהמחשב הנייד שלך היא להתקין תוכנה נגד וירוס. תוכנת אנטי-וירוס יכולה להסיר את הנגיף בקלות ובחופשיות מהמחשב הנייד שלך ותגן גם על הנתונים, התמונות או הקבצים שכבר נשמרו במחשב הנייד.
לפיכך, יש לבצע את ההוראות הבאות להתקנת תוכנה נגד וירוס:
- התקן כל תוכנת אנטי-וירוס הטובה ביותר, תוך ביקורות או דירוגים מצוינים.
- כדי להגן על נתוני המחשב הנייד שלך, תמיד רצוי לסגור את כל הקבצים הזמניים ולשמור את הקבצים החשובים.
- עם זאת, הדרך הטובה ביותר היא לנתק את חיבור האינטרנט שלך כשאתה אמור להריץ תוכנה נגד וירוס.
- לאחר שתוכנה שהותקנה השלימה את המשימה (זה עשוי לקחת זמן רב), לעיתים קרובות תסתכל על המסמכים או הקבצים החשובים שלך.
- לפיכך, בסופו של דבר, אפס את המחשב הנייד שלך ובדוק אם הנגיף הוסר או לא.
- מרבית הנגיפים בימינו מטמיעים את עצמם עמוק בתוך מערכת ההפעלה, וכתוצאה מכך זיהום מחדש.
מסיימים
שם’אין שום דבר כמו הבנת מחשב, Mac או מחשב נייד של Windows, נגוע בזיהום או בתוכנה זדונית. עם זאת, בפעילות זהירה ומוחלטת, ביטול זיהום יכול להיות מהיר ופשוט. למרבה הצער, זה’בדרך כלל לא ברור כאשר המחשב האישי שלך מזוהם בזיהום או בתוכנה זדונית.
פטריק ג’ונסון הוא חובב טק ובלוגר; מתגורר כיום בפלורידה, ארצות הברית. הוא אוהב לכתוב על טיפים, מדריכים, תצורות, תכונות ואביזרים של מחשב נייד. Quora & Reddit הם שני המקומות הפופולריים שבהם תוכלו למצוא אותו גם. לא משנה אילו שאלות יש לך בראש לגבי המחשב הנייד, יתכן שכבר יש לו את התשובה.


