


Το Ransomware χρειάζεται προστασία?
Περίληψη:
Προστασία ransomware είναι ζωτικής σημασίας στο σημερινό τοπίο στον κυβερνοχώρο για την πρόληψη και τον μετριασμό των κινδύνων των επιθέσεων ransomware. Οι εγκληματίες του κυβερνοχώρου έχουν γίνει πιο εξελιγμένοι στις τεχνικές τους, καθιστώντας απαραίτητο για τις επιχειρήσεις να δώσουν προτεραιότητα στην προστασία ransomware.
Βασικά σημεία:
1. Οι επιθέσεις ransomware αυξάνονται: Το Ransomware έχει γίνει μια από τις κορυφαίες απειλές για την εταιρική ασφάλεια στον κυβερνοχώρο το 2022, με τις επιθέσεις να γίνονται πιο συχνές και δαπανηρές.
2. Η εξέλιξη του ransomware: Οι επιθέσεις ransomware έχουν εξελιχθεί από απλή κρυπτογράφηση για να συμπεριλάβουν τακτικές όπως η διπλή εκβίαση και η τριπλή εκβίαση, επεκτείνοντας το πεδίο εφαρμογής των αποτελεσμάτων τους.
3. Η σημασία της προστασίας ransomware: Η πρόληψη του Ransomware είναι ζωτικής σημασίας για τη μείωση του αντίκτυπου και του κόστους μιας επίθεσης, προσδιορίζοντας και αποκλεισμός λοιμώξεων πριν ολοκληρωθεί η κρυπτογράφηση δεδομένων.
4. Βέλτιστες πρακτικές για την προστασία ransomware: Εφαρμογή μιας λύσης κατά του ransomware, παρέχοντας εκπαίδευση ευαισθητοποίησης στον κυβερνοχώρο, χρησιμοποιώντας ισχυρό έλεγχο ταυτότητας, εφαρμόζοντας το λιγότερο προνόμιο, την επιδιόρθωση ευάλωτου λογισμικού και τη δημιουργία συχνών αντιγράφων ασφαλείας είναι μερικές από τις βέλτιστες πρακτικές για την προστασία από το ransomware.
Ερωτήσεις:
1. Τι είναι η προστασία ransomware?
Απάντηση: Η προστασία ransomware περιλαμβάνει την πρόληψη των επιθέσεων ransomware και τον μετριασμό των κινδύνων τους μέσω διαφόρων στρατηγικών και πρακτικών.
2. Γιατί το ransomware επιτίθεται σε αυξανόμενη ανησυχία?
Απάντηση: Οι επιθέσεις ransomware έχουν γίνει πιο συχνές και δαπανηρές, θέτοντας σημαντική απειλή για την εταιρική ασφάλεια στον κυβερνοχώρο.
3. Πώς εξελίχθηκε το ransomware με τα χρόνια?
Απάντηση: Το ransomware έχει εξελιχθεί από απλή κρυπτογράφηση για να συμπεριλάβει τακτικές όπως η διπλή εκβίαση και η τριπλή εκβίαση, αυξάνοντας την επίδρασή της.
4. Γιατί η προστασία ransomware είναι σημαντική?
Απάντηση: Η προστασία ransomware είναι ζωτικής σημασίας για τη μείωση του κόστους και του αντίκτυπου μιας επίθεσης, ανιχνεύοντας και μπλοκάρισμα λοιμώξεων πριν ολοκληρωθεί η κρυπτογράφηση δεδομένων.
5. Ποιες είναι οι βέλτιστες πρακτικές για την προστασία ransomware?
Απάντηση: Οι βέλτιστες πρακτικές περιλαμβάνουν την ανάπτυξη μιας λύσης αντι-ρυπλονισμού, την παροχή κατάρτισης ευαισθητοποίησης στον κυβερνοχώρο, τη χρήση ισχυρού ελέγχου ταυτότητας, την εφαρμογή του ελάχιστου προνομίου, την επιδιόρθωση ευάλωτου λογισμικού και τη δημιουργία συχνών αντιγράφων ασφαλείας.
6. Πώς μπορεί μια βοήθεια λύσης κατά του ransomware?
Απάντηση: Μια λύση αντι-ransomware μπορεί να εντοπίσει και να αποκλείσει το γνωστό και νέο ransomware με βάση τη συμπεριφορά τους, επιτρέποντας γρήγορη ανίχνευση και αυτόματη αποκατάσταση κρυπτογραφημένων αρχείων.
7. Γιατί η κατάρτιση ευαισθητοποίησης στον κυβερνοχώρο είναι σημαντική κατάρτιση?
Απάντηση: Οι περισσότερες επιθέσεις ransomware στοχεύουν τους υπαλλήλους μέσω τεχνικών όπως το phish.
8. Πώς μπορεί να προστατεύσει ο ισχυρός έλεγχος ταυτότητας από το ransomware?
Απάντηση: Η απαίτηση ισχυρών κωδικών πρόσβασης και η εφαρμογή ελέγχου ταυτότητας πολλαπλών παραγόντων μπορεί να μειώσει τον κίνδυνο επιτιθέμενης από την απόκτηση μη εξουσιοδοτημένης πρόσβασης στα εταιρικά συστήματα μέσω επιθέσεων εξαγοράς λογαριασμού.
9. Τι είναι το λιγότερο προνόμιο και πώς βοηθά?
Απάντηση: Το ελάχιστο προνόμιο περιλαμβάνει τον περιορισμό των δικαιωμάτων των χρηστών σε μόνο τα απαραίτητα, καθιστώντας πιο δύσκολο για τους επιτιθέμενους να μετακινούνται πλευρικά μέσα σε ένα δίκτυο και ευκολότερο να ανιχνεύσουν τέτοιες κινήσεις.
10. Γιατί είναι σημαντικό το ευάλωτο λογισμικό?
Απάντηση: Το ransomware συχνά αποκτά πρόσβαση σε εταιρικά συστήματα μέσω της εκμετάλλευσης μη προσαρτημένων τρωτών.
11. Πώς βοηθούν τα αντίγραφα ασφαλείας στην προστασία ransomware?
Απάντηση: Η δημιουργία συχνών αντιγράφων ασφαλείας μόνο για ανάγνωση μπορεί να παράσχει μια επιλογή ανάκτησης μετά από επίθεση ransomware, μειώνοντας την απώλεια δεδομένων από την κρυπτογράφηση.
12. Πώς μπορεί να ελέγξει τη βοήθεια σημείου με την προστασία ransomware?
Απάντηση: Το σημείο ελέγχου προσφέρει λύσεις για να κλείσει τους κοινούς φορείς λοίμωξης από ransomware, να περιορίσετε την πλευρική κίνηση μέσα στα εταιρικά δίκτυα και να αναπτύξετε λύσεις κατά του ransomware σε τελικά σημεία.
13. Μπορεί να εφαρμόσει τις βέλτιστες πρακτικές εγγύηση της πρόληψης ransomware?
Απάντηση: Κατά την εφαρμογή των βέλτιστων πρακτικών μπορεί να μειώσει σημαντικά τον κίνδυνο επιθέσεων ransomware, δεν εγγυάται απόλυτη πρόληψη. Η ανάπτυξη μιας λύσης κατά του ransomware παραμένει κρίσιμη.
14. Γιατί οι εταιρείες πρέπει να δώσουν προτεραιότητα στην προστασία ransomware?
Απάντηση: Οι επιθέσεις ransomware μπορούν να έχουν σοβαρές οικονομικές και φήμη επιπτώσεις, καθιστώντας απαραίτητο για τις εταιρείες να δώσουν προτεραιότητα στην προστασία ransomware ως κορυφαία προτεραιότητα.
15. Πώς μπορούν οι επηρεαζόμενες εταιρείες ransomware?
Απάντηση: Οι επιθέσεις ransomware μπορούν να οδηγήσουν σε σημαντικές δαπάνες για τις πληγείσες εταιρείες, συμπεριλαμβανομένων των πληρωμών και των εξόδων που σχετίζονται με την ανάκτηση δεδομένων και τη διακοπή των επιχειρήσεων.
Το Ransomware χρειάζεται προστασία?
Η προστασία ransomware είναι η διαδικασία πρόληψης της εμφάνισης ενός συμβάντος ransomware και/ή μετριασμού του κινδύνου επιτυχημένης επίθεσης. Οι Cyberthreats που λαμβάνουν τη μορφή ransomware έχουν ενταθεί για να εκμεταλλευτούν τα κενά ασφαλείας που εισάγονται από ένα απομακρυσμένο εργατικό δυναμικό, εργασία από το σπίτι (WFH) και εξ αποστάσεως εκπαίδευση. Οι απειλές ransomware και το έγκλημα στον κυβερνοχώρο αποτελούν μια επιχείρηση οργανωμένου εγκλήματος πολλών δισεκατομμυρίων δολαρίων. Οι επιχειρήσεις πρέπει να αντιμετωπίζουν αυτήν την πιο σοβαρή απειλή ως κορυφαία προτεραιότητα πριν είναι πολύ αργά.
Βέλτιστες πρακτικές προστασίας ransomware
Αναδύεται ως μία από τις κορυφαίες απειλές για την εταιρική ασφάλεια στον κυβερνοχώρο το 2022, οι επιθέσεις ransomware αυξάνονται πιο συχνές και το κόστος για έναν επηρεασμένο οργανισμό συνεχίζει να αυξάνεται. Το Ransomware είναι επικίνδυνο επειδή είναι ένα αποτελεσματικό και κερδοφόρο διάνυσμα επίθεσης. Καθώς οι εγκληματίες στον κυβερνοχώρο έχουν διπλασιαστεί σε επιθέσεις ransomware, έχουν εργαστεί για να βελτιώσουν τα εργαλεία και τις τεχνικές τους. Ως αποτέλεσμα, οι εταιρείες αντιμετωπίζουν εξελιγμένες επιθέσεις ransomware που είναι πιο δύσκολο να ανιχνεύσουν και πολύ πιο δαπανηρές σε απροετοίμαστες οργανώσεις.
Η εξέλιξη του ransomware
Οι επιθέσεις ransomware έχουν αλλάξει σημαντικά τα τελευταία χρόνια. Ορισμένες από τις μεγάλες φάσεις στην εξέλιξη του ransomware περιλαμβάνουν τα εξής:
- Το αρχικό ransomware: Το Ransomware είναι κακόβουλο λογισμικό που κρυπτογραφεί πολύτιμα αρχεία και απαιτεί λύτρα για την επιστροφή τους.
- Ransomware ως υπηρεσία (RAAS): Με το RAAS, η εξειδίκευση του ρόλου προέκυψε στον χώρο ransomware. Οι προγραμματιστές ransomware παρείχαν το κακόβουλο λογισμικό τους σε θυγατρικές, οι οποίοι την επέτρεψαν σε συστήματα -στόχους για μια περικοπή των κερδών.
- Διπλή εκβίαση: Καθώς οι εταιρείες άρχισαν να ανακάμπτουν από αντίγραφα ασφαλείας και όχι να πληρώνουν λύτρα, οι συμμορίες ransomware άρχισαν τις επιθέσεις διπλής εκβιασμού. Πριν από την κρυπτογράφηση αρχείων, οι χειριστές ransomware θα τους κλέψουν και θα απειλούσαν να τα διαρρεύσουν αν δεν καταβληθεί η λύτρα.
- Τριπλή εκβίαση:Οι επιθέσεις τριπλής εκβιασμού διευρύνθηκαν το πεδίο εφαρμογής του ransomware’εφέ. Εκτός από τον αρχικό στόχο, οι φορείς εκμετάλλευσης ransomware θα εξαπάρυσαν τις πληρωμές από τους προμηθευτές και τους πελάτες τους επίσης.
- Διαλείπουσα κρυπτογράφηση: Η κρυπτογράφηση ενός ολόκληρου αρχείου μπορεί να είναι αργή και αυξάνει το ransomware’πιθανότητα ανακάλυψης. Η διαλείπουσα κρυπτογράφηση περιλαμβάνει μόνο την κρυπτογράφηση τμημάτων ενός αρχείου για την επιτάχυνση της κρυπτογράφησης, ενώ παράλληλα καθιστά τα δεδομένα άχρηστα.
Η σημασία της προστασίας ransomware
Τα τελευταία χρόνια, οι χειριστές ransomware έχουν εξευγενίσει τα εργαλεία και τις τακτικές τους. Ως αποτέλεσμα, οι επιθέσεις ransomware συμβαίνουν συχνότερα και μεταφέρουν υψηλότερες ετικέτες τιμών. Το Ransomware είναι μια απειλή που είναι απίθανο να φύγει οποτεδήποτε σύντομα και αυτό προκαλεί σημαντικά έξοδα για τις προσβεβλημένες εταιρείες. Η πρόληψη του Ransomware είναι απαραίτητη για την μείωση του κόστους μιας επίθεσης ransomware με τον εντοπισμό και την παρεμπόδιση των λοιμώξεων ransomware πριν ολοκληρώσουν την κρυπτογράφηση δεδομένων.
Βέλτιστες πρακτικές προστασίας ransomware
Το Ransomware είναι σήμερα μία από τις σημαντικότερες απειλές για την εταιρική ασφάλεια στον κυβερνοχώρο και πολλές εταιρείες επηρεάζονται κάθε χρόνο. Ωστόσο, υπάρχουν τρόποι για να προστατεύσετε τον οργανισμό σας και τα δεδομένα του ενάντια στην απειλή ransomware.
Ορισμένες βέλτιστες πρακτικές προστασίας ransomware περιλαμβάνουν τα εξής:
- Αναπτύξτε λύσεις κατά του ransomware: Μια λύση κατά του ransomware μπορεί να εντοπίσει γνωστό και νέο ransomware με βάση τη συμπεριφορά τους σε ένα σύστημα. Οι αποτελεσματικές λύσεις κατά του ransomware προσφέρουν γρήγορη ανίχνευση μιας ευρείας παραλλαγής παραλλαγών και αυτόματης αποκατάστασης κρυπτογραφημένων αρχείων που δεν βασίζονται “Σκιά αντίγραφο” ή άλλα ενσωματωμένα εργαλεία που στοχεύονται συνήθως από το ransomware.
- Εκπαίδευση ευαισθητοποίησης στον κυβερνοχώρο: Οι περισσότεροι επιθέσεις ransomware στοχεύουν τους υπαλλήλους, χρησιμοποιώντας κλοπή ηλεκτρονικού “ψαρέματος” phishing ή διαπιστευτηρίου για να αποκτήσουν πρόσβαση σε εταιρικά συστήματα. Η κατάρτιση των εργαζομένων για την αναγνώριση των κοινών επιθέσεων και την εφαρμογή βέλτιστων πρακτικών ασφαλείας μπορεί να μειώσει τον κίνδυνο ransomware.
- Χρησιμοποιήστε ισχυρό έλεγχο ταυτότητας: Οι επιθέσεις εξαγοράς λογαριασμών είναι ένα κοινό μέσο με το οποίο η ransomware κερδίζει πρόσβαση σε συστήματα -στόχους. Η απαίτηση ισχυρών κωδικών πρόσβασης και η εφαρμογή ελέγχου ταυτότητας πολλαπλών παραγόντων (MFA) μπορεί να μειώσει τον κίνδυνο επιτιθέμενης πρόσβασης σε εταιρικά συστήματα.
- Εφαρμόστε το λιγότερο προνόμιο: Συχνά, οι επιτιθέμενοι πρέπει να κινούνται πλευρικά μέσω ενός δικτύου για να φτάσουν συστήματα με δεδομένα υψηλής αξίας για κρυπτογράφηση. Η εφαρμογή του ελάχιστου προνομίου και της τμηματοποίησης του δικτύου μπορεί να καταστήσει αυτή την πλευρική κίνηση πιο δύσκολο να εκτελεστεί και ευκολότερη στην ανίχνευση.
- Patch ευάλωτο λογισμικό: Η εκμετάλλευση των αδικαιολόγητων τρωτών σημείων είναι ένας από τους κύριους τρόπους με τους οποίους η ransomware κερδίζει την πρόσβαση σε εταιρικά περιβάλλοντα. Η έγκαιρη εφαρμογή των μπαλών όταν είναι διαθέσιμο ελαχιστοποιεί το παράθυρο κατά το οποίο ένας εισβολέας μπορεί να εκμεταλλευτεί μια πρόσφατα ανακαλυφθείσα ευπάθεια για την ανάπτυξη ransomware.
- Δημιουργήστε συχνή αντίγραφα ασφαλείας: Τα αντίγραφα ασφαλείας προσφέρουν μια επιλογή ανάκτησης μετά από επίθεση ransomware. Η δημιουργία συχνών αντιγράφων ασφαλείας μόνο για ανάγνωση μπορεί να μειώσει την ποσότητα των χαμένων δεδομένων λόγω κρυπτογράφησης.
Προστασία ransomware με σημείο ελέγχου
Οι εταιρείες μπορούν να εφαρμόσουν μια ποικιλία βέλτιστων πρακτικών για να βοηθήσουν στην προστασία του εαυτού τους από επιθέσεις ransomware. Τερματισμός κοινών διανυσμάτων μόλυνσης Ransomware και περιοριστικοί επιτιθέμενοι’ Η ικανότητα να μετακινείται μέσω εταιρικών δικτύων καθιστά πιο δύσκολο για έναν εισβολέα να αποκτήσει την πρόσβαση που χρειάζονται για να χρησιμοποιήσουν ransomware για να κλέψουν και να κρυπτογραφήσουν ευαίσθητα δεδομένα
Ωστόσο, η εφαρμογή αυτών των βέλτιστων πρακτικών δεν εγγυάται ότι ένας εισβολέας δεν θα έχει πρόσβαση σε εταιρικά συστήματα και να αναπτύξει ransomware. Για το λόγο αυτό, η ανάπτυξη μιας λύσης κατά του ransomware σε εταιρικά τελικά σημεία είναι η πιο σημαντική πτυχή μιας στρατηγικής κατά του ransomware.
Για να μάθετε περισσότερα σχετικά με το τοπίο απειλής στον κυβερνοχώρο και το ransomware’Ο ρόλος ως ηγετική απειλή, ελέγξτε το σημείο ελέγχου’Αναφορά για τις τάσεις επίθεσης 2022 στον κυβερνοχώρο. Στη συνέχεια, ρίξτε μια ματιά στο CISO’S Οδηγός για την πρόληψη ransomware για να μάθετε περισσότερα σχετικά με τον τρόπο εξασφάλισης του οργανισμού σας ενάντια στην απειλή των επιθέσεων ransomware.
Επιπλέον, το τελικό σημείο Harmony Point Point παρέχει προστασία από ένα ευρύ φάσμα απειλών για την ασφάλεια στον κυβερνοχώρο, συμπεριλαμβανομένων των δυνατοτήτων κατά του ransomware. Για να μάθετε περισσότερα σχετικά με το Endpoint Harmony’δυνατότητες S και πώς μπορεί να βοηθήσει στη μείωση του οργανισμού σας’S Exposure Ransomware Risk, Εγγραφείτε για δωρεάν demo.
Το Ransomware χρειάζεται προστασία?
Είναι απαραίτητη η προστασία ransomware?
2 Σεπτεμβρίου 2022
Μέχρι τώρα εμείς’Όλοι άκουγαν διάφορες ειδήσεις που περιγράφουν τα τρομακτικά επακόλουθα των επιθέσεων ransomware. Με μια επίθεση νέων τακτικών ransomware και αυξημένης οργάνωσης μεταξύ εγκληματιών στον κυβερνοχώρο, εμείς’είναι όλο περισσότερο σε κίνδυνο από ό, τι είχαμε ποτέ πριν. Μπορεί να μην κοιμηθείτε καλά. Και λοιπόν’είναι τα καλά νέα? Να είστε σίγουροι, μπορείτε να πολεμήσετε πίσω. Σε αυτό το ιστολόγιο, θα απαντήσουμε σε κοινές ερωτήσεις γύρω από τις επιθέσεις ransomware και θα εξηγήσουμε πώς μπορείτε να προετοιμάσετε και να προστατεύσετε τον εαυτό σας, τους πελάτες σας και τον οργανισμό σας από αυτήν την αναπτυσσόμενη απειλή.
Γιατί το ransomware είναι ένα πρόβλημα
Σύμφωνα με πρόσφατη έκθεση αναδυόμενων κινδύνων Gartner® Ransomware Statics, η απειλή των νέων μοντέλων ransomware ήταν η κορυφαία ανησυχία για τα στελέχη το 2021. Αυτά τα νέα μοντέλα ransomware δεν είναι μόνο πιο τεχνολογικά προηγμένα, αλλά είναι επίσης εξειδικευμένα και οργανωμένα επιχειρήσεις – καθιστώντας τους έναν αντίπαλο αντίπαλο για ακόμη και το μεγαλύτερο “πιο ασφαλής” οργανώσεις. Η ίδια έκθεση Gartner αναφέρει ότι οι hackers ransomware συνεχίζουν να αναπτύσσουν προηγμένους ιούς που έχουν σχεδιαστεί για να παραμένουν και να μολύνουν συστήματα δημιουργίας αντιγράφων ασφαλείας. Επιπλέον, αυτοί οι νέοι ιοί ransomware δεν βασίζονται μόνο στο phishing και είναι πιο δύσκολο να ταυτοποιηθούν. Αυτό περιλαμβάνει νέες μεθόδους επίθεσης, όπως κακόβουλο λογισμικό που χρησιμοποιεί νόμιμα ενσωματωμένα εργαλεία σε ένα σύστημα για την εκτέλεση μιας επίθεσης στον κυβερνοχώρο.
Τα διαρκή αποτελέσματα μιας επίθεσης ransomware
Ένα από τα πρώτα πράγματα που έρχονται στο μυαλό σχετικά με τις επιθέσεις ransomware είναι η δυνατότητα για καταστροφικές οικονομικές απώλειες. Το περιοδικό Cyber Security προέβλεψε το παγκόσμιο κόστος ζημιάς ransomware για να φτάσει τα 6 τρισεκατομμύρια δολάρια μέχρι το 2022 και προέβλεψε ότι θα επιχειρηθεί μια επίθεση ransomware εναντίον μιας επιχείρησης κάθε 11 δευτερόλεπτα.
Ωστόσο, υπάρχουν περισσότερα να ανησυχείτε από τις οικονομικές επιπτώσεις. Μια επίθεση ransomware μπορεί να σταματήσει όλες τις επιχειρηματικές δραστηριότητες, ενώ παράλληλα θέτει πολύτιμα δεδομένα εταιρειών και πελατών σε κίνδυνο και οικονομικές ζημίες. Εάν μια επιχείρηση δεν διαθέτει κατάλληλα πρωτόκολλα ασφαλείας δεδομένων και δεν λαμβάνει άμεση και διεξοδική δράση, θα συμβεί ανεπανόρθωτη ζημιά στην υποδομή και τη φήμη της.
Που κινδυνεύει?
Η θλιβερή αλήθεια είναι ότι όλοι κινδυνεύουν για επίθεση ransomware. Το ransomware είναι ευρέως διαδεδομένο σε ολόκληρο το διαδίκτυο και δεν περιορίζεται σε συγκεκριμένους στόχους. Ωστόσο, αυτό δεν σημαίνει ότι οι εγκληματίες του κυβερνοχώρου δεν είναι σε θέση να επιλέξουν τα θύματά τους. Υπάρχουν μερικοί προτιμώμενοι στόχοι των εγκληματιών στον κυβερνοχώρο που διατρέχουν περισσότερο κίνδυνο από τον μέσο άνθρωπο. Η Norton Security καθόρισε πρόσφατα τέσσερις ομάδες -στόχους που κινδυνεύουν περισσότερο για επίθεση ransomware:
- Επιχειρήσεις με μικρότερες ομάδες ασφαλείας
- Οργανισμοί που είναι σε θέση να πληρώσουν λύτρα υψηλού επιπέδου, γρήγορα
- Οργανισμοί που διαθέτουν ευαίσθητες πληροφορίες
- Μεγάλες επιχειρήσεις στις δυτικές αγορές
Τι κάνει η προστασία ransomware?
Ο κύριος στόχος όλων των πρακτικών προστασίας από τον κυβερνοχώρο είναι να σταματήσει μια επίθεση ransomware από την κρυπτογράφηση σημαντικών αρχείων και τη διατήρηση τους για λύτρα. Υπάρχουν μερικά δωρεάν μέτρα προστασίας ransomware που είναι διαθέσιμα στις περισσότερες συσκευές. Για παράδειγμα, η Microsoft έχει ενσωματωμένο έλεγχο για να βοηθήσει στην προστασία συσκευών από ransomware. Αυτό το βασικό χαρακτηριστικό της Microsoft εξασφαλίζει ότι οι φακέλοι που επιλέγετε δεν μπορούν να τροποποιηθούν, γεγονός που τους εμποδίζει να κρυπτογραφούνται από έναν εγκληματία. Αν και τα ελεύθερα μέτρα όπως αυτή η πράξη ως μια αξιοπρεπή πρώτη γραμμή προστασίας για άτομα, οι οργανώσεις χρειάζονται ένα σχέδιο προστασίας all-inclusive. Αυτό περιλαμβάνει την αγορά λογισμικού προστασίας ransomware, εργαλεία αφαίρεσης ransomware και συντονισμό με οργανισμούς ασφάλειας στον κυβερνοχώρο τρίτων μερών. Εμείς’Θα συζητήσω την καλύτερη μέθοδο για την προστασία της επιχείρησής σας από επιθέσεις ransomware με περισσότερες λεπτομέρειες παρακάτω.
Πώς μπορούν οι εταιρείες να αποτρέψουν τις επιθέσεις ransomware?
Κατά πάσα πιθανότητα, η επιχείρησή σας θα απειληθεί από μια επίθεση ransomware. Και όταν συμβεί αυτό, πρέπει να είστε πλήρως προετοιμασμένοι. Κατά τη δημιουργία μιας πλήρως ολοκληρωμένης στρατηγικής για την ασφάλεια στον κυβερνοχώρο, η Ransomware Protection ως Service ™ (RPAAS ™) είναι η καλύτερη άμυνά σας ενάντια στις επιθέσεις ransomware. Μια στρατηγική RPAAS σάς επιτρέπει να συνεργαστείτε με έναν ενιαίο πάροχο για να αναπτύξετε μια λύση στον κυβερνοχώρο που περιλαμβάνει άτομα, διαδικασίες και τεχνολογίες, σχεδιασμένες να αντιμετωπίζουν όλες τις πτυχές προστασίας, ανίχνευσης και ανάκτησης που απαιτούνται για την αντιμετώπιση της εξελισσόμενης απειλής του ransomware. Εδώ’είναι μια οπτική αναπαράσταση της παρέμβασης’S RPAAS Άμυνα στρατηγική:
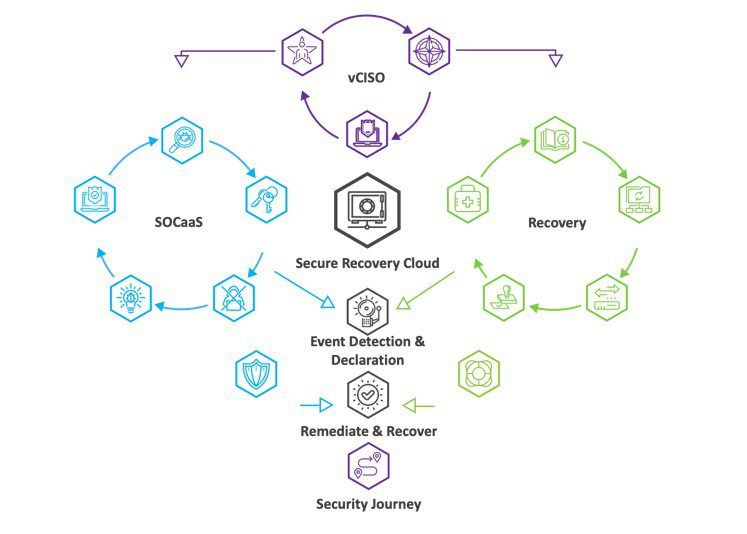
Σε παρέμβαση, η λύση RPAAS περιλαμβάνει κρίσιμες λειτουργίες όπως:
Κέντρο Επιχειρήσεων Ασφαλείας ως Υπηρεσίες (SOCAAS): Η ομάδα ασφαλείας μας παρακολουθεί την ύποπτη δραστηριότητα και εμποδίζει τις επιθέσεις ransomware πριν συμβούν. Χρησιμοποιώντας μεθόδους όπως ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) και οι τακτικές αμετάβλητες διαδικασίες δημιουργίας αντιγράφων ασφαλείας που εμποδίζουν οποιοδήποτε εξωτερικό να μεταβάλλει τα αρχεία σας, σας διασφαλίζουμε’Καλύπτεται 24/7. Το SOCAAS παρέχει προστασία, παρακολούθηση και ορατότητα σε όλο το σύνολο του πελάτη’το τοπίο απειλής, τόσο για να αποτρέψει τις απειλές από την είσοδο στο δίκτυο όσο και να εντοπίσουν γρήγορα και να απομονώσουν απειλές που το κάνουν μέσω της πόρτας.
- Προστασία τελικού σημείου: Το RPAAS εξασφαλίζει ότι ο πελάτης διαθέτει μια υπερσύγχρονη λύση EDR για την προστασία δεδομένων πελατών σε συσκευές διακομιστή και σταθμού εργασίας.
- Ευρεία ορατότητα: Τα δεδομένα από την υπηρεσία EDR και την κυκλοφορία δικτύου, καθώς και την ασφάλεια των πελατών, την υποδομή και τις πλατφόρμες ελέγχου ταυτότητας, παρακολουθούνται και αναλύονται για ανώμαλη συμπεριφορά 24x7x365
- Εμπλουτισμός δεδομένων: Οι πληροφορίες από όλες τις πηγές συσχετίζονται μαζί για να παρέχουν μια διασταυρούμενη πλατφόρμα για πιθανές απειλές σε κίνηση
- Πληροφορίες απειλής: Τα δεδομένα ασφαλείας τροφοδοτούνται στο σύστημα από δημόσιες ροές και αναπτύσσονται στο σπίτι για πιο αποτελεσματική αναγνώριση απειλών, τόσο γνωστών όσο και ολοκαίνουργιων
- Διαχειριζόμενη συγκράτηση: Τα συμβιβασμένα τελικά σημεία μπορούν να απομονωθούν εξ αποστάσεως από το SOC με άδεια πελάτη ή ως μέρος των προκαθορισμένων βιβλίων
Εικονικός Διευθυντής Ασφάλεια Πληροφοριών (VCISO): Το Ransomware προσαρμόζεται γρήγορα, έτσι κι εμείς. Ο εικονικός μας (VCISO) επικεφαλής της Υπηρεσίας Ασφάλειας Πληροφοριών, έχει σχεδιαστεί για να βοηθήσει την ομάδα σας να σχεδιάσει έναν χάρτη πορείας στον κυβερνοχώρο για να μετριάσει τους κινδύνους της επιχειρηματικής τεχνολογίας. Το VCISO παρέχει ένα ειδικό μέλος της ομάδας ανώτερων πληροφοριών για την καθοδήγηση της ωρίμανσης της ασφάλειας και του μετριασμού των κινδύνων. Το VCISO θα λειτουργήσει επίσης ως συντονιστής ανταπόκρισης περιστατικών σε έναν οργανισμό κατά τη διάρκεια οποιασδήποτε ανίχνευσης απειλών ransomware.
- Πρόγραμμα ασφάλειας: Το VCISO θα αξιολογήσει την τρέχουσα κατάσταση του οργανισμού και θα βοηθήσει να προετοιμάσουν τους χάρτες πορείας για βελτίωση χρησιμοποιώντας βιομηχανικά πρότυπα πλαίσια.
- Αξιολόγηση και διαχείριση κινδύνου: Το VCISO θα χρησιμοποιήσει τις διαδικασίες αξιολόγησης κινδύνου για να βαθμολογήσει τον κίνδυνο της επιχειρηματικής τεχνολογίας στο περιβάλλον και να αναπτύξει σχέδια μετριασμού των κινδύνων για τη βελτίωση της στάσης του κινδύνου του οργανισμού.
- Διαχείριση περιστατικών στον κυβερνοχώρο: Πρέπει να κλιμακωθεί ένα συμβάν. Το VCISO θα συντονίσει τις δραστηριότητες περιστατικών για να εξασφαλίσει μια κατάλληλη και ταχεία ανάκαμψη των επιχειρήσεων. Αυτό μπορεί να περιλαμβάνει τη συνεργασία με διάφορες ομάδες (όπως απαιτείται), συμπεριλαμβανομένων των εκτελεστικών/διαχείρισης, της ασφάλισης, της νομικής, της επιβολής του νόμου, του μάρκετινγκ, της τεχνολογίας των πληροφοριών, της ασφάλειας στον κυβερνοχώρο ή/και της εγκληματολογίας.
Ransomware Recovery: Η ανάκτηση καταστροφών είναι ένα σημαντικό στοιχείο της διαδικασίας προστασίας ransomware. Μετά από μια επίθεση, η ομάδα μας εργάζεται ακούραστα για να εντοπίσει και να περιέχει κακόβουλη δραστηριότητα για να αποτρέψει περαιτέρω ζημιές και να ανακτήσει ό, τι έχει χαθεί. Αποδοκιμάζω’Οι διαχειριζόμενες λειτουργίες αποκατάστασης αποκαταστατικών συνδυάζουν τα καλύτερα εργαλεία φυλής, τις δεκαετίες εμπειρίας και τις βέλτιστες πρακτικές που αναγνωρίζονται από τη βιομηχανία για να εξασφαλίσουν ταχεία ανάκαμψη από οποιαδήποτε διαταραχή υπηρεσίας.
- Δοκιμές ανάκτησης: έχει σχεδιαστεί για να μιμηθεί παραβίαση στον κυβερνοχώρο και άλλες καταστροφές για να εξασφαλιστεί ότι μπορούν να επιτευχθούν οι στόχοι και ότι το περιβάλλον και οι επιχειρήσεις DR εκτελούνται όπως αναμενόταν.
- Διαχείριση Υγείας ανάκτησης: Δεδομένα από τα εξαρτήματα DRAAS και BAAS καθώς και διδάγματα που αντλήθηκαν από τη δοκιμή ανάκτησης όλων των τροφοδοσιών μια συνεχιζόμενη διαδικασία φροντίδας και βελτίωσης για τις τεχνολογίες ανάκτησης και τη ζώνη προσγείωσης DR.
- Ανάπτυξη Playbook: Με κάθε επαναλαμβανόμενη δοκιμή και αποτέλεσμα το Playbook Recovery είναι κατασκευασμένο και ενημερωμένο για να εξασφαλίσει τη δυνατότητα να ανταποκριθεί γρήγορα σε περίπτωση καταστροφής.
- Λειτουργίες αναπαραγωγής: Οι μηχανικοί ανάκτησης παρέμβασης θα παρακολουθούν και θα αποκαταστήσουν προβλήματα με τις υπηρεσίες αναπαραγωγής και τον ιστότοπο ανάκτησης.
- Λειτουργίες δημιουργίας αντιγράφων ασφαλείας: Περιλαμβάνει τα πάντα από τη φροντίδα και τη διατροφή των τεχνολογιών δημιουργίας αντιγράφων ασφαλείας, μέχρι τη δημιουργία νέων θέσεων εργασίας ή την ανάκτηση δεδομένων.
Σύμφωνα με τον Forbes, μια ανεξάρτητη παγκόσμια έρευνα των 1.100 επαγγελματιών της πληροφορικής και του κυβερνοχώρου αποκάλυψε ότι το 80% των ερωτηθέντων οργανώσεων χτυπήθηκε με επιθέσεις ransomware το 2021. Τελικά, πάνω από το 60% αυτών των οργανώσεων κατέληξαν να πληρώνουν τα λύτρα. Αυτό δεν’Δεν πρέπει να είσαι εσύ. Σε παρέμβαση, εμείς’Επαναφέρετε να σας παρέχουμε την καλύτερη δυνατή υπεράσπιση ενάντια σε αυτήν την τρομερή απειλή. Μπορείτε να μάθετε περισσότερα σχετικά με τον τρόπο με τον οποίο οι λύσεις RPAAS θα σας δώσουν την ειρήνη του μυαλού μας στον ιστότοπό μας.
Προστασία ransomware
Η προστασία ransomware είναι η διαδικασία πρόληψης της εμφάνισης ενός συμβάντος ransomware και/ή μετριασμού του κινδύνου επιτυχημένης επίθεσης. Οι Cyberthreats που λαμβάνουν τη μορφή ransomware έχουν ενταθεί για να εκμεταλλευτούν τα κενά ασφαλείας που εισάγονται από ένα απομακρυσμένο εργατικό δυναμικό, εργασία από το σπίτι (WFH) και εξ αποστάσεως εκπαίδευση. Οι απειλές ransomware και το έγκλημα στον κυβερνοχώρο αποτελούν μια επιχείρηση οργανωμένου εγκλήματος πολλών δισεκατομμυρίων δολαρίων. Οι επιχειρήσεις πρέπει να αντιμετωπίζουν αυτήν την πιο σοβαρή απειλή ως κορυφαία προτεραιότητα πριν είναι πολύ αργά.
Η προστασία ransomware δίνει τα πιθανά θύματα αυτών των επικίνδυνων απειλών ransomware τα εργαλεία που χρειάζονται για να αποτρέψουν τις απειλές στον κυβερνοχώρο που αποσκοπούν στην αεροπειρατεία των διακομιστών και των δεδομένων τους. Να είστε προληπτικοί και να αναπτύξετε στρατηγικές προστασίας ransomware και ransomware ετοιμότητας για να αποφύγετε δαπανηρές, επιχειρηματικές και επιζήμιες εκδηλώσεις.
Τι είναι η προστασία ransomware?
Όπως υποδηλώνει το όνομα, οι απειλές ransomware προκύπτουν από οποιοδήποτε λογισμικό (κακόβουλο λογισμικό) που επιτρέπει στους εγκληματίες του κυβερνοχώρου να κρυπτογραφούν όλους ή μέρος του οργανισμού’S πολύτιμα δεδομένα – και στη συνέχεια κρατήστε αυτά τα δεδομένα για λύτρα. Οι κακοί ηθοποιοί συνήθως απαιτούν λύτρα σε αντάλλαγμα για την παραίτηση από τον έλεγχό τους. Κατά τη διάρκεια της στάσης, οι εξουσιοδοτημένοι χρήστες στερούνται πρόσβασης στα κρυπτογραφημένα δεδομένα. Το θύμα συνήθως αντιμετωπίζει δύο κακές επιλογές. Πληρώστε ένα λύτρα μέσα σε ένα καθορισμένο χρονοδιάγραμμα για να απελευθερώσετε τα δεδομένα τους ή να τα χάσετε και να αναγκαστείτε να προχωρήσετε από το μηδέν. Ένας άλλος κίνδυνος που συνοδεύει τις απειλές ransomware είναι η πιθανότητα δημόσιας έκθεσης του θύματος’ιδιωτικά δεδομένα. Ένα τέτοιο αποτέλεσμα θα μπορούσε να προκαλέσει βαθιά σοβαρά προβλήματα με πραγματικές συνέπειες στις επιχειρήσεις.
Η προστασία Ransomware περιγράφει τις διασφαλίσεις που έθεσαν σε εφαρμογή οι εταιρείες για να αποφευχθούν οι εφιαλτικές καταστάσεις που περιγράφηκαν νωρίτερα. Το καλύτερο φάρμακο για την αντιμετώπιση των αυξανόμενων απειλών μιας επίθεσης ransomware είναι αφιερωμένη προστασία δεδομένων για την ετοιμότητα ransomware. Μια λύση δημιουργίας αντιγράφων ασφαλείας ή αντίγραφο ασφαλείας ως υπηρεσία (BAAS) μπορεί να αποτελέσει σημαντικό μέρος μιας εταιρείας’S Στρατηγική προστασίας Ransomware, παρέχοντας στους πελάτες απομονωμένα, αμετάβλητα αντίγραφα των δεδομένων τους που είναι εκτός κακοποιημένων ηθοποιών’ φθάνω. Επιπλέον, μια προσέγγιση που βασίζεται σε σύννεφο στην προστασία ransomware παρέχει ένα εικονικό Airgap, καθώς οι υπηρεσίες δημιουργίας αντιγράφων ασφαλείας δεν απαιτούν φυσικές συνδέσεις δικτύου. Αυτό εξασφαλίζει ότι οι λειτουργίες δημιουργίας αντιγράφων ασφαλείας και αποκατάστασης είναι ξεχωριστές και δεν είναι ευαίσθητες σε επιθέσεις ransomware που διεισδύουν με επιτυχία περιβάλλοντα πελατών.
Τι είναι η προστασία ransomware και πώς λειτουργεί?
Μερικές φορές, οι πιο αποτελεσματικές λύσεις είναι οι απλούστερες. Ενώ είναι πολύπλοκο στο εσωτερικό, η προστασία ransomware είναι μια απλή προσέγγιση σε ένα πολύπλοκο πρόβλημα που περιλαμβάνει την ασφάλεια στον κυβερνοχώρο, το cloud backup και την αποκατάσταση καταστροφών. Όπως σημειώθηκε προηγουμένως, η σωστή πορεία για την πρόληψη των επιθέσεων ransomware είναι να τοποθετηθεί τα δεδομένα εκτός από τους κυβερνοεγκληματίες. Οι λύσεις προστασίας δεδομένων που βασίζονται σε σύννεφο παρέχουν ένα εικονικό αεροσκάφος τόσο των αντιγράφων ασφαλείας όσο και των λειτουργιών αποκατάστασης. Τα αντίγραφα των αντιγράφων ασφαλείας αποθηκεύονται σε απομονωμένες, αμετάβλητες τοποθεσίες – εμποδίζοντας την παραβίαση, τροποποίηση ή διαγραφή δεδομένων. Οι λύσεις προστασίας δεδομένων που βασίζονται σε σύννεφο επίσης δεν απαιτούν την παρουσία φυσικών δικτύων ή συσκευών, εξασφαλίζοντας ότι οι υπηρεσίες αποκατάστασης τους είναι ξεχωριστές και δεν επηρεάζονται από ransomware που διεισδύει σε περιβάλλοντα πελατών. Οι πάροχοι σύννεφων προσφέρουν επίσης ολοκληρωμένη προστασία ελέγχου πρόσβασης, κρυπτογράφηση δεδομένων κατά τη διαμετακόμιση και σε κατάσταση ηρεμίας και ενημερώνουν συνεχώς την ανίχνευση και την πρόληψη του CyberAttacks. Η θεμελίωση μιας στρατηγικής προστασίας ransomware περιλαμβάνει:
- Δημιουργία σχεδίου: Ένα αποτελεσματικό σχέδιο περιλαμβάνει τόσο τις διασφαλίσεις κατά της επίθεσης όσο και ένα σχέδιο για μια αξιόπιστη και γρήγορη επανάληψη των κανονικών λειτουργιών.
- Αποτροπή επιθέσεων: Τα προληπτικά βήματα περιλαμβάνουν ασφάλεια, έλεγχο πρόσβασης και έλεγχο ταυτότητας χρήστη για την προστασία δεδομένων από την επίθεση.
- Παρακολουθήστε το περιβάλλον σας: Παρακολούθηση ρουτίνας των ανωμαλιών για την έγκαιρη ανίχνευση της μείωσης της επίθεσης.
- Επαναφορά των δεδομένων σας: Εφαρμόστε αξιόπιστες και ταχείες δυνατότητες αποκατάστασης δεδομένων για να συνεχίσετε γρήγορα τις κανονικές επιχειρηματικές δραστηριότητες.
- Δοκιμάστε το σχέδιό σας: Συχνά δοκιμάστε για να επαληθεύσετε την προσκόλληση σε προκαθορισμένα SLA για δεδομένα και εφαρμογές υψηλής προτεραιότητας.
- Προμηραστική Εκπαίδευση: Οι απειλές ransomware χρησιμοποιούν το ηλεκτρονικό ψαρέματος και την κοινωνική μηχανική για να διεισδύσουν στους προβλεπόμενους στόχους. Οι επιχειρήσεις πρέπει να παρέχουν σε όλους τους υπαλλήλους τακτική εκπαίδευση στη φύση, τους κινδύνους και τον τρόπο καταπολέμησης των ransomware
Γιατί η προστασία ransomware είναι σημαντική?
Ο αριθμός των απειλών ransomware αυξάνεται, υποστηριζόμενη από ένα νέο κανόνα εργασίας από το σπίτι καθώς και από τρωτά σημεία εξ αποστάσεως εκπαίδευσης. Το 2019, σχεδόν το 60% των επιχειρήσεων παρουσίασε επίθεση λύτρα. Το τρίτο τρίμηνο του 2020, τα δεδομένα έδειξαν ότι οι επιθέσεις ransomware αυξήθηκαν κατά 40% μόνο σε αυτό το τρίμηνο. Χωρίς την κατάλληλη ετοιμότητα ransomware, οι εταιρείες είναι πιο πιθανό από το να μην πέσουν θύματα επιθέσεων – αντιμετωπίζουν απώλεια δεδομένων, απειλές ασφαλείας και ακριβό χρόνο διακοπής των επιχειρήσεων σε μια εποχή που οι χρήστες και οι επιχειρήσεις απαιτούν τα δεδομένα τους προσβάσιμα και διαθέσιμα όλο το εικοσιτετράωρο. Εν ολίγοις, η προστασία δεδομένων προσφέρει στους οργανισμούς μια ασπίδα ενάντια στις αναπόφευκτες επιθέσεις και τους δίνει μια σωτηρία για την ασφάλεια μετά από ανεπιθύμητες διαταραχές.
Οφέλη από την προστασία ransomware
Τα ψηφιακά δεδομένα και οι εφαρμογές είναι οι οδηγοί της ανάπτυξης των επιχειρήσεων. Η προστασία του φόρτου εργασίας κρίσιμου για τις επιχειρήσεις έναντι του ransomware είναι ζωτικής σημασίας για την επιβίωση των επιχειρήσεων και χρησιμεύει ως δίχτυ ασφαλείας έναντι της απώλειας δεδομένων ή της κλοπής.
Επιχειρηματική συνέχεια. Οι μέσες διαταραχές πληροφορικής είναι ένα πράγμα, αλλά η απώλεια δεδομένων χονδρικής είναι ένα άλλο παιχνίδι μπάλας. Η προστασία ransomware αφαιρεί την προοπτική ενός εκτεταμένου τερματισμού λειτουργίας των επιχειρήσεων, μειώνει τη δυνατότητα επιτυχίας επίθεσης και περιορίζει το παράθυρο για ανάκαμψη για τις επιχειρήσεις.
Μείωση κινδύνου. Η προστασία ransomware αποτελεί ζωτικό μέρος μιας συνολικής στάσης ασφαλείας που χρειάζεται κάθε οργανισμός. Η ισχυρή διαχείριση πρόσβασης, η ανίχνευση ανωμαλίας, η κρυπτογράφηση δεδομένων, η σκληρή ασφάλεια και τα ολοκληρωμένα στοιχεία ελέγχου πρόσβασης χρηστών είναι απαραίτητες για μια επιτυχημένη υπεράσπιση κατά των εγκληματιών στον κυβερνοχώρο.
Χαμηλότερο κόστος. Το κόστος της προστασίας των δεδομένων παραμορφώνεται σε σύγκριση με το κόστος μια αποτελεσματική επίθεση ransomware. Οι δαπανηροί χρόνοι διακοπής και οι υψηλές πληρωμές απειλούν όχι μόνο να σταματήσουν τις επιχειρηματικές δραστηριότητες αλλά μπορεί να οδηγήσουν σε μόνιμη απώλεια δεδομένων πελατών. Οι επιχειρήσεις θα πρέπει να σφάλλουν από την πλευρά της προληπτικής ασφάλειας και να αξιοποιήσουν την προστασία ransomware ως μέσο για την εξασφάλιση των πολύτιμων δεδομένων τους.
Κοινές περιπτώσεις χρήσης για προστασία ransomware
Οι οργανισμοί όλων των μεγεθών χρειάζονται προστασία από απειλές ransomware. Η σωστή προστασία δεδομένων επιτρέπει στους πελάτες να αναπτύσσουν λύσεις σε περιπτώσεις καθημερινής χρήσης:
- Επιχειρηματική συνέχεια. Με το λογισμικό ransomware, οι επιχειρήσεις μπορούν να προστατεύσουν όλα τα δεδομένα και τις διαμορφώσεις τους που απαιτούνται για να επαναφέρουν τις επιχειρήσεις μετά από απρόβλεπτες διαταραχές
- Προστασία δεδομένων. Χωρίς την κατάλληλη ετοιμότητα ransomware, τα δεδομένα σας παραμένουν ευαίσθητα σε πιθανή απώλεια και διαφθορά. Η προστασία ransomware διατηρεί την ακεραιότητα των δεδομένων σας και παρέχει χρησιμοποιήσιμα αντίγραφα χαμένων δεδομένων – για να βεβαιωθείτε ότι είστε πάντα ανακτήσιμοι από την επίθεση.
- Αποκατάστασης καταστροφών. Είναι αποδεκτό ότι όλες οι επιχειρήσεις και τα περιβάλλοντα πληροφορικής θα μπορούσαν να αντιμετωπίσουν ενοχλητικά συμβάντα ransomware που θα μπορούσαν να προκαλέσουν απώλεια δεδομένων, διαφθορά ή να διαταράξουν τις λειτουργίες πληροφορικής. Η τοποθέτηση μιας ισχυρής στρατηγικής προστασίας ransomware μειώνει τους κινδύνους που σχετίζονται με απρογραμμάτιστες διαταραχές και κακές επιθέσεις ransomware
Η μεταλλική προσφορά προστασίας ransomware?
Ναί! Το μεταλλικό αντίγραφο ασφαλείας ως υπηρεσίας (BAAS) αξιοποιεί μια σκληρυμένη, πολυεπίπεδη προσέγγιση στην ετοιμότητα ransomware, παρέχοντας ισχυρά ελέγχους τόσο για να αποτρέψει τις απειλές όσο και τη διασφάλιση ότι τα δεδομένα είναι ιδιαίτερα διαθέσιμα και ανακτήσιμα από το cyberattack. Με αμετάβλητα αντίγραφα δεδομένων, προχωρημένη ανίχνευση ανωμαλίας και ενσωματωμένη κρυπτογράφηση, μεταλλικά διασφαλίζει εκτενώς τα κρίσιμα δεδομένα σε όλες τις εφαρμογές, τα τελικά σημεία, τα περιβάλλοντα on-prem και cloud περιβάλλοντα. Χτισμένο στο Microsoft Azure, Metallic προσφέρει ανθεκτικότητα, ασφάλεια, επεκτασιμότητα και απόδοση της βιομηχανίας, ικανή να προστατεύει τα επιχειρηματικά δεδομένα από σήμερα και αύριο’αναδυόμενα cyberthreats.
Μια δωρεάν δοκιμή σχεδιασμένη για τον πραγματικό σας κόσμο
Δοκιμάστε το πλήρως λειτουργικό προϊόν πλήρους εξυπηρέτησης σήμερα και δείτε πώς το μεταλλικό μπορεί να εξυπηρετήσει άμεσα τις ανάγκες σας.
Τι είναι το ransomware?
Το Ransomware είναι ένα κακόβουλο λογισμικό που έχει σχεδιαστεί για να αρνηθεί έναν χρήστη ή έναν οργανισμό πρόσβαση σε αρχεία στον υπολογιστή τους. Με την κρυπτογράφηση αυτών των αρχείων και απαιτώντας μια πληρωμή ransom για το κλειδί αποκρυπτογράφησης, οι κυβερνοεπικυλές τοποθετούν οργανισμούς σε θέση όπου η πληρωμή του λύτρα είναι ο ευκολότερος και φθηνότερος τρόπος για να ανακτήσετε την πρόσβαση στα αρχεία τους. Ορισμένες παραλλαγές έχουν προσθέσει πρόσθετη λειτουργικότητα – όπως κλοπή δεδομένων – για να παράσχουν περαιτέρω κίνητρα για τα θύματα ransomware να πληρώσουν τα λύτρα.
Το ransomware έχει γίνει γρήγορα ο πιο σημαντικός και ορατός τύπος κακόβουλου λογισμικού. Οι πρόσφατες επιθέσεις ransomware έχουν επηρεάσει τα νοσοκομεία’ Δυνατότητα παροχής κρίσιμων υπηρεσιών, παγιδευμένες δημόσιες υπηρεσίες στις πόλεις και προκάλεσε σημαντικές ζημιές σε διάφορους οργανισμούς.

Γιατί αναδύονται επιθέσεις ransomware?
Η σύγχρονη τρέλα ransomware ξεκίνησε με το ξέσπασμα WannaCry του 2017. Αυτή η επίθεση μεγάλης κλίμακας και εξαιρετικά δημοσιευμένης έδειξε ότι οι επιθέσεις ransomware ήταν δυνατές και δυνητικά κερδοφόρες. Από τότε, δεκάδες παραλλαγές ransomware έχουν αναπτυχθεί και χρησιμοποιηθεί σε διάφορες επιθέσεις.
Η πανδημία Covid-19 συνέβαλε επίσης στην πρόσφατη αύξηση του ransomware. Καθώς οι οργανισμοί περιστράφηκαν γρήγορα σε απομακρυσμένη εργασία, δημιουργήθηκαν κενά στις αμυντικές τους αμυντικές. Οι εγκληματίες του κυβερνοχώρου έχουν εκμεταλλευτεί αυτά τα τρωτά σημεία για να παραδώσουν ransomware, με αποτέλεσμα την αύξηση των επιθέσεων ransomware. Το τρίτο τρίμηνο 2020, οι επιθέσεις ransomware αυξήθηκαν κατά 50% σε σύγκριση με το πρώτο εξάμηνο αυτού του έτους.
Δημοφιλείς παραλλαγές ransomware
Υπάρχουν δεκάδες παραλλαγές ransomware, το καθένα με τα δικά του μοναδικά χαρακτηριστικά. Ωστόσο, ορισμένες ομάδες ransomware ήταν πιο παραγωγικές και επιτυχημένες από άλλες, καθιστώντας τους να ξεχωρίζουν από το πλήθος.
1. Ριούκ
Το Ryuk είναι ένα παράδειγμα μιας πολύ στοχοθετημένης παραλλαγής ransomware. Παραδίδεται συνήθως μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου ψαρέματος ή χρησιμοποιώντας συμβιβασμένα διαπιστευτήρια χρήστη για να συνδεθείτε σε συστήματα επιχειρήσεων χρησιμοποιώντας το πρωτόκολλο απομακρυσμένης επιφάνειας εργασίας (RDP). Μόλις μολυνθεί ένα σύστημα, ο Ryuk κρυπτογραφεί ορισμένους τύπους αρχείων (αποφεύγοντας αυτά τα κρίσιμα για έναν υπολογιστή’Λειτουργία S), στη συνέχεια παρουσιάζει ζήτηση λύτρα.
Ο Ryuk είναι γνωστός ως ένας από τους πιο ακριβούς τύπους ransomware που υπάρχει. Ο Ryuk απαιτεί λύτρα που έχουν κατά μέσο όρο πάνω από 1 εκατομμύριο $ . Ως αποτέλεσμα, οι εγκληματίες του κυβερνοχώρου πίσω από τον Ryuk επικεντρώνονται κυρίως στις επιχειρήσεις που διαθέτουν τους απαραίτητους πόρους για την κάλυψη των απαιτήσεών τους.
2. Λαβύρινθος
Το Maze Ransomware είναι διάσημο επειδή είναι η πρώτη παραλλαγή ransomware για να συνδυάσει την κρυπτογράφηση αρχείων και την κλοπή δεδομένων . Όταν οι στόχοι άρχισαν να αρνούνται να πληρώσουν λύτρα, ο Maze άρχισε να συλλέγει ευαίσθητα δεδομένα από τα θύματα’ υπολογιστές πριν την κρυπτογραφήσετε. Εάν οι απαιτήσεις λύτρας δεν πληρούνται, αυτά τα δεδομένα θα εκτίθενται δημόσια ή θα πωληθούν στον πλειοδότη. Η δυνατότητα για μια δαπανηρή παραβίαση δεδομένων χρησιμοποιήθηκε ως πρόσθετο κίνητρο για πληρωμή.
Η ομάδα πίσω από το Ransomware Maze έχει τελειώσει επίσημα τις δραστηριότητές της . Ωστόσο, αυτό δεν σημαίνει ότι η απειλή του ransomware έχει μειωθεί. Ορισμένες θυγατρικές λαβύρινθοι έχουν μετατραπεί στη χρήση του ransomware egregor και οι παραλλαγές Egregor, Maze και Sekhmet πιστεύεται ότι έχουν μια κοινή πηγή.
3.Ερεθίζω (Sodinokibi)
Ο όμιλος Revil (επίσης γνωστός ως Sodinokibi) είναι μια άλλη παραλλαγή ransomware που στοχεύει σε μεγάλους οργανισμούς.
Το Revil είναι μια από τις πιο γνωστές οικογένειες ransomware στο διαδίκτυο. Η ομάδα ransomware, η οποία έχει λειτουργήσει από τον Ρώσο μιλώντας Revil Group από το 2019, είναι υπεύθυνη για πολλές μεγάλες παραβιάσεις όπως ‘Κασεϊ‘ και ‘JBS’
Έχει αγωνιστεί με τον Ryuk τα τελευταία χρόνια για τον τίτλο της πιο ακριβούς παραλλαγής ransomware. Το Revil είναι γνωστό ότι έχει ζητήσει πληρωμές λύτρων 800.000 δολαρίων .
Ενώ ο Revil ξεκίνησε ως παραδοσιακή παραλλαγή ransomware, έχει εξελιχθεί με την πάροδο του χρόνου-
Χρησιμοποιούν την τεχνική διπλής εκβιασμού- για να κλέψουν δεδομένα από τις επιχειρήσεις, ενώ ταυτόχρονα κρυπτογραφούν τα αρχεία. Αυτό σημαίνει ότι, εκτός από την απαίτηση λύτρα για την αποκρυπτογράφηση των δεδομένων, οι επιτιθέμενοι μπορεί να απειλούν να απελευθερώσουν τα κλεμμένα δεδομένα εάν δεν γίνει δεύτερη πληρωμή.
4. Κλειδαριά
Το Lockbit είναι ένα κακόβουλο λογισμικό κρυπτογράφησης δεδομένων από τον Σεπτέμβριο του 2019 και ένα πρόσφατο ransomware-as-a-service (RAAS). Αυτό το κομμάτι ransomware αναπτύχθηκε για να κρυπτογραφεί γρήγορα τους μεγάλους οργανισμούς ως τρόπο πρόληψης της ανίχνευσης γρήγορα από συσκευές ασφαλείας και ομάδες IT/SOC.
5. Ευσπλαχνία
Τον Μάρτιο του 2021, η Microsoft κυκλοφόρησε τα Patches για τέσσερα τρωτά σημεία μέσα στους διακομιστές Microsoft Exchange. Το DearCry είναι μια νέα παραλλαγή ransomware που έχει σχεδιαστεί για να επωφεληθεί από τέσσερα πρόσφατα αποκαλυπτόμενα τρωτά σημεία στο Microsoft Exchange
Το dearcry ransomware κρυπτογραφεί ορισμένους τύπους αρχείων. Μόλις ολοκληρωθεί η κρυπτογράφηση, το DearCry θα δείξει ένα μήνυμα λύτρας που δίνει εντολή στους χρήστες να στείλουν ένα μήνυμα ηλεκτρονικού ταχυδρομείου στους χειριστές ransomware για να μάθουν πώς να αποκρυπτογραφούν τα αρχεία τους.
Το LAPSUS $ είναι μια συμμορία ransomware της Νότιας Αμερικής που έχει συνδεθεί με κυβερνοεπιστημονικά σε ορισμένους στόχους υψηλού προφίλ. Η συμμορία του κυβερνοχώρου είναι γνωστή για εκβιασμούς, απειλώντας την απελευθέρωση ευαίσθητων πληροφοριών, εάν οι απαιτήσεις από τα θύματά της’φτιαγμένος. Η ομάδα έχει καυχηθεί σε Nvidia, Samsung, Ubisoft και άλλοι. Η ομάδα χρησιμοποιεί κλεμμένο πηγαίο κώδικα για να συγκαλύψει αρχεία κακόβουλου λογισμικού ως αξιόπιστο.
Πώς λειτουργεί το ransomware
Προκειμένου να είναι επιτυχής, το ransomware πρέπει να αποκτήσει πρόσβαση σε ένα σύστημα προορισμού, να κρυπτογραφεί τα αρχεία εκεί και να ζητήσει λύτρα από το θύμα.
Ενώ οι λεπτομέρειες εφαρμογής ποικίλλουν από μια παραλλαγή ransomware σε άλλη, όλα μοιράζονται το ίδιο πυρήνα τρία στάδια
- Βήμα 1. Διανύσματα μόλυνσης και διανομής
Το ransomware, όπως κάθε κακόβουλο λογισμικό, μπορεί να αποκτήσει πρόσβαση σε έναν οργανισμό’S Systems με διάφορους τρόπους. Ωστόσο, οι χειριστές ransomware τείνουν να προτιμούν μερικούς συγκεκριμένους φορείς μόλυνσης.
Ένα από αυτά είναι τα μηνύματα ηλεκτρονικού ταχυδρομείου phishing. Ένα κακόβουλο email ενδέχεται να περιέχει έναν σύνδεσμο σε έναν ιστότοπο που φιλοξενεί μια κακόβουλη λήψη ή ένα συνημμένο που έχει ενσωματωμένη λειτουργικότητα λήψης. Εάν ο παραλήπτης ηλεκτρονικού ταχυδρομείου πέσει για το phish, τότε το ransomware κατεβάζεται και εκτελείται στον υπολογιστή τους.
Ένα άλλο δημοφιλές διάνυσμα λοίμωξης ransomware εκμεταλλεύεται υπηρεσίες όπως το πρωτόκολλο απομακρυσμένης επιφάνειας εργασίας (RDP). Με το RDP, ένας εισβολέας που έχει κλέψει ή μαντέψει έναν υπάλληλο’Τα διαπιστευτήρια σύνδεσης S μπορούν να τα χρησιμοποιήσουν για να πιστοποιήσουν και να αποκτήσουν πρόσβαση σε απόσταση σε έναν υπολογιστή εντός του δικτύου Enterprise. Με αυτή την πρόσβαση, ο εισβολέας μπορεί να κατεβάσει απευθείας το κακόβουλο λογισμικό και να το εκτελέσει στο μηχάνημα υπό τον έλεγχό του.
Άλλοι μπορεί να προσπαθήσουν να μολύνουν τα συστήματα άμεσα, όπως το πώς η WannaCry εκμεταλλεύτηκε την ευπάθεια EternalBlue. Οι περισσότερες παραλλαγές ransomware έχουν πολλαπλούς φορείς μόλυνσης.
Αφού το ransomware έχει αποκτήσει πρόσβαση σε ένα σύστημα, μπορεί να ξεκινήσει την κρυπτογράφηση των αρχείων του. Δεδομένου ότι η λειτουργικότητα κρυπτογράφησης είναι ενσωματωμένη σε ένα λειτουργικό σύστημα, αυτό απλώς περιλαμβάνει την πρόσβαση σε αρχεία, την κρυπτογράφηση τους με ένα κλειδί που ελέγχεται από τον εισβολέα και την αντικατάσταση των πρωτότυπων με τις κρυπτογραφημένες εκδόσεις. Οι περισσότερες παραλλαγές ransomware είναι προσεκτικές στην επιλογή των αρχείων τους για κρυπτογράφηση για να εξασφαλίσουν τη σταθερότητα του συστήματος. Ορισμένες παραλλαγές θα λάβουν επίσης μέτρα για να διαγράψουν αντίγραφα ασφαλείας και σκιάς αντίγραφα αρχείων για να κάνουν πιο δύσκολη την ανάκτηση χωρίς το κλειδί αποκρυπτογράφησης.
Μόλις ολοκληρωθεί η κρυπτογράφηση αρχείων, το ransomware είναι έτοιμο να κάνει μια ζήτηση λύτρας. Διαφορετικές παραλλαγές ransomware το εφαρμόζουν με πολλούς τρόπους, αλλά δεν είναι ασυνήθιστο να αλλάξουμε ένα φόντο προβολής σε σημείωμα λύσης ή αρχεία κειμένου που τοποθετούνται σε κάθε κρυπτογραφημένο κατάλογο που περιέχει το σημείωμα λύτρας. Συνήθως, αυτές οι σημειώσεις απαιτούν ένα καθορισμένο ποσό κρυπτογράφησης σε αντάλλαγμα για πρόσβαση στο θύμα’αρχεία. Εάν καταβληθεί το λύτρα, ο χειριστής ransomware θα παρέχει είτε ένα αντίγραφο του ιδιωτικού κλειδιού που χρησιμοποιείται για την προστασία του συμμετρικού κλειδιού κρυπτογράφησης είτε ένα αντίγραφο του ίδιου του συμμετρικού κλειδιού κρυπτογράφησης. Αυτές οι πληροφορίες μπορούν να εισαχθούν σε ένα πρόγραμμα αποκρυπτογράφησης (που παρέχεται επίσης από τον κυβερνοχώρο) που μπορεί να το χρησιμοποιήσει για να αντιστρέψει την κρυπτογράφηση και να αποκαταστήσει την πρόσβαση στον χρήστη’αρχεία.
Ενώ αυτά τα τρία βασικά βήματα υπάρχουν σε όλες τις παραλλαγές ransomware, διαφορετικά ransomware μπορούν να περιλαμβάνουν διαφορετικές υλοποιήσεις ή πρόσθετα βήματα. Για παράδειγμα, παραλλαγές ransomware όπως το Maze εκτελούν αρχεία σάρωσης, πληροφορίες μητρώου και κλοπή δεδομένων πριν από την κρυπτογράφηση δεδομένων και το wannacry ransomware σαρώνει για άλλες ευάλωτες συσκευές για μολυσματική και κρυπτογράφηση.
Πώς να προστατεύσετε από ransomware
Χρησιμοποιήστε τις βέλτιστες πρακτικές
Η σωστή προετοιμασία μπορεί να μειώσει δραματικά το κόστος και τον αντίκτυπο μιας επίθεσης ransomware. Η λήψη των ακόλουθων βέλτιστων πρακτικών μπορεί να μειώσει έναν οργανισμό’Έκθεση σε ransomware και ελαχιστοποιήστε τις επιπτώσεις της:
- Εκπαίδευση ευαισθητοποίησης στον κυβερνοχώρο και Εκπαίδευση: Το ransomware συχνά διαδίδεται χρησιμοποιώντας μηνύματα ηλεκτρονικού ταχυδρομείου phishing. Η κατάρτιση των χρηστών σχετικά με τον εντοπισμό και την αποφυγή πιθανών επιθέσεων ransomware είναι κρίσιμη. Καθώς πολλές από τις τρέχουσες επιθέσεις στον κυβερνοχώρο ξεκινούν με ένα στοχευμένο μήνυμα ηλεκτρονικού ταχυδρομείου που δεν περιέχει καν κακόβουλο λογισμικό, αλλά μόνο ένα κοινωνικά μηχανικό μήνυμα που ενθαρρύνει τον χρήστη να κάνει κλικ σε έναν κακόβουλο σύνδεσμο, η εκπαίδευση των χρηστών θεωρείται συχνά ως μία από τις σημαντικότερες άμυνες που μπορεί να αναπτύξει ένας οργανισμός που μπορεί να αναπτύξει ένας οργανισμός που μπορεί να αναπτύξει.
- Συνεχόμενα αντίγραφα ασφαλείας δεδομένων: Ransomware’Ο ορισμός του S λέει ότι είναι κακόβουλο λογισμικό που έχει σχεδιαστεί για να το κάνει έτσι ώστε η πληρωμή ενός λύτρα είναι ο μόνος τρόπος για την αποκατάσταση της πρόσβασης στα κρυπτογραφημένα δεδομένα. Τα αυτοματοποιημένα, προστατευμένα αντίγραφα ασφαλείας δεδομένων επιτρέπουν σε έναν οργανισμό να ανακάμψει από μια επίθεση με ελάχιστη απώλεια δεδομένων και χωρίς να πληρώνει λύτρα. Η διατήρηση των τακτικών αντιγράφων ασφαλείας των δεδομένων ως ρουτίνας είναι μια πολύ σημαντική πρακτική για την πρόληψη της απώλειας δεδομένων και για την ανάκτηση της σε περίπτωση δυσλειτουργίας διαφθοράς ή υλικού δίσκου. Τα λειτουργικά αντίγραφα ασφαλείας μπορούν επίσης να βοηθήσουν τους οργανισμούς να ανακάμψουν από επιθέσεις ransomware.
- Patching: Η επιδιόρθωση είναι ένα κρίσιμο στοιχείο για την υπεράσπιση των επιθέσεων ransomware, καθώς οι εγκληματίες του κυβερνοχώρου θα αναζητούν συχνά τις τελευταίες ακάλυπτες εκμεταλλεύσεις στα διαθέσιμα μπαλώματα και στη συνέχεια τα συστήματα-στόχοι που δεν έχουν ακόμη επιδιορθωμένα. Ως εκ τούτου, είναι κρίσιμο οι οργανισμοί να διασφαλίζουν ότι όλα τα συστήματα έχουν τα τελευταία επιθέματα που εφαρμόζονται σε αυτά, καθώς αυτό μειώνει τον αριθμό των πιθανών τρωτών σημείων εντός της επιχείρησης για έναν εισβολέα να εκμεταλλευτεί.
- Έλεγχος ταυτότητας χρήστη: Η πρόσβαση σε υπηρεσίες όπως το RDP με κλεμμένα διαπιστευτήρια χρήστη είναι μια αγαπημένη τεχνική των επιτιθέμενων ransomware. Η χρήση ισχυρού ελέγχου ταυτότητας χρήστη μπορεί να καταστήσει πιο δύσκολο για έναν εισβολέα να κάνει χρήση ενός υποτιμημένου ή κλεμμένου κωδικού πρόσβασης
Μειώστε την επιφάνεια επίθεσης
Με το υψηλό δυναμικό κόστος μόλυνσης ransomware, η πρόληψη είναι η καλύτερη στρατηγική μετριασμού των ransomware. Αυτό μπορεί να επιτευχθεί μειώνοντας την επιφάνεια επίθεσης με την αντιμετώπιση:
- Μηνύματα ηλεκτρονικού ψαρέματος
- Μη προσδιορισμένα τρωτά σημεία
- Λύσεις απομακρυσμένης πρόσβασης
- Κινητό κακόβουλο λογισμικό
Αναπτύξτε το Anti-Ransomware Λύση
Την ανάγκη κρυπτογράφησης όλων των χρήστη’Τα αρχεία S σημαίνει ότι το ransomware έχει ένα μοναδικό δακτυλικό αποτύπωμα όταν τρέχει σε ένα σύστημα. Οι λύσεις κατά του ransomware είναι κατασκευασμένες για την ταυτοποίηση αυτών των δακτυλικών αποτυπωμάτων. Τα κοινά χαρακτηριστικά μιας καλής λύσης κατά του ransomware περιλαμβάνουν:
- Ανίχνευση ευρείας παραλλαγής
- Γρήγορη ανίχνευση
- Αυτόματη αποκατάσταση
- Μηχανισμός αποκατάστασης που δεν βασίζεται σε κοινά ενσωματωμένα εργαλεία (όπως ‘Σκιά αντίγραφο’, που στοχεύει μερικές παραλλαγές ransomware)
Πώς να αφαιρέσετε το ransomware?
Ένα μήνυμα ransom δεν είναι κάτι που κάποιος θέλει να δει στον υπολογιστή του, καθώς αποκαλύπτει ότι μια λοίμωξη ransomware ήταν επιτυχής. Σε αυτό το σημείο, μπορούν να ληφθούν ορισμένα βήματα για να ανταποκριθούν σε μια ενεργή λοίμωξη ransomware και ένας οργανισμός πρέπει να κάνει την επιλογή του εάν θα πληρώσει ή όχι τα λύτρα.
- Πώς να μετριάσετε μια ενεργή λοίμωξη ransomware
Πολλές επιτυχημένες επιθέσεις ransomware εντοπίζονται μόνο μετά την ολοκλήρωση της κρυπτογράφησης δεδομένων και εμφανίζεται ένα σημείωμα λύτρας στον μολυσμένο υπολογιστή’οθόνη. Σε αυτό το σημείο, τα κρυπτογραφημένα αρχεία είναι πιθανώς μη ανακτόκια, αλλά πρέπει να ληφθούν αμέσως ορισμένα βήματα:
- Καραντίνα το μηχάνημα: Ορισμένες παραλλαγές ransomware θα προσπαθήσουν να εξαπλωθούν σε συνδεδεμένες μονάδες και άλλα μηχανήματα. Περιορίστε την εξάπλωση του κακόβουλου λογισμικού αφαιρώντας την πρόσβαση σε άλλους πιθανούς στόχους.
- Αφήστε τον υπολογιστή σε: Η κρυπτογράφηση αρχείων μπορεί να κάνει έναν υπολογιστή ασταθής και η ενεργοποίηση ενός υπολογιστή μπορεί να οδηγήσει σε απώλεια πτητικής μνήμης. Διατηρήστε τον υπολογιστή για να μεγιστοποιήσετε την πιθανότητα ανάκτησης.
- Δημιουργήστε ένα αντίγραφο ασφαλείας: Η αποκρυπτογράφηση αρχείων για μερικές παραλλαγές ransomware είναι δυνατή χωρίς να πληρώσετε το λύτρα. Δημιουργήστε ένα αντίγραφο κρυπτογραφημένων αρχείων σε αφαιρούμενα μέσα σε περίπτωση που μια λύση είναι διαθέσιμη στο μέλλον ή μια αποτυχημένη προσπάθεια αποκρυπτογράφησης βλάπτει τα αρχεία.
- Ελέγξτε για αποκρυπτογραφητές: Ελέγξτε με το έργο No More Ransom για να δείτε αν είναι διαθέσιμος ένας ελεύθερος αποκρυπτογραφητής. Εάν ναι, εκτελέστε το σε ένα αντίγραφο των κρυπτογραφημένων δεδομένων για να δείτε αν μπορεί να επαναφέρει τα αρχεία.
- Ζητήσετε βοήθεια: Οι υπολογιστές μερικές φορές αποθηκεύουν αντίγραφα αντίγραφα ασφαλείας των αρχείων που είναι αποθηκευμένα σε αυτά. Ένας εμπειρογνώμονας ψηφιακής εγκληματολογίας μπορεί να είναι σε θέση να ανακτήσει αυτά τα αντίγραφα εάν δεν έχουν διαγραφεί από το κακόβουλο λογισμικό.
- Σκουπίστε και επαναφέρετε: Επαναφέρετε το μηχάνημα από εγκατάσταση καθαρισμού αντιγράφων ασφαλείας ή λειτουργικού συστήματος. Αυτό εξασφαλίζει ότι το κακόβουλο λογισμικό αφαιρείται πλήρως από τη συσκευή
Πώς μπορεί να ελέγξει τη βοήθεια σημείου
Σημείο ελέγχου’Η τεχνολογία anti-ransomware χρησιμοποιεί έναν κινητήρα που βασίζεται σε σκοπούς που υπερασπίζεται τις πιο εξελιγμένες, αόριστες παραλλαγές μηδενικής ημέρας του ransomware και ανακάμπτει με ασφάλεια κρυπτογραφημένα δεδομένα, εξασφαλίζοντας τη συνέχεια και την παραγωγικότητα των επιχειρήσεων. Η αποτελεσματικότητα αυτής της τεχνολογίας επαληθεύεται καθημερινά από την ερευνητική μας ομάδα και αποδεικνύει σταθερά εξαιρετικά αποτελέσματα στον εντοπισμό και την άμβλυνση των επιθέσεων.
Τελικό σημείο αρμονίας, σημείο ελέγχου’Το προϊόν πρόληψης και απόκρισης τελικού σημείου S περιλαμβάνει τεχνολογία αντι-ransomware και παρέχει προστασία σε προγράμματα περιήγησης ιστού και τελικά σημεία, αξιοποίηση σημείου ελέγχου’S Προστασία δικτύου κορυφής της βιομηχανίας. Το Harmony Endpoint παρέχει πλήρη, πρόληψη και αποκατάσταση απειλών σε πραγματικό χρόνο σε όλους τους φορείς απειλής κακόβουλου λογισμικού, επιτρέποντας στους υπαλλήλους να εργάζονται με ασφάλεια ανεξάρτητα από το πού βρίσκονται, χωρίς να συμβιβαστούν στην παραγωγικότητα.
Τι είναι το ransomware?

Το Ransomware είναι οποιοδήποτε λογισμικό που επιτρέπει στον Outsider να έχει πρόσβαση και να κρυπτογραφεί άλλο’αρχεία S, διαγράψτε τα πρωτότυπα και στη συνέχεια απειλήστε να διαγράψετε το μόνο υπόλοιπο (κρυπτογραφημένο) αντίγραφο των αρχείων εάν το λύτρα δεν πληρώνεται. Στις ταινίες, ο χρήστης που αναπτύσσει το ransomware απεικονίζεται συνήθως ως σκληρυμένος εγκληματίας.
Αλλά ειλικρινά, το ransomware είναι απλά ένα προϊόν – συνήθως βρίσκεται στο διαδίκτυο – ότι ο καθένας μπορεί να μάθει να χρησιμοποιεί εύκολα. Με άλλα λόγια, οι επιθέσεις ransomware είναι κοινές και μπορούν να εξασθενήσουν σε αρχεία στο χώρο ή στο θύμα’σύννεφο.
Πώς συμβαίνουν οι επιθέσεις ransomware?
Οι επιθέσεις ransomware συμβαίνουν γρήγορα. Πριν συνειδητοποιήσετε ότι υπάρχει απειλή, οι χάκερ έχουν κλέψει πληροφορίες, έχουν κρυπτογραφήσει πολύτιμα αρχεία και απαιτούν να καταβληθεί ένα λύτρα για την απελευθέρωση αυτών των αρχείων σε εσάς. Συνήθως, ο χάκερ απαιτεί ένα ορισμένο ποσό στο bitcoin, αλλά η πληρωμή του ransom doesn’να ελαχιστοποιεί πάντα τη ζημιά. Μπορεί να χρειαστούν εβδομάδες μετά από μια επίθεση ransomware για να εκτιμηθεί πλήρως η ζημιά που προκλήθηκε στις τέσσερις φάσεις μιας επίθεσης ransomware.
Φάση 1: διείσδυση
Μπορεί να σκεφτείτε έναν χάκερ ως σκληρό εγκληματία, αλλά ο μέσος άνθρωπος μπορεί εύκολα να έχει πρόσβαση σε οποιονδήποτε αριθμό προσφορών ransomware-as-a-service. Δυστυχώς, η χρήση αυτών των υπηρεσιών ransomware για την απόκτηση κλεμμένων διαπιστευτηρίων και τη διανομή κακόβουλου λογισμικού είναι εξίσου εύκολη με τη χρήση σχεδόν οποιασδήποτε άλλης ηλεκτρονικής υπηρεσίας.
Το μόνο που χρειάζεται για έναν χάκερ για να αποκτήσει πρόσβαση σε ζωτικές πληροφορίες είναι το σωστό λογισμικό και η επίθεση ξεκινά.
Φάση 2: Σύνδεση
Μόνο ένα σημείο πρόσβασης είναι αρκετό για να φτάσει το ransomware. Το ransomware έρχεται σε επαφή με το θύμα’S απομακρυσμένο δίκτυο και δημιουργεί ένα κλειδί που θα χρησιμοποιηθεί για κρυπτογράφηση αρχείων (στη φάση 3).
Κατά τη διάρκεια της φάσης σύνδεσης, το ransomware ουσιαστικά διαμορφώνει το θύμα’αρχεία S για να βρείτε αυτά με αξία. Μετά από όλα, αυτά τα αρχεία πρέπει να αξίζουν το λύτρα που ο χάκερ πρόκειται να ζητήσει.
Φάση 3: κρυπτογράφηση
Αυτό είναι το “λύτρα” Μέρος των αρχείων με στόχευση επίθεσης ransomware είναι κρυπτογραφημένα ή κλεμμένα και στη συνέχεια διαγράφονται τα αρχικά αρχεία. Με άλλα λόγια, το ransomware κρατά τους ομήρους αρχείων σας. Ο μόνος τρόπος για να ελευθερώσετε τα δεδομένα σας είναι να το αποκρυπτογραφήσετε, το οποίο μπορεί να γίνει μόνο με το κλειδί που δημιουργήθηκε στη φάση 2.
Φάση 4: Εξόρυξη
Ο χάκερ απαιτεί τώρα να καταβληθεί ένα ποσό σε αντάλλαγμα για το κλειδί, συνήθως εφαρμόζοντας ένα χρονικό όριο μέσα στο οποίο πρέπει να ικανοποιήσετε τα αιτήματά τους. Εάν δεν το κάνετε, διακινδυνεύετε τον χάκερ να διαγράφει το κλειδί και να αφαιρέσετε οποιαδήποτε πιθανότητα αποκρυπτογράφησης των αρχείων σας ή απελευθέρωσης των δεδομένων σας στο κοινό.
Τα θύματα συνήθως εκπληρώνουν αυτές τις απαιτήσεις και η επίθεση ransomware είναι πλήρης.

Πώς να αποτρέψετε τις επιθέσεις ransomware
Η πρόληψη μιας επίθεσης ransomware απαιτεί ιδιαίτερη προσοχή σε κάθε πτυχή των δεδομένων σας. Απαιτεί μια πολυεπίπεδη λύση σε αυτό που είναι ένα πολυεπίπεδο πρόβλημα. Η προσέγγισή μας περιλαμβάνει τη διαχείριση υποδομών, την παρακολούθηση και τις υπηρεσίες για να σας βοηθήσει να προστατεύσετε, να ανιχνεύσετε και να ανακάμψετε από το Cyberthreats.
Διαχείριση υποδομών
Το NetApp ξεκινά με μια προσέγγιση που βασίζεται σε δεδομένα για την προστασία από το ransomware, προσφέροντας το NetApp ® Ontap®, το κορυφαίο λογισμικό διαχείρισης υποδομών της επιχείρησης Hybrid Cloud. Μετά από όλα, οι εγκληματίες στοχεύουν τα δεδομένα σας, οπότε είναι λογικό να ξεκινήσετε την προστασία σας στο στρώμα αποθήκευσης. Με το λογισμικό Ontap, μπορείτε:
- Δημιουργήστε κοκκώδη σημεία ανάκτησης μόνο για ανάγνωση σε δευτερόλεπτα και εφαρμόστε ασφαλές κλείδωμα αρχείων
- Παρακολουθήστε τις ανωμαλίες αποθήκευσης, συμπεριλαμβανομένης της εντροπίας δεδομένων, για τον εντοπισμό του cyberthreats
- Επαναφέρετε τα δεδομένα γρήγορα σε λίγα λεπτά από τα κοκκώδη και αποτελεσματικά αντίγραφα NetApp Snapshot ™
Παρακολούθηση υποδομής
Η κατανόηση του είδους των δεδομένων που έχετε, όπου αποθηκεύεται και ποιος έχει πρόσβαση είναι ένα σημαντικό βήμα για οποιοδήποτε σχέδιο ανθεκτικότητας στον κυβερνοχώρο. Το NetApp Cloud Data Sense είναι μια υπηρεσία δεδομένων cloud που σας δίνει ορατότητα στα δεδομένα σας σε επί τόπου και αποθήκευση cloud, ώστε να μπορείτε να προσδιορίσετε ποια δεδομένα έχουν μεγαλύτερη σημασία. Μπορείτε επίσης να κλειδώσετε δικαιώματα για πιο αποτελεσματική ασφάλεια.
Το Active IQ περιλαμβάνει νέες λειτουργίες για να σας βοηθήσει να εντοπίσετε κενά στη στάση σας ασφαλείας και ποια μέτρα πρέπει να κάνετε για να σκληρύνετε το περιβάλλον αποθήκευσης Ontap σύμφωνα με τις βέλτιστες πρακτικές του NetApp. Μπορείτε να παρακολουθείτε τακτικά το περιβάλλον σας και να προσαρμόσετε με βάση τις τελευταίες κυκλοφορίες λογισμικού NetApp για να διατηρήσετε τα δεδομένα σας ασφαλή και ασφαλή.
Οι περισσότερες επιθέσεις περιλαμβάνουν έναν ανυποψίαστο χρήστη ή – σχεδόν – ακόμη και έναν αδίστακτο διαχειριστή. Χρειάζεστε ένα επίπεδο ελέγχου που περιλαμβάνει την προσοχή 24/7, η οποία είναι ευκολότερο να επιτευχθεί με το NetApp Cloud Insights. Αυτή η υπηρεσία παρακολουθεί προσεκτικά τα δεδομένα σας σε:
- Επισημάνετε τους κινδύνους που μπορούν να οδηγήσουν σε επίθεση
- Ανίχνευση επιθέσεων τη στιγμή που συμβαίνουν
- Εκτελέστε αυτοματοποιημένες ενέργειες για να αποφύγετε εκτεταμένες ζημιές
Αν αυτό’S σε εγκαταστάσεις ή στο σύννεφο, το Cloud Insights σας δίνει πλήρη ορατότητα στην υποδομή και τις εφαρμογές σας χρησιμοποιώντας την τεχνολογία μηδενικής εμπιστοσύνης. Παρακολουθεί συνεχώς τη συμπεριφορά των χρηστών, μαθαίνοντας τι’είναι φυσιολογικό για τους χρήστες σας έτσι ώστε να μπορεί να ανιχνεύσει ανωμαλίες. Όταν το Cloud Insights ανιχνεύει μια ανωμαλία, σας ειδοποιεί αμέσως και ενεργοποιεί άμεση δράση, όπως η λήψη ενός αντιγράφου στιγμιότυπου για να βοηθήσει στην ταχεία ανάκαμψη ή να εμποδίσει την πρόσβαση του αρχείου χρήστη για την πρόληψη της εξάντλησης δεδομένων.
Υπηρεσίες υποδομής
Μερικές φορές αυτό που χρειάζεστε είναι λίγο περισσότερη βοήθεια: η εμπειρογνωμοσύνη ενός αξιόπιστου συνεργάτη για να παραδώσει ένα SLA. Για να προσδιορίσετε την ετοιμότητα προστασίας των δεδομένων σας πριν από την εμφάνιση της απειλής ransomware, η NetApp προσφέρει μια υπηρεσία αξιολόγησης προστασίας και ασφάλειας δεδομένων για τον εντοπισμό κενών ασφαλείας και ευπάθειας στο τρέχον περιβάλλον σας – σε εγκαταστάσεις και στο σύννεφο – και να παρέχει ενεργές συστάσεις για το κλείσιμο αυτών των κενών για την αύξηση της ανθεκτικότητας των δεδομένων. Για περαιτέρω εμπιστοσύνη ότι είστε διατεθειμένοι να προστατεύσετε την επιχείρησή σας από απειλές για την ασφάλεια, η υπηρεσία παρακολούθησης και αναφοράς NetApp Ransomware, που περιλαμβάνεται στη συνδρομή NetApp Flex Professional Services, αξιοποιεί τη δύναμη του Cloud Insights και του Cloud Secure για να παρέχει ένα άλλο στρώμα προστασίας για το περιβάλλον σας. Μαζί, αυτές οι υπηρεσίες σας βοηθούν να ανταποκριθείτε και να ανακάμψετε γρήγορα εάν μια επίθεση περάσει από τις άμυνες σας.


