


האם RIP שימוש במצב קישור?
איזה מהפעולות הבאות נכון לגבי פרוטוקולי הניתוב של שער השער – פרוטוקול מידע ניתוב (RIP) ופתוח את הנתיב הקצר ביותר תחילה (OSPF)
סיכום:
פרוטוקול מידע ניתוב (RIP) ונתיב הקצר ביותר פתוח הראשון (OSPF) הם שניהם פרוטוקולי ניתוב שער פנים. RIP הוא פרוטוקול וקטור מרחק, ואילו OSPF הוא פרוטוקול של מדינת קישור. RIP הוא פרוטוקול קלאסי, ואילו OSPF הוא פרוטוקול חסר מעמד. RIP הוא פרוטוקול מדור קודם, ואילו OSPF הוא פרוטוקול מודרני יותר ונפוץ יותר. לכל פרוטוקול יש חוזקות וחולשות משלו.
נקודות מפתח:
1. RIP ו- OSPF הם פרוטוקולי ניתוב שער פנים.
2. RIP הוא פרוטוקול וקטור מרחק, ואילו OSPF הוא פרוטוקול של מדינת קישור.
3. RIP הוא פרוטוקול קלאסי, ואילו OSPF הוא פרוטוקול חסר מעמד.
4. RIP הוא פרוטוקול מדור קודם, ואילו OSPF הוא פרוטוקול מודרני יותר ונפוץ יותר.
5. RIP משתמש בספירת הופ כמדד לבחירת מסלול, ואילו OSPF משתמש באלגוריתם הנתיב הקצר ביותר.
6. ל- RIP יש מגבלת ספירת הופ מקסימאלית של 15, בעוד של- OSPF אין גבול ספירת הופ.
7. RIP מחלוף מידע על ניתוב כל 30 שניות, בעוד OSPF מחליף מידע ניתוב רק כאשר יש שינוי בטופולוגיית הרשת.
8. RIP תומך רק באיזון עומסים שווה עלות, ואילו OSPF תומך באיזון עומסים לא שוויוני עלות.
9. ל- RIP יש מדרגיות מוגבלת ומתאימה יותר לרשתות קטנות יותר, ואילו OSPF ניתנת להרחבה ביותר ויכולה להתמודד עם רשתות גדולות יותר.
10. קל יותר להגדיר את RIP ודורש פחות תקורה מנהלית, בעוד של- OSPF יש תצורה מורכבת יותר ודורשת מאמץ ניהולי רב יותר.
שאלות:
1. מהם ההבדלים בין RIP ל- OSPF?
RIP הוא פרוטוקול וקטור מרחק, ואילו OSPF הוא פרוטוקול של מדינת קישור. RIP הוא פרוטוקול קלאסי, ואילו OSPF הוא פרוטוקול חסר מעמד. ל- RIP יש מגבלת ספירת הופ מקסימאלית של 15, בעוד של- OSPF אין גבול ספירת הופ. RIP מחלוף מידע על ניתוב כל 30 שניות, בעוד OSPF מחליף מידע ניתוב רק כאשר יש שינוי בטופולוגיית הרשת. RIP תומך רק באיזון עומסים שווה עלות, ואילו OSPF תומך באיזון עומסים לא שוויוני עלות. ל- RIP יש מדרגיות מוגבלת ומתאימה יותר לרשתות קטנות יותר, ואילו OSPF ניתנת להרחבה ביותר ויכולה להתמודד עם רשתות גדולות יותר. קל יותר להגדיר את RIP ודורש פחות תקורה מנהלית, בעוד של- OSPF יש תצורה מורכבת יותר ודורשת מאמץ ניהולי רב יותר.
2. איזה פרוטוקול נחשב לפרוטוקול מדור קודם?
RIP נחשב לפרוטוקול מדור קודם.
3. איזה פרוטוקול נמצא בשימוש נרחב יותר?
OSPF נמצא בשימוש נרחב יותר.
4. מה הערך המשמש את RIP לבחירת מסלול?
RIP משתמש בספירת הופ כמדד לבחירת מסלול.
5. האם ל- OSPF יש מגבלת ספירת הופ?
לא, ל- OSPF אין גבול ספירת הופ.
6. באיזו תדירות RIP מחליף מידע ניתוב?
RIP מחליף מידע ניתוב כל 30 שניות.
7. מתי OSPF מחליף מידע ניתוב?
OSPF מחליף מידע ניתוב רק כאשר יש שינוי בטופולוגיית הרשת.
8. איזה פרוטוקול תומך באיזון עומס לא שוויוני?
OSPF תומך באיזון עומס לא שוויוני.
9. איזה פרוטוקול ניתן להרחבה יותר?
OSPF ניתן להרחבה יותר.
10. איזה פרוטוקול קל יותר להגדיר?
קל יותר להגדיר את RIP.
11. איזה פרוטוקול דורש מאמץ ניהולי רב יותר?
OSPF דורש מאמץ ניהולי רב יותר.
12. מהי מגבלת ספירת ההופ המרבית עבור RIP?
מגבלת ספירת ההופ המרבית ל- RIP היא 15.
13. איזה פרוטוקול יכול להתמודד עם רשתות גדולות יותר?
OSPF יכול להתמודד עם רשתות גדולות יותר.
14. איזה פרוטוקול מתאים יותר לרשתות קטנות יותר?
RIP מתאים יותר לרשתות קטנות יותר.
15. מה ההבדל העיקרי בין פרוטוקולי וקטור מרחק למצב קישור?
ההבדל העיקרי בין פרוטוקולי וקטור מרחק למצב קישור הוא כיצד הם מחליפים מידע ניתוב. פרוטוקולי וקטור מרחק מפרסמים מסלולים על ידי מתן המרחק ליעד (ספירת הופ), ואילו פרוטוקולי מדינת קישור מפרסמים נתיבים על ידי שיתוף טופולוגיית הרשת כולה.
איזה מהפעולות הבאות נכון לגבי פרוטוקולי הניתוב של שער השער – פרוטוקול מידע ניתוב (RIP) ופתוח את הנתיב הקצר ביותר תחילה (OSPF)
עבור לקורס המקוון כדי לבצע פעילות תרגול זו.
היכרותה של האקדמיה לרשת של סיסקו לניתוב באופן דינמי
פרק זה מסביר פרוטוקולי ניתוב מרובים (במיוחד פרוטוקולי ניתוב דינאמיים) ומתאר את נקודות החוזק והחולשה היחסיות שלהם. זה גם מראה כיצד לקרוא טבלת ניתוב בקלות ולפרש את מידע הניתוב IPv6 המופיע בתוכו.
מהספר
סוגי פרוטוקולי ניתוב (3.1.4)
טבלה 3-1 הראתה כיצד ניתן לסווג פרוטוקולי ניתוב לפי מאפיינים שונים. פרק זה נותן סקירה של פרוטוקולי ניתוב ה- IP הנפוצים ביותר. מרבית פרוטוקולי הניתוב הללו ייבדקו בפירוט בפרקים אחרים. לעת עתה, פרק זה נותן סקירה קצרה מאוד של כל פרוטוקול.
סיווג פרוטוקולי ניתוב (3.1.4.1)
ניתן לסווג פרוטוקולי ניתוב לקבוצות שונות בהתאם למאפייניהן. באופן ספציפי, ניתן לסווג פרוטוקולי ניתוב על ידי שלהם:
- מַטָרָה: פרוטוקול שער פנים (IGP) או פרוטוקול שער חיצוני (EGP)
- מבצע: פרוטוקול וקטור מרחק, פרוטוקול מצב קישור או פרוטוקול וקטור נתיב
- התנהגות: פרוטוקול קלאסי (מורשת) או חסר כיתות
לדוגמה, פרוטוקולי ניתוב IPv4 מסווגים כדלקמן:
- RIPV1 (Legacy): IGP, וקטור מרחק, פרוטוקול קלאסי
- IGRP (Legacy): IGP, וקטור מרחק, פרוטוקול קלאסי שפותח על ידי סיסקו (הוצא מ- 12.2 iOS ואילך)
- RIPV2: IGP, וקטור מרחק, פרוטוקול חסר כיתה
- EIGRP: IGP, וקטור מרחק, פרוטוקול חסר כיתה שפותח על ידי סיסקו
- OSPF: IGP, מדינת קישור, פרוטוקול חסר כיתה
- המדינה האסלאמית: IGP, מדינת קישור, פרוטוקול חסר כיתה
- BGP: EGP, וקטור נתיב, פרוטוקול חסר כיתה
ה פרוטוקולי ניתוב קלאסיים, RIPV1 ו- IGRP, הם פרוטוקולי מדור קודם ומשמשים רק ברשתות ישנות יותר. פרוטוקולי ניתוב אלה התפתחו לתוך פרוטוקולי ניתוב ללא כיתות, RIPV2 ו- EIGRP, בהתאמה. פרוטוקולי ניתוב של מדינת קישור הם חסרי מעמד מטבעם.
איור 3-9 מציג תצוגה היררכית של סיווג פרוטוקול ניתוב דינאמי.
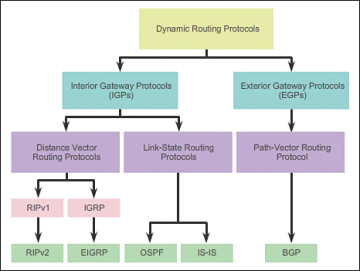
איור 3-9 סיווג פרוטוקול ניתוב
פרוטוקולי ניתוב IGP ו- EGP (3.1.4.2)
AN מערכת אוטונומית (AS) הוא אוסף נתבים תחת ממשל משותף כמו חברה או ארגון. כפי שמכונה גם תחום ניתוב. דוגמאות אופייניות ל- AS הן חברה’רשת הפנימית וספק האינטרנט’רשת S.
האינטרנט מבוסס על הקונספט AS; לכן נדרשים שני סוגים של פרוטוקולי ניתוב:
- פרוטוקולי שער פנים (IGP): משמש לניתוב בתוך AS. זה מכונה גם ניתוב פנים. חברות, ארגונים ואפילו נותני שירותים משתמשים ב- IGP ברשתות הפנימיות שלהן. IGPs כוללים RIP, EIGRP, OSPF ו- IS-IS.
- פרוטוקולי שער חיצוניים (EGP): משמש לניתוב בין מערכות אוטונומיות. זה מכונה גם בין ניתוב בין. ספקי שירותים וחברות גדולות עשויים להתחבר באמצעות EGP. פרוטוקול ה- Border Gateway (BGP) הוא ה- EGP היחיד בר -קיימא כיום והוא פרוטוקול הניתוב הרשמי המשמש את האינטרנט.
מכיוון ש- BGP הוא ה- EGP היחיד הקיים, המונח EGP כמעט ולא משמש; במקום זאת, רוב המהנדסים פשוט מתייחסים ל- BGP.
הדוגמה באיור 3-10 מספקת תרחישים פשוטים המדגישים את הפריסה של IGPS, BGP וניתוב סטטי.
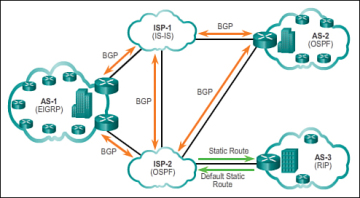
איור 3-10 IGP לעומת פרוטוקולי ניתוב EGP
ישנן חמש מערכות אוטונומיות אינדיבידואליות בתרחיש:
- ISP-1: זהו AS והוא משתמש ב- IS-IS כ- IGP. זה מחבר בין מערכות וספקי שירותים אוטונומיים אחרים המשתמשים ב- BGP כדי לשלוט במפורש כיצד מנותבת תנועה.
- ISP-2: זהו AS והוא משתמש ב- OSPF כ- IGP. זה מחבר בין מערכות וספקי שירותים אוטונומיים אחרים המשתמשים ב- BGP כדי לשלוט במפורש כיצד מנותבת תנועה.
- AS-1: זהו ארגון גדול והוא משתמש ב- EIGRP כ- IGP. כי זה מולטי -טים (אני.ה., מתחבר לשני ספקי שירותים שונים), הוא משתמש ב- BGP כדי לשלוט במפורש כיצד התנועה נכנסת ועוזבת את ה- AS.
- AS-2: זהו ארגון בינוני והוא משתמש ב- OSPF כ- IGP. זה גם רב -מיום; לכן הוא משתמש ב- BGP כדי לשלוט במפורש כיצד התנועה נכנסת ועוזבת את ה- AS.
- AS-3: זהו ארגון קטן עם נתבים ישנים יותר בתוך ה- AS; הוא משתמש ב- RIP כ- IGP. BGP אינו נדרש מכיוון שהוא חד-שיתי (אני.ה., מתחבר לספק שירות אחד). במקום זאת, ניתוב סטטי מיושם בין AS לספק השירות.
BGP הוא מעבר לתחום הקורס הזה ואינו נדון בפירוט.
פרוטוקולי ניתוב וקטורי מרחק (3.1.4.3)
וקטור מרחק פירושו כי מסלולים מתפרסמים על ידי מתן שני מאפיינים:
- מֶרְחָק: מזהה כמה רחוק זה לרשת היעד ומבוסס על מדד כמו ספירת הופ, עלות, רוחב פס, עיכוב ועוד
- וֶקטוֹר: מציין את כיוון הנתב הבא או ממשק היציאה כדי להגיע ליעד
לדוגמה, באיור 3-11, R1 יודע שהמרחק להגיע לרשת 172.16.3.0/24 הוא הופ אחד והכיוון הוא מחוץ לממשק סידורי 0/0/0 לכיוון R2.
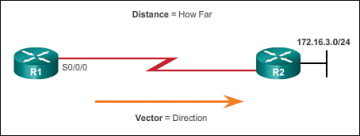
איור 3-11 המשמעות של וקטור המרחק
נתב באמצעות a פרוטוקול ניתוב וקטורי מרחק אין את הידע של כל הנתיב לרשת יעד. פרוטוקולי וקטור מרחק משתמשים בנתבים כעמדות סימנים לאורך הנתיב ליעד הסופי. המידע היחיד שנתב יודע על רשת מרוחקת הוא המרחק או הערך להגיע לרשת זו ואיזה נתיב או ממשק לשימוש כדי להגיע לשם. לפרוטוקולי ניתוב וקטורי מרחק אין מפה בפועל של טופולוגיית הרשת.
ישנם ארבעה וקטורי מרחק IPv4 IGPs:
- RIPV1: פרוטוקול מדור הדור הראשון
- RIPV2: פרוטוקול ניתוב וקטורי מרחק פשוט
- IGRP: מהדור הראשון של סיסקו פרוטוקול קנייני (מיושן והוחלף על ידי EIGRP)
- EIGRP: גרסה מתקדמת של ניתוב וקטור מרחק
פרוטוקולי ניתוב של מדינת קישור (3.1.4.4)
בניגוד לפעולת פרוטוקול ניתוב וקטור מרחק, נתב מוגדר עם א פרוטוקול ניתוב של מדינת קישור יכול ליצור תצוגה או טופולוגיה שלמה של הרשת על ידי איסוף מידע מכל הנתבים האחרים.
כדי להמשיך באנלוגיה שלנו של פוסטים של סימנים, שימוש בפרוטוקול ניתוב של מדינת קישור זה כמו להיות מפה שלמה של טופולוגיית הרשת. עמדות השלט לאורך הדרך ממקור ליעד אינן נחוצות, מכיוון שכל נתבי מדינת קישור משתמשים במפה זהה של הרשת. נתב של מדינת קישור משתמש במידע על מדינת קישור כדי ליצור מפת טופולוגיה וכדי לבחור את הנתיב הטוב ביותר לכל רשתות היעד בטופולוגיה.
נתבים המאפשרים RIP שולחים עדכונים תקופתיים של מידע הניתוב שלהם לשכניהם. פרוטוקולי ניתוב של מדינת קישור אינם משתמשים בעדכונים תקופתיים. לאחר שהרשת התכנסה, עדכון מדינת קישור נשלח רק כאשר יש שינוי בטופולוגיה. לדוגמה, באיור 3-12, עדכון מדינת הקישור נשלח כאשר 172.16.3.0 רשת יורדת.
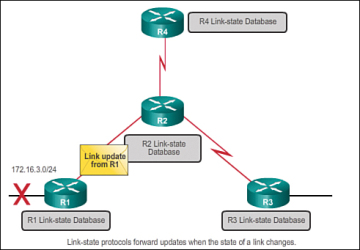
איור 3-12 פעולת פרוטוקול מצבת קישור

סרטון 3.1.4.4: פעולת פרוטוקול קישור-מדינת
עבור אל הקורס המקוון ופגן את האנימציה כדי לראות כיצד נשלח עדכון מדינת קישור רק כאשר 172.16.3.0 רשת יורדת.
פרוטוקולי מדינת קישור עובדים בצורה הטובה ביותר במצבים שבהם:
- עיצוב הרשת הוא היררכי, בדרך כלל מתרחש ברשתות גדולות
- התכנסות מהירה של הרשת היא מכריעה
- למנהלים ידע טוב על פרוטוקול הניתוב של מדינת קישור מיושם
ישנם שני IGPs IPv4 של מדינת קישור:
- OSPF: פרוטוקול ניתוב מבוסס תקנים פופולריים
- המדינה האסלאמית: פופולרי ברשתות ספקים
פרוטוקולי ניתוב קלאסיים (3.1.4.5)
ההבחנה הגדולה ביותר בין פרוטוקולי ניתוב כיתתיים וחסרי כיתות היא שפרוטוקולי ניתוב קלאסיים אינם שולחים מידע על מסכת רשת משנה בעדכוני הניתוב שלהם. פרוטוקולי ניתוב ללא כיתות כוללים מידע על מסכת רשת משנה בעדכוני הניתוב.
שני פרוטוקולי הניתוב המקוריים של IPv4 שפותחו היו Ripv1 ו- Igrp. הם נוצרו כאשר הוקצו כתובות רשת על בסיס שיעורים (i.ה., Class A, B או C). באותה תקופה, פרוטוקול ניתוב לא היה צריך לכלול את מסכת רשת המשנה בעדכון הניתוב, מכיוון שניתן היה לקבוע את מסכת הרשת בהתבסס על השטח הראשון של כתובת הרשת.
רק RIPV1 ו- IGRP הם קלאסיים. כל שאר פרוטוקולי הניתוב של IPv4 ו- IPv6 הם חסרי כיתה. כתובת קלאסת מעולם לא הייתה חלק מ- IPv6.
העובדה ש- RIPV1 ו- IGRP אינם כוללים מידע על מסכת רשת משנה בעדכוניהם פירושה שהם לא יכולים לספק מסכות רשת משנה באורך משתנה (VLSMS) וניתוב בין תחומים ללא כיתות (CIDR).
פרוטוקולי ניתוב קלאסיים יוצרים גם בעיות ברשתות לא רציפות. רשת לא רציפה היא כאשר תת -רשתות מאותה כתובת רשת מרכזית קלאסתית מופרדות על ידי כתובת רשת קלאסית אחרת.
כדי להמחיש את החיסרון של ניתוב קלאסי, עיין בטופולוגיה באיור 3-13.
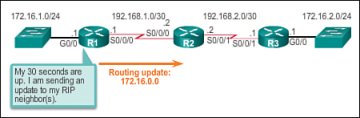
איור 3-13 R1 קדימה עדכון קלאסי ל- R2
שימו לב שה- LANs של R1 (172.16.1.0/24) ו- R3 (172.16.2.0/24) הן שניהם תת -רשתות של אותה רשת Class B (172.16.0.0/16). הם מופרדים על ידי כתובות רשת קלאסיות שונות (192.168.1.0/30 ו -192.168.2.0/30).
כאשר R1 מעביר עדכון ל- R2, Ripv1 אינו כולל את פרטי מסכת רשת המשנה עם העדכון; זה רק מעביר את כתובת הרשת Class B 172.16.0.0.
R2 מקבל ומעבד את העדכון. לאחר מכן הוא יוצר ומוסיף ערך לכיתה B 172.16.0.רשת 0/16 בטבלת הניתוב, כפי שמוצג באיור 3-14.
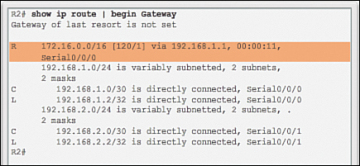
איור 3-14 R2 מוסיף את הערך עבור 172.16.0.0 דרך R1
כאשר R3 מעביר עדכון ל- R2, הוא גם אינו כולל את פרטי מסכת רשת המשנה ולכן רק מעביר את כתובת הרשת המסוגלת 172.16.0.0.
R2 מקבל ומעבד את העדכון ומוסיף ערך נוסף עבור כתובת הרשת המסוגלת 172.16.0.0/16 לטבלת הניתוב שלה, כפי שמוצג באיור 3-15. כשיש שני ערכים עם מדדים זהים בטבלת הניתוב, הנתב חולק את עומס התנועה באופן שווה בין שני הקישורים. זה מכונה איזון עומסים.
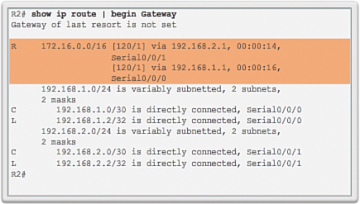
איור 3-15 R2 מוסיף את הערך עבור 172.16.0.0 דרך R3
לרשתות לא רציפות יש השפעה שלילית על רשת. לדוגמה, פינג עד 172.16.1.1 יחזור “U.U.U” מכיוון ש- R2 היה מעביר את הממשק הראשון שלו 0/0/1 סדרתי לכיוון R3, ו- R3 יחזיר את קוד השגיאה של יעד בלתי ניתן להשגה (U) ל- R2. הפינג השני ייצא מ- R2’S סידורי 0/0/0 ממשק לכיוון R1, ו- R1 יחזיר קוד מוצלח (.). דפוס זה יימשך עד פינג הפקודה נעשית.
פרוטוקולי ניתוב ללא כיתות (3.1.4.6)
רשתות מודרניות כבר לא משתמשות בכתובות IP קלאסיות ולא ניתן לקבוע את מסכת רשת המשנה לפי ערך השטח הראשון. פרוטוקולי הניתוב של IPv4 ללא כיתה (Ripv2, Eigrp, OSPF ו- IS-IS) כוללים את מידע מסכת רשת המשנה עם כתובת הרשת בעדכוני ניתוב. פרוטוקולי ניתוב ללא כיתות תומכים ב- VLSM ו- CIDR.
פרוטוקולי ניתוב IPv6 הם חסרי כיתה. ההבחנה בין אם פרוטוקול ניתוב הוא קלאסי או חסר כיתה בדרך כלל חלה רק על פרוטוקולי ניתוב IPv4. כל פרוטוקולי הניתוב של IPv6 נחשבים ללא כיתות מכיוון שהם כוללים את אורך קידומת עם כתובת ה- IPv6.
איורים 3-16 עד 3-18 ממחישים כיצד ניתוב חסר כיתות פותר את הנושאים שנוצרו עם ניתוב קלאסי.
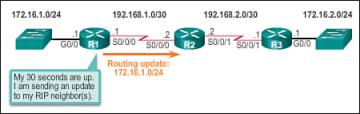
איור 3-16 R1 קדימה עדכון חסר כיתה ל- R2
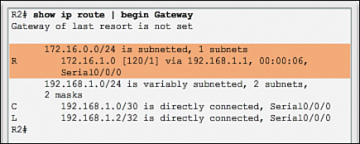
איור 3-17 R2 מוסיף את הערך עבור 172.16.1.רשת 0/24 דרך R1
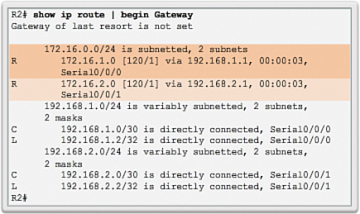
איור 3-18 כניסה ל 172.16.2.רשת 0/24 דרך R3
בתוך ה רשת לא רציפה עיצוב איור 3-16, הפרוטוקול חסר הכיתה Ripv2 יושם בכל שלושת הנתבים. כאשר R1 מעביר עדכון ל- R2, Ripv2 כולל את מידע מסכת רשת המשנה עם העדכון 172.16.1.0/24.
באיור 3-17, R2 מקבל, תהליכים ומוסיף שתי ערכים בטבלת הניתוב. השורה הראשונה מציגה את כתובת הרשת המסוגלת 172.16.0.0 עם מסכת הרשת /24 של העדכון. זה ידוע בשם מסלול ההורה. הערך השני מציג את כתובת רשת VLSM 172.16.1.0 עם היציאה וכתובת ההופ הבא. זה מכונה מסלול הילד. מסלולי הורים לעולם אינם כוללים ממשק יציאה או כתובת IP של ה- Next-Hop.
כאשר R3 מעביר עדכון ל- R2, Ripv2 כולל את פרטי מסכת רשת המשנה עם העדכון 172.16.2.0/24.
R2 מקבל, מתעבד ומוסיף כניסה נוספת של מסלול ילדים 172.16.2.0/24 תחת כניסת מסלול ההורה 172.16.0.0, כפי שמוצג באיור 3-18.
פינג מ- R2 ל- 172.16.1.עכשיו אצליח עכשיו.
מאפייני פרוטוקול ניתוב (3.1.4.7)
ניתן להשוות בין פרוטוקולי ניתוב על סמך המאפיינים הבאים:
- מהירות ההתכנסות: מהירות ההתכנסות מגדירה כמה מהר הנתבים בטופולוגיית הרשת חולקים מידע ניתוב ומגיעים למצב של ידע עקבי. ככל שההתכנסות מהירה יותר, הפרוטוקול עדיף יותר. לולאות ניתוב יכולות להתרחש כאשר טבלאות ניתוב לא עקביות אינן מתעדכנות בגלל התכנסות איטית ברשת משתנה.
- מדרגיות: מדרגיות מגדירה עד כמה רשת יכולה להיות גדולה, על סמך פרוטוקול הניתוב שנפרס. ככל שהרשת גדולה יותר, כך פרוטוקול הניתוב צריך להיות מדרגי יותר.
- קלאסי או חסר כיתה (שימוש ב- VLSM): פרוטוקולי ניתוב קלאסיים אינם כוללים את מסכת רשת המשנה ואינם יכולים לתמוך מסכת רשת משנה באורך משתנה (VLSM). פרוטוקולי ניתוב ללא כיתות כוללים את מסכת רשת המשנה בעדכונים. פרוטוקולי ניתוב ללא כיתות תומכים ב- VLSM ובסיכום מסלול טוב יותר.
- שימוש במשאבים: שימוש במשאבים כולל את הדרישות של פרוטוקול ניתוב כגון שטח זיכרון (RAM), ניצול מעבד וניצול רוחב פס קישור. דרישות משאבים גבוהות יותר מחייבות חומרה חזקה יותר לתמיכה בפעולת פרוטוקול הניתוב, בנוסף לתהליכי העברת המנות.
- יישום ותחזוקה: יישום ותחזוקה מתאר את רמת הידע הנדרש למנהל רשת ליישם ולתחזק את הרשת בהתבסס על פרוטוקול הניתוב שנפרס.
טבלה 3-4 מסכמת את המאפיינים של כל פרוטוקול ניתוב.
טבלה 3-4 השוואת פרוטוקולי ניתוב
וקטור מרחק
מדינת קישור
RIPV1
RIPV2
IGRP
EIGRP
OSPF
המדינה האסלאמית
מהירות ההתכנסות
מדרגיות – גודל הרשת
שימוש ב- VLSM
שימוש במשאבים
יישום ותחזוקה
מדדי פרוטוקול ניתוב (3.1.4.8)
ישנם מקרים שבהם פרוטוקול ניתוב לומד על יותר מסלול אחד לאותו יעד. כדי לבחור את הנתיב הטוב ביותר, פרוטוקול הניתוב חייב להיות מסוגל להעריך ולהבדיל בין הנתיבים הזמינים. זה מושג באמצעות ניתוב מדדים.
מדד הוא ערך מדיד המוקצה על ידי פרוטוקול הניתוב לנתיבים שונים על בסיס התועלת של אותו מסלול. במצבים בהם ישנם נתיבים מרובים לאותה רשת מרוחקת, מדדי הניתוב משמשים לקביעת הכלל “עֲלוּת” של נתיב ממקור ליעד. פרוטוקולי ניתוב קובעים את הנתיב הטוב ביותר על בסיס המסלול עם העלות הנמוכה ביותר.
פרוטוקולי ניתוב שונים משתמשים במדדים שונים. המדד המשמש את פרוטוקול הניתוב אחד אינו דומה לערך המשמש את פרוטוקול הניתוב אחר. שני פרוטוקולי ניתוב שונים עשויים לבחור בנתיבים שונים לאותו יעד.
לדוגמה, נניח ש- PC1 רוצה לשלוח חבילה ל- PC2. באיור 3-19, פרוטוקול ניתוב RIP הופעל בכל הנתבים והרשת התכנסה. RIP מקבלת החלטת פרוטוקול ניתוב על סמך מספר הכשות הנמוך ביותר. לכן, כאשר המנה מגיעה ל- R1, הדרך הטובה ביותר להגיע לרשת PC2 היא לשלוח אותה ישירות ל- R2 למרות שהקישור איטי בהרבה מכל שאר הקישורים.
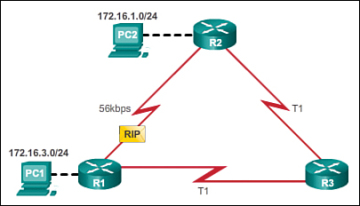
איור 3-19 RIP משתמש בנתיב ספירת הופ הקצר ביותר
באיור 3-20, פרוטוקול הניתוב של OSPF הופעל בכל הנתבים והרשת התכנסה. OSPF מקבלת החלטת פרוטוקול ניתוב המבוססת על רוחב הפס הטוב ביותר. לכן, כאשר המנה מגיעה ל- R1, הדרך הטובה ביותר להגיע לרשת PC2 היא לשלוח אותה ל- R3, שתעביר אותה ל- R2.
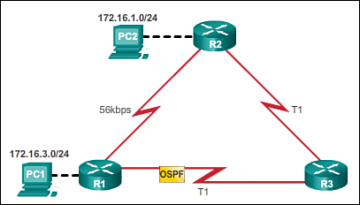
איור 3-20 OSPF משתמש בקישורים מהירים יותר
סרטון 3.1.4.8: פרוטוקולי ניתוב והמדדים שלהם
עבור אל הקורס המקוון ונגן את האנימציה המראה ש- RIP יבחר את הנתיב עם מספר הכשות הכי פחות, ואילו OSPF היה בוחר את הנתיב עם רוחב הפס הגבוה ביותר.

פעילות 3.1.4.9: סיווג פרוטוקולי ניתוב דינאמי
עבור לקורס המקוון כדי לבצע פעילות תרגול זו.
פעילות 3.1.4.10: השווה פרוטוקולי ניתוב
עבור לקורס המקוון כדי לבצע פעילות תרגול זו.
פעילות 3.1.4.11: התאם את הערך לפרוטוקול
עבור לקורס המקוון כדי לבצע פעילות תרגול זו.
איזה מהפעולות הבאות נכון לגבי פרוטוקולי הניתוב של שער השער – פרוטוקול מידע ניתוב (RIP) ופתוח את הנתיב הקצר ביותר תחילה (OSPF)
Net UGC יוני 2023 הודעה פורסמה. הבחינה של UGC-Net ביוני 2023 תתקיים במצב CBT עבור יותר מ 80 נבדקים, במטרה לקבוע את הזכאות ‘מלגת מחקר זוטר’ וכן ‘עוזר מרצה’. ניתן להגיש בקשות באופן מקוון בין התאריכים 10 במאי עד 31 במאי 2023 (עד 05:00 עמ ‘.מ ‘) והבחינה תתקיים בין 13 ביוני עד 22 ביוני 2023. דפוס הבחינה של UGC Net CBT מורכב משני ניירות – נייר I ונייר II. נייר אני מורכב מ- 50 שאלות ונייר II מורכב מ 100 שאלות. המועמדים שמתכוננים לבחינה יכולים לבדוק את ניירות ה- UGC בשנה הקודמת המסייעים לך לבדוק את רמת הקושי של הבחינה. מועמדים יכולים לנסות גם את סדרת הבדיקה של UGC NET המסייעת לך למצוא את נקודות החוזק והחולשה שלך.
קישור למצב לעומת פרוטוקולי ניתוב וקטורי מרחק
פרק זה מתאר את שני פרוטוקולי הניתוב הנפוצים והרלוונטיים ביותר שיש ל- TCP/IP זמינים לשימוש, כלומר RIP ו- OSPF. מחלוקת מקיפה את הוויכוח על מדינת קישור לעומת אלגוריתמי ניתוב וקטוריים מרחקים לגבי זה טוב יותר.
שימו לב פרוטוקולי ניתוב וקטוריים למרחקים ומרחקים ידועים גם בשם פרוטוקולי שער פנים (IGPS); מושג זה נדון בהמשך בדיון על יכולת ההפעלה הדדית של OSPF ו- Border Gateway (BGP). פרק 7, “סיכום”, דן בפירוט של OSPF/ BGP בפירוט רב יותר.
IGP הוא סיווג המתאר את השימוש בפרוטוקול ניתוב דינאמי להחלפת מידע ניתוב בתוך מערכת אוטונומית (AS). דוגמאות ל- IGPs נפוצים כוללים IGRP, OSPF, מערכת ביניים-ביניים-ביניים (IS-IS) ו- RIP. אתה יכול בניגוד ל- IGP עם פרוטוקול שער חיצוני (EGP) כמו BGP.

52 פרק 2: מבוא ל- OSPF
פרוטוקולי ניתוב של מדינת קישור
אלגוריתמים של קישור מדינת קישור (הידועים גם בשם האלגוריתמים הראשונים של הנתיב הראשון) שיטפו רק שינויים מצטברים שהתרחשו מאז עדכון טבלת הניתוב האחרון. במהלך עדכון מצטבר זה, כל נתב שולח רק את אותו חלק בטבלת הניתוב המתאר את מצב הקישורים שלו, בניגוד לכל טבלת הניתוב שלו.
פרוטוקולי ניתוב של מדינת קישור מחייבים נתבים לשלוח מעת לעת עדכוני ניתוב לנתבים הסמוכים שלהם בעבודת האינטרנט. בנוסף, פרוטוקולי ניתוב של מדינת קישור ממהרים להתכנס עדכוני הניתוב שלהם ברחבי הרשת בהשוואה לפרוטוקולי וקטור מרחק.
המהירות בה הם מתכנסים הופכת את פרוטוקולי מצב קישור פחות מועדים לולאות ניתוב מאשר פרוטוקולי וקטור מרחק. עם זאת, פרוטוקולי מצב קישור דורשים גם יותר כוח מעבד וזיכרון מערכת. אחת הסיבות העיקריות לכך שיש צורך בכוח וזיכרון נוסף של מעבד הוא שפרוטוקולי מדינת קישור מבוססים על מושג המפה המופץ, מה שאומר שלכל נתב יש עותק של מפת הרשת שמתעדכנת באופן קבוע. בנוסף לגודל טבלת הניתוב, למספר הנתבים באזור ולמספר הסכנות בין נתבים יש השפעה גם על זיכרון הנתב ובשימוש ב- CPU בפרוטוקולי קישור. גורמים אלה היו ברורים ברשתות הישנות של מצב העברה אסינכרוני (כספומט) הישן, שם נתבים מסוימים היו 50 או יותר עמיתים סמוכים ל- OSPF וביצעו בצורה לא טובה.
פרוטוקולי מצב קישור מבוססים על אלגוריתמים של מדינת קישור, הנקראים גם אלגוריתמים קצרים ביותר (SPF) או אלגוריתמים של Dijkstra. “SPF בפעולה”, בהמשך פרק זה מכסה את אלגוריתם ה- SPF ביתר פירוט.
דרך פשוטה להבין כיצד פועלת טכנולוגיית מדינת קישור היא לדמיין את הרשת כפאזל גדול; מספר החלקים בפאזל שלך תלוי בגודל הרשת שלך. כל חתיכה מהפאזל מחזיקה רק נתב אחד או LAN אחד. כל נתב “מושך” את עצמו על חתיכת הפלוכדת ההיא, כולל חצים לנתבים אחרים ולבנים. לאחר מכן יש לשכפל ונשלחים קטעים אלה ברחבי הרשת מנתב לנתב (באמצעות פרסומות של מדינת קישור [LSAS]), עד שלכל נתב יש עותק שלם ומדויק של כל חלק מהפאזל. לאחר מכן כל נתב מרכיב את החלקים הללו באמצעות אלגוריתם SPF.
שימו לב העיקרון של ניתוב מדינת קישור הוא שכל הנתבים באזור שומרים על עותק זהה של טופולוגיית הרשת. ממפה זו, כל נתב מבצע סדרת חישובים שקובעים את המסלולים הטובים ביותר. טופולוגיית רשת זו כלולה בתוך בסיס נתונים של מדינת קישור, כאשר כל רשומה מייצגת את הקישורים לצומת מסוים ברשת.
כל רשומה מכילה את פיסות המידע הבאות:
• מידע מטרי לגבי מצב הקישור
חמוש במידע זה, כל נתב יכול לחשב במהירות את הנתיב הקצר ביותר מעצמו לכל שאר הנתבים.
אלגוריתם ה- SPF קובע כיצד חתיכות הפאזל השונות משתלבות זה בזה. איור 2-3 ממחיש את כל היצירות הללו המורכבות בפעולה.
איור 2-3 פעולת מדינת קישור
LSAs הם הבסיס למסד הנתונים של קישור מדינת קישור.
איור 2-3 פעולת מדינת קישור
LSAs הם הבסיס למסד הנתונים של קישור מדינת קישור.

מסד נתונים של קישור-מדינת (LSDB)

העץ הראשון הנתיב הראשון ביותר כל נתב בונה אחד עם עצמו כשורש.
פרוטוקולי קישור-מדינת קישור כמו OSPF מציפים את כל מידע הניתוב כאשר הם הופכים לראשונה בחבילות של מדינת קישור. לאחר שהרשת מתכנסת, הם שולחים רק עדכונים קטנים באמצעות מנות קישור-מצב.
מאפייני OSPF
OSPF הוא פרוטוקול של מדינת קישור בו כל הנתבים בניתוב מידע על החלפת תחום וכך יודעים על הטופולוגיה המלאה של הרשת. מכיוון שכל נתב מכיר את הטופולוגיה המלאה של הרשת, השימוש באלגוריתם SPF יוצר התכנסות מהירה במיוחד. מאפייני מפתח אחרים של OSPF הם כדלקמן:
• מספק מידע ניתוב לקטע ה- IP של חבילת פרוטוקול TCP/IP, האלטרנטיבה הנפוצה ביותר ל- RIP.
• שולח עדכונים לטבלאות בלבד, במקום לשולחנות שלמים, לנתבים.
• הוא פרוטוקול ניתוב חסכוני יותר מאשר RIP לאורך זמן מכיוון שהוא כרוך בתעבורת רשת פחות.
• הוא פרוטוקול ניתוב חסכוני יותר מאשר RIP לאורך זמן מכיוון שהוא כרוך בתעבורת רשת פחות.

54 פרק ב ‘: מבוא ל- OSPF
“זה תלוי כלל”
מדי פעם אני קורא כלל שהמציאתי שאני מכנה “זה תלוי כלל”, ואני קורא אותו עכשיו! OSPF בדרך כלל יעיל יותר מאשר RIP בהחלפת מידע ניתוב כאשר רשת יציבה; עם זאת, כדי שהכלל הזה יהיה נכון, זה תלוי באירועי רשת. לדוגמה, במהלך אירוע התכנסות חיצוני, OSPF יכול להציף יותר תנועה מאשר RIP. קחו בחשבון ש- RIP נושא 25 מסלולים לכל עדכון; מצד שני, OSPF מציפה LSA יחיד לכל מסלול חיצוני שנפגע מאירוע ההתכנסות. לכן, בתנאי שיש לך סביבה יציבה (יחסית), OSPF כרוך בפחות תנועה, ועם הזמן זה חסכוני יותר מבחינה סטטיסטית מאשר RIP. השימוש ב- LSA יחיד לכל מסלול חיצוני אינו יעיל, אך OSPF מעולם לא תוכנן להיות EGP. לכן, אני ממליץ על פריסת OSPF/BGP כאשר קיימים מספר גדול של נתבים חיצוניים.
סוג פופולרי נוסף של פרוטוקול ניתוב דינאמי המבוסס על אלגוריתם SPF של Dijkstra הוא IS-IS. השימוש ב- IS-IS לעומת OSPF נדון בחום.
מערכת ביניים משולבת למערכת ביניים-ביניים
IS-IS הוא פרוטוקול ניתוב היררכי של מדינת OSI המבוסס על עבודה שנעשתה במקור בחברת ציוד דיגיטלי עבור DECNET/OSI (DECNET PHASE V). פרוטוקול זה מציף את הרשת עם מידע על מדינת קישור לבניית תמונה מלאה ועקבית של טופולוגיית רשת.
הארגון הבינלאומי לסטנדרטיזציה (ISO) פיתח את פרוטוקולי הניתוב הבאים לשימוש בסוויטת הפרוטוקול של מערכת הפתוחה (OSI):
• פרוטוקול מערכת ביניים למערכת ביניים (IS-IS)
• סיום פרוטוקול מערכת-למערכת-ביניים (ES-IS)
• פרוטוקול ניתוב בין -דומאין (IDRP)
למידע נוסף על IDRP או ES-IS, התחל עם ה- RFCS, שניתן למצוא ב- WWW.IETF.אורג.
מכון התקנים הלאומי האמריקני (ANSI) X3S3.3 (שכבות רשת ותחבורה) ועדת הכוח המניע מאחורי סטנדרטיזציה של ISO של IS-IS, שפותחה במקור לניתוב ברשתות ISO ללא חיבור רשת (CLNP). מאז נוצרה גרסה התומכת הן ב- CLNP והן ברשתות IP. בדרך כלל מכונה IS-IS משולב; זו הגרסה שנדונה כאן.
פרוטוקולי ניתוב OSI מסוכמים במספר מסמכי ISO; אלה העוסקים ב- IS-IS הם כדלקמן:
• ISO 10589: הגדרת סטנדרטים עבור IS-IS
• RFC 1195: IS-IS-IS-IS

פרוטוקולי ניתוב וקטורי מרחק
וקטור מרחק פירושו שמידע שנשלח מנתב לנתב מבוסס על ערך בטבלת ניתוב המורכבת מהמרחק והווקטור ליעד – מרחק הוא מה ש”עולה “כדי להגיע לשם והווקטור הוא” הכיוון “להגיע ליעד.
פרוטוקולי וקטור מרחק מכונים לרוב פרוטוקולי בלמן-פורד מכיוון שהם מבוססים על אלגוריתם חישוב המתואר על ידי R. ה. איש פעמון; התיאור הראשון של האלגוריתם המופץ מיוחס לפורד ופולקרסון. אלגוריתמים וקטורי מרחק (המכונה גם אלגוריתמים של בלמן-פורד) קוראים לכל נתב לשלוח את כל שולחן הניתוב שלו, אך רק לשכנותיו. לאחר מכן השכן מעביר את כל שולחן הניתוב שלו לשכנותיה וכן הלאה. איור 2-4 ממחיש את תהליך העברת טבלת הניתוב הזה.
איור 2-4 פעולת וקטור מרחק
איור 2-4 פעולת וקטור מרחק

יש לספר כל נתב על השינוי כאשר רשת יורדת.
יש לספר כל נתב על השינוי כאשר רשת יורדת.
כפי שממחיש איור 2-4, בכל פעם שמתרחש שינוי ברשת, זה גורם לשלוח את כל טבלת הניתוב משכן לשכן על מנת שהרשת תתאחד בתגובה לאירוע הרשת (Network Down). מה שלא מוצג הוא השליחה התקופתית של טבלת הניתוב בין שכנים-מנגנון שבדק כפול שמידע הניתוב לכל נתב תקף.

56 פרק ב ‘: מבוא ל- OSPF
ניתוב מאפייני פרוטוקול המידע
RIP V1 הוא פרוטוקול וקטור מרחק שתוכנן בברקלי בסוף שנות השישים שעדיין נפרס כיום. בפרוטוקול זה, הנתב מחליף רק מידע ניתוב מהשכנים המחוברים. מאפייני המפתח של RIP הם כדלקמן:
• RIP משדר כל 30 שניות לשמירה על שלמות הרשת.
• RIP מחזיקה שולחנות ניתוב, המציגה את מספר הכשות בין נתבים, ומוגבלת לספירת 15 כ”ש.
• נתב המשתמש ב- RIP מעביר את כל שולחן הניתוב שלו לכל נתב שכנה מחובר ישירות שהוא יודע עליו.
דיון מפורט על RIP אינו רלוונטי במיוחד בספר המוקדש ל- OSPF, אך אם ברצונך ללמוד יותר על RIP V1 ו- V2, קחו בחשבון את המשאבים הבאים:
• ניתוב TCP/IP, כרך I, מאת ג’ף דויל. פרק 5 מוקדש ל- RIP.
• ניתוב פרוטוקול מידע (RIP) בסיסקו.com:
• RFC 2453 RIP גרסה 2, פורסם בשנת 1998
סיכום
אלגוריתמי קישור-מדינת שולחים עדכונים קטנים בכל מקום; אלגוריתמי וקטור מרחק שולחים עדכונים גדולים רק לנתבים שכנים. מכיוון שהם יוצרים תצוגה עקבית של עבודת האינטרנט, אלגוריתמי מדינת קישור נוטים פחות לולאות ניתוב מאשר אלגוריתמי וקטור מרחק. כאשר רשת נמצאת במצב יציב או יציב, פרוטוקולי מדינת קישור מאפשרים ניתוב חלק.
על החיסרון, אלגוריתמי מדינת קישור יכולים לגרום לתעבורת בקרה משמעותית ונפוצה, למשל, כאשר מתרחש אירוע רשת ויש להציף את האירוע ברחבי הרשת. הדאגה העיקרית ברשתות של ימינו היא כמות ההצפות שיכולות לקרות ככל שהרשתות גדלות אי פעם.
אלגוריתמי מדינת קישור הם גם קשים חישוביים בהשוואה לאלגוריתמים וקטורי מרחק, הדורשים יותר כוח מעבד וזיכרון מאשר אלגוריתמים וקטוריים למרחקים. עם זאת, זה הפך להיות פחות סוגיה ככל שיכולות עיבוד הנתב השתפרו.
לכן אלגוריתמי מדינת קישור יכולים להיות יקרים יותר ליישום ותמיכה. למרות ההבדלים ביניהם, שני סוגי האלגוריתמים מתפקדים היטב בנסיבות וברשתות המתאימות לחוזקותיהם ומכירה במגבלותיהם.

המשך לקרוא כאן: SPF בפעולה
האם המאמר הזה היה מועיל?
ספרים מומלצים
- TCP/IP Illustrated
- רשת מחשבים: גישה מלמעלה למטה
- רשתות מחשבים: גישה מערכות
- תקשורת נתונים ורשתות
- רשת מחשבים: עקרונות, פרוטוקולים ותרגול
- רשת מחשבים: פרוטוקולי אינטרנט בפעולה
ההבדל בין RIP ל- OSPF
פרוטוקול ניתוב מתאר את הכללים שחייבים להיות אחריו נתב בזמן שהוא מתקשר עם נתבים שכנים כדי ללמוד את הנתיב ולתחזק את הרשת בטבלאות הניתוב. ה- RIP ו- OSPF הם פרוטוקולי הניתוב של שער השער הפנימי שנבדלים זה מזה בדרכים רבות.
ההבדל העיקרי הוא ש- RIP נופל בקטגוריה של פרוטוקול ניתוב וקטורי מרחק ואילו OSPF הוא הדוגמה לניתוב מצב קישור. הבדל נוסף הוא ש- RIP משתמשת באלגוריתם של בלמן פורד ואילו OSPF משתמשת באלגוריתם של Dijkstra.
ישנם שני סוגים של פרוטוקולי ניתוב עבור עבודות אינטרנט שהם IGP ו- EGP. IGP (פרוטוקול ניתוב שער פנים) מוגבלת למערכת אוטונומית, שמשמעותה כל הנתבים פועלים בתוך מערכת אוטונומית.
מצד שני, EGP (פרוטוקול ניתוב שער חיצוני) עובד לשני המערכת האוטונומית פירושו ממערכת אוטונומית אחת לאחרת ולהיפך. AN מערכת אוטונומית הוא גבול הגיוני המייצג רשת הפועלת תחת ממשל משותף יחיד.
שלוש כיתות פרוטוקולי הניתוב הן
- וקטור מרחק: פרוטוקול ניתוב וקטור מרחק מוצא את הנתיב הטוב ביותר לרשת מרוחקת באמצעות המרחק היחסי. בכל פעם שמנה עוברת דרך נתב מכונה הופ כ- HOP. המסלול הטוב ביותר הוא המסלול שיש לו את המספר הנמוך ביותר של כשות לרשת. RIP ו- EIGRP הם הדוגמאות לפרוטוקולי הניתוב של וקטור המרחק.
- מצב קישור: זה ידוע גם בשם הקצר ביותר הראשון, בו כל נתב יוצר שלוש שולחנות נפרדים. כל טבלה מבצעת את הפונקציות השונות שלה כגון אחת עוקבת אחר שכנים קשורים ישירות, השנייה קובעת את הטופולוגיה של כל עבודת האינטרנט, והשלישית משמשת לטבלת הניתוב. OSPF הוא דוגמה לפרוטוקול ניתוב מצב קישור.
- היברידי: משתמש במאפיינים של וקטור מרחק ומצב קישור כמו EIGRP.
תוכן: RIP לעומת OSPF
- טבלת השוואה
- הַגדָרָה
- הבדלי מפתח
- סיכום
טבלת השוואה
| בסיס להשוואה | ז”ל | OSPF |
|---|---|---|
| עומד על | פרוטוקול מידע ניתוב. | תפתח דרך קצרה ביותר קודם |
| מעמד | פרוטוקול ניתוב וקטורי מרחק | קישור פרוטוקול ניתוב מצב |
| מדד ברירת מחדל | ספירת הופ | רוחב פס (עלות) |
| מרחק מנהלי | 120 | 110 |
| הִתכַּנְסוּת | לְהַאֵט | מָהִיר |
| סיכום | אוטומטי | מדריך ל |
| עדכון טיימר | 30 שניות | רק כאשר מתרחשים שינויים |
| מגבלת ספירת הופ | 15 | אף אחד |
| כתובת Multicast המשמשת | 224.0.0.9 | 224.0.0.5 ו 224.0.0.6 |
| פרוטוקול ויציאה משומשים | UDP ויציאה 20 | IP ויציאה 89 |
| אלגוריתם משמש | בלמן-פורד | Dijkstra |
הגדרת RIP
פרוטוקול מידע ניתוב הוא יישום ישר של ניתוב וקטורי מרחק לרשתות מקומיות. בכל 30 שניות הוא מספק טבלת ניתוב שלמה לכל הממשקים הפעילים. ספירת הופ הם המדדים היחידים לתאר את הנתיב הטוב ביותר לרשת מרוחקת, אך זה יכול להיות 15 ב- MAX. זה מונע לולאות ניתוב, באמצעות הגבלת מספר ספירות ההופ המותרות בדרך.
ישנן שתי גרסאות של RIP, RIP גרסה 1 ו- RIP גרסה 2 ההבדל בין שתי הגרסאות מתוארות בתרשים הבא.
| מאפיינים | RIPV1 | RIPV2 |
|---|---|---|
| תמיכה בכיתה | קלאסי | לְלֹא מַעֲמָדוֹת |
| תומך במסכת רשת משנה באורך משתנה (VLSM) | לא | כן |
| שולח את מסכת רשת המשנה יחד עם עדכון הניתוב | לא | כן |
| מתקשר עם נתב RIP אחר דרך סוג הכתובת הבא | מִשׁדָר | Multicast |
| הגדרת RFC | RFC 1058 | RFCS 1721, 1722 ו- 2453 |
| תומך באימות | לא | כן |
הִתכַּנְסוּת הוא תהליך של איסוף המידע הטופולוגי או עדכון המידע עבור הנתבים האחרים באמצעות פרוטוקול הניתוב המיושם. ההתכנסות מתרחשת כאשר הנתב מועבר משני להעברה או חסימת מצבים, והוא מונע העברת נתונים באותו רגע.
הבעיה העיקרית עם ההתכנסות היא הזמן שנדרש לעדכן מידע במכשיר. התכנסות איטית עלולה לגרום לשולחן ניתוב ולא עקבי לולאות ניתוב. טופס לולאות ניתוב כאשר מידע ניתוב אינו מעודכן או כאשר המידע המופץ ברחבי הרשת אינו נכון.
אופקים מפוצלים וכן הרעלת מסלול הוא הפיתרון לבעיית לולאת הניתוב. Split Horizon אוכף כלל המונע את טופס המידע ששולח למקור ממנו הוא התקבל. בהרעלת מסלול, כאשר כל רשת יורדת בנתב מדמה את הרשת כ- 16 בכניסה לטבלה (שהיא בלתי ניתנת להשגה או אינסופית מכיוון שרק 15 כשות מותרות). בסופו של דבר זה מביא להפצת מידע על המסלול המורעל לכל המסלולים בקטע.
חסרון RIP הוא שהוא לא יעיל ברשתות גדולות או ברשתות בהן מופיעים מספר גדול של נתבים.
טיימרים של RIP
- עדכון טיימר מגדיר באיזו תדירות נתב ישלח את עדכון טבלת הניתוב, וערך ברירת המחדל שלו הוא 30 שניות.
- טיימר לא חוקי מציין את משך הזמן למסלול עד שהוא יכול להישאר בטבלת הניתוב לפני שנחשב כפסול אם אין עדכונים חדשים מודעים למסלול זה. המסלול הלא חוקי אינו מוסר משולחן הניתוב, אלא מסומן כמדד של 16, ומונח במצב ההחזקה. ערך ברירת המחדל של הטיימר הלא חוקי הוא 180 שניות.
- טיימר להחזיק מעמד מציין את משך הזמן עד לאיזה מסלול אסור לקבל עדכונים. RIP לא יקבל עדכונים חדשים עבור מסלולים כאשר הוא במצב ההחזקה; ערך ברירת המחדל שלה הוא 180 שניות.
- טיימר סומק מציין כמה זמן ניתן לשמור על מסלול בשולחן ניתוב לפני שיסומק כאשר לא מתקבלים עדכונים חדשים. ערך ברירת המחדל שלה הוא 240 שניות.
הגדרת OSPF
תפתח דרך קצרה ביותר קודם הוא אלגוריתם ניתוב IGP של קישור קישור והיררכי. זוהי גרסה משופרת של RIP, הכוללת תכונות כמו ניתוב רב -תאי, ניתוב עלות פחות ואיזון עומסים. הערך העיקרי שלה הוא העלות לקביעת הדרך הטובה ביותר.
OSPF כרוך ב- סוג שירות ניתוב שפירושו ניתן להתקין מספר נתיבים בהתאם לעדיפות או לסוג השירות. הצעות OSPF איזון עומסים בו הוא מפיץ את נתיבי התנועה הכוללים באופן שווה. זה גם מאפשר לרשתות ונתבים מחולקים לתתי -משנה ואזורים המשפרים את הצמיחה והקלות בניהול.
OSPF מאפשר (סוג 0) אימות בכל החילופים בין נתבים שמשמעותם כברירת מחדל מחלפים אלה ברשת אינם מאומתים. הוא מציע שתי שיטות אימות אחרות, סיסמה פשוטה אימות ו אימות MD5. זה תומך בנתיבים ספציפיים לרשת משנה, ספציפיים למארחים וחסרי כיתות, גם מסלולים ספציפיים לרשת קלאסיים.
ב- OSPF הניתוב נעשה על ידי קיום בסיס הנתונים עם מידע על מצב קישור בנתבים ומשקולות מסלול המחושבות באמצעות מצב קישור, כתובת IP וכו ‘. מצבי הקישור מועברים לאורך כל המערכת האוטונומית לנתבים כדי לעדכן את מסד הנתונים. לאחר מכן, כל נתב בונה עץ נתיב קצר ביותר כצומת שורש, על בסיס המשקולות המאוחסנות בבסיס הנתונים.
הבדלי מפתח בין RIP ל- OSPF
- RIP תלוי בספירות הופ כדי לקבוע את הדרך הטובה ביותר ואילו OSPF תלוי בעלות (רוחב פס) המסייע בקביעת הדרך הטובה ביותר.
- מרחקים מנהליים (AD) מודד את ההסתברות של מידע ניתוב שהתקבל על נתב מנתב שכן. מרחק מנהלי יכול להשתנות ממספרים שלמים 0 עד 255, שם 0 מציין את המספר שלם המהימן ביותר, ו -255 מסמל ששום תנועה אינה רשאית לעבור דרך מסלול זה. ערך המודעה של RIP הוא 120 ואילו הוא 110 עבור OSPF.
- ההתכנסות ב- RIP היא איטית לעומת זאת היא מהירה ב- OSPF.
- סיכום מאפשר להזנת טבלת ניתוב יחידה להמחשת אוסף של מספרי רשת IP. RIP תומך בסיכום אוטומטי, כנגד OSPF תומך בסיכום ידני.
- אין גבול ספירת הופ ב- OSPF. להפך, ה- RIP מוגבל ל -15 ספירות הופ.
סיכום
RIP הוא הפרוטוקול הנפוץ ביותר ומייצר תקורות נמוכות ביותר, אך לא ניתן להשתמש בו ברשתות גדולות יותר. בצד השני, OSPF מתפקד טוב יותר מאשר RIP מבחינת עלות ההעברה ומתאים לרשתות גדולות יותר. OSPF מספק גם תפוקה מקסימאלית ועיכוב התורים הנמוך ביותר.
הבדלים קשורים:
- ההבדל בין OSPF ל- BGP
- ההבדל בין EIGRP ל- OSPF
- הבדל בין ניתוב וקטור מרחק לניתוב מצב קישור
- ההבדל בין ניתוב סטטי ודינאמי
- ההבדל בין טבלת עובדות לטבלת מימד
הערות
- Abhijeet Waghmare אומר כי 10 בספטמבר 2018 בשעה 10:07


